

#bitgettoken
bitgettoken
11,888 visualizaciones
69 participa(n) en el debate
Populares
Novedades
·
--
🚨 Incumplimiento de seguridad de Bitget
Bitget confirmó un importante incidente de seguridad el 24 de septiembre de 2026. Alrededor de 387,5M USD en criptoactivos fueron transferidos a direcciones controladas por el atacante desde la infraestructura de la billetera afectada.
El incidente sigue bajo investigación, mientras que Bitget afirma que la vulnerabilidad ha sido contenida y corregida.
Mantente alerta. La seguridad importa en las criptomonedas.#BitgetToken #CryptoSecurity #blockchain #Web3
71

·
--
Alcista
#BitgetCEOConfirms$388MStolenInHack
🚨 CEO de Bitget confirma $388M robados en un gran hack: el fondo de protección cubrirá completamente las pérdidas 🛡️💥
La CEO de Bitget, Gracy Chen, aclaró oficialmente que el reciente exploit de la plataforma tuvo como resultado aproximadamente entre $387,5 millones y $388 millones en activos digitales robados, una cifra superior a las estimaciones iniciales más bajas.
La brecha ocurrió después de que los atacantes comprometieran un sistema backend crítico y manipularan los datos de las transacciones, logrando que los sistemas internos aprobaran transferencias no autorizadas en múltiples blockchains (incluyendo XRP Ledger, TRON y Zcash). Los investigadores han vinculado los patrones de IP y las firmas en la cadena a grupos de piratería afiliados a la DPRK.
📰 Aspectos Clave & Respuesta Oficial:
Garantía Total del Fondo: Bitget confirmó que su Fondo de Protección de $464M+ absorberá completamente la pérdida, asegurando que los saldos de las cuentas de los usuarios permanezcan seguros y respaldados 1:1.
Operaciones de Recuperación: Bitget colabora con las fuerzas del orden, equipos de analítica en cadena y protocolos entre cadenas como THORChain para rastrear y congelar las direcciones de monederos explotadas.
Fortalecimiento del Sistema: los módulos de firma del backend están pasando por revisiones integrales de seguridad para evitar vulnerabilidades de suplantación en el futuro.
📍#BitgetDetailsSecurityIncidentTimeline #BitgetToken
1
147
·
--
Bajista
#Bitget #$351.6M afectados — pero la pregunta más grande es cómo el atacante llegó al pipeline de firma/autorización.
Bitget dice que aproximadamente $351.6M en activos se vieron afectados, involucrando partes de sus capas de billetera caliente y tibia, mientras que las billeteras frías permanecieron seguras. El intercambio también afirma que su Fondo de Protección para Usuarios de $464M+ es suficiente para cubrir el monto reportado.
#BitgetWallet
El problema de seguridad más importante es la ruta del ataque.
La investigación preliminar de Bitget indica que un sistema backend crítico en su infraestructura de billeteras fue comprometido. Según se informa, el atacante suplantó los datos de las transacciones y activó su proceso normal de autorización. Bitget afirma que se ha descartado un compromiso directo de clave privada.#BitgetExchange
TokenPost
Eso hace que el incidente sea más que una simple “fuga de clave privada”. La pregunta clave ahora es cómo el atacante obtuvo acceso al sistema backend y por qué los controles existentes permitieron que transacciones no autorizadas atravesaran el pipeline de autorización.
Bitget ha pausado los retiros mientras continúa su revisión de# seguridad, mientras que los depósitos y el trading siguen operativos. La empresa también dijo que publicará un informe completo del incidente, cubriendo la causa raíz y las acciones correctivas.
Bitget +1
El fondo de protección podría cubrir el impacto financiero.
El informe técnico nos dirá si la debilidad de seguridad subyacente realmente se ha corregido.#BitgetToken
74
🚨
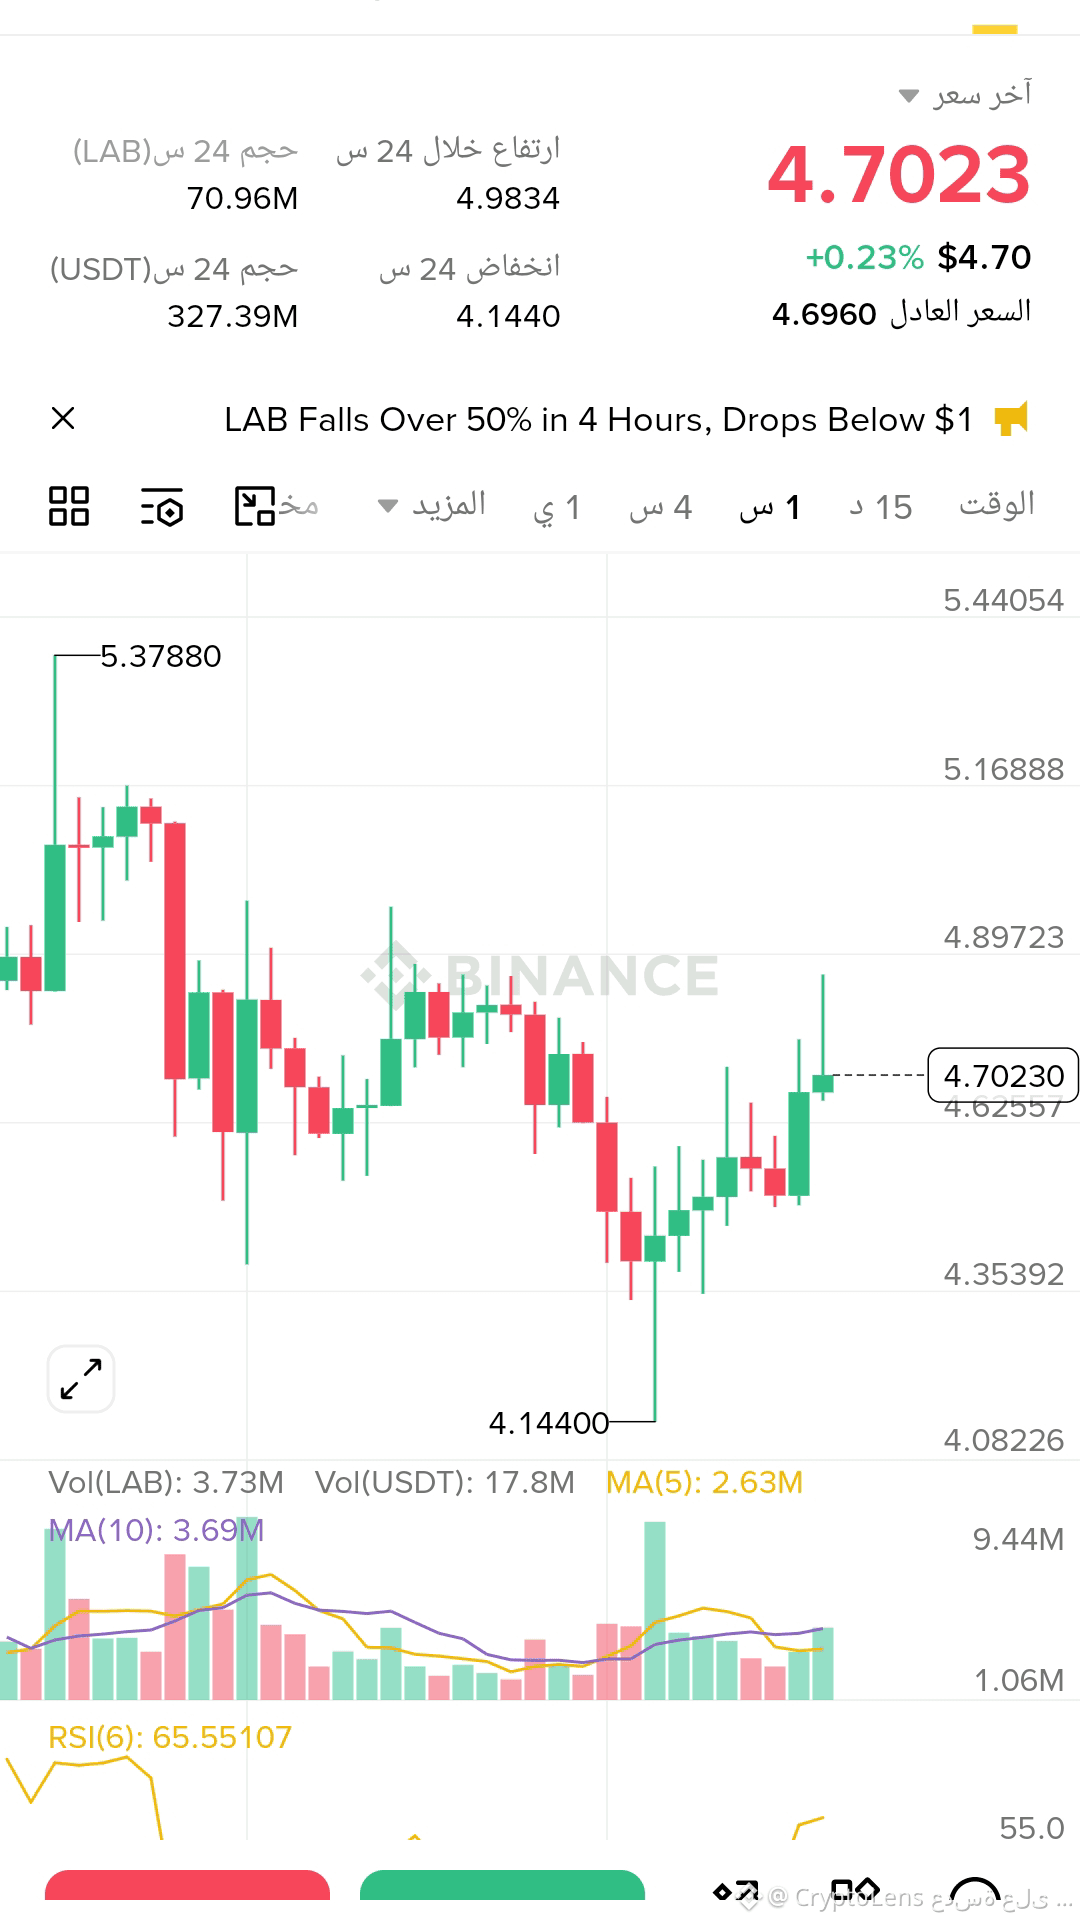
¿Quién todavía tiene LAB? 👇⚠️
🚨 9M $LAB acaba de ser transferido de una billetera fría BITGET
Monto de la transferencia:
≈ $43M 👀🔥
Se movieron las criptos de la cold wallet a la hot wallet ⚠️
Y el mercado empieza a ponerse tenso de inmediato.
Movimientos como este son raros sin una razón 🚨
La pregunta ahora es una sola:
¿Se está preparando una nueva venta…
O es esto un preludio para algo mucho más grande? 👀
La volatilidad en $LAB podría volverse extrema 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
3
176
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
2,655 visualizaciones
244 participa(n) en el debate
2
#GoldFallsTo$4144
2,872 visualizaciones
76 participa(n) en el debate
3
#QNTFallsOver40%FromMorningHigh
24,498 visualizaciones
674 participa(n) en el debate
4
#USDTAdds845900HoldersInPast7Days
0 visualizaciones
4 participa(n) en el debate
5
#KospiFalls2.7%SamsungSKHynixDropOver5%
4,607 visualizaciones
300 participa(n) en el debate
6
#BitgetCEOConfirms$388MStolenInHack
1,914 visualizaciones
31 participa(n) en el debate
7
#BTCFallsBelow$83000
14,671 visualizaciones
124 participa(n) en el debate
8
#BitgetDetailsSecurityIncidentTimeline
14,903 visualizaciones
445 participa(n) en el debate
9
#BitcoinSpotETFs$2.39BWeeklyNetInflow
6,053 visualizaciones
26 participa(n) en el debate
10
#FedProposesPaymentStablecoinRules
44,809 visualizaciones
808 participa(n) en el debate