

#securityalert
securityalert
533,734 visualizaciones
1,320 participa(n) en el debate
Populares
Novedades
·
--
🚨 Una intrusión de 3.8 millones de dólares… ¿y termina con una historia inesperada?
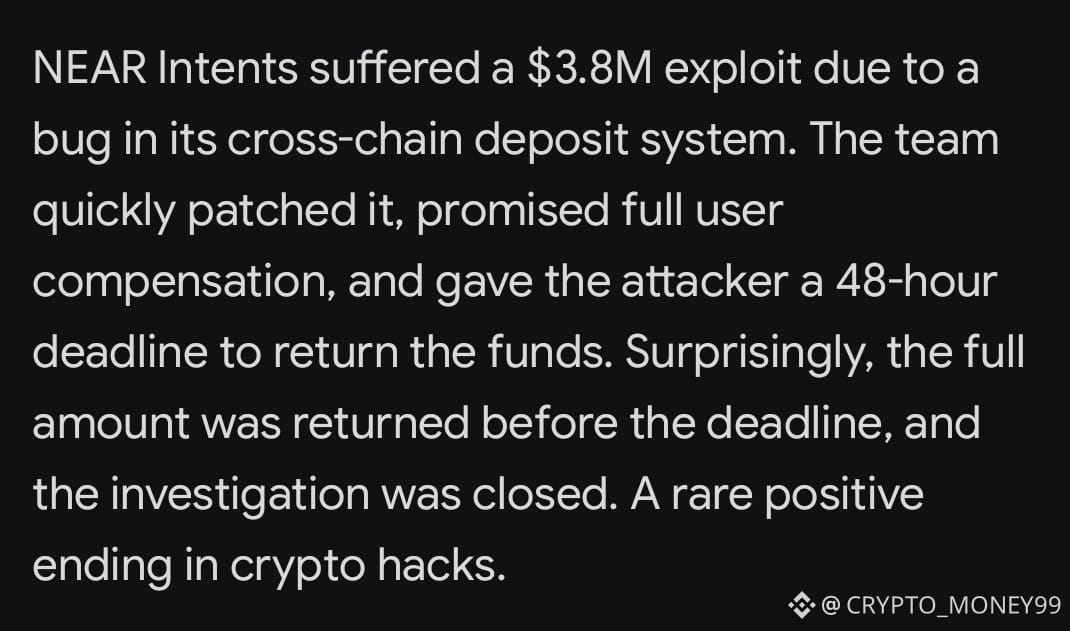
Hace unos días, el protocolo NEAR Intents se vio afectado por la explotación de una vulnerabilidad en su sistema de depósitos y retiros entre cadenas.
El atacante retiró aproximadamente 3.8 millones de USDT de un contrato en la red en cuestión de pocas horas.
La mayoría de las historias terminan aquí: fondos perdidos, investigaciones largas y compensaciones postergadas.
Pero esta vez las cosas fueron distintas.
El equipo detuvo los servicios de inmediato, corrigió la vulnerabilidad y lo dejó claro:
«Los fondos serán reembolsados en su totalidad».
Luego hicieron algo más… valiente.
Identificaron a la parte responsable y le dieron un plazo de solo 48 horas para devolverlo todo.
¿El resultado?
Antes de que terminara el plazo, los fondos regresaron completos.
Una gran parte volvió en forma de bitcoin, y la investigación se cerró oficialmente.
Incluso el atacante dejó un mensaje en la cadena diciendo que había estado equivocado, agradeciendo al equipo por un trato respetuoso y recomendando usar Bug Bounties en lugar de hackear.
La lección aquí es clara:
No todo hack termina en una catástrofe.
La rapidez para reparar + la transparencia + la presión inteligente… a veces pueden convertir una pérdida en una historia de éxito rara en el mundo cripto.
¿Qué opinan? ¿Este modelo debería convertirse en la norma?
#SecurityAlert #Near #crypto #USDT #Binance
2
1k

·
--
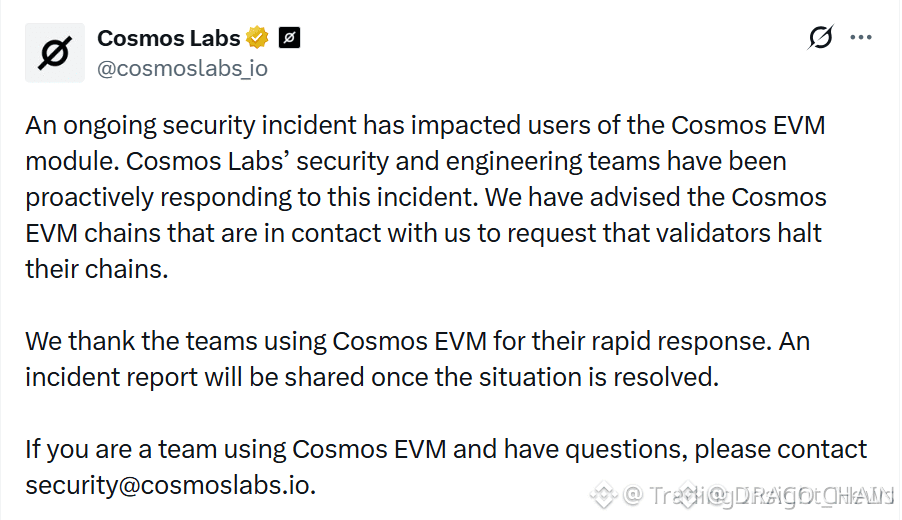
🚨 $ATOM CRITICAL EXPLOIT: SEGURIDAD COSMOS EVM VULNERADA DISPARA PARADAS MULTICADENA 📉
Cosmos Labs ha confirmado una vulnerabilidad grave dentro del módulo Cosmos EVM, forzando a múltiples redes de validadores en todo el ecosistema a entrar en paradas de emergencia. 🔍 Los modelos de riesgo institucional están cambiando hacia la preservación de capital mientras el dinero inteligente evalúa el alcance total de la vulnerabilidad estructural en cadenas interconectadas. ⚠️
Cuando las capas de infraestructura experimentan fallos sistémicos, las cascadas de liquidez siguen rápidamente, dejando el flujo de órdenes expuesto a contagio. 📊 Los equipos de proyecto que utilizan la arquitectura EVM están realizando auditorías de seguridad inmediatas, mientras que los participantes del mercado monitorean posibles riesgos de cascada. 📌
🤔 ¿Estás retirando liquidez de las cadenas Cosmos EVM afectadas o esperando actualizaciones oficiales de mitigación? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
130

·
--
Chino:
¡La plataforma NEAR Intents, bajo el protocolo NEAR, fue hackeada! ¡Pérdida de 3,8 millones de dólares! Se informa que esta vulnerabilidad está relacionada con el incidente de seguridad anterior en el que ayudaron a Bitget. La plataforma promete compensar a los usuarios, pero esta jugada realmente da escalofríos. ¡Los viejos problemas de seguridad en DeFi vuelven a aparecer! ¡Atrévanse a estar atentos, chicos! #DeFiHack #SecurityAlert $NEAR
¡La plataforma NEAR Intents de NEAR acaba de ser atacada con un exploit de 3,8 millones de dólares! El fallo surgió al ayudar con la brecha de seguridad de Bitget. Prometen compensar a los usuarios afectados, pero esto demuestra que incluso ayudar a otros puede salir mal en cripto. ¡Manténganse alerta por ahí! #SecurityAlert #DeFiHack $NEAR
177

·
--
🚨 ¡EL EXPLOIT PPV2 SIGUE DRENANDO $ETH WALLETS, ASÍ QUE REVOCA TUS APROBACIONES AHORA! ⚠️
El exploit de Payment Processor V2 está drenando fondos activamente on-chain, y los atacantes están siendo implacables. Incluso si tu wallet sobrevivió a la ola inicial de septiembre, las aprobaciones de contratos abiertas significan que tus activos siguen totalmente expuestos a “drenadores” automatizados. 🩸
Los explotadores ahora están dando propinas a los constructores de bloques con hasta un 99% de las ganancias robadas para garantizar la ejecución, haciendo que los rescates por front-running sean prácticamente imposibles en cuanto se acepta una oferta. Si operas on-chain, revoca de inmediato los permisos heredados antes de firmar tu próximo trato. 🔍
💬 ¿Ya has limpiado tus aprobaciones activas de contratos hoy, o estás dejando tu wallet expuesta a drenadores MEV silenciosos? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
17

اللحظة: intrusión de 12.4M XRP - D'CENT tomó medidas, pero ¡los fondos desaparecieron! 🚨
¡La segunda mayor intrusión de XRP en 2026! Se retiraron 12.4M XRP de 7,393 carteras de la app D'CENT en 10 días, del 15 al 25 de septiembre.
¿Cómo? 6 oleadas de robos usando una frase de recuperación comprometida. Los atacantes primero retiraron manualmente las carteras grandes y luego usaron scripts automatizados.
6.3M $XRP se convirtieron a Ethereum vía THORChain, además de $BTC y $ETH y $Tron y $XLM que también fueron incautados.
La medida tomada: D'CENT emitió un informe preliminar el 17 de septiembre, ocultó la causa raíz por motivos de seguridad, y añadió una verificación de seguridad en la última app, instando a todos los usuarios a crear una nueva frase de recuperación y a migrar los activos de inmediato. IoTrust recibió más de 110 reportes.
¿Aún tienes $XRP en D'CENT? ¡Compruébalo ahora!
Continuación, por favor
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
ALERTA CRÍTICA: ¡PARCHES DE APPLE PARA CERO DÍAS—EXPLOIT DIRIGIDO A TU $BTC Y A TUS CARTERAS CRIPTO! 🚨 ⚡
🚨 Los piratas informáticos de sombrero negro están explotando activamente una vulnerabilidad crítica de día cero en compilaciones antiguas de iOS y macOS para drenar carteras cripto de autocustodia. 🛡️ Los investigadores de seguridad de SlowMist confirmaron que los ataques dirigidos ya están en marcha en el mundo real, poniendo los activos de la wallet móvil directamente en la mira.
🔒 Apple acaba de publicar un parche urgente del sistema para neutralizar este exploit de alto nivel. 💡 Si ejecutas operaciones o guardas claves privadas en tus dispositivos móviles, actualiza tu firmware de inmediato, evita enlaces no verificados de Safari y restringe los permisos de apps desconocidas. 💬 ¿Ya actualizaste tus dispositivos o todavía estás usando tu wallet con un firmware desactualizado? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #CryptoWallets
⚡ 🛡️
7
·
--
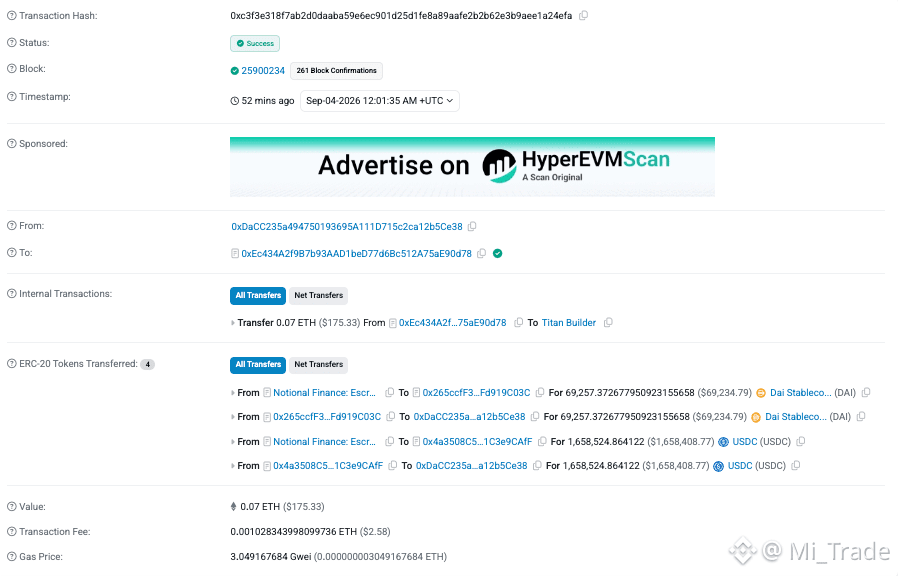
Notional Finance acaba de registrar un incidente de seguridad grave en un contrato de depósito en garantía (escrow).
Según los datos de PeckShieldAlert, aproximadamente 1.7 millones de USD, que incluían DAI y USDC, fueron retirados de forma no autorizada. El atacante intercambió este monto por 689.2 $ETH v y transfirió la totalidad a Tornado Cash para borrar las huellas.
👀 Market Watch: $ETH, $USDC
Se recomienda a los usuarios tener cuidado y seguir los anuncios oficiales del proyecto.
#SecurityAlert #CryptoNews
Notional Finance acaba de registrar un incidente de seguridad grave en un contrato de depósito en garantía (escrow).
Según los datos de PeckShieldAlert, aproximadamente 1.7 millones de USD, que incluían DAI y USDC, fueron retirados de forma no autorizada. El atacante intercambió este monto por 689.2 $ETH v y transfirió la totalidad a Tornado Cash para borrar las huellas.
👀 Market Watch: $ETH , $USDC
Se recomienda a los usuarios tener cuidado y seguir los anuncios oficiales del proyecto.
#SecurityAlert #CryptoNews
140

·
--
🚨 DYORSWAP confirma que más de 200 ETH se pagaron como compensación después de un falso fraude de la red GIWA. Dunamu de Upbit afirma que el mainnet de GIWA no está en funcionamiento. Los titulares de ETH se enfrentan a riesgos de phishing mediante cadenas suplantadas. Mantente alerta: verifica las direcciones de los contratos antes de interactuar. ¿Cómo te proteges de las estafas de redes falsas? #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
10
·
--
🚨 $340K API EXPLOIT SWEEPS $ONE AS ATAQUE CON DOCUMENTOS FALSIFICADOS ELUDE 2FA! 💣
Una brutal filtración de $340,000 expuso un peligroso vacío en la seguridad de cuentas fuera de cadena. 🔍 Los atacantes aprovecharon documentos de verificación falsificados para anular la configuración de seguridad, pero el fallo estructural real ocurrió cuando las claves API pendientes siguieron activas después de que se levantó el bloqueo de la cuenta.
Apenas expiró el bloqueo de retiro de 24 horas, los explotadores drenaron más de 322k USDT junto con 9.1M $ONE directamente a través de la API comprometida sin solicitar confirmaciones de 2FA. ⚡ Este incidente pone de relieve por qué las auditorías de claves activas son igual de vitales que la disciplina del almacenamiento en frío.
💡 ¿Has revisado hoy los permisos de gestión de tu API activa para garantizar cero accesos no autorizados? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #ONE #SecurityAlert #Crypto #RiskManagement
🛡️ ⚡
142
🔐 MI CUENTA DE BINANCE ES INHACKABLE 🔐
Los hackers están intentando, ¡pero mi escudo es FUERTE! 🛡️
Aquí están mis 5 Consejos de Seguridad para mantener tu cuenta SEGURA:
1️⃣ Activa 2FA: Usa Google Authenticator, no SMS.
2️⃣ Código Anti-Phishing: Configúralo en la configuración de Seguridad de Binance.
3️⃣ Nunca compartas: Binance NUNCA te pedirá tu contraseña.
4️⃣ Lista blanca de direcciones: Activa la Lista Blanca de Retiro.
5️⃣ Revisa la URL: Inicia sesión SIEMPRE solo en binance.com.
¡Mantente SEGURO!
#SecurityAlert
2
37
·
--
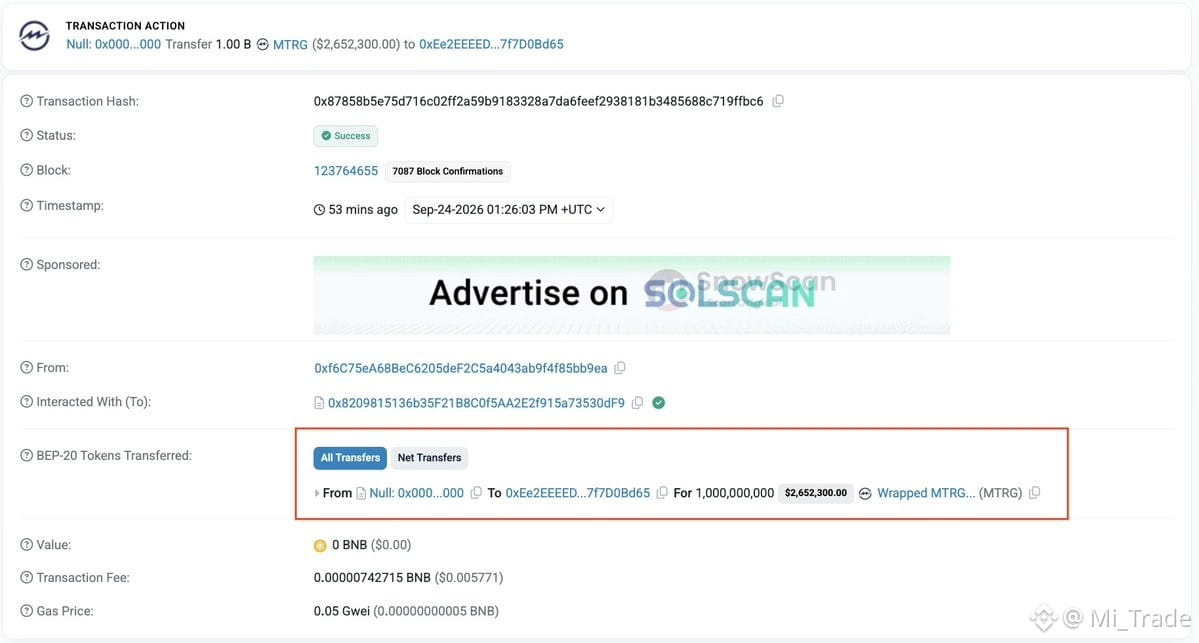
PeckShieldAlert acaba de emitir una alerta sobre un grave incidente de seguridad relacionado con el proyecto Meter.io.
En concreto, más de 1 mil millones de tokens #MTRG se han acuñado de forma ilegal en la red #BNBChain. Inmediatamente después de esta información, el precio de #MTRG registró una fuerte caída del -74%.
👀 Observatorio del Mercado:
$MTRG
Los inversores deben ser prudentes y seguir las notificaciones oficiales del proyecto para actualizarse sobre la situación.
#CryptoNews #SecurityAlert
40
·
--
🚨 ¿Tus fondos están realmente seguros? El reciente hackeo millonario a Bitget por 352 millones de dólares encendió las alarmas en el mundo cripto. Aunque su CEO, Gracy Chen, aseguró que el capital de los usuarios está respaldado por su fondo de protección, este evento nos recuerda la importancia de elegir plataformas con la máxima infraestructura de seguridad. [1, 2, 3, 4]
En Binance, la protección no es una promesa, es un estándar activo. Con el fondo SAFU (Safe Asset Fund for Users), un estricto monitoreo de billeteras en tiempo real y pruebas de reservas (PoR) 1:1, tu tranquilidad es nuestra prioridad.
#SecurityAlert #SecurityTokenization
{spot}(DOGEUSDT)
{spot}(SOLUSDT)
{spot}(PEPEUSDT)
🔒 ¡Tu seguridad primero!
🚨 ¿Tus fondos están realmente seguros? El reciente hackeo millonario a Bitget por 352 millones de dólares encendió las alarmas en el mundo cripto. Aunque su CEO, Gracy Chen, aseguró que el capital de los usuarios está respaldado por su fondo de protección, este evento nos recuerda la importancia de elegir plataformas con la máxima infraestructura de seguridad. [1, 2, 3, 4]
En Binance, la protección no es una promesa, es un estándar activo. Con el fondo SAFU (Safe Asset Fund for Users), un estricto monitoreo de billeteras en tiempo real y pruebas de reservas (PoR) 1:1, tu tranquilidad es nuestra prioridad.
#SecurityAlert #SecurityTokenization
🔒 ¡Tu seguridad primero!
En Binance, la protección no es una promesa, es un estándar activo. Con el fondo SAFU (Safe Asset Fund for Users), un estricto monitoreo de billeteras en tiempo real y pruebas de reservas (PoR) 1:1, tu tranquilidad es nuestra prioridad.
#SecurityAlert #SecurityTokenization
🔒 ¡Tu seguridad primero!
2
392
·
--
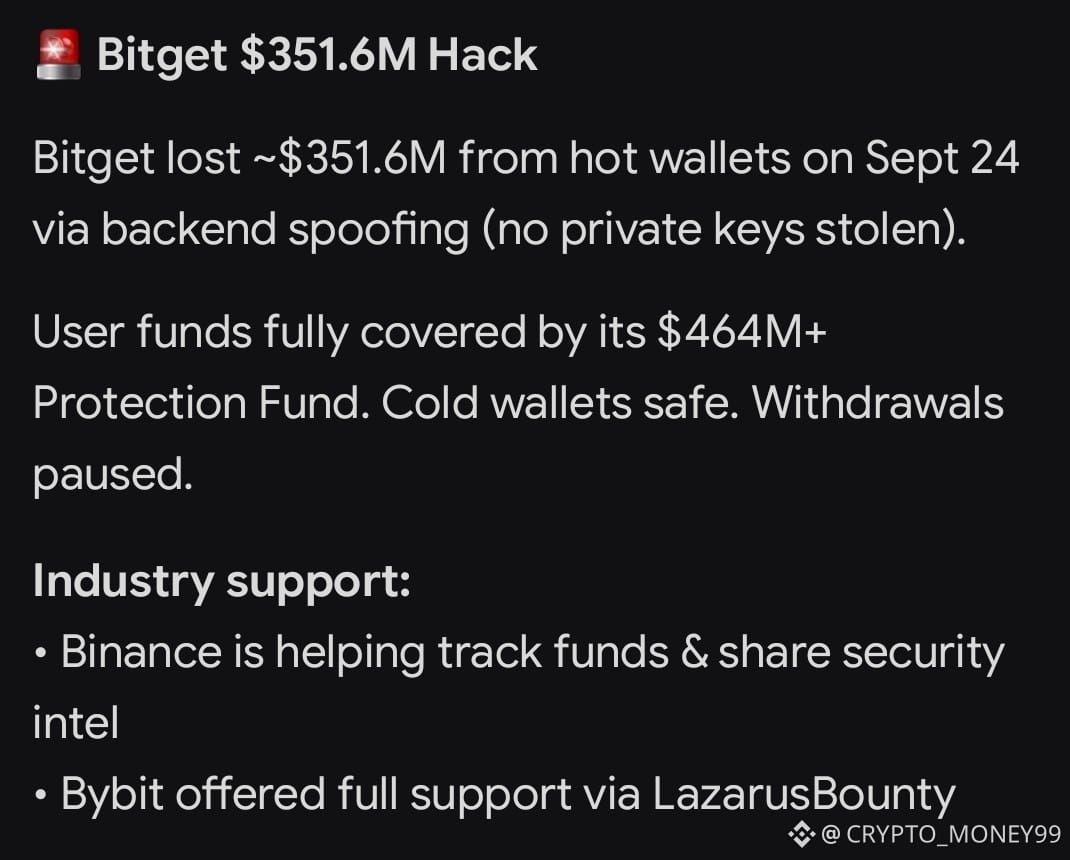
🚨 Bitget hackeado por 351,6 millones de dólares… y la industria se une
El 24 de septiembre, Bitget sufrió un hackeo en monederos calientes por un valor de aproximadamente 351,6 millones de dólares.
No se robaron claves privadas; el ataque se dirigió al sistema backend mediante la falsificación de los datos de las transacciones.
Puntos clave:
• Los fondos de los usuarios están a salvo y totalmente cubiertos por el fondo de protección (más de 464 millones de dólares).
• Los monederos fríos no se vieron afectados.
• Las retiradas están suspendidas temporalmente, pero el trading y los depósitos continúan.
Lo más llamativo de este incidente es la postura de los líderes de la industria:
🔹 Binance (a través del CEO adjunto Richard Teng): anunció que el equipo de seguridad de Binance trabaja en estrecha colaboración con Bitget desde el primer momento, comparte información de seguridad, monitorea el movimiento de los fondos robados y respalda los esfuerzos de recuperación.
🔹 Bybit (a través de Ben Zhou): brindó apoyo total y activó la plataforma LazarusBounty para rastrear los fondos, confirmando que Bitget les ayudó anteriormente en un incidente similar.
Esta colaboración nos recuerda que los ataques a las bolsas ya no son un asunto individual… sino una batalla colectiva entre la industria y los atacantes.
¿Qué opinas? ¿Basta con que existan fondos de protección, o confiar en los monederos calientes sigue siendo un punto débil importante?
#SecurityAlert #HackerNews #crypto #Binance #BTC
4
2.2k

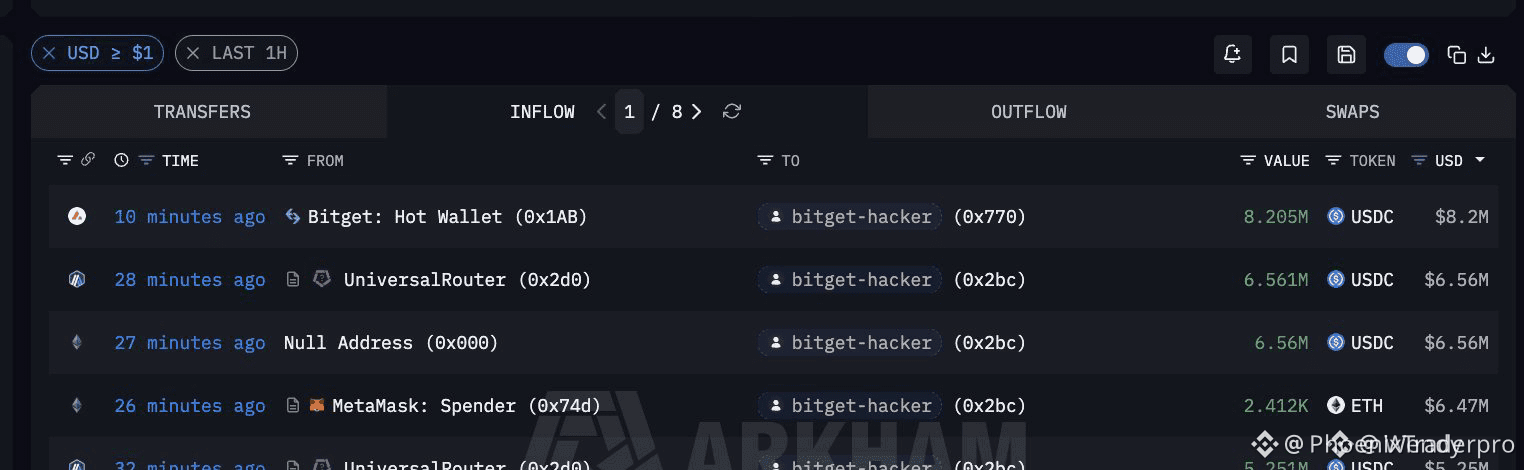
🚨 ONGOING VIOLACIÓN SEGURIDAD EN CURSO QUE SURGE A MEDIDA QUE EL ATACANTE DRENA OTROS $8M DESDE LOS FONDOS CRYPTO! ⚠️
La saga del exploit se profundiza mientras las vulnerabilidades de contratos inteligentes siguen siendo explotadas activamente. 🚨 El atacante acaba de desviar $8M adicionales de las reservas del protocolo, demostrando que los canales de acceso comprometidos siguen completamente abiertos.
El dinero inteligente está retirando liquidez rápidamente mientras observa el flujo de órdenes en busca de picos repentinos de caída o rutas de blanqueo a través de servicios de mezcla. 📉 Cuando se rompe la integridad del contrato, la preservación inmediata del riesgo supera cualquier patrón técnico del gráfico.
Mantente ágil y atento a los movimientos activos de tesorería antes de desplegar capital nuevo. 🔍 ¿Estás retirando tu capital a un lugar seguro, o esperando a pujar en la mecha de capitulación eventual? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #Crypto #SecurityAlert #DeFi #RiskManagement #MarketUpdate
🚨 🛡️
10

·
--
🚨 EL DESPIDO DE UNA PLATAFORMA CRIPTO REVELA UNA DRENAJE DE LIQUIDEZ DE $351M EN UN EXPLOIT AVANZADO 🔍
Investigación preliminar sobre el reciente exploit de $351.6M en un exchange de primer nivel apunta a patrones de huellas cibernéticas patrocinadas por el Estado. 📊 El acceso a nivel de sistema permitió transferencias directas de fondos sin comprometer las claves privadas de las carteras calientes o frías, descartando la manipulación interna en esta etapa.
💡 El riesgo de infraestructura institucional sigue siendo una variable crucial al evaluar la estabilidad de la liquidez en todo el mercado. 🔍 A medida que el flujo de órdenes se normaliza, el monitoreo de la prueba de reservas del exchange y la integridad del sistema se vuelve esencial para gestionar el riesgo extremo sistémico. 💬 ¿Cómo está afectando este evento de seguridad sistémica tu estrategia de asignación en los libros de órdenes centrales? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #CRYPTO #SecurityAlert #MarketStructure #RiskManagement
🛡️ 🔍
13

·
--
🚨 $1.8M DESFONDADOS DE PAYY NETWORK MIENTRAS EL ATACANTE RUTA FONDOS ROBADOS A $ETH 💣
🔍 Los monitores on-chain acaban de detectar un sofisticado rastro de exploit donde el protocolo de stablecoin de privacidad Payy Network sufrió un desvío de $1.8M en USDC. El atacante preparó su billetera mediante el protocolo de privacidad Railgun, convirtió las stablecoins secuestradas directamente en $ETH y fragmentó la carga en tres direcciones de destino distintas.
📊 Los protocolos de privacidad siguen dándole a los malos actores una ventaja crucial para lavar la liquidez antes de volver a entrar en activos principales de la capa 1. El order flow no miente, y vigilar hacia dónde intentan convertir estos clústeres de ETH es vital para anticipar una presión vendedora localizada repentina. 💬 ¿Las vías de privacidad hacen que la defensa on-chain sea una batalla cuesta arriba, o esto es solo un castigo brutal del mercado por contratos inteligentes débiles? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #ETH #USDC #SecurityAlert #DeFi #Crypto
👁️ 🛡️
12
·
--
🚨 ADVERTENCIA CRÍTICA DE SEGURIDAD PARA TODOS LOS TITULARES DE $BTC Y DE CRIPTomonedas EN iOS. ⚠️
Una aplicación maliciosa de terceros llamada FomoPeek está explotando activamente vulnerabilidades de iOS para atacar a usuarios de criptomonedas. ⚠️ La inteligencia de seguridad confirma que la aplicación obtiene privilegios elevados de root, exponiendo claves privadas, frases semilla y credenciales de intercambio almacenadas en el dispositivo. 🛡️
Si instalaste esta aplicación, actúa de inmediato. Elimina FomoPeek, actualiza el software de tu sistema iOS y revisa tus $ETH assets para transferirlos a una billetera nueva generada en un dispositivo seguro antes de que actores no autorizados accedan a tu bóveda. 🏦
La seguridad estricta del dispositivo protege tu capital tanto como la gestión disciplinada del riesgo. 💬 ¿Has revisado hoy tus aplicaciones móviles instaladas para verificar que tu configuración de autocustodia sea segura? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #ETH #SecurityAlert #CryptoSecurity #SelfCustody
🚨 🛡️
10
·
--
🚨 ALERTA DE SEGURIDAD: RIESGOS DE EXPLOTACIÓN DE iOS DE FOMOPEEK AUTOGUARDAJE $BTC Y FRASES DE SEMILLA ⚠️
La gestión del riesgo institucional va más allá de la estructura del gráfico y llega a la seguridad del dispositivo. 🚨 Las alertas de seguridad críticas señalan que las versiones de FomoPeek 1.1–1.2 en iOS contienen código malicioso capaz de escalar privilegios y comprometer la seguridad operativa global en todo tu dispositivo. 🔍
Esto no es un fallo aislado de una billetera; los permisos locales elevados exponen claves privadas, frases de semilla y almacenes de credenciales en todas las aplicaciones instaladas. 🛡️ La mitigación inmediata requiere eliminar la aplicación, actualizar iOS y rotar los fondos de autoguar da je hacia claves recién generadas en un entorno no comprometido. 💡
💬 ¿Has auditado hoy tus dispositivos iOS activos para detectar esta huella de aplicación comprometida? 👇
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
34
·
--
🚨 ADVERTENCIA CRÍTICA DE SEGURIDAD PARA TODOS LOS TITULARES DE $BTC HOLDERS QUE USAN LA APP FOMOPEEK. 🚨
Un devastador exploit de kernel de iOS incrustado en las versiones de FomoPeek 1.1 a 1.2 está rompiendo activamente los sandbox del dispositivo para descifrar los datos nativos del llavero (Keychain). 🚨 SlowMist y un equipo de seguridad de un nivel superior de un exchange confirmaron que el código malicioso ejecuta comandos remotos automatizados, otorgando a los atacantes acceso total a claves privadas y frases semilla. 🛡️
Si alguna vez has tocado esta aplicación, genera un monedero nuevo en un dispositivo limpio de inmediato y migra tus fondos antes de que se drene la liquidez. 🔍 La higiene de seguridad es la ventaja definitiva en cripto, y proteger tu capital viene antes de atrapar la próxima subida. 💬 ¿Has auditado recientemente los permisos de tu monedero y el acceso de la app? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
19

·
--
🚨 $BTC ALERTA: ADVERTENCIAS FALSAS DE HARDWARE WALLET SE DIFUNDEN VÍA CORREO BREACH 🦈
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
53
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
36,326 visualizaciones
105 participa(n) en el debate
2
#GreekPoliceBustCryptoScamRingArrest17
81,691 visualizaciones
708 participa(n) en el debate
3
#BitcoinRejectedAt$87K
124,938 visualizaciones
164 participa(n) en el debate
4
#FedOctoberRateHikeOddsFallTo17%
106,482 visualizaciones
994 participa(n) en el debate
5
#NvidiaHitsRecordHighUp2.4%
73,991 visualizaciones
717 participa(n) en el debate
6
#CanaryFilesAmendedS1ForPEPEETF
20,542 visualizaciones
508 participa(n) en el debate
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
31,373 visualizaciones
498 participa(n) en el debate
8
#BitcoinParesGainsAfterRallyTo$86.5K
48,066 visualizaciones
167 participa(n) en el debate
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
118,058 visualizaciones
1,120 participa(n) en el debate
10
#SECProposesCryptoCustodyRules
160,036 visualizaciones
1,396 participa(n) en el debate