
🚨 ADVERTENCIA: EL ATRACO INVISIBLE ESTÁ OCURRIENDO AHORA MISMO, ¿SERÁS EL SIGUIENTE?
Estás con tu rutina diaria, navegando por sitios web de confianza, quizá consultando las noticias o haciendo alguna operación bancaria. Todo parece normal.
Pero oculto en el código… hay un francotirador digital al acecho. 🎯
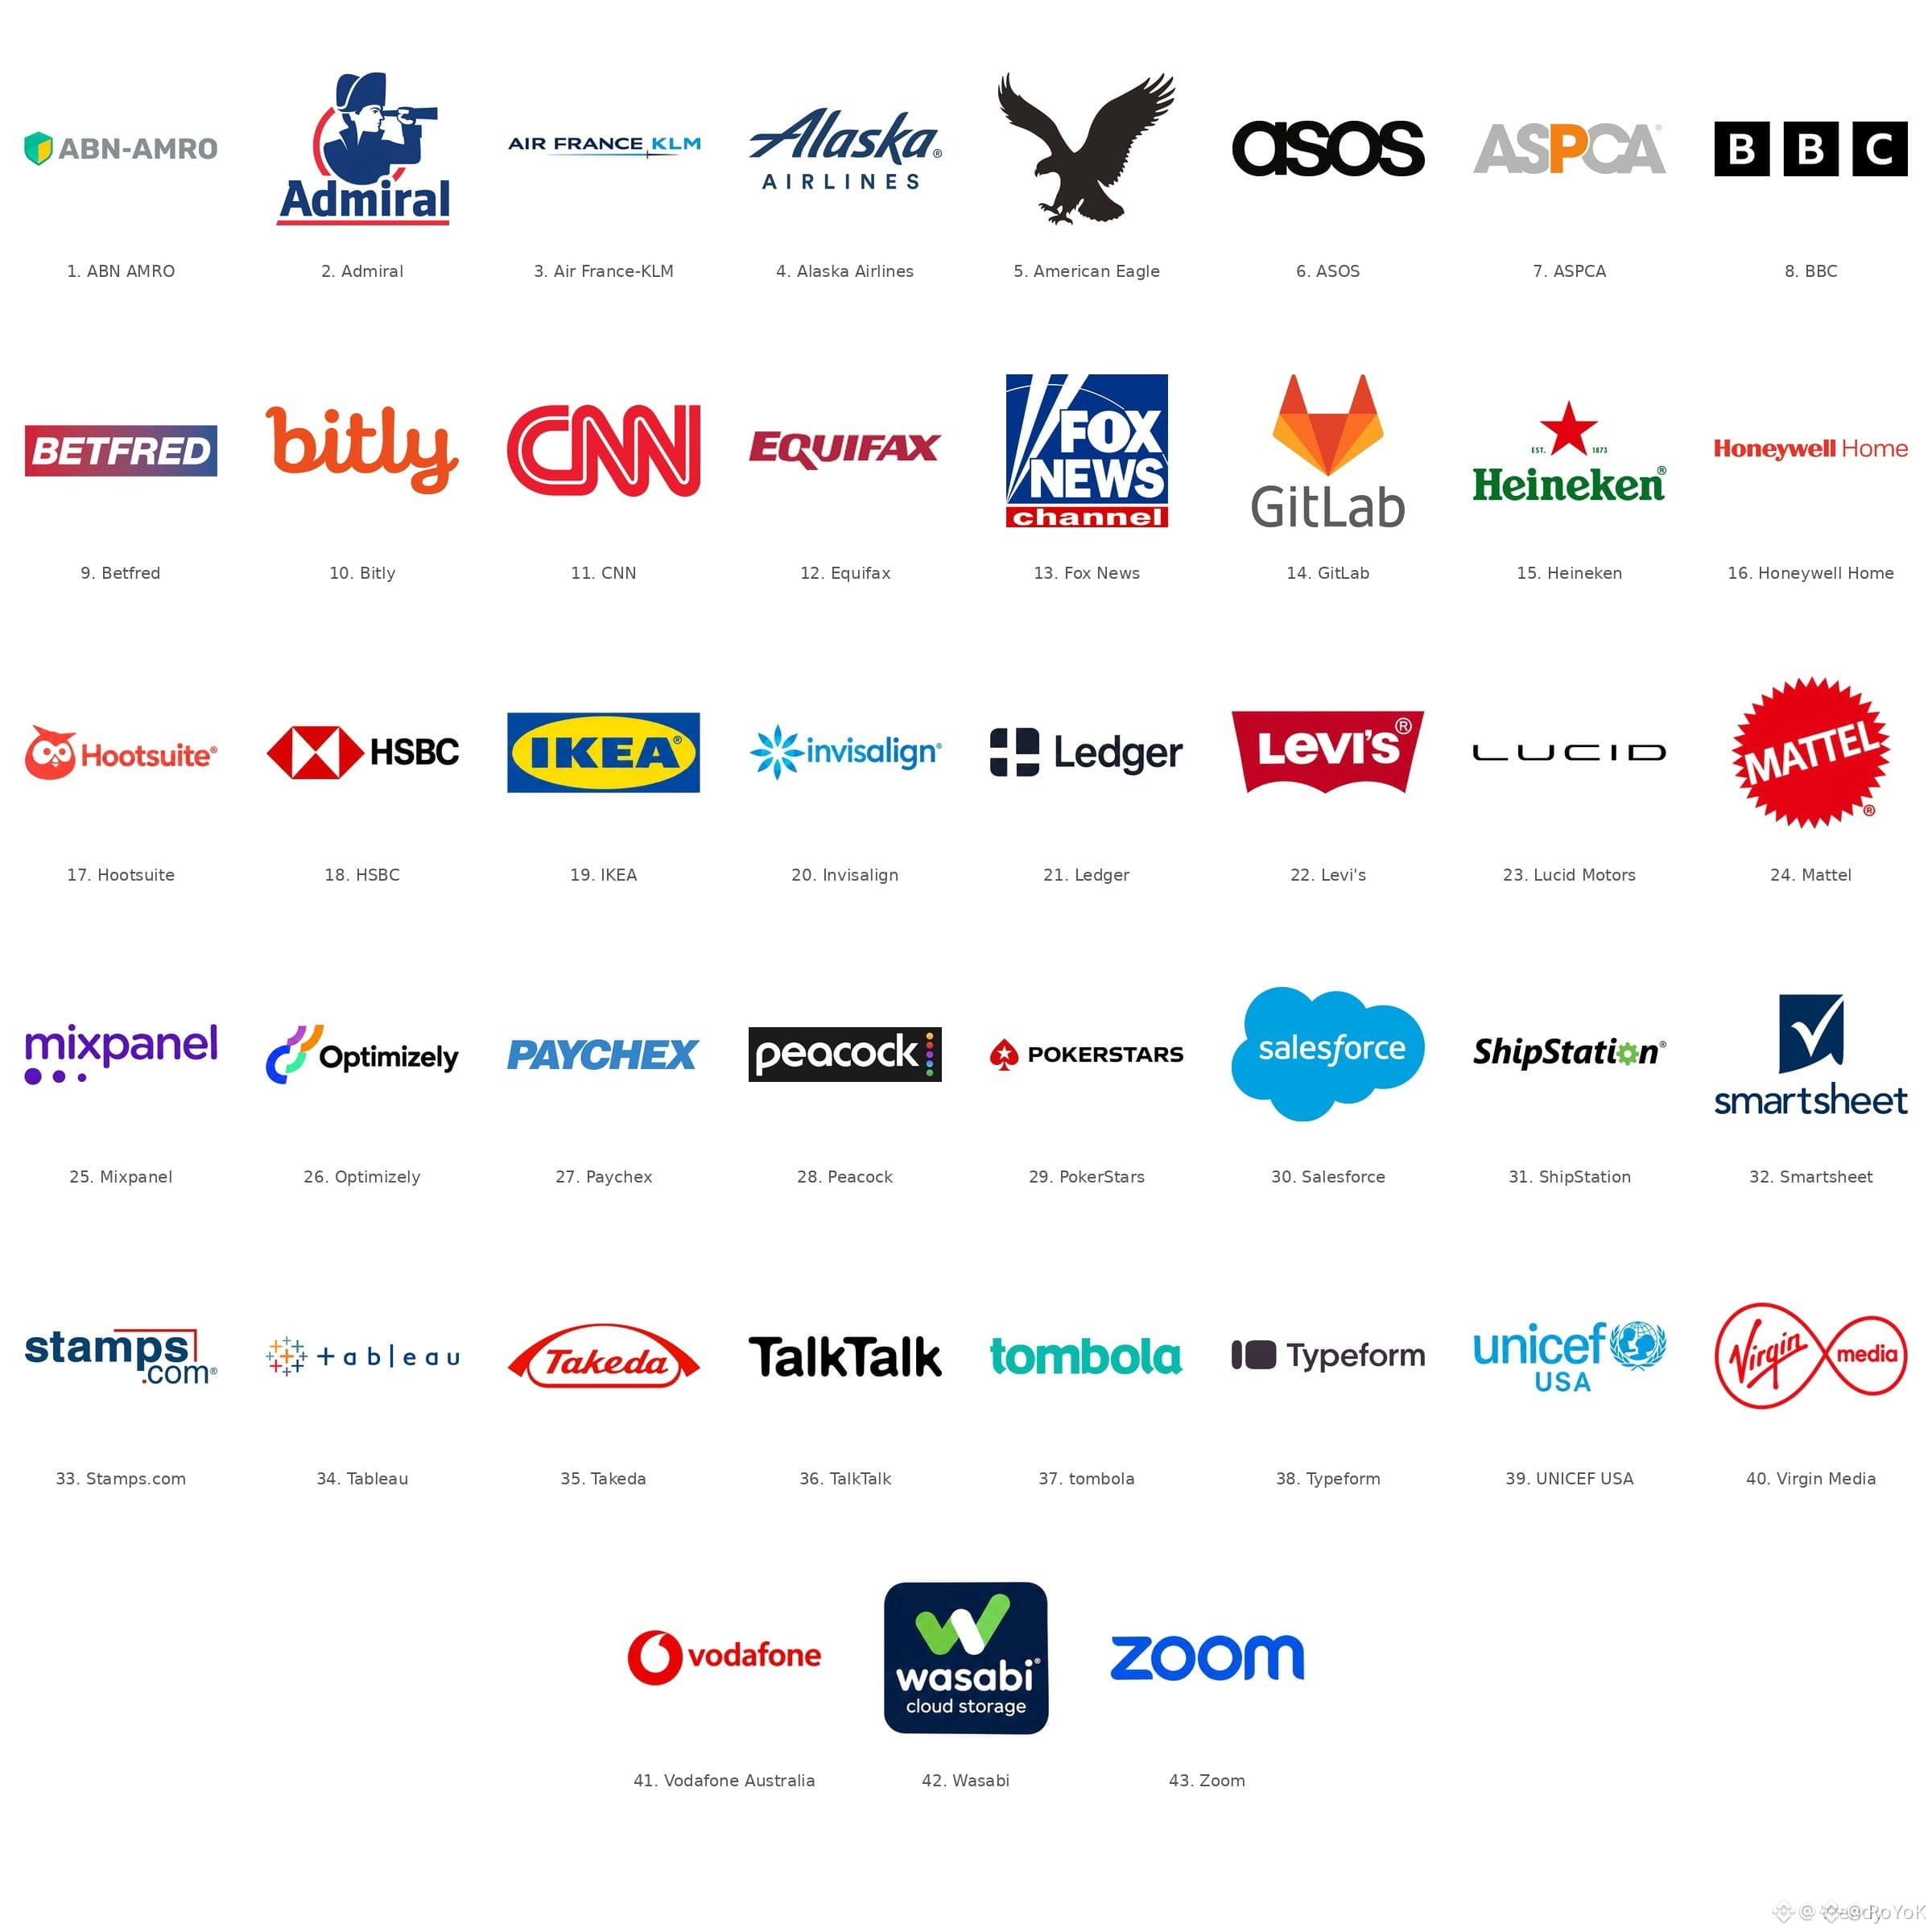
Un ciberataque masivo y sofisticado acaba de convertir la web en un arma y ha atacado las puertas digitales de gigantes absolutos. No hablamos de pequeños foros. Hablamos de Zoom, BBC, HSBC e incluso Ledger, el gigante de las billeteras físicas. 🤯
EL VECTOR DE ATAQUE (CÓMO TE ATRAPAN): 🧠
Según se informa, el código malicioso se distribuyó a través de Optimizely, una popular plataforma para probar sitios web. (Y aquí viene lo increíble: el propio sitio web de Optimizely también fue víctima de la vulnerabilidad).
Esto es exactamente lo que este código malicioso está programado para buscar:
💀 El secuestro del portapapeles: En cuanto copias la dirección de una billetera de criptomonedas para enviar fondos, el malware la sustituye al instante por la dirección del atacante. La pegas, pulsas enviar y tu dinero desaparece en un agujero negro.
💳 El robo de tarjetas: Busca activamente la información de tus tarjetas de pago guardadas.
📱 La vulnerabilidad de los dispositivos: Se dirige a iPhones antiguos mediante vulnerabilidades ocultas.
¿Los daños hasta ahora? Ya han llegado al menos 7.000 dólares en criptomonedas a billeteras controladas por los atacantes.
TU PROTOCOLO DE SUPERVIVENCIA (NO LO IGNORES): 🛡️
Esto es un crudo recordatorio de que en Web3 la confianza debe verificarse.
No confíes ciegamente en tu portapapeles 🤖
No confíes ciegamente en el sitio web que estás visitando.
LA REGLA: SIEMPRE, SIEMPRE, SIEMPRE
vuelve a comprobar y verifica la dirección de destino en tu pantalla antes de pulsar enviar. Mira los primeros y los últimos 4 caracteres. Si algo te parece sospechoso, detente 🛑
Los estafadores son cada vez más astutos. No dejes que te pillen desprevenido. 🛑
👇 ¿Alguna vez has sido víctima de un secuestro del portapapeles? ¿Cuáles son tus principales medidas de seguridad al enviar criptomonedas?
¡Deja tus consejos en los comentarios para que la comunidad esté SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB
Estás con tu rutina diaria, navegando por sitios web de confianza, quizá consultando las noticias o haciendo alguna operación bancaria. Todo parece normal.
Pero oculto en el código… hay un francotirador digital al acecho. 🎯
Un ciberataque masivo y sofisticado acaba de convertir la web en un arma y ha atacado las puertas digitales de gigantes absolutos. No hablamos de pequeños foros. Hablamos de Zoom, BBC, HSBC e incluso Ledger, el gigante de las billeteras físicas. 🤯
EL VECTOR DE ATAQUE (CÓMO TE ATRAPAN): 🧠
Según se informa, el código malicioso se distribuyó a través de Optimizely, una popular plataforma para probar sitios web. (Y aquí viene lo increíble: el propio sitio web de Optimizely también fue víctima de la vulnerabilidad).
Esto es exactamente lo que este código malicioso está programado para buscar:
💀 El secuestro del portapapeles: En cuanto copias la dirección de una billetera de criptomonedas para enviar fondos, el malware la sustituye al instante por la dirección del atacante. La pegas, pulsas enviar y tu dinero desaparece en un agujero negro.
💳 El robo de tarjetas: Busca activamente la información de tus tarjetas de pago guardadas.
📱 La vulnerabilidad de los dispositivos: Se dirige a iPhones antiguos mediante vulnerabilidades ocultas.
¿Los daños hasta ahora? Ya han llegado al menos 7.000 dólares en criptomonedas a billeteras controladas por los atacantes.
TU PROTOCOLO DE SUPERVIVENCIA (NO LO IGNORES): 🛡️
Esto es un crudo recordatorio de que en Web3 la confianza debe verificarse.
No confíes ciegamente en tu portapapeles 🤖
No confíes ciegamente en el sitio web que estás visitando.
LA REGLA: SIEMPRE, SIEMPRE, SIEMPRE
vuelve a comprobar y verifica la dirección de destino en tu pantalla antes de pulsar enviar. Mira los primeros y los últimos 4 caracteres. Si algo te parece sospechoso, detente 🛑
Los estafadores son cada vez más astutos. No dejes que te pillen desprevenido. 🛑
👇 ¿Alguna vez has sido víctima de un secuestro del portapapeles? ¿Cuáles son tus principales medidas de seguridad al enviar criptomonedas?
¡Deja tus consejos en los comentarios para que la comunidad esté SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB