
#linux
linux
8,091 visualizaciones
37 participa(n) en el debate
Populares
Novedades

OpenAI acaba de inquietar a todo el mundo tecnológico: ¡la IA busca, demuestra y explota automáticamente miles de vulnerabilidades de Linux! Este sistema de IA analizó el kernel de Linux, detectó 2,308 posibles problemas y reprodujo 1,724 vulnerabilidades.
Aún más aterrador: creó por sí solo 948 exploits para escalar privilegios localmente y 291 exploits para filtrar información. Es decir, ¡un atacante podría obtener fácilmente acceso root en una máquina Linux! La IA incluso encontró 10 métodos de explotación nunca antes conocidos.
Con solo $1.2 millones de USD en costos de API, este sistema creó cientos de exploits. Es un costo bajísimo para un equipo de ciberseguridad, pero también un precio demasiado pequeño para crear un arma cibernética extremadamente peligrosa.
La IA está cambiando para siempre las reglas del juego de la ciberseguridad. Puede ayudarnos a protegernos, pero también puede convertirse en una herramienta de destrucción si cae en las manos equivocadas.
¿Estamos preparados para la era en la que la IA domine la guerra cibernética?
#Crypto #AI #Linux
$AI
OpenAI acaba de inquietar a todo el mundo tecnológico: ¡la IA busca, demuestra y explota automáticamente miles de vulnerabilidades de Linux! Este sistema de IA analizó el kernel de Linux, detectó 2,308 posibles problemas y reprodujo 1,724 vulnerabilidades.
Aún más aterrador: creó por sí solo 948 exploits para escalar privilegios localmente y 291 exploits para filtrar información. Es decir, ¡un atacante podría obtener fácilmente acceso root en una máquina Linux! La IA incluso encontró 10 métodos de explotación nunca antes conocidos.
Con solo $1.2 millones de USD en costos de API, este sistema creó cientos de exploits. Es un costo bajísimo para un equipo de ciberseguridad, pero también un precio demasiado pequeño para crear un arma cibernética extremadamente peligrosa.
La IA está cambiando para siempre las reglas del juego de la ciberseguridad. Puede ayudarnos a protegernos, pero también puede convertirse en una herramienta de destrucción si cae en las manos equivocadas.
¿Estamos preparados para la era en la que la IA domine la guerra cibernética?
#Crypto #AI #Linux
$AI
Aún más aterrador: creó por sí solo 948 exploits para escalar privilegios localmente y 291 exploits para filtrar información. Es decir, ¡un atacante podría obtener fácilmente acceso root en una máquina Linux! La IA incluso encontró 10 métodos de explotación nunca antes conocidos.
Con solo $1.2 millones de USD en costos de API, este sistema creó cientos de exploits. Es un costo bajísimo para un equipo de ciberseguridad, pero también un precio demasiado pequeño para crear un arma cibernética extremadamente peligrosa.
La IA está cambiando para siempre las reglas del juego de la ciberseguridad. Puede ayudarnos a protegernos, pero también puede convertirse en una herramienta de destrucción si cae en las manos equivocadas.
¿Estamos preparados para la era en la que la IA domine la guerra cibernética?
#Crypto #AI #Linux
$AI
12
La IA de OpenAI encontró 948 vulnerabilidades en el kernel de Linux, y descubrir cada una costó apenas 1.279 dólares; aproximadamente dos tercios de los nodos de Ethereum usan Linux: la descentralización no protege la infraestructura compartida; lo importante es que todos los operadores puedan aplicar parches rápidamente y al mismo tiempo.
La IA de OpenAI acaba de encontrar 948 fallos en el kernel de Linux y escribió un exploit funcional para cada uno.
Costo: 1.279 dólares por fallo.
~2/3 de los nodos $ETH nodes usan Linux.
Se suponía que la descentralización protegería a las criptomonedas de algo así. No lo hace.
La frase tranquilizadora es «la descentralización aporta diversidad».
No es así, al menos no donde importa. Miles de operadores independientes, un kernel compartido. Un solo fallo se convierte en un mapa que muestra quién tarda más en aplicar parches.
La diversidad de operadores no es diversidad de infraestructura.
La carrera ya no consiste en descubrir fallos. La IA abarató encontrarlos: 1,2 millones de dólares por errores que las recompensas por errores valoran en hasta 66 millones de dólares.
La ventaja de las criptomonedas nunca fue la inmunidad. Es que ninguna máquina por sí sola decide el destino de la red.
Eso solo funciona si los operadores aplican parches, rápido y todos a la vez.
#Linux #AI #Ethereum
La IA de OpenAI encontró 948 vulnerabilidades en el kernel de Linux, y descubrir cada una costó apenas 1.279 dólares; aproximadamente dos tercios de los nodos de Ethereum usan Linux: la descentralización no protege la infraestructura compartida; lo importante es que todos los operadores puedan aplicar parches rápidamente y al mismo tiempo.
La IA de OpenAI acaba de encontrar 948 fallos en el kernel de Linux y escribió un exploit funcional para cada uno.
Costo: 1.279 dólares por fallo.
~2/3 de los nodos $ETH nodes usan Linux.
Se suponía que la descentralización protegería a las criptomonedas de algo así. No lo hace.
La frase tranquilizadora es «la descentralización aporta diversidad».
No es así, al menos no donde importa. Miles de operadores independientes, un kernel compartido. Un solo fallo se convierte en un mapa que muestra quién tarda más en aplicar parches.
La diversidad de operadores no es diversidad de infraestructura.
La carrera ya no consiste en descubrir fallos. La IA abarató encontrarlos: 1,2 millones de dólares por errores que las recompensas por errores valoran en hasta 66 millones de dólares.
La ventaja de las criptomonedas nunca fue la inmunidad. Es que ninguna máquina por sí sola decide el destino de la red.
Eso solo funciona si los operadores aplican parches, rápido y todos a la vez.
#Linux #AI #Ethereum
La IA de OpenAI acaba de encontrar 948 fallos en el kernel de Linux y escribió un exploit funcional para cada uno.
Costo: 1.279 dólares por fallo.
~2/3 de los nodos $ETH nodes usan Linux.
Se suponía que la descentralización protegería a las criptomonedas de algo así. No lo hace.
La frase tranquilizadora es «la descentralización aporta diversidad».
No es así, al menos no donde importa. Miles de operadores independientes, un kernel compartido. Un solo fallo se convierte en un mapa que muestra quién tarda más en aplicar parches.
La diversidad de operadores no es diversidad de infraestructura.
La carrera ya no consiste en descubrir fallos. La IA abarató encontrarlos: 1,2 millones de dólares por errores que las recompensas por errores valoran en hasta 66 millones de dólares.
La ventaja de las criptomonedas nunca fue la inmunidad. Es que ninguna máquina por sí sola decide el destino de la red.
Eso solo funciona si los operadores aplican parches, rápido y todos a la vez.
#Linux #AI #Ethereum
89
·
--
Un acceso root ahora cuesta 1279 dólares.
OpenAI usó un modelo de ciberseguridad inédito para escanear automáticamente el kernel de Linux. En 30 horas reprodujo 1724 vulnerabilidades y produjo 948 exploits funcionales de escalada local de privilegios, con un coste total de 1.213.400 dólares.
Hace tres meses, la misma prueba solo encontró 166; cada una costó 3094 dólares. Ahora cuestan 1279: un 60 % menos.
Exchanges, nodos, validadores y máquinas de firma en custodia: todos usan Linux. La descentralización protege la red, no esa máquina tuya que lleva dos años sin recibir parches.
El parche ya se envió a la comunidad del kernel; por ahora no hay pruebas de que se haya explotado ninguna vulnerabilidad. Pero encontrar fallos ya ha pasado de ser un oficio a convertirse en una cadena de montaje.
Ejecuta uname -r y comparte el resultado; veamos cuántos tienen que actualizar 🐧
#OpenAI #linux #节点
Un acceso root ahora cuesta 1279 dólares.
OpenAI usó un modelo de ciberseguridad inédito para escanear automáticamente el kernel de Linux. En 30 horas reprodujo 1724 vulnerabilidades y produjo 948 exploits funcionales de escalada local de privilegios, con un coste total de 1.213.400 dólares.
Hace tres meses, la misma prueba solo encontró 166; cada una costó 3094 dólares. Ahora cuestan 1279: un 60 % menos.
Exchanges, nodos, validadores y máquinas de firma en custodia: todos usan Linux. La descentralización protege la red, no esa máquina tuya que lleva dos años sin recibir parches.
El parche ya se envió a la comunidad del kernel; por ahora no hay pruebas de que se haya explotado ninguna vulnerabilidad. Pero encontrar fallos ya ha pasado de ser un oficio a convertirse en una cadena de montaje.
Ejecuta uname -r y comparte el resultado; veamos cuántos tienen que actualizar 🐧
#OpenAI #linux #节点
OpenAI usó un modelo de ciberseguridad inédito para escanear automáticamente el kernel de Linux. En 30 horas reprodujo 1724 vulnerabilidades y produjo 948 exploits funcionales de escalada local de privilegios, con un coste total de 1.213.400 dólares.
Hace tres meses, la misma prueba solo encontró 166; cada una costó 3094 dólares. Ahora cuestan 1279: un 60 % menos.
Exchanges, nodos, validadores y máquinas de firma en custodia: todos usan Linux. La descentralización protege la red, no esa máquina tuya que lleva dos años sin recibir parches.
El parche ya se envió a la comunidad del kernel; por ahora no hay pruebas de que se haya explotado ninguna vulnerabilidad. Pero encontrar fallos ya ha pasado de ser un oficio a convertirse en una cadena de montaje.
Ejecuta uname -r y comparte el resultado; veamos cuántos tienen que actualizar 🐧
#OpenAI #linux #节点
35

·
--
Me apareció una investigación de seguridad bastante técnica de OpenAI: automatizaron todo el proceso —buscar vulnerabilidades → verificarlas → evaluar su explotación → aplicar parches— y lo probaron con el kernel de Linux.
Según el blog oficial, en el escaneo de mediados de octubre seleccionaron unos 2308 candidatos, reprodujeron dinámicamente 1724 vulnerabilidades y crearon 948 exploits de escalada local de privilegios (LPE): un usuario local normal podía obtener acceso root. La llamada a la API costó en total unos 1,21 millones de dólares, un promedio de aproximadamente 1279 dólares por cada LPE. A juzgar por las recompensas históricas de Pwn2Own / TyphoonPWN, esos 948 casos valdrían entre 18,9 y 66,3 millones de dólares.
El proceso incluyó revisión humana; afirman que usaron al menos 10 técnicas de explotación que también eran nuevas para expertos externos en kernels, y que están enviando informes y parches a los responsables del mantenimiento. Ojo: se trata de escalada local de privilegios, no de comprometer un sistema de forma remota, y los hallazgos se notifican solo después de una revisión humana.
La velocidad a la que la IA encuentra y corrige vulnerabilidades ya empieza a competir con los tiempos de respuesta de quienes mantienen el software. #OpenAI #Linux #AI
Me apareció una investigación de seguridad bastante técnica de OpenAI: automatizaron todo el proceso —buscar vulnerabilidades → verificarlas → evaluar su explotación → aplicar parches— y lo probaron con el kernel de Linux.
Según el blog oficial, en el escaneo de mediados de octubre seleccionaron unos 2308 candidatos, reprodujeron dinámicamente 1724 vulnerabilidades y crearon 948 exploits de escalada local de privilegios (LPE): un usuario local normal podía obtener acceso root. La llamada a la API costó en total unos 1,21 millones de dólares, un promedio de aproximadamente 1279 dólares por cada LPE. A juzgar por las recompensas históricas de Pwn2Own / TyphoonPWN, esos 948 casos valdrían entre 18,9 y 66,3 millones de dólares.
El proceso incluyó revisión humana; afirman que usaron al menos 10 técnicas de explotación que también eran nuevas para expertos externos en kernels, y que están enviando informes y parches a los responsables del mantenimiento. Ojo: se trata de escalada local de privilegios, no de comprometer un sistema de forma remota, y los hallazgos se notifican solo después de una revisión humana.
La velocidad a la que la IA encuentra y corrige vulnerabilidades ya empieza a competir con los tiempos de respuesta de quienes mantienen el software. #OpenAI #Linux #AI
Según el blog oficial, en el escaneo de mediados de octubre seleccionaron unos 2308 candidatos, reprodujeron dinámicamente 1724 vulnerabilidades y crearon 948 exploits de escalada local de privilegios (LPE): un usuario local normal podía obtener acceso root. La llamada a la API costó en total unos 1,21 millones de dólares, un promedio de aproximadamente 1279 dólares por cada LPE. A juzgar por las recompensas históricas de Pwn2Own / TyphoonPWN, esos 948 casos valdrían entre 18,9 y 66,3 millones de dólares.
El proceso incluyó revisión humana; afirman que usaron al menos 10 técnicas de explotación que también eran nuevas para expertos externos en kernels, y que están enviando informes y parches a los responsables del mantenimiento. Ojo: se trata de escalada local de privilegios, no de comprometer un sistema de forma remota, y los hallazgos se notifican solo después de una revisión humana.
La velocidad a la que la IA encuentra y corrige vulnerabilidades ya empieza a competir con los tiempos de respuesta de quienes mantienen el software. #OpenAI #Linux #AI
8
·
--
OpenAI desarrolla una canalización automatizada para corregir vulnerabilidades del kernel de Linux
Último avance de OpenAI: desarrolla una canalización automatizada para corregir 948 vulnerabilidades de escalada local de privilegios del kernel de Linux. ¡Innovación tecnológica y mayor seguridad!#AI #Linux
OpenAI desarrolla una canalización automatizada para corregir vulnerabilidades del kernel de Linux
Último avance de OpenAI: desarrolla una canalización automatizada para corregir 948 vulnerabilidades de escalada local de privilegios del kernel de Linux. ¡Innovación tecnológica y mayor seguridad!#AI #Linux
Último avance de OpenAI: desarrolla una canalización automatizada para corregir 948 vulnerabilidades de escalada local de privilegios del kernel de Linux. ¡Innovación tecnológica y mayor seguridad!#AI #Linux
2

🤖🔓 Según algunos informes, el código generado por Claude puede incluso tomar el control de servidores Linux sin necesidad de introducir una contraseña. Red Hat ya publicó un parche el domingo, mientras que Ubuntu sigue a la espera. Lo que hemos visto es solo el resultado de un experimento técnico; todavía hacen falta más verificaciones independientes para determinar cuál es el riesgo real y si podría explotarse con fines maliciosos. Comunidad, ¿qué opinan de este tipo de vulnerabilidades de seguridad generadas por IA? ¿Ya han comprobado si sus nodos tienen las últimas actualizaciones de seguridad? 👀
Esto no constituye asesoramiento de inversión.
#AI安全 #Linux #开源社区 #Write2Earn
🤖🔓 Según algunos informes, el código generado por Claude puede incluso tomar el control de servidores Linux sin necesidad de introducir una contraseña. Red Hat ya publicó un parche el domingo, mientras que Ubuntu sigue a la espera. Lo que hemos visto es solo el resultado de un experimento técnico; todavía hacen falta más verificaciones independientes para determinar cuál es el riesgo real y si podría explotarse con fines maliciosos. Comunidad, ¿qué opinan de este tipo de vulnerabilidades de seguridad generadas por IA? ¿Ya han comprobado si sus nodos tienen las últimas actualizaciones de seguridad? 👀
Esto no constituye asesoramiento de inversión.
#AI安全 #Linux #开源社区 #Write2Earn
Esto no constituye asesoramiento de inversión.
#AI安全 #Linux #开源社区 #Write2Earn
13

·
--
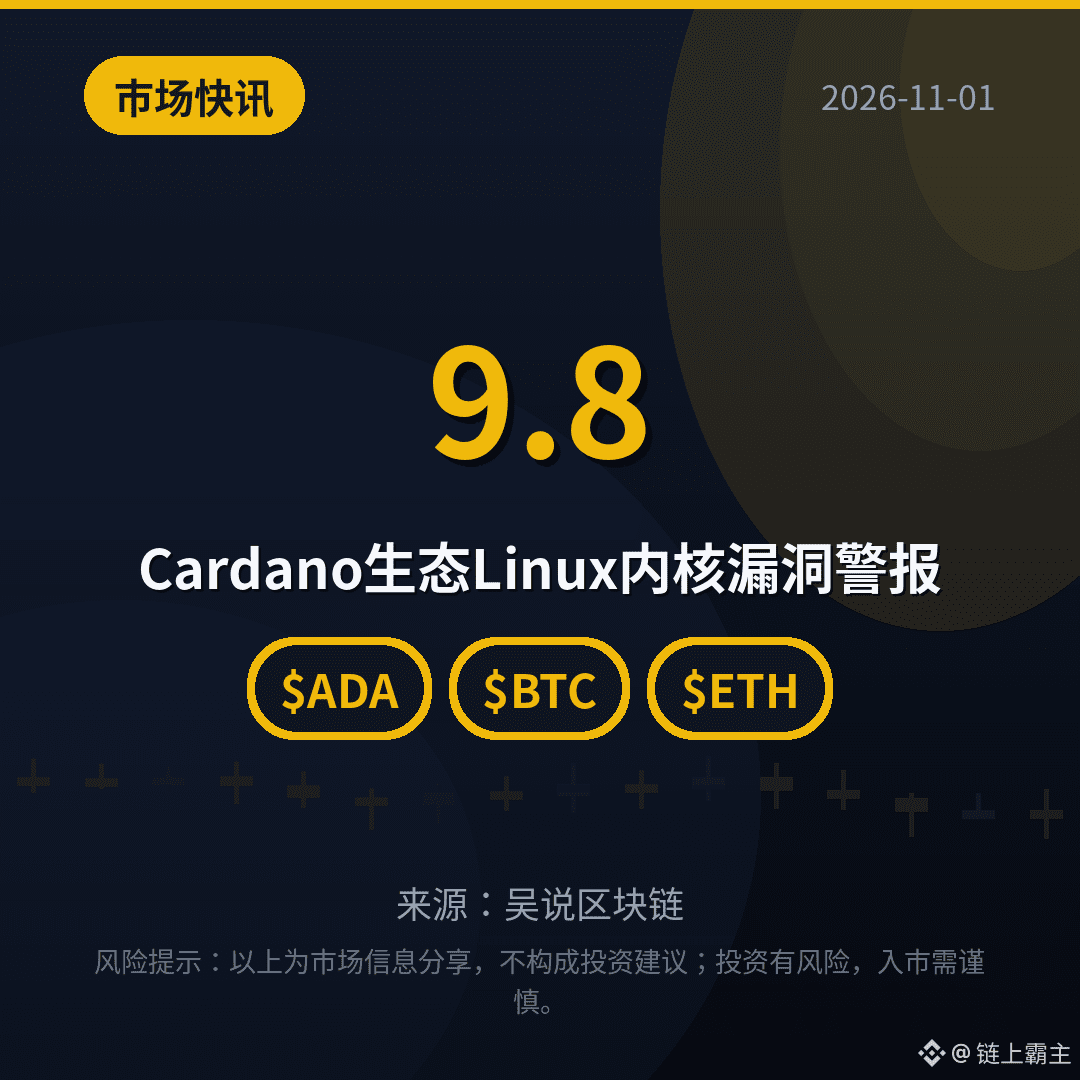
【Última hora del mercado】Alerta de vulnerabilidad del kernel de Linux en el ecosistema Cardano
Intersect advirtió el 30 de octubre: la vulnerabilidad del kernel de Linux CVE-2026-98432 tiene una puntuación de 9,8 y es un problema de seguridad de memoria en IPv4 TCP. En determinadas condiciones, permite la ejecución remota de código sin autenticación y afecta a varias distribuciones. Los operadores deben revisar los kernels de los nodos y servidores de retransmisión. Si hay un parche disponible, deben instalarlo y reiniciar. En ese momento, el parche de Ubuntu aún estaba en preparación. ¿Ya instalaste el parche?
$ADA $BTC $ETH
#ADA #Linux #SeguridadBlockchain
(Fuente: Wu Blockchain)
Aviso de riesgos: Este artículo no constituye una recomendación de inversión. Tenga en cuenta los riesgos.
【Última hora del mercado】Alerta de vulnerabilidad del kernel de Linux en el ecosistema Cardano
Intersect advirtió el 30 de octubre: la vulnerabilidad del kernel de Linux CVE-2026-98432 tiene una puntuación de 9,8 y es un problema de seguridad de memoria en IPv4 TCP. En determinadas condiciones, permite la ejecución remota de código sin autenticación y afecta a varias distribuciones. Los operadores deben revisar los kernels de los nodos y servidores de retransmisión. Si hay un parche disponible, deben instalarlo y reiniciar. En ese momento, el parche de Ubuntu aún estaba en preparación. ¿Ya instalaste el parche?
$ADA $BTC $ETH
#ADA #Linux #SeguridadBlockchain
(Fuente: Wu Blockchain)
Aviso de riesgos: Este artículo no constituye una recomendación de inversión. Tenga en cuenta los riesgos.
Intersect advirtió el 30 de octubre: la vulnerabilidad del kernel de Linux CVE-2026-98432 tiene una puntuación de 9,8 y es un problema de seguridad de memoria en IPv4 TCP. En determinadas condiciones, permite la ejecución remota de código sin autenticación y afecta a varias distribuciones. Los operadores deben revisar los kernels de los nodos y servidores de retransmisión. Si hay un parche disponible, deben instalarlo y reiniciar. En ese momento, el parche de Ubuntu aún estaba en preparación. ¿Ya instalaste el parche?
$ADA $BTC $ETH
#ADA #Linux #SeguridadBlockchain
(Fuente: Wu Blockchain)
Aviso de riesgos: Este artículo no constituye una recomendación de inversión. Tenga en cuenta los riesgos.
21

·
--
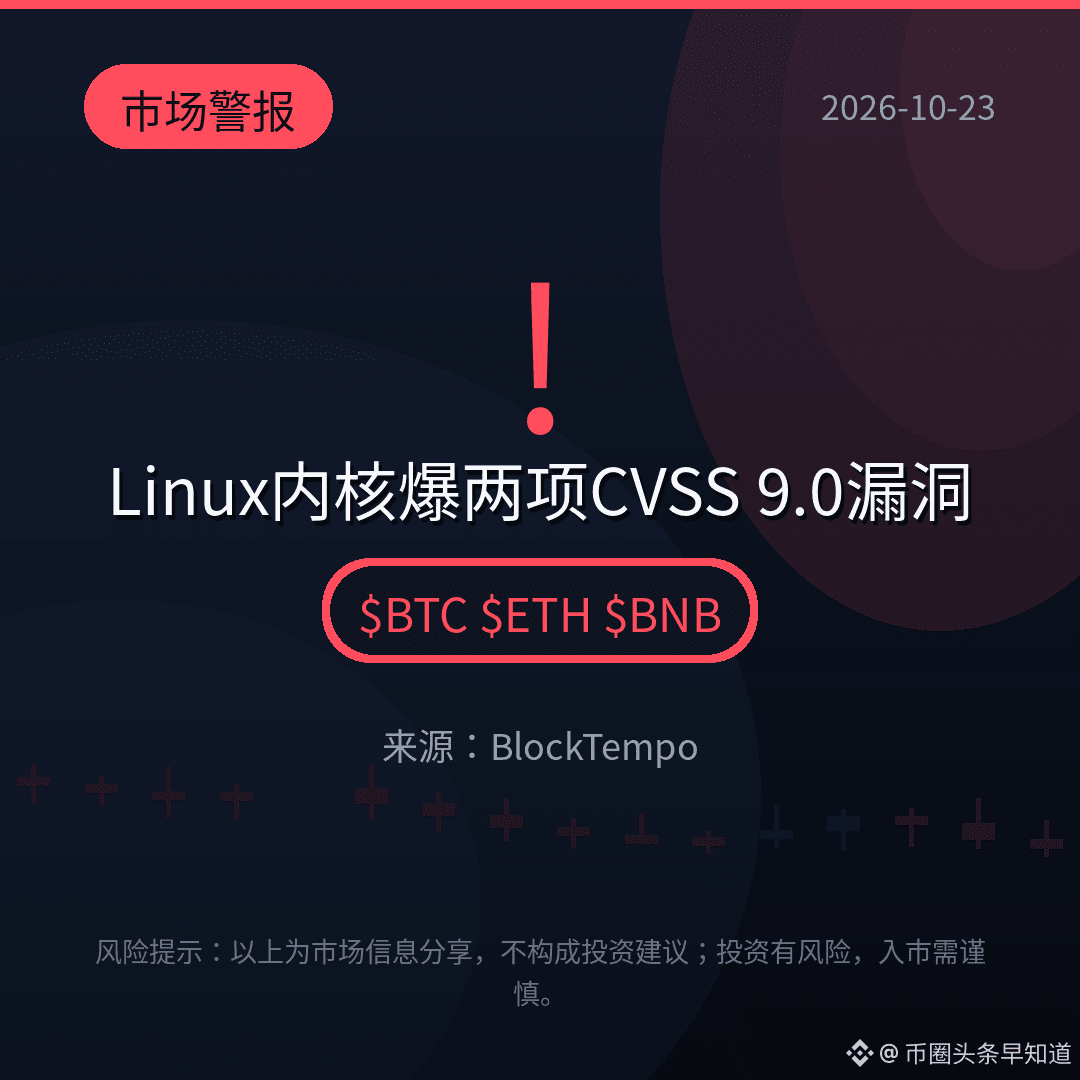
El kernel de Linux presenta dos vulnerabilidades de ejecución remota con CVSS 9.0; ¡una puede explotarse sin autenticación! El parche aún no ha llegado a mainline y los detalles ya son públicos.
Los afectados son los equipos que tienen habilitado el uso compartido de archivos KSMBD. Los que lo tienen desactivado por defecto no están afectados. RHEL tampoco está afectado.
Después de PHP y Node.js, ahora le toca a Linux. Si ejecutas nodos, comprueba si estás afectado.
¿Coincidencia o «prueba de estrés» sistemática? Cuéntanos qué opinas en los comentarios.
$BTC $ETH $BNB
#安全 #Linux #漏洞
(Fuente: BlockTempo)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierte con cautela.
El kernel de Linux presenta dos vulnerabilidades de ejecución remota con CVSS 9.0; ¡una puede explotarse sin autenticación! El parche aún no ha llegado a mainline y los detalles ya son públicos.
Los afectados son los equipos que tienen habilitado el uso compartido de archivos KSMBD. Los que lo tienen desactivado por defecto no están afectados. RHEL tampoco está afectado.
Después de PHP y Node.js, ahora le toca a Linux. Si ejecutas nodos, comprueba si estás afectado.
¿Coincidencia o «prueba de estrés» sistemática? Cuéntanos qué opinas en los comentarios.
$BTC $ETH $BNB
#安全 #Linux #漏洞
(Fuente: BlockTempo)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierte con cautela.
Los afectados son los equipos que tienen habilitado el uso compartido de archivos KSMBD. Los que lo tienen desactivado por defecto no están afectados. RHEL tampoco está afectado.
Después de PHP y Node.js, ahora le toca a Linux. Si ejecutas nodos, comprueba si estás afectado.
¿Coincidencia o «prueba de estrés» sistemática? Cuéntanos qué opinas en los comentarios.
$BTC $ETH $BNB
#安全 #Linux #漏洞
(Fuente: BlockTempo)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierte con cautela.
11

Nueva vulnerabilidad de Linux llamada "Bad Epoll" acaba de salir... 🚨
¡Permite que cualquiera obtenga acceso de root en dispositivos Linux y Android!! Incluso la IA se lo perdió... asegúrate de que tus sistemas estén parcheados lo antes posible!! 🛡️
#CyberSecurity #Linux
Nueva vulnerabilidad de Linux llamada "Bad Epoll" acaba de salir... 🚨
¡Permite que cualquiera obtenga acceso de root en dispositivos Linux y Android!! Incluso la IA se lo perdió... asegúrate de que tus sistemas estén parcheados lo antes posible!! 🛡️
#CyberSecurity #Linux
¡Permite que cualquiera obtenga acceso de root en dispositivos Linux y Android!! Incluso la IA se lo perdió... asegúrate de que tus sistemas estén parcheados lo antes posible!! 🛡️
#CyberSecurity #Linux
30
Podrías compartir tus opiniones sobre las finanzas digitales: El futuro de las finanzas digitales ya está aquí, y las transacciones transfronterizas nunca habían sido tan fluidas gracias a plataformas como RedotPay y Binance. #CryptoTransaction acciones.
Otra sobre configuración tecnológica: Configurar mi capa de compatibilidad con Android en Linux fue una gran decisión. Ejecutar aplicaciones móviles en un entorno de escritorio maximiza la productividad. #linux #TechSetup arriba.
Podrías compartir tus opiniones sobre las finanzas digitales: El futuro de las finanzas digitales ya está aquí, y las transacciones transfronterizas nunca habían sido tan fluidas gracias a plataformas como RedotPay y Binance. #CryptoTransaction acciones.
Otra sobre configuración tecnológica: Configurar mi capa de compatibilidad con Android en Linux fue una gran decisión. Ejecutar aplicaciones móviles en un entorno de escritorio maximiza la productividad. #linux #TechSetup arriba.
Otra sobre configuración tecnológica: Configurar mi capa de compatibilidad con Android en Linux fue una gran decisión. Ejecutar aplicaciones móviles en un entorno de escritorio maximiza la productividad. #linux #TechSetup arriba.
40
·
--
Las nuevas versiones de seguridad de Bitcoin Core importan más para los operadores de nodos que para el $BTC chart.
Dos fallos de gravedad media podían agotar la memoria. Uno permitía que un par malicioso conectado provocara fácilmente un fallo en #Windows , #MacOS o #BSD nodos; otro podía aumentar la memoria hasta en 2 MB por hora por cada par entrante y 5 MB por hora por cada par saliente. #linux no se ve afectado por el primer fallo.
Las correcciones están en las versiones 29.5, 30.4, 31.2 y 32.1. Un problema aparte de gravedad baja relacionado con undo-file sigue presente en sistemas de 32 bits y en el almacenamiento FAT32, aunque se considera poco práctico explotarlo.
La conclusión útil: comprueba el sistema operativo, el formato de almacenamiento y la versión de Core. Esto es un parche para operadores, no un pánico de red #bitcoin .
{future}(BTCUSDT)
Las nuevas versiones de seguridad de Bitcoin Core importan más para los operadores de nodos que para el $BTC chart.
Dos fallos de gravedad media podían agotar la memoria. Uno permitía que un par malicioso conectado provocara fácilmente un fallo en #Windows , #MacOS o #BSD nodos; otro podía aumentar la memoria hasta en 2 MB por hora por cada par entrante y 5 MB por hora por cada par saliente. #linux no se ve afectado por el primer fallo.
Las correcciones están en las versiones 29.5, 30.4, 31.2 y 32.1. Un problema aparte de gravedad baja relacionado con undo-file sigue presente en sistemas de 32 bits y en el almacenamiento FAT32, aunque se considera poco práctico explotarlo.
La conclusión útil: comprueba el sistema operativo, el formato de almacenamiento y la versión de Core. Esto es un parche para operadores, no un pánico de red #bitcoin .
Dos fallos de gravedad media podían agotar la memoria. Uno permitía que un par malicioso conectado provocara fácilmente un fallo en #Windows , #MacOS o #BSD nodos; otro podía aumentar la memoria hasta en 2 MB por hora por cada par entrante y 5 MB por hora por cada par saliente. #linux no se ve afectado por el primer fallo.
Las correcciones están en las versiones 29.5, 30.4, 31.2 y 32.1. Un problema aparte de gravedad baja relacionado con undo-file sigue presente en sistemas de 32 bits y en el almacenamiento FAT32, aunque se considera poco práctico explotarlo.
La conclusión útil: comprueba el sistema operativo, el formato de almacenamiento y la versión de Core. Esto es un parche para operadores, no un pánico de red #bitcoin .
65
·
--
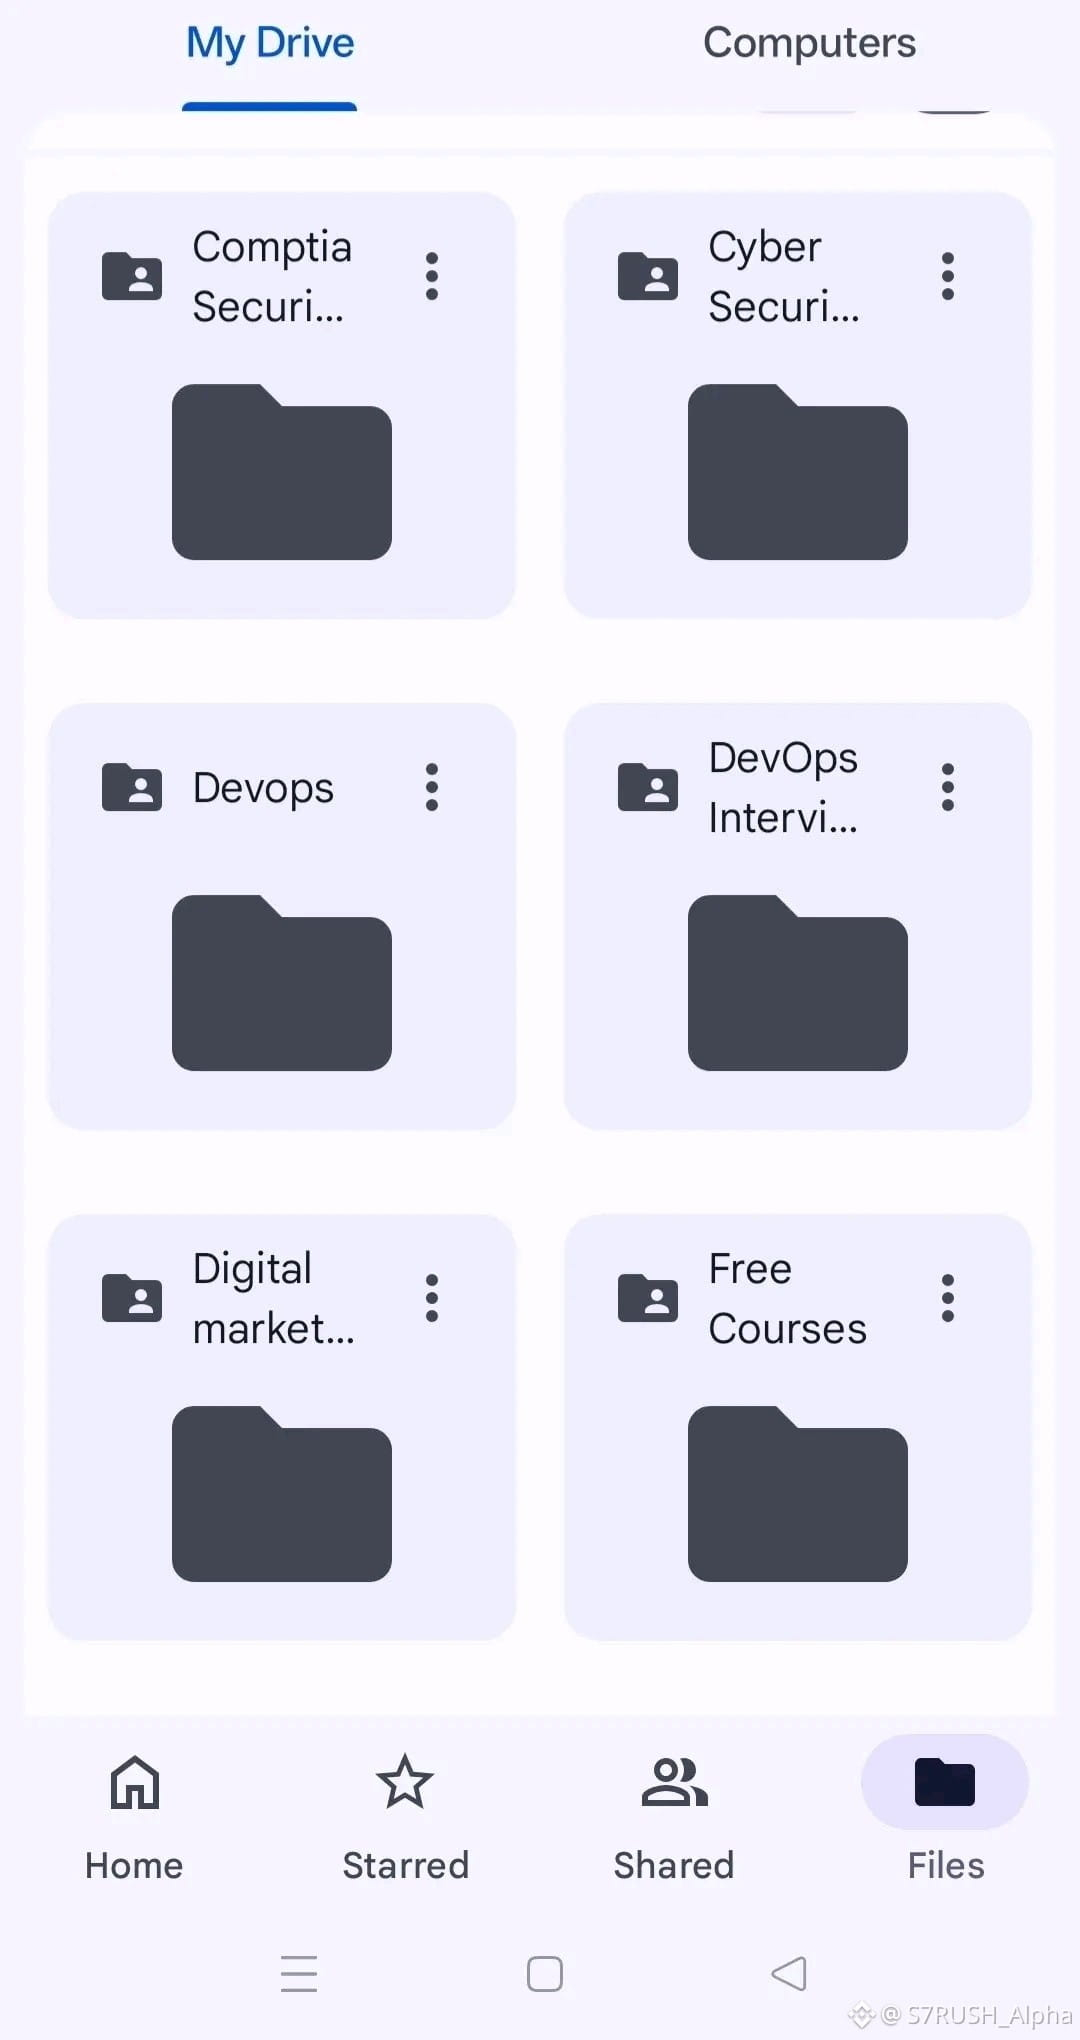
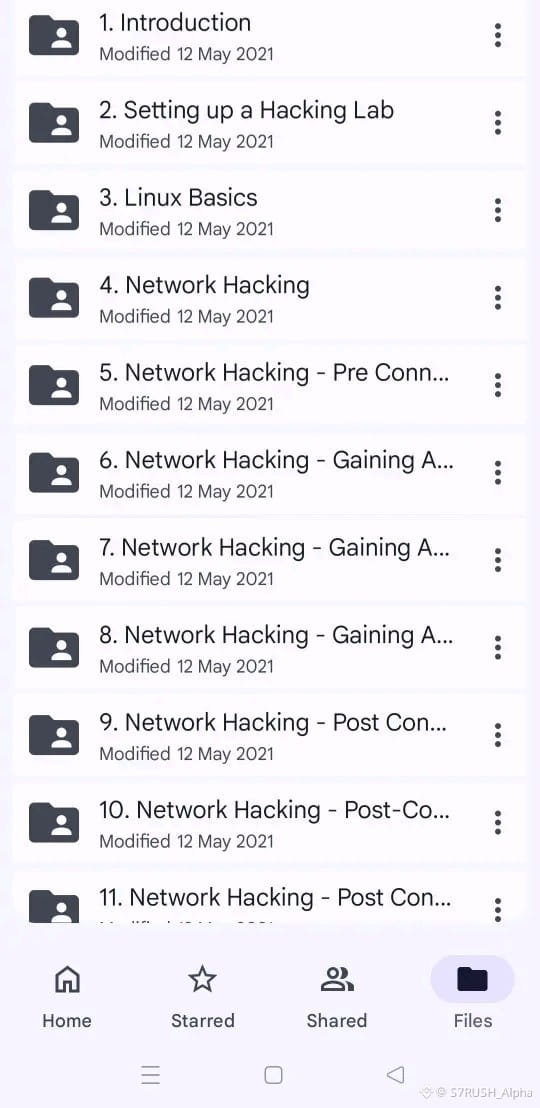
Paquete de Aprendizaje en Ciberseguridad de más de 50 GB 🚀
Una colección masiva de recursos que abarca redes, Linux, seguridad web, OSINT y flujos de trabajo de seguridad defensiva.
Perfecto para cualquiera que esté serio en construir habilidades reales en ciberseguridad desde principiante hasta avanzado.
Comparte y comenta "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Paquete de Aprendizaje en Ciberseguridad de más de 50 GB 🚀
Una colección masiva de recursos que abarca redes, Linux, seguridad web, OSINT y flujos de trabajo de seguridad defensiva.
Perfecto para cualquiera que esté serio en construir habilidades reales en ciberseguridad desde principiante hasta avanzado.
Comparte y comenta "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Una colección masiva de recursos que abarca redes, Linux, seguridad web, OSINT y flujos de trabajo de seguridad defensiva.
Perfecto para cualquiera que esté serio en construir habilidades reales en ciberseguridad desde principiante hasta avanzado.
Comparte y comenta "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
48

👾Investigadores detectaron una vulnerabilidad en el kernel de Linux, el sistema operativo empleado por el 63% de los nodos de Bitcoin. La falla, detectada con IA, es corregible con un parche ya distribuido.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
👾Investigadores detectaron una vulnerabilidad en el kernel de Linux, el sistema operativo empleado por el 63% de los nodos de Bitcoin. La falla, detectada con IA, es corregible con un parche ya distribuido.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
3
101
·
--
La llamada de atención de $2.1 mil millones: la astuta falla de Web3 que la mayoría de la gente ignoraImagina despertarte, agarrar tu teléfono para chequear tu protocolo DeFi favorito y ver que toda la piscina de liquidez está en absoluto cero. Nadie robó tu frase semilla. No hiciste clic en un enlace de phishing sospechoso. Un hacker simplemente encontró un pequeño agujero en el código del contrato inteligente y drenó la bóveda a plena luz del día.
A medida que Web3 escala, las apuestas están volviendo locas. Si quieres proteger tu capital y realmente sobrevivir en este espacio, tienes que empezar a pensar más profundo y más inteligente. Vamos a desglosar cómo funciona la seguridad de blockchain y por qué tu primer paso en este mundo siempre debería comenzar con Linux.
La llamada de atención de $2.1 mil millones: la astuta falla de Web3 que la mayoría de la gente ignora
Imagina despertarte, agarrar tu teléfono para chequear tu protocolo DeFi favorito y ver que toda la piscina de liquidez está en absoluto cero. Nadie robó tu frase semilla. No hiciste clic en un enlace de phishing sospechoso. Un hacker simplemente encontró un pequeño agujero en el código del contrato inteligente y drenó la bóveda a plena luz del día.
A medida que Web3 escala, las apuestas están volviendo locas. Si quieres proteger tu capital y realmente sobrevivir en este espacio, tienes que empezar a pensar más profundo y más inteligente. Vamos a desglosar cómo funciona la seguridad de blockchain y por qué tu primer paso en este mundo siempre debería comenzar con Linux.
A medida que Web3 escala, las apuestas están volviendo locas. Si quieres proteger tu capital y realmente sobrevivir en este espacio, tienes que empezar a pensar más profundo y más inteligente. Vamos a desglosar cómo funciona la seguridad de blockchain y por qué tu primer paso en este mundo siempre debería comenzar con Linux.
157

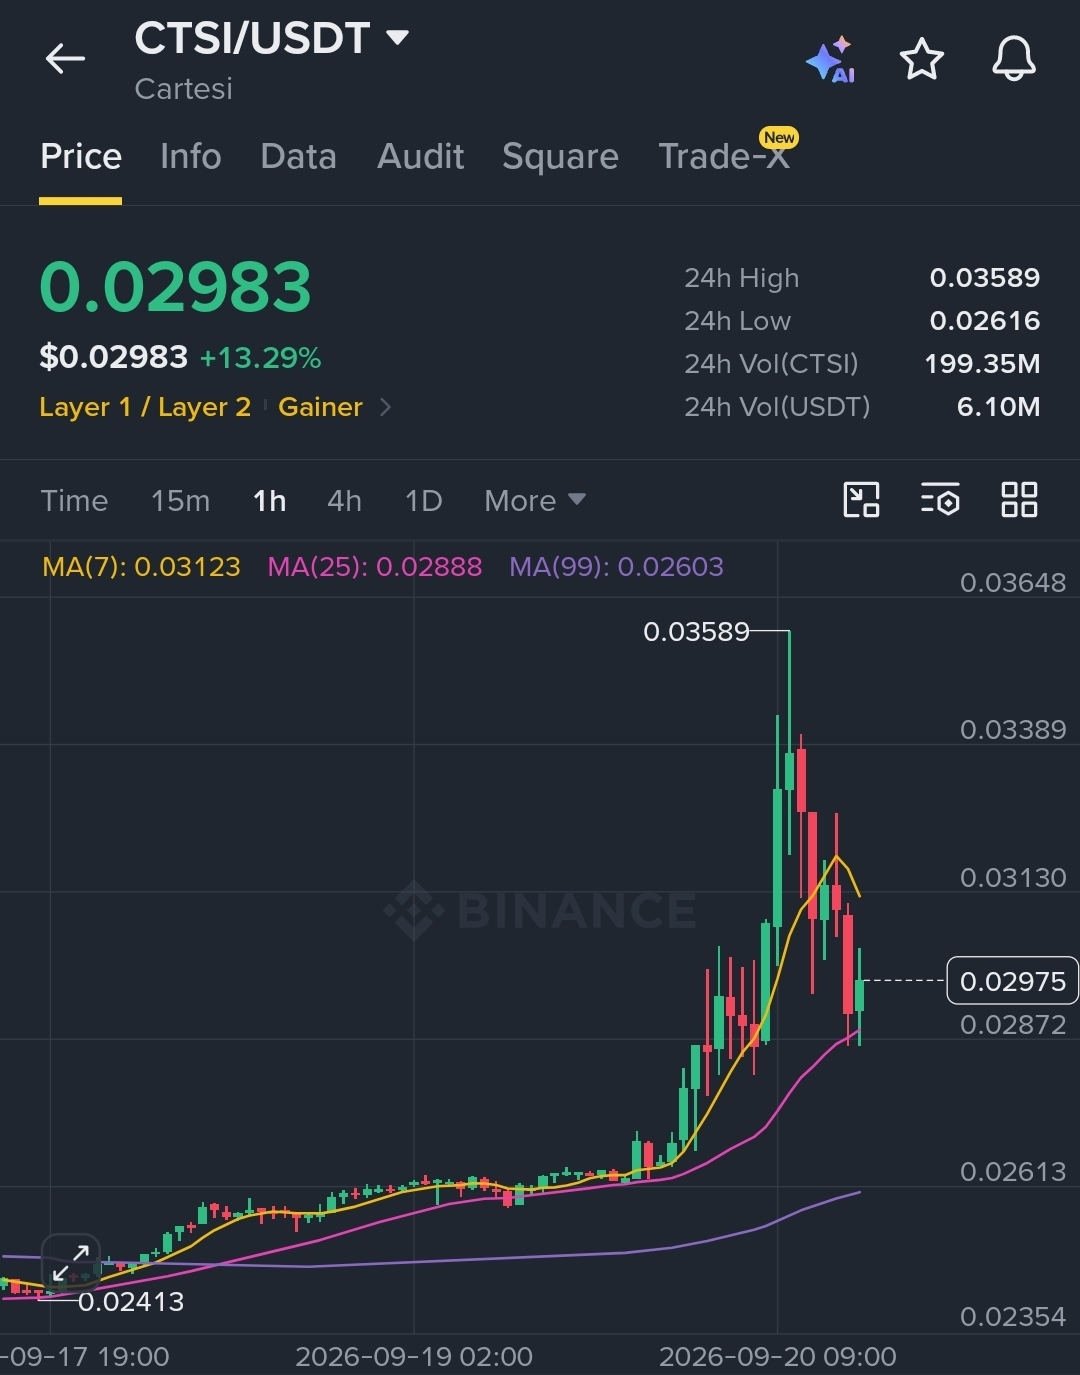
$CTSI /USDT — 🔴 CORTO · Conf 69%
📍 Entrada: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
Se disparó a 0.03589 y luego revirtió con fuerza — MA7 (0.03123) ya está girando hacia abajo con el precio fallando al intentar recuperarla en múltiples ocasiones en 1H, lo que indica que el impulso se está agotando.
$CTSI : Cartesi es una solución de Capa 2 que habilita cómputo basado en Linux para contratos inteligentes mediante su arquitectura de rollup Cartesi Machine — la mecánica clave es que los desarrolladores pueden construir dApps usando pilas de software tradicionales sin Solidity; el riesgo es que el enfoque de VM Linux no ha generado despliegues significativos de dApps pese a años en el mercado.
Si la propuesta de valor central de Cartesi es permitir a los desarrolladores usar herramientas familiares de Linux para apps blockchain, ¿por qué el ecosistema no ha logrado atraer a desarrolladores Web2 mainstream que, teóricamente, serían quienes más se beneficiarían de este enfoque?
#CTSI #Cartesi #Layer2 #linux #dApps
{future}(CTSIUSDT)
$CTSI /USDT — 🔴 CORTO · Conf 69%
📍 Entrada: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
Se disparó a 0.03589 y luego revirtió con fuerza — MA7 (0.03123) ya está girando hacia abajo con el precio fallando al intentar recuperarla en múltiples ocasiones en 1H, lo que indica que el impulso se está agotando.
$CTSI : Cartesi es una solución de Capa 2 que habilita cómputo basado en Linux para contratos inteligentes mediante su arquitectura de rollup Cartesi Machine — la mecánica clave es que los desarrolladores pueden construir dApps usando pilas de software tradicionales sin Solidity; el riesgo es que el enfoque de VM Linux no ha generado despliegues significativos de dApps pese a años en el mercado.
Si la propuesta de valor central de Cartesi es permitir a los desarrolladores usar herramientas familiares de Linux para apps blockchain, ¿por qué el ecosistema no ha logrado atraer a desarrolladores Web2 mainstream que, teóricamente, serían quienes más se beneficiarían de este enfoque?
#CTSI #Cartesi #Layer2 #linux #dApps
📍 Entrada: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
Se disparó a 0.03589 y luego revirtió con fuerza — MA7 (0.03123) ya está girando hacia abajo con el precio fallando al intentar recuperarla en múltiples ocasiones en 1H, lo que indica que el impulso se está agotando.
$CTSI : Cartesi es una solución de Capa 2 que habilita cómputo basado en Linux para contratos inteligentes mediante su arquitectura de rollup Cartesi Machine — la mecánica clave es que los desarrolladores pueden construir dApps usando pilas de software tradicionales sin Solidity; el riesgo es que el enfoque de VM Linux no ha generado despliegues significativos de dApps pese a años en el mercado.
Si la propuesta de valor central de Cartesi es permitir a los desarrolladores usar herramientas familiares de Linux para apps blockchain, ¿por qué el ecosistema no ha logrado atraer a desarrolladores Web2 mainstream que, teóricamente, serían quienes más se beneficiarían de este enfoque?
#CTSI #Cartesi #Layer2 #linux #dApps
1
282

Después de superar más de 10 años de #Linux , estoy extremadamente triste por no haber conocido este mundo Dev antes!💪🙏🤓
¡Una antología orgánica! 😅
#softwaee #Dapps #sistemasoperacionais
Después de superar más de 10 años de #Linux , estoy extremadamente triste por no haber conocido este mundo Dev antes!💪🙏🤓
¡Una antología orgánica! 😅
#softwaee #Dapps #sistemasoperacionais
¡Una antología orgánica! 😅
#softwaee #Dapps #sistemasoperacionais
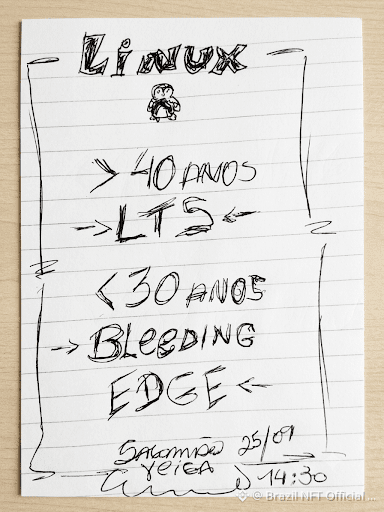
2
117
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#WhoWillSucceedJensenHuangatNvidia?
77,376 visualizaciones
1,049 participa(n) en el debate
2
#WhatWillDriveCryptoandStocks’NextRebound?
421,091 visualizaciones
2,962 participa(n) en el debate
3
#BitcoinActiveSupplyInProfitDropsBelow45%
18,957 visualizaciones
293 participa(n) en el debate
4
#KavaSaysAbnormalActivityLimitedToKavaLend
7,079 visualizaciones
141 participa(n) en el debate
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
6,422 visualizaciones
138 participa(n) en el debate
6
#USPPIMissMayEaseBTCPressure
202,447 visualizaciones
2,018 participa(n) en el debate
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
2,381 visualizaciones
42 participa(n) en el debate
8
#TONStrategyReports$23.97MQ3NetLoss
3,033 visualizaciones
39 participa(n) en el debate
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
18,094 visualizaciones
236 participa(n) en el debate
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
10,850 visualizaciones
187 participa(n) en el debate