
#keplr
keplr
46,007 visualizaciones
60 participa(n) en el debate
Populares
Novedades

·
--
Más de 44.000 billeteras que iniciaban sesión con Google sufrieron transferencias de más de 6 millones de dólares
▫️ Keplr confirmó transferencias no autorizadas en cuentas que iniciaban sesión con Google o Apple; el problema estaba en el servicio de inicio de sesión social Web3Auth
▫️ Según las estadísticas en cadena, hay al menos 44.000 billeteras afectadas y unos 6,01 millones de dólares; los fondos aún no se han retirado
▫️ Incluso después de la alerta oficial, el 86 % de las billeteras afectadas fueron vaciadas
▫️ Los atacantes también eludieron el período de desbloqueo de 21 días y retiraron unos 1,96 millones de ATOM en staking
Por ahora, las cuentas que usan frases semilla o billeteras de hardware no parecen afectadas; estos dos métodos de inicio de sesión social se han suspendido
Por comodidad, inicias sesión con un solo clic, pero quizá las claves ni siquiera estén en tus manos
¿Seguirás confiando en iniciar sesión en tu billetera con una cuenta de redes sociales? 👇 (Esto no constituye asesoramiento de inversión)
#Keplr #Web3Auth #SeguridadDeLaBilletera
Más de 44.000 billeteras que iniciaban sesión con Google sufrieron transferencias de más de 6 millones de dólares
▫️ Keplr confirmó transferencias no autorizadas en cuentas que iniciaban sesión con Google o Apple; el problema estaba en el servicio de inicio de sesión social Web3Auth
▫️ Según las estadísticas en cadena, hay al menos 44.000 billeteras afectadas y unos 6,01 millones de dólares; los fondos aún no se han retirado
▫️ Incluso después de la alerta oficial, el 86 % de las billeteras afectadas fueron vaciadas
▫️ Los atacantes también eludieron el período de desbloqueo de 21 días y retiraron unos 1,96 millones de ATOM en staking
Por ahora, las cuentas que usan frases semilla o billeteras de hardware no parecen afectadas; estos dos métodos de inicio de sesión social se han suspendido
Por comodidad, inicias sesión con un solo clic, pero quizá las claves ni siquiera estén en tus manos
¿Seguirás confiando en iniciar sesión en tu billetera con una cuenta de redes sociales? 👇 (Esto no constituye asesoramiento de inversión)
#Keplr #Web3Auth #SeguridadDeLaBilletera
▫️ Keplr confirmó transferencias no autorizadas en cuentas que iniciaban sesión con Google o Apple; el problema estaba en el servicio de inicio de sesión social Web3Auth
▫️ Según las estadísticas en cadena, hay al menos 44.000 billeteras afectadas y unos 6,01 millones de dólares; los fondos aún no se han retirado
▫️ Incluso después de la alerta oficial, el 86 % de las billeteras afectadas fueron vaciadas
▫️ Los atacantes también eludieron el período de desbloqueo de 21 días y retiraron unos 1,96 millones de ATOM en staking
Por ahora, las cuentas que usan frases semilla o billeteras de hardware no parecen afectadas; estos dos métodos de inicio de sesión social se han suspendido
Por comodidad, inicias sesión con un solo clic, pero quizá las claves ni siquiera estén en tus manos
¿Seguirás confiando en iniciar sesión en tu billetera con una cuenta de redes sociales? 👇 (Esto no constituye asesoramiento de inversión)
#Keplr #Web3Auth #SeguridadDeLaBilletera
2
2.2k

·
--
Artículo
Si inicias sesión en tu cartera con una cuenta de Google, esto te interesaEsta tarde, Keplr, la cartera del ecosistema Cosmos, publicó un anuncio. Algunas carteras creadas al iniciar sesión con una cuenta de Google o Apple realizaron transferencias que los usuarios no habían autorizado. Keplr ya ha suspendido estas dos formas de inicio de sesión y está investigando las causas junto con Web3Auth, que proporciona la tecnología de autenticación. Web3Auth también lo ha reconocido: anoche, poco después de las 11, publicó un comunicado en el que informó de un problema de seguridad en su servicio y anunció que había suspendido su servicio de carteras integradas.
El problema está en el proceso de inicio de sesión, no en la cartera en sí. Web3Auth permite crear una cartera con una cuenta de Google o Apple, sin tener que copiar la frase semilla. Es práctico, pero equivale a dejar las claves de tu cartera en manos de un intermediario. Si ese intermediario tiene un problema, pueden transferir tu dinero sin que tengas que confirmar nada. Josh Lee, de Keplr, estima preliminarmente que alrededor del 20 % de las cuentas que iniciaron sesión con Google o Apple se vieron afectadas. De estas, solo a una parte les transfirieron dinero; el resto quizá pueda recuperarlo. Esta es solo una estimación preliminar: hasta ahora, la empresa no ha revelado cuántas personas se vieron afectadas ni cuánto dinero se perdió.
Si inicias sesión en tu cartera con una cuenta de Google, esto te interesa
Esta tarde, Keplr, la cartera del ecosistema Cosmos, publicó un anuncio. Algunas carteras creadas al iniciar sesión con una cuenta de Google o Apple realizaron transferencias que los usuarios no habían autorizado. Keplr ya ha suspendido estas dos formas de inicio de sesión y está investigando las causas junto con Web3Auth, que proporciona la tecnología de autenticación. Web3Auth también lo ha reconocido: anoche, poco después de las 11, publicó un comunicado en el que informó de un problema de seguridad en su servicio y anunció que había suspendido su servicio de carteras integradas.
El problema está en el proceso de inicio de sesión, no en la cartera en sí. Web3Auth permite crear una cartera con una cuenta de Google o Apple, sin tener que copiar la frase semilla. Es práctico, pero equivale a dejar las claves de tu cartera en manos de un intermediario. Si ese intermediario tiene un problema, pueden transferir tu dinero sin que tengas que confirmar nada. Josh Lee, de Keplr, estima preliminarmente que alrededor del 20 % de las cuentas que iniciaron sesión con Google o Apple se vieron afectadas. De estas, solo a una parte les transfirieron dinero; el resto quizá pueda recuperarlo. Esta es solo una estimación preliminar: hasta ahora, la empresa no ha revelado cuántas personas se vieron afectadas ni cuánto dinero se perdió.
El problema está en el proceso de inicio de sesión, no en la cartera en sí. Web3Auth permite crear una cartera con una cuenta de Google o Apple, sin tener que copiar la frase semilla. Es práctico, pero equivale a dejar las claves de tu cartera en manos de un intermediario. Si ese intermediario tiene un problema, pueden transferir tu dinero sin que tengas que confirmar nada. Josh Lee, de Keplr, estima preliminarmente que alrededor del 20 % de las cuentas que iniciaron sesión con Google o Apple se vieron afectadas. De estas, solo a una parte les transfirieron dinero; el resto quizá pueda recuperarlo. Esta es solo una estimación preliminar: hasta ahora, la empresa no ha revelado cuántas personas se vieron afectadas ni cuánto dinero se perdió.
GOOGUS+1,10 %
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

Artículo
¡ROBO MASIVO DE BILLETERAS CRIPTO KEPLR POR 6 MILLONES DE DÓLARES: MÁS DE 44.000 BILLETERAS EN RIESGO!La industria de las criptomonedas se ha enfrentado a otro grave incidente de seguridad. Los días 6 y 7 de noviembre de 2026, los usuarios de la billetera Keplr comenzaron a informar de transferencias no autorizadas de fondos. Los afectados fueron cuentas creadas mediante el inicio de sesión con Google y Apple.
Según la empresa de análisis Bitquery, que investigó los movimientos de fondos en las cadenas de bloques del ecosistema Cosmos, las operaciones sospechosas afectaron a más de 44.000 billeteras y el valor de los activos transferidos alcanzó aproximadamente los 6,01 millones de dólares.
¡ROBO MASIVO DE BILLETERAS CRIPTO KEPLR POR 6 MILLONES DE DÓLARES: MÁS DE 44.000 BILLETERAS EN RIESGO!
La industria de las criptomonedas se ha enfrentado a otro grave incidente de seguridad. Los días 6 y 7 de noviembre de 2026, los usuarios de la billetera Keplr comenzaron a informar de transferencias no autorizadas de fondos. Los afectados fueron cuentas creadas mediante el inicio de sesión con Google y Apple.
Según la empresa de análisis Bitquery, que investigó los movimientos de fondos en las cadenas de bloques del ecosistema Cosmos, las operaciones sospechosas afectaron a más de 44.000 billeteras y el valor de los activos transferidos alcanzó aproximadamente los 6,01 millones de dólares.
Según la empresa de análisis Bitquery, que investigó los movimientos de fondos en las cadenas de bloques del ecosistema Cosmos, las operaciones sospechosas afectaron a más de 44.000 billeteras y el valor de los activos transferidos alcanzó aproximadamente los 6,01 millones de dólares.
334

#keplradvisessocialloginuserstotransferassets
🚨 Keplr advierte a los usuarios que iniciaron sesión con redes sociales: ¡transfieran sus activos antes de que sea demasiado tarde!
Keplr ha emitido una advertencia importante para los usuarios que acceden a sus billeteras mediante el inicio de sesión con redes sociales.
Los usuarios que dependen del inicio de sesión con redes sociales deben actuar y transferir sus activos a una billetera con una copia de seguridad segura antes de arriesgarse a perder el acceso.
🔍 Lo que debes saber:
Los usuarios que iniciaron sesión con redes sociales deben revisar de inmediato el acceso a su billetera.
Asegúrate de que tus credenciales de recuperación y la copia de seguridad de tu billetera estén protegidas.
Transfiere tus activos a una billetera cuya frase de recuperación controles y guardes de forma segura.
Nunca compartas tu frase semilla ni tus claves privadas con nadie.
⚠️ Por qué es importante:
La seguridad de tus criptomonedas depende de que controles el acceso a tu billetera. Perder el acceso a una cuenta vinculada al inicio de sesión con redes sociales podría causar problemas graves si no has protegido las opciones de recuperación de tu billetera.
El mensaje es sencillo: no esperes a perder el acceso para proteger tus fondos.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr advierte a los usuarios que iniciaron sesión con redes sociales: ¡transfieran sus activos antes de que sea demasiado tarde!
Keplr ha emitido una advertencia importante para los usuarios que acceden a sus billeteras mediante el inicio de sesión con redes sociales.
Los usuarios que dependen del inicio de sesión con redes sociales deben actuar y transferir sus activos a una billetera con una copia de seguridad segura antes de arriesgarse a perder el acceso.
🔍 Lo que debes saber:
Los usuarios que iniciaron sesión con redes sociales deben revisar de inmediato el acceso a su billetera.
Asegúrate de que tus credenciales de recuperación y la copia de seguridad de tu billetera estén protegidas.
Transfiere tus activos a una billetera cuya frase de recuperación controles y guardes de forma segura.
Nunca compartas tu frase semilla ni tus claves privadas con nadie.
⚠️ Por qué es importante:
La seguridad de tus criptomonedas depende de que controles el acceso a tu billetera. Perder el acceso a una cuenta vinculada al inicio de sesión con redes sociales podría causar problemas graves si no has protegido las opciones de recuperación de tu billetera.
El mensaje es sencillo: no esperes a perder el acceso para proteger tus fondos.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr advierte a los usuarios que iniciaron sesión con redes sociales: ¡transfieran sus activos antes de que sea demasiado tarde!
Keplr ha emitido una advertencia importante para los usuarios que acceden a sus billeteras mediante el inicio de sesión con redes sociales.
Los usuarios que dependen del inicio de sesión con redes sociales deben actuar y transferir sus activos a una billetera con una copia de seguridad segura antes de arriesgarse a perder el acceso.
🔍 Lo que debes saber:
Los usuarios que iniciaron sesión con redes sociales deben revisar de inmediato el acceso a su billetera.
Asegúrate de que tus credenciales de recuperación y la copia de seguridad de tu billetera estén protegidas.
Transfiere tus activos a una billetera cuya frase de recuperación controles y guardes de forma segura.
Nunca compartas tu frase semilla ni tus claves privadas con nadie.
⚠️ Por qué es importante:
La seguridad de tus criptomonedas depende de que controles el acceso a tu billetera. Perder el acceso a una cuenta vinculada al inicio de sesión con redes sociales podría causar problemas graves si no has protegido las opciones de recuperación de tu billetera.
El mensaje es sencillo: no esperes a perder el acceso para proteger tus fondos.
#keplr #CryptoSecurity #WalletSafety
1
880
#keplradvisessocialloginuserstotransferassets
🚨 Keplr advierte a los usuarios que inician sesión a través de redes sociales: ¡transfieran sus activos antes de que sea demasiado tarde!
Keplr ha emitido una importante advertencia a los usuarios que acceden a sus billeteras iniciando sesión con una cuenta de una red social.
Los usuarios que dependen de este método deberían actuar y transferir sus activos a una billetera con una copia de seguridad segura, antes de arriesgarse a perder el acceso.
🔍 Lo que debes saber:
Los usuarios que inician sesión a través de redes sociales deberían comprobar de inmediato que pueden acceder a su billetera.
Asegúrate de que tus credenciales de recuperación y la copia de seguridad de tu billetera estén protegidas.
Transfiere tus activos a una billetera cuya frase de recuperación controles y puedas guardar en un lugar seguro.
Nunca compartas tu frase de recuperación ni tus claves privadas con nadie.
⚠️ ¿Por qué es importante?
La seguridad de tus criptomonedas depende de que controles el acceso a tu billetera. Perder el acceso a una cuenta de una red social podría ocasionar graves problemas si no has protegido las opciones de recuperación de tu billetera.
El mensaje es sencillo: no esperes a perder el acceso para proteger tus fondos.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr advierte a los usuarios que inician sesión a través de redes sociales: ¡transfieran sus activos antes de que sea demasiado tarde!
Keplr ha emitido una importante advertencia a los usuarios que acceden a sus billeteras iniciando sesión con una cuenta de una red social.
Los usuarios que dependen de este método deberían actuar y transferir sus activos a una billetera con una copia de seguridad segura, antes de arriesgarse a perder el acceso.
🔍 Lo que debes saber:
Los usuarios que inician sesión a través de redes sociales deberían comprobar de inmediato que pueden acceder a su billetera.
Asegúrate de que tus credenciales de recuperación y la copia de seguridad de tu billetera estén protegidas.
Transfiere tus activos a una billetera cuya frase de recuperación controles y puedas guardar en un lugar seguro.
Nunca compartas tu frase de recuperación ni tus claves privadas con nadie.
⚠️ ¿Por qué es importante?
La seguridad de tus criptomonedas depende de que controles el acceso a tu billetera. Perder el acceso a una cuenta de una red social podría ocasionar graves problemas si no has protegido las opciones de recuperación de tu billetera.
El mensaje es sencillo: no esperes a perder el acceso para proteger tus fondos.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr advierte a los usuarios que inician sesión a través de redes sociales: ¡transfieran sus activos antes de que sea demasiado tarde!
Keplr ha emitido una importante advertencia a los usuarios que acceden a sus billeteras iniciando sesión con una cuenta de una red social.
Los usuarios que dependen de este método deberían actuar y transferir sus activos a una billetera con una copia de seguridad segura, antes de arriesgarse a perder el acceso.
🔍 Lo que debes saber:
Los usuarios que inician sesión a través de redes sociales deberían comprobar de inmediato que pueden acceder a su billetera.
Asegúrate de que tus credenciales de recuperación y la copia de seguridad de tu billetera estén protegidas.
Transfiere tus activos a una billetera cuya frase de recuperación controles y puedas guardar en un lugar seguro.
Nunca compartas tu frase de recuperación ni tus claves privadas con nadie.
⚠️ ¿Por qué es importante?
La seguridad de tus criptomonedas depende de que controles el acceso a tu billetera. Perder el acceso a una cuenta de una red social podría ocasionar graves problemas si no has protegido las opciones de recuperación de tu billetera.
El mensaje es sencillo: no esperes a perder el acceso para proteger tus fondos.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
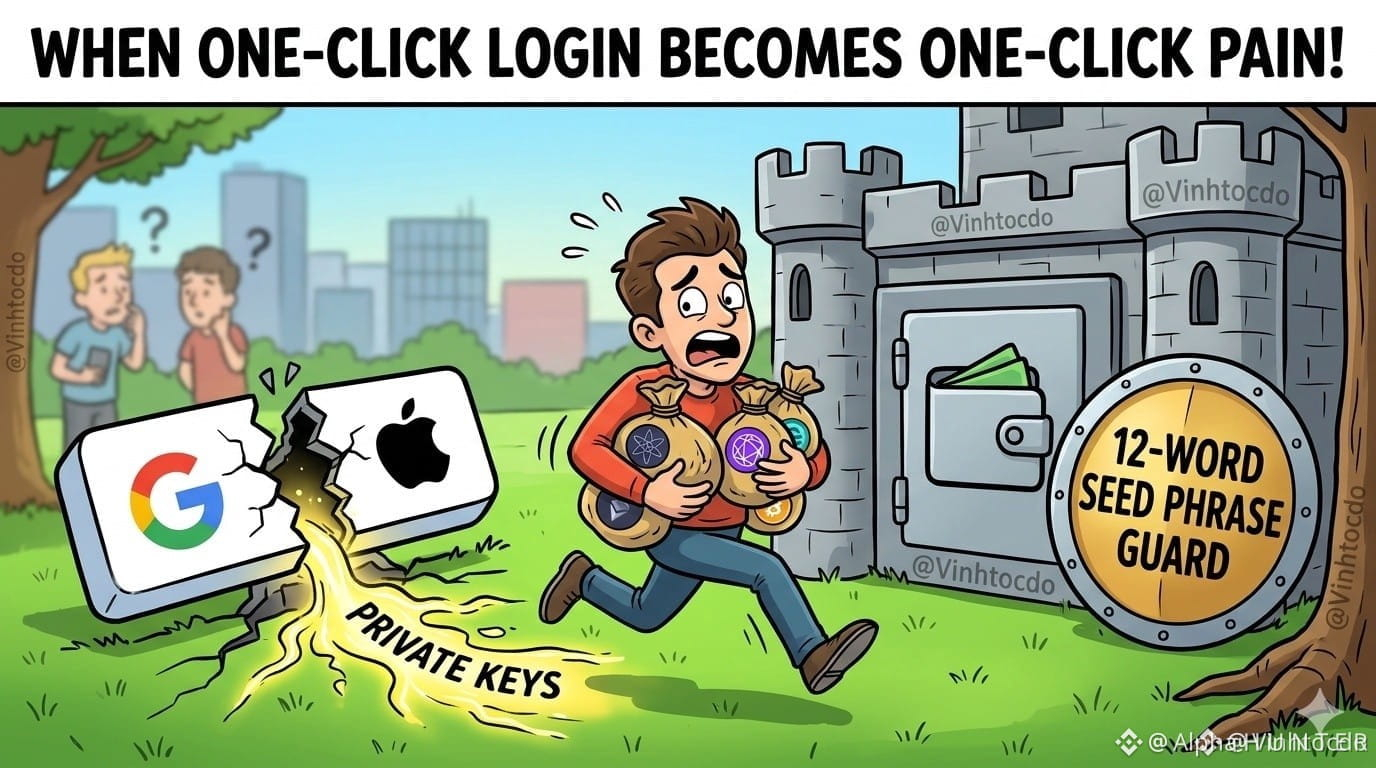
4
2.3k
#KeplrAdvisesSocialLoginUsersToTransferAssets
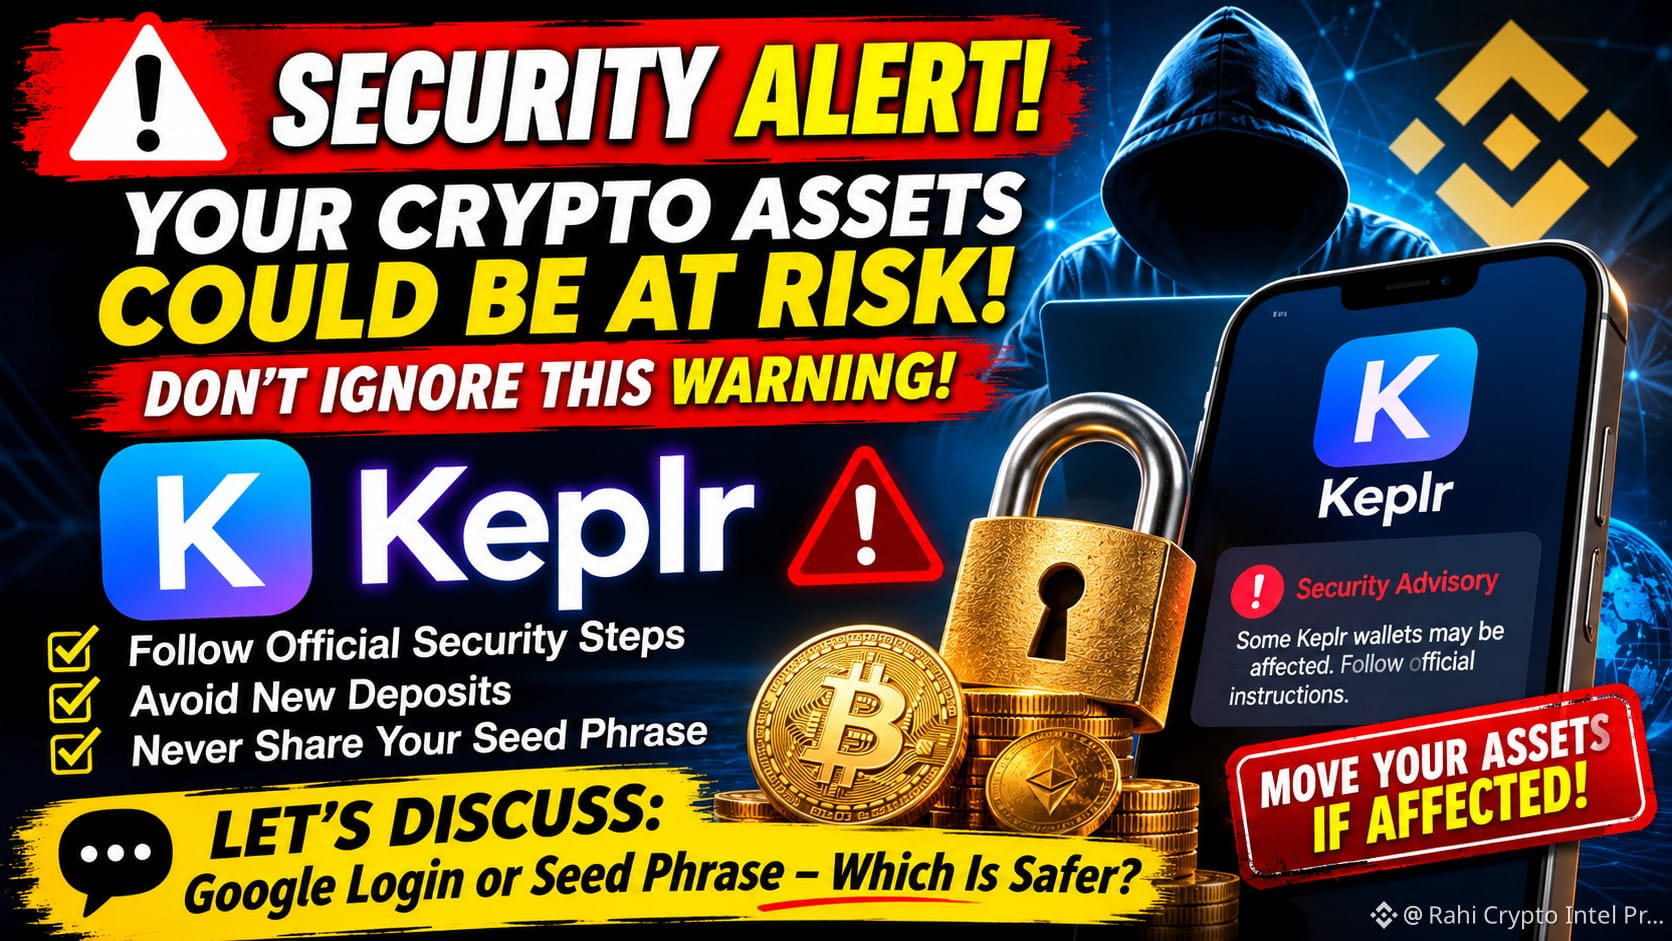
🚨⚠️ ALERTA DE SEGURIDAD: ¡TUS CRIPTOACTIVOS PODRÍAN ESTAR EN RIESGO! ¡NO IGNORES ESTA ADVERTENCIA!
El incidente de Keplr Wallet está generando gran preocupación en toda la comunidad Web3.
Algunos usuarios que crearon billeteras mediante el inicio de sesión social de Google o Apple podrían verse afectados por una vulnerabilidad en la infraestructura de Web3Auth.
🔥 ¿Qué deben saber los usuarios?
🔹 Los usuarios potencialmente afectados deben seguir las instrucciones de seguridad oficiales de Keplr.
🔹 Evita depositar fondos adicionales en las billeteras afectadas.
🔹 Considera transferir los activos que cumplan los requisitos a una billetera nueva y segura.
🔹 Nunca compartas tu frase semilla ni tus claves privadas con nadie.
🔹 Ten cuidado con los enlaces de recuperación falsos y con quienes se hacen pasar por otras personas.
🛡️ Recuerda: ¡La comodidad NUNCA debe estar por encima de la seguridad de tus criptomonedas!
💬 Hablemos:
¿Volverías a confiar en el inicio de sesión de Google o Apple para proteger tus criptoactivos?
¿O una frase semilla o una billetera física son la única opción?
👇 Comparte tu opinión. ¡Tu experiencia podría ayudar a proteger a otro inversor!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ ALERTA DE SEGURIDAD: ¡TUS CRIPTOACTIVOS PODRÍAN ESTAR EN RIESGO! ¡NO IGNORES ESTA ADVERTENCIA!
El incidente de Keplr Wallet está generando gran preocupación en toda la comunidad Web3.
Algunos usuarios que crearon billeteras mediante el inicio de sesión social de Google o Apple podrían verse afectados por una vulnerabilidad en la infraestructura de Web3Auth.
🔥 ¿Qué deben saber los usuarios?
🔹 Los usuarios potencialmente afectados deben seguir las instrucciones de seguridad oficiales de Keplr.
🔹 Evita depositar fondos adicionales en las billeteras afectadas.
🔹 Considera transferir los activos que cumplan los requisitos a una billetera nueva y segura.
🔹 Nunca compartas tu frase semilla ni tus claves privadas con nadie.
🔹 Ten cuidado con los enlaces de recuperación falsos y con quienes se hacen pasar por otras personas.
🛡️ Recuerda: ¡La comodidad NUNCA debe estar por encima de la seguridad de tus criptomonedas!
💬 Hablemos:
¿Volverías a confiar en el inicio de sesión de Google o Apple para proteger tus criptoactivos?
¿O una frase semilla o una billetera física son la única opción?
👇 Comparte tu opinión. ¡Tu experiencia podría ayudar a proteger a otro inversor!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ ALERTA DE SEGURIDAD: ¡TUS CRIPTOACTIVOS PODRÍAN ESTAR EN RIESGO! ¡NO IGNORES ESTA ADVERTENCIA!
El incidente de Keplr Wallet está generando gran preocupación en toda la comunidad Web3.
Algunos usuarios que crearon billeteras mediante el inicio de sesión social de Google o Apple podrían verse afectados por una vulnerabilidad en la infraestructura de Web3Auth.
🔥 ¿Qué deben saber los usuarios?
🔹 Los usuarios potencialmente afectados deben seguir las instrucciones de seguridad oficiales de Keplr.
🔹 Evita depositar fondos adicionales en las billeteras afectadas.
🔹 Considera transferir los activos que cumplan los requisitos a una billetera nueva y segura.
🔹 Nunca compartas tu frase semilla ni tus claves privadas con nadie.
🔹 Ten cuidado con los enlaces de recuperación falsos y con quienes se hacen pasar por otras personas.
🛡️ Recuerda: ¡La comodidad NUNCA debe estar por encima de la seguridad de tus criptomonedas!
💬 Hablemos:
¿Volverías a confiar en el inicio de sesión de Google o Apple para proteger tus criptoactivos?
¿O una frase semilla o una billetera física son la única opción?
👇 Comparte tu opinión. ¡Tu experiencia podría ayudar a proteger a otro inversor!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505

·
--
La frase semilla está a salvo; el «inicio de sesión con un clic» no: Keplr suspendió el acceso con Google y AppleLas billeteras con inicio de sesión de Google o Apple, elegidas por comodidad, fueron las primeras afectadas esta vez.
El 6 de noviembre, Web3Auth, que ofrece billeteras integradas e inicio de sesión con redes sociales, informó de un problema de seguridad en su servicio y desactivó temporalmente las billeteras integradas; en un primer momento, no encontró indicios de que usuarios de MetaMask estuvieran afectados. El 7 de noviembre añadió que el problema se originó en la infraestructura de Web3Auth y afectó a algunas de las billeteras integradas que utiliza Keplr.
Ese mismo día, Keplr, una de las billeteras más usadas en Cosmos, publicó un aviso oficial: había recibido informes de transacciones no autorizadas en algunas cuentas que iniciaban sesión con Google o Apple, y estaba colaborando con Web3Auth para investigar. La evaluación preliminar de Keplr indicaba que las cuentas creadas con una frase semilla o una billetera de hardware no estaban afectadas; el inicio de sesión con Google y Apple quedó suspendido. La empresa pidió a los usuarios afectados que no añadieran más fondos a esas cuentas ni volvieran a importar la billetera o la recrearan en otro lugar.
La frase semilla está a salvo; el «inicio de sesión con un clic» no: Keplr suspendió el acceso con Google y Apple
Las billeteras con inicio de sesión de Google o Apple, elegidas por comodidad, fueron las primeras afectadas esta vez.
El 6 de noviembre, Web3Auth, que ofrece billeteras integradas e inicio de sesión con redes sociales, informó de un problema de seguridad en su servicio y desactivó temporalmente las billeteras integradas; en un primer momento, no encontró indicios de que usuarios de MetaMask estuvieran afectados. El 7 de noviembre añadió que el problema se originó en la infraestructura de Web3Auth y afectó a algunas de las billeteras integradas que utiliza Keplr.
Ese mismo día, Keplr, una de las billeteras más usadas en Cosmos, publicó un aviso oficial: había recibido informes de transacciones no autorizadas en algunas cuentas que iniciaban sesión con Google o Apple, y estaba colaborando con Web3Auth para investigar. La evaluación preliminar de Keplr indicaba que las cuentas creadas con una frase semilla o una billetera de hardware no estaban afectadas; el inicio de sesión con Google y Apple quedó suspendido. La empresa pidió a los usuarios afectados que no añadieran más fondos a esas cuentas ni volvieran a importar la billetera o la recrearan en otro lugar.
El 6 de noviembre, Web3Auth, que ofrece billeteras integradas e inicio de sesión con redes sociales, informó de un problema de seguridad en su servicio y desactivó temporalmente las billeteras integradas; en un primer momento, no encontró indicios de que usuarios de MetaMask estuvieran afectados. El 7 de noviembre añadió que el problema se originó en la infraestructura de Web3Auth y afectó a algunas de las billeteras integradas que utiliza Keplr.
Ese mismo día, Keplr, una de las billeteras más usadas en Cosmos, publicó un aviso oficial: había recibido informes de transacciones no autorizadas en algunas cuentas que iniciaban sesión con Google o Apple, y estaba colaborando con Web3Auth para investigar. La evaluación preliminar de Keplr indicaba que las cuentas creadas con una frase semilla o una billetera de hardware no estaban afectadas; el inicio de sesión con Google y Apple quedó suspendido. La empresa pidió a los usuarios afectados que no añadieran más fondos a esas cuentas ni volvieran a importar la billetera o la recrearan en otro lugar.
GOOGUS+1,10 %
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
#KeplrAconsejaALosUsuariosDeInicioDeSesiónSocialQueTransfieranSusActivos
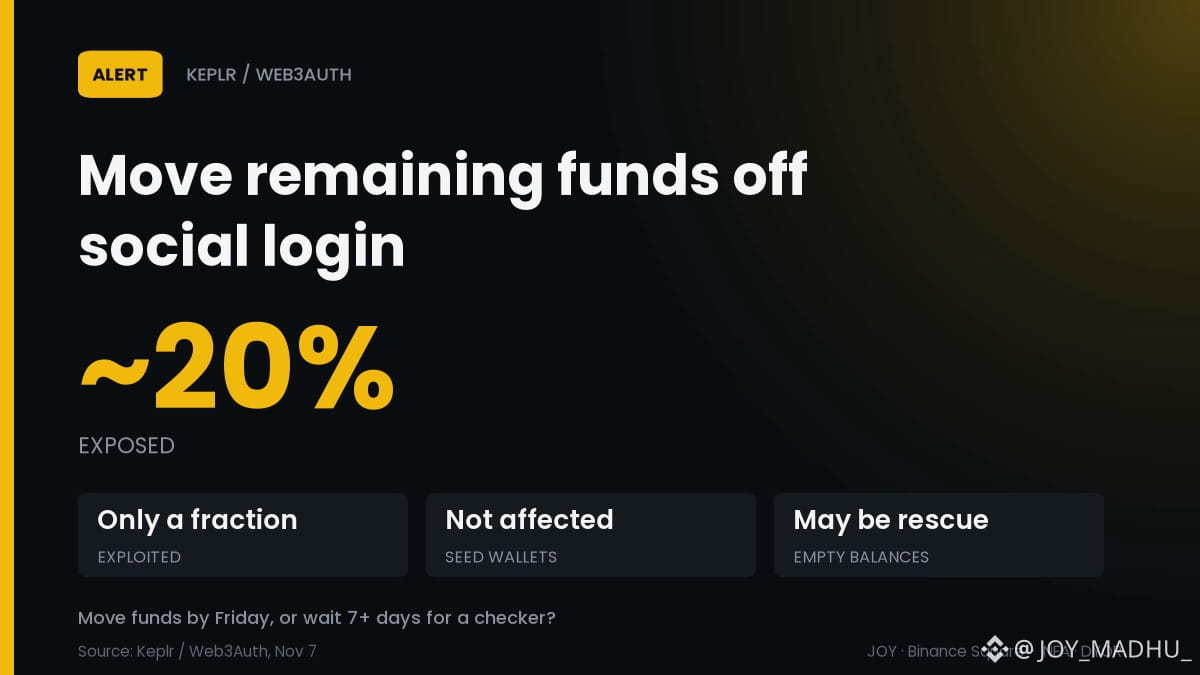
🔄 Keplr cambió su recomendación: mueve ahora lo que te queda
Una falla de Web3Auth expuso algunas claves de inicio de sesión de Google y Apple, así que Keplr ahora recomienda a esos usuarios mover los activos restantes.
📊 Estimación inicial: alrededor del 20 % de las cuentas con inicio de sesión social quedaron expuestas
⚠️ Al parecer, solo una parte de ese 20 % fue explotada por completo
🏦 Las cuentas con frase semilla y billetera de hardware no se vieron afectadas
📉 Algunos saldos vacíos podrían deberse a un rescate de hackers éticos, no a un robo
En perspectiva: la brecha estaba en el proveedor de inicio de sesión, no en las billeteras con frase semilla.
¿Mueves los fondos antes del viernes o esperas más de 7 días a que haya un verificador? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Seguridad
#KeplrAconsejaALosUsuariosDeInicioDeSesiónSocialQueTransfieranSusActivos
🔄 Keplr cambió su recomendación: mueve ahora lo que te queda
Una falla de Web3Auth expuso algunas claves de inicio de sesión de Google y Apple, así que Keplr ahora recomienda a esos usuarios mover los activos restantes.
📊 Estimación inicial: alrededor del 20 % de las cuentas con inicio de sesión social quedaron expuestas
⚠️ Al parecer, solo una parte de ese 20 % fue explotada por completo
🏦 Las cuentas con frase semilla y billetera de hardware no se vieron afectadas
📉 Algunos saldos vacíos podrían deberse a un rescate de hackers éticos, no a un robo
En perspectiva: la brecha estaba en el proveedor de inicio de sesión, no en las billeteras con frase semilla.
¿Mueves los fondos antes del viernes o esperas más de 7 días a que haya un verificador? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Seguridad
🔄 Keplr cambió su recomendación: mueve ahora lo que te queda
Una falla de Web3Auth expuso algunas claves de inicio de sesión de Google y Apple, así que Keplr ahora recomienda a esos usuarios mover los activos restantes.
📊 Estimación inicial: alrededor del 20 % de las cuentas con inicio de sesión social quedaron expuestas
⚠️ Al parecer, solo una parte de ese 20 % fue explotada por completo
🏦 Las cuentas con frase semilla y billetera de hardware no se vieron afectadas
📉 Algunos saldos vacíos podrían deberse a un rescate de hackers éticos, no a un robo
En perspectiva: la brecha estaba en el proveedor de inicio de sesión, no en las billeteras con frase semilla.
¿Mueves los fondos antes del viernes o esperas más de 7 días a que haya un verificador? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Seguridad
1
·
--
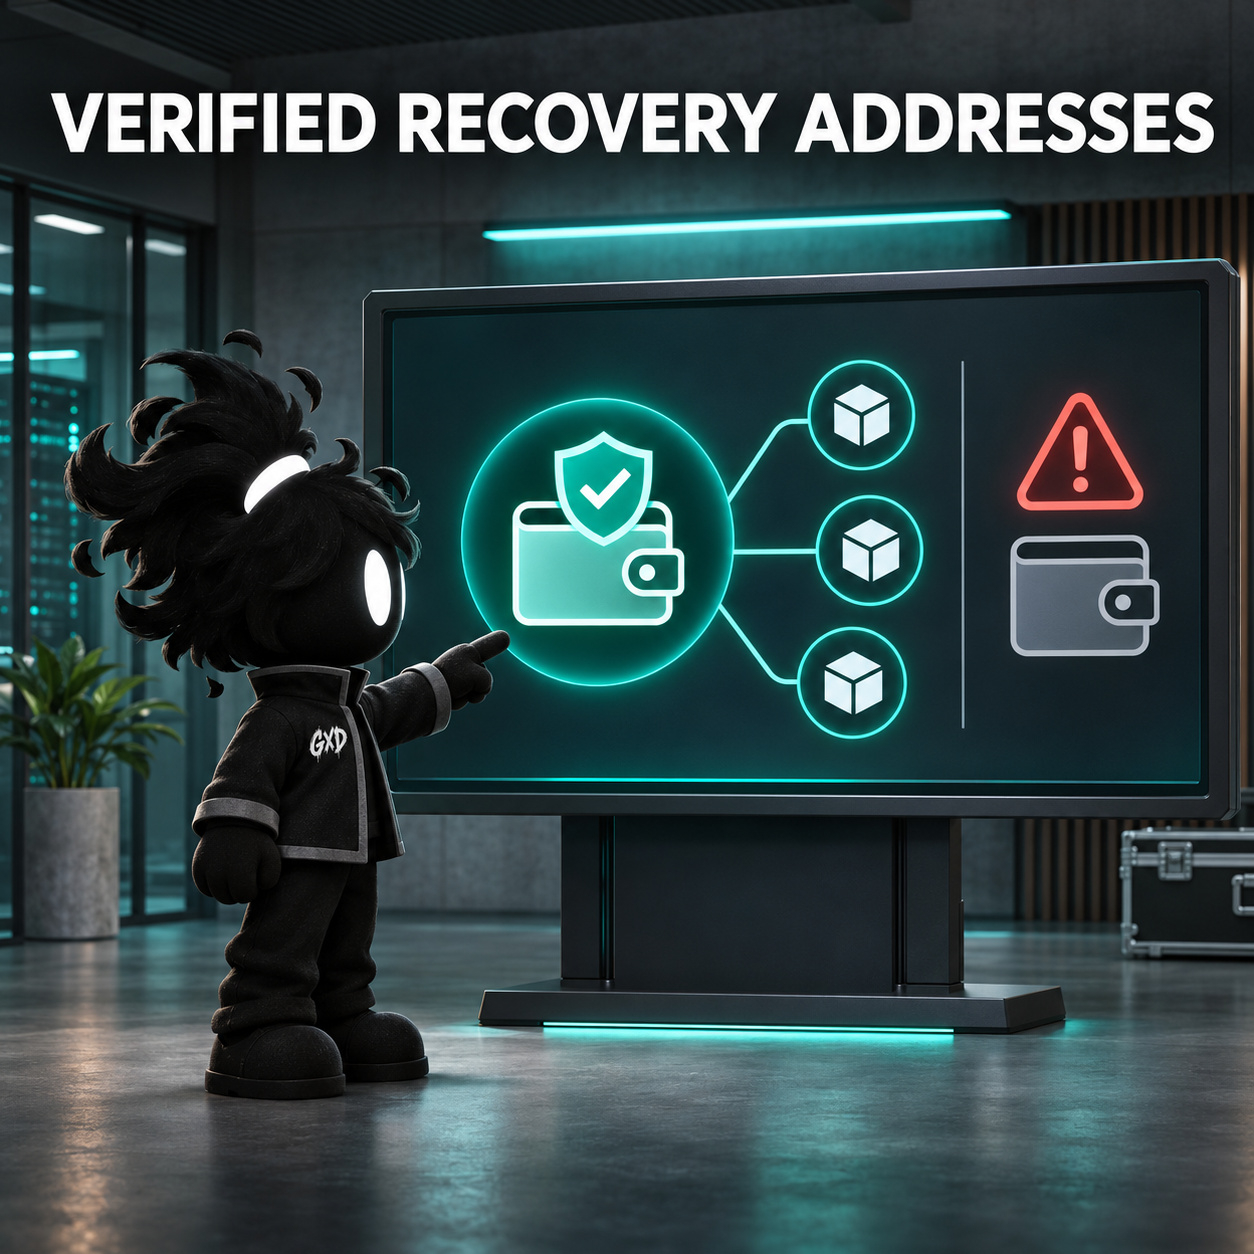
En una nueva actualización sobre el incidente de Keplr, Web3Auth publicó direcciones verificadas de billeteras de recuperación y dijo que algunas de las transferencias visibles formaban parte de las labores de rescate. No juzgues una transferencia por su aspecto: comprueba la dirección con la cuenta oficial e ignora los mensajes privados de recuperación. ¿Vieron la actualización? 🛡️🔎🔐
Lo más negociado en Binance al momento de la observación (13:07, Estambul; clasificación por volumen de trading en 24 horas): $BTC $ETH $BNB. Seguimiento general del mercado, sin relación causal con el incidente.
#Keplr #Seguridad_digital
En una nueva actualización sobre el incidente de Keplr, Web3Auth publicó direcciones verificadas de billeteras de recuperación y dijo que algunas de las transferencias visibles formaban parte de las labores de rescate. No juzgues una transferencia por su aspecto: comprueba la dirección con la cuenta oficial e ignora los mensajes privados de recuperación. ¿Vieron la actualización? 🛡️🔎🔐
Lo más negociado en Binance al momento de la observación (13:07, Estambul; clasificación por volumen de trading en 24 horas): $BTC $ETH $BNB . Seguimiento general del mercado, sin relación causal con el incidente.
#Keplr #Seguridad_digital
Lo más negociado en Binance al momento de la observación (13:07, Estambul; clasificación por volumen de trading en 24 horas): $BTC $ETH $BNB . Seguimiento general del mercado, sin relación causal con el incidente.
#Keplr #Seguridad_digital
69
·
--
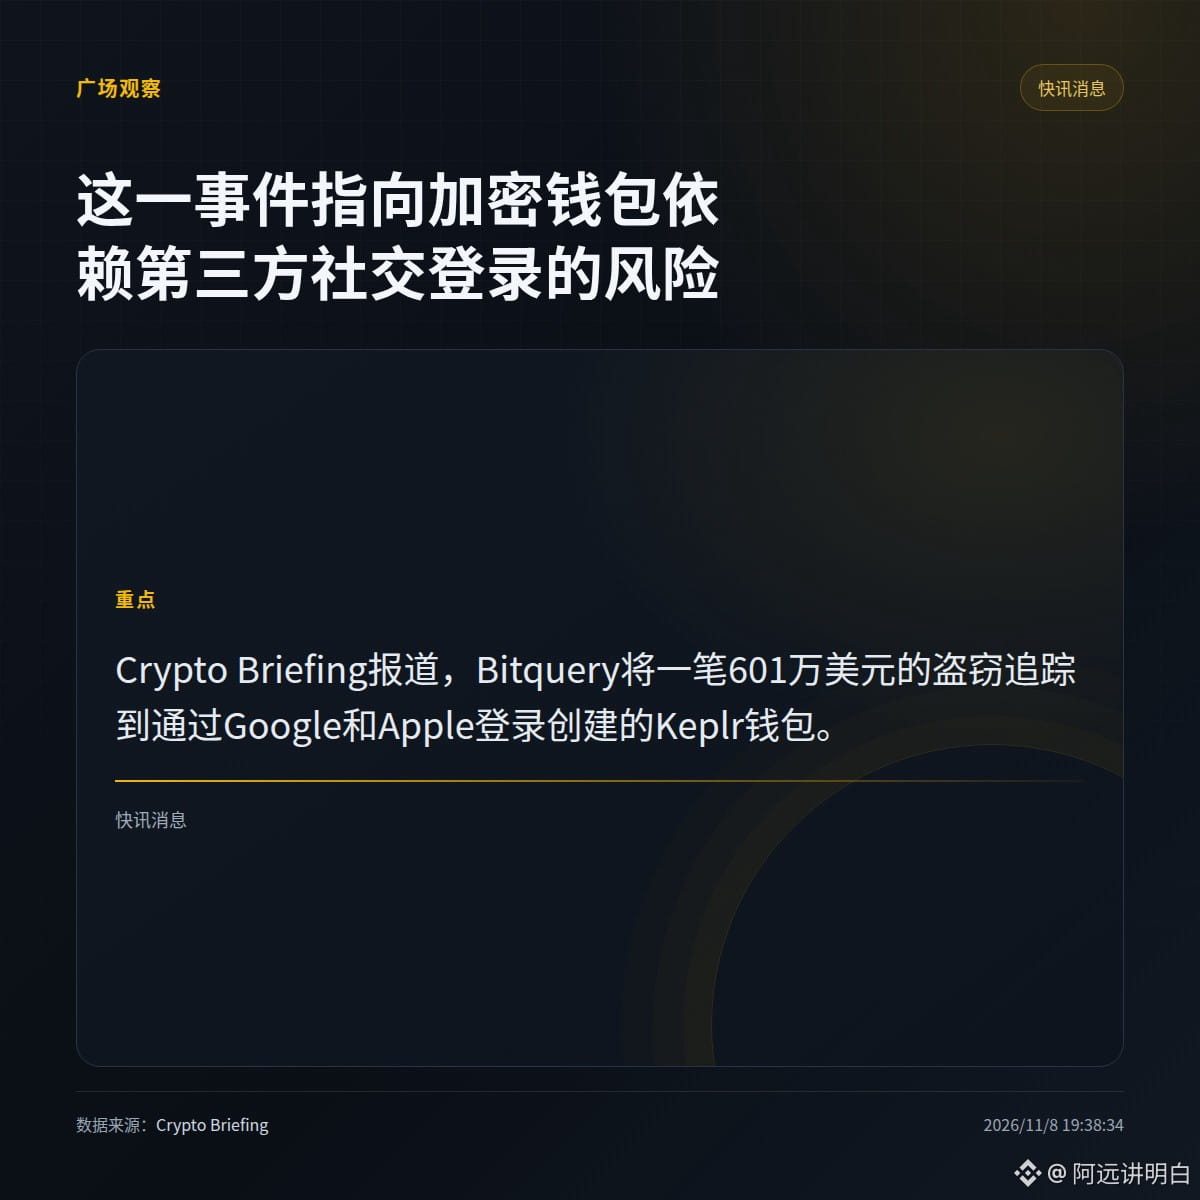
Bitquery rastreó el robo de 6,01 millones de dólares hasta billeteras Keplr creadas iniciando sesión con Google y Apple.
Según Crypto Briefing, este incidente pone de manifiesto los riesgos de que las billeteras de criptomonedas dependan del inicio de sesión social de terceros.
· Los usuarios de Keplr afectados son aquellos que generaron sus billeteras iniciando sesión con cuentas de redes sociales.
· La información solo ofrece conclusiones sobre el rastreo; no explica la ruta específica de las pérdidas de la billetera caliente. Por tanto, no se puede inferir que todas las billeteras con inicio de sesión social tengan el mismo problema.
¿Evitarías iniciar sesión con terceros al crear una billetera?
#Keplr
Bitquery rastreó el robo de 6,01 millones de dólares hasta billeteras Keplr creadas iniciando sesión con Google y Apple.
Según Crypto Briefing, este incidente pone de manifiesto los riesgos de que las billeteras de criptomonedas dependan del inicio de sesión social de terceros.
· Los usuarios de Keplr afectados son aquellos que generaron sus billeteras iniciando sesión con cuentas de redes sociales.
· La información solo ofrece conclusiones sobre el rastreo; no explica la ruta específica de las pérdidas de la billetera caliente. Por tanto, no se puede inferir que todas las billeteras con inicio de sesión social tengan el mismo problema.
¿Evitarías iniciar sesión con terceros al crear una billetera?
#Keplr
Según Crypto Briefing, este incidente pone de manifiesto los riesgos de que las billeteras de criptomonedas dependan del inicio de sesión social de terceros.
· Los usuarios de Keplr afectados son aquellos que generaron sus billeteras iniciando sesión con cuentas de redes sociales.
· La información solo ofrece conclusiones sobre el rastreo; no explica la ruta específica de las pérdidas de la billetera caliente. Por tanto, no se puede inferir que todas las billeteras con inicio de sesión social tengan el mismo problema.
¿Evitarías iniciar sesión con terceros al crear una billetera?
#Keplr
11
Esta noche, en el ecosistema Cosmos, se está librando una carrera en vivo: los hackers roban por delante, los hackers éticos persiguen por detrás y tus monedas esperan en medio a que se dicte sentencia.
Keplr acaba de admitirlo: una vulnerabilidad en Web3Auth dejó expuestas las claves privadas de quienes iniciaron sesión con Google/Apple. Más de 44.000 billeteras se vieron afectadas y ya se han rastreado en la cadena transferencias por 6,01 millones de dólares. Cerca de una quinta parte de las cuentas con inicio de sesión social podrían estar comprometidas. El equipo oficial pide a todos que trasladen cuanto antes los fondos restantes a billeteras con frase semilla. Si tardas, el saldo podría quedar directamente en cero; y quienes tengan fondos bloqueados en staking tendrán que esperar.
De todo tipo: quienes iniciaron sesión con Google están haciendo la mudanza a toda prisa, con las manos temblorosas y hasta copiando mal una línea de la frase semilla; quienes usan frase semilla o billetera de hardware miran el espectáculo con calma: ya les habíamos dicho que no buscaran atajos. Los más desconcertados son quienes no distinguen a los hackers éticos de los maliciosos: les falta dinero en la billetera y ni siquiera saben a quién agradecerle.
$ATOM 1.37 unidades, cae un 8,8 % en 7 días; $INJ 8.2 unidades, sube un 17,8 % en 5 días. La misma lista de rescate, dos caminos distintos.
Elijan bando: A) Salir corriendo primero; ya veremos cuando se decida quién gana, los hackers éticos o los maliciosos / B) Lo que se desploma por el pánico es lo que está barato; si $ATOM cae por debajo de 1.3, compro.
#Keplr #Web3Auth #SeguridadDeBilleteras
Esta noche, en el ecosistema Cosmos, se está librando una carrera en vivo: los hackers roban por delante, los hackers éticos persiguen por detrás y tus monedas esperan en medio a que se dicte sentencia.
Keplr acaba de admitirlo: una vulnerabilidad en Web3Auth dejó expuestas las claves privadas de quienes iniciaron sesión con Google/Apple. Más de 44.000 billeteras se vieron afectadas y ya se han rastreado en la cadena transferencias por 6,01 millones de dólares. Cerca de una quinta parte de las cuentas con inicio de sesión social podrían estar comprometidas. El equipo oficial pide a todos que trasladen cuanto antes los fondos restantes a billeteras con frase semilla. Si tardas, el saldo podría quedar directamente en cero; y quienes tengan fondos bloqueados en staking tendrán que esperar.
De todo tipo: quienes iniciaron sesión con Google están haciendo la mudanza a toda prisa, con las manos temblorosas y hasta copiando mal una línea de la frase semilla; quienes usan frase semilla o billetera de hardware miran el espectáculo con calma: ya les habíamos dicho que no buscaran atajos. Los más desconcertados son quienes no distinguen a los hackers éticos de los maliciosos: les falta dinero en la billetera y ni siquiera saben a quién agradecerle.
$ATOM 1.37 unidades, cae un 8,8 % en 7 días; $INJ 8.2 unidades, sube un 17,8 % en 5 días. La misma lista de rescate, dos caminos distintos.
Elijan bando: A) Salir corriendo primero; ya veremos cuando se decida quién gana, los hackers éticos o los maliciosos / B) Lo que se desploma por el pánico es lo que está barato; si $ATOM cae por debajo de 1.3, compro.
#Keplr #Web3Auth #SeguridadDeBilleteras
Keplr acaba de admitirlo: una vulnerabilidad en Web3Auth dejó expuestas las claves privadas de quienes iniciaron sesión con Google/Apple. Más de 44.000 billeteras se vieron afectadas y ya se han rastreado en la cadena transferencias por 6,01 millones de dólares. Cerca de una quinta parte de las cuentas con inicio de sesión social podrían estar comprometidas. El equipo oficial pide a todos que trasladen cuanto antes los fondos restantes a billeteras con frase semilla. Si tardas, el saldo podría quedar directamente en cero; y quienes tengan fondos bloqueados en staking tendrán que esperar.
De todo tipo: quienes iniciaron sesión con Google están haciendo la mudanza a toda prisa, con las manos temblorosas y hasta copiando mal una línea de la frase semilla; quienes usan frase semilla o billetera de hardware miran el espectáculo con calma: ya les habíamos dicho que no buscaran atajos. Los más desconcertados son quienes no distinguen a los hackers éticos de los maliciosos: les falta dinero en la billetera y ni siquiera saben a quién agradecerle.
$ATOM 1.37 unidades, cae un 8,8 % en 7 días; $INJ 8.2 unidades, sube un 17,8 % en 5 días. La misma lista de rescate, dos caminos distintos.
Elijan bando: A) Salir corriendo primero; ya veremos cuando se decida quién gana, los hackers éticos o los maliciosos / B) Lo que se desploma por el pánico es lo que está barato; si $ATOM cae por debajo de 1.3, compro.
#Keplr #Web3Auth #SeguridadDeBilleteras

Ver traducción
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
5
·
--
#Keplr建议社交登录用户转移资产
El 86 % de las carteras fueron vaciadas después de emitirse la advertencia
$AMZNB $TSMB
Keplr recomienda a los usuarios que iniciaron sesión con redes sociales transferir sus activos. Esto no es una medida preventiva, sino una forma de limitar los daños a posteriori.
Los datos en cadena muestran que los atacantes robaron al menos 6 millones de dólares de más de 44.000 carteras de Keplr cuyos usuarios iniciaron sesión con Google o Apple, en 8 cadenas de Cosmos. Keplr emitió una advertencia el 7 de noviembre a las 04:38 UTC, pero la mayor oleada de saqueos se produjo dos horas después de la advertencia y fue seis veces mayor que la primera. Según el número de carteras, el 86 % de las víctimas perdió sus fondos después de ver la advertencia.
La causa es sencilla: las claves privadas ya se habían filtrado, y suspender la función de inicio de sesión no puede detener a quienes ya tienen las claves. La «suspensión» protege las cuentas cuyas claves aún no se han filtrado, pero no las que ya han quedado expuestas.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
El 86 % de las carteras fueron vaciadas después de emitirse la advertencia
$AMZNB $TSMB
Keplr recomienda a los usuarios que iniciaron sesión con redes sociales transferir sus activos. Esto no es una medida preventiva, sino una forma de limitar los daños a posteriori.
Los datos en cadena muestran que los atacantes robaron al menos 6 millones de dólares de más de 44.000 carteras de Keplr cuyos usuarios iniciaron sesión con Google o Apple, en 8 cadenas de Cosmos. Keplr emitió una advertencia el 7 de noviembre a las 04:38 UTC, pero la mayor oleada de saqueos se produjo dos horas después de la advertencia y fue seis veces mayor que la primera. Según el número de carteras, el 86 % de las víctimas perdió sus fondos después de ver la advertencia.
La causa es sencilla: las claves privadas ya se habían filtrado, y suspender la función de inicio de sesión no puede detener a quienes ya tienen las claves. La «suspensión» protege las cuentas cuyas claves aún no se han filtrado, pero no las que ya han quedado expuestas.
#Keplr #Web3安全 #Cosmos
El 86 % de las carteras fueron vaciadas después de emitirse la advertencia
$AMZNB $TSMB
Keplr recomienda a los usuarios que iniciaron sesión con redes sociales transferir sus activos. Esto no es una medida preventiva, sino una forma de limitar los daños a posteriori.
Los datos en cadena muestran que los atacantes robaron al menos 6 millones de dólares de más de 44.000 carteras de Keplr cuyos usuarios iniciaron sesión con Google o Apple, en 8 cadenas de Cosmos. Keplr emitió una advertencia el 7 de noviembre a las 04:38 UTC, pero la mayor oleada de saqueos se produjo dos horas después de la advertencia y fue seis veces mayor que la primera. Según el número de carteras, el 86 % de las víctimas perdió sus fondos después de ver la advertencia.
La causa es sencilla: las claves privadas ya se habían filtrado, y suspender la función de inicio de sesión no puede detener a quienes ya tienen las claves. La «suspensión» protege las cuentas cuyas claves aún no se han filtrado, pero no las que ya han quedado expuestas.
#Keplr #Web3安全 #Cosmos
165

·
--
【Alerta del mercado】Filtración de claves privadas de Keplr: usuarios que iniciaron sesión con redes sociales, transfieran sus activos
La billetera Cosmos Keplr confirmó que una vulnerabilidad en la infraestructura de Web3Auth provocó la filtración de claves privadas de algunos usuarios que iniciaron sesión con Google o Apple. Las cuentas creadas con frases semilla o billeteras de hardware no se vieron afectadas. El equipo oficial advierte: no transfieran nuevos fondos a la cuenta original y trasladen cuanto antes los activos restantes que puedan transferirse a una cuenta creada con una frase semilla o una billetera de hardware. ¿Iniciaste sesión con redes sociales o con una frase semilla?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Fuente: Wu Shuo Blockchain)
⚠️Aviso de riesgo: Lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierte con precaución.
【Alerta del mercado】Filtración de claves privadas de Keplr: usuarios que iniciaron sesión con redes sociales, transfieran sus activos
La billetera Cosmos Keplr confirmó que una vulnerabilidad en la infraestructura de Web3Auth provocó la filtración de claves privadas de algunos usuarios que iniciaron sesión con Google o Apple. Las cuentas creadas con frases semilla o billeteras de hardware no se vieron afectadas. El equipo oficial advierte: no transfieran nuevos fondos a la cuenta original y trasladen cuanto antes los activos restantes que puedan transferirse a una cuenta creada con una frase semilla o una billetera de hardware. ¿Iniciaste sesión con redes sociales o con una frase semilla?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Fuente: Wu Shuo Blockchain)
⚠️Aviso de riesgo: Lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierte con precaución.
La billetera Cosmos Keplr confirmó que una vulnerabilidad en la infraestructura de Web3Auth provocó la filtración de claves privadas de algunos usuarios que iniciaron sesión con Google o Apple. Las cuentas creadas con frases semilla o billeteras de hardware no se vieron afectadas. El equipo oficial advierte: no transfieran nuevos fondos a la cuenta original y trasladen cuanto antes los activos restantes que puedan transferirse a una cuenta creada con una frase semilla o una billetera de hardware. ¿Iniciaste sesión con redes sociales o con una frase semilla?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Fuente: Wu Shuo Blockchain)
⚠️Aviso de riesgo: Lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; invierte con precaución.
9
·
--
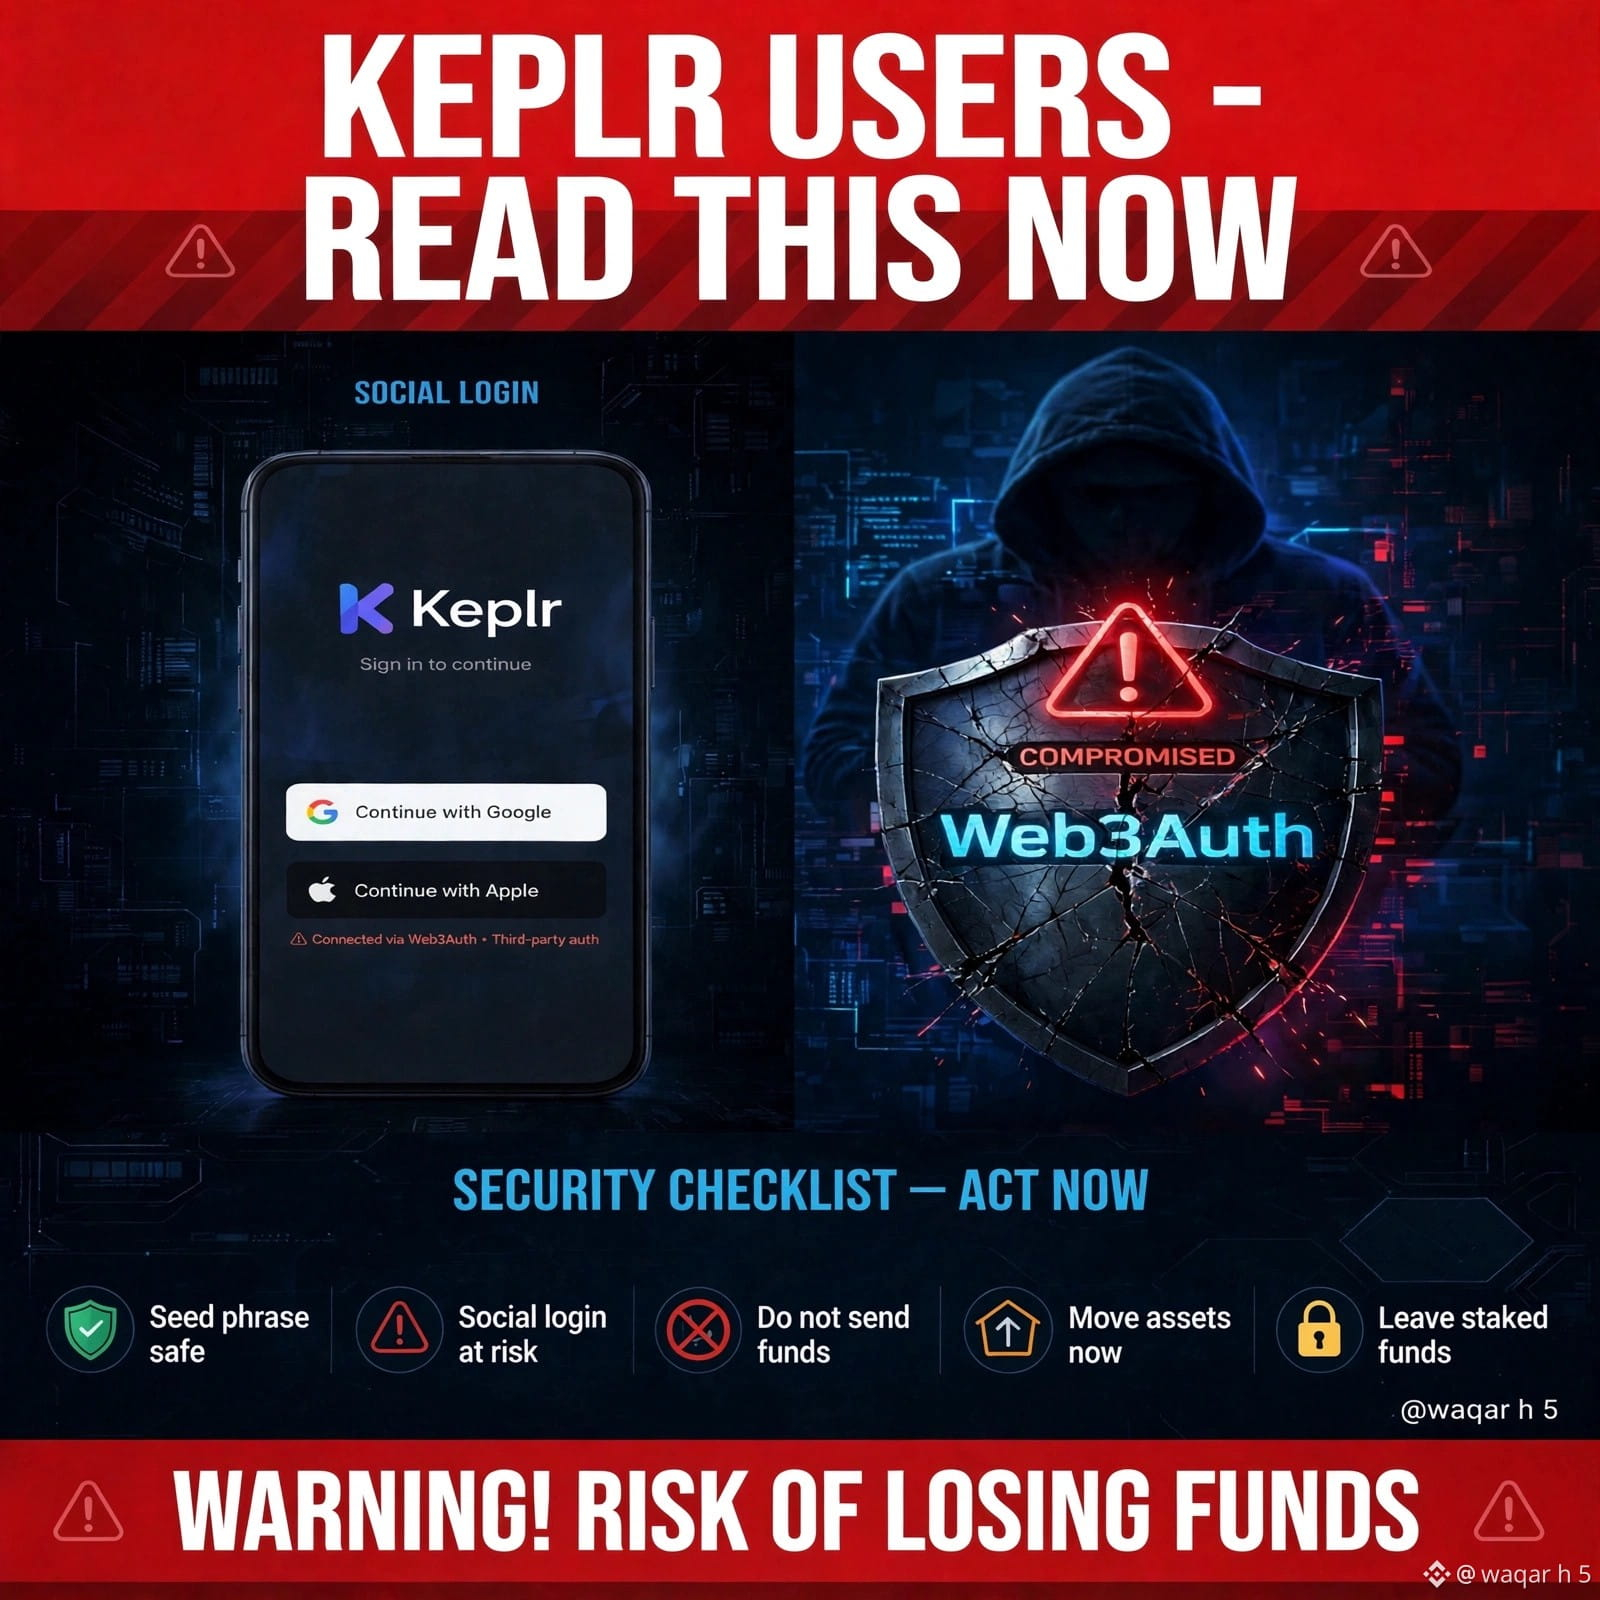
🚨 URGENTE: ¡Alerta de seguridad de Keplr! 🚨
Si iniciaste sesión en Keplr con Google / Apple — ¡LEE ESTO!
Una vulnerabilidad de Web3Auth filtró claves privadas de algunos usuarios que iniciaron sesión con redes sociales. ¡Tus fondos podrían estar en riesgo!
✅ HAZ ESTO AHORA:
1. DEJA de enviar fondos a la billetera antigua
2. TRANSFIERE tus activos a una billetera nueva con frase semilla
3. USA una billetera de hardware para los fondos importantes
No esperes: ¡protege tus fondos primero!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 URGENTE: ¡Alerta de seguridad de Keplr! 🚨
Si iniciaste sesión en Keplr con Google / Apple — ¡LEE ESTO!
Una vulnerabilidad de Web3Auth filtró claves privadas de algunos usuarios que iniciaron sesión con redes sociales. ¡Tus fondos podrían estar en riesgo!
✅ HAZ ESTO AHORA:
1. DEJA de enviar fondos a la billetera antigua
2. TRANSFIERE tus activos a una billetera nueva con frase semilla
3. USA una billetera de hardware para los fondos importantes
No esperes: ¡protege tus fondos primero!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Si iniciaste sesión en Keplr con Google / Apple — ¡LEE ESTO!
Una vulnerabilidad de Web3Auth filtró claves privadas de algunos usuarios que iniciaron sesión con redes sociales. ¡Tus fondos podrían estar en riesgo!
✅ HAZ ESTO AHORA:
1. DEJA de enviar fondos a la billetera antigua
2. TRANSFIERE tus activos a una billetera nueva con frase semilla
3. USA una billetera de hardware para los fondos importantes
No esperes: ¡protege tus fondos primero!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
172

·
--
Problema con las wallets de inicio de sesión social de Keplr: ¿quién tiene realmente tus claves privadas?
Si creaste tu wallet de Keplr haciendo clic en «Iniciar sesión con Google/Apple», deberías leer esto.
El 7 de noviembre, Keplr informó que había recibido reportes de transferencias no autorizadas desde algunas cuentas creadas con el inicio de sesión de Google o Apple. Después, Web3Auth confirmó que había un problema de seguridad en su infraestructura que afectaba a algunas wallets integradas utilizadas por Keplr. En una comunicación posterior, Keplr llegó a hablar directamente de una «filtración de claves privadas».
Conviene distinguir varias cosas:
1. Según Keplr, las wallets creadas con una frase de recuperación o una wallet de hardware no se han visto afectadas.
2. Se ha suspendido el inicio de sesión con Google/Apple. Web3Auth afirma que, junto con sus socios, realizó una transferencia de sombrero blanco de las wallets vulnerables que aún no habían sido robadas, siguiendo el mismo método que los atacantes. Por eso, es posible que algunos saldos hayan disminuido o incluso quedado en cero como parte del rescate, y no necesariamente por un robo. Los activos en staking o bloqueados tardan más en procesarse.
3. Ninguna de las dos partes ha publicado por ahora el número de wallets afectadas ni el importe de las pérdidas.
La recomendación oficial para los usuarios posiblemente afectados: no envíes más fondos a esa cuenta y transfiere los activos líquidos restantes a una cuenta con frase de recuperación o una wallet de hardware. Confía únicamente en las cuentas oficiales de Keplr y Web3Auth; trata como phishing cualquier enlace que te envíen por mensaje privado para «ayudarte a recuperar» tus fondos.
«No necesitar una frase de recuperación» te ahorra la molestia de memorizar 12 palabras, no el riesgo: la llave simplemente se guarda en otro sitio. Antes de iniciar sesión con una cuenta social, pregúntate: ¿quién genera la clave privada, dónde se almacena y quién puede usarla si ocurre un problema?
#Keplr #钱包安全 #Web3
Problema con las wallets de inicio de sesión social de Keplr: ¿quién tiene realmente tus claves privadas?
Si creaste tu wallet de Keplr haciendo clic en «Iniciar sesión con Google/Apple», deberías leer esto.
El 7 de noviembre, Keplr informó que había recibido reportes de transferencias no autorizadas desde algunas cuentas creadas con el inicio de sesión de Google o Apple. Después, Web3Auth confirmó que había un problema de seguridad en su infraestructura que afectaba a algunas wallets integradas utilizadas por Keplr. En una comunicación posterior, Keplr llegó a hablar directamente de una «filtración de claves privadas».
Conviene distinguir varias cosas:
1. Según Keplr, las wallets creadas con una frase de recuperación o una wallet de hardware no se han visto afectadas.
2. Se ha suspendido el inicio de sesión con Google/Apple. Web3Auth afirma que, junto con sus socios, realizó una transferencia de sombrero blanco de las wallets vulnerables que aún no habían sido robadas, siguiendo el mismo método que los atacantes. Por eso, es posible que algunos saldos hayan disminuido o incluso quedado en cero como parte del rescate, y no necesariamente por un robo. Los activos en staking o bloqueados tardan más en procesarse.
3. Ninguna de las dos partes ha publicado por ahora el número de wallets afectadas ni el importe de las pérdidas.
La recomendación oficial para los usuarios posiblemente afectados: no envíes más fondos a esa cuenta y transfiere los activos líquidos restantes a una cuenta con frase de recuperación o una wallet de hardware. Confía únicamente en las cuentas oficiales de Keplr y Web3Auth; trata como phishing cualquier enlace que te envíen por mensaje privado para «ayudarte a recuperar» tus fondos.
«No necesitar una frase de recuperación» te ahorra la molestia de memorizar 12 palabras, no el riesgo: la llave simplemente se guarda en otro sitio. Antes de iniciar sesión con una cuenta social, pregúntate: ¿quién genera la clave privada, dónde se almacena y quién puede usarla si ocurre un problema?
#Keplr #钱包安全 #Web3
Si creaste tu wallet de Keplr haciendo clic en «Iniciar sesión con Google/Apple», deberías leer esto.
El 7 de noviembre, Keplr informó que había recibido reportes de transferencias no autorizadas desde algunas cuentas creadas con el inicio de sesión de Google o Apple. Después, Web3Auth confirmó que había un problema de seguridad en su infraestructura que afectaba a algunas wallets integradas utilizadas por Keplr. En una comunicación posterior, Keplr llegó a hablar directamente de una «filtración de claves privadas».
Conviene distinguir varias cosas:
1. Según Keplr, las wallets creadas con una frase de recuperación o una wallet de hardware no se han visto afectadas.
2. Se ha suspendido el inicio de sesión con Google/Apple. Web3Auth afirma que, junto con sus socios, realizó una transferencia de sombrero blanco de las wallets vulnerables que aún no habían sido robadas, siguiendo el mismo método que los atacantes. Por eso, es posible que algunos saldos hayan disminuido o incluso quedado en cero como parte del rescate, y no necesariamente por un robo. Los activos en staking o bloqueados tardan más en procesarse.
3. Ninguna de las dos partes ha publicado por ahora el número de wallets afectadas ni el importe de las pérdidas.
La recomendación oficial para los usuarios posiblemente afectados: no envíes más fondos a esa cuenta y transfiere los activos líquidos restantes a una cuenta con frase de recuperación o una wallet de hardware. Confía únicamente en las cuentas oficiales de Keplr y Web3Auth; trata como phishing cualquier enlace que te envíen por mensaje privado para «ayudarte a recuperar» tus fondos.
«No necesitar una frase de recuperación» te ahorra la molestia de memorizar 12 palabras, no el riesgo: la llave simplemente se guarda en otro sitio. Antes de iniciar sesión con una cuenta social, pregúntate: ¿quién genera la clave privada, dónde se almacena y quién puede usarla si ocurre un problema?
#Keplr #钱包安全 #Web3
4
🚨 El monedero de criptomonedas Keplr, en peligro: los usuarios denuncian la desaparición de fondos
El equipo de Keplr Wallet informó de transacciones no autorizadas en monederos creados mediante cuentas de Google y Apple. El inicio de sesión a través de estos servicios está desactivado temporalmente.
🔐 Se sospecha que el problema está relacionado con el proveedor de autenticación Web3Auth, que también informó de un incidente de seguridad. Según una evaluación preliminar, los monederos con frases semilla y los dispositivos de hardware no se han visto afectados.
⚠️ Keplr recomienda no depositar fondos en los monederos potencialmente afectados ni importarlos a otras aplicaciones.
Por ahora se desconoce el alcance de las pérdidas. Se advierte a los usuarios sobre los estafadores que ofrecen ayuda para recuperar los fondos.
#Keplr #Cosmos #ATOM
🚨 El monedero de criptomonedas Keplr, en peligro: los usuarios denuncian la desaparición de fondos
El equipo de Keplr Wallet informó de transacciones no autorizadas en monederos creados mediante cuentas de Google y Apple. El inicio de sesión a través de estos servicios está desactivado temporalmente.
🔐 Se sospecha que el problema está relacionado con el proveedor de autenticación Web3Auth, que también informó de un incidente de seguridad. Según una evaluación preliminar, los monederos con frases semilla y los dispositivos de hardware no se han visto afectados.
⚠️ Keplr recomienda no depositar fondos en los monederos potencialmente afectados ni importarlos a otras aplicaciones.
Por ahora se desconoce el alcance de las pérdidas. Se advierte a los usuarios sobre los estafadores que ofrecen ayuda para recuperar los fondos.
#Keplr #Cosmos #ATOM
El equipo de Keplr Wallet informó de transacciones no autorizadas en monederos creados mediante cuentas de Google y Apple. El inicio de sesión a través de estos servicios está desactivado temporalmente.
🔐 Se sospecha que el problema está relacionado con el proveedor de autenticación Web3Auth, que también informó de un incidente de seguridad. Según una evaluación preliminar, los monederos con frases semilla y los dispositivos de hardware no se han visto afectados.
⚠️ Keplr recomienda no depositar fondos en los monederos potencialmente afectados ni importarlos a otras aplicaciones.
Por ahora se desconoce el alcance de las pérdidas. Se advierte a los usuarios sobre los estafadores que ofrecen ayuda para recuperar los fondos.
#Keplr #Cosmos #ATOM
2
635

·
--
【¡Robaron una billetera con inicio de sesión de Google! Keplr desactiva de madrugada el inicio de sesión social】
El 7 de noviembre, Keplr, una billetera muy usada en Cosmos, suspendió el inicio de sesión con Google y Apple: algunos activos de billeteras creadas mediante cuentas sociales fueron transferidos sin autorización. El problema se debió a Web3Auth, el proveedor externo encargado del inicio de sesión social. Quienes usan una frase semilla o una billetera física no se ven afectados. No deposites más fondos en este tipo de cuentas; quienes te escriban en privado con la excusa de «ayudarte a recuperarlos» son estafadores.
$ATOM $OSMO
#Keplr #Web3Auth #SeguridadDeLaBilletera
【¡Robaron una billetera con inicio de sesión de Google! Keplr desactiva de madrugada el inicio de sesión social】
El 7 de noviembre, Keplr, una billetera muy usada en Cosmos, suspendió el inicio de sesión con Google y Apple: algunos activos de billeteras creadas mediante cuentas sociales fueron transferidos sin autorización. El problema se debió a Web3Auth, el proveedor externo encargado del inicio de sesión social. Quienes usan una frase semilla o una billetera física no se ven afectados. No deposites más fondos en este tipo de cuentas; quienes te escriban en privado con la excusa de «ayudarte a recuperarlos» son estafadores.
$ATOM $OSMO
#Keplr #Web3Auth #SeguridadDeLaBilletera
El 7 de noviembre, Keplr, una billetera muy usada en Cosmos, suspendió el inicio de sesión con Google y Apple: algunos activos de billeteras creadas mediante cuentas sociales fueron transferidos sin autorización. El problema se debió a Web3Auth, el proveedor externo encargado del inicio de sesión social. Quienes usan una frase semilla o una billetera física no se ven afectados. No deposites más fondos en este tipo de cuentas; quienes te escriban en privado con la excusa de «ayudarte a recuperarlos» son estafadores.
$ATOM $OSMO
#Keplr #Web3Auth #SeguridadDeLaBilletera
40
·
--
La semana pasada, tras el hackeo de Binance, todo el mundo gritaba «autocustodia». Esta semana, la autocustodia se mete en problemas por su cuenta: las cuentas de Keplr creadas con inicio de sesión social de Google/Apple sufrieron transferencias no autorizadas. El equipo ha suspendido el inicio de sesión social y está investigando el caso con Web3Auth. Los usuarios de frases semilla y monederos físicos no se han visto afectados. El equipo de Akash insta a trasladar los $AKT a monederos de autocustodia pura; quienes hacen staking tienen una ventana de 21 días para colaborar con el rescate.
En el fondo, es así de sencillo: el inicio de sesión social sí que es cómodo, pero estás confiando a un tercero la cadena de recuperación de tu clave privada. La semana pasada, el mal se llamaba «dejar que el exchange te custodie los fondos»; esta semana, «dejar que el método de inicio de sesión te los custodie». Cambia el nombre, pero la raíz del problema es la misma: cada vez que una llave pasa por más manos, hay un riesgo más. Apuntar la frase semilla y guardarla bajo llave en un cajón; para grandes cantidades, usar un monedero físico. Es rudimentario, pero funciona.
El sector de la IA tampoco descansó el fin de semana: Marvell adquirió Lumentum íntegramente en acciones, con un valor empresarial implícito de 115.000 millones de dólares, y se llevó de una tacada el jugoso negocio de los módulos ópticos. Microsoft considera obsoletos los chips de Nvidia en los centros de datos de Oracle y está reduciendo gradualmente los alquileres mientras revisa sus compromisos con la nube externa. Intel lo tiene peor: cayó un 57 % en el cuarto trimestre y quedó último en el S&P 500. El sector de la IA se está reorganizando por dentro: el dinero pasa de quienes venden conceptos a quienes pueden entregar productos.
Aviso de riesgos: varios petroleros han chocado con minas en el estrecho de Ormuz; los hutíes afirman haber atacado instalaciones de Aramco en Riad y Khurais. La noche de luna nueva del 9 de noviembre y la ventana de ocho semanas de Trump siguen pendientes. Con la escasa liquidez del fin de semana, las posiciones valen más que las opiniones.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Criptomonedas
La semana pasada, tras el hackeo de Binance, todo el mundo gritaba «autocustodia». Esta semana, la autocustodia se mete en problemas por su cuenta: las cuentas de Keplr creadas con inicio de sesión social de Google/Apple sufrieron transferencias no autorizadas. El equipo ha suspendido el inicio de sesión social y está investigando el caso con Web3Auth. Los usuarios de frases semilla y monederos físicos no se han visto afectados. El equipo de Akash insta a trasladar los $AKT a monederos de autocustodia pura; quienes hacen staking tienen una ventana de 21 días para colaborar con el rescate.
En el fondo, es así de sencillo: el inicio de sesión social sí que es cómodo, pero estás confiando a un tercero la cadena de recuperación de tu clave privada. La semana pasada, el mal se llamaba «dejar que el exchange te custodie los fondos»; esta semana, «dejar que el método de inicio de sesión te los custodie». Cambia el nombre, pero la raíz del problema es la misma: cada vez que una llave pasa por más manos, hay un riesgo más. Apuntar la frase semilla y guardarla bajo llave en un cajón; para grandes cantidades, usar un monedero físico. Es rudimentario, pero funciona.
El sector de la IA tampoco descansó el fin de semana: Marvell adquirió Lumentum íntegramente en acciones, con un valor empresarial implícito de 115.000 millones de dólares, y se llevó de una tacada el jugoso negocio de los módulos ópticos. Microsoft considera obsoletos los chips de Nvidia en los centros de datos de Oracle y está reduciendo gradualmente los alquileres mientras revisa sus compromisos con la nube externa. Intel lo tiene peor: cayó un 57 % en el cuarto trimestre y quedó último en el S&P 500. El sector de la IA se está reorganizando por dentro: el dinero pasa de quienes venden conceptos a quienes pueden entregar productos.
Aviso de riesgos: varios petroleros han chocado con minas en el estrecho de Ormuz; los hutíes afirman haber atacado instalaciones de Aramco en Riad y Khurais. La noche de luna nueva del 9 de noviembre y la ventana de ocho semanas de Trump siguen pendientes. Con la escasa liquidez del fin de semana, las posiciones valen más que las opiniones.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Criptomonedas
En el fondo, es así de sencillo: el inicio de sesión social sí que es cómodo, pero estás confiando a un tercero la cadena de recuperación de tu clave privada. La semana pasada, el mal se llamaba «dejar que el exchange te custodie los fondos»; esta semana, «dejar que el método de inicio de sesión te los custodie». Cambia el nombre, pero la raíz del problema es la misma: cada vez que una llave pasa por más manos, hay un riesgo más. Apuntar la frase semilla y guardarla bajo llave en un cajón; para grandes cantidades, usar un monedero físico. Es rudimentario, pero funciona.
El sector de la IA tampoco descansó el fin de semana: Marvell adquirió Lumentum íntegramente en acciones, con un valor empresarial implícito de 115.000 millones de dólares, y se llevó de una tacada el jugoso negocio de los módulos ópticos. Microsoft considera obsoletos los chips de Nvidia en los centros de datos de Oracle y está reduciendo gradualmente los alquileres mientras revisa sus compromisos con la nube externa. Intel lo tiene peor: cayó un 57 % en el cuarto trimestre y quedó último en el S&P 500. El sector de la IA se está reorganizando por dentro: el dinero pasa de quienes venden conceptos a quienes pueden entregar productos.
Aviso de riesgos: varios petroleros han chocado con minas en el estrecho de Ormuz; los hutíes afirman haber atacado instalaciones de Aramco en Riad y Khurais. La noche de luna nueva del 9 de noviembre y la ventana de ocho semanas de Trump siguen pendientes. Con la escasa liquidez del fin de semana, las posiciones valen más que las opiniones.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Criptomonedas
345
·
--
Una opinión que quizá ofenda a alguien: «Iniciar sesión en una cartera con una cuenta de Google/Apple» es, en esencia, entregar las llaves a un tercero para que las custodie.
Keplr anunció esta madrugada que algunas cuentas creadas iniciando sesión con Google/Apple realizaron transferencias no autorizadas, y que se ha suspendido el inicio de sesión. Al parecer, Web3Auth, que está detrás del servicio, sufrió un incidente de seguridad. El fundador calcula preliminarmente que cerca del 20 % de las cuentas con inicio de sesión social se vieron afectadas, aunque solo se usó realmente una parte (estimación pendiente de confirmación). Las cuentas creadas con una frase semilla o un monedero físico no se ven afectadas.
En lo personal, creo que de verdad hay que elegir entre la comodidad y tener el control de las claves privadas. Si usas una cartera con inicio de sesión social, no transfieras fondos nuevos por ahora, no te apresures a importarla de nuevo en otro sitio y, sobre todo, no hagas clic en ningún mensaje privado que prometa «ayudarte a recuperar» tus fondos.
¿Cuántas de las carteras que tienen ustedes se crearon con inicio de sesión social? La verdad, ahora me dan ganas de revisar todas las mías. DYOR
#自托管 #钱包安全 #Keplr
Una opinión que quizá ofenda a alguien: «Iniciar sesión en una cartera con una cuenta de Google/Apple» es, en esencia, entregar las llaves a un tercero para que las custodie.
Keplr anunció esta madrugada que algunas cuentas creadas iniciando sesión con Google/Apple realizaron transferencias no autorizadas, y que se ha suspendido el inicio de sesión. Al parecer, Web3Auth, que está detrás del servicio, sufrió un incidente de seguridad. El fundador calcula preliminarmente que cerca del 20 % de las cuentas con inicio de sesión social se vieron afectadas, aunque solo se usó realmente una parte (estimación pendiente de confirmación). Las cuentas creadas con una frase semilla o un monedero físico no se ven afectadas.
En lo personal, creo que de verdad hay que elegir entre la comodidad y tener el control de las claves privadas. Si usas una cartera con inicio de sesión social, no transfieras fondos nuevos por ahora, no te apresures a importarla de nuevo en otro sitio y, sobre todo, no hagas clic en ningún mensaje privado que prometa «ayudarte a recuperar» tus fondos.
¿Cuántas de las carteras que tienen ustedes se crearon con inicio de sesión social? La verdad, ahora me dan ganas de revisar todas las mías. DYOR
#自托管 #钱包安全 #Keplr
Keplr anunció esta madrugada que algunas cuentas creadas iniciando sesión con Google/Apple realizaron transferencias no autorizadas, y que se ha suspendido el inicio de sesión. Al parecer, Web3Auth, que está detrás del servicio, sufrió un incidente de seguridad. El fundador calcula preliminarmente que cerca del 20 % de las cuentas con inicio de sesión social se vieron afectadas, aunque solo se usó realmente una parte (estimación pendiente de confirmación). Las cuentas creadas con una frase semilla o un monedero físico no se ven afectadas.
En lo personal, creo que de verdad hay que elegir entre la comodidad y tener el control de las claves privadas. Si usas una cartera con inicio de sesión social, no transfieras fondos nuevos por ahora, no te apresures a importarla de nuevo en otro sitio y, sobre todo, no hagas clic en ningún mensaje privado que prometa «ayudarte a recuperar» tus fondos.
¿Cuántas de las carteras que tienen ustedes se crearon con inicio de sesión social? La verdad, ahora me dan ganas de revisar todas las mías. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,14 %
GOOGUS+1,10 %
73
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceReopensWithdrawalsForHYPE&APT
9,217 visualizaciones
254 participa(n) en el debate
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
14,806 visualizaciones
194 participa(n) en el debate
3
#TradFiForBeginners
122,913 visualizaciones
1,292 participa(n) en el debate
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
15,499 visualizaciones
265 participa(n) en el debate
5
#TetherPlans€28.8MForJuventusCapitalIncrease
8,317 visualizaciones
204 participa(n) en el debate
6
#JobsReportRaisesHikeOdds
716,342 visualizaciones
4,150 participa(n) en el debate
7
#CPITestsDecemberRateOutlook
264,090 visualizaciones
1,683 participa(n) en el debate
8
#US Data Center Rules May Constrain AI Expansion
104,102 visualizaciones
253 participa(n) en el debate
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
6,898 visualizaciones
86 participa(n) en el debate
10
#WillAnthropicListOnTime
232,188 visualizaciones
1,789 participa(n) en el debate