

#hack
hack
1.1M visualizaciones
1,153 participa(n) en el debate
Populares
Novedades

·
--
🚨Al ver el mercado en rojo esta mañana, supe enseguida que algo grave estaba pasando🚨
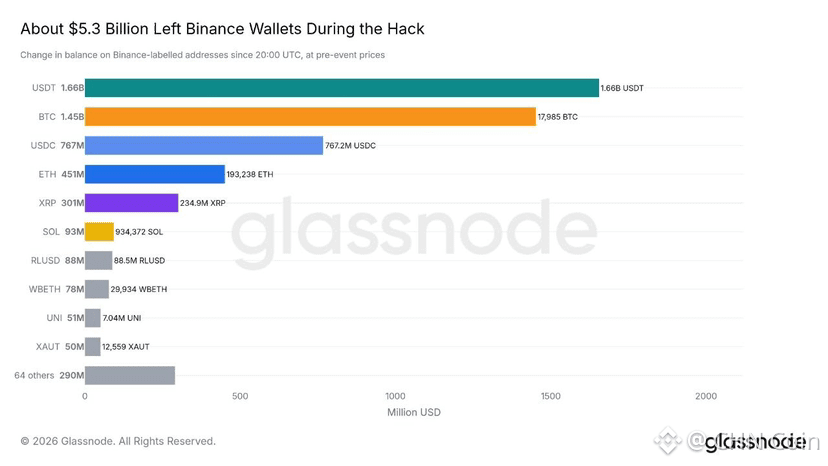
Esto es lo que ocurrió: se retiraron 5,60 mil millones💲 de las billeteras calientes de Binance en las redes Ethereum, Bitcoin y Tron.
Hace unos minutos, se transfirieron otros 200 millones de USD, lo que significa que el ataque sigue en curso.
Estos son los datos on-chain actuales: los fondos congelados, los que aún no se han congelado y las direcciones que hay que vigilar:
✅ Se retiraron 5,60 mil millones de USD de las billeteras calientes de Binance.
✅ 67 tipos de activos; de ellos, 63 se retiraron de las billeteras de Binance en una sola transacción
➮ Fondos congelados: 2,38 mil millones de USD
✅ @Tether congeló 1,56 mil millones de USD en USDT
✅ Circle congeló 823 millones de USD en USDC.
🔔 Esto significa que alrededor del 42 % de los fondos robados quedaron inutilizados en un solo día.
➮ Fondos aún no congelados: ~2,6 mil millones de USD
✅ 18.270 BTC (1,45 mil millones de USD) y 197.000 ETH (451 millones de USD)
✅ ~730 millones de USD en USDT siguen sin congelarse; Tether aún puede intervenir sobre estos fondos
✅ Otros activos: TRX (234 millones de USD), RLUSD (88,5 millones de USD), WBETH (75 millones de USD)...
#Hack #binancehack $BNB
{spot}(BNBUSDT)
🚨Al ver el mercado en rojo esta mañana, supe enseguida que algo grave estaba pasando🚨
Esto es lo que ocurrió: se retiraron 5,60 mil millones💲 de las billeteras calientes de Binance en las redes Ethereum, Bitcoin y Tron.
Hace unos minutos, se transfirieron otros 200 millones de USD, lo que significa que el ataque sigue en curso.
Estos son los datos on-chain actuales: los fondos congelados, los que aún no se han congelado y las direcciones que hay que vigilar:
✅ Se retiraron 5,60 mil millones de USD de las billeteras calientes de Binance.
✅ 67 tipos de activos; de ellos, 63 se retiraron de las billeteras de Binance en una sola transacción
➮ Fondos congelados: 2,38 mil millones de USD
✅ @Tether congeló 1,56 mil millones de USD en USDT
✅ Circle congeló 823 millones de USD en USDC.
🔔 Esto significa que alrededor del 42 % de los fondos robados quedaron inutilizados en un solo día.
➮ Fondos aún no congelados: ~2,6 mil millones de USD
✅ 18.270 BTC (1,45 mil millones de USD) y 197.000 ETH (451 millones de USD)
✅ ~730 millones de USD en USDT siguen sin congelarse; Tether aún puede intervenir sobre estos fondos
✅ Otros activos: TRX (234 millones de USD), RLUSD (88,5 millones de USD), WBETH (75 millones de USD)...
#Hack #binancehack $BNB
Feed-Creator-7da5cefa8:
Đây là thời điểm mua vào phải không xếp
2
6
2.9k

Yi He, de Binance, dice que los ingresos pueden cubrir las pérdidas por el hackeo sin vender acciones de SpaceX.
En respuesta a CZ, la cofundadora dijo que los «ingresos del año son suficientes para cubrir las pérdidas». CZ dijo después que no había sugerido vender las acciones, sino solo mostrar los fondos que tiene Binance.
#Crypto #Binance #Hackeo
En respuesta a CZ, la cofundadora dijo que los «ingresos del año son suficientes para cubrir las pérdidas». CZ dijo después que no había sugerido vender las acciones, sino solo mostrar los fondos que tiene Binance.
#Crypto #Binance #Hackeo
2
768
·
--
Artículo
🚨 Incidente de Binance: ¿Qué está pasando realmente?Binance se enfrenta a un grave incidente de seguridad que está poniendo bajo presión al mercado de las criptomonedas. Aunque el exchange afirma que los fondos de los usuarios están SAFU, según se informa, se han congelado activos por valor de miles de millones de dólares mientras continúan las investigaciones.
🔹 ¿Qué ocurrió?
Binance pausó los retiros alrededor de las 22:15 UTC del 29 de octubre, antes de suspender los depósitos y los retiros. Más tarde, el exchange se comprometió a cubrir todas las pérdidas.
Las operaciones de Alpha también se pausaron temporalmente como medida de precaución.
🔹 Miles de millones en fondos congelados
Según las cifras reportadas:
🚨 Incidente de Binance: ¿Qué está pasando realmente?
Binance se enfrenta a un grave incidente de seguridad que está poniendo bajo presión al mercado de las criptomonedas. Aunque el exchange afirma que los fondos de los usuarios están SAFU, según se informa, se han congelado activos por valor de miles de millones de dólares mientras continúan las investigaciones.
🔹 ¿Qué ocurrió?
Binance pausó los retiros alrededor de las 22:15 UTC del 29 de octubre, antes de suspender los depósitos y los retiros. Más tarde, el exchange se comprometió a cubrir todas las pérdidas.
Las operaciones de Alpha también se pausaron temporalmente como medida de precaución.
🔹 Miles de millones en fondos congelados
Según las cifras reportadas:
372
Artículo
ataques de hackers a binanceBinance sufre el mayor ataque de la historia de las criptomonedas: US$ 6,3 mil millones de impacto
En la madrugada del 30 de octubre de 2026, Binance, la mayor plataforma de intercambio de criptomonedas del mundo, confirmó un incidente de seguridad con un impacto total estimado de aproximadamente US$ 6,3 mil millones, el mayor de la historia del sector (superando ampliamente el ataque de US$ 1,5 mil millones a Bybit en 2025).
Según la investigación preliminar de la propia Binance, el ataque comenzó con la vulneración del portátil de un ingeniero de DevOps. Esto permitió que el atacante accediera a un contenedor de servicio y enviara transacciones de retiro no autorizadas. Investigaciones posteriores revelaron otros puntos de vulneración, lo que indica que se trató de un ataque complejo y de varias etapas, y no de una simple acción de «un clic».
ataques de hackers a binance
Binance sufre el mayor ataque de la historia de las criptomonedas: US$ 6,3 mil millones de impacto
En la madrugada del 30 de octubre de 2026, Binance, la mayor plataforma de intercambio de criptomonedas del mundo, confirmó un incidente de seguridad con un impacto total estimado de aproximadamente US$ 6,3 mil millones, el mayor de la historia del sector (superando ampliamente el ataque de US$ 1,5 mil millones a Bybit en 2025).
Según la investigación preliminar de la propia Binance, el ataque comenzó con la vulneración del portátil de un ingeniero de DevOps. Esto permitió que el atacante accediera a un contenedor de servicio y enviara transacciones de retiro no autorizadas. Investigaciones posteriores revelaron otros puntos de vulneración, lo que indica que se trató de un ataque complejo y de varias etapas, y no de una simple acción de «un clic».
101
#hack
❗️ Es probable que el exchange Binance haya sido hackeado por 2.700 millones de dólares. Es posible que hayan atacado la billetera caliente del exchange de criptomonedas, lo que habría provocado el robo de más de 60 tokens diferentes en la red Ethereum. Todavía no hay confirmación oficial del hackeo.
❗️ ACTUALIZACIÓN: ¡Ya se han retirado más de 3.500 millones de dólares del exchange!
80
·
--
📰 La plataforma de criptomonedas Binance confirma un importante hackeo; se congelan más de 2.500 millones de dólares
La plataforma de criptomonedas Binance dijo el jueves que había sido víctima de un importante hackeo que había provocado la congelación de más de 2.500 millones de dólares en un intento por evitar que fueran robados.
Fuente : Abs-cbn
Hora : 2026-10-30 00:28:24
Crédito : Agence France-Presse
#hack #crypto #cryptocurrency #binance
Comparte tu opinión en la sección de comentarios a continuación
·
--
La billetera del hacker ahora contiene más de 5,7 mil millones de dólares en diversas criptomonedas robadas de Binance, según Arkahm, incluidos casi 1,5 mil millones de dólares en bitcoin y 900 millones de dólares en ether. La billetera también contiene aproximadamente 1,4 mil millones de dólares en USDT y USDC combinados.
#hack #binance
#hack #binance
145

·
--
Declaración pública de CZ
CZ compartió públicamente unos cálculos aproximados: hackeo de $6B menos $3B congelados menos un fondo SAFU de más de $1B deja un déficit de $2B, que, según él, es «manejable» teniendo en cuenta que Binance posee por sí sola acciones de SPCX por valor de más de $1B.
Tensión con Musk
CZ pidió públicamente a Elon Musk que dejara de trolear a Binance durante la crisis y señaló que Binance posee más de $1B en SPCX gracias a su inversión de $500M en la adquisición de Twitter por parte de Musk.
#Binance #Hack $BNB
100
URGENTE
El mayor hackeo de la historia de las criptomonedas: impacto estimado de US$ 6,3 mil millones.
• ~US$ 3 mil millones ya congelados en la cadena (Tether, Circle y socios).
• Causa inicial: computadora portátil de un ingeniero de DevOps comprometida + otros puntos de intrusión.
• No hay pruebas de filtración de claves privadas de billeteras.
• Binance suspendió temporalmente los depósitos y retiros.
• Promete cubrir todas las pérdidas con SAFU + fondos de la empresa.
• Se espera que los retiros se reanuden en unas 45-48 horas.
• Los fondos de los usuarios están seguros.
BTC cayó por debajo de los US$ 77 mil; BNB se desplomó con fuerza.
Fuente: comunicados oficiales de Binance + actualizaciones de @binance y @BinanceBrasil.
Sigue solo los canales oficiales.
#Binance #crypto #Hack $BNB $BTC
149

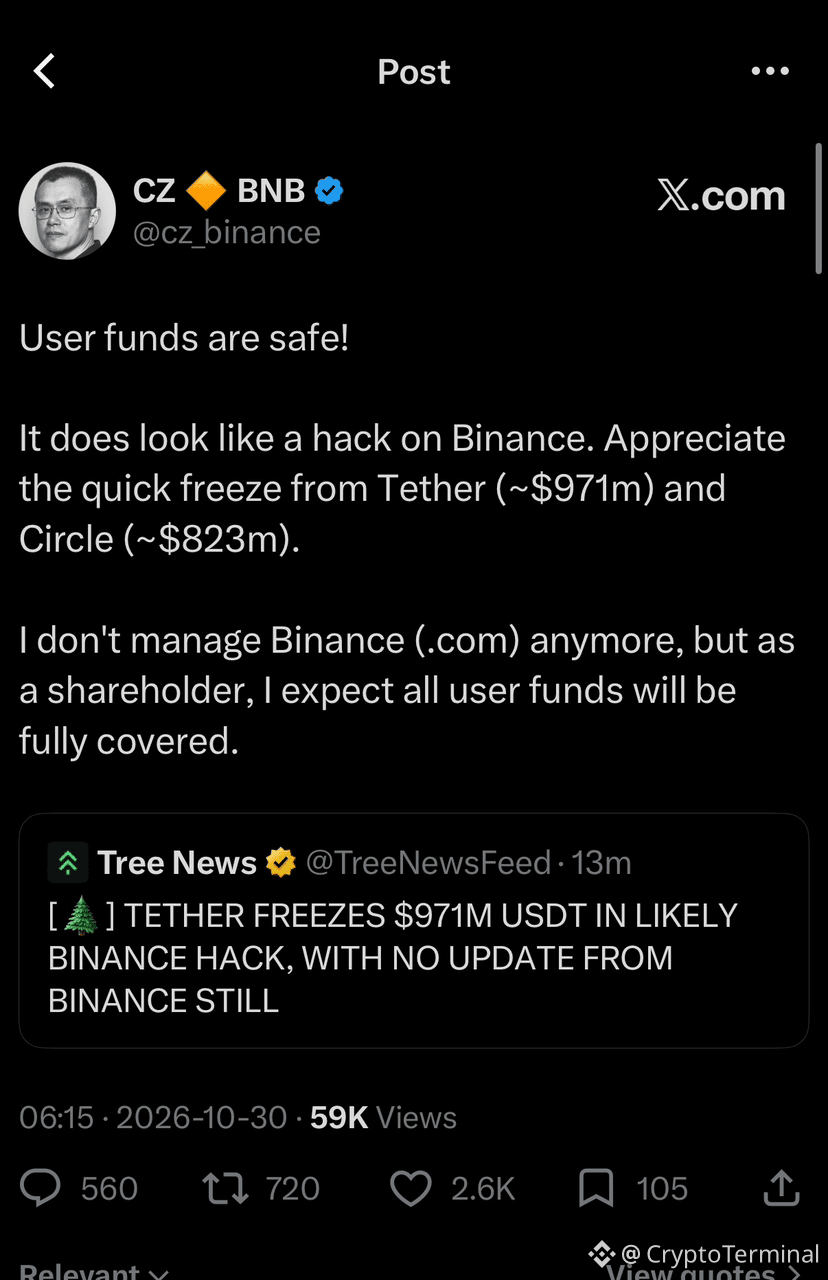
Binance, afectado por un presunto hackeo de 2.700 millones de dólares. CZ afirma que los fondos de los usuarios están a salvo
En solo 24 segundos, salieron de billeteras calientes vinculadas a Binance criptomonedas por valor de unos 2.700 millones de dólares. Lo que al principio parecía una posible transferencia interna entre billeteras ahora parece mucho más grave.
El cofundador de Binance, Changpeng Zhao (CZ), se pronunció y dijo que la actividad parecía corresponder a un hackeo.
¿Qué ocurrió?
El 29 de octubre, a las 20:24 UTC, una billetera caliente de Binance conocida como Binance 14 transfirió aproximadamente 2.530 millones de dólares en 64 tokens a una dirección recién creada.
Solo 24 segundos después, otra billetera caliente vinculada a Binance envió 174,4 millones de dólares adicionales al mismo destino.
Total: aproximadamente 2.700 millones de dólares.
Los activos incluían:
* USDT: 1.670 millones de dólares
* ETH: 454,1 millones de dólares
* RLUSD: 88,5 millones de dólares
* wBETH: 77,1 millones de dólares
* XAUt: 50,5 millones de dólares
* UNI: 50,4 millones de dólares
* ENA: 43,9 millones de dólares
* PEPE: 38,1 millones de dólares
¿Qué dijo CZ?
CZ dijo que el incidente parecía ser un hackeo, pero recalcó que los fondos de los usuarios estaban a salvo.
También agradeció a los emisores de monedas estables por actuar con rapidez:
* Tether: aproximadamente 971 millones de dólares congelados
* Circle: aproximadamente 823 millones de dólares congelados
Eso supone casi 1.800 millones de dólares en monedas estables congeladas como respuesta a la presunta vulneración.
CZ añadió que, aunque ya no dirige Binance, espera que todos los fondos de los usuarios estén totalmente cubiertos.
¿Por qué es preocupante?
El investigador on-chain Spreek detectó otro detalle sospechoso: la transacción incluía una llamada a un contrato que, según se informó, se financió a través de Tornado Cash, un protocolo de mezcla de criptomonedas.
Eso hace que sea mucho más difícil explicar la actividad como una migración interna rutinaria de billeteras.
Los informes también indican que las billeteras vinculadas al incidente comenzaron a vender USDT a través de exchanges descentralizados.
¿Qué ocurrirá ahora?
La dirección receptora clave identificada en las transferencias iniciales es:
0x5227f603c1ee34ce3c06efe6477003bdfccb2f8c
Binance ha reconocido el posible incidente de seguridad y está investigando, pero todavía no ha confirmado oficialmente el alcance total de la vulneración ni si hubo pérdidas de clientes.
#Binance #Hack
221
·
--
Bajista
Resumen matutino del mercado☕️
Viernes, 30 de octubre de 2026
$BTC Perspectiva (GMT):
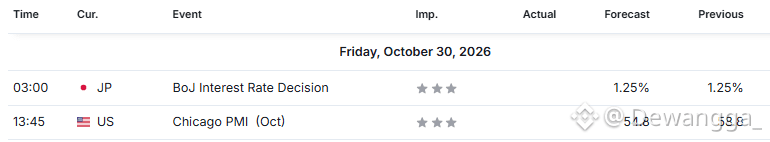
🟥00:00–09:00 → Bajista => El hackeo de Binance por 5.600 millones de dólares provocó una salida masiva de liquidez. Se espera que la decisión del BoJ a las 03:00 mantenga las tasas, pero el hackeo domina el sentimiento. Se prevé una volatilidad extrema y un posible rebote por sobreventa tras la liquidación inicial.
🟨09:00–11:00 → Lento => Los mercados asimilan el hackeo y la decisión del BoJ. Se espera que se mantengan dentro de un rango mientras los operadores evalúan los daños y esperan los datos de EE. UU.
🟩11:00–15:00 → Alcista => Se espera que el PMI de Chicago de las 13:45 baje. Un dato económico más débil favorece una postura expansiva respecto al dólar y respaldaría un rebote de alivio para Bitcoin.
🟥15:00–18:00 → Bajista => La toma de ganancias y el temor persistente por el hackeo desencadenan otra ola de ventas. Los temores de guerra durante el fin de semana añaden presión.
🟨18:00–00:00 → Lento => Cierre tardío de EE. UU. Movimiento lateral durante el fin de semana. La volatilidad disminuye.
Sesgo: Cautelosamente bajista
RSI: 39.00
NFA DYOR 🔥
No es una señal de compra/venta🛑
Sígueme y deja una propina si te resulta útil; deja de seguirme y bloquéame si te molesta☕️
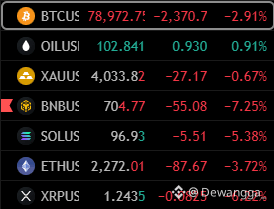
El mercado recibió dos golpes enormes. Primero, los datos macroeconómicos fueron agresivos: el PIB sorprendió al alza con un 3,4 % y las solicitudes de subsidio por desempleo cayeron a 194K, lo que significa que la economía es demasiado fuerte para que la Fed recorte las tasas. Después, un hackeo de Binance por 5.600 millones de dólares desencadenó una venta de pánico. CZ y las plataformas de intercambio han congelado casi 1.800 millones de dólares en fondos robados, lo que con el tiempo estabilizará el mercado, pero el sentimiento inmediato es de temor. Hoy, la atención se centra en la decisión del BoJ y el PMI de Chicago. Un PMI débil dará lugar a un rebote de alivio, pero no esperes una recuperación total hoy.
🚨 Binance sufrió un hackeo de 5.600 millones de dólares. Salida masiva de liquidez. El mercado está en pánico.
🏛 PIB elevado y pocas solicitudes de subsidio por desempleo. Datos macroeconómicos agresivos de ayer.
📉 Hoy se publican la decisión del BoJ y el PMI de Chicago. Un PMI débil podría provocar un rebote de alivio.
💎 Estrategia: Hoy la volatilidad será extrema debido al hackeo. No intentes atrapar un cuchillo que cae.
#Hack #EarningsSeason #BitcoinDropsBelow$80K #FedWatch $DOT $HBAR
1
165
🚨 ACTUALIZACIÓN: Chainalysis estima que robaron unos 5,91 mil millones de dólares en el hackeo de Binance, casi 4 veces más que en el atraco a Bybit de 2025, mientras que Binance ha confirmado hasta ahora que congeló 3 mil millones de dólares.
¿Puede Binance recuperar el resto? 👀
#Crypto #Binance #Hackeo
¿Puede Binance recuperar el resto? 👀
#Crypto #Binance #Hackeo
1
70
·
--
Bajista
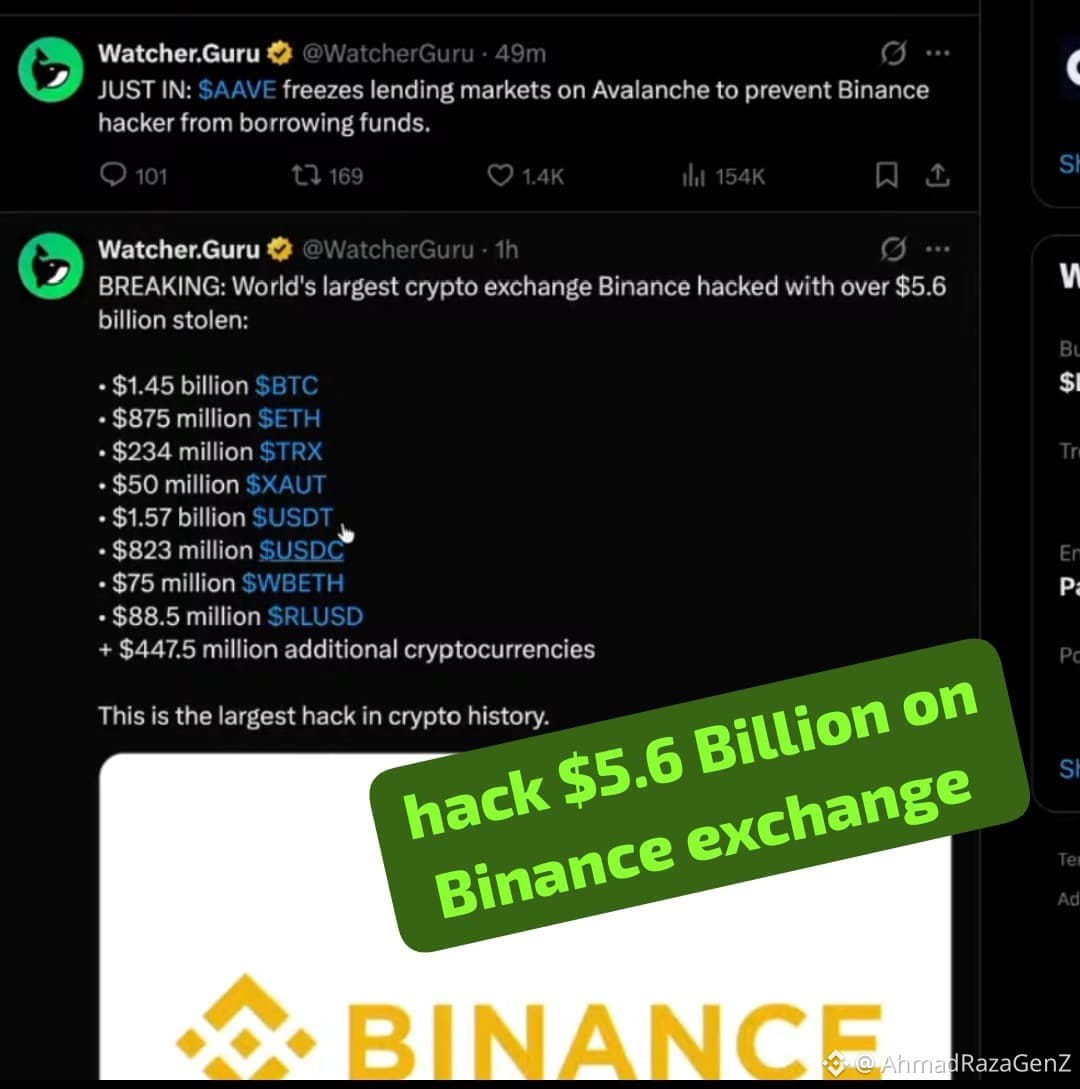
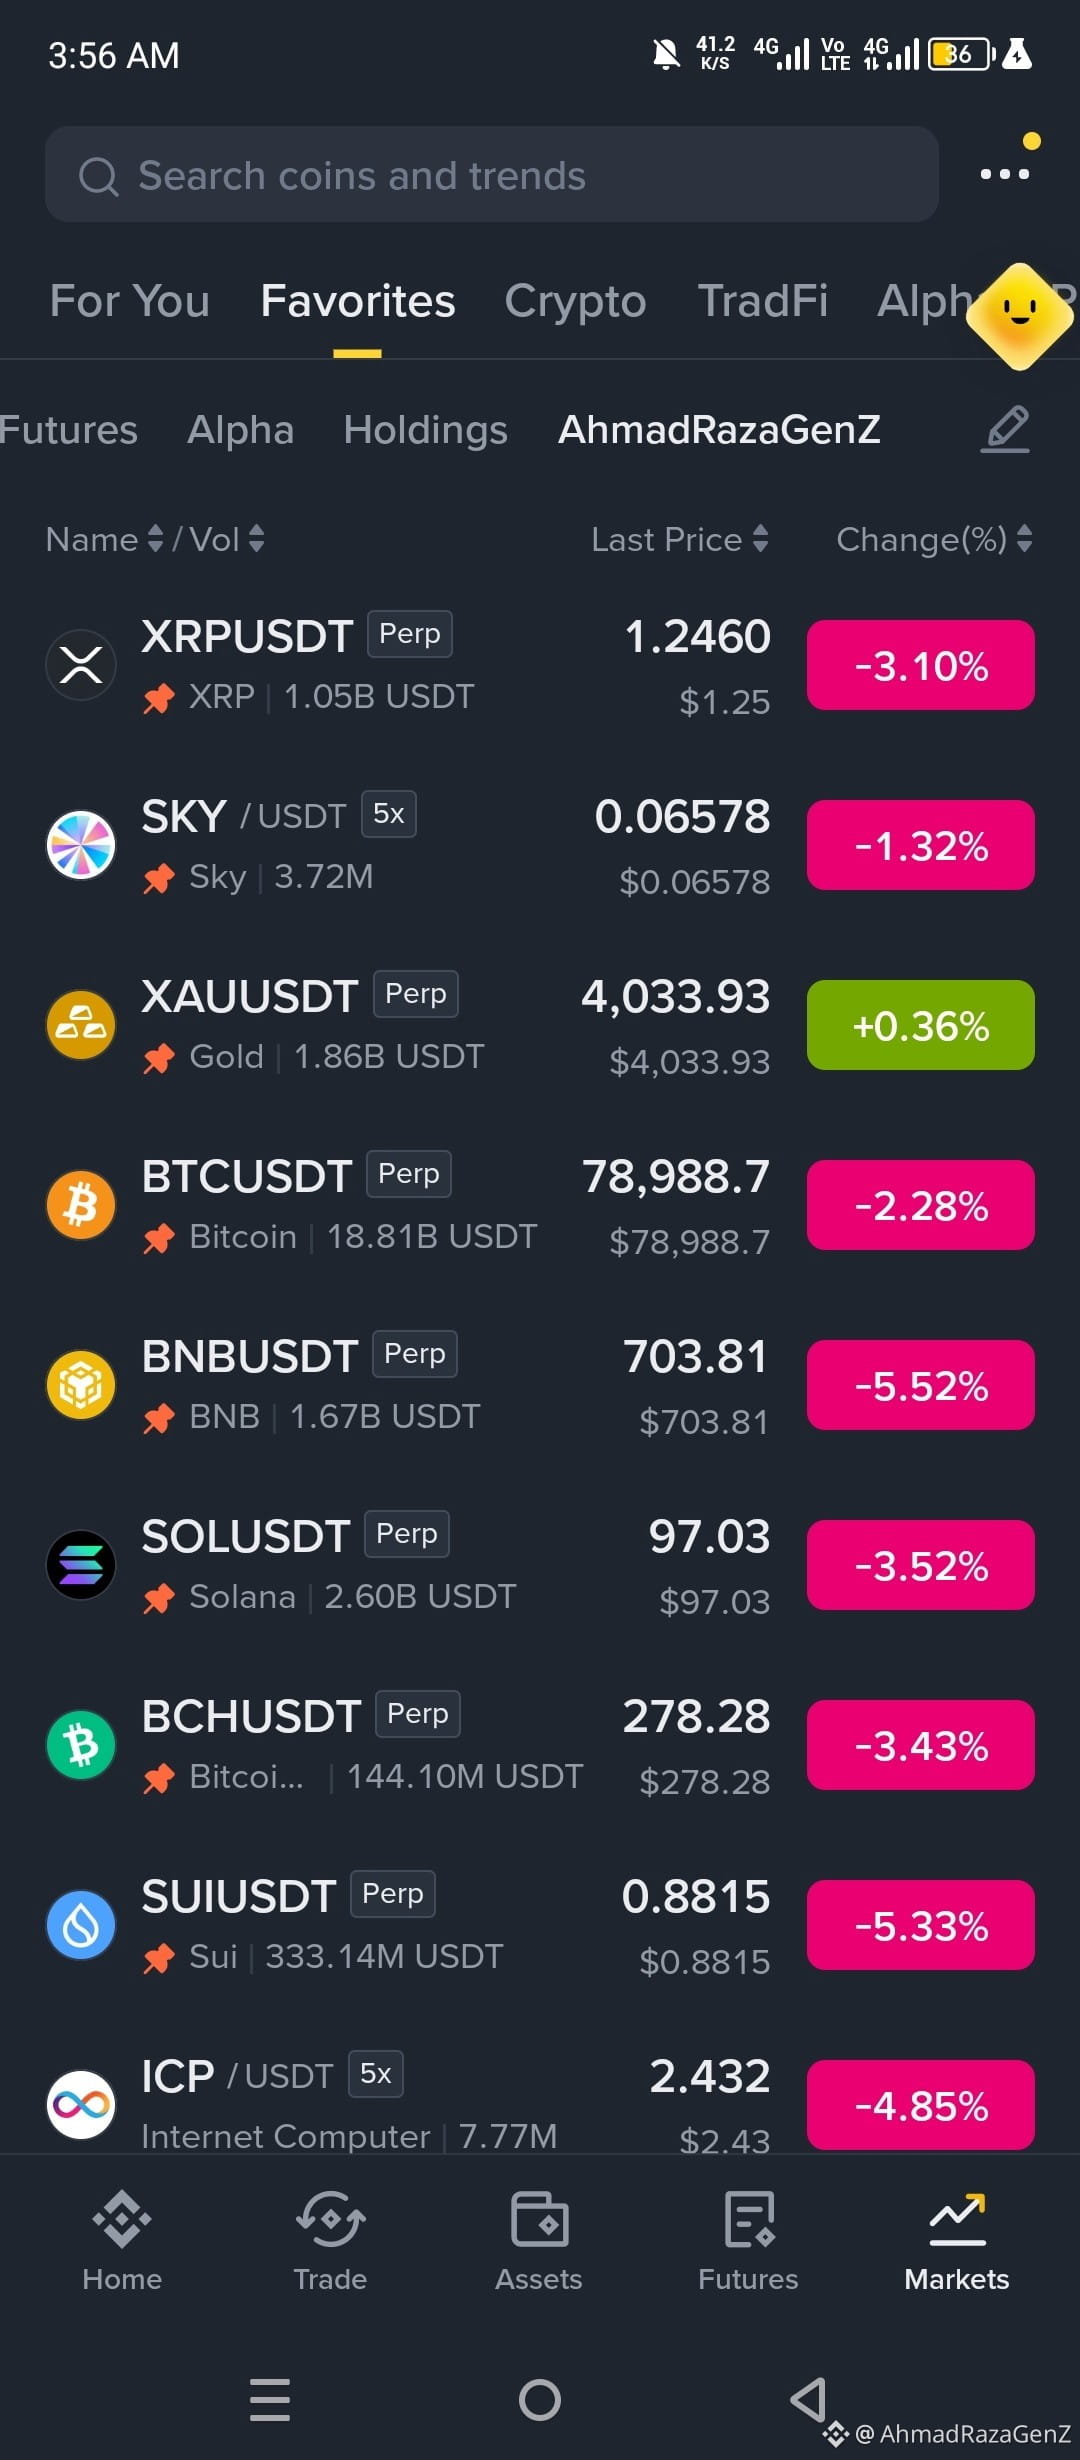
$BTC $BNB Después del hackeo en el exchange Binance, el mercado de $5.6 mil millones se desplomó. Veamos qué pasó después#hack #Binancehacked #HackAlert
$BTC $BNB Después del hackeo en el exchange Binance, el mercado de $5.6 mil millones se desplomó. Veamos qué pasó después#hack #Binancehacked #HackAlert
Leon Cheever PrwV:
its all planed
1
1
878
Binance ha sufrido un hackeo por valor de 5,8 mil millones de dólares.
• Se sustrajeron 17.985 bitcoins, valorados en 1,42 mil millones de dólares
• Se congelaron 2,41 mil millones de dólares en USDT y USDC
• Afirman que los usuarios recibirán una compensación completa.
👉 Pérdidas totales: 3,4 mil millones de dólares. ¡El mayor hackeo de la historia!
#Hack #FundingRates
154
Imagina que hackeaste Binance y ganaste 5 mil millones de dólares 💀
Años de planificación.
Mucho trabajo.
Por fin llevaste a cabo el mayor atraco.
Y luego te das cuenta de que ni siquiera puedes comprarte un café 😂
Porque Tether y Circle lo congelaron todo ❤️🩹
Felicidades, eres la persona más rica que no puede gastar ni un solo dólar.
¿Cómo te sentirías? 😂
#Binance� #Crypto #Hack
$BNB $PEPE $ETH
133
·
--
Bajista
🚨 ¡ALERTA DE CISNE NEGRO!
GRANDES ATAQUES A EXCHANGES DE CRIPTOMONEDAS:
→ BINANCE - 3.500 MILLONES DE DÓLARES
→ BYBIT - 1.000 MILLONES DE DÓLARES
→ BITGET - 1.000 MILLONES DE DÓLARES
PÉRDIDAS TOTALES RECLAMADAS: ¡5.500.000.000,00 DÓLARES!
$BTC $ETH $SOL
#Hack #hackattack
🚨 ¡ALERTA DE CISNE NEGRO!
GRANDES ATAQUES A EXCHANGES DE CRIPTOMONEDAS:
→ BINANCE - 3.500 MILLONES DE DÓLARES
→ BYBIT - 1.000 MILLONES DE DÓLARES
→ BITGET - 1.000 MILLONES DE DÓLARES
PÉRDIDAS TOTALES RECLAMADAS: ¡5.500.000.000,00 DÓLARES!
$BTC $ETH $SOL
#Hack #hackattack
GRANDES ATAQUES A EXCHANGES DE CRIPTOMONEDAS:
→ BINANCE - 3.500 MILLONES DE DÓLARES
→ BYBIT - 1.000 MILLONES DE DÓLARES
→ BITGET - 1.000 MILLONES DE DÓLARES
PÉRDIDAS TOTALES RECLAMADAS: ¡5.500.000.000,00 DÓLARES!
$BTC $ETH $SOL
#Hack #hackattack
159

·
--
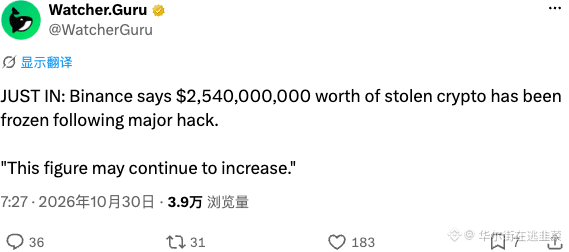
Binance acaba de congelar activos robados por valor de 2.540 millones y hasta advirtió que «la cifra podría seguir aumentando». La recuperación ha sido rápida, pero la sensación de crisis está por las nubes. Los exchanges ya no se atreven a jugársela con la liquidez. Si los grandes inversores empiezan a huir también, ¿quién cargará con la culpa?
$BNB #Hack
$BNB #Hack
206
·
--
Bianace no estaba en mi lista de CEX que serían hackeados en 2026. Esto es triste para la industria.
#hack
Bianace no estaba en mi lista de CEX que serían hackeados en 2026. Esto es triste para la industria.
#hack
#hack
1
73
#CertiKAlert 🚨
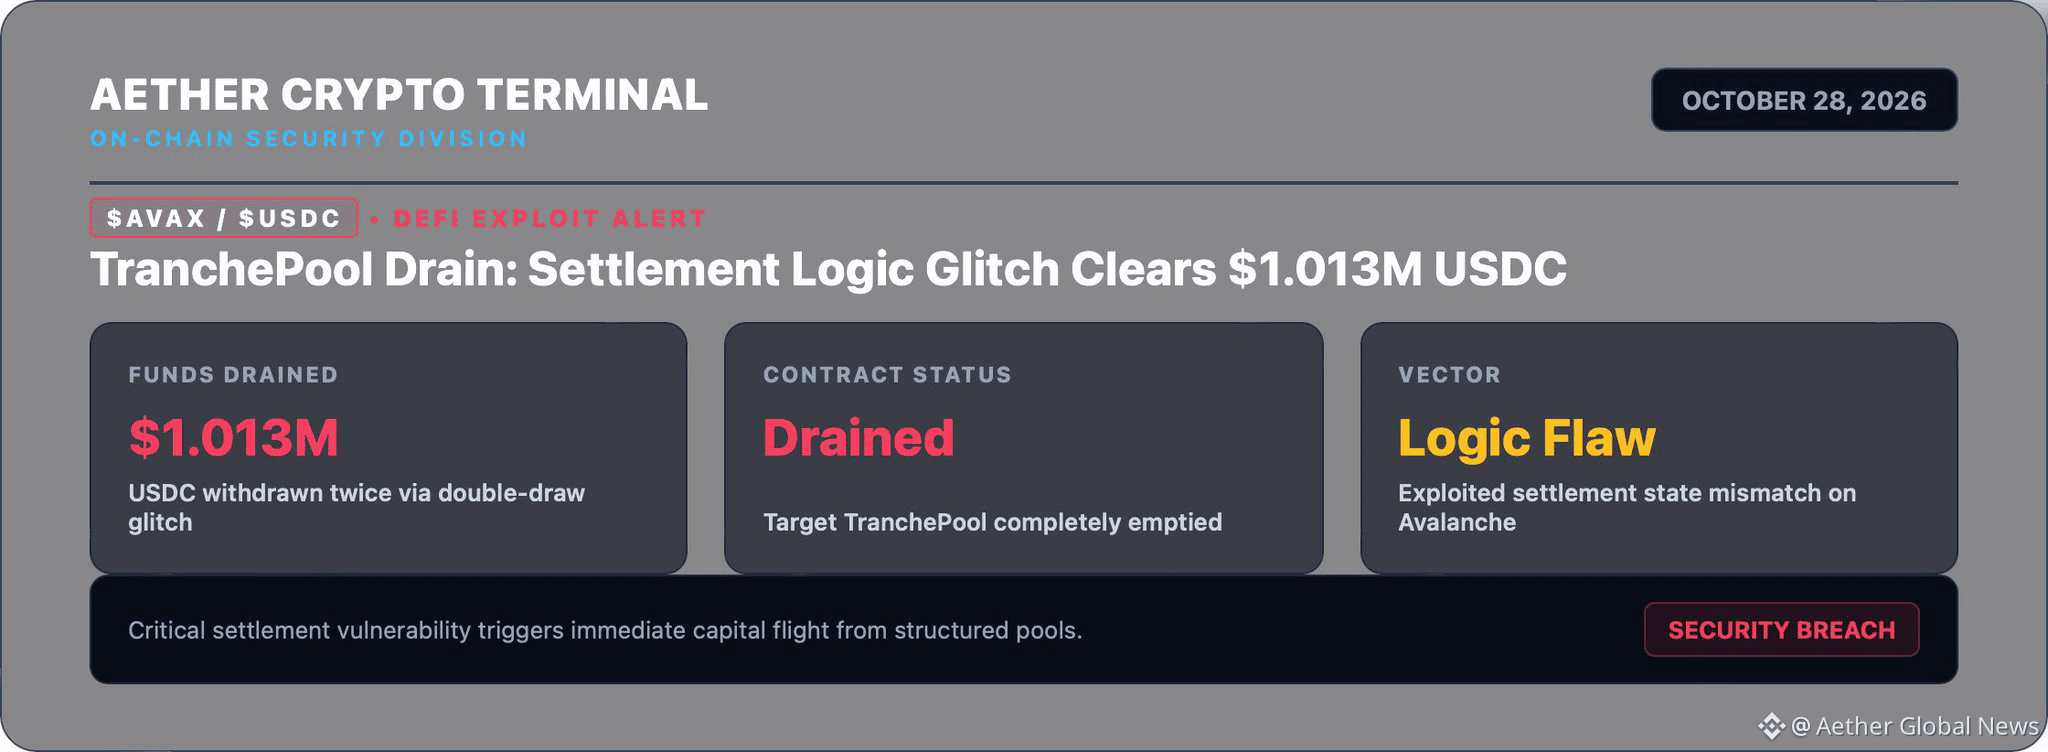
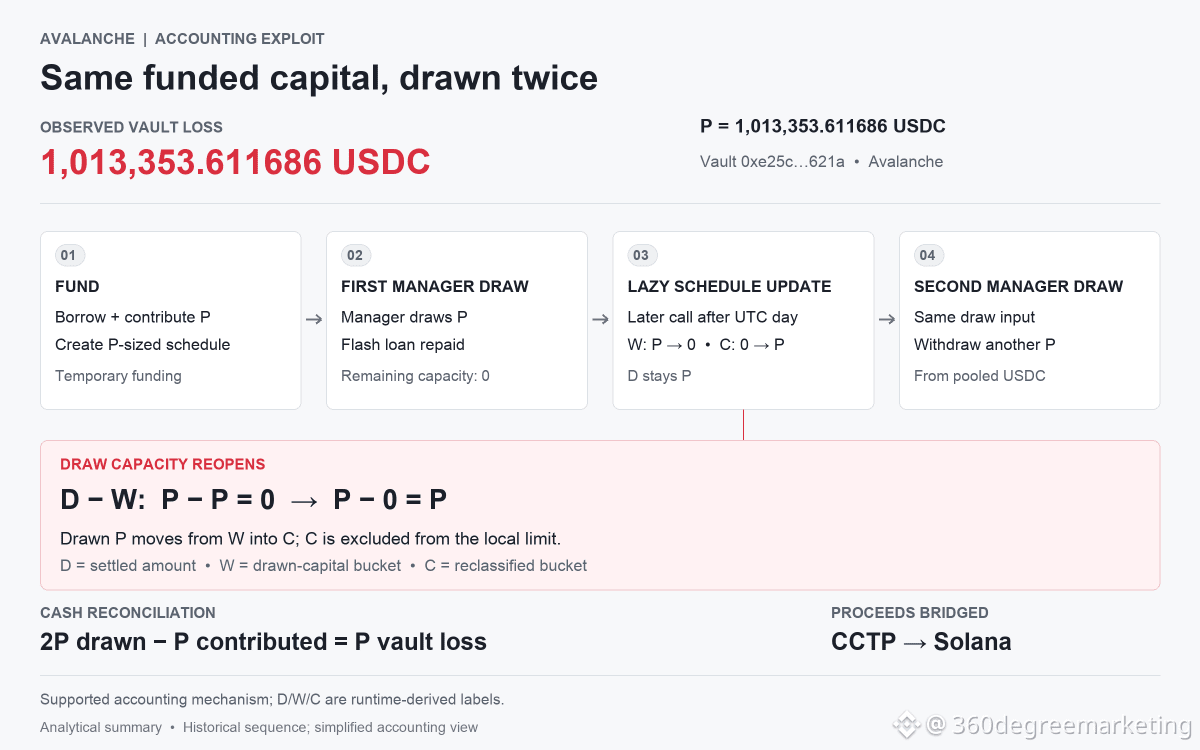
Una bóveda de Avalanche perdió ~1,01 millones de USDC en un exploit.
Una actualización contable programada volvió a habilitar la capacidad de disposición ya utilizada, lo que permitió un segundo retiro con los mismos fondos.
Panel de seguridad del informe de CertiK 👇
#Avalanche $AVAX #Stablecoin #Hack
73
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
0 visualizaciones
15 participa(n) en el debate
2
#$1.5BInLeveragedCryptoBetsLiquidated
8,990 visualizaciones
138 participa(n) en el debate
3
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
0 visualizaciones
2 participa(n) en el debate
4
#KOSPIFalls3.53%BackBelow6000
26,159 visualizaciones
631 participa(n) en el debate
5
#AmazonSharesFallAbout7%InPremarketTrading
7,223 visualizaciones
248 participa(n) en el debate
6
#USMidtermElections
159,782 visualizaciones
1,878 participa(n) en el debate
7
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
3,857 visualizaciones
83 participa(n) en el debate
8
#BinanceWillListPredictPREDICT
49,285 visualizaciones
992 participa(n) en el debate
9
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,767 visualizaciones
88 participa(n) en el debate
10
#StrategyReports$21BQ3OperatingProfit
1,883 visualizaciones
45 participa(n) en el debate