#BitgetBreachForgedRequestsNotStolenKeys
🚨 INCUMPLIMIENTO DE BITGET: TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
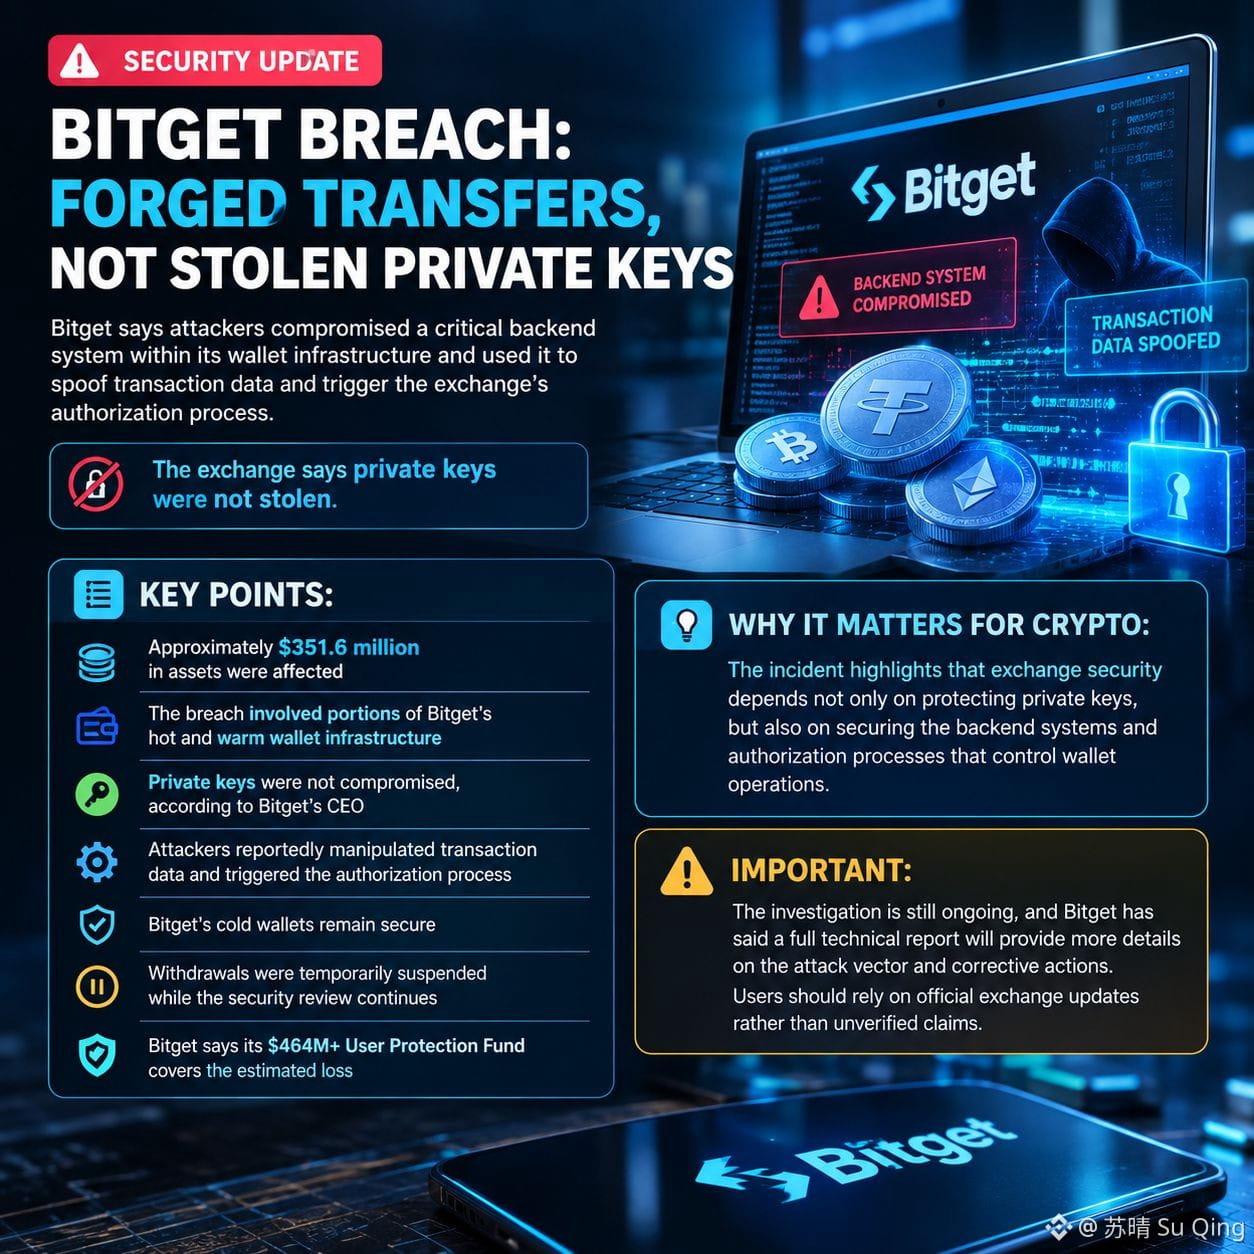
Bitget afirma que los atacantes comprometieron un sistema backend crítico dentro de la infraestructura de su billetera y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la bolsa.
La bolsa dice que no se robaron claves privadas.
📊 Puntos clave:
• Aproximadamente $351.6 millones en activos se vieron afectados
• La brecha involucró partes de la infraestructura de billetera caliente y tibia de Bitget
• Las claves privadas no se vieron comprometidas, según el CEO de Bitget
• Se reporta que los atacantes manipularon los datos de las transacciones y activaron el proceso de autorización
• Las billeteras frías de Bitget siguen seguras
• Las retiradas se suspendieron temporalmente mientras continúa la revisión de seguridad
• Bitget afirma que su Fondo de Protección para Usuarios de $464M+ cubre la pérdida estimada
🔎 Por qué es importante para las criptomonedas:
El incidente resalta que la seguridad de las exchanges depende no solo de proteger las claves privadas, sino también de asegurar los sistemas backend y los procesos de autorización que controlan las operaciones de la billetera.
⚠️ Importante:
La investigación aún está en curso y Bitget ha dicho que un informe técnico completo proporcionará más detalles sobre el vector de ataque y las acciones correctivas. Los usuarios deben basarse en las actualizaciones oficiales de la exchange en lugar de afirmaciones no verificadas.
$SAGA
$TUT
$LSK
🚨 INCUMPLIMIENTO DE BITGET: TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget afirma que los atacantes comprometieron un sistema backend crítico dentro de la infraestructura de su billetera y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la bolsa.
La bolsa dice que no se robaron claves privadas.
📊 Puntos clave:
• Aproximadamente $351.6 millones en activos se vieron afectados
• La brecha involucró partes de la infraestructura de billetera caliente y tibia de Bitget
• Las claves privadas no se vieron comprometidas, según el CEO de Bitget
• Se reporta que los atacantes manipularon los datos de las transacciones y activaron el proceso de autorización
• Las billeteras frías de Bitget siguen seguras
• Las retiradas se suspendieron temporalmente mientras continúa la revisión de seguridad
• Bitget afirma que su Fondo de Protección para Usuarios de $464M+ cubre la pérdida estimada
🔎 Por qué es importante para las criptomonedas:
El incidente resalta que la seguridad de las exchanges depende no solo de proteger las claves privadas, sino también de asegurar los sistemas backend y los procesos de autorización que controlan las operaciones de la billetera.
⚠️ Importante:
La investigación aún está en curso y Bitget ha dicho que un informe técnico completo proporcionará más detalles sobre el vector de ataque y las acciones correctivas. Los usuarios deben basarse en las actualizaciones oficiales de la exchange en lugar de afirmaciones no verificadas.
$SAGA
$TUT
$LSK