
#cybersecurity
cybersecurity
1.6M vistas
3,686 están debatiendo
Hot
Lo último
·
--
Artículo
🚨133 MILLONES DE DÓLARES: ¡UN BANCO FRANCÉS PIRATEADO! ‼️Crédit Mutuel Arkéa confirma un ciberataque; se encuentran fondos en el ecosistema cripto ‼️
El investigador ZachXBT habla de más de 133 millones de dólares en movimientos sospechosos. Y este caso plantea una pregunta importante: ¿hasta dónde pueden mover los fondos los delincuentes antes de que sea demasiado tarde?
Un ciberataque contra Crédit Mutuel Arkéa sacude el sector bancario francés.
El 4 de noviembre, el grupo bancario confirmó haber sido víctima de un ciberataque que permitió realizar operaciones fraudulentas. Para evitar nuevos movimientos sospechosos, algunas transacciones se suspendieron temporalmente.
🚨133 MILLONES DE DÓLARES: ¡UN BANCO FRANCÉS PIRATEADO! ‼️
Crédit Mutuel Arkéa confirma un ciberataque; se encuentran fondos en el ecosistema cripto ‼️
El investigador ZachXBT habla de más de 133 millones de dólares en movimientos sospechosos. Y este caso plantea una pregunta importante: ¿hasta dónde pueden mover los fondos los delincuentes antes de que sea demasiado tarde?
Un ciberataque contra Crédit Mutuel Arkéa sacude el sector bancario francés.
El 4 de noviembre, el grupo bancario confirmó haber sido víctima de un ciberataque que permitió realizar operaciones fraudulentas. Para evitar nuevos movimientos sospechosos, algunas transacciones se suspendieron temporalmente.
El investigador ZachXBT habla de más de 133 millones de dólares en movimientos sospechosos. Y este caso plantea una pregunta importante: ¿hasta dónde pueden mover los fondos los delincuentes antes de que sea demasiado tarde?
Un ciberataque contra Crédit Mutuel Arkéa sacude el sector bancario francés.
El 4 de noviembre, el grupo bancario confirmó haber sido víctima de un ciberataque que permitió realizar operaciones fraudulentas. Para evitar nuevos movimientos sospechosos, algunas transacciones se suspendieron temporalmente.
1
1
887

·
--
Ataque cibernético a un banco tradicional: ¿qué pruebas afrontan los pagos cripto y la confianza en la custodia?
La resiliencia de seguridad de la infraestructura financiera tradicional vuelve a estar en el foco del mercado. Según informó Cointelegraph, el banco francés Crédit Mutuel Arkéa ha reanudado sus operaciones tras sufrir un ciberataque y está evaluando los daños. El banco declaró que los fondos de sus clientes no se vieron afectados y que los atacantes infiltraron sus sistemas a través de la plataforma de un proveedor de servicios. Aunque el incidente no afectó directamente a las redes subyacentes esenciales de los criptoactivos, constituye una señal de riesgo macroeconómico que invita a la cautela en lo que respecta a las pasarelas de pago cripto y la confianza en la custodia.
El ataque no se dirigió directamente contra los sistemas centrales del banco, sino que aprovechó una vulnerabilidad de un proveedor de servicios externo. Este tipo de ataque a la cadena de suministro es cada vez más frecuente en los sistemas financieros modernos, y su carácter sigiloso y su capacidad de propagación suelen superar las expectativas. Para los proyectos cripto que dependen de los sistemas bancarios tradicionales para depositar y retirar moneda fiduciaria, liquidar pagos mediante pasarelas y prestar servicios de custodia, cualquier alteración en un eslabón de las finanzas tradicionales puede transmitirse al mercado cripto a través de la cadena de confianza. Aunque hasta ahora no se han reportado daños directos a criptoactivos, la preocupación por la estabilidad financiera tradicional podría provocar turbulencias a corto plazo en el sentimiento del mercado.
En cuanto a la reacción del mercado, este tipo de incidentes normalmente no desencadena desplomes bruscos de precios, pero puede intensificar la atención sobre la seguridad de la custodia y la estabilidad de los canales de pago. Es posible que los inversores examinen con más detenimiento la exposición al riesgo de las soluciones de pago cripto y los proveedores de servicios de custodia estrechamente vinculados a los bancos tradicionales. Habrá que observar si este tipo de incidentes de seguridad impulsa a más instituciones a acelerar la implementación de soluciones de custodia descentralizada o lleva a los reguladores a imponer requisitos más estrictos de seguridad y cumplimiento a los proveedores de servicios externos.
Como factor atenuante, el banco reanudó rápidamente sus operaciones y se garantizó la seguridad de los fondos de sus clientes, lo que contribuye a calmar el temor del mercado. Además, las capacidades de protección de seguridad del sistema financiero tradicional siguen mejorando, por lo que es poco probable que un incidente aislado como este sacuda los cimientos de la confianza a largo plazo en todo el ecosistema de pagos cripto. Sin embargo, la complejidad de los ataques a la cadena de suministro implica que los riesgos potenciales no se han eliminado por completo. Habrá que seguir atentos a posibles infiltraciones adicionales por parte de los atacantes y a las consecuencias de cualquier filtración de datos.
¿Qué conviene observar a continuación? Los participantes del mercado deberían prestar especial atención a si los proveedores de pasarelas de pago cripto y servicios de custodia publican actualizaciones de seguridad o informes de auditoría, y a si los reguladores financieros tradicionales emiten nuevas directrices de seguridad para los proveedores de servicios externos. Estas señales ayudarán a evaluar el impacto a largo plazo de este incidente en los pagos cripto y la confianza en la custodia.
#CyberSecurity #TradFi #RiesgoCripto
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Ataque cibernético a un banco tradicional: ¿qué pruebas afrontan los pagos cripto y la confianza en la custodia?
La resiliencia de seguridad de la infraestructura financiera tradicional vuelve a estar en el foco del mercado. Según informó Cointelegraph, el banco francés Crédit Mutuel Arkéa ha reanudado sus operaciones tras sufrir un ciberataque y está evaluando los daños. El banco declaró que los fondos de sus clientes no se vieron afectados y que los atacantes infiltraron sus sistemas a través de la plataforma de un proveedor de servicios. Aunque el incidente no afectó directamente a las redes subyacentes esenciales de los criptoactivos, constituye una señal de riesgo macroeconómico que invita a la cautela en lo que respecta a las pasarelas de pago cripto y la confianza en la custodia.
El ataque no se dirigió directamente contra los sistemas centrales del banco, sino que aprovechó una vulnerabilidad de un proveedor de servicios externo. Este tipo de ataque a la cadena de suministro es cada vez más frecuente en los sistemas financieros modernos, y su carácter sigiloso y su capacidad de propagación suelen superar las expectativas. Para los proyectos cripto que dependen de los sistemas bancarios tradicionales para depositar y retirar moneda fiduciaria, liquidar pagos mediante pasarelas y prestar servicios de custodia, cualquier alteración en un eslabón de las finanzas tradicionales puede transmitirse al mercado cripto a través de la cadena de confianza. Aunque hasta ahora no se han reportado daños directos a criptoactivos, la preocupación por la estabilidad financiera tradicional podría provocar turbulencias a corto plazo en el sentimiento del mercado.
En cuanto a la reacción del mercado, este tipo de incidentes normalmente no desencadena desplomes bruscos de precios, pero puede intensificar la atención sobre la seguridad de la custodia y la estabilidad de los canales de pago. Es posible que los inversores examinen con más detenimiento la exposición al riesgo de las soluciones de pago cripto y los proveedores de servicios de custodia estrechamente vinculados a los bancos tradicionales. Habrá que observar si este tipo de incidentes de seguridad impulsa a más instituciones a acelerar la implementación de soluciones de custodia descentralizada o lleva a los reguladores a imponer requisitos más estrictos de seguridad y cumplimiento a los proveedores de servicios externos.
Como factor atenuante, el banco reanudó rápidamente sus operaciones y se garantizó la seguridad de los fondos de sus clientes, lo que contribuye a calmar el temor del mercado. Además, las capacidades de protección de seguridad del sistema financiero tradicional siguen mejorando, por lo que es poco probable que un incidente aislado como este sacuda los cimientos de la confianza a largo plazo en todo el ecosistema de pagos cripto. Sin embargo, la complejidad de los ataques a la cadena de suministro implica que los riesgos potenciales no se han eliminado por completo. Habrá que seguir atentos a posibles infiltraciones adicionales por parte de los atacantes y a las consecuencias de cualquier filtración de datos.
¿Qué conviene observar a continuación? Los participantes del mercado deberían prestar especial atención a si los proveedores de pasarelas de pago cripto y servicios de custodia publican actualizaciones de seguridad o informes de auditoría, y a si los reguladores financieros tradicionales emiten nuevas directrices de seguridad para los proveedores de servicios externos. Estas señales ayudarán a evaluar el impacto a largo plazo de este incidente en los pagos cripto y la confianza en la custodia.
#CyberSecurity #TradFi #RiesgoCripto
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
La resiliencia de seguridad de la infraestructura financiera tradicional vuelve a estar en el foco del mercado. Según informó Cointelegraph, el banco francés Crédit Mutuel Arkéa ha reanudado sus operaciones tras sufrir un ciberataque y está evaluando los daños. El banco declaró que los fondos de sus clientes no se vieron afectados y que los atacantes infiltraron sus sistemas a través de la plataforma de un proveedor de servicios. Aunque el incidente no afectó directamente a las redes subyacentes esenciales de los criptoactivos, constituye una señal de riesgo macroeconómico que invita a la cautela en lo que respecta a las pasarelas de pago cripto y la confianza en la custodia.
El ataque no se dirigió directamente contra los sistemas centrales del banco, sino que aprovechó una vulnerabilidad de un proveedor de servicios externo. Este tipo de ataque a la cadena de suministro es cada vez más frecuente en los sistemas financieros modernos, y su carácter sigiloso y su capacidad de propagación suelen superar las expectativas. Para los proyectos cripto que dependen de los sistemas bancarios tradicionales para depositar y retirar moneda fiduciaria, liquidar pagos mediante pasarelas y prestar servicios de custodia, cualquier alteración en un eslabón de las finanzas tradicionales puede transmitirse al mercado cripto a través de la cadena de confianza. Aunque hasta ahora no se han reportado daños directos a criptoactivos, la preocupación por la estabilidad financiera tradicional podría provocar turbulencias a corto plazo en el sentimiento del mercado.
En cuanto a la reacción del mercado, este tipo de incidentes normalmente no desencadena desplomes bruscos de precios, pero puede intensificar la atención sobre la seguridad de la custodia y la estabilidad de los canales de pago. Es posible que los inversores examinen con más detenimiento la exposición al riesgo de las soluciones de pago cripto y los proveedores de servicios de custodia estrechamente vinculados a los bancos tradicionales. Habrá que observar si este tipo de incidentes de seguridad impulsa a más instituciones a acelerar la implementación de soluciones de custodia descentralizada o lleva a los reguladores a imponer requisitos más estrictos de seguridad y cumplimiento a los proveedores de servicios externos.
Como factor atenuante, el banco reanudó rápidamente sus operaciones y se garantizó la seguridad de los fondos de sus clientes, lo que contribuye a calmar el temor del mercado. Además, las capacidades de protección de seguridad del sistema financiero tradicional siguen mejorando, por lo que es poco probable que un incidente aislado como este sacuda los cimientos de la confianza a largo plazo en todo el ecosistema de pagos cripto. Sin embargo, la complejidad de los ataques a la cadena de suministro implica que los riesgos potenciales no se han eliminado por completo. Habrá que seguir atentos a posibles infiltraciones adicionales por parte de los atacantes y a las consecuencias de cualquier filtración de datos.
¿Qué conviene observar a continuación? Los participantes del mercado deberían prestar especial atención a si los proveedores de pasarelas de pago cripto y servicios de custodia publican actualizaciones de seguridad o informes de auditoría, y a si los reguladores financieros tradicionales emiten nuevas directrices de seguridad para los proveedores de servicios externos. Estas señales ayudarán a evaluar el impacto a largo plazo de este incidente en los pagos cripto y la confianza en la custodia.
#CyberSecurity #TradFi #RiesgoCripto
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
38

Crédit Mutuel Arkéa reanuda sus operaciones tras un ciberataque
- Crédit Mutuel Arkéa ha reanudado oficialmente sus operaciones tras un ciberataque.
- El banco asegura que los fondos de los clientes siguen estando seguros y no se han visto afectados.
- Los atacantes intentaron acceder al sistema a través de la plataforma de un proveedor de servicios.
- Está en marcha una evaluación detallada del alcance de las pérdidas.
#BinanceSquare #Fintech #CyberSecurity
$btc $eth
#vlikevn #Titanbot
Fuente: CoinTelegraph
Crédit Mutuel Arkéa reanuda sus operaciones tras un ciberataque
- Crédit Mutuel Arkéa ha reanudado oficialmente sus operaciones tras un ciberataque.
- El banco asegura que los fondos de los clientes siguen estando seguros y no se han visto afectados.
- Los atacantes intentaron acceder al sistema a través de la plataforma de un proveedor de servicios.
- Está en marcha una evaluación detallada del alcance de las pérdidas.
#BinanceSquare #Fintech #CyberSecurity
$btc $eth
#vlikevn #Titanbot
Fuente: CoinTelegraph
- Crédit Mutuel Arkéa ha reanudado oficialmente sus operaciones tras un ciberataque.
- El banco asegura que los fondos de los clientes siguen estando seguros y no se han visto afectados.
- Los atacantes intentaron acceder al sistema a través de la plataforma de un proveedor de servicios.
- Está en marcha una evaluación detallada del alcance de las pérdidas.
#BinanceSquare #Fintech #CyberSecurity
$btc $eth
#vlikevn #Titanbot
Fuente: CoinTelegraph
129
·
--
🚨 6,34 MIL MILLONES DE DÓLARES DESAPARECIDOS. Binance acaba de sufrir uno de los mayores hackeos de la historia de las criptomonedas.
La industria de las criptomonedas ha recibido una enorme llamada de atención.
El 29 de octubre de 2026, Binance sufrió una sofisticada brecha de seguridad que provocó el robo de criptoactivos afectados por un valor aproximado de 6,34 MIL MILLONES DE DÓLARES.
Pero la historia va mucho más allá de la brecha en una billetera de gran tamaño.
🔍 ¿QUÉ OCURRIÓ REALMENTE?
Según la investigación preliminar de Binance, no se trató de un simple ataque de phishing ni de un fallo de seguridad aislado.
Al parecer, los atacantes pasaron meses preparando su operación y utilizaron sofisticadas técnicas de ingeniería social, falsas entrevistas de contratación, software malicioso para desarrolladores y dispositivos de empleados comprometidos para acceder a la infraestructura interna de Binance.
Finalmente, explotaron los sistemas de firma de billeteras del exchange para autorizar transacciones no autorizadas en varias redes blockchain.
🇰🇵 ¿QUIÉN ESTUVO DETRÁS?
El FBI atribuyó el ataque a Corea del Norte, concretamente a actores de amenazas vinculados a TraderTraitor.
Esto pone de relieve el grado de sofisticación que han alcanzado las operaciones de ciberdelincuencia vinculadas a Estados para atacar la industria de las criptomonedas.
💰 ¿QUÉ PASÓ CON LOS FONDOS ROBADOS?
Aquí es donde las cosas se ponen interesantes:
• Se vieron afectados criptoactivos por un valor aproximado de 6,34 mil millones de dólares.
• Al parecer, se han congelado o interceptado alrededor de 2,85 mil millones de dólares.
• Binance afirma que, al 3 de noviembre, había repuesto aproximadamente el 98 % de los activos en tokens afectados.
• Binance ha declarado que asumirá el impacto financiero en lugar de trasladar las pérdidas a sus usuarios.
🛡️ ¿QUÉ SIGNIFICA ESTO PARA LAS CRIPTOMONEDAS?
Este incidente plantea algunas preguntas importantes sobre los exchanges centralizados.
A menudo hablamos de descentralización, claves privadas, autocustodia y transparencia de la blockchain. Pero incidentes como este nos recuerdan que ni siquiera los actores más importantes del sector son inmunes a los ciberataques sofisticados.
La reputación y el volumen de operaciones de un exchange significan muy poco si su infraestructura de seguridad no puede resistir un ataque.
#SeguridadCripto #Blockchain #CyberSecurity
🚨 6,34 MIL MILLONES DE DÓLARES DESAPARECIDOS. Binance acaba de sufrir uno de los mayores hackeos de la historia de las criptomonedas.
La industria de las criptomonedas ha recibido una enorme llamada de atención.
El 29 de octubre de 2026, Binance sufrió una sofisticada brecha de seguridad que provocó el robo de criptoactivos afectados por un valor aproximado de 6,34 MIL MILLONES DE DÓLARES.
Pero la historia va mucho más allá de la brecha en una billetera de gran tamaño.
🔍 ¿QUÉ OCURRIÓ REALMENTE?
Según la investigación preliminar de Binance, no se trató de un simple ataque de phishing ni de un fallo de seguridad aislado.
Al parecer, los atacantes pasaron meses preparando su operación y utilizaron sofisticadas técnicas de ingeniería social, falsas entrevistas de contratación, software malicioso para desarrolladores y dispositivos de empleados comprometidos para acceder a la infraestructura interna de Binance.
Finalmente, explotaron los sistemas de firma de billeteras del exchange para autorizar transacciones no autorizadas en varias redes blockchain.
🇰🇵 ¿QUIÉN ESTUVO DETRÁS?
El FBI atribuyó el ataque a Corea del Norte, concretamente a actores de amenazas vinculados a TraderTraitor.
Esto pone de relieve el grado de sofisticación que han alcanzado las operaciones de ciberdelincuencia vinculadas a Estados para atacar la industria de las criptomonedas.
💰 ¿QUÉ PASÓ CON LOS FONDOS ROBADOS?
Aquí es donde las cosas se ponen interesantes:
• Se vieron afectados criptoactivos por un valor aproximado de 6,34 mil millones de dólares.
• Al parecer, se han congelado o interceptado alrededor de 2,85 mil millones de dólares.
• Binance afirma que, al 3 de noviembre, había repuesto aproximadamente el 98 % de los activos en tokens afectados.
• Binance ha declarado que asumirá el impacto financiero en lugar de trasladar las pérdidas a sus usuarios.
🛡️ ¿QUÉ SIGNIFICA ESTO PARA LAS CRIPTOMONEDAS?
Este incidente plantea algunas preguntas importantes sobre los exchanges centralizados.
A menudo hablamos de descentralización, claves privadas, autocustodia y transparencia de la blockchain. Pero incidentes como este nos recuerdan que ni siquiera los actores más importantes del sector son inmunes a los ciberataques sofisticados.
La reputación y el volumen de operaciones de un exchange significan muy poco si su infraestructura de seguridad no puede resistir un ataque.
#SeguridadCripto #Blockchain #CyberSecurity
La industria de las criptomonedas ha recibido una enorme llamada de atención.
El 29 de octubre de 2026, Binance sufrió una sofisticada brecha de seguridad que provocó el robo de criptoactivos afectados por un valor aproximado de 6,34 MIL MILLONES DE DÓLARES.
Pero la historia va mucho más allá de la brecha en una billetera de gran tamaño.
🔍 ¿QUÉ OCURRIÓ REALMENTE?
Según la investigación preliminar de Binance, no se trató de un simple ataque de phishing ni de un fallo de seguridad aislado.
Al parecer, los atacantes pasaron meses preparando su operación y utilizaron sofisticadas técnicas de ingeniería social, falsas entrevistas de contratación, software malicioso para desarrolladores y dispositivos de empleados comprometidos para acceder a la infraestructura interna de Binance.
Finalmente, explotaron los sistemas de firma de billeteras del exchange para autorizar transacciones no autorizadas en varias redes blockchain.
🇰🇵 ¿QUIÉN ESTUVO DETRÁS?
El FBI atribuyó el ataque a Corea del Norte, concretamente a actores de amenazas vinculados a TraderTraitor.
Esto pone de relieve el grado de sofisticación que han alcanzado las operaciones de ciberdelincuencia vinculadas a Estados para atacar la industria de las criptomonedas.
💰 ¿QUÉ PASÓ CON LOS FONDOS ROBADOS?
Aquí es donde las cosas se ponen interesantes:
• Se vieron afectados criptoactivos por un valor aproximado de 6,34 mil millones de dólares.
• Al parecer, se han congelado o interceptado alrededor de 2,85 mil millones de dólares.
• Binance afirma que, al 3 de noviembre, había repuesto aproximadamente el 98 % de los activos en tokens afectados.
• Binance ha declarado que asumirá el impacto financiero en lugar de trasladar las pérdidas a sus usuarios.
🛡️ ¿QUÉ SIGNIFICA ESTO PARA LAS CRIPTOMONEDAS?
Este incidente plantea algunas preguntas importantes sobre los exchanges centralizados.
A menudo hablamos de descentralización, claves privadas, autocustodia y transparencia de la blockchain. Pero incidentes como este nos recuerdan que ni siquiera los actores más importantes del sector son inmunes a los ciberataques sofisticados.
La reputación y el volumen de operaciones de un exchange significan muy poco si su infraestructura de seguridad no puede resistir un ataque.
#SeguridadCripto #Blockchain #CyberSecurity
87
Anatomía de un atraco de 6.300 millones de dólares: cómo la IA y los empleos falsos vulneraron las defensas de Binance
Todo el mundo se centra en las vulnerabilidades de los contratos inteligentes, pero el reciente hackeo de Binance por 6.300 millones de dólares es una lección magistral sobre por qué la infraestructura Web2 es el mayor vector de ataque de Web3.
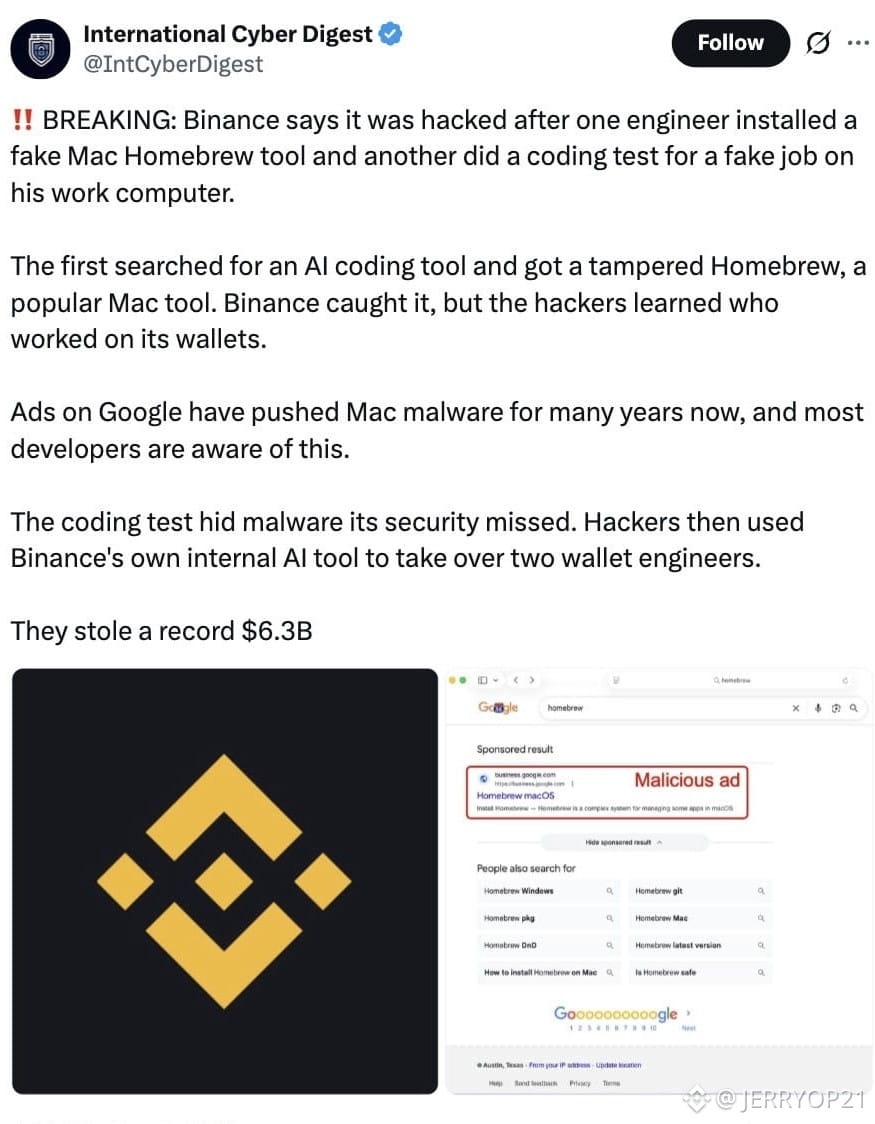
Los presuntos atacantes respaldados por un Estado ejecutaron una cadena de ataque muy sofisticada durante varios meses. En junio de 2026, fueron tras un ingeniero de infraestructura de billeteras con un instalador manipulado de una herramienta de programación con IA, y trazaron un mapa de los empleados que gestionaban las billeteras de Binance. Para septiembre, intensificaron sus acciones: realizaron elaboradas entrevistas falsas por videollamada con otro desarrollador y lo engañaron para que descargara una tarea de programación maliciosa que eludía la seguridad de los dispositivos.
El giro técnico decisivo tuvo lugar el 20 de octubre. Los hackers abusaron activamente de una de las herramientas internas de IA de Binance para comprometer lateralmente los dispositivos de otros dos empleados y, finalmente, robar un token de permiso para desplegar contenedores.
El 29 de octubre, llegaron al servicio interno central de firma de billeteras. Para desviar fondos de la red Ethereum, desplegaron una sola transacción que contenía 50 autorizaciones EIP-7702 prefirmadas. Esta medida brillante, pero devastadora, convirtió de hecho una billetera caliente de Binance en un contrato barredor malicioso, que drenó miles de millones en cuestión de minutos, completamente al margen de la infraestructura habitual de retiros del exchange.
No fue un fallo de la cadena de bloques, sino una brecha dirigida de ingeniería social y de la cadena de suministro. ¿Cómo creen que los exchanges centralizados podrían proteger mejor sus cadenas de herramientas de DevOps frente a ataques asistidos por IA? ¡Hablemos de la arquitectura a continuación! 👇
BNBETH#CyberSecurity #Web3 #AI #CryptoNews🔒📰🚫 $ETH $BNB $BTC
Anatomía de un atraco de 6.300 millones de dólares: cómo la IA y los empleos falsos vulneraron las defensas de Binance
Todo el mundo se centra en las vulnerabilidades de los contratos inteligentes, pero el reciente hackeo de Binance por 6.300 millones de dólares es una lección magistral sobre por qué la infraestructura Web2 es el mayor vector de ataque de Web3.
Los presuntos atacantes respaldados por un Estado ejecutaron una cadena de ataque muy sofisticada durante varios meses. En junio de 2026, fueron tras un ingeniero de infraestructura de billeteras con un instalador manipulado de una herramienta de programación con IA, y trazaron un mapa de los empleados que gestionaban las billeteras de Binance. Para septiembre, intensificaron sus acciones: realizaron elaboradas entrevistas falsas por videollamada con otro desarrollador y lo engañaron para que descargara una tarea de programación maliciosa que eludía la seguridad de los dispositivos.
El giro técnico decisivo tuvo lugar el 20 de octubre. Los hackers abusaron activamente de una de las herramientas internas de IA de Binance para comprometer lateralmente los dispositivos de otros dos empleados y, finalmente, robar un token de permiso para desplegar contenedores.
El 29 de octubre, llegaron al servicio interno central de firma de billeteras. Para desviar fondos de la red Ethereum, desplegaron una sola transacción que contenía 50 autorizaciones EIP-7702 prefirmadas. Esta medida brillante, pero devastadora, convirtió de hecho una billetera caliente de Binance en un contrato barredor malicioso, que drenó miles de millones en cuestión de minutos, completamente al margen de la infraestructura habitual de retiros del exchange.
No fue un fallo de la cadena de bloques, sino una brecha dirigida de ingeniería social y de la cadena de suministro. ¿Cómo creen que los exchanges centralizados podrían proteger mejor sus cadenas de herramientas de DevOps frente a ataques asistidos por IA? ¡Hablemos de la arquitectura a continuación! 👇
BNBETH#CyberSecurity #Web3 #AI #CryptoNews🔒📰🚫 $ETH $BNB $BTC
Todo el mundo se centra en las vulnerabilidades de los contratos inteligentes, pero el reciente hackeo de Binance por 6.300 millones de dólares es una lección magistral sobre por qué la infraestructura Web2 es el mayor vector de ataque de Web3.
Los presuntos atacantes respaldados por un Estado ejecutaron una cadena de ataque muy sofisticada durante varios meses. En junio de 2026, fueron tras un ingeniero de infraestructura de billeteras con un instalador manipulado de una herramienta de programación con IA, y trazaron un mapa de los empleados que gestionaban las billeteras de Binance. Para septiembre, intensificaron sus acciones: realizaron elaboradas entrevistas falsas por videollamada con otro desarrollador y lo engañaron para que descargara una tarea de programación maliciosa que eludía la seguridad de los dispositivos.
El giro técnico decisivo tuvo lugar el 20 de octubre. Los hackers abusaron activamente de una de las herramientas internas de IA de Binance para comprometer lateralmente los dispositivos de otros dos empleados y, finalmente, robar un token de permiso para desplegar contenedores.
El 29 de octubre, llegaron al servicio interno central de firma de billeteras. Para desviar fondos de la red Ethereum, desplegaron una sola transacción que contenía 50 autorizaciones EIP-7702 prefirmadas. Esta medida brillante, pero devastadora, convirtió de hecho una billetera caliente de Binance en un contrato barredor malicioso, que drenó miles de millones en cuestión de minutos, completamente al margen de la infraestructura habitual de retiros del exchange.
No fue un fallo de la cadena de bloques, sino una brecha dirigida de ingeniería social y de la cadena de suministro. ¿Cómo creen que los exchanges centralizados podrían proteger mejor sus cadenas de herramientas de DevOps frente a ataques asistidos por IA? ¡Hablemos de la arquitectura a continuación! 👇
BNBETH#CyberSecurity #Web3 #AI #CryptoNews🔒📰🚫 $ETH $BNB $BTC
103

Crédit Mutuel Arkéa informa de una importante brecha de seguridad relacionada con una plataforma de terceros. Aunque el banco no ha confirmado oficialmente la pérdida de 133 millones de dólares ni la conversión de los fondos en criptoactivos, la magnitud de este ataque pone de manifiesto vulnerabilidades críticas en la infraestructura financiera institucional.
#Cybersecurity #BankingRisk
Crédit Mutuel Arkéa informa de una importante brecha de seguridad relacionada con una plataforma de terceros. Aunque el banco no ha confirmado oficialmente la pérdida de 133 millones de dólares ni la conversión de los fondos en criptoactivos, la magnitud de este ataque pone de manifiesto vulnerabilidades críticas en la infraestructura financiera institucional.
#Cybersecurity #BankingRisk
#Cybersecurity #BankingRisk
84
·
--
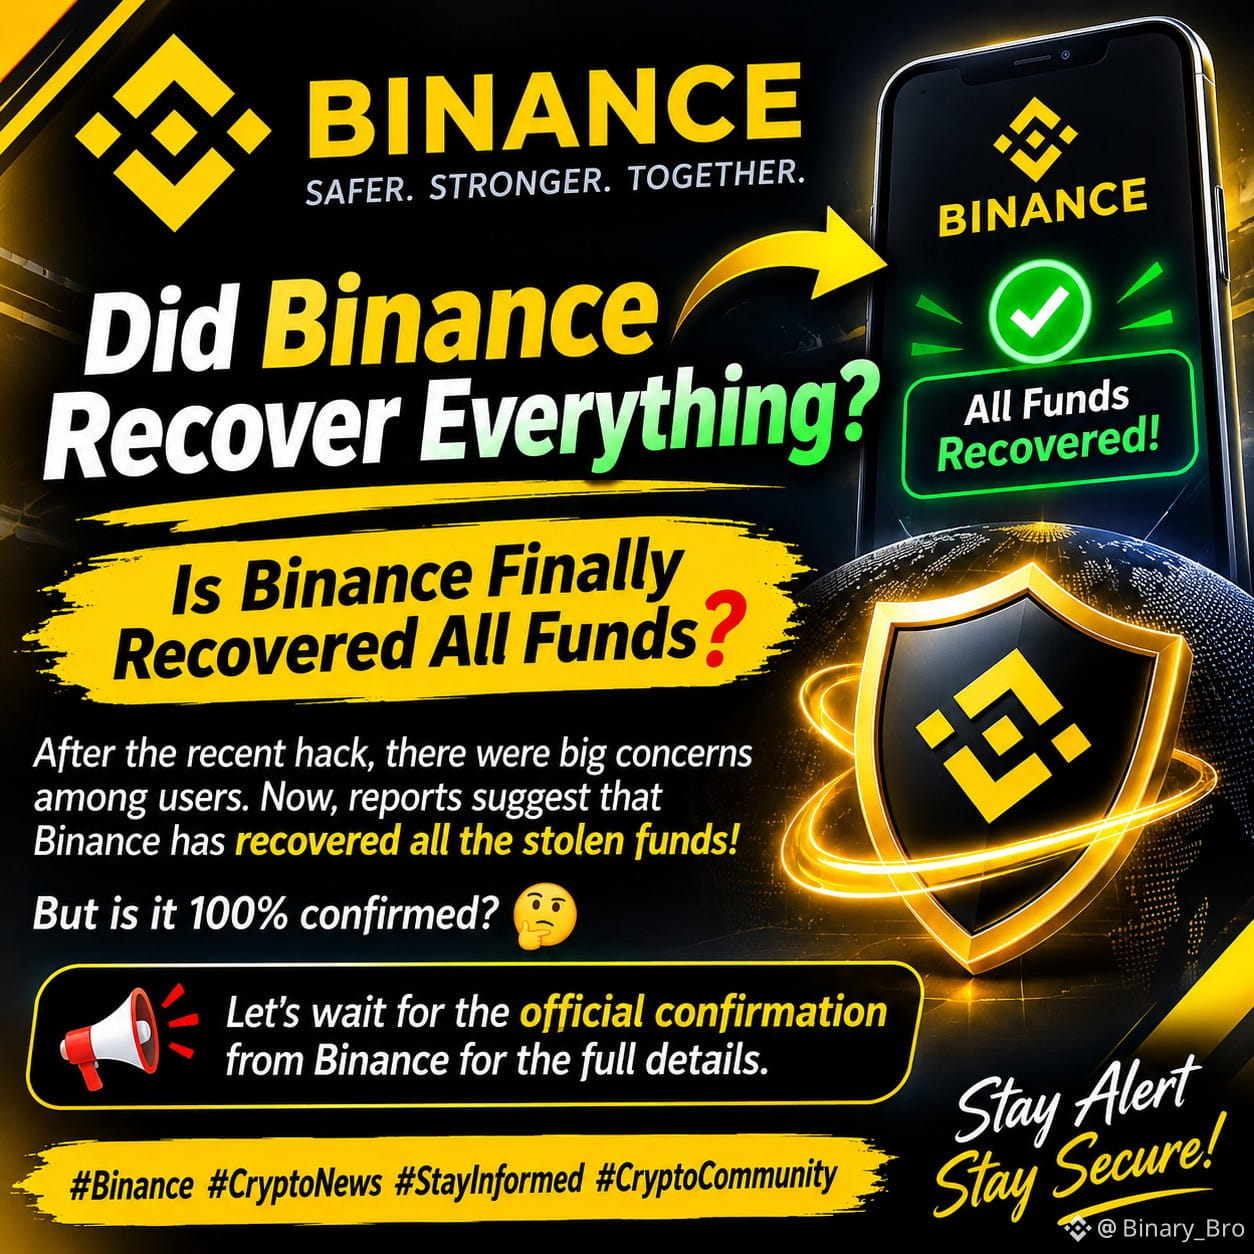
🚨 RECUPERACIÓN TRAS EL HACKEO DE BINANCE: ¿SE HAN RECUPERADO TODOS LOS FONDOS ROBADOS? 🔐
La comunidad cripto está deseando saber qué ocurrió tras el incidente de seguridad relacionado con Binance que se ha reportado.
💰 ¿Se han recuperado todos los fondos robados? 🛡️ ¿Ha vuelto todo a la normalidad? 🔎 ¿Cuál es la última actualización oficial?
Estas son preguntas importantes, y deberíamos esperar a recibir información verificada de Binance antes de sacar conclusiones precipitadas.
Hay algo claro: ¡la seguridad cripto siempre debe ser lo primero!
Mantente informado. Mantente alerta. Protege tus activos. 💛
👇 ¿Qué opinas? ¿Ha recuperado Binance todos los fondos? ¡Comparte tus ideas!
#Binance #BinanceNews #NoticiasCripto #SeguridadCripto #RecuperaciónDeFondos #Blockchain #Bitcoin #BNB #SAFU #CryptoCommunity #CyberSecurity #StayInformed
🚨 RECUPERACIÓN TRAS EL HACKEO DE BINANCE: ¿SE HAN RECUPERADO TODOS LOS FONDOS ROBADOS? 🔐
La comunidad cripto está deseando saber qué ocurrió tras el incidente de seguridad relacionado con Binance que se ha reportado.
💰 ¿Se han recuperado todos los fondos robados? 🛡️ ¿Ha vuelto todo a la normalidad? 🔎 ¿Cuál es la última actualización oficial?
Estas son preguntas importantes, y deberíamos esperar a recibir información verificada de Binance antes de sacar conclusiones precipitadas.
Hay algo claro: ¡la seguridad cripto siempre debe ser lo primero!
Mantente informado. Mantente alerta. Protege tus activos. 💛
👇 ¿Qué opinas? ¿Ha recuperado Binance todos los fondos? ¡Comparte tus ideas!
#Binance #BinanceNews #NoticiasCripto #SeguridadCripto #RecuperaciónDeFondos #Blockchain #Bitcoin #BNB #SAFU #CryptoCommunity #CyberSecurity #StayInformed
La comunidad cripto está deseando saber qué ocurrió tras el incidente de seguridad relacionado con Binance que se ha reportado.
💰 ¿Se han recuperado todos los fondos robados? 🛡️ ¿Ha vuelto todo a la normalidad? 🔎 ¿Cuál es la última actualización oficial?
Estas son preguntas importantes, y deberíamos esperar a recibir información verificada de Binance antes de sacar conclusiones precipitadas.
Hay algo claro: ¡la seguridad cripto siempre debe ser lo primero!
Mantente informado. Mantente alerta. Protege tus activos. 💛
👇 ¿Qué opinas? ¿Ha recuperado Binance todos los fondos? ¡Comparte tus ideas!
#Binance #BinanceNews #NoticiasCripto #SeguridadCripto #RecuperaciónDeFondos #Blockchain #Bitcoin #BNB #SAFU #CryptoCommunity #CyberSecurity #StayInformed
Red Zone 07:
Follow me 🙏
1
119

·
--
🚨 Binance enfrentó una crisis de seguridad de 6.300 millones de dólares: ¡CZ revela lo que realmente ocurrió!
Una alerta repentina en plena noche puso a Binance en máxima alerta. Los rumores se propagaron rápidamente, la incertidumbre se apoderó de las redes sociales y el exchange afrontó una de las mayores pruebas de seguridad de su historia.
CZ ya compartió su perspectiva sobre el incidente. Mientras los equipos de seguridad trabajaban para controlar la situación, Binance dio prioridad a la transparencia y a la protección de sus usuarios. El exchange absorbió las pérdidas reportadas y los fondos de los clientes permanecieron intactos. Sorprendentemente, la actividad de retiros volvió a ser positiva en tan solo 24 horas.
Pero la preocupación más importante es lo que viene después.
CZ advierte que los grupos de hackers vinculados a Estados, en particular los relacionados con Corea del Norte, junto con el rápido avance de la tecnología de IA, están creando un entorno de seguridad mucho más complejo.
La dirección que propone es clara: sistemas de seguridad con IA más inteligentes, detección de amenazas más rápida y una colaboración más estrecha entre exchanges para detener los activos robados antes de que desaparezcan.
La seguridad cripto ya no puede ser una batalla en solitario. Toda la industria debe trabajar unida. 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
🚨 Binance enfrentó una crisis de seguridad de 6.300 millones de dólares: ¡CZ revela lo que realmente ocurrió!
Una alerta repentina en plena noche puso a Binance en máxima alerta. Los rumores se propagaron rápidamente, la incertidumbre se apoderó de las redes sociales y el exchange afrontó una de las mayores pruebas de seguridad de su historia.
CZ ya compartió su perspectiva sobre el incidente. Mientras los equipos de seguridad trabajaban para controlar la situación, Binance dio prioridad a la transparencia y a la protección de sus usuarios. El exchange absorbió las pérdidas reportadas y los fondos de los clientes permanecieron intactos. Sorprendentemente, la actividad de retiros volvió a ser positiva en tan solo 24 horas.
Pero la preocupación más importante es lo que viene después.
CZ advierte que los grupos de hackers vinculados a Estados, en particular los relacionados con Corea del Norte, junto con el rápido avance de la tecnología de IA, están creando un entorno de seguridad mucho más complejo.
La dirección que propone es clara: sistemas de seguridad con IA más inteligentes, detección de amenazas más rápida y una colaboración más estrecha entre exchanges para detener los activos robados antes de que desaparezcan.
La seguridad cripto ya no puede ser una batalla en solitario. Toda la industria debe trabajar unida. 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
Una alerta repentina en plena noche puso a Binance en máxima alerta. Los rumores se propagaron rápidamente, la incertidumbre se apoderó de las redes sociales y el exchange afrontó una de las mayores pruebas de seguridad de su historia.
CZ ya compartió su perspectiva sobre el incidente. Mientras los equipos de seguridad trabajaban para controlar la situación, Binance dio prioridad a la transparencia y a la protección de sus usuarios. El exchange absorbió las pérdidas reportadas y los fondos de los clientes permanecieron intactos. Sorprendentemente, la actividad de retiros volvió a ser positiva en tan solo 24 horas.
Pero la preocupación más importante es lo que viene después.
CZ advierte que los grupos de hackers vinculados a Estados, en particular los relacionados con Corea del Norte, junto con el rápido avance de la tecnología de IA, están creando un entorno de seguridad mucho más complejo.
La dirección que propone es clara: sistemas de seguridad con IA más inteligentes, detección de amenazas más rápida y una colaboración más estrecha entre exchanges para detener los activos robados antes de que desaparezcan.
La seguridad cripto ya no puede ser una batalla en solitario. Toda la industria debe trabajar unida. 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
1
155

·
--
🤦♂️ UN EMPLEADO. UN CLIC. ¡UNA PESADILLA DE SEGURIDAD DE 6.300 MILLONES DE DÓLARES! 🚨
¿Alguna vez te has preguntado cómo una sola persona podría poner a toda una empresa en una situación tan difícil?
El incidente de Binance pone de manifiesto lo peligrosa que puede ser la ingeniería social.
La supuesta vía de ataque implicó manipulación humana, convirtiendo una situación aparentemente normal en una enorme crisis de seguridad.
Y esa es la parte aterradora…
Los hackers no siempre necesitan vulnerar sistemas de seguridad avanzados. A veces, atacan a las personas que están detrás de ellos.
🔐 La mayor vulnerabilidad de seguridad no siempre está en el código. A veces, está en la confianza humana.
Una lección para toda la industria cripto: nunca subestimes la ingeniería social.
#CryptoSecurity #CyberSecurity #CryptoNewss
🤦♂️ UN EMPLEADO. UN CLIC. ¡UNA PESADILLA DE SEGURIDAD DE 6.300 MILLONES DE DÓLARES! 🚨
¿Alguna vez te has preguntado cómo una sola persona podría poner a toda una empresa en una situación tan difícil?
El incidente de Binance pone de manifiesto lo peligrosa que puede ser la ingeniería social.
La supuesta vía de ataque implicó manipulación humana, convirtiendo una situación aparentemente normal en una enorme crisis de seguridad.
Y esa es la parte aterradora…
Los hackers no siempre necesitan vulnerar sistemas de seguridad avanzados. A veces, atacan a las personas que están detrás de ellos.
🔐 La mayor vulnerabilidad de seguridad no siempre está en el código. A veces, está en la confianza humana.
Una lección para toda la industria cripto: nunca subestimes la ingeniería social.
#CryptoSecurity #CyberSecurity #CryptoNewss
¿Alguna vez te has preguntado cómo una sola persona podría poner a toda una empresa en una situación tan difícil?
El incidente de Binance pone de manifiesto lo peligrosa que puede ser la ingeniería social.
La supuesta vía de ataque implicó manipulación humana, convirtiendo una situación aparentemente normal en una enorme crisis de seguridad.
Y esa es la parte aterradora…
Los hackers no siempre necesitan vulnerar sistemas de seguridad avanzados. A veces, atacan a las personas que están detrás de ellos.
🔐 La mayor vulnerabilidad de seguridad no siempre está en el código. A veces, está en la confianza humana.
Una lección para toda la industria cripto: nunca subestimes la ingeniería social.
#CryptoSecurity #CyberSecurity #CryptoNewss
91
·
--
🚨 ¡COREA DEL SUR PIDE UNA CIBERSEGURIDAD MÁS SÓLIDA!
Tras el grave incidente de seguridad de Binance, el presidente surcoreano Lee Jae Myung ha pedido que se designe a un coordinador de ciberseguridad con amplias competencias.
Entre sus preocupaciones se encuentran:
🔹 El aumento de las ciberamenazas asistidas por IA.
🔹 Una mejor coordinación entre los organismos gubernamentales.
🔹 Una protección más sólida de la infraestructura financiera privada.
🔹 Una detección y un intercambio de información más rápidos.
El mensaje está claro: la seguridad de las criptomonedas ya no es solo una cuestión que compete a las plataformas de intercambio.
💬 ¿Deberían las empresas globales de criptomonedas colaborar en materia de ciberseguridad?
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
🚨 ¡COREA DEL SUR PIDE UNA CIBERSEGURIDAD MÁS SÓLIDA!
Tras el grave incidente de seguridad de Binance, el presidente surcoreano Lee Jae Myung ha pedido que se designe a un coordinador de ciberseguridad con amplias competencias.
Entre sus preocupaciones se encuentran:
🔹 El aumento de las ciberamenazas asistidas por IA.
🔹 Una mejor coordinación entre los organismos gubernamentales.
🔹 Una protección más sólida de la infraestructura financiera privada.
🔹 Una detección y un intercambio de información más rápidos.
El mensaje está claro: la seguridad de las criptomonedas ya no es solo una cuestión que compete a las plataformas de intercambio.
💬 ¿Deberían las empresas globales de criptomonedas colaborar en materia de ciberseguridad?
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
Tras el grave incidente de seguridad de Binance, el presidente surcoreano Lee Jae Myung ha pedido que se designe a un coordinador de ciberseguridad con amplias competencias.
Entre sus preocupaciones se encuentran:
🔹 El aumento de las ciberamenazas asistidas por IA.
🔹 Una mejor coordinación entre los organismos gubernamentales.
🔹 Una protección más sólida de la infraestructura financiera privada.
🔹 Una detección y un intercambio de información más rápidos.
El mensaje está claro: la seguridad de las criptomonedas ya no es solo una cuestión que compete a las plataformas de intercambio.
💬 ¿Deberían las empresas globales de criptomonedas colaborar en materia de ciberseguridad?
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
293
·
--
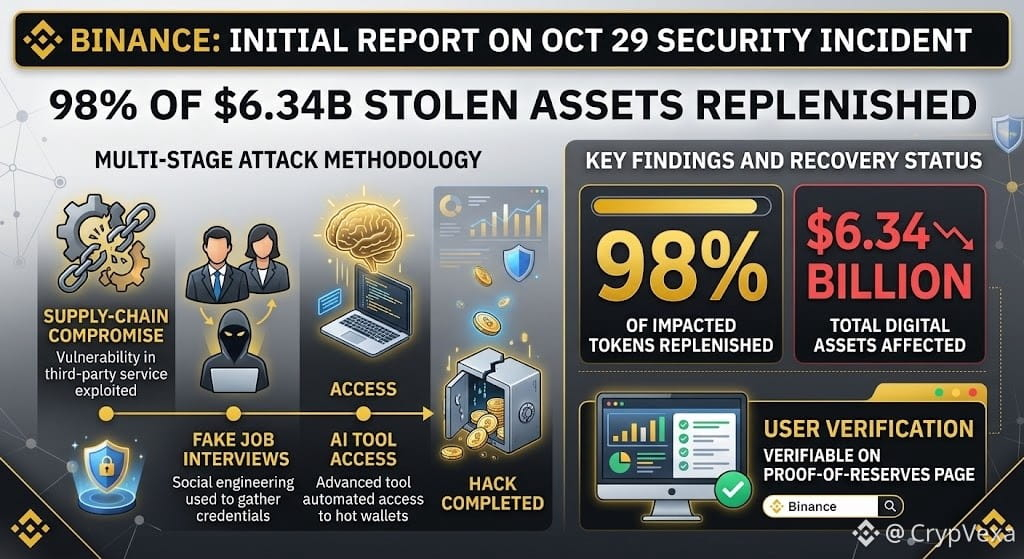
🚨 Binance informa de un incidente de seguridad de 6,34 mil millones de dólares y afirma que ha repuesto los fondos
🔐 El informe inicial de Binance detalla un ataque en varias etapas que involucró la vulneración de la cadena de suministro, falsas entrevistas de trabajo y herramientas de IA maliciosas dirigidas a obtener acceso a las hot wallets.
🛡️ Actualización sobre la recuperación: Binance afirma que ha repuesto el 98 % de los activos afectados, algo que puede verificarse mediante su Prueba de Reservas.
💡 El incidente pone de relieve la creciente importancia de la seguridad de los exchanges y de las medidas de protección internas.
👀 ¿Podrán los exchanges de criptomonedas mantenerse un paso por delante de unos ataques cada vez más sofisticados?
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
🚨 Binance informa de un incidente de seguridad de 6,34 mil millones de dólares y afirma que ha repuesto los fondos
🔐 El informe inicial de Binance detalla un ataque en varias etapas que involucró la vulneración de la cadena de suministro, falsas entrevistas de trabajo y herramientas de IA maliciosas dirigidas a obtener acceso a las hot wallets.
🛡️ Actualización sobre la recuperación: Binance afirma que ha repuesto el 98 % de los activos afectados, algo que puede verificarse mediante su Prueba de Reservas.
💡 El incidente pone de relieve la creciente importancia de la seguridad de los exchanges y de las medidas de protección internas.
👀 ¿Podrán los exchanges de criptomonedas mantenerse un paso por delante de unos ataques cada vez más sofisticados?
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
🔐 El informe inicial de Binance detalla un ataque en varias etapas que involucró la vulneración de la cadena de suministro, falsas entrevistas de trabajo y herramientas de IA maliciosas dirigidas a obtener acceso a las hot wallets.
🛡️ Actualización sobre la recuperación: Binance afirma que ha repuesto el 98 % de los activos afectados, algo que puede verificarse mediante su Prueba de Reservas.
💡 El incidente pone de relieve la creciente importancia de la seguridad de los exchanges y de las medidas de protección internas.
👀 ¿Podrán los exchanges de criptomonedas mantenerse un paso por delante de unos ataques cada vez más sofisticados?
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
1
120
·
--
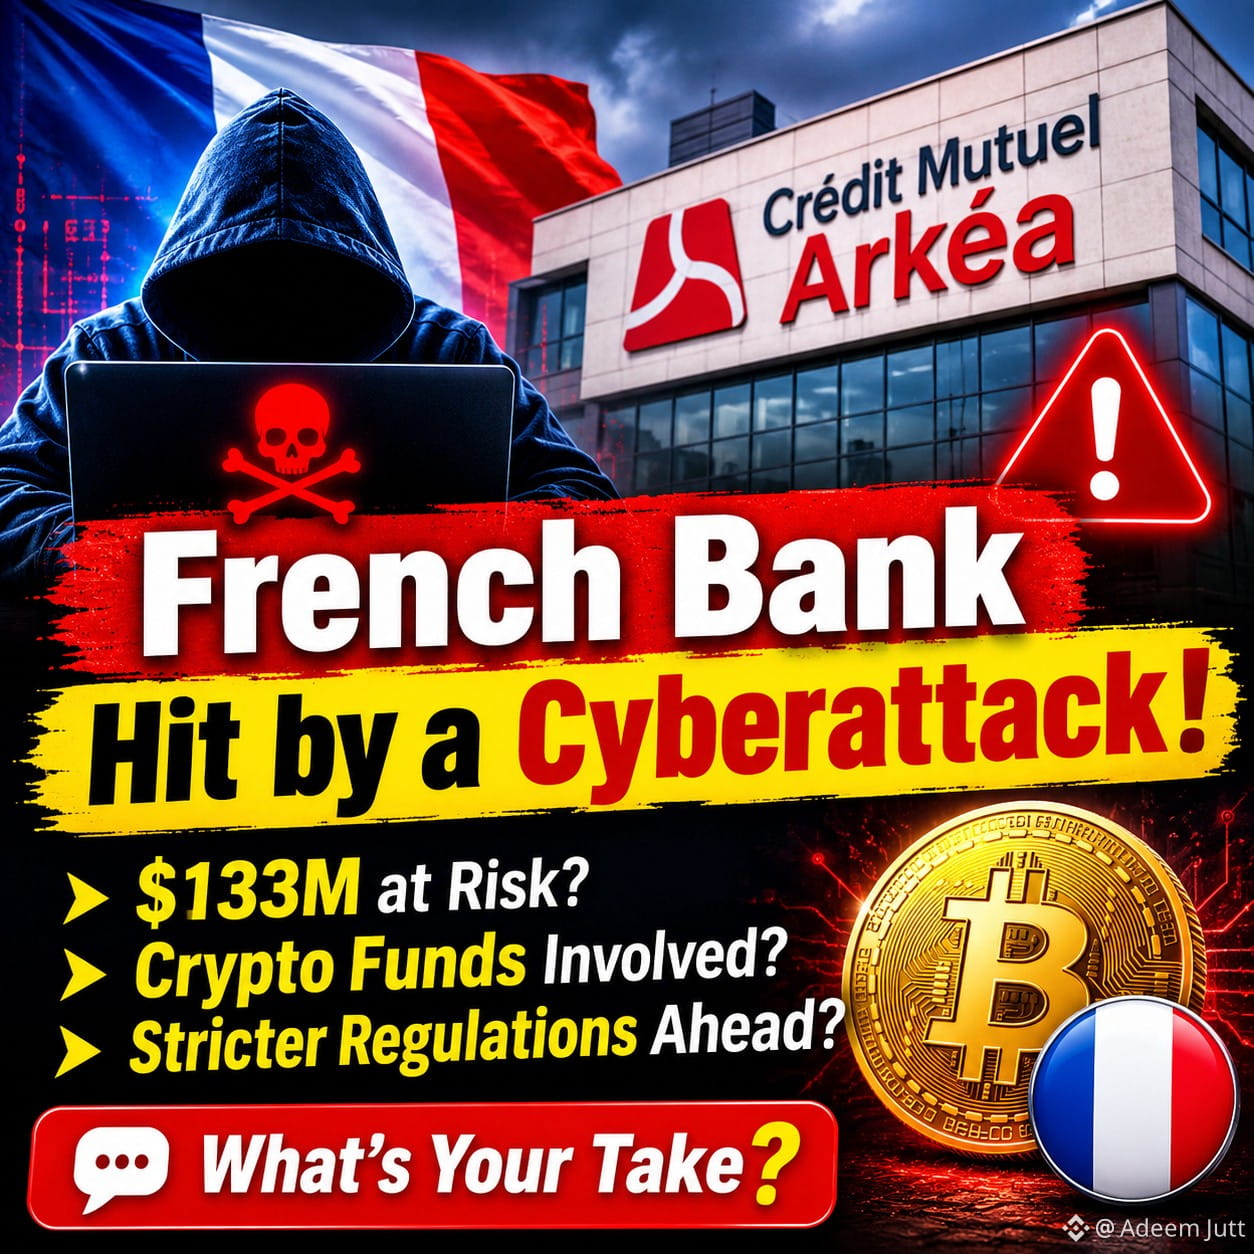
🚨 ¡Un banco francés sufre un ciberataque!
Un importante ciberataque contra un banco regional francés ha generado preocupación tras detectarse transacciones fraudulentas. El incidente vuelve a poner el foco en la ciberseguridad, la infraestructura financiera y el rastreo de fondos relacionados con las criptomonedas.
Mientras continúan las investigaciones, esto podría dar lugar a regulaciones más estrictas y a un mayor cumplimiento normativo en los sectores financiero y cripto.
¿Qué opinas? ¿Esto acelerará la adopción de regulaciones más estrictas para las criptomonedas? 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
🚨 ¡Un banco francés sufre un ciberataque!
Un importante ciberataque contra un banco regional francés ha generado preocupación tras detectarse transacciones fraudulentas. El incidente vuelve a poner el foco en la ciberseguridad, la infraestructura financiera y el rastreo de fondos relacionados con las criptomonedas.
Mientras continúan las investigaciones, esto podría dar lugar a regulaciones más estrictas y a un mayor cumplimiento normativo en los sectores financiero y cripto.
¿Qué opinas? ¿Esto acelerará la adopción de regulaciones más estrictas para las criptomonedas? 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
Un importante ciberataque contra un banco regional francés ha generado preocupación tras detectarse transacciones fraudulentas. El incidente vuelve a poner el foco en la ciberseguridad, la infraestructura financiera y el rastreo de fondos relacionados con las criptomonedas.
Mientras continúan las investigaciones, esto podría dar lugar a regulaciones más estrictas y a un mayor cumplimiento normativo en los sectores financiero y cripto.
¿Qué opinas? ¿Esto acelerará la adopción de regulaciones más estrictas para las criptomonedas? 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
2
1
154
El ataque no empezó con código. Empezó con una falsa entrevista de trabajo.
Binance ha revelado cómo los hackers se infiltraron gradualmente en la infraestructura de sus billeteras mediante una operación de varias etapas.
Esta es la cronología:
Junio: Un malware disfrazado de herramienta de desarrollo de IA expuso información sobre el equipo de billeteras de Binance.
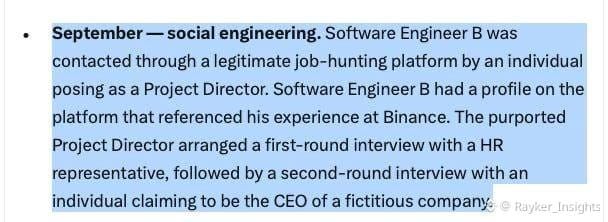
Septiembre: Los hackers se hicieron pasar por reclutadores y usaron entrevistas falsas para engañar a otro ingeniero y hacer que descargara malware.
20 de octubre: Aprovecharon un ordenador comprometido y una herramienta interna de IA para acceder a más ingenieros.
29 de octubre: Se usaron credenciales robadas y permisos de despliegue para interferir en las operaciones internas de firma de billeteras.
Un detalle destaca: Binance afirma que su equipo de seguridad detectó y evitó 57 ciberataques sospechosos vinculados a Corea del Norte en 2026.
Sin embargo, este incidente demuestra lo difícil que puede ser defenderse de una ingeniería social sofisticada.
Mi conclusión:
La seguridad de la cadena de bloques no consiste solo en proteger claves privadas y contratos inteligentes.
También consiste en proteger a las personas, los dispositivos, las credenciales y los permisos de acceso internos.
El eslabón más débil de un sistema altamente seguro quizá no sea la tecnología en sí.
Quizá sea la persona detrás del teclado.
$BNB #CryptoSecurity #CyberSecurity
{future}(BNBUSDT)
El ataque no empezó con código. Empezó con una falsa entrevista de trabajo.
Binance ha revelado cómo los hackers se infiltraron gradualmente en la infraestructura de sus billeteras mediante una operación de varias etapas.
Esta es la cronología:
Junio: Un malware disfrazado de herramienta de desarrollo de IA expuso información sobre el equipo de billeteras de Binance.
Septiembre: Los hackers se hicieron pasar por reclutadores y usaron entrevistas falsas para engañar a otro ingeniero y hacer que descargara malware.
20 de octubre: Aprovecharon un ordenador comprometido y una herramienta interna de IA para acceder a más ingenieros.
29 de octubre: Se usaron credenciales robadas y permisos de despliegue para interferir en las operaciones internas de firma de billeteras.
Un detalle destaca: Binance afirma que su equipo de seguridad detectó y evitó 57 ciberataques sospechosos vinculados a Corea del Norte en 2026.
Sin embargo, este incidente demuestra lo difícil que puede ser defenderse de una ingeniería social sofisticada.
Mi conclusión:
La seguridad de la cadena de bloques no consiste solo en proteger claves privadas y contratos inteligentes.
También consiste en proteger a las personas, los dispositivos, las credenciales y los permisos de acceso internos.
El eslabón más débil de un sistema altamente seguro quizá no sea la tecnología en sí.
Quizá sea la persona detrás del teclado.
$BNB #CryptoSecurity #CyberSecurity
Binance ha revelado cómo los hackers se infiltraron gradualmente en la infraestructura de sus billeteras mediante una operación de varias etapas.
Esta es la cronología:
Junio: Un malware disfrazado de herramienta de desarrollo de IA expuso información sobre el equipo de billeteras de Binance.
Septiembre: Los hackers se hicieron pasar por reclutadores y usaron entrevistas falsas para engañar a otro ingeniero y hacer que descargara malware.
20 de octubre: Aprovecharon un ordenador comprometido y una herramienta interna de IA para acceder a más ingenieros.
29 de octubre: Se usaron credenciales robadas y permisos de despliegue para interferir en las operaciones internas de firma de billeteras.
Un detalle destaca: Binance afirma que su equipo de seguridad detectó y evitó 57 ciberataques sospechosos vinculados a Corea del Norte en 2026.
Sin embargo, este incidente demuestra lo difícil que puede ser defenderse de una ingeniería social sofisticada.
Mi conclusión:
La seguridad de la cadena de bloques no consiste solo en proteger claves privadas y contratos inteligentes.
También consiste en proteger a las personas, los dispositivos, las credenciales y los permisos de acceso internos.
El eslabón más débil de un sistema altamente seguro quizá no sea la tecnología en sí.
Quizá sea la persona detrás del teclado.
$BNB #CryptoSecurity #CyberSecurity
231
🚨 ¡ÚLTIMA HORA: NOTICIAS CRIPTO! 🇰🇵🇺🇸
Corea del Norte ha acusado al FBI y a otras agencias de inteligencia de EE. UU. de vincular falsamente al país con el presunto hackeo de Binance por 6.3 MIL MILLONES de dólares.
🇰🇵 Según los informes, funcionarios norcoreanos calificaron las acusaciones de «escudo financiero» diseñado para justificar que se ataque al país.
Las acusaciones añaden otra capa de tensión a la polémica actual sobre la seguridad cripto.
¿A quién le crees? ¿Se trata de una investigación de ciberseguridad o de presión geopolítica?
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
🚨 ¡ÚLTIMA HORA: NOTICIAS CRIPTO! 🇰🇵🇺🇸
Corea del Norte ha acusado al FBI y a otras agencias de inteligencia de EE. UU. de vincular falsamente al país con el presunto hackeo de Binance por 6.3 MIL MILLONES de dólares.
🇰🇵 Según los informes, funcionarios norcoreanos calificaron las acusaciones de «escudo financiero» diseñado para justificar que se ataque al país.
Las acusaciones añaden otra capa de tensión a la polémica actual sobre la seguridad cripto.
¿A quién le crees? ¿Se trata de una investigación de ciberseguridad o de presión geopolítica?
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
Corea del Norte ha acusado al FBI y a otras agencias de inteligencia de EE. UU. de vincular falsamente al país con el presunto hackeo de Binance por 6.3 MIL MILLONES de dólares.
🇰🇵 Según los informes, funcionarios norcoreanos calificaron las acusaciones de «escudo financiero» diseñado para justificar que se ataque al país.
Las acusaciones añaden otra capa de tensión a la polémica actual sobre la seguridad cripto.
¿A quién le crees? ¿Se trata de una investigación de ciberseguridad o de presión geopolítica?
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
91
🚨 ¡Un misterioso hackeo de 133 millones de dólares sacude el mercado de las criptomonedas!
Los detalles de un misterioso incidente de seguridad que tuvo como objetivo a una entidad europea han evolucionado, después de que las estimaciones del dinero robado aumentaran de 106 millones a unos 133 millones de dólares. 😳
🔴 Según el investigador de blockchain ZachXBT, el dinero robado se transfirió a través de varias plataformas de criptomonedas, entre ellas Kraken.
🛡️ Cabe destacar que Kraken actuó rápidamente: bloqueó cuentas sospechosas y anunció que colaboraría con las investigaciones para rastrear el dinero.
Por su parte, Kraken negó que su plataforma hubiera sido hackeada y afirmó que su participación está relacionada con la gestión de las cuentas y transferencias sospechosas.
⚠️ Hasta ahora, no se ha revelado la identidad de la entidad europea afectada y aún no se conocen todos los detalles del ataque.
¡Desaparecieron 133 millones de dólares en una sola operación y las investigaciones siguen en curso!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
🚨 ¡Un misterioso hackeo de 133 millones de dólares sacude el mercado de las criptomonedas!
Los detalles de un misterioso incidente de seguridad que tuvo como objetivo a una entidad europea han evolucionado, después de que las estimaciones del dinero robado aumentaran de 106 millones a unos 133 millones de dólares. 😳
🔴 Según el investigador de blockchain ZachXBT, el dinero robado se transfirió a través de varias plataformas de criptomonedas, entre ellas Kraken.
🛡️ Cabe destacar que Kraken actuó rápidamente: bloqueó cuentas sospechosas y anunció que colaboraría con las investigaciones para rastrear el dinero.
Por su parte, Kraken negó que su plataforma hubiera sido hackeada y afirmó que su participación está relacionada con la gestión de las cuentas y transferencias sospechosas.
⚠️ Hasta ahora, no se ha revelado la identidad de la entidad europea afectada y aún no se conocen todos los detalles del ataque.
¡Desaparecieron 133 millones de dólares en una sola operación y las investigaciones siguen en curso!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
Los detalles de un misterioso incidente de seguridad que tuvo como objetivo a una entidad europea han evolucionado, después de que las estimaciones del dinero robado aumentaran de 106 millones a unos 133 millones de dólares. 😳
🔴 Según el investigador de blockchain ZachXBT, el dinero robado se transfirió a través de varias plataformas de criptomonedas, entre ellas Kraken.
🛡️ Cabe destacar que Kraken actuó rápidamente: bloqueó cuentas sospechosas y anunció que colaboraría con las investigaciones para rastrear el dinero.
Por su parte, Kraken negó que su plataforma hubiera sido hackeada y afirmó que su participación está relacionada con la gestión de las cuentas y transferencias sospechosas.
⚠️ Hasta ahora, no se ha revelado la identidad de la entidad europea afectada y aún no se conocen todos los detalles del ataque.
¡Desaparecieron 133 millones de dólares en una sola operación y las investigaciones siguen en curso!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
2
1.7k
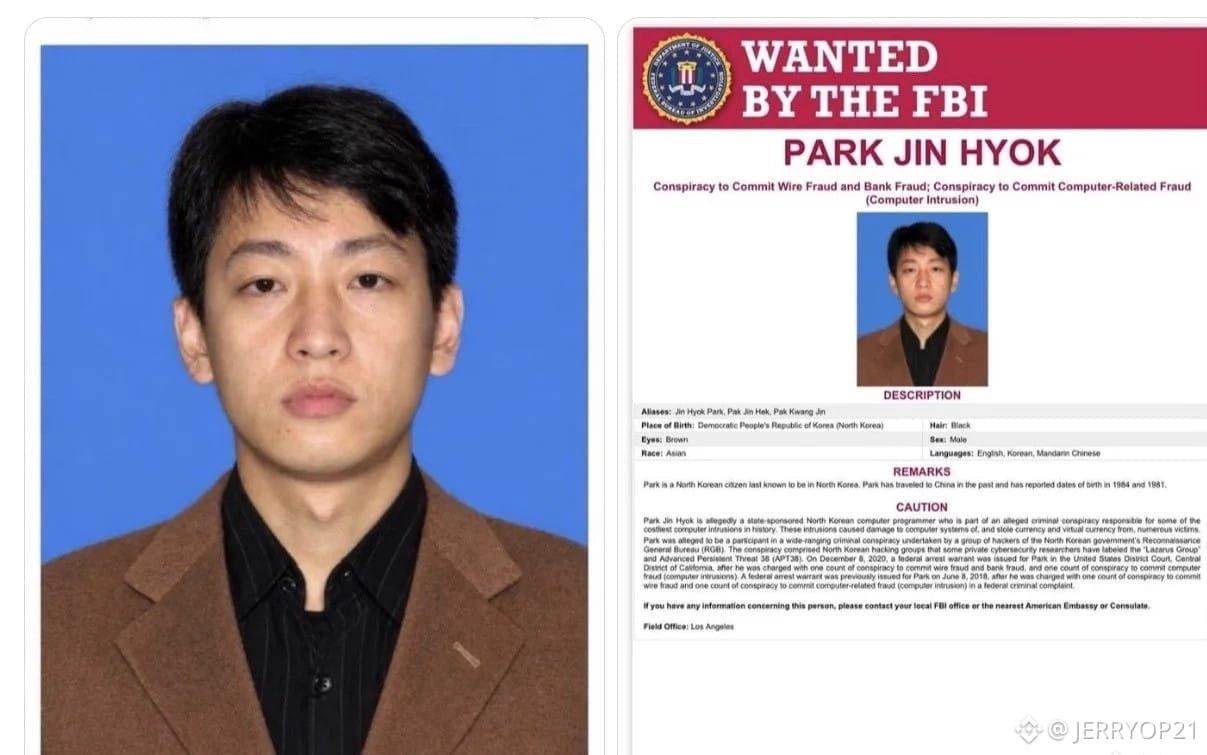
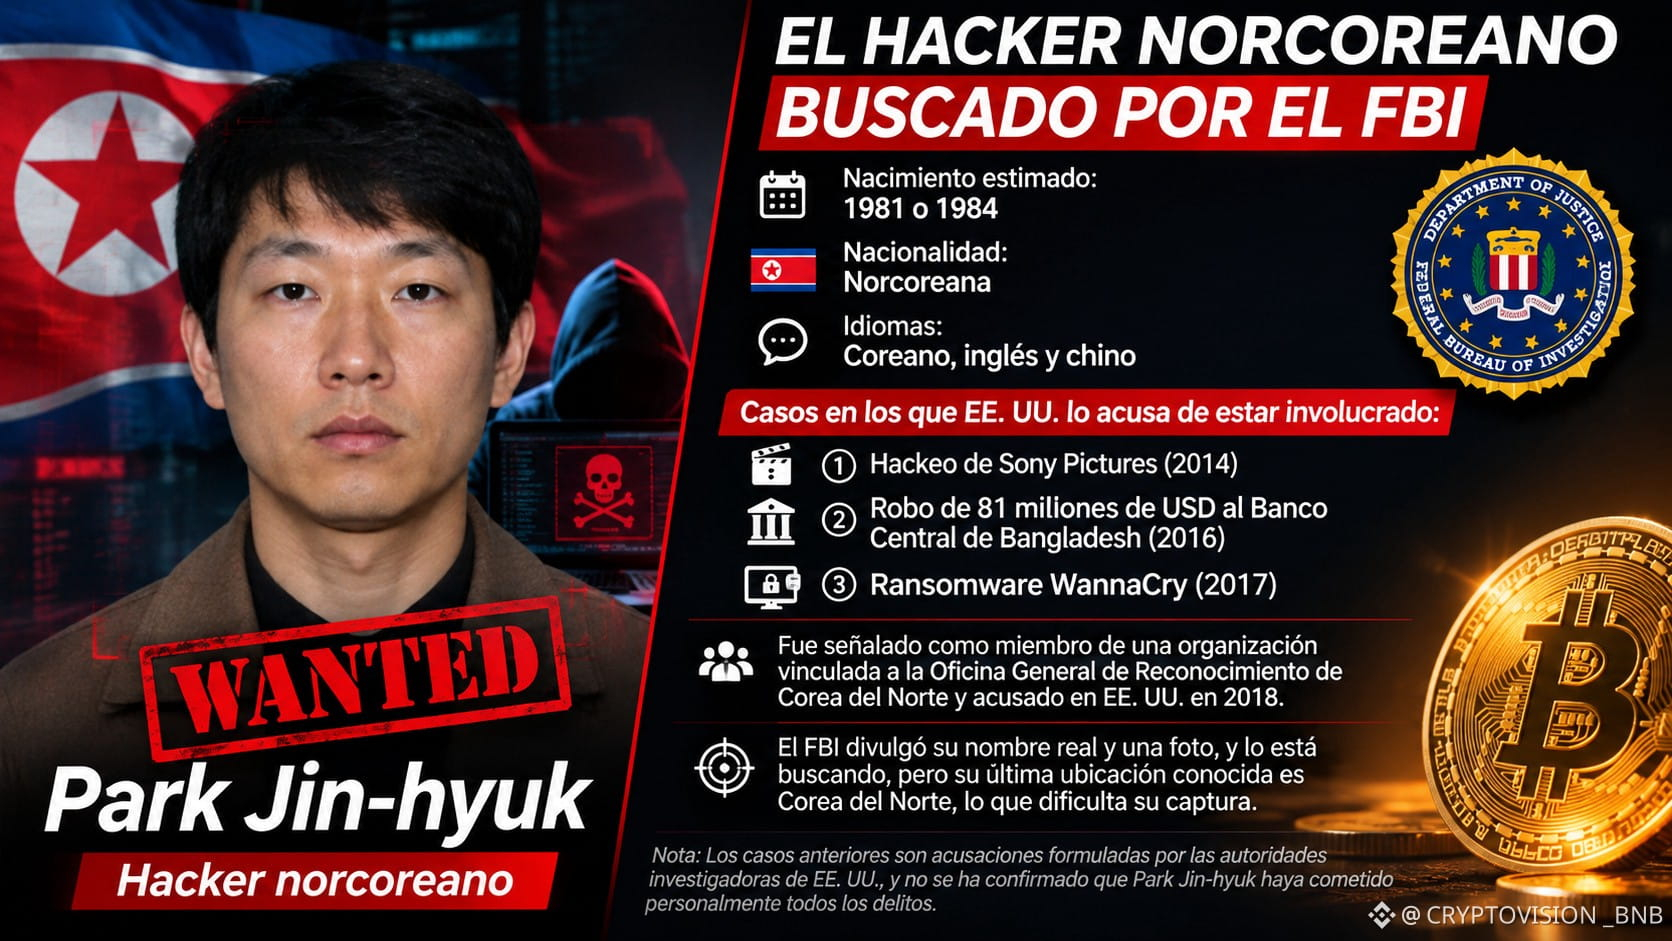
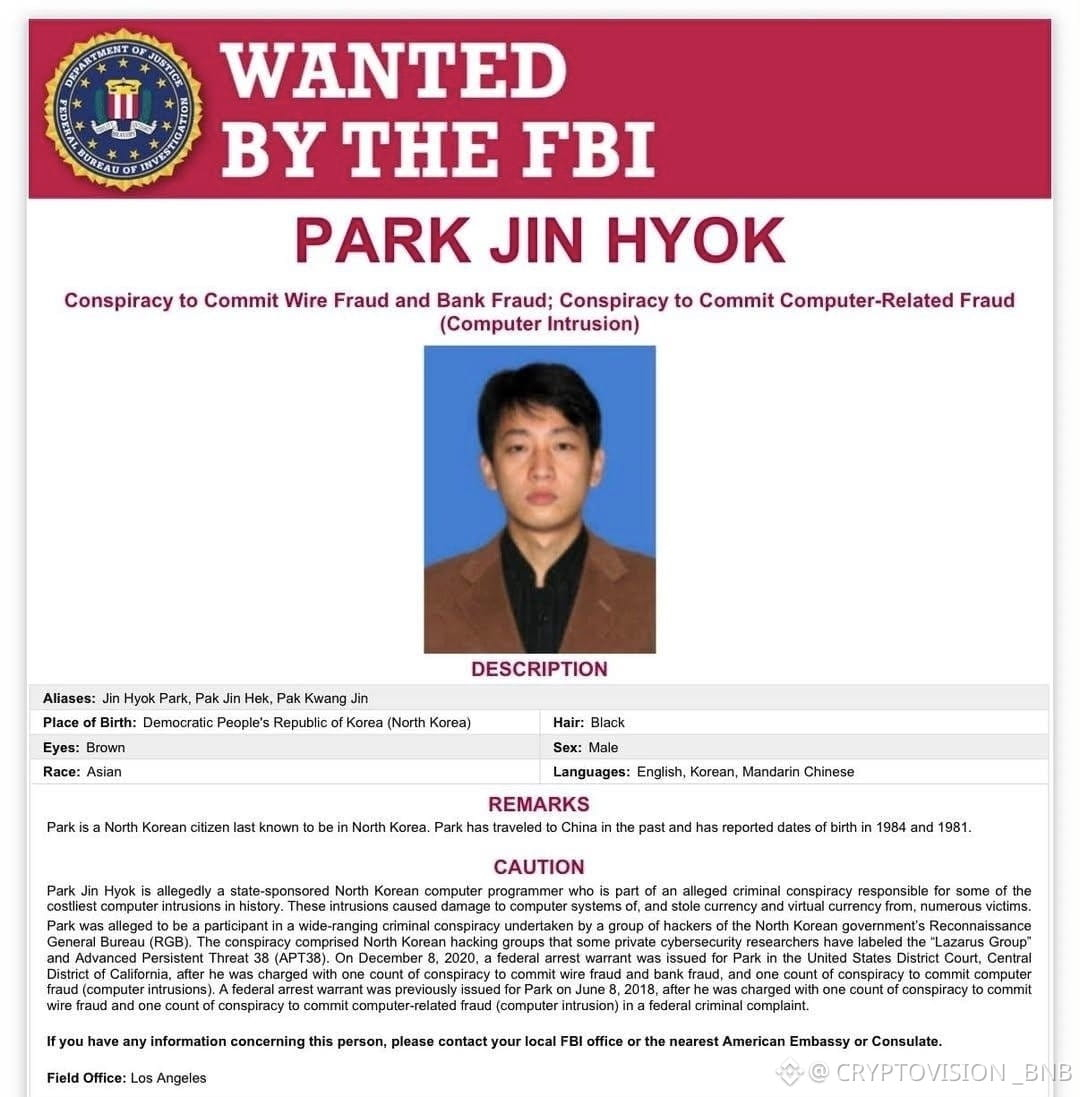
The Hacker Behind Some of the Biggest Cyberattacks in History Is Still Wanted by the FBI
His name is Park Jin Hyok, a North Korean national indicted by U.S. authorities in 2018.
The FBI and Department of Justice have linked him to alleged involvement in three major cyberattacks:
2014 — Sony Pictures: A devastating cyberattack that disrupted the company's systems.
2016 — Bangladesh Bank: An $81 million theft involving fraudulent SWIFT transactions.
2017 — WannaCry: Ransomware that disrupted hospitals, companies, and critical services worldwide.
Según las autoridades estadounidenses, Park estaba vinculado al grupo Lazarus y a operaciones cibernéticas patrocinadas por Corea del Norte.
His case is a reminder that cybersecurity is not just a technical issue. It's a major financial risk.
For crypto investors, the lesson is clear: exchange security, wallet protection, and private-key management deserve as much attention as price charts.
The allegations against Park are criminal charges, not proof that he personally executed every attack.
$BTC
{spot}(BTCUSDT)
#Cybersecurity #CryptoSecurity
The Hacker Behind Some of the Biggest Cyberattacks in History Is Still Wanted by the FBI
His name is Park Jin Hyok, a North Korean national indicted by U.S. authorities in 2018.
The FBI and Department of Justice have linked him to alleged involvement in three major cyberattacks:
2014 — Sony Pictures: A devastating cyberattack that disrupted the company's systems.
2016 — Bangladesh Bank: An $81 million theft involving fraudulent SWIFT transactions.
2017 — WannaCry: Ransomware that disrupted hospitals, companies, and critical services worldwide.
Según las autoridades estadounidenses, Park estaba vinculado al grupo Lazarus y a operaciones cibernéticas patrocinadas por Corea del Norte.
His case is a reminder that cybersecurity is not just a technical issue. It's a major financial risk.
For crypto investors, the lesson is clear: exchange security, wallet protection, and private-key management deserve as much attention as price charts.
The allegations against Park are criminal charges, not proof that he personally executed every attack.
$BTC
#Cybersecurity #CryptoSecurity
His name is Park Jin Hyok, a North Korean national indicted by U.S. authorities in 2018.
The FBI and Department of Justice have linked him to alleged involvement in three major cyberattacks:
2014 — Sony Pictures: A devastating cyberattack that disrupted the company's systems.
2016 — Bangladesh Bank: An $81 million theft involving fraudulent SWIFT transactions.
2017 — WannaCry: Ransomware that disrupted hospitals, companies, and critical services worldwide.
Según las autoridades estadounidenses, Park estaba vinculado al grupo Lazarus y a operaciones cibernéticas patrocinadas por Corea del Norte.
His case is a reminder that cybersecurity is not just a technical issue. It's a major financial risk.
For crypto investors, the lesson is clear: exchange security, wallet protection, and private-key management deserve as much attention as price charts.
The allegations against Park are criminal charges, not proof that he personally executed every attack.
$BTC
#Cybersecurity #CryptoSecurity
1
1.3k
·
--
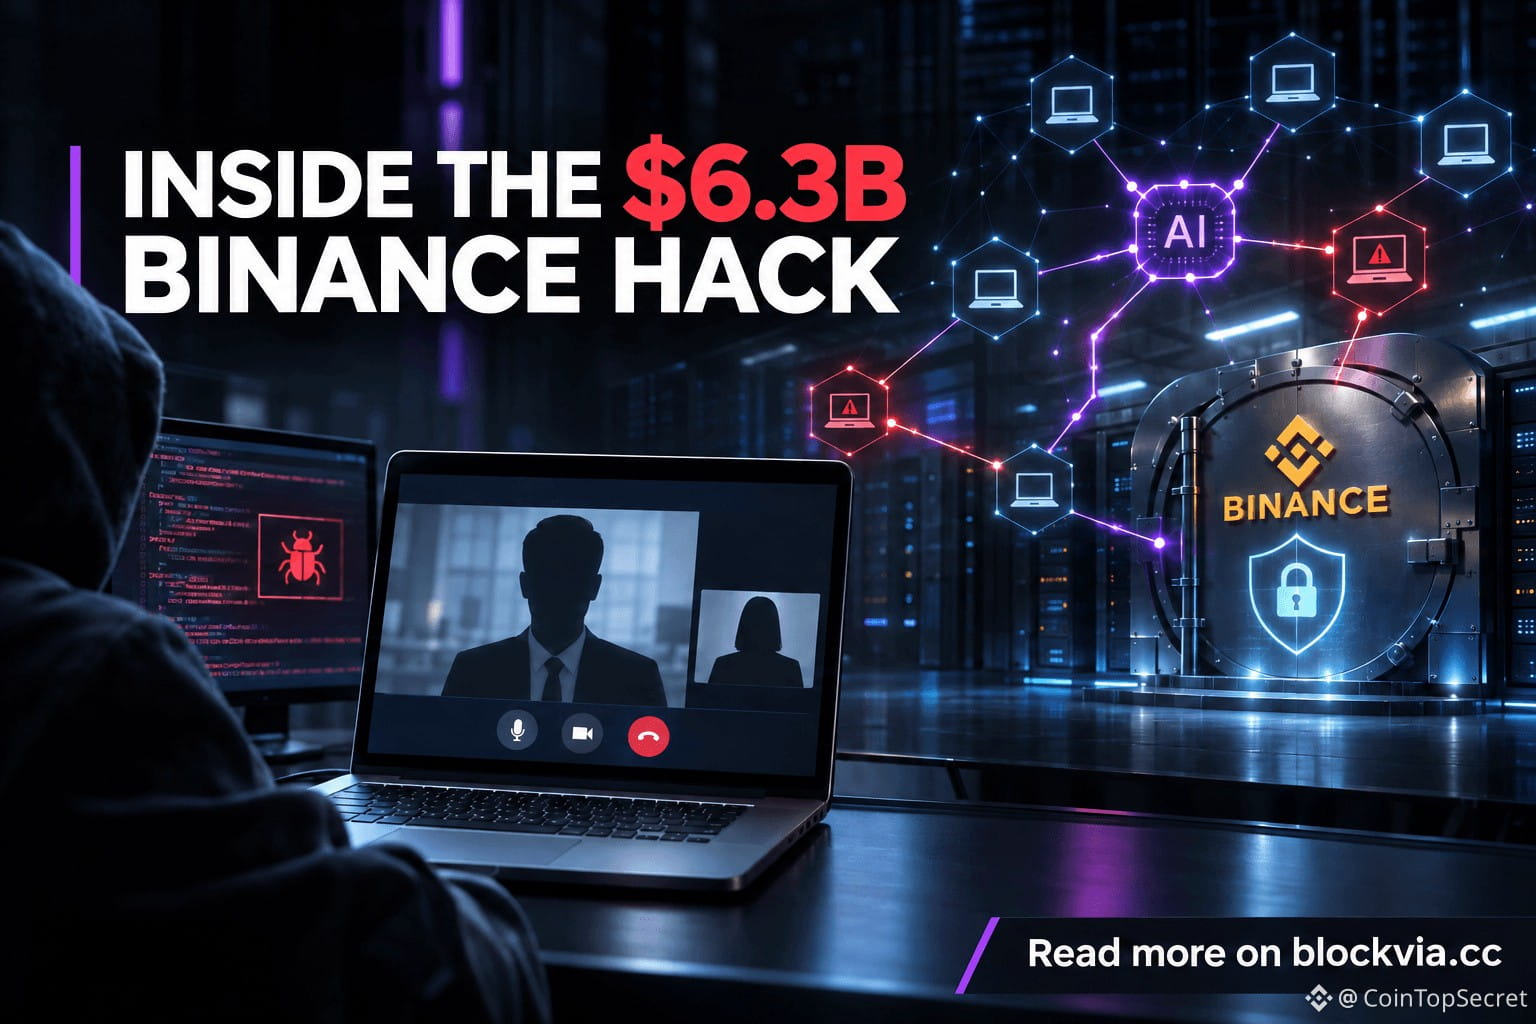
🔐 El hackeo de Binance: cómo las falsas entrevistas de trabajo se convirtieron en un riesgo de seguridad
Binance afirma que los atacantes utilizaron falsas entrevistas de selección, software malicioso y una herramienta interna de IA comprometida como parte de un robo de criptomonedas cuyo valor se estima en 6.300 millones de dólares.
El incidente demuestra cómo la ingeniería social y los dispositivos comprometidos de los empleados pueden exponer una infraestructura de monederos digitales sensible.
📊 Puntos clave:
• Los procesos de selección falsos pueden convertirse en canales para distribuir malware.
• Las herramientas internas comprometidas pueden ampliar el acceso de los atacantes.
• La seguridad de los monederos depende de controles de acceso sólidos y de una respuesta eficaz ante incidentes.
• Las integraciones de IA requieren revisiones de seguridad y restricciones de permisos.
Binance ha informado que repuso el 98 % de los activos en tokens afectados. Esta cifra de recuperación ha sido comunicada por la empresa y no corresponde a una auditoría independiente.
La investigación y los esfuerzos por recuperar los activos siguen siendo acontecimientos importantes a los que conviene estar atentos.
👉 Lee la historia completa: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
🔐 El hackeo de Binance: cómo las falsas entrevistas de trabajo se convirtieron en un riesgo de seguridad
Binance afirma que los atacantes utilizaron falsas entrevistas de selección, software malicioso y una herramienta interna de IA comprometida como parte de un robo de criptomonedas cuyo valor se estima en 6.300 millones de dólares.
El incidente demuestra cómo la ingeniería social y los dispositivos comprometidos de los empleados pueden exponer una infraestructura de monederos digitales sensible.
📊 Puntos clave:
• Los procesos de selección falsos pueden convertirse en canales para distribuir malware.
• Las herramientas internas comprometidas pueden ampliar el acceso de los atacantes.
• La seguridad de los monederos depende de controles de acceso sólidos y de una respuesta eficaz ante incidentes.
• Las integraciones de IA requieren revisiones de seguridad y restricciones de permisos.
Binance ha informado que repuso el 98 % de los activos en tokens afectados. Esta cifra de recuperación ha sido comunicada por la empresa y no corresponde a una auditoría independiente.
La investigación y los esfuerzos por recuperar los activos siguen siendo acontecimientos importantes a los que conviene estar atentos.
👉 Lee la historia completa: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
Binance afirma que los atacantes utilizaron falsas entrevistas de selección, software malicioso y una herramienta interna de IA comprometida como parte de un robo de criptomonedas cuyo valor se estima en 6.300 millones de dólares.
El incidente demuestra cómo la ingeniería social y los dispositivos comprometidos de los empleados pueden exponer una infraestructura de monederos digitales sensible.
📊 Puntos clave:
• Los procesos de selección falsos pueden convertirse en canales para distribuir malware.
• Las herramientas internas comprometidas pueden ampliar el acceso de los atacantes.
• La seguridad de los monederos depende de controles de acceso sólidos y de una respuesta eficaz ante incidentes.
• Las integraciones de IA requieren revisiones de seguridad y restricciones de permisos.
Binance ha informado que repuso el 98 % de los activos en tokens afectados. Esta cifra de recuperación ha sido comunicada por la empresa y no corresponde a una auditoría independiente.
La investigación y los esfuerzos por recuperar los activos siguen siendo acontecimientos importantes a los que conviene estar atentos.
👉 Lee la historia completa: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
85
La investigación posterior a la brecha de 6,3 mil millones de dólares de Binance
Binance confirmó que el robo de 6,3 mil millones de dólares involucró falsas entrevistas de trabajo y un instalador manipulado distribuido mediante anuncios maliciosos.
#Binance #Cybersecurity
La investigación posterior a la brecha de 6,3 mil millones de dólares de Binance
Binance confirmó que el robo de 6,3 mil millones de dólares involucró falsas entrevistas de trabajo y un instalador manipulado distribuido mediante anuncios maliciosos.
#Binance #Cybersecurity
Binance confirmó que el robo de 6,3 mil millones de dólares involucró falsas entrevistas de trabajo y un instalador manipulado distribuido mediante anuncios maliciosos.
#Binance #Cybersecurity
7
CZ propone una alianza global de seguridad cripto
Tras la brecha de seguridad de 6,34 mil millones de dólares, CZ exige un modelo de defensa colectiva para contrarrestar las ciberamenazas impulsadas por la IA, que se están intensificando.
#Binance #CyberSecurity
CZ propone una alianza global de seguridad cripto
Tras la brecha de seguridad de 6,34 mil millones de dólares, CZ exige un modelo de defensa colectiva para contrarrestar las ciberamenazas impulsadas por la IA, que se están intensificando.
#Binance #CyberSecurity
Tras la brecha de seguridad de 6,34 mil millones de dólares, CZ exige un modelo de defensa colectiva para contrarrestar las ciberamenazas impulsadas por la IA, que se están intensificando.
#Binance #CyberSecurity
3
Artículo
Corea del Sur exige nombrar a un responsable de ciberseguridad tras el hackeo de BinanceLa brecha de seguridad de Binance, valorada en 6.300 millones de dólares, ha desencadenado una enorme reacción política en Corea del Sur. El presidente Yoon Suk Yeol pide nombrar a un responsable específico de ciberseguridad que supervise la infraestructura digital nacional y mitigue las consecuencias de los ciberataques a gran escala contra el sector de las criptomonedas.
Esta medida indica que los gobiernos soberanos ya no consideran las brechas de seguridad de las plataformas de intercambio como simples fallos del sector privado. En cambio, tratan las enormes salidas de liquidez y las vulnerabilidades sistémicas como amenazas a la seguridad nacional.
Corea del Sur exige nombrar a un responsable de ciberseguridad tras el hackeo de Binance
La brecha de seguridad de Binance, valorada en 6.300 millones de dólares, ha desencadenado una enorme reacción política en Corea del Sur. El presidente Yoon Suk Yeol pide nombrar a un responsable específico de ciberseguridad que supervise la infraestructura digital nacional y mitigue las consecuencias de los ciberataques a gran escala contra el sector de las criptomonedas.
Esta medida indica que los gobiernos soberanos ya no consideran las brechas de seguridad de las plataformas de intercambio como simples fallos del sector privado. En cambio, tratan las enormes salidas de liquidez y las vulnerabilidades sistémicas como amenazas a la seguridad nacional.
Esta medida indica que los gobiernos soberanos ya no consideran las brechas de seguridad de las plataformas de intercambio como simples fallos del sector privado. En cambio, tratan las enormes salidas de liquidez y las vulnerabilidades sistémicas como amenazas a la seguridad nacional.
73
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinanceReopensWithdrawalsForMoreAssets
669,135 vistas
3,321 están debatiendo
2
#BTCRebounds80K
169,125 vistas
1,572 están debatiendo
3
#Binance98PercentReplenished
86,596 vistas
1,072 están debatiendo
4
#StrategySTRCResumesIssuanceAfterOver170Days
358 vistas
20 están debatiendo
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
12,451 vistas
223 están debatiendo
6
#SouthKoreaSeeksCryptoTaxDelayUntil2029
2,168 vistas
41 están debatiendo
7
#USMidterms-WhatAreMarketsExpecting?
486,516 vistas
2,498 están debatiendo
8
#US10YearTreasuryYieldFallsTo4.845%
3,130 vistas
53 están debatiendo
9
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
400 vistas
9 están debatiendo
10
#AsianChipStocksRetreat
3,290 vistas
58 están debatiendo