

#movevm
movevm
8,963 vistas
34 están debatiendo
Hot
Lo último

·
--
【Última hora del mercado】Se «imprimieron» 2,7 millones de dólares de la nada: una vulnerabilidad en la caché de MoveVM de Initia permitió a los atacantes falsificar el estado y registrar saldos sin respaldo. Después, transfirieron a través de un puente entre cadenas unos 105 WETH, 1,4 millones de AUSD0 y 1,08 millones de USDC.
Se crearon activos «sombra», pero no se emitieron más INIT. El problema estaba en la capa de ejecución.
La cadena se detuvo el 23 de octubre y el parche está en revisión.
Si hay una bomba de tiempo en la capa de ejecución, ¿te preocupa?
$INIT $ETH $USDC
#INIT #MoveVM #跨链
(Fuente: CryptoDaily)
⚠️Aviso de riesgos: La información anterior se comparte con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
4

·
--
一 vulnerabilidad en la caché hizo que Initia perdiera unos 2,7 millones de dólares en cuestión de minutos. El atacante no acuñó INIT ni modificó la oferta total de tokens, sino que falsificó el estado de MoveVM para acreditarse WETH, iUSD y USDC sin respaldo real: los saldos aparecieron de la nada en los registros, mientras que los activos en cadena sí fueron transferidos de verdad.
La secuencia es clara: el 23 de octubre a las 22:59 (UTC+8), el atacante aprovechó una vulnerabilidad en la caché de scripts de MoveVM para eludir las comprobaciones de seguridad. Antes de que se pausara la red, se transfirieron unos 105 WETH y 1,4 millones de AUSD0 a través de LayerZero, además de unos 1,08 millones de USDC mediante Noble y CCTP. Después, todo se convirtió en 1135,52 ETH, que actualmente permanecen en una dirección de Ethereum.
Lo destacable de este incidente es que la oferta total no cambió y no se acuñó INIT, pero los activos robados eran reales. La L1 y los Rollups siguen pausados. Se prevé que las correcciones de seguridad se completen y sean auditadas en unos días, mientras que la recuperación de los activos avanza junto con socios de seguridad. Para los puentes entre cadenas y el ecosistema MoveVM, una vez que se ha confirmado que es posible eludir las comprobaciones en la capa de caché, los detalles de las correcciones que aparezcan en el informe retrospectivo serán más útiles que el monto de las pérdidas.$BTC #Initia #MoveVM
$ETH $USDC #Ethereum

·
--
Cuando se explota una vulnerabilidad en la caché de scripts, los fondos suelen desaparecer más rápido de lo que tarda en publicarse un aviso.
Initia reveló un ataque que explotó una vulnerabilidad en la caché de scripts de MoveVM: el atacante logró transferir activos por un valor aproximado de 2,7 millones de dólares. El equipo afirma que sigue trabajando para recuperarlos. El problema no está en la capa de «errores en la lógica de negocio», sino en la coherencia de la caché de la capa de ejecución: si se contamina una ruta de script, la validación en la cadena aún podría indicar que «parece legítimo».
Cómo interpretarlo: para el ecosistema Move y cualquier entorno de ejecución que dependa mucho de la caché, esto es una lección pública. Tras una actualización, hay que comprobar primero la estrategia de invalidación de la caché, la vinculación del hash del script y que el interruptor de pausa de emergencia pueda activarse con un solo clic. Los usuarios, por su parte, deben verificar los canales oficiales y no hacer clic en páginas de phishing que prometen «recuperar antes que nadie».
#Initia #MoveVM #安全 #EnCadena
16
·
--
MoveVM de Initia tenía una vulnerabilidad que permitía falsificar estados, y los atacantes retiraron de él unos 2,7 millones de dólares.
El incidente ocurrió el 23 de octubre a las 22:59 (UTC+8). Según informó Initia, los atacantes aprovecharon una vulnerabilidad en la caché de scripts de MoveVM para eludir las comprobaciones de seguridad y falsificar el estado de MoveVM, acreditándose WETH, iUSD y USDC sin respaldo real. La clave es que no se trató de una emisión directa de tokens, sino de hacer que el estado pareciera legítimo para saltarse las comprobaciones de seguridad.
Se transfirieron fondos de la cadena por un valor aproximado de 2,7 millones de dólares, pero Initia recalcó que la oferta total de los tokens afectados no cambió y que tampoco se emitieron nuevos tokens $INIT . En otras palabras, se manipuló el saldo contable, pero la cantidad total de tokens no aumentó. Para los titulares, que los datos de oferta estén intactos no significa que no haya habido pérdidas; lo que habrá que seguir ahora es el destino real de los fondos robados y cómo se gestionan.
MoveVM suele destacar por su seguridad de tipos y su modelo de recursos. En este caso, el problema estaba en la caché de scripts, un detalle de implementación de la capa de ejecución. Cada vez más proyectos modulares y entre cadenas consideran MoveVM como entorno de ejecución; si hay una brecha en la lógica de validación de la capa de caché, los estados falsificados pueden eludir las comprobaciones que deberían aplicarse. Los equipos del ecosistema Move deberían tener en cuenta esta pista y revisar sus propios sistemas.
$USDC #Initia #MoveVM #IncidenteDeSeguridad

·
--
1、背景
近期,安全机构 Hexens 披露其发现 Aptos 区块链 Move 虚拟机存在一项严重漏洞,相关问题在报告后很快完成修复,未造成链上资金损失。根据公开信息,漏洞核心与缓存处理缺陷有关,可能引发类型混淆问题。对以 Move 为核心执行环境的 Aptos 来说,这类底层缺陷的敏感度极高,因为它影响的不是单一协议,而是整个执行层的可信边界。⚠️
2、漏洞分析
从技术角度看,Move 一直以资源安全和权限控制著称,因此这次事件的关键不在于普通合约逻辑错误,而在于虚拟机实现层面的异常。如果缓存机制在特定条件下错误复用或识别类型,就可能让攻击者绕过原有约束,获得不应拥有的高权限角色。理论上,这意味着攻击面可从单个应用扩大到稳定币铸造、跨链桥验证、DeFi 管理模块等关键基础设施。
Hexens 还提到,研究团队以较低成本搭建接近主网的模拟环境,并多次验证了利用路径,说明该问题并非纸面风险,而是具备一定现实可操作性。不过,Aptos 官方强调真实环境中可利用性较低,这也反映出“理论高危”与“实战门槛”之间存在差异。客观看,这类分歧在安全事件中并不罕见,重点仍在于漏洞已被及时封堵。
3、市场与生态影响
这起事件对 Aptos 生态释放了两层信号。第一,底层公链安全不能只看语言设计优势,虚拟机实现、缓存机制、执行优化同样可能成为系统性风险源。第二,漏洞赏金、白帽披露和快速修复机制正在成为公链竞争力的重要组成部分。此次未出现资金损失,本质上说明生态在应急响应上是有效的。🛡️
从市场层面看,短线情绪可能受到“严重漏洞”字眼扰动,但中长期更值得关注的是修复效率、透明度和后续审计动作。如果官方能够进一步说明补丁范围、验证流程及类似风险的预防措施,反而有助于增强外界对 Aptos 技术治理能力的信心。
4、结论
整体来看,这不是一起已经造成损失的黑天鹅事件,而是一次暴露底层执行风险、同时也检验项目安全响应能力的案例。当前阶段,投资者更应关注 Aptos 后续是否加强虚拟机审计、权限隔离和关键基础设施联防。对整个行业而言,公链安全的核心已不只是“代码是否能跑”,更是“系统能否在高压场景下及时发现并化解风险”。📌
#Aptos #MoveVM #crypto
140

⚔️ ENFRENTAMIENTO EXPLOSIVO: $SUI vs $APT — ¿Quién será el rey de Move VM en este ciclo?Con un origen común en el legendario proyecto Diem de Meta y el moderno lenguaje Move, la batalla entre $SUI y $APT siempre está en el centro de atención de los flujos de capital de la nueva generación de Layer 1.
Pongamos en la balanza los datos reales de la sesión de hoy:
• Liquidez Spot en 24 h: $SUI arrasó por completo con 77.57M USDT, más de 6.5 veces el volumen de $APT (que alcanzó apenas 11.78M USDT).
• Volumen de derivados y OI: el Open Interest de $SUI se mantuvo ajustado en 87.95M USDT; mientras que $APT alcanzó apenas 15.73M USDT.
⚔️ ENFRENTAMIENTO EXPLOSIVO: $SUI vs $APT — ¿Quién será el rey de Move VM en este ciclo?
Con un origen común en el legendario proyecto Diem de Meta y el moderno lenguaje Move, la batalla entre $SUI y $APT siempre está en el centro de atención de los flujos de capital de la nueva generación de Layer 1.
Pongamos en la balanza los datos reales de la sesión de hoy:
• Liquidez Spot en 24 h: $SUI arrasó por completo con 77.57M USDT, más de 6.5 veces el volumen de $APT (que alcanzó apenas 11.78M USDT).
• Volumen de derivados y OI: el Open Interest de $SUI se mantuvo ajustado en 87.95M USDT; mientras que $APT alcanzó apenas 15.73M USDT.
287
·
--
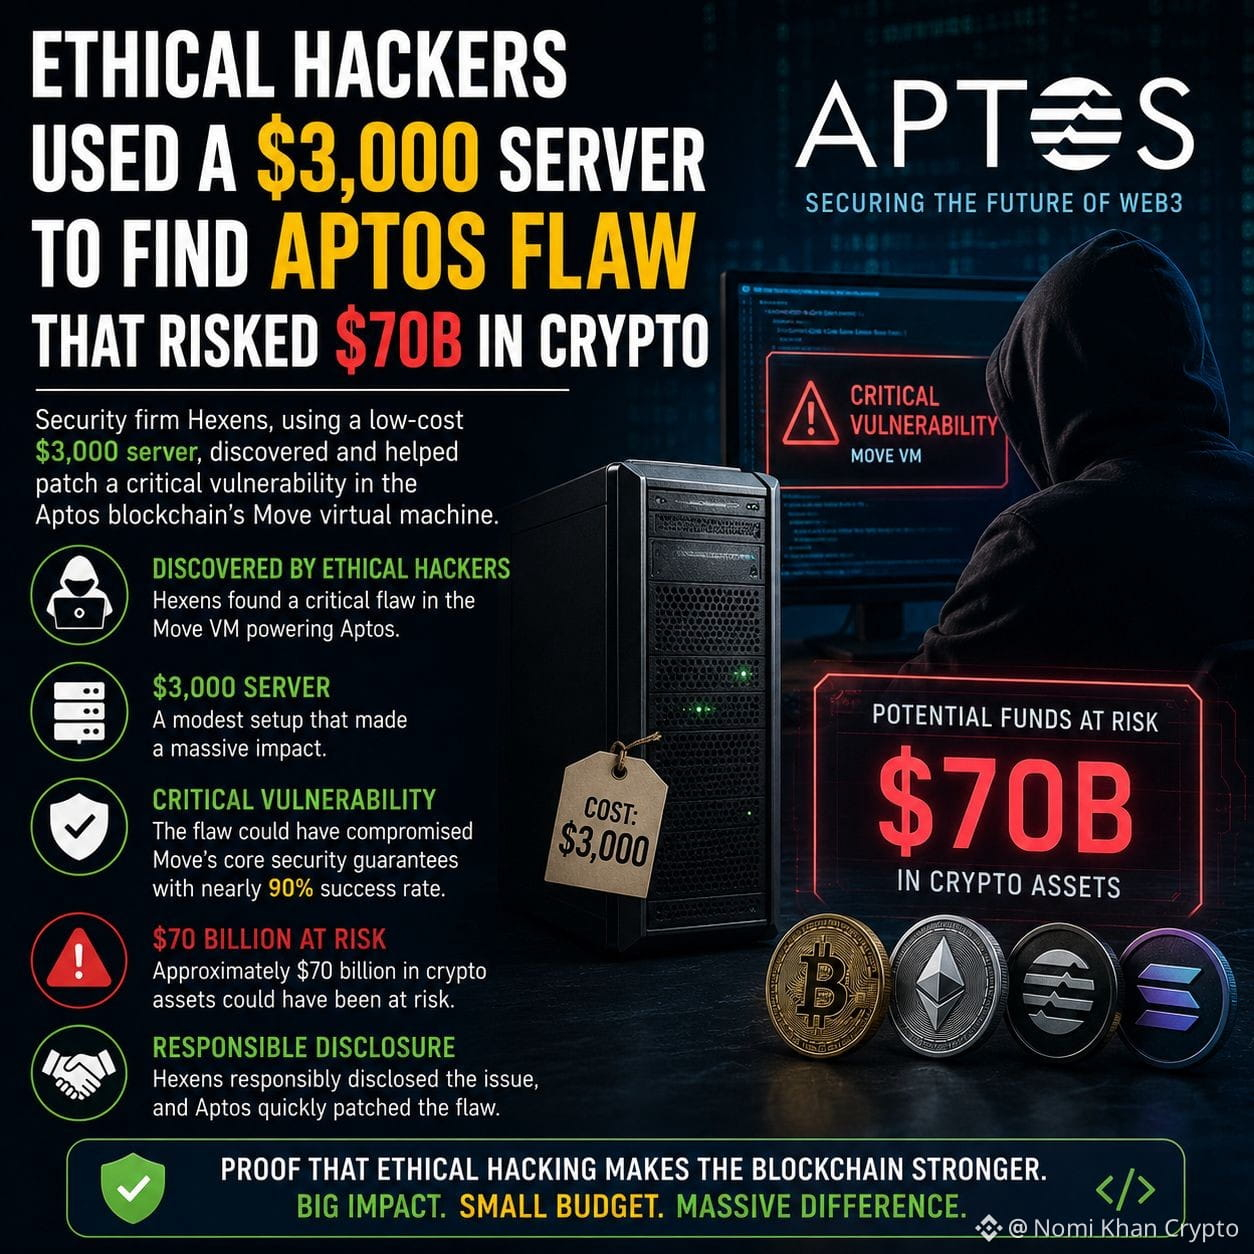
🚨 Los hackers éticos evitaron un posible desastre cripto de 70.000 millones de dólares
Un equipo de hackers éticos de Hexens descubrió una vulnerabilidad crítica en la Máquina Virtual Move de la blockchain Aptos usando nada más que un servidor de 3.000 dólares.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Según se informa, el fallo tenía una tasa de éxito de casi el 90% y podría haber socavado las garantías de seguridad fundamentales del lenguaje de programación Move, poniendo potencialmente en riesgo alrededor de 70.000 millones de dólares en activos cripto.
Actuando de manera responsable, los investigadores informaron el problema al equipo de Aptos, lo que permitió que la vulnerabilidad se parcheara antes de que pudiera explotarse.
Este incidente destaca el papel vital de los hackers éticos y las auditorías de seguridad proactivas para proteger el ecosistema blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Los hackers éticos evitaron un posible desastre cripto de 70.000 millones de dólares
Un equipo de hackers éticos de Hexens descubrió una vulnerabilidad crítica en la Máquina Virtual Move de la blockchain Aptos usando nada más que un servidor de 3.000 dólares.
$APT
$DL
Según se informa, el fallo tenía una tasa de éxito de casi el 90% y podría haber socavado las garantías de seguridad fundamentales del lenguaje de programación Move, poniendo potencialmente en riesgo alrededor de 70.000 millones de dólares en activos cripto.
Actuando de manera responsable, los investigadores informaron el problema al equipo de Aptos, lo que permitió que la vulnerabilidad se parcheara antes de que pudiera explotarse.
Este incidente destaca el papel vital de los hackers éticos y las auditorías de seguridad proactivas para proteger el ecosistema blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILIDAD PODRÍA PONER EN RIESGO 700 MIL MILLONES – ARREGLADA EN HORAS 🛡️
Se descubrió una vulnerabilidad crítica en la Aptos Move VM en febrero, con una exposición teórica al riesgo de 700 mil millones de dólares en todo el ecosistema. El equipo de Aptos corrigió el mainnet en cuestión de horas, y no se perdió ningún fondo de usuarios.
Hexens demostró una tasa de éxito del 90% del ataque usando solo un servidor de 3.000 dólares; no se requirió acceso a validadores. Si bien se consideró mínima la capacidad de explotación en el mundo real, los hallazgos ponen de relieve cómo fallos aislados en una VM pueden propagarse a través de puentes, stablecoins y protocolos DeFi.
¿Estás prestando suficiente atención a los riesgos de infraestructura subyacente en los ecosistemas de capa 1?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
LosHackersÉticosEncuentranUnaFallaEnAptosRiesgando$70B
🚨 Alerta de seguridad Web3: Hackers éticos salvan a Aptos de una amenaza de $70B
Un recordatorio contundente de lo críticos que son los hackers de sombrero blanco para el ecosistema blockchain. Se acaba de descubrir y corregir una vulnerabilidad masiva y crítica para el negocio en la red Aptos, que podría haber puesto en riesgo un estimado de $70 mil millones en activos.
Esto es lo que ocurrió:
🛡️ La Falla: Hackers éticos identificaron una vulnerabilidad grave que acechaba dentro de la Move Virtual Machine (MoveVM), el motor que impulsa los contratos inteligentes de Aptos.
•📉 El Riesgo: Si se explotaba, el fallo podría haber provocado caídas catastróficas de denegación de servicio (DoS) en nodos de la red o detenido las operaciones por completo, congelando miles de millones en valor.
💰 La Asimetría: Impactante: los investigadores señalaron que ejecutar el exploit habría costado a un atacante tan poco como $3,000
✅ La Resolución: El equipo de Aptos actuó con rapidez para implementar un parche, asegurando la red con éxito antes de que actores maliciosos pudieran aprovechar el vacío.
💡 La Idea Clave
Este es un ejemplo de manual de por qué los programas sólidos de recompensas por errores y las auditorías continuas de protocolos no son opcionales: son la base. La seguridad en Web3 no es un hito de una sola vez; es una batalla constante. Reconocimientos a los investigadores de seguridad que lo detectaron antes de que ocurriera una catástrofe.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
La temporada de los imitadores se está disparando silenciosamente un token que quizá no notaste 👀
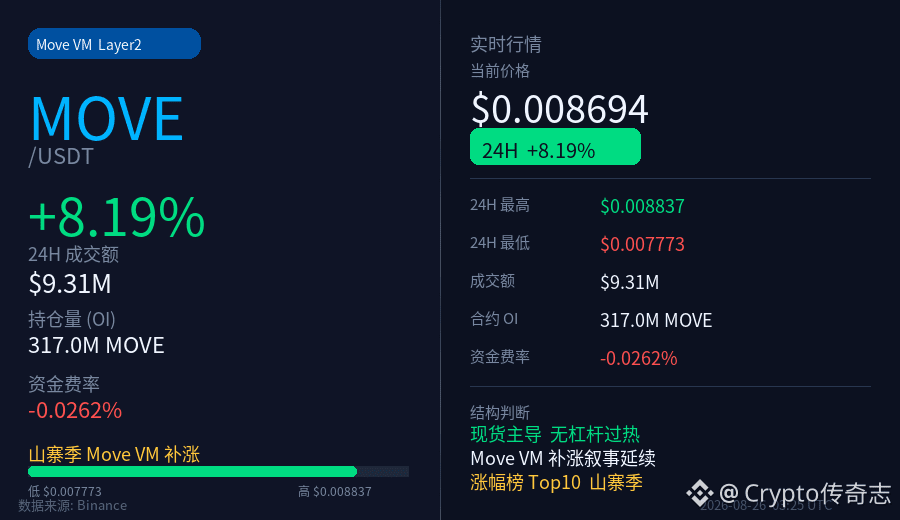
MOVE (Move VM Layer2) hoy se coló discretamente en el Top 10 de subidas, +8.2%, y la estructura está muy limpia——
📌 ¿Dónde está ahora?
- Precio actual: $0.00869
- Variación 24H: +8.19%
- Volumen de operaciones: aprox. 9.3 millones de USDT
- Interés abierto (OI) de contratos: 317 millones de MOVE
📌 ¿Cómo está la estructura?
- Tasa de financiación -0.026%, ligera compensación para posiciones cortas
- Indica que este impulso lo está empujando el mercado spot, no se ha construido con apalancamiento de futuros
- El OI no muestra anomalías evidentes; no hay señales de “caza de subidas” por exceso de euforia
📌 ¿Qué historia hay detrás?
En la temporada de imitadores, la euforia se va expandiendo. El sector de Move VM, como la narrativa de la próxima generación de máquinas virtuales para contratos inteligentes, parece haberse metido dentro de la secuencia de “alcances” impulsados por el capital. La actualización de BNBChain Pasteur aviva el sentimiento del ecosistema, beneficiando a todo el segmento de L2/VM menos mainstream.
No es que tengas que comprar sí o sí, solo una nota: cuando en el ranking de subidas aparece una estructura de estas—poco comentada, pero que se está moviendo en silencio—normalmente es una señal que vale la pena mirar un poco más en el tramo medio de la temporada de imitadores 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance Plaza
Toca la tarjeta pequeña de abajo para ver rápidamente el movimiento del mercado👇
1
139
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
36,072 vistas
874 están debatiendo
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
26,097 vistas
566 están debatiendo
3
#$1.5BInLeveragedCryptoBetsLiquidated
54,731 vistas
267 están debatiendo
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,773 vistas
83 están debatiendo
5
#KOSPIFalls3.53%BackBelow6000
71,731 vistas
1,163 están debatiendo
6
#AmazonSharesFallAbout7%InPremarketTrading
34,309 vistas
637 están debatiendo
7
#USMidtermElections
279,905 vistas
2,424 están debatiendo
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
36,450 vistas
96 están debatiendo
9
#BinanceWillListPredictPREDICT
109,142 vistas
1,455 están debatiendo
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,443 vistas
115 están debatiendo