
#lazarus
lazarus
453,265 vistas
143 están debatiendo
Hot
Lo último
·
--
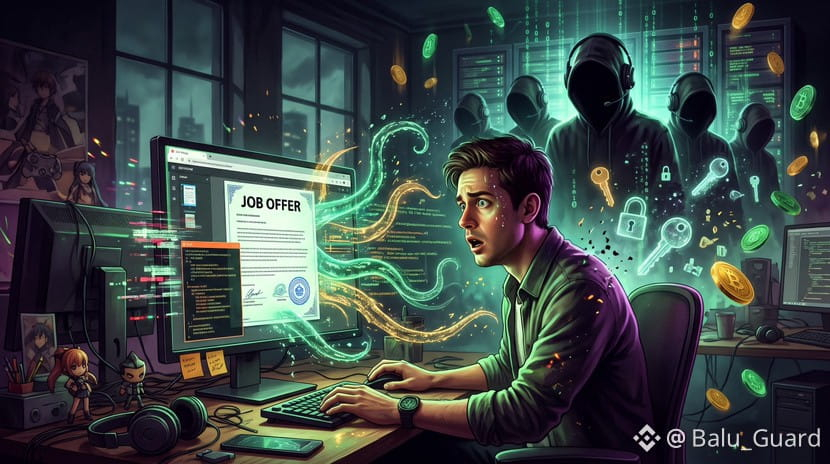
🚨 La oferta de trabajo falsa de 625 millones de dólares: ¡cómo Lazarus se infiltró en Axie Infinity! 🎣💸
En 2022, el infame Grupo Lazarus de Corea del Norte perpetró uno de los mayores robos de la historia de las criptomonedas y sustrajo 625 millones de dólares de la red Ronin (la cadena lateral detrás de Axie Infinity).
No vulneraron contratos inteligentes complejos. En cambio, atacaron la vulnerabilidad más antigua de la tecnología: la psicología humana.
Los atacantes crearon una falsa agencia de contratación y se pasaron semanas cortejando a un ingeniero sénior con una oferta de ensueño y un sueldo elevado. En cuanto el ingeniero abrió el PDF infectado de la «carta de oferta», un programa espía comprometió el equipo, lo que dio a los hackers acceso a las claves de los validadores y el control total sobre los fondos de los usuarios.
Es la descarga de archivo más costosa de la historia financiera y demuestra que, por muy segura que sea tu cadena de bloques, la ingeniería social sigue siendo la puerta trasera definitiva.
¿Qué precauciones tomas con la seguridad operativa y al descargar archivos desconocidos? ¡Hablemos en los comentarios! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 La oferta de trabajo falsa de 625 millones de dólares: ¡cómo Lazarus se infiltró en Axie Infinity! 🎣💸
En 2022, el infame Grupo Lazarus de Corea del Norte perpetró uno de los mayores robos de la historia de las criptomonedas y sustrajo 625 millones de dólares de la red Ronin (la cadena lateral detrás de Axie Infinity).
No vulneraron contratos inteligentes complejos. En cambio, atacaron la vulnerabilidad más antigua de la tecnología: la psicología humana.
Los atacantes crearon una falsa agencia de contratación y se pasaron semanas cortejando a un ingeniero sénior con una oferta de ensueño y un sueldo elevado. En cuanto el ingeniero abrió el PDF infectado de la «carta de oferta», un programa espía comprometió el equipo, lo que dio a los hackers acceso a las claves de los validadores y el control total sobre los fondos de los usuarios.
Es la descarga de archivo más costosa de la historia financiera y demuestra que, por muy segura que sea tu cadena de bloques, la ingeniería social sigue siendo la puerta trasera definitiva.
¿Qué precauciones tomas con la seguridad operativa y al descargar archivos desconocidos? ¡Hablemos en los comentarios! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
En 2022, el infame Grupo Lazarus de Corea del Norte perpetró uno de los mayores robos de la historia de las criptomonedas y sustrajo 625 millones de dólares de la red Ronin (la cadena lateral detrás de Axie Infinity).
No vulneraron contratos inteligentes complejos. En cambio, atacaron la vulnerabilidad más antigua de la tecnología: la psicología humana.
Los atacantes crearon una falsa agencia de contratación y se pasaron semanas cortejando a un ingeniero sénior con una oferta de ensueño y un sueldo elevado. En cuanto el ingeniero abrió el PDF infectado de la «carta de oferta», un programa espía comprometió el equipo, lo que dio a los hackers acceso a las claves de los validadores y el control total sobre los fondos de los usuarios.
Es la descarga de archivo más costosa de la historia financiera y demuestra que, por muy segura que sea tu cadena de bloques, la ingeniería social sigue siendo la puerta trasera definitiva.
¿Qué precauciones tomas con la seguridad operativa y al descargar archivos desconocidos? ¡Hablemos en los comentarios! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
🚨🚨 EN VIVO: BINANCE HABILITA LOS RETIROS AHORA
Deja todo lo que estás haciendo.
Domingo, 1 de noviembre de 2026 - Binance acaba de confirmar:
✅ El 90% de los $6.3B YA SE REPUSO (subió del 80% de ayer)
✅ Se recuperaron $5.67B de $6.3B con fondos PROPIOS
✅ Las 10 principales monedas están respaldadas al 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ayer a las 00:00 UTC = 100%
✅ La prueba ZK completa se publicará el 3 de noviembre: verificación pública
✅ Tether, Circle y sus socios congelaron $3B de los hackers
✅ El SAFU se está restableciendo a $1B
¿Qué pasó? El jueves 29 de oct., Lazarus Group (Corea del Norte) atacó. Intervinieron el FBI y el Servicio Secreto.
¿Qué hizo Binance? No trasladó las pérdidas a los usuarios. Pagó de su propio bolsillo. Reservó $6.34B.
Esto NUNCA había ocurrido en la historia de las criptomonedas. Ni FTX ni Mt. Gox hicieron algo así.
RETUITEA si todavía confías en Binance 🟡
Fuente oficial: Binance X, hoy a las 08:15 AM.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 EN VIVO: BINANCE HABILITA LOS RETIROS AHORA
Deja todo lo que estás haciendo.
Domingo, 1 de noviembre de 2026 - Binance acaba de confirmar:
✅ El 90% de los $6.3B YA SE REPUSO (subió del 80% de ayer)
✅ Se recuperaron $5.67B de $6.3B con fondos PROPIOS
✅ Las 10 principales monedas están respaldadas al 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ayer a las 00:00 UTC = 100%
✅ La prueba ZK completa se publicará el 3 de noviembre: verificación pública
✅ Tether, Circle y sus socios congelaron $3B de los hackers
✅ El SAFU se está restableciendo a $1B
¿Qué pasó? El jueves 29 de oct., Lazarus Group (Corea del Norte) atacó. Intervinieron el FBI y el Servicio Secreto.
¿Qué hizo Binance? No trasladó las pérdidas a los usuarios. Pagó de su propio bolsillo. Reservó $6.34B.
Esto NUNCA había ocurrido en la historia de las criptomonedas. Ni FTX ni Mt. Gox hicieron algo así.
RETUITEA si todavía confías en Binance 🟡
Fuente oficial: Binance X, hoy a las 08:15 AM.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Deja todo lo que estás haciendo.
Domingo, 1 de noviembre de 2026 - Binance acaba de confirmar:
✅ El 90% de los $6.3B YA SE REPUSO (subió del 80% de ayer)
✅ Se recuperaron $5.67B de $6.3B con fondos PROPIOS
✅ Las 10 principales monedas están respaldadas al 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ayer a las 00:00 UTC = 100%
✅ La prueba ZK completa se publicará el 3 de noviembre: verificación pública
✅ Tether, Circle y sus socios congelaron $3B de los hackers
✅ El SAFU se está restableciendo a $1B
¿Qué pasó? El jueves 29 de oct., Lazarus Group (Corea del Norte) atacó. Intervinieron el FBI y el Servicio Secreto.
¿Qué hizo Binance? No trasladó las pérdidas a los usuarios. Pagó de su propio bolsillo. Reservó $6.34B.
Esto NUNCA había ocurrido en la historia de las criptomonedas. Ni FTX ni Mt. Gox hicieron algo así.
RETUITEA si todavía confías en Binance 🟡
Fuente oficial: Binance X, hoy a las 08:15 AM.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
🚨 ¿De verdad Binance asumió una pérdida de 6.300 millones de dólares? Es posible que los retiros se reanuden hoy, pero primero debes entender esto;
Amigos, según la BBC, Binance afirma que ha cubierto el 90 % de los 6.300 millones de dólares en activos robados, y que el 10 % restante tardará un poco más.
La empresa dice que asumirá la pérdida, no los usuarios, y que ha reservado más de 6.340 millones de dólares de sus propios fondos para ello.
Las tenencias de $BTC , $ETH y $USDT , además de otros 7 activos importantes, están totalmente cubiertas.
El sábado, el FBI dijo que Corea del Norte está detrás del hackeo y señaló al Grupo Lazarus (TraderTraitor). Corea del Norte siempre ha negado este tipo de acusaciones.
Al principio se culpó a la computadora portátil de un ingeniero, pero más tarde se descubrieron otros puntos de acceso.
Según Richard Teng, hubo varias personas involucradas y se utilizó un «mecanismo de autodestrucción» para ocultar sus huellas.
El jueves se congelaron unos 3.000 millones de dólares, y el Servicio Secreto de EE. UU. está trabajando para rastrear y recuperar los fondos. La investigación continúa.
Esto supera el hackeo de Bybit de 2025 (1.500 millones de dólares), y Binance afirma que los retiros deberían reanudarse hoy, 1 de noviembre.
En mi opinión, la verdadera prueba será cuando se habiliten los retiros. ¿Qué harás: retirar tu dinero o dejarlo en Binance? Comenta abajo 👇.
Esto es solo información, no asesoramiento financiero.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 ¿De verdad Binance asumió una pérdida de 6.300 millones de dólares? Es posible que los retiros se reanuden hoy, pero primero debes entender esto;
Amigos, según la BBC, Binance afirma que ha cubierto el 90 % de los 6.300 millones de dólares en activos robados, y que el 10 % restante tardará un poco más.
La empresa dice que asumirá la pérdida, no los usuarios, y que ha reservado más de 6.340 millones de dólares de sus propios fondos para ello.
Las tenencias de $BTC , $ETH y $USDT , además de otros 7 activos importantes, están totalmente cubiertas.
El sábado, el FBI dijo que Corea del Norte está detrás del hackeo y señaló al Grupo Lazarus (TraderTraitor). Corea del Norte siempre ha negado este tipo de acusaciones.
Al principio se culpó a la computadora portátil de un ingeniero, pero más tarde se descubrieron otros puntos de acceso.
Según Richard Teng, hubo varias personas involucradas y se utilizó un «mecanismo de autodestrucción» para ocultar sus huellas.
El jueves se congelaron unos 3.000 millones de dólares, y el Servicio Secreto de EE. UU. está trabajando para rastrear y recuperar los fondos. La investigación continúa.
Esto supera el hackeo de Bybit de 2025 (1.500 millones de dólares), y Binance afirma que los retiros deberían reanudarse hoy, 1 de noviembre.
En mi opinión, la verdadera prueba será cuando se habiliten los retiros. ¿Qué harás: retirar tu dinero o dejarlo en Binance? Comenta abajo 👇.
Esto es solo información, no asesoramiento financiero.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Amigos, según la BBC, Binance afirma que ha cubierto el 90 % de los 6.300 millones de dólares en activos robados, y que el 10 % restante tardará un poco más.
La empresa dice que asumirá la pérdida, no los usuarios, y que ha reservado más de 6.340 millones de dólares de sus propios fondos para ello.
Las tenencias de $BTC , $ETH y $USDT , además de otros 7 activos importantes, están totalmente cubiertas.
El sábado, el FBI dijo que Corea del Norte está detrás del hackeo y señaló al Grupo Lazarus (TraderTraitor). Corea del Norte siempre ha negado este tipo de acusaciones.
Al principio se culpó a la computadora portátil de un ingeniero, pero más tarde se descubrieron otros puntos de acceso.
Según Richard Teng, hubo varias personas involucradas y se utilizó un «mecanismo de autodestrucción» para ocultar sus huellas.
El jueves se congelaron unos 3.000 millones de dólares, y el Servicio Secreto de EE. UU. está trabajando para rastrear y recuperar los fondos. La investigación continúa.
Esto supera el hackeo de Bybit de 2025 (1.500 millones de dólares), y Binance afirma que los retiros deberían reanudarse hoy, 1 de noviembre.
En mi opinión, la verdadera prueba será cuando se habiliten los retiros. ¿Qué harás: retirar tu dinero o dejarlo en Binance? Comenta abajo 👇.
Esto es solo información, no asesoramiento financiero.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
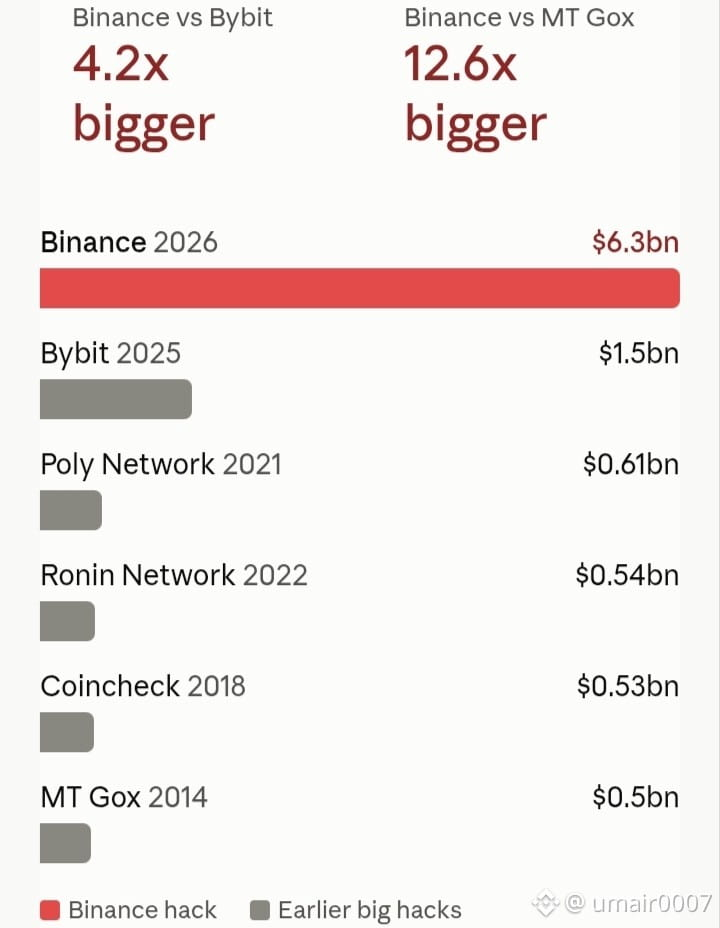
96
·
--
Todo nuestro esfuerzo termina beneficiando a los hackers.
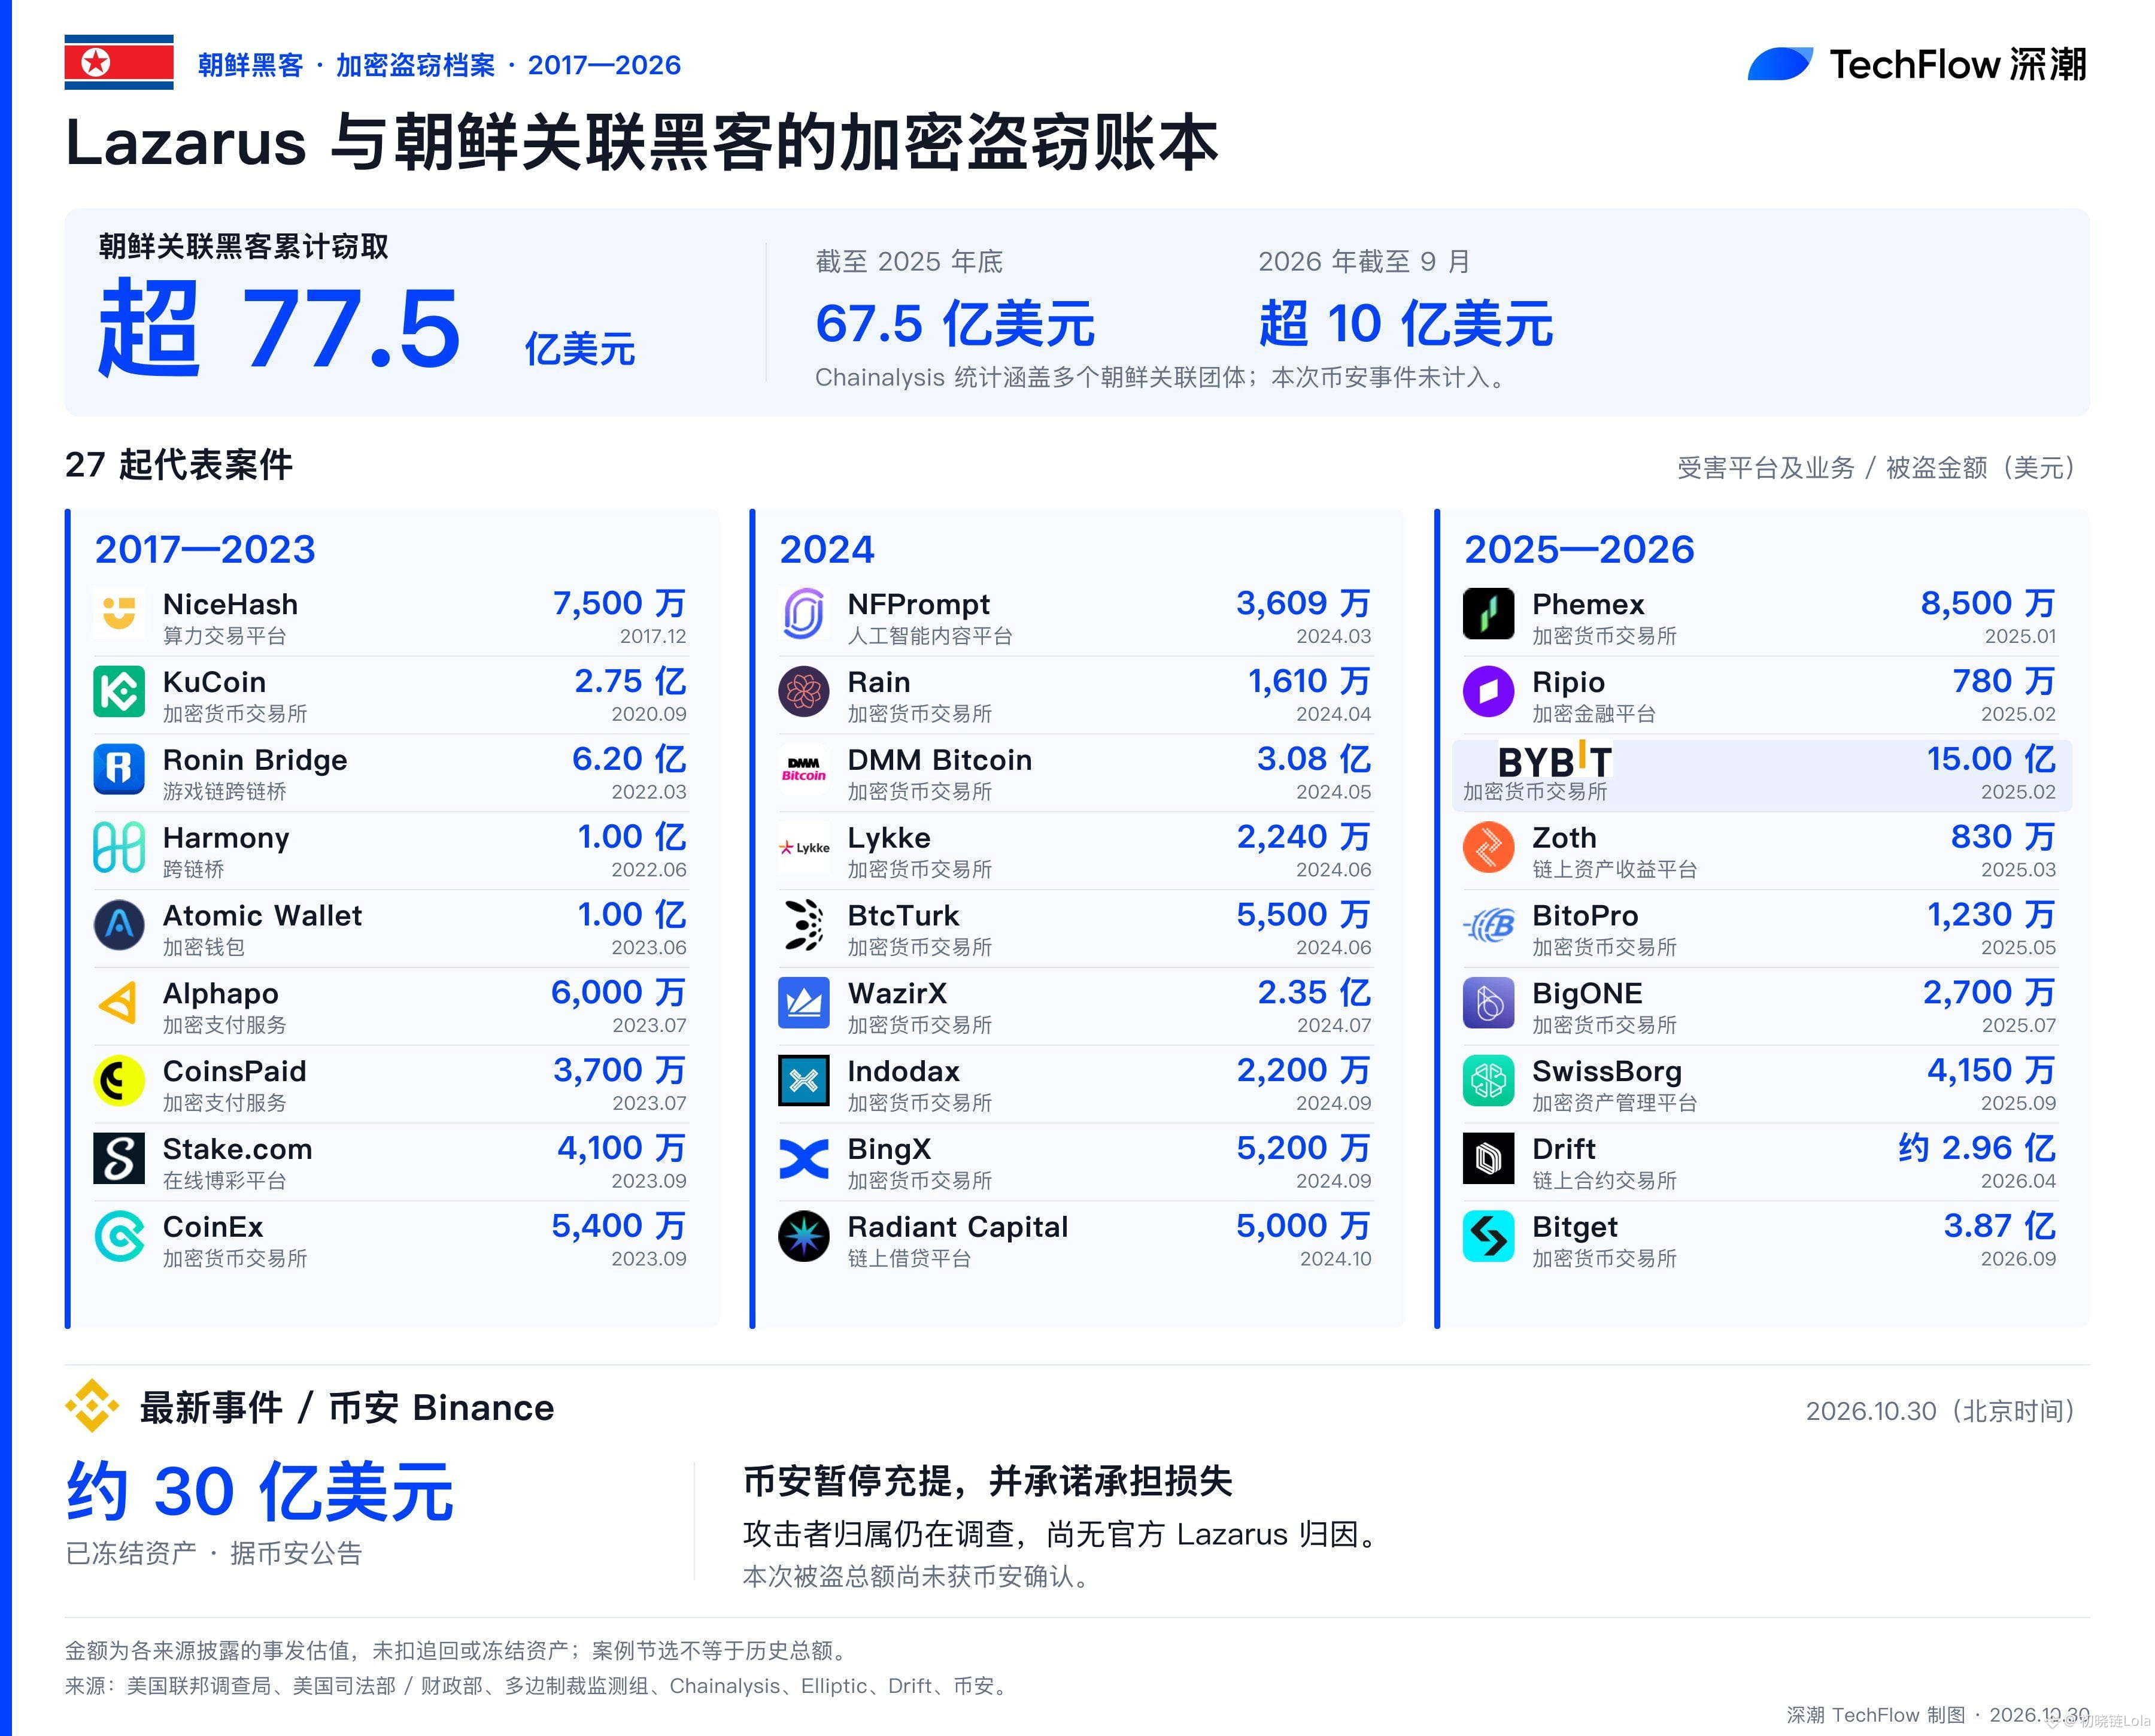
Un jugador recopiló el registro de robos de criptomonedas de hackers vinculados a Corea del Norte, #Lazarus .
Se calcula que el valor robado ya supera los 7.700 millones de dólares.
Entre esos fondos robados, también habrá algo nuestro, ¿no?
No sé si hoy $BTC seguirá cayendo.
El mercado ya no tiene confianza.
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Todo nuestro esfuerzo termina beneficiando a los hackers.
Un jugador recopiló el registro de robos de criptomonedas de hackers vinculados a Corea del Norte, #Lazarus .
Se calcula que el valor robado ya supera los 7.700 millones de dólares.
Entre esos fondos robados, también habrá algo nuestro, ¿no?
No sé si hoy $BTC seguirá cayendo.
El mercado ya no tiene confianza.
#黑客攻击 #币安被盗
Un jugador recopiló el registro de robos de criptomonedas de hackers vinculados a Corea del Norte, #Lazarus .
Se calcula que el valor robado ya supera los 7.700 millones de dólares.
Entre esos fondos robados, también habrá algo nuestro, ¿no?
No sé si hoy $BTC seguirá cayendo.
El mercado ya no tiene confianza.
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
·
--
Bajista
🇰🇵 ÚLTIMA HORA: Corea del Norte es la principal sospechosa del hackeo récord de 6.000 millones de dólares a Binance, según CNN e investigadores de blockchain.
TRM Labs atribuye el ataque a TraderTraitor, una unidad respaldada por el Estado norcoreano y vinculada al Grupo Lazarus, con «alta confianza». El director ejecutivo de Chainalysis, Jonathan Levin, dijo que la empresa considera que el robo de aproximadamente 6.400 millones de dólares fue «probablemente obra del grupo norcoreano TraderTraitor, debido a sus vínculos con un hackeo anterior», y un portavoz de Chainalysis dijo a CNN que la empresa tiene un alto grado de confianza en que Corea del Norte fue responsable. El investigador de la cadena de bloques ZachXBT señaló por su cuenta que el atacante probablemente era Lazarus.
Las pruebas que citan los investigadores son circunstanciales. Al parecer, los preparativos comenzaron al menos 36 horas antes del robo, con pequeños retiros de Tornado Cash que financiaron una billetera del atacante, un patrón observado en robos anteriores vinculados a Corea del Norte. Chainalysis y TRM también señalan vínculos con el hackeo de Bybit de febrero de 2025, que el FBI atribuyó públicamente a TraderTraitor.
Pero aún no hay una conclusión definitiva. Binance no ha señalado a ningún responsable y ningún gobierno ha atribuido formalmente el ataque. Al menos un analista señaló que, históricamente, los grupos norcoreanos han blanqueado los fondos robados más rápido de lo que lo hizo este atacante.
Mientras tanto, continúan los esfuerzos de recuperación. Se han congelado unos 3.000 millones de dólares y Binance se ha comprometido a cubrir todas las pérdidas de los usuarios.
Si se confirma, sería el mayor botín de la prolongada campaña norcoreana de robos de criptomonedas, que, según funcionarios estadounidenses y de la ONU, ayuda a financiar sus programas de armamento. Es probable que la próxima señal llegue desde Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 ÚLTIMA HORA: Corea del Norte es la principal sospechosa del hackeo récord de 6.000 millones de dólares a Binance, según CNN e investigadores de blockchain.
TRM Labs atribuye el ataque a TraderTraitor, una unidad respaldada por el Estado norcoreano y vinculada al Grupo Lazarus, con «alta confianza». El director ejecutivo de Chainalysis, Jonathan Levin, dijo que la empresa considera que el robo de aproximadamente 6.400 millones de dólares fue «probablemente obra del grupo norcoreano TraderTraitor, debido a sus vínculos con un hackeo anterior», y un portavoz de Chainalysis dijo a CNN que la empresa tiene un alto grado de confianza en que Corea del Norte fue responsable. El investigador de la cadena de bloques ZachXBT señaló por su cuenta que el atacante probablemente era Lazarus.
Las pruebas que citan los investigadores son circunstanciales. Al parecer, los preparativos comenzaron al menos 36 horas antes del robo, con pequeños retiros de Tornado Cash que financiaron una billetera del atacante, un patrón observado en robos anteriores vinculados a Corea del Norte. Chainalysis y TRM también señalan vínculos con el hackeo de Bybit de febrero de 2025, que el FBI atribuyó públicamente a TraderTraitor.
Pero aún no hay una conclusión definitiva. Binance no ha señalado a ningún responsable y ningún gobierno ha atribuido formalmente el ataque. Al menos un analista señaló que, históricamente, los grupos norcoreanos han blanqueado los fondos robados más rápido de lo que lo hizo este atacante.
Mientras tanto, continúan los esfuerzos de recuperación. Se han congelado unos 3.000 millones de dólares y Binance se ha comprometido a cubrir todas las pérdidas de los usuarios.
Si se confirma, sería el mayor botín de la prolongada campaña norcoreana de robos de criptomonedas, que, según funcionarios estadounidenses y de la ONU, ayuda a financiar sus programas de armamento. Es probable que la próxima señal llegue desde Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs atribuye el ataque a TraderTraitor, una unidad respaldada por el Estado norcoreano y vinculada al Grupo Lazarus, con «alta confianza». El director ejecutivo de Chainalysis, Jonathan Levin, dijo que la empresa considera que el robo de aproximadamente 6.400 millones de dólares fue «probablemente obra del grupo norcoreano TraderTraitor, debido a sus vínculos con un hackeo anterior», y un portavoz de Chainalysis dijo a CNN que la empresa tiene un alto grado de confianza en que Corea del Norte fue responsable. El investigador de la cadena de bloques ZachXBT señaló por su cuenta que el atacante probablemente era Lazarus.
Las pruebas que citan los investigadores son circunstanciales. Al parecer, los preparativos comenzaron al menos 36 horas antes del robo, con pequeños retiros de Tornado Cash que financiaron una billetera del atacante, un patrón observado en robos anteriores vinculados a Corea del Norte. Chainalysis y TRM también señalan vínculos con el hackeo de Bybit de febrero de 2025, que el FBI atribuyó públicamente a TraderTraitor.
Pero aún no hay una conclusión definitiva. Binance no ha señalado a ningún responsable y ningún gobierno ha atribuido formalmente el ataque. Al menos un analista señaló que, históricamente, los grupos norcoreanos han blanqueado los fondos robados más rápido de lo que lo hizo este atacante.
Mientras tanto, continúan los esfuerzos de recuperación. Se han congelado unos 3.000 millones de dólares y Binance se ha comprometido a cubrir todas las pérdidas de los usuarios.
Si se confirma, sería el mayor botín de la prolongada campaña norcoreana de robos de criptomonedas, que, según funcionarios estadounidenses y de la ONU, ayuda a financiar sus programas de armamento. Es probable que la próxima señal llegue desde Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
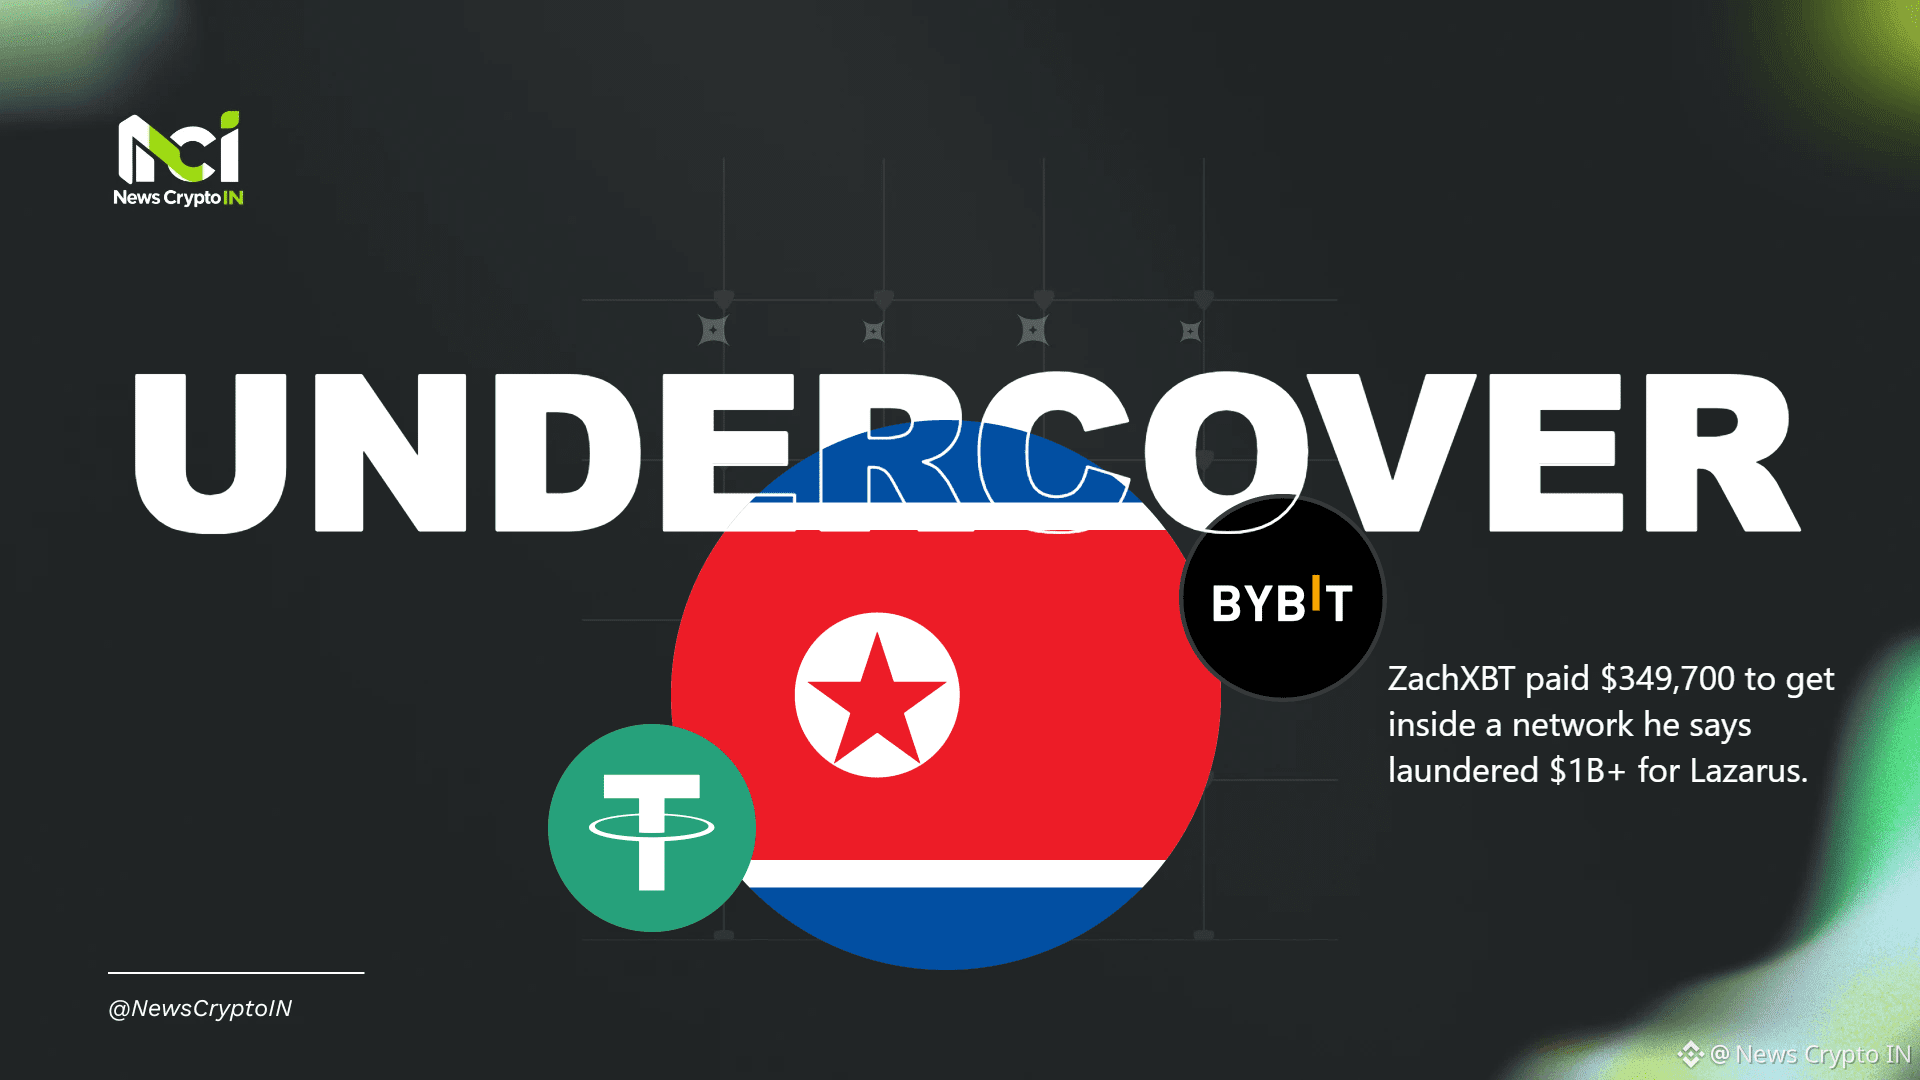
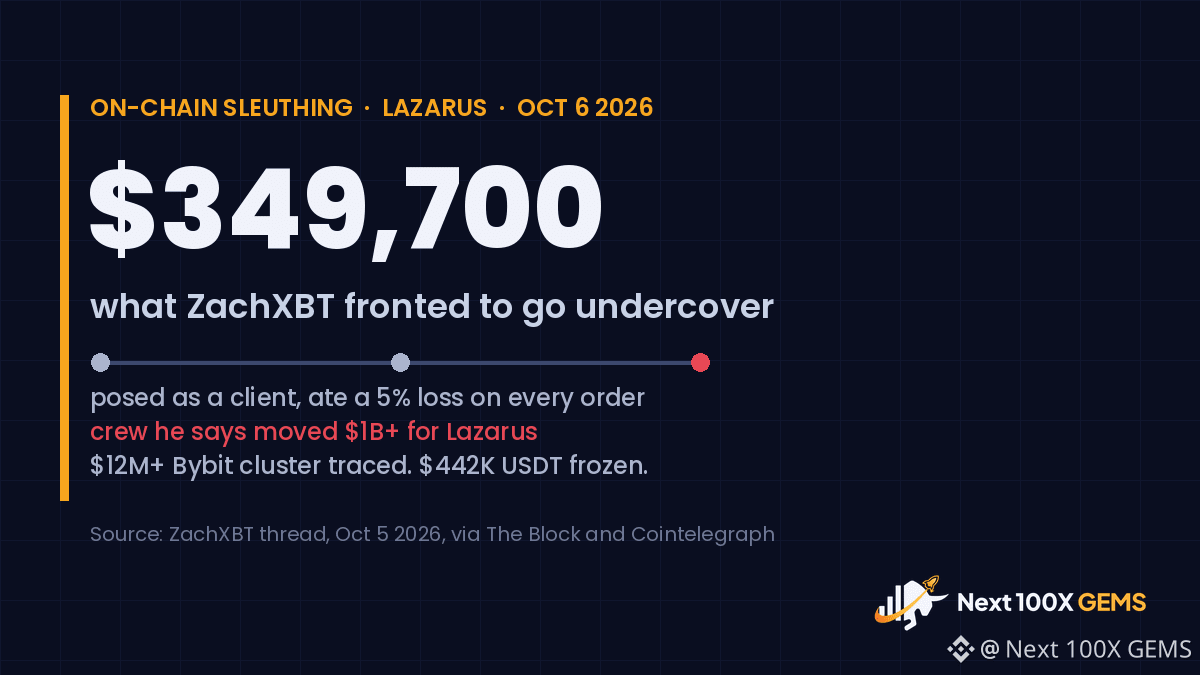
ZachXBT gastó 349.700 dólares de su propio dinero para infiltrarse en una red de blanqueo de criptomonedas.
El investigador en cadena dice que se hizo pasar por cliente de una red china que, según sus cálculos, ha blanqueado más de 1.000 millones de dólares en varios hackeos para el Grupo Lazarus de Corea del Norte, incluidos fondos del hackeo de Bybit por 1.500 millones de dólares en febrero de 2025.
Así lo hizo:
- Detectó más de 15 cuentas en grupos de Telegram y Discord que pedían ayuda para mover fondos vinculados al ataque a Bybit.
- Financió una nueva dirección de Ethereum con 349.700 USDC e hizo pedidos a un proveedor que usaba el nombre «Jimmy Green».
- Aceptó pérdidas de aproximadamente un 5 % en cada pedido para parecer creíble y observar cómo la red manejaba el dinero ilícito.
Lo que descubrió: un grupo de direcciones con más de 12 millones de dólares vinculados al hackeo de Bybit y 442.000 dólares en USDT congelados.
Ahora, el dato que conviene tener presente. Al 6 de octubre, los comunicados públicos del FBI, el Tesoro de EE. UU. y Tether no mencionan a «Jimmy Green» ni confirman que una red china haya movido más de 1.000 millones de dólares para Lazarus, y ninguna acusación ni documento judicial identifica al operador. Es una investigación sólida, no un veredicto.
Aun así, dice mucho. Un investigador independiente, con su propio dinero, llegó más cerca del circuito de blanqueo de lo que dejan ver la mayoría de las declaraciones oficiales. Y el circuito que describe pasa por aplicaciones de chat comunes y mesas OTC, no por una web oscura oculta.
La incómoda aritmética: 442.000 dólares congelados frente a más de 1.000 millones presuntamente blanqueados. El rastreo funciona. Recuperar los fondos es otra historia.
¿Deberían los exchanges y los emisores de stablecoins actuar así de rápido por cuenta propia, sin esperar a las fuerzas del orden?
Dale a «Me gusta» y síguenos para conocer más investigaciones en cadena explicadas de forma sencilla.
#Lazarus #Bybit
ZachXBT gastó 349.700 dólares de su propio dinero para infiltrarse en una red de blanqueo de criptomonedas.
El investigador en cadena dice que se hizo pasar por cliente de una red china que, según sus cálculos, ha blanqueado más de 1.000 millones de dólares en varios hackeos para el Grupo Lazarus de Corea del Norte, incluidos fondos del hackeo de Bybit por 1.500 millones de dólares en febrero de 2025.
Así lo hizo:
- Detectó más de 15 cuentas en grupos de Telegram y Discord que pedían ayuda para mover fondos vinculados al ataque a Bybit.
- Financió una nueva dirección de Ethereum con 349.700 USDC e hizo pedidos a un proveedor que usaba el nombre «Jimmy Green».
- Aceptó pérdidas de aproximadamente un 5 % en cada pedido para parecer creíble y observar cómo la red manejaba el dinero ilícito.
Lo que descubrió: un grupo de direcciones con más de 12 millones de dólares vinculados al hackeo de Bybit y 442.000 dólares en USDT congelados.
Ahora, el dato que conviene tener presente. Al 6 de octubre, los comunicados públicos del FBI, el Tesoro de EE. UU. y Tether no mencionan a «Jimmy Green» ni confirman que una red china haya movido más de 1.000 millones de dólares para Lazarus, y ninguna acusación ni documento judicial identifica al operador. Es una investigación sólida, no un veredicto.
Aun así, dice mucho. Un investigador independiente, con su propio dinero, llegó más cerca del circuito de blanqueo de lo que dejan ver la mayoría de las declaraciones oficiales. Y el circuito que describe pasa por aplicaciones de chat comunes y mesas OTC, no por una web oscura oculta.
La incómoda aritmética: 442.000 dólares congelados frente a más de 1.000 millones presuntamente blanqueados. El rastreo funciona. Recuperar los fondos es otra historia.
¿Deberían los exchanges y los emisores de stablecoins actuar así de rápido por cuenta propia, sin esperar a las fuerzas del orden?
Dale a «Me gusta» y síguenos para conocer más investigaciones en cadena explicadas de forma sencilla.
#Lazarus #Bybit
El investigador en cadena dice que se hizo pasar por cliente de una red china que, según sus cálculos, ha blanqueado más de 1.000 millones de dólares en varios hackeos para el Grupo Lazarus de Corea del Norte, incluidos fondos del hackeo de Bybit por 1.500 millones de dólares en febrero de 2025.
Así lo hizo:
- Detectó más de 15 cuentas en grupos de Telegram y Discord que pedían ayuda para mover fondos vinculados al ataque a Bybit.
- Financió una nueva dirección de Ethereum con 349.700 USDC e hizo pedidos a un proveedor que usaba el nombre «Jimmy Green».
- Aceptó pérdidas de aproximadamente un 5 % en cada pedido para parecer creíble y observar cómo la red manejaba el dinero ilícito.
Lo que descubrió: un grupo de direcciones con más de 12 millones de dólares vinculados al hackeo de Bybit y 442.000 dólares en USDT congelados.
Ahora, el dato que conviene tener presente. Al 6 de octubre, los comunicados públicos del FBI, el Tesoro de EE. UU. y Tether no mencionan a «Jimmy Green» ni confirman que una red china haya movido más de 1.000 millones de dólares para Lazarus, y ninguna acusación ni documento judicial identifica al operador. Es una investigación sólida, no un veredicto.
Aun así, dice mucho. Un investigador independiente, con su propio dinero, llegó más cerca del circuito de blanqueo de lo que dejan ver la mayoría de las declaraciones oficiales. Y el circuito que describe pasa por aplicaciones de chat comunes y mesas OTC, no por una web oscura oculta.
La incómoda aritmética: 442.000 dólares congelados frente a más de 1.000 millones presuntamente blanqueados. El rastreo funciona. Recuperar los fondos es otra historia.
¿Deberían los exchanges y los emisores de stablecoins actuar así de rápido por cuenta propia, sin esperar a las fuerzas del orden?
Dale a «Me gusta» y síguenos para conocer más investigaciones en cadena explicadas de forma sencilla.
#Lazarus #Bybit
1
108


ZachXBT dice que puso $349,700 y asumió una pérdida del 5 % en cada operación para hacerse pasar por cliente de una banda china de blanqueo de capitales.
Según él, esa banda ha movido más de $1B para el grupo Lazarus de Corea del Norte en varios hackeos, incluido el robo de $1.5B a Bybit en febrero de 2025.
Lo más sorprendente: el blanqueador le dijo con un día de antelación que los fondos se moverían a Solana. Y al día siguiente, así fue.
La información que reunió permitió descubrir un conjunto de fondos de Bybit por más de $12M que pasaron de Bitcoin a Ethereum, luego a Solana y después a Tron. Más tarde, Tether congeló $442K de esos fondos.
Estas personas no se escondían en algún rincón oscuro. Estaban en grupos públicos de Telegram y Discord buscando encargos.
Conviene señalar que la cifra de $1B y la identidad de la banda son conclusiones suyas. El FBI y el Departamento del Tesoro no las han confirmado.
Financia este trabajo con subvenciones y donaciones. ¿Deberían pagarle los exchanges a los que ayuda?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Sin asesoramiento financiero. Haz tu propia investigación.
ZachXBT dice que puso $349,700 y asumió una pérdida del 5 % en cada operación para hacerse pasar por cliente de una banda china de blanqueo de capitales.
Según él, esa banda ha movido más de $1B para el grupo Lazarus de Corea del Norte en varios hackeos, incluido el robo de $1.5B a Bybit en febrero de 2025.
Lo más sorprendente: el blanqueador le dijo con un día de antelación que los fondos se moverían a Solana. Y al día siguiente, así fue.
La información que reunió permitió descubrir un conjunto de fondos de Bybit por más de $12M que pasaron de Bitcoin a Ethereum, luego a Solana y después a Tron. Más tarde, Tether congeló $442K de esos fondos.
Estas personas no se escondían en algún rincón oscuro. Estaban en grupos públicos de Telegram y Discord buscando encargos.
Conviene señalar que la cifra de $1B y la identidad de la banda son conclusiones suyas. El FBI y el Departamento del Tesoro no las han confirmado.
Financia este trabajo con subvenciones y donaciones. ¿Deberían pagarle los exchanges a los que ayuda?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Sin asesoramiento financiero. Haz tu propia investigación.
Según él, esa banda ha movido más de $1B para el grupo Lazarus de Corea del Norte en varios hackeos, incluido el robo de $1.5B a Bybit en febrero de 2025.
Lo más sorprendente: el blanqueador le dijo con un día de antelación que los fondos se moverían a Solana. Y al día siguiente, así fue.
La información que reunió permitió descubrir un conjunto de fondos de Bybit por más de $12M que pasaron de Bitcoin a Ethereum, luego a Solana y después a Tron. Más tarde, Tether congeló $442K de esos fondos.
Estas personas no se escondían en algún rincón oscuro. Estaban en grupos públicos de Telegram y Discord buscando encargos.
Conviene señalar que la cifra de $1B y la identidad de la banda son conclusiones suyas. El FBI y el Departamento del Tesoro no las han confirmado.
Financia este trabajo con subvenciones y donaciones. ¿Deberían pagarle los exchanges a los que ayuda?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Sin asesoramiento financiero. Haz tu propia investigación.
1
1.4k

·
--
Alcista
ZachXBT les pagó a los blanqueadores de Lazarus un 5% por cada transacción. Él mismo, con su propio dinero.
Desde finales de febrero de 2025 se hizo pasar por cliente,
metió en su red 349700 $USDC
{future}(USDCUSDT)
y en cada operación perdió deliberadamente un 5%, hasta que empezaron a confiar en él.
Al parecer, la confianza cuesta un 5%. Pagas y ellos mismos te cuentan adónde va el dinero robado.
Esto fue lo que consiguió:
- Un grupo con más de 12 millones de dólares provenientes del hackeo de Bybit
- Tether congeló 442000 USDT
Según sus cálculos, la red blanqueó «más de mil millones de dólares» para Lazarus. Esa es su cifra, no la de la policía. No lo contó todo hasta el 5 de octubre de 2026.
Parte de mis stablecoins en Flexible también están en USDT, así que da gusto ver que al menos congelan los USDT robados.
El blanqueo de dinero es un servicio con comisión, como una casa de cambio. ZachXBT simplemente pagó esa comisión para entrar.
#zachxbt #Lazarus #bybit
ZachXBT les pagó a los blanqueadores de Lazarus un 5% por cada transacción. Él mismo, con su propio dinero.
Desde finales de febrero de 2025 se hizo pasar por cliente,
metió en su red 349700 $USDC
y en cada operación perdió deliberadamente un 5%, hasta que empezaron a confiar en él.
Al parecer, la confianza cuesta un 5%. Pagas y ellos mismos te cuentan adónde va el dinero robado.
Esto fue lo que consiguió:
- Un grupo con más de 12 millones de dólares provenientes del hackeo de Bybit
- Tether congeló 442000 USDT
Según sus cálculos, la red blanqueó «más de mil millones de dólares» para Lazarus. Esa es su cifra, no la de la policía. No lo contó todo hasta el 5 de octubre de 2026.
Parte de mis stablecoins en Flexible también están en USDT, así que da gusto ver que al menos congelan los USDT robados.
El blanqueo de dinero es un servicio con comisión, como una casa de cambio. ZachXBT simplemente pagó esa comisión para entrar.
#zachxbt #Lazarus #bybit
Desde finales de febrero de 2025 se hizo pasar por cliente,
metió en su red 349700 $USDC
y en cada operación perdió deliberadamente un 5%, hasta que empezaron a confiar en él.
Al parecer, la confianza cuesta un 5%. Pagas y ellos mismos te cuentan adónde va el dinero robado.
Esto fue lo que consiguió:
- Un grupo con más de 12 millones de dólares provenientes del hackeo de Bybit
- Tether congeló 442000 USDT
Según sus cálculos, la red blanqueó «más de mil millones de dólares» para Lazarus. Esa es su cifra, no la de la policía. No lo contó todo hasta el 5 de octubre de 2026.
Parte de mis stablecoins en Flexible también están en USDT, así que da gusto ver que al menos congelan los USDT robados.
El blanqueo de dinero es un servicio con comisión, como una casa de cambio. ZachXBT simplemente pagó esa comisión para entrar.
#zachxbt #Lazarus #bybit
10
447

·
--
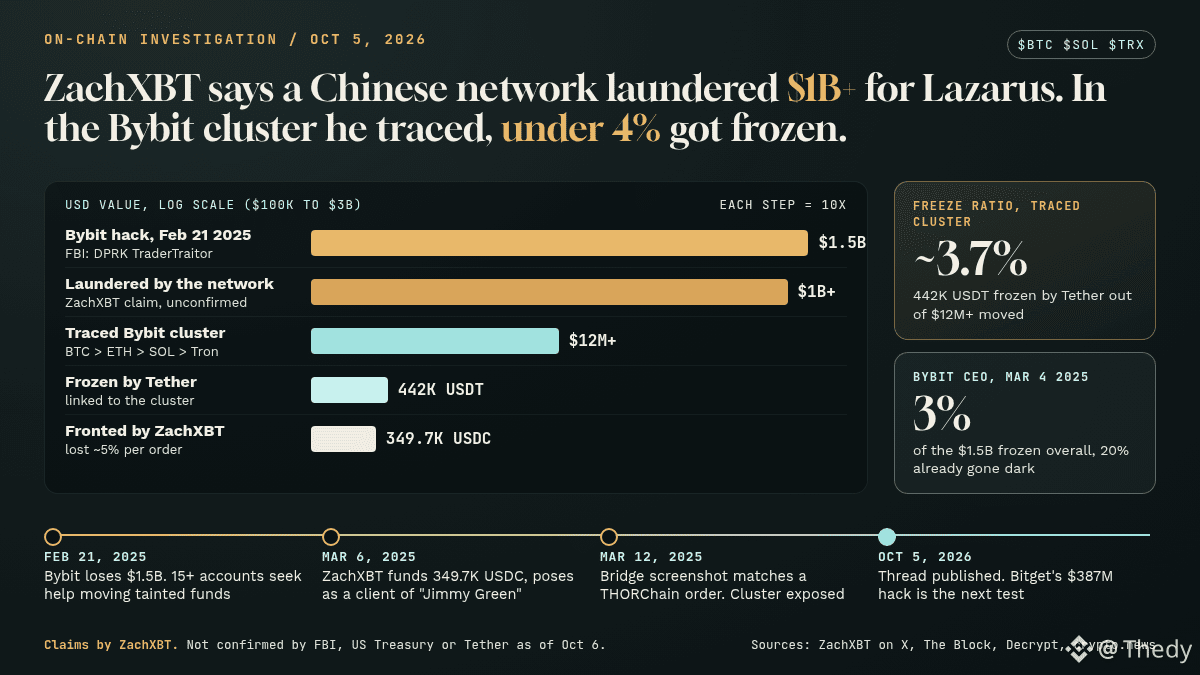
El investigador on-chain ZachXBT afirma haber infiltrado una red china de blanqueo de dinero que habría procesado más de 1.000 millones de dólares para el grupo norcoreano Lazarus. Para entrar, adelantó 349.700 USDC de su propio bolsillo.
Su hilo del 5 de octubre, recogido por The Block y Decrypt:
21 de febrero de 2025: Bybit pierde 1.500 millones de dólares; el FBI atribuye el robo a los hackers norcoreanos TraderTraitor. Más de 15 cuentas de Telegram y Discord buscan entonces ayuda para mover los fondos.
6 de marzo de 2025: se hace pasar por cliente de un tal «Jimmy Green» y pierde un 5% por orden. La dirección receptora recibía gas de una wallet de la lista negra de Bybit.
12 de marzo de 2025: una captura de pantalla que le envía Jimmy coincide con una orden de THORChain creada minutos después. Tres direcciones de Solana revelan un clúster de más de 12 millones de dólares que pasó de $BTC a ETH, luego a $SOL y finalmente a Tron. Después, Tether congela 442.000 USDT.
Cabe señalar que, al 6 de octubre, ni el FBI, ni el Tesoro de EE. UU., ni Tether han confirmado públicamente la cifra de 1.000 millones de dólares ni la identidad de la red (crypto.news).
Mi lectura: lo que importa es la proporción. Se congeló alrededor del 3,7% del clúster rastreado. Y a principios de marzo de 2025, Ben Zhou (Bybit) estimó que se había congelado el 3% del total robado. El bloqueo solo funciona en el último eslabón, cuando el dinero vuelve a convertirse en USDT en Tron ($TRX), donde un emisor puede congelarlo. Los puentes y los swaps siguen estando prácticamente fuera de alcance.
La próxima prueba: el hackeo de Bitget por 387 millones de dólares a finales de septiembre, vinculado a Corea del Norte por Elliptic y Chainalysis. Según él, se repite el mismo patrón en Telegram. O bien esta información desencadena congelaciones rápidas, o bien la red ya ha cambiado de vías.
¿Quién debería bloquear primero estos flujos: los emisores de stablecoins, los protocolos cross-chain como THORChain o los exchanges por los que acaba saliendo el dinero?
#Lazarus #CryptoSecurity
El investigador on-chain ZachXBT afirma haber infiltrado una red china de blanqueo de dinero que habría procesado más de 1.000 millones de dólares para el grupo norcoreano Lazarus. Para entrar, adelantó 349.700 USDC de su propio bolsillo.
Su hilo del 5 de octubre, recogido por The Block y Decrypt:
21 de febrero de 2025: Bybit pierde 1.500 millones de dólares; el FBI atribuye el robo a los hackers norcoreanos TraderTraitor. Más de 15 cuentas de Telegram y Discord buscan entonces ayuda para mover los fondos.
6 de marzo de 2025: se hace pasar por cliente de un tal «Jimmy Green» y pierde un 5% por orden. La dirección receptora recibía gas de una wallet de la lista negra de Bybit.
12 de marzo de 2025: una captura de pantalla que le envía Jimmy coincide con una orden de THORChain creada minutos después. Tres direcciones de Solana revelan un clúster de más de 12 millones de dólares que pasó de $BTC a ETH, luego a $SOL y finalmente a Tron. Después, Tether congela 442.000 USDT.
Cabe señalar que, al 6 de octubre, ni el FBI, ni el Tesoro de EE. UU., ni Tether han confirmado públicamente la cifra de 1.000 millones de dólares ni la identidad de la red (crypto.news).
Mi lectura: lo que importa es la proporción. Se congeló alrededor del 3,7% del clúster rastreado. Y a principios de marzo de 2025, Ben Zhou (Bybit) estimó que se había congelado el 3% del total robado. El bloqueo solo funciona en el último eslabón, cuando el dinero vuelve a convertirse en USDT en Tron ($TRX ), donde un emisor puede congelarlo. Los puentes y los swaps siguen estando prácticamente fuera de alcance.
La próxima prueba: el hackeo de Bitget por 387 millones de dólares a finales de septiembre, vinculado a Corea del Norte por Elliptic y Chainalysis. Según él, se repite el mismo patrón en Telegram. O bien esta información desencadena congelaciones rápidas, o bien la red ya ha cambiado de vías.
¿Quién debería bloquear primero estos flujos: los emisores de stablecoins, los protocolos cross-chain como THORChain o los exchanges por los que acaba saliendo el dinero?
#Lazarus #CryptoSecurity
Su hilo del 5 de octubre, recogido por The Block y Decrypt:
21 de febrero de 2025: Bybit pierde 1.500 millones de dólares; el FBI atribuye el robo a los hackers norcoreanos TraderTraitor. Más de 15 cuentas de Telegram y Discord buscan entonces ayuda para mover los fondos.
6 de marzo de 2025: se hace pasar por cliente de un tal «Jimmy Green» y pierde un 5% por orden. La dirección receptora recibía gas de una wallet de la lista negra de Bybit.
12 de marzo de 2025: una captura de pantalla que le envía Jimmy coincide con una orden de THORChain creada minutos después. Tres direcciones de Solana revelan un clúster de más de 12 millones de dólares que pasó de $BTC a ETH, luego a $SOL y finalmente a Tron. Después, Tether congela 442.000 USDT.
Cabe señalar que, al 6 de octubre, ni el FBI, ni el Tesoro de EE. UU., ni Tether han confirmado públicamente la cifra de 1.000 millones de dólares ni la identidad de la red (crypto.news).
Mi lectura: lo que importa es la proporción. Se congeló alrededor del 3,7% del clúster rastreado. Y a principios de marzo de 2025, Ben Zhou (Bybit) estimó que se había congelado el 3% del total robado. El bloqueo solo funciona en el último eslabón, cuando el dinero vuelve a convertirse en USDT en Tron ($TRX ), donde un emisor puede congelarlo. Los puentes y los swaps siguen estando prácticamente fuera de alcance.
La próxima prueba: el hackeo de Bitget por 387 millones de dólares a finales de septiembre, vinculado a Corea del Norte por Elliptic y Chainalysis. Según él, se repite el mismo patrón en Telegram. O bien esta información desencadena congelaciones rápidas, o bien la red ya ha cambiado de vías.
¿Quién debería bloquear primero estos flujos: los emisores de stablecoins, los protocolos cross-chain como THORChain o los exchanges por los que acaba saliendo el dinero?
#Lazarus #CryptoSecurity
157

Red criminal china blanqueó más de 1.000 millones de USD para Lazarus: ZachXBT
- ZachXBT afirma que se infiltró en una red criminal china haciéndose pasar por cliente.
- La información recopilada ayudó a rastrear el flujo de fondos del hackeo de Bybit, valorado en 1.500 millones de USD.
- Se acusa a esta red de blanquear más de 1.000 millones de USD para el grupo de hackers Lazarus.
- La fuente RSS no proporcionó más detalles sobre la identidad ni los métodos de operación de la red.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Fuente: CoinTelegraph
Red criminal china blanqueó más de 1.000 millones de USD para Lazarus: ZachXBT
- ZachXBT afirma que se infiltró en una red criminal china haciéndose pasar por cliente.
- La información recopilada ayudó a rastrear el flujo de fondos del hackeo de Bybit, valorado en 1.500 millones de USD.
- Se acusa a esta red de blanquear más de 1.000 millones de USD para el grupo de hackers Lazarus.
- La fuente RSS no proporcionó más detalles sobre la identidad ni los métodos de operación de la red.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Fuente: CoinTelegraph
- ZachXBT afirma que se infiltró en una red criminal china haciéndose pasar por cliente.
- La información recopilada ayudó a rastrear el flujo de fondos del hackeo de Bybit, valorado en 1.500 millones de USD.
- Se acusa a esta red de blanquear más de 1.000 millones de USD para el grupo de hackers Lazarus.
- La fuente RSS no proporcionó más detalles sobre la identidad ni los métodos de operación de la red.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Fuente: CoinTelegraph
26
💥 Lazarus Group está cocinando cripto en 2026 ⚠️
Hackers norcoreanos acaban de soltar algunos de los exploits más grandes de este año:
Drift Protocol → 285M
Kelp DAO → 292M
Sus tácticas sucias:
Ofertas de empleo falsas & llamadas con deepfake 😈
Malware en laptops de desarrollo para robar claves
Exploits en puentes & jugadas de colateral falso
Planean ataques durante meses... súper pacientes & peligrosos.
Mantente a salvo, reyes:
Solo billetera de hardware
Nunca compartas semillas/claves privadas
Revisa cada enlace & archivo
¡Los proyectos necesitan mejor seguridad ya!
¿Te estás uniendo contra Lazarus o aún haciendo clic en enlaces aleatorios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group está cocinando cripto en 2026 ⚠️
Hackers norcoreanos acaban de soltar algunos de los exploits más grandes de este año:
Drift Protocol → 285M
Kelp DAO → 292M
Sus tácticas sucias:
Ofertas de empleo falsas & llamadas con deepfake 😈
Malware en laptops de desarrollo para robar claves
Exploits en puentes & jugadas de colateral falso
Planean ataques durante meses... súper pacientes & peligrosos.
Mantente a salvo, reyes:
Solo billetera de hardware
Nunca compartas semillas/claves privadas
Revisa cada enlace & archivo
¡Los proyectos necesitan mejor seguridad ya!
¿Te estás uniendo contra Lazarus o aún haciendo clic en enlaces aleatorios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Hackers norcoreanos acaban de soltar algunos de los exploits más grandes de este año:
Drift Protocol → 285M
Kelp DAO → 292M
Sus tácticas sucias:
Ofertas de empleo falsas & llamadas con deepfake 😈
Malware en laptops de desarrollo para robar claves
Exploits en puentes & jugadas de colateral falso
Planean ataques durante meses... súper pacientes & peligrosos.
Mantente a salvo, reyes:
Solo billetera de hardware
Nunca compartas semillas/claves privadas
Revisa cada enlace & archivo
¡Los proyectos necesitan mejor seguridad ya!
¿Te estás uniendo contra Lazarus o aún haciendo clic en enlaces aleatorios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
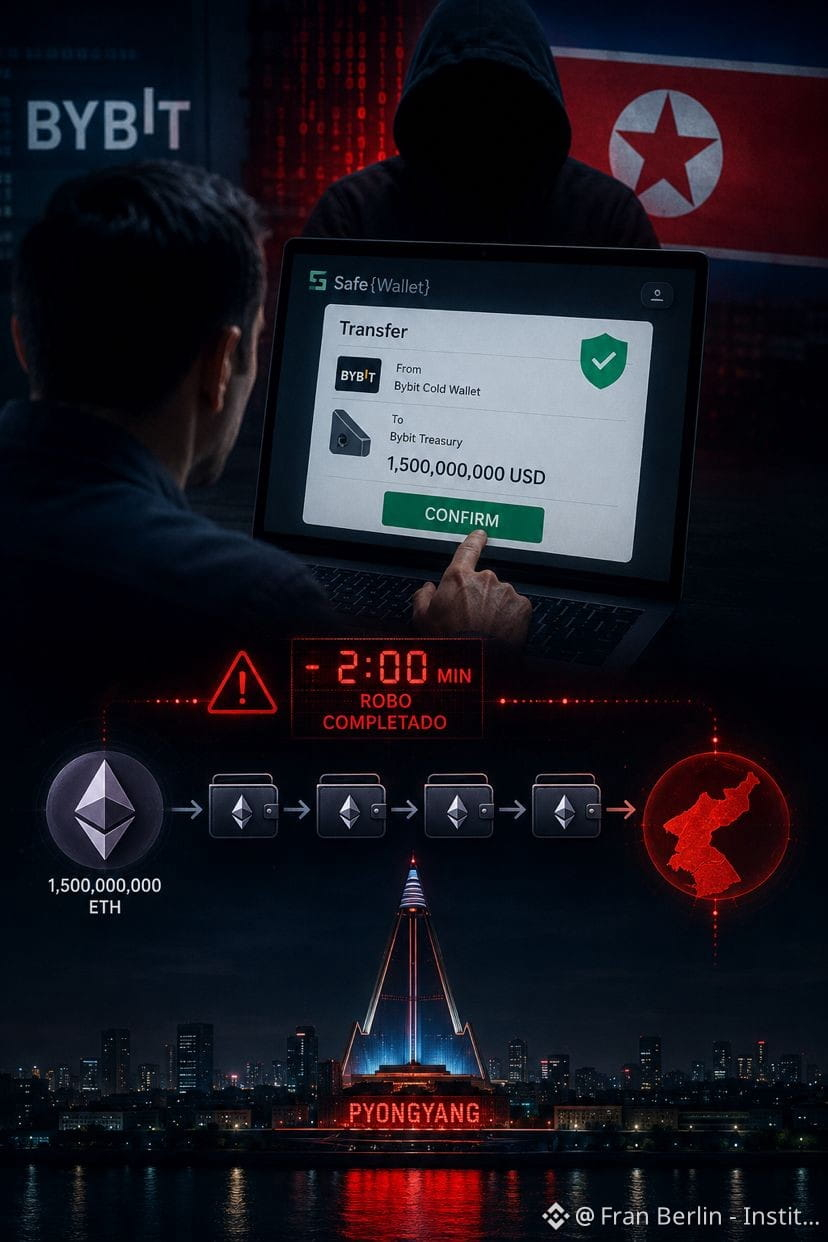
Era una transferencia de rutina.
Febrero 20, 2025. Un empleado de Bybit abre su pantalla, revisa los detalles de la transacción, y firma.
Todo se ve normal.
Minutos después, 1.500 millones de dólares $USDT en Ethereum habían desaparecido.
Pero lo más aterrador no es el monto.
Lo más aterrador es cómo lo hicieron.
El Grupo Lazarus hackers de élite del gobierno de Corea del Norte no atacó el blockchain. No rompió ninguna clave privada. No necesitó nada de eso.
Simplemente… falsificó lo que el empleado veía en pantalla.
Meses antes, infiltraron el sistema de un desarrollador de Safe Wallet, la plataforma que Bybit usaba para firmar transacciones. Inyectaron un código malicioso que dormía en silencio, esperando.
Cuando el empleado abrió su billetera ese día, el código se activó. La pantalla mostraba una transferencia legítima. En realidad, los fondos iban a Pyongyang.
El empleado firmó. Sus compañeros firmaron. Nadie vio nada raro.
Dos minutos después del robo, el código malicioso se borró solo. Sin rastro.
El FBI tardó días en confirmar lo que ya todos sospechaban: fue Corea del Norte, financiando su programa de armas nucleares con Ethereum robado.
La lección que nadie quiere escuchar: el eslabón más débil no es el código. Eres tú.
¿Confías en la pantalla que ves cuando firmas una transacción?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Era una transferencia de rutina.
Febrero 20, 2025. Un empleado de Bybit abre su pantalla, revisa los detalles de la transacción, y firma.
Todo se ve normal.
Minutos después, 1.500 millones de dólares $USDT en Ethereum habían desaparecido.
Pero lo más aterrador no es el monto.
Lo más aterrador es cómo lo hicieron.
El Grupo Lazarus hackers de élite del gobierno de Corea del Norte no atacó el blockchain. No rompió ninguna clave privada. No necesitó nada de eso.
Simplemente… falsificó lo que el empleado veía en pantalla.
Meses antes, infiltraron el sistema de un desarrollador de Safe Wallet, la plataforma que Bybit usaba para firmar transacciones. Inyectaron un código malicioso que dormía en silencio, esperando.
Cuando el empleado abrió su billetera ese día, el código se activó. La pantalla mostraba una transferencia legítima. En realidad, los fondos iban a Pyongyang.
El empleado firmó. Sus compañeros firmaron. Nadie vio nada raro.
Dos minutos después del robo, el código malicioso se borró solo. Sin rastro.
El FBI tardó días en confirmar lo que ya todos sospechaban: fue Corea del Norte, financiando su programa de armas nucleares con Ethereum robado.
La lección que nadie quiere escuchar: el eslabón más débil no es el código. Eres tú.
¿Confías en la pantalla que ves cuando firmas una transacción?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
Febrero 20, 2025. Un empleado de Bybit abre su pantalla, revisa los detalles de la transacción, y firma.
Todo se ve normal.
Minutos después, 1.500 millones de dólares $USDT en Ethereum habían desaparecido.
Pero lo más aterrador no es el monto.
Lo más aterrador es cómo lo hicieron.
El Grupo Lazarus hackers de élite del gobierno de Corea del Norte no atacó el blockchain. No rompió ninguna clave privada. No necesitó nada de eso.
Simplemente… falsificó lo que el empleado veía en pantalla.
Meses antes, infiltraron el sistema de un desarrollador de Safe Wallet, la plataforma que Bybit usaba para firmar transacciones. Inyectaron un código malicioso que dormía en silencio, esperando.
Cuando el empleado abrió su billetera ese día, el código se activó. La pantalla mostraba una transferencia legítima. En realidad, los fondos iban a Pyongyang.
El empleado firmó. Sus compañeros firmaron. Nadie vio nada raro.
Dos minutos después del robo, el código malicioso se borró solo. Sin rastro.
El FBI tardó días en confirmar lo que ya todos sospechaban: fue Corea del Norte, financiando su programa de armas nucleares con Ethereum robado.
La lección que nadie quiere escuchar: el eslabón más débil no es el código. Eres tú.
¿Confías en la pantalla que ves cuando firmas una transacción?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675

·
--
Bajista
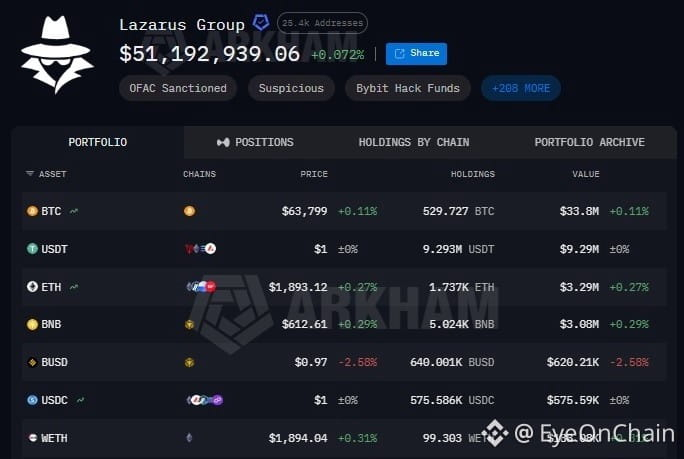
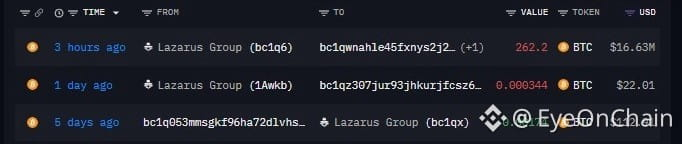
Lazarus Group está moviendo otra vez dinero serio. Hace unas 3 horas, 262.2 $BTC , con un valor aproximado de 16,64 M$, fue enviado a una cartera nueva. Aún no hay una razón clara, pero con #Lazarus , las transferencias como esta siempre llaman la atención. Podría ser parte de un intento de mover o blanquear fondos.
El grupo todavía tiene más de 73 M$ en activos on-chain, principalmente en $BTC, $USDT y $ETH.
Definitivamente, un clúster de carteras que vale la pena vigilar.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group está moviendo otra vez dinero serio. Hace unas 3 horas, 262.2 $BTC , con un valor aproximado de 16,64 M$, fue enviado a una cartera nueva. Aún no hay una razón clara, pero con #Lazarus , las transferencias como esta siempre llaman la atención. Podría ser parte de un intento de mover o blanquear fondos.
El grupo todavía tiene más de 73 M$ en activos on-chain, principalmente en $BTC , $USDT y $ETH.
Definitivamente, un clúster de carteras que vale la pena vigilar.
El grupo todavía tiene más de 73 M$ en activos on-chain, principalmente en $BTC , $USDT y $ETH.
Definitivamente, un clúster de carteras que vale la pena vigilar.
1
1.3k
·
--
Todos citarán los $30m. Ese no es el número
Las wallets vinculadas a Lázaro vendieron más de $30m de $BTC a través de Hyperliquid en tres semanas, lo convirtieron en $ETH y $SOL , y salieron por Kraken, LBank y KuCoin. Titular feo, cero impacto en tus operaciones
En 2024 aparecieron en la plataforma las mismas clases de wallets y, en unas 24 horas, salió alrededor de $250m de flujo neto. No se hackeó nada ese día. La gente se asustó y retiró primero
Ese es el riesgo que en realidad estás asumiendo. No el blanqueo. La estampida después de eso
Trump dice que su presidente de la CFTC está trabajando para llevar Hyperliquid al régimen regulado en tierra. Los lugares regulados no permiten que extraños negocien desde una wallet “cruda”
Solo ten claro qué titular vacía el libro antes de que aparques ahí tu tamaño🤔
¿Te quedarías pasando una semana así con tamaño real en?
#trump #Lazarus #Hyperliquid #cftc
Todos citarán los $30m. Ese no es el número
Las wallets vinculadas a Lázaro vendieron más de $30m de $BTC a través de Hyperliquid en tres semanas, lo convirtieron en $ETH y $SOL , y salieron por Kraken, LBank y KuCoin. Titular feo, cero impacto en tus operaciones
En 2024 aparecieron en la plataforma las mismas clases de wallets y, en unas 24 horas, salió alrededor de $250m de flujo neto. No se hackeó nada ese día. La gente se asustó y retiró primero
Ese es el riesgo que en realidad estás asumiendo. No el blanqueo. La estampida después de eso
Trump dice que su presidente de la CFTC está trabajando para llevar Hyperliquid al régimen regulado en tierra. Los lugares regulados no permiten que extraños negocien desde una wallet “cruda”
Solo ten claro qué titular vacía el libro antes de que aparques ahí tu tamaño🤔
¿Te quedarías pasando una semana así con tamaño real en?
#trump #Lazarus #Hyperliquid #cftc
Las wallets vinculadas a Lázaro vendieron más de $30m de $BTC a través de Hyperliquid en tres semanas, lo convirtieron en $ETH y $SOL , y salieron por Kraken, LBank y KuCoin. Titular feo, cero impacto en tus operaciones
En 2024 aparecieron en la plataforma las mismas clases de wallets y, en unas 24 horas, salió alrededor de $250m de flujo neto. No se hackeó nada ese día. La gente se asustó y retiró primero
Ese es el riesgo que en realidad estás asumiendo. No el blanqueo. La estampida después de eso
Trump dice que su presidente de la CFTC está trabajando para llevar Hyperliquid al régimen regulado en tierra. Los lugares regulados no permiten que extraños negocien desde una wallet “cruda”
Solo ten claro qué titular vacía el libro antes de que aparques ahí tu tamaño🤔
¿Te quedarías pasando una semana así con tamaño real en?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 ALERTA DE RASTREO EN CADENA VINCULA AL GRUPO LAZARUS CON RECIENTES FLUJOS DE FONDOS ROBADOS $XRP FUND 🔍
El seguimiento on-chain acaba de revelar un vínculo directo entre la reciente brecha $XRP en un exchange de primer nivel y el hack AFX de julio de 24 millones de dólares. 🔍 El enrutamiento entre cadenas confirma que los activos robados se canalizaron a través de las mismas rutas de blanqueo gestionadas por el notorio Grupo Lazarus.
Cuando actores maliciosos sofisticados lavan fondos a través de puentes, la liquidez localizada del mercado y el flujo de órdenes se ven afectados de inmediato. 📊 Observar estas salidas específicas del puente le da a “el dinero inteligente” un tiempo crucial antes de que aumente la presión vendedora en los mercados spot. 💡
¿Cómo ajustas tu exposición al riesgo cuando las alertas on-chain señalan liquidaciones importantes de hackers? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 ALERTA DE RASTREO EN CADENA VINCULA AL GRUPO LAZARUS CON RECIENTES FLUJOS DE FONDOS ROBADOS $XRP FUND 🔍
El seguimiento on-chain acaba de revelar un vínculo directo entre la reciente brecha $XRP en un exchange de primer nivel y el hack AFX de julio de 24 millones de dólares. 🔍 El enrutamiento entre cadenas confirma que los activos robados se canalizaron a través de las mismas rutas de blanqueo gestionadas por el notorio Grupo Lazarus.
Cuando actores maliciosos sofisticados lavan fondos a través de puentes, la liquidez localizada del mercado y el flujo de órdenes se ven afectados de inmediato. 📊 Observar estas salidas específicas del puente le da a “el dinero inteligente” un tiempo crucial antes de que aumente la presión vendedora en los mercados spot. 💡
¿Cómo ajustas tu exposición al riesgo cuando las alertas on-chain señalan liquidaciones importantes de hackers? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
El seguimiento on-chain acaba de revelar un vínculo directo entre la reciente brecha $XRP en un exchange de primer nivel y el hack AFX de julio de 24 millones de dólares. 🔍 El enrutamiento entre cadenas confirma que los activos robados se canalizaron a través de las mismas rutas de blanqueo gestionadas por el notorio Grupo Lazarus.
Cuando actores maliciosos sofisticados lavan fondos a través de puentes, la liquidez localizada del mercado y el flujo de órdenes se ven afectados de inmediato. 📊 Observar estas salidas específicas del puente le da a “el dinero inteligente” un tiempo crucial antes de que aumente la presión vendedora en los mercados spot. 💡
¿Cómo ajustas tu exposición al riesgo cuando las alertas on-chain señalan liquidaciones importantes de hackers? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
📰 24 de septiembre, en Bitget se detectaron anomalías en algunas billeteras calientes y frías; hubo transferencias irregulares. La plataforma divulgó inicialmente una pérdida de aproximadamente 351,6 millones de dólares, y luego confirmó que el volumen de activos transferidos se ajustó a 387,5 millones de dólares.
🔥 TRM Labs descubrió que la ruta de blanqueo del dinero parcialmente robado coincide con ataques vinculados a Corea del Norte observados previamente, como los de Bybit y AFX Bridge. Elliptic también considera que existe una relación con hackers norcoreanos con una “alta probabilidad”. La investigación vuelve a apuntar a Lazarus Group.
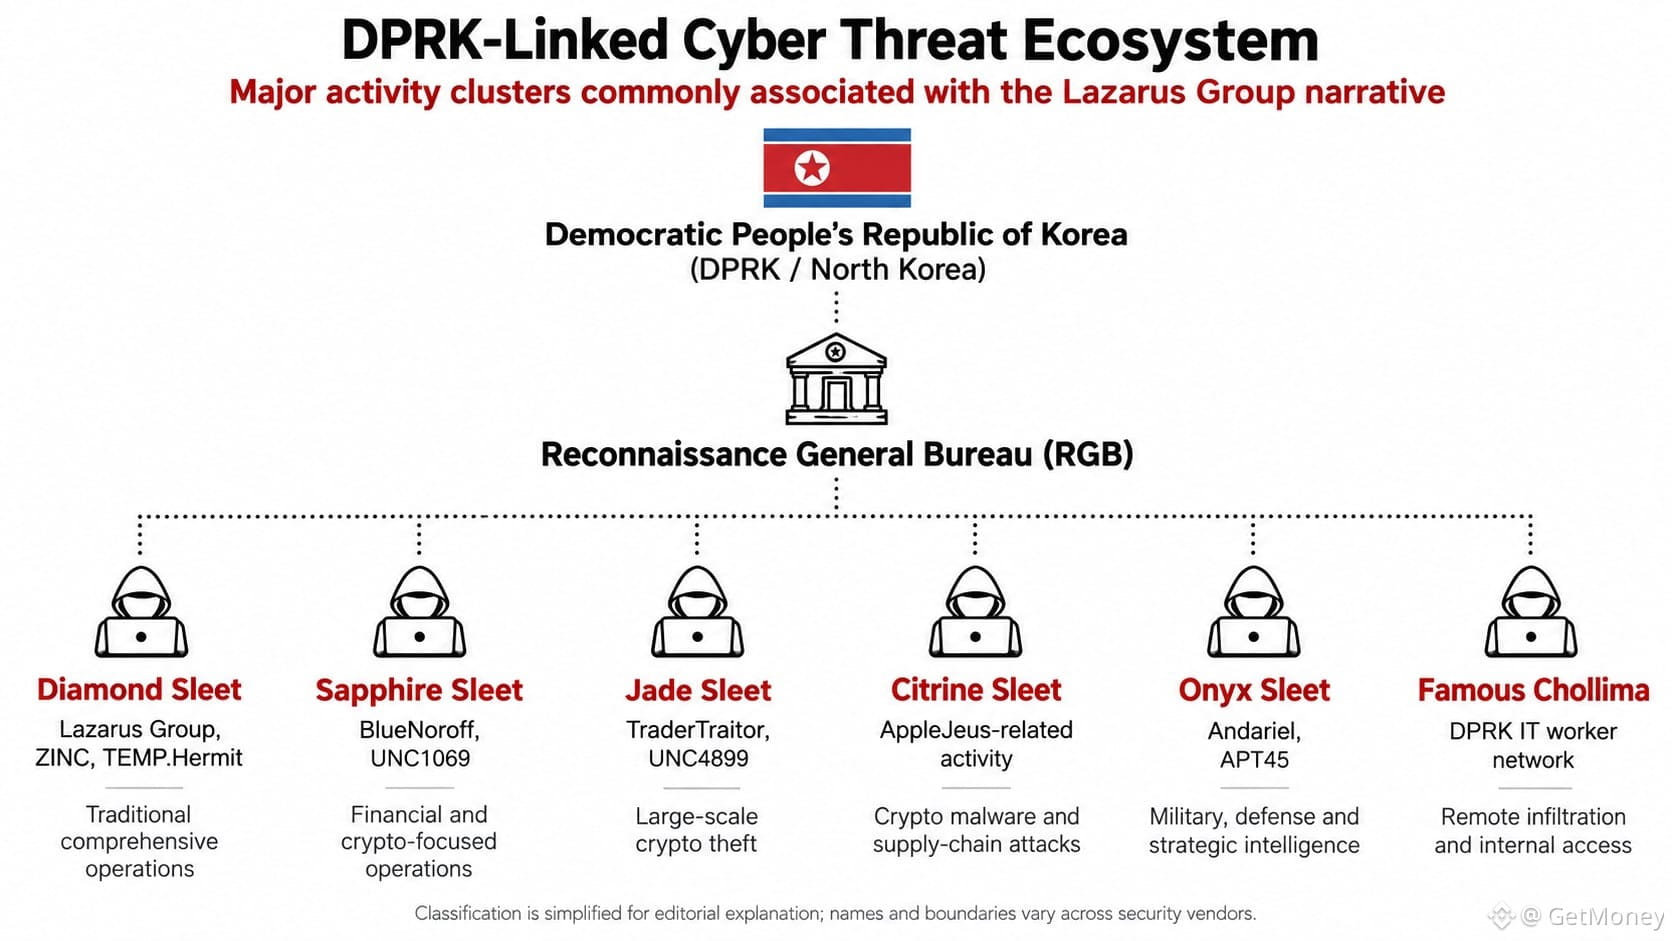
La verdad es que Lazarus no parece tanto una organización única con fronteras bien definidas, sino más bien la forma en que el mundo se refiere, de manera general, al sistema de ciberataques a nivel estatal de Corea del Norte. El Departamento del Tesoro de EE. UU. señaló en 2019 a Lazarus, BlueNoroff y Andariel, y consideró que todas ellas están bajo el control de la Dirección General de Inteligencia y Reconocimiento de Corea del Norte (RGB).
💡 En este sistema, distintas entidades usan distintos nombres: BlueNoroff vigila durante mucho tiempo a instituciones financieras y activos cripto; TraderTraitor se dirige a exchanges, custodios y grandes objetivos cripto; Citrine Sleet se inclina por el malware y los ataques a la cadena de suministro; Famous Chollima entra en empresas tecnológicas y cripto mediante identidades falsas.
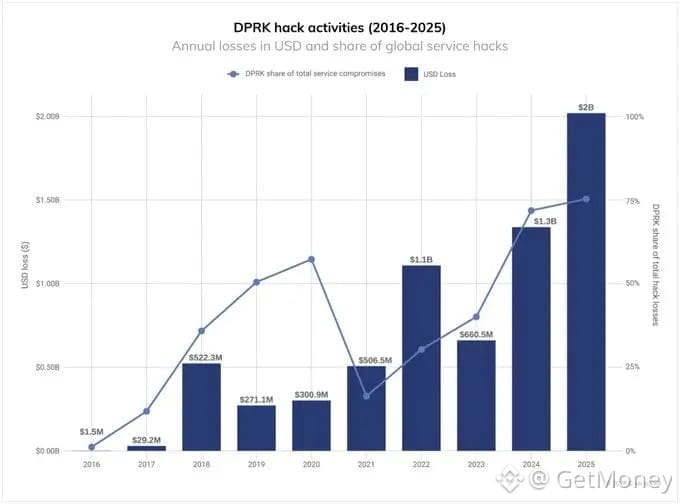
👀 Desde Ronin Bridge, Harmony, Atomic Wallet, pasando por Stake, WazirX, DMM Bitcoin, hasta el incidente de Bybit en 2025; si también se incluye el caso de Bitget, altamente sospechoso de ser obra de los mismos norcoreanos, el volumen de robos relacionados ya se acerca a los 7.800 millones de dólares. Esta cifra ya no es solo un problema de seguridad de una única plataforma.
🤔 Cuando el mismo conjunto de tácticas de ataque cambia continuamente de nombre y de punto de entrada, ¿cómo deberían evaluar las exchanges y los equipos de proyectos a qué grupo se enfrentan realmente?
#Lazarus #Bitget #加密安全 #seguridad en cadena
📰 24 de septiembre, en Bitget se detectaron anomalías en algunas billeteras calientes y frías; hubo transferencias irregulares. La plataforma divulgó inicialmente una pérdida de aproximadamente 351,6 millones de dólares, y luego confirmó que el volumen de activos transferidos se ajustó a 387,5 millones de dólares.
🔥 TRM Labs descubrió que la ruta de blanqueo del dinero parcialmente robado coincide con ataques vinculados a Corea del Norte observados previamente, como los de Bybit y AFX Bridge. Elliptic también considera que existe una relación con hackers norcoreanos con una “alta probabilidad”. La investigación vuelve a apuntar a Lazarus Group.
La verdad es que Lazarus no parece tanto una organización única con fronteras bien definidas, sino más bien la forma en que el mundo se refiere, de manera general, al sistema de ciberataques a nivel estatal de Corea del Norte. El Departamento del Tesoro de EE. UU. señaló en 2019 a Lazarus, BlueNoroff y Andariel, y consideró que todas ellas están bajo el control de la Dirección General de Inteligencia y Reconocimiento de Corea del Norte (RGB).
💡 En este sistema, distintas entidades usan distintos nombres: BlueNoroff vigila durante mucho tiempo a instituciones financieras y activos cripto; TraderTraitor se dirige a exchanges, custodios y grandes objetivos cripto; Citrine Sleet se inclina por el malware y los ataques a la cadena de suministro; Famous Chollima entra en empresas tecnológicas y cripto mediante identidades falsas.
👀 Desde Ronin Bridge, Harmony, Atomic Wallet, pasando por Stake, WazirX, DMM Bitcoin, hasta el incidente de Bybit en 2025; si también se incluye el caso de Bitget, altamente sospechoso de ser obra de los mismos norcoreanos, el volumen de robos relacionados ya se acerca a los 7.800 millones de dólares. Esta cifra ya no es solo un problema de seguridad de una única plataforma.
🤔 Cuando el mismo conjunto de tácticas de ataque cambia continuamente de nombre y de punto de entrada, ¿cómo deberían evaluar las exchanges y los equipos de proyectos a qué grupo se enfrentan realmente?
#Lazarus #Bitget #加密安全 #seguridad en cadena
🔥 TRM Labs descubrió que la ruta de blanqueo del dinero parcialmente robado coincide con ataques vinculados a Corea del Norte observados previamente, como los de Bybit y AFX Bridge. Elliptic también considera que existe una relación con hackers norcoreanos con una “alta probabilidad”. La investigación vuelve a apuntar a Lazarus Group.
La verdad es que Lazarus no parece tanto una organización única con fronteras bien definidas, sino más bien la forma en que el mundo se refiere, de manera general, al sistema de ciberataques a nivel estatal de Corea del Norte. El Departamento del Tesoro de EE. UU. señaló en 2019 a Lazarus, BlueNoroff y Andariel, y consideró que todas ellas están bajo el control de la Dirección General de Inteligencia y Reconocimiento de Corea del Norte (RGB).
💡 En este sistema, distintas entidades usan distintos nombres: BlueNoroff vigila durante mucho tiempo a instituciones financieras y activos cripto; TraderTraitor se dirige a exchanges, custodios y grandes objetivos cripto; Citrine Sleet se inclina por el malware y los ataques a la cadena de suministro; Famous Chollima entra en empresas tecnológicas y cripto mediante identidades falsas.
👀 Desde Ronin Bridge, Harmony, Atomic Wallet, pasando por Stake, WazirX, DMM Bitcoin, hasta el incidente de Bybit en 2025; si también se incluye el caso de Bitget, altamente sospechoso de ser obra de los mismos norcoreanos, el volumen de robos relacionados ya se acerca a los 7.800 millones de dólares. Esta cifra ya no es solo un problema de seguridad de una única plataforma.
🤔 Cuando el mismo conjunto de tácticas de ataque cambia continuamente de nombre y de punto de entrada, ¿cómo deberían evaluar las exchanges y los equipos de proyectos a qué grupo se enfrentan realmente?
#Lazarus #Bitget #加密安全 #seguridad en cadena
54
·
--
🎯 El mayor gran golpe de cripto de este año; el protagonista, al parecer, es Corea del Norte
📰 Bitget fue despojada de 388 millones de dólares; el CEO apunta directamente al grupo Lazarus; XRP fue trasladado por 157 millones de dólares; la bolsa llegó a pausar de forma urgente los retiros en un momento
💬 El modus operandi no es nuevo, pero los montos sí: al máximo. Las exchanges centralizadas siguen siendo el punto débil. Aunque el dinero corra rápido en la cadena, si se rompe la puerta de entrada, todo se vuelve inútil; que el autocustodio no sea solo un eslogan
🏷️ #Bitget #Lazarus #安全事件 #autocustodia
🎯 El mayor gran golpe de cripto de este año; el protagonista, al parecer, es Corea del Norte
📰 Bitget fue despojada de 388 millones de dólares; el CEO apunta directamente al grupo Lazarus; XRP fue trasladado por 157 millones de dólares; la bolsa llegó a pausar de forma urgente los retiros en un momento
💬 El modus operandi no es nuevo, pero los montos sí: al máximo. Las exchanges centralizadas siguen siendo el punto débil. Aunque el dinero corra rápido en la cadena, si se rompe la puerta de entrada, todo se vuelve inútil; que el autocustodio no sea solo un eslogan
🏷️ #Bitget #Lazarus #安全事件 #autocustodia
📰 Bitget fue despojada de 388 millones de dólares; el CEO apunta directamente al grupo Lazarus; XRP fue trasladado por 157 millones de dólares; la bolsa llegó a pausar de forma urgente los retiros en un momento
💬 El modus operandi no es nuevo, pero los montos sí: al máximo. Las exchanges centralizadas siguen siendo el punto débil. Aunque el dinero corra rápido en la cadena, si se rompe la puerta de entrada, todo se vuelve inútil; que el autocustodio no sea solo un eslogan
🏷️ #Bitget #Lazarus #安全事件 #autocustodia
253
🚨 AHORA: Lazarus vuelve a moverse.
Se informa que el grupo de piratería transfirió 244.148 BTC, con un valor de alrededor de $19.42M, hace aproximadamente una hora.
No es exactamente el tipo de movimiento de ballena que quieres ver en cadena. 💀
Ahora la gran pregunta: ¿a dónde va el BTC después? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 AHORA: Lazarus vuelve a moverse.
Se informa que el grupo de piratería transfirió 244.148 BTC, con un valor de alrededor de $19.42M, hace aproximadamente una hora.
No es exactamente el tipo de movimiento de ballena que quieres ver en cadena. 💀
Ahora la gran pregunta: ¿a dónde va el BTC después? 👀
$BTC #bitcoin #Onchain #Lazarus
Se informa que el grupo de piratería transfirió 244.148 BTC, con un valor de alrededor de $19.42M, hace aproximadamente una hora.
No es exactamente el tipo de movimiento de ballena que quieres ver en cadena. 💀
Ahora la gran pregunta: ¿a dónde va el BTC después? 👀
$BTC #bitcoin #Onchain #Lazarus
64
·
--
Alcista
$BTC $ETH
🚨 HACK EXPRESS : ¿Qué pasó realmente en Bitget? 🚨
Un incidente de seguridad importante acaba de sacudir el ecosistema cripto. Aquí tienes el resumen completo de la situación 🧵👇
💥 El Ataque, en Resumen
El 24 de septiembre de 2026, Bitget sufrió una brecha en su infraestructura backend. Los piratas informáticos falsificaron autorizaciones del sistema interno para validar transferencias falsas y desviar los monederos “calientes” (hot wallets).
💰 Monto de las Pérdidas: ~387,5 millones $
Se desviaron criptomonedas importantes hacia varias blockchains: ETH, XRP, USDT, TRX, AVAX, BNB y ZEC.
🛡️ ¿Qué impacto tiene para los usuarios?
• ❄️ Monederos Fríos: 100 % seguros (los monederos fríos no se vieron afectados).
• 👤 Saldos de Clientes: Sin impacto directo en tus cuentas.
• 🛡️ Fondos de Protección: El fondo de garantía de Bitget (evaluado en +460M$) cubrirá la totalidad de las pérdidas.
🕵️ ¿Quién está detrás del Hack?
Según la CEO Gracy Chen, las direcciones IP y el modo operativo apuntan a hackers norcoreanos (grupo Lazarus). Las gigantes de la ciberseguridad Mandiant y SlowMist están en el caso.
🗓️ Calendario de Reanudación de Retiros:
✅ Brecha corregida & Trading operativo
📌 28 sep.: Retiros de BTC
📌 29 sep.: Retiros de ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 sep.: Retiros de USDT (Ethereum, BSC, Solana, Tron)
📌 02 oct.: Otros altcoins, fiat y P2P
Mantente atento y verifica siempre tus fuentes oficialmente. 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 HACK EXPRESS : ¿Qué pasó realmente en Bitget? 🚨
Un incidente de seguridad importante acaba de sacudir el ecosistema cripto. Aquí tienes el resumen completo de la situación 🧵👇
💥 El Ataque, en Resumen
El 24 de septiembre de 2026, Bitget sufrió una brecha en su infraestructura backend. Los piratas informáticos falsificaron autorizaciones del sistema interno para validar transferencias falsas y desviar los monederos “calientes” (hot wallets).
💰 Monto de las Pérdidas: ~387,5 millones $
Se desviaron criptomonedas importantes hacia varias blockchains: ETH, XRP, USDT, TRX, AVAX, BNB y ZEC.
🛡️ ¿Qué impacto tiene para los usuarios?
• ❄️ Monederos Fríos: 100 % seguros (los monederos fríos no se vieron afectados).
• 👤 Saldos de Clientes: Sin impacto directo en tus cuentas.
• 🛡️ Fondos de Protección: El fondo de garantía de Bitget (evaluado en +460M$) cubrirá la totalidad de las pérdidas.
🕵️ ¿Quién está detrás del Hack?
Según la CEO Gracy Chen, las direcciones IP y el modo operativo apuntan a hackers norcoreanos (grupo Lazarus). Las gigantes de la ciberseguridad Mandiant y SlowMist están en el caso.
🗓️ Calendario de Reanudación de Retiros:
✅ Brecha corregida & Trading operativo
📌 28 sep.: Retiros de BTC
📌 29 sep.: Retiros de ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 sep.: Retiros de USDT (Ethereum, BSC, Solana, Tron)
📌 02 oct.: Otros altcoins, fiat y P2P
Mantente atento y verifica siempre tus fuentes oficialmente. 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 HACK EXPRESS : ¿Qué pasó realmente en Bitget? 🚨
Un incidente de seguridad importante acaba de sacudir el ecosistema cripto. Aquí tienes el resumen completo de la situación 🧵👇
💥 El Ataque, en Resumen
El 24 de septiembre de 2026, Bitget sufrió una brecha en su infraestructura backend. Los piratas informáticos falsificaron autorizaciones del sistema interno para validar transferencias falsas y desviar los monederos “calientes” (hot wallets).
💰 Monto de las Pérdidas: ~387,5 millones $
Se desviaron criptomonedas importantes hacia varias blockchains: ETH, XRP, USDT, TRX, AVAX, BNB y ZEC.
🛡️ ¿Qué impacto tiene para los usuarios?
• ❄️ Monederos Fríos: 100 % seguros (los monederos fríos no se vieron afectados).
• 👤 Saldos de Clientes: Sin impacto directo en tus cuentas.
• 🛡️ Fondos de Protección: El fondo de garantía de Bitget (evaluado en +460M$) cubrirá la totalidad de las pérdidas.
🕵️ ¿Quién está detrás del Hack?
Según la CEO Gracy Chen, las direcciones IP y el modo operativo apuntan a hackers norcoreanos (grupo Lazarus). Las gigantes de la ciberseguridad Mandiant y SlowMist están en el caso.
🗓️ Calendario de Reanudación de Retiros:
✅ Brecha corregida & Trading operativo
📌 28 sep.: Retiros de BTC
📌 29 sep.: Retiros de ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 sep.: Retiros de USDT (Ethereum, BSC, Solana, Tron)
📌 02 oct.: Otros altcoins, fiat y P2P
Mantente atento y verifica siempre tus fuentes oficialmente. 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#USMidterms-WhatAreMarketsExpecting?
20,227 vistas
322 están debatiendo
2
#USOctoberNFP-AreRateCutsStillPossible
208,687 vistas
1,644 están debatiendo
3
#AMDBeatsExpectations-AINarrativeContinues
3,542 vistas
129 están debatiendo
4
#BinanceIncidentReport
168,591 vistas
1,110 están debatiendo
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
6,514 vistas
83 están debatiendo
6
#BinanceReopensWithdrawalsForMoreAssets
302,584 vistas
2,204 están debatiendo
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
376 vistas
23 están debatiendo
8
#BinanceHourlyDepositsExceedWithdrawals
130,093 vistas
1,087 están debatiendo
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
1,000 vistas
35 están debatiendo
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,148 vistas
46 están debatiendo