

#hackeralert
hackeralert
1.8M vistas
1,155 están debatiendo
Hot
Lo último

Artículo
Hackers roban 400.000 USDT de un mercado de predicciones vinculado a BinancePredict.fun prometió reembolsos a las víctimas, pero todavía no ha explicado el mecanismo del ataque.
El caso pone bajo escrutinio la seguridad de una plataforma respaldada por el ecosistema de inversión vinculado a Binance
Los fondos salieron de las wallets de los usuarios mediante transferencias no autorizadas.
Los reportes independientes estiman que entre 19 y 29 wallets resultaron afectadas.
Hackers robaron cientos de miles de USDT de las wallets de usuarios del mercado de predicciones Predict.fun, integrado en Binance Wallet. El equipo de la plataforma confirmó las transferencias no autorizadas el 27 de octubre de 2026 y prometió reembolsar todas las pérdidas directas derivadas del incidente.
La investigación preliminar apunta a una posible vulneración del sitio de documentación de la API, alojado por un proveedor externo. Como medida preventiva, Predict.fun desconectó esa página y la mantendrá fuera de servicio hasta que concluya la investigación.
Un análisis de la firma Bitquery identificó 29 wallets afectadas y un total de 397.708 USDT sustraídos en dos oleadas, los días 22 y 27 de octubre. La primera provocó pérdidas de 125.029 USDT, mientras que la segunda sumó 272.679 USDT. Estas cifras amplían el alcance de los reportes iniciales, que señalaban al menos 19 wallets afectadas.
El rastreo de las transacciones también muestra que los fondos fueron trasladados desde BNB Chain hacia Ethereum mediante servicios de transferencia entre redes. De acuerdo con Bitquery, 166,8 ETH terminaron en Tornado Cash, un servicio que dificulta el seguimiento del origen y destino de los activos.
El análisis no detectó llamadas a los contratos inteligentes de Predict.fun en las 33 transacciones de vaciado examinadas. En cambio, las transferencias fueron firmadas con las claves de las propias wallets afectadas. Esto apunta a un posible compromiso de las claves o de algún mecanismo utilizado para autorizar operaciones, aunque todavía no demuestra cómo las obtuvo el atacante.
Predict.fun utiliza wallets inteligentes y permite a los usuarios interactuar con sus mercados mediante herramientas de programación. El equipo no ha publicado todavía el informe técnico que aclare la vía de acceso utilizada y las medidas para evitar nuevos incidentes.
Como mencionamos anteriormente en CriptoNoticias, el caso tiene implicaciones para Binance por la integración de Predict.fun en Binance Wallet, desde donde los usuarios pueden acceder a sus mercados de predicciones. Sin embargo, la plataforma es un servicio independiente: Binance no opera esos mercados ni actúa como contraparte de las operaciones.
La exposición del proyecto dentro del ecosistema de Binance también había ganado visibilidad dos días antes del anuncio, cuando Binance Futures incorporó contratos perpetuos previos al lanzamiento del token PREDICT.
El reembolso promete aliviar las pérdidas de los usuarios, pero aún se desconoce cómo se autorizaron las transferencias. Si el ataque se originó en el sitio de documentación y no en los contratos inteligentes, el caso expone un riesgo menos visible: una plataforma puede mantener sus contratos intactos y aun así dejar los fondos de sus usuarios al alcance de un atacante.
#Binance #HackerAlert #predictons #estafas #BinanceSquareFamily $PREDICT $BTC $ETH
@BinanceWallet @Binance_News @Binance_Announcement @Binance_Customer_Support @predictzh
Hackers roban 400.000 USDT de un mercado de predicciones vinculado a Binance
Predict.fun prometió reembolsos a las víctimas, pero todavía no ha explicado el mecanismo del ataque.
El caso pone bajo escrutinio la seguridad de una plataforma respaldada por el ecosistema de inversión vinculado a Binance
Los fondos salieron de las wallets de los usuarios mediante transferencias no autorizadas.
Los reportes independientes estiman que entre 19 y 29 wallets resultaron afectadas.
Hackers robaron cientos de miles de USDT de las wallets de usuarios del mercado de predicciones Predict.fun, integrado en Binance Wallet. El equipo de la plataforma confirmó las transferencias no autorizadas el 27 de octubre de 2026 y prometió reembolsar todas las pérdidas directas derivadas del incidente.
La investigación preliminar apunta a una posible vulneración del sitio de documentación de la API, alojado por un proveedor externo. Como medida preventiva, Predict.fun desconectó esa página y la mantendrá fuera de servicio hasta que concluya la investigación.
Un análisis de la firma Bitquery identificó 29 wallets afectadas y un total de 397.708 USDT sustraídos en dos oleadas, los días 22 y 27 de octubre. La primera provocó pérdidas de 125.029 USDT, mientras que la segunda sumó 272.679 USDT. Estas cifras amplían el alcance de los reportes iniciales, que señalaban al menos 19 wallets afectadas.
El rastreo de las transacciones también muestra que los fondos fueron trasladados desde BNB Chain hacia Ethereum mediante servicios de transferencia entre redes. De acuerdo con Bitquery, 166,8 ETH terminaron en Tornado Cash, un servicio que dificulta el seguimiento del origen y destino de los activos.
El análisis no detectó llamadas a los contratos inteligentes de Predict.fun en las 33 transacciones de vaciado examinadas. En cambio, las transferencias fueron firmadas con las claves de las propias wallets afectadas. Esto apunta a un posible compromiso de las claves o de algún mecanismo utilizado para autorizar operaciones, aunque todavía no demuestra cómo las obtuvo el atacante.
Predict.fun utiliza wallets inteligentes y permite a los usuarios interactuar con sus mercados mediante herramientas de programación. El equipo no ha publicado todavía el informe técnico que aclare la vía de acceso utilizada y las medidas para evitar nuevos incidentes.
Como mencionamos anteriormente en CriptoNoticias, el caso tiene implicaciones para Binance por la integración de Predict.fun en Binance Wallet, desde donde los usuarios pueden acceder a sus mercados de predicciones. Sin embargo, la plataforma es un servicio independiente: Binance no opera esos mercados ni actúa como contraparte de las operaciones.
La exposición del proyecto dentro del ecosistema de Binance también había ganado visibilidad dos días antes del anuncio, cuando Binance Futures incorporó contratos perpetuos previos al lanzamiento del token PREDICT.
El reembolso promete aliviar las pérdidas de los usuarios, pero aún se desconoce cómo se autorizaron las transferencias. Si el ataque se originó en el sitio de documentación y no en los contratos inteligentes, el caso expone un riesgo menos visible: una plataforma puede mantener sus contratos intactos y aun así dejar los fondos de sus usuarios al alcance de un atacante.
#Binance #HackerAlert #predictons #estafas #BinanceSquareFamily $PREDICT $BTC $ETH
@Binance Wallet @Binance News @Binance Announcement @Binance Customer Support @predictdotfun-华语
53
·
--
¡El internet está en código rojo! 🚨 Un fallo histórico llamado PHP2Shell acaba de noquear a las defensas de 7 de cada 10 páginas web del planeta, forzando a bancos, aerolíneas y gobiernos a apagar sus sistemas de emergencia.
Aquí tienes el resumen ultrarrápido de lo que está pasando y cómo salvar tu pellejo digital:
• El peligro: Es un agujero crítico en el manejo de memoria de PHP. Permite a los atacantes colarse hasta la cocina de los servidores sin necesidad de contraseñas y de forma masiva.
• El salvavidas (Acción YA):
• Actualiza el intérprete: Instala los parches oficiales de PHP hoy mismo.
• Limpia la casa: Elimina scripts huérfanos y plugins viejos (previos a 2019).
• Monitorea: Revisa con lupa los logs de procesos raros en PHP-FPM.
La IA ayudó a descubrirlo, pero los hackers ya están atacando a la velocidad de la luz.
Si manejas servidores o proyectos web, dime: ¿Qué versión de PHP estás corriendo actualmente o qué panel de control (como cPanel o Plesk) utilizas? Te puedo dar los comandos exactos para blindar tu sistema de inmediato.
#HackerAlert
116
·
--
🚨 CoinDCX se enfrenta a nuevas acusaciones de hackeo por transferencias de criptomonedas por valor de 16 millones de dólares
El investigador de blockchain ZachXBT señaló transferencias sospechosas que involucraban aproximadamente 16 millones de dólares en criptoactivos. CoinDCX negó que se hubiera producido un nuevo hackeo y afirmó que la actividad está relacionada con direcciones comprometidas en el incidente de julio de 2025. La plataforma asegura que los fondos de los clientes siguen estando seguros.
#NewsAboutCrypto #HackerAlert @Binance_South_Asia @Binance_News @Binance_Square_Official
🚨 CoinDCX se enfrenta a nuevas acusaciones de hackeo por transferencias de criptomonedas por valor de 16 millones de dólares
El investigador de blockchain ZachXBT señaló transferencias sospechosas que involucraban aproximadamente 16 millones de dólares en criptoactivos. CoinDCX negó que se hubiera producido un nuevo hackeo y afirmó que la actividad está relacionada con direcciones comprometidas en el incidente de julio de 2025. La plataforma asegura que los fondos de los clientes siguen estando seguros.
#NewsAboutCrypto #HackerAlert @Binance South Asia @Binance News @Binance Square Official
1
67
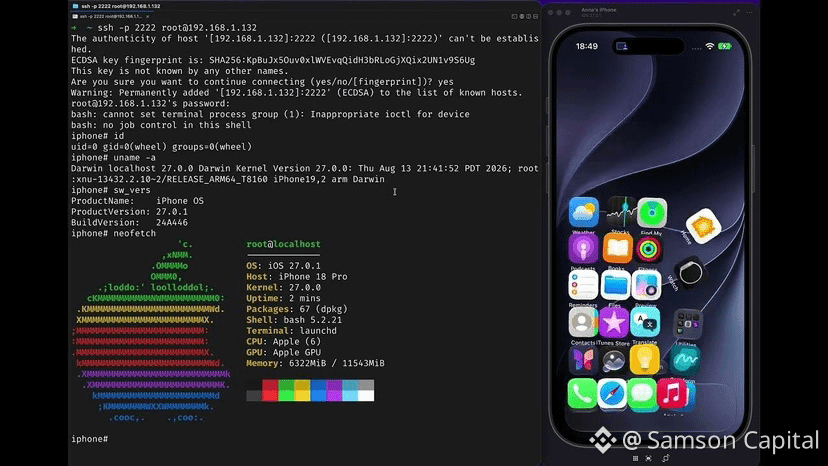
Advertencia: El último iPhone puede controlarse con solo un archivo PDF. No abras archivos PDF desconocidos: #AI está haciendo que los iPhone más recientes sean más vulnerables que nunca
El 16 de octubre de 2026, en la conferencia Hexacon (París), Calif (Thai Duong y Bruce Dang) hizo una demostración en vivo:
Un jailbreak untethered en un iPhone 18 Pro con iOS 27.0.1: los privilegios de root persisten después de reiniciar.
Un ataque con un solo clic mediante un archivo PDF malicioso en Signal e iMessage: basta con abrir el archivo para ejecutar código en el dispositivo.
No se trata de un ataque a través de Gmail. Aún no se han divulgado todos los detalles técnicos.
¿Por qué es peligroso?
iMessage y Signal son extremadamente populares. Un archivo PDF de un conocido o de una cuenta comprometida basta para representar un riesgo.
La seguridad de Apple sigue siendo sólida, pero la brecha con los ataques del mundo real se está reduciendo, especialmente porque la IA ayuda a descubrir vulnerabilidades más rápido.
Qué hacer ahora mismo:
Actualiza iOS a la última versión.
No abras archivos PDF desconocidos directamente en tu teléfono, ni siquiera si te los envía alguien conocido.
Considera activar el Modo de aislamiento si perteneces a un grupo de alto riesgo.
Comparte esto con tus seres queridos. Tener cuidado con los archivos adjuntos es ahora más importante que nunca.
Más información: https://blog.calif.io/p/iphone
#HackerAlert
1
7
#Ledger #HackerAlert
🚨 Ataque a Ledger: roban 91 millones de dólares de dispositivos comprometidos — Detalles de la investigación
El fabricante de billeteras de hardware Ledger ha publicado una actualización oficial sobre el incidente en el que usuarios de criptomonedas perdieron aproximadamente 91 millones de dólares (una estimación de Alex Thorn, director de investigación de Galaxy Research).
🔍 Datos clave de la investigación:
Origen del problema: Todos los casos de vulneración confirmados están vinculados exclusivamente a dispositivos comprados a través de un distribuidor no oficial del sudeste asiático: CryptoBilis.
Ventas directas seguras: Los sistemas oficiales de Ledger y los canales de venta directa no se han visto afectados.
Manipulación física: Se descubrió un implante de hardware no autorizado en la billetera de al menos una víctima. Ledger señala que el número de dispositivos modificados es limitado y que la investigación sigue en curso.
Respuesta del vendedor: CryptoBilis ha detenido por completo la venta de billeteras de hardware.
🛡 ¿Qué deben hacer los propietarios de dispositivos comprados a través de CryptoBilis?
1. Si el dispositivo es nuevo (no activado): NO lo inicialices ni lo configures.
2. Si ya configuraste el dispositivo: Transfiere urgentemente todos tus fondos a una billetera nueva, usando una frase semilla generada en un dispositivo seguro comprado directamente en el sitio web oficial de Ledger.
3. Si te has visto afectado: Ponte en contacto con el servicio de asistencia oficial de Ledger y presenta una denuncia ante las autoridades policiales.
1
3
419
⚠️ Un error en XRP Ledger, presente desde 2015, habría permitido crear XRP sin respaldo mediante un desbordamiento matemático. XRPL corrigió la falla sin votación de validadores y afirma que no hay evidencia de explotación.
🔓Detectan que un implante intercepta los datos de la pantalla de hardware wallets Ledger al configurarlas. Captura la frase semilla en texto plano y la envía por red celular. El chip seguro queda intacto.
#Ledger #HackerAlert #xrp #Ripple #XRPL $XRP $RLUSD
🔓Detectan que un implante intercepta los datos de la pantalla de hardware wallets Ledger al configurarlas. Captura la frase semilla en texto plano y la envía por red celular. El chip seguro queda intacto.
#Ledger #HackerAlert #xrp #Ripple #XRPL $XRP $RLUSD
50

·
--
Bajista
😭 Roban 6 millones de dólares en un hackeo de la red Base
Un hacker drenó 1.783 wstETH de una bóveda en Base; aún no se sabe qué protocolo era dueño de los fondos
Otro día, otra bóveda que no estaba tan protegida como parecía 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
😭 Roban 6 millones de dólares en un hackeo de la red Base
Un hacker drenó 1.783 wstETH de una bóveda en Base; aún no se sabe qué protocolo era dueño de los fondos
Otro día, otra bóveda que no estaba tan protegida como parecía 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
Un hacker drenó 1.783 wstETH de una bóveda en Base; aún no se sabe qué protocolo era dueño de los fondos
Otro día, otra bóveda que no estaba tan protegida como parecía 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
33
·
--
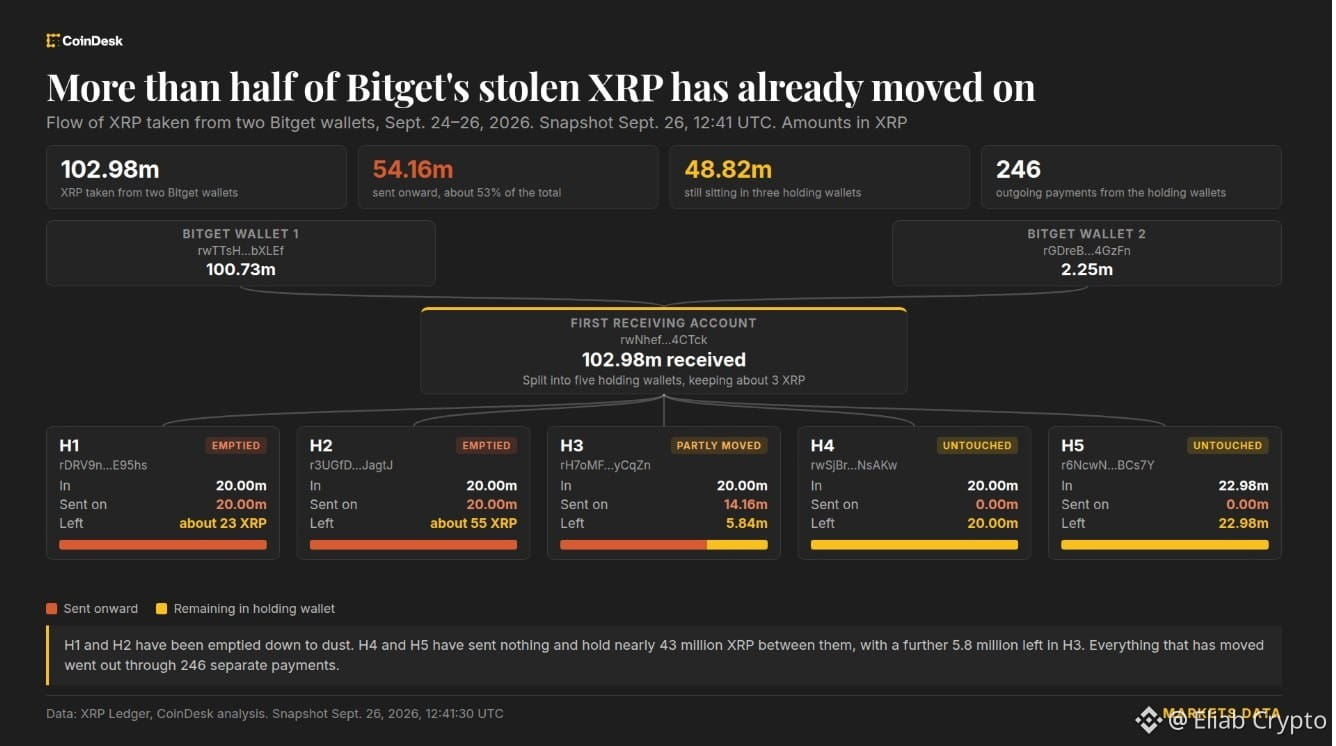
🚨 #BITGET HACKER MUEVE $83M EN XRP ROBADO
El atacante ha movido alrededor de $83M en XRP robado, y Ripple no puede congelar los fondos
Dos billeteras han sido casi completamente vaciadas, mientras que una tercera aún está siendo drenada.
Solo quedan aproximadamente $75M repartidos entre las cinco billeteras de custodia originales
El XRP robado se mueve rápido
¿A dónde irá después?
#Bitget #HackerAlert
3
266
·
--
ÚLTIMA HORA: EL HACKER CHINO QUE ROBÓ 370M DE BITGET AFIRMA QUE NECESITA APOYO DE THOR CHAIN PARA BLANQUEAR LOS FONDOS
“ME PREOCUPA MUCHO. PERDER MIS ACTIVOS ME CAUSARÍA MUCHOS PROBLEMAS EN MI VIDA”
#Bitget #HackerAlert
@Square-Creator-0b3444457
ÚLTIMA HORA: EL HACKER CHINO QUE ROBÓ 370M DE BITGET AFIRMA QUE NECESITA APOYO DE THOR CHAIN PARA BLANQUEAR LOS FONDOS
“ME PREOCUPA MUCHO. PERDER MIS ACTIVOS ME CAUSARÍA MUCHOS PROBLEMAS EN MI VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
“ME PREOCUPA MUCHO. PERDER MIS ACTIVOS ME CAUSARÍA MUCHOS PROBLEMAS EN MI VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
105
·
--
Alcista
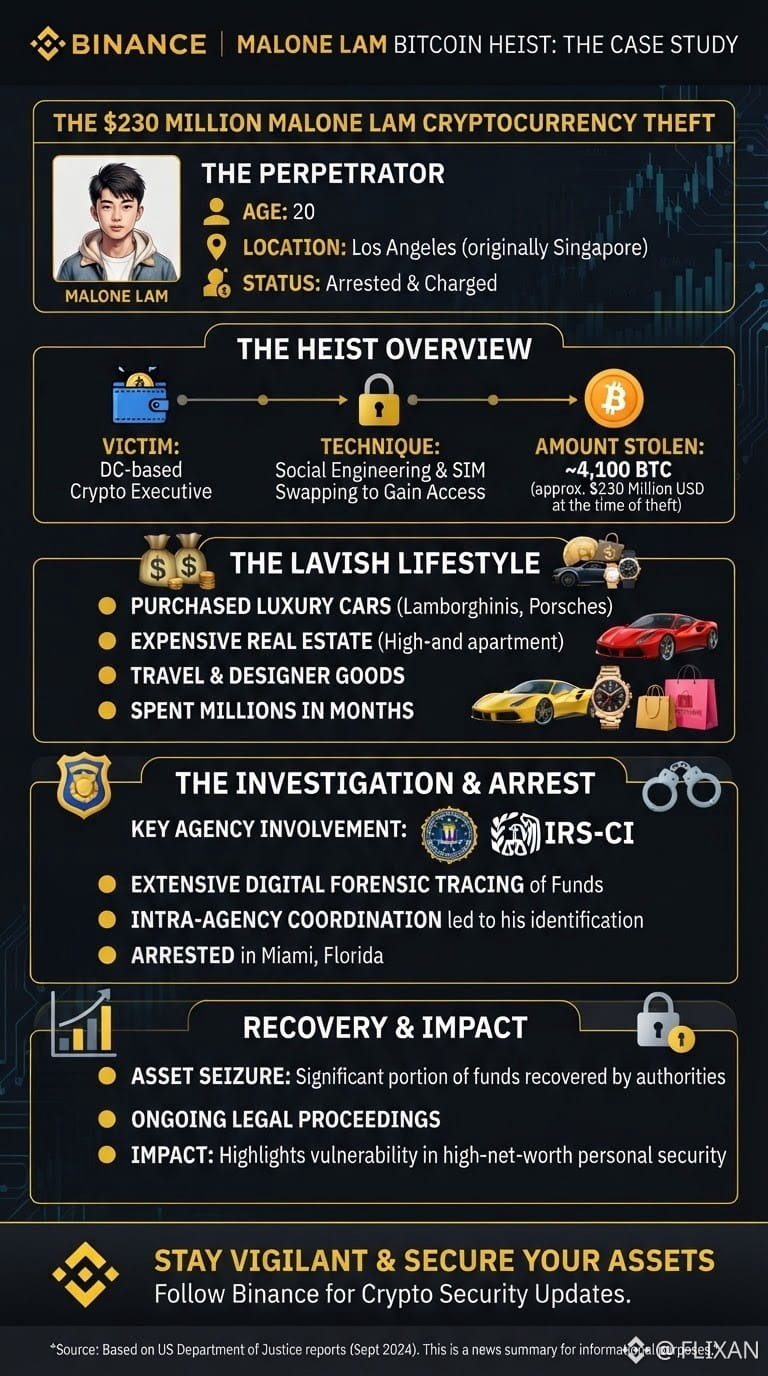
Estudio de caso de Binance: El robo cripto de Malone Lam por $230M
El cerebro de 20 años, Malone Lam, originalmente de Singapur, orquestó un enorme robo de criptomonedas por $230M (aprox. 4,100 BTC) dirigido a un ejecutivo de Washington D.C. Usando ingeniería social y SIM swapping, eludieron la 2FA para drenar fondos en minutos. Lam y el cómplice Jeandiel Serrano quemaron millones en autos de lujo, bienes raíces y productos de alta gama en Los Ángeles. El FBI y el IRS-CI rastrearon la actividad on-chain y los excesos de gasto, lo que llevó a su arresto en Miami. Los activos recuperados están siendo asegurados, lo que pone de relieve vulnerabilidades extremas en la seguridad personal de cripto de alto patrimonio. Usa 2FA basada en una app y billeteras de hardware para mantenerte protegido.
#Bitcoin❗ #HackerAlert $
135
·
--
Alcista
El precio de THORChain sube un 15% tras el pedido del CEO de la plataforma Bitget de prohibir direcciones vinculadas a un supuesto hackeo. El precio de la criptomoneda THORChain aumentó más de un 15% después de que el CEO de Bitget solicitara oficialmente al protocolo que bloqueara los servicios de las direcciones relacionadas con una operación de hackeo valorada en 351,6 millones de dólares. Los análisis de datos on-chain confirman que los fondos robados se canalizaron a través de THORChain para realizar intercambios entre cadenas (cross-chain swaps), lo que incrementó la claridad sobre el movimiento de fondos en la red y avivó el debate sobre el equilibrio entre la descentralización y los controles para combatir las actividades ilícitas.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
{future}(RUNEUSDT)
El precio de THORChain sube un 15% tras el pedido del CEO de la plataforma Bitget de prohibir direcciones vinculadas a un supuesto hackeo. El precio de la criptomoneda THORChain aumentó más de un 15% después de que el CEO de Bitget solicitara oficialmente al protocolo que bloqueara los servicios de las direcciones relacionadas con una operación de hackeo valorada en 351,6 millones de dólares. Los análisis de datos on-chain confirman que los fondos robados se canalizaron a través de THORChain para realizar intercambios entre cadenas (cross-chain swaps), lo que incrementó la claridad sobre el movimiento de fondos en la red y avivó el debate sobre el equilibrio entre la descentralización y los controles para combatir las actividades ilícitas.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
#THORChain #Bitget #HackerAlert #Rune
$RUNE
1
23

·
--
$STO
{future}(STOUSDT)
🚨 ÚLTIMA HORA:
💰 La fundadora de Bitget, Gracy Chen, confirmó que hubo una brecha el 24 de septiembre de esta semana, que afectó ~351,6 millones de dólares de la infraestructura de carteras calientes y semicalientes.
Las carteras frías permanecen seguras. El Fondo de Protección al Usuario de Bitget, de más de 464 millones de dólares, cubre la pérdida total.
La cripto sufrió el hack más grande del año después de que Bitget perdiera 350 millones de dólares en un solo ataque.
Casi 2 mil millones de dólares ya han sido robados en más de 300 hacks de cripto en 2026.
El CEO de Bitget, Gracy Chen, dice que los hackers norcoreanos podrían estar detrás de la brecha de 352 millones de dólares de la plataforma, citando direcciones IP vinculadas a VPN usadas por un grupo de la RPDK.
#HackerAlert #BREAKING #CryptoNews
$STO
🚨 ÚLTIMA HORA:
💰 La fundadora de Bitget, Gracy Chen, confirmó que hubo una brecha el 24 de septiembre de esta semana, que afectó ~351,6 millones de dólares de la infraestructura de carteras calientes y semicalientes.
Las carteras frías permanecen seguras. El Fondo de Protección al Usuario de Bitget, de más de 464 millones de dólares, cubre la pérdida total.
La cripto sufrió el hack más grande del año después de que Bitget perdiera 350 millones de dólares en un solo ataque.
Casi 2 mil millones de dólares ya han sido robados en más de 300 hacks de cripto en 2026.
El CEO de Bitget, Gracy Chen, dice que los hackers norcoreanos podrían estar detrás de la brecha de 352 millones de dólares de la plataforma, citando direcciones IP vinculadas a VPN usadas por un grupo de la RPDK.
#HackerAlert #BREAKING #CryptoNews
751
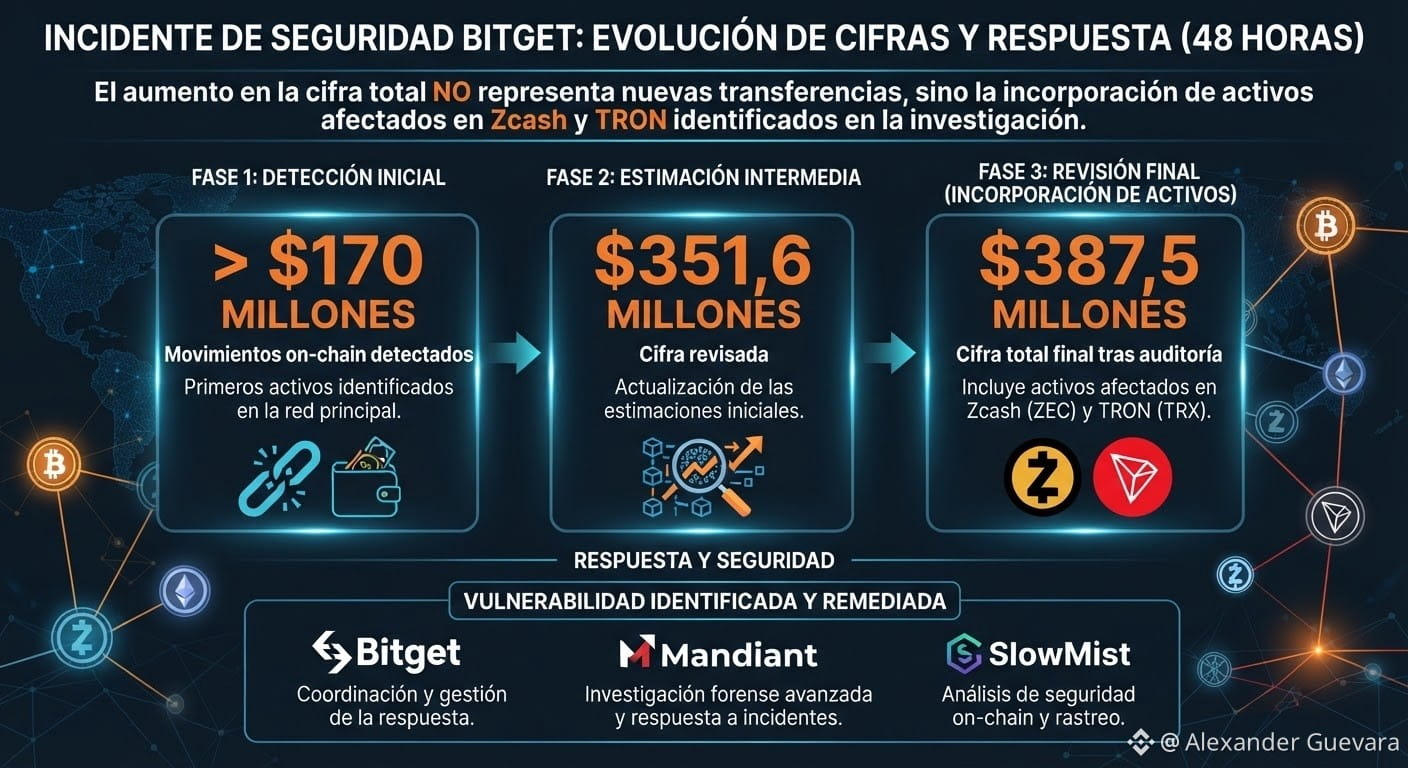
🚨 B1tg3t: de $170M a $387,5M
El caso B1tg3t cambió de magnitud en apenas 48 horas.
Primero fueron más de $170 millones en movimientos detectados on-chain. Después llegó una estimación de $351,6 millones y posteriormente una cifra revisada de $387,5 millones, tras incorporar activos afectados en Zcash y TRON.
Pero hay un detalle clave: el aumento de la cifra no representa una nueva ola de transferencias, según B1tg3t.
La compañía asegura que la vulnerabilidad fue identificada y remediada, mientras Mandiant y SlowMist continúan apoyando la investigación.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
1
139
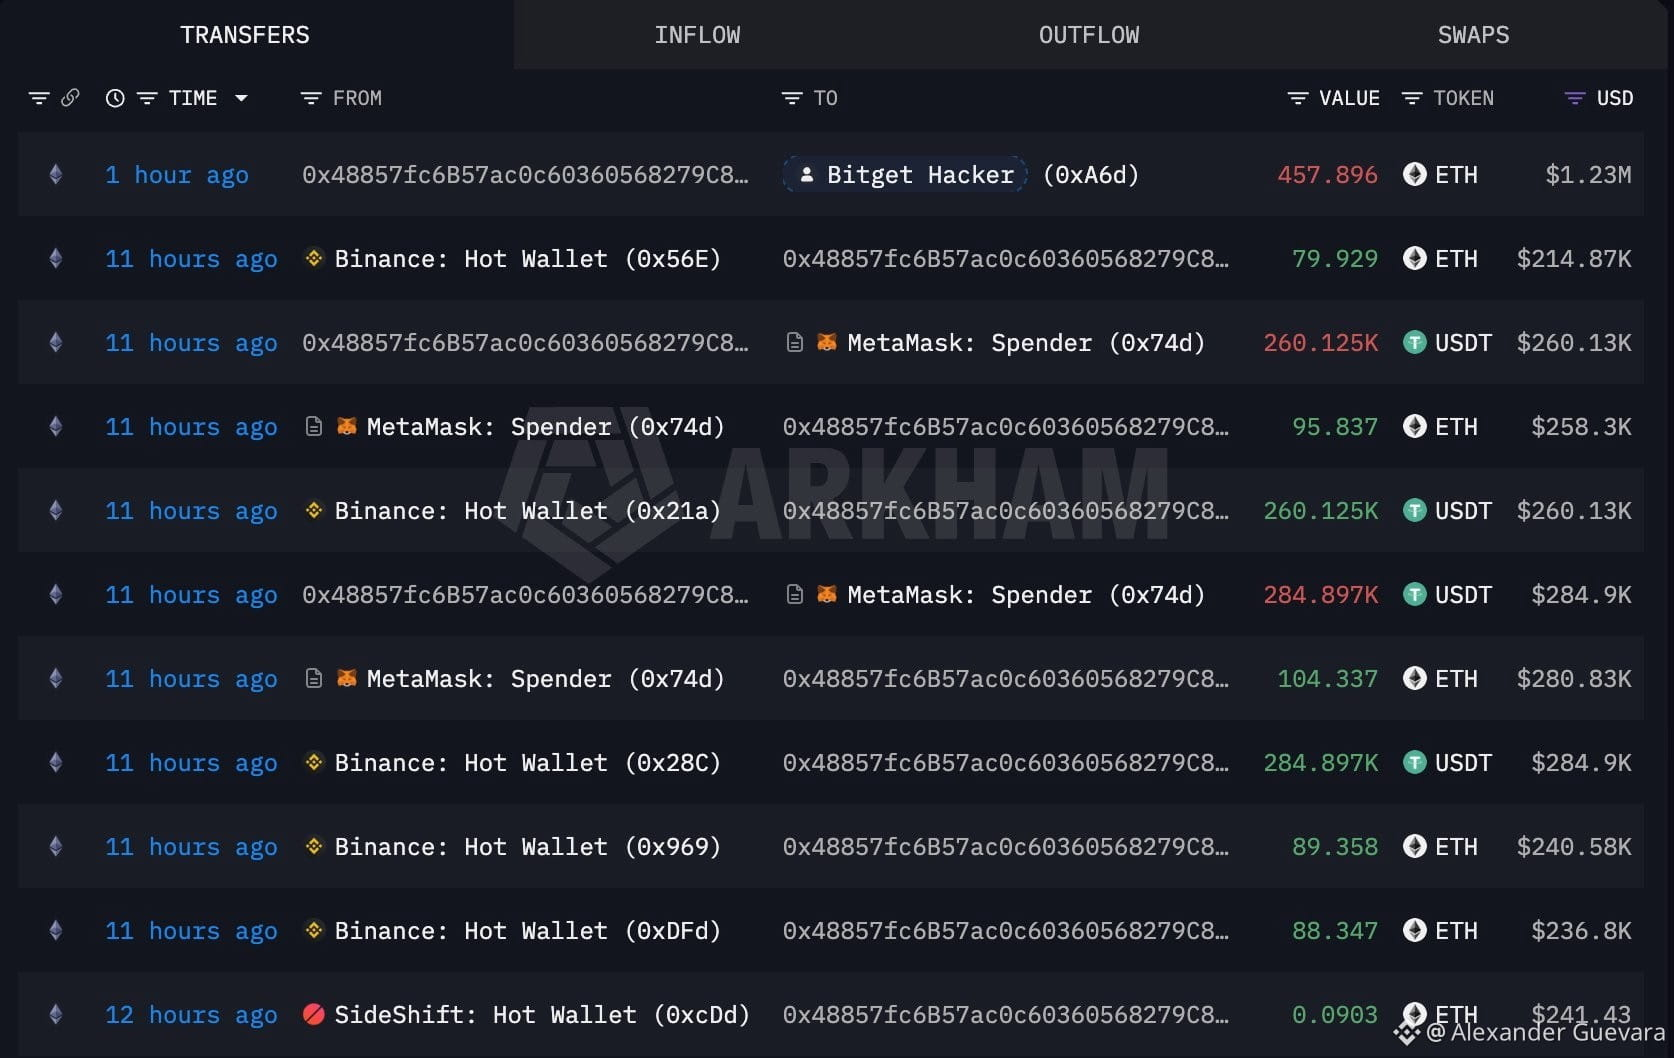
Parece que el hacker de #Bitget retiró $1.23M de #Binance hace 11 horas.
La billetera 0x4885 retiró 257.6 $ETH ($692K) y 545K $USDT de #Binance, luego intercambió los 545K $USDT por 200.2 $ETH.
Luego transfirió todo el 457.9 $ETH ($1.23M) a la billetera del hacker de #Bitget hace una hora.
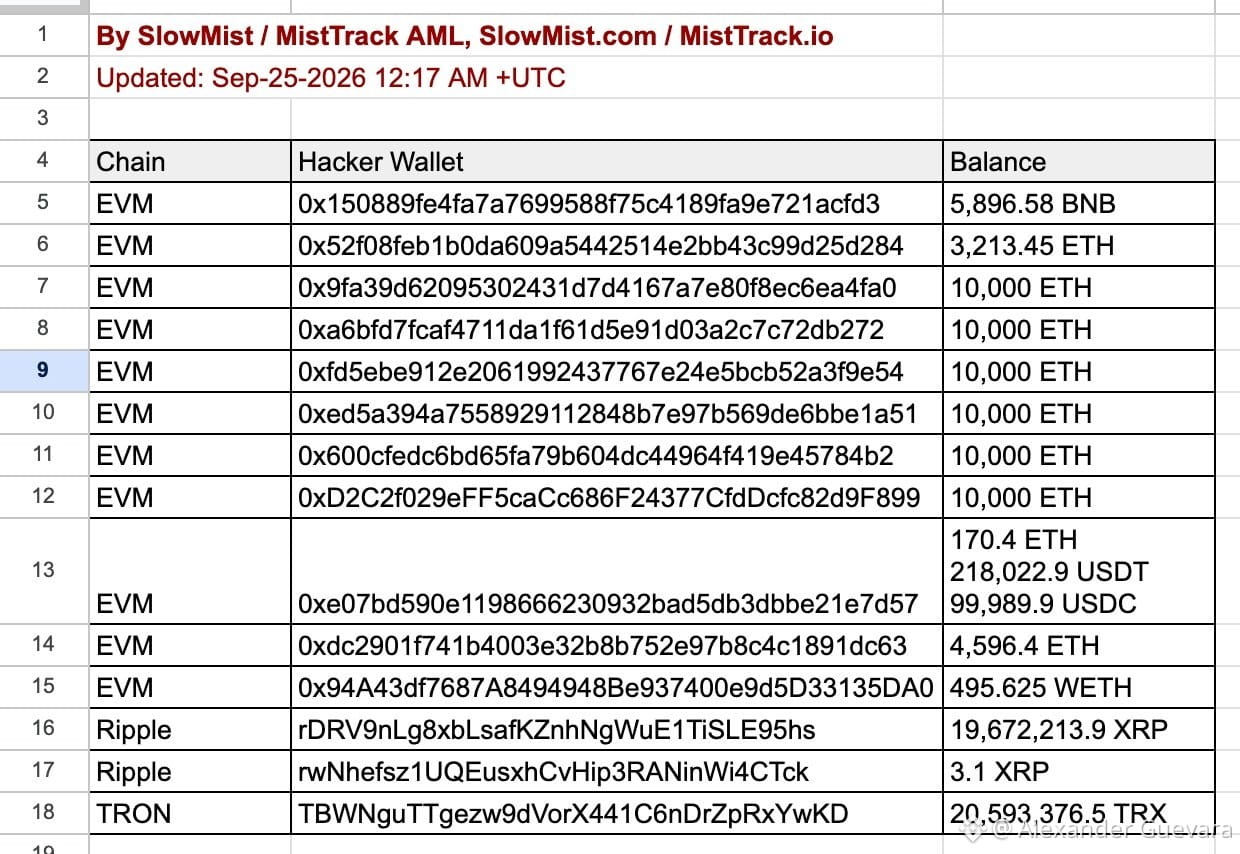
Hasta ahora, hemos identificado las siguientes direcciones asociadas con el explotador de @bitget que aún contienen fondos. Continuaremos actualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
Parece que el hacker de #Bitget retiró $1.23M de #Binance hace 11 horas.
La billetera 0x4885 retiró 257.6 $ETH ($692K) y 545K $USDT de #Binance, luego intercambió los 545K $USDT por 200.2 $ETH .
Luego transfirió todo el 457.9 $ETH ($1.23M) a la billetera del hacker de #Bitget hace una hora.
Hasta ahora, hemos identificado las siguientes direcciones asociadas con el explotador de @bitget que aún contienen fondos. Continuaremos actualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
50
#Polymarket #HackerAlert
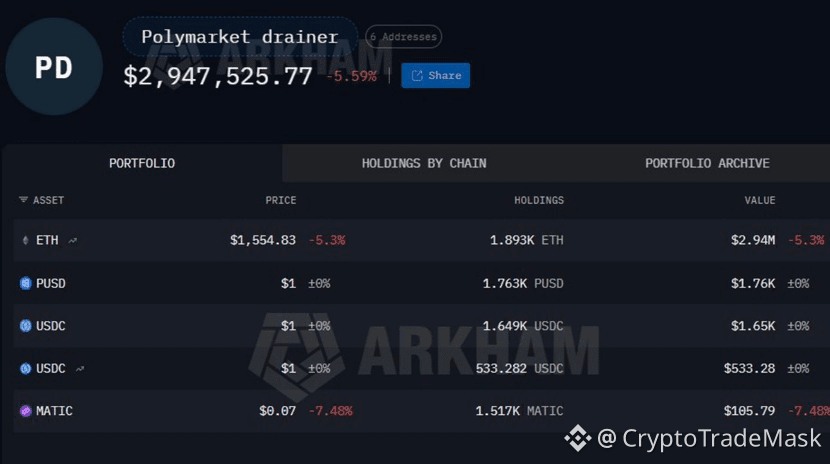
🚨 Polymarket fue hackeado por $2.9 millones mediante el frontend: los usuarios serán reembolsados
La plataforma de pronósticos Polymarket ha sido hackeada. Los atacantes hackearon un proveedor de terceros e implementaron un script de phishing en la interfaz del sitio. Como resultado, al menos 11 carteras de usuarios se vieron afectadas, de las cuales se retiraron $2.94 millones.
Principal:
La amenaza ha sido eliminada: el código malicioso ya fue eliminado, los contratos inteligentes de la plataforma no se vieron afectados.
Compensación: Polymarket anunció oficialmente que reembolsarán completamente a todas las víctimas.
📉 Criptohackeos en junio: en breve
Este incidente se sumó a las estadísticas del peor trimestre en cuanto al número de hackeos. Solo en junio, las pérdidas del mercado cripto ascendieron a $74.9 millones (29 casos).
Top 3 de hackeos del mes: Humanity Protocol ($36 millones), Secret Network ($4.7 millones) y Polymarket ($2.9 millones).
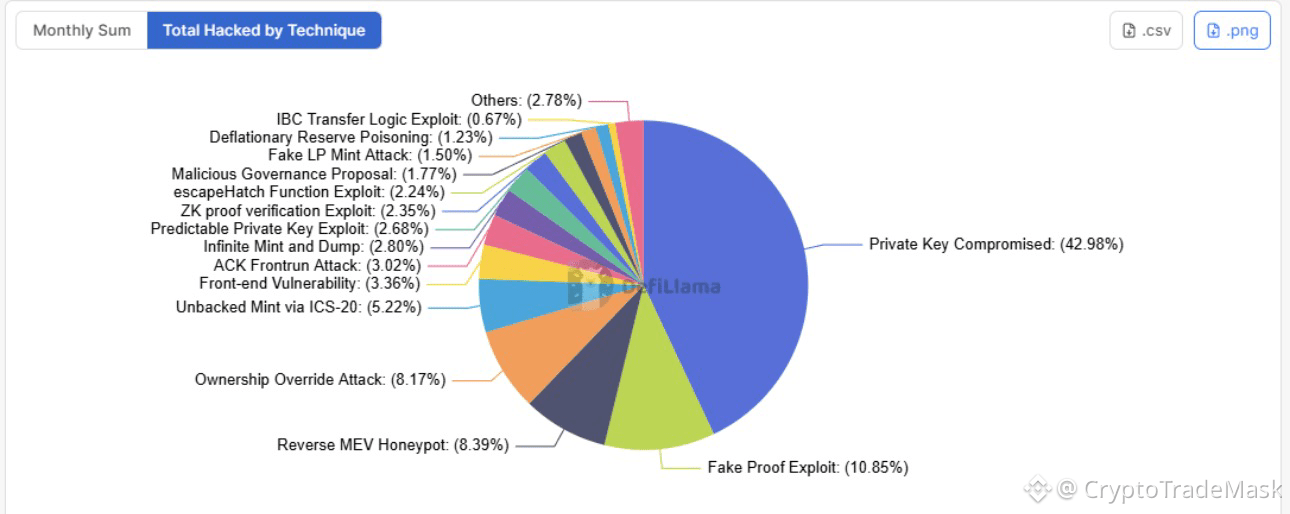
Vulnerabilidad principal: el 43% de todas las pérdidas del mes ocurrieron debido a la filtración de claves privadas. A pesar de ello, Polymarket se mantiene firme: el TVL de la plataforma ahora supera los $450 millones, lo que es un 301% más que el año pasado.
1
181
Artículo
Alerta roja‼️: tu cartera fría ya no está fría - ¡70 millones de dólares se esfumaron sin tocar un solo dispositivo!⚠️ Advertencia de seguridad urgente: esto no es ciencia ficción. Esto ocurrió de verdad.
1- ¿Cuáles son las carteras frías?
La cartera fría (Cold Wallet) es un dispositivo físico similar a una memoria USB; su única función es mantener tus claves privadas lejos de Internet. A diferencia de las carteras calientes (Hot Wallets) que están en tu teléfono o en el navegador y permanecen conectadas continuamente.
¿Por qué confían en ella las personas? Porque el razonamiento dice: si la clave no está conectada a Internet, ningún hacker puede acceder a ella. Los grandes inversores guardan en ella millones y duermen tranquilos. Se consideraba la fortaleza inexpugnable que no se podía hackear... hasta el 1 de agosto de 2026.
Alerta roja‼️: tu cartera fría ya no está fría - ¡70 millones de dólares se esfumaron sin tocar un solo dispositivo!
⚠️ Advertencia de seguridad urgente: esto no es ciencia ficción. Esto ocurrió de verdad.
1- ¿Cuáles son las carteras frías?
La cartera fría (Cold Wallet) es un dispositivo físico similar a una memoria USB; su única función es mantener tus claves privadas lejos de Internet. A diferencia de las carteras calientes (Hot Wallets) que están en tu teléfono o en el navegador y permanecen conectadas continuamente.
¿Por qué confían en ella las personas? Porque el razonamiento dice: si la clave no está conectada a Internet, ningún hacker puede acceder a ella. Los grandes inversores guardan en ella millones y duermen tranquilos. Se consideraba la fortaleza inexpugnable que no se podía hackear... hasta el 1 de agosto de 2026.
1
2
274
·
--
Que paso realmente con #coldcard No fue un hackeo “de IA” — fue un bug de firmware de 2021. La vulnerabilidad se introdujo en el firmware 4.0.0 de Coldcard en marzo de 2021: los dispositivos saltaban su generador de aleatoriedad por hardware y caían en generación de claves por software, predecible, sembrada con datos no secretos del chip.  El error concreto está en libngu: la guarda usa #ifndef MICROPY_HW_ENABLE_RNG, que solo comprueba si la macro existe, no si su valor es distinto de cero.  Resultado: cualquiera puede reproducir los candidatos de semilla offline y derivar direcciones para compararlas con la blockchain — sin tocar el dispositivo.
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
121

#coldcardexploitattackerscontrol1366btc
🚨 ALERTA CRÍTICA DE SEGURIDAD: EXPANSIÓN DEL EXPLOIT EN USUARIOS DE COLCARD 🚨
La hemorragia no se ha detenido. Lo que comenzó con un alarmante robo de 594 BTC en menos de 30 minutos ayer, ahora ha escalado: ¡los explotadores actualmente controlan más de 1.366,38 BTC!
El análisis de Galaxy Research confirma tres oleadas distintas de ataques hasta ahora. La pregunta clave que se hace cada titular: ¿terminó el asalto o se avecinan más brechas? Ya sea que se trate de un único hacker que despliega vectores de exploit mejorados o de múltiples atacantes que aprovechan vulnerabilidades heredadas que se remontan a marzo de 2021, el peligro es real.
🛡️ PLAN DE ACCIÓN INMEDIATO (PROTEGE TUS ACTIVOS):
Actualiza de inmediato: Actualiza el firmware de tu dispositivo a la última versión oficial sin demora.
Genera una nueva semilla: Transfiere tus fondos a una frase semilla completamente nueva y sin compromisos.
Mantente proactivo: El almacenamiento en frío solo es tan seguro como tu higiene de seguridad—¡no esperes a que vacíen tu billetera para tomar acción!
Mantén la paranoia, mantente seguro y ¡protege tus tenencias! 🔒⚡
Aviso: No es asesoramiento financiero. Haz siempre tu propia investigación (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 ALERTA CRÍTICA DE SEGURIDAD: EXPANSIÓN DEL EXPLOIT EN USUARIOS DE COLCARD 🚨
La hemorragia no se ha detenido. Lo que comenzó con un alarmante robo de 594 BTC en menos de 30 minutos ayer, ahora ha escalado: ¡los explotadores actualmente controlan más de 1.366,38 BTC!
El análisis de Galaxy Research confirma tres oleadas distintas de ataques hasta ahora. La pregunta clave que se hace cada titular: ¿terminó el asalto o se avecinan más brechas? Ya sea que se trate de un único hacker que despliega vectores de exploit mejorados o de múltiples atacantes que aprovechan vulnerabilidades heredadas que se remontan a marzo de 2021, el peligro es real.
🛡️ PLAN DE ACCIÓN INMEDIATO (PROTEGE TUS ACTIVOS):
Actualiza de inmediato: Actualiza el firmware de tu dispositivo a la última versión oficial sin demora.
Genera una nueva semilla: Transfiere tus fondos a una frase semilla completamente nueva y sin compromisos.
Mantente proactivo: El almacenamiento en frío solo es tan seguro como tu higiene de seguridad—¡no esperes a que vacíen tu billetera para tomar acción!
Mantén la paranoia, mantente seguro y ¡protege tus tenencias! 🔒⚡
Aviso: No es asesoramiento financiero. Haz siempre tu propia investigación (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k
#HackerAlert
🚨 Un hacker retira 1,66 millones de dólares de Allbridge Core, el puente cross-chain, mediante manipulación de liquidez
La plataforma cross-chain Allbridge Core fue atacada y, como resultado, se robaron 1,66 millones de dólares en criptomonedas de los pools de liquidez de la red Solana.
❓ Cómo funcionó el esquema:
1. Préstamo flash: El atacante pidió prestados 1,12 millones de dólares en stablecoins USDC y los intercambió por USDT.
2. Manipulación de precios: El hacker ejecutó una serie de 5 “intercambios con el mismo activo”, intercambiando USDT por USDT. Debido a un error en la lógica, la contabilidad de ambos lados de la transacción diverge, lo que distorsionó significativamente el precio intrapool del activo.
3. Final del ataque: El precio distorsionado permitió que solo 4.000 USDT se intercambiaran por 2,24 millones de dólares en USDC. El atacante devolvió el préstamo flash y obtuvo alrededor de 1,66 millones de dólares de ganancia.
Estado actual y consecuencias:
➡️ Seguridad de los fondos: No se vieron afectados las claves privadas, las carteras de los usuarios ni las rutas que no utilizan pools de liquidez.
➡️ Acciones del proyecto: Allbridge planea abandonar por completo los intercambios en pools.
➡️ Seguimiento: El equipo ya ha rastreado transferencias por 1,63 millones de dólares: los fondos fueron transferidos de Solana a una dirección de consolidación en la red Ethereum, tras lo cual se distribuyeron en varias direcciones.
3
68
#HackerAlert
🚨 Error crítico en Harmony ($ONE ): bajo ataque nuevamente, se considera un rollback total de la red
La red Harmony fue comprometida por una vulnerabilidad matemática a nivel de protocolo, lo que permitió a los atacantes acaparar miles de millones de tokens nativos $ONE “de la nada”.
🔍 ¿Qué pasó?
Bandada matemática: Gracias a dos vulnerabilidades en los recibos entre shards, los atacantes pudieron superar las comprobaciones de quórum sin las firmas adecuadas de los validadores, además de reutilizar recibos que ya se habían usado.
Escala de emisión: Según estimaciones del investigador on-chain Juiceberg, se han creado alrededor de 4.000 millones de ONE (~26% del suministro total), de los cuales al menos 2.800 millones ya han llegado a las bolsas. Harmony aún no ha confirmado las cifras exactas.
Actualización de emergencia: Harmony lanzó el parche v2026.1.1 para validadores, que cerró los vacíos de verificación y detuvo la acuñación no autorizada adicional.
📉 Reacción del mercado y medidas de seguridad
El puente bridge.harmony.one se ha suspendido temporalmente.
El equipo de Harmony publicó las direcciones de 4 carteras de los atacantes y pidió a los exchanges que congelen los fondos detectados.
Caída de precio: En el contexto de la noticia, el token $ONE cayó casi un 39% en 24 horas, y la capitalización total del proyecto disminuyó hasta $11,27 millones.
Posibilidad de rollback: Los desarrolladores están considerando la opción de restaurar el estado de la red al momento del ataque, pero aún no se ha tomado una decisión final.
⚠️ A diferencia del hack del puente Horizon en 2022 (donde se comprometieron claves privadas multisig), esta vez el problema surgió directamente en la lógica de confirmación de transacciones y el quórum del protocolo.
{future}(ONEUSDT)
#HackerAlert
🚨 Error crítico en Harmony ($ONE ): bajo ataque nuevamente, se considera un rollback total de la red
La red Harmony fue comprometida por una vulnerabilidad matemática a nivel de protocolo, lo que permitió a los atacantes acaparar miles de millones de tokens nativos $ONE “de la nada”.
🔍 ¿Qué pasó?
Bandada matemática: Gracias a dos vulnerabilidades en los recibos entre shards, los atacantes pudieron superar las comprobaciones de quórum sin las firmas adecuadas de los validadores, además de reutilizar recibos que ya se habían usado.
Escala de emisión: Según estimaciones del investigador on-chain Juiceberg, se han creado alrededor de 4.000 millones de ONE (~26% del suministro total), de los cuales al menos 2.800 millones ya han llegado a las bolsas. Harmony aún no ha confirmado las cifras exactas.
Actualización de emergencia: Harmony lanzó el parche v2026.1.1 para validadores, que cerró los vacíos de verificación y detuvo la acuñación no autorizada adicional.
📉 Reacción del mercado y medidas de seguridad
El puente bridge.harmony.one se ha suspendido temporalmente.
El equipo de Harmony publicó las direcciones de 4 carteras de los atacantes y pidió a los exchanges que congelen los fondos detectados.
Caída de precio: En el contexto de la noticia, el token $ONE cayó casi un 39% en 24 horas, y la capitalización total del proyecto disminuyó hasta $11,27 millones.
Posibilidad de rollback: Los desarrolladores están considerando la opción de restaurar el estado de la red al momento del ataque, pero aún no se ha tomado una decisión final.
⚠️ A diferencia del hack del puente Horizon en 2022 (donde se comprometieron claves privadas multisig), esta vez el problema surgió directamente en la lógica de confirmación de transacciones y el quórum del protocolo.
1
1
279
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CanMicrosoftDeliverOnAI
209,404 vistas
1,762 están debatiendo
2
#CanGoogleDefindItsCore
115,342 vistas
1,284 están debatiendo
3
#EarningsSeason
5.8M vistas
27,710 están debatiendo
4
#DatavaultAICantWithdrawBitcoinFromBiconomy
0 vistas
0 están debatiendo
5
#FOMCWatch
9.2M vistas
28,983 están debatiendo
6
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
344 vistas
19 están debatiendo
7
#USGovSellsFTXLinkedAnthropicSharesFor$627M
648 vistas
27 están debatiendo
8
#MoodysAssignsRLUSDA2LongTermDepositRating
4,171 vistas
183 están debatiendo
9
#SKHynixUnveils$45BShareholderReturns
970 vistas
24 están debatiendo
10
#OSMOPlansToBurn100MTokensFromCommunityPool
12,303 vistas
359 están debatiendo