
#securite
securite
17,336 views
101 Discussing
Hot
Latest

·
--
« Un ordinateur quantique pourrait vider 35 % du bitcoin en une heure. »
Cette phrase tourne depuis hier. Elle colle deux chiffres vrais et en fabrique un faux.
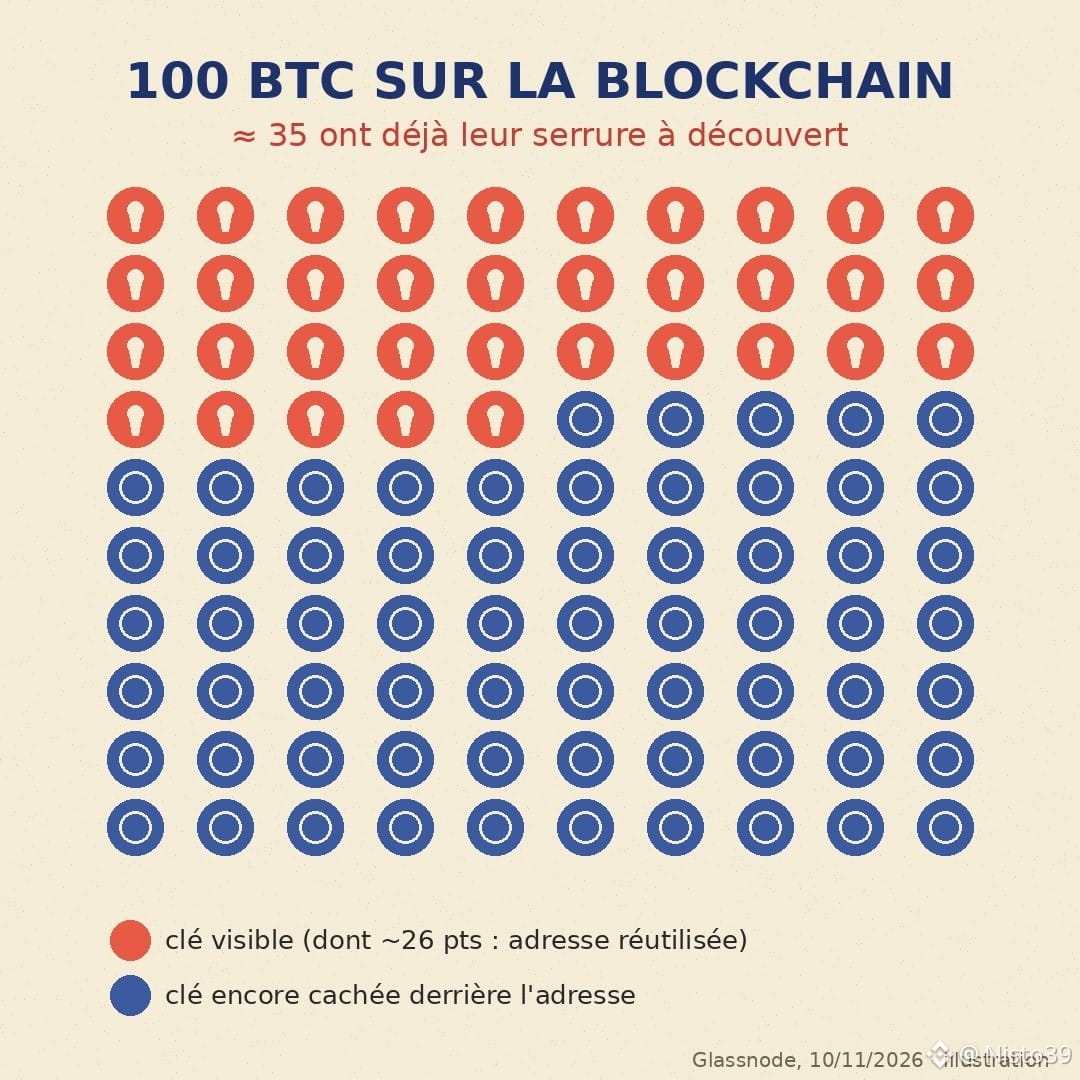
Vrai n°1 : selon Glassnode (10 novembre), 35,4 % de l'offre de $BTC, soit environ 7,12 millions de BTC, dorment sur des adresses dont la clé publique est déjà visible sur la blockchain. La clé publique, c'est une serrure que tout le monde peut étudier. Aucun ordinateur actuel ne sait remonter d'elle à la clé privée. Une très grosse machine quantique, en théorie, le pourrait.
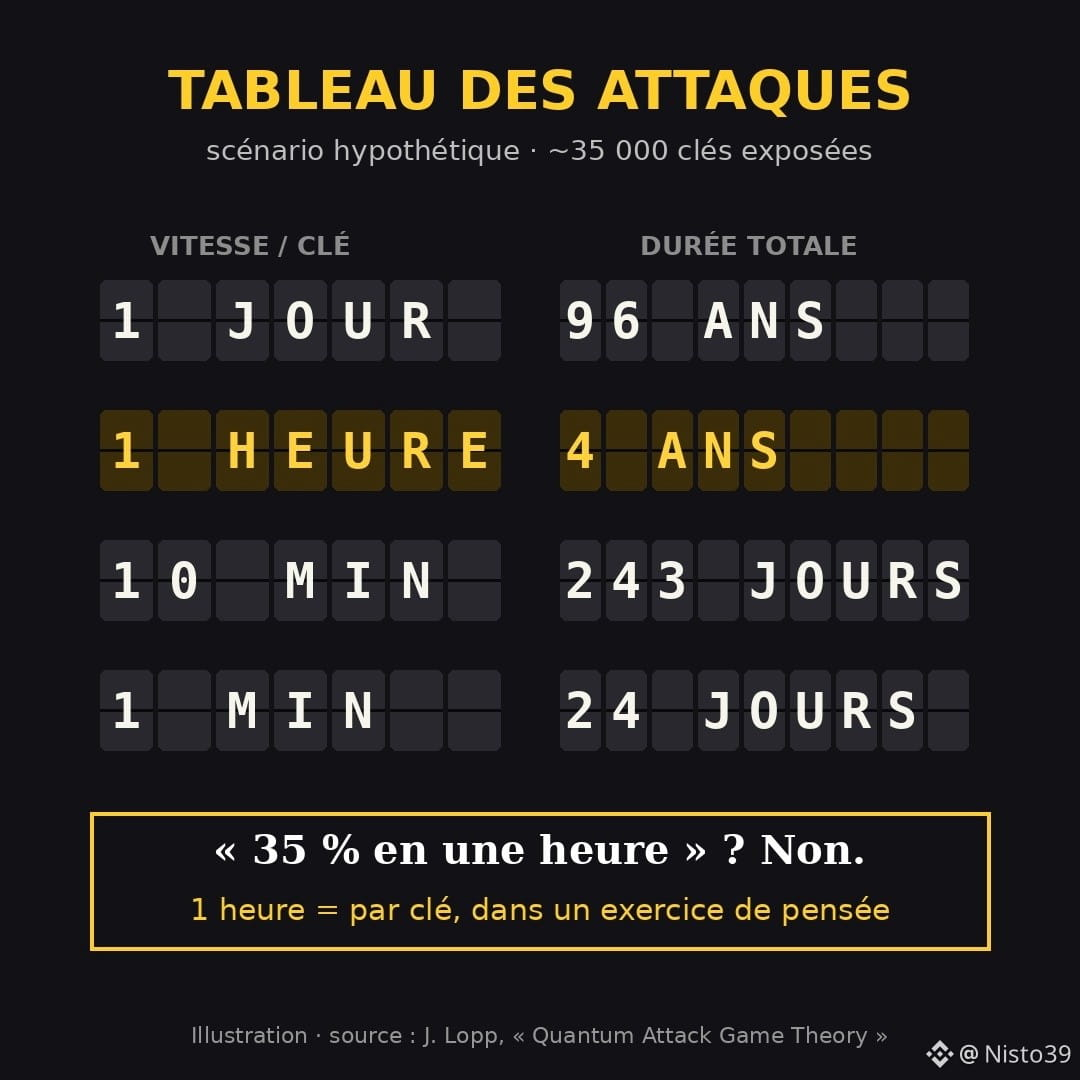
Vrai n°2 : Jameson Lopp (Casa) a fait le calcul dans un exercice de pensée. Environ 35 000 clés exposées, surtout des pièces immobiles depuis ~15 ans, concentrent quelque 2,26 millions de BTC. À une clé cassée par heure, il faudrait environ 4 ans pour toutes les ouvrir. À une par jour : 96 ans. À 10 minutes par clé : 243 jours.
« Une heure », c'est donc le temps par clé dans un scénario hypothétique. Pas le temps pour un tiers du réseau. Et Lopp a déjà dit voir plus d'une chance sur deux qu'une telle machine soit à plus de dix ans.
Mon avis : le vrai sujet n'est pas la date, c'est qui est exposé. Selon Glassnode, 25,8 % de l'offre l'est à cause de la réutilisation d'adresse : on dépense depuis une adresse, sa clé publique devient visible, et on continue d'y recevoir. La plupart des portefeuilles proposent une nouvelle adresse à chaque réception. Il suffit de ne pas la refuser.
Ce qui ne pourra jamais être protégé, ce sont les pièces que personne ne peut plus bouger. C'est là que le débat sera violent, pas dans un portefeuille bien tenu.
Vous recevez toujours sur la même adresse, ou vous laissez votre portefeuille en changer ?
#Bitcoin #Quantique #Securite #Glassnode
« Un ordinateur quantique pourrait vider 35 % du bitcoin en une heure. »
Cette phrase tourne depuis hier. Elle colle deux chiffres vrais et en fabrique un faux.
Vrai n°1 : selon Glassnode (10 novembre), 35,4 % de l'offre de $BTC , soit environ 7,12 millions de BTC, dorment sur des adresses dont la clé publique est déjà visible sur la blockchain. La clé publique, c'est une serrure que tout le monde peut étudier. Aucun ordinateur actuel ne sait remonter d'elle à la clé privée. Une très grosse machine quantique, en théorie, le pourrait.
Vrai n°2 : Jameson Lopp (Casa) a fait le calcul dans un exercice de pensée. Environ 35 000 clés exposées, surtout des pièces immobiles depuis ~15 ans, concentrent quelque 2,26 millions de BTC. À une clé cassée par heure, il faudrait environ 4 ans pour toutes les ouvrir. À une par jour : 96 ans. À 10 minutes par clé : 243 jours.
« Une heure », c'est donc le temps par clé dans un scénario hypothétique. Pas le temps pour un tiers du réseau. Et Lopp a déjà dit voir plus d'une chance sur deux qu'une telle machine soit à plus de dix ans.
Mon avis : le vrai sujet n'est pas la date, c'est qui est exposé. Selon Glassnode, 25,8 % de l'offre l'est à cause de la réutilisation d'adresse : on dépense depuis une adresse, sa clé publique devient visible, et on continue d'y recevoir. La plupart des portefeuilles proposent une nouvelle adresse à chaque réception. Il suffit de ne pas la refuser.
Ce qui ne pourra jamais être protégé, ce sont les pièces que personne ne peut plus bouger. C'est là que le débat sera violent, pas dans un portefeuille bien tenu.
Vous recevez toujours sur la même adresse, ou vous laissez votre portefeuille en changer ?
#Bitcoin #Quantique #Securite #Glassnode
Cette phrase tourne depuis hier. Elle colle deux chiffres vrais et en fabrique un faux.
Vrai n°1 : selon Glassnode (10 novembre), 35,4 % de l'offre de $BTC , soit environ 7,12 millions de BTC, dorment sur des adresses dont la clé publique est déjà visible sur la blockchain. La clé publique, c'est une serrure que tout le monde peut étudier. Aucun ordinateur actuel ne sait remonter d'elle à la clé privée. Une très grosse machine quantique, en théorie, le pourrait.
Vrai n°2 : Jameson Lopp (Casa) a fait le calcul dans un exercice de pensée. Environ 35 000 clés exposées, surtout des pièces immobiles depuis ~15 ans, concentrent quelque 2,26 millions de BTC. À une clé cassée par heure, il faudrait environ 4 ans pour toutes les ouvrir. À une par jour : 96 ans. À 10 minutes par clé : 243 jours.
« Une heure », c'est donc le temps par clé dans un scénario hypothétique. Pas le temps pour un tiers du réseau. Et Lopp a déjà dit voir plus d'une chance sur deux qu'une telle machine soit à plus de dix ans.
Mon avis : le vrai sujet n'est pas la date, c'est qui est exposé. Selon Glassnode, 25,8 % de l'offre l'est à cause de la réutilisation d'adresse : on dépense depuis une adresse, sa clé publique devient visible, et on continue d'y recevoir. La plupart des portefeuilles proposent une nouvelle adresse à chaque réception. Il suffit de ne pas la refuser.
Ce qui ne pourra jamais être protégé, ce sont les pièces que personne ne peut plus bouger. C'est là que le débat sera violent, pas dans un portefeuille bien tenu.
Vous recevez toujours sur la même adresse, ou vous laissez votre portefeuille en changer ?
#Bitcoin #Quantique #Securite #Glassnode
80
·
--
Article
Trois signatures valides, 1,5 milliard envolé : l'énigme du coffre Bybit en trois indicesVoici une énigme que je trouve plus utile que n'importe quel tutoriel sécurité.
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
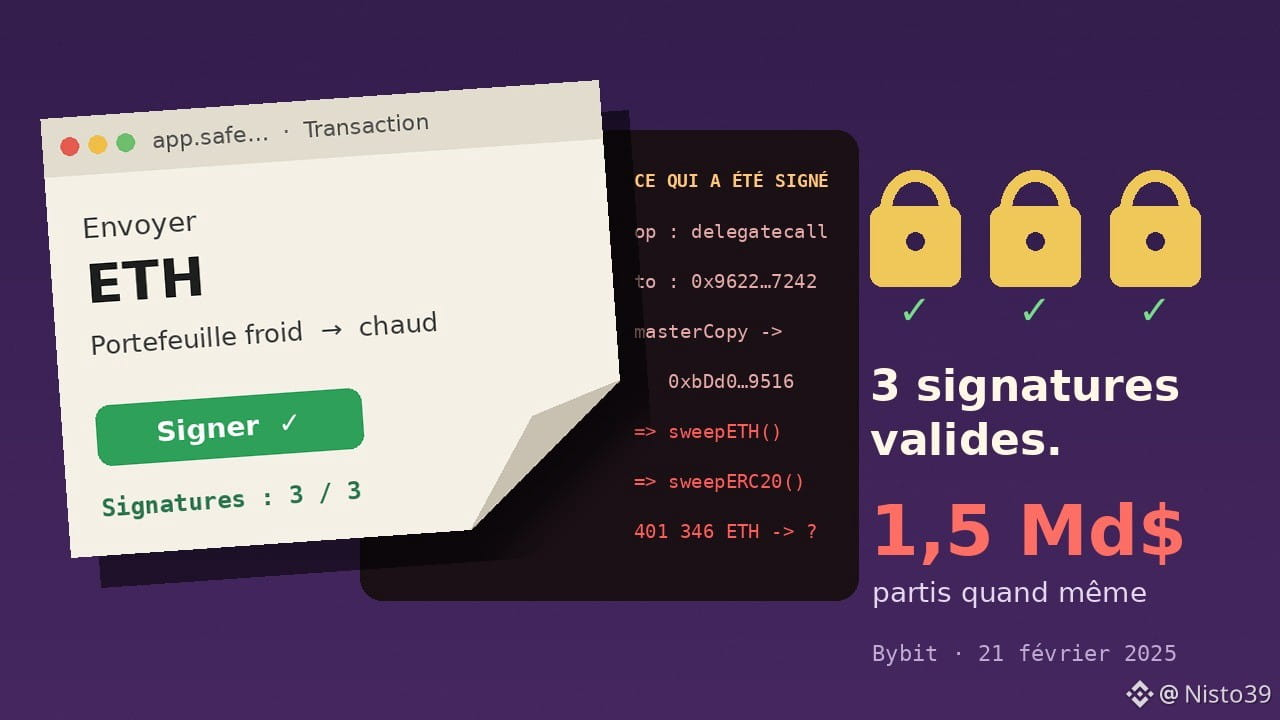
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
Trois signatures valides, 1,5 milliard envolé : l'énigme du coffre Bybit en trois indices
Voici une énigme que je trouve plus utile que n'importe quel tutoriel sécurité.
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
1.4k
·
--
Article
184 milliards de bitcoins créés en une transaction : la fiche d'incident du bug de 2010« Il n'y aura jamais plus de 21 millions de bitcoins. » La phrase est vraie. Mais elle n'est pas magique. Elle tient parce que des milliers d'ordinateurs vérifient chaque bloc, et parce que des gens réparent le code quand il casse. Et oui, il a déjà cassé.
Le 15 août 2010, quelqu'un a créé plus de 184 milliards de bitcoins en une seule transaction. Voici la fiche d'incident, comme une équipe technique l'écrirait aujourd'hui.
SYMPTÔME
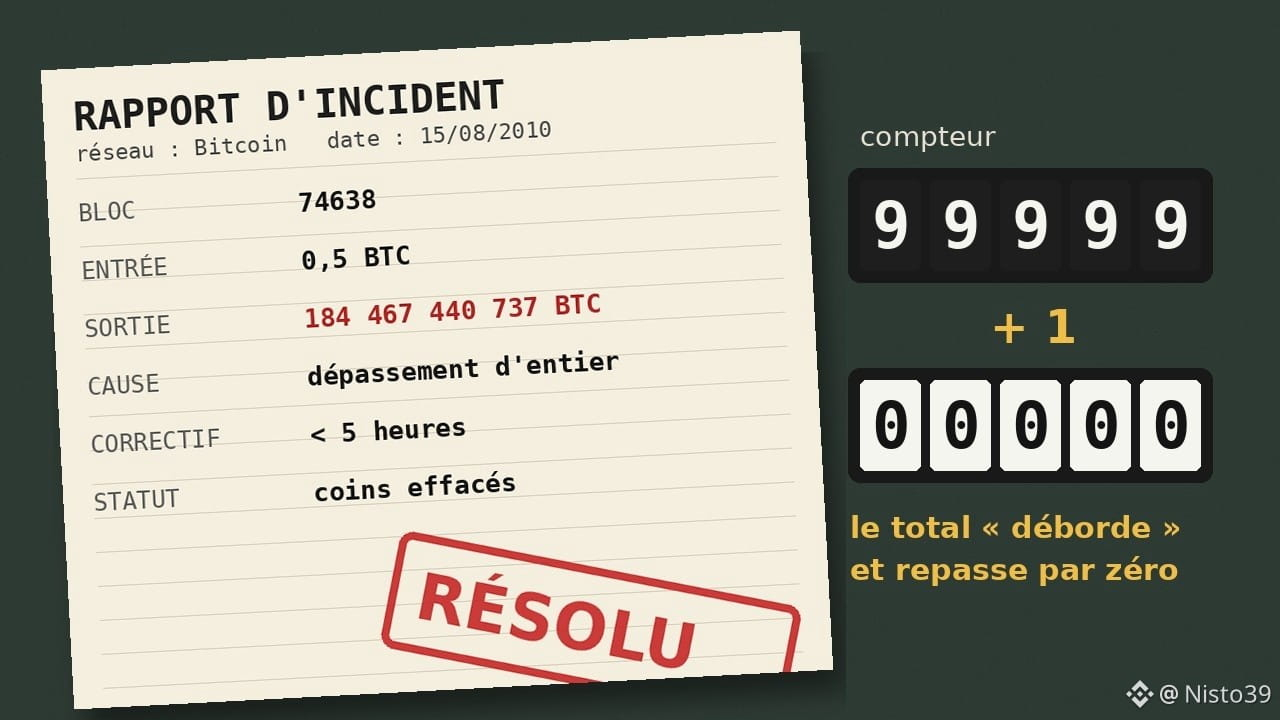
Bloc 74638. Une transaction dépense 0,5 BTC et en envoie environ 92,2 milliards à deux adresses différentes. Total : 184 467 440 737 BTC. Le bloc est accepté par le réseau comme si de rien n'était. Un utilisateur le repère et ouvre un sujet sur le forum Bitcointalk : « Strange block 74638 ».
CAUSE
Le logiciel vérifiait qu'on ne dépense pas plus que ce qu'on possède. Sauf que les montants sont stockés comme des nombres entiers de taille limitée (en satoshis, le centième de millionième de BTC). Additionnez deux nombres gigantesques et le résultat « déborde » : il repasse par zéro, comme un vieux compteur kilométrique qui revient à 00000 après 99999. La somme affichée devenait minuscule, le contrôle passait. C'est ce qu'on appelle un dépassement d'entier (overflow), répertorié depuis sous le nom CVE-2010-5139.
CORRECTIF
Moins de cinq heures après la découverte, une nouvelle version du logiciel était publiée. Elle ajoutait une règle simple : rejeter toute transaction dont les montants débordent, ou qui paie plus de 21 millions de BTC dans une sortie. Les nœuds mis à jour ont recommencé à construire à partir du bloc précédent. Pendant quelques heures, deux chaînes ont coexisté. La « bonne » a dépassé la « mauvaise » au bloc 74691, et tout le réseau s'est aligné dessus.
RÉSULTAT
Les 184 milliards n'existent plus. La transaction n'apparaît dans aucun historique actuel. Les 0,5 BTC d'origine, eux, sont toujours là et n'ont jamais bougé depuis, d'après le wiki Bitcoin.
ET CE N'EST PAS LE SEUL
Septembre 2018 : un bug baptisé CVE-2018-17144 est signalé dans Bitcoin Core. Il aurait pu permettre à un mineur de dépenser deux fois les mêmes coins dans un même bloc, donc de créer de la monnaie. Les versions 0.14 à 0.16.2 étaient touchées. Correctif publié en version 0.16.3. Selon l'équipe de Bitcoin Core, il n'a jamais été exploité. Mais l'information a d'abord été présentée comme une simple faille de déni de service, le temps que le réseau se mette à jour.
Ce que j'en retiens, et c'est là que ça devient intéressant pour nous :
Le plafond de 21 millions n'est pas une promesse écrite par quelqu'un en qui il faudrait avoir confiance. C'est une règle que chaque nœud vérifie lui-même. En 2010, c'est cette vérification, une fois corrigée, qui a effacé les faux coins. Aucune banque centrale n'a eu à trancher, aucun tribunal.
Mais je ne vais pas te vendre un conte de fées. En 2010, le réseau était minuscule et Satoshi Nakamoto pouvait encore pousser une mise à jour que presque tout le monde installait le jour même. Aujourd'hui, Bitcoin est beaucoup plus lent à changer, et c'est voulu : la prudence est devenue une protection. La contrepartie, c'est qu'un bug grave serait plus long à corriger partout.
La leçon pratique tient en une ligne : « décentralisé » ne veut pas dire « sans bug », ça veut dire « vérifiable par n'importe qui ». Et ça vaut aussi pour toutes les autres chaînes et tous les tokens qui promettent une offre limitée : regarde qui peut réellement vérifier cette limite, et qui peut la changer.
$BTC a survécu à un bug qui créait près de 8 800 fois son offre maximale. Toi, tu fais davantage confiance au code, ou aux gens qui le surveillent ?
Sources : wiki Bitcoin (Value overflow incident, CVE-2010-5139), base NIST/NVD, divulgation Bitcoin Core CVE-2018-17144. Ceci n'est pas un conseil financier.
#Bitcoin #crypto #blockchain #securite #histoire
184 milliards de bitcoins créés en une transaction : la fiche d'incident du bug de 2010
« Il n'y aura jamais plus de 21 millions de bitcoins. » La phrase est vraie. Mais elle n'est pas magique. Elle tient parce que des milliers d'ordinateurs vérifient chaque bloc, et parce que des gens réparent le code quand il casse. Et oui, il a déjà cassé.
Le 15 août 2010, quelqu'un a créé plus de 184 milliards de bitcoins en une seule transaction. Voici la fiche d'incident, comme une équipe technique l'écrirait aujourd'hui.
SYMPTÔME
Bloc 74638. Une transaction dépense 0,5 BTC et en envoie environ 92,2 milliards à deux adresses différentes. Total : 184 467 440 737 BTC. Le bloc est accepté par le réseau comme si de rien n'était. Un utilisateur le repère et ouvre un sujet sur le forum Bitcointalk : « Strange block 74638 ».
CAUSE
Le logiciel vérifiait qu'on ne dépense pas plus que ce qu'on possède. Sauf que les montants sont stockés comme des nombres entiers de taille limitée (en satoshis, le centième de millionième de BTC). Additionnez deux nombres gigantesques et le résultat « déborde » : il repasse par zéro, comme un vieux compteur kilométrique qui revient à 00000 après 99999. La somme affichée devenait minuscule, le contrôle passait. C'est ce qu'on appelle un dépassement d'entier (overflow), répertorié depuis sous le nom CVE-2010-5139.
CORRECTIF
Moins de cinq heures après la découverte, une nouvelle version du logiciel était publiée. Elle ajoutait une règle simple : rejeter toute transaction dont les montants débordent, ou qui paie plus de 21 millions de BTC dans une sortie. Les nœuds mis à jour ont recommencé à construire à partir du bloc précédent. Pendant quelques heures, deux chaînes ont coexisté. La « bonne » a dépassé la « mauvaise » au bloc 74691, et tout le réseau s'est aligné dessus.
RÉSULTAT
Les 184 milliards n'existent plus. La transaction n'apparaît dans aucun historique actuel. Les 0,5 BTC d'origine, eux, sont toujours là et n'ont jamais bougé depuis, d'après le wiki Bitcoin.
ET CE N'EST PAS LE SEUL
Septembre 2018 : un bug baptisé CVE-2018-17144 est signalé dans Bitcoin Core. Il aurait pu permettre à un mineur de dépenser deux fois les mêmes coins dans un même bloc, donc de créer de la monnaie. Les versions 0.14 à 0.16.2 étaient touchées. Correctif publié en version 0.16.3. Selon l'équipe de Bitcoin Core, il n'a jamais été exploité. Mais l'information a d'abord été présentée comme une simple faille de déni de service, le temps que le réseau se mette à jour.
Ce que j'en retiens, et c'est là que ça devient intéressant pour nous :
Le plafond de 21 millions n'est pas une promesse écrite par quelqu'un en qui il faudrait avoir confiance. C'est une règle que chaque nœud vérifie lui-même. En 2010, c'est cette vérification, une fois corrigée, qui a effacé les faux coins. Aucune banque centrale n'a eu à trancher, aucun tribunal.
Mais je ne vais pas te vendre un conte de fées. En 2010, le réseau était minuscule et Satoshi Nakamoto pouvait encore pousser une mise à jour que presque tout le monde installait le jour même. Aujourd'hui, Bitcoin est beaucoup plus lent à changer, et c'est voulu : la prudence est devenue une protection. La contrepartie, c'est qu'un bug grave serait plus long à corriger partout.
La leçon pratique tient en une ligne : « décentralisé » ne veut pas dire « sans bug », ça veut dire « vérifiable par n'importe qui ». Et ça vaut aussi pour toutes les autres chaînes et tous les tokens qui promettent une offre limitée : regarde qui peut réellement vérifier cette limite, et qui peut la changer.
$BTC a survécu à un bug qui créait près de 8 800 fois son offre maximale. Toi, tu fais davantage confiance au code, ou aux gens qui le surveillent ?
Sources : wiki Bitcoin (Value overflow incident, CVE-2010-5139), base NIST/NVD, divulgation Bitcoin Core CVE-2018-17144. Ceci n'est pas un conseil financier.
#Bitcoin #crypto #blockchain #securite #histoire
Le 15 août 2010, quelqu'un a créé plus de 184 milliards de bitcoins en une seule transaction. Voici la fiche d'incident, comme une équipe technique l'écrirait aujourd'hui.
SYMPTÔME
Bloc 74638. Une transaction dépense 0,5 BTC et en envoie environ 92,2 milliards à deux adresses différentes. Total : 184 467 440 737 BTC. Le bloc est accepté par le réseau comme si de rien n'était. Un utilisateur le repère et ouvre un sujet sur le forum Bitcointalk : « Strange block 74638 ».
CAUSE
Le logiciel vérifiait qu'on ne dépense pas plus que ce qu'on possède. Sauf que les montants sont stockés comme des nombres entiers de taille limitée (en satoshis, le centième de millionième de BTC). Additionnez deux nombres gigantesques et le résultat « déborde » : il repasse par zéro, comme un vieux compteur kilométrique qui revient à 00000 après 99999. La somme affichée devenait minuscule, le contrôle passait. C'est ce qu'on appelle un dépassement d'entier (overflow), répertorié depuis sous le nom CVE-2010-5139.
CORRECTIF
Moins de cinq heures après la découverte, une nouvelle version du logiciel était publiée. Elle ajoutait une règle simple : rejeter toute transaction dont les montants débordent, ou qui paie plus de 21 millions de BTC dans une sortie. Les nœuds mis à jour ont recommencé à construire à partir du bloc précédent. Pendant quelques heures, deux chaînes ont coexisté. La « bonne » a dépassé la « mauvaise » au bloc 74691, et tout le réseau s'est aligné dessus.
RÉSULTAT
Les 184 milliards n'existent plus. La transaction n'apparaît dans aucun historique actuel. Les 0,5 BTC d'origine, eux, sont toujours là et n'ont jamais bougé depuis, d'après le wiki Bitcoin.
ET CE N'EST PAS LE SEUL
Septembre 2018 : un bug baptisé CVE-2018-17144 est signalé dans Bitcoin Core. Il aurait pu permettre à un mineur de dépenser deux fois les mêmes coins dans un même bloc, donc de créer de la monnaie. Les versions 0.14 à 0.16.2 étaient touchées. Correctif publié en version 0.16.3. Selon l'équipe de Bitcoin Core, il n'a jamais été exploité. Mais l'information a d'abord été présentée comme une simple faille de déni de service, le temps que le réseau se mette à jour.
Ce que j'en retiens, et c'est là que ça devient intéressant pour nous :
Le plafond de 21 millions n'est pas une promesse écrite par quelqu'un en qui il faudrait avoir confiance. C'est une règle que chaque nœud vérifie lui-même. En 2010, c'est cette vérification, une fois corrigée, qui a effacé les faux coins. Aucune banque centrale n'a eu à trancher, aucun tribunal.
Mais je ne vais pas te vendre un conte de fées. En 2010, le réseau était minuscule et Satoshi Nakamoto pouvait encore pousser une mise à jour que presque tout le monde installait le jour même. Aujourd'hui, Bitcoin est beaucoup plus lent à changer, et c'est voulu : la prudence est devenue une protection. La contrepartie, c'est qu'un bug grave serait plus long à corriger partout.
La leçon pratique tient en une ligne : « décentralisé » ne veut pas dire « sans bug », ça veut dire « vérifiable par n'importe qui ». Et ça vaut aussi pour toutes les autres chaînes et tous les tokens qui promettent une offre limitée : regarde qui peut réellement vérifier cette limite, et qui peut la changer.
$BTC a survécu à un bug qui créait près de 8 800 fois son offre maximale. Toi, tu fais davantage confiance au code, ou aux gens qui le surveillent ?
Sources : wiki Bitcoin (Value overflow incident, CVE-2010-5139), base NIST/NVD, divulgation Bitcoin Core CVE-2018-17144. Ceci n'est pas un conseil financier.
#Bitcoin #crypto #blockchain #securite #histoire
1
2.4k
·
--
Tout le monde a les yeux rivés sur le piratage Binance — des milliards gelés, un rapport encore chaud. Logique. C'est spectaculaire.
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
Tout le monde a les yeux rivés sur le piratage Binance — des milliards gelés, un rapport encore chaud. Logique. C'est spectaculaire.
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
81
·
--
🔓 Coinbase : des données clients ont fuité… sans piratage de Coinbase. Voici pourquoi ça te concerne quand même
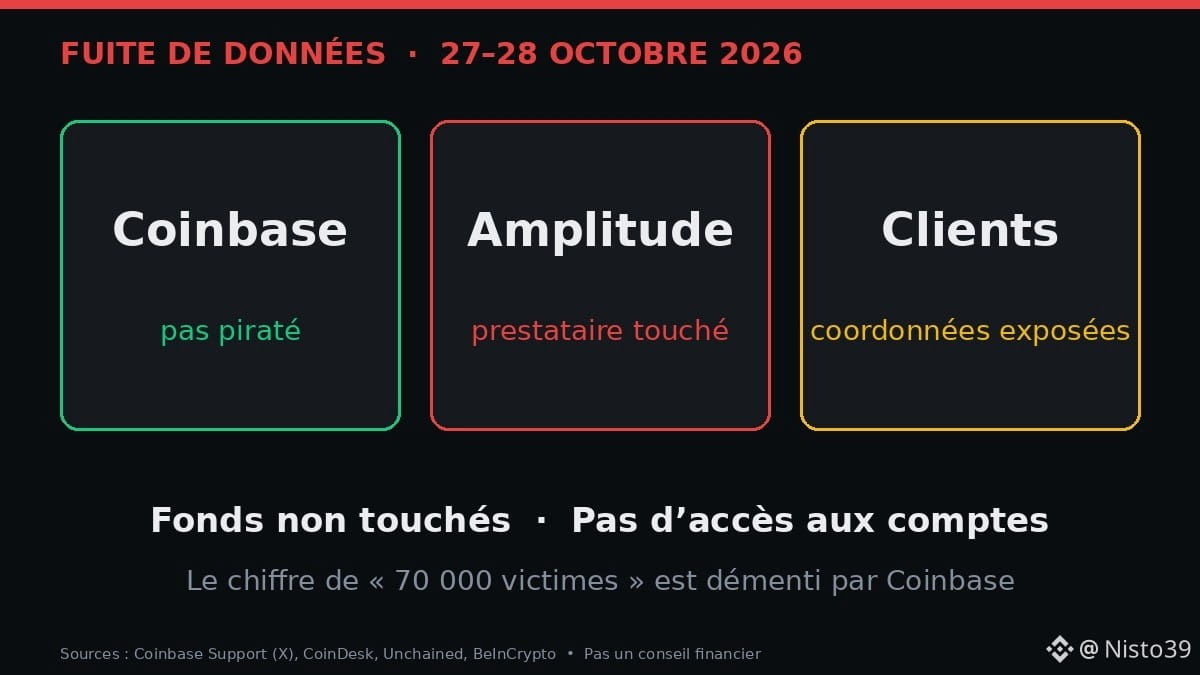
Le 27 octobre au soir (heure US), Coinbase a confirmé un incident chez Amplitude, un prestataire d'analyse qu'il utilise :
• Coordonnées et quelques données de transactions d'un « petit nombre » de clients exposées
• Ni adresse postale, ni info permettant d'entrer dans un compte, selon Coinbase
• Aucune trace d'accès à ses propres systèmes, fonds non touchés, clients concernés prévenus
• Le chiffre viral de « 70 000 victimes » est faux, selon Coinbase
• Même semaine en Corée : Bithumb signale une intrusion dans un outil interne des employés et un vol de données personnelles, sans perte de crypto annoncée
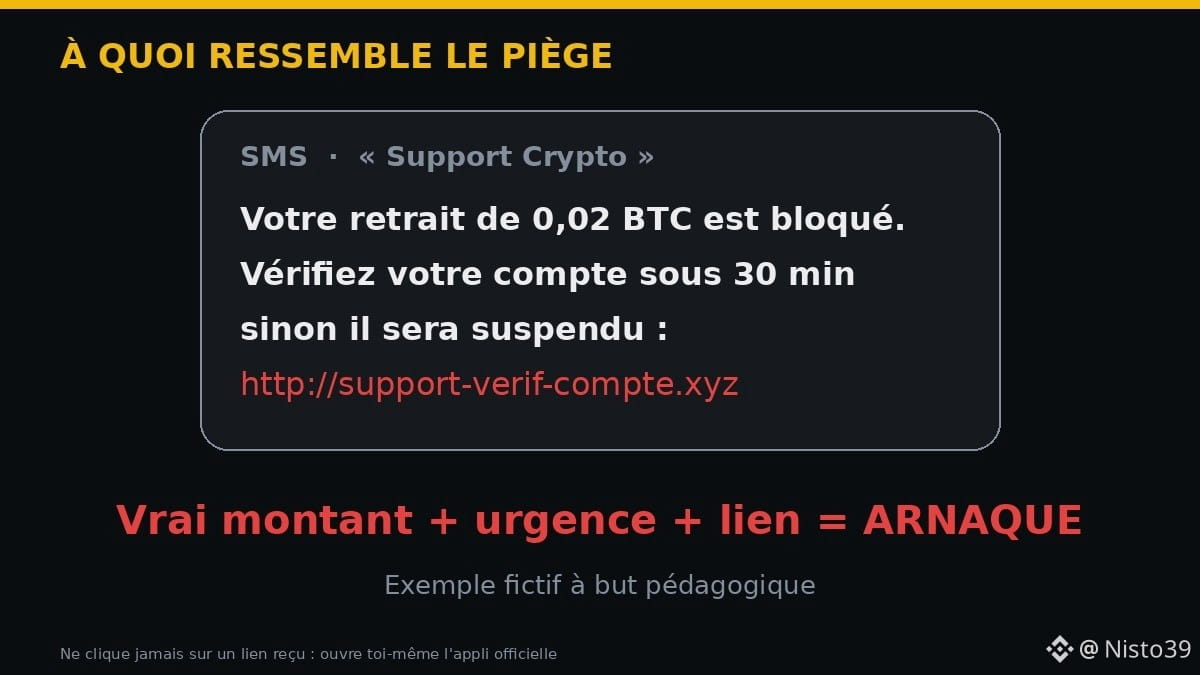
🧠 Pourquoi c'est un risque ? Avec ton e-mail, ton numéro et un vrai montant que tu as acheté, un escroc fabrique un message très crédible : « Votre retrait de 0,02 $BTC est bloqué, cliquez ici ». C'est le hameçonnage (phishing).
👨🏿🔧 Exemple : Sékou, mécanicien à Conakry, reçoit un SMS « Support » qui cite son dernier achat de $ETH. Le lien mène à un faux site.
➡️ Il ne clique pas.
➡️ Il ouvre lui-même l'appli officielle : aucune alerte.
✅ Les bons réflexes :
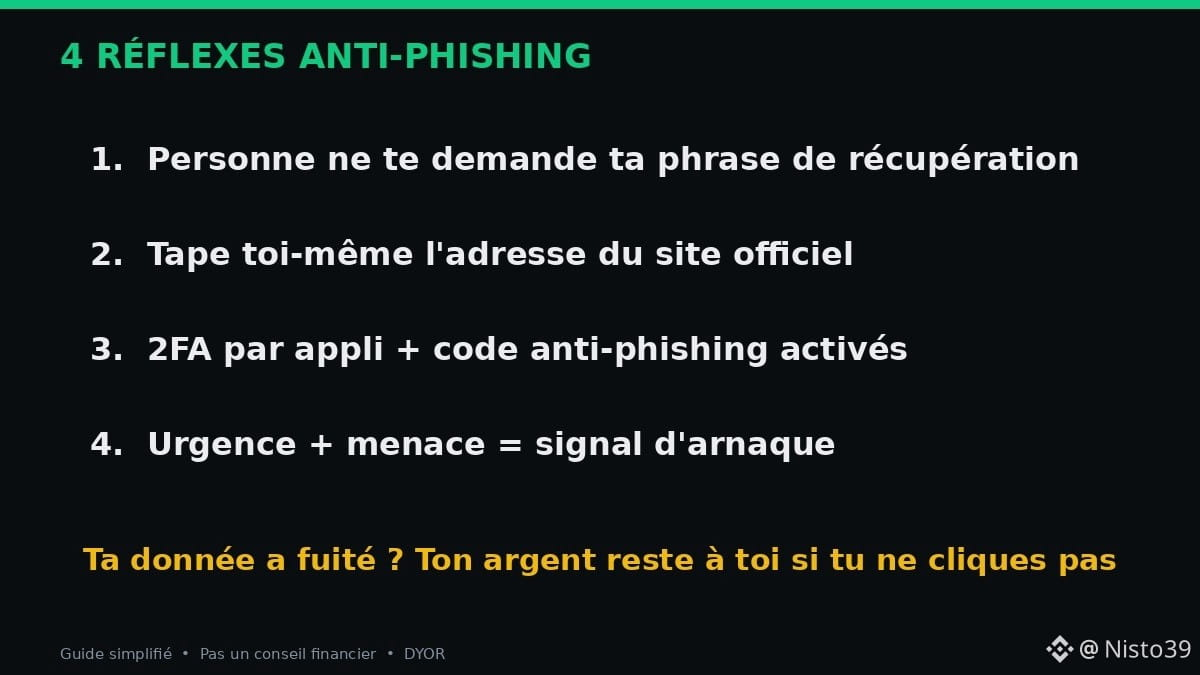
1. Aucun vrai support ne demande ta phrase de récupération ni ton code 2FA
2. Tape toi-même l'adresse du site, jamais via un lien reçu
3. Active une 2FA par appli (pas seulement SMS) et un code anti-phishing
4. Urgence + menace = signal d'arnaque
Et toi, tu as déjà reçu un faux message « support crypto » ? Raconte 👇
Sources : Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Pas un conseil financier.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
🔓 Coinbase : des données clients ont fuité… sans piratage de Coinbase. Voici pourquoi ça te concerne quand même
Le 27 octobre au soir (heure US), Coinbase a confirmé un incident chez Amplitude, un prestataire d'analyse qu'il utilise :
• Coordonnées et quelques données de transactions d'un « petit nombre » de clients exposées
• Ni adresse postale, ni info permettant d'entrer dans un compte, selon Coinbase
• Aucune trace d'accès à ses propres systèmes, fonds non touchés, clients concernés prévenus
• Le chiffre viral de « 70 000 victimes » est faux, selon Coinbase
• Même semaine en Corée : Bithumb signale une intrusion dans un outil interne des employés et un vol de données personnelles, sans perte de crypto annoncée
🧠 Pourquoi c'est un risque ? Avec ton e-mail, ton numéro et un vrai montant que tu as acheté, un escroc fabrique un message très crédible : « Votre retrait de 0,02 $BTC est bloqué, cliquez ici ». C'est le hameçonnage (phishing).
👨🏿🔧 Exemple : Sékou, mécanicien à Conakry, reçoit un SMS « Support » qui cite son dernier achat de $ETH . Le lien mène à un faux site.
➡️ Il ne clique pas.
➡️ Il ouvre lui-même l'appli officielle : aucune alerte.
✅ Les bons réflexes :
1. Aucun vrai support ne demande ta phrase de récupération ni ton code 2FA
2. Tape toi-même l'adresse du site, jamais via un lien reçu
3. Active une 2FA par appli (pas seulement SMS) et un code anti-phishing
4. Urgence + menace = signal d'arnaque
Et toi, tu as déjà reçu un faux message « support crypto » ? Raconte 👇
Sources : Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Pas un conseil financier.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
Le 27 octobre au soir (heure US), Coinbase a confirmé un incident chez Amplitude, un prestataire d'analyse qu'il utilise :
• Coordonnées et quelques données de transactions d'un « petit nombre » de clients exposées
• Ni adresse postale, ni info permettant d'entrer dans un compte, selon Coinbase
• Aucune trace d'accès à ses propres systèmes, fonds non touchés, clients concernés prévenus
• Le chiffre viral de « 70 000 victimes » est faux, selon Coinbase
• Même semaine en Corée : Bithumb signale une intrusion dans un outil interne des employés et un vol de données personnelles, sans perte de crypto annoncée
🧠 Pourquoi c'est un risque ? Avec ton e-mail, ton numéro et un vrai montant que tu as acheté, un escroc fabrique un message très crédible : « Votre retrait de 0,02 $BTC est bloqué, cliquez ici ». C'est le hameçonnage (phishing).
👨🏿🔧 Exemple : Sékou, mécanicien à Conakry, reçoit un SMS « Support » qui cite son dernier achat de $ETH . Le lien mène à un faux site.
➡️ Il ne clique pas.
➡️ Il ouvre lui-même l'appli officielle : aucune alerte.
✅ Les bons réflexes :
1. Aucun vrai support ne demande ta phrase de récupération ni ton code 2FA
2. Tape toi-même l'adresse du site, jamais via un lien reçu
3. Active une 2FA par appli (pas seulement SMS) et un code anti-phishing
4. Urgence + menace = signal d'arnaque
Et toi, tu as déjà reçu un faux message « support crypto » ? Raconte 👇
Sources : Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Pas un conseil financier.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
102
·
--
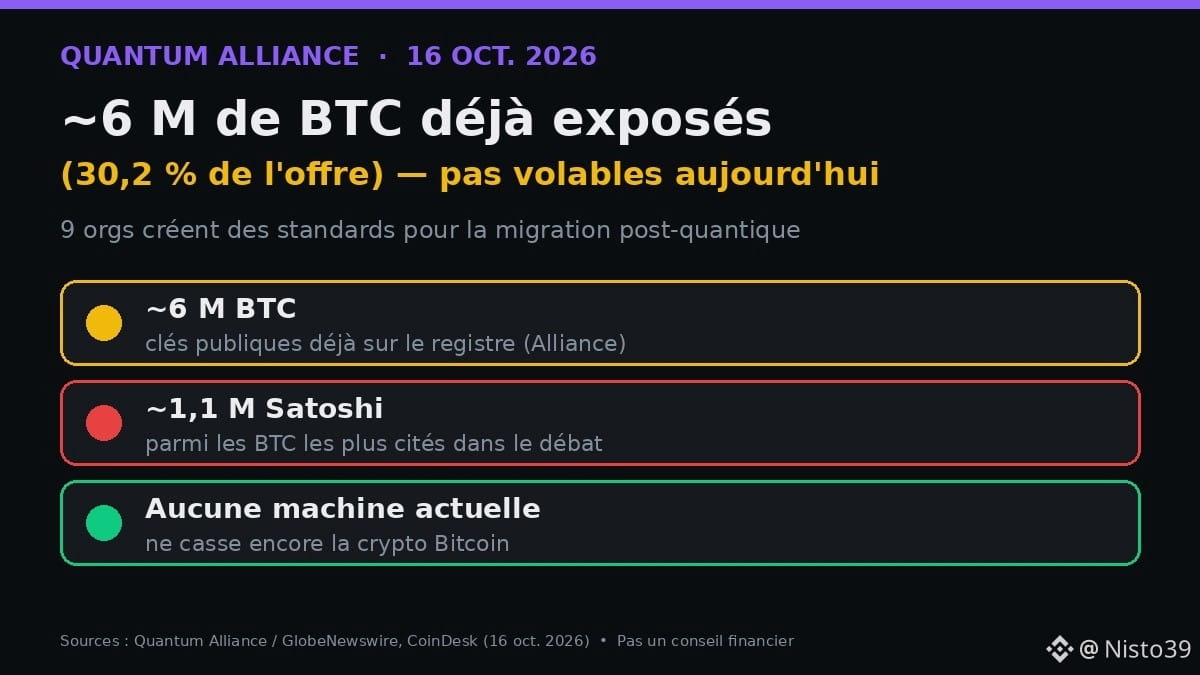
🔐 9 orgs crypto lancent la Quantum Alliance : ~6 M de $BTC (30,2 % de l'offre) ont déjà une clé publique exposée. Pas volable aujourd'hui — mais le risque se prépare maintenant.
📌 Les faits (Alliance + CoinDesk, 16 oct. 2026)
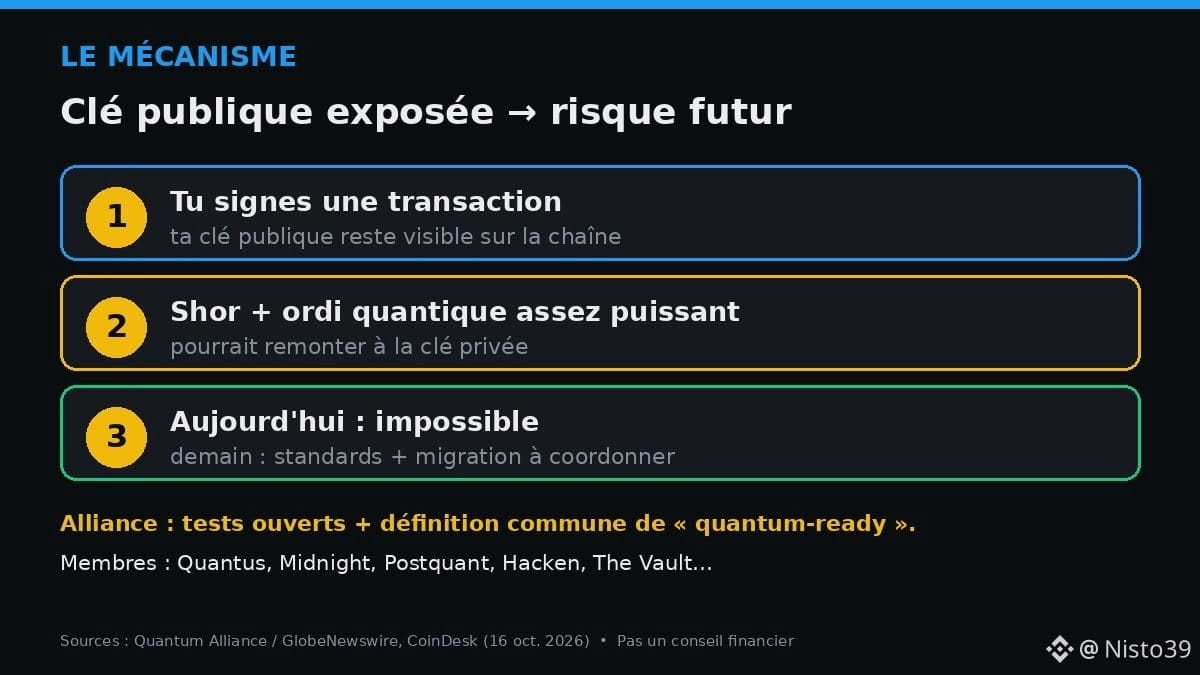
• 9 organisations (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) créent un organisme de standards ouverts
• Objectif : définir ce que « prêt pour le quantique » veut dire, et comment le vérifier
• ~6 M BTC exposés (30,2 %) ; dont ~1,1 M attribués à Satoshi
• Aucune machine actuelle ne casse la crypto Bitcoin ; certains experts citent ~2028 comme fenêtre possible
🧠 Le mécanisme
Quand tu signes une transaction, ta clé publique reste sur le registre. Un ordinateur quantique assez puissant (algorithme de Shor) pourrait remonter de cette clé publique à la clé privée. Aujourd'hui : impossible. Demain : migration à planifier.
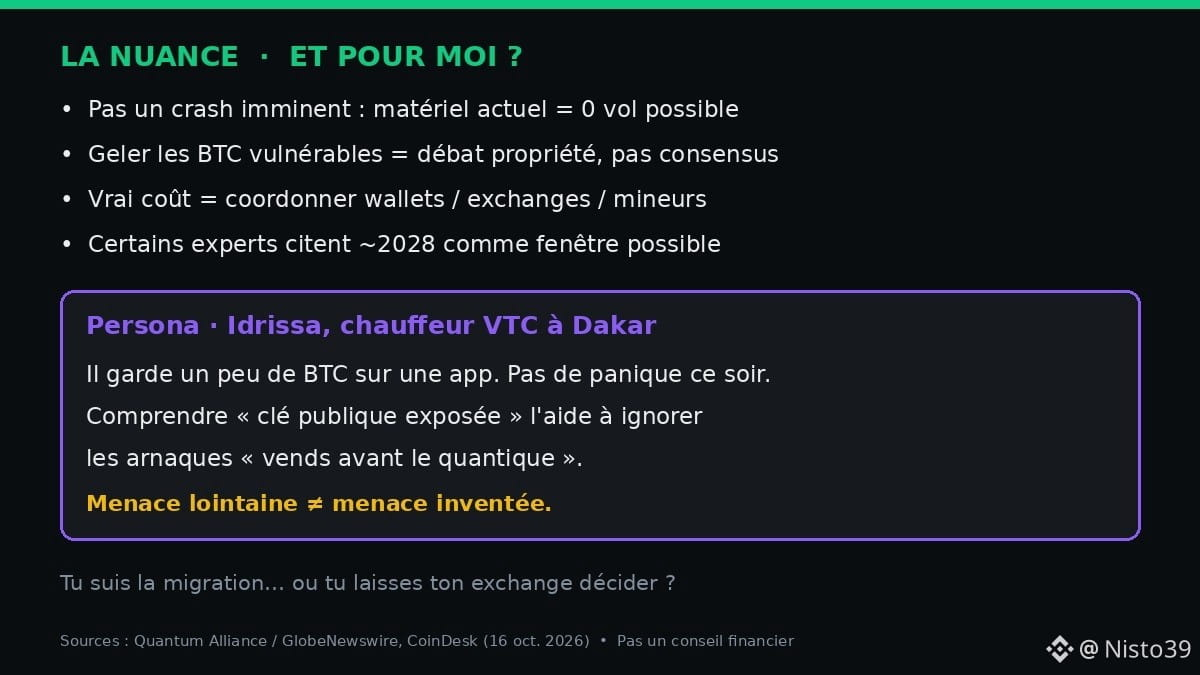
⚖️ La nuance
• Ce n'est PAS un crash imminent : pas de vol possible avec le matériel actuel
• Geler les BTC « vulnérables » (idée débattue, y compris pour ceux de Satoshi) = débat sur le droit de propriété, pas un consensus
• Le vrai coût = coordonner wallets, exchanges, mineurs — pas juste changer une formule
👤 Idrissa, chauffeur VTC à Dakar, garde un peu de BTC sur une app. Il n'a pas à paniquer ce soir. Mais comprendre « clé publique exposée » l'aide à ignorer les arnaques « vend ton BTC avant le quantique ».
✅ Menace lointaine ≠ menace inventée. Standards communs = moins de marketing, plus de preuves.
Tu suis déjà la migration post-quantique… ou tu attends que ton exchange le fasse pour toi ? 👇
Pas un conseil financier. DYOR.
Sources : Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
🔐 9 orgs crypto lancent la Quantum Alliance : ~6 M de $BTC (30,2 % de l'offre) ont déjà une clé publique exposée. Pas volable aujourd'hui — mais le risque se prépare maintenant.
📌 Les faits (Alliance + CoinDesk, 16 oct. 2026)
• 9 organisations (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) créent un organisme de standards ouverts
• Objectif : définir ce que « prêt pour le quantique » veut dire, et comment le vérifier
• ~6 M BTC exposés (30,2 %) ; dont ~1,1 M attribués à Satoshi
• Aucune machine actuelle ne casse la crypto Bitcoin ; certains experts citent ~2028 comme fenêtre possible
🧠 Le mécanisme
Quand tu signes une transaction, ta clé publique reste sur le registre. Un ordinateur quantique assez puissant (algorithme de Shor) pourrait remonter de cette clé publique à la clé privée. Aujourd'hui : impossible. Demain : migration à planifier.
⚖️ La nuance
• Ce n'est PAS un crash imminent : pas de vol possible avec le matériel actuel
• Geler les BTC « vulnérables » (idée débattue, y compris pour ceux de Satoshi) = débat sur le droit de propriété, pas un consensus
• Le vrai coût = coordonner wallets, exchanges, mineurs — pas juste changer une formule
👤 Idrissa, chauffeur VTC à Dakar, garde un peu de BTC sur une app. Il n'a pas à paniquer ce soir. Mais comprendre « clé publique exposée » l'aide à ignorer les arnaques « vend ton BTC avant le quantique ».
✅ Menace lointaine ≠ menace inventée. Standards communs = moins de marketing, plus de preuves.
Tu suis déjà la migration post-quantique… ou tu attends que ton exchange le fasse pour toi ? 👇
Pas un conseil financier. DYOR.
Sources : Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
📌 Les faits (Alliance + CoinDesk, 16 oct. 2026)
• 9 organisations (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) créent un organisme de standards ouverts
• Objectif : définir ce que « prêt pour le quantique » veut dire, et comment le vérifier
• ~6 M BTC exposés (30,2 %) ; dont ~1,1 M attribués à Satoshi
• Aucune machine actuelle ne casse la crypto Bitcoin ; certains experts citent ~2028 comme fenêtre possible
🧠 Le mécanisme
Quand tu signes une transaction, ta clé publique reste sur le registre. Un ordinateur quantique assez puissant (algorithme de Shor) pourrait remonter de cette clé publique à la clé privée. Aujourd'hui : impossible. Demain : migration à planifier.
⚖️ La nuance
• Ce n'est PAS un crash imminent : pas de vol possible avec le matériel actuel
• Geler les BTC « vulnérables » (idée débattue, y compris pour ceux de Satoshi) = débat sur le droit de propriété, pas un consensus
• Le vrai coût = coordonner wallets, exchanges, mineurs — pas juste changer une formule
👤 Idrissa, chauffeur VTC à Dakar, garde un peu de BTC sur une app. Il n'a pas à paniquer ce soir. Mais comprendre « clé publique exposée » l'aide à ignorer les arnaques « vend ton BTC avant le quantique ».
✅ Menace lointaine ≠ menace inventée. Standards communs = moins de marketing, plus de preuves.
Tu suis déjà la migration post-quantique… ou tu attends que ton exchange le fasse pour toi ? 👇
Pas un conseil financier. DYOR.
Sources : Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
36
·
--
Article
Un Ledger n’arrête pas un couteau : ce que le vol de 800 000 $ au Royaume-Uni apprend à tousUn hardware wallet protège vos cryptos contre les pirates. Il ne vous protège pas contre quelqu’un qui entre chez vous avec un couteau. C’est exactement ce qui vient d’arriver à un trader au Royaume-Uni — et la leçon vaut pour tout le monde, pas seulement pour les « baleines ».
📋 Les faits (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• Le trader connu sous le pseudo « Realist » (@rrealist sur X) dit que des intrus sont entrés chez lui au Royaume-Uni, l’ont ligoté et menacé avec un couteau.
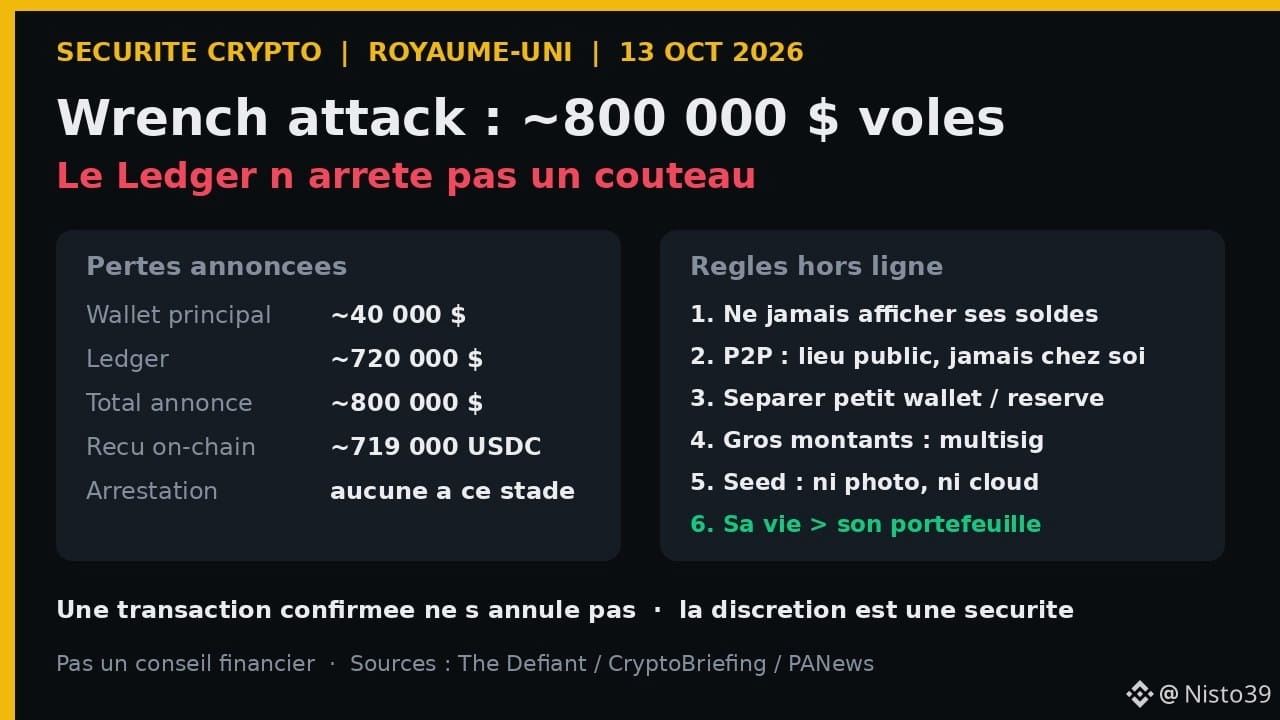
• Pertes annoncées : environ **800 000 $** au total — dont **~40 000 $** depuis un wallet principal et **~720 000 $** depuis un **Ledger** (hardware wallet), plus une Rolex. Son téléphone a été cassé sur place.
• Il dit n’avoir que des contusions légères. La police est impliquée, la maison est traitée comme scène de crime.
• Côté blockchain : l’adresse Solana qu’il a signalée a reçu près de **719 000 USDC**, ensuite déplacés vers une autre adresse (The Defiant, Phemex).
⚙️ Le mécanisme, en clair
On appelle ça une « wrench attack » (attaque à la clé à molette) : au lieu de casser le code, on force la personne.
1. Le voleur n’a pas besoin de pirater le Ledger : il oblige le propriétaire à le déverrouiller et à signer la transaction.
2. Une transaction crypto confirmée ne s’annule pas : pas de « rappel » comme avec une carte bancaire.
3. Les fonds sont vite convertis (ici en stablecoin) et déplacés d’adresse en adresse pour brouiller la piste.
4. La transparence de la blockchain aide l’enquête… mais elle peut aussi aider un voleur à repérer qui détient beaucoup, surtout si cette personne s’affiche publiquement.
Mots simples. Hardware wallet : petit appareil qui garde vos clés hors d’internet. Clé privée / phrase de récupération : ce qui permet de dépenser vos cryptos — qui l’a, possède les fonds. Stablecoin : jeton qui suit le dollar. Multisig : un wallet qui exige plusieurs signatures (plusieurs appareils ou personnes) pour sortir des fonds.
🧭 Pourquoi ça compte
La sécurité crypto a deux faces : la face numérique (phishing, faux sites, malwares) et la face physique (qui sait que vous avez des cryptos, et où vous habitez). On parle beaucoup de la première. La seconde est souvent oubliée — et elle ne dépend pas du montant : un voleur ne sait pas si vous avez 500 $ ou 500 000 $, il sait seulement que vous en « parlez ».
⚠️ Nuance (à ne pas sauter)
• Les faits viennent pour l’instant surtout du récit de la victime et des médias crypto ; l’enquête est en cours, aucune arrestation annoncée à ce stade.
• Ce n’est pas un échec du Ledger en tant que technologie : c’est la contrainte physique qui a été le point faible.
• Rien ne rend une personne totalement « inattaquable ». L’objectif est de rendre le vol plus difficile, moins rentable et moins probable.
• Pas un conseil financier ni une recommandation de produit.
🌍 Ce que ça change pour quelqu’un comme Koffi à Lomé
Koffi fait un peu de P2P et garde de l’USDT pour se protéger de l’inflation. Il n’est pas millionnaire, mais il poste parfois des captures de gains dans son groupe WhatsApp. Ce qu’il peut faire, sans matériel coûteux :
1. **Discrétion d’abord** : ne pas partager de soldes, de captures de wallet ni de « j’ai fait x10 » — ni en ligne, ni au quartier.
2. **Rencontres P2P** : privilégier les échanges dans des lieux publics, en journée, jamais à son domicile, et ne pas révéler son adresse.
3. **Ne pas tout mettre au même endroit** : un petit montant « du quotidien » sur le téléphone, le reste séparé — ainsi, sous la contrainte, on ne peut pas tout perdre d’un coup.
4. **Pour des montants importants** : se renseigner sur le multisig (plusieurs signatures dans des lieux différents), qui empêche une seule personne de tout vider sur place.
5. **Phrase de récupération** : jamais en photo, jamais sur le cloud, jamais à côté de l’appareil.
6. Si une menace arrive : sa vie vaut plus que n’importe quel portefeuille. Ne pas résister, puis porter plainte.
📍 À surveiller
• L’avancée de l’enquête de la police britannique et la traçabilité des 719 000 USDC
• Le débat en Europe sur les obligations de déclaration de l’auto-conservation, que certains jugent risquées pour la sécurité physique des détenteurs
$USDC $SOL
Ceci n’est pas un conseil financier.
💬 Question pour vous : vous parlez de vos cryptos autour de vous, ou vous restez discret ? Quelle est votre règle n°1 de sécurité « hors ligne » ?
#crypto #Securite #SelfCustody #WrenchAttack #WriteToEarn
Un Ledger n’arrête pas un couteau : ce que le vol de 800 000 $ au Royaume-Uni apprend à tous
Un hardware wallet protège vos cryptos contre les pirates. Il ne vous protège pas contre quelqu’un qui entre chez vous avec un couteau. C’est exactement ce qui vient d’arriver à un trader au Royaume-Uni — et la leçon vaut pour tout le monde, pas seulement pour les « baleines ».
📋 Les faits (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• Le trader connu sous le pseudo « Realist » (@rrealist sur X) dit que des intrus sont entrés chez lui au Royaume-Uni, l’ont ligoté et menacé avec un couteau.
• Pertes annoncées : environ **800 000 $** au total — dont **~40 000 $** depuis un wallet principal et **~720 000 $** depuis un **Ledger** (hardware wallet), plus une Rolex. Son téléphone a été cassé sur place.
• Il dit n’avoir que des contusions légères. La police est impliquée, la maison est traitée comme scène de crime.
• Côté blockchain : l’adresse Solana qu’il a signalée a reçu près de **719 000 USDC**, ensuite déplacés vers une autre adresse (The Defiant, Phemex).
⚙️ Le mécanisme, en clair
On appelle ça une « wrench attack » (attaque à la clé à molette) : au lieu de casser le code, on force la personne.
1. Le voleur n’a pas besoin de pirater le Ledger : il oblige le propriétaire à le déverrouiller et à signer la transaction.
2. Une transaction crypto confirmée ne s’annule pas : pas de « rappel » comme avec une carte bancaire.
3. Les fonds sont vite convertis (ici en stablecoin) et déplacés d’adresse en adresse pour brouiller la piste.
4. La transparence de la blockchain aide l’enquête… mais elle peut aussi aider un voleur à repérer qui détient beaucoup, surtout si cette personne s’affiche publiquement.
Mots simples. Hardware wallet : petit appareil qui garde vos clés hors d’internet. Clé privée / phrase de récupération : ce qui permet de dépenser vos cryptos — qui l’a, possède les fonds. Stablecoin : jeton qui suit le dollar. Multisig : un wallet qui exige plusieurs signatures (plusieurs appareils ou personnes) pour sortir des fonds.
🧭 Pourquoi ça compte
La sécurité crypto a deux faces : la face numérique (phishing, faux sites, malwares) et la face physique (qui sait que vous avez des cryptos, et où vous habitez). On parle beaucoup de la première. La seconde est souvent oubliée — et elle ne dépend pas du montant : un voleur ne sait pas si vous avez 500 $ ou 500 000 $, il sait seulement que vous en « parlez ».
⚠️ Nuance (à ne pas sauter)
• Les faits viennent pour l’instant surtout du récit de la victime et des médias crypto ; l’enquête est en cours, aucune arrestation annoncée à ce stade.
• Ce n’est pas un échec du Ledger en tant que technologie : c’est la contrainte physique qui a été le point faible.
• Rien ne rend une personne totalement « inattaquable ». L’objectif est de rendre le vol plus difficile, moins rentable et moins probable.
• Pas un conseil financier ni une recommandation de produit.
🌍 Ce que ça change pour quelqu’un comme Koffi à Lomé
Koffi fait un peu de P2P et garde de l’USDT pour se protéger de l’inflation. Il n’est pas millionnaire, mais il poste parfois des captures de gains dans son groupe WhatsApp. Ce qu’il peut faire, sans matériel coûteux :
1. **Discrétion d’abord** : ne pas partager de soldes, de captures de wallet ni de « j’ai fait x10 » — ni en ligne, ni au quartier.
2. **Rencontres P2P** : privilégier les échanges dans des lieux publics, en journée, jamais à son domicile, et ne pas révéler son adresse.
3. **Ne pas tout mettre au même endroit** : un petit montant « du quotidien » sur le téléphone, le reste séparé — ainsi, sous la contrainte, on ne peut pas tout perdre d’un coup.
4. **Pour des montants importants** : se renseigner sur le multisig (plusieurs signatures dans des lieux différents), qui empêche une seule personne de tout vider sur place.
5. **Phrase de récupération** : jamais en photo, jamais sur le cloud, jamais à côté de l’appareil.
6. Si une menace arrive : sa vie vaut plus que n’importe quel portefeuille. Ne pas résister, puis porter plainte.
📍 À surveiller
• L’avancée de l’enquête de la police britannique et la traçabilité des 719 000 USDC
• Le débat en Europe sur les obligations de déclaration de l’auto-conservation, que certains jugent risquées pour la sécurité physique des détenteurs
$USDC $SOL
Ceci n’est pas un conseil financier.
💬 Question pour vous : vous parlez de vos cryptos autour de vous, ou vous restez discret ? Quelle est votre règle n°1 de sécurité « hors ligne » ?
#crypto #Securite #SelfCustody #WrenchAttack #WriteToEarn
📋 Les faits (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• Le trader connu sous le pseudo « Realist » (@rrealist sur X) dit que des intrus sont entrés chez lui au Royaume-Uni, l’ont ligoté et menacé avec un couteau.
• Pertes annoncées : environ **800 000 $** au total — dont **~40 000 $** depuis un wallet principal et **~720 000 $** depuis un **Ledger** (hardware wallet), plus une Rolex. Son téléphone a été cassé sur place.
• Il dit n’avoir que des contusions légères. La police est impliquée, la maison est traitée comme scène de crime.
• Côté blockchain : l’adresse Solana qu’il a signalée a reçu près de **719 000 USDC**, ensuite déplacés vers une autre adresse (The Defiant, Phemex).
⚙️ Le mécanisme, en clair
On appelle ça une « wrench attack » (attaque à la clé à molette) : au lieu de casser le code, on force la personne.
1. Le voleur n’a pas besoin de pirater le Ledger : il oblige le propriétaire à le déverrouiller et à signer la transaction.
2. Une transaction crypto confirmée ne s’annule pas : pas de « rappel » comme avec une carte bancaire.
3. Les fonds sont vite convertis (ici en stablecoin) et déplacés d’adresse en adresse pour brouiller la piste.
4. La transparence de la blockchain aide l’enquête… mais elle peut aussi aider un voleur à repérer qui détient beaucoup, surtout si cette personne s’affiche publiquement.
Mots simples. Hardware wallet : petit appareil qui garde vos clés hors d’internet. Clé privée / phrase de récupération : ce qui permet de dépenser vos cryptos — qui l’a, possède les fonds. Stablecoin : jeton qui suit le dollar. Multisig : un wallet qui exige plusieurs signatures (plusieurs appareils ou personnes) pour sortir des fonds.
🧭 Pourquoi ça compte
La sécurité crypto a deux faces : la face numérique (phishing, faux sites, malwares) et la face physique (qui sait que vous avez des cryptos, et où vous habitez). On parle beaucoup de la première. La seconde est souvent oubliée — et elle ne dépend pas du montant : un voleur ne sait pas si vous avez 500 $ ou 500 000 $, il sait seulement que vous en « parlez ».
⚠️ Nuance (à ne pas sauter)
• Les faits viennent pour l’instant surtout du récit de la victime et des médias crypto ; l’enquête est en cours, aucune arrestation annoncée à ce stade.
• Ce n’est pas un échec du Ledger en tant que technologie : c’est la contrainte physique qui a été le point faible.
• Rien ne rend une personne totalement « inattaquable ». L’objectif est de rendre le vol plus difficile, moins rentable et moins probable.
• Pas un conseil financier ni une recommandation de produit.
🌍 Ce que ça change pour quelqu’un comme Koffi à Lomé
Koffi fait un peu de P2P et garde de l’USDT pour se protéger de l’inflation. Il n’est pas millionnaire, mais il poste parfois des captures de gains dans son groupe WhatsApp. Ce qu’il peut faire, sans matériel coûteux :
1. **Discrétion d’abord** : ne pas partager de soldes, de captures de wallet ni de « j’ai fait x10 » — ni en ligne, ni au quartier.
2. **Rencontres P2P** : privilégier les échanges dans des lieux publics, en journée, jamais à son domicile, et ne pas révéler son adresse.
3. **Ne pas tout mettre au même endroit** : un petit montant « du quotidien » sur le téléphone, le reste séparé — ainsi, sous la contrainte, on ne peut pas tout perdre d’un coup.
4. **Pour des montants importants** : se renseigner sur le multisig (plusieurs signatures dans des lieux différents), qui empêche une seule personne de tout vider sur place.
5. **Phrase de récupération** : jamais en photo, jamais sur le cloud, jamais à côté de l’appareil.
6. Si une menace arrive : sa vie vaut plus que n’importe quel portefeuille. Ne pas résister, puis porter plainte.
📍 À surveiller
• L’avancée de l’enquête de la police britannique et la traçabilité des 719 000 USDC
• Le débat en Europe sur les obligations de déclaration de l’auto-conservation, que certains jugent risquées pour la sécurité physique des détenteurs
$USDC $SOL
Ceci n’est pas un conseil financier.
💬 Question pour vous : vous parlez de vos cryptos autour de vous, ou vous restez discret ? Quelle est votre règle n°1 de sécurité « hors ligne » ?
#crypto #Securite #SelfCustody #WrenchAttack #WriteToEarn
3
397
·
--
Article
Si je meurs demain, ma famille récupère-t-elle mes cryptos ?Question gênante, mais je préfère la poser maintenant : si tu disparais demain, qui dans ta famille sait que tu as des cryptos ? Et parmi ces gens, qui saurait les récupérer ?
Chez beaucoup d'entre nous, la réponse honnête est « personne ». On garde ça discret, parfois même vis-à-vis du conjoint. C'est compréhensible. Mais une crypto sans la bonne information, c'est une porte fermée dont la clé est partie avec toi.
L'histoire que tout le monde cite à ce sujet est QuadrigaCX, une plateforme canadienne. Décembre 2018 : son patron, Gerald Cotten, meurt en Inde. La plateforme explique ensuite que lui seul contrôlait les portefeuilles où étaient stockés les fonds des clients. Pendant des mois, on a raconté ça comme le drame des clés perdues.
Sauf que la suite est pire. En juin 2020, la Commission des valeurs mobilières de l'Ontario publie son enquête : la plateforme s'est effondrée à cause d'une fraude de Cotten lui-même. Comptes sous pseudonymes, faux soldes, argent des clients utilisé pour couvrir ses pertes. Au total, au moins 169 millions de dollars canadiens perdus par 76 000 clients.
Je retiens deux leçons de cette affaire, et elles ne disent pas la même chose.
Première leçon : quand une seule personne détient l'accès, personne ne peut vérifier. Ni la famille, ni les clients.
Deuxième leçon : ce qui est sur une plateforme dépend de la santé de cette plateforme, pas seulement de toi.
Maintenant, ce qui se passe vraiment selon l'endroit où sont tes cryptos.
Sur une plateforme comme Binance, ton compte est lié à ton identité. Il existe une procédure d'héritage (« Legacy Inheritance », dans le centre d'aide). L'héritier passe par son propre compte, donne l'e-mail, le numéro ou l'ID Binance du défunt, et fournit un acte de décès, un document qui prouve qu'il est héritier, et sa pièce d'identité. Binance indique un délai habituel d'un à deux mois. Donc la famille peut récupérer des $BNB ou des $BTC laissés sur le compte... à condition de savoir que le compte existe. Ça paraît bête, c'est le point qui bloque le plus souvent.
Dans un portefeuille personnel (une app ou un portefeuille matériel), aucune entreprise ne peut aider. Ce qui compte, c'est la phrase de récupération : les 12 ou 24 mots qui recréent le portefeuille n'importe où. Sans eux, c'est fini. Avec eux, n'importe qui peut tout vider.
Le casse-tête est là : il faut que la bonne personne puisse y accéder plus tard, mais que personne ne puisse y accéder aujourd'hui.
Ce que je mets dans une enveloppe pour mes proches :
- la liste des endroits : quelles plateformes, quels portefeuilles, quelle app ;
- où se trouve le support physique de la phrase de récupération, sans écrire les mots eux-mêmes ;
- le nom d'une personne de confiance qui s'y connaît un peu et peut accompagner la famille.
Ce que je ne mets jamais dedans : les 12 ou 24 mots en clair, et mes mots de passe. Et je ne les mets pas dans un testament non plus : dans certains pays, un testament homologué devient un document public (c'est le cas en Angleterre, par exemple).
Pour les papiers d'héritier, ça dépend du pays : acte de notoriété, jugement d'hérédité, certificat de succession... Mieux vaut savoir à l'avance lequel s'applique chez toi, parce que la plateforme le demandera.
Aucune de ces précautions n'est parfaite. Mais le silence total est la seule option qui garantit que personne ne récupère rien.
Dans ta famille, est-ce qu'on parle d'argent ouvertement, ou est-ce que le sujet des cryptos reste un secret même entre proches ?
#Crypto #Securite #Heritage #Binance #Afrique
Si je meurs demain, ma famille récupère-t-elle mes cryptos ?
Question gênante, mais je préfère la poser maintenant : si tu disparais demain, qui dans ta famille sait que tu as des cryptos ? Et parmi ces gens, qui saurait les récupérer ?
Chez beaucoup d'entre nous, la réponse honnête est « personne ». On garde ça discret, parfois même vis-à-vis du conjoint. C'est compréhensible. Mais une crypto sans la bonne information, c'est une porte fermée dont la clé est partie avec toi.
L'histoire que tout le monde cite à ce sujet est QuadrigaCX, une plateforme canadienne. Décembre 2018 : son patron, Gerald Cotten, meurt en Inde. La plateforme explique ensuite que lui seul contrôlait les portefeuilles où étaient stockés les fonds des clients. Pendant des mois, on a raconté ça comme le drame des clés perdues.
Sauf que la suite est pire. En juin 2020, la Commission des valeurs mobilières de l'Ontario publie son enquête : la plateforme s'est effondrée à cause d'une fraude de Cotten lui-même. Comptes sous pseudonymes, faux soldes, argent des clients utilisé pour couvrir ses pertes. Au total, au moins 169 millions de dollars canadiens perdus par 76 000 clients.
Je retiens deux leçons de cette affaire, et elles ne disent pas la même chose.
Première leçon : quand une seule personne détient l'accès, personne ne peut vérifier. Ni la famille, ni les clients.
Deuxième leçon : ce qui est sur une plateforme dépend de la santé de cette plateforme, pas seulement de toi.
Maintenant, ce qui se passe vraiment selon l'endroit où sont tes cryptos.
Sur une plateforme comme Binance, ton compte est lié à ton identité. Il existe une procédure d'héritage (« Legacy Inheritance », dans le centre d'aide). L'héritier passe par son propre compte, donne l'e-mail, le numéro ou l'ID Binance du défunt, et fournit un acte de décès, un document qui prouve qu'il est héritier, et sa pièce d'identité. Binance indique un délai habituel d'un à deux mois. Donc la famille peut récupérer des $BNB ou des $BTC laissés sur le compte... à condition de savoir que le compte existe. Ça paraît bête, c'est le point qui bloque le plus souvent.
Dans un portefeuille personnel (une app ou un portefeuille matériel), aucune entreprise ne peut aider. Ce qui compte, c'est la phrase de récupération : les 12 ou 24 mots qui recréent le portefeuille n'importe où. Sans eux, c'est fini. Avec eux, n'importe qui peut tout vider.
Le casse-tête est là : il faut que la bonne personne puisse y accéder plus tard, mais que personne ne puisse y accéder aujourd'hui.
Ce que je mets dans une enveloppe pour mes proches :
- la liste des endroits : quelles plateformes, quels portefeuilles, quelle app ;
- où se trouve le support physique de la phrase de récupération, sans écrire les mots eux-mêmes ;
- le nom d'une personne de confiance qui s'y connaît un peu et peut accompagner la famille.
Ce que je ne mets jamais dedans : les 12 ou 24 mots en clair, et mes mots de passe. Et je ne les mets pas dans un testament non plus : dans certains pays, un testament homologué devient un document public (c'est le cas en Angleterre, par exemple).
Pour les papiers d'héritier, ça dépend du pays : acte de notoriété, jugement d'hérédité, certificat de succession... Mieux vaut savoir à l'avance lequel s'applique chez toi, parce que la plateforme le demandera.
Aucune de ces précautions n'est parfaite. Mais le silence total est la seule option qui garantit que personne ne récupère rien.
Dans ta famille, est-ce qu'on parle d'argent ouvertement, ou est-ce que le sujet des cryptos reste un secret même entre proches ?
#Crypto #Securite #Heritage #Binance #Afrique
Chez beaucoup d'entre nous, la réponse honnête est « personne ». On garde ça discret, parfois même vis-à-vis du conjoint. C'est compréhensible. Mais une crypto sans la bonne information, c'est une porte fermée dont la clé est partie avec toi.
L'histoire que tout le monde cite à ce sujet est QuadrigaCX, une plateforme canadienne. Décembre 2018 : son patron, Gerald Cotten, meurt en Inde. La plateforme explique ensuite que lui seul contrôlait les portefeuilles où étaient stockés les fonds des clients. Pendant des mois, on a raconté ça comme le drame des clés perdues.
Sauf que la suite est pire. En juin 2020, la Commission des valeurs mobilières de l'Ontario publie son enquête : la plateforme s'est effondrée à cause d'une fraude de Cotten lui-même. Comptes sous pseudonymes, faux soldes, argent des clients utilisé pour couvrir ses pertes. Au total, au moins 169 millions de dollars canadiens perdus par 76 000 clients.
Je retiens deux leçons de cette affaire, et elles ne disent pas la même chose.
Première leçon : quand une seule personne détient l'accès, personne ne peut vérifier. Ni la famille, ni les clients.
Deuxième leçon : ce qui est sur une plateforme dépend de la santé de cette plateforme, pas seulement de toi.
Maintenant, ce qui se passe vraiment selon l'endroit où sont tes cryptos.
Sur une plateforme comme Binance, ton compte est lié à ton identité. Il existe une procédure d'héritage (« Legacy Inheritance », dans le centre d'aide). L'héritier passe par son propre compte, donne l'e-mail, le numéro ou l'ID Binance du défunt, et fournit un acte de décès, un document qui prouve qu'il est héritier, et sa pièce d'identité. Binance indique un délai habituel d'un à deux mois. Donc la famille peut récupérer des $BNB ou des $BTC laissés sur le compte... à condition de savoir que le compte existe. Ça paraît bête, c'est le point qui bloque le plus souvent.
Dans un portefeuille personnel (une app ou un portefeuille matériel), aucune entreprise ne peut aider. Ce qui compte, c'est la phrase de récupération : les 12 ou 24 mots qui recréent le portefeuille n'importe où. Sans eux, c'est fini. Avec eux, n'importe qui peut tout vider.
Le casse-tête est là : il faut que la bonne personne puisse y accéder plus tard, mais que personne ne puisse y accéder aujourd'hui.
Ce que je mets dans une enveloppe pour mes proches :
- la liste des endroits : quelles plateformes, quels portefeuilles, quelle app ;
- où se trouve le support physique de la phrase de récupération, sans écrire les mots eux-mêmes ;
- le nom d'une personne de confiance qui s'y connaît un peu et peut accompagner la famille.
Ce que je ne mets jamais dedans : les 12 ou 24 mots en clair, et mes mots de passe. Et je ne les mets pas dans un testament non plus : dans certains pays, un testament homologué devient un document public (c'est le cas en Angleterre, par exemple).
Pour les papiers d'héritier, ça dépend du pays : acte de notoriété, jugement d'hérédité, certificat de succession... Mieux vaut savoir à l'avance lequel s'applique chez toi, parce que la plateforme le demandera.
Aucune de ces précautions n'est parfaite. Mais le silence total est la seule option qui garantit que personne ne récupère rien.
Dans ta famille, est-ce qu'on parle d'argent ouvertement, ou est-ce que le sujet des cryptos reste un secret même entre proches ?
#Crypto #Securite #Heritage #Binance #Afrique
CRYPTO AFRIQUE SN:
Une question que beaucoup d'investisseurs oublient : que deviendront leurs cryptomonnaies s'ils ne sont plus là demain ?
La sécurité ne concerne pas seulement les piratages. Elle concerne aussi la transmission et la préparation.
En crypto, protéger son capital, c'est également prévoir l'imprévisible.
2
3
569
·
--
Une ligne de code de debug. Il n'en a pas fallu plus.
Proxima, une appli de trading sur Solana, a publié samedi soir son post-mortem. Le récit se lit comme une main courante :
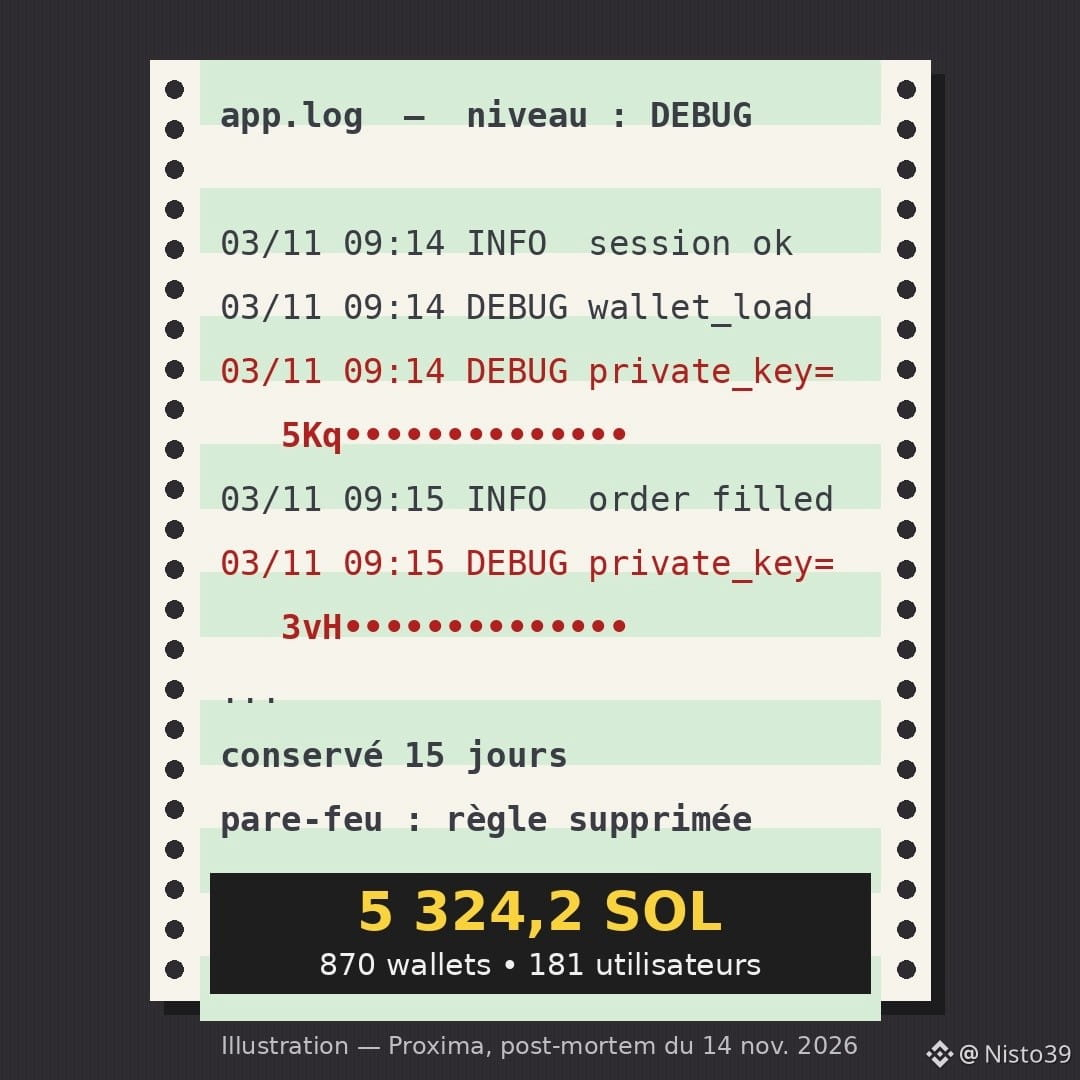
3 nov. — une ligne de log prévue pour la bêta se met à écrire des clés privées dans les journaux techniques. Elle ne devait jamais tourner en production. Quelqu'un a passé les logs en mode « debug » pour surveiller les performances.
10 nov. — la ligne est coupée. Sauf que les journaux sont conservés 15 jours dans un outil de monitoring (SigNoz) dont la mise à jour de sécurité avait été « repoussée à plusieurs reprises ».
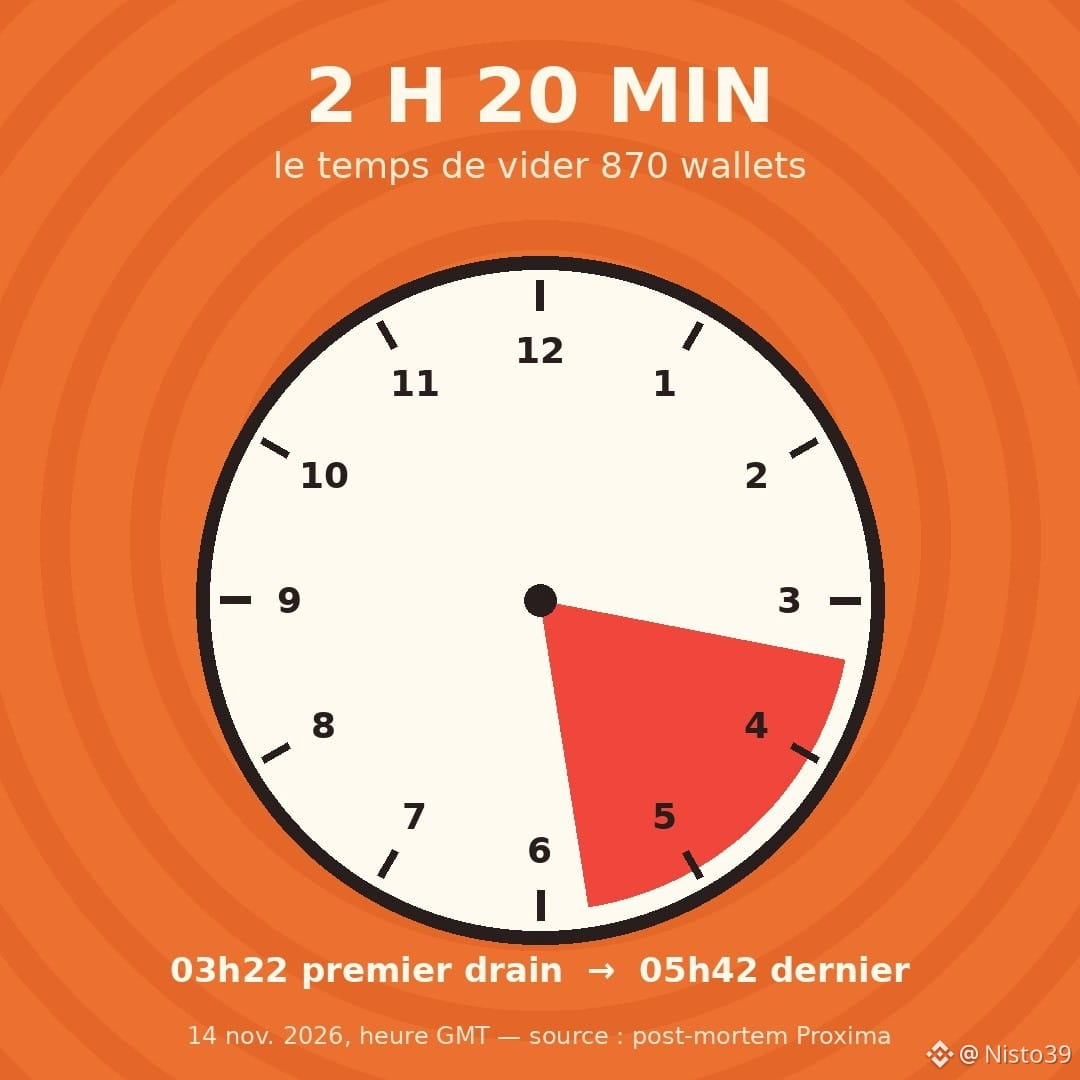
14 nov., 02h16 GMT — un attaquant aspire les journaux. La règle de pare-feu qui devait cacher cet outil d'internet avait été « supprimée par inadvertance ».
03h22 — premier wallet vidé.
05h42 — le dernier.
Bilan selon Proxima : 5 324,2 $SOL sortis de 870 wallets appartenant à 181 utilisateurs, environ 0,1 % de ses wallets. Tout le monde remboursé sur la trésorerie de l'entreprise.
Un détail gêne : la première estimation parlait de 200 000 à 250 000 $. Au prix du SOL pendant l'attaque (~75 $), on frôle plutôt 400 000 $ (calcul de Cryptowatchdesk). Le rapport n'explique pas l'écart.
Ce qui me frappe, c'est qu'aucune de ces erreurs n'a rien de spectaculaire. Un bot qui achète et vend à ta place doit garder ta clé privée quelque part — la clé, c'est le mot de passe maître qui autorise à dépenser. Chaque endroit où elle transite (un log, un serveur, un prestataire) est une porte en plus que tu ne vois pas.
Ma règle à moi : sur ce type d'appli, seulement la somme que j'accepte de perdre, et jamais réutiliser ailleurs un wallet qu'elle a créé.
Le dernier bot à qui tu as confié un wallet, tu saurais dire où il range ta clé ?
#Solana #Securite #CryptoNews #TradingBot #Web3
Une ligne de code de debug. Il n'en a pas fallu plus.
Proxima, une appli de trading sur Solana, a publié samedi soir son post-mortem. Le récit se lit comme une main courante :
3 nov. — une ligne de log prévue pour la bêta se met à écrire des clés privées dans les journaux techniques. Elle ne devait jamais tourner en production. Quelqu'un a passé les logs en mode « debug » pour surveiller les performances.
10 nov. — la ligne est coupée. Sauf que les journaux sont conservés 15 jours dans un outil de monitoring (SigNoz) dont la mise à jour de sécurité avait été « repoussée à plusieurs reprises ».
14 nov., 02h16 GMT — un attaquant aspire les journaux. La règle de pare-feu qui devait cacher cet outil d'internet avait été « supprimée par inadvertance ».
03h22 — premier wallet vidé.
05h42 — le dernier.
Bilan selon Proxima : 5 324,2 $SOL sortis de 870 wallets appartenant à 181 utilisateurs, environ 0,1 % de ses wallets. Tout le monde remboursé sur la trésorerie de l'entreprise.
Un détail gêne : la première estimation parlait de 200 000 à 250 000 $. Au prix du SOL pendant l'attaque (~75 $), on frôle plutôt 400 000 $ (calcul de Cryptowatchdesk). Le rapport n'explique pas l'écart.
Ce qui me frappe, c'est qu'aucune de ces erreurs n'a rien de spectaculaire. Un bot qui achète et vend à ta place doit garder ta clé privée quelque part — la clé, c'est le mot de passe maître qui autorise à dépenser. Chaque endroit où elle transite (un log, un serveur, un prestataire) est une porte en plus que tu ne vois pas.
Ma règle à moi : sur ce type d'appli, seulement la somme que j'accepte de perdre, et jamais réutiliser ailleurs un wallet qu'elle a créé.
Le dernier bot à qui tu as confié un wallet, tu saurais dire où il range ta clé ?
#Solana #Securite #CryptoNews #TradingBot #Web3
Proxima, une appli de trading sur Solana, a publié samedi soir son post-mortem. Le récit se lit comme une main courante :
3 nov. — une ligne de log prévue pour la bêta se met à écrire des clés privées dans les journaux techniques. Elle ne devait jamais tourner en production. Quelqu'un a passé les logs en mode « debug » pour surveiller les performances.
10 nov. — la ligne est coupée. Sauf que les journaux sont conservés 15 jours dans un outil de monitoring (SigNoz) dont la mise à jour de sécurité avait été « repoussée à plusieurs reprises ».
14 nov., 02h16 GMT — un attaquant aspire les journaux. La règle de pare-feu qui devait cacher cet outil d'internet avait été « supprimée par inadvertance ».
03h22 — premier wallet vidé.
05h42 — le dernier.
Bilan selon Proxima : 5 324,2 $SOL sortis de 870 wallets appartenant à 181 utilisateurs, environ 0,1 % de ses wallets. Tout le monde remboursé sur la trésorerie de l'entreprise.
Un détail gêne : la première estimation parlait de 200 000 à 250 000 $. Au prix du SOL pendant l'attaque (~75 $), on frôle plutôt 400 000 $ (calcul de Cryptowatchdesk). Le rapport n'explique pas l'écart.
Ce qui me frappe, c'est qu'aucune de ces erreurs n'a rien de spectaculaire. Un bot qui achète et vend à ta place doit garder ta clé privée quelque part — la clé, c'est le mot de passe maître qui autorise à dépenser. Chaque endroit où elle transite (un log, un serveur, un prestataire) est une porte en plus que tu ne vois pas.
Ma règle à moi : sur ce type d'appli, seulement la somme que j'accepte de perdre, et jamais réutiliser ailleurs un wallet qu'elle a créé.
Le dernier bot à qui tu as confié un wallet, tu saurais dire où il range ta clé ?
#Solana #Securite #CryptoNews #TradingBot #Web3
144
·
--
243 000.
C'est par combien Kava Lend a multiplié la valeur de chaque dépôt BUSD vendredi soir, en trois minutes. Personne n'a crié. Le code a juste fait son calcul.
Ce qui s'est passé, d'après les données on-chain relevées par The Block :
– Le marché BUSD de Kava Lend était quasi vide. Logique : Paxos a cessé d'émettre le BUSD en 2023.
– Le protocole calcule les intérêts en divisant par l'offre nette du marché. Si elle vaut zéro pile, il saute le calcul. Si elle vaut 0,00000002 $, il divise. Et le résultat explose.
– L'attaquant a ramené l'offre à ce niveau, vu son petit dépôt compté comme ~1,25 milliard de BUSD de garantie, puis a emprunté du $KAVA 127 fois, avec un second compte pour contourner le plafond.
– Bilan : ~55,2 millions de KAVA sortis (≈ 3,76 M$ avant l'attaque), dont 49,2 millions passés sur BNB Chain via LayerZero et vendus contre ~3 006 $BNB et 231 557 USDT.
Il préparait le coup depuis le 8 novembre. Kava a réagi publiquement plus de sept heures après le début. Le KAVA a perdu environ 39 % en 24 h et des plateformes partenaires ont suspendu dépôts et retraits.
Ce que je retiens : la faille n'était pas dans un marché actif, mais dans la pièce que plus personne n'utilisait. Un marché « mort » encore branché au reste du protocole, c'est une fenêtre restée ouverte au rez-de-chaussée d'une maison qu'on croit fermée. Kava parle d'un incident isolé, « pas un mint infini » ; le rapport complet n'est pas encore publié.
Garder un vieux marché ouvert « au cas où » : prudence ou paresse ?
#Kava #DeFi #Securite #Hack #BNBChain
243 000.
C'est par combien Kava Lend a multiplié la valeur de chaque dépôt BUSD vendredi soir, en trois minutes. Personne n'a crié. Le code a juste fait son calcul.
Ce qui s'est passé, d'après les données on-chain relevées par The Block :
– Le marché BUSD de Kava Lend était quasi vide. Logique : Paxos a cessé d'émettre le BUSD en 2023.
– Le protocole calcule les intérêts en divisant par l'offre nette du marché. Si elle vaut zéro pile, il saute le calcul. Si elle vaut 0,00000002 $, il divise. Et le résultat explose.
– L'attaquant a ramené l'offre à ce niveau, vu son petit dépôt compté comme ~1,25 milliard de BUSD de garantie, puis a emprunté du $KAVA 127 fois, avec un second compte pour contourner le plafond.
– Bilan : ~55,2 millions de KAVA sortis (≈ 3,76 M$ avant l'attaque), dont 49,2 millions passés sur BNB Chain via LayerZero et vendus contre ~3 006 $BNB et 231 557 USDT.
Il préparait le coup depuis le 8 novembre. Kava a réagi publiquement plus de sept heures après le début. Le KAVA a perdu environ 39 % en 24 h et des plateformes partenaires ont suspendu dépôts et retraits.
Ce que je retiens : la faille n'était pas dans un marché actif, mais dans la pièce que plus personne n'utilisait. Un marché « mort » encore branché au reste du protocole, c'est une fenêtre restée ouverte au rez-de-chaussée d'une maison qu'on croit fermée. Kava parle d'un incident isolé, « pas un mint infini » ; le rapport complet n'est pas encore publié.
Garder un vieux marché ouvert « au cas où » : prudence ou paresse ?
#Kava #DeFi #Securite #Hack #BNBChain
C'est par combien Kava Lend a multiplié la valeur de chaque dépôt BUSD vendredi soir, en trois minutes. Personne n'a crié. Le code a juste fait son calcul.
Ce qui s'est passé, d'après les données on-chain relevées par The Block :
– Le marché BUSD de Kava Lend était quasi vide. Logique : Paxos a cessé d'émettre le BUSD en 2023.
– Le protocole calcule les intérêts en divisant par l'offre nette du marché. Si elle vaut zéro pile, il saute le calcul. Si elle vaut 0,00000002 $, il divise. Et le résultat explose.
– L'attaquant a ramené l'offre à ce niveau, vu son petit dépôt compté comme ~1,25 milliard de BUSD de garantie, puis a emprunté du $KAVA 127 fois, avec un second compte pour contourner le plafond.
– Bilan : ~55,2 millions de KAVA sortis (≈ 3,76 M$ avant l'attaque), dont 49,2 millions passés sur BNB Chain via LayerZero et vendus contre ~3 006 $BNB et 231 557 USDT.
Il préparait le coup depuis le 8 novembre. Kava a réagi publiquement plus de sept heures après le début. Le KAVA a perdu environ 39 % en 24 h et des plateformes partenaires ont suspendu dépôts et retraits.
Ce que je retiens : la faille n'était pas dans un marché actif, mais dans la pièce que plus personne n'utilisait. Un marché « mort » encore branché au reste du protocole, c'est une fenêtre restée ouverte au rez-de-chaussée d'une maison qu'on croit fermée. Kava parle d'un incident isolé, « pas un mint infini » ; le rapport complet n'est pas encore publié.
Garder un vieux marché ouvert « au cas où » : prudence ou paresse ?
#Kava #DeFi #Securite #Hack #BNBChain
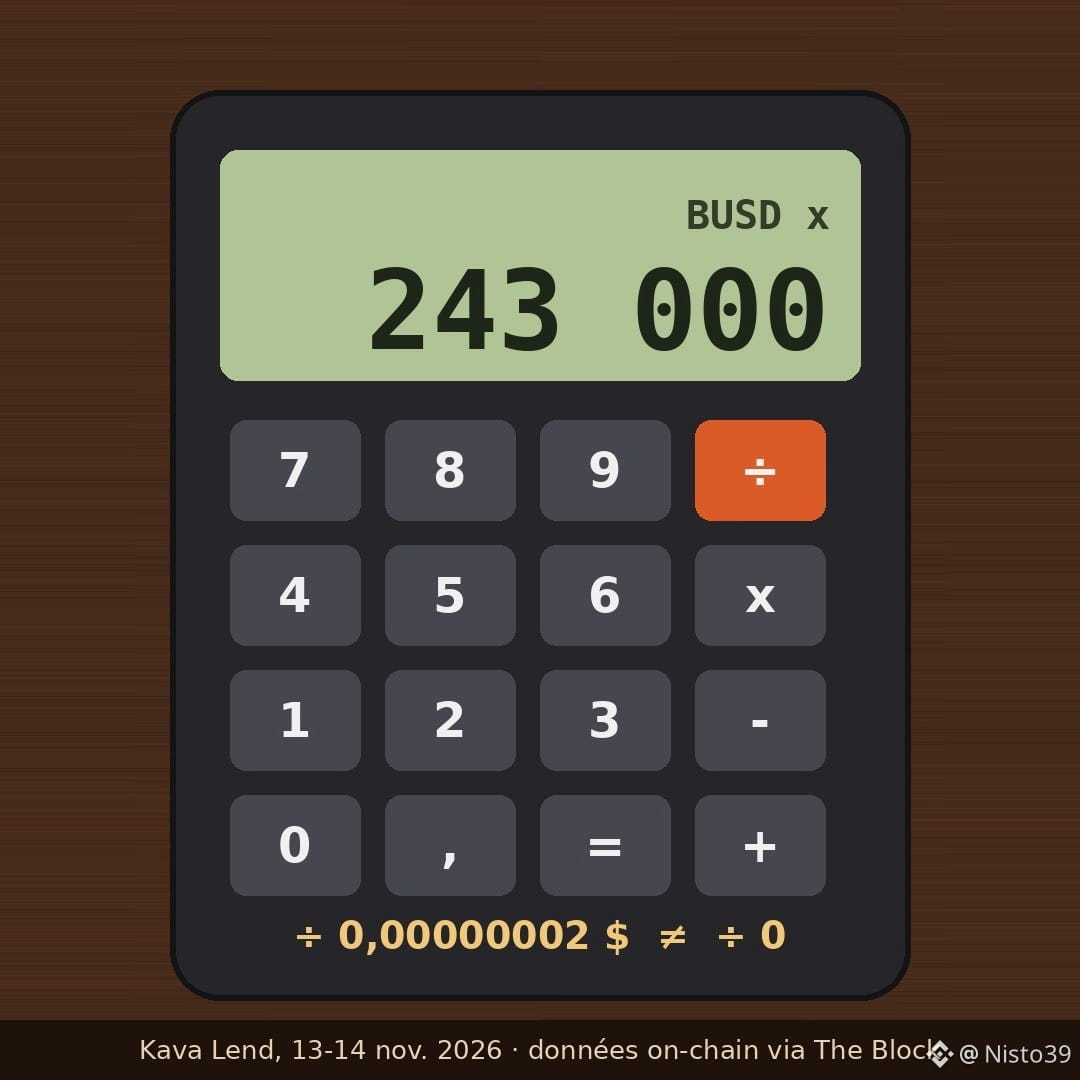
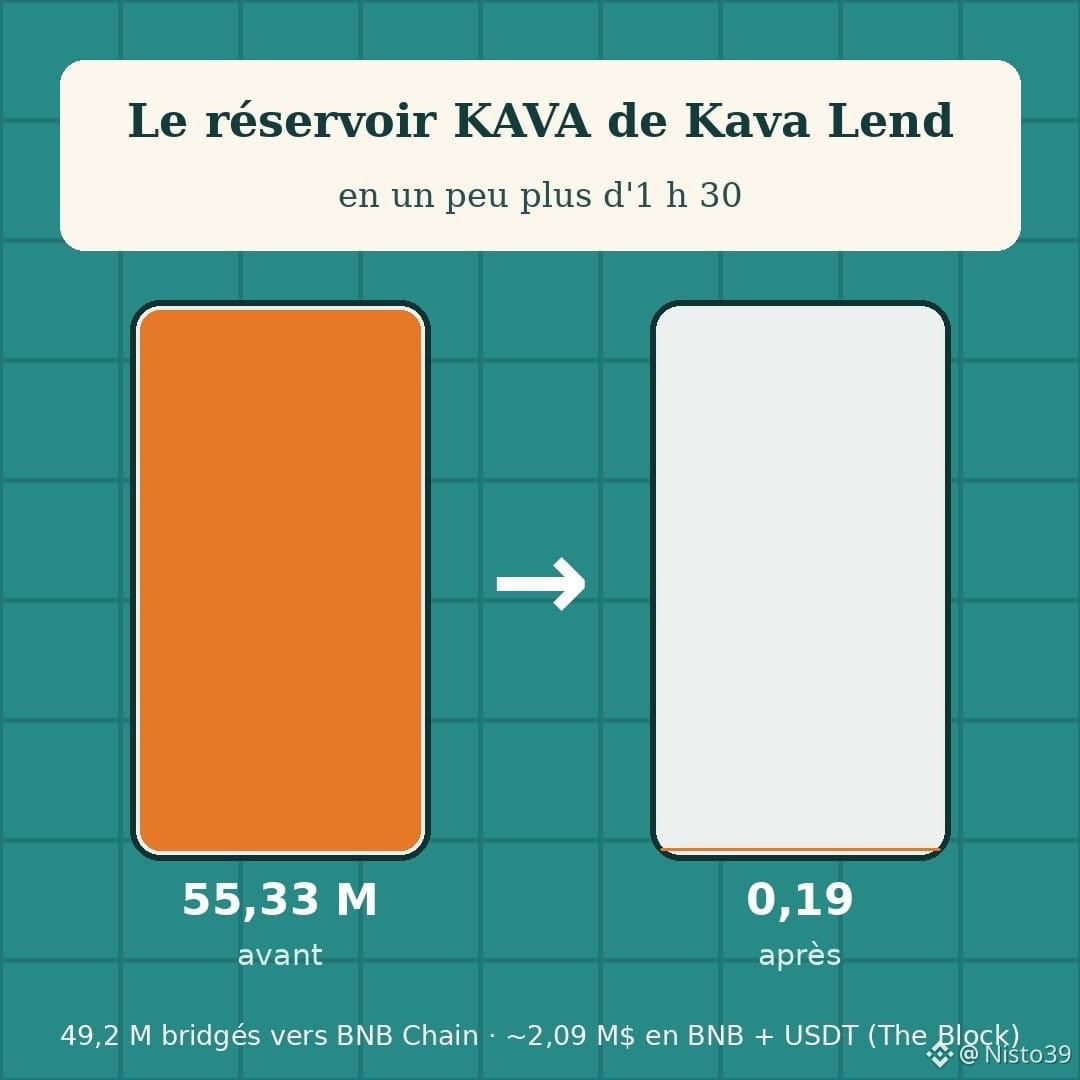
145
·
--
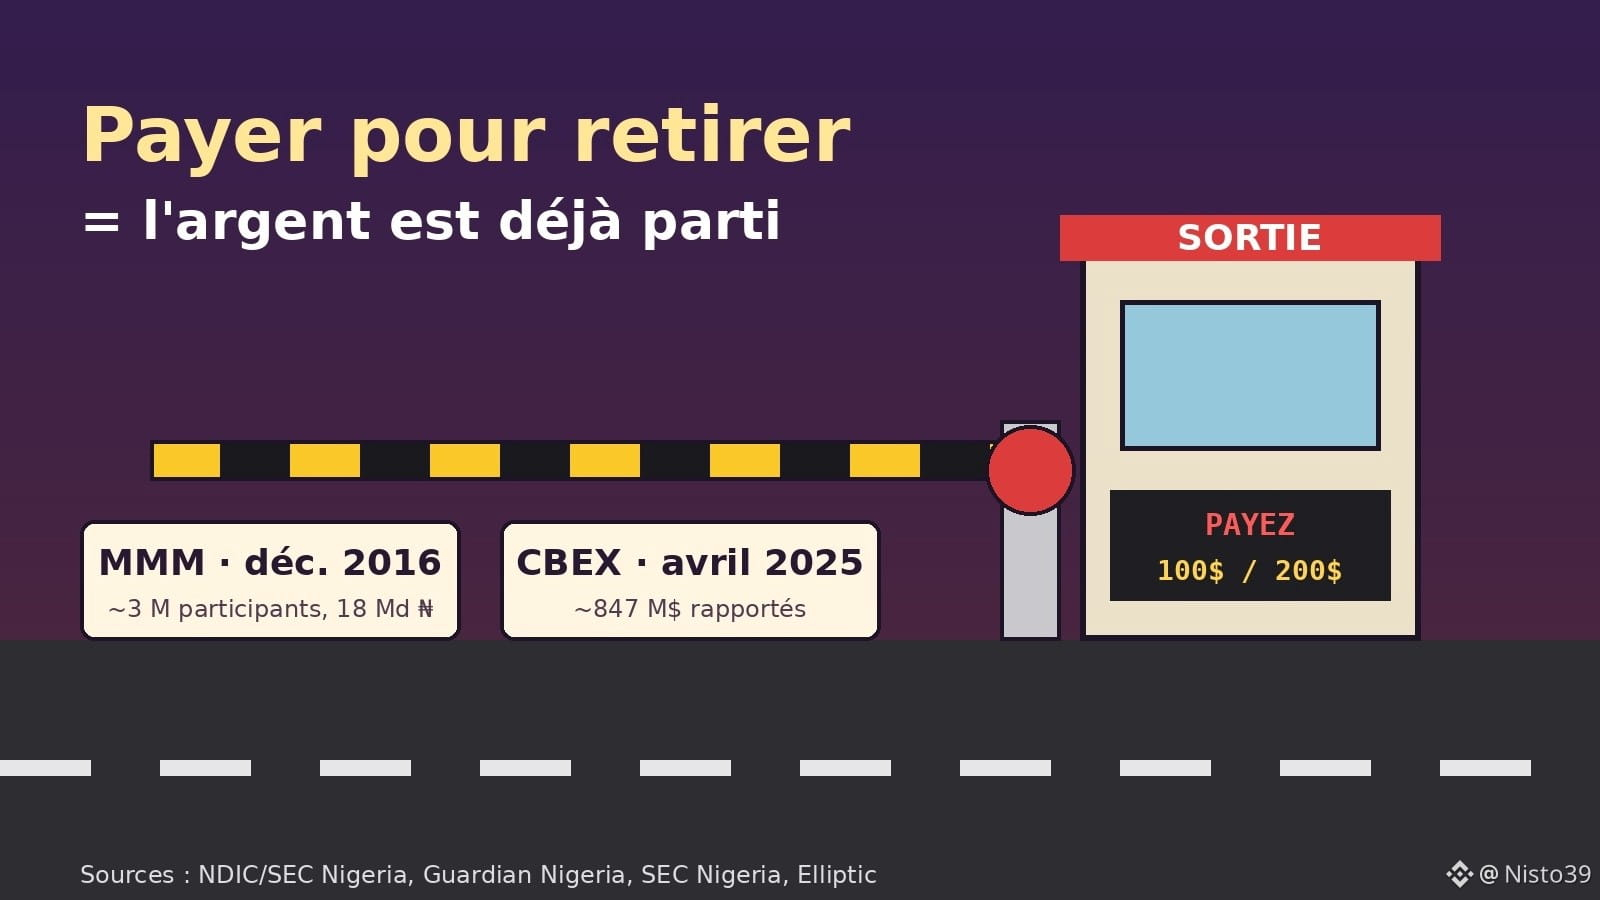
Article
Payer pour retirer son propre argent : de MMM à CBEX, le signal qui ne ment jamaisIl y a un moment précis où une arnaque se trahit. Ce n'est pas quand elle promet trop. C'est quand elle te demande de payer pour récupérer ton propre argent.
Je le dis franchement : si une plateforme exige des frais pour débloquer un retrait, ton argent n'est plus là. Pas « bloqué ». Parti. Le reste n'est que de la mise en scène.
Deux histoires nigérianes le montrent mieux que n'importe quel cours.
Décembre 2016 : MMM ferme le robinet
Le 13 décembre 2016, à quelques jours de Noël, MMM annonce un gel des retraits d'un mois, officiellement à cause d'une « charge de travail trop lourde sur le système ». Selon la NDIC, l'assureur des dépôts nigérian, environ 3 millions de participants y ont perdu près de 18 milliards de nairas. Le gel n'a jamais vraiment été levé.
Avril 2025 : CBEX fait payer la sortie
CBEX (Crypto Bridge Exchange) promettait 100 % de gain en 30 jours grâce à du « trading crypto ». Faites le calcul une seconde : doubler chaque mois pendant un an, c'est multiplier sa mise par 4 096. Aucun fonds au monde ne fait ça.
Les retraits ont été restreints vers le 9 avril 2025. Les soldes ont été vidés, puis les utilisateurs ont reçu un message : déposez 100 ou 200 dollars pour « vérifier » votre compte. Les pertes rapportées par la presse tournent autour de 1 300 milliards de nairas, environ 847 millions de dollars, chiffre que l'EFCC n'a pas confirmé. L'EFCC a ouvert une enquête avec INTERPOL.
Et en juin 2025, la plateforme est revenue en ligne… pour redemander les mêmes 100 ou 200 dollars. La SEC Nigeria a publié une nouvelle alerte le 11 juin. Des utilisateurs ont payé, sans rien recevoir.
Ce que la blockchain racontait déjà
Le détail qui me frappe le plus vient d'Elliptic, une société d'analyse blockchain. Les dépôts arrivaient surtout en USDT sur le réseau $TRX (Tron). Les opérateurs les faisaient passer sur $ETH via un pont, puis les renvoyaient sur Tron, à travers des centaines de portefeuilles.
Ça s'appelle le chain-hopping : sauter d'une blockchain à l'autre pour brouiller la piste. Et ça a commencé en octobre 2024, six mois avant l'effondrement, pendant que l'application affichait encore de jolis soldes qui montaient.
Autrement dit, l'argent sortait par la porte de derrière pendant que la vitrine restait allumée.
Ce que j'en retiens
Le nom change (MMM, CBEX, demain autre chose), le canal change (cash, mobile money, USDT), mais le scénario se répète : rendement fixe et énorme, parrainage, puis un retrait qui « bloque » et une solution payante pour le « débloquer ».
Un vrai service peut prélever des frais de réseau au moment d'un retrait, déduits du montant. Il ne te demande jamais d'envoyer de l'argent en plus pour accéder à ton solde. Cette différence-là vaut toutes les analyses.
Tu as déjà vu passer dans ta famille ou sur WhatsApp un message du genre « paie les frais et ton retrait sera validé » ? Raconte comment ça s'est terminé, ça peut éviter à quelqu'un d'envoyer ses derniers 100 dollars.
Sources : NDIC/SEC Nigeria via ICIR et The Will, The Guardian Nigeria (avril 2025), SEC Nigeria (alerte du 11 juin 2025), Elliptic (juillet 2025). Ceci n'est pas un conseil financier.
#CBEX #Ponzi #Nigeria #ArnaqueCrypto #Securite
Payer pour retirer son propre argent : de MMM à CBEX, le signal qui ne ment jamais
Il y a un moment précis où une arnaque se trahit. Ce n'est pas quand elle promet trop. C'est quand elle te demande de payer pour récupérer ton propre argent.
Je le dis franchement : si une plateforme exige des frais pour débloquer un retrait, ton argent n'est plus là. Pas « bloqué ». Parti. Le reste n'est que de la mise en scène.
Deux histoires nigérianes le montrent mieux que n'importe quel cours.
Décembre 2016 : MMM ferme le robinet
Le 13 décembre 2016, à quelques jours de Noël, MMM annonce un gel des retraits d'un mois, officiellement à cause d'une « charge de travail trop lourde sur le système ». Selon la NDIC, l'assureur des dépôts nigérian, environ 3 millions de participants y ont perdu près de 18 milliards de nairas. Le gel n'a jamais vraiment été levé.
Avril 2025 : CBEX fait payer la sortie
CBEX (Crypto Bridge Exchange) promettait 100 % de gain en 30 jours grâce à du « trading crypto ». Faites le calcul une seconde : doubler chaque mois pendant un an, c'est multiplier sa mise par 4 096. Aucun fonds au monde ne fait ça.
Les retraits ont été restreints vers le 9 avril 2025. Les soldes ont été vidés, puis les utilisateurs ont reçu un message : déposez 100 ou 200 dollars pour « vérifier » votre compte. Les pertes rapportées par la presse tournent autour de 1 300 milliards de nairas, environ 847 millions de dollars, chiffre que l'EFCC n'a pas confirmé. L'EFCC a ouvert une enquête avec INTERPOL.
Et en juin 2025, la plateforme est revenue en ligne… pour redemander les mêmes 100 ou 200 dollars. La SEC Nigeria a publié une nouvelle alerte le 11 juin. Des utilisateurs ont payé, sans rien recevoir.
Ce que la blockchain racontait déjà
Le détail qui me frappe le plus vient d'Elliptic, une société d'analyse blockchain. Les dépôts arrivaient surtout en USDT sur le réseau $TRX (Tron). Les opérateurs les faisaient passer sur $ETH via un pont, puis les renvoyaient sur Tron, à travers des centaines de portefeuilles.
Ça s'appelle le chain-hopping : sauter d'une blockchain à l'autre pour brouiller la piste. Et ça a commencé en octobre 2024, six mois avant l'effondrement, pendant que l'application affichait encore de jolis soldes qui montaient.
Autrement dit, l'argent sortait par la porte de derrière pendant que la vitrine restait allumée.
Ce que j'en retiens
Le nom change (MMM, CBEX, demain autre chose), le canal change (cash, mobile money, USDT), mais le scénario se répète : rendement fixe et énorme, parrainage, puis un retrait qui « bloque » et une solution payante pour le « débloquer ».
Un vrai service peut prélever des frais de réseau au moment d'un retrait, déduits du montant. Il ne te demande jamais d'envoyer de l'argent en plus pour accéder à ton solde. Cette différence-là vaut toutes les analyses.
Tu as déjà vu passer dans ta famille ou sur WhatsApp un message du genre « paie les frais et ton retrait sera validé » ? Raconte comment ça s'est terminé, ça peut éviter à quelqu'un d'envoyer ses derniers 100 dollars.
Sources : NDIC/SEC Nigeria via ICIR et The Will, The Guardian Nigeria (avril 2025), SEC Nigeria (alerte du 11 juin 2025), Elliptic (juillet 2025). Ceci n'est pas un conseil financier.
#CBEX #Ponzi #Nigeria #ArnaqueCrypto #Securite
Je le dis franchement : si une plateforme exige des frais pour débloquer un retrait, ton argent n'est plus là. Pas « bloqué ». Parti. Le reste n'est que de la mise en scène.
Deux histoires nigérianes le montrent mieux que n'importe quel cours.
Décembre 2016 : MMM ferme le robinet
Le 13 décembre 2016, à quelques jours de Noël, MMM annonce un gel des retraits d'un mois, officiellement à cause d'une « charge de travail trop lourde sur le système ». Selon la NDIC, l'assureur des dépôts nigérian, environ 3 millions de participants y ont perdu près de 18 milliards de nairas. Le gel n'a jamais vraiment été levé.
Avril 2025 : CBEX fait payer la sortie
CBEX (Crypto Bridge Exchange) promettait 100 % de gain en 30 jours grâce à du « trading crypto ». Faites le calcul une seconde : doubler chaque mois pendant un an, c'est multiplier sa mise par 4 096. Aucun fonds au monde ne fait ça.
Les retraits ont été restreints vers le 9 avril 2025. Les soldes ont été vidés, puis les utilisateurs ont reçu un message : déposez 100 ou 200 dollars pour « vérifier » votre compte. Les pertes rapportées par la presse tournent autour de 1 300 milliards de nairas, environ 847 millions de dollars, chiffre que l'EFCC n'a pas confirmé. L'EFCC a ouvert une enquête avec INTERPOL.
Et en juin 2025, la plateforme est revenue en ligne… pour redemander les mêmes 100 ou 200 dollars. La SEC Nigeria a publié une nouvelle alerte le 11 juin. Des utilisateurs ont payé, sans rien recevoir.
Ce que la blockchain racontait déjà
Le détail qui me frappe le plus vient d'Elliptic, une société d'analyse blockchain. Les dépôts arrivaient surtout en USDT sur le réseau $TRX (Tron). Les opérateurs les faisaient passer sur $ETH via un pont, puis les renvoyaient sur Tron, à travers des centaines de portefeuilles.
Ça s'appelle le chain-hopping : sauter d'une blockchain à l'autre pour brouiller la piste. Et ça a commencé en octobre 2024, six mois avant l'effondrement, pendant que l'application affichait encore de jolis soldes qui montaient.
Autrement dit, l'argent sortait par la porte de derrière pendant que la vitrine restait allumée.
Ce que j'en retiens
Le nom change (MMM, CBEX, demain autre chose), le canal change (cash, mobile money, USDT), mais le scénario se répète : rendement fixe et énorme, parrainage, puis un retrait qui « bloque » et une solution payante pour le « débloquer ».
Un vrai service peut prélever des frais de réseau au moment d'un retrait, déduits du montant. Il ne te demande jamais d'envoyer de l'argent en plus pour accéder à ton solde. Cette différence-là vaut toutes les analyses.
Tu as déjà vu passer dans ta famille ou sur WhatsApp un message du genre « paie les frais et ton retrait sera validé » ? Raconte comment ça s'est terminé, ça peut éviter à quelqu'un d'envoyer ses derniers 100 dollars.
Sources : NDIC/SEC Nigeria via ICIR et The Will, The Guardian Nigeria (avril 2025), SEC Nigeria (alerte du 11 juin 2025), Elliptic (juillet 2025). Ceci n'est pas un conseil financier.
#CBEX #Ponzi #Nigeria #ArnaqueCrypto #Securite
263
·
--
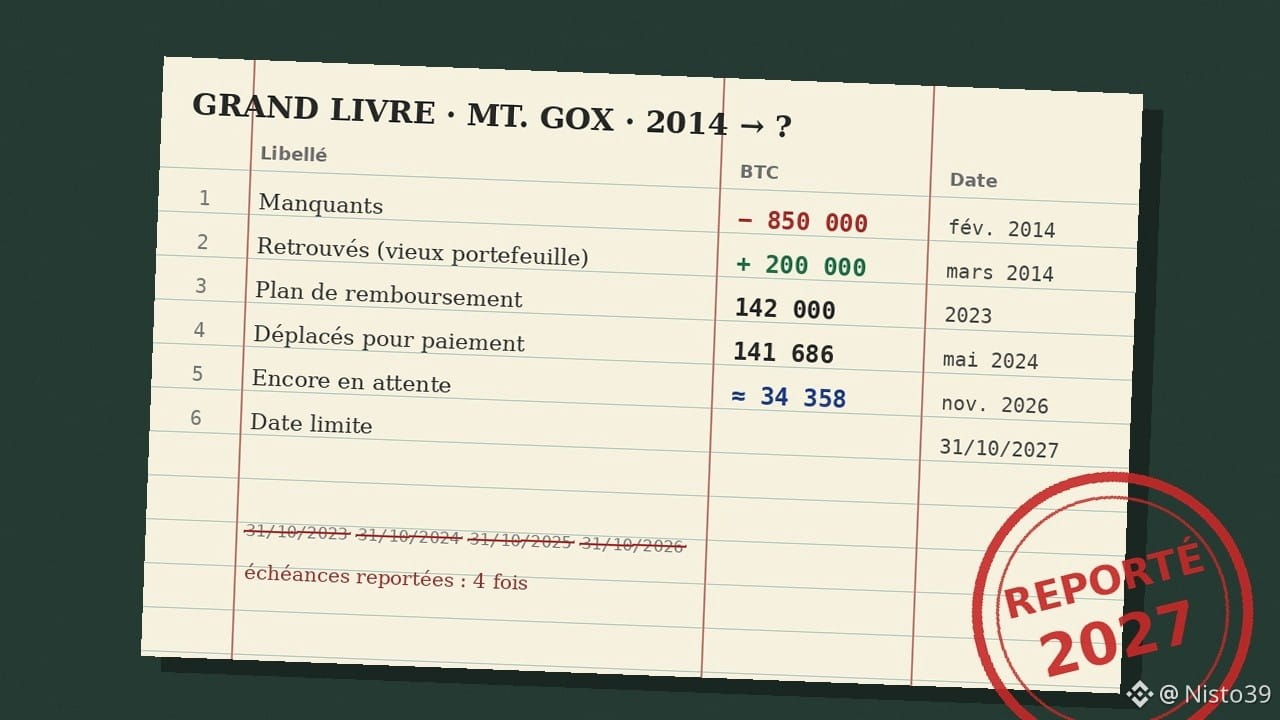
Article
Mt. Gox, 12 ans après : le cahier de comptes d'une faillite qui n'en finit pasLe 31 octobre 2026, une date limite est passée sans bruit. Celle du remboursement des clients de Mt. Gox, une plateforme fermée depuis février 2014. Quinze jours plus tôt, le syndic avait déjà obtenu du tribunal de Tokyo un nouveau report : 31 octobre 2027. C'est la quatrième prolongation d'un an depuis l'échéance initiale de 2023.
Douze ans de procédure pour une faillite. J'ai voulu tenir les comptes de cette histoire comme on tient un cahier de caisse : ce qui est entré, ce qui est sorti, ce qui reste.
LIGNE 1 : le poids de départ
Mt. Gox était au départ un site d'échange de cartes du jeu Magic, d'où le nom (Magic: The Gathering Online eXchange). Reconverti au bitcoin, racheté en 2011 par Mark Karpelès, il a traité selon les estimations les plus citées jusqu'à environ 70 % des échanges de bitcoin en 2013. Si vous achetiez du $BTC à l'époque, il y avait de fortes chances que ce soit là.
LIGNE 2 : le trou
Février 2014 : retraits bloqués, puis dépôt de bilan le 28 février. Environ 850 000 BTC manquent à l'appel, dont quelque 750 000 appartenant aux clients. Le vol avait commencé dès 2011, discrètement, pendant des années. En 2023, la justice américaine a inculpé deux ressortissants russes pour le vol d'environ 647 000 BTC sur la plateforme.
LIGNE 3 : la bonne surprise
Mars 2014 : environ 200 000 BTC sont retrouvés dans un ancien portefeuille que l'entreprise croyait vide. C'est cette réserve, plus du $BCH (né d'une scission de Bitcoin en 2017) et des yens, qui sert aujourd'hui à rembourser.
LIGNE 4 : le tournant juridique
Dans une faillite classique au Japon, les créances auraient été fixées en yens, au cours de 2014, quelques centaines de dollars le bitcoin. En 2018, des créanciers obtiennent le passage à une procédure de « réhabilitation civile ». Effet concret : une partie des remboursements se fait en bitcoins, pas en valeur figée d'il y a dix ans. Pour ceux qui ont attendu, la différence est énorme.
LIGNE 5 : ce qui est sorti
Le plan prévoyait environ 142 000 BTC, 143 000 BCH et 69 milliards de yens. Le 28 mai 2024, 141 686 BTC ont bougé vers un portefeuille central. Les paiements ont commencé en juillet 2024 via des plateformes partenaires, et en mars 2025 plus de 19 500 créanciers avaient été payés, selon le syndic cité par Cointelegraph.
LIGNE 6 : le solde
D'après Arkham, les portefeuilles attribués à Mt. Gox détenaient encore 34 387 BTC au 30 septembre 2026. Une lecture directe de la blockchain début novembre donne 34 358 BTC sur deux adresses qui n'ont jamais envoyé un seul satoshi. Au cours actuel, c'est plus de 2 milliards de dollars. Le syndic, lui, ne publie ni le montant restant, ni le nombre de créanciers non payés. Il dit seulement que beaucoup n'ont pas terminé leurs démarches ou ont eu des problèmes lors du paiement.
Mon avis, et il n'est pas très populaire : on raconte Mt. Gox comme l'histoire d'un piratage. Pour moi c'est d'abord l'histoire du temps. Le vol a duré trois ans. La récupération en dure douze, et ce n'est pas fini. Quand votre argent est coincé dans la faillite d'une plateforme, le vrai coût n'est pas seulement ce qu'on vous rend, c'est la décennie pendant laquelle vous ne pouvez rien en faire. Même des fonds « retrouvés » passent par des avocats, des formulaires, des comptes à ouvrir, des délais de tribunal.
C'est aussi pour ça que les preuves de réserves publiques et la séparation des fonds clients, devenues la norme chez les grandes plateformes, comptent plus qu'on ne le croit. Elles ne garantissent rien à 100 %, mais elles réduisent les chances de découvrir un trou dix ans trop tard.
Une petite vérification que n'importe qui peut faire : un portefeuille de bitcoin est public. Les deux adresses citées plus haut se consultent sur un explorateur de blocs, sans compte, sans rien installer.
Et vous, honnêtement : remboursé tout de suite en yens au prix de 2014, ou douze ans d'attente pour être payé en bitcoins ?
#MtGox #Bitcoin #HistoireCrypto #Securite
Mt. Gox, 12 ans après : le cahier de comptes d'une faillite qui n'en finit pas
Le 31 octobre 2026, une date limite est passée sans bruit. Celle du remboursement des clients de Mt. Gox, une plateforme fermée depuis février 2014. Quinze jours plus tôt, le syndic avait déjà obtenu du tribunal de Tokyo un nouveau report : 31 octobre 2027. C'est la quatrième prolongation d'un an depuis l'échéance initiale de 2023.
Douze ans de procédure pour une faillite. J'ai voulu tenir les comptes de cette histoire comme on tient un cahier de caisse : ce qui est entré, ce qui est sorti, ce qui reste.
LIGNE 1 : le poids de départ
Mt. Gox était au départ un site d'échange de cartes du jeu Magic, d'où le nom (Magic: The Gathering Online eXchange). Reconverti au bitcoin, racheté en 2011 par Mark Karpelès, il a traité selon les estimations les plus citées jusqu'à environ 70 % des échanges de bitcoin en 2013. Si vous achetiez du $BTC à l'époque, il y avait de fortes chances que ce soit là.
LIGNE 2 : le trou
Février 2014 : retraits bloqués, puis dépôt de bilan le 28 février. Environ 850 000 BTC manquent à l'appel, dont quelque 750 000 appartenant aux clients. Le vol avait commencé dès 2011, discrètement, pendant des années. En 2023, la justice américaine a inculpé deux ressortissants russes pour le vol d'environ 647 000 BTC sur la plateforme.
LIGNE 3 : la bonne surprise
Mars 2014 : environ 200 000 BTC sont retrouvés dans un ancien portefeuille que l'entreprise croyait vide. C'est cette réserve, plus du $BCH (né d'une scission de Bitcoin en 2017) et des yens, qui sert aujourd'hui à rembourser.
LIGNE 4 : le tournant juridique
Dans une faillite classique au Japon, les créances auraient été fixées en yens, au cours de 2014, quelques centaines de dollars le bitcoin. En 2018, des créanciers obtiennent le passage à une procédure de « réhabilitation civile ». Effet concret : une partie des remboursements se fait en bitcoins, pas en valeur figée d'il y a dix ans. Pour ceux qui ont attendu, la différence est énorme.
LIGNE 5 : ce qui est sorti
Le plan prévoyait environ 142 000 BTC, 143 000 BCH et 69 milliards de yens. Le 28 mai 2024, 141 686 BTC ont bougé vers un portefeuille central. Les paiements ont commencé en juillet 2024 via des plateformes partenaires, et en mars 2025 plus de 19 500 créanciers avaient été payés, selon le syndic cité par Cointelegraph.
LIGNE 6 : le solde
D'après Arkham, les portefeuilles attribués à Mt. Gox détenaient encore 34 387 BTC au 30 septembre 2026. Une lecture directe de la blockchain début novembre donne 34 358 BTC sur deux adresses qui n'ont jamais envoyé un seul satoshi. Au cours actuel, c'est plus de 2 milliards de dollars. Le syndic, lui, ne publie ni le montant restant, ni le nombre de créanciers non payés. Il dit seulement que beaucoup n'ont pas terminé leurs démarches ou ont eu des problèmes lors du paiement.
Mon avis, et il n'est pas très populaire : on raconte Mt. Gox comme l'histoire d'un piratage. Pour moi c'est d'abord l'histoire du temps. Le vol a duré trois ans. La récupération en dure douze, et ce n'est pas fini. Quand votre argent est coincé dans la faillite d'une plateforme, le vrai coût n'est pas seulement ce qu'on vous rend, c'est la décennie pendant laquelle vous ne pouvez rien en faire. Même des fonds « retrouvés » passent par des avocats, des formulaires, des comptes à ouvrir, des délais de tribunal.
C'est aussi pour ça que les preuves de réserves publiques et la séparation des fonds clients, devenues la norme chez les grandes plateformes, comptent plus qu'on ne le croit. Elles ne garantissent rien à 100 %, mais elles réduisent les chances de découvrir un trou dix ans trop tard.
Une petite vérification que n'importe qui peut faire : un portefeuille de bitcoin est public. Les deux adresses citées plus haut se consultent sur un explorateur de blocs, sans compte, sans rien installer.
Et vous, honnêtement : remboursé tout de suite en yens au prix de 2014, ou douze ans d'attente pour être payé en bitcoins ?
#MtGox #Bitcoin #HistoireCrypto #Securite
Douze ans de procédure pour une faillite. J'ai voulu tenir les comptes de cette histoire comme on tient un cahier de caisse : ce qui est entré, ce qui est sorti, ce qui reste.
LIGNE 1 : le poids de départ
Mt. Gox était au départ un site d'échange de cartes du jeu Magic, d'où le nom (Magic: The Gathering Online eXchange). Reconverti au bitcoin, racheté en 2011 par Mark Karpelès, il a traité selon les estimations les plus citées jusqu'à environ 70 % des échanges de bitcoin en 2013. Si vous achetiez du $BTC à l'époque, il y avait de fortes chances que ce soit là.
LIGNE 2 : le trou
Février 2014 : retraits bloqués, puis dépôt de bilan le 28 février. Environ 850 000 BTC manquent à l'appel, dont quelque 750 000 appartenant aux clients. Le vol avait commencé dès 2011, discrètement, pendant des années. En 2023, la justice américaine a inculpé deux ressortissants russes pour le vol d'environ 647 000 BTC sur la plateforme.
LIGNE 3 : la bonne surprise
Mars 2014 : environ 200 000 BTC sont retrouvés dans un ancien portefeuille que l'entreprise croyait vide. C'est cette réserve, plus du $BCH (né d'une scission de Bitcoin en 2017) et des yens, qui sert aujourd'hui à rembourser.
LIGNE 4 : le tournant juridique
Dans une faillite classique au Japon, les créances auraient été fixées en yens, au cours de 2014, quelques centaines de dollars le bitcoin. En 2018, des créanciers obtiennent le passage à une procédure de « réhabilitation civile ». Effet concret : une partie des remboursements se fait en bitcoins, pas en valeur figée d'il y a dix ans. Pour ceux qui ont attendu, la différence est énorme.
LIGNE 5 : ce qui est sorti
Le plan prévoyait environ 142 000 BTC, 143 000 BCH et 69 milliards de yens. Le 28 mai 2024, 141 686 BTC ont bougé vers un portefeuille central. Les paiements ont commencé en juillet 2024 via des plateformes partenaires, et en mars 2025 plus de 19 500 créanciers avaient été payés, selon le syndic cité par Cointelegraph.
LIGNE 6 : le solde
D'après Arkham, les portefeuilles attribués à Mt. Gox détenaient encore 34 387 BTC au 30 septembre 2026. Une lecture directe de la blockchain début novembre donne 34 358 BTC sur deux adresses qui n'ont jamais envoyé un seul satoshi. Au cours actuel, c'est plus de 2 milliards de dollars. Le syndic, lui, ne publie ni le montant restant, ni le nombre de créanciers non payés. Il dit seulement que beaucoup n'ont pas terminé leurs démarches ou ont eu des problèmes lors du paiement.
Mon avis, et il n'est pas très populaire : on raconte Mt. Gox comme l'histoire d'un piratage. Pour moi c'est d'abord l'histoire du temps. Le vol a duré trois ans. La récupération en dure douze, et ce n'est pas fini. Quand votre argent est coincé dans la faillite d'une plateforme, le vrai coût n'est pas seulement ce qu'on vous rend, c'est la décennie pendant laquelle vous ne pouvez rien en faire. Même des fonds « retrouvés » passent par des avocats, des formulaires, des comptes à ouvrir, des délais de tribunal.
C'est aussi pour ça que les preuves de réserves publiques et la séparation des fonds clients, devenues la norme chez les grandes plateformes, comptent plus qu'on ne le croit. Elles ne garantissent rien à 100 %, mais elles réduisent les chances de découvrir un trou dix ans trop tard.
Une petite vérification que n'importe qui peut faire : un portefeuille de bitcoin est public. Les deux adresses citées plus haut se consultent sur un explorateur de blocs, sans compte, sans rien installer.
Et vous, honnêtement : remboursé tout de suite en yens au prix de 2014, ou douze ans d'attente pour être payé en bitcoins ?
#MtGox #Bitcoin #HistoireCrypto #Securite
589
·
--
Le casse Binance du 29 octobre : plus de 6 milliards de dollars volés. Hier, le département de la Justice américain a donné le bilan. Plus de 2,7 milliards sont gelés, et un tribunal a autorisé la saisie de plus de 1,2 milliard.
Presque la moitié du butin bloquée en deux semaines.
Selon Bloomberg Law, une grande partie a été gelée par Tether et Circle, les émetteurs de $USDT et $USDC. Un stablecoin, c'est un jeton adossé au dollar, géré par une entreprise qui peut bloquer une adresse d'un clic.
Mon avis, qui ne plaira pas à tout le monde : ce qui a sauvé ces 2,7 milliards, ce n'est pas la décentralisation. C'est exactement l'inverse. Un bouton « geler » chez un émetteur privé. Le même bouton peut un jour bloquer un innocent par erreur.
L'autre partie de l'annonce m'a plus marqué. Le FBI a saisi les serveurs de « FaceStealer », une campagne nord-coréenne : un faux contact vous invite sur un appel Zoom ou Teams imité, sur un nom de domaine presque identique. Pendant que vous attendez que la réunion commence, votre webcam est filmée. Plus de 900 vidéos de victimes ont été retrouvées, réutilisées pour piéger leurs propres contacts. Plus de 400 millions de dollars volés en 18 mois.
Règle simple : si un lien de réunion vous demande d'installer une « mise à jour » ou un plugin, vous fermez. Une vraie réunion ne commence jamais par un téléchargement.
Le reste est toujours blanchi via ponts et mixeurs.
Un émetteur qui peut geler des fonds volés : protection ou pouvoir de trop ? Je veux lire vos arguments, pas juste un oui ou un non.
Sources : DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 nov. 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Le casse Binance du 29 octobre : plus de 6 milliards de dollars volés. Hier, le département de la Justice américain a donné le bilan. Plus de 2,7 milliards sont gelés, et un tribunal a autorisé la saisie de plus de 1,2 milliard.
Presque la moitié du butin bloquée en deux semaines.
Selon Bloomberg Law, une grande partie a été gelée par Tether et Circle, les émetteurs de $USDT et $USDC . Un stablecoin, c'est un jeton adossé au dollar, géré par une entreprise qui peut bloquer une adresse d'un clic.
Mon avis, qui ne plaira pas à tout le monde : ce qui a sauvé ces 2,7 milliards, ce n'est pas la décentralisation. C'est exactement l'inverse. Un bouton « geler » chez un émetteur privé. Le même bouton peut un jour bloquer un innocent par erreur.
L'autre partie de l'annonce m'a plus marqué. Le FBI a saisi les serveurs de « FaceStealer », une campagne nord-coréenne : un faux contact vous invite sur un appel Zoom ou Teams imité, sur un nom de domaine presque identique. Pendant que vous attendez que la réunion commence, votre webcam est filmée. Plus de 900 vidéos de victimes ont été retrouvées, réutilisées pour piéger leurs propres contacts. Plus de 400 millions de dollars volés en 18 mois.
Règle simple : si un lien de réunion vous demande d'installer une « mise à jour » ou un plugin, vous fermez. Une vraie réunion ne commence jamais par un téléchargement.
Le reste est toujours blanchi via ponts et mixeurs.
Un émetteur qui peut geler des fonds volés : protection ou pouvoir de trop ? Je veux lire vos arguments, pas juste un oui ou un non.
Sources : DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 nov. 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Presque la moitié du butin bloquée en deux semaines.
Selon Bloomberg Law, une grande partie a été gelée par Tether et Circle, les émetteurs de $USDT et $USDC . Un stablecoin, c'est un jeton adossé au dollar, géré par une entreprise qui peut bloquer une adresse d'un clic.
Mon avis, qui ne plaira pas à tout le monde : ce qui a sauvé ces 2,7 milliards, ce n'est pas la décentralisation. C'est exactement l'inverse. Un bouton « geler » chez un émetteur privé. Le même bouton peut un jour bloquer un innocent par erreur.
L'autre partie de l'annonce m'a plus marqué. Le FBI a saisi les serveurs de « FaceStealer », une campagne nord-coréenne : un faux contact vous invite sur un appel Zoom ou Teams imité, sur un nom de domaine presque identique. Pendant que vous attendez que la réunion commence, votre webcam est filmée. Plus de 900 vidéos de victimes ont été retrouvées, réutilisées pour piéger leurs propres contacts. Plus de 400 millions de dollars volés en 18 mois.
Règle simple : si un lien de réunion vous demande d'installer une « mise à jour » ou un plugin, vous fermez. Une vraie réunion ne commence jamais par un téléchargement.
Le reste est toujours blanchi via ponts et mixeurs.
Un émetteur qui peut geler des fonds volés : protection ou pouvoir de trop ? Je veux lire vos arguments, pas juste un oui ou un non.
Sources : DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 nov. 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
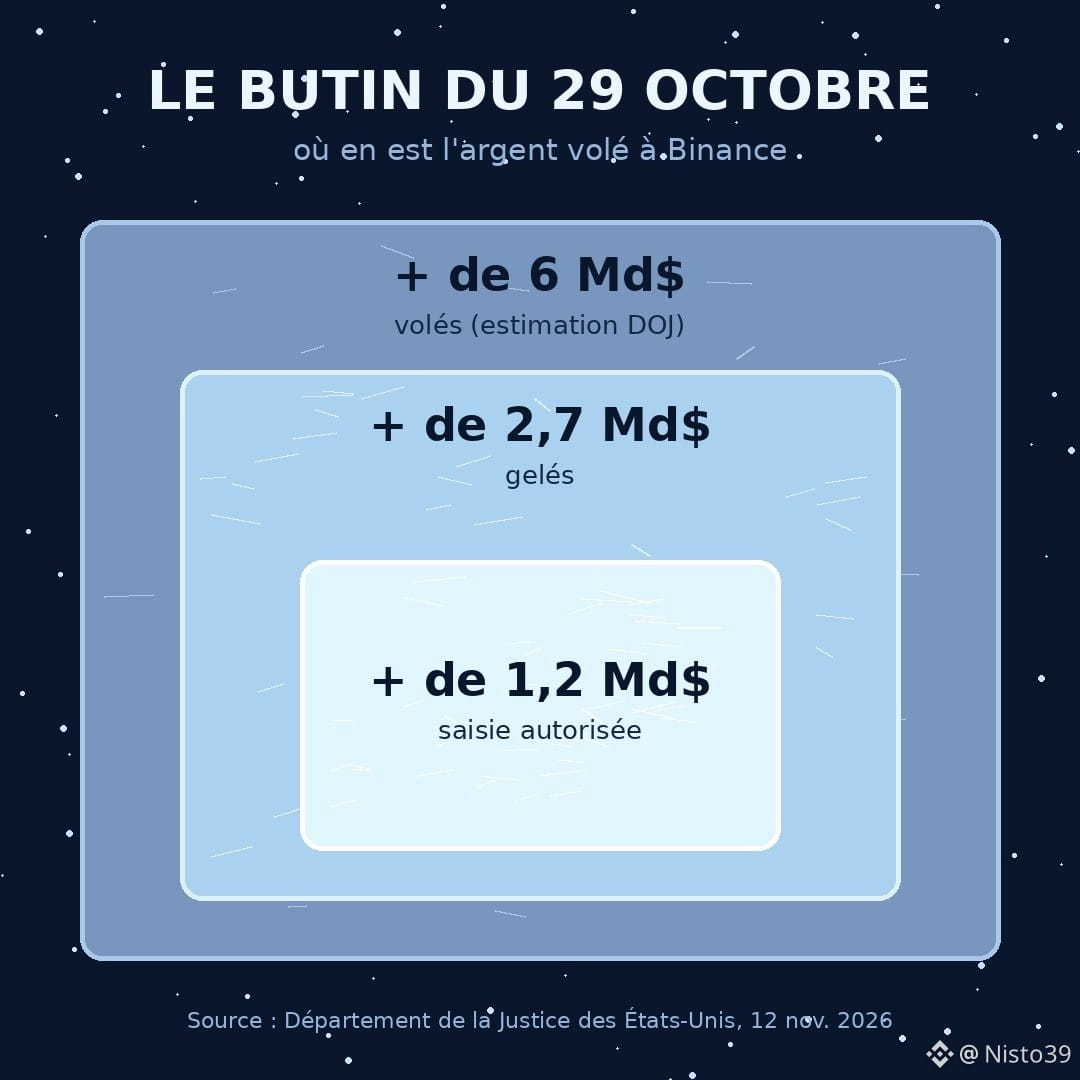
281
·
--
Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH, je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH , je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH , je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
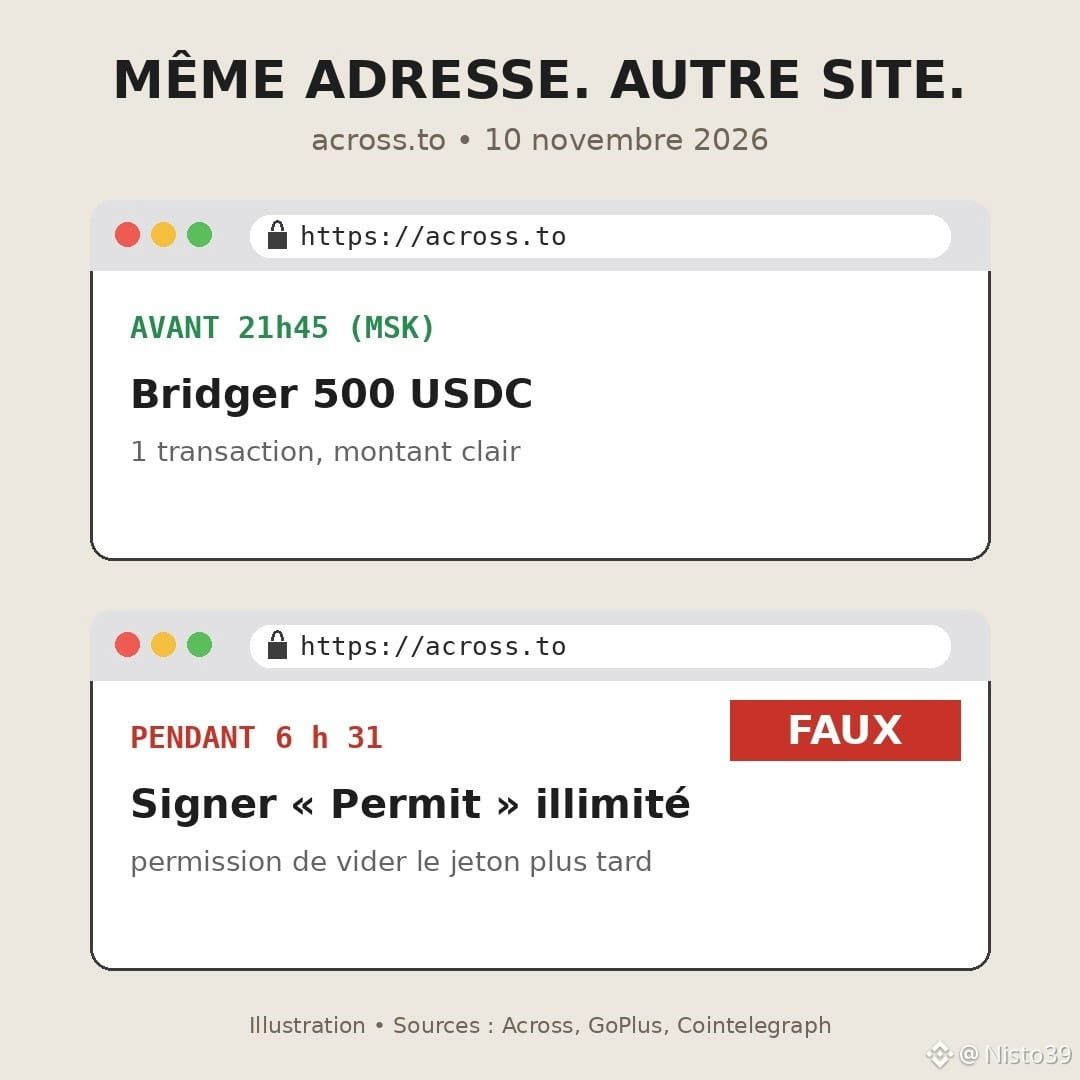
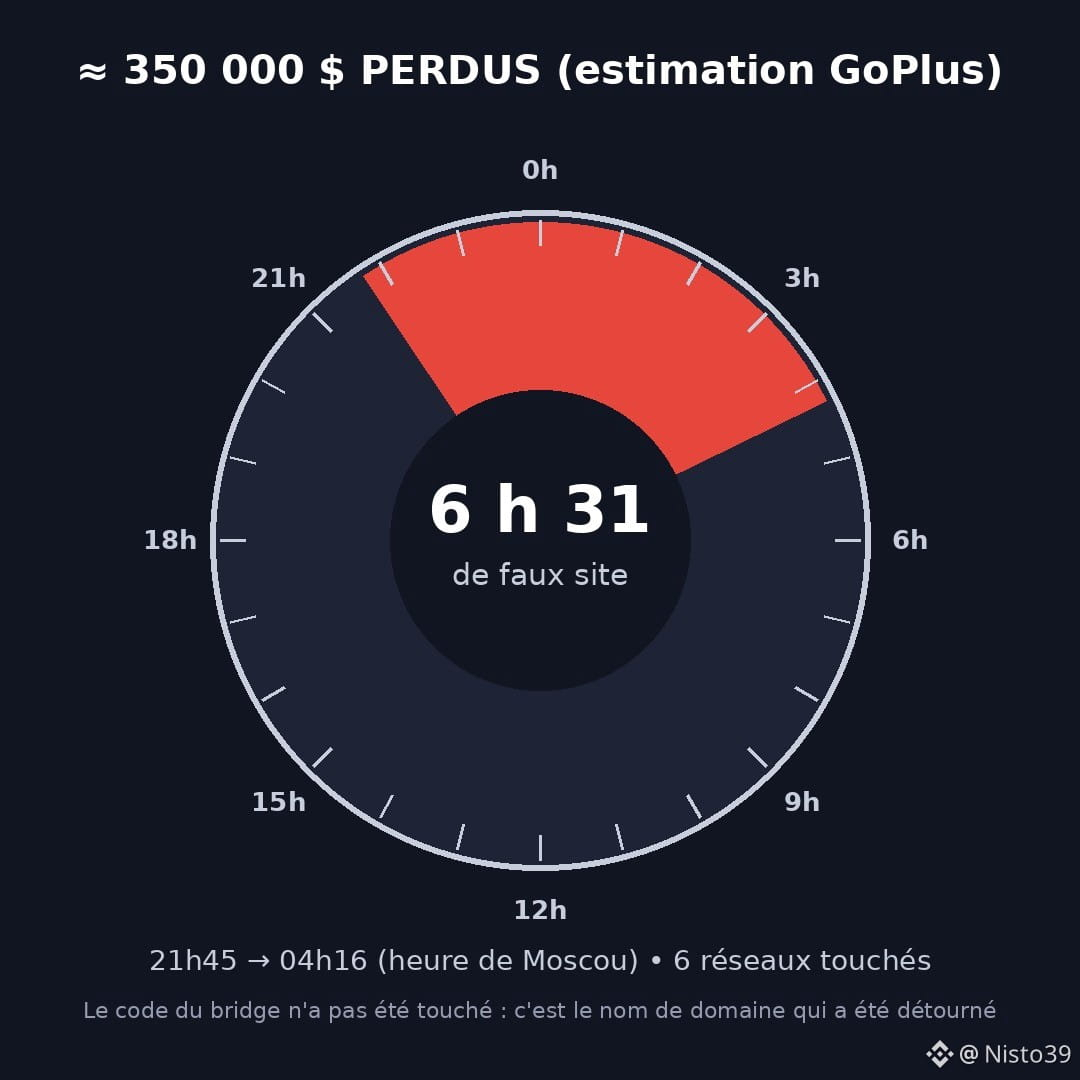
96
·
--
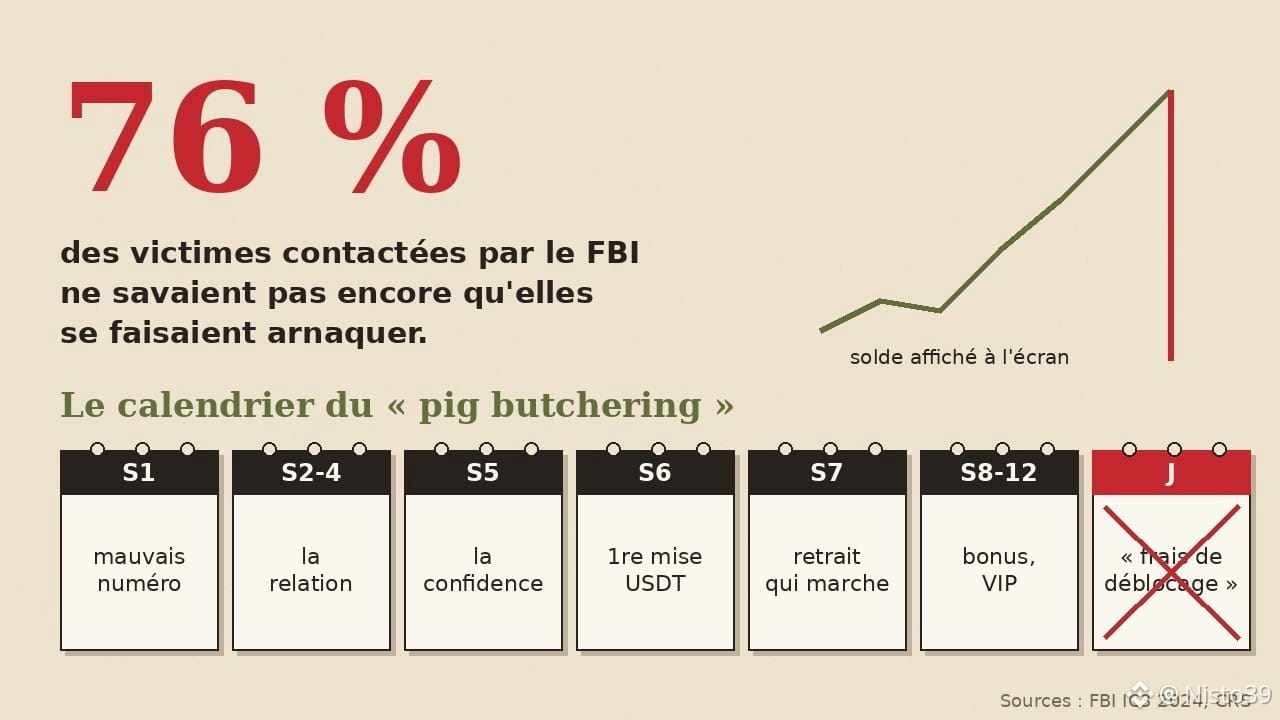
Article
« Désolé, mauvais numéro » : le calendrier semaine par semaine de l'arnaque qui a coûté 5,8 milliards76 %.
C'est la part des victimes que le FBI a contactées en 2024, dans le cadre de l'opération Level Up, et qui ne savaient pas encore qu'elles étaient en train de se faire arnaquer. Elles continuaient de verser. Elles voyaient des gains sur un écran. Elles pensaient avoir trouvé la bonne personne et le bon plan.
Cette arnaque a un nom peu flatteur : « pig butchering », traduction du chinois sha zhu pan, « l'abattage du cochon ». On engraisse la victime de confiance, puis on la saigne. Le terme choque, et c'est voulu par ceux qui l'ont inventé, pas par les victimes.
Ce qui la rend redoutable, c'est qu'elle ne ressemble pas à une arnaque. Elle ressemble à un calendrier. Voici le scénario type, tel que le décrivent le FBI et le Congrès américain, semaine par semaine.
Semaine 1 — Le faux hasard
Un message « tombé au mauvais numéro » sur WhatsApp, un like sur Facebook, un match sur une appli de rencontre, parfois un contact dans un groupe crypto. La personne s'excuse, reste polie, relance la conversation. Aucun mot sur l'argent.
Semaines 2 à 4 — La relation
Bonjour chaque matin. Photos de repas, de voyages. Questions sur ta famille, ton travail, tes soucis. Ce n'est pas du temps perdu pour l'arnaqueur : c'est l'investissement. Dans beaucoup de cas, derrière le profil il y a une équipe, parfois des travailleurs eux-mêmes forcés dans des centres en Asie du Sud-Est.
Semaine 5 — La confidence
« Mon oncle travaille dans l'analyse de marché. » « J'ai une méthode sur les contrats. » On ne te demande rien. On te montre ses propres gains. Tu poses la question toi-même, et c'est exactement le but.
Semaine 6 — La première mise
On t'aide à ouvrir un compte sur une vraie plateforme connue, pour acheter des $USDT. Puis on te demande de les envoyer vers une autre « plateforme », un site ou une appli qui imite un exchange. Le Congressional Research Service le décrit précisément : vrai exchange d'abord, faux ensuite.
Semaine 7 — Le retrait qui marche
Tu retires un petit montant. Ça passe. C'est le moment le plus dangereux de toute l'histoire, parce que c'est là que tu arrêtes de douter.
Semaines 8 à 12 — L'engraissement
Le solde grimpe à l'écran. Un « événement VIP » demande un dépôt minimum. Un « bonus » expire ce soir. On t'encourage à emprunter, à vendre, à faire entrer un proche.
Le jour J — Le mur
Tu veux tout retirer. Soudain il faut payer une « taxe », des « frais de déblocage », une « vérification anti-blanchiment ». Tu paies. Il y a un autre frais. Puis le contact disparaît. Parfois, quelques semaines après, un « cabinet de récupération de fonds » te contacte… et c'est la même équipe.
Les chiffres derrière ce calendrier
Pour 2024, le rapport IC3 du FBI compte 41 557 plaintes pour fraude à l'investissement crypto et 5,8 milliards de dollars de pertes déclarées, rien qu'aux États-Unis. Chainalysis estime qu'au moins 14 milliards de dollars ont été reçus on-chain par des arnaques crypto en 2025, avec un paiement moyen passé de 782 $ à 2 764 $ en un an. Et des chercheurs de l'Université du Texas (Griffin et Mei) ont suivi plus de 75 milliards de dollars partis d'adresses liées à ces réseaux vers des exchanges entre 2020 et début 2024, dont 84 % en USDT.
Ce que personne ne dit
On imagine des victimes naïves. Les données racontent autre chose : la tranche d'âge qui perd le plus, ce sont les plus de 60 ans, mais toutes les tranches sont touchées, y compris des cadres et des gens à l'aise avec la tech. L'arnaque ne vise pas l'ignorance. Elle vise la solitude, l'ambition et la politesse. C'est pour ça qu'elle traverse les frontières, de Lagos à Dakar en passant par Paris.
Les trois signaux qui doivent tout arrêter, peu importe la qualité de la relation :
1. Quelqu'un que tu n'as jamais vu en vrai te parle de rendement, même indirectement.
2. On te demande d'envoyer tes $BTC ou tes stablecoins depuis une plateforme connue vers une autre que tu ne connaissais pas.
3. Il faut payer pour retirer ton propre argent. Une vraie plateforme prélève des frais sur le retrait, elle ne te demande pas d'envoyer de l'argent en plus pour le débloquer.
Mon avis : le meilleur antivirus contre cette arnaque, c'est d'en parler. Elle prospère sur la honte. Les victimes se taisent, les proches ne savent pas, et le calendrier recommence avec quelqu'un d'autre.
À toi : tu as déjà reçu un « désolé, mauvais numéro » qui a voulu continuer la conversation ? Tu l'as reconnu tout de suite ?
Ceci n'est pas un conseil financier.
#crypto #arnaque #securite #USDT #Bitcoin
« Désolé, mauvais numéro » : le calendrier semaine par semaine de l'arnaque qui a coûté 5,8 milliards
76 %.
C'est la part des victimes que le FBI a contactées en 2024, dans le cadre de l'opération Level Up, et qui ne savaient pas encore qu'elles étaient en train de se faire arnaquer. Elles continuaient de verser. Elles voyaient des gains sur un écran. Elles pensaient avoir trouvé la bonne personne et le bon plan.
Cette arnaque a un nom peu flatteur : « pig butchering », traduction du chinois sha zhu pan, « l'abattage du cochon ». On engraisse la victime de confiance, puis on la saigne. Le terme choque, et c'est voulu par ceux qui l'ont inventé, pas par les victimes.
Ce qui la rend redoutable, c'est qu'elle ne ressemble pas à une arnaque. Elle ressemble à un calendrier. Voici le scénario type, tel que le décrivent le FBI et le Congrès américain, semaine par semaine.
Semaine 1 — Le faux hasard
Un message « tombé au mauvais numéro » sur WhatsApp, un like sur Facebook, un match sur une appli de rencontre, parfois un contact dans un groupe crypto. La personne s'excuse, reste polie, relance la conversation. Aucun mot sur l'argent.
Semaines 2 à 4 — La relation
Bonjour chaque matin. Photos de repas, de voyages. Questions sur ta famille, ton travail, tes soucis. Ce n'est pas du temps perdu pour l'arnaqueur : c'est l'investissement. Dans beaucoup de cas, derrière le profil il y a une équipe, parfois des travailleurs eux-mêmes forcés dans des centres en Asie du Sud-Est.
Semaine 5 — La confidence
« Mon oncle travaille dans l'analyse de marché. » « J'ai une méthode sur les contrats. » On ne te demande rien. On te montre ses propres gains. Tu poses la question toi-même, et c'est exactement le but.
Semaine 6 — La première mise
On t'aide à ouvrir un compte sur une vraie plateforme connue, pour acheter des $USDT. Puis on te demande de les envoyer vers une autre « plateforme », un site ou une appli qui imite un exchange. Le Congressional Research Service le décrit précisément : vrai exchange d'abord, faux ensuite.
Semaine 7 — Le retrait qui marche
Tu retires un petit montant. Ça passe. C'est le moment le plus dangereux de toute l'histoire, parce que c'est là que tu arrêtes de douter.
Semaines 8 à 12 — L'engraissement
Le solde grimpe à l'écran. Un « événement VIP » demande un dépôt minimum. Un « bonus » expire ce soir. On t'encourage à emprunter, à vendre, à faire entrer un proche.
Le jour J — Le mur
Tu veux tout retirer. Soudain il faut payer une « taxe », des « frais de déblocage », une « vérification anti-blanchiment ». Tu paies. Il y a un autre frais. Puis le contact disparaît. Parfois, quelques semaines après, un « cabinet de récupération de fonds » te contacte… et c'est la même équipe.
Les chiffres derrière ce calendrier
Pour 2024, le rapport IC3 du FBI compte 41 557 plaintes pour fraude à l'investissement crypto et 5,8 milliards de dollars de pertes déclarées, rien qu'aux États-Unis. Chainalysis estime qu'au moins 14 milliards de dollars ont été reçus on-chain par des arnaques crypto en 2025, avec un paiement moyen passé de 782 $ à 2 764 $ en un an. Et des chercheurs de l'Université du Texas (Griffin et Mei) ont suivi plus de 75 milliards de dollars partis d'adresses liées à ces réseaux vers des exchanges entre 2020 et début 2024, dont 84 % en USDT.
Ce que personne ne dit
On imagine des victimes naïves. Les données racontent autre chose : la tranche d'âge qui perd le plus, ce sont les plus de 60 ans, mais toutes les tranches sont touchées, y compris des cadres et des gens à l'aise avec la tech. L'arnaque ne vise pas l'ignorance. Elle vise la solitude, l'ambition et la politesse. C'est pour ça qu'elle traverse les frontières, de Lagos à Dakar en passant par Paris.
Les trois signaux qui doivent tout arrêter, peu importe la qualité de la relation :
1. Quelqu'un que tu n'as jamais vu en vrai te parle de rendement, même indirectement.
2. On te demande d'envoyer tes $BTC ou tes stablecoins depuis une plateforme connue vers une autre que tu ne connaissais pas.
3. Il faut payer pour retirer ton propre argent. Une vraie plateforme prélève des frais sur le retrait, elle ne te demande pas d'envoyer de l'argent en plus pour le débloquer.
Mon avis : le meilleur antivirus contre cette arnaque, c'est d'en parler. Elle prospère sur la honte. Les victimes se taisent, les proches ne savent pas, et le calendrier recommence avec quelqu'un d'autre.
À toi : tu as déjà reçu un « désolé, mauvais numéro » qui a voulu continuer la conversation ? Tu l'as reconnu tout de suite ?
Ceci n'est pas un conseil financier.
#crypto #arnaque #securite #USDT #Bitcoin
C'est la part des victimes que le FBI a contactées en 2024, dans le cadre de l'opération Level Up, et qui ne savaient pas encore qu'elles étaient en train de se faire arnaquer. Elles continuaient de verser. Elles voyaient des gains sur un écran. Elles pensaient avoir trouvé la bonne personne et le bon plan.
Cette arnaque a un nom peu flatteur : « pig butchering », traduction du chinois sha zhu pan, « l'abattage du cochon ». On engraisse la victime de confiance, puis on la saigne. Le terme choque, et c'est voulu par ceux qui l'ont inventé, pas par les victimes.
Ce qui la rend redoutable, c'est qu'elle ne ressemble pas à une arnaque. Elle ressemble à un calendrier. Voici le scénario type, tel que le décrivent le FBI et le Congrès américain, semaine par semaine.
Semaine 1 — Le faux hasard
Un message « tombé au mauvais numéro » sur WhatsApp, un like sur Facebook, un match sur une appli de rencontre, parfois un contact dans un groupe crypto. La personne s'excuse, reste polie, relance la conversation. Aucun mot sur l'argent.
Semaines 2 à 4 — La relation
Bonjour chaque matin. Photos de repas, de voyages. Questions sur ta famille, ton travail, tes soucis. Ce n'est pas du temps perdu pour l'arnaqueur : c'est l'investissement. Dans beaucoup de cas, derrière le profil il y a une équipe, parfois des travailleurs eux-mêmes forcés dans des centres en Asie du Sud-Est.
Semaine 5 — La confidence
« Mon oncle travaille dans l'analyse de marché. » « J'ai une méthode sur les contrats. » On ne te demande rien. On te montre ses propres gains. Tu poses la question toi-même, et c'est exactement le but.
Semaine 6 — La première mise
On t'aide à ouvrir un compte sur une vraie plateforme connue, pour acheter des $USDT. Puis on te demande de les envoyer vers une autre « plateforme », un site ou une appli qui imite un exchange. Le Congressional Research Service le décrit précisément : vrai exchange d'abord, faux ensuite.
Semaine 7 — Le retrait qui marche
Tu retires un petit montant. Ça passe. C'est le moment le plus dangereux de toute l'histoire, parce que c'est là que tu arrêtes de douter.
Semaines 8 à 12 — L'engraissement
Le solde grimpe à l'écran. Un « événement VIP » demande un dépôt minimum. Un « bonus » expire ce soir. On t'encourage à emprunter, à vendre, à faire entrer un proche.
Le jour J — Le mur
Tu veux tout retirer. Soudain il faut payer une « taxe », des « frais de déblocage », une « vérification anti-blanchiment ». Tu paies. Il y a un autre frais. Puis le contact disparaît. Parfois, quelques semaines après, un « cabinet de récupération de fonds » te contacte… et c'est la même équipe.
Les chiffres derrière ce calendrier
Pour 2024, le rapport IC3 du FBI compte 41 557 plaintes pour fraude à l'investissement crypto et 5,8 milliards de dollars de pertes déclarées, rien qu'aux États-Unis. Chainalysis estime qu'au moins 14 milliards de dollars ont été reçus on-chain par des arnaques crypto en 2025, avec un paiement moyen passé de 782 $ à 2 764 $ en un an. Et des chercheurs de l'Université du Texas (Griffin et Mei) ont suivi plus de 75 milliards de dollars partis d'adresses liées à ces réseaux vers des exchanges entre 2020 et début 2024, dont 84 % en USDT.
Ce que personne ne dit
On imagine des victimes naïves. Les données racontent autre chose : la tranche d'âge qui perd le plus, ce sont les plus de 60 ans, mais toutes les tranches sont touchées, y compris des cadres et des gens à l'aise avec la tech. L'arnaque ne vise pas l'ignorance. Elle vise la solitude, l'ambition et la politesse. C'est pour ça qu'elle traverse les frontières, de Lagos à Dakar en passant par Paris.
Les trois signaux qui doivent tout arrêter, peu importe la qualité de la relation :
1. Quelqu'un que tu n'as jamais vu en vrai te parle de rendement, même indirectement.
2. On te demande d'envoyer tes $BTC ou tes stablecoins depuis une plateforme connue vers une autre que tu ne connaissais pas.
3. Il faut payer pour retirer ton propre argent. Une vraie plateforme prélève des frais sur le retrait, elle ne te demande pas d'envoyer de l'argent en plus pour le débloquer.
Mon avis : le meilleur antivirus contre cette arnaque, c'est d'en parler. Elle prospère sur la honte. Les victimes se taisent, les proches ne savent pas, et le calendrier recommence avec quelqu'un d'autre.
À toi : tu as déjà reçu un « désolé, mauvais numéro » qui a voulu continuer la conversation ? Tu l'as reconnu tout de suite ?
Ceci n'est pas un conseil financier.
#crypto #arnaque #securite #USDT #Bitcoin
460
·
--
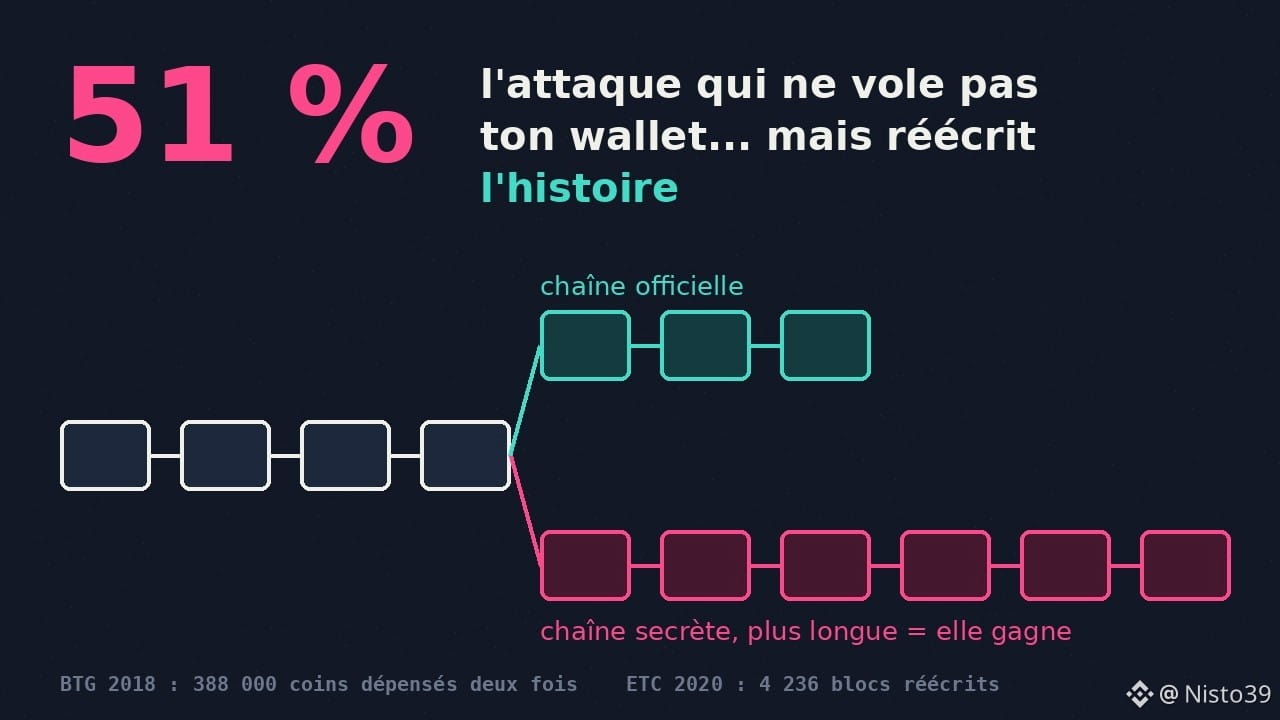
Article
51 % : l'attaque qui ne vole pas ton wallet, mais qui a coûté 18 millionsOn parle de « l'attaque des 51 % » comme d'un monstre capable de vider n'importe quel portefeuille. C'est faux. Mais elle a bel et bien coûté des millions à des plateformes, et elle explique une chose très pratique : pourquoi ton dépôt reste parfois « en attente de confirmations ».
Le principe en une phrase : sur une blockchain en preuve de travail (proof of work), c'est la chaîne qui a demandé le plus de calcul qui fait foi. Si quelqu'un contrôle plus de la moitié de la puissance de minage, il peut construire en secret une version alternative de l'historique, puis la publier pour remplacer la version officielle.
Plutôt qu'un long discours, cinq nombres.
388 000
C'est le nombre de BTG (Bitcoin Gold) dépensés deux fois en mai 2018, environ 18 millions de dollars à l'époque. L'attaquant envoie ses coins sur des plateformes, les échange ou les retire, puis publie sa chaîne secrète où ces dépôts n'ont jamais existé. Les coins reviennent chez lui. Les pertes ? Surtout pour les plateformes qui avaient crédité les dépôts. La puissance aurait été louée sur NiceHash, un marché où l'on loue du minage à l'heure.
4 236
Le nombre de blocs réécrits d'un coup sur Ethereum Classic (ETC) le 6 août 2020, selon Bitquery. Plus de 15 heures d'historique effacées et remplacées. C'était la deuxième attaque en moins d'une semaine : la première, début août, avait déjà réorganisé plus de 3 500 blocs et visé environ 5,6 millions de dollars.
1,68 million
Ce que la deuxième attaque ETC a réellement réussi à dérober (238 306 ETC), alors que l'attaquant avait tenté d'en faire passer 465 444. Pourquoi moins ? Parce qu'après la première attaque, les plateformes étaient en alerte et ont suspendu ou ralenti les dépôts.
0
Le nombre de coins qu'une attaque 51 % peut prendre directement dans TON portefeuille. Elle ne casse pas les signatures, elle ne devine pas les clés privées, elle ne crée pas de coins hors des règles. Le livre blanc de Bitcoin le dit déjà en 2008 : l'attaquant peut seulement essayer de récupérer de l'argent qu'il a lui-même dépensé récemment. Le vrai danger, c'est donc pour celui qui reçoit un paiement et le considère comme définitif trop tôt.
6
La règle d'usage sur Bitcoin : attendre environ 6 confirmations (6 blocs empilés par-dessus ta transaction) pour un gros montant. Chaque bloc ajouté rend la réécriture beaucoup plus chère. Après l'attaque de 2018, plusieurs plateformes ont justement relevé le nombre de confirmations exigées pour le BTG.
Mon avis : ce qui protège une chaîne, ce n'est pas son nom ni son code, c'est le coût de l'attaque. Sur $BTC, réunir plus de la moitié du minage mondial coûterait une fortune en machines et en électricité. Sur une petite chaîne dont la puissance peut se louer pour quelques heures, l'équation change complètement. $ETC l'a appris en 2020.
Et sur les chaînes en preuve d'enjeu (proof of stake) comme Ethereum aujourd'hui ? L'idée se transpose : il faudrait contrôler une grosse part des coins mis en jeu, avec des pénalités prévues contre les validateurs qui trichent. Le risque ne disparaît pas, il change de forme.
Ce que j'en retiens au quotidien : si tu vends quelque chose et qu'on te paie en crypto sur une petite chaîne peu connue, « reçu » ne veut pas dire « acquis ». Regarde le nombre de confirmations dans l'explorateur avant de livrer.
Question pour toi : tu savais que tes dépôts attendaient des confirmations pour cette raison, ou tu pensais que la plateforme traînait juste ?
Ceci n'est pas un conseil financier.
#crypto #blockchain #securite #Bitcoin #ETC
51 % : l'attaque qui ne vole pas ton wallet, mais qui a coûté 18 millions
On parle de « l'attaque des 51 % » comme d'un monstre capable de vider n'importe quel portefeuille. C'est faux. Mais elle a bel et bien coûté des millions à des plateformes, et elle explique une chose très pratique : pourquoi ton dépôt reste parfois « en attente de confirmations ».
Le principe en une phrase : sur une blockchain en preuve de travail (proof of work), c'est la chaîne qui a demandé le plus de calcul qui fait foi. Si quelqu'un contrôle plus de la moitié de la puissance de minage, il peut construire en secret une version alternative de l'historique, puis la publier pour remplacer la version officielle.
Plutôt qu'un long discours, cinq nombres.
388 000
C'est le nombre de BTG (Bitcoin Gold) dépensés deux fois en mai 2018, environ 18 millions de dollars à l'époque. L'attaquant envoie ses coins sur des plateformes, les échange ou les retire, puis publie sa chaîne secrète où ces dépôts n'ont jamais existé. Les coins reviennent chez lui. Les pertes ? Surtout pour les plateformes qui avaient crédité les dépôts. La puissance aurait été louée sur NiceHash, un marché où l'on loue du minage à l'heure.
4 236
Le nombre de blocs réécrits d'un coup sur Ethereum Classic (ETC) le 6 août 2020, selon Bitquery. Plus de 15 heures d'historique effacées et remplacées. C'était la deuxième attaque en moins d'une semaine : la première, début août, avait déjà réorganisé plus de 3 500 blocs et visé environ 5,6 millions de dollars.
1,68 million
Ce que la deuxième attaque ETC a réellement réussi à dérober (238 306 ETC), alors que l'attaquant avait tenté d'en faire passer 465 444. Pourquoi moins ? Parce qu'après la première attaque, les plateformes étaient en alerte et ont suspendu ou ralenti les dépôts.
0
Le nombre de coins qu'une attaque 51 % peut prendre directement dans TON portefeuille. Elle ne casse pas les signatures, elle ne devine pas les clés privées, elle ne crée pas de coins hors des règles. Le livre blanc de Bitcoin le dit déjà en 2008 : l'attaquant peut seulement essayer de récupérer de l'argent qu'il a lui-même dépensé récemment. Le vrai danger, c'est donc pour celui qui reçoit un paiement et le considère comme définitif trop tôt.
6
La règle d'usage sur Bitcoin : attendre environ 6 confirmations (6 blocs empilés par-dessus ta transaction) pour un gros montant. Chaque bloc ajouté rend la réécriture beaucoup plus chère. Après l'attaque de 2018, plusieurs plateformes ont justement relevé le nombre de confirmations exigées pour le BTG.
Mon avis : ce qui protège une chaîne, ce n'est pas son nom ni son code, c'est le coût de l'attaque. Sur $BTC , réunir plus de la moitié du minage mondial coûterait une fortune en machines et en électricité. Sur une petite chaîne dont la puissance peut se louer pour quelques heures, l'équation change complètement. $ETC l'a appris en 2020.
Et sur les chaînes en preuve d'enjeu (proof of stake) comme Ethereum aujourd'hui ? L'idée se transpose : il faudrait contrôler une grosse part des coins mis en jeu, avec des pénalités prévues contre les validateurs qui trichent. Le risque ne disparaît pas, il change de forme.
Ce que j'en retiens au quotidien : si tu vends quelque chose et qu'on te paie en crypto sur une petite chaîne peu connue, « reçu » ne veut pas dire « acquis ». Regarde le nombre de confirmations dans l'explorateur avant de livrer.
Question pour toi : tu savais que tes dépôts attendaient des confirmations pour cette raison, ou tu pensais que la plateforme traînait juste ?
Ceci n'est pas un conseil financier.
#crypto #blockchain #securite #Bitcoin #ETC
Le principe en une phrase : sur une blockchain en preuve de travail (proof of work), c'est la chaîne qui a demandé le plus de calcul qui fait foi. Si quelqu'un contrôle plus de la moitié de la puissance de minage, il peut construire en secret une version alternative de l'historique, puis la publier pour remplacer la version officielle.
Plutôt qu'un long discours, cinq nombres.
388 000
C'est le nombre de BTG (Bitcoin Gold) dépensés deux fois en mai 2018, environ 18 millions de dollars à l'époque. L'attaquant envoie ses coins sur des plateformes, les échange ou les retire, puis publie sa chaîne secrète où ces dépôts n'ont jamais existé. Les coins reviennent chez lui. Les pertes ? Surtout pour les plateformes qui avaient crédité les dépôts. La puissance aurait été louée sur NiceHash, un marché où l'on loue du minage à l'heure.
4 236
Le nombre de blocs réécrits d'un coup sur Ethereum Classic (ETC) le 6 août 2020, selon Bitquery. Plus de 15 heures d'historique effacées et remplacées. C'était la deuxième attaque en moins d'une semaine : la première, début août, avait déjà réorganisé plus de 3 500 blocs et visé environ 5,6 millions de dollars.
1,68 million
Ce que la deuxième attaque ETC a réellement réussi à dérober (238 306 ETC), alors que l'attaquant avait tenté d'en faire passer 465 444. Pourquoi moins ? Parce qu'après la première attaque, les plateformes étaient en alerte et ont suspendu ou ralenti les dépôts.
0
Le nombre de coins qu'une attaque 51 % peut prendre directement dans TON portefeuille. Elle ne casse pas les signatures, elle ne devine pas les clés privées, elle ne crée pas de coins hors des règles. Le livre blanc de Bitcoin le dit déjà en 2008 : l'attaquant peut seulement essayer de récupérer de l'argent qu'il a lui-même dépensé récemment. Le vrai danger, c'est donc pour celui qui reçoit un paiement et le considère comme définitif trop tôt.
6
La règle d'usage sur Bitcoin : attendre environ 6 confirmations (6 blocs empilés par-dessus ta transaction) pour un gros montant. Chaque bloc ajouté rend la réécriture beaucoup plus chère. Après l'attaque de 2018, plusieurs plateformes ont justement relevé le nombre de confirmations exigées pour le BTG.
Mon avis : ce qui protège une chaîne, ce n'est pas son nom ni son code, c'est le coût de l'attaque. Sur $BTC , réunir plus de la moitié du minage mondial coûterait une fortune en machines et en électricité. Sur une petite chaîne dont la puissance peut se louer pour quelques heures, l'équation change complètement. $ETC l'a appris en 2020.
Et sur les chaînes en preuve d'enjeu (proof of stake) comme Ethereum aujourd'hui ? L'idée se transpose : il faudrait contrôler une grosse part des coins mis en jeu, avec des pénalités prévues contre les validateurs qui trichent. Le risque ne disparaît pas, il change de forme.
Ce que j'en retiens au quotidien : si tu vends quelque chose et qu'on te paie en crypto sur une petite chaîne peu connue, « reçu » ne veut pas dire « acquis ». Regarde le nombre de confirmations dans l'explorateur avant de livrer.
Question pour toi : tu savais que tes dépôts attendaient des confirmations pour cette raison, ou tu pensais que la plateforme traînait juste ?
Ceci n'est pas un conseil financier.
#crypto #blockchain #securite #Bitcoin #ETC
1
320
·
--
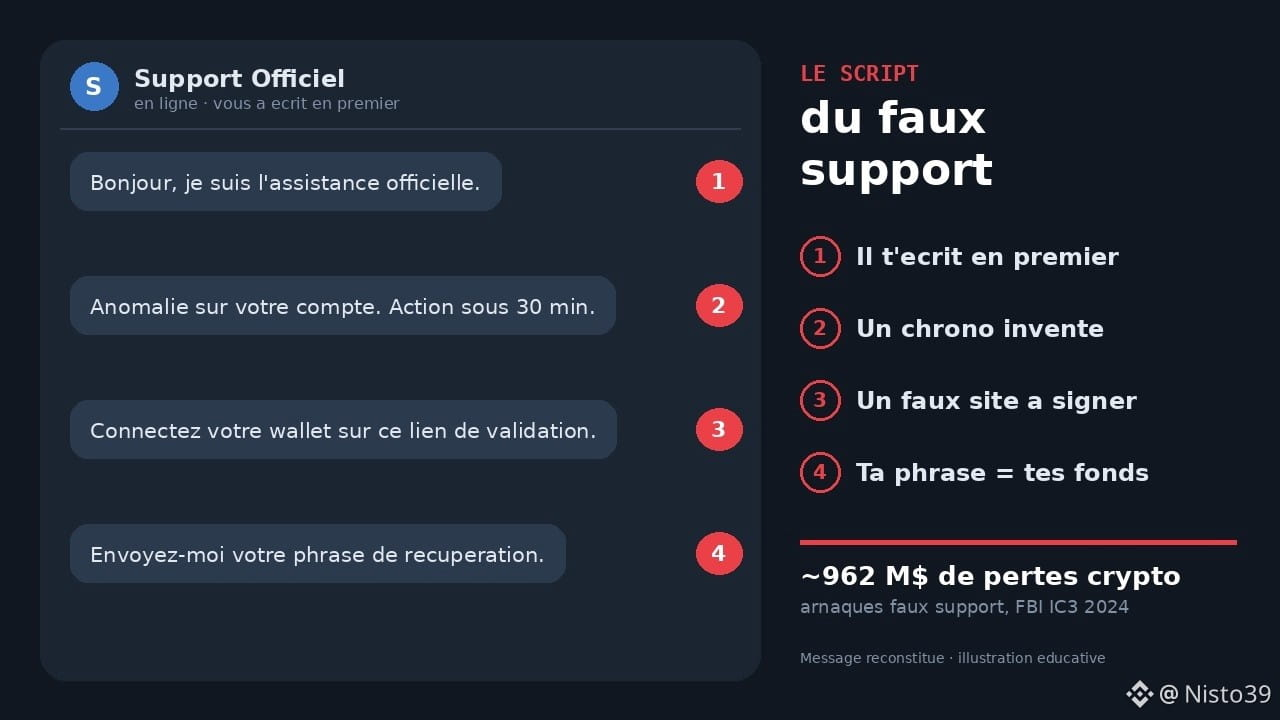
Article
Le faux support en 4 messages : le script démonté ligne par ligneVoici un message qui circule tous les jours dans des groupes Telegram et des serveurs Discord crypto. Je l'ai reconstitué à partir des schémas les plus courants. Lis-le comme si c'était toi qui le recevais, puis on le démonte ligne par ligne.
« Bonjour, je suis l'assistance officielle. Nous avons vu votre message dans le groupe. »
Premier piège, et il est énorme : c'est lui qui t'écrit. Tu as posé une question en public, quelqu'un te répond en privé. Un vrai support ne fonctionne pas comme ça. Les vraies équipes répondent par les canaux officiels de l'appli ou du site, jamais en venant te chercher en message privé.
« Votre compte présente une anomalie de synchronisation. Sans action sous 30 minutes, vos fonds seront bloqués. »
Le chrono. Personne ne réfléchit bien avec un compte à rebours dans la tête. Le mot « synchronisation » n'est là que pour sonner technique. Un problème réel sur un compte ne se règle pas dans un délai de 30 minutes imposé par un inconnu.
« Pour vérifier votre identité, connectez votre wallet sur ce lien de validation. »
Le faux site. Il ressemble au vrai, logo compris. Connecter son wallet puis signer ce qu'on te présente peut suffire à vider des $USDT ou des $BNB, sans même donner de mot de passe.
« Si le lien ne marche pas, envoyez-moi votre phrase de récupération, je fais la synchronisation manuellement. »
La phrase finale, celle pour laquelle tout le reste a été écrit. Ta phrase de 12 ou 24 mots, c'est la clé complète de ton wallet. Celui qui la lit n'a besoin de rien d'autre. Aucune entreprise, aucun support, aucun « admin » n'en a besoin pour t'aider. Jamais. C'est la seule règle de cet article qui ne connaît aucune exception.
Pourquoi ça marche encore
Parce que ce n'est pas un piège technique, c'est un piège social : autorité, urgence, et un ton poli qui rassure. Le rapport 2024 de l'IC3, le service plaintes en ligne du FBI, recense environ 962 millions de dollars de pertes liées aux crypto dans la seule catégorie des arnaques au faux support technique. Et ça, ce sont uniquement les plaintes déposées aux États-Unis.
Dans nos groupes francophones, le schéma est identique, parfois avec un argument en plus : « je suis du pays aussi, je vais t'aider ». La proximité ne prouve rien.
Comment vérifier sans paranoïa
Binance propose un outil de vérification officiel (Binance Verify) où tu colles un compte Telegram, un e-mail ou un site pour savoir s'il appartient vraiment à la plateforme. Prends l'habitude de passer toi-même par l'appli ou le site que tu as tapé, jamais par un lien reçu. Et si quelqu'un te presse, ralentis. L'urgence est presque toujours fabriquée.
Petite expérience : regarde tes demandes de messages privés en attente. Combien viennent de « supports » que tu n'as jamais contactés ? Dis-moi le chiffre en commentaire, je suis curieux de voir la moyenne.
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Arnaque #Telegram #BinanceSquare
Le faux support en 4 messages : le script démonté ligne par ligne
Voici un message qui circule tous les jours dans des groupes Telegram et des serveurs Discord crypto. Je l'ai reconstitué à partir des schémas les plus courants. Lis-le comme si c'était toi qui le recevais, puis on le démonte ligne par ligne.
« Bonjour, je suis l'assistance officielle. Nous avons vu votre message dans le groupe. »
Premier piège, et il est énorme : c'est lui qui t'écrit. Tu as posé une question en public, quelqu'un te répond en privé. Un vrai support ne fonctionne pas comme ça. Les vraies équipes répondent par les canaux officiels de l'appli ou du site, jamais en venant te chercher en message privé.
« Votre compte présente une anomalie de synchronisation. Sans action sous 30 minutes, vos fonds seront bloqués. »
Le chrono. Personne ne réfléchit bien avec un compte à rebours dans la tête. Le mot « synchronisation » n'est là que pour sonner technique. Un problème réel sur un compte ne se règle pas dans un délai de 30 minutes imposé par un inconnu.
« Pour vérifier votre identité, connectez votre wallet sur ce lien de validation. »
Le faux site. Il ressemble au vrai, logo compris. Connecter son wallet puis signer ce qu'on te présente peut suffire à vider des $USDT ou des $BNB , sans même donner de mot de passe.
« Si le lien ne marche pas, envoyez-moi votre phrase de récupération, je fais la synchronisation manuellement. »
La phrase finale, celle pour laquelle tout le reste a été écrit. Ta phrase de 12 ou 24 mots, c'est la clé complète de ton wallet. Celui qui la lit n'a besoin de rien d'autre. Aucune entreprise, aucun support, aucun « admin » n'en a besoin pour t'aider. Jamais. C'est la seule règle de cet article qui ne connaît aucune exception.
Pourquoi ça marche encore
Parce que ce n'est pas un piège technique, c'est un piège social : autorité, urgence, et un ton poli qui rassure. Le rapport 2024 de l'IC3, le service plaintes en ligne du FBI, recense environ 962 millions de dollars de pertes liées aux crypto dans la seule catégorie des arnaques au faux support technique. Et ça, ce sont uniquement les plaintes déposées aux États-Unis.
Dans nos groupes francophones, le schéma est identique, parfois avec un argument en plus : « je suis du pays aussi, je vais t'aider ». La proximité ne prouve rien.
Comment vérifier sans paranoïa
Binance propose un outil de vérification officiel (Binance Verify) où tu colles un compte Telegram, un e-mail ou un site pour savoir s'il appartient vraiment à la plateforme. Prends l'habitude de passer toi-même par l'appli ou le site que tu as tapé, jamais par un lien reçu. Et si quelqu'un te presse, ralentis. L'urgence est presque toujours fabriquée.
Petite expérience : regarde tes demandes de messages privés en attente. Combien viennent de « supports » que tu n'as jamais contactés ? Dis-moi le chiffre en commentaire, je suis curieux de voir la moyenne.
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Arnaque #Telegram #BinanceSquare
« Bonjour, je suis l'assistance officielle. Nous avons vu votre message dans le groupe. »
Premier piège, et il est énorme : c'est lui qui t'écrit. Tu as posé une question en public, quelqu'un te répond en privé. Un vrai support ne fonctionne pas comme ça. Les vraies équipes répondent par les canaux officiels de l'appli ou du site, jamais en venant te chercher en message privé.
« Votre compte présente une anomalie de synchronisation. Sans action sous 30 minutes, vos fonds seront bloqués. »
Le chrono. Personne ne réfléchit bien avec un compte à rebours dans la tête. Le mot « synchronisation » n'est là que pour sonner technique. Un problème réel sur un compte ne se règle pas dans un délai de 30 minutes imposé par un inconnu.
« Pour vérifier votre identité, connectez votre wallet sur ce lien de validation. »
Le faux site. Il ressemble au vrai, logo compris. Connecter son wallet puis signer ce qu'on te présente peut suffire à vider des $USDT ou des $BNB , sans même donner de mot de passe.
« Si le lien ne marche pas, envoyez-moi votre phrase de récupération, je fais la synchronisation manuellement. »
La phrase finale, celle pour laquelle tout le reste a été écrit. Ta phrase de 12 ou 24 mots, c'est la clé complète de ton wallet. Celui qui la lit n'a besoin de rien d'autre. Aucune entreprise, aucun support, aucun « admin » n'en a besoin pour t'aider. Jamais. C'est la seule règle de cet article qui ne connaît aucune exception.
Pourquoi ça marche encore
Parce que ce n'est pas un piège technique, c'est un piège social : autorité, urgence, et un ton poli qui rassure. Le rapport 2024 de l'IC3, le service plaintes en ligne du FBI, recense environ 962 millions de dollars de pertes liées aux crypto dans la seule catégorie des arnaques au faux support technique. Et ça, ce sont uniquement les plaintes déposées aux États-Unis.
Dans nos groupes francophones, le schéma est identique, parfois avec un argument en plus : « je suis du pays aussi, je vais t'aider ». La proximité ne prouve rien.
Comment vérifier sans paranoïa
Binance propose un outil de vérification officiel (Binance Verify) où tu colles un compte Telegram, un e-mail ou un site pour savoir s'il appartient vraiment à la plateforme. Prends l'habitude de passer toi-même par l'appli ou le site que tu as tapé, jamais par un lien reçu. Et si quelqu'un te presse, ralentis. L'urgence est presque toujours fabriquée.
Petite expérience : regarde tes demandes de messages privés en attente. Combien viennent de « supports » que tu n'as jamais contactés ? Dis-moi le chiffre en commentaire, je suis curieux de voir la moyenne.
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Arnaque #Telegram #BinanceSquare
236
·
--
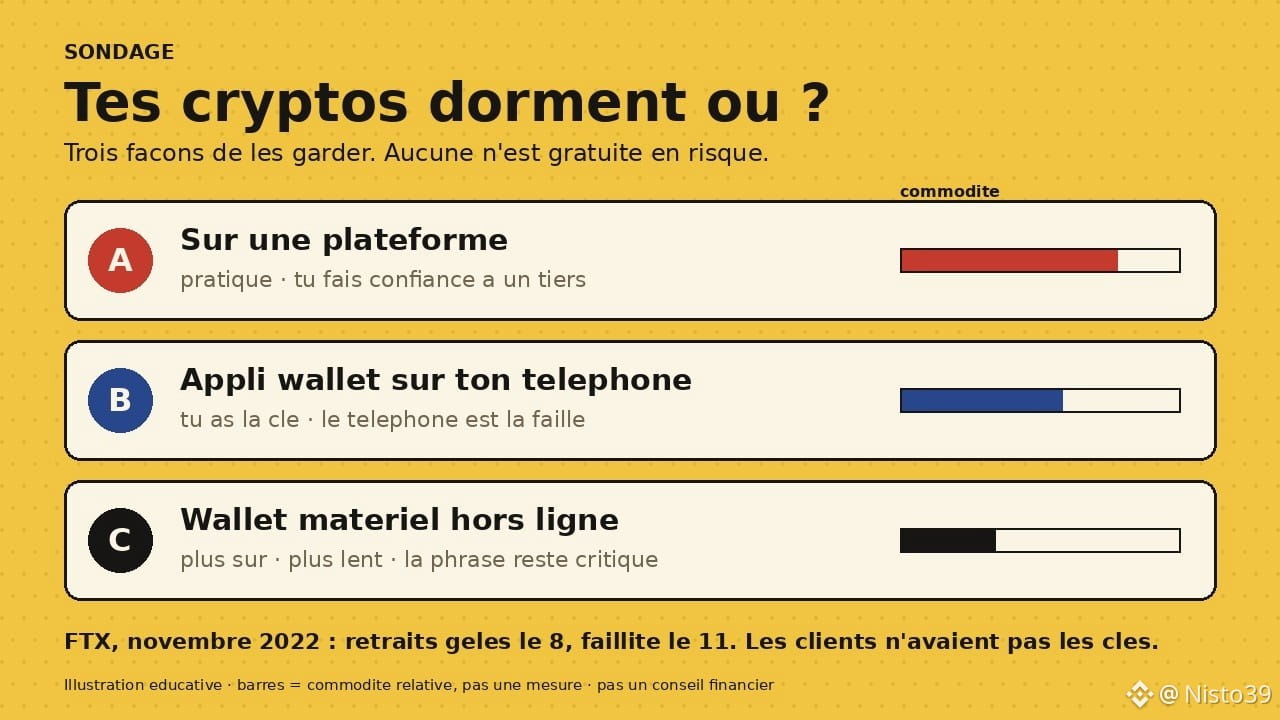
Article
A, B ou C : où dorment vraiment tes cryptos ?Petit sondage avant de commencer, réponds honnêtement en commentaire : tes cryptos sont où, là, maintenant ?
A) Sur une plateforme d'échange
B) Dans une appli wallet sur ton téléphone
C) Sur un wallet matériel, hors ligne
D) Franchement… je ne sais pas trop
Si tu as répondu D, cet article est pour toi. Et si tu as répondu A, B ou C, il l'est aussi, parce qu'aucune de ces trois options n'est « la bonne » dans l'absolu. Chacune déplace le risque ailleurs.
Il y a quatre ans cette semaine
Le 8 novembre 2022, FTX gelait les retraits. Le 11, la plateforme déposait le bilan. Des clients qui pensaient « avoir » des cryptos découvraient qu'ils avaient surtout une ligne dans une base de données. Huit ans plus tôt, en février 2014, Mt. Gox avait fait pareil, avec environ 850 000 BTC annoncés perdus. Même leçon, deux fois : quand quelqu'un d'autre garde tes clés, tu dépends de sa solvabilité et de son honnêteté.
Mais attention au réflexe inverse. Retirer tout sur son téléphone sans comprendre ce qu'on fait, c'est échanger un risque connu contre un risque qu'on ne voit pas.
Option A : la plateforme
Le mot clé, c'est « garde » (custody en anglais) : la plateforme détient les clés privées, toi tu as un compte. C'est rapide pour trader, pratique pour convertir $USDT en monnaie locale, et si tu oublies ton mot de passe, il existe une procédure de récupération. Le prix à payer : la confiance. Préfère une plateforme qui publie des preuves de réserves vérifiables, active la double authentification, et ne laisse dessus que ce que tu utilises vraiment.
Option B : le wallet sur téléphone
Ici, c'est toi qui as la clé, sous forme d'une phrase de récupération de 12 ou 24 mots. Personne ne peut geler tes fonds. Personne ne peut non plus te les rendre si tu perds cette phrase, ou si une fausse appli la vole. Le maillon faible n'est plus une entreprise, c'est ton téléphone : applis douteuses, captures d'écran de la phrase, téléphone partagé ou volé.
Option C : le wallet matériel
Un petit appareil qui signe les transactions sans que la clé touche Internet. C'est ce qui se fait de plus solide pour garder du $BTC longtemps. Mais il coûte de l'argent, il faut l'acheter neuf chez une source officielle, et la phrase de récupération reste le vrai trésor : un appareil parfait avec une phrase notée sur un papier photographié, ça ne protège rien.
Ce que personne ne dit
La plupart des gens qui perdent leurs cryptos ne les perdent pas à cause d'une faillite. Ils les perdent par une erreur simple : phrase partagée avec un faux « support », mauvais réseau, appli piégée. Le meilleur choix de garde, c'est celui que tu comprends assez pour ne pas te tromper.
Beaucoup mélangent d'ailleurs : un peu sur plateforme pour les opérations du quotidien, l'épargne de long terme hors plateforme. Ce n'est pas une règle, c'est une façon de ne pas mettre tous ses œufs au même endroit.
Alors, ta réponse au sondage a-t-elle changé en lisant ça, ou tu restes sur ta lettre ?
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Wallet #SelfCustody #BinanceSquare
A, B ou C : où dorment vraiment tes cryptos ?
Petit sondage avant de commencer, réponds honnêtement en commentaire : tes cryptos sont où, là, maintenant ?
A) Sur une plateforme d'échange
B) Dans une appli wallet sur ton téléphone
C) Sur un wallet matériel, hors ligne
D) Franchement… je ne sais pas trop
Si tu as répondu D, cet article est pour toi. Et si tu as répondu A, B ou C, il l'est aussi, parce qu'aucune de ces trois options n'est « la bonne » dans l'absolu. Chacune déplace le risque ailleurs.
Il y a quatre ans cette semaine
Le 8 novembre 2022, FTX gelait les retraits. Le 11, la plateforme déposait le bilan. Des clients qui pensaient « avoir » des cryptos découvraient qu'ils avaient surtout une ligne dans une base de données. Huit ans plus tôt, en février 2014, Mt. Gox avait fait pareil, avec environ 850 000 BTC annoncés perdus. Même leçon, deux fois : quand quelqu'un d'autre garde tes clés, tu dépends de sa solvabilité et de son honnêteté.
Mais attention au réflexe inverse. Retirer tout sur son téléphone sans comprendre ce qu'on fait, c'est échanger un risque connu contre un risque qu'on ne voit pas.
Option A : la plateforme
Le mot clé, c'est « garde » (custody en anglais) : la plateforme détient les clés privées, toi tu as un compte. C'est rapide pour trader, pratique pour convertir $USDT en monnaie locale, et si tu oublies ton mot de passe, il existe une procédure de récupération. Le prix à payer : la confiance. Préfère une plateforme qui publie des preuves de réserves vérifiables, active la double authentification, et ne laisse dessus que ce que tu utilises vraiment.
Option B : le wallet sur téléphone
Ici, c'est toi qui as la clé, sous forme d'une phrase de récupération de 12 ou 24 mots. Personne ne peut geler tes fonds. Personne ne peut non plus te les rendre si tu perds cette phrase, ou si une fausse appli la vole. Le maillon faible n'est plus une entreprise, c'est ton téléphone : applis douteuses, captures d'écran de la phrase, téléphone partagé ou volé.
Option C : le wallet matériel
Un petit appareil qui signe les transactions sans que la clé touche Internet. C'est ce qui se fait de plus solide pour garder du $BTC longtemps. Mais il coûte de l'argent, il faut l'acheter neuf chez une source officielle, et la phrase de récupération reste le vrai trésor : un appareil parfait avec une phrase notée sur un papier photographié, ça ne protège rien.
Ce que personne ne dit
La plupart des gens qui perdent leurs cryptos ne les perdent pas à cause d'une faillite. Ils les perdent par une erreur simple : phrase partagée avec un faux « support », mauvais réseau, appli piégée. Le meilleur choix de garde, c'est celui que tu comprends assez pour ne pas te tromper.
Beaucoup mélangent d'ailleurs : un peu sur plateforme pour les opérations du quotidien, l'épargne de long terme hors plateforme. Ce n'est pas une règle, c'est une façon de ne pas mettre tous ses œufs au même endroit.
Alors, ta réponse au sondage a-t-elle changé en lisant ça, ou tu restes sur ta lettre ?
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Wallet #SelfCustody #BinanceSquare
A) Sur une plateforme d'échange
B) Dans une appli wallet sur ton téléphone
C) Sur un wallet matériel, hors ligne
D) Franchement… je ne sais pas trop
Si tu as répondu D, cet article est pour toi. Et si tu as répondu A, B ou C, il l'est aussi, parce qu'aucune de ces trois options n'est « la bonne » dans l'absolu. Chacune déplace le risque ailleurs.
Il y a quatre ans cette semaine
Le 8 novembre 2022, FTX gelait les retraits. Le 11, la plateforme déposait le bilan. Des clients qui pensaient « avoir » des cryptos découvraient qu'ils avaient surtout une ligne dans une base de données. Huit ans plus tôt, en février 2014, Mt. Gox avait fait pareil, avec environ 850 000 BTC annoncés perdus. Même leçon, deux fois : quand quelqu'un d'autre garde tes clés, tu dépends de sa solvabilité et de son honnêteté.
Mais attention au réflexe inverse. Retirer tout sur son téléphone sans comprendre ce qu'on fait, c'est échanger un risque connu contre un risque qu'on ne voit pas.
Option A : la plateforme
Le mot clé, c'est « garde » (custody en anglais) : la plateforme détient les clés privées, toi tu as un compte. C'est rapide pour trader, pratique pour convertir $USDT en monnaie locale, et si tu oublies ton mot de passe, il existe une procédure de récupération. Le prix à payer : la confiance. Préfère une plateforme qui publie des preuves de réserves vérifiables, active la double authentification, et ne laisse dessus que ce que tu utilises vraiment.
Option B : le wallet sur téléphone
Ici, c'est toi qui as la clé, sous forme d'une phrase de récupération de 12 ou 24 mots. Personne ne peut geler tes fonds. Personne ne peut non plus te les rendre si tu perds cette phrase, ou si une fausse appli la vole. Le maillon faible n'est plus une entreprise, c'est ton téléphone : applis douteuses, captures d'écran de la phrase, téléphone partagé ou volé.
Option C : le wallet matériel
Un petit appareil qui signe les transactions sans que la clé touche Internet. C'est ce qui se fait de plus solide pour garder du $BTC longtemps. Mais il coûte de l'argent, il faut l'acheter neuf chez une source officielle, et la phrase de récupération reste le vrai trésor : un appareil parfait avec une phrase notée sur un papier photographié, ça ne protège rien.
Ce que personne ne dit
La plupart des gens qui perdent leurs cryptos ne les perdent pas à cause d'une faillite. Ils les perdent par une erreur simple : phrase partagée avec un faux « support », mauvais réseau, appli piégée. Le meilleur choix de garde, c'est celui que tu comprends assez pour ne pas te tromper.
Beaucoup mélangent d'ailleurs : un peu sur plateforme pour les opérations du quotidien, l'épargne de long terme hors plateforme. Ce n'est pas une règle, c'est une façon de ne pas mettre tous ses œufs au même endroit.
Alors, ta réponse au sondage a-t-elle changé en lisant ça, ou tu restes sur ta lettre ?
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Wallet #SelfCustody #BinanceSquare
124
·
--
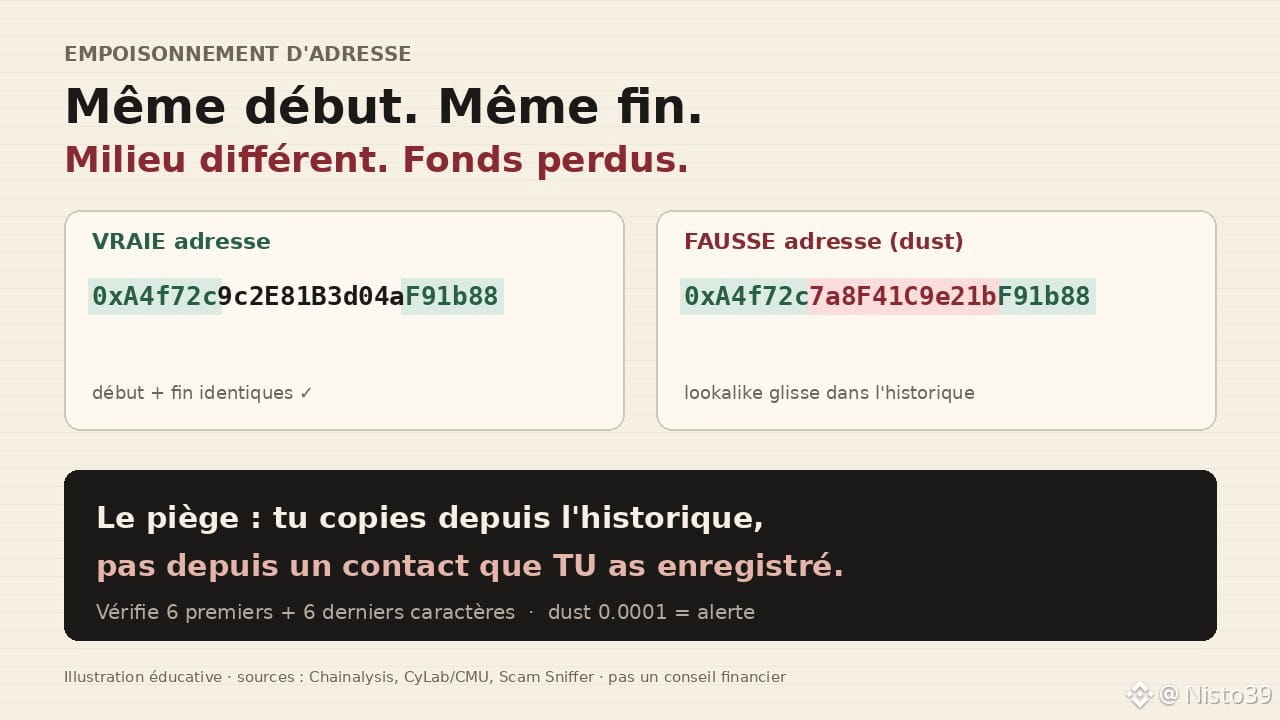
Article
L'empoisonnement d'adresse : le piège que ton historique te tendTu copies une adresse depuis ton historique de wallet. Premiers caractères OK, derniers caractères OK. Tu envoies. L'argent part… chez quelqu'un d'autre. Pas un bug. Pas un hack du réseau. Un piège qui s'appelle l'empoisonnement d'adresse.
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH, $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
L'empoisonnement d'adresse : le piège que ton historique te tend
Tu copies une adresse depuis ton historique de wallet. Premiers caractères OK, derniers caractères OK. Tu envoies. L'argent part… chez quelqu'un d'autre. Pas un bug. Pas un hack du réseau. Un piège qui s'appelle l'empoisonnement d'adresse.
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH , $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH , $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
3
1.2k
·
--
27 553 ETH en environ quatre heures.
C'est ce qu'aurait fait l'auteur d'un vol de plus de 133 millions $ révélé cette semaine par l'enquêteur ZachXBT : convertir près de 63 millions $ de stablecoins en $ETH, à toute vitesse (Bitquery, via Cointelegraph).
La victime désignée n'est pas un petit exchange obscur. Selon ZachXBT, c'est Crédit Mutuel Arkéa, groupe bancaire français. La banque a confirmé à CoinDesk une attaque ayant permis des transactions frauduleuses, dit la situation maîtrisée et ses clients protégés, sans donner de montant. Détail gênant : elle avait demandé en mai une licence MiCA (le cadre européen des services crypto).
Le chemin de l'argent selon Bitquery : 108,8 millions $ en USDC retirés de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, puis éparpillés sur des centaines de portefeuilles. Les trois plateformes disent ne pas avoir été piratées et avoir restreint ou gelé les comptes liés.
Pourquoi cette course ? Parce que $USDC a un émetteur central, Circle, qui peut geler une adresse. L'ether, non. Lundi, il ne restait que 3,74 millions $ en USDC gelables, et Tether n'avait bloqué que 1,1 million $.
Ce que j'en retiens : le « gel » qu'on brandit après chaque piratage ne marche que si on va plus vite que le voleur. ZachXBT affirme qu'une partie des retraits a eu lieu après sa première alerte publique. La banque ne l'a pas confirmé.
Sources : CoinDesk, Cointelegraph, Bitquery. Pas un conseil financier.
Une banque qui se fait vider avant même de lancer son offre crypto : ça te refroidit, ou tu préfères qu'elle apprenne maintenant ?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
27 553 ETH en environ quatre heures.
C'est ce qu'aurait fait l'auteur d'un vol de plus de 133 millions $ révélé cette semaine par l'enquêteur ZachXBT : convertir près de 63 millions $ de stablecoins en $ETH , à toute vitesse (Bitquery, via Cointelegraph).
La victime désignée n'est pas un petit exchange obscur. Selon ZachXBT, c'est Crédit Mutuel Arkéa, groupe bancaire français. La banque a confirmé à CoinDesk une attaque ayant permis des transactions frauduleuses, dit la situation maîtrisée et ses clients protégés, sans donner de montant. Détail gênant : elle avait demandé en mai une licence MiCA (le cadre européen des services crypto).
Le chemin de l'argent selon Bitquery : 108,8 millions $ en USDC retirés de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, puis éparpillés sur des centaines de portefeuilles. Les trois plateformes disent ne pas avoir été piratées et avoir restreint ou gelé les comptes liés.
Pourquoi cette course ? Parce que $USDC a un émetteur central, Circle, qui peut geler une adresse. L'ether, non. Lundi, il ne restait que 3,74 millions $ en USDC gelables, et Tether n'avait bloqué que 1,1 million $.
Ce que j'en retiens : le « gel » qu'on brandit après chaque piratage ne marche que si on va plus vite que le voleur. ZachXBT affirme qu'une partie des retraits a eu lieu après sa première alerte publique. La banque ne l'a pas confirmé.
Sources : CoinDesk, Cointelegraph, Bitquery. Pas un conseil financier.
Une banque qui se fait vider avant même de lancer son offre crypto : ça te refroidit, ou tu préfères qu'elle apprenne maintenant ?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
C'est ce qu'aurait fait l'auteur d'un vol de plus de 133 millions $ révélé cette semaine par l'enquêteur ZachXBT : convertir près de 63 millions $ de stablecoins en $ETH , à toute vitesse (Bitquery, via Cointelegraph).
La victime désignée n'est pas un petit exchange obscur. Selon ZachXBT, c'est Crédit Mutuel Arkéa, groupe bancaire français. La banque a confirmé à CoinDesk une attaque ayant permis des transactions frauduleuses, dit la situation maîtrisée et ses clients protégés, sans donner de montant. Détail gênant : elle avait demandé en mai une licence MiCA (le cadre européen des services crypto).
Le chemin de l'argent selon Bitquery : 108,8 millions $ en USDC retirés de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, puis éparpillés sur des centaines de portefeuilles. Les trois plateformes disent ne pas avoir été piratées et avoir restreint ou gelé les comptes liés.
Pourquoi cette course ? Parce que $USDC a un émetteur central, Circle, qui peut geler une adresse. L'ether, non. Lundi, il ne restait que 3,74 millions $ en USDC gelables, et Tether n'avait bloqué que 1,1 million $.
Ce que j'en retiens : le « gel » qu'on brandit après chaque piratage ne marche que si on va plus vite que le voleur. ZachXBT affirme qu'une partie des retraits a eu lieu après sa première alerte publique. La banque ne l'a pas confirmé.
Sources : CoinDesk, Cointelegraph, Bitquery. Pas un conseil financier.
Une banque qui se fait vider avant même de lancer son offre crypto : ça te refroidit, ou tu préfères qu'elle apprenne maintenant ?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
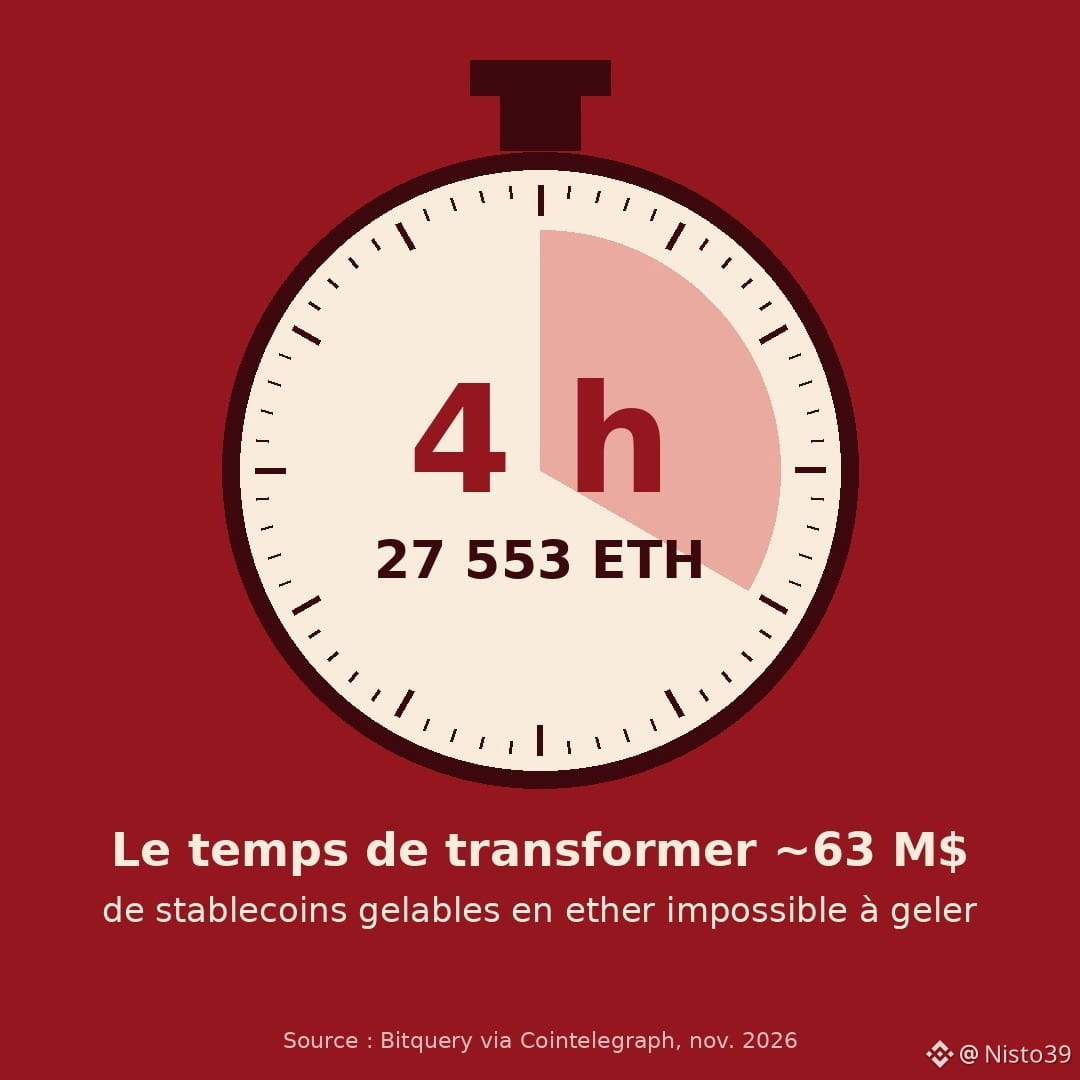
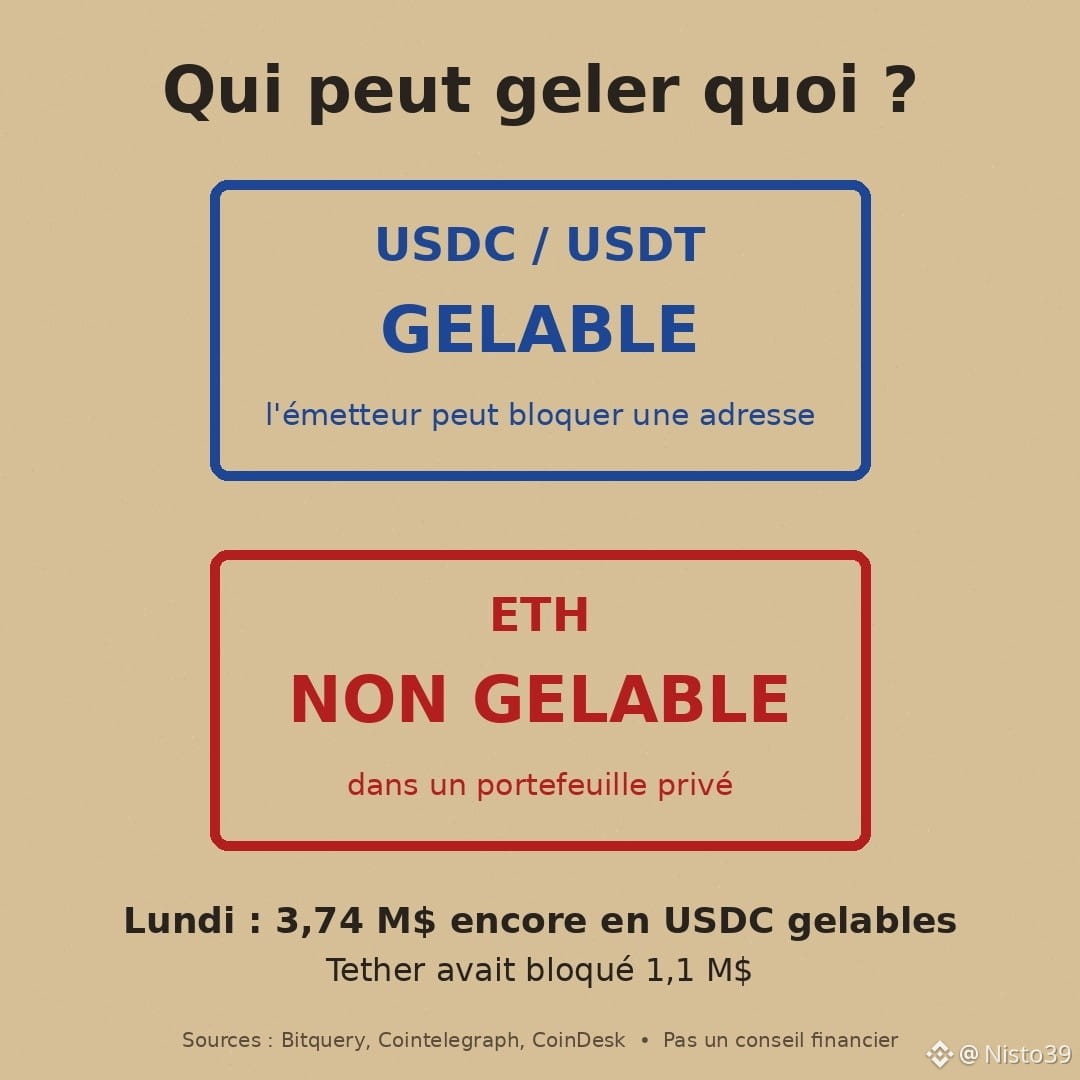
132
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
Email / Phone number
Trending Topics
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
33,374 views
496 Discussing
2
#AnthropicToDebutAfter$83IPOPricing
9,649 views
59 Discussing
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
10,276 views
170 Discussing
4
#CanGTA6'sLaunchLiftTTWOShares?
5,664 views
122 Discussing
5
#FOMCMinutesHighlightAIDebtRisks
11,936 views
172 Discussing
6
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
13,631 views
225 Discussing
7
#AnthropicGrayMarketSharesPointTo22%To26%Gains
0 views
21 Discussing
8
#BitcoinSpotETFsSee$306MNetOutflows
0 views
1 Discussing
9
#TrumpAdministrationLaunchesProjectToCombatCybercrime
13 views
5 Discussing
10
#FedMinutesShowAlmostAllOfficialsExpectMoreHikes
3,361 views
49 Discussing