
Tehmina malik 99
1.6k Beiträge
Tehmina malik 99
Melden
Nutzer blockieren
Trade eröffnen
Regelmäßiger Trader
1.4 Jahre
1.4K+ Following
7.7K+ Follower
1.9K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
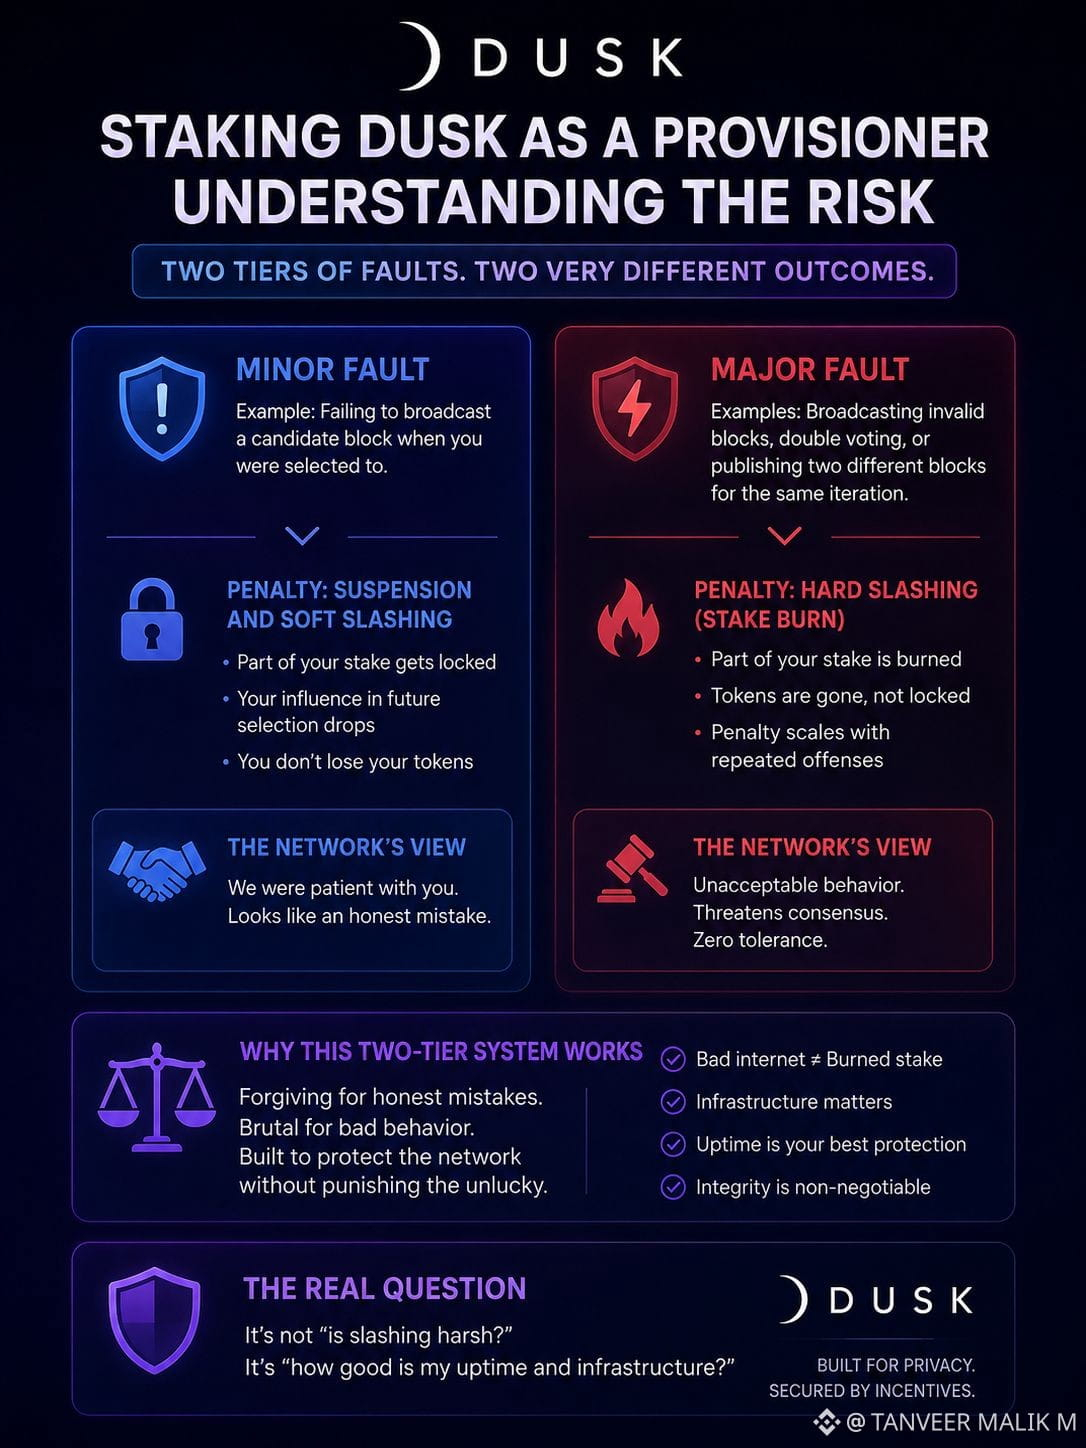
Wenn du darüber nachdenkst, DUSK zu staken, um ein Provisioner zu werden, gibt es ein Gesprächsrisiko, das die meisten übergehen – nicht „wird der Preis steigen“, sondern „was passiert mit meinem Stake, wenn ich das vermassle“. Dusk teilt dieses Risiko tatsächlich in zwei sehr unterschiedliche Stufen auf, und der Unterschied zwischen ihnen ist größer, als die meisten Staking-Beiträge zugeben.
Die Arbeit unterscheidet Fehler in kleinere und größere. Ein kleiner Fehler ist etwas wie das Scheitern, einen Kandidatenblock zu senden, wenn du dafür ausgewählt wurdest – im Grunde: nicht auftauchen, wenn du an der Reihe warst. Das führt zu einer Suspendierung und Soft Slashing, was bedeutet, dass ein Teil deines Stakes gesperrt wird und dein Einfluss bei zukünftigen Auswahlen sinkt, aber du verlierst die Token tatsächlich nicht. Ein großer Fehler ist eine völlig andere Kategorie – ungültige Blöcke zu broadcasten, doppelt zu voten oder zwei verschiedene Kandidatenblöcke für dieselbe Iteration zu veröffentlichen. Das triggert Hard Slashing, und Hard Slashing verbrennt einen Teil deines Stakes direkt. Weg, nicht gesperrt.
Was ich glaube, dass in den meisten Inhalten „Sollte ich staken?“ übersehen wird, ist: Diese beiden Kategorien bestrafen komplett unterschiedliche Arten von Fehlern. Soft Slashing ist im Grunde das Netzwerk, das geduldig mit dir ist – es geht davon aus, dass du offline warst, eine schlechte Verbindung hattest oder dein Zeitfenster verpasst hast, und es bestraft dich, ohne deine Position dauerhaft zu beschädigen. Hard Slashing setzt dagegen Absicht voraus – oder zumindest grobe Fahrlässigkeit – das Verhalten, das tatsächlich die Integrität des Konsenses gefährden könnte, wenn es nicht sanktioniert würde, etwa der Versuch, zweimal zu voten oder widersprüchliche Blöcke durchzudrücken.
Mein ehrliches Fazit: Dieses Zwei-Stufen-System ist tatsächlich beruhigend, wenn du ein ernsthafter Provisioner bist und solide Infrastruktur betreibst – denn dann führt eine schlechte Internetnacht oder ein verpasster Block nicht dazu, dass dein Stake verbrannt wird. Aber es bedeutet auch, dass die Toleranz für wirklich schlechtes Verhalten im Grunde bei null liegt und die Strafe bei wiederholten Verstößen sogar noch weiter ansteigt. Das ist kein System „egal wie, es gibt höchstens einen Klaps“ – es ist so gebaut, dass es bei ehrlichen Fehlern nachsichtig ist und bei allem, was vorsätzlich wirkt, brutal bestraft.
@Dusk_Foundation
$DUSK
#dusk
Wenn du darüber nachdenkst, DUSK zu staken, um ein Provisioner zu werden, gibt es ein Gesprächsrisiko, das die meisten übergehen – nicht „wird der Preis steigen“, sondern „was passiert mit meinem Stake, wenn ich das vermassle“. Dusk teilt dieses Risiko tatsächlich in zwei sehr unterschiedliche Stufen auf, und der Unterschied zwischen ihnen ist größer, als die meisten Staking-Beiträge zugeben.
Die Arbeit unterscheidet Fehler in kleinere und größere. Ein kleiner Fehler ist etwas wie das Scheitern, einen Kandidatenblock zu senden, wenn du dafür ausgewählt wurdest – im Grunde: nicht auftauchen, wenn du an der Reihe warst. Das führt zu einer Suspendierung und Soft Slashing, was bedeutet, dass ein Teil deines Stakes gesperrt wird und dein Einfluss bei zukünftigen Auswahlen sinkt, aber du verlierst die Token tatsächlich nicht. Ein großer Fehler ist eine völlig andere Kategorie – ungültige Blöcke zu broadcasten, doppelt zu voten oder zwei verschiedene Kandidatenblöcke für dieselbe Iteration zu veröffentlichen. Das triggert Hard Slashing, und Hard Slashing verbrennt einen Teil deines Stakes direkt. Weg, nicht gesperrt.
Was ich glaube, dass in den meisten Inhalten „Sollte ich staken?“ übersehen wird, ist: Diese beiden Kategorien bestrafen komplett unterschiedliche Arten von Fehlern. Soft Slashing ist im Grunde das Netzwerk, das geduldig mit dir ist – es geht davon aus, dass du offline warst, eine schlechte Verbindung hattest oder dein Zeitfenster verpasst hast, und es bestraft dich, ohne deine Position dauerhaft zu beschädigen. Hard Slashing setzt dagegen Absicht voraus – oder zumindest grobe Fahrlässigkeit – das Verhalten, das tatsächlich die Integrität des Konsenses gefährden könnte, wenn es nicht sanktioniert würde, etwa der Versuch, zweimal zu voten oder widersprüchliche Blöcke durchzudrücken.
Mein ehrliches Fazit: Dieses Zwei-Stufen-System ist tatsächlich beruhigend, wenn du ein ernsthafter Provisioner bist und solide Infrastruktur betreibst – denn dann führt eine schlechte Internetnacht oder ein verpasster Block nicht dazu, dass dein Stake verbrannt wird. Aber es bedeutet auch, dass die Toleranz für wirklich schlechtes Verhalten im Grunde bei null liegt und die Strafe bei wiederholten Verstößen sogar noch weiter ansteigt. Das ist kein System „egal wie, es gibt höchstens einen Klaps“ – es ist so gebaut, dass es bei ehrlichen Fehlern nachsichtig ist und bei allem, was vorsätzlich wirkt, brutal bestraft.
@Dusk
$DUSK
#dusk
Die Arbeit unterscheidet Fehler in kleinere und größere. Ein kleiner Fehler ist etwas wie das Scheitern, einen Kandidatenblock zu senden, wenn du dafür ausgewählt wurdest – im Grunde: nicht auftauchen, wenn du an der Reihe warst. Das führt zu einer Suspendierung und Soft Slashing, was bedeutet, dass ein Teil deines Stakes gesperrt wird und dein Einfluss bei zukünftigen Auswahlen sinkt, aber du verlierst die Token tatsächlich nicht. Ein großer Fehler ist eine völlig andere Kategorie – ungültige Blöcke zu broadcasten, doppelt zu voten oder zwei verschiedene Kandidatenblöcke für dieselbe Iteration zu veröffentlichen. Das triggert Hard Slashing, und Hard Slashing verbrennt einen Teil deines Stakes direkt. Weg, nicht gesperrt.
Was ich glaube, dass in den meisten Inhalten „Sollte ich staken?“ übersehen wird, ist: Diese beiden Kategorien bestrafen komplett unterschiedliche Arten von Fehlern. Soft Slashing ist im Grunde das Netzwerk, das geduldig mit dir ist – es geht davon aus, dass du offline warst, eine schlechte Verbindung hattest oder dein Zeitfenster verpasst hast, und es bestraft dich, ohne deine Position dauerhaft zu beschädigen. Hard Slashing setzt dagegen Absicht voraus – oder zumindest grobe Fahrlässigkeit – das Verhalten, das tatsächlich die Integrität des Konsenses gefährden könnte, wenn es nicht sanktioniert würde, etwa der Versuch, zweimal zu voten oder widersprüchliche Blöcke durchzudrücken.
Mein ehrliches Fazit: Dieses Zwei-Stufen-System ist tatsächlich beruhigend, wenn du ein ernsthafter Provisioner bist und solide Infrastruktur betreibst – denn dann führt eine schlechte Internetnacht oder ein verpasster Block nicht dazu, dass dein Stake verbrannt wird. Aber es bedeutet auch, dass die Toleranz für wirklich schlechtes Verhalten im Grunde bei null liegt und die Strafe bei wiederholten Verstößen sogar noch weiter ansteigt. Das ist kein System „egal wie, es gibt höchstens einen Klaps“ – es ist so gebaut, dass es bei ehrlichen Fehlern nachsichtig ist und bei allem, was vorsätzlich wirkt, brutal bestraft.
@Dusk
$DUSK
#dusk
1
2
95
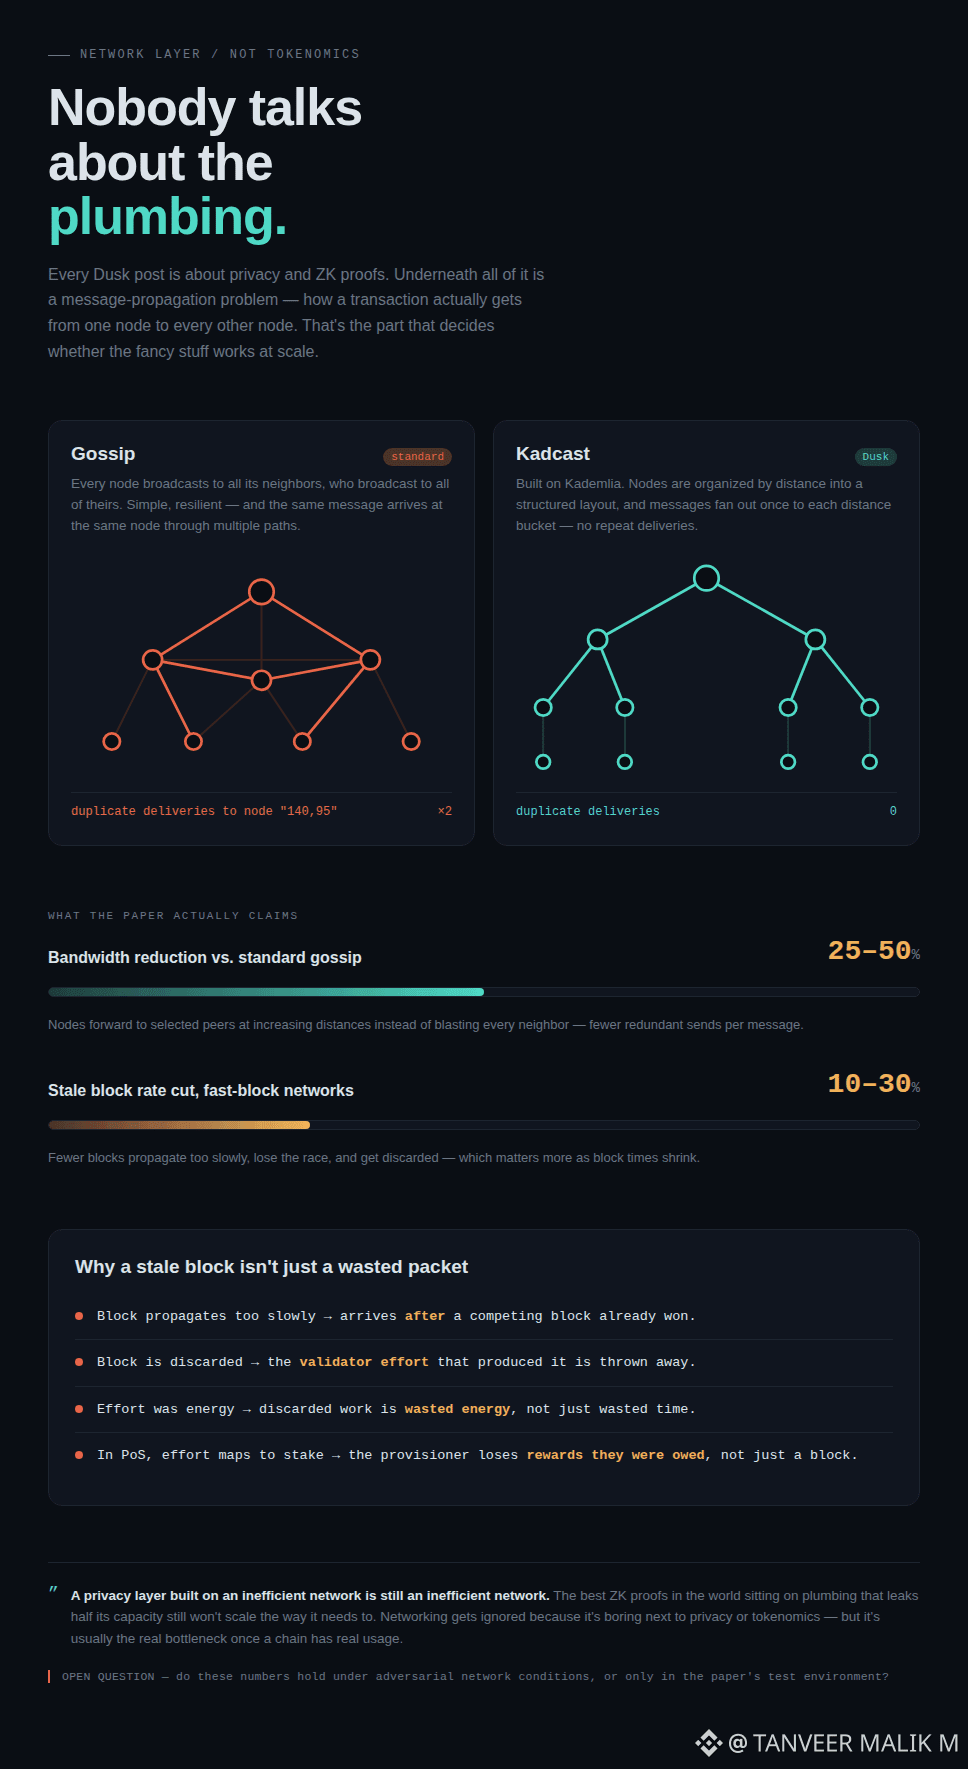
Niemand spricht über die Rohrleitungen. Jeder Dusk-Post, den ich gesehen habe, dreht sich um Privatsphäre oder ZK-Beweise — aber niemand erwähnt, wie Transaktionen tatsächlich überhaupt zwischen den Knoten hin- und herwandern. Und ehrlich gesagt ist genau das der Teil, der entscheidet, ob all der schicke Kram überhaupt im großen Maßstab funktioniert.
Die meisten Blockchains nutzen ein Gossip-basiertes Netzwerk, bei dem ein Knoten eine Nachricht an alle seine Nachbarn sendet, die sie wiederum an alle ihre weitergeben, und so weiter. Das funktioniert, ist aber verschwenderisch — dieselbe Nachricht wird mehrfach über unterschiedliche Pfade an dieselben Knoten geschickt. Dusk verwendet stattdessen etwas namens Kadcast, das auf dem Kademlia-Protokoll basiert und Knoten in ein strukturiertes, baumartiges Netzwerk einordnet — basierend auf Entfernung, statt einfach „dass alle alle anschreien“.
Die Zahlen in der Arbeit sind hier der Teil, der wirklich zählt, nicht nur die Theorie. Kadcast behauptet grob eine Reduktion des Bandbreitenverbrauchs um 25 bis 50 Prozent im Vergleich zu herkömmlichen Gossip-Protokollen, weil Knoten Nachrichten an ausgewählte Peers in zunehmender Entfernung weiterleiten, anstatt alle zu bombardieren. Zusätzlich wird in Netzwerken mit schnelleren Blockzeiten angeführt, dass dies die Rate veralteter Blöcke um 10 bis 30 Prozent senkt — das heißt, es werden weniger Blöcke erzeugt und dann verworfen, weil sie einen Wettlauf verloren, den sie nie gewinnen würden.
Deshalb kümmert mich das wirklich, statt es nur zustimmend zur Kenntnis zu nehmen: Veraltete Blöcke sind nicht nur verschwendete Bandbreite, sondern auch verschwendete Validator-Arbeit, verschwendete Energie und in einem Proof-of-Stake-System wie dem von Dusk eine verpasste Chance für Provisioner, das zu verdienen, was ihnen eigentlich zusteht. Eine auf eine ineffiziente Netzwerkstruktur aufgesetzte Datenschicht ist immer noch ein ineffizientes Netzwerk. Du kannst die besten ZK-Beweise der Welt auf eine „Leckagen“-Plomberie setzen, die ihr halbes Fassungsvermögen verliert — es skaliert trotzdem nicht so, wie es müsste.
Mein ehrlicher Eindruck ist, dass Netzwerk-Schichten in diesem Bereich kaum Beachtung finden, weil sie im Vergleich zu Privatsphäre oder Tokenomics langweilig sind. Aber meistens sind sie der eigentliche Engpass, sobald eine Chain wirklich genutzt wird.
@Dusk_Foundation
$DUSK
#dusk
Niemand spricht über die Rohrleitungen. Jeder Dusk-Post, den ich gesehen habe, dreht sich um Privatsphäre oder ZK-Beweise — aber niemand erwähnt, wie Transaktionen tatsächlich überhaupt zwischen den Knoten hin- und herwandern. Und ehrlich gesagt ist genau das der Teil, der entscheidet, ob all der schicke Kram überhaupt im großen Maßstab funktioniert.
Die meisten Blockchains nutzen ein Gossip-basiertes Netzwerk, bei dem ein Knoten eine Nachricht an alle seine Nachbarn sendet, die sie wiederum an alle ihre weitergeben, und so weiter. Das funktioniert, ist aber verschwenderisch — dieselbe Nachricht wird mehrfach über unterschiedliche Pfade an dieselben Knoten geschickt. Dusk verwendet stattdessen etwas namens Kadcast, das auf dem Kademlia-Protokoll basiert und Knoten in ein strukturiertes, baumartiges Netzwerk einordnet — basierend auf Entfernung, statt einfach „dass alle alle anschreien“.
Die Zahlen in der Arbeit sind hier der Teil, der wirklich zählt, nicht nur die Theorie. Kadcast behauptet grob eine Reduktion des Bandbreitenverbrauchs um 25 bis 50 Prozent im Vergleich zu herkömmlichen Gossip-Protokollen, weil Knoten Nachrichten an ausgewählte Peers in zunehmender Entfernung weiterleiten, anstatt alle zu bombardieren. Zusätzlich wird in Netzwerken mit schnelleren Blockzeiten angeführt, dass dies die Rate veralteter Blöcke um 10 bis 30 Prozent senkt — das heißt, es werden weniger Blöcke erzeugt und dann verworfen, weil sie einen Wettlauf verloren, den sie nie gewinnen würden.
Deshalb kümmert mich das wirklich, statt es nur zustimmend zur Kenntnis zu nehmen: Veraltete Blöcke sind nicht nur verschwendete Bandbreite, sondern auch verschwendete Validator-Arbeit, verschwendete Energie und in einem Proof-of-Stake-System wie dem von Dusk eine verpasste Chance für Provisioner, das zu verdienen, was ihnen eigentlich zusteht. Eine auf eine ineffiziente Netzwerkstruktur aufgesetzte Datenschicht ist immer noch ein ineffizientes Netzwerk. Du kannst die besten ZK-Beweise der Welt auf eine „Leckagen“-Plomberie setzen, die ihr halbes Fassungsvermögen verliert — es skaliert trotzdem nicht so, wie es müsste.
Mein ehrlicher Eindruck ist, dass Netzwerk-Schichten in diesem Bereich kaum Beachtung finden, weil sie im Vergleich zu Privatsphäre oder Tokenomics langweilig sind. Aber meistens sind sie der eigentliche Engpass, sobald eine Chain wirklich genutzt wird.
@Dusk
$DUSK
#dusk
Die meisten Blockchains nutzen ein Gossip-basiertes Netzwerk, bei dem ein Knoten eine Nachricht an alle seine Nachbarn sendet, die sie wiederum an alle ihre weitergeben, und so weiter. Das funktioniert, ist aber verschwenderisch — dieselbe Nachricht wird mehrfach über unterschiedliche Pfade an dieselben Knoten geschickt. Dusk verwendet stattdessen etwas namens Kadcast, das auf dem Kademlia-Protokoll basiert und Knoten in ein strukturiertes, baumartiges Netzwerk einordnet — basierend auf Entfernung, statt einfach „dass alle alle anschreien“.
Die Zahlen in der Arbeit sind hier der Teil, der wirklich zählt, nicht nur die Theorie. Kadcast behauptet grob eine Reduktion des Bandbreitenverbrauchs um 25 bis 50 Prozent im Vergleich zu herkömmlichen Gossip-Protokollen, weil Knoten Nachrichten an ausgewählte Peers in zunehmender Entfernung weiterleiten, anstatt alle zu bombardieren. Zusätzlich wird in Netzwerken mit schnelleren Blockzeiten angeführt, dass dies die Rate veralteter Blöcke um 10 bis 30 Prozent senkt — das heißt, es werden weniger Blöcke erzeugt und dann verworfen, weil sie einen Wettlauf verloren, den sie nie gewinnen würden.
Deshalb kümmert mich das wirklich, statt es nur zustimmend zur Kenntnis zu nehmen: Veraltete Blöcke sind nicht nur verschwendete Bandbreite, sondern auch verschwendete Validator-Arbeit, verschwendete Energie und in einem Proof-of-Stake-System wie dem von Dusk eine verpasste Chance für Provisioner, das zu verdienen, was ihnen eigentlich zusteht. Eine auf eine ineffiziente Netzwerkstruktur aufgesetzte Datenschicht ist immer noch ein ineffizientes Netzwerk. Du kannst die besten ZK-Beweise der Welt auf eine „Leckagen“-Plomberie setzen, die ihr halbes Fassungsvermögen verliert — es skaliert trotzdem nicht so, wie es müsste.
Mein ehrlicher Eindruck ist, dass Netzwerk-Schichten in diesem Bereich kaum Beachtung finden, weil sie im Vergleich zu Privatsphäre oder Tokenomics langweilig sind. Aber meistens sind sie der eigentliche Engpass, sobald eine Chain wirklich genutzt wird.
@Dusk
$DUSK
#dusk
1
3
92
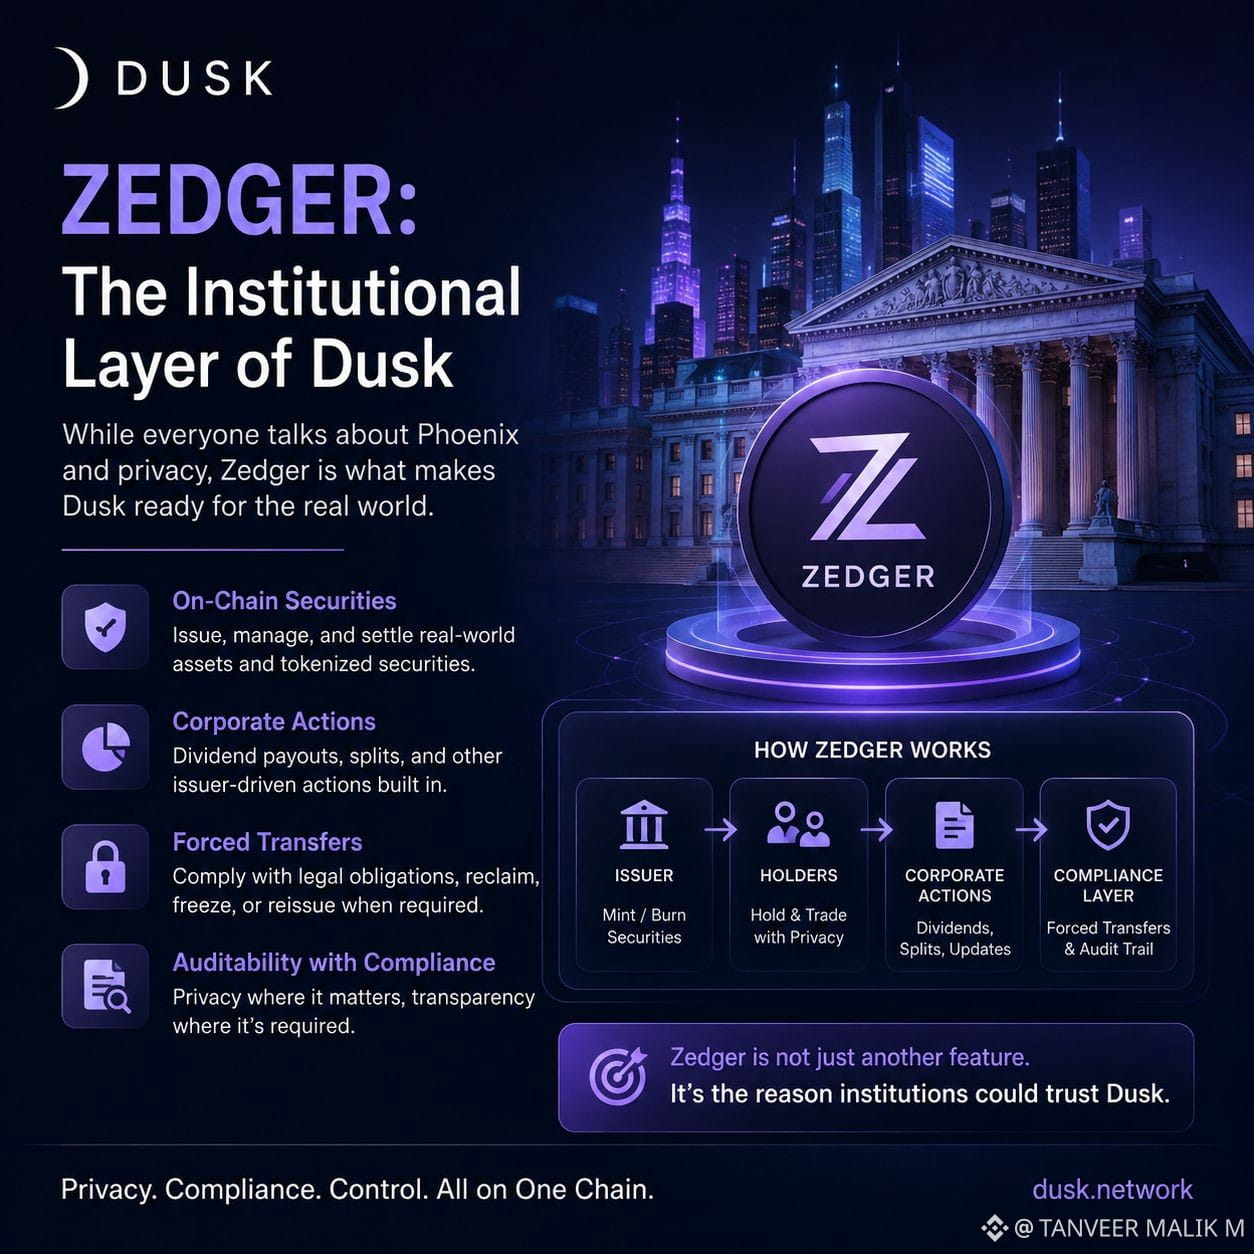
Jeder, der über Dusk spricht, erwähnt Phoenix und Privatsphäre. Kaum jemand spricht über Zedger — und ehrlich gesagt ist genau das der Teil, aufgrund dessen das Argument „die Institutionen könnten das tatsächlich nutzen“ Sinn ergibt.
Zedger ist Duskʼs Protokoll zur Verwaltung von Wertpapieren und realen Vermögenswerten, tokenisiert oder nativerzeugt, direkt on-chain. Was es tatsächlich unterstützt, ist konkret: das Prägen (Minting) und Brennen (Burning) von Wertpapieren, Kapitalmaßnahmen wie Dividendenausschüttungen sowie erzwungene Übertragungen — das bedeutet, dass ein Emittent Token unter bestimmten rechtlichen Bedingungen bewegen oder zurückholen kann, nicht nur der Inhaber. Außerdem baut es Transaktions-Auditierbarkeit ein. Das ist also keine Privatsphäre um der Privatsphäre willen, sondern Privatsphäre mit einer Compliance-Tür, die in die Mauer integriert ist.
Der Teil mit den erzwungenen Übertragungen war für mich der auffälligste, weil er das Gegenteil dessen ist, was die meisten Krypto-Kulturen wollen. Retail-Krypto basiert auf der Idee, dass niemand Ihre Mittel anfassen kann. Wertpapierrecht funktioniert hingegen mit einer gegenteiligen Annahme — manchmal muss ein Emittent rechtlich einfrieren, zurückholen oder Aktien neu ausgeben, sei es durch eine Gerichtsentscheidung, eine Insolvenz oder eine unternehmensweite Umstrukturierung. Eine Blockchain, die das nicht kann, ist keine Blockchain, die ein regulierter Wertpapiermarkt wirklich nutzen kann — egal wie schnell oder wie günstig sie ist.
Hier ist meine echte Meinung dazu: Ich glaube, Zedger ist eine größere Langzeit-Wette als Phoenix. Privatsphären-Technologie ist wirklich nützlich, aber es gibt ein Dutzend Projekte, die private Transfers möglichst gut umsetzen wollen. Kaum jemand ist dabei, eine compliant-auditierbare, emittenten-kontrollierte Wertpapier-Infra aufzubauen, die Regulierer tatsächlich abnicken würden. Das ist ein kleinerer, schwierigerer, weniger spektakulärer Markt — aber auch einer, der deutlich weniger umkämpft ist.
Was ich noch nicht weiß, ist, wie weit irgendein echtes Zedger-Deployment bereits fortgeschritten ist im Vergleich zu dem, was auf dem Papier beschrieben wird. Ein Whitepaper, das erzwungene Transfers und Dividendelogik beschreibt, ist das eine. Ein Regulierer oder ein tatsächlicher Emittent, der es für ein Live-Wertpapier nutzt, ist eine komplett andere Hürde.
@Dusk_Foundation
$DUSK
#dusk
Jeder, der über Dusk spricht, erwähnt Phoenix und Privatsphäre. Kaum jemand spricht über Zedger — und ehrlich gesagt ist genau das der Teil, aufgrund dessen das Argument „die Institutionen könnten das tatsächlich nutzen“ Sinn ergibt.
Zedger ist Duskʼs Protokoll zur Verwaltung von Wertpapieren und realen Vermögenswerten, tokenisiert oder nativerzeugt, direkt on-chain. Was es tatsächlich unterstützt, ist konkret: das Prägen (Minting) und Brennen (Burning) von Wertpapieren, Kapitalmaßnahmen wie Dividendenausschüttungen sowie erzwungene Übertragungen — das bedeutet, dass ein Emittent Token unter bestimmten rechtlichen Bedingungen bewegen oder zurückholen kann, nicht nur der Inhaber. Außerdem baut es Transaktions-Auditierbarkeit ein. Das ist also keine Privatsphäre um der Privatsphäre willen, sondern Privatsphäre mit einer Compliance-Tür, die in die Mauer integriert ist.
Der Teil mit den erzwungenen Übertragungen war für mich der auffälligste, weil er das Gegenteil dessen ist, was die meisten Krypto-Kulturen wollen. Retail-Krypto basiert auf der Idee, dass niemand Ihre Mittel anfassen kann. Wertpapierrecht funktioniert hingegen mit einer gegenteiligen Annahme — manchmal muss ein Emittent rechtlich einfrieren, zurückholen oder Aktien neu ausgeben, sei es durch eine Gerichtsentscheidung, eine Insolvenz oder eine unternehmensweite Umstrukturierung. Eine Blockchain, die das nicht kann, ist keine Blockchain, die ein regulierter Wertpapiermarkt wirklich nutzen kann — egal wie schnell oder wie günstig sie ist.
Hier ist meine echte Meinung dazu: Ich glaube, Zedger ist eine größere Langzeit-Wette als Phoenix. Privatsphären-Technologie ist wirklich nützlich, aber es gibt ein Dutzend Projekte, die private Transfers möglichst gut umsetzen wollen. Kaum jemand ist dabei, eine compliant-auditierbare, emittenten-kontrollierte Wertpapier-Infra aufzubauen, die Regulierer tatsächlich abnicken würden. Das ist ein kleinerer, schwierigerer, weniger spektakulärer Markt — aber auch einer, der deutlich weniger umkämpft ist.
Was ich noch nicht weiß, ist, wie weit irgendein echtes Zedger-Deployment bereits fortgeschritten ist im Vergleich zu dem, was auf dem Papier beschrieben wird. Ein Whitepaper, das erzwungene Transfers und Dividendelogik beschreibt, ist das eine. Ein Regulierer oder ein tatsächlicher Emittent, der es für ein Live-Wertpapier nutzt, ist eine komplett andere Hürde.
@Dusk
$DUSK
#dusk
Zedger ist Duskʼs Protokoll zur Verwaltung von Wertpapieren und realen Vermögenswerten, tokenisiert oder nativerzeugt, direkt on-chain. Was es tatsächlich unterstützt, ist konkret: das Prägen (Minting) und Brennen (Burning) von Wertpapieren, Kapitalmaßnahmen wie Dividendenausschüttungen sowie erzwungene Übertragungen — das bedeutet, dass ein Emittent Token unter bestimmten rechtlichen Bedingungen bewegen oder zurückholen kann, nicht nur der Inhaber. Außerdem baut es Transaktions-Auditierbarkeit ein. Das ist also keine Privatsphäre um der Privatsphäre willen, sondern Privatsphäre mit einer Compliance-Tür, die in die Mauer integriert ist.
Der Teil mit den erzwungenen Übertragungen war für mich der auffälligste, weil er das Gegenteil dessen ist, was die meisten Krypto-Kulturen wollen. Retail-Krypto basiert auf der Idee, dass niemand Ihre Mittel anfassen kann. Wertpapierrecht funktioniert hingegen mit einer gegenteiligen Annahme — manchmal muss ein Emittent rechtlich einfrieren, zurückholen oder Aktien neu ausgeben, sei es durch eine Gerichtsentscheidung, eine Insolvenz oder eine unternehmensweite Umstrukturierung. Eine Blockchain, die das nicht kann, ist keine Blockchain, die ein regulierter Wertpapiermarkt wirklich nutzen kann — egal wie schnell oder wie günstig sie ist.
Hier ist meine echte Meinung dazu: Ich glaube, Zedger ist eine größere Langzeit-Wette als Phoenix. Privatsphären-Technologie ist wirklich nützlich, aber es gibt ein Dutzend Projekte, die private Transfers möglichst gut umsetzen wollen. Kaum jemand ist dabei, eine compliant-auditierbare, emittenten-kontrollierte Wertpapier-Infra aufzubauen, die Regulierer tatsächlich abnicken würden. Das ist ein kleinerer, schwierigerer, weniger spektakulärer Markt — aber auch einer, der deutlich weniger umkämpft ist.
Was ich noch nicht weiß, ist, wie weit irgendein echtes Zedger-Deployment bereits fortgeschritten ist im Vergleich zu dem, was auf dem Papier beschrieben wird. Ein Whitepaper, das erzwungene Transfers und Dividendelogik beschreibt, ist das eine. Ein Regulierer oder ein tatsächlicher Emittent, der es für ein Live-Wertpapier nutzt, ist eine komplett andere Hürde.
@Dusk
$DUSK
#dusk
4
78
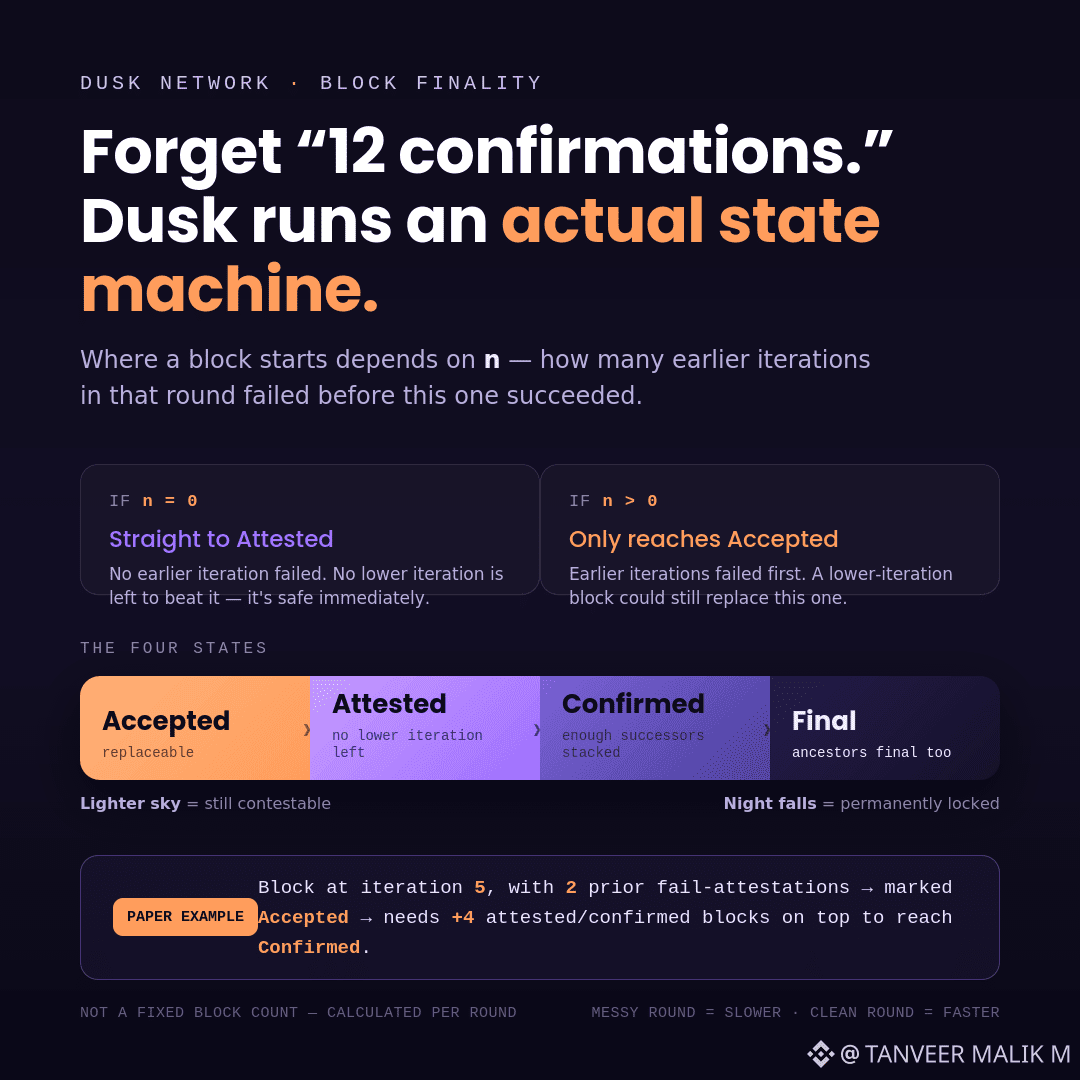
„„Warte auf 12 Bestätigungen“ ist die Standardempfehlung in den meisten Chains, und ehrlich gesagt erklärt nie jemand, warum gerade 12, oder was in diesen Blöcken eigentlich passiert. Dusk verwendet diesen Shortcut überhaupt nicht – es läuft stattdessen eine echte Zustandsmaschine, um zu entscheiden, wann ein Block sicher ist.
Ein Block durchläuft vier Zustände: akzeptiert, beglaubigt (attested), bestätigt (confirmed), final. Ausgangspunkt ist dabei eine einzige Zahl – wie viele vorherige Iterationen in dieser Runde gescheitert sind, bevor bei dieser Block-Iteration der Erfolg eintrat. In der Arbeit nennt man das n. Wenn n = 0 ist, also der Block bei der allerersten Iteration landet, ohne dass es vorher Fehlversuche gab, wird er sofort als beglaubigt markiert. Wenn n größer als 0 ist, bedeutet das, dass frühere Iterationen in dieser Runde zuerst fehlschlugen; dann wird der Block nur als akzeptiert markiert, was ein schwächerer Zustand ist.
Der Unterschied ist wichtig, weil ein akzeptierter Block noch durch einen konkurrierenden Block aus einer niedrigeren Iteration ersetzt werden kann – er ist noch nicht sicher. Ein beglaubigter Block kann auf diese Weise nicht ersetzt werden, da es keine niedrigere Iteration mehr gibt, die ihn überbieten könnte. Ab dort heißt bestätigt einfach: Ein Block hat genug der richtigen Nachfolgerblöcke auf sich gestapelt, und final bedeutet: Seine gesamte Kette von Ahnen ist ebenfalls final, wodurch sie dauerhaft festgeschrieben wird.
Der Teil, den ich hier wirklich unterbewertet finde, ist das Beispiel direkt in der Arbeit: Ein Block in Iteration 5 – wobei nur zwei der vorherigen Iterationen fehlerhafte Beglaubigungen (fail attestations) aufweisen – wird als akzeptiert markiert und benötigt dann vier weitere beglaubigte oder bestätigte Blöcke, die oben drauf gestapelt werden müssen, bevor er als bestätigt gilt. Das ist keine willkürliche Bestätigungszahl, die irgendwoher geholt wurde, sondern eine Zahl, die sich direkt aus der Unübersichtlichkeit dieser speziellen Runde ergibt. Eine „saubere“ Runde finalisiert schneller. Eine chaotische dauert länger. Das ist ein ganz anderes Modell als „einfach 12 Blöcke abwarten, egal was passiert ist“.
Wenn ich ehrlich bin, fühlt sich das wie eine Art Designdetail an, das für Institutionen, die die Settlement-Finalität bewerten, viel mehr zählt als für Retail-Trader – niemand, der Tokens tauscht, kümmert sich um Iterationszahlen, aber eine Bank, die ein Wertpapier-Settlement durchführt, würde es ganz sicher.
@Dusk_Foundation
$DUSK
#dusk
„„Warte auf 12 Bestätigungen“ ist die Standardempfehlung in den meisten Chains, und ehrlich gesagt erklärt nie jemand, warum gerade 12, oder was in diesen Blöcken eigentlich passiert. Dusk verwendet diesen Shortcut überhaupt nicht – es läuft stattdessen eine echte Zustandsmaschine, um zu entscheiden, wann ein Block sicher ist.
Ein Block durchläuft vier Zustände: akzeptiert, beglaubigt (attested), bestätigt (confirmed), final. Ausgangspunkt ist dabei eine einzige Zahl – wie viele vorherige Iterationen in dieser Runde gescheitert sind, bevor bei dieser Block-Iteration der Erfolg eintrat. In der Arbeit nennt man das n. Wenn n = 0 ist, also der Block bei der allerersten Iteration landet, ohne dass es vorher Fehlversuche gab, wird er sofort als beglaubigt markiert. Wenn n größer als 0 ist, bedeutet das, dass frühere Iterationen in dieser Runde zuerst fehlschlugen; dann wird der Block nur als akzeptiert markiert, was ein schwächerer Zustand ist.
Der Unterschied ist wichtig, weil ein akzeptierter Block noch durch einen konkurrierenden Block aus einer niedrigeren Iteration ersetzt werden kann – er ist noch nicht sicher. Ein beglaubigter Block kann auf diese Weise nicht ersetzt werden, da es keine niedrigere Iteration mehr gibt, die ihn überbieten könnte. Ab dort heißt bestätigt einfach: Ein Block hat genug der richtigen Nachfolgerblöcke auf sich gestapelt, und final bedeutet: Seine gesamte Kette von Ahnen ist ebenfalls final, wodurch sie dauerhaft festgeschrieben wird.
Der Teil, den ich hier wirklich unterbewertet finde, ist das Beispiel direkt in der Arbeit: Ein Block in Iteration 5 – wobei nur zwei der vorherigen Iterationen fehlerhafte Beglaubigungen (fail attestations) aufweisen – wird als akzeptiert markiert und benötigt dann vier weitere beglaubigte oder bestätigte Blöcke, die oben drauf gestapelt werden müssen, bevor er als bestätigt gilt. Das ist keine willkürliche Bestätigungszahl, die irgendwoher geholt wurde, sondern eine Zahl, die sich direkt aus der Unübersichtlichkeit dieser speziellen Runde ergibt. Eine „saubere“ Runde finalisiert schneller. Eine chaotische dauert länger. Das ist ein ganz anderes Modell als „einfach 12 Blöcke abwarten, egal was passiert ist“.
Wenn ich ehrlich bin, fühlt sich das wie eine Art Designdetail an, das für Institutionen, die die Settlement-Finalität bewerten, viel mehr zählt als für Retail-Trader – niemand, der Tokens tauscht, kümmert sich um Iterationszahlen, aber eine Bank, die ein Wertpapier-Settlement durchführt, würde es ganz sicher.
@Dusk
$DUSK
#dusk
Ein Block durchläuft vier Zustände: akzeptiert, beglaubigt (attested), bestätigt (confirmed), final. Ausgangspunkt ist dabei eine einzige Zahl – wie viele vorherige Iterationen in dieser Runde gescheitert sind, bevor bei dieser Block-Iteration der Erfolg eintrat. In der Arbeit nennt man das n. Wenn n = 0 ist, also der Block bei der allerersten Iteration landet, ohne dass es vorher Fehlversuche gab, wird er sofort als beglaubigt markiert. Wenn n größer als 0 ist, bedeutet das, dass frühere Iterationen in dieser Runde zuerst fehlschlugen; dann wird der Block nur als akzeptiert markiert, was ein schwächerer Zustand ist.
Der Unterschied ist wichtig, weil ein akzeptierter Block noch durch einen konkurrierenden Block aus einer niedrigeren Iteration ersetzt werden kann – er ist noch nicht sicher. Ein beglaubigter Block kann auf diese Weise nicht ersetzt werden, da es keine niedrigere Iteration mehr gibt, die ihn überbieten könnte. Ab dort heißt bestätigt einfach: Ein Block hat genug der richtigen Nachfolgerblöcke auf sich gestapelt, und final bedeutet: Seine gesamte Kette von Ahnen ist ebenfalls final, wodurch sie dauerhaft festgeschrieben wird.
Der Teil, den ich hier wirklich unterbewertet finde, ist das Beispiel direkt in der Arbeit: Ein Block in Iteration 5 – wobei nur zwei der vorherigen Iterationen fehlerhafte Beglaubigungen (fail attestations) aufweisen – wird als akzeptiert markiert und benötigt dann vier weitere beglaubigte oder bestätigte Blöcke, die oben drauf gestapelt werden müssen, bevor er als bestätigt gilt. Das ist keine willkürliche Bestätigungszahl, die irgendwoher geholt wurde, sondern eine Zahl, die sich direkt aus der Unübersichtlichkeit dieser speziellen Runde ergibt. Eine „saubere“ Runde finalisiert schneller. Eine chaotische dauert länger. Das ist ein ganz anderes Modell als „einfach 12 Blöcke abwarten, egal was passiert ist“.
Wenn ich ehrlich bin, fühlt sich das wie eine Art Designdetail an, das für Institutionen, die die Settlement-Finalität bewerten, viel mehr zählt als für Retail-Trader – niemand, der Tokens tauscht, kümmert sich um Iterationszahlen, aber eine Bank, die ein Wertpapier-Settlement durchführt, würde es ganz sicher.
@Dusk
$DUSK
#dusk
5
108
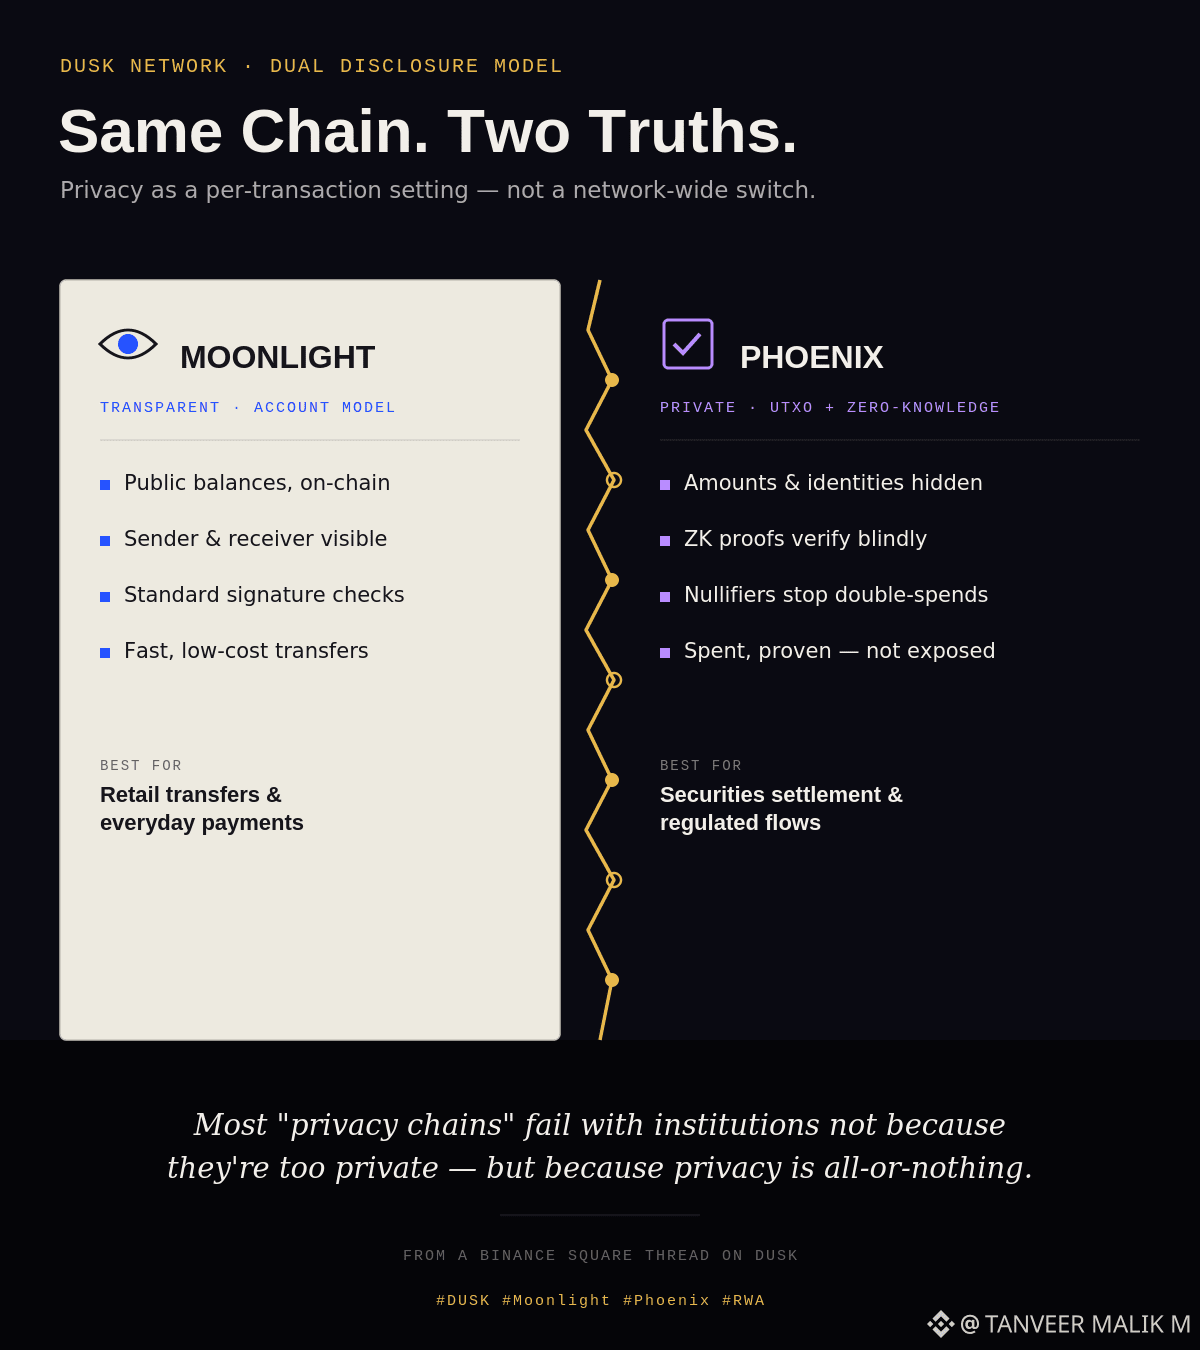
Ich ging immer davon aus, dass Privatsphäre auf einer Blockchain im Grunde nur eines bedeutet: Alles verbergen – immer, ohne Ausnahmen. Als ich dann gelesen habe, dass Dusk zwei getrennte Transaktionsmodelle nebeneinander betreibt, war meine erste Reaktion: „Warum nicht einfach eines auswählen und dabei bleiben?“
Dann habe ich mir tatsächlich angesehen, was Moonlight und Phoenix machen, und es hat klick gemacht. Moonlight ist transparent, kontenbasiert – im Grunde wie Ethereum: öffentliche Guthaben, öffentliche Absender-/Empfängerangaben, unkomplizierte Signaturprüfungen. Phoenix ist das Gegenteil: UTXO-basiert und nutzt Zero-Knowledge-Proofs. So kann das Netzwerk verifizieren, dass eine Transaktion gültig ist, ohne jemals die Beträge, den Absender oder den Empfänger zu sehen. Gleiche Kette, gleiche Validatoren – aber zwei völlig unterschiedliche Offenlegungsmodelle.
Was mich noch mehr zum Nachdenken gebracht hat, ist die Frage, wer welches Modell überhaupt braucht. Eine Überweisung im Retail-Bereich braucht wahrscheinlich keine Verschleierung – Moonlight erledigt das gut, kostengünstiger und einfacher. Aber etwas wie eine Wertpapierabwicklung kann nicht vollständig öffentlich sein und auch kein Black Box sein, die Regulierungsbehörden niemals prüfen können. Das ist Phoenix’ Aufgabe: Es ist mit Nullifiers aufgebaut, statt einfach verbrauchte UTXOs zu löschen, sodass die Kette weiterhin beweist, dass nichts doppelt ausgegeben wurde, ohne Beträge offenzulegen.
Das ist mein eigentlicher Standpunkt: Ich glaube, die meisten „Privacy-Chains“ scheitern bei Institutionen nicht, weil sie zu privat sind, sondern weil sie in einer starren, Alles-oder-Nichts-Weise privat sind. Dusk setzt darauf, dass Privatsphäre eine Einstellung pro Transaktion sein sollte, nicht eine Eigenschaft des gesamten Netzwerks. Ob das standhält, sobald echtes finanzielles Volumen auf die Kette kommt, ist der Teil, den ich noch nicht sicher beurteilen kann – ein Whitepaper-Design und ein echter Markt unter regulativem Druck sind nicht derselbe Test.
@Dusk_Foundation
$DUSK
#dusk
Ich ging immer davon aus, dass Privatsphäre auf einer Blockchain im Grunde nur eines bedeutet: Alles verbergen – immer, ohne Ausnahmen. Als ich dann gelesen habe, dass Dusk zwei getrennte Transaktionsmodelle nebeneinander betreibt, war meine erste Reaktion: „Warum nicht einfach eines auswählen und dabei bleiben?“
Dann habe ich mir tatsächlich angesehen, was Moonlight und Phoenix machen, und es hat klick gemacht. Moonlight ist transparent, kontenbasiert – im Grunde wie Ethereum: öffentliche Guthaben, öffentliche Absender-/Empfängerangaben, unkomplizierte Signaturprüfungen. Phoenix ist das Gegenteil: UTXO-basiert und nutzt Zero-Knowledge-Proofs. So kann das Netzwerk verifizieren, dass eine Transaktion gültig ist, ohne jemals die Beträge, den Absender oder den Empfänger zu sehen. Gleiche Kette, gleiche Validatoren – aber zwei völlig unterschiedliche Offenlegungsmodelle.
Was mich noch mehr zum Nachdenken gebracht hat, ist die Frage, wer welches Modell überhaupt braucht. Eine Überweisung im Retail-Bereich braucht wahrscheinlich keine Verschleierung – Moonlight erledigt das gut, kostengünstiger und einfacher. Aber etwas wie eine Wertpapierabwicklung kann nicht vollständig öffentlich sein und auch kein Black Box sein, die Regulierungsbehörden niemals prüfen können. Das ist Phoenix’ Aufgabe: Es ist mit Nullifiers aufgebaut, statt einfach verbrauchte UTXOs zu löschen, sodass die Kette weiterhin beweist, dass nichts doppelt ausgegeben wurde, ohne Beträge offenzulegen.
Das ist mein eigentlicher Standpunkt: Ich glaube, die meisten „Privacy-Chains“ scheitern bei Institutionen nicht, weil sie zu privat sind, sondern weil sie in einer starren, Alles-oder-Nichts-Weise privat sind. Dusk setzt darauf, dass Privatsphäre eine Einstellung pro Transaktion sein sollte, nicht eine Eigenschaft des gesamten Netzwerks. Ob das standhält, sobald echtes finanzielles Volumen auf die Kette kommt, ist der Teil, den ich noch nicht sicher beurteilen kann – ein Whitepaper-Design und ein echter Markt unter regulativem Druck sind nicht derselbe Test.
@Dusk
$DUSK
#dusk
Dann habe ich mir tatsächlich angesehen, was Moonlight und Phoenix machen, und es hat klick gemacht. Moonlight ist transparent, kontenbasiert – im Grunde wie Ethereum: öffentliche Guthaben, öffentliche Absender-/Empfängerangaben, unkomplizierte Signaturprüfungen. Phoenix ist das Gegenteil: UTXO-basiert und nutzt Zero-Knowledge-Proofs. So kann das Netzwerk verifizieren, dass eine Transaktion gültig ist, ohne jemals die Beträge, den Absender oder den Empfänger zu sehen. Gleiche Kette, gleiche Validatoren – aber zwei völlig unterschiedliche Offenlegungsmodelle.
Was mich noch mehr zum Nachdenken gebracht hat, ist die Frage, wer welches Modell überhaupt braucht. Eine Überweisung im Retail-Bereich braucht wahrscheinlich keine Verschleierung – Moonlight erledigt das gut, kostengünstiger und einfacher. Aber etwas wie eine Wertpapierabwicklung kann nicht vollständig öffentlich sein und auch kein Black Box sein, die Regulierungsbehörden niemals prüfen können. Das ist Phoenix’ Aufgabe: Es ist mit Nullifiers aufgebaut, statt einfach verbrauchte UTXOs zu löschen, sodass die Kette weiterhin beweist, dass nichts doppelt ausgegeben wurde, ohne Beträge offenzulegen.
Das ist mein eigentlicher Standpunkt: Ich glaube, die meisten „Privacy-Chains“ scheitern bei Institutionen nicht, weil sie zu privat sind, sondern weil sie in einer starren, Alles-oder-Nichts-Weise privat sind. Dusk setzt darauf, dass Privatsphäre eine Einstellung pro Transaktion sein sollte, nicht eine Eigenschaft des gesamten Netzwerks. Ob das standhält, sobald echtes finanzielles Volumen auf die Kette kommt, ist der Teil, den ich noch nicht sicher beurteilen kann – ein Whitepaper-Design und ein echter Markt unter regulativem Druck sind nicht derselbe Test.
@Dusk
$DUSK
#dusk
2
5
110
·
--
Bullisch
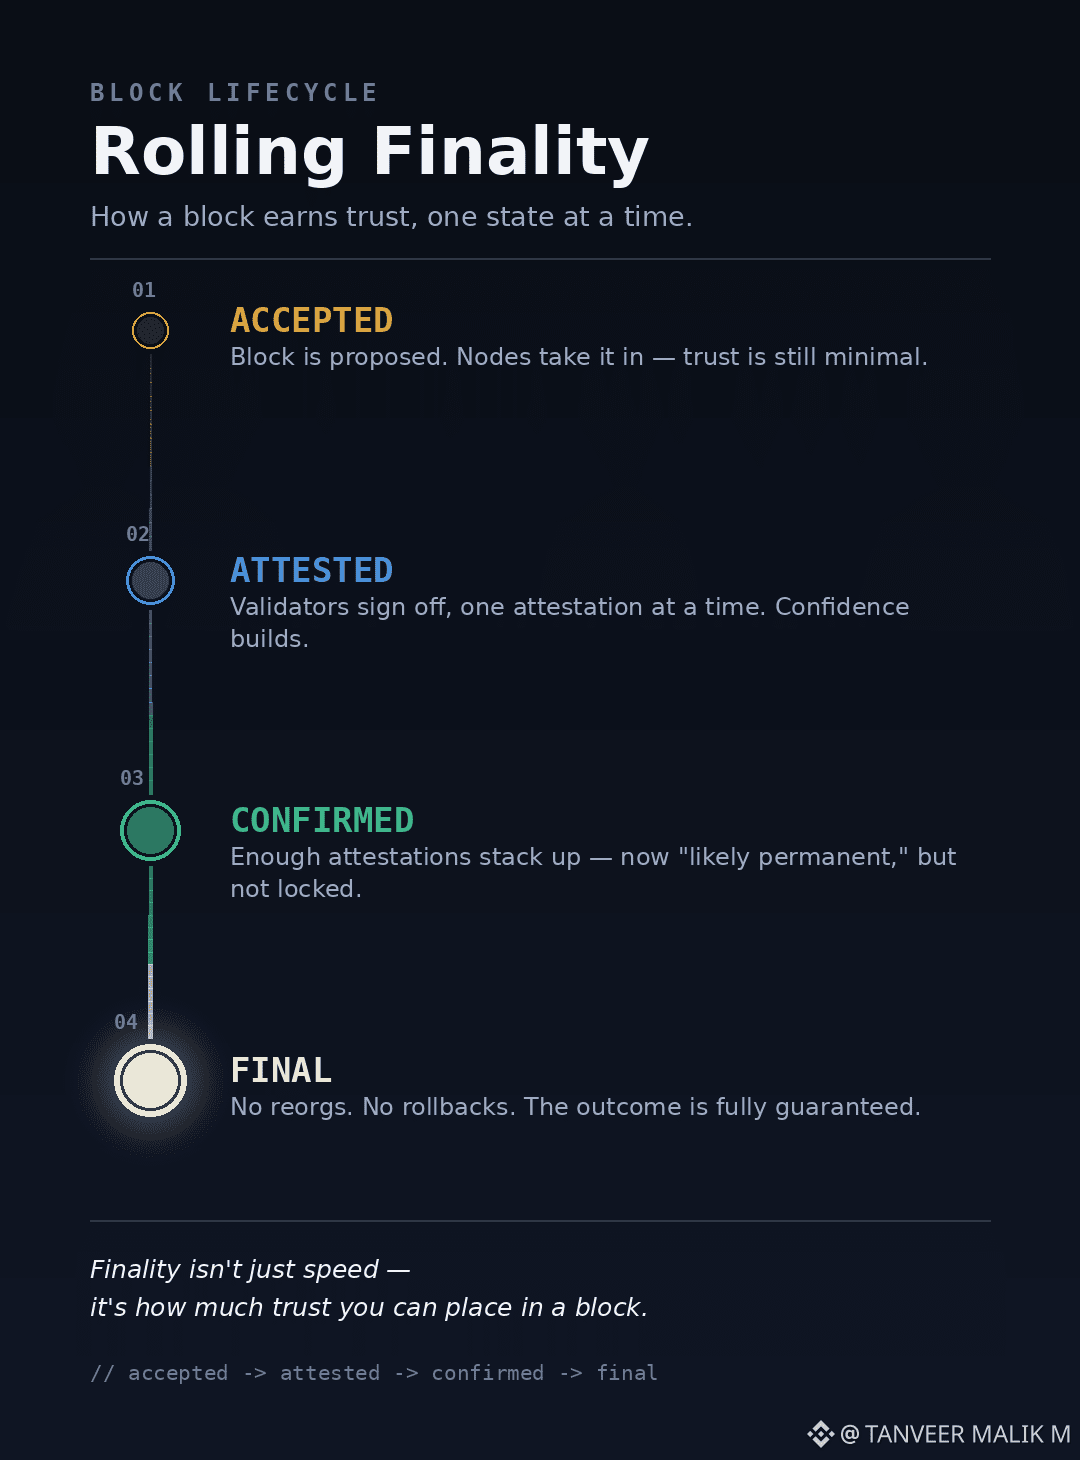
#dusk $DUSK @Dusk_Foundation Die meisten Menschen glauben, dass ein Block in einem einzigen sauberen Sprung von „posted“ zu „final“ wechselt. So läuft es jedoch nicht. Finalität ist ein Fortschritt – Schicht für Schicht wächst sie an, bis ein Block wirklich unumkehrbar wird.
Lass es uns aufschlüsseln:
**1. Akzeptiert** 🟡
Der Block wird vorgeschlagen und von den Knoten zunächst in die Kette aufgenommen. Das ist nur die Startlinie – hier ist das Vertrauen noch gering, und Änderungen sind weiterhin möglich.
**2. Nachgewiesen** 🔵
Validatoren beginnen, Attestationen einzureichen – im Wesentlichen die Aussage: „Wir haben diesen Block gesehen und er wirkt gültig.“ Mehr Attestationen = wachsendes Vertrauen, aber es ist noch nicht endgültig festgezurrt.
**3. Bestätigt** 🟢
Sobald genug Attestationen zusammenkommen, wird der Block als „wahrscheinlich dauerhaft“ behandelt. Das Vertrauen ist in diesem Stadium hoch, technisch gibt es jedoch noch ein kleines Zeitfenster für einen Reorg.
**4. Final** ✅
Keine weiteren Reorgs. Keine Rollbacks. An diesem Punkt ist das Transaktionsergebnis vollständig garantiert.
Was dieses System besonders spannend macht, ist das Wort „rolling“. Es heißt so, weil die Finalität nie pausiert – während ein Block auf dem Weg zur Finalität ist, bewegen sich die nächsten Blöcke bereits durch die Phasen „accepted“ und „attested“. Es ist eine durchgehende Pipeline, keine Reihe isolierter Ereignisse.
Mein persönlicher Takeaway: Wenn du dApps baust oder Trading-Entscheidungen triffst, verlasse dich nicht nur auf „confirmed“. Verstehe, wie lange es tatsächlich dauert, bis „final“ erreicht ist – denn in dieser Lücke wohnt das Risiko.
Finalität geht nicht nur um Geschwindigkeit. Es geht darum, wie viel Vertrauen du tatsächlich in einen Block setzen kannst.
#dusk $DUSK @Dusk Die meisten Menschen glauben, dass ein Block in einem einzigen sauberen Sprung von „posted“ zu „final“ wechselt. So läuft es jedoch nicht. Finalität ist ein Fortschritt – Schicht für Schicht wächst sie an, bis ein Block wirklich unumkehrbar wird.
Lass es uns aufschlüsseln:
**1. Akzeptiert** 🟡
Der Block wird vorgeschlagen und von den Knoten zunächst in die Kette aufgenommen. Das ist nur die Startlinie – hier ist das Vertrauen noch gering, und Änderungen sind weiterhin möglich.
**2. Nachgewiesen** 🔵
Validatoren beginnen, Attestationen einzureichen – im Wesentlichen die Aussage: „Wir haben diesen Block gesehen und er wirkt gültig.“ Mehr Attestationen = wachsendes Vertrauen, aber es ist noch nicht endgültig festgezurrt.
**3. Bestätigt** 🟢
Sobald genug Attestationen zusammenkommen, wird der Block als „wahrscheinlich dauerhaft“ behandelt. Das Vertrauen ist in diesem Stadium hoch, technisch gibt es jedoch noch ein kleines Zeitfenster für einen Reorg.
**4. Final** ✅
Keine weiteren Reorgs. Keine Rollbacks. An diesem Punkt ist das Transaktionsergebnis vollständig garantiert.
Was dieses System besonders spannend macht, ist das Wort „rolling“. Es heißt so, weil die Finalität nie pausiert – während ein Block auf dem Weg zur Finalität ist, bewegen sich die nächsten Blöcke bereits durch die Phasen „accepted“ und „attested“. Es ist eine durchgehende Pipeline, keine Reihe isolierter Ereignisse.
Mein persönlicher Takeaway: Wenn du dApps baust oder Trading-Entscheidungen triffst, verlasse dich nicht nur auf „confirmed“. Verstehe, wie lange es tatsächlich dauert, bis „final“ erreicht ist – denn in dieser Lücke wohnt das Risiko.
Finalität geht nicht nur um Geschwindigkeit. Es geht darum, wie viel Vertrauen du tatsächlich in einen Block setzen kannst.
Lass es uns aufschlüsseln:
**1. Akzeptiert** 🟡
Der Block wird vorgeschlagen und von den Knoten zunächst in die Kette aufgenommen. Das ist nur die Startlinie – hier ist das Vertrauen noch gering, und Änderungen sind weiterhin möglich.
**2. Nachgewiesen** 🔵
Validatoren beginnen, Attestationen einzureichen – im Wesentlichen die Aussage: „Wir haben diesen Block gesehen und er wirkt gültig.“ Mehr Attestationen = wachsendes Vertrauen, aber es ist noch nicht endgültig festgezurrt.
**3. Bestätigt** 🟢
Sobald genug Attestationen zusammenkommen, wird der Block als „wahrscheinlich dauerhaft“ behandelt. Das Vertrauen ist in diesem Stadium hoch, technisch gibt es jedoch noch ein kleines Zeitfenster für einen Reorg.
**4. Final** ✅
Keine weiteren Reorgs. Keine Rollbacks. An diesem Punkt ist das Transaktionsergebnis vollständig garantiert.
Was dieses System besonders spannend macht, ist das Wort „rolling“. Es heißt so, weil die Finalität nie pausiert – während ein Block auf dem Weg zur Finalität ist, bewegen sich die nächsten Blöcke bereits durch die Phasen „accepted“ und „attested“. Es ist eine durchgehende Pipeline, keine Reihe isolierter Ereignisse.
Mein persönlicher Takeaway: Wenn du dApps baust oder Trading-Entscheidungen triffst, verlasse dich nicht nur auf „confirmed“. Verstehe, wie lange es tatsächlich dauert, bis „final“ erreicht ist – denn in dieser Lücke wohnt das Risiko.
Finalität geht nicht nur um Geschwindigkeit. Es geht darum, wie viel Vertrauen du tatsächlich in einen Block setzen kannst.
1
5
277
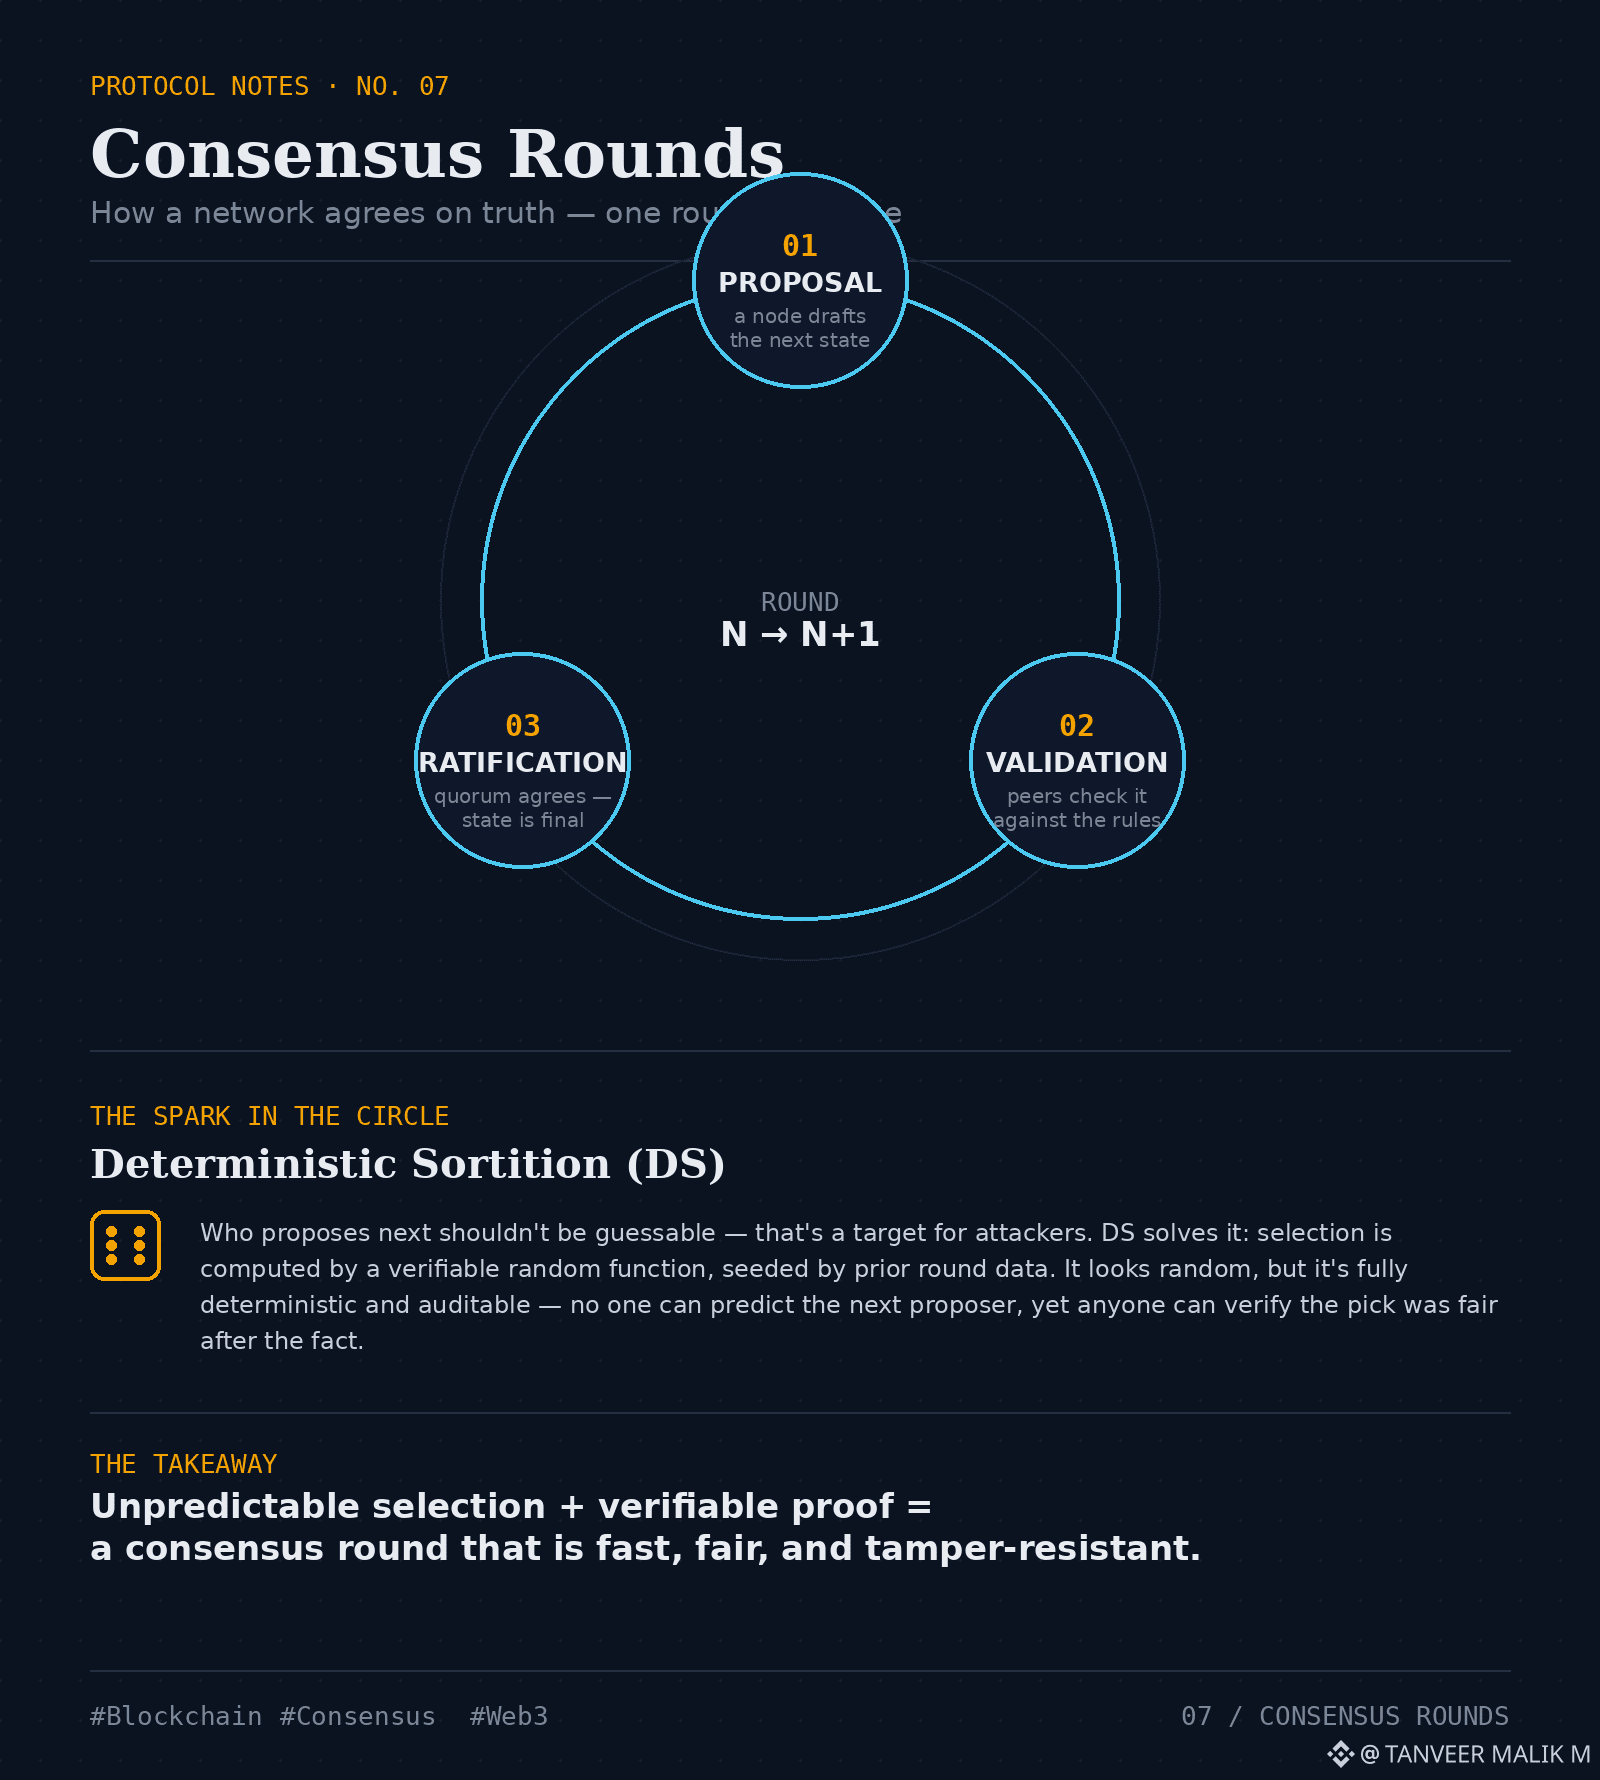
#dusk $DUSK @Dusk_Foundation Consensus-Runden haben mich schon immer fasziniert, weil sie nicht einfach nur ein technisches Häkchen sind — sie sind buchstäblich, wie Vertrauen in ein System ohne zentrale Autorität hineinkonstruiert wird. Hier ist meine Aufschlüsselung
Der Ablauf lässt sich auf 3 klare Schritte reduzieren:
1️⃣ Vorschlag
Ein ausgewählter Knoten/Validator bringt den nächsten Block oder eine Zustandsänderung vor. Hier startet die Runde — jemand muss als Erstes dran sein.
2️⃣ Validierung
Andere Teilnehmer prüfen den Vorschlag — hält er sich an die Protokollregeln? Sind die Daten wirklich valide? Das ist das Immunsystem des Netzwerks, das schlechte oder bösartige Vorschläge herausfiltert, bevor sie sich ausbreiten können.
3️⃣ Ratifizierung
Sobald genug Validatoren zustimmen (Mehrheit/Quorum), wird der Vorschlag endgültig bestätigt. Das ist der Punkt ohne Rückkehr — der Zustand wird dauerhaft.
Und jetzt kommt der Teil, der mich wirklich neugierig gemacht hat — Deterministische Sortierung (DS)
Reine Zufallsauswahl hat eine Schwäche: Wenn sie in irgendeiner Weise vorhersagbar ist, können sich Angreifer so positionieren, dass sie den nächsten Proposer gezielt ins Visier nehmen. Das ist eine echte Bedrohung.
DS behebt das elegant. Die Auswahl wirkt zufällig, wird aber tatsächlich über einen deterministischen, kryptografisch überprüfbaren Prozess berechnet (man denke an VRFs — verifizierbare Zufallsfunktionen). Niemand kann vorhersagen, wer als Nächstes dran ist, aber alle können nachträglich überprüfen, dass die Auswahl fair war.
Das ist die Magie — Unvorhersehbarkeit UND Transparenz, zusammen. Keine einzelne Partei kann ausspielen oder manipulieren, wer vorschlagen darf.
Setzt man den 3-Schritte-Ablauf und DS zusammen, erhält man ein Konsenssystem, das schnell, fair und gegen Manipulationen widerstandsfähig ist.
Dezentralisierung ist nicht nur ein Schlagwort — es ist diese Art von leiser, bewusster Ingenieurskunst darunter.
#dusk $DUSK @Dusk Consensus-Runden haben mich schon immer fasziniert, weil sie nicht einfach nur ein technisches Häkchen sind — sie sind buchstäblich, wie Vertrauen in ein System ohne zentrale Autorität hineinkonstruiert wird. Hier ist meine Aufschlüsselung
Der Ablauf lässt sich auf 3 klare Schritte reduzieren:
1️⃣ Vorschlag
Ein ausgewählter Knoten/Validator bringt den nächsten Block oder eine Zustandsänderung vor. Hier startet die Runde — jemand muss als Erstes dran sein.
2️⃣ Validierung
Andere Teilnehmer prüfen den Vorschlag — hält er sich an die Protokollregeln? Sind die Daten wirklich valide? Das ist das Immunsystem des Netzwerks, das schlechte oder bösartige Vorschläge herausfiltert, bevor sie sich ausbreiten können.
3️⃣ Ratifizierung
Sobald genug Validatoren zustimmen (Mehrheit/Quorum), wird der Vorschlag endgültig bestätigt. Das ist der Punkt ohne Rückkehr — der Zustand wird dauerhaft.
Und jetzt kommt der Teil, der mich wirklich neugierig gemacht hat — Deterministische Sortierung (DS)
Reine Zufallsauswahl hat eine Schwäche: Wenn sie in irgendeiner Weise vorhersagbar ist, können sich Angreifer so positionieren, dass sie den nächsten Proposer gezielt ins Visier nehmen. Das ist eine echte Bedrohung.
DS behebt das elegant. Die Auswahl wirkt zufällig, wird aber tatsächlich über einen deterministischen, kryptografisch überprüfbaren Prozess berechnet (man denke an VRFs — verifizierbare Zufallsfunktionen). Niemand kann vorhersagen, wer als Nächstes dran ist, aber alle können nachträglich überprüfen, dass die Auswahl fair war.
Das ist die Magie — Unvorhersehbarkeit UND Transparenz, zusammen. Keine einzelne Partei kann ausspielen oder manipulieren, wer vorschlagen darf.
Setzt man den 3-Schritte-Ablauf und DS zusammen, erhält man ein Konsenssystem, das schnell, fair und gegen Manipulationen widerstandsfähig ist.
Dezentralisierung ist nicht nur ein Schlagwort — es ist diese Art von leiser, bewusster Ingenieurskunst darunter.
Der Ablauf lässt sich auf 3 klare Schritte reduzieren:
1️⃣ Vorschlag
Ein ausgewählter Knoten/Validator bringt den nächsten Block oder eine Zustandsänderung vor. Hier startet die Runde — jemand muss als Erstes dran sein.
2️⃣ Validierung
Andere Teilnehmer prüfen den Vorschlag — hält er sich an die Protokollregeln? Sind die Daten wirklich valide? Das ist das Immunsystem des Netzwerks, das schlechte oder bösartige Vorschläge herausfiltert, bevor sie sich ausbreiten können.
3️⃣ Ratifizierung
Sobald genug Validatoren zustimmen (Mehrheit/Quorum), wird der Vorschlag endgültig bestätigt. Das ist der Punkt ohne Rückkehr — der Zustand wird dauerhaft.
Und jetzt kommt der Teil, der mich wirklich neugierig gemacht hat — Deterministische Sortierung (DS)
Reine Zufallsauswahl hat eine Schwäche: Wenn sie in irgendeiner Weise vorhersagbar ist, können sich Angreifer so positionieren, dass sie den nächsten Proposer gezielt ins Visier nehmen. Das ist eine echte Bedrohung.
DS behebt das elegant. Die Auswahl wirkt zufällig, wird aber tatsächlich über einen deterministischen, kryptografisch überprüfbaren Prozess berechnet (man denke an VRFs — verifizierbare Zufallsfunktionen). Niemand kann vorhersagen, wer als Nächstes dran ist, aber alle können nachträglich überprüfen, dass die Auswahl fair war.
Das ist die Magie — Unvorhersehbarkeit UND Transparenz, zusammen. Keine einzelne Partei kann ausspielen oder manipulieren, wer vorschlagen darf.
Setzt man den 3-Schritte-Ablauf und DS zusammen, erhält man ein Konsenssystem, das schnell, fair und gegen Manipulationen widerstandsfähig ist.
Dezentralisierung ist nicht nur ein Schlagwort — es ist diese Art von leiser, bewusster Ingenieurskunst darunter.
3
4
86
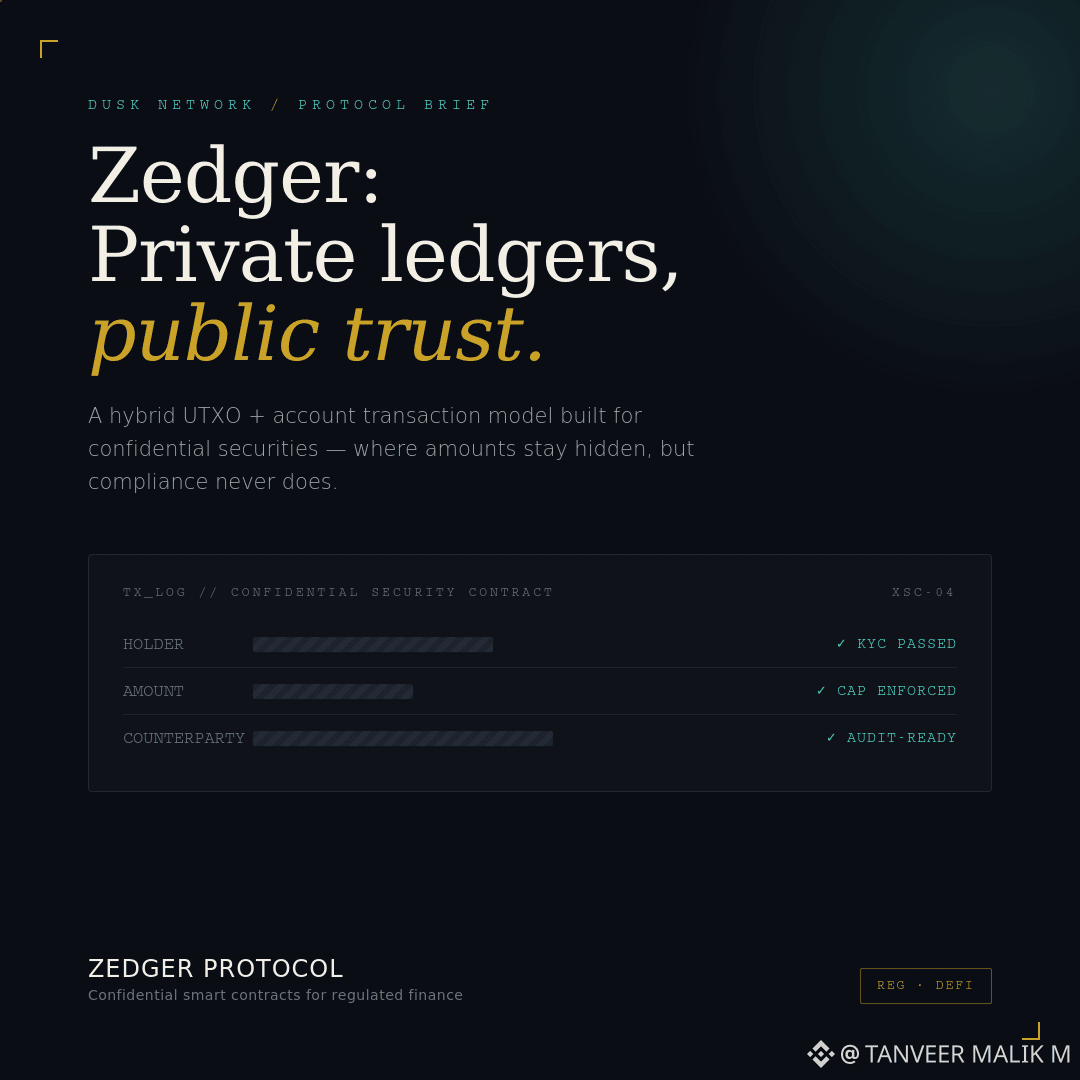
Stell dir vor, ein Unternehmen möchte seine Anleihen auf einer Blockchain emittieren — aber mit einer Bedingung: **Niemand soll sehen können, wer wie viel zu welchem Preis gekauft hat.** Klingt unmöglich auf einer öffentlichen Kette, oder? Genau dieses Problem hat das **Zedger**-Protokoll von **Dusk Network** gelöst.
Zedger ist ein hybrides Transaktionsmodell — es vereint die Vorteile von **UTXO**- und kontobasierten Modellen. Es ist speziell für die **Wertpapier-Tokenisierung** gebaut und ermöglicht Dusk's **Confidential Security Contract (XSC)**-Standard.
Das macht es besonders:
Vertraulichkeit standardmäßig — Identitäten und Beträge der Transaktor*innen bleiben privat, ohne dass eine vertrauenswürdige Drittpartei nötig ist
⚖️ **Compliance integriert** — vorab genehmigte Nutzer*innen können nicht mehr als ein Konto halten, und Obergrenzen für Eigentum werden durchgesetzt, wenn sie im XSC-Vertrag eines Assets festgelegt sind
Echte Wertpapier-Funktionalität — Dividendenverteilung, Stimmrechte, Rückkauf — alles unterstützt, treuhandlos
Was mich am meisten beeindruckt, ist, dass Zedger nicht einfach nur ein weiteres „Privacy-Coin“-Mechanismus ist. Es ist gezielt für Emittenten entwickelt, die Anleihen, Aktien und strukturierte Produkte on-chain bringen wollen — ohne sensible Handelsdaten an Wettbewerber oder den breiteren Markt offenzulegen.
Dusk's größere Vision passt dazu — „RegDeFi“, die Verbindung von regulierten und dezentralen Finanzen: Eine Identitätsschicht wie Citadel und eine Transaktionsschicht wie Zedger arbeiten zusammen, um eine Infrastruktur zu schaffen, die sowohl compliant als auch privat ist.
Das ist genau die Vertrauensbrücke, die TradFi-Institutionen gebraucht haben, um tatsächlich on-chain zu gehen.
Du erkundest den Dusk-Network-Bereich? Dann lohnt sich ein Blick auf Zedger auf jeden Fall.
@Dusk_Foundation $DUSK #dusk
Stell dir vor, ein Unternehmen möchte seine Anleihen auf einer Blockchain emittieren — aber mit einer Bedingung: **Niemand soll sehen können, wer wie viel zu welchem Preis gekauft hat.** Klingt unmöglich auf einer öffentlichen Kette, oder? Genau dieses Problem hat das **Zedger**-Protokoll von **Dusk Network** gelöst.
Zedger ist ein hybrides Transaktionsmodell — es vereint die Vorteile von **UTXO**- und kontobasierten Modellen. Es ist speziell für die **Wertpapier-Tokenisierung** gebaut und ermöglicht Dusk's **Confidential Security Contract (XSC)**-Standard.
Das macht es besonders:
Vertraulichkeit standardmäßig — Identitäten und Beträge der Transaktor*innen bleiben privat, ohne dass eine vertrauenswürdige Drittpartei nötig ist
⚖️ **Compliance integriert** — vorab genehmigte Nutzer*innen können nicht mehr als ein Konto halten, und Obergrenzen für Eigentum werden durchgesetzt, wenn sie im XSC-Vertrag eines Assets festgelegt sind
Echte Wertpapier-Funktionalität — Dividendenverteilung, Stimmrechte, Rückkauf — alles unterstützt, treuhandlos
Was mich am meisten beeindruckt, ist, dass Zedger nicht einfach nur ein weiteres „Privacy-Coin“-Mechanismus ist. Es ist gezielt für Emittenten entwickelt, die Anleihen, Aktien und strukturierte Produkte on-chain bringen wollen — ohne sensible Handelsdaten an Wettbewerber oder den breiteren Markt offenzulegen.
Dusk's größere Vision passt dazu — „RegDeFi“, die Verbindung von regulierten und dezentralen Finanzen: Eine Identitätsschicht wie Citadel und eine Transaktionsschicht wie Zedger arbeiten zusammen, um eine Infrastruktur zu schaffen, die sowohl compliant als auch privat ist.
Das ist genau die Vertrauensbrücke, die TradFi-Institutionen gebraucht haben, um tatsächlich on-chain zu gehen.
Du erkundest den Dusk-Network-Bereich? Dann lohnt sich ein Blick auf Zedger auf jeden Fall.
@Dusk $DUSK #dusk
Zedger ist ein hybrides Transaktionsmodell — es vereint die Vorteile von **UTXO**- und kontobasierten Modellen. Es ist speziell für die **Wertpapier-Tokenisierung** gebaut und ermöglicht Dusk's **Confidential Security Contract (XSC)**-Standard.
Das macht es besonders:
Vertraulichkeit standardmäßig — Identitäten und Beträge der Transaktor*innen bleiben privat, ohne dass eine vertrauenswürdige Drittpartei nötig ist
⚖️ **Compliance integriert** — vorab genehmigte Nutzer*innen können nicht mehr als ein Konto halten, und Obergrenzen für Eigentum werden durchgesetzt, wenn sie im XSC-Vertrag eines Assets festgelegt sind
Echte Wertpapier-Funktionalität — Dividendenverteilung, Stimmrechte, Rückkauf — alles unterstützt, treuhandlos
Was mich am meisten beeindruckt, ist, dass Zedger nicht einfach nur ein weiteres „Privacy-Coin“-Mechanismus ist. Es ist gezielt für Emittenten entwickelt, die Anleihen, Aktien und strukturierte Produkte on-chain bringen wollen — ohne sensible Handelsdaten an Wettbewerber oder den breiteren Markt offenzulegen.
Dusk's größere Vision passt dazu — „RegDeFi“, die Verbindung von regulierten und dezentralen Finanzen: Eine Identitätsschicht wie Citadel und eine Transaktionsschicht wie Zedger arbeiten zusammen, um eine Infrastruktur zu schaffen, die sowohl compliant als auch privat ist.
Das ist genau die Vertrauensbrücke, die TradFi-Institutionen gebraucht haben, um tatsächlich on-chain zu gehen.
Du erkundest den Dusk-Network-Bereich? Dann lohnt sich ein Blick auf Zedger auf jeden Fall.
@Dusk $DUSK #dusk
3
5
89
Ich bin in letzter Zeit ziemlich tief in Dusk eingetaucht und ehrlich gesagt ist deren Dual-Transaction-Modell eine der unterschätztesten Designentscheidungen, die ich in diesem Bereich gesehen habe
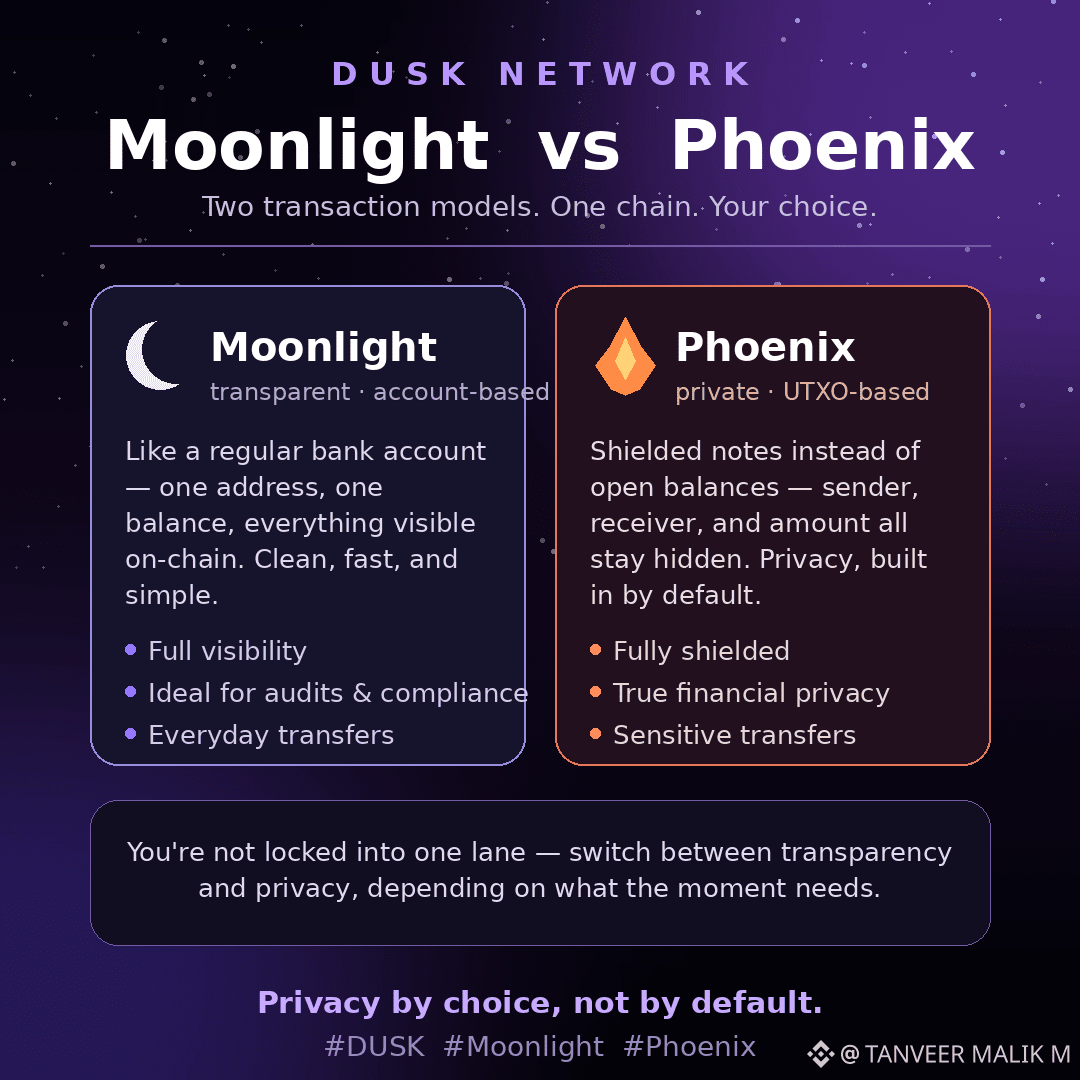
Dusk gibt dir zwei Möglichkeiten, Gelder zu bewegen – Moonlight und Phoenix. Keine konkurrierenden Modelle, sondern ergänzende, die für unterschiedliche Bedürfnisse gebaut sind.
Moonlight – transparent, kontobasiert
Stell es dir wie dein normales Bankkonto vor. Eine Adresse, ein Kontostand, alles ist on-chain sichtbar. Sauber, simpel und schnell. Perfekt, wenn du keine Privatsphäre brauchst – öffentliche Transaktionen, Treasury-Management oder einfach alltägliche Überweisungen, bei denen Transparenz tatsächlich hilft (Audits, Compliance, institutionelle Nutzung).
Phoenix – privat, UTXO-basiert
Das hier ist anders gebaut. Statt Kontoständen arbeitest du mit UTXOs – wie bei Bitcoin, aber abgeschirmt. Absender, Empfänger, Betrag – alles ist verborgen. Wenn du wirklich Wert auf finanzielle Privatsphäre legst (und ehrlich, wer tut das nicht?), hat Phoenix deine Rückendeckung.
Was mich wirklich begeistert: Du bist nicht auf ein Modell festgelegt. Du kannst zwischen Moonlight und Phoenix wechseln, je nachdem, was eine Transaktion braucht. Öffentlich, wenn du es willst, privat, wenn du es brauchst. Das ist echte Flexibilität – die meisten Chains zwingen dich dazu, dich für eine Spur zu entscheiden und für immer dort zu bleiben.
Für ein Ökosystem, das reguliertes Finance mit echter Privatsphäre verbinden will, ist dieser Dual-Model-Ansatz nicht nur clever – er ist notwendig. Institutionen brauchen Transparenz für die Compliance, Nutzer brauchen Privatsphäre zum Schutz. Dusk gibt beidem ein Zuhause auf derselben Kette.
Mein Eindruck: So sollte „Privacy by Choice“ überall aussehen. Nicht Privatsphäre als nachträglicher Gedanke, nicht Transparenz, die allen aufgezwungen wird – sondern einfach das richtige Werkzeug für den richtigen Moment.
Das ist genau die Art von Infrastruktur-Denken, die mich bullisch auf $DUSK macht.
@Dusk_Foundation $DUSK #dusk
Ich bin in letzter Zeit ziemlich tief in Dusk eingetaucht und ehrlich gesagt ist deren Dual-Transaction-Modell eine der unterschätztesten Designentscheidungen, die ich in diesem Bereich gesehen habe
Dusk gibt dir zwei Möglichkeiten, Gelder zu bewegen – Moonlight und Phoenix. Keine konkurrierenden Modelle, sondern ergänzende, die für unterschiedliche Bedürfnisse gebaut sind.
Moonlight – transparent, kontobasiert
Stell es dir wie dein normales Bankkonto vor. Eine Adresse, ein Kontostand, alles ist on-chain sichtbar. Sauber, simpel und schnell. Perfekt, wenn du keine Privatsphäre brauchst – öffentliche Transaktionen, Treasury-Management oder einfach alltägliche Überweisungen, bei denen Transparenz tatsächlich hilft (Audits, Compliance, institutionelle Nutzung).
Phoenix – privat, UTXO-basiert
Das hier ist anders gebaut. Statt Kontoständen arbeitest du mit UTXOs – wie bei Bitcoin, aber abgeschirmt. Absender, Empfänger, Betrag – alles ist verborgen. Wenn du wirklich Wert auf finanzielle Privatsphäre legst (und ehrlich, wer tut das nicht?), hat Phoenix deine Rückendeckung.
Was mich wirklich begeistert: Du bist nicht auf ein Modell festgelegt. Du kannst zwischen Moonlight und Phoenix wechseln, je nachdem, was eine Transaktion braucht. Öffentlich, wenn du es willst, privat, wenn du es brauchst. Das ist echte Flexibilität – die meisten Chains zwingen dich dazu, dich für eine Spur zu entscheiden und für immer dort zu bleiben.
Für ein Ökosystem, das reguliertes Finance mit echter Privatsphäre verbinden will, ist dieser Dual-Model-Ansatz nicht nur clever – er ist notwendig. Institutionen brauchen Transparenz für die Compliance, Nutzer brauchen Privatsphäre zum Schutz. Dusk gibt beidem ein Zuhause auf derselben Kette.
Mein Eindruck: So sollte „Privacy by Choice“ überall aussehen. Nicht Privatsphäre als nachträglicher Gedanke, nicht Transparenz, die allen aufgezwungen wird – sondern einfach das richtige Werkzeug für den richtigen Moment.
Das ist genau die Art von Infrastruktur-Denken, die mich bullisch auf $DUSK macht.
@Dusk $DUSK #dusk
Dusk gibt dir zwei Möglichkeiten, Gelder zu bewegen – Moonlight und Phoenix. Keine konkurrierenden Modelle, sondern ergänzende, die für unterschiedliche Bedürfnisse gebaut sind.
Moonlight – transparent, kontobasiert
Stell es dir wie dein normales Bankkonto vor. Eine Adresse, ein Kontostand, alles ist on-chain sichtbar. Sauber, simpel und schnell. Perfekt, wenn du keine Privatsphäre brauchst – öffentliche Transaktionen, Treasury-Management oder einfach alltägliche Überweisungen, bei denen Transparenz tatsächlich hilft (Audits, Compliance, institutionelle Nutzung).
Phoenix – privat, UTXO-basiert
Das hier ist anders gebaut. Statt Kontoständen arbeitest du mit UTXOs – wie bei Bitcoin, aber abgeschirmt. Absender, Empfänger, Betrag – alles ist verborgen. Wenn du wirklich Wert auf finanzielle Privatsphäre legst (und ehrlich, wer tut das nicht?), hat Phoenix deine Rückendeckung.
Was mich wirklich begeistert: Du bist nicht auf ein Modell festgelegt. Du kannst zwischen Moonlight und Phoenix wechseln, je nachdem, was eine Transaktion braucht. Öffentlich, wenn du es willst, privat, wenn du es brauchst. Das ist echte Flexibilität – die meisten Chains zwingen dich dazu, dich für eine Spur zu entscheiden und für immer dort zu bleiben.
Für ein Ökosystem, das reguliertes Finance mit echter Privatsphäre verbinden will, ist dieser Dual-Model-Ansatz nicht nur clever – er ist notwendig. Institutionen brauchen Transparenz für die Compliance, Nutzer brauchen Privatsphäre zum Schutz. Dusk gibt beidem ein Zuhause auf derselben Kette.
Mein Eindruck: So sollte „Privacy by Choice“ überall aussehen. Nicht Privatsphäre als nachträglicher Gedanke, nicht Transparenz, die allen aufgezwungen wird – sondern einfach das richtige Werkzeug für den richtigen Moment.
Das ist genau die Art von Infrastruktur-Denken, die mich bullisch auf $DUSK macht.
@Dusk $DUSK #dusk
4
5
120
·
--
Bullisch
Stell dir eine Blockchain vor, die deinen Geist liest, bevor du überhaupt über Privatsphäre oder Transparenz entscheidest
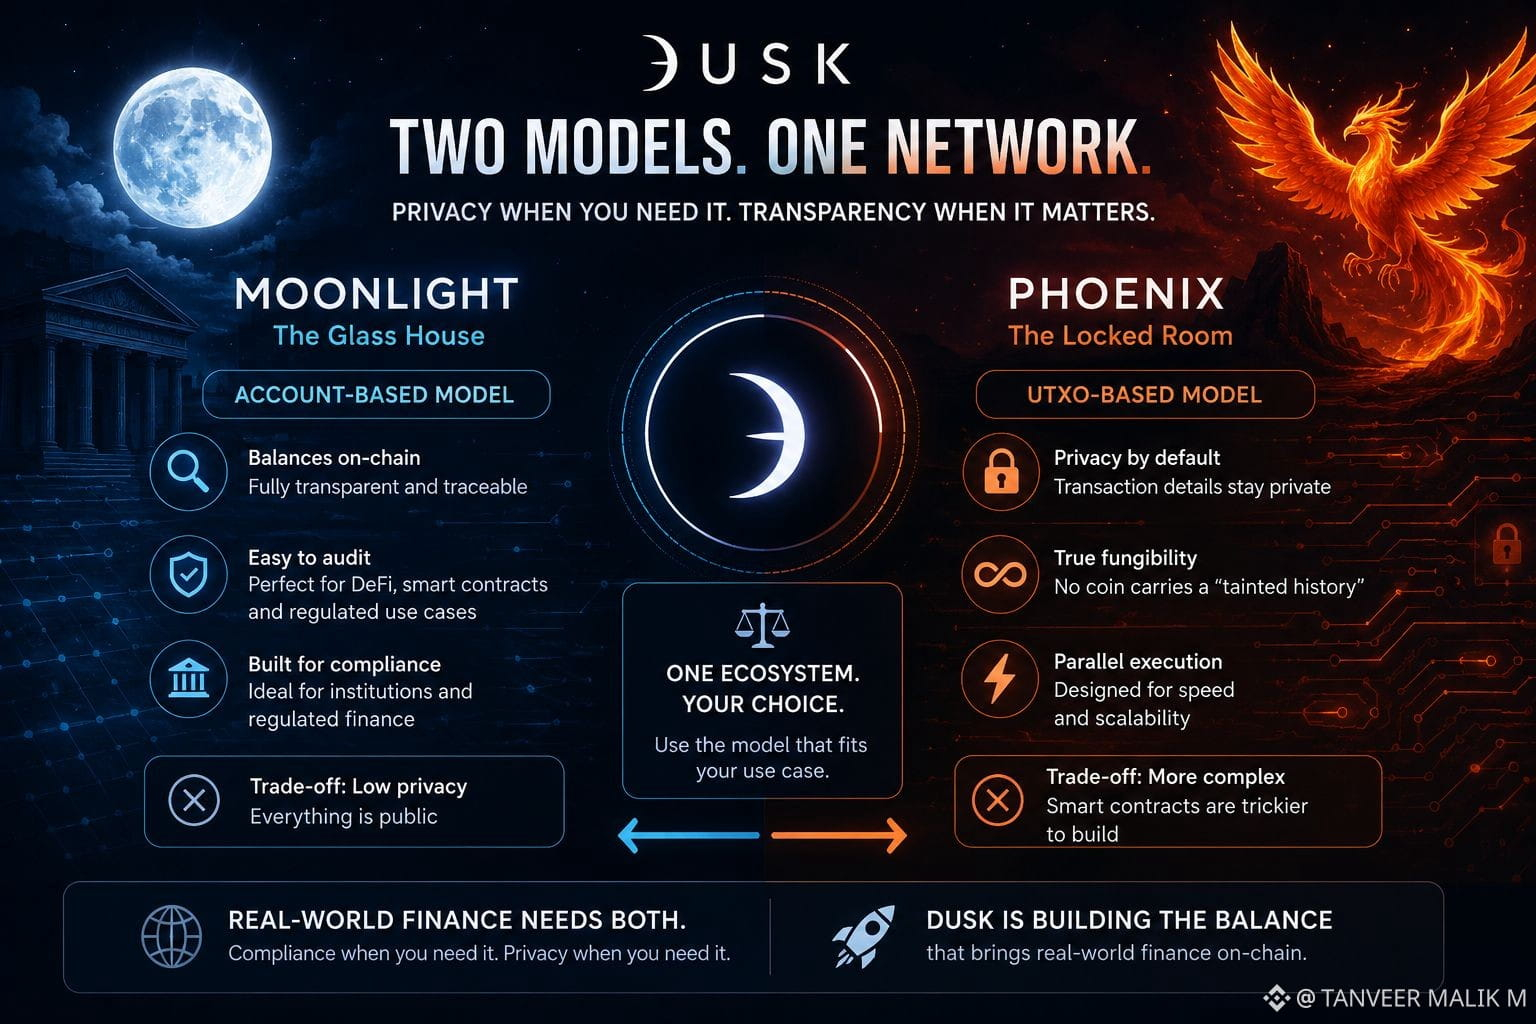
Klingt unmöglich, oder? Genau das hat Dusk Network geknackt. Statt dich zu zwingen, dich für eine Seite zu entscheiden, haben sie zwei Transaktionsmodelle in eine einzige Kette integriert – Moonlight und Phoenix. So funktioniert’s.
Moonlight — das Glashaus
Ein kontobasiertes System, wie ein Bank-Register. Kontostände leben on-chain, vollständig transparent und nachvollziehbar.
Einfach zu prüfen, perfekt für DeFi und Smart Contracts
Ideal für Institutionen und regulierte Finanzbereiche, in denen Compliance sichtbar sein muss
Keine Privatsphäre — alles ist öffentlich
Phoenix — der verschlossene Raum
Ein UTXO-basiertes System, das wie Bargeld funktioniert. Keine Kontostände, sondern Coins, die ausgegeben, ausgegeben und wieder neu kombiniert werden.
Privatsphäre standardmäßig, Nachverfolgung ist nahezu unmöglich
Echte Fungibilität — keine Münze trägt eine „befleckte Historie“
Parallele Ausführung, schnell und skalierbar
Der Aufbau komplexer Smart Contracts ist schwieriger
Die echte Magie von Dusk
Beide Modelle laufen nebeneinander in einem Ökosystem. Du musst nicht zwischen Transparenz und Privatsphäre wählen — du nimmst das Modell, das zum jeweiligen Use Case passt. Eine regulierte Security Token herausgeben? Geh zu Moonlight. Eine private Zahlung senden? Geh zu Phoenix.
Genau dieses Gleichgewicht braucht die reale Finanzwelt, um on-chain zu gehen — Compliance, wenn du sie brauchst, Privatsphäre, wenn du sie brauchst.
Die Zukunft des Finanzwesens bedeutet, dass man keine Kompromisse eingehen muss. Dusk liefert genau dieses Versprechen.
Also sag mir — Moonlight oder Phoenix, wofür entscheidest du dich?
@Dusk_Foundation $DUSK #dusk
Stell dir eine Blockchain vor, die deinen Geist liest, bevor du überhaupt über Privatsphäre oder Transparenz entscheidest
Klingt unmöglich, oder? Genau das hat Dusk Network geknackt. Statt dich zu zwingen, dich für eine Seite zu entscheiden, haben sie zwei Transaktionsmodelle in eine einzige Kette integriert – Moonlight und Phoenix. So funktioniert’s.
Moonlight — das Glashaus
Ein kontobasiertes System, wie ein Bank-Register. Kontostände leben on-chain, vollständig transparent und nachvollziehbar.
Einfach zu prüfen, perfekt für DeFi und Smart Contracts
Ideal für Institutionen und regulierte Finanzbereiche, in denen Compliance sichtbar sein muss
Keine Privatsphäre — alles ist öffentlich
Phoenix — der verschlossene Raum
Ein UTXO-basiertes System, das wie Bargeld funktioniert. Keine Kontostände, sondern Coins, die ausgegeben, ausgegeben und wieder neu kombiniert werden.
Privatsphäre standardmäßig, Nachverfolgung ist nahezu unmöglich
Echte Fungibilität — keine Münze trägt eine „befleckte Historie“
Parallele Ausführung, schnell und skalierbar
Der Aufbau komplexer Smart Contracts ist schwieriger
Die echte Magie von Dusk
Beide Modelle laufen nebeneinander in einem Ökosystem. Du musst nicht zwischen Transparenz und Privatsphäre wählen — du nimmst das Modell, das zum jeweiligen Use Case passt. Eine regulierte Security Token herausgeben? Geh zu Moonlight. Eine private Zahlung senden? Geh zu Phoenix.
Genau dieses Gleichgewicht braucht die reale Finanzwelt, um on-chain zu gehen — Compliance, wenn du sie brauchst, Privatsphäre, wenn du sie brauchst.
Die Zukunft des Finanzwesens bedeutet, dass man keine Kompromisse eingehen muss. Dusk liefert genau dieses Versprechen.
Also sag mir — Moonlight oder Phoenix, wofür entscheidest du dich?
@Dusk $DUSK #dusk
Klingt unmöglich, oder? Genau das hat Dusk Network geknackt. Statt dich zu zwingen, dich für eine Seite zu entscheiden, haben sie zwei Transaktionsmodelle in eine einzige Kette integriert – Moonlight und Phoenix. So funktioniert’s.
Moonlight — das Glashaus
Ein kontobasiertes System, wie ein Bank-Register. Kontostände leben on-chain, vollständig transparent und nachvollziehbar.
Einfach zu prüfen, perfekt für DeFi und Smart Contracts
Ideal für Institutionen und regulierte Finanzbereiche, in denen Compliance sichtbar sein muss
Keine Privatsphäre — alles ist öffentlich
Phoenix — der verschlossene Raum
Ein UTXO-basiertes System, das wie Bargeld funktioniert. Keine Kontostände, sondern Coins, die ausgegeben, ausgegeben und wieder neu kombiniert werden.
Privatsphäre standardmäßig, Nachverfolgung ist nahezu unmöglich
Echte Fungibilität — keine Münze trägt eine „befleckte Historie“
Parallele Ausführung, schnell und skalierbar
Der Aufbau komplexer Smart Contracts ist schwieriger
Die echte Magie von Dusk
Beide Modelle laufen nebeneinander in einem Ökosystem. Du musst nicht zwischen Transparenz und Privatsphäre wählen — du nimmst das Modell, das zum jeweiligen Use Case passt. Eine regulierte Security Token herausgeben? Geh zu Moonlight. Eine private Zahlung senden? Geh zu Phoenix.
Genau dieses Gleichgewicht braucht die reale Finanzwelt, um on-chain zu gehen — Compliance, wenn du sie brauchst, Privatsphäre, wenn du sie brauchst.
Die Zukunft des Finanzwesens bedeutet, dass man keine Kompromisse eingehen muss. Dusk liefert genau dieses Versprechen.
Also sag mir — Moonlight oder Phoenix, wofür entscheidest du dich?
@Dusk $DUSK #dusk
1
4
98
Ich bin letzte Nacht in ein Kaninchenloch gefallen und habe über P2P-Broadcast-Protokolle gelesen – und Dusk Networks Kadcast hat mich sofort gestoppt. Elegant genug, dass ich darüber schreiben musste.
Hier ist das Problem, das es löst:
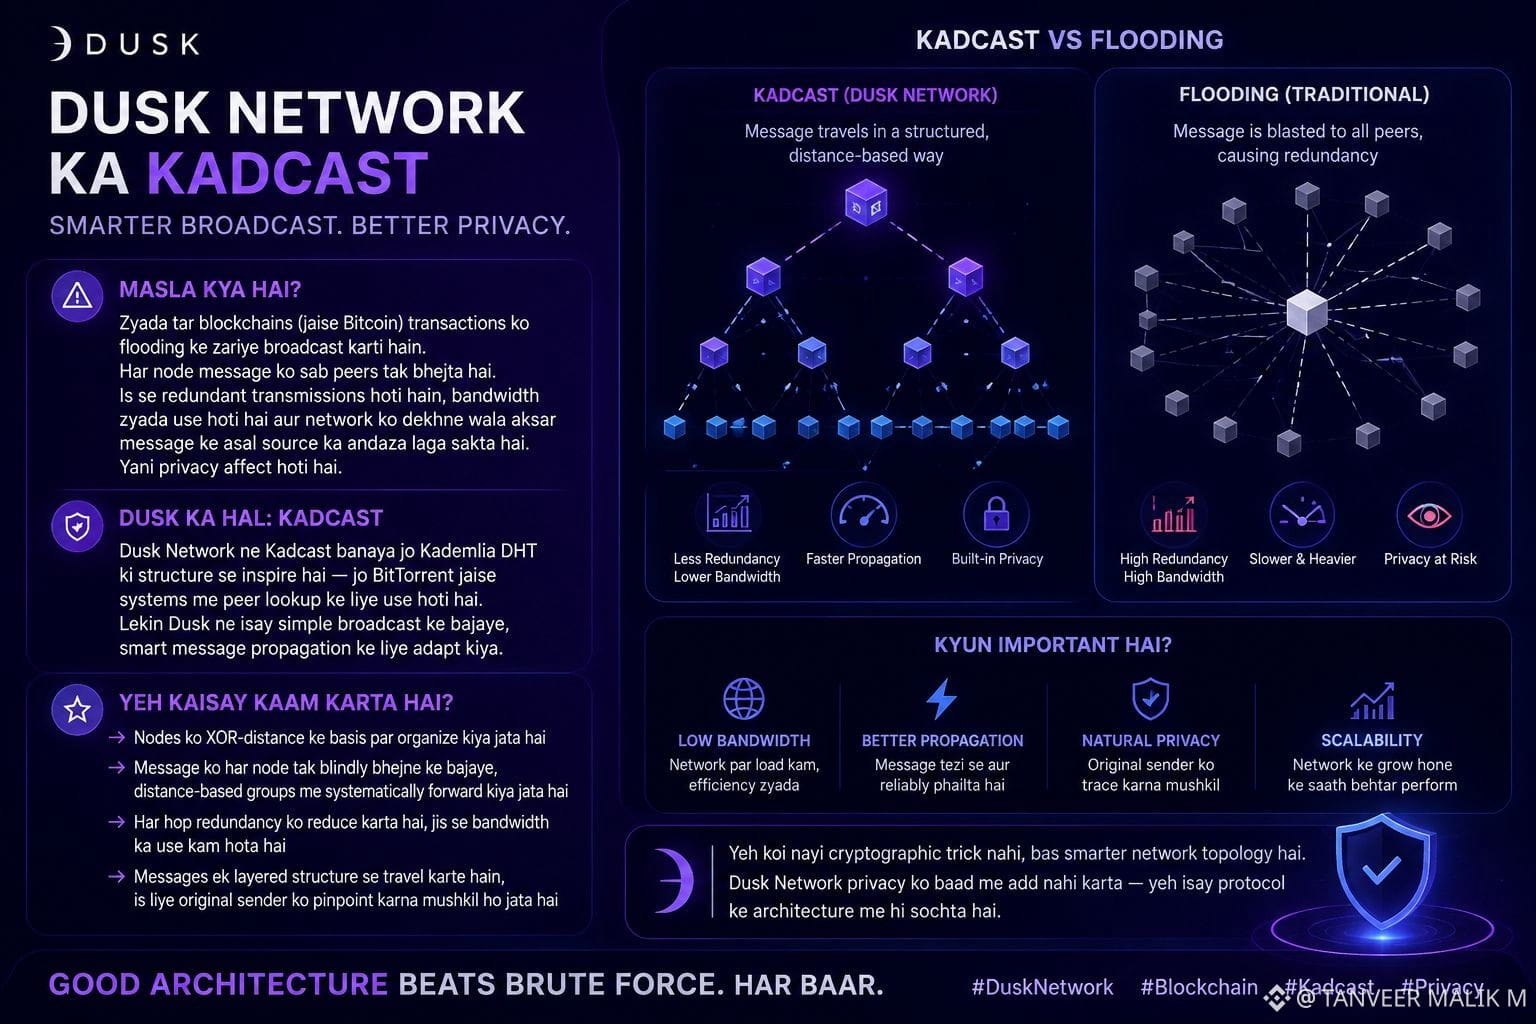
Die meisten Blockchains (denk an Bitcoin) verbreiten Transaktionen per Flooding – jeder Knoten schickt die Nachricht einfach an alle seine Peers. Das funktioniert, ist aber verschwenderisch. Überall redundante Übertragungen, der verfügbare Durchsatz wird schnell aufgebraucht – und schlimmer noch: Wer das Netzwerk beobachtet, kann oft nachvollziehen, wo eine Nachricht ursprünglich herkam. Privatsphäre leidet.
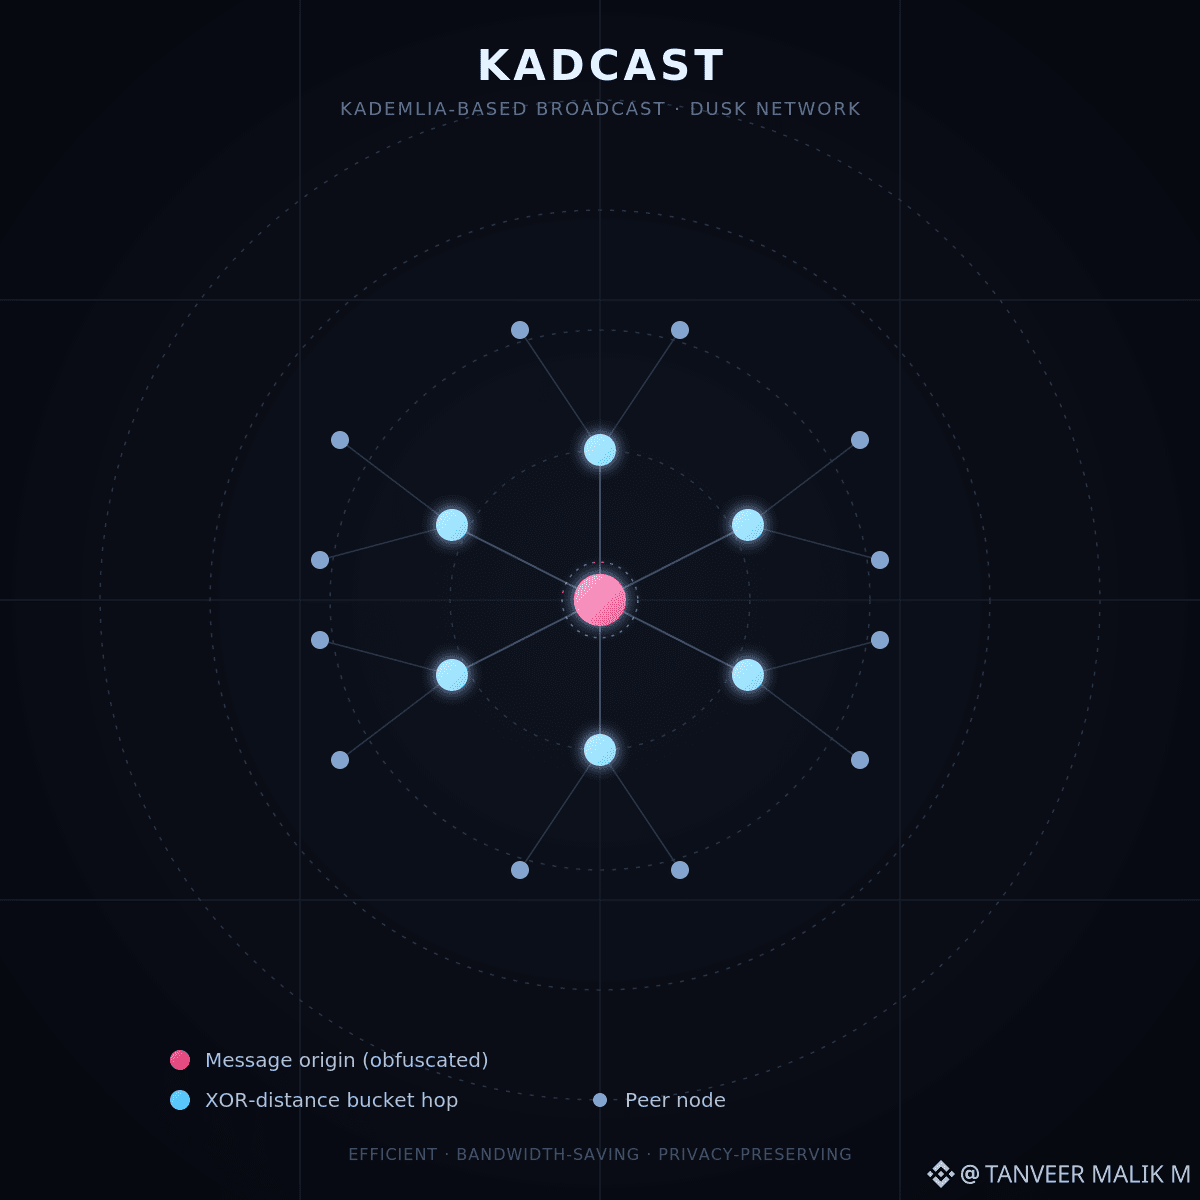
Dusk hat Kadcast gebaut, um genau das zu beheben: Es greift die Struktur von Kademlia DHT auf – dem gleichen Peer-Lookup-System, das hinter BitTorrent steckt – und zweckentfremdet es für Broadcast statt für blindes Flooding.
So spielt sich das ab:
→ Knoten werden nach XOR-Distanz in einer baumartigen Struktur organisiert
→ Statt alle anzuschreien wird eine Nachricht systematisch in Distanz-basierte Buckets aufgeteilt und Schritt für Schritt (hop-by-hop) weitergeleitet
→ Jeder Hop reduziert Redundanz und senkt den Bandbreitenverbrauch deutlich gegenüber Flooding
→ Weil Nachrichten durch diese geschichtete Struktur laufen, wird der ursprüngliche Sender schwer zuzuordnen – die Privatsphäre entsteht ganz natürlich aus dem Design, ohne zusätzlichen kryptografischen Overhead
Was mich am meisten beeindruckt hat: Das ist kein neuer Crypto-Trick. Es ist kein „mehr Verschlüsselung hinzufügen“. Es ist einfach nur eine schlauere Topologie.
Weniger Bandbreite. Schnellere Verbreitung. Eingebaute Privatsphäre. Bessere Skalierbarkeit, wenn das Netzwerk wächst.
Genau so eine Infrastruktur-Denkweise lässt Dusk Networks datenschutzorientierten Ansatz hervorstechen – schwierige Probleme auf Protokollebene lösen, nicht Privatsphäre als nachträglichen Gedanken aufkleben.
Gute Architektur schlägt rohe Gewalt. Jedes Mal.
@Dusk_Foundation $DUSK #dusk
Ich bin letzte Nacht in ein Kaninchenloch gefallen und habe über P2P-Broadcast-Protokolle gelesen – und Dusk Networks Kadcast hat mich sofort gestoppt. Elegant genug, dass ich darüber schreiben musste.
Hier ist das Problem, das es löst:
Die meisten Blockchains (denk an Bitcoin) verbreiten Transaktionen per Flooding – jeder Knoten schickt die Nachricht einfach an alle seine Peers. Das funktioniert, ist aber verschwenderisch. Überall redundante Übertragungen, der verfügbare Durchsatz wird schnell aufgebraucht – und schlimmer noch: Wer das Netzwerk beobachtet, kann oft nachvollziehen, wo eine Nachricht ursprünglich herkam. Privatsphäre leidet.
Dusk hat Kadcast gebaut, um genau das zu beheben: Es greift die Struktur von Kademlia DHT auf – dem gleichen Peer-Lookup-System, das hinter BitTorrent steckt – und zweckentfremdet es für Broadcast statt für blindes Flooding.
So spielt sich das ab:
→ Knoten werden nach XOR-Distanz in einer baumartigen Struktur organisiert
→ Statt alle anzuschreien wird eine Nachricht systematisch in Distanz-basierte Buckets aufgeteilt und Schritt für Schritt (hop-by-hop) weitergeleitet
→ Jeder Hop reduziert Redundanz und senkt den Bandbreitenverbrauch deutlich gegenüber Flooding
→ Weil Nachrichten durch diese geschichtete Struktur laufen, wird der ursprüngliche Sender schwer zuzuordnen – die Privatsphäre entsteht ganz natürlich aus dem Design, ohne zusätzlichen kryptografischen Overhead
Was mich am meisten beeindruckt hat: Das ist kein neuer Crypto-Trick. Es ist kein „mehr Verschlüsselung hinzufügen“. Es ist einfach nur eine schlauere Topologie.
Weniger Bandbreite. Schnellere Verbreitung. Eingebaute Privatsphäre. Bessere Skalierbarkeit, wenn das Netzwerk wächst.
Genau so eine Infrastruktur-Denkweise lässt Dusk Networks datenschutzorientierten Ansatz hervorstechen – schwierige Probleme auf Protokollebene lösen, nicht Privatsphäre als nachträglichen Gedanken aufkleben.
Gute Architektur schlägt rohe Gewalt. Jedes Mal.
@Dusk $DUSK #dusk
Hier ist das Problem, das es löst:
Die meisten Blockchains (denk an Bitcoin) verbreiten Transaktionen per Flooding – jeder Knoten schickt die Nachricht einfach an alle seine Peers. Das funktioniert, ist aber verschwenderisch. Überall redundante Übertragungen, der verfügbare Durchsatz wird schnell aufgebraucht – und schlimmer noch: Wer das Netzwerk beobachtet, kann oft nachvollziehen, wo eine Nachricht ursprünglich herkam. Privatsphäre leidet.
Dusk hat Kadcast gebaut, um genau das zu beheben: Es greift die Struktur von Kademlia DHT auf – dem gleichen Peer-Lookup-System, das hinter BitTorrent steckt – und zweckentfremdet es für Broadcast statt für blindes Flooding.
So spielt sich das ab:
→ Knoten werden nach XOR-Distanz in einer baumartigen Struktur organisiert
→ Statt alle anzuschreien wird eine Nachricht systematisch in Distanz-basierte Buckets aufgeteilt und Schritt für Schritt (hop-by-hop) weitergeleitet
→ Jeder Hop reduziert Redundanz und senkt den Bandbreitenverbrauch deutlich gegenüber Flooding
→ Weil Nachrichten durch diese geschichtete Struktur laufen, wird der ursprüngliche Sender schwer zuzuordnen – die Privatsphäre entsteht ganz natürlich aus dem Design, ohne zusätzlichen kryptografischen Overhead
Was mich am meisten beeindruckt hat: Das ist kein neuer Crypto-Trick. Es ist kein „mehr Verschlüsselung hinzufügen“. Es ist einfach nur eine schlauere Topologie.
Weniger Bandbreite. Schnellere Verbreitung. Eingebaute Privatsphäre. Bessere Skalierbarkeit, wenn das Netzwerk wächst.
Genau so eine Infrastruktur-Denkweise lässt Dusk Networks datenschutzorientierten Ansatz hervorstechen – schwierige Probleme auf Protokollebene lösen, nicht Privatsphäre als nachträglichen Gedanken aufkleben.
Gute Architektur schlägt rohe Gewalt. Jedes Mal.
@Dusk $DUSK #dusk
4
5
110
·
--
Bullisch
Konsensprotokolle bringen dich meist dazu, dich zu entscheiden: Geschwindigkeit oder Sicherheit. Doch Dusk's Succinct Attestation dreht das um.
Ich habe mir angesehen, wie SA funktioniert, und ehrlich gesagt: Das ist clever — Validatoren erreichen die Finalität in Sekunden, nicht in Minuten, ohne dabei die Dezentralisierung zu opfern. Kein langes Warten und Grübeln, ob deine Transaktion wirklich „hängen geblieben“ ist. Sie wird einfach… final. Schnell.
Für eine Chain, die auf reale Vermögenswerte und regulierte Finanzen ausgerichtet ist, ist das kein „nice-to-have“ — es ist das Rückgrat. Institutionen werden keine Infrastruktur anfassen, die die Abwicklung im Ungewissen lässt. SA löst genau dieses Problem.
Was mir auffällt, ist, wie leise das im Hintergrund abläuft. Keine Hype-Show, nur solide Ingenieurskunst, die die schwere Arbeit übernimmt, damit der Rest des Ökosystems (DuskEVM, tokenisierte Assets, konformes DeFi) überhaupt in großem Maßstab funktionieren kann.
Das ist die Art von Kerninnovation, die nicht immer Aufmerksamkeit bekommt, aber auf der echte Akzeptanz aufbaut.
@Dusk_Foundation $DUSK #dusk
$AKE
Konsensprotokolle bringen dich meist dazu, dich zu entscheiden: Geschwindigkeit oder Sicherheit. Doch Dusk's Succinct Attestation dreht das um.
Ich habe mir angesehen, wie SA funktioniert, und ehrlich gesagt: Das ist clever — Validatoren erreichen die Finalität in Sekunden, nicht in Minuten, ohne dabei die Dezentralisierung zu opfern. Kein langes Warten und Grübeln, ob deine Transaktion wirklich „hängen geblieben“ ist. Sie wird einfach… final. Schnell.
Für eine Chain, die auf reale Vermögenswerte und regulierte Finanzen ausgerichtet ist, ist das kein „nice-to-have“ — es ist das Rückgrat. Institutionen werden keine Infrastruktur anfassen, die die Abwicklung im Ungewissen lässt. SA löst genau dieses Problem.
Was mir auffällt, ist, wie leise das im Hintergrund abläuft. Keine Hype-Show, nur solide Ingenieurskunst, die die schwere Arbeit übernimmt, damit der Rest des Ökosystems (DuskEVM, tokenisierte Assets, konformes DeFi) überhaupt in großem Maßstab funktionieren kann.
Das ist die Art von Kerninnovation, die nicht immer Aufmerksamkeit bekommt, aber auf der echte Akzeptanz aufbaut.
@Dusk $DUSK #dusk
$AKE
Ich habe mir angesehen, wie SA funktioniert, und ehrlich gesagt: Das ist clever — Validatoren erreichen die Finalität in Sekunden, nicht in Minuten, ohne dabei die Dezentralisierung zu opfern. Kein langes Warten und Grübeln, ob deine Transaktion wirklich „hängen geblieben“ ist. Sie wird einfach… final. Schnell.
Für eine Chain, die auf reale Vermögenswerte und regulierte Finanzen ausgerichtet ist, ist das kein „nice-to-have“ — es ist das Rückgrat. Institutionen werden keine Infrastruktur anfassen, die die Abwicklung im Ungewissen lässt. SA löst genau dieses Problem.
Was mir auffällt, ist, wie leise das im Hintergrund abläuft. Keine Hype-Show, nur solide Ingenieurskunst, die die schwere Arbeit übernimmt, damit der Rest des Ökosystems (DuskEVM, tokenisierte Assets, konformes DeFi) überhaupt in großem Maßstab funktionieren kann.
Das ist die Art von Kerninnovation, die nicht immer Aufmerksamkeit bekommt, aber auf der echte Akzeptanz aufbaut.
@Dusk $DUSK #dusk
$AKE
3
5
100
Dämmerung: Brückenbau zwischen dezentralem Finanzwesen und regulatorischer Realität
Eine der größten Herausforderungen der Blockchain besteht seit jeher darin, Privatsphäre mit Compliance in Einklang zu bringen. Dusk ist genau dafür entwickelt worden, dieses Problem zu lösen.
Dusk ist eine datenschutzorientierte, compliance-fähige Blockchain, die die Lücke zwischen dezentralen Plattformen und traditionellen Finanzmärkten schließt. Die meisten öffentlichen Blockchains sind entweder vollständig transparent (wie Ethereum und Bitcoin) oder vollständig privat (wie Zcash und Monero) — und beide Extreme erschweren die Einführung bei regulierten Finanzinstituten. Transparente Chains legen sensible Finanzdaten offen, während vollständig private Chains die Nachvollziehbarkeit und Infrastruktur vermissen lassen, die für Compliance erforderlich sind.
Dusk verfolgt einen anderen Ansatz: Es bettet vertrauliche Transaktionen, Nachvollziehbarkeit und regulatorische Compliance direkt in seine Kerninfrastruktur ein — nicht als nachträglichen Gedanken oder Zusatzfunktion. Das bedeutet, dass Nutzer die Privatsphäre von Transaktionen wahren können, während Regulierungsbehörden bei Bedarf weiterhin Zugriff auf die Daten für Prüfungen erhalten.
Dieses Gleichgewicht ist besonders bei Anwendungsfällen wie Wertpapierhandel, tokenisierten Vermögenswerten und Finanzinstrumenten entscheidend, bei denen Vertraulichkeit und rechtliche Compliance nebeneinander bestehen müssen, statt miteinander zu konkurrieren.
Um diese Vision zu verwirklichen, kombiniert die Architektur von Dusk einen kompakten Attestation- Konsensmechanismus, zwei Transaktionsmodelle und spezialisierte Smart-Contract-Protokolle — alles in einem Zusammenspiel, um Blockchain-Infrastruktur näher an das heranzuführen, was das traditionelle Finanzwesen tatsächlich benötigt.
Die reale Einführung wird nicht allein durch Dezentralisierung gelingen — dafür braucht es auch regulatorisches Vertrauen. Dusk baut genau eine solche Grundlage.
@Dusk_Foundation $DUSK #dusk
$AVAAI
Dämmerung: Brückenbau zwischen dezentralem Finanzwesen und regulatorischer Realität
Eine der größten Herausforderungen der Blockchain besteht seit jeher darin, Privatsphäre mit Compliance in Einklang zu bringen. Dusk ist genau dafür entwickelt worden, dieses Problem zu lösen.
Dusk ist eine datenschutzorientierte, compliance-fähige Blockchain, die die Lücke zwischen dezentralen Plattformen und traditionellen Finanzmärkten schließt. Die meisten öffentlichen Blockchains sind entweder vollständig transparent (wie Ethereum und Bitcoin) oder vollständig privat (wie Zcash und Monero) — und beide Extreme erschweren die Einführung bei regulierten Finanzinstituten. Transparente Chains legen sensible Finanzdaten offen, während vollständig private Chains die Nachvollziehbarkeit und Infrastruktur vermissen lassen, die für Compliance erforderlich sind.
Dusk verfolgt einen anderen Ansatz: Es bettet vertrauliche Transaktionen, Nachvollziehbarkeit und regulatorische Compliance direkt in seine Kerninfrastruktur ein — nicht als nachträglichen Gedanken oder Zusatzfunktion. Das bedeutet, dass Nutzer die Privatsphäre von Transaktionen wahren können, während Regulierungsbehörden bei Bedarf weiterhin Zugriff auf die Daten für Prüfungen erhalten.
Dieses Gleichgewicht ist besonders bei Anwendungsfällen wie Wertpapierhandel, tokenisierten Vermögenswerten und Finanzinstrumenten entscheidend, bei denen Vertraulichkeit und rechtliche Compliance nebeneinander bestehen müssen, statt miteinander zu konkurrieren.
Um diese Vision zu verwirklichen, kombiniert die Architektur von Dusk einen kompakten Attestation- Konsensmechanismus, zwei Transaktionsmodelle und spezialisierte Smart-Contract-Protokolle — alles in einem Zusammenspiel, um Blockchain-Infrastruktur näher an das heranzuführen, was das traditionelle Finanzwesen tatsächlich benötigt.
Die reale Einführung wird nicht allein durch Dezentralisierung gelingen — dafür braucht es auch regulatorisches Vertrauen. Dusk baut genau eine solche Grundlage.
@Dusk $DUSK #dusk
$AVAAI
Eine der größten Herausforderungen der Blockchain besteht seit jeher darin, Privatsphäre mit Compliance in Einklang zu bringen. Dusk ist genau dafür entwickelt worden, dieses Problem zu lösen.
Dusk ist eine datenschutzorientierte, compliance-fähige Blockchain, die die Lücke zwischen dezentralen Plattformen und traditionellen Finanzmärkten schließt. Die meisten öffentlichen Blockchains sind entweder vollständig transparent (wie Ethereum und Bitcoin) oder vollständig privat (wie Zcash und Monero) — und beide Extreme erschweren die Einführung bei regulierten Finanzinstituten. Transparente Chains legen sensible Finanzdaten offen, während vollständig private Chains die Nachvollziehbarkeit und Infrastruktur vermissen lassen, die für Compliance erforderlich sind.
Dusk verfolgt einen anderen Ansatz: Es bettet vertrauliche Transaktionen, Nachvollziehbarkeit und regulatorische Compliance direkt in seine Kerninfrastruktur ein — nicht als nachträglichen Gedanken oder Zusatzfunktion. Das bedeutet, dass Nutzer die Privatsphäre von Transaktionen wahren können, während Regulierungsbehörden bei Bedarf weiterhin Zugriff auf die Daten für Prüfungen erhalten.
Dieses Gleichgewicht ist besonders bei Anwendungsfällen wie Wertpapierhandel, tokenisierten Vermögenswerten und Finanzinstrumenten entscheidend, bei denen Vertraulichkeit und rechtliche Compliance nebeneinander bestehen müssen, statt miteinander zu konkurrieren.
Um diese Vision zu verwirklichen, kombiniert die Architektur von Dusk einen kompakten Attestation- Konsensmechanismus, zwei Transaktionsmodelle und spezialisierte Smart-Contract-Protokolle — alles in einem Zusammenspiel, um Blockchain-Infrastruktur näher an das heranzuführen, was das traditionelle Finanzwesen tatsächlich benötigt.
Die reale Einführung wird nicht allein durch Dezentralisierung gelingen — dafür braucht es auch regulatorisches Vertrauen. Dusk baut genau eine solche Grundlage.
@Dusk $DUSK #dusk
$AVAAI
3
87
·
--
Bullisch
Ich fragte mich ständig, warum die meisten neuen Proof-of-Stake-Ketten in ihren ersten Monaten nur schwer ernsthaften DeFi-Zugang gewinnen. Es liegt nicht immer an der Technologie. Meistens liegt es an der fehlenden nachgewiesenen Sicherheit.
Abschnitt 1.7 des Whitepapers von Babylon eröffnete mir eine andere Perspektive.
Anstatt neue Ketten darauf warten zu lassen, bis ihr nativer Token wertvoll genug ist, um Milliardenbeträge abzusichern, ermöglicht Babylon ihnen, eine zusätzliche Finalitäts- Ebene über das Bitcoin-Staking zu erben. Die Kette betreibt weiterhin eigene Validatoren, aber Transaktionen mit hohem Wert können durch Babylons zweite Finalitäts-Ebene einen deutlich besseren Schutz erhalten.
Das verändert die Wachstumsformel.
Entwickler müssen komplexe DeFi-Protokolle oder NFT-Ökosysteme nicht länger aufschieben, nur weil das Netzwerk noch jung ist. Nutzer und Liquiditätsanbieter können mit mehr Vertrauen teilnehmen, denn die Sicherheit beruht nicht allein auf einer unreifen Token-Ökonomie.
Am interessantesten fand ich, dass Babylon keine Sicherheit einer Kette ersetzt – sondern hilft, die Lücke zu überbrücken, bis die Kette für sich selbst stehen kann. Mit wachsender Akzeptanz wird der native Token stärker, während Babylon weiterhin eine zusätzliche Sicherheitsebene bereitstellt.
Viele glauben, die Akzeptanz beginne mit besseren Apps. Ich denke, sie beginnt mit Vertrauen. Wenn die Sicherheit eintrifft, bevor das Ökosystem ausgereift ist, können sich Entwickler darauf konzentrieren, zu bauen, statt Nutzer davon überzeugen zu müssen, unnötige Risiken einzugehen.
Damit ist Babylon mehr als nur ein Bitcoin-Staking-Protokoll. Es könnte der Launchpad werden, mit dem die nächste Generation von PoS-Ketten schon ab dem ersten Tag Glaubwürdigkeit aufbauen kann.
@babylonlabs_io $BABY #baby
$HEI $CYS
Ich fragte mich ständig, warum die meisten neuen Proof-of-Stake-Ketten in ihren ersten Monaten nur schwer ernsthaften DeFi-Zugang gewinnen. Es liegt nicht immer an der Technologie. Meistens liegt es an der fehlenden nachgewiesenen Sicherheit.
Abschnitt 1.7 des Whitepapers von Babylon eröffnete mir eine andere Perspektive.
Anstatt neue Ketten darauf warten zu lassen, bis ihr nativer Token wertvoll genug ist, um Milliardenbeträge abzusichern, ermöglicht Babylon ihnen, eine zusätzliche Finalitäts- Ebene über das Bitcoin-Staking zu erben. Die Kette betreibt weiterhin eigene Validatoren, aber Transaktionen mit hohem Wert können durch Babylons zweite Finalitäts-Ebene einen deutlich besseren Schutz erhalten.
Das verändert die Wachstumsformel.
Entwickler müssen komplexe DeFi-Protokolle oder NFT-Ökosysteme nicht länger aufschieben, nur weil das Netzwerk noch jung ist. Nutzer und Liquiditätsanbieter können mit mehr Vertrauen teilnehmen, denn die Sicherheit beruht nicht allein auf einer unreifen Token-Ökonomie.
Am interessantesten fand ich, dass Babylon keine Sicherheit einer Kette ersetzt – sondern hilft, die Lücke zu überbrücken, bis die Kette für sich selbst stehen kann. Mit wachsender Akzeptanz wird der native Token stärker, während Babylon weiterhin eine zusätzliche Sicherheitsebene bereitstellt.
Viele glauben, die Akzeptanz beginne mit besseren Apps. Ich denke, sie beginnt mit Vertrauen. Wenn die Sicherheit eintrifft, bevor das Ökosystem ausgereift ist, können sich Entwickler darauf konzentrieren, zu bauen, statt Nutzer davon überzeugen zu müssen, unnötige Risiken einzugehen.
Damit ist Babylon mehr als nur ein Bitcoin-Staking-Protokoll. Es könnte der Launchpad werden, mit dem die nächste Generation von PoS-Ketten schon ab dem ersten Tag Glaubwürdigkeit aufbauen kann.
@BabylonLabs_io $BABY #baby
$HEI $CYS
Abschnitt 1.7 des Whitepapers von Babylon eröffnete mir eine andere Perspektive.
Anstatt neue Ketten darauf warten zu lassen, bis ihr nativer Token wertvoll genug ist, um Milliardenbeträge abzusichern, ermöglicht Babylon ihnen, eine zusätzliche Finalitäts- Ebene über das Bitcoin-Staking zu erben. Die Kette betreibt weiterhin eigene Validatoren, aber Transaktionen mit hohem Wert können durch Babylons zweite Finalitäts-Ebene einen deutlich besseren Schutz erhalten.
Das verändert die Wachstumsformel.
Entwickler müssen komplexe DeFi-Protokolle oder NFT-Ökosysteme nicht länger aufschieben, nur weil das Netzwerk noch jung ist. Nutzer und Liquiditätsanbieter können mit mehr Vertrauen teilnehmen, denn die Sicherheit beruht nicht allein auf einer unreifen Token-Ökonomie.
Am interessantesten fand ich, dass Babylon keine Sicherheit einer Kette ersetzt – sondern hilft, die Lücke zu überbrücken, bis die Kette für sich selbst stehen kann. Mit wachsender Akzeptanz wird der native Token stärker, während Babylon weiterhin eine zusätzliche Sicherheitsebene bereitstellt.
Viele glauben, die Akzeptanz beginne mit besseren Apps. Ich denke, sie beginnt mit Vertrauen. Wenn die Sicherheit eintrifft, bevor das Ökosystem ausgereift ist, können sich Entwickler darauf konzentrieren, zu bauen, statt Nutzer davon überzeugen zu müssen, unnötige Risiken einzugehen.
Damit ist Babylon mehr als nur ein Bitcoin-Staking-Protokoll. Es könnte der Launchpad werden, mit dem die nächste Generation von PoS-Ketten schon ab dem ersten Tag Glaubwürdigkeit aufbauen kann.
@BabylonLabs_io $BABY #baby
$HEI $CYS
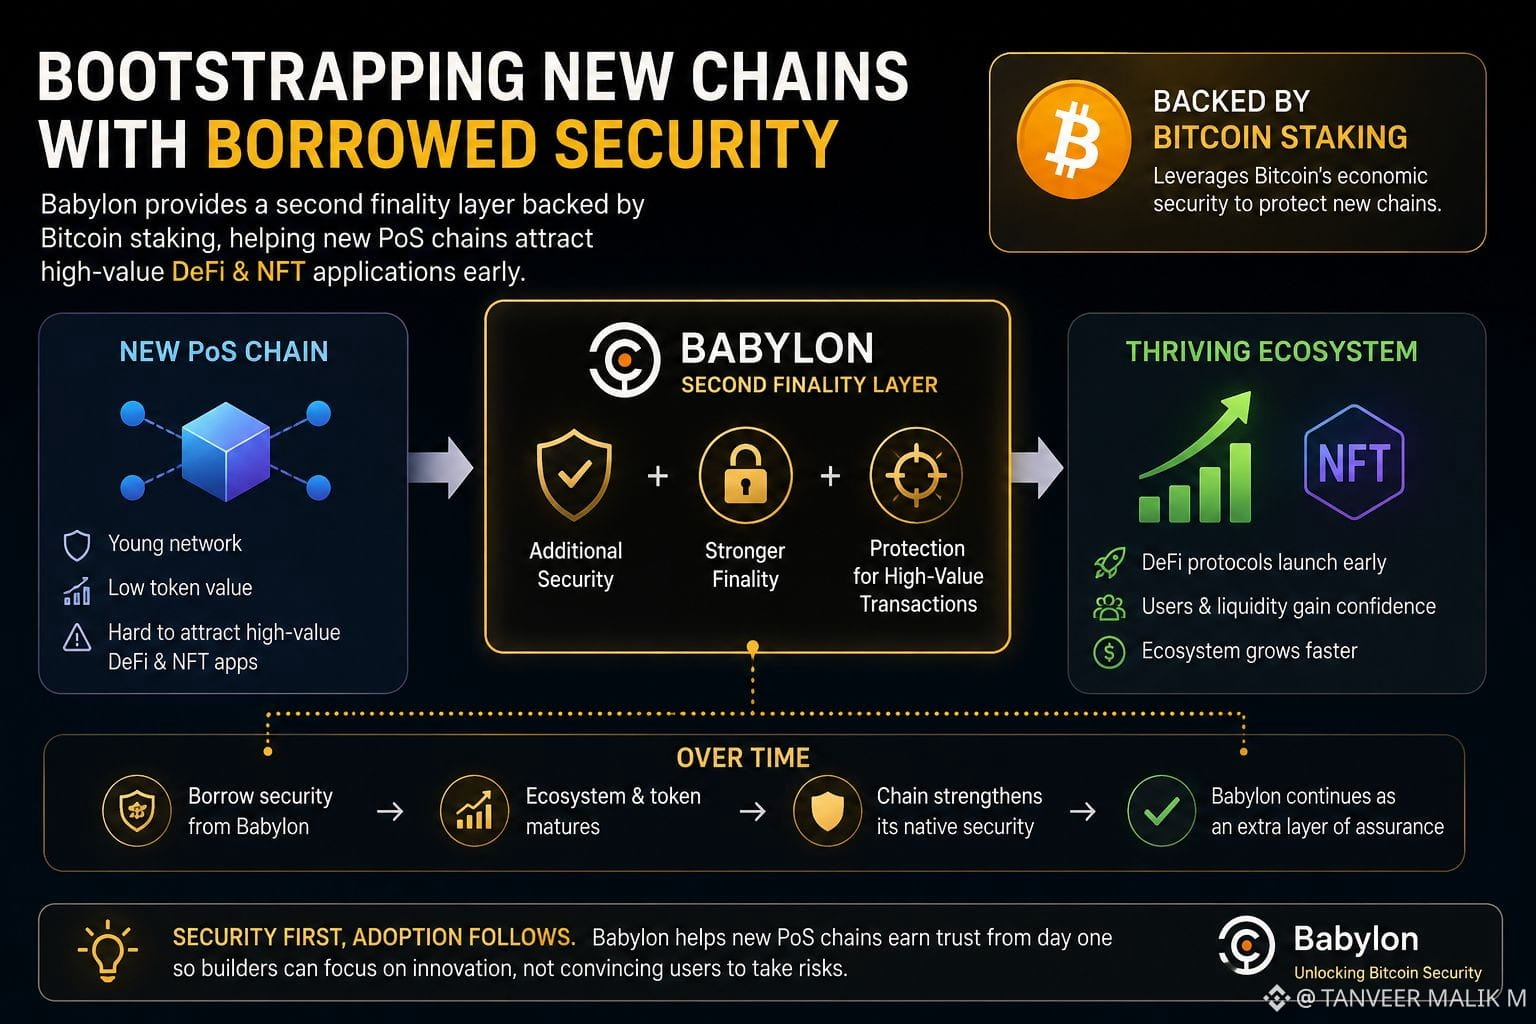
19
13
270
·
--
Bullisch
Der Liquiditäts- vs. Sicherheits-Trade-off (kw erklärt)
Beim Lesen des Whitepapers von Babylon hat ein Konzept meine Denkweise über die Stakingsicherheit komplett verändert: kw, die Verzögerung der Staker-Rücknahme.
Zunächst wirkt ein längerer Rücknahmezeitraum unpraktisch. Tatsächlich ist er jedoch eine starke Sicherheitsfunktion.
So funktioniert es.
Wenn Validatoren ihren Einsatz sofort zurückziehen können, nachdem sie böswillig gehandelt haben, sinken die Kosten für einen Angriff auf das Netzwerk erheblich. Indem Babylon kw einführt, zwingt es Validatoren, ihren Einsatz so lange gesperrt zu halten, bis unehrliches Verhalten erkannt und bestraft werden kann. Je länger die Verzögerung, desto höher sind die Angriffskosten. Je kürzer die Verzögerung, desto schneller erhalten Nutzer wieder Zugriff auf ihre Gelder.
Das schafft eine klare Balance zwischen Liquidität und Sicherheit.
Im Gegensatz zu Cosmos, das sich auf eine feste 21-tägige Unbonding-Periode stützt, behandelt Babylon kw als konfigurierbaren Parameter. Netzwerke können ihn so anpassen, dass er zu ihren eigenen Sicherheitsanforderungen und Liquiditätszielen passt—anstatt einen Einheitsansatz zu akzeptieren.
Was mir besonders aufgefallen ist: kw ist nicht nur eine Wartezeit—es ist ein wirtschaftlicher Sicherheitsregler. Er beeinflusst direkt, wie teuer Angriffe werden, und gibt Netzwerken zugleich die Flexibilität, die Nutzererfahrung zu optimieren.
Die besten Blockchain-Designs treffen keine Entscheidung zwischen Liquidität und Sicherheit. Sie balancieren beides sorgfältig aus, und Babylons kw ist ein hervorragendes Beispiel dafür, wie diese Philosophie in der Praxis umgesetzt wird.
@babylonlabs_io $BABY #baby
$VIC $UB
Der Liquiditäts- vs. Sicherheits-Trade-off (kw erklärt)
Beim Lesen des Whitepapers von Babylon hat ein Konzept meine Denkweise über die Stakingsicherheit komplett verändert: kw, die Verzögerung der Staker-Rücknahme.
Zunächst wirkt ein längerer Rücknahmezeitraum unpraktisch. Tatsächlich ist er jedoch eine starke Sicherheitsfunktion.
So funktioniert es.
Wenn Validatoren ihren Einsatz sofort zurückziehen können, nachdem sie böswillig gehandelt haben, sinken die Kosten für einen Angriff auf das Netzwerk erheblich. Indem Babylon kw einführt, zwingt es Validatoren, ihren Einsatz so lange gesperrt zu halten, bis unehrliches Verhalten erkannt und bestraft werden kann. Je länger die Verzögerung, desto höher sind die Angriffskosten. Je kürzer die Verzögerung, desto schneller erhalten Nutzer wieder Zugriff auf ihre Gelder.
Das schafft eine klare Balance zwischen Liquidität und Sicherheit.
Im Gegensatz zu Cosmos, das sich auf eine feste 21-tägige Unbonding-Periode stützt, behandelt Babylon kw als konfigurierbaren Parameter. Netzwerke können ihn so anpassen, dass er zu ihren eigenen Sicherheitsanforderungen und Liquiditätszielen passt—anstatt einen Einheitsansatz zu akzeptieren.
Was mir besonders aufgefallen ist: kw ist nicht nur eine Wartezeit—es ist ein wirtschaftlicher Sicherheitsregler. Er beeinflusst direkt, wie teuer Angriffe werden, und gibt Netzwerken zugleich die Flexibilität, die Nutzererfahrung zu optimieren.
Die besten Blockchain-Designs treffen keine Entscheidung zwischen Liquidität und Sicherheit. Sie balancieren beides sorgfältig aus, und Babylons kw ist ein hervorragendes Beispiel dafür, wie diese Philosophie in der Praxis umgesetzt wird.
@BabylonLabs_io $BABY #baby
$VIC $UB
Beim Lesen des Whitepapers von Babylon hat ein Konzept meine Denkweise über die Stakingsicherheit komplett verändert: kw, die Verzögerung der Staker-Rücknahme.
Zunächst wirkt ein längerer Rücknahmezeitraum unpraktisch. Tatsächlich ist er jedoch eine starke Sicherheitsfunktion.
So funktioniert es.
Wenn Validatoren ihren Einsatz sofort zurückziehen können, nachdem sie böswillig gehandelt haben, sinken die Kosten für einen Angriff auf das Netzwerk erheblich. Indem Babylon kw einführt, zwingt es Validatoren, ihren Einsatz so lange gesperrt zu halten, bis unehrliches Verhalten erkannt und bestraft werden kann. Je länger die Verzögerung, desto höher sind die Angriffskosten. Je kürzer die Verzögerung, desto schneller erhalten Nutzer wieder Zugriff auf ihre Gelder.
Das schafft eine klare Balance zwischen Liquidität und Sicherheit.
Im Gegensatz zu Cosmos, das sich auf eine feste 21-tägige Unbonding-Periode stützt, behandelt Babylon kw als konfigurierbaren Parameter. Netzwerke können ihn so anpassen, dass er zu ihren eigenen Sicherheitsanforderungen und Liquiditätszielen passt—anstatt einen Einheitsansatz zu akzeptieren.
Was mir besonders aufgefallen ist: kw ist nicht nur eine Wartezeit—es ist ein wirtschaftlicher Sicherheitsregler. Er beeinflusst direkt, wie teuer Angriffe werden, und gibt Netzwerken zugleich die Flexibilität, die Nutzererfahrung zu optimieren.
Die besten Blockchain-Designs treffen keine Entscheidung zwischen Liquidität und Sicherheit. Sie balancieren beides sorgfältig aus, und Babylons kw ist ein hervorragendes Beispiel dafür, wie diese Philosophie in der Praxis umgesetzt wird.
@BabylonLabs_io $BABY #baby
$VIC $UB
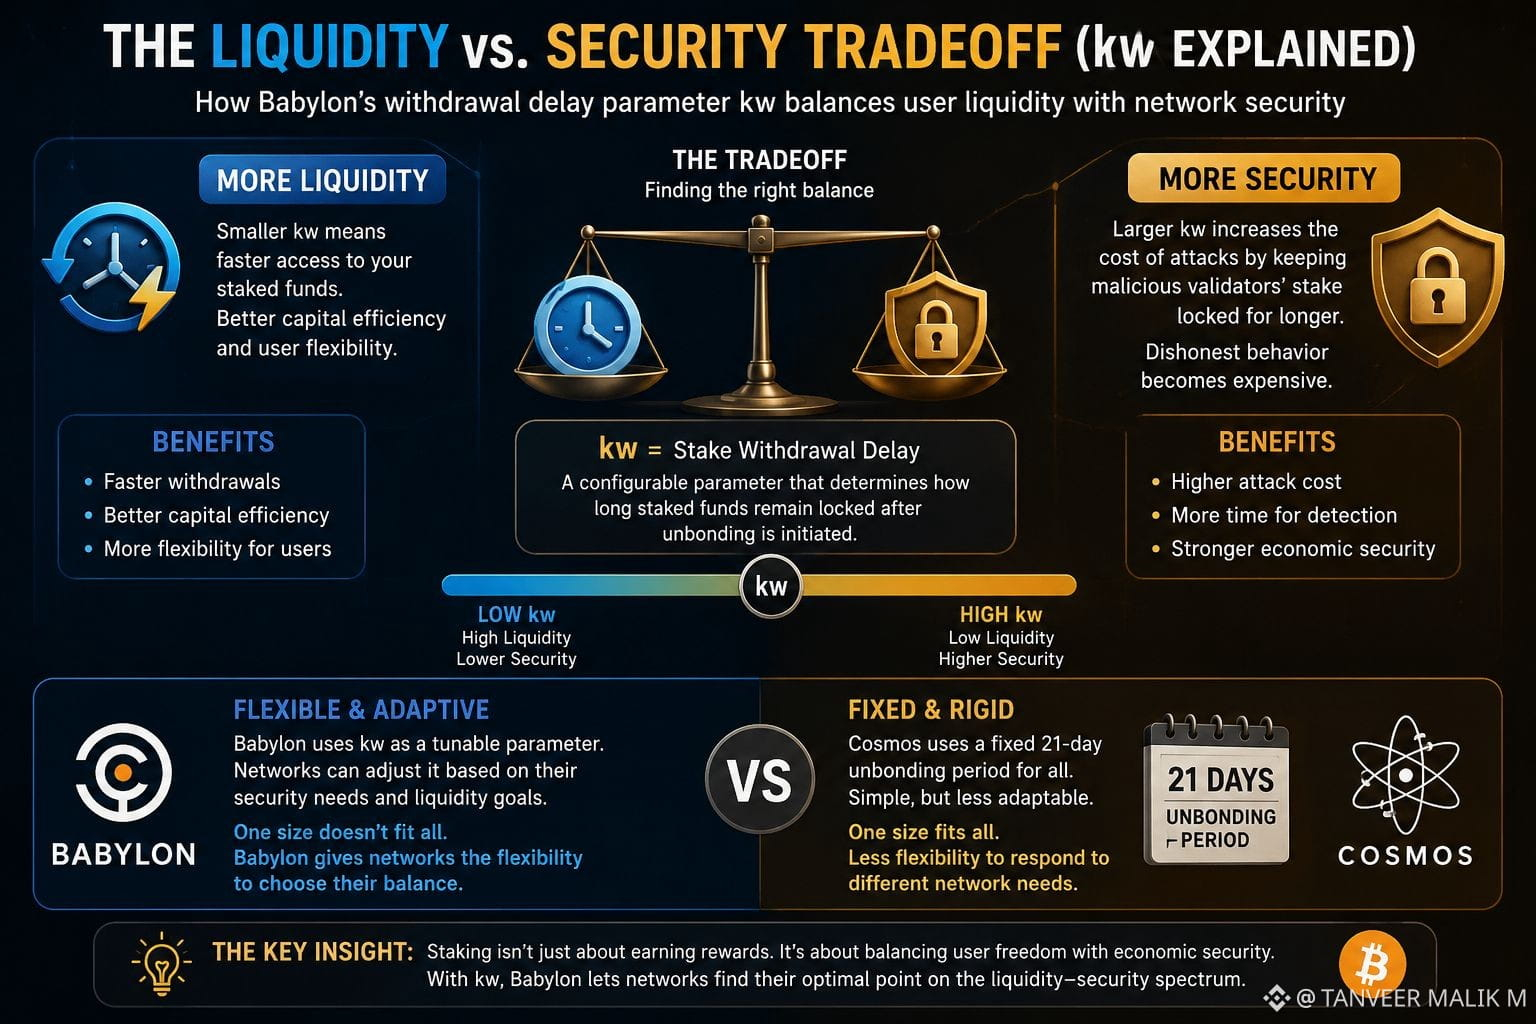
12
12
671
·
--
Bullisch
Ich dachte zunächst, Validator-Slashing ginge nur darum, bösartiges Verhalten zu erkennen. Abbildung 7 hat diese Sichtweise verändert. Babylon behandelt auch anhaltende Stille als messbares Risiko, weil ein Netzwerk nicht sicher bleiben kann, wenn Validatoren einfach nicht mehr mitmachen.
Der Prozess beginnt mit einer On-Babylon-Tendermint-Runde, in der von jedem Validator erwartet wird, innerhalb der erforderlichen Zeit einen Vorschlag zu machen oder abzustimmen. Wenn ein Validator wiederholt nicht reagiert, führen ehrliche Teilnehmende die Runde fort und sammeln dabei signierte Belege dafür, wer beigetragen hat und wer nicht.
Anstatt sich auf Annahmen zu verlassen, macht Babylon Untätigkeit zu einem kryptografischen Nachweis. Verpasste Beteiligung wird erfasst, verifiziert und mit den Protokoll-Schwellenwerten abgeglichen. Sobald diese Grenzen überschritten sind, wird der Validator für Slashing freigegeben.
Am interessantesten finde ich, dass Abbildung 7 den Fokus auf die Wahrung der Liveness legt—nicht nur darauf, Angriffe zu verhindern. Ein Validator muss nicht zwingend bösartig handeln, um das Netzwerk zu schädigen: Konsequent nicht erreichbar zu sein kann genauso schädlich sein.
Das Design von Babylon stellt sicher, dass Verlässlichkeit durchsetzbar ist, nicht optional. Indem Untätigkeit nachweisbar und verantwortlich gemacht wird, stärkt das Protokoll das Vertrauen und hält das Netzwerk am Laufen—auch dann, wenn einige Validatoren ihre Aufgabe nicht erfüllen.
@babylonlabs_io $BABY #baby
$BLESS $CELR
Ich dachte zunächst, Validator-Slashing ginge nur darum, bösartiges Verhalten zu erkennen. Abbildung 7 hat diese Sichtweise verändert. Babylon behandelt auch anhaltende Stille als messbares Risiko, weil ein Netzwerk nicht sicher bleiben kann, wenn Validatoren einfach nicht mehr mitmachen.
Der Prozess beginnt mit einer On-Babylon-Tendermint-Runde, in der von jedem Validator erwartet wird, innerhalb der erforderlichen Zeit einen Vorschlag zu machen oder abzustimmen. Wenn ein Validator wiederholt nicht reagiert, führen ehrliche Teilnehmende die Runde fort und sammeln dabei signierte Belege dafür, wer beigetragen hat und wer nicht.
Anstatt sich auf Annahmen zu verlassen, macht Babylon Untätigkeit zu einem kryptografischen Nachweis. Verpasste Beteiligung wird erfasst, verifiziert und mit den Protokoll-Schwellenwerten abgeglichen. Sobald diese Grenzen überschritten sind, wird der Validator für Slashing freigegeben.
Am interessantesten finde ich, dass Abbildung 7 den Fokus auf die Wahrung der Liveness legt—nicht nur darauf, Angriffe zu verhindern. Ein Validator muss nicht zwingend bösartig handeln, um das Netzwerk zu schädigen: Konsequent nicht erreichbar zu sein kann genauso schädlich sein.
Das Design von Babylon stellt sicher, dass Verlässlichkeit durchsetzbar ist, nicht optional. Indem Untätigkeit nachweisbar und verantwortlich gemacht wird, stärkt das Protokoll das Vertrauen und hält das Netzwerk am Laufen—auch dann, wenn einige Validatoren ihre Aufgabe nicht erfüllen.
@BabylonLabs_io $BABY #baby
$BLESS $CELR
Der Prozess beginnt mit einer On-Babylon-Tendermint-Runde, in der von jedem Validator erwartet wird, innerhalb der erforderlichen Zeit einen Vorschlag zu machen oder abzustimmen. Wenn ein Validator wiederholt nicht reagiert, führen ehrliche Teilnehmende die Runde fort und sammeln dabei signierte Belege dafür, wer beigetragen hat und wer nicht.
Anstatt sich auf Annahmen zu verlassen, macht Babylon Untätigkeit zu einem kryptografischen Nachweis. Verpasste Beteiligung wird erfasst, verifiziert und mit den Protokoll-Schwellenwerten abgeglichen. Sobald diese Grenzen überschritten sind, wird der Validator für Slashing freigegeben.
Am interessantesten finde ich, dass Abbildung 7 den Fokus auf die Wahrung der Liveness legt—nicht nur darauf, Angriffe zu verhindern. Ein Validator muss nicht zwingend bösartig handeln, um das Netzwerk zu schädigen: Konsequent nicht erreichbar zu sein kann genauso schädlich sein.
Das Design von Babylon stellt sicher, dass Verlässlichkeit durchsetzbar ist, nicht optional. Indem Untätigkeit nachweisbar und verantwortlich gemacht wird, stärkt das Protokoll das Vertrauen und hält das Netzwerk am Laufen—auch dann, wenn einige Validatoren ihre Aufgabe nicht erfüllen.
@BabylonLabs_io $BABY #baby
$BLESS $CELR
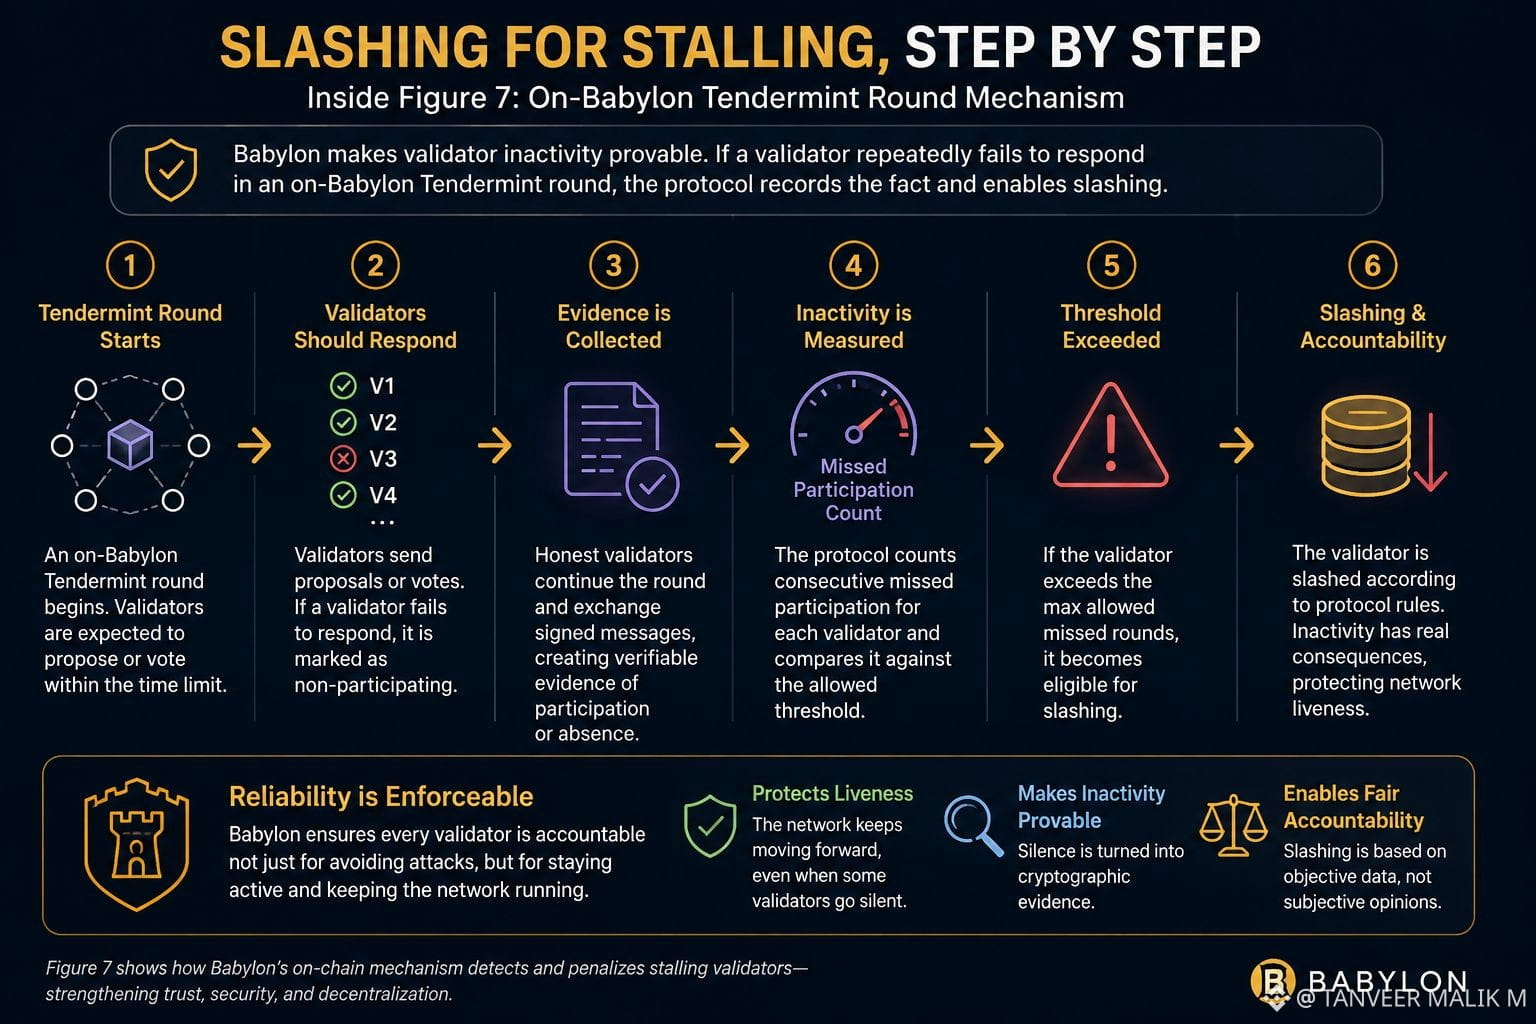
15
6
286
Gestern bin ich zum zweiten Mal in das Whitepaper von Babylon zurück zu Abbildung 6 gegangen, weil ich das Gefühl hatte, dass mir etwas entgangen war. Zunächst dachte ich, es sei einfach eine weitere Erklärung dafür, wie man Zensurwiderstand erreicht. Dem war nicht so.
Was auffällt, ist: Babylon sagt nicht nur Validatoren, sie sollen sich ehrlich verhalten. Es baut einen Prozess, der nachweisen kann, wann sie es nicht tun.
Stell dir vor, deine Bitcoin-Staking-Transaktion ist gültig, wird aber weiterhin ignoriert, während neue Blöcke auftauchen. Die meisten Netzwerke würden dich entweder darüber streiten lassen, ob es Pech oder gezielte Zensur war. Babylon geht einen anderen Weg.
Das Protokoll ermöglicht es dem Nutzer, eine Zensur-Beschwerde einzureichen, die durch Beweise gestützt ist. Diese Beweise werden anhand der aufgezeichneten Historie der Kette und der Handlungen von Finality-Providern geprüft. Wenn gültige Transaktionen absichtlich ausgeschlossen wurden, während das Netzwerk mit anderen weiterarbeitete, kann das Protokoll genau identifizieren, wer an der Zensur beteiligt war.
Das ist der Teil, dem ich mehr Aufmerksamkeit schenken sollte.
Die eigentliche Innovation besteht nicht darin, Zensur zu erkennen. Sondern darin, Zensur ökonomisch irrational zu machen.
Sobald der Nachweis verifiziert ist, können die verantwortlichen Finality-Provider gekürzt (slashed) werden. Die Kosten, das System zu missbrauchen, werden messbar, statt nur auf einen beschädigten Ruf begrenzt zu sein. Meiner Ansicht nach ist das eine wesentlich stärkere Abschreckung als lediglich darauf zu hoffen, dass Validatoren sich ehrlich verhalten.
Außerdem gefällt mir, dass dieser Mechanismus das Gespräch rund um Dezentralisierung verändert. Oft wird Dezentralisierung so beschrieben, dass man die Macht auf viele Teilnehmende verteilt. Ich würde sagen, das ist nur die halbe Wahrheit. Macht braucht auch Verantwortung. Wenn Fehlverhalten nicht nachgewiesen werden kann, stellt Dezentralisierung allein keine Fairness sicher.
Abbildung 6 zeigt, wie Babylon Verantwortung zu einem Bestandteil des Protokolls selbst macht. Ehrliche Teilnehmende werden dafür belohnt, die Regeln einzuhalten, während Zensur direkte finanzielle Konsequenzen hat.
@babylonlabs_io $BABY #baby
$BLESS
Gestern bin ich zum zweiten Mal in das Whitepaper von Babylon zurück zu Abbildung 6 gegangen, weil ich das Gefühl hatte, dass mir etwas entgangen war. Zunächst dachte ich, es sei einfach eine weitere Erklärung dafür, wie man Zensurwiderstand erreicht. Dem war nicht so.
Was auffällt, ist: Babylon sagt nicht nur Validatoren, sie sollen sich ehrlich verhalten. Es baut einen Prozess, der nachweisen kann, wann sie es nicht tun.
Stell dir vor, deine Bitcoin-Staking-Transaktion ist gültig, wird aber weiterhin ignoriert, während neue Blöcke auftauchen. Die meisten Netzwerke würden dich entweder darüber streiten lassen, ob es Pech oder gezielte Zensur war. Babylon geht einen anderen Weg.
Das Protokoll ermöglicht es dem Nutzer, eine Zensur-Beschwerde einzureichen, die durch Beweise gestützt ist. Diese Beweise werden anhand der aufgezeichneten Historie der Kette und der Handlungen von Finality-Providern geprüft. Wenn gültige Transaktionen absichtlich ausgeschlossen wurden, während das Netzwerk mit anderen weiterarbeitete, kann das Protokoll genau identifizieren, wer an der Zensur beteiligt war.
Das ist der Teil, dem ich mehr Aufmerksamkeit schenken sollte.
Die eigentliche Innovation besteht nicht darin, Zensur zu erkennen. Sondern darin, Zensur ökonomisch irrational zu machen.
Sobald der Nachweis verifiziert ist, können die verantwortlichen Finality-Provider gekürzt (slashed) werden. Die Kosten, das System zu missbrauchen, werden messbar, statt nur auf einen beschädigten Ruf begrenzt zu sein. Meiner Ansicht nach ist das eine wesentlich stärkere Abschreckung als lediglich darauf zu hoffen, dass Validatoren sich ehrlich verhalten.
Außerdem gefällt mir, dass dieser Mechanismus das Gespräch rund um Dezentralisierung verändert. Oft wird Dezentralisierung so beschrieben, dass man die Macht auf viele Teilnehmende verteilt. Ich würde sagen, das ist nur die halbe Wahrheit. Macht braucht auch Verantwortung. Wenn Fehlverhalten nicht nachgewiesen werden kann, stellt Dezentralisierung allein keine Fairness sicher.
Abbildung 6 zeigt, wie Babylon Verantwortung zu einem Bestandteil des Protokolls selbst macht. Ehrliche Teilnehmende werden dafür belohnt, die Regeln einzuhalten, während Zensur direkte finanzielle Konsequenzen hat.
@BabylonLabs_io $BABY #baby
$BLESS
Was auffällt, ist: Babylon sagt nicht nur Validatoren, sie sollen sich ehrlich verhalten. Es baut einen Prozess, der nachweisen kann, wann sie es nicht tun.
Stell dir vor, deine Bitcoin-Staking-Transaktion ist gültig, wird aber weiterhin ignoriert, während neue Blöcke auftauchen. Die meisten Netzwerke würden dich entweder darüber streiten lassen, ob es Pech oder gezielte Zensur war. Babylon geht einen anderen Weg.
Das Protokoll ermöglicht es dem Nutzer, eine Zensur-Beschwerde einzureichen, die durch Beweise gestützt ist. Diese Beweise werden anhand der aufgezeichneten Historie der Kette und der Handlungen von Finality-Providern geprüft. Wenn gültige Transaktionen absichtlich ausgeschlossen wurden, während das Netzwerk mit anderen weiterarbeitete, kann das Protokoll genau identifizieren, wer an der Zensur beteiligt war.
Das ist der Teil, dem ich mehr Aufmerksamkeit schenken sollte.
Die eigentliche Innovation besteht nicht darin, Zensur zu erkennen. Sondern darin, Zensur ökonomisch irrational zu machen.
Sobald der Nachweis verifiziert ist, können die verantwortlichen Finality-Provider gekürzt (slashed) werden. Die Kosten, das System zu missbrauchen, werden messbar, statt nur auf einen beschädigten Ruf begrenzt zu sein. Meiner Ansicht nach ist das eine wesentlich stärkere Abschreckung als lediglich darauf zu hoffen, dass Validatoren sich ehrlich verhalten.
Außerdem gefällt mir, dass dieser Mechanismus das Gespräch rund um Dezentralisierung verändert. Oft wird Dezentralisierung so beschrieben, dass man die Macht auf viele Teilnehmende verteilt. Ich würde sagen, das ist nur die halbe Wahrheit. Macht braucht auch Verantwortung. Wenn Fehlverhalten nicht nachgewiesen werden kann, stellt Dezentralisierung allein keine Fairness sicher.
Abbildung 6 zeigt, wie Babylon Verantwortung zu einem Bestandteil des Protokolls selbst macht. Ehrliche Teilnehmende werden dafür belohnt, die Regeln einzuhalten, während Zensur direkte finanzielle Konsequenzen hat.
@BabylonLabs_io $BABY #baby
$BLESS
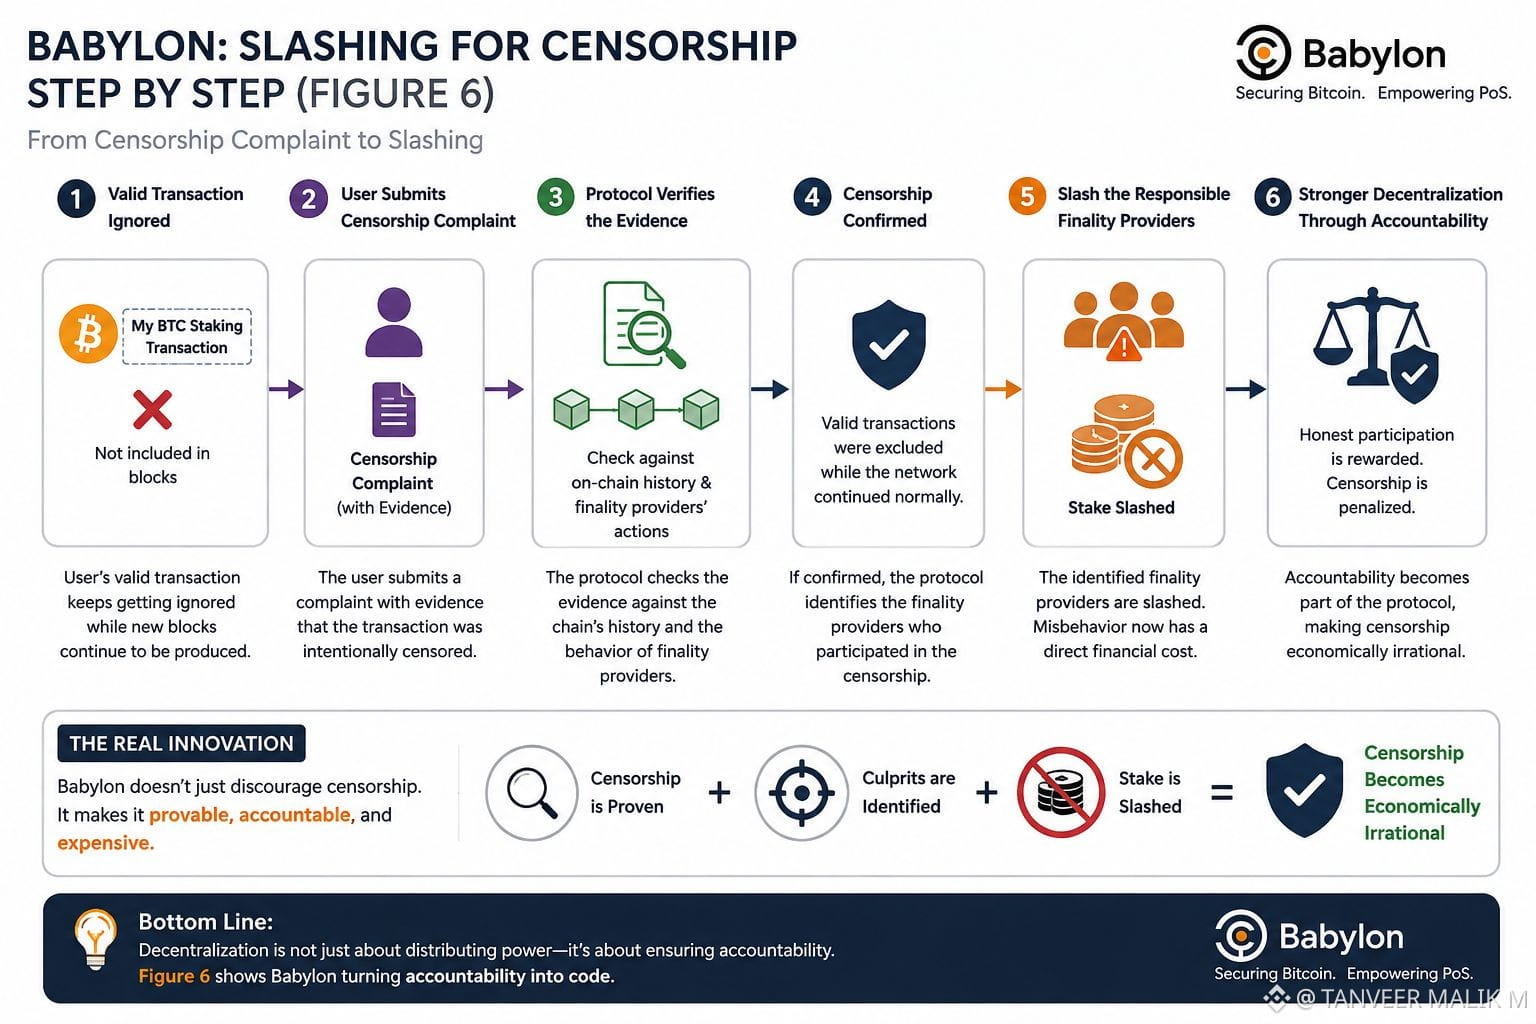
8
6
413
·
--
Bullisch
Heute Nachmittag ging ich zurück zum Whitepaper von Babylon, um zu überprüfen, wie es die Zensur von Transaktionen behandelt. Ich erwartete die übliche Antwort: Zensur durch Anreize erschweren und darauf hoffen, dass Validatoren sich entsprechend verhalten. Abbildung 6 hat mir die Meinung geändert.
Das Auffällige war nicht, dass Babylon Zensur abschreckt. Sondern dass das Protokoll versucht, Zensur nachweisbar zu machen. Das ist eine ganz andere Designentscheidung.
Der Ablauf ist überraschend unkompliziert. Wenn deine gültige Transaktion weiterhin ignoriert wird, während andere Transaktionen weiterhin aufgenommen werden, kannst du eine Zensur-Beschwerde einreichen. Babylon stützt sich nicht auf sozialen Konsens oder öffentliche Anschuldigungen. Es vergleicht die Beschwerde mit den aufgezeichneten Daten des Netzwerks und rekonstruiert, was Validatoren tatsächlich getan haben.
Wenn die Evidenz zeigt, dass Validatoren absichtlich eine gültige Transaktion ausgeschlossen haben, kann das Protokoll exakt identifizieren, wer daran beteiligt war. Genau dort wird der Mechanismus interessant. Das Ergebnis ist keine Debatte in sozialen Medien oder ein Rufschaden – es kann ein Slashing auslösen.
Babylon schützt nicht nur die Liveness; es setzt einen echten wirtschaftlichen Preis für unfaires Verhalten. Ein Validator muss sich nun fragen, ob es sich lohnt, das Zensieren einer Transaktion in Kauf zu nehmen, wenn dadurch sein eigener Einsatz gefährdet wird. In den meisten Fällen dreht das die Anreize komplett um.
Ich denke, das ist eine der eher unterschätzten Ideen im Whitepaper. Viele Blockchains sprechen über Zensurresistenz als Ideal. Babylon behandelt sie als etwas, das kryptografische Belege hinterlassen kann. Wenn dieses Design wie beabsichtigt funktioniert, hört Netzneutralität auf, ein Versprechen zu sein, und beginnt, zu einer durchsetzbaren Regel zu werden.
@babylonlabs_io $BABY #baby
$PRL
Heute Nachmittag ging ich zurück zum Whitepaper von Babylon, um zu überprüfen, wie es die Zensur von Transaktionen behandelt. Ich erwartete die übliche Antwort: Zensur durch Anreize erschweren und darauf hoffen, dass Validatoren sich entsprechend verhalten. Abbildung 6 hat mir die Meinung geändert.
Das Auffällige war nicht, dass Babylon Zensur abschreckt. Sondern dass das Protokoll versucht, Zensur nachweisbar zu machen. Das ist eine ganz andere Designentscheidung.
Der Ablauf ist überraschend unkompliziert. Wenn deine gültige Transaktion weiterhin ignoriert wird, während andere Transaktionen weiterhin aufgenommen werden, kannst du eine Zensur-Beschwerde einreichen. Babylon stützt sich nicht auf sozialen Konsens oder öffentliche Anschuldigungen. Es vergleicht die Beschwerde mit den aufgezeichneten Daten des Netzwerks und rekonstruiert, was Validatoren tatsächlich getan haben.
Wenn die Evidenz zeigt, dass Validatoren absichtlich eine gültige Transaktion ausgeschlossen haben, kann das Protokoll exakt identifizieren, wer daran beteiligt war. Genau dort wird der Mechanismus interessant. Das Ergebnis ist keine Debatte in sozialen Medien oder ein Rufschaden – es kann ein Slashing auslösen.
Babylon schützt nicht nur die Liveness; es setzt einen echten wirtschaftlichen Preis für unfaires Verhalten. Ein Validator muss sich nun fragen, ob es sich lohnt, das Zensieren einer Transaktion in Kauf zu nehmen, wenn dadurch sein eigener Einsatz gefährdet wird. In den meisten Fällen dreht das die Anreize komplett um.
Ich denke, das ist eine der eher unterschätzten Ideen im Whitepaper. Viele Blockchains sprechen über Zensurresistenz als Ideal. Babylon behandelt sie als etwas, das kryptografische Belege hinterlassen kann. Wenn dieses Design wie beabsichtigt funktioniert, hört Netzneutralität auf, ein Versprechen zu sein, und beginnt, zu einer durchsetzbaren Regel zu werden.
@BabylonLabs_io $BABY #baby
$PRL
Das Auffällige war nicht, dass Babylon Zensur abschreckt. Sondern dass das Protokoll versucht, Zensur nachweisbar zu machen. Das ist eine ganz andere Designentscheidung.
Der Ablauf ist überraschend unkompliziert. Wenn deine gültige Transaktion weiterhin ignoriert wird, während andere Transaktionen weiterhin aufgenommen werden, kannst du eine Zensur-Beschwerde einreichen. Babylon stützt sich nicht auf sozialen Konsens oder öffentliche Anschuldigungen. Es vergleicht die Beschwerde mit den aufgezeichneten Daten des Netzwerks und rekonstruiert, was Validatoren tatsächlich getan haben.
Wenn die Evidenz zeigt, dass Validatoren absichtlich eine gültige Transaktion ausgeschlossen haben, kann das Protokoll exakt identifizieren, wer daran beteiligt war. Genau dort wird der Mechanismus interessant. Das Ergebnis ist keine Debatte in sozialen Medien oder ein Rufschaden – es kann ein Slashing auslösen.
Babylon schützt nicht nur die Liveness; es setzt einen echten wirtschaftlichen Preis für unfaires Verhalten. Ein Validator muss sich nun fragen, ob es sich lohnt, das Zensieren einer Transaktion in Kauf zu nehmen, wenn dadurch sein eigener Einsatz gefährdet wird. In den meisten Fällen dreht das die Anreize komplett um.
Ich denke, das ist eine der eher unterschätzten Ideen im Whitepaper. Viele Blockchains sprechen über Zensurresistenz als Ideal. Babylon behandelt sie als etwas, das kryptografische Belege hinterlassen kann. Wenn dieses Design wie beabsichtigt funktioniert, hört Netzneutralität auf, ein Versprechen zu sein, und beginnt, zu einer durchsetzbaren Regel zu werden.
@BabylonLabs_io $BABY #baby
$PRL
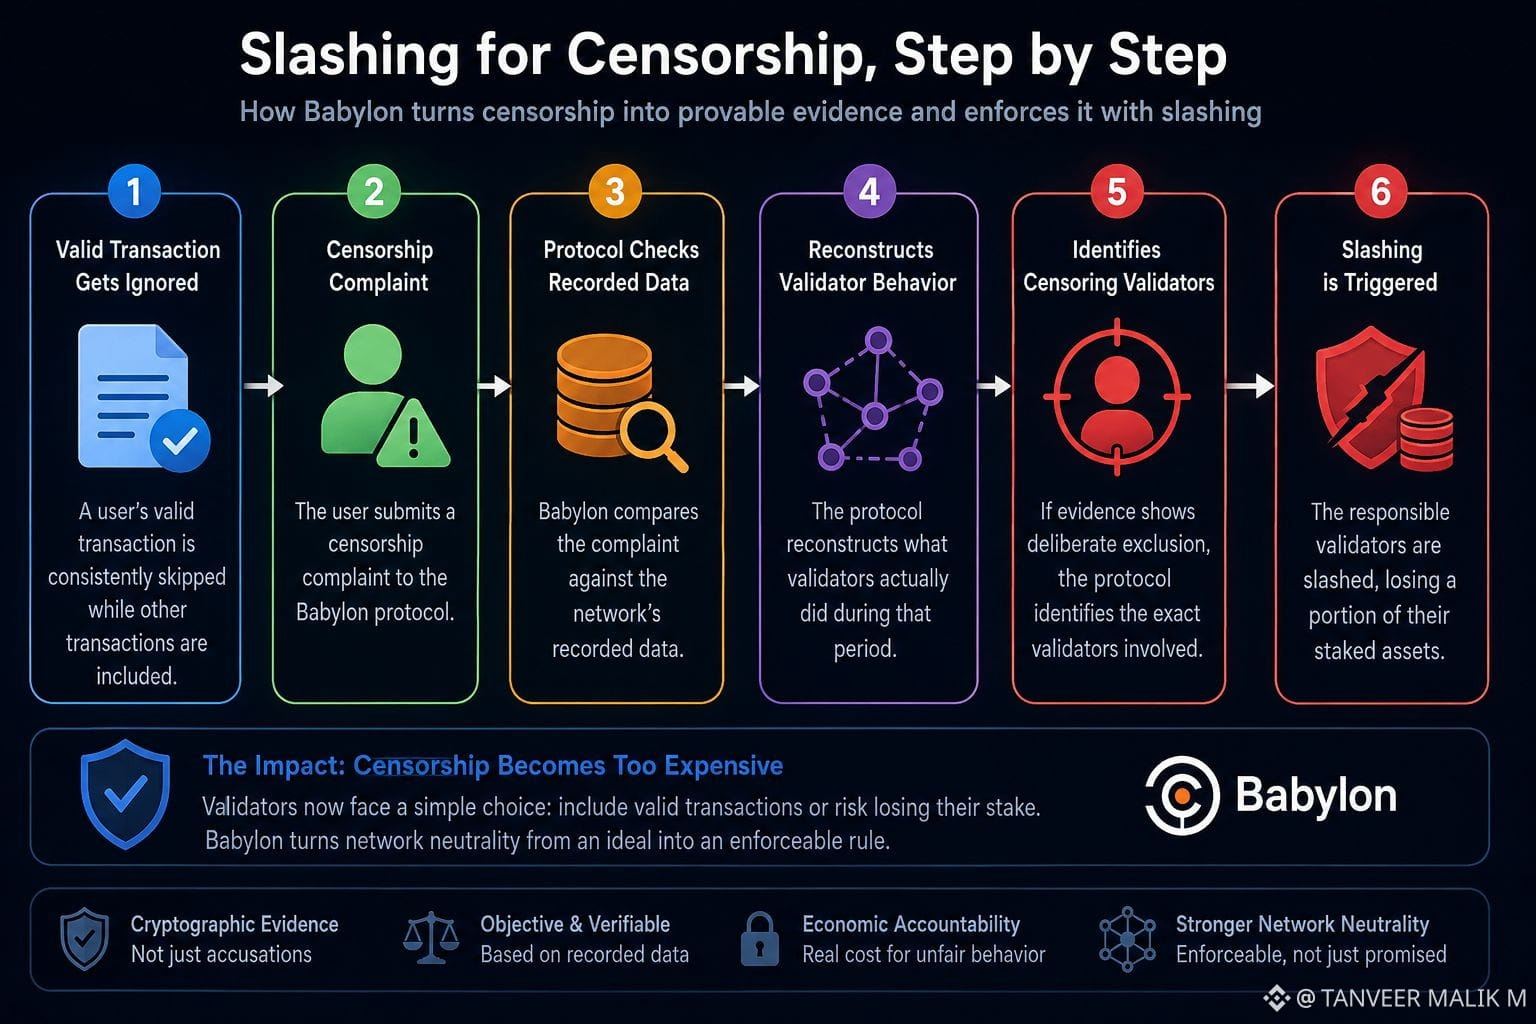
9
5
106
·
--
Bullisch
Ich bin immer wieder zu Abschnitt 5.3 zurückgekehrt, weil Babylons Fork-Choice-Regel zwar einfach aussieht, aber verändert, wie eine PoS-Kette entscheidet, welcher Historie man vertraut.
Die Regel ist unkompliziert: Der früheste Bitcoin-Checkpoint gewinnt. Wenn zwei konkurrierende Forks existieren, wird die Kette, deren Checkpoint zuerst in Bitcoin festgeschrieben wurde, zur kanonischen Historie. Anstatt sich auf Validator-Einschätzungen, Netzwerktiming oder soziale Koordination zu verlassen, kann jeder Knoten denselben objektiven, an Bitcoin verankerten Zeitstempel verifizieren.
Das schafft etwas, das PoS-Systeme schon immer wollten: einen verlässlichen Pfeil der Zeit. Sobald ein Checkpoint in Bitcoin eingebettet ist, bedeutet das Erschaffen einer alternativen Vergangenheit, eine noch frühere Bitcoin-Verpflichtung zu produzieren – etwas, das ein Angreifer nicht einfach nachträglich vortäuschen kann.
Das Ergebnis ist nicht nur eine schnellere Fork-Auflösung. Es verringert auch die Unklarheit während Netzwerkpartitionen, macht die Wiederherstellung deterministischer und gibt Entwicklern eine vorhersehbare Regel, die jeder Teilnehmer unabhängig prüfen kann.
Für mich ist das eine der am meisten unterschätzten Ideen von Babylon. Sie ersetzt keinen Proof-of-Stake-Konsens – sie stärkt ihn, indem sie jeder Fork-Entscheidung einen externen, manipulationssicheren Referenzpunkt gibt. Wenn die Historie einen objektiven Zeitverlauf hat, wird der Konsens deutlich widerstandsfähiger.
@babylonlabs_io $BABY #baby
$KOMA
Ich bin immer wieder zu Abschnitt 5.3 zurückgekehrt, weil Babylons Fork-Choice-Regel zwar einfach aussieht, aber verändert, wie eine PoS-Kette entscheidet, welcher Historie man vertraut.
Die Regel ist unkompliziert: Der früheste Bitcoin-Checkpoint gewinnt. Wenn zwei konkurrierende Forks existieren, wird die Kette, deren Checkpoint zuerst in Bitcoin festgeschrieben wurde, zur kanonischen Historie. Anstatt sich auf Validator-Einschätzungen, Netzwerktiming oder soziale Koordination zu verlassen, kann jeder Knoten denselben objektiven, an Bitcoin verankerten Zeitstempel verifizieren.
Das schafft etwas, das PoS-Systeme schon immer wollten: einen verlässlichen Pfeil der Zeit. Sobald ein Checkpoint in Bitcoin eingebettet ist, bedeutet das Erschaffen einer alternativen Vergangenheit, eine noch frühere Bitcoin-Verpflichtung zu produzieren – etwas, das ein Angreifer nicht einfach nachträglich vortäuschen kann.
Das Ergebnis ist nicht nur eine schnellere Fork-Auflösung. Es verringert auch die Unklarheit während Netzwerkpartitionen, macht die Wiederherstellung deterministischer und gibt Entwicklern eine vorhersehbare Regel, die jeder Teilnehmer unabhängig prüfen kann.
Für mich ist das eine der am meisten unterschätzten Ideen von Babylon. Sie ersetzt keinen Proof-of-Stake-Konsens – sie stärkt ihn, indem sie jeder Fork-Entscheidung einen externen, manipulationssicheren Referenzpunkt gibt. Wenn die Historie einen objektiven Zeitverlauf hat, wird der Konsens deutlich widerstandsfähiger.
@BabylonLabs_io $BABY #baby
$KOMA
Die Regel ist unkompliziert: Der früheste Bitcoin-Checkpoint gewinnt. Wenn zwei konkurrierende Forks existieren, wird die Kette, deren Checkpoint zuerst in Bitcoin festgeschrieben wurde, zur kanonischen Historie. Anstatt sich auf Validator-Einschätzungen, Netzwerktiming oder soziale Koordination zu verlassen, kann jeder Knoten denselben objektiven, an Bitcoin verankerten Zeitstempel verifizieren.
Das schafft etwas, das PoS-Systeme schon immer wollten: einen verlässlichen Pfeil der Zeit. Sobald ein Checkpoint in Bitcoin eingebettet ist, bedeutet das Erschaffen einer alternativen Vergangenheit, eine noch frühere Bitcoin-Verpflichtung zu produzieren – etwas, das ein Angreifer nicht einfach nachträglich vortäuschen kann.
Das Ergebnis ist nicht nur eine schnellere Fork-Auflösung. Es verringert auch die Unklarheit während Netzwerkpartitionen, macht die Wiederherstellung deterministischer und gibt Entwicklern eine vorhersehbare Regel, die jeder Teilnehmer unabhängig prüfen kann.
Für mich ist das eine der am meisten unterschätzten Ideen von Babylon. Sie ersetzt keinen Proof-of-Stake-Konsens – sie stärkt ihn, indem sie jeder Fork-Entscheidung einen externen, manipulationssicheren Referenzpunkt gibt. Wenn die Historie einen objektiven Zeitverlauf hat, wird der Konsens deutlich widerstandsfähiger.
@BabylonLabs_io $BABY #baby
$KOMA
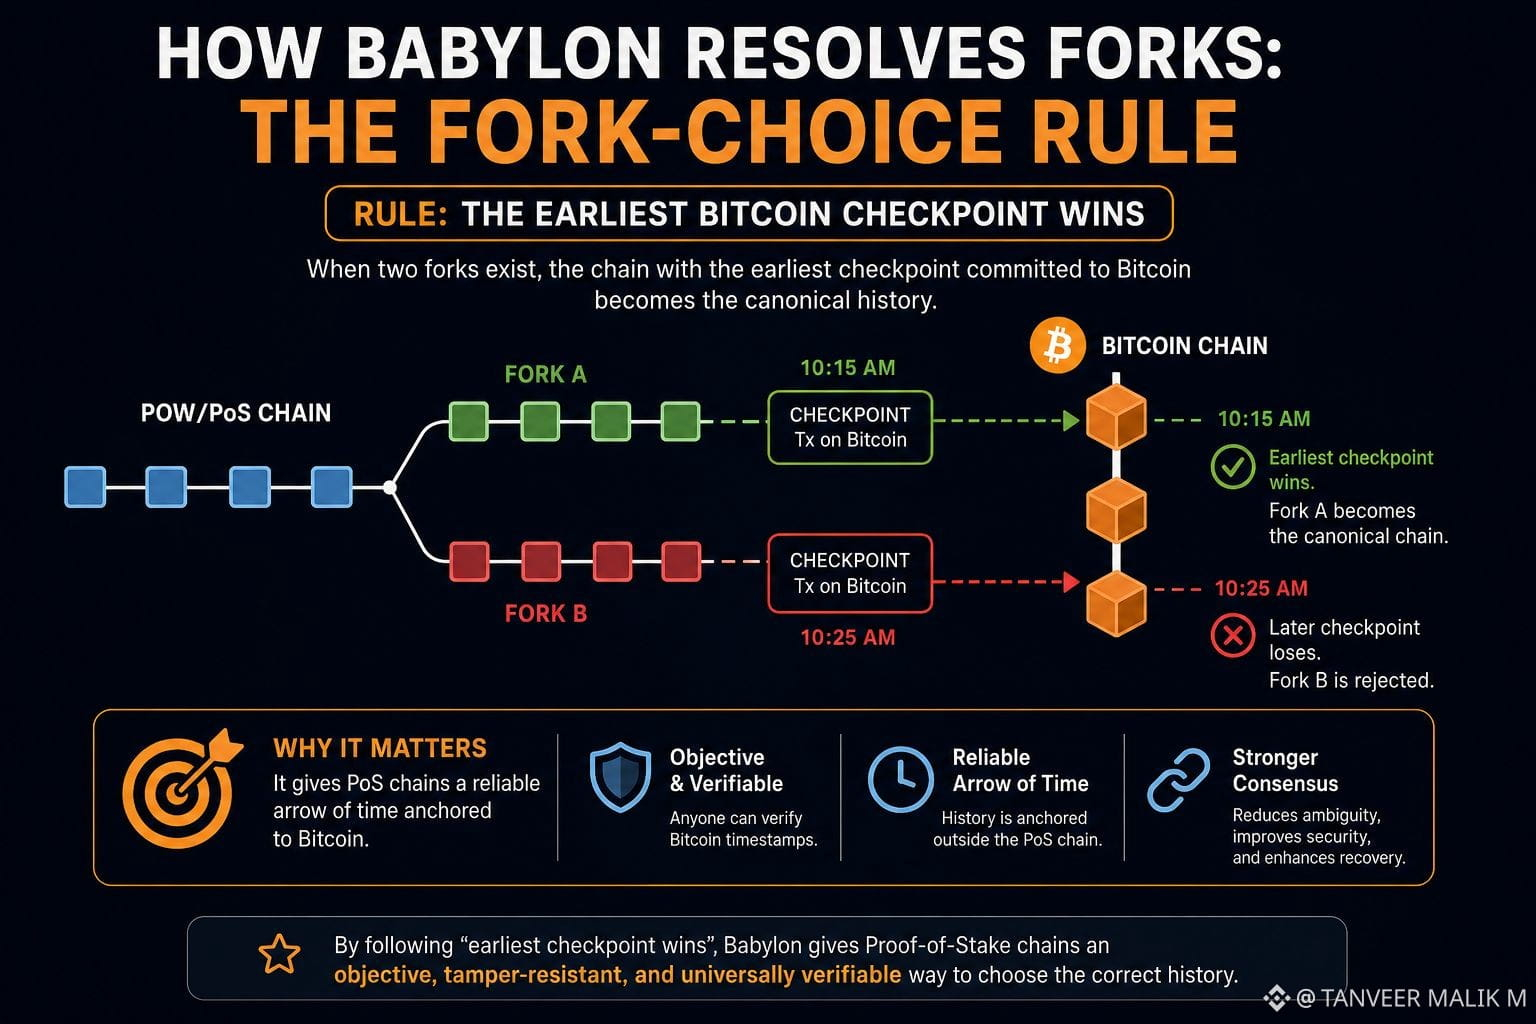
7
5
229
Ich dachte früher, dass der Inaktivitäts-Leak von Ethereum ein cleverer Sicherheitsmechanismus sei – bis ich den in Abbildung 4 gezeigten Angriff auf eine private Kette verstanden habe.
Hier ist der versteckte Fehler.
Stell dir vor, ein Angreifer baut heimlich eine alternative Kette auf, während ehrliche Validatoren weiterhin die öffentliche Kette erweitern. Da die Kette des Angreifers privat bleibt, können ehrliche Validatoren nicht dafür stimmen. Das Protokoll interpretiert diese fehlenden Stimmen als Inaktivität, nicht als fehlende Sichtbarkeit.
Mit der Zeit verringert der Inaktivitäts-Leak schrittweise den Einsatz ehrlicher Validatoren, nur weil sie der einzigen Kette folgen, die sie tatsächlich sehen können. In der Zwischenzeit nehmen die Validatoren des Angreifers weiterhin an ihrer versteckten Gabelung teil, ohne dieselben Strafen zu erleiden.
Sobald die private Kette des Angreifers stark genug ist, kann sie offengelegt werden. Zu diesem Zeitpunkt hat die ehrliche Mehrheit möglicherweise bereits genügend effektiven Einsatz verloren, sodass die Gabelung des Angreifers die Oberhand gewinnt. Das Überraschende ist, dass ehrliche Validatoren für korrektes Handeln bestraft werden, während der Angreifer davon profitiert, Informationen verborgen zu halten.
Darum lösen reine Inaktivitätsstrafen allein weder Long-Range- noch Private-Fork-Angriffe vollständig. Das Protokoll benötigt eine externe, objektive Quelle für Zeit und Reihenfolge, damit Validatoren nicht für Ereignisse bestraft werden, die sie nicht beobachten konnten.
Die wichtigste Erkenntnis aus Abbildung 4 geht nicht um Slashing – sondern um Sichtbarkeit. Ein Sicherheitsmechanismus sollte zwischen dem Offline-Sein und dem absichtlich im Dunkeln gehalten werden unterscheiden können. Wenn er das nicht kann, könnten entschlossene Angreifer die eigene Verteidigung des Protokolls in eine Waffe gegen ehrliche Teilnehmer verwandeln
@babylonlabs_io $BABY #baby
$PRL
Ich dachte früher, dass der Inaktivitäts-Leak von Ethereum ein cleverer Sicherheitsmechanismus sei – bis ich den in Abbildung 4 gezeigten Angriff auf eine private Kette verstanden habe.
Hier ist der versteckte Fehler.
Stell dir vor, ein Angreifer baut heimlich eine alternative Kette auf, während ehrliche Validatoren weiterhin die öffentliche Kette erweitern. Da die Kette des Angreifers privat bleibt, können ehrliche Validatoren nicht dafür stimmen. Das Protokoll interpretiert diese fehlenden Stimmen als Inaktivität, nicht als fehlende Sichtbarkeit.
Mit der Zeit verringert der Inaktivitäts-Leak schrittweise den Einsatz ehrlicher Validatoren, nur weil sie der einzigen Kette folgen, die sie tatsächlich sehen können. In der Zwischenzeit nehmen die Validatoren des Angreifers weiterhin an ihrer versteckten Gabelung teil, ohne dieselben Strafen zu erleiden.
Sobald die private Kette des Angreifers stark genug ist, kann sie offengelegt werden. Zu diesem Zeitpunkt hat die ehrliche Mehrheit möglicherweise bereits genügend effektiven Einsatz verloren, sodass die Gabelung des Angreifers die Oberhand gewinnt. Das Überraschende ist, dass ehrliche Validatoren für korrektes Handeln bestraft werden, während der Angreifer davon profitiert, Informationen verborgen zu halten.
Darum lösen reine Inaktivitätsstrafen allein weder Long-Range- noch Private-Fork-Angriffe vollständig. Das Protokoll benötigt eine externe, objektive Quelle für Zeit und Reihenfolge, damit Validatoren nicht für Ereignisse bestraft werden, die sie nicht beobachten konnten.
Die wichtigste Erkenntnis aus Abbildung 4 geht nicht um Slashing – sondern um Sichtbarkeit. Ein Sicherheitsmechanismus sollte zwischen dem Offline-Sein und dem absichtlich im Dunkeln gehalten werden unterscheiden können. Wenn er das nicht kann, könnten entschlossene Angreifer die eigene Verteidigung des Protokolls in eine Waffe gegen ehrliche Teilnehmer verwandeln
@BabylonLabs_io $BABY #baby
$PRL
Hier ist der versteckte Fehler.
Stell dir vor, ein Angreifer baut heimlich eine alternative Kette auf, während ehrliche Validatoren weiterhin die öffentliche Kette erweitern. Da die Kette des Angreifers privat bleibt, können ehrliche Validatoren nicht dafür stimmen. Das Protokoll interpretiert diese fehlenden Stimmen als Inaktivität, nicht als fehlende Sichtbarkeit.
Mit der Zeit verringert der Inaktivitäts-Leak schrittweise den Einsatz ehrlicher Validatoren, nur weil sie der einzigen Kette folgen, die sie tatsächlich sehen können. In der Zwischenzeit nehmen die Validatoren des Angreifers weiterhin an ihrer versteckten Gabelung teil, ohne dieselben Strafen zu erleiden.
Sobald die private Kette des Angreifers stark genug ist, kann sie offengelegt werden. Zu diesem Zeitpunkt hat die ehrliche Mehrheit möglicherweise bereits genügend effektiven Einsatz verloren, sodass die Gabelung des Angreifers die Oberhand gewinnt. Das Überraschende ist, dass ehrliche Validatoren für korrektes Handeln bestraft werden, während der Angreifer davon profitiert, Informationen verborgen zu halten.
Darum lösen reine Inaktivitätsstrafen allein weder Long-Range- noch Private-Fork-Angriffe vollständig. Das Protokoll benötigt eine externe, objektive Quelle für Zeit und Reihenfolge, damit Validatoren nicht für Ereignisse bestraft werden, die sie nicht beobachten konnten.
Die wichtigste Erkenntnis aus Abbildung 4 geht nicht um Slashing – sondern um Sichtbarkeit. Ein Sicherheitsmechanismus sollte zwischen dem Offline-Sein und dem absichtlich im Dunkeln gehalten werden unterscheiden können. Wenn er das nicht kann, könnten entschlossene Angreifer die eigene Verteidigung des Protokolls in eine Waffe gegen ehrliche Teilnehmer verwandeln
@BabylonLabs_io $BABY #baby
$PRL
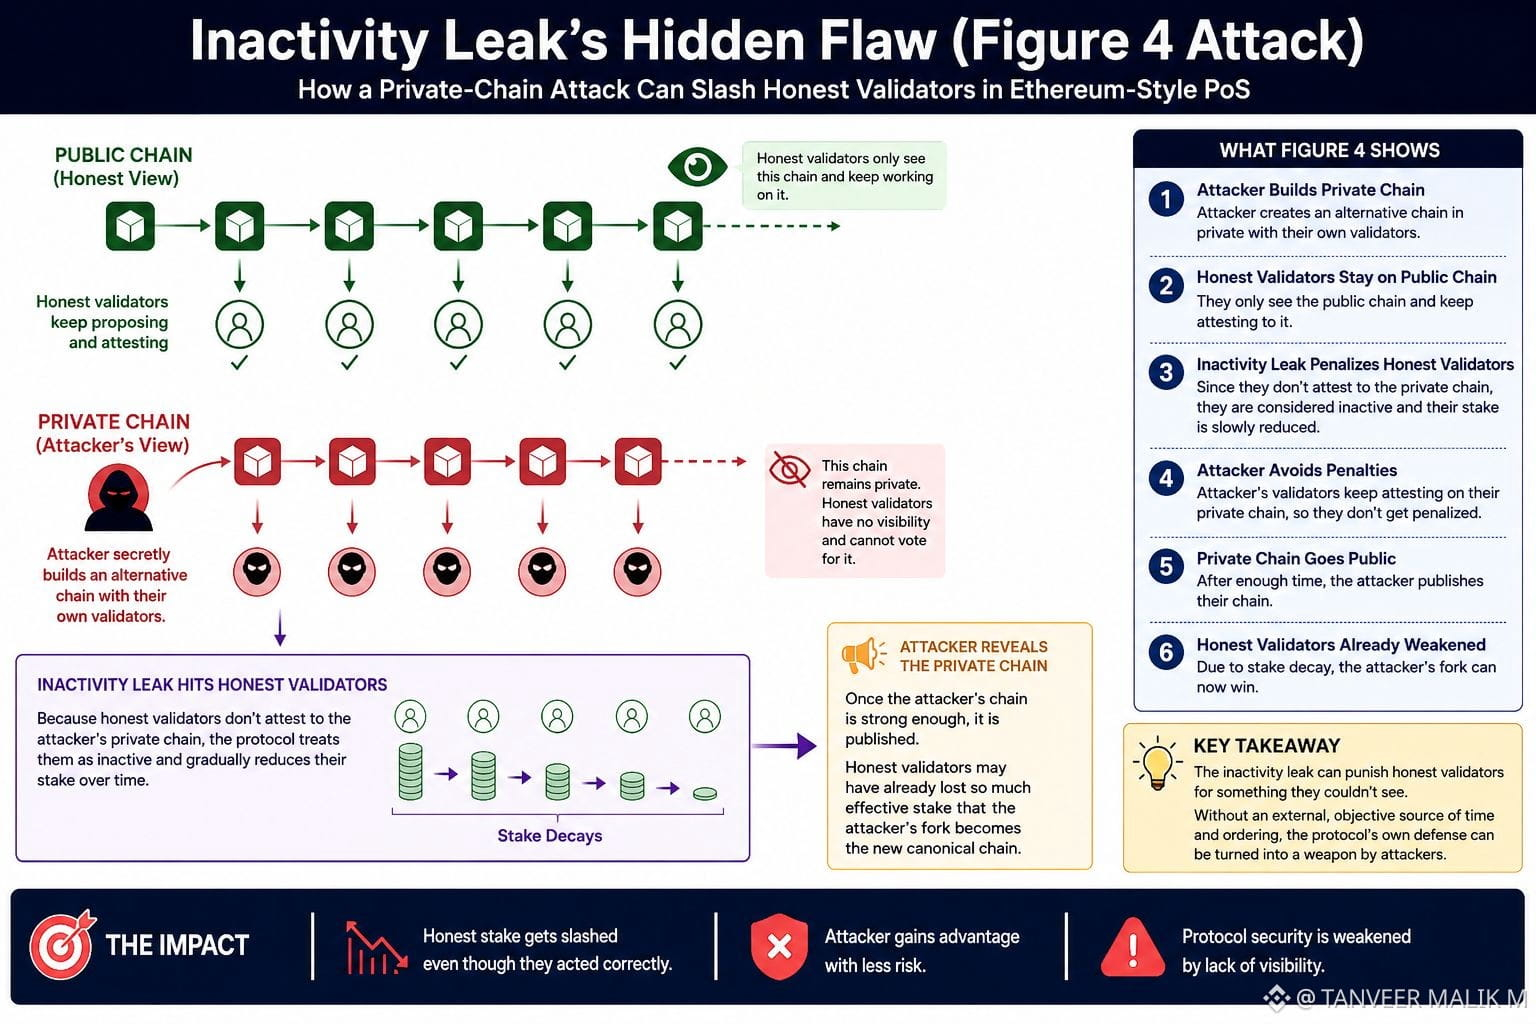
14
7
277
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
AIStocksWhatNext
31,968 Aufrufe
57 Kommentare
Teile & gewinne Traffic-Rewards in unserer angesagten Hashtag-Kampagne
✨Thema: Welche anderen Investitionsmöglichkeiten gibt es noch, während KI-Aktien weiter steigen?
👉So machst du mit:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #AIStocksWhatNext
Teile, ob du bullisch oder bärisch bist, und poste deine KI-Aktienbestände oder Trades – die Nutzung des Trade-Widgets kann deine Berechtigung verbessern.
Du kannst deinen Beitrag auch stärken, indem du Daten oder Diagramme teilst und KI-generierte Bilder vermeidest.
✍️Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Nvidia sagt, dass sich der Chip-Umsatz im nächsten Jahr verdoppeln wird, und die führenden KI-Unternehmen erreichen weiterhin Rekordumsätze – der Rechenaufwand dahinter ist ebenso beeindruckend. Verläuft die Nachfrage nach KI wirklich gerade erst so richtig, oder geht es nur noch eine Weile weiter? KI-Aktien steigen derzeit branchenweit. Ist das ein echter Ausbruch oder nur ein kurzfristiger Rückprall?
- Branchenführer fordern dazu auf, die Entwicklung von KI zu verlangsamen, während Trump plant, eine „AI Force“ aufzubauen, und behauptet, KI könne in der Zukunft 25% des US-BIP ausmachen. Auf welcher Seite stehst du? Wird staatliche Unterstützung ein langfristiger Gewinn für KI-Aktien sein?
- Kaufst du KI-Aktien? Teile deinen KI-bezogenen Trade/deine Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien einhalten und mehr als 100 Wörter enthalten, werden überprüft und können möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Views erhalten. Du erhältst eine Benachrichtigung von deiner Feed-Sekretärin, wenn dein Beitrag ausgewählt wurde.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Brauchst du Ideen für deinen Beitrag? Besuche die Thema-Seite #AIStocksWhatNext oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·126 Likes
·139.2k Aufrufe
TokenizedStockPlatformsCouldLaunchNextQuarter
0 Aufrufe
0 Kommentare
StrategyAdds950Bitcoin
1,085 Aufrufe
0 Kommentare