
lilanl
567 Beiträge

lilanl
Melden
Nutzer blockieren
清风徐徐
11 Following
1.5K Follower
772 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
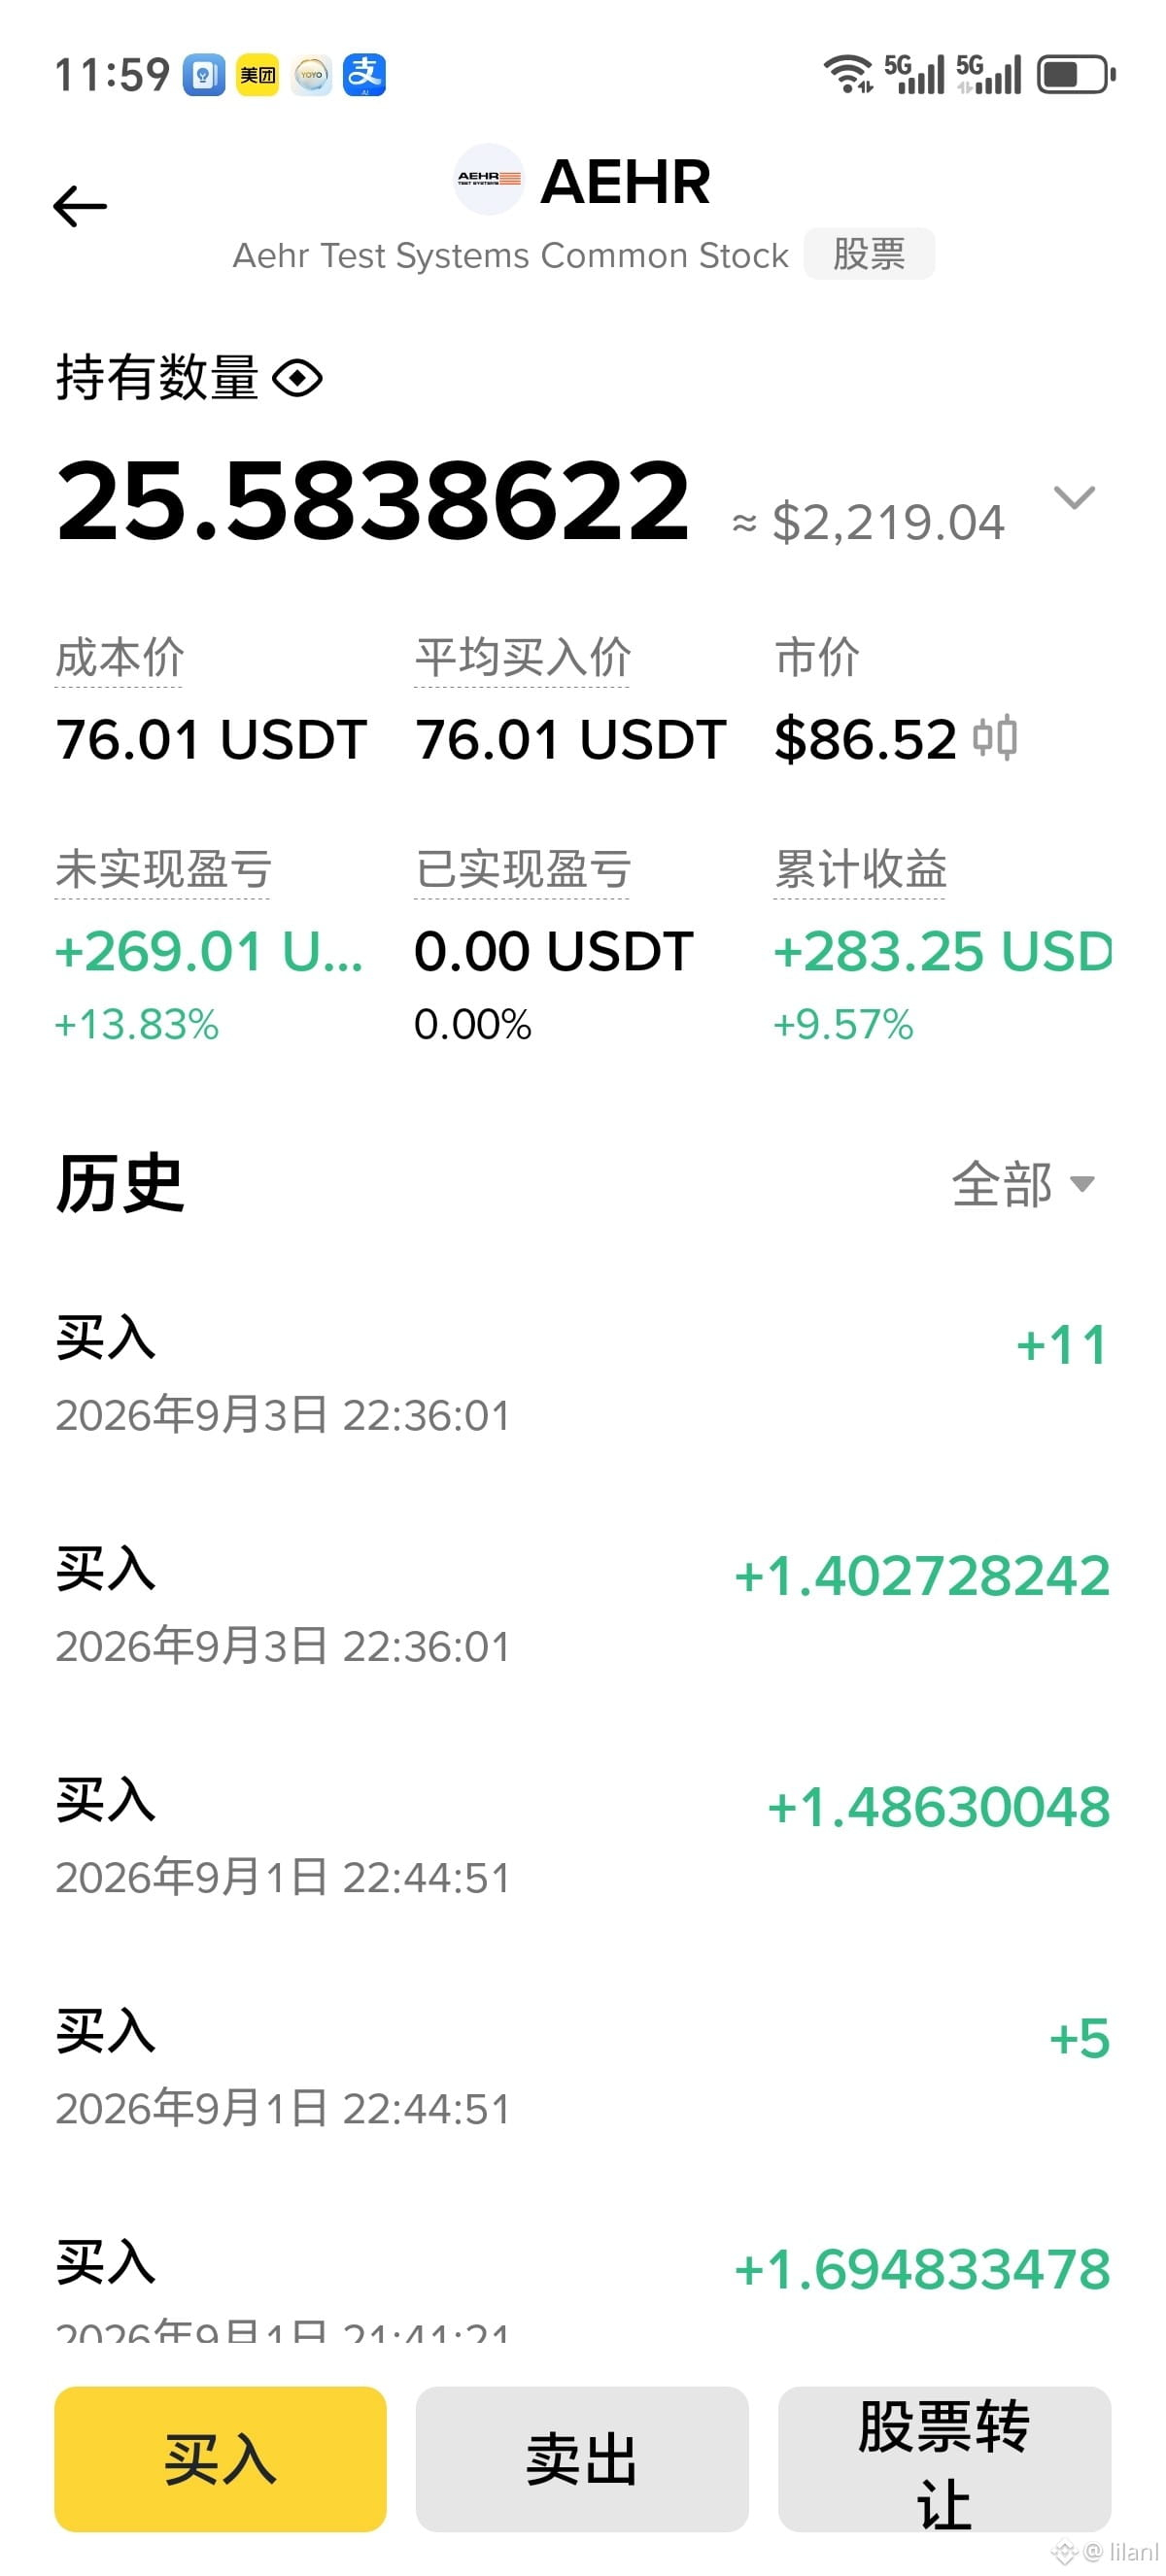
Von der „Big A“-Taufe geprüfte chinesische Anleger, die in US-Aktien investieren – das ist geradezu eine Überlegenheit auf einer anderen Ebene. Seid ihr damit einverstanden? $AEHR.US
Von der „Big A“-Taufe geprüfte chinesische Anleger, die in US-Aktien investieren – das ist geradezu eine Überlegenheit auf einer anderen Ebene. Seid ihr damit einverstanden? $AEHR.US
AEHRUS-0,01%
203
·
--
Heute Abend habe ich die Node-Logs ausgeschüttet und einmal komplett durchgescannt, da ist mir plötzlich ein Streit aus der letzten Woche mit einem Freund eingefallen, der Audits macht.
Der Kuchen ist ein bisschen gefallen, aber der BTC-Aufwärtstrend bleibt!
Er fragte mich: „Ihr lauft Dusk und seid wirklich sicher, dass ihr die Verifikationslogik außerhalb von WASM wegwerft?“ Da hab ich damals nicht richtig aufgefangen – mit hartem Mund gesagt: „In den Whitepapern steht doch, dass es auditiert wurde“, aber innerlich war ich eigentlich unsicher. Erst heute Abend, als ich die Testfälle für den host function-Stack von Piecrust auf deren GitHub gefunden habe, habe ich das Ganze ein bisschen besser verstanden.
Kurz gesagt: Die klassische Idee „alles im selben Sandbox-Käfig komplett einsperren“ ist wie im Laden Zigaretten kaufen: Du musst erst durch die Sicherheitskontrolle, den Ausweis zeigen, die Tasche durchsuchen lassen – und erst dann darfst du bezahlen. Sicher ist es sicher, aber die Leute hinter dir werden sich die ganze Zeit aufregen. Dusk setzt auf einen anderen Weg: Hochfrequente Aktionen laufen über einen dedizierten Kanal, nur die Niedrigfrequenz-Aktionen müssen durch die Schranke.
Die von ihnen eingebundenen Drittanbieter-Daten habe ich extra im Original nachgeschaut. Das Paper testet die Performance-Einbußen von WASM gegenüber nativ unter verschiedenen Befehlssätzen; im extremsten Kryptoszenario liegt die Overhead-Zahl bei 255%. Rechne dir aus: Wie viele Transaktionen müssen bei Dusk pro Tag eine BLS-Signaturprüfung durchlaufen, und wie viele eine ZK-Generierung? Wenn jede einzelne davon WASM alles erklären lassen muss, heißt das im Ergebnis: Für jede Strecke von einem Kilometer zahlst du effektiv so viel Öl wie für zweieinhalb. Wer kann das schon tragen?
Darum machen sie diese Sachen auf dem Niveau von Systemaufrufen und rufen direkt die nativen Implementierungen. Was ist der Preis? Das Vertrauens-„Radius“ schrumpft von „dieser WASM-Sandbox-Eisenklotz“ auf „ob in den ein paar C-Zeilen der Host-Funktion sauber gearbeitet wurde“. Diese zwei Risiken sind nicht vergleichbar: Das eine ist physische Isolation, das andere ist Codequalität.
Ich habe auch den Audit-Report für 2024 Q3 durchgesehen (tief irgendwo auf der Website versteckt) – zumindest damals haben die getesteten Randfälle keine Löcher aufgerissen. Aber ehrlich gesagt: Diese Angriffsfläche wird nicht „gemessen“, sondern „ausgenutzt“. Irgendwann füttert jemand bewusst konstruierte Beweisdaten ein, triggert in einer host function einen Integer-Overflow, den niemand auf dem Schirm hatte – die Vorstellung ist zu schön, um sie mir auszumalen.
Aber umgekehrt: Wenn du wirklich „absolute Sicherheit“ suchst, dann mach keinen Public-Chain-Kram. Geh zurück und schreib ein lokales Offline-Programm – das ist am verlässlichsten. Was diese Leute bei Dusk wetten: Erst werden dir die Performance-Engpässe alles im Griff halten, und Sicherheitsprobleme kann man danach noch nachbessern. @Dusk_Foundation $DUSK #dusk
Heute Abend habe ich die Node-Logs ausgeschüttet und einmal komplett durchgescannt, da ist mir plötzlich ein Streit aus der letzten Woche mit einem Freund eingefallen, der Audits macht.
Der Kuchen ist ein bisschen gefallen, aber der BTC-Aufwärtstrend bleibt!
Er fragte mich: „Ihr lauft Dusk und seid wirklich sicher, dass ihr die Verifikationslogik außerhalb von WASM wegwerft?“ Da hab ich damals nicht richtig aufgefangen – mit hartem Mund gesagt: „In den Whitepapern steht doch, dass es auditiert wurde“, aber innerlich war ich eigentlich unsicher. Erst heute Abend, als ich die Testfälle für den host function-Stack von Piecrust auf deren GitHub gefunden habe, habe ich das Ganze ein bisschen besser verstanden.
Kurz gesagt: Die klassische Idee „alles im selben Sandbox-Käfig komplett einsperren“ ist wie im Laden Zigaretten kaufen: Du musst erst durch die Sicherheitskontrolle, den Ausweis zeigen, die Tasche durchsuchen lassen – und erst dann darfst du bezahlen. Sicher ist es sicher, aber die Leute hinter dir werden sich die ganze Zeit aufregen. Dusk setzt auf einen anderen Weg: Hochfrequente Aktionen laufen über einen dedizierten Kanal, nur die Niedrigfrequenz-Aktionen müssen durch die Schranke.
Die von ihnen eingebundenen Drittanbieter-Daten habe ich extra im Original nachgeschaut. Das Paper testet die Performance-Einbußen von WASM gegenüber nativ unter verschiedenen Befehlssätzen; im extremsten Kryptoszenario liegt die Overhead-Zahl bei 255%. Rechne dir aus: Wie viele Transaktionen müssen bei Dusk pro Tag eine BLS-Signaturprüfung durchlaufen, und wie viele eine ZK-Generierung? Wenn jede einzelne davon WASM alles erklären lassen muss, heißt das im Ergebnis: Für jede Strecke von einem Kilometer zahlst du effektiv so viel Öl wie für zweieinhalb. Wer kann das schon tragen?
Darum machen sie diese Sachen auf dem Niveau von Systemaufrufen und rufen direkt die nativen Implementierungen. Was ist der Preis? Das Vertrauens-„Radius“ schrumpft von „dieser WASM-Sandbox-Eisenklotz“ auf „ob in den ein paar C-Zeilen der Host-Funktion sauber gearbeitet wurde“. Diese zwei Risiken sind nicht vergleichbar: Das eine ist physische Isolation, das andere ist Codequalität.
Ich habe auch den Audit-Report für 2024 Q3 durchgesehen (tief irgendwo auf der Website versteckt) – zumindest damals haben die getesteten Randfälle keine Löcher aufgerissen. Aber ehrlich gesagt: Diese Angriffsfläche wird nicht „gemessen“, sondern „ausgenutzt“. Irgendwann füttert jemand bewusst konstruierte Beweisdaten ein, triggert in einer host function einen Integer-Overflow, den niemand auf dem Schirm hatte – die Vorstellung ist zu schön, um sie mir auszumalen.
Aber umgekehrt: Wenn du wirklich „absolute Sicherheit“ suchst, dann mach keinen Public-Chain-Kram. Geh zurück und schreib ein lokales Offline-Programm – das ist am verlässlichsten. Was diese Leute bei Dusk wetten: Erst werden dir die Performance-Engpässe alles im Griff halten, und Sicherheitsprobleme kann man danach noch nachbessern. @Dusk $DUSK #dusk
Der Kuchen ist ein bisschen gefallen, aber der BTC-Aufwärtstrend bleibt!
Er fragte mich: „Ihr lauft Dusk und seid wirklich sicher, dass ihr die Verifikationslogik außerhalb von WASM wegwerft?“ Da hab ich damals nicht richtig aufgefangen – mit hartem Mund gesagt: „In den Whitepapern steht doch, dass es auditiert wurde“, aber innerlich war ich eigentlich unsicher. Erst heute Abend, als ich die Testfälle für den host function-Stack von Piecrust auf deren GitHub gefunden habe, habe ich das Ganze ein bisschen besser verstanden.
Kurz gesagt: Die klassische Idee „alles im selben Sandbox-Käfig komplett einsperren“ ist wie im Laden Zigaretten kaufen: Du musst erst durch die Sicherheitskontrolle, den Ausweis zeigen, die Tasche durchsuchen lassen – und erst dann darfst du bezahlen. Sicher ist es sicher, aber die Leute hinter dir werden sich die ganze Zeit aufregen. Dusk setzt auf einen anderen Weg: Hochfrequente Aktionen laufen über einen dedizierten Kanal, nur die Niedrigfrequenz-Aktionen müssen durch die Schranke.
Die von ihnen eingebundenen Drittanbieter-Daten habe ich extra im Original nachgeschaut. Das Paper testet die Performance-Einbußen von WASM gegenüber nativ unter verschiedenen Befehlssätzen; im extremsten Kryptoszenario liegt die Overhead-Zahl bei 255%. Rechne dir aus: Wie viele Transaktionen müssen bei Dusk pro Tag eine BLS-Signaturprüfung durchlaufen, und wie viele eine ZK-Generierung? Wenn jede einzelne davon WASM alles erklären lassen muss, heißt das im Ergebnis: Für jede Strecke von einem Kilometer zahlst du effektiv so viel Öl wie für zweieinhalb. Wer kann das schon tragen?
Darum machen sie diese Sachen auf dem Niveau von Systemaufrufen und rufen direkt die nativen Implementierungen. Was ist der Preis? Das Vertrauens-„Radius“ schrumpft von „dieser WASM-Sandbox-Eisenklotz“ auf „ob in den ein paar C-Zeilen der Host-Funktion sauber gearbeitet wurde“. Diese zwei Risiken sind nicht vergleichbar: Das eine ist physische Isolation, das andere ist Codequalität.
Ich habe auch den Audit-Report für 2024 Q3 durchgesehen (tief irgendwo auf der Website versteckt) – zumindest damals haben die getesteten Randfälle keine Löcher aufgerissen. Aber ehrlich gesagt: Diese Angriffsfläche wird nicht „gemessen“, sondern „ausgenutzt“. Irgendwann füttert jemand bewusst konstruierte Beweisdaten ein, triggert in einer host function einen Integer-Overflow, den niemand auf dem Schirm hatte – die Vorstellung ist zu schön, um sie mir auszumalen.
Aber umgekehrt: Wenn du wirklich „absolute Sicherheit“ suchst, dann mach keinen Public-Chain-Kram. Geh zurück und schreib ein lokales Offline-Programm – das ist am verlässlichsten. Was diese Leute bei Dusk wetten: Erst werden dir die Performance-Engpässe alles im Griff halten, und Sicherheitsprobleme kann man danach noch nachbessern. @Dusk $DUSK #dusk
97
·
--
Sagen wir es mal ganz ehrlich: Dieser WASM-Vertrags-Workflow von Dusk – Editor im Chrome öffnen, Wallet verbinden, kompilieren klicken – und ich hatte davor und danach keinerlei lokale Abhängigkeiten installiert. Das Erlebnis ist wirklich ziemlich reibungslos.#[contract] Das Macro übernimmt Export und Serialisierung komplett von der Seite her. Auch die Bridge-Ebene in Contract Drivers hat mir einiges an Zeit gespart, um überhaupt erst nach dem ABI zu suchen. Wenn du nur den öffentlichen Transfer von Moonlight aus ausführst – von null bis live – dann ist das vielleicht sogar schneller, als würdest du dir einen Becher Handgebrühten (Pour-over) aufsetzen.
Der Brotkuchen steigt schon wieder … BTC ist weiterhin stark.
Aber was mich wirklich dazu gebracht hat, mich für eine halbe Stunde hinzusetzen und mehr nachzudenken, war: als ich eine gesperrte Phoenix-Überweisung in die Query-Logik von Moonlight eingebaut habe und dabei debuggen musste.
Die Spielweise von Dusk setzt auf zwei Beine: Moonlight ist ein transparenter Ledger, dessen Saldo direkt ins Konto geschrieben wird; Phoenix ist ein UTXO-Modell, das eine Ebene „unsichtbarer“ Adressen darüberlegt, sodass der Saldo im note steckt. Zwischen diesen beiden fließt das Geld über den Transfer Contract als Übersetzer: öffentlicher Transfer → zuerst Saldo abziehen, dann note prägen; gesperrter Transfer → erst note verbrennen, dann Saldo erhöhen. Klingt das nicht nach klarer Logik? Aber sobald du eine Query-API schreibst und einmalig die Summe der Salden auf beiden Seiten anzeigen willst, musst du gleichzeitig zwei komplett unterschiedliche Datenformate verarbeiten: den Kontostatus und die note-Verschlüsselungen.
Die erste Reaktion in meinem Team war, den value der note einfach als Saldo zu addieren – aber die Transaktion, die ich danach broadcastet habe, war direkt futsch. Denn bei Phoenix muss der note erst alle Eigentumsbeweise validieren, bevor man den Zahlenwert überhaupt entschlüsseln kann. Das ist zeitlich überhaupt nicht dasselbe wie das Auslesen der Salden in Moonlight.
Gas ist dabei noch ein unsichtbares Minenfeld. Bei öffentlichen Transaktionen kannst du die Gas-Kosten wie üblich abschätzen – grob liegst du meistens richtig; aber bei gesperrten Transaktionen läuft alles über die Generierung und Verifizierung von ZK-Beweisen. Die Komplexität des Beweisschaltkreises hängt unmittelbar mit der Anzahl der notes in deiner Transaktion und den jeweiligen Constraints zusammen. Ich habe eine Phoenix-Überweisung mit 2 Input-notes und 3 Output-notes ausprobiert: Der Gas-Verbrauch war im Vergleich zu einer öffentlichen Transaktion mit derselben Größenordnung um fast zwei Größenordnungen höher. Die in der Doku angegebenen Gas-Konstanten kannst du dabei nur als groben Startpreis ansehen. Für einen echten Launch musst du vorab im Testnet mit echten Parametern ein paar Runden simulieren – sonst traut man sich das Gas-Limit wirklich nicht aus dem Bauch einzutragen: Zu wenig → Transaktion wird revertet; zu viel → du verbrennst einfach Geld.
Was ich noch nicht ganz verstanden habe: In den offiziellen Dusk-Tutorials sind die Randfälle rund um „Hybrid-Query + Cross-Model-Calls“ ziemlich dünn erklärt – die Grenzbeschreibungen sind echt spärlich. @Dusk_Foundation $DUSK #dusk
Sagen wir es mal ganz ehrlich: Dieser WASM-Vertrags-Workflow von Dusk – Editor im Chrome öffnen, Wallet verbinden, kompilieren klicken – und ich hatte davor und danach keinerlei lokale Abhängigkeiten installiert. Das Erlebnis ist wirklich ziemlich reibungslos.#[contract] Das Macro übernimmt Export und Serialisierung komplett von der Seite her. Auch die Bridge-Ebene in Contract Drivers hat mir einiges an Zeit gespart, um überhaupt erst nach dem ABI zu suchen. Wenn du nur den öffentlichen Transfer von Moonlight aus ausführst – von null bis live – dann ist das vielleicht sogar schneller, als würdest du dir einen Becher Handgebrühten (Pour-over) aufsetzen.
Der Brotkuchen steigt schon wieder … BTC ist weiterhin stark.
Aber was mich wirklich dazu gebracht hat, mich für eine halbe Stunde hinzusetzen und mehr nachzudenken, war: als ich eine gesperrte Phoenix-Überweisung in die Query-Logik von Moonlight eingebaut habe und dabei debuggen musste.
Die Spielweise von Dusk setzt auf zwei Beine: Moonlight ist ein transparenter Ledger, dessen Saldo direkt ins Konto geschrieben wird; Phoenix ist ein UTXO-Modell, das eine Ebene „unsichtbarer“ Adressen darüberlegt, sodass der Saldo im note steckt. Zwischen diesen beiden fließt das Geld über den Transfer Contract als Übersetzer: öffentlicher Transfer → zuerst Saldo abziehen, dann note prägen; gesperrter Transfer → erst note verbrennen, dann Saldo erhöhen. Klingt das nicht nach klarer Logik? Aber sobald du eine Query-API schreibst und einmalig die Summe der Salden auf beiden Seiten anzeigen willst, musst du gleichzeitig zwei komplett unterschiedliche Datenformate verarbeiten: den Kontostatus und die note-Verschlüsselungen.
Die erste Reaktion in meinem Team war, den value der note einfach als Saldo zu addieren – aber die Transaktion, die ich danach broadcastet habe, war direkt futsch. Denn bei Phoenix muss der note erst alle Eigentumsbeweise validieren, bevor man den Zahlenwert überhaupt entschlüsseln kann. Das ist zeitlich überhaupt nicht dasselbe wie das Auslesen der Salden in Moonlight.
Gas ist dabei noch ein unsichtbares Minenfeld. Bei öffentlichen Transaktionen kannst du die Gas-Kosten wie üblich abschätzen – grob liegst du meistens richtig; aber bei gesperrten Transaktionen läuft alles über die Generierung und Verifizierung von ZK-Beweisen. Die Komplexität des Beweisschaltkreises hängt unmittelbar mit der Anzahl der notes in deiner Transaktion und den jeweiligen Constraints zusammen. Ich habe eine Phoenix-Überweisung mit 2 Input-notes und 3 Output-notes ausprobiert: Der Gas-Verbrauch war im Vergleich zu einer öffentlichen Transaktion mit derselben Größenordnung um fast zwei Größenordnungen höher. Die in der Doku angegebenen Gas-Konstanten kannst du dabei nur als groben Startpreis ansehen. Für einen echten Launch musst du vorab im Testnet mit echten Parametern ein paar Runden simulieren – sonst traut man sich das Gas-Limit wirklich nicht aus dem Bauch einzutragen: Zu wenig → Transaktion wird revertet; zu viel → du verbrennst einfach Geld.
Was ich noch nicht ganz verstanden habe: In den offiziellen Dusk-Tutorials sind die Randfälle rund um „Hybrid-Query + Cross-Model-Calls“ ziemlich dünn erklärt – die Grenzbeschreibungen sind echt spärlich. @Dusk $DUSK #dusk
Der Brotkuchen steigt schon wieder … BTC ist weiterhin stark.
Aber was mich wirklich dazu gebracht hat, mich für eine halbe Stunde hinzusetzen und mehr nachzudenken, war: als ich eine gesperrte Phoenix-Überweisung in die Query-Logik von Moonlight eingebaut habe und dabei debuggen musste.
Die Spielweise von Dusk setzt auf zwei Beine: Moonlight ist ein transparenter Ledger, dessen Saldo direkt ins Konto geschrieben wird; Phoenix ist ein UTXO-Modell, das eine Ebene „unsichtbarer“ Adressen darüberlegt, sodass der Saldo im note steckt. Zwischen diesen beiden fließt das Geld über den Transfer Contract als Übersetzer: öffentlicher Transfer → zuerst Saldo abziehen, dann note prägen; gesperrter Transfer → erst note verbrennen, dann Saldo erhöhen. Klingt das nicht nach klarer Logik? Aber sobald du eine Query-API schreibst und einmalig die Summe der Salden auf beiden Seiten anzeigen willst, musst du gleichzeitig zwei komplett unterschiedliche Datenformate verarbeiten: den Kontostatus und die note-Verschlüsselungen.
Die erste Reaktion in meinem Team war, den value der note einfach als Saldo zu addieren – aber die Transaktion, die ich danach broadcastet habe, war direkt futsch. Denn bei Phoenix muss der note erst alle Eigentumsbeweise validieren, bevor man den Zahlenwert überhaupt entschlüsseln kann. Das ist zeitlich überhaupt nicht dasselbe wie das Auslesen der Salden in Moonlight.
Gas ist dabei noch ein unsichtbares Minenfeld. Bei öffentlichen Transaktionen kannst du die Gas-Kosten wie üblich abschätzen – grob liegst du meistens richtig; aber bei gesperrten Transaktionen läuft alles über die Generierung und Verifizierung von ZK-Beweisen. Die Komplexität des Beweisschaltkreises hängt unmittelbar mit der Anzahl der notes in deiner Transaktion und den jeweiligen Constraints zusammen. Ich habe eine Phoenix-Überweisung mit 2 Input-notes und 3 Output-notes ausprobiert: Der Gas-Verbrauch war im Vergleich zu einer öffentlichen Transaktion mit derselben Größenordnung um fast zwei Größenordnungen höher. Die in der Doku angegebenen Gas-Konstanten kannst du dabei nur als groben Startpreis ansehen. Für einen echten Launch musst du vorab im Testnet mit echten Parametern ein paar Runden simulieren – sonst traut man sich das Gas-Limit wirklich nicht aus dem Bauch einzutragen: Zu wenig → Transaktion wird revertet; zu viel → du verbrennst einfach Geld.
Was ich noch nicht ganz verstanden habe: In den offiziellen Dusk-Tutorials sind die Randfälle rund um „Hybrid-Query + Cross-Model-Calls“ ziemlich dünn erklärt – die Grenzbeschreibungen sind echt spärlich. @Dusk $DUSK #dusk
198
·
--
Starr nicht auf die K-Linien und die Wellen-Nummern. Zieh die Funding-Rate der DUSK-Perpetual-Kontrakte heraus, leg sie nebeneinander mit BTC und ETH und du siehst ein Problem, das greifbarer ist als jedes Hoch-Runter: Dieser Markt lässt die Longs dafür bezahlen, dass es einen Liquiditätsausgang gar nicht gibt.
Der Big Cake ist ein bisschen gefallen, BTC macht einen Rücksetzer!
Ich habe eine Zahlengruppe gerechnet. Die durchschnittliche Funding-Rate der DUSK-Perpetuals der letzten ~30 Tage, annualisiert im 8-Stunden-Abrechnungssystem, liegt bei 42%–67%, während BTC im selben Zeitraum nur 2%–5% hat. Denkst du, das kommt nur von einer besonders starken Long-Stimmung? Schau dir dann die Orderstruktur hinter den Gebühren an: Für jeden 1 Dollar an positiven Funding-Einnahmen entspricht dem im Spotmarkt in derselben Richtung nur eine effektive Order-Tiefe, die nicht einmal 0,3 Dollar füllt.
Das heißt: Große Positionen werden ohne jeden Spot-Gegenpart über die Kontrakte intern gegenseitig „abgepreist“ und die Funding-Rate wird rücksichtslos auf ein Niveau hochgedrückt, das sich wie eine „Positionssteuer“ anfühlt.
Man könnte sagen: Eine hohe Funding-Rate zeigt, dass die Long-Bereitschaft stark ist und der Trend noch da ist. Aber überleg dir das: Nachdem das BITGP-DUSK/USDT-Spotpaar im Juli 2026 delistet wurde, bleibt als letzte Quelle für den endgültigen Referenz-Spotpreis nur noch der USDT-Bereich von Binance. Und dort reicht das Tagesvolumen im Spotmarkt auf der anderen Seite nicht mal aus, um selbst 3% Positions-Umschlag im Kontrakt zu tragen. Bei einer Margin-Rate von 25x sind das gerade 3,5%; bei Mainstream-Coins liegt sie bei knapp über 1%. Das bedeutet: Deine Position hält eine normale tägliche 4%-Durchschnittsschwankung nicht durch – ganz zu schweigen davon, dass, wenn der Markpreis durch eine Störung eines einzelnen Index-Quellenwerts um 1,5% beeinflusst wird, der Abstand zwischen dem Triggerpreis deiner Stop-Orders und dem erwarteten Preis nur diese zwei Prozentpunkte beträgt – das ist nicht Slippage, das ist dein Eintrittsticket dafür, dass du „überhaupt noch eröffnen“ kannst.
Ich sage nicht, dass DUSK fundamentale Probleme hat: Die Privacy-L1- und RWA-Erzählung läuft auch, und der Weg der SME-Tokenisierung ist ebenfalls am Fortschreiten. Aber am Trading-Ende ist die Lage momentan ziemlich unangenehm: Das Kontrakt-Open-Interest läuft, die Funding-Rate wird eingesammelt, aber die Spot-Nachfrage zur Bedienung zieht sich zusammen. Wie ein Schwimmbad, in dem die Tiefe mit zwei Metern markiert ist – und wenn du reinspringst, stellst du fest, dass unten nur ein einziges Polster liegt.
Schau dir DUSK an: Nicht nur darauf, wie hoch die K-Linie gelaufen ist. Dreh dich bei der Funding-Rate-Abrechnung um und schau, wie viel tatsächlich in den positiven Funding-Perioden gehandelt wurde. Und schau dir dann an, wie schnell im Tiefenchart die Orders abgezogen werden, wenn die Funding-Rate in den negativen Bereich umschaltet. #dusk $DUSK @Dusk_Foundation
Starr nicht auf die K-Linien und die Wellen-Nummern. Zieh die Funding-Rate der DUSK-Perpetual-Kontrakte heraus, leg sie nebeneinander mit BTC und ETH und du siehst ein Problem, das greifbarer ist als jedes Hoch-Runter: Dieser Markt lässt die Longs dafür bezahlen, dass es einen Liquiditätsausgang gar nicht gibt.
Der Big Cake ist ein bisschen gefallen, BTC macht einen Rücksetzer!
Ich habe eine Zahlengruppe gerechnet. Die durchschnittliche Funding-Rate der DUSK-Perpetuals der letzten ~30 Tage, annualisiert im 8-Stunden-Abrechnungssystem, liegt bei 42%–67%, während BTC im selben Zeitraum nur 2%–5% hat. Denkst du, das kommt nur von einer besonders starken Long-Stimmung? Schau dir dann die Orderstruktur hinter den Gebühren an: Für jeden 1 Dollar an positiven Funding-Einnahmen entspricht dem im Spotmarkt in derselben Richtung nur eine effektive Order-Tiefe, die nicht einmal 0,3 Dollar füllt.
Das heißt: Große Positionen werden ohne jeden Spot-Gegenpart über die Kontrakte intern gegenseitig „abgepreist“ und die Funding-Rate wird rücksichtslos auf ein Niveau hochgedrückt, das sich wie eine „Positionssteuer“ anfühlt.
Man könnte sagen: Eine hohe Funding-Rate zeigt, dass die Long-Bereitschaft stark ist und der Trend noch da ist. Aber überleg dir das: Nachdem das BITGP-DUSK/USDT-Spotpaar im Juli 2026 delistet wurde, bleibt als letzte Quelle für den endgültigen Referenz-Spotpreis nur noch der USDT-Bereich von Binance. Und dort reicht das Tagesvolumen im Spotmarkt auf der anderen Seite nicht mal aus, um selbst 3% Positions-Umschlag im Kontrakt zu tragen. Bei einer Margin-Rate von 25x sind das gerade 3,5%; bei Mainstream-Coins liegt sie bei knapp über 1%. Das bedeutet: Deine Position hält eine normale tägliche 4%-Durchschnittsschwankung nicht durch – ganz zu schweigen davon, dass, wenn der Markpreis durch eine Störung eines einzelnen Index-Quellenwerts um 1,5% beeinflusst wird, der Abstand zwischen dem Triggerpreis deiner Stop-Orders und dem erwarteten Preis nur diese zwei Prozentpunkte beträgt – das ist nicht Slippage, das ist dein Eintrittsticket dafür, dass du „überhaupt noch eröffnen“ kannst.
Ich sage nicht, dass DUSK fundamentale Probleme hat: Die Privacy-L1- und RWA-Erzählung läuft auch, und der Weg der SME-Tokenisierung ist ebenfalls am Fortschreiten. Aber am Trading-Ende ist die Lage momentan ziemlich unangenehm: Das Kontrakt-Open-Interest läuft, die Funding-Rate wird eingesammelt, aber die Spot-Nachfrage zur Bedienung zieht sich zusammen. Wie ein Schwimmbad, in dem die Tiefe mit zwei Metern markiert ist – und wenn du reinspringst, stellst du fest, dass unten nur ein einziges Polster liegt.
Schau dir DUSK an: Nicht nur darauf, wie hoch die K-Linie gelaufen ist. Dreh dich bei der Funding-Rate-Abrechnung um und schau, wie viel tatsächlich in den positiven Funding-Perioden gehandelt wurde. Und schau dir dann an, wie schnell im Tiefenchart die Orders abgezogen werden, wenn die Funding-Rate in den negativen Bereich umschaltet. #dusk $DUSK @Dusk
Der Big Cake ist ein bisschen gefallen, BTC macht einen Rücksetzer!
Ich habe eine Zahlengruppe gerechnet. Die durchschnittliche Funding-Rate der DUSK-Perpetuals der letzten ~30 Tage, annualisiert im 8-Stunden-Abrechnungssystem, liegt bei 42%–67%, während BTC im selben Zeitraum nur 2%–5% hat. Denkst du, das kommt nur von einer besonders starken Long-Stimmung? Schau dir dann die Orderstruktur hinter den Gebühren an: Für jeden 1 Dollar an positiven Funding-Einnahmen entspricht dem im Spotmarkt in derselben Richtung nur eine effektive Order-Tiefe, die nicht einmal 0,3 Dollar füllt.
Das heißt: Große Positionen werden ohne jeden Spot-Gegenpart über die Kontrakte intern gegenseitig „abgepreist“ und die Funding-Rate wird rücksichtslos auf ein Niveau hochgedrückt, das sich wie eine „Positionssteuer“ anfühlt.
Man könnte sagen: Eine hohe Funding-Rate zeigt, dass die Long-Bereitschaft stark ist und der Trend noch da ist. Aber überleg dir das: Nachdem das BITGP-DUSK/USDT-Spotpaar im Juli 2026 delistet wurde, bleibt als letzte Quelle für den endgültigen Referenz-Spotpreis nur noch der USDT-Bereich von Binance. Und dort reicht das Tagesvolumen im Spotmarkt auf der anderen Seite nicht mal aus, um selbst 3% Positions-Umschlag im Kontrakt zu tragen. Bei einer Margin-Rate von 25x sind das gerade 3,5%; bei Mainstream-Coins liegt sie bei knapp über 1%. Das bedeutet: Deine Position hält eine normale tägliche 4%-Durchschnittsschwankung nicht durch – ganz zu schweigen davon, dass, wenn der Markpreis durch eine Störung eines einzelnen Index-Quellenwerts um 1,5% beeinflusst wird, der Abstand zwischen dem Triggerpreis deiner Stop-Orders und dem erwarteten Preis nur diese zwei Prozentpunkte beträgt – das ist nicht Slippage, das ist dein Eintrittsticket dafür, dass du „überhaupt noch eröffnen“ kannst.
Ich sage nicht, dass DUSK fundamentale Probleme hat: Die Privacy-L1- und RWA-Erzählung läuft auch, und der Weg der SME-Tokenisierung ist ebenfalls am Fortschreiten. Aber am Trading-Ende ist die Lage momentan ziemlich unangenehm: Das Kontrakt-Open-Interest läuft, die Funding-Rate wird eingesammelt, aber die Spot-Nachfrage zur Bedienung zieht sich zusammen. Wie ein Schwimmbad, in dem die Tiefe mit zwei Metern markiert ist – und wenn du reinspringst, stellst du fest, dass unten nur ein einziges Polster liegt.
Schau dir DUSK an: Nicht nur darauf, wie hoch die K-Linie gelaufen ist. Dreh dich bei der Funding-Rate-Abrechnung um und schau, wie viel tatsächlich in den positiven Funding-Perioden gehandelt wurde. Und schau dir dann an, wie schnell im Tiefenchart die Orders abgezogen werden, wenn die Funding-Rate in den negativen Bereich umschaltet. #dusk $DUSK @Dusk
203
·
--
Brüder, ich wäre fast komplett am Verzweifeln gewesen, als ich gestern durch Posts gescrollt hab.
Der große Kuchen ist ein bisschen gefallen, aber BTC baut noch Kraft auf!
In einem alten Post haben da eine ganze Menge Leute nur weiter das Gleiche runtergebetet: „Privacy Coins, Vermögenswerte gehören dir, niemand kann etwas dran machen.“ Je länger ich’s mir angesehen habe, desto unstimmiger wurde es. Das wirkt in so einer rein anonymen Erzählung zwar ziemlich hart, aber wenn du diese Logik auf Dusk überträgst, merkst du: Die Leute da haben gar nicht vor, dieses Spiel mit dir zu spielen.
Dusk hat so ein Ding namens Zedger – zuständig für Wertpapiere und RWA-ähnliche „richtige“ Vermögenswerte. Da steht ganz offen eine Funktion „Zwangsübertragung“ – im Rahmen der Compliance kann der Emittent Vermögenswerte aus deinen Händen abziehen. Auf den ersten Blick denkt man vielleicht: Ist das nicht genau das verhasste „Backdoor“ bei Privacy Coins?
Aber wenn man genauer drüber nachdenkt: Das Wertpapiergesetz verlangt diese Fähigkeit von Natur aus. Gerichtlich eingefroren, zwangsweise eingelöst, Behandlung von Unternehmensaktionen – dein A-Aktienpaket wird eingefroren, wenn es eingefroren werden muss. Das ist kein Bug, sondern harte Regulierungsanforderung. Reine Privacy Coins können das nicht. Und genau das ist der Grund, warum sie den regulierten Markt nicht betreten können: Nicht weil die Technik nicht reicht, sondern weil ihnen schlicht kein Interface gegeben wurde, das „wer darf legal an deinen Vermögenswerten handeln“ sauber abbildet.
Der Denkwechsel bei Dusk liegt darin, dass man nicht vorhat, gegen die Regulierung anzurennen, sondern Compliance-Kontrolle direkt in die Asset-Infrastruktur einzucodieren. Zedger unterstützt Minting, Burn, Dividenden und Limits für Überweisungen, und verschleiert gleichzeitig die Transaktionsdetails mit Zero-Knowledge-Beweisen – lässt aber für Auditoren eine kontrollierbare Prüfstrecke.
Damit stellt sich die Frage: Die Privatsphäre, die normale Nutzer auf Dusk spüren, ist nicht mehr „niemand kann meine Vermögenswerte anfassen“, sondern „niemand kann meine Vermögenswerte heimlich einsehen, aber der lizenzierte Akteur kann im legalen Rahmen handeln“. Wo genau diese Grenze verläuft und wer das Recht hat, eine Zwangsübertragung anzustoßen – das wurde in den Unterlagen tatsächlich nicht im Detail erklärt, und ich bin da innerlich auch etwas unruhig.
Aber ist dieses „Privatsphäre, die aber zwangsweise durchsetzbar ist“ ein Fortschritt oder eine Kompromisslösung? Ganz ehrlich: Das traditionelle Finanzsystem hat diese Regeln über mehr als hundert Jahre genutzt – deine Aktie wird eingefroren, wenn sie eingefroren werden muss. Dusk verlagert im Grunde genau diese Regeln auf die Blockchain und bewahrt dabei mit Kryptografie die Transaktions-Privatsphäre.
Wenn du sagst, es ist eine Backdoor – dann sind die Broker-Systeme genauso Backdoors. Wenn du sagst, es ist nicht wirklich „rein“ – genau das ist die Eintrittskarte für Institutionen.
#dusk $DUSK @Dusk_Foundation
Brüder, ich wäre fast komplett am Verzweifeln gewesen, als ich gestern durch Posts gescrollt hab.
Der große Kuchen ist ein bisschen gefallen, aber BTC baut noch Kraft auf!
In einem alten Post haben da eine ganze Menge Leute nur weiter das Gleiche runtergebetet: „Privacy Coins, Vermögenswerte gehören dir, niemand kann etwas dran machen.“ Je länger ich’s mir angesehen habe, desto unstimmiger wurde es. Das wirkt in so einer rein anonymen Erzählung zwar ziemlich hart, aber wenn du diese Logik auf Dusk überträgst, merkst du: Die Leute da haben gar nicht vor, dieses Spiel mit dir zu spielen.
Dusk hat so ein Ding namens Zedger – zuständig für Wertpapiere und RWA-ähnliche „richtige“ Vermögenswerte. Da steht ganz offen eine Funktion „Zwangsübertragung“ – im Rahmen der Compliance kann der Emittent Vermögenswerte aus deinen Händen abziehen. Auf den ersten Blick denkt man vielleicht: Ist das nicht genau das verhasste „Backdoor“ bei Privacy Coins?
Aber wenn man genauer drüber nachdenkt: Das Wertpapiergesetz verlangt diese Fähigkeit von Natur aus. Gerichtlich eingefroren, zwangsweise eingelöst, Behandlung von Unternehmensaktionen – dein A-Aktienpaket wird eingefroren, wenn es eingefroren werden muss. Das ist kein Bug, sondern harte Regulierungsanforderung. Reine Privacy Coins können das nicht. Und genau das ist der Grund, warum sie den regulierten Markt nicht betreten können: Nicht weil die Technik nicht reicht, sondern weil ihnen schlicht kein Interface gegeben wurde, das „wer darf legal an deinen Vermögenswerten handeln“ sauber abbildet.
Der Denkwechsel bei Dusk liegt darin, dass man nicht vorhat, gegen die Regulierung anzurennen, sondern Compliance-Kontrolle direkt in die Asset-Infrastruktur einzucodieren. Zedger unterstützt Minting, Burn, Dividenden und Limits für Überweisungen, und verschleiert gleichzeitig die Transaktionsdetails mit Zero-Knowledge-Beweisen – lässt aber für Auditoren eine kontrollierbare Prüfstrecke.
Damit stellt sich die Frage: Die Privatsphäre, die normale Nutzer auf Dusk spüren, ist nicht mehr „niemand kann meine Vermögenswerte anfassen“, sondern „niemand kann meine Vermögenswerte heimlich einsehen, aber der lizenzierte Akteur kann im legalen Rahmen handeln“. Wo genau diese Grenze verläuft und wer das Recht hat, eine Zwangsübertragung anzustoßen – das wurde in den Unterlagen tatsächlich nicht im Detail erklärt, und ich bin da innerlich auch etwas unruhig.
Aber ist dieses „Privatsphäre, die aber zwangsweise durchsetzbar ist“ ein Fortschritt oder eine Kompromisslösung? Ganz ehrlich: Das traditionelle Finanzsystem hat diese Regeln über mehr als hundert Jahre genutzt – deine Aktie wird eingefroren, wenn sie eingefroren werden muss. Dusk verlagert im Grunde genau diese Regeln auf die Blockchain und bewahrt dabei mit Kryptografie die Transaktions-Privatsphäre.
Wenn du sagst, es ist eine Backdoor – dann sind die Broker-Systeme genauso Backdoors. Wenn du sagst, es ist nicht wirklich „rein“ – genau das ist die Eintrittskarte für Institutionen.
#dusk $DUSK @Dusk
Der große Kuchen ist ein bisschen gefallen, aber BTC baut noch Kraft auf!
In einem alten Post haben da eine ganze Menge Leute nur weiter das Gleiche runtergebetet: „Privacy Coins, Vermögenswerte gehören dir, niemand kann etwas dran machen.“ Je länger ich’s mir angesehen habe, desto unstimmiger wurde es. Das wirkt in so einer rein anonymen Erzählung zwar ziemlich hart, aber wenn du diese Logik auf Dusk überträgst, merkst du: Die Leute da haben gar nicht vor, dieses Spiel mit dir zu spielen.
Dusk hat so ein Ding namens Zedger – zuständig für Wertpapiere und RWA-ähnliche „richtige“ Vermögenswerte. Da steht ganz offen eine Funktion „Zwangsübertragung“ – im Rahmen der Compliance kann der Emittent Vermögenswerte aus deinen Händen abziehen. Auf den ersten Blick denkt man vielleicht: Ist das nicht genau das verhasste „Backdoor“ bei Privacy Coins?
Aber wenn man genauer drüber nachdenkt: Das Wertpapiergesetz verlangt diese Fähigkeit von Natur aus. Gerichtlich eingefroren, zwangsweise eingelöst, Behandlung von Unternehmensaktionen – dein A-Aktienpaket wird eingefroren, wenn es eingefroren werden muss. Das ist kein Bug, sondern harte Regulierungsanforderung. Reine Privacy Coins können das nicht. Und genau das ist der Grund, warum sie den regulierten Markt nicht betreten können: Nicht weil die Technik nicht reicht, sondern weil ihnen schlicht kein Interface gegeben wurde, das „wer darf legal an deinen Vermögenswerten handeln“ sauber abbildet.
Der Denkwechsel bei Dusk liegt darin, dass man nicht vorhat, gegen die Regulierung anzurennen, sondern Compliance-Kontrolle direkt in die Asset-Infrastruktur einzucodieren. Zedger unterstützt Minting, Burn, Dividenden und Limits für Überweisungen, und verschleiert gleichzeitig die Transaktionsdetails mit Zero-Knowledge-Beweisen – lässt aber für Auditoren eine kontrollierbare Prüfstrecke.
Damit stellt sich die Frage: Die Privatsphäre, die normale Nutzer auf Dusk spüren, ist nicht mehr „niemand kann meine Vermögenswerte anfassen“, sondern „niemand kann meine Vermögenswerte heimlich einsehen, aber der lizenzierte Akteur kann im legalen Rahmen handeln“. Wo genau diese Grenze verläuft und wer das Recht hat, eine Zwangsübertragung anzustoßen – das wurde in den Unterlagen tatsächlich nicht im Detail erklärt, und ich bin da innerlich auch etwas unruhig.
Aber ist dieses „Privatsphäre, die aber zwangsweise durchsetzbar ist“ ein Fortschritt oder eine Kompromisslösung? Ganz ehrlich: Das traditionelle Finanzsystem hat diese Regeln über mehr als hundert Jahre genutzt – deine Aktie wird eingefroren, wenn sie eingefroren werden muss. Dusk verlagert im Grunde genau diese Regeln auf die Blockchain und bewahrt dabei mit Kryptografie die Transaktions-Privatsphäre.
Wenn du sagst, es ist eine Backdoor – dann sind die Broker-Systeme genauso Backdoors. Wenn du sagst, es ist nicht wirklich „rein“ – genau das ist die Eintrittskarte für Institutionen.
#dusk $DUSK @Dusk
70
·
--
Sprich nicht mit diesen Leuten von Dusk über KYC. Einmal reden, einmal abschalten.
Die große Wette steigt ja richtig gut. Wie viel kann BTC noch steigen?
Nachdem der Testnet-Run von Citadel an jenem Abend durch war, starrte ich auf diese Merkle-Root-Hashes in der Konsole und plötzlich fühlte ich: Die ganzen Geschichten, die ich vorher mit Compliance-Outsourcing-Partnern herumgedreht habe, waren komplett umsonst.
Woran sind Dusk-Leute so hart? Sie hängen die License an einen Baum: Du musst nur beweisen, dass du du bist, und die Ausweisnummer bleibt für immer in deiner lokalen Festplatte gesperrt. XSC macht es noch krasser: Übertragungsbeschränkungen und Audit-View-Schlüssel werden komplett in den Asset-Contract geschweißt. Wer darf gucken, wer darf nicht übertragen – und auf der Chain gibt’s gleich noch eine Art Türsprechanlage. Ich hab mit Testdaten ein Dutzend Runden durchlaufen lassen; die Verzögerung bei Proof-Validierung, wenn die Whitelist trifft, liegt stabil im Millisekundenbereich. Allein das kryptografische Grundgerüst: In der institutionellen “High-End”-Spur, die ich je gesehen habe, ist dieses Projekt das am wenigsten schmierig wirkende.
Aber beeil dich nicht mit dem Jubel.
Ich hab den gleichen Proof-Generierungs-Script auf einem alten MacBook laufen lassen. WASM-Modul für PLONK – CPU direkt auf Anschlag, der Lüfter dreht, als würde er gleich abheben. Von der Proof-Erzeugung bis zum Einbuchen in den Block dauerte eine Transaktion fast vier Sekunden. Vier Sekunden reichen, damit sich der On-Chain-Preis dreimal dreht – und um zwei Runden Slippage bei Retail abzuschöpfen. Institutionen haben FPGA-Beschleunigerkarten, aber was ist mit normalen Auditoren? Auf dem Laptop einmal tippen und drei Sekunden warten. Einen Tag über zwei Hundert Transaktionen prüfen – nur das Warten frisst schon zehn Minuten. Kryptografische “Reinheit” ist im Engineering eben so gnadenlos verworren.
Noch peinlicher ist das On-Chain-Ökosystem. DuskEVMs tägliche aktive Nutzer hab ich mal screenshotten können: langfristig zweistellig, und die TVL-Kurve sieht aus, als wäre sie fast wie ein Herzfrequenzmonitor, der gerade aufhört zu schlagen. NPEX klingt in den Konzepten groß – aber es gibt keine Market-Maker mit dauerhaftem, kontinuierlichem Quotes im Secondary. Und wenn Security-Token ausgegeben werden, kann man sie nicht umtauschen. Was ist der Unterschied zu On-Chain-Schnipseln aus Papier? Auf der Regulierungsseite geht’s noch langsamer: Reines ZK als Ersatz für Klartext-Spuren – und wie man Cross-Jurisdiction-Regeln im Contract “hot” upgraden kann? Alles langsame Variablen, kein schnelles Tempo.
Mein Urteil ist daher in einem Satz: Ich kaufe Dusk wegen des Geschmacks ab – aber wer “institutionell” automatisch mit “sofort einsetzbar” gleichsetzt, der soll mit mir um eine Packung chinesische Zigaretten wetten.
Bei den Eckwerten schaue ich selbst auf drei Dinge: Wie viele Sekunden braucht ein gewöhnliches Notebook, um einen Citadel-Proof wirklich durchzurechnen? Gibt es bei den Schaltern für selektive Offenlegung Bereichs-Rückmeldungen (Range-Response)? Gibt es außerhalb des Testnetzes eine echte Umschlagshäufigkeit? Wenn diese drei Punkte sich nicht verbessern, ist XSC selbst dann noch so ordentlich geschrieben, das ist ein Liebesbrief der Ingenieure an die Regulierer – nicht die Eingangstür für Geld. #dusk $DUSK @Dusk_Foundation
Sprich nicht mit diesen Leuten von Dusk über KYC. Einmal reden, einmal abschalten.
Die große Wette steigt ja richtig gut. Wie viel kann BTC noch steigen?
Nachdem der Testnet-Run von Citadel an jenem Abend durch war, starrte ich auf diese Merkle-Root-Hashes in der Konsole und plötzlich fühlte ich: Die ganzen Geschichten, die ich vorher mit Compliance-Outsourcing-Partnern herumgedreht habe, waren komplett umsonst.
Woran sind Dusk-Leute so hart? Sie hängen die License an einen Baum: Du musst nur beweisen, dass du du bist, und die Ausweisnummer bleibt für immer in deiner lokalen Festplatte gesperrt. XSC macht es noch krasser: Übertragungsbeschränkungen und Audit-View-Schlüssel werden komplett in den Asset-Contract geschweißt. Wer darf gucken, wer darf nicht übertragen – und auf der Chain gibt’s gleich noch eine Art Türsprechanlage. Ich hab mit Testdaten ein Dutzend Runden durchlaufen lassen; die Verzögerung bei Proof-Validierung, wenn die Whitelist trifft, liegt stabil im Millisekundenbereich. Allein das kryptografische Grundgerüst: In der institutionellen “High-End”-Spur, die ich je gesehen habe, ist dieses Projekt das am wenigsten schmierig wirkende.
Aber beeil dich nicht mit dem Jubel.
Ich hab den gleichen Proof-Generierungs-Script auf einem alten MacBook laufen lassen. WASM-Modul für PLONK – CPU direkt auf Anschlag, der Lüfter dreht, als würde er gleich abheben. Von der Proof-Erzeugung bis zum Einbuchen in den Block dauerte eine Transaktion fast vier Sekunden. Vier Sekunden reichen, damit sich der On-Chain-Preis dreimal dreht – und um zwei Runden Slippage bei Retail abzuschöpfen. Institutionen haben FPGA-Beschleunigerkarten, aber was ist mit normalen Auditoren? Auf dem Laptop einmal tippen und drei Sekunden warten. Einen Tag über zwei Hundert Transaktionen prüfen – nur das Warten frisst schon zehn Minuten. Kryptografische “Reinheit” ist im Engineering eben so gnadenlos verworren.
Noch peinlicher ist das On-Chain-Ökosystem. DuskEVMs tägliche aktive Nutzer hab ich mal screenshotten können: langfristig zweistellig, und die TVL-Kurve sieht aus, als wäre sie fast wie ein Herzfrequenzmonitor, der gerade aufhört zu schlagen. NPEX klingt in den Konzepten groß – aber es gibt keine Market-Maker mit dauerhaftem, kontinuierlichem Quotes im Secondary. Und wenn Security-Token ausgegeben werden, kann man sie nicht umtauschen. Was ist der Unterschied zu On-Chain-Schnipseln aus Papier? Auf der Regulierungsseite geht’s noch langsamer: Reines ZK als Ersatz für Klartext-Spuren – und wie man Cross-Jurisdiction-Regeln im Contract “hot” upgraden kann? Alles langsame Variablen, kein schnelles Tempo.
Mein Urteil ist daher in einem Satz: Ich kaufe Dusk wegen des Geschmacks ab – aber wer “institutionell” automatisch mit “sofort einsetzbar” gleichsetzt, der soll mit mir um eine Packung chinesische Zigaretten wetten.
Bei den Eckwerten schaue ich selbst auf drei Dinge: Wie viele Sekunden braucht ein gewöhnliches Notebook, um einen Citadel-Proof wirklich durchzurechnen? Gibt es bei den Schaltern für selektive Offenlegung Bereichs-Rückmeldungen (Range-Response)? Gibt es außerhalb des Testnetzes eine echte Umschlagshäufigkeit? Wenn diese drei Punkte sich nicht verbessern, ist XSC selbst dann noch so ordentlich geschrieben, das ist ein Liebesbrief der Ingenieure an die Regulierer – nicht die Eingangstür für Geld. #dusk $DUSK @Dusk
Die große Wette steigt ja richtig gut. Wie viel kann BTC noch steigen?
Nachdem der Testnet-Run von Citadel an jenem Abend durch war, starrte ich auf diese Merkle-Root-Hashes in der Konsole und plötzlich fühlte ich: Die ganzen Geschichten, die ich vorher mit Compliance-Outsourcing-Partnern herumgedreht habe, waren komplett umsonst.
Woran sind Dusk-Leute so hart? Sie hängen die License an einen Baum: Du musst nur beweisen, dass du du bist, und die Ausweisnummer bleibt für immer in deiner lokalen Festplatte gesperrt. XSC macht es noch krasser: Übertragungsbeschränkungen und Audit-View-Schlüssel werden komplett in den Asset-Contract geschweißt. Wer darf gucken, wer darf nicht übertragen – und auf der Chain gibt’s gleich noch eine Art Türsprechanlage. Ich hab mit Testdaten ein Dutzend Runden durchlaufen lassen; die Verzögerung bei Proof-Validierung, wenn die Whitelist trifft, liegt stabil im Millisekundenbereich. Allein das kryptografische Grundgerüst: In der institutionellen “High-End”-Spur, die ich je gesehen habe, ist dieses Projekt das am wenigsten schmierig wirkende.
Aber beeil dich nicht mit dem Jubel.
Ich hab den gleichen Proof-Generierungs-Script auf einem alten MacBook laufen lassen. WASM-Modul für PLONK – CPU direkt auf Anschlag, der Lüfter dreht, als würde er gleich abheben. Von der Proof-Erzeugung bis zum Einbuchen in den Block dauerte eine Transaktion fast vier Sekunden. Vier Sekunden reichen, damit sich der On-Chain-Preis dreimal dreht – und um zwei Runden Slippage bei Retail abzuschöpfen. Institutionen haben FPGA-Beschleunigerkarten, aber was ist mit normalen Auditoren? Auf dem Laptop einmal tippen und drei Sekunden warten. Einen Tag über zwei Hundert Transaktionen prüfen – nur das Warten frisst schon zehn Minuten. Kryptografische “Reinheit” ist im Engineering eben so gnadenlos verworren.
Noch peinlicher ist das On-Chain-Ökosystem. DuskEVMs tägliche aktive Nutzer hab ich mal screenshotten können: langfristig zweistellig, und die TVL-Kurve sieht aus, als wäre sie fast wie ein Herzfrequenzmonitor, der gerade aufhört zu schlagen. NPEX klingt in den Konzepten groß – aber es gibt keine Market-Maker mit dauerhaftem, kontinuierlichem Quotes im Secondary. Und wenn Security-Token ausgegeben werden, kann man sie nicht umtauschen. Was ist der Unterschied zu On-Chain-Schnipseln aus Papier? Auf der Regulierungsseite geht’s noch langsamer: Reines ZK als Ersatz für Klartext-Spuren – und wie man Cross-Jurisdiction-Regeln im Contract “hot” upgraden kann? Alles langsame Variablen, kein schnelles Tempo.
Mein Urteil ist daher in einem Satz: Ich kaufe Dusk wegen des Geschmacks ab – aber wer “institutionell” automatisch mit “sofort einsetzbar” gleichsetzt, der soll mit mir um eine Packung chinesische Zigaretten wetten.
Bei den Eckwerten schaue ich selbst auf drei Dinge: Wie viele Sekunden braucht ein gewöhnliches Notebook, um einen Citadel-Proof wirklich durchzurechnen? Gibt es bei den Schaltern für selektive Offenlegung Bereichs-Rückmeldungen (Range-Response)? Gibt es außerhalb des Testnetzes eine echte Umschlagshäufigkeit? Wenn diese drei Punkte sich nicht verbessern, ist XSC selbst dann noch so ordentlich geschrieben, das ist ein Liebesbrief der Ingenieure an die Regulierer – nicht die Eingangstür für Geld. #dusk $DUSK @Dusk
192
·
--
Ich habe die TermMax-Dokumente nochmal gelesen und bin dabei stecken geblieben – nicht weil ich es nicht verstehe, sondern weil ich es zu gut verstehe und es sich auf einmal komisch anfühlt.
Der Hype ist zu stark: BTC ist fast bei 80.000!
Beim ersten Durchlesen des Whitepapers sprang mir im Kopf sofort der Begriff: „Das ist doch im Grunde tokenisierte Aktien von Ondo in einen Lending-Pool zu stopfen“. Beinahe hätte ich oben rechts auf das X geklickt. Aber nachdem ich mir den Teil in Abschnitt 3.2 zur Rate Lock ungefähr zwanzig Minuten lang angesehen hatte, merkte ich, wie dämlich meine Einschätzung war.
Was TermMax tut, ist im Kern nicht, tokenisierten Aktien einfach Zinsen abzuwerfen, sondern das komplette Prinzip aus dem traditionellen Finanzwesen – „Aktienbesicherungskredite“, mit Genehmigungen, täglichem Monitoring, Margin Calls und Nachschusspflichten – hart zu einem On-Chain-Vertrag mit festem Zinssatz und klarer Planbarkeit zu machen.
Denk dir ein Szenario: Ich halte tokenisierte Aktien (z. B. von AAPL) und will nicht verkaufen, brauche aber dringend Geld. Wenn man früher über DeFi Kredite aufgenommen hat, ist die erste Sache am Morgen immer: Zinsen checken, sehen, wie stark sie wieder schwanken – und man gerät in Panik, weil man nicht weiß, ob die Rückzahlung im nächsten Monat plötzlich einen großen Sprung macht. TermMax ist anders: Der Zinssatz ist beim Abschluss des Kredits fest im Vertrag hinterlegt. Der Rückzahlungsbetrag schwankt nicht mit dem Marktgewusel; die Liquidationslinie ist schon beim Ausleihen eingezeichnet, nicht erst später bewacht euch irgendeine Blackbox.
An dieser Stelle habe ich kurz gestoppt. In den letzten zehn Jahren gilt bei DeFi „Floating“ quasi als natürlicher Zustand; Festzins braucht dagegen zusätzliche Mechanismen, die das Ganze abfedern. TermMax läuft also buchstäblich gegen diese Grundannahme.
Und AMM ist hier nicht dafür da, variable Rendite zu liefern, sondern jede einzelne Kreditaufnahme mit festem Zinssatz so an Gegenparteien zu matchen, dass der Zinssatz im Moment des Abschlusses fest verriegelt wird.
Aber das ist genau der Punkt, der mir gerade am meisten Sorgen macht: Wenn das zugrunde liegende tokenisierte Asset extrem entkoppelt – so wie damals beim LUNA-Crash – wird dann nicht ausgerechnet ein Festzinsvertrag zu einer Art Liquiditäts-Schwarzes Loch? Dann kann es passieren, dass das Liquidieren nicht klappt, dass manche Rückzahlungen nicht geschafft werden, und dass diese „Planbarkeit“ am Ende ein zweischneidiges Schwert wird.
Andererseits: Dass man den Prozess eines Aktienbesicherungskredits aufs On-Chain-Level bringt und dabei die Unsicherheit entfernt, ist an sich schon etwas, das man genau beobachten sollte. @termmax #TermMax
Ich habe die TermMax-Dokumente nochmal gelesen und bin dabei stecken geblieben – nicht weil ich es nicht verstehe, sondern weil ich es zu gut verstehe und es sich auf einmal komisch anfühlt.
Der Hype ist zu stark: BTC ist fast bei 80.000!
Beim ersten Durchlesen des Whitepapers sprang mir im Kopf sofort der Begriff: „Das ist doch im Grunde tokenisierte Aktien von Ondo in einen Lending-Pool zu stopfen“. Beinahe hätte ich oben rechts auf das X geklickt. Aber nachdem ich mir den Teil in Abschnitt 3.2 zur Rate Lock ungefähr zwanzig Minuten lang angesehen hatte, merkte ich, wie dämlich meine Einschätzung war.
Was TermMax tut, ist im Kern nicht, tokenisierten Aktien einfach Zinsen abzuwerfen, sondern das komplette Prinzip aus dem traditionellen Finanzwesen – „Aktienbesicherungskredite“, mit Genehmigungen, täglichem Monitoring, Margin Calls und Nachschusspflichten – hart zu einem On-Chain-Vertrag mit festem Zinssatz und klarer Planbarkeit zu machen.
Denk dir ein Szenario: Ich halte tokenisierte Aktien (z. B. von AAPL) und will nicht verkaufen, brauche aber dringend Geld. Wenn man früher über DeFi Kredite aufgenommen hat, ist die erste Sache am Morgen immer: Zinsen checken, sehen, wie stark sie wieder schwanken – und man gerät in Panik, weil man nicht weiß, ob die Rückzahlung im nächsten Monat plötzlich einen großen Sprung macht. TermMax ist anders: Der Zinssatz ist beim Abschluss des Kredits fest im Vertrag hinterlegt. Der Rückzahlungsbetrag schwankt nicht mit dem Marktgewusel; die Liquidationslinie ist schon beim Ausleihen eingezeichnet, nicht erst später bewacht euch irgendeine Blackbox.
An dieser Stelle habe ich kurz gestoppt. In den letzten zehn Jahren gilt bei DeFi „Floating“ quasi als natürlicher Zustand; Festzins braucht dagegen zusätzliche Mechanismen, die das Ganze abfedern. TermMax läuft also buchstäblich gegen diese Grundannahme.
Und AMM ist hier nicht dafür da, variable Rendite zu liefern, sondern jede einzelne Kreditaufnahme mit festem Zinssatz so an Gegenparteien zu matchen, dass der Zinssatz im Moment des Abschlusses fest verriegelt wird.
Aber das ist genau der Punkt, der mir gerade am meisten Sorgen macht: Wenn das zugrunde liegende tokenisierte Asset extrem entkoppelt – so wie damals beim LUNA-Crash – wird dann nicht ausgerechnet ein Festzinsvertrag zu einer Art Liquiditäts-Schwarzes Loch? Dann kann es passieren, dass das Liquidieren nicht klappt, dass manche Rückzahlungen nicht geschafft werden, und dass diese „Planbarkeit“ am Ende ein zweischneidiges Schwert wird.
Andererseits: Dass man den Prozess eines Aktienbesicherungskredits aufs On-Chain-Level bringt und dabei die Unsicherheit entfernt, ist an sich schon etwas, das man genau beobachten sollte. @TermMax #TermMax
Der Hype ist zu stark: BTC ist fast bei 80.000!
Beim ersten Durchlesen des Whitepapers sprang mir im Kopf sofort der Begriff: „Das ist doch im Grunde tokenisierte Aktien von Ondo in einen Lending-Pool zu stopfen“. Beinahe hätte ich oben rechts auf das X geklickt. Aber nachdem ich mir den Teil in Abschnitt 3.2 zur Rate Lock ungefähr zwanzig Minuten lang angesehen hatte, merkte ich, wie dämlich meine Einschätzung war.
Was TermMax tut, ist im Kern nicht, tokenisierten Aktien einfach Zinsen abzuwerfen, sondern das komplette Prinzip aus dem traditionellen Finanzwesen – „Aktienbesicherungskredite“, mit Genehmigungen, täglichem Monitoring, Margin Calls und Nachschusspflichten – hart zu einem On-Chain-Vertrag mit festem Zinssatz und klarer Planbarkeit zu machen.
Denk dir ein Szenario: Ich halte tokenisierte Aktien (z. B. von AAPL) und will nicht verkaufen, brauche aber dringend Geld. Wenn man früher über DeFi Kredite aufgenommen hat, ist die erste Sache am Morgen immer: Zinsen checken, sehen, wie stark sie wieder schwanken – und man gerät in Panik, weil man nicht weiß, ob die Rückzahlung im nächsten Monat plötzlich einen großen Sprung macht. TermMax ist anders: Der Zinssatz ist beim Abschluss des Kredits fest im Vertrag hinterlegt. Der Rückzahlungsbetrag schwankt nicht mit dem Marktgewusel; die Liquidationslinie ist schon beim Ausleihen eingezeichnet, nicht erst später bewacht euch irgendeine Blackbox.
An dieser Stelle habe ich kurz gestoppt. In den letzten zehn Jahren gilt bei DeFi „Floating“ quasi als natürlicher Zustand; Festzins braucht dagegen zusätzliche Mechanismen, die das Ganze abfedern. TermMax läuft also buchstäblich gegen diese Grundannahme.
Und AMM ist hier nicht dafür da, variable Rendite zu liefern, sondern jede einzelne Kreditaufnahme mit festem Zinssatz so an Gegenparteien zu matchen, dass der Zinssatz im Moment des Abschlusses fest verriegelt wird.
Aber das ist genau der Punkt, der mir gerade am meisten Sorgen macht: Wenn das zugrunde liegende tokenisierte Asset extrem entkoppelt – so wie damals beim LUNA-Crash – wird dann nicht ausgerechnet ein Festzinsvertrag zu einer Art Liquiditäts-Schwarzes Loch? Dann kann es passieren, dass das Liquidieren nicht klappt, dass manche Rückzahlungen nicht geschafft werden, und dass diese „Planbarkeit“ am Ende ein zweischneidiges Schwert wird.
Andererseits: Dass man den Prozess eines Aktienbesicherungskredits aufs On-Chain-Level bringt und dabei die Unsicherheit entfernt, ist an sich schon etwas, das man genau beobachten sollte. @TermMax #TermMax
287
·
--
Die Leute von der Wall Street haben nicht Angst vor der On-Chain-Notierung — sie haben Angst davor, dass ihnen die Unterwäsche komplett ausgezogen wird
Der Kurs explodiert, als wäre er blind gestiegen, und BTC bleibt trotzdem stark!
Eine Einschätzung, die wahrscheinlich Ärger bringt — DUSK: Ich habe das Zeug drei Monate lang beobachtet und immer noch nichts dazu geschrieben. Nicht weil ich es nicht verstehe, sondern weil ich Angst hatte, zu früh zu schreiben und dann aufs Maul zu bekommen. Aber nachdem ich mir sein Whitepaper in letzter Zeit dreimal bis ins Detail durchgelesen habe, bin ich plötzlich wieder ganz ruhig.
Warum? Weil es überhaupt nicht für dich zum Handeln gedacht ist.
Auf dem Markt redet jede Münze, die irgendwas mit Privatsphäre zu tun hat, im Grunde immer dieselbe Sprache: „Verstecken, verstecken — niemand soll mich ausfindig machen können.“ DUSK macht nicht mit. Es fängt direkt an, dir den Lebenszyklus von Wertpapieren, Compliance-Regeln und den Kram mit KYC und AML so in die Verträge zu gießen, dass es direkt on-chain verankert ist — klingt das nicht geradezu… unverschlüsselt? Gar nicht nach Web3? Ja. Genau so ist es auch gewollt.
Ich habe mir diese Logik des selektiven Disclosure genauer angesehen und plötzlich musste ich an neulich denken, als ich mit einem Freund gegessen habe, der im klassischen Clearing arbeitet. Er sagte wortwörtlich: „Wir wollen nicht nicht auf eine Public Chain gehen — aber wenn wir drauf sind, schaut das Gegenstück jeden Tag auf unsere Positionsveränderungen. Dann, ganz ehrlich… was soll man da überhaupt noch spielen?“ Genau da liegt der Schmerz.
Institutionen wollen „du kannst sehen, dass ich laufe, aber du darfst nicht erkennen, auf welcher Bahn ich laufe“. DUSK gibt ihnen genau diese Option.
Aber mal ehrlich: Nur weil ich es jetzt vorne im Beobachtungsbereich platziert habe, heißt das nicht, dass ich euch zum Ansturm rate. Der RWA-Track ist im Moment wie eine frisch ausgebaute Autobahn — kaum Autos, aber Mautstellen sehen schon ziemlich pompös aus. Die technische Basis von DUSK erkenne ich an: Das Konsens-Mechanismus- und Settlement-Level kann sich im gesamten Bereich der Privacy-Public-Chains sehen lassen. Aber wenn die Chain wirklich laufen soll — etwa mit riesigen Bestandsklassen wie US-Staatsanleihen oder Private Equity on-chain — dann fehlt ehrlich gesagt noch ein „Frostbeißer“, der die alten Finanz-Chefs da reinzieht. Wann dieser auftaucht, und wann diese Chain wirklich lebendig wird.
Darum ist meine Haltung ganz klar: Die grundlegende Logik kaufe ich mir ab — für die kommerzielle Umsetzung warte ich noch.
Und was die Wall Street am Ende wählen wird — eine vollständig transparente Chain oder eine mit abgestufter Privatsphäre — darauf setze ich: die zweite. Überleg mal: Wann haben die Anzugträger jemals ihre Ass im Ärmel dem Gegner gezeigt? #dusk $DUSK @Dusk_Foundation
Die Leute von der Wall Street haben nicht Angst vor der On-Chain-Notierung — sie haben Angst davor, dass ihnen die Unterwäsche komplett ausgezogen wird
Der Kurs explodiert, als wäre er blind gestiegen, und BTC bleibt trotzdem stark!
Eine Einschätzung, die wahrscheinlich Ärger bringt — DUSK: Ich habe das Zeug drei Monate lang beobachtet und immer noch nichts dazu geschrieben. Nicht weil ich es nicht verstehe, sondern weil ich Angst hatte, zu früh zu schreiben und dann aufs Maul zu bekommen. Aber nachdem ich mir sein Whitepaper in letzter Zeit dreimal bis ins Detail durchgelesen habe, bin ich plötzlich wieder ganz ruhig.
Warum? Weil es überhaupt nicht für dich zum Handeln gedacht ist.
Auf dem Markt redet jede Münze, die irgendwas mit Privatsphäre zu tun hat, im Grunde immer dieselbe Sprache: „Verstecken, verstecken — niemand soll mich ausfindig machen können.“ DUSK macht nicht mit. Es fängt direkt an, dir den Lebenszyklus von Wertpapieren, Compliance-Regeln und den Kram mit KYC und AML so in die Verträge zu gießen, dass es direkt on-chain verankert ist — klingt das nicht geradezu… unverschlüsselt? Gar nicht nach Web3? Ja. Genau so ist es auch gewollt.
Ich habe mir diese Logik des selektiven Disclosure genauer angesehen und plötzlich musste ich an neulich denken, als ich mit einem Freund gegessen habe, der im klassischen Clearing arbeitet. Er sagte wortwörtlich: „Wir wollen nicht nicht auf eine Public Chain gehen — aber wenn wir drauf sind, schaut das Gegenstück jeden Tag auf unsere Positionsveränderungen. Dann, ganz ehrlich… was soll man da überhaupt noch spielen?“ Genau da liegt der Schmerz.
Institutionen wollen „du kannst sehen, dass ich laufe, aber du darfst nicht erkennen, auf welcher Bahn ich laufe“. DUSK gibt ihnen genau diese Option.
Aber mal ehrlich: Nur weil ich es jetzt vorne im Beobachtungsbereich platziert habe, heißt das nicht, dass ich euch zum Ansturm rate. Der RWA-Track ist im Moment wie eine frisch ausgebaute Autobahn — kaum Autos, aber Mautstellen sehen schon ziemlich pompös aus. Die technische Basis von DUSK erkenne ich an: Das Konsens-Mechanismus- und Settlement-Level kann sich im gesamten Bereich der Privacy-Public-Chains sehen lassen. Aber wenn die Chain wirklich laufen soll — etwa mit riesigen Bestandsklassen wie US-Staatsanleihen oder Private Equity on-chain — dann fehlt ehrlich gesagt noch ein „Frostbeißer“, der die alten Finanz-Chefs da reinzieht. Wann dieser auftaucht, und wann diese Chain wirklich lebendig wird.
Darum ist meine Haltung ganz klar: Die grundlegende Logik kaufe ich mir ab — für die kommerzielle Umsetzung warte ich noch.
Und was die Wall Street am Ende wählen wird — eine vollständig transparente Chain oder eine mit abgestufter Privatsphäre — darauf setze ich: die zweite. Überleg mal: Wann haben die Anzugträger jemals ihre Ass im Ärmel dem Gegner gezeigt? #dusk $DUSK @Dusk
Der Kurs explodiert, als wäre er blind gestiegen, und BTC bleibt trotzdem stark!
Eine Einschätzung, die wahrscheinlich Ärger bringt — DUSK: Ich habe das Zeug drei Monate lang beobachtet und immer noch nichts dazu geschrieben. Nicht weil ich es nicht verstehe, sondern weil ich Angst hatte, zu früh zu schreiben und dann aufs Maul zu bekommen. Aber nachdem ich mir sein Whitepaper in letzter Zeit dreimal bis ins Detail durchgelesen habe, bin ich plötzlich wieder ganz ruhig.
Warum? Weil es überhaupt nicht für dich zum Handeln gedacht ist.
Auf dem Markt redet jede Münze, die irgendwas mit Privatsphäre zu tun hat, im Grunde immer dieselbe Sprache: „Verstecken, verstecken — niemand soll mich ausfindig machen können.“ DUSK macht nicht mit. Es fängt direkt an, dir den Lebenszyklus von Wertpapieren, Compliance-Regeln und den Kram mit KYC und AML so in die Verträge zu gießen, dass es direkt on-chain verankert ist — klingt das nicht geradezu… unverschlüsselt? Gar nicht nach Web3? Ja. Genau so ist es auch gewollt.
Ich habe mir diese Logik des selektiven Disclosure genauer angesehen und plötzlich musste ich an neulich denken, als ich mit einem Freund gegessen habe, der im klassischen Clearing arbeitet. Er sagte wortwörtlich: „Wir wollen nicht nicht auf eine Public Chain gehen — aber wenn wir drauf sind, schaut das Gegenstück jeden Tag auf unsere Positionsveränderungen. Dann, ganz ehrlich… was soll man da überhaupt noch spielen?“ Genau da liegt der Schmerz.
Institutionen wollen „du kannst sehen, dass ich laufe, aber du darfst nicht erkennen, auf welcher Bahn ich laufe“. DUSK gibt ihnen genau diese Option.
Aber mal ehrlich: Nur weil ich es jetzt vorne im Beobachtungsbereich platziert habe, heißt das nicht, dass ich euch zum Ansturm rate. Der RWA-Track ist im Moment wie eine frisch ausgebaute Autobahn — kaum Autos, aber Mautstellen sehen schon ziemlich pompös aus. Die technische Basis von DUSK erkenne ich an: Das Konsens-Mechanismus- und Settlement-Level kann sich im gesamten Bereich der Privacy-Public-Chains sehen lassen. Aber wenn die Chain wirklich laufen soll — etwa mit riesigen Bestandsklassen wie US-Staatsanleihen oder Private Equity on-chain — dann fehlt ehrlich gesagt noch ein „Frostbeißer“, der die alten Finanz-Chefs da reinzieht. Wann dieser auftaucht, und wann diese Chain wirklich lebendig wird.
Darum ist meine Haltung ganz klar: Die grundlegende Logik kaufe ich mir ab — für die kommerzielle Umsetzung warte ich noch.
Und was die Wall Street am Ende wählen wird — eine vollständig transparente Chain oder eine mit abgestufter Privatsphäre — darauf setze ich: die zweite. Überleg mal: Wann haben die Anzugträger jemals ihre Ass im Ärmel dem Gegner gezeigt? #dusk $DUSK @Dusk
1
1
379
·
--
Ich dachte früher auch, dass TermMax im Grunde einfach einen Sekundärmarkt für festverzinsliche Anleihen bereitstellt: FT als würde man Anleihen handeln, XT als würde man den Kupon in Tranchen auseinanderbauen – ziemlich raffiniert, aber nicht so, dass man sich vor Begeisterung an die Stirn klatschen müsste.
Bis ich die Curator-Logik von V2 einmal sauber durchgegangen bin. Da ist mir plötzlich ein Satz in den Kopf geschossen: Das ist kein Darlehensvertrag, das ist dem Market Maker ins Handwerk zu pfuschen.
Schau dir das an: Dieser Zug von V2 ist ziemlich gemein.
Limit Orders werden einfach über das ganze Feld verteilt. Der Borrower hängt den höchsten akzeptierten Zinssatz dran, der Lender den niedrigsten akzeptierten Zinssatz – auf den ersten Blick wirkt es so, als würde man der Nutzerseite die Preisbestimmung zurückgeben. Im Kern aber wird die Arbeit, die früher die LP pauschal gemacht hat, in kleine Häppchen zerlegt und dem Markt vorgesetzt. Früher fraß die LP den Spread durch Informationsasymmetrie und ihre Kapitalgröße. Jetzt, wo Range Orders da sind, sucht der Curator mit Algorithmen im ganzen Markt nach der optimalen Kombination. Wenn du deinen Preis auch nur ein bisschen zu gierig setzt, wird dein Order direkt zum „Nachbar-Old-Man“-Order umgeleitet.
Ich hab mir extra die Daten aus dem Testnetz angesehen, und da gibt es eine Detailstelle, die ziemlich aufschlussreich ist: Eine identische 7-Tage-USDC-Kredittransaktion – zusammengesetzt über Range Orders – ergibt einen gewichteten Durchschnittszinssatz, der beim direkten Weg über den AMM-Pool fast 8–12 Basispunkte niedriger liegt. Diese 8 Basispunkte wirken zwar nicht nach viel, aber für die High-Frequency-Lender unter den alten Hasen ist das der Lebensnerv des Profits – einfach abgezogen, um eine weitere Schicht.
Natürlich gibt es auch den Gegenwind: Die Pools sind jetzt noch nicht so tief. Mit ein paar zehntausend Dollar kann man schon ein großes Loch schlagen. Und der „optimale Zinssatz“, den du nennst, ist vielleicht in der Liquiditätswüste einfach der einzige krumme Baum.
Ich gebe dem nur teilweise recht.
Deshalb schaue ich jetzt weder auf TVL noch auf das Handelsvolumen. Ich achte nur auf drei Dinge: Erstens, ob die Discount Rates der FT verschiedener Laufzeiten sich zu einer glatten Kurve zusammenfügen lassen; zweitens, ob die Order-Tiefe im Bid/Ask fortlaufend aktiv größer wird; drittens, ob die implizite Rendite von XT gegenüber dem Außenwelt-Spread des variablen Zinssatzes stabil enger wird. Wenn diese drei Punkte dauerhaft stabil und „standfest“ bleiben, heißt das, dass der Markt Zinsen wirklich ernst nimmt – und nicht nur eine Handvoll Leute dabei sind, links die Punktzahl zu erhöhen und rechts wieder zurückzuwaschen.
TermMax kann sich im Moment noch nicht die große Werbetafel „Zinsbörse“ verdienen, aber dieses V2-Operationsmesser – zumindest – hat das Problemherd sauber aufgeschnitten. Der Rest, nun ja: Man muss sehen, wie der Markt selbst weiter wächst. #termmax @termmax
Ich dachte früher auch, dass TermMax im Grunde einfach einen Sekundärmarkt für festverzinsliche Anleihen bereitstellt: FT als würde man Anleihen handeln, XT als würde man den Kupon in Tranchen auseinanderbauen – ziemlich raffiniert, aber nicht so, dass man sich vor Begeisterung an die Stirn klatschen müsste.
Bis ich die Curator-Logik von V2 einmal sauber durchgegangen bin. Da ist mir plötzlich ein Satz in den Kopf geschossen: Das ist kein Darlehensvertrag, das ist dem Market Maker ins Handwerk zu pfuschen.
Schau dir das an: Dieser Zug von V2 ist ziemlich gemein.
Limit Orders werden einfach über das ganze Feld verteilt. Der Borrower hängt den höchsten akzeptierten Zinssatz dran, der Lender den niedrigsten akzeptierten Zinssatz – auf den ersten Blick wirkt es so, als würde man der Nutzerseite die Preisbestimmung zurückgeben. Im Kern aber wird die Arbeit, die früher die LP pauschal gemacht hat, in kleine Häppchen zerlegt und dem Markt vorgesetzt. Früher fraß die LP den Spread durch Informationsasymmetrie und ihre Kapitalgröße. Jetzt, wo Range Orders da sind, sucht der Curator mit Algorithmen im ganzen Markt nach der optimalen Kombination. Wenn du deinen Preis auch nur ein bisschen zu gierig setzt, wird dein Order direkt zum „Nachbar-Old-Man“-Order umgeleitet.
Ich hab mir extra die Daten aus dem Testnetz angesehen, und da gibt es eine Detailstelle, die ziemlich aufschlussreich ist: Eine identische 7-Tage-USDC-Kredittransaktion – zusammengesetzt über Range Orders – ergibt einen gewichteten Durchschnittszinssatz, der beim direkten Weg über den AMM-Pool fast 8–12 Basispunkte niedriger liegt. Diese 8 Basispunkte wirken zwar nicht nach viel, aber für die High-Frequency-Lender unter den alten Hasen ist das der Lebensnerv des Profits – einfach abgezogen, um eine weitere Schicht.
Natürlich gibt es auch den Gegenwind: Die Pools sind jetzt noch nicht so tief. Mit ein paar zehntausend Dollar kann man schon ein großes Loch schlagen. Und der „optimale Zinssatz“, den du nennst, ist vielleicht in der Liquiditätswüste einfach der einzige krumme Baum.
Ich gebe dem nur teilweise recht.
Deshalb schaue ich jetzt weder auf TVL noch auf das Handelsvolumen. Ich achte nur auf drei Dinge: Erstens, ob die Discount Rates der FT verschiedener Laufzeiten sich zu einer glatten Kurve zusammenfügen lassen; zweitens, ob die Order-Tiefe im Bid/Ask fortlaufend aktiv größer wird; drittens, ob die implizite Rendite von XT gegenüber dem Außenwelt-Spread des variablen Zinssatzes stabil enger wird. Wenn diese drei Punkte dauerhaft stabil und „standfest“ bleiben, heißt das, dass der Markt Zinsen wirklich ernst nimmt – und nicht nur eine Handvoll Leute dabei sind, links die Punktzahl zu erhöhen und rechts wieder zurückzuwaschen.
TermMax kann sich im Moment noch nicht die große Werbetafel „Zinsbörse“ verdienen, aber dieses V2-Operationsmesser – zumindest – hat das Problemherd sauber aufgeschnitten. Der Rest, nun ja: Man muss sehen, wie der Markt selbst weiter wächst. #termmax @TermMax
Bis ich die Curator-Logik von V2 einmal sauber durchgegangen bin. Da ist mir plötzlich ein Satz in den Kopf geschossen: Das ist kein Darlehensvertrag, das ist dem Market Maker ins Handwerk zu pfuschen.
Schau dir das an: Dieser Zug von V2 ist ziemlich gemein.
Limit Orders werden einfach über das ganze Feld verteilt. Der Borrower hängt den höchsten akzeptierten Zinssatz dran, der Lender den niedrigsten akzeptierten Zinssatz – auf den ersten Blick wirkt es so, als würde man der Nutzerseite die Preisbestimmung zurückgeben. Im Kern aber wird die Arbeit, die früher die LP pauschal gemacht hat, in kleine Häppchen zerlegt und dem Markt vorgesetzt. Früher fraß die LP den Spread durch Informationsasymmetrie und ihre Kapitalgröße. Jetzt, wo Range Orders da sind, sucht der Curator mit Algorithmen im ganzen Markt nach der optimalen Kombination. Wenn du deinen Preis auch nur ein bisschen zu gierig setzt, wird dein Order direkt zum „Nachbar-Old-Man“-Order umgeleitet.
Ich hab mir extra die Daten aus dem Testnetz angesehen, und da gibt es eine Detailstelle, die ziemlich aufschlussreich ist: Eine identische 7-Tage-USDC-Kredittransaktion – zusammengesetzt über Range Orders – ergibt einen gewichteten Durchschnittszinssatz, der beim direkten Weg über den AMM-Pool fast 8–12 Basispunkte niedriger liegt. Diese 8 Basispunkte wirken zwar nicht nach viel, aber für die High-Frequency-Lender unter den alten Hasen ist das der Lebensnerv des Profits – einfach abgezogen, um eine weitere Schicht.
Natürlich gibt es auch den Gegenwind: Die Pools sind jetzt noch nicht so tief. Mit ein paar zehntausend Dollar kann man schon ein großes Loch schlagen. Und der „optimale Zinssatz“, den du nennst, ist vielleicht in der Liquiditätswüste einfach der einzige krumme Baum.
Ich gebe dem nur teilweise recht.
Deshalb schaue ich jetzt weder auf TVL noch auf das Handelsvolumen. Ich achte nur auf drei Dinge: Erstens, ob die Discount Rates der FT verschiedener Laufzeiten sich zu einer glatten Kurve zusammenfügen lassen; zweitens, ob die Order-Tiefe im Bid/Ask fortlaufend aktiv größer wird; drittens, ob die implizite Rendite von XT gegenüber dem Außenwelt-Spread des variablen Zinssatzes stabil enger wird. Wenn diese drei Punkte dauerhaft stabil und „standfest“ bleiben, heißt das, dass der Markt Zinsen wirklich ernst nimmt – und nicht nur eine Handvoll Leute dabei sind, links die Punktzahl zu erhöhen und rechts wieder zurückzuwaschen.
TermMax kann sich im Moment noch nicht die große Werbetafel „Zinsbörse“ verdienen, aber dieses V2-Operationsmesser – zumindest – hat das Problemherd sauber aufgeschnitten. Der Rest, nun ja: Man muss sehen, wie der Markt selbst weiter wächst. #termmax @TermMax
62
·
--
650 Milliarden US-Dollar Gesamtmarkt—Ethereum frisst 33%, Provenance schnappt sich 27%. Solana, BNB und XRP jeweils 6% vom Fleisch. DUSK hat nicht einmal einen Sitzplatz abbekommen. Das ist keine Marktverzerrung—das ist Geometrie, die Institutionen mit echtem Gold zeichnen: Die Emittenten von tokenisierten Staatsanleihen und privaten Kreditprodukten wählen die Chain nach einem simplen Prinzip—wer über tiefe Liquidität verfügt, wer ein fertiges Verwahr-/Custody-System mitbringt, und wer dafür sorgt, dass Compliance- und Auditprozesse weniger Haare kosten. Eine L1, die erst noch ihren Konsens von Grund auf selbst schreiben und bei EVM mehrfach ausrutschen musste, steht in der Risikoliste von Institutionen nicht einmal auf der „Auswahl“-Liste.
Polymesh verankert das Thema Wertpapier-Compliance im Kern. Monero und Zcash haben in der Privacy-Route Altbestände, von denen sie profitieren können. DUSK? Tiefen-Compliance ist nicht so tief wie bei Polymesh, Privacy rennt zudem mit einem Regulatorik-Rucksack—und kommt deshalb nicht an den „alten anonymen Ketten“ vorbei. Also sucht sie sich ausgerechnet die engste Lücke.
Der große Kuchen ist bald bei 70.000 angekommen—BTC geht ja noch, oder! Das wirklich Peinliche ist die Aktivität on-chain. Das Mainnet läuft seit mehr als einem Jahr: tägliches Transaktionsvolumen schwankt bei etwa 800 bis 1.000. Aktive Adressen pro Tag waren schon in den frühen Jahren nur 40 bis 80. Anfang 2026 gab es einen Peak auf 300 bis 870, danach ist es wieder zurück in den Bereich mit dreistelligen Werten gefallen. Auf einer L1 klingt so ein Volumen wohlklingend nach „institutionelle Low-Frequency, aber High-Value“-Aktivität—aber ehrlich gesagt wirkt es eher wie die Stimmungstruppe eines Testnets. NPEX hat zwar ein paar hundert Millionen Euro an Wertpapieren gehangen, EURQ ebenfalls. Doch die Assets werden on-chain still verwahrt—das ist etwas völlig anderes als eine echte, gegenseitige Interaktion zwischen Menschen auf der Chain. Die Zahl der Institutionen mit Konten und die Zahl der on-chain Adressen: Erstere sind PPT-Material für Business-Expansion, letztere sind die echte Körpertemperatur auf der Basis-Ebene.
Die eigentliche Zeitbombe steckt in der Token-Struktur. Die Top-5-Adressen halten über 67% der Coins, die größte Adresse allein 21%. Die Binance-Custody-Adresse frisst noch einmal über 12%. Die Top-10 liegen bei fast 73%. Für eine Kette, die sich als „institutionelles Compliance-Finance“ verkauft, ist die Konzentration der Vorräte sogar noch absurder als bei den meisten Meme-Coins. Dieses Bild ist zu schön—ich wage es nicht, mir die Details auszumalen. Wenn die Institutionen bei der Risikoprüfung diese Daten sehen, ist die erste Frage, die ihnen im Kopf hochschießt, absolut eindeutig—„Wer übernimmt eigentlich, wenn man aussteigt?“
DuskEVM hat von der Ankündigung bis zur Umsetzung mehrere Quartale gebraucht. Der GitHub-Commit-Rhythmus ist visuell klar langsamer als erwartet, und das ursprünglich für Q1 2026 geplante Protocol-v23-Upgrade liegt deutlich hinter dem Zeitplan. Selbst wenn die technische Story noch so hübsch ist: Wenn der Delivery-Takt nicht mithält, bleibt ein institutioneller POC am Ende einfach liegen.
#dusk $DUSK @Dusk_Foundation
650 Milliarden US-Dollar Gesamtmarkt—Ethereum frisst 33%, Provenance schnappt sich 27%. Solana, BNB und XRP jeweils 6% vom Fleisch. DUSK hat nicht einmal einen Sitzplatz abbekommen. Das ist keine Marktverzerrung—das ist Geometrie, die Institutionen mit echtem Gold zeichnen: Die Emittenten von tokenisierten Staatsanleihen und privaten Kreditprodukten wählen die Chain nach einem simplen Prinzip—wer über tiefe Liquidität verfügt, wer ein fertiges Verwahr-/Custody-System mitbringt, und wer dafür sorgt, dass Compliance- und Auditprozesse weniger Haare kosten. Eine L1, die erst noch ihren Konsens von Grund auf selbst schreiben und bei EVM mehrfach ausrutschen musste, steht in der Risikoliste von Institutionen nicht einmal auf der „Auswahl“-Liste.
Polymesh verankert das Thema Wertpapier-Compliance im Kern. Monero und Zcash haben in der Privacy-Route Altbestände, von denen sie profitieren können. DUSK? Tiefen-Compliance ist nicht so tief wie bei Polymesh, Privacy rennt zudem mit einem Regulatorik-Rucksack—und kommt deshalb nicht an den „alten anonymen Ketten“ vorbei. Also sucht sie sich ausgerechnet die engste Lücke.
Der große Kuchen ist bald bei 70.000 angekommen—BTC geht ja noch, oder! Das wirklich Peinliche ist die Aktivität on-chain. Das Mainnet läuft seit mehr als einem Jahr: tägliches Transaktionsvolumen schwankt bei etwa 800 bis 1.000. Aktive Adressen pro Tag waren schon in den frühen Jahren nur 40 bis 80. Anfang 2026 gab es einen Peak auf 300 bis 870, danach ist es wieder zurück in den Bereich mit dreistelligen Werten gefallen. Auf einer L1 klingt so ein Volumen wohlklingend nach „institutionelle Low-Frequency, aber High-Value“-Aktivität—aber ehrlich gesagt wirkt es eher wie die Stimmungstruppe eines Testnets. NPEX hat zwar ein paar hundert Millionen Euro an Wertpapieren gehangen, EURQ ebenfalls. Doch die Assets werden on-chain still verwahrt—das ist etwas völlig anderes als eine echte, gegenseitige Interaktion zwischen Menschen auf der Chain. Die Zahl der Institutionen mit Konten und die Zahl der on-chain Adressen: Erstere sind PPT-Material für Business-Expansion, letztere sind die echte Körpertemperatur auf der Basis-Ebene.
Die eigentliche Zeitbombe steckt in der Token-Struktur. Die Top-5-Adressen halten über 67% der Coins, die größte Adresse allein 21%. Die Binance-Custody-Adresse frisst noch einmal über 12%. Die Top-10 liegen bei fast 73%. Für eine Kette, die sich als „institutionelles Compliance-Finance“ verkauft, ist die Konzentration der Vorräte sogar noch absurder als bei den meisten Meme-Coins. Dieses Bild ist zu schön—ich wage es nicht, mir die Details auszumalen. Wenn die Institutionen bei der Risikoprüfung diese Daten sehen, ist die erste Frage, die ihnen im Kopf hochschießt, absolut eindeutig—„Wer übernimmt eigentlich, wenn man aussteigt?“
DuskEVM hat von der Ankündigung bis zur Umsetzung mehrere Quartale gebraucht. Der GitHub-Commit-Rhythmus ist visuell klar langsamer als erwartet, und das ursprünglich für Q1 2026 geplante Protocol-v23-Upgrade liegt deutlich hinter dem Zeitplan. Selbst wenn die technische Story noch so hübsch ist: Wenn der Delivery-Takt nicht mithält, bleibt ein institutioneller POC am Ende einfach liegen.
#dusk $DUSK @Dusk
Polymesh verankert das Thema Wertpapier-Compliance im Kern. Monero und Zcash haben in der Privacy-Route Altbestände, von denen sie profitieren können. DUSK? Tiefen-Compliance ist nicht so tief wie bei Polymesh, Privacy rennt zudem mit einem Regulatorik-Rucksack—und kommt deshalb nicht an den „alten anonymen Ketten“ vorbei. Also sucht sie sich ausgerechnet die engste Lücke.
Der große Kuchen ist bald bei 70.000 angekommen—BTC geht ja noch, oder! Das wirklich Peinliche ist die Aktivität on-chain. Das Mainnet läuft seit mehr als einem Jahr: tägliches Transaktionsvolumen schwankt bei etwa 800 bis 1.000. Aktive Adressen pro Tag waren schon in den frühen Jahren nur 40 bis 80. Anfang 2026 gab es einen Peak auf 300 bis 870, danach ist es wieder zurück in den Bereich mit dreistelligen Werten gefallen. Auf einer L1 klingt so ein Volumen wohlklingend nach „institutionelle Low-Frequency, aber High-Value“-Aktivität—aber ehrlich gesagt wirkt es eher wie die Stimmungstruppe eines Testnets. NPEX hat zwar ein paar hundert Millionen Euro an Wertpapieren gehangen, EURQ ebenfalls. Doch die Assets werden on-chain still verwahrt—das ist etwas völlig anderes als eine echte, gegenseitige Interaktion zwischen Menschen auf der Chain. Die Zahl der Institutionen mit Konten und die Zahl der on-chain Adressen: Erstere sind PPT-Material für Business-Expansion, letztere sind die echte Körpertemperatur auf der Basis-Ebene.
Die eigentliche Zeitbombe steckt in der Token-Struktur. Die Top-5-Adressen halten über 67% der Coins, die größte Adresse allein 21%. Die Binance-Custody-Adresse frisst noch einmal über 12%. Die Top-10 liegen bei fast 73%. Für eine Kette, die sich als „institutionelles Compliance-Finance“ verkauft, ist die Konzentration der Vorräte sogar noch absurder als bei den meisten Meme-Coins. Dieses Bild ist zu schön—ich wage es nicht, mir die Details auszumalen. Wenn die Institutionen bei der Risikoprüfung diese Daten sehen, ist die erste Frage, die ihnen im Kopf hochschießt, absolut eindeutig—„Wer übernimmt eigentlich, wenn man aussteigt?“
DuskEVM hat von der Ankündigung bis zur Umsetzung mehrere Quartale gebraucht. Der GitHub-Commit-Rhythmus ist visuell klar langsamer als erwartet, und das ursprünglich für Q1 2026 geplante Protocol-v23-Upgrade liegt deutlich hinter dem Zeitplan. Selbst wenn die technische Story noch so hübsch ist: Wenn der Delivery-Takt nicht mithält, bleibt ein institutioneller POC am Ende einfach liegen.
#dusk $DUSK @Dusk
187
·
--
Ich habe mit einem Freund bis spät in der Nacht über TermMax geplaudert, und er sagte einen Satz, der mich erstarren ließ
„Das ist doch im Grunde eine Festzins-Kreditvergabe.“
Der Kuchen (bzw. die Kursfantasie) ist ein bisschen gestiegen, aber BTC ist immer noch top!
Ich habe damals nichts dagegen gesagt. Als ich dann zurückkam, habe ich drei Tage lang Code und Dokumentation durchforstet – je mehr ich darüber nachdachte, desto klarer wurde es: Dieser Satz ist zwar richtig, aber fühlt sich an, als hätte er dir einfach nur die Antwort gegeben, ohne sie wirklich zu erklären.
Wirklich unruhig gemacht hat mich der Abschnitt über das Liquidations- und Entschädigungsmechanismus.
Ganz kurz: Wenn ein Kredit fällig ist und nicht vollständig zurückgezahlt wird, schließt sich das Liquidationsfenster. Dann können FT-Inhaber den Basiswert und die Sicherheiten direkt anteilig aus dem Redemption Pool holen. Was daran so interessant ist? Es macht „Liquidation“ aus einem Strafspiel eine reine Logik der Verteilung. Bei anderen führt ein Crash dazu, dass Roboter die Beute aufessen – TermMax dagegen lässt die Gläubiger selbst entscheiden, ob sie diesen „Kuchen“ überhaupt übernehmen wollen. Du hältst FT – also hast du eine Wahl: annehmen oder nicht annehmen? Das ist komplett ein anderer Ansatz als bei klassischer Liquidation.
Dann noch die Preisgestaltung.
Diese Sache mit Range Order habe ich mir zwei Tage lang zurechtlegen müssen, bis ich es wirklich kapiert hatte. Es geht nicht darum, einfach einen festen APR auszurufen. Stattdessen wird die Liquidität in verschiedene Segmente aufgeteilt, und in jedem Segment hängt ein anderer Zinssatz. Große Beträge können je nach Segment einen anderen Zinssatz bekommen als kleine. Der Ausführungspreis ist keine einzelne Zahl, sondern liegt in einem bestimmten Bereich. Anders gesagt: Die Markttiefe wächst direkt auf der Zinskurve. Wer ein großes Volumen hat, muss für mehr Liquidität auch mehr „Aufschlag“ zahlen – das ist fair und zugleich marktnah.
Ich habe dann rund ein Dutzend realer Ausführungsaufzeichnungen durchgesehen und festgestellt, dass die meisten Range Orders sich auf 3–5 Segmente konzentrieren – nicht auf so ein ausgeklügeltes Design mit zig Segmenten. Das zeigt: Die meisten gehen pragmatisch vor; zu viele Segmente sind administrativ zu teuer.
Zurück zur Struktur FT/XT/GT.
FT wird bei Fälligkeit gegen 1 debt token ausbezahlt, XT folgt dann FT, sodass 1+1 = 1 vollständige Schuldposition ergibt. GT bündelt dagegen Sicherheiten und Schulden zu einer übertragbaren Position. Das erinnert mich an den Ansatz von ABS (Asset-Backed Securities) – also die Idee, den zugrunde liegenden Vermögenswert zu zerlegen, Risiken neu zu schneiden und verschiedene „Schichten“ für unterschiedliche Präferenzen anzubieten.
Aber TermMax geht noch härter vor: Es schneidet nicht das Risiko, sondern die Zeit. FT bekommt die Sicherheit einer Fälligkeit, XT die Spanne der Zinsen während der Laufzeit, und GT die Flexibilität einer vollständigen Position. Drei Präferenzen, ein zugrunde liegender Layer – jede nimmt das, was sie braucht. @termmax #TermMax
Ich habe mit einem Freund bis spät in der Nacht über TermMax geplaudert, und er sagte einen Satz, der mich erstarren ließ
„Das ist doch im Grunde eine Festzins-Kreditvergabe.“
Der Kuchen (bzw. die Kursfantasie) ist ein bisschen gestiegen, aber BTC ist immer noch top!
Ich habe damals nichts dagegen gesagt. Als ich dann zurückkam, habe ich drei Tage lang Code und Dokumentation durchforstet – je mehr ich darüber nachdachte, desto klarer wurde es: Dieser Satz ist zwar richtig, aber fühlt sich an, als hätte er dir einfach nur die Antwort gegeben, ohne sie wirklich zu erklären.
Wirklich unruhig gemacht hat mich der Abschnitt über das Liquidations- und Entschädigungsmechanismus.
Ganz kurz: Wenn ein Kredit fällig ist und nicht vollständig zurückgezahlt wird, schließt sich das Liquidationsfenster. Dann können FT-Inhaber den Basiswert und die Sicherheiten direkt anteilig aus dem Redemption Pool holen. Was daran so interessant ist? Es macht „Liquidation“ aus einem Strafspiel eine reine Logik der Verteilung. Bei anderen führt ein Crash dazu, dass Roboter die Beute aufessen – TermMax dagegen lässt die Gläubiger selbst entscheiden, ob sie diesen „Kuchen“ überhaupt übernehmen wollen. Du hältst FT – also hast du eine Wahl: annehmen oder nicht annehmen? Das ist komplett ein anderer Ansatz als bei klassischer Liquidation.
Dann noch die Preisgestaltung.
Diese Sache mit Range Order habe ich mir zwei Tage lang zurechtlegen müssen, bis ich es wirklich kapiert hatte. Es geht nicht darum, einfach einen festen APR auszurufen. Stattdessen wird die Liquidität in verschiedene Segmente aufgeteilt, und in jedem Segment hängt ein anderer Zinssatz. Große Beträge können je nach Segment einen anderen Zinssatz bekommen als kleine. Der Ausführungspreis ist keine einzelne Zahl, sondern liegt in einem bestimmten Bereich. Anders gesagt: Die Markttiefe wächst direkt auf der Zinskurve. Wer ein großes Volumen hat, muss für mehr Liquidität auch mehr „Aufschlag“ zahlen – das ist fair und zugleich marktnah.
Ich habe dann rund ein Dutzend realer Ausführungsaufzeichnungen durchgesehen und festgestellt, dass die meisten Range Orders sich auf 3–5 Segmente konzentrieren – nicht auf so ein ausgeklügeltes Design mit zig Segmenten. Das zeigt: Die meisten gehen pragmatisch vor; zu viele Segmente sind administrativ zu teuer.
Zurück zur Struktur FT/XT/GT.
FT wird bei Fälligkeit gegen 1 debt token ausbezahlt, XT folgt dann FT, sodass 1+1 = 1 vollständige Schuldposition ergibt. GT bündelt dagegen Sicherheiten und Schulden zu einer übertragbaren Position. Das erinnert mich an den Ansatz von ABS (Asset-Backed Securities) – also die Idee, den zugrunde liegenden Vermögenswert zu zerlegen, Risiken neu zu schneiden und verschiedene „Schichten“ für unterschiedliche Präferenzen anzubieten.
Aber TermMax geht noch härter vor: Es schneidet nicht das Risiko, sondern die Zeit. FT bekommt die Sicherheit einer Fälligkeit, XT die Spanne der Zinsen während der Laufzeit, und GT die Flexibilität einer vollständigen Position. Drei Präferenzen, ein zugrunde liegender Layer – jede nimmt das, was sie braucht. @TermMax #TermMax
„Das ist doch im Grunde eine Festzins-Kreditvergabe.“
Der Kuchen (bzw. die Kursfantasie) ist ein bisschen gestiegen, aber BTC ist immer noch top!
Ich habe damals nichts dagegen gesagt. Als ich dann zurückkam, habe ich drei Tage lang Code und Dokumentation durchforstet – je mehr ich darüber nachdachte, desto klarer wurde es: Dieser Satz ist zwar richtig, aber fühlt sich an, als hätte er dir einfach nur die Antwort gegeben, ohne sie wirklich zu erklären.
Wirklich unruhig gemacht hat mich der Abschnitt über das Liquidations- und Entschädigungsmechanismus.
Ganz kurz: Wenn ein Kredit fällig ist und nicht vollständig zurückgezahlt wird, schließt sich das Liquidationsfenster. Dann können FT-Inhaber den Basiswert und die Sicherheiten direkt anteilig aus dem Redemption Pool holen. Was daran so interessant ist? Es macht „Liquidation“ aus einem Strafspiel eine reine Logik der Verteilung. Bei anderen führt ein Crash dazu, dass Roboter die Beute aufessen – TermMax dagegen lässt die Gläubiger selbst entscheiden, ob sie diesen „Kuchen“ überhaupt übernehmen wollen. Du hältst FT – also hast du eine Wahl: annehmen oder nicht annehmen? Das ist komplett ein anderer Ansatz als bei klassischer Liquidation.
Dann noch die Preisgestaltung.
Diese Sache mit Range Order habe ich mir zwei Tage lang zurechtlegen müssen, bis ich es wirklich kapiert hatte. Es geht nicht darum, einfach einen festen APR auszurufen. Stattdessen wird die Liquidität in verschiedene Segmente aufgeteilt, und in jedem Segment hängt ein anderer Zinssatz. Große Beträge können je nach Segment einen anderen Zinssatz bekommen als kleine. Der Ausführungspreis ist keine einzelne Zahl, sondern liegt in einem bestimmten Bereich. Anders gesagt: Die Markttiefe wächst direkt auf der Zinskurve. Wer ein großes Volumen hat, muss für mehr Liquidität auch mehr „Aufschlag“ zahlen – das ist fair und zugleich marktnah.
Ich habe dann rund ein Dutzend realer Ausführungsaufzeichnungen durchgesehen und festgestellt, dass die meisten Range Orders sich auf 3–5 Segmente konzentrieren – nicht auf so ein ausgeklügeltes Design mit zig Segmenten. Das zeigt: Die meisten gehen pragmatisch vor; zu viele Segmente sind administrativ zu teuer.
Zurück zur Struktur FT/XT/GT.
FT wird bei Fälligkeit gegen 1 debt token ausbezahlt, XT folgt dann FT, sodass 1+1 = 1 vollständige Schuldposition ergibt. GT bündelt dagegen Sicherheiten und Schulden zu einer übertragbaren Position. Das erinnert mich an den Ansatz von ABS (Asset-Backed Securities) – also die Idee, den zugrunde liegenden Vermögenswert zu zerlegen, Risiken neu zu schneiden und verschiedene „Schichten“ für unterschiedliche Präferenzen anzubieten.
Aber TermMax geht noch härter vor: Es schneidet nicht das Risiko, sondern die Zeit. FT bekommt die Sicherheit einer Fälligkeit, XT die Spanne der Zinsen während der Laufzeit, und GT die Flexibilität einer vollständigen Position. Drei Präferenzen, ein zugrunde liegender Layer – jede nimmt das, was sie braucht. @TermMax #TermMax
71
·
--
Alle warten auf den Wind, doch manche sperren das Windrad ab: Ein Gespräch über Dusk’ Datenschutzkonformität und die Abwicklungs-“Türschlösser”
Der Kuchen ist ein bisschen gestiegen, aber BTC ist immer noch stark!
In den letzten Tagen habe ich mir die Orderbücher verschiedener CEXs angesehen – es ist so still, dass einem fast mulmig wird. Viele Freunde, die im Privacy-Bereich unterwegs sind, fangen wieder an, sich wie gewohnt Sorgen zu machen: dass, wenn die Aufsichtsbehörden den großen Knüppel schwingen, anonyme Token im Grunde komplett auf Null gesetzt werden. Aber seien wir ehrlich: „Privatsphäre“ und „Compliance“ gegeneinander auszuspielen, ist selbst eines der größten Denkfehler im Krypto-Ökosystem.
Schau dir ganz genau an, welche Mühe Dusk im Verborgenen investiert – dann merkst du, dass es sich dabei gar nicht um ein anonymes Logik-Setup für Darknet-Transaktionen handelt. Traditionelle Finanzinstitute stehen öffentlichen Chains nicht einfach deshalb skeptisch gegenüber, weil sie Angst vor Volatilität haben. Vielmehr sind sie an strenge Datenschutzvorschriften der GDPR und Anti-Geldwäsche-Bestimmungen gebunden: Sie dürfen die Vermögensübersichten ihrer Kunden nicht einfach über das ganze Netz veröffentlichen – und gleichzeitig darf kein anonymes Geld „spurlos“ einströmen. Dieser Konflikt ist wie der Versuch, in einem transparenten Glashaus eine private Versicherungskassette abzuwickeln: Wie man es auch macht, ist es am Ende falsch.
Dusk setzt genau bei diesem härtesten Brocken an. Es löst die Geheimhaltung der Abwicklung von Vermögensflüssen auf der Basisebene mit Zero-Knowledge-Beweisen und ermöglicht zugleich mit einer einzigartigen Beweisarchitektur, dass Compliance-Audit-Knoten jederzeit auf relevante Nachweise zugreifen können. Ganz einfach: „Vermögens-Transaktionen bleiben nach außen vertraulich, Compliance-Prüfung ist jederzeit verifizierbar.“ Vor kurzem wurde der europäische MICA-Rahmen offiziell umgesetzt, und viele Projekte, die einen extrem minimalistischen Anonymitätsansatz verfolgen, wurden von Börsen nach und nach abgelistet. Dusk hingegen – mit seinem Design, das von Anfang an auf „Compliance-fähige Abwicklungsbasis“ ausgerichtet ist – wurde im Gegenteil zu einer von wenigen Möglichkeiten, mit der traditionelle Institutionen überhaupt konform an Bord gehen können.
Aber mal ganz ehrlich: Selbst wenn die technische Architektur noch so schön gezeichnet ist – der echte Abwicklungs-Durchsatz mit echtem Geld ist der ultimative Härtetest. Ob diese hochfrequente Berechnung mit Zero-Knowledge-Beweisen bei echter, finanzmarkttauglicher Parallelität ins Stocken gerät, hängt letztlich von den kommenden Netzwerk-Lasttests ab.
Der Winter am Markt wird irgendwann vorübergehen. Doch die Regeln für die Abwicklungsbasis haben sich bereits geändert. Wenn die Compliance-Tür die Trickkiste der Spekulation endgültig dichtmacht – welche andere Chain glaubst du, kann diese Menge an traditionellem Volumen noch auffangen, die gerade hastig on-chain gehen will? $DUSK #dusk @Dusk_Foundation
Alle warten auf den Wind, doch manche sperren das Windrad ab: Ein Gespräch über Dusk’ Datenschutzkonformität und die Abwicklungs-“Türschlösser”
Der Kuchen ist ein bisschen gestiegen, aber BTC ist immer noch stark!
In den letzten Tagen habe ich mir die Orderbücher verschiedener CEXs angesehen – es ist so still, dass einem fast mulmig wird. Viele Freunde, die im Privacy-Bereich unterwegs sind, fangen wieder an, sich wie gewohnt Sorgen zu machen: dass, wenn die Aufsichtsbehörden den großen Knüppel schwingen, anonyme Token im Grunde komplett auf Null gesetzt werden. Aber seien wir ehrlich: „Privatsphäre“ und „Compliance“ gegeneinander auszuspielen, ist selbst eines der größten Denkfehler im Krypto-Ökosystem.
Schau dir ganz genau an, welche Mühe Dusk im Verborgenen investiert – dann merkst du, dass es sich dabei gar nicht um ein anonymes Logik-Setup für Darknet-Transaktionen handelt. Traditionelle Finanzinstitute stehen öffentlichen Chains nicht einfach deshalb skeptisch gegenüber, weil sie Angst vor Volatilität haben. Vielmehr sind sie an strenge Datenschutzvorschriften der GDPR und Anti-Geldwäsche-Bestimmungen gebunden: Sie dürfen die Vermögensübersichten ihrer Kunden nicht einfach über das ganze Netz veröffentlichen – und gleichzeitig darf kein anonymes Geld „spurlos“ einströmen. Dieser Konflikt ist wie der Versuch, in einem transparenten Glashaus eine private Versicherungskassette abzuwickeln: Wie man es auch macht, ist es am Ende falsch.
Dusk setzt genau bei diesem härtesten Brocken an. Es löst die Geheimhaltung der Abwicklung von Vermögensflüssen auf der Basisebene mit Zero-Knowledge-Beweisen und ermöglicht zugleich mit einer einzigartigen Beweisarchitektur, dass Compliance-Audit-Knoten jederzeit auf relevante Nachweise zugreifen können. Ganz einfach: „Vermögens-Transaktionen bleiben nach außen vertraulich, Compliance-Prüfung ist jederzeit verifizierbar.“ Vor kurzem wurde der europäische MICA-Rahmen offiziell umgesetzt, und viele Projekte, die einen extrem minimalistischen Anonymitätsansatz verfolgen, wurden von Börsen nach und nach abgelistet. Dusk hingegen – mit seinem Design, das von Anfang an auf „Compliance-fähige Abwicklungsbasis“ ausgerichtet ist – wurde im Gegenteil zu einer von wenigen Möglichkeiten, mit der traditionelle Institutionen überhaupt konform an Bord gehen können.
Aber mal ganz ehrlich: Selbst wenn die technische Architektur noch so schön gezeichnet ist – der echte Abwicklungs-Durchsatz mit echtem Geld ist der ultimative Härtetest. Ob diese hochfrequente Berechnung mit Zero-Knowledge-Beweisen bei echter, finanzmarkttauglicher Parallelität ins Stocken gerät, hängt letztlich von den kommenden Netzwerk-Lasttests ab.
Der Winter am Markt wird irgendwann vorübergehen. Doch die Regeln für die Abwicklungsbasis haben sich bereits geändert. Wenn die Compliance-Tür die Trickkiste der Spekulation endgültig dichtmacht – welche andere Chain glaubst du, kann diese Menge an traditionellem Volumen noch auffangen, die gerade hastig on-chain gehen will? $DUSK #dusk @Dusk
Der Kuchen ist ein bisschen gestiegen, aber BTC ist immer noch stark!
In den letzten Tagen habe ich mir die Orderbücher verschiedener CEXs angesehen – es ist so still, dass einem fast mulmig wird. Viele Freunde, die im Privacy-Bereich unterwegs sind, fangen wieder an, sich wie gewohnt Sorgen zu machen: dass, wenn die Aufsichtsbehörden den großen Knüppel schwingen, anonyme Token im Grunde komplett auf Null gesetzt werden. Aber seien wir ehrlich: „Privatsphäre“ und „Compliance“ gegeneinander auszuspielen, ist selbst eines der größten Denkfehler im Krypto-Ökosystem.
Schau dir ganz genau an, welche Mühe Dusk im Verborgenen investiert – dann merkst du, dass es sich dabei gar nicht um ein anonymes Logik-Setup für Darknet-Transaktionen handelt. Traditionelle Finanzinstitute stehen öffentlichen Chains nicht einfach deshalb skeptisch gegenüber, weil sie Angst vor Volatilität haben. Vielmehr sind sie an strenge Datenschutzvorschriften der GDPR und Anti-Geldwäsche-Bestimmungen gebunden: Sie dürfen die Vermögensübersichten ihrer Kunden nicht einfach über das ganze Netz veröffentlichen – und gleichzeitig darf kein anonymes Geld „spurlos“ einströmen. Dieser Konflikt ist wie der Versuch, in einem transparenten Glashaus eine private Versicherungskassette abzuwickeln: Wie man es auch macht, ist es am Ende falsch.
Dusk setzt genau bei diesem härtesten Brocken an. Es löst die Geheimhaltung der Abwicklung von Vermögensflüssen auf der Basisebene mit Zero-Knowledge-Beweisen und ermöglicht zugleich mit einer einzigartigen Beweisarchitektur, dass Compliance-Audit-Knoten jederzeit auf relevante Nachweise zugreifen können. Ganz einfach: „Vermögens-Transaktionen bleiben nach außen vertraulich, Compliance-Prüfung ist jederzeit verifizierbar.“ Vor kurzem wurde der europäische MICA-Rahmen offiziell umgesetzt, und viele Projekte, die einen extrem minimalistischen Anonymitätsansatz verfolgen, wurden von Börsen nach und nach abgelistet. Dusk hingegen – mit seinem Design, das von Anfang an auf „Compliance-fähige Abwicklungsbasis“ ausgerichtet ist – wurde im Gegenteil zu einer von wenigen Möglichkeiten, mit der traditionelle Institutionen überhaupt konform an Bord gehen können.
Aber mal ganz ehrlich: Selbst wenn die technische Architektur noch so schön gezeichnet ist – der echte Abwicklungs-Durchsatz mit echtem Geld ist der ultimative Härtetest. Ob diese hochfrequente Berechnung mit Zero-Knowledge-Beweisen bei echter, finanzmarkttauglicher Parallelität ins Stocken gerät, hängt letztlich von den kommenden Netzwerk-Lasttests ab.
Der Winter am Markt wird irgendwann vorübergehen. Doch die Regeln für die Abwicklungsbasis haben sich bereits geändert. Wenn die Compliance-Tür die Trickkiste der Spekulation endgültig dichtmacht – welche andere Chain glaubst du, kann diese Menge an traditionellem Volumen noch auffangen, die gerade hastig on-chain gehen will? $DUSK #dusk @Dusk
2
76
·
--
Als ich TermMax zum ersten Mal erforscht habe, dachte ich zunächst, es würde dem Rentenmarkt nur eine zusätzliche, eindeutigere Option bieten. Als ich dann jedoch die Token-流动spfade und die Abwicklungsmechanismen vollständig durchgeplant hatte, wurde mir schlagartig klar, was daran wirklich stark ist: TermMax standardisiert die Spread-Trades in DeFi, die bislang lange Zeit „zerstreut“ waren, und macht daraus etwas durchgehend Einheitliches.
Der große Kuchen ist ordentlich gestiegen, und BTC bleibt stark!
Wenn man mit Zyklenarbitrage auf Aave oder Compound unterwegs ist, setzt man im Grunde auf ein Spiel mit variablen Zinssätzen. Die Kosten ändern sich jederzeit, und die Kapital- bzw. Effizienz beim Wetten auf steigende Renditen ist extrem niedrig. In extremen Marktphasen weitet sich das Risiko eines plötzlichen Schocks sofort aus. Der geniale Punkt bei TermMax liegt darin, dass es über die Trennung von FT und GT die „Kreditnachfrage“ und die „Zins-Wett-/Arbitrage-Nachfrage“ in zwei völlig unabhängige Märkte zerlegt.
Kreditnehmer können durch das Prägen von FT die Finanzierungskosten im Voraus fest einfrieren, während GT de facto zu einer von Natur aus zinsbezogenen Derivate-Exposure wird. Das bedeutet: Wer auf einen Anstieg oder Rückgang der zukünftigen Zinssätze setzen will, muss seine Positionen nicht mehr ständig umschichten oder Liquidations-Slippage in Kauf nehmen. Stattdessen kann man die Wette auf die zukünftige Zinskurve direkt im Sekundärmarkt über den Handel von GT abschließen.
Zunächst hatte ich den Pricing-Curve-Range-Order-Ansatz für nur eine Lösung gehalten, um Laufzeiten passend zu machen. Später wurde mir jedoch klar, dass dieses Design Liquiditätsanbietern (LP) direkt die Preisgestaltungsbefugnis eines Market Makers (Market Maker) gibt. Der traditionelle Rentenmarkt ist am stärksten von der Kontinuität der Renditekurve abhängig. Genau hier gleicht die Pricing Curve mit einem Algorithmus die Liquiditäts-Löcher aus, die durch Laufzeit-Mismatches on-chain entstehen.
Noch einen Schritt weiter: Selbst wenn es zu On-Chain-Black-Swan-Ereignissen kommt, etwa wenn Orakel ausfallen, übernimmt die physische Lieferung (Physical Delivery) direkt. Sie wirft die traditionelle Liquidations-Auktions-Kette weg und führt die Lieferung mit Abschlag im Verhältnis auf Grundlage von Spot-Assets durch. Diese Absicherungslogik verwandelt das zuvor unkontrollierbare systemische Risiko in eine über erwartbare Grenzen gesteuerte Vermögensübertragung—und erspart tatsächlich vielen Kreditprotokollen die schlimmsten Kettenreaktionen von Liquidations-Alpträumen.
Wenn man diese Logik Schritt für Schritt weiterdenkt, vermittelt TermMax für mich inzwischen nicht mehr das Gefühl eines bloßen „Kreditprotokolls“. Es wirkt vielmehr wie eine High-Precision-Preisengine, die den DeFi-Zinsderivatemarkt aufbaut. @termmax #TermMax
Als ich TermMax zum ersten Mal erforscht habe, dachte ich zunächst, es würde dem Rentenmarkt nur eine zusätzliche, eindeutigere Option bieten. Als ich dann jedoch die Token-流动spfade und die Abwicklungsmechanismen vollständig durchgeplant hatte, wurde mir schlagartig klar, was daran wirklich stark ist: TermMax standardisiert die Spread-Trades in DeFi, die bislang lange Zeit „zerstreut“ waren, und macht daraus etwas durchgehend Einheitliches.
Der große Kuchen ist ordentlich gestiegen, und BTC bleibt stark!
Wenn man mit Zyklenarbitrage auf Aave oder Compound unterwegs ist, setzt man im Grunde auf ein Spiel mit variablen Zinssätzen. Die Kosten ändern sich jederzeit, und die Kapital- bzw. Effizienz beim Wetten auf steigende Renditen ist extrem niedrig. In extremen Marktphasen weitet sich das Risiko eines plötzlichen Schocks sofort aus. Der geniale Punkt bei TermMax liegt darin, dass es über die Trennung von FT und GT die „Kreditnachfrage“ und die „Zins-Wett-/Arbitrage-Nachfrage“ in zwei völlig unabhängige Märkte zerlegt.
Kreditnehmer können durch das Prägen von FT die Finanzierungskosten im Voraus fest einfrieren, während GT de facto zu einer von Natur aus zinsbezogenen Derivate-Exposure wird. Das bedeutet: Wer auf einen Anstieg oder Rückgang der zukünftigen Zinssätze setzen will, muss seine Positionen nicht mehr ständig umschichten oder Liquidations-Slippage in Kauf nehmen. Stattdessen kann man die Wette auf die zukünftige Zinskurve direkt im Sekundärmarkt über den Handel von GT abschließen.
Zunächst hatte ich den Pricing-Curve-Range-Order-Ansatz für nur eine Lösung gehalten, um Laufzeiten passend zu machen. Später wurde mir jedoch klar, dass dieses Design Liquiditätsanbietern (LP) direkt die Preisgestaltungsbefugnis eines Market Makers (Market Maker) gibt. Der traditionelle Rentenmarkt ist am stärksten von der Kontinuität der Renditekurve abhängig. Genau hier gleicht die Pricing Curve mit einem Algorithmus die Liquiditäts-Löcher aus, die durch Laufzeit-Mismatches on-chain entstehen.
Noch einen Schritt weiter: Selbst wenn es zu On-Chain-Black-Swan-Ereignissen kommt, etwa wenn Orakel ausfallen, übernimmt die physische Lieferung (Physical Delivery) direkt. Sie wirft die traditionelle Liquidations-Auktions-Kette weg und führt die Lieferung mit Abschlag im Verhältnis auf Grundlage von Spot-Assets durch. Diese Absicherungslogik verwandelt das zuvor unkontrollierbare systemische Risiko in eine über erwartbare Grenzen gesteuerte Vermögensübertragung—und erspart tatsächlich vielen Kreditprotokollen die schlimmsten Kettenreaktionen von Liquidations-Alpträumen.
Wenn man diese Logik Schritt für Schritt weiterdenkt, vermittelt TermMax für mich inzwischen nicht mehr das Gefühl eines bloßen „Kreditprotokolls“. Es wirkt vielmehr wie eine High-Precision-Preisengine, die den DeFi-Zinsderivatemarkt aufbaut. @TermMax #TermMax
Der große Kuchen ist ordentlich gestiegen, und BTC bleibt stark!
Wenn man mit Zyklenarbitrage auf Aave oder Compound unterwegs ist, setzt man im Grunde auf ein Spiel mit variablen Zinssätzen. Die Kosten ändern sich jederzeit, und die Kapital- bzw. Effizienz beim Wetten auf steigende Renditen ist extrem niedrig. In extremen Marktphasen weitet sich das Risiko eines plötzlichen Schocks sofort aus. Der geniale Punkt bei TermMax liegt darin, dass es über die Trennung von FT und GT die „Kreditnachfrage“ und die „Zins-Wett-/Arbitrage-Nachfrage“ in zwei völlig unabhängige Märkte zerlegt.
Kreditnehmer können durch das Prägen von FT die Finanzierungskosten im Voraus fest einfrieren, während GT de facto zu einer von Natur aus zinsbezogenen Derivate-Exposure wird. Das bedeutet: Wer auf einen Anstieg oder Rückgang der zukünftigen Zinssätze setzen will, muss seine Positionen nicht mehr ständig umschichten oder Liquidations-Slippage in Kauf nehmen. Stattdessen kann man die Wette auf die zukünftige Zinskurve direkt im Sekundärmarkt über den Handel von GT abschließen.
Zunächst hatte ich den Pricing-Curve-Range-Order-Ansatz für nur eine Lösung gehalten, um Laufzeiten passend zu machen. Später wurde mir jedoch klar, dass dieses Design Liquiditätsanbietern (LP) direkt die Preisgestaltungsbefugnis eines Market Makers (Market Maker) gibt. Der traditionelle Rentenmarkt ist am stärksten von der Kontinuität der Renditekurve abhängig. Genau hier gleicht die Pricing Curve mit einem Algorithmus die Liquiditäts-Löcher aus, die durch Laufzeit-Mismatches on-chain entstehen.
Noch einen Schritt weiter: Selbst wenn es zu On-Chain-Black-Swan-Ereignissen kommt, etwa wenn Orakel ausfallen, übernimmt die physische Lieferung (Physical Delivery) direkt. Sie wirft die traditionelle Liquidations-Auktions-Kette weg und führt die Lieferung mit Abschlag im Verhältnis auf Grundlage von Spot-Assets durch. Diese Absicherungslogik verwandelt das zuvor unkontrollierbare systemische Risiko in eine über erwartbare Grenzen gesteuerte Vermögensübertragung—und erspart tatsächlich vielen Kreditprotokollen die schlimmsten Kettenreaktionen von Liquidations-Alpträumen.
Wenn man diese Logik Schritt für Schritt weiterdenkt, vermittelt TermMax für mich inzwischen nicht mehr das Gefühl eines bloßen „Kreditprotokolls“. Es wirkt vielmehr wie eine High-Precision-Preisengine, die den DeFi-Zinsderivatemarkt aufbaut. @TermMax #TermMax
93
·
--
Abschied vom Alleingang: Warum große Gelder „Black Boxes“ im Dezentralen verlassen?
Der Big-Boy ist um 64.000 gestiegen – BTC ist wirklich stark!
Gerade habe ich mich mit ein paar alten Hasen getroffen, die große Order- und Settlement-Geschäfte abwickeln. In meinem Kopf hallt seitdem ein Wort nach: Liquiditäts-Engpass. Viele glauben, dass die heutigen Engpässe bei den etablierten DeFi-Projekten vor allem bei der Performance liegen oder dass das GAS zu teuer ist – aber nach dem, was ich in den letzten Jahren gesehen habe, stimmt das so nicht. Wirklich blockiert sind es die „transparenten Bücher“, auf die alle so stolz sind, wenn es um den Einstieg von Compliancerelevanten Geldern im einstelligen Milliardenbereich geht.
Stell dir vor, eine traditionelle, führende Institution will auf der Kette eine RWA-Vermögensabwicklung über mehrere hundert Millionen bis hin zu mehreren Milliarden US-Dollar durchführen. Wenn es eine klassische öffentliche Blockchain wäre: Von Ordern über Rebalancing bis zur finalen Auslieferung könnten alle großen Adressen und Market Maker „die Karten“ des jeweiligen Auftraggebers einsehen – in der realen Geschäfts- und Wettbewerbspraxis wäre das praktisch gleichbedeutend mit nackt dastehen. Würde man hingegen auf eine völlig anonyme „Black-Box“-Chain wechseln, bricht die Geldwäsche-Prüfstrecke im Handumdrehen zusammen, und die Prüfung der Finanzberichte würde schlicht nicht durchgehen. Das ist die Zwickmühle: Auf der einen Seite das Risiko von Datenlecks, auf der anderen Seite die regulatorische Compliance – und große Gelder müssen draußen warten und können nur zuschauen.
Darum beobachte ich zuletzt besonders Projekte wie Dusk, die sich auf die grundlegende Infrastruktur fokussieren. Die spielen nicht einfach nur mit dem Reiz reiner kryptografischer Ideale, sondern koppeln den Datenschutz direkt auf der L1-Ebene mit der Compliance-Revision. Nehmen wir als Beispiel die unterste Ebene, die Piecrust VM: Sie unterstützt nicht nur nativ Zero-Knowledge-Proofs, sondern erlaubt es auch, komplexe geschäftliche Compliance-Logik direkt in Smart Contracts zu schreiben. Anders gesagt: Die Transaktion selbst bleibt verschlüsselt, aber der Compliance-Nachweis kann in Echtzeit auf der Kette eingebucht werden.
Diese Architektur „nachweisbar, aber nicht einsehbar“ baut institutionellen Geldern im Grunde einen sicheren Durchgang – wie einen eigenen, geschützten Tunnel. Früher haben wir oft gedacht, Dezentralisierung müsse absolute Freiheit ohne Grenzen bedeuten. Aber wenn man in der realen Welt wirklich eine große Welle schlagen will, könnte genau diese Kompromisslösung, bei der Datenschutz und Compliance-Anforderungen miteinander vermischt werden, der Schlüssel sein, um die riesigen Liquiditätsmengen des traditionellen Finanzwesens tatsächlich zum Eintritt zu bewegen.
Die Richtung auf der Chain entsteht nie nur durch Schlagworte. Wenn Sicherheitsgefühl und Compliance gleichzeitig erfüllt sind, fließt das Wasser ganz von allein. @Dusk_Foundation $DUSK #dusk
Abschied vom Alleingang: Warum große Gelder „Black Boxes“ im Dezentralen verlassen?
Der Big-Boy ist um 64.000 gestiegen – BTC ist wirklich stark!
Gerade habe ich mich mit ein paar alten Hasen getroffen, die große Order- und Settlement-Geschäfte abwickeln. In meinem Kopf hallt seitdem ein Wort nach: Liquiditäts-Engpass. Viele glauben, dass die heutigen Engpässe bei den etablierten DeFi-Projekten vor allem bei der Performance liegen oder dass das GAS zu teuer ist – aber nach dem, was ich in den letzten Jahren gesehen habe, stimmt das so nicht. Wirklich blockiert sind es die „transparenten Bücher“, auf die alle so stolz sind, wenn es um den Einstieg von Compliancerelevanten Geldern im einstelligen Milliardenbereich geht.
Stell dir vor, eine traditionelle, führende Institution will auf der Kette eine RWA-Vermögensabwicklung über mehrere hundert Millionen bis hin zu mehreren Milliarden US-Dollar durchführen. Wenn es eine klassische öffentliche Blockchain wäre: Von Ordern über Rebalancing bis zur finalen Auslieferung könnten alle großen Adressen und Market Maker „die Karten“ des jeweiligen Auftraggebers einsehen – in der realen Geschäfts- und Wettbewerbspraxis wäre das praktisch gleichbedeutend mit nackt dastehen. Würde man hingegen auf eine völlig anonyme „Black-Box“-Chain wechseln, bricht die Geldwäsche-Prüfstrecke im Handumdrehen zusammen, und die Prüfung der Finanzberichte würde schlicht nicht durchgehen. Das ist die Zwickmühle: Auf der einen Seite das Risiko von Datenlecks, auf der anderen Seite die regulatorische Compliance – und große Gelder müssen draußen warten und können nur zuschauen.
Darum beobachte ich zuletzt besonders Projekte wie Dusk, die sich auf die grundlegende Infrastruktur fokussieren. Die spielen nicht einfach nur mit dem Reiz reiner kryptografischer Ideale, sondern koppeln den Datenschutz direkt auf der L1-Ebene mit der Compliance-Revision. Nehmen wir als Beispiel die unterste Ebene, die Piecrust VM: Sie unterstützt nicht nur nativ Zero-Knowledge-Proofs, sondern erlaubt es auch, komplexe geschäftliche Compliance-Logik direkt in Smart Contracts zu schreiben. Anders gesagt: Die Transaktion selbst bleibt verschlüsselt, aber der Compliance-Nachweis kann in Echtzeit auf der Kette eingebucht werden.
Diese Architektur „nachweisbar, aber nicht einsehbar“ baut institutionellen Geldern im Grunde einen sicheren Durchgang – wie einen eigenen, geschützten Tunnel. Früher haben wir oft gedacht, Dezentralisierung müsse absolute Freiheit ohne Grenzen bedeuten. Aber wenn man in der realen Welt wirklich eine große Welle schlagen will, könnte genau diese Kompromisslösung, bei der Datenschutz und Compliance-Anforderungen miteinander vermischt werden, der Schlüssel sein, um die riesigen Liquiditätsmengen des traditionellen Finanzwesens tatsächlich zum Eintritt zu bewegen.
Die Richtung auf der Chain entsteht nie nur durch Schlagworte. Wenn Sicherheitsgefühl und Compliance gleichzeitig erfüllt sind, fließt das Wasser ganz von allein. @Dusk $DUSK #dusk
Der Big-Boy ist um 64.000 gestiegen – BTC ist wirklich stark!
Gerade habe ich mich mit ein paar alten Hasen getroffen, die große Order- und Settlement-Geschäfte abwickeln. In meinem Kopf hallt seitdem ein Wort nach: Liquiditäts-Engpass. Viele glauben, dass die heutigen Engpässe bei den etablierten DeFi-Projekten vor allem bei der Performance liegen oder dass das GAS zu teuer ist – aber nach dem, was ich in den letzten Jahren gesehen habe, stimmt das so nicht. Wirklich blockiert sind es die „transparenten Bücher“, auf die alle so stolz sind, wenn es um den Einstieg von Compliancerelevanten Geldern im einstelligen Milliardenbereich geht.
Stell dir vor, eine traditionelle, führende Institution will auf der Kette eine RWA-Vermögensabwicklung über mehrere hundert Millionen bis hin zu mehreren Milliarden US-Dollar durchführen. Wenn es eine klassische öffentliche Blockchain wäre: Von Ordern über Rebalancing bis zur finalen Auslieferung könnten alle großen Adressen und Market Maker „die Karten“ des jeweiligen Auftraggebers einsehen – in der realen Geschäfts- und Wettbewerbspraxis wäre das praktisch gleichbedeutend mit nackt dastehen. Würde man hingegen auf eine völlig anonyme „Black-Box“-Chain wechseln, bricht die Geldwäsche-Prüfstrecke im Handumdrehen zusammen, und die Prüfung der Finanzberichte würde schlicht nicht durchgehen. Das ist die Zwickmühle: Auf der einen Seite das Risiko von Datenlecks, auf der anderen Seite die regulatorische Compliance – und große Gelder müssen draußen warten und können nur zuschauen.
Darum beobachte ich zuletzt besonders Projekte wie Dusk, die sich auf die grundlegende Infrastruktur fokussieren. Die spielen nicht einfach nur mit dem Reiz reiner kryptografischer Ideale, sondern koppeln den Datenschutz direkt auf der L1-Ebene mit der Compliance-Revision. Nehmen wir als Beispiel die unterste Ebene, die Piecrust VM: Sie unterstützt nicht nur nativ Zero-Knowledge-Proofs, sondern erlaubt es auch, komplexe geschäftliche Compliance-Logik direkt in Smart Contracts zu schreiben. Anders gesagt: Die Transaktion selbst bleibt verschlüsselt, aber der Compliance-Nachweis kann in Echtzeit auf der Kette eingebucht werden.
Diese Architektur „nachweisbar, aber nicht einsehbar“ baut institutionellen Geldern im Grunde einen sicheren Durchgang – wie einen eigenen, geschützten Tunnel. Früher haben wir oft gedacht, Dezentralisierung müsse absolute Freiheit ohne Grenzen bedeuten. Aber wenn man in der realen Welt wirklich eine große Welle schlagen will, könnte genau diese Kompromisslösung, bei der Datenschutz und Compliance-Anforderungen miteinander vermischt werden, der Schlüssel sein, um die riesigen Liquiditätsmengen des traditionellen Finanzwesens tatsächlich zum Eintritt zu bewegen.
Die Richtung auf der Chain entsteht nie nur durch Schlagworte. Wenn Sicherheitsgefühl und Compliance gleichzeitig erfüllt sind, fließt das Wasser ganz von allein. @Dusk $DUSK #dusk
138
·
--
Die paar Zinsen in einem Kreditvertrag schlagen keine eine einzige stille Keilerei bei der Liquidation.
Reden wir über etwas, woran die meisten erst gar nicht denken.
Der große Kuchen ist noch bei 63000, aber BTC will einfach nicht so recht hoch!
Du parkst Coins im Kreditvertrag, um Zinsen zu kassieren, beobachtest APY-Schwankungen auf zwei Dezimalstellen genau und glaubst, es sei sicher. Aber worauf du wirklich achten solltest, ist der Moment der Liquidation: Wie behandelt das Protokoll dann deinen Gegenpart?
Diese TermMax-Linie mit der physischen Lieferung habe ich mir länger angeschaut. Das klassische Setup: Der Liquidierende verwertet Sicherheiten am Markt, löst damit Stablecoins zur Rückzahlung ab, und das Plus kriegst du. Klingt vernünftig, oder? Der Haken liegt bei extremen Marktphasen – wenn das ganze Netzwerk gleichzeitig liquidiert, prasselt eine Masse an Assets gleichzeitig auf Liquidität, die ohnehin schon angespannt ist. Der Preis schraubt sich nach unten – und der Crash kommt genau so zustande.
Die physische Lieferung schneidet diese Schleife ab. Die Sicherungs-Assets werden direkt auf den Kreditgeber übertragen, ohne diesen einen Schritt über den Markt. On-chain gibt es damit weniger die große gebündelte Verkaufswelle, sodass die Liquidität nicht augenblicklich trocken läuft. Aber die Kosten musst du im Kopf behalten: Du bekommst möglicherweise nicht Stablecoins, sondern ein Bündel Sicherheiten, in denen die Volatilität noch nicht vollständig freigesetzt wurde.
Damit sind wir bei den drei Token-Spielen in TermMax. GT ist die NFT-Position des Kreditnehmers: Sicherheit und Schuld werden dort mitgeführt, und wenn der Kurs unter eine Schwelle fällt, startet automatisch der Verwertungsprozess. FT ist die zinslose Schuld des Kreditgebers – mit Abschlag kaufen, bei Fälligkeit 1 einlösen, die Auszahlung hängt davon ab, dass die hinter GT stehenden Assets das tragen. XT wird den Zeitwert separat abgetrennt: Je näher die Fälligkeit rückt, desto mehr nähert es sich gegen Null.
Also hat sich die Logik für Kreditgeber komplett verändert. Frag nicht gleich nach den Jahrespunkten – frag dich zuerst: Wenn dein Gegenpart zerlegt wird, übernimmst du dann eine ganze Menge… von was genau? Ist es ETH oder BTC, das man nach einem Schlaf wieder zurückbekommt? Oder ist es ein Governance-Token einer neuen Chain – eines, das nach unten fällt und danach vielleicht nicht mehr aufsteht?
Meine eigenen Regeln sind ziemlich altmodisch: Sicherheiten sind keine Mainstream-Assets, und Pools mit einem Beleihungsauslauf unter 150% umgehe ich selbst mit noch so hoher Rendite. Was du als „Extra-Rendite“ siehst, ist sehr wahrscheinlich keine Wohltat, sondern eine Risikoprämie – und du musst die mit echtem Geld ausgleichen.
Und vergiss nicht die anderen Baustellen: Orakel-Delays, Preis-Sprünge bei extremen Marktphasen, Schwachstellen im Underlying von Verträgen – wenn von diesen Sachen auch nur eine hochgeht, hält selbst die sauberste physische Lieferung dagegen nicht stand. Das Mechanismus-Design kann nur ändern, wie das Risiko aussieht – aber nicht, wie es verschwindet.
Zum Schluss noch die ganz direkte Frage: Wenn die Liquidation durch ist, liegen vor dir Tokens statt U – verkaufst du sie oder hältst du sie? Keine Eile mit einer Antwort. Denk nochmal nach, bevor du sprichst. @termmax #TermMax
Die paar Zinsen in einem Kreditvertrag schlagen keine eine einzige stille Keilerei bei der Liquidation.
Reden wir über etwas, woran die meisten erst gar nicht denken.
Der große Kuchen ist noch bei 63000, aber BTC will einfach nicht so recht hoch!
Du parkst Coins im Kreditvertrag, um Zinsen zu kassieren, beobachtest APY-Schwankungen auf zwei Dezimalstellen genau und glaubst, es sei sicher. Aber worauf du wirklich achten solltest, ist der Moment der Liquidation: Wie behandelt das Protokoll dann deinen Gegenpart?
Diese TermMax-Linie mit der physischen Lieferung habe ich mir länger angeschaut. Das klassische Setup: Der Liquidierende verwertet Sicherheiten am Markt, löst damit Stablecoins zur Rückzahlung ab, und das Plus kriegst du. Klingt vernünftig, oder? Der Haken liegt bei extremen Marktphasen – wenn das ganze Netzwerk gleichzeitig liquidiert, prasselt eine Masse an Assets gleichzeitig auf Liquidität, die ohnehin schon angespannt ist. Der Preis schraubt sich nach unten – und der Crash kommt genau so zustande.
Die physische Lieferung schneidet diese Schleife ab. Die Sicherungs-Assets werden direkt auf den Kreditgeber übertragen, ohne diesen einen Schritt über den Markt. On-chain gibt es damit weniger die große gebündelte Verkaufswelle, sodass die Liquidität nicht augenblicklich trocken läuft. Aber die Kosten musst du im Kopf behalten: Du bekommst möglicherweise nicht Stablecoins, sondern ein Bündel Sicherheiten, in denen die Volatilität noch nicht vollständig freigesetzt wurde.
Damit sind wir bei den drei Token-Spielen in TermMax. GT ist die NFT-Position des Kreditnehmers: Sicherheit und Schuld werden dort mitgeführt, und wenn der Kurs unter eine Schwelle fällt, startet automatisch der Verwertungsprozess. FT ist die zinslose Schuld des Kreditgebers – mit Abschlag kaufen, bei Fälligkeit 1 einlösen, die Auszahlung hängt davon ab, dass die hinter GT stehenden Assets das tragen. XT wird den Zeitwert separat abgetrennt: Je näher die Fälligkeit rückt, desto mehr nähert es sich gegen Null.
Also hat sich die Logik für Kreditgeber komplett verändert. Frag nicht gleich nach den Jahrespunkten – frag dich zuerst: Wenn dein Gegenpart zerlegt wird, übernimmst du dann eine ganze Menge… von was genau? Ist es ETH oder BTC, das man nach einem Schlaf wieder zurückbekommt? Oder ist es ein Governance-Token einer neuen Chain – eines, das nach unten fällt und danach vielleicht nicht mehr aufsteht?
Meine eigenen Regeln sind ziemlich altmodisch: Sicherheiten sind keine Mainstream-Assets, und Pools mit einem Beleihungsauslauf unter 150% umgehe ich selbst mit noch so hoher Rendite. Was du als „Extra-Rendite“ siehst, ist sehr wahrscheinlich keine Wohltat, sondern eine Risikoprämie – und du musst die mit echtem Geld ausgleichen.
Und vergiss nicht die anderen Baustellen: Orakel-Delays, Preis-Sprünge bei extremen Marktphasen, Schwachstellen im Underlying von Verträgen – wenn von diesen Sachen auch nur eine hochgeht, hält selbst die sauberste physische Lieferung dagegen nicht stand. Das Mechanismus-Design kann nur ändern, wie das Risiko aussieht – aber nicht, wie es verschwindet.
Zum Schluss noch die ganz direkte Frage: Wenn die Liquidation durch ist, liegen vor dir Tokens statt U – verkaufst du sie oder hältst du sie? Keine Eile mit einer Antwort. Denk nochmal nach, bevor du sprichst. @TermMax #TermMax
Reden wir über etwas, woran die meisten erst gar nicht denken.
Der große Kuchen ist noch bei 63000, aber BTC will einfach nicht so recht hoch!
Du parkst Coins im Kreditvertrag, um Zinsen zu kassieren, beobachtest APY-Schwankungen auf zwei Dezimalstellen genau und glaubst, es sei sicher. Aber worauf du wirklich achten solltest, ist der Moment der Liquidation: Wie behandelt das Protokoll dann deinen Gegenpart?
Diese TermMax-Linie mit der physischen Lieferung habe ich mir länger angeschaut. Das klassische Setup: Der Liquidierende verwertet Sicherheiten am Markt, löst damit Stablecoins zur Rückzahlung ab, und das Plus kriegst du. Klingt vernünftig, oder? Der Haken liegt bei extremen Marktphasen – wenn das ganze Netzwerk gleichzeitig liquidiert, prasselt eine Masse an Assets gleichzeitig auf Liquidität, die ohnehin schon angespannt ist. Der Preis schraubt sich nach unten – und der Crash kommt genau so zustande.
Die physische Lieferung schneidet diese Schleife ab. Die Sicherungs-Assets werden direkt auf den Kreditgeber übertragen, ohne diesen einen Schritt über den Markt. On-chain gibt es damit weniger die große gebündelte Verkaufswelle, sodass die Liquidität nicht augenblicklich trocken läuft. Aber die Kosten musst du im Kopf behalten: Du bekommst möglicherweise nicht Stablecoins, sondern ein Bündel Sicherheiten, in denen die Volatilität noch nicht vollständig freigesetzt wurde.
Damit sind wir bei den drei Token-Spielen in TermMax. GT ist die NFT-Position des Kreditnehmers: Sicherheit und Schuld werden dort mitgeführt, und wenn der Kurs unter eine Schwelle fällt, startet automatisch der Verwertungsprozess. FT ist die zinslose Schuld des Kreditgebers – mit Abschlag kaufen, bei Fälligkeit 1 einlösen, die Auszahlung hängt davon ab, dass die hinter GT stehenden Assets das tragen. XT wird den Zeitwert separat abgetrennt: Je näher die Fälligkeit rückt, desto mehr nähert es sich gegen Null.
Also hat sich die Logik für Kreditgeber komplett verändert. Frag nicht gleich nach den Jahrespunkten – frag dich zuerst: Wenn dein Gegenpart zerlegt wird, übernimmst du dann eine ganze Menge… von was genau? Ist es ETH oder BTC, das man nach einem Schlaf wieder zurückbekommt? Oder ist es ein Governance-Token einer neuen Chain – eines, das nach unten fällt und danach vielleicht nicht mehr aufsteht?
Meine eigenen Regeln sind ziemlich altmodisch: Sicherheiten sind keine Mainstream-Assets, und Pools mit einem Beleihungsauslauf unter 150% umgehe ich selbst mit noch so hoher Rendite. Was du als „Extra-Rendite“ siehst, ist sehr wahrscheinlich keine Wohltat, sondern eine Risikoprämie – und du musst die mit echtem Geld ausgleichen.
Und vergiss nicht die anderen Baustellen: Orakel-Delays, Preis-Sprünge bei extremen Marktphasen, Schwachstellen im Underlying von Verträgen – wenn von diesen Sachen auch nur eine hochgeht, hält selbst die sauberste physische Lieferung dagegen nicht stand. Das Mechanismus-Design kann nur ändern, wie das Risiko aussieht – aber nicht, wie es verschwindet.
Zum Schluss noch die ganz direkte Frage: Wenn die Liquidation durch ist, liegen vor dir Tokens statt U – verkaufst du sie oder hältst du sie? Keine Eile mit einer Antwort. Denk nochmal nach, bevor du sprichst. @TermMax #TermMax
176
·
--
Blicke nicht nur auf die ZK-Privatsphäre – Dusk’ „Doppelspiel“-Design für Compliance-Audits ist der entscheidende Coup
Wenn der Traum nicht steigt: Gibt es für BTC noch Hoffnung?
Letzte Woche habe ich mich mit einem Freund gestritten, der bei einer traditionellen Institution für Compliance zuständig ist – den ganzen Nachmittag lang. Er war der Meinung, dass Privacy/Privacy-Projekte in öffentlichen Ketten quasi die „Grünes-Licht“-Erlaubnis für Geldwäsche wären. Ich hab damals nicht sofort widersprochen, sondern ihm einfach ein paar Seiten aus dem Dusk-Whitepaper zu Compliance-Audits als Screenshot zugeschickt.
Wenn alle über Dusk sprechen, kleben sie es gern an Zero-Knowledge Proofs (Zero-Knowledge-Beweise): Adressen und Transaktionssummen zu verschleiern sei Privatsphäre-Blockchain. Aber wenn man es wirklich auf institutionelle, wertrelevante Assets abbilden will, kommt man mit „nur verstecken“ nicht weit. Auf den Finanzmärkten ist Durchdringungsaufsicht entscheidend: Wenn du der Compliance-Abteilung die Daten nicht sichtbar machst, kann sie nicht einmal die Begründungen/Projektanträge für die Zulassung sauber formulieren.
Der raffinierteste Teil liegt in seinem Ansatz für die „Open-Box“-Berechtigungen. Es geht nicht in die Extreme – entweder alles öffentlich oder alles komplett verschlossen. Stattdessen führt es ein konfigurierbares Schlüssel-Ansichtsmechanismus-Konzept ein (View Keys). Ganz einfach: Deine Asset-Bewegungen und Transaktionsdetails sind für alle Netzwerkknoten zunächst geheim; auf mathematischer Ebene wird die Privatsphäre garantiert. Wenn aber ein bestimmter Compliance-Auditor oder Regulierungs-Knoten ansteht, kann der Transaktionsbeteiligte die „Schlüssel“ aktiv vorzeigen – sodass eine gezielte Drittprüfung möglich ist, ohne den globalen Netzstatus zu zerstören und ohne dass der Rest die Daten verliert.
Dieses Design – „öffentlich vertraulich“ für die Öffentlichkeit, aber „für private Seiten auditierbar“ – zieht Compliance und Privatsphäre direkt auf dieselbe Linie. Klassische Finanz-Assets suchen bei Web3 nicht unbedingt nach absoluter Anarchismus-Anonymität, sondern nach einer Logik von Berechtigungen, die innerhalb regulatorischer Rahmenbedingungen sicher läuft.
Natürlich stellt dieses Dual-Mechanismus-Konzept bei der technischen Umsetzung extrem hohe Anforderungen an die Architektur. Wie garantiert man unter hohem Durchsatz bei Privacy-Berechnungen eine effiziente Entschlüsselung der View-Keys und eine Validierungs-Last, die die Knoten-Performance nicht aus dem Takt bringt? Wie tragfähig es nach dem Mainnet-Launch in der Praxis ist, bleibt abzuwarten. Aber im Vergleich zu Projekten, die sich nur mit dem Etikett „Compliance“ schmücken und Lizenzketten bauen, oder zu rein anonymen Geldwäsche-Pools: Der Ansatz, Prüf-Schnittstellen direkt in die kryptografische Basisschicht einzuschweißen, eröffnet tatsächlich einen neuen Weg, um RWA-Assets mit Audit-Fähigkeit auf Chain zu bringen. @Dusk_Foundation $DUSK #dusk
Blicke nicht nur auf die ZK-Privatsphäre – Dusk’ „Doppelspiel“-Design für Compliance-Audits ist der entscheidende Coup
Wenn der Traum nicht steigt: Gibt es für BTC noch Hoffnung?
Letzte Woche habe ich mich mit einem Freund gestritten, der bei einer traditionellen Institution für Compliance zuständig ist – den ganzen Nachmittag lang. Er war der Meinung, dass Privacy/Privacy-Projekte in öffentlichen Ketten quasi die „Grünes-Licht“-Erlaubnis für Geldwäsche wären. Ich hab damals nicht sofort widersprochen, sondern ihm einfach ein paar Seiten aus dem Dusk-Whitepaper zu Compliance-Audits als Screenshot zugeschickt.
Wenn alle über Dusk sprechen, kleben sie es gern an Zero-Knowledge Proofs (Zero-Knowledge-Beweise): Adressen und Transaktionssummen zu verschleiern sei Privatsphäre-Blockchain. Aber wenn man es wirklich auf institutionelle, wertrelevante Assets abbilden will, kommt man mit „nur verstecken“ nicht weit. Auf den Finanzmärkten ist Durchdringungsaufsicht entscheidend: Wenn du der Compliance-Abteilung die Daten nicht sichtbar machst, kann sie nicht einmal die Begründungen/Projektanträge für die Zulassung sauber formulieren.
Der raffinierteste Teil liegt in seinem Ansatz für die „Open-Box“-Berechtigungen. Es geht nicht in die Extreme – entweder alles öffentlich oder alles komplett verschlossen. Stattdessen führt es ein konfigurierbares Schlüssel-Ansichtsmechanismus-Konzept ein (View Keys). Ganz einfach: Deine Asset-Bewegungen und Transaktionsdetails sind für alle Netzwerkknoten zunächst geheim; auf mathematischer Ebene wird die Privatsphäre garantiert. Wenn aber ein bestimmter Compliance-Auditor oder Regulierungs-Knoten ansteht, kann der Transaktionsbeteiligte die „Schlüssel“ aktiv vorzeigen – sodass eine gezielte Drittprüfung möglich ist, ohne den globalen Netzstatus zu zerstören und ohne dass der Rest die Daten verliert.
Dieses Design – „öffentlich vertraulich“ für die Öffentlichkeit, aber „für private Seiten auditierbar“ – zieht Compliance und Privatsphäre direkt auf dieselbe Linie. Klassische Finanz-Assets suchen bei Web3 nicht unbedingt nach absoluter Anarchismus-Anonymität, sondern nach einer Logik von Berechtigungen, die innerhalb regulatorischer Rahmenbedingungen sicher läuft.
Natürlich stellt dieses Dual-Mechanismus-Konzept bei der technischen Umsetzung extrem hohe Anforderungen an die Architektur. Wie garantiert man unter hohem Durchsatz bei Privacy-Berechnungen eine effiziente Entschlüsselung der View-Keys und eine Validierungs-Last, die die Knoten-Performance nicht aus dem Takt bringt? Wie tragfähig es nach dem Mainnet-Launch in der Praxis ist, bleibt abzuwarten. Aber im Vergleich zu Projekten, die sich nur mit dem Etikett „Compliance“ schmücken und Lizenzketten bauen, oder zu rein anonymen Geldwäsche-Pools: Der Ansatz, Prüf-Schnittstellen direkt in die kryptografische Basisschicht einzuschweißen, eröffnet tatsächlich einen neuen Weg, um RWA-Assets mit Audit-Fähigkeit auf Chain zu bringen. @Dusk $DUSK #dusk
Wenn der Traum nicht steigt: Gibt es für BTC noch Hoffnung?
Letzte Woche habe ich mich mit einem Freund gestritten, der bei einer traditionellen Institution für Compliance zuständig ist – den ganzen Nachmittag lang. Er war der Meinung, dass Privacy/Privacy-Projekte in öffentlichen Ketten quasi die „Grünes-Licht“-Erlaubnis für Geldwäsche wären. Ich hab damals nicht sofort widersprochen, sondern ihm einfach ein paar Seiten aus dem Dusk-Whitepaper zu Compliance-Audits als Screenshot zugeschickt.
Wenn alle über Dusk sprechen, kleben sie es gern an Zero-Knowledge Proofs (Zero-Knowledge-Beweise): Adressen und Transaktionssummen zu verschleiern sei Privatsphäre-Blockchain. Aber wenn man es wirklich auf institutionelle, wertrelevante Assets abbilden will, kommt man mit „nur verstecken“ nicht weit. Auf den Finanzmärkten ist Durchdringungsaufsicht entscheidend: Wenn du der Compliance-Abteilung die Daten nicht sichtbar machst, kann sie nicht einmal die Begründungen/Projektanträge für die Zulassung sauber formulieren.
Der raffinierteste Teil liegt in seinem Ansatz für die „Open-Box“-Berechtigungen. Es geht nicht in die Extreme – entweder alles öffentlich oder alles komplett verschlossen. Stattdessen führt es ein konfigurierbares Schlüssel-Ansichtsmechanismus-Konzept ein (View Keys). Ganz einfach: Deine Asset-Bewegungen und Transaktionsdetails sind für alle Netzwerkknoten zunächst geheim; auf mathematischer Ebene wird die Privatsphäre garantiert. Wenn aber ein bestimmter Compliance-Auditor oder Regulierungs-Knoten ansteht, kann der Transaktionsbeteiligte die „Schlüssel“ aktiv vorzeigen – sodass eine gezielte Drittprüfung möglich ist, ohne den globalen Netzstatus zu zerstören und ohne dass der Rest die Daten verliert.
Dieses Design – „öffentlich vertraulich“ für die Öffentlichkeit, aber „für private Seiten auditierbar“ – zieht Compliance und Privatsphäre direkt auf dieselbe Linie. Klassische Finanz-Assets suchen bei Web3 nicht unbedingt nach absoluter Anarchismus-Anonymität, sondern nach einer Logik von Berechtigungen, die innerhalb regulatorischer Rahmenbedingungen sicher läuft.
Natürlich stellt dieses Dual-Mechanismus-Konzept bei der technischen Umsetzung extrem hohe Anforderungen an die Architektur. Wie garantiert man unter hohem Durchsatz bei Privacy-Berechnungen eine effiziente Entschlüsselung der View-Keys und eine Validierungs-Last, die die Knoten-Performance nicht aus dem Takt bringt? Wie tragfähig es nach dem Mainnet-Launch in der Praxis ist, bleibt abzuwarten. Aber im Vergleich zu Projekten, die sich nur mit dem Etikett „Compliance“ schmücken und Lizenzketten bauen, oder zu rein anonymen Geldwäsche-Pools: Der Ansatz, Prüf-Schnittstellen direkt in die kryptografische Basisschicht einzuschweißen, eröffnet tatsächlich einen neuen Weg, um RWA-Assets mit Audit-Fähigkeit auf Chain zu bringen. @Dusk $DUSK #dusk
112
·
--
Das „Ablehnungs“-Handbuch ist das wertvollste Bauteil auf NPEX
So ein großes Brot geht ja noch, aber BTC ist echt schwer!
Ich habe schon zu viele Projekte gesehen: Bei der Demo läuft alles nur diesen einen sonnigen Weg entlang, der mit Blumen gepflastert ist – Wallet verbunden, Button gedrückt, Positionen geändert, alle klatschen. Aber ich will trotzdem eine Frage stellen: Zeig mir doch mal den Weg mit der Aufschrift „Sie erfüllen die Voraussetzungen derzeit nicht“.
Gibt es nicht. Die meisten gibt es nicht. Und wenn es sie nicht gibt, heißt das im Grunde: Los geht’s, alle können mitmachen.
Diese Worte werden seit zehn Jahren in Krypto-Kreisen gerufen und zu politisch korrektem Standard. Aber wenn du eine NPEX-Toolsache wirklich mit „jeder kann teilnehmen“ gleichsetzt, dann müssen die Kollegen aus Compliance wohl mitten in der Nacht ihr Lebenslauf-Update ändern. Als auf Netzwerkebene „native“ Token kann $DUSK von allen mitgenommen und überall herumgetragen werden – daran ist nichts auszusetzen. Sobald diese Token aber in NPEX „in die Schublade“ wandert, und auf das Fundament des Tools kommt: Entschuldigung, dann wird das Register ausgetauscht. Erst Nationalität kurz raushängen, dann den Ausweis für professionelle Investoren hervorholen, dann die Haltefrist mit einem Kreis im Kalender markieren, und am Ende noch schauen, ob dieses Tool heute für dich „geschäftlich tätig“ ist – vier Siebe passieren, dann bleiben nicht viele übrig.
Manche finden das lästig. Aber ich sag’s direkt: Eine Ablehnung kommt früh – damit sparst du dir Zeit. Erst das Geld bezahlt und dann noch ein rotes Kästchen eingeblendet, das nennt sich kein „Entgegenkommen“, sondern ein Vorfall. Noch schlimmer ist, wenn man nur ein „fehlgeschlagen“ hinschleudert und nicht mal erklärt, warum – die erste Reaktion der Nutzer ist immer: „Die Website ist abgestürzt.“ Die zweite Reaktion: Sie greifen zum Telefon und bitten den Support, manuell durchzuwinken. Sobald der Mensch eingreift, bricht die Prüfwand aus all den Codes davor mit einem lauten Knall in sich zusammen. Eignungsprüfung: fürs Nichts.
Darum sehe ich mir jetzt ein Wertpapierprodukt an und suche gezielt die Ablehnungsstrecke aus. Nur was man schafft und das man so erklärt, dass es sich wie menschliche Sprache anfühlt, erkenne ich als „ordentlich“ an – als ob die Eignungsprüfung wirklich in die Produktstruktur eingebaut ist, nicht hinten in der Küche einen Schalter versteckt. Spiel: Alle schaffen es, wenn sie dran sind. Lizenzierter Markt: Liste. Die Liste klingt nicht sexy, aber sie ist näher am Nerv dieser Branche als ein Trending-Thema. $DUSK läuft on-chain und sorgt für Effizienz, NPEX hält die Liste und verantwortet die Grenzen – je klarer die Grenze gezogen ist, desto wertvoller wird dieses „kann“.
Die Schublade ist cooler als die Hot-Trends. Wer es wagt, eine Ablehnungsseite anzuzeigen, ist deutlich standfester als diejenigen, die im Saal nur „Durch“ brüllen. @Dusk_Foundation $DUSK #dusk
Das „Ablehnungs“-Handbuch ist das wertvollste Bauteil auf NPEX
So ein großes Brot geht ja noch, aber BTC ist echt schwer!
Ich habe schon zu viele Projekte gesehen: Bei der Demo läuft alles nur diesen einen sonnigen Weg entlang, der mit Blumen gepflastert ist – Wallet verbunden, Button gedrückt, Positionen geändert, alle klatschen. Aber ich will trotzdem eine Frage stellen: Zeig mir doch mal den Weg mit der Aufschrift „Sie erfüllen die Voraussetzungen derzeit nicht“.
Gibt es nicht. Die meisten gibt es nicht. Und wenn es sie nicht gibt, heißt das im Grunde: Los geht’s, alle können mitmachen.
Diese Worte werden seit zehn Jahren in Krypto-Kreisen gerufen und zu politisch korrektem Standard. Aber wenn du eine NPEX-Toolsache wirklich mit „jeder kann teilnehmen“ gleichsetzt, dann müssen die Kollegen aus Compliance wohl mitten in der Nacht ihr Lebenslauf-Update ändern. Als auf Netzwerkebene „native“ Token kann $DUSK von allen mitgenommen und überall herumgetragen werden – daran ist nichts auszusetzen. Sobald diese Token aber in NPEX „in die Schublade“ wandert, und auf das Fundament des Tools kommt: Entschuldigung, dann wird das Register ausgetauscht. Erst Nationalität kurz raushängen, dann den Ausweis für professionelle Investoren hervorholen, dann die Haltefrist mit einem Kreis im Kalender markieren, und am Ende noch schauen, ob dieses Tool heute für dich „geschäftlich tätig“ ist – vier Siebe passieren, dann bleiben nicht viele übrig.
Manche finden das lästig. Aber ich sag’s direkt: Eine Ablehnung kommt früh – damit sparst du dir Zeit. Erst das Geld bezahlt und dann noch ein rotes Kästchen eingeblendet, das nennt sich kein „Entgegenkommen“, sondern ein Vorfall. Noch schlimmer ist, wenn man nur ein „fehlgeschlagen“ hinschleudert und nicht mal erklärt, warum – die erste Reaktion der Nutzer ist immer: „Die Website ist abgestürzt.“ Die zweite Reaktion: Sie greifen zum Telefon und bitten den Support, manuell durchzuwinken. Sobald der Mensch eingreift, bricht die Prüfwand aus all den Codes davor mit einem lauten Knall in sich zusammen. Eignungsprüfung: fürs Nichts.
Darum sehe ich mir jetzt ein Wertpapierprodukt an und suche gezielt die Ablehnungsstrecke aus. Nur was man schafft und das man so erklärt, dass es sich wie menschliche Sprache anfühlt, erkenne ich als „ordentlich“ an – als ob die Eignungsprüfung wirklich in die Produktstruktur eingebaut ist, nicht hinten in der Küche einen Schalter versteckt. Spiel: Alle schaffen es, wenn sie dran sind. Lizenzierter Markt: Liste. Die Liste klingt nicht sexy, aber sie ist näher am Nerv dieser Branche als ein Trending-Thema. $DUSK läuft on-chain und sorgt für Effizienz, NPEX hält die Liste und verantwortet die Grenzen – je klarer die Grenze gezogen ist, desto wertvoller wird dieses „kann“.
Die Schublade ist cooler als die Hot-Trends. Wer es wagt, eine Ablehnungsseite anzuzeigen, ist deutlich standfester als diejenigen, die im Saal nur „Durch“ brüllen. @Dusk $DUSK #dusk
So ein großes Brot geht ja noch, aber BTC ist echt schwer!
Ich habe schon zu viele Projekte gesehen: Bei der Demo läuft alles nur diesen einen sonnigen Weg entlang, der mit Blumen gepflastert ist – Wallet verbunden, Button gedrückt, Positionen geändert, alle klatschen. Aber ich will trotzdem eine Frage stellen: Zeig mir doch mal den Weg mit der Aufschrift „Sie erfüllen die Voraussetzungen derzeit nicht“.
Gibt es nicht. Die meisten gibt es nicht. Und wenn es sie nicht gibt, heißt das im Grunde: Los geht’s, alle können mitmachen.
Diese Worte werden seit zehn Jahren in Krypto-Kreisen gerufen und zu politisch korrektem Standard. Aber wenn du eine NPEX-Toolsache wirklich mit „jeder kann teilnehmen“ gleichsetzt, dann müssen die Kollegen aus Compliance wohl mitten in der Nacht ihr Lebenslauf-Update ändern. Als auf Netzwerkebene „native“ Token kann $DUSK von allen mitgenommen und überall herumgetragen werden – daran ist nichts auszusetzen. Sobald diese Token aber in NPEX „in die Schublade“ wandert, und auf das Fundament des Tools kommt: Entschuldigung, dann wird das Register ausgetauscht. Erst Nationalität kurz raushängen, dann den Ausweis für professionelle Investoren hervorholen, dann die Haltefrist mit einem Kreis im Kalender markieren, und am Ende noch schauen, ob dieses Tool heute für dich „geschäftlich tätig“ ist – vier Siebe passieren, dann bleiben nicht viele übrig.
Manche finden das lästig. Aber ich sag’s direkt: Eine Ablehnung kommt früh – damit sparst du dir Zeit. Erst das Geld bezahlt und dann noch ein rotes Kästchen eingeblendet, das nennt sich kein „Entgegenkommen“, sondern ein Vorfall. Noch schlimmer ist, wenn man nur ein „fehlgeschlagen“ hinschleudert und nicht mal erklärt, warum – die erste Reaktion der Nutzer ist immer: „Die Website ist abgestürzt.“ Die zweite Reaktion: Sie greifen zum Telefon und bitten den Support, manuell durchzuwinken. Sobald der Mensch eingreift, bricht die Prüfwand aus all den Codes davor mit einem lauten Knall in sich zusammen. Eignungsprüfung: fürs Nichts.
Darum sehe ich mir jetzt ein Wertpapierprodukt an und suche gezielt die Ablehnungsstrecke aus. Nur was man schafft und das man so erklärt, dass es sich wie menschliche Sprache anfühlt, erkenne ich als „ordentlich“ an – als ob die Eignungsprüfung wirklich in die Produktstruktur eingebaut ist, nicht hinten in der Küche einen Schalter versteckt. Spiel: Alle schaffen es, wenn sie dran sind. Lizenzierter Markt: Liste. Die Liste klingt nicht sexy, aber sie ist näher am Nerv dieser Branche als ein Trending-Thema. $DUSK läuft on-chain und sorgt für Effizienz, NPEX hält die Liste und verantwortet die Grenzen – je klarer die Grenze gezogen ist, desto wertvoller wird dieses „kann“.
Die Schublade ist cooler als die Hot-Trends. Wer es wagt, eine Ablehnungsseite anzuzeigen, ist deutlich standfester als diejenigen, die im Saal nur „Durch“ brüllen. @Dusk $DUSK #dusk
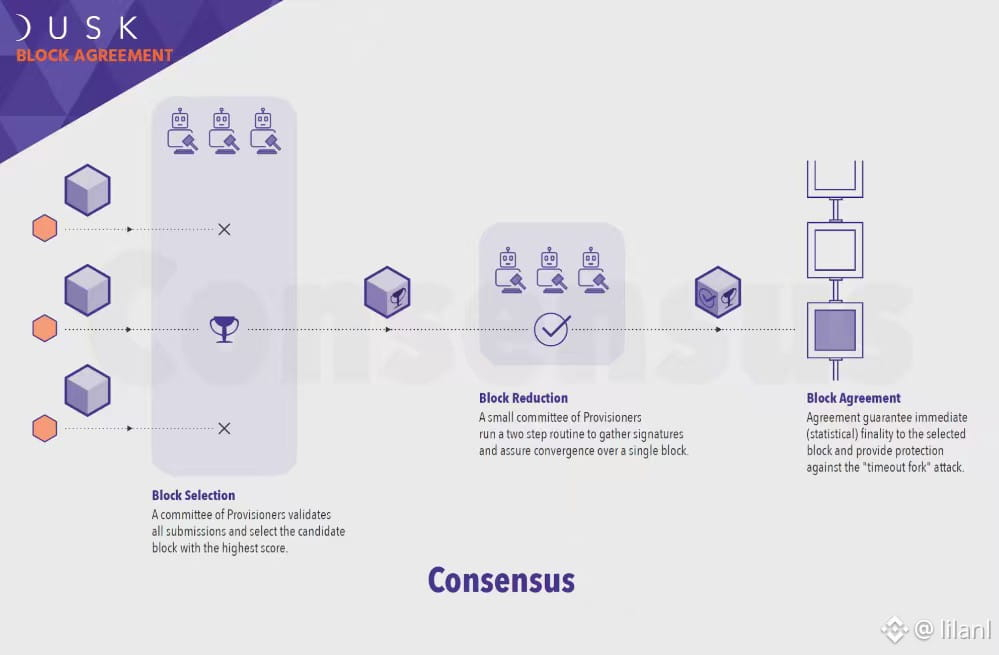
98
·
--
Ehrlich gesagt, dachte ich am Anfang auch, dass „Geldkonten untereinander hin- und herüberweisen“ im Grunde nur ein UI-Tab-Wechsel ist – bis ich einen Market-Making-Roboter daran gehängt und ihn eine ganze Nacht durchlaufen lassen habe. Dann sah ich, wie die Order-Tiefen auf beiden Seiten, Moonlight und Phoenix, jeweils völlig eigene Spiele spielten. Da ist mir erst klar geworden: So etwas ist nicht so simpel.
Geht’s der großen Bäckerei (Big Cake) noch gut? Der BTC kann kaum noch steigen!
Zwei Kontobücher unter derselben Adresse – das klingt wie Wahlfreiheit für die Nutzer. In Wahrheit sind es für die Market-Making-Strategien zwei verschiedene Ketten. Du platzierst auf Moonlight eine große Limit-Order in der Erwartung, die Liquiditätsprämie rund um den ETF zu fressen. Aber auf Phoenix wird bei der UTXO-Seite der Nullifier aktualisiert – der Roboter ist direkt überfordert. Er weiß nicht, auf welcher Seite des Mempool er das „gültige“ Angebot berechnen soll. Ich habe versucht, die beiden Zustands-Pools zwangsweise zusammen als Modell zu bauen, am Ende sah die Kurve der Preis-Differenzen aus wie eine Achterbahn – das Abrechnungsmodell konnte das schlicht nicht auffangen.
Am verrücktesten ist NPEX’ Design für tokenisierte Wertpapiere. Ich habe mich mit ein paar Kollegen inoffiziell ausgetauscht: Alle loben es erstmal als „konforme Innovation“, aber dann gehen sie zurück und schreiben beim Code-Refactoring überall die Prioritäten fest für Moonlight. Warum? Die MiCA-Regulatoren wollen nicht, dass die Zero-Knowledge-Beweise besonders schön aussehen. Sie wollen, dass du am Tag des Falles ein Excel aus dem Ärmel ziehen kannst, mit jeder einzelnen Buchungszeile nachvollziehbar. „Selektive Offenlegung“ von Phoenix wirkt on-chain zwar elegant – aber vor einem Anwaltsschreiben ist es nur: „Warum hast du das nicht früher gesagt?“ Für institutionelle LPs ist das greifbarer. Wenn du ihnen ein paar Millionen Euro Stablecoins-Paare in einen Pool wirfst, den selbst ein Auditor möglicherweise nicht einmal versteht, dann zahlt er lieber etwas höhere Gebühren und geht lieber den Weg, bei dem jede einzelne Transaktion bis zu KYC rückverfolgbar ist.
Aktuell ist die Staking-Quote auf der Dusk-Chain mit 36% zwar nicht niedrig – aber wenn du dir die Entitäten hinter den Knoten ansiehst, sind es zu 80% dieselben Technik-Gläubigen, die sich im Kreis drehen. Ich mache mir nicht Sorgen, dass das UTXO+ZK-Kombopaket nicht „hart“ genug wäre. Im Gegenteil: Es ist zu hart. Zu hart, sodass normale Market-Maker ihre Kernstrategie nicht ohne Weiteres dorthin migrieren. Wenn das Produkt keinen Standardpfad anbietet, raten Entwickler in der Community jeweils nach bestem Gewissen. Heute denkst du: „Privatsphäre zuerst.“ Morgen knallt der Markt runter, und die Nutzer rennen zu dir und fragen: „Wie wird meine Transaktion denn nun genau auf welcher Seite gerechnet?“ Kannst du das sauber erklären?
Ich habe bis kurz nach drei Uhr morgens durchgearbeitet und die Strategie umgebaut. Auf Moonlight laufen jetzt stabile, defensivere Hedging-Orders, auf Phoenix nur kleine, testweise Grid-Setups – beide Seiten spielen ihre eigenen Spiele und stören sich nicht. @Dusk_Foundation $DUSK #dusk
Ehrlich gesagt, dachte ich am Anfang auch, dass „Geldkonten untereinander hin- und herüberweisen“ im Grunde nur ein UI-Tab-Wechsel ist – bis ich einen Market-Making-Roboter daran gehängt und ihn eine ganze Nacht durchlaufen lassen habe. Dann sah ich, wie die Order-Tiefen auf beiden Seiten, Moonlight und Phoenix, jeweils völlig eigene Spiele spielten. Da ist mir erst klar geworden: So etwas ist nicht so simpel.
Geht’s der großen Bäckerei (Big Cake) noch gut? Der BTC kann kaum noch steigen!
Zwei Kontobücher unter derselben Adresse – das klingt wie Wahlfreiheit für die Nutzer. In Wahrheit sind es für die Market-Making-Strategien zwei verschiedene Ketten. Du platzierst auf Moonlight eine große Limit-Order in der Erwartung, die Liquiditätsprämie rund um den ETF zu fressen. Aber auf Phoenix wird bei der UTXO-Seite der Nullifier aktualisiert – der Roboter ist direkt überfordert. Er weiß nicht, auf welcher Seite des Mempool er das „gültige“ Angebot berechnen soll. Ich habe versucht, die beiden Zustands-Pools zwangsweise zusammen als Modell zu bauen, am Ende sah die Kurve der Preis-Differenzen aus wie eine Achterbahn – das Abrechnungsmodell konnte das schlicht nicht auffangen.
Am verrücktesten ist NPEX’ Design für tokenisierte Wertpapiere. Ich habe mich mit ein paar Kollegen inoffiziell ausgetauscht: Alle loben es erstmal als „konforme Innovation“, aber dann gehen sie zurück und schreiben beim Code-Refactoring überall die Prioritäten fest für Moonlight. Warum? Die MiCA-Regulatoren wollen nicht, dass die Zero-Knowledge-Beweise besonders schön aussehen. Sie wollen, dass du am Tag des Falles ein Excel aus dem Ärmel ziehen kannst, mit jeder einzelnen Buchungszeile nachvollziehbar. „Selektive Offenlegung“ von Phoenix wirkt on-chain zwar elegant – aber vor einem Anwaltsschreiben ist es nur: „Warum hast du das nicht früher gesagt?“ Für institutionelle LPs ist das greifbarer. Wenn du ihnen ein paar Millionen Euro Stablecoins-Paare in einen Pool wirfst, den selbst ein Auditor möglicherweise nicht einmal versteht, dann zahlt er lieber etwas höhere Gebühren und geht lieber den Weg, bei dem jede einzelne Transaktion bis zu KYC rückverfolgbar ist.
Aktuell ist die Staking-Quote auf der Dusk-Chain mit 36% zwar nicht niedrig – aber wenn du dir die Entitäten hinter den Knoten ansiehst, sind es zu 80% dieselben Technik-Gläubigen, die sich im Kreis drehen. Ich mache mir nicht Sorgen, dass das UTXO+ZK-Kombopaket nicht „hart“ genug wäre. Im Gegenteil: Es ist zu hart. Zu hart, sodass normale Market-Maker ihre Kernstrategie nicht ohne Weiteres dorthin migrieren. Wenn das Produkt keinen Standardpfad anbietet, raten Entwickler in der Community jeweils nach bestem Gewissen. Heute denkst du: „Privatsphäre zuerst.“ Morgen knallt der Markt runter, und die Nutzer rennen zu dir und fragen: „Wie wird meine Transaktion denn nun genau auf welcher Seite gerechnet?“ Kannst du das sauber erklären?
Ich habe bis kurz nach drei Uhr morgens durchgearbeitet und die Strategie umgebaut. Auf Moonlight laufen jetzt stabile, defensivere Hedging-Orders, auf Phoenix nur kleine, testweise Grid-Setups – beide Seiten spielen ihre eigenen Spiele und stören sich nicht. @Dusk $DUSK #dusk
Geht’s der großen Bäckerei (Big Cake) noch gut? Der BTC kann kaum noch steigen!
Zwei Kontobücher unter derselben Adresse – das klingt wie Wahlfreiheit für die Nutzer. In Wahrheit sind es für die Market-Making-Strategien zwei verschiedene Ketten. Du platzierst auf Moonlight eine große Limit-Order in der Erwartung, die Liquiditätsprämie rund um den ETF zu fressen. Aber auf Phoenix wird bei der UTXO-Seite der Nullifier aktualisiert – der Roboter ist direkt überfordert. Er weiß nicht, auf welcher Seite des Mempool er das „gültige“ Angebot berechnen soll. Ich habe versucht, die beiden Zustands-Pools zwangsweise zusammen als Modell zu bauen, am Ende sah die Kurve der Preis-Differenzen aus wie eine Achterbahn – das Abrechnungsmodell konnte das schlicht nicht auffangen.
Am verrücktesten ist NPEX’ Design für tokenisierte Wertpapiere. Ich habe mich mit ein paar Kollegen inoffiziell ausgetauscht: Alle loben es erstmal als „konforme Innovation“, aber dann gehen sie zurück und schreiben beim Code-Refactoring überall die Prioritäten fest für Moonlight. Warum? Die MiCA-Regulatoren wollen nicht, dass die Zero-Knowledge-Beweise besonders schön aussehen. Sie wollen, dass du am Tag des Falles ein Excel aus dem Ärmel ziehen kannst, mit jeder einzelnen Buchungszeile nachvollziehbar. „Selektive Offenlegung“ von Phoenix wirkt on-chain zwar elegant – aber vor einem Anwaltsschreiben ist es nur: „Warum hast du das nicht früher gesagt?“ Für institutionelle LPs ist das greifbarer. Wenn du ihnen ein paar Millionen Euro Stablecoins-Paare in einen Pool wirfst, den selbst ein Auditor möglicherweise nicht einmal versteht, dann zahlt er lieber etwas höhere Gebühren und geht lieber den Weg, bei dem jede einzelne Transaktion bis zu KYC rückverfolgbar ist.
Aktuell ist die Staking-Quote auf der Dusk-Chain mit 36% zwar nicht niedrig – aber wenn du dir die Entitäten hinter den Knoten ansiehst, sind es zu 80% dieselben Technik-Gläubigen, die sich im Kreis drehen. Ich mache mir nicht Sorgen, dass das UTXO+ZK-Kombopaket nicht „hart“ genug wäre. Im Gegenteil: Es ist zu hart. Zu hart, sodass normale Market-Maker ihre Kernstrategie nicht ohne Weiteres dorthin migrieren. Wenn das Produkt keinen Standardpfad anbietet, raten Entwickler in der Community jeweils nach bestem Gewissen. Heute denkst du: „Privatsphäre zuerst.“ Morgen knallt der Markt runter, und die Nutzer rennen zu dir und fragen: „Wie wird meine Transaktion denn nun genau auf welcher Seite gerechnet?“ Kannst du das sauber erklären?
Ich habe bis kurz nach drei Uhr morgens durchgearbeitet und die Strategie umgebaut. Auf Moonlight laufen jetzt stabile, defensivere Hedging-Orders, auf Phoenix nur kleine, testweise Grid-Setups – beide Seiten spielen ihre eigenen Spiele und stören sich nicht. @Dusk $DUSK #dusk
100
·
--
Wenn Leute über Dusk und Zero-Knowledge-Beweise sprechen, setzen sie es meistens automatisch mit herkömmlichen anonymen Coins gleich – und glauben, eine Privacy-Blockchain sei im Grunde nur eine Kiste, in die man Transaktionsdaten wirft. Doch im Bereich „Compliance RWA“ liegt dieses Verständnis im Grunde komplett daneben. Das Härteste an Dusk – und zugleich das, woran die meisten am leichtesten hängenbleiben – ist nicht „wie man Daten auf der Kette versteckt“, sondern „wie dein lokales Gerät für dich den Beweis erstellt“.
Kann der Kuchen noch steigen? BTC will ich nicht mehr!
In der Architektur von Dusk, insbesondere beim Betrieb der Piecrust-Virtual-Machine, wird die Compliance-Validierung nicht den Nodes überlassen, um sie zu berechnen. Stattdessen erfolgt die Generierung des Zero-Knowledge-Proofs (ZK Proof) direkt auf dem eigenen Client des Nutzers (z. B. in deinem Browser oder in deiner Wallet). Das ist tatsächlich eine ziemlich clevere Idee: Die Nodes erhalten stets nur das „kryptografisch verifizierte“ Compliance-Ergebnis, ohne dabei persönliche Daten offenzulegen – und außerdem entfällt die wiederholte Berechnung durch sämtliche Nodes im gesamten Netzwerk. In der Praxis liegt jedoch genau hier oft die Erfahrungslücke: Viele bleiben beim Interaktionsversuch auf dem Bildschirm zum Transaktions-Submit hängen, vor allem auf Geräten mit schwächerer Hardware, und halten es dann für Netzwerküberlastung oder einen „kaputten“ Node.
Eigentlich ist bei den Nodes nichts los. Es ist schlicht deine lokale Rechenleistung, die beim Erzeugen des ZK-Beweises direkt voll ausgelastet wird. Laut den tatsächlichen Rückmeldungen aus dem Testnet gilt: Selbst bei einer Vermögensübertragung, die nur eine zusätzliche Identitäts-Compliance-Bedingung beinhaltet, ist die Zeit zur lokalen Beweisgenerierung eng an die Leistung deines Geräts gekoppelt. Das ist etwas völlig anderes als die Logik bei Ethereum, wo man „Gas bezahlt“ und die gesamte Berechnung an Miner im ganzen Netzwerk auslagert. Wenn man diese Mechanik nicht versteht, kommt es leicht zu wiederholten Versuchen bei gefühltem Stillstand – und man erzeugt dabei unnötig viele Rechenläufe.
Wie gut also Wallets oder Clients im Dusk-Ökosystem funktionieren, entscheidet sich nicht daran, wie schick die Oberfläche aussieht, sondern daran, ob sie den „Fortschritt der lokalen Beweisgenerierung“ sichtbar machen. Wenn man nur ein rotierendes Loading-Symbol zeigt, kann der Nutzer kaum nachvollziehen, ob gerade ein Beweis berechnet wird oder ob überhaupt eine Verbindung zum Node klappt. Als Nächstes bleibt abzuwarten, wie das Entwicklungsteam die Hürde für das Client-seitige Proving (Client-side Proving) weiter senkt – denn wenn man traditionellen Finanzinstituten ermöglichen will, Vermögenswerte auf die Kette zu bringen, kann man doch nicht erwarten, dass zuerst das Rechner des jeweiligen Traders festhängt? @Dusk_Foundation $DUSK #dusk
Wenn Leute über Dusk und Zero-Knowledge-Beweise sprechen, setzen sie es meistens automatisch mit herkömmlichen anonymen Coins gleich – und glauben, eine Privacy-Blockchain sei im Grunde nur eine Kiste, in die man Transaktionsdaten wirft. Doch im Bereich „Compliance RWA“ liegt dieses Verständnis im Grunde komplett daneben. Das Härteste an Dusk – und zugleich das, woran die meisten am leichtesten hängenbleiben – ist nicht „wie man Daten auf der Kette versteckt“, sondern „wie dein lokales Gerät für dich den Beweis erstellt“.
Kann der Kuchen noch steigen? BTC will ich nicht mehr!
In der Architektur von Dusk, insbesondere beim Betrieb der Piecrust-Virtual-Machine, wird die Compliance-Validierung nicht den Nodes überlassen, um sie zu berechnen. Stattdessen erfolgt die Generierung des Zero-Knowledge-Proofs (ZK Proof) direkt auf dem eigenen Client des Nutzers (z. B. in deinem Browser oder in deiner Wallet). Das ist tatsächlich eine ziemlich clevere Idee: Die Nodes erhalten stets nur das „kryptografisch verifizierte“ Compliance-Ergebnis, ohne dabei persönliche Daten offenzulegen – und außerdem entfällt die wiederholte Berechnung durch sämtliche Nodes im gesamten Netzwerk. In der Praxis liegt jedoch genau hier oft die Erfahrungslücke: Viele bleiben beim Interaktionsversuch auf dem Bildschirm zum Transaktions-Submit hängen, vor allem auf Geräten mit schwächerer Hardware, und halten es dann für Netzwerküberlastung oder einen „kaputten“ Node.
Eigentlich ist bei den Nodes nichts los. Es ist schlicht deine lokale Rechenleistung, die beim Erzeugen des ZK-Beweises direkt voll ausgelastet wird. Laut den tatsächlichen Rückmeldungen aus dem Testnet gilt: Selbst bei einer Vermögensübertragung, die nur eine zusätzliche Identitäts-Compliance-Bedingung beinhaltet, ist die Zeit zur lokalen Beweisgenerierung eng an die Leistung deines Geräts gekoppelt. Das ist etwas völlig anderes als die Logik bei Ethereum, wo man „Gas bezahlt“ und die gesamte Berechnung an Miner im ganzen Netzwerk auslagert. Wenn man diese Mechanik nicht versteht, kommt es leicht zu wiederholten Versuchen bei gefühltem Stillstand – und man erzeugt dabei unnötig viele Rechenläufe.
Wie gut also Wallets oder Clients im Dusk-Ökosystem funktionieren, entscheidet sich nicht daran, wie schick die Oberfläche aussieht, sondern daran, ob sie den „Fortschritt der lokalen Beweisgenerierung“ sichtbar machen. Wenn man nur ein rotierendes Loading-Symbol zeigt, kann der Nutzer kaum nachvollziehen, ob gerade ein Beweis berechnet wird oder ob überhaupt eine Verbindung zum Node klappt. Als Nächstes bleibt abzuwarten, wie das Entwicklungsteam die Hürde für das Client-seitige Proving (Client-side Proving) weiter senkt – denn wenn man traditionellen Finanzinstituten ermöglichen will, Vermögenswerte auf die Kette zu bringen, kann man doch nicht erwarten, dass zuerst das Rechner des jeweiligen Traders festhängt? @Dusk $DUSK #dusk
Kann der Kuchen noch steigen? BTC will ich nicht mehr!
In der Architektur von Dusk, insbesondere beim Betrieb der Piecrust-Virtual-Machine, wird die Compliance-Validierung nicht den Nodes überlassen, um sie zu berechnen. Stattdessen erfolgt die Generierung des Zero-Knowledge-Proofs (ZK Proof) direkt auf dem eigenen Client des Nutzers (z. B. in deinem Browser oder in deiner Wallet). Das ist tatsächlich eine ziemlich clevere Idee: Die Nodes erhalten stets nur das „kryptografisch verifizierte“ Compliance-Ergebnis, ohne dabei persönliche Daten offenzulegen – und außerdem entfällt die wiederholte Berechnung durch sämtliche Nodes im gesamten Netzwerk. In der Praxis liegt jedoch genau hier oft die Erfahrungslücke: Viele bleiben beim Interaktionsversuch auf dem Bildschirm zum Transaktions-Submit hängen, vor allem auf Geräten mit schwächerer Hardware, und halten es dann für Netzwerküberlastung oder einen „kaputten“ Node.
Eigentlich ist bei den Nodes nichts los. Es ist schlicht deine lokale Rechenleistung, die beim Erzeugen des ZK-Beweises direkt voll ausgelastet wird. Laut den tatsächlichen Rückmeldungen aus dem Testnet gilt: Selbst bei einer Vermögensübertragung, die nur eine zusätzliche Identitäts-Compliance-Bedingung beinhaltet, ist die Zeit zur lokalen Beweisgenerierung eng an die Leistung deines Geräts gekoppelt. Das ist etwas völlig anderes als die Logik bei Ethereum, wo man „Gas bezahlt“ und die gesamte Berechnung an Miner im ganzen Netzwerk auslagert. Wenn man diese Mechanik nicht versteht, kommt es leicht zu wiederholten Versuchen bei gefühltem Stillstand – und man erzeugt dabei unnötig viele Rechenläufe.
Wie gut also Wallets oder Clients im Dusk-Ökosystem funktionieren, entscheidet sich nicht daran, wie schick die Oberfläche aussieht, sondern daran, ob sie den „Fortschritt der lokalen Beweisgenerierung“ sichtbar machen. Wenn man nur ein rotierendes Loading-Symbol zeigt, kann der Nutzer kaum nachvollziehen, ob gerade ein Beweis berechnet wird oder ob überhaupt eine Verbindung zum Node klappt. Als Nächstes bleibt abzuwarten, wie das Entwicklungsteam die Hürde für das Client-seitige Proving (Client-side Proving) weiter senkt – denn wenn man traditionellen Finanzinstituten ermöglichen will, Vermögenswerte auf die Kette zu bringen, kann man doch nicht erwarten, dass zuerst das Rechner des jeweiligen Traders festhängt? @Dusk $DUSK #dusk
110
·
--
Frankfurts Family-Office macht Private-Credit-Geschäfte: Wie schafft man es, dass gleichzeitig Zero-Knowledge-Privatsphäre gewahrt bleibt – und die Regulierung niemanden vor den Kopf stößt?
Die große Blase steigt, BTC hat eine Chance!
Letzte Woche habe ich mit einem Freund in Frankfurt, der Private-Credit macht, Tee getrunken. Er hatte rund eine Million Euro an Liquidität gebunden und suchte dringend einen konformen Platz, um Zinsen zu verdienen. Aber er traut sich nicht, klassisches DeFi anzufassen – ganz einfach: Die Geschäftsgeheimnisse sind vollständig auf der Public Blockchain offengelegt. Sobald der nächste Kreditnehmer und der Zinssatz öffentlich sind, ist die „Geheimkarte“ endgültig verbrannt.
Neulich hat er versucht, mit dem Citadel-Protokoll von @Dusk eine grenzüberschreitende Supply-Chain-Kredit-Asset-Tokenisierung on-chain zu machen. Das Raffinierteste daran ist, dass Citadel über Zero-Knowledge-Beweise (ZK-KYC) eine „selektive Compliance-Offenlegung“ ermöglicht. Aufsicht und externe Auditoren können direkt on-chain die Herkunft der Mittel und die Kreditqualifikation verifizieren – aber Wettbewerber können nicht durchschauen, wer der Kreditnehmer ist und bei welchem jährlichen Rendite-Level. So wird die frühere, langwierige Due-Diligence in alten europäischen Compliance-Prüfungen, die oft zwei Wochen dauert, zu einem Passwortschul-Test in wenigen Sekunden.
Bei genauer Analyse von Dusk’ „Dark-Pool + Compliance“-Architektur zeigt sich: Die zugrunde liegende Piecrust-Virtual-Machine kapselt Zero-Knowledge-Beweise direkt im Vertrags-Kernel. Im vergangenen Monat, als das Testnet bei hohem Transaktionsaufkommen interaktiv belastet wurde, wurde die Verzögerung für die Validierung privater Assets auf Millisekunden-Niveau gedrückt. Sogar die mit der Abwicklung gekoppelten Quantoz-EURQ-Stablecoins sind nativ als konforme Integration eingebettet.
Doch diese Logik ist für traditionelle Institutionen weiterhin keine niedrige Hürde. Einerseits verursachen die sichere Verwahrung privater Schlüssel und die Rechenkosten für die Client-Generierung von ZK-Beweisen für die „Old-School“-Händler, die SWIFT gewohnt sind, echte Kopfschmerzen. Andererseits ist bei den derzeitigen 280 Millionen US-Dollar TVL auf der Kette das Problem des zu hohen Slippage bei Rücknahmen im zweistelligen Millionenbereich kurzfristig noch immer ein harter Brocken – die Tiefe reicht einfach nicht.
Mit dem Inkrafttreten der MiCA-Regeln der EU wird das Kuchenstück „On-Chain-Privacy-Compliance“ zwangsläufig große Player anziehen, die auf den richtigen Zeitpunkt gesetzt einsteigen. Nur ist unklar, wie lange diese traditionellen Vermittler noch ruhig sitzen können, die jeden Tag von hohen Audit- und Verwahrgebühren leben – wenn sie so ein Protokoll sehen, bei dem Compliance direkt zu Code wird? @Dusk_Foundation $DUSK #dusk
Frankfurts Family-Office macht Private-Credit-Geschäfte: Wie schafft man es, dass gleichzeitig Zero-Knowledge-Privatsphäre gewahrt bleibt – und die Regulierung niemanden vor den Kopf stößt?
Die große Blase steigt, BTC hat eine Chance!
Letzte Woche habe ich mit einem Freund in Frankfurt, der Private-Credit macht, Tee getrunken. Er hatte rund eine Million Euro an Liquidität gebunden und suchte dringend einen konformen Platz, um Zinsen zu verdienen. Aber er traut sich nicht, klassisches DeFi anzufassen – ganz einfach: Die Geschäftsgeheimnisse sind vollständig auf der Public Blockchain offengelegt. Sobald der nächste Kreditnehmer und der Zinssatz öffentlich sind, ist die „Geheimkarte“ endgültig verbrannt.
Neulich hat er versucht, mit dem Citadel-Protokoll von @Dusk eine grenzüberschreitende Supply-Chain-Kredit-Asset-Tokenisierung on-chain zu machen. Das Raffinierteste daran ist, dass Citadel über Zero-Knowledge-Beweise (ZK-KYC) eine „selektive Compliance-Offenlegung“ ermöglicht. Aufsicht und externe Auditoren können direkt on-chain die Herkunft der Mittel und die Kreditqualifikation verifizieren – aber Wettbewerber können nicht durchschauen, wer der Kreditnehmer ist und bei welchem jährlichen Rendite-Level. So wird die frühere, langwierige Due-Diligence in alten europäischen Compliance-Prüfungen, die oft zwei Wochen dauert, zu einem Passwortschul-Test in wenigen Sekunden.
Bei genauer Analyse von Dusk’ „Dark-Pool + Compliance“-Architektur zeigt sich: Die zugrunde liegende Piecrust-Virtual-Machine kapselt Zero-Knowledge-Beweise direkt im Vertrags-Kernel. Im vergangenen Monat, als das Testnet bei hohem Transaktionsaufkommen interaktiv belastet wurde, wurde die Verzögerung für die Validierung privater Assets auf Millisekunden-Niveau gedrückt. Sogar die mit der Abwicklung gekoppelten Quantoz-EURQ-Stablecoins sind nativ als konforme Integration eingebettet.
Doch diese Logik ist für traditionelle Institutionen weiterhin keine niedrige Hürde. Einerseits verursachen die sichere Verwahrung privater Schlüssel und die Rechenkosten für die Client-Generierung von ZK-Beweisen für die „Old-School“-Händler, die SWIFT gewohnt sind, echte Kopfschmerzen. Andererseits ist bei den derzeitigen 280 Millionen US-Dollar TVL auf der Kette das Problem des zu hohen Slippage bei Rücknahmen im zweistelligen Millionenbereich kurzfristig noch immer ein harter Brocken – die Tiefe reicht einfach nicht.
Mit dem Inkrafttreten der MiCA-Regeln der EU wird das Kuchenstück „On-Chain-Privacy-Compliance“ zwangsläufig große Player anziehen, die auf den richtigen Zeitpunkt gesetzt einsteigen. Nur ist unklar, wie lange diese traditionellen Vermittler noch ruhig sitzen können, die jeden Tag von hohen Audit- und Verwahrgebühren leben – wenn sie so ein Protokoll sehen, bei dem Compliance direkt zu Code wird? @Dusk $DUSK #dusk
Die große Blase steigt, BTC hat eine Chance!
Letzte Woche habe ich mit einem Freund in Frankfurt, der Private-Credit macht, Tee getrunken. Er hatte rund eine Million Euro an Liquidität gebunden und suchte dringend einen konformen Platz, um Zinsen zu verdienen. Aber er traut sich nicht, klassisches DeFi anzufassen – ganz einfach: Die Geschäftsgeheimnisse sind vollständig auf der Public Blockchain offengelegt. Sobald der nächste Kreditnehmer und der Zinssatz öffentlich sind, ist die „Geheimkarte“ endgültig verbrannt.
Neulich hat er versucht, mit dem Citadel-Protokoll von @Dusk eine grenzüberschreitende Supply-Chain-Kredit-Asset-Tokenisierung on-chain zu machen. Das Raffinierteste daran ist, dass Citadel über Zero-Knowledge-Beweise (ZK-KYC) eine „selektive Compliance-Offenlegung“ ermöglicht. Aufsicht und externe Auditoren können direkt on-chain die Herkunft der Mittel und die Kreditqualifikation verifizieren – aber Wettbewerber können nicht durchschauen, wer der Kreditnehmer ist und bei welchem jährlichen Rendite-Level. So wird die frühere, langwierige Due-Diligence in alten europäischen Compliance-Prüfungen, die oft zwei Wochen dauert, zu einem Passwortschul-Test in wenigen Sekunden.
Bei genauer Analyse von Dusk’ „Dark-Pool + Compliance“-Architektur zeigt sich: Die zugrunde liegende Piecrust-Virtual-Machine kapselt Zero-Knowledge-Beweise direkt im Vertrags-Kernel. Im vergangenen Monat, als das Testnet bei hohem Transaktionsaufkommen interaktiv belastet wurde, wurde die Verzögerung für die Validierung privater Assets auf Millisekunden-Niveau gedrückt. Sogar die mit der Abwicklung gekoppelten Quantoz-EURQ-Stablecoins sind nativ als konforme Integration eingebettet.
Doch diese Logik ist für traditionelle Institutionen weiterhin keine niedrige Hürde. Einerseits verursachen die sichere Verwahrung privater Schlüssel und die Rechenkosten für die Client-Generierung von ZK-Beweisen für die „Old-School“-Händler, die SWIFT gewohnt sind, echte Kopfschmerzen. Andererseits ist bei den derzeitigen 280 Millionen US-Dollar TVL auf der Kette das Problem des zu hohen Slippage bei Rücknahmen im zweistelligen Millionenbereich kurzfristig noch immer ein harter Brocken – die Tiefe reicht einfach nicht.
Mit dem Inkrafttreten der MiCA-Regeln der EU wird das Kuchenstück „On-Chain-Privacy-Compliance“ zwangsläufig große Player anziehen, die auf den richtigen Zeitpunkt gesetzt einsteigen. Nur ist unklar, wie lange diese traditionellen Vermittler noch ruhig sitzen können, die jeden Tag von hohen Audit- und Verwahrgebühren leben – wenn sie so ein Protokoll sehen, bei dem Compliance direkt zu Code wird? @Dusk $DUSK #dusk
117
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedRateWatch
406,189 Aufrufe
2,306 Kommentare
Teile & gewinne Traffic-Belohnungen in unserer Kampagne mit angesagtem Hashtag
✨Thema: FOMC September, Was ist der nächste Schritt der Fed?
👉So nimmst du teil:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #FedRateWatch
Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Der August-Core-CPI stieg um 0,3% im Monatsvergleich, und die Wahrscheinlichkeit für eine 25bp-Erhöhung diese Woche liegt nun bei fast 90%. Erwartest du diese Woche eine Zinserhöhung? Handelt es sich um einen einmaligen Schritt oder den Beginn eines längeren Zinserhöhungszyklus?
- Wenn die Erhöhung erfolgt: Wie entwickelt sich das für BTC, Tech-Aktien und Gold? Aufwärts- oder abwärtsgerichtet?
- Wie planst du als Nächstes zu handeln? Teile deinen BTC-, Aktien- oder Gold-Trade/Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien erfüllen und mehr als 100 Wörter enthalten, werden überprüft und erhalten möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Aufrufen. Du erhältst eine Benachrichtigung von deiner Feed-Secretary, wenn dein Beitrag ausgewählt wird.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Du brauchst Ideen für deinen Beitrag? Besuche die Themenseite #FedRateWatch oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·352 Likes
·717.9k Aufrufe
BitcoinSlidesTo$76000
9,761 Aufrufe
93 Kommentare
BitcoinReboundsTo$79K
56,696 Aufrufe
387 Kommentare