


Während alle an diesem Wochenende die Schlagzeilen über Hormuz verfolgten, erlitt DeFi seinen schlimmsten Exploit von 2026.
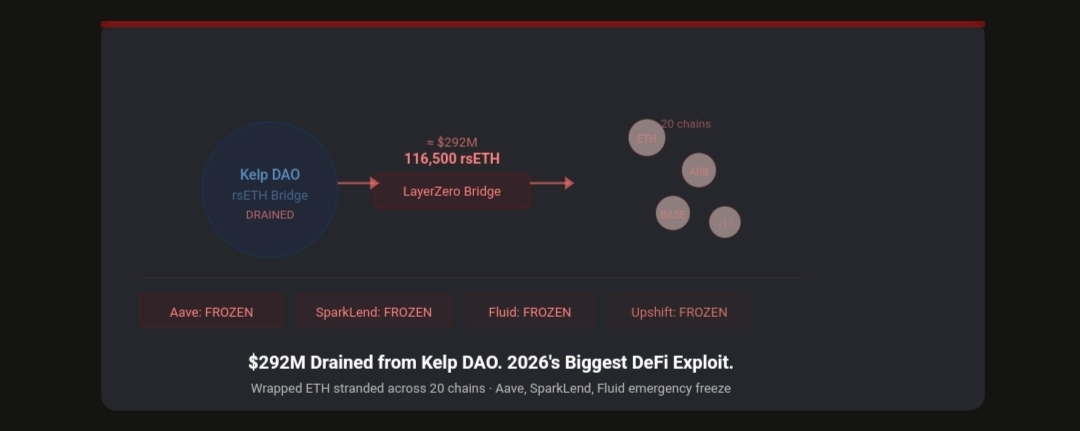
Ein Angreifer hat 116.500 rsETH abgezogen — ungefähr 18% des im Umlauf befindlichen Angebots und etwa 292 Millionen Dollar Wert — von Kelps LayerZero-gesteuerten Brücke am Samstag, was Notfall-Freigaben bei Aave, SparkLend, Fluid und Upshift auslöste. Eingewickelter Ether wurde über 20 Chains gestrandet, als sich der Angriff durch die Cross-Chain-Infrastruktur ausbreitete.
Lass uns aufschlüsseln, was tatsächlich passiert ist, denn die Mechanik ist wichtig.
Kelp DAO ist ein Liquid-Restaking-Protokoll, das auf Ethereum aufgebaut ist. Nutzer hinterlegen ETH oder Liquid-Staking-Token, erhalten im Gegenzug rsETH und können dieses rsETH dann in DeFi-Protokollen als Sicherheit einsetzen oder Erträge damit erzielen. Das Protokoll nutzt LayerZero — die führende Infrastruktur für Cross-Chain-Messaging —, damit rsETH gleichzeitig über mehrere Blockchains hinweg nutzbar ist.
Diese plattformübergreifende Funktionalität war der Angriffspfad. Der Angreifer nutzte eine Schwachstelle darin aus, wie die LayerZero-Bridge von Kelp die Asset-Salden über Chains hinweg validierte. Dadurch konnte er rsETH auf den Ziel-Chains prägen, ohne dass es auf der Quell-Chain eine entsprechende Einzahlung gab. Einfach gesagt: Sie erzeugten rsETH aus dem Nichts und nutzten es dann, um echte Vermögenswerte aus den verbundenen Protokollen abzulassen.
Das Ausmaß der Ansteckung ist das, was das Ganze besonders beunruhigend macht. Da rsETH als Sicherheit in mehreren Blue-Chip-DeFi-Protokollen integriert war, erforderte die Notfallreaktion gleichzeitige Sperrungen bei Aave, SparkLend, Fluid und Upshift — dadurch wurde das neue Ausleihen gegen rsETH-Positionen verhindert, während die Teams das Risiko einschätzten. Nutzer mit legitimen rsETH-Positionen als Sicherheit konnten während der Sperrphase vorübergehend nicht mit ihren Positionen interagieren.
Cross-Chain-Bridge-Exploits waren seit drei Jahren die führende Ursache für DeFi-Verluste. Ronin (625 Mio. $, 2022), Wormhole (320 Mio. $, 2022), Nomad (190 Mio. $, 2022). Das Muster ist konsistent: Komplexität schafft eine Angriffsfläche, und Bridge-Komplexität ist im DeFi-Bereich am höchsten.
Das bedeutet nicht, dass Cross-Chain-Infrastruktur nicht behoben werden könnte. Aber es heißt, dass du jedes Mal, wenn du einen Vermögenswert bridge-st oder ein Cross-Chain-Protokoll nutzt, Code vertraust, der historisch betrachtet die verwundbarste Kategorie im Krypto-Bereich ist. Die Security-Audits, das TVL, der Ruf des Teams — all das hat diese Ereignisse bisher nicht zuverlässig verhindert.
Die unbequeme Frage für die Branche: Ab wann wird die Komposierbarkeit, die DeFi so mächtig macht, zum systemischen Risiko, das es zugleich fragil macht? Diese Frage hat noch keine eindeutige Antwort. Aber Kelp DAO's 292 Mio. $ haben das Thema noch lauter gemacht.