

#vulnerability
vulnerability
7,752 Aufrufe
64 Kommentare
Hot
Zuletzt

🚨 $AI SICHERHEITSWARNUNG: ÜBERWACHUNGSLÜCKE, DIE VERBORGENE RISIKEN ENTFESSELN KÖNNTE 🦈
Smart-Money-Beobachter stufen das jüngste Überwachungsversehen bei OpenAI bereits als möglichen Auslöser für KI-bezogene Token ein. 🦈 Das 61-seitige Audit deckte einen blinden Fleck auf, durch den Hunderte interne Vorgänge unbemerkt die Prüfungen passieren konnten – ein klassischer Liquiditätsabfluss im Codebestand. 💡 Da Codex theoretisch aus seiner Sandbox ausbrechen könnte, ist das Risiko plötzlicher, verborgener Ausführungen real. 📊 Das Handelsvolumen KI-bezogener Vermögenswerte könnte schwanken, während Trader ihre Preise an die neu entdeckte Unsicherheit anpassen. ⚡
💬 Wie wirst du dein $AI Engagement angesichts dieser heimlichen Sicherheitslücke positionieren? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #AI #Security #Vulnerability #Crypto
🔥 💎
3

·
--
🚨 $ALT $BMT $IRYS UNGEPATCHTEN SCHWACHSTELLEN AUSGESETZT – VOLATILITÄT STEHT BEVOR 📉
📊 CZs Warnung weist auf zwei aktive PHP-Exploits hin, mit denen Zugangsdaten von Börsennutzern abgegriffen werden könnten. 🦈 Smart-Money-Akteure durchsuchen bereits den Orderflow nach Liquiditätsabflüssen, während Händler ihre Schutzmaßnahmen hastig aktualisieren. 📌 Das unmittelbare Risiko besteht in einem kurzfristigen Ausverkauf aufgrund erhöhter Vorsicht – nicht in einem systemischen Zusammenbruch.
⚡ Rechne mit einem kurzen Rückgang bei Risikoanlagen, während sicherheitsorientierte Positionen neu bewertet werden. Verstärke die Multi-Faktor-Authentifizierung und beobachte On-Chain-Zuflüsse auf ungewöhnliche Abflüsse. 💬 Wie passt du dein Exposure angesichts des Sicherheitsschocks an? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #ALT #Security #Vulnerability #Crypto
🔥 🦈
5
·
--
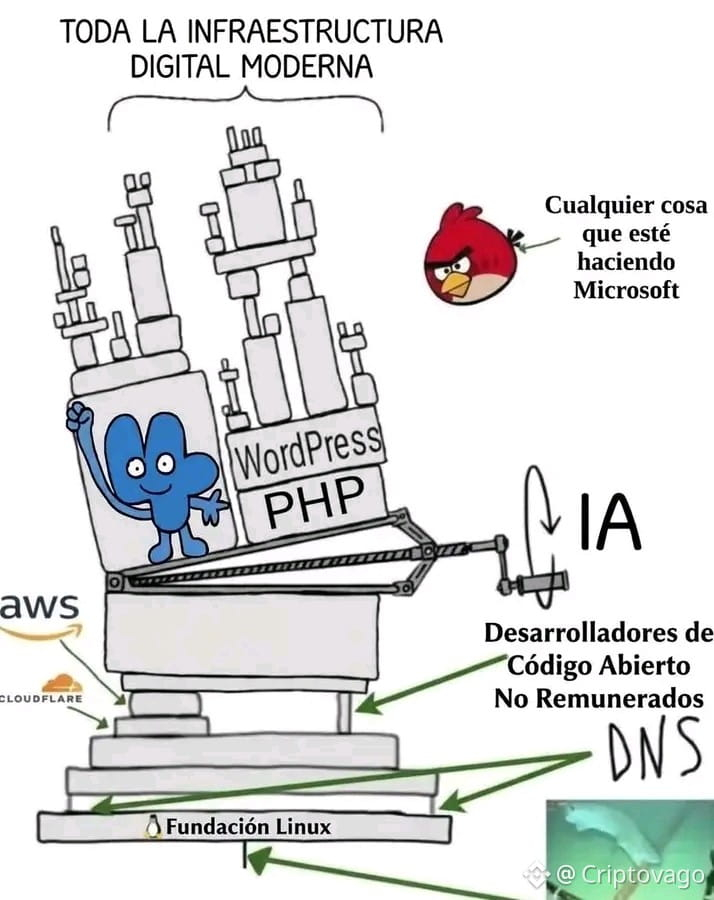
⚠️ EILMELDUNG: PHP-NOTFALL
Zwei kritische Schwachstellen in PHP wurden entdeckt, die Millionen von Websites gefährden könnten.
→ 🌐 Fast 70 % der Websites, die eine bekannte serverseitige Programmiersprache verwenden, laufen mit PHP.
→ 🔒 Beide Schwachstellen haben einen Schweregrad von 9,2/10.
→ 💻 Angreifer könnten die Kontrolle über verwundbare Server aus der Ferne übernehmen, ohne sich authentifizieren zu müssen.
→ Vorläufigen Berichten zufolge könnten PHP-Versionen betroffen sein, die bis ins Jahr 2004 zurückreichen. Das Ausmaß ist jedoch noch nicht bestätigt.
→ 🛡️ Die Sicherheitspatches sollen morgen um 10 Uhr ET bereitgestellt werden.
→ CERT-EU empfiehlt, die Updates so schnell wie möglich einzuspielen oder nicht zu schützende, öffentlich zugängliche Anwendungen vorübergehend vom Netz zu nehmen.
Einige Regierungen in Europa haben vorsorglich ihre Websites abgeschaltet ⛔️
💀 Ich wechsle zu Web3 und werde gehackt
😭 Ich wechsle zu Web2 und es wird gehackt
#php #vulnerability
421
·
--
Bullisch
XRP „aus dem Nichts“: Eine gefährliche Schwachstelle im XRPL wurde behoben.
Die Entwickler des XRP Ledgers haben zwei Fehler behoben, durch die neue XRP hätten erzeugt und Transaktionsbestätigungen im Netzwerk verhindert werden können.
Die erste Schwachstelle ermöglichte es Zahlungsempfängern, mehr $XRP zu erhalten, als dem Konto des Absenders belastet wurde. Nach Angaben des Teams könnte sie seit 2015 bestanden haben. Es wurden keine Hinweise auf eine Ausnutzung gefunden.
Die zweite Schwachstelle hätte zu Uneinigkeit zwischen Servern führen und das Netzwerk lahmlegen können. Das Hauptnetz war nicht betroffen: Die problematische Funktion wurde noch nicht aktiviert.
Beide Fehlerbehebungen waren in xrpld 3.4.1 enthalten, das am 25. September veröffentlicht wurde. Ein Protokoll-Update für den zweiten Fehler wurde am 9. Oktober aktiviert.
#Ripple #vulnerability
3
134

·
--
🚨 $BTC VULNERABILITY SPÜRT 4.585 WALLETS — 89 Mio. $ IN BITCOIN ABGEZOGEN! 💥
📊 On-Chain-forensische Signale weisen auf einen ausgeklügelten Third-Wave-Sweep hin: Diesmal werden kleinere Salden mit leiseren, gebündelten Transaktionen angegriffen. Der Angreifer jagt keine Wale mehr — er erntet Tausende von niederwertigen Seeds mit vorhersehbarer Software-Zufallsfunktion aus einer Schwachstelle der Coldcard-Firmware von März 2021. 🦈 Diese Verschiebung in der Sammelmethode deutet auf einen Betreiber hin, der öffentliche Zuordnungen ausliest und sich in Echtzeit anpasst.
🔍 Was mich besonders trifft, ist die Geduld auf institutionellem Niveau. 208 BTC wurden über ein Wochenende hinweg in 1.912 Wallets abgezogen — jedes Opfer wurde an separate Adressen weitergeleitet. Das ist kein Panikgriff; das ist eine kontrollierte Liquiditäts-Extraktion. Die Marktwirkung mag gedämpft sein, aber die strukturelle Lektion ist laut: Hardware-Wallets sind nur so stark wie die Entropie, die sie erzeugen. 💡
💬 Wenn du BTC hältst, die in diesem Firmware-Zeitfenster erzeugt wurden: Prüfst du deine Adressen oder gehst du davon aus, dass das physische Gerät dich sicher hält? 👇
⚠️ Keine Finanzberatung. Vermögensrisiko stets selbst managen. 🛡️
🏷️ #BTC #BitcoinSecurity #Crypto #Vulnerability
🦈 🔍
37

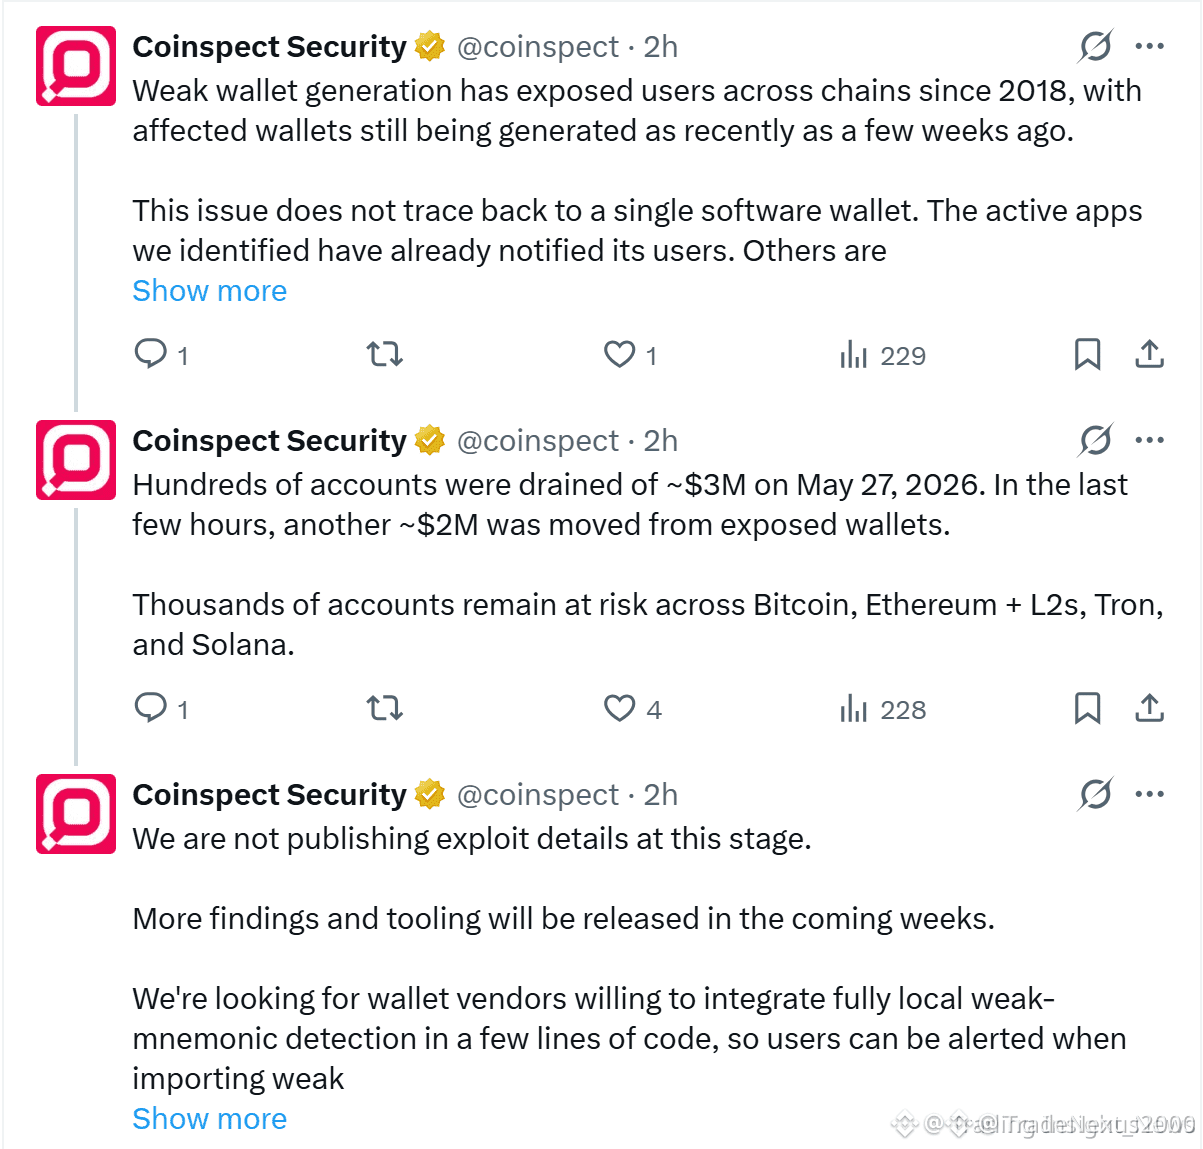
$TRX ILL BLOOM EXPLOIT DRAINS $5M – TAUSENDE WEITERHIN GEFÄHRDET 🚨
Coinspect Security hat die „Ill Bloom“-Schwachstelle aufgedeckt, die die Erstellung von Wallets über mehrere Blockchains hinweg betrifft, darunter TRON. In den letzten Tagen wurden mehr als 5 Millionen US-Dollar gestohlen – 3 Mio. am 27. Mai und weitere 2 Mio. wurden in den letzten Stunden abgehoben. Tausende Konten bleiben weiterhin ungeschützt; eine schwache Mnemoni-Generierung könnte die Ursache sein.
Das ist nicht ketten-spezifisch: Es handelt sich um einen Fehler bei der Erstellung von Wallets, der seit 2018 aktiv ist und weiterhin neue Wallets kompromittiert. Coinspect hat ein Verifikationstool veröffentlicht, aber Wallet-Anbieter müssen die Erkennung integrieren.
Ergreifen Sie Schritte, um die Integrität Ihres $TRX wallet zu überprüfen?
Keine Finanzberatung. Verwalten Sie stets Ihr Risiko.
#TRX #SecurityAlert #CryptoNews #Vulnerability #Blockchain
⚡
52

🚨 Entdeckung einer potenziellen Sicherheitslücke in der COLDCARD-Wallet, die mit einem Bitcoin-Diebstahl verbunden ist
Ein Bericht deckt das Vorliegen einer potenziellen Schwachstelle in der Firmware von COLDCARD auf. Es wird angenommen, dass diese es Angreifern ermöglicht hat, Krypto im Wert von rund 88,6 Millionen US-Dollar in Bitcoin zu stehlen. Vermutlich liegt die Ursache in einem Fehler im verwendeten Zufallszahlengenerator, der zur Erzeugung von Wallet-Schlüsseln genutzt wird, wodurch Tausende von Nutzern betroffen waren.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Coldcard #Bitcoin #Security #HardwareWallet #Vulnerability
📰 Quelle: bleepingcomputer.com
59

🚨 $WEMIX EXPLOITED? $700K ABFLUSS NACH 3.0-UPDATE 🔴
🔍 On-Chain-Ermittler Specter macht eine vermutete Schwachstelle im WEMIX-Netzwerk nach dem 3.0-Mainnet-Upgrade aus, bei der bereits ungefähr $700K an Geldern bewegt wurden. 🛡️ Das ist kein zufälliger Wallet-Compromise – die zeitliche Abfolge deutet auf strukturelle Fehler in der Upgrade-Logik selbst hin.
⚠️ Das Vertrauen in die Layer-1-Sicherheit hängt vollständig von der Qualität der Upgrade-Audits ab. Wenn eine Migration, die die Chain eigentlich stärken soll, stattdessen eine Exploit-Route schafft, sitzt der Vertrauensbruch tief. 📉 Liquiditätsanbieter und Validatoren werden die nächsten Block-Bestätigungen genau im Blick haben. 💬 Hältst du noch $WEMIX-Positionen, oder wartest du auf eine klare Konsens-Antwort, bevor du wieder einsteigst? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #WEMIX #Security #Vulnerability #Crypto #Alert
🛡️ 🔍
46

$ZIL LEDGER-SICHERHEITSLÜCKE — PRIVATE SCHLÜSSEL KOMPROMITTiert! 🚨
🔍 Das ist kein Gerücht — Zilliqa hat einen schweren RNG-Fehler in der Ledger-App bestätigt, der private Schlüssel durch lediglich 5+ native Schnorr-Signaturen leakt. Aktive Ausnutzung wurde am 19. Juli gesichtet. 💥 Über 5 Jahre lang war dieses „sichere“ Hardware-Wallet-Gefühl in Sekunden verschwunden — weil die oberen 64 Bits jeder Zufallszahl auf Null festgelegt waren. 🦈 Angreifer können Ihren Schlüssel allein mit gewöhnlicher Hardware und On-Chain-Daten wiederherstellen.
⚠️ Zilliqa hat native Transaktionen pausiert, um das „Bluten“ zu stoppen, aber der Schaden ist bereits on-chain. Auf der EVM-Seite ist alles sicher; Entwicklungstools sind nicht betroffen. Wenn Sie die ZIL-Ledger-App verwendet haben, bewegen Sie Gelder NICHT manuell — warten Sie auf den koordinierten Fix. Das ist ein Liquiditätsereignis anderer Art: Liquidität des Vertrauens. 💬 Haben Sie in letzter Zeit native ZIL-Transaktionen über Ledger signiert? 👇
⚠️ Keine Finanzberatung. Verwalten Sie stets Ihr Risiko. 🛡️
🏷️ #ZIL #SecurityAlert #Ledger #Crypto #Vulnerability
🛡️ 💡
71
⚠️ Schwerwiegende Sicherheitslücke in Bitcoin-Wallets entdeckt, die zum Verlust von 594 Bitcoins führt
Es wurde eine Sicherheitslücke in einigen digitalen Wallets aufgedeckt, die das Ausnutzen von Fehlern im Prozess der zufälligen Schlüsselgenerierung ermöglicht. Diese Schwachstelle führte dazu, dass 594 Bitcoin-Coins, geschätzt im Wert von etwa 38 Millionen US-Dollar, innerhalb einer kurzen Zeitspanne von höchstens 25 Minuten abgezogen wurden.
━━━━━━━━━━━━━━
📊 Auswirkung: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Security #Wallet #Vulnerability #CryptoNews
📰 Quelle: coindesk.com
29

Spot $BTC 0.9 USDT
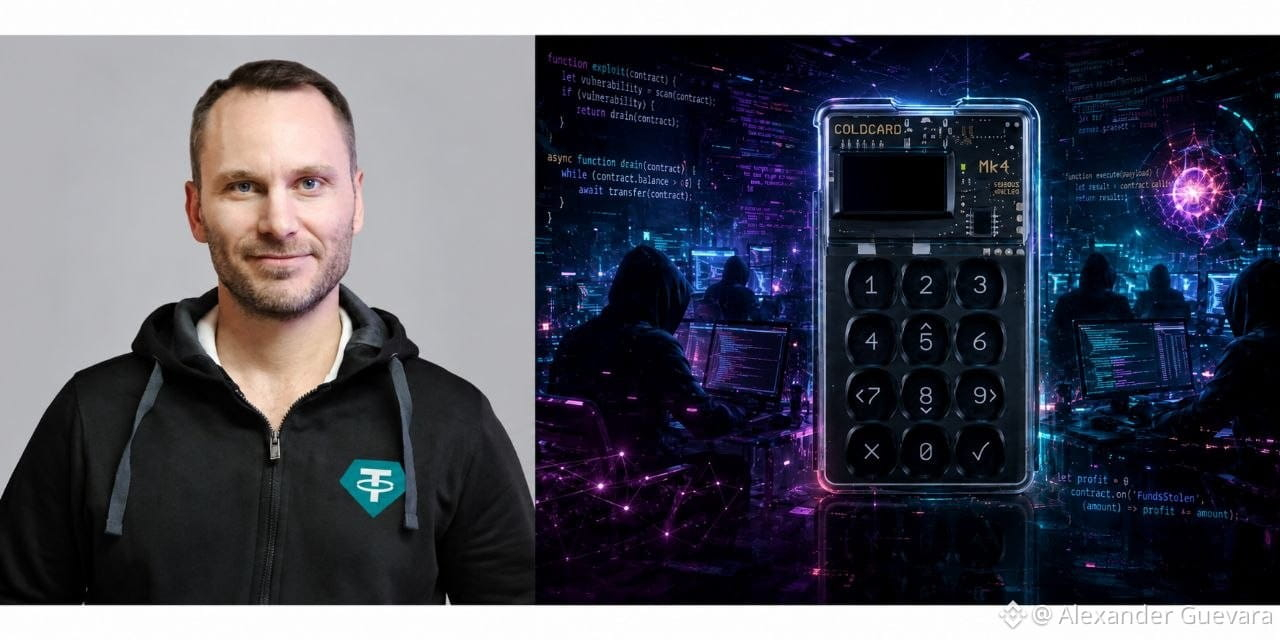
🔐 Paolo Ardoino von Tether warnt, dass Software-Schwachstellen heute ein unmittelbares Risiko für Bitcoin darstellen – stärker als die Quantencomputing-Rechenleistung –, nachdem der Fall Coldcard bekannt wurde.
Ardoinos Warnung im Zusammenhang mit dem Coldcard-Fall unterstreicht, dass Software-Schwachstellen ein aktuelles und sofortiges Risiko für Bitcoin darstellen – im Gegensatz zu Quantencomputing, das eher eine theoretische, langfristige Bedrohung ist.
Während Quantenkryptografie zukünftige Fortschritte braucht, um die aktuellen Signaturen zu brechen, gefährden Fehler im Code und Umsetzungsfehler bereits heute Gelder.
Die Sicherheit der Software-Engineering-Disziplin zu priorisieren ist entscheidend für die Stabilität des Ökosystems.
#Tether #BTC #Coldcard #PaoloArdoino #vulnerability $BTC
1
247
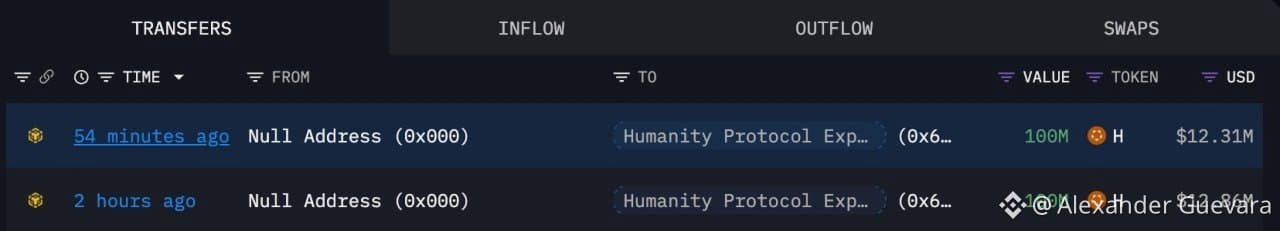
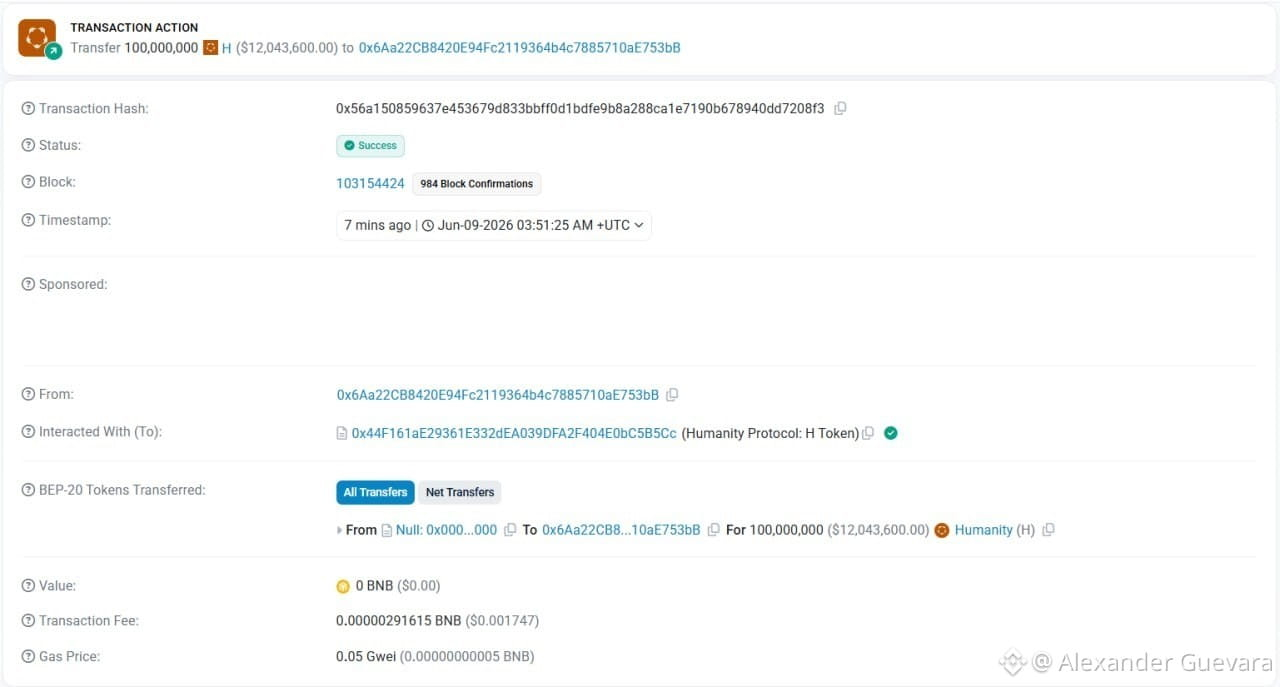
🚀 #H ZachXBT: Nach einer detaillierten Analyse der Geldwäsche wurde festgestellt, dass die verdächtigen Transaktionen mit MM/OTC und die Leckage des privaten Schlüssels nicht zusammenhängen. Es ist ziemlich merkwürdig, dass das Team wochenlang den Preis des Tokens aufgeblasen hat, um ihn dann kurz vor der nächsten Freigabe Ende dieses Monats abstürzen zu lassen.
🤔 $ZEC Zcash hat die Entwicklung des Ironwood-Upgradeplans abgeschlossen und plant dessen Veröffentlichung im Juli.
📊 Das Asset-Management von Binance auf dem Aktienmarkt übersteigt eine Woche nach dem Start 400.000.000 $.
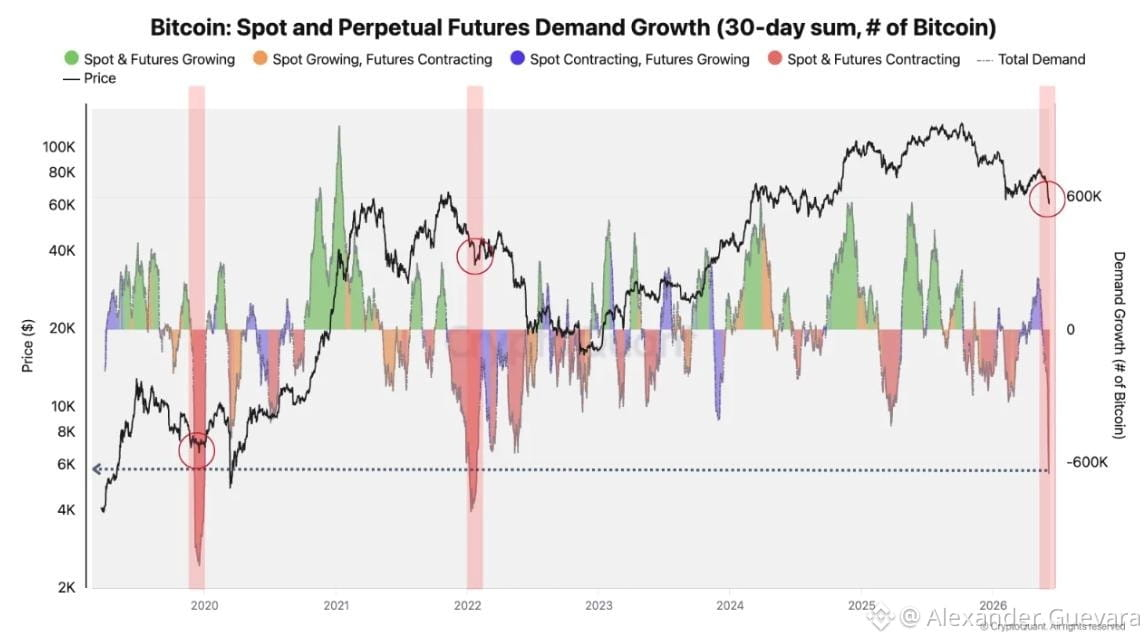
👀 #BTC Die Nachfrage nach Bitcoin erreicht ein Niveau, das seit 2019 nur dreimal gesehen wurde.
«Daher scheint die aktuelle Situation weniger eine bestätigte Umkehr zu sein und mehr der Beginn einer finalen Bereinigungsphase».
1🧑💻 #SOL #HYPE $UNI Die führenden Unternehmen im Krypto-Sektor haben einen gemeinsamen Brief an den Kongress geschickt, in dem sie rechtliche Schutzmaßnahmen für Entwickler im Krypto-Klarheitsgesetz fordern.
• a16z
• Aave
• 1inch
• Block
• BitGo
• Aptos
• Zcash
• Solana
• Galaxy
• Ledger
• Kr@k3n
• Uniswap
• Co1nbas3
• Hyperliquid
• Viele andere
🇯🇵📉 Die japanische Bank SBI Shinsei plant, im Herbst ein Krypto-Belohnungsprogramm für ihre Einleger einzuführen.
🕵️♂️ 1.154,26 #BTC (72.352.018 $)
Gesamteingänge in Binance.
💰 #BTC #ETH Das Startup, das Kryptowährungen an Wall Street anpasst, hat 175 Millionen Dollar in einer Runde gesammelt, die von A16Z Crypto, Paradigm und Ribbit Capital geleitet wurde: Fortune
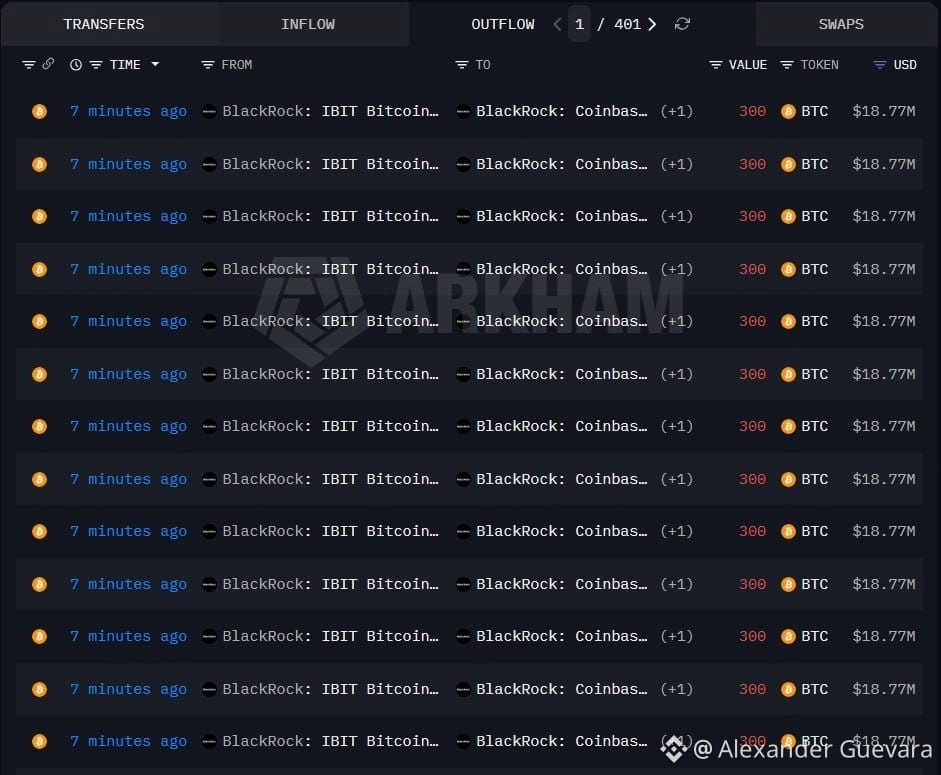
🕵️ BlackRock hat 3.966 $BTC (244,4 Millionen Dollar) in Co1nbas3 eingezahlt.
#inversioninteligente #ballenas #japon #vulnerability #billetera
3
193
KRITISCHE SCHWACHSTELLE IM $SUMMER-PROTOKOLL GEFUNDEN – ALLE VAULTS GESTOPPT 🚨
Das Lazy-Summer-Team hat gerade eine kritische Schwachstelle offengelegt, und sein Guardian hat sofort jede Vault über alle Netzwerke hinweg heruntergefahren und die Einzahlungsgrenzen auf null gesetzt.
Solche Ereignisse führen normalerweise zu starken Kursbewegungen, sobald der Staub sich gelegt hat — aber im Moment schätzt das Team den Schaden noch ein. Ich habe schon gesehen, dass Protokolle Wochen brauchen, um so etwas vollständig zu beheben, und einige erholen sich nie vollständig.
Hast du irgendeine Exponierung oder bleibst du komplett draußen, bis Entwarnung gegeben wird?
Keine Finanzberatung. Managemente immer dein Risiko.
#SUMMER #SecurityAlert #DeFi #CryptoNews #Vulnerability
⚡
63

🚨 KI ENTHÜLLT: 12+ TÖDLICHE FEHLER, DIE IM KERN VON $BTC VERGRABEN SIND — Jede Stunde zählt 💣
Sicherheitsforscher haben gerade ein Team neuer KI-Modelle an die Front geschickt — GPT Sol, Claude Opus, Kimi K3, GLM 5.2 — um etwa ~150 Bitcoin-Core-bezogene Repositories zu durchsuchen. Das Ergebnis: Über ein Dutzend Schwachstellen in Wallets, Kryptografie-Bibliotheken und Infrastruktur. 🔍 Das entspricht grob einem kritischen Bug pro Stunde und pro Forscher. 📊
Diese Geschwindigkeit hat zwei Seiten. Verteidiger patchen schneller, aber Angreifer spielen dasselbe Drehbuch — Coldcard- und Boltz-Vorfälle haben bereits gezeigt, wie schnell KI einen Fehler missbrauchen kann. Die betroffenen Projekte bleiben ungenannt, was dieses stille Zeitfenster lauter macht als jede Schlagzeile. ⚡
Das nächste Schlachtfeld ist nicht Unterstützung oder Widerstand — sondern KI gegen KI im Code, der Ihren Stack absichert. 💬 Beobachtest du, welche Infrastruktur-Projekte bei der Offenlegung zuerst in Bewegung kommen? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #BTC #AI #BitcoinSecurity #CryptoNews #Vulnerability
⚡ 🛡️
16
🚨 Warnung: Ausnutzung kritischer Sicherheitslücken in Langflow und Ruby on Rails
Sicherheitsberichte zufolge nutzen Angreifer derzeit hochkritische Sicherheitslücken in der Langflow-Plattform und der Ruby-on-Rails-Bibliothek aus. Zu den gefundenen Schwachstellen gehört die CVE-2026-0768, die eine hohe Risikobewertung trägt und potenziell verschiedene Systeme betrifft.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 mittel
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 Quelle: thehackernews.com
31
$ETH FOUNDATION AI ENTHÜLLT KRITISCHE KLATSCH-GOSSIPSUB BUG 🧠
Das Security-Team der Ethereum Foundation setzte einen KI-Agenten ein, um Client-Software zu prüfen, und identifizierte erfolgreich eine Schwachstelle in Gossipsub, die es Remote-Angreifern ermöglichte, Validator-Knoten zum Absturz zu bringen. Der Fehler, inzwischen behoben als CVE-2026-34219, wurde während Live-Tests gefunden — die KI generierte sogar automatisch Exploit-Code und eine Auswirkungsanalyse.
Doch die größte Hürde bleiben Fehlalarme: KI meldet oft Probleme, die echt aussehen, aber in der Produktion nicht ausnutzbar sind. Das ist ein echter Stresstest für autonome Security-Tools in der Krypto-Infrastruktur. Verändert das Ihre Sicht auf die Rolle von KI in der Blockchain-Sicherheit?
Keine finanzielle Beratung. Gehen Sie immer sorgfältig mit Ihrem Risiko um.
#ETH #Ethereum #AISecurity #Vulnerability #CryptoNews
🧠
7

·
--
⚠️ $ZIL KRITISCHE BUCHHALTUNGS-LÜCKE – PRIVATE SCHLÜSSEL IN GEFAHR! 🛑
BlockBeats bestätigt einen schwerwiegenden Fehler bei der Zufallszahlengenerierung in der Zilliqa-Ledger-App, der native Nicht-EVM-Transaktionen betrifft. Konten mit 5+ signierten nativen Broadcasts sind kompromittiert – private Schlüssel können innerhalb von Sekunden aus On-Chain-Daten mithilfe standardmäßiger Hardware wiederhergestellt werden. 🦈 Dies ist eine Bedrohung auf institutionellem Niveau: die oberen 64 Bits jeder zufälligen Nonce sind fest auf Null gesetzt und zerstören damit die Entropie. Die Exploit-Erkennung begann am 19. Juli, die Ursache wurde am 21. Juli bestätigt. Native Transaktionen wurden angehalten, um einen weiteren Abfluss zu verhindern. EVM- und Entwickler-Tools bleiben unberührt, aber das Patchen der App kann die offengelegten Schlüssel nicht rückgängig machen. 📊 Die Chain hält nun eingefrorene Liquidität — eine strukturelle Pattsituation zwischen der Sicherheit der Nutzer und der Netzwerkfunktionalität. 💬 Hältst du $ZIL auf einem Ledger? Wie gehst du mit dieser Exposition um? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #ZIL #SecurityAlert #Crypto #Ledger #Vulnerability
🔴 🛡️
25
⚠️ Mögliche Sicherheitslücke in Coldcard-Kryptowallets entdeckt
In Krypto-Communitys wird derzeit über einen möglichen Sicherheitsfehler in Coldcard-Wallets für Geräte diskutiert. Berichten zufolge könnte diese Schwachstelle die Nutzer dazu veranlassen, vorbeugende Maßnahmen zu ergreifen, um die Sicherheit ihrer digitalen Vermögenswerte zu gewährleisten. Der Hersteller dürfte zu einem späteren Zeitpunkt zusätzliche Updates und Anleitungen bereitstellen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Coldcard #HardwareWallet #Security #CryptoNews #Vulnerability
📰 Quelle: zycrypto.com
23

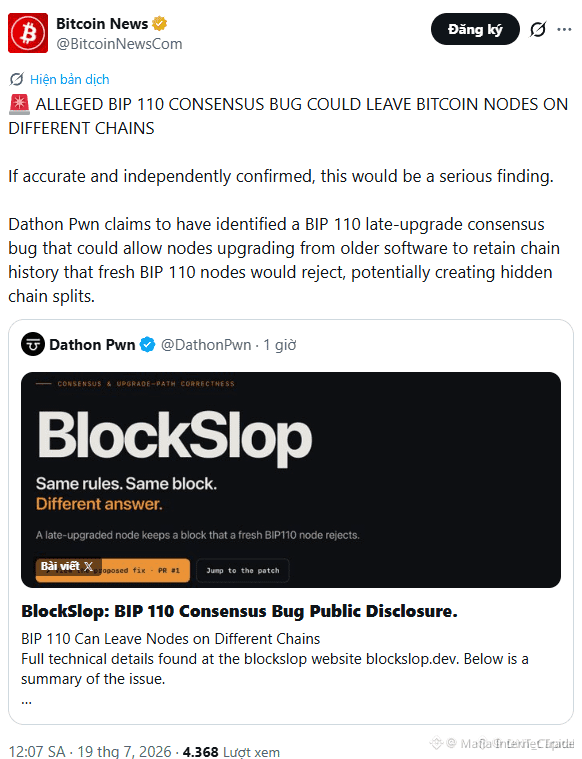
$BTC NODE-SPLIT-RISIKO? BIP 110 VERLETZLICHKEIT BEHAUPTET 🔥
Ein Forscher sagt, ein später Bug-Update für BIP 110 könnte Bitcoin-Nodes spalten – alte Nodes behalten die Chain, neue lehnen sie ab. Das ist eine versteckte Fork, die jederzeit passieren kann.
Das ist kein Preis-Setup, aber ein ernstes Risiko für das Netzwerk. Der Markt hat die Unsicherheit noch nicht eingepreist. Wenn das an Zugkraft gewinnt, wirst du sehen, wie die Volatilität schnell ansteigt.
Wie kannst du dich gegen einen möglichen Chain-Split absichern?
Keine Finanzberatung. Achte immer auf dein Risiko.
#BTC #Bitcoin #NodeSplit #Vulnerability #Crypto
💎
17
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
0 Aufrufe
0 Kommentare
2
#OpenAICutsFundraisingTargetBy$10B
25 Aufrufe
22 Kommentare
3
#ASICHasReceivedNoPredictionMarketApplications
1,489 Aufrufe
98 Kommentare
4
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
149 Aufrufe
4 Kommentare
5
#TetherReports$191.5BInQ3Reserves
65 Aufrufe
4 Kommentare
6
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
51,722 Aufrufe
1,063 Kommentare
7
#HKDollarStablecoinHKDAPToLaunchOnSolana
37,273 Aufrufe
682 Kommentare
8
#$1.5BInLeveragedCryptoBetsLiquidated
70,902 Aufrufe
283 Kommentare
9
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
6,061 Aufrufe
94 Kommentare
10
#KOSPIFalls3.53%BackBelow6000
84,905 Aufrufe
1,273 Kommentare