
#eip7702
eip7702
27,507 Aufrufe
64 Kommentare
Hot
Zuletzt

·
--
Bei einem einzigen Angriff verließen 233 Millionen XRP eine Hot Wallet. Binances vorläufiger Bericht zeigt jetzt, wie es dazu kam.
Laut dem Bericht zum Vorfall über 6,34 Mrd. $:
• Angreifer verschafften sich unbefugten Zugriff auf einen internen Wallet-Signaturdienst
• Sie missbrauchten Ethereums EIP-7702-Delegierung, um teilweise Kontrolle über eine Hot Wallet zu erlangen
• Zu den Abflüssen gehörten 233,46 Mio. $XRP, etwa 970.500 $SOL, 44,2 Mio. OP und 18.270 BTC
• Binance zufolge wurden bereits 98 % der betroffenen Token wieder aufgefüllt
Meine Einschätzung: Die Frage lautet inzwischen nicht mehr „Wie viel ist verloren gegangen?“, sondern „Wie konnte die Signaturinfrastruktur versagen?“. Angriffe über die Lieferkette und Social Engineering sind nicht auf eine einzelne Börse beschränkt. Behalte also im Auge, welche Plattformen als Nächstes ähnliche Prüfberichte veröffentlichen.
Stärkt eine detaillierte Aufarbeitung wie diese dein Vertrauen in eine zentralisierte Kryptobörse (CEX), oder möchtest du zusätzlich einen Nachweis der Reserven?
#Binance #EIP7702 #CryptoSecurity
Bei einem einzigen Angriff verließen 233 Millionen XRP eine Hot Wallet. Binances vorläufiger Bericht zeigt jetzt, wie es dazu kam.
Laut dem Bericht zum Vorfall über 6,34 Mrd. $:
• Angreifer verschafften sich unbefugten Zugriff auf einen internen Wallet-Signaturdienst
• Sie missbrauchten Ethereums EIP-7702-Delegierung, um teilweise Kontrolle über eine Hot Wallet zu erlangen
• Zu den Abflüssen gehörten 233,46 Mio. $XRP , etwa 970.500 $SOL , 44,2 Mio. OP und 18.270 BTC
• Binance zufolge wurden bereits 98 % der betroffenen Token wieder aufgefüllt
Meine Einschätzung: Die Frage lautet inzwischen nicht mehr „Wie viel ist verloren gegangen?“, sondern „Wie konnte die Signaturinfrastruktur versagen?“. Angriffe über die Lieferkette und Social Engineering sind nicht auf eine einzelne Börse beschränkt. Behalte also im Auge, welche Plattformen als Nächstes ähnliche Prüfberichte veröffentlichen.
Stärkt eine detaillierte Aufarbeitung wie diese dein Vertrauen in eine zentralisierte Kryptobörse (CEX), oder möchtest du zusätzlich einen Nachweis der Reserven?
#Binance #EIP7702 #CryptoSecurity
Laut dem Bericht zum Vorfall über 6,34 Mrd. $:
• Angreifer verschafften sich unbefugten Zugriff auf einen internen Wallet-Signaturdienst
• Sie missbrauchten Ethereums EIP-7702-Delegierung, um teilweise Kontrolle über eine Hot Wallet zu erlangen
• Zu den Abflüssen gehörten 233,46 Mio. $XRP , etwa 970.500 $SOL , 44,2 Mio. OP und 18.270 BTC
• Binance zufolge wurden bereits 98 % der betroffenen Token wieder aufgefüllt
Meine Einschätzung: Die Frage lautet inzwischen nicht mehr „Wie viel ist verloren gegangen?“, sondern „Wie konnte die Signaturinfrastruktur versagen?“. Angriffe über die Lieferkette und Social Engineering sind nicht auf eine einzelne Börse beschränkt. Behalte also im Auge, welche Plattformen als Nächstes ähnliche Prüfberichte veröffentlichen.
Stärkt eine detaillierte Aufarbeitung wie diese dein Vertrauen in eine zentralisierte Kryptobörse (CEX), oder möchtest du zusätzlich einen Nachweis der Reserven?
#Binance #EIP7702 #CryptoSecurity
8

·
--
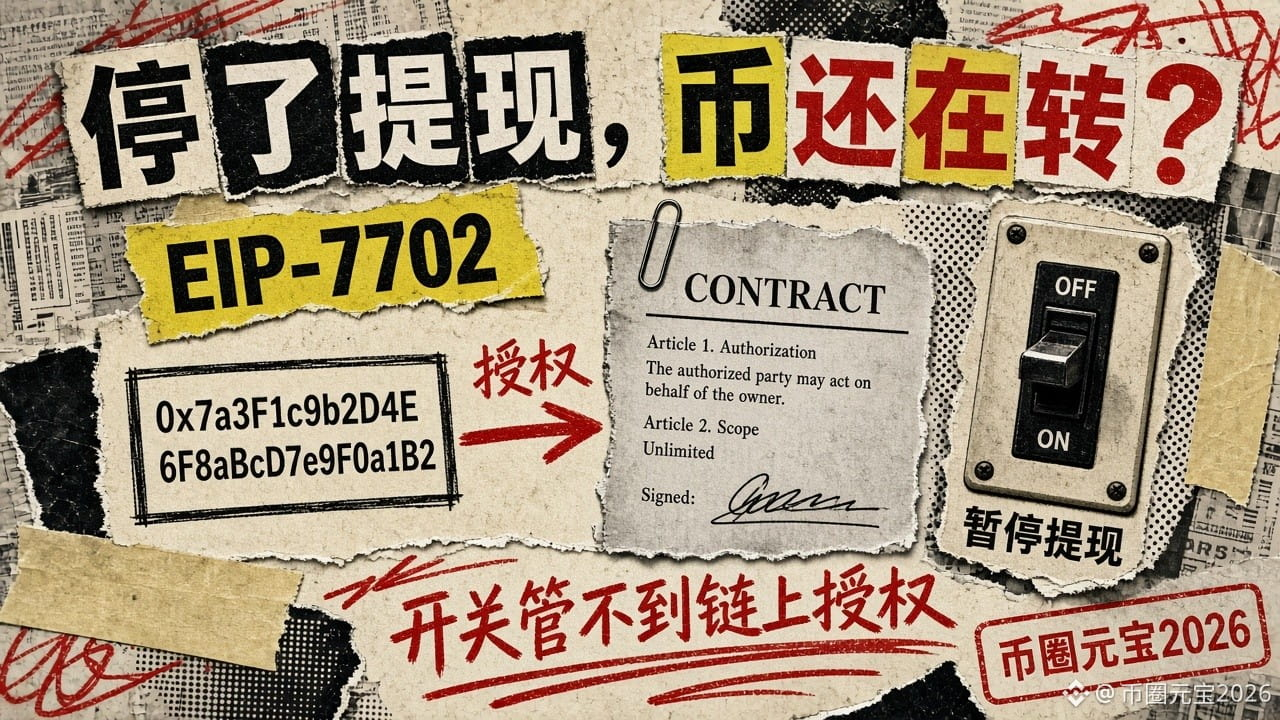
Binance hat Auszahlungen ausgesetzt – warum wurden trotzdem noch ETH on-chain transferiert? Die Antwort steckt in EIP-7702
Im vorläufigen Untersuchungsbericht zum Binance-Vorfall vom 29.10. gestern Abend gab es einen Abschnitt, den viele übersehen haben: Auch nach der Aussetzung der Auszahlungen bewegten sich weiterhin Vermögenswerte. Der Grund war ein Ethereum-Mechanismus namens EIP-7702.
Zunächst: Was ist EIP-7702?
Damit kann eine normale Adresse (EOA) einen Teil ihrer Ausführungsrechte an einen Smart Contract „delegieren“, ohne den privaten Schlüssel herauszugeben. Gedacht ist das, um Wallets zusätzliche Funktionen zu geben, etwa gebündelte Transaktionen oder die Übernahme von Gebühren.
Laut dem Wortlaut des Binance-Berichts geschah Folgendes:
1. Der Angreifer erlangte zunächst Zugriff auf den Signaturdienst für interne Wallets.
2. Über den Signaturdienst reichte er 50 signierte Transaktionen ein, manipulierte den Nonce des Kontos und richtete eine bösartige Delegierungsautorisierung ein. Dadurch erhielt ein vom Angreifer kontrollierter Contract einen Teil der Ausführungsrechte einer Binance-Hot-Wallet.
3. Binance setzte daraufhin Auszahlungen aus, arbeitete mit Partnern an der Einfrierung der Vermögenswerte und begann, die Autorisierung zu widerrufen. Doch im Bericht steht ausdrücklich: Eine bloße Aussetzung der Auszahlungen konnte nicht alle unautorisierten Transfers verhindern, denn diese EIP-7702-Autorisierungen waren bereits on-chain und liefen unabhängig vom regulären Auszahlungssystem von Binance.
4. Hinzu kam ein weiteres Problem: Die Hot-Wallet verwendete MPC (Multi-Party Computation), sodass es keinen einzelnen privaten Schlüssel gab, mit dem sich die Autorisierung sofort widerrufen ließ. Dafür musste erst ein spezieller Prozess entwickelt werden, was zusätzliche Zeit kostete.
5. Die letzte Transaktion über 2,961.9 ETH wurde am 29.10. um 23:56 (UTC) on-chain bestätigt; sie war bereits zuvor übertragen worden und hing die ganze Zeit ausstehend. Am 30.10. um 00:10 (UTC) änderte Binance die Autorisierung der Hot-Wallet Binance14 so, dass sie auf die Nulladresse verwies, und entfernte den Delegierungscode.
Eine wichtige Klarstellung: Laut Bericht wurden BTC, XRP, SOL und OP über den Signaturdienst direkt aus der Hot-Wallet transferiert; EIP-7702 betraf nur den Abschnitt mit der Ethereum-Hot-Wallet. Das bedeutet nicht, dass „alle Coins durch 7702 gestohlen wurden“.
Die bittere Wahrheit: Ein Schalter, den du im Backend umlegst, kann bereits on-chain erteilte Autorisierungen nicht rückgängig machen.
Was normale Nutzer tun können: Prüft regelmäßig im Blockchain-Explorer oder in eurer Wallet, ob für eure Adresse unbekannte Autorisierungen oder Delegierungen bestehen, und widerruft sie, wenn ihr sie nicht kennt.
Hast du die Autorisierungen in deiner Wallet schon überprüft?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Binance hat Auszahlungen ausgesetzt – warum wurden trotzdem noch ETH on-chain transferiert? Die Antwort steckt in EIP-7702
Im vorläufigen Untersuchungsbericht zum Binance-Vorfall vom 29.10. gestern Abend gab es einen Abschnitt, den viele übersehen haben: Auch nach der Aussetzung der Auszahlungen bewegten sich weiterhin Vermögenswerte. Der Grund war ein Ethereum-Mechanismus namens EIP-7702.
Zunächst: Was ist EIP-7702?
Damit kann eine normale Adresse (EOA) einen Teil ihrer Ausführungsrechte an einen Smart Contract „delegieren“, ohne den privaten Schlüssel herauszugeben. Gedacht ist das, um Wallets zusätzliche Funktionen zu geben, etwa gebündelte Transaktionen oder die Übernahme von Gebühren.
Laut dem Wortlaut des Binance-Berichts geschah Folgendes:
1. Der Angreifer erlangte zunächst Zugriff auf den Signaturdienst für interne Wallets.
2. Über den Signaturdienst reichte er 50 signierte Transaktionen ein, manipulierte den Nonce des Kontos und richtete eine bösartige Delegierungsautorisierung ein. Dadurch erhielt ein vom Angreifer kontrollierter Contract einen Teil der Ausführungsrechte einer Binance-Hot-Wallet.
3. Binance setzte daraufhin Auszahlungen aus, arbeitete mit Partnern an der Einfrierung der Vermögenswerte und begann, die Autorisierung zu widerrufen. Doch im Bericht steht ausdrücklich: Eine bloße Aussetzung der Auszahlungen konnte nicht alle unautorisierten Transfers verhindern, denn diese EIP-7702-Autorisierungen waren bereits on-chain und liefen unabhängig vom regulären Auszahlungssystem von Binance.
4. Hinzu kam ein weiteres Problem: Die Hot-Wallet verwendete MPC (Multi-Party Computation), sodass es keinen einzelnen privaten Schlüssel gab, mit dem sich die Autorisierung sofort widerrufen ließ. Dafür musste erst ein spezieller Prozess entwickelt werden, was zusätzliche Zeit kostete.
5. Die letzte Transaktion über 2,961.9 ETH wurde am 29.10. um 23:56 (UTC) on-chain bestätigt; sie war bereits zuvor übertragen worden und hing die ganze Zeit ausstehend. Am 30.10. um 00:10 (UTC) änderte Binance die Autorisierung der Hot-Wallet Binance14 so, dass sie auf die Nulladresse verwies, und entfernte den Delegierungscode.
Eine wichtige Klarstellung: Laut Bericht wurden BTC, XRP, SOL und OP über den Signaturdienst direkt aus der Hot-Wallet transferiert; EIP-7702 betraf nur den Abschnitt mit der Ethereum-Hot-Wallet. Das bedeutet nicht, dass „alle Coins durch 7702 gestohlen wurden“.
Die bittere Wahrheit: Ein Schalter, den du im Backend umlegst, kann bereits on-chain erteilte Autorisierungen nicht rückgängig machen.
Was normale Nutzer tun können: Prüft regelmäßig im Blockchain-Explorer oder in eurer Wallet, ob für eure Adresse unbekannte Autorisierungen oder Delegierungen bestehen, und widerruft sie, wenn ihr sie nicht kennt.
Hast du die Autorisierungen in deiner Wallet schon überprüft?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Im vorläufigen Untersuchungsbericht zum Binance-Vorfall vom 29.10. gestern Abend gab es einen Abschnitt, den viele übersehen haben: Auch nach der Aussetzung der Auszahlungen bewegten sich weiterhin Vermögenswerte. Der Grund war ein Ethereum-Mechanismus namens EIP-7702.
Zunächst: Was ist EIP-7702?
Damit kann eine normale Adresse (EOA) einen Teil ihrer Ausführungsrechte an einen Smart Contract „delegieren“, ohne den privaten Schlüssel herauszugeben. Gedacht ist das, um Wallets zusätzliche Funktionen zu geben, etwa gebündelte Transaktionen oder die Übernahme von Gebühren.
Laut dem Wortlaut des Binance-Berichts geschah Folgendes:
1. Der Angreifer erlangte zunächst Zugriff auf den Signaturdienst für interne Wallets.
2. Über den Signaturdienst reichte er 50 signierte Transaktionen ein, manipulierte den Nonce des Kontos und richtete eine bösartige Delegierungsautorisierung ein. Dadurch erhielt ein vom Angreifer kontrollierter Contract einen Teil der Ausführungsrechte einer Binance-Hot-Wallet.
3. Binance setzte daraufhin Auszahlungen aus, arbeitete mit Partnern an der Einfrierung der Vermögenswerte und begann, die Autorisierung zu widerrufen. Doch im Bericht steht ausdrücklich: Eine bloße Aussetzung der Auszahlungen konnte nicht alle unautorisierten Transfers verhindern, denn diese EIP-7702-Autorisierungen waren bereits on-chain und liefen unabhängig vom regulären Auszahlungssystem von Binance.
4. Hinzu kam ein weiteres Problem: Die Hot-Wallet verwendete MPC (Multi-Party Computation), sodass es keinen einzelnen privaten Schlüssel gab, mit dem sich die Autorisierung sofort widerrufen ließ. Dafür musste erst ein spezieller Prozess entwickelt werden, was zusätzliche Zeit kostete.
5. Die letzte Transaktion über 2,961.9 ETH wurde am 29.10. um 23:56 (UTC) on-chain bestätigt; sie war bereits zuvor übertragen worden und hing die ganze Zeit ausstehend. Am 30.10. um 00:10 (UTC) änderte Binance die Autorisierung der Hot-Wallet Binance14 so, dass sie auf die Nulladresse verwies, und entfernte den Delegierungscode.
Eine wichtige Klarstellung: Laut Bericht wurden BTC, XRP, SOL und OP über den Signaturdienst direkt aus der Hot-Wallet transferiert; EIP-7702 betraf nur den Abschnitt mit der Ethereum-Hot-Wallet. Das bedeutet nicht, dass „alle Coins durch 7702 gestohlen wurden“.
Die bittere Wahrheit: Ein Schalter, den du im Backend umlegst, kann bereits on-chain erteilte Autorisierungen nicht rückgängig machen.
Was normale Nutzer tun können: Prüft regelmäßig im Blockchain-Explorer oder in eurer Wallet, ob für eure Adresse unbekannte Autorisierungen oder Delegierungen bestehen, und widerruft sie, wenn ihr sie nicht kennt.
Hast du die Autorisierungen in deiner Wallet schon überprüft?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【Ein fingiertes Vorstellungsgespräch, Binance um 6,3 Milliarden Dollar erleichtert! Der offizielle Vorfallsbericht ist da】
Laut dem von Binance veröffentlichten Vorfallsbericht handelte es sich nicht um einen Blitzangriff, sondern um eine monatelang geplante Infiltration durch nordkoreanische Hacker: Im Juni nahmen sie einen Wallet-Betriebsingenieur mit einem manipulierten Homebrew-Installationspaket ins Visier. Im September gaben sie sich als Führungskräfte aus, täuschten ein Vorstellungsgespräch vor und knackten mit einer bösartigen Programmieraufgabe den Computer eines weiteren Mitarbeiters. Am 20. Oktober verschafften sie sich über interne KI-Tools Zugriff auf die Geräte zweier Wallet-Ingenieure. Am 29. Oktober setzten sie mit gestohlenen Berechtigungen Container auf und starteten einen Angriff mit bösartigen Skripten. Der entscheidende Schritt: Die Hacker nutzten Ethereum EIP-7702, um Ausführungsrechte für die Hot Wallet zu erhalten. In der MPC-Architektur mit mehreren Signaturen gab es keinen einzelnen privaten Schlüssel, mit dem sich diese Rechte hätten widerrufen lassen – dadurch verzögerte sich die Eindämmung des Angriffs um etwa vier Stunden. Derzeit wurden rund 2,85 Milliarden Dollar eingefroren oder abgefangen. Der Großteil des Restes wurde in nicht einfrierbares ETH umgetauscht und wird weiter gewaschen. Binance zufolge hat das Unternehmen rund 98 % der betroffenen Vermögenswerte aus eigenen Mitteln ersetzt; die Nutzer seien nicht betroffen. Außerdem will Binance unabhängige Sicherheitsexperten mit einer Nachanalyse beauftragen. In diesem Jahr hat das Unternehmen bereits 57 mutmaßliche Angriffe aus Nordkorea abgewehrt. Am Ende liegt die teuerste Schwachstelle nicht im Code, sondern bei Menschen und KI-Tools.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #KryptoSicherheit
【Ein fingiertes Vorstellungsgespräch, Binance um 6,3 Milliarden Dollar erleichtert! Der offizielle Vorfallsbericht ist da】
Laut dem von Binance veröffentlichten Vorfallsbericht handelte es sich nicht um einen Blitzangriff, sondern um eine monatelang geplante Infiltration durch nordkoreanische Hacker: Im Juni nahmen sie einen Wallet-Betriebsingenieur mit einem manipulierten Homebrew-Installationspaket ins Visier. Im September gaben sie sich als Führungskräfte aus, täuschten ein Vorstellungsgespräch vor und knackten mit einer bösartigen Programmieraufgabe den Computer eines weiteren Mitarbeiters. Am 20. Oktober verschafften sie sich über interne KI-Tools Zugriff auf die Geräte zweier Wallet-Ingenieure. Am 29. Oktober setzten sie mit gestohlenen Berechtigungen Container auf und starteten einen Angriff mit bösartigen Skripten. Der entscheidende Schritt: Die Hacker nutzten Ethereum EIP-7702, um Ausführungsrechte für die Hot Wallet zu erhalten. In der MPC-Architektur mit mehreren Signaturen gab es keinen einzelnen privaten Schlüssel, mit dem sich diese Rechte hätten widerrufen lassen – dadurch verzögerte sich die Eindämmung des Angriffs um etwa vier Stunden. Derzeit wurden rund 2,85 Milliarden Dollar eingefroren oder abgefangen. Der Großteil des Restes wurde in nicht einfrierbares ETH umgetauscht und wird weiter gewaschen. Binance zufolge hat das Unternehmen rund 98 % der betroffenen Vermögenswerte aus eigenen Mitteln ersetzt; die Nutzer seien nicht betroffen. Außerdem will Binance unabhängige Sicherheitsexperten mit einer Nachanalyse beauftragen. In diesem Jahr hat das Unternehmen bereits 57 mutmaßliche Angriffe aus Nordkorea abgewehrt. Am Ende liegt die teuerste Schwachstelle nicht im Code, sondern bei Menschen und KI-Tools.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #KryptoSicherheit
Laut dem von Binance veröffentlichten Vorfallsbericht handelte es sich nicht um einen Blitzangriff, sondern um eine monatelang geplante Infiltration durch nordkoreanische Hacker: Im Juni nahmen sie einen Wallet-Betriebsingenieur mit einem manipulierten Homebrew-Installationspaket ins Visier. Im September gaben sie sich als Führungskräfte aus, täuschten ein Vorstellungsgespräch vor und knackten mit einer bösartigen Programmieraufgabe den Computer eines weiteren Mitarbeiters. Am 20. Oktober verschafften sie sich über interne KI-Tools Zugriff auf die Geräte zweier Wallet-Ingenieure. Am 29. Oktober setzten sie mit gestohlenen Berechtigungen Container auf und starteten einen Angriff mit bösartigen Skripten. Der entscheidende Schritt: Die Hacker nutzten Ethereum EIP-7702, um Ausführungsrechte für die Hot Wallet zu erhalten. In der MPC-Architektur mit mehreren Signaturen gab es keinen einzelnen privaten Schlüssel, mit dem sich diese Rechte hätten widerrufen lassen – dadurch verzögerte sich die Eindämmung des Angriffs um etwa vier Stunden. Derzeit wurden rund 2,85 Milliarden Dollar eingefroren oder abgefangen. Der Großteil des Restes wurde in nicht einfrierbares ETH umgetauscht und wird weiter gewaschen. Binance zufolge hat das Unternehmen rund 98 % der betroffenen Vermögenswerte aus eigenen Mitteln ersetzt; die Nutzer seien nicht betroffen. Außerdem will Binance unabhängige Sicherheitsexperten mit einer Nachanalyse beauftragen. In diesem Jahr hat das Unternehmen bereits 57 mutmaßliche Angriffe aus Nordkorea abgewehrt. Am Ende liegt die teuerste Schwachstelle nicht im Code, sondern bei Menschen und KI-Tools.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #KryptoSicherheit
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
660
·
--
Kann man Ethereum EIP-7702 „dauerhaft deaktivieren“? Ein neuer Entwurf sagt: Ja
Gestern Abend haben wir darüber gesprochen, was EIP-7702 ist. Heute gibt es eine Fortsetzung: Im Ethereum-Entwicklerforum Ethereum Magicians wurde am frühen Morgen des 31. Oktober (Pekinger Zeit) ein Entwurf mit der Nummer EIP-8476 veröffentlicht. Der Titel bedeutet wörtlich: „Dauerhafter Ausstieg aus der Delegation für gewöhnliche Adressen“.
Vorweg: Es handelt sich um einen Draft, also einen Entwurf. Bis zu einer Aufnahme in ein Mainnet-Upgrade ist es noch ein weiter Weg.
Was soll er bewirken? In Kürze:
1. Eine gewöhnliche Adresse (EOA) soll eine spezielle Transaktion vom Typ 4 senden können, um sich selbst eine „nicht ausführbare Markierung“ zu verpassen. Danach kann keine EIP-7702-Delegationsautorisierung diese Markierung mehr ersetzen oder entfernen.
2. Die Adresse bleibt unverändert und kann weiterhin wie gewohnt Überweisungen und Transaktionen ausführen. Sie kann nur nie wieder EIP-7702-Delegationen aktivieren.
3. Als Motivation nennt der Originaltext ausdrücklich drei Arten von Konten: institutionelle Wallets, Hot Wallets von Börsen und Treasury-Wallets. Sie hätten keinen Bedarf an delegierter Ausführung.
4. Im Original steht auch ausdrücklich: Der Vorschlag schützt nicht vor gestohlenen privaten Schlüsseln. Wer den privaten Schlüssel besitzt, kann nach wie vor gewöhnliche Transaktionen signieren und das Geld abziehen.
In der Diskussion wurden zwei ziemlich handfeste Schwachstellen angesprochen:
· Ein Reviewer wies darauf hin, dass Adressen mit dieser Markierung möglicherweise bestimmte NFTs nicht empfangen können, weil bei sicheren Transfers der Code des Empfängers aufgerufen wird. Der Autor antwortete am späten Abend des 31. Oktober (Pekinger Zeit), er wolle die EVM die Markierung als „leeren Code“ behandeln lassen.
· Außerdem wurde darauf hingewiesen, dass dieser Schutz nur für die jeweilige Chain gilt: Wenn du ihn im Mainnet aktivierst, aber nicht auf anderen Chains, können dort Autorisierungen, die mit demselben Schlüssel signiert wurden, weiterhin verwendet werden.
Im Diskussionsthread analysierte jemand anhand öffentlich zugänglicher On-Chain-Daten auch den jüngsten Vorfall mit einer Hot Wallet von Binance. Der Autor antwortete sinngemäß: Eine vorherige Deaktivierung hätte den Diebstahl nicht verhindert, sondern lediglich die Abkürzung beseitigt, „eine Reihe von Autorisierungen zu signieren und danach nicht mehr signieren zu müssen“. Ein vollständiger offizieller Bericht von Binance zu den Ursachen liegt noch nicht vor. Das hier ist lediglich eine On-Chain-Analyse aus dem Forum.
Ein paar klare Worte:
· Wenn schon etwas mehr als ein Jahr nach Einführung einer Funktion jemand den Vorschlag macht, „eine dauerhafte Abschalttaste“ einzubauen, zeigt das: Nicht jede Adresse braucht all diese Raffinesse.
· Ein Entwurf ist weder gleichbedeutend mit einer Verabschiedung noch bedeutet er, dass die Funktion ins Mainnet kommt. Nur weil du die Überschrift siehst, heißt das nicht, dass du die Funktion schon in deiner Wallet deaktivieren kannst.
· Die entscheidende Grundregel bleibt dieselbe: Signiere nicht leichtfertig und prüfe vor dem Signieren genau, was du da signierst.
Braucht deine Wallet so eine „smarte“ Funktion wie EIP-7702? Oder soll sie lieber etwas weniger clever und dafür sicherer sein?
$ETH #EIP7702 #以太坊升级
Kann man Ethereum EIP-7702 „dauerhaft deaktivieren“? Ein neuer Entwurf sagt: Ja
Gestern Abend haben wir darüber gesprochen, was EIP-7702 ist. Heute gibt es eine Fortsetzung: Im Ethereum-Entwicklerforum Ethereum Magicians wurde am frühen Morgen des 31. Oktober (Pekinger Zeit) ein Entwurf mit der Nummer EIP-8476 veröffentlicht. Der Titel bedeutet wörtlich: „Dauerhafter Ausstieg aus der Delegation für gewöhnliche Adressen“.
Vorweg: Es handelt sich um einen Draft, also einen Entwurf. Bis zu einer Aufnahme in ein Mainnet-Upgrade ist es noch ein weiter Weg.
Was soll er bewirken? In Kürze:
1. Eine gewöhnliche Adresse (EOA) soll eine spezielle Transaktion vom Typ 4 senden können, um sich selbst eine „nicht ausführbare Markierung“ zu verpassen. Danach kann keine EIP-7702-Delegationsautorisierung diese Markierung mehr ersetzen oder entfernen.
2. Die Adresse bleibt unverändert und kann weiterhin wie gewohnt Überweisungen und Transaktionen ausführen. Sie kann nur nie wieder EIP-7702-Delegationen aktivieren.
3. Als Motivation nennt der Originaltext ausdrücklich drei Arten von Konten: institutionelle Wallets, Hot Wallets von Börsen und Treasury-Wallets. Sie hätten keinen Bedarf an delegierter Ausführung.
4. Im Original steht auch ausdrücklich: Der Vorschlag schützt nicht vor gestohlenen privaten Schlüsseln. Wer den privaten Schlüssel besitzt, kann nach wie vor gewöhnliche Transaktionen signieren und das Geld abziehen.
In der Diskussion wurden zwei ziemlich handfeste Schwachstellen angesprochen:
· Ein Reviewer wies darauf hin, dass Adressen mit dieser Markierung möglicherweise bestimmte NFTs nicht empfangen können, weil bei sicheren Transfers der Code des Empfängers aufgerufen wird. Der Autor antwortete am späten Abend des 31. Oktober (Pekinger Zeit), er wolle die EVM die Markierung als „leeren Code“ behandeln lassen.
· Außerdem wurde darauf hingewiesen, dass dieser Schutz nur für die jeweilige Chain gilt: Wenn du ihn im Mainnet aktivierst, aber nicht auf anderen Chains, können dort Autorisierungen, die mit demselben Schlüssel signiert wurden, weiterhin verwendet werden.
Im Diskussionsthread analysierte jemand anhand öffentlich zugänglicher On-Chain-Daten auch den jüngsten Vorfall mit einer Hot Wallet von Binance. Der Autor antwortete sinngemäß: Eine vorherige Deaktivierung hätte den Diebstahl nicht verhindert, sondern lediglich die Abkürzung beseitigt, „eine Reihe von Autorisierungen zu signieren und danach nicht mehr signieren zu müssen“. Ein vollständiger offizieller Bericht von Binance zu den Ursachen liegt noch nicht vor. Das hier ist lediglich eine On-Chain-Analyse aus dem Forum.
Ein paar klare Worte:
· Wenn schon etwas mehr als ein Jahr nach Einführung einer Funktion jemand den Vorschlag macht, „eine dauerhafte Abschalttaste“ einzubauen, zeigt das: Nicht jede Adresse braucht all diese Raffinesse.
· Ein Entwurf ist weder gleichbedeutend mit einer Verabschiedung noch bedeutet er, dass die Funktion ins Mainnet kommt. Nur weil du die Überschrift siehst, heißt das nicht, dass du die Funktion schon in deiner Wallet deaktivieren kannst.
· Die entscheidende Grundregel bleibt dieselbe: Signiere nicht leichtfertig und prüfe vor dem Signieren genau, was du da signierst.
Braucht deine Wallet so eine „smarte“ Funktion wie EIP-7702? Oder soll sie lieber etwas weniger clever und dafür sicherer sein?
$ETH #EIP7702 #以太坊升级
Gestern Abend haben wir darüber gesprochen, was EIP-7702 ist. Heute gibt es eine Fortsetzung: Im Ethereum-Entwicklerforum Ethereum Magicians wurde am frühen Morgen des 31. Oktober (Pekinger Zeit) ein Entwurf mit der Nummer EIP-8476 veröffentlicht. Der Titel bedeutet wörtlich: „Dauerhafter Ausstieg aus der Delegation für gewöhnliche Adressen“.
Vorweg: Es handelt sich um einen Draft, also einen Entwurf. Bis zu einer Aufnahme in ein Mainnet-Upgrade ist es noch ein weiter Weg.
Was soll er bewirken? In Kürze:
1. Eine gewöhnliche Adresse (EOA) soll eine spezielle Transaktion vom Typ 4 senden können, um sich selbst eine „nicht ausführbare Markierung“ zu verpassen. Danach kann keine EIP-7702-Delegationsautorisierung diese Markierung mehr ersetzen oder entfernen.
2. Die Adresse bleibt unverändert und kann weiterhin wie gewohnt Überweisungen und Transaktionen ausführen. Sie kann nur nie wieder EIP-7702-Delegationen aktivieren.
3. Als Motivation nennt der Originaltext ausdrücklich drei Arten von Konten: institutionelle Wallets, Hot Wallets von Börsen und Treasury-Wallets. Sie hätten keinen Bedarf an delegierter Ausführung.
4. Im Original steht auch ausdrücklich: Der Vorschlag schützt nicht vor gestohlenen privaten Schlüsseln. Wer den privaten Schlüssel besitzt, kann nach wie vor gewöhnliche Transaktionen signieren und das Geld abziehen.
In der Diskussion wurden zwei ziemlich handfeste Schwachstellen angesprochen:
· Ein Reviewer wies darauf hin, dass Adressen mit dieser Markierung möglicherweise bestimmte NFTs nicht empfangen können, weil bei sicheren Transfers der Code des Empfängers aufgerufen wird. Der Autor antwortete am späten Abend des 31. Oktober (Pekinger Zeit), er wolle die EVM die Markierung als „leeren Code“ behandeln lassen.
· Außerdem wurde darauf hingewiesen, dass dieser Schutz nur für die jeweilige Chain gilt: Wenn du ihn im Mainnet aktivierst, aber nicht auf anderen Chains, können dort Autorisierungen, die mit demselben Schlüssel signiert wurden, weiterhin verwendet werden.
Im Diskussionsthread analysierte jemand anhand öffentlich zugänglicher On-Chain-Daten auch den jüngsten Vorfall mit einer Hot Wallet von Binance. Der Autor antwortete sinngemäß: Eine vorherige Deaktivierung hätte den Diebstahl nicht verhindert, sondern lediglich die Abkürzung beseitigt, „eine Reihe von Autorisierungen zu signieren und danach nicht mehr signieren zu müssen“. Ein vollständiger offizieller Bericht von Binance zu den Ursachen liegt noch nicht vor. Das hier ist lediglich eine On-Chain-Analyse aus dem Forum.
Ein paar klare Worte:
· Wenn schon etwas mehr als ein Jahr nach Einführung einer Funktion jemand den Vorschlag macht, „eine dauerhafte Abschalttaste“ einzubauen, zeigt das: Nicht jede Adresse braucht all diese Raffinesse.
· Ein Entwurf ist weder gleichbedeutend mit einer Verabschiedung noch bedeutet er, dass die Funktion ins Mainnet kommt. Nur weil du die Überschrift siehst, heißt das nicht, dass du die Funktion schon in deiner Wallet deaktivieren kannst.
· Die entscheidende Grundregel bleibt dieselbe: Signiere nicht leichtfertig und prüfe vor dem Signieren genau, was du da signierst.
Braucht deine Wallet so eine „smarte“ Funktion wie EIP-7702? Oder soll sie lieber etwas weniger clever und dafür sicherer sein?
$ETH #EIP7702 #以太坊升级
99

·
--
【Hacker mit „Selbstzerstörungstool“: Binance-Co-CEO Richard Teng enthüllt weitere Ermittlungsdetails】
Laut einem Bericht von TokenPost vom 31. Oktober erklärte Teng, dass die Angreifer bei dem Angriff im Umfang von rund 6,3 Milliarden US-Dollar eine Software eingesetzt hätten, die ihre eigenen Tools und Spuren löschen konnte, was die Ermittlungen erschwerte. Es waren mehr als eine Person beteiligt. Anfangs konzentrierten sich die Ermittlungen auf den kompromittierten Laptop, später wurden weitere Angriffspunkte entdeckt. Die Angreifer nutzten außerdem EIP-7702, um sich On-Chain-Ausführungsrechte für Hot Wallets zu verschaffen und die üblichen Genehmigungsverfahren zu umgehen.
Aktueller Stand bei Binance:
• Auszahlungen pausiert, Einzahlungen weiterhin möglich; die schrittweise Wiederaufnahme ist innerhalb von etwa 40 Stunden geplant
• Sicherheitsprüfung für Endgeräte, Cloud-Infrastruktur, Schlüsselverwaltung und Signaturprozesse eingeleitet
• Zusammenarbeit mit Strafverfolgungsbehörden, On-Chain-Analysefirmen, Token-Emittenten und anderen Börsen zur Nachverfolgung
3 Hinweise aus Sicht von Ingenieuren:
1. Tools zum Verwischen von Spuren erschweren die forensische Auswertung von Protokollen. Logs sollten extern und unveränderbar gespeichert werden.
2. Berechtigungen zur Autorisierung (einschließlich EIP-7702-Delegationen) sollten regelmäßig überprüft werden. Unbekannte Autorisierungsanfragen nicht signieren.
3. Während der Wiederaufnahme von Auszahlungen nur offiziellen Mitteilungen vertrauen und sich vor gefälschten Links zur „Wiederaufnahme von Auszahlungen“ oder „Abholung von Entschädigungen“ in Acht nehmen.
Welche Lücke sollte eine Börse deiner Meinung nach zuerst schließen: die Endgerätesicherheit, die Genehmigung von Berechtigungen oder den Signaturprozess?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, keine Anlageberatung
【Hacker mit „Selbstzerstörungstool“: Binance-Co-CEO Richard Teng enthüllt weitere Ermittlungsdetails】
Laut einem Bericht von TokenPost vom 31. Oktober erklärte Teng, dass die Angreifer bei dem Angriff im Umfang von rund 6,3 Milliarden US-Dollar eine Software eingesetzt hätten, die ihre eigenen Tools und Spuren löschen konnte, was die Ermittlungen erschwerte. Es waren mehr als eine Person beteiligt. Anfangs konzentrierten sich die Ermittlungen auf den kompromittierten Laptop, später wurden weitere Angriffspunkte entdeckt. Die Angreifer nutzten außerdem EIP-7702, um sich On-Chain-Ausführungsrechte für Hot Wallets zu verschaffen und die üblichen Genehmigungsverfahren zu umgehen.
Aktueller Stand bei Binance:
• Auszahlungen pausiert, Einzahlungen weiterhin möglich; die schrittweise Wiederaufnahme ist innerhalb von etwa 40 Stunden geplant
• Sicherheitsprüfung für Endgeräte, Cloud-Infrastruktur, Schlüsselverwaltung und Signaturprozesse eingeleitet
• Zusammenarbeit mit Strafverfolgungsbehörden, On-Chain-Analysefirmen, Token-Emittenten und anderen Börsen zur Nachverfolgung
3 Hinweise aus Sicht von Ingenieuren:
1. Tools zum Verwischen von Spuren erschweren die forensische Auswertung von Protokollen. Logs sollten extern und unveränderbar gespeichert werden.
2. Berechtigungen zur Autorisierung (einschließlich EIP-7702-Delegationen) sollten regelmäßig überprüft werden. Unbekannte Autorisierungsanfragen nicht signieren.
3. Während der Wiederaufnahme von Auszahlungen nur offiziellen Mitteilungen vertrauen und sich vor gefälschten Links zur „Wiederaufnahme von Auszahlungen“ oder „Abholung von Entschädigungen“ in Acht nehmen.
Welche Lücke sollte eine Börse deiner Meinung nach zuerst schließen: die Endgerätesicherheit, die Genehmigung von Berechtigungen oder den Signaturprozess?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, keine Anlageberatung
Laut einem Bericht von TokenPost vom 31. Oktober erklärte Teng, dass die Angreifer bei dem Angriff im Umfang von rund 6,3 Milliarden US-Dollar eine Software eingesetzt hätten, die ihre eigenen Tools und Spuren löschen konnte, was die Ermittlungen erschwerte. Es waren mehr als eine Person beteiligt. Anfangs konzentrierten sich die Ermittlungen auf den kompromittierten Laptop, später wurden weitere Angriffspunkte entdeckt. Die Angreifer nutzten außerdem EIP-7702, um sich On-Chain-Ausführungsrechte für Hot Wallets zu verschaffen und die üblichen Genehmigungsverfahren zu umgehen.
Aktueller Stand bei Binance:
• Auszahlungen pausiert, Einzahlungen weiterhin möglich; die schrittweise Wiederaufnahme ist innerhalb von etwa 40 Stunden geplant
• Sicherheitsprüfung für Endgeräte, Cloud-Infrastruktur, Schlüsselverwaltung und Signaturprozesse eingeleitet
• Zusammenarbeit mit Strafverfolgungsbehörden, On-Chain-Analysefirmen, Token-Emittenten und anderen Börsen zur Nachverfolgung
3 Hinweise aus Sicht von Ingenieuren:
1. Tools zum Verwischen von Spuren erschweren die forensische Auswertung von Protokollen. Logs sollten extern und unveränderbar gespeichert werden.
2. Berechtigungen zur Autorisierung (einschließlich EIP-7702-Delegationen) sollten regelmäßig überprüft werden. Unbekannte Autorisierungsanfragen nicht signieren.
3. Während der Wiederaufnahme von Auszahlungen nur offiziellen Mitteilungen vertrauen und sich vor gefälschten Links zur „Wiederaufnahme von Auszahlungen“ oder „Abholung von Entschädigungen“ in Acht nehmen.
Welche Lücke sollte eine Börse deiner Meinung nach zuerst schließen: die Endgerätesicherheit, die Genehmigung von Berechtigungen oder den Signaturprozess?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, keine Anlageberatung
254
·
--
Was ist EIP-7702? Eine einzige Signatur – und schon kann deine Wallet fremde Programme ausführen?
Seit dem Diebstahl bei Binance fragen viele nach EIP-7702. In einem Satz: Damit können auch normale Wallet-Adressen (EOAs) mit Smart-Contract-Code verknüpft werden, der dann ausgeführt wird.
Laut dem offiziellen Wortlaut der Ethereum-Spezifikation:
1. Es kommt ein neuer Transaktionstyp hinzu, der eine „Autorisierungsliste“ enthält.
2. Jede Autorisierung wird vom Inhaber der Adresse signiert und enthält die Chain-ID, die Adresse des Ziel-Smart-Contracts und einen Nonce.
3. Sobald die Autorisierung wirksam ist, wird in deiner Adresse ein „Delegationszeiger“ hinterlegt. Wer danach deine Adresse aufruft, führt den Code dieses Smart Contracts aus – und zwar unter deiner Adresse.
4. Diese Delegation bleibt bestehen; sie verschwindet nicht nach einmaliger Nutzung. Wenn du sie widerrufen willst, musst du erneut signieren und dabei auf die Nulladresse verweisen.
Die Idee dahinter ist gut: mehrere Aktionen bündeln, Gebühren von anderen übernehmen lassen und Unterschlüsseln eingeschränkte Rechte erteilen.
Doch die Spezifikation sagt auch ganz klar: Der delegierte Code hat uneingeschränkten Zugriff auf das Konto. Anwendungen sollten nicht erwarten, dass Nutzer eine solche Autorisierung signieren, und Wallets sollten dafür keine Möglichkeit anbieten. Ist der delegierte Smart Contract schlecht geschrieben, können andere deine Adresse möglicherweise nahezu vollständig kontrollieren.
Zurück zum aktuellen Vorfall. Laut Chainalysis hat der Angreifer auf Ethereum eine gültig signierte Autorisierung eingereicht, damit eine Binance-Hot-Wallet vom Angreifer bereitgestellten Code ausführt. Anschließend rief er die Wallet auf und räumte ihre Vermögenswerte ab. Woher diese Autorisierungssignaturen stammten, ist noch unklar; der vollständige technische Bericht von Binance liegt noch nicht vor. Also nicht vorschnell urteilen und nicht die ganze Schuld einem einzelnen EIP zuschieben.
Klartext: Sobald eine solche Autorisierung unterschrieben ist, reicht ein einziger Aufruf, um das Geld abzuräumen. Wenn normale Nutzer auf „Bestätigen“ klicken, gibt es keinen Grund, das blind zu tun.
Drei Dinge, die du selbst prüfen kannst:
1. Unterschreibe keine Signaturanfragen, die du nicht verstehst – besonders, wenn dort „Autorisieren“, „Delegieren“ oder „Konto aktualisieren“ steht.
2. Vertraue bei der Signaturprüfung nur deiner Wallet, nicht den Erklärungen in Pop-ups auf Webseiten.
3. Prüfe regelmäßig deine Autorisierungen und den Delegationsstatus deiner Adresse. Widerrufe, was du nicht brauchst.
Hat deine Wallet schon einmal eine Meldung wie „Konto aktualisieren“ angezeigt? Hast du damals darauf geklickt?
#EIP7702 #钱包安全 $ETH
Was ist EIP-7702? Eine einzige Signatur – und schon kann deine Wallet fremde Programme ausführen?
Seit dem Diebstahl bei Binance fragen viele nach EIP-7702. In einem Satz: Damit können auch normale Wallet-Adressen (EOAs) mit Smart-Contract-Code verknüpft werden, der dann ausgeführt wird.
Laut dem offiziellen Wortlaut der Ethereum-Spezifikation:
1. Es kommt ein neuer Transaktionstyp hinzu, der eine „Autorisierungsliste“ enthält.
2. Jede Autorisierung wird vom Inhaber der Adresse signiert und enthält die Chain-ID, die Adresse des Ziel-Smart-Contracts und einen Nonce.
3. Sobald die Autorisierung wirksam ist, wird in deiner Adresse ein „Delegationszeiger“ hinterlegt. Wer danach deine Adresse aufruft, führt den Code dieses Smart Contracts aus – und zwar unter deiner Adresse.
4. Diese Delegation bleibt bestehen; sie verschwindet nicht nach einmaliger Nutzung. Wenn du sie widerrufen willst, musst du erneut signieren und dabei auf die Nulladresse verweisen.
Die Idee dahinter ist gut: mehrere Aktionen bündeln, Gebühren von anderen übernehmen lassen und Unterschlüsseln eingeschränkte Rechte erteilen.
Doch die Spezifikation sagt auch ganz klar: Der delegierte Code hat uneingeschränkten Zugriff auf das Konto. Anwendungen sollten nicht erwarten, dass Nutzer eine solche Autorisierung signieren, und Wallets sollten dafür keine Möglichkeit anbieten. Ist der delegierte Smart Contract schlecht geschrieben, können andere deine Adresse möglicherweise nahezu vollständig kontrollieren.
Zurück zum aktuellen Vorfall. Laut Chainalysis hat der Angreifer auf Ethereum eine gültig signierte Autorisierung eingereicht, damit eine Binance-Hot-Wallet vom Angreifer bereitgestellten Code ausführt. Anschließend rief er die Wallet auf und räumte ihre Vermögenswerte ab. Woher diese Autorisierungssignaturen stammten, ist noch unklar; der vollständige technische Bericht von Binance liegt noch nicht vor. Also nicht vorschnell urteilen und nicht die ganze Schuld einem einzelnen EIP zuschieben.
Klartext: Sobald eine solche Autorisierung unterschrieben ist, reicht ein einziger Aufruf, um das Geld abzuräumen. Wenn normale Nutzer auf „Bestätigen“ klicken, gibt es keinen Grund, das blind zu tun.
Drei Dinge, die du selbst prüfen kannst:
1. Unterschreibe keine Signaturanfragen, die du nicht verstehst – besonders, wenn dort „Autorisieren“, „Delegieren“ oder „Konto aktualisieren“ steht.
2. Vertraue bei der Signaturprüfung nur deiner Wallet, nicht den Erklärungen in Pop-ups auf Webseiten.
3. Prüfe regelmäßig deine Autorisierungen und den Delegationsstatus deiner Adresse. Widerrufe, was du nicht brauchst.
Hat deine Wallet schon einmal eine Meldung wie „Konto aktualisieren“ angezeigt? Hast du damals darauf geklickt?
#EIP7702 #钱包安全 $ETH
Seit dem Diebstahl bei Binance fragen viele nach EIP-7702. In einem Satz: Damit können auch normale Wallet-Adressen (EOAs) mit Smart-Contract-Code verknüpft werden, der dann ausgeführt wird.
Laut dem offiziellen Wortlaut der Ethereum-Spezifikation:
1. Es kommt ein neuer Transaktionstyp hinzu, der eine „Autorisierungsliste“ enthält.
2. Jede Autorisierung wird vom Inhaber der Adresse signiert und enthält die Chain-ID, die Adresse des Ziel-Smart-Contracts und einen Nonce.
3. Sobald die Autorisierung wirksam ist, wird in deiner Adresse ein „Delegationszeiger“ hinterlegt. Wer danach deine Adresse aufruft, führt den Code dieses Smart Contracts aus – und zwar unter deiner Adresse.
4. Diese Delegation bleibt bestehen; sie verschwindet nicht nach einmaliger Nutzung. Wenn du sie widerrufen willst, musst du erneut signieren und dabei auf die Nulladresse verweisen.
Die Idee dahinter ist gut: mehrere Aktionen bündeln, Gebühren von anderen übernehmen lassen und Unterschlüsseln eingeschränkte Rechte erteilen.
Doch die Spezifikation sagt auch ganz klar: Der delegierte Code hat uneingeschränkten Zugriff auf das Konto. Anwendungen sollten nicht erwarten, dass Nutzer eine solche Autorisierung signieren, und Wallets sollten dafür keine Möglichkeit anbieten. Ist der delegierte Smart Contract schlecht geschrieben, können andere deine Adresse möglicherweise nahezu vollständig kontrollieren.
Zurück zum aktuellen Vorfall. Laut Chainalysis hat der Angreifer auf Ethereum eine gültig signierte Autorisierung eingereicht, damit eine Binance-Hot-Wallet vom Angreifer bereitgestellten Code ausführt. Anschließend rief er die Wallet auf und räumte ihre Vermögenswerte ab. Woher diese Autorisierungssignaturen stammten, ist noch unklar; der vollständige technische Bericht von Binance liegt noch nicht vor. Also nicht vorschnell urteilen und nicht die ganze Schuld einem einzelnen EIP zuschieben.
Klartext: Sobald eine solche Autorisierung unterschrieben ist, reicht ein einziger Aufruf, um das Geld abzuräumen. Wenn normale Nutzer auf „Bestätigen“ klicken, gibt es keinen Grund, das blind zu tun.
Drei Dinge, die du selbst prüfen kannst:
1. Unterschreibe keine Signaturanfragen, die du nicht verstehst – besonders, wenn dort „Autorisieren“, „Delegieren“ oder „Konto aktualisieren“ steht.
2. Vertraue bei der Signaturprüfung nur deiner Wallet, nicht den Erklärungen in Pop-ups auf Webseiten.
3. Prüfe regelmäßig deine Autorisierungen und den Delegationsstatus deiner Adresse. Widerrufe, was du nicht brauchst.
Hat deine Wallet schon einmal eine Meldung wie „Konto aktualisieren“ angezeigt? Hast du damals darauf geklickt?
#EIP7702 #钱包安全 $ETH
88

·
--
Bei The Defiant gesehen: Der Entwickler nicolashw hat einen Ethereum-Entwurf eingereicht (PR #12600, in der Diskussion als EIP-8476 bezeichnet), der gewöhnlichen EOA-Wallets ermöglichen soll, **EIP-7702-Delegierungen dauerhaft zu deaktivieren**.
Der Knackpunkt: Mit einer Type-4-Transaktion mit leerer Autorisierung, die derzeit noch nicht zulässig ist, wird dem Konto ein nicht ausführbarer Markierungscode (vorläufig `0xef0200`) hinzugefügt. Danach werden alle neuen 7702-Delegierungen übersprungen – auch solche, die sie wieder entfernen sollen. Adresse, normale Überweisungen und Vertragsaufrufe bleiben erhalten. Die Lösung schützt jedoch nicht vor Überweisungen oder Autorisierungen, wenn der private Schlüssel verloren geht, und bestehende Autorisierungen werden nicht automatisch widerrufen. Der Entwurf wurde noch nicht angenommen und hat keine offizielle Nummer; für eine Einführung wäre ein Netzwerk-Upgrade nötig.
Für Adressen wie Exchange-Hot-Wallets und institutionelle Treasury-Wallets, bei denen Delegierungen ohnehin nicht aktiviert sein sollten, gibt es damit eine zusätzliche Option: „mit einem Klick dauerhaft festschweißen“. Da in letzter Zeit viel darüber diskutiert wurde, dass 7702 zur Umgehung von Genehmigungsprozessen genutzt wird, zielt dieser Entwurf genau auf dieses Problem ab.
#以太坊 #EIP7702 #安全 $ETH
Bei The Defiant gesehen: Der Entwickler nicolashw hat einen Ethereum-Entwurf eingereicht (PR #12600, in der Diskussion als EIP-8476 bezeichnet), der gewöhnlichen EOA-Wallets ermöglichen soll, **EIP-7702-Delegierungen dauerhaft zu deaktivieren**.
Der Knackpunkt: Mit einer Type-4-Transaktion mit leerer Autorisierung, die derzeit noch nicht zulässig ist, wird dem Konto ein nicht ausführbarer Markierungscode (vorläufig `0xef0200`) hinzugefügt. Danach werden alle neuen 7702-Delegierungen übersprungen – auch solche, die sie wieder entfernen sollen. Adresse, normale Überweisungen und Vertragsaufrufe bleiben erhalten. Die Lösung schützt jedoch nicht vor Überweisungen oder Autorisierungen, wenn der private Schlüssel verloren geht, und bestehende Autorisierungen werden nicht automatisch widerrufen. Der Entwurf wurde noch nicht angenommen und hat keine offizielle Nummer; für eine Einführung wäre ein Netzwerk-Upgrade nötig.
Für Adressen wie Exchange-Hot-Wallets und institutionelle Treasury-Wallets, bei denen Delegierungen ohnehin nicht aktiviert sein sollten, gibt es damit eine zusätzliche Option: „mit einem Klick dauerhaft festschweißen“. Da in letzter Zeit viel darüber diskutiert wurde, dass 7702 zur Umgehung von Genehmigungsprozessen genutzt wird, zielt dieser Entwurf genau auf dieses Problem ab.
#以太坊 #EIP7702 #安全 $ETH
Der Knackpunkt: Mit einer Type-4-Transaktion mit leerer Autorisierung, die derzeit noch nicht zulässig ist, wird dem Konto ein nicht ausführbarer Markierungscode (vorläufig `0xef0200`) hinzugefügt. Danach werden alle neuen 7702-Delegierungen übersprungen – auch solche, die sie wieder entfernen sollen. Adresse, normale Überweisungen und Vertragsaufrufe bleiben erhalten. Die Lösung schützt jedoch nicht vor Überweisungen oder Autorisierungen, wenn der private Schlüssel verloren geht, und bestehende Autorisierungen werden nicht automatisch widerrufen. Der Entwurf wurde noch nicht angenommen und hat keine offizielle Nummer; für eine Einführung wäre ein Netzwerk-Upgrade nötig.
Für Adressen wie Exchange-Hot-Wallets und institutionelle Treasury-Wallets, bei denen Delegierungen ohnehin nicht aktiviert sein sollten, gibt es damit eine zusätzliche Option: „mit einem Klick dauerhaft festschweißen“. Da in letzter Zeit viel darüber diskutiert wurde, dass 7702 zur Umgehung von Genehmigungsprozessen genutzt wird, zielt dieser Entwurf genau auf dieses Problem ab.
#以太坊 #EIP7702 #安全 $ETH
77
·
--
Der EIP-7702-Vorschlag sorgt auf Ethereum für Gesprächsstoff.
Diese Verbesserung ermöglicht es gewöhnlichen Wallets, Smart-Contract-Code auszuführen. Im Grunde soll sie Batch-Transaktionen und gesponserte Zahlungen erleichtern.
Das ist eine interessante Veränderung für die Nutzererfahrung im Netzwerk. Wenn sie umgesetzt wird, könnte der Umgang mit Vermögenswerten deutlich einfacher werden.
Was hältst du von dieser Veränderung für Wallets?
$ETH #Ethereum #EIP7702
Der EIP-7702-Vorschlag sorgt auf Ethereum für Gesprächsstoff.
Diese Verbesserung ermöglicht es gewöhnlichen Wallets, Smart-Contract-Code auszuführen. Im Grunde soll sie Batch-Transaktionen und gesponserte Zahlungen erleichtern.
Das ist eine interessante Veränderung für die Nutzererfahrung im Netzwerk. Wenn sie umgesetzt wird, könnte der Umgang mit Vermögenswerten deutlich einfacher werden.
Was hältst du von dieser Veränderung für Wallets?
$ETH #Ethereum #EIP7702
Diese Verbesserung ermöglicht es gewöhnlichen Wallets, Smart-Contract-Code auszuführen. Im Grunde soll sie Batch-Transaktionen und gesponserte Zahlungen erleichtern.
Das ist eine interessante Veränderung für die Nutzererfahrung im Netzwerk. Wenn sie umgesetzt wird, könnte der Umgang mit Vermögenswerten deutlich einfacher werden.
Was hältst du von dieser Veränderung für Wallets?
$ETH #Ethereum #EIP7702
8

Eine Frage, die einem durch Mark und Bein geht: Binance-Co-CEO Teng Jue hat am Freitag persönlich erklärt, wie 6,3 Milliarden gestohlen wurden – Hacker nutzten die Delegierungsfunktion von Ethereums EIP-7702, um die regulären Genehmigungsverfahren zu umgehen und die Kontrolle über die Ausführung der Hot Wallet zu übernehmen. Anschließend löschten sie mit einem Selbstzerstörungsmechanismus ihre Tools und Spuren. Wichtig: Es wurden nicht einfach nur private Schlüssel gestohlen. Der Genehmigungsprozess selbst wurde durch eine „legitime Delegierung“ umgangen. Also: Wenn sich sogar die Genehmigungsprozesse der weltweit größten Börse umgehen lassen, ist eine Hot Wallet einer Kryptobörse dann überhaupt noch ein Tresor? Am Sonntag wurden Auszahlungen wieder freigeschaltet, am Montag soll zuerst der Reservenachweis veröffentlicht werden. Ziehst du dein Geld sofort ab oder lässt du es dort, weil ja alles abgesichert ist? Stellt euch in den Kommentaren auf eine Seite: A: Abziehen und auf Nummer sicher gehen B: Ist doch abgesichert – was soll schon passieren?
$BTC $ETH #币安 #被盗 #EIP7702
Eine Frage, die einem durch Mark und Bein geht: Binance-Co-CEO Teng Jue hat am Freitag persönlich erklärt, wie 6,3 Milliarden gestohlen wurden – Hacker nutzten die Delegierungsfunktion von Ethereums EIP-7702, um die regulären Genehmigungsverfahren zu umgehen und die Kontrolle über die Ausführung der Hot Wallet zu übernehmen. Anschließend löschten sie mit einem Selbstzerstörungsmechanismus ihre Tools und Spuren. Wichtig: Es wurden nicht einfach nur private Schlüssel gestohlen. Der Genehmigungsprozess selbst wurde durch eine „legitime Delegierung“ umgangen. Also: Wenn sich sogar die Genehmigungsprozesse der weltweit größten Börse umgehen lassen, ist eine Hot Wallet einer Kryptobörse dann überhaupt noch ein Tresor? Am Sonntag wurden Auszahlungen wieder freigeschaltet, am Montag soll zuerst der Reservenachweis veröffentlicht werden. Ziehst du dein Geld sofort ab oder lässt du es dort, weil ja alles abgesichert ist? Stellt euch in den Kommentaren auf eine Seite: A: Abziehen und auf Nummer sicher gehen B: Ist doch abgesichert – was soll schon passieren?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
25
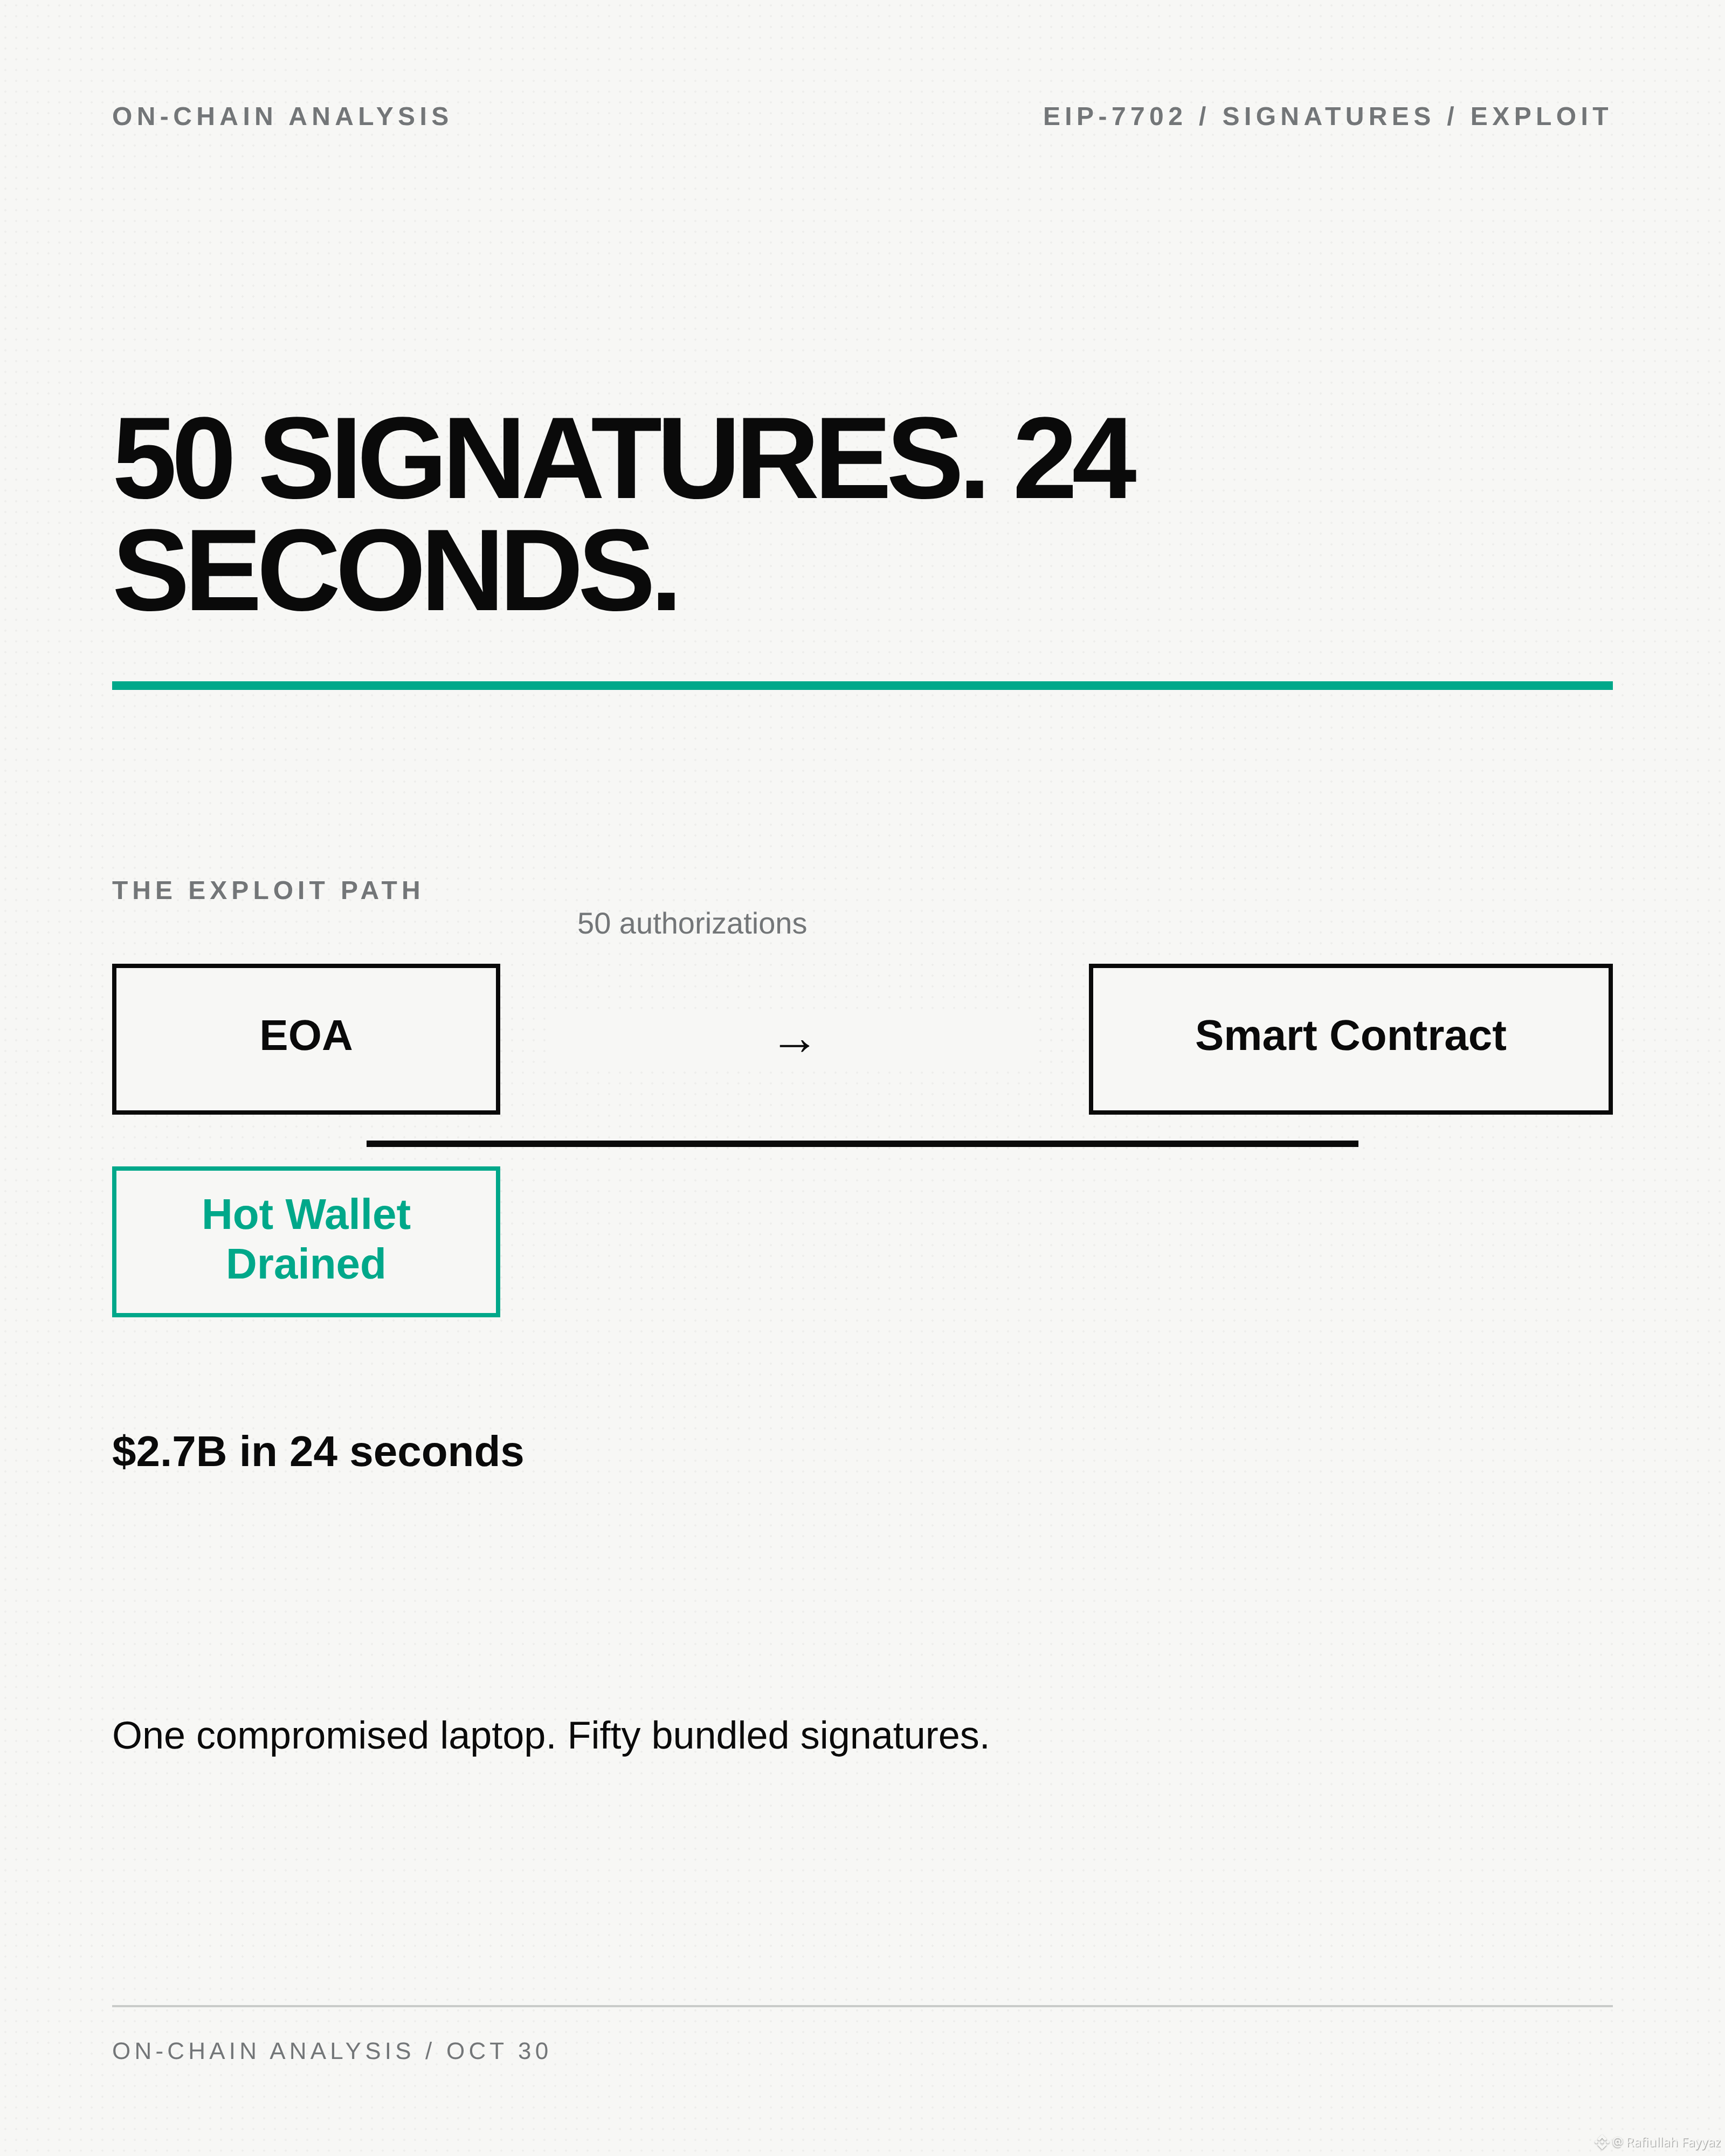
50 SIGNATUREN. 24 SEKUNDEN.
2,7 Milliarden Dollar verließen Binance 14 in 24 Sekunden.
Der Angreifer stahl keinen privaten Schlüssel. Er bündelte 50 EIP-7702-Autorisierungen in einer Transaktion. Jede Signatur übertrug die Kontrolle über das Wallet an denselben Smart Contract. Als alle 50 eingegangen waren, wurde das Hot Wallet geleert.
Dies ist der erste große Exploit, bei dem EIP-7702 in diesem Ausmaß eingesetzt wurde. Der Standard ermöglicht es einem extern verwalteten Konto, die Kontrolle an einen Smart Contract zu delegieren. Nützlich für Account Abstraction. Katastrophal, wenn der Signaturprozess kompromittiert wird.
Binance sagt, der Laptop sei der Zugangspunkt gewesen. Doch das Bündeln der Signaturen war die Waffe.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 SIGNATUREN. 24 SEKUNDEN.
2,7 Milliarden Dollar verließen Binance 14 in 24 Sekunden.
Der Angreifer stahl keinen privaten Schlüssel. Er bündelte 50 EIP-7702-Autorisierungen in einer Transaktion. Jede Signatur übertrug die Kontrolle über das Wallet an denselben Smart Contract. Als alle 50 eingegangen waren, wurde das Hot Wallet geleert.
Dies ist der erste große Exploit, bei dem EIP-7702 in diesem Ausmaß eingesetzt wurde. Der Standard ermöglicht es einem extern verwalteten Konto, die Kontrolle an einen Smart Contract zu delegieren. Nützlich für Account Abstraction. Katastrophal, wenn der Signaturprozess kompromittiert wird.
Binance sagt, der Laptop sei der Zugangspunkt gewesen. Doch das Bündeln der Signaturen war die Waffe.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
2,7 Milliarden Dollar verließen Binance 14 in 24 Sekunden.
Der Angreifer stahl keinen privaten Schlüssel. Er bündelte 50 EIP-7702-Autorisierungen in einer Transaktion. Jede Signatur übertrug die Kontrolle über das Wallet an denselben Smart Contract. Als alle 50 eingegangen waren, wurde das Hot Wallet geleert.
Dies ist der erste große Exploit, bei dem EIP-7702 in diesem Ausmaß eingesetzt wurde. Der Standard ermöglicht es einem extern verwalteten Konto, die Kontrolle an einen Smart Contract zu delegieren. Nützlich für Account Abstraction. Katastrophal, wenn der Signaturprozess kompromittiert wird.
Binance sagt, der Laptop sei der Zugangspunkt gewesen. Doch das Bündeln der Signaturen war die Waffe.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356
·
--
Kurz gesagt: Diesmal wurden keine privaten Schlüssel gestohlen – jemand hat das Signatursystem als Geldautomaten missbraucht. Die Timeline von TRM Labs: Los ging es am 29. Oktober um 20:05 UTC. Innerhalb von 20 Minuten wurden 6,36 Milliarden Dollar aus Binance-Wallets auf 10 Blockchains abgezogen – mehr als viermal so viel wie die 1,5 Milliarden Dollar, die bei Bybit gestohlen wurden. Auch Binances vorläufige Untersuchung kommt zu einem ähnlichen Ergebnis: Der Computer eines Betriebsingenieurs wurde gehackt, die Angreifer drangen in einen internen Service-Container ein und stellten Auszahlungsanträge. Ein Leak privater Schlüssel wurde nicht festgestellt. Am krassesten war der Teil auf Ethereum: Die Angreifer brachten Binances Signatursystem dazu, auf einen Schlag 50 EIP-7702-Vollmachten vorab zu signieren. Mit fortlaufenden Nonces war klar, dass eine davon passen würde. Binance 14 wurde so zum Staubsauger der Angreifer: Eine einzige Transaktion zog 167.464 $ETH und 1,615 Milliarden USDT ab und ließ nur 1 ETH zurück. Nach dem Auffüllen wurde das Wallet erneut leergeräumt. Sowohl TRM als auch Chainalysis verweisen auf Nordkoreas TraderTraitor; Binance selbst hat noch keine Täter benannt. Die eingefrorenen rund 3 Milliarden Dollar bestehen vollständig aus einfrierbaren Stablecoins: Tether fror 1,567 Milliarden ein, Circle mehr als 800 Millionen. Die nicht einfrierbaren rund 2,4 Milliarden Dollar in $BTC und $ETH sind bereits weg. Im SAFU-Fonds liegen 15.000 $BTC im Wert von rund 1,2 Milliarden Dollar – weniger als ein Fünftel des Verlusts. Für den Rest muss Binance mit seinem eigenen Vermögen geradestehen. Meine persönliche Einschätzung, keine Anlageberatung. Wenn Auszahlungen wieder möglich sind: Ziehst du dein Geld sofort in die Selbstverwahrung ab oder lässt du es weiter bei Binance und hoffst, dass die Börse alles vollständig ersetzt? Bezieh in den Kommentaren Stellung.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Kurz gesagt: Diesmal wurden keine privaten Schlüssel gestohlen – jemand hat das Signatursystem als Geldautomaten missbraucht. Die Timeline von TRM Labs: Los ging es am 29. Oktober um 20:05 UTC. Innerhalb von 20 Minuten wurden 6,36 Milliarden Dollar aus Binance-Wallets auf 10 Blockchains abgezogen – mehr als viermal so viel wie die 1,5 Milliarden Dollar, die bei Bybit gestohlen wurden. Auch Binances vorläufige Untersuchung kommt zu einem ähnlichen Ergebnis: Der Computer eines Betriebsingenieurs wurde gehackt, die Angreifer drangen in einen internen Service-Container ein und stellten Auszahlungsanträge. Ein Leak privater Schlüssel wurde nicht festgestellt. Am krassesten war der Teil auf Ethereum: Die Angreifer brachten Binances Signatursystem dazu, auf einen Schlag 50 EIP-7702-Vollmachten vorab zu signieren. Mit fortlaufenden Nonces war klar, dass eine davon passen würde. Binance 14 wurde so zum Staubsauger der Angreifer: Eine einzige Transaktion zog 167.464 $ETH und 1,615 Milliarden USDT ab und ließ nur 1 ETH zurück. Nach dem Auffüllen wurde das Wallet erneut leergeräumt. Sowohl TRM als auch Chainalysis verweisen auf Nordkoreas TraderTraitor; Binance selbst hat noch keine Täter benannt. Die eingefrorenen rund 3 Milliarden Dollar bestehen vollständig aus einfrierbaren Stablecoins: Tether fror 1,567 Milliarden ein, Circle mehr als 800 Millionen. Die nicht einfrierbaren rund 2,4 Milliarden Dollar in $BTC und $ETH sind bereits weg. Im SAFU-Fonds liegen 15.000 $BTC im Wert von rund 1,2 Milliarden Dollar – weniger als ein Fünftel des Verlusts. Für den Rest muss Binance mit seinem eigenen Vermögen geradestehen. Meine persönliche Einschätzung, keine Anlageberatung. Wenn Auszahlungen wieder möglich sind: Ziehst du dein Geld sofort in die Selbstverwahrung ab oder lässt du es weiter bei Binance und hoffst, dass die Börse alles vollständig ersetzt? Bezieh in den Kommentaren Stellung.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
Die 63 Milliarden an dubiosen Transaktionen haben nichts mit EIP-7702 zu tun – hört auf, daraus einen Hype zu machen. Das Protokoll ermöglicht Hackern jedoch tatsächlich, Sicherheitskontrollen zu umgehen und Gelder spurlos zu verschieben. Damit wird es zum „Beschleuniger“ für böswillige Aktivitäten. Selbst der beste neue Standard ist nutzlos, wenn die Sicherheit nicht gewährleistet ist. Bei On-Chain-Interaktionen sollte man künftig zuerst auf die Risiken und dann auf die Erträge schauen.
$ETH #EIP7702
Die 63 Milliarden an dubiosen Transaktionen haben nichts mit EIP-7702 zu tun – hört auf, daraus einen Hype zu machen. Das Protokoll ermöglicht Hackern jedoch tatsächlich, Sicherheitskontrollen zu umgehen und Gelder spurlos zu verschieben. Damit wird es zum „Beschleuniger“ für böswillige Aktivitäten. Selbst der beste neue Standard ist nutzlos, wenn die Sicherheit nicht gewährleistet ist. Bei On-Chain-Interaktionen sollte man künftig zuerst auf die Risiken und dann auf die Erträge schauen.
$ETH #EIP7702
$ETH #EIP7702
13

·
--
Artikel
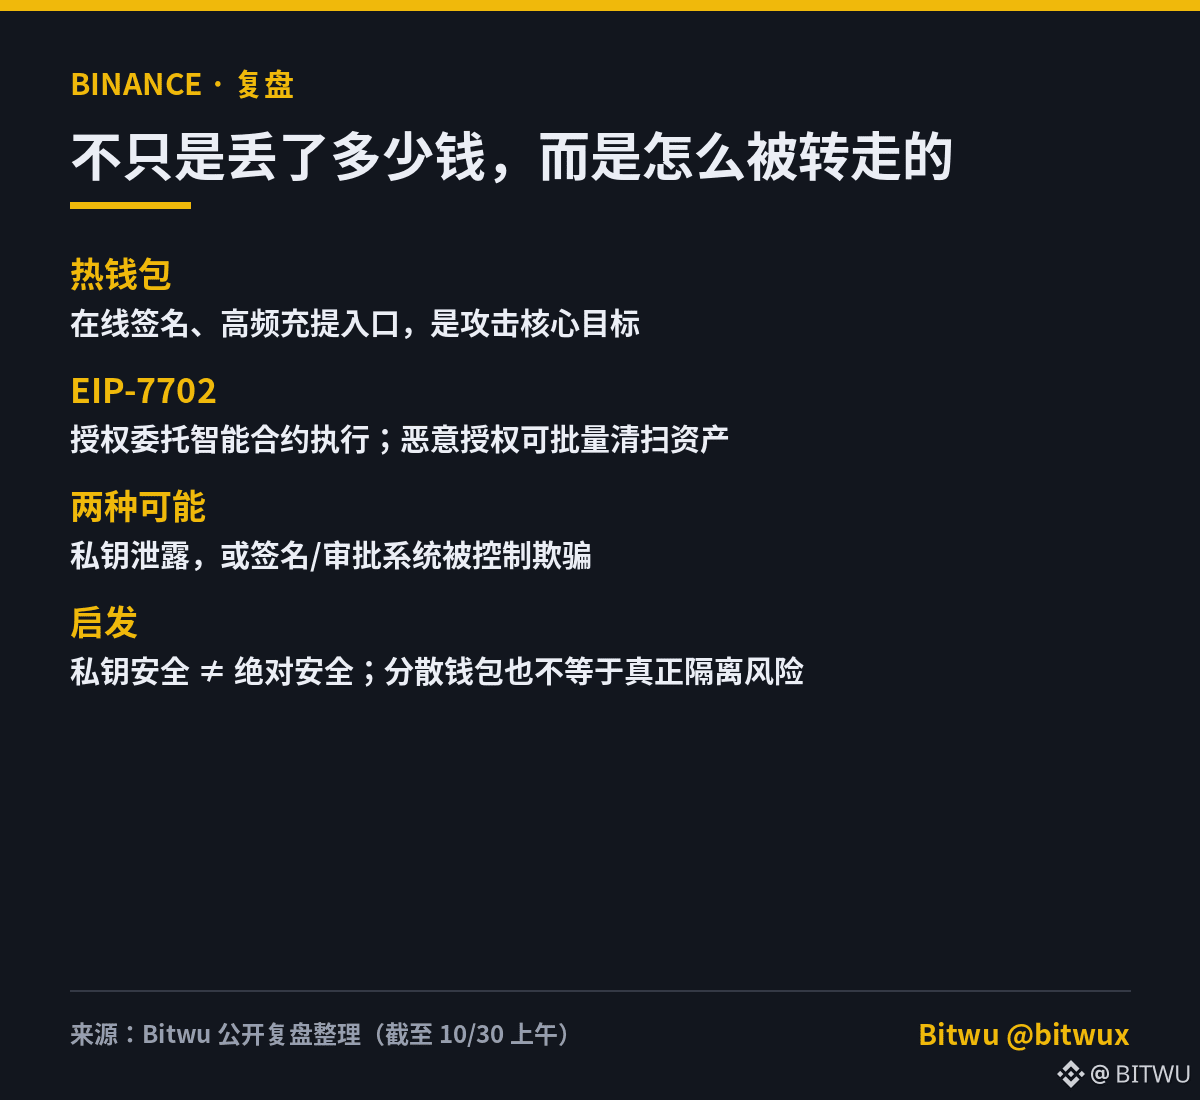
Sicherheitsvorfall bei der Binance-Hot-Wallet: Wie wurden Milliardenbeträge abgezogen?Laut den derzeit öffentlich verfügbaren On-Chain-Analysen könnten die ungewöhnlichen Abflüsse aus mehreren Hot Wallets einen Umfang von 5,5 bis 6 Milliarden US-Dollar erreicht haben. Sollte sich das bestätigen, wäre dies möglicherweise der größte Krypto-Diebstahl der Geschichte.
Vorab: Dieser Betrag ist derzeit noch eine Schätzung Dritter und kein von Binance bestätigter endgültiger Verlust. Bisher wurden Vermögenswerte im Zusammenhang mit dem Vorfall im Wert von rund 3 Milliarden US-Dollar nachweislich eingefroren. Binance hat außerdem angekündigt, Ein- und Auszahlungen auszusetzen und eine Sicherheitsuntersuchung einzuleiten.
Am wichtigsten ist eigentlich nicht, wie viel Geld die Hacker transferiert haben, sondern wie ihnen das gelungen ist.
1️⃣ Was genau haben die Hacker getan?
Sicherheitsvorfall bei der Binance-Hot-Wallet: Wie wurden Milliardenbeträge abgezogen?
Laut den derzeit öffentlich verfügbaren On-Chain-Analysen könnten die ungewöhnlichen Abflüsse aus mehreren Hot Wallets einen Umfang von 5,5 bis 6 Milliarden US-Dollar erreicht haben. Sollte sich das bestätigen, wäre dies möglicherweise der größte Krypto-Diebstahl der Geschichte.
Vorab: Dieser Betrag ist derzeit noch eine Schätzung Dritter und kein von Binance bestätigter endgültiger Verlust. Bisher wurden Vermögenswerte im Zusammenhang mit dem Vorfall im Wert von rund 3 Milliarden US-Dollar nachweislich eingefroren. Binance hat außerdem angekündigt, Ein- und Auszahlungen auszusetzen und eine Sicherheitsuntersuchung einzuleiten.
Am wichtigsten ist eigentlich nicht, wie viel Geld die Hacker transferiert haben, sondern wie ihnen das gelungen ist.
1️⃣ Was genau haben die Hacker getan?
Vorab: Dieser Betrag ist derzeit noch eine Schätzung Dritter und kein von Binance bestätigter endgültiger Verlust. Bisher wurden Vermögenswerte im Zusammenhang mit dem Vorfall im Wert von rund 3 Milliarden US-Dollar nachweislich eingefroren. Binance hat außerdem angekündigt, Ein- und Auszahlungen auszusetzen und eine Sicherheitsuntersuchung einzuleiten.
Am wichtigsten ist eigentlich nicht, wie viel Geld die Hacker transferiert haben, sondern wie ihnen das gelungen ist.
1️⃣ Was genau haben die Hacker getan?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k
·
--
EINE SIGNATUR. KÖNNTE JEMAND DEINE GELDER BEWEGEN, OHNE NOCH EINMAL ZU FRAGEN? 🔐
Das ist ein echtes Risiko bei böswilligen EIP-7702-Delegierungen. Aber wenn du „EIP-7702“ in deiner Wallet siehst, bedeutet das NICHT automatisch, dass du gehackt wurdest.
Hier die einfache Erklärung 👇
Eine gewöhnliche Wallet verwendet deinen privaten Schlüssel, um Transaktionen zu signieren.
EIP-7702 ermöglicht es derselben Wallet-Adresse, Smart-Contract-Code auszuführen und so Funktionen wie gebündelte Transaktionen, gesponsertes Gas und programmierbare Berechtigungen hinzuzufügen.
Stell es dir so vor, als würdest du einen Assistenten in deiner Wallet installieren.
Ein vertrauenswürdiger Assistent hält sich an sichere Regeln. Ein böswilliger könnte es einem Angreifer ermöglichen, Vermögenswerte ohne eine weitere Bestätigung von dir zu bewegen.
Wie kann das passieren?
• Du wirst dazu gebracht, eine Autorisierung zu signieren, die auf böswilligen Code verweist.
• Dein privater Schlüssel wird gestohlen, sodass der Angreifer die Autorisierung signieren kann.
• Der delegierte Code enthält eine Sicherheitslücke.
Deine öffentliche Adresse allein zu kennen, reicht nicht aus, um eine Delegierung einzurichten. Dafür ist eine gültige Autorisierungssignatur erforderlich.
Drei Missverständnisse, die es richtigzustellen gilt:
❌ „EIP-7702 wurde für Hacker entwickelt“
Es wurde entwickelt, um die Funktionen von Wallets zu verbessern. Die Gefahr hängt vom Code und seinen Berechtigungen ab.
❌ „Eine Delegierung kann nicht widerrufen werden“
Das Protokoll erlaubt es, sie mit einer gültigen Autorisierung an die Nulladresse aufzuheben. Möglicherweise unterstützt die Benutzeroberfläche deiner Wallet nicht jeden Fall.
❌ „Das Widerrufen von Token-Freigaben entfernt alles“
Token-Freigaben und EIP-7702-Delegierungen sind unterschiedliche Berechtigungen. Wenn du eine entfernst, wird die andere nicht automatisch aufgehoben.
Am wichtigsten: Wenn dein privater Schlüssel kompromittiert wurde, wird er durch das Widerrufen der Delegierung nicht wieder sicher. Der Angreifer kann erneut signieren.
Prüfe den tatsächlich delegierten Vertrag, nicht nur den angezeigten Namen. Verwende offizielle Wallet-Tools und vertraue niemals einem beliebigen Link mit dem Versprechen „Repariere deine Wallet“.
Bevor du signierst, frage dich:
„Genehmige ich eine einzelne Aktion – oder ändere ich, wie meine Wallet funktionieren kann?“
Quelle: Ethereum-EIP-7702-Spezifikation
#EIP7702 $BTC $ETH $BNB
EINE SIGNATUR. KÖNNTE JEMAND DEINE GELDER BEWEGEN, OHNE NOCH EINMAL ZU FRAGEN? 🔐
Das ist ein echtes Risiko bei böswilligen EIP-7702-Delegierungen. Aber wenn du „EIP-7702“ in deiner Wallet siehst, bedeutet das NICHT automatisch, dass du gehackt wurdest.
Hier die einfache Erklärung 👇
Eine gewöhnliche Wallet verwendet deinen privaten Schlüssel, um Transaktionen zu signieren.
EIP-7702 ermöglicht es derselben Wallet-Adresse, Smart-Contract-Code auszuführen und so Funktionen wie gebündelte Transaktionen, gesponsertes Gas und programmierbare Berechtigungen hinzuzufügen.
Stell es dir so vor, als würdest du einen Assistenten in deiner Wallet installieren.
Ein vertrauenswürdiger Assistent hält sich an sichere Regeln. Ein böswilliger könnte es einem Angreifer ermöglichen, Vermögenswerte ohne eine weitere Bestätigung von dir zu bewegen.
Wie kann das passieren?
• Du wirst dazu gebracht, eine Autorisierung zu signieren, die auf böswilligen Code verweist.
• Dein privater Schlüssel wird gestohlen, sodass der Angreifer die Autorisierung signieren kann.
• Der delegierte Code enthält eine Sicherheitslücke.
Deine öffentliche Adresse allein zu kennen, reicht nicht aus, um eine Delegierung einzurichten. Dafür ist eine gültige Autorisierungssignatur erforderlich.
Drei Missverständnisse, die es richtigzustellen gilt:
❌ „EIP-7702 wurde für Hacker entwickelt“
Es wurde entwickelt, um die Funktionen von Wallets zu verbessern. Die Gefahr hängt vom Code und seinen Berechtigungen ab.
❌ „Eine Delegierung kann nicht widerrufen werden“
Das Protokoll erlaubt es, sie mit einer gültigen Autorisierung an die Nulladresse aufzuheben. Möglicherweise unterstützt die Benutzeroberfläche deiner Wallet nicht jeden Fall.
❌ „Das Widerrufen von Token-Freigaben entfernt alles“
Token-Freigaben und EIP-7702-Delegierungen sind unterschiedliche Berechtigungen. Wenn du eine entfernst, wird die andere nicht automatisch aufgehoben.
Am wichtigsten: Wenn dein privater Schlüssel kompromittiert wurde, wird er durch das Widerrufen der Delegierung nicht wieder sicher. Der Angreifer kann erneut signieren.
Prüfe den tatsächlich delegierten Vertrag, nicht nur den angezeigten Namen. Verwende offizielle Wallet-Tools und vertraue niemals einem beliebigen Link mit dem Versprechen „Repariere deine Wallet“.
Bevor du signierst, frage dich:
„Genehmige ich eine einzelne Aktion – oder ändere ich, wie meine Wallet funktionieren kann?“
Quelle: Ethereum-EIP-7702-Spezifikation
#EIP7702 $BTC $ETH $BNB
Das ist ein echtes Risiko bei böswilligen EIP-7702-Delegierungen. Aber wenn du „EIP-7702“ in deiner Wallet siehst, bedeutet das NICHT automatisch, dass du gehackt wurdest.
Hier die einfache Erklärung 👇
Eine gewöhnliche Wallet verwendet deinen privaten Schlüssel, um Transaktionen zu signieren.
EIP-7702 ermöglicht es derselben Wallet-Adresse, Smart-Contract-Code auszuführen und so Funktionen wie gebündelte Transaktionen, gesponsertes Gas und programmierbare Berechtigungen hinzuzufügen.
Stell es dir so vor, als würdest du einen Assistenten in deiner Wallet installieren.
Ein vertrauenswürdiger Assistent hält sich an sichere Regeln. Ein böswilliger könnte es einem Angreifer ermöglichen, Vermögenswerte ohne eine weitere Bestätigung von dir zu bewegen.
Wie kann das passieren?
• Du wirst dazu gebracht, eine Autorisierung zu signieren, die auf böswilligen Code verweist.
• Dein privater Schlüssel wird gestohlen, sodass der Angreifer die Autorisierung signieren kann.
• Der delegierte Code enthält eine Sicherheitslücke.
Deine öffentliche Adresse allein zu kennen, reicht nicht aus, um eine Delegierung einzurichten. Dafür ist eine gültige Autorisierungssignatur erforderlich.
Drei Missverständnisse, die es richtigzustellen gilt:
❌ „EIP-7702 wurde für Hacker entwickelt“
Es wurde entwickelt, um die Funktionen von Wallets zu verbessern. Die Gefahr hängt vom Code und seinen Berechtigungen ab.
❌ „Eine Delegierung kann nicht widerrufen werden“
Das Protokoll erlaubt es, sie mit einer gültigen Autorisierung an die Nulladresse aufzuheben. Möglicherweise unterstützt die Benutzeroberfläche deiner Wallet nicht jeden Fall.
❌ „Das Widerrufen von Token-Freigaben entfernt alles“
Token-Freigaben und EIP-7702-Delegierungen sind unterschiedliche Berechtigungen. Wenn du eine entfernst, wird die andere nicht automatisch aufgehoben.
Am wichtigsten: Wenn dein privater Schlüssel kompromittiert wurde, wird er durch das Widerrufen der Delegierung nicht wieder sicher. Der Angreifer kann erneut signieren.
Prüfe den tatsächlich delegierten Vertrag, nicht nur den angezeigten Namen. Verwende offizielle Wallet-Tools und vertraue niemals einem beliebigen Link mit dem Versprechen „Repariere deine Wallet“.
Bevor du signierst, frage dich:
„Genehmige ich eine einzelne Aktion – oder ändere ich, wie meine Wallet funktionieren kann?“
Quelle: Ethereum-EIP-7702-Spezifikation
#EIP7702 $BTC $ETH $BNB
2
469

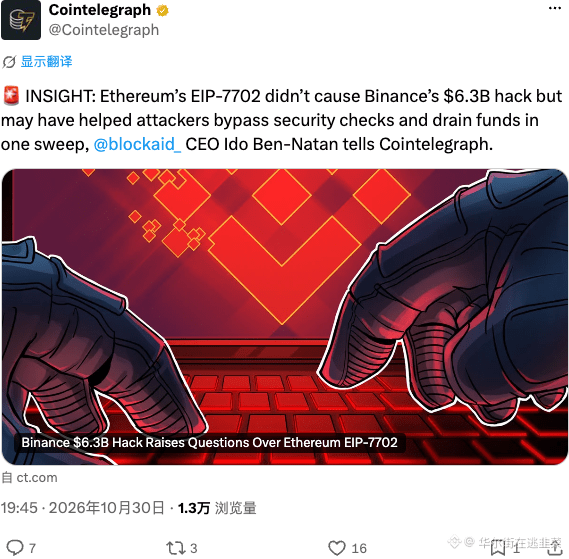
EIP-7702 hat den Binance-Hack nicht verursacht, könnte aber die Verluste erhöhen
- Sicherheitsexperten zufolge können Angreifer Geld aus Binance-Wallets abziehen, auch ohne EIP-7702
- Das Ethereum-Upgrade EIP-7702 könnte dabei helfen, Abhebungsmaßnahmen zu umgehen und den Schaden zu vergrößern
- Der Vorfall betrifft nur die Angriffsmethode, nicht die Hauptursache des Hacks
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Quelle: CoinTelegraph
EIP-7702 hat den Binance-Hack nicht verursacht, könnte aber die Verluste erhöhen
- Sicherheitsexperten zufolge können Angreifer Geld aus Binance-Wallets abziehen, auch ohne EIP-7702
- Das Ethereum-Upgrade EIP-7702 könnte dabei helfen, Abhebungsmaßnahmen zu umgehen und den Schaden zu vergrößern
- Der Vorfall betrifft nur die Angriffsmethode, nicht die Hauptursache des Hacks
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Quelle: CoinTelegraph
- Sicherheitsexperten zufolge können Angreifer Geld aus Binance-Wallets abziehen, auch ohne EIP-7702
- Das Ethereum-Upgrade EIP-7702 könnte dabei helfen, Abhebungsmaßnahmen zu umgehen und den Schaden zu vergrößern
- Der Vorfall betrifft nur die Angriffsmethode, nicht die Hauptursache des Hacks
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Quelle: CoinTelegraph
37

·
--
🚨 EIP-7702 hat den Binance-Hack nicht verursacht, könnte die Verluste aber vergrößert haben. Sicherheitsexperten vermuten, dass Angreifer auch ohne dieses Upgrade Wallets leeren könnten. Es könnte ihnen jedoch geholfen haben, Abhebungssicherungen bei ETH zu umgehen.
Die Account-Abstraction-Funktionen des Upgrades könnten Angreifern neue Wege eröffnet haben, Sicherheitsprotokolle zu umgehen.
Folge: Erhöhtes Risiko für ETH-Inhaber während laufender Upgrades.
💭 Ist dein ETH-Engagement gegen Risiken durch Account Abstraction geschützt? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 EIP-7702 hat den Binance-Hack nicht verursacht, könnte die Verluste aber vergrößert haben. Sicherheitsexperten vermuten, dass Angreifer auch ohne dieses Upgrade Wallets leeren könnten. Es könnte ihnen jedoch geholfen haben, Abhebungssicherungen bei ETH zu umgehen.
Die Account-Abstraction-Funktionen des Upgrades könnten Angreifern neue Wege eröffnet haben, Sicherheitsprotokolle zu umgehen.
Folge: Erhöhtes Risiko für ETH-Inhaber während laufender Upgrades.
💭 Ist dein ETH-Engagement gegen Risiken durch Account Abstraction geschützt? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Die Account-Abstraction-Funktionen des Upgrades könnten Angreifern neue Wege eröffnet haben, Sicherheitsprotokolle zu umgehen.
Folge: Erhöhtes Risiko für ETH-Inhaber während laufender Upgrades.
💭 Ist dein ETH-Engagement gegen Risiken durch Account Abstraction geschützt? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3
·
--
Diesmal ging es nicht um geleakte Private Keys, sondern um eine Schwachstelle bei EIP-7702
Diesmal wurden keine Private Keys geleakt – EIP-7702 hatte eine Schwachstelle. Eine einzige Autorisierung kann die Ausführungsrechte für eine Wallet an einen Smart Contract delegieren. Gelangt jemand an die Signatur, können Vermögenswerte „ordnungsgemäß“ abgezogen werden – bis die Delegation widerrufen wird.
On-Chain flossen insgesamt etwa 5,6 Milliarden US-Dollar ab. Tether, Circle und andere froren rund 2,54 Milliarden ein; der Nettoverlust liegt weiterhin im Milliardenbereich. CZ erklärte, dass die Kundengelder zu 100 % abgesichert seien. BTC fiel kurzzeitig auf etwa 80.000 US-Dollar, erholte sich dann wieder und überschritt zeitweise die Marke von 80.000 US-Dollar.
Im Moment sind drei Dinge wichtig:
1. Nicht genutzte Vermögenswerte von Börsen auf Hardware-Wallets übertragen;
2. Die Sicherheit der Konten bei anderen Börsen überprüfen und nicht mehr genutzte APIs sowie Autorisierungen widerrufen;
3. Die Ergebnisse der Sicherheitsuntersuchung abwarten und nicht vorschnell den Dip kaufen.
Der Auslöser glimmt noch – Bargeld und Vermögenswerte auf Hardware-Wallets sind sicherer.
Persönliche Meinung, keine Anlageberatung.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Diesmal ging es nicht um geleakte Private Keys, sondern um eine Schwachstelle bei EIP-7702
Diesmal wurden keine Private Keys geleakt – EIP-7702 hatte eine Schwachstelle. Eine einzige Autorisierung kann die Ausführungsrechte für eine Wallet an einen Smart Contract delegieren. Gelangt jemand an die Signatur, können Vermögenswerte „ordnungsgemäß“ abgezogen werden – bis die Delegation widerrufen wird.
On-Chain flossen insgesamt etwa 5,6 Milliarden US-Dollar ab. Tether, Circle und andere froren rund 2,54 Milliarden ein; der Nettoverlust liegt weiterhin im Milliardenbereich. CZ erklärte, dass die Kundengelder zu 100 % abgesichert seien. BTC fiel kurzzeitig auf etwa 80.000 US-Dollar, erholte sich dann wieder und überschritt zeitweise die Marke von 80.000 US-Dollar.
Im Moment sind drei Dinge wichtig:
1. Nicht genutzte Vermögenswerte von Börsen auf Hardware-Wallets übertragen;
2. Die Sicherheit der Konten bei anderen Börsen überprüfen und nicht mehr genutzte APIs sowie Autorisierungen widerrufen;
3. Die Ergebnisse der Sicherheitsuntersuchung abwarten und nicht vorschnell den Dip kaufen.
Der Auslöser glimmt noch – Bargeld und Vermögenswerte auf Hardware-Wallets sind sicherer.
Persönliche Meinung, keine Anlageberatung.
$ETH
$BTC
#EIP7702 #安全
Diesmal wurden keine Private Keys geleakt – EIP-7702 hatte eine Schwachstelle. Eine einzige Autorisierung kann die Ausführungsrechte für eine Wallet an einen Smart Contract delegieren. Gelangt jemand an die Signatur, können Vermögenswerte „ordnungsgemäß“ abgezogen werden – bis die Delegation widerrufen wird.
On-Chain flossen insgesamt etwa 5,6 Milliarden US-Dollar ab. Tether, Circle und andere froren rund 2,54 Milliarden ein; der Nettoverlust liegt weiterhin im Milliardenbereich. CZ erklärte, dass die Kundengelder zu 100 % abgesichert seien. BTC fiel kurzzeitig auf etwa 80.000 US-Dollar, erholte sich dann wieder und überschritt zeitweise die Marke von 80.000 US-Dollar.
Im Moment sind drei Dinge wichtig:
1. Nicht genutzte Vermögenswerte von Börsen auf Hardware-Wallets übertragen;
2. Die Sicherheit der Konten bei anderen Börsen überprüfen und nicht mehr genutzte APIs sowie Autorisierungen widerrufen;
3. Die Ergebnisse der Sicherheitsuntersuchung abwarten und nicht vorschnell den Dip kaufen.
Der Auslöser glimmt noch – Bargeld und Vermögenswerte auf Hardware-Wallets sind sicherer.
Persönliche Meinung, keine Anlageberatung.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
Heute früh gab es einen Vorfall mit einer Binance-Hot-Wallet. Viele haben dadurch zum ersten Mal von EIP-7702 gehört. Hier zunächst eine kurze Erklärung:
1. Was ist das? Eine Funktion des Ethereum-Pectra-Upgrades: Eine gewöhnliche Wallet kann eine Autorisierung signieren und die Ausführung vorübergehend an Smart-Contract-Code delegieren. Die Adresse bleibt unverändert. So lassen sich mehrere Aktionen bündeln und die Gasgebühren von jemand anderem übernehmen.
2. Warum steht es diesmal im Fokus? Laut Analysen von Blockaid und anderen packten die Angreifer 50 Autorisierungen mit aufeinanderfolgenden Nonces in eine Transaktion – in der Hoffnung, die aktuelle Nonce der Hot-Wallet zu treffen. Gelingt das, kann der bösartige Smart Contract im Namen der Wallet Vermögenswerte in großem Umfang übertragen. Und wenn die Delegation nicht widerrufen wird, bleibt sie dauerhaft gültig.
3. Worauf sollten normale Nutzer achten? Erstens: Signiert keine Autorisierungen, die ihr nicht versteht – besonders keine Signaturen, die viele Aktionen auf einmal bündeln. Zweitens: Wenn eine unbekannte Website euch zum Signieren auffordert, haltet erst einmal inne und prüft, an welchen Smart Contract die Ausführung delegiert werden soll. Drittens: Überprüft regelmäßig eure Autorisierungen und widerruft nicht mehr benötigte. Größere Vermögenswerte solltet ihr möglichst in einer Cold-Wallet aufbewahren.
Meine Einschätzung: EIP-7702 ist selbst keine Hintertür. Es macht aus der Wallet einen Schlüssel, der nicht mehr nur Überweisungen ausführen, sondern auch Programme ausführen kann. Ein leistungsfähigerer Schlüssel bedeutet, dass es zur Pflicht wird, vor dem Signieren genau zu prüfen, an wen die Ausführung delegiert wird. Lest ihr euch normalerweise vor dem Signieren jede Autorisierung einzeln durch?
$ETH #EIP7702
Heute früh gab es einen Vorfall mit einer Binance-Hot-Wallet. Viele haben dadurch zum ersten Mal von EIP-7702 gehört. Hier zunächst eine kurze Erklärung:
1. Was ist das? Eine Funktion des Ethereum-Pectra-Upgrades: Eine gewöhnliche Wallet kann eine Autorisierung signieren und die Ausführung vorübergehend an Smart-Contract-Code delegieren. Die Adresse bleibt unverändert. So lassen sich mehrere Aktionen bündeln und die Gasgebühren von jemand anderem übernehmen.
2. Warum steht es diesmal im Fokus? Laut Analysen von Blockaid und anderen packten die Angreifer 50 Autorisierungen mit aufeinanderfolgenden Nonces in eine Transaktion – in der Hoffnung, die aktuelle Nonce der Hot-Wallet zu treffen. Gelingt das, kann der bösartige Smart Contract im Namen der Wallet Vermögenswerte in großem Umfang übertragen. Und wenn die Delegation nicht widerrufen wird, bleibt sie dauerhaft gültig.
3. Worauf sollten normale Nutzer achten? Erstens: Signiert keine Autorisierungen, die ihr nicht versteht – besonders keine Signaturen, die viele Aktionen auf einmal bündeln. Zweitens: Wenn eine unbekannte Website euch zum Signieren auffordert, haltet erst einmal inne und prüft, an welchen Smart Contract die Ausführung delegiert werden soll. Drittens: Überprüft regelmäßig eure Autorisierungen und widerruft nicht mehr benötigte. Größere Vermögenswerte solltet ihr möglichst in einer Cold-Wallet aufbewahren.
Meine Einschätzung: EIP-7702 ist selbst keine Hintertür. Es macht aus der Wallet einen Schlüssel, der nicht mehr nur Überweisungen ausführen, sondern auch Programme ausführen kann. Ein leistungsfähigerer Schlüssel bedeutet, dass es zur Pflicht wird, vor dem Signieren genau zu prüfen, an wen die Ausführung delegiert wird. Lest ihr euch normalerweise vor dem Signieren jede Autorisierung einzeln durch?
$ETH #EIP7702
1. Was ist das? Eine Funktion des Ethereum-Pectra-Upgrades: Eine gewöhnliche Wallet kann eine Autorisierung signieren und die Ausführung vorübergehend an Smart-Contract-Code delegieren. Die Adresse bleibt unverändert. So lassen sich mehrere Aktionen bündeln und die Gasgebühren von jemand anderem übernehmen.
2. Warum steht es diesmal im Fokus? Laut Analysen von Blockaid und anderen packten die Angreifer 50 Autorisierungen mit aufeinanderfolgenden Nonces in eine Transaktion – in der Hoffnung, die aktuelle Nonce der Hot-Wallet zu treffen. Gelingt das, kann der bösartige Smart Contract im Namen der Wallet Vermögenswerte in großem Umfang übertragen. Und wenn die Delegation nicht widerrufen wird, bleibt sie dauerhaft gültig.
3. Worauf sollten normale Nutzer achten? Erstens: Signiert keine Autorisierungen, die ihr nicht versteht – besonders keine Signaturen, die viele Aktionen auf einmal bündeln. Zweitens: Wenn eine unbekannte Website euch zum Signieren auffordert, haltet erst einmal inne und prüft, an welchen Smart Contract die Ausführung delegiert werden soll. Drittens: Überprüft regelmäßig eure Autorisierungen und widerruft nicht mehr benötigte. Größere Vermögenswerte solltet ihr möglichst in einer Cold-Wallet aufbewahren.
Meine Einschätzung: EIP-7702 ist selbst keine Hintertür. Es macht aus der Wallet einen Schlüssel, der nicht mehr nur Überweisungen ausführen, sondern auch Programme ausführen kann. Ein leistungsfähigerer Schlüssel bedeutet, dass es zur Pflicht wird, vor dem Signieren genau zu prüfen, an wen die Ausführung delegiert wird. Lest ihr euch normalerweise vor dem Signieren jede Autorisierung einzeln durch?
$ETH #EIP7702
21
·
--
5,8 Milliarden US-Dollar sind direkt aus einer Binance-Hot-Wallet verschwunden – so kam es zum größten Börsendiebstahl in der Geschichte der Kryptowährungen.
Am 30. Oktober um 4:24 Uhr morgens transferierte die Binance-14-Hot-Wallet 167,464 ETH an eine neue Adresse und nahm dabei auch rund 1,615 Milliarden USDT sowie 63 Token mit. Eine einzelne Transaktion im Wert von 2,5 Milliarden US-Dollar; 40 Minuten später belief sich der Gesamtabfluss auf 5,6 Milliarden. Damit wurde der Rekord von 1,5 Milliarden US-Dollar, den Bybit 2025 aufgestellt hatte, deutlich übertroffen.
Am ironischsten ist, dass diese Börse, die mit dem weltweit größten Sicherheitsteam und der stärksten Bilanz wirbt, durch eine Schwachstelle auf Protokollebene von EIP-7702 durchlöchert wurde. Die Marktreaktion fiel unmittelbar aus: Innerhalb von $ETH 24 Stunden sackte der Kurs um 5,33 % ab, $BTC fiel unter 78500, und gehebelte Positionen im Wert von 629 Millionen wurden liquidiert.
Kurzfristig sollte man nicht vorschnell ins fallende Messer greifen – der Verkaufsdruck dürfte nicht so schnell abgebaut sein. Sollte EIP-7702 nur die Verwahrungsebene der Börse betreffen, kann das On-Chain-Protokoll immerhin noch aufatmen.
#加密安全 #币安 #EIP7702
5,8 Milliarden US-Dollar sind direkt aus einer Binance-Hot-Wallet verschwunden – so kam es zum größten Börsendiebstahl in der Geschichte der Kryptowährungen.
Am 30. Oktober um 4:24 Uhr morgens transferierte die Binance-14-Hot-Wallet 167,464 ETH an eine neue Adresse und nahm dabei auch rund 1,615 Milliarden USDT sowie 63 Token mit. Eine einzelne Transaktion im Wert von 2,5 Milliarden US-Dollar; 40 Minuten später belief sich der Gesamtabfluss auf 5,6 Milliarden. Damit wurde der Rekord von 1,5 Milliarden US-Dollar, den Bybit 2025 aufgestellt hatte, deutlich übertroffen.
Am ironischsten ist, dass diese Börse, die mit dem weltweit größten Sicherheitsteam und der stärksten Bilanz wirbt, durch eine Schwachstelle auf Protokollebene von EIP-7702 durchlöchert wurde. Die Marktreaktion fiel unmittelbar aus: Innerhalb von $ETH 24 Stunden sackte der Kurs um 5,33 % ab, $BTC fiel unter 78500, und gehebelte Positionen im Wert von 629 Millionen wurden liquidiert.
Kurzfristig sollte man nicht vorschnell ins fallende Messer greifen – der Verkaufsdruck dürfte nicht so schnell abgebaut sein. Sollte EIP-7702 nur die Verwahrungsebene der Börse betreffen, kann das On-Chain-Protokoll immerhin noch aufatmen.
#加密安全 #币安 #EIP7702
Am 30. Oktober um 4:24 Uhr morgens transferierte die Binance-14-Hot-Wallet 167,464 ETH an eine neue Adresse und nahm dabei auch rund 1,615 Milliarden USDT sowie 63 Token mit. Eine einzelne Transaktion im Wert von 2,5 Milliarden US-Dollar; 40 Minuten später belief sich der Gesamtabfluss auf 5,6 Milliarden. Damit wurde der Rekord von 1,5 Milliarden US-Dollar, den Bybit 2025 aufgestellt hatte, deutlich übertroffen.
Am ironischsten ist, dass diese Börse, die mit dem weltweit größten Sicherheitsteam und der stärksten Bilanz wirbt, durch eine Schwachstelle auf Protokollebene von EIP-7702 durchlöchert wurde. Die Marktreaktion fiel unmittelbar aus: Innerhalb von $ETH 24 Stunden sackte der Kurs um 5,33 % ab, $BTC fiel unter 78500, und gehebelte Positionen im Wert von 629 Millionen wurden liquidiert.
Kurzfristig sollte man nicht vorschnell ins fallende Messer greifen – der Verkaufsdruck dürfte nicht so schnell abgebaut sein. Sollte EIP-7702 nur die Verwahrungsebene der Börse betreffen, kann das On-Chain-Protokoll immerhin noch aufatmen.
#加密安全 #币安 #EIP7702
375
·
--
SlowMists Cos bezeichnete die Vorgehensweise als ziemlich grob
Bei dieser jüngsten Aktion gegen Binances Hot Wallets
kam EIP-7702 zum Einsatz
Das Ziel war simpel: Token in großer Zahl transferieren
On-Chain betrachtet
war die Vorgehensweise nicht besonders ausgefeilt
Vor dem eigentlichen Zugriff wurde sogar mehrere Stunden lang geübt
Cos’ Aussage lässt sich so zusammenfassen:
Der EIP-7702-Mechanismus selbst ist nicht das Problem
Auch ohne ihn gäbe es andere Wege, etwas Ähnliches zu tun
Schiebt nicht einem Upgrade-Vorschlag die Schuld in die Schuhe
Entscheidend ist, ob die Signaturkette, die Berechtigungen der Hot Wallets oder das Auszahlungstool kompromittiert wurden
Auch in der offiziellen Mitteilung steht,
dass bislang keine Hinweise auf ein Leck privater Wallet-Schlüssel gefunden wurden
Der vollständige technische Bericht folgt, sobald die Überprüfung abgeschlossen ist
Um den Geldflüssen zu folgen, braucht es Einfrierungen und Strafverfolgung
Kleinanleger sollten reißerischen Schlagzeilen wie „Protokoll X steht kurz vor dem Zusammenbruch“ weniger Beachtung schenken
Konzentriert euch auf die Berechtigungen eurer eigenen Konten und offizielle Kanäle
$ETH $BNB
#EIP7702 #慢雾 #BinanceSicherheitsvorfall
SlowMists Cos bezeichnete die Vorgehensweise als ziemlich grob
Bei dieser jüngsten Aktion gegen Binances Hot Wallets
kam EIP-7702 zum Einsatz
Das Ziel war simpel: Token in großer Zahl transferieren
On-Chain betrachtet
war die Vorgehensweise nicht besonders ausgefeilt
Vor dem eigentlichen Zugriff wurde sogar mehrere Stunden lang geübt
Cos’ Aussage lässt sich so zusammenfassen:
Der EIP-7702-Mechanismus selbst ist nicht das Problem
Auch ohne ihn gäbe es andere Wege, etwas Ähnliches zu tun
Schiebt nicht einem Upgrade-Vorschlag die Schuld in die Schuhe
Entscheidend ist, ob die Signaturkette, die Berechtigungen der Hot Wallets oder das Auszahlungstool kompromittiert wurden
Auch in der offiziellen Mitteilung steht,
dass bislang keine Hinweise auf ein Leck privater Wallet-Schlüssel gefunden wurden
Der vollständige technische Bericht folgt, sobald die Überprüfung abgeschlossen ist
Um den Geldflüssen zu folgen, braucht es Einfrierungen und Strafverfolgung
Kleinanleger sollten reißerischen Schlagzeilen wie „Protokoll X steht kurz vor dem Zusammenbruch“ weniger Beachtung schenken
Konzentriert euch auf die Berechtigungen eurer eigenen Konten und offizielle Kanäle
$ETH $BNB
#EIP7702 #慢雾 #BinanceSicherheitsvorfall
Bei dieser jüngsten Aktion gegen Binances Hot Wallets
kam EIP-7702 zum Einsatz
Das Ziel war simpel: Token in großer Zahl transferieren
On-Chain betrachtet
war die Vorgehensweise nicht besonders ausgefeilt
Vor dem eigentlichen Zugriff wurde sogar mehrere Stunden lang geübt
Cos’ Aussage lässt sich so zusammenfassen:
Der EIP-7702-Mechanismus selbst ist nicht das Problem
Auch ohne ihn gäbe es andere Wege, etwas Ähnliches zu tun
Schiebt nicht einem Upgrade-Vorschlag die Schuld in die Schuhe
Entscheidend ist, ob die Signaturkette, die Berechtigungen der Hot Wallets oder das Auszahlungstool kompromittiert wurden
Auch in der offiziellen Mitteilung steht,
dass bislang keine Hinweise auf ein Leck privater Wallet-Schlüssel gefunden wurden
Der vollständige technische Bericht folgt, sobald die Überprüfung abgeschlossen ist
Um den Geldflüssen zu folgen, braucht es Einfrierungen und Strafverfolgung
Kleinanleger sollten reißerischen Schlagzeilen wie „Protokoll X steht kurz vor dem Zusammenbruch“ weniger Beachtung schenken
Konzentriert euch auf die Berechtigungen eurer eigenen Konten und offizielle Kanäle
$ETH $BNB
#EIP7702 #慢雾 #BinanceSicherheitsvorfall
2
406
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BTCRebounds80K
5,448 Aufrufe
309 Kommentare
2
#Binance98PercentReplenished
8,215 Aufrufe
358 Kommentare
3
#USMidterms-WhatAreMarketsExpecting?
240,109 Aufrufe
1,820 Kommentare
4
#USOctoberNFP-AreRateCutsStillPossible
338,370 Aufrufe
2,672 Kommentare
5
#AMDBeatsExpectations-AINarrativeContinues
66,804 Aufrufe
693 Kommentare
6
#CircleQ3Revenue865M
15,248 Aufrufe
385 Kommentare
7
#BinanceIncidentReport
425,510 Aufrufe
1,985 Kommentare
8
#USStocksOpenHigherAsDowGains1.9%
1,624 Aufrufe
51 Kommentare
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
911 Aufrufe
34 Kommentare
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
437 Aufrufe
16 Kommentare