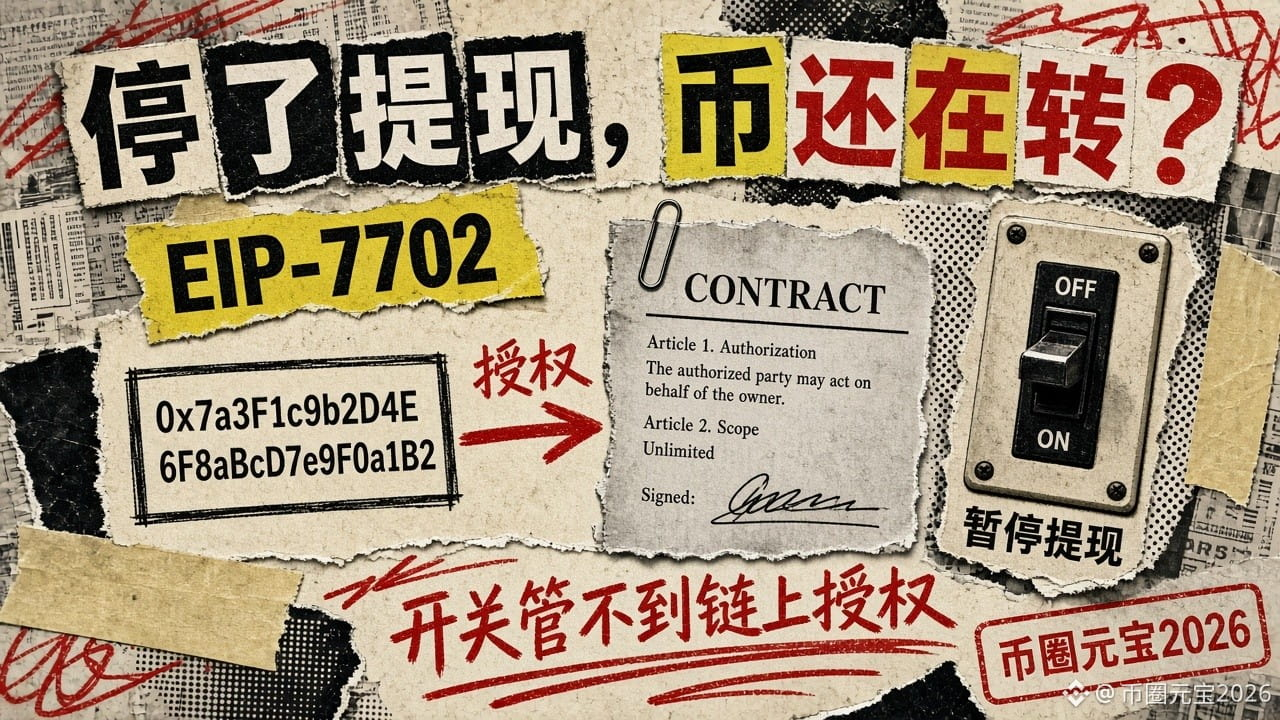
Binance hat Auszahlungen ausgesetzt – warum wurden trotzdem noch ETH on-chain transferiert? Die Antwort steckt in EIP-7702
Im vorläufigen Untersuchungsbericht zum Binance-Vorfall vom 29.10. gestern Abend gab es einen Abschnitt, den viele übersehen haben: Auch nach der Aussetzung der Auszahlungen bewegten sich weiterhin Vermögenswerte. Der Grund war ein Ethereum-Mechanismus namens EIP-7702.
Zunächst: Was ist EIP-7702?
Damit kann eine normale Adresse (EOA) einen Teil ihrer Ausführungsrechte an einen Smart Contract „delegieren“, ohne den privaten Schlüssel herauszugeben. Gedacht ist das, um Wallets zusätzliche Funktionen zu geben, etwa gebündelte Transaktionen oder die Übernahme von Gebühren.
Laut dem Wortlaut des Binance-Berichts geschah Folgendes:
1. Der Angreifer erlangte zunächst Zugriff auf den Signaturdienst für interne Wallets.
2. Über den Signaturdienst reichte er 50 signierte Transaktionen ein, manipulierte den Nonce des Kontos und richtete eine bösartige Delegierungsautorisierung ein. Dadurch erhielt ein vom Angreifer kontrollierter Contract einen Teil der Ausführungsrechte einer Binance-Hot-Wallet.
3. Binance setzte daraufhin Auszahlungen aus, arbeitete mit Partnern an der Einfrierung der Vermögenswerte und begann, die Autorisierung zu widerrufen. Doch im Bericht steht ausdrücklich: Eine bloße Aussetzung der Auszahlungen konnte nicht alle unautorisierten Transfers verhindern, denn diese EIP-7702-Autorisierungen waren bereits on-chain und liefen unabhängig vom regulären Auszahlungssystem von Binance.
4. Hinzu kam ein weiteres Problem: Die Hot-Wallet verwendete MPC (Multi-Party Computation), sodass es keinen einzelnen privaten Schlüssel gab, mit dem sich die Autorisierung sofort widerrufen ließ. Dafür musste erst ein spezieller Prozess entwickelt werden, was zusätzliche Zeit kostete.
5. Die letzte Transaktion über 2,961.9 ETH wurde am 29.10. um 23:56 (UTC) on-chain bestätigt; sie war bereits zuvor übertragen worden und hing die ganze Zeit ausstehend. Am 30.10. um 00:10 (UTC) änderte Binance die Autorisierung der Hot-Wallet Binance14 so, dass sie auf die Nulladresse verwies, und entfernte den Delegierungscode.
Eine wichtige Klarstellung: Laut Bericht wurden BTC, XRP, SOL und OP über den Signaturdienst direkt aus der Hot-Wallet transferiert; EIP-7702 betraf nur den Abschnitt mit der Ethereum-Hot-Wallet. Das bedeutet nicht, dass „alle Coins durch 7702 gestohlen wurden“.
Die bittere Wahrheit: Ein Schalter, den du im Backend umlegst, kann bereits on-chain erteilte Autorisierungen nicht rückgängig machen.
Was normale Nutzer tun können: Prüft regelmäßig im Blockchain-Explorer oder in eurer Wallet, ob für eure Adresse unbekannte Autorisierungen oder Delegierungen bestehen, und widerruft sie, wenn ihr sie nicht kennt.
Hast du die Autorisierungen in deiner Wallet schon überprüft?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Im vorläufigen Untersuchungsbericht zum Binance-Vorfall vom 29.10. gestern Abend gab es einen Abschnitt, den viele übersehen haben: Auch nach der Aussetzung der Auszahlungen bewegten sich weiterhin Vermögenswerte. Der Grund war ein Ethereum-Mechanismus namens EIP-7702.
Zunächst: Was ist EIP-7702?
Damit kann eine normale Adresse (EOA) einen Teil ihrer Ausführungsrechte an einen Smart Contract „delegieren“, ohne den privaten Schlüssel herauszugeben. Gedacht ist das, um Wallets zusätzliche Funktionen zu geben, etwa gebündelte Transaktionen oder die Übernahme von Gebühren.
Laut dem Wortlaut des Binance-Berichts geschah Folgendes:
1. Der Angreifer erlangte zunächst Zugriff auf den Signaturdienst für interne Wallets.
2. Über den Signaturdienst reichte er 50 signierte Transaktionen ein, manipulierte den Nonce des Kontos und richtete eine bösartige Delegierungsautorisierung ein. Dadurch erhielt ein vom Angreifer kontrollierter Contract einen Teil der Ausführungsrechte einer Binance-Hot-Wallet.
3. Binance setzte daraufhin Auszahlungen aus, arbeitete mit Partnern an der Einfrierung der Vermögenswerte und begann, die Autorisierung zu widerrufen. Doch im Bericht steht ausdrücklich: Eine bloße Aussetzung der Auszahlungen konnte nicht alle unautorisierten Transfers verhindern, denn diese EIP-7702-Autorisierungen waren bereits on-chain und liefen unabhängig vom regulären Auszahlungssystem von Binance.
4. Hinzu kam ein weiteres Problem: Die Hot-Wallet verwendete MPC (Multi-Party Computation), sodass es keinen einzelnen privaten Schlüssel gab, mit dem sich die Autorisierung sofort widerrufen ließ. Dafür musste erst ein spezieller Prozess entwickelt werden, was zusätzliche Zeit kostete.
5. Die letzte Transaktion über 2,961.9 ETH wurde am 29.10. um 23:56 (UTC) on-chain bestätigt; sie war bereits zuvor übertragen worden und hing die ganze Zeit ausstehend. Am 30.10. um 00:10 (UTC) änderte Binance die Autorisierung der Hot-Wallet Binance14 so, dass sie auf die Nulladresse verwies, und entfernte den Delegierungscode.
Eine wichtige Klarstellung: Laut Bericht wurden BTC, XRP, SOL und OP über den Signaturdienst direkt aus der Hot-Wallet transferiert; EIP-7702 betraf nur den Abschnitt mit der Ethereum-Hot-Wallet. Das bedeutet nicht, dass „alle Coins durch 7702 gestohlen wurden“.
Die bittere Wahrheit: Ein Schalter, den du im Backend umlegst, kann bereits on-chain erteilte Autorisierungen nicht rückgängig machen.
Was normale Nutzer tun können: Prüft regelmäßig im Blockchain-Explorer oder in eurer Wallet, ob für eure Adresse unbekannte Autorisierungen oder Delegierungen bestehen, und widerruft sie, wenn ihr sie nicht kennt.
Hast du die Autorisierungen in deiner Wallet schon überprüft?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH