
#bridgesecurity
bridgesecurity
1,633 Aufrufe
53 Kommentare
Hot
Zuletzt
🔥 Der Bridge-Hack über 300 Millionen $ war kein mysteriöser „LayerZero-Bug“ – sondern ein standardmäßiges 1-aus-1-Verifier-Design, das laut Kelp DAO nie live gehen sollte.
📊 Kelp DAO hat gerade einen ausführlichen Bericht veröffentlicht, in dem LayerZero vorgeworfen wird, die Verantwortung für den Exploit vom 18. April abzuwälzen. Dabei verweist Kelp DAO auf die eigene Dokumentation des Protokolls, in der die Einrichtung mit nur einem Verifier als Standard aufgeführt ist. Der Zeitpunkt ist wichtig: BTC bewegt sich um 76.731 $ (‑4,78 % in 24 Std.) und ETH um 2.274 $ (‑6,69 % in 24 Std.), während beide Futures-Märkte eine moderate Funding-Rate von +0,0100 % und ein Open Interest von über 7 Mrd. $ bei BTC und 5 Mrd. $ bei ETH aufweisen. Das deutet darauf hin, dass Trader trotz der Nachrichten weiterhin auf der Long-Seite positioniert sind. #BridgeSecurity #LayerZero
💡 Im größeren #DeFi nNarrativ verstärkt dieser Sicherheitsverstoß die Warnung für diese Marktphase, dass „Bridges das schwächste Glied sind“, bevor sich ein Bullenmarkt festigt. Jeder größere Hack setzt die Risikoprämien zurück und lenkt Kapital zurück zu besser geprüften Layern – ein Muster, das wir in den letzten beiden Zyklen bereits dreimal beobachtet haben. Während die Stimmung neutral bleibt (50/100) und Smart Money auf der Blockchain weiterhin Solana-Token wie CARDS kauft, baut der Markt übermäßige gehebelte Bridge-Positionen ab, bevor die nächste Phase der Preisfindung beginnt. #CryptoCycle
🚀 Praktische Empfehlung: Verzichte vorerst auf neues Yield Farming oder Token-Swaps über Bridges, bis das Protokoll ein Upgrade mit mehreren Verifiern veröffentlicht und sich einer Prüfung durch Dritte unterzogen hat;
🔥 Der Bridge-Hack über 300 Millionen $ war kein mysteriöser „LayerZero-Bug“ – sondern ein standardmäßiges 1-aus-1-Verifier-Design, das laut Kelp DAO nie live gehen sollte.
📊 Kelp DAO hat gerade einen ausführlichen Bericht veröffentlicht, in dem LayerZero vorgeworfen wird, die Verantwortung für den Exploit vom 18. April abzuwälzen. Dabei verweist Kelp DAO auf die eigene Dokumentation des Protokolls, in der die Einrichtung mit nur einem Verifier als Standard aufgeführt ist. Der Zeitpunkt ist wichtig: BTC bewegt sich um 76.731 $ (‑4,78 % in 24 Std.) und ETH um 2.274 $ (‑6,69 % in 24 Std.), während beide Futures-Märkte eine moderate Funding-Rate von +0,0100 % und ein Open Interest von über 7 Mrd. $ bei BTC und 5 Mrd. $ bei ETH aufweisen. Das deutet darauf hin, dass Trader trotz der Nachrichten weiterhin auf der Long-Seite positioniert sind. #BridgeSecurity #LayerZero
💡 Im größeren #DeFi nNarrativ verstärkt dieser Sicherheitsverstoß die Warnung für diese Marktphase, dass „Bridges das schwächste Glied sind“, bevor sich ein Bullenmarkt festigt. Jeder größere Hack setzt die Risikoprämien zurück und lenkt Kapital zurück zu besser geprüften Layern – ein Muster, das wir in den letzten beiden Zyklen bereits dreimal beobachtet haben. Während die Stimmung neutral bleibt (50/100) und Smart Money auf der Blockchain weiterhin Solana-Token wie CARDS kauft, baut der Markt übermäßige gehebelte Bridge-Positionen ab, bevor die nächste Phase der Preisfindung beginnt. #CryptoCycle
🚀 Praktische Empfehlung: Verzichte vorerst auf neues Yield Farming oder Token-Swaps über Bridges, bis das Protokoll ein Upgrade mit mehreren Verifiern veröffentlicht und sich einer Prüfung durch Dritte unterzogen hat;
📊 Kelp DAO hat gerade einen ausführlichen Bericht veröffentlicht, in dem LayerZero vorgeworfen wird, die Verantwortung für den Exploit vom 18. April abzuwälzen. Dabei verweist Kelp DAO auf die eigene Dokumentation des Protokolls, in der die Einrichtung mit nur einem Verifier als Standard aufgeführt ist. Der Zeitpunkt ist wichtig: BTC bewegt sich um 76.731 $ (‑4,78 % in 24 Std.) und ETH um 2.274 $ (‑6,69 % in 24 Std.), während beide Futures-Märkte eine moderate Funding-Rate von +0,0100 % und ein Open Interest von über 7 Mrd. $ bei BTC und 5 Mrd. $ bei ETH aufweisen. Das deutet darauf hin, dass Trader trotz der Nachrichten weiterhin auf der Long-Seite positioniert sind. #BridgeSecurity #LayerZero
💡 Im größeren #DeFi nNarrativ verstärkt dieser Sicherheitsverstoß die Warnung für diese Marktphase, dass „Bridges das schwächste Glied sind“, bevor sich ein Bullenmarkt festigt. Jeder größere Hack setzt die Risikoprämien zurück und lenkt Kapital zurück zu besser geprüften Layern – ein Muster, das wir in den letzten beiden Zyklen bereits dreimal beobachtet haben. Während die Stimmung neutral bleibt (50/100) und Smart Money auf der Blockchain weiterhin Solana-Token wie CARDS kauft, baut der Markt übermäßige gehebelte Bridge-Positionen ab, bevor die nächste Phase der Preisfindung beginnt. #CryptoCycle
🚀 Praktische Empfehlung: Verzichte vorerst auf neues Yield Farming oder Token-Swaps über Bridges, bis das Protokoll ein Upgrade mit mehreren Verifiern veröffentlicht und sich einer Prüfung durch Dritte unterzogen hat;
1

·
--
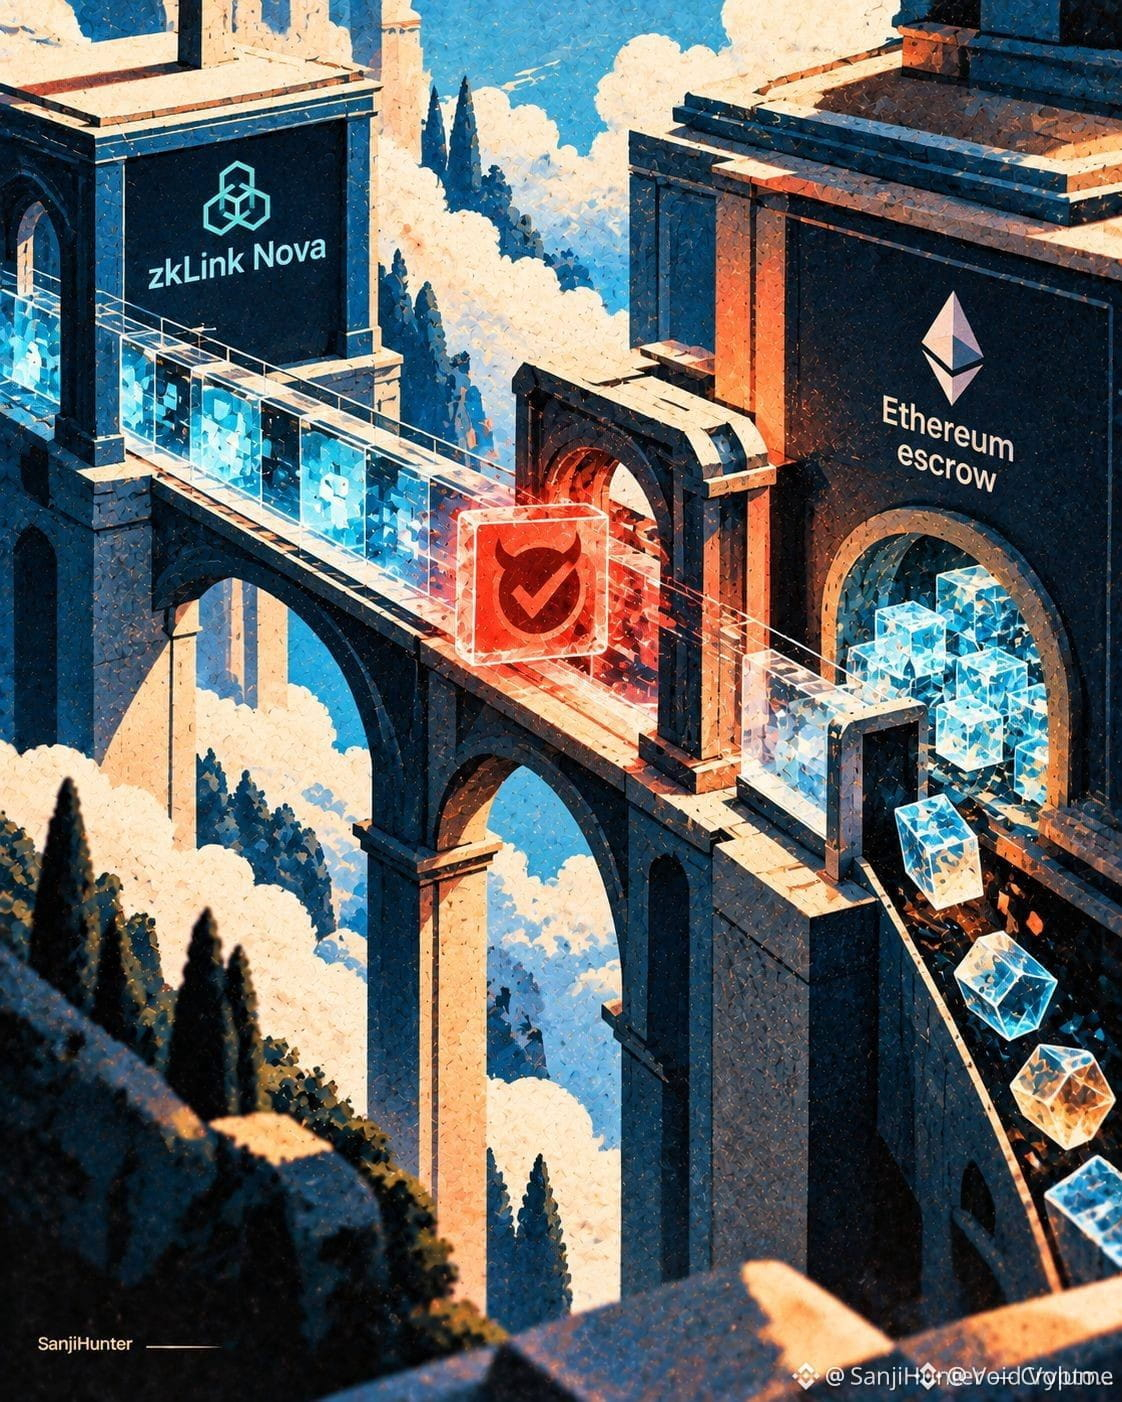
🚨 $ETH BRÜCKENANGRIFF DECKT KRITISCHE CROSS-CHAIN-SCHWACHSTELLE AUF! 🦈
📊 Die Einschleusung einer gefälschten Batch-Root ermöglichte es einem Angreifer, die Escrow-Prüfungen von zkLink Nova zu umgehen und ETH sowie ERC-20-Token im Wert von rund 786.000 $ abzuziehen – ohne legitime Auszahlungshistorie. 🦈 Smart Money betrachtet dies als Liquiditätsabgriff, der die üblichen Order-Block-Schutzmechanismen umgeht und eine systemische Verifizierungslücke offenlegt.
📌 Wenn du Vermögenswerte über eine Zero-Knowledge-Bridge leitest, halte inne und fordere vor der nächsten Übertragung ein aktuelles Sicherheits-Audit. ⚡ Der Vorfall zeigt, dass die Integrität des Protokolls – nicht der Tokenpreis – plötzliche Kapitalabflüsse auslösen kann.
💬 Wie wirst du deine Cross-Chain-Strategie angesichts dieses Sicherheitsvorfalls anpassen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
🚨 $ETH BRÜCKENANGRIFF DECKT KRITISCHE CROSS-CHAIN-SCHWACHSTELLE AUF! 🦈
📊 Die Einschleusung einer gefälschten Batch-Root ermöglichte es einem Angreifer, die Escrow-Prüfungen von zkLink Nova zu umgehen und ETH sowie ERC-20-Token im Wert von rund 786.000 $ abzuziehen – ohne legitime Auszahlungshistorie. 🦈 Smart Money betrachtet dies als Liquiditätsabgriff, der die üblichen Order-Block-Schutzmechanismen umgeht und eine systemische Verifizierungslücke offenlegt.
📌 Wenn du Vermögenswerte über eine Zero-Knowledge-Bridge leitest, halte inne und fordere vor der nächsten Übertragung ein aktuelles Sicherheits-Audit. ⚡ Der Vorfall zeigt, dass die Integrität des Protokolls – nicht der Tokenpreis – plötzliche Kapitalabflüsse auslösen kann.
💬 Wie wirst du deine Cross-Chain-Strategie angesichts dieses Sicherheitsvorfalls anpassen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
📊 Die Einschleusung einer gefälschten Batch-Root ermöglichte es einem Angreifer, die Escrow-Prüfungen von zkLink Nova zu umgehen und ETH sowie ERC-20-Token im Wert von rund 786.000 $ abzuziehen – ohne legitime Auszahlungshistorie. 🦈 Smart Money betrachtet dies als Liquiditätsabgriff, der die üblichen Order-Block-Schutzmechanismen umgeht und eine systemische Verifizierungslücke offenlegt.
📌 Wenn du Vermögenswerte über eine Zero-Knowledge-Bridge leitest, halte inne und fordere vor der nächsten Übertragung ein aktuelles Sicherheits-Audit. ⚡ Der Vorfall zeigt, dass die Integrität des Protokolls – nicht der Tokenpreis – plötzliche Kapitalabflüsse auslösen kann.
💬 Wie wirst du deine Cross-Chain-Strategie angesichts dieses Sicherheitsvorfalls anpassen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
4
·
--
Bärisch
🚨 10 MILLIONEN $CYS AUS DEM NICHTS GEMINTET.
DER HACKER HAT DIE TOKEN. DER MARKT HAT DAS PROBLEM. 👀
Stell dir vor, du wachst auf und stellst fest, dass jemand gerade 10 Millionen Token erstellt hat, die dein Projekt nie autorisiert hat.
Willkommen in der Krypto-Welt.
Die Cross-Chain-Bridge von Cysic wurde ausgenutzt. Dadurch konnte ein Angreifer 10.000.000 CYS auf der BNB Chain minten.
Und jetzt kommt der Teil, der meine Aufmerksamkeit geweckt hat.
💥 10 Mio. CYS gemintet.
🔒 Etwa 2,8 Mio. eingefroren.
💸 Berichten zufolge wurden rund 727.000 $ auf Ethereum transferiert.
Die Bridge wurde ausgesetzt.
Problem gelöst?
Nicht so schnell.
Diese 10 Millionen Token entsprachen etwa 6,2 % des zuvor gemeldeten Umlaufangebots.
Das ist kein Rundungsfehler.
Und die verbleibenden Token einzufrieren, macht nicht auf magische Weise rückgängig, was vor dem Einfrieren passiert ist.
Ich glaube nicht, dass jedes Projekt, das Opfer eines Exploits wird, deshalb untergehen sollte.
Aber ich glaube auch nicht, dass das Pausieren einer Bridge automatisch das Vertrauen wiederherstellt.
Zwischen einem Angriff Einhalt zu gebieten und seine Folgen zu beseitigen, besteht ein gewaltiger Unterschied.
Darauf achte ich:
Kann Cysic die nicht autorisierten Token verbuchen, den Schaden erklären und zeigen, wie verhindert werden soll, dass diese Schwachstelle erneut ausgenutzt wird?
Bis dahin ist die Geschichte noch nicht zu Ende.
🔥 UND HIER IST MEINE FRAGE AN EUCH.
Würdet ihr nach diesem Vorfall einen Kauf von $CYS in Betracht ziehen, falls der Preis deutlich sinkt?
Oder reicht eine kompromittierte Bridge aus, um ein Projekt auf eure persönliche schwarze Liste zu setzen?
Mich interessiert wirklich, WARUM.
Denn in der Krypto-Welt ist der günstigste Token nicht immer das beste Schnäppchen. Manchmal ist er aus gutem Grund so günstig.
👇 Ich bin gespannt auf eure Meinung.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 10 MILLIONEN $CYS AUS DEM NICHTS GEMINTET.
DER HACKER HAT DIE TOKEN. DER MARKT HAT DAS PROBLEM. 👀
Stell dir vor, du wachst auf und stellst fest, dass jemand gerade 10 Millionen Token erstellt hat, die dein Projekt nie autorisiert hat.
Willkommen in der Krypto-Welt.
Die Cross-Chain-Bridge von Cysic wurde ausgenutzt. Dadurch konnte ein Angreifer 10.000.000 CYS auf der BNB Chain minten.
Und jetzt kommt der Teil, der meine Aufmerksamkeit geweckt hat.
💥 10 Mio. CYS gemintet.
🔒 Etwa 2,8 Mio. eingefroren.
💸 Berichten zufolge wurden rund 727.000 $ auf Ethereum transferiert.
Die Bridge wurde ausgesetzt.
Problem gelöst?
Nicht so schnell.
Diese 10 Millionen Token entsprachen etwa 6,2 % des zuvor gemeldeten Umlaufangebots.
Das ist kein Rundungsfehler.
Und die verbleibenden Token einzufrieren, macht nicht auf magische Weise rückgängig, was vor dem Einfrieren passiert ist.
Ich glaube nicht, dass jedes Projekt, das Opfer eines Exploits wird, deshalb untergehen sollte.
Aber ich glaube auch nicht, dass das Pausieren einer Bridge automatisch das Vertrauen wiederherstellt.
Zwischen einem Angriff Einhalt zu gebieten und seine Folgen zu beseitigen, besteht ein gewaltiger Unterschied.
Darauf achte ich:
Kann Cysic die nicht autorisierten Token verbuchen, den Schaden erklären und zeigen, wie verhindert werden soll, dass diese Schwachstelle erneut ausgenutzt wird?
Bis dahin ist die Geschichte noch nicht zu Ende.
🔥 UND HIER IST MEINE FRAGE AN EUCH.
Würdet ihr nach diesem Vorfall einen Kauf von $CYS in Betracht ziehen, falls der Preis deutlich sinkt?
Oder reicht eine kompromittierte Bridge aus, um ein Projekt auf eure persönliche schwarze Liste zu setzen?
Mich interessiert wirklich, WARUM.
Denn in der Krypto-Welt ist der günstigste Token nicht immer das beste Schnäppchen. Manchmal ist er aus gutem Grund so günstig.
👇 Ich bin gespannt auf eure Meinung.
#Cysic #bridgesecurity #CryptoExploit
DER HACKER HAT DIE TOKEN. DER MARKT HAT DAS PROBLEM. 👀
Stell dir vor, du wachst auf und stellst fest, dass jemand gerade 10 Millionen Token erstellt hat, die dein Projekt nie autorisiert hat.
Willkommen in der Krypto-Welt.
Die Cross-Chain-Bridge von Cysic wurde ausgenutzt. Dadurch konnte ein Angreifer 10.000.000 CYS auf der BNB Chain minten.
Und jetzt kommt der Teil, der meine Aufmerksamkeit geweckt hat.
💥 10 Mio. CYS gemintet.
🔒 Etwa 2,8 Mio. eingefroren.
💸 Berichten zufolge wurden rund 727.000 $ auf Ethereum transferiert.
Die Bridge wurde ausgesetzt.
Problem gelöst?
Nicht so schnell.
Diese 10 Millionen Token entsprachen etwa 6,2 % des zuvor gemeldeten Umlaufangebots.
Das ist kein Rundungsfehler.
Und die verbleibenden Token einzufrieren, macht nicht auf magische Weise rückgängig, was vor dem Einfrieren passiert ist.
Ich glaube nicht, dass jedes Projekt, das Opfer eines Exploits wird, deshalb untergehen sollte.
Aber ich glaube auch nicht, dass das Pausieren einer Bridge automatisch das Vertrauen wiederherstellt.
Zwischen einem Angriff Einhalt zu gebieten und seine Folgen zu beseitigen, besteht ein gewaltiger Unterschied.
Darauf achte ich:
Kann Cysic die nicht autorisierten Token verbuchen, den Schaden erklären und zeigen, wie verhindert werden soll, dass diese Schwachstelle erneut ausgenutzt wird?
Bis dahin ist die Geschichte noch nicht zu Ende.
🔥 UND HIER IST MEINE FRAGE AN EUCH.
Würdet ihr nach diesem Vorfall einen Kauf von $CYS in Betracht ziehen, falls der Preis deutlich sinkt?
Oder reicht eine kompromittierte Bridge aus, um ein Projekt auf eure persönliche schwarze Liste zu setzen?
Mich interessiert wirklich, WARUM.
Denn in der Krypto-Welt ist der günstigste Token nicht immer das beste Schnäppchen. Manchmal ist er aus gutem Grund so günstig.
👇 Ich bin gespannt auf eure Meinung.
#Cysic #bridgesecurity #CryptoExploit
681

·
--
Cysic setzte seine Cross-Chain-Bridge außer Betrieb, nachdem ein Angreifer am Samstag eine Schwachstelle bei der Verarbeitung ausgenutzt hatte, um 10 Millionen CYS auf der BNB Smart Chain zu prägen. Die unbefugte Prägung erfolgte um 12:31:38 UTC. Das Unternehmen erklärte, der Sicherheitsvorfall sei auf unbefugten Zugriff auf eine Datenbank zurückzuführen, die die Bridge unterstützt. Der Vorfall habe sich auf die Verarbeitung von Bridge-Nachrichten und das Prägen beschränkt; das Mainnet und andere Systeme seien nicht betroffen gewesen. Cysic setzte die Empfängeradresse um 13:47:52 UTC auf die Blacklist. Dadurch verblieben etwa 2,8 Millionen CYS auf dieser Adresse, für die Transfers eingeschränkt wurden. Cysic wies darauf hin, dass bei der Prägung weder vorhandene CYS noch Vermögenswerte aus Nutzer-Wallets gestohlen wurden. Die finanziellen Auswirkungen würden noch geprüft. Ein Sicherheitsunternehmen sei hinzugezogen worden; ein Folgebericht sei geplant.
#Cysic #BridgeSecurity #CYS
Cysic setzte seine Cross-Chain-Bridge außer Betrieb, nachdem ein Angreifer am Samstag eine Schwachstelle bei der Verarbeitung ausgenutzt hatte, um 10 Millionen CYS auf der BNB Smart Chain zu prägen. Die unbefugte Prägung erfolgte um 12:31:38 UTC. Das Unternehmen erklärte, der Sicherheitsvorfall sei auf unbefugten Zugriff auf eine Datenbank zurückzuführen, die die Bridge unterstützt. Der Vorfall habe sich auf die Verarbeitung von Bridge-Nachrichten und das Prägen beschränkt; das Mainnet und andere Systeme seien nicht betroffen gewesen. Cysic setzte die Empfängeradresse um 13:47:52 UTC auf die Blacklist. Dadurch verblieben etwa 2,8 Millionen CYS auf dieser Adresse, für die Transfers eingeschränkt wurden. Cysic wies darauf hin, dass bei der Prägung weder vorhandene CYS noch Vermögenswerte aus Nutzer-Wallets gestohlen wurden. Die finanziellen Auswirkungen würden noch geprüft. Ein Sicherheitsunternehmen sei hinzugezogen worden; ein Folgebericht sei geplant.
#Cysic #BridgeSecurity #CYS
#Cysic #BridgeSecurity #CYS
20

·
--
🚨 Cysic hat seine Krypto-Bridge gestoppt, nachdem unbefugt 10 Mio. CYS-Token geprägt wurden. Das Team bestätigte, dass der Vorfall auf die Verarbeitung von Bridge-Nachrichten beschränkt war und weder das Mainnet noch andere Systeme beeinträchtigte. Dies wirft Fragen zur Sicherheit von Bridges und zur Integrität des Token-Angebots auf. Händler sollten mögliche Kursschwankungen und offizielle Informationen zu den Wiederherstellungsmaßnahmen im Auge behalten. Könnte dies das Vertrauen in Cysics Cross-Chain-Infrastruktur untergraben?
#BridgeSecurity
$CYS #TradingSignal #CryptoAnalysis
🚨 Cysic hat seine Krypto-Bridge gestoppt, nachdem unbefugt 10 Mio. CYS-Token geprägt wurden. Das Team bestätigte, dass der Vorfall auf die Verarbeitung von Bridge-Nachrichten beschränkt war und weder das Mainnet noch andere Systeme beeinträchtigte. Dies wirft Fragen zur Sicherheit von Bridges und zur Integrität des Token-Angebots auf. Händler sollten mögliche Kursschwankungen und offizielle Informationen zu den Wiederherstellungsmaßnahmen im Auge behalten. Könnte dies das Vertrauen in Cysics Cross-Chain-Infrastruktur untergraben?
#BridgeSecurity
$CYS #TradingSignal #CryptoAnalysis
#BridgeSecurity
$CYS #TradingSignal #CryptoAnalysis
8
·
--
Warnung: DeFi-Brücken-Exploits erreichen 328 Mio. $ im Jahr 2026 — TVL kollabierte um 14 Mrd. $
Drei Angriffe. Ein konstantes Muster.
- KelpDAO, THORChain, IoTeX-Brücke wurden 2026 alle ausgenutzt
- DeFi-TVL fiel von 100 Mrd. $ auf 86 Mrd. $
- 14 Mrd. $ an Kapital verließen das Ökosystem direkt aufgrund der Exploit-Folgen
$ETH und $BNB tragen die größte Brückenexposition als dominante Multi-Chain-Hubs. Jede neue Kettenverbindung ist ein neues Angriffsziel. Sicherheitsprüfungen halten nicht mit der Bereitstellung Schritt.
Brücken sind die offene Wunde in DeFi. Kapital verlässt weiterhin den Markt, bis die Architektur verbessert wird.
Bias: Bärisch. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
Warnung: DeFi-Brücken-Exploits erreichen 328 Mio. $ im Jahr 2026 — TVL kollabierte um 14 Mrd. $
Drei Angriffe. Ein konstantes Muster.
- KelpDAO, THORChain, IoTeX-Brücke wurden 2026 alle ausgenutzt
- DeFi-TVL fiel von 100 Mrd. $ auf 86 Mrd. $
- 14 Mrd. $ an Kapital verließen das Ökosystem direkt aufgrund der Exploit-Folgen
$ETH und $BNB tragen die größte Brückenexposition als dominante Multi-Chain-Hubs. Jede neue Kettenverbindung ist ein neues Angriffsziel. Sicherheitsprüfungen halten nicht mit der Bereitstellung Schritt.
Brücken sind die offene Wunde in DeFi. Kapital verlässt weiterhin den Markt, bis die Architektur verbessert wird.
Bias: Bärisch. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
Drei Angriffe. Ein konstantes Muster.
- KelpDAO, THORChain, IoTeX-Brücke wurden 2026 alle ausgenutzt
- DeFi-TVL fiel von 100 Mrd. $ auf 86 Mrd. $
- 14 Mrd. $ an Kapital verließen das Ökosystem direkt aufgrund der Exploit-Folgen
$ETH und $BNB tragen die größte Brückenexposition als dominante Multi-Chain-Hubs. Jede neue Kettenverbindung ist ein neues Angriffsziel. Sicherheitsprüfungen halten nicht mit der Bereitstellung Schritt.
Brücken sind die offene Wunde in DeFi. Kapital verlässt weiterhin den Markt, bis die Architektur verbessert wird.
Bias: Bärisch. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
1
60

·
--
Taiko hat sein Ethereum-L2 gerade gestoppt, nachdem ein Angreifer Abhebungsnachweise gefälscht und Mittel aus der Bridge abgezogen hatte. Die Eindämmung erfolgte schnell. Der Schaden blieb begrenzt. Aber das Muster ist bekannt.
Bridge-Exploits haben DeFi bereits Milliarden gekostet. Gleicher Fehler. Andere Kette. Anderes Jahr.
Warum das jetzt wichtig ist: Der Clarity Act ist in 12 Tagen fällig — bis zum 4. Juli. Institutionen schauen nicht nur auf den Kurs — sie beobachten die Infrastruktur. Jeder Bridge-Exploit, der Schlagzeilen macht, ist ein Auswahlfilter für Ketten. Er beantwortet die Frage: Welche Netzwerke haben die Sicherheitsarchitektur, die institutionelles Kapital im großen Maßstab verarbeiten kann?
$ETH hat bewährte Rollup-Standards und das am stärksten geprüfte Bridge-Tooling der Branche. $BNB hat BSC-nativen Bridge-Infrastruktur mit nachgewiesenen Wiederherstellungs-Playbooks. $SOL hat Wormhole-Erfahrung — bezahlt mit Narben, neu aufgebaut im Betrieb.
Bridge-Sicherheit ist kein Häkchen. Sie ist ein Burggraben. Institutionen können nicht 250 Milliarden Stablecoins on-chain bereitstellen, wenn die Bridge-Infrastruktur ohne Vorwarnung ausfällt.
Der Taiko-Exploit war klein. Die Lektion ist es nicht.
Welche Kette besteht deinen Sicherheitsfilter?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
Taiko hat sein Ethereum-L2 gerade gestoppt, nachdem ein Angreifer Abhebungsnachweise gefälscht und Mittel aus der Bridge abgezogen hatte. Die Eindämmung erfolgte schnell. Der Schaden blieb begrenzt. Aber das Muster ist bekannt.
Bridge-Exploits haben DeFi bereits Milliarden gekostet. Gleicher Fehler. Andere Kette. Anderes Jahr.
Warum das jetzt wichtig ist: Der Clarity Act ist in 12 Tagen fällig — bis zum 4. Juli. Institutionen schauen nicht nur auf den Kurs — sie beobachten die Infrastruktur. Jeder Bridge-Exploit, der Schlagzeilen macht, ist ein Auswahlfilter für Ketten. Er beantwortet die Frage: Welche Netzwerke haben die Sicherheitsarchitektur, die institutionelles Kapital im großen Maßstab verarbeiten kann?
$ETH hat bewährte Rollup-Standards und das am stärksten geprüfte Bridge-Tooling der Branche. $BNB hat BSC-nativen Bridge-Infrastruktur mit nachgewiesenen Wiederherstellungs-Playbooks. $SOL hat Wormhole-Erfahrung — bezahlt mit Narben, neu aufgebaut im Betrieb.
Bridge-Sicherheit ist kein Häkchen. Sie ist ein Burggraben. Institutionen können nicht 250 Milliarden Stablecoins on-chain bereitstellen, wenn die Bridge-Infrastruktur ohne Vorwarnung ausfällt.
Der Taiko-Exploit war klein. Die Lektion ist es nicht.
Welche Kette besteht deinen Sicherheitsfilter?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
Bridge-Exploits haben DeFi bereits Milliarden gekostet. Gleicher Fehler. Andere Kette. Anderes Jahr.
Warum das jetzt wichtig ist: Der Clarity Act ist in 12 Tagen fällig — bis zum 4. Juli. Institutionen schauen nicht nur auf den Kurs — sie beobachten die Infrastruktur. Jeder Bridge-Exploit, der Schlagzeilen macht, ist ein Auswahlfilter für Ketten. Er beantwortet die Frage: Welche Netzwerke haben die Sicherheitsarchitektur, die institutionelles Kapital im großen Maßstab verarbeiten kann?
$ETH hat bewährte Rollup-Standards und das am stärksten geprüfte Bridge-Tooling der Branche. $BNB hat BSC-nativen Bridge-Infrastruktur mit nachgewiesenen Wiederherstellungs-Playbooks. $SOL hat Wormhole-Erfahrung — bezahlt mit Narben, neu aufgebaut im Betrieb.
Bridge-Sicherheit ist kein Häkchen. Sie ist ein Burggraben. Institutionen können nicht 250 Milliarden Stablecoins on-chain bereitstellen, wenn die Bridge-Infrastruktur ohne Vorwarnung ausfällt.
Der Taiko-Exploit war klein. Die Lektion ist es nicht.
Welche Kette besteht deinen Sicherheitsfilter?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
44
⚖️ Bridge-Sicherheit: Erkenntnisse aus dem AFX-Exploit
Am 23. Juli 2026 hat der 24-Mio.-$-AFX-Bridge-Exploit die Diskussionen über bewährte Verfahren für die Sicherheit über Ketten hinweg erneut entfacht. Bridge-Protokolle bleiben die am häufigsten angegriffene Infrastruktur in Krypto – aufgrund ihrer Komplexität und des großen gesperrten Werts.
Sicherheitsexperten empfehlen eine Multi-Signature-Validierung, fundierte Audits, einen schrittweisen Rollout neuer Funktionen sowie ein Echtzeit-Monitoring für Bridge-Protokolle. Die Branche bewegt sich hin zu vertrauensminimierten Bridge-Designs.
Mit 65,29 Mrd. $ täglichem Handelsvolumen, das über Ketten fließt, ist die Absicherung von Bridges von entscheidender Bedeutung für die Sicherheit des Ökosystems.
📌 Kernaussage:
Der AFX-Exploit zeigt, dass die Sicherheit von Bridges sich schnell weiterentwickeln muss, um das wachsende Multi-Chain-Ökosystem vor ausgeklügelten Angriffen zu schützen.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
⚖️ Bridge-Sicherheit: Erkenntnisse aus dem AFX-Exploit
Am 23. Juli 2026 hat der 24-Mio.-$-AFX-Bridge-Exploit die Diskussionen über bewährte Verfahren für die Sicherheit über Ketten hinweg erneut entfacht. Bridge-Protokolle bleiben die am häufigsten angegriffene Infrastruktur in Krypto – aufgrund ihrer Komplexität und des großen gesperrten Werts.
Sicherheitsexperten empfehlen eine Multi-Signature-Validierung, fundierte Audits, einen schrittweisen Rollout neuer Funktionen sowie ein Echtzeit-Monitoring für Bridge-Protokolle. Die Branche bewegt sich hin zu vertrauensminimierten Bridge-Designs.
Mit 65,29 Mrd. $ täglichem Handelsvolumen, das über Ketten fließt, ist die Absicherung von Bridges von entscheidender Bedeutung für die Sicherheit des Ökosystems.
📌 Kernaussage:
Der AFX-Exploit zeigt, dass die Sicherheit von Bridges sich schnell weiterentwickeln muss, um das wachsende Multi-Chain-Ökosystem vor ausgeklügelten Angriffen zu schützen.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
Am 23. Juli 2026 hat der 24-Mio.-$-AFX-Bridge-Exploit die Diskussionen über bewährte Verfahren für die Sicherheit über Ketten hinweg erneut entfacht. Bridge-Protokolle bleiben die am häufigsten angegriffene Infrastruktur in Krypto – aufgrund ihrer Komplexität und des großen gesperrten Werts.
Sicherheitsexperten empfehlen eine Multi-Signature-Validierung, fundierte Audits, einen schrittweisen Rollout neuer Funktionen sowie ein Echtzeit-Monitoring für Bridge-Protokolle. Die Branche bewegt sich hin zu vertrauensminimierten Bridge-Designs.
Mit 65,29 Mrd. $ täglichem Handelsvolumen, das über Ketten fließt, ist die Absicherung von Bridges von entscheidender Bedeutung für die Sicherheit des Ökosystems.
📌 Kernaussage:
Der AFX-Exploit zeigt, dass die Sicherheit von Bridges sich schnell weiterentwickeln muss, um das wachsende Multi-Chain-Ökosystem vor ausgeklügelten Angriffen zu schützen.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
13
·
--
Ich wurde durch einen $4,7M-Exploit auf Axelars Secret-Network-Bridge-Routen HODL'd – anscheinend ist selbst die mächtige Bridger nicht immun gegen eine gute Sicherheitslücke.
Es sieht so aus, als hätte der Angriff stattgefunden, als Vermögenswerte von der Axelar-Kette auf Secret Network übertragen wurden, wodurch $4,7 Millionen verschwunden waren, Poff. Axelar hat die entsprechenden Bridge-Verbindungen umgehend deaktiviert, um weiteren Schaden zu verhindern #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
Die Quintessenz: Krypto ist nicht immun gegen Exploits – und manchmal ist die beste Verteidigung, Verluste zu begrenzen und weiterzugehen. Wer ist bereit für seinen eigenen Krypto-Audit, um die eigenen $4,7M-Momente zu verhindern?
Was wäre die kreativste Sache, die du tun würdest, um dein Krypto-Vermögen abzusichern? Schreib es unten in die Kommentare.
Ich wurde durch einen $4,7M-Exploit auf Axelars Secret-Network-Bridge-Routen HODL'd – anscheinend ist selbst die mächtige Bridger nicht immun gegen eine gute Sicherheitslücke.
Es sieht so aus, als hätte der Angriff stattgefunden, als Vermögenswerte von der Axelar-Kette auf Secret Network übertragen wurden, wodurch $4,7 Millionen verschwunden waren, Poff. Axelar hat die entsprechenden Bridge-Verbindungen umgehend deaktiviert, um weiteren Schaden zu verhindern #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
Die Quintessenz: Krypto ist nicht immun gegen Exploits – und manchmal ist die beste Verteidigung, Verluste zu begrenzen und weiterzugehen. Wer ist bereit für seinen eigenen Krypto-Audit, um die eigenen $4,7M-Momente zu verhindern?
Was wäre die kreativste Sache, die du tun würdest, um dein Krypto-Vermögen abzusichern? Schreib es unten in die Kommentare.
Es sieht so aus, als hätte der Angriff stattgefunden, als Vermögenswerte von der Axelar-Kette auf Secret Network übertragen wurden, wodurch $4,7 Millionen verschwunden waren, Poff. Axelar hat die entsprechenden Bridge-Verbindungen umgehend deaktiviert, um weiteren Schaden zu verhindern #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
Die Quintessenz: Krypto ist nicht immun gegen Exploits – und manchmal ist die beste Verteidigung, Verluste zu begrenzen und weiterzugehen. Wer ist bereit für seinen eigenen Krypto-Audit, um die eigenen $4,7M-Momente zu verhindern?
Was wäre die kreativste Sache, die du tun würdest, um dein Krypto-Vermögen abzusichern? Schreib es unten in die Kommentare.
25
⚖️ Brückensicherheits-Lektionen aus dem AFX-$24M-Exploit: Was der neueste Cross-Chain-Bridge-Hack DeFi-Usern beibringt
Am 23. Juli 2026 bestätigten Berichte, dass das AFX-Protokoll bei einem Bridge-Exploit ungefähr 24 Millionen US-Dollar verloren hat. Dieser Vorfall reiht sich in eine lange Liste von Cross-Chain-Bridge-Hacks ein, die in den vergangenen Jahren Milliarden aus DeFi-Protokollen abgezogen haben.
Die Brückensicherheit bleibt eine der kritischsten Verwundbarkeiten in DeFi. Vielfalt im Validator-Set, Robustheit der Multi-Sig-Konfiguration und Gründlichkeit der Audits sind entscheidende Faktoren, die sichere Bridges von anfälligen trennen. Die Branche muss weiterhin strenge Prüfungen durch Dritte und schrittweise Zeitpläne zur Freigabe von Geldern priorisieren.
📌 Kernaussage:
Jeder Bridge-Exploit bestärkt dieselbe Erkenntnis: Cross-Chain-Infrastruktur ist nur so stark wie ihr schwächster Validator. Protokolle mit bewährter Sicherheit und transparenter Governance kommen mit solchen Ereignissen in der Regel deutlich besser zurecht.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
⚖️ Brückensicherheits-Lektionen aus dem AFX-$24M-Exploit: Was der neueste Cross-Chain-Bridge-Hack DeFi-Usern beibringt
Am 23. Juli 2026 bestätigten Berichte, dass das AFX-Protokoll bei einem Bridge-Exploit ungefähr 24 Millionen US-Dollar verloren hat. Dieser Vorfall reiht sich in eine lange Liste von Cross-Chain-Bridge-Hacks ein, die in den vergangenen Jahren Milliarden aus DeFi-Protokollen abgezogen haben.
Die Brückensicherheit bleibt eine der kritischsten Verwundbarkeiten in DeFi. Vielfalt im Validator-Set, Robustheit der Multi-Sig-Konfiguration und Gründlichkeit der Audits sind entscheidende Faktoren, die sichere Bridges von anfälligen trennen. Die Branche muss weiterhin strenge Prüfungen durch Dritte und schrittweise Zeitpläne zur Freigabe von Geldern priorisieren.
📌 Kernaussage:
Jeder Bridge-Exploit bestärkt dieselbe Erkenntnis: Cross-Chain-Infrastruktur ist nur so stark wie ihr schwächster Validator. Protokolle mit bewährter Sicherheit und transparenter Governance kommen mit solchen Ereignissen in der Regel deutlich besser zurecht.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
Am 23. Juli 2026 bestätigten Berichte, dass das AFX-Protokoll bei einem Bridge-Exploit ungefähr 24 Millionen US-Dollar verloren hat. Dieser Vorfall reiht sich in eine lange Liste von Cross-Chain-Bridge-Hacks ein, die in den vergangenen Jahren Milliarden aus DeFi-Protokollen abgezogen haben.
Die Brückensicherheit bleibt eine der kritischsten Verwundbarkeiten in DeFi. Vielfalt im Validator-Set, Robustheit der Multi-Sig-Konfiguration und Gründlichkeit der Audits sind entscheidende Faktoren, die sichere Bridges von anfälligen trennen. Die Branche muss weiterhin strenge Prüfungen durch Dritte und schrittweise Zeitpläne zur Freigabe von Geldern priorisieren.
📌 Kernaussage:
Jeder Bridge-Exploit bestärkt dieselbe Erkenntnis: Cross-Chain-Infrastruktur ist nur so stark wie ihr schwächster Validator. Protokolle mit bewährter Sicherheit und transparenter Governance kommen mit solchen Ereignissen in der Regel deutlich besser zurecht.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
10

·
--
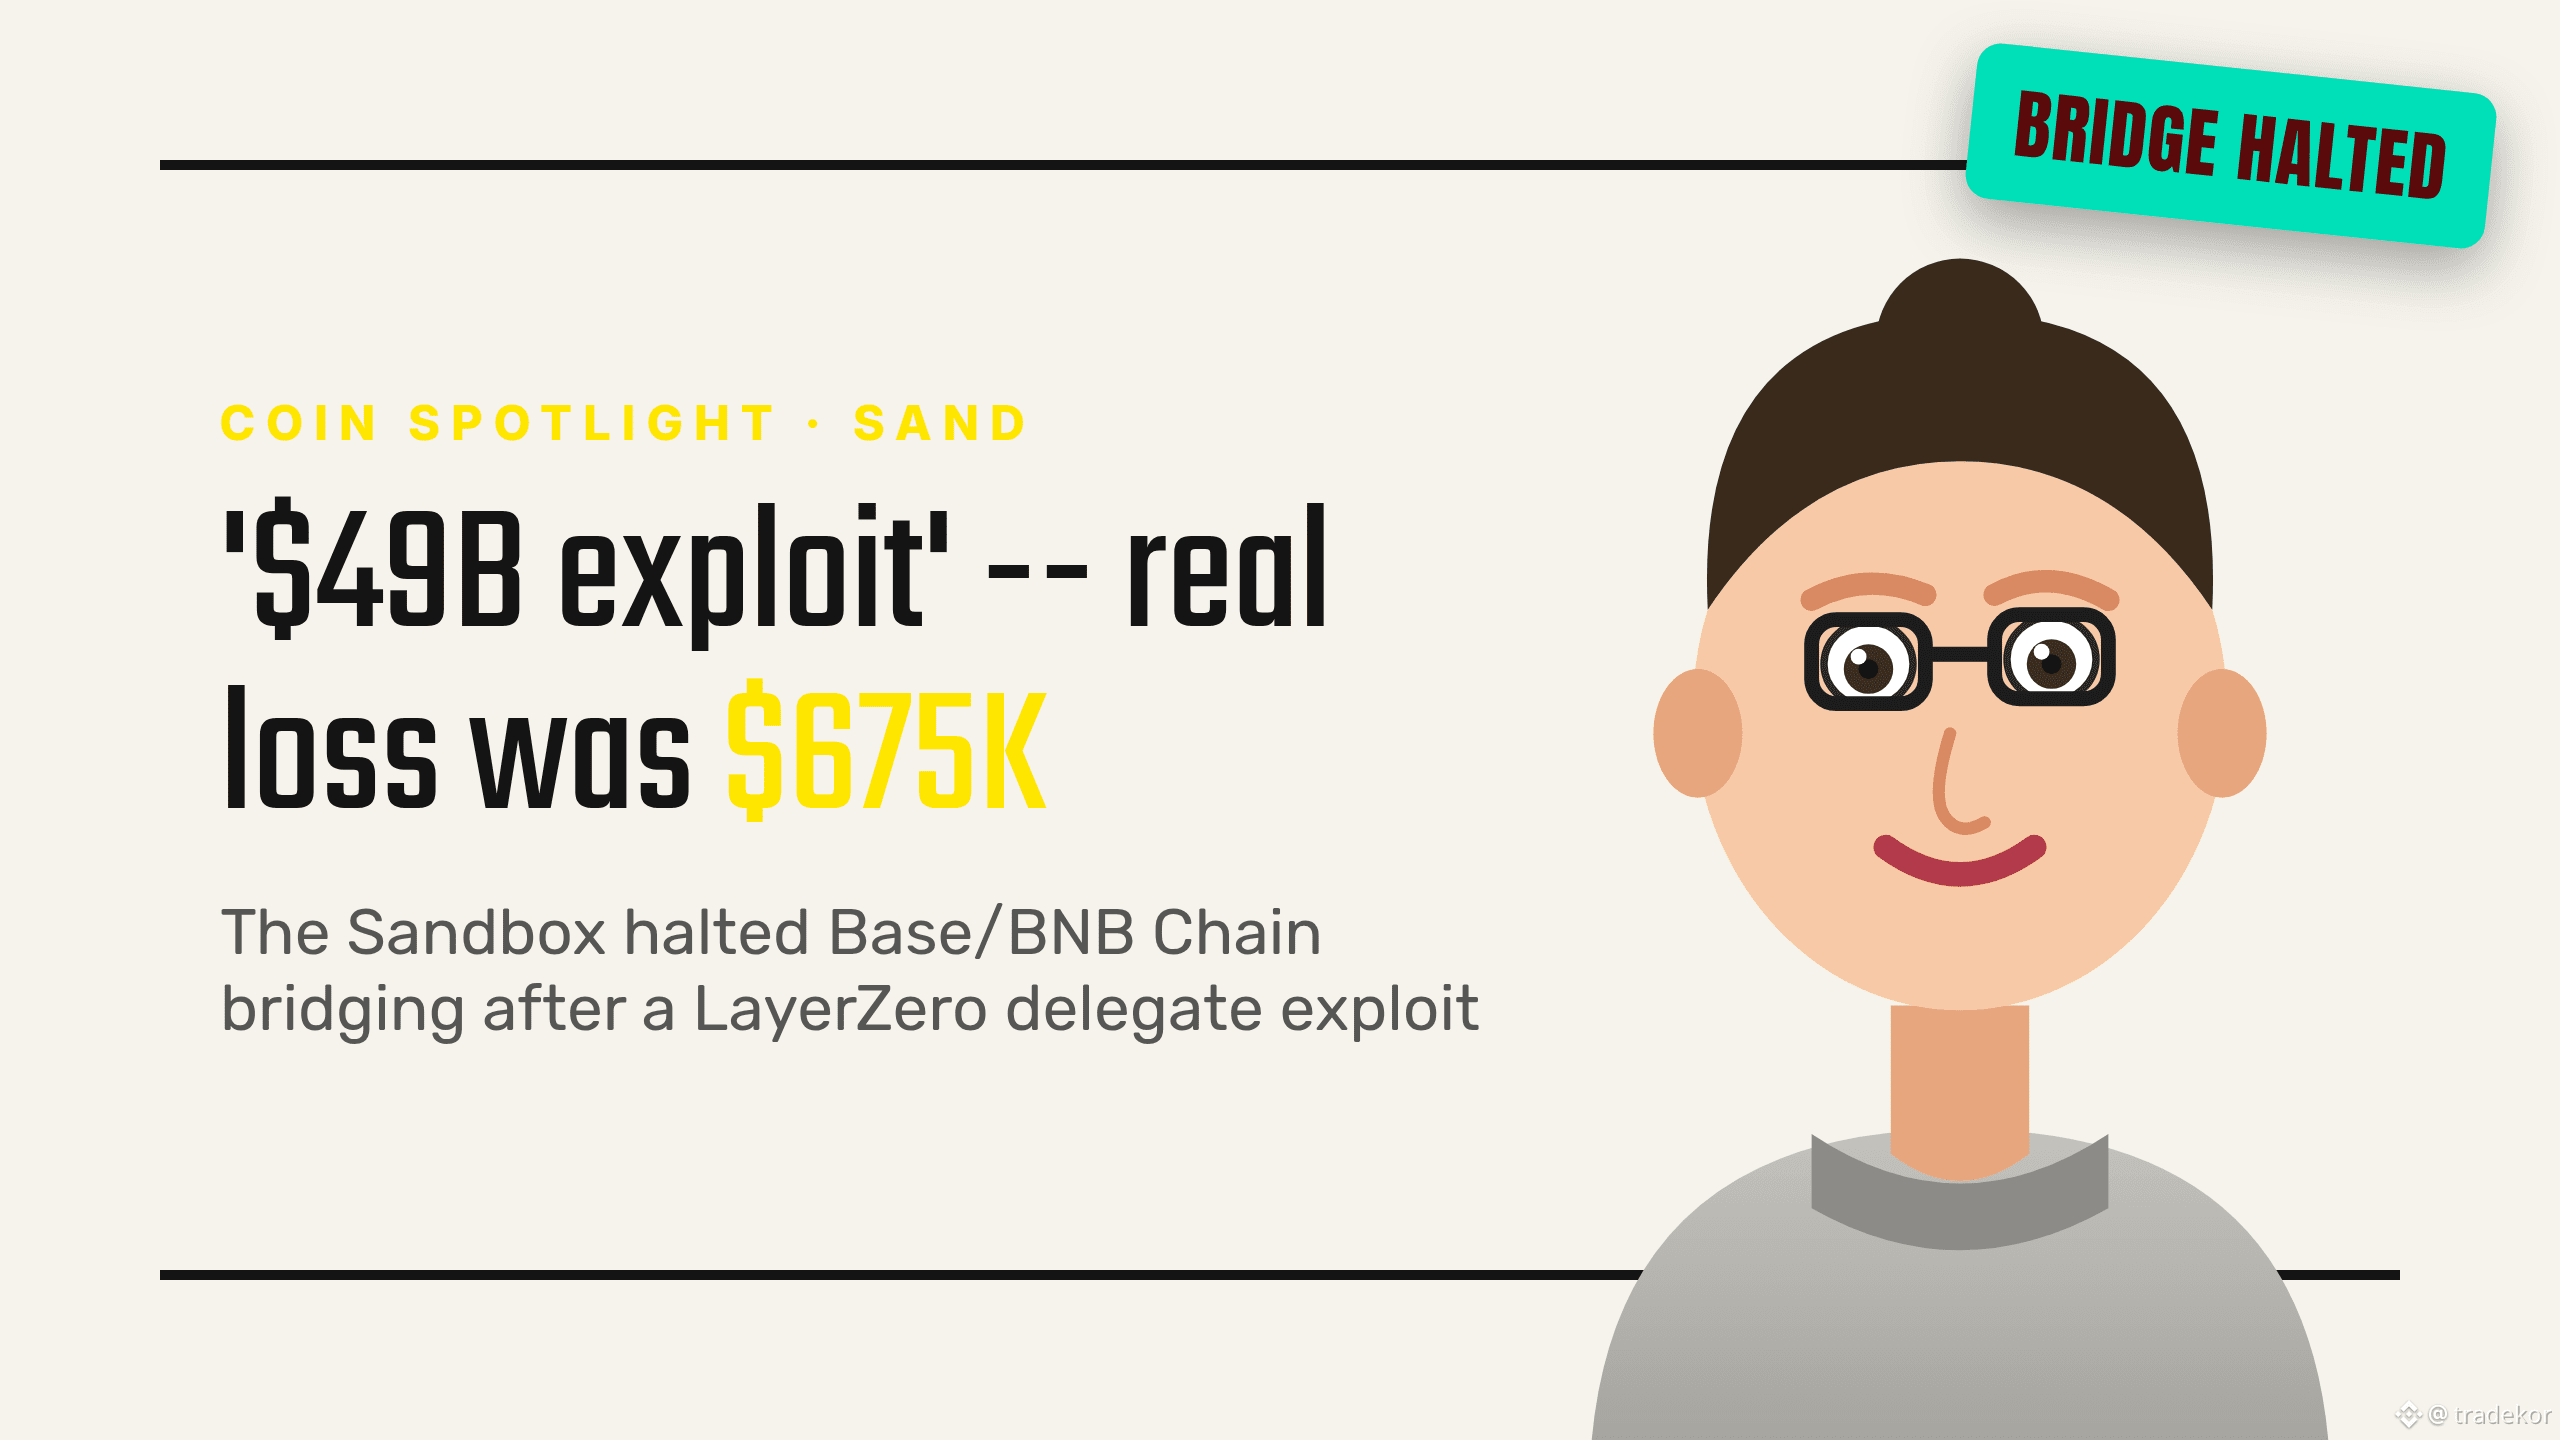
Der Sandbox-Stopp für das Bridging am 22. August erfolgte, nachdem ein Exploit nominale 49 Mrd. USD an nicht besichertem SAND geprägt hatte – aber tatsächlich verließen nur etwa ~675.000 USD die Reserven.
Die Meldung: Ein Angreifer kapertete LayerZero-Delegate-Berechtigungen in der SAND-Omnichain-Bridge über approveAndCall und prägte unbesichertes SAND auf Base und der BNB Smart Chain. Blockaid meldete dafür einen Nennwert nahe 49 Mrd. USD über 400+ Transaktionen – fast vollständig Phantom, da es sich um illegitimes Prägevolumen mal den Marktpreis von SAND handelt, nicht um echtes Geld. Die Sandbox deaktivierte das Bridging auf beiden Ketten und bestätigte, dass vor der Eindämmung nur etwa 14,75 Mio. SAND (~675.000 USD) tatsächlich aus den Reserven abflossen – weniger als 0,01 % des Angebots. Ethereum und Polygon sind nicht betroffen, keine Wallets wurden kompromittiert, und Bithumb/Upbit haben SAND-Einzahlungen vorsorglich ausgesetzt.
Der Haken: Die SAND-Märkte auf Base und BNB Chain sind nun auf unbestimmte Zeit eingefroren, ohne Zeitplan für eine Wiederherstellung – ein Liquiditäts- und Reputationsschaden, der in keinem Verhältnis zum Dollar-Verlust steht. Zwei koreanische Börsen, die Einzahlungen pausieren, signalisieren anhaltende Zweifel, und die LP-Kompensation ist nur „geplant“, nicht umgesetzt. Das ist außerdem eine Kompromittierung der Delegate-Berechtigungen im LayerZero OFT-Standard – eine Bridge-Art, die bei Dutzenden großer Projekte verwendet wird.
Unsere Einschätzung: Ein eingedämmter Exploit in Dollar-Zahlen, aber eine echte strukturelle Sicherheitsfrage für Bridges, die noch nicht abgeschlossen ist. Falsifizierbarer Prüfpunkt: Stellen sich die Bridges tatsächlich wieder sauber her, und wird die LP-Kompensation ausgeführt – oder zieht sich das Ganze weiter?
Ändert ein echter Verlust von 675.000 USD, der als „49 Mrd. USD Exploit“-Headlinetenor verpackt ist, deine Sicht auf das Risiko von Bridge-Sicherheit – oder ist die tatsächliche Zahl wichtiger als die beängstigende?
Keine Finanzberatung. DYOR.
$SAND #TheSandbox #BridgeSecurity #CryptoNews
Der Sandbox-Stopp für das Bridging am 22. August erfolgte, nachdem ein Exploit nominale 49 Mrd. USD an nicht besichertem SAND geprägt hatte – aber tatsächlich verließen nur etwa ~675.000 USD die Reserven.
Die Meldung: Ein Angreifer kapertete LayerZero-Delegate-Berechtigungen in der SAND-Omnichain-Bridge über approveAndCall und prägte unbesichertes SAND auf Base und der BNB Smart Chain. Blockaid meldete dafür einen Nennwert nahe 49 Mrd. USD über 400+ Transaktionen – fast vollständig Phantom, da es sich um illegitimes Prägevolumen mal den Marktpreis von SAND handelt, nicht um echtes Geld. Die Sandbox deaktivierte das Bridging auf beiden Ketten und bestätigte, dass vor der Eindämmung nur etwa 14,75 Mio. SAND (~675.000 USD) tatsächlich aus den Reserven abflossen – weniger als 0,01 % des Angebots. Ethereum und Polygon sind nicht betroffen, keine Wallets wurden kompromittiert, und Bithumb/Upbit haben SAND-Einzahlungen vorsorglich ausgesetzt.
Der Haken: Die SAND-Märkte auf Base und BNB Chain sind nun auf unbestimmte Zeit eingefroren, ohne Zeitplan für eine Wiederherstellung – ein Liquiditäts- und Reputationsschaden, der in keinem Verhältnis zum Dollar-Verlust steht. Zwei koreanische Börsen, die Einzahlungen pausieren, signalisieren anhaltende Zweifel, und die LP-Kompensation ist nur „geplant“, nicht umgesetzt. Das ist außerdem eine Kompromittierung der Delegate-Berechtigungen im LayerZero OFT-Standard – eine Bridge-Art, die bei Dutzenden großer Projekte verwendet wird.
Unsere Einschätzung: Ein eingedämmter Exploit in Dollar-Zahlen, aber eine echte strukturelle Sicherheitsfrage für Bridges, die noch nicht abgeschlossen ist. Falsifizierbarer Prüfpunkt: Stellen sich die Bridges tatsächlich wieder sauber her, und wird die LP-Kompensation ausgeführt – oder zieht sich das Ganze weiter?
Ändert ein echter Verlust von 675.000 USD, der als „49 Mrd. USD Exploit“-Headlinetenor verpackt ist, deine Sicht auf das Risiko von Bridge-Sicherheit – oder ist die tatsächliche Zahl wichtiger als die beängstigende?
Keine Finanzberatung. DYOR.
$SAND #TheSandbox #BridgeSecurity #CryptoNews
Die Meldung: Ein Angreifer kapertete LayerZero-Delegate-Berechtigungen in der SAND-Omnichain-Bridge über approveAndCall und prägte unbesichertes SAND auf Base und der BNB Smart Chain. Blockaid meldete dafür einen Nennwert nahe 49 Mrd. USD über 400+ Transaktionen – fast vollständig Phantom, da es sich um illegitimes Prägevolumen mal den Marktpreis von SAND handelt, nicht um echtes Geld. Die Sandbox deaktivierte das Bridging auf beiden Ketten und bestätigte, dass vor der Eindämmung nur etwa 14,75 Mio. SAND (~675.000 USD) tatsächlich aus den Reserven abflossen – weniger als 0,01 % des Angebots. Ethereum und Polygon sind nicht betroffen, keine Wallets wurden kompromittiert, und Bithumb/Upbit haben SAND-Einzahlungen vorsorglich ausgesetzt.
Der Haken: Die SAND-Märkte auf Base und BNB Chain sind nun auf unbestimmte Zeit eingefroren, ohne Zeitplan für eine Wiederherstellung – ein Liquiditäts- und Reputationsschaden, der in keinem Verhältnis zum Dollar-Verlust steht. Zwei koreanische Börsen, die Einzahlungen pausieren, signalisieren anhaltende Zweifel, und die LP-Kompensation ist nur „geplant“, nicht umgesetzt. Das ist außerdem eine Kompromittierung der Delegate-Berechtigungen im LayerZero OFT-Standard – eine Bridge-Art, die bei Dutzenden großer Projekte verwendet wird.
Unsere Einschätzung: Ein eingedämmter Exploit in Dollar-Zahlen, aber eine echte strukturelle Sicherheitsfrage für Bridges, die noch nicht abgeschlossen ist. Falsifizierbarer Prüfpunkt: Stellen sich die Bridges tatsächlich wieder sauber her, und wird die LP-Kompensation ausgeführt – oder zieht sich das Ganze weiter?
Ändert ein echter Verlust von 675.000 USD, der als „49 Mrd. USD Exploit“-Headlinetenor verpackt ist, deine Sicht auf das Risiko von Bridge-Sicherheit – oder ist die tatsächliche Zahl wichtiger als die beängstigende?
Keine Finanzberatung. DYOR.
$SAND #TheSandbox #BridgeSecurity #CryptoNews
21

Symbiose hat sich etwa 15 BTC lang nach einem Angriff erholt, bei dem ein Angreifer seine Bitcoin-Bridge ausnutzte. Die native Bitcoin-Route bleibt weiterhin ausgesetzt, während das Team einen Entschädigungsplan für Liquiditätsanbieter vorbereitet.
#SymbiosisProtocol #BridgeSecurity
Symbiose hat sich etwa 15 BTC lang nach einem Angriff erholt, bei dem ein Angreifer seine Bitcoin-Bridge ausnutzte. Die native Bitcoin-Route bleibt weiterhin ausgesetzt, während das Team einen Entschädigungsplan für Liquiditätsanbieter vorbereitet.
#SymbiosisProtocol #BridgeSecurity
#SymbiosisProtocol #BridgeSecurity
39
⚖️ Brücken-Sicherheitslektionen: Was das 24-Millionen-Dollar-AFX-Exploit uns lehrt
Am 23. Juli 2026 dient das 24-Millionen-Dollar-AFX-Bridge-Exploit als lehrreiches Fallbeispiel für Krypto-Nutzer. Blockchain-Bridges verbinden unterschiedliche Netzwerke, indem sie Assets in einer Kette sperren und eingepackte Versionen in einer anderen erzeugen — was eine verlockende Zielscheibe für Angreifer darstellt.
Zu den häufigsten Schwachstellen gehören Fehler in Smart-Contract-Validierungslogik, kompromittierte Validator-Knoten, die betrügerische Transaktionen signieren, sowie eine Manipulation von Oracles, die falsche Preisdaten an die Bridge liefert.
Nutzer können das Risiko von Bridges reduzieren, indem sie etablierte Protokolle mit mehreren Audits verwenden, neue Bridges mit begrenzter Historie meiden und verstehen, dass über eine Bridge übertragene Assets ein zusätzliches Risiko mit sich bringen.
📌 Kernaussage:
Bridge-Exploits wie der $24M-AFX-Hack machen die Risiken von Cross-Chain-Transfers deutlich — wenn Nutzer die Validierungsmechanismen verstehen, können sie die Sicherheit von Bridges besser einschätzen.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
⚖️ Brücken-Sicherheitslektionen: Was das 24-Millionen-Dollar-AFX-Exploit uns lehrt
Am 23. Juli 2026 dient das 24-Millionen-Dollar-AFX-Bridge-Exploit als lehrreiches Fallbeispiel für Krypto-Nutzer. Blockchain-Bridges verbinden unterschiedliche Netzwerke, indem sie Assets in einer Kette sperren und eingepackte Versionen in einer anderen erzeugen — was eine verlockende Zielscheibe für Angreifer darstellt.
Zu den häufigsten Schwachstellen gehören Fehler in Smart-Contract-Validierungslogik, kompromittierte Validator-Knoten, die betrügerische Transaktionen signieren, sowie eine Manipulation von Oracles, die falsche Preisdaten an die Bridge liefert.
Nutzer können das Risiko von Bridges reduzieren, indem sie etablierte Protokolle mit mehreren Audits verwenden, neue Bridges mit begrenzter Historie meiden und verstehen, dass über eine Bridge übertragene Assets ein zusätzliches Risiko mit sich bringen.
📌 Kernaussage:
Bridge-Exploits wie der $24M-AFX-Hack machen die Risiken von Cross-Chain-Transfers deutlich — wenn Nutzer die Validierungsmechanismen verstehen, können sie die Sicherheit von Bridges besser einschätzen.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
Am 23. Juli 2026 dient das 24-Millionen-Dollar-AFX-Bridge-Exploit als lehrreiches Fallbeispiel für Krypto-Nutzer. Blockchain-Bridges verbinden unterschiedliche Netzwerke, indem sie Assets in einer Kette sperren und eingepackte Versionen in einer anderen erzeugen — was eine verlockende Zielscheibe für Angreifer darstellt.
Zu den häufigsten Schwachstellen gehören Fehler in Smart-Contract-Validierungslogik, kompromittierte Validator-Knoten, die betrügerische Transaktionen signieren, sowie eine Manipulation von Oracles, die falsche Preisdaten an die Bridge liefert.
Nutzer können das Risiko von Bridges reduzieren, indem sie etablierte Protokolle mit mehreren Audits verwenden, neue Bridges mit begrenzter Historie meiden und verstehen, dass über eine Bridge übertragene Assets ein zusätzliches Risiko mit sich bringen.
📌 Kernaussage:
Bridge-Exploits wie der $24M-AFX-Hack machen die Risiken von Cross-Chain-Transfers deutlich — wenn Nutzer die Validierungsmechanismen verstehen, können sie die Sicherheit von Bridges besser einschätzen.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
42
·
--
WARUM CROSS-CHAIN BRIDGE IHREN VORTEIL VERLIEREN KÖNNTEN
Traditionelle Bridges basieren auf gesperrten Liquiditätspools – die gleiche Angriffsfläche, die hinter einigen der größten Exploits im DeFi steckt.
Omniston geht einen anderen Weg:
→ Nutzer fordern einen Cross-Chain Tausch an
→ Unabhängige Resolver konkurrieren über RFQs
→ Der gewinnende Resolver bringt seine eigene Liquidität ein
→ HTLCs erzwingen die Abwicklung über beide Chains
→ Kein gemeinsamer Pool. Keine Wrapped Assets.
Der entscheidende Vorteil:
Entweder werden beide Seiten genau wie vereinbart abgewickelt, oder beide Seiten erhalten automatisch eine Rückerstattung.
Das verschiebt das Vertrauensmodell von Verwahrern und Bridge Vaults hin zu kryptografischer Abwicklung.
Wenn sich diese Architektur als skalierbar erweist, könnte die Zukunft der Cross-Chain-Aktivitäten eher wie atomare Swaps und weniger wie traditionelle Bridges aussehen.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
WARUM CROSS-CHAIN BRIDGE IHREN VORTEIL VERLIEREN KÖNNTEN
Traditionelle Bridges basieren auf gesperrten Liquiditätspools – die gleiche Angriffsfläche, die hinter einigen der größten Exploits im DeFi steckt.
Omniston geht einen anderen Weg:
→ Nutzer fordern einen Cross-Chain Tausch an
→ Unabhängige Resolver konkurrieren über RFQs
→ Der gewinnende Resolver bringt seine eigene Liquidität ein
→ HTLCs erzwingen die Abwicklung über beide Chains
→ Kein gemeinsamer Pool. Keine Wrapped Assets.
Der entscheidende Vorteil:
Entweder werden beide Seiten genau wie vereinbart abgewickelt, oder beide Seiten erhalten automatisch eine Rückerstattung.
Das verschiebt das Vertrauensmodell von Verwahrern und Bridge Vaults hin zu kryptografischer Abwicklung.
Wenn sich diese Architektur als skalierbar erweist, könnte die Zukunft der Cross-Chain-Aktivitäten eher wie atomare Swaps und weniger wie traditionelle Bridges aussehen.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
Traditionelle Bridges basieren auf gesperrten Liquiditätspools – die gleiche Angriffsfläche, die hinter einigen der größten Exploits im DeFi steckt.
Omniston geht einen anderen Weg:
→ Nutzer fordern einen Cross-Chain Tausch an
→ Unabhängige Resolver konkurrieren über RFQs
→ Der gewinnende Resolver bringt seine eigene Liquidität ein
→ HTLCs erzwingen die Abwicklung über beide Chains
→ Kein gemeinsamer Pool. Keine Wrapped Assets.
Der entscheidende Vorteil:
Entweder werden beide Seiten genau wie vereinbart abgewickelt, oder beide Seiten erhalten automatisch eine Rückerstattung.
Das verschiebt das Vertrauensmodell von Verwahrern und Bridge Vaults hin zu kryptografischer Abwicklung.
Wenn sich diese Architektur als skalierbar erweist, könnte die Zukunft der Cross-Chain-Aktivitäten eher wie atomare Swaps und weniger wie traditionelle Bridges aussehen.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
2
265
·
--
Ich habe $TAIKO immer noch unter "dem sorgfältigen Rollup" abgelegt – langweilige Infrastruktur, stetiger Versand, nicht das lauteste L2 in meinem Feed. Diese Einordnung hat bis heute Morgen gehalten.
Die Schlagzeile von Cointelegraph hat das geändert: Taiko fordert die Nutzer auf, sich nach einem Brücken-Exploit, der etwa 1,7 Millionen Dollar abgezweigt hat, zurückzuziehen. Erwartet vs. tatsächlich ist ziemlich krass. Ich hatte mit einer weiteren ruhigen Woche gerechnet – Tool-Updates, Brückenverkehr, der übliche Builder-Lärm. Was ich bekam, war eine Notfallmeldung, um eure Mittel abzuziehen, während der Token immer noch in den Trending-Tabs angezeigt wird.
Ich habe vorhin durch Square gescrollt und der Split war offensichtlich. Die Hälfte der Posts liest sich immer noch wie eine normale L2-Wachstumsgeschichte. Die andere Hälfte sind Screenshots der Abhebungsbenachrichtigung. Niemand braucht eine Lektion über Brückenrisiken – aber wenn die "sichere und langsame" Marke getroffen wird, trifft es härter als ein weiterer zufälliger Exploit auf einer Kette, die niemand beobachtet hat.
Das bedeutet nicht, dass der ganze Rollup erledigt ist. Es bedeutet nur, dass der Schwachpunkt, den jeder eigentlich nutzt, ins Rampenlicht gerückt ist – nicht in einer Präsentation.
#Taiko #L2 #BrückenSicherheit
Ich habe $TAIKO immer noch unter "dem sorgfältigen Rollup" abgelegt – langweilige Infrastruktur, stetiger Versand, nicht das lauteste L2 in meinem Feed. Diese Einordnung hat bis heute Morgen gehalten.
Die Schlagzeile von Cointelegraph hat das geändert: Taiko fordert die Nutzer auf, sich nach einem Brücken-Exploit, der etwa 1,7 Millionen Dollar abgezweigt hat, zurückzuziehen. Erwartet vs. tatsächlich ist ziemlich krass. Ich hatte mit einer weiteren ruhigen Woche gerechnet – Tool-Updates, Brückenverkehr, der übliche Builder-Lärm. Was ich bekam, war eine Notfallmeldung, um eure Mittel abzuziehen, während der Token immer noch in den Trending-Tabs angezeigt wird.
Ich habe vorhin durch Square gescrollt und der Split war offensichtlich. Die Hälfte der Posts liest sich immer noch wie eine normale L2-Wachstumsgeschichte. Die andere Hälfte sind Screenshots der Abhebungsbenachrichtigung. Niemand braucht eine Lektion über Brückenrisiken – aber wenn die "sichere und langsame" Marke getroffen wird, trifft es härter als ein weiterer zufälliger Exploit auf einer Kette, die niemand beobachtet hat.
Das bedeutet nicht, dass der ganze Rollup erledigt ist. Es bedeutet nur, dass der Schwachpunkt, den jeder eigentlich nutzt, ins Rampenlicht gerückt ist – nicht in einer Präsentation.
#Taiko #L2 #BrückenSicherheit
Die Schlagzeile von Cointelegraph hat das geändert: Taiko fordert die Nutzer auf, sich nach einem Brücken-Exploit, der etwa 1,7 Millionen Dollar abgezweigt hat, zurückzuziehen. Erwartet vs. tatsächlich ist ziemlich krass. Ich hatte mit einer weiteren ruhigen Woche gerechnet – Tool-Updates, Brückenverkehr, der übliche Builder-Lärm. Was ich bekam, war eine Notfallmeldung, um eure Mittel abzuziehen, während der Token immer noch in den Trending-Tabs angezeigt wird.
Ich habe vorhin durch Square gescrollt und der Split war offensichtlich. Die Hälfte der Posts liest sich immer noch wie eine normale L2-Wachstumsgeschichte. Die andere Hälfte sind Screenshots der Abhebungsbenachrichtigung. Niemand braucht eine Lektion über Brückenrisiken – aber wenn die "sichere und langsame" Marke getroffen wird, trifft es härter als ein weiterer zufälliger Exploit auf einer Kette, die niemand beobachtet hat.
Das bedeutet nicht, dass der ganze Rollup erledigt ist. Es bedeutet nur, dass der Schwachpunkt, den jeder eigentlich nutzt, ins Rampenlicht gerückt ist – nicht in einer Präsentation.
#Taiko #L2 #BrückenSicherheit
59
·
--
⚠️ SICHERHEITSWARNUNG: Allbridge Core trifft auf $1,65M Treffer auf Solana
Ein Flash-Loan-Angreifer hat gerade $1,65M aus dem USDC/USDT-Pool von Allbridge Core auf Solana abgezogen.
So ist es passiert:
• $1,12M USDC via Kamino-Flash-Loan geliehen
• Das Kursverhältnis des Pools manipuliert
• Gewinne extrahiert und dann Gelder via Privacy-Protokollen nach Ethereum gebridget
Allbridge hat das Protokoll pausiert und fordert alle LPs auf, umgehend auszuzahlen.
Kernaussage: Cross-Chain-Bridges bleiben eine der größten Angriffsmöglichkeiten in DeFi. Behalte stets deine LP-Positionen im Blick und halte einen Auszahlungsplan bereit.
Bleib sicher da draußen 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
⚠️ SICHERHEITSWARNUNG: Allbridge Core trifft auf $1,65M Treffer auf Solana
Ein Flash-Loan-Angreifer hat gerade $1,65M aus dem USDC/USDT-Pool von Allbridge Core auf Solana abgezogen.
So ist es passiert:
• $1,12M USDC via Kamino-Flash-Loan geliehen
• Das Kursverhältnis des Pools manipuliert
• Gewinne extrahiert und dann Gelder via Privacy-Protokollen nach Ethereum gebridget
Allbridge hat das Protokoll pausiert und fordert alle LPs auf, umgehend auszuzahlen.
Kernaussage: Cross-Chain-Bridges bleiben eine der größten Angriffsmöglichkeiten in DeFi. Behalte stets deine LP-Positionen im Blick und halte einen Auszahlungsplan bereit.
Bleib sicher da draußen 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
Ein Flash-Loan-Angreifer hat gerade $1,65M aus dem USDC/USDT-Pool von Allbridge Core auf Solana abgezogen.
So ist es passiert:
• $1,12M USDC via Kamino-Flash-Loan geliehen
• Das Kursverhältnis des Pools manipuliert
• Gewinne extrahiert und dann Gelder via Privacy-Protokollen nach Ethereum gebridget
Allbridge hat das Protokoll pausiert und fordert alle LPs auf, umgehend auszuzahlen.
Kernaussage: Cross-Chain-Bridges bleiben eine der größten Angriffsmöglichkeiten in DeFi. Behalte stets deine LP-Positionen im Blick und halte einen Auszahlungsplan bereit.
Bleib sicher da draußen 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
87
Wie 25 Cent 46 Milliarden Fake-Bitcoin erschufen
Ein Hacker nutzte eine Schwachstelle in einer DeFi-Bridge aus, um aus einer winzigen Einzahlung von 25 Cent 46 Milliarden gefälschte BTC-Token zu prägen – und machte damit schwere Sicherheitsrisiken für verpackte Vermögenswerte deutlich.
#BridgeSecurity #DeFiExploits
Wie 25 Cent 46 Milliarden Fake-Bitcoin erschufen
Ein Hacker nutzte eine Schwachstelle in einer DeFi-Bridge aus, um aus einer winzigen Einzahlung von 25 Cent 46 Milliarden gefälschte BTC-Token zu prägen – und machte damit schwere Sicherheitsrisiken für verpackte Vermögenswerte deutlich.
#BridgeSecurity #DeFiExploits
Ein Hacker nutzte eine Schwachstelle in einer DeFi-Bridge aus, um aus einer winzigen Einzahlung von 25 Cent 46 Milliarden gefälschte BTC-Token zu prägen – und machte damit schwere Sicherheitsrisiken für verpackte Vermögenswerte deutlich.
#BridgeSecurity #DeFiExploits
27
Sicherheits-Upgrades sind nicht verhandelbar
Chainlink aktualisiert seine Brückentechnologie nach einem großen Rivalen-Hack. Dieser Schritt zielt darauf ab, Schwachstellen in der Cross-Chain-Infrastruktur zu beheben und die Sicherheit zu verbessern.
#Chainlink #BridgeSecurity
Sicherheits-Upgrades sind nicht verhandelbar
Chainlink aktualisiert seine Brückentechnologie nach einem großen Rivalen-Hack. Dieser Schritt zielt darauf ab, Schwachstellen in der Cross-Chain-Infrastruktur zu beheben und die Sicherheit zu verbessern.
#Chainlink #BridgeSecurity
Chainlink aktualisiert seine Brückentechnologie nach einem großen Rivalen-Hack. Dieser Schritt zielt darauf ab, Schwachstellen in der Cross-Chain-Infrastruktur zu beheben und die Sicherheit zu verbessern.
#Chainlink #BridgeSecurity
31

·
--
DURCHBRUCH
Das Humanity Protocol hat gerade die schockierende Wahrheit hinter dem $36M-Exploit offengelegt: Ein kompromittierter Mitarbeiter-Laptop ist schuld. Dieser historische Vorfall, bei dem Angreifer mehr als $36 Millionen an H Tokens geprägt haben, ist eine Warnung für alle Krypto-Player #cryptosecurity #bridgesecurity.
Die Einsätze sind hoch, denn dieser Vorfall zeigt, wie leicht der Laptop eines Mitarbeiters zur schwächsten Stelle selbst in den sichersten Systemen werden kann. Da Bridges ein kritischer Bestandteil des Krypto-Ökosystems sind, ist es entscheidend, ihre Sicherheit zu gewährleisten, um solche massiven Exploits zu verhindern.
Was kommt als Nächstes für die Krypto-Sicherheit? Wird dies die Wachmacher-Erfahrung sein, die die Branche braucht, um Sicherheit ernst zu nehmen? Du kannst es dir nicht leisten zu warten – bring dich heute in Position und schütze deine Assets!
DURCHBRUCH
Das Humanity Protocol hat gerade die schockierende Wahrheit hinter dem $36M-Exploit offengelegt: Ein kompromittierter Mitarbeiter-Laptop ist schuld. Dieser historische Vorfall, bei dem Angreifer mehr als $36 Millionen an H Tokens geprägt haben, ist eine Warnung für alle Krypto-Player #cryptosecurity #bridgesecurity.
Die Einsätze sind hoch, denn dieser Vorfall zeigt, wie leicht der Laptop eines Mitarbeiters zur schwächsten Stelle selbst in den sichersten Systemen werden kann. Da Bridges ein kritischer Bestandteil des Krypto-Ökosystems sind, ist es entscheidend, ihre Sicherheit zu gewährleisten, um solche massiven Exploits zu verhindern.
Was kommt als Nächstes für die Krypto-Sicherheit? Wird dies die Wachmacher-Erfahrung sein, die die Branche braucht, um Sicherheit ernst zu nehmen? Du kannst es dir nicht leisten zu warten – bring dich heute in Position und schütze deine Assets!
Das Humanity Protocol hat gerade die schockierende Wahrheit hinter dem $36M-Exploit offengelegt: Ein kompromittierter Mitarbeiter-Laptop ist schuld. Dieser historische Vorfall, bei dem Angreifer mehr als $36 Millionen an H Tokens geprägt haben, ist eine Warnung für alle Krypto-Player #cryptosecurity #bridgesecurity.
Die Einsätze sind hoch, denn dieser Vorfall zeigt, wie leicht der Laptop eines Mitarbeiters zur schwächsten Stelle selbst in den sichersten Systemen werden kann. Da Bridges ein kritischer Bestandteil des Krypto-Ökosystems sind, ist es entscheidend, ihre Sicherheit zu gewährleisten, um solche massiven Exploits zu verhindern.
Was kommt als Nächstes für die Krypto-Sicherheit? Wird dies die Wachmacher-Erfahrung sein, die die Branche braucht, um Sicherheit ernst zu nehmen? Du kannst es dir nicht leisten zu warten – bring dich heute in Position und schütze deine Assets!
1
Wrapped Bitcoin auf Ethereum ist kein Bitcoin, der im Bitcoin-Netzwerk liegt.
Ethereum.org erklärt, dass WBTC ein Ethereum-Token ist, das ein Bitcoin-Engagement repräsentiert, und kein natives BTC. Dieser Unterschied ist wichtig, wenn du eine Wallet auswählst, Geld sendest oder eine Kredit-App nutzt: Unterstützt werden müssen das Netzwerk und das Token-Format, nicht nur der Name „Bitcoin“.
Prüfe vor einer Übertragung genau, welchen Vermögenswert und welches Netzwerk das Ziel akzeptiert. Informiere dich vor der Nutzung eines Wrapped Assets über dessen Besicherung und darüber, wie die Einlösung funktioniert.
Das Risiko: Wrapping und Bridging können zusätzliche Abhängigkeiten außerhalb der ursprünglichen Blockchain mit sich bringen, darunter Verwahrungsvereinbarungen und Schwachstellen in Smart Contracts. Eine ähnliche Kursentwicklung bedeutet weder identische Schutzmaßnahmen noch, dass Einzahlungsadressen austauschbar sind.
Quelle: Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
Wrapped Bitcoin auf Ethereum ist kein Bitcoin, der im Bitcoin-Netzwerk liegt.
Ethereum.org erklärt, dass WBTC ein Ethereum-Token ist, das ein Bitcoin-Engagement repräsentiert, und kein natives BTC. Dieser Unterschied ist wichtig, wenn du eine Wallet auswählst, Geld sendest oder eine Kredit-App nutzt: Unterstützt werden müssen das Netzwerk und das Token-Format, nicht nur der Name „Bitcoin“.
Prüfe vor einer Übertragung genau, welchen Vermögenswert und welches Netzwerk das Ziel akzeptiert. Informiere dich vor der Nutzung eines Wrapped Assets über dessen Besicherung und darüber, wie die Einlösung funktioniert.
Das Risiko: Wrapping und Bridging können zusätzliche Abhängigkeiten außerhalb der ursprünglichen Blockchain mit sich bringen, darunter Verwahrungsvereinbarungen und Schwachstellen in Smart Contracts. Eine ähnliche Kursentwicklung bedeutet weder identische Schutzmaßnahmen noch, dass Einzahlungsadressen austauschbar sind.
Quelle: Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
Ethereum.org erklärt, dass WBTC ein Ethereum-Token ist, das ein Bitcoin-Engagement repräsentiert, und kein natives BTC. Dieser Unterschied ist wichtig, wenn du eine Wallet auswählst, Geld sendest oder eine Kredit-App nutzt: Unterstützt werden müssen das Netzwerk und das Token-Format, nicht nur der Name „Bitcoin“.
Prüfe vor einer Übertragung genau, welchen Vermögenswert und welches Netzwerk das Ziel akzeptiert. Informiere dich vor der Nutzung eines Wrapped Assets über dessen Besicherung und darüber, wie die Einlösung funktioniert.
Das Risiko: Wrapping und Bridging können zusätzliche Abhängigkeiten außerhalb der ursprünglichen Blockchain mit sich bringen, darunter Verwahrungsvereinbarungen und Schwachstellen in Smart Contracts. Eine ähnliche Kursentwicklung bedeutet weder identische Schutzmaßnahmen noch, dass Einzahlungsadressen austauschbar sind.
Quelle: Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
77
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceReopensWithdrawalsForMoreAssets
937,137 Aufrufe
4,813 Kommentare
2
#Binance98PercentReplenished
239,242 Aufrufe
1,993 Kommentare
3
#USStocksSlipandCryptoMarketUnderBroadPressure
36,830 Aufrufe
326 Kommentare
4
#StrategySTRCResumesIssuanceAfterOver170Days
33,145 Aufrufe
467 Kommentare
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
51,198 Aufrufe
618 Kommentare
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
3,764 Aufrufe
64 Kommentare
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
29,803 Aufrufe
277 Kommentare
8
#USMidterms-WhatAreMarketsExpecting?
699,842 Aufrufe
3,002 Kommentare
9
#US10YearTreasuryYieldFallsTo4.845%
47,614 Aufrufe
216 Kommentare
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
2,553 Aufrufe
24 Kommentare