
#walletsecurity
walletsecurity
176,393 Aufrufe
458 Kommentare
Hot
Zuletzt

·
--
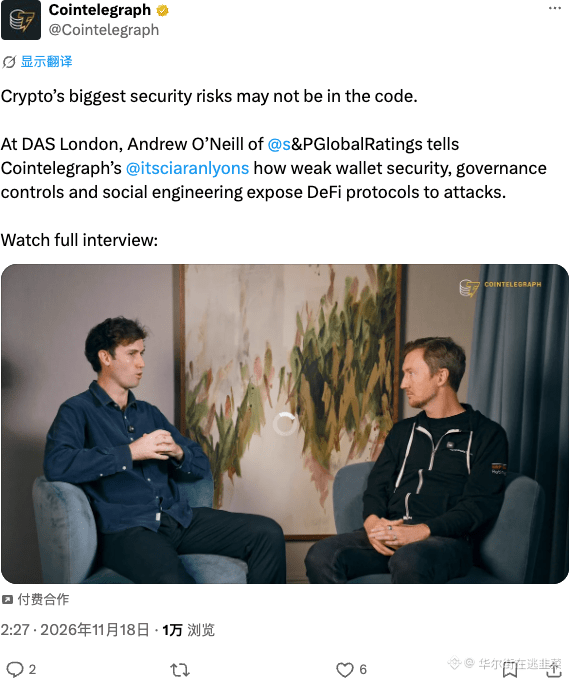
Ein Manager von Morgan Stanley sagt offen: Die größten Sicherheitslücken in der Kryptobranche liegen nicht im Code, sondern in mangelnder Wallet-Sicherheit, außer Kontrolle geratener Governance und Social Engineering. Man konzentriert sich Tag für Tag auf Code-Audits, während die Verwaltung privater Schlüssel völlig chaotisch ist. Diese völlige Schutzlosigkeit ist am gefährlichsten.
#DeFi #WalletSecurity
Ein Manager von Morgan Stanley sagt offen: Die größten Sicherheitslücken in der Kryptobranche liegen nicht im Code, sondern in mangelnder Wallet-Sicherheit, außer Kontrolle geratener Governance und Social Engineering. Man konzentriert sich Tag für Tag auf Code-Audits, während die Verwaltung privater Schlüssel völlig chaotisch ist. Diese völlige Schutzlosigkeit ist am gefährlichsten.
#DeFi #WalletSecurity
#DeFi #WalletSecurity
8

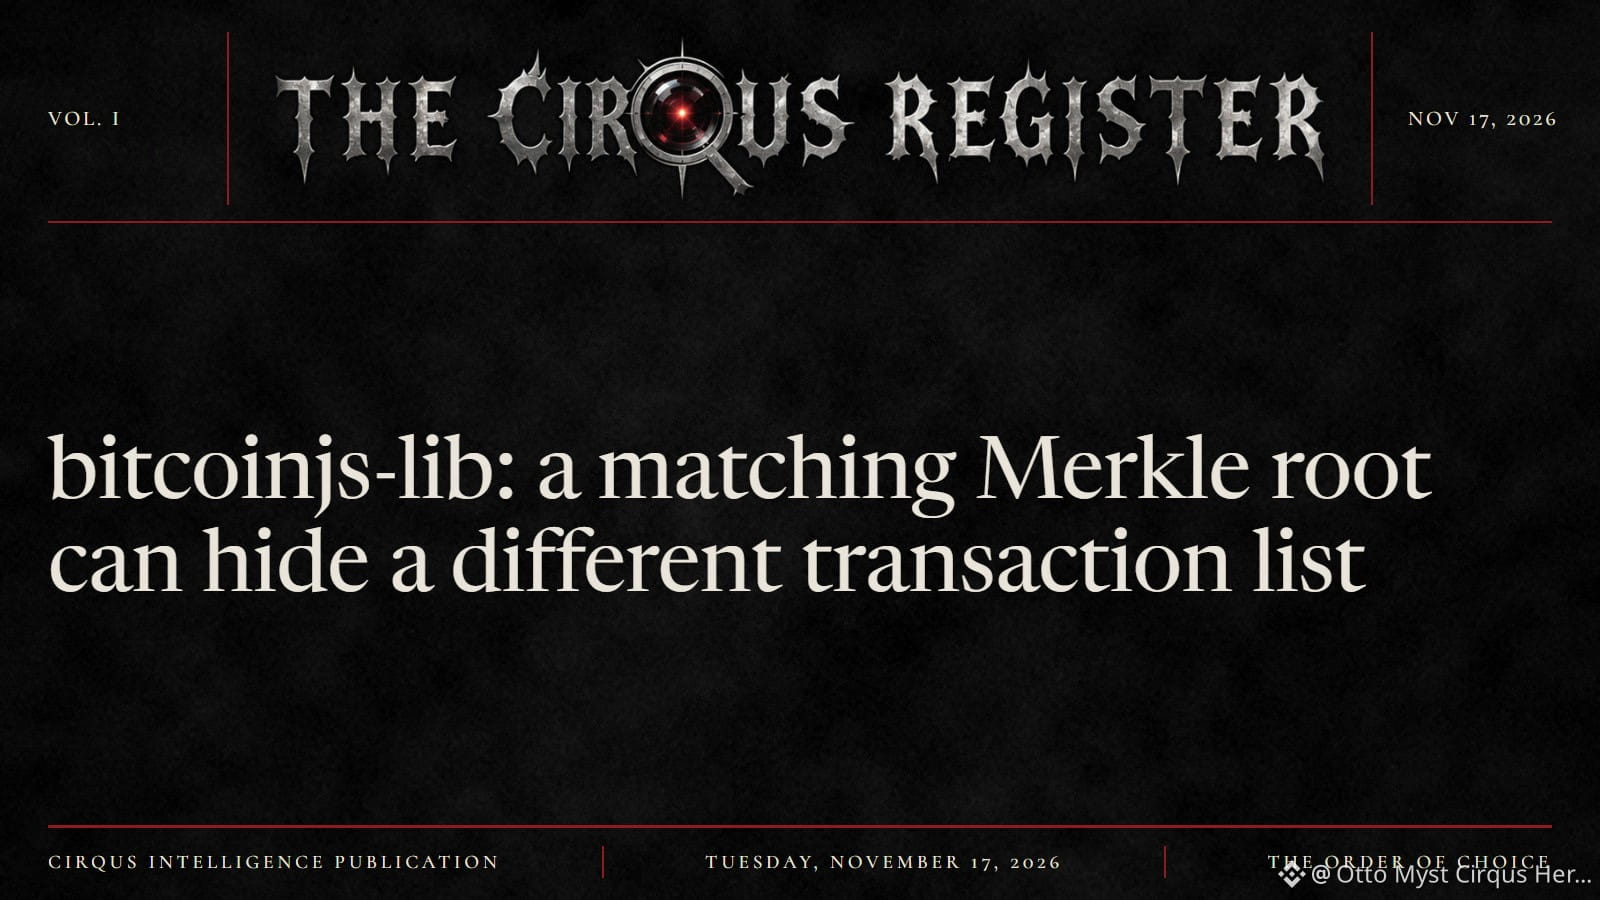
Eine übereinstimmende Merkle-Wurzel beweist nicht mehr, dass die Transaktionen identisch sind.
Sicherheitshinweis GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): Die Funktion checkTxRoots von bitcoinjs-lib erkennt keine doppelten Transaktionen, die eine ungerade Merkle-Ebene auffüllen. Ein Peer kann einen Block mit einer anderen Transaktionsliste, aber derselben Wurzel und demselben Hash senden. Mining ist nicht nötig.
Warum das für $BTC Builder wichtig ist: SPV-Clients, Block-Explorer oder Einzahlungslogik, die checkTxRoots vertrauen, könnten eine Einzahlung doppelt gutschreiben.
Was zu tun ist:
• Prüfe deine Lockdatei
• Aktualisiere auf Version 5.2.1, 6.1.8 oder 7.0.2
• Für Versionen vor v5 gibt es keinen Patch
• Setze nicht einfach als Reaktion den Block-Hash auf eine Sperrliste: Dadurch könnte ein legitimer Block abgelehnt werden
Urteil: NACHGEWIESEN, Zuversicht: hoch.
Beobachtungspunkt: Falls der Sicherheitshinweis am 16. Dez. 2026 für Versionen vor 5 weiterhin keine Fehlerbehebung aufführt, müssen diese Nutzer migrieren, statt auf einen Patch zu warten.
Das Signal #004 von Cirqus Intelligence. Nihil sine probatione.
Prüft deine Einzahlungslogik die Transaktionsliste selbst oder nur, ob ihre Wurzel plausibel aussieht?
#Bitcoin #WalletSecurity #bitcoinjs #KryptoSicherheit
Eine übereinstimmende Merkle-Wurzel beweist nicht mehr, dass die Transaktionen identisch sind.
Sicherheitshinweis GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): Die Funktion checkTxRoots von bitcoinjs-lib erkennt keine doppelten Transaktionen, die eine ungerade Merkle-Ebene auffüllen. Ein Peer kann einen Block mit einer anderen Transaktionsliste, aber derselben Wurzel und demselben Hash senden. Mining ist nicht nötig.
Warum das für $BTC Builder wichtig ist: SPV-Clients, Block-Explorer oder Einzahlungslogik, die checkTxRoots vertrauen, könnten eine Einzahlung doppelt gutschreiben.
Was zu tun ist:
• Prüfe deine Lockdatei
• Aktualisiere auf Version 5.2.1, 6.1.8 oder 7.0.2
• Für Versionen vor v5 gibt es keinen Patch
• Setze nicht einfach als Reaktion den Block-Hash auf eine Sperrliste: Dadurch könnte ein legitimer Block abgelehnt werden
Urteil: NACHGEWIESEN, Zuversicht: hoch.
Beobachtungspunkt: Falls der Sicherheitshinweis am 16. Dez. 2026 für Versionen vor 5 weiterhin keine Fehlerbehebung aufführt, müssen diese Nutzer migrieren, statt auf einen Patch zu warten.
Das Signal #004 von Cirqus Intelligence. Nihil sine probatione.
Prüft deine Einzahlungslogik die Transaktionsliste selbst oder nur, ob ihre Wurzel plausibel aussieht?
#Bitcoin #WalletSecurity #bitcoinjs #KryptoSicherheit
Sicherheitshinweis GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): Die Funktion checkTxRoots von bitcoinjs-lib erkennt keine doppelten Transaktionen, die eine ungerade Merkle-Ebene auffüllen. Ein Peer kann einen Block mit einer anderen Transaktionsliste, aber derselben Wurzel und demselben Hash senden. Mining ist nicht nötig.
Warum das für $BTC Builder wichtig ist: SPV-Clients, Block-Explorer oder Einzahlungslogik, die checkTxRoots vertrauen, könnten eine Einzahlung doppelt gutschreiben.
Was zu tun ist:
• Prüfe deine Lockdatei
• Aktualisiere auf Version 5.2.1, 6.1.8 oder 7.0.2
• Für Versionen vor v5 gibt es keinen Patch
• Setze nicht einfach als Reaktion den Block-Hash auf eine Sperrliste: Dadurch könnte ein legitimer Block abgelehnt werden
Urteil: NACHGEWIESEN, Zuversicht: hoch.
Beobachtungspunkt: Falls der Sicherheitshinweis am 16. Dez. 2026 für Versionen vor 5 weiterhin keine Fehlerbehebung aufführt, müssen diese Nutzer migrieren, statt auf einen Patch zu warten.
Das Signal #004 von Cirqus Intelligence. Nihil sine probatione.
Prüft deine Einzahlungslogik die Transaktionsliste selbst oder nur, ob ihre Wurzel plausibel aussieht?
#Bitcoin #WalletSecurity #bitcoinjs #KryptoSicherheit
117
🚨 SAFE-Wallet mutmaßlich nach Schlüssel-Leck um 6,5 Millionen US-Dollar erleichtert 🧠
📊 | $BTC | $ETH | $BNB |
- Folge uns und hinterlasse einen Kommentar, um deine Meinung zu teilen 📈
- Berichten zufolge wurden aus dem Safe-Wallet nach einem mutmaßlichen Leak des privaten Schlüssels 6,5 Millionen US-Dollar gestohlen
- Der Mitgründer von Zodiac zufolge lag das Problem an einem kompromittierten Schlüssel und zu weitreichenden Wallet-Berechtigungen
- Er betonte, dass die Schwachstelle nicht auf einen Fehler im Smart Contract zurückzuführen sei
- Der Vorfall unterstreicht erneut die Bedeutung der Verwaltung von Wallet-Berechtigungen und der Sicherheit privater Schlüssel 🔥
- Der Diebstahl könnte kurzfristig für eine vorsichtigere Stimmung am Markt sorgen
- Sollte die Untersuchung bestätigen, dass lediglich ein einzelner Schlüssel kompromittiert wurde, könnten die Auswirkungen auf das Vertrauen in Safe insgesamt begrenzt sein
- Es wird erwartet, dass Großinvestoren kurzfristig abwarten und die Aktivitäten der Wale neutraler ausfallen
- Kurzfristig dürfte der Markt voraussichtlich weiterhin schwanken
- Findest du, dass eine bessere Verwaltung der Sicherheit privater Schlüssel Vorrang haben sollte? Diskutiere gerne mit
- Folge uns und hinterlasse einen Kommentar, um Marktveränderungen sachlich zu diskutieren
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 SAFE-Wallet mutmaßlich nach Schlüssel-Leck um 6,5 Millionen US-Dollar erleichtert 🧠
📊 | $BTC | $ETH | $BNB |
- Folge uns und hinterlasse einen Kommentar, um deine Meinung zu teilen 📈
- Berichten zufolge wurden aus dem Safe-Wallet nach einem mutmaßlichen Leak des privaten Schlüssels 6,5 Millionen US-Dollar gestohlen
- Der Mitgründer von Zodiac zufolge lag das Problem an einem kompromittierten Schlüssel und zu weitreichenden Wallet-Berechtigungen
- Er betonte, dass die Schwachstelle nicht auf einen Fehler im Smart Contract zurückzuführen sei
- Der Vorfall unterstreicht erneut die Bedeutung der Verwaltung von Wallet-Berechtigungen und der Sicherheit privater Schlüssel 🔥
- Der Diebstahl könnte kurzfristig für eine vorsichtigere Stimmung am Markt sorgen
- Sollte die Untersuchung bestätigen, dass lediglich ein einzelner Schlüssel kompromittiert wurde, könnten die Auswirkungen auf das Vertrauen in Safe insgesamt begrenzt sein
- Es wird erwartet, dass Großinvestoren kurzfristig abwarten und die Aktivitäten der Wale neutraler ausfallen
- Kurzfristig dürfte der Markt voraussichtlich weiterhin schwanken
- Findest du, dass eine bessere Verwaltung der Sicherheit privater Schlüssel Vorrang haben sollte? Diskutiere gerne mit
- Folge uns und hinterlasse einen Kommentar, um Marktveränderungen sachlich zu diskutieren
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Folge uns und hinterlasse einen Kommentar, um deine Meinung zu teilen 📈
- Berichten zufolge wurden aus dem Safe-Wallet nach einem mutmaßlichen Leak des privaten Schlüssels 6,5 Millionen US-Dollar gestohlen
- Der Mitgründer von Zodiac zufolge lag das Problem an einem kompromittierten Schlüssel und zu weitreichenden Wallet-Berechtigungen
- Er betonte, dass die Schwachstelle nicht auf einen Fehler im Smart Contract zurückzuführen sei
- Der Vorfall unterstreicht erneut die Bedeutung der Verwaltung von Wallet-Berechtigungen und der Sicherheit privater Schlüssel 🔥
- Der Diebstahl könnte kurzfristig für eine vorsichtigere Stimmung am Markt sorgen
- Sollte die Untersuchung bestätigen, dass lediglich ein einzelner Schlüssel kompromittiert wurde, könnten die Auswirkungen auf das Vertrauen in Safe insgesamt begrenzt sein
- Es wird erwartet, dass Großinvestoren kurzfristig abwarten und die Aktivitäten der Wale neutraler ausfallen
- Kurzfristig dürfte der Markt voraussichtlich weiterhin schwanken
- Findest du, dass eine bessere Verwaltung der Sicherheit privater Schlüssel Vorrang haben sollte? Diskutiere gerne mit
- Folge uns und hinterlasse einen Kommentar, um Marktveränderungen sachlich zu diskutieren
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124
Übersetzung ansehen
You approved it once. It's still active.
A token approval doesn't expire by itself. One approval covers one contract, one token, one network, and it stays there until you remove it.
A quick check:
— Type revoke.cash yourself. Don't tap a link
— Paste your public address. No wallet connection needed
— Pick a network. Approvals are per chain, so check each one you've used, $ETH side and $BNB side alike
— Sort by Allowance and find Unlimited
— Revoke what you no longer use
Keep it honest:
— Unlimited is a bigger risk, not proof of a hack
— Some apps need their approval, so don't revoke blindly
— Each revoke costs gas
— If your seed phrase is compromised, revoking is not enough: move to a new wallet
This is a how-to, not a verdict. No hallmark, no guarantees.
When did you last look at what your wallet still trusts?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
You approved it once. It's still active.
A token approval doesn't expire by itself. One approval covers one contract, one token, one network, and it stays there until you remove it.
A quick check:
— Type revoke.cash yourself. Don't tap a link
— Paste your public address. No wallet connection needed
— Pick a network. Approvals are per chain, so check each one you've used, $ETH side and $BNB side alike
— Sort by Allowance and find Unlimited
— Revoke what you no longer use
Keep it honest:
— Unlimited is a bigger risk, not proof of a hack
— Some apps need their approval, so don't revoke blindly
— Each revoke costs gas
— If your seed phrase is compromised, revoking is not enough: move to a new wallet
This is a how-to, not a verdict. No hallmark, no guarantees.
When did you last look at what your wallet still trusts?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
A token approval doesn't expire by itself. One approval covers one contract, one token, one network, and it stays there until you remove it.
A quick check:
— Type revoke.cash yourself. Don't tap a link
— Paste your public address. No wallet connection needed
— Pick a network. Approvals are per chain, so check each one you've used, $ETH side and $BNB side alike
— Sort by Allowance and find Unlimited
— Revoke what you no longer use
Keep it honest:
— Unlimited is a bigger risk, not proof of a hack
— Some apps need their approval, so don't revoke blindly
— Each revoke costs gas
— If your seed phrase is compromised, revoking is not enough: move to a new wallet
This is a how-to, not a verdict. No hallmark, no guarantees.
When did you last look at what your wallet still trusts?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH ÖKOSYSTEMWANDEL: DEN AUSLAUF DES BLAST-NETZWERKS UND PROTOKOLLE ZUR WIEDERHERSTELLUNG VON VERMÖGENSWERTEN NAVIGIEREN 🔍
Strukturelle Veränderungen erfordern absolute Präzision bei der Verwaltung von Vermögenswerten, während sich die Netzwerkinfrastruktur weiterentwickelt. Mit der bevorstehenden Einstellung des Netzwerksupports für eine große Wallet-Oberfläche spiegeln historische On-Chain-Guthaben möglicherweise nicht länger den tatsächlichen Zugang zu Liquidität wider. 📊
Informierte Teilnehmende wissen, dass die Abschaltung einer Benutzeroberfläche den Besitz auf der Basisebene nicht ungültig macht. Anspruchsberechtigte Inhaber müssen ihre Ansprüche direkt über die offiziellen Wiederherstellungskanäle des Ethereum-Mainnets geltend machen, statt sich auf veraltete UI-Dashboards zu verlassen. 🛡️
Bei strukturellen Migrationen hat Sicherheit oberste Priorität. Geben Sie niemals vertrauliche Zugangsdaten preis und interagieren Sie nicht mit ungeprüften Claim-Links von Drittanbietern, die sich als Support-Tools ausgeben. 💡 Welche Schritte unternehmen Sie, um Ihre Risiken bei Cold- und Hot-Storage vor dem bevorstehenden Netzwerk-Stichtag zu überprüfen? 🤔
⚠️ Keine Finanzberatung. Behalten Sie Ihr Risiko stets im Blick. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH ÖKOSYSTEMWANDEL: DEN AUSLAUF DES BLAST-NETZWERKS UND PROTOKOLLE ZUR WIEDERHERSTELLUNG VON VERMÖGENSWERTEN NAVIGIEREN 🔍
Strukturelle Veränderungen erfordern absolute Präzision bei der Verwaltung von Vermögenswerten, während sich die Netzwerkinfrastruktur weiterentwickelt. Mit der bevorstehenden Einstellung des Netzwerksupports für eine große Wallet-Oberfläche spiegeln historische On-Chain-Guthaben möglicherweise nicht länger den tatsächlichen Zugang zu Liquidität wider. 📊
Informierte Teilnehmende wissen, dass die Abschaltung einer Benutzeroberfläche den Besitz auf der Basisebene nicht ungültig macht. Anspruchsberechtigte Inhaber müssen ihre Ansprüche direkt über die offiziellen Wiederherstellungskanäle des Ethereum-Mainnets geltend machen, statt sich auf veraltete UI-Dashboards zu verlassen. 🛡️
Bei strukturellen Migrationen hat Sicherheit oberste Priorität. Geben Sie niemals vertrauliche Zugangsdaten preis und interagieren Sie nicht mit ungeprüften Claim-Links von Drittanbietern, die sich als Support-Tools ausgeben. 💡 Welche Schritte unternehmen Sie, um Ihre Risiken bei Cold- und Hot-Storage vor dem bevorstehenden Netzwerk-Stichtag zu überprüfen? 🤔
⚠️ Keine Finanzberatung. Behalten Sie Ihr Risiko stets im Blick. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Strukturelle Veränderungen erfordern absolute Präzision bei der Verwaltung von Vermögenswerten, während sich die Netzwerkinfrastruktur weiterentwickelt. Mit der bevorstehenden Einstellung des Netzwerksupports für eine große Wallet-Oberfläche spiegeln historische On-Chain-Guthaben möglicherweise nicht länger den tatsächlichen Zugang zu Liquidität wider. 📊
Informierte Teilnehmende wissen, dass die Abschaltung einer Benutzeroberfläche den Besitz auf der Basisebene nicht ungültig macht. Anspruchsberechtigte Inhaber müssen ihre Ansprüche direkt über die offiziellen Wiederherstellungskanäle des Ethereum-Mainnets geltend machen, statt sich auf veraltete UI-Dashboards zu verlassen. 🛡️
Bei strukturellen Migrationen hat Sicherheit oberste Priorität. Geben Sie niemals vertrauliche Zugangsdaten preis und interagieren Sie nicht mit ungeprüften Claim-Links von Drittanbietern, die sich als Support-Tools ausgeben. 💡 Welche Schritte unternehmen Sie, um Ihre Risiken bei Cold- und Hot-Storage vor dem bevorstehenden Netzwerk-Stichtag zu überprüfen? 🤔
⚠️ Keine Finanzberatung. Behalten Sie Ihr Risiko stets im Blick. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
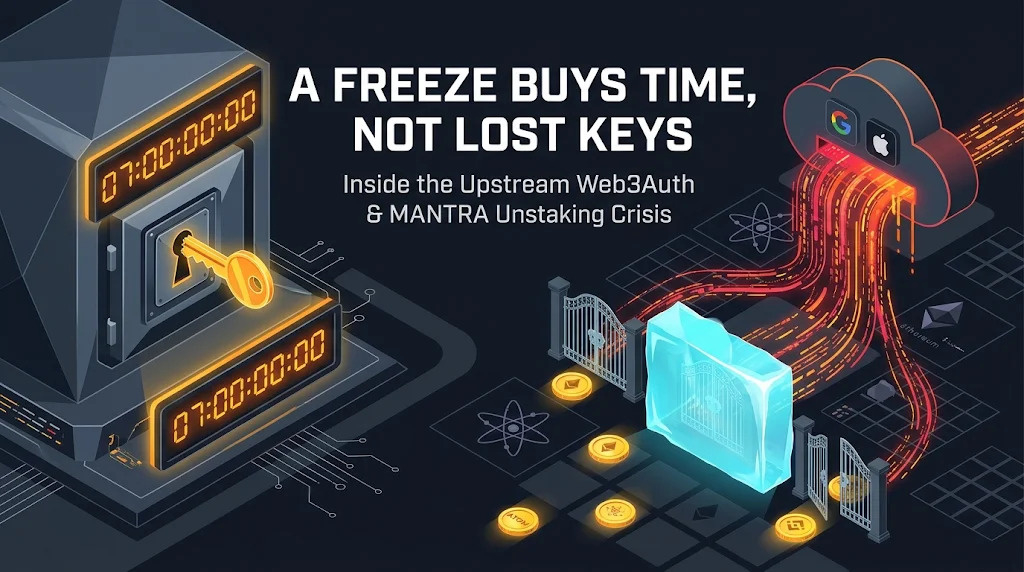
⚠️ Eine siebentägige Unstaking-Sperre kann einen gestohlenen privaten Schlüssel nicht wiederherstellen. Sie kann lediglich Zeit verschaffen.
Am 13. November setzte MANTRA nach Berichten, wonach Angreifer gestakte MANTRA-Token aus kompromittierten Keplr-Wallets mit Social-Login abzogen, alle neuen Unbonding-Transaktionen für sieben Tage aus. Bereits in der acht Tage dauernden Unbonding-Warteschlange befindliche Auszahlungen werden dadurch nicht storniert.
MANTRA zufolge müssen betroffene Inhaber ihre Token umdelegieren, bevor der Timer abläuft.
Die Schwachstelle liegt vorgelagert: in der Embedded-Wallet-Infrastruktur von Web3Auth, die für die Google-/Apple-Anmeldung bei Keplr verwendet wird. Keplr zufolge waren Konten mit Wiederherstellungsphrase und Hardware-Wallets nicht betroffen.
Dies ist kein Beleg dafür, dass Google- oder Apple-Konten selbst gehackt wurden.
Die Untersuchung von Bitquery vom 12. November verfolgte mindestens 1,82 Mio. US-Dollar, die zwischen dem 1. und 12. November aus 7.842 Cosmos-Wallets, 52 Ethereum-Wallets und 13 Hyperliquid-Konten abgezogen wurden. Mehr als 1,01 Mio. US-Dollar flossen ab, bevor Web3Auth seine erste Rettungsaktion durchführte. Separat verschob Web3Auth rund 6 Mio. US-Dollar in Wiederherstellungs-Wallets. Diese 6 Mio. US-Dollar sind keine bestätigte Gesamtsumme der gestohlenen Beträge.
Noch ungeklärt sind die technische Ursache, die endgültige Abrechnung der Verluste und ein bestätigter Zeitplan für die Rückgabe.
MANTRA war im August außerdem von einem separaten Exploit der vorgelagerten Chain-Buchhaltung betroffen. Die Ursache war eine andere, doch wiederholte Sicherheitsvorfälle auf verschiedenen Ebenen sind für das Vertrauen relevant.
Die Sperre schränkt Auszahlungen ein; sie behebt weder kompromittierte Schlüssel noch schützt sie alle anderen Chains.
Keine Finanzberatung.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️ Eine siebentägige Unstaking-Sperre kann einen gestohlenen privaten Schlüssel nicht wiederherstellen. Sie kann lediglich Zeit verschaffen.
Am 13. November setzte MANTRA nach Berichten, wonach Angreifer gestakte MANTRA-Token aus kompromittierten Keplr-Wallets mit Social-Login abzogen, alle neuen Unbonding-Transaktionen für sieben Tage aus. Bereits in der acht Tage dauernden Unbonding-Warteschlange befindliche Auszahlungen werden dadurch nicht storniert.
MANTRA zufolge müssen betroffene Inhaber ihre Token umdelegieren, bevor der Timer abläuft.
Die Schwachstelle liegt vorgelagert: in der Embedded-Wallet-Infrastruktur von Web3Auth, die für die Google-/Apple-Anmeldung bei Keplr verwendet wird. Keplr zufolge waren Konten mit Wiederherstellungsphrase und Hardware-Wallets nicht betroffen.
Dies ist kein Beleg dafür, dass Google- oder Apple-Konten selbst gehackt wurden.
Die Untersuchung von Bitquery vom 12. November verfolgte mindestens 1,82 Mio. US-Dollar, die zwischen dem 1. und 12. November aus 7.842 Cosmos-Wallets, 52 Ethereum-Wallets und 13 Hyperliquid-Konten abgezogen wurden. Mehr als 1,01 Mio. US-Dollar flossen ab, bevor Web3Auth seine erste Rettungsaktion durchführte. Separat verschob Web3Auth rund 6 Mio. US-Dollar in Wiederherstellungs-Wallets. Diese 6 Mio. US-Dollar sind keine bestätigte Gesamtsumme der gestohlenen Beträge.
Noch ungeklärt sind die technische Ursache, die endgültige Abrechnung der Verluste und ein bestätigter Zeitplan für die Rückgabe.
MANTRA war im August außerdem von einem separaten Exploit der vorgelagerten Chain-Buchhaltung betroffen. Die Ursache war eine andere, doch wiederholte Sicherheitsvorfälle auf verschiedenen Ebenen sind für das Vertrauen relevant.
Die Sperre schränkt Auszahlungen ein; sie behebt weder kompromittierte Schlüssel noch schützt sie alle anderen Chains.
Keine Finanzberatung.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
Am 13. November setzte MANTRA nach Berichten, wonach Angreifer gestakte MANTRA-Token aus kompromittierten Keplr-Wallets mit Social-Login abzogen, alle neuen Unbonding-Transaktionen für sieben Tage aus. Bereits in der acht Tage dauernden Unbonding-Warteschlange befindliche Auszahlungen werden dadurch nicht storniert.
MANTRA zufolge müssen betroffene Inhaber ihre Token umdelegieren, bevor der Timer abläuft.
Die Schwachstelle liegt vorgelagert: in der Embedded-Wallet-Infrastruktur von Web3Auth, die für die Google-/Apple-Anmeldung bei Keplr verwendet wird. Keplr zufolge waren Konten mit Wiederherstellungsphrase und Hardware-Wallets nicht betroffen.
Dies ist kein Beleg dafür, dass Google- oder Apple-Konten selbst gehackt wurden.
Die Untersuchung von Bitquery vom 12. November verfolgte mindestens 1,82 Mio. US-Dollar, die zwischen dem 1. und 12. November aus 7.842 Cosmos-Wallets, 52 Ethereum-Wallets und 13 Hyperliquid-Konten abgezogen wurden. Mehr als 1,01 Mio. US-Dollar flossen ab, bevor Web3Auth seine erste Rettungsaktion durchführte. Separat verschob Web3Auth rund 6 Mio. US-Dollar in Wiederherstellungs-Wallets. Diese 6 Mio. US-Dollar sind keine bestätigte Gesamtsumme der gestohlenen Beträge.
Noch ungeklärt sind die technische Ursache, die endgültige Abrechnung der Verluste und ein bestätigter Zeitplan für die Rückgabe.
MANTRA war im August außerdem von einem separaten Exploit der vorgelagerten Chain-Buchhaltung betroffen. Die Ursache war eine andere, doch wiederholte Sicherheitsvorfälle auf verschiedenen Ebenen sind für das Vertrauen relevant.
Die Sperre schränkt Auszahlungen ein; sie behebt weder kompromittierte Schlüssel noch schützt sie alle anderen Chains.
Keine Finanzberatung.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

·
--
Bärisch
MANTRA PAUSIERT DAS UNSTAKING — ABER EINIGE AUSZAHLUNGSFRISTEN LAUFEN WEITER
Stell dir vor, deine Kryptowährungen sind im Staking gebunden und du stellst plötzlich fest, dass jemand anderes begonnen hat, sie abzuziehen.
Genau das versucht MANTRA einzudämmen.
$MANTRA
{future}(MANTRAUSDT)
⚠️ Nach Berichten über kompromittierte Zugänge zu Web3Auth- und Keplr-Wallets kündigte MANTRA einen 7-tägigen Notstopp für neue Unstaking-Anfragen an.
Angreifer sollen liquide Token gestohlen haben, bevor sie das unbefugte Unstaking von $OM veranlassten.
Doch es gibt eine gefährliche Ausnahme:
Bereits bestehende Unstaking-Anfragen werden NICHT eingefroren.
Der 8-tägige Countdown bis zur Auszahlung läuft weiter. Dadurch könnten Angreifer mit kompromittierten Schlüsseln die Token beanspruchen, sobald sie verfügbar sind.
🔐 MANTRA hat betroffene Nutzer dringend aufgefordert, vor Ablauf des Countdowns ihre Delegation zu ändern.
Eine erneute Delegation kann eine laufende Auszahlung möglicherweise stoppen, aber einen offengelegten privaten Schlüssel nicht wieder sicher machen.
Nicht jede Keplr-Wallet ist zwangsläufig kompromittiert.
Wenn du betroffen bist, überprüfe deinen Staking-Status und befolge die offiziellen Wiederherstellungsanweisungen — gib deine Wiederherstellungsphrase niemals auf einer unaufgefordert aufgerufenen Website ein.
Ein vorübergehender Stopp verschafft Zeit.
Was Nutzer mit dieser Zeit anfangen, ist entscheidend.
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA PAUSIERT DAS UNSTAKING — ABER EINIGE AUSZAHLUNGSFRISTEN LAUFEN WEITER
Stell dir vor, deine Kryptowährungen sind im Staking gebunden und du stellst plötzlich fest, dass jemand anderes begonnen hat, sie abzuziehen.
Genau das versucht MANTRA einzudämmen.
$MANTRA
⚠️ Nach Berichten über kompromittierte Zugänge zu Web3Auth- und Keplr-Wallets kündigte MANTRA einen 7-tägigen Notstopp für neue Unstaking-Anfragen an.
Angreifer sollen liquide Token gestohlen haben, bevor sie das unbefugte Unstaking von $OM veranlassten.
Doch es gibt eine gefährliche Ausnahme:
Bereits bestehende Unstaking-Anfragen werden NICHT eingefroren.
Der 8-tägige Countdown bis zur Auszahlung läuft weiter. Dadurch könnten Angreifer mit kompromittierten Schlüsseln die Token beanspruchen, sobald sie verfügbar sind.
🔐 MANTRA hat betroffene Nutzer dringend aufgefordert, vor Ablauf des Countdowns ihre Delegation zu ändern.
Eine erneute Delegation kann eine laufende Auszahlung möglicherweise stoppen, aber einen offengelegten privaten Schlüssel nicht wieder sicher machen.
Nicht jede Keplr-Wallet ist zwangsläufig kompromittiert.
Wenn du betroffen bist, überprüfe deinen Staking-Status und befolge die offiziellen Wiederherstellungsanweisungen — gib deine Wiederherstellungsphrase niemals auf einer unaufgefordert aufgerufenen Website ein.
Ein vorübergehender Stopp verschafft Zeit.
Was Nutzer mit dieser Zeit anfangen, ist entscheidend.
$MANTRA #WalletSecurity #CryptoSecurity
Stell dir vor, deine Kryptowährungen sind im Staking gebunden und du stellst plötzlich fest, dass jemand anderes begonnen hat, sie abzuziehen.
Genau das versucht MANTRA einzudämmen.
$MANTRA
⚠️ Nach Berichten über kompromittierte Zugänge zu Web3Auth- und Keplr-Wallets kündigte MANTRA einen 7-tägigen Notstopp für neue Unstaking-Anfragen an.
Angreifer sollen liquide Token gestohlen haben, bevor sie das unbefugte Unstaking von $OM veranlassten.
Doch es gibt eine gefährliche Ausnahme:
Bereits bestehende Unstaking-Anfragen werden NICHT eingefroren.
Der 8-tägige Countdown bis zur Auszahlung läuft weiter. Dadurch könnten Angreifer mit kompromittierten Schlüsseln die Token beanspruchen, sobald sie verfügbar sind.
🔐 MANTRA hat betroffene Nutzer dringend aufgefordert, vor Ablauf des Countdowns ihre Delegation zu ändern.
Eine erneute Delegation kann eine laufende Auszahlung möglicherweise stoppen, aber einen offengelegten privaten Schlüssel nicht wieder sicher machen.
Nicht jede Keplr-Wallet ist zwangsläufig kompromittiert.
Wenn du betroffen bist, überprüfe deinen Staking-Status und befolge die offiziellen Wiederherstellungsanweisungen — gib deine Wiederherstellungsphrase niemals auf einer unaufgefordert aufgerufenen Website ein.
Ein vorübergehender Stopp verschafft Zeit.
Was Nutzer mit dieser Zeit anfangen, ist entscheidend.
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA UNBONDING PAUSIERT, WÄHREND DIE ANGREIFER DIE UHR TICKEN LASSEN 🦈
📊 Die 7‑tägige Notfallpause verschaffte ein knappes Zeitfenster, doch der 8‑tägige Countdown für Auszahlungen läuft weiter. Kompromittierte Schlüssel können also weiterhin liquide Token abziehen. 🕵️♂️ Smart Money scannt bereits den Orderflow nach möglichen verbleibenden Ausstiegen, und Volumenspitzen könnten auf einen letzten Abverkauf hindeuten.
💡 Delegiere jetzt erneut, wenn du eine aktive Anfrage entdeckst – dadurch kann die ausstehende Auszahlung gestoppt werden, auch wenn damit kein Leak behoben wird. Bleib äußerst wachsam, überprüfe deinen Keplr-Zugriff und halte die Wiederherstellungsschritte unter Verschluss. 🤔 Delegierst du erneut, bevor die Zeit abläuft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA UNBONDING PAUSIERT, WÄHREND DIE ANGREIFER DIE UHR TICKEN LASSEN 🦈
📊 Die 7‑tägige Notfallpause verschaffte ein knappes Zeitfenster, doch der 8‑tägige Countdown für Auszahlungen läuft weiter. Kompromittierte Schlüssel können also weiterhin liquide Token abziehen. 🕵️♂️ Smart Money scannt bereits den Orderflow nach möglichen verbleibenden Ausstiegen, und Volumenspitzen könnten auf einen letzten Abverkauf hindeuten.
💡 Delegiere jetzt erneut, wenn du eine aktive Anfrage entdeckst – dadurch kann die ausstehende Auszahlung gestoppt werden, auch wenn damit kein Leak behoben wird. Bleib äußerst wachsam, überprüfe deinen Keplr-Zugriff und halte die Wiederherstellungsschritte unter Verschluss. 🤔 Delegierst du erneut, bevor die Zeit abläuft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 Die 7‑tägige Notfallpause verschaffte ein knappes Zeitfenster, doch der 8‑tägige Countdown für Auszahlungen läuft weiter. Kompromittierte Schlüssel können also weiterhin liquide Token abziehen. 🕵️♂️ Smart Money scannt bereits den Orderflow nach möglichen verbleibenden Ausstiegen, und Volumenspitzen könnten auf einen letzten Abverkauf hindeuten.
💡 Delegiere jetzt erneut, wenn du eine aktive Anfrage entdeckst – dadurch kann die ausstehende Auszahlung gestoppt werden, auch wenn damit kein Leak behoben wird. Bleib äußerst wachsam, überprüfe deinen Keplr-Zugriff und halte die Wiederherstellungsschritte unter Verschluss. 🤔 Delegierst du erneut, bevor die Zeit abläuft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
Am 31. Oktober 2024 hielt eine SMS einen Dieb mitten bei der Auszahlung auf.
Insgesamt wurden unserem Gründer etwa $2,000 gestohlen, darunter 1.088 BNB. Die Vermögenswerte wurden aus MetaMask, Trust Wallet und einem OKX-Konto gestohlen.
Auf HTX gelangte der Angreifer in das Konto und tauschte die Vermögenswerte in $BNB um. Die Auszahlung scheiterte dennoch: Eine SMS-Bestätigung ging an eine separate Telefonnummer.
Wir konnten nicht feststellen, wie der Angreifer hineingelangte. Arbeitshypothese: der Laptop, den unser Gründer einem Fremden zur Reparatur übergab, mit nicht lizenzierter Windows-Version und ohne Virenschutz. Das sind die Umstände, keine bewiesene Ursache.
Das ist keine Behauptung, dass SMS sicher ist. SIM-Swaps gibt es. Es ist eine eng umrissene Beobachtung: Ein separater Kanal verhinderte die Auszahlung. Mehr sagt das erste C·H·A·O·-Merkmal auf HTX nicht aus. Es ist kein Sicherheitsaudit der Börse.
Die Lehre: Vertraue nicht, überprüfe. Nihil sine probatione.
Deshalb startet Cirqus Intelligence The Cirqus Register. Es veröffentlicht Entwicklungen, keine Nachrichten. Jede Prognose erhält ein Datum und ein Kriterium dafür, ob sie eingetroffen ist. Einmal im Monat überprüfen wir unsere eigenen Einschätzungen – zuerst die Fehlprognosen. Keine Handelssignale, keine Kursprognosen.
Das Q ist kein Tippfehler. Es ist die Perspektive.
KI-Agenten unterstützen bei der Recherche, ein Verifier prüft die Aussagen und ein Mensch gibt jede Ausgabe frei.
Welche deiner Auszahlungen hängt noch von einem einzigen Gerät ab?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Am 31. Oktober 2024 hielt eine SMS einen Dieb mitten bei der Auszahlung auf.
Insgesamt wurden unserem Gründer etwa $2,000 gestohlen, darunter 1.088 BNB. Die Vermögenswerte wurden aus MetaMask, Trust Wallet und einem OKX-Konto gestohlen.
Auf HTX gelangte der Angreifer in das Konto und tauschte die Vermögenswerte in $BNB um. Die Auszahlung scheiterte dennoch: Eine SMS-Bestätigung ging an eine separate Telefonnummer.
Wir konnten nicht feststellen, wie der Angreifer hineingelangte. Arbeitshypothese: der Laptop, den unser Gründer einem Fremden zur Reparatur übergab, mit nicht lizenzierter Windows-Version und ohne Virenschutz. Das sind die Umstände, keine bewiesene Ursache.
Das ist keine Behauptung, dass SMS sicher ist. SIM-Swaps gibt es. Es ist eine eng umrissene Beobachtung: Ein separater Kanal verhinderte die Auszahlung. Mehr sagt das erste C·H·A·O·-Merkmal auf HTX nicht aus. Es ist kein Sicherheitsaudit der Börse.
Die Lehre: Vertraue nicht, überprüfe. Nihil sine probatione.
Deshalb startet Cirqus Intelligence The Cirqus Register. Es veröffentlicht Entwicklungen, keine Nachrichten. Jede Prognose erhält ein Datum und ein Kriterium dafür, ob sie eingetroffen ist. Einmal im Monat überprüfen wir unsere eigenen Einschätzungen – zuerst die Fehlprognosen. Keine Handelssignale, keine Kursprognosen.
Das Q ist kein Tippfehler. Es ist die Perspektive.
KI-Agenten unterstützen bei der Recherche, ein Verifier prüft die Aussagen und ein Mensch gibt jede Ausgabe frei.
Welche deiner Auszahlungen hängt noch von einem einzigen Gerät ab?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Insgesamt wurden unserem Gründer etwa $2,000 gestohlen, darunter 1.088 BNB. Die Vermögenswerte wurden aus MetaMask, Trust Wallet und einem OKX-Konto gestohlen.
Auf HTX gelangte der Angreifer in das Konto und tauschte die Vermögenswerte in $BNB um. Die Auszahlung scheiterte dennoch: Eine SMS-Bestätigung ging an eine separate Telefonnummer.
Wir konnten nicht feststellen, wie der Angreifer hineingelangte. Arbeitshypothese: der Laptop, den unser Gründer einem Fremden zur Reparatur übergab, mit nicht lizenzierter Windows-Version und ohne Virenschutz. Das sind die Umstände, keine bewiesene Ursache.
Das ist keine Behauptung, dass SMS sicher ist. SIM-Swaps gibt es. Es ist eine eng umrissene Beobachtung: Ein separater Kanal verhinderte die Auszahlung. Mehr sagt das erste C·H·A·O·-Merkmal auf HTX nicht aus. Es ist kein Sicherheitsaudit der Börse.
Die Lehre: Vertraue nicht, überprüfe. Nihil sine probatione.
Deshalb startet Cirqus Intelligence The Cirqus Register. Es veröffentlicht Entwicklungen, keine Nachrichten. Jede Prognose erhält ein Datum und ein Kriterium dafür, ob sie eingetroffen ist. Einmal im Monat überprüfen wir unsere eigenen Einschätzungen – zuerst die Fehlprognosen. Keine Handelssignale, keine Kursprognosen.
Das Q ist kein Tippfehler. Es ist die Perspektive.
KI-Agenten unterstützen bei der Recherche, ein Verifier prüft die Aussagen und ein Mensch gibt jede Ausgabe frei.
Welche deiner Auszahlungen hängt noch von einem einzigen Gerät ab?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
Die Verbindung zu trennen ist nicht dasselbe wie Wallet-Berechtigungen zu widerrufen
Wenn du die Verbindung zu einer DeFi-App trennst, wird die von dir erteilte Berechtigung nicht unbedingt widerrufen. Laut Ethereum.org können Token-Freigaben auch nach dem Trennen der Verbindung aktiv bleiben – und möglicherweise kein Ablaufdatum haben. Eine unbegrenzte Genehmigung kann einem Vertrag erlauben, alle Token dieses Typs in deiner Wallet auszugeben. Binance Academy empfiehlt, Genehmigungsanfragen sorgfältig zu prüfen und Berechtigungen zu widerrufen, die du nicht mehr benötigst.
Das macht eine sorgfältige Verwaltung von Genehmigungen zu einer eigenen Sicherheitsmaßnahme: Prüfe den Vertrag, bevor du unterschreibst, begrenze den Betrag, sofern deine Wallet dies zulässt, und überprüfe die Freigaben in jedem Netzwerk. Der Widerruf ist eine On-Chain-Transaktion und kann eine Netzwerkgebühr erfordern.
Meine Einschätzung: Geh nicht davon aus, dass „Verbindung trennen“ dasselbe bedeutet wie „widerrufen“. Überprüfst du deine Wallet-Genehmigungen regelmäßig?
Quellen: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Die Verbindung zu trennen ist nicht dasselbe wie Wallet-Berechtigungen zu widerrufen
Wenn du die Verbindung zu einer DeFi-App trennst, wird die von dir erteilte Berechtigung nicht unbedingt widerrufen. Laut Ethereum.org können Token-Freigaben auch nach dem Trennen der Verbindung aktiv bleiben – und möglicherweise kein Ablaufdatum haben. Eine unbegrenzte Genehmigung kann einem Vertrag erlauben, alle Token dieses Typs in deiner Wallet auszugeben. Binance Academy empfiehlt, Genehmigungsanfragen sorgfältig zu prüfen und Berechtigungen zu widerrufen, die du nicht mehr benötigst.
Das macht eine sorgfältige Verwaltung von Genehmigungen zu einer eigenen Sicherheitsmaßnahme: Prüfe den Vertrag, bevor du unterschreibst, begrenze den Betrag, sofern deine Wallet dies zulässt, und überprüfe die Freigaben in jedem Netzwerk. Der Widerruf ist eine On-Chain-Transaktion und kann eine Netzwerkgebühr erfordern.
Meine Einschätzung: Geh nicht davon aus, dass „Verbindung trennen“ dasselbe bedeutet wie „widerrufen“. Überprüfst du deine Wallet-Genehmigungen regelmäßig?
Quellen: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Wenn du die Verbindung zu einer DeFi-App trennst, wird die von dir erteilte Berechtigung nicht unbedingt widerrufen. Laut Ethereum.org können Token-Freigaben auch nach dem Trennen der Verbindung aktiv bleiben – und möglicherweise kein Ablaufdatum haben. Eine unbegrenzte Genehmigung kann einem Vertrag erlauben, alle Token dieses Typs in deiner Wallet auszugeben. Binance Academy empfiehlt, Genehmigungsanfragen sorgfältig zu prüfen und Berechtigungen zu widerrufen, die du nicht mehr benötigst.
Das macht eine sorgfältige Verwaltung von Genehmigungen zu einer eigenen Sicherheitsmaßnahme: Prüfe den Vertrag, bevor du unterschreibst, begrenze den Betrag, sofern deine Wallet dies zulässt, und überprüfe die Freigaben in jedem Netzwerk. Der Widerruf ist eine On-Chain-Transaktion und kann eine Netzwerkgebühr erfordern.
Meine Einschätzung: Geh nicht davon aus, dass „Verbindung trennen“ dasselbe bedeutet wie „widerrufen“. Überprüfst du deine Wallet-Genehmigungen regelmäßig?
Quellen: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
7
·
--
Bärisch
🚨 Eine $SUI Hardware-Wallet war versandbereit – jetzt wird das gesamte Projekt eingestellt
Suiball hat die Einstellung der Markteinführung seiner Hardware-Wallet bekannt gegeben und USDC-Rückerstattungen für alle Vorbestellungen zugesagt
Das Team sagt, Sicherheitsbedenken hätten die Sui Foundation dazu veranlasst, ihre Unterstützung zurückzuziehen
Für Kunden ist jedoch vor allem wichtig, WIE sie bezahlt haben 👇
$SUI
{future}(SUIUSDT)
🔹 On-Chain-Vorbestellungen – Etwa 80 % der Bestellungen erhalten automatische USDC-Rückerstattungen an Wallets, in denen ihre Soulbound-Reservierungs-NFTs liegen
Weder ein Antrag noch eine Wallet-Verbindung ist erforderlich
🔹 Vorbestellungen per Kreditkarte – Kunden erhalten eine E-Mail mit der Bitte um eine Sui-Wallet-Adresse, damit die Rückerstattung separat abgewickelt werden kann
⚠️ Suiball sagt, dass es NIEMALS nach Seed-Phrasen, privaten Schlüsseln oder zusätzlichen Zahlungen fragen wird
Überprüfe Mitteilungen über offizielle Kanäle, bevor du antwortest
Eine Rückerstattungs-E-Mail kann gefälscht sein – selbst wenn dir der Absender bekannt vorkommt
Es handelt sich um die Einstellung eines Hardware-Wallet-Projekts und NICHT um einen Beweis dafür, dass die Sui-Blockchain selbst gehackt wurde
{spot}(SUIUSDT)
Der nächste Meilenstein sind bestätigte Rückerstattungstransaktionen, nicht ein weiteres Versprechen
Eine angekündigte Rückerstattung ist nicht dasselbe wie zurückerhaltenes Geld
$SUI #SUİ #WalletSecurity
🚨 Eine $SUI Hardware-Wallet war versandbereit – jetzt wird das gesamte Projekt eingestellt
Suiball hat die Einstellung der Markteinführung seiner Hardware-Wallet bekannt gegeben und USDC-Rückerstattungen für alle Vorbestellungen zugesagt
Das Team sagt, Sicherheitsbedenken hätten die Sui Foundation dazu veranlasst, ihre Unterstützung zurückzuziehen
Für Kunden ist jedoch vor allem wichtig, WIE sie bezahlt haben 👇
$SUI
🔹 On-Chain-Vorbestellungen – Etwa 80 % der Bestellungen erhalten automatische USDC-Rückerstattungen an Wallets, in denen ihre Soulbound-Reservierungs-NFTs liegen
Weder ein Antrag noch eine Wallet-Verbindung ist erforderlich
🔹 Vorbestellungen per Kreditkarte – Kunden erhalten eine E-Mail mit der Bitte um eine Sui-Wallet-Adresse, damit die Rückerstattung separat abgewickelt werden kann
⚠️ Suiball sagt, dass es NIEMALS nach Seed-Phrasen, privaten Schlüsseln oder zusätzlichen Zahlungen fragen wird
Überprüfe Mitteilungen über offizielle Kanäle, bevor du antwortest
Eine Rückerstattungs-E-Mail kann gefälscht sein – selbst wenn dir der Absender bekannt vorkommt
Es handelt sich um die Einstellung eines Hardware-Wallet-Projekts und NICHT um einen Beweis dafür, dass die Sui-Blockchain selbst gehackt wurde
Der nächste Meilenstein sind bestätigte Rückerstattungstransaktionen, nicht ein weiteres Versprechen
Eine angekündigte Rückerstattung ist nicht dasselbe wie zurückerhaltenes Geld
$SUI #SUİ #WalletSecurity
Suiball hat die Einstellung der Markteinführung seiner Hardware-Wallet bekannt gegeben und USDC-Rückerstattungen für alle Vorbestellungen zugesagt
Das Team sagt, Sicherheitsbedenken hätten die Sui Foundation dazu veranlasst, ihre Unterstützung zurückzuziehen
Für Kunden ist jedoch vor allem wichtig, WIE sie bezahlt haben 👇
$SUI
🔹 On-Chain-Vorbestellungen – Etwa 80 % der Bestellungen erhalten automatische USDC-Rückerstattungen an Wallets, in denen ihre Soulbound-Reservierungs-NFTs liegen
Weder ein Antrag noch eine Wallet-Verbindung ist erforderlich
🔹 Vorbestellungen per Kreditkarte – Kunden erhalten eine E-Mail mit der Bitte um eine Sui-Wallet-Adresse, damit die Rückerstattung separat abgewickelt werden kann
⚠️ Suiball sagt, dass es NIEMALS nach Seed-Phrasen, privaten Schlüsseln oder zusätzlichen Zahlungen fragen wird
Überprüfe Mitteilungen über offizielle Kanäle, bevor du antwortest
Eine Rückerstattungs-E-Mail kann gefälscht sein – selbst wenn dir der Absender bekannt vorkommt
Es handelt sich um die Einstellung eines Hardware-Wallet-Projekts und NICHT um einen Beweis dafür, dass die Sui-Blockchain selbst gehackt wurde
Der nächste Meilenstein sind bestätigte Rückerstattungstransaktionen, nicht ein weiteres Versprechen
Eine angekündigte Rückerstattung ist nicht dasselbe wie zurückerhaltenes Geld
$SUI #SUİ #WalletSecurity
233
Mehrere Bitcoin-Schlüssel helfen wenig, wenn ein einziger Diebstahl alle offenlegt.
Eine Multisignatur-Wallet kann mehrere unabhängige Genehmigungen verlangen, bevor $BTC ausgegeben werden kann. Bei einer Zwei-von-drei-Konfiguration werden beispielsweise zwei beliebige Signaturschlüssel benötigt – nicht nur ein Passwort auf einem Gerät.
Der praktische Vorteil ist die Trennung: Der Diebstahl eines einzelnen Schlüssels reicht nicht aus. Werden jedoch alle Schlüssel und Sicherungskopien zusammen aufbewahrt, kann das diesen Schutz zunichtemachen.
Bevor du dich für diese Konfiguration entscheidest, überlege, welche Geräte und Standorte gleichzeitig ausfallen könnten. Prüfe anschließend, ob genügend Signaturschlüssel verfügbar blieben, um den Zugriff wiederherzustellen.
Der Nachteil ist die höhere Komplexität: Wenn du den Zugriff auf zu viele Schlüssel verlierst, kannst du dich selbst aussperren. Multisignatur verändert das Sicherheitskonzept, macht sorgfältige Sicherungskopien aber nicht überflüssig.
Quelle: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
Mehrere Bitcoin-Schlüssel helfen wenig, wenn ein einziger Diebstahl alle offenlegt.
Eine Multisignatur-Wallet kann mehrere unabhängige Genehmigungen verlangen, bevor $BTC ausgegeben werden kann. Bei einer Zwei-von-drei-Konfiguration werden beispielsweise zwei beliebige Signaturschlüssel benötigt – nicht nur ein Passwort auf einem Gerät.
Der praktische Vorteil ist die Trennung: Der Diebstahl eines einzelnen Schlüssels reicht nicht aus. Werden jedoch alle Schlüssel und Sicherungskopien zusammen aufbewahrt, kann das diesen Schutz zunichtemachen.
Bevor du dich für diese Konfiguration entscheidest, überlege, welche Geräte und Standorte gleichzeitig ausfallen könnten. Prüfe anschließend, ob genügend Signaturschlüssel verfügbar blieben, um den Zugriff wiederherzustellen.
Der Nachteil ist die höhere Komplexität: Wenn du den Zugriff auf zu viele Schlüssel verlierst, kannst du dich selbst aussperren. Multisignatur verändert das Sicherheitskonzept, macht sorgfältige Sicherungskopien aber nicht überflüssig.
Quelle: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
Eine Multisignatur-Wallet kann mehrere unabhängige Genehmigungen verlangen, bevor $BTC ausgegeben werden kann. Bei einer Zwei-von-drei-Konfiguration werden beispielsweise zwei beliebige Signaturschlüssel benötigt – nicht nur ein Passwort auf einem Gerät.
Der praktische Vorteil ist die Trennung: Der Diebstahl eines einzelnen Schlüssels reicht nicht aus. Werden jedoch alle Schlüssel und Sicherungskopien zusammen aufbewahrt, kann das diesen Schutz zunichtemachen.
Bevor du dich für diese Konfiguration entscheidest, überlege, welche Geräte und Standorte gleichzeitig ausfallen könnten. Prüfe anschließend, ob genügend Signaturschlüssel verfügbar blieben, um den Zugriff wiederherzustellen.
Der Nachteil ist die höhere Komplexität: Wenn du den Zugriff auf zu viele Schlüssel verlierst, kannst du dich selbst aussperren. Multisignatur verändert das Sicherheitskonzept, macht sorgfältige Sicherungskopien aber nicht überflüssig.
Quelle: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
69

EIN ELF JAHRE LANG INAKTIVER $ETH WAL IST GERADE ERWACHT UND EINER TÖDLICHEN FALLE ENTWISCHT 🚨
Als ein uraltes Kapital nach einem Jahrzehnt des Winterschlafs wieder aktiv wird, kreisen sofort räuberische Blicke darum. Eine inaktive $ETH -Wallet führte eine kleine Testüberweisung durch, und innerhalb weniger Minuten überschwemmten böswillige Akteure ihr Transaktionsbuch mit betrügerischen Staubadressen, die kürzlich genutzte Gegenparteien nachahmen sollten 🦈.
Diese Vergiftungstaktik nutzt menschliche Gewohnheiten aus, indem sie winzige Nachbildungen in deinem Transaktionsverlauf platziert. Dieser Wal erkannte zwar das gefälschte Ziel und brachte seine Bestände in Sicherheit, doch den aktuellen Einträgen in der Benutzeroberfläche ohne unabhängige Überprüfung zu vertrauen, bleibt ein gefährlicher blinder Fleck.
Überprüfst du jedes einzelne Mal die vollständige Zieladresse oder verlässt du dich blind auf das Dropdown-Menü mit deinen letzten Transaktionen 👇?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
EIN ELF JAHRE LANG INAKTIVER $ETH WAL IST GERADE ERWACHT UND EINER TÖDLICHEN FALLE ENTWISCHT 🚨
Als ein uraltes Kapital nach einem Jahrzehnt des Winterschlafs wieder aktiv wird, kreisen sofort räuberische Blicke darum. Eine inaktive $ETH -Wallet führte eine kleine Testüberweisung durch, und innerhalb weniger Minuten überschwemmten böswillige Akteure ihr Transaktionsbuch mit betrügerischen Staubadressen, die kürzlich genutzte Gegenparteien nachahmen sollten 🦈.
Diese Vergiftungstaktik nutzt menschliche Gewohnheiten aus, indem sie winzige Nachbildungen in deinem Transaktionsverlauf platziert. Dieser Wal erkannte zwar das gefälschte Ziel und brachte seine Bestände in Sicherheit, doch den aktuellen Einträgen in der Benutzeroberfläche ohne unabhängige Überprüfung zu vertrauen, bleibt ein gefährlicher blinder Fleck.
Überprüfst du jedes einzelne Mal die vollständige Zieladresse oder verlässt du dich blind auf das Dropdown-Menü mit deinen letzten Transaktionen 👇?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Als ein uraltes Kapital nach einem Jahrzehnt des Winterschlafs wieder aktiv wird, kreisen sofort räuberische Blicke darum. Eine inaktive $ETH -Wallet führte eine kleine Testüberweisung durch, und innerhalb weniger Minuten überschwemmten böswillige Akteure ihr Transaktionsbuch mit betrügerischen Staubadressen, die kürzlich genutzte Gegenparteien nachahmen sollten 🦈.
Diese Vergiftungstaktik nutzt menschliche Gewohnheiten aus, indem sie winzige Nachbildungen in deinem Transaktionsverlauf platziert. Dieser Wal erkannte zwar das gefälschte Ziel und brachte seine Bestände in Sicherheit, doch den aktuellen Einträgen in der Benutzeroberfläche ohne unabhängige Überprüfung zu vertrauen, bleibt ein gefährlicher blinder Fleck.
Überprüfst du jedes einzelne Mal die vollständige Zieladresse oder verlässt du dich blind auf das Dropdown-Menü mit deinen letzten Transaktionen 👇?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
·
--
Bärisch
🚨 Eine Ethereum-Wallet, die 11 JAHRE lang inaktiv war, bewegte 4,6 MILLIONEN Dollar – und Betrüger waren innerhalb von 3 Minuten zur Stelle
Am 9. November führte die Wallet eine kleine Testtransaktion über 0,05 $ETH durch
Fast unmittelbar danach begannen zwei täuschend ähnliche Adressen, ihren Transaktionsverlauf mit winzigen Zahlungen zu überfluten
Eine davon soll 43 Staub-Überweisungen gesendet haben
Bei dem Angriff ging es nicht darum, einen privaten Schlüssel zu stehlen 🔐
{future}(ETHUSDT)
Vielmehr zielte er auf etwas viel Einfacheres ab – das Kopieren einer Empfängeradresse aus den letzten Transaktionen
Beide gefälschten Adressen ähnelten dem legitimen Empfänger
Doch die Wallet überwies schließlich 2.154,94 $ETH an die richtige Adresse und tappte so nicht in die Falle
⚠️ Was wird dabei oft übersehen?
Eine erfolgreiche Testüberweisung schützt dich nicht, wenn du für die nächste Transaktion eine manipulierte Adresse kopierst
Bevor du größere Beträge überweist, vergleiche die VOLLSTÄNDIGE Zieladresse mit einer vertrauenswürdigen, unabhängig überprüften Quelle
Verlass dich niemals ausschließlich auf den Verlauf der letzten Transaktionen
Deine Wallet kann technisch sicher sein – und trotzdem kann ein einziger Fehler beim Kopieren und Einfügen alles gefährden
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Eine Ethereum-Wallet, die 11 JAHRE lang inaktiv war, bewegte 4,6 MILLIONEN Dollar – und Betrüger waren innerhalb von 3 Minuten zur Stelle
Am 9. November führte die Wallet eine kleine Testtransaktion über 0,05 $ETH durch
Fast unmittelbar danach begannen zwei täuschend ähnliche Adressen, ihren Transaktionsverlauf mit winzigen Zahlungen zu überfluten
Eine davon soll 43 Staub-Überweisungen gesendet haben
Bei dem Angriff ging es nicht darum, einen privaten Schlüssel zu stehlen 🔐
Vielmehr zielte er auf etwas viel Einfacheres ab – das Kopieren einer Empfängeradresse aus den letzten Transaktionen
Beide gefälschten Adressen ähnelten dem legitimen Empfänger
Doch die Wallet überwies schließlich 2.154,94 $ETH an die richtige Adresse und tappte so nicht in die Falle
⚠️ Was wird dabei oft übersehen?
Eine erfolgreiche Testüberweisung schützt dich nicht, wenn du für die nächste Transaktion eine manipulierte Adresse kopierst
Bevor du größere Beträge überweist, vergleiche die VOLLSTÄNDIGE Zieladresse mit einer vertrauenswürdigen, unabhängig überprüften Quelle
Verlass dich niemals ausschließlich auf den Verlauf der letzten Transaktionen
Deine Wallet kann technisch sicher sein – und trotzdem kann ein einziger Fehler beim Kopieren und Einfügen alles gefährden
$ETH #Ethereum #WalletSecurity
Am 9. November führte die Wallet eine kleine Testtransaktion über 0,05 $ETH durch
Fast unmittelbar danach begannen zwei täuschend ähnliche Adressen, ihren Transaktionsverlauf mit winzigen Zahlungen zu überfluten
Eine davon soll 43 Staub-Überweisungen gesendet haben
Bei dem Angriff ging es nicht darum, einen privaten Schlüssel zu stehlen 🔐
Vielmehr zielte er auf etwas viel Einfacheres ab – das Kopieren einer Empfängeradresse aus den letzten Transaktionen
Beide gefälschten Adressen ähnelten dem legitimen Empfänger
Doch die Wallet überwies schließlich 2.154,94 $ETH an die richtige Adresse und tappte so nicht in die Falle
⚠️ Was wird dabei oft übersehen?
Eine erfolgreiche Testüberweisung schützt dich nicht, wenn du für die nächste Transaktion eine manipulierte Adresse kopierst
Bevor du größere Beträge überweist, vergleiche die VOLLSTÄNDIGE Zieladresse mit einer vertrauenswürdigen, unabhängig überprüften Quelle
Verlass dich niemals ausschließlich auf den Verlauf der letzten Transaktionen
Deine Wallet kann technisch sicher sein – und trotzdem kann ein einziger Fehler beim Kopieren und Einfügen alles gefährden
$ETH #Ethereum #WalletSecurity
11

·
--
Dringende Warnung von Binance! iPhone-Nutzer aufgepasst: In iOS gibt es eine Sicherheitslücke namens „worse_query“, durch die schädliche Apps die Seed-Phrase und privaten Schlüssel deiner Wallet stehlen können! Am schlimmsten ist, dass Apple die Lücke in seinem Update vom 9. November nicht einmal erwähnt! Überprüfe sofort die Sicherheit deiner Wallet und lass nicht zu, dass Hacker dir mühelos dein $BTC und $BNB stehlen!
Binance hat gerade eine ernste Warnung für iPhone-Nutzer herausgegeben! Es gibt eine iOS-Sicherheitslücke namens „worse_query“, durch die schädliche Apps die Seed-Phrase und privaten Schlüssel deiner Wallet stehlen können. Das Schlimmste daran? Apple erwähnt diese Lücke nicht einmal in seinem Update vom 9. November! Überprüfe jetzt die Sicherheit deiner Wallet und lass nicht zu, dass Hacker dir mühelos deine $BTC und dein $BNB abgreifen!
#cryptosecurity #walletsecurity #iOS-Sicherheit
Dringende Warnung von Binance! iPhone-Nutzer aufgepasst: In iOS gibt es eine Sicherheitslücke namens „worse_query“, durch die schädliche Apps die Seed-Phrase und privaten Schlüssel deiner Wallet stehlen können! Am schlimmsten ist, dass Apple die Lücke in seinem Update vom 9. November nicht einmal erwähnt! Überprüfe sofort die Sicherheit deiner Wallet und lass nicht zu, dass Hacker dir mühelos dein $BTC und $BNB stehlen!
Binance hat gerade eine ernste Warnung für iPhone-Nutzer herausgegeben! Es gibt eine iOS-Sicherheitslücke namens „worse_query“, durch die schädliche Apps die Seed-Phrase und privaten Schlüssel deiner Wallet stehlen können. Das Schlimmste daran? Apple erwähnt diese Lücke nicht einmal in seinem Update vom 9. November! Überprüfe jetzt die Sicherheit deiner Wallet und lass nicht zu, dass Hacker dir mühelos deine $BTC und dein $BNB abgreifen!
#cryptosecurity #walletsecurity #iOS-Sicherheit
Binance hat gerade eine ernste Warnung für iPhone-Nutzer herausgegeben! Es gibt eine iOS-Sicherheitslücke namens „worse_query“, durch die schädliche Apps die Seed-Phrase und privaten Schlüssel deiner Wallet stehlen können. Das Schlimmste daran? Apple erwähnt diese Lücke nicht einmal in seinem Update vom 9. November! Überprüfe jetzt die Sicherheit deiner Wallet und lass nicht zu, dass Hacker dir mühelos deine $BTC und dein $BNB abgreifen!
#cryptosecurity #walletsecurity #iOS-Sicherheit
556

·
--
Keplr setzte Google- und Apple-Logins aus, nachdem es bei einigen Wallets mit Social-Login zu nicht autorisierten Transaktionen gekommen war. Web3Auth zufolge enthielt die Diebstahlsumme von 6,01 Millionen US-Dollar auch Überweisungen zur Wiederherstellung.
Web3Auth meldete am 6. November 2026 gegen 21:13 UTC ein Sicherheitsproblem und setzte sein eingebettetes Wallet-Produkt aus. Keplr teilte am 7. November gegen 04:38 UTC mit, dass es bei einigen Konten mit Google- und Apple-Login nicht autorisierte Transaktionen gegeben habe, und setzte diese Anmeldeoptionen aus. Mitgründer Josh Lee sagte, Keplrs eigener Code sei nicht gehackt worden. Er schätzte, dass etwa 20 % der Konten mit Social-Login betroffen gewesen seien und nur ein Bruchteil davon vollständig ausgenutzt worden sei. Konten mit Wiederherstellungsphrase und Hardware-Wallets waren nicht betroffen. Web3Auth fand keine Hinweise darauf, dass MetaMask-Nutzer betroffen waren.
Am 8. November widersprach Web3Auth der geschätzten Diebstahlsumme von 6,01 Millionen US-Dollar und erklärte, bei einigen Abflüssen habe es sich um vorsorgliche Übertragungen auf verifizierte Wallets zur Wiederherstellung gehandelt. Das Unternehmen veröffentlichte Wiederherstellungsadressen für elf Cosmos-basierte Netzwerke und acht EVM-kompatible Chains. Keplr riet Nutzern mit Social-Login, keine neuen Gelder an diese Konten zu senden, sie nicht erneut zu importieren und inoffizielle Nachrichten zur Wiederherstellung zu ignorieren.
#Crypto #WalletSecurity #Keplr
Recherchiere selbst. Keine Finanzberatung.
Keplr setzte Google- und Apple-Logins aus, nachdem es bei einigen Wallets mit Social-Login zu nicht autorisierten Transaktionen gekommen war. Web3Auth zufolge enthielt die Diebstahlsumme von 6,01 Millionen US-Dollar auch Überweisungen zur Wiederherstellung.
Web3Auth meldete am 6. November 2026 gegen 21:13 UTC ein Sicherheitsproblem und setzte sein eingebettetes Wallet-Produkt aus. Keplr teilte am 7. November gegen 04:38 UTC mit, dass es bei einigen Konten mit Google- und Apple-Login nicht autorisierte Transaktionen gegeben habe, und setzte diese Anmeldeoptionen aus. Mitgründer Josh Lee sagte, Keplrs eigener Code sei nicht gehackt worden. Er schätzte, dass etwa 20 % der Konten mit Social-Login betroffen gewesen seien und nur ein Bruchteil davon vollständig ausgenutzt worden sei. Konten mit Wiederherstellungsphrase und Hardware-Wallets waren nicht betroffen. Web3Auth fand keine Hinweise darauf, dass MetaMask-Nutzer betroffen waren.
Am 8. November widersprach Web3Auth der geschätzten Diebstahlsumme von 6,01 Millionen US-Dollar und erklärte, bei einigen Abflüssen habe es sich um vorsorgliche Übertragungen auf verifizierte Wallets zur Wiederherstellung gehandelt. Das Unternehmen veröffentlichte Wiederherstellungsadressen für elf Cosmos-basierte Netzwerke und acht EVM-kompatible Chains. Keplr riet Nutzern mit Social-Login, keine neuen Gelder an diese Konten zu senden, sie nicht erneut zu importieren und inoffizielle Nachrichten zur Wiederherstellung zu ignorieren.
#Crypto #WalletSecurity #Keplr
Recherchiere selbst. Keine Finanzberatung.
Web3Auth meldete am 6. November 2026 gegen 21:13 UTC ein Sicherheitsproblem und setzte sein eingebettetes Wallet-Produkt aus. Keplr teilte am 7. November gegen 04:38 UTC mit, dass es bei einigen Konten mit Google- und Apple-Login nicht autorisierte Transaktionen gegeben habe, und setzte diese Anmeldeoptionen aus. Mitgründer Josh Lee sagte, Keplrs eigener Code sei nicht gehackt worden. Er schätzte, dass etwa 20 % der Konten mit Social-Login betroffen gewesen seien und nur ein Bruchteil davon vollständig ausgenutzt worden sei. Konten mit Wiederherstellungsphrase und Hardware-Wallets waren nicht betroffen. Web3Auth fand keine Hinweise darauf, dass MetaMask-Nutzer betroffen waren.
Am 8. November widersprach Web3Auth der geschätzten Diebstahlsumme von 6,01 Millionen US-Dollar und erklärte, bei einigen Abflüssen habe es sich um vorsorgliche Übertragungen auf verifizierte Wallets zur Wiederherstellung gehandelt. Das Unternehmen veröffentlichte Wiederherstellungsadressen für elf Cosmos-basierte Netzwerke und acht EVM-kompatible Chains. Keplr riet Nutzern mit Social-Login, keine neuen Gelder an diese Konten zu senden, sie nicht erneut zu importieren und inoffizielle Nachrichten zur Wiederherstellung zu ignorieren.
#Crypto #WalletSecurity #Keplr
Recherchiere selbst. Keine Finanzberatung.
AAPL-0,96%
GOOGUS-0,24%
201
Ein übersichtlicher Bildschirm für Token-Genehmigungen kann einen einfachen Fehler verschleiern: dass das falsche Netzwerk ausgewählt ist.
Genehmigungstools zeigen Berechtigungen für die ausgewählte Blockchain an. Wenn du das Ethereum-Mainnet überprüfst, erfährst du dadurch nicht, welche Verträge deine Token auf Polygon oder einem anderen von dir genutzten Netzwerk ausgeben dürfen.
Für eine gründliche Bereinigung deiner Wallet solltest du die Netzwerke auflisten, in denen du Apps verwendet hast. Öffne einen vertrauenswürdigen Genehmigungsprüfer über seine verifizierte Adresse, vergewissere dich, dass das Netzwerk im Tool und in der Wallet übereinstimmt, und überprüfe anschließend die Ausgabeberechtigungen für jedes Netzwerk einzeln.
Das Widerrufen einer Genehmigung erfordert eine On-Chain-Transaktion und eine Netzwerkgebühr. Aktualisiere danach den Prüfer, um zu bestätigen, dass sich die Berechtigung geändert hat.
Einschränkung: Eine leere Liste in einem Netzwerk bedeutet nicht, dass für deine gesamte Wallet alles in Ordnung ist.
Quelle: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Ein übersichtlicher Bildschirm für Token-Genehmigungen kann einen einfachen Fehler verschleiern: dass das falsche Netzwerk ausgewählt ist.
Genehmigungstools zeigen Berechtigungen für die ausgewählte Blockchain an. Wenn du das Ethereum-Mainnet überprüfst, erfährst du dadurch nicht, welche Verträge deine Token auf Polygon oder einem anderen von dir genutzten Netzwerk ausgeben dürfen.
Für eine gründliche Bereinigung deiner Wallet solltest du die Netzwerke auflisten, in denen du Apps verwendet hast. Öffne einen vertrauenswürdigen Genehmigungsprüfer über seine verifizierte Adresse, vergewissere dich, dass das Netzwerk im Tool und in der Wallet übereinstimmt, und überprüfe anschließend die Ausgabeberechtigungen für jedes Netzwerk einzeln.
Das Widerrufen einer Genehmigung erfordert eine On-Chain-Transaktion und eine Netzwerkgebühr. Aktualisiere danach den Prüfer, um zu bestätigen, dass sich die Berechtigung geändert hat.
Einschränkung: Eine leere Liste in einem Netzwerk bedeutet nicht, dass für deine gesamte Wallet alles in Ordnung ist.
Quelle: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Genehmigungstools zeigen Berechtigungen für die ausgewählte Blockchain an. Wenn du das Ethereum-Mainnet überprüfst, erfährst du dadurch nicht, welche Verträge deine Token auf Polygon oder einem anderen von dir genutzten Netzwerk ausgeben dürfen.
Für eine gründliche Bereinigung deiner Wallet solltest du die Netzwerke auflisten, in denen du Apps verwendet hast. Öffne einen vertrauenswürdigen Genehmigungsprüfer über seine verifizierte Adresse, vergewissere dich, dass das Netzwerk im Tool und in der Wallet übereinstimmt, und überprüfe anschließend die Ausgabeberechtigungen für jedes Netzwerk einzeln.
Das Widerrufen einer Genehmigung erfordert eine On-Chain-Transaktion und eine Netzwerkgebühr. Aktualisiere danach den Prüfer, um zu bestätigen, dass sich die Berechtigung geändert hat.
Einschränkung: Eine leere Liste in einem Netzwerk bedeutet nicht, dass für deine gesamte Wallet alles in Ordnung ist.
Quelle: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
82
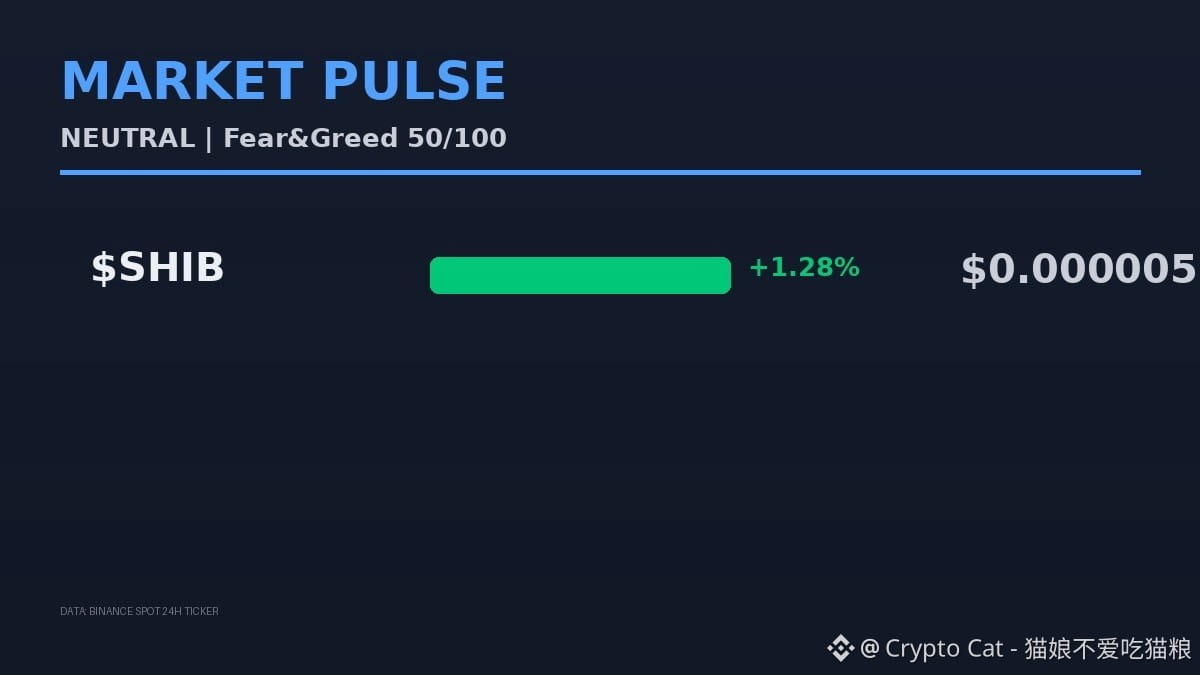
iOS-Sicherheitslücke mit hochgefährlicher Spyware aufgedeckt – die Wallets von Krypto-Haltern sind völlig ungeschützt. $SHIB notiert aktuell bei 0.000005 und steigt um 1.28 %. Hat es dich erwischt?
Denk nicht, dass dich das nichts angeht: Über diese Sicherheitslücke können sämtliche Berechtigungen deiner Wallet ausgelesen werden. DeFi-Interaktionen und die Zwei-Faktor-Authentifizierung bei Börsen könnten gestohlen werden. Viele, die mit $SHIB handeln, nutzen gerne mobile Wallets – das Risiko ist also besonders hoch.
Am Markt sind vorerst keine deutlichen Auffälligkeiten zu sehen, und die Nachricht hat sich noch nicht vollständig herumgesprochen. Stürz dich jetzt nicht überstürzt hinein und verkauf auch nicht panisch. Warte erst einmal ab, ob Berichte über groß angelegte Diebstähle auftauchen. Abzuwarten, solange die Lage unklar ist, ist kein Grund, sich zu schämen.
Wenn du meine Einschätzung für fundiert hältst, kannst du beim Spot-Trading-Turnier Season 10 ein bisschen üben. Ob du was draufhast, zeigt sich beim Wettbewerb – außerdem kannst du Rückvergütungen erhalten.
Wird sich diese Sicherheitslücke noch zu einem groß angelegten Sicherheitsvorfall ausweiten? Wer mit steigenden Kursen rechnet und glaubt, die schlechten Nachrichten seien bereits eingepreist, tippt 1. Wer mit fallenden Kursen rechnet und glaubt, dass der Kurs einbricht, tippt 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
iOS-Sicherheitslücke mit hochgefährlicher Spyware aufgedeckt – die Wallets von Krypto-Haltern sind völlig ungeschützt. $SHIB notiert aktuell bei 0.000005 und steigt um 1.28 %. Hat es dich erwischt?
Denk nicht, dass dich das nichts angeht: Über diese Sicherheitslücke können sämtliche Berechtigungen deiner Wallet ausgelesen werden. DeFi-Interaktionen und die Zwei-Faktor-Authentifizierung bei Börsen könnten gestohlen werden. Viele, die mit $SHIB handeln, nutzen gerne mobile Wallets – das Risiko ist also besonders hoch.
Am Markt sind vorerst keine deutlichen Auffälligkeiten zu sehen, und die Nachricht hat sich noch nicht vollständig herumgesprochen. Stürz dich jetzt nicht überstürzt hinein und verkauf auch nicht panisch. Warte erst einmal ab, ob Berichte über groß angelegte Diebstähle auftauchen. Abzuwarten, solange die Lage unklar ist, ist kein Grund, sich zu schämen.
Wenn du meine Einschätzung für fundiert hältst, kannst du beim Spot-Trading-Turnier Season 10 ein bisschen üben. Ob du was draufhast, zeigt sich beim Wettbewerb – außerdem kannst du Rückvergütungen erhalten.
Wird sich diese Sicherheitslücke noch zu einem groß angelegten Sicherheitsvorfall ausweiten? Wer mit steigenden Kursen rechnet und glaubt, die schlechten Nachrichten seien bereits eingepreist, tippt 1. Wer mit fallenden Kursen rechnet und glaubt, dass der Kurs einbricht, tippt 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Denk nicht, dass dich das nichts angeht: Über diese Sicherheitslücke können sämtliche Berechtigungen deiner Wallet ausgelesen werden. DeFi-Interaktionen und die Zwei-Faktor-Authentifizierung bei Börsen könnten gestohlen werden. Viele, die mit $SHIB handeln, nutzen gerne mobile Wallets – das Risiko ist also besonders hoch.
Am Markt sind vorerst keine deutlichen Auffälligkeiten zu sehen, und die Nachricht hat sich noch nicht vollständig herumgesprochen. Stürz dich jetzt nicht überstürzt hinein und verkauf auch nicht panisch. Warte erst einmal ab, ob Berichte über groß angelegte Diebstähle auftauchen. Abzuwarten, solange die Lage unklar ist, ist kein Grund, sich zu schämen.
Wenn du meine Einschätzung für fundiert hältst, kannst du beim Spot-Trading-Turnier Season 10 ein bisschen üben. Ob du was draufhast, zeigt sich beim Wettbewerb – außerdem kannst du Rückvergütungen erhalten.
Wird sich diese Sicherheitslücke noch zu einem groß angelegten Sicherheitsvorfall ausweiten? Wer mit steigenden Kursen rechnet und glaubt, die schlechten Nachrichten seien bereits eingepreist, tippt 1. Wer mit fallenden Kursen rechnet und glaubt, dass der Kurs einbricht, tippt 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
Artikel
Schritt-für-Schritt-Anleitung für Einsteiger: So sicherst du deine Krypto-WalletAls ich zum ersten Mal für ein paar Dollar $BTC zu einem Kurs von 77.078 $ kaufte, war ich gleichzeitig aufgeregt und nervös. Als ich sah, dass der Kurs an einem einzigen Tag um 1,37 % fiel, wurde mir klar, wie schnell sich der Markt bewegen kann. Die Sicherheit meiner Wallet sollte jedoch umso stabiler sein. Hier ist eine einfache Checkliste, mit der alle ihre Kryptowährungen schützen können.
Warum Sicherheit wichtig ist
Selbst wenn der Fear-&-Greed-Index bei 26 (Angst) steht, bleibt das Risiko hoch, durch einen einfachen Fehler Geld zu verlieren. Eine verlorene Seed-Phrase oder ein kompromittiertes Gerät kann ein bescheidenes $ETH Guthaben von 2.257 $ innerhalb weniger Minuten in ein Konto mit einem Saldo von null verwandeln. Mach Sicherheit zur Gewohnheit und nicht zu einer einmaligen Einrichtung.
Schritt-für-Schritt-Anleitung für Einsteiger: So sicherst du deine Krypto-Wallet
Als ich zum ersten Mal für ein paar Dollar $BTC zu einem Kurs von 77.078 $ kaufte, war ich gleichzeitig aufgeregt und nervös. Als ich sah, dass der Kurs an einem einzigen Tag um 1,37 % fiel, wurde mir klar, wie schnell sich der Markt bewegen kann. Die Sicherheit meiner Wallet sollte jedoch umso stabiler sein. Hier ist eine einfache Checkliste, mit der alle ihre Kryptowährungen schützen können.
Warum Sicherheit wichtig ist
Selbst wenn der Fear-&-Greed-Index bei 26 (Angst) steht, bleibt das Risiko hoch, durch einen einfachen Fehler Geld zu verlieren. Eine verlorene Seed-Phrase oder ein kompromittiertes Gerät kann ein bescheidenes $ETH Guthaben von 2.257 $ innerhalb weniger Minuten in ein Konto mit einem Saldo von null verwandeln. Mach Sicherheit zur Gewohnheit und nicht zu einer einmaligen Einrichtung.
Warum Sicherheit wichtig ist
Selbst wenn der Fear-&-Greed-Index bei 26 (Angst) steht, bleibt das Risiko hoch, durch einen einfachen Fehler Geld zu verlieren. Eine verlorene Seed-Phrase oder ein kompromittiertes Gerät kann ein bescheidenes $ETH Guthaben von 2.257 $ innerhalb weniger Minuten in ein Konto mit einem Saldo von null verwandeln. Mach Sicherheit zur Gewohnheit und nicht zu einer einmaligen Einrichtung.
147
·
--
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du noch veraltete Software verwendest, schalte sofort deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du veraltete Software verwendest, schalte jetzt deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du noch veraltete Software verwendest, schalte sofort deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du veraltete Software verwendest, schalte jetzt deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
Dringende Warnung! BTCPay Server warnt vor dem Diebstahl von Hot Wallets! Wenn du veraltete Software verwendest, schalte jetzt deine Server ab! Hacker plündern gerade die Gelder! #cryptosecurity #walletsecurity $BTC $BCH
316
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
3 Aufrufe
4 Kommentare
2
#AnthropicIPOPriceCouldExceed$80
0 Aufrufe
20 Kommentare
3
#CanNvidia’sDataCenterGrowthContinue?
0 Aufrufe
3 Kommentare
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
139,219 Aufrufe
1,040 Kommentare
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
36,370 Aufrufe
360 Kommentare
6
#AnthropicClearedToListOnNasdaqAsANT
30,910 Aufrufe
302 Kommentare
7
#WhatInvestmentSignalsDo13FFilingsReveal?
75,154 Aufrufe
697 Kommentare
8
#TetherCapitalMakesStrategicInvestmentInStables
17,540 Aufrufe
136 Kommentare
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,128 Aufrufe
23 Kommentare
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,536 Aufrufe
19 Kommentare