
#supplychainattack
supplychainattack
11,660 Aufrufe
38 Kommentare
Hot
Zuletzt

·
--
Artikel
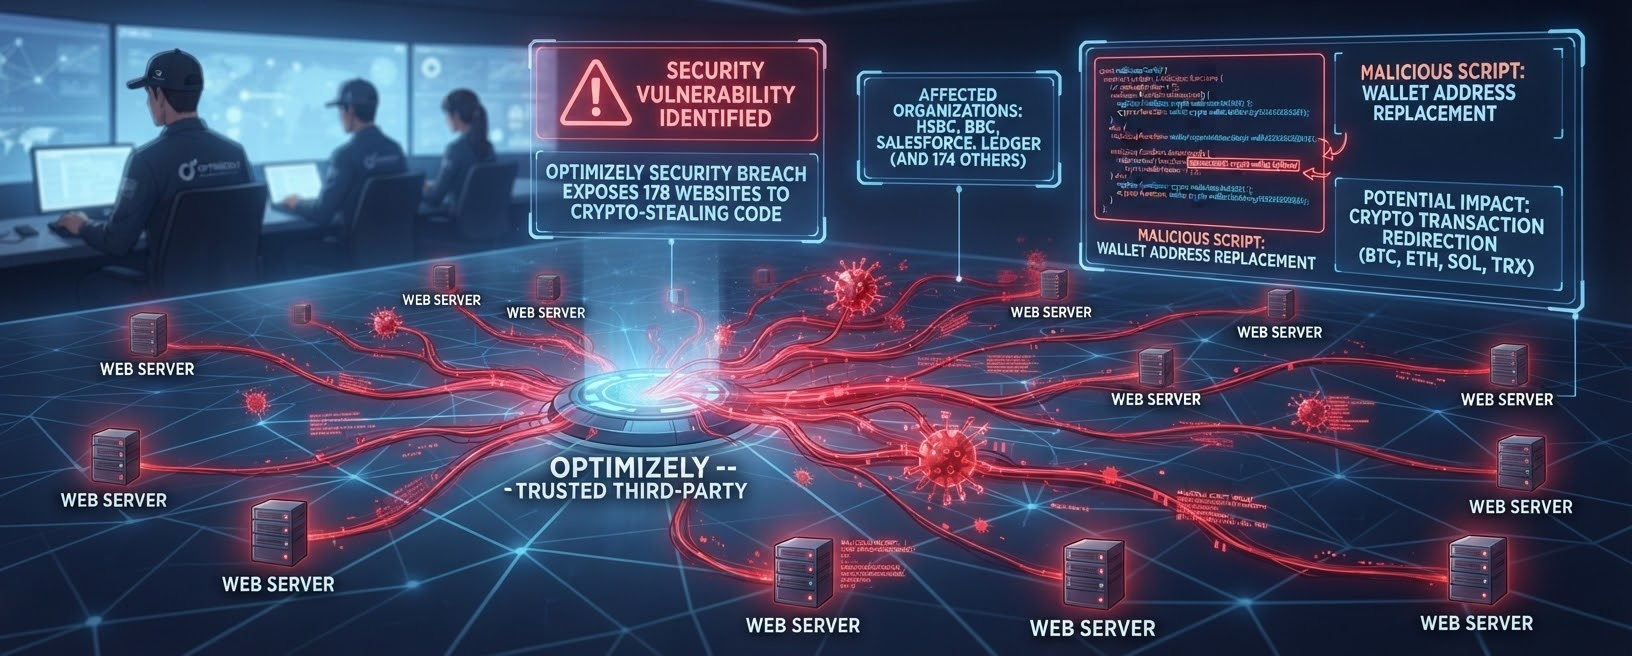
Sicherheitsvorfall bei Optimizely setzt 178 Websites schädlichem Code zum Abgreifen von Kryptowährungen ausEine Sicherheitslücke beim Webtest-Anbieter Optimizely führte dazu, dass am 16. November auf Websites von 178 Organisationen schädlicher Code zum Abgreifen von Kryptowährungen auftauchte, darunter bei HSBC, BBC, Salesforce und Ledger. Die betroffenen Websites wurden nicht direkt gehackt. Stattdessen nutzten Angreifer ein vertrauenswürdiges Skript eines Drittanbieters aus, das Wallet-Adressen in Formularen und kopiertem Text ersetzte und dadurch möglicherweise Kryptowährungstransaktionen über Bitcoin, Ethereum, Solana, Tron und mehrere andere Netzwerke umleitete. $BTC
Sicherheitsvorfall bei Optimizely setzt 178 Websites schädlichem Code zum Abgreifen von Kryptowährungen aus
Eine Sicherheitslücke beim Webtest-Anbieter Optimizely führte dazu, dass am 16. November auf Websites von 178 Organisationen schädlicher Code zum Abgreifen von Kryptowährungen auftauchte, darunter bei HSBC, BBC, Salesforce und Ledger. Die betroffenen Websites wurden nicht direkt gehackt. Stattdessen nutzten Angreifer ein vertrauenswürdiges Skript eines Drittanbieters aus, das Wallet-Adressen in Formularen und kopiertem Text ersetzte und dadurch möglicherweise Kryptowährungstransaktionen über Bitcoin, Ethereum, Solana, Tron und mehrere andere Netzwerke umleitete. $BTC
Mas Hanif:
Sama ngenes nya berarti 😇😇😇
5
6
1.4k
·
--
Das Sicherheitsversprechen der Hardware-Wallet, „nicht mit dem Internet verbunden“ zu sein, wurde schon vor dem Öffnen der Verpackung gebrochen.
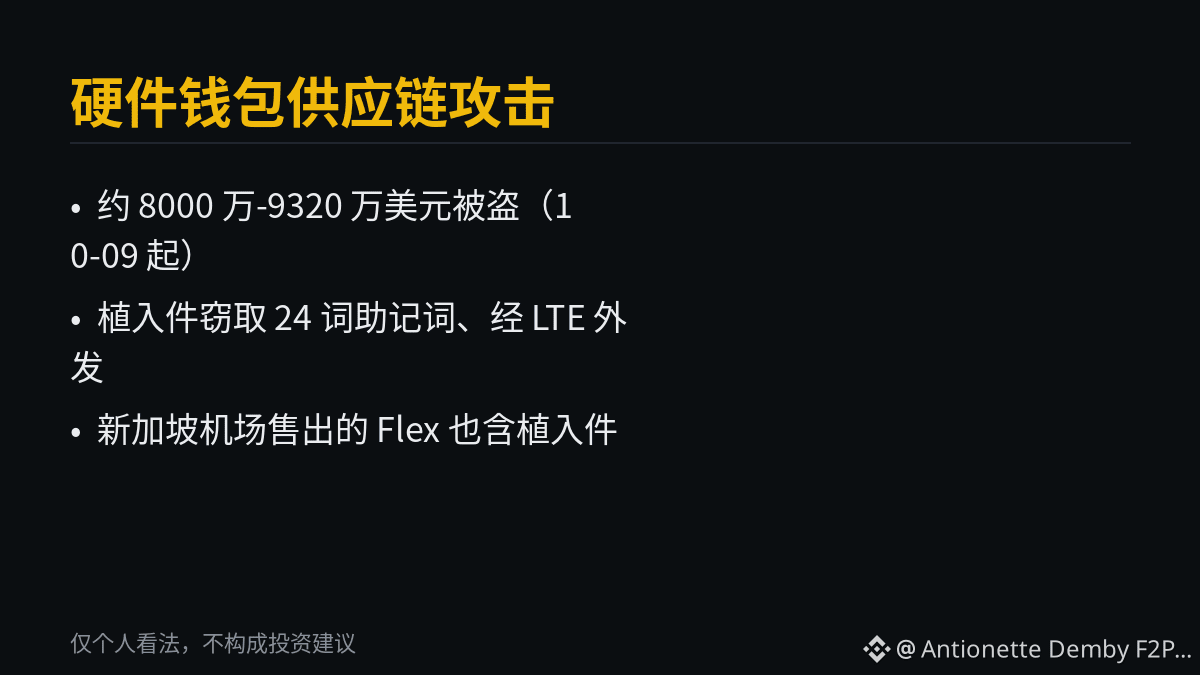
Neue Enthüllungen vom 18. Oktober weiten die Folgen dieses Lieferkettenangriffs aus: Bei einer Ledger-Flex-Wallet, die am Flughafen Singapur-Changi gekauft wurde, wurde ein modifizierter Display-Anschluss entdeckt. Außerdem war sie mit einem Mobilfunkchip und einer SIM-Karte ausgestattet. Die manipulierten Geräte könnten bereits über reguläre Einzelhandelskanäle in mehreren Ländern vertrieben worden sein und sich damit nicht mehr nur auf den ursprünglich ins Visier genommenen einzelnen Händler beschränken.
Der zeitliche Ablauf: Ab dem 9. Oktober wurden innerhalb kurzer Zeit mehr als 300 Wallets geleert. Die Schätzungen unabhängiger Blockchain-Forschungsfirmen liegen zwischen 80 und 93,2 Millionen US-Dollar: Bitquery zählte 315 Wallets mit rund 93,2 Millionen US-Dollar; Galaxy Digital schätzte den Betrag auf rund 90 Millionen US-Dollar; Specter auf 86 Millionen US-Dollar; Arkham auf 80 Millionen US-Dollar (laut einem Bericht von CoinDesk vom 12.10.2026). Rund 70 Millionen US-Dollar der Opfergelder waren USDT auf der Tron-Blockchain. Der Rest verteilte sich auf BTC, ETH, BNB, SOL und Polygon.
Die Vorgehensweise ist bemerkenswert: Das implantierte Bauteil war eine kleine Platine, die hinter dem Bildschirm versteckt war und über eine eigene Mobilfunkverbindung verfügte. Bei der Einrichtung zeigte der Bildschirm die 24 Wörter der Wiederherstellungsphrase an. Das Implantat fing diese Wörter ab und sendete sie direkt per LTE/eSIM an die Angreifer – der Computer und das WLAN des Nutzers wurden dabei vollständig umgangen. Anschließend rekonstruierten die Angreifer die Wallet andernorts mit diesen 24 Wörtern und transferierten die Gelder.
Am 10. Oktober bestätigte Ledger offiziell, dass mindestens eines der betroffenen Geräte ein nicht autorisiertes Hardware-Implantat enthielt. Alle bislang bestätigten Fälle gingen auf den Vertriebskanal des südostasiatischen Händlers CryptoBilis zurück (Malaysia, Indonesien, Philippinen). Die eigenen Systeme und Direktvertriebskanäle des Unternehmens waren nicht betroffen. CryptoBilis hat den Verkauf aller Hardware-Wallets eingestellt; die Filiale in Kuala Lumpur ist vorübergehend geschlossen.
Was sich beobachten lässt: Kompromittiert wurde nie der Sicherheitschip, sondern die „Vertrauenskette“ – das Vertrauen darauf, dass die Verpackung original ist und der Händler tatsächlich ein „offiziell autorisierter Händler“. Ledger hat Kunden von CryptoBilis darauf hingewiesen, Geräte, die noch nicht eingerichtet wurden, nicht mehr einzuschalten. Wer ein Gerät bereits aktiviert hat, sollte seine Gelder auf ein neues Gerät übertragen, das direkt über die offizielle Website gekauft wurde, und eine neue Wiederherstellungsphrase verwenden.
Einordnung: Nach diesem Vorfall muss die Prüfung einer Hardware-Wallet nach dem Auspacken womöglich so gründlich erfolgen wie die Abnahme eines Präzisionsinstruments. Die Erzählung von der „absoluten Sicherheit“ von Cold Wallets wird neu bewertet. Bewertet wird jedoch nicht die Hardware selbst, sondern die Vertrauenswürdigkeit der Vertriebskanäle. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Quellen: CoinDesk 12.10., CryptoBriefing 13.10., Schätzungen von Forschern bei Bitquery/Specter/Arkham/Galaxy sowie die Wiedergabe der Erkenntnisse unabhängiger Forscher durch Sina Finance am 18.10. Die Verlustsummen sind Schätzungen Dritter; Ledger hat keine offizielle Schadenssumme veröffentlicht. Nur meine persönliche Meinung, keine Anlageberatung.)
Das Sicherheitsversprechen der Hardware-Wallet, „nicht mit dem Internet verbunden“ zu sein, wurde schon vor dem Öffnen der Verpackung gebrochen.
Neue Enthüllungen vom 18. Oktober weiten die Folgen dieses Lieferkettenangriffs aus: Bei einer Ledger-Flex-Wallet, die am Flughafen Singapur-Changi gekauft wurde, wurde ein modifizierter Display-Anschluss entdeckt. Außerdem war sie mit einem Mobilfunkchip und einer SIM-Karte ausgestattet. Die manipulierten Geräte könnten bereits über reguläre Einzelhandelskanäle in mehreren Ländern vertrieben worden sein und sich damit nicht mehr nur auf den ursprünglich ins Visier genommenen einzelnen Händler beschränken.
Der zeitliche Ablauf: Ab dem 9. Oktober wurden innerhalb kurzer Zeit mehr als 300 Wallets geleert. Die Schätzungen unabhängiger Blockchain-Forschungsfirmen liegen zwischen 80 und 93,2 Millionen US-Dollar: Bitquery zählte 315 Wallets mit rund 93,2 Millionen US-Dollar; Galaxy Digital schätzte den Betrag auf rund 90 Millionen US-Dollar; Specter auf 86 Millionen US-Dollar; Arkham auf 80 Millionen US-Dollar (laut einem Bericht von CoinDesk vom 12.10.2026). Rund 70 Millionen US-Dollar der Opfergelder waren USDT auf der Tron-Blockchain. Der Rest verteilte sich auf BTC, ETH, BNB, SOL und Polygon.
Die Vorgehensweise ist bemerkenswert: Das implantierte Bauteil war eine kleine Platine, die hinter dem Bildschirm versteckt war und über eine eigene Mobilfunkverbindung verfügte. Bei der Einrichtung zeigte der Bildschirm die 24 Wörter der Wiederherstellungsphrase an. Das Implantat fing diese Wörter ab und sendete sie direkt per LTE/eSIM an die Angreifer – der Computer und das WLAN des Nutzers wurden dabei vollständig umgangen. Anschließend rekonstruierten die Angreifer die Wallet andernorts mit diesen 24 Wörtern und transferierten die Gelder.
Am 10. Oktober bestätigte Ledger offiziell, dass mindestens eines der betroffenen Geräte ein nicht autorisiertes Hardware-Implantat enthielt. Alle bislang bestätigten Fälle gingen auf den Vertriebskanal des südostasiatischen Händlers CryptoBilis zurück (Malaysia, Indonesien, Philippinen). Die eigenen Systeme und Direktvertriebskanäle des Unternehmens waren nicht betroffen. CryptoBilis hat den Verkauf aller Hardware-Wallets eingestellt; die Filiale in Kuala Lumpur ist vorübergehend geschlossen.
Was sich beobachten lässt: Kompromittiert wurde nie der Sicherheitschip, sondern die „Vertrauenskette“ – das Vertrauen darauf, dass die Verpackung original ist und der Händler tatsächlich ein „offiziell autorisierter Händler“. Ledger hat Kunden von CryptoBilis darauf hingewiesen, Geräte, die noch nicht eingerichtet wurden, nicht mehr einzuschalten. Wer ein Gerät bereits aktiviert hat, sollte seine Gelder auf ein neues Gerät übertragen, das direkt über die offizielle Website gekauft wurde, und eine neue Wiederherstellungsphrase verwenden.
Einordnung: Nach diesem Vorfall muss die Prüfung einer Hardware-Wallet nach dem Auspacken womöglich so gründlich erfolgen wie die Abnahme eines Präzisionsinstruments. Die Erzählung von der „absoluten Sicherheit“ von Cold Wallets wird neu bewertet. Bewertet wird jedoch nicht die Hardware selbst, sondern die Vertrauenswürdigkeit der Vertriebskanäle. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Quellen: CoinDesk 12.10., CryptoBriefing 13.10., Schätzungen von Forschern bei Bitquery/Specter/Arkham/Galaxy sowie die Wiedergabe der Erkenntnisse unabhängiger Forscher durch Sina Finance am 18.10. Die Verlustsummen sind Schätzungen Dritter; Ledger hat keine offizielle Schadenssumme veröffentlicht. Nur meine persönliche Meinung, keine Anlageberatung.)
Neue Enthüllungen vom 18. Oktober weiten die Folgen dieses Lieferkettenangriffs aus: Bei einer Ledger-Flex-Wallet, die am Flughafen Singapur-Changi gekauft wurde, wurde ein modifizierter Display-Anschluss entdeckt. Außerdem war sie mit einem Mobilfunkchip und einer SIM-Karte ausgestattet. Die manipulierten Geräte könnten bereits über reguläre Einzelhandelskanäle in mehreren Ländern vertrieben worden sein und sich damit nicht mehr nur auf den ursprünglich ins Visier genommenen einzelnen Händler beschränken.
Der zeitliche Ablauf: Ab dem 9. Oktober wurden innerhalb kurzer Zeit mehr als 300 Wallets geleert. Die Schätzungen unabhängiger Blockchain-Forschungsfirmen liegen zwischen 80 und 93,2 Millionen US-Dollar: Bitquery zählte 315 Wallets mit rund 93,2 Millionen US-Dollar; Galaxy Digital schätzte den Betrag auf rund 90 Millionen US-Dollar; Specter auf 86 Millionen US-Dollar; Arkham auf 80 Millionen US-Dollar (laut einem Bericht von CoinDesk vom 12.10.2026). Rund 70 Millionen US-Dollar der Opfergelder waren USDT auf der Tron-Blockchain. Der Rest verteilte sich auf BTC, ETH, BNB, SOL und Polygon.
Die Vorgehensweise ist bemerkenswert: Das implantierte Bauteil war eine kleine Platine, die hinter dem Bildschirm versteckt war und über eine eigene Mobilfunkverbindung verfügte. Bei der Einrichtung zeigte der Bildschirm die 24 Wörter der Wiederherstellungsphrase an. Das Implantat fing diese Wörter ab und sendete sie direkt per LTE/eSIM an die Angreifer – der Computer und das WLAN des Nutzers wurden dabei vollständig umgangen. Anschließend rekonstruierten die Angreifer die Wallet andernorts mit diesen 24 Wörtern und transferierten die Gelder.
Am 10. Oktober bestätigte Ledger offiziell, dass mindestens eines der betroffenen Geräte ein nicht autorisiertes Hardware-Implantat enthielt. Alle bislang bestätigten Fälle gingen auf den Vertriebskanal des südostasiatischen Händlers CryptoBilis zurück (Malaysia, Indonesien, Philippinen). Die eigenen Systeme und Direktvertriebskanäle des Unternehmens waren nicht betroffen. CryptoBilis hat den Verkauf aller Hardware-Wallets eingestellt; die Filiale in Kuala Lumpur ist vorübergehend geschlossen.
Was sich beobachten lässt: Kompromittiert wurde nie der Sicherheitschip, sondern die „Vertrauenskette“ – das Vertrauen darauf, dass die Verpackung original ist und der Händler tatsächlich ein „offiziell autorisierter Händler“. Ledger hat Kunden von CryptoBilis darauf hingewiesen, Geräte, die noch nicht eingerichtet wurden, nicht mehr einzuschalten. Wer ein Gerät bereits aktiviert hat, sollte seine Gelder auf ein neues Gerät übertragen, das direkt über die offizielle Website gekauft wurde, und eine neue Wiederherstellungsphrase verwenden.
Einordnung: Nach diesem Vorfall muss die Prüfung einer Hardware-Wallet nach dem Auspacken womöglich so gründlich erfolgen wie die Abnahme eines Präzisionsinstruments. Die Erzählung von der „absoluten Sicherheit“ von Cold Wallets wird neu bewertet. Bewertet wird jedoch nicht die Hardware selbst, sondern die Vertrauenswürdigkeit der Vertriebskanäle. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Quellen: CoinDesk 12.10., CryptoBriefing 13.10., Schätzungen von Forschern bei Bitquery/Specter/Arkham/Galaxy sowie die Wiedergabe der Erkenntnisse unabhängiger Forscher durch Sina Finance am 18.10. Die Verlustsummen sind Schätzungen Dritter; Ledger hat keine offizielle Schadenssumme veröffentlicht. Nur meine persönliche Meinung, keine Anlageberatung.)
81

HACKER HABEN DAS OFFIZIELLE $INJ DEVELOPER-KIT—310 DOWNLOADS ⚠️ kompromittiert
Eine manipulierte Version von Injective's SDK schlich sich über ein kompromittiertes GitHub-Konto ein und stahl bei normaler Nutzung Wallet-Seed-Phrasen sowie private Schlüssel. Die schädliche Komponente ging für weniger als eine Stunde online, verteilte sich auf 18 npm-Pakete und wurde 310 Mal abgerufen, bevor ein Fix eingespielt wurde.
Wenn du oder ein Projekt, mit dem du interagierst, Wallet-Software nutzt oder Bots betreibt, die auf Injective basieren, könnte dieses einstündige Zeitfenster Schlüssel geleakt haben. Der Code protokollierte die Geheimnisse stillschweigend und lieferte sie an einen Server, der so gestaltet war, als sei er legitim. Entwickler wurden angewiesen, alle Schlüssel, die mit diesen Versionen in Berührung kamen, als kompromittiert zu behandeln.
Prüfst du gerade, welche Version dein Wallet oder Bot aktuell ausführt?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
HACKER HABEN DAS OFFIZIELLE $INJ DEVELOPER-KIT—310 DOWNLOADS ⚠️ kompromittiert
Eine manipulierte Version von Injective's SDK schlich sich über ein kompromittiertes GitHub-Konto ein und stahl bei normaler Nutzung Wallet-Seed-Phrasen sowie private Schlüssel. Die schädliche Komponente ging für weniger als eine Stunde online, verteilte sich auf 18 npm-Pakete und wurde 310 Mal abgerufen, bevor ein Fix eingespielt wurde.
Wenn du oder ein Projekt, mit dem du interagierst, Wallet-Software nutzt oder Bots betreibt, die auf Injective basieren, könnte dieses einstündige Zeitfenster Schlüssel geleakt haben. Der Code protokollierte die Geheimnisse stillschweigend und lieferte sie an einen Server, der so gestaltet war, als sei er legitim. Entwickler wurden angewiesen, alle Schlüssel, die mit diesen Versionen in Berührung kamen, als kompromittiert zu behandeln.
Prüfst du gerade, welche Version dein Wallet oder Bot aktuell ausführt?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Eine manipulierte Version von Injective's SDK schlich sich über ein kompromittiertes GitHub-Konto ein und stahl bei normaler Nutzung Wallet-Seed-Phrasen sowie private Schlüssel. Die schädliche Komponente ging für weniger als eine Stunde online, verteilte sich auf 18 npm-Pakete und wurde 310 Mal abgerufen, bevor ein Fix eingespielt wurde.
Wenn du oder ein Projekt, mit dem du interagierst, Wallet-Software nutzt oder Bots betreibt, die auf Injective basieren, könnte dieses einstündige Zeitfenster Schlüssel geleakt haben. Der Code protokollierte die Geheimnisse stillschweigend und lieferte sie an einen Server, der so gestaltet war, als sei er legitim. Entwickler wurden angewiesen, alle Schlüssel, die mit diesen Versionen in Berührung kamen, als kompromittiert zu behandeln.
Prüfst du gerade, welche Version dein Wallet oder Bot aktuell ausführt?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Schwerer Sicherheitsvorfall in der Lieferkette von Ledger
Ledger bestätigte, dass in Geräten, die der nicht autorisierte Wiederverkäufer CryptoBilis verkauft hatte, manipulierte Hardware-Komponenten entdeckt wurden, mit denen Wiederherstellungsphrasen gestohlen werden sollten. Der große europäische Einzelhändler MediaMarkt hat den Verkauf ausgesetzt, um das Risiko einzudämmen.
#LedgerSecurity #SupplyChainAttack
Schwerer Sicherheitsvorfall in der Lieferkette von Ledger
Ledger bestätigte, dass in Geräten, die der nicht autorisierte Wiederverkäufer CryptoBilis verkauft hatte, manipulierte Hardware-Komponenten entdeckt wurden, mit denen Wiederherstellungsphrasen gestohlen werden sollten. Der große europäische Einzelhändler MediaMarkt hat den Verkauf ausgesetzt, um das Risiko einzudämmen.
#LedgerSecurity #SupplyChainAttack
Ledger bestätigte, dass in Geräten, die der nicht autorisierte Wiederverkäufer CryptoBilis verkauft hatte, manipulierte Hardware-Komponenten entdeckt wurden, mit denen Wiederherstellungsphrasen gestohlen werden sollten. Der große europäische Einzelhändler MediaMarkt hat den Verkauf ausgesetzt, um das Risiko einzudämmen.
#LedgerSecurity #SupplyChainAttack
4

·
--
Polymarket-Händler kompromittiert — Angreifer leerten 2,9 Mio. $ aus Wallets
Über das Wochenende traf einen Supply-Chain-Angriff Polymarket. Ein bösartiges Skript, das in das Frontend injiziert wurde, entleerte rund 2,9 Millionen Dollar, bevor das Team es abschaltete.
Dies ist kein Smart-Contract-Exploit. Die Angreifer haben nicht die Kerninfrastruktur ins Visier genommen, sondern die Software- Lieferkette von Polymarket. Supply-Chain-Angriffe verstecken sich in vertrauenswürdigen Drittanbieter-Code, wodurch sie schwerer zu erkennen sind.
Polymarket bestätigte, dass alle betroffenen Nutzer vollständige Erstattungen erhalten. Das Team isolierte die Sicherheitslücke schnell. Der Vorfall zeigt jedoch, wie Plattformen, die auf externe Dienste angewiesen sind, zusätzliche Angriffsflächen eröffnen, die über Smart Contracts hinausgehen.
Kryptowetten und Prognisemärkte haben in diesem Jahr enorm viel Aufmerksamkeit auf sich gezogen. Dieser Vorfall testet, ob Plattformen das Vertrauen aufrechterhalten können, während sie wachsen. Sicherheitsüberprüfungen von Drittanbieter-Abhängigkeiten könnten zu einer Standardpraxis werden müssen.
Sollten dezentrale Plattformen ihre Software-Abhängigkeiten stärker prüfen? Die Branche schaut zu. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Polymarket-Händler kompromittiert — Angreifer leerten 2,9 Mio. $ aus Wallets
Über das Wochenende traf einen Supply-Chain-Angriff Polymarket. Ein bösartiges Skript, das in das Frontend injiziert wurde, entleerte rund 2,9 Millionen Dollar, bevor das Team es abschaltete.
Dies ist kein Smart-Contract-Exploit. Die Angreifer haben nicht die Kerninfrastruktur ins Visier genommen, sondern die Software- Lieferkette von Polymarket. Supply-Chain-Angriffe verstecken sich in vertrauenswürdigen Drittanbieter-Code, wodurch sie schwerer zu erkennen sind.
Polymarket bestätigte, dass alle betroffenen Nutzer vollständige Erstattungen erhalten. Das Team isolierte die Sicherheitslücke schnell. Der Vorfall zeigt jedoch, wie Plattformen, die auf externe Dienste angewiesen sind, zusätzliche Angriffsflächen eröffnen, die über Smart Contracts hinausgehen.
Kryptowetten und Prognisemärkte haben in diesem Jahr enorm viel Aufmerksamkeit auf sich gezogen. Dieser Vorfall testet, ob Plattformen das Vertrauen aufrechterhalten können, während sie wachsen. Sicherheitsüberprüfungen von Drittanbieter-Abhängigkeiten könnten zu einer Standardpraxis werden müssen.
Sollten dezentrale Plattformen ihre Software-Abhängigkeiten stärker prüfen? Die Branche schaut zu. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Über das Wochenende traf einen Supply-Chain-Angriff Polymarket. Ein bösartiges Skript, das in das Frontend injiziert wurde, entleerte rund 2,9 Millionen Dollar, bevor das Team es abschaltete.
Dies ist kein Smart-Contract-Exploit. Die Angreifer haben nicht die Kerninfrastruktur ins Visier genommen, sondern die Software- Lieferkette von Polymarket. Supply-Chain-Angriffe verstecken sich in vertrauenswürdigen Drittanbieter-Code, wodurch sie schwerer zu erkennen sind.
Polymarket bestätigte, dass alle betroffenen Nutzer vollständige Erstattungen erhalten. Das Team isolierte die Sicherheitslücke schnell. Der Vorfall zeigt jedoch, wie Plattformen, die auf externe Dienste angewiesen sind, zusätzliche Angriffsflächen eröffnen, die über Smart Contracts hinausgehen.
Kryptowetten und Prognisemärkte haben in diesem Jahr enorm viel Aufmerksamkeit auf sich gezogen. Dieser Vorfall testet, ob Plattformen das Vertrauen aufrechterhalten können, während sie wachsen. Sicherheitsüberprüfungen von Drittanbieter-Abhängigkeiten könnten zu einer Standardpraxis werden müssen.
Sollten dezentrale Plattformen ihre Software-Abhängigkeiten stärker prüfen? Die Branche schaut zu. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK COMPROMISED — 50,000 WÖCHENTLICHE DOWNLOADS BETROFFEN ⚠️
Das npm-Paket @injectivelabs/sdk-ts wurde bösartig modifiziert, nachdem ein Entwicklerkonto auf GitHub kompromittiert wurde. Version 1.20.21 enthält Code, der Wallet-Private-Keys und Mnemonic-Phrasen stiehlt und sie in einen verschleierten Server kodiert.
Mit etwa 50.000 wöchentlichen Downloads und 17 weiteren gesperrten Paketen im gleichen Scope ist das ein umfassender Supply-Chain-Angriff. Verdächtige Commits begannen am 8. Juni. Hast du deine Abhängigkeiten geprüft?
Keine Finanzberatung. Verwalte immer dein Risiko.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK COMPROMISED — 50,000 WÖCHENTLICHE DOWNLOADS BETROFFEN ⚠️
Das npm-Paket @injectivelabs/sdk-ts wurde bösartig modifiziert, nachdem ein Entwicklerkonto auf GitHub kompromittiert wurde. Version 1.20.21 enthält Code, der Wallet-Private-Keys und Mnemonic-Phrasen stiehlt und sie in einen verschleierten Server kodiert.
Mit etwa 50.000 wöchentlichen Downloads und 17 weiteren gesperrten Paketen im gleichen Scope ist das ein umfassender Supply-Chain-Angriff. Verdächtige Commits begannen am 8. Juni. Hast du deine Abhängigkeiten geprüft?
Keine Finanzberatung. Verwalte immer dein Risiko.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
Das npm-Paket @injectivelabs/sdk-ts wurde bösartig modifiziert, nachdem ein Entwicklerkonto auf GitHub kompromittiert wurde. Version 1.20.21 enthält Code, der Wallet-Private-Keys und Mnemonic-Phrasen stiehlt und sie in einen verschleierten Server kodiert.
Mit etwa 50.000 wöchentlichen Downloads und 17 weiteren gesperrten Paketen im gleichen Scope ist das ein umfassender Supply-Chain-Angriff. Verdächtige Commits begannen am 8. Juni. Hast du deine Abhängigkeiten geprüft?
Keine Finanzberatung. Verwalte immer dein Risiko.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
30 bösartige NPM-Pakete, die $ETH DEVELOPERS ins Visier nehmen 🔥
Ein koordinierter Supply-Chain-Angriff wurde aufgedeckt: Dabei wurden ein gefälschtes Trading-Bot-Repository und ein DeFi-getöntes npm-Paket genutzt, um einen JavaScript-Informationsteiler einzuschleusen. Der Umfang umfasst 30 bösartige Pakete. Dabei ist stake-math@3.5.4 als Abhängigkeit in einem Repo gepinnt, das etwa 2.300 nahezu identische Forks hervorbrachte — ein klares Automations-Warnsignal.
Im Feuer sind sensible Daten: Wallet-Bibliotheken, private Keys, Mnemonics, API-Tokens und gespeicherte Browser-Zugangsdaten. Wenn du kürzlich npm install in irgendeinem Projekt ausgeführt hast, das mit DeFi oder Trading-Bots verbunden ist, ist deine Umgebung möglicherweise bereits kompromittiert. Prüfst du heute deine Abhängigkeiten?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
30 bösartige NPM-Pakete, die $ETH DEVELOPERS ins Visier nehmen 🔥
Ein koordinierter Supply-Chain-Angriff wurde aufgedeckt: Dabei wurden ein gefälschtes Trading-Bot-Repository und ein DeFi-getöntes npm-Paket genutzt, um einen JavaScript-Informationsteiler einzuschleusen. Der Umfang umfasst 30 bösartige Pakete. Dabei ist stake-math@3.5.4 als Abhängigkeit in einem Repo gepinnt, das etwa 2.300 nahezu identische Forks hervorbrachte — ein klares Automations-Warnsignal.
Im Feuer sind sensible Daten: Wallet-Bibliotheken, private Keys, Mnemonics, API-Tokens und gespeicherte Browser-Zugangsdaten. Wenn du kürzlich npm install in irgendeinem Projekt ausgeführt hast, das mit DeFi oder Trading-Bots verbunden ist, ist deine Umgebung möglicherweise bereits kompromittiert. Prüfst du heute deine Abhängigkeiten?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Ein koordinierter Supply-Chain-Angriff wurde aufgedeckt: Dabei wurden ein gefälschtes Trading-Bot-Repository und ein DeFi-getöntes npm-Paket genutzt, um einen JavaScript-Informationsteiler einzuschleusen. Der Umfang umfasst 30 bösartige Pakete. Dabei ist stake-math@3.5.4 als Abhängigkeit in einem Repo gepinnt, das etwa 2.300 nahezu identische Forks hervorbrachte — ein klares Automations-Warnsignal.
Im Feuer sind sensible Daten: Wallet-Bibliotheken, private Keys, Mnemonics, API-Tokens und gespeicherte Browser-Zugangsdaten. Wenn du kürzlich npm install in irgendeinem Projekt ausgeführt hast, das mit DeFi oder Trading-Bots verbunden ist, ist deine Umgebung möglicherweise bereits kompromittiert. Prüfst du heute deine Abhängigkeiten?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
Die Entdeckung eines Hardware-Implantats in einer Ledger-Wallet ist ein Sicherheitsalbtraum
Ledger hat bestätigt, in einer Wallet ein nicht autorisiertes Hardware-Implantat entdeckt zu haben. Das deutet auf einen ausgeklügelten Angriff auf die Lieferkette hin.
#LedgerSecurity #SupplyChainAttack
Die Entdeckung eines Hardware-Implantats in einer Ledger-Wallet ist ein Sicherheitsalbtraum
Ledger hat bestätigt, in einer Wallet ein nicht autorisiertes Hardware-Implantat entdeckt zu haben. Das deutet auf einen ausgeklügelten Angriff auf die Lieferkette hin.
#LedgerSecurity #SupplyChainAttack
Ledger hat bestätigt, in einer Wallet ein nicht autorisiertes Hardware-Implantat entdeckt zu haben. Das deutet auf einen ausgeklügelten Angriff auf die Lieferkette hin.
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledgerpausescryptobilissales 🚨
*LEDGER BESTÄTIGT UNAUTORISIERTEN HARDWARE-IMPLANTAT — ÜBER 86 MIO. $ AN MUTMASSLICHEN VERLUSTEN?!* 😱
Das ist einfach nur krank …
Ledger hat bestätigt, dass bei einer Untersuchung am 10. Oktober zu gemeldeten Diebstählen im Zusammenhang mit dem südostasiatischen Wiederverkäufer *CryptoBilis* ein nicht autorisiertes Hardware-Implantat im Kryptowallet eines Kunden gefunden wurde. Blockchain-Forscher schätzen die mutmaßlichen Verluste auf über *86 Millionen Dollar*.
⚠️ *WAS WIR BISLANG WISSEN*
Am 10. Oktober 2026 bestätigte der Ledger-Support: _„Das Gerät eines der betroffenen Nutzer enthielt ein nicht autorisiertes Hardware-Implantat.“_ Damit hat Ledger in diesem Fall erstmals eine physische Manipulation bestätigt.
🔍 Der Wiederverkäufer: CryptoBilis — von Ledger für Indonesien, Malaysia und die Philippinen gelistet
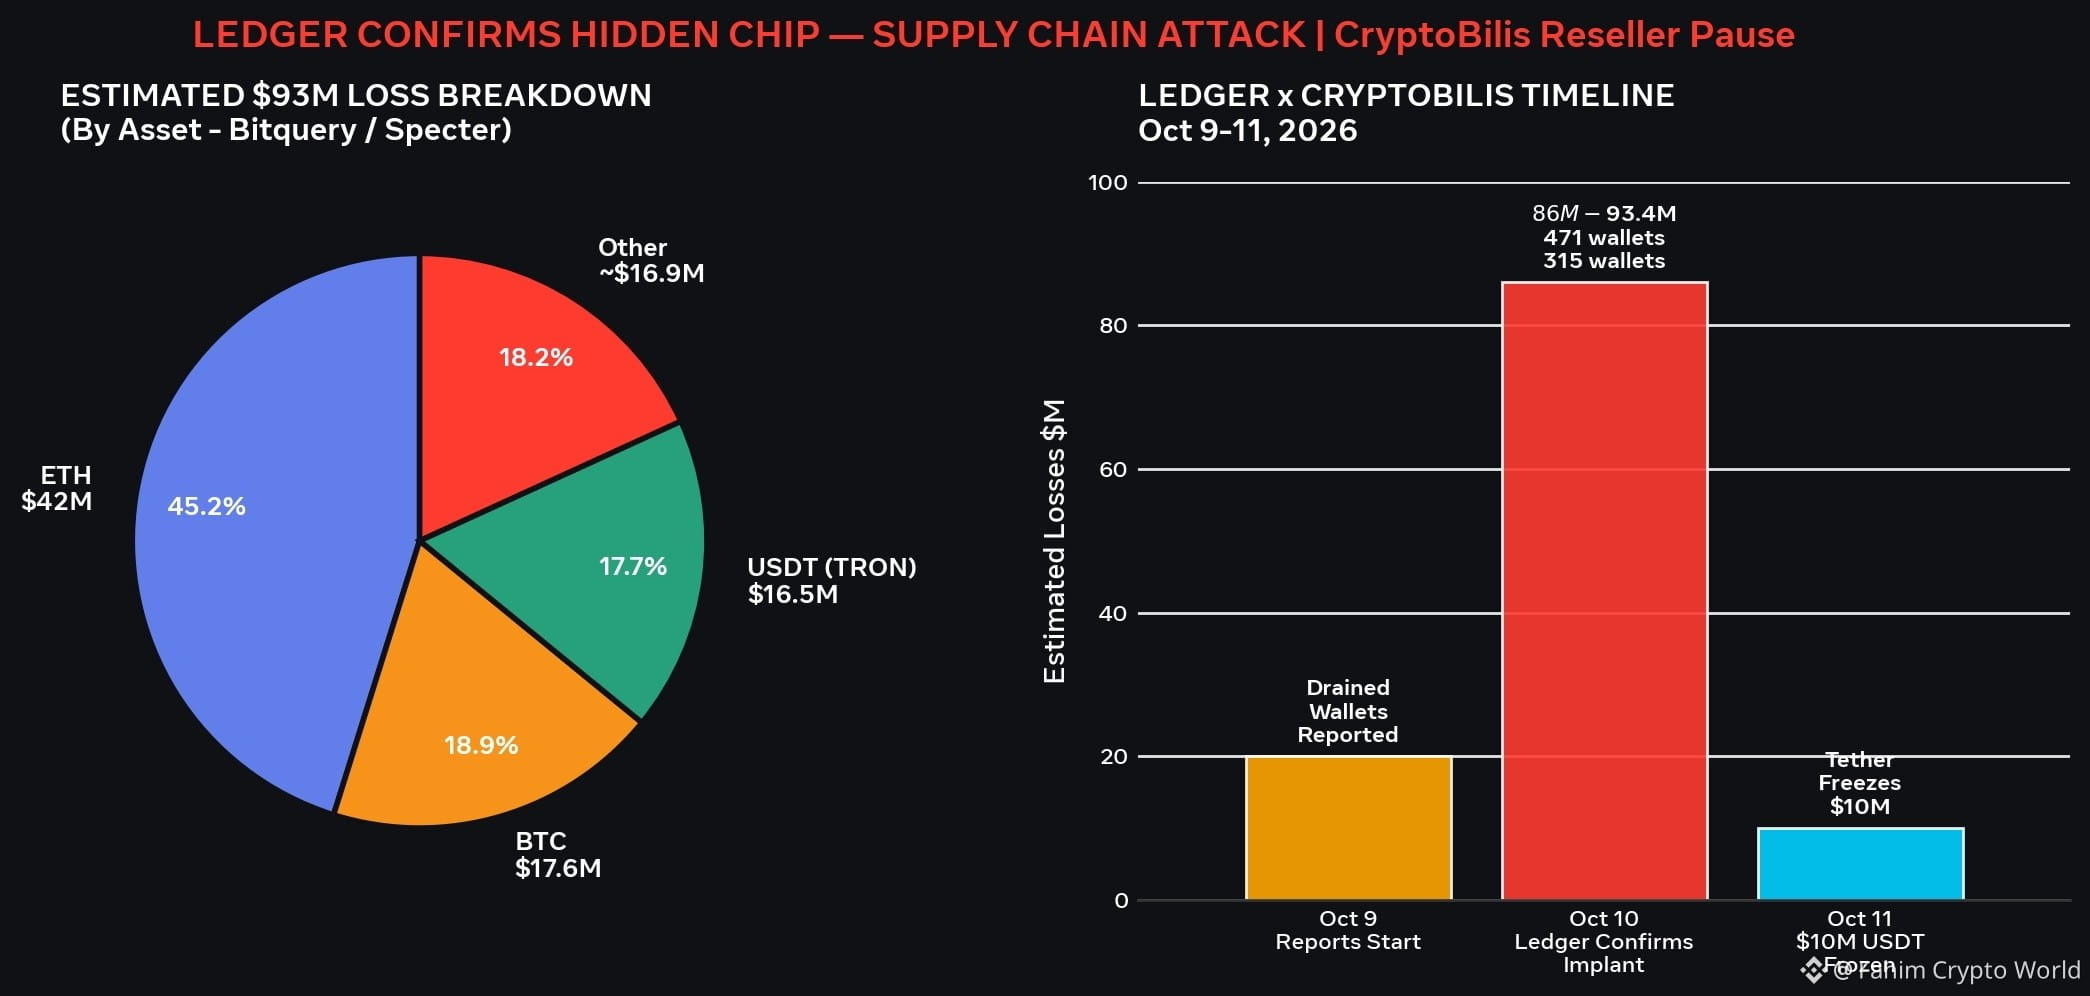
💸 Geschätzte Verluste: über 86 Mio. $ (Specter), 92,9 Mio. $ über 311 Wallets (Bitquery), 93,4 Mio. $ über 471 Wallets (Yfarmx)
💰 Aufschlüsselung: ∼42 Mio. $ in ETH, 17,6 Mio. $ in BTC, 16,5 Mio. $ in USDT
🛑 Maßnahme: CryptoBilis hat den Verkauf ALLER Hardware-Wallets bis zum Abschluss der Untersuchung ausgesetzt
🛡️ *LEDGER SAGT*
Ledger betont, dass die eigene Infrastruktur, die Systeme und die Dienste NICHT kompromittiert wurden. Das Problem scheint auf diesen Vertriebskanal beschränkt zu sein. Ledger arbeitet mit den Behörden und der Sicherheitsgruppe SEAL 911 zusammen.
*WAS DU TUN SOLLTEST, WENN DU BEI CRYPTOBILIS GEKAUFT HAST:*
1. Wenn du das Gerät noch nicht eingerichtet hast — richte es NICHT ein
2. Wenn du es bereits eingerichtet hast — übertrage dein Guthaben sofort auf ein neues Wallet mit einer neu generierten Wiederherstellungsphrase
3. Überprüfe die Echtheit über die Attestierungsprüfung in Ledger Live
4. Ledger wird dich NIEMALS nach deiner 24-Wörter-Wiederherstellungsphrase fragen
Das ist ein Lehrbuchbeispiel für einen Angriff auf die Lieferkette. Dein Cold Wallet ist nur sicher, wenn die Lieferkette sicher ist.
Hast du jemals einen Ledger bei einem Drittanbieter gekauft? Überprüfe es jetzt. 👇
Ledger bestätigt versteckten Chip in Krypto-Wallet angesichts von Diebstahlvorwürfen in Höhe von 92 Mio. $
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerpausescryptobilissales 🚨
*LEDGER BESTÄTIGT UNAUTORISIERTEN HARDWARE-IMPLANTAT — ÜBER 86 MIO. $ AN MUTMASSLICHEN VERLUSTEN?!* 😱
Das ist einfach nur krank …
Ledger hat bestätigt, dass bei einer Untersuchung am 10. Oktober zu gemeldeten Diebstählen im Zusammenhang mit dem südostasiatischen Wiederverkäufer *CryptoBilis* ein nicht autorisiertes Hardware-Implantat im Kryptowallet eines Kunden gefunden wurde. Blockchain-Forscher schätzen die mutmaßlichen Verluste auf über *86 Millionen Dollar*.
⚠️ *WAS WIR BISLANG WISSEN*
Am 10. Oktober 2026 bestätigte der Ledger-Support: _„Das Gerät eines der betroffenen Nutzer enthielt ein nicht autorisiertes Hardware-Implantat.“_ Damit hat Ledger in diesem Fall erstmals eine physische Manipulation bestätigt.
🔍 Der Wiederverkäufer: CryptoBilis — von Ledger für Indonesien, Malaysia und die Philippinen gelistet
💸 Geschätzte Verluste: über 86 Mio. $ (Specter), 92,9 Mio. $ über 311 Wallets (Bitquery), 93,4 Mio. $ über 471 Wallets (Yfarmx)
💰 Aufschlüsselung: ∼42 Mio. $ in ETH, 17,6 Mio. $ in BTC, 16,5 Mio. $ in USDT
🛑 Maßnahme: CryptoBilis hat den Verkauf ALLER Hardware-Wallets bis zum Abschluss der Untersuchung ausgesetzt
🛡️ *LEDGER SAGT*
Ledger betont, dass die eigene Infrastruktur, die Systeme und die Dienste NICHT kompromittiert wurden. Das Problem scheint auf diesen Vertriebskanal beschränkt zu sein. Ledger arbeitet mit den Behörden und der Sicherheitsgruppe SEAL 911 zusammen.
*WAS DU TUN SOLLTEST, WENN DU BEI CRYPTOBILIS GEKAUFT HAST:*
1. Wenn du das Gerät noch nicht eingerichtet hast — richte es NICHT ein
2. Wenn du es bereits eingerichtet hast — übertrage dein Guthaben sofort auf ein neues Wallet mit einer neu generierten Wiederherstellungsphrase
3. Überprüfe die Echtheit über die Attestierungsprüfung in Ledger Live
4. Ledger wird dich NIEMALS nach deiner 24-Wörter-Wiederherstellungsphrase fragen
Das ist ein Lehrbuchbeispiel für einen Angriff auf die Lieferkette. Dein Cold Wallet ist nur sicher, wenn die Lieferkette sicher ist.
Hast du jemals einen Ledger bei einem Drittanbieter gekauft? Überprüfe es jetzt. 👇
Ledger bestätigt versteckten Chip in Krypto-Wallet angesichts von Diebstahlvorwürfen in Höhe von 92 Mio. $
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER BESTÄTIGT UNAUTORISIERTEN HARDWARE-IMPLANTAT — ÜBER 86 MIO. $ AN MUTMASSLICHEN VERLUSTEN?!* 😱
Das ist einfach nur krank …
Ledger hat bestätigt, dass bei einer Untersuchung am 10. Oktober zu gemeldeten Diebstählen im Zusammenhang mit dem südostasiatischen Wiederverkäufer *CryptoBilis* ein nicht autorisiertes Hardware-Implantat im Kryptowallet eines Kunden gefunden wurde. Blockchain-Forscher schätzen die mutmaßlichen Verluste auf über *86 Millionen Dollar*.
⚠️ *WAS WIR BISLANG WISSEN*
Am 10. Oktober 2026 bestätigte der Ledger-Support: _„Das Gerät eines der betroffenen Nutzer enthielt ein nicht autorisiertes Hardware-Implantat.“_ Damit hat Ledger in diesem Fall erstmals eine physische Manipulation bestätigt.
🔍 Der Wiederverkäufer: CryptoBilis — von Ledger für Indonesien, Malaysia und die Philippinen gelistet
💸 Geschätzte Verluste: über 86 Mio. $ (Specter), 92,9 Mio. $ über 311 Wallets (Bitquery), 93,4 Mio. $ über 471 Wallets (Yfarmx)
💰 Aufschlüsselung: ∼42 Mio. $ in ETH, 17,6 Mio. $ in BTC, 16,5 Mio. $ in USDT
🛑 Maßnahme: CryptoBilis hat den Verkauf ALLER Hardware-Wallets bis zum Abschluss der Untersuchung ausgesetzt
🛡️ *LEDGER SAGT*
Ledger betont, dass die eigene Infrastruktur, die Systeme und die Dienste NICHT kompromittiert wurden. Das Problem scheint auf diesen Vertriebskanal beschränkt zu sein. Ledger arbeitet mit den Behörden und der Sicherheitsgruppe SEAL 911 zusammen.
*WAS DU TUN SOLLTEST, WENN DU BEI CRYPTOBILIS GEKAUFT HAST:*
1. Wenn du das Gerät noch nicht eingerichtet hast — richte es NICHT ein
2. Wenn du es bereits eingerichtet hast — übertrage dein Guthaben sofort auf ein neues Wallet mit einer neu generierten Wiederherstellungsphrase
3. Überprüfe die Echtheit über die Attestierungsprüfung in Ledger Live
4. Ledger wird dich NIEMALS nach deiner 24-Wörter-Wiederherstellungsphrase fragen
Das ist ein Lehrbuchbeispiel für einen Angriff auf die Lieferkette. Dein Cold Wallet ist nur sicher, wenn die Lieferkette sicher ist.
Hast du jemals einen Ledger bei einem Drittanbieter gekauft? Überprüfe es jetzt. 👇
Ledger bestätigt versteckten Chip in Krypto-Wallet angesichts von Diebstahlvorwürfen in Höhe von 92 Mio. $
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
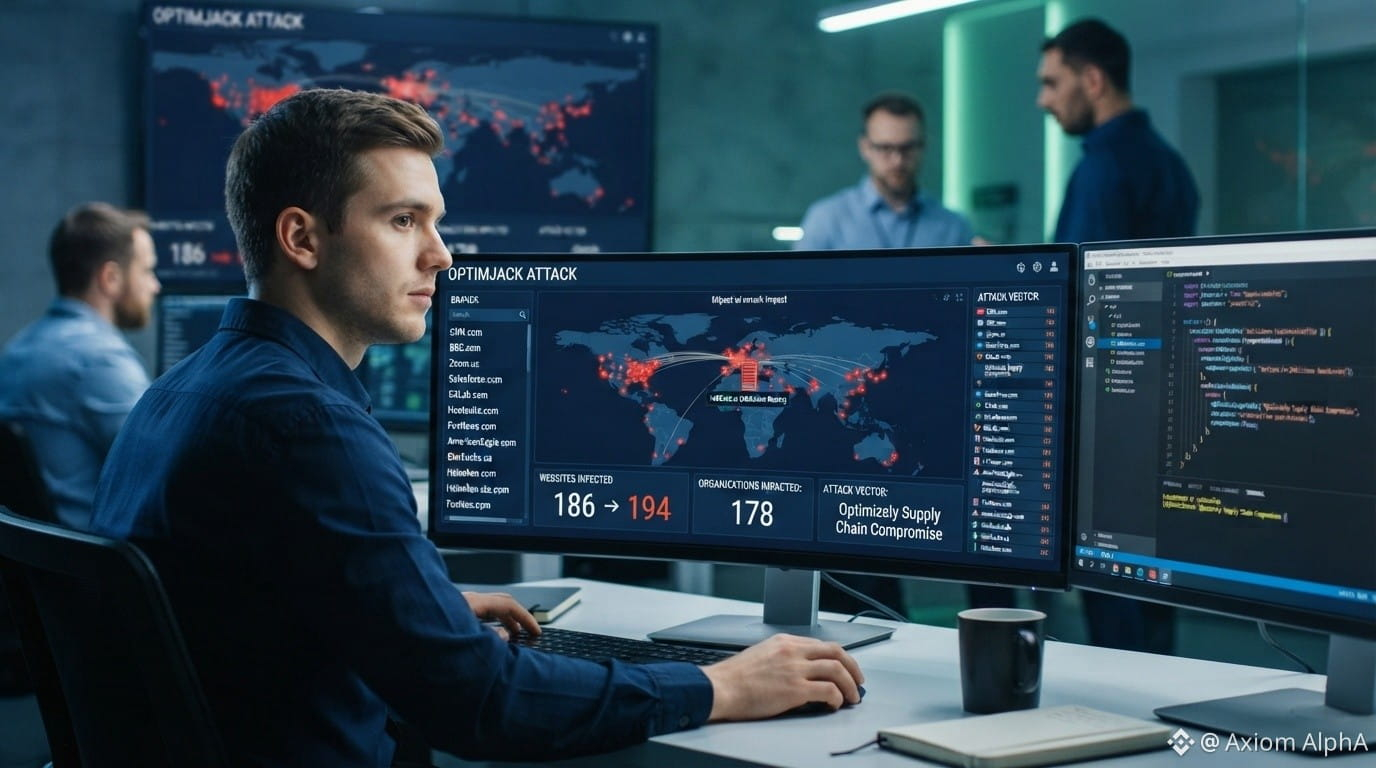
#optimjackattackinfectsatleast186websites
Der „OptimJack“-Angriff: Ein Weckruf für die Websicherheit
Ein neuer, ausgeklügelter Lieferkettenangriff namens „OptimJack“ wurde entdeckt, und die Zahlen sind erschreckend. Analysten für Bedrohungsinformationen haben bestätigt, dass mindestens 186 große Websites kompromittiert wurden und sich die Infektion rasch ausbreitet. Dieser Angriffsvektor, der gezielt die Optimizely-Lieferkette ins Visier nimmt, verdeutlicht die kritischen Schwachstellen, die in Integrationen von Drittanbietern stecken.
Organisationen weltweit versuchen fieberhaft, ihre Abhängigkeiten zu überprüfen und die Sicherheitslücke zu schließen. Wie einfach sich dieser Schadcode in die Websites vertrauenswürdiger Marken einschleusen ließ, ist eine deutliche Erinnerung daran, dass der Sicherheitsperimeter längst nicht mehr nur die eigene Infrastruktur umfasst, sondern jeden Code, den man auf der eigenen Seite lädt.
Während Sicherheitsteams daran arbeiten, die Folgen einzudämmen, dürfte dieses Ereignis Auswirkungen auf den gesamten Markt für digitale Vermögenswerte haben.
Hier sind drei handelbare Coins und Token, die im Zentrum des Narrativs rund um Cybersicherheit und dezentrale Identität stehen:
Chainlink ($LINK )
LINK hat sich als widerstandsfähig erwiesen und konsolidiert sich nach einem jüngsten Ausbruch. Ein klarer Durchbruch über den Widerstand bei 21,50 $ könnte den nächsten Aufwärtsschub in Richtung 26,00 $ signalisieren. Ein Rücksetzer in die Unterstützungszone zwischen 18,00 $ und 19,00 $ wäre ein attraktiver Einstiegszeitpunkt.
Civic ($CVC )
Civic befindet sich derzeit in einem starken Aufwärtstrend. Bei etwa 0,15 $ hat sich eine solide Unterstützung gebildet. Unser Ziel ist ein erneuter Test der vorherigen Höchststände nahe 0,22 $. Bei diesem Trade mit starkem Momentum sollten Anleger einen nachlaufenden Stop-Loss einsetzen, um das Risiko zu steuern.
Quant ($QNT )
QNT ist dem breiteren Markt hinterhergehinkt, zeigt aber Anzeichen einer Akkumulation. Wir warten auf einen bestätigten Tagesschluss über dem Widerstand bei 120 $, um eine Position einzugehen, mit einem anfänglichen Kursziel von 150 $. Dies ist eine längerfristige Anlage auf die Akzeptanz im Unternehmenssektor.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
Der „OptimJack“-Angriff: Ein Weckruf für die Websicherheit
Ein neuer, ausgeklügelter Lieferkettenangriff namens „OptimJack“ wurde entdeckt, und die Zahlen sind erschreckend. Analysten für Bedrohungsinformationen haben bestätigt, dass mindestens 186 große Websites kompromittiert wurden und sich die Infektion rasch ausbreitet. Dieser Angriffsvektor, der gezielt die Optimizely-Lieferkette ins Visier nimmt, verdeutlicht die kritischen Schwachstellen, die in Integrationen von Drittanbietern stecken.
Organisationen weltweit versuchen fieberhaft, ihre Abhängigkeiten zu überprüfen und die Sicherheitslücke zu schließen. Wie einfach sich dieser Schadcode in die Websites vertrauenswürdiger Marken einschleusen ließ, ist eine deutliche Erinnerung daran, dass der Sicherheitsperimeter längst nicht mehr nur die eigene Infrastruktur umfasst, sondern jeden Code, den man auf der eigenen Seite lädt.
Während Sicherheitsteams daran arbeiten, die Folgen einzudämmen, dürfte dieses Ereignis Auswirkungen auf den gesamten Markt für digitale Vermögenswerte haben.
Hier sind drei handelbare Coins und Token, die im Zentrum des Narrativs rund um Cybersicherheit und dezentrale Identität stehen:
Chainlink ($LINK )
LINK hat sich als widerstandsfähig erwiesen und konsolidiert sich nach einem jüngsten Ausbruch. Ein klarer Durchbruch über den Widerstand bei 21,50 $ könnte den nächsten Aufwärtsschub in Richtung 26,00 $ signalisieren. Ein Rücksetzer in die Unterstützungszone zwischen 18,00 $ und 19,00 $ wäre ein attraktiver Einstiegszeitpunkt.
Civic ($CVC )
Civic befindet sich derzeit in einem starken Aufwärtstrend. Bei etwa 0,15 $ hat sich eine solide Unterstützung gebildet. Unser Ziel ist ein erneuter Test der vorherigen Höchststände nahe 0,22 $. Bei diesem Trade mit starkem Momentum sollten Anleger einen nachlaufenden Stop-Loss einsetzen, um das Risiko zu steuern.
Quant ($QNT )
QNT ist dem breiteren Markt hinterhergehinkt, zeigt aber Anzeichen einer Akkumulation. Wir warten auf einen bestätigten Tagesschluss über dem Widerstand bei 120 $, um eine Position einzugehen, mit einem anfänglichen Kursziel von 150 $. Dies ist eine längerfristige Anlage auf die Akzeptanz im Unternehmenssektor.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
Der „OptimJack“-Angriff: Ein Weckruf für die Websicherheit
Ein neuer, ausgeklügelter Lieferkettenangriff namens „OptimJack“ wurde entdeckt, und die Zahlen sind erschreckend. Analysten für Bedrohungsinformationen haben bestätigt, dass mindestens 186 große Websites kompromittiert wurden und sich die Infektion rasch ausbreitet. Dieser Angriffsvektor, der gezielt die Optimizely-Lieferkette ins Visier nimmt, verdeutlicht die kritischen Schwachstellen, die in Integrationen von Drittanbietern stecken.
Organisationen weltweit versuchen fieberhaft, ihre Abhängigkeiten zu überprüfen und die Sicherheitslücke zu schließen. Wie einfach sich dieser Schadcode in die Websites vertrauenswürdiger Marken einschleusen ließ, ist eine deutliche Erinnerung daran, dass der Sicherheitsperimeter längst nicht mehr nur die eigene Infrastruktur umfasst, sondern jeden Code, den man auf der eigenen Seite lädt.
Während Sicherheitsteams daran arbeiten, die Folgen einzudämmen, dürfte dieses Ereignis Auswirkungen auf den gesamten Markt für digitale Vermögenswerte haben.
Hier sind drei handelbare Coins und Token, die im Zentrum des Narrativs rund um Cybersicherheit und dezentrale Identität stehen:
Chainlink ($LINK )
LINK hat sich als widerstandsfähig erwiesen und konsolidiert sich nach einem jüngsten Ausbruch. Ein klarer Durchbruch über den Widerstand bei 21,50 $ könnte den nächsten Aufwärtsschub in Richtung 26,00 $ signalisieren. Ein Rücksetzer in die Unterstützungszone zwischen 18,00 $ und 19,00 $ wäre ein attraktiver Einstiegszeitpunkt.
Civic ($CVC )
Civic befindet sich derzeit in einem starken Aufwärtstrend. Bei etwa 0,15 $ hat sich eine solide Unterstützung gebildet. Unser Ziel ist ein erneuter Test der vorherigen Höchststände nahe 0,22 $. Bei diesem Trade mit starkem Momentum sollten Anleger einen nachlaufenden Stop-Loss einsetzen, um das Risiko zu steuern.
Quant ($QNT )
QNT ist dem breiteren Markt hinterhergehinkt, zeigt aber Anzeichen einer Akkumulation. Wir warten auf einen bestätigten Tagesschluss über dem Widerstand bei 120 $, um eine Position einzugehen, mit einem anfänglichen Kursziel von 150 $. Dies ist eine längerfristige Anlage auf die Akzeptanz im Unternehmenssektor.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
246
Verdacht auf Manipulation von Ledger-Hardware-Wallets – Nutzer erleiden Schäden in Höhe von rund 90 Millionen US-Dollar
Die Nachricht erschütterte die Krypto-Community: Zahlreichen Nutzern wurden plötzlich sämtliche Vermögenswerte aus ihren Hardware-Wallets abgezogen. Der geschätzte Schaden beläuft sich auf bis zu 90 Millionen US-Dollar.
Brennpunkt Händler:
Berichten zufolge hängen die meisten erfassten Geldverluste in Südostasien mit Produkten zusammen, die bei einem Händler namens CryptoBillis gekauft wurden.
Die Ursache aus CZs Sicht:
Der ehemalige Binance-Chef CZ hält einen lokal begrenzten Angriff auf die Lieferkette für möglich. Es ist gut denkbar, dass Nutzer gefälschte Ledger-Wallets gekauft haben oder dass Geräte vor dem Verkauf manipuliert beziehungsweise bereits mit einer Wiederherstellungsphrase (Seed Phrase) versehen wurden.
Eine teure Lektion:
Der Vorfall ist eine äußerst ernste Warnung für alle Krypto-Fans: Selbst eine Hardware-Wallet, die als „Sicherheitsfestung“ gilt, kann zur Falle werden, wenn man sie nicht aus einer offiziellen Quelle bezieht.
Kurz gesagt: Auch die Aufbewahrung von Geld in einer Hardware-Wallet birgt Risiken, wenn das Gerät bereits während des Transports „verzaubert“ wurde. Überprüft daher sorgfältig die Herkunft eures Geräts.
Dieser Beitrag dient nur der Unterhaltung und dem Klatsch über aktuelle Nachrichten. Er ist weder eine Anlageberatung noch eine Anleitung zur Sicherheit. Falls ihr eure Hardware-Wallet aus dem Tante-Emma-Laden um die Ecke gekauft habt und eure Vermögenswerte nun verschwunden sind, setzt euch bitte selbst in ein Taxi und sucht den Verkäufer auf – der Admin hat schließlich nicht den Schlüssel zu eurem Tresor.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Verdacht auf Manipulation von Ledger-Hardware-Wallets – Nutzer erleiden Schäden in Höhe von rund 90 Millionen US-Dollar
Die Nachricht erschütterte die Krypto-Community: Zahlreichen Nutzern wurden plötzlich sämtliche Vermögenswerte aus ihren Hardware-Wallets abgezogen. Der geschätzte Schaden beläuft sich auf bis zu 90 Millionen US-Dollar.
Brennpunkt Händler:
Berichten zufolge hängen die meisten erfassten Geldverluste in Südostasien mit Produkten zusammen, die bei einem Händler namens CryptoBillis gekauft wurden.
Die Ursache aus CZs Sicht:
Der ehemalige Binance-Chef CZ hält einen lokal begrenzten Angriff auf die Lieferkette für möglich. Es ist gut denkbar, dass Nutzer gefälschte Ledger-Wallets gekauft haben oder dass Geräte vor dem Verkauf manipuliert beziehungsweise bereits mit einer Wiederherstellungsphrase (Seed Phrase) versehen wurden.
Eine teure Lektion:
Der Vorfall ist eine äußerst ernste Warnung für alle Krypto-Fans: Selbst eine Hardware-Wallet, die als „Sicherheitsfestung“ gilt, kann zur Falle werden, wenn man sie nicht aus einer offiziellen Quelle bezieht.
Kurz gesagt: Auch die Aufbewahrung von Geld in einer Hardware-Wallet birgt Risiken, wenn das Gerät bereits während des Transports „verzaubert“ wurde. Überprüft daher sorgfältig die Herkunft eures Geräts.
Dieser Beitrag dient nur der Unterhaltung und dem Klatsch über aktuelle Nachrichten. Er ist weder eine Anlageberatung noch eine Anleitung zur Sicherheit. Falls ihr eure Hardware-Wallet aus dem Tante-Emma-Laden um die Ecke gekauft habt und eure Vermögenswerte nun verschwunden sind, setzt euch bitte selbst in ein Taxi und sucht den Verkäufer auf – der Admin hat schließlich nicht den Schlüssel zu eurem Tresor.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Die Nachricht erschütterte die Krypto-Community: Zahlreichen Nutzern wurden plötzlich sämtliche Vermögenswerte aus ihren Hardware-Wallets abgezogen. Der geschätzte Schaden beläuft sich auf bis zu 90 Millionen US-Dollar.
Brennpunkt Händler:
Berichten zufolge hängen die meisten erfassten Geldverluste in Südostasien mit Produkten zusammen, die bei einem Händler namens CryptoBillis gekauft wurden.
Die Ursache aus CZs Sicht:
Der ehemalige Binance-Chef CZ hält einen lokal begrenzten Angriff auf die Lieferkette für möglich. Es ist gut denkbar, dass Nutzer gefälschte Ledger-Wallets gekauft haben oder dass Geräte vor dem Verkauf manipuliert beziehungsweise bereits mit einer Wiederherstellungsphrase (Seed Phrase) versehen wurden.
Eine teure Lektion:
Der Vorfall ist eine äußerst ernste Warnung für alle Krypto-Fans: Selbst eine Hardware-Wallet, die als „Sicherheitsfestung“ gilt, kann zur Falle werden, wenn man sie nicht aus einer offiziellen Quelle bezieht.
Kurz gesagt: Auch die Aufbewahrung von Geld in einer Hardware-Wallet birgt Risiken, wenn das Gerät bereits während des Transports „verzaubert“ wurde. Überprüft daher sorgfältig die Herkunft eures Geräts.
Dieser Beitrag dient nur der Unterhaltung und dem Klatsch über aktuelle Nachrichten. Er ist weder eine Anlageberatung noch eine Anleitung zur Sicherheit. Falls ihr eure Hardware-Wallet aus dem Tante-Emma-Laden um die Ecke gekauft habt und eure Vermögenswerte nun verschwunden sind, setzt euch bitte selbst in ein Taxi und sucht den Verkäufer auf – der Admin hat schließlich nicht den Schlüssel zu eurem Tresor.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ Eine bösartige Cyberattacke zielt auf Vite über schädliche npm-Pakete
Sicherheitsforscher haben sieben bösartige npm-Pakete entdeckt, die auf die Vite-Umgebung für Frontend-Tools in einem Angriff auf die Software- Lieferkette abzielen. Diese Pakete verwenden die Blockchain-C2-Technik, um RAT-Software zu übertragen, was die zunehmenden Risiken im Softwareentwicklungs-Ökosystem verdeutlicht.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Quelle: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Eine bösartige Cyberattacke zielt auf Vite über schädliche npm-Pakete
Sicherheitsforscher haben sieben bösartige npm-Pakete entdeckt, die auf die Vite-Umgebung für Frontend-Tools in einem Angriff auf die Software- Lieferkette abzielen. Diese Pakete verwenden die Blockchain-C2-Technik, um RAT-Software zu übertragen, was die zunehmenden Risiken im Softwareentwicklungs-Ökosystem verdeutlicht.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Quelle: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Sicherheitsforscher haben sieben bösartige npm-Pakete entdeckt, die auf die Vite-Umgebung für Frontend-Tools in einem Angriff auf die Software- Lieferkette abzielen. Diese Pakete verwenden die Blockchain-C2-Technik, um RAT-Software zu übertragen, was die zunehmenden Risiken im Softwareentwicklungs-Ökosystem verdeutlicht.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Quelle: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 QuickFox-Angriff nutzt die Lieferkette, um FDMTP-Software zu verbreiten
Das Incident-Response-Team von FortiGuard Labs hat Details zu einem Cyberangriff auf die Lieferkette offengelegt, bei dem modifizierte Windows-Installer-Tools zur Kompromittierung von Systemen eingesetzt wurden. Dieser Angriff ist als QuickFox bekannt und hat eine fortschrittliche Schadsoftware namens FDMTP verbreitet, die mit ausgeklügelten Methoden gezielt bestimmte Opfer ins Visier nahm.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Quelle: fortinet.com
🚨 QuickFox-Angriff nutzt die Lieferkette, um FDMTP-Software zu verbreiten
Das Incident-Response-Team von FortiGuard Labs hat Details zu einem Cyberangriff auf die Lieferkette offengelegt, bei dem modifizierte Windows-Installer-Tools zur Kompromittierung von Systemen eingesetzt wurden. Dieser Angriff ist als QuickFox bekannt und hat eine fortschrittliche Schadsoftware namens FDMTP verbreitet, die mit ausgeklügelten Methoden gezielt bestimmte Opfer ins Visier nahm.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Quelle: fortinet.com
Das Incident-Response-Team von FortiGuard Labs hat Details zu einem Cyberangriff auf die Lieferkette offengelegt, bei dem modifizierte Windows-Installer-Tools zur Kompromittierung von Systemen eingesetzt wurden. Dieser Angriff ist als QuickFox bekannt und hat eine fortschrittliche Schadsoftware namens FDMTP verbreitet, die mit ausgeklügelten Methoden gezielt bestimmte Opfer ins Visier nahm.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Quelle: fortinet.com
14
$INJ SDK BACKDOOR – 310 DOWNLOADS BÖSARTIGEN CODES VOR DEM FIX 🔥
Eine verseuchte Version des Kern-TypeScript-Pakets von Injective war weniger als eine Stunde lang auf npm live und exfiltrierte stillschweigend Wallet-Seed-Phrasen und private Schlüssel. Die bösartige Veröffentlichung verbreitete sich über 18 Pakete und wurde 310-mal heruntergeladen, bevor sie entfernt wurde.
Sicherheitsunternehmen Socket bestätigte, dass der Vorfall von einem gekaperten GitHub-Beitragskonto ausgegangen war. Der bösartige Code tarnte sich als Analytics und sendete gestohlene Schlüssel an einen Server, der eine legitime Injective-Infrastruktur nachahmte. Jeder Schlüssel, der durch Version 1.20.21 gelangt ist, sollte als kompromittiert betrachtet werden.
Laufen in Ihren Projekten das betroffene @injectivelabs/sdk-ts-Paket?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – 310 DOWNLOADS BÖSARTIGEN CODES VOR DEM FIX 🔥
Eine verseuchte Version des Kern-TypeScript-Pakets von Injective war weniger als eine Stunde lang auf npm live und exfiltrierte stillschweigend Wallet-Seed-Phrasen und private Schlüssel. Die bösartige Veröffentlichung verbreitete sich über 18 Pakete und wurde 310-mal heruntergeladen, bevor sie entfernt wurde.
Sicherheitsunternehmen Socket bestätigte, dass der Vorfall von einem gekaperten GitHub-Beitragskonto ausgegangen war. Der bösartige Code tarnte sich als Analytics und sendete gestohlene Schlüssel an einen Server, der eine legitime Injective-Infrastruktur nachahmte. Jeder Schlüssel, der durch Version 1.20.21 gelangt ist, sollte als kompromittiert betrachtet werden.
Laufen in Ihren Projekten das betroffene @injectivelabs/sdk-ts-Paket?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Eine verseuchte Version des Kern-TypeScript-Pakets von Injective war weniger als eine Stunde lang auf npm live und exfiltrierte stillschweigend Wallet-Seed-Phrasen und private Schlüssel. Die bösartige Veröffentlichung verbreitete sich über 18 Pakete und wurde 310-mal heruntergeladen, bevor sie entfernt wurde.
Sicherheitsunternehmen Socket bestätigte, dass der Vorfall von einem gekaperten GitHub-Beitragskonto ausgegangen war. Der bösartige Code tarnte sich als Analytics und sendete gestohlene Schlüssel an einen Server, der eine legitime Injective-Infrastruktur nachahmte. Jeder Schlüssel, der durch Version 1.20.21 gelangt ist, sollte als kompromittiert betrachtet werden.
Laufen in Ihren Projekten das betroffene @injectivelabs/sdk-ts-Paket?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
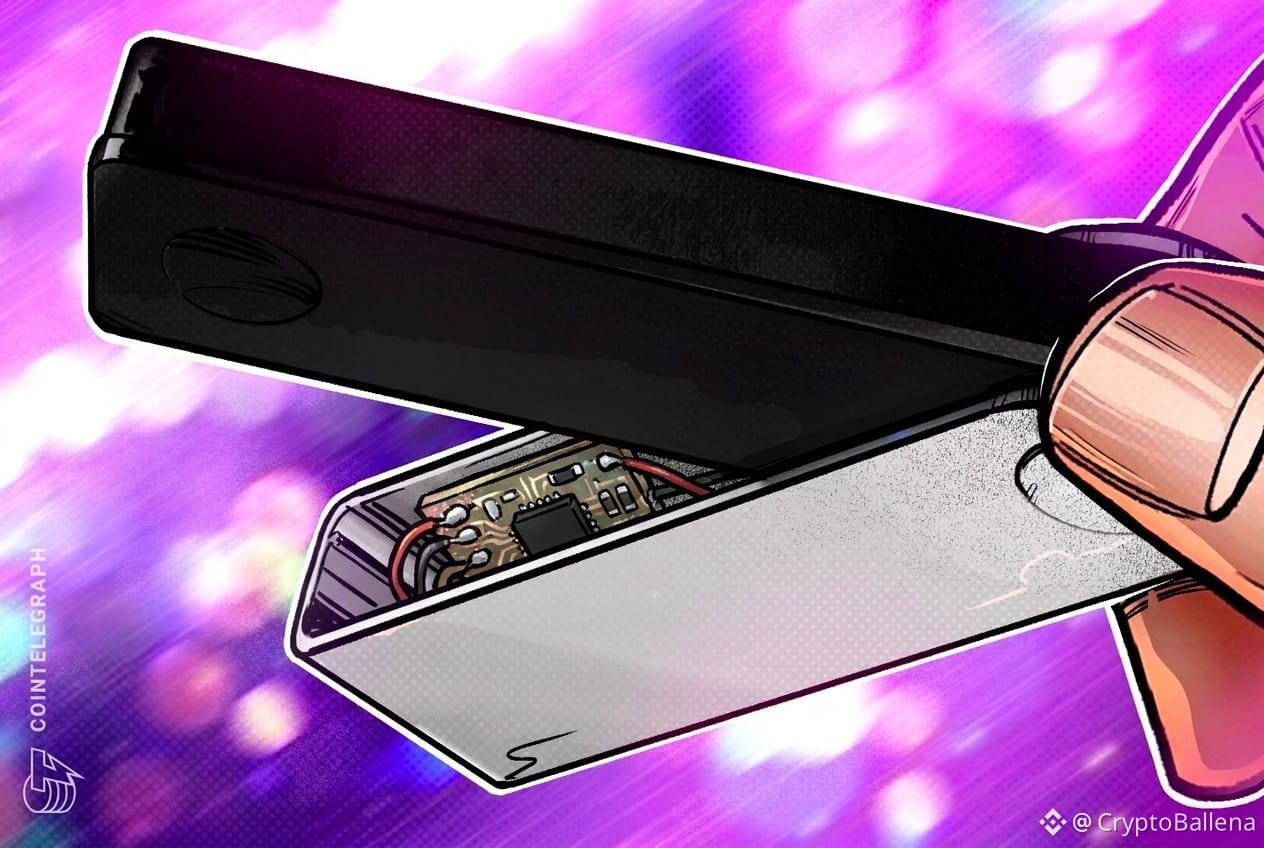
Ledger bestätigt das Vorhandensein eines nicht autorisierten Hardwaregeräts bei Ermittlungen zu einem Diebstahl in der Lieferkette
Ledger hat den Fund eines nicht autorisierten Hardwaregeräts bestätigt, das in eine mit laufenden Diebstahlermittlungen in Verbindung stehende Krypto-Wallet eingebaut war. Dies deutet auf einen raffinierten Angriff auf die Lieferkette hin.
Das Unternehmen erklärte, dass das manipulierte Gerät auf einen einzelnen Wiederverkäufer zurückverfolgt wurde, der in Südostasien tätig ist, und dass sich der Vorfall offenbar auf diesen Markt beschränkt. Die mit diesem Fall verbundenen Verluste könnten Schätzungen zufolge 86 Millionen US-Dollar übersteigen.
Ledger hat den technischen Mechanismus des eingebauten Geräts nicht öffentlich näher erläutert. Der Fund unterstreicht jedoch die bestehenden Sicherheitsbedenken im Zusammenhang mit Drittanbietern von Hardware-Wallets. Nutzern wird regelmäßig empfohlen, Geräte direkt bei den Herstellern zu kaufen, um das Risiko manipulierter Hardware zu verringern.
#CyberSecurity (Cybersicherheit)
#SupplyChainAttack (Angriff auf die Lieferkette)
#HardwareWallets (Cold Wallet)
#CryptoSecurity #OPSEC (Betriebssicherheit)
Ledger bestätigt das Vorhandensein eines nicht autorisierten Hardwaregeräts bei Ermittlungen zu einem Diebstahl in der Lieferkette
Ledger hat den Fund eines nicht autorisierten Hardwaregeräts bestätigt, das in eine mit laufenden Diebstahlermittlungen in Verbindung stehende Krypto-Wallet eingebaut war. Dies deutet auf einen raffinierten Angriff auf die Lieferkette hin.
Das Unternehmen erklärte, dass das manipulierte Gerät auf einen einzelnen Wiederverkäufer zurückverfolgt wurde, der in Südostasien tätig ist, und dass sich der Vorfall offenbar auf diesen Markt beschränkt. Die mit diesem Fall verbundenen Verluste könnten Schätzungen zufolge 86 Millionen US-Dollar übersteigen.
Ledger hat den technischen Mechanismus des eingebauten Geräts nicht öffentlich näher erläutert. Der Fund unterstreicht jedoch die bestehenden Sicherheitsbedenken im Zusammenhang mit Drittanbietern von Hardware-Wallets. Nutzern wird regelmäßig empfohlen, Geräte direkt bei den Herstellern zu kaufen, um das Risiko manipulierter Hardware zu verringern.
#CyberSecurity (Cybersicherheit)
#SupplyChainAttack (Angriff auf die Lieferkette)
#HardwareWallets (Cold Wallet)
#CryptoSecurity #OPSEC (Betriebssicherheit)
Ledger hat den Fund eines nicht autorisierten Hardwaregeräts bestätigt, das in eine mit laufenden Diebstahlermittlungen in Verbindung stehende Krypto-Wallet eingebaut war. Dies deutet auf einen raffinierten Angriff auf die Lieferkette hin.
Das Unternehmen erklärte, dass das manipulierte Gerät auf einen einzelnen Wiederverkäufer zurückverfolgt wurde, der in Südostasien tätig ist, und dass sich der Vorfall offenbar auf diesen Markt beschränkt. Die mit diesem Fall verbundenen Verluste könnten Schätzungen zufolge 86 Millionen US-Dollar übersteigen.
Ledger hat den technischen Mechanismus des eingebauten Geräts nicht öffentlich näher erläutert. Der Fund unterstreicht jedoch die bestehenden Sicherheitsbedenken im Zusammenhang mit Drittanbietern von Hardware-Wallets. Nutzern wird regelmäßig empfohlen, Geräte direkt bei den Herstellern zu kaufen, um das Risiko manipulierter Hardware zu verringern.
#CyberSecurity (Cybersicherheit)
#SupplyChainAttack (Angriff auf die Lieferkette)
#HardwareWallets (Cold Wallet)
#CryptoSecurity #OPSEC (Betriebssicherheit)
2
47
🚨 Einbruch trifft eine Werbefirma zur gezielten Ansprache von Krypto-Wallets
Die auf Online-Werbung spezialisierte Firma Adform wurde Opfer eines Cyberangriffs, bei dem die von den Nutzern kopierten Wallet-Adressen für Krypto-Assets durch Adressen des Angreifers ersetzt wurden. Der Hack wurde durch das Ausnutzen von Werbeskripten auf Websites durchgeführt, die die Plattform des Unternehmens nutzen, und zeigt damit die Herausforderungen der Informationssicherheit in der Branche.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Quelle: bleepingcomputer.com
🚨 Einbruch trifft eine Werbefirma zur gezielten Ansprache von Krypto-Wallets
Die auf Online-Werbung spezialisierte Firma Adform wurde Opfer eines Cyberangriffs, bei dem die von den Nutzern kopierten Wallet-Adressen für Krypto-Assets durch Adressen des Angreifers ersetzt wurden. Der Hack wurde durch das Ausnutzen von Werbeskripten auf Websites durchgeführt, die die Plattform des Unternehmens nutzen, und zeigt damit die Herausforderungen der Informationssicherheit in der Branche.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Quelle: bleepingcomputer.com
Die auf Online-Werbung spezialisierte Firma Adform wurde Opfer eines Cyberangriffs, bei dem die von den Nutzern kopierten Wallet-Adressen für Krypto-Assets durch Adressen des Angreifers ersetzt wurden. Der Hack wurde durch das Ausnutzen von Werbeskripten auf Websites durchgeführt, die die Plattform des Unternehmens nutzen, und zeigt damit die Herausforderungen der Informationssicherheit in der Branche.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Quelle: bleepingcomputer.com
16
🚨 Der ChainDrop-Softwareangriff zielt auf npm-Pakete ab und infiziert 1300 davon
Ein Sicherheitsbericht zeigt, wie weitreichend der ChainDrop-Softwareangriff ist: Er zielte auf mehr als 1300 Pakete in bekannten npm-Repositorys. Die Angreifer nutzen legitime GitHub-Actions-Workflows, um schädlichen Code bereitzustellen, was Projekte betrifft, die auf diese Pakete angewiesen sind.
━━━━━━━━━━━━━━
📊 Auswirkungen: 📈 Hoch
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Quelle: 4sysops.com
🚨 Der ChainDrop-Softwareangriff zielt auf npm-Pakete ab und infiziert 1300 davon
Ein Sicherheitsbericht zeigt, wie weitreichend der ChainDrop-Softwareangriff ist: Er zielte auf mehr als 1300 Pakete in bekannten npm-Repositorys. Die Angreifer nutzen legitime GitHub-Actions-Workflows, um schädlichen Code bereitzustellen, was Projekte betrifft, die auf diese Pakete angewiesen sind.
━━━━━━━━━━━━━━
📊 Auswirkungen: 📈 Hoch
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Quelle: 4sysops.com
Ein Sicherheitsbericht zeigt, wie weitreichend der ChainDrop-Softwareangriff ist: Er zielte auf mehr als 1300 Pakete in bekannten npm-Repositorys. Die Angreifer nutzen legitime GitHub-Actions-Workflows, um schädlichen Code bereitzustellen, was Projekte betrifft, die auf diese Pakete angewiesen sind.
━━━━━━━━━━━━━━
📊 Auswirkungen: 📈 Hoch
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Quelle: 4sysops.com
37

·
--
Bullisch
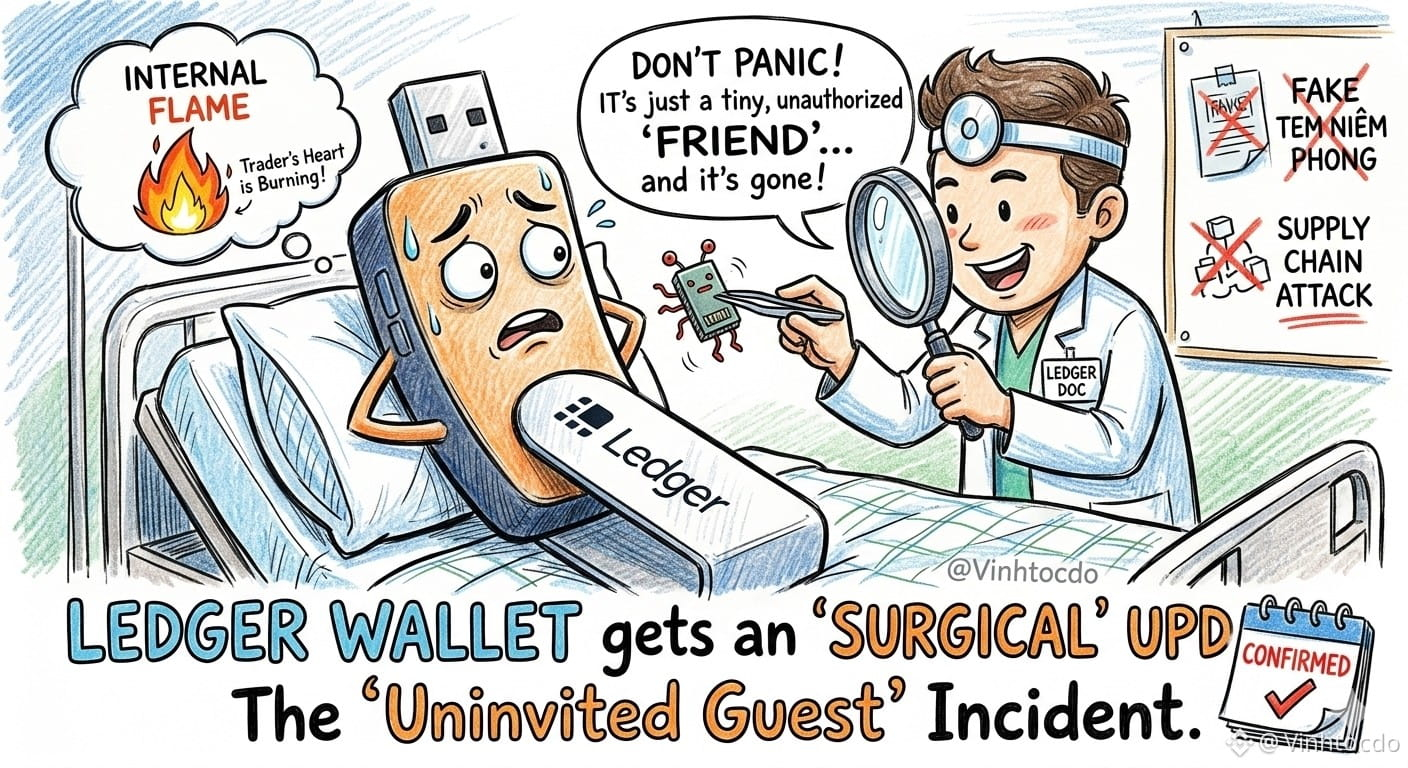
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Cold Wallets, aber Trader-Herzen brennen! 🔥
🚨 Heftiger Skandal: Ledger hat gerade bestätigt, dass mindestens ein Gerät eines Nutzers unerlaubt mit Hardware manipuliert wurde! Der Händler CryptoBilis ist in Panik geraten und hat den Verkauf sämtlicher Produkte sofort eingestellt.
🤔 Wozu sind dann die Siegel da? Viele fragen sich: Überall sind Siegel und Garantieaufkleber angebracht – wie konnte trotzdem jemand daran herumbasteln?
🏷️ Hacker können Siegel heutzutage ziemlich raffiniert fälschen oder entfernen. Ein „Angriff auf die Lieferkette“ ist für sie ein Leichtes.
🕵️ Oder hat vielleicht ... ein Insider heimlich einen fremden Chip eingeschleust, bevor das Siegel angebracht wurde? Ledger beteuert, das eigene System sei weiterhin sicher, aber das Drama ist noch lange nicht vorbei!
🛡️ Was sollten Trader tun?
🛑 Wer bei CryptoBilis gekauft und das Gerät noch nicht eingerichtet hat: Finger weg!
💸 Wer es bereits eingerichtet hat, sollte sein gesamtes Vermögen sofort auf eine neue Wallet mit einer komplett neuen 24-Wörter-Wiederherstellungsphrase übertragen!
⚠️ Das ist keine Finanzberatung!
👉 Eröffne ein neues Binance-Konto und leg mit mir los:
➕ Empfehlungscode: VINHTOCDO
🔗 Link: [binance.com](http://binance.com/)
👇 Klicke unten auf „Handeln“, um mich zu unterstützen:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Cold Wallets, aber Trader-Herzen brennen! 🔥
🚨 Heftiger Skandal: Ledger hat gerade bestätigt, dass mindestens ein Gerät eines Nutzers unerlaubt mit Hardware manipuliert wurde! Der Händler CryptoBilis ist in Panik geraten und hat den Verkauf sämtlicher Produkte sofort eingestellt.
🤔 Wozu sind dann die Siegel da? Viele fragen sich: Überall sind Siegel und Garantieaufkleber angebracht – wie konnte trotzdem jemand daran herumbasteln?
🏷️ Hacker können Siegel heutzutage ziemlich raffiniert fälschen oder entfernen. Ein „Angriff auf die Lieferkette“ ist für sie ein Leichtes.
🕵️ Oder hat vielleicht ... ein Insider heimlich einen fremden Chip eingeschleust, bevor das Siegel angebracht wurde? Ledger beteuert, das eigene System sei weiterhin sicher, aber das Drama ist noch lange nicht vorbei!
🛡️ Was sollten Trader tun?
🛑 Wer bei CryptoBilis gekauft und das Gerät noch nicht eingerichtet hat: Finger weg!
💸 Wer es bereits eingerichtet hat, sollte sein gesamtes Vermögen sofort auf eine neue Wallet mit einer komplett neuen 24-Wörter-Wiederherstellungsphrase übertragen!
⚠️ Das ist keine Finanzberatung!
👉 Eröffne ein neues Binance-Konto und leg mit mir los:
➕ Empfehlungscode: VINHTOCDO
🔗 Link: binance.com
👇 Klicke unten auf „Handeln“, um mich zu unterstützen:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
Cold Wallets, aber Trader-Herzen brennen! 🔥
🚨 Heftiger Skandal: Ledger hat gerade bestätigt, dass mindestens ein Gerät eines Nutzers unerlaubt mit Hardware manipuliert wurde! Der Händler CryptoBilis ist in Panik geraten und hat den Verkauf sämtlicher Produkte sofort eingestellt.
🤔 Wozu sind dann die Siegel da? Viele fragen sich: Überall sind Siegel und Garantieaufkleber angebracht – wie konnte trotzdem jemand daran herumbasteln?
🏷️ Hacker können Siegel heutzutage ziemlich raffiniert fälschen oder entfernen. Ein „Angriff auf die Lieferkette“ ist für sie ein Leichtes.
🕵️ Oder hat vielleicht ... ein Insider heimlich einen fremden Chip eingeschleust, bevor das Siegel angebracht wurde? Ledger beteuert, das eigene System sei weiterhin sicher, aber das Drama ist noch lange nicht vorbei!
🛡️ Was sollten Trader tun?
🛑 Wer bei CryptoBilis gekauft und das Gerät noch nicht eingerichtet hat: Finger weg!
💸 Wer es bereits eingerichtet hat, sollte sein gesamtes Vermögen sofort auf eine neue Wallet mit einer komplett neuen 24-Wörter-Wiederherstellungsphrase übertragen!
⚠️ Das ist keine Finanzberatung!
👉 Eröffne ein neues Binance-Konto und leg mit mir los:
➕ Empfehlungscode: VINHTOCDO
🔗 Link: binance.com
👇 Klicke unten auf „Handeln“, um mich zu unterstützen:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

$INJ NPM-PACKAGE-HACK — 50K WÖCHENTLICHE DOWNLOADS COMPROMITTIERt 🔥
Die bösartige Version 1.20.21 von injectivelabs/sdk-ts stiehlt private Schlüssel und Wiederherstellungs-Phrasen. Das GitHub-Konto des Entwicklers wurde in einem klassischen Supply-Chain-Angriff kompromittiert, der Entwickler ins Visier nahm. Mit etwa 50.000 Downloads pro Woche ist das kein kleiner Vorfall. Wenn du oder dein Team mit diesem Paket seit dem 8. Juni interagiert habt, ändere deine Keys sofort.
Injective reagierte schnell, aber das npm-Ökosystem hat weiterhin Lücken. Prüfst du deine Abhängigkeiten auf bösartige Updates?
Keine Finanzberatung. Gehe immer verantwortungsvoll mit deinem Risiko um.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM-PACKAGE-HACK — 50K WÖCHENTLICHE DOWNLOADS COMPROMITTIERt 🔥
Die bösartige Version 1.20.21 von injectivelabs/sdk-ts stiehlt private Schlüssel und Wiederherstellungs-Phrasen. Das GitHub-Konto des Entwicklers wurde in einem klassischen Supply-Chain-Angriff kompromittiert, der Entwickler ins Visier nahm. Mit etwa 50.000 Downloads pro Woche ist das kein kleiner Vorfall. Wenn du oder dein Team mit diesem Paket seit dem 8. Juni interagiert habt, ändere deine Keys sofort.
Injective reagierte schnell, aber das npm-Ökosystem hat weiterhin Lücken. Prüfst du deine Abhängigkeiten auf bösartige Updates?
Keine Finanzberatung. Gehe immer verantwortungsvoll mit deinem Risiko um.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
Die bösartige Version 1.20.21 von injectivelabs/sdk-ts stiehlt private Schlüssel und Wiederherstellungs-Phrasen. Das GitHub-Konto des Entwicklers wurde in einem klassischen Supply-Chain-Angriff kompromittiert, der Entwickler ins Visier nahm. Mit etwa 50.000 Downloads pro Woche ist das kein kleiner Vorfall. Wenn du oder dein Team mit diesem Paket seit dem 8. Juni interagiert habt, ändere deine Keys sofort.
Injective reagierte schnell, aber das npm-Ökosystem hat weiterhin Lücken. Prüfst du deine Abhängigkeiten auf bösartige Updates?
Keine Finanzberatung. Gehe immer verantwortungsvoll mit deinem Risiko um.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2.000 VERGIFTETE PACKETE FLOOD $KEYV — 127M DOWNLOADS IM EXPOSITIONSBEREICH! 💥
Bei 127M Downloads pro Woche ist das kein Bug — das ist ein waffenmäßig umgesetzter Einbruch mit enormer Explosionswirkung. 🦈 Der Angreifer überflutete das Keyv/Cacheable-Ökosystem mit 2.000+ bösartigen Versionen, darunter keyv@6.0.0, und imitierte damit die Automatisierung des Shai-Hulud-Wurms. 🔍
So werden Projekte von innen ausgehöhlt: Credential-Diebstahl, CI/CD-Schlüssel-Leaks, Remote-Payloads, seitliche Bewegung über Dev-Umgebungen. Jede nachgelagerte App, die diese Bibliothek nutzt, ist exponiert. 📊
Wenn du Schlüssel hältst oder Build-Pipelines unter Node.js ausführst, behandle deine Abhängigkeiten bis zur Prüfung als kompromittiert. Drehe die Zugangsdaten und überprüfe jetzt die Lockfiles. ⚠️ 💬 Ist die Abhängigkeitsstruktur deines Projekts sauber — oder fehlt dir nur ein einziges Paket bis zum Albtraum? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 VERGIFTETE PACKETE FLOOD $KEYV — 127M DOWNLOADS IM EXPOSITIONSBEREICH! 💥
Bei 127M Downloads pro Woche ist das kein Bug — das ist ein waffenmäßig umgesetzter Einbruch mit enormer Explosionswirkung. 🦈 Der Angreifer überflutete das Keyv/Cacheable-Ökosystem mit 2.000+ bösartigen Versionen, darunter keyv@6.0.0, und imitierte damit die Automatisierung des Shai-Hulud-Wurms. 🔍
So werden Projekte von innen ausgehöhlt: Credential-Diebstahl, CI/CD-Schlüssel-Leaks, Remote-Payloads, seitliche Bewegung über Dev-Umgebungen. Jede nachgelagerte App, die diese Bibliothek nutzt, ist exponiert. 📊
Wenn du Schlüssel hältst oder Build-Pipelines unter Node.js ausführst, behandle deine Abhängigkeiten bis zur Prüfung als kompromittiert. Drehe die Zugangsdaten und überprüfe jetzt die Lockfiles. ⚠️ 💬 Ist die Abhängigkeitsstruktur deines Projekts sauber — oder fehlt dir nur ein einziges Paket bis zum Albtraum? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Bei 127M Downloads pro Woche ist das kein Bug — das ist ein waffenmäßig umgesetzter Einbruch mit enormer Explosionswirkung. 🦈 Der Angreifer überflutete das Keyv/Cacheable-Ökosystem mit 2.000+ bösartigen Versionen, darunter keyv@6.0.0, und imitierte damit die Automatisierung des Shai-Hulud-Wurms. 🔍
So werden Projekte von innen ausgehöhlt: Credential-Diebstahl, CI/CD-Schlüssel-Leaks, Remote-Payloads, seitliche Bewegung über Dev-Umgebungen. Jede nachgelagerte App, die diese Bibliothek nutzt, ist exponiert. 📊
Wenn du Schlüssel hältst oder Build-Pipelines unter Node.js ausführst, behandle deine Abhängigkeiten bis zur Prüfung als kompromittiert. Drehe die Zugangsdaten und überprüfe jetzt die Lockfiles. ⚠️ 💬 Ist die Abhängigkeitsstruktur deines Projekts sauber — oder fehlt dir nur ein einziges Paket bis zum Albtraum? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
2,931 Aufrufe
56 Kommentare
2
#AnthropicIPOPriceCouldExceed$80
6,918 Aufrufe
63 Kommentare
3
#CanNvidia’sDataCenterGrowthContinue?
15,493 Aufrufe
265 Kommentare
4
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
735 Aufrufe
13 Kommentare
5
#LedgerHardwareImplantReportsExtendToDubai
79 Aufrufe
11 Kommentare
6
#NvidiaBoardNotConsideringHuang’sReturnasCEO
174,096 Aufrufe
1,272 Kommentare
7
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
47,892 Aufrufe
532 Kommentare
8
#AnthropicClearedToListOnNasdaqAsANT
41,758 Aufrufe
415 Kommentare
9
#WhatInvestmentSignalsDo13FFilingsReveal?
93,187 Aufrufe
821 Kommentare
10
#TetherCapitalMakesStrategicInvestmentInStables
24,184 Aufrufe
231 Kommentare