
#php2shell
php2shell
2,139 Aufrufe
27 Kommentare
Hot
Zuletzt

·
--
【Markt-Flash】Wiz-CTO Schwartz: Ohne KI wäre PHP2Shell nicht gefunden worden. Spitzenforscher, die allein arbeiten, könnten dafür 12 Monate brauchen – und es womöglich trotzdem nicht finden. Die Schwachstelle mit CVSS 9.2 ermöglicht die Remote-Codeausführung ohne Passwort; PHP treibt rund 70 % der Websites an. Atlas steigert die Leistung Einzelner um das 100- bis 1000-Fache. Die meisten Systeme sind noch nicht gepatcht; PHP muss aktualisiert und neu gestartet werden. Haben Sie PHP schon aktualisiert? Diskutieren Sie mit uns in den Kommentaren.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AI-Sicherheit
(Quelle: BlockTempo)
⚠️Risikohinweis: Die oben genannten Informationen dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handeln Sie mit Bedacht.
【Markt-Flash】Wiz-CTO Schwartz: Ohne KI wäre PHP2Shell nicht gefunden worden. Spitzenforscher, die allein arbeiten, könnten dafür 12 Monate brauchen – und es womöglich trotzdem nicht finden. Die Schwachstelle mit CVSS 9.2 ermöglicht die Remote-Codeausführung ohne Passwort; PHP treibt rund 70 % der Websites an. Atlas steigert die Leistung Einzelner um das 100- bis 1000-Fache. Die meisten Systeme sind noch nicht gepatcht; PHP muss aktualisiert und neu gestartet werden. Haben Sie PHP schon aktualisiert? Diskutieren Sie mit uns in den Kommentaren.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AI-Sicherheit
(Quelle: BlockTempo)
⚠️Risikohinweis: Die oben genannten Informationen dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handeln Sie mit Bedacht.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AI-Sicherheit
(Quelle: BlockTempo)
⚠️Risikohinweis: Die oben genannten Informationen dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handeln Sie mit Bedacht.
20
·
--
【Markt-News】Nach 19,28 Stunden wurde der BTC-Preis im Wert von etwa 2021 US-Dollar abgeräumt: KillaBoi knackte einen ungepatchten PHP-8.4.26-Server und gewann 0.02511679 BTC. Der Sieg fiel am 25. Oktober.
Die Herausforderung zielte auf PHP2Shell ab: Zwei Schwachstellen mit einem CVSS-Score von 9,2 ermöglichen die Remote-Codeausführung. Die Entwickler haben sie am 21. Oktober behoben.
Schon gepatcht? Diskutiert in den Kommentaren.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Quelle: Cryptopolitan)
⚠️ Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte wägt sorgfältig ab, bevor ihr investiert.
【Markt-News】Nach 19,28 Stunden wurde der BTC-Preis im Wert von etwa 2021 US-Dollar abgeräumt: KillaBoi knackte einen ungepatchten PHP-8.4.26-Server und gewann 0.02511679 BTC. Der Sieg fiel am 25. Oktober.
Die Herausforderung zielte auf PHP2Shell ab: Zwei Schwachstellen mit einem CVSS-Score von 9,2 ermöglichen die Remote-Codeausführung. Die Entwickler haben sie am 21. Oktober behoben.
Schon gepatcht? Diskutiert in den Kommentaren.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Quelle: Cryptopolitan)
⚠️ Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte wägt sorgfältig ab, bevor ihr investiert.
Die Herausforderung zielte auf PHP2Shell ab: Zwei Schwachstellen mit einem CVSS-Score von 9,2 ermöglichen die Remote-Codeausführung. Die Entwickler haben sie am 21. Oktober behoben.
Schon gepatcht? Diskutiert in den Kommentaren.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Quelle: Cryptopolitan)
⚠️ Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte wägt sorgfältig ab, bevor ihr investiert.
304
Artikel
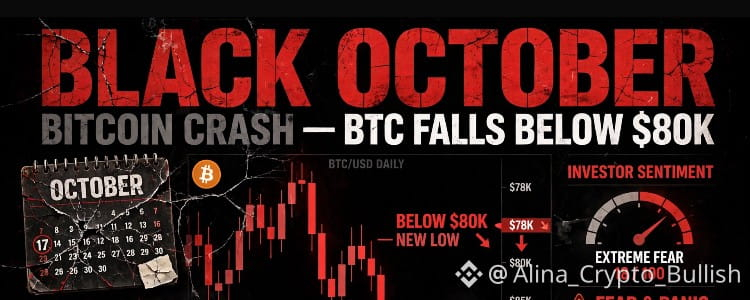
🚨 Eilmeldung: 🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026: 👀⚠️🚨 SCHWARZER OKTOBER: Bitcoin fällt unter 80.000 $ – erleben wir jetzt wieder 1929?
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
🚨 Eilmeldung: 🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026: 👀⚠️
🚨 SCHWARZER OKTOBER: Bitcoin fällt unter 80.000 $ – erleben wir jetzt wieder 1929?
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
Der Oktober war schon immer der beste Monat für Kryptowährungen. Durchschnittliche Rendite: +18,3 %. Dieses Jahr? Er wird SCHWARZ.
Hier kommt der Schwarze Oktober – Ausgabe DATENHACKS. Deshalb wird der Oktober 2026 in der Cybersicherheit als Schwarzer Oktober bezeichnet und nicht nur wegen des Krypto-Crashs:
Es ist NICHT ein einziger großer Hack – es sind über 20 schwere Hacks in zwei Wochen, bei denen KI zum Einsatz kommt, um Schwachstellen schneller zu finden, als wir sie beheben können.
🔴 DIE 5 GRÖSSTEN HACKS DES SCHWARZEN OKTOBERS 2026:
1. PHP2Shell – 70 % des Internets in Gefahr
2
375
·
--
#ArtificialInteligence
🚨 KI hat gerade eine 10 Jahre alte
Bedrohung für die Internetsicherheit gelöst! 🚨:
Wusstest du, dass über 70 % des Webs auf PHP basieren?
Mehr als ein Jahrzehnt lang (seit etwa 2012) blieb eine massive Sicherheitslücke tief im PHP-Kern verborgen. Menschliche Entwickler und Code-Auditoren übersahen sie jahrelang. Doch vor Kurzem haben fortschrittliche KI-Sicherheitsagenten diesen kritischen Fehler aufgedeckt! 🤖🔒
Was ist passiert?
Der Fehler: Diese unter der Bezeichnung #PHP2Shell bekannte Schwachstelle könnte unbefugte Remote-Code-Ausführung ermöglichen und Hackern potenziell Zugriff auf Serverdatenbanken verschaffen – ohne Passwortüberprüfung.
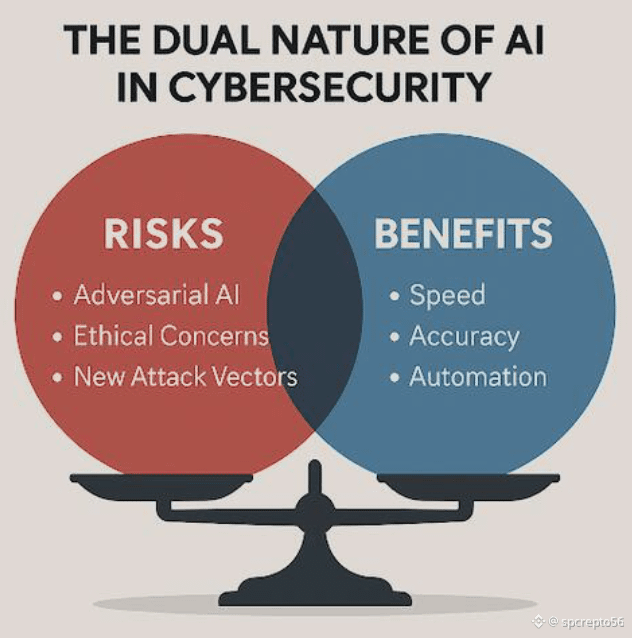
Der KI-Durchbruch: Statt Menschen zu ersetzen, zeigte die KI, wie leistungsfähig sie als Assistent sein kann – indem sie komplexe Code-Logik analysierte und Sicherheitslücken aufdeckte, die mehr als 10 Jahre lang verborgen geblieben waren.
Warum das wichtig ist:#Cybersecurityagense
weltweit wurde höchste Alarmbereitschaft ausgerufen, um Sicherheitsupdates bereitzustellen und Millionen von Websites und Online-Plattformen vor schwerwiegenden Angriffen zu schützen.
🔥 Das große Ganze
Dies ist ein Paradebeispiel dafür, wie künstliche Intelligenz die Zukunft der Websicherheit, der Web3-Infrastruktur und der technischen Widerstandsfähigkeit prägt. Richtig eingesetzt automatisiert KI nicht nur Aufgaben – sie trägt aktiv dazu bei, die digitale Welt sicher zu halten!
Was hältst du davon, dass KI in der Cybersicherheit die Führung übernimmt? Lass uns unten darüber diskutieren! 👇
#AIAgents
#ArtificialInteligence
🚨 KI hat gerade eine 10 Jahre alte
Bedrohung für die Internetsicherheit gelöst! 🚨:
Wusstest du, dass über 70 % des Webs auf PHP basieren?
Mehr als ein Jahrzehnt lang (seit etwa 2012) blieb eine massive Sicherheitslücke tief im PHP-Kern verborgen. Menschliche Entwickler und Code-Auditoren übersahen sie jahrelang. Doch vor Kurzem haben fortschrittliche KI-Sicherheitsagenten diesen kritischen Fehler aufgedeckt! 🤖🔒
Was ist passiert?
Der Fehler: Diese unter der Bezeichnung #PHP2Shell bekannte Schwachstelle könnte unbefugte Remote-Code-Ausführung ermöglichen und Hackern potenziell Zugriff auf Serverdatenbanken verschaffen – ohne Passwortüberprüfung.
Der KI-Durchbruch: Statt Menschen zu ersetzen, zeigte die KI, wie leistungsfähig sie als Assistent sein kann – indem sie komplexe Code-Logik analysierte und Sicherheitslücken aufdeckte, die mehr als 10 Jahre lang verborgen geblieben waren.
Warum das wichtig ist:#Cybersecurityagense
weltweit wurde höchste Alarmbereitschaft ausgerufen, um Sicherheitsupdates bereitzustellen und Millionen von Websites und Online-Plattformen vor schwerwiegenden Angriffen zu schützen.
🔥 Das große Ganze
Dies ist ein Paradebeispiel dafür, wie künstliche Intelligenz die Zukunft der Websicherheit, der Web3-Infrastruktur und der technischen Widerstandsfähigkeit prägt. Richtig eingesetzt automatisiert KI nicht nur Aufgaben – sie trägt aktiv dazu bei, die digitale Welt sicher zu halten!
Was hältst du davon, dass KI in der Cybersicherheit die Führung übernimmt? Lass uns unten darüber diskutieren! 👇
#AIAgents
🚨 KI hat gerade eine 10 Jahre alte
Bedrohung für die Internetsicherheit gelöst! 🚨:
Wusstest du, dass über 70 % des Webs auf PHP basieren?
Mehr als ein Jahrzehnt lang (seit etwa 2012) blieb eine massive Sicherheitslücke tief im PHP-Kern verborgen. Menschliche Entwickler und Code-Auditoren übersahen sie jahrelang. Doch vor Kurzem haben fortschrittliche KI-Sicherheitsagenten diesen kritischen Fehler aufgedeckt! 🤖🔒
Was ist passiert?
Der Fehler: Diese unter der Bezeichnung #PHP2Shell bekannte Schwachstelle könnte unbefugte Remote-Code-Ausführung ermöglichen und Hackern potenziell Zugriff auf Serverdatenbanken verschaffen – ohne Passwortüberprüfung.
Der KI-Durchbruch: Statt Menschen zu ersetzen, zeigte die KI, wie leistungsfähig sie als Assistent sein kann – indem sie komplexe Code-Logik analysierte und Sicherheitslücken aufdeckte, die mehr als 10 Jahre lang verborgen geblieben waren.
Warum das wichtig ist:#Cybersecurityagense
weltweit wurde höchste Alarmbereitschaft ausgerufen, um Sicherheitsupdates bereitzustellen und Millionen von Websites und Online-Plattformen vor schwerwiegenden Angriffen zu schützen.
🔥 Das große Ganze
Dies ist ein Paradebeispiel dafür, wie künstliche Intelligenz die Zukunft der Websicherheit, der Web3-Infrastruktur und der technischen Widerstandsfähigkeit prägt. Richtig eingesetzt automatisiert KI nicht nur Aufgaben – sie trägt aktiv dazu bei, die digitale Welt sicher zu halten!
Was hältst du davon, dass KI in der Cybersicherheit die Führung übernimmt? Lass uns unten darüber diskutieren! 👇
#AIAgents
1
234

Von Tausenden bis zu Millionen Angriffen innerhalb weniger Stunden: Die PHP2Shell-Sicherheitslücke löste weltweit einen massiven Alarm aus. Wie anfällig sind Bitcoin-Plattformen, Wallets und Börsen für diesen Angriffsvektor? In diesem Video bewerten wir die Auswirkungen auf die Infrastruktur.
💡 PHP-Sicherheitslücke: Du kannst nicht wissen, ob eine Website betroffen war, aber du kannst den Schaden begrenzen. Ändere wiederverwendete Passwörter (für E-Mail, Börsen und Banken), melde dich von offenen Sitzungen ab, aktiviere die Zwei-Faktor-Authentifizierung und lösche nicht verwendete API-Schlüssel.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
Von Tausenden bis zu Millionen Angriffen innerhalb weniger Stunden: Die PHP2Shell-Sicherheitslücke löste weltweit einen massiven Alarm aus. Wie anfällig sind Bitcoin-Plattformen, Wallets und Börsen für diesen Angriffsvektor? In diesem Video bewerten wir die Auswirkungen auf die Infrastruktur.
💡 PHP-Sicherheitslücke: Du kannst nicht wissen, ob eine Website betroffen war, aber du kannst den Schaden begrenzen. Ändere wiederverwendete Passwörter (für E-Mail, Börsen und Banken), melde dich von offenen Sitzungen ab, aktiviere die Zwei-Faktor-Authentifizierung und lösche nicht verwendete API-Schlüssel.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
💡 PHP-Sicherheitslücke: Du kannst nicht wissen, ob eine Website betroffen war, aber du kannst den Schaden begrenzen. Ändere wiederverwendete Passwörter (für E-Mail, Börsen und Banken), melde dich von offenen Sitzungen ab, aktiviere die Zwei-Faktor-Authentifizierung und lösche nicht verwendete API-Schlüssel.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
1
12
·
--
Titel: Die Umkehr bei PHP2Shell: Die offiziellen Stellen sagen „niemand nutzt es“, Amazon sagt „seit 4 Tagen geht es schon los“
Gestern habe ich im Beitrag geschrieben, dass die offizielle Linie des PHP-Teams lautet: „Zum Zeitpunkt der Offenlegung wurde keine funktionale Ausnutzung festgestellt.“ Diese Aussage wurde über Nacht bis heute Morgen von Amazons Threat Intelligence direkt widerlegt.
Faktenlage (jeweils in UTC+8 umgerechnet):
- Auf Amazons MadPot-Honeypots wurde der erste Ausnutzungsversuch am 17. Oktober (Samstag) registriert – zu diesem Zeitpunkt befand sich die Schwachstelle noch in der Embargo-Phase, ein Patch war noch nicht einmal in Sicht.
- Etwa 12 Stunden vor dem Ende des Embargos am 21. Oktober waren bereits mehrere PoCs online, und sowohl die Payloads als auch die anonymisierende Infrastruktur waren unterschiedlich, was darauf hindeutet, dass nicht dieselben Akteure am Werk waren.
- Innerhalb weniger Stunden nach Veröffentlichung des Patches tauchte bereits neuer Exploit-Code auf. Amazon stuft das mittlerweile als breit ausgenutzt ein.
- Umfang: Laut Cloudflare wurden bereits Millionen von Ausnutzungsversuchen beobachtet; Palo Alto fand weltweit über 22,6 Millionen exponierte Instanzen; Wiz schätzt, dass die Schwachstelle etwa 70 % des Internets betrifft und seit mehr als zehn Jahren existiert; VirusTotal verfolgt über 5,1 Millionen öffentlich erreichbare PHP-Hosts.
- Die schlimmste Nachricht: Die NCC Group warnt, dass einige verwundbare Systeme möglicherweise bereits mit Backdoors versehen wurden.
Eine Einordnung dazu (ebenfalls faktisch): Dataminr meldete heute Morgen, dass bislang nur Scans, Fingerprinting und erfolglose Ausnutzungsversuche beobachtet wurden; ein erfolgreicher Einbruch sei noch nicht bestätigt – ihre Formulierung war jedoch, dass dies „nur eine Frage der Zeit“ sei.
Meine Sicht: Das Gefährlichste an dieser Welle ist nicht die Schwachstelle selbst, sondern dass sich die Zeitlinie komplett verschoben hat. Amazon sagt es unverblümt: Das 7- oder 30-Tage-Fenster für Patches ist praktisch vorbei; die Patch-Zeitachse muss jetzt in Stunden gedacht werden. Nachdem KI die Kosten senkt, um ein Patch-Diff in einen verwertbaren Exploit umzuwandeln, ist selbst die Embargo-Phase nicht mehr sicher. Das ist für alle kleinen Shops, Portale und Wallet-Anbieter, die noch PHP für Frontend/Backend einsetzen, ein Warnsignal – Angreifer warten nicht mehr auf euren Patch.
Zurück zum Krypto-Bereich: CZ hatte bereits am Mittwoch gewarnt, Coinbase sagte, dass man keine Angriffsfläche habe. Wer sein Geld bei den großen Börsen hält, ist grundsätzlich nicht stark gefährdet, aber lasst in den nächsten Tagen lieber keine hohen Beträge auf kleineren Plattformen liegen, aktiviert 2FA für wichtige Konten und klickt keine Links aus unbekannten Quellen an.
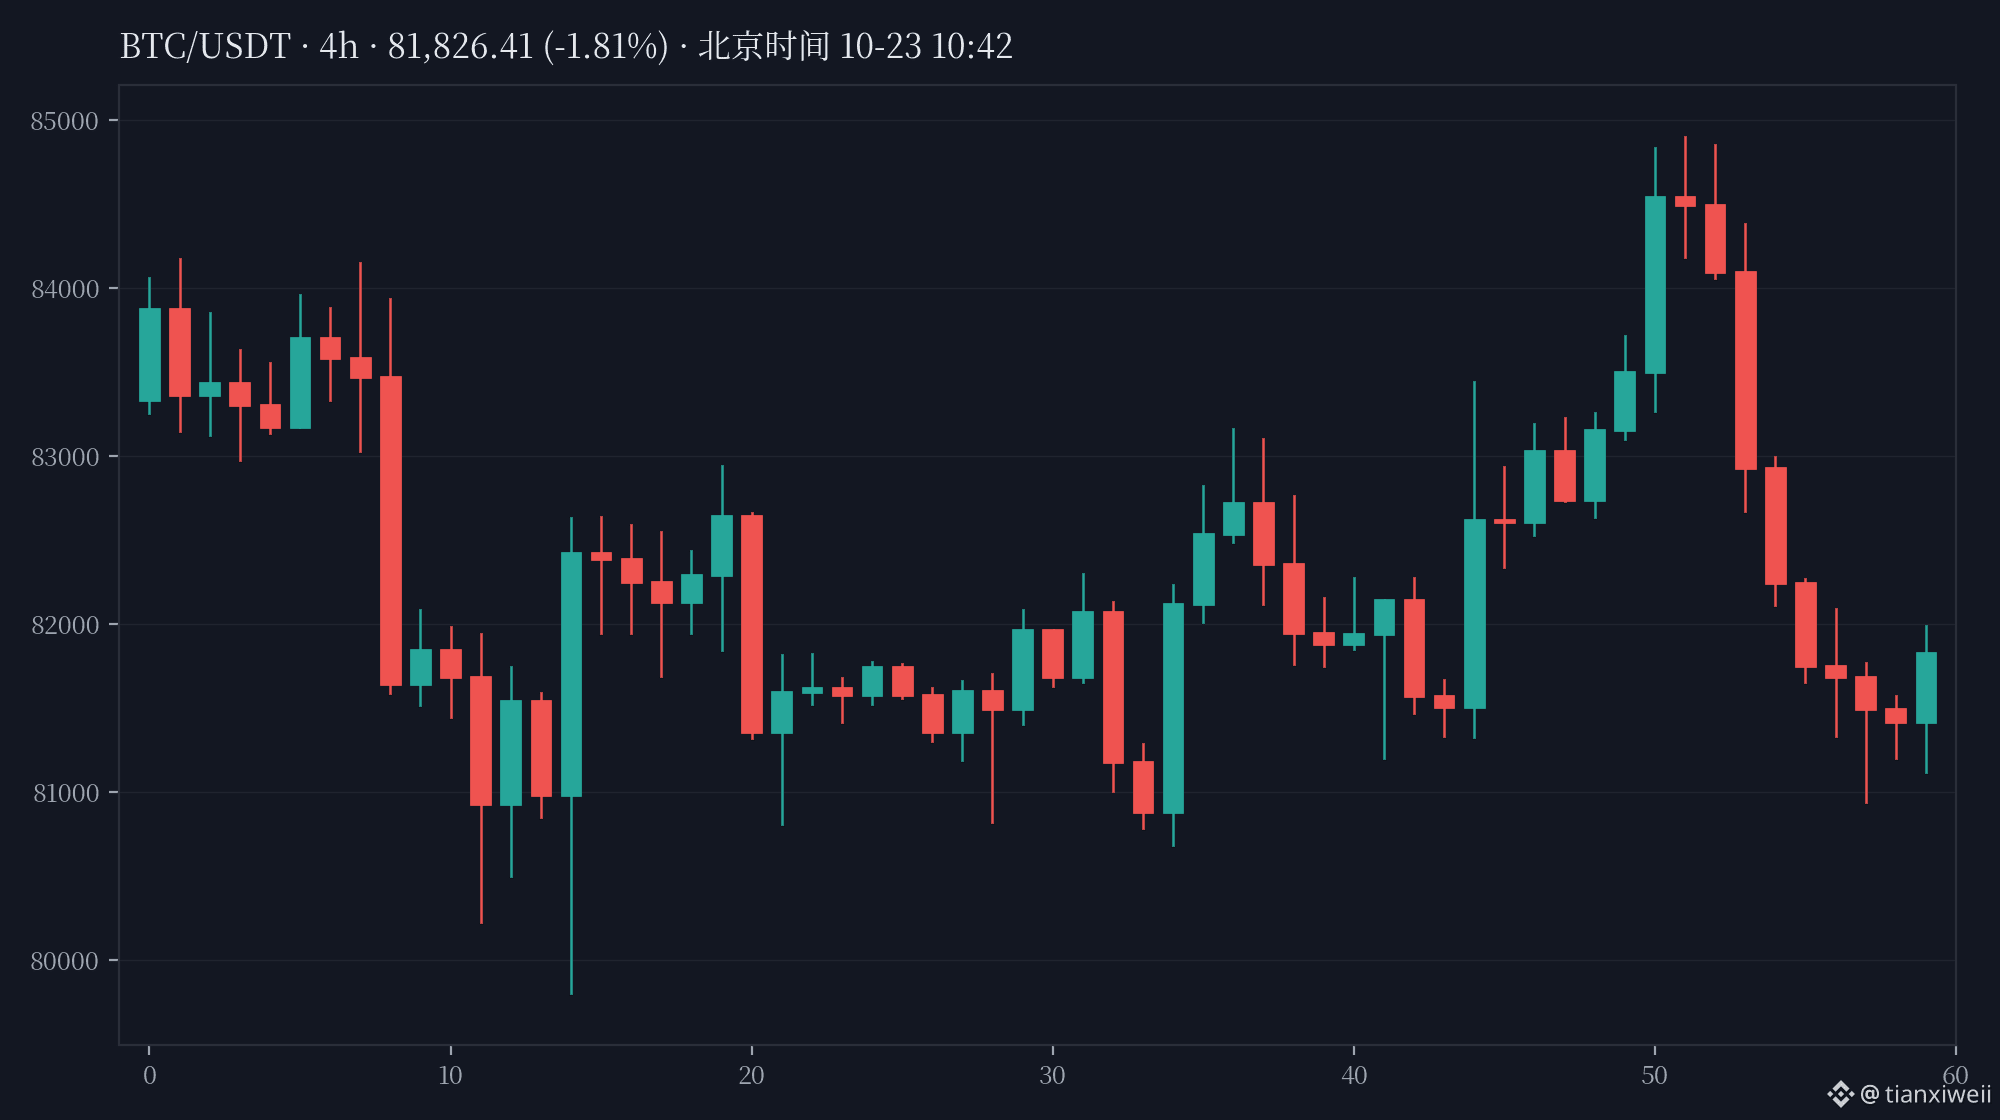
Zum Zeitpunkt der Veröffentlichung lag $BTC bei etwa 81.870 (Abweichung zwischen Binance Spot und OKX Perpetual von 0,034 %, Abgleich um 10:41), der Markt wurde bislang nicht direkt von diesem Ereignis beeinflusst.
Interaktion: Hältst du diese Welle für „viel Lärm um nichts, einfach patchen und gut ist“ oder für „da kommt noch ein größeres Donnern“? Schreib’s in die Kommentare.
#PHP2Shell #安全提醒 #KryptoSicherheit
Titel: Die Umkehr bei PHP2Shell: Die offiziellen Stellen sagen „niemand nutzt es“, Amazon sagt „seit 4 Tagen geht es schon los“
Gestern habe ich im Beitrag geschrieben, dass die offizielle Linie des PHP-Teams lautet: „Zum Zeitpunkt der Offenlegung wurde keine funktionale Ausnutzung festgestellt.“ Diese Aussage wurde über Nacht bis heute Morgen von Amazons Threat Intelligence direkt widerlegt.
Faktenlage (jeweils in UTC+8 umgerechnet):
- Auf Amazons MadPot-Honeypots wurde der erste Ausnutzungsversuch am 17. Oktober (Samstag) registriert – zu diesem Zeitpunkt befand sich die Schwachstelle noch in der Embargo-Phase, ein Patch war noch nicht einmal in Sicht.
- Etwa 12 Stunden vor dem Ende des Embargos am 21. Oktober waren bereits mehrere PoCs online, und sowohl die Payloads als auch die anonymisierende Infrastruktur waren unterschiedlich, was darauf hindeutet, dass nicht dieselben Akteure am Werk waren.
- Innerhalb weniger Stunden nach Veröffentlichung des Patches tauchte bereits neuer Exploit-Code auf. Amazon stuft das mittlerweile als breit ausgenutzt ein.
- Umfang: Laut Cloudflare wurden bereits Millionen von Ausnutzungsversuchen beobachtet; Palo Alto fand weltweit über 22,6 Millionen exponierte Instanzen; Wiz schätzt, dass die Schwachstelle etwa 70 % des Internets betrifft und seit mehr als zehn Jahren existiert; VirusTotal verfolgt über 5,1 Millionen öffentlich erreichbare PHP-Hosts.
- Die schlimmste Nachricht: Die NCC Group warnt, dass einige verwundbare Systeme möglicherweise bereits mit Backdoors versehen wurden.
Eine Einordnung dazu (ebenfalls faktisch): Dataminr meldete heute Morgen, dass bislang nur Scans, Fingerprinting und erfolglose Ausnutzungsversuche beobachtet wurden; ein erfolgreicher Einbruch sei noch nicht bestätigt – ihre Formulierung war jedoch, dass dies „nur eine Frage der Zeit“ sei.
Meine Sicht: Das Gefährlichste an dieser Welle ist nicht die Schwachstelle selbst, sondern dass sich die Zeitlinie komplett verschoben hat. Amazon sagt es unverblümt: Das 7- oder 30-Tage-Fenster für Patches ist praktisch vorbei; die Patch-Zeitachse muss jetzt in Stunden gedacht werden. Nachdem KI die Kosten senkt, um ein Patch-Diff in einen verwertbaren Exploit umzuwandeln, ist selbst die Embargo-Phase nicht mehr sicher. Das ist für alle kleinen Shops, Portale und Wallet-Anbieter, die noch PHP für Frontend/Backend einsetzen, ein Warnsignal – Angreifer warten nicht mehr auf euren Patch.
Zurück zum Krypto-Bereich: CZ hatte bereits am Mittwoch gewarnt, Coinbase sagte, dass man keine Angriffsfläche habe. Wer sein Geld bei den großen Börsen hält, ist grundsätzlich nicht stark gefährdet, aber lasst in den nächsten Tagen lieber keine hohen Beträge auf kleineren Plattformen liegen, aktiviert 2FA für wichtige Konten und klickt keine Links aus unbekannten Quellen an.
Zum Zeitpunkt der Veröffentlichung lag $BTC bei etwa 81.870 (Abweichung zwischen Binance Spot und OKX Perpetual von 0,034 %, Abgleich um 10:41), der Markt wurde bislang nicht direkt von diesem Ereignis beeinflusst.
Interaktion: Hältst du diese Welle für „viel Lärm um nichts, einfach patchen und gut ist“ oder für „da kommt noch ein größeres Donnern“? Schreib’s in die Kommentare.
#PHP2Shell #安全提醒 #KryptoSicherheit
Gestern habe ich im Beitrag geschrieben, dass die offizielle Linie des PHP-Teams lautet: „Zum Zeitpunkt der Offenlegung wurde keine funktionale Ausnutzung festgestellt.“ Diese Aussage wurde über Nacht bis heute Morgen von Amazons Threat Intelligence direkt widerlegt.
Faktenlage (jeweils in UTC+8 umgerechnet):
- Auf Amazons MadPot-Honeypots wurde der erste Ausnutzungsversuch am 17. Oktober (Samstag) registriert – zu diesem Zeitpunkt befand sich die Schwachstelle noch in der Embargo-Phase, ein Patch war noch nicht einmal in Sicht.
- Etwa 12 Stunden vor dem Ende des Embargos am 21. Oktober waren bereits mehrere PoCs online, und sowohl die Payloads als auch die anonymisierende Infrastruktur waren unterschiedlich, was darauf hindeutet, dass nicht dieselben Akteure am Werk waren.
- Innerhalb weniger Stunden nach Veröffentlichung des Patches tauchte bereits neuer Exploit-Code auf. Amazon stuft das mittlerweile als breit ausgenutzt ein.
- Umfang: Laut Cloudflare wurden bereits Millionen von Ausnutzungsversuchen beobachtet; Palo Alto fand weltweit über 22,6 Millionen exponierte Instanzen; Wiz schätzt, dass die Schwachstelle etwa 70 % des Internets betrifft und seit mehr als zehn Jahren existiert; VirusTotal verfolgt über 5,1 Millionen öffentlich erreichbare PHP-Hosts.
- Die schlimmste Nachricht: Die NCC Group warnt, dass einige verwundbare Systeme möglicherweise bereits mit Backdoors versehen wurden.
Eine Einordnung dazu (ebenfalls faktisch): Dataminr meldete heute Morgen, dass bislang nur Scans, Fingerprinting und erfolglose Ausnutzungsversuche beobachtet wurden; ein erfolgreicher Einbruch sei noch nicht bestätigt – ihre Formulierung war jedoch, dass dies „nur eine Frage der Zeit“ sei.
Meine Sicht: Das Gefährlichste an dieser Welle ist nicht die Schwachstelle selbst, sondern dass sich die Zeitlinie komplett verschoben hat. Amazon sagt es unverblümt: Das 7- oder 30-Tage-Fenster für Patches ist praktisch vorbei; die Patch-Zeitachse muss jetzt in Stunden gedacht werden. Nachdem KI die Kosten senkt, um ein Patch-Diff in einen verwertbaren Exploit umzuwandeln, ist selbst die Embargo-Phase nicht mehr sicher. Das ist für alle kleinen Shops, Portale und Wallet-Anbieter, die noch PHP für Frontend/Backend einsetzen, ein Warnsignal – Angreifer warten nicht mehr auf euren Patch.
Zurück zum Krypto-Bereich: CZ hatte bereits am Mittwoch gewarnt, Coinbase sagte, dass man keine Angriffsfläche habe. Wer sein Geld bei den großen Börsen hält, ist grundsätzlich nicht stark gefährdet, aber lasst in den nächsten Tagen lieber keine hohen Beträge auf kleineren Plattformen liegen, aktiviert 2FA für wichtige Konten und klickt keine Links aus unbekannten Quellen an.
Zum Zeitpunkt der Veröffentlichung lag $BTC bei etwa 81.870 (Abweichung zwischen Binance Spot und OKX Perpetual von 0,034 %, Abgleich um 10:41), der Markt wurde bislang nicht direkt von diesem Ereignis beeinflusst.
Interaktion: Hältst du diese Welle für „viel Lärm um nichts, einfach patchen und gut ist“ oder für „da kommt noch ein größeres Donnern“? Schreib’s in die Kommentare.
#PHP2Shell #安全提醒 #KryptoSicherheit
46

Wer gestern früh noch über die Coldcard-Seed-Phrase-Schwachstelle gelacht hat, sollte jetzt lieber nicht mehr lachen – diesmal ist dein eigener Browser dran.
CZ schrieb am 21. Oktober auf X etwas ziemlich Abgefahrenes: „Call me paranoid, but be extra careful visiting ANY web site in the next few days.“ Übersetzung: In den nächsten Tagen solltest du besser nicht wahllos irgendwelche Websites anklicken.
Der Hintergrund: In PHP wurden zwei Sicherheitslücken entdeckt, Codename PHP2Shell (CVE-2026-109618/109619), Schweregrad 9,2/10. Ohne Anmeldung lässt sich darüber aus der Ferne Code ausführen. PHP kommt auf 70,5 % aller Websites weltweit zum Einsatz. Palo Alto zufolge sind weltweit 22,6 Millionen Instanzen exponiert – WordPress und Magento sind ebenfalls betroffen. Noch verrückter: Die Details sind schon vor Veröffentlichung des Patches am 21. Oktober durchgesickert – Hacker wussten also früher Bescheid als die Website-Betreiber. Angriffe in freier Wildbahn wurden bereits bestätigt, und die Cyberabteilung des FBI rät direkt: Wer den Patch nicht installieren kann, sollte sich erst einmal vom Netz trennen.
Das Interessante an der Krypto-Szene: Coinbase und BitGo beeilten sich, öffentlich zu versichern, dass sie nicht betroffen sind. Aber die Börsen, Wallet-Websites und Airdrop-Seiten, bei denen du dich täglich anmeldest – sind das nicht alles Websites? Hacker müssen nicht einmal die Börse angreifen. Sie können eine PHP-Seite, die du oft nutzt, attackieren, die Anmeldeseite austauschen – und schon landen dein Benutzername und Passwort bei ihnen.
Also, Leute in den Kommentaren: Meldet euch! A: Ich klicke in den nächsten Tagen außer auf Börsen nirgendwo drauf. B: Ich surfe weiter wie immer und hoffe, dass ich Glück habe.
$BNB $BTC $ETH
#CZ #PHP2Shell #Sicherheit
Wer gestern früh noch über die Coldcard-Seed-Phrase-Schwachstelle gelacht hat, sollte jetzt lieber nicht mehr lachen – diesmal ist dein eigener Browser dran.
CZ schrieb am 21. Oktober auf X etwas ziemlich Abgefahrenes: „Call me paranoid, but be extra careful visiting ANY web site in the next few days.“ Übersetzung: In den nächsten Tagen solltest du besser nicht wahllos irgendwelche Websites anklicken.
Der Hintergrund: In PHP wurden zwei Sicherheitslücken entdeckt, Codename PHP2Shell (CVE-2026-109618/109619), Schweregrad 9,2/10. Ohne Anmeldung lässt sich darüber aus der Ferne Code ausführen. PHP kommt auf 70,5 % aller Websites weltweit zum Einsatz. Palo Alto zufolge sind weltweit 22,6 Millionen Instanzen exponiert – WordPress und Magento sind ebenfalls betroffen. Noch verrückter: Die Details sind schon vor Veröffentlichung des Patches am 21. Oktober durchgesickert – Hacker wussten also früher Bescheid als die Website-Betreiber. Angriffe in freier Wildbahn wurden bereits bestätigt, und die Cyberabteilung des FBI rät direkt: Wer den Patch nicht installieren kann, sollte sich erst einmal vom Netz trennen.
Das Interessante an der Krypto-Szene: Coinbase und BitGo beeilten sich, öffentlich zu versichern, dass sie nicht betroffen sind. Aber die Börsen, Wallet-Websites und Airdrop-Seiten, bei denen du dich täglich anmeldest – sind das nicht alles Websites? Hacker müssen nicht einmal die Börse angreifen. Sie können eine PHP-Seite, die du oft nutzt, attackieren, die Anmeldeseite austauschen – und schon landen dein Benutzername und Passwort bei ihnen.
Also, Leute in den Kommentaren: Meldet euch! A: Ich klicke in den nächsten Tagen außer auf Börsen nirgendwo drauf. B: Ich surfe weiter wie immer und hoffe, dass ich Glück habe.
$BNB $BTC $ETH
#CZ #PHP2Shell #Sicherheit
CZ schrieb am 21. Oktober auf X etwas ziemlich Abgefahrenes: „Call me paranoid, but be extra careful visiting ANY web site in the next few days.“ Übersetzung: In den nächsten Tagen solltest du besser nicht wahllos irgendwelche Websites anklicken.
Der Hintergrund: In PHP wurden zwei Sicherheitslücken entdeckt, Codename PHP2Shell (CVE-2026-109618/109619), Schweregrad 9,2/10. Ohne Anmeldung lässt sich darüber aus der Ferne Code ausführen. PHP kommt auf 70,5 % aller Websites weltweit zum Einsatz. Palo Alto zufolge sind weltweit 22,6 Millionen Instanzen exponiert – WordPress und Magento sind ebenfalls betroffen. Noch verrückter: Die Details sind schon vor Veröffentlichung des Patches am 21. Oktober durchgesickert – Hacker wussten also früher Bescheid als die Website-Betreiber. Angriffe in freier Wildbahn wurden bereits bestätigt, und die Cyberabteilung des FBI rät direkt: Wer den Patch nicht installieren kann, sollte sich erst einmal vom Netz trennen.
Das Interessante an der Krypto-Szene: Coinbase und BitGo beeilten sich, öffentlich zu versichern, dass sie nicht betroffen sind. Aber die Börsen, Wallet-Websites und Airdrop-Seiten, bei denen du dich täglich anmeldest – sind das nicht alles Websites? Hacker müssen nicht einmal die Börse angreifen. Sie können eine PHP-Seite, die du oft nutzt, attackieren, die Anmeldeseite austauschen – und schon landen dein Benutzername und Passwort bei ihnen.
Also, Leute in den Kommentaren: Meldet euch! A: Ich klicke in den nächsten Tagen außer auf Börsen nirgendwo drauf. B: Ich surfe weiter wie immer und hoffe, dass ich Glück habe.
$BNB $BTC $ETH
#CZ #PHP2Shell #Sicherheit
179

·
--
【Markt-News】CZ warnt: Seid in diesen Tagen beim Besuch jeder Website besonders vorsichtig! In PHP wurden zwei kritische Sicherheitslücken mit einem CVSS-Wert von 9,2 entdeckt: PHP2Shell. Ohne Anmeldung können Angreifer damit Server übernehmen. PHP kommt auf rund 70,5 % aller Websites zum Einsatz. Das FBI warnt: Einrichtungen, die nicht aktualisieren können, sollten ihre Systeme zunächst vom Netz nehmen. Hat eine Website noch keinen Patch eingespielt, könntest du beim Aufrufen auf eine gefälschte Wallet-Verbindung stoßen. Klickt nicht wahllos auf Links – würdest du dich noch trauen, einfach so eine neue Website aufzurufen?
$BTC $ETH $BNB
#CZ #PHP2Shell #Cybersicherheit
(Quelle: CoinSpeaker)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte sei beim Einstieg in den Markt vorsichtig.
【Markt-News】CZ warnt: Seid in diesen Tagen beim Besuch jeder Website besonders vorsichtig! In PHP wurden zwei kritische Sicherheitslücken mit einem CVSS-Wert von 9,2 entdeckt: PHP2Shell. Ohne Anmeldung können Angreifer damit Server übernehmen. PHP kommt auf rund 70,5 % aller Websites zum Einsatz. Das FBI warnt: Einrichtungen, die nicht aktualisieren können, sollten ihre Systeme zunächst vom Netz nehmen. Hat eine Website noch keinen Patch eingespielt, könntest du beim Aufrufen auf eine gefälschte Wallet-Verbindung stoßen. Klickt nicht wahllos auf Links – würdest du dich noch trauen, einfach so eine neue Website aufzurufen?
$BTC $ETH $BNB
#CZ #PHP2Shell #Cybersicherheit
(Quelle: CoinSpeaker)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte sei beim Einstieg in den Markt vorsichtig.
$BTC $ETH $BNB
#CZ #PHP2Shell #Cybersicherheit
(Quelle: CoinSpeaker)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte sei beim Einstieg in den Markt vorsichtig.
4
·
--
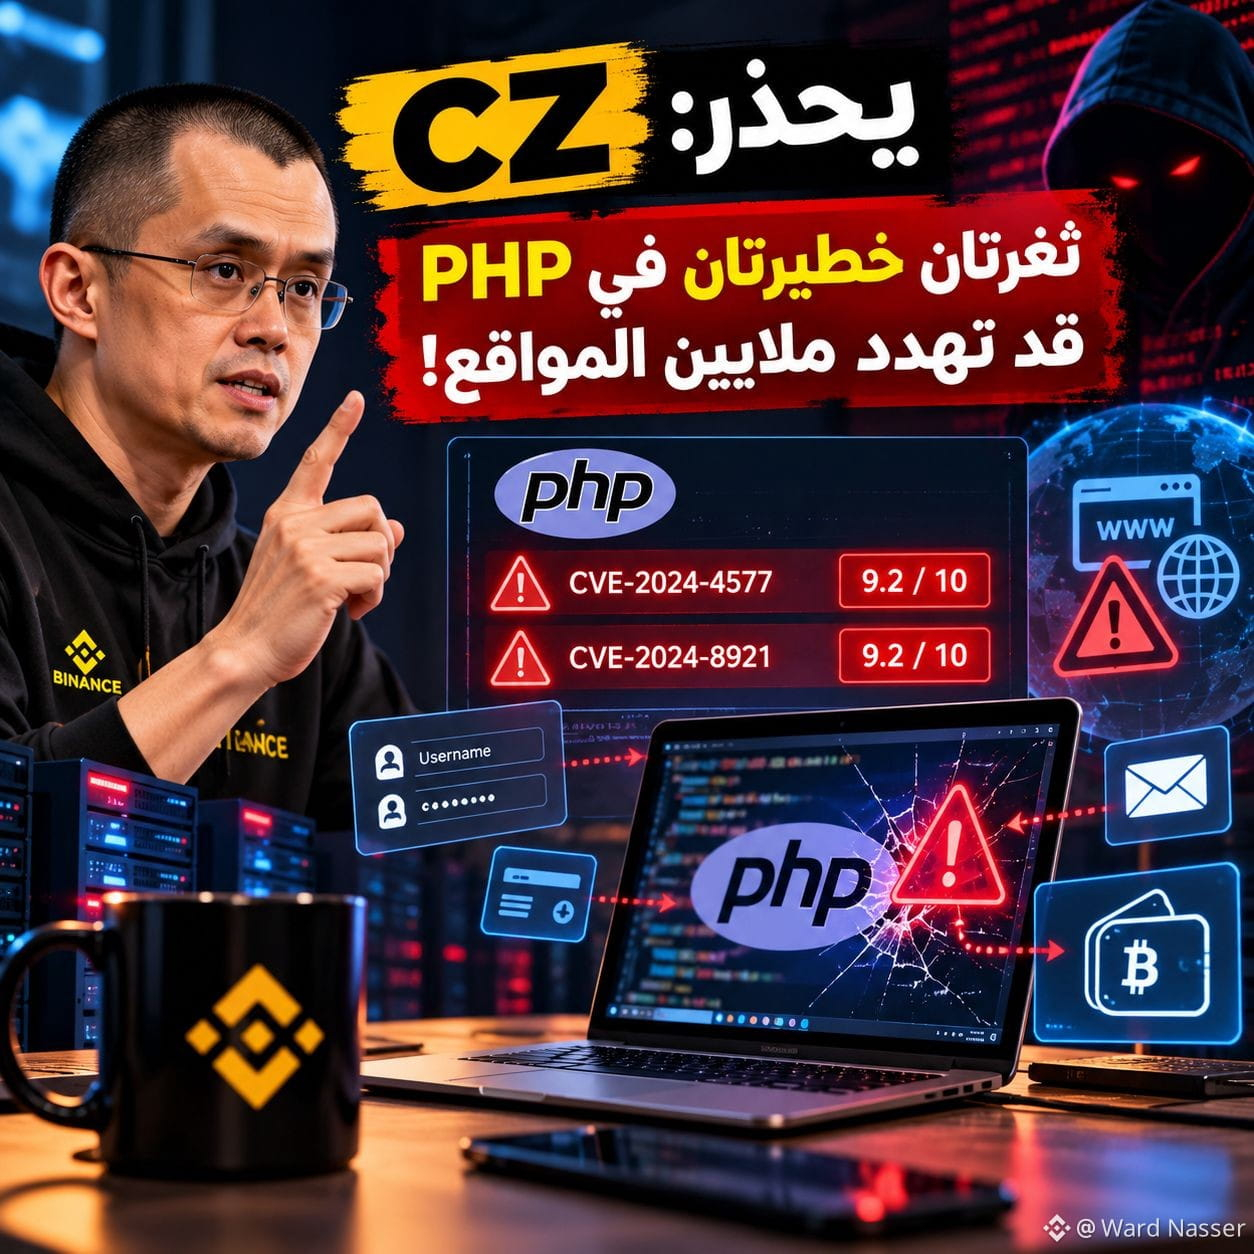
🚨 CZ warnt: Manchmal reicht es schon, wenn eine Website gehackt wurde, damit deine Daten in Gefahr sind!
Stell dir vor, du besuchst eine Website, die du kennst und der du vertraust – doch hinter den Kulissen gibt es eine Sicherheitslücke, über die ein Hacker die Kontrolle über den Server übernehmen kann!
Das ist der Grund, warum Binance-Gründer CZ vor zwei schwerwiegenden Sicherheitslücken in PHP warnt, einer Sprache, mit der Millionen von Websites betrieben werden.
⚠️ Die beiden Sicherheitslücken haben einen Sicherheitswert von 9,2 von 10 und könnten es einem Angreifer ermöglichen, ohne Anmeldung Befehle auf nicht aktualisierten Servern auszuführen.
Und was ist für Krypto-Nutzer noch gefährlicher?
Eine gehackte Website könnte zur Falle werden, um Anmeldedaten zu stehlen oder dich dazu zu verleiten, deine Wallet zu verbinden.
🛡️ Wie kannst du dich schützen?
✅ Meide verdächtige Links, auch wenn sie vertraut wirken.
✅ Verbinde deine Wallet nicht mit Websites, denen du nicht vertraust.
✅ Teile deine Wiederherstellungsphrase mit keiner Website.
✅ Wenn du eine Website betreibst, die PHP verwendet, installiere sofort die Sicherheitsupdates.
Die gute Nachricht: Die Sicherheitsupdates wurden bereits am 21. Oktober veröffentlicht.
Denk daran: Manchmal liegt die gefährlichste Sicherheitslücke nicht in deiner Wallet, sondern auf der Website, der du vertraust!
#CZ #PHP2Shell #CyberSecurity #Binance
🚨 CZ warnt: Manchmal reicht es schon, wenn eine Website gehackt wurde, damit deine Daten in Gefahr sind!
Stell dir vor, du besuchst eine Website, die du kennst und der du vertraust – doch hinter den Kulissen gibt es eine Sicherheitslücke, über die ein Hacker die Kontrolle über den Server übernehmen kann!
Das ist der Grund, warum Binance-Gründer CZ vor zwei schwerwiegenden Sicherheitslücken in PHP warnt, einer Sprache, mit der Millionen von Websites betrieben werden.
⚠️ Die beiden Sicherheitslücken haben einen Sicherheitswert von 9,2 von 10 und könnten es einem Angreifer ermöglichen, ohne Anmeldung Befehle auf nicht aktualisierten Servern auszuführen.
Und was ist für Krypto-Nutzer noch gefährlicher?
Eine gehackte Website könnte zur Falle werden, um Anmeldedaten zu stehlen oder dich dazu zu verleiten, deine Wallet zu verbinden.
🛡️ Wie kannst du dich schützen?
✅ Meide verdächtige Links, auch wenn sie vertraut wirken.
✅ Verbinde deine Wallet nicht mit Websites, denen du nicht vertraust.
✅ Teile deine Wiederherstellungsphrase mit keiner Website.
✅ Wenn du eine Website betreibst, die PHP verwendet, installiere sofort die Sicherheitsupdates.
Die gute Nachricht: Die Sicherheitsupdates wurden bereits am 21. Oktober veröffentlicht.
Denk daran: Manchmal liegt die gefährlichste Sicherheitslücke nicht in deiner Wallet, sondern auf der Website, der du vertraust!
#CZ #PHP2Shell #CyberSecurity #Binance
Stell dir vor, du besuchst eine Website, die du kennst und der du vertraust – doch hinter den Kulissen gibt es eine Sicherheitslücke, über die ein Hacker die Kontrolle über den Server übernehmen kann!
Das ist der Grund, warum Binance-Gründer CZ vor zwei schwerwiegenden Sicherheitslücken in PHP warnt, einer Sprache, mit der Millionen von Websites betrieben werden.
⚠️ Die beiden Sicherheitslücken haben einen Sicherheitswert von 9,2 von 10 und könnten es einem Angreifer ermöglichen, ohne Anmeldung Befehle auf nicht aktualisierten Servern auszuführen.
Und was ist für Krypto-Nutzer noch gefährlicher?
Eine gehackte Website könnte zur Falle werden, um Anmeldedaten zu stehlen oder dich dazu zu verleiten, deine Wallet zu verbinden.
🛡️ Wie kannst du dich schützen?
✅ Meide verdächtige Links, auch wenn sie vertraut wirken.
✅ Verbinde deine Wallet nicht mit Websites, denen du nicht vertraust.
✅ Teile deine Wiederherstellungsphrase mit keiner Website.
✅ Wenn du eine Website betreibst, die PHP verwendet, installiere sofort die Sicherheitsupdates.
Die gute Nachricht: Die Sicherheitsupdates wurden bereits am 21. Oktober veröffentlicht.
Denk daran: Manchmal liegt die gefährlichste Sicherheitslücke nicht in deiner Wallet, sondern auf der Website, der du vertraust!
#CZ #PHP2Shell #CyberSecurity #Binance
3
408
·
--
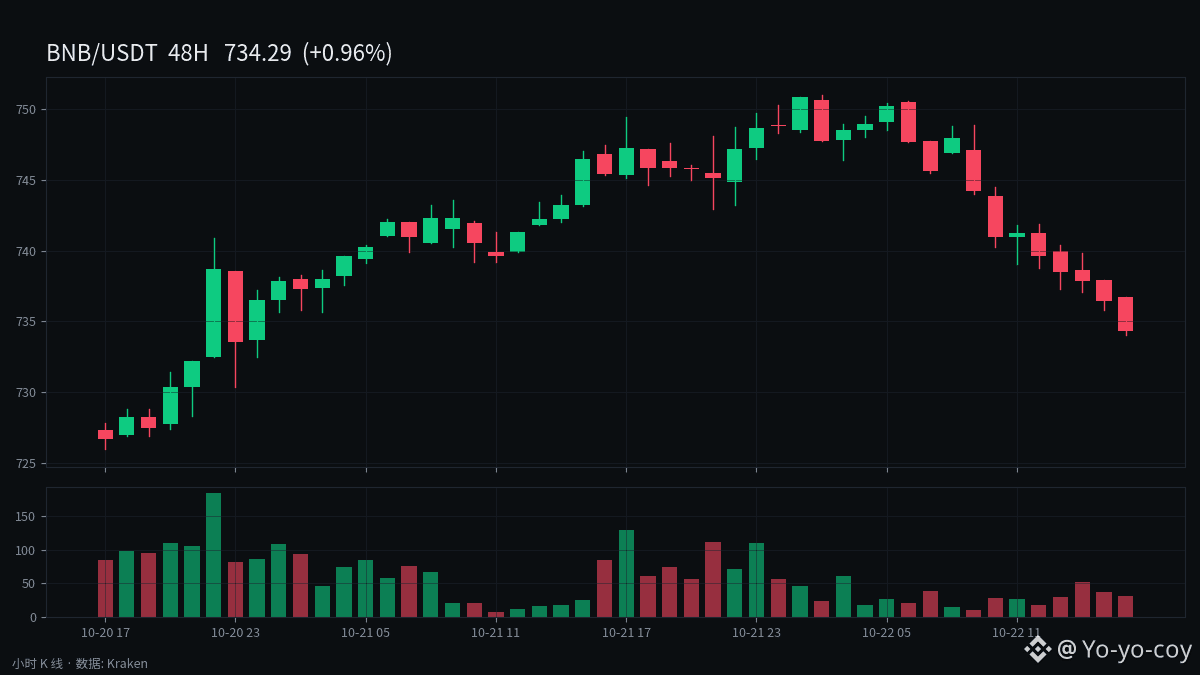
PHP2Shell: 48 Stunden – unauthentizierte RCE mit CVSS 9.2; CZ warnt am 21.10. Krypto-Nutzer vor Phishing-Websites
Der Vorfall stellt keine direkte Bedrohung für On-Chain-Assets dar. Das Risiko konzentriert sich auf die zahlreichen kleineren Websites mit Krypto-Bezug: Ein kompromittierter PHP-Server kann in eine täuschend echt nachgebildete Phishing-Seite verwandelt werden, die es auf Wallet-Verbindungen und Seed-Phrasen abgesehen hat.
Die Daten zeigen einige wichtige Punkte:
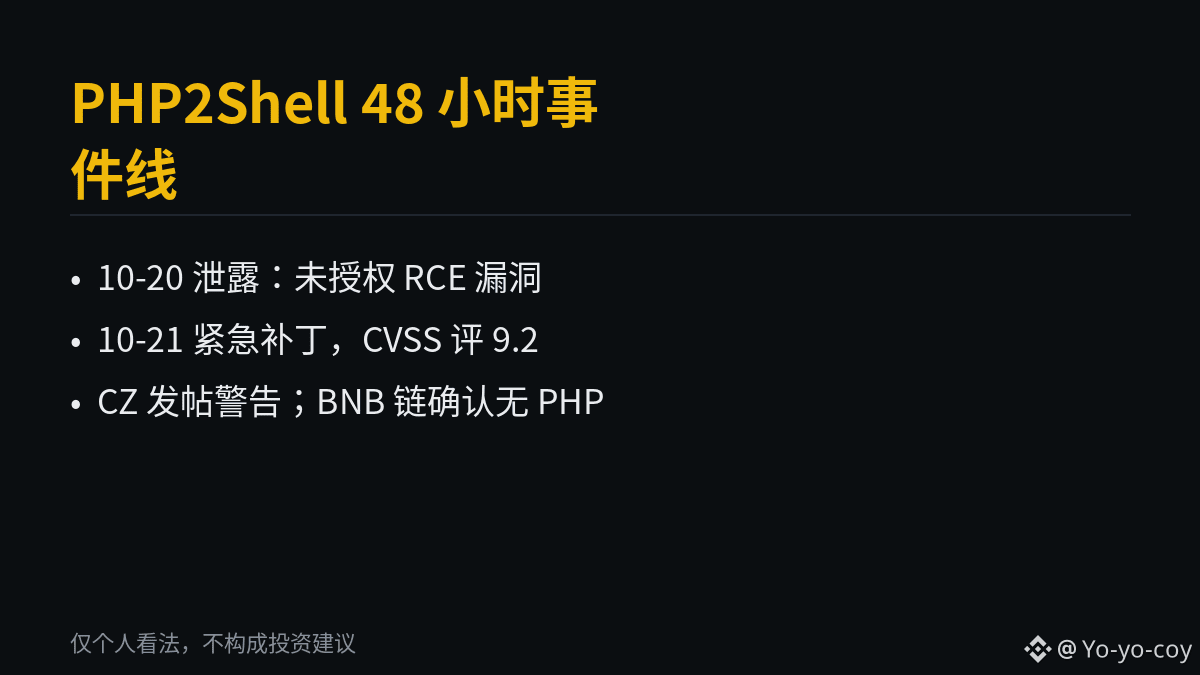
1. Zeitlicher Ablauf von Sicherheitslücke und Patch. Am 20. Oktober (Dienstag) wurden Details vorzeitig geleakt. Kurz darauf folgten ein Demonstrationsvideo und die falsche Behauptung, die Schwachstelle habe einen Score von 10,0. Am 21. Oktober um 14:00 UTC veröffentlichte PHP Notfallversionen: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Sie beheben CVE-2026-109618 und CVE-2026-109619 (CVSS 4.0: 9,2; nicht authentisierte Remote-Code-Ausführung). Bemerkenswert ist, dass es für PHP 8.1 und ältere Versionen keine offiziellen Patches gibt.
2. Ausmaß. Unit42 zählt rund 22,6 Millionen exponierte PHP-Instanzen (Daten von Cortex Xpanse). Tenable schätzt, dass 1,3 bis 1,9 Millionen internetexponierte Hosts betroffen sein könnten. Cloudflare beobachtete bereits am 21. Oktober erste Angriffe und spielte dringend WAF-Regeln aus. Die eigene Website von Wordfence war am 21. Oktober zur Behebung des Problems nicht erreichbar. Die drei Hackerforen BreachForums, DarkForums und PwnForums gingen vorsorglich offline, um Patches einzuspielen. Die Websites der Parlamente Finnlands und der Niederlande wurden ebenfalls abgeschaltet.
3. Reaktionen aus der Krypto-Szene. CZ warnte am 21. Oktober in einem Beitrag: „Seid in den nächsten Tagen beim Besuch jeder Website besonders vorsichtig.“ Er erklärte, bestätigte Angriffe in freier Wildbahn würden die besuchten Websites zu Mittlern beim Diebstahl von Zugangsdaten machen. Nina Rong, Leiterin für Wachstum bei BNB Chain, bestätigte, dass der Tech-Stack kein PHP verwendet. PancakeSwap bestätigte in einem Beitrag, dass die Infrastruktur kein PHP nutzt und die Gelder der Nutzer sicher sind. CZ teilte den Beitrag und kommentierte: „Die meisten Projekte sollten zumindest eine solche Bestätigung veröffentlichen.“ Bis zum 22. Oktober gab es keine bestätigten Berichte, dass Krypto-Börsen oder Nutzer-Wallets direkt durch PHP2Shell kompromittiert wurden.
Fest steht: Der Patch ist seit mehr als 24 Stunden verfügbar. Die Infrastruktur zu patchen, ist Sache der Betreiber. Wenn ihr in den nächsten Tagen eine Website mit Krypto-Bezug aufruft, überprüft die Domain lieber noch einmal – und passt auf eure Seed-Phrase auf.
Nur meine persönliche Meinung, keine Anlageberatung.
#PHP2Shell #网络安全 $BNB $CAKE
PHP2Shell: 48 Stunden – unauthentizierte RCE mit CVSS 9.2; CZ warnt am 21.10. Krypto-Nutzer vor Phishing-Websites
Der Vorfall stellt keine direkte Bedrohung für On-Chain-Assets dar. Das Risiko konzentriert sich auf die zahlreichen kleineren Websites mit Krypto-Bezug: Ein kompromittierter PHP-Server kann in eine täuschend echt nachgebildete Phishing-Seite verwandelt werden, die es auf Wallet-Verbindungen und Seed-Phrasen abgesehen hat.
Die Daten zeigen einige wichtige Punkte:
1. Zeitlicher Ablauf von Sicherheitslücke und Patch. Am 20. Oktober (Dienstag) wurden Details vorzeitig geleakt. Kurz darauf folgten ein Demonstrationsvideo und die falsche Behauptung, die Schwachstelle habe einen Score von 10,0. Am 21. Oktober um 14:00 UTC veröffentlichte PHP Notfallversionen: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Sie beheben CVE-2026-109618 und CVE-2026-109619 (CVSS 4.0: 9,2; nicht authentisierte Remote-Code-Ausführung). Bemerkenswert ist, dass es für PHP 8.1 und ältere Versionen keine offiziellen Patches gibt.
2. Ausmaß. Unit42 zählt rund 22,6 Millionen exponierte PHP-Instanzen (Daten von Cortex Xpanse). Tenable schätzt, dass 1,3 bis 1,9 Millionen internetexponierte Hosts betroffen sein könnten. Cloudflare beobachtete bereits am 21. Oktober erste Angriffe und spielte dringend WAF-Regeln aus. Die eigene Website von Wordfence war am 21. Oktober zur Behebung des Problems nicht erreichbar. Die drei Hackerforen BreachForums, DarkForums und PwnForums gingen vorsorglich offline, um Patches einzuspielen. Die Websites der Parlamente Finnlands und der Niederlande wurden ebenfalls abgeschaltet.
3. Reaktionen aus der Krypto-Szene. CZ warnte am 21. Oktober in einem Beitrag: „Seid in den nächsten Tagen beim Besuch jeder Website besonders vorsichtig.“ Er erklärte, bestätigte Angriffe in freier Wildbahn würden die besuchten Websites zu Mittlern beim Diebstahl von Zugangsdaten machen. Nina Rong, Leiterin für Wachstum bei BNB Chain, bestätigte, dass der Tech-Stack kein PHP verwendet. PancakeSwap bestätigte in einem Beitrag, dass die Infrastruktur kein PHP nutzt und die Gelder der Nutzer sicher sind. CZ teilte den Beitrag und kommentierte: „Die meisten Projekte sollten zumindest eine solche Bestätigung veröffentlichen.“ Bis zum 22. Oktober gab es keine bestätigten Berichte, dass Krypto-Börsen oder Nutzer-Wallets direkt durch PHP2Shell kompromittiert wurden.
Fest steht: Der Patch ist seit mehr als 24 Stunden verfügbar. Die Infrastruktur zu patchen, ist Sache der Betreiber. Wenn ihr in den nächsten Tagen eine Website mit Krypto-Bezug aufruft, überprüft die Domain lieber noch einmal – und passt auf eure Seed-Phrase auf.
Nur meine persönliche Meinung, keine Anlageberatung.
#PHP2Shell #网络安全 $BNB $CAKE
Der Vorfall stellt keine direkte Bedrohung für On-Chain-Assets dar. Das Risiko konzentriert sich auf die zahlreichen kleineren Websites mit Krypto-Bezug: Ein kompromittierter PHP-Server kann in eine täuschend echt nachgebildete Phishing-Seite verwandelt werden, die es auf Wallet-Verbindungen und Seed-Phrasen abgesehen hat.
Die Daten zeigen einige wichtige Punkte:
1. Zeitlicher Ablauf von Sicherheitslücke und Patch. Am 20. Oktober (Dienstag) wurden Details vorzeitig geleakt. Kurz darauf folgten ein Demonstrationsvideo und die falsche Behauptung, die Schwachstelle habe einen Score von 10,0. Am 21. Oktober um 14:00 UTC veröffentlichte PHP Notfallversionen: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Sie beheben CVE-2026-109618 und CVE-2026-109619 (CVSS 4.0: 9,2; nicht authentisierte Remote-Code-Ausführung). Bemerkenswert ist, dass es für PHP 8.1 und ältere Versionen keine offiziellen Patches gibt.
2. Ausmaß. Unit42 zählt rund 22,6 Millionen exponierte PHP-Instanzen (Daten von Cortex Xpanse). Tenable schätzt, dass 1,3 bis 1,9 Millionen internetexponierte Hosts betroffen sein könnten. Cloudflare beobachtete bereits am 21. Oktober erste Angriffe und spielte dringend WAF-Regeln aus. Die eigene Website von Wordfence war am 21. Oktober zur Behebung des Problems nicht erreichbar. Die drei Hackerforen BreachForums, DarkForums und PwnForums gingen vorsorglich offline, um Patches einzuspielen. Die Websites der Parlamente Finnlands und der Niederlande wurden ebenfalls abgeschaltet.
3. Reaktionen aus der Krypto-Szene. CZ warnte am 21. Oktober in einem Beitrag: „Seid in den nächsten Tagen beim Besuch jeder Website besonders vorsichtig.“ Er erklärte, bestätigte Angriffe in freier Wildbahn würden die besuchten Websites zu Mittlern beim Diebstahl von Zugangsdaten machen. Nina Rong, Leiterin für Wachstum bei BNB Chain, bestätigte, dass der Tech-Stack kein PHP verwendet. PancakeSwap bestätigte in einem Beitrag, dass die Infrastruktur kein PHP nutzt und die Gelder der Nutzer sicher sind. CZ teilte den Beitrag und kommentierte: „Die meisten Projekte sollten zumindest eine solche Bestätigung veröffentlichen.“ Bis zum 22. Oktober gab es keine bestätigten Berichte, dass Krypto-Börsen oder Nutzer-Wallets direkt durch PHP2Shell kompromittiert wurden.
Fest steht: Der Patch ist seit mehr als 24 Stunden verfügbar. Die Infrastruktur zu patchen, ist Sache der Betreiber. Wenn ihr in den nächsten Tagen eine Website mit Krypto-Bezug aufruft, überprüft die Domain lieber noch einmal – und passt auf eure Seed-Phrase auf.
Nur meine persönliche Meinung, keine Anlageberatung.
#PHP2Shell #网络安全 $BNB $CAKE
11
·
--
Heute Morgen solltest du nicht auf den Candlestick-Chart schauen, sondern auf diese Sicherheitslücke mit 9,2 Punkten
Bei PHP sind gerade zwei schwerwiegende Sicherheitslücken bekannt geworden (CVE-2026-109618, CVE-2026-109619). Sie haben einen CVSS-Score von 9,2/10 und ermöglichen Angreifern, ohne Anmeldung aus der Ferne Code auszuführen. Forschende haben ihnen den Namen PHP2Shell gegeben. Das Problem: Details zu den Sicherheitslücken wurden bereits vor der Veröffentlichung eines Patches geleakt, und es gab bereits erste Ausnutzungsversuche (laut Cloudflare). Der Notfall-Patch wurde erst am 21. Oktober veröffentlicht – viele Websites konnten ihn noch nicht installieren.
Warum die Kryptobranche das ernst nehmen sollte (Fakten): SlowMist hat 1.488 Domains aus der Kryptobranche gescannt, von denen 793 PHP-Fingerabdrücke aufwiesen. Intersect aus dem Cardano-Ökosystem hat seinen Mitgliederbereich vorsorglich offline genommen und überprüft. Coinbase erklärte, bei einer Selbstprüfung keine exponierten Systeme gefunden zu haben; BitGo sagte, die Plattform sei nicht betroffen. CZ hatte bereits am Mittwoch gewarnt, man solle in diesen Tagen beim Besuch jeder Website besonders vorsichtig sein. Betroffen sind nicht nur Krypto-Websites: Regierungsseiten in den Niederlanden, Finnland, Frankreich, Deutschland und Australien wurden am Mittwoch zeitweise vorsorglich offline genommen, ebenso einige Dienste der Wikimedia Foundation.
Die neuesten Entwicklungen heute Morgen: Die PHP Foundation hat öffentlich eingeräumt, dass Hinweise auf die Sicherheitslücke bereits 2024 vorlagen, die Behebung sich aber um etwa zwei Jahre verzögerte. Die offiziellen Worte dazu lauteten „strukturelles Versagen“. Um 08:44 Uhr Pekinger Zeit hat Cointelegraph heute Morgen das Gesamtbild zusammengefügt. Meine Einschätzung: Hier wurde nicht ein einzelnes Projekt gehackt – die Infrastruktur selbst hat einen Riss. Dass große Börsen sich schnell zu Wort melden, bedeutet nicht, dass das gesamte Ökosystem sicher ist. Das höchste Risiko besteht bei kleineren Börsen und PHP-Zahlungsgateways (laut Analyse von BeInCrypto). Wirklich gefährlich sind kleine Websites, Airdrop-Seiten und Zahlungsseiten, die man beiläufig anklickt.
In den nächsten Tagen solltest du vor allem drei Dinge beachten: Verbinde dein Wallet nicht mit unbekannten Websites und gib dort keine Bestätigungscodes ein. Nutze bei Börsen ausschließlich die offizielle App oder Lesezeichen. Wenn ein Pop-up mit einer Aufforderung wie „Wallet dringend aktualisieren“ erscheint, schließe es sofort.
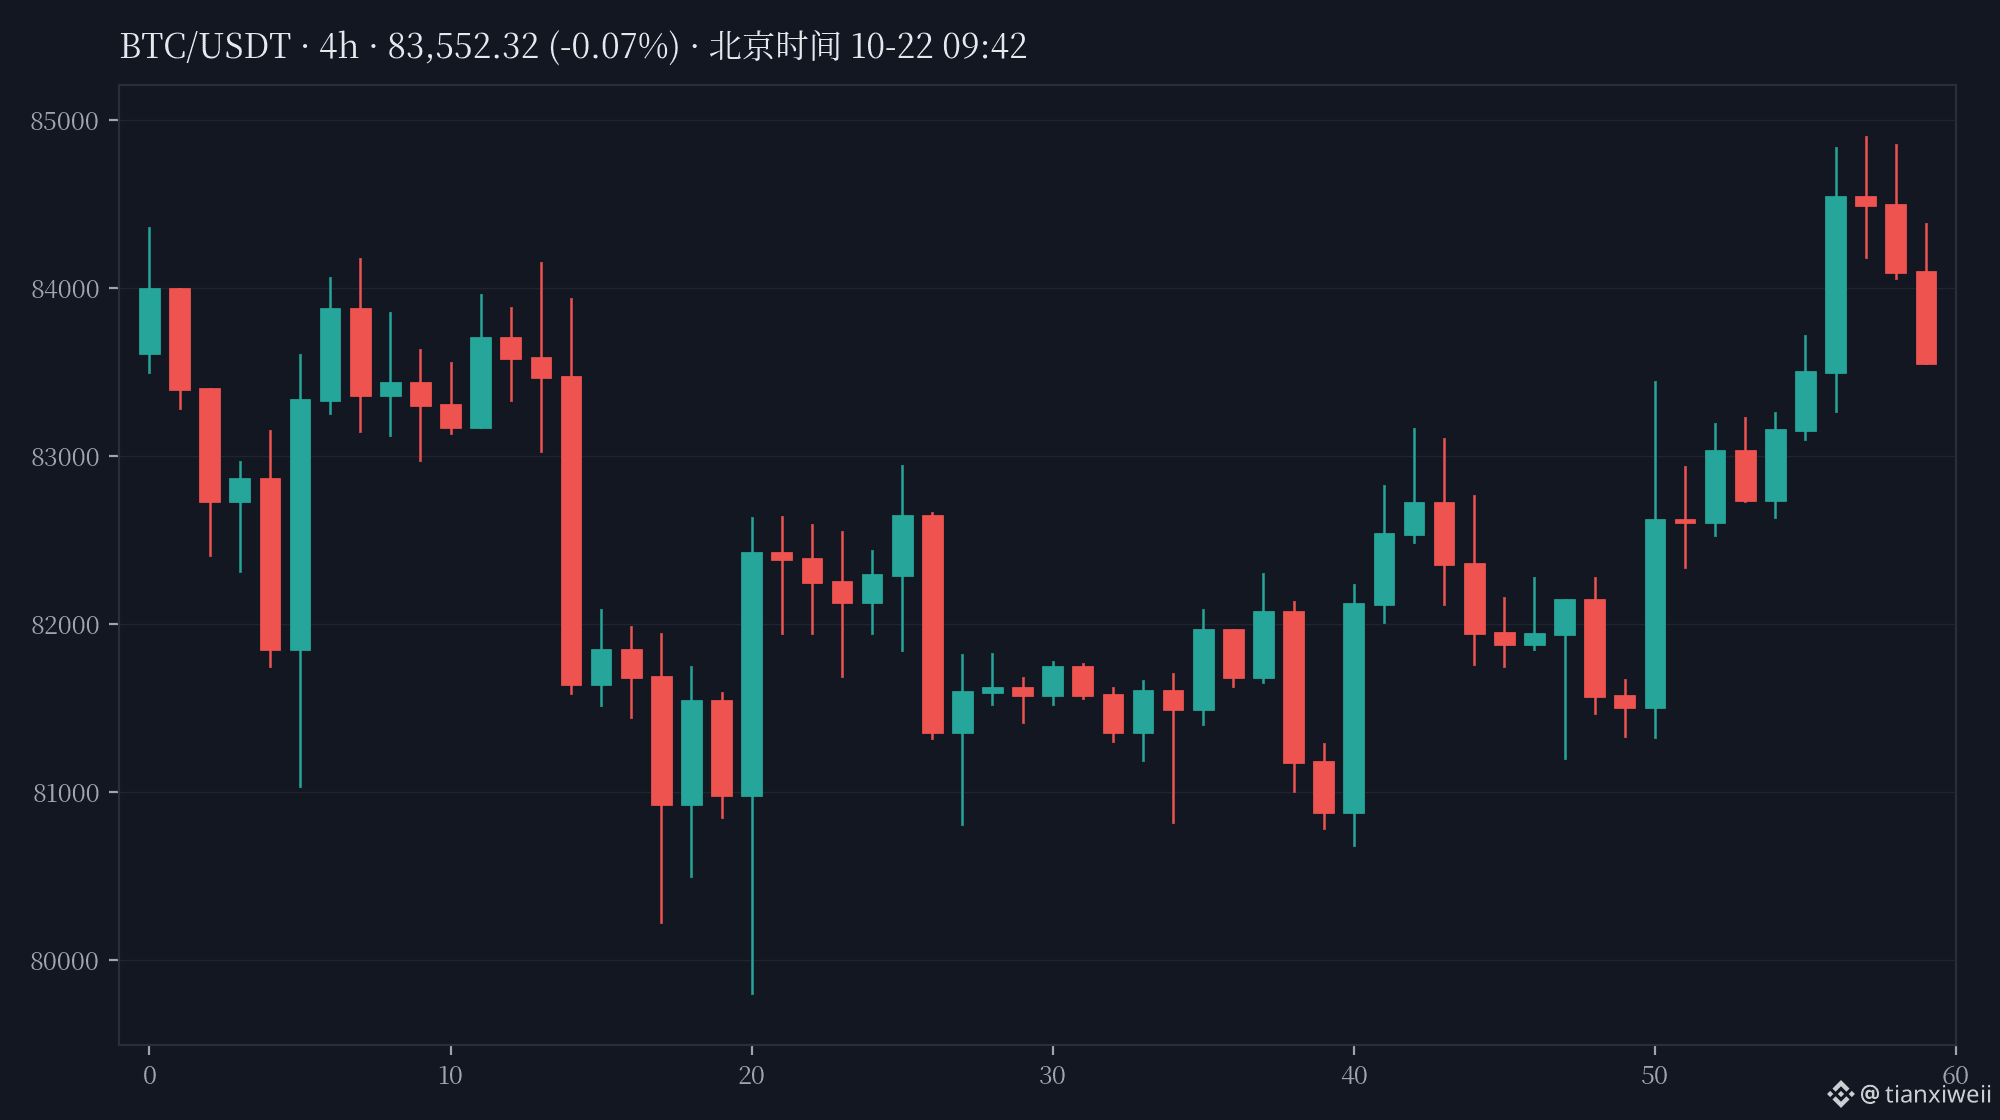
$BTC stieg heute Morgen zunächst auf 84,898 und fiel anschließend zurück. Zwei Quellen meldeten um 09:41 Uhr rund 83,697 (etwa +0,97 % in 24 Stunden). Der Markt wirkt dagegen ruhig – doch die Folgen solcher Sicherheitslücken zeigen sich oft nicht noch am selben Tag im Candlestick-Chart.
Risikohinweis: Der Umfang der betroffenen Systeme wird noch untersucht. Maßgeblich für die Betroffenheit einzelner Plattformen sind deren offizielle Mitteilungen. Dieser Artikel stellt keine Anlageberatung dar.
Wirst du in den nächsten Tagen erst einmal alle unbekannten Links meiden, oder glaubst du, dass das die Kryptobranche noch nicht so stark betrifft?
#安全提醒 #PHP2Shell #SicherheitInDerKryptobranche
Heute Morgen solltest du nicht auf den Candlestick-Chart schauen, sondern auf diese Sicherheitslücke mit 9,2 Punkten
Bei PHP sind gerade zwei schwerwiegende Sicherheitslücken bekannt geworden (CVE-2026-109618, CVE-2026-109619). Sie haben einen CVSS-Score von 9,2/10 und ermöglichen Angreifern, ohne Anmeldung aus der Ferne Code auszuführen. Forschende haben ihnen den Namen PHP2Shell gegeben. Das Problem: Details zu den Sicherheitslücken wurden bereits vor der Veröffentlichung eines Patches geleakt, und es gab bereits erste Ausnutzungsversuche (laut Cloudflare). Der Notfall-Patch wurde erst am 21. Oktober veröffentlicht – viele Websites konnten ihn noch nicht installieren.
Warum die Kryptobranche das ernst nehmen sollte (Fakten): SlowMist hat 1.488 Domains aus der Kryptobranche gescannt, von denen 793 PHP-Fingerabdrücke aufwiesen. Intersect aus dem Cardano-Ökosystem hat seinen Mitgliederbereich vorsorglich offline genommen und überprüft. Coinbase erklärte, bei einer Selbstprüfung keine exponierten Systeme gefunden zu haben; BitGo sagte, die Plattform sei nicht betroffen. CZ hatte bereits am Mittwoch gewarnt, man solle in diesen Tagen beim Besuch jeder Website besonders vorsichtig sein. Betroffen sind nicht nur Krypto-Websites: Regierungsseiten in den Niederlanden, Finnland, Frankreich, Deutschland und Australien wurden am Mittwoch zeitweise vorsorglich offline genommen, ebenso einige Dienste der Wikimedia Foundation.
Die neuesten Entwicklungen heute Morgen: Die PHP Foundation hat öffentlich eingeräumt, dass Hinweise auf die Sicherheitslücke bereits 2024 vorlagen, die Behebung sich aber um etwa zwei Jahre verzögerte. Die offiziellen Worte dazu lauteten „strukturelles Versagen“. Um 08:44 Uhr Pekinger Zeit hat Cointelegraph heute Morgen das Gesamtbild zusammengefügt. Meine Einschätzung: Hier wurde nicht ein einzelnes Projekt gehackt – die Infrastruktur selbst hat einen Riss. Dass große Börsen sich schnell zu Wort melden, bedeutet nicht, dass das gesamte Ökosystem sicher ist. Das höchste Risiko besteht bei kleineren Börsen und PHP-Zahlungsgateways (laut Analyse von BeInCrypto). Wirklich gefährlich sind kleine Websites, Airdrop-Seiten und Zahlungsseiten, die man beiläufig anklickt.
In den nächsten Tagen solltest du vor allem drei Dinge beachten: Verbinde dein Wallet nicht mit unbekannten Websites und gib dort keine Bestätigungscodes ein. Nutze bei Börsen ausschließlich die offizielle App oder Lesezeichen. Wenn ein Pop-up mit einer Aufforderung wie „Wallet dringend aktualisieren“ erscheint, schließe es sofort.
$BTC stieg heute Morgen zunächst auf 84,898 und fiel anschließend zurück. Zwei Quellen meldeten um 09:41 Uhr rund 83,697 (etwa +0,97 % in 24 Stunden). Der Markt wirkt dagegen ruhig – doch die Folgen solcher Sicherheitslücken zeigen sich oft nicht noch am selben Tag im Candlestick-Chart.
Risikohinweis: Der Umfang der betroffenen Systeme wird noch untersucht. Maßgeblich für die Betroffenheit einzelner Plattformen sind deren offizielle Mitteilungen. Dieser Artikel stellt keine Anlageberatung dar.
Wirst du in den nächsten Tagen erst einmal alle unbekannten Links meiden, oder glaubst du, dass das die Kryptobranche noch nicht so stark betrifft?
#安全提醒 #PHP2Shell #SicherheitInDerKryptobranche
Bei PHP sind gerade zwei schwerwiegende Sicherheitslücken bekannt geworden (CVE-2026-109618, CVE-2026-109619). Sie haben einen CVSS-Score von 9,2/10 und ermöglichen Angreifern, ohne Anmeldung aus der Ferne Code auszuführen. Forschende haben ihnen den Namen PHP2Shell gegeben. Das Problem: Details zu den Sicherheitslücken wurden bereits vor der Veröffentlichung eines Patches geleakt, und es gab bereits erste Ausnutzungsversuche (laut Cloudflare). Der Notfall-Patch wurde erst am 21. Oktober veröffentlicht – viele Websites konnten ihn noch nicht installieren.
Warum die Kryptobranche das ernst nehmen sollte (Fakten): SlowMist hat 1.488 Domains aus der Kryptobranche gescannt, von denen 793 PHP-Fingerabdrücke aufwiesen. Intersect aus dem Cardano-Ökosystem hat seinen Mitgliederbereich vorsorglich offline genommen und überprüft. Coinbase erklärte, bei einer Selbstprüfung keine exponierten Systeme gefunden zu haben; BitGo sagte, die Plattform sei nicht betroffen. CZ hatte bereits am Mittwoch gewarnt, man solle in diesen Tagen beim Besuch jeder Website besonders vorsichtig sein. Betroffen sind nicht nur Krypto-Websites: Regierungsseiten in den Niederlanden, Finnland, Frankreich, Deutschland und Australien wurden am Mittwoch zeitweise vorsorglich offline genommen, ebenso einige Dienste der Wikimedia Foundation.
Die neuesten Entwicklungen heute Morgen: Die PHP Foundation hat öffentlich eingeräumt, dass Hinweise auf die Sicherheitslücke bereits 2024 vorlagen, die Behebung sich aber um etwa zwei Jahre verzögerte. Die offiziellen Worte dazu lauteten „strukturelles Versagen“. Um 08:44 Uhr Pekinger Zeit hat Cointelegraph heute Morgen das Gesamtbild zusammengefügt. Meine Einschätzung: Hier wurde nicht ein einzelnes Projekt gehackt – die Infrastruktur selbst hat einen Riss. Dass große Börsen sich schnell zu Wort melden, bedeutet nicht, dass das gesamte Ökosystem sicher ist. Das höchste Risiko besteht bei kleineren Börsen und PHP-Zahlungsgateways (laut Analyse von BeInCrypto). Wirklich gefährlich sind kleine Websites, Airdrop-Seiten und Zahlungsseiten, die man beiläufig anklickt.
In den nächsten Tagen solltest du vor allem drei Dinge beachten: Verbinde dein Wallet nicht mit unbekannten Websites und gib dort keine Bestätigungscodes ein. Nutze bei Börsen ausschließlich die offizielle App oder Lesezeichen. Wenn ein Pop-up mit einer Aufforderung wie „Wallet dringend aktualisieren“ erscheint, schließe es sofort.
$BTC stieg heute Morgen zunächst auf 84,898 und fiel anschließend zurück. Zwei Quellen meldeten um 09:41 Uhr rund 83,697 (etwa +0,97 % in 24 Stunden). Der Markt wirkt dagegen ruhig – doch die Folgen solcher Sicherheitslücken zeigen sich oft nicht noch am selben Tag im Candlestick-Chart.
Risikohinweis: Der Umfang der betroffenen Systeme wird noch untersucht. Maßgeblich für die Betroffenheit einzelner Plattformen sind deren offizielle Mitteilungen. Dieser Artikel stellt keine Anlageberatung dar.
Wirst du in den nächsten Tagen erst einmal alle unbekannten Links meiden, oder glaubst du, dass das die Kryptobranche noch nicht so stark betrifft?
#安全提醒 #PHP2Shell #SicherheitInDerKryptobranche
55

Ein kritischer Serverfehler hat gerade einen Notfall-Patch erhalten – und sogar CZ rät Kryptonutzern zu besonderer Vorsicht.
PHP hat am 21. Oktober Notfall-Updates für zwei Schwachstellen zur Ausführung von Schadcode aus der Ferne veröffentlicht, die den Namen PHP2Shell tragen (CVE-2026-109618 und CVE-2026-109619). Beide wurden auf der CVSS-Schweregradskala mit 9,2 bewertet. Die von Forschern bei Wiz, Calif und dem Codex-Team von OpenAI entdeckten Fehler stecken in der PHP-Laufzeitumgebung selbst – ein Server mit veraltetem PHP ist also gefährdet, selbst wenn seine eigene Software frei von Schwachstellen ist. Cloudflare beobachtet bereits Angriffsversuche auf Kunden, und Forschern zufolge hat der Einsatz von KI-Werkzeugen die Entwicklung des Angriffs von Monaten auf etwa eine Woche verkürzt.
Warum das für Krypto wichtig ist: Zu den gefährdeten Bereichen zählen kleinere Börsen, Zahlungs-Gateways und Weboberflächen von Wallets – ein kompromittiertes Frontend kann Einzahlungsadressen austauschen oder API-Schlüssel preisgeben. CZ und SlowMist haben Plattformen beide dringend aufgefordert, die Updates einzuspielen. Wichtig ist jedoch: Es gibt keine Hinweise darauf, dass eine Börse tatsächlich kompromittiert wurde, und Blockchains, Smart Contracts sowie Cold Wallets sind nicht betroffen.
Habt ihr gesehen, dass eure Börse die Installation eines Patches bestätigt hat? Das ist diese Woche das eine Signal, auf das es sich zu warten lohnt. Keine Anlageberatung – sondern Sicherheitshygiene.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
Ein kritischer Serverfehler hat gerade einen Notfall-Patch erhalten – und sogar CZ rät Kryptonutzern zu besonderer Vorsicht.
PHP hat am 21. Oktober Notfall-Updates für zwei Schwachstellen zur Ausführung von Schadcode aus der Ferne veröffentlicht, die den Namen PHP2Shell tragen (CVE-2026-109618 und CVE-2026-109619). Beide wurden auf der CVSS-Schweregradskala mit 9,2 bewertet. Die von Forschern bei Wiz, Calif und dem Codex-Team von OpenAI entdeckten Fehler stecken in der PHP-Laufzeitumgebung selbst – ein Server mit veraltetem PHP ist also gefährdet, selbst wenn seine eigene Software frei von Schwachstellen ist. Cloudflare beobachtet bereits Angriffsversuche auf Kunden, und Forschern zufolge hat der Einsatz von KI-Werkzeugen die Entwicklung des Angriffs von Monaten auf etwa eine Woche verkürzt.
Warum das für Krypto wichtig ist: Zu den gefährdeten Bereichen zählen kleinere Börsen, Zahlungs-Gateways und Weboberflächen von Wallets – ein kompromittiertes Frontend kann Einzahlungsadressen austauschen oder API-Schlüssel preisgeben. CZ und SlowMist haben Plattformen beide dringend aufgefordert, die Updates einzuspielen. Wichtig ist jedoch: Es gibt keine Hinweise darauf, dass eine Börse tatsächlich kompromittiert wurde, und Blockchains, Smart Contracts sowie Cold Wallets sind nicht betroffen.
Habt ihr gesehen, dass eure Börse die Installation eines Patches bestätigt hat? Das ist diese Woche das eine Signal, auf das es sich zu warten lohnt. Keine Anlageberatung – sondern Sicherheitshygiene.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
PHP hat am 21. Oktober Notfall-Updates für zwei Schwachstellen zur Ausführung von Schadcode aus der Ferne veröffentlicht, die den Namen PHP2Shell tragen (CVE-2026-109618 und CVE-2026-109619). Beide wurden auf der CVSS-Schweregradskala mit 9,2 bewertet. Die von Forschern bei Wiz, Calif und dem Codex-Team von OpenAI entdeckten Fehler stecken in der PHP-Laufzeitumgebung selbst – ein Server mit veraltetem PHP ist also gefährdet, selbst wenn seine eigene Software frei von Schwachstellen ist. Cloudflare beobachtet bereits Angriffsversuche auf Kunden, und Forschern zufolge hat der Einsatz von KI-Werkzeugen die Entwicklung des Angriffs von Monaten auf etwa eine Woche verkürzt.
Warum das für Krypto wichtig ist: Zu den gefährdeten Bereichen zählen kleinere Börsen, Zahlungs-Gateways und Weboberflächen von Wallets – ein kompromittiertes Frontend kann Einzahlungsadressen austauschen oder API-Schlüssel preisgeben. CZ und SlowMist haben Plattformen beide dringend aufgefordert, die Updates einzuspielen. Wichtig ist jedoch: Es gibt keine Hinweise darauf, dass eine Börse tatsächlich kompromittiert wurde, und Blockchains, Smart Contracts sowie Cold Wallets sind nicht betroffen.
Habt ihr gesehen, dass eure Börse die Installation eines Patches bestätigt hat? Das ist diese Woche das eine Signal, auf das es sich zu warten lohnt. Keine Anlageberatung – sondern Sicherheitshygiene.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
65
·
--
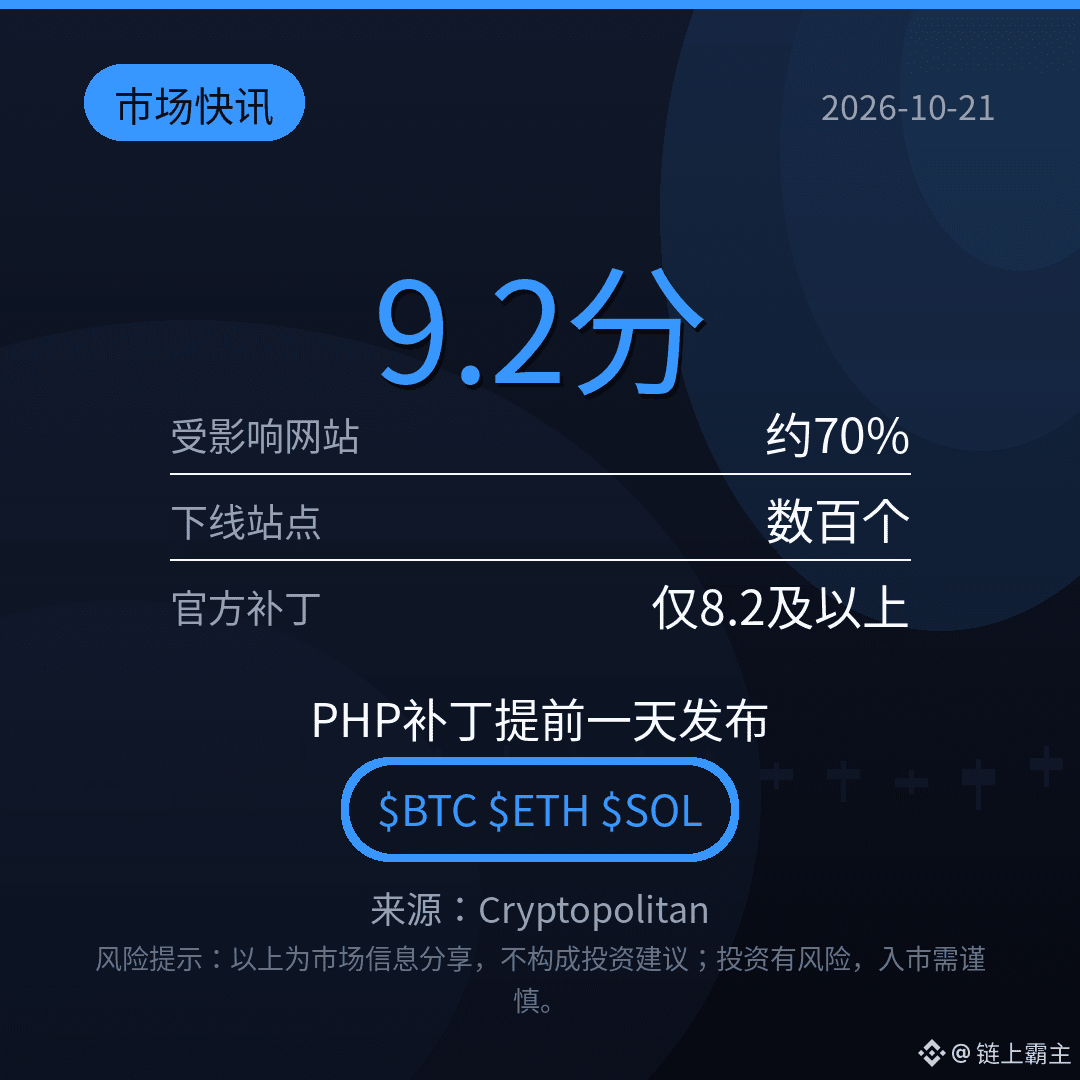
【Markt-Eilmeldung】PHP-Notfallpatch einen Tag früher veröffentlicht: Details zu zwei Schwachstellen mit einem CVSS-Score von 9,2 sind durchgesickert. Die für den 22. Oktober geplante Veröffentlichung musste auf den 21. Oktober vorgezogen werden. PHP kommt auf rund 70 % der Websites mit bekannter serverseitiger Programmiersprache zum Einsatz. Hunderte Websites sind vorsorglich offline gegangen; Regierungswebsites in Finnland, den Niederlanden und Frankreich wurden präventiv abgeschaltet. Cloudflare zufolge gab es bereits Angriffsversuche. Rund die Hälfte der PHP-Websites läuft noch mit älteren Versionen, während der offizielle Patch nur Version 8.2 und höher abdeckt. Da viele Börsen im Backend auf PHP setzen: Wie viele Plattformen haben ihre Systeme wohl noch nicht überprüft? Diskutiert in den Kommentaren.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #Börsensicherheit
(Quelle: Cryptopolitan)
⚠️Risikohinweis: Die obigen Angaben dienen ausschließlich dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte investieren Sie mit Bedacht.
【Markt-Eilmeldung】PHP-Notfallpatch einen Tag früher veröffentlicht: Details zu zwei Schwachstellen mit einem CVSS-Score von 9,2 sind durchgesickert. Die für den 22. Oktober geplante Veröffentlichung musste auf den 21. Oktober vorgezogen werden. PHP kommt auf rund 70 % der Websites mit bekannter serverseitiger Programmiersprache zum Einsatz. Hunderte Websites sind vorsorglich offline gegangen; Regierungswebsites in Finnland, den Niederlanden und Frankreich wurden präventiv abgeschaltet. Cloudflare zufolge gab es bereits Angriffsversuche. Rund die Hälfte der PHP-Websites läuft noch mit älteren Versionen, während der offizielle Patch nur Version 8.2 und höher abdeckt. Da viele Börsen im Backend auf PHP setzen: Wie viele Plattformen haben ihre Systeme wohl noch nicht überprüft? Diskutiert in den Kommentaren.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #Börsensicherheit
(Quelle: Cryptopolitan)
⚠️Risikohinweis: Die obigen Angaben dienen ausschließlich dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte investieren Sie mit Bedacht.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #Börsensicherheit
(Quelle: Cryptopolitan)
⚠️Risikohinweis: Die obigen Angaben dienen ausschließlich dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte investieren Sie mit Bedacht.
430
·
--
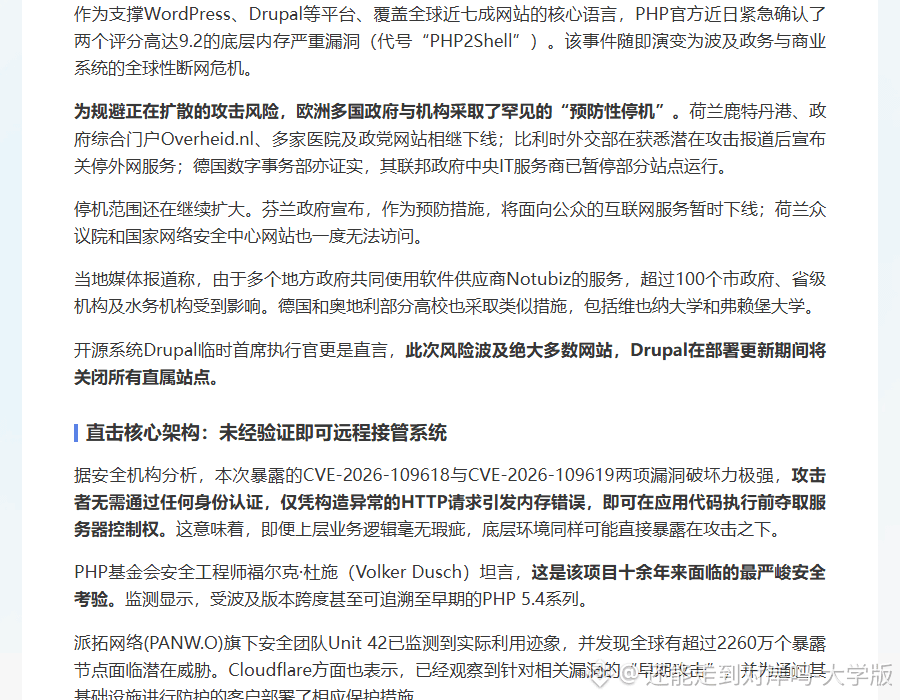
Die kritische PHP-Sicherheitslücke „PHP2Shell“ löst weltweit eine Krise mit Internetausfällen aus. In mehreren europäischen Ländern werden Verwaltungs- und Geschäftssysteme vorsorglich abgeschaltet. Die Sicherheitswarnung für Programmiersprachen auf niedriger Ebene ertönt erneut: Die Behörden stellen dringend einen Patch bereit und empfehlen dringend ein sofortiges Upgrade. #PHP2Shell #网络安全 #PHP漏洞
Die kritische PHP-Sicherheitslücke „PHP2Shell“ löst weltweit eine Krise mit Internetausfällen aus. In mehreren europäischen Ländern werden Verwaltungs- und Geschäftssysteme vorsorglich abgeschaltet. Die Sicherheitswarnung für Programmiersprachen auf niedriger Ebene ertönt erneut: Die Behörden stellen dringend einen Patch bereit und empfehlen dringend ein sofortiges Upgrade. #PHP2Shell #网络安全 #PHP漏洞
67
📉 Der Bitcoin-Preis fällt angesichts des größten Kapitalabflusses aus ETFs seit Juni auf rund 81.000 USD. Trotzdem bleibt Trader Willy Woo optimistisch und erklärt seine Gründe.
🇭🇰 HSBC hat für 3 Millionen Nutzer in Hongkong den Stablecoin RedCoin eingeführt. Der Start ist mit dem Risiko gefälschter Token konfrontiert, die zuvor den Namen der Bank für Betrugsmaschen missbraucht haben.
⚠️ Angreifer dringen in die Plattform Railway ein und legen Nutzerschlüssel offen. Die Cybersicherheit erlebt gerade einen „schwarzen Oktober“.
⚠️ Zwei Tage nach dem Patch für PHP2Shell wird eine weitere Sicherheitslücke in PHP entdeckt. Sie betrifft ungewöhnliche Konfigurationen und es gibt keine offizielle Lösung.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
📉 Der Bitcoin-Preis fällt angesichts des größten Kapitalabflusses aus ETFs seit Juni auf rund 81.000 USD. Trotzdem bleibt Trader Willy Woo optimistisch und erklärt seine Gründe.
🇭🇰 HSBC hat für 3 Millionen Nutzer in Hongkong den Stablecoin RedCoin eingeführt. Der Start ist mit dem Risiko gefälschter Token konfrontiert, die zuvor den Namen der Bank für Betrugsmaschen missbraucht haben.
⚠️ Angreifer dringen in die Plattform Railway ein und legen Nutzerschlüssel offen. Die Cybersicherheit erlebt gerade einen „schwarzen Oktober“.
⚠️ Zwei Tage nach dem Patch für PHP2Shell wird eine weitere Sicherheitslücke in PHP entdeckt. Sie betrifft ungewöhnliche Konfigurationen und es gibt keine offizielle Lösung.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
🇭🇰 HSBC hat für 3 Millionen Nutzer in Hongkong den Stablecoin RedCoin eingeführt. Der Start ist mit dem Risiko gefälschter Token konfrontiert, die zuvor den Namen der Bank für Betrugsmaschen missbraucht haben.
⚠️ Angreifer dringen in die Plattform Railway ein und legen Nutzerschlüssel offen. Die Cybersicherheit erlebt gerade einen „schwarzen Oktober“.
⚠️ Zwei Tage nach dem Patch für PHP2Shell wird eine weitere Sicherheitslücke in PHP entdeckt. Sie betrifft ungewöhnliche Konfigurationen und es gibt keine offizielle Lösung.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
42
·
--
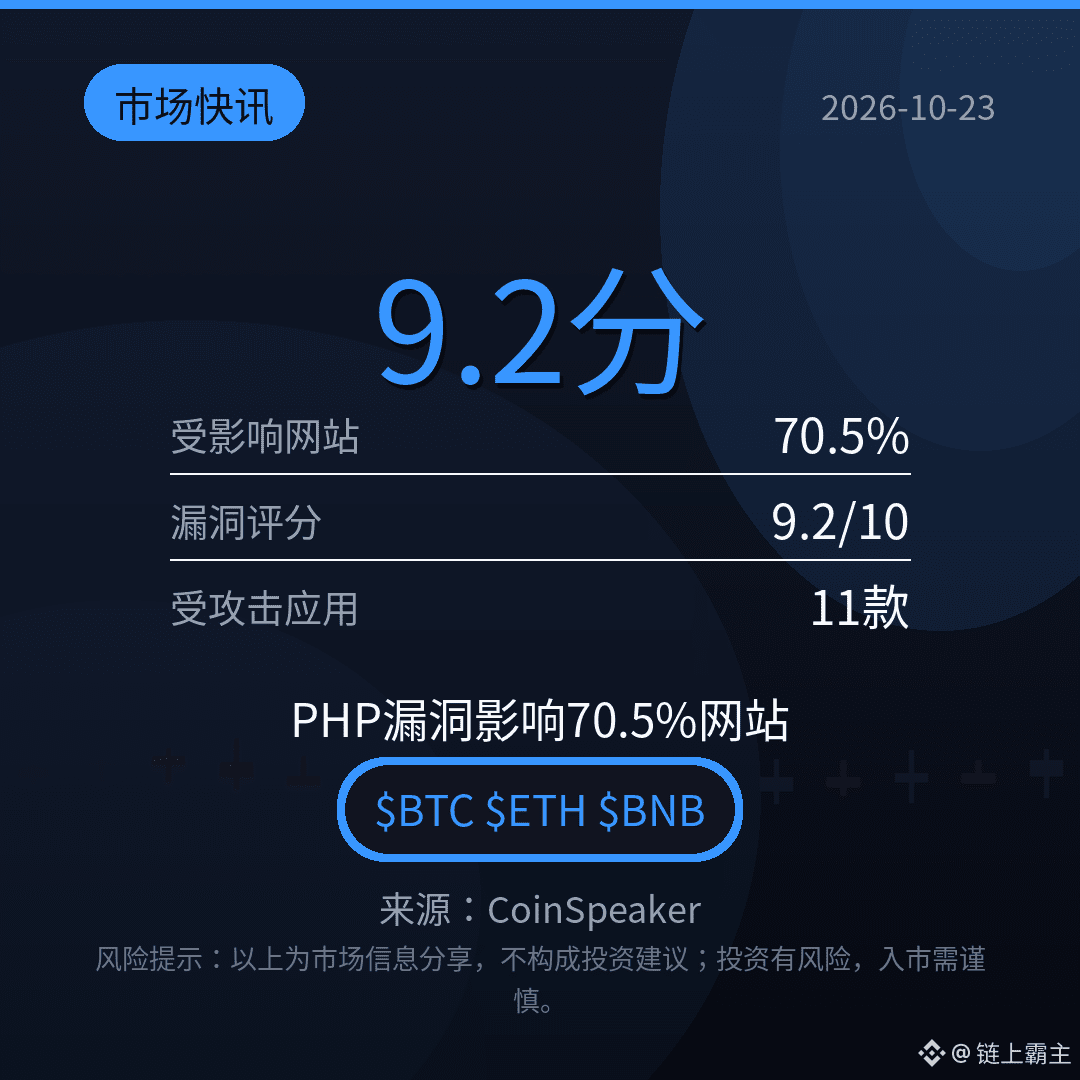
【Markt-Update】Zunächst zum Ausmaß: PHP wird von etwa 70,5 % aller Websites genutzt. Zwei Sicherheitslücken, CVE-2026-109618 und 109619, erreichen beide einen Schweregrad von 9,2/10. Für 11 Anwendungen wurde bestätigt, dass sie angegriffen wurden, darunter WordPress und phpMyAdmin. Bereits am 17. Oktober wurden Ausnutzungsversuche registriert; für Version 8.1 und älter gibt es keine offiziellen Patches. BNB Chain und Trust Wallet haben erklärt, PHP nicht zu nutzen. Bislang hat keine Börse und keine Wallet einen Schaden gemeldet. Das Risiko betrifft nicht den Coin-Preis, sondern ungepatchte Websites – wurde die Website, die du häufig besuchst, schon aktualisiert?
$BTC $ETH $BNB
#CZ #PHP2Shell #Cybersicherheit
(Quelle: CoinSpeaker)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle umsichtig.
【Markt-Update】Zunächst zum Ausmaß: PHP wird von etwa 70,5 % aller Websites genutzt. Zwei Sicherheitslücken, CVE-2026-109618 und 109619, erreichen beide einen Schweregrad von 9,2/10. Für 11 Anwendungen wurde bestätigt, dass sie angegriffen wurden, darunter WordPress und phpMyAdmin. Bereits am 17. Oktober wurden Ausnutzungsversuche registriert; für Version 8.1 und älter gibt es keine offiziellen Patches. BNB Chain und Trust Wallet haben erklärt, PHP nicht zu nutzen. Bislang hat keine Börse und keine Wallet einen Schaden gemeldet. Das Risiko betrifft nicht den Coin-Preis, sondern ungepatchte Websites – wurde die Website, die du häufig besuchst, schon aktualisiert?
$BTC $ETH $BNB
#CZ #PHP2Shell #Cybersicherheit
(Quelle: CoinSpeaker)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle umsichtig.
$BTC $ETH $BNB
#CZ #PHP2Shell #Cybersicherheit
(Quelle: CoinSpeaker)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle umsichtig.
285
✅⚠️ACHTUNG⚠️
IMMER ÖFTER IST VON EINER „VORÜBERGEHENDEN ABSCHALTUNG DES INTERNETS“ DIE REDE
👀 Warum sind Experten, Regierungen und Tech-Giganten alarmiert? Stehen wir vor DEM GROSSEN CYBERANGRIFF, den Klaus Schwab 2020 vorhergesagt hat?
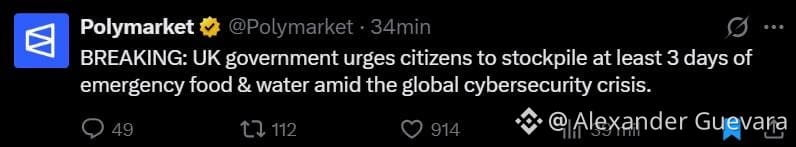
👉 Das Vereinigte Königreich startete eine Kampagne, damit jeder Haushalt Lebensmittel, Wasser und Bargeld für 3 Tage vorrätig hat, und nannte Cyberangriffe als eines der Risiken.
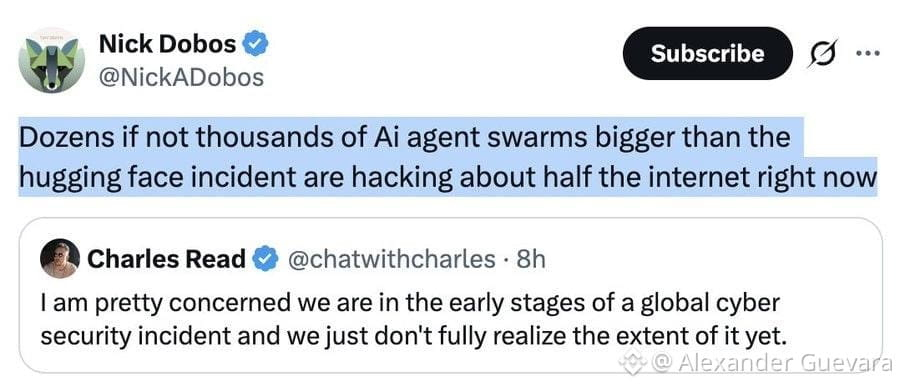
🗣 Joshua Achiam, ehemaliger Forscher bei OpenAI: „Es fühlt sich an wie der 1. März 2020, aber im Bereich Cybersicherheit. Irgendetwas geht vor sich. Internet-Quarantänen in ein paar Monaten?“
🗣 Jason Clinton, stellvertretender Sicherheitschef bei Anthropic: „So schlimm die Lage auch ist, sie wird sich noch deutlich verschlimmern, bevor sie besser wird. Wir müssen etwa 18 Monate durchhalten.“
🗣 Sanae Takaichi, Premierministerin Japans, forderte auf X, den PHP-Patch „so bald wie möglich“ anzuwenden … und legte ihre eigene Website lahm.
🗣 Der australische Nachrichtendienst warnte vor kritischen Schwachstellen bei Fortinet, einem der größten Cybersicherheitsanbieter der Welt.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
✅⚠️ACHTUNG⚠️
IMMER ÖFTER IST VON EINER „VORÜBERGEHENDEN ABSCHALTUNG DES INTERNETS“ DIE REDE
👀 Warum sind Experten, Regierungen und Tech-Giganten alarmiert? Stehen wir vor DEM GROSSEN CYBERANGRIFF, den Klaus Schwab 2020 vorhergesagt hat?
👉 Das Vereinigte Königreich startete eine Kampagne, damit jeder Haushalt Lebensmittel, Wasser und Bargeld für 3 Tage vorrätig hat, und nannte Cyberangriffe als eines der Risiken.
🗣 Joshua Achiam, ehemaliger Forscher bei OpenAI: „Es fühlt sich an wie der 1. März 2020, aber im Bereich Cybersicherheit. Irgendetwas geht vor sich. Internet-Quarantänen in ein paar Monaten?“
🗣 Jason Clinton, stellvertretender Sicherheitschef bei Anthropic: „So schlimm die Lage auch ist, sie wird sich noch deutlich verschlimmern, bevor sie besser wird. Wir müssen etwa 18 Monate durchhalten.“
🗣 Sanae Takaichi, Premierministerin Japans, forderte auf X, den PHP-Patch „so bald wie möglich“ anzuwenden … und legte ihre eigene Website lahm.
🗣 Der australische Nachrichtendienst warnte vor kritischen Schwachstellen bei Fortinet, einem der größten Cybersicherheitsanbieter der Welt.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
IMMER ÖFTER IST VON EINER „VORÜBERGEHENDEN ABSCHALTUNG DES INTERNETS“ DIE REDE
👀 Warum sind Experten, Regierungen und Tech-Giganten alarmiert? Stehen wir vor DEM GROSSEN CYBERANGRIFF, den Klaus Schwab 2020 vorhergesagt hat?
👉 Das Vereinigte Königreich startete eine Kampagne, damit jeder Haushalt Lebensmittel, Wasser und Bargeld für 3 Tage vorrätig hat, und nannte Cyberangriffe als eines der Risiken.
🗣 Joshua Achiam, ehemaliger Forscher bei OpenAI: „Es fühlt sich an wie der 1. März 2020, aber im Bereich Cybersicherheit. Irgendetwas geht vor sich. Internet-Quarantänen in ein paar Monaten?“
🗣 Jason Clinton, stellvertretender Sicherheitschef bei Anthropic: „So schlimm die Lage auch ist, sie wird sich noch deutlich verschlimmern, bevor sie besser wird. Wir müssen etwa 18 Monate durchhalten.“
🗣 Sanae Takaichi, Premierministerin Japans, forderte auf X, den PHP-Patch „so bald wie möglich“ anzuwenden … und legte ihre eigene Website lahm.
🗣 Der australische Nachrichtendienst warnte vor kritischen Schwachstellen bei Fortinet, einem der größten Cybersicherheitsanbieter der Welt.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
88
·
--
Bärisch
1. Länder weltweit, deren Websites offline genommen oder unter Alarmbereitschaft gestellt wurden
Aus Sicherheitsgründen haben internationale Organisationen keine Namen bestimmter Banken bekannt gegeben. Die Behörden und kommerziellen Dienste in den folgenden Ländern waren jedoch am stärksten betroffen:
• Europäische Länder: Frankreich, die Niederlande, Belgien, Finnland, Deutschland und Irland. Finnland hat vorübergehend alle öffentlichen Webdienste der Regierung abgeschaltet. Auch „The Journal“, eines der führenden Nachrichtenportale Irlands, nahm seine Website offline.
• Vereinigtes Königreich (UK): Rund 32 Regierungsdienste im Vereinigten Königreich sowie die Website des Stadtrats von Edinburgh wurden offline genommen. Auch Teile der BBC waren nicht mehr zugänglich.
• Vereinigte Staaten (USA) und Japan: Die US-amerikanische National Security Agency (NSA) und die japanische Regierung haben alle Banken, Finanzinstitute und großen Unternehmen in ihren jeweiligen Ländern alarmiert. Organisationen, die keine dringenden Updates durchführen konnten, wurden angewiesen, ihre Websites vorübergehend offline zu nehmen.
#PHP2Shell
1. Länder weltweit, deren Websites offline genommen oder unter Alarmbereitschaft gestellt wurden
Aus Sicherheitsgründen haben internationale Organisationen keine Namen bestimmter Banken bekannt gegeben. Die Behörden und kommerziellen Dienste in den folgenden Ländern waren jedoch am stärksten betroffen:
• Europäische Länder: Frankreich, die Niederlande, Belgien, Finnland, Deutschland und Irland. Finnland hat vorübergehend alle öffentlichen Webdienste der Regierung abgeschaltet. Auch „The Journal“, eines der führenden Nachrichtenportale Irlands, nahm seine Website offline.
• Vereinigtes Königreich (UK): Rund 32 Regierungsdienste im Vereinigten Königreich sowie die Website des Stadtrats von Edinburgh wurden offline genommen. Auch Teile der BBC waren nicht mehr zugänglich.
• Vereinigte Staaten (USA) und Japan: Die US-amerikanische National Security Agency (NSA) und die japanische Regierung haben alle Banken, Finanzinstitute und großen Unternehmen in ihren jeweiligen Ländern alarmiert. Organisationen, die keine dringenden Updates durchführen konnten, wurden angewiesen, ihre Websites vorübergehend offline zu nehmen.
#PHP2Shell
Aus Sicherheitsgründen haben internationale Organisationen keine Namen bestimmter Banken bekannt gegeben. Die Behörden und kommerziellen Dienste in den folgenden Ländern waren jedoch am stärksten betroffen:
• Europäische Länder: Frankreich, die Niederlande, Belgien, Finnland, Deutschland und Irland. Finnland hat vorübergehend alle öffentlichen Webdienste der Regierung abgeschaltet. Auch „The Journal“, eines der führenden Nachrichtenportale Irlands, nahm seine Website offline.
• Vereinigtes Königreich (UK): Rund 32 Regierungsdienste im Vereinigten Königreich sowie die Website des Stadtrats von Edinburgh wurden offline genommen. Auch Teile der BBC waren nicht mehr zugänglich.
• Vereinigte Staaten (USA) und Japan: Die US-amerikanische National Security Agency (NSA) und die japanische Regierung haben alle Banken, Finanzinstitute und großen Unternehmen in ihren jeweiligen Ländern alarmiert. Organisationen, die keine dringenden Updates durchführen konnten, wurden angewiesen, ihre Websites vorübergehend offline zu nehmen.
#PHP2Shell
1
105
·
--
⚠️ „Schwarzer Oktober“ trifft Krypto: Kritische PHP-Schwachstellen lösen Sicherheitsalarm bei Börsen & DeFi aus
Eine Welle schwerwiegender Cybersicherheitsprobleme Mitte bis Ende Oktober wird als „Schwarzer Oktober“ bezeichnet – und Kryptoplattformen sind in höchster Alarmbereitschaft.
Das Kernproblem: Zwei kritische PHP-Schwachstellen (genannt PHP2Shell, CVSS ~9.2), die die Ausführung von Code aus der Ferne ohne Authentifizierung ermöglichen. PHP kommt auf einem großen Teil des Webs zum Einsatz, darunter bei vielen Börsen-Frontends, Wallet-Websites und DeFi-Dashboards. Notfall-Patches wurden veröffentlicht, doch bereits Millionen aktiver Ausnutzungsversuche wurden registriert.
Warum das für Krypto wichtig ist
• Sicherheitsfirmen wie SlowMist, Kraken und Ledger haben Börsen, DeFi-Protokolle und Wallet-Anbieter gewarnt.
• Über eine kompromittierte Website können gefälschte „Wallet verbinden“-Seiten angezeigt werden – eine der häufigsten Methoden, mit denen Nutzer Geld verlieren.
• Im selben Zeitraum gab es außerdem Probleme in KI-Lieferketten und offengelegte API-Schlüssel. Das erhöht das Risiko für Teams, die bei der Entwicklung und beim Handel KI-Tools einsetzen.
Bislang hat keine große Börse öffentlich bestätigt, dass es aufgrund dieser Schwachstellen zu einem Sicherheitsvorfall gekommen ist. Doch für alle ungepatchten Systeme besteht weiterhin ein Zeitfenster, in dem sie gefährdet sind.
Praktische Tipps für Kryptonutzer
• Überprüft URLs sorgfältig, bevor ihr Wallets verbindet.
• Verwendet nach Möglichkeit Hardware-Wallets und offizielle Apps statt Browser-Erweiterungen.
• Seid in den kommenden Tagen besonders vorsichtig bei Websites, die euch um Genehmigungen bitten.
• Teams sollten API-Schlüssel austauschen und PHP umgehend patchen.
Sicherheitsvorfälle wie dieser bewegen den Markt selten über Nacht, erhöhen aber die Wahrscheinlichkeit von Phishing-Wellen und opportunistischen Angriffen.
Verschärft ihr diese Woche eure Sicherheitsmaßnahmen oder haltet ihr das Ganze für ein weiteres Ereignis, das nur für Aufsehen sorgt? Schreibt eure Gedanken unten in die Kommentare 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
⚠️ „Schwarzer Oktober“ trifft Krypto: Kritische PHP-Schwachstellen lösen Sicherheitsalarm bei Börsen & DeFi aus
Eine Welle schwerwiegender Cybersicherheitsprobleme Mitte bis Ende Oktober wird als „Schwarzer Oktober“ bezeichnet – und Kryptoplattformen sind in höchster Alarmbereitschaft.
Das Kernproblem: Zwei kritische PHP-Schwachstellen (genannt PHP2Shell, CVSS ~9.2), die die Ausführung von Code aus der Ferne ohne Authentifizierung ermöglichen. PHP kommt auf einem großen Teil des Webs zum Einsatz, darunter bei vielen Börsen-Frontends, Wallet-Websites und DeFi-Dashboards. Notfall-Patches wurden veröffentlicht, doch bereits Millionen aktiver Ausnutzungsversuche wurden registriert.
Warum das für Krypto wichtig ist
• Sicherheitsfirmen wie SlowMist, Kraken und Ledger haben Börsen, DeFi-Protokolle und Wallet-Anbieter gewarnt.
• Über eine kompromittierte Website können gefälschte „Wallet verbinden“-Seiten angezeigt werden – eine der häufigsten Methoden, mit denen Nutzer Geld verlieren.
• Im selben Zeitraum gab es außerdem Probleme in KI-Lieferketten und offengelegte API-Schlüssel. Das erhöht das Risiko für Teams, die bei der Entwicklung und beim Handel KI-Tools einsetzen.
Bislang hat keine große Börse öffentlich bestätigt, dass es aufgrund dieser Schwachstellen zu einem Sicherheitsvorfall gekommen ist. Doch für alle ungepatchten Systeme besteht weiterhin ein Zeitfenster, in dem sie gefährdet sind.
Praktische Tipps für Kryptonutzer
• Überprüft URLs sorgfältig, bevor ihr Wallets verbindet.
• Verwendet nach Möglichkeit Hardware-Wallets und offizielle Apps statt Browser-Erweiterungen.
• Seid in den kommenden Tagen besonders vorsichtig bei Websites, die euch um Genehmigungen bitten.
• Teams sollten API-Schlüssel austauschen und PHP umgehend patchen.
Sicherheitsvorfälle wie dieser bewegen den Markt selten über Nacht, erhöhen aber die Wahrscheinlichkeit von Phishing-Wellen und opportunistischen Angriffen.
Verschärft ihr diese Woche eure Sicherheitsmaßnahmen oder haltet ihr das Ganze für ein weiteres Ereignis, das nur für Aufsehen sorgt? Schreibt eure Gedanken unten in die Kommentare 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
Eine Welle schwerwiegender Cybersicherheitsprobleme Mitte bis Ende Oktober wird als „Schwarzer Oktober“ bezeichnet – und Kryptoplattformen sind in höchster Alarmbereitschaft.
Das Kernproblem: Zwei kritische PHP-Schwachstellen (genannt PHP2Shell, CVSS ~9.2), die die Ausführung von Code aus der Ferne ohne Authentifizierung ermöglichen. PHP kommt auf einem großen Teil des Webs zum Einsatz, darunter bei vielen Börsen-Frontends, Wallet-Websites und DeFi-Dashboards. Notfall-Patches wurden veröffentlicht, doch bereits Millionen aktiver Ausnutzungsversuche wurden registriert.
Warum das für Krypto wichtig ist
• Sicherheitsfirmen wie SlowMist, Kraken und Ledger haben Börsen, DeFi-Protokolle und Wallet-Anbieter gewarnt.
• Über eine kompromittierte Website können gefälschte „Wallet verbinden“-Seiten angezeigt werden – eine der häufigsten Methoden, mit denen Nutzer Geld verlieren.
• Im selben Zeitraum gab es außerdem Probleme in KI-Lieferketten und offengelegte API-Schlüssel. Das erhöht das Risiko für Teams, die bei der Entwicklung und beim Handel KI-Tools einsetzen.
Bislang hat keine große Börse öffentlich bestätigt, dass es aufgrund dieser Schwachstellen zu einem Sicherheitsvorfall gekommen ist. Doch für alle ungepatchten Systeme besteht weiterhin ein Zeitfenster, in dem sie gefährdet sind.
Praktische Tipps für Kryptonutzer
• Überprüft URLs sorgfältig, bevor ihr Wallets verbindet.
• Verwendet nach Möglichkeit Hardware-Wallets und offizielle Apps statt Browser-Erweiterungen.
• Seid in den kommenden Tagen besonders vorsichtig bei Websites, die euch um Genehmigungen bitten.
• Teams sollten API-Schlüssel austauschen und PHP umgehend patchen.
Sicherheitsvorfälle wie dieser bewegen den Markt selten über Nacht, erhöhen aber die Wahrscheinlichkeit von Phishing-Wellen und opportunistischen Angriffen.
Verschärft ihr diese Woche eure Sicherheitsmaßnahmen oder haltet ihr das Ganze für ein weiteres Ereignis, das nur für Aufsehen sorgt? Schreibt eure Gedanken unten in die Kommentare 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
61
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceIncidentReport
54,251 Aufrufe
676 Kommentare
2
#BinanceReopensWithdrawalsForMoreAssets
175,371 Aufrufe
1,833 Kommentare
3
#BinanceHourlyDepositsExceedWithdrawals
83,024 Aufrufe
853 Kommentare
4
#USMidtermElections
927,580 Aufrufe
4,723 Kommentare
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
4,716 Aufrufe
58 Kommentare
6
#USOctoberNFP-AreRateCutsStillPossible
174,296 Aufrufe
1,332 Kommentare
7
#AppleReportsMixedResults
73,969 Aufrufe
1,000 Kommentare
8
#PalantirSlides3PercentOn$2BRevenue
6,529 Aufrufe
47 Kommentare
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
14,601 Aufrufe
193 Kommentare
10
#Nasdaq100EntersCorrection
17,678 Aufrufe
205 Kommentare