Titel: Die Umkehr bei PHP2Shell: Die offiziellen Stellen sagen „niemand nutzt es“, Amazon sagt „seit 4 Tagen geht es schon los“
Gestern habe ich im Beitrag geschrieben, dass die offizielle Linie des PHP-Teams lautet: „Zum Zeitpunkt der Offenlegung wurde keine funktionale Ausnutzung festgestellt.“ Diese Aussage wurde über Nacht bis heute Morgen von Amazons Threat Intelligence direkt widerlegt.
Faktenlage (jeweils in UTC+8 umgerechnet):
- Auf Amazons MadPot-Honeypots wurde der erste Ausnutzungsversuch am 17. Oktober (Samstag) registriert – zu diesem Zeitpunkt befand sich die Schwachstelle noch in der Embargo-Phase, ein Patch war noch nicht einmal in Sicht.
- Etwa 12 Stunden vor dem Ende des Embargos am 21. Oktober waren bereits mehrere PoCs online, und sowohl die Payloads als auch die anonymisierende Infrastruktur waren unterschiedlich, was darauf hindeutet, dass nicht dieselben Akteure am Werk waren.
- Innerhalb weniger Stunden nach Veröffentlichung des Patches tauchte bereits neuer Exploit-Code auf. Amazon stuft das mittlerweile als breit ausgenutzt ein.
- Umfang: Laut Cloudflare wurden bereits Millionen von Ausnutzungsversuchen beobachtet; Palo Alto fand weltweit über 22,6 Millionen exponierte Instanzen; Wiz schätzt, dass die Schwachstelle etwa 70 % des Internets betrifft und seit mehr als zehn Jahren existiert; VirusTotal verfolgt über 5,1 Millionen öffentlich erreichbare PHP-Hosts.
- Die schlimmste Nachricht: Die NCC Group warnt, dass einige verwundbare Systeme möglicherweise bereits mit Backdoors versehen wurden.
Eine Einordnung dazu (ebenfalls faktisch): Dataminr meldete heute Morgen, dass bislang nur Scans, Fingerprinting und erfolglose Ausnutzungsversuche beobachtet wurden; ein erfolgreicher Einbruch sei noch nicht bestätigt – ihre Formulierung war jedoch, dass dies „nur eine Frage der Zeit“ sei.
Meine Sicht: Das Gefährlichste an dieser Welle ist nicht die Schwachstelle selbst, sondern dass sich die Zeitlinie komplett verschoben hat. Amazon sagt es unverblümt: Das 7- oder 30-Tage-Fenster für Patches ist praktisch vorbei; die Patch-Zeitachse muss jetzt in Stunden gedacht werden. Nachdem KI die Kosten senkt, um ein Patch-Diff in einen verwertbaren Exploit umzuwandeln, ist selbst die Embargo-Phase nicht mehr sicher. Das ist für alle kleinen Shops, Portale und Wallet-Anbieter, die noch PHP für Frontend/Backend einsetzen, ein Warnsignal – Angreifer warten nicht mehr auf euren Patch.
Zurück zum Krypto-Bereich: CZ hatte bereits am Mittwoch gewarnt, Coinbase sagte, dass man keine Angriffsfläche habe. Wer sein Geld bei den großen Börsen hält, ist grundsätzlich nicht stark gefährdet, aber lasst in den nächsten Tagen lieber keine hohen Beträge auf kleineren Plattformen liegen, aktiviert 2FA für wichtige Konten und klickt keine Links aus unbekannten Quellen an.
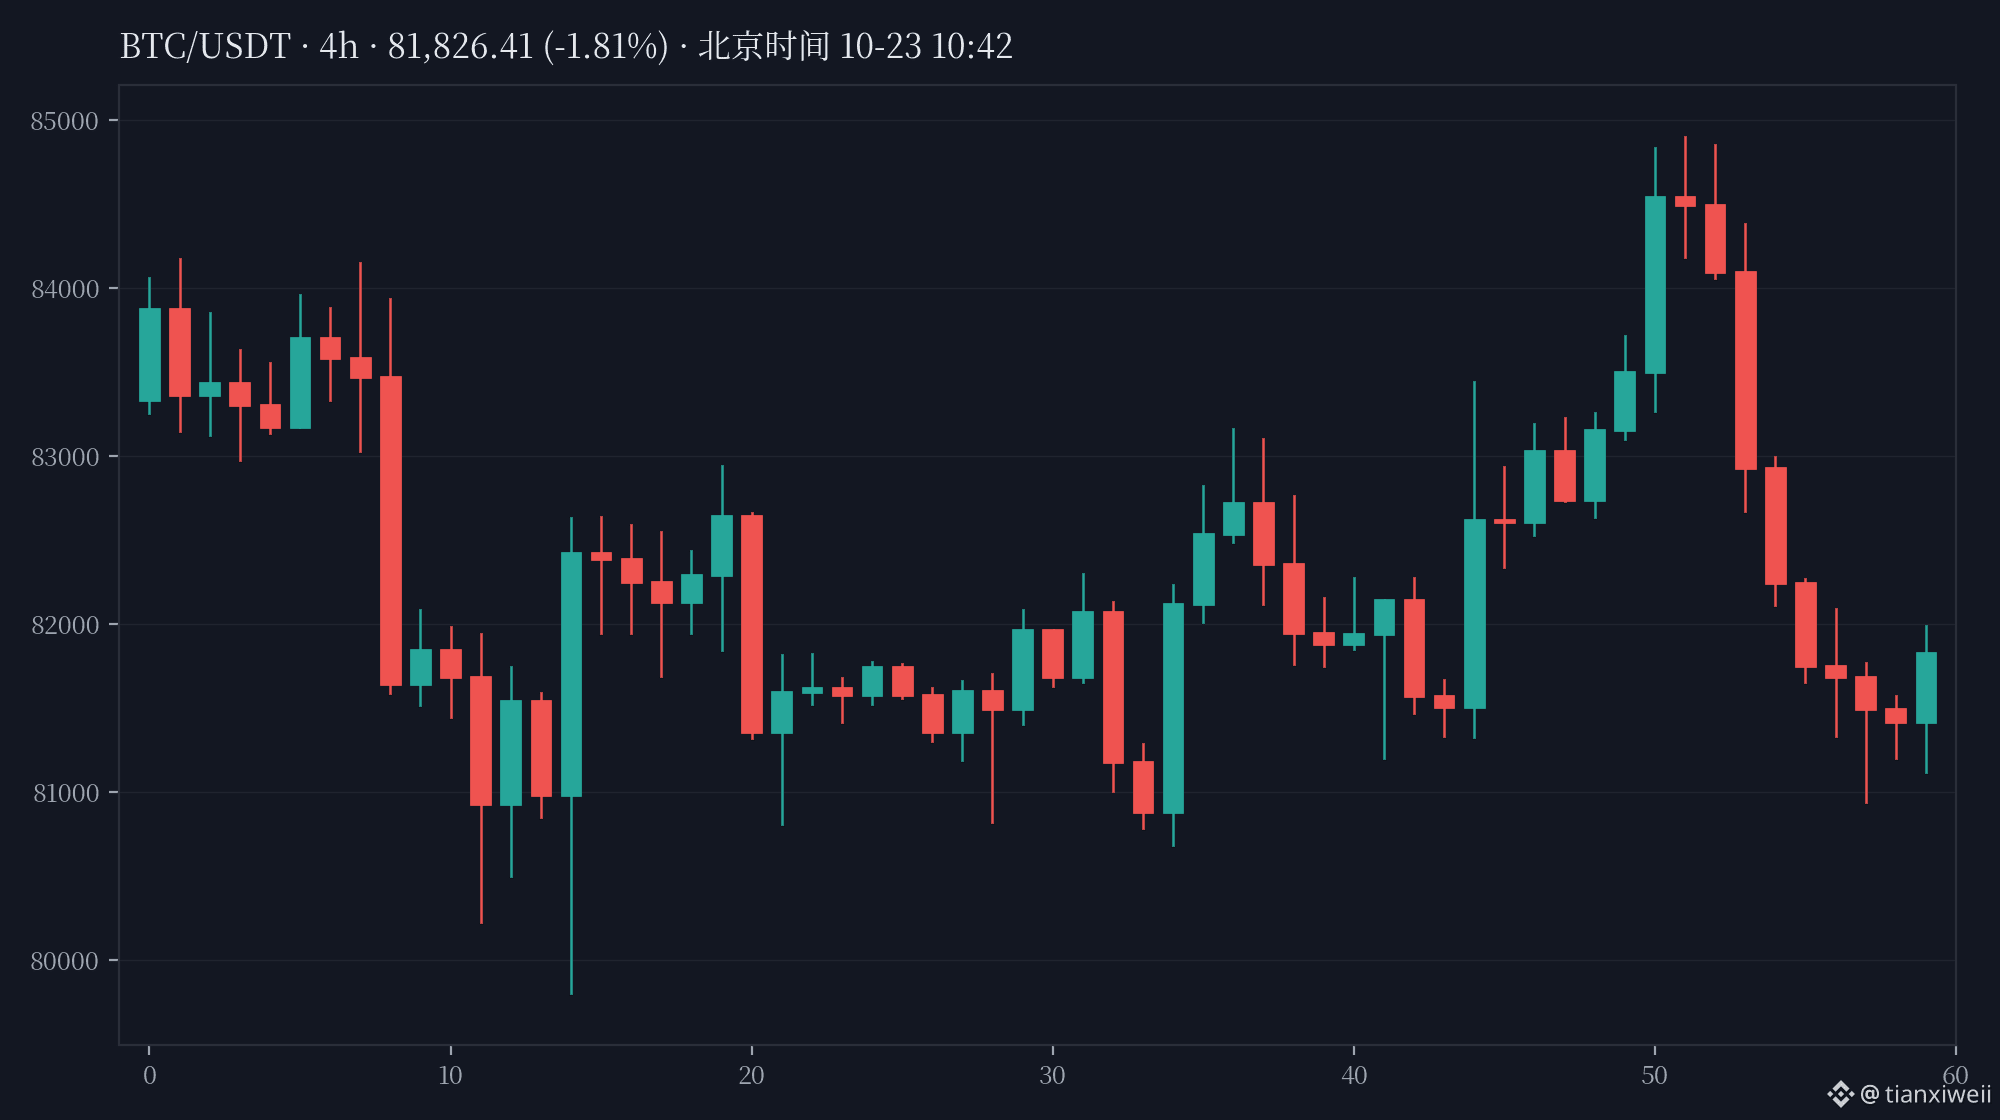
Zum Zeitpunkt der Veröffentlichung lag $BTC bei etwa 81.870 (Abweichung zwischen Binance Spot und OKX Perpetual von 0,034 %, Abgleich um 10:41), der Markt wurde bislang nicht direkt von diesem Ereignis beeinflusst.
Interaktion: Hältst du diese Welle für „viel Lärm um nichts, einfach patchen und gut ist“ oder für „da kommt noch ein größeres Donnern“? Schreib’s in die Kommentare.
#PHP2Shell #安全提醒 #KryptoSicherheit