
#ledger
ledger
970,092 Aufrufe
1,523 Kommentare
Hot
Zuletzt


Ledger-CEO: Hardware-Wallets können keinen absoluten Schutz bieten – die Branche steht vor gemeinsamen Sicherheitsrisiken
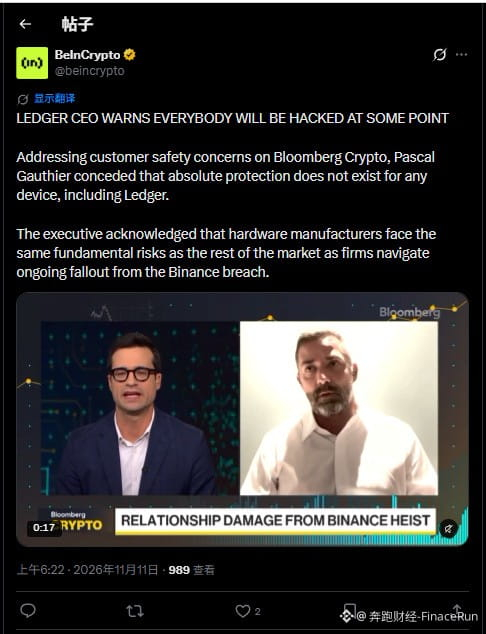
11. November – Laut einem Beitrag von BeInCrypto erklärte Ledger-CEO Pascal Gauthier kürzlich in der Bloomberg-Sendung Crypto offen, dass kein Gerät – auch keine Hardware-Wallet von Ledger – absolute Sicherheit bieten könne.
Seine Äußerung erfolgte zu einem Zeitpunkt, an dem die Folgen des Binance-Hacks die Kryptowährungsbranche weiterhin beschäftigen und die Zweifel der Nutzer an der Sicherheit von Hardware-Wallets zunehmen.
Er betonte, dass Hardware-Hersteller ebenso wie andere Marktteilnehmer denselben grundlegenden Sicherheitsrisiken ausgesetzt seien, während der Markt weiterhin die Folgen des Binance-Hacks verarbeite. Niemand könne sich diesen Risiken entziehen.
Als weltweit führender Hersteller von Hardware-Wallets wirkt die Äußerung des Ledger-CEOs zwar offen und pragmatisch, eher scheint sie jedoch ein sorgfältig inszenierter Versuch zu sein, Risiken und Aufmerksamkeit umzulenken. Zugleich erschüttert sie die verbreitete Vorstellung mancher Nutzer von der „absoluten Sicherheit“ von Hardware-Wallets.
Zusammenfassend zeigt die Äußerung des Ledger-CEOs nicht nur die transparente Haltung des Unternehmens im Umgang mit einer Krise, sondern verdeutlicht auch die tatsächliche Kluft zwischen den „Sicherheitsversprechen“ der Hardware-Wallet-Branche und ihren realen Schutzmöglichkeiten.
Einige Marktbeobachter sind jedoch der Ansicht, dass Ledger Sicherheit stets als zentrales Verkaufsargument hervorgehoben habe und nun mit der Aussage, absoluten Schutz gebe es nicht, in Wirklichkeit die eigene Sicherheitsverantwortung und die Erwartungen senken wolle, um für mögliche künftige Sicherheitsvorfälle eine Erklärung parat zu haben.
Darüber hinaus sollten sich die Hersteller von Hardware-Wallets weiterhin darauf konzentrieren, die Sicherheitsfunktionen ihrer Produkte zu verbessern, anstatt den Nutzern direkt die Vorstellung und Haltung zu vermitteln, dass Angriffe unvermeidbar seien.
#Ledger #硬件钱包
Ledger-CEO: Hardware-Wallets können keinen absoluten Schutz bieten – die Branche steht vor gemeinsamen Sicherheitsrisiken
11. November – Laut einem Beitrag von BeInCrypto erklärte Ledger-CEO Pascal Gauthier kürzlich in der Bloomberg-Sendung Crypto offen, dass kein Gerät – auch keine Hardware-Wallet von Ledger – absolute Sicherheit bieten könne.
Seine Äußerung erfolgte zu einem Zeitpunkt, an dem die Folgen des Binance-Hacks die Kryptowährungsbranche weiterhin beschäftigen und die Zweifel der Nutzer an der Sicherheit von Hardware-Wallets zunehmen.
Er betonte, dass Hardware-Hersteller ebenso wie andere Marktteilnehmer denselben grundlegenden Sicherheitsrisiken ausgesetzt seien, während der Markt weiterhin die Folgen des Binance-Hacks verarbeite. Niemand könne sich diesen Risiken entziehen.
Als weltweit führender Hersteller von Hardware-Wallets wirkt die Äußerung des Ledger-CEOs zwar offen und pragmatisch, eher scheint sie jedoch ein sorgfältig inszenierter Versuch zu sein, Risiken und Aufmerksamkeit umzulenken. Zugleich erschüttert sie die verbreitete Vorstellung mancher Nutzer von der „absoluten Sicherheit“ von Hardware-Wallets.
Zusammenfassend zeigt die Äußerung des Ledger-CEOs nicht nur die transparente Haltung des Unternehmens im Umgang mit einer Krise, sondern verdeutlicht auch die tatsächliche Kluft zwischen den „Sicherheitsversprechen“ der Hardware-Wallet-Branche und ihren realen Schutzmöglichkeiten.
Einige Marktbeobachter sind jedoch der Ansicht, dass Ledger Sicherheit stets als zentrales Verkaufsargument hervorgehoben habe und nun mit der Aussage, absoluten Schutz gebe es nicht, in Wirklichkeit die eigene Sicherheitsverantwortung und die Erwartungen senken wolle, um für mögliche künftige Sicherheitsvorfälle eine Erklärung parat zu haben.
Darüber hinaus sollten sich die Hersteller von Hardware-Wallets weiterhin darauf konzentrieren, die Sicherheitsfunktionen ihrer Produkte zu verbessern, anstatt den Nutzern direkt die Vorstellung und Haltung zu vermitteln, dass Angriffe unvermeidbar seien.
#Ledger #硬件钱包
11. November – Laut einem Beitrag von BeInCrypto erklärte Ledger-CEO Pascal Gauthier kürzlich in der Bloomberg-Sendung Crypto offen, dass kein Gerät – auch keine Hardware-Wallet von Ledger – absolute Sicherheit bieten könne.
Seine Äußerung erfolgte zu einem Zeitpunkt, an dem die Folgen des Binance-Hacks die Kryptowährungsbranche weiterhin beschäftigen und die Zweifel der Nutzer an der Sicherheit von Hardware-Wallets zunehmen.
Er betonte, dass Hardware-Hersteller ebenso wie andere Marktteilnehmer denselben grundlegenden Sicherheitsrisiken ausgesetzt seien, während der Markt weiterhin die Folgen des Binance-Hacks verarbeite. Niemand könne sich diesen Risiken entziehen.
Als weltweit führender Hersteller von Hardware-Wallets wirkt die Äußerung des Ledger-CEOs zwar offen und pragmatisch, eher scheint sie jedoch ein sorgfältig inszenierter Versuch zu sein, Risiken und Aufmerksamkeit umzulenken. Zugleich erschüttert sie die verbreitete Vorstellung mancher Nutzer von der „absoluten Sicherheit“ von Hardware-Wallets.
Zusammenfassend zeigt die Äußerung des Ledger-CEOs nicht nur die transparente Haltung des Unternehmens im Umgang mit einer Krise, sondern verdeutlicht auch die tatsächliche Kluft zwischen den „Sicherheitsversprechen“ der Hardware-Wallet-Branche und ihren realen Schutzmöglichkeiten.
Einige Marktbeobachter sind jedoch der Ansicht, dass Ledger Sicherheit stets als zentrales Verkaufsargument hervorgehoben habe und nun mit der Aussage, absoluten Schutz gebe es nicht, in Wirklichkeit die eigene Sicherheitsverantwortung und die Erwartungen senken wolle, um für mögliche künftige Sicherheitsvorfälle eine Erklärung parat zu haben.
Darüber hinaus sollten sich die Hersteller von Hardware-Wallets weiterhin darauf konzentrieren, die Sicherheitsfunktionen ihrer Produkte zu verbessern, anstatt den Nutzern direkt die Vorstellung und Haltung zu vermitteln, dass Angriffe unvermeidbar seien.
#Ledger #硬件钱包
1
3.4k
#LedgerLeaksBeiJederSignatur
🚨 LEDGER WIRD VORGEWORFEN, BEI JEDER TRANSAKTIONSUNTERSCHRIFT „MITZUHÖREN“
Alle, die eine Ledger-Hardware-Wallet nutzen, sollten jetzt gut zuhören: Die Wallet Ambire hat gerade aufgedeckt, dass Ledger seit Mai Details zu jedem Signiervorgang an seine Server sendet – darunter die Empfangsadresse, das Gerätemodell und die Softwareversion. Ledger sagt, dies sei eine Möglichkeit, transparente Signaturen zu ermöglichen; das Unternehmen speichere keine Daten. SlowMist bestätigte, dass dieser Mechanismus standardmäßig Daten sammelt. Besonders brisant ist das, weil im vergangenen Monat Ledger-Wallets, die über Händler in Südostasien gekauft worden waren, mit fremden Bauteilen versehen wurden, die das gesamte Geld abräumten. Bitcoin liegt weiterhin bei rund 74.492 Dollar.
Die stärksten Perpetual-Schwankungen heute: $ZEC 998 Dollar, $ICP 2,61 Dollar, $ZRO 1,60 Dollar
#Ledger #ViCung #Sicherheit
#LedgerLeaksBeiJederSignatur
🚨 LEDGER WIRD VORGEWORFEN, BEI JEDER TRANSAKTIONSUNTERSCHRIFT „MITZUHÖREN“
Alle, die eine Ledger-Hardware-Wallet nutzen, sollten jetzt gut zuhören: Die Wallet Ambire hat gerade aufgedeckt, dass Ledger seit Mai Details zu jedem Signiervorgang an seine Server sendet – darunter die Empfangsadresse, das Gerätemodell und die Softwareversion. Ledger sagt, dies sei eine Möglichkeit, transparente Signaturen zu ermöglichen; das Unternehmen speichere keine Daten. SlowMist bestätigte, dass dieser Mechanismus standardmäßig Daten sammelt. Besonders brisant ist das, weil im vergangenen Monat Ledger-Wallets, die über Händler in Südostasien gekauft worden waren, mit fremden Bauteilen versehen wurden, die das gesamte Geld abräumten. Bitcoin liegt weiterhin bei rund 74.492 Dollar.
Die stärksten Perpetual-Schwankungen heute: $ZEC 998 Dollar, $ICP 2,61 Dollar, $ZRO 1,60 Dollar
#Ledger #ViCung #Sicherheit
🚨 LEDGER WIRD VORGEWORFEN, BEI JEDER TRANSAKTIONSUNTERSCHRIFT „MITZUHÖREN“
Alle, die eine Ledger-Hardware-Wallet nutzen, sollten jetzt gut zuhören: Die Wallet Ambire hat gerade aufgedeckt, dass Ledger seit Mai Details zu jedem Signiervorgang an seine Server sendet – darunter die Empfangsadresse, das Gerätemodell und die Softwareversion. Ledger sagt, dies sei eine Möglichkeit, transparente Signaturen zu ermöglichen; das Unternehmen speichere keine Daten. SlowMist bestätigte, dass dieser Mechanismus standardmäßig Daten sammelt. Besonders brisant ist das, weil im vergangenen Monat Ledger-Wallets, die über Händler in Südostasien gekauft worden waren, mit fremden Bauteilen versehen wurden, die das gesamte Geld abräumten. Bitcoin liegt weiterhin bei rund 74.492 Dollar.
Die stärksten Perpetual-Schwankungen heute: $ZEC 998 Dollar, $ICP 2,61 Dollar, $ZRO 1,60 Dollar
#Ledger #ViCung #Sicherheit
8

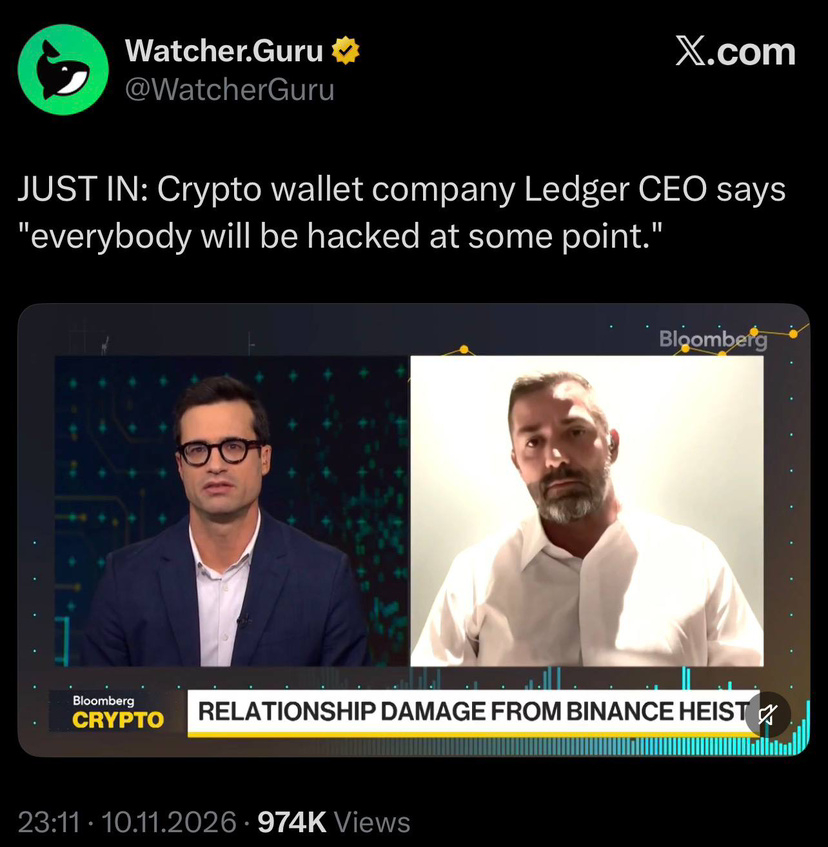
🔐 Ledger-CEO: „Früher oder später wird jeder Opfer eines Hacks.“
Eine deutliche Erinnerung daran, dass man in der Kryptowelt Sicherheit niemals ignorieren sollte.
$BTC #Ledger #CryptoSecurity #Krypto
🔐 Ledger-CEO: „Früher oder später wird jeder Opfer eines Hacks.“
Eine deutliche Erinnerung daran, dass man in der Kryptowelt Sicherheit niemals ignorieren sollte.
$BTC #Ledger #CryptoSecurity #Krypto
Eine deutliche Erinnerung daran, dass man in der Kryptowelt Sicherheit niemals ignorieren sollte.
$BTC #Ledger #CryptoSecurity #Krypto
2
86

·
--
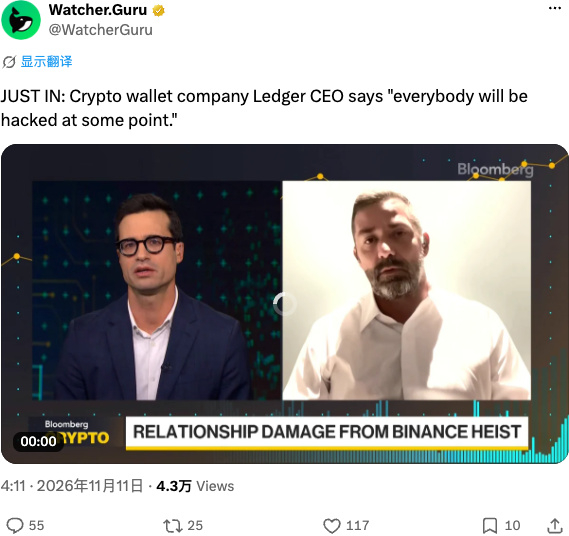
Ledger-CEO spricht Klartext: Niemand ist vor Hackerangriffen sicher. Glaub bloß nicht, dass du mit dem Kauf einer Cold Wallet schon in einem Tresor sitzt – in der Kryptoszene gibt es keine absolute Sicherheit. Gerade wenn man sich für völlig sicher hält, wird man am leichtesten ausgenommen.
$BTC #Ledger
Ledger-CEO spricht Klartext: Niemand ist vor Hackerangriffen sicher. Glaub bloß nicht, dass du mit dem Kauf einer Cold Wallet schon in einem Tresor sitzt – in der Kryptoszene gibt es keine absolute Sicherheit. Gerade wenn man sich für völlig sicher hält, wird man am leichtesten ausgenommen.
$BTC #Ledger
$BTC #Ledger
282

Der CEO von Ledger hat gerade gesagt: „Jeder wird früher oder später gehackt.“
Das stimmt zwar, aber wenn so etwas aus dem Mund eines Hardware-Wallet-Verkäufers kommt, klingt es gleich ganz anders. Angst ist schließlich das meistverkaufte Produkt in dieser Branche. Erst sagt man dir, dass jeder gehackt wird – und den nächsten Satz kannst du dir schon denken.
Reden wir über die Fakten. Der größte Teil der diesjährigen Diebstähle on-chain geht auf das Konto der Nordkoreaner. Laut TRM waren sie für mehr als 80 Prozent verantwortlich. Sie setzen auf Social Engineering, Phishing und darauf, sich wochenlang einzuschleichen, bevor sie zuschlagen – nicht darauf, deinen kleinen Bildschirm zu knacken. Bei dem Fall mit Binance, bei dem über 6,3 Milliarden gestohlen wurden, wird noch immer ein großer Teil des Geldes langsam über THORChain und Chainflip gewaschen. Kann eine Cold Wallet dich davor schützen? Teilweise – vorausgesetzt, du signierst nicht leichtfertig, klickst nicht wahllos auf Links und fotografierst deine Seed-Phrase nicht.
Und vergiss nicht: Erst vor Kurzem wurden alle von der Betrugsmasche mit manipulierten Geräten in Singapur ordentlich aufgeschreckt. Kaum war der erste Schreck vorbei, gab es schon eine ganze Reihe von Accounts, die geschlossen für andere Wallets warben. Jeder will ein Stück vom Geschäft mit der Sicherheitsangst abhaben.
Meine Meinung: Eine Cold Wallet ist ein Werkzeug, kein Talisman. In neun von zehn Fällen liegt der wahre Grund für einen Hack beim Menschen, nicht beim Chip. Die ehrlichste Version des CEO-Satzes wäre wohl: Die meisten werden gehackt, weil sie selbst unvorsichtig sind – und kaufen danach unsere Produkte.
#钱包安全 #Ledger
Der CEO von Ledger hat gerade gesagt: „Jeder wird früher oder später gehackt.“
Das stimmt zwar, aber wenn so etwas aus dem Mund eines Hardware-Wallet-Verkäufers kommt, klingt es gleich ganz anders. Angst ist schließlich das meistverkaufte Produkt in dieser Branche. Erst sagt man dir, dass jeder gehackt wird – und den nächsten Satz kannst du dir schon denken.
Reden wir über die Fakten. Der größte Teil der diesjährigen Diebstähle on-chain geht auf das Konto der Nordkoreaner. Laut TRM waren sie für mehr als 80 Prozent verantwortlich. Sie setzen auf Social Engineering, Phishing und darauf, sich wochenlang einzuschleichen, bevor sie zuschlagen – nicht darauf, deinen kleinen Bildschirm zu knacken. Bei dem Fall mit Binance, bei dem über 6,3 Milliarden gestohlen wurden, wird noch immer ein großer Teil des Geldes langsam über THORChain und Chainflip gewaschen. Kann eine Cold Wallet dich davor schützen? Teilweise – vorausgesetzt, du signierst nicht leichtfertig, klickst nicht wahllos auf Links und fotografierst deine Seed-Phrase nicht.
Und vergiss nicht: Erst vor Kurzem wurden alle von der Betrugsmasche mit manipulierten Geräten in Singapur ordentlich aufgeschreckt. Kaum war der erste Schreck vorbei, gab es schon eine ganze Reihe von Accounts, die geschlossen für andere Wallets warben. Jeder will ein Stück vom Geschäft mit der Sicherheitsangst abhaben.
Meine Meinung: Eine Cold Wallet ist ein Werkzeug, kein Talisman. In neun von zehn Fällen liegt der wahre Grund für einen Hack beim Menschen, nicht beim Chip. Die ehrlichste Version des CEO-Satzes wäre wohl: Die meisten werden gehackt, weil sie selbst unvorsichtig sind – und kaufen danach unsere Produkte.
#钱包安全 #Ledger
Das stimmt zwar, aber wenn so etwas aus dem Mund eines Hardware-Wallet-Verkäufers kommt, klingt es gleich ganz anders. Angst ist schließlich das meistverkaufte Produkt in dieser Branche. Erst sagt man dir, dass jeder gehackt wird – und den nächsten Satz kannst du dir schon denken.
Reden wir über die Fakten. Der größte Teil der diesjährigen Diebstähle on-chain geht auf das Konto der Nordkoreaner. Laut TRM waren sie für mehr als 80 Prozent verantwortlich. Sie setzen auf Social Engineering, Phishing und darauf, sich wochenlang einzuschleichen, bevor sie zuschlagen – nicht darauf, deinen kleinen Bildschirm zu knacken. Bei dem Fall mit Binance, bei dem über 6,3 Milliarden gestohlen wurden, wird noch immer ein großer Teil des Geldes langsam über THORChain und Chainflip gewaschen. Kann eine Cold Wallet dich davor schützen? Teilweise – vorausgesetzt, du signierst nicht leichtfertig, klickst nicht wahllos auf Links und fotografierst deine Seed-Phrase nicht.
Und vergiss nicht: Erst vor Kurzem wurden alle von der Betrugsmasche mit manipulierten Geräten in Singapur ordentlich aufgeschreckt. Kaum war der erste Schreck vorbei, gab es schon eine ganze Reihe von Accounts, die geschlossen für andere Wallets warben. Jeder will ein Stück vom Geschäft mit der Sicherheitsangst abhaben.
Meine Meinung: Eine Cold Wallet ist ein Werkzeug, kein Talisman. In neun von zehn Fällen liegt der wahre Grund für einen Hack beim Menschen, nicht beim Chip. Die ehrlichste Version des CEO-Satzes wäre wohl: Die meisten werden gehackt, weil sie selbst unvorsichtig sind – und kaufen danach unsere Produkte.
#钱包安全 #Ledger
7

·
--
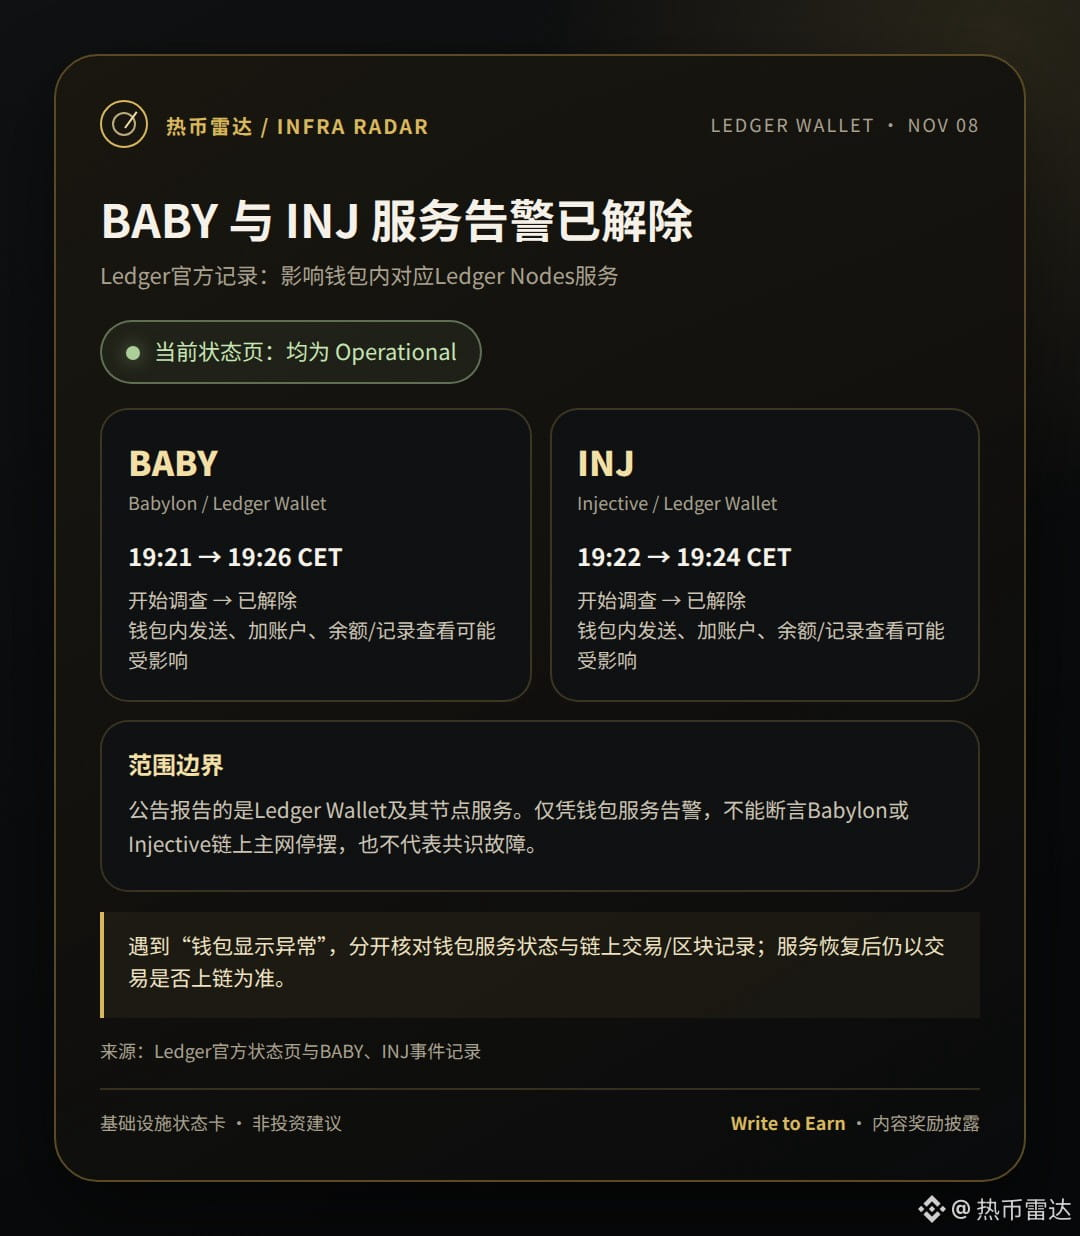
Die Warnmeldungen zu den BABY- und INJ-Node-Diensten von Ledger Wallet wurden aufgehoben. Betroffen waren das Senden, das Hinzufügen von Konten sowie das Anzeigen von Kontoständen und Transaktionsverläufen in der Wallet. Daraus lässt sich nicht schließen, dass die beiden Mainnets ausgefallen waren.
• Babylon: Untersuchung am 8. November um 19:21 Uhr CET, Entwarnung um 19:26 Uhr.
• Injective: Untersuchung um 19:22 Uhr, Entwarnung um 19:24 Uhr; auf der aktuellen Ledger-Statusseite werden beide als „Operational“ aufgeführt.
Bei solchen Warnmeldungen sollte man zwischen Wallet-/Node-Diensten und dem On-chain-Konsens unterscheiden und anschließend prüfen, ob die Transaktion auf der Blockchain bestätigt wurde. Schaust du bei Problemen mit deiner Wallet zuerst auf den Dienststatus oder prüfst du die On-chain-Daten?
Quellen: offizielle Ledger-Statusseite https://status.ledger.com/ |BABY-Vorfall https://status.ledger.com/incidents/xz4vbjnn02f8 |INJ-Vorfall https://status.ledger.com/incidents/krbsn5zxcx2n
Offenlegung: Teilnahme an Binance Square Write to Earn; möglicherweise gibt es eine Vergütung für Inhalte. Teilnahmeberechtigung und Höhe richten sich nach den Plattformregeln; eine Vergütung ist nicht garantiert. Keine Anlageberatung.
$BABY $INJ #Ledger
Die Warnmeldungen zu den BABY- und INJ-Node-Diensten von Ledger Wallet wurden aufgehoben. Betroffen waren das Senden, das Hinzufügen von Konten sowie das Anzeigen von Kontoständen und Transaktionsverläufen in der Wallet. Daraus lässt sich nicht schließen, dass die beiden Mainnets ausgefallen waren.
• Babylon: Untersuchung am 8. November um 19:21 Uhr CET, Entwarnung um 19:26 Uhr.
• Injective: Untersuchung um 19:22 Uhr, Entwarnung um 19:24 Uhr; auf der aktuellen Ledger-Statusseite werden beide als „Operational“ aufgeführt.
Bei solchen Warnmeldungen sollte man zwischen Wallet-/Node-Diensten und dem On-chain-Konsens unterscheiden und anschließend prüfen, ob die Transaktion auf der Blockchain bestätigt wurde. Schaust du bei Problemen mit deiner Wallet zuerst auf den Dienststatus oder prüfst du die On-chain-Daten?
Quellen: offizielle Ledger-Statusseite https://status.ledger.com/ |BABY-Vorfall https://status.ledger.com/incidents/xz4vbjnn02f8 |INJ-Vorfall https://status.ledger.com/incidents/krbsn5zxcx2n
Offenlegung: Teilnahme an Binance Square Write to Earn; möglicherweise gibt es eine Vergütung für Inhalte. Teilnahmeberechtigung und Höhe richten sich nach den Plattformregeln; eine Vergütung ist nicht garantiert. Keine Anlageberatung.
$BABY $INJ #Ledger
• Babylon: Untersuchung am 8. November um 19:21 Uhr CET, Entwarnung um 19:26 Uhr.
• Injective: Untersuchung um 19:22 Uhr, Entwarnung um 19:24 Uhr; auf der aktuellen Ledger-Statusseite werden beide als „Operational“ aufgeführt.
Bei solchen Warnmeldungen sollte man zwischen Wallet-/Node-Diensten und dem On-chain-Konsens unterscheiden und anschließend prüfen, ob die Transaktion auf der Blockchain bestätigt wurde. Schaust du bei Problemen mit deiner Wallet zuerst auf den Dienststatus oder prüfst du die On-chain-Daten?
Quellen: offizielle Ledger-Statusseite https://status.ledger.com/ |BABY-Vorfall https://status.ledger.com/incidents/xz4vbjnn02f8 |INJ-Vorfall https://status.ledger.com/incidents/krbsn5zxcx2n
Offenlegung: Teilnahme an Binance Square Write to Earn; möglicherweise gibt es eine Vergütung für Inhalte. Teilnahmeberechtigung und Höhe richten sich nach den Plattformregeln; eine Vergütung ist nicht garantiert. Keine Anlageberatung.
$BABY $INJ #Ledger
312
Artikel
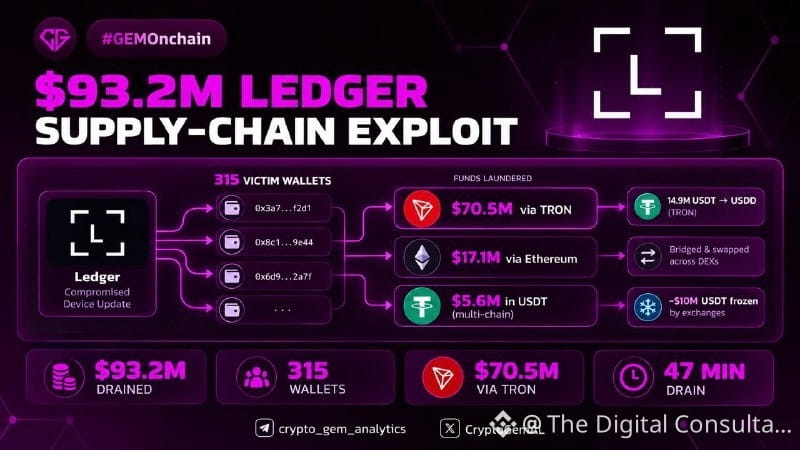
315 Wallets in 47 Minuten geleert: Liegt das Problem in der Ledger-Herstellung?Innerhalb von nur 47 Minuten wurden 315 Wallets über sechs Netzwerke hinweg geleert. Insgesamt wurden 93,2 Millionen US-Dollar abgezogen, während 14,9 Millionen USDT vermutlich in USDD umgewandelt wurden, um eine Sperrung durch den Herausgeber zu vermeiden. $ETH
Ledger untersucht Nano-X-Geräte, die vermutlich von einem südostasiatischen Händler namens CryptoBilis verkauft wurden. Möglicherweise enthielten sie einen zusätzlichen Chip, der während der Einrichtung die Wiederherstellungsphrase abfängt.
315 Wallets in 47 Minuten geleert: Liegt das Problem in der Ledger-Herstellung?
Innerhalb von nur 47 Minuten wurden 315 Wallets über sechs Netzwerke hinweg geleert. Insgesamt wurden 93,2 Millionen US-Dollar abgezogen, während 14,9 Millionen USDT vermutlich in USDD umgewandelt wurden, um eine Sperrung durch den Herausgeber zu vermeiden. $ETH
Ledger untersucht Nano-X-Geräte, die vermutlich von einem südostasiatischen Händler namens CryptoBilis verkauft wurden. Möglicherweise enthielten sie einen zusätzlichen Chip, der während der Einrichtung die Wiederherstellungsphrase abfängt.
Ledger untersucht Nano-X-Geräte, die vermutlich von einem südostasiatischen Händler namens CryptoBilis verkauft wurden. Möglicherweise enthielten sie einen zusätzlichen Chip, der während der Einrichtung die Wiederherstellungsphrase abfängt.
37
·
--
Verifiziert
Ledger ermöglicht dir jetzt, direkt über deine Hardware-Wallet auf #Morpho zuzugreifen.
Du brauchst weder eine Browser-Erweiterung noch eine zwischengeschaltete Wallet. Du verbindest #Ledger per USB oder Bluetooth, siehst auf dem Display genau, was du signierst – etwa Einzahlungen, Kredite oder Vaults – und deine Schlüssel bleiben auf dem Gerät.
Morpho ist das erste Lending-Protokoll, das in dieses Programm für den direkten Zugang aufgenommen wurde. Das verbessert tatsächlich das Thema Blind Signing, das in DeFi so viele stört.
Wenn du Morpho nutzt oder Geld in Lending mit Self-Custody steckst, lohnt es sich, das auszuprobieren.
Mach immer dein eigenes Research (DYOR) und geh dein eigenes Risiko ein – aber die Erfahrung fühlt sich deutlich reibungsloser an.
Ledger ermöglicht dir jetzt, direkt über deine Hardware-Wallet auf #Morpho zuzugreifen.
Du brauchst weder eine Browser-Erweiterung noch eine zwischengeschaltete Wallet. Du verbindest #Ledger per USB oder Bluetooth, siehst auf dem Display genau, was du signierst – etwa Einzahlungen, Kredite oder Vaults – und deine Schlüssel bleiben auf dem Gerät.
Morpho ist das erste Lending-Protokoll, das in dieses Programm für den direkten Zugang aufgenommen wurde. Das verbessert tatsächlich das Thema Blind Signing, das in DeFi so viele stört.
Wenn du Morpho nutzt oder Geld in Lending mit Self-Custody steckst, lohnt es sich, das auszuprobieren.
Mach immer dein eigenes Research (DYOR) und geh dein eigenes Risiko ein – aber die Erfahrung fühlt sich deutlich reibungsloser an.
Du brauchst weder eine Browser-Erweiterung noch eine zwischengeschaltete Wallet. Du verbindest #Ledger per USB oder Bluetooth, siehst auf dem Display genau, was du signierst – etwa Einzahlungen, Kredite oder Vaults – und deine Schlüssel bleiben auf dem Gerät.
Morpho ist das erste Lending-Protokoll, das in dieses Programm für den direkten Zugang aufgenommen wurde. Das verbessert tatsächlich das Thema Blind Signing, das in DeFi so viele stört.
Wenn du Morpho nutzt oder Geld in Lending mit Self-Custody steckst, lohnt es sich, das auszuprobieren.
Mach immer dein eigenes Research (DYOR) und geh dein eigenes Risiko ein – aber die Erfahrung fühlt sich deutlich reibungsloser an.
1
518

·
--
Ein Anruf von jemandem, der sich als Polizist ausgibt, plus eine echte Ledger-E-Mail – diese Kombination machte heute Schlagzeilen
CoinEdition berichtete heute über einen Betrugsversuch, der eine zusätzliche Wendung hat, die bei den üblichen gefälschten Links fehlt. Zunächst erhält jemand einen Anruf von einer Person, die sich als Ermittler ausgibt. Sie behauptet, bei einer Untersuchung deinen Reisepass, Ausweisdokumente, Passwörter oder Wiederherstellungsdaten für deine Wallet gefunden zu haben. Außerdem fragt sie, wo du in letzter Zeit gewesen bist und ob du Kryptowährungen verwendet hast. Dann erklärt sie, ein Experte solle prüfen, ob deine Wallet kompromittiert wurde.
Glaubwürdig wirkt der Anruf durch eine automatische E-Mail, die kurz darauf vom offiziellen Ledger-System verschickt wird. Der Betrüger eröffnet mit deiner E-Mail-Adresse ein Support-Ticket bei Ledger. Daraufhin sendet das System automatisch eine echte E-Mail an dich. Der Anrufer nutzt diese echte Nachricht als Beweis: „Siehst du, du hast eine E-Mail vom offiziellen Anbieter erhalten. Ich bin also wirklich, wer ich sage.“ Eine Person, die den Anruf entgegennahm, stellte fest, dass die angezeigte Nummer wie die einer örtlichen Polizeidienststelle aussah. Sie rief selbst dort an, um die Angaben zu überprüfen, und erfuhr, dass es dort keinen Beamten mit diesem Namen gab. Manche erhielten anschließend noch einen zweiten Anruf, diesmal von jemandem, der sich als Ledger-Mitarbeiter ausgab.
Zunächst muss eine wichtige Grenze klargestellt werden: Bisher handelt es sich dabei lediglich um Berichte von Nutzern in Foren. Es gibt noch keine offizielle Bestätigung zur Zahl der Opfer oder zur Höhe der Verluste. Man sollte den Fall also nicht als bereits bestätigten Großbetrug darstellen. Die Masche sollten Kleinanleger dennoch kennen, denn sie nutzt unsere üblichen Kriterien, um Echtes von Falschem zu unterscheiden: Eine echte E-Mail zusammen mit einer echten Anruferkennung kann leicht dazu führen, dass man seine Vorsicht aufgibt.
Ledger stellt in dem Bericht unmissverständlich klar, dass das Unternehmen keinen telefonischen Kundendienst anbietet und dich niemals anrufen wird, um nach deiner Wiederherstellungsphrase mit 24 Wörtern zu fragen. Genau auf diese 24 Wörter haben es die Betrüger abgesehen. Sie versuchen möglicherweise, dich dazu zu bringen, sie am Telefon vorzulesen, oder locken dich auf eine täuschend echt aussehende Diagnose- oder Wiederherstellungsseite, auf der du sie eingeben sollst. Wer diese 24 Wörter kennt, kann deine Wallet auf jedem beliebigen Gerät leerräumen.
Kleinanleger können sofort drei Dinge tun. Erstens: Wenn ein unangekündigter Anruf von einer Untersuchung, einer offengelegten Wallet oder einer dringenden Sicherheitsprüfung handelt, leg auf. Klicke nicht auf Links, die dir die Person schickt, und lass dich nicht an einen angeblichen Kundendienst weiterleiten. Zweitens: Wenn du etwas überprüfen möchtest, nutze ein anderes Gerät und suche selbst danach. Kontaktiere Ledger über die auf der offiziellen Website angegebenen Kanäle oder suche selbst die öffentlichen Kontaktdaten der örtlichen Polizeidienststelle heraus. Verwende weder eine Telefonnummer noch einen Link, den man dir am Telefon nennt. Drittens: Falls du deine Wiederherstellungsphrase bereits auf einer Webseite eingegeben oder jemandem vorgelesen hast, geh davon aus, dass die Wallet kompromittiert ist. Erstelle auf einem sicheren Gerät mit einer neuen Wiederherstellungsphrase eine neue Wallet und übertrage das verbliebene Guthaben so schnell wie möglich. Wenn du vermutest, dass sich jemand als Ledger ausgibt, kannst du den Vorfall an phishing@ledger.fr melden.
Eine echte E-Mail bedeutet nicht, dass auch der Anruf echt ist. Auch glaubwürdige Belege können von Betrügern missbraucht werden – davor sollte man sich noch mehr hüten als vor gefälschten Links.
Hast du schon einmal einen Anruf von jemandem erhalten, der sich als offizieller Vertreter oder Polizist ausgab und sofort über deine Wallet sprechen wollte? Wie bist du damit umgegangen?
—— web3-Salat-Kai
Dieser Artikel gibt ausschließlich meine persönliche Meinung wieder und stellt keine Anlageberatung dar. Als Quellen dienen der Bericht von CoinEdition vom 4. November, die darin zitierten Nutzerberichte und die offizielle Stellungnahme von Ledger.
#Ledger #防骗 #助记词 #Telefonbetrug
Ein Anruf von jemandem, der sich als Polizist ausgibt, plus eine echte Ledger-E-Mail – diese Kombination machte heute Schlagzeilen
CoinEdition berichtete heute über einen Betrugsversuch, der eine zusätzliche Wendung hat, die bei den üblichen gefälschten Links fehlt. Zunächst erhält jemand einen Anruf von einer Person, die sich als Ermittler ausgibt. Sie behauptet, bei einer Untersuchung deinen Reisepass, Ausweisdokumente, Passwörter oder Wiederherstellungsdaten für deine Wallet gefunden zu haben. Außerdem fragt sie, wo du in letzter Zeit gewesen bist und ob du Kryptowährungen verwendet hast. Dann erklärt sie, ein Experte solle prüfen, ob deine Wallet kompromittiert wurde.
Glaubwürdig wirkt der Anruf durch eine automatische E-Mail, die kurz darauf vom offiziellen Ledger-System verschickt wird. Der Betrüger eröffnet mit deiner E-Mail-Adresse ein Support-Ticket bei Ledger. Daraufhin sendet das System automatisch eine echte E-Mail an dich. Der Anrufer nutzt diese echte Nachricht als Beweis: „Siehst du, du hast eine E-Mail vom offiziellen Anbieter erhalten. Ich bin also wirklich, wer ich sage.“ Eine Person, die den Anruf entgegennahm, stellte fest, dass die angezeigte Nummer wie die einer örtlichen Polizeidienststelle aussah. Sie rief selbst dort an, um die Angaben zu überprüfen, und erfuhr, dass es dort keinen Beamten mit diesem Namen gab. Manche erhielten anschließend noch einen zweiten Anruf, diesmal von jemandem, der sich als Ledger-Mitarbeiter ausgab.
Zunächst muss eine wichtige Grenze klargestellt werden: Bisher handelt es sich dabei lediglich um Berichte von Nutzern in Foren. Es gibt noch keine offizielle Bestätigung zur Zahl der Opfer oder zur Höhe der Verluste. Man sollte den Fall also nicht als bereits bestätigten Großbetrug darstellen. Die Masche sollten Kleinanleger dennoch kennen, denn sie nutzt unsere üblichen Kriterien, um Echtes von Falschem zu unterscheiden: Eine echte E-Mail zusammen mit einer echten Anruferkennung kann leicht dazu führen, dass man seine Vorsicht aufgibt.
Ledger stellt in dem Bericht unmissverständlich klar, dass das Unternehmen keinen telefonischen Kundendienst anbietet und dich niemals anrufen wird, um nach deiner Wiederherstellungsphrase mit 24 Wörtern zu fragen. Genau auf diese 24 Wörter haben es die Betrüger abgesehen. Sie versuchen möglicherweise, dich dazu zu bringen, sie am Telefon vorzulesen, oder locken dich auf eine täuschend echt aussehende Diagnose- oder Wiederherstellungsseite, auf der du sie eingeben sollst. Wer diese 24 Wörter kennt, kann deine Wallet auf jedem beliebigen Gerät leerräumen.
Kleinanleger können sofort drei Dinge tun. Erstens: Wenn ein unangekündigter Anruf von einer Untersuchung, einer offengelegten Wallet oder einer dringenden Sicherheitsprüfung handelt, leg auf. Klicke nicht auf Links, die dir die Person schickt, und lass dich nicht an einen angeblichen Kundendienst weiterleiten. Zweitens: Wenn du etwas überprüfen möchtest, nutze ein anderes Gerät und suche selbst danach. Kontaktiere Ledger über die auf der offiziellen Website angegebenen Kanäle oder suche selbst die öffentlichen Kontaktdaten der örtlichen Polizeidienststelle heraus. Verwende weder eine Telefonnummer noch einen Link, den man dir am Telefon nennt. Drittens: Falls du deine Wiederherstellungsphrase bereits auf einer Webseite eingegeben oder jemandem vorgelesen hast, geh davon aus, dass die Wallet kompromittiert ist. Erstelle auf einem sicheren Gerät mit einer neuen Wiederherstellungsphrase eine neue Wallet und übertrage das verbliebene Guthaben so schnell wie möglich. Wenn du vermutest, dass sich jemand als Ledger ausgibt, kannst du den Vorfall an phishing@ledger.fr melden.
Eine echte E-Mail bedeutet nicht, dass auch der Anruf echt ist. Auch glaubwürdige Belege können von Betrügern missbraucht werden – davor sollte man sich noch mehr hüten als vor gefälschten Links.
Hast du schon einmal einen Anruf von jemandem erhalten, der sich als offizieller Vertreter oder Polizist ausgab und sofort über deine Wallet sprechen wollte? Wie bist du damit umgegangen?
—— web3-Salat-Kai
Dieser Artikel gibt ausschließlich meine persönliche Meinung wieder und stellt keine Anlageberatung dar. Als Quellen dienen der Bericht von CoinEdition vom 4. November, die darin zitierten Nutzerberichte und die offizielle Stellungnahme von Ledger.
#Ledger #防骗 #助记词 #Telefonbetrug
CoinEdition berichtete heute über einen Betrugsversuch, der eine zusätzliche Wendung hat, die bei den üblichen gefälschten Links fehlt. Zunächst erhält jemand einen Anruf von einer Person, die sich als Ermittler ausgibt. Sie behauptet, bei einer Untersuchung deinen Reisepass, Ausweisdokumente, Passwörter oder Wiederherstellungsdaten für deine Wallet gefunden zu haben. Außerdem fragt sie, wo du in letzter Zeit gewesen bist und ob du Kryptowährungen verwendet hast. Dann erklärt sie, ein Experte solle prüfen, ob deine Wallet kompromittiert wurde.
Glaubwürdig wirkt der Anruf durch eine automatische E-Mail, die kurz darauf vom offiziellen Ledger-System verschickt wird. Der Betrüger eröffnet mit deiner E-Mail-Adresse ein Support-Ticket bei Ledger. Daraufhin sendet das System automatisch eine echte E-Mail an dich. Der Anrufer nutzt diese echte Nachricht als Beweis: „Siehst du, du hast eine E-Mail vom offiziellen Anbieter erhalten. Ich bin also wirklich, wer ich sage.“ Eine Person, die den Anruf entgegennahm, stellte fest, dass die angezeigte Nummer wie die einer örtlichen Polizeidienststelle aussah. Sie rief selbst dort an, um die Angaben zu überprüfen, und erfuhr, dass es dort keinen Beamten mit diesem Namen gab. Manche erhielten anschließend noch einen zweiten Anruf, diesmal von jemandem, der sich als Ledger-Mitarbeiter ausgab.
Zunächst muss eine wichtige Grenze klargestellt werden: Bisher handelt es sich dabei lediglich um Berichte von Nutzern in Foren. Es gibt noch keine offizielle Bestätigung zur Zahl der Opfer oder zur Höhe der Verluste. Man sollte den Fall also nicht als bereits bestätigten Großbetrug darstellen. Die Masche sollten Kleinanleger dennoch kennen, denn sie nutzt unsere üblichen Kriterien, um Echtes von Falschem zu unterscheiden: Eine echte E-Mail zusammen mit einer echten Anruferkennung kann leicht dazu führen, dass man seine Vorsicht aufgibt.
Ledger stellt in dem Bericht unmissverständlich klar, dass das Unternehmen keinen telefonischen Kundendienst anbietet und dich niemals anrufen wird, um nach deiner Wiederherstellungsphrase mit 24 Wörtern zu fragen. Genau auf diese 24 Wörter haben es die Betrüger abgesehen. Sie versuchen möglicherweise, dich dazu zu bringen, sie am Telefon vorzulesen, oder locken dich auf eine täuschend echt aussehende Diagnose- oder Wiederherstellungsseite, auf der du sie eingeben sollst. Wer diese 24 Wörter kennt, kann deine Wallet auf jedem beliebigen Gerät leerräumen.
Kleinanleger können sofort drei Dinge tun. Erstens: Wenn ein unangekündigter Anruf von einer Untersuchung, einer offengelegten Wallet oder einer dringenden Sicherheitsprüfung handelt, leg auf. Klicke nicht auf Links, die dir die Person schickt, und lass dich nicht an einen angeblichen Kundendienst weiterleiten. Zweitens: Wenn du etwas überprüfen möchtest, nutze ein anderes Gerät und suche selbst danach. Kontaktiere Ledger über die auf der offiziellen Website angegebenen Kanäle oder suche selbst die öffentlichen Kontaktdaten der örtlichen Polizeidienststelle heraus. Verwende weder eine Telefonnummer noch einen Link, den man dir am Telefon nennt. Drittens: Falls du deine Wiederherstellungsphrase bereits auf einer Webseite eingegeben oder jemandem vorgelesen hast, geh davon aus, dass die Wallet kompromittiert ist. Erstelle auf einem sicheren Gerät mit einer neuen Wiederherstellungsphrase eine neue Wallet und übertrage das verbliebene Guthaben so schnell wie möglich. Wenn du vermutest, dass sich jemand als Ledger ausgibt, kannst du den Vorfall an phishing@ledger.fr melden.
Eine echte E-Mail bedeutet nicht, dass auch der Anruf echt ist. Auch glaubwürdige Belege können von Betrügern missbraucht werden – davor sollte man sich noch mehr hüten als vor gefälschten Links.
Hast du schon einmal einen Anruf von jemandem erhalten, der sich als offizieller Vertreter oder Polizist ausgab und sofort über deine Wallet sprechen wollte? Wie bist du damit umgegangen?
—— web3-Salat-Kai
Dieser Artikel gibt ausschließlich meine persönliche Meinung wieder und stellt keine Anlageberatung dar. Als Quellen dienen der Bericht von CoinEdition vom 4. November, die darin zitierten Nutzerberichte und die offizielle Stellungnahme von Ledger.
#Ledger #防骗 #助记词 #Telefonbetrug
60

Singapur entdeckt manipulierte Ledger-Geräte seit September, Südkorea verschiebt erneut die Krypto-Steuer
- Die Polizei in Singapur bestätigt: Seit dem 10. September sind manipulierte Ledger-Geräte auf dem Markt.
- Diese Informationen wurden erst einen Monat später öffentlich bekannt gegeben.
- Südkoreanische Abgeordnete dürften das Krypto-Steuergesetz erneut verschieben.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
Singapur entdeckt manipulierte Ledger-Geräte seit September, Südkorea verschiebt erneut die Krypto-Steuer
- Die Polizei in Singapur bestätigt: Seit dem 10. September sind manipulierte Ledger-Geräte auf dem Markt.
- Diese Informationen wurden erst einen Monat später öffentlich bekannt gegeben.
- Südkoreanische Abgeordnete dürften das Krypto-Steuergesetz erneut verschieben.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
- Die Polizei in Singapur bestätigt: Seit dem 10. September sind manipulierte Ledger-Geräte auf dem Markt.
- Diese Informationen wurden erst einen Monat später öffentlich bekannt gegeben.
- Südkoreanische Abgeordnete dürften das Krypto-Steuergesetz erneut verschieben.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
192
·
--
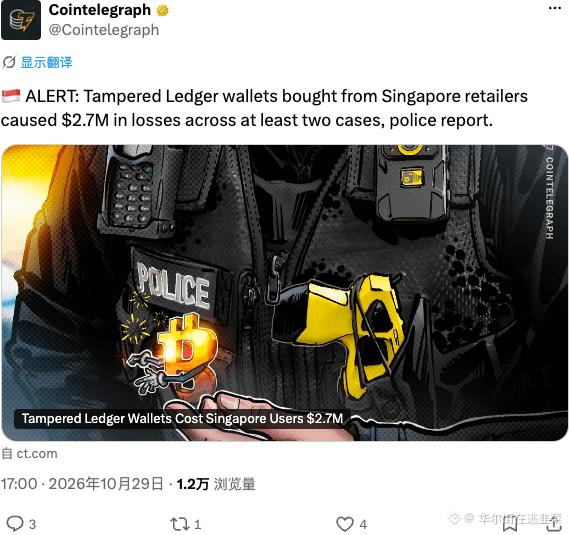
Die Polizei Singapurs meldet: Manipulierte Ledger-Wallets aus dem Einzelhandel verursachten in zwei Fällen Verluste von insgesamt 2,7 Millionen US-Dollar. Beim Kauf einer Hardware-Wallet muss man inzwischen sogar aufpassen, dass sie nicht ausgetauscht wurde – heutzutage ist selbst die „physische Trennung“ zum Wettlauf geworden. Der stationäre Handel steckt voller Fallen. Auch wenn es lästig ist: Sicherheit geht vor 🚨
#Ledger #硬件钱包 #Singapur
Die Polizei Singapurs meldet: Manipulierte Ledger-Wallets aus dem Einzelhandel verursachten in zwei Fällen Verluste von insgesamt 2,7 Millionen US-Dollar. Beim Kauf einer Hardware-Wallet muss man inzwischen sogar aufpassen, dass sie nicht ausgetauscht wurde – heutzutage ist selbst die „physische Trennung“ zum Wettlauf geworden. Der stationäre Handel steckt voller Fallen. Auch wenn es lästig ist: Sicherheit geht vor 🚨
#Ledger #硬件钱包 #Singapur
#Ledger #硬件钱包 #Singapur
20

·
--
Bullisch
S$3,5 Mio. – so viel haben Menschen mit Ledger-Wallets verloren, die sie in ganz normalen Geschäften in Singapur gekauft hatten
Die Polizei spricht von mindestens zwei Fällen seit dem 10. September. Und mich beschäftigt nicht einmal die Summe, sondern das Verkaufsregal:
- Einzelhandelsgeschäfte in Singapur. „Neu aus dem Karton“ garantiert nichts mehr
- Ein Implantat, das laut Ledger selbst beim Einrichten 24 Wörter vom Bildschirm abliest und sie über LTE verschickt. Du machst alles richtig – und gg
- Am 13. Oktober stellte Ledger den Verkauf über Reseller in sieben Ländern der Region ein. Für diese beiden kam das zu spät
Und ja, S$ sind Singapur-Dollar, keine USD. Das geht in den Schlagzeilen unter
Der Rat der Polizei ist einfach: Auf einem verdächtigen Gerät die Wiederherstellungsphrase nicht eingeben. Und falls sie möglicherweise abgegriffen wurde: neue Wallet, neue Phrase, vertrauenswürdiges Gerät. Kurz gesagt: Jetzt muss man fragen, wo das Gerät gekauft wurde – noch bevor man den Karton geöffnet hat
Ich habe hier keine Position. Ich beobachte, ob die Summe über S$3,5 Mio. steigt. Wenn es Neuigkeiten gibt, gehe ich der Sache nach. Folge mir, wenn du deine Krypto in einer Cold Wallet aufbewahrst
#Ledger #CryptoSecurity
S$3,5 Mio. – so viel haben Menschen mit Ledger-Wallets verloren, die sie in ganz normalen Geschäften in Singapur gekauft hatten
Die Polizei spricht von mindestens zwei Fällen seit dem 10. September. Und mich beschäftigt nicht einmal die Summe, sondern das Verkaufsregal:
- Einzelhandelsgeschäfte in Singapur. „Neu aus dem Karton“ garantiert nichts mehr
- Ein Implantat, das laut Ledger selbst beim Einrichten 24 Wörter vom Bildschirm abliest und sie über LTE verschickt. Du machst alles richtig – und gg
- Am 13. Oktober stellte Ledger den Verkauf über Reseller in sieben Ländern der Region ein. Für diese beiden kam das zu spät
Und ja, S$ sind Singapur-Dollar, keine USD. Das geht in den Schlagzeilen unter
Der Rat der Polizei ist einfach: Auf einem verdächtigen Gerät die Wiederherstellungsphrase nicht eingeben. Und falls sie möglicherweise abgegriffen wurde: neue Wallet, neue Phrase, vertrauenswürdiges Gerät. Kurz gesagt: Jetzt muss man fragen, wo das Gerät gekauft wurde – noch bevor man den Karton geöffnet hat
Ich habe hier keine Position. Ich beobachte, ob die Summe über S$3,5 Mio. steigt. Wenn es Neuigkeiten gibt, gehe ich der Sache nach. Folge mir, wenn du deine Krypto in einer Cold Wallet aufbewahrst
#Ledger #CryptoSecurity
Die Polizei spricht von mindestens zwei Fällen seit dem 10. September. Und mich beschäftigt nicht einmal die Summe, sondern das Verkaufsregal:
- Einzelhandelsgeschäfte in Singapur. „Neu aus dem Karton“ garantiert nichts mehr
- Ein Implantat, das laut Ledger selbst beim Einrichten 24 Wörter vom Bildschirm abliest und sie über LTE verschickt. Du machst alles richtig – und gg
- Am 13. Oktober stellte Ledger den Verkauf über Reseller in sieben Ländern der Region ein. Für diese beiden kam das zu spät
Und ja, S$ sind Singapur-Dollar, keine USD. Das geht in den Schlagzeilen unter
Der Rat der Polizei ist einfach: Auf einem verdächtigen Gerät die Wiederherstellungsphrase nicht eingeben. Und falls sie möglicherweise abgegriffen wurde: neue Wallet, neue Phrase, vertrauenswürdiges Gerät. Kurz gesagt: Jetzt muss man fragen, wo das Gerät gekauft wurde – noch bevor man den Karton geöffnet hat
Ich habe hier keine Position. Ich beobachte, ob die Summe über S$3,5 Mio. steigt. Wenn es Neuigkeiten gibt, gehe ich der Sache nach. Folge mir, wenn du deine Krypto in einer Cold Wallet aufbewahrst
#Ledger #CryptoSecurity
171
Hardware-Wallets werden oft als Glücksbringer missverstanden: „Einmal kaufen, dann ist man sicher.“ Singapur hat dieser Vorstellung jetzt einen Dämpfer verpasst.
Die Polizei in Singapur teilte mit, dass es seit dem 10. September mindestens zwei Fälle gab, in denen Opfer Ledger-Geräte in lokalen Geschäften gekauft hatten. In die Geräte waren schädliche Komponenten eingebaut worden, die Seed-Phrasen und private Schlüssel abgreifen konnten. Insgesamt verloren die Betroffenen rund 3,5 Millionen Singapur-Dollar, umgerechnet etwa 2,7 Millionen US-Dollar.
Der Knackpunkt ist nicht, wie sicher Ledgers Chip ist, sondern durch wie viele Hände das Gerät gegangen ist, bevor es bei dir ankommt. Ein Cold Wallet schützt vor Hackern im Internet, aber nicht vor Leuten in der Vertriebskette. Wer aus Geiz gebraucht kauft, bei einem „autorisierten Händler“ oder einem kleinen Online-Shop nach reduzierter Ware sucht, spart ein paar Dutzend Dollar und vertraut dafür sein ganzes Vermögen einem unbekannten Zwischenhändler an.
Ein weiteres unschönes Detail: Die erste Anzeige ging am 10. September ein, die öffentliche Warnung von Ledger kam erst am 9. Oktober – fast einen Monat später. Erst danach forderte das Unternehmen seine Händler in Südostasien auf, den Verkauf einzustellen. Wer in diesem Monat noch im Laden gekauft hat – wer trägt dafür die Verantwortung?
Nebenbei: Einige Accounts, die darüber berichten, haben aus 3,5 Millionen Singapur-Dollar direkt 3,5 Millionen US-Dollar gemacht. „JUST IN“ kam schneller als das Faktenchecken.
Meine Vorgehensweise ist ganz einfach: nur über offizielle Kanäle kaufen, die Verpackung beim Öffnen prüfen und das Gerät sofort zurückgeben, wenn bereits eine Seed-Phrase voreingestellt ist. Die Seed-Phrase wird immer von dir selbst auf dem Gerät generiert. Wer dir eine fertige gibt, ist ein Dieb. Wenn du bereits über einen inoffiziellen Kanal gekauft hast, zögere nicht: Hol dir ein neues Gerät, generiere eine neue Seed-Phrase und transferiere deine Coins.
#硬件钱包 #Ledger
Hardware-Wallets werden oft als Glücksbringer missverstanden: „Einmal kaufen, dann ist man sicher.“ Singapur hat dieser Vorstellung jetzt einen Dämpfer verpasst.
Die Polizei in Singapur teilte mit, dass es seit dem 10. September mindestens zwei Fälle gab, in denen Opfer Ledger-Geräte in lokalen Geschäften gekauft hatten. In die Geräte waren schädliche Komponenten eingebaut worden, die Seed-Phrasen und private Schlüssel abgreifen konnten. Insgesamt verloren die Betroffenen rund 3,5 Millionen Singapur-Dollar, umgerechnet etwa 2,7 Millionen US-Dollar.
Der Knackpunkt ist nicht, wie sicher Ledgers Chip ist, sondern durch wie viele Hände das Gerät gegangen ist, bevor es bei dir ankommt. Ein Cold Wallet schützt vor Hackern im Internet, aber nicht vor Leuten in der Vertriebskette. Wer aus Geiz gebraucht kauft, bei einem „autorisierten Händler“ oder einem kleinen Online-Shop nach reduzierter Ware sucht, spart ein paar Dutzend Dollar und vertraut dafür sein ganzes Vermögen einem unbekannten Zwischenhändler an.
Ein weiteres unschönes Detail: Die erste Anzeige ging am 10. September ein, die öffentliche Warnung von Ledger kam erst am 9. Oktober – fast einen Monat später. Erst danach forderte das Unternehmen seine Händler in Südostasien auf, den Verkauf einzustellen. Wer in diesem Monat noch im Laden gekauft hat – wer trägt dafür die Verantwortung?
Nebenbei: Einige Accounts, die darüber berichten, haben aus 3,5 Millionen Singapur-Dollar direkt 3,5 Millionen US-Dollar gemacht. „JUST IN“ kam schneller als das Faktenchecken.
Meine Vorgehensweise ist ganz einfach: nur über offizielle Kanäle kaufen, die Verpackung beim Öffnen prüfen und das Gerät sofort zurückgeben, wenn bereits eine Seed-Phrase voreingestellt ist. Die Seed-Phrase wird immer von dir selbst auf dem Gerät generiert. Wer dir eine fertige gibt, ist ein Dieb. Wenn du bereits über einen inoffiziellen Kanal gekauft hast, zögere nicht: Hol dir ein neues Gerät, generiere eine neue Seed-Phrase und transferiere deine Coins.
#硬件钱包 #Ledger
Die Polizei in Singapur teilte mit, dass es seit dem 10. September mindestens zwei Fälle gab, in denen Opfer Ledger-Geräte in lokalen Geschäften gekauft hatten. In die Geräte waren schädliche Komponenten eingebaut worden, die Seed-Phrasen und private Schlüssel abgreifen konnten. Insgesamt verloren die Betroffenen rund 3,5 Millionen Singapur-Dollar, umgerechnet etwa 2,7 Millionen US-Dollar.
Der Knackpunkt ist nicht, wie sicher Ledgers Chip ist, sondern durch wie viele Hände das Gerät gegangen ist, bevor es bei dir ankommt. Ein Cold Wallet schützt vor Hackern im Internet, aber nicht vor Leuten in der Vertriebskette. Wer aus Geiz gebraucht kauft, bei einem „autorisierten Händler“ oder einem kleinen Online-Shop nach reduzierter Ware sucht, spart ein paar Dutzend Dollar und vertraut dafür sein ganzes Vermögen einem unbekannten Zwischenhändler an.
Ein weiteres unschönes Detail: Die erste Anzeige ging am 10. September ein, die öffentliche Warnung von Ledger kam erst am 9. Oktober – fast einen Monat später. Erst danach forderte das Unternehmen seine Händler in Südostasien auf, den Verkauf einzustellen. Wer in diesem Monat noch im Laden gekauft hat – wer trägt dafür die Verantwortung?
Nebenbei: Einige Accounts, die darüber berichten, haben aus 3,5 Millionen Singapur-Dollar direkt 3,5 Millionen US-Dollar gemacht. „JUST IN“ kam schneller als das Faktenchecken.
Meine Vorgehensweise ist ganz einfach: nur über offizielle Kanäle kaufen, die Verpackung beim Öffnen prüfen und das Gerät sofort zurückgeben, wenn bereits eine Seed-Phrase voreingestellt ist. Die Seed-Phrase wird immer von dir selbst auf dem Gerät generiert. Wer dir eine fertige gibt, ist ein Dieb. Wenn du bereits über einen inoffiziellen Kanal gekauft hast, zögere nicht: Hol dir ein neues Gerät, generiere eine neue Seed-Phrase und transferiere deine Coins.
#硬件钱包 #Ledger
5
·
--
Die Polizei Singapurs äußert sich offiziell: Der Fall mit manipulierten Ledger-Geräten wurde einen Monat vor seiner Bekanntwerden im Internet gemeldet.
Die Singapore Police Force veröffentlichte am Nachmittag des 28. Oktober eine Mitteilung: Seit dem 10. September seien mindestens 2 Anzeigen eingegangen, der Gesamtschaden belaufe sich auf etwa 3,5 Millionen Singapur-Dollar (rund 2,7 Millionen US-Dollar).
Die manipulierten Geräte wurden in einigen Einzelhandelsgeschäften in Singapur gekauft. Sie enthielten schädliche Hardware, die Wiederherstellungsphrasen und private Schlüssel stehlen kann. Coins lassen sich damit ohne deine Zustimmung transferieren.
Am erschreckendsten finde ich den Zeitablauf: Schon am 10. September wurde Anzeige erstattet, doch erst am 9. Oktober ging die Sache im ganzen Internet viral. Wie viele Menschen haben in diesem einmonatigen Zeitfenster wohl noch problematische Geräte benutzt?
Laut The Straits Times schätzen Analysten den Gesamtschaden des Vorfalls auf mehr als 86 Millionen US-Dollar. Das ist kein Einzelfall.
Mein Vorgehen ist ganz einfach: Wenn du ein Ledger-Gerät aus einem Einzelhandelsgeschäft hast, gib dort zunächst keine Wiederherstellungsphrase ein und benutze es nicht mehr für Transaktionen. Falls du vermutest, dass es manipuliert wurde, verschiebe deine Coins auf eine neue Wallet, die auf einem völlig neuen Gerät erstellt wurde.
Diese Einschätzung wäre nur dann widerlegt, wenn die Polizei oder Ledger eine Liste der betroffenen Chargen veröffentlichen und damit nachweisen, dass dein Gerät nicht dazugehört.
Hast du deine Hardware-Wallet direkt über die offizielle Website bestellt oder der Bequemlichkeit halber ein vorrätiges Gerät in einem Geschäft vor Ort gekauft?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Die Polizei Singapurs äußert sich offiziell: Der Fall mit manipulierten Ledger-Geräten wurde einen Monat vor seiner Bekanntwerden im Internet gemeldet.
Die Singapore Police Force veröffentlichte am Nachmittag des 28. Oktober eine Mitteilung: Seit dem 10. September seien mindestens 2 Anzeigen eingegangen, der Gesamtschaden belaufe sich auf etwa 3,5 Millionen Singapur-Dollar (rund 2,7 Millionen US-Dollar).
Die manipulierten Geräte wurden in einigen Einzelhandelsgeschäften in Singapur gekauft. Sie enthielten schädliche Hardware, die Wiederherstellungsphrasen und private Schlüssel stehlen kann. Coins lassen sich damit ohne deine Zustimmung transferieren.
Am erschreckendsten finde ich den Zeitablauf: Schon am 10. September wurde Anzeige erstattet, doch erst am 9. Oktober ging die Sache im ganzen Internet viral. Wie viele Menschen haben in diesem einmonatigen Zeitfenster wohl noch problematische Geräte benutzt?
Laut The Straits Times schätzen Analysten den Gesamtschaden des Vorfalls auf mehr als 86 Millionen US-Dollar. Das ist kein Einzelfall.
Mein Vorgehen ist ganz einfach: Wenn du ein Ledger-Gerät aus einem Einzelhandelsgeschäft hast, gib dort zunächst keine Wiederherstellungsphrase ein und benutze es nicht mehr für Transaktionen. Falls du vermutest, dass es manipuliert wurde, verschiebe deine Coins auf eine neue Wallet, die auf einem völlig neuen Gerät erstellt wurde.
Diese Einschätzung wäre nur dann widerlegt, wenn die Polizei oder Ledger eine Liste der betroffenen Chargen veröffentlichen und damit nachweisen, dass dein Gerät nicht dazugehört.
Hast du deine Hardware-Wallet direkt über die offizielle Website bestellt oder der Bequemlichkeit halber ein vorrätiges Gerät in einem Geschäft vor Ort gekauft?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Die Singapore Police Force veröffentlichte am Nachmittag des 28. Oktober eine Mitteilung: Seit dem 10. September seien mindestens 2 Anzeigen eingegangen, der Gesamtschaden belaufe sich auf etwa 3,5 Millionen Singapur-Dollar (rund 2,7 Millionen US-Dollar).
Die manipulierten Geräte wurden in einigen Einzelhandelsgeschäften in Singapur gekauft. Sie enthielten schädliche Hardware, die Wiederherstellungsphrasen und private Schlüssel stehlen kann. Coins lassen sich damit ohne deine Zustimmung transferieren.
Am erschreckendsten finde ich den Zeitablauf: Schon am 10. September wurde Anzeige erstattet, doch erst am 9. Oktober ging die Sache im ganzen Internet viral. Wie viele Menschen haben in diesem einmonatigen Zeitfenster wohl noch problematische Geräte benutzt?
Laut The Straits Times schätzen Analysten den Gesamtschaden des Vorfalls auf mehr als 86 Millionen US-Dollar. Das ist kein Einzelfall.
Mein Vorgehen ist ganz einfach: Wenn du ein Ledger-Gerät aus einem Einzelhandelsgeschäft hast, gib dort zunächst keine Wiederherstellungsphrase ein und benutze es nicht mehr für Transaktionen. Falls du vermutest, dass es manipuliert wurde, verschiebe deine Coins auf eine neue Wallet, die auf einem völlig neuen Gerät erstellt wurde.
Diese Einschätzung wäre nur dann widerlegt, wenn die Polizei oder Ledger eine Liste der betroffenen Chargen veröffentlichen und damit nachweisen, dass dein Gerät nicht dazugehört.
Hast du deine Hardware-Wallet direkt über die offizielle Website bestellt oder der Bequemlichkeit halber ein vorrätiges Gerät in einem Geschäft vor Ort gekauft?
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
Die Polizei Singapurs gab am 10/28 eine Warnung heraus: Seit dem 9/10 gab es mindestens 2 Fälle, in denen Nutzer in einigen lokalen Einzelhandelsgeschäften manipulierte Ledger-Hardware-Wallets gekauft haben. Der Gesamtschaden beläuft sich auf etwa 3,5 Millionen Singapur-Dollar.
In die Geräte wurde zusätzliche Schadsoftware-Hardware eingebaut, die bei der Einrichtung die Seed-Phrase oder den privaten Schlüssel abfangen kann. Anschließend wurden die Vermögenswerte unbemerkt transferiert.
Ledger erklärte, dass weder die Chips noch die Systeme oder Server kompromittiert worden seien. Das Problem liege in den Vertriebskanälen. Der Verkauf wurde an 7 Orten in Südostasien und Hongkong ausgesetzt. On-Chain-Analysen schätzen den Gesamtschaden auf möglicherweise mehr als 86 Millionen US-Dollar; Ledger hat diese Zahl nicht bestätigt.
Kaufen Sie Hardware-Wallets nur über offizielle Kanäle und geben Sie Ihre Seed-Phrase nicht auf verdächtigen Geräten ein. Wenn Sie eine Offenlegung vermuten, erstellen Sie auf einem neuen Gerät eine neue Seed-Phrase und übertragen Sie Ihre Vermögenswerte. $BTC liegt derzeit bei etwa 79.760 (24 Std. -1,4 %).
#硬件钱包安全 #Ledger #KryptoSicherheit
Die Polizei Singapurs gab am 10/28 eine Warnung heraus: Seit dem 9/10 gab es mindestens 2 Fälle, in denen Nutzer in einigen lokalen Einzelhandelsgeschäften manipulierte Ledger-Hardware-Wallets gekauft haben. Der Gesamtschaden beläuft sich auf etwa 3,5 Millionen Singapur-Dollar.
In die Geräte wurde zusätzliche Schadsoftware-Hardware eingebaut, die bei der Einrichtung die Seed-Phrase oder den privaten Schlüssel abfangen kann. Anschließend wurden die Vermögenswerte unbemerkt transferiert.
Ledger erklärte, dass weder die Chips noch die Systeme oder Server kompromittiert worden seien. Das Problem liege in den Vertriebskanälen. Der Verkauf wurde an 7 Orten in Südostasien und Hongkong ausgesetzt. On-Chain-Analysen schätzen den Gesamtschaden auf möglicherweise mehr als 86 Millionen US-Dollar; Ledger hat diese Zahl nicht bestätigt.
Kaufen Sie Hardware-Wallets nur über offizielle Kanäle und geben Sie Ihre Seed-Phrase nicht auf verdächtigen Geräten ein. Wenn Sie eine Offenlegung vermuten, erstellen Sie auf einem neuen Gerät eine neue Seed-Phrase und übertragen Sie Ihre Vermögenswerte. $BTC liegt derzeit bei etwa 79.760 (24 Std. -1,4 %).
#硬件钱包安全 #Ledger #KryptoSicherheit
In die Geräte wurde zusätzliche Schadsoftware-Hardware eingebaut, die bei der Einrichtung die Seed-Phrase oder den privaten Schlüssel abfangen kann. Anschließend wurden die Vermögenswerte unbemerkt transferiert.
Ledger erklärte, dass weder die Chips noch die Systeme oder Server kompromittiert worden seien. Das Problem liege in den Vertriebskanälen. Der Verkauf wurde an 7 Orten in Südostasien und Hongkong ausgesetzt. On-Chain-Analysen schätzen den Gesamtschaden auf möglicherweise mehr als 86 Millionen US-Dollar; Ledger hat diese Zahl nicht bestätigt.
Kaufen Sie Hardware-Wallets nur über offizielle Kanäle und geben Sie Ihre Seed-Phrase nicht auf verdächtigen Geräten ein. Wenn Sie eine Offenlegung vermuten, erstellen Sie auf einem neuen Gerät eine neue Seed-Phrase und übertragen Sie Ihre Vermögenswerte. $BTC liegt derzeit bei etwa 79.760 (24 Std. -1,4 %).
#硬件钱包安全 #Ledger #KryptoSicherheit
156
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#HuangExitNvidiaStrategyInFocus
73,988 Aufrufe
882 Kommentare
2
#AnthropicRejectsIPODelayValuationinQuestion
668,427 Aufrufe
5,167 Kommentare
3
#BitMineReports$6.3BNetLossForFiscal2026
9,395 Aufrufe
113 Kommentare
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
28,112 Aufrufe
385 Kommentare
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,607 Aufrufe
41 Kommentare
6
#CoreWeaveJumps10%On168%RevenueGrowth
178,040 Aufrufe
1,625 Kommentare
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
84,770 Aufrufe
258 Kommentare
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
49,408 Aufrufe
561 Kommentare
9
#TradFiForBeginners
527,070 Aufrufe
3,673 Kommentare
10
#USJoblessClaimsRise
19.1M Aufrufe
7,782 Kommentare