

#defisecurity
defisecurity
128,586 Aufrufe
678 Kommentare
Hot
Zuletzt

Governance, in einer einzigen Transaktion erkauft — genau das geschah am Samstagabend mit X100, und ich komme immer wieder darauf zurück, wie wenig den Angreifern im Weg stand.
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
3
·
--
Mein Krypto-Sicherheitsfahrplan (Teil 8): So verwalte und widerrufe ich riskante Smart-Contract-Berechtigungen🎈🎈
🔴Die Interaktion mit dezentralen Anwendungen (DApps) und DeFi-Plattformen ist ein wichtiger Teil meiner Krypto-Aktivitäten, birgt jedoch ein verborgenes Risiko, das viele übersehen. Im Laufe der Zeit habe ich herausgefunden, dass eine „unbegrenzte Token-Freigabe“ für eine Plattform ihren Smart Contracts jederzeit Zugriff auf meine Vermögenswerte gewährt. Wird das Protokoll gehackt oder entpuppt es sich als Betrug, kann meine verbundene Wallet sofort leergeräumt werden. Um meine Krypto-Reserven zu schützen, habe ich eine strenge Routine für Kontrollen und Bereinigungen eingeführt.🚀
🔴Heute lasse ich in meinen Web3-Wallets niemals dauerhafte oder unbegrenzte Ausgabeberechtigungen aktiv. Ich verwende regelmäßig Blockchain-Scanner und Widerrufstools wie Revoke.cash, um jede einzelne Smart-Contract-Verbindung zu überprüfen, die ich eingerichtet habe. Sobald ich eine Transaktion abgeschlossen oder mit einer neuen Plattform interagiert habe, widerrufe ich die Token-Freigabe sofort oder beschränke sie auf das nötige Minimum. Genau zu kontrollieren, wer und was mit meinen digitalen Vermögenswerten interagieren darf, ist mein bester Schutz vor Smart-Contract-Exploits.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Keine Finanzberatung
{spot}(XAUTUSDT)
Mein Krypto-Sicherheitsfahrplan (Teil 8): So verwalte und widerrufe ich riskante Smart-Contract-Berechtigungen🎈🎈
🔴Die Interaktion mit dezentralen Anwendungen (DApps) und DeFi-Plattformen ist ein wichtiger Teil meiner Krypto-Aktivitäten, birgt jedoch ein verborgenes Risiko, das viele übersehen. Im Laufe der Zeit habe ich herausgefunden, dass eine „unbegrenzte Token-Freigabe“ für eine Plattform ihren Smart Contracts jederzeit Zugriff auf meine Vermögenswerte gewährt. Wird das Protokoll gehackt oder entpuppt es sich als Betrug, kann meine verbundene Wallet sofort leergeräumt werden. Um meine Krypto-Reserven zu schützen, habe ich eine strenge Routine für Kontrollen und Bereinigungen eingeführt.🚀
🔴Heute lasse ich in meinen Web3-Wallets niemals dauerhafte oder unbegrenzte Ausgabeberechtigungen aktiv. Ich verwende regelmäßig Blockchain-Scanner und Widerrufstools wie Revoke.cash, um jede einzelne Smart-Contract-Verbindung zu überprüfen, die ich eingerichtet habe. Sobald ich eine Transaktion abgeschlossen oder mit einer neuen Plattform interagiert habe, widerrufe ich die Token-Freigabe sofort oder beschränke sie auf das nötige Minimum. Genau zu kontrollieren, wer und was mit meinen digitalen Vermögenswerten interagieren darf, ist mein bester Schutz vor Smart-Contract-Exploits.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Keine Finanzberatung
233

🚨 $ETH SICHERHEITSWARNUNG: ANGRIFFSWELLEN SPIEGELN EINE GLOBALE PANDEMIE WIDER 🦈
📊 Angreifer durchkämmen derzeit mit der Wucht einer Pandemie den Kryptobereich und machen On-Chain-Sicherheitsverletzungen zu einem Frühwarnsystem für das gesamte Internet. 🪙 Kleine DeFi-Projekte mit dünnen Sicherheitsnetzen sind die leichte Beute, während Schwergewichte unter den Protokollen KI-Schutzschilde einsetzen, um ihre Grenzen zu sichern. ⚡ Diese Entwicklung schafft eine deutliche Liquiditätslücke: Smart Money positioniert sich bereits neu und hält Ausschau nach widerstandsfähigen Vermögenswerten, bevor die nächste Welle zuschlägt.
💡 Das Muster deutet auf einen Übertragungseffekt hin – sobald das traditionelle Web unter Druck gerät, werden wir eine Kaskade branchenübergreifender Exploits erleben. 👇 Überprüfst du deine Risiken, bevor die nächste Angriffswelle dein Portfolio trifft?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
3

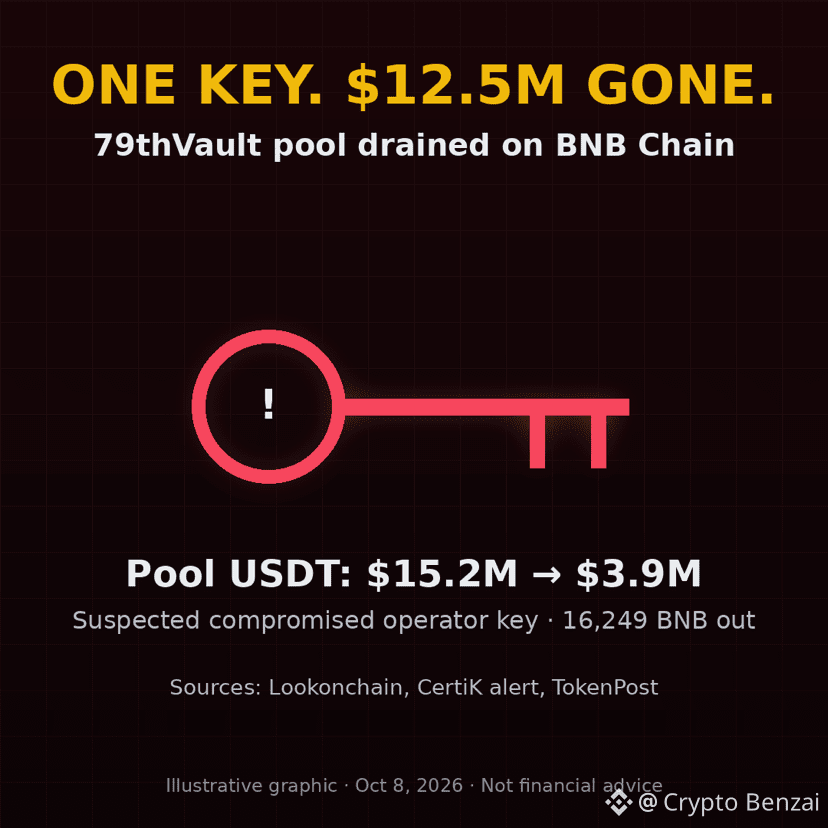
Ein Schlüssel, 12,5 Mio. $ weg: 79thVault auf der BNB Chain leergeräumt
Eine Wallet mit besonderen Admin-Rechten für den 79AU-Token zog 2,01 Mio. Token aus dessen PancakeSwap-Pool ab und verkaufte sie wieder. Dadurch sank der USDT-Bestand des Pools von 15,2 Mio. $ auf 3,9 Mio. $, und der Angreifer machte sich mit 16.249 $BNB (ca. 12,5 Mio. $) davon. Lookonchain und CertiK vermuten, dass wahrscheinlich ein Betreiberschlüssel geleakt wurde. Das Team entzog der Wallet die Rolle und bot eine Belohnung in Höhe von 10 % an. Die Lehre: Prüfe, wer die Admin-Schlüssel kontrolliert, bevor du blind einsteigst.
Prüfst du vor dem Kauf die Berechtigungen eines Tokens?
#DeFiSecurity #BNBChain #CryptoSafety
61

·
--
🚨 6 Mio. US-Dollar aus einem Base-Vault abgezogen, der von einer 7-Signer-Safe verwaltet wird — die Eigentümer sind weiterhin unbekannt. 1.783 wstETH wurden transferiert, Base- und Aave-Verträge blieben unberührt. Das deutet auf eine Kompromittierung eines privaten Schlüssels oder ein Insider-Risiko hin, nicht auf ein Protokollversagen. ETH-Inhaber sollten auf ähnliche heimliche Abflüsse auf L2s achten. Könnte dies auf steigende Verwahrungsrisiken im DeFi hindeuten?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
26

🚨 Das NEAR-Intents-Protokoll bestimmt die Identität des Angreifers und gibt ihm eine Frist von 48 Stunden
Das dezentrale NEAR-Intents-Protokoll hat angekündigt, in der Lage zu sein, die Identität der Person zu ermitteln, die für den jüngsten Angriff verantwortlich ist, der zu einem Diebstahl von etwa 3,8 Millionen US-Dollar führte.
Der Verwaltung zufolge wurde dem Angreifer eine Frist von 48 Stunden zur Rückgabe der Gelder eingeräumt; gleichzeitig wurde betont, dass im Falle ausbleibender Reaktion rechtliche Schritte eingeleitet werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ DEFI
#NEARProtocol #DeFiSecurity #BlockchainNews #CryptoCrime
📰 Quelle: cointelegraph.com
115
·
--
🚨 Ein Drittanbieter-Aave-Adapter wurde ausgenutzt und entleerte ~114 ETH aus kompromittierten Safe-Multi-Signature-Wallets. Der Aave-v3-Core bleibt sicher; der Fehler lag in der FlashLoopAdapter-Integration. Dies zeigt die Risiken in dezentralen Finanz-Tools (DeFi) im Umfeld, selbst wenn die Basisschichten solide sind. Trader sollten Drittanbieter-Verträge prüfen, bevor sie mit Yield-Strategien interagieren.
Wie tief reicht das Risiko in der DeFi-Lieferkette?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
Wie tief reicht das Risiko in der DeFi-Lieferkette?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
21

Noch ein DeFi-Exploit, den man im Blick behalten sollte
Ein benutzerdefinierter FlashLoopAdapter, der Aave-v3-Positionen verwaltet, wurde auf Ethereum ausgenutzt. Dabei kam es zu einem Verlust von 305.000 US-Dollar über zwei Safe-Wallets, nachdem ein Angreifer Zugriffskontrollen umgangen hatte.
#Aave #DeFiSecurity
Ein benutzerdefinierter FlashLoopAdapter, der Aave-v3-Positionen verwaltet, wurde auf Ethereum ausgenutzt. Dabei kam es zu einem Verlust von 305.000 US-Dollar über zwei Safe-Wallets, nachdem ein Angreifer Zugriffskontrollen umgangen hatte.
#Aave #DeFiSecurity
95
·
--
🚨 NEAR-Intents sagt, es habe den Hacker hinter dem $3,8M-Exploit identifiziert und eine 48-stündige Ultimatum-Frist für die Rückgabe der Gelder erteilt. Obwohl die Wiederherstellung weiterhin ungewiss ist, könnte die Transparenz etwas Vertrauen in die Sicherheitslage des Protokolls zurückbringen. Händler beobachten On-Chain-Signale für Geldbewegungen oder Entwickleraktivitäten. Kann das zukünftige Angriffe auf DeFi-Plattformen abschrecken?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
68
·
--
🚨 Beinahe-Intents wurden wegen eines Bugs bei Cross-Chain-Ein- und Auszahlungen für 3,8 Mio. USD ausgenutzt. Das Team sagt vollständige Erstattung zu. Die Vorfälle verdeutlichen die anhaltenden Sicherheitsrisiken in der DeFi-Infrastruktur. Der Markt könnte kurzfristige Volatilität sehen, während das Vertrauen auf die Probe gestellt wird. Wie wird NEAR nach diesem Verstoß das Vertrauen der Nutzer zurückgewinnen?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
34
Noch ein Tag, noch ein Exploit
NEAR Intents wurde gerade von einem 3,8-Millionen-Dollar-Exploit getroffen. Das ist nur noch mehr Treibstoff für das Feuer in einem Jahr, das bereits durch massive Sicherheitsausfälle im gesamten Sektor geprägt ist.
#NearProtocol #DeFiSecurity
Noch ein Tag, noch ein Exploit
NEAR Intents wurde gerade von einem 3,8-Millionen-Dollar-Exploit getroffen. Das ist nur noch mehr Treibstoff für das Feuer in einem Jahr, das bereits durch massive Sicherheitsausfälle im gesamten Sektor geprägt ist.
#NearProtocol #DeFiSecurity
NEAR Intents wurde gerade von einem 3,8-Millionen-Dollar-Exploit getroffen. Das ist nur noch mehr Treibstoff für das Feuer in einem Jahr, das bereits durch massive Sicherheitsausfälle im gesamten Sektor geprägt ist.
#NearProtocol #DeFiSecurity
55
·
--
🚨 Bitget-Hacker-Swap-Versuche überschreiten 50 Mio. USD und testen die permissionlose Funktionsweise der NEAR Intents. Die meisten blockierten Gelder wurden über andere Anbieter umgeleitet, was Resilienz zeigt, aber Fragen zur realen Sicherheit unter Druck aufwirft. Der Markt könnte das Vertrauen in intent-basierte Schichten neu bewerten, während die Ausnutzungsfähigkeiten zunehmend ausgefeilter werden.
Wie balanciert NEAR Offenheit mit dem Schutz vor groß angelegten Angriffen?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
Wie balanciert NEAR Offenheit mit dem Schutz vor groß angelegten Angriffen?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
61
·
--
🚨 Fast 50 Mio. US-Dollar NEAR-Intents blockiert, verbunden mit Bitget-Hackern, mit proaktiver On-Chain-Abwehr. Im Gegensatz zur neutralen Haltung von THORChain zeigt dies einen security-first-Ansatz, der das Vertrauen in das NEAR-Ökosystem stärken könnte. Der Markt könnte dies als bullisches Signal für die Protokollintegrität werten.
Wie beeinflusst selektive Zensur langfristige Dezentralisierungs-Ideale?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
Wie beeinflusst selektive Zensur langfristige Dezentralisierungs-Ideale?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
153
·
--
🚨 Betrüger haben die GIWA L2 mit einem gefälschten RPC, einer Bridge und einer Chain-ID 9134 nachgeahmt und damit 1.333 Wallets dazu gebracht, 767 ETH zu senden, bevor sie die Gelder abgezogen haben. Dies zeigt eine zunehmende Raffinesse bei DeFi-Exploits, die Layer-2-Erwartungen ausnutzen. Überprüfe stets Netzwerkverträge und RPCs – vertraue nie nur der Benutzeroberfläche. Wie tief geht dieses Kaninchenloch? #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
13
·
--
🚨 Betrüger haben eine gefälschte, von Giwa unterstützte ETH-L2-Kette eingesetzt und über 760 ETH von Nutzern gestohlen. DYORSWAP hat den Betrug erkannt und einen Entschädigungsprozess eingeleitet. Dies zeigt die zunehmenden Risiken in L2-Ökosystemen und wie wichtig eine strenge Vertragsprüfung ist, bevor Gelder gebrückt werden. Trader sollten die Echtheit der Kette überprüfen und nicht verifizierte Bridges meiden.
Wie können Nutzer gefälschte L2-Deployments besser erkennen, bevor sie Wallets verbinden?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
Wie können Nutzer gefälschte L2-Deployments besser erkennen, bevor sie Wallets verbinden?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
32
LayerZero steht unter erheblichem Druck, da eine massive $292M-Klage seine zentrale Sicherheitsarchitektur nach dem KelpDAO rsETH-Exploit in Frage stellt. Während fast $15B aus dem Protokoll abfließen und der Ruf erheblich leidet, geht der Rechtsstreit über eine reine Finanzdifferenz hinaus—er stellt den omnichain-Vertrauensanspruch auf die Probe. Cross-Chain-Infrastruktur muss auf eine beweissichere Validierung setzen, sonst wird das Nutzerkapital weiter abwandern. Sicherheit ist in DeFi alles. #LayerZero #DeFiSecurity #CryptoNews
LayerZero steht unter erheblichem Druck, da eine massive $292M-Klage seine zentrale Sicherheitsarchitektur nach dem KelpDAO rsETH-Exploit in Frage stellt. Während fast $15B aus dem Protokoll abfließen und der Ruf erheblich leidet, geht der Rechtsstreit über eine reine Finanzdifferenz hinaus—er stellt den omnichain-Vertrauensanspruch auf die Probe. Cross-Chain-Infrastruktur muss auf eine beweissichere Validierung setzen, sonst wird das Nutzerkapital weiter abwandern. Sicherheit ist in DeFi alles. #LayerZero #DeFiSecurity #CryptoNews
36
⚖️ DeFi-Sicherheit im Fokus nach Ostium-Orakel-Exploit pausiert den Handel: Orakel bleiben eine entscheidende Schwachstelle im dezentralen Finanzwesen
Am 16. Juli 2026 melden Sicherheitsunternehmen einen Multi-Millionen-Dollar-Orakel-Exploit bei Ostium, der das Protokoll zum Pausieren des Handels zwingt. Der Vorfall unterstreicht anhaltende Sicherheitsherausforderungen in DeFi. Bitcoin $BTC trades bei 64.557 US-Dollar, während der Markt die Auswirkungen einordnet.
Orakelmanipulation ist in DeFi ein wiederkehrender Angriffspfad. Ethereum $ETH bei 1.917 US-Dollar beherbergt die Mehrheit der DeFi-Protokolle und könnte künftig stärker in den Fokus rücken, wenn es um Orakel-Sicherheitslösungen geht.
Der Ostium-Exploit reiht sich in eine Liste prominenter Orakelangriffe ein und betont die Notwendigkeit einer robusten, dezentralen Dateninfrastruktur.
📌 Kernaussage:
Der Ostium-Orakel-Exploit macht anhaltende DeFi-Sicherheitsprobleme deutlich. Die Integrität von Orakeln bleibt entscheidend für die Protokollsicherheit und das Vertrauen der Nutzer.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
31
📰 Ostium stoppt den Handel nach Multi-Millionen-Dollar-Oracle-Exploit: Sicherheitsvorfall wirft Bedenken zur Orakel-Integrität auf
Am 16. Juli 2026 pausiert Ostium den Handel, nachdem Sicherheitsfirmen von einem Multi-Millionen-Dollar-Oracle-Exploit berichten. Der Vorfall wirft Fragen zur Orakel-Sicherheit im dezentralen Finanzwesen auf. Bitcoin $BTC trades bei 64.557 $ , während der breitere Markt die Nachricht verarbeitet.
Oracle-Exploits sind in DeFi eine wiederkehrende Herausforderung: Angreifer manipulieren Preisfeeds. Ethereum $ETH at 1.917 $ hostet viele Protokolle, die auf Oracle-Infrastruktur angewiesen sind.
Der Vorfall bei Ostium macht die Notwendigkeit robuster Orakel-Designs deutlich – darunter dezentrale Datenquellen und manipulationsresistente Preisfeeds.
📌 Kernaussage:
Die Handelspause nach dem Oracle-Exploit von Ostium unterstreicht die Sicherheitsherausforderungen im DeFi. Ein robustes Orakel-Design bleibt entscheidend für die Protokollsicherheit.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
35
Verifiziert
🚨 BREAKING !!!
HACKER AUS NORDKOREA WÄSCHT 220 MILLIONEN USD AUS DEM KELP DAO HACK — WIEDERHERSTELLUNGSFENSTER NAHEZU GESCHLOSSEN 💀
On-Chain-Daten bestätigen, dass die Hackergruppe TraderTraitor (vermutlich aus Nordkorea) fast das gesamte Geld von 220 Millionen USD über hochsichere Kanäle wie THORChain, Wasabi, Tornado Cash und Umbra gewaschen hat 🛠
Es sind nur noch etwa 1,7 Millionen USD in der ursprünglichen Wallet des Hackers übrig — die meisten Transaktionsspuren wurden gelöscht, die Chancen, die Vermögenswerte direkt zurückzuverfolgen und wiederzuerlangen, sind nahezu null 📊
Dies ist einer der organisiertesten Crypto-Wäsche-Vorfälle aller Zeiten und zeigt die immer ausgeklügelteren technischen Fähigkeiten staatlicher Hackergruppen ⚠️
220 Millionen USD sind vollständig verschwunden. Der Vorfall wirft erneut die Frage nach den Grenzen von On-Chain-Tracing-Tools auf, wenn sie es mit Mixern und gezielten Cross-Chain-Brücken zu tun haben.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
598

XRP Ledger sagt "Keine Flash Loans hier"
Ein neuer Vorschlag für ein XRPL-Upgrade enthält eine klare Botschaft: Flash-Loan-Angriffe können auf dem XRP Ledger nicht stattfinden, da Transaktionen nicht mehrere Aktionen verknüpfen können. Eine Transaktion, eine Aktion. Fertig.
Ethereum DeFi hat durch Flash-Loan-Exploits Milliarden verloren. Das Design von XRPL schaltet diesen Angriffswinkel direkt aus. Der Haken ist, dass du auch Flash Loans für Arbitrage und schnelle Liquidationen verlierst. Mit über 3 Milliarden Dollar an tokenisierten Vermögenswerten, die bereits auf XRPL sind, wetten einige Teams darauf, dass Sicherheit Geschwindigkeit schlägt.
Die Banken steigen ein, die Geopolitik heizt sich auf, Wettmärkte explodieren, und Blockchains müssen harte Designentscheidungen treffen. Institutionen wollen Sicherheit. Trader wollen Optionen. Builder treffen Entscheidungen.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
147
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
341,868 Aufrufe
2,710 Kommentare
2
#CanGoogleDefindItsCore
201,338 Aufrufe
1,912 Kommentare
3
#EarningsSeason
5.9M Aufrufe
28,756 Kommentare
4
#$10.9BBitcoinOptionsExpireFriday
448 Aufrufe
28 Kommentare
5
#ThailandSupremeCourtRulesBitcoinIsProperty
772 Aufrufe
76 Kommentare
6
#BitcoinSurpasses$81K
18,863 Aufrufe
79 Kommentare
7
#RobinhoodFalls8.4%AfterItsResults
11,296 Aufrufe
239 Kommentare
8
#KOSPISurges6.63%BackAbove6000
11,944 Aufrufe
243 Kommentare
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
13,010 Aufrufe
213 Kommentare
10
#FOMCWatch
9.3M Aufrufe
29,528 Kommentare