
#cryptobilis
cryptobilis
14,530 Aufrufe
33 Kommentare
Hot
Zuletzt
·
--
Bärisch
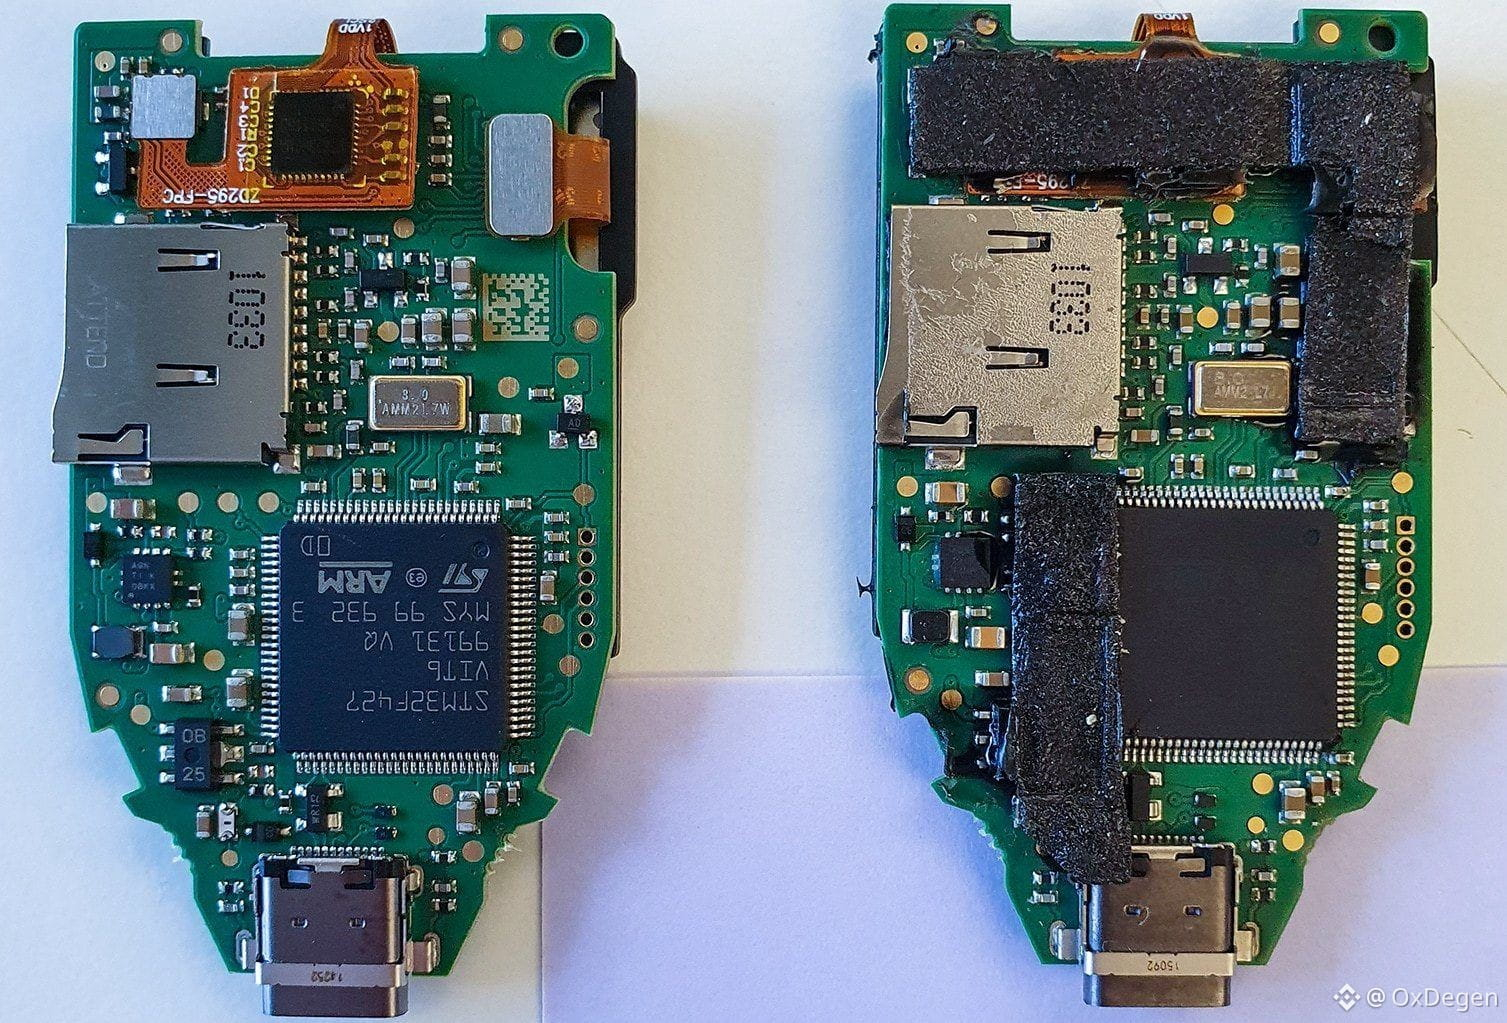
Trezor zufolge wurde ein von CryptoBilis verkauftes Safe 5 möglicherweise mit schädlicher Hardware manipuliert, die die auf dem Bildschirm angezeigten Wiederherstellungswörter auslesen und anschließend über das Mobilfunknetz übertragen könnte. Das Unternehmen empfiehlt allen Nutzern, die seit März 2026 ein Gerät bei CryptoBilis gekauft haben, ihre Vermögenswerte zu übertragen und eine neue Wiederherstellungsphrase zu erstellen.
Dabei wurde kein offizielles Trezor-Produkt aus der Ferne gehackt, sondern die Lieferkette des Händlers physisch manipuliert. Doch der Vorfall erschüttert einen noch gefährlicheren Irrglauben: Hardware-Wallets sind nicht von Natur aus sicher. Wenn Verpackung, Chip und Vertriebskanäle manipuliert werden können, muss man dem Spruch „Nicht deine Schlüssel, nicht deine Coins“ vielleicht noch hinzufügen: „Nicht deine Hardware, nicht deine Schlüssel.“
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
{future}(ETHUSDT)
{future}(BTCUSDT)
Trezor zufolge wurde ein von CryptoBilis verkauftes Safe 5 möglicherweise mit schädlicher Hardware manipuliert, die die auf dem Bildschirm angezeigten Wiederherstellungswörter auslesen und anschließend über das Mobilfunknetz übertragen könnte. Das Unternehmen empfiehlt allen Nutzern, die seit März 2026 ein Gerät bei CryptoBilis gekauft haben, ihre Vermögenswerte zu übertragen und eine neue Wiederherstellungsphrase zu erstellen.
Dabei wurde kein offizielles Trezor-Produkt aus der Ferne gehackt, sondern die Lieferkette des Händlers physisch manipuliert. Doch der Vorfall erschüttert einen noch gefährlicheren Irrglauben: Hardware-Wallets sind nicht von Natur aus sicher. Wenn Verpackung, Chip und Vertriebskanäle manipuliert werden können, muss man dem Spruch „Nicht deine Schlüssel, nicht deine Coins“ vielleicht noch hinzufügen: „Nicht deine Hardware, nicht deine Schlüssel.“
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
Dabei wurde kein offizielles Trezor-Produkt aus der Ferne gehackt, sondern die Lieferkette des Händlers physisch manipuliert. Doch der Vorfall erschüttert einen noch gefährlicheren Irrglauben: Hardware-Wallets sind nicht von Natur aus sicher. Wenn Verpackung, Chip und Vertriebskanäle manipuliert werden können, muss man dem Spruch „Nicht deine Schlüssel, nicht deine Coins“ vielleicht noch hinzufügen: „Nicht deine Hardware, nicht deine Schlüssel.“
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
1.9k

Späht deine Hardware-Wallet dich vielleicht aus? Trezor warnt 🐕
Am 30. Oktober warnte Trezor alle Nutzer, die seit März 2026 ihre Wallet über den Wiederverkäufer CryptoBilis gekauft haben: Übertragt eure Coins sofort auf eine neue Wallet, verwendet eine brandneue Recovery-Phrase und nutzt die alte nicht erneut. Auch noch nicht aktivierte Geräte solltet ihr nicht verwenden.
Auslöser war ein Käufer aus Indonesien, der im August in einem über Tokopedia bei CryptoBilis gekauften Trezor Safe 5 eine zusätzliche Platine entdeckte – mit Mobilfunkmodul und Antenne, eingeklemmt zwischen Hauptplatine und Bildschirm. Berichten zufolge konnte sie die Bildschirminhalte auslesen (einschließlich der Wallet-Sicherung) und jedes Mal, wenn das Gerät mit Strom versorgt wurde, über das Mobilfunknetz nach außen senden.
Ganz ehrlich: Trezor hat das Gerät noch nicht für eine Laboruntersuchung erhalten, und es gibt keine Meldungen von Nutzern über dadurch verlorene Coins. Das Unternehmen hält den Bericht jedoch für glaubwürdig und warnt vorsorglich – schließlich handelt es sich um denselben Wiederverkäufer, der bereits hinter dem früheren Ledger-Einschleusungsfall steckte. Trezor hat CryptoBilis am 9. Oktober von seiner Händlerliste gestrichen und vier Trezor-Geräte aus derselben Bezugsquelle überprüft, ohne dabei Manipulationen festzustellen.
Die Lehre in einem Satz: Bei einem „Tresor“, den du nicht direkt beim Hersteller gekauft hast, solltest du erst einmal davon ausgehen, dass er nicht sicher ist. Erst umziehen, dann streiten. 🐕
#Trezor #硬件钱包 #CryptoBilis
Späht deine Hardware-Wallet dich vielleicht aus? Trezor warnt 🐕
Am 30. Oktober warnte Trezor alle Nutzer, die seit März 2026 ihre Wallet über den Wiederverkäufer CryptoBilis gekauft haben: Übertragt eure Coins sofort auf eine neue Wallet, verwendet eine brandneue Recovery-Phrase und nutzt die alte nicht erneut. Auch noch nicht aktivierte Geräte solltet ihr nicht verwenden.
Auslöser war ein Käufer aus Indonesien, der im August in einem über Tokopedia bei CryptoBilis gekauften Trezor Safe 5 eine zusätzliche Platine entdeckte – mit Mobilfunkmodul und Antenne, eingeklemmt zwischen Hauptplatine und Bildschirm. Berichten zufolge konnte sie die Bildschirminhalte auslesen (einschließlich der Wallet-Sicherung) und jedes Mal, wenn das Gerät mit Strom versorgt wurde, über das Mobilfunknetz nach außen senden.
Ganz ehrlich: Trezor hat das Gerät noch nicht für eine Laboruntersuchung erhalten, und es gibt keine Meldungen von Nutzern über dadurch verlorene Coins. Das Unternehmen hält den Bericht jedoch für glaubwürdig und warnt vorsorglich – schließlich handelt es sich um denselben Wiederverkäufer, der bereits hinter dem früheren Ledger-Einschleusungsfall steckte. Trezor hat CryptoBilis am 9. Oktober von seiner Händlerliste gestrichen und vier Trezor-Geräte aus derselben Bezugsquelle überprüft, ohne dabei Manipulationen festzustellen.
Die Lehre in einem Satz: Bei einem „Tresor“, den du nicht direkt beim Hersteller gekauft hast, solltest du erst einmal davon ausgehen, dass er nicht sicher ist. Erst umziehen, dann streiten. 🐕
#Trezor #硬件钱包 #CryptoBilis
Am 30. Oktober warnte Trezor alle Nutzer, die seit März 2026 ihre Wallet über den Wiederverkäufer CryptoBilis gekauft haben: Übertragt eure Coins sofort auf eine neue Wallet, verwendet eine brandneue Recovery-Phrase und nutzt die alte nicht erneut. Auch noch nicht aktivierte Geräte solltet ihr nicht verwenden.
Auslöser war ein Käufer aus Indonesien, der im August in einem über Tokopedia bei CryptoBilis gekauften Trezor Safe 5 eine zusätzliche Platine entdeckte – mit Mobilfunkmodul und Antenne, eingeklemmt zwischen Hauptplatine und Bildschirm. Berichten zufolge konnte sie die Bildschirminhalte auslesen (einschließlich der Wallet-Sicherung) und jedes Mal, wenn das Gerät mit Strom versorgt wurde, über das Mobilfunknetz nach außen senden.
Ganz ehrlich: Trezor hat das Gerät noch nicht für eine Laboruntersuchung erhalten, und es gibt keine Meldungen von Nutzern über dadurch verlorene Coins. Das Unternehmen hält den Bericht jedoch für glaubwürdig und warnt vorsorglich – schließlich handelt es sich um denselben Wiederverkäufer, der bereits hinter dem früheren Ledger-Einschleusungsfall steckte. Trezor hat CryptoBilis am 9. Oktober von seiner Händlerliste gestrichen und vier Trezor-Geräte aus derselben Bezugsquelle überprüft, ohne dabei Manipulationen festzustellen.
Die Lehre in einem Satz: Bei einem „Tresor“, den du nicht direkt beim Hersteller gekauft hast, solltest du erst einmal davon ausgehen, dass er nicht sicher ist. Erst umziehen, dann streiten. 🐕
#Trezor #硬件钱包 #CryptoBilis
43
·
--
18 Tage sind vergangen, und der Rhythmus der Geldwäsche der Hacker ist kein bisschen ins Stocken geraten.
Am 27. Oktober bewegte sich erneut die Adresse, die hinter dem Diebstahl der CryptoBilis-ETH steckt. Das Geld wurde zunächst auf zwei neue Wallets mit jeweils 600,1 ETH aufgeteilt. Von dort aus wurde es parallel in Tornado Cash geschleust: Zwischen 14:24:59 und 14:27:23 UTC gingen in weniger als drei Minuten 12 Transaktionen mit jeweils 100 ETH durch, insgesamt also 1.200 ETH – zum aktuellen Kurs umgerechnet 2,78 Millionen US-Dollar. Seit dem groß angelegten Diebstahl am 9. Oktober sind diese Gelder nun schon 18 Tage auf der Blockchain unterwegs.
Erinnert ihr euch noch an den Vorfall vom 9. Oktober? Nutzer, die Ledger-Geräte über den südostasiatischen Händler CryptoBilis gekauft hatten, wurden Opfer des Angriffs. Bitquery schätzt die Verluste über mehrere Blockchains hinweg auf rund 102 Millionen US-Dollar. Am 11. Oktober bestätigte Ledger, dass tatsächlich nicht autorisierte Hardware in die Geräte der Opfer eingebaut worden war. Der Fall ist klar, das Geld wurde nicht zurückgeholt – und die Hacker waschen weiter.
Interessant ist die Reaktion von $ETH. Der aktuelle Kurs liegt bei 2349,64 US-Dollar, ein Plus von etwas mehr als 2 % innerhalb von 24 Stunden. Die durch die Sicherheitsmeldung ausgelöste Panik hielt nicht an, der Kurs erholte sich von selbst. Sollte er weiterhin so stabil bleiben und keine neuen Warnungen vor Gerätesicherheitsproblemen auftauchen, wäre das ein Zeichen dafür, dass die kurzfristige Risikobereitschaft gar nicht wirklich gedämpft wurde. Umgekehrt könnte aber auch wieder Vorsicht aufkommen, wenn die Angreifer weiter so methodisch vorgehen.
Ehrlich gesagt: Wenn Hardware manipuliert wird, ist der Vertriebskanal wichtiger als die Marke.
#CryptoBilis #Ledger #ETH
18 Tage sind vergangen, und der Rhythmus der Geldwäsche der Hacker ist kein bisschen ins Stocken geraten.
Am 27. Oktober bewegte sich erneut die Adresse, die hinter dem Diebstahl der CryptoBilis-ETH steckt. Das Geld wurde zunächst auf zwei neue Wallets mit jeweils 600,1 ETH aufgeteilt. Von dort aus wurde es parallel in Tornado Cash geschleust: Zwischen 14:24:59 und 14:27:23 UTC gingen in weniger als drei Minuten 12 Transaktionen mit jeweils 100 ETH durch, insgesamt also 1.200 ETH – zum aktuellen Kurs umgerechnet 2,78 Millionen US-Dollar. Seit dem groß angelegten Diebstahl am 9. Oktober sind diese Gelder nun schon 18 Tage auf der Blockchain unterwegs.
Erinnert ihr euch noch an den Vorfall vom 9. Oktober? Nutzer, die Ledger-Geräte über den südostasiatischen Händler CryptoBilis gekauft hatten, wurden Opfer des Angriffs. Bitquery schätzt die Verluste über mehrere Blockchains hinweg auf rund 102 Millionen US-Dollar. Am 11. Oktober bestätigte Ledger, dass tatsächlich nicht autorisierte Hardware in die Geräte der Opfer eingebaut worden war. Der Fall ist klar, das Geld wurde nicht zurückgeholt – und die Hacker waschen weiter.
Interessant ist die Reaktion von $ETH . Der aktuelle Kurs liegt bei 2349,64 US-Dollar, ein Plus von etwas mehr als 2 % innerhalb von 24 Stunden. Die durch die Sicherheitsmeldung ausgelöste Panik hielt nicht an, der Kurs erholte sich von selbst. Sollte er weiterhin so stabil bleiben und keine neuen Warnungen vor Gerätesicherheitsproblemen auftauchen, wäre das ein Zeichen dafür, dass die kurzfristige Risikobereitschaft gar nicht wirklich gedämpft wurde. Umgekehrt könnte aber auch wieder Vorsicht aufkommen, wenn die Angreifer weiter so methodisch vorgehen.
Ehrlich gesagt: Wenn Hardware manipuliert wird, ist der Vertriebskanal wichtiger als die Marke.
#CryptoBilis #Ledger #ETH
Am 27. Oktober bewegte sich erneut die Adresse, die hinter dem Diebstahl der CryptoBilis-ETH steckt. Das Geld wurde zunächst auf zwei neue Wallets mit jeweils 600,1 ETH aufgeteilt. Von dort aus wurde es parallel in Tornado Cash geschleust: Zwischen 14:24:59 und 14:27:23 UTC gingen in weniger als drei Minuten 12 Transaktionen mit jeweils 100 ETH durch, insgesamt also 1.200 ETH – zum aktuellen Kurs umgerechnet 2,78 Millionen US-Dollar. Seit dem groß angelegten Diebstahl am 9. Oktober sind diese Gelder nun schon 18 Tage auf der Blockchain unterwegs.
Erinnert ihr euch noch an den Vorfall vom 9. Oktober? Nutzer, die Ledger-Geräte über den südostasiatischen Händler CryptoBilis gekauft hatten, wurden Opfer des Angriffs. Bitquery schätzt die Verluste über mehrere Blockchains hinweg auf rund 102 Millionen US-Dollar. Am 11. Oktober bestätigte Ledger, dass tatsächlich nicht autorisierte Hardware in die Geräte der Opfer eingebaut worden war. Der Fall ist klar, das Geld wurde nicht zurückgeholt – und die Hacker waschen weiter.
Interessant ist die Reaktion von $ETH . Der aktuelle Kurs liegt bei 2349,64 US-Dollar, ein Plus von etwas mehr als 2 % innerhalb von 24 Stunden. Die durch die Sicherheitsmeldung ausgelöste Panik hielt nicht an, der Kurs erholte sich von selbst. Sollte er weiterhin so stabil bleiben und keine neuen Warnungen vor Gerätesicherheitsproblemen auftauchen, wäre das ein Zeichen dafür, dass die kurzfristige Risikobereitschaft gar nicht wirklich gedämpft wurde. Umgekehrt könnte aber auch wieder Vorsicht aufkommen, wenn die Angreifer weiter so methodisch vorgehen.
Ehrlich gesagt: Wenn Hardware manipuliert wird, ist der Vertriebskanal wichtiger als die Marke.
#CryptoBilis #Ledger #ETH
200
·
--
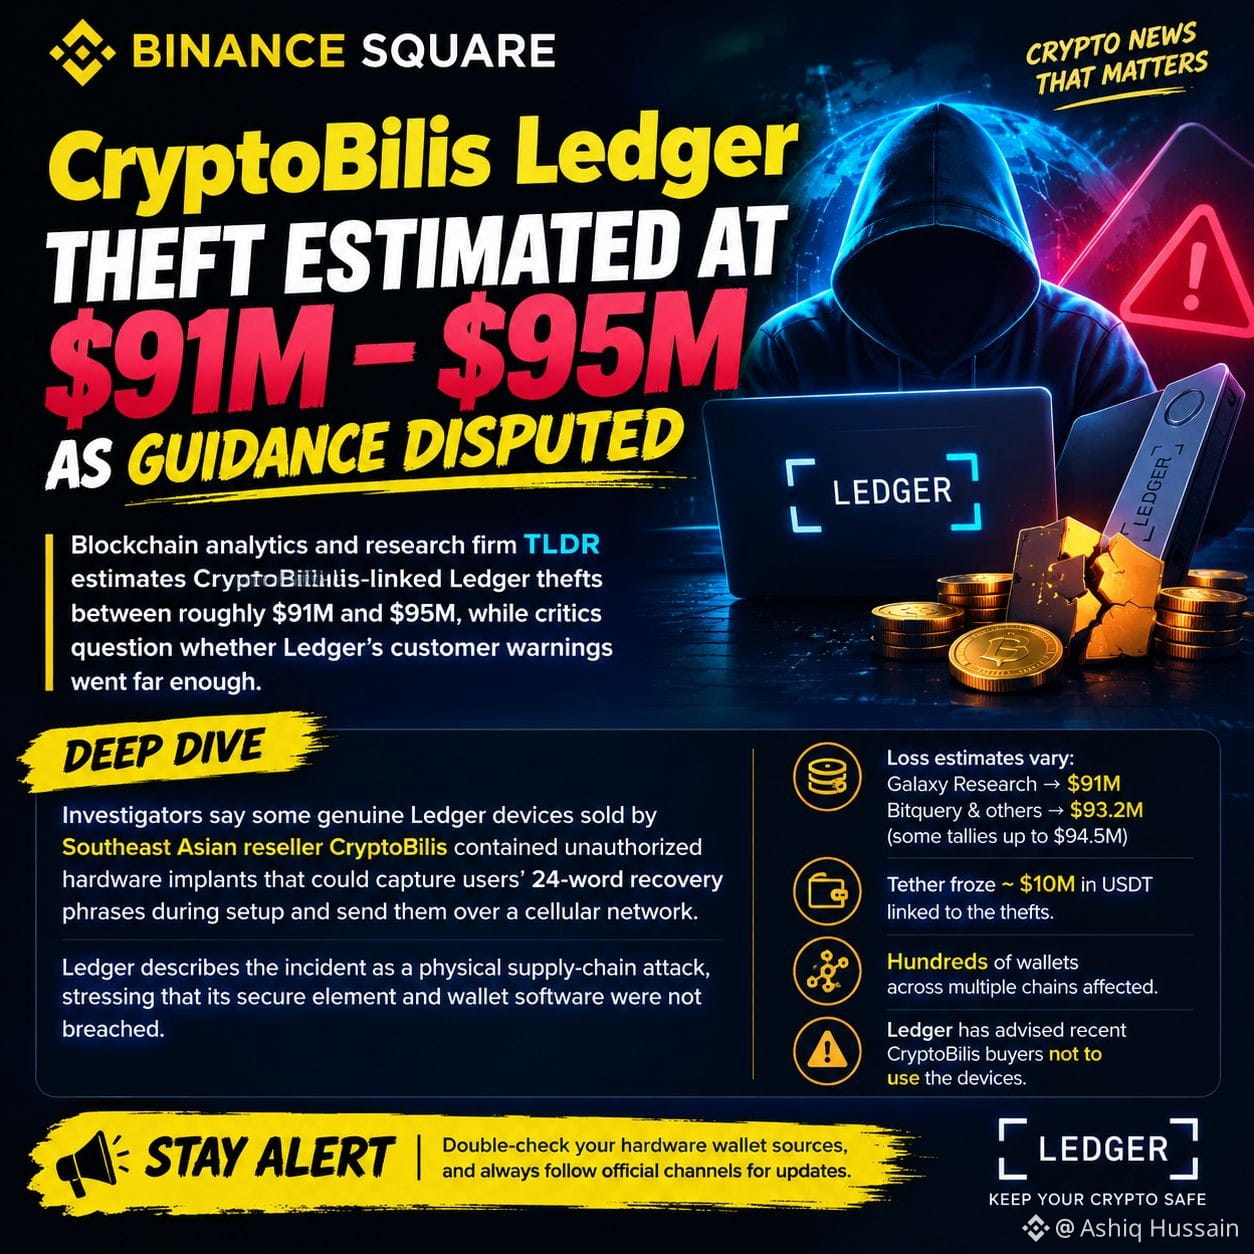
🚨 EILMELDUNG AUS DER KRYPTO-WELT: Ledger-Diebstahl bei CryptoBilis verursacht Schäden von 95 Mio. US-Dollar! 🔥
💰 Geschätzte Verluste: 91–95 Mio. US-Dollar
Ermittler berichten, dass einige echte Ledger-Hardware-Wallets, die vom südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden, angeblich nicht autorisierte Hardware-Implantate enthielten, die in der Lage waren, die 24-Wörter-Wiederherstellungsphrasen der Nutzer zu stehlen.
📊 Die wichtigsten Fakten: 🔴 Die geschätzten Verluste belaufen sich auf 91 bis 95 Mio. US-Dollar. ⚠️ Hunderte Krypto-Wallets auf mehreren Blockchains könnten betroffen sein. 💵 Tether hat Berichten zufolge rund 10 Mio. US-Dollar in $USDT eingefroren, die mit den Diebstählen in Verbindung stehen. 🔐 Ledger bezeichnet den Vorfall als physischen Angriff auf die Lieferkette und nicht als Sicherheitslücke in seiner Wallet-Software.
🚨 WICHTIGE SICHERHEITSWARNUNG: Wenn du kürzlich ein Ledger-Gerät über CryptoBilis gekauft hast, verwende es nicht, bevor du Ledgers offizielle Sicherheitshinweise geprüft hast.
🛡️ Schütze deine 24-Wörter-Wiederherstellungsphrase stets. Teile sie niemals mit jemandem und gib sie nicht auf verdächtigen Websites ein.
📢 Was denkst du? Sollten Verkäufer von Hardware-Wallets strengeren Sicherheitsprüfungen unterzogen werden? 👇
{spot}(BTCUSDT)
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
🚨 EILMELDUNG AUS DER KRYPTO-WELT: Ledger-Diebstahl bei CryptoBilis verursacht Schäden von 95 Mio. US-Dollar! 🔥
💰 Geschätzte Verluste: 91–95 Mio. US-Dollar
Ermittler berichten, dass einige echte Ledger-Hardware-Wallets, die vom südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden, angeblich nicht autorisierte Hardware-Implantate enthielten, die in der Lage waren, die 24-Wörter-Wiederherstellungsphrasen der Nutzer zu stehlen.
📊 Die wichtigsten Fakten: 🔴 Die geschätzten Verluste belaufen sich auf 91 bis 95 Mio. US-Dollar. ⚠️ Hunderte Krypto-Wallets auf mehreren Blockchains könnten betroffen sein. 💵 Tether hat Berichten zufolge rund 10 Mio. US-Dollar in $USDT eingefroren, die mit den Diebstählen in Verbindung stehen. 🔐 Ledger bezeichnet den Vorfall als physischen Angriff auf die Lieferkette und nicht als Sicherheitslücke in seiner Wallet-Software.
🚨 WICHTIGE SICHERHEITSWARNUNG: Wenn du kürzlich ein Ledger-Gerät über CryptoBilis gekauft hast, verwende es nicht, bevor du Ledgers offizielle Sicherheitshinweise geprüft hast.
🛡️ Schütze deine 24-Wörter-Wiederherstellungsphrase stets. Teile sie niemals mit jemandem und gib sie nicht auf verdächtigen Websites ein.
📢 Was denkst du? Sollten Verkäufer von Hardware-Wallets strengeren Sicherheitsprüfungen unterzogen werden? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
💰 Geschätzte Verluste: 91–95 Mio. US-Dollar
Ermittler berichten, dass einige echte Ledger-Hardware-Wallets, die vom südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden, angeblich nicht autorisierte Hardware-Implantate enthielten, die in der Lage waren, die 24-Wörter-Wiederherstellungsphrasen der Nutzer zu stehlen.
📊 Die wichtigsten Fakten: 🔴 Die geschätzten Verluste belaufen sich auf 91 bis 95 Mio. US-Dollar. ⚠️ Hunderte Krypto-Wallets auf mehreren Blockchains könnten betroffen sein. 💵 Tether hat Berichten zufolge rund 10 Mio. US-Dollar in $USDT eingefroren, die mit den Diebstählen in Verbindung stehen. 🔐 Ledger bezeichnet den Vorfall als physischen Angriff auf die Lieferkette und nicht als Sicherheitslücke in seiner Wallet-Software.
🚨 WICHTIGE SICHERHEITSWARNUNG: Wenn du kürzlich ein Ledger-Gerät über CryptoBilis gekauft hast, verwende es nicht, bevor du Ledgers offizielle Sicherheitshinweise geprüft hast.
🛡️ Schütze deine 24-Wörter-Wiederherstellungsphrase stets. Teile sie niemals mit jemandem und gib sie nicht auf verdächtigen Websites ein.
📢 Was denkst du? Sollten Verkäufer von Hardware-Wallets strengeren Sicherheitsprüfungen unterzogen werden? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
85
·
--
Ledger-Wallet: CryptoBilis-Verkauf geht schief – der Verlust von privaten Schlüsseln wird zum Witz!
Beim Verkauf über CryptoBilis wurde das Ledger-Wallet tatsächlich gehackt. Das Risiko, dass private Schlüssel offengelegt werden, ist zum Totlachen! Bis zu 80.000 Geräte könnten betroffen sein, der Schaden beläuft sich auf 8,6 Milliarden US-Dollar. Was für ein Geschäft – aufregender als ein Raubüberfall~ #Ledger #私钥泄露 #CryptoBilis Verkaufsdesaster
Ledger-Wallet: CryptoBilis-Verkauf geht schief – der Verlust von privaten Schlüsseln wird zum Witz!
Beim Verkauf über CryptoBilis wurde das Ledger-Wallet tatsächlich gehackt. Das Risiko, dass private Schlüssel offengelegt werden, ist zum Totlachen! Bis zu 80.000 Geräte könnten betroffen sein, der Schaden beläuft sich auf 8,6 Milliarden US-Dollar. Was für ein Geschäft – aufregender als ein Raubüberfall~ #Ledger #私钥泄露 #CryptoBilis Verkaufsdesaster
Beim Verkauf über CryptoBilis wurde das Ledger-Wallet tatsächlich gehackt. Das Risiko, dass private Schlüssel offengelegt werden, ist zum Totlachen! Bis zu 80.000 Geräte könnten betroffen sein, der Schaden beläuft sich auf 8,6 Milliarden US-Dollar. Was für ein Geschäft – aufregender als ein Raubüberfall~ #Ledger #私钥泄露 #CryptoBilis Verkaufsdesaster
82
·
--
Bullisch
#以太坊突破2500usdt Verdammt, 8年前 ETH gekauft und all die Jahre gehalten, ohne zu verkaufen – und jetzt, beim Wechsel auf eine andere Cold Wallet, sind 140.000 US-Dollar einfach weg!
Der Vorfall mit Ledger und CryptoBilis hat nun einen weiteren erschütternden Fall ans Licht gebracht.
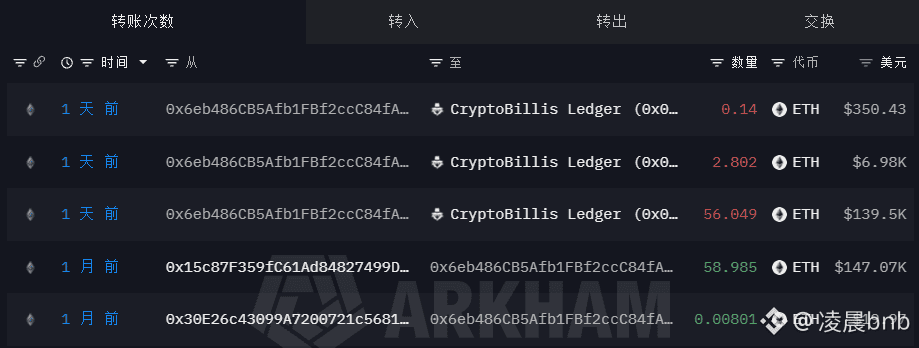
Laut On-Chain-Tracking hatte ein seit mehr als vier Jahren inaktiver Krypto-Veteran bereits vor acht Jahren 59 $ETH gekauft.
Er hat mehrere Bullen- und Bärenmärkte erlebt, bei Kurssprüngen nicht verkauft und auch die Abstürze durchgestanden.
Diese ETH sind heute etwa 146.800 US-Dollar wert.
Doch vor gerade einmal einem Monat kaufte er bei CryptoBilis eine neue Ledger-Cold-Wallet, um seine Vermögenswerte darauf zu übertragen und sicher aufzubewahren.
Er hatte acht Jahre lang die Risiken des Marktes überstanden – doch dieses Mal konnte er das Sicherheitsrisiko rund um die Wallet nicht umgehen.
Nachdem er die 59 ETH übertragen hatte, wurden sie Berichten zufolge vollständig von einer Diebstahl-Adresse abgezogen, die mit dem Vorfall bei CryptoBilis in Verbindung steht.
Die genaue Angriffsmethode wird noch untersucht. Es lässt sich daher nicht einfach behaupten, dass die Ledger-Hardware selbst eine Schwachstelle hat.
Er hat nicht durch Kursschwankungen verloren, wurde nicht mit gehebelten Kontrakten liquidiert und hat auch nicht beim Zocken mit irgendwelchen Shitcoins alles verloren.
Er wollte lediglich seine seit acht Jahren gehaltenen Vermögenswerte an einen sichereren Ort bringen.
Früher hieß es immer, das Schwierigste im Kryptomarkt sei, seine Coins zu halten.
Jetzt zeigt sich: Sie zu halten reicht nicht – man muss auch dafür sorgen, dass der Ort, an dem man sie aufbewahrt, sicher genug ist.
Nach acht Jahren mit Diamanthänden könnte er am Ende durch eine Cold Wallet verloren haben, die er erst vor einem Monat gekauft hatte.
Mit Krypto Geld zu verdienen ist nicht leicht. Es zu behalten, ist noch schwieriger.
Hoffentlich wird der Vorfall bald aufgeklärt, und hoffentlich hat das Opfer eine Chance, seine Vermögenswerte zurückzubekommen.
$ETH #Ledger
#CryptoBilis #加密安全
{spot}(ETHUSDT)
#以太坊突破2500usdt Verdammt, 8年前 ETH gekauft und all die Jahre gehalten, ohne zu verkaufen – und jetzt, beim Wechsel auf eine andere Cold Wallet, sind 140.000 US-Dollar einfach weg!
Der Vorfall mit Ledger und CryptoBilis hat nun einen weiteren erschütternden Fall ans Licht gebracht.
Laut On-Chain-Tracking hatte ein seit mehr als vier Jahren inaktiver Krypto-Veteran bereits vor acht Jahren 59 $ETH gekauft.
Er hat mehrere Bullen- und Bärenmärkte erlebt, bei Kurssprüngen nicht verkauft und auch die Abstürze durchgestanden.
Diese ETH sind heute etwa 146.800 US-Dollar wert.
Doch vor gerade einmal einem Monat kaufte er bei CryptoBilis eine neue Ledger-Cold-Wallet, um seine Vermögenswerte darauf zu übertragen und sicher aufzubewahren.
Er hatte acht Jahre lang die Risiken des Marktes überstanden – doch dieses Mal konnte er das Sicherheitsrisiko rund um die Wallet nicht umgehen.
Nachdem er die 59 ETH übertragen hatte, wurden sie Berichten zufolge vollständig von einer Diebstahl-Adresse abgezogen, die mit dem Vorfall bei CryptoBilis in Verbindung steht.
Die genaue Angriffsmethode wird noch untersucht. Es lässt sich daher nicht einfach behaupten, dass die Ledger-Hardware selbst eine Schwachstelle hat.
Er hat nicht durch Kursschwankungen verloren, wurde nicht mit gehebelten Kontrakten liquidiert und hat auch nicht beim Zocken mit irgendwelchen Shitcoins alles verloren.
Er wollte lediglich seine seit acht Jahren gehaltenen Vermögenswerte an einen sichereren Ort bringen.
Früher hieß es immer, das Schwierigste im Kryptomarkt sei, seine Coins zu halten.
Jetzt zeigt sich: Sie zu halten reicht nicht – man muss auch dafür sorgen, dass der Ort, an dem man sie aufbewahrt, sicher genug ist.
Nach acht Jahren mit Diamanthänden könnte er am Ende durch eine Cold Wallet verloren haben, die er erst vor einem Monat gekauft hatte.
Mit Krypto Geld zu verdienen ist nicht leicht. Es zu behalten, ist noch schwieriger.
Hoffentlich wird der Vorfall bald aufgeklärt, und hoffentlich hat das Opfer eine Chance, seine Vermögenswerte zurückzubekommen.
$ETH #Ledger
#CryptoBilis #加密安全
Der Vorfall mit Ledger und CryptoBilis hat nun einen weiteren erschütternden Fall ans Licht gebracht.
Laut On-Chain-Tracking hatte ein seit mehr als vier Jahren inaktiver Krypto-Veteran bereits vor acht Jahren 59 $ETH gekauft.
Er hat mehrere Bullen- und Bärenmärkte erlebt, bei Kurssprüngen nicht verkauft und auch die Abstürze durchgestanden.
Diese ETH sind heute etwa 146.800 US-Dollar wert.
Doch vor gerade einmal einem Monat kaufte er bei CryptoBilis eine neue Ledger-Cold-Wallet, um seine Vermögenswerte darauf zu übertragen und sicher aufzubewahren.
Er hatte acht Jahre lang die Risiken des Marktes überstanden – doch dieses Mal konnte er das Sicherheitsrisiko rund um die Wallet nicht umgehen.
Nachdem er die 59 ETH übertragen hatte, wurden sie Berichten zufolge vollständig von einer Diebstahl-Adresse abgezogen, die mit dem Vorfall bei CryptoBilis in Verbindung steht.
Die genaue Angriffsmethode wird noch untersucht. Es lässt sich daher nicht einfach behaupten, dass die Ledger-Hardware selbst eine Schwachstelle hat.
Er hat nicht durch Kursschwankungen verloren, wurde nicht mit gehebelten Kontrakten liquidiert und hat auch nicht beim Zocken mit irgendwelchen Shitcoins alles verloren.
Er wollte lediglich seine seit acht Jahren gehaltenen Vermögenswerte an einen sichereren Ort bringen.
Früher hieß es immer, das Schwierigste im Kryptomarkt sei, seine Coins zu halten.
Jetzt zeigt sich: Sie zu halten reicht nicht – man muss auch dafür sorgen, dass der Ort, an dem man sie aufbewahrt, sicher genug ist.
Nach acht Jahren mit Diamanthänden könnte er am Ende durch eine Cold Wallet verloren haben, die er erst vor einem Monat gekauft hatte.
Mit Krypto Geld zu verdienen ist nicht leicht. Es zu behalten, ist noch schwieriger.
Hoffentlich wird der Vorfall bald aufgeklärt, und hoffentlich hat das Opfer eine Chance, seine Vermögenswerte zurückzubekommen.
$ETH #Ledger
#CryptoBilis #加密安全
1
139
·
--
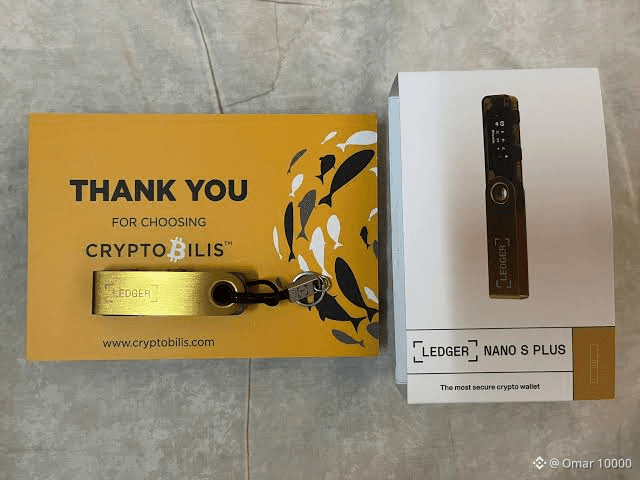
🚨ALARM:
Ledger untersucht massiven Hack nach Sicherheitslücke bei einem offiziellen Vertriebspartner
Es werden Diebstähle in Höhe von schätzungsweise 86 Millionen US-Dollar gemeldet (die sich der 100-Millionen-Dollar-Marke nähern) und die Gelder von Hunderten Nutzern betreffen. Das Problem ist keine allgemeine Sicherheitslücke bei Ledger-Geräten. Die Sicherheitslücke steht im Zusammenhang mit CryptoBilis, einem offiziellen Vertriebspartner in Südostasien.
Dringende Warnung 🚨:
Betroffen sind hauptsächlich Personen, die in den letzten 90 Tagen Geräte bei diesem Anbieter gekauft haben. Es besteht der Verdacht, dass diese vor der Auslieferung manipuliert wurden.
Wenn du betroffen bist, musst du sofort deine Kryptowährungen auf eine sichere, saubere Wallet übertragen.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
{spot}(RLCUSDT)
🚨ALARM:
Ledger untersucht massiven Hack nach Sicherheitslücke bei einem offiziellen Vertriebspartner
Es werden Diebstähle in Höhe von schätzungsweise 86 Millionen US-Dollar gemeldet (die sich der 100-Millionen-Dollar-Marke nähern) und die Gelder von Hunderten Nutzern betreffen. Das Problem ist keine allgemeine Sicherheitslücke bei Ledger-Geräten. Die Sicherheitslücke steht im Zusammenhang mit CryptoBilis, einem offiziellen Vertriebspartner in Südostasien.
Dringende Warnung 🚨:
Betroffen sind hauptsächlich Personen, die in den letzten 90 Tagen Geräte bei diesem Anbieter gekauft haben. Es besteht der Verdacht, dass diese vor der Auslieferung manipuliert wurden.
Wenn du betroffen bist, musst du sofort deine Kryptowährungen auf eine sichere, saubere Wallet übertragen.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
Ledger untersucht massiven Hack nach Sicherheitslücke bei einem offiziellen Vertriebspartner
Es werden Diebstähle in Höhe von schätzungsweise 86 Millionen US-Dollar gemeldet (die sich der 100-Millionen-Dollar-Marke nähern) und die Gelder von Hunderten Nutzern betreffen. Das Problem ist keine allgemeine Sicherheitslücke bei Ledger-Geräten. Die Sicherheitslücke steht im Zusammenhang mit CryptoBilis, einem offiziellen Vertriebspartner in Südostasien.
Dringende Warnung 🚨:
Betroffen sind hauptsächlich Personen, die in den letzten 90 Tagen Geräte bei diesem Anbieter gekauft haben. Es besteht der Verdacht, dass diese vor der Auslieferung manipuliert wurden.
Wenn du betroffen bist, musst du sofort deine Kryptowährungen auf eine sichere, saubere Wallet übertragen.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
2
1.3k
·
--
Ledger untersucht derzeit den Diebstahl von Vermögenswerten südostasiatischer Nutzer, in den Geräte eines CryptoBilis-Händlers verwickelt sind.
#Ledger #CryptoBilis #加密货币 #Sicherheit
Ledger untersucht derzeit den Diebstahl von Vermögenswerten südostasiatischer Nutzer, in den Geräte eines CryptoBilis-Händlers verwickelt sind.
#Ledger #CryptoBilis #加密货币 #Sicherheit
#Ledger #CryptoBilis #加密货币 #Sicherheit
6
·
--
🎯 Auch Hardware-Wallets wurden manipuliert
📰 Ledger bestätigt: Bei Geräten des Händlers CryptoBilis wurde ein implantiertes Modul entdeckt. 311 Wallets wurden um rund 92,9 Millionen Dollar erleichtert.
💬 Immer heißt es „Not your keys“, und am Ende wurde der Schlüssel selbst ausgetauscht. Hardware-Wallets sollte man nur über offizielle Kanäle kaufen. Wegen des kleinen Preisvorteils bei Gebrauchtware oder Drittanbietern sollte man wirklich kein Risiko eingehen – wenn etwas passiert, ersetzt dir niemand den Schaden.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
🎯 Auch Hardware-Wallets wurden manipuliert
📰 Ledger bestätigt: Bei Geräten des Händlers CryptoBilis wurde ein implantiertes Modul entdeckt. 311 Wallets wurden um rund 92,9 Millionen Dollar erleichtert.
💬 Immer heißt es „Not your keys“, und am Ende wurde der Schlüssel selbst ausgetauscht. Hardware-Wallets sollte man nur über offizielle Kanäle kaufen. Wegen des kleinen Preisvorteils bei Gebrauchtware oder Drittanbietern sollte man wirklich kein Risiko eingehen – wenn etwas passiert, ersetzt dir niemand den Schaden.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
📰 Ledger bestätigt: Bei Geräten des Händlers CryptoBilis wurde ein implantiertes Modul entdeckt. 311 Wallets wurden um rund 92,9 Millionen Dollar erleichtert.
💬 Immer heißt es „Not your keys“, und am Ende wurde der Schlüssel selbst ausgetauscht. Hardware-Wallets sollte man nur über offizielle Kanäle kaufen. Wegen des kleinen Preisvorteils bei Gebrauchtware oder Drittanbietern sollte man wirklich kein Risiko eingehen – wenn etwas passiert, ersetzt dir niemand den Schaden.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
16

·
--
Bullisch
#ledgerpausescryptobilissales
🚨 Ledger stoppt Verkäufe von CryptoBilis: angeblich 86 Millionen Dollar Verlust! 🔐
Ledger forderte seinen autorisierten Händler CryptoBilis in Südostasien auf, alle Geräteverkäufe und Lieferungen einzustellen. 🛑
📦 Der Grund: Berichte über Nutzer, die Gelder verloren haben, nachdem sie Geräte bei diesem Händler gekauft hatten. CryptoBilis verkauft in Indonesien, Malaysia und auf den Philippinen. 🌏
💸 Specter schätzt, dass die auf Ethereum, TRON und Bitcoin nachverfolgten Verluste 86 Millionen Dollar übersteigen. Arkham spricht von mehr als 80 Millionen Dollar. Ledger hat die Zahlen noch nicht bestätigt. 📊
😰 Laut Lookonchain verlor ein Investor rund 6,6 Millionen Dollar in Bitcoin, nachdem er ein neues Ledger-Gerät bei CryptoBilis gekauft hatte. 💔
✅ Laut Ledger sind die Vorfälle vorerst auf Produkte beschränkt, die über diesen Händler verkauft wurden. Berichte zu Geräten, die direkt bei Ledger gekauft wurden, gibt es nicht.
🧐 Die Frage: Wurden die Geräte manipuliert? Das ist noch nicht geklärt. 🕵️
📝 Wenn du dein Gerät in den letzten 90 Tagen bei diesem Händler gekauft hast:
1️⃣ Wenn du es noch nicht eingerichtet hast, beginne nicht mit der Einrichtung.
2️⃣ Wenn du es eingerichtet hast, solltest du deine Vermögenswerte auf ein neues Gerät mit einem neuen Seed übertragen.
3️⃣ Erstelle den Seed selbst und nur auf einem Gerät, das du direkt beim Hersteller gekauft hast.
📉 2026 ist dies der zweite große Alarm bei Hardware-Wallets. Im August kostete ein Coldcard-Fehler rund 70 Millionen Dollar, im April eine gefälschte Ledger-Live-App rund 9,5 Millionen Dollar. ⚠️
👀 Alle Augen richten sich auf die Ergebnisse von Ledgers Untersuchung. Das Unternehmen kündigte an, über Neuigkeiten zu informieren. ⏳
#Ledger #CryptoBilis #Blockchain
#ledgerpausescryptobilissales
🚨 Ledger stoppt Verkäufe von CryptoBilis: angeblich 86 Millionen Dollar Verlust! 🔐
Ledger forderte seinen autorisierten Händler CryptoBilis in Südostasien auf, alle Geräteverkäufe und Lieferungen einzustellen. 🛑
📦 Der Grund: Berichte über Nutzer, die Gelder verloren haben, nachdem sie Geräte bei diesem Händler gekauft hatten. CryptoBilis verkauft in Indonesien, Malaysia und auf den Philippinen. 🌏
💸 Specter schätzt, dass die auf Ethereum, TRON und Bitcoin nachverfolgten Verluste 86 Millionen Dollar übersteigen. Arkham spricht von mehr als 80 Millionen Dollar. Ledger hat die Zahlen noch nicht bestätigt. 📊
😰 Laut Lookonchain verlor ein Investor rund 6,6 Millionen Dollar in Bitcoin, nachdem er ein neues Ledger-Gerät bei CryptoBilis gekauft hatte. 💔
✅ Laut Ledger sind die Vorfälle vorerst auf Produkte beschränkt, die über diesen Händler verkauft wurden. Berichte zu Geräten, die direkt bei Ledger gekauft wurden, gibt es nicht.
🧐 Die Frage: Wurden die Geräte manipuliert? Das ist noch nicht geklärt. 🕵️
📝 Wenn du dein Gerät in den letzten 90 Tagen bei diesem Händler gekauft hast:
1️⃣ Wenn du es noch nicht eingerichtet hast, beginne nicht mit der Einrichtung.
2️⃣ Wenn du es eingerichtet hast, solltest du deine Vermögenswerte auf ein neues Gerät mit einem neuen Seed übertragen.
3️⃣ Erstelle den Seed selbst und nur auf einem Gerät, das du direkt beim Hersteller gekauft hast.
📉 2026 ist dies der zweite große Alarm bei Hardware-Wallets. Im August kostete ein Coldcard-Fehler rund 70 Millionen Dollar, im April eine gefälschte Ledger-Live-App rund 9,5 Millionen Dollar. ⚠️
👀 Alle Augen richten sich auf die Ergebnisse von Ledgers Untersuchung. Das Unternehmen kündigte an, über Neuigkeiten zu informieren. ⏳
#Ledger #CryptoBilis #Blockchain
🚨 Ledger stoppt Verkäufe von CryptoBilis: angeblich 86 Millionen Dollar Verlust! 🔐
Ledger forderte seinen autorisierten Händler CryptoBilis in Südostasien auf, alle Geräteverkäufe und Lieferungen einzustellen. 🛑
📦 Der Grund: Berichte über Nutzer, die Gelder verloren haben, nachdem sie Geräte bei diesem Händler gekauft hatten. CryptoBilis verkauft in Indonesien, Malaysia und auf den Philippinen. 🌏
💸 Specter schätzt, dass die auf Ethereum, TRON und Bitcoin nachverfolgten Verluste 86 Millionen Dollar übersteigen. Arkham spricht von mehr als 80 Millionen Dollar. Ledger hat die Zahlen noch nicht bestätigt. 📊
😰 Laut Lookonchain verlor ein Investor rund 6,6 Millionen Dollar in Bitcoin, nachdem er ein neues Ledger-Gerät bei CryptoBilis gekauft hatte. 💔
✅ Laut Ledger sind die Vorfälle vorerst auf Produkte beschränkt, die über diesen Händler verkauft wurden. Berichte zu Geräten, die direkt bei Ledger gekauft wurden, gibt es nicht.
🧐 Die Frage: Wurden die Geräte manipuliert? Das ist noch nicht geklärt. 🕵️
📝 Wenn du dein Gerät in den letzten 90 Tagen bei diesem Händler gekauft hast:
1️⃣ Wenn du es noch nicht eingerichtet hast, beginne nicht mit der Einrichtung.
2️⃣ Wenn du es eingerichtet hast, solltest du deine Vermögenswerte auf ein neues Gerät mit einem neuen Seed übertragen.
3️⃣ Erstelle den Seed selbst und nur auf einem Gerät, das du direkt beim Hersteller gekauft hast.
📉 2026 ist dies der zweite große Alarm bei Hardware-Wallets. Im August kostete ein Coldcard-Fehler rund 70 Millionen Dollar, im April eine gefälschte Ledger-Live-App rund 9,5 Millionen Dollar. ⚠️
👀 Alle Augen richten sich auf die Ergebnisse von Ledgers Untersuchung. Das Unternehmen kündigte an, über Neuigkeiten zu informieren. ⏳
#Ledger #CryptoBilis #Blockchain
1
2.5k

Ledger berichtet, dass im Fall CryptoBilis bis zu 93 Millionen US-Dollar zurückverfolgt wurden und die Behörden bereits 10 Millionen US-Dollar eingefroren haben.
#CryptoBilis #AssetTracing
Ledger berichtet, dass im Fall CryptoBilis bis zu 93 Millionen US-Dollar zurückverfolgt wurden und die Behörden bereits 10 Millionen US-Dollar eingefroren haben.
#CryptoBilis #AssetTracing
#CryptoBilis #AssetTracing
13
·
--
#Ledger确认用户设备遭植入未授权硬件
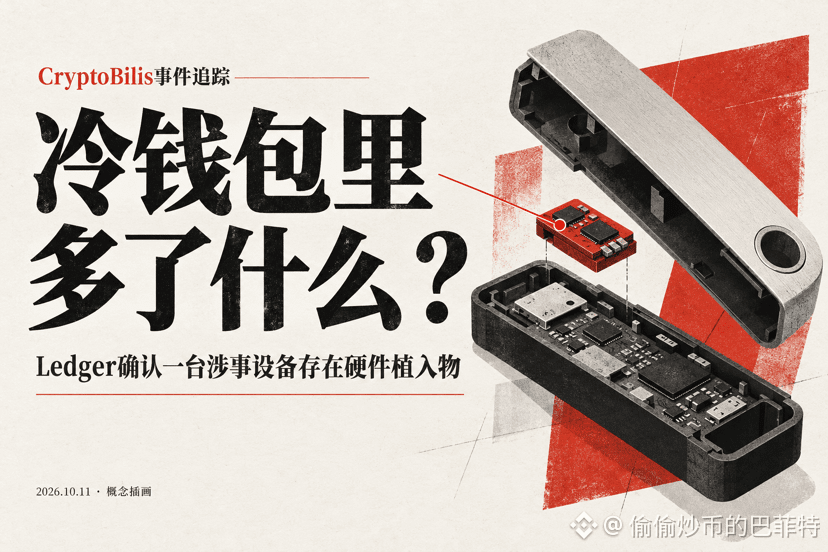
Ledger bestätigt: In einer betroffenen Cold Wallet wurde zusätzliche Hardware eingebaut
Am 10. Oktober veröffentlichte Ledger ein Update zu den Ermittlungen im Fall CryptoBilis: Im Gerät eines betroffenen Nutzers wurde ein nicht autorisiertes Hardwareimplantat entdeckt. Bereits am Vortag hatte das Unternehmen den südostasiatischen Händler aufgefordert, Verkauf und Versand auszusetzen. $BTC
Damit ist die Untersuchung bei physischen Beweisen angelangt. In welchem Abschnitt der Lieferkette das Gerät manipuliert wurde, welche Chargen betroffen sind und wie das Implantat funktioniert – all das ist für die Sicherheit der Gelder anderer Käufer relevant. Bislang wurde ein Gerät bestätigt; wie der vollständige Angriff ablief und ob er mit sämtlichen Verlusten zusammenhängt, wird noch untersucht. Auch die online kursierende Schadenssumme von 86 Millionen US-Dollar ist lediglich eine Schätzung Dritter. $ETH
Die offiziellen Empfehlungen für betroffene Käufer enthalten eine konkrete Aufforderung: Geräte, die in den 90 Tagen vor der Warnung über CryptoBilis gekauft und noch nicht eingerichtet wurden, sollten vorerst nicht initialisiert werden. Nutzer, die ihr Gerät bereits eingerichtet haben, sollten erwägen, ihre Vermögenswerte auf ein neues Gerät zu übertragen und eine neu generierte Wiederherstellungsphrase zu verwenden.
Ein Gerätewechsel und der Import der alten Wiederherstellungsphrase stellen dieselben Konten wieder her. Wurde die alte Phrase bereits offengelegt, bleibt der Zugriff für den Angreifer bestehen; auch eine Änderung der PIN hilft dann nicht. Die Gelder müssen auf Konten übertragen werden, die der neuen Wiederherstellungsphrase zugeordnet sind.
Wer Geld für eine Cold Wallet ausgibt, kann kaum selbst noch einmal eine Hardwareprüfung durchführen. Der Hersteller muss künftig die betroffenen Chargen benennen, praktikable Möglichkeiten zur Identifizierung bereitstellen und betroffenen Nutzern eine Lösung anbieten. Wenn im Vertriebskanal etwas schiefläuft, dürfen die Kosten für die Überprüfung nicht dauerhaft den Käufern aufgebürdet werden.
#Ledger #加密安全 #CryptoBilis
{future}(BTCUSDT)
{future}(ETHUSDT)
#Ledger确认用户设备遭植入未授权硬件
Ledger bestätigt: In einer betroffenen Cold Wallet wurde zusätzliche Hardware eingebaut
Am 10. Oktober veröffentlichte Ledger ein Update zu den Ermittlungen im Fall CryptoBilis: Im Gerät eines betroffenen Nutzers wurde ein nicht autorisiertes Hardwareimplantat entdeckt. Bereits am Vortag hatte das Unternehmen den südostasiatischen Händler aufgefordert, Verkauf und Versand auszusetzen. $BTC
Damit ist die Untersuchung bei physischen Beweisen angelangt. In welchem Abschnitt der Lieferkette das Gerät manipuliert wurde, welche Chargen betroffen sind und wie das Implantat funktioniert – all das ist für die Sicherheit der Gelder anderer Käufer relevant. Bislang wurde ein Gerät bestätigt; wie der vollständige Angriff ablief und ob er mit sämtlichen Verlusten zusammenhängt, wird noch untersucht. Auch die online kursierende Schadenssumme von 86 Millionen US-Dollar ist lediglich eine Schätzung Dritter. $ETH
Die offiziellen Empfehlungen für betroffene Käufer enthalten eine konkrete Aufforderung: Geräte, die in den 90 Tagen vor der Warnung über CryptoBilis gekauft und noch nicht eingerichtet wurden, sollten vorerst nicht initialisiert werden. Nutzer, die ihr Gerät bereits eingerichtet haben, sollten erwägen, ihre Vermögenswerte auf ein neues Gerät zu übertragen und eine neu generierte Wiederherstellungsphrase zu verwenden.
Ein Gerätewechsel und der Import der alten Wiederherstellungsphrase stellen dieselben Konten wieder her. Wurde die alte Phrase bereits offengelegt, bleibt der Zugriff für den Angreifer bestehen; auch eine Änderung der PIN hilft dann nicht. Die Gelder müssen auf Konten übertragen werden, die der neuen Wiederherstellungsphrase zugeordnet sind.
Wer Geld für eine Cold Wallet ausgibt, kann kaum selbst noch einmal eine Hardwareprüfung durchführen. Der Hersteller muss künftig die betroffenen Chargen benennen, praktikable Möglichkeiten zur Identifizierung bereitstellen und betroffenen Nutzern eine Lösung anbieten. Wenn im Vertriebskanal etwas schiefläuft, dürfen die Kosten für die Überprüfung nicht dauerhaft den Käufern aufgebürdet werden.
#Ledger #加密安全 #CryptoBilis
Ledger bestätigt: In einer betroffenen Cold Wallet wurde zusätzliche Hardware eingebaut
Am 10. Oktober veröffentlichte Ledger ein Update zu den Ermittlungen im Fall CryptoBilis: Im Gerät eines betroffenen Nutzers wurde ein nicht autorisiertes Hardwareimplantat entdeckt. Bereits am Vortag hatte das Unternehmen den südostasiatischen Händler aufgefordert, Verkauf und Versand auszusetzen. $BTC
Damit ist die Untersuchung bei physischen Beweisen angelangt. In welchem Abschnitt der Lieferkette das Gerät manipuliert wurde, welche Chargen betroffen sind und wie das Implantat funktioniert – all das ist für die Sicherheit der Gelder anderer Käufer relevant. Bislang wurde ein Gerät bestätigt; wie der vollständige Angriff ablief und ob er mit sämtlichen Verlusten zusammenhängt, wird noch untersucht. Auch die online kursierende Schadenssumme von 86 Millionen US-Dollar ist lediglich eine Schätzung Dritter. $ETH
Die offiziellen Empfehlungen für betroffene Käufer enthalten eine konkrete Aufforderung: Geräte, die in den 90 Tagen vor der Warnung über CryptoBilis gekauft und noch nicht eingerichtet wurden, sollten vorerst nicht initialisiert werden. Nutzer, die ihr Gerät bereits eingerichtet haben, sollten erwägen, ihre Vermögenswerte auf ein neues Gerät zu übertragen und eine neu generierte Wiederherstellungsphrase zu verwenden.
Ein Gerätewechsel und der Import der alten Wiederherstellungsphrase stellen dieselben Konten wieder her. Wurde die alte Phrase bereits offengelegt, bleibt der Zugriff für den Angreifer bestehen; auch eine Änderung der PIN hilft dann nicht. Die Gelder müssen auf Konten übertragen werden, die der neuen Wiederherstellungsphrase zugeordnet sind.
Wer Geld für eine Cold Wallet ausgibt, kann kaum selbst noch einmal eine Hardwareprüfung durchführen. Der Hersteller muss künftig die betroffenen Chargen benennen, praktikable Möglichkeiten zur Identifizierung bereitstellen und betroffenen Nutzern eine Lösung anbieten. Wenn im Vertriebskanal etwas schiefläuft, dürfen die Kosten für die Überprüfung nicht dauerhaft den Käufern aufgebürdet werden.
#Ledger #加密安全 #CryptoBilis
2
204
·
--
Ledger hat eine Erklärung veröffentlicht und bestätigt, dass der jüngste Diebstahl von Geldern ausschließlich Hardware-Wallets betrifft, die über den Drittanbieter CryptoBilis verkauft wurden. Das Unternehmen stellte klar, dass seine internen Systeme, die offiziellen Direktvertriebskanäle und nicht betroffene Geräte sicher sind.
CryptoBilis hat angekündigt, den Verkauf aller Hardware-Wallets auszusetzen. Ledger arbeitet eng mit den Strafverfolgungsbehörden zusammen, um die Einzelheiten dieses Angriffs auf die Lieferkette zu untersuchen, und kontaktiert betroffene Nutzer direkt, um ihnen Unterstützung anzubieten. Das Unternehmen rät Käufern bei CryptoBilis, unbenutzte Geräte nicht zu initialisieren, um potenzielle Risiken zu vermeiden.
Nutzern, die ihre Geräte bereits initialisiert haben, empfiehlt Ledger, ihre Vermögenswerte auf eine neue Wallet zu übertragen, die mit einer neuen Wiederherstellungsphrase erstellt wurde, um ihre Gelder zu schützen. Die Untersuchung des Vorfalls dauert derzeit noch an. Ledger wird weiterhin aktuelle Informationen dazu veröffentlichen.
$BTC #Ledger #CryptoBilis #Sicherheit
Ledger hat eine Erklärung veröffentlicht und bestätigt, dass der jüngste Diebstahl von Geldern ausschließlich Hardware-Wallets betrifft, die über den Drittanbieter CryptoBilis verkauft wurden. Das Unternehmen stellte klar, dass seine internen Systeme, die offiziellen Direktvertriebskanäle und nicht betroffene Geräte sicher sind.
CryptoBilis hat angekündigt, den Verkauf aller Hardware-Wallets auszusetzen. Ledger arbeitet eng mit den Strafverfolgungsbehörden zusammen, um die Einzelheiten dieses Angriffs auf die Lieferkette zu untersuchen, und kontaktiert betroffene Nutzer direkt, um ihnen Unterstützung anzubieten. Das Unternehmen rät Käufern bei CryptoBilis, unbenutzte Geräte nicht zu initialisieren, um potenzielle Risiken zu vermeiden.
Nutzern, die ihre Geräte bereits initialisiert haben, empfiehlt Ledger, ihre Vermögenswerte auf eine neue Wallet zu übertragen, die mit einer neuen Wiederherstellungsphrase erstellt wurde, um ihre Gelder zu schützen. Die Untersuchung des Vorfalls dauert derzeit noch an. Ledger wird weiterhin aktuelle Informationen dazu veröffentlichen.
$BTC #Ledger #CryptoBilis #Sicherheit
CryptoBilis hat angekündigt, den Verkauf aller Hardware-Wallets auszusetzen. Ledger arbeitet eng mit den Strafverfolgungsbehörden zusammen, um die Einzelheiten dieses Angriffs auf die Lieferkette zu untersuchen, und kontaktiert betroffene Nutzer direkt, um ihnen Unterstützung anzubieten. Das Unternehmen rät Käufern bei CryptoBilis, unbenutzte Geräte nicht zu initialisieren, um potenzielle Risiken zu vermeiden.
Nutzern, die ihre Geräte bereits initialisiert haben, empfiehlt Ledger, ihre Vermögenswerte auf eine neue Wallet zu übertragen, die mit einer neuen Wiederherstellungsphrase erstellt wurde, um ihre Gelder zu schützen. Die Untersuchung des Vorfalls dauert derzeit noch an. Ledger wird weiterhin aktuelle Informationen dazu veröffentlichen.
$BTC #Ledger #CryptoBilis #Sicherheit
120
·
--
🚨 Der Ledger-Händler CryptoBilis hat den Verkauf von Hardware-Wallets über alle Vertriebskanäle in Malaysia, auf den Philippinen und in Indonesien ausgesetzt.
#Ledger #CryptoBilis #硬件钱包 #Kryptosicherheit
🚨 Der Ledger-Händler CryptoBilis hat den Verkauf von Hardware-Wallets über alle Vertriebskanäle in Malaysia, auf den Philippinen und in Indonesien ausgesetzt.
#Ledger #CryptoBilis #硬件钱包 #Kryptosicherheit
#Ledger #CryptoBilis #硬件钱包 #Kryptosicherheit
136
Ledger warnt vor LTE-Spionageimplantaten, die in von Wiederverkäufer CryptoBilis verkauften Wallets gefunden wurden. Diese könnten Wiederherstellungsphrasen offenlegen und die Guthaben der Nutzer gefährden.
#CryptoBilis #HardwareWalletSecurity
Ledger warnt vor LTE-Spionageimplantaten, die in von Wiederverkäufer CryptoBilis verkauften Wallets gefunden wurden. Diese könnten Wiederherstellungsphrasen offenlegen und die Guthaben der Nutzer gefährden.
#CryptoBilis #HardwareWalletSecurity
#CryptoBilis #HardwareWalletSecurity
15

·
--
Artikel
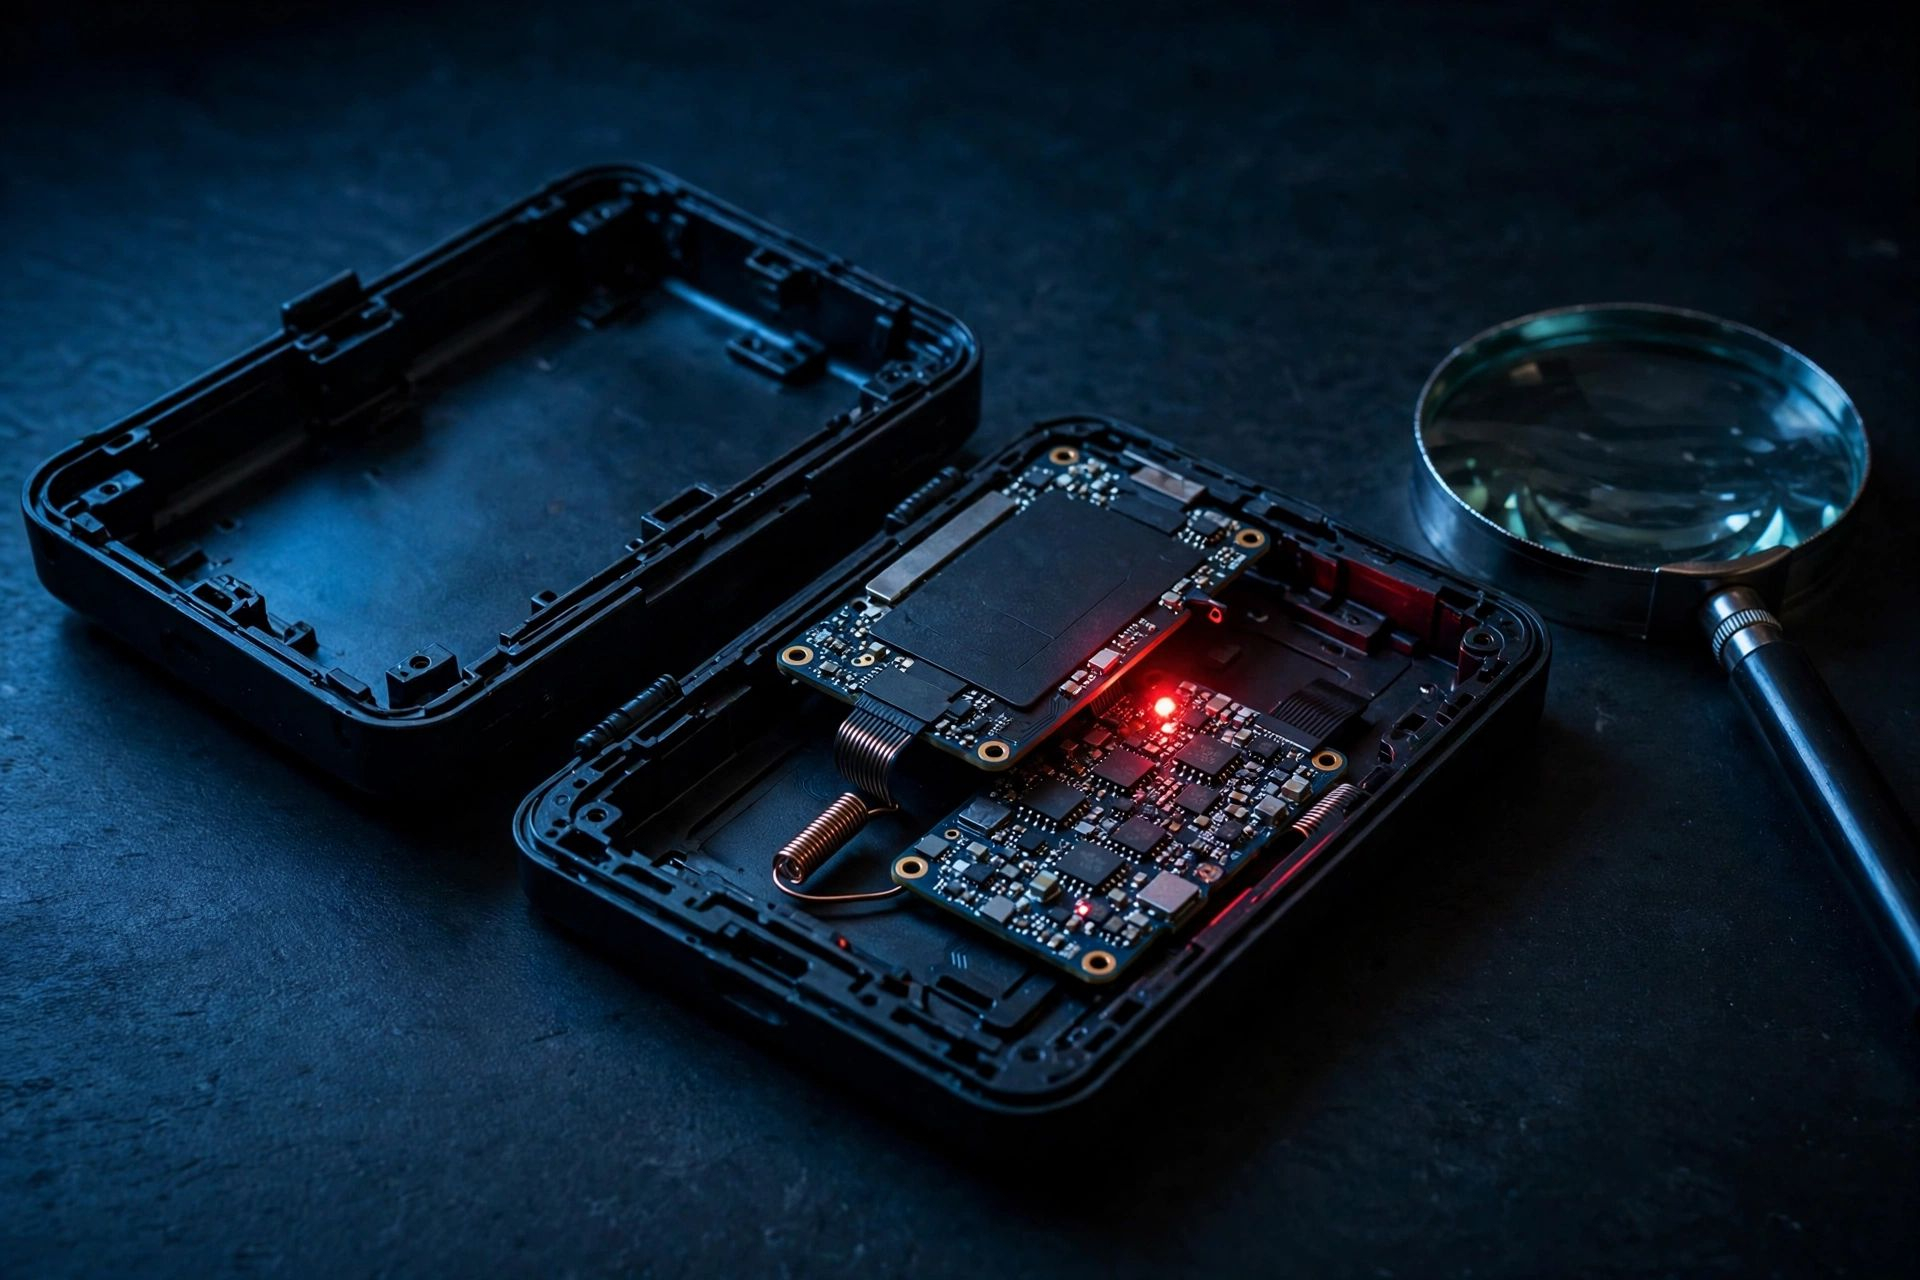
Manipulierte Wallets, die angeblich nur Südostasien betrafen, auch in Berlin und Dubai entdecktAuch in einer Einkaufspassage in Dubai gekaufte Hardware-Wallets waren manipuliert worden. Anfangs hieß es, das betreffe nur Südostasien. Jetzt hat es auch Berlin und Dubai getroffen.
Ledger aktualisierte den Ermittlungsstand am 18. November. In Berlin wurden mehrere manipulierte Wallets bestätigt, in Dubai werden zwei Geräte untersucht, und in Südostasien wurde ein weiteres betroffenes Gerät entdeckt: ein neues Nano Gen5. Laut Ledger handelt es sich weiterhin um denselben Fall und nicht um eine neu aufgetauchte zweite Gruppe.
Die Herkunft dieser manipulierten Wallets wurde bereits am 15. Oktober offengelegt. Jemand kaufte echte Geräte, baute sie auseinander und fügte eine Platine hinzu. Wenn auf dem Bildschirm die 24 Wiederherstellungswörter angezeigt wurden, schrieb die Platine sie mit und verschickte sie anschließend über das Mobilfunknetz. Die Methode zum Einbau wurde sogar dreimal überarbeitet und immer besser versteckt. Zuerst traf es die Geräte in Südostasien. Die Käufer hatten sie beim Händler CryptoBilis erworben. Später wurden die Händler in sieben asiatischen Märkten aufgefordert, den Verkauf einzustellen. Ein Blockchain-Ermittler schätzt, dass die Opfer in Südostasien insgesamt etwa 87 Millionen US-Dollar verloren haben – über Ethereum, Tron und Bitcoin hinweg.
Manipulierte Wallets, die angeblich nur Südostasien betrafen, auch in Berlin und Dubai entdeckt
Auch in einer Einkaufspassage in Dubai gekaufte Hardware-Wallets waren manipuliert worden. Anfangs hieß es, das betreffe nur Südostasien. Jetzt hat es auch Berlin und Dubai getroffen.
Ledger aktualisierte den Ermittlungsstand am 18. November. In Berlin wurden mehrere manipulierte Wallets bestätigt, in Dubai werden zwei Geräte untersucht, und in Südostasien wurde ein weiteres betroffenes Gerät entdeckt: ein neues Nano Gen5. Laut Ledger handelt es sich weiterhin um denselben Fall und nicht um eine neu aufgetauchte zweite Gruppe.
Die Herkunft dieser manipulierten Wallets wurde bereits am 15. Oktober offengelegt. Jemand kaufte echte Geräte, baute sie auseinander und fügte eine Platine hinzu. Wenn auf dem Bildschirm die 24 Wiederherstellungswörter angezeigt wurden, schrieb die Platine sie mit und verschickte sie anschließend über das Mobilfunknetz. Die Methode zum Einbau wurde sogar dreimal überarbeitet und immer besser versteckt. Zuerst traf es die Geräte in Südostasien. Die Käufer hatten sie beim Händler CryptoBilis erworben. Später wurden die Händler in sieben asiatischen Märkten aufgefordert, den Verkauf einzustellen. Ein Blockchain-Ermittler schätzt, dass die Opfer in Südostasien insgesamt etwa 87 Millionen US-Dollar verloren haben – über Ethereum, Tron und Bitcoin hinweg.
Ledger aktualisierte den Ermittlungsstand am 18. November. In Berlin wurden mehrere manipulierte Wallets bestätigt, in Dubai werden zwei Geräte untersucht, und in Südostasien wurde ein weiteres betroffenes Gerät entdeckt: ein neues Nano Gen5. Laut Ledger handelt es sich weiterhin um denselben Fall und nicht um eine neu aufgetauchte zweite Gruppe.
Die Herkunft dieser manipulierten Wallets wurde bereits am 15. Oktober offengelegt. Jemand kaufte echte Geräte, baute sie auseinander und fügte eine Platine hinzu. Wenn auf dem Bildschirm die 24 Wiederherstellungswörter angezeigt wurden, schrieb die Platine sie mit und verschickte sie anschließend über das Mobilfunknetz. Die Methode zum Einbau wurde sogar dreimal überarbeitet und immer besser versteckt. Zuerst traf es die Geräte in Südostasien. Die Käufer hatten sie beim Händler CryptoBilis erworben. Später wurden die Händler in sieben asiatischen Märkten aufgefordert, den Verkauf einzustellen. Ein Blockchain-Ermittler schätzt, dass die Opfer in Südostasien insgesamt etwa 87 Millionen US-Dollar verloren haben – über Ethereum, Tron und Bitcoin hinweg.
165

·
--
📰 Ledger-Hardware-Wallets mit Spionagechips entdeckt – im Zuge von Ermittlungen zu Kryptodiebstählen im Wert von 90 Mio. USD
Ledger untersucht gemeldete Kryptodiebstähle im Wert von über 90 Mio. USD, nachdem Ermittler versteckte Spionagechips in Hardware-Wallets entdeckt hatten, die von einem malaysischen Händler verkauft wurden.
Quelle : Analytics And Insight
Zeit : 2026-10-18 14:30:00
Mitwirkender : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Teile deine Meinung im Kommentarbereich unten
📰 Ledger-Hardware-Wallets mit Spionagechips entdeckt – im Zuge von Ermittlungen zu Kryptodiebstählen im Wert von 90 Mio. USD
Ledger untersucht gemeldete Kryptodiebstähle im Wert von über 90 Mio. USD, nachdem Ermittler versteckte Spionagechips in Hardware-Wallets entdeckt hatten, die von einem malaysischen Händler verkauft wurden.
Quelle : Analytics And Insight
Zeit : 2026-10-18 14:30:00
Mitwirkender : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Teile deine Meinung im Kommentarbereich unten
Ledger untersucht gemeldete Kryptodiebstähle im Wert von über 90 Mio. USD, nachdem Ermittler versteckte Spionagechips in Hardware-Wallets entdeckt hatten, die von einem malaysischen Händler verkauft wurden.
Quelle : Analytics And Insight
Zeit : 2026-10-18 14:30:00
Mitwirkender : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Teile deine Meinung im Kommentarbereich unten
176
#ledgerpausescryptobilissales
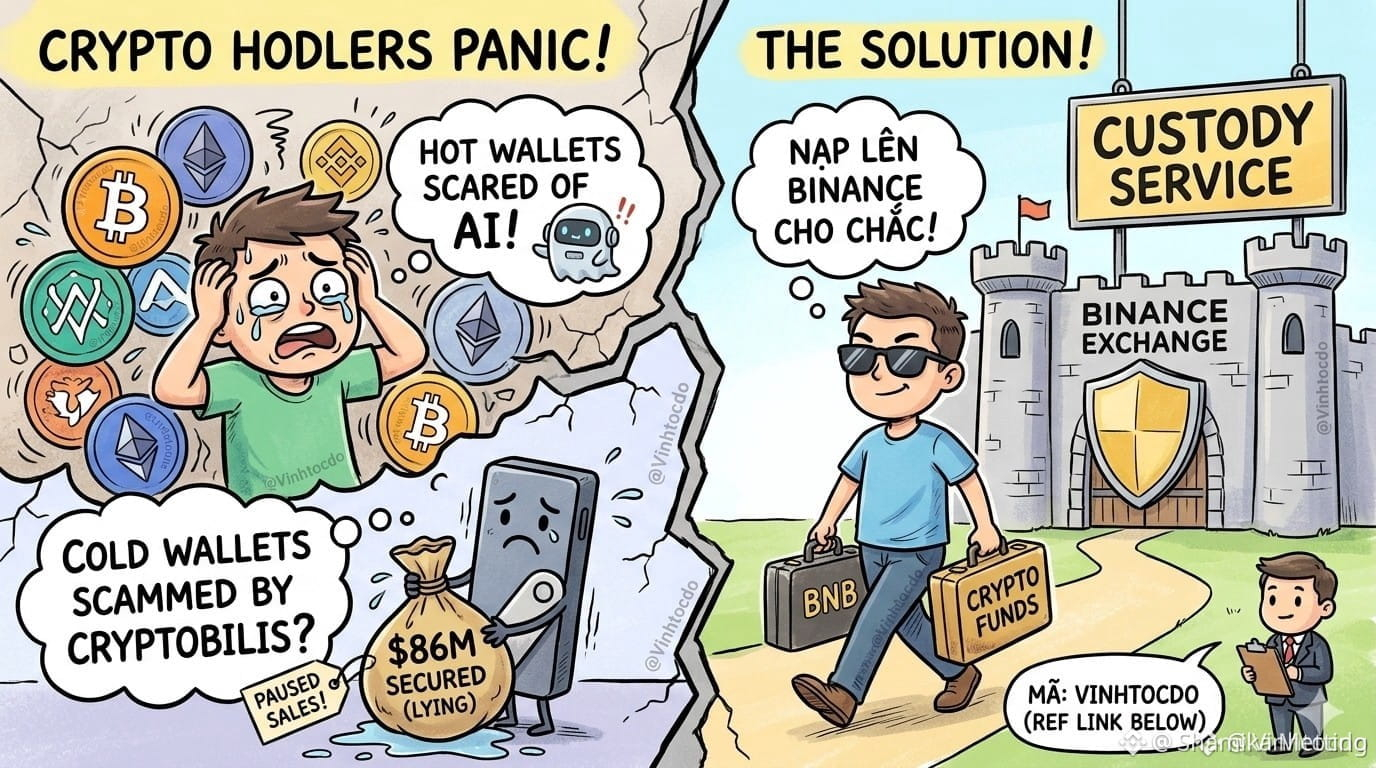
Die Probleme mit der Hot Wallet waren noch nicht vorbei, da geriet auch die Cold Wallet in Schwierigkeiten: CryptoBilis oder CryptoKill?! 🥶💀
Coin-Inhaber weinen bitterlich: Nachdem KI eine Bedrohung für Hot Wallets darstellt, setzt nun die kalte Ledger-Wallet vorübergehend die Verkäufe über ihren Vertriebspartner CryptoBilis in Südostasien aus, nachdem der Verdacht aufkam, dass fast 86 Millionen Dollar „verschwunden“ seien! Es wird untersucht, ob eine physische Manipulation CryptoBilis in „CryptoKill“ für euer Geld verwandelt hat. Allen, die in den vergangenen 90 Tagen eine Wallet gekauft haben, wird geraten, sie sofort nicht einzurichten!
Und wohin sollen Coin-Inhaber jetzt gehen? Zahlt euer Geld direkt bei Binance ein und überlasst der Plattform die Verwahrung; dort bekommt ihr erstklassigen Schutz und schnelle Liquidität. Die Wallet angesichts all dieser Sorgen selbst aufzubewahren, ist einfach zu anstrengend!
⚠️ Dies ist keine Finanzberatung.
Bitte folgt uns weiter
$BNB
{future}(BNBUSDT)
$XAI
{future}(XAIUSDT)
$GUA
{alpha}(560xa5c8e1513b6a08334b479fe4d71f1253259469be)
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
#ledgerpausescryptobilissales
Die Probleme mit der Hot Wallet waren noch nicht vorbei, da geriet auch die Cold Wallet in Schwierigkeiten: CryptoBilis oder CryptoKill?! 🥶💀
Coin-Inhaber weinen bitterlich: Nachdem KI eine Bedrohung für Hot Wallets darstellt, setzt nun die kalte Ledger-Wallet vorübergehend die Verkäufe über ihren Vertriebspartner CryptoBilis in Südostasien aus, nachdem der Verdacht aufkam, dass fast 86 Millionen Dollar „verschwunden“ seien! Es wird untersucht, ob eine physische Manipulation CryptoBilis in „CryptoKill“ für euer Geld verwandelt hat. Allen, die in den vergangenen 90 Tagen eine Wallet gekauft haben, wird geraten, sie sofort nicht einzurichten!
Und wohin sollen Coin-Inhaber jetzt gehen? Zahlt euer Geld direkt bei Binance ein und überlasst der Plattform die Verwahrung; dort bekommt ihr erstklassigen Schutz und schnelle Liquidität. Die Wallet angesichts all dieser Sorgen selbst aufzubewahren, ist einfach zu anstrengend!
⚠️ Dies ist keine Finanzberatung.
Bitte folgt uns weiter
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
Die Probleme mit der Hot Wallet waren noch nicht vorbei, da geriet auch die Cold Wallet in Schwierigkeiten: CryptoBilis oder CryptoKill?! 🥶💀
Coin-Inhaber weinen bitterlich: Nachdem KI eine Bedrohung für Hot Wallets darstellt, setzt nun die kalte Ledger-Wallet vorübergehend die Verkäufe über ihren Vertriebspartner CryptoBilis in Südostasien aus, nachdem der Verdacht aufkam, dass fast 86 Millionen Dollar „verschwunden“ seien! Es wird untersucht, ob eine physische Manipulation CryptoBilis in „CryptoKill“ für euer Geld verwandelt hat. Allen, die in den vergangenen 90 Tagen eine Wallet gekauft haben, wird geraten, sie sofort nicht einzurichten!
Und wohin sollen Coin-Inhaber jetzt gehen? Zahlt euer Geld direkt bei Binance ein und überlasst der Plattform die Verwahrung; dort bekommt ihr erstklassigen Schutz und schnelle Liquidität. Die Wallet angesichts all dieser Sorgen selbst aufzubewahren, ist einfach zu anstrengend!
⚠️ Dies ist keine Finanzberatung.
Bitte folgt uns weiter
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
1
522
·
--
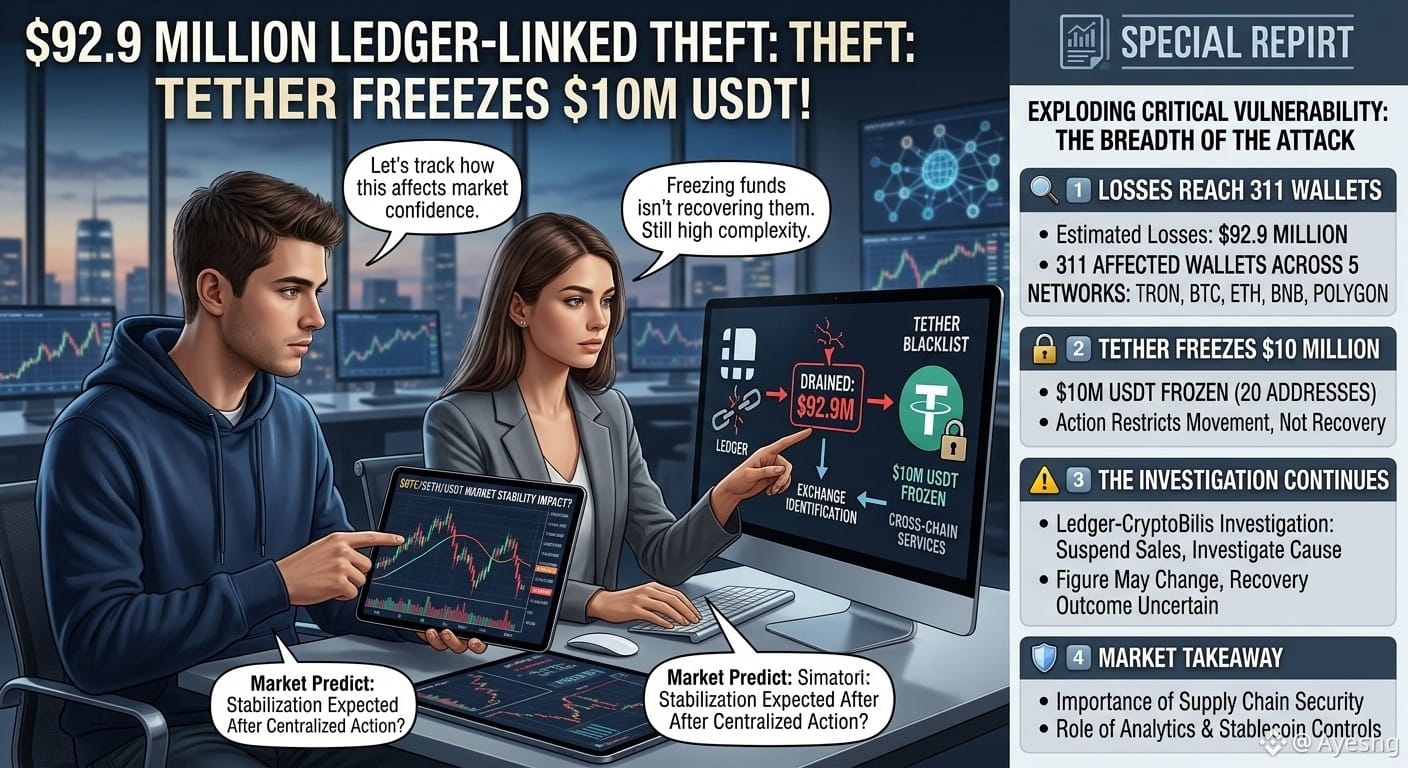
#ledgerpausescryptobilissales 🚨 DIEBSTAHL VON 92,9 MILLIONEN US-DOLLAR MIT LEDGER-BEZUG: TETHER FRIERT 10 MILLIONEN USDT EIN!
Ein schwerwiegender Sicherheitsvorfall im Kryptobereich gibt Anlass zur Sorge, nachdem On-Chain-Ermittler mutmaßliche Verluste in Höhe von rund 92,9 Millionen US-Dollar aufgedeckt haben, die mit Ledger-Hardware-Wallets in Verbindung stehen, die über den südostasiatischen Wiederverkäufer CryptoBilis gekauft wurden.
🔍 1️⃣ Verluste betreffen 311 Wallets
Laut dem Blockchain-Analyseunternehmen Bitquery waren 311 Wallets in fünf Netzwerken von geschätzten Verlusten betroffen: TRON, Bitcoin, Ethereum, BNB Chain und Polygon. Die Summe liegt über früheren Schätzungen von rund 86 Millionen US-Dollar, da die Ermittler weitere betroffene Adressen identifiziert haben.
🔒 2️⃣ Tether friert 10 Millionen US-Dollar ein
Tether hat rund 10 Millionen USDT auf 20 Adressen eingefroren, die mit dem Vorfall in Verbindung stehen. Dadurch wird die Bewegung dieser bestimmten Token eingeschränkt. Das bedeutet jedoch nicht, dass die Gelder bereits an die Opfer zurückgegeben wurden.
⚠️ 3️⃣ Die Ermittlungen gehen weiter
Blockchain-Forscher verfolgen weiterhin Gelder, die über verschiedene Wallets, Börsen und Cross-Chain-Dienste bewegt werden. Berichten zufolge wurden einige Vermögenswerte in andere Kryptowährungen umgewandelt, was die Rückführung erschwert.
Ledger hat CryptoBilis aufgefordert, Verkäufe und Lieferungen auszusetzen, während das Unternehmen den Vorfall untersucht. Außerdem hat das Unternehmen Sicherheitshinweise für betroffene Kunden herausgegeben. Die genaue Ursache des Vorfalls und die endgültige Höhe der bestätigten Verluste stehen jedoch noch nicht fest.
🛡️ 4️⃣ Was Krypto-Nutzer daraus lernen sollten
Dieser Vorfall verdeutlicht, wie wichtig die Sicherheit der Lieferkette ist. Eine Hardware-Wallet bei einer vertrauenswürdigen Quelle zu kaufen, die Wiederherstellungsphrase zu schützen und offizielle Sicherheitshinweise zu prüfen, sind wichtige Vorsichtsmaßnahmen.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
basierend auf den verfügbaren On-Chain-Analysen. Die Ermittlungen dauern an, und die Zahlen können sich ändern.
Nur zu Bildungszwecken. Keine Finanzberatung. Informiere dich immer selbst (DYOR).
$BTC $ETH $USDT
#ledgerpausescryptobilissales 🚨 DIEBSTAHL VON 92,9 MILLIONEN US-DOLLAR MIT LEDGER-BEZUG: TETHER FRIERT 10 MILLIONEN USDT EIN!
Ein schwerwiegender Sicherheitsvorfall im Kryptobereich gibt Anlass zur Sorge, nachdem On-Chain-Ermittler mutmaßliche Verluste in Höhe von rund 92,9 Millionen US-Dollar aufgedeckt haben, die mit Ledger-Hardware-Wallets in Verbindung stehen, die über den südostasiatischen Wiederverkäufer CryptoBilis gekauft wurden.
🔍 1️⃣ Verluste betreffen 311 Wallets
Laut dem Blockchain-Analyseunternehmen Bitquery waren 311 Wallets in fünf Netzwerken von geschätzten Verlusten betroffen: TRON, Bitcoin, Ethereum, BNB Chain und Polygon. Die Summe liegt über früheren Schätzungen von rund 86 Millionen US-Dollar, da die Ermittler weitere betroffene Adressen identifiziert haben.
🔒 2️⃣ Tether friert 10 Millionen US-Dollar ein
Tether hat rund 10 Millionen USDT auf 20 Adressen eingefroren, die mit dem Vorfall in Verbindung stehen. Dadurch wird die Bewegung dieser bestimmten Token eingeschränkt. Das bedeutet jedoch nicht, dass die Gelder bereits an die Opfer zurückgegeben wurden.
⚠️ 3️⃣ Die Ermittlungen gehen weiter
Blockchain-Forscher verfolgen weiterhin Gelder, die über verschiedene Wallets, Börsen und Cross-Chain-Dienste bewegt werden. Berichten zufolge wurden einige Vermögenswerte in andere Kryptowährungen umgewandelt, was die Rückführung erschwert.
Ledger hat CryptoBilis aufgefordert, Verkäufe und Lieferungen auszusetzen, während das Unternehmen den Vorfall untersucht. Außerdem hat das Unternehmen Sicherheitshinweise für betroffene Kunden herausgegeben. Die genaue Ursache des Vorfalls und die endgültige Höhe der bestätigten Verluste stehen jedoch noch nicht fest.
🛡️ 4️⃣ Was Krypto-Nutzer daraus lernen sollten
Dieser Vorfall verdeutlicht, wie wichtig die Sicherheit der Lieferkette ist. Eine Hardware-Wallet bei einer vertrauenswürdigen Quelle zu kaufen, die Wiederherstellungsphrase zu schützen und offizielle Sicherheitshinweise zu prüfen, sind wichtige Vorsichtsmaßnahmen.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
basierend auf den verfügbaren On-Chain-Analysen. Die Ermittlungen dauern an, und die Zahlen können sich ändern.
Nur zu Bildungszwecken. Keine Finanzberatung. Informiere dich immer selbst (DYOR).
$BTC $ETH $USDT
Ein schwerwiegender Sicherheitsvorfall im Kryptobereich gibt Anlass zur Sorge, nachdem On-Chain-Ermittler mutmaßliche Verluste in Höhe von rund 92,9 Millionen US-Dollar aufgedeckt haben, die mit Ledger-Hardware-Wallets in Verbindung stehen, die über den südostasiatischen Wiederverkäufer CryptoBilis gekauft wurden.
🔍 1️⃣ Verluste betreffen 311 Wallets
Laut dem Blockchain-Analyseunternehmen Bitquery waren 311 Wallets in fünf Netzwerken von geschätzten Verlusten betroffen: TRON, Bitcoin, Ethereum, BNB Chain und Polygon. Die Summe liegt über früheren Schätzungen von rund 86 Millionen US-Dollar, da die Ermittler weitere betroffene Adressen identifiziert haben.
🔒 2️⃣ Tether friert 10 Millionen US-Dollar ein
Tether hat rund 10 Millionen USDT auf 20 Adressen eingefroren, die mit dem Vorfall in Verbindung stehen. Dadurch wird die Bewegung dieser bestimmten Token eingeschränkt. Das bedeutet jedoch nicht, dass die Gelder bereits an die Opfer zurückgegeben wurden.
⚠️ 3️⃣ Die Ermittlungen gehen weiter
Blockchain-Forscher verfolgen weiterhin Gelder, die über verschiedene Wallets, Börsen und Cross-Chain-Dienste bewegt werden. Berichten zufolge wurden einige Vermögenswerte in andere Kryptowährungen umgewandelt, was die Rückführung erschwert.
Ledger hat CryptoBilis aufgefordert, Verkäufe und Lieferungen auszusetzen, während das Unternehmen den Vorfall untersucht. Außerdem hat das Unternehmen Sicherheitshinweise für betroffene Kunden herausgegeben. Die genaue Ursache des Vorfalls und die endgültige Höhe der bestätigten Verluste stehen jedoch noch nicht fest.
🛡️ 4️⃣ Was Krypto-Nutzer daraus lernen sollten
Dieser Vorfall verdeutlicht, wie wichtig die Sicherheit der Lieferkette ist. Eine Hardware-Wallet bei einer vertrauenswürdigen Quelle zu kaufen, die Wiederherstellungsphrase zu schützen und offizielle Sicherheitshinweise zu prüfen, sind wichtige Vorsichtsmaßnahmen.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
basierend auf den verfügbaren On-Chain-Analysen. Die Ermittlungen dauern an, und die Zahlen können sich ändern.
Nur zu Bildungszwecken. Keine Finanzberatung. Informiere dich immer selbst (DYOR).
$BTC $ETH $USDT
2
6
7.5k
·
--
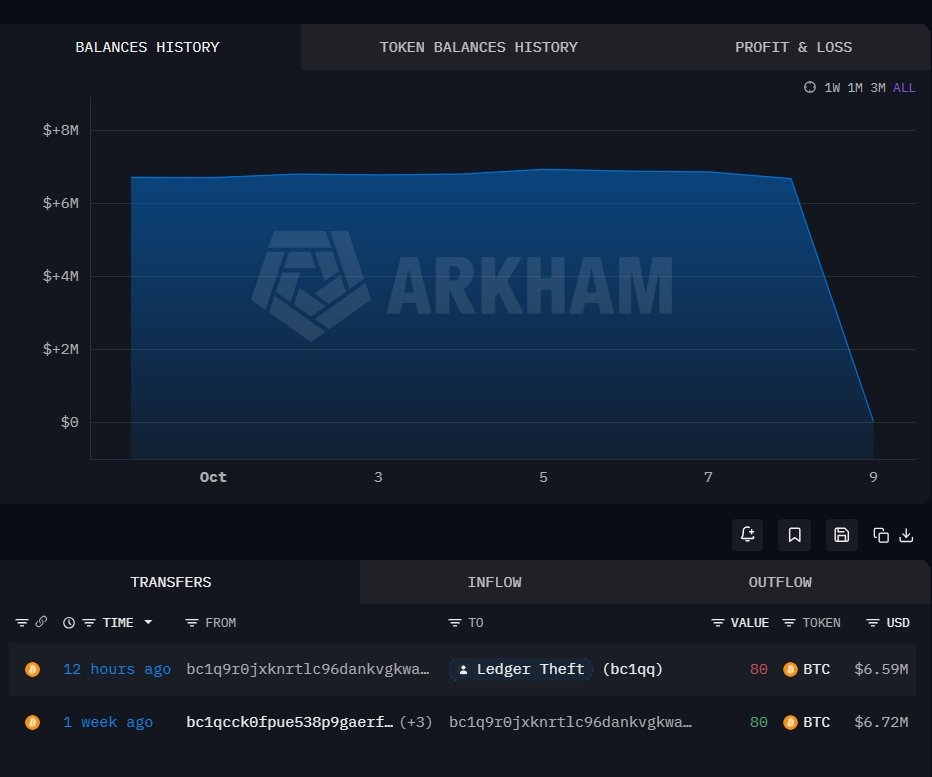
80 BTC auf einer Hardware-Wallet wurden gestohlen – das tut richtig weh!
#Ledger : Bei Hardware-Wallets kam es offenbar zu einem groß angelegten Diebstahl.
On-Chain wurden Vermögensverluste von über 86 Millionen US-Dollar nachverfolgt.
Darunter war eine Wallet-Adresse,
auf der vor einer Woche eine Ledger-Wallet aktiviert und 80 $BTC eingezahlt wurden.
Jetzt sind diese Vermögenswerte im Wert von über 6 Millionen US-Dollar auf mysteriöse Weise verschwunden.
Ledger hat offiziell bekannt gegeben,
dass Hardware-Wallets, die über Händler in Südostasien #CryptoBilis gekauft wurden, möglicherweise gefährdet sind.
Die genaue Schadenssumme und die Ursache des Angriffs sind bislang nicht abschließend bestätigt.
Doch dieser Vorfall ist erneut eine Warnung an alle Krypto-Anleger.
Hardware-Wallets bedeuten nicht absolute Sicherheit
Viele glauben, dass ihre Vermögenswerte sicher sind, wenn sie BTC auf einer Hardware-Wallet aufbewahren,
weil der private Schlüssel nicht mit dem Internet in Berührung kommt.
Doch die Sicherheit einer Hardware-Wallet hängt nicht nur vom Gerät selbst ab,
sondern auch vom Bezugsweg, der Einrichtung, der Erzeugung der Wiederherstellungsphrase und ihrer Aufbewahrung.
Wird das Gerät in der Lieferkette manipuliert
oder ist die Wiederherstellungsphrase bereits bei ihrer Erzeugung kompromittiert,
kann das Vermögen selbst dann nicht geschützt werden, wenn es anschließend dauerhaft offline aufbewahrt wird.
Eine Hardware-Wallet ist nur ein Teil des Sicherheitskonzepts – kein unknackbarer Tresor.
Auch wenn dir jemand eine Hardware-Wallet schenken möchte, solltest du äußerst vorsichtig sein.
Wer Vermögenswerte auf einer Kryptobörse aufbewahrt,
muss Risiken wie den Geschäftsbetrieb der Plattform, die Verwahrung und die Kontosicherheit tragen.
Wer seine privaten Schlüssel selbst verwahrt,
muss allein die Risiken rund um Geräte, Wiederherstellungsphrase, Backups und Bedienfehler tragen.
Selbstverwahrung bedeutet nicht, dass kein Risiko besteht. Man erhält dadurch zwar die Kontrolle über seine Vermögenswerte zurück,
übernimmt aber auch die volle Verantwortung für deren Sicherheit.
#钱包安全 ist eine der grundlegendsten und wichtigsten Fragen für Krypto-Anleger.
Wie können Anleger ihre Krypto-Vermögenswerte schützen?
① Hardware-Wallets unbedingt über offizielle Kanäle kaufen.
Kaufe sie auf der offiziellen Website, verwende keine vorgegebene Wiederherstellungsphrase und gib diese niemals an Dritte weiter.
② Hot Wallets oder Wallet-Apps
solltest du unbedingt von der offiziellen Website herunterladen, um gefälschte Wallets zu vermeiden.
③ Bei größeren Vermögenswerten für Risikotrennung sorgen.
Bewahre nicht alle Vermögenswerte in derselben Wallet oder mit derselben Wiederherstellungsphrase auf, sondern verwalte sie getrennt.
Im Vergleich zu anderen Verlusten ist ein Wallet-Diebstahl besonders grausam und schwer zu verkraften.
Selbst wenn man nicht dem Hype hinterherjagt, keine Futures handelt, keine risikoreichen Geschäfte eingeht
und sich bewusst für eine sicherere Verwahrungsmethode entscheidet, kann man sich nie vollständig schützen.
Man weiß nicht, an welcher Stelle etwas schiefgelaufen ist,
und plötzlich ist das über Jahre angesammelte Vermögen gestohlen – ein kaum zu ertragender Schmerz.
80 BTC auf einer Hardware-Wallet wurden gestohlen – das tut richtig weh!
#Ledger : Bei Hardware-Wallets kam es offenbar zu einem groß angelegten Diebstahl.
On-Chain wurden Vermögensverluste von über 86 Millionen US-Dollar nachverfolgt.
Darunter war eine Wallet-Adresse,
auf der vor einer Woche eine Ledger-Wallet aktiviert und 80 $BTC eingezahlt wurden.
Jetzt sind diese Vermögenswerte im Wert von über 6 Millionen US-Dollar auf mysteriöse Weise verschwunden.
Ledger hat offiziell bekannt gegeben,
dass Hardware-Wallets, die über Händler in Südostasien #CryptoBilis gekauft wurden, möglicherweise gefährdet sind.
Die genaue Schadenssumme und die Ursache des Angriffs sind bislang nicht abschließend bestätigt.
Doch dieser Vorfall ist erneut eine Warnung an alle Krypto-Anleger.
Hardware-Wallets bedeuten nicht absolute Sicherheit
Viele glauben, dass ihre Vermögenswerte sicher sind, wenn sie BTC auf einer Hardware-Wallet aufbewahren,
weil der private Schlüssel nicht mit dem Internet in Berührung kommt.
Doch die Sicherheit einer Hardware-Wallet hängt nicht nur vom Gerät selbst ab,
sondern auch vom Bezugsweg, der Einrichtung, der Erzeugung der Wiederherstellungsphrase und ihrer Aufbewahrung.
Wird das Gerät in der Lieferkette manipuliert
oder ist die Wiederherstellungsphrase bereits bei ihrer Erzeugung kompromittiert,
kann das Vermögen selbst dann nicht geschützt werden, wenn es anschließend dauerhaft offline aufbewahrt wird.
Eine Hardware-Wallet ist nur ein Teil des Sicherheitskonzepts – kein unknackbarer Tresor.
Auch wenn dir jemand eine Hardware-Wallet schenken möchte, solltest du äußerst vorsichtig sein.
Wer Vermögenswerte auf einer Kryptobörse aufbewahrt,
muss Risiken wie den Geschäftsbetrieb der Plattform, die Verwahrung und die Kontosicherheit tragen.
Wer seine privaten Schlüssel selbst verwahrt,
muss allein die Risiken rund um Geräte, Wiederherstellungsphrase, Backups und Bedienfehler tragen.
Selbstverwahrung bedeutet nicht, dass kein Risiko besteht. Man erhält dadurch zwar die Kontrolle über seine Vermögenswerte zurück,
übernimmt aber auch die volle Verantwortung für deren Sicherheit.
#钱包安全 ist eine der grundlegendsten und wichtigsten Fragen für Krypto-Anleger.
Wie können Anleger ihre Krypto-Vermögenswerte schützen?
① Hardware-Wallets unbedingt über offizielle Kanäle kaufen.
Kaufe sie auf der offiziellen Website, verwende keine vorgegebene Wiederherstellungsphrase und gib diese niemals an Dritte weiter.
② Hot Wallets oder Wallet-Apps
solltest du unbedingt von der offiziellen Website herunterladen, um gefälschte Wallets zu vermeiden.
③ Bei größeren Vermögenswerten für Risikotrennung sorgen.
Bewahre nicht alle Vermögenswerte in derselben Wallet oder mit derselben Wiederherstellungsphrase auf, sondern verwalte sie getrennt.
Im Vergleich zu anderen Verlusten ist ein Wallet-Diebstahl besonders grausam und schwer zu verkraften.
Selbst wenn man nicht dem Hype hinterherjagt, keine Futures handelt, keine risikoreichen Geschäfte eingeht
und sich bewusst für eine sicherere Verwahrungsmethode entscheidet, kann man sich nie vollständig schützen.
Man weiß nicht, an welcher Stelle etwas schiefgelaufen ist,
und plötzlich ist das über Jahre angesammelte Vermögen gestohlen – ein kaum zu ertragender Schmerz.
#Ledger : Bei Hardware-Wallets kam es offenbar zu einem groß angelegten Diebstahl.
On-Chain wurden Vermögensverluste von über 86 Millionen US-Dollar nachverfolgt.
Darunter war eine Wallet-Adresse,
auf der vor einer Woche eine Ledger-Wallet aktiviert und 80 $BTC eingezahlt wurden.
Jetzt sind diese Vermögenswerte im Wert von über 6 Millionen US-Dollar auf mysteriöse Weise verschwunden.
Ledger hat offiziell bekannt gegeben,
dass Hardware-Wallets, die über Händler in Südostasien #CryptoBilis gekauft wurden, möglicherweise gefährdet sind.
Die genaue Schadenssumme und die Ursache des Angriffs sind bislang nicht abschließend bestätigt.
Doch dieser Vorfall ist erneut eine Warnung an alle Krypto-Anleger.
Hardware-Wallets bedeuten nicht absolute Sicherheit
Viele glauben, dass ihre Vermögenswerte sicher sind, wenn sie BTC auf einer Hardware-Wallet aufbewahren,
weil der private Schlüssel nicht mit dem Internet in Berührung kommt.
Doch die Sicherheit einer Hardware-Wallet hängt nicht nur vom Gerät selbst ab,
sondern auch vom Bezugsweg, der Einrichtung, der Erzeugung der Wiederherstellungsphrase und ihrer Aufbewahrung.
Wird das Gerät in der Lieferkette manipuliert
oder ist die Wiederherstellungsphrase bereits bei ihrer Erzeugung kompromittiert,
kann das Vermögen selbst dann nicht geschützt werden, wenn es anschließend dauerhaft offline aufbewahrt wird.
Eine Hardware-Wallet ist nur ein Teil des Sicherheitskonzepts – kein unknackbarer Tresor.
Auch wenn dir jemand eine Hardware-Wallet schenken möchte, solltest du äußerst vorsichtig sein.
Wer Vermögenswerte auf einer Kryptobörse aufbewahrt,
muss Risiken wie den Geschäftsbetrieb der Plattform, die Verwahrung und die Kontosicherheit tragen.
Wer seine privaten Schlüssel selbst verwahrt,
muss allein die Risiken rund um Geräte, Wiederherstellungsphrase, Backups und Bedienfehler tragen.
Selbstverwahrung bedeutet nicht, dass kein Risiko besteht. Man erhält dadurch zwar die Kontrolle über seine Vermögenswerte zurück,
übernimmt aber auch die volle Verantwortung für deren Sicherheit.
#钱包安全 ist eine der grundlegendsten und wichtigsten Fragen für Krypto-Anleger.
Wie können Anleger ihre Krypto-Vermögenswerte schützen?
① Hardware-Wallets unbedingt über offizielle Kanäle kaufen.
Kaufe sie auf der offiziellen Website, verwende keine vorgegebene Wiederherstellungsphrase und gib diese niemals an Dritte weiter.
② Hot Wallets oder Wallet-Apps
solltest du unbedingt von der offiziellen Website herunterladen, um gefälschte Wallets zu vermeiden.
③ Bei größeren Vermögenswerten für Risikotrennung sorgen.
Bewahre nicht alle Vermögenswerte in derselben Wallet oder mit derselben Wiederherstellungsphrase auf, sondern verwalte sie getrennt.
Im Vergleich zu anderen Verlusten ist ein Wallet-Diebstahl besonders grausam und schwer zu verkraften.
Selbst wenn man nicht dem Hype hinterherjagt, keine Futures handelt, keine risikoreichen Geschäfte eingeht
und sich bewusst für eine sicherere Verwahrungsmethode entscheidet, kann man sich nie vollständig schützen.
Man weiß nicht, an welcher Stelle etwas schiefgelaufen ist,
und plötzlich ist das über Jahre angesammelte Vermögen gestohlen – ein kaum zu ertragender Schmerz.
2
4
2.1k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#IsAnthropic’s$1.5TMarketCapJustified?
4,753 Aufrufe
45 Kommentare
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
183,447 Aufrufe
1,900 Kommentare
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
88,405 Aufrufe
1,010 Kommentare
4
#StrategySTRCPreferredSlips3.65%Below$100Par
3,996 Aufrufe
59 Kommentare
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
11,823 Aufrufe
196 Kommentare
6
#CanGTA6'sLaunchLiftTTWOShares?
61,129 Aufrufe
757 Kommentare
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
3,224 Aufrufe
98 Kommentare
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
853 Aufrufe
27 Kommentare
9
#TetherMakesStrategicInvestmentInSCRYPT
3,766 Aufrufe
87 Kommentare
10
#CapitalGroupAdds1264500StrategyShares
18,818 Aufrufe
211 Kommentare