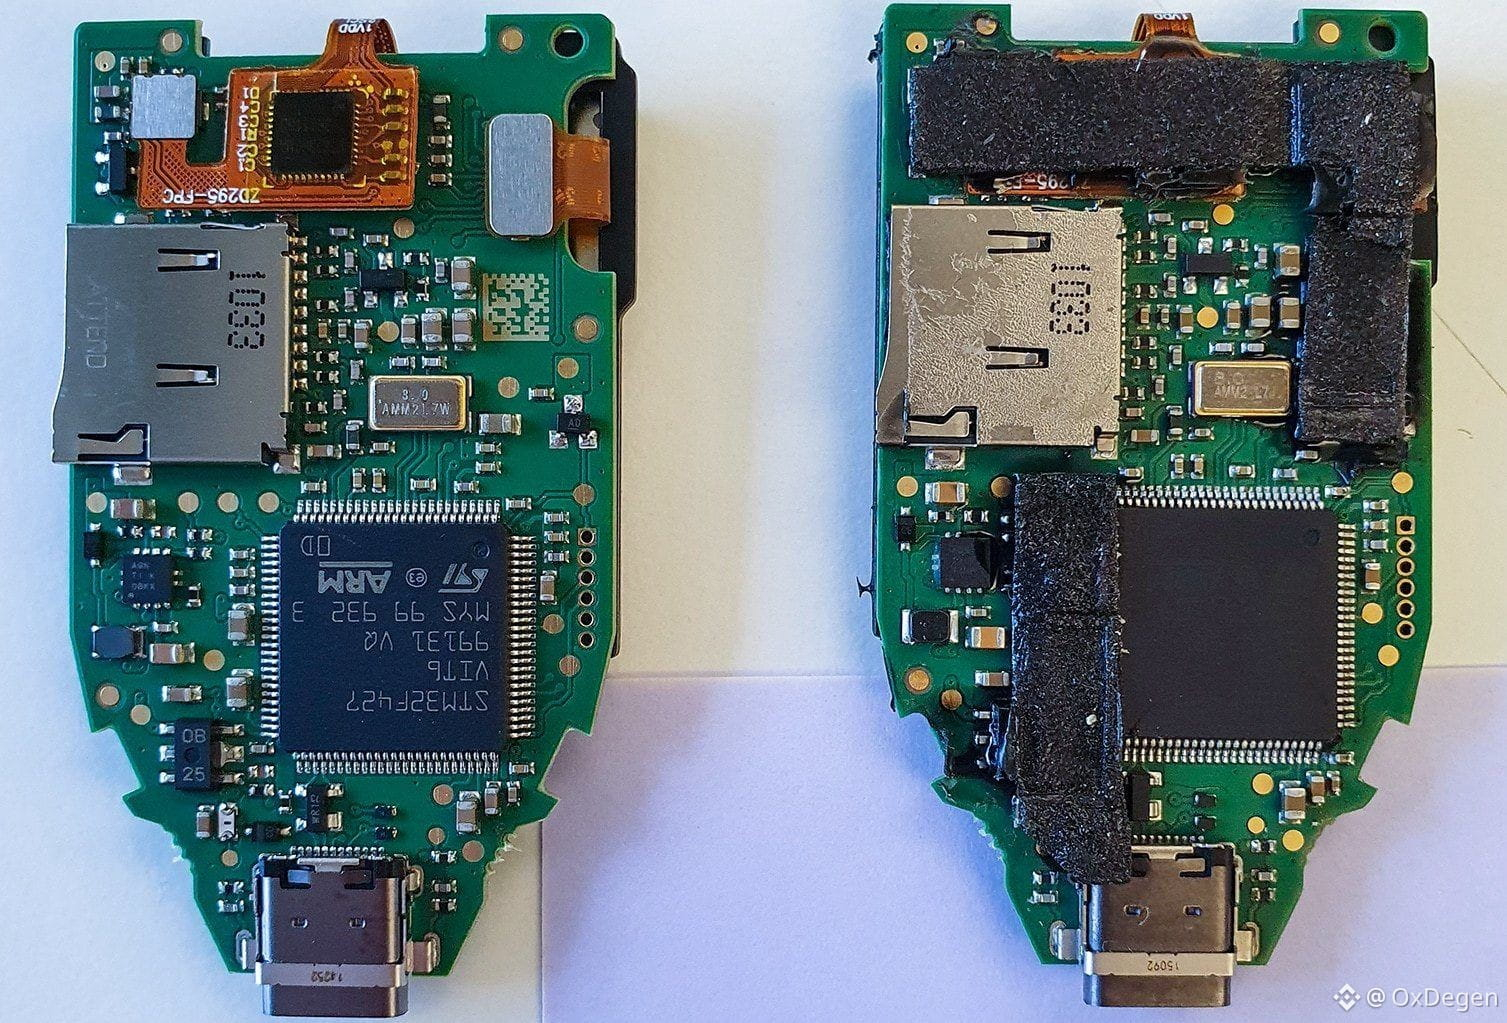
Trezor zufolge wurde ein von CryptoBilis verkauftes Safe 5 möglicherweise mit schädlicher Hardware manipuliert, die die auf dem Bildschirm angezeigten Wiederherstellungswörter auslesen und anschließend über das Mobilfunknetz übertragen könnte. Das Unternehmen empfiehlt allen Nutzern, die seit März 2026 ein Gerät bei CryptoBilis gekauft haben, ihre Vermögenswerte zu übertragen und eine neue Wiederherstellungsphrase zu erstellen.
Dabei wurde kein offizielles Trezor-Produkt aus der Ferne gehackt, sondern die Lieferkette des Händlers physisch manipuliert. Doch der Vorfall erschüttert einen noch gefährlicheren Irrglauben: Hardware-Wallets sind nicht von Natur aus sicher. Wenn Verpackung, Chip und Vertriebskanäle manipuliert werden können, muss man dem Spruch „Nicht deine Schlüssel, nicht deine Coins“ vielleicht noch hinzufügen: „Nicht deine Hardware, nicht deine Schlüssel.“
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis