

#walletsecurity
walletsecurity
168,934 baxış
Müzakirə edir: 366
Populyar
Sonuncu

Binance ünvan zəhərlənməsi fırıldaqlarına görə xəbərdarlıq edir. Fırıldaqçılar sizə saxta ünvanlarına pul göndərməniz üçün tələ qurmaq məqsədilə keçmiş transaksiyalarınızın tarixçəsini təqlid edirlər. Göndər düyməsinə basmazdan əvvəl hər bir simvolu iki dəfə yoxlayın.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
2

·
--
Cüzdan Təhlükəsizlik Nişanlarını OxuyunEAL5+ və ya EAL6+ etiketi faydalı təhlükəsizlik siqnalı ola bilər, amma bu, yekunlaşdıran sual deyil, daha çox due-diligence üçün başlanğıc sualı kimi qəbul edilməlidir.
Əvvəlcə qiymətləndirmənin hədəfini müəyyənləşdirin. Bir “wallet” təhlükəsiz elementdən istifadə edə bilər və Common Criteria üzrə qiymətləndirmə göstərə bilər. Bu, müəyyən edilmiş əhatə dairəsi çərçivəsində qiymətləndirilmiş çip və onun müqaviməti barədə sizə məlumat verir. Bu, avtomatik olaraq bütöv qurğunu, proqram təminatını (firmware), bootloader-i, yoldaş tətbiqi (companion app)-i, tranzaksiya parserini, bərpa prosesini, istehsal nəzarətlərini və gələcək hər bir yenilənməni sertifikatlaşdırdığı anlamına gəlmir.
Hər bir nişan üçün dörd sual verin: onu kim verib, hansı dəqiq komponent qiymətləndirilib, hansı model və versiya əhatə olunub və qiymətləndirmə nə vaxt keçirilib? Sertifikat identifikatoru, təhlükəsizlik hədəfi, qiymətləndirmə hesabatı və ya auditin əhatə dairəsini axtarın. Əgər bir provayder müstəqil auditə istinad edirsə, hesabatın mövcud olub-olmadığını, aşkar nöqsanların düzəldilib-düzəldilmədiyini və remediya (təshih tədbirləri) təsdiqinin aparılıb-aparılmadığını yoxlayın.
Cüzdan Təhlükəsizlik Nişanlarını Oxuyun
EAL5+ və ya EAL6+ etiketi faydalı təhlükəsizlik siqnalı ola bilər, amma bu, yekunlaşdıran sual deyil, daha çox due-diligence üçün başlanğıc sualı kimi qəbul edilməlidir.
Əvvəlcə qiymətləndirmənin hədəfini müəyyənləşdirin. Bir “wallet” təhlükəsiz elementdən istifadə edə bilər və Common Criteria üzrə qiymətləndirmə göstərə bilər. Bu, müəyyən edilmiş əhatə dairəsi çərçivəsində qiymətləndirilmiş çip və onun müqaviməti barədə sizə məlumat verir. Bu, avtomatik olaraq bütöv qurğunu, proqram təminatını (firmware), bootloader-i, yoldaş tətbiqi (companion app)-i, tranzaksiya parserini, bərpa prosesini, istehsal nəzarətlərini və gələcək hər bir yenilənməni sertifikatlaşdırdığı anlamına gəlmir.
Hər bir nişan üçün dörd sual verin: onu kim verib, hansı dəqiq komponent qiymətləndirilib, hansı model və versiya əhatə olunub və qiymətləndirmə nə vaxt keçirilib? Sertifikat identifikatoru, təhlükəsizlik hədəfi, qiymətləndirmə hesabatı və ya auditin əhatə dairəsini axtarın. Əgər bir provayder müstəqil auditə istinad edirsə, hesabatın mövcud olub-olmadığını, aşkar nöqsanların düzəldilib-düzəldilmədiyini və remediya (təshih tədbirləri) təsdiqinin aparılıb-aparılmadığını yoxlayın.
25
Duelbits kripto-kazinosu 7 milyon dollarlıq “hot wallet” istismarı (exploiti) səbəbilə fəaliyyətini dayandırıb. Bu kütləvi təhlükəsizlik pozuntusu mərkəzləşdirilmiş kripto platformalarının hədəfli haker hücumlarından üzləşdiyi ciddi riskləri bir daha vurğulayır.
#DuelbitsHack #WalletSecurity
Duelbits kripto-kazinosu 7 milyon dollarlıq “hot wallet” istismarı (exploiti) səbəbilə fəaliyyətini dayandırıb. Bu kütləvi təhlükəsizlik pozuntusu mərkəzləşdirilmiş kripto platformalarının hədəfli haker hücumlarından üzləşdiyi ciddi riskləri bir daha vurğulayır.
#DuelbitsHack #WalletSecurity
#DuelbitsHack #WalletSecurity
10
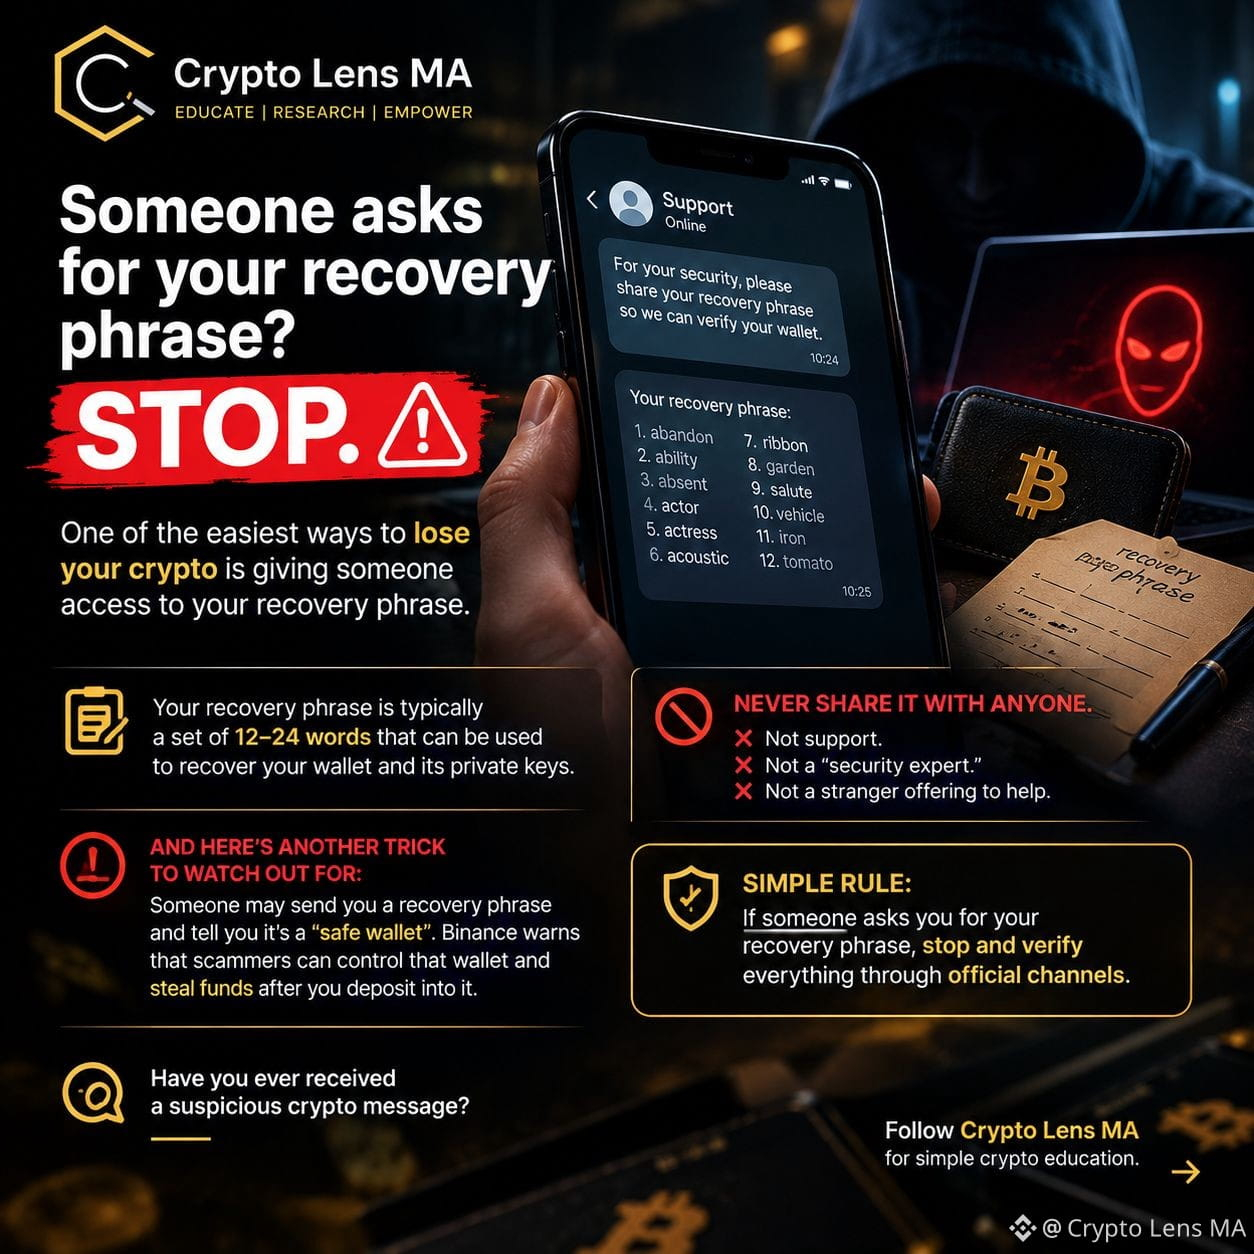
Kimsə bərpa (recovery) frazanı istəyir? DAYAN. 🚨
Kriptovalyutanı itirməyin ən asan yollarından biri, kiməsə bərpa frazanı verib onun sizin hesabınıza çıxış əldə etməsidir.
Bərpa frazanız adətən 12–24 sözdən ibarət olur və bu, cüzdanınızı və onun şəxsi (private) açarlarını bərpa etmək üçün istifadə edilə bilər.
🔴 Heç kimlə paylaşmayın.
Dəstək deyil.
“Yüksək səviyyəli təhlükəsizlik mütəxəssisi” də deyil.
Kömək təklif edən yad adam da deyil.
Diqqət etməli olduğunuz başqa bir hiylə də var:
Kimsə sizə bərpa frazası göndərib bunun “təhlükəsiz cüzdan” olduğunu söyləyə bilər. Binance xəbərdarlıq edir ki, dələduzlar həmin cüzdana nəzarət edə və siz ora vəsait yatırdıqdan sonra həmin vəsaitləri oğurlaya bilərlər.
Sadə qayda: Əgər kimsə sizdən bərpa frazanızı istəsə, dayanın və hər şeyi rəsmi kanallar vasitəsilə yoxlayın. 🔐
Siz heç şübhəli kripto mesajı almısınız?
#CryptoSecurity #Cryptoscam #crypto #blockchain #WalletSecurity
138
Web3 cüzdan provayderi təhlükəsizlik pozuntusu barədə məlumat verib və XRP icmasını aktivlərini dərhal köçürməyə çağırıb. Bu istismar istifadəçilərin vəsaitlərini, tez reaksiya verməsələr, ciddi risk altında qoyur.
#XRP #WalletSecurity
Web3 cüzdan provayderi təhlükəsizlik pozuntusu barədə məlumat verib və XRP icmasını aktivlərini dərhal köçürməyə çağırıb. Bu istismar istifadəçilərin vəsaitlərini, tez reaksiya verməsələr, ciddi risk altında qoyur.
#XRP #WalletSecurity
#XRP #WalletSecurity
16
Sadə bir kodlaşdırma səhvi hakerin kripto pul kisəsindən 7,8 milyon dolları boşaltmasına imkan verdi. Bu fəlakətli istismar rəqəmsal aktivlərin idarə edilməsində hətta kiçik təhlükəsizlik uyğunsuzluqlarının da yaratdığı son dərəcə böyük riskləri vurğulayır.
#SecurityVulnerability #WalletSecurity
Sadə bir kodlaşdırma səhvi hakerin kripto pul kisəsindən 7,8 milyon dolları boşaltmasına imkan verdi. Bu fəlakətli istismar rəqəmsal aktivlərin idarə edilməsində hətta kiçik təhlükəsizlik uyğunsuzluqlarının da yaratdığı son dərəcə böyük riskləri vurğulayır.
#SecurityVulnerability #WalletSecurity
#SecurityVulnerability #WalletSecurity
5
🚨 BİLİRSİZMİ Kİ, TƏSDİQ BİR RİSK DAŞIYA BİLƏR?
Müəyyən protokollarla qarşılıqlı əlaqə quranda, bir müqaviləyə sənin wallet-dəki müəyyən tokenləri xərcləmək üçün icazə vermiş ola bilərsən.
Problem o zaman yaranır ki:
❌ Limitsiz icazələr verirsən.
❌ Artıq istifadə etmədiyin köhnə icazələri saxlayırsan.
❌ İmkan verdiyin zədələnmiş/məxfi zərərli müqavilələrlə qarşılıqlı əlaqə qurursan.
Buna görə də yaxşı təcrübə odur ki, wallet-lərinin icazələrini mütəmadi olaraq yoxlayasan və artıq ehtiyacın olmayanları ləğv edəsən.
🔐 Sadəcə seed phrase-i qorumaq kifayət deyil.
Həm də aktivlər üzərində sənin icazən olan hansı müqavilələrə nəzarət etməlisən.
İmza atmadan əvvəl:
👉 Nəyə icazə verdiyini oxu.
👉 Müqaviləni yoxla.
👉 Tələsmədən, avtomatik imza atma.
İmza göründüyündən də çox daha önəmli ola bilər.
#DeFi #Web3 #WalletSecurity #CryptoSecurity #BinanceSquare
53

·
--
#hackersatack
#HackerStrategy
#Revolut
#WalletSecurity
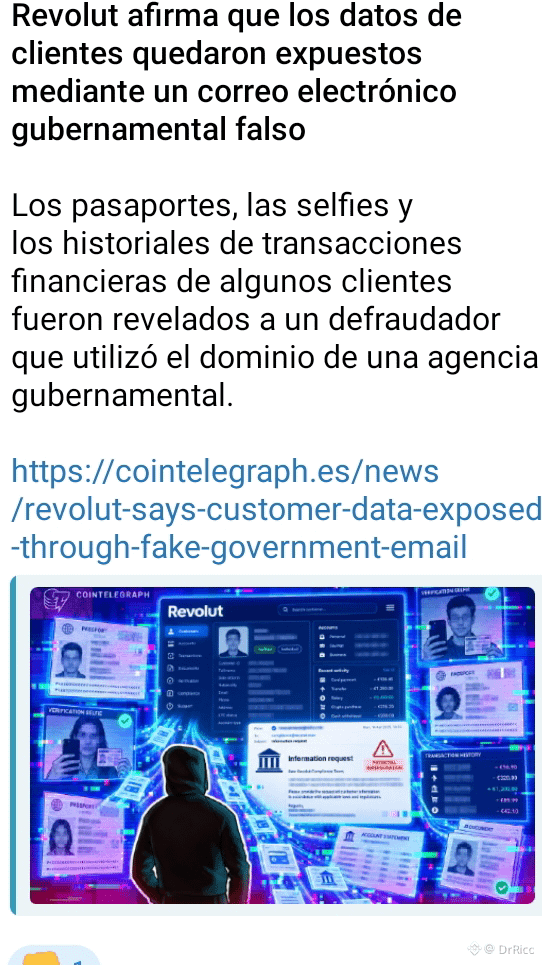
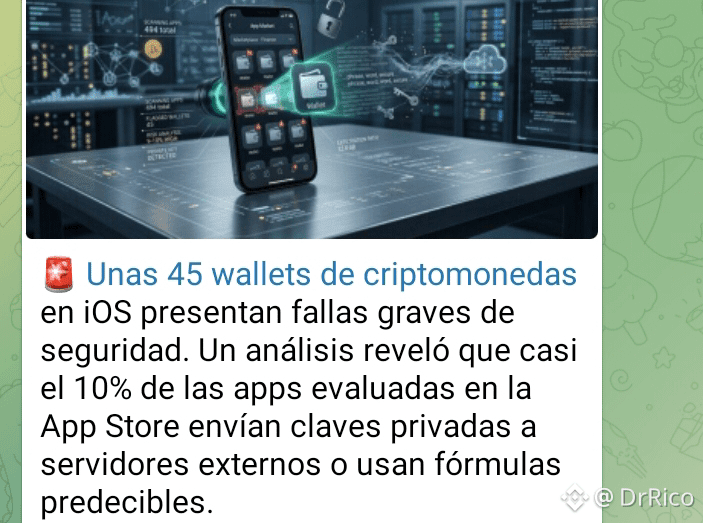
Ardıcıllıq və daha çox ardıcıllıq, hacklənmələr və daha çox hacklənmələr bu il kripto xəbərlərində xəbərdarlığı quran mövzular olub!! Bu dəfə isə Revolutun payına düşdü!! Üstəlik ən maraqlı fakt budur ki, iOS-də kriptovalyuta olan 45-dən çox “wallet” ciddi təhlükəsizlik zəiflikləri göstərir!! 🤦🤦🤦🤦🤦🤦🤦🤦🤦🤦🤦🤦🤦🤦🤦 Hakerlər süfrəni açıb yemək yeyir!!! 🤮🤮🤮🤮
$USD1
$USDC
$ETH
161

·
--
Coldcard üçüncü dalğa hücumunun vəsaiti davamlı şəkildə hərəkət edir: əmanət sistemi hansı suallara cavab verməlidir2026-09-08
The Block, CoinDesk, Cointelegraph və Decrypt-in hamısı bildirir ki, Coldcard-ın üçüncü dalğa hücumu nəticəsində əldə etdiyi bitkoinlər yaxın vaxtlarda böyük məbləğdə köçürmələr göstərib. Məqalələr Galaxy Research-a istinadən qeyd edir ki, üçüncü dalğada oğurlanan vəsaitin təxminən 45%-i artıq hərəkətə keçirilib.
Sektor baxımından diqqət təkcə vəsait axınına deyil, həm də əmanət (custody) sisteminin fövqəladə hal baş verdikdən sonra tez cavab verə bilməsinə yönəlməlidir: hansı xəzinələr (vaultlar) təsirlənib, hansı səlahiyyətlər hələ də qüvvədədir, qalan vəsait təcrid oluna bilirmi və bərpadan sonra hansı nəzarət yolları etibarlı sayılır.
Əgər sistem yalnız əməliyyat baş verdikdən sonra ünvanları izləyə bilirsə, bu, sübut toplama (forensika) problemini həll edir; daha tam nəzarət səthi isə açarların yaradılması, imzalama səlahiyyəti, fövqəladə halın aşkarlanması, dayandırma və bərpa proseslərini bir-biri ilə əlaqələndirməlidir. Coldcard hadisəsindən sonra hücumçunun tək bir açara, yoxsa kütləvi səlahiyyətlərə, ya da daha yuxarı səviyyədə açarların idarə edilməsi imtiyazlarına nail olub-olmadığını izah etməsi hələ də müşahidə edilməyə dəyər.
Coldcard üçüncü dalğa hücumunun vəsaiti davamlı şəkildə hərəkət edir: əmanət sistemi hansı suallara cavab verməlidir
2026-09-08
The Block, CoinDesk, Cointelegraph və Decrypt-in hamısı bildirir ki, Coldcard-ın üçüncü dalğa hücumu nəticəsində əldə etdiyi bitkoinlər yaxın vaxtlarda böyük məbləğdə köçürmələr göstərib. Məqalələr Galaxy Research-a istinadən qeyd edir ki, üçüncü dalğada oğurlanan vəsaitin təxminən 45%-i artıq hərəkətə keçirilib.
Sektor baxımından diqqət təkcə vəsait axınına deyil, həm də əmanət (custody) sisteminin fövqəladə hal baş verdikdən sonra tez cavab verə bilməsinə yönəlməlidir: hansı xəzinələr (vaultlar) təsirlənib, hansı səlahiyyətlər hələ də qüvvədədir, qalan vəsait təcrid oluna bilirmi və bərpadan sonra hansı nəzarət yolları etibarlı sayılır.
Əgər sistem yalnız əməliyyat baş verdikdən sonra ünvanları izləyə bilirsə, bu, sübut toplama (forensika) problemini həll edir; daha tam nəzarət səthi isə açarların yaradılması, imzalama səlahiyyəti, fövqəladə halın aşkarlanması, dayandırma və bərpa proseslərini bir-biri ilə əlaqələndirməlidir. Coldcard hadisəsindən sonra hücumçunun tək bir açara, yoxsa kütləvi səlahiyyətlərə, ya da daha yuxarı səviyyədə açarların idarə edilməsi imtiyazlarına nail olub-olmadığını izah etməsi hələ də müşahidə edilməyə dəyər.
47
·
--
Əla! Gəlin bunu Binance Square üçün "şirəli" statusa çevirək!
---
**BÜTÜN ŞOK: '1 milyard USD'lik cüzdanı açmaq olur, amma içində cəmi 10 USD tapılır! Fırıldaqçı kripto cüzdanlarının sərt gerçəyi bütün icmanı mat qoyur!** 😱
Kripto mühitində bəzən "itirilmiş cüzdanın geri qaytarılması" ilə bağlı maraqlı hekayələr eşitmiş olarsınız. Amma bu yaxınlarda ekspertlərin bərpa etmiş olduğu məlumatlara əsasən ortaya çıxan xəbər hamımız üçün ciddi bir xəbərdarlıqdır!
Aşağıda dərhal bilməli olduğunuz əsas məqamlar var:
* **Kripto "dedektivləri" itirilmiş cüzdana yenidən çıxış əldə etməyə kömək edə bilər**: parolu unutmaq, seed frazını itirmək və s. Bu, rəqəmsal xəzinə açarını təsadüfən "salmış" olanlar üçün ümid işığıdır.
* **Amma əvvəlcədən pulun "buxar kimi sovrulduğu" və ya heç vaxt cüzdana qoyulmadığı hallarda bu cəhd tamamilə faydasız olur.** Bərpa bacarığı nə qədər yüksək olsa da, yoxdan pul yaratmaq mümkün deyil!
* **Böyük şok: Biri milyardlarla dollar dəyərində olduğu deyilən bir cüzdanın bərpasından sonra içində cəmi 10 USD qalır!** Bu, bazarda mövcud ola biləcək illüziyaların acı gerçəyini ortaya qoyur.
**Mənim şəxsi baxışım:**
Buradakı sarsıdıcı dərs budur: Girişin bərpa olunması sadəcə ilk addımdır. Ən vacibi budur ki, *pulunuz həqiqətən də cüzdanda olsun* və siz təhlükəsiz, şəffaf idarəetmə metoduna sahib olasınız. "Milyon dollarlıq cüzdan" illüziyasına düşməyin—amma əslində içinin boş olduğunu görməyin. Hadisə baş verməzdən ÖNCƏ mütləq balansı yoxlayın və aktivlərinizi fəal şəkildə qoruyun. Cüzdanınız boşdursa, istənilən bərpa cəhdi mənasızdır! Ayıq-sayıq olun, qardaşlar!
Bu hadisə barədə nə düşünürsünüz? Kripto icması üçün bu, zəruri bir xəbərdarlıqdırmı? Aşağıda şərh yazın! 👇
Ən dərin analizləri və ən qaynar xəbərləri qaçırmamaq üçün **İzləyin** düyməsini unutmayın!
#CryptoNews #TrendingNews #WalletSecurity #Blockchain
9
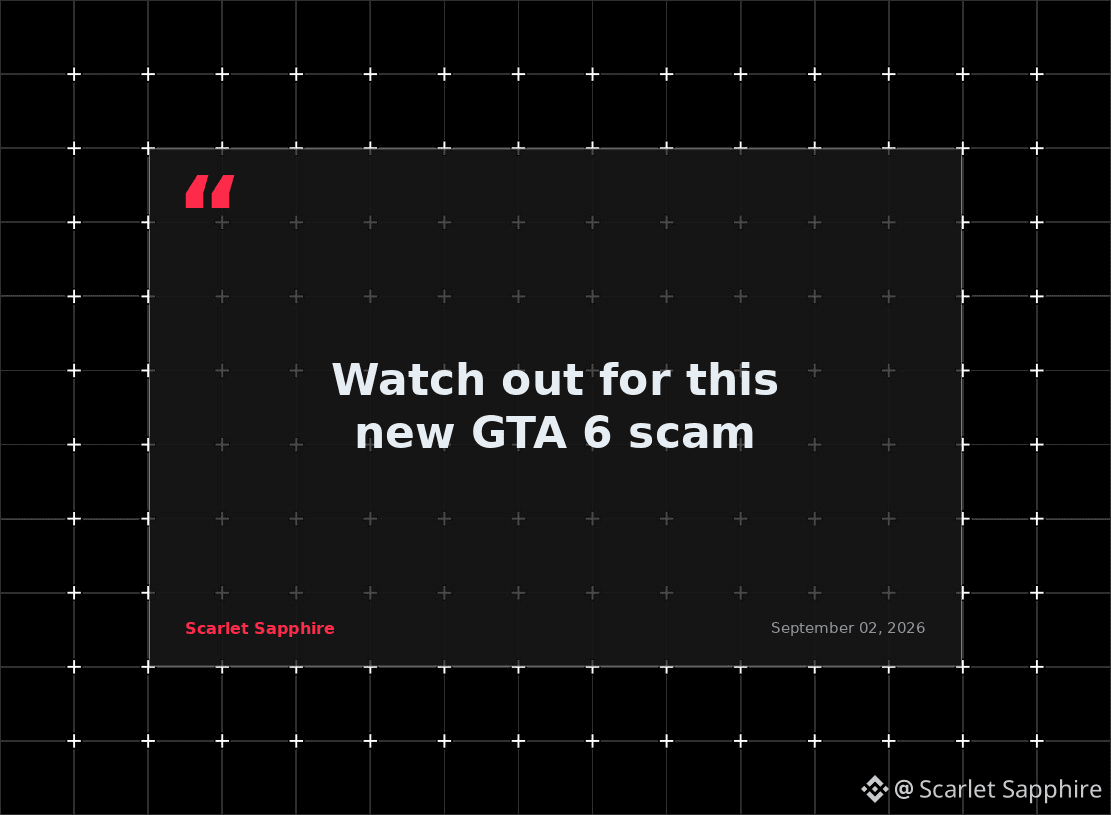
Diqqət edin: bu yeni GTA 6 fırıldağına
Cinayətkarlar zərərli “wallet drainer” (cüzdan boşaldan) proqramlar yerləşdirmək üçün saxta Grand Theft Auto VI sızdırma saytlarından istifadə edirlər. Həddindən artıq həyəcanlandıran linklərdən çox diqqətli olun və “rekt” olmağın qarşısını almaq üçün cüzdanınızı təsdiqlənməmiş mənbələrə qoşmayın.
#PhishingAlert #WalletSecurity
1
36
Zərərli saxta Claude masaüstü tətbiqi RevStealer zərərvericisini yayır. O, xüsusilə 50-dən çox kriptovalyuta cüzdanını, eləcə də brauzer parollarını və həssas istifadəçi məlumatlarını hədəf alır.
#RevStealer #WalletSecurity
Zərərli saxta Claude masaüstü tətbiqi RevStealer zərərvericisini yayır. O, xüsusilə 50-dən çox kriptovalyuta cüzdanını, eləcə də brauzer parollarını və həssas istifadəçi məlumatlarını hədəf alır.
#RevStealer #WalletSecurity
#RevStealer #WalletSecurity
1
7
2025-ci ildə 158,000+ pul kisəsi pozuntusunda 713 milyon dollar itki.
Hakerlər birjalardan şəxsi pul kisələrinə keçib. 📉
Fırıldaq aşkarlanması yoxdur. Geri qaytarılma yoxdur. Bir pis təsdiq — birdəfəlik nəticədir.
Təsdiqləməzdən əvvəl hər bir imza sorğusunu yoxlayın.
#cryptogates #WalletSecurity #RiskManagement
Hakerlər birjalardan şəxsi pul kisələrinə keçib. 📉
Fırıldaq aşkarlanması yoxdur. Geri qaytarılma yoxdur. Bir pis təsdiq — birdəfəlik nəticədir.
Təsdiqləməzdən əvvəl hər bir imza sorğusunu yoxlayın.
#cryptogates #WalletSecurity #RiskManagement
93

Canlı yayımlanarkən köməkçi söz (seed phrase) üzə çıxıb — bu əməliyyat həqiqətən də çətindir.
Robinhood-un təsisçisi Vlad Tenev canlı yayımda təsadüfən seed phrase-i ifşa edib; haker saniyələr içində cüzdana girib ünvanı ələ keçirib, ardınca bir Meme coin-i 500 min dollarlıq bazar dəyərindən 14 milyon dollara qədər qaldırıb — iki saatda ticarət həcmi 20 milyon ABŞ dollarına çatdırılıb. Minlərlə xırda investor səs-küyə aldanıb içəri girib, sonra isə coin qiyməti ani şəkildə çökməyə başlayıb — klassik "məşhur statusu + öncədən alıb yığma" ssenarisi.
Daha da çətin olanı sonradadır: əsas ünvan Robinhood RPC tərəfindən dondurulub, node əməliyyatı paketləməkdən imtina etdikdən sonra, haker birbaşa döyüş meydanını dəyişib BNB Chain-ə keçib; eyni bağlı ünvanlar dəstindən yeni coin buraxaraq, öz-özünə alıb satmaqla "trend"i süni şəkildə qızışdırıb. Sonra isə yüksəklikdə paylama (dağıtma) edib nağdlaşdırma həyata keçirib. Bütün proses o qədər axıcı olub ki, demək olar əvvəlcədən planlaşdırıldığı təsdiqlənir.
Bir neçə xəbərdarlıq:
1. Seed phrase kameralardan, klaviatura/clipboard-dan və istənilən şəbəkəyə qoşulmuş cihazdan uzaq olmalıdır; heç vaxt canlı yayımda/ekran yazısında/uzaqdan görüşdə cüzdanla işləməyin
2. Məşhur ünvanların dəyişməsi ilə yaranan Meme bazarı, çox böyük ehtimalla başqasının ssenarisinin növbəti səhnəsidir — bu, sənin fürsətin deyil
3. RPC səviyyəsində dondurma yalnız tək bir node-u zərərsizləşdirir; əgər onlayn aktivlər həqiqətən ələ keçirilibsə, ondan sonra onlara əsasən geri qayıtmaq mümkün olmur. Özünüz saxladığınız (self-custody) sərhədləri mütləq aydın görün
Təhlükəsizlik məsələsi — onu bir dəfə soyulan kimi yaşayanda dərs alınır. Ümid edirəm bu dəfə sən olmayacaqsan.
#WalletSecurity #MemeCoin #BNBChain
54

·
--
“Təhlükəsiz tətbiq mağazası” mifindən niyə heç kim danışmır: saxta iOS cüzdanının iddiaya görə Bitcoin ilə 1,8 milyon dolları boşaltdığı söylənir?
Əksər kripto istifadəçilərinə deyilir ki, təhlükəsizlik şəxsi məsuliyyətdir və bəli, doğrudur. Amma treyderlər qanuni görünən cüzdanı yükləyib $BTC-ni itirəndə zərər sadəcə pis ticarət və ya gecikmiş çıxış olmur. Bu, tam bir silinmədir.
Apple-a qarşı bu federal məhkəmə iddiası kriptodakı ən böyük kor nöqtəyə — etibara — amansız bir nümunədir. Əsasən yayılmış rəvayət deyir ki, dələduzlar şübhəli linklərdə və qeyri-müəyyən DM-lərdə yaşayıb, amma burada iddia edilən hücum saxta iOS cüzdanı vasitəsilə gəlib — bir çox istifadəçinin artıq yoxlanıldığını düşündüyü dəqiq yer.
Bu, $BTC, $ETH və ya $BNB saxlayan hər kəs üçün önəmlidir. Əgər platform saxta cüzdanı (iddiyə görə 1,8 milyon dolları boşaldan) tutmadan təhlükəsizlik qavrayışı yarada bilirsə, “sadəcə diqqətli olun” kifayət etmir. Təhlükəsizlik daha yaxşı tətbiq yoxlaması, daha aydın cüzdan doğrulaması və istifadəçilərin hər yükləməni bir transaksiya təsdiqi kimi qəbul etməsini əhatə etməlidir.
Burada məsuliyyətin harada oturmalı olduğunu sizcə necə görürsünüz: istifadəçi, tətbiq qapıçısı, yoxsa hər ikisi?
#Bitcoin #CryptoSecurity #WalletSecurity
“Təhlükəsiz tətbiq mağazası” mifindən niyə heç kim danışmır: saxta iOS cüzdanının iddiaya görə Bitcoin ilə 1,8 milyon dolları boşaltdığı söylənir?
Əksər kripto istifadəçilərinə deyilir ki, təhlükəsizlik şəxsi məsuliyyətdir və bəli, doğrudur. Amma treyderlər qanuni görünən cüzdanı yükləyib $BTC -ni itirəndə zərər sadəcə pis ticarət və ya gecikmiş çıxış olmur. Bu, tam bir silinmədir.
Apple-a qarşı bu federal məhkəmə iddiası kriptodakı ən böyük kor nöqtəyə — etibara — amansız bir nümunədir. Əsasən yayılmış rəvayət deyir ki, dələduzlar şübhəli linklərdə və qeyri-müəyyən DM-lərdə yaşayıb, amma burada iddia edilən hücum saxta iOS cüzdanı vasitəsilə gəlib — bir çox istifadəçinin artıq yoxlanıldığını düşündüyü dəqiq yer.
Bu, $BTC , $ETH və ya $BNB saxlayan hər kəs üçün önəmlidir. Əgər platform saxta cüzdanı (iddiyə görə 1,8 milyon dolları boşaldan) tutmadan təhlükəsizlik qavrayışı yarada bilirsə, “sadəcə diqqətli olun” kifayət etmir. Təhlükəsizlik daha yaxşı tətbiq yoxlaması, daha aydın cüzdan doğrulaması və istifadəçilərin hər yükləməni bir transaksiya təsdiqi kimi qəbul etməsini əhatə etməlidir.
Burada məsuliyyətin harada oturmalı olduğunu sizcə necə görürsünüz: istifadəçi, tətbiq qapıçısı, yoxsa hər ikisi?
#Bitcoin #CryptoSecurity #WalletSecurity
46
·
--
Yüksək fəaliyyət ≠ yüksək risk.
Bu Solana ünvanını yoxladıq. Solscan tərəfindən ictimai şəkildə Kraken Hot Wallet kimi etiketlənib:
6LY1JzAFVZsP2a2xKrtU6znQMQ5h4i7tocWdgrkZzkzF
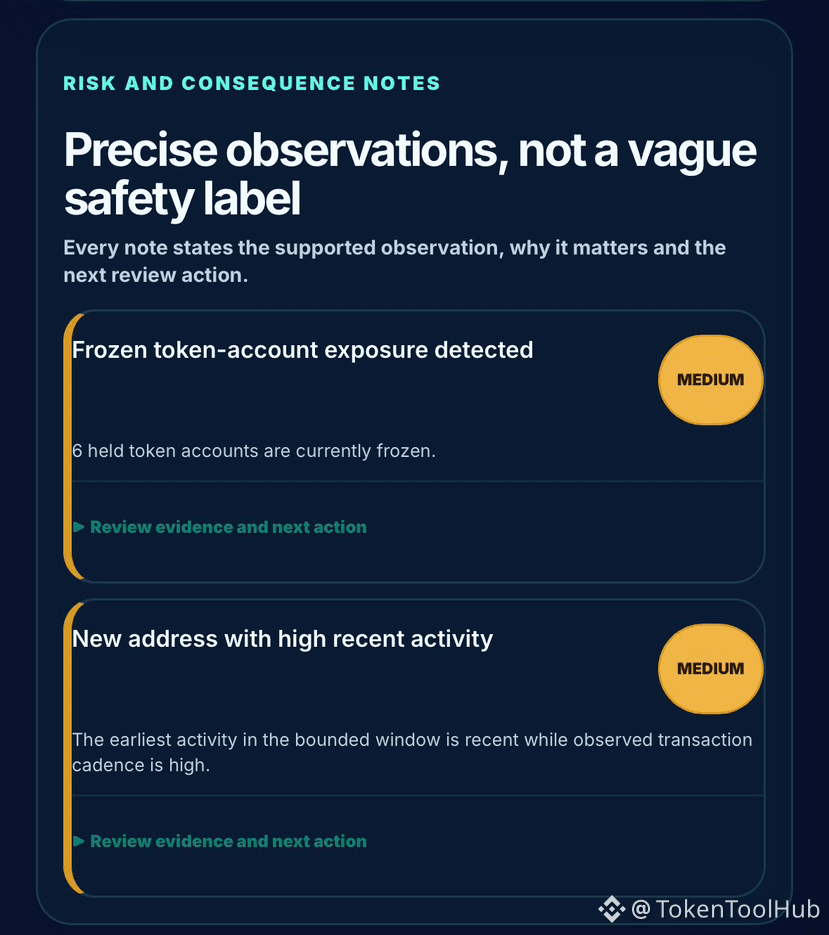
TokenToolHub aşağıdakıları qaytardı:
• Risk balı: 22/100
• Risk zolağı: Aşağı
• Etibarlılıq: Yüksək
• Yüksək prioritetli siqnallar: 0
• Orta prioritetli siqnallar: 2
• Token hesabları: 1,021
• Dəstəklənən holdinqlər: 1,013
• Nümunəyə daxil edilən son imzalar: 200
• Aktiv delegatlar: 0
• Son təsdiqlər: 0
• Dondurulmuş token hesabları: 6
Ən maraqlı hissə əməliyyat sıxlığıdır.
Məhdud tarix pəncərəsində fəaliyyət təxminən gündə 23,967 imza kimi qiymətləndirilib.
Bu, həddən artıq görünür, amma yalnız həcm zərərli davranışın sübutu deyil.
Dərin təhlil edilmiş 28 əməliyyatın hamısı cüzdan tərəfindən imzalanıb və ödənişçi (fee payer) kimi istifadə olunub; bu, yüksək aktiv əməliyyat ünvanına uyğundur.
Orta səviyyəli iki tapıntı: altı dondurulmuş token hesabı və qeyri-adi yüksək yaxın dövr tranzaksiya ritmi.
Həmçinin vacibdir: 0 günlük nümunə yaş hesabat pəncərəsi ilə məhdudlaşdırılmış götürmə müddətini əks etdirir; bu, cüzdanın həqiqi yaradılma tarixini mütləq göstərmir.
Faydalı cüzdan skaneri avtomatlaşdırmanı və birja miqyasında fəaliyyəti real risk sübutundan ayırmalıdır.
Tam skan:
https://tokentoolhub.com/solana-wallet-risk-scanner/?address=6LY1JzAFVZsP2a2xKrtU6znQMQ5h4i7tocWdgrkZzkzF
#solana #Onchain #WalletSecurity #CryptoSecurity
80

·
--
**Kripto Pul Cüzdanınızın Təhlükəsizliyi Sizi Oyandıran Bir Çağırış Oldu**
Təsəvvür edin ki, kiminsə bir ildən artıqdur hesabınızdan sakitcə pul oğurladığı, amma sizin heç vecinizə belə gəlmədiyi anlaşılsın — bu, 20 hiyləgər moduldan ibarət zərərli proqram əməliyyatı olan OkoBot barədə şok həqiqətdir; zərərli proqram ən azı beş ölkədə istifadəçilərə təsir edib və kripto pul cüzdanının bərpa (recovery) ifadələrini oğurlayıb.
**Kripto cüzdanın bərpa ifadəsi nədir?**
#Cryptosecurity #Walletsafety
Bu, cüzdanınıza giriş itirsəniz, onu bərpa etməyə imkan verən vacib sözlər siyahısıdır; onu xəzinə sandığınızın rəqəmsal açarı kimi düşünün. OkoBot-un yüksək səviyyəli zərərli proqramı məhz bu məlumatı ələ keçirmək üçün hazırlanıb; nəticədə zərərçəkənlər köməksiz qalır və vəsaitləri risk altında olur.
**Real həyat nümunəsi:**
Kaspersky tədqiqatçıları OkoBot-un fəaliyyətini izləyir və zərərli proqramın istifadəçi məlumatlarını oğurlamaq cəhdlərini uğurla bloklayıb; bu da diqqətli olmağın və cüzdanınızı qorumaq üçün qabaqlayıcı addımlar atmağın vacibliyini vurğulayır.
**Yekun fikir:**
Bərpa ifadənizi oflayn saxlayın — məsələn, fiziki bir dəftərdə — və əlavə qorunma qatını artırmaq üçün iki faktorlu autentifikasiyanı aktivləşdirin #Walletsecurity
**Kripto cüzdanınızı təhlükəsiz saxlamaq üçün nə edirsiniz? Aşağıdakı şərhlərdə ekspert məsləhətlərinizi paylaşın!**
17
·
--
Bir “normal imza” sızması nəticəsində şəxsi açar ifşası: 1600万ADA insidenti mənə SecureKey-i yenidən anladır
Şifrə sözləri hakerə verilməyib və istifadəçi “sonsuz səlahiyyət”ə səhvən klik etməsinə də ehtiyac yoxdur. Sadəcə normal şəkildə əməliyyat imzalandıqda, hücumçu açıq blokçeyn məlumatlarından şəxsi açarı yenidən çıxara bilər
SecondFi rəsmi təhlükəsizlik bülleteninə görə, iyun ayında baş verən 3 xarici hücum 374 Cardano ünvanına təsir edib; təxminən 1600万 ADA oğurlanıb, həmin dövrdəki məzmuna görə dəyəri təxminən 2,4 milyon ABŞ dolları.
Komanda təcili tədbirlərlə təxminən 129 milyon ADA-nı da qoruyub; bu hissə qorunan aktivlərdir və “129 milyon ADA hakerlər tərəfindən oğurlanıb” kimi yazıla bilməz.
Səbəb, zərər görmüş proqram təminatındakı imza verən nonce törədicisinin deterministik qüsurudur. Müvafiq ünvan hər dəfə bir əməliyyat imzaladıqda, imza hücumçunun açıq blokçeyn məlumatlarından həmin ünvanın şəxsi açarını yenidən qurması üçün kifayət qədər riyazi məlumat sızdırır.
Risk ünvan və açar səviyyəsində olduğuna görə, SecondFi xüsusi olaraq xatırladır: eyni şifrə sözünü başqa pul kisəsi (wallet) tətbiqinə import etmək yalnız eyni açarları və ünvanları yenidən yaradır; bu, məruz qalmanı aradan qaldırmır.
Bu insidentin GRVT, Ethereum və ya Privy ilə birbaşa əlaqəsi rəsmi olaraq sübut edilməyib; buna əsaslanaraq @grvt_io -in eyni tip kod istifadə etdiyini düşünmək olmaz. Amma o, bütün öz-özünə (self-custody) nəzarət sistemləri üçün vacib bir problemi üzə çıxarır:
GRVT-nin rəsmi izahına görə SecureKey istifadəçinin Web3 etimadnaməsidir və mahiyyət etibarilə Ethereum-un ictimai/şəxsi açar cütlüyüdür. E-poçt, şifrə və ya OAuth əsasən hesabın girişinə və əməliyyatla bağlı olmayan funksiyalara xidmət edir; aktivlərin mənsubiyyətini dəyişə bilən istənilən əməliyyat SecureKey ilə imzalanmalıdır.
GRVT-nin ən yeni self-custody açıqlaması həmçinin bildirir ki, Privy e-poçt pul kisəsində açarlar aparat təcrid mühitində yaradılır və Shamir gizli paylaşdırma (secret sharing) yolu ilə parçalanır; nəticədə GRVT və ya Privy təkbaşına tam şəxsi açara malik olmur.
Bu, açarın yaradılması, saxlanması və tək tərəfin nəzarəti kimi problemləri həll edir; buna görə də bütün imza alqoritmləri, cihazın hədəfə alınması (istila) və istifadəçi səhv əməliyyatları üçün tam zəmanət kimi şərh edilməməlidir.
SecondFi hadisəsi də mənə Secondary SecureKey istifadəsini yenidən anladır: ehtiyat açar yalnız “müstəqil yaradılma, müstəqil cihaz, müstəqil bərpa materialları” olduqda həqiqətən ehtiyat sayılır.
Bu 1600万 ADA insidentinin ən ağır dərsi budur: kriptoqrafik baxımdan “etibarlı” bir imza, hətta növbəti saxta imzanın yaradılması üçün lazım olan ipuçlarını da üzə çıxara bilər.
#grvt #SelfCustody #WalletSecurity #CardanoSecurity
241
·
--
Bu iki gündə yenidən ən çox qiymətləndirilməli olan “öz-özünə host təhlükəsizdirmi” kimi köhnə bir söz deyil, çox adamın pul kisəsi zərər görəndən sonra anladığı şeydir: investisiya portfeli, ehtiyat nağd pul və növbəti 7 gün ərzində xərclənəcək pullarını eyni bir açarın arxasına qoyduqlarını.
İsti xəbərlər əvvəlcə panikanı böyüdəcək, amma pulu real olaraq hərəkətə (pul axınına) təsir edən əsas məsələ, vəzifələrin/istifadələrin təbəqələşdirilməməsidir. Bazardakı pul dalğalanmaya dözə bilər, amma gündəlik həyatda istifadə olunan pul dözmür. Siz portfelin geri çəkilməsini qəbul edə bilərsiniz, amma eyni anda abunə yenilənməsi, səfər bronu, komanda ödənişi və ya təcili xərclərin hamısının bir vaxtda ilişib qalmasını qəbul etmək çox çətindir.
Ona görə də mən həmişə belə düşünürəm: pul idarəçiliyi deyilən şeyin birinci hissəsi istiqamət seçməkdir, ikinci hissəsi isə istifadələrə ayırmaqdır. Dalğalanmada davam edib risk götürəcək pulu dalğalanma (risk) portfelində saxlayın; gələcək bir neçə günün dəqiq xərclənəcəyi pulları əvvəlcədən ayırın; ödəniş və geriçəkmə (withdraw) yollarını ayrıca hazırlayın — bu, sonradan hansı saxlama üsulunu müzakirə etməyin özündən daha faydalıdır.
Daha birbaşa desəm: həqiqətən yetkin istifadəçi bütün aktivlərini daha da dərin kilidləmək deyil, ilk öncə pul axınını daha yaxın yerləşdirmək istəyir.
Əgər siz son vaxtlar bu ikinci mərhələ üzrə hərəkət marşrutunu (pay/withdraw axınını) qaydaya salırsınızsa, arada payall.pro kimi daha çox praktik ödəniş bağlantısı yönümlü girişləri də nəzərdən keçirə bilərsiniz.
#Bitcoin #WalletSecurity
5

🚨 $BTC WALLET TƏHLÜKƏSİZLİYİ ŞOKU: $100M+ DƏNİZLƏMƏ GENERASİYA SƏHVİNDƏN BOŞALDILDI 💥
Coldcard-ın 2021 firmware zəifliyi artıq $100M xatırlatmasına çevrildi ki, özünüzə nəzarət (self-custody) həm fayda, həm də risk daşıyır. Sınıq seed-generasiya rutini o deməkdir ki, zəif build-lər üzərində yaradılan wallet-lər praktik olaraq hücumçunun yenidən yarada biləcəyi açarın üzərində “oturur”. 🔍
Əgər düzəlişdən əvvəl yaradılmış wallet-də coin-lər saxlayırsınızsa, qazanan yeganə addım hərəkət etməkdir — bu gün. Yeni cihaz, yeni seed, yeni ünvanlar. Bu, ala biləcəyiniz qiymət enişi deyil; 130M-a çata biləcək səssiz likvidlik sızmasıdır. 🌊
Sizin portfelinizdəki neçə “bag” həmin dövrdən seed üzərində hələ də dayanır? 💬
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #BTC #WalletSecurity #SelfCustody #CryptoAlert
🛡️ 💎
32
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
3,198 baxış
Müzakirə edir: 255
2
#GoldFallsTo$4144
2,872 baxış
Müzakirə edir: 78
3
#QNTFallsOver40%FromMorningHigh
25,627 baxış
Müzakirə edir: 691
4
#USDTAdds845900HoldersInPast7Days
0 baxış
Müzakirə edir: 19
5
#KospiFalls2.7%SamsungSKHynixDropOver5%
4,886 baxış
Müzakirə edir: 312
6
#BitgetCEOConfirms$388MStolenInHack
2,042 baxış
Müzakirə edir: 32
7
#BTCFallsBelow$83000
14,931 baxış
Müzakirə edir: 127
8
#BitgetDetailsSecurityIncidentTimeline
15,394 baxış
Müzakirə edir: 457
9
#BitcoinSpotETFs$2.39BWeeklyNetInflow
6,176 baxış
Müzakirə edir: 27
10
#FedProposesPaymentStablecoinRules
45,474 baxış
Müzakirə edir: 815