
#smartcontractsecurity
smartcontractsecurity
4,052 baxış
Müzakirə edir: 52
Populyar
Sonuncu
·
--
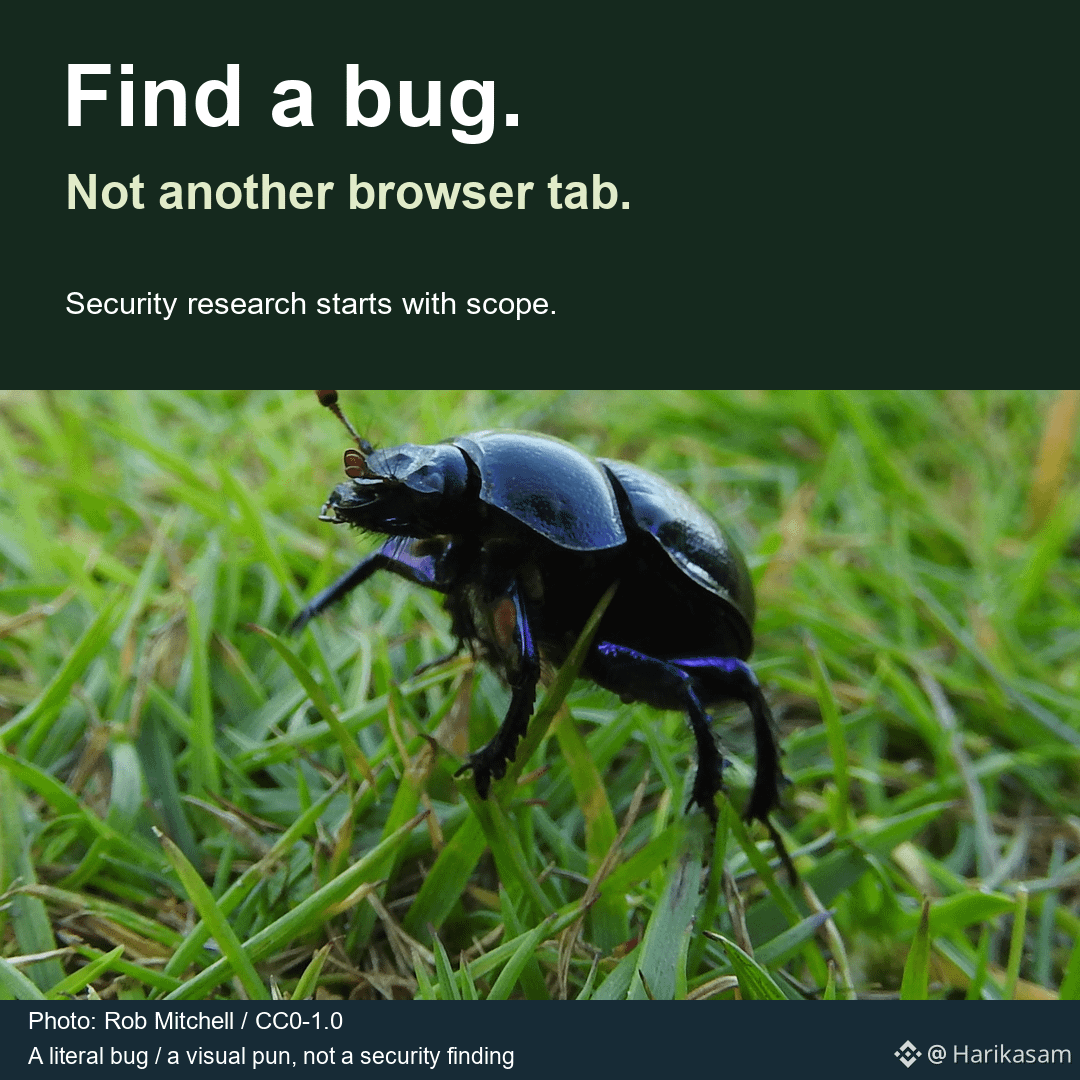
Bug bounty brauzer tablarının sayına görə ödəniş etmir. Əks halda, araşdırma tamamilə fərqli bir peşə olardı.
Immunefi-nin öz proqramı uyğun təhlükəsizlik tapıntıları üçün müəyyən şərtlərə bağlı mükafatlar təklif edir. Sizə konsepsiyanın sübutu və proqramın əhatə dairəsinə daxil olan təsir lazımdır. Məlum problemlər, təkrar hesabatlar və tələblərə uyğun olmayan tapıntılar heç bir mükafat qazandırmaya bilər.
Ödəniş üçün KYC yoxlamasından keçmək tələb olunur; OFAC və ya BMT Təhlükəsizlik Şurasının qətnamələri ilə məhdudlaşdırılan ölkələrin sakinləri isə proqramda iştirak edə bilməz. Mükafatlar Ethereum-da USDC ilə ödənilir.
Araşdırma və hesablama xərcləri üçün büdcə ayırın. İştirak üçün token almaq tələbi göstərilməyib. Ağıllı müqavilələrin sınağı lokal fork-lardan istifadə etməklə aparılmalıdır; üçüncü tərəf sistemlərində sınaq və işə mane olan sınaqlar qadağandır.
Əvvəlcə əhatə dairəsini oxuyun, sonra icazə verilən bir aktiv və sınaqdan keçirilə bilən bir sual seçin. Əlavə tablar açmaq isə könüllüdür.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #AğıllıMüqaviləTəhlükəsizliyi
Bug bounty brauzer tablarının sayına görə ödəniş etmir. Əks halda, araşdırma tamamilə fərqli bir peşə olardı.
Immunefi-nin öz proqramı uyğun təhlükəsizlik tapıntıları üçün müəyyən şərtlərə bağlı mükafatlar təklif edir. Sizə konsepsiyanın sübutu və proqramın əhatə dairəsinə daxil olan təsir lazımdır. Məlum problemlər, təkrar hesabatlar və tələblərə uyğun olmayan tapıntılar heç bir mükafat qazandırmaya bilər.
Ödəniş üçün KYC yoxlamasından keçmək tələb olunur; OFAC və ya BMT Təhlükəsizlik Şurasının qətnamələri ilə məhdudlaşdırılan ölkələrin sakinləri isə proqramda iştirak edə bilməz. Mükafatlar Ethereum-da USDC ilə ödənilir.
Araşdırma və hesablama xərcləri üçün büdcə ayırın. İştirak üçün token almaq tələbi göstərilməyib. Ağıllı müqavilələrin sınağı lokal fork-lardan istifadə etməklə aparılmalıdır; üçüncü tərəf sistemlərində sınaq və işə mane olan sınaqlar qadağandır.
Əvvəlcə əhatə dairəsini oxuyun, sonra icazə verilən bir aktiv və sınaqdan keçirilə bilən bir sual seçin. Əlavə tablar açmaq isə könüllüdür.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #AğıllıMüqaviləTəhlükəsizliyi
Immunefi-nin öz proqramı uyğun təhlükəsizlik tapıntıları üçün müəyyən şərtlərə bağlı mükafatlar təklif edir. Sizə konsepsiyanın sübutu və proqramın əhatə dairəsinə daxil olan təsir lazımdır. Məlum problemlər, təkrar hesabatlar və tələblərə uyğun olmayan tapıntılar heç bir mükafat qazandırmaya bilər.
Ödəniş üçün KYC yoxlamasından keçmək tələb olunur; OFAC və ya BMT Təhlükəsizlik Şurasının qətnamələri ilə məhdudlaşdırılan ölkələrin sakinləri isə proqramda iştirak edə bilməz. Mükafatlar Ethereum-da USDC ilə ödənilir.
Araşdırma və hesablama xərcləri üçün büdcə ayırın. İştirak üçün token almaq tələbi göstərilməyib. Ağıllı müqavilələrin sınağı lokal fork-lardan istifadə etməklə aparılmalıdır; üçüncü tərəf sistemlərində sınaq və işə mane olan sınaqlar qadağandır.
Əvvəlcə əhatə dairəsini oxuyun, sonra icazə verilən bir aktiv və sınaqdan keçirilə bilən bir sual seçin. Əlavə tablar açmaq isə könüllüdür.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #AğıllıMüqaviləTəhlükəsizliyi
118
Doğrulanıb
⚠️ BAZAR XƏBƏRDARLIĞI !!!
OPENZEPPELIN İŞTİRAKÇISINDƏN AÇIQ SƏS: BÜTÜN DEFI TƏHLÜKƏSİZDİR 🔥
OpenZeppelin-in həmtəsisçisi Manuel Aráoz bildirir ki, o, "AI kodlaşdırma agentlərinin" smart kontrakt zəifliklərini aşkarlamada fövqəladə səviyyəyə çatdığından əmin olduğu üçün "bütün DeFi-nin təhlükəsiz olmadığını" düşünür 🛠
O, şəxsən dostlarına və ailə üzvlərinə DeFi mövqelərindən bütün kapitalı çıxarmalarını məsləhət görüb 💰
OpenZeppelin kriptoda ən öndə gedən təhlükəsizlik şirkətlərindən biridir; Aave, Compound, MakerDAO, Uniswap və bir çox böyük layihələrə audit keçirib 📊
Təhlükəsizlik sahəsindəki insanların özləri xəbərdarlıq edirsə, bu, nəzərdən qaçırılmamalı siqnaldır. Bununla belə, DeFi normal fəaliyyətini davam etdirir — bazar real risk səviyyəsini özü qiymətləndirəcək.
#DeFi #SmartContractSecurity
$AAVE $UNI $PLAY
⚠️ BAZAR XƏBƏRDARLIĞI !!!
OPENZEPPELIN İŞTİRAKÇISINDƏN AÇIQ SƏS: BÜTÜN DEFI TƏHLÜKƏSİZDİR 🔥
OpenZeppelin-in həmtəsisçisi Manuel Aráoz bildirir ki, o, "AI kodlaşdırma agentlərinin" smart kontrakt zəifliklərini aşkarlamada fövqəladə səviyyəyə çatdığından əmin olduğu üçün "bütün DeFi-nin təhlükəsiz olmadığını" düşünür 🛠
O, şəxsən dostlarına və ailə üzvlərinə DeFi mövqelərindən bütün kapitalı çıxarmalarını məsləhət görüb 💰
OpenZeppelin kriptoda ən öndə gedən təhlükəsizlik şirkətlərindən biridir; Aave, Compound, MakerDAO, Uniswap və bir çox böyük layihələrə audit keçirib 📊
Təhlükəsizlik sahəsindəki insanların özləri xəbərdarlıq edirsə, bu, nəzərdən qaçırılmamalı siqnaldır. Bununla belə, DeFi normal fəaliyyətini davam etdirir — bazar real risk səviyyəsini özü qiymətləndirəcək.
#DeFi #SmartContractSecurity
$AAVE $UNI $PLAY
OPENZEPPELIN İŞTİRAKÇISINDƏN AÇIQ SƏS: BÜTÜN DEFI TƏHLÜKƏSİZDİR 🔥
OpenZeppelin-in həmtəsisçisi Manuel Aráoz bildirir ki, o, "AI kodlaşdırma agentlərinin" smart kontrakt zəifliklərini aşkarlamada fövqəladə səviyyəyə çatdığından əmin olduğu üçün "bütün DeFi-nin təhlükəsiz olmadığını" düşünür 🛠
O, şəxsən dostlarına və ailə üzvlərinə DeFi mövqelərindən bütün kapitalı çıxarmalarını məsləhət görüb 💰
OpenZeppelin kriptoda ən öndə gedən təhlükəsizlik şirkətlərindən biridir; Aave, Compound, MakerDAO, Uniswap və bir çox böyük layihələrə audit keçirib 📊
Təhlükəsizlik sahəsindəki insanların özləri xəbərdarlıq edirsə, bu, nəzərdən qaçırılmamalı siqnaldır. Bununla belə, DeFi normal fəaliyyətini davam etdirir — bazar real risk səviyyəsini özü qiymətləndirəcək.
#DeFi #SmartContractSecurity
$AAVE $UNI $PLAY
673
·
--
"Əksər treyderlər düşünür ki, ağıllı kontratların hack edilməsi artıq keçmişdə qalıb. Elə deyil.
Ağ papaqlı (white-hat) haker cəmi bir neçə saat əvvəl onillik əvvələ aid Hong Coin ICO-nun ağıllı kontrat istismarından 2 milyon dolları geri qaytarıb və məni daha neçə gizli zəifliyin üzə çıxarılmağı gözlədiyini düşünməyə məcbur edib.
#SmartContractSecurity #HackingRecovery #DeFi
Siqnal aydındır: köhnə ağıllı kontratlar, təzə yerləşdirilənlər kimi, istismara qarşı eyni dərəcədə həssasdır. Bu kəşf hər bir DeFi investorunda ürpərti doğurmalıdır.
Şərh: Bu tək-tək baş vermiş hadisə deyil. Köhnə kontratların təhlükəsizlik pozuntuları səbəbilə sıradan çıxarıldığı bir neçə halın şahidi olduq. Gündəlik olaraq daha çox protokol yeni texnologiyaları qəbul etdikcə, köhnə kod zaman bombasına çevrilir.
Yoxlama siyahısı: 2017-dən köhnə olan ağıllı kontratlara diqqəti daha da artırın. Əgər siz “legacy” (köhnə) kodla bağlı sikkələrdə uzun mövqedəsinizsə, mövqeyinizi yenidən nəzərdən keçirmək istəyə bilərsiniz.
Zaman bombası gizlədən bir DeFi aktiviniz varmı?"
"Əksər treyderlər düşünür ki, ağıllı kontratların hack edilməsi artıq keçmişdə qalıb. Elə deyil.
Ağ papaqlı (white-hat) haker cəmi bir neçə saat əvvəl onillik əvvələ aid Hong Coin ICO-nun ağıllı kontrat istismarından 2 milyon dolları geri qaytarıb və məni daha neçə gizli zəifliyin üzə çıxarılmağı gözlədiyini düşünməyə məcbur edib.
#SmartContractSecurity #HackingRecovery #DeFi
Siqnal aydındır: köhnə ağıllı kontratlar, təzə yerləşdirilənlər kimi, istismara qarşı eyni dərəcədə həssasdır. Bu kəşf hər bir DeFi investorunda ürpərti doğurmalıdır.
Şərh: Bu tək-tək baş vermiş hadisə deyil. Köhnə kontratların təhlükəsizlik pozuntuları səbəbilə sıradan çıxarıldığı bir neçə halın şahidi olduq. Gündəlik olaraq daha çox protokol yeni texnologiyaları qəbul etdikcə, köhnə kod zaman bombasına çevrilir.
Yoxlama siyahısı: 2017-dən köhnə olan ağıllı kontratlara diqqəti daha da artırın. Əgər siz “legacy” (köhnə) kodla bağlı sikkələrdə uzun mövqedəsinizsə, mövqeyinizi yenidən nəzərdən keçirmək istəyə bilərsiniz.
Zaman bombası gizlədən bir DeFi aktiviniz varmı?"
Ağ papaqlı (white-hat) haker cəmi bir neçə saat əvvəl onillik əvvələ aid Hong Coin ICO-nun ağıllı kontrat istismarından 2 milyon dolları geri qaytarıb və məni daha neçə gizli zəifliyin üzə çıxarılmağı gözlədiyini düşünməyə məcbur edib.
#SmartContractSecurity #HackingRecovery #DeFi
Siqnal aydındır: köhnə ağıllı kontratlar, təzə yerləşdirilənlər kimi, istismara qarşı eyni dərəcədə həssasdır. Bu kəşf hər bir DeFi investorunda ürpərti doğurmalıdır.
Şərh: Bu tək-tək baş vermiş hadisə deyil. Köhnə kontratların təhlükəsizlik pozuntuları səbəbilə sıradan çıxarıldığı bir neçə halın şahidi olduq. Gündəlik olaraq daha çox protokol yeni texnologiyaları qəbul etdikcə, köhnə kod zaman bombasına çevrilir.
Yoxlama siyahısı: 2017-dən köhnə olan ağıllı kontratlara diqqəti daha da artırın. Əgər siz “legacy” (köhnə) kodla bağlı sikkələrdə uzun mövqedəsinizsə, mövqeyinizi yenidən nəzərdən keçirmək istəyə bilərsiniz.
Zaman bombası gizlədən bir DeFi aktiviniz varmı?"
40
·
--
Təsəvvür et ki, hakerlərin içəri girməsi üçün geniş açıq bir rəqəmsal qapı qoymusan və bir həftə ərzində heç kim bunu fərq etməyib.
Bu, Secret Network-un Axelar-a keçid köprüsündə baş verən hadisədir; bir hücumçu, CW20-ICS20 müqaviləsində illərlə köhnəlmiş minting səhvini istismar edərək, 10 iyun ilə 17 iyun arasında 4.67 milyon dollar dəyərində wrapped tokenləri boşaldıb.
"Sonsuz-Mint" Səhvlərinin Konsepti ( #SmartContractSecurity). Sonsuz-mint səhvləri, smart müqavilələrin tokenlərin sonsuz sayda mint edilməsinə icazə verdiyi zaman baş verir ki, bu da zərərli şəxslərin fondları fasiləsiz boşaltmasına imkan tanıyır.
Təhlükəsizliklə Bağlı Gerçək Dünyadan Nümunə ( #BlockchainSecurity). Secret Network-Axelar istismarı, güclü smart müqavilə inkişafının vacibliyini xatırladan sərt bir dərsdir; bir tək zəiflik milyonlara başa gələ bilər.
Nəticə - Smart Müqavilələrinizi Təhlükəsiz Edin ( #WriteToEarn). Smart müqavilələrinizi gözdən keçirin və hücumçunun istismar edə biləcəyi zəifliklərin olmadığından əmin olun.
Sizcə, kriptovalyuta sahəsində bənzər hücumların qarşısını almaq üçün ən yaxşı yol nədir?
Təsəvvür et ki, hakerlərin içəri girməsi üçün geniş açıq bir rəqəmsal qapı qoymusan və bir həftə ərzində heç kim bunu fərq etməyib.
Bu, Secret Network-un Axelar-a keçid köprüsündə baş verən hadisədir; bir hücumçu, CW20-ICS20 müqaviləsində illərlə köhnəlmiş minting səhvini istismar edərək, 10 iyun ilə 17 iyun arasında 4.67 milyon dollar dəyərində wrapped tokenləri boşaldıb.
"Sonsuz-Mint" Səhvlərinin Konsepti ( #SmartContractSecurity). Sonsuz-mint səhvləri, smart müqavilələrin tokenlərin sonsuz sayda mint edilməsinə icazə verdiyi zaman baş verir ki, bu da zərərli şəxslərin fondları fasiləsiz boşaltmasına imkan tanıyır.
Təhlükəsizliklə Bağlı Gerçək Dünyadan Nümunə ( #BlockchainSecurity). Secret Network-Axelar istismarı, güclü smart müqavilə inkişafının vacibliyini xatırladan sərt bir dərsdir; bir tək zəiflik milyonlara başa gələ bilər.
Nəticə - Smart Müqavilələrinizi Təhlükəsiz Edin ( #WriteToEarn). Smart müqavilələrinizi gözdən keçirin və hücumçunun istismar edə biləcəyi zəifliklərin olmadığından əmin olun.
Sizcə, kriptovalyuta sahəsində bənzər hücumların qarşısını almaq üçün ən yaxşı yol nədir?
Bu, Secret Network-un Axelar-a keçid köprüsündə baş verən hadisədir; bir hücumçu, CW20-ICS20 müqaviləsində illərlə köhnəlmiş minting səhvini istismar edərək, 10 iyun ilə 17 iyun arasında 4.67 milyon dollar dəyərində wrapped tokenləri boşaldıb.
"Sonsuz-Mint" Səhvlərinin Konsepti ( #SmartContractSecurity). Sonsuz-mint səhvləri, smart müqavilələrin tokenlərin sonsuz sayda mint edilməsinə icazə verdiyi zaman baş verir ki, bu da zərərli şəxslərin fondları fasiləsiz boşaltmasına imkan tanıyır.
Təhlükəsizliklə Bağlı Gerçək Dünyadan Nümunə ( #BlockchainSecurity). Secret Network-Axelar istismarı, güclü smart müqavilə inkişafının vacibliyini xatırladan sərt bir dərsdir; bir tək zəiflik milyonlara başa gələ bilər.
Nəticə - Smart Müqavilələrinizi Təhlükəsiz Edin ( #WriteToEarn). Smart müqavilələrinizi gözdən keçirin və hücumçunun istismar edə biləcəyi zəifliklərin olmadığından əmin olun.
Sizcə, kriptovalyuta sahəsində bənzər hücumların qarşısını almaq üçün ən yaxşı yol nədir?
86
·
--
Summer.fi 610 milyon ABŞ dolları ildırım borcuna (flash loan) görə yoxa çıxıb; problem zəncirin likvidliyində deyil, bir cərgə "etibar"dadır.
Hücumçu flash loan ilə 65.40 milyon USDC + 1 milyon USDT götürür, əvvəlcə 64.80 milyon USDC-i Fleet Commander-a depozit edib pay alır, sonra SiloVault paylarını birbaşa Silo Finance tərəfindən idarə olunan strateji müqavilə Ark-a yerləşdirir; normal depozit yolunu keçərək Ark-ın balansını 0-dan 7.14 milyon ABŞ dollarına qədər "donasiya" edir.
Fleet Commander totalAssets hesablayarkən Ark-ın özünün bildirdiyi ilkin balansı tam qəbul edir, heç bir daxili yoxlama aparmır. Bu səbəbdən hücumçu ardınca 71.00 milyon USDC-i geri alır və tək əməliyyat üzrə təxminən 6.10 milyon ABŞ dolları xalis mənfəətlə çıxır.
Onchain Lens bunu müqavilələrarası ERC-4626 donasiya hücumu kimi qiymətləndirir. Bu tip boşluğun mahiyyəti odur ki, vault strateji müqaviləni "etibarlı orakul" kimi qəbul edir, amma ERC-4626 standartı özü xarici köçürmələrdən (external transfers) gələn məbləğlə real depoziti məcburi şəkildə təcrid etmir.
Sahiblər üçün üç xəbərdarlıq:
1. İstifadə olunan protokol strateji səviyyə üçün müstəqil mühasibat aparır, yoxsa sadəcə balanceOf-u oxuyur—buna diqqət edin
2. Gəlirlilik (return) göstəricisi qeyri-adi şəkildə yüksələn vault üçün əvvəl TVL-in tərkibinə baxın, sonra APY barədə danışın
3. Flash loan + payların şişirdilməsi, son iki ildə DeFi-də ən yüksək tezlikli kombinasiyalardan biridir—bu vəziyyəti artıq "qara qu quşu" kimi qəbul etməyin
Kodun etibarı təhlükəsizlik deyil; doğrulama lazımdır.
#DeFi #SmartContractSecurity #ERC4626
Summer.fi 610 milyon ABŞ dolları ildırım borcuna (flash loan) görə yoxa çıxıb; problem zəncirin likvidliyində deyil, bir cərgə "etibar"dadır.
Hücumçu flash loan ilə 65.40 milyon USDC + 1 milyon USDT götürür, əvvəlcə 64.80 milyon USDC-i Fleet Commander-a depozit edib pay alır, sonra SiloVault paylarını birbaşa Silo Finance tərəfindən idarə olunan strateji müqavilə Ark-a yerləşdirir; normal depozit yolunu keçərək Ark-ın balansını 0-dan 7.14 milyon ABŞ dollarına qədər "donasiya" edir.
Fleet Commander totalAssets hesablayarkən Ark-ın özünün bildirdiyi ilkin balansı tam qəbul edir, heç bir daxili yoxlama aparmır. Bu səbəbdən hücumçu ardınca 71.00 milyon USDC-i geri alır və tək əməliyyat üzrə təxminən 6.10 milyon ABŞ dolları xalis mənfəətlə çıxır.
Onchain Lens bunu müqavilələrarası ERC-4626 donasiya hücumu kimi qiymətləndirir. Bu tip boşluğun mahiyyəti odur ki, vault strateji müqaviləni "etibarlı orakul" kimi qəbul edir, amma ERC-4626 standartı özü xarici köçürmələrdən (external transfers) gələn məbləğlə real depoziti məcburi şəkildə təcrid etmir.
Sahiblər üçün üç xəbərdarlıq:
1. İstifadə olunan protokol strateji səviyyə üçün müstəqil mühasibat aparır, yoxsa sadəcə balanceOf-u oxuyur—buna diqqət edin
2. Gəlirlilik (return) göstəricisi qeyri-adi şəkildə yüksələn vault üçün əvvəl TVL-in tərkibinə baxın, sonra APY barədə danışın
3. Flash loan + payların şişirdilməsi, son iki ildə DeFi-də ən yüksək tezlikli kombinasiyalardan biridir—bu vəziyyəti artıq "qara qu quşu" kimi qəbul etməyin
Kodun etibarı təhlükəsizlik deyil; doğrulama lazımdır.
#DeFi #SmartContractSecurity #ERC4626
Hücumçu flash loan ilə 65.40 milyon USDC + 1 milyon USDT götürür, əvvəlcə 64.80 milyon USDC-i Fleet Commander-a depozit edib pay alır, sonra SiloVault paylarını birbaşa Silo Finance tərəfindən idarə olunan strateji müqavilə Ark-a yerləşdirir; normal depozit yolunu keçərək Ark-ın balansını 0-dan 7.14 milyon ABŞ dollarına qədər "donasiya" edir.
Fleet Commander totalAssets hesablayarkən Ark-ın özünün bildirdiyi ilkin balansı tam qəbul edir, heç bir daxili yoxlama aparmır. Bu səbəbdən hücumçu ardınca 71.00 milyon USDC-i geri alır və tək əməliyyat üzrə təxminən 6.10 milyon ABŞ dolları xalis mənfəətlə çıxır.
Onchain Lens bunu müqavilələrarası ERC-4626 donasiya hücumu kimi qiymətləndirir. Bu tip boşluğun mahiyyəti odur ki, vault strateji müqaviləni "etibarlı orakul" kimi qəbul edir, amma ERC-4626 standartı özü xarici köçürmələrdən (external transfers) gələn məbləğlə real depoziti məcburi şəkildə təcrid etmir.
Sahiblər üçün üç xəbərdarlıq:
1. İstifadə olunan protokol strateji səviyyə üçün müstəqil mühasibat aparır, yoxsa sadəcə balanceOf-u oxuyur—buna diqqət edin
2. Gəlirlilik (return) göstəricisi qeyri-adi şəkildə yüksələn vault üçün əvvəl TVL-in tərkibinə baxın, sonra APY barədə danışın
3. Flash loan + payların şişirdilməsi, son iki ildə DeFi-də ən yüksək tezlikli kombinasiyalardan biridir—bu vəziyyəti artıq "qara qu quşu" kimi qəbul etməyin
Kodun etibarı təhlükəsizlik deyil; doğrulama lazımdır.
#DeFi #SmartContractSecurity #ERC4626
42

Aztek Labs, köhnəlmiş bir ödəniş məhsuluna təsir edən potensial zəiflik insidentini araşdırır. Toxunulmaz (immutable) smart kontraktdan təxminən 2 milyon dollar mənimsənilib və bu xəbər $ETH prices qiymətlərinə təsir edə bilər 🔥
Giriş: 1700
Hədəf: 1800 🚀
Stop Loss: 1600 ⚠️
Bu insident kripto sahəsində təhlükəsizliyin vacibliyini bir daha xatırladır və investorlar smart kontraktlarla işləyərkən ehtiyatlı olmalıdır. Ən yüksək səviyyəli birja listinqləri əlavə təhlükəsizlik qatına çevrilə bilər.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#ETH #VulnerabilityIncident #SmartContractSecurity
✅
Aztek Labs, köhnəlmiş bir ödəniş məhsuluna təsir edən potensial zəiflik insidentini araşdırır. Toxunulmaz (immutable) smart kontraktdan təxminən 2 milyon dollar mənimsənilib və bu xəbər $ETH prices qiymətlərinə təsir edə bilər 🔥
Giriş: 1700
Hədəf: 1800 🚀
Stop Loss: 1600 ⚠️
Bu insident kripto sahəsində təhlükəsizliyin vacibliyini bir daha xatırladır və investorlar smart kontraktlarla işləyərkən ehtiyatlı olmalıdır. Ən yüksək səviyyəli birja listinqləri əlavə təhlükəsizlik qatına çevrilə bilər.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#ETH #VulnerabilityIncident #SmartContractSecurity
✅
Giriş: 1700
Hədəf: 1800 🚀
Stop Loss: 1600 ⚠️
Bu insident kripto sahəsində təhlükəsizliyin vacibliyini bir daha xatırladır və investorlar smart kontraktlarla işləyərkən ehtiyatlı olmalıdır. Ən yüksək səviyyəli birja listinqləri əlavə təhlükəsizlik qatına çevrilə bilər.
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#ETH #VulnerabilityIncident #SmartContractSecurity
✅
16

$BNB CHAIN JUST SAW A 1.11M USD EXPLOIT ON PANCAKESWAP V2 🔥
Entry: 291.23
PancakeSwap V2-də baş vermiş son istismar DeFi protokollarının təhlükəsizliyi ilə bağlı narahatlıqları artırdı. Bu hadisə sektorda təhlükəsizlik auditlərinin və təkmilləşdirmələrin dalğasını yaradacaq, yoxsa daha çox sürprizlər bizi gözləyir?
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#BNB #DeFiExploits #SmartContractSecurity
⚠️
$BNB CHAIN JUST SAW A 1.11M USD EXPLOIT ON PANCAKESWAP V2 🔥
Entry: 291.23
PancakeSwap V2-də baş vermiş son istismar DeFi protokollarının təhlükəsizliyi ilə bağlı narahatlıqları artırdı. Bu hadisə sektorda təhlükəsizlik auditlərinin və təkmilləşdirmələrin dalğasını yaradacaq, yoxsa daha çox sürprizlər bizi gözləyir?
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#BNB #DeFiExploits #SmartContractSecurity
⚠️
Entry: 291.23
PancakeSwap V2-də baş vermiş son istismar DeFi protokollarının təhlükəsizliyi ilə bağlı narahatlıqları artırdı. Bu hadisə sektorda təhlükəsizlik auditlərinin və təkmilləşdirmələrin dalğasını yaradacaq, yoxsa daha çox sürprizlər bizi gözləyir?
Maliyyə məsləhəti deyil. Riskinizi idarə edin.
#BNB #DeFiExploits #SmartContractSecurity
⚠️
194
·
--
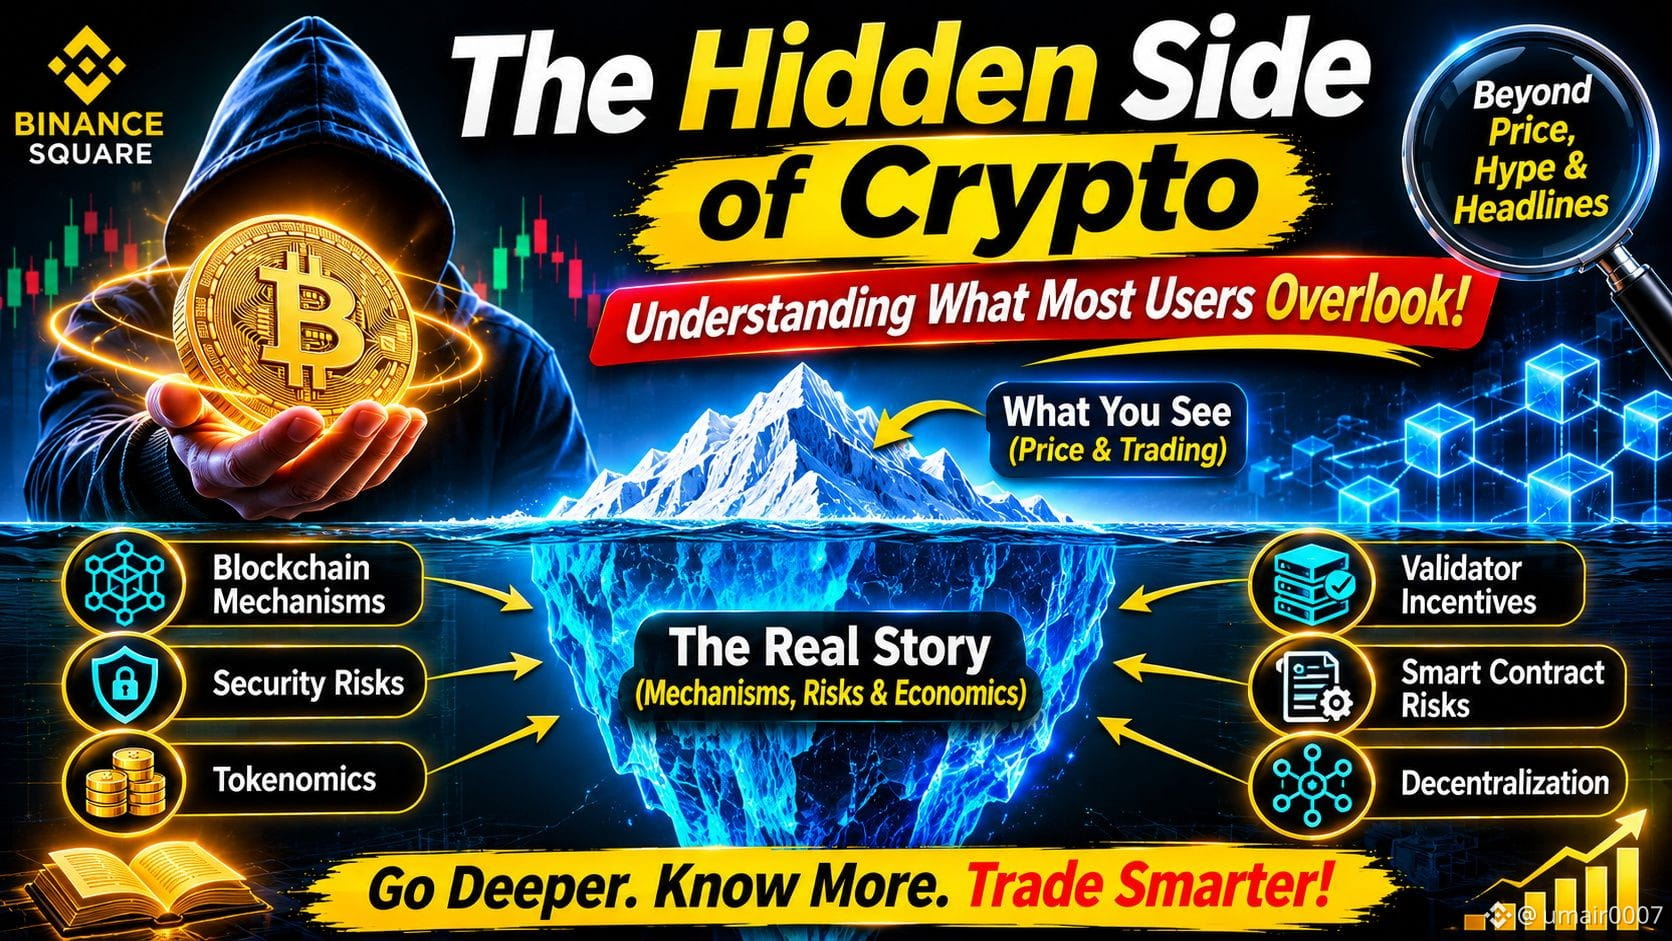
🚨 BLOKÇEYN ŞƏFFAСDIR. BƏS BU, RİSKSİZ OLDUĞU DEMƏKDİRMİ?
Heç də yox!
Kriptoda ən böyük yanlış təsəvvürlərdən biri mərkəzləşdirilməmiş texnologiyanın avtomatik olaraq tam təhlükəsizlik təmin etməsidir.
Blokçeynin tez-tez nəzərdən qaçırılan 5 riski:
1️⃣ Ağıllı Müqavilələrdəki Zəifliklər: Kodlaşdırma səhvi vəsaitləri riskə ata və ya tətbiqin işini poza bilər.
2️⃣ Körpü Təhlükəsizliyi: Aktivlərin blokçeynlər arasında köçürülməsi əlavə texniki fərziyyələr və etibar tələbləri yaradır.
3️⃣ Validatorların Mərkəzləşməsi: Şəbəkənin təsdiqlənməsi müəyyən qrupun əlində cəmləşərsə, mərkəzsizləşmə zəifləyə bilər.
4️⃣ Orakullardan Asılılıq: Ağıllı müqavilələr xarici məlumatlardan asılı ola bilər və yanlış məlumat səhv nəticələrə gətirib çıxara bilər.
5️⃣ İdarəetmə Riskləri: Böyük təsirə malik kiçik bir qrup protokolla bağlı mühüm qərarlara təsir göstərə bilər.
💡 SADƏ BİR NÜMUNƏ:
Təsəvvür edin ki, pulu təhlükəsiz rəqəmsal sistem vasitəsilə göndərirsiniz, amma bu sistem düzgün məzənnəni bildirmək üçün xarici xidmətdən asılıdır.
Blokçeyn düzgün işləsə belə, xarici məlumatların yanlış olması yenə də problemlər yarada bilər.
ƏSAS DƏRS:
Kripto layihəsini yalnız texnologiyasına, bazar dəyərinə və ya populyarlığına görə qiymətləndirməyin.
Onun təhlükəsizlik modelini, asılılıqlarını və iqtisadi stimullarını anlayın.
Sizcə, blokçeynin hansı riski daha çox diqqətə layiqdir?
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$SOL
{spot}(SOLUSDT)
#BlockchainRisks #SmartContractSecurity #DeFiSecurity #cryptoeducation #BinanceSquare
Bu, maliyyə məsləhəti deyil. Öz araşdırmanızı aparın.
🚨 BLOKÇEYN ŞƏFFAСDIR. BƏS BU, RİSKSİZ OLDUĞU DEMƏKDİRMİ?
Heç də yox!
Kriptoda ən böyük yanlış təsəvvürlərdən biri mərkəzləşdirilməmiş texnologiyanın avtomatik olaraq tam təhlükəsizlik təmin etməsidir.
Blokçeynin tez-tez nəzərdən qaçırılan 5 riski:
1️⃣ Ağıllı Müqavilələrdəki Zəifliklər: Kodlaşdırma səhvi vəsaitləri riskə ata və ya tətbiqin işini poza bilər.
2️⃣ Körpü Təhlükəsizliyi: Aktivlərin blokçeynlər arasında köçürülməsi əlavə texniki fərziyyələr və etibar tələbləri yaradır.
3️⃣ Validatorların Mərkəzləşməsi: Şəbəkənin təsdiqlənməsi müəyyən qrupun əlində cəmləşərsə, mərkəzsizləşmə zəifləyə bilər.
4️⃣ Orakullardan Asılılıq: Ağıllı müqavilələr xarici məlumatlardan asılı ola bilər və yanlış məlumat səhv nəticələrə gətirib çıxara bilər.
5️⃣ İdarəetmə Riskləri: Böyük təsirə malik kiçik bir qrup protokolla bağlı mühüm qərarlara təsir göstərə bilər.
💡 SADƏ BİR NÜMUNƏ:
Təsəvvür edin ki, pulu təhlükəsiz rəqəmsal sistem vasitəsilə göndərirsiniz, amma bu sistem düzgün məzənnəni bildirmək üçün xarici xidmətdən asılıdır.
Blokçeyn düzgün işləsə belə, xarici məlumatların yanlış olması yenə də problemlər yarada bilər.
ƏSAS DƏRS:
Kripto layihəsini yalnız texnologiyasına, bazar dəyərinə və ya populyarlığına görə qiymətləndirməyin.
Onun təhlükəsizlik modelini, asılılıqlarını və iqtisadi stimullarını anlayın.
Sizcə, blokçeynin hansı riski daha çox diqqətə layiqdir?
$BTC
$BNB
$SOL
#BlockchainRisks #SmartContractSecurity #DeFiSecurity #cryptoeducation #BinanceSquare
Bu, maliyyə məsləhəti deyil. Öz araşdırmanızı aparın.
Heç də yox!
Kriptoda ən böyük yanlış təsəvvürlərdən biri mərkəzləşdirilməmiş texnologiyanın avtomatik olaraq tam təhlükəsizlik təmin etməsidir.
Blokçeynin tez-tez nəzərdən qaçırılan 5 riski:
1️⃣ Ağıllı Müqavilələrdəki Zəifliklər: Kodlaşdırma səhvi vəsaitləri riskə ata və ya tətbiqin işini poza bilər.
2️⃣ Körpü Təhlükəsizliyi: Aktivlərin blokçeynlər arasında köçürülməsi əlavə texniki fərziyyələr və etibar tələbləri yaradır.
3️⃣ Validatorların Mərkəzləşməsi: Şəbəkənin təsdiqlənməsi müəyyən qrupun əlində cəmləşərsə, mərkəzsizləşmə zəifləyə bilər.
4️⃣ Orakullardan Asılılıq: Ağıllı müqavilələr xarici məlumatlardan asılı ola bilər və yanlış məlumat səhv nəticələrə gətirib çıxara bilər.
5️⃣ İdarəetmə Riskləri: Böyük təsirə malik kiçik bir qrup protokolla bağlı mühüm qərarlara təsir göstərə bilər.
💡 SADƏ BİR NÜMUNƏ:
Təsəvvür edin ki, pulu təhlükəsiz rəqəmsal sistem vasitəsilə göndərirsiniz, amma bu sistem düzgün məzənnəni bildirmək üçün xarici xidmətdən asılıdır.
Blokçeyn düzgün işləsə belə, xarici məlumatların yanlış olması yenə də problemlər yarada bilər.
ƏSAS DƏRS:
Kripto layihəsini yalnız texnologiyasına, bazar dəyərinə və ya populyarlığına görə qiymətləndirməyin.
Onun təhlükəsizlik modelini, asılılıqlarını və iqtisadi stimullarını anlayın.
Sizcə, blokçeynin hansı riski daha çox diqqətə layiqdir?
$BTC
$BNB
$SOL
#BlockchainRisks #SmartContractSecurity #DeFiSecurity #cryptoeducation #BinanceSquare
Bu, maliyyə məsləhəti deyil. Öz araşdırmanızı aparın.
106
·
--
Artım
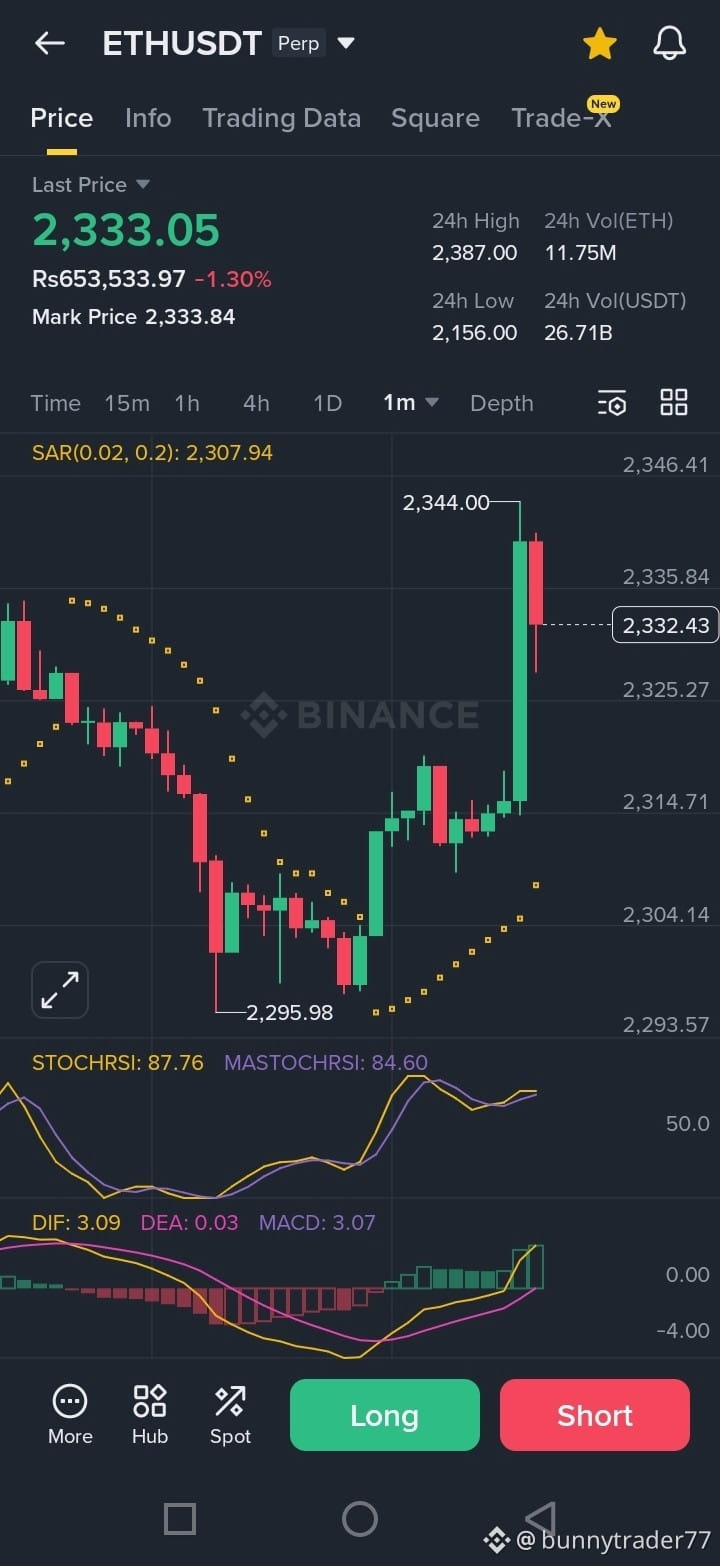
$ETH diqqət tələb etmir.
Onu qazanır.
Hər bir bazar dövrünün hype valyutaları var.
Hər bir real maliyyə sistemi infrastruktur var.
Ethereum yerinə çevrildi ki:
• DeFi milyardları kilitləyir
• Stabil valyutalar rəqəmsal dollar kimi hərəkət edir
• İnkişaf etdiricilər əslində inşa edir
• İnnovasiya ayı bazarlarında yaşayır
$ETH tendensiyalara bahis etmir —
tendensiyalar ETH üzərində qurulub.
Qaz xərcləri, yeniləmələr, hekayələr dəyişəcək…
lakin bir şey sabit qalır:
Kripto əsasına ehtiyac duyanda,
Ethereum-a qayıdır.
Bu, sürətli dövriyyələr haqqında deyil.
Bu, hər şeyin asılı olduğu sistemin bir parçasına sahib olmaq haqqındadır.
Spekulyatorlar artımları izləyir.
İnşaatçılar $ETH seçir
#Web3 #DEFİ #blockchain #SmartContractSecurity #LongTermInvesting
$ETH diqqət tələb etmir.
Onu qazanır.
Hər bir bazar dövrünün hype valyutaları var.
Hər bir real maliyyə sistemi infrastruktur var.
Ethereum yerinə çevrildi ki:
• DeFi milyardları kilitləyir
• Stabil valyutalar rəqəmsal dollar kimi hərəkət edir
• İnkişaf etdiricilər əslində inşa edir
• İnnovasiya ayı bazarlarında yaşayır
$ETH tendensiyalara bahis etmir —
tendensiyalar ETH üzərində qurulub.
Qaz xərcləri, yeniləmələr, hekayələr dəyişəcək…
lakin bir şey sabit qalır:
Kripto əsasına ehtiyac duyanda,
Ethereum-a qayıdır.
Bu, sürətli dövriyyələr haqqında deyil.
Bu, hər şeyin asılı olduğu sistemin bir parçasına sahib olmaq haqqındadır.
Spekulyatorlar artımları izləyir.
İnşaatçılar $ETH seçir
#Web3 #DEFİ #blockchain #SmartContractSecurity #LongTermInvesting
Onu qazanır.
Hər bir bazar dövrünün hype valyutaları var.
Hər bir real maliyyə sistemi infrastruktur var.
Ethereum yerinə çevrildi ki:
• DeFi milyardları kilitləyir
• Stabil valyutalar rəqəmsal dollar kimi hərəkət edir
• İnkişaf etdiricilər əslində inşa edir
• İnnovasiya ayı bazarlarında yaşayır
$ETH tendensiyalara bahis etmir —
tendensiyalar ETH üzərində qurulub.
Qaz xərcləri, yeniləmələr, hekayələr dəyişəcək…
lakin bir şey sabit qalır:
Kripto əsasına ehtiyac duyanda,
Ethereum-a qayıdır.
Bu, sürətli dövriyyələr haqqında deyil.
Bu, hər şeyin asılı olduğu sistemin bir parçasına sahib olmaq haqqındadır.
Spekulyatorlar artımları izləyir.
İnşaatçılar $ETH seçir
#Web3 #DEFİ #blockchain #SmartContractSecurity #LongTermInvesting
1
35
·
--
Artım
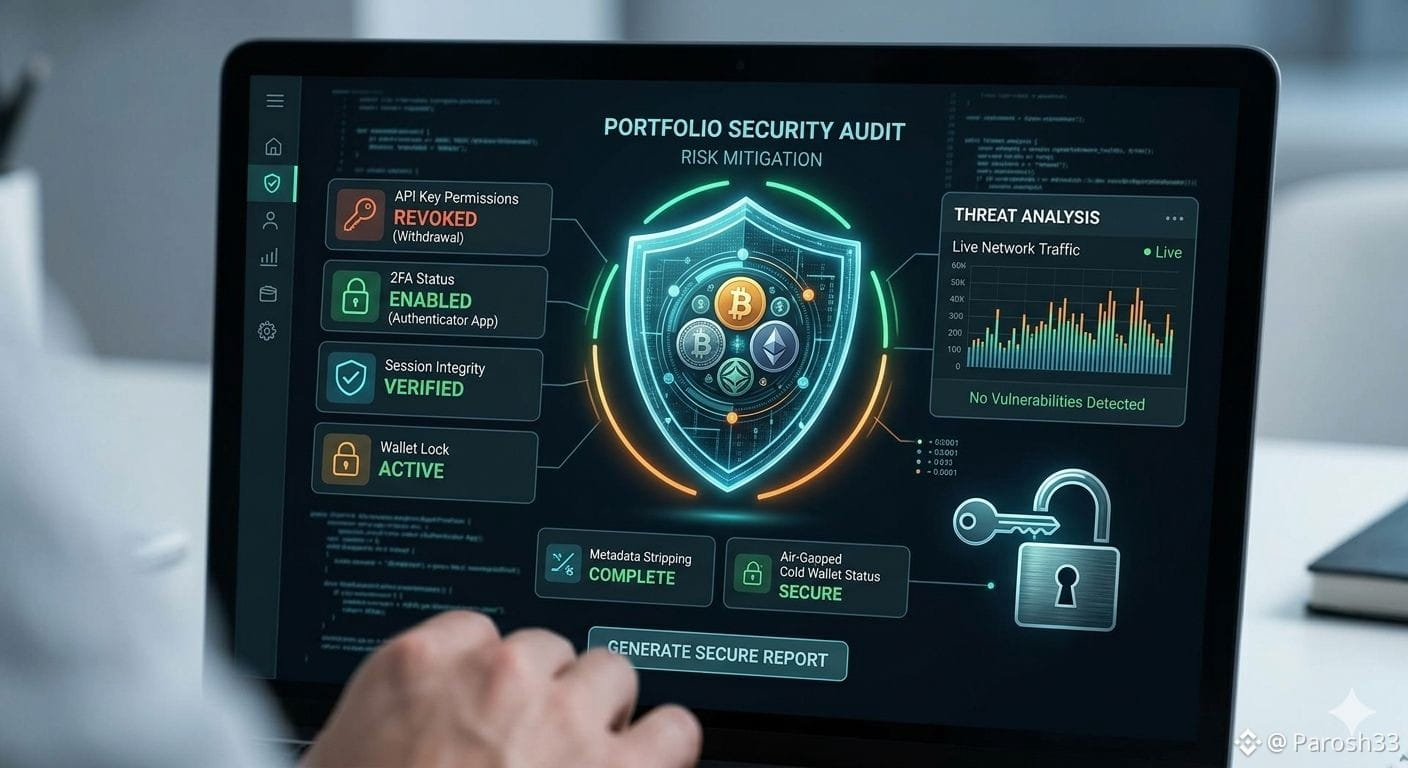
🛡️ Kripto Portfeliniz Hələ də Niyə Təhlükədədir (Və Necə Düzəltmək Olar)
Kriptonun sürətli dünyasında ən böyük düşməniniz təkcə bazar dəyişkənliyi deyil—bu, Mürəkkəb Sosial Mühəndislikdir.
Bir tərtibatçı və etik haker kimi, hücumçuların pərakəndə investorlara necə hədəf seçdiyini araşdırdım. Aşağıda insanların çoxunun diqqətdən kənarda qoyduğu texniki gerçəkliklər var:
1. API Açarı Tələsi: Üçüncü tərəf ticarət botlarına “Withdrawal” (Çıxarış) icazəsini yalnız tam zərurət olduqda verin. Açarın sızması hakerlər üçün portfelinizi saniyələr içində boşaltmağa açıq qapıdır.
2. Metaməlumat (Metadata) Sızmaları: Portfelinizin ekran görüntülərini paylaşır? EXIF məlumatlarını silin. Hakerlər bəzən xam şəkil fayllarından məkan və ya cihaz məlumatını çıxara bilirlər.
3. “Bulud” Riski: Şəxsi açarlarınızı və ya seed phrase (toxum ifadələrini) Qeydlərinizdə, Google Drive-da və ya e-poçt layihələrində saxlamaq ölüm hökmüdür. Offline, hava aralığında (air-gapped) cihazdan və ya fiziki hardware wallet-dən istifadə edin.
4. 2FA Gigiyenası: SMS-əsaslı 2FA-dan dərhal uzaqlaşın. Əgər SİM kart dəyişdirilə (swap) bilirsə, 2FA-nız da yan keçilə bilər. Authenticator App-ə (məs., Google Authenticator və ya Authy) və ya YubiKey-ə keçin.
Tərtibatçılar üçün Pro-Məsləhət: Əgər ticarət avtomatlaşdırma alətlərindən istifadə edirsinizsə, Python skriptlərinizdə kitabxana (library) asılılıqlarını həmişə yoxlayın. Ətraf mühit dəyişənlərini (environment variables) oğurlamaq üçün zərərli paketlər adi repozitoriyalara yeridilir.
Təhlükəsizlik bir dəfəlik qurulum deyil; bu, vərdişdir.
Gizli icazələr üçün öz smart kontrakt qarşılıqlı əlaqələrinizi necə auditi etməyi öyrənmək istəyirsinizsə, aşağıda şərh yazın! 🚀
#BinanceSquare #CryptoSecurity #CyberSecurity #RDXHUNTER #Web3 #SmartContractSecurity
🛡️ Kripto Portfeliniz Hələ də Niyə Təhlükədədir (Və Necə Düzəltmək Olar)
Kriptonun sürətli dünyasında ən böyük düşməniniz təkcə bazar dəyişkənliyi deyil—bu, Mürəkkəb Sosial Mühəndislikdir.
Bir tərtibatçı və etik haker kimi, hücumçuların pərakəndə investorlara necə hədəf seçdiyini araşdırdım. Aşağıda insanların çoxunun diqqətdən kənarda qoyduğu texniki gerçəkliklər var:
1. API Açarı Tələsi: Üçüncü tərəf ticarət botlarına “Withdrawal” (Çıxarış) icazəsini yalnız tam zərurət olduqda verin. Açarın sızması hakerlər üçün portfelinizi saniyələr içində boşaltmağa açıq qapıdır.
2. Metaməlumat (Metadata) Sızmaları: Portfelinizin ekran görüntülərini paylaşır? EXIF məlumatlarını silin. Hakerlər bəzən xam şəkil fayllarından məkan və ya cihaz məlumatını çıxara bilirlər.
3. “Bulud” Riski: Şəxsi açarlarınızı və ya seed phrase (toxum ifadələrini) Qeydlərinizdə, Google Drive-da və ya e-poçt layihələrində saxlamaq ölüm hökmüdür. Offline, hava aralığında (air-gapped) cihazdan və ya fiziki hardware wallet-dən istifadə edin.
4. 2FA Gigiyenası: SMS-əsaslı 2FA-dan dərhal uzaqlaşın. Əgər SİM kart dəyişdirilə (swap) bilirsə, 2FA-nız da yan keçilə bilər. Authenticator App-ə (məs., Google Authenticator və ya Authy) və ya YubiKey-ə keçin.
Tərtibatçılar üçün Pro-Məsləhət: Əgər ticarət avtomatlaşdırma alətlərindən istifadə edirsinizsə, Python skriptlərinizdə kitabxana (library) asılılıqlarını həmişə yoxlayın. Ətraf mühit dəyişənlərini (environment variables) oğurlamaq üçün zərərli paketlər adi repozitoriyalara yeridilir.
Təhlükəsizlik bir dəfəlik qurulum deyil; bu, vərdişdir.
Gizli icazələr üçün öz smart kontrakt qarşılıqlı əlaqələrinizi necə auditi etməyi öyrənmək istəyirsinizsə, aşağıda şərh yazın! 🚀
#BinanceSquare #CryptoSecurity #CyberSecurity #RDXHUNTER #Web3 #SmartContractSecurity
Kriptonun sürətli dünyasında ən böyük düşməniniz təkcə bazar dəyişkənliyi deyil—bu, Mürəkkəb Sosial Mühəndislikdir.
Bir tərtibatçı və etik haker kimi, hücumçuların pərakəndə investorlara necə hədəf seçdiyini araşdırdım. Aşağıda insanların çoxunun diqqətdən kənarda qoyduğu texniki gerçəkliklər var:
1. API Açarı Tələsi: Üçüncü tərəf ticarət botlarına “Withdrawal” (Çıxarış) icazəsini yalnız tam zərurət olduqda verin. Açarın sızması hakerlər üçün portfelinizi saniyələr içində boşaltmağa açıq qapıdır.
2. Metaməlumat (Metadata) Sızmaları: Portfelinizin ekran görüntülərini paylaşır? EXIF məlumatlarını silin. Hakerlər bəzən xam şəkil fayllarından məkan və ya cihaz məlumatını çıxara bilirlər.
3. “Bulud” Riski: Şəxsi açarlarınızı və ya seed phrase (toxum ifadələrini) Qeydlərinizdə, Google Drive-da və ya e-poçt layihələrində saxlamaq ölüm hökmüdür. Offline, hava aralığında (air-gapped) cihazdan və ya fiziki hardware wallet-dən istifadə edin.
4. 2FA Gigiyenası: SMS-əsaslı 2FA-dan dərhal uzaqlaşın. Əgər SİM kart dəyişdirilə (swap) bilirsə, 2FA-nız da yan keçilə bilər. Authenticator App-ə (məs., Google Authenticator və ya Authy) və ya YubiKey-ə keçin.
Tərtibatçılar üçün Pro-Məsləhət: Əgər ticarət avtomatlaşdırma alətlərindən istifadə edirsinizsə, Python skriptlərinizdə kitabxana (library) asılılıqlarını həmişə yoxlayın. Ətraf mühit dəyişənlərini (environment variables) oğurlamaq üçün zərərli paketlər adi repozitoriyalara yeridilir.
Təhlükəsizlik bir dəfəlik qurulum deyil; bu, vərdişdir.
Gizli icazələr üçün öz smart kontrakt qarşılıqlı əlaqələrinizi necə auditi etməyi öyrənmək istəyirsinizsə, aşağıda şərh yazın! 🚀
#BinanceSquare #CryptoSecurity #CyberSecurity #RDXHUNTER #Web3 #SmartContractSecurity
187
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#IsAnthropic’s$1.5TMarketCapJustified?
48,009 baxış
Müzakirə edir: 234
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
8,611 baxış
Müzakirə edir: 68
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
209,656 baxış
Müzakirə edir: 1,724
4
#CanGTA6'sLaunchLiftTTWOShares?
168,342 baxış
Müzakirə edir: 1,229
5
#BlackRockBitcoinETFRecordsLargestDailyOutflow
338 baxış
Müzakirə edir: 27
6
#LedgerProbesTamperedWalletsInBerlinAndDubai
14,629 baxış
Müzakirə edir: 216
7
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
28,467 baxış
Müzakirə edir: 286
8
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
379,843 baxış
Müzakirə edir: 2,520
9
#StrategySTRCPreferredSlips3.65%Below$100Par
13,110 baxış
Müzakirə edir: 99
10
#MASToUpgradeSGDTestnetToSGDigitalLedger
50,977 baxış
Müzakirə edir: 466