

#cryptohacks
cryptohacks
1.2M baxış
Müzakirə edir: 840
Populyar
Sonuncu
·
--
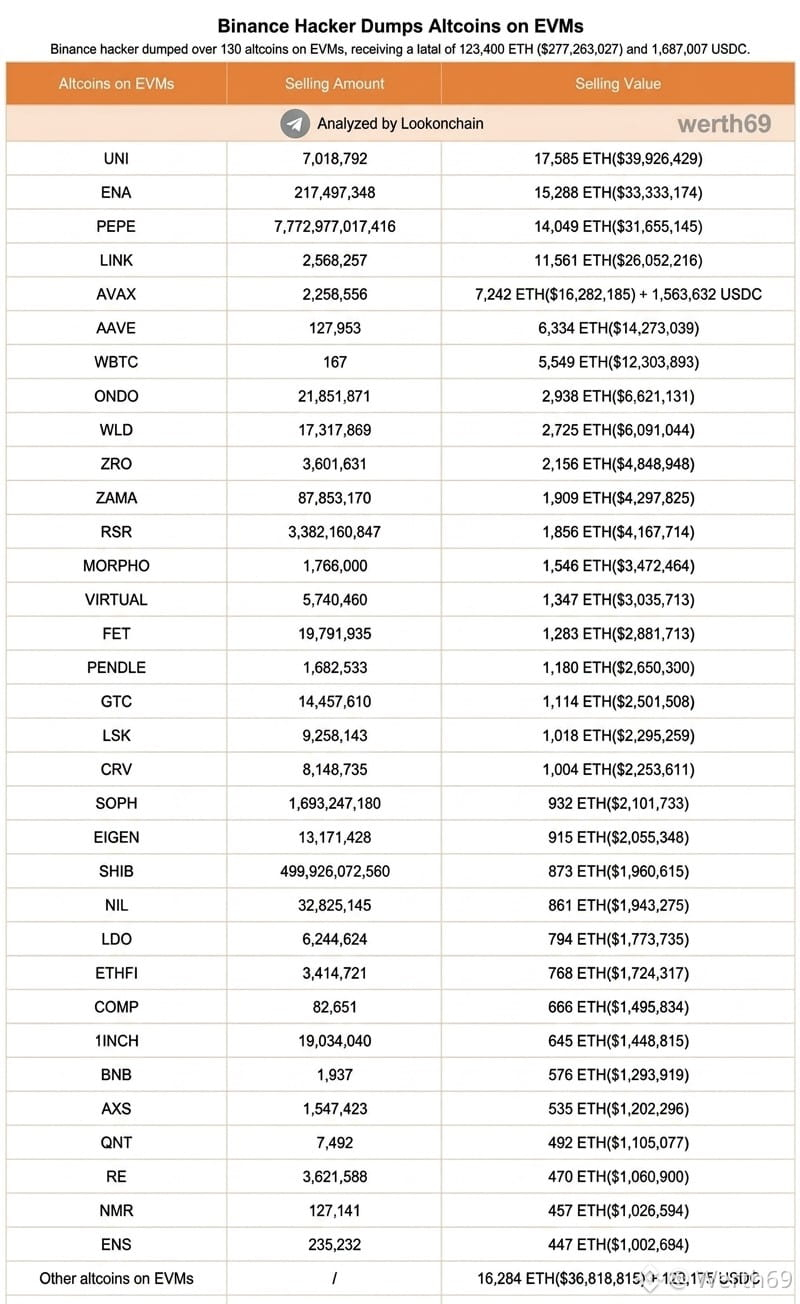
🚨 Haker 279 000 000 dollar dəyərində altkoin satdı. Nə məlumdur?
Bazardan təcili xəbərlər! Onçeyn analitiklərinin məlumatına görə, Binance ilə əlaqəli haker EVM şəbəkəsində 130-dan çox altkoin sataraq onlardan təxminən 279 milyon dollar əldə edib.
Satılan coinlərin siyahısı çox uzundur, skrinşotda əlavə olunub.
Bunun bazar üçün mənası nədir?
1️⃣ Altkoinlərə təzyiq. Bu qədər tokenin satılması həmin aktivlərin qiymətlərinə qısa müddətli təzyiq göstərəcək. Lokal enişlər görə bilərik.
2️⃣ Panika. İnsanlar portfellərində bu coinlərin olub-olmadığını yoxlayacaq və onları satmağa başlaya bilərlər.
3️⃣ Birjaların reaksiyası. Çox güman ki, birjalar pul kisələrini yoxlamağa və təhlükəsizlik tədbirlərini gücləndirməyə başlayacaqlar.
Vacibdir: bu, Binance-in özünün sındırıldığı demək deyil. Söhbət vəsaitləri çıxarmaq üçün Binance-dən istifadə edən böyük bir oyunçuya və ya haker qrupuna bağlı pul kisəsindən gedir.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Haker 279 000 000 dollar dəyərində altkoin satdı. Nə məlumdur?
Bazardan təcili xəbərlər! Onçeyn analitiklərinin məlumatına görə, Binance ilə əlaqəli haker EVM şəbəkəsində 130-dan çox altkoin sataraq onlardan təxminən 279 milyon dollar əldə edib.
Satılan coinlərin siyahısı çox uzundur, skrinşotda əlavə olunub.
Bunun bazar üçün mənası nədir?
1️⃣ Altkoinlərə təzyiq. Bu qədər tokenin satılması həmin aktivlərin qiymətlərinə qısa müddətli təzyiq göstərəcək. Lokal enişlər görə bilərik.
2️⃣ Panika. İnsanlar portfellərində bu coinlərin olub-olmadığını yoxlayacaq və onları satmağa başlaya bilərlər.
3️⃣ Birjaların reaksiyası. Çox güman ki, birjalar pul kisələrini yoxlamağa və təhlükəsizlik tədbirlərini gücləndirməyə başlayacaqlar.
Vacibdir: bu, Binance-in özünün sındırıldığı demək deyil. Söhbət vəsaitləri çıxarmaq üçün Binance-dən istifadə edən böyük bir oyunçuya və ya haker qrupuna bağlı pul kisəsindən gedir.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Bazardan təcili xəbərlər! Onçeyn analitiklərinin məlumatına görə, Binance ilə əlaqəli haker EVM şəbəkəsində 130-dan çox altkoin sataraq onlardan təxminən 279 milyon dollar əldə edib.
Satılan coinlərin siyahısı çox uzundur, skrinşotda əlavə olunub.
Bunun bazar üçün mənası nədir?
1️⃣ Altkoinlərə təzyiq. Bu qədər tokenin satılması həmin aktivlərin qiymətlərinə qısa müddətli təzyiq göstərəcək. Lokal enişlər görə bilərik.
2️⃣ Panika. İnsanlar portfellərində bu coinlərin olub-olmadığını yoxlayacaq və onları satmağa başlaya bilərlər.
3️⃣ Birjaların reaksiyası. Çox güman ki, birjalar pul kisələrini yoxlamağa və təhlükəsizlik tədbirlərini gücləndirməyə başlayacaqlar.
Vacibdir: bu, Binance-in özünün sındırıldığı demək deyil. Söhbət vəsaitləri çıxarmaq üçün Binance-dən istifadə edən böyük bir oyunçuya və ya haker qrupuna bağlı pul kisəsindən gedir.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Kulakov:
это крохи, бинансу их придется и выкупииь🤣, etf могут крипты на милливрд за день продать и глазом не моргнут🤣
2
7
16.4k
·
--
KRİPTO HÜCUMLARI 🚨
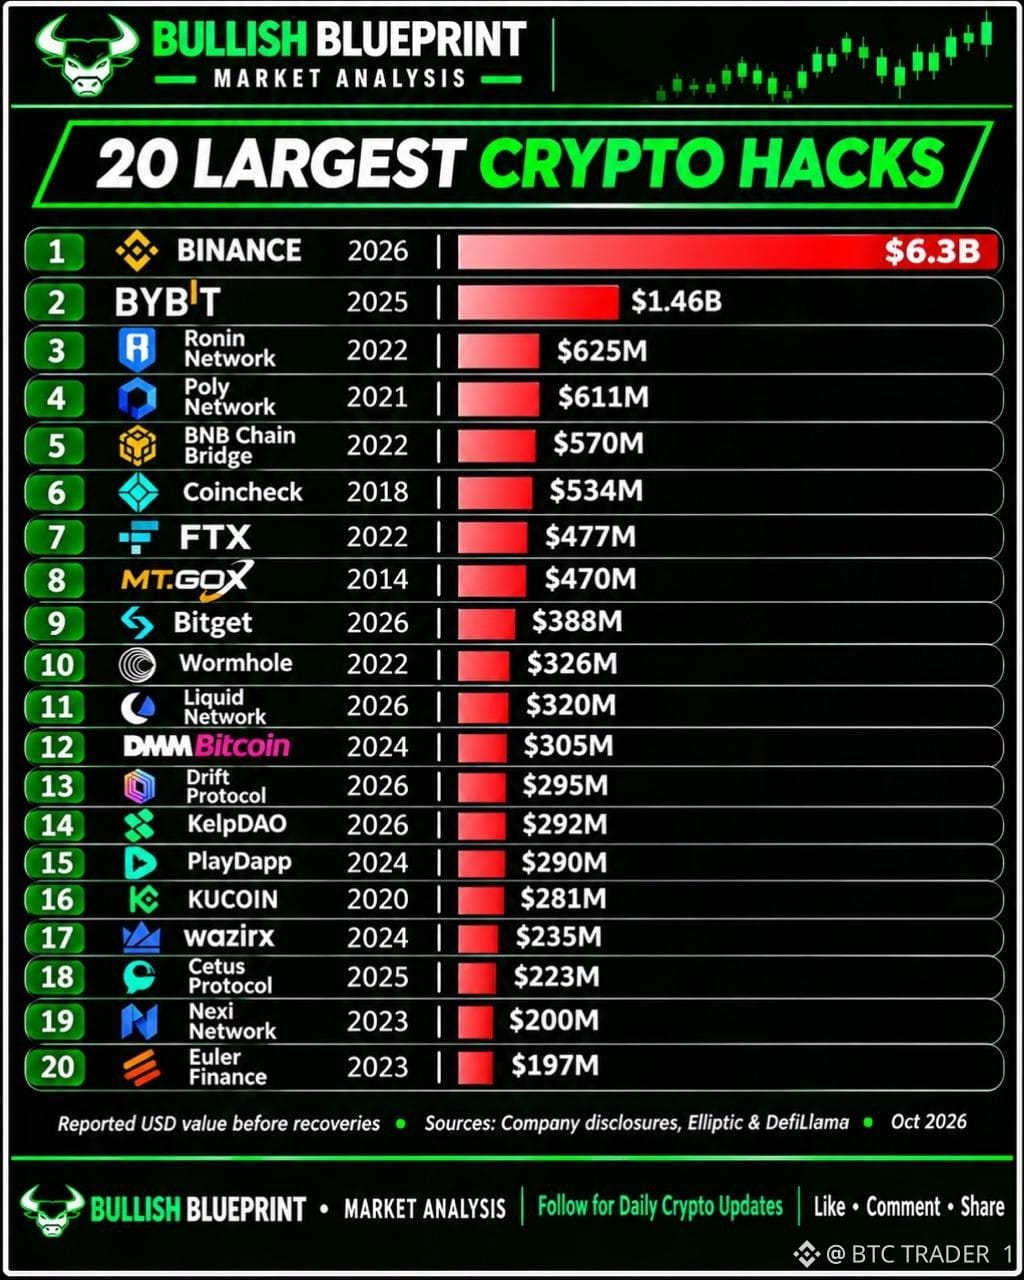
Məlumat verilmiş ən böyük 20 kripto hücumu sənayedə artan təhlükəsizlik risklərini vurğulayır: Binance 6,3 milyard dollar, Bybit isə 1,46 milyard dollar məbləğində göstərilib. Həmişə platforma təhlükəsizliyini prioritet hesab edin və aktivlərinizi qoruyun.
🔥 Bundan sonra baş verəcəklər əksər treyderləri təəccübləndirə bilər. Ətraflı məlumat bio-muzda sizi gözləyir.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
KRİPTO HÜCUMLARI 🚨
Məlumat verilmiş ən böyük 20 kripto hücumu sənayedə artan təhlükəsizlik risklərini vurğulayır: Binance 6,3 milyard dollar, Bybit isə 1,46 milyard dollar məbləğində göstərilib. Həmişə platforma təhlükəsizliyini prioritet hesab edin və aktivlərinizi qoruyun.
🔥 Bundan sonra baş verəcəklər əksər treyderləri təəccübləndirə bilər. Ətraflı məlumat bio-muzda sizi gözləyir.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
Məlumat verilmiş ən böyük 20 kripto hücumu sənayedə artan təhlükəsizlik risklərini vurğulayır: Binance 6,3 milyard dollar, Bybit isə 1,46 milyard dollar məbləğində göstərilib. Həmişə platforma təhlükəsizliyini prioritet hesab edin və aktivlərinizi qoruyun.
🔥 Bundan sonra baş verəcəklər əksər treyderləri təəccübləndirə bilər. Ətraflı məlumat bio-muzda sizi gözləyir.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
125
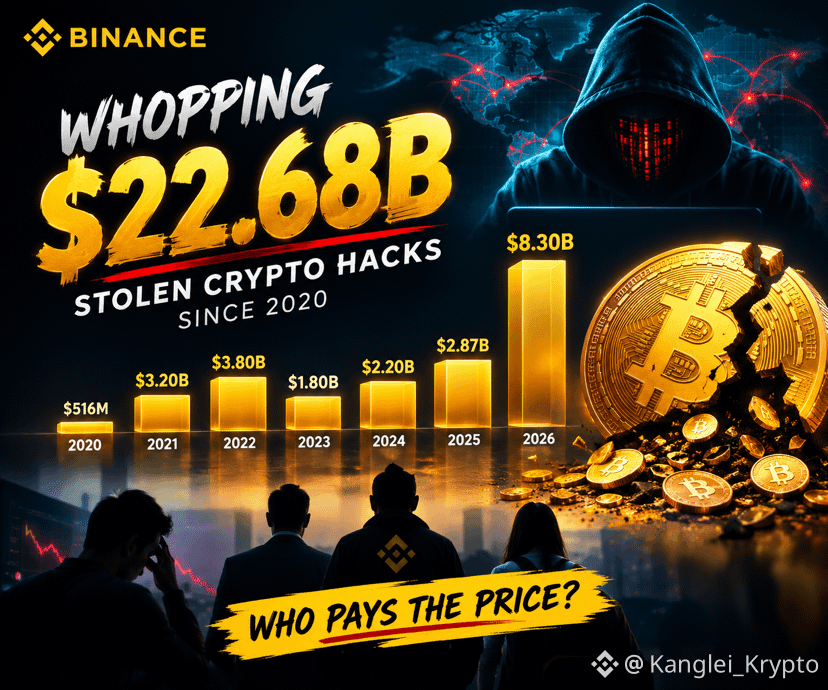
😱 22.68 MİLYARD DOLLAR. YOXA ÇIXIB. OĞURLANIB.
KRİPTONUN ƏN BÖYÜK TƏHLÜKƏSİZLİK SIQNALI: ƏSLİNDƏ BUNUN BƏDƏLİNİ KİM ÖDƏYİR?
2020-ci ildən bəri kriptovalyuta hücumları nəticəsində təxminən 22.68 MİLYARD DOLLAR oğurlanıb. Rəqəmlər getdikcə daha da narahatedici olur.
📊 İLLƏR ÜZRƏ ZƏRƏR:
🛑 2020: 516M dollar
🛑 2021: 3.20B dollar
🛑 2022: 3.80B dollar
🛑 2023: 1.80B dollar
🛑 2024: 2.20B dollar
🛑 2025: 2.87B dollar
🛑 2026: 8.30B dollar
Ən narahatedici rəqəm? Təkcə 2026-cı ilin payına bildirilən ümumi məbləğin təxminən 36.6%-i düşür.
Amma daha vacib sual budur:
Boşluqlardan istifadə, sistemlərin ələ keçirilməsi və təhlükəsizlik boşluqları nəticəsində milyardlar yoxa çıxanda, bunun nəticələrinə sonda kim qatlaşır?
* Qazandıqları pulu itirən fərdi investorlar?
* Milyardlarla dollarlıq aktivləri qoruması gözlənilən birjalar və platformalar?
* İnfrastrukturu qorumağa cavabdeh tərtibatçılar və təhlükəsizlik qrupları?
* Yoxsa etibar və nüfuz itkisi ilə bunun bədəlini ödəyən bütün kripto sənayesi?
Kriptonun gələcəyini təkcə innovasiya üzərində qurmaq olmaz. Təhlükəsizlik, şəffaflıq, hesabatlılıq və investorların müdafiəsi hər şeydən əvvəl gəlməlidir.
💬 ƏSAS SUAL:
Milyardlarla dollar oğurlananda maliyyə məsuliyyəti kimin üzərinə qoyulmalıdır — hakerlərin, birjaların, yoxsa bütün ekosistemin?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
😱 22.68 MİLYARD DOLLAR. YOXA ÇIXIB. OĞURLANIB.
KRİPTONUN ƏN BÖYÜK TƏHLÜKƏSİZLİK SIQNALI: ƏSLİNDƏ BUNUN BƏDƏLİNİ KİM ÖDƏYİR?
2020-ci ildən bəri kriptovalyuta hücumları nəticəsində təxminən 22.68 MİLYARD DOLLAR oğurlanıb. Rəqəmlər getdikcə daha da narahatedici olur.
📊 İLLƏR ÜZRƏ ZƏRƏR:
🛑 2020: 516M dollar
🛑 2021: 3.20B dollar
🛑 2022: 3.80B dollar
🛑 2023: 1.80B dollar
🛑 2024: 2.20B dollar
🛑 2025: 2.87B dollar
🛑 2026: 8.30B dollar
Ən narahatedici rəqəm? Təkcə 2026-cı ilin payına bildirilən ümumi məbləğin təxminən 36.6%-i düşür.
Amma daha vacib sual budur:
Boşluqlardan istifadə, sistemlərin ələ keçirilməsi və təhlükəsizlik boşluqları nəticəsində milyardlar yoxa çıxanda, bunun nəticələrinə sonda kim qatlaşır?
* Qazandıqları pulu itirən fərdi investorlar?
* Milyardlarla dollarlıq aktivləri qoruması gözlənilən birjalar və platformalar?
* İnfrastrukturu qorumağa cavabdeh tərtibatçılar və təhlükəsizlik qrupları?
* Yoxsa etibar və nüfuz itkisi ilə bunun bədəlini ödəyən bütün kripto sənayesi?
Kriptonun gələcəyini təkcə innovasiya üzərində qurmaq olmaz. Təhlükəsizlik, şəffaflıq, hesabatlılıq və investorların müdafiəsi hər şeydən əvvəl gəlməlidir.
💬 ƏSAS SUAL:
Milyardlarla dollar oğurlananda maliyyə məsuliyyəti kimin üzərinə qoyulmalıdır — hakerlərin, birjaların, yoxsa bütün ekosistemin?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
KRİPTONUN ƏN BÖYÜK TƏHLÜKƏSİZLİK SIQNALI: ƏSLİNDƏ BUNUN BƏDƏLİNİ KİM ÖDƏYİR?
2020-ci ildən bəri kriptovalyuta hücumları nəticəsində təxminən 22.68 MİLYARD DOLLAR oğurlanıb. Rəqəmlər getdikcə daha da narahatedici olur.
📊 İLLƏR ÜZRƏ ZƏRƏR:
🛑 2020: 516M dollar
🛑 2021: 3.20B dollar
🛑 2022: 3.80B dollar
🛑 2023: 1.80B dollar
🛑 2024: 2.20B dollar
🛑 2025: 2.87B dollar
🛑 2026: 8.30B dollar
Ən narahatedici rəqəm? Təkcə 2026-cı ilin payına bildirilən ümumi məbləğin təxminən 36.6%-i düşür.
Amma daha vacib sual budur:
Boşluqlardan istifadə, sistemlərin ələ keçirilməsi və təhlükəsizlik boşluqları nəticəsində milyardlar yoxa çıxanda, bunun nəticələrinə sonda kim qatlaşır?
* Qazandıqları pulu itirən fərdi investorlar?
* Milyardlarla dollarlıq aktivləri qoruması gözlənilən birjalar və platformalar?
* İnfrastrukturu qorumağa cavabdeh tərtibatçılar və təhlükəsizlik qrupları?
* Yoxsa etibar və nüfuz itkisi ilə bunun bədəlini ödəyən bütün kripto sənayesi?
Kriptonun gələcəyini təkcə innovasiya üzərində qurmaq olmaz. Təhlükəsizlik, şəffaflıq, hesabatlılıq və investorların müdafiəsi hər şeydən əvvəl gəlməlidir.
💬 ƏSAS SUAL:
Milyardlarla dollar oğurlananda maliyyə məsuliyyəti kimin üzərinə qoyulmalıdır — hakerlərin, birjaların, yoxsa bütün ekosistemin?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
2
103
·
--
Tərcüməyə bax
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
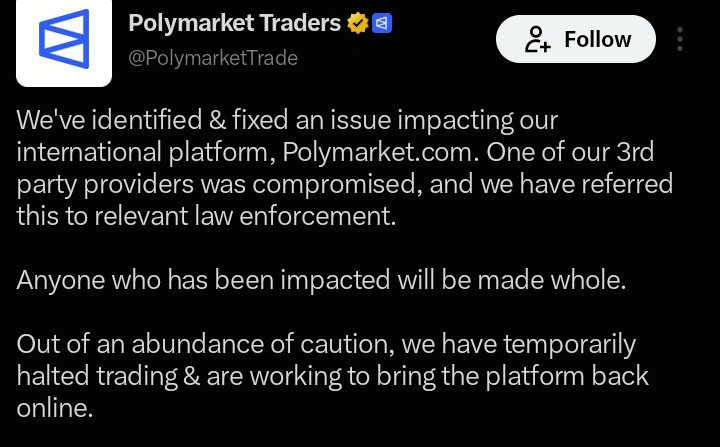
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
1
248

Hindistanın aparıcı kriptovalyuta birjası dünən gecə hərəkət edən 16 milyon dollarla bağlı ZachXBT ilə açıq mübahisə aparır.
Xronologiya: oktyabrın 21-də, UTC+8 vaxtı ilə saat 23:35-də, CoinDCX ilə əlaqəli pulqabılar təxminən 15,99 milyon USDT və 5 783 TRX-i tək bir Tron ünvanına göndərib. Əməliyyat hesabatına görə, həmin ünvan vəsaitləri bölüşdürüb — bir hissəsi Binance, OKX və Gate-ə çatıb. Bu barədə siqnal Salus-da Darcy-nin paylaşımından gəlib.
CoinDCX-in baş direktoru Sumit Gupta bildirir ki, bu, yeni haker hücumu deyil: pulqabılar 2025-ci ilin yanvarında yaradılıb və ötənilki 44 milyon dollarlıq hücum zamanı ələ keçirilib; hakerlər isə sadəcə köhnə ünvanlardan yenidən istifadə edirlər. İstifadəçilərin vəsaitləri təhlükəsizdir, ticarət normal qaydada davam edir.
Amma ZachXBT buna etiraz edib: onun sözlərinə görə, işarələnmiş ünvanlardan biri 2026-cı ilin mayına qədər istifadəçi depozitlərini toplamağa və əməliyyat haqları üçün vəsait almağa davam edib, üstəlik vəsaitləri CoinDCX-in hazırkı isti pulqabısına göndərib. O, “ölü” pulqabının istifadəçi depozitlərini necə qəbul etdiyini soruşub.
Bazar göstəriciləri: BTC 81 877 $ (-24 saatda 2,0%), ETH 2 403 $ (-24 saatda 2,6%) — yalnız kontekst üçün; bununla əlaqəli bazar hərəkəti yoxdur.
Bəs “ələ keçirilmiş” 2025-ci ilin iyuluna aid pulqabı 2026-cı ilin mayında niyə hələ də istifadəçi depozitlərinə toxunurdu? Öz araşdırmanızı aparın. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Hindistanın aparıcı kriptovalyuta birjası dünən gecə hərəkət edən 16 milyon dollarla bağlı ZachXBT ilə açıq mübahisə aparır.
Xronologiya: oktyabrın 21-də, UTC+8 vaxtı ilə saat 23:35-də, CoinDCX ilə əlaqəli pulqabılar təxminən 15,99 milyon USDT və 5 783 TRX-i tək bir Tron ünvanına göndərib. Əməliyyat hesabatına görə, həmin ünvan vəsaitləri bölüşdürüb — bir hissəsi Binance, OKX və Gate-ə çatıb. Bu barədə siqnal Salus-da Darcy-nin paylaşımından gəlib.
CoinDCX-in baş direktoru Sumit Gupta bildirir ki, bu, yeni haker hücumu deyil: pulqabılar 2025-ci ilin yanvarında yaradılıb və ötənilki 44 milyon dollarlıq hücum zamanı ələ keçirilib; hakerlər isə sadəcə köhnə ünvanlardan yenidən istifadə edirlər. İstifadəçilərin vəsaitləri təhlükəsizdir, ticarət normal qaydada davam edir.
Amma ZachXBT buna etiraz edib: onun sözlərinə görə, işarələnmiş ünvanlardan biri 2026-cı ilin mayına qədər istifadəçi depozitlərini toplamağa və əməliyyat haqları üçün vəsait almağa davam edib, üstəlik vəsaitləri CoinDCX-in hazırkı isti pulqabısına göndərib. O, “ölü” pulqabının istifadəçi depozitlərini necə qəbul etdiyini soruşub.
Bazar göstəriciləri: BTC 81 877 $ (-24 saatda 2,0%), ETH 2 403 $ (-24 saatda 2,6%) — yalnız kontekst üçün; bununla əlaqəli bazar hərəkəti yoxdur.
Bəs “ələ keçirilmiş” 2025-ci ilin iyuluna aid pulqabı 2026-cı ilin mayında niyə hələ də istifadəçi depozitlərinə toxunurdu? Öz araşdırmanızı aparın. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Xronologiya: oktyabrın 21-də, UTC+8 vaxtı ilə saat 23:35-də, CoinDCX ilə əlaqəli pulqabılar təxminən 15,99 milyon USDT və 5 783 TRX-i tək bir Tron ünvanına göndərib. Əməliyyat hesabatına görə, həmin ünvan vəsaitləri bölüşdürüb — bir hissəsi Binance, OKX və Gate-ə çatıb. Bu barədə siqnal Salus-da Darcy-nin paylaşımından gəlib.
CoinDCX-in baş direktoru Sumit Gupta bildirir ki, bu, yeni haker hücumu deyil: pulqabılar 2025-ci ilin yanvarında yaradılıb və ötənilki 44 milyon dollarlıq hücum zamanı ələ keçirilib; hakerlər isə sadəcə köhnə ünvanlardan yenidən istifadə edirlər. İstifadəçilərin vəsaitləri təhlükəsizdir, ticarət normal qaydada davam edir.
Amma ZachXBT buna etiraz edib: onun sözlərinə görə, işarələnmiş ünvanlardan biri 2026-cı ilin mayına qədər istifadəçi depozitlərini toplamağa və əməliyyat haqları üçün vəsait almağa davam edib, üstəlik vəsaitləri CoinDCX-in hazırkı isti pulqabısına göndərib. O, “ölü” pulqabının istifadəçi depozitlərini necə qəbul etdiyini soruşub.
Bazar göstəriciləri: BTC 81 877 $ (-24 saatda 2,0%), ETH 2 403 $ (-24 saatda 2,6%) — yalnız kontekst üçün; bununla əlaqəli bazar hərəkəti yoxdur.
Bəs “ələ keçirilmiş” 2025-ci ilin iyuluna aid pulqabı 2026-cı ilin mayında niyə hələ də istifadəçi depozitlərinə toxunurdu? Öz araşdırmanızı aparın. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
35

·
--
Qubic bildirir ki, 2,94 trilyon QU itkisinə protokol qüsuru deyil, zəif pulqabı toxumları səbəb olub.
Qubic təsdiqləyib ki, hücum edən şəxs oktyabrın 17-dən 18-dək 1 404 pulqabını boşaldaraq təxminən 2,94 trilyon QU oğurlayıb. Buna səbəb kimi pulqabı toxumlarının zəif yaradılması göstərilib.
Toxumların təsadüfiliyi iPhone və iPad-lərdə (oktyabrın 18-dən əvvəl istənilən brauzerdə), Mac-lərdə (həmin tarixdən əvvəl Safari-də) və 2025-ci ilin iyulundan əvvəl Qubic-in iOS tətbiqində kifayət etməyib.
Validatorlar zənciri 85 371 949-cu tick-də dayandıraraq vəsaitlərin 87,1%-ni dondurublar; qalan 12,9% MEXC-yə köçürülüb. MEXC hesabı dondurub, birjalar isə QUBIC depozitlərini və pul çıxarışlarını dayandırıblar.
Sentyabrda 55 kriptohücum qeydə alınıb və bunlar təxminən 766,5 milyon dollara başa gəlib — avqustla müqayisədə 462% çox. Bitget-də 387 milyon dollar, Liquid Network-də isə 320 milyon dollar itirilib.
İstifadə rahatlığını pozmadan istifadəçiləri qorumaq üçün 1-ci qat blokçeynləri toxumların yaradılmasını necə təkmilləşdirməlidir?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic bildirir ki, 2,94 trilyon QU itkisinə protokol qüsuru deyil, zəif pulqabı toxumları səbəb olub.
Qubic təsdiqləyib ki, hücum edən şəxs oktyabrın 17-dən 18-dək 1 404 pulqabını boşaldaraq təxminən 2,94 trilyon QU oğurlayıb. Buna səbəb kimi pulqabı toxumlarının zəif yaradılması göstərilib.
Toxumların təsadüfiliyi iPhone və iPad-lərdə (oktyabrın 18-dən əvvəl istənilən brauzerdə), Mac-lərdə (həmin tarixdən əvvəl Safari-də) və 2025-ci ilin iyulundan əvvəl Qubic-in iOS tətbiqində kifayət etməyib.
Validatorlar zənciri 85 371 949-cu tick-də dayandıraraq vəsaitlərin 87,1%-ni dondurublar; qalan 12,9% MEXC-yə köçürülüb. MEXC hesabı dondurub, birjalar isə QUBIC depozitlərini və pul çıxarışlarını dayandırıblar.
Sentyabrda 55 kriptohücum qeydə alınıb və bunlar təxminən 766,5 milyon dollara başa gəlib — avqustla müqayisədə 462% çox. Bitget-də 387 milyon dollar, Liquid Network-də isə 320 milyon dollar itirilib.
İstifadə rahatlığını pozmadan istifadəçiləri qorumaq üçün 1-ci qat blokçeynləri toxumların yaradılmasını necə təkmilləşdirməlidir?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic təsdiqləyib ki, hücum edən şəxs oktyabrın 17-dən 18-dək 1 404 pulqabını boşaldaraq təxminən 2,94 trilyon QU oğurlayıb. Buna səbəb kimi pulqabı toxumlarının zəif yaradılması göstərilib.
Toxumların təsadüfiliyi iPhone və iPad-lərdə (oktyabrın 18-dən əvvəl istənilən brauzerdə), Mac-lərdə (həmin tarixdən əvvəl Safari-də) və 2025-ci ilin iyulundan əvvəl Qubic-in iOS tətbiqində kifayət etməyib.
Validatorlar zənciri 85 371 949-cu tick-də dayandıraraq vəsaitlərin 87,1%-ni dondurublar; qalan 12,9% MEXC-yə köçürülüb. MEXC hesabı dondurub, birjalar isə QUBIC depozitlərini və pul çıxarışlarını dayandırıblar.
Sentyabrda 55 kriptohücum qeydə alınıb və bunlar təxminən 766,5 milyon dollara başa gəlib — avqustla müqayisədə 462% çox. Bitget-də 387 milyon dollar, Liquid Network-də isə 320 milyon dollar itirilib.
İstifadə rahatlığını pozmadan istifadəçiləri qorumaq üçün 1-ci qat blokçeynləri toxumların yaradılmasını necə təkmilləşdirməlidir?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
11

🚨 2026-cı ilin III rübündə 1,17 milyard dollar oğurlandı: Bitget boşluğu və təhlükəsizlik üçün yeni minimum səviyyə
📊 Əsas məqamlar:
SlowMist 2026-cı ilin III rübündə kriptovalyuta hücumları nəticəsində 1,17 milyard dolların oğurlandığını qeydə alıb. Təkcə sentyabr ayında 50 insidentdə 762 milyon dollar oğurlanıb. Bitget hücumu ümumi məbləğin 387,5 milyon dollarını təşkil edir. Bu itkilər ilin ilk yarısındakı ümumi itkiləri üstələyir. Məlumatlar ən böyük 5 hücumda itkilərin həddindən artıq cəmləşdiyini göstərir....
🔗 Ətraflı təhlil YourWeb3Guy-da:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Təhlükəsizlik
🚨 2026-cı ilin III rübündə 1,17 milyard dollar oğurlandı: Bitget boşluğu və təhlükəsizlik üçün yeni minimum səviyyə
📊 Əsas məqamlar:
SlowMist 2026-cı ilin III rübündə kriptovalyuta hücumları nəticəsində 1,17 milyard dolların oğurlandığını qeydə alıb. Təkcə sentyabr ayında 50 insidentdə 762 milyon dollar oğurlanıb. Bitget hücumu ümumi məbləğin 387,5 milyon dollarını təşkil edir. Bu itkilər ilin ilk yarısındakı ümumi itkiləri üstələyir. Məlumatlar ən böyük 5 hücumda itkilərin həddindən artıq cəmləşdiyini göstərir....
🔗 Ətraflı təhlil YourWeb3Guy-da:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Təhlükəsizlik
📊 Əsas məqamlar:
SlowMist 2026-cı ilin III rübündə kriptovalyuta hücumları nəticəsində 1,17 milyard dolların oğurlandığını qeydə alıb. Təkcə sentyabr ayında 50 insidentdə 762 milyon dollar oğurlanıb. Bitget hücumu ümumi məbləğin 387,5 milyon dollarını təşkil edir. Bu itkilər ilin ilk yarısındakı ümumi itkiləri üstələyir. Məlumatlar ən böyük 5 hücumda itkilərin həddindən artıq cəmləşdiyini göstərir....
🔗 Ətraflı təhlil YourWeb3Guy-da:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Təhlükəsizlik
34
·
--
🚨 Sentyabrda kriptovalyuta oğurluqlarından itkilər 462% artdı
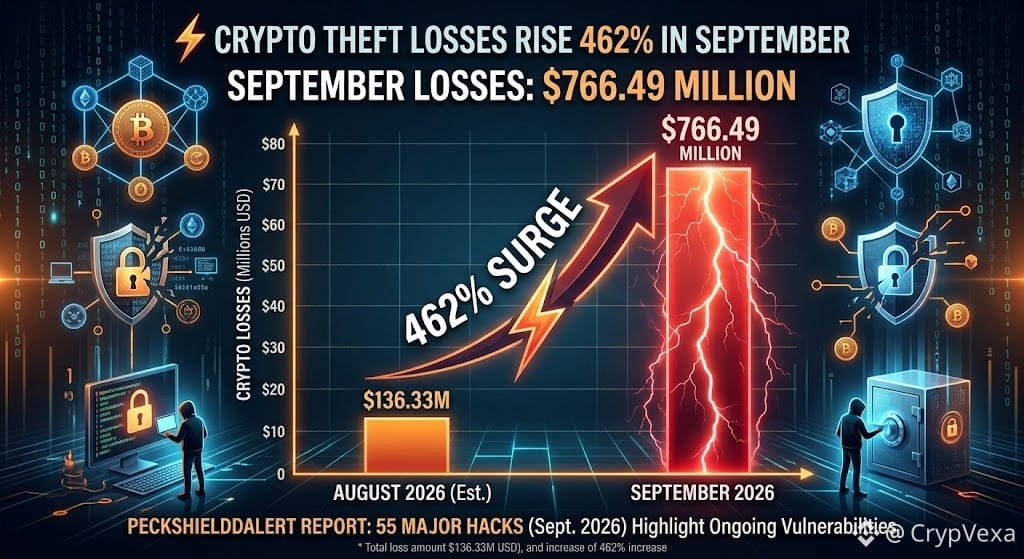
💰 Sentyabrda kriptovalyuta oğurluqlarından yaranan itkilər əvvəlki ayla müqayisədə 462% artaraq təxminən 766,49 milyon dollara çatdı.
🔐 Məlumata görə, 55 iri haker hücumu qeydə alınıb. Bu da kriptovalyuta sənayesində təhlükəsizlik risklərinin davam etdiyini göstərir.
⚠️ Bu, rəqəmsal aktivlər sahəsində güclü təhlükəsizlik tədbirlərinin hələ də vacib olduğunu bir daha xatırladır.
👀 İstifadə artdıqca sənaye bu itkiləri azalda biləcəkmi?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
🚨 Sentyabrda kriptovalyuta oğurluqlarından itkilər 462% artdı
💰 Sentyabrda kriptovalyuta oğurluqlarından yaranan itkilər əvvəlki ayla müqayisədə 462% artaraq təxminən 766,49 milyon dollara çatdı.
🔐 Məlumata görə, 55 iri haker hücumu qeydə alınıb. Bu da kriptovalyuta sənayesində təhlükəsizlik risklərinin davam etdiyini göstərir.
⚠️ Bu, rəqəmsal aktivlər sahəsində güclü təhlükəsizlik tədbirlərinin hələ də vacib olduğunu bir daha xatırladır.
👀 İstifadə artdıqca sənaye bu itkiləri azalda biləcəkmi?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
💰 Sentyabrda kriptovalyuta oğurluqlarından yaranan itkilər əvvəlki ayla müqayisədə 462% artaraq təxminən 766,49 milyon dollara çatdı.
🔐 Məlumata görə, 55 iri haker hücumu qeydə alınıb. Bu da kriptovalyuta sənayesində təhlükəsizlik risklərinin davam etdiyini göstərir.
⚠️ Bu, rəqəmsal aktivlər sahəsində güclü təhlükəsizlik tədbirlərinin hələ də vacib olduğunu bir daha xatırladır.
👀 İstifadə artdıqca sənaye bu itkiləri azalda biləcəkmi?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
1
71
·
--
🚨 Sentyabr Kripto Hücumları $768M-ə Yük İstifadə Etdi ⚠️🚫
Crypto 2026-cı ilin ən ağır haker ayını yaşadı: CertiK-ə görə 97 hadisədə $768.4 milyon oğurlandı. Əsas böyük pozuntulara $388M Bitget hacki və $320M Liquid Network hacki daxildir. Sonradan $270M-dən çoxu geri qaytarıldı. 2026-cı ilin ümumi zərərləri 656 hadisə üzrə $2.68 milyard təşkil etdi.
$TRUMP $BTW $MOVR
#cryptohacks
🚨 Sentyabr Kripto Hücumları $768M-ə Yük İstifadə Etdi ⚠️🚫
Crypto 2026-cı ilin ən ağır haker ayını yaşadı: CertiK-ə görə 97 hadisədə $768.4 milyon oğurlandı. Əsas böyük pozuntulara $388M Bitget hacki və $320M Liquid Network hacki daxildir. Sonradan $270M-dən çoxu geri qaytarıldı. 2026-cı ilin ümumi zərərləri 656 hadisə üzrə $2.68 milyard təşkil etdi.
$TRUMP $BTW $MOVR
#cryptohacks
Crypto 2026-cı ilin ən ağır haker ayını yaşadı: CertiK-ə görə 97 hadisədə $768.4 milyon oğurlandı. Əsas böyük pozuntulara $388M Bitget hacki və $320M Liquid Network hacki daxildir. Sonradan $270M-dən çoxu geri qaytarıldı. 2026-cı ilin ümumi zərərləri 656 hadisə üzrə $2.68 milyard təşkil etdi.
$TRUMP $BTW $MOVR
#cryptohacks
1
347
·
--
Doğrulanıb
🚨 HACKER AİRDROP ALDI, TOKEN SAHİPLƏRİNƏ YERİNƏ — BUNU NECƏ EDƏ BİLDİ?
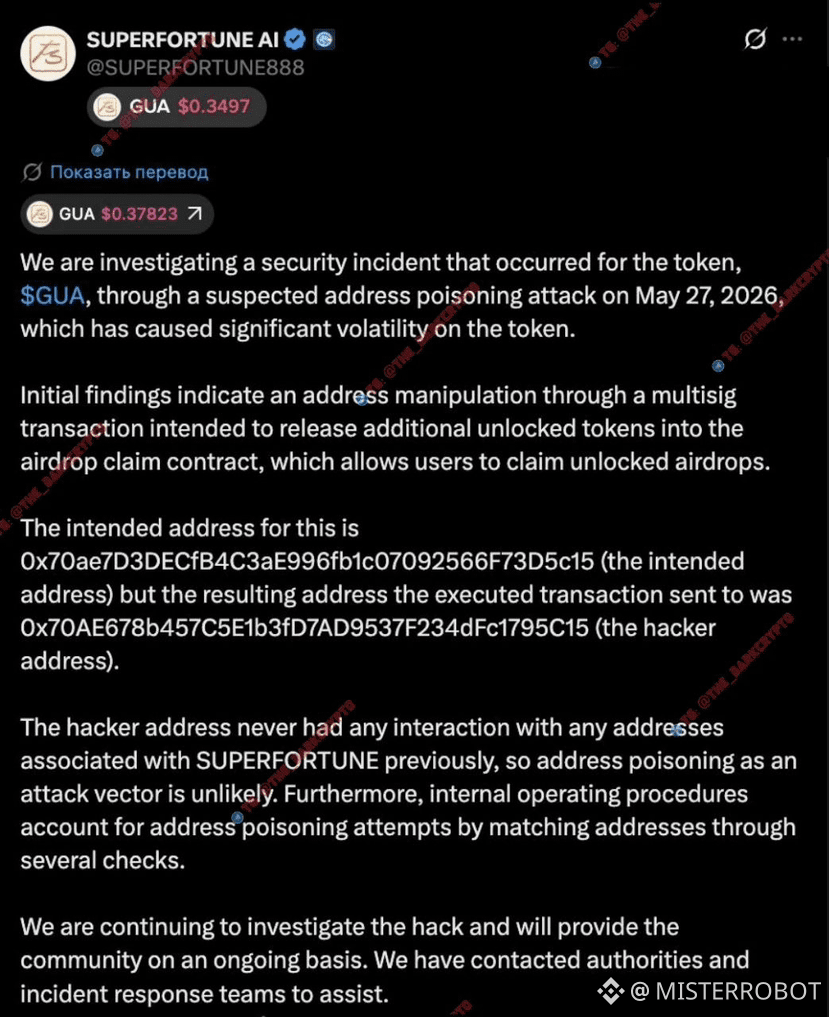
#Superfortune komandası airdrop-u... düz hakerin cibinə göndərməyə müvəffəq oldu. Xeyr, bu zarafat deyil.
Multisig əməliyyatı zamanı, haker bir şəkildə alıcı ünvanını dəyişdirdi. Nəticədə #GUA tokenləri hakerin 0x70ae67…5c15 ünvanına uçdu — airdrop-un rəsmi müqaviləsi olan 0x70ae7d…5c15 əvəzinə. Ünvanlar arasındakı fərq — yalnız bir neçə simvoldur. Bu, işə yaradı.
Qeyd edək ki, komanda klassik address poisoning sxemasını istisna edir — çünki hakerin ünvanı hadisədən əvvəl layihənin infrastrukturu ilə heç bir əlaqə yaratmamışdı. Bu, hücum vektorunun fərqli olduğunu və ehtimal ki, daha mürəkkəb olduğunu göstərir — ola bilsin ki, imzalayanlardan birinin komprometasiya edilməsi və ya interfeys səviyyəsində dəyişiklik.
Bazar dərhal reaksiya verdi:
📉 $GUA — 24 saatda 75% azaldı
Bir daha xatırlatmaq: hətta multisig də, əgər imza zəncirində zəif bir halqa varsa, panaseya deyil. Həmişə ünvanları bayt-bayt yoxlayın, vizual yox.
#cryptohacks #Airdrop #Web3Security #defi
Əgər belə məzmun faydalıdırsa — abunə olun, burada mütəmadi olaraq kripto dünyasından səs-küylü hadisələri və tapıntıları müzakirə edirəm 🔔
🚨 HACKER AİRDROP ALDI, TOKEN SAHİPLƏRİNƏ YERİNƏ — BUNU NECƏ EDƏ BİLDİ?
#Superfortune komandası airdrop-u... düz hakerin cibinə göndərməyə müvəffəq oldu. Xeyr, bu zarafat deyil.
Multisig əməliyyatı zamanı, haker bir şəkildə alıcı ünvanını dəyişdirdi. Nəticədə #GUA tokenləri hakerin 0x70ae67…5c15 ünvanına uçdu — airdrop-un rəsmi müqaviləsi olan 0x70ae7d…5c15 əvəzinə. Ünvanlar arasındakı fərq — yalnız bir neçə simvoldur. Bu, işə yaradı.
Qeyd edək ki, komanda klassik address poisoning sxemasını istisna edir — çünki hakerin ünvanı hadisədən əvvəl layihənin infrastrukturu ilə heç bir əlaqə yaratmamışdı. Bu, hücum vektorunun fərqli olduğunu və ehtimal ki, daha mürəkkəb olduğunu göstərir — ola bilsin ki, imzalayanlardan birinin komprometasiya edilməsi və ya interfeys səviyyəsində dəyişiklik.
Bazar dərhal reaksiya verdi:
📉 $GUA — 24 saatda 75% azaldı
Bir daha xatırlatmaq: hətta multisig də, əgər imza zəncirində zəif bir halqa varsa, panaseya deyil. Həmişə ünvanları bayt-bayt yoxlayın, vizual yox.
#cryptohacks #Airdrop #Web3Security #defi
Əgər belə məzmun faydalıdırsa — abunə olun, burada mütəmadi olaraq kripto dünyasından səs-küylü hadisələri və tapıntıları müzakirə edirəm 🔔
#Superfortune komandası airdrop-u... düz hakerin cibinə göndərməyə müvəffəq oldu. Xeyr, bu zarafat deyil.
Multisig əməliyyatı zamanı, haker bir şəkildə alıcı ünvanını dəyişdirdi. Nəticədə #GUA tokenləri hakerin 0x70ae67…5c15 ünvanına uçdu — airdrop-un rəsmi müqaviləsi olan 0x70ae7d…5c15 əvəzinə. Ünvanlar arasındakı fərq — yalnız bir neçə simvoldur. Bu, işə yaradı.
Qeyd edək ki, komanda klassik address poisoning sxemasını istisna edir — çünki hakerin ünvanı hadisədən əvvəl layihənin infrastrukturu ilə heç bir əlaqə yaratmamışdı. Bu, hücum vektorunun fərqli olduğunu və ehtimal ki, daha mürəkkəb olduğunu göstərir — ola bilsin ki, imzalayanlardan birinin komprometasiya edilməsi və ya interfeys səviyyəsində dəyişiklik.
Bazar dərhal reaksiya verdi:
📉 $GUA — 24 saatda 75% azaldı
Bir daha xatırlatmaq: hətta multisig də, əgər imza zəncirində zəif bir halqa varsa, panaseya deyil. Həmişə ünvanları bayt-bayt yoxlayın, vizual yox.
#cryptohacks #Airdrop #Web3Security #defi
Əgər belə məzmun faydalıdırsa — abunə olun, burada mütəmadi olaraq kripto dünyasından səs-küylü hadisələri və tapıntıları müzakirə edirəm 🔔
2
4
5k

$BTC AND $ETH HƏKKLƏR REKORD DƏRƏCƏDƏ 2026-CI İLDƏ YÜKSƏK DİKDİK DƏYİŞİKLİK EDİR 🔥
Altı ayda 207 həkyək — bu indiyə qədər ən yüksək göstəricidir. Şimali Koreya ilə əlaqəli qruplar oğurlanan 972 milyon ABŞ dollarının 66%-ni götürüb; təkcə iki istismar 577 milyon ABŞ dollarını KelpDAO və Drift Protocol-dan boşaldıb.
Ağıllı müqavilələr tək zəif nöqtə deyil. İnfrastruktur nasazlıqları hadisələrin yalnız 15%-i olmasına baxmayaraq itkilərin 76%-ni yaratdı. Eyni dövrdə DeFi-də TVL 115 milyard ABŞ dollarından 70 milyard ABŞ dollarına düşüb.
Bitcoin 28% aşağı, ETH 40% aşağı. Bu cür təzyiq zəif əlləri tez silkələyir. Uzunmüddətli saxlayırsınız, yoxsa kənara çəkilirsiniz?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
$BTC AND $ETH HƏKKLƏR REKORD DƏRƏCƏDƏ 2026-CI İLDƏ YÜKSƏK DİKDİK DƏYİŞİKLİK EDİR 🔥
Altı ayda 207 həkyək — bu indiyə qədər ən yüksək göstəricidir. Şimali Koreya ilə əlaqəli qruplar oğurlanan 972 milyon ABŞ dollarının 66%-ni götürüb; təkcə iki istismar 577 milyon ABŞ dollarını KelpDAO və Drift Protocol-dan boşaldıb.
Ağıllı müqavilələr tək zəif nöqtə deyil. İnfrastruktur nasazlıqları hadisələrin yalnız 15%-i olmasına baxmayaraq itkilərin 76%-ni yaratdı. Eyni dövrdə DeFi-də TVL 115 milyard ABŞ dollarından 70 milyard ABŞ dollarına düşüb.
Bitcoin 28% aşağı, ETH 40% aşağı. Bu cür təzyiq zəif əlləri tez silkələyir. Uzunmüddətli saxlayırsınız, yoxsa kənara çəkilirsiniz?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
Altı ayda 207 həkyək — bu indiyə qədər ən yüksək göstəricidir. Şimali Koreya ilə əlaqəli qruplar oğurlanan 972 milyon ABŞ dollarının 66%-ni götürüb; təkcə iki istismar 577 milyon ABŞ dollarını KelpDAO və Drift Protocol-dan boşaldıb.
Ağıllı müqavilələr tək zəif nöqtə deyil. İnfrastruktur nasazlıqları hadisələrin yalnız 15%-i olmasına baxmayaraq itkilərin 76%-ni yaratdı. Eyni dövrdə DeFi-də TVL 115 milyard ABŞ dollarından 70 milyard ABŞ dollarına düşüb.
Bitcoin 28% aşağı, ETH 40% aşağı. Bu cür təzyiq zəif əlləri tez silkələyir. Uzunmüddətli saxlayırsınız, yoxsa kənara çəkilirsiniz?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
61
💥 Lazarus Group 2026-da Kriptanı Qaynadır ⚠️
Şimali Koreyalı hakerlər bu il indiyə qədərki ən böyük istismarların bəzilərini atıblar:
Drift Protocol → 285M$
Kelp DAO → 292M$
Çirkli Taktikaları:
Saxta iş təklifləri & dərin saxtalaşdırılmış zənglər 😈
Açarları oğurlamaq üçün dev laptoplarına zərərli proqram
Körpü istismarları & saxta girov əməliyyatları
Aylarla hücum planlayırlar... çox səbirli & təhlükəli.
Qorunun, Kings:
Yalnız hardware wallet
Heç vaxt seed/private key-ləri paylaşmayın
Hər keçidi & faylı iki dəfə yoxlayın
Layihələrə təcili olaraq daha yaxşı təhlükəsizlik lazımdır!
Lazarus-a qarşı mübarizə aparırsınız, yoxsa hələ də təsadüfi keçidlərə klikləyirsiniz? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group 2026-da Kriptanı Qaynadır ⚠️
Şimali Koreyalı hakerlər bu il indiyə qədərki ən böyük istismarların bəzilərini atıblar:
Drift Protocol → 285M$
Kelp DAO → 292M$
Çirkli Taktikaları:
Saxta iş təklifləri & dərin saxtalaşdırılmış zənglər 😈
Açarları oğurlamaq üçün dev laptoplarına zərərli proqram
Körpü istismarları & saxta girov əməliyyatları
Aylarla hücum planlayırlar... çox səbirli & təhlükəli.
Qorunun, Kings:
Yalnız hardware wallet
Heç vaxt seed/private key-ləri paylaşmayın
Hər keçidi & faylı iki dəfə yoxlayın
Layihələrə təcili olaraq daha yaxşı təhlükəsizlik lazımdır!
Lazarus-a qarşı mübarizə aparırsınız, yoxsa hələ də təsadüfi keçidlərə klikləyirsiniz? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Şimali Koreyalı hakerlər bu il indiyə qədərki ən böyük istismarların bəzilərini atıblar:
Drift Protocol → 285M$
Kelp DAO → 292M$
Çirkli Taktikaları:
Saxta iş təklifləri & dərin saxtalaşdırılmış zənglər 😈
Açarları oğurlamaq üçün dev laptoplarına zərərli proqram
Körpü istismarları & saxta girov əməliyyatları
Aylarla hücum planlayırlar... çox səbirli & təhlükəli.
Qorunun, Kings:
Yalnız hardware wallet
Heç vaxt seed/private key-ləri paylaşmayın
Hər keçidi & faylı iki dəfə yoxlayın
Layihələrə təcili olaraq daha yaxşı təhlükəsizlik lazımdır!
Lazarus-a qarşı mübarizə aparırsınız, yoxsa hələ də təsadüfi keçidlərə klikləyirsiniz? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649

#sandboxsandsuspectedinfinitemintflawonbase
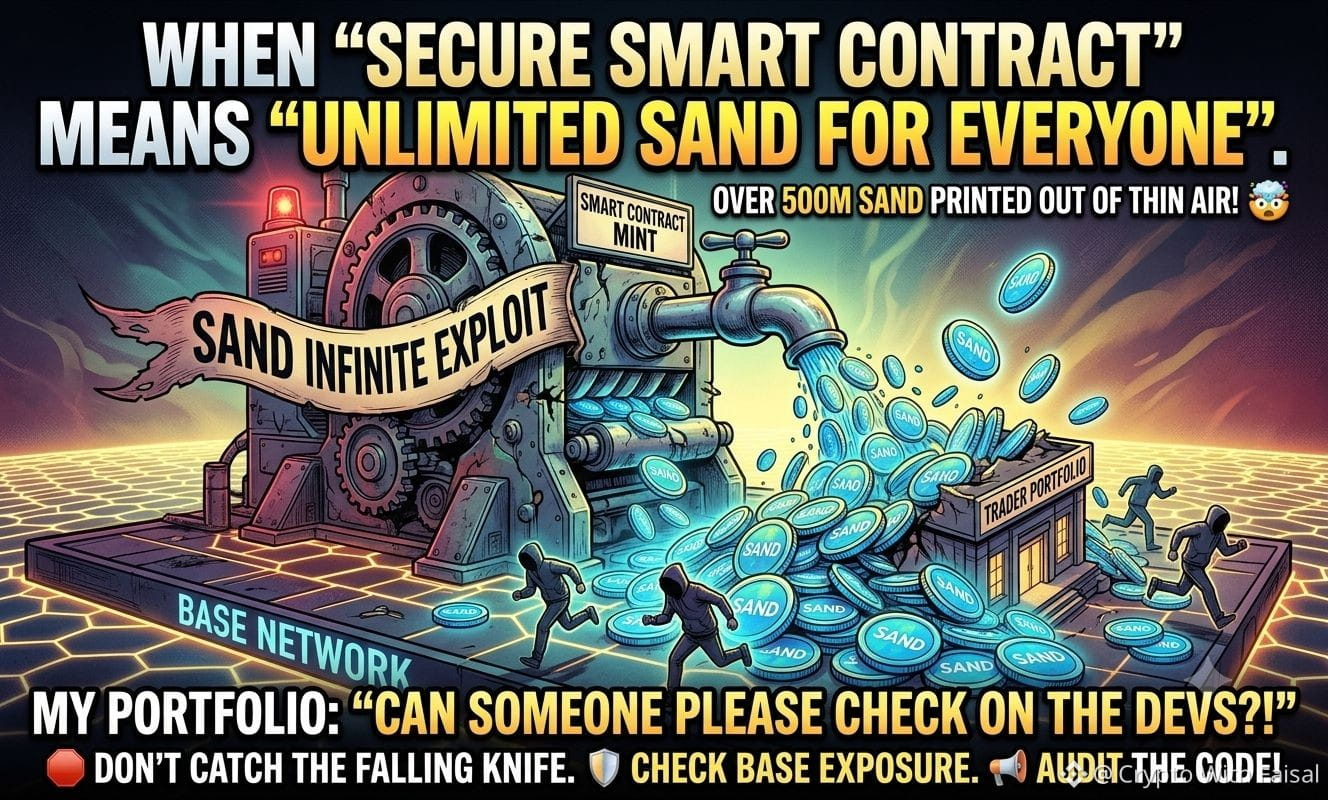
🚨 BASE ÜZERİNDƏ KRİTİK AĞILLI MÜQAVİLƏ QÜSURU! 🚨
Böyük bir sonsuz minât istismarı bazara düşdü. Base şəbəkəsindəki ciddi bir ağıllı müqavilə boşluğu səbəbilə 500 MİLYON SAND tokeni sanki havadan çap olunub.
Təchizatın sıxılması (supply) pozulmuş kodla daha da artdığı şəraitdə bazar artıq çətindir!
Treyderlər üçün dərhal Fəaliyyət Planı:
🛑 SAND-dan uzaq durun: Bu düşən bıçağı tutmağa çalışmayın. İndi dipə almaq son dərəcə risklidir.
🛡️ Riskinizi yenidən yoxlayın: Təhlükəsiz olmaq üçün portfelinizin Base şəbəkəsindəki digər aktivlərə məruz qalmasını iki dəfə yoxlayın.
📢 Rəsmi yeniləmələri gözləyin: The Sandbox komandasından rəsmi elan və “post-mortem” üçün diqqətli olun.
Tərtibatçılar kodlarını audtdan keçirməyə prioritet verməlidirlər ki, biz də dinc şəkildə ticarət edə bilək. Sağ olun və özünüzü qoruyun!
⚠️ Bildiriş: Həmişə öz araşdırmanızı edin. Bu, maliyyə məsləhəti deyil.
#cryptohacks #SmartContractExploit
AŞAĞIYA BASIN 👇 TİCARƏT ET
$SOL $TRB $DASH
{future}(DASHUSDT)
{future}(SOLUSDT)
{future}(TRBUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
🚨 BASE ÜZERİNDƏ KRİTİK AĞILLI MÜQAVİLƏ QÜSURU! 🚨
Böyük bir sonsuz minât istismarı bazara düşdü. Base şəbəkəsindəki ciddi bir ağıllı müqavilə boşluğu səbəbilə 500 MİLYON SAND tokeni sanki havadan çap olunub.
Təchizatın sıxılması (supply) pozulmuş kodla daha da artdığı şəraitdə bazar artıq çətindir!
Treyderlər üçün dərhal Fəaliyyət Planı:
🛑 SAND-dan uzaq durun: Bu düşən bıçağı tutmağa çalışmayın. İndi dipə almaq son dərəcə risklidir.
🛡️ Riskinizi yenidən yoxlayın: Təhlükəsiz olmaq üçün portfelinizin Base şəbəkəsindəki digər aktivlərə məruz qalmasını iki dəfə yoxlayın.
📢 Rəsmi yeniləmələri gözləyin: The Sandbox komandasından rəsmi elan və “post-mortem” üçün diqqətli olun.
Tərtibatçılar kodlarını audtdan keçirməyə prioritet verməlidirlər ki, biz də dinc şəkildə ticarət edə bilək. Sağ olun və özünüzü qoruyun!
⚠️ Bildiriş: Həmişə öz araşdırmanızı edin. Bu, maliyyə məsləhəti deyil.
#cryptohacks #SmartContractExploit
AŞAĞIYA BASIN 👇 TİCARƏT ET
$SOL $TRB $DASH
🚨 BASE ÜZERİNDƏ KRİTİK AĞILLI MÜQAVİLƏ QÜSURU! 🚨
Böyük bir sonsuz minât istismarı bazara düşdü. Base şəbəkəsindəki ciddi bir ağıllı müqavilə boşluğu səbəbilə 500 MİLYON SAND tokeni sanki havadan çap olunub.
Təchizatın sıxılması (supply) pozulmuş kodla daha da artdığı şəraitdə bazar artıq çətindir!
Treyderlər üçün dərhal Fəaliyyət Planı:
🛑 SAND-dan uzaq durun: Bu düşən bıçağı tutmağa çalışmayın. İndi dipə almaq son dərəcə risklidir.
🛡️ Riskinizi yenidən yoxlayın: Təhlükəsiz olmaq üçün portfelinizin Base şəbəkəsindəki digər aktivlərə məruz qalmasını iki dəfə yoxlayın.
📢 Rəsmi yeniləmələri gözləyin: The Sandbox komandasından rəsmi elan və “post-mortem” üçün diqqətli olun.
Tərtibatçılar kodlarını audtdan keçirməyə prioritet verməlidirlər ki, biz də dinc şəkildə ticarət edə bilək. Sağ olun və özünüzü qoruyun!
⚠️ Bildiriş: Həmişə öz araşdırmanızı edin. Bu, maliyyə məsləhəti deyil.
#cryptohacks #SmartContractExploit
AŞAĞIYA BASIN 👇 TİCARƏT ET
$SOL $TRB $DASH
2
2.1k

🚨 6 AYDA 11 BİLYON DOLLAR SİNDİRİLDİ – KRİPTODA TARİXİN ƏN BÖYÜK HACK DALĞASI 💥
Bu il təkcə 212-dən çox on-çeyn istismarı var; Şimali Koreya ilə əlaqəli qruplar isə ümumi zərərin 55%-ni cibinə qoyub. Əsl hekayə yalnız rəqəmlər deyil – bu zərbələri necə icra etdikləri.
🔍 Ən yaxşı 4 hücum (KelpDAO, Drift Protocol, Resolv, CowSwap) bütün zərərin 64%-ni təşkil etdi və heç biri sadə kod xətası deyildi. Hücumçular tərtibatçı etimadnamələrini ələ keçirib, RPC infrastrukturunu manipulyasiya edib və tək nöqtəli validator quraşdırmalarından istifadə ediblər. Hətta LinkedIn-də recruitment (işə qəbul) fırıldaqları da admin açarlarını oğurlamaq üçün silahlandırılır.
📊 Ethereum hələ də mütləq zərərdə liderdir (332M$), amma Solana indi #2 – ilə çıxır; 326M$-ın 98%-i zərər görmüş şəxsi açarlar və imza infrastrukturu ilə bağlıdır. Bu arada Arbitrum ilk dəfə EIP-7702 wallet delegation (cüzdan delegasiyası) istifadə edən istismara şahid oldu. Hücum səthi, əksər treyderlərin düşündüyündən daha sürətlə genişlənir.
💬 Hər hansı bir zəncirdə aktiv saxlayırsınızsa, hazırda tək ən böyük zəifliyiniz nədir? Protokol, körpü (bridge), yoxsa öz açar idarəçiliyiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
🚨 6 AYDA 11 BİLYON DOLLAR SİNDİRİLDİ – KRİPTODA TARİXİN ƏN BÖYÜK HACK DALĞASI 💥
Bu il təkcə 212-dən çox on-çeyn istismarı var; Şimali Koreya ilə əlaqəli qruplar isə ümumi zərərin 55%-ni cibinə qoyub. Əsl hekayə yalnız rəqəmlər deyil – bu zərbələri necə icra etdikləri.
🔍 Ən yaxşı 4 hücum (KelpDAO, Drift Protocol, Resolv, CowSwap) bütün zərərin 64%-ni təşkil etdi və heç biri sadə kod xətası deyildi. Hücumçular tərtibatçı etimadnamələrini ələ keçirib, RPC infrastrukturunu manipulyasiya edib və tək nöqtəli validator quraşdırmalarından istifadə ediblər. Hətta LinkedIn-də recruitment (işə qəbul) fırıldaqları da admin açarlarını oğurlamaq üçün silahlandırılır.
📊 Ethereum hələ də mütləq zərərdə liderdir (332M$), amma Solana indi #2 – ilə çıxır; 326M$-ın 98%-i zərər görmüş şəxsi açarlar və imza infrastrukturu ilə bağlıdır. Bu arada Arbitrum ilk dəfə EIP-7702 wallet delegation (cüzdan delegasiyası) istifadə edən istismara şahid oldu. Hücum səthi, əksər treyderlərin düşündüyündən daha sürətlə genişlənir.
💬 Hər hansı bir zəncirdə aktiv saxlayırsınızsa, hazırda tək ən böyük zəifliyiniz nədir? Protokol, körpü (bridge), yoxsa öz açar idarəçiliyiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
Bu il təkcə 212-dən çox on-çeyn istismarı var; Şimali Koreya ilə əlaqəli qruplar isə ümumi zərərin 55%-ni cibinə qoyub. Əsl hekayə yalnız rəqəmlər deyil – bu zərbələri necə icra etdikləri.
🔍 Ən yaxşı 4 hücum (KelpDAO, Drift Protocol, Resolv, CowSwap) bütün zərərin 64%-ni təşkil etdi və heç biri sadə kod xətası deyildi. Hücumçular tərtibatçı etimadnamələrini ələ keçirib, RPC infrastrukturunu manipulyasiya edib və tək nöqtəli validator quraşdırmalarından istifadə ediblər. Hətta LinkedIn-də recruitment (işə qəbul) fırıldaqları da admin açarlarını oğurlamaq üçün silahlandırılır.
📊 Ethereum hələ də mütləq zərərdə liderdir (332M$), amma Solana indi #2 – ilə çıxır; 326M$-ın 98%-i zərər görmüş şəxsi açarlar və imza infrastrukturu ilə bağlıdır. Bu arada Arbitrum ilk dəfə EIP-7702 wallet delegation (cüzdan delegasiyası) istifadə edən istismara şahid oldu. Hücum səthi, əksər treyderlərin düşündüyündən daha sürətlə genişlənir.
💬 Hər hansı bir zəncirdə aktiv saxlayırsınızsa, hazırda tək ən böyük zəifliyiniz nədir? Protokol, körpü (bridge), yoxsa öz açar idarəçiliyiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
56
·
--
Artım
2026-cı ildə DeFi-nin oğurlanmış məbləği 7.5 milyard dollardan çoxdur. Qurbanlar siyahısını nəzərdən keçirdim, orada audit edilmiş bir neçə layihə var. Çox insan audit hesabatının təhlükəsizlik demək olduğunu düşünür, amma 2026-cı ilin məlumatları tam tərsinə deyir: Kelp DAO 2.93 milyard dollar oğurlanıb, bu il ən böyük bir əməliyyatı olub, o, körpü müqaviləsi zəifliyindən istifadə edərək hacklənib; Silo V2 isə proqnoz maşını tərəfindən idarə edilib, bu da auditdən sonra baş verib.
Audit bir qalxan deyil, bəs auditin mənası nədir? 🤔
【Genius Terminal-ın dörd audit təşkilatını araşdırdım】
Halborn, Cantina, HackenProof, Borg Research, bu dördü sahədə fərqli yönümlərə malikdir. Halborn 200-dən çox blokçeyn layihəsində işləyib, əsasən ağıllı müqavilələr və infrastruktur zəiflikləri üzrə ixtisaslaşıb; Cantina yarışma tərzində audit ilə tanınır, çox sayda müstəqil araşdırıcı eyni kodu eyni anda sınaqdan keçirir; HackenProof-un ixtisası bug bounty idarəçiliyi və penetrasiya testidir; Borg Research isə kriptologiya protokollarının alt təsdiqi ilə məşğuldur.
Məncə, bu kombinasiyanın maraqlı tərəfi miqdarda deyil, əhatə dairəsindədir. Tək bir audit təşkilatının baxış bucağında kor nöqtələr var, dörd təşkilat fərqli bucaqlardan daxil olduqda, nəzərə alınmayan hücum səthini nəzərə almaq teorik cəhətdən mümkün olur.
【Auditin mahiyyəti nədir】
Mənim şəxsi fikrimcə, dörd audit təşkilatının verdiyi zəmanət „hack olunmayacaqsınız” deyil, bir siqnaldır: bu komanda xarici insanları səhvləri tapmaq üçün pul xərcləməyə hazırdır və bu, tək dəfəlik deyil. Sənayedə audit xərcləri 25 min dollardan 200 min dollara qədər dəyişir, DeFi-də bir uğurlu hücumun itkiləri isə 5 milyon dollardan bir neçə milyard dollara qədərdir. Bu nisbətə baxanda, bir daha auditin xərci tamamilə məqbul görünür.
„Təhlükəsizlik auditi sayı təhlükəsizliyi ifadə etmir, amma bu, layihə tərəfinin riskə yanaşma tərzini göstərir.”
【$GENIUS üçün əhəmiyyəti】🔑
Ghost Orders blokçeyndə yerləşdirildikdən sonra, Genius Terminal-in gizli ticarət funksiyası gerçəkdən işə düşə bilər, istifadəçilər platformada iri həcmli əməliyyatlar həyata keçirməyə istəkli olacaqlar. İri ticarət həcmi platformanın GMV-ni artırır, token sahiblərinin $USDC tövsiyə geri qaytarma isə davamlı bir əsas yaratmağa kömək edir. Təhlükəsizlik əlavə bir üstünlük deyil, bütövlükdə fırlanan təkərin şərtidir.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2026-cı ildə DeFi-nin oğurlanmış məbləği 7.5 milyard dollardan çoxdur. Qurbanlar siyahısını nəzərdən keçirdim, orada audit edilmiş bir neçə layihə var. Çox insan audit hesabatının təhlükəsizlik demək olduğunu düşünür, amma 2026-cı ilin məlumatları tam tərsinə deyir: Kelp DAO 2.93 milyard dollar oğurlanıb, bu il ən böyük bir əməliyyatı olub, o, körpü müqaviləsi zəifliyindən istifadə edərək hacklənib; Silo V2 isə proqnoz maşını tərəfindən idarə edilib, bu da auditdən sonra baş verib.
Audit bir qalxan deyil, bəs auditin mənası nədir? 🤔
【Genius Terminal-ın dörd audit təşkilatını araşdırdım】
Halborn, Cantina, HackenProof, Borg Research, bu dördü sahədə fərqli yönümlərə malikdir. Halborn 200-dən çox blokçeyn layihəsində işləyib, əsasən ağıllı müqavilələr və infrastruktur zəiflikləri üzrə ixtisaslaşıb; Cantina yarışma tərzində audit ilə tanınır, çox sayda müstəqil araşdırıcı eyni kodu eyni anda sınaqdan keçirir; HackenProof-un ixtisası bug bounty idarəçiliyi və penetrasiya testidir; Borg Research isə kriptologiya protokollarının alt təsdiqi ilə məşğuldur.
Məncə, bu kombinasiyanın maraqlı tərəfi miqdarda deyil, əhatə dairəsindədir. Tək bir audit təşkilatının baxış bucağında kor nöqtələr var, dörd təşkilat fərqli bucaqlardan daxil olduqda, nəzərə alınmayan hücum səthini nəzərə almaq teorik cəhətdən mümkün olur.
【Auditin mahiyyəti nədir】
Mənim şəxsi fikrimcə, dörd audit təşkilatının verdiyi zəmanət „hack olunmayacaqsınız” deyil, bir siqnaldır: bu komanda xarici insanları səhvləri tapmaq üçün pul xərcləməyə hazırdır və bu, tək dəfəlik deyil. Sənayedə audit xərcləri 25 min dollardan 200 min dollara qədər dəyişir, DeFi-də bir uğurlu hücumun itkiləri isə 5 milyon dollardan bir neçə milyard dollara qədərdir. Bu nisbətə baxanda, bir daha auditin xərci tamamilə məqbul görünür.
„Təhlükəsizlik auditi sayı təhlükəsizliyi ifadə etmir, amma bu, layihə tərəfinin riskə yanaşma tərzini göstərir.”
【$GENIUS üçün əhəmiyyəti】🔑
Ghost Orders blokçeyndə yerləşdirildikdən sonra, Genius Terminal-in gizli ticarət funksiyası gerçəkdən işə düşə bilər, istifadəçilər platformada iri həcmli əməliyyatlar həyata keçirməyə istəkli olacaqlar. İri ticarət həcmi platformanın GMV-ni artırır, token sahiblərinin $USDC tövsiyə geri qaytarma isə davamlı bir əsas yaratmağa kömək edir. Təhlükəsizlik əlavə bir üstünlük deyil, bütövlükdə fırlanan təkərin şərtidir.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
Audit bir qalxan deyil, bəs auditin mənası nədir? 🤔
【Genius Terminal-ın dörd audit təşkilatını araşdırdım】
Halborn, Cantina, HackenProof, Borg Research, bu dördü sahədə fərqli yönümlərə malikdir. Halborn 200-dən çox blokçeyn layihəsində işləyib, əsasən ağıllı müqavilələr və infrastruktur zəiflikləri üzrə ixtisaslaşıb; Cantina yarışma tərzində audit ilə tanınır, çox sayda müstəqil araşdırıcı eyni kodu eyni anda sınaqdan keçirir; HackenProof-un ixtisası bug bounty idarəçiliyi və penetrasiya testidir; Borg Research isə kriptologiya protokollarının alt təsdiqi ilə məşğuldur.
Məncə, bu kombinasiyanın maraqlı tərəfi miqdarda deyil, əhatə dairəsindədir. Tək bir audit təşkilatının baxış bucağında kor nöqtələr var, dörd təşkilat fərqli bucaqlardan daxil olduqda, nəzərə alınmayan hücum səthini nəzərə almaq teorik cəhətdən mümkün olur.
【Auditin mahiyyəti nədir】
Mənim şəxsi fikrimcə, dörd audit təşkilatının verdiyi zəmanət „hack olunmayacaqsınız” deyil, bir siqnaldır: bu komanda xarici insanları səhvləri tapmaq üçün pul xərcləməyə hazırdır və bu, tək dəfəlik deyil. Sənayedə audit xərcləri 25 min dollardan 200 min dollara qədər dəyişir, DeFi-də bir uğurlu hücumun itkiləri isə 5 milyon dollardan bir neçə milyard dollara qədərdir. Bu nisbətə baxanda, bir daha auditin xərci tamamilə məqbul görünür.
„Təhlükəsizlik auditi sayı təhlükəsizliyi ifadə etmir, amma bu, layihə tərəfinin riskə yanaşma tərzini göstərir.”
【$GENIUS üçün əhəmiyyəti】🔑
Ghost Orders blokçeyndə yerləşdirildikdən sonra, Genius Terminal-in gizli ticarət funksiyası gerçəkdən işə düşə bilər, istifadəçilər platformada iri həcmli əməliyyatlar həyata keçirməyə istəkli olacaqlar. İri ticarət həcmi platformanın GMV-ni artırır, token sahiblərinin $USDC tövsiyə geri qaytarma isə davamlı bir əsas yaratmağa kömək edir. Təhlükəsizlik əlavə bir üstünlük deyil, bütövlükdə fırlanan təkərin şərtidir.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2
134

·
--
$ETH INCIDENT EXPOSES DEEP VULNERABILITY IN MEV BOTS 🚨
Ethereum şəbəkəsində görkəmli MEV bot olan Jaredfromsubway.eth-in sonuncu sındırılması avtomatlaşdırılmış icra sistemlərində ciddi bir zəifliyin üzə çıxardığını göstərib və nəticədə 7,5 milyon dollardan çox zərər verib. Bu hadisə kripto məkanında etibarlı təhlükəsizlik tədbirlərinin vacibliyini vurğulayır.
Hücum 66 saxta token kontraktı və likvidlik hovuzunun yerləşdirilməsini əhatə edib; $WETH, $USDC və $USDT kimi aktivlərə bənzədilərək, botun zərərli əməliyyatları icra etməsinə səbəb olub. Bu səviyyədə mürəkkəblik və aldatma bütün kripto icması üçün xəbərdarlıqdır—bəs bu hadisəyə cavab olaraq təhlükəsizlik tədbirlərini artırırsan?
Maliyyə məsləhəti deyil. Riskini idarə et.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
$ETH INCIDENT EXPOSES DEEP VULNERABILITY IN MEV BOTS 🚨
Ethereum şəbəkəsində görkəmli MEV bot olan Jaredfromsubway.eth-in sonuncu sındırılması avtomatlaşdırılmış icra sistemlərində ciddi bir zəifliyin üzə çıxardığını göstərib və nəticədə 7,5 milyon dollardan çox zərər verib. Bu hadisə kripto məkanında etibarlı təhlükəsizlik tədbirlərinin vacibliyini vurğulayır.
Hücum 66 saxta token kontraktı və likvidlik hovuzunun yerləşdirilməsini əhatə edib; $WETH, $USDC və $USDT kimi aktivlərə bənzədilərək, botun zərərli əməliyyatları icra etməsinə səbəb olub. Bu səviyyədə mürəkkəblik və aldatma bütün kripto icması üçün xəbərdarlıqdır—bəs bu hadisəyə cavab olaraq təhlükəsizlik tədbirlərini artırırsan?
Maliyyə məsləhəti deyil. Riskini idarə et.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
Ethereum şəbəkəsində görkəmli MEV bot olan Jaredfromsubway.eth-in sonuncu sındırılması avtomatlaşdırılmış icra sistemlərində ciddi bir zəifliyin üzə çıxardığını göstərib və nəticədə 7,5 milyon dollardan çox zərər verib. Bu hadisə kripto məkanında etibarlı təhlükəsizlik tədbirlərinin vacibliyini vurğulayır.
Hücum 66 saxta token kontraktı və likvidlik hovuzunun yerləşdirilməsini əhatə edib; $WETH, $USDC və $USDT kimi aktivlərə bənzədilərək, botun zərərli əməliyyatları icra etməsinə səbəb olub. Bu səviyyədə mürəkkəblik və aldatma bütün kripto icması üçün xəbərdarlıqdır—bəs bu hadisəyə cavab olaraq təhlükəsizlik tədbirlərini artırırsan?
Maliyyə məsləhəti deyil. Riskini idarə et.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
31

·
--
İSTİSMAR EDİLİB
Gnosis Pay oktyabr 2023-cü ilə aid proqram təminatı qüsurunu aşkarlayan və onun kart təhlükəsizliyi infrastrukturunun (#GnosisPay #CryptoHacks #SecurityMatters) 1,5 milyon dollarlıq istismarını mümkün edən açıqlama verib. Postmortem hesabatına görə, zəiflik istismar baş verdikdən sonra aşkar edilib və xoşbəxtlikdən zərərçəkən bütün istifadəçilər tam kompensasiya olunub. Bu tarixi hack kripto mühitinin pişik-siçan oyunu olduğunu xatırladır: təhlükəsizlik ən vacibdir. Nəticələr aydındır: əgər təhlükəsizlik tədbirlərinə hələ də bərkidici tədbir görməmisinizsə, indi həm özünüz, həm də digər səhmdarlarınız üçün bunu etmək vaxtıdır. Çox gec olmadan uyğunlaşacaqsınız?
İSTİSMAR EDİLİB
Gnosis Pay oktyabr 2023-cü ilə aid proqram təminatı qüsurunu aşkarlayan və onun kart təhlükəsizliyi infrastrukturunun (#GnosisPay #CryptoHacks #SecurityMatters) 1,5 milyon dollarlıq istismarını mümkün edən açıqlama verib. Postmortem hesabatına görə, zəiflik istismar baş verdikdən sonra aşkar edilib və xoşbəxtlikdən zərərçəkən bütün istifadəçilər tam kompensasiya olunub. Bu tarixi hack kripto mühitinin pişik-siçan oyunu olduğunu xatırladır: təhlükəsizlik ən vacibdir. Nəticələr aydındır: əgər təhlükəsizlik tədbirlərinə hələ də bərkidici tədbir görməmisinizsə, indi həm özünüz, həm də digər səhmdarlarınız üçün bunu etmək vaxtıdır. Çox gec olmadan uyğunlaşacaqsınız?
Gnosis Pay oktyabr 2023-cü ilə aid proqram təminatı qüsurunu aşkarlayan və onun kart təhlükəsizliyi infrastrukturunun (#GnosisPay #CryptoHacks #SecurityMatters) 1,5 milyon dollarlıq istismarını mümkün edən açıqlama verib. Postmortem hesabatına görə, zəiflik istismar baş verdikdən sonra aşkar edilib və xoşbəxtlikdən zərərçəkən bütün istifadəçilər tam kompensasiya olunub. Bu tarixi hack kripto mühitinin pişik-siçan oyunu olduğunu xatırladır: təhlükəsizlik ən vacibdir. Nəticələr aydındır: əgər təhlükəsizlik tədbirlərinə hələ də bərkidici tədbir görməmisinizsə, indi həm özünüz, həm də digər səhmdarlarınız üçün bunu etmək vaxtıdır. Çox gec olmadan uyğunlaşacaqsınız?
121
·
--
🔓 RAYDIUM $1,34 MİLYONDA HACKLANDI — 3 İLDİR VAR OLAN KONTRATLAR ÜZERİNDEN
Panika gerek yok — amma başa düşmək vacibdir.
Hacker birbaşa birjanı deyil, legacy AMM V3-i hacklədi — 2021-ci ildən bəri deaktiv edilmiş beş köhnə likvidlik hovuzunu. Heç bir aktiv interfeys, heç bir cari istifadəçi yoxdur. Sadəcə unudulmuş, ölü kontraktlar.
Nə sızdı:
— ~150 000 #RAY tokeni
— 5 600 #SOL
— ~893 000 #USDC
Necə:
Hacker saxta LP mint yaradıb və onunla təhlükəsizlik yoxlanışını keçib. Zəiflik — yeni kodda deyil, üç il əvvəlki məntiqdədir ki, buna da heç kimin əli çatmamışdı.
Yaxşı xəbər:
#Raydium itkiləri qarşılayacağını bildirdi. Cari CLMM hovuzları və yeni AMM versiyaları təsirlənməyib — normal rejimdə işləməyə davam edirlər.
Bu, DeFi-nin əsas problemlərindən birinin mükəmməl təsviridir: yeni kontraktlar auditi olunur və patch edilir, köhnələr unudulur. Komandalar irəliləyir, Legacy isə illərlə arxa planda qalır. Hackerlər tələsmir — sadəcə gözləyirlər ki, hamı unutsun ki, orada hətta nəsə var.
$1,34 milyon üç illik zəiflik üçün — rəqəmsal gigiyena haqqında bahalı bir xatırlatmadır.
#raydium #solana #defi #cryptohacks
Abunə ol🤝
🔓 RAYDIUM $1,34 MİLYONDA HACKLANDI — 3 İLDİR VAR OLAN KONTRATLAR ÜZERİNDEN
Panika gerek yok — amma başa düşmək vacibdir.
Hacker birbaşa birjanı deyil, legacy AMM V3-i hacklədi — 2021-ci ildən bəri deaktiv edilmiş beş köhnə likvidlik hovuzunu. Heç bir aktiv interfeys, heç bir cari istifadəçi yoxdur. Sadəcə unudulmuş, ölü kontraktlar.
Nə sızdı:
— ~150 000 #RAY tokeni
— 5 600 #SOL
— ~893 000 #USDC
Necə:
Hacker saxta LP mint yaradıb və onunla təhlükəsizlik yoxlanışını keçib. Zəiflik — yeni kodda deyil, üç il əvvəlki məntiqdədir ki, buna da heç kimin əli çatmamışdı.
Yaxşı xəbər:
#Raydium itkiləri qarşılayacağını bildirdi. Cari CLMM hovuzları və yeni AMM versiyaları təsirlənməyib — normal rejimdə işləməyə davam edirlər.
Bu, DeFi-nin əsas problemlərindən birinin mükəmməl təsviridir: yeni kontraktlar auditi olunur və patch edilir, köhnələr unudulur. Komandalar irəliləyir, Legacy isə illərlə arxa planda qalır. Hackerlər tələsmir — sadəcə gözləyirlər ki, hamı unutsun ki, orada hətta nəsə var.
$1,34 milyon üç illik zəiflik üçün — rəqəmsal gigiyena haqqında bahalı bir xatırlatmadır.
#raydium #solana #defi #cryptohacks
Abunə ol🤝
Panika gerek yok — amma başa düşmək vacibdir.
Hacker birbaşa birjanı deyil, legacy AMM V3-i hacklədi — 2021-ci ildən bəri deaktiv edilmiş beş köhnə likvidlik hovuzunu. Heç bir aktiv interfeys, heç bir cari istifadəçi yoxdur. Sadəcə unudulmuş, ölü kontraktlar.
Nə sızdı:
— ~150 000 #RAY tokeni
— 5 600 #SOL
— ~893 000 #USDC
Necə:
Hacker saxta LP mint yaradıb və onunla təhlükəsizlik yoxlanışını keçib. Zəiflik — yeni kodda deyil, üç il əvvəlki məntiqdədir ki, buna da heç kimin əli çatmamışdı.
Yaxşı xəbər:
#Raydium itkiləri qarşılayacağını bildirdi. Cari CLMM hovuzları və yeni AMM versiyaları təsirlənməyib — normal rejimdə işləməyə davam edirlər.
Bu, DeFi-nin əsas problemlərindən birinin mükəmməl təsviridir: yeni kontraktlar auditi olunur və patch edilir, köhnələr unudulur. Komandalar irəliləyir, Legacy isə illərlə arxa planda qalır. Hackerlər tələsmir — sadəcə gözləyirlər ki, hamı unutsun ki, orada hətta nəsə var.
$1,34 milyon üç illik zəiflik üçün — rəqəmsal gigiyena haqqında bahalı bir xatırlatmadır.
#raydium #solana #defi #cryptohacks
Abunə ol🤝
1
1.4k
#sandboxsandsuspectedinfinitemintflawonbase
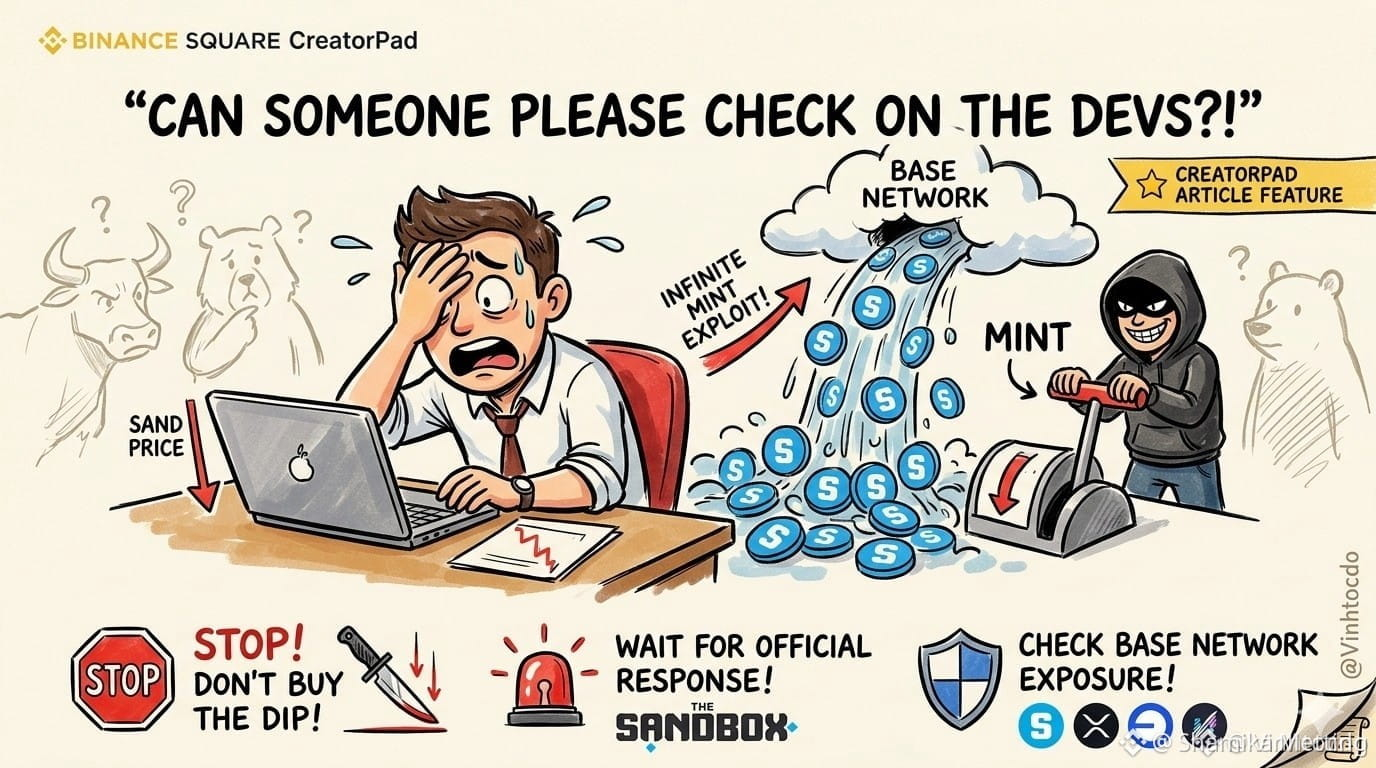
Kimsə tərtibatçıları yoxlaya bilər?! 🤦♂️ Ciddi şəkildə, bazarda adət olunan çöküşlərlə belə ticarət etmək kifayət qədər çətindir, amma indi biz sonsuz “mint” istismarları ilə məşğul olmalıyıq? Base şəbəkəsində smart kontraktdakı bir boşluq səbəbilə sanki heçdən 500M-dən çox SAND çap edilib. Tam kabus!
Bəs treyderlər indi nə etməlidir?
🛑 Düşən bıçağı tutmağa çalışmayın — hazırda SAND almağa cəhd etməyin.
🚨 Rəsmi açıqlama üçün The Sandbox komandasının mövqeyini izləyin.
🛡️ Base şəbəkəsində hər hansı aktivinizə toxunulub-tokunulmadığını yenidən yoxladığınızdan əmin olun.
Biz sadəcə təhlükəsiz ticarət etməyə çalışırıq, zəhmət olmasa növbəti dəfə kodu düzəldin!
⚠️ Bu maliyyə məsləhəti deyil!
Təhlükəsiz qalın və etibarlı platformada ticarət edin.
Zəhmət olmasa davam edin
#cryptohacks #SmartContractExploit #sand
$BTC
{future}(BTCUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
Kimsə tərtibatçıları yoxlaya bilər?! 🤦♂️ Ciddi şəkildə, bazarda adət olunan çöküşlərlə belə ticarət etmək kifayət qədər çətindir, amma indi biz sonsuz “mint” istismarları ilə məşğul olmalıyıq? Base şəbəkəsində smart kontraktdakı bir boşluq səbəbilə sanki heçdən 500M-dən çox SAND çap edilib. Tam kabus!
Bəs treyderlər indi nə etməlidir?
🛑 Düşən bıçağı tutmağa çalışmayın — hazırda SAND almağa cəhd etməyin.
🚨 Rəsmi açıqlama üçün The Sandbox komandasının mövqeyini izləyin.
🛡️ Base şəbəkəsində hər hansı aktivinizə toxunulub-tokunulmadığını yenidən yoxladığınızdan əmin olun.
Biz sadəcə təhlükəsiz ticarət etməyə çalışırıq, zəhmət olmasa növbəti dəfə kodu düzəldin!
⚠️ Bu maliyyə məsləhəti deyil!
Təhlükəsiz qalın və etibarlı platformada ticarət edin.
Zəhmət olmasa davam edin
#cryptohacks #SmartContractExploit #sand
$BTC
Kimsə tərtibatçıları yoxlaya bilər?! 🤦♂️ Ciddi şəkildə, bazarda adət olunan çöküşlərlə belə ticarət etmək kifayət qədər çətindir, amma indi biz sonsuz “mint” istismarları ilə məşğul olmalıyıq? Base şəbəkəsində smart kontraktdakı bir boşluq səbəbilə sanki heçdən 500M-dən çox SAND çap edilib. Tam kabus!
Bəs treyderlər indi nə etməlidir?
🛑 Düşən bıçağı tutmağa çalışmayın — hazırda SAND almağa cəhd etməyin.
🚨 Rəsmi açıqlama üçün The Sandbox komandasının mövqeyini izləyin.
🛡️ Base şəbəkəsində hər hansı aktivinizə toxunulub-tokunulmadığını yenidən yoxladığınızdan əmin olun.
Biz sadəcə təhlükəsiz ticarət etməyə çalışırıq, zəhmət olmasa növbəti dəfə kodu düzəldin!
⚠️ Bu maliyyə məsləhəti deyil!
Təhlükəsiz qalın və etibarlı platformada ticarət edin.
Zəhmət olmasa davam edin
#cryptohacks #SmartContractExploit #sand
$BTC
2
159
2026-cı ilin I yarısında tamamlanmış təhlükəsizlik auditinə malik DeFi protokollarından 721 milyon dollardan çox oğurlanıb. “Audit yoxdur.” “Şübhəli anonim komanda deyil.” Audit edilib. Hamının sizə depozit etməzdən əvvəl yoxlamalı olduğunuzu dediyi nişan.
Bu il 135 DeFi hiyləsini (hack) əhatə edən bir araşdırma göstərdi ki, 67,6%-i auditdən keçən məhz real hədəfin xaricində baş verib. “Audit olunub” demək demək olar ki, “bütün protokol, sonsuza qədər” anlamına gəlmir. Bu, “məhz bu konkret kod, məhz bu konkret versiya, məhz bu konkret tarixdə” deməkdir. Gələn ay yeni funksiya əlavə et, yeni bir körpü (bridge) inteqrasiya et, likvidasiya məntiqini (liquidation logic) incə tənzimlə — və indi yenə də veb saytında audit nişanı olduğu halda, auditsiz kod işlədirsən.
Euler Finance işi bunun ən aydın nümunəsidir: istismar (exploit) uğurla baş tutdu kod xətasına görə yox, donor və likvidasiya mexaniklərindəki iqtisadi məntiqə görə. Xətt-xətt kod baxışı bunu tutmur. Kod düzgün idi. Sadəcə dizayn fərziyyəsi səhv idi.
Bu arada, 2026-cı ildə indiyədək DeFi-dən 1,3 milyard dollar vəsait çıxarılıb və Chainalysis bu il hack itkilərinin təxminən 76%-ini dövlət tərəfindən dəstəklənən qruplara — əsasən də Lazarus-a aid edir; yəni təsadüfi “script kiddies”lərə yox. Bunlar Solidity-də tip səhvləri axtaran insanlar deyil. Bunlar yaxşı maliyyələşdirilmiş komandalar — validator infrastrukturuna, RPC endpoint-lərinə və idarəetmə mexanizmlərinə (governance) fokuslanan qruplardır; auditlərin belə baxmadığı şeylər.
“Audit olunub” heç vaxt qurulmadığı bir təhlükəsizlik zəmanətinin yerinə işləyən marketinq sözüdür. Auditli protokolları keçin demirəm. Deyirəm: audit nişanın verdiyi hissdən daha az məlumat verir və bunu bilmək həmin nişandan daha qiymətlidir.
Növbəti dəfə bir layihə “(müəssisə) tərəfindən audit edilib” ilə öndə çıxış edəndə — siz bilirsiniz bu audit əslində nələri əhatə edib, yoxsa sadəcə yoxlama işarəsinə güvənirsiniz?
#DeFi #Security #CryptoHacks #SmartContracts
2026-cı ilin I yarısında tamamlanmış təhlükəsizlik auditinə malik DeFi protokollarından 721 milyon dollardan çox oğurlanıb. “Audit yoxdur.” “Şübhəli anonim komanda deyil.” Audit edilib. Hamının sizə depozit etməzdən əvvəl yoxlamalı olduğunuzu dediyi nişan.
Bu il 135 DeFi hiyləsini (hack) əhatə edən bir araşdırma göstərdi ki, 67,6%-i auditdən keçən məhz real hədəfin xaricində baş verib. “Audit olunub” demək demək olar ki, “bütün protokol, sonsuza qədər” anlamına gəlmir. Bu, “məhz bu konkret kod, məhz bu konkret versiya, məhz bu konkret tarixdə” deməkdir. Gələn ay yeni funksiya əlavə et, yeni bir körpü (bridge) inteqrasiya et, likvidasiya məntiqini (liquidation logic) incə tənzimlə — və indi yenə də veb saytında audit nişanı olduğu halda, auditsiz kod işlədirsən.
Euler Finance işi bunun ən aydın nümunəsidir: istismar (exploit) uğurla baş tutdu kod xətasına görə yox, donor və likvidasiya mexaniklərindəki iqtisadi məntiqə görə. Xətt-xətt kod baxışı bunu tutmur. Kod düzgün idi. Sadəcə dizayn fərziyyəsi səhv idi.
Bu arada, 2026-cı ildə indiyədək DeFi-dən 1,3 milyard dollar vəsait çıxarılıb və Chainalysis bu il hack itkilərinin təxminən 76%-ini dövlət tərəfindən dəstəklənən qruplara — əsasən də Lazarus-a aid edir; yəni təsadüfi “script kiddies”lərə yox. Bunlar Solidity-də tip səhvləri axtaran insanlar deyil. Bunlar yaxşı maliyyələşdirilmiş komandalar — validator infrastrukturuna, RPC endpoint-lərinə və idarəetmə mexanizmlərinə (governance) fokuslanan qruplardır; auditlərin belə baxmadığı şeylər.
“Audit olunub” heç vaxt qurulmadığı bir təhlükəsizlik zəmanətinin yerinə işləyən marketinq sözüdür. Auditli protokolları keçin demirəm. Deyirəm: audit nişanın verdiyi hissdən daha az məlumat verir və bunu bilmək həmin nişandan daha qiymətlidir.
Növbəti dəfə bir layihə “(müəssisə) tərəfindən audit edilib” ilə öndə çıxış edəndə — siz bilirsiniz bu audit əslində nələri əhatə edib, yoxsa sadəcə yoxlama işarəsinə güvənirsiniz?
#DeFi #Security #CryptoHacks #SmartContracts
Bu il 135 DeFi hiyləsini (hack) əhatə edən bir araşdırma göstərdi ki, 67,6%-i auditdən keçən məhz real hədəfin xaricində baş verib. “Audit olunub” demək demək olar ki, “bütün protokol, sonsuza qədər” anlamına gəlmir. Bu, “məhz bu konkret kod, məhz bu konkret versiya, məhz bu konkret tarixdə” deməkdir. Gələn ay yeni funksiya əlavə et, yeni bir körpü (bridge) inteqrasiya et, likvidasiya məntiqini (liquidation logic) incə tənzimlə — və indi yenə də veb saytında audit nişanı olduğu halda, auditsiz kod işlədirsən.
Euler Finance işi bunun ən aydın nümunəsidir: istismar (exploit) uğurla baş tutdu kod xətasına görə yox, donor və likvidasiya mexaniklərindəki iqtisadi məntiqə görə. Xətt-xətt kod baxışı bunu tutmur. Kod düzgün idi. Sadəcə dizayn fərziyyəsi səhv idi.
Bu arada, 2026-cı ildə indiyədək DeFi-dən 1,3 milyard dollar vəsait çıxarılıb və Chainalysis bu il hack itkilərinin təxminən 76%-ini dövlət tərəfindən dəstəklənən qruplara — əsasən də Lazarus-a aid edir; yəni təsadüfi “script kiddies”lərə yox. Bunlar Solidity-də tip səhvləri axtaran insanlar deyil. Bunlar yaxşı maliyyələşdirilmiş komandalar — validator infrastrukturuna, RPC endpoint-lərinə və idarəetmə mexanizmlərinə (governance) fokuslanan qruplardır; auditlərin belə baxmadığı şeylər.
“Audit olunub” heç vaxt qurulmadığı bir təhlükəsizlik zəmanətinin yerinə işləyən marketinq sözüdür. Auditli protokolları keçin demirəm. Deyirəm: audit nişanın verdiyi hissdən daha az məlumat verir və bunu bilmək həmin nişandan daha qiymətlidir.
Növbəti dəfə bir layihə “(müəssisə) tərəfindən audit edilib” ilə öndə çıxış edəndə — siz bilirsiniz bu audit əslində nələri əhatə edib, yoxsa sadəcə yoxlama işarəsinə güvənirsiniz?
#DeFi #Security #CryptoHacks #SmartContracts
1
128
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#BinanceProcesses$4.65BWithdrawals
39,669 baxış
Müzakirə edir: 155
2
#WithdrawalsBack: 15 networks live
9,477 baxış
Müzakirə edir: 143
3
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
1,306 baxış
Müzakirə edir: 64
4
#BTCPayServerUrgesOperatorsToShutDownInstances
2,492 baxış
Müzakirə edir: 91
5
#BankOfKoreaSurveysFinancialFirmsOnVirtualAssetRisks
123 baxış
Müzakirə edir: 7
6
#BinanceUpdatesProofofReservesAddresses
158,801 baxış
Müzakirə edir: 1,763
7
#BinanceToResumePhaseOneOfWithdrawals
192,745 baxış
Müzakirə edir: 1,770
8
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
505 baxış
Müzakirə edir: 58
9
#BinanceHadAlreadyCovered$6BofHackLoss
12,434 baxış
Müzakirə edir: 145
10
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
58,979 baxış
Müzakirə edir: 163