
#cryptosecurity
cryptosecurity
9.4M baxış
Müzakirə edir: 15,534
Populyar
Sonuncu

·
--
ABŞ HAKİMİYYƏTİ BINANCE HAKER HÜCUMUNDAN ƏLDƏ EDİLƏN 1,2 MİLYARD DOLLARI MÜSADİRƏ ETMƏYƏ HAZIRLAŞIR!
Məlumatlara görə, ABŞ Ədliyyə Nazirliyi ötən ay baş vermiş 6,3 milyard dollarlıq Binance haker hücumu ilə əlaqəli 1,2 milyard dollardan çox vəsaiti müsadirə etmək və ya dondurmaq üçün məhkəmədən icazə alıb.
Hücum Şimali Koreyanın TraderTraitor qrupu ilə əlaqələndirilib.
Məlumatlara görə, səlahiyyətli orqanlar həmçinin 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurluğu ilə əlaqəli “FaceStealer” əməliyyatının infrastrukturunu dağıdıblar.
İddialara görə, hakerlər bunlardan istifadə ediblər:
• Saxta Zoom və Microsoft Teams görüşləri
• Süni intellektlə yaradılmış deepfake-lər və oğurlanmış hesablar
• Qanuni proqram təminatı kimi maskalanmış zərərli proqramlar
FTB həmçinin Şimali Koreya hakerlərinin getdikcə daha çox açıq mənbəli proqram təminatı tərtibatçılarını, o cümlədən NPM və Rust paketlərinə texniki xidmət göstərənləri hədəf aldığını bildirib.
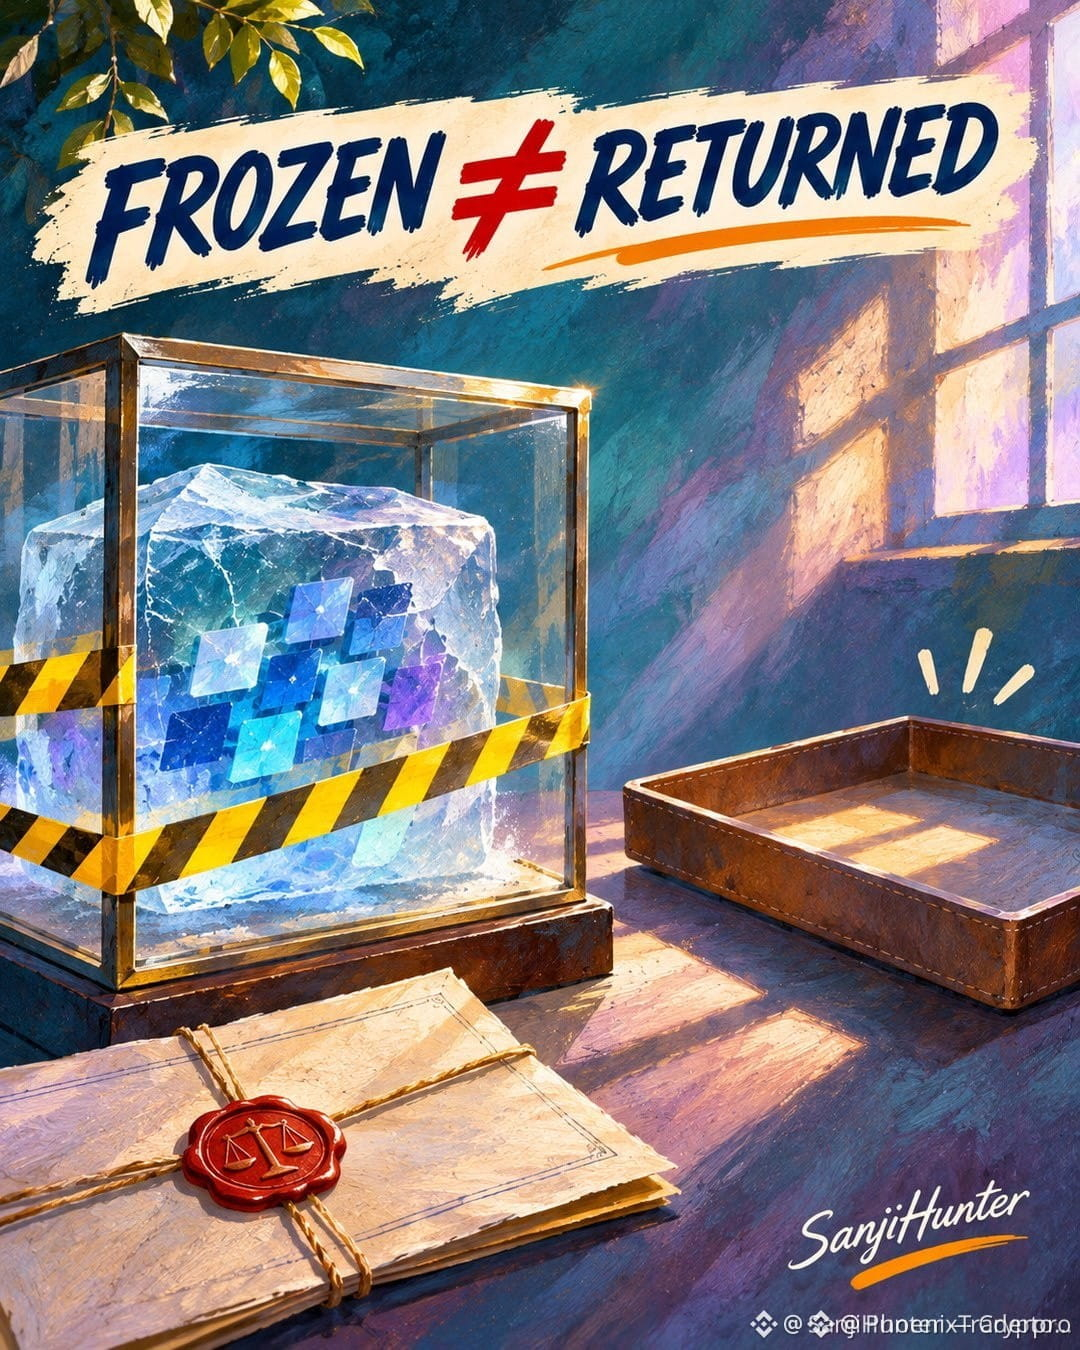
⚠️ Vacib: Dondurulmuş və ya müsadirəsinə icazə verilmiş aktivlərin mütləq geri qaytarılması və ya zərərçəkənlərə verilməsi demək deyil.
Bu, Binance haker hücumunun araşdırılmasında böyük bir irəliləyiş ola bilərmi?
#Binance #CryptoSecurity $BTC
{future}(BTCUSDT)
ABŞ HAKİMİYYƏTİ BINANCE HAKER HÜCUMUNDAN ƏLDƏ EDİLƏN 1,2 MİLYARD DOLLARI MÜSADİRƏ ETMƏYƏ HAZIRLAŞIR!
Məlumatlara görə, ABŞ Ədliyyə Nazirliyi ötən ay baş vermiş 6,3 milyard dollarlıq Binance haker hücumu ilə əlaqəli 1,2 milyard dollardan çox vəsaiti müsadirə etmək və ya dondurmaq üçün məhkəmədən icazə alıb.
Hücum Şimali Koreyanın TraderTraitor qrupu ilə əlaqələndirilib.
Məlumatlara görə, səlahiyyətli orqanlar həmçinin 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurluğu ilə əlaqəli “FaceStealer” əməliyyatının infrastrukturunu dağıdıblar.
İddialara görə, hakerlər bunlardan istifadə ediblər:
• Saxta Zoom və Microsoft Teams görüşləri
• Süni intellektlə yaradılmış deepfake-lər və oğurlanmış hesablar
• Qanuni proqram təminatı kimi maskalanmış zərərli proqramlar
FTB həmçinin Şimali Koreya hakerlərinin getdikcə daha çox açıq mənbəli proqram təminatı tərtibatçılarını, o cümlədən NPM və Rust paketlərinə texniki xidmət göstərənləri hədəf aldığını bildirib.
⚠️ Vacib: Dondurulmuş və ya müsadirəsinə icazə verilmiş aktivlərin mütləq geri qaytarılması və ya zərərçəkənlərə verilməsi demək deyil.
Bu, Binance haker hücumunun araşdırılmasında böyük bir irəliləyiş ola bilərmi?
#Binance #CryptoSecurity $BTC
Məlumatlara görə, ABŞ Ədliyyə Nazirliyi ötən ay baş vermiş 6,3 milyard dollarlıq Binance haker hücumu ilə əlaqəli 1,2 milyard dollardan çox vəsaiti müsadirə etmək və ya dondurmaq üçün məhkəmədən icazə alıb.
Hücum Şimali Koreyanın TraderTraitor qrupu ilə əlaqələndirilib.
Məlumatlara görə, səlahiyyətli orqanlar həmçinin 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurluğu ilə əlaqəli “FaceStealer” əməliyyatının infrastrukturunu dağıdıblar.
İddialara görə, hakerlər bunlardan istifadə ediblər:
• Saxta Zoom və Microsoft Teams görüşləri
• Süni intellektlə yaradılmış deepfake-lər və oğurlanmış hesablar
• Qanuni proqram təminatı kimi maskalanmış zərərli proqramlar
FTB həmçinin Şimali Koreya hakerlərinin getdikcə daha çox açıq mənbəli proqram təminatı tərtibatçılarını, o cümlədən NPM və Rust paketlərinə texniki xidmət göstərənləri hədəf aldığını bildirib.
⚠️ Vacib: Dondurulmuş və ya müsadirəsinə icazə verilmiş aktivlərin mütləq geri qaytarılması və ya zərərçəkənlərə verilməsi demək deyil.
Bu, Binance haker hücumunun araşdırılmasında böyük bir irəliləyiş ola bilərmi?
#Binance #CryptoSecurity $BTC
Shae Malouf kLk1:
não sei pra que isso porque eu não entendo muito mas nunca mais vai ver esse dinheiro isso tudo e jogada políticos pra ter controle total sobre o gado
4
1
18
6.6k
Doğrulanıb
⚠️🚨 $SUI İSTİFADƏÇİLƏR: VACİB PUL KİSƏSİ YENİLƏMƏSİ!
Suiet pul kisəsi xidmətlərini dayandırır. API texniki xidmətləri yalnız 14 noyabr 2026-cı ilədək planlaşdırılıb.
Suiet-dən istifadə edirsinizsə:
Uyğun pul kisəsinə keçməyə hazırlaşın.
Pul kisənizin ünvanlarını yoxlayın.
Bərpa ifadənizi təhlükəsiz yerdə saxlayın.
Bərpa ifadənizi heç kimlə paylaşmayın.
Aktivləriniz blokçeyndə qalır, lakin pul kisəsinin funksionallığına təsir göstərilə bilər.
SUI ekosisteminin istifadəçisisiniz?
#SUİ #SuiNetwork #CryptoSecurity
⚠️🚨 $SUI İSTİFADƏÇİLƏR: VACİB PUL KİSƏSİ YENİLƏMƏSİ!
Suiet pul kisəsi xidmətlərini dayandırır. API texniki xidmətləri yalnız 14 noyabr 2026-cı ilədək planlaşdırılıb.
Suiet-dən istifadə edirsinizsə:
Uyğun pul kisəsinə keçməyə hazırlaşın.
Pul kisənizin ünvanlarını yoxlayın.
Bərpa ifadənizi təhlükəsiz yerdə saxlayın.
Bərpa ifadənizi heç kimlə paylaşmayın.
Aktivləriniz blokçeyndə qalır, lakin pul kisəsinin funksionallığına təsir göstərilə bilər.
SUI ekosisteminin istifadəçisisiniz?
#SUİ #SuiNetwork #CryptoSecurity
Suiet pul kisəsi xidmətlərini dayandırır. API texniki xidmətləri yalnız 14 noyabr 2026-cı ilədək planlaşdırılıb.
Suiet-dən istifadə edirsinizsə:
Uyğun pul kisəsinə keçməyə hazırlaşın.
Pul kisənizin ünvanlarını yoxlayın.
Bərpa ifadənizi təhlükəsiz yerdə saxlayın.
Bərpa ifadənizi heç kimlə paylaşmayın.
Aktivləriniz blokçeyndə qalır, lakin pul kisəsinin funksionallığına təsir göstərilə bilər.
SUI ekosisteminin istifadəçisisiniz?
#SUİ #SuiNetwork #CryptoSecurity
CryptoAmeer:
I followed you, do you follow me?
1
2
619

·
--
🚔 ABŞ Ədliyyə Nazirliyi Binance haker hücumunda oğurlanmış 1,2 milyard dolları müsadirə etməyə çalışır
ABŞ Ədliyyə Nazirliyi Binance-dən oğurlanmış 1,2 milyard dollardan çox vəsaiti müsadirə etmək və ya dondurmaq üçün məhkəmədən icazə alıb. Bu, ABŞ rəsmiləri və özəl şirkətlərin indiyədək dondurduğu 2,7 milyard dollardan çox vəsaitin bir hissəsidir. Ədliyyə Nazirliyi 29 oktyabr ətrafında baş vermiş və 6 milyard dollardan çox ziyana səbəb olmuş hücuma TraderTraitor adı ilə tanınan Şimali Koreya hərbi hakerlərini görə məsuliyyət daşıdığını bildirib. Nazirlik vəsaitlərin körpülər, qarışdırıcılar və kriptovalyuta birjaları vasitəsilə hərəkətini izləməyə davam etdiyini deyir. Bundan başqa, qurum 18 ay ərzində qeydə alınmış və ya deepfake videozənglərdən istifadə edərək 400 milyon dollardan çox kriptovalyuta oğurlayan Şimali Koreya əməliyyatı olan “FaceStealer”in arxasında dayanan bulud infrastrukturunu ələ keçirib.
⭐ Rekord haker hücumunda oğurlanmış qənimətin böyük bir hissəsinin geri qaytarılması oğurlanmış vəsaitlərin indi blokçeyndə nə qədər sürətlə dondurula bildiyini göstərir. Deepfake kampaniyası isə videozənglərin kriptovalyuta istifadəçilərinə qarşı getdikcə daha çox istifadə olunan hücum üsulu olduğuna dair xəbərdarlıqdır.
#Binance #NorthKorea #CryptoSecurity #DOJ
🚔 ABŞ Ədliyyə Nazirliyi Binance haker hücumunda oğurlanmış 1,2 milyard dolları müsadirə etməyə çalışır
ABŞ Ədliyyə Nazirliyi Binance-dən oğurlanmış 1,2 milyard dollardan çox vəsaiti müsadirə etmək və ya dondurmaq üçün məhkəmədən icazə alıb. Bu, ABŞ rəsmiləri və özəl şirkətlərin indiyədək dondurduğu 2,7 milyard dollardan çox vəsaitin bir hissəsidir. Ədliyyə Nazirliyi 29 oktyabr ətrafında baş vermiş və 6 milyard dollardan çox ziyana səbəb olmuş hücuma TraderTraitor adı ilə tanınan Şimali Koreya hərbi hakerlərini görə məsuliyyət daşıdığını bildirib. Nazirlik vəsaitlərin körpülər, qarışdırıcılar və kriptovalyuta birjaları vasitəsilə hərəkətini izləməyə davam etdiyini deyir. Bundan başqa, qurum 18 ay ərzində qeydə alınmış və ya deepfake videozənglərdən istifadə edərək 400 milyon dollardan çox kriptovalyuta oğurlayan Şimali Koreya əməliyyatı olan “FaceStealer”in arxasında dayanan bulud infrastrukturunu ələ keçirib.
⭐ Rekord haker hücumunda oğurlanmış qənimətin böyük bir hissəsinin geri qaytarılması oğurlanmış vəsaitlərin indi blokçeyndə nə qədər sürətlə dondurula bildiyini göstərir. Deepfake kampaniyası isə videozənglərin kriptovalyuta istifadəçilərinə qarşı getdikcə daha çox istifadə olunan hücum üsulu olduğuna dair xəbərdarlıqdır.
#Binance #NorthKorea #CryptoSecurity #DOJ
ABŞ Ədliyyə Nazirliyi Binance-dən oğurlanmış 1,2 milyard dollardan çox vəsaiti müsadirə etmək və ya dondurmaq üçün məhkəmədən icazə alıb. Bu, ABŞ rəsmiləri və özəl şirkətlərin indiyədək dondurduğu 2,7 milyard dollardan çox vəsaitin bir hissəsidir. Ədliyyə Nazirliyi 29 oktyabr ətrafında baş vermiş və 6 milyard dollardan çox ziyana səbəb olmuş hücuma TraderTraitor adı ilə tanınan Şimali Koreya hərbi hakerlərini görə məsuliyyət daşıdığını bildirib. Nazirlik vəsaitlərin körpülər, qarışdırıcılar və kriptovalyuta birjaları vasitəsilə hərəkətini izləməyə davam etdiyini deyir. Bundan başqa, qurum 18 ay ərzində qeydə alınmış və ya deepfake videozənglərdən istifadə edərək 400 milyon dollardan çox kriptovalyuta oğurlayan Şimali Koreya əməliyyatı olan “FaceStealer”in arxasında dayanan bulud infrastrukturunu ələ keçirib.
⭐ Rekord haker hücumunda oğurlanmış qənimətin böyük bir hissəsinin geri qaytarılması oğurlanmış vəsaitlərin indi blokçeyndə nə qədər sürətlə dondurula bildiyini göstərir. Deepfake kampaniyası isə videozənglərin kriptovalyuta istifadəçilərinə qarşı getdikcə daha çox istifadə olunan hücum üsulu olduğuna dair xəbərdarlıqdır.
#Binance #NorthKorea #CryptoSecurity #DOJ
GietCho:
=]] vcl tịch thu thì còn khốn nạn hơn mấy thằng hack à
1
1
2.8k
·
--
Məqalə
Ən Böyük Kripto Hücumunun Kripto ilə Heç Bir Əlaqəsi Yox idiOktyabrın 29-da tarixdəki ən böyük kripto oğurluğu təxminən iyirmi dəqiqə ərzində baş verdi. Dünyanın ən böyük birjasından təxminən 6,3 milyard dollar axıb getdi. Budur, az qala heç kimin açıq demədiyi məqam: blokçeynin bununla heç bir əlaqəsi yox idi. Nə sistemə müdaxilənin, nə də problemin aradan qaldırılmasının. Hər ikisi tamamilə başqa yerdə baş verdi.
Necə baş verdi. Heç bir smart-kontraktdan sui-istifadə edilmədi. Heç bir kriptoqrafik açar sındırılmadı. Binance-in öz açıqlamasına görə, hücum edənlər şəxsi açarları ümumiyyətlə oğurlamamışdılar. Onlar ələ keçirilmiş mühəndis noutbuku — daxili bir kompüter — vasitəsilə sistemə daxil oldular və bu mövqedən istifadə edərək şirkətin öz sistemləri üzərindən icazəsiz vəsait çıxarılmasına nail oldular. Kriptodakı ən etibarlı ideya — sındırılmaz reyestr — heç vaxt hədəf olmayıb. Hədəf ofis idi.
Ən Böyük Kripto Hücumunun Kripto ilə Heç Bir Əlaqəsi Yox idi
Oktyabrın 29-da tarixdəki ən böyük kripto oğurluğu təxminən iyirmi dəqiqə ərzində baş verdi. Dünyanın ən böyük birjasından təxminən 6,3 milyard dollar axıb getdi. Budur, az qala heç kimin açıq demədiyi məqam: blokçeynin bununla heç bir əlaqəsi yox idi. Nə sistemə müdaxilənin, nə də problemin aradan qaldırılmasının. Hər ikisi tamamilə başqa yerdə baş verdi.
Necə baş verdi. Heç bir smart-kontraktdan sui-istifadə edilmədi. Heç bir kriptoqrafik açar sındırılmadı. Binance-in öz açıqlamasına görə, hücum edənlər şəxsi açarları ümumiyyətlə oğurlamamışdılar. Onlar ələ keçirilmiş mühəndis noutbuku — daxili bir kompüter — vasitəsilə sistemə daxil oldular və bu mövqedən istifadə edərək şirkətin öz sistemləri üzərindən icazəsiz vəsait çıxarılmasına nail oldular. Kriptodakı ən etibarlı ideya — sındırılmaz reyestr — heç vaxt hədəf olmayıb. Hədəf ofis idi.
Necə baş verdi. Heç bir smart-kontraktdan sui-istifadə edilmədi. Heç bir kriptoqrafik açar sındırılmadı. Binance-in öz açıqlamasına görə, hücum edənlər şəxsi açarları ümumiyyətlə oğurlamamışdılar. Onlar ələ keçirilmiş mühəndis noutbuku — daxili bir kompüter — vasitəsilə sistemə daxil oldular və bu mövqedən istifadə edərək şirkətin öz sistemləri üzərindən icazəsiz vəsait çıxarılmasına nail oldular. Kriptodakı ən etibarlı ideya — sındırılmaz reyestr — heç vaxt hədəf olmayıb. Hədəf ofis idi.
1
633
·
--
🚨 ABŞ HAKİMİYYƏTİ BINANCE HÜCUMU İLƏ ƏLAQƏLİ 1,2 MİLYARD DOLLARDAN ÇOX VƏSAİTİ MÜSADİRƏ EDİB!
Məlumatlara görə, ABŞ Ədliyyə Nazirliyi 6,3 milyard dollarlıq Binance hücumunun arxasında duran Şimali Koreya hakerləri ilə əlaqəli 1,2 milyard dollardan çox kriptovalyutanı müsadirə edib.
Hakimiyyət orqanlarının bildirdiyinə görə, oğurlanmış vəsaitlərin təxminən yarısı artıq dondurulub.
FBI həmçinin 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurladığı bildirilən Şimali Koreya əməliyyatı FaceStealer-i də dayandırıb.
Hakerlər qurbanları aldatmaq üçün süni intellektlə yaradılmış dərin saxta videolardan, saxta videozənglərdən və etibarlı şəxslərin yazılarından istifadə ediblər.
Daha da narahatedici məqamlar:
• Qurbanlara aid 900-dən çox video müsadirə edilib.
• Bəzi hücumçular vəsaitləri oğurlamazdan əvvəl aylarla, hətta bir ilədək gözləyiblər.
• Tərtibatçılar və kriptovalyuta sahibləri hələ də potensial hədəf olaraq qalırlar.
⚠️ Dondurulmuş aktivlər zərərçəkənlərə qaytarılmış vəsaitlərlə eyni deyil.
Bu, tarixdə kriptoaktivlərin qaytarılması ilə bağlı ən böyük əməliyyatlardan birinə çevrilə bilərmi?
#Binance #KriptoTəhlükəsizliyi
🚨 ABŞ HAKİMİYYƏTİ BINANCE HÜCUMU İLƏ ƏLAQƏLİ 1,2 MİLYARD DOLLARDAN ÇOX VƏSAİTİ MÜSADİRƏ EDİB!
Məlumatlara görə, ABŞ Ədliyyə Nazirliyi 6,3 milyard dollarlıq Binance hücumunun arxasında duran Şimali Koreya hakerləri ilə əlaqəli 1,2 milyard dollardan çox kriptovalyutanı müsadirə edib.
Hakimiyyət orqanlarının bildirdiyinə görə, oğurlanmış vəsaitlərin təxminən yarısı artıq dondurulub.
FBI həmçinin 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurladığı bildirilən Şimali Koreya əməliyyatı FaceStealer-i də dayandırıb.
Hakerlər qurbanları aldatmaq üçün süni intellektlə yaradılmış dərin saxta videolardan, saxta videozənglərdən və etibarlı şəxslərin yazılarından istifadə ediblər.
Daha da narahatedici məqamlar:
• Qurbanlara aid 900-dən çox video müsadirə edilib.
• Bəzi hücumçular vəsaitləri oğurlamazdan əvvəl aylarla, hətta bir ilədək gözləyiblər.
• Tərtibatçılar və kriptovalyuta sahibləri hələ də potensial hədəf olaraq qalırlar.
⚠️ Dondurulmuş aktivlər zərərçəkənlərə qaytarılmış vəsaitlərlə eyni deyil.
Bu, tarixdə kriptoaktivlərin qaytarılması ilə bağlı ən böyük əməliyyatlardan birinə çevrilə bilərmi?
#Binance #KriptoTəhlükəsizliyi
Məlumatlara görə, ABŞ Ədliyyə Nazirliyi 6,3 milyard dollarlıq Binance hücumunun arxasında duran Şimali Koreya hakerləri ilə əlaqəli 1,2 milyard dollardan çox kriptovalyutanı müsadirə edib.
Hakimiyyət orqanlarının bildirdiyinə görə, oğurlanmış vəsaitlərin təxminən yarısı artıq dondurulub.
FBI həmçinin 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurladığı bildirilən Şimali Koreya əməliyyatı FaceStealer-i də dayandırıb.
Hakerlər qurbanları aldatmaq üçün süni intellektlə yaradılmış dərin saxta videolardan, saxta videozənglərdən və etibarlı şəxslərin yazılarından istifadə ediblər.
Daha da narahatedici məqamlar:
• Qurbanlara aid 900-dən çox video müsadirə edilib.
• Bəzi hücumçular vəsaitləri oğurlamazdan əvvəl aylarla, hətta bir ilədək gözləyiblər.
• Tərtibatçılar və kriptovalyuta sahibləri hələ də potensial hədəf olaraq qalırlar.
⚠️ Dondurulmuş aktivlər zərərçəkənlərə qaytarılmış vəsaitlərlə eyni deyil.
Bu, tarixdə kriptoaktivlərin qaytarılması ilə bağlı ən böyük əməliyyatlardan birinə çevrilə bilərmi?
#Binance #KriptoTəhlükəsizliyi
825

BINANCE HAKİNDƏN 1,2 MLRD DOLLAR — MÜSADİRƏ EDİLMƏK GERİ QAYTARILMAQ DEMƏK DEYİL
ABŞ Ədliyyə Nazirliyi oktyabrın 29-da Binance-ə edilən hücumla əlaqəli 1,2 milyard dollardan çox kriptovalyutanı müsadirə etmək və ya onun üzərinə məhdudiyyət qoymaq üçün məhkəmə icazəsi alıb
Səlahiyyətlilər hücumu Şimali Koreyanın TraderTraitor qrupunun törətdiyini bildirir
$BNB
{future}(BNBUSDT)
⚠️ Bu fərqi anlamaq vacibdir
Hökumət və özəl sektorun əlaqələndirilmiş fəaliyyəti nəticəsində 2,7 milyard dollardan çox vəsait dondurulub
Məhkəmə icazəsi ilə bağlı 1,2 milyard dollar həmin ümumi məbləğin bir hissəsidir — üstünə əlavə olunan daha 1,2 milyard dollar deyil
🧊 Aktivlərin dondurulması hücum edənlərin onları köçürməsinin qarşısını ala bilər
⚖️ Müsadirə və məhdudiyyət qoyulması hüquqi nəzarəti nəzərdə tutur, aktivlərin geri qaytarılması isə əlavə hüquqi prosedurlar tələb edir
Binance bildirir ki, zərər çəkmiş istifadəçilərin aktivlərini artıq öz vəsaitləri və ehtiyatları hesabına bərpa edib
Lakin bu, hüquq-mühafizə orqanları vasitəsilə oğurlanmış kriptovalyutanın geri qaytarılmasından ayrıdır
{spot}(BNBUSDT)
🔎 Növbəti mühüm mərhələ müsadirə ilə bağlı daha bir başlıq deyil — müsadirə qərarlarının təsdiqlənməsi və aktivlərin faktiki geri qaytarılmasıdır
Pulun hərəkətini dayandırmaq irəliləyişdir
Onu geri qaytarmaq isə tamam başqa mübarizədir
$BNB #Binance #CryptoSecurity
BINANCE HAKİNDƏN 1,2 MLRD DOLLAR — MÜSADİRƏ EDİLMƏK GERİ QAYTARILMAQ DEMƏK DEYİL
ABŞ Ədliyyə Nazirliyi oktyabrın 29-da Binance-ə edilən hücumla əlaqəli 1,2 milyard dollardan çox kriptovalyutanı müsadirə etmək və ya onun üzərinə məhdudiyyət qoymaq üçün məhkəmə icazəsi alıb
Səlahiyyətlilər hücumu Şimali Koreyanın TraderTraitor qrupunun törətdiyini bildirir
$BNB
⚠️ Bu fərqi anlamaq vacibdir
Hökumət və özəl sektorun əlaqələndirilmiş fəaliyyəti nəticəsində 2,7 milyard dollardan çox vəsait dondurulub
Məhkəmə icazəsi ilə bağlı 1,2 milyard dollar həmin ümumi məbləğin bir hissəsidir — üstünə əlavə olunan daha 1,2 milyard dollar deyil
🧊 Aktivlərin dondurulması hücum edənlərin onları köçürməsinin qarşısını ala bilər
⚖️ Müsadirə və məhdudiyyət qoyulması hüquqi nəzarəti nəzərdə tutur, aktivlərin geri qaytarılması isə əlavə hüquqi prosedurlar tələb edir
Binance bildirir ki, zərər çəkmiş istifadəçilərin aktivlərini artıq öz vəsaitləri və ehtiyatları hesabına bərpa edib
Lakin bu, hüquq-mühafizə orqanları vasitəsilə oğurlanmış kriptovalyutanın geri qaytarılmasından ayrıdır
🔎 Növbəti mühüm mərhələ müsadirə ilə bağlı daha bir başlıq deyil — müsadirə qərarlarının təsdiqlənməsi və aktivlərin faktiki geri qaytarılmasıdır
Pulun hərəkətini dayandırmaq irəliləyişdir
Onu geri qaytarmaq isə tamam başqa mübarizədir
$BNB #Binance #CryptoSecurity
ABŞ Ədliyyə Nazirliyi oktyabrın 29-da Binance-ə edilən hücumla əlaqəli 1,2 milyard dollardan çox kriptovalyutanı müsadirə etmək və ya onun üzərinə məhdudiyyət qoymaq üçün məhkəmə icazəsi alıb
Səlahiyyətlilər hücumu Şimali Koreyanın TraderTraitor qrupunun törətdiyini bildirir
$BNB
⚠️ Bu fərqi anlamaq vacibdir
Hökumət və özəl sektorun əlaqələndirilmiş fəaliyyəti nəticəsində 2,7 milyard dollardan çox vəsait dondurulub
Məhkəmə icazəsi ilə bağlı 1,2 milyard dollar həmin ümumi məbləğin bir hissəsidir — üstünə əlavə olunan daha 1,2 milyard dollar deyil
🧊 Aktivlərin dondurulması hücum edənlərin onları köçürməsinin qarşısını ala bilər
⚖️ Müsadirə və məhdudiyyət qoyulması hüquqi nəzarəti nəzərdə tutur, aktivlərin geri qaytarılması isə əlavə hüquqi prosedurlar tələb edir
Binance bildirir ki, zərər çəkmiş istifadəçilərin aktivlərini artıq öz vəsaitləri və ehtiyatları hesabına bərpa edib
Lakin bu, hüquq-mühafizə orqanları vasitəsilə oğurlanmış kriptovalyutanın geri qaytarılmasından ayrıdır
🔎 Növbəti mühüm mərhələ müsadirə ilə bağlı daha bir başlıq deyil — müsadirə qərarlarının təsdiqlənməsi və aktivlərin faktiki geri qaytarılmasıdır
Pulun hərəkətini dayandırmaq irəliləyişdir
Onu geri qaytarmaq isə tamam başqa mübarizədir
$BNB #Binance #CryptoSecurity
1
211
·
--
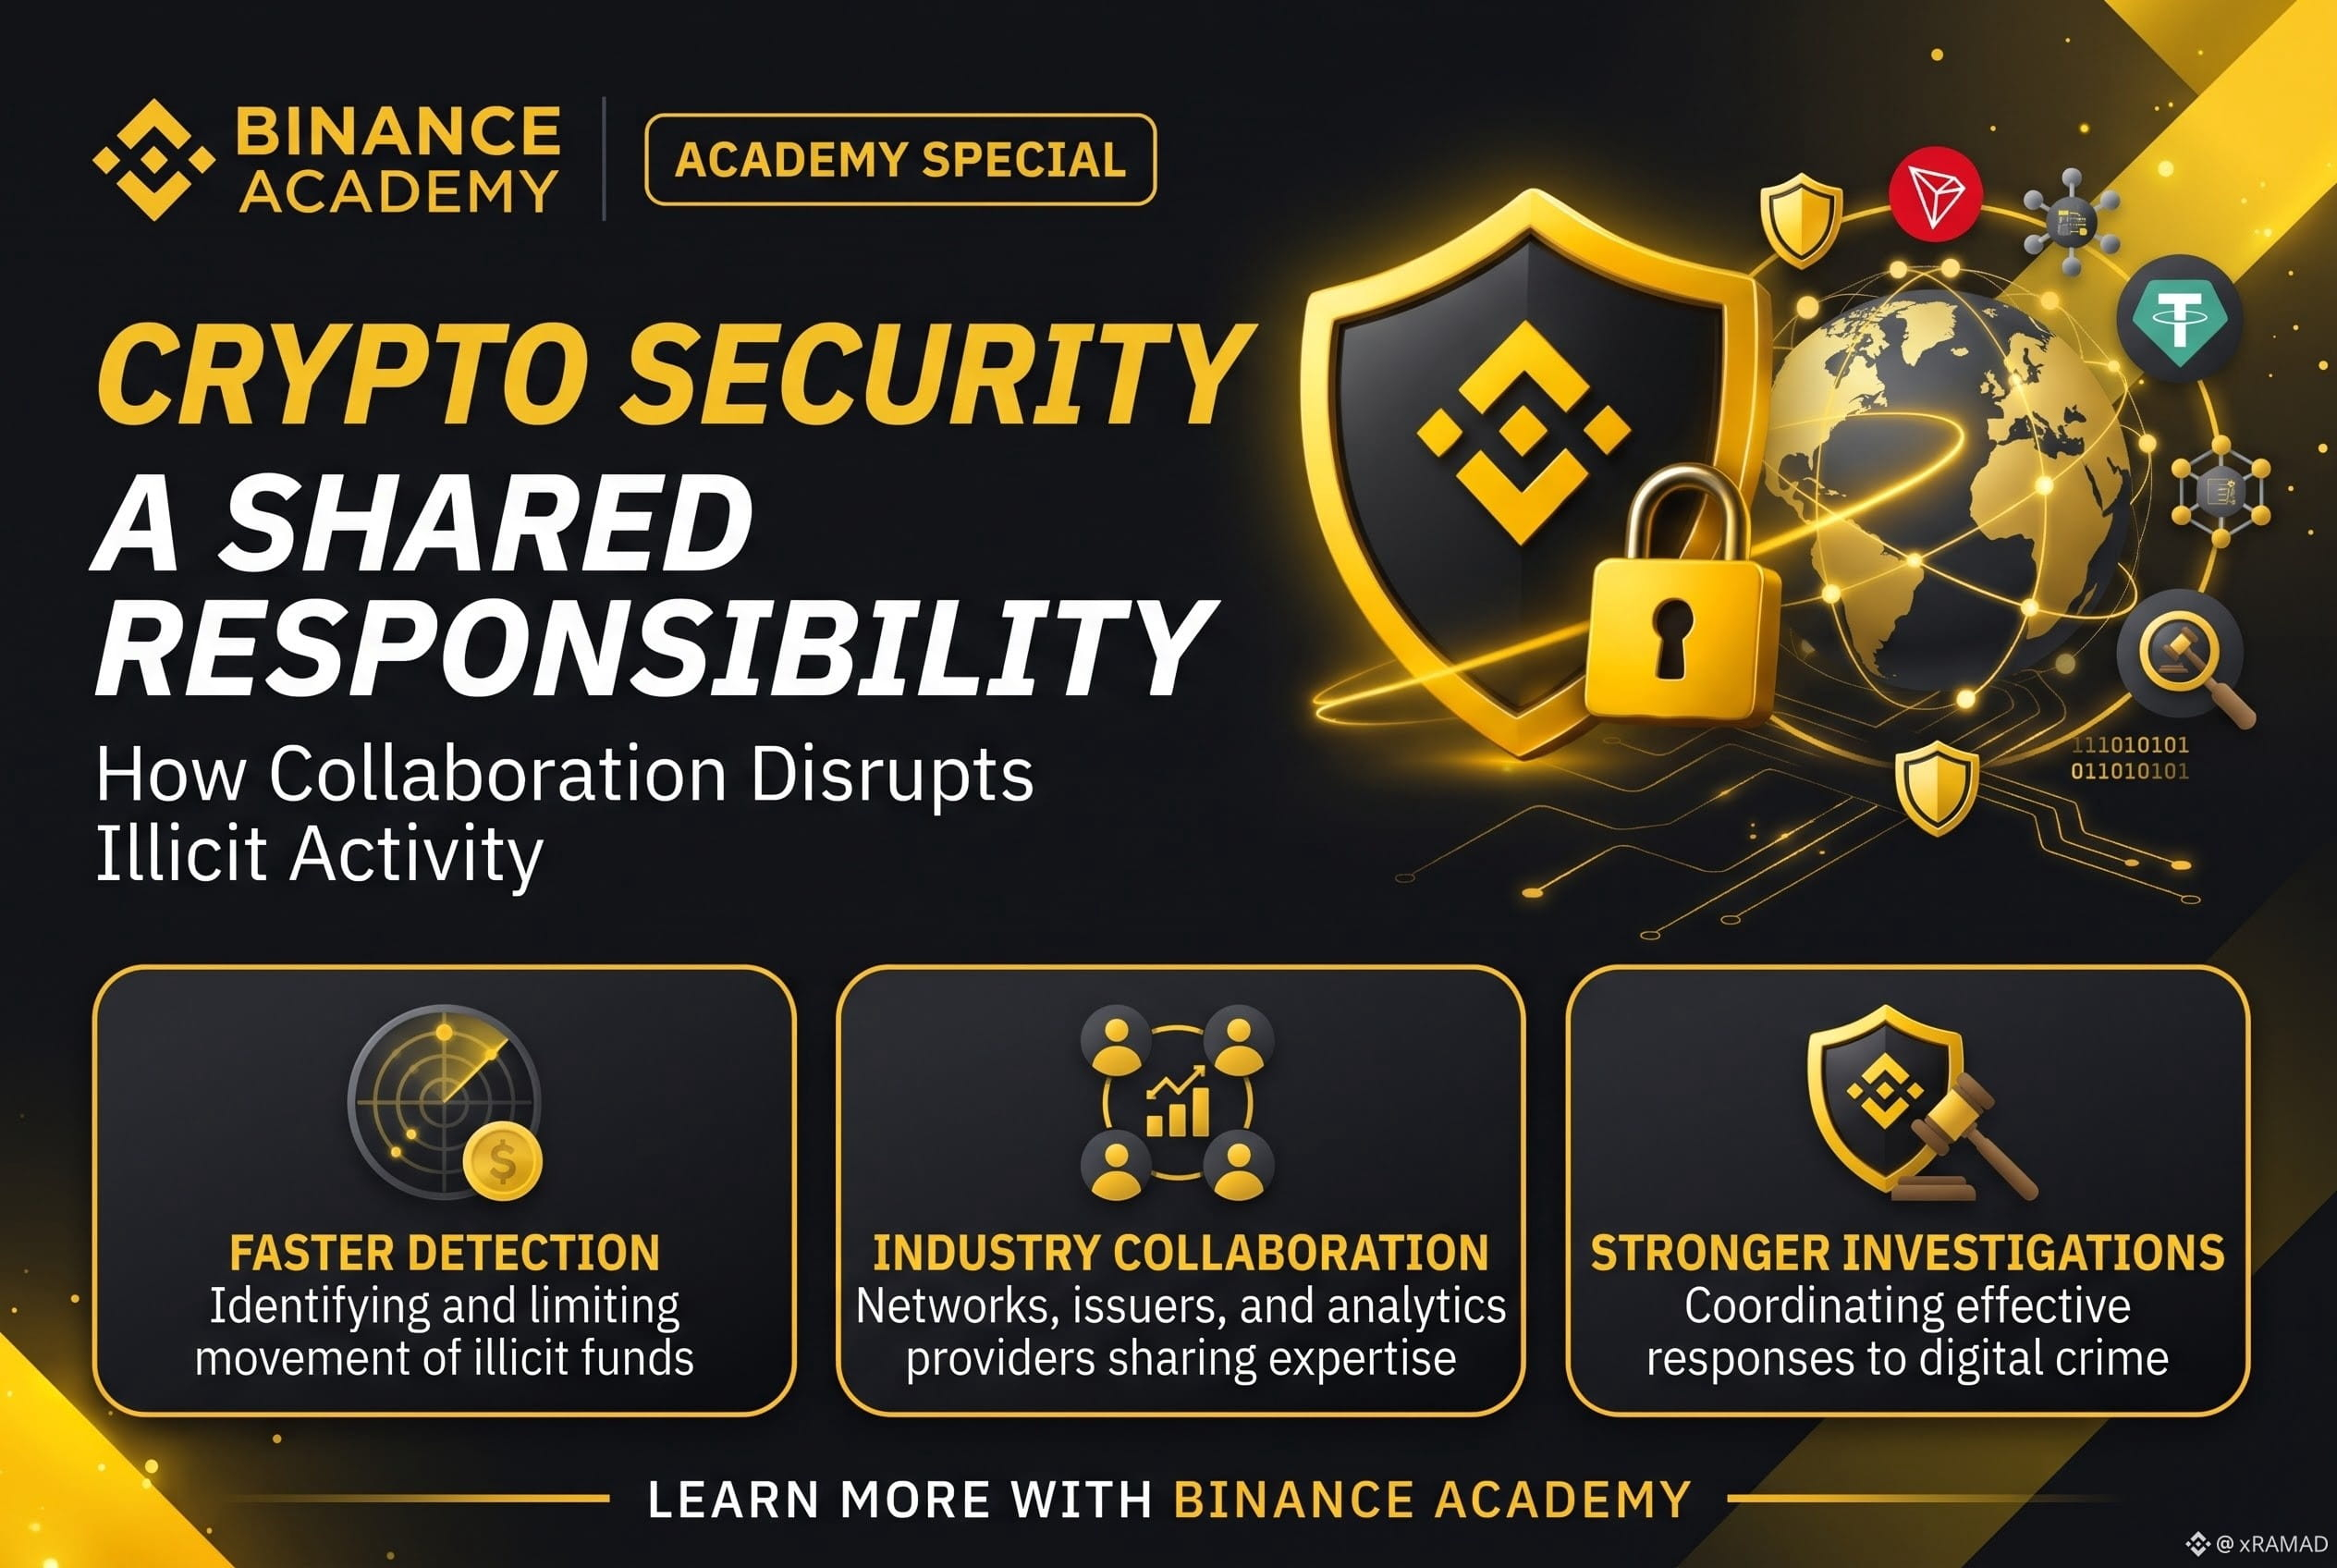
Kripto təhlükəsizliyi artıq heç bir təşkilatın təkbaşına öhdəsindən gələ biləcəyi məsuliyyət deyil 🛡️
Noyabrın 12-də TRON, Tether və Chainalysis TRON blokçeynində USDT ilə əlaqəli qanunsuz fəaliyyətlərin aşkarlanmasına və qarşısının alınmasına yönəlmiş təşəbbüs olan Rəqəmsal Cinayətkarlıq üzrə İşçi Qrupunun yaradıldığını elan etdilər.
Bu niyə vacibdir?
🔹 Daha sürətli aşkarlama: Şübhəli fəaliyyətlərin müəyyən edilməsi qanunsuz vəsaitlərin hərəkətini məhdudlaşdırmağa kömək edə bilər.
🔹 Sənaye əməkdaşlığı: Blokçeyn şəbəkələri, analitika təminatçıları və stabilkoin emissiya edən qurumlar öz təcrübə və məlumatlarını paylaşa bilərlər.
🔹 Daha güclü araşdırmalar: Hüquq-mühafizə orqanları ilə əməkdaşlıq rəqəmsal cinayətkarlığa qarşı daha effektiv tədbirlərə dəstək ola bilər.
Məncə, buradan çıxarılacaq ən vacib nəticə budur: blokçeyn təhlükəsizliyi qabaqcıl texnologiyadan daha artığını tələb edir. Bunun üçün bütün ekosistem üzrə koordinasiya, şəffaflıq və məsuliyyətli fəaliyyət lazımdır.
💬 Sizcə, kripto təhlükəsizliyində ən vacib olan nədir: qarşısının alınması, aşkarlanması, yoxsa əməkdaşlıq?
🔶 Binance Square-dəki My Crypto Space icmama qoşulun, gəlin birlikdə öyrənməyə davam edək
Daha çox kripto məlumatı üçün məni izləyin!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance_Academy @Binancearabic
Kripto təhlükəsizliyi artıq heç bir təşkilatın təkbaşına öhdəsindən gələ biləcəyi məsuliyyət deyil 🛡️
Noyabrın 12-də TRON, Tether və Chainalysis TRON blokçeynində USDT ilə əlaqəli qanunsuz fəaliyyətlərin aşkarlanmasına və qarşısının alınmasına yönəlmiş təşəbbüs olan Rəqəmsal Cinayətkarlıq üzrə İşçi Qrupunun yaradıldığını elan etdilər.
Bu niyə vacibdir?
🔹 Daha sürətli aşkarlama: Şübhəli fəaliyyətlərin müəyyən edilməsi qanunsuz vəsaitlərin hərəkətini məhdudlaşdırmağa kömək edə bilər.
🔹 Sənaye əməkdaşlığı: Blokçeyn şəbəkələri, analitika təminatçıları və stabilkoin emissiya edən qurumlar öz təcrübə və məlumatlarını paylaşa bilərlər.
🔹 Daha güclü araşdırmalar: Hüquq-mühafizə orqanları ilə əməkdaşlıq rəqəmsal cinayətkarlığa qarşı daha effektiv tədbirlərə dəstək ola bilər.
Məncə, buradan çıxarılacaq ən vacib nəticə budur: blokçeyn təhlükəsizliyi qabaqcıl texnologiyadan daha artığını tələb edir. Bunun üçün bütün ekosistem üzrə koordinasiya, şəffaflıq və məsuliyyətli fəaliyyət lazımdır.
💬 Sizcə, kripto təhlükəsizliyində ən vacib olan nədir: qarşısının alınması, aşkarlanması, yoxsa əməkdaşlıq?
🔶 Binance Square-dəki My Crypto Space icmama qoşulun, gəlin birlikdə öyrənməyə davam edək
Daha çox kripto məlumatı üçün məni izləyin!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance Academy @Binance MENA
Noyabrın 12-də TRON, Tether və Chainalysis TRON blokçeynində USDT ilə əlaqəli qanunsuz fəaliyyətlərin aşkarlanmasına və qarşısının alınmasına yönəlmiş təşəbbüs olan Rəqəmsal Cinayətkarlıq üzrə İşçi Qrupunun yaradıldığını elan etdilər.
Bu niyə vacibdir?
🔹 Daha sürətli aşkarlama: Şübhəli fəaliyyətlərin müəyyən edilməsi qanunsuz vəsaitlərin hərəkətini məhdudlaşdırmağa kömək edə bilər.
🔹 Sənaye əməkdaşlığı: Blokçeyn şəbəkələri, analitika təminatçıları və stabilkoin emissiya edən qurumlar öz təcrübə və məlumatlarını paylaşa bilərlər.
🔹 Daha güclü araşdırmalar: Hüquq-mühafizə orqanları ilə əməkdaşlıq rəqəmsal cinayətkarlığa qarşı daha effektiv tədbirlərə dəstək ola bilər.
Məncə, buradan çıxarılacaq ən vacib nəticə budur: blokçeyn təhlükəsizliyi qabaqcıl texnologiyadan daha artığını tələb edir. Bunun üçün bütün ekosistem üzrə koordinasiya, şəffaflıq və məsuliyyətli fəaliyyət lazımdır.
💬 Sizcə, kripto təhlükəsizliyində ən vacib olan nədir: qarşısının alınması, aşkarlanması, yoxsa əməkdaşlıq?
🔶 Binance Square-dəki My Crypto Space icmama qoşulun, gəlin birlikdə öyrənməyə davam edək
Daha çox kripto məlumatı üçün məni izləyin!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance Academy @Binance MENA
ja8:
in which time the meeting will be?
1
3
391

Tərcüməyə bax
🚨 $BTC CUSTODY RISK SPIKES AS RECOVERY VULNERABILITIES LOCK USER FUNDS SHUT! 🛡️
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
🚨 $BTC CUSTODY RISK SPIKES AS RECOVERY VULNERABILITIES LOCK USER FUNDS SHUT! 🛡️
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
🚨 Binance hücumu ilə bağlı yenilik: $NEAR memecoinləri vasitəsilə çirkli pulların yuyulması
Nə baş verib: Elliptic bildirir ki, Şimali Koreya ilə əlaqəli hakerlər oktyabrın 29-da Binance-dən oğurlanmış təxminən $430K vəsaiti NEAR şəbəkəsində yeni yaradılmış altı memecoin vasitəsilə köçürüblər (noyabrın 5–7-də istifadəyə verilib).
Bu necə baş verib: təxminən 117K NEAR özlərinin nəzarət etdikləri likvidlik hovuzları arasında dövr etdirilib. Əlaqələndirilmiş alqı-satqı əməliyyatları oğurlanmış vəsaitlərin adi ticarət mənfəəti kimi görünməsinə səbəb olub.
Kontekst:
• Oktyabrın 29-da baş verən hücum nəticəsində təxminən $6.3–6.4B oğurlanıb; bu, kriptovalyuta tarixində ən böyük oğurluqdur
• Chainalysis hadisəni Şimali Koreyanın TraderTraitor qrupunun törətdiyini bildirir
• Noyabrın 3-nə olan məlumata görə, təxminən $2.8B dondurulmuşdu
• Ayrı bir hadisədə, FTB Şimali Koreya ilə əlaqəli, 18 ay ərzində $400M-dan çox oğurluqla əlaqələndirilən “FaceStealer” adlı deepfake fırıldaqçılığının arxasında duran infrastrukturu sıradan çıxarıb. FTB Binance hücumu ilə əlaqəsi barədə heç bir məlumatı olmadığını bildirib.
• 2026-cı ildə haker hücumları nəticəsində itkilər: təxminən $8.78B (DefiLlama); il artıq rekord göstəriciyə çatıb
Növbəti mərhələdə nələri izləməli: Binance-dən əlavə dondurma və vəsaitlərin geri qaytarılması ilə bağlı yenilikləri, həmçinin analitika şirkətlərinin aşkar etdiyi yeni çirkli pul yuma marşrutlarını.
#CryptoSecurity #Hack #Binance #NEAR
🚨 Binance hücumu ilə bağlı yenilik: $NEAR memecoinləri vasitəsilə çirkli pulların yuyulması
Nə baş verib: Elliptic bildirir ki, Şimali Koreya ilə əlaqəli hakerlər oktyabrın 29-da Binance-dən oğurlanmış təxminən $430K vəsaiti NEAR şəbəkəsində yeni yaradılmış altı memecoin vasitəsilə köçürüblər (noyabrın 5–7-də istifadəyə verilib).
Bu necə baş verib: təxminən 117K NEAR özlərinin nəzarət etdikləri likvidlik hovuzları arasında dövr etdirilib. Əlaqələndirilmiş alqı-satqı əməliyyatları oğurlanmış vəsaitlərin adi ticarət mənfəəti kimi görünməsinə səbəb olub.
Kontekst:
• Oktyabrın 29-da baş verən hücum nəticəsində təxminən $6.3–6.4B oğurlanıb; bu, kriptovalyuta tarixində ən böyük oğurluqdur
• Chainalysis hadisəni Şimali Koreyanın TraderTraitor qrupunun törətdiyini bildirir
• Noyabrın 3-nə olan məlumata görə, təxminən $2.8B dondurulmuşdu
• Ayrı bir hadisədə, FTB Şimali Koreya ilə əlaqəli, 18 ay ərzində $400M-dan çox oğurluqla əlaqələndirilən “FaceStealer” adlı deepfake fırıldaqçılığının arxasında duran infrastrukturu sıradan çıxarıb. FTB Binance hücumu ilə əlaqəsi barədə heç bir məlumatı olmadığını bildirib.
• 2026-cı ildə haker hücumları nəticəsində itkilər: təxminən $8.78B (DefiLlama); il artıq rekord göstəriciyə çatıb
Növbəti mərhələdə nələri izləməli: Binance-dən əlavə dondurma və vəsaitlərin geri qaytarılması ilə bağlı yenilikləri, həmçinin analitika şirkətlərinin aşkar etdiyi yeni çirkli pul yuma marşrutlarını.
#CryptoSecurity #Hack #Binance #NEAR
Nə baş verib: Elliptic bildirir ki, Şimali Koreya ilə əlaqəli hakerlər oktyabrın 29-da Binance-dən oğurlanmış təxminən $430K vəsaiti NEAR şəbəkəsində yeni yaradılmış altı memecoin vasitəsilə köçürüblər (noyabrın 5–7-də istifadəyə verilib).
Bu necə baş verib: təxminən 117K NEAR özlərinin nəzarət etdikləri likvidlik hovuzları arasında dövr etdirilib. Əlaqələndirilmiş alqı-satqı əməliyyatları oğurlanmış vəsaitlərin adi ticarət mənfəəti kimi görünməsinə səbəb olub.
Kontekst:
• Oktyabrın 29-da baş verən hücum nəticəsində təxminən $6.3–6.4B oğurlanıb; bu, kriptovalyuta tarixində ən böyük oğurluqdur
• Chainalysis hadisəni Şimali Koreyanın TraderTraitor qrupunun törətdiyini bildirir
• Noyabrın 3-nə olan məlumata görə, təxminən $2.8B dondurulmuşdu
• Ayrı bir hadisədə, FTB Şimali Koreya ilə əlaqəli, 18 ay ərzində $400M-dan çox oğurluqla əlaqələndirilən “FaceStealer” adlı deepfake fırıldaqçılığının arxasında duran infrastrukturu sıradan çıxarıb. FTB Binance hücumu ilə əlaqəsi barədə heç bir məlumatı olmadığını bildirib.
• 2026-cı ildə haker hücumları nəticəsində itkilər: təxminən $8.78B (DefiLlama); il artıq rekord göstəriciyə çatıb
Növbəti mərhələdə nələri izləməli: Binance-dən əlavə dondurma və vəsaitlərin geri qaytarılması ilə bağlı yenilikləri, həmçinin analitika şirkətlərinin aşkar etdiyi yeni çirkli pul yuma marşrutlarını.
#CryptoSecurity #Hack #Binance #NEAR
85

·
--
#BitcoinCoreTorTrafikiZəifliyiniAçıqlayır
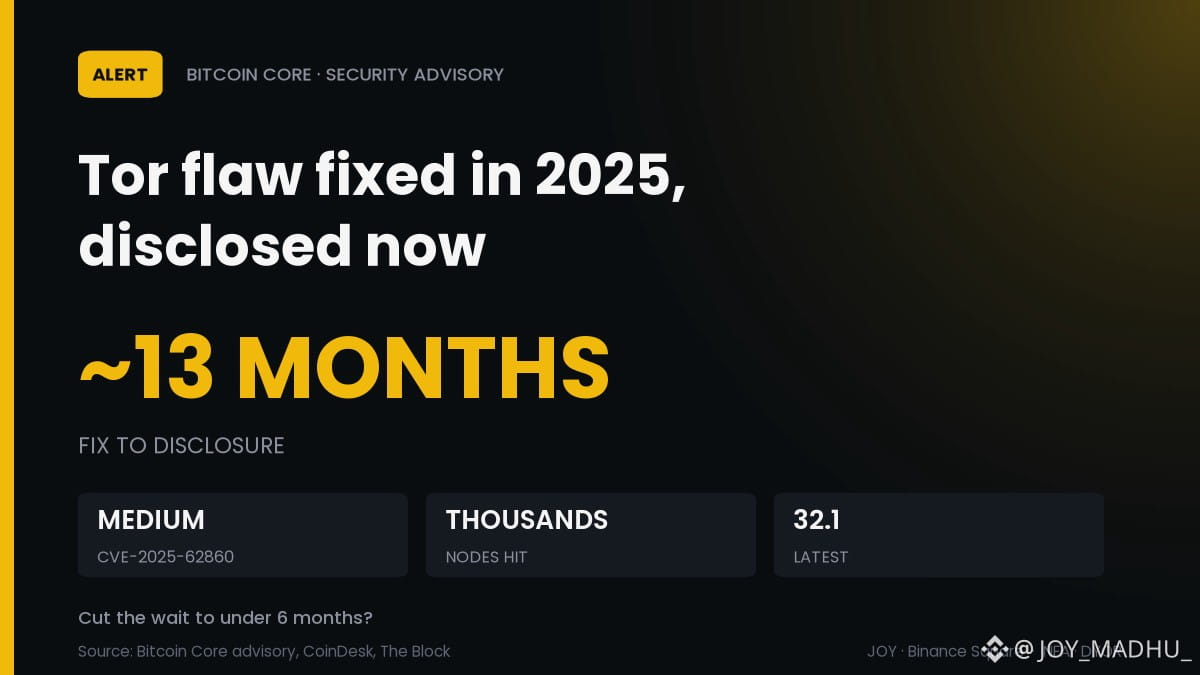
🔐 13 ay əvvəl düzəldildi, indi açıqlanır: Bitcoin Core-un Tor qüsuru
Core-un 10 noyabr tarixli xəbərdarlığı göstərir ki, Tor-dakı yad şəxslər minlərlə qovşaqda DoS və məxfilik məhdudiyyətlərini keçə bilərdi.
⚠️ CVE-2025-62860: daxil olan Tor həmyaşıdlarına -whitelist etibarı verildi
📊 Əlçatan mainnet qovşaqlarının «minlərlə»si təsirləndi
📅 30.0 versiyasında düzəldildi (10 oktyabr 2025); ən son versiya 32.1-dir
Mənim qənaətim: hücum barədə məlumat verilməyib və yalnız standart olmayan quraşdırmalar təsirlənib, amma 28.x/29.x versiyalarının dəstəyi artıq başa çatıb.
2027-ci ilə qədər açıqlama gözləmə müddətini təxminən 13 aydan 6 aydan azına endirək, yoxsa belə qalsın? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
#BitcoinCoreTorTrafikiZəifliyiniAçıqlayır
🔐 13 ay əvvəl düzəldildi, indi açıqlanır: Bitcoin Core-un Tor qüsuru
Core-un 10 noyabr tarixli xəbərdarlığı göstərir ki, Tor-dakı yad şəxslər minlərlə qovşaqda DoS və məxfilik məhdudiyyətlərini keçə bilərdi.
⚠️ CVE-2025-62860: daxil olan Tor həmyaşıdlarına -whitelist etibarı verildi
📊 Əlçatan mainnet qovşaqlarının «minlərlə»si təsirləndi
📅 30.0 versiyasında düzəldildi (10 oktyabr 2025); ən son versiya 32.1-dir
Mənim qənaətim: hücum barədə məlumat verilməyib və yalnız standart olmayan quraşdırmalar təsirlənib, amma 28.x/29.x versiyalarının dəstəyi artıq başa çatıb.
2027-ci ilə qədər açıqlama gözləmə müddətini təxminən 13 aydan 6 aydan azına endirək, yoxsa belə qalsın? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
🔐 13 ay əvvəl düzəldildi, indi açıqlanır: Bitcoin Core-un Tor qüsuru
Core-un 10 noyabr tarixli xəbərdarlığı göstərir ki, Tor-dakı yad şəxslər minlərlə qovşaqda DoS və məxfilik məhdudiyyətlərini keçə bilərdi.
⚠️ CVE-2025-62860: daxil olan Tor həmyaşıdlarına -whitelist etibarı verildi
📊 Əlçatan mainnet qovşaqlarının «minlərlə»si təsirləndi
📅 30.0 versiyasında düzəldildi (10 oktyabr 2025); ən son versiya 32.1-dir
Mənim qənaətim: hücum barədə məlumat verilməyib və yalnız standart olmayan quraşdırmalar təsirlənib, amma 28.x/29.x versiyalarının dəstəyi artıq başa çatıb.
2027-ci ilə qədər açıqlama gözləmə müddətini təxminən 13 aydan 6 aydan azına endirək, yoxsa belə qalsın? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
10
Tərcüməyə bax
🚨 BITCOIN CORE SECURITY DISCLOSURES REVEAL ZERO IMPACT ON $BTC MARKET STRUCTURE 📊
Protocol integrity remains the bedrock of institutional confidence across $BTC and $ETH . Recent disclosures regarding historical network patches highlight standard developer hygiene rather than active vulnerabilities, leaving market liquidity completely unaffected. 📊
Smart money infrastructure relies on robust node maintenance, and these routine disclosures confirm that core developers neutralized these edge cases long ago. 💡
💬 Do you actively monitor network protocol updates for self-custody nodes, or do you leave infrastructure management to third parties? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
🚨 BITCOIN CORE SECURITY DISCLOSURES REVEAL ZERO IMPACT ON $BTC MARKET STRUCTURE 📊
Protocol integrity remains the bedrock of institutional confidence across $BTC and $ETH . Recent disclosures regarding historical network patches highlight standard developer hygiene rather than active vulnerabilities, leaving market liquidity completely unaffected. 📊
Smart money infrastructure relies on robust node maintenance, and these routine disclosures confirm that core developers neutralized these edge cases long ago. 💡
💬 Do you actively monitor network protocol updates for self-custody nodes, or do you leave infrastructure management to third parties? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
Protocol integrity remains the bedrock of institutional confidence across $BTC and $ETH . Recent disclosures regarding historical network patches highlight standard developer hygiene rather than active vulnerabilities, leaving market liquidity completely unaffected. 📊
Smart money infrastructure relies on robust node maintenance, and these routine disclosures confirm that core developers neutralized these edge cases long ago. 💡
💬 Do you actively monitor network protocol updates for self-custody nodes, or do you leave infrastructure management to third parties? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
7

·
--
🚨 $BTC BITCOIN CORE YAMA AÇIQLAMALARI REAL DÜNYADA HEÇ BİR TƏHDİD OLMADAN YAYILDI! ⚡
Bitcoin Core ilə bağlı son təhlükəsizlik açıqlaması təcrübəsiz bazar iştirakçılarının düşünülməmiş reaksiyasına səbəb ola bilər, amma ağıllı investorlar səs-küyün arxasında nə olduğunu yaxşı görürlər. 📊 Bu tarixi kod yamaları çoxdan tətbiq olunub və node operatorlarını, eləcə də vəsaitlərini özləri saxlayanları tamamilə təhlükəsiz vəziyyətdə qoyub. 💡
Həqiqi desentralizasiya kor-koranə inamdan deyil, möhkəm texniki xidmətdən asılıdır. Bu da şəffaf tərtibatçı yeniləmələrinin sağlam pul şəbəkəsinin əlaməti olduğunu sübut edir. 💬 Öz sisteminizi qorumaq üçün yerli node-u özünüz işlədirsiniz, yoxsa böyük bir birjaya güvənirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
🚨 $BTC BITCOIN CORE YAMA AÇIQLAMALARI REAL DÜNYADA HEÇ BİR TƏHDİD OLMADAN YAYILDI! ⚡
Bitcoin Core ilə bağlı son təhlükəsizlik açıqlaması təcrübəsiz bazar iştirakçılarının düşünülməmiş reaksiyasına səbəb ola bilər, amma ağıllı investorlar səs-küyün arxasında nə olduğunu yaxşı görürlər. 📊 Bu tarixi kod yamaları çoxdan tətbiq olunub və node operatorlarını, eləcə də vəsaitlərini özləri saxlayanları tamamilə təhlükəsiz vəziyyətdə qoyub. 💡
Həqiqi desentralizasiya kor-koranə inamdan deyil, möhkəm texniki xidmətdən asılıdır. Bu da şəffaf tərtibatçı yeniləmələrinin sağlam pul şəbəkəsinin əlaməti olduğunu sübut edir. 💬 Öz sisteminizi qorumaq üçün yerli node-u özünüz işlədirsiniz, yoxsa böyük bir birjaya güvənirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
Bitcoin Core ilə bağlı son təhlükəsizlik açıqlaması təcrübəsiz bazar iştirakçılarının düşünülməmiş reaksiyasına səbəb ola bilər, amma ağıllı investorlar səs-küyün arxasında nə olduğunu yaxşı görürlər. 📊 Bu tarixi kod yamaları çoxdan tətbiq olunub və node operatorlarını, eləcə də vəsaitlərini özləri saxlayanları tamamilə təhlükəsiz vəziyyətdə qoyub. 💡
Həqiqi desentralizasiya kor-koranə inamdan deyil, möhkəm texniki xidmətdən asılıdır. Bu da şəffaf tərtibatçı yeniləmələrinin sağlam pul şəbəkəsinin əlaməti olduğunu sübut edir. 💬 Öz sisteminizi qorumaq üçün yerli node-u özünüz işlədirsiniz, yoxsa böyük bir birjaya güvənirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
8
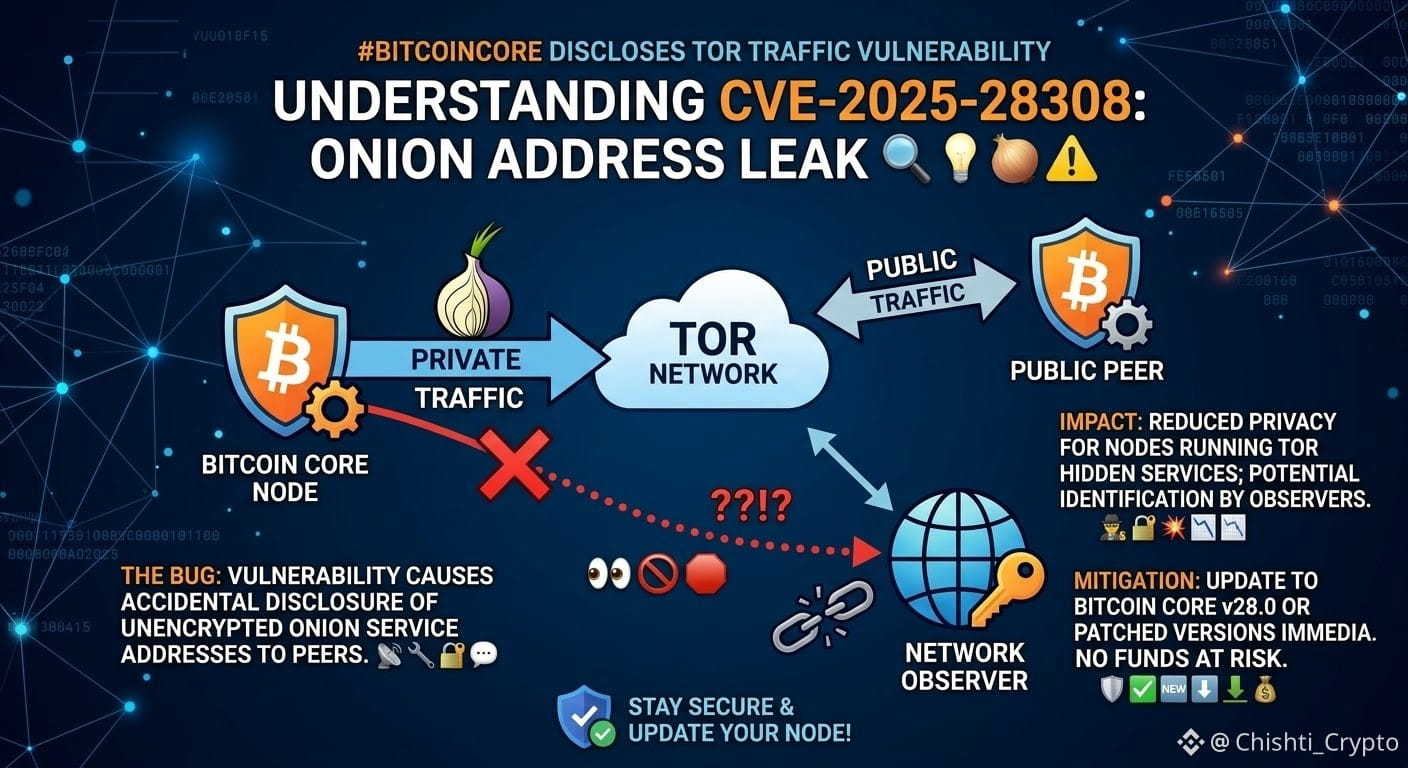
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 Bitcoin Core minlərlə əlçatan qovşaqda daxil olan Tor trafikinin “etibarlı” icazələri mənimsəməsinə imkan verən ciddi təhlükəsizlik boşluğunu (CVE-2025-62860) yenicə açıqlayıb. 🧅
Operatorlar Tor-u əlavə ağ siyahı konfiqurasiyalarından istifadə edən yerli xidmət təminatçıları vasitəsilə birləşdirəndə, xarici onion bağlantıları səhvən etibarlı yerli qovşaqlar kimi qəbul edilirdi — bununla da bəzi spam məhdudiyyətləri və məxfilik qorunmaları yan keçilirdi. 🛡️
Yaxşı xəbər? Narahat olmağa əsas yoxdur. ✅ Tərtibatçılar bu xətanı 2025-ci ilin oktyabrında (28.3, 29.2 və 30.0 versiyalarından başlayaraq) səssizcə aradan qaldırdılar və ictimaiyyətə açıqlamaq üçün 29.x seriyasının dəstək müddətinin bitməsini gözlədilər. Aktiv istismar halları barədə məlumat verilməyib və xüsusi icazə siyahıları olmayan standart qovşaqlar heç vaxt risk altında olmayıb.
Bununla belə, əgər qovşağınızda köhnəlmiş proqram təminatı işlədirsinizsə, dəstəklənən versiyaya yüksəltməyin vaxtıdır! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
{spot}(BTCUSDT)
$XRP
{spot}(XRPUSDT)
$SOL
{spot}(SOLUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 Bitcoin Core minlərlə əlçatan qovşaqda daxil olan Tor trafikinin “etibarlı” icazələri mənimsəməsinə imkan verən ciddi təhlükəsizlik boşluğunu (CVE-2025-62860) yenicə açıqlayıb. 🧅
Operatorlar Tor-u əlavə ağ siyahı konfiqurasiyalarından istifadə edən yerli xidmət təminatçıları vasitəsilə birləşdirəndə, xarici onion bağlantıları səhvən etibarlı yerli qovşaqlar kimi qəbul edilirdi — bununla da bəzi spam məhdudiyyətləri və məxfilik qorunmaları yan keçilirdi. 🛡️
Yaxşı xəbər? Narahat olmağa əsas yoxdur. ✅ Tərtibatçılar bu xətanı 2025-ci ilin oktyabrında (28.3, 29.2 və 30.0 versiyalarından başlayaraq) səssizcə aradan qaldırdılar və ictimaiyyətə açıqlamaq üçün 29.x seriyasının dəstək müddətinin bitməsini gözlədilər. Aktiv istismar halları barədə məlumat verilməyib və xüsusi icazə siyahıları olmayan standart qovşaqlar heç vaxt risk altında olmayıb.
Bununla belə, əgər qovşağınızda köhnəlmiş proqram təminatı işlədirsinizsə, dəstəklənən versiyaya yüksəltməyin vaxtıdır! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
Operatorlar Tor-u əlavə ağ siyahı konfiqurasiyalarından istifadə edən yerli xidmət təminatçıları vasitəsilə birləşdirəndə, xarici onion bağlantıları səhvən etibarlı yerli qovşaqlar kimi qəbul edilirdi — bununla da bəzi spam məhdudiyyətləri və məxfilik qorunmaları yan keçilirdi. 🛡️
Yaxşı xəbər? Narahat olmağa əsas yoxdur. ✅ Tərtibatçılar bu xətanı 2025-ci ilin oktyabrında (28.3, 29.2 və 30.0 versiyalarından başlayaraq) səssizcə aradan qaldırdılar və ictimaiyyətə açıqlamaq üçün 29.x seriyasının dəstək müddətinin bitməsini gözlədilər. Aktiv istismar halları barədə məlumat verilməyib və xüsusi icazə siyahıları olmayan standart qovşaqlar heç vaxt risk altında olmayıb.
Bununla belə, əgər qovşağınızda köhnəlmiş proqram təminatı işlədirsinizsə, dəstəklənən versiyaya yüksəltməyin vaxtıdır! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
135
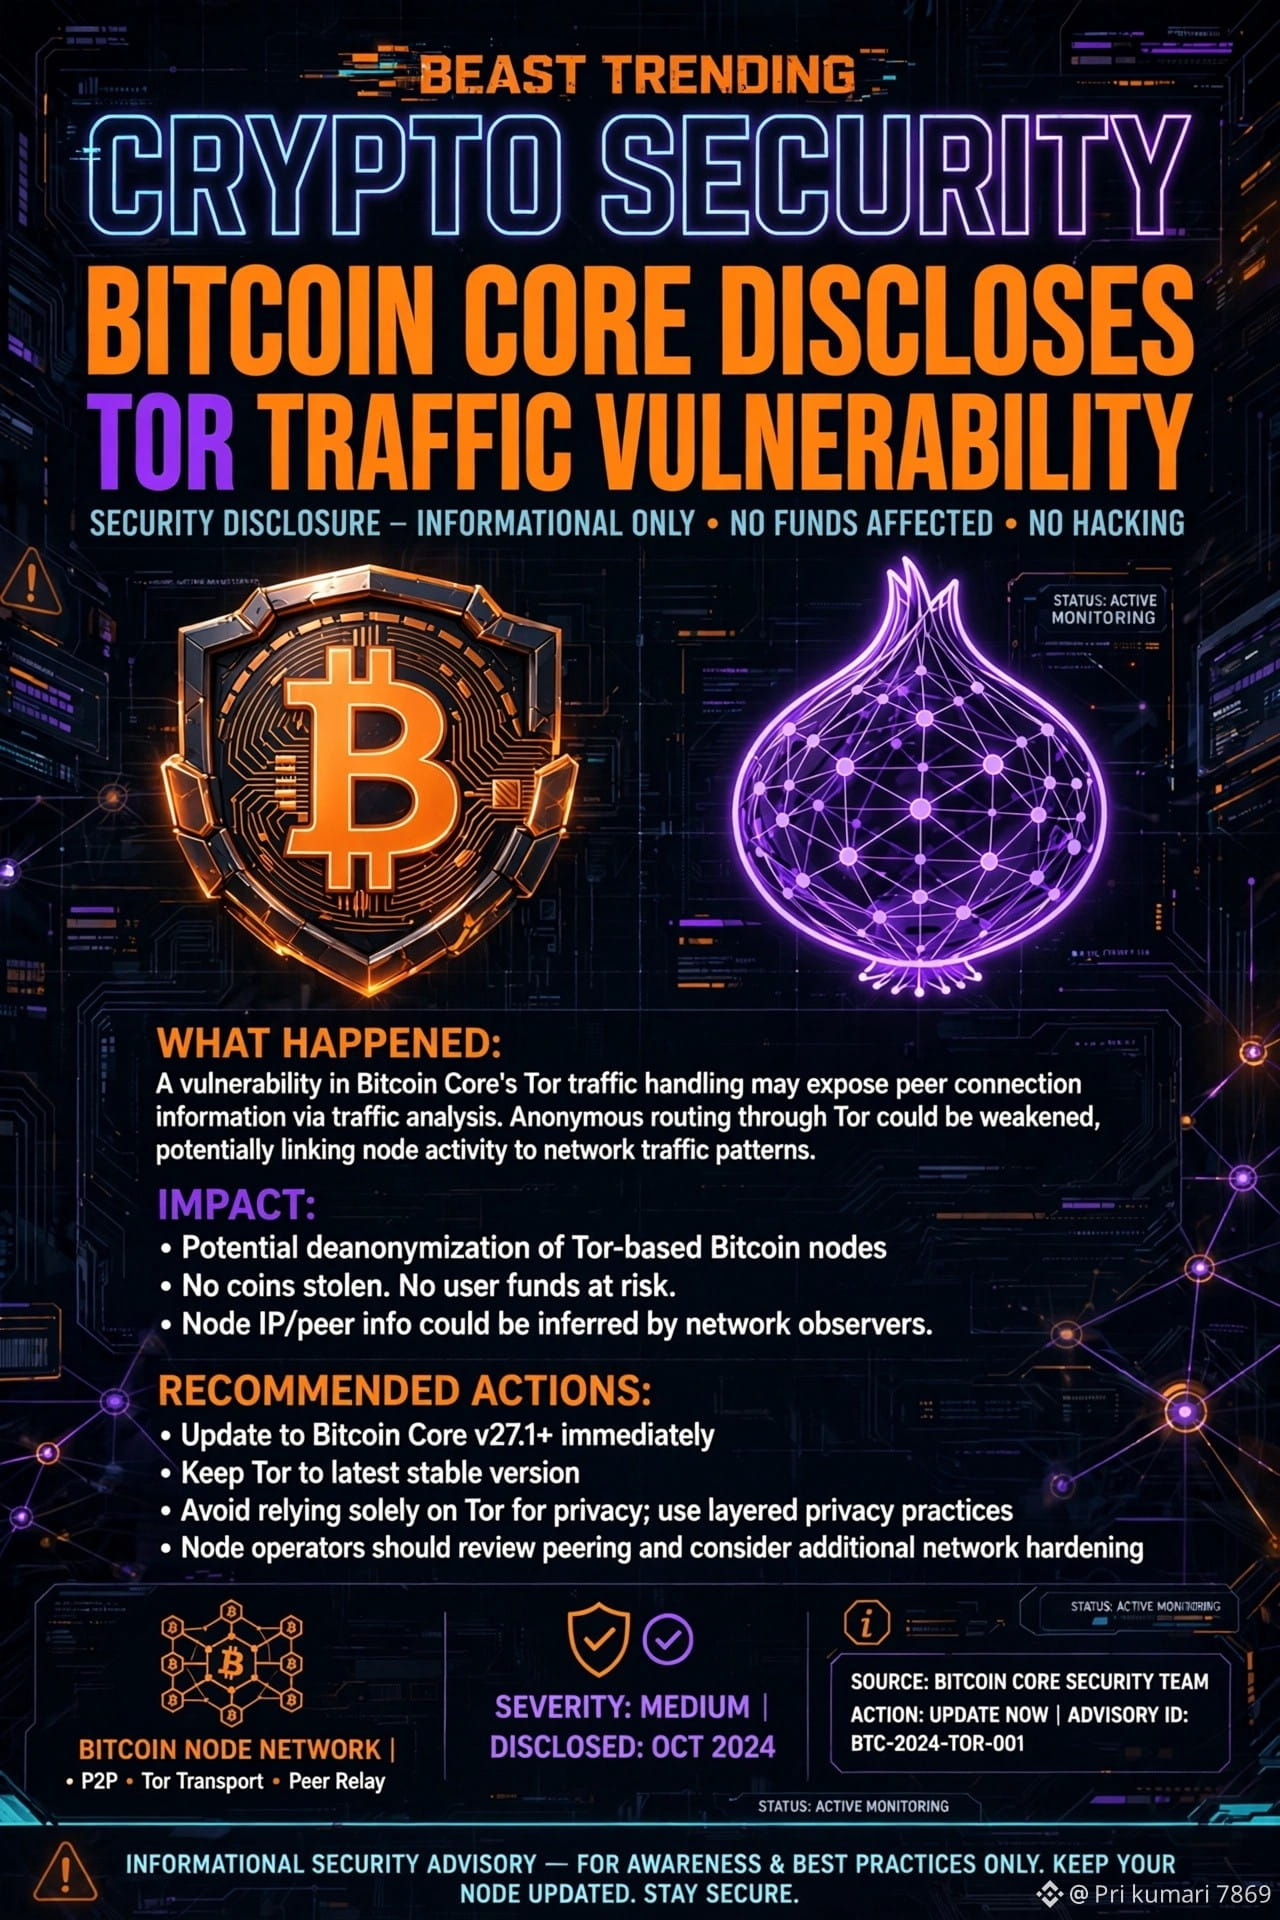
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoinə hücum edilməyib.
Amma bu açıqlama ÇOX VACİBDİR. Oxuyun.
Bitcoin Core indicə 3 boşluq barədə məlumat verdi — bunlara minlərlə qovşağa təsir etmiş Tor xətası da daxildir.
Nə baş verib?
Bitcoin Core-da `-whitelist` adlı parametr var.
Bu parametr ETİBARLI bağlantılara əlavə icazələr verir — məsələn, spam limitlərini və məxfilik qorumalarını keçməyə imkan yaradır.
Xəta:
Tor bağlantıları elə görünür ki, sanki yerli Tor proqramınızdan gəlir.
Əgər həmin yerli Tor IP-si icazə siyahısındakı diapazona daxil idisə, Tor vasitəsilə qoşulan *HƏR KƏS ETİBARLI hesab olunurdu.*
Nəticə: Əlçatan əsas şəbəkə qovşaqlarının minlərləsi daxil olan BÜTÜN Tor bağlantılarını icazə siyahısına salmışdı.
Bilməli olduğunuz faktlar:
CVE:* CVE-2025-62860
Ciddilik:* Orta
Sikkələr oğurlanıb?* XEYR ❌
Pulqabılara hücum edilib?* XEYR ❌
Aktiv istismar halı aşkarlanıb?* XEYR ❌
İcazə siyahısı olmayan qovşaqlar?* TƏSİRLƏNMƏYİB ✅
*Bu problem artıq aradan qaldırılmışdı?*
BƏLİ.
*2025-ci ilin oktyabrında* v30.0, v29.2 və v28.3 versiyalarında düzəldilib.
Açıqlama *10 noyabr 2026-cı ildə* verilib — çünki Core təfərrüatları yalnız təsirlənmiş son versiyanın dəstək müddəti bitdikdən SONRA dərc edir. Bu, onların təhlükəsizlik siyasətidir.
*Açıqlanan digər 2 xəta:*
1. *YÜKSƏK ciddilik* — Mayninq qovşağı zəncir yenidən təşkil edildikdən sonra yenidən başladılana qədər etibarlı blok şablonları yarada bilməyə bilərdi
2. *ORTA ciddilik* — Təcavüzkar blokların emalını 10 dəqiqəlik dayandıra bilərdi
*Nə etməlisiniz?*
Əgər qovşaq işlədirsinizsə, ƏN SON versiyadan istifadə etdiyinizə əmin olun. Yeniləyin = Təhlükəsizdir.
Bu, FUD deyil. Bu, ŞƏFFAFLIQDIR.
Bitcoinin kriptoda hələ də ən etibarlı şəbəkə olmasının səbəbi məhz budur. 💪
Sual:
Bu gecikmiş açıqlama YAXŞI təhlükəsizlik nümunəsidir, yoxsa HƏDDİNDƏN GECİKDİR?
Fikrinizi yazın 👇
#BTC #BitcoinCore #CryptoSecurity
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoinə hücum edilməyib.
Amma bu açıqlama ÇOX VACİBDİR. Oxuyun.
Bitcoin Core indicə 3 boşluq barədə məlumat verdi — bunlara minlərlə qovşağa təsir etmiş Tor xətası da daxildir.
Nə baş verib?
Bitcoin Core-da `-whitelist` adlı parametr var.
Bu parametr ETİBARLI bağlantılara əlavə icazələr verir — məsələn, spam limitlərini və məxfilik qorumalarını keçməyə imkan yaradır.
Xəta:
Tor bağlantıları elə görünür ki, sanki yerli Tor proqramınızdan gəlir.
Əgər həmin yerli Tor IP-si icazə siyahısındakı diapazona daxil idisə, Tor vasitəsilə qoşulan *HƏR KƏS ETİBARLI hesab olunurdu.*
Nəticə: Əlçatan əsas şəbəkə qovşaqlarının minlərləsi daxil olan BÜTÜN Tor bağlantılarını icazə siyahısına salmışdı.
Bilməli olduğunuz faktlar:
CVE:* CVE-2025-62860
Ciddilik:* Orta
Sikkələr oğurlanıb?* XEYR ❌
Pulqabılara hücum edilib?* XEYR ❌
Aktiv istismar halı aşkarlanıb?* XEYR ❌
İcazə siyahısı olmayan qovşaqlar?* TƏSİRLƏNMƏYİB ✅
*Bu problem artıq aradan qaldırılmışdı?*
BƏLİ.
*2025-ci ilin oktyabrında* v30.0, v29.2 və v28.3 versiyalarında düzəldilib.
Açıqlama *10 noyabr 2026-cı ildə* verilib — çünki Core təfərrüatları yalnız təsirlənmiş son versiyanın dəstək müddəti bitdikdən SONRA dərc edir. Bu, onların təhlükəsizlik siyasətidir.
*Açıqlanan digər 2 xəta:*
1. *YÜKSƏK ciddilik* — Mayninq qovşağı zəncir yenidən təşkil edildikdən sonra yenidən başladılana qədər etibarlı blok şablonları yarada bilməyə bilərdi
2. *ORTA ciddilik* — Təcavüzkar blokların emalını 10 dəqiqəlik dayandıra bilərdi
*Nə etməlisiniz?*
Əgər qovşaq işlədirsinizsə, ƏN SON versiyadan istifadə etdiyinizə əmin olun. Yeniləyin = Təhlükəsizdir.
Bu, FUD deyil. Bu, ŞƏFFAFLIQDIR.
Bitcoinin kriptoda hələ də ən etibarlı şəbəkə olmasının səbəbi məhz budur. 💪
Sual:
Bu gecikmiş açıqlama YAXŞI təhlükəsizlik nümunəsidir, yoxsa HƏDDİNDƏN GECİKDİR?
Fikrinizi yazın 👇
#BTC #BitcoinCore #CryptoSecurity
Bitcoinə hücum edilməyib.
Amma bu açıqlama ÇOX VACİBDİR. Oxuyun.
Bitcoin Core indicə 3 boşluq barədə məlumat verdi — bunlara minlərlə qovşağa təsir etmiş Tor xətası da daxildir.
Nə baş verib?
Bitcoin Core-da `-whitelist` adlı parametr var.
Bu parametr ETİBARLI bağlantılara əlavə icazələr verir — məsələn, spam limitlərini və məxfilik qorumalarını keçməyə imkan yaradır.
Xəta:
Tor bağlantıları elə görünür ki, sanki yerli Tor proqramınızdan gəlir.
Əgər həmin yerli Tor IP-si icazə siyahısındakı diapazona daxil idisə, Tor vasitəsilə qoşulan *HƏR KƏS ETİBARLI hesab olunurdu.*
Nəticə: Əlçatan əsas şəbəkə qovşaqlarının minlərləsi daxil olan BÜTÜN Tor bağlantılarını icazə siyahısına salmışdı.
Bilməli olduğunuz faktlar:
CVE:* CVE-2025-62860
Ciddilik:* Orta
Sikkələr oğurlanıb?* XEYR ❌
Pulqabılara hücum edilib?* XEYR ❌
Aktiv istismar halı aşkarlanıb?* XEYR ❌
İcazə siyahısı olmayan qovşaqlar?* TƏSİRLƏNMƏYİB ✅
*Bu problem artıq aradan qaldırılmışdı?*
BƏLİ.
*2025-ci ilin oktyabrında* v30.0, v29.2 və v28.3 versiyalarında düzəldilib.
Açıqlama *10 noyabr 2026-cı ildə* verilib — çünki Core təfərrüatları yalnız təsirlənmiş son versiyanın dəstək müddəti bitdikdən SONRA dərc edir. Bu, onların təhlükəsizlik siyasətidir.
*Açıqlanan digər 2 xəta:*
1. *YÜKSƏK ciddilik* — Mayninq qovşağı zəncir yenidən təşkil edildikdən sonra yenidən başladılana qədər etibarlı blok şablonları yarada bilməyə bilərdi
2. *ORTA ciddilik* — Təcavüzkar blokların emalını 10 dəqiqəlik dayandıra bilərdi
*Nə etməlisiniz?*
Əgər qovşaq işlədirsinizsə, ƏN SON versiyadan istifadə etdiyinizə əmin olun. Yeniləyin = Təhlükəsizdir.
Bu, FUD deyil. Bu, ŞƏFFAFLIQDIR.
Bitcoinin kriptoda hələ də ən etibarlı şəbəkə olmasının səbəbi məhz budur. 💪
Sual:
Bu gecikmiş açıqlama YAXŞI təhlükəsizlik nümunəsidir, yoxsa HƏDDİNDƏN GECİKDİR?
Fikrinizi yazın 👇
#BTC #BitcoinCore #CryptoSecurity
80
Tərcüməyə bax
On 31 October 2024, one SMS stopped a thief mid-withdrawal.
About $2,000 was taken from our founder in total, including 1.088 BNB. It was stolen from MetaMask, Trust Wallet and an OKX account.
On HTX, the attacker got into the account and converted the assets to $BNB. The withdrawal still failed: an SMS confirmation went to a separate phone number.
We could not establish how they got in. Working hypothesis: the laptop, handed to a stranger for repair, running unlicensed Windows with no antivirus. Circumstances, not a proven cause.
This is not a claim that SMS is strong. SIM-swaps exist. It is one narrow observation: a separate channel stopped the withdrawal. That is all the first C·H·A·O· hallmark on HTX says. It is not a security audit of the exchange.
The lesson: don't trust, verify. Nihil sine probatione.
So Cirqus Intelligence is launching The Cirqus Register. It publishes shifts, not news. Every forecast gets a date and a criterion for whether it came true. Once a month we check our own calls, misses first. No trading signals, no price calls.
The Q is not a typo. It's the lens.
AI agents help with research, a Verifier checks the claims, and a human approves every issue.
Which of your withdrawals still depends on a single device?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
On 31 October 2024, one SMS stopped a thief mid-withdrawal.
About $2,000 was taken from our founder in total, including 1.088 BNB. It was stolen from MetaMask, Trust Wallet and an OKX account.
On HTX, the attacker got into the account and converted the assets to $BNB . The withdrawal still failed: an SMS confirmation went to a separate phone number.
We could not establish how they got in. Working hypothesis: the laptop, handed to a stranger for repair, running unlicensed Windows with no antivirus. Circumstances, not a proven cause.
This is not a claim that SMS is strong. SIM-swaps exist. It is one narrow observation: a separate channel stopped the withdrawal. That is all the first C·H·A·O· hallmark on HTX says. It is not a security audit of the exchange.
The lesson: don't trust, verify. Nihil sine probatione.
So Cirqus Intelligence is launching The Cirqus Register. It publishes shifts, not news. Every forecast gets a date and a criterion for whether it came true. Once a month we check our own calls, misses first. No trading signals, no price calls.
The Q is not a typo. It's the lens.
AI agents help with research, a Verifier checks the claims, and a human approves every issue.
Which of your withdrawals still depends on a single device?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
About $2,000 was taken from our founder in total, including 1.088 BNB. It was stolen from MetaMask, Trust Wallet and an OKX account.
On HTX, the attacker got into the account and converted the assets to $BNB . The withdrawal still failed: an SMS confirmation went to a separate phone number.
We could not establish how they got in. Working hypothesis: the laptop, handed to a stranger for repair, running unlicensed Windows with no antivirus. Circumstances, not a proven cause.
This is not a claim that SMS is strong. SIM-swaps exist. It is one narrow observation: a separate channel stopped the withdrawal. That is all the first C·H·A·O· hallmark on HTX says. It is not a security audit of the exchange.
The lesson: don't trust, verify. Nihil sine probatione.
So Cirqus Intelligence is launching The Cirqus Register. It publishes shifts, not news. Every forecast gets a date and a criterion for whether it came true. Once a month we check our own calls, misses first. No trading signals, no price calls.
The Q is not a typo. It's the lens.
AI agents help with research, a Verifier checks the claims, and a human approves every issue.
Which of your withdrawals still depends on a single device?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
120

Tərcüməyə bax
🚨 $BNB LEGAL CHECKMATE: OVER ONE BILLION IN DISPUTED ASSETS OFFICIALLY RESTRAINED 🦈
The recent legal maneuver by authorities to restrain over one billion dollars tied to the October security breach reveals how tightly institutional nets are tightening across the ecosystem. 📊 Instead of fresh outflows, we are looking at a coordinated lockdown where billions remain frozen under judicial control. 🧊
While user balances were already fully replenished through internal reserves, the ongoing battle centers strictly on official forfeiture and asset recovery. 🔍 Watching how courts handle these multi-billion-dollar restraints sets a major precedent for future cross-border digital asset tracing. ⚡
💬 How will aggressive legal asset seizures reshape how institutions handle large-scale protocol security moving forward? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #CryptoSecurity #OnChainData #MarketUpdate
🦈 💎
🚨 $BNB LEGAL CHECKMATE: OVER ONE BILLION IN DISPUTED ASSETS OFFICIALLY RESTRAINED 🦈
The recent legal maneuver by authorities to restrain over one billion dollars tied to the October security breach reveals how tightly institutional nets are tightening across the ecosystem. 📊 Instead of fresh outflows, we are looking at a coordinated lockdown where billions remain frozen under judicial control. 🧊
While user balances were already fully replenished through internal reserves, the ongoing battle centers strictly on official forfeiture and asset recovery. 🔍 Watching how courts handle these multi-billion-dollar restraints sets a major precedent for future cross-border digital asset tracing. ⚡
💬 How will aggressive legal asset seizures reshape how institutions handle large-scale protocol security moving forward? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #CryptoSecurity #OnChainData #MarketUpdate
🦈 💎
The recent legal maneuver by authorities to restrain over one billion dollars tied to the October security breach reveals how tightly institutional nets are tightening across the ecosystem. 📊 Instead of fresh outflows, we are looking at a coordinated lockdown where billions remain frozen under judicial control. 🧊
While user balances were already fully replenished through internal reserves, the ongoing battle centers strictly on official forfeiture and asset recovery. 🔍 Watching how courts handle these multi-billion-dollar restraints sets a major precedent for future cross-border digital asset tracing. ⚡
💬 How will aggressive legal asset seizures reshape how institutions handle large-scale protocol security moving forward? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #CryptoSecurity #OnChainData #MarketUpdate
🦈 💎
9

·
--
Tərcüməyə bax
🚨 $ETH CORE INFRASTRUCTURE SECURED AS DEVELOPERS PATCH CRITICAL VALIDATOR VULNERABILITY ⚡
Smart money flows where structural integrity holds firm, and today's consensus client patch removes a silent vector of network friction. 📊 Eliminating validator pubkey cache poisoning risks solidifies the underlying settlement layer for institutional capital allocators watching closely. 🛡️
When systemic attack vectors get neutralized at the protocol level, market confidence translates directly into sustained order flow consolidation. 💡 Are you positioning around these architectural upgrades before the wider market registers the shift? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Ethereum #SmartMoney #CryptoSecurity
🔥 💎
🚨 $ETH CORE INFRASTRUCTURE SECURED AS DEVELOPERS PATCH CRITICAL VALIDATOR VULNERABILITY ⚡
Smart money flows where structural integrity holds firm, and today's consensus client patch removes a silent vector of network friction. 📊 Eliminating validator pubkey cache poisoning risks solidifies the underlying settlement layer for institutional capital allocators watching closely. 🛡️
When systemic attack vectors get neutralized at the protocol level, market confidence translates directly into sustained order flow consolidation. 💡 Are you positioning around these architectural upgrades before the wider market registers the shift? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Ethereum #SmartMoney #CryptoSecurity
🔥 💎
Smart money flows where structural integrity holds firm, and today's consensus client patch removes a silent vector of network friction. 📊 Eliminating validator pubkey cache poisoning risks solidifies the underlying settlement layer for institutional capital allocators watching closely. 🛡️
When systemic attack vectors get neutralized at the protocol level, market confidence translates directly into sustained order flow consolidation. 💡 Are you positioning around these architectural upgrades before the wider market registers the shift? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Ethereum #SmartMoney #CryptoSecurity
🔥 💎
6
·
--
🚨 $INIT Haker hücumu! 3,27 milyon ABŞ dolları zərər
Initia bulud giriş məlumatlarının sızması və hücumçular tərəfindən rollup infrastrukturuna daxil olmaq üçün istifadə edilməsi nəticəsində təhlükəsizlik insidenti ilə üzləşib.
Əsas faktlar:
Təxminən 3,27 milyon ABŞ dolları dəyərində aktivə təsir edib.
Beş rollup-da IBC çıxarışlarının təsdiqlənməsi manipulyasiya edilib.
Araşdırma aparılması üçün əlaqəli infrastruktur müvəqqəti dayandırılıb.
Təhlil: Bu insident sübut edir ki, blokçeyn təhlükəsizliyi yalnız smart-kontraktlardan ibarət deyil. Bulud giriş məlumatları, API-lər və serverlərə giriş də qorunmalıdır.
Sizcə, hansı daha təhlükəlidir: smart-kontrakt xətası, yoxsa serverə giriş məlumatlarının sızması?
$INIT $TIA
#Initia #CryptoSecurity #blockchain
🚨 $INIT Haker hücumu! 3,27 milyon ABŞ dolları zərər
Initia bulud giriş məlumatlarının sızması və hücumçular tərəfindən rollup infrastrukturuna daxil olmaq üçün istifadə edilməsi nəticəsində təhlükəsizlik insidenti ilə üzləşib.
Əsas faktlar:
Təxminən 3,27 milyon ABŞ dolları dəyərində aktivə təsir edib.
Beş rollup-da IBC çıxarışlarının təsdiqlənməsi manipulyasiya edilib.
Araşdırma aparılması üçün əlaqəli infrastruktur müvəqqəti dayandırılıb.
Təhlil: Bu insident sübut edir ki, blokçeyn təhlükəsizliyi yalnız smart-kontraktlardan ibarət deyil. Bulud giriş məlumatları, API-lər və serverlərə giriş də qorunmalıdır.
Sizcə, hansı daha təhlükəlidir: smart-kontrakt xətası, yoxsa serverə giriş məlumatlarının sızması?
$INIT $TIA
#Initia #CryptoSecurity #blockchain
Initia bulud giriş məlumatlarının sızması və hücumçular tərəfindən rollup infrastrukturuna daxil olmaq üçün istifadə edilməsi nəticəsində təhlükəsizlik insidenti ilə üzləşib.
Əsas faktlar:
Təxminən 3,27 milyon ABŞ dolları dəyərində aktivə təsir edib.
Beş rollup-da IBC çıxarışlarının təsdiqlənməsi manipulyasiya edilib.
Araşdırma aparılması üçün əlaqəli infrastruktur müvəqqəti dayandırılıb.
Təhlil: Bu insident sübut edir ki, blokçeyn təhlükəsizliyi yalnız smart-kontraktlardan ibarət deyil. Bulud giriş məlumatları, API-lər və serverlərə giriş də qorunmalıdır.
Sizcə, hansı daha təhlükəlidir: smart-kontrakt xətası, yoxsa serverə giriş məlumatlarının sızması?
$INIT $TIA
#Initia #CryptoSecurity #blockchain
451
·
--
$TRX KRİPTOVALYUTA CİNAYƏTKARLIĞINA QARŞI MÜBARİZƏ APARIR!
TRON, Tether və Chainalysis qanunsuz kriptofəaliyyətlə mübarizə aparmaq üçün güclərini birləşdirdi.
Daha yaxşı təhlükəsizlik blokçeynə daha güclü etimad yarada bilər.
#Tron #CryptoSecurity
$TRX KRİPTOVALYUTA CİNAYƏTKARLIĞINA QARŞI MÜBARİZƏ APARIR!
TRON, Tether və Chainalysis qanunsuz kriptofəaliyyətlə mübarizə aparmaq üçün güclərini birləşdirdi.
Daha yaxşı təhlükəsizlik blokçeynə daha güclü etimad yarada bilər.
#Tron #CryptoSecurity
TRON, Tether və Chainalysis qanunsuz kriptofəaliyyətlə mübarizə aparmaq üçün güclərini birləşdirdi.
Daha yaxşı təhlükəsizlik blokçeynə daha güclü etimad yarada bilər.
#Tron #CryptoSecurity
117

·
--
Tərcüməyə bax
A fake video-call “fix” can turn a routine meeting into a crypto-theft trap.
The FBI says the North Korean-linked FaceStealer operation was tied to more than $400 million in crypto theft over 18 months. Attackers used compromised contacts and convincing video meetings, then a bogus technical-error fix to install malware. The FBI also warns of deepfakes and targeting of open-source developers—raising software supply-chain risks.
My takeaway: treat unexpected fix links as suspicious, even from a familiar account. Verify the request through a separate trusted channel before clicking.
Would your team recognize this in a routine call?
Source: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Phishing
A fake video-call “fix” can turn a routine meeting into a crypto-theft trap.
The FBI says the North Korean-linked FaceStealer operation was tied to more than $400 million in crypto theft over 18 months. Attackers used compromised contacts and convincing video meetings, then a bogus technical-error fix to install malware. The FBI also warns of deepfakes and targeting of open-source developers—raising software supply-chain risks.
My takeaway: treat unexpected fix links as suspicious, even from a familiar account. Verify the request through a separate trusted channel before clicking.
Would your team recognize this in a routine call?
Source: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Phishing
The FBI says the North Korean-linked FaceStealer operation was tied to more than $400 million in crypto theft over 18 months. Attackers used compromised contacts and convincing video meetings, then a bogus technical-error fix to install malware. The FBI also warns of deepfakes and targeting of open-source developers—raising software supply-chain risks.
My takeaway: treat unexpected fix links as suspicious, even from a familiar account. Verify the request through a separate trusted channel before clicking.
Would your team recognize this in a routine call?
Source: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Phishing
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#USPPIMissMayEaseBTCPressure
37,229 baxış
Müzakirə edir: 681
2
#BitcoinCoreDisclosesTorTrafficVulnerability
14,211 baxış
Müzakirə edir: 343
3
#WhatWillDriveCryptoandStocks’NextRebound?
145,509 baxış
Müzakirə edir: 1,560
4
#BitcoinBreaksBelow200WeekMovingAverage
45,155 baxış
Müzakirə edir: 467
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
14,985 baxış
Müzakirə edir: 249
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
49,536 baxış
Müzakirə edir: 703
7
#USCryptoETFsLose$1.48BInFiveDays
2,519 baxış
Müzakirə edir: 47
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,654 baxış
Müzakirə edir: 20
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
9,897 baxış
Müzakirə edir: 131
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
21,412 baxış
Müzakirə edir: 242