
fato da loco
280 منشورات
fato da loco
إبلاغ
حظر المُستخدم
high risk high reward
مُتداول مُتكرر
3.2 سنوات
49 تتابع
233 المتابعون
180 إعجاب
منشورات
الكل
اقتباسات
Live
·
--
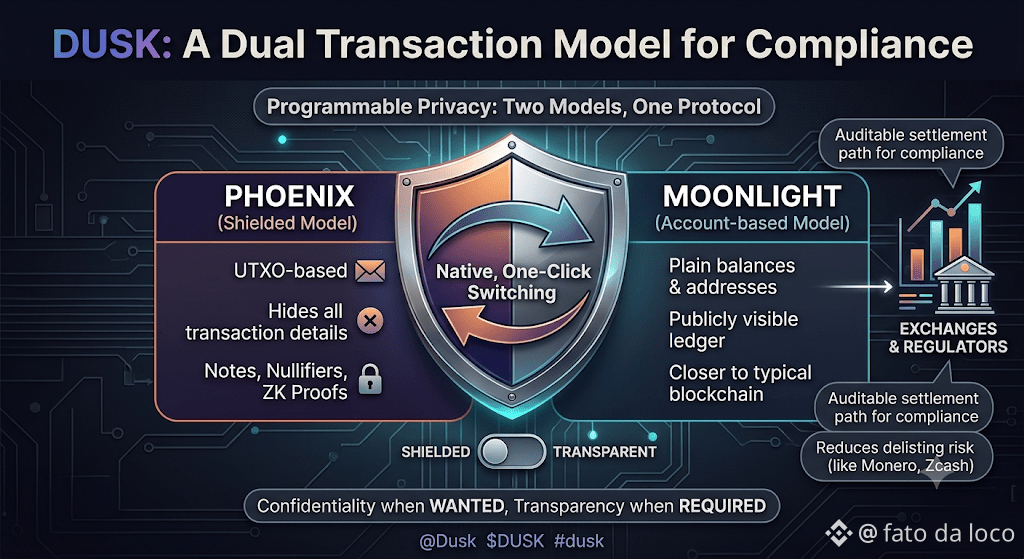
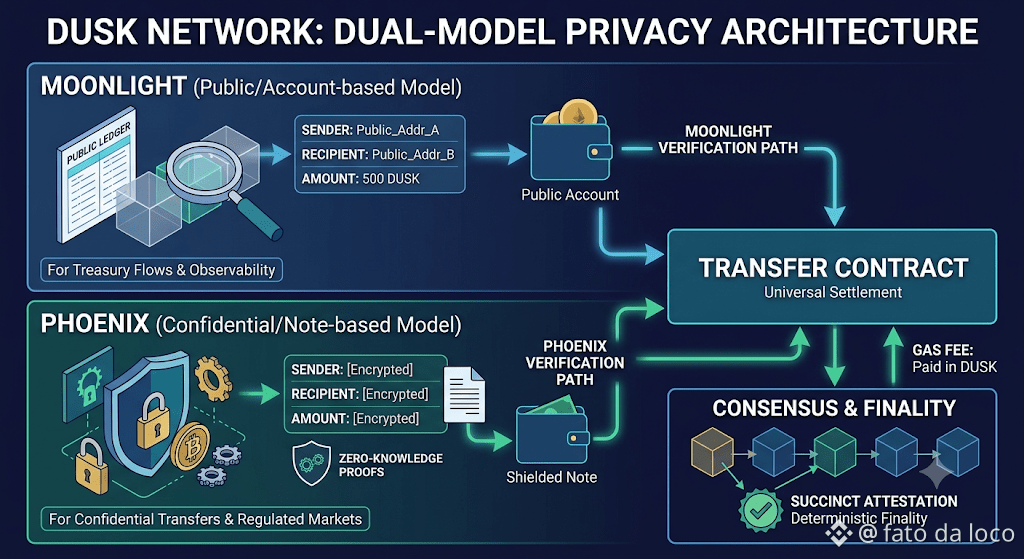
غالبًا ما تختار سلاسل البلوك تشين الأكثر تركيزًا على الخصوصية مسارًا واحدًا. يجبر مونيرو كل معاملة على المرور عبر طبقة الخصوصية الخاصة بها. تجعل زكاش الخصوصية اختيارية لكنها تُبقيها ملتحمة فوق أساس شفاف. أما دَسك فقد فعل شيئًا أقل شيوعًا: فقد أنشأ نموذجين منفصلين للمعاملات—فيونيكس وموونلايت—وجعل التبديل بينهما وظيفة أصلية مدمجة بنقرة واحدة بدلًا من كونه حلًا بديلًا.
فيونيكس هو نموذج مُشفَّر قائم على UTXO، مبني حول الملاحظات (notes) والـ nullifiers وإثباتات المعرفة الصفرية، وهو الجزء من دَسك الذي يقوم فعليًا بإخفاء المعاملات. موونلايت هو نموذج مبني على الحسابات بشكل مباشر، بأرصدة وعناوين ظاهرة للعموم، أقرب إلى كيفية عمل البلوك تشين التقليدي. قرار التصميم الذي يثير اهتمامي هو سبب وجود موونلايت أصلًا في مشروعٍ شعارُه بالكامل هو الخصوصية. كان الفريق صريحًا إلى حدٍ كبير في سبب ذلك: فالبورصات التي تُدمج عملة تحتاج إلى مسار تسوية شفاف وقابل للتدقيق، وبدون هذا المسار، تعرّض دَسك لضغط الحذف من القوائم الذي أصاب مونيرو وزكاش ودَش عندما شدد المنظمون القواعد على الأصول التي تُحافظ على الخصوصية.
لذلك تعمل موونلايت تقريبًا كوثيقة تأمين بجانب فيونيكس، وبمعًا هما ما يعنيه دَسك بـ«الخصوصية القابلة للبرمجة» للأسواق المُنظَّمة: السرية عندما تكون مطلوبة، والشفافية والإفصاح الانتقائي عندما تكون لازمة، مع تسوية حتمية على نفس طبقة الأساس. المستخدمون الذين يريدون تحويلات مُشفَّرة يحصلون عليها. والجهات التي تحتاج إلى مسار مُلتزم وشفاف للإيداعات والسحوبات تحصل عليه أيضًا، عبر نفس البروتوكول، وباستخدام وظيفة تحويل أصلية تنقل القيمة بين النموذجين. إنها قطعة هندسة غير لامعة عمدًا مقارنةً بتشفير المعرفة الصفرية الذي ينال معظم الاهتمام. لكن يمكن القول إن قرار التصميم هذا هو الأكثر عملًا في الحفاظ على إدراج دَسك وقابليته للاستخدام في بيئة تنظيمية أصبحت معادية—عمومًا—لعملات الخصوصية. ما إذا كان ذلك كافيًا لمنع دَسك من الدخول ضمن قوائم الحذف المستقبلية بينما تتغير القواعد باستمرار ما يزال سؤالًا مفتوحًا، ولا توجد ضمانات بأن هذا التصميم قد حسم الأمر بالفعل.
#dusk $DUSK @Dusk_Foundation
غالبًا ما تختار سلاسل البلوك تشين الأكثر تركيزًا على الخصوصية مسارًا واحدًا. يجبر مونيرو كل معاملة على المرور عبر طبقة الخصوصية الخاصة بها. تجعل زكاش الخصوصية اختيارية لكنها تُبقيها ملتحمة فوق أساس شفاف. أما دَسك فقد فعل شيئًا أقل شيوعًا: فقد أنشأ نموذجين منفصلين للمعاملات—فيونيكس وموونلايت—وجعل التبديل بينهما وظيفة أصلية مدمجة بنقرة واحدة بدلًا من كونه حلًا بديلًا.
فيونيكس هو نموذج مُشفَّر قائم على UTXO، مبني حول الملاحظات (notes) والـ nullifiers وإثباتات المعرفة الصفرية، وهو الجزء من دَسك الذي يقوم فعليًا بإخفاء المعاملات. موونلايت هو نموذج مبني على الحسابات بشكل مباشر، بأرصدة وعناوين ظاهرة للعموم، أقرب إلى كيفية عمل البلوك تشين التقليدي. قرار التصميم الذي يثير اهتمامي هو سبب وجود موونلايت أصلًا في مشروعٍ شعارُه بالكامل هو الخصوصية. كان الفريق صريحًا إلى حدٍ كبير في سبب ذلك: فالبورصات التي تُدمج عملة تحتاج إلى مسار تسوية شفاف وقابل للتدقيق، وبدون هذا المسار، تعرّض دَسك لضغط الحذف من القوائم الذي أصاب مونيرو وزكاش ودَش عندما شدد المنظمون القواعد على الأصول التي تُحافظ على الخصوصية.
لذلك تعمل موونلايت تقريبًا كوثيقة تأمين بجانب فيونيكس، وبمعًا هما ما يعنيه دَسك بـ«الخصوصية القابلة للبرمجة» للأسواق المُنظَّمة: السرية عندما تكون مطلوبة، والشفافية والإفصاح الانتقائي عندما تكون لازمة، مع تسوية حتمية على نفس طبقة الأساس. المستخدمون الذين يريدون تحويلات مُشفَّرة يحصلون عليها. والجهات التي تحتاج إلى مسار مُلتزم وشفاف للإيداعات والسحوبات تحصل عليه أيضًا، عبر نفس البروتوكول، وباستخدام وظيفة تحويل أصلية تنقل القيمة بين النموذجين. إنها قطعة هندسة غير لامعة عمدًا مقارنةً بتشفير المعرفة الصفرية الذي ينال معظم الاهتمام. لكن يمكن القول إن قرار التصميم هذا هو الأكثر عملًا في الحفاظ على إدراج دَسك وقابليته للاستخدام في بيئة تنظيمية أصبحت معادية—عمومًا—لعملات الخصوصية. ما إذا كان ذلك كافيًا لمنع دَسك من الدخول ضمن قوائم الحذف المستقبلية بينما تتغير القواعد باستمرار ما يزال سؤالًا مفتوحًا، ولا توجد ضمانات بأن هذا التصميم قد حسم الأمر بالفعل.
#dusk $DUSK @Dusk
فيونيكس هو نموذج مُشفَّر قائم على UTXO، مبني حول الملاحظات (notes) والـ nullifiers وإثباتات المعرفة الصفرية، وهو الجزء من دَسك الذي يقوم فعليًا بإخفاء المعاملات. موونلايت هو نموذج مبني على الحسابات بشكل مباشر، بأرصدة وعناوين ظاهرة للعموم، أقرب إلى كيفية عمل البلوك تشين التقليدي. قرار التصميم الذي يثير اهتمامي هو سبب وجود موونلايت أصلًا في مشروعٍ شعارُه بالكامل هو الخصوصية. كان الفريق صريحًا إلى حدٍ كبير في سبب ذلك: فالبورصات التي تُدمج عملة تحتاج إلى مسار تسوية شفاف وقابل للتدقيق، وبدون هذا المسار، تعرّض دَسك لضغط الحذف من القوائم الذي أصاب مونيرو وزكاش ودَش عندما شدد المنظمون القواعد على الأصول التي تُحافظ على الخصوصية.
لذلك تعمل موونلايت تقريبًا كوثيقة تأمين بجانب فيونيكس، وبمعًا هما ما يعنيه دَسك بـ«الخصوصية القابلة للبرمجة» للأسواق المُنظَّمة: السرية عندما تكون مطلوبة، والشفافية والإفصاح الانتقائي عندما تكون لازمة، مع تسوية حتمية على نفس طبقة الأساس. المستخدمون الذين يريدون تحويلات مُشفَّرة يحصلون عليها. والجهات التي تحتاج إلى مسار مُلتزم وشفاف للإيداعات والسحوبات تحصل عليه أيضًا، عبر نفس البروتوكول، وباستخدام وظيفة تحويل أصلية تنقل القيمة بين النموذجين. إنها قطعة هندسة غير لامعة عمدًا مقارنةً بتشفير المعرفة الصفرية الذي ينال معظم الاهتمام. لكن يمكن القول إن قرار التصميم هذا هو الأكثر عملًا في الحفاظ على إدراج دَسك وقابليته للاستخدام في بيئة تنظيمية أصبحت معادية—عمومًا—لعملات الخصوصية. ما إذا كان ذلك كافيًا لمنع دَسك من الدخول ضمن قوائم الحذف المستقبلية بينما تتغير القواعد باستمرار ما يزال سؤالًا مفتوحًا، ولا توجد ضمانات بأن هذا التصميم قد حسم الأمر بالفعل.
#dusk $DUSK @Dusk
302
·
--
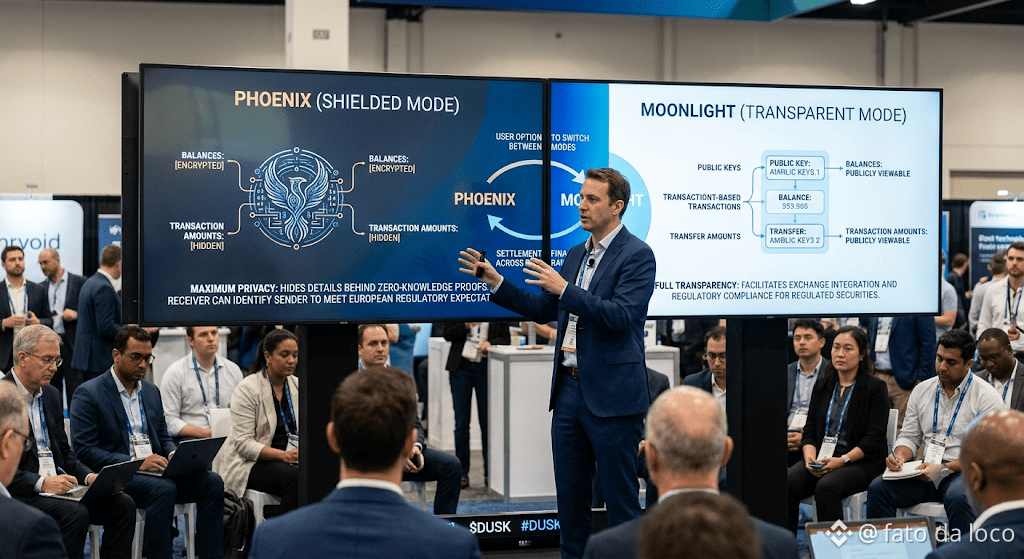
كل بلوكتشين خصوصية في نهاية المطاف سيتعين عليه الإجابة عن سؤال غير مريح: ماذا يحدث عندما يهدد أحد منصات التداول بإزالة إدراجك بسبب مخاوف تتعلق بالخصوصية؟ تأتي إجابة Dusk Network على شكل نموذج معاملات ثانٍ يُسمى Moonlight، وهو خيار قائم على الحسابات وشفاف بالكامل، يجلس جنبًا إلى جنب مع Phoenix، نموذج UTXO المُشفّر الذي يخفي الأرصدة ومبالغ التحويل خلف أدلة المعرفة الصفرية. يمكن للمستخدمين التبديل بين الخيارين، وتم تحديث Phoenix نفسه بحيث يمكن للمستلم تحديد من أرسل له الأموال، وهي تنازلات موجهة صراحةً لتلبية توقعات الجهات التنظيمية الأوروبية بدلاً من تعظيم عدم الكشف عن الهوية لذاته.
أجد هذا القرار أكثر إثارة للاهتمام مما يبدو للوهلة الأولى، لأنه ليس تنازلاً تشفيريًا بقدر ما هو خيار للبقاء في السوق. في الواقع، يشكل كلٌ من Phoenix وMoonlight فلسفة تصميم واحدة مقسومة إلى وضعين: الحفاظ على التفاصيل خاصةً افتراضيًا، والبقاء شفافًا حيثما تتطلب القواعد ذلك، وتمكين الحامل من إثبات ما يحتاجه الطرف المقابل بشكل انتقائي، وتسوية كل شيء بالقدر نفسه من الحتمية النهائية بغض النظر عن الوضع المستخدم. أنظمة عدم الكشف عن الهوية بالكامل واجهت تاريخيًا ضغوطًا لإزالة الإدراج من منصات تداول مركزية متوجسة من التعرض التنظيمي، ولا يمكن لمشروع بُني لأوراق مالية منظمة أن يتحمل خسارة وصول المنصات بالطريقة التي قد تتسامح بها عملة تركز على عدم الكشف عن الهوية بشكل مطلق. لذلك اختارت Dusk Network التخلي عن جزء من سقف الخصوصية النظري لـ Phoenix مقابل توفير مسار شفاف يحافظ على المشروع داخل النظام المالي الذي يحاول خدمته، بدل أن يبقى مجاورًا له.
ما لم يثبت بعد هو مكان استقرار الاستخدام الفعلي. يجعل Moonlight دمج Dusk Network وإدراجه أسهل، لكن كل معاملة يتم توجيهها عبره تُفقد السرية التي يروّج المشروع على أنها التميّز الجوهري. إذا انتهى معظم النشاط الحقيقي بالتدفق عبر المسار الشفاف بدل Phoenix، فإن قصة الخصوصية تصبح أشبه بخيار لا يستخدمه المستخدمون إلا نادرًا، لا كواقع يعيشون داخله.
@Dusk_Foundation #dusk $DUSK @Dusk_Foundation
كل بلوكتشين خصوصية في نهاية المطاف سيتعين عليه الإجابة عن سؤال غير مريح: ماذا يحدث عندما يهدد أحد منصات التداول بإزالة إدراجك بسبب مخاوف تتعلق بالخصوصية؟ تأتي إجابة Dusk Network على شكل نموذج معاملات ثانٍ يُسمى Moonlight، وهو خيار قائم على الحسابات وشفاف بالكامل، يجلس جنبًا إلى جنب مع Phoenix، نموذج UTXO المُشفّر الذي يخفي الأرصدة ومبالغ التحويل خلف أدلة المعرفة الصفرية. يمكن للمستخدمين التبديل بين الخيارين، وتم تحديث Phoenix نفسه بحيث يمكن للمستلم تحديد من أرسل له الأموال، وهي تنازلات موجهة صراحةً لتلبية توقعات الجهات التنظيمية الأوروبية بدلاً من تعظيم عدم الكشف عن الهوية لذاته.
أجد هذا القرار أكثر إثارة للاهتمام مما يبدو للوهلة الأولى، لأنه ليس تنازلاً تشفيريًا بقدر ما هو خيار للبقاء في السوق. في الواقع، يشكل كلٌ من Phoenix وMoonlight فلسفة تصميم واحدة مقسومة إلى وضعين: الحفاظ على التفاصيل خاصةً افتراضيًا، والبقاء شفافًا حيثما تتطلب القواعد ذلك، وتمكين الحامل من إثبات ما يحتاجه الطرف المقابل بشكل انتقائي، وتسوية كل شيء بالقدر نفسه من الحتمية النهائية بغض النظر عن الوضع المستخدم. أنظمة عدم الكشف عن الهوية بالكامل واجهت تاريخيًا ضغوطًا لإزالة الإدراج من منصات تداول مركزية متوجسة من التعرض التنظيمي، ولا يمكن لمشروع بُني لأوراق مالية منظمة أن يتحمل خسارة وصول المنصات بالطريقة التي قد تتسامح بها عملة تركز على عدم الكشف عن الهوية بشكل مطلق. لذلك اختارت Dusk Network التخلي عن جزء من سقف الخصوصية النظري لـ Phoenix مقابل توفير مسار شفاف يحافظ على المشروع داخل النظام المالي الذي يحاول خدمته، بدل أن يبقى مجاورًا له.
ما لم يثبت بعد هو مكان استقرار الاستخدام الفعلي. يجعل Moonlight دمج Dusk Network وإدراجه أسهل، لكن كل معاملة يتم توجيهها عبره تُفقد السرية التي يروّج المشروع على أنها التميّز الجوهري. إذا انتهى معظم النشاط الحقيقي بالتدفق عبر المسار الشفاف بدل Phoenix، فإن قصة الخصوصية تصبح أشبه بخيار لا يستخدمه المستخدمون إلا نادرًا، لا كواقع يعيشون داخله.
@Dusk #dusk $DUSK @Dusk
أجد هذا القرار أكثر إثارة للاهتمام مما يبدو للوهلة الأولى، لأنه ليس تنازلاً تشفيريًا بقدر ما هو خيار للبقاء في السوق. في الواقع، يشكل كلٌ من Phoenix وMoonlight فلسفة تصميم واحدة مقسومة إلى وضعين: الحفاظ على التفاصيل خاصةً افتراضيًا، والبقاء شفافًا حيثما تتطلب القواعد ذلك، وتمكين الحامل من إثبات ما يحتاجه الطرف المقابل بشكل انتقائي، وتسوية كل شيء بالقدر نفسه من الحتمية النهائية بغض النظر عن الوضع المستخدم. أنظمة عدم الكشف عن الهوية بالكامل واجهت تاريخيًا ضغوطًا لإزالة الإدراج من منصات تداول مركزية متوجسة من التعرض التنظيمي، ولا يمكن لمشروع بُني لأوراق مالية منظمة أن يتحمل خسارة وصول المنصات بالطريقة التي قد تتسامح بها عملة تركز على عدم الكشف عن الهوية بشكل مطلق. لذلك اختارت Dusk Network التخلي عن جزء من سقف الخصوصية النظري لـ Phoenix مقابل توفير مسار شفاف يحافظ على المشروع داخل النظام المالي الذي يحاول خدمته، بدل أن يبقى مجاورًا له.
ما لم يثبت بعد هو مكان استقرار الاستخدام الفعلي. يجعل Moonlight دمج Dusk Network وإدراجه أسهل، لكن كل معاملة يتم توجيهها عبره تُفقد السرية التي يروّج المشروع على أنها التميّز الجوهري. إذا انتهى معظم النشاط الحقيقي بالتدفق عبر المسار الشفاف بدل Phoenix، فإن قصة الخصوصية تصبح أشبه بخيار لا يستخدمه المستخدمون إلا نادرًا، لا كواقع يعيشون داخله.
@Dusk #dusk $DUSK @Dusk
356
·
--
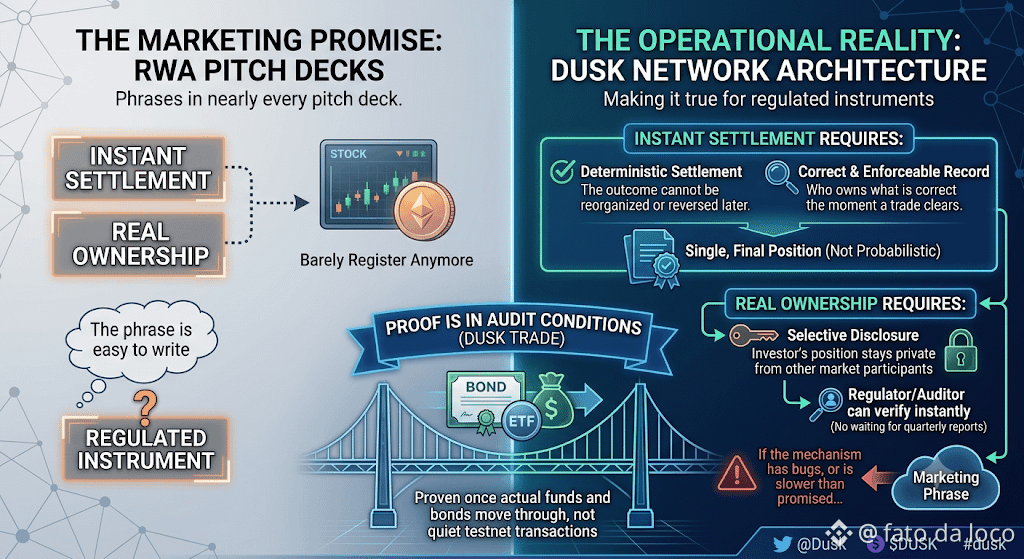
تطلب منك معظم سلاسل الكتل الانتظار. يزداد نموذج أمان بيتكوين قوة مع كل تأكيد إضافي، وهي طريقة مهذبة للقول إن أي كتلة واحدة لا تكون في النهاية “نهائية” حقًا، بل إنها تصبح أقل احتمالًا فقط لأن يتم عكسها. وبالنسبة لطبقة تسوية للأوراق المالية، فإن “احتمال ضئيل للغاية” لا يكفي، وهنا بالضبط يأتي تصميم “الشهادة الموجزة” من شبكة Dusk Network لسد هذه الفجوة. وصف مؤسس شركة Dusk، إمانويلي فرانشوني (Emanuele Francioni)، الآلية بأنها إعادة كاملة لإجماع الشبكة وليست مجرد تعديل تدريجي؛ وهي ادعاء جريء يستحق الموازنة مع حقيقة أن عددًا قليلًا جدًا من سلاسل الكتل الأخرى قد تبنّى شيئًا مشابهًا منذ ذلك الحين.
تستبدل الشهادة الموجزة التأكيد الاحتمالي بعملية تصويت معتمدة على لجنة. يتم اختيار مقدّمي الخدمة الذين يراهنون بـ DUSK عبر اختيارات حتمية لتشكيل لجنة صغيرة لكل كتلة. تقترح هذه اللجنة وتصوّت باستخدام توقيعات مجمّعة، وبمجرد أن تجتاز الكتلة مرحلة الاتفاق يتم “إثباتها”، لا أن تكون “مرجّحة” فحسب. إن التسوية الحتمية هذه هي أحد شقيْ ما تسميه Dusk “الخصوصية القابلة للبرمجة”، والجانب الآخر هو المعاملات السرّية التي تُبنى فوقها. لا يوجد خطر إعادة التنظيم (reorg) يتهدد معاملة بعد ساعة كما يحدث على سلاسل أطول تقوم على التأكيد الاحتمالي. وبالنسبة لأي شخص يحاول تسوية صفقة سندات أو نقل ملكية مُرقمنة، فإن هذا الفرق ليس أمرًا أكاديميًا؛ بل هو السبب الكامل الذي يجعل مؤسسة تقليدية قادرة على منح موافقتها أصلًا لاستخدام سلسلة عامة.
المقابل هو أن Dusk نادرًا ما تُعلن عنه بصوت عالٍ بقدر ما تُعلن عن ميزة السرعة. اللجان الصغيرة والمتناوبة تكون أكثر كفاءة من اشتراط مشاركة واسعة ومتزامنة عبر مجموعة المدققين كلها، لكن الكفاءة واللامركزية تميل إلى الدفع باتجاهين متعاكسين في أي تصميم لإجماع. يصف فريق Dusk تصميمه بأنه أكثر صمودًا مع جزء فقط من المشاركة التي تحتاجها سلاسل أخرى، وقد يكون ذلك صحيحًا بالفعل. لكن هذا التركّز يظل هو الثمن المدفوع مقابل ما تحتاجه مؤسسات “تحقيق/ضمان النهائيّة” فعليًا.
#dusk $DUSK @Dusk_Foundation
تطلب منك معظم سلاسل الكتل الانتظار. يزداد نموذج أمان بيتكوين قوة مع كل تأكيد إضافي، وهي طريقة مهذبة للقول إن أي كتلة واحدة لا تكون في النهاية “نهائية” حقًا، بل إنها تصبح أقل احتمالًا فقط لأن يتم عكسها. وبالنسبة لطبقة تسوية للأوراق المالية، فإن “احتمال ضئيل للغاية” لا يكفي، وهنا بالضبط يأتي تصميم “الشهادة الموجزة” من شبكة Dusk Network لسد هذه الفجوة. وصف مؤسس شركة Dusk، إمانويلي فرانشوني (Emanuele Francioni)، الآلية بأنها إعادة كاملة لإجماع الشبكة وليست مجرد تعديل تدريجي؛ وهي ادعاء جريء يستحق الموازنة مع حقيقة أن عددًا قليلًا جدًا من سلاسل الكتل الأخرى قد تبنّى شيئًا مشابهًا منذ ذلك الحين.
تستبدل الشهادة الموجزة التأكيد الاحتمالي بعملية تصويت معتمدة على لجنة. يتم اختيار مقدّمي الخدمة الذين يراهنون بـ DUSK عبر اختيارات حتمية لتشكيل لجنة صغيرة لكل كتلة. تقترح هذه اللجنة وتصوّت باستخدام توقيعات مجمّعة، وبمجرد أن تجتاز الكتلة مرحلة الاتفاق يتم “إثباتها”، لا أن تكون “مرجّحة” فحسب. إن التسوية الحتمية هذه هي أحد شقيْ ما تسميه Dusk “الخصوصية القابلة للبرمجة”، والجانب الآخر هو المعاملات السرّية التي تُبنى فوقها. لا يوجد خطر إعادة التنظيم (reorg) يتهدد معاملة بعد ساعة كما يحدث على سلاسل أطول تقوم على التأكيد الاحتمالي. وبالنسبة لأي شخص يحاول تسوية صفقة سندات أو نقل ملكية مُرقمنة، فإن هذا الفرق ليس أمرًا أكاديميًا؛ بل هو السبب الكامل الذي يجعل مؤسسة تقليدية قادرة على منح موافقتها أصلًا لاستخدام سلسلة عامة.
المقابل هو أن Dusk نادرًا ما تُعلن عنه بصوت عالٍ بقدر ما تُعلن عن ميزة السرعة. اللجان الصغيرة والمتناوبة تكون أكثر كفاءة من اشتراط مشاركة واسعة ومتزامنة عبر مجموعة المدققين كلها، لكن الكفاءة واللامركزية تميل إلى الدفع باتجاهين متعاكسين في أي تصميم لإجماع. يصف فريق Dusk تصميمه بأنه أكثر صمودًا مع جزء فقط من المشاركة التي تحتاجها سلاسل أخرى، وقد يكون ذلك صحيحًا بالفعل. لكن هذا التركّز يظل هو الثمن المدفوع مقابل ما تحتاجه مؤسسات “تحقيق/ضمان النهائيّة” فعليًا.
#dusk $DUSK @Dusk
تستبدل الشهادة الموجزة التأكيد الاحتمالي بعملية تصويت معتمدة على لجنة. يتم اختيار مقدّمي الخدمة الذين يراهنون بـ DUSK عبر اختيارات حتمية لتشكيل لجنة صغيرة لكل كتلة. تقترح هذه اللجنة وتصوّت باستخدام توقيعات مجمّعة، وبمجرد أن تجتاز الكتلة مرحلة الاتفاق يتم “إثباتها”، لا أن تكون “مرجّحة” فحسب. إن التسوية الحتمية هذه هي أحد شقيْ ما تسميه Dusk “الخصوصية القابلة للبرمجة”، والجانب الآخر هو المعاملات السرّية التي تُبنى فوقها. لا يوجد خطر إعادة التنظيم (reorg) يتهدد معاملة بعد ساعة كما يحدث على سلاسل أطول تقوم على التأكيد الاحتمالي. وبالنسبة لأي شخص يحاول تسوية صفقة سندات أو نقل ملكية مُرقمنة، فإن هذا الفرق ليس أمرًا أكاديميًا؛ بل هو السبب الكامل الذي يجعل مؤسسة تقليدية قادرة على منح موافقتها أصلًا لاستخدام سلسلة عامة.
المقابل هو أن Dusk نادرًا ما تُعلن عنه بصوت عالٍ بقدر ما تُعلن عن ميزة السرعة. اللجان الصغيرة والمتناوبة تكون أكثر كفاءة من اشتراط مشاركة واسعة ومتزامنة عبر مجموعة المدققين كلها، لكن الكفاءة واللامركزية تميل إلى الدفع باتجاهين متعاكسين في أي تصميم لإجماع. يصف فريق Dusk تصميمه بأنه أكثر صمودًا مع جزء فقط من المشاركة التي تحتاجها سلاسل أخرى، وقد يكون ذلك صحيحًا بالفعل. لكن هذا التركّز يظل هو الثمن المدفوع مقابل ما تحتاجه مؤسسات “تحقيق/ضمان النهائيّة” فعليًا.
#dusk $DUSK @Dusk
269
·
--
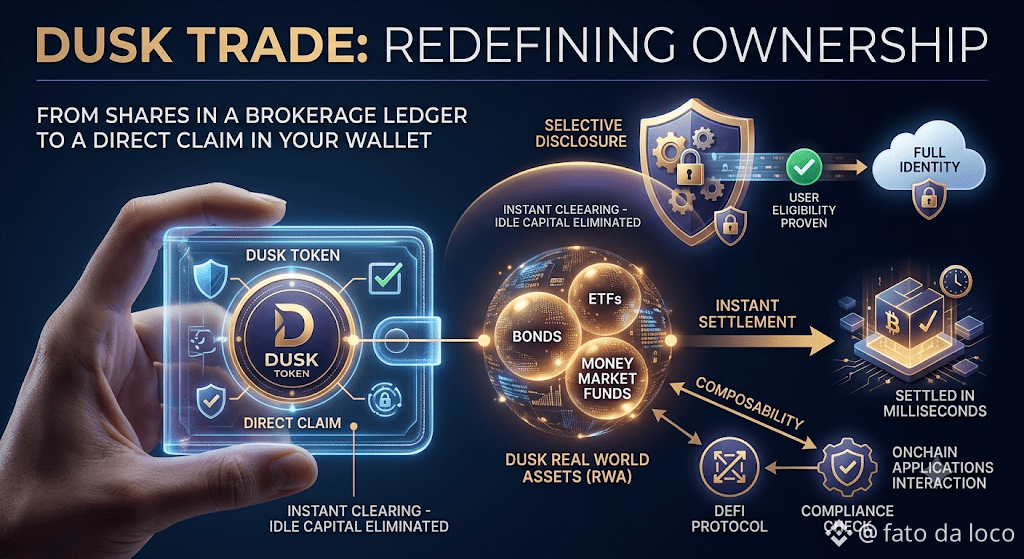
اسأل معظم الناس عمّا يملكونه فعليًا عندما يشترون صندوق سندات عبر تطبيق، وستحصل على إجابة غامضة حول الأسهم وكشوف الحسابات التي تكون موجودة في مكان ما خلف شاشة تسجيل الدخول. هذا الغموض هو ما تهدف «Dusk Trade» إلى إنهائه.
تريد «Dusk Trade» نقل صناديق سوق المال و<re>ETFs</re> والسندات وغيرها من الأصول الواقعية إلى «Dusk» بطريقة يكون فيها الرمز داخل محفظتك هو سجل الملكية بحد ذاته، وليس مجرد تمثيل لشيء موجود داخل دفتر أستاذ داخلي تابع للوساطة. وبالاقتران مع التسوية الفورية بدلًا من دورة المقاصة متعددة الأيام المعتادة، وقابلية التكوين التي تتيح لهذه الأصول التفاعل مع تطبيقات البلوكشين الأخرى، فإن الطرح يقدم نموذج ملكية مختلفًا حقًا، لا مجرد واجهة أسرع فوق البنية نفسها القديمة.
الجزء الذي يجعل هذا قابلًا للتطبيق على الأصول المنظمة، بدلًا من كونه مجرد تجربة DeFi أخرى، هو الإفصاح الانتقائي. يمكن للمستثمر أن يثبت أنه يستوفي متطلبات الأهلية، أو قواعد الإقامة، أو عتبات الاعتماد، أيًا ما يتطلبه أصل بعينه، دون كشف هويته الكاملة للعالم أو حتى للطرف المقابل على الجانب الآخر من الصفقة. تبني «Dusk» ذلك على مستوى البروتوكول جنبًا إلى جنب مع التسوية الحتمية، بحيث لا تُضاف فحوصات الامتثال ونقل الأصول لاحقًا كأنظمتين منفصلتين يجب مواءمتهما يدويًا في وقت لاحق.
لا تزال شركات الوساطة التقليدية تقيس التسوية بالأيام العملية للعديد من الأدوات، وهي بقايا من أنظمة المقاصة المعتمدة على الورق والتي لم تختفِ تمامًا. إن ضغطها داخل معاملة واحدة على السلسلة يعيد تشكيل مقدار رأس المال الذي يتعين أن يبقى خامدًا منتظرًا اكتمال الصفقة.
ما يتخلى عنه المستثمرون الأفراد هو راحة الواجهة المألوفة المدعومة بعقود من تنظيم الوساطة التي يثقون بها دون تفكير. وما يكسبونه، إذا تحقق ذلك كما هو مصمم، هو مطالبة مباشرة بدلًا من مطالبة على مطالبة. أعتقد أن هذه الصفقة تستحق أن تُؤخذ على محمل الجد، لا أن يُفترض أنها ستؤتي ثمارها.
#dusk $DUSK @Dusk_Foundation
اسأل معظم الناس عمّا يملكونه فعليًا عندما يشترون صندوق سندات عبر تطبيق، وستحصل على إجابة غامضة حول الأسهم وكشوف الحسابات التي تكون موجودة في مكان ما خلف شاشة تسجيل الدخول. هذا الغموض هو ما تهدف «Dusk Trade» إلى إنهائه.
تريد «Dusk Trade» نقل صناديق سوق المال و<re>ETFs</re> والسندات وغيرها من الأصول الواقعية إلى «Dusk» بطريقة يكون فيها الرمز داخل محفظتك هو سجل الملكية بحد ذاته، وليس مجرد تمثيل لشيء موجود داخل دفتر أستاذ داخلي تابع للوساطة. وبالاقتران مع التسوية الفورية بدلًا من دورة المقاصة متعددة الأيام المعتادة، وقابلية التكوين التي تتيح لهذه الأصول التفاعل مع تطبيقات البلوكشين الأخرى، فإن الطرح يقدم نموذج ملكية مختلفًا حقًا، لا مجرد واجهة أسرع فوق البنية نفسها القديمة.
الجزء الذي يجعل هذا قابلًا للتطبيق على الأصول المنظمة، بدلًا من كونه مجرد تجربة DeFi أخرى، هو الإفصاح الانتقائي. يمكن للمستثمر أن يثبت أنه يستوفي متطلبات الأهلية، أو قواعد الإقامة، أو عتبات الاعتماد، أيًا ما يتطلبه أصل بعينه، دون كشف هويته الكاملة للعالم أو حتى للطرف المقابل على الجانب الآخر من الصفقة. تبني «Dusk» ذلك على مستوى البروتوكول جنبًا إلى جنب مع التسوية الحتمية، بحيث لا تُضاف فحوصات الامتثال ونقل الأصول لاحقًا كأنظمتين منفصلتين يجب مواءمتهما يدويًا في وقت لاحق.
لا تزال شركات الوساطة التقليدية تقيس التسوية بالأيام العملية للعديد من الأدوات، وهي بقايا من أنظمة المقاصة المعتمدة على الورق والتي لم تختفِ تمامًا. إن ضغطها داخل معاملة واحدة على السلسلة يعيد تشكيل مقدار رأس المال الذي يتعين أن يبقى خامدًا منتظرًا اكتمال الصفقة.
ما يتخلى عنه المستثمرون الأفراد هو راحة الواجهة المألوفة المدعومة بعقود من تنظيم الوساطة التي يثقون بها دون تفكير. وما يكسبونه، إذا تحقق ذلك كما هو مصمم، هو مطالبة مباشرة بدلًا من مطالبة على مطالبة. أعتقد أن هذه الصفقة تستحق أن تُؤخذ على محمل الجد، لا أن يُفترض أنها ستؤتي ثمارها.
#dusk $DUSK @Dusk
تريد «Dusk Trade» نقل صناديق سوق المال و<re>ETFs</re> والسندات وغيرها من الأصول الواقعية إلى «Dusk» بطريقة يكون فيها الرمز داخل محفظتك هو سجل الملكية بحد ذاته، وليس مجرد تمثيل لشيء موجود داخل دفتر أستاذ داخلي تابع للوساطة. وبالاقتران مع التسوية الفورية بدلًا من دورة المقاصة متعددة الأيام المعتادة، وقابلية التكوين التي تتيح لهذه الأصول التفاعل مع تطبيقات البلوكشين الأخرى، فإن الطرح يقدم نموذج ملكية مختلفًا حقًا، لا مجرد واجهة أسرع فوق البنية نفسها القديمة.
الجزء الذي يجعل هذا قابلًا للتطبيق على الأصول المنظمة، بدلًا من كونه مجرد تجربة DeFi أخرى، هو الإفصاح الانتقائي. يمكن للمستثمر أن يثبت أنه يستوفي متطلبات الأهلية، أو قواعد الإقامة، أو عتبات الاعتماد، أيًا ما يتطلبه أصل بعينه، دون كشف هويته الكاملة للعالم أو حتى للطرف المقابل على الجانب الآخر من الصفقة. تبني «Dusk» ذلك على مستوى البروتوكول جنبًا إلى جنب مع التسوية الحتمية، بحيث لا تُضاف فحوصات الامتثال ونقل الأصول لاحقًا كأنظمتين منفصلتين يجب مواءمتهما يدويًا في وقت لاحق.
لا تزال شركات الوساطة التقليدية تقيس التسوية بالأيام العملية للعديد من الأدوات، وهي بقايا من أنظمة المقاصة المعتمدة على الورق والتي لم تختفِ تمامًا. إن ضغطها داخل معاملة واحدة على السلسلة يعيد تشكيل مقدار رأس المال الذي يتعين أن يبقى خامدًا منتظرًا اكتمال الصفقة.
ما يتخلى عنه المستثمرون الأفراد هو راحة الواجهة المألوفة المدعومة بعقود من تنظيم الوساطة التي يثقون بها دون تفكير. وما يكسبونه، إذا تحقق ذلك كما هو مصمم، هو مطالبة مباشرة بدلًا من مطالبة على مطالبة. أعتقد أن هذه الصفقة تستحق أن تُؤخذ على محمل الجد، لا أن يُفترض أنها ستؤتي ثمارها.
#dusk $DUSK @Dusk
91
·
--
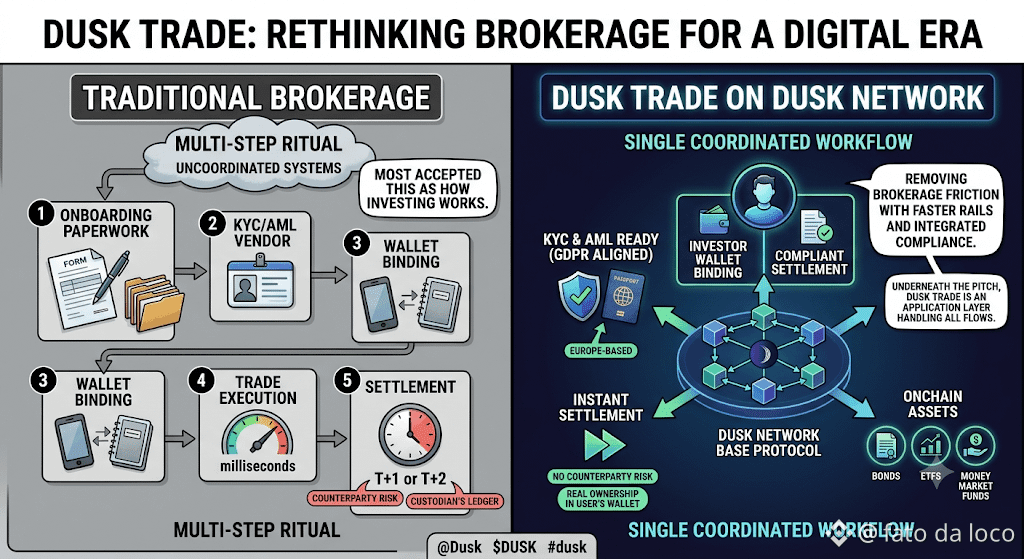
يعد فتح حساب وساطة طقسًا غريبًا عندما تفكر في الأمر بجدية. أوراق عمل، وتسليم الحفظ إلى شركة لن تقابلها وجهًا لوجه أبدًا، وتسوية لا تزال تستغرق أيامًا للصفقات التي تُنفَّذ في أجزاء من الثانية. لقد تقبّل معظم الناس هذا ببساطة باعتباره الطريقة التي يعمل بها الاستثمار.
تم إنشاء Dusk Trade ليشكّك في ذلك. كتطبيق بنمط «الوسيط الجديد» يعمل على شبكة Dusk Network، يهدف إلى إحضار أصول مثل السندات وصناديق الاستثمار المتداولة (ETFs) وصناديق سوق المال إلى السلسلة (onchain) مع ملكية حقيقية مستقرة في محفظة المستخدم الخاصة بدلًا من دفتر قيود أمين حفظ (custodian)، إلى جانب تسوية تحدث بسرعة بدلًا من الاعتماد على توقيت T+1 أو T+2 الموروث من حقبة سابقة لما قبل الرقمنة. يتم التعامل مع تهيئة المستثمر وربط المحفظة والتسوية المتوافقة (compliant) كمسار عمل منسّق واحد بدلًا من أن تكون أنظمة منفصلة لا تتحدث مع بعضها تقريبًا.
الطرح مقنع على الورق. إن التسوية الفورية وحدها ستزيل فئة كاملة من مخاطر الطرف المقابل التي تعيش معها وساطات تقليدية ببساطة لأن أحدًا لم يبنِ البنية التحتية لتفاديها.
لكن تحت هذا الطرح، تُوضَع Dusk Trade كطبقة تطبيقية فوق البروتوكول الأساسي؛ تتولى اكتشاف الأصول وربط المحفظة والتنسيق الخاص بالدفع والتسوية كمسار واحد مترابط بدلًا من كونها خمس خدمات/مزودين منفصلين. إن اختيار البنية هذا هو ما يجعل التسوية السريعة ممكنة فعلًا من الأساس، وليس مجرد وعد تسويقي موضوع فوق نفس المسارات القديمة.
ومع ذلك، لا يُعدّ الطرح منتجًا بعد. ما تزال Dusk Trade في مرحلة البناء، ومقرّها في أوروبا، ومتوافقة مع GDPR، وجاهزة من اليوم الأول لمتطلبات KYC وAML وفقًا للفريق، رغم أن معظم ذلك يجب إثباته عمليًا لا مجرد ذكره في وصف منتج. إن إزالة احتكاك الوساطة يُعدّ بالفعل تحديًا صعبًا للغاية؛ ويرجع ذلك إلى أن التنظيم خلق معظم هذا الاحتكاك عمدًا، لأسباب لا تختفي فقط لأن المسارات أصبحت أسرع الآن.
#dusk $DUSK @Dusk_Foundation
يعد فتح حساب وساطة طقسًا غريبًا عندما تفكر في الأمر بجدية. أوراق عمل، وتسليم الحفظ إلى شركة لن تقابلها وجهًا لوجه أبدًا، وتسوية لا تزال تستغرق أيامًا للصفقات التي تُنفَّذ في أجزاء من الثانية. لقد تقبّل معظم الناس هذا ببساطة باعتباره الطريقة التي يعمل بها الاستثمار.
تم إنشاء Dusk Trade ليشكّك في ذلك. كتطبيق بنمط «الوسيط الجديد» يعمل على شبكة Dusk Network، يهدف إلى إحضار أصول مثل السندات وصناديق الاستثمار المتداولة (ETFs) وصناديق سوق المال إلى السلسلة (onchain) مع ملكية حقيقية مستقرة في محفظة المستخدم الخاصة بدلًا من دفتر قيود أمين حفظ (custodian)، إلى جانب تسوية تحدث بسرعة بدلًا من الاعتماد على توقيت T+1 أو T+2 الموروث من حقبة سابقة لما قبل الرقمنة. يتم التعامل مع تهيئة المستثمر وربط المحفظة والتسوية المتوافقة (compliant) كمسار عمل منسّق واحد بدلًا من أن تكون أنظمة منفصلة لا تتحدث مع بعضها تقريبًا.
الطرح مقنع على الورق. إن التسوية الفورية وحدها ستزيل فئة كاملة من مخاطر الطرف المقابل التي تعيش معها وساطات تقليدية ببساطة لأن أحدًا لم يبنِ البنية التحتية لتفاديها.
لكن تحت هذا الطرح، تُوضَع Dusk Trade كطبقة تطبيقية فوق البروتوكول الأساسي؛ تتولى اكتشاف الأصول وربط المحفظة والتنسيق الخاص بالدفع والتسوية كمسار واحد مترابط بدلًا من كونها خمس خدمات/مزودين منفصلين. إن اختيار البنية هذا هو ما يجعل التسوية السريعة ممكنة فعلًا من الأساس، وليس مجرد وعد تسويقي موضوع فوق نفس المسارات القديمة.
ومع ذلك، لا يُعدّ الطرح منتجًا بعد. ما تزال Dusk Trade في مرحلة البناء، ومقرّها في أوروبا، ومتوافقة مع GDPR، وجاهزة من اليوم الأول لمتطلبات KYC وAML وفقًا للفريق، رغم أن معظم ذلك يجب إثباته عمليًا لا مجرد ذكره في وصف منتج. إن إزالة احتكاك الوساطة يُعدّ بالفعل تحديًا صعبًا للغاية؛ ويرجع ذلك إلى أن التنظيم خلق معظم هذا الاحتكاك عمدًا، لأسباب لا تختفي فقط لأن المسارات أصبحت أسرع الآن.
#dusk $DUSK @Dusk
تم إنشاء Dusk Trade ليشكّك في ذلك. كتطبيق بنمط «الوسيط الجديد» يعمل على شبكة Dusk Network، يهدف إلى إحضار أصول مثل السندات وصناديق الاستثمار المتداولة (ETFs) وصناديق سوق المال إلى السلسلة (onchain) مع ملكية حقيقية مستقرة في محفظة المستخدم الخاصة بدلًا من دفتر قيود أمين حفظ (custodian)، إلى جانب تسوية تحدث بسرعة بدلًا من الاعتماد على توقيت T+1 أو T+2 الموروث من حقبة سابقة لما قبل الرقمنة. يتم التعامل مع تهيئة المستثمر وربط المحفظة والتسوية المتوافقة (compliant) كمسار عمل منسّق واحد بدلًا من أن تكون أنظمة منفصلة لا تتحدث مع بعضها تقريبًا.
الطرح مقنع على الورق. إن التسوية الفورية وحدها ستزيل فئة كاملة من مخاطر الطرف المقابل التي تعيش معها وساطات تقليدية ببساطة لأن أحدًا لم يبنِ البنية التحتية لتفاديها.
لكن تحت هذا الطرح، تُوضَع Dusk Trade كطبقة تطبيقية فوق البروتوكول الأساسي؛ تتولى اكتشاف الأصول وربط المحفظة والتنسيق الخاص بالدفع والتسوية كمسار واحد مترابط بدلًا من كونها خمس خدمات/مزودين منفصلين. إن اختيار البنية هذا هو ما يجعل التسوية السريعة ممكنة فعلًا من الأساس، وليس مجرد وعد تسويقي موضوع فوق نفس المسارات القديمة.
ومع ذلك، لا يُعدّ الطرح منتجًا بعد. ما تزال Dusk Trade في مرحلة البناء، ومقرّها في أوروبا، ومتوافقة مع GDPR، وجاهزة من اليوم الأول لمتطلبات KYC وAML وفقًا للفريق، رغم أن معظم ذلك يجب إثباته عمليًا لا مجرد ذكره في وصف منتج. إن إزالة احتكاك الوساطة يُعدّ بالفعل تحديًا صعبًا للغاية؛ ويرجع ذلك إلى أن التنظيم خلق معظم هذا الاحتكاك عمدًا، لأسباب لا تختفي فقط لأن المسارات أصبحت أسرع الآن.
#dusk $DUSK @Dusk
88
·
--
صحيح جزئيًا
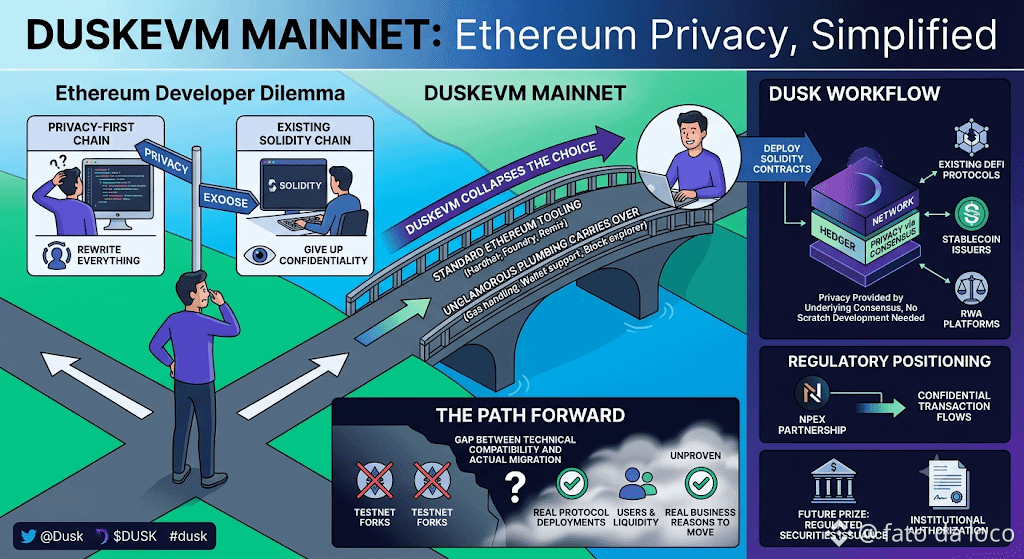
انقضت الأسبوع الثاني من يناير 2026 بهدوء أكبر مما توقعت بالنسبة لما كانت شبكة Dusk تقوم فعليًا بتسليمه: شبكة رئيسية حية بالكامل مبنية على DuskEVM. بعد ست سنوات من البناء وصولًا إلى إطلاق شبكتها الأصلي في يناير 2025، قدمت Dusk لمطوري إيثريوم خيارًا مباشرًا بدلًا من فرض عملية انقسام (Hard Fork) على سير العمل لديهم.
قبل ذلك، كانت الفرق التي تبني تطبيقات حساسة للخصوصية تواجه معضلة حقيقية. إما اختيار سلسلة تركز على الخصوصية وإعادة كتابة كل شيء، أو الإبقاء على قاعدة كود سوليدتي القائمة والتخلي تمامًا عن السرية. تُسقط DuskEVM هذا الاختيار. يتم نشر العقود في سوليدتي باستخدام أدوات إيثريوم القياسية، وتصبح الخصوصية عبر Hedger شيئًا توفره آلية الإجماع الأساسية بدلًا من أن يضطر المطور إلى بنائه من الصفر. يتواصل إلى حد كبير التعامل مع رسوم الغاز ودعم المحافظ وأدوات مستكشفات الكتل دون تغييرات جوهرية—وهي البنية التحتية “غير اللامعة” التي هي في الواقع ما يقرر إن كان المطورون سيتكبدون عناء الانتقال على الإطلاق.
من الناحية النظرية، يفتح ذلك الباب أمام بروتوكولات DeFi القائمة، ومُصدري العملات المستقرة، ومنصات الأصول الحقيقية (RWA) التي تعيش ضمن نظام إيثريوم البيئي أصلًا للانتقال مع تعديلات محدودة، والاستفادة من تدفقات المعاملات السرّية لدى Dusk، ومن وضعها التنظيمي عبر شركاء مثل NPEX في الطريق.
هذه هي الفكرة، وأعتقد أنها حجة قوية فعلًا على الورق. لكن ما أريده قبل اعتباره انتصارًا هو الفجوة بين التوافق التقني وبين الهجرة الفعلية. كثير من السلاسل أطلقت توافقًا مع EVM ثم انتظرت سنوات لظهور عمليات نشر بروتوكول حقيقية، لأن التوافق يزيل حاجزًا تقنيًا دون أن يخلق سببًا تجاريًا يدفع إلى الانتقال. لدى Dusk الآن الأدوات. كذلك توجد جائزة أكبر أبعد من ذلك: بنية تحتية مصممة في النهاية لدعم سير عمل الإصدار الأصلي للأوراق المالية المُنظمة بمجرد حصول المؤسسات والجهات المنظمة على التفويض المناسب. أما ما إذا كانت فرق إيثريوم الأصلية ستختار فعلًا نقل مستخدميها والسيولة—بدلًا من مجرد اختبار الانقسام على شبكة تجريبية (testnet)—فهي النقطة التي لم تُثبت بعد.
#dusk $DUSK @Dusk_Foundation
انقضت الأسبوع الثاني من يناير 2026 بهدوء أكبر مما توقعت بالنسبة لما كانت شبكة Dusk تقوم فعليًا بتسليمه: شبكة رئيسية حية بالكامل مبنية على DuskEVM. بعد ست سنوات من البناء وصولًا إلى إطلاق شبكتها الأصلي في يناير 2025، قدمت Dusk لمطوري إيثريوم خيارًا مباشرًا بدلًا من فرض عملية انقسام (Hard Fork) على سير العمل لديهم.
قبل ذلك، كانت الفرق التي تبني تطبيقات حساسة للخصوصية تواجه معضلة حقيقية. إما اختيار سلسلة تركز على الخصوصية وإعادة كتابة كل شيء، أو الإبقاء على قاعدة كود سوليدتي القائمة والتخلي تمامًا عن السرية. تُسقط DuskEVM هذا الاختيار. يتم نشر العقود في سوليدتي باستخدام أدوات إيثريوم القياسية، وتصبح الخصوصية عبر Hedger شيئًا توفره آلية الإجماع الأساسية بدلًا من أن يضطر المطور إلى بنائه من الصفر. يتواصل إلى حد كبير التعامل مع رسوم الغاز ودعم المحافظ وأدوات مستكشفات الكتل دون تغييرات جوهرية—وهي البنية التحتية “غير اللامعة” التي هي في الواقع ما يقرر إن كان المطورون سيتكبدون عناء الانتقال على الإطلاق.
من الناحية النظرية، يفتح ذلك الباب أمام بروتوكولات DeFi القائمة، ومُصدري العملات المستقرة، ومنصات الأصول الحقيقية (RWA) التي تعيش ضمن نظام إيثريوم البيئي أصلًا للانتقال مع تعديلات محدودة، والاستفادة من تدفقات المعاملات السرّية لدى Dusk، ومن وضعها التنظيمي عبر شركاء مثل NPEX في الطريق.
هذه هي الفكرة، وأعتقد أنها حجة قوية فعلًا على الورق. لكن ما أريده قبل اعتباره انتصارًا هو الفجوة بين التوافق التقني وبين الهجرة الفعلية. كثير من السلاسل أطلقت توافقًا مع EVM ثم انتظرت سنوات لظهور عمليات نشر بروتوكول حقيقية، لأن التوافق يزيل حاجزًا تقنيًا دون أن يخلق سببًا تجاريًا يدفع إلى الانتقال. لدى Dusk الآن الأدوات. كذلك توجد جائزة أكبر أبعد من ذلك: بنية تحتية مصممة في النهاية لدعم سير عمل الإصدار الأصلي للأوراق المالية المُنظمة بمجرد حصول المؤسسات والجهات المنظمة على التفويض المناسب. أما ما إذا كانت فرق إيثريوم الأصلية ستختار فعلًا نقل مستخدميها والسيولة—بدلًا من مجرد اختبار الانقسام على شبكة تجريبية (testnet)—فهي النقطة التي لم تُثبت بعد.
#dusk $DUSK @Dusk
قبل ذلك، كانت الفرق التي تبني تطبيقات حساسة للخصوصية تواجه معضلة حقيقية. إما اختيار سلسلة تركز على الخصوصية وإعادة كتابة كل شيء، أو الإبقاء على قاعدة كود سوليدتي القائمة والتخلي تمامًا عن السرية. تُسقط DuskEVM هذا الاختيار. يتم نشر العقود في سوليدتي باستخدام أدوات إيثريوم القياسية، وتصبح الخصوصية عبر Hedger شيئًا توفره آلية الإجماع الأساسية بدلًا من أن يضطر المطور إلى بنائه من الصفر. يتواصل إلى حد كبير التعامل مع رسوم الغاز ودعم المحافظ وأدوات مستكشفات الكتل دون تغييرات جوهرية—وهي البنية التحتية “غير اللامعة” التي هي في الواقع ما يقرر إن كان المطورون سيتكبدون عناء الانتقال على الإطلاق.
من الناحية النظرية، يفتح ذلك الباب أمام بروتوكولات DeFi القائمة، ومُصدري العملات المستقرة، ومنصات الأصول الحقيقية (RWA) التي تعيش ضمن نظام إيثريوم البيئي أصلًا للانتقال مع تعديلات محدودة، والاستفادة من تدفقات المعاملات السرّية لدى Dusk، ومن وضعها التنظيمي عبر شركاء مثل NPEX في الطريق.
هذه هي الفكرة، وأعتقد أنها حجة قوية فعلًا على الورق. لكن ما أريده قبل اعتباره انتصارًا هو الفجوة بين التوافق التقني وبين الهجرة الفعلية. كثير من السلاسل أطلقت توافقًا مع EVM ثم انتظرت سنوات لظهور عمليات نشر بروتوكول حقيقية، لأن التوافق يزيل حاجزًا تقنيًا دون أن يخلق سببًا تجاريًا يدفع إلى الانتقال. لدى Dusk الآن الأدوات. كذلك توجد جائزة أكبر أبعد من ذلك: بنية تحتية مصممة في النهاية لدعم سير عمل الإصدار الأصلي للأوراق المالية المُنظمة بمجرد حصول المؤسسات والجهات المنظمة على التفويض المناسب. أما ما إذا كانت فرق إيثريوم الأصلية ستختار فعلًا نقل مستخدميها والسيولة—بدلًا من مجرد اختبار الانقسام على شبكة تجريبية (testnet)—فهي النقطة التي لم تُثبت بعد.
#dusk $DUSK @Dusk
326
·
--
على مر السنين، واجهت الفرق التي تبني تطبيقات مالية تركز على الخصوصية خيارًا قبيحًا: إعادة كتابة بروتوكولك لسلسلة مصممة للخصوصية من الأساس، أو الإبقاء على قاعدة كود Solidity الخاصة بك وقبول أن كل ما تفعله بات علنيًا. جاءت إجابة Dusk Network، DuskEVM، إلى mainnet في الأسبوع الثاني من يناير 2026، وهي تحاول محو هذا الاختيار بالكامل.
تم بناء DuskEVM عبر منفذ OP Stack، ما يعني أنه مكافئ بالكامل لبيئة EVM. لا يلزم تغيير العقود الموجودة في Solidity أو أدوات التطوير القياسية أو محافظ MetaMask—لا شيء من ذلك. ما الذي يتغير إذن؟ ما يقع تحته: حيث يستقر DuskEVM على DuskDS، طبقة الإجماع الأساسية في Dusk Network، ويمكنه الربط مع Hedger لمسارات المعاملات السرية عندما يحتاج تطبيق ما إلى الخصوصية فعلًا بدلًا من الافتراض تلقائيًا بالشفافية الكاملة لكل عملية.
الطرح العملي هو الهجرة دون إعادة كتابة. يمكن لبروتوكول DeFi، أو مُصدر عملة مستقرة، أو منصة RWA موجودة بالفعل داخل منظومة Ethereum أن تنشر على DuskEVM نظريًا باستخدام الأدوات نفسها التي يعرفها مهندسوها، ثم تضيف السرية بشكل انتقائي فقط عندما تفرض ذلك متطلبات تنظيمية أو ضغط تنافسي. أوضح مثال حي على هذا الطرح هو DuskTrade: طبقة على نمط شركات الـ neobroker تمنح المستخدمين ملكية فعلية للأموال والسندات وغيرها من الأصول الواقعية، بدلًا من كونها مجرد غلاف اصطناعي، وتستقر فورًا وتتوافق مع بقية منظومة DeFi.
أريد التنبيه إلى كلمة «نظريًا»، لأن هذا التعبير يقوم بعمل حقيقي. إن التوافق على مستوى الأدوات لا يضمن هجرة بلا احتكاك. ديناميكيات الغاز تختلف، والسيولة يجب أن تتبع فعليًا، وأي فريق ينقل أموالًا حقيقية للمستخدمين يريد أكثر من بضعة أشهر من تاريخ mainnet قبل اتخاذ قرار الالتزام. لدى Dusk Network الباب التقني مفتوح. أما ما إذا كانت الأحجام/التدفقات ذات المعنى ستعبر من خلاله، مقابل عدد محدود من عمليات النشر التجريبية، فلا يزال سؤالًا مفتوحًا.
أفضل أن أتابع البروتوكولات التي تم نشرها فعليًا والقيمة المُقفلَة على DuskEVM خلال عدة أرباع قادمة بدلًا من اعتبار الإطلاق ذاته دليلًا على أن أطروحة الهجرة نجحت.
#dusk $DUSK @Dusk_Foundation
على مر السنين، واجهت الفرق التي تبني تطبيقات مالية تركز على الخصوصية خيارًا قبيحًا: إعادة كتابة بروتوكولك لسلسلة مصممة للخصوصية من الأساس، أو الإبقاء على قاعدة كود Solidity الخاصة بك وقبول أن كل ما تفعله بات علنيًا. جاءت إجابة Dusk Network، DuskEVM، إلى mainnet في الأسبوع الثاني من يناير 2026، وهي تحاول محو هذا الاختيار بالكامل.
تم بناء DuskEVM عبر منفذ OP Stack، ما يعني أنه مكافئ بالكامل لبيئة EVM. لا يلزم تغيير العقود الموجودة في Solidity أو أدوات التطوير القياسية أو محافظ MetaMask—لا شيء من ذلك. ما الذي يتغير إذن؟ ما يقع تحته: حيث يستقر DuskEVM على DuskDS، طبقة الإجماع الأساسية في Dusk Network، ويمكنه الربط مع Hedger لمسارات المعاملات السرية عندما يحتاج تطبيق ما إلى الخصوصية فعلًا بدلًا من الافتراض تلقائيًا بالشفافية الكاملة لكل عملية.
الطرح العملي هو الهجرة دون إعادة كتابة. يمكن لبروتوكول DeFi، أو مُصدر عملة مستقرة، أو منصة RWA موجودة بالفعل داخل منظومة Ethereum أن تنشر على DuskEVM نظريًا باستخدام الأدوات نفسها التي يعرفها مهندسوها، ثم تضيف السرية بشكل انتقائي فقط عندما تفرض ذلك متطلبات تنظيمية أو ضغط تنافسي. أوضح مثال حي على هذا الطرح هو DuskTrade: طبقة على نمط شركات الـ neobroker تمنح المستخدمين ملكية فعلية للأموال والسندات وغيرها من الأصول الواقعية، بدلًا من كونها مجرد غلاف اصطناعي، وتستقر فورًا وتتوافق مع بقية منظومة DeFi.
أريد التنبيه إلى كلمة «نظريًا»، لأن هذا التعبير يقوم بعمل حقيقي. إن التوافق على مستوى الأدوات لا يضمن هجرة بلا احتكاك. ديناميكيات الغاز تختلف، والسيولة يجب أن تتبع فعليًا، وأي فريق ينقل أموالًا حقيقية للمستخدمين يريد أكثر من بضعة أشهر من تاريخ mainnet قبل اتخاذ قرار الالتزام. لدى Dusk Network الباب التقني مفتوح. أما ما إذا كانت الأحجام/التدفقات ذات المعنى ستعبر من خلاله، مقابل عدد محدود من عمليات النشر التجريبية، فلا يزال سؤالًا مفتوحًا.
أفضل أن أتابع البروتوكولات التي تم نشرها فعليًا والقيمة المُقفلَة على DuskEVM خلال عدة أرباع قادمة بدلًا من اعتبار الإطلاق ذاته دليلًا على أن أطروحة الهجرة نجحت.
#dusk $DUSK @Dusk
تم بناء DuskEVM عبر منفذ OP Stack، ما يعني أنه مكافئ بالكامل لبيئة EVM. لا يلزم تغيير العقود الموجودة في Solidity أو أدوات التطوير القياسية أو محافظ MetaMask—لا شيء من ذلك. ما الذي يتغير إذن؟ ما يقع تحته: حيث يستقر DuskEVM على DuskDS، طبقة الإجماع الأساسية في Dusk Network، ويمكنه الربط مع Hedger لمسارات المعاملات السرية عندما يحتاج تطبيق ما إلى الخصوصية فعلًا بدلًا من الافتراض تلقائيًا بالشفافية الكاملة لكل عملية.
الطرح العملي هو الهجرة دون إعادة كتابة. يمكن لبروتوكول DeFi، أو مُصدر عملة مستقرة، أو منصة RWA موجودة بالفعل داخل منظومة Ethereum أن تنشر على DuskEVM نظريًا باستخدام الأدوات نفسها التي يعرفها مهندسوها، ثم تضيف السرية بشكل انتقائي فقط عندما تفرض ذلك متطلبات تنظيمية أو ضغط تنافسي. أوضح مثال حي على هذا الطرح هو DuskTrade: طبقة على نمط شركات الـ neobroker تمنح المستخدمين ملكية فعلية للأموال والسندات وغيرها من الأصول الواقعية، بدلًا من كونها مجرد غلاف اصطناعي، وتستقر فورًا وتتوافق مع بقية منظومة DeFi.
أريد التنبيه إلى كلمة «نظريًا»، لأن هذا التعبير يقوم بعمل حقيقي. إن التوافق على مستوى الأدوات لا يضمن هجرة بلا احتكاك. ديناميكيات الغاز تختلف، والسيولة يجب أن تتبع فعليًا، وأي فريق ينقل أموالًا حقيقية للمستخدمين يريد أكثر من بضعة أشهر من تاريخ mainnet قبل اتخاذ قرار الالتزام. لدى Dusk Network الباب التقني مفتوح. أما ما إذا كانت الأحجام/التدفقات ذات المعنى ستعبر من خلاله، مقابل عدد محدود من عمليات النشر التجريبية، فلا يزال سؤالًا مفتوحًا.
أفضل أن أتابع البروتوكولات التي تم نشرها فعليًا والقيمة المُقفلَة على DuskEVM خلال عدة أرباع قادمة بدلًا من اعتبار الإطلاق ذاته دليلًا على أن أطروحة الهجرة نجحت.
#dusk $DUSK @Dusk
133
·
--
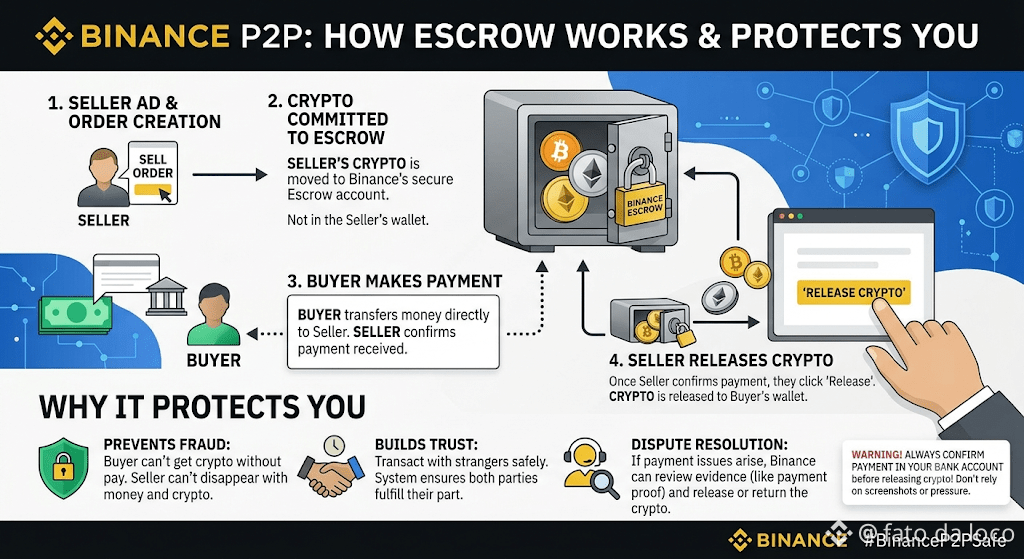
غالبًا ما يسألني الكثير من الأشخاص الجدد الذين ينضمون إلى Binance P2P: كيف تعمل الضمانات (الإيداع/التحوّط) فعليًا، وكيف تحميني؟ أود أن أشارككم ذلك بالطريقة الأسهل التي فهمتها أنا شخصيًا والتي استخدمتها عند شرحها لصديق.
عندما يقوم البائع بإصدار أمر بيع للعملات المشفرة على Binance P2P، فإن تلك الكمية من العملات لا تبقى في محفظته الشخصية بعد الآن، بل يتم نقلها إلى حساب ضمانات وسيط تُديره المنصة. لا يمكن للبائع سحب هذه العملات طالما أن الأمر لا يزال ساريًا. لا يتم تحرير هذه الكمية إلا عندما يؤكد المشتري أنه قام بالدفع ثم يقوم البائع بالنقر على “release” (إطلاق/تحرير)، أو عند تدخل فريق الدعم لمعالجة النزاع.
هذه الآلية تحل مشكلة الثقة الأساسية بين شخصين غريبين لم يلتقيا من قبل: فالمشتري لا يخاف من تحويل الأموال ثم عدم استلام العملات المشفرة، والبائع لا يخاف من تسليم العملات المشفرة أولًا ثم التعرض للاحتيال وعدم استرداد المال.
ومع ذلك، قابلت بعض المشتريين الذين يحاولون استغلال حالة الاستعجال لدى البائع عن عمد: إذ يقومون بإرسال رسائل متكررة لتسريع عملية “release” بمجرد أن يرسلوا إشعار التحويل، بل وأحيانًا قبل أن أتمكن أنا من فتح تطبيق البنك للتحقق. هذه علامة تستدعي أقصى درجات الحذر؛ فالضمانات تحميني فقط عندما أتبع الإجراء الصحيح بالفعل، أي أنني لا أُطلق إلا بعد أن أتأكد بنفسي أن الأموال قد وصلت، وليس اعتمادًا على الإلحاح أو لقطات الشاشة التي يرسلها الطرف الآخر.
إن فهم كيفية عمل الضمانات يساعدني على البقاء هادئًا جدًا في مواجهة مواقف تسبب ضغطًا كهذا.
#binancep2pantoan @Binance_Vietnam $AVAAI
{future}(AVAAIUSDT)
غالبًا ما يسألني الكثير من الأشخاص الجدد الذين ينضمون إلى Binance P2P: كيف تعمل الضمانات (الإيداع/التحوّط) فعليًا، وكيف تحميني؟ أود أن أشارككم ذلك بالطريقة الأسهل التي فهمتها أنا شخصيًا والتي استخدمتها عند شرحها لصديق.
عندما يقوم البائع بإصدار أمر بيع للعملات المشفرة على Binance P2P، فإن تلك الكمية من العملات لا تبقى في محفظته الشخصية بعد الآن، بل يتم نقلها إلى حساب ضمانات وسيط تُديره المنصة. لا يمكن للبائع سحب هذه العملات طالما أن الأمر لا يزال ساريًا. لا يتم تحرير هذه الكمية إلا عندما يؤكد المشتري أنه قام بالدفع ثم يقوم البائع بالنقر على “release” (إطلاق/تحرير)، أو عند تدخل فريق الدعم لمعالجة النزاع.
هذه الآلية تحل مشكلة الثقة الأساسية بين شخصين غريبين لم يلتقيا من قبل: فالمشتري لا يخاف من تحويل الأموال ثم عدم استلام العملات المشفرة، والبائع لا يخاف من تسليم العملات المشفرة أولًا ثم التعرض للاحتيال وعدم استرداد المال.
ومع ذلك، قابلت بعض المشتريين الذين يحاولون استغلال حالة الاستعجال لدى البائع عن عمد: إذ يقومون بإرسال رسائل متكررة لتسريع عملية “release” بمجرد أن يرسلوا إشعار التحويل، بل وأحيانًا قبل أن أتمكن أنا من فتح تطبيق البنك للتحقق. هذه علامة تستدعي أقصى درجات الحذر؛ فالضمانات تحميني فقط عندما أتبع الإجراء الصحيح بالفعل، أي أنني لا أُطلق إلا بعد أن أتأكد بنفسي أن الأموال قد وصلت، وليس اعتمادًا على الإلحاح أو لقطات الشاشة التي يرسلها الطرف الآخر.
إن فهم كيفية عمل الضمانات يساعدني على البقاء هادئًا جدًا في مواجهة مواقف تسبب ضغطًا كهذا.
#binancep2pantoan @Binance Vietnam $AVAAI
عندما يقوم البائع بإصدار أمر بيع للعملات المشفرة على Binance P2P، فإن تلك الكمية من العملات لا تبقى في محفظته الشخصية بعد الآن، بل يتم نقلها إلى حساب ضمانات وسيط تُديره المنصة. لا يمكن للبائع سحب هذه العملات طالما أن الأمر لا يزال ساريًا. لا يتم تحرير هذه الكمية إلا عندما يؤكد المشتري أنه قام بالدفع ثم يقوم البائع بالنقر على “release” (إطلاق/تحرير)، أو عند تدخل فريق الدعم لمعالجة النزاع.
هذه الآلية تحل مشكلة الثقة الأساسية بين شخصين غريبين لم يلتقيا من قبل: فالمشتري لا يخاف من تحويل الأموال ثم عدم استلام العملات المشفرة، والبائع لا يخاف من تسليم العملات المشفرة أولًا ثم التعرض للاحتيال وعدم استرداد المال.
ومع ذلك، قابلت بعض المشتريين الذين يحاولون استغلال حالة الاستعجال لدى البائع عن عمد: إذ يقومون بإرسال رسائل متكررة لتسريع عملية “release” بمجرد أن يرسلوا إشعار التحويل، بل وأحيانًا قبل أن أتمكن أنا من فتح تطبيق البنك للتحقق. هذه علامة تستدعي أقصى درجات الحذر؛ فالضمانات تحميني فقط عندما أتبع الإجراء الصحيح بالفعل، أي أنني لا أُطلق إلا بعد أن أتأكد بنفسي أن الأموال قد وصلت، وليس اعتمادًا على الإلحاح أو لقطات الشاشة التي يرسلها الطرف الآخر.
إن فهم كيفية عمل الضمانات يساعدني على البقاء هادئًا جدًا في مواجهة مواقف تسبب ضغطًا كهذا.
#binancep2pantoan @Binance Vietnam $AVAAI
456
·
--
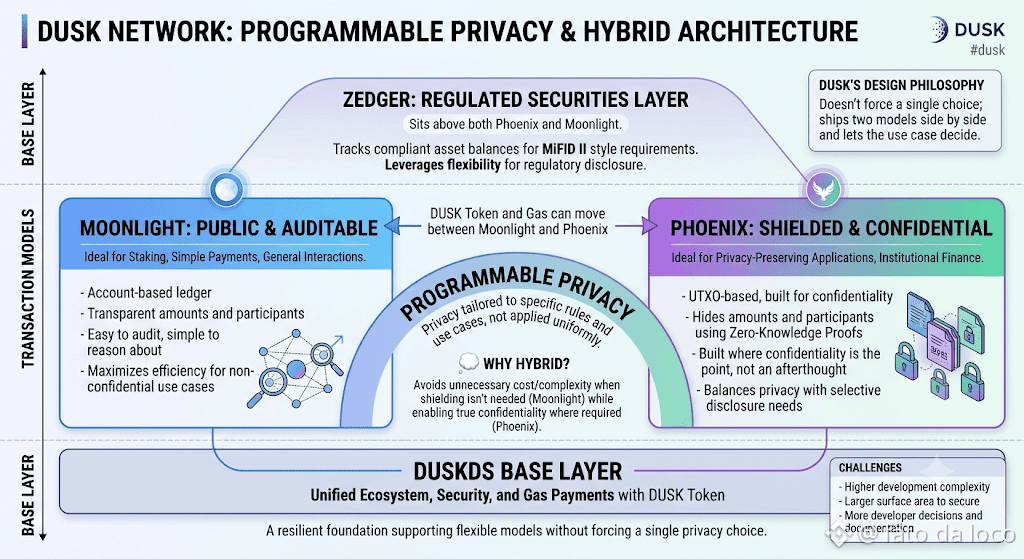
تجعل معظم سلاسل الكتل اختيارًا واحدًا بشأن مستوى الظهور وتُلزم الجميع بالعيش مع ذلك. قامت شبكة Dusk Network بشيء أقل انتظامًا—وأعتقد أنه أكثر صدقًا: فهي تُتيح نموذجين للمعاملات جنبًا إلى جنب وتترك لحالة الاستخدام أن تقرر.
Moonlight قائم على الحسابات وعلني، قريب من كيفية سلوك دفتر الأستاذ في البلوكشين العادي؛ سهل للتدقيق ومنطقي وبسيط. أما Phoenix فهو قائم على UTXO ومُشفّى، يخفي المبالغ والمشاركين باستخدام إثباتات معرفة صفرية، ومصمم للحالات التي تكون فيها السرية هي النقطة الأساسية وليست مجرد فكرة لاحقة. يعمل الاثنان على نفس الطبقة الأساسية، DuskDS، ويمكن لكليهما نقل توكن DUSK أو الدفع مقابل الغاز. توجد طبقة ثالثة، Zedger، فوق كليهما للأوراق المالية المُنظمة تحديدًا، وتتبع أرصدة الأصول المتوافقة بطريقة مُصممة لتلبي متطلبات على نمط MiFID II بدلًا من كونها موجهة للمدفوعات العامة. لا يوجد ما يجبر المستخدم أو المطور على اختيار فلسفة واحدة للخصوصية والالتزام بها عبر كل تفاعل.
القرار التصميمي الذي يستحق التوقف عنده هو لماذا لم تكتفِ Dusk بجعل كل شيء افتراضيًا مُشفّى ثم تعلن أن الأمر انتهى، كما تفعل الكثير من مشاريع الخصوصية. “الخصوصية القابلة للبرمجة”، وفق التأطير الخاص بـ Dusk، تعني خصوصية يمكن توجيهها لقواعد محددة بدل تطبيقها بشكل موحد. قد تتطلب عملية نقل أوراق مالية مُنظمة سرية Phoenix بالإضافة إلى إفصاح انتقائي للمُدقِّق. قد لا تحتاج معاملة بسيطة للتكديس (staking) إلى التشفية على الإطلاق، وفرضها عبر مسار أكثر ثِقلاً للحفاظ على الخصوصية سيُضيف تكلفة وتعقيدًا دون فائدة حقيقية.
ما لا تفعله هذه المنهجية هو جعل الاختيار سهلًا للبنّائين. فدعم نماذج متعددة يعني مساحة أكبر لتأمينها، والمزيد من الوثائق التي يجب كتابتها، والمزيد من القرارات التي تُلقى على المطورين الذين ربما كانوا يفضلون خيارًا افتراضيًا واحدًا واضحًا. للمرونة تكلفة صيانة، وما زالت شبكة Dusk Network تدفع ثمن ذلك.
#dusk $DUSK @Dusk_Foundation
تجعل معظم سلاسل الكتل اختيارًا واحدًا بشأن مستوى الظهور وتُلزم الجميع بالعيش مع ذلك. قامت شبكة Dusk Network بشيء أقل انتظامًا—وأعتقد أنه أكثر صدقًا: فهي تُتيح نموذجين للمعاملات جنبًا إلى جنب وتترك لحالة الاستخدام أن تقرر.
Moonlight قائم على الحسابات وعلني، قريب من كيفية سلوك دفتر الأستاذ في البلوكشين العادي؛ سهل للتدقيق ومنطقي وبسيط. أما Phoenix فهو قائم على UTXO ومُشفّى، يخفي المبالغ والمشاركين باستخدام إثباتات معرفة صفرية، ومصمم للحالات التي تكون فيها السرية هي النقطة الأساسية وليست مجرد فكرة لاحقة. يعمل الاثنان على نفس الطبقة الأساسية، DuskDS، ويمكن لكليهما نقل توكن DUSK أو الدفع مقابل الغاز. توجد طبقة ثالثة، Zedger، فوق كليهما للأوراق المالية المُنظمة تحديدًا، وتتبع أرصدة الأصول المتوافقة بطريقة مُصممة لتلبي متطلبات على نمط MiFID II بدلًا من كونها موجهة للمدفوعات العامة. لا يوجد ما يجبر المستخدم أو المطور على اختيار فلسفة واحدة للخصوصية والالتزام بها عبر كل تفاعل.
القرار التصميمي الذي يستحق التوقف عنده هو لماذا لم تكتفِ Dusk بجعل كل شيء افتراضيًا مُشفّى ثم تعلن أن الأمر انتهى، كما تفعل الكثير من مشاريع الخصوصية. “الخصوصية القابلة للبرمجة”، وفق التأطير الخاص بـ Dusk، تعني خصوصية يمكن توجيهها لقواعد محددة بدل تطبيقها بشكل موحد. قد تتطلب عملية نقل أوراق مالية مُنظمة سرية Phoenix بالإضافة إلى إفصاح انتقائي للمُدقِّق. قد لا تحتاج معاملة بسيطة للتكديس (staking) إلى التشفية على الإطلاق، وفرضها عبر مسار أكثر ثِقلاً للحفاظ على الخصوصية سيُضيف تكلفة وتعقيدًا دون فائدة حقيقية.
ما لا تفعله هذه المنهجية هو جعل الاختيار سهلًا للبنّائين. فدعم نماذج متعددة يعني مساحة أكبر لتأمينها، والمزيد من الوثائق التي يجب كتابتها، والمزيد من القرارات التي تُلقى على المطورين الذين ربما كانوا يفضلون خيارًا افتراضيًا واحدًا واضحًا. للمرونة تكلفة صيانة، وما زالت شبكة Dusk Network تدفع ثمن ذلك.
#dusk $DUSK @Dusk
Moonlight قائم على الحسابات وعلني، قريب من كيفية سلوك دفتر الأستاذ في البلوكشين العادي؛ سهل للتدقيق ومنطقي وبسيط. أما Phoenix فهو قائم على UTXO ومُشفّى، يخفي المبالغ والمشاركين باستخدام إثباتات معرفة صفرية، ومصمم للحالات التي تكون فيها السرية هي النقطة الأساسية وليست مجرد فكرة لاحقة. يعمل الاثنان على نفس الطبقة الأساسية، DuskDS، ويمكن لكليهما نقل توكن DUSK أو الدفع مقابل الغاز. توجد طبقة ثالثة، Zedger، فوق كليهما للأوراق المالية المُنظمة تحديدًا، وتتبع أرصدة الأصول المتوافقة بطريقة مُصممة لتلبي متطلبات على نمط MiFID II بدلًا من كونها موجهة للمدفوعات العامة. لا يوجد ما يجبر المستخدم أو المطور على اختيار فلسفة واحدة للخصوصية والالتزام بها عبر كل تفاعل.
القرار التصميمي الذي يستحق التوقف عنده هو لماذا لم تكتفِ Dusk بجعل كل شيء افتراضيًا مُشفّى ثم تعلن أن الأمر انتهى، كما تفعل الكثير من مشاريع الخصوصية. “الخصوصية القابلة للبرمجة”، وفق التأطير الخاص بـ Dusk، تعني خصوصية يمكن توجيهها لقواعد محددة بدل تطبيقها بشكل موحد. قد تتطلب عملية نقل أوراق مالية مُنظمة سرية Phoenix بالإضافة إلى إفصاح انتقائي للمُدقِّق. قد لا تحتاج معاملة بسيطة للتكديس (staking) إلى التشفية على الإطلاق، وفرضها عبر مسار أكثر ثِقلاً للحفاظ على الخصوصية سيُضيف تكلفة وتعقيدًا دون فائدة حقيقية.
ما لا تفعله هذه المنهجية هو جعل الاختيار سهلًا للبنّائين. فدعم نماذج متعددة يعني مساحة أكبر لتأمينها، والمزيد من الوثائق التي يجب كتابتها، والمزيد من القرارات التي تُلقى على المطورين الذين ربما كانوا يفضلون خيارًا افتراضيًا واحدًا واضحًا. للمرونة تكلفة صيانة، وما زالت شبكة Dusk Network تدفع ثمن ذلك.
#dusk $DUSK @Dusk
100
·
--
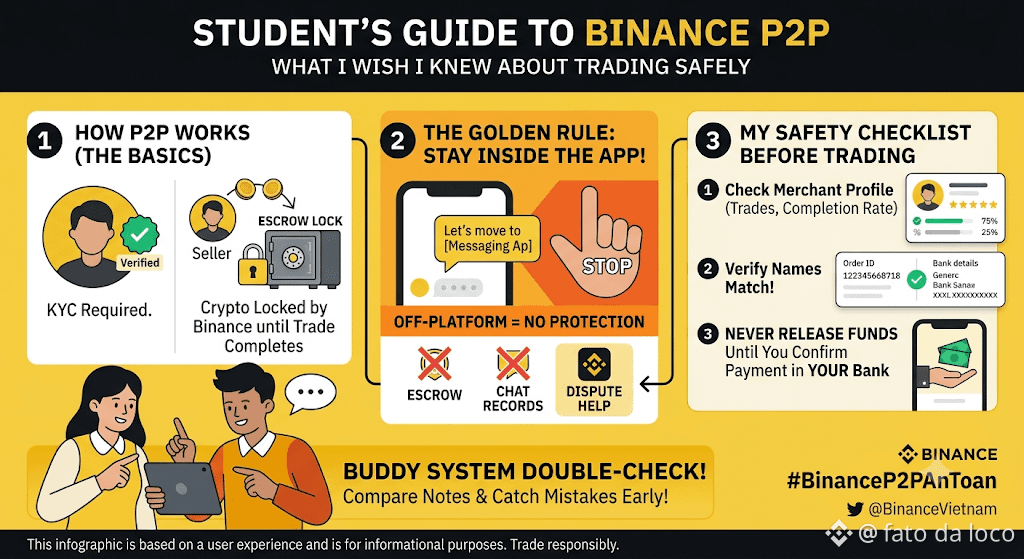
بصفتي طالبًا جامعيًا، جاءت أول تجربة لي في تداول العملات المشفرة عبر Binance P2P، وأريد أن أشرحها بالطريقة التي كنت أتمنى أن يشرحها لي أحدهم. Binance P2P عبارة عن سوق يقوم فيه المستخدمون بشراء العملات المشفرة وبيعها مباشرةً فيما بينهم، لكن الأمر ليس فوضى مفتوحة للجميع. يجب على كل حساب إكمال التحقق KYC أولًا، أي يتم التحقق من هويتك قبل أن تتمكن من التداول إطلاقًا. بمجرد أن تضع طلبًا، يتم قفل أصل البائع من العملات المشفرة في الضمان (escrow)، فلا يمكن إرساله إلى أي مكان آخر حتى يؤكد الطرفان أن الصفقة قد اكتملت.
ما استغرق مني وقتًا أطول لفهمه هو لماذا يهم كثيرًا البقاء داخل التطبيق. أخبرني زميل ذات مرة أن متجرًا طلب إنهاء صفقة عبر تطبيق مراسلة منفصل لتوفير الوقت، ولحسن الحظ أن زميلي قال لا. كل ما يتعلق بـ Binance P2P—الضمان، وسجل الدردشة، والقدرة على فتح نزاع إذا حدث خطأ—لا يعمل إلا إذا تمت الصفقة كلها على المنصة من البداية إلى النهاية. الخروج من المنصة يلغي في الوقت نفسه جميع هذه الحمايات.
قبل أن أرسل أي دفعة الآن، أتحقق من ملف المتداول الآخر: كم صفقة أتمّها، وما معدل إنجاز تلك الصفقات، وما إذا كان اسمه مطابقًا لما أراه في الطلب. كـبائع، لا أفرج عن الأموال أبدًا حتى أكون قد أكدت شخصيًا وصول المبلغ إلى حسابي الخاص، وبالطريقة نفسها المطابقة للكمية الدقيقة واسم المُرسل. قد تبدو هذه خطوات كثيرة في البداية، لكن بعد بضع صفقات على Binance P2P تصبح جزءًا طبيعيًا من أسلوبك.
أنا وزميلي نقارن الملاحظات الآن قبل أن يقوم أيٌّ منا بالتداول، وتحولت هذه العملية إلى عادة صغيرة خاصة تتمثل في التحقق المزدوج من منطق كل طرف قبل الالتزام بطلب. قد يبدو ذلك غير ضروري حتى تدرك كم هو سهل إقناع نفسك بأن الاختصار مناسب عندما تكون أنت الوحيد الذي يقيّم ذلك. أحيانًا تكون أبسط طريقة لاكتشاف خطأ قبل أن يكلفك شيئًا على Binance P2P أن يسألك شخص آخر لماذا تثق بتاجر معيّن.
#binancep2pantoan @Binance_Vietnam $HEMI
{future}(HEMIUSDT)
بصفتي طالبًا جامعيًا، جاءت أول تجربة لي في تداول العملات المشفرة عبر Binance P2P، وأريد أن أشرحها بالطريقة التي كنت أتمنى أن يشرحها لي أحدهم. Binance P2P عبارة عن سوق يقوم فيه المستخدمون بشراء العملات المشفرة وبيعها مباشرةً فيما بينهم، لكن الأمر ليس فوضى مفتوحة للجميع. يجب على كل حساب إكمال التحقق KYC أولًا، أي يتم التحقق من هويتك قبل أن تتمكن من التداول إطلاقًا. بمجرد أن تضع طلبًا، يتم قفل أصل البائع من العملات المشفرة في الضمان (escrow)، فلا يمكن إرساله إلى أي مكان آخر حتى يؤكد الطرفان أن الصفقة قد اكتملت.
ما استغرق مني وقتًا أطول لفهمه هو لماذا يهم كثيرًا البقاء داخل التطبيق. أخبرني زميل ذات مرة أن متجرًا طلب إنهاء صفقة عبر تطبيق مراسلة منفصل لتوفير الوقت، ولحسن الحظ أن زميلي قال لا. كل ما يتعلق بـ Binance P2P—الضمان، وسجل الدردشة، والقدرة على فتح نزاع إذا حدث خطأ—لا يعمل إلا إذا تمت الصفقة كلها على المنصة من البداية إلى النهاية. الخروج من المنصة يلغي في الوقت نفسه جميع هذه الحمايات.
قبل أن أرسل أي دفعة الآن، أتحقق من ملف المتداول الآخر: كم صفقة أتمّها، وما معدل إنجاز تلك الصفقات، وما إذا كان اسمه مطابقًا لما أراه في الطلب. كـبائع، لا أفرج عن الأموال أبدًا حتى أكون قد أكدت شخصيًا وصول المبلغ إلى حسابي الخاص، وبالطريقة نفسها المطابقة للكمية الدقيقة واسم المُرسل. قد تبدو هذه خطوات كثيرة في البداية، لكن بعد بضع صفقات على Binance P2P تصبح جزءًا طبيعيًا من أسلوبك.
أنا وزميلي نقارن الملاحظات الآن قبل أن يقوم أيٌّ منا بالتداول، وتحولت هذه العملية إلى عادة صغيرة خاصة تتمثل في التحقق المزدوج من منطق كل طرف قبل الالتزام بطلب. قد يبدو ذلك غير ضروري حتى تدرك كم هو سهل إقناع نفسك بأن الاختصار مناسب عندما تكون أنت الوحيد الذي يقيّم ذلك. أحيانًا تكون أبسط طريقة لاكتشاف خطأ قبل أن يكلفك شيئًا على Binance P2P أن يسألك شخص آخر لماذا تثق بتاجر معيّن.
#binancep2pantoan @Binance Vietnam $HEMI
ما استغرق مني وقتًا أطول لفهمه هو لماذا يهم كثيرًا البقاء داخل التطبيق. أخبرني زميل ذات مرة أن متجرًا طلب إنهاء صفقة عبر تطبيق مراسلة منفصل لتوفير الوقت، ولحسن الحظ أن زميلي قال لا. كل ما يتعلق بـ Binance P2P—الضمان، وسجل الدردشة، والقدرة على فتح نزاع إذا حدث خطأ—لا يعمل إلا إذا تمت الصفقة كلها على المنصة من البداية إلى النهاية. الخروج من المنصة يلغي في الوقت نفسه جميع هذه الحمايات.
قبل أن أرسل أي دفعة الآن، أتحقق من ملف المتداول الآخر: كم صفقة أتمّها، وما معدل إنجاز تلك الصفقات، وما إذا كان اسمه مطابقًا لما أراه في الطلب. كـبائع، لا أفرج عن الأموال أبدًا حتى أكون قد أكدت شخصيًا وصول المبلغ إلى حسابي الخاص، وبالطريقة نفسها المطابقة للكمية الدقيقة واسم المُرسل. قد تبدو هذه خطوات كثيرة في البداية، لكن بعد بضع صفقات على Binance P2P تصبح جزءًا طبيعيًا من أسلوبك.
أنا وزميلي نقارن الملاحظات الآن قبل أن يقوم أيٌّ منا بالتداول، وتحولت هذه العملية إلى عادة صغيرة خاصة تتمثل في التحقق المزدوج من منطق كل طرف قبل الالتزام بطلب. قد يبدو ذلك غير ضروري حتى تدرك كم هو سهل إقناع نفسك بأن الاختصار مناسب عندما تكون أنت الوحيد الذي يقيّم ذلك. أحيانًا تكون أبسط طريقة لاكتشاف خطأ قبل أن يكلفك شيئًا على Binance P2P أن يسألك شخص آخر لماذا تثق بتاجر معيّن.
#binancep2pantoan @Binance Vietnam $HEMI
138
·
--
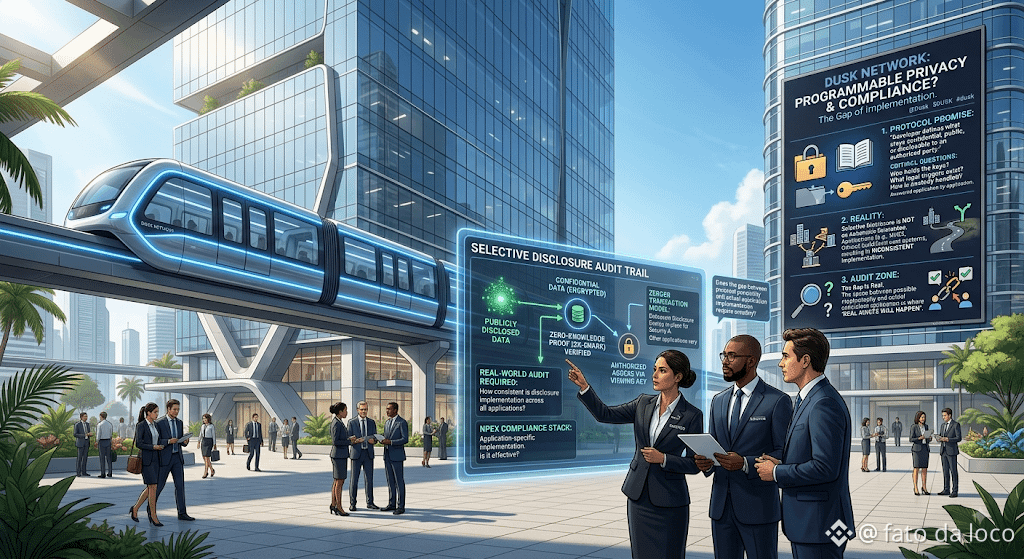
الخصوصية القابلة للبرمجة هي العبارة التي يستخدمها Dusk Network لوصف وعده الأساسي، وعلى الورق فإنها تحل نزاعًا كانت سلاسل الخصوصية تناضل من أجله منذ سنوات. بدلًا من الاختيار بين إخفاء الهوية الكامل والشفافية الكاملة، يحدد المطور ما الذي يبقى سريًا، وما الذي يصبح عامًا، وما يمكن الإفصاح عنه لطرفٍ مخوّل في ظل ظروف مناسبة. تتولى البراهين الصفرية المعرفة التعامل مع التشفير. ويتولى الإفصاح الانتقائي معالجة جانب الامتثال. اقرأ بسرعة؛ يبدو كأن المعضلة القديمة قد تم حلها ببساطة.
ما تتركه هذه الصياغة هادئًا هو الجزء الذي يحدث بعد أن يعمل التشفير. يتطلب الإفصاح الانتقائي من شخصٍ ما الاحتفاظ بمفتاح عرض أو منحه، أو تقديم برهان تدقيق لادعاءٍ محدد، ولا يحدد البروتوكول ذاته من يكون هذا الشخص، ولا المعيار القانوني الذي يفعّل طلبًا، ولا كيفية التعامل مع حفظ المفاتيح إذا احتاجت مؤسسة أو جهة تنظيمية إلى الوصول. تُجاب هذه الأسئلة تطبيقًا بتطبيق، لا مرة واحدة على مستوى البروتوكول. يبني NPEX طبقة امتثال خاصة به فوق أدوات Dusk Network ليجيب عنها داخل مكانه. ويمكن لمُصدِرٍ آخر على السلسلة نفسها أن يبني شيئًا منظمًا بشكل مختلف تمامًا، مع افتراضات مختلفة حول من يحتفظ بالمفاتيح. يدمج Zedger، نموذج المعاملات المُصمم خصيصًا لمعيار عقد الأمان السري (Confidential Security Contract) لدى Dusk Network، منطق الاسترداد والتحويلات المقيّدة وأرباح الأسهم لحالات استخدام الأوراق المالية، ما يبيّن أن البروتوكول قادر على دعم تصميم إفصاح شديد التحديد عندما يبذل شخصٌ ما العمل. وهذا لا يعني أن كل مُصدِرٍ مستقبلي سيبني بالقدر نفسه من العناية افتراضيًا.
لا أعتقد أنها عيبٌ بالضبط، لأن المرونة هي جوهر تسميتها قابلًا للبرمجة. لكن «الخصوصية والامتثال، تم حله» تصف ما يتيحه التشفير، لا ضمانًا حول مدى اتساق أي تطبيق بعينه في تنفيذ جانب الإفصاح فعليًا في الممارسة. الفجوة بين الأمرين هي بالضبط المكان الذي ستجرى فيه عمليات التدقيق الحقيقية.
#dusk $DUSK @Dusk_Foundation
الخصوصية القابلة للبرمجة هي العبارة التي يستخدمها Dusk Network لوصف وعده الأساسي، وعلى الورق فإنها تحل نزاعًا كانت سلاسل الخصوصية تناضل من أجله منذ سنوات. بدلًا من الاختيار بين إخفاء الهوية الكامل والشفافية الكاملة، يحدد المطور ما الذي يبقى سريًا، وما الذي يصبح عامًا، وما يمكن الإفصاح عنه لطرفٍ مخوّل في ظل ظروف مناسبة. تتولى البراهين الصفرية المعرفة التعامل مع التشفير. ويتولى الإفصاح الانتقائي معالجة جانب الامتثال. اقرأ بسرعة؛ يبدو كأن المعضلة القديمة قد تم حلها ببساطة.
ما تتركه هذه الصياغة هادئًا هو الجزء الذي يحدث بعد أن يعمل التشفير. يتطلب الإفصاح الانتقائي من شخصٍ ما الاحتفاظ بمفتاح عرض أو منحه، أو تقديم برهان تدقيق لادعاءٍ محدد، ولا يحدد البروتوكول ذاته من يكون هذا الشخص، ولا المعيار القانوني الذي يفعّل طلبًا، ولا كيفية التعامل مع حفظ المفاتيح إذا احتاجت مؤسسة أو جهة تنظيمية إلى الوصول. تُجاب هذه الأسئلة تطبيقًا بتطبيق، لا مرة واحدة على مستوى البروتوكول. يبني NPEX طبقة امتثال خاصة به فوق أدوات Dusk Network ليجيب عنها داخل مكانه. ويمكن لمُصدِرٍ آخر على السلسلة نفسها أن يبني شيئًا منظمًا بشكل مختلف تمامًا، مع افتراضات مختلفة حول من يحتفظ بالمفاتيح. يدمج Zedger، نموذج المعاملات المُصمم خصيصًا لمعيار عقد الأمان السري (Confidential Security Contract) لدى Dusk Network، منطق الاسترداد والتحويلات المقيّدة وأرباح الأسهم لحالات استخدام الأوراق المالية، ما يبيّن أن البروتوكول قادر على دعم تصميم إفصاح شديد التحديد عندما يبذل شخصٌ ما العمل. وهذا لا يعني أن كل مُصدِرٍ مستقبلي سيبني بالقدر نفسه من العناية افتراضيًا.
لا أعتقد أنها عيبٌ بالضبط، لأن المرونة هي جوهر تسميتها قابلًا للبرمجة. لكن «الخصوصية والامتثال، تم حله» تصف ما يتيحه التشفير، لا ضمانًا حول مدى اتساق أي تطبيق بعينه في تنفيذ جانب الإفصاح فعليًا في الممارسة. الفجوة بين الأمرين هي بالضبط المكان الذي ستجرى فيه عمليات التدقيق الحقيقية.
#dusk $DUSK @Dusk
ما تتركه هذه الصياغة هادئًا هو الجزء الذي يحدث بعد أن يعمل التشفير. يتطلب الإفصاح الانتقائي من شخصٍ ما الاحتفاظ بمفتاح عرض أو منحه، أو تقديم برهان تدقيق لادعاءٍ محدد، ولا يحدد البروتوكول ذاته من يكون هذا الشخص، ولا المعيار القانوني الذي يفعّل طلبًا، ولا كيفية التعامل مع حفظ المفاتيح إذا احتاجت مؤسسة أو جهة تنظيمية إلى الوصول. تُجاب هذه الأسئلة تطبيقًا بتطبيق، لا مرة واحدة على مستوى البروتوكول. يبني NPEX طبقة امتثال خاصة به فوق أدوات Dusk Network ليجيب عنها داخل مكانه. ويمكن لمُصدِرٍ آخر على السلسلة نفسها أن يبني شيئًا منظمًا بشكل مختلف تمامًا، مع افتراضات مختلفة حول من يحتفظ بالمفاتيح. يدمج Zedger، نموذج المعاملات المُصمم خصيصًا لمعيار عقد الأمان السري (Confidential Security Contract) لدى Dusk Network، منطق الاسترداد والتحويلات المقيّدة وأرباح الأسهم لحالات استخدام الأوراق المالية، ما يبيّن أن البروتوكول قادر على دعم تصميم إفصاح شديد التحديد عندما يبذل شخصٌ ما العمل. وهذا لا يعني أن كل مُصدِرٍ مستقبلي سيبني بالقدر نفسه من العناية افتراضيًا.
لا أعتقد أنها عيبٌ بالضبط، لأن المرونة هي جوهر تسميتها قابلًا للبرمجة. لكن «الخصوصية والامتثال، تم حله» تصف ما يتيحه التشفير، لا ضمانًا حول مدى اتساق أي تطبيق بعينه في تنفيذ جانب الإفصاح فعليًا في الممارسة. الفجوة بين الأمرين هي بالضبط المكان الذي ستجرى فيه عمليات التدقيق الحقيقية.
#dusk $DUSK @Dusk
1
75
·
--
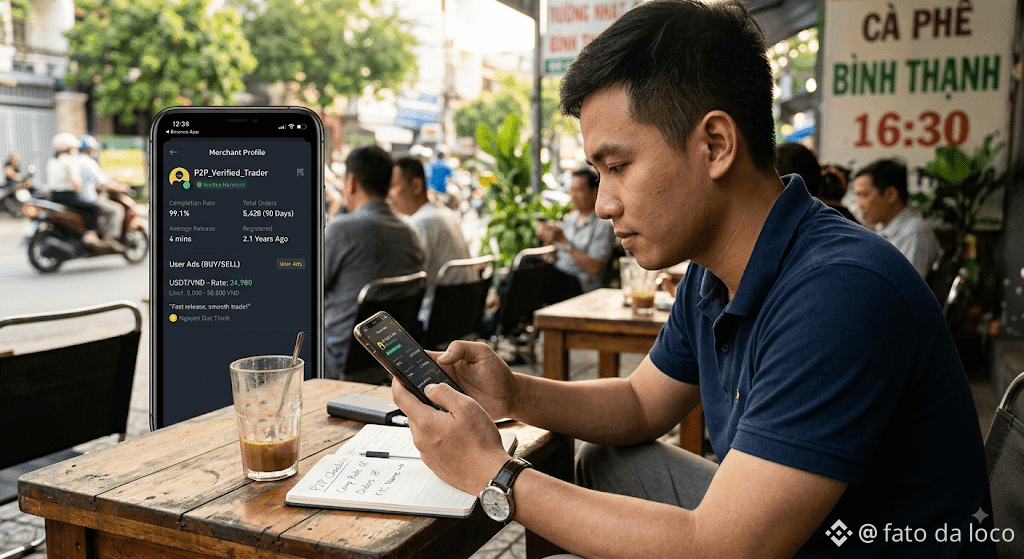
كان اختيار التاجر للتعامل معه على باينانس P2P يبدو عشوائيًا بالنسبة لي في البداية؛ كنت فقط أختار من لديه أفضل سعر. وتغيّر ذلك بعد صفقة بدا فيها السعر ممتازًا، لكن الملف الشخصي كشف قصة مختلفة عندما نظرت إليه فعليًا.
تعرض باينانس P2P قدرًا مدهشًا من التفاصيل عن كل تاجر إذا أخذت الوقت لقراءتها: معدل الإتمام، إجمالي عدد الطلبات، متوسط وقت الإفراج، ومدة نشاط الحساب. غالبًا ما يكون حساب ذو معدل إتمام منخفض أو عدد قليل جدًا من الطلبات المكتملة مقترنًا بسعر جيد بشكل غير معتاد إشارة للتريث. كل حساب اجتاز متطلبات KYC، لذا توجد هوية حقيقية موثّقة خلفه، لكن هذا لا يعني أن كل متداول يتصرّف بشكل جيد، ولهذا السبب ما زالت المنصة توفر لك الدردشة والضمان (Escrow) واستئناف النزاع كطبقات حماية إضافية.
أما عملي الآن قبل فتح أي طلب: أتحقق أولًا من معدل الإتمام وعدد الطلبات، ثم أقرأ بعض رسائل الدردشة الأخيرة إذا كان لدى التاجر أي نشاط عام. بمجرد بدء الصفقة، أتأكد أن الاسم الذي أرسله أو أتلقاه في عملية الدفع يطابق الاسم المرتبط بالملف الشخصي. لا أؤكد أو أُفرج بناءً على ما يقوله شخص ما في الدردشة، بل فقط بناءً على ما أستطيع التحقق منه مباشرةً عبر تطبيق البنك الخاص بي. وأحتفظ أيضًا بلقطة شاشة لملف التاجر الشخصي إلى جانب الطلب تحسبًا لوجود ما يحتاج إلى مراجعة لاحقًا.
كما أولي اهتمامًا لمدى اتساق أوقات إفراج التاجر عبر تاريخه، لا مجرد رقم المتوسط المعروض. التاجر الذي يُفرج بسرعة في الصفقات الصغيرة لكن لديه نمط تأخيرات في الصفقات الأكبر يخبرك بشيء محدد عن حدود ارتياحه فعليًا. بدأت أيضًا أحتفظ بملاحظة ذهنية قصيرة عن التجار الذين تعاملت معهم بنجاح؛ فإجراء صفقات متكررة مع شخص مُتحقق منه مسبقًا عبر سجل سلس يكون أقل احتكاكًا من البدء من جديد مع شخص غريب.
إن كان السعر جيدًا على باينانس P2P فلن يعني شيئًا إذا لم تكن الصفقة نفسها آمنة.
#binancep2pantoan @Binance_Vietnam $ACE
{future}(ACEUSDT)
كان اختيار التاجر للتعامل معه على باينانس P2P يبدو عشوائيًا بالنسبة لي في البداية؛ كنت فقط أختار من لديه أفضل سعر. وتغيّر ذلك بعد صفقة بدا فيها السعر ممتازًا، لكن الملف الشخصي كشف قصة مختلفة عندما نظرت إليه فعليًا.
تعرض باينانس P2P قدرًا مدهشًا من التفاصيل عن كل تاجر إذا أخذت الوقت لقراءتها: معدل الإتمام، إجمالي عدد الطلبات، متوسط وقت الإفراج، ومدة نشاط الحساب. غالبًا ما يكون حساب ذو معدل إتمام منخفض أو عدد قليل جدًا من الطلبات المكتملة مقترنًا بسعر جيد بشكل غير معتاد إشارة للتريث. كل حساب اجتاز متطلبات KYC، لذا توجد هوية حقيقية موثّقة خلفه، لكن هذا لا يعني أن كل متداول يتصرّف بشكل جيد، ولهذا السبب ما زالت المنصة توفر لك الدردشة والضمان (Escrow) واستئناف النزاع كطبقات حماية إضافية.
أما عملي الآن قبل فتح أي طلب: أتحقق أولًا من معدل الإتمام وعدد الطلبات، ثم أقرأ بعض رسائل الدردشة الأخيرة إذا كان لدى التاجر أي نشاط عام. بمجرد بدء الصفقة، أتأكد أن الاسم الذي أرسله أو أتلقاه في عملية الدفع يطابق الاسم المرتبط بالملف الشخصي. لا أؤكد أو أُفرج بناءً على ما يقوله شخص ما في الدردشة، بل فقط بناءً على ما أستطيع التحقق منه مباشرةً عبر تطبيق البنك الخاص بي. وأحتفظ أيضًا بلقطة شاشة لملف التاجر الشخصي إلى جانب الطلب تحسبًا لوجود ما يحتاج إلى مراجعة لاحقًا.
كما أولي اهتمامًا لمدى اتساق أوقات إفراج التاجر عبر تاريخه، لا مجرد رقم المتوسط المعروض. التاجر الذي يُفرج بسرعة في الصفقات الصغيرة لكن لديه نمط تأخيرات في الصفقات الأكبر يخبرك بشيء محدد عن حدود ارتياحه فعليًا. بدأت أيضًا أحتفظ بملاحظة ذهنية قصيرة عن التجار الذين تعاملت معهم بنجاح؛ فإجراء صفقات متكررة مع شخص مُتحقق منه مسبقًا عبر سجل سلس يكون أقل احتكاكًا من البدء من جديد مع شخص غريب.
إن كان السعر جيدًا على باينانس P2P فلن يعني شيئًا إذا لم تكن الصفقة نفسها آمنة.
#binancep2pantoan @Binance Vietnam $ACE
تعرض باينانس P2P قدرًا مدهشًا من التفاصيل عن كل تاجر إذا أخذت الوقت لقراءتها: معدل الإتمام، إجمالي عدد الطلبات، متوسط وقت الإفراج، ومدة نشاط الحساب. غالبًا ما يكون حساب ذو معدل إتمام منخفض أو عدد قليل جدًا من الطلبات المكتملة مقترنًا بسعر جيد بشكل غير معتاد إشارة للتريث. كل حساب اجتاز متطلبات KYC، لذا توجد هوية حقيقية موثّقة خلفه، لكن هذا لا يعني أن كل متداول يتصرّف بشكل جيد، ولهذا السبب ما زالت المنصة توفر لك الدردشة والضمان (Escrow) واستئناف النزاع كطبقات حماية إضافية.
أما عملي الآن قبل فتح أي طلب: أتحقق أولًا من معدل الإتمام وعدد الطلبات، ثم أقرأ بعض رسائل الدردشة الأخيرة إذا كان لدى التاجر أي نشاط عام. بمجرد بدء الصفقة، أتأكد أن الاسم الذي أرسله أو أتلقاه في عملية الدفع يطابق الاسم المرتبط بالملف الشخصي. لا أؤكد أو أُفرج بناءً على ما يقوله شخص ما في الدردشة، بل فقط بناءً على ما أستطيع التحقق منه مباشرةً عبر تطبيق البنك الخاص بي. وأحتفظ أيضًا بلقطة شاشة لملف التاجر الشخصي إلى جانب الطلب تحسبًا لوجود ما يحتاج إلى مراجعة لاحقًا.
كما أولي اهتمامًا لمدى اتساق أوقات إفراج التاجر عبر تاريخه، لا مجرد رقم المتوسط المعروض. التاجر الذي يُفرج بسرعة في الصفقات الصغيرة لكن لديه نمط تأخيرات في الصفقات الأكبر يخبرك بشيء محدد عن حدود ارتياحه فعليًا. بدأت أيضًا أحتفظ بملاحظة ذهنية قصيرة عن التجار الذين تعاملت معهم بنجاح؛ فإجراء صفقات متكررة مع شخص مُتحقق منه مسبقًا عبر سجل سلس يكون أقل احتكاكًا من البدء من جديد مع شخص غريب.
إن كان السعر جيدًا على باينانس P2P فلن يعني شيئًا إذا لم تكن الصفقة نفسها آمنة.
#binancep2pantoan @Binance Vietnam $ACE
194
·
--
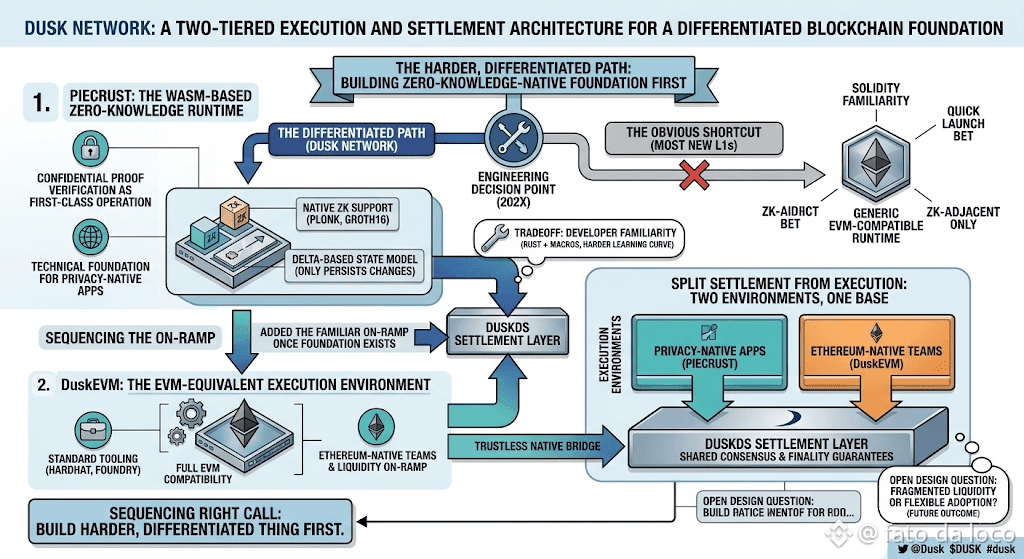
عندما اضطر مهندسو شبكة Dusk إلى تحديد كيفية تنفيذ العقود فعليًا، لم يلجؤوا إلى الاختصار الواضح. معظم شبكات الطبقة الأولى (Layer-1) الجديدة التي أُطلقت في السنوات القليلة الماضية طرحت نموذجًا متوافقًا مع EVM منذ اليوم الأول، متكئةً على أن دراية مطوري Solidity ستتغلب على أي كلفة تقنية. أنشأت Dusk Network جهازًا افتراضيًا خاصًا بها أولًا: Piecrust، بيئة تشغيل مبنية على WASM مع دعم أصلي لعمليات الإثباتات بالمعرفة الصفرية مثل التحقق من PLONK وGroth16، إضافةً إلى نموذج حالة معتمد على التغييرات (delta) يقوم فقط بالاحتفاظ بما تغيّر فعلًا بدلًا من إعادة كتابة الحالة الكاملة في كل كتلة.
هذا مسار أصعب وبطيء. لكنه أيضًا المسار الوحيد الذي مكّن عقود Dusk Network من أن تكون «مولدة للمعرفة الصفرية» بشكل أصيل (zero-knowledge-native) وليست مجرد قريبة من المعرفة الصفرية (zero-knowledge-adjacent)، لأن بيئات EVM القياسية لم تُصمَّم ليكون التحقق من الأدلة السرية عملية أساسية من الدرجة الأولى. كانت المقايضة هي دراية المطورين: أغلب المهندسين يعرفون Solidity، وقليلون فقط يعرفون Rust مع ما يرافقه من ماكروز عقود لدى Dusk Network—وهذه تكلفة حقيقية قبلتها المجموعة بوعي.
المثير للاهتمام أن شبكة Dusk لم تبقَ إلى الأبد مرتبطة بهذه المقايضة. وصلت DuskEVM كبيئة تنفيذ ثانية، مكافئة بالكامل لـ EVM، وتتسوى إلى نفس طبقة DuskDS الأساسية التي تستخدمها العقود المبنية على Piecrust، مع جسر أصلي بلا ثقة (trustless) وأدوات قياسية يعرفها المطورون بالفعل. بدلًا من اختيار نموذج تنفيذ واحد وفرضه على كل حالة استخدام، فصلت Dusk Network التسوية عن التنفيذ بالكامل، ما سمح للتطبيقات التي ولدت للخصوصية أن تعيش على Piecrust، وللفرق التي تعتمد على بيئة Ethereum أن تعيش على DuskEVM، مع حصول الجانبين على نفس ضمانات الإجماع والنهائية (finality) الكامنة تحت ذلك.
أعتقد أن ترتيب الخطوات كان القرار الصحيح: بناء الشيء الأكثر صعوبة والأكثر تمايزًا أولًا، ثم إضافة بوابة الوصول المألوفة (on-ramp) عندما تصبح البنية الأساسية موجودة. أما ما إذا كانت بيئتا تنفيذ ستُجزّئ السيولة والانتباه بدلًا من إضافة مرونة، فما يزال سؤالًا تصميميًا مفتوحًا لا يستطيع أحد خارج شبكة Dusk Network الإجابة عنه بالكامل بعد.
#dusk $DUSK @Dusk_Foundation
عندما اضطر مهندسو شبكة Dusk إلى تحديد كيفية تنفيذ العقود فعليًا، لم يلجؤوا إلى الاختصار الواضح. معظم شبكات الطبقة الأولى (Layer-1) الجديدة التي أُطلقت في السنوات القليلة الماضية طرحت نموذجًا متوافقًا مع EVM منذ اليوم الأول، متكئةً على أن دراية مطوري Solidity ستتغلب على أي كلفة تقنية. أنشأت Dusk Network جهازًا افتراضيًا خاصًا بها أولًا: Piecrust، بيئة تشغيل مبنية على WASM مع دعم أصلي لعمليات الإثباتات بالمعرفة الصفرية مثل التحقق من PLONK وGroth16، إضافةً إلى نموذج حالة معتمد على التغييرات (delta) يقوم فقط بالاحتفاظ بما تغيّر فعلًا بدلًا من إعادة كتابة الحالة الكاملة في كل كتلة.
هذا مسار أصعب وبطيء. لكنه أيضًا المسار الوحيد الذي مكّن عقود Dusk Network من أن تكون «مولدة للمعرفة الصفرية» بشكل أصيل (zero-knowledge-native) وليست مجرد قريبة من المعرفة الصفرية (zero-knowledge-adjacent)، لأن بيئات EVM القياسية لم تُصمَّم ليكون التحقق من الأدلة السرية عملية أساسية من الدرجة الأولى. كانت المقايضة هي دراية المطورين: أغلب المهندسين يعرفون Solidity، وقليلون فقط يعرفون Rust مع ما يرافقه من ماكروز عقود لدى Dusk Network—وهذه تكلفة حقيقية قبلتها المجموعة بوعي.
المثير للاهتمام أن شبكة Dusk لم تبقَ إلى الأبد مرتبطة بهذه المقايضة. وصلت DuskEVM كبيئة تنفيذ ثانية، مكافئة بالكامل لـ EVM، وتتسوى إلى نفس طبقة DuskDS الأساسية التي تستخدمها العقود المبنية على Piecrust، مع جسر أصلي بلا ثقة (trustless) وأدوات قياسية يعرفها المطورون بالفعل. بدلًا من اختيار نموذج تنفيذ واحد وفرضه على كل حالة استخدام، فصلت Dusk Network التسوية عن التنفيذ بالكامل، ما سمح للتطبيقات التي ولدت للخصوصية أن تعيش على Piecrust، وللفرق التي تعتمد على بيئة Ethereum أن تعيش على DuskEVM، مع حصول الجانبين على نفس ضمانات الإجماع والنهائية (finality) الكامنة تحت ذلك.
أعتقد أن ترتيب الخطوات كان القرار الصحيح: بناء الشيء الأكثر صعوبة والأكثر تمايزًا أولًا، ثم إضافة بوابة الوصول المألوفة (on-ramp) عندما تصبح البنية الأساسية موجودة. أما ما إذا كانت بيئتا تنفيذ ستُجزّئ السيولة والانتباه بدلًا من إضافة مرونة، فما يزال سؤالًا تصميميًا مفتوحًا لا يستطيع أحد خارج شبكة Dusk Network الإجابة عنه بالكامل بعد.
#dusk $DUSK @Dusk
هذا مسار أصعب وبطيء. لكنه أيضًا المسار الوحيد الذي مكّن عقود Dusk Network من أن تكون «مولدة للمعرفة الصفرية» بشكل أصيل (zero-knowledge-native) وليست مجرد قريبة من المعرفة الصفرية (zero-knowledge-adjacent)، لأن بيئات EVM القياسية لم تُصمَّم ليكون التحقق من الأدلة السرية عملية أساسية من الدرجة الأولى. كانت المقايضة هي دراية المطورين: أغلب المهندسين يعرفون Solidity، وقليلون فقط يعرفون Rust مع ما يرافقه من ماكروز عقود لدى Dusk Network—وهذه تكلفة حقيقية قبلتها المجموعة بوعي.
المثير للاهتمام أن شبكة Dusk لم تبقَ إلى الأبد مرتبطة بهذه المقايضة. وصلت DuskEVM كبيئة تنفيذ ثانية، مكافئة بالكامل لـ EVM، وتتسوى إلى نفس طبقة DuskDS الأساسية التي تستخدمها العقود المبنية على Piecrust، مع جسر أصلي بلا ثقة (trustless) وأدوات قياسية يعرفها المطورون بالفعل. بدلًا من اختيار نموذج تنفيذ واحد وفرضه على كل حالة استخدام، فصلت Dusk Network التسوية عن التنفيذ بالكامل، ما سمح للتطبيقات التي ولدت للخصوصية أن تعيش على Piecrust، وللفرق التي تعتمد على بيئة Ethereum أن تعيش على DuskEVM، مع حصول الجانبين على نفس ضمانات الإجماع والنهائية (finality) الكامنة تحت ذلك.
أعتقد أن ترتيب الخطوات كان القرار الصحيح: بناء الشيء الأكثر صعوبة والأكثر تمايزًا أولًا، ثم إضافة بوابة الوصول المألوفة (on-ramp) عندما تصبح البنية الأساسية موجودة. أما ما إذا كانت بيئتا تنفيذ ستُجزّئ السيولة والانتباه بدلًا من إضافة مرونة، فما يزال سؤالًا تصميميًا مفتوحًا لا يستطيع أحد خارج شبكة Dusk Network الإجابة عنه بالكامل بعد.
#dusk $DUSK @Dusk
148
·
--
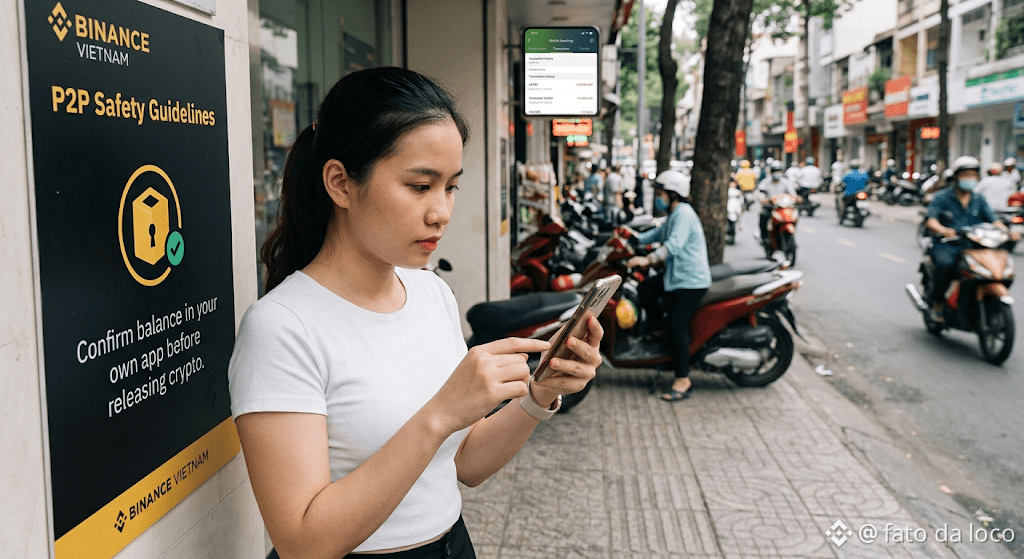
التداول في Binance P2P من هاتفي بين الاجتماعات علّمني أن أبني عادات لا تعتمد على وجود وقت للتفكير ببطء. تحتفظ Binance P2P بالعملات المشفّرة للبائع في الضمان (Escrow) إلى أن يتم التحقق من دفعة المشتري، وتطلب من كل حساب إكمال التحقق KYC، وتمنح كل طلب محادثته الخاصة، وتوفّر استئناف/اعتراضًا في حال احتاجت عملية تداول إلى تدخل Binance لمراجعة التفاصيل. هذا الحماية لا تبقى إلا طالما أن الصفقة بأكملها تبقى داخل Binance P2P، لذا فإن رسالة تطلب تسوية الأمور عبر تواصل شخصي بدلًا من ذلك هي في الحقيقة طلب للابتعاد عن كل وسائل الأمان التي لديك. حتى على هاتفي أتحقق أولًا من عدد الطلبات للطرف المقابل، ومعدل الإكمال، وعمر الحساب، وأتعامل مع الإشعارات التي تبدو مقلّدة، والطلبات المتعجلة، والأدلة غير القابلة للتحقق كأسباب للتوقف بدلًا من المضي قدمًا. لا أُطلِق الأموال أبدًا قبل التأكد من الرصيد في تطبيق البنك الخاص بي، وأحتفظ بلقطات شاشة منظمة لكل عملية في حال احتاج الدعم إلى الرجوع إليها.
أهم عادة على الهاتف هي هذه: لا أثق بإشعار الدفع وحده أبدًا. يمكن تزوير الإشعار أو أن يكون خاطئًا ببساطة، لذلك قبل إطلاق أي عملة مشفّرة أفتح تطبيق البنك الفعلي الخاص بي، وليس التنبيه، وأتحقق بنفسي من الرصيد الحقيقي وسجل المعاملات. تعلّمت ذلك بعد أن أرسل مشتري لقطة شاشة لما بدا كإشعار من البنك، مع طابع زمني وتنسيق مقنع، بينما حسابي الحقيقي لم يُظهر شيئًا على الإطلاق. شاشة صغيرة، قرار كبير؛ لذلك وضعت قاعدة مدتها دقيقتان: تحقّق من الاسم، و تأكد أن الأموال وصلت فعليًا إلى تطبيق البنك الخاص بي، والتقط لقطة للشاشة لطلب المحادثة، ثم أُطلِق التنفيذ—بدون استثناء حتى عندما أكون في طريق ما أو بين المكالمات. كما أنني أحتفظ بأرشيف صفقاتي السابقة منظّمًا حسب التاريخ مباشرة على هاتفي؛ لأنه إذا احتاج الدعم يومًا ما إلى تفاصيل لِنزاع، فإن توفر رقم الطلب ولقطات الشاشة جاهزة يوفر الوقت للجميع ويزيل التخمين عند تذكّر ما حدث فعلًا.
#binancep2pantoan @Binance_Vietnam $GPS
{future}(GPSUSDT)
التداول في Binance P2P من هاتفي بين الاجتماعات علّمني أن أبني عادات لا تعتمد على وجود وقت للتفكير ببطء. تحتفظ Binance P2P بالعملات المشفّرة للبائع في الضمان (Escrow) إلى أن يتم التحقق من دفعة المشتري، وتطلب من كل حساب إكمال التحقق KYC، وتمنح كل طلب محادثته الخاصة، وتوفّر استئناف/اعتراضًا في حال احتاجت عملية تداول إلى تدخل Binance لمراجعة التفاصيل. هذا الحماية لا تبقى إلا طالما أن الصفقة بأكملها تبقى داخل Binance P2P، لذا فإن رسالة تطلب تسوية الأمور عبر تواصل شخصي بدلًا من ذلك هي في الحقيقة طلب للابتعاد عن كل وسائل الأمان التي لديك. حتى على هاتفي أتحقق أولًا من عدد الطلبات للطرف المقابل، ومعدل الإكمال، وعمر الحساب، وأتعامل مع الإشعارات التي تبدو مقلّدة، والطلبات المتعجلة، والأدلة غير القابلة للتحقق كأسباب للتوقف بدلًا من المضي قدمًا. لا أُطلِق الأموال أبدًا قبل التأكد من الرصيد في تطبيق البنك الخاص بي، وأحتفظ بلقطات شاشة منظمة لكل عملية في حال احتاج الدعم إلى الرجوع إليها.
أهم عادة على الهاتف هي هذه: لا أثق بإشعار الدفع وحده أبدًا. يمكن تزوير الإشعار أو أن يكون خاطئًا ببساطة، لذلك قبل إطلاق أي عملة مشفّرة أفتح تطبيق البنك الفعلي الخاص بي، وليس التنبيه، وأتحقق بنفسي من الرصيد الحقيقي وسجل المعاملات. تعلّمت ذلك بعد أن أرسل مشتري لقطة شاشة لما بدا كإشعار من البنك، مع طابع زمني وتنسيق مقنع، بينما حسابي الحقيقي لم يُظهر شيئًا على الإطلاق. شاشة صغيرة، قرار كبير؛ لذلك وضعت قاعدة مدتها دقيقتان: تحقّق من الاسم، و تأكد أن الأموال وصلت فعليًا إلى تطبيق البنك الخاص بي، والتقط لقطة للشاشة لطلب المحادثة، ثم أُطلِق التنفيذ—بدون استثناء حتى عندما أكون في طريق ما أو بين المكالمات. كما أنني أحتفظ بأرشيف صفقاتي السابقة منظّمًا حسب التاريخ مباشرة على هاتفي؛ لأنه إذا احتاج الدعم يومًا ما إلى تفاصيل لِنزاع، فإن توفر رقم الطلب ولقطات الشاشة جاهزة يوفر الوقت للجميع ويزيل التخمين عند تذكّر ما حدث فعلًا.
#binancep2pantoan @Binance Vietnam $GPS
أهم عادة على الهاتف هي هذه: لا أثق بإشعار الدفع وحده أبدًا. يمكن تزوير الإشعار أو أن يكون خاطئًا ببساطة، لذلك قبل إطلاق أي عملة مشفّرة أفتح تطبيق البنك الفعلي الخاص بي، وليس التنبيه، وأتحقق بنفسي من الرصيد الحقيقي وسجل المعاملات. تعلّمت ذلك بعد أن أرسل مشتري لقطة شاشة لما بدا كإشعار من البنك، مع طابع زمني وتنسيق مقنع، بينما حسابي الحقيقي لم يُظهر شيئًا على الإطلاق. شاشة صغيرة، قرار كبير؛ لذلك وضعت قاعدة مدتها دقيقتان: تحقّق من الاسم، و تأكد أن الأموال وصلت فعليًا إلى تطبيق البنك الخاص بي، والتقط لقطة للشاشة لطلب المحادثة، ثم أُطلِق التنفيذ—بدون استثناء حتى عندما أكون في طريق ما أو بين المكالمات. كما أنني أحتفظ بأرشيف صفقاتي السابقة منظّمًا حسب التاريخ مباشرة على هاتفي؛ لأنه إذا احتاج الدعم يومًا ما إلى تفاصيل لِنزاع، فإن توفر رقم الطلب ولقطات الشاشة جاهزة يوفر الوقت للجميع ويزيل التخمين عند تذكّر ما حدث فعلًا.
#binancep2pantoan @Binance Vietnam $GPS
230
·
--
أعتقد أن أهم كلمة في Dusk Connect هي "discover".
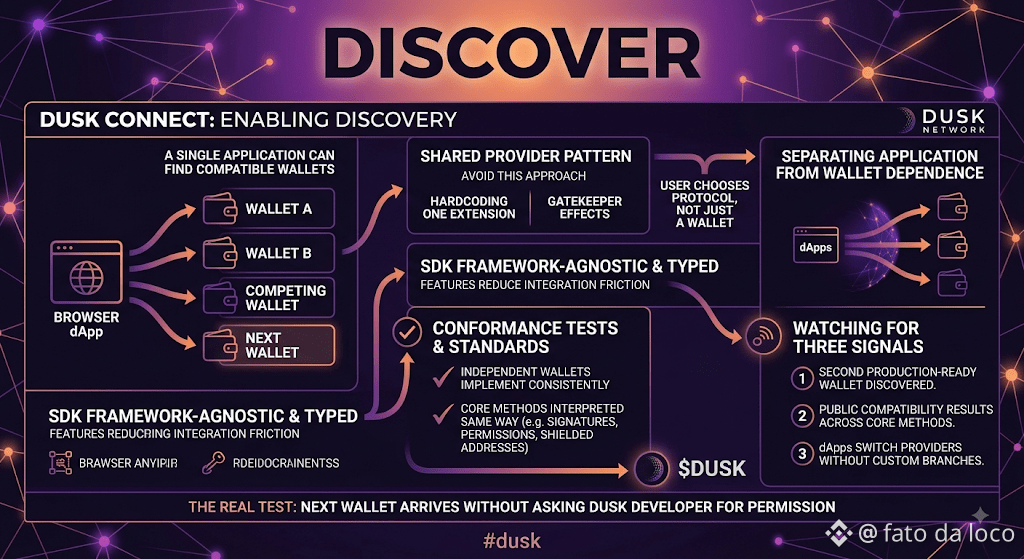
لقد أتاح Dusk Network SDK في إصدار تجريبي للمطورين بحيث يمكن لتطبيق dApp يعمل في المتصفح العثور على محافظ متوافقة وطلب الوصول إلى الملف الشخصي وتتبع الشبكة المحددة وإرسال معاملات يوافق عليها المستخدم. وهو يتبع نمط مزوّد مشترك بدلًا من تضمين إضافة واحدة بشكل مباشر.
يبدو ذلك كتهيئة للبنية الأمامية. أعتقد أنها قرار على مستوى النظام البيئي.
عندما تُدمج كل تطبيقات من محفظة واحدة مباشرة، تصبح تلك المحفظة بوابة غير رسمية. يمكن لمحفظة منافسة أن تدعم البروتوكول مع البقاء غير مرئية للمستخدمين، لأن كل dApp يحتاج إلى عمل مخصص. ينقل Dusk Connect هذا الاختيار إلى طبقة الاكتشاف. يطلب التطبيق تحديد أي المزوّدين متاحون، ثم يختار المستخدم.
إن الـ SDK مستقل عن الأطر، ومُهيّأ بالأنواع، ولا توجد له تبعيات وقت تشغيل. تُقلل هذه التفاصيل من احتكاك التكامل. لكنها لا تضمن أن محفظتين تفسّران الأذونات والعناوين المحمية والتواقيعات وتغييرات الشبكة بالطريقة نفسها تمامًا.
لهذا السبب تهمني اختبارات التوافق أكثر من زر اتصال مصقول.
يمكن لـ Dusk نشر واجهة مشتركة، لكن تصبح الواجهة معيارًا فقط عندما تُنفّذها محافظ مستقلة بشكل متسق. قد يؤدي المزوّد الذي يتصل بنجاح ثم يتعامل مع تغييرات الملف الشخصي بشكل مختلف إلى إخفاقات تبدو وكأنها أخطاء في التطبيق.
أنا أراقب ثلاث إشارات: ظهور محفظة ثانية جاهزة للإنتاج عبر نفس التدفق، ونتائج توافق عامة عبر الطرق الأساسية، و dApps التي تبدّل المزوّدين دون فروع مخصصة.
إذا ظهرت هذه الأمور، فسيكون لدى Dusk Connect أكثر من مجرد تبسيط وصول المحافظ. سيكون قد فصل طبقة تطبيق Dusk عن الاعتماد على تنفيذ محفظة واحدة.
الاختبار الحقيقي ليس ما إذا كانت محفظة الجهة الأولى تتصل. الاختبار هو ما إذا كانت المحفظة التالية تستطيع الوصول دون مطالبة كل مطور Dusk بالحصول على إذن.
#dusk $DUSK @Dusk_Foundation
أعتقد أن أهم كلمة في Dusk Connect هي "discover".
لقد أتاح Dusk Network SDK في إصدار تجريبي للمطورين بحيث يمكن لتطبيق dApp يعمل في المتصفح العثور على محافظ متوافقة وطلب الوصول إلى الملف الشخصي وتتبع الشبكة المحددة وإرسال معاملات يوافق عليها المستخدم. وهو يتبع نمط مزوّد مشترك بدلًا من تضمين إضافة واحدة بشكل مباشر.
يبدو ذلك كتهيئة للبنية الأمامية. أعتقد أنها قرار على مستوى النظام البيئي.
عندما تُدمج كل تطبيقات من محفظة واحدة مباشرة، تصبح تلك المحفظة بوابة غير رسمية. يمكن لمحفظة منافسة أن تدعم البروتوكول مع البقاء غير مرئية للمستخدمين، لأن كل dApp يحتاج إلى عمل مخصص. ينقل Dusk Connect هذا الاختيار إلى طبقة الاكتشاف. يطلب التطبيق تحديد أي المزوّدين متاحون، ثم يختار المستخدم.
إن الـ SDK مستقل عن الأطر، ومُهيّأ بالأنواع، ولا توجد له تبعيات وقت تشغيل. تُقلل هذه التفاصيل من احتكاك التكامل. لكنها لا تضمن أن محفظتين تفسّران الأذونات والعناوين المحمية والتواقيعات وتغييرات الشبكة بالطريقة نفسها تمامًا.
لهذا السبب تهمني اختبارات التوافق أكثر من زر اتصال مصقول.
يمكن لـ Dusk نشر واجهة مشتركة، لكن تصبح الواجهة معيارًا فقط عندما تُنفّذها محافظ مستقلة بشكل متسق. قد يؤدي المزوّد الذي يتصل بنجاح ثم يتعامل مع تغييرات الملف الشخصي بشكل مختلف إلى إخفاقات تبدو وكأنها أخطاء في التطبيق.
أنا أراقب ثلاث إشارات: ظهور محفظة ثانية جاهزة للإنتاج عبر نفس التدفق، ونتائج توافق عامة عبر الطرق الأساسية، و dApps التي تبدّل المزوّدين دون فروع مخصصة.
إذا ظهرت هذه الأمور، فسيكون لدى Dusk Connect أكثر من مجرد تبسيط وصول المحافظ. سيكون قد فصل طبقة تطبيق Dusk عن الاعتماد على تنفيذ محفظة واحدة.
الاختبار الحقيقي ليس ما إذا كانت محفظة الجهة الأولى تتصل. الاختبار هو ما إذا كانت المحفظة التالية تستطيع الوصول دون مطالبة كل مطور Dusk بالحصول على إذن.
#dusk $DUSK @Dusk
لقد أتاح Dusk Network SDK في إصدار تجريبي للمطورين بحيث يمكن لتطبيق dApp يعمل في المتصفح العثور على محافظ متوافقة وطلب الوصول إلى الملف الشخصي وتتبع الشبكة المحددة وإرسال معاملات يوافق عليها المستخدم. وهو يتبع نمط مزوّد مشترك بدلًا من تضمين إضافة واحدة بشكل مباشر.
يبدو ذلك كتهيئة للبنية الأمامية. أعتقد أنها قرار على مستوى النظام البيئي.
عندما تُدمج كل تطبيقات من محفظة واحدة مباشرة، تصبح تلك المحفظة بوابة غير رسمية. يمكن لمحفظة منافسة أن تدعم البروتوكول مع البقاء غير مرئية للمستخدمين، لأن كل dApp يحتاج إلى عمل مخصص. ينقل Dusk Connect هذا الاختيار إلى طبقة الاكتشاف. يطلب التطبيق تحديد أي المزوّدين متاحون، ثم يختار المستخدم.
إن الـ SDK مستقل عن الأطر، ومُهيّأ بالأنواع، ولا توجد له تبعيات وقت تشغيل. تُقلل هذه التفاصيل من احتكاك التكامل. لكنها لا تضمن أن محفظتين تفسّران الأذونات والعناوين المحمية والتواقيعات وتغييرات الشبكة بالطريقة نفسها تمامًا.
لهذا السبب تهمني اختبارات التوافق أكثر من زر اتصال مصقول.
يمكن لـ Dusk نشر واجهة مشتركة، لكن تصبح الواجهة معيارًا فقط عندما تُنفّذها محافظ مستقلة بشكل متسق. قد يؤدي المزوّد الذي يتصل بنجاح ثم يتعامل مع تغييرات الملف الشخصي بشكل مختلف إلى إخفاقات تبدو وكأنها أخطاء في التطبيق.
أنا أراقب ثلاث إشارات: ظهور محفظة ثانية جاهزة للإنتاج عبر نفس التدفق، ونتائج توافق عامة عبر الطرق الأساسية، و dApps التي تبدّل المزوّدين دون فروع مخصصة.
إذا ظهرت هذه الأمور، فسيكون لدى Dusk Connect أكثر من مجرد تبسيط وصول المحافظ. سيكون قد فصل طبقة تطبيق Dusk عن الاعتماد على تنفيذ محفظة واحدة.
الاختبار الحقيقي ليس ما إذا كانت محفظة الجهة الأولى تتصل. الاختبار هو ما إذا كانت المحفظة التالية تستطيع الوصول دون مطالبة كل مطور Dusk بالحصول على إذن.
#dusk $DUSK @Dusk
1
155
·
--
سألني صديق ذات مرة لماذا أرفض نقل أي محادثة في Binance P2P خارج التطبيق، لذلك شرحت له وجهة نظري خطوة بخطوة.
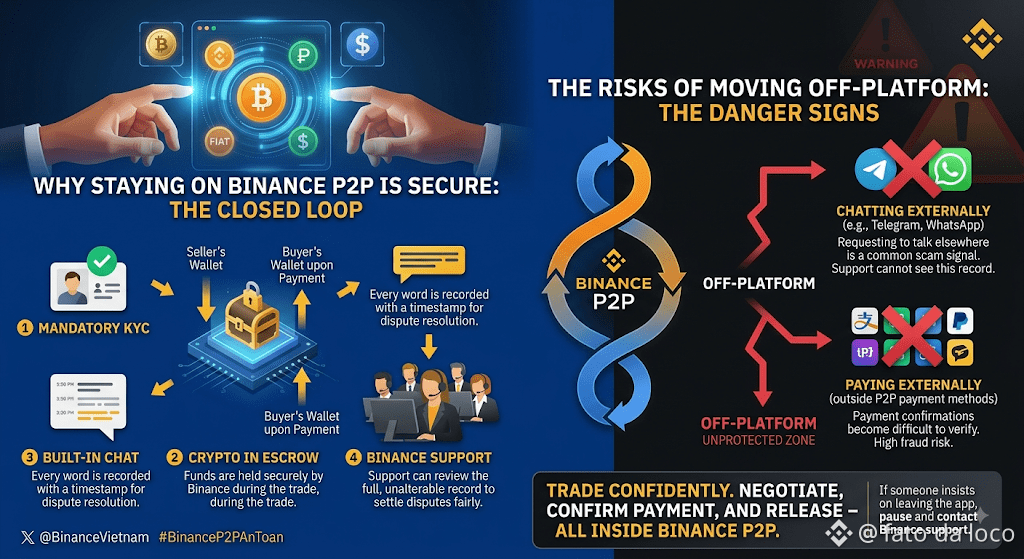
تم تصميم Binance P2P على نحو مقصود ليكون حلقة مغلقة، بدءًا من التحقق الإلزامي من الهوية KYC لكل حساب. تكون العملات المشفرة الخاصة بالبائع في الضمان (escrow) منذ لحظة فتح الطلب، ويسجل الدردشة المدمج كل كلمة تمت مراسلتها مع طابع زمني، وإذا حدث خلاف يمكن لدعم Binance الاطلاع على هذا السجل نفسه لتسوية النزاع بشكل عادل. كل ذلك لا يعمل إذا غادرت محادثة أو عملية دفع المنصة. وإذا فشل صفقة ما وكان قد تم بحث التفاصيل الأساسية في مكان لا تستطيع المنصة رؤيته، فلن يكون لدى الدعم ما هو موثوق لمراجعته، وتفقد عملية النزاع معظم قوتها في مساعدة أي طرف. ولهذا أيضًا تكتسب البقاء على Binance P2P أهمية بنفس القدر بالنسبة للأطراف النزيهة كما تكتسبها في كشف الأطراف غير النزيهة، لأن طلب الانتقال للحديث في مكان آخر يُعد أحد أكثر إشارات التحذير تكرارًا التي تعلمت أن أراقبها.
أخبرت صديقي عن صفقة طلب فيها الطرف الآخر، تقريبًا من باب المجاملة، الاستمرار في محادثتنا خارج التطبيق لتسوية تفصيلة صغيرة بسرعة أكبر. كان طلبًا يبدو بسيطًا جدًا لدرجة أنه كان من السهل الموافقة عليه دون تفكير. قلت لا وأبقيت كامل المفاوضات داخل Binance P2P، ومع ذلك اكتملت الصفقة بشكل طبيعي خلال دقائق، ما أثبت أن المحادثة خارج التطبيق لم تكن ضرورية فعليًا. قاعدتي له، وكذلك لنفسي، تظل ثابتة: تفاوض، أكد الدفع، ثم أطلق الإجراء، وكل ذلك دون أن تطأ قدمك خارج المنصة. وإذا أصرّ أحد على غير ذلك، فإن مجرد الإصرار بحد ذاته يستحق التوقف عنده، وإذا لزم الأمر إبلاغ دعم Binance. يتداول صديقي الآن بثقة باستخدام القاعدة نفسها، ويقول إن الأمر يبدو أقل كونه قيودًا وأكثر كونه معرفة دقيقة لمكان حدود الأمان قبل أن تبدأ الصفقة حتى.
#binancep2pantoan @Binance_Vietnam $PORTAL
{future}(PORTALUSDT)
سألني صديق ذات مرة لماذا أرفض نقل أي محادثة في Binance P2P خارج التطبيق، لذلك شرحت له وجهة نظري خطوة بخطوة.
تم تصميم Binance P2P على نحو مقصود ليكون حلقة مغلقة، بدءًا من التحقق الإلزامي من الهوية KYC لكل حساب. تكون العملات المشفرة الخاصة بالبائع في الضمان (escrow) منذ لحظة فتح الطلب، ويسجل الدردشة المدمج كل كلمة تمت مراسلتها مع طابع زمني، وإذا حدث خلاف يمكن لدعم Binance الاطلاع على هذا السجل نفسه لتسوية النزاع بشكل عادل. كل ذلك لا يعمل إذا غادرت محادثة أو عملية دفع المنصة. وإذا فشل صفقة ما وكان قد تم بحث التفاصيل الأساسية في مكان لا تستطيع المنصة رؤيته، فلن يكون لدى الدعم ما هو موثوق لمراجعته، وتفقد عملية النزاع معظم قوتها في مساعدة أي طرف. ولهذا أيضًا تكتسب البقاء على Binance P2P أهمية بنفس القدر بالنسبة للأطراف النزيهة كما تكتسبها في كشف الأطراف غير النزيهة، لأن طلب الانتقال للحديث في مكان آخر يُعد أحد أكثر إشارات التحذير تكرارًا التي تعلمت أن أراقبها.
أخبرت صديقي عن صفقة طلب فيها الطرف الآخر، تقريبًا من باب المجاملة، الاستمرار في محادثتنا خارج التطبيق لتسوية تفصيلة صغيرة بسرعة أكبر. كان طلبًا يبدو بسيطًا جدًا لدرجة أنه كان من السهل الموافقة عليه دون تفكير. قلت لا وأبقيت كامل المفاوضات داخل Binance P2P، ومع ذلك اكتملت الصفقة بشكل طبيعي خلال دقائق، ما أثبت أن المحادثة خارج التطبيق لم تكن ضرورية فعليًا. قاعدتي له، وكذلك لنفسي، تظل ثابتة: تفاوض، أكد الدفع، ثم أطلق الإجراء، وكل ذلك دون أن تطأ قدمك خارج المنصة. وإذا أصرّ أحد على غير ذلك، فإن مجرد الإصرار بحد ذاته يستحق التوقف عنده، وإذا لزم الأمر إبلاغ دعم Binance. يتداول صديقي الآن بثقة باستخدام القاعدة نفسها، ويقول إن الأمر يبدو أقل كونه قيودًا وأكثر كونه معرفة دقيقة لمكان حدود الأمان قبل أن تبدأ الصفقة حتى.
#binancep2pantoan @Binance Vietnam $PORTAL
تم تصميم Binance P2P على نحو مقصود ليكون حلقة مغلقة، بدءًا من التحقق الإلزامي من الهوية KYC لكل حساب. تكون العملات المشفرة الخاصة بالبائع في الضمان (escrow) منذ لحظة فتح الطلب، ويسجل الدردشة المدمج كل كلمة تمت مراسلتها مع طابع زمني، وإذا حدث خلاف يمكن لدعم Binance الاطلاع على هذا السجل نفسه لتسوية النزاع بشكل عادل. كل ذلك لا يعمل إذا غادرت محادثة أو عملية دفع المنصة. وإذا فشل صفقة ما وكان قد تم بحث التفاصيل الأساسية في مكان لا تستطيع المنصة رؤيته، فلن يكون لدى الدعم ما هو موثوق لمراجعته، وتفقد عملية النزاع معظم قوتها في مساعدة أي طرف. ولهذا أيضًا تكتسب البقاء على Binance P2P أهمية بنفس القدر بالنسبة للأطراف النزيهة كما تكتسبها في كشف الأطراف غير النزيهة، لأن طلب الانتقال للحديث في مكان آخر يُعد أحد أكثر إشارات التحذير تكرارًا التي تعلمت أن أراقبها.
أخبرت صديقي عن صفقة طلب فيها الطرف الآخر، تقريبًا من باب المجاملة، الاستمرار في محادثتنا خارج التطبيق لتسوية تفصيلة صغيرة بسرعة أكبر. كان طلبًا يبدو بسيطًا جدًا لدرجة أنه كان من السهل الموافقة عليه دون تفكير. قلت لا وأبقيت كامل المفاوضات داخل Binance P2P، ومع ذلك اكتملت الصفقة بشكل طبيعي خلال دقائق، ما أثبت أن المحادثة خارج التطبيق لم تكن ضرورية فعليًا. قاعدتي له، وكذلك لنفسي، تظل ثابتة: تفاوض، أكد الدفع، ثم أطلق الإجراء، وكل ذلك دون أن تطأ قدمك خارج المنصة. وإذا أصرّ أحد على غير ذلك، فإن مجرد الإصرار بحد ذاته يستحق التوقف عنده، وإذا لزم الأمر إبلاغ دعم Binance. يتداول صديقي الآن بثقة باستخدام القاعدة نفسها، ويقول إن الأمر يبدو أقل كونه قيودًا وأكثر كونه معرفة دقيقة لمكان حدود الأمان قبل أن تبدأ الصفقة حتى.
#binancep2pantoan @Binance Vietnam $PORTAL
213
·
--
قد يبدو «النيوبروكر» المبني على سلسلة بلوكشين أمراً زائداً عن الحاجة، إلى أن تقرأ ما الذي صُمّم Dusk Trade فعلاً ليحتويه.
Dusk هي بلوكشين من الطبقة الأولى (Layer 1) مُصمَّمة للأسواق المالية المُنظَّمة، ومبدأ التصميم الكامن تحت كل شيء هو الخصوصية القابلة للبرمجة لتلك الأسواق تحديداً: خصوصية عند الحاجة، وشفافية عند ما يكون ذلك مفيداً، وإفصاح انتقائي للمراجعة المصرّح بها، وتسوية حتمية تعمل معاً بدل أن تكون ميزات منفصلة يتم «ضمّها» لاحقاً. يترجم Dusk Trade هذا المبدأ إلى منتج. كونه نيوبروكراً، فهو طبقة التطبيق للأصول المالية المُرمّزة على DuskEVM، حيث ينقل الأموال المُدارة لسوق النقد، وصناديق ETFs، والسندات، والأصول الواقعية إلى Dusk بملكية حقيقية، وتسوية فورية، وتركيبية على مستوى DeFi. وهو مُهيّأ للعمل كمنشأة تداول متعددة الأطراف ومنصة استثمار مُنظّمة، ملتزماً باللوائح الأوروبية ذات الصلة، وليس في «منطقة الرمادي» التنظيمية التي تقبع فيها كثير من تطبيقات التداول على السلسلة.
الذي يجعل هذا مختلفاً عن واجهة تداول DeFi عادية هو طبقة الامتثال الموجودة تحت تجربة المستخدم. تتعامل تطبيقات DeFi العادية مع كل محفظة بالطريقة نفسها، ومع كل معاملة على أنها مرئية بالقدر نفسه أو مخفية بالقدر نفسه بحسب السلسلة. أما منشأة التداول متعددة الأطراف (MTF) فلا يمكنها قانوناً العمل بهذه الطريقة. فهي تحتاج إلى إفصاح انتقائي للجهات التنظيمية والأطراف المصرّح لها، مع حماية خصوصية المراكز والمقابلين عن الجمهور، وهذه هي الآلية التي صُممت طبقة Dusk الأساسية لدعمها تحديداً.
لا أعتقد أن ذلك يجعل Dusk Trade تلقائياً متوافقاً فقط لأن البنية تدعم الامتثال. فالعمل كمنشأة تداول متعددة الأطراف مُنظَّمة يتطلب ترخيصاً فعلياً في الولاية القضائية ذات الصلة، وليس مجرد برنامج قادراً على تلبية متطلباتٍ معينة. كنت أرغب في تأكيد حالة الترخيص قبل افتراض أن الهيكل أصبح واقعاً بالفعل.
عادةً ما تُناقَش الخصوصية والتنظيم وكأن المشروع يجب أن يختار جانباً. إن Dusk Trade هي رهانٌ على أن الأسواق المُنظَّمة كانت دائماً ستحتاج إلى كليهما.
#dusk $DUSK @Dusk_Foundation
قد يبدو «النيوبروكر» المبني على سلسلة بلوكشين أمراً زائداً عن الحاجة، إلى أن تقرأ ما الذي صُمّم Dusk Trade فعلاً ليحتويه.
Dusk هي بلوكشين من الطبقة الأولى (Layer 1) مُصمَّمة للأسواق المالية المُنظَّمة، ومبدأ التصميم الكامن تحت كل شيء هو الخصوصية القابلة للبرمجة لتلك الأسواق تحديداً: خصوصية عند الحاجة، وشفافية عند ما يكون ذلك مفيداً، وإفصاح انتقائي للمراجعة المصرّح بها، وتسوية حتمية تعمل معاً بدل أن تكون ميزات منفصلة يتم «ضمّها» لاحقاً. يترجم Dusk Trade هذا المبدأ إلى منتج. كونه نيوبروكراً، فهو طبقة التطبيق للأصول المالية المُرمّزة على DuskEVM، حيث ينقل الأموال المُدارة لسوق النقد، وصناديق ETFs، والسندات، والأصول الواقعية إلى Dusk بملكية حقيقية، وتسوية فورية، وتركيبية على مستوى DeFi. وهو مُهيّأ للعمل كمنشأة تداول متعددة الأطراف ومنصة استثمار مُنظّمة، ملتزماً باللوائح الأوروبية ذات الصلة، وليس في «منطقة الرمادي» التنظيمية التي تقبع فيها كثير من تطبيقات التداول على السلسلة.
الذي يجعل هذا مختلفاً عن واجهة تداول DeFi عادية هو طبقة الامتثال الموجودة تحت تجربة المستخدم. تتعامل تطبيقات DeFi العادية مع كل محفظة بالطريقة نفسها، ومع كل معاملة على أنها مرئية بالقدر نفسه أو مخفية بالقدر نفسه بحسب السلسلة. أما منشأة التداول متعددة الأطراف (MTF) فلا يمكنها قانوناً العمل بهذه الطريقة. فهي تحتاج إلى إفصاح انتقائي للجهات التنظيمية والأطراف المصرّح لها، مع حماية خصوصية المراكز والمقابلين عن الجمهور، وهذه هي الآلية التي صُممت طبقة Dusk الأساسية لدعمها تحديداً.
لا أعتقد أن ذلك يجعل Dusk Trade تلقائياً متوافقاً فقط لأن البنية تدعم الامتثال. فالعمل كمنشأة تداول متعددة الأطراف مُنظَّمة يتطلب ترخيصاً فعلياً في الولاية القضائية ذات الصلة، وليس مجرد برنامج قادراً على تلبية متطلباتٍ معينة. كنت أرغب في تأكيد حالة الترخيص قبل افتراض أن الهيكل أصبح واقعاً بالفعل.
عادةً ما تُناقَش الخصوصية والتنظيم وكأن المشروع يجب أن يختار جانباً. إن Dusk Trade هي رهانٌ على أن الأسواق المُنظَّمة كانت دائماً ستحتاج إلى كليهما.
#dusk $DUSK @Dusk
Dusk هي بلوكشين من الطبقة الأولى (Layer 1) مُصمَّمة للأسواق المالية المُنظَّمة، ومبدأ التصميم الكامن تحت كل شيء هو الخصوصية القابلة للبرمجة لتلك الأسواق تحديداً: خصوصية عند الحاجة، وشفافية عند ما يكون ذلك مفيداً، وإفصاح انتقائي للمراجعة المصرّح بها، وتسوية حتمية تعمل معاً بدل أن تكون ميزات منفصلة يتم «ضمّها» لاحقاً. يترجم Dusk Trade هذا المبدأ إلى منتج. كونه نيوبروكراً، فهو طبقة التطبيق للأصول المالية المُرمّزة على DuskEVM، حيث ينقل الأموال المُدارة لسوق النقد، وصناديق ETFs، والسندات، والأصول الواقعية إلى Dusk بملكية حقيقية، وتسوية فورية، وتركيبية على مستوى DeFi. وهو مُهيّأ للعمل كمنشأة تداول متعددة الأطراف ومنصة استثمار مُنظّمة، ملتزماً باللوائح الأوروبية ذات الصلة، وليس في «منطقة الرمادي» التنظيمية التي تقبع فيها كثير من تطبيقات التداول على السلسلة.
الذي يجعل هذا مختلفاً عن واجهة تداول DeFi عادية هو طبقة الامتثال الموجودة تحت تجربة المستخدم. تتعامل تطبيقات DeFi العادية مع كل محفظة بالطريقة نفسها، ومع كل معاملة على أنها مرئية بالقدر نفسه أو مخفية بالقدر نفسه بحسب السلسلة. أما منشأة التداول متعددة الأطراف (MTF) فلا يمكنها قانوناً العمل بهذه الطريقة. فهي تحتاج إلى إفصاح انتقائي للجهات التنظيمية والأطراف المصرّح لها، مع حماية خصوصية المراكز والمقابلين عن الجمهور، وهذه هي الآلية التي صُممت طبقة Dusk الأساسية لدعمها تحديداً.
لا أعتقد أن ذلك يجعل Dusk Trade تلقائياً متوافقاً فقط لأن البنية تدعم الامتثال. فالعمل كمنشأة تداول متعددة الأطراف مُنظَّمة يتطلب ترخيصاً فعلياً في الولاية القضائية ذات الصلة، وليس مجرد برنامج قادراً على تلبية متطلباتٍ معينة. كنت أرغب في تأكيد حالة الترخيص قبل افتراض أن الهيكل أصبح واقعاً بالفعل.
عادةً ما تُناقَش الخصوصية والتنظيم وكأن المشروع يجب أن يختار جانباً. إن Dusk Trade هي رهانٌ على أن الأسواق المُنظَّمة كانت دائماً ستحتاج إلى كليهما.
#dusk $DUSK @Dusk
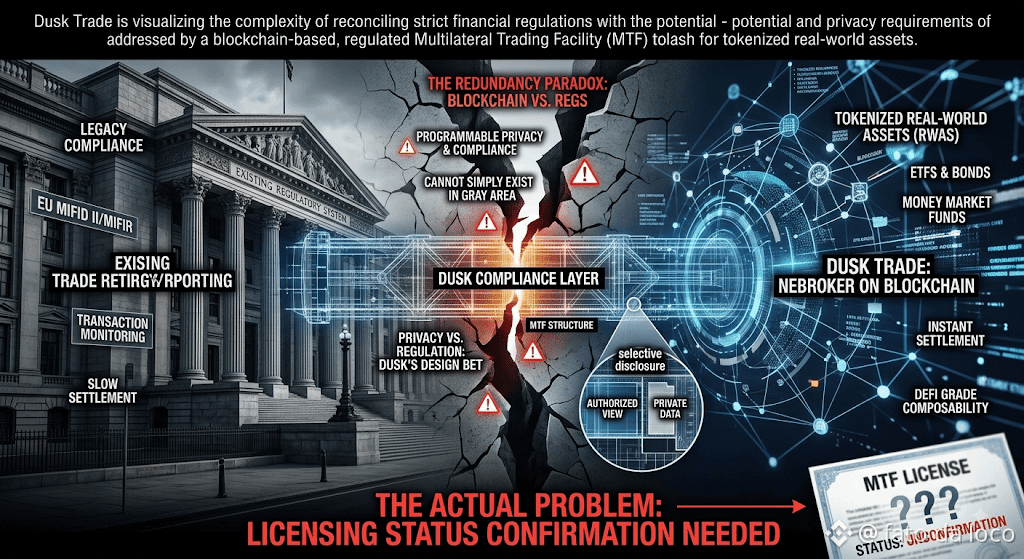
71
·
--
هناك نمط احتيال محدد على بينانس P2P قد يصطاد حتى أكثر البائعين خبرة، ومن الجدير تفكيك طريقة عمله بالضبط. يقوم المشتري بقبول طلب البيع الخاص بك، ثم خلال أقل من دقيقة يرسل صورة مقنعة للغاية—مثل شاشة تطبيق بنك أو إيصال تحويل—يزعم فيها أن المال قد وصل إلى حسابك. بعد ذلك يطلب منك إطلاق/تحرير العملات المشفرة بسرعة، وغالبًا يذكر أنه مستعجل أو لديه مكان يجب أن يتوجه إليه. ويمكن تعديل الصورة بكسل-بكسل لتبدو مطابقة تمامًا لإشعار حقيقي، لذلك لا تكفي المراجعة البصرية وحدها لاكتشاف الخدعة. يعمل ذلك لأن الإيداع (Escrow) في بينانس P2P بالفعل يحتفظ بعملاتك المشفرة بأمان، وهذا يعني أن المسار الوحيد لدى المحتال للسرقة هو إقناعك بإطلاق العملات يدويًا قبل التحقق من رصيدك الحقيقي. كل الحسابات المشاركة أتمّت متطلبات KYC، وكل الرسائل موجودة داخل محادثة الطلب نفسها، وإذا حاول المشتري نقل المحادثة خارج بينانس P2P تمامًا، فهذا وحده سبب كافٍ للرفض، لأن أيًا من هذه الحمايات لا تنتقل خارج المنصة. إذا لم تنخدع باللقطة الوهمية، يمكنك الاعتراض (Appeal) أو ببساطة ترك الطلب ينتهي وفقًا للوقت المحدد.
قاعَدتي بعد أن رأيت هذا النمط موصوفًا من قبل متداولين آخرين هي: لا شيء—مهما بدا مقنعًا—يُغني عن فتح تطبيق بنكي الخاص بنفسي والتحقق من الإيداع الذي تم. كما أراقب الضغط المصاحب والعبارات التي تأتي معه، مثل مطالبتِه بإطلاق المبلغ فورًا أو ادعائه أن مكالمة قادمة، لأن الاستعجال تقريبًا هو الشطر الثاني من هذا الاحتيال. إذا كان معدل إتمام المشتري منخفضًا أو كان حسابه جديدًا جدًا، أرفع مستوى حذري أكثر حتى قبل قبول الطلب. وإذا استمر المشتري في الدفع بعد أن طلبت منه التحلي بالصبر الأساسي، أتوقف عن الرد داخل الدردشة وأفتح تقريرًا عبر دعم بينانس بدلًا من الدخول في جدال ذهابًا وإيابًا. إن الاحتفاظ بالدردشة كاملة وبصورة البنك لديّ محفوظة قد جعل التعامل مع كل واحدة من هذه الحالات أمرًا سهلاً لحلّه.
#binancep2pantoan @Binance_Vietnam $HEMI
{future}(HEMIUSDT)
هناك نمط احتيال محدد على بينانس P2P قد يصطاد حتى أكثر البائعين خبرة، ومن الجدير تفكيك طريقة عمله بالضبط. يقوم المشتري بقبول طلب البيع الخاص بك، ثم خلال أقل من دقيقة يرسل صورة مقنعة للغاية—مثل شاشة تطبيق بنك أو إيصال تحويل—يزعم فيها أن المال قد وصل إلى حسابك. بعد ذلك يطلب منك إطلاق/تحرير العملات المشفرة بسرعة، وغالبًا يذكر أنه مستعجل أو لديه مكان يجب أن يتوجه إليه. ويمكن تعديل الصورة بكسل-بكسل لتبدو مطابقة تمامًا لإشعار حقيقي، لذلك لا تكفي المراجعة البصرية وحدها لاكتشاف الخدعة. يعمل ذلك لأن الإيداع (Escrow) في بينانس P2P بالفعل يحتفظ بعملاتك المشفرة بأمان، وهذا يعني أن المسار الوحيد لدى المحتال للسرقة هو إقناعك بإطلاق العملات يدويًا قبل التحقق من رصيدك الحقيقي. كل الحسابات المشاركة أتمّت متطلبات KYC، وكل الرسائل موجودة داخل محادثة الطلب نفسها، وإذا حاول المشتري نقل المحادثة خارج بينانس P2P تمامًا، فهذا وحده سبب كافٍ للرفض، لأن أيًا من هذه الحمايات لا تنتقل خارج المنصة. إذا لم تنخدع باللقطة الوهمية، يمكنك الاعتراض (Appeal) أو ببساطة ترك الطلب ينتهي وفقًا للوقت المحدد.
قاعَدتي بعد أن رأيت هذا النمط موصوفًا من قبل متداولين آخرين هي: لا شيء—مهما بدا مقنعًا—يُغني عن فتح تطبيق بنكي الخاص بنفسي والتحقق من الإيداع الذي تم. كما أراقب الضغط المصاحب والعبارات التي تأتي معه، مثل مطالبتِه بإطلاق المبلغ فورًا أو ادعائه أن مكالمة قادمة، لأن الاستعجال تقريبًا هو الشطر الثاني من هذا الاحتيال. إذا كان معدل إتمام المشتري منخفضًا أو كان حسابه جديدًا جدًا، أرفع مستوى حذري أكثر حتى قبل قبول الطلب. وإذا استمر المشتري في الدفع بعد أن طلبت منه التحلي بالصبر الأساسي، أتوقف عن الرد داخل الدردشة وأفتح تقريرًا عبر دعم بينانس بدلًا من الدخول في جدال ذهابًا وإيابًا. إن الاحتفاظ بالدردشة كاملة وبصورة البنك لديّ محفوظة قد جعل التعامل مع كل واحدة من هذه الحالات أمرًا سهلاً لحلّه.
#binancep2pantoan @Binance Vietnam $HEMI
قاعَدتي بعد أن رأيت هذا النمط موصوفًا من قبل متداولين آخرين هي: لا شيء—مهما بدا مقنعًا—يُغني عن فتح تطبيق بنكي الخاص بنفسي والتحقق من الإيداع الذي تم. كما أراقب الضغط المصاحب والعبارات التي تأتي معه، مثل مطالبتِه بإطلاق المبلغ فورًا أو ادعائه أن مكالمة قادمة، لأن الاستعجال تقريبًا هو الشطر الثاني من هذا الاحتيال. إذا كان معدل إتمام المشتري منخفضًا أو كان حسابه جديدًا جدًا، أرفع مستوى حذري أكثر حتى قبل قبول الطلب. وإذا استمر المشتري في الدفع بعد أن طلبت منه التحلي بالصبر الأساسي، أتوقف عن الرد داخل الدردشة وأفتح تقريرًا عبر دعم بينانس بدلًا من الدخول في جدال ذهابًا وإيابًا. إن الاحتفاظ بالدردشة كاملة وبصورة البنك لديّ محفوظة قد جعل التعامل مع كل واحدة من هذه الحالات أمرًا سهلاً لحلّه.
#binancep2pantoan @Binance Vietnam $HEMI
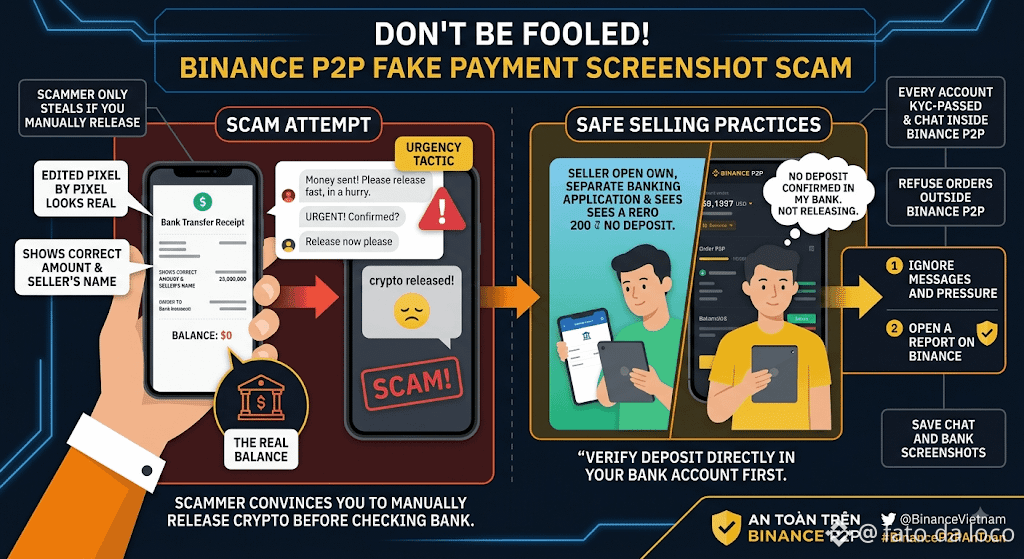
411
·
--
هناك فرقٌ هادئ لكن مهم بين وضع سند على السلسلة (onchain) وإنشاء سند على السلسلة (onchain)، وغالبًا ما تتجاوز معظم محادثات الأصول المرمّزة الواقعية (RWA) هذا الفرق. تُغلف عمليةُ الترميز أصلًا موجودًا بالفعل. أما الإصدار الأصلي (Native issuance) فينقل جزءًا أكبر من دورة حياة الأصل إلى السلسلة منذ البداية. يوفّر Dusk بنيةً تحتية قادرة على دعم سير عمل الإصدار الأصلي للأوراق المالية الخاضعة للرقابة، عندما تكون لدى المؤسسات والميادين (venues) التصاريح وإعداد المنتج المطلوب لاستخدامها. يجمع Dusk—باعتباره طبقة 1 (Layer 1) مصممة لأسواق مالية منظَّمة—بين القدرة على الإصدار الأصلي والخصوصية القابلة للبرمجة والتسوية الحتمية، بحيث يتم تطبيق الخصوصية عند الحاجة والشفافية عندما يكون ذلك مفيدًا عبر دورة حياة الأصل بأكملها، وليس فقط أثناء تداوله.
لماذا يهمّني هذا التمييز؟ لأن الأصل المُغلّف (wrapped) ما زال يعتمد على السلامة القانونية لما يوجد خارج السلسلة ويحمل الأصل الأصلي. أما الأصل المُصدر أصليًا، عند تنفيذه بالشكل الصحيح، فيزيل طبقةً من هذا الاعتماد. إنه هدف أكثر طموحًا، والأهداف الطموحة تستغرق وقتًا أطول للوصول.
وأعتقد أيضًا أن هذا لا يعمل إلا إذا كانت منظومة Dusk تعمل معًا ككل وليس بمعزل. تعني القدرة على الإصدار الأصلي على الطبقة الأساسية القليل بدون وجود ميدان مثل Dusk Trade فعليًا لحفظ تلك الأصول والتعامل معها بمجرد وجودها، وبدون مؤسسات مثل NPEX المستعدة أصلًا لإنشائها. جزء البنية التحتية هو الذي يمكن لـ Dusk شحنه ضمن جدولها الزمني الخاص، ولديها في الأساس بالفعل. أما جزء التبنّي فيعتمد على تحرك الجميع وفق جداولهم هم، ومنذ تاريخ التمويل المُنظّم، لم يتحرك أحد بسرعة في جدول أي جهة أخرى.
العبارة التي تقوم بالفعل بالأعمال في النقطة المطلوبة هي: «عندما تكون لدى المؤسسات والميادين التصاريح». يمكن لـ Dusk أن تبني المسارات (rails). لكنها لا تستطيع أن تمنح نفسها الإذن التنظيمي للبنك أو البورصة كي تستخدمها، وهذه الفجوة بالضبط هي المكان الذي يُحسم فيه التبنّي—سواء كُسب أم خُسر.
#dusk $DUSK @Dusk_Foundation $ACE
{future}(ACEUSDT)
هناك فرقٌ هادئ لكن مهم بين وضع سند على السلسلة (onchain) وإنشاء سند على السلسلة (onchain)، وغالبًا ما تتجاوز معظم محادثات الأصول المرمّزة الواقعية (RWA) هذا الفرق. تُغلف عمليةُ الترميز أصلًا موجودًا بالفعل. أما الإصدار الأصلي (Native issuance) فينقل جزءًا أكبر من دورة حياة الأصل إلى السلسلة منذ البداية. يوفّر Dusk بنيةً تحتية قادرة على دعم سير عمل الإصدار الأصلي للأوراق المالية الخاضعة للرقابة، عندما تكون لدى المؤسسات والميادين (venues) التصاريح وإعداد المنتج المطلوب لاستخدامها. يجمع Dusk—باعتباره طبقة 1 (Layer 1) مصممة لأسواق مالية منظَّمة—بين القدرة على الإصدار الأصلي والخصوصية القابلة للبرمجة والتسوية الحتمية، بحيث يتم تطبيق الخصوصية عند الحاجة والشفافية عندما يكون ذلك مفيدًا عبر دورة حياة الأصل بأكملها، وليس فقط أثناء تداوله.
لماذا يهمّني هذا التمييز؟ لأن الأصل المُغلّف (wrapped) ما زال يعتمد على السلامة القانونية لما يوجد خارج السلسلة ويحمل الأصل الأصلي. أما الأصل المُصدر أصليًا، عند تنفيذه بالشكل الصحيح، فيزيل طبقةً من هذا الاعتماد. إنه هدف أكثر طموحًا، والأهداف الطموحة تستغرق وقتًا أطول للوصول.
وأعتقد أيضًا أن هذا لا يعمل إلا إذا كانت منظومة Dusk تعمل معًا ككل وليس بمعزل. تعني القدرة على الإصدار الأصلي على الطبقة الأساسية القليل بدون وجود ميدان مثل Dusk Trade فعليًا لحفظ تلك الأصول والتعامل معها بمجرد وجودها، وبدون مؤسسات مثل NPEX المستعدة أصلًا لإنشائها. جزء البنية التحتية هو الذي يمكن لـ Dusk شحنه ضمن جدولها الزمني الخاص، ولديها في الأساس بالفعل. أما جزء التبنّي فيعتمد على تحرك الجميع وفق جداولهم هم، ومنذ تاريخ التمويل المُنظّم، لم يتحرك أحد بسرعة في جدول أي جهة أخرى.
العبارة التي تقوم بالفعل بالأعمال في النقطة المطلوبة هي: «عندما تكون لدى المؤسسات والميادين التصاريح». يمكن لـ Dusk أن تبني المسارات (rails). لكنها لا تستطيع أن تمنح نفسها الإذن التنظيمي للبنك أو البورصة كي تستخدمها، وهذه الفجوة بالضبط هي المكان الذي يُحسم فيه التبنّي—سواء كُسب أم خُسر.
#dusk $DUSK @Dusk $ACE
لماذا يهمّني هذا التمييز؟ لأن الأصل المُغلّف (wrapped) ما زال يعتمد على السلامة القانونية لما يوجد خارج السلسلة ويحمل الأصل الأصلي. أما الأصل المُصدر أصليًا، عند تنفيذه بالشكل الصحيح، فيزيل طبقةً من هذا الاعتماد. إنه هدف أكثر طموحًا، والأهداف الطموحة تستغرق وقتًا أطول للوصول.
وأعتقد أيضًا أن هذا لا يعمل إلا إذا كانت منظومة Dusk تعمل معًا ككل وليس بمعزل. تعني القدرة على الإصدار الأصلي على الطبقة الأساسية القليل بدون وجود ميدان مثل Dusk Trade فعليًا لحفظ تلك الأصول والتعامل معها بمجرد وجودها، وبدون مؤسسات مثل NPEX المستعدة أصلًا لإنشائها. جزء البنية التحتية هو الذي يمكن لـ Dusk شحنه ضمن جدولها الزمني الخاص، ولديها في الأساس بالفعل. أما جزء التبنّي فيعتمد على تحرك الجميع وفق جداولهم هم، ومنذ تاريخ التمويل المُنظّم، لم يتحرك أحد بسرعة في جدول أي جهة أخرى.
العبارة التي تقوم بالفعل بالأعمال في النقطة المطلوبة هي: «عندما تكون لدى المؤسسات والميادين التصاريح». يمكن لـ Dusk أن تبني المسارات (rails). لكنها لا تستطيع أن تمنح نفسها الإذن التنظيمي للبنك أو البورصة كي تستخدمها، وهذه الفجوة بالضبط هي المكان الذي يُحسم فيه التبنّي—سواء كُسب أم خُسر.
#dusk $DUSK @Dusk $ACE
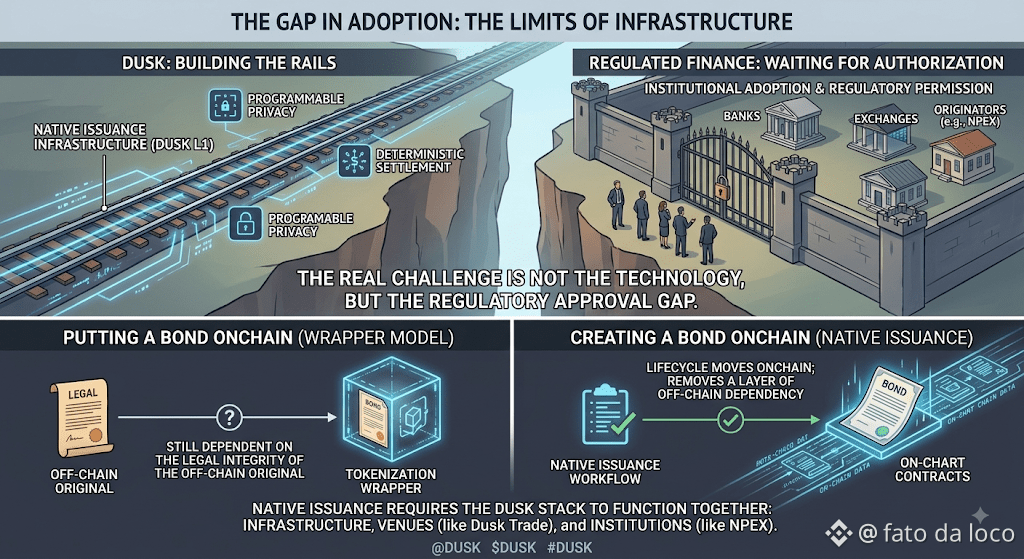
423
·
--
أحتفظ بملف في هاتفي باسم بسيط مثل "P2P records"، وقد أنقذني أكثر مما يمكنني حصره. كل عملية تداول أنجزها على Binance P2P ألتقط لها لقطة شاشة قبل أن أغلق الطلب، وأبدأ دائمًا بتدوين معدل إتمام الطرف المقابل واسم المستخدم المسجل لديه أيضًا، لأن هذا الفحص السريع يهم بقدر أهمية الأوراق التي تأتي بعده.
تحمي Binance P2P كل عملية تداول عبر التحقق من KYC، ونظام الضمان (escrow)، ونافذة محادثة مسجلة، وإجراءات الاستئناف عند النزاع. كما يحتفظ النظام بمعرّف الطلب وسجل المحادثة ضمن المنصة نفسها. الاعتماد فقط على هذا الأرشيف يعني البحث داخل سجل التطبيق بدلًا من أن يكون كل شيء جاهزًا عندما يحدث نزاع بشكل سريع. لذلك أحفظ معرّف الطلب، ولقطة شاشة لمحادثة النهاية كاملة، ولقطة شاشة لتأكيد البنك الخاص بي—وهو الذي أتأكد منه مباشرة بدلًا من الثقة بما يرسله الطرف المقابل—لكل عملية تداول على حدة. ثم أوسم الملف بالتاريخ وباسم مستخدم الطرف المقابل.
تكون هذه العادة أهم ما يكون عندما تسوء الأمور بعد أسابيع من إغلاق الصفقة. حدث معي موقف حاول فيه طرف مقابل الطعن في طلب مكتمل بعد قرابة 3 أسابيع، مدّعيًا أن الدفع لم يُستلم. وبما أنني احتفظت بتأكيد البنك وبلقطة شاشة كاملة للمحادثة، استطعت فتح تذكرة دعم وتقديم كل شيء في الرسالة الأولى بدلًا من الارتباك بمحاولة إعادة بناء تفاصيل الصفقة من الذاكرة.
نظامي الشخصي: احفظ السجلات مباشرة بعد كل عملية تداول، وليس لاحقًا. خزّنها في مكان منفصل عن معرض الصور المعتاد حتى لا تضيع وسط الفوضى، واحتفظ بسجل لا يقل عن 3 أشهر حتى للصفقات التي لا يحدث فيها شيء. عند التواصل مع دعم Binance، تضمّن معرّف الطلب، والتاريخ والوقت التقريبيين، ووصفًا قصيرًا وواقعيًا للمشكلة بدلًا من وصفها بعاطفة. تُحل التذاكر الواضحة والمنظمة بسرعة أكبر لأن فريق الدعم يستطيع التحقق من التفاصيل فورًا بدلًا من طلب أسئلة متابعة أولًا.
#binancep2pantoan @Binance_Vietnam $ACE
{future}(ACEUSDT)
أحتفظ بملف في هاتفي باسم بسيط مثل "P2P records"، وقد أنقذني أكثر مما يمكنني حصره. كل عملية تداول أنجزها على Binance P2P ألتقط لها لقطة شاشة قبل أن أغلق الطلب، وأبدأ دائمًا بتدوين معدل إتمام الطرف المقابل واسم المستخدم المسجل لديه أيضًا، لأن هذا الفحص السريع يهم بقدر أهمية الأوراق التي تأتي بعده.
تحمي Binance P2P كل عملية تداول عبر التحقق من KYC، ونظام الضمان (escrow)، ونافذة محادثة مسجلة، وإجراءات الاستئناف عند النزاع. كما يحتفظ النظام بمعرّف الطلب وسجل المحادثة ضمن المنصة نفسها. الاعتماد فقط على هذا الأرشيف يعني البحث داخل سجل التطبيق بدلًا من أن يكون كل شيء جاهزًا عندما يحدث نزاع بشكل سريع. لذلك أحفظ معرّف الطلب، ولقطة شاشة لمحادثة النهاية كاملة، ولقطة شاشة لتأكيد البنك الخاص بي—وهو الذي أتأكد منه مباشرة بدلًا من الثقة بما يرسله الطرف المقابل—لكل عملية تداول على حدة. ثم أوسم الملف بالتاريخ وباسم مستخدم الطرف المقابل.
تكون هذه العادة أهم ما يكون عندما تسوء الأمور بعد أسابيع من إغلاق الصفقة. حدث معي موقف حاول فيه طرف مقابل الطعن في طلب مكتمل بعد قرابة 3 أسابيع، مدّعيًا أن الدفع لم يُستلم. وبما أنني احتفظت بتأكيد البنك وبلقطة شاشة كاملة للمحادثة، استطعت فتح تذكرة دعم وتقديم كل شيء في الرسالة الأولى بدلًا من الارتباك بمحاولة إعادة بناء تفاصيل الصفقة من الذاكرة.
نظامي الشخصي: احفظ السجلات مباشرة بعد كل عملية تداول، وليس لاحقًا. خزّنها في مكان منفصل عن معرض الصور المعتاد حتى لا تضيع وسط الفوضى، واحتفظ بسجل لا يقل عن 3 أشهر حتى للصفقات التي لا يحدث فيها شيء. عند التواصل مع دعم Binance، تضمّن معرّف الطلب، والتاريخ والوقت التقريبيين، ووصفًا قصيرًا وواقعيًا للمشكلة بدلًا من وصفها بعاطفة. تُحل التذاكر الواضحة والمنظمة بسرعة أكبر لأن فريق الدعم يستطيع التحقق من التفاصيل فورًا بدلًا من طلب أسئلة متابعة أولًا.
#binancep2pantoan @Binance Vietnam $ACE
تحمي Binance P2P كل عملية تداول عبر التحقق من KYC، ونظام الضمان (escrow)، ونافذة محادثة مسجلة، وإجراءات الاستئناف عند النزاع. كما يحتفظ النظام بمعرّف الطلب وسجل المحادثة ضمن المنصة نفسها. الاعتماد فقط على هذا الأرشيف يعني البحث داخل سجل التطبيق بدلًا من أن يكون كل شيء جاهزًا عندما يحدث نزاع بشكل سريع. لذلك أحفظ معرّف الطلب، ولقطة شاشة لمحادثة النهاية كاملة، ولقطة شاشة لتأكيد البنك الخاص بي—وهو الذي أتأكد منه مباشرة بدلًا من الثقة بما يرسله الطرف المقابل—لكل عملية تداول على حدة. ثم أوسم الملف بالتاريخ وباسم مستخدم الطرف المقابل.
تكون هذه العادة أهم ما يكون عندما تسوء الأمور بعد أسابيع من إغلاق الصفقة. حدث معي موقف حاول فيه طرف مقابل الطعن في طلب مكتمل بعد قرابة 3 أسابيع، مدّعيًا أن الدفع لم يُستلم. وبما أنني احتفظت بتأكيد البنك وبلقطة شاشة كاملة للمحادثة، استطعت فتح تذكرة دعم وتقديم كل شيء في الرسالة الأولى بدلًا من الارتباك بمحاولة إعادة بناء تفاصيل الصفقة من الذاكرة.
نظامي الشخصي: احفظ السجلات مباشرة بعد كل عملية تداول، وليس لاحقًا. خزّنها في مكان منفصل عن معرض الصور المعتاد حتى لا تضيع وسط الفوضى، واحتفظ بسجل لا يقل عن 3 أشهر حتى للصفقات التي لا يحدث فيها شيء. عند التواصل مع دعم Binance، تضمّن معرّف الطلب، والتاريخ والوقت التقريبيين، ووصفًا قصيرًا وواقعيًا للمشكلة بدلًا من وصفها بعاطفة. تُحل التذاكر الواضحة والمنظمة بسرعة أكبر لأن فريق الدعم يستطيع التحقق من التفاصيل فورًا بدلًا من طلب أسئلة متابعة أولًا.
#binancep2pantoan @Binance Vietnam $ACE
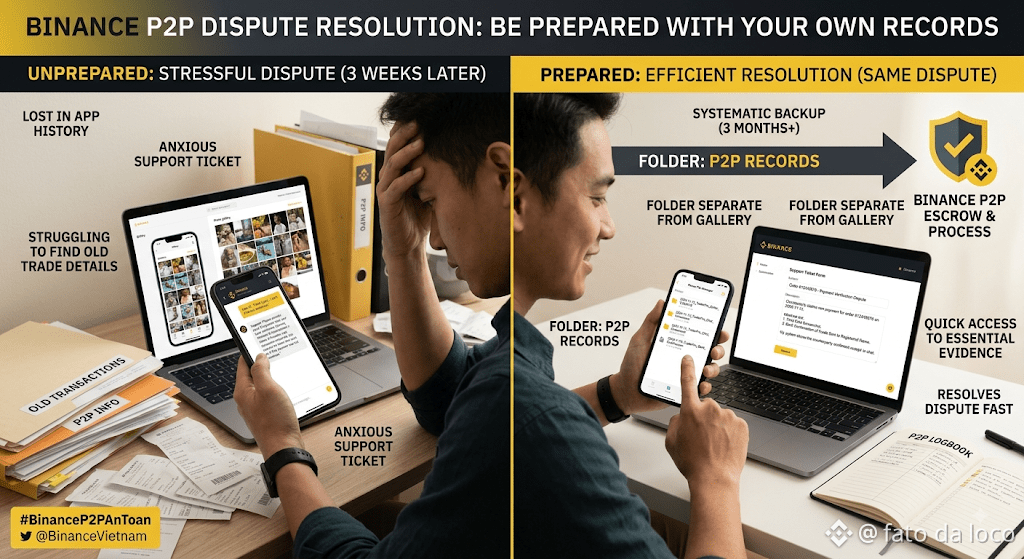
227
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BOJRaisesRatesTo31YearHigh
126,771 مشاهدات
1,973 يقومون بالنقاش
#bojraisesratesto31yearhigh
🚨 حقبة المال المجاني انتهت: بنك اليابان صدم السوق! 🚨
في انعكاس مذهل لموقفه النقدي الذي ظل ثابتًا لسنوات، رفع بنك اليابان (BOJ) سعر الفائدة الرئيسي إلى 1.25%، مسجّلًا أعلى مستوى منذ 31 عامًا.
إليك ما تحتاج إلى معرفته ولماذا أثار هذا التطور حماسة “كريبتو تويتر”:
🔥 التفصيل:
الخطوة: رفع بنك اليابان فجأة سعره القياسي بمقدار 25 نقطة أساس إلى 1.25%، وبصوت 7-2، في أشد تشديد نقدي منذ 35 عامًا.
السرعة: جاء ذلك بعد 3 أشهر فقط من آخر رفع للفائدة في يونيو، ما يشير إلى تشديد حاد للسياسة النقدية لمكافحة التضخم.
الضغط: جاءت الخطوة بعد ضغط لا هوادة فيه من وزير الخزانة الأمريكي سكوت بيسنت، الذي حث طوكيو على تشديد السياسة النقدية وإنهاء تجربتها التحفيزية.
⚠️ لماذا هذا مهم بالنسبة لـ Crypto والأسواق العالمية:
لطالما جعل بنك اليابان اليابان مصدرًا لتمويل رخيص لمضاربة “carry trade”، حيث كان بإمكان المستثمرين اقتراض الين بأسعار شبه صفرية وشراء أصول ذات عوائد أعلى مثل الأسهم والcryptocurrencies.
لكن مع قيام بنك اليابان برفع الفائدة لمكافحة تضخم متفشٍّ وتبريد الاقتصاد، من المتوقع أن يتم تفكيك صفقة الين بسرعة كبيرة، وسحب السيولة من الأسواق العالمية.
هل سيؤدي ذلك إلى أزمة سيولة كبيرة، أم أن البيتكوين ستمتص ضغط البيع؟
ما رأيك؟ لنتناقش!
متابعة من فضلكم
#CryptoNews #BinanceSquare
$SOL
Shamika Metting
·3 إعجاب
·3.1k مشاهدات
BuffettStepsDownAsBerkshireChairman
60,001 مشاهدات
977 يقومون بالنقاش
XRPExchangeReservesHitSevenYearLow
64,060 مشاهدات
913 يقومون بالنقاش