تجعل معظم سلاسل الكتل اختيارًا واحدًا بشأن مستوى الظهور وتُلزم الجميع بالعيش مع ذلك. قامت شبكة Dusk Network بشيء أقل انتظامًا—وأعتقد أنه أكثر صدقًا: فهي تُتيح نموذجين للمعاملات جنبًا إلى جنب وتترك لحالة الاستخدام أن تقرر.
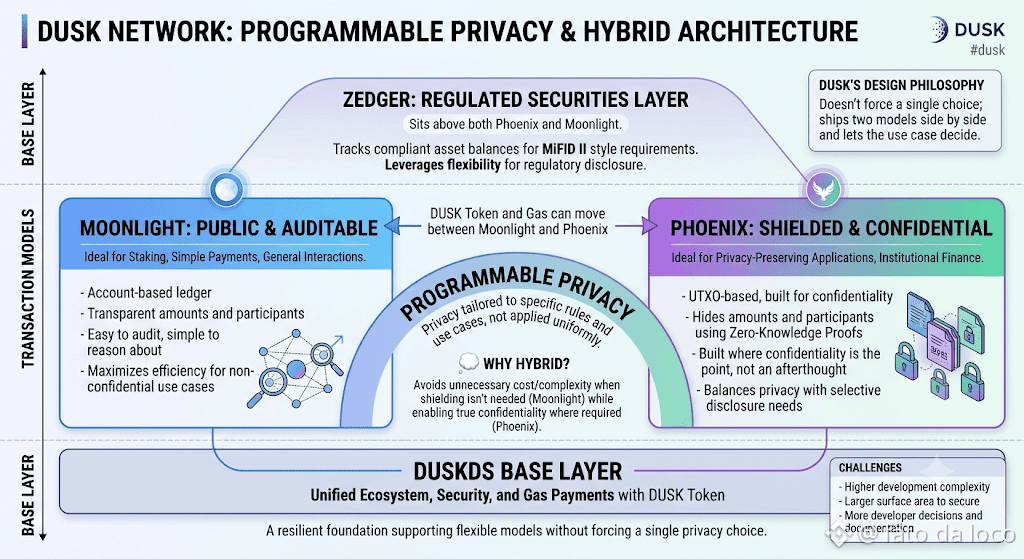
Moonlight قائم على الحسابات وعلني، قريب من كيفية سلوك دفتر الأستاذ في البلوكشين العادي؛ سهل للتدقيق ومنطقي وبسيط. أما Phoenix فهو قائم على UTXO ومُشفّى، يخفي المبالغ والمشاركين باستخدام إثباتات معرفة صفرية، ومصمم للحالات التي تكون فيها السرية هي النقطة الأساسية وليست مجرد فكرة لاحقة. يعمل الاثنان على نفس الطبقة الأساسية، DuskDS، ويمكن لكليهما نقل توكن DUSK أو الدفع مقابل الغاز. توجد طبقة ثالثة، Zedger، فوق كليهما للأوراق المالية المُنظمة تحديدًا، وتتبع أرصدة الأصول المتوافقة بطريقة مُصممة لتلبي متطلبات على نمط MiFID II بدلًا من كونها موجهة للمدفوعات العامة. لا يوجد ما يجبر المستخدم أو المطور على اختيار فلسفة واحدة للخصوصية والالتزام بها عبر كل تفاعل.
القرار التصميمي الذي يستحق التوقف عنده هو لماذا لم تكتفِ Dusk بجعل كل شيء افتراضيًا مُشفّى ثم تعلن أن الأمر انتهى، كما تفعل الكثير من مشاريع الخصوصية. “الخصوصية القابلة للبرمجة”، وفق التأطير الخاص بـ Dusk، تعني خصوصية يمكن توجيهها لقواعد محددة بدل تطبيقها بشكل موحد. قد تتطلب عملية نقل أوراق مالية مُنظمة سرية Phoenix بالإضافة إلى إفصاح انتقائي للمُدقِّق. قد لا تحتاج معاملة بسيطة للتكديس (staking) إلى التشفية على الإطلاق، وفرضها عبر مسار أكثر ثِقلاً للحفاظ على الخصوصية سيُضيف تكلفة وتعقيدًا دون فائدة حقيقية.
ما لا تفعله هذه المنهجية هو جعل الاختيار سهلًا للبنّائين. فدعم نماذج متعددة يعني مساحة أكبر لتأمينها، والمزيد من الوثائق التي يجب كتابتها، والمزيد من القرارات التي تُلقى على المطورين الذين ربما كانوا يفضلون خيارًا افتراضيًا واحدًا واضحًا. للمرونة تكلفة صيانة، وما زالت شبكة Dusk Network تدفع ثمن ذلك.
#dusk $DUSK @Dusk
Moonlight قائم على الحسابات وعلني، قريب من كيفية سلوك دفتر الأستاذ في البلوكشين العادي؛ سهل للتدقيق ومنطقي وبسيط. أما Phoenix فهو قائم على UTXO ومُشفّى، يخفي المبالغ والمشاركين باستخدام إثباتات معرفة صفرية، ومصمم للحالات التي تكون فيها السرية هي النقطة الأساسية وليست مجرد فكرة لاحقة. يعمل الاثنان على نفس الطبقة الأساسية، DuskDS، ويمكن لكليهما نقل توكن DUSK أو الدفع مقابل الغاز. توجد طبقة ثالثة، Zedger، فوق كليهما للأوراق المالية المُنظمة تحديدًا، وتتبع أرصدة الأصول المتوافقة بطريقة مُصممة لتلبي متطلبات على نمط MiFID II بدلًا من كونها موجهة للمدفوعات العامة. لا يوجد ما يجبر المستخدم أو المطور على اختيار فلسفة واحدة للخصوصية والالتزام بها عبر كل تفاعل.
القرار التصميمي الذي يستحق التوقف عنده هو لماذا لم تكتفِ Dusk بجعل كل شيء افتراضيًا مُشفّى ثم تعلن أن الأمر انتهى، كما تفعل الكثير من مشاريع الخصوصية. “الخصوصية القابلة للبرمجة”، وفق التأطير الخاص بـ Dusk، تعني خصوصية يمكن توجيهها لقواعد محددة بدل تطبيقها بشكل موحد. قد تتطلب عملية نقل أوراق مالية مُنظمة سرية Phoenix بالإضافة إلى إفصاح انتقائي للمُدقِّق. قد لا تحتاج معاملة بسيطة للتكديس (staking) إلى التشفية على الإطلاق، وفرضها عبر مسار أكثر ثِقلاً للحفاظ على الخصوصية سيُضيف تكلفة وتعقيدًا دون فائدة حقيقية.
ما لا تفعله هذه المنهجية هو جعل الاختيار سهلًا للبنّائين. فدعم نماذج متعددة يعني مساحة أكبر لتأمينها، والمزيد من الوثائق التي يجب كتابتها، والمزيد من القرارات التي تُلقى على المطورين الذين ربما كانوا يفضلون خيارًا افتراضيًا واحدًا واضحًا. للمرونة تكلفة صيانة، وما زالت شبكة Dusk Network تدفع ثمن ذلك.
#dusk $DUSK @Dusk