
Orin khan 5
129 منشورات

Orin khan 5
إبلاغ
حظر المُستخدم
21 تتابع
1.2K+ المتابعون
65 إعجاب
منشورات
·
--
#dusk $DUSK @Dusk_Foundation
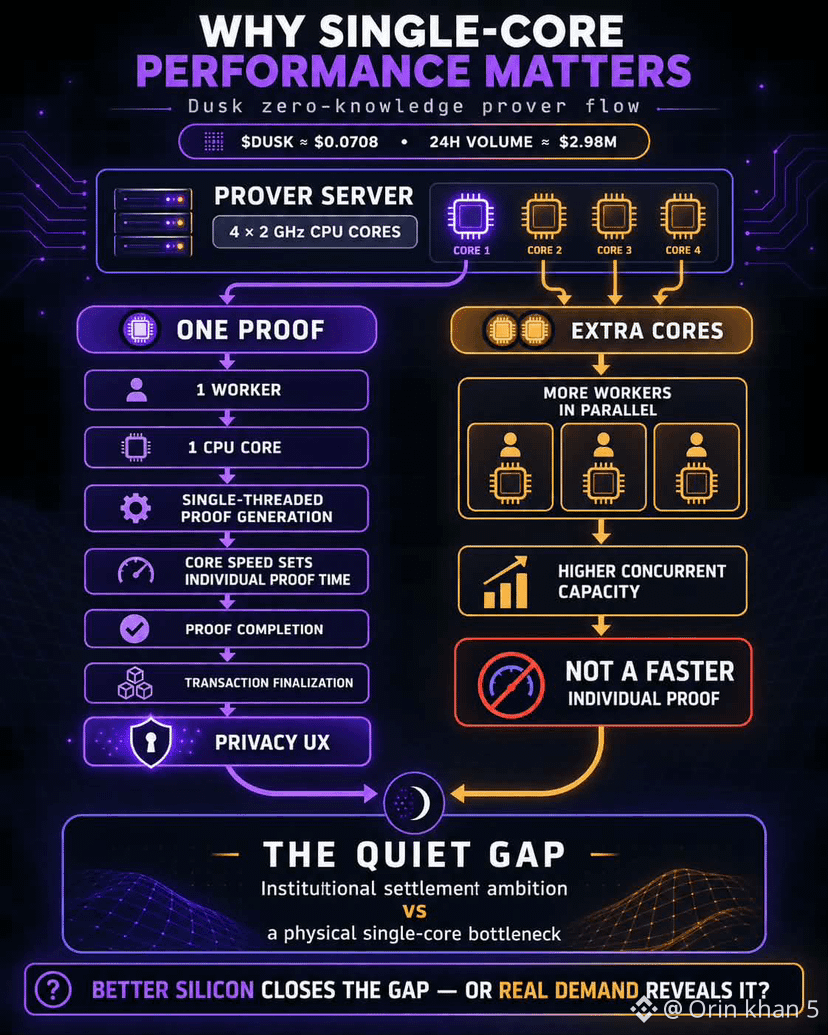
قضيت فترة ما بعد الظهر متنقّلًا بين وثائق أدوات الإثبات الخاصة بـ@DuskFoundation وصفحة السوق $DUSK ، أتحقق من الموضع الذي تصبح فيه الخصوصية بنيةً تحتية اعتيادية. وجدت السعر قرب $DUSK $0.0708، مع حجم تداول يومي يبلغ 2.98 مليون دولار، بينما يطلب الدليل أربعة أنوية بتردد 2 GHz. لحظة — توقعت أن زيادة عدد الأنوية تعني إثباتات أسرع. لكن ما أوقفني فعلًا هو أن عاملًا واحدًا يستخدم نواة واحدة، لأن توليد الإثباتات يتم بخيط واحد. كنت أظن أن الأنوية الإضافية تعني القدرة على تشغيل عمال متزامنين، بينما يظل كل إثبات معتمدًا على سرعة نواة واحدة. همم. الفجوة التي علقت في ذهني فعلًا تقع بين الطرح المؤسسي للتسوية والعائق المادي: أستطيع تخيّل أن نواة بطيئة واحدة تطيل مدة إكمال الإثبات وإنهاء المعاملة، حتى عندما تبدو سعة الخادم الإجمالية وفيرة. تناولت وجبة خفيفة وعدت، وما زلت أفكر في كيف تصبح أجهزة المشغّلين جزءًا من تجربة استخدام الخصوصية. ما زلت أتمعّن في هذه المسألة. أتساءل إن كانت الشرائح الأفضل تسدّ هذه الفجوة بهدوء، أم أن الطلب الحقيقي لن يجعلها واضحة إلا لاحقًا؟
#dusk $DUSK @Dusk
قضيت فترة ما بعد الظهر متنقّلًا بين وثائق أدوات الإثبات الخاصة بـ@DuskFoundation وصفحة السوق $DUSK ، أتحقق من الموضع الذي تصبح فيه الخصوصية بنيةً تحتية اعتيادية. وجدت السعر قرب $DUSK $0.0708، مع حجم تداول يومي يبلغ 2.98 مليون دولار، بينما يطلب الدليل أربعة أنوية بتردد 2 GHz. لحظة — توقعت أن زيادة عدد الأنوية تعني إثباتات أسرع. لكن ما أوقفني فعلًا هو أن عاملًا واحدًا يستخدم نواة واحدة، لأن توليد الإثباتات يتم بخيط واحد. كنت أظن أن الأنوية الإضافية تعني القدرة على تشغيل عمال متزامنين، بينما يظل كل إثبات معتمدًا على سرعة نواة واحدة. همم. الفجوة التي علقت في ذهني فعلًا تقع بين الطرح المؤسسي للتسوية والعائق المادي: أستطيع تخيّل أن نواة بطيئة واحدة تطيل مدة إكمال الإثبات وإنهاء المعاملة، حتى عندما تبدو سعة الخادم الإجمالية وفيرة. تناولت وجبة خفيفة وعدت، وما زلت أفكر في كيف تصبح أجهزة المشغّلين جزءًا من تجربة استخدام الخصوصية. ما زلت أتمعّن في هذه المسألة. أتساءل إن كانت الشرائح الأفضل تسدّ هذه الفجوة بهدوء، أم أن الطلب الحقيقي لن يجعلها واضحة إلا لاحقًا؟
قضيت فترة ما بعد الظهر متنقّلًا بين وثائق أدوات الإثبات الخاصة بـ@DuskFoundation وصفحة السوق $DUSK ، أتحقق من الموضع الذي تصبح فيه الخصوصية بنيةً تحتية اعتيادية. وجدت السعر قرب $DUSK $0.0708، مع حجم تداول يومي يبلغ 2.98 مليون دولار، بينما يطلب الدليل أربعة أنوية بتردد 2 GHz. لحظة — توقعت أن زيادة عدد الأنوية تعني إثباتات أسرع. لكن ما أوقفني فعلًا هو أن عاملًا واحدًا يستخدم نواة واحدة، لأن توليد الإثباتات يتم بخيط واحد. كنت أظن أن الأنوية الإضافية تعني القدرة على تشغيل عمال متزامنين، بينما يظل كل إثبات معتمدًا على سرعة نواة واحدة. همم. الفجوة التي علقت في ذهني فعلًا تقع بين الطرح المؤسسي للتسوية والعائق المادي: أستطيع تخيّل أن نواة بطيئة واحدة تطيل مدة إكمال الإثبات وإنهاء المعاملة، حتى عندما تبدو سعة الخادم الإجمالية وفيرة. تناولت وجبة خفيفة وعدت، وما زلت أفكر في كيف تصبح أجهزة المشغّلين جزءًا من تجربة استخدام الخصوصية. ما زلت أتمعّن في هذه المسألة. أتساءل إن كانت الشرائح الأفضل تسدّ هذه الفجوة بهدوء، أم أن الطلب الحقيقي لن يجعلها واضحة إلا لاحقًا؟
1
2
91
·
--
#dusk $DUSK @Dusk_Foundation
قضيت بعد الظهر أتفقد مستندات @DuskFoundation الخاصة بـ $DUSK exchange، ثم تجولت إلى صفحة السوق. كانت DUSK قرب 0.0758 دولار، بحوالي 45.5 مليون دولار كقيمة سوقية، و4.13 مليون دولار متداولة خلال 24 ساعة. لحظة—تعلن الشبكة عن نهائية حتمية خلال نحو 10 ثوانٍ، لكن لا يمكن للبورصة أن تعامل “mutضمن” أو “accepted” أو حتى “confirmed” باعتبارها نقودًا جاهزة للإيداع. ما أوقفني فعلًا كان الفجوة التشغيلية. وجدت أن البلوك المقبول ما زال يمكن إرجاعه؛ الإشارة الآمنة هي تغيّر الحالة النهائي الصريح، الذي يُقرأ من سجل الأرشيف النهائي. hmm. التسوية السريعة ما زالت تطلب من البورصة الانتظار، والقيام بفحص دقيق بنقاط التحقق، وإجراء الإيداع بشكل ذري بدلًا من الارتكاز إلى أول حركة ظاهرة في الرصيد. التقطت وجبة خفيفة، وعدت، وأحسست أن هذه الفجوة—التي ثبتت فعلاً معي—كانت أقل من كونها بطئًا وأكثر كونها انضباطًا. ما زلت أتمضغ هذا الموضوع. هل تُغلق هذه الفجوة مع نضوج التكاملات؟ أم تبقى حسب التصميم؟ أم لا تظهر إلا بعد أن تُصدر البورصة الاعتماد مبكرًا؟
#dusk $DUSK @Dusk
قضيت بعد الظهر أتفقد مستندات @DuskFoundation الخاصة بـ $DUSK exchange، ثم تجولت إلى صفحة السوق. كانت DUSK قرب 0.0758 دولار، بحوالي 45.5 مليون دولار كقيمة سوقية، و4.13 مليون دولار متداولة خلال 24 ساعة. لحظة—تعلن الشبكة عن نهائية حتمية خلال نحو 10 ثوانٍ، لكن لا يمكن للبورصة أن تعامل “mutضمن” أو “accepted” أو حتى “confirmed” باعتبارها نقودًا جاهزة للإيداع. ما أوقفني فعلًا كان الفجوة التشغيلية. وجدت أن البلوك المقبول ما زال يمكن إرجاعه؛ الإشارة الآمنة هي تغيّر الحالة النهائي الصريح، الذي يُقرأ من سجل الأرشيف النهائي. hmm. التسوية السريعة ما زالت تطلب من البورصة الانتظار، والقيام بفحص دقيق بنقاط التحقق، وإجراء الإيداع بشكل ذري بدلًا من الارتكاز إلى أول حركة ظاهرة في الرصيد. التقطت وجبة خفيفة، وعدت، وأحسست أن هذه الفجوة—التي ثبتت فعلاً معي—كانت أقل من كونها بطئًا وأكثر كونها انضباطًا. ما زلت أتمضغ هذا الموضوع. هل تُغلق هذه الفجوة مع نضوج التكاملات؟ أم تبقى حسب التصميم؟ أم لا تظهر إلا بعد أن تُصدر البورصة الاعتماد مبكرًا؟
قضيت بعد الظهر أتفقد مستندات @DuskFoundation الخاصة بـ $DUSK exchange، ثم تجولت إلى صفحة السوق. كانت DUSK قرب 0.0758 دولار، بحوالي 45.5 مليون دولار كقيمة سوقية، و4.13 مليون دولار متداولة خلال 24 ساعة. لحظة—تعلن الشبكة عن نهائية حتمية خلال نحو 10 ثوانٍ، لكن لا يمكن للبورصة أن تعامل “mutضمن” أو “accepted” أو حتى “confirmed” باعتبارها نقودًا جاهزة للإيداع. ما أوقفني فعلًا كان الفجوة التشغيلية. وجدت أن البلوك المقبول ما زال يمكن إرجاعه؛ الإشارة الآمنة هي تغيّر الحالة النهائي الصريح، الذي يُقرأ من سجل الأرشيف النهائي. hmm. التسوية السريعة ما زالت تطلب من البورصة الانتظار، والقيام بفحص دقيق بنقاط التحقق، وإجراء الإيداع بشكل ذري بدلًا من الارتكاز إلى أول حركة ظاهرة في الرصيد. التقطت وجبة خفيفة، وعدت، وأحسست أن هذه الفجوة—التي ثبتت فعلاً معي—كانت أقل من كونها بطئًا وأكثر كونها انضباطًا. ما زلت أتمضغ هذا الموضوع. هل تُغلق هذه الفجوة مع نضوج التكاملات؟ أم تبقى حسب التصميم؟ أم لا تظهر إلا بعد أن تُصدر البورصة الاعتماد مبكرًا؟
111
·
--
#dusk $DUSK @Dusk_Foundation
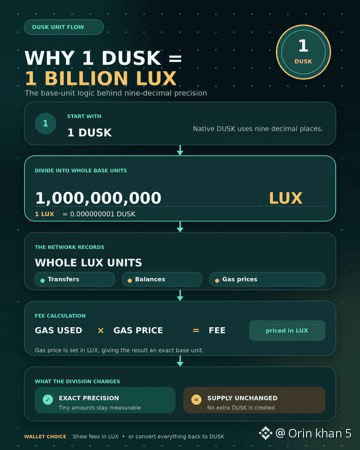
في البداية ظننت أن LUX مجرد اسم آخر لـ $DUSK، وهو تصنيف يمكن لمعظم المستخدمين تجاهله.
بعد إلقاء نظرة أقرب على @Dusk، أدركت أنه يحدد دقة الشبكة. يمتلك DUSK الأصلي تسعة منازل عشرية: 1 DUSK يساوي 1,000,000,000 LUX، بينما 1 LUX يساوي 0.000000001 DUSK.
تسجل الشبكة المبالغ بوحدات LUX كاملة. كما يتم تحديد أسعار الغاز أيضًا في LUX، وتأتي الرسوم من الغاز المستخدم مضروبًا بسعر الغاز. وهذا يتيح للمحافظ والمطورين وحدة أساس دقيقة للتحويلات والأرصدة والرسوم.
هذا ما يعجبني في هذا النهج. لا تؤدي القسمة إلى زيادة العرض أو جعل $DUSK أكثر قيمة. إنها ببساطة تجعل المبالغ الصغيرة قابلة للقياس دون استخدام كسور أصغر من أصغر وحدة في الشبكة.
أنا متشوق لمعرفة ما إذا كان المستخدمون سيبدأون يومًا بالتفكير في LUX، أم أن المحافظ ستظل تقدمه بشكل شبه غير مرئي.
هل تفضل رؤية رسوم الشبكة في LUX أم تفضل أن تقوم المحافظ بتحويل كل شيء إلى DUSK؟
#dusk $DUSK @Dusk
في البداية ظننت أن LUX مجرد اسم آخر لـ $DUSK ، وهو تصنيف يمكن لمعظم المستخدمين تجاهله.
بعد إلقاء نظرة أقرب على @Dusk، أدركت أنه يحدد دقة الشبكة. يمتلك DUSK الأصلي تسعة منازل عشرية: 1 DUSK يساوي 1,000,000,000 LUX، بينما 1 LUX يساوي 0.000000001 DUSK.
تسجل الشبكة المبالغ بوحدات LUX كاملة. كما يتم تحديد أسعار الغاز أيضًا في LUX، وتأتي الرسوم من الغاز المستخدم مضروبًا بسعر الغاز. وهذا يتيح للمحافظ والمطورين وحدة أساس دقيقة للتحويلات والأرصدة والرسوم.
هذا ما يعجبني في هذا النهج. لا تؤدي القسمة إلى زيادة العرض أو جعل $DUSK أكثر قيمة. إنها ببساطة تجعل المبالغ الصغيرة قابلة للقياس دون استخدام كسور أصغر من أصغر وحدة في الشبكة.
أنا متشوق لمعرفة ما إذا كان المستخدمون سيبدأون يومًا بالتفكير في LUX، أم أن المحافظ ستظل تقدمه بشكل شبه غير مرئي.
هل تفضل رؤية رسوم الشبكة في LUX أم تفضل أن تقوم المحافظ بتحويل كل شيء إلى DUSK؟
في البداية ظننت أن LUX مجرد اسم آخر لـ $DUSK ، وهو تصنيف يمكن لمعظم المستخدمين تجاهله.
بعد إلقاء نظرة أقرب على @Dusk، أدركت أنه يحدد دقة الشبكة. يمتلك DUSK الأصلي تسعة منازل عشرية: 1 DUSK يساوي 1,000,000,000 LUX، بينما 1 LUX يساوي 0.000000001 DUSK.
تسجل الشبكة المبالغ بوحدات LUX كاملة. كما يتم تحديد أسعار الغاز أيضًا في LUX، وتأتي الرسوم من الغاز المستخدم مضروبًا بسعر الغاز. وهذا يتيح للمحافظ والمطورين وحدة أساس دقيقة للتحويلات والأرصدة والرسوم.
هذا ما يعجبني في هذا النهج. لا تؤدي القسمة إلى زيادة العرض أو جعل $DUSK أكثر قيمة. إنها ببساطة تجعل المبالغ الصغيرة قابلة للقياس دون استخدام كسور أصغر من أصغر وحدة في الشبكة.
أنا متشوق لمعرفة ما إذا كان المستخدمون سيبدأون يومًا بالتفكير في LUX، أم أن المحافظ ستظل تقدمه بشكل شبه غير مرئي.
هل تفضل رؤية رسوم الشبكة في LUX أم تفضل أن تقوم المحافظ بتحويل كل شيء إلى DUSK؟
3
3
126
·
--
#dusk $DUSK @Dusk_Foundation
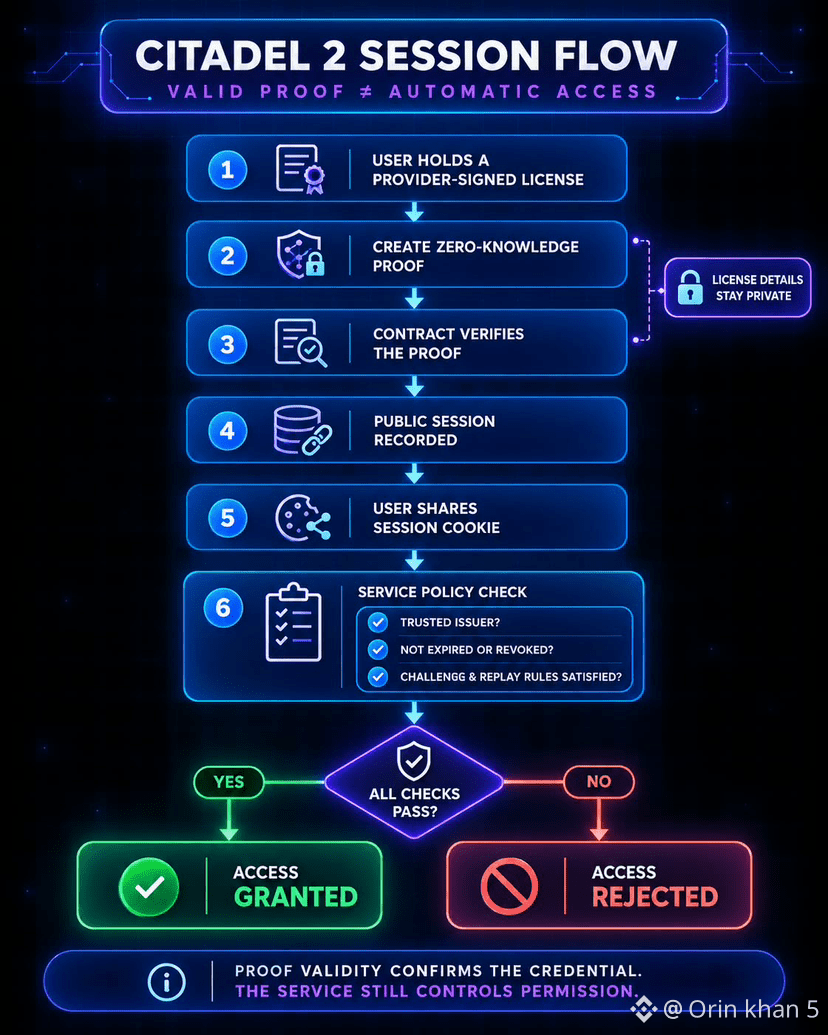
في البداية اعتقدت أن جلسة Citadel 2 ذات صلاحية تشفيرية صحيحة كانت تصريح وصول عالمي: إذا تحقّق الإثبات على السلسلة (on-chain)، فيفترض أن الخدمة تسمح لي بالدخول.
عندما نظرت عن كثب إلى @Dusk، أدركت أن تصميمها يفصل بين صحة الإثبات والتصريح. يمكن للعقد التحقق من أنني أملك ترخيصًا مسجّلًا وموقّعًا من المزوّد، وتسجيل جلسة دون كشف أي ترخيص استخدمتُه. ثم أشارك ملف تعريف ارتباط (cookie) للجلسة، وتتحقق الخدمة منه مقابل هذا السجل العام.
لكن القرار النهائي ما زال بيد الخدمة. يمكنها رفضي إذا لم تكن تثق بالجهة المُصدِرة، أو كانت الشهادة منتهية أو مُلغاة، أو لم تُستوفَ قواعد التحدي وإعادة التشغيل (challenge and replay).
وهذا ما يعجبني في هذا النهج. الخصوصية لا يلزم أن تُزيل السيطرة؛ يمكنها تقييد الإفصاح مع ترك سياسة العالم الحقيقي قائمة.
أنا مهتم بمعرفة ما إذا كان المستخدمون سيجدون هذا التوازن مُطمئنًا أم مُربكًا.
هل تفضّل الوصول التلقائي بعد التحقق من الإثبات، أم فحوصات خاصة بكل خدمة؟
#dusk $DUSK @Dusk
في البداية اعتقدت أن جلسة Citadel 2 ذات صلاحية تشفيرية صحيحة كانت تصريح وصول عالمي: إذا تحقّق الإثبات على السلسلة (on-chain)، فيفترض أن الخدمة تسمح لي بالدخول.
عندما نظرت عن كثب إلى @Dusk، أدركت أن تصميمها يفصل بين صحة الإثبات والتصريح. يمكن للعقد التحقق من أنني أملك ترخيصًا مسجّلًا وموقّعًا من المزوّد، وتسجيل جلسة دون كشف أي ترخيص استخدمتُه. ثم أشارك ملف تعريف ارتباط (cookie) للجلسة، وتتحقق الخدمة منه مقابل هذا السجل العام.
لكن القرار النهائي ما زال بيد الخدمة. يمكنها رفضي إذا لم تكن تثق بالجهة المُصدِرة، أو كانت الشهادة منتهية أو مُلغاة، أو لم تُستوفَ قواعد التحدي وإعادة التشغيل (challenge and replay).
وهذا ما يعجبني في هذا النهج. الخصوصية لا يلزم أن تُزيل السيطرة؛ يمكنها تقييد الإفصاح مع ترك سياسة العالم الحقيقي قائمة.
أنا مهتم بمعرفة ما إذا كان المستخدمون سيجدون هذا التوازن مُطمئنًا أم مُربكًا.
هل تفضّل الوصول التلقائي بعد التحقق من الإثبات، أم فحوصات خاصة بكل خدمة؟
في البداية اعتقدت أن جلسة Citadel 2 ذات صلاحية تشفيرية صحيحة كانت تصريح وصول عالمي: إذا تحقّق الإثبات على السلسلة (on-chain)، فيفترض أن الخدمة تسمح لي بالدخول.
عندما نظرت عن كثب إلى @Dusk، أدركت أن تصميمها يفصل بين صحة الإثبات والتصريح. يمكن للعقد التحقق من أنني أملك ترخيصًا مسجّلًا وموقّعًا من المزوّد، وتسجيل جلسة دون كشف أي ترخيص استخدمتُه. ثم أشارك ملف تعريف ارتباط (cookie) للجلسة، وتتحقق الخدمة منه مقابل هذا السجل العام.
لكن القرار النهائي ما زال بيد الخدمة. يمكنها رفضي إذا لم تكن تثق بالجهة المُصدِرة، أو كانت الشهادة منتهية أو مُلغاة، أو لم تُستوفَ قواعد التحدي وإعادة التشغيل (challenge and replay).
وهذا ما يعجبني في هذا النهج. الخصوصية لا يلزم أن تُزيل السيطرة؛ يمكنها تقييد الإفصاح مع ترك سياسة العالم الحقيقي قائمة.
أنا مهتم بمعرفة ما إذا كان المستخدمون سيجدون هذا التوازن مُطمئنًا أم مُربكًا.
هل تفضّل الوصول التلقائي بعد التحقق من الإثبات، أم فحوصات خاصة بكل خدمة؟
1
99
·
--
#dusk $DUSK @Dusk_Foundation
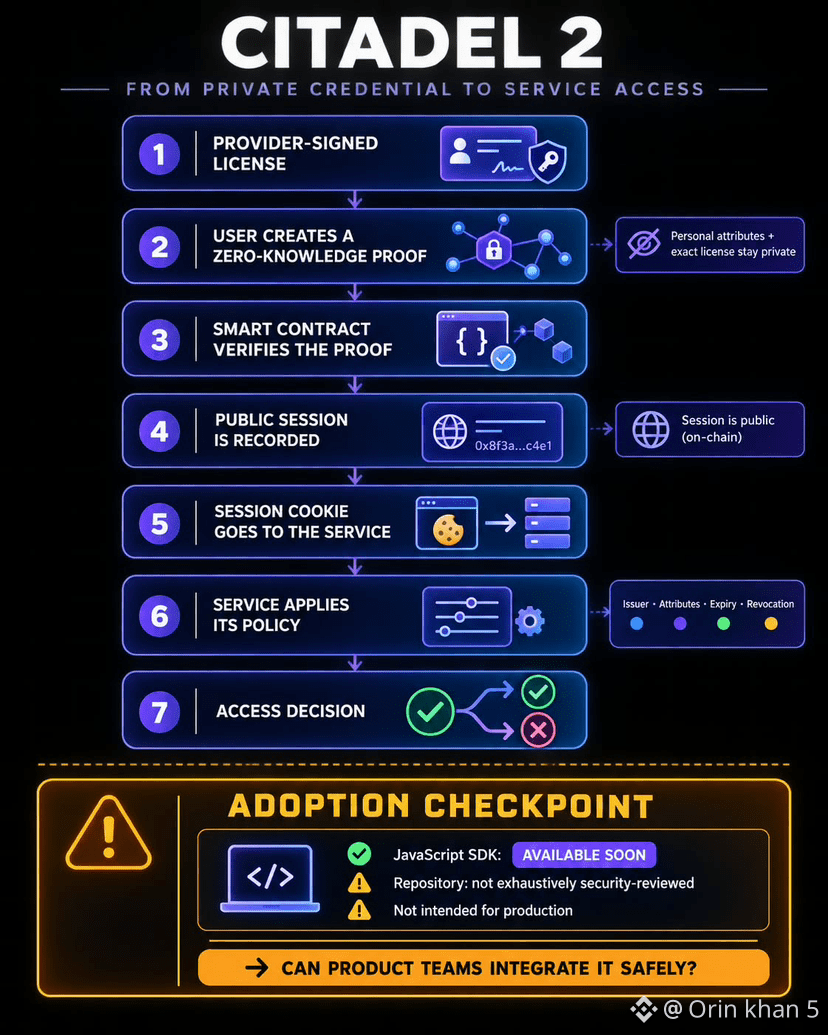
في البداية اعتقدت أن اختبار التبني لـ Citadel 2 كان يتمثل في سؤال ما إذا كان المستخدمون يريدون بيانات اعتماد خاصة. عند إلقاء نظرة أقرب على @DuskFoundation، وجدت سؤالًا عمليًا: ما زالت مجموعة أدوات JavaScript الكاملة لديها “قريبًا”.
تتيح Citadel 2 لشخص ما إثبات أنه يحمل ترخيصًا مسجلًا وموقّعًا من المزوّد دون وضع سمات شخصية—أو الترخيص الدقيق المستخدم—على السلسلة (on-chain). يتحقق عقد من إثبات البرهان بالمعرفة الصفرية (zero-knowledge) ويسجّل جلسة عامة. بعد ذلك، يمنح المستخدم ملف تعريف ارتباط للجلسة إلى خدمة، وهي التي تقرر أي المُصدِرين والسمات تقبلهم، بالإضافة إلى قواعد انتهاء الصلاحية والإلغاء.
هذا ما يعجبني في هذا النهج. الخصوصية لا تُزيل سيطرة الخدمة. لكن التشفير الدقيق لا يفيد كثيرًا إذا تعذّر على فرق المنتجات العادية تكاملها بأمان. تشير مستودع Dusk حاليًا إلى أن الكود لم يخضع لمراجعة أمنية شاملة، ولا يُقصد به للاستخدام في الإنتاج.
ستختبر مجموعة الأدوات أكثر من مجرد سهولة الاستخدام: ستختبر ما إذا كان هذا التصميم يمكن أن يصل إلى سير عمل واقعي.
هل ستختار عناصر تحكم سياسات مرنة أم أبسط تكامل ممكن؟
#dusk $DUSK @Dusk
في البداية اعتقدت أن اختبار التبني لـ Citadel 2 كان يتمثل في سؤال ما إذا كان المستخدمون يريدون بيانات اعتماد خاصة. عند إلقاء نظرة أقرب على @DuskFoundation، وجدت سؤالًا عمليًا: ما زالت مجموعة أدوات JavaScript الكاملة لديها “قريبًا”.
تتيح Citadel 2 لشخص ما إثبات أنه يحمل ترخيصًا مسجلًا وموقّعًا من المزوّد دون وضع سمات شخصية—أو الترخيص الدقيق المستخدم—على السلسلة (on-chain). يتحقق عقد من إثبات البرهان بالمعرفة الصفرية (zero-knowledge) ويسجّل جلسة عامة. بعد ذلك، يمنح المستخدم ملف تعريف ارتباط للجلسة إلى خدمة، وهي التي تقرر أي المُصدِرين والسمات تقبلهم، بالإضافة إلى قواعد انتهاء الصلاحية والإلغاء.
هذا ما يعجبني في هذا النهج. الخصوصية لا تُزيل سيطرة الخدمة. لكن التشفير الدقيق لا يفيد كثيرًا إذا تعذّر على فرق المنتجات العادية تكاملها بأمان. تشير مستودع Dusk حاليًا إلى أن الكود لم يخضع لمراجعة أمنية شاملة، ولا يُقصد به للاستخدام في الإنتاج.
ستختبر مجموعة الأدوات أكثر من مجرد سهولة الاستخدام: ستختبر ما إذا كان هذا التصميم يمكن أن يصل إلى سير عمل واقعي.
هل ستختار عناصر تحكم سياسات مرنة أم أبسط تكامل ممكن؟
في البداية اعتقدت أن اختبار التبني لـ Citadel 2 كان يتمثل في سؤال ما إذا كان المستخدمون يريدون بيانات اعتماد خاصة. عند إلقاء نظرة أقرب على @DuskFoundation، وجدت سؤالًا عمليًا: ما زالت مجموعة أدوات JavaScript الكاملة لديها “قريبًا”.
تتيح Citadel 2 لشخص ما إثبات أنه يحمل ترخيصًا مسجلًا وموقّعًا من المزوّد دون وضع سمات شخصية—أو الترخيص الدقيق المستخدم—على السلسلة (on-chain). يتحقق عقد من إثبات البرهان بالمعرفة الصفرية (zero-knowledge) ويسجّل جلسة عامة. بعد ذلك، يمنح المستخدم ملف تعريف ارتباط للجلسة إلى خدمة، وهي التي تقرر أي المُصدِرين والسمات تقبلهم، بالإضافة إلى قواعد انتهاء الصلاحية والإلغاء.
هذا ما يعجبني في هذا النهج. الخصوصية لا تُزيل سيطرة الخدمة. لكن التشفير الدقيق لا يفيد كثيرًا إذا تعذّر على فرق المنتجات العادية تكاملها بأمان. تشير مستودع Dusk حاليًا إلى أن الكود لم يخضع لمراجعة أمنية شاملة، ولا يُقصد به للاستخدام في الإنتاج.
ستختبر مجموعة الأدوات أكثر من مجرد سهولة الاستخدام: ستختبر ما إذا كان هذا التصميم يمكن أن يصل إلى سير عمل واقعي.
هل ستختار عناصر تحكم سياسات مرنة أم أبسط تكامل ممكن؟
1
108
·
--
#dusk $DUSK @Dusk_Foundation
مرحبًا، هل تعلم… سؤال واحد متعلق بـ @DuskFoundation ظل عالقًا في ذهني: إذا تلقت عملية السحب لديّ “202 Accepted”، فلماذا لا يكون العمل قد اكتمل بعد؟
اعتدنا قراءة الرد على أنه “تم.” لكن على بلوك تشين، الإرسال والتسوية هما لحظتان مختلفتان.
على Dusk L1، تعني “202 Accepted” فقط أن عقدةً ما قبلت المعاملة من أجل التوجيه. هذا لا يثبت أن المعاملة دخلت الـ mempool بالفعل، أو وصلت إلى أقران/Peers، أو نُفذت بنجاح، أو أصبحت نهائية.
يفصل Dusk بين هذه الخطوات. تشير “transactions/included” إلى قبول محلي في الـ mempool. أما “transactions/executed” فتعني أن المعاملة عملت داخل بلوك تم قبوله، حيث يجب أن تكون قيمة حقل “err” فارغة (null). تأتي النهائية عندما يتم وسم حدث “blocks/statechange” بأنه “finalized”. وقبل ذلك، قد يزال التراجع ممكنًا حتى بالنسبة لبلوك مقبول.
بشكل افتراضي، لنفترض أنني أسحب DUSK من بورصة. ينشئ نظامها توقيع معاملة Moonlight، ويحفظ بايتاتها ومعرفها، ثم يبثّها. استجابة 202 تؤكد التوجيه—وليست الاكتمال. يجب على البورصة التحقق من التنفيذ وحالة البلوك بعد أن يصبح نهائيًا.
لكنني توقفت هنا للحظة.
ربما ليست النهائية مجرد خاصية توافق (consensus). بل هي مسؤولية تشغيلية.
فمتى يكون السحب مكتملًا حقًا: عندما يجيب الـ API، أم عندما يصبح من المستحيل إجراء الإلغاء/الرجوع؟ ما زلت أفكر في هذا. 🤔
#dusk $DUSK @Dusk
مرحبًا، هل تعلم… سؤال واحد متعلق بـ @DuskFoundation ظل عالقًا في ذهني: إذا تلقت عملية السحب لديّ “202 Accepted”، فلماذا لا يكون العمل قد اكتمل بعد؟
اعتدنا قراءة الرد على أنه “تم.” لكن على بلوك تشين، الإرسال والتسوية هما لحظتان مختلفتان.
على Dusk L1، تعني “202 Accepted” فقط أن عقدةً ما قبلت المعاملة من أجل التوجيه. هذا لا يثبت أن المعاملة دخلت الـ mempool بالفعل، أو وصلت إلى أقران/Peers، أو نُفذت بنجاح، أو أصبحت نهائية.
يفصل Dusk بين هذه الخطوات. تشير “transactions/included” إلى قبول محلي في الـ mempool. أما “transactions/executed” فتعني أن المعاملة عملت داخل بلوك تم قبوله، حيث يجب أن تكون قيمة حقل “err” فارغة (null). تأتي النهائية عندما يتم وسم حدث “blocks/statechange” بأنه “finalized”. وقبل ذلك، قد يزال التراجع ممكنًا حتى بالنسبة لبلوك مقبول.
بشكل افتراضي، لنفترض أنني أسحب DUSK من بورصة. ينشئ نظامها توقيع معاملة Moonlight، ويحفظ بايتاتها ومعرفها، ثم يبثّها. استجابة 202 تؤكد التوجيه—وليست الاكتمال. يجب على البورصة التحقق من التنفيذ وحالة البلوك بعد أن يصبح نهائيًا.
لكنني توقفت هنا للحظة.
ربما ليست النهائية مجرد خاصية توافق (consensus). بل هي مسؤولية تشغيلية.
فمتى يكون السحب مكتملًا حقًا: عندما يجيب الـ API، أم عندما يصبح من المستحيل إجراء الإلغاء/الرجوع؟ ما زلت أفكر في هذا. 🤔
مرحبًا، هل تعلم… سؤال واحد متعلق بـ @DuskFoundation ظل عالقًا في ذهني: إذا تلقت عملية السحب لديّ “202 Accepted”، فلماذا لا يكون العمل قد اكتمل بعد؟
اعتدنا قراءة الرد على أنه “تم.” لكن على بلوك تشين، الإرسال والتسوية هما لحظتان مختلفتان.
على Dusk L1، تعني “202 Accepted” فقط أن عقدةً ما قبلت المعاملة من أجل التوجيه. هذا لا يثبت أن المعاملة دخلت الـ mempool بالفعل، أو وصلت إلى أقران/Peers، أو نُفذت بنجاح، أو أصبحت نهائية.
يفصل Dusk بين هذه الخطوات. تشير “transactions/included” إلى قبول محلي في الـ mempool. أما “transactions/executed” فتعني أن المعاملة عملت داخل بلوك تم قبوله، حيث يجب أن تكون قيمة حقل “err” فارغة (null). تأتي النهائية عندما يتم وسم حدث “blocks/statechange” بأنه “finalized”. وقبل ذلك، قد يزال التراجع ممكنًا حتى بالنسبة لبلوك مقبول.
بشكل افتراضي، لنفترض أنني أسحب DUSK من بورصة. ينشئ نظامها توقيع معاملة Moonlight، ويحفظ بايتاتها ومعرفها، ثم يبثّها. استجابة 202 تؤكد التوجيه—وليست الاكتمال. يجب على البورصة التحقق من التنفيذ وحالة البلوك بعد أن يصبح نهائيًا.
لكنني توقفت هنا للحظة.
ربما ليست النهائية مجرد خاصية توافق (consensus). بل هي مسؤولية تشغيلية.
فمتى يكون السحب مكتملًا حقًا: عندما يجيب الـ API، أم عندما يصبح من المستحيل إجراء الإلغاء/الرجوع؟ ما زلت أفكر في هذا. 🤔
1
2
181
·
--
#dusk $DUSK @Dusk_Foundation
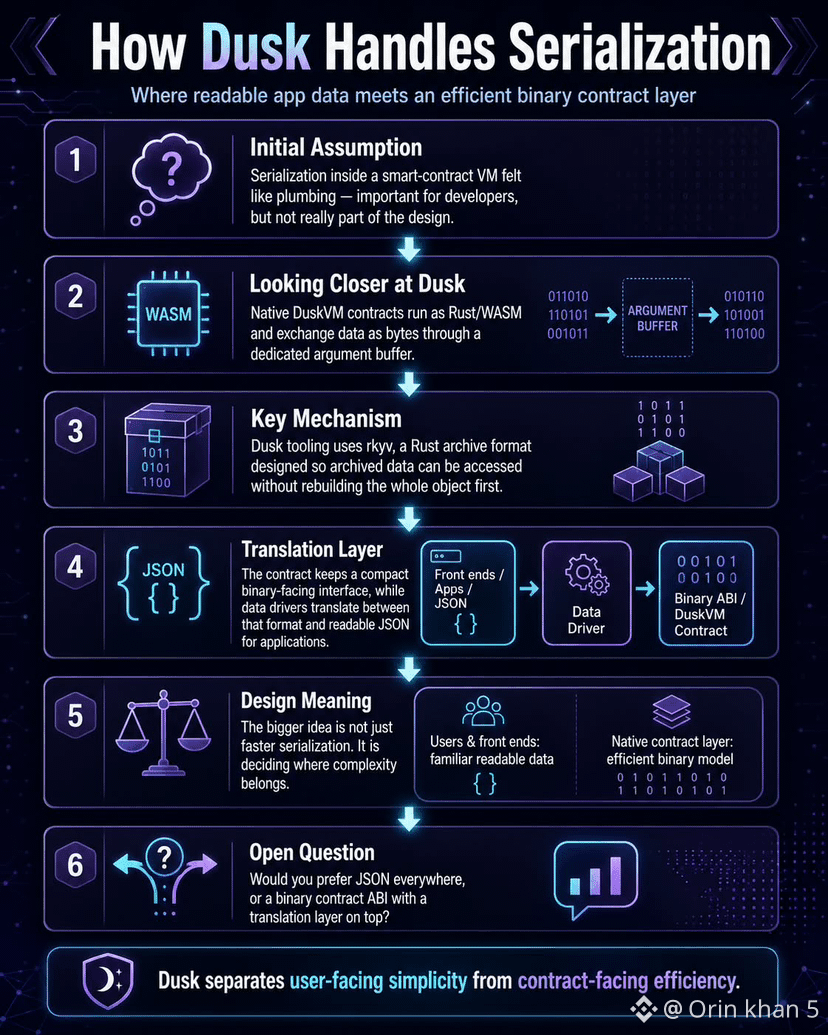
في البداية اعتقدت أن التسلسل داخل آلة افتراضية لعقود ذكية مجرد تجهيزات—مهم للمطورين، لكنه ليس جزءًا حقيقيًا من التصميم.
لكن عندما نظرت عن قرب إلى @Dusk_Foundation تغيّر ذلك. تعمل عقود Native DuskVM كـ Rust/WASM وتبادل البيانات على شكل بايتات عبر مخزن وسيط مخصص للمعاملات. تستخدم أدوات Dusk "rkyv"، وهو تنسيق أرشفة Rust مصمم بحيث يمكن الوصول إلى البيانات المؤرشفة دون الحاجة إلى إعادة بناء الكائن بالكامل أولًا.
هذا ما يعجبني في هذا النهج. يمكن للعقد أن يحتفظ بواجهة ثنائية صغيرة وموجهة للبايتات، بينما يمكن لمشغلات/مُشغلات البيانات ترجمة هذا التنسيق إلى JSON قابل للقراءة للتطبيقات.
والفكرة الأوسع ليست مجرد "تسلسل أسرع". بل هي تحديد مكان تموضع التعقيد. يستطيع المستخدمون الواجهات الأمامية العمل مع بيانات مألوفة، بينما تظل طبقة العقد الأصلية أقرب إلى نموذج ثنائي فعّال.
الآن أنا متحمس لمعرفة كيف يختبر المطورون هذا التوازن في المشاريع الواقعية.
هل تفضل JSON في كل مكان، أم ABI للعقد الثنائي مع طبقة ترجمة فوقه؟
#dusk $DUSK @Dusk
في البداية اعتقدت أن التسلسل داخل آلة افتراضية لعقود ذكية مجرد تجهيزات—مهم للمطورين، لكنه ليس جزءًا حقيقيًا من التصميم.
لكن عندما نظرت عن قرب إلى @Dusk تغيّر ذلك. تعمل عقود Native DuskVM كـ Rust/WASM وتبادل البيانات على شكل بايتات عبر مخزن وسيط مخصص للمعاملات. تستخدم أدوات Dusk "rkyv"، وهو تنسيق أرشفة Rust مصمم بحيث يمكن الوصول إلى البيانات المؤرشفة دون الحاجة إلى إعادة بناء الكائن بالكامل أولًا.
هذا ما يعجبني في هذا النهج. يمكن للعقد أن يحتفظ بواجهة ثنائية صغيرة وموجهة للبايتات، بينما يمكن لمشغلات/مُشغلات البيانات ترجمة هذا التنسيق إلى JSON قابل للقراءة للتطبيقات.
والفكرة الأوسع ليست مجرد "تسلسل أسرع". بل هي تحديد مكان تموضع التعقيد. يستطيع المستخدمون الواجهات الأمامية العمل مع بيانات مألوفة، بينما تظل طبقة العقد الأصلية أقرب إلى نموذج ثنائي فعّال.
الآن أنا متحمس لمعرفة كيف يختبر المطورون هذا التوازن في المشاريع الواقعية.
هل تفضل JSON في كل مكان، أم ABI للعقد الثنائي مع طبقة ترجمة فوقه؟
في البداية اعتقدت أن التسلسل داخل آلة افتراضية لعقود ذكية مجرد تجهيزات—مهم للمطورين، لكنه ليس جزءًا حقيقيًا من التصميم.
لكن عندما نظرت عن قرب إلى @Dusk تغيّر ذلك. تعمل عقود Native DuskVM كـ Rust/WASM وتبادل البيانات على شكل بايتات عبر مخزن وسيط مخصص للمعاملات. تستخدم أدوات Dusk "rkyv"، وهو تنسيق أرشفة Rust مصمم بحيث يمكن الوصول إلى البيانات المؤرشفة دون الحاجة إلى إعادة بناء الكائن بالكامل أولًا.
هذا ما يعجبني في هذا النهج. يمكن للعقد أن يحتفظ بواجهة ثنائية صغيرة وموجهة للبايتات، بينما يمكن لمشغلات/مُشغلات البيانات ترجمة هذا التنسيق إلى JSON قابل للقراءة للتطبيقات.
والفكرة الأوسع ليست مجرد "تسلسل أسرع". بل هي تحديد مكان تموضع التعقيد. يستطيع المستخدمون الواجهات الأمامية العمل مع بيانات مألوفة، بينما تظل طبقة العقد الأصلية أقرب إلى نموذج ثنائي فعّال.
الآن أنا متحمس لمعرفة كيف يختبر المطورون هذا التوازن في المشاريع الواقعية.
هل تفضل JSON في كل مكان، أم ABI للعقد الثنائي مع طبقة ترجمة فوقه؟
2
2
89
·
--
#dusk $DUSK @Dusk_Foundation
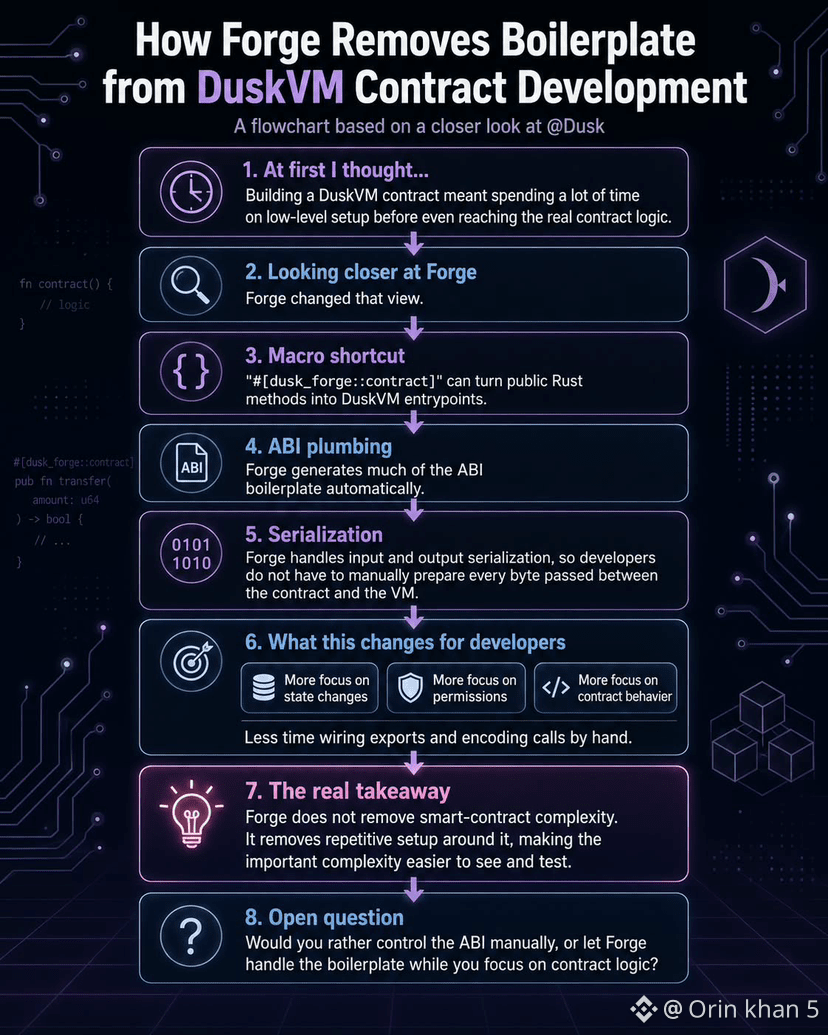
في البداية اعتقدت أن بناء عقد DuskVM يعني قضاء الكثير من الوقت في إعداد منخفض المستوى قبل حتى الوصول إلى منطق العقد الفعلي.
لكن عند إلقاء نظرة أقرب على @Dusk، غيّر Forge هذا التصوّر. إذ يمكن لـ "macro" تحويل طرق Rust العامة إلى نقاط دخول DuskVM تلقائيًا، كما يولّد جزءًا كبيرًا من البنية اللازمة لـ ABI بشكل آلي. كذلك يتولى Forge التعامل مع تسلسل بيانات الإدخال والإخراج، لذلك لا يضطر المطوّرون إلى تجهيز كل بايت يمر بين العقد والآلة الافتراضية يدويًا.
وهذا ما يعجبني في هذا الأسلوب. يمكن للمطوّر أن يقضي وقتًا أكبر في التفكير بتغييرات الحالة والصلاحيات وسلوك العقد بدلًا من توصيل الصادرات وإجراء الترميز للنداءات بشكل متكرر يدويًا.
الجزء المثير للاهتمام هو أن Forge لا يزيل التعقيد من العقود الذكية. بل يزيل الإعدادات المتكررة حولها، مما يجعل التعقيد المهم أسهل في الرؤية والاختبار.
الآن أصبحت فضوليًا بشأن مدى تبنّي هذا النهج.
هل تفضّل التحكم بالـ ABI يدويًا، أم ترك Forge يتولى التعامل مع الأعمال المعيارية (boilerplate) بينما تركز على منطق العقد؟
#dusk $DUSK @Dusk
في البداية اعتقدت أن بناء عقد DuskVM يعني قضاء الكثير من الوقت في إعداد منخفض المستوى قبل حتى الوصول إلى منطق العقد الفعلي.
لكن عند إلقاء نظرة أقرب على @Dusk، غيّر Forge هذا التصوّر. إذ يمكن لـ "macro" تحويل طرق Rust العامة إلى نقاط دخول DuskVM تلقائيًا، كما يولّد جزءًا كبيرًا من البنية اللازمة لـ ABI بشكل آلي. كذلك يتولى Forge التعامل مع تسلسل بيانات الإدخال والإخراج، لذلك لا يضطر المطوّرون إلى تجهيز كل بايت يمر بين العقد والآلة الافتراضية يدويًا.
وهذا ما يعجبني في هذا الأسلوب. يمكن للمطوّر أن يقضي وقتًا أكبر في التفكير بتغييرات الحالة والصلاحيات وسلوك العقد بدلًا من توصيل الصادرات وإجراء الترميز للنداءات بشكل متكرر يدويًا.
الجزء المثير للاهتمام هو أن Forge لا يزيل التعقيد من العقود الذكية. بل يزيل الإعدادات المتكررة حولها، مما يجعل التعقيد المهم أسهل في الرؤية والاختبار.
الآن أصبحت فضوليًا بشأن مدى تبنّي هذا النهج.
هل تفضّل التحكم بالـ ABI يدويًا، أم ترك Forge يتولى التعامل مع الأعمال المعيارية (boilerplate) بينما تركز على منطق العقد؟
في البداية اعتقدت أن بناء عقد DuskVM يعني قضاء الكثير من الوقت في إعداد منخفض المستوى قبل حتى الوصول إلى منطق العقد الفعلي.
لكن عند إلقاء نظرة أقرب على @Dusk، غيّر Forge هذا التصوّر. إذ يمكن لـ "macro" تحويل طرق Rust العامة إلى نقاط دخول DuskVM تلقائيًا، كما يولّد جزءًا كبيرًا من البنية اللازمة لـ ABI بشكل آلي. كذلك يتولى Forge التعامل مع تسلسل بيانات الإدخال والإخراج، لذلك لا يضطر المطوّرون إلى تجهيز كل بايت يمر بين العقد والآلة الافتراضية يدويًا.
وهذا ما يعجبني في هذا الأسلوب. يمكن للمطوّر أن يقضي وقتًا أكبر في التفكير بتغييرات الحالة والصلاحيات وسلوك العقد بدلًا من توصيل الصادرات وإجراء الترميز للنداءات بشكل متكرر يدويًا.
الجزء المثير للاهتمام هو أن Forge لا يزيل التعقيد من العقود الذكية. بل يزيل الإعدادات المتكررة حولها، مما يجعل التعقيد المهم أسهل في الرؤية والاختبار.
الآن أصبحت فضوليًا بشأن مدى تبنّي هذا النهج.
هل تفضّل التحكم بالـ ABI يدويًا، أم ترك Forge يتولى التعامل مع الأعمال المعيارية (boilerplate) بينما تركز على منطق العقد؟
3
3
112
·
--
#dusk $DUSK @Dusk_Foundation
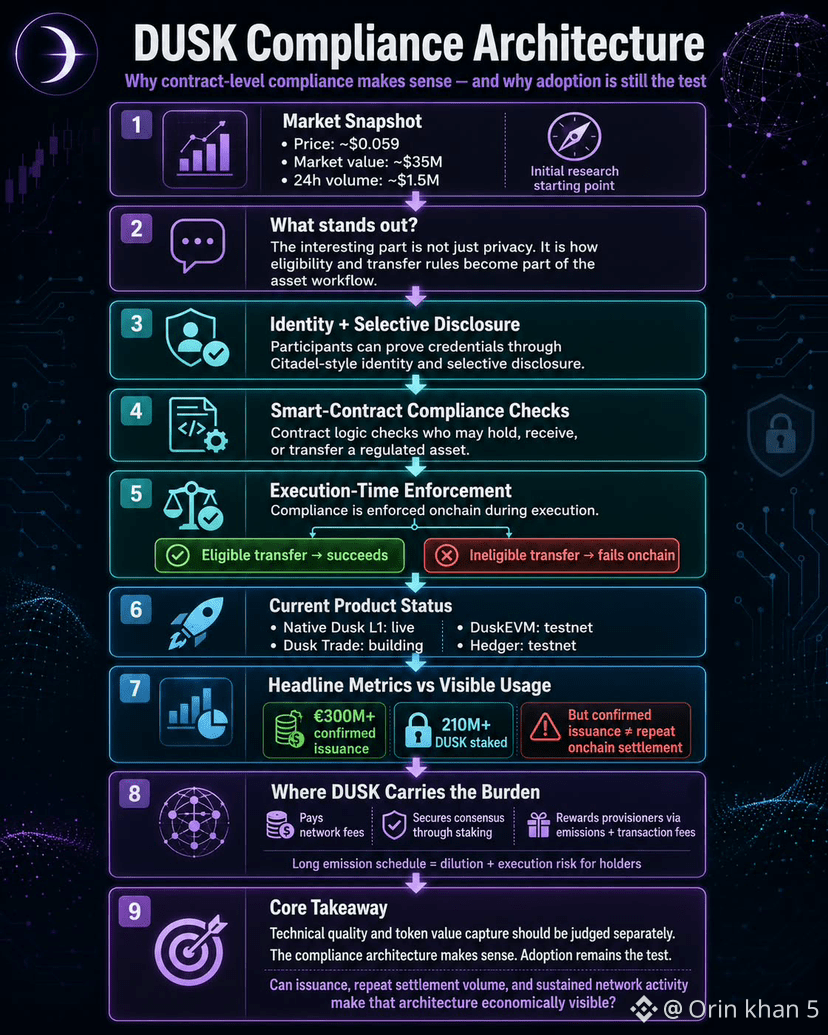
كنتُ أُفحص DUSK عند حوالي 0.059 دولار، مع قيمة سوقية تقارب 35 مليون دولار وحجم يومي يبلغ نحو 1.5 مليون دولار، عندما عدت إلى بنية امتثال Dusk. الجزء المثير للاهتمام ليس الخصوصية. بل هو جعل قواعد الأهلية والتحويل جزءًا من سير عمل الأصل.
بالنسبة لأصل مُنظَّم، يمكن للمشارك إثبات المؤهلات عبر هوية على نمط Citadel مع الكشف الانتقائي، بينما يتحقق منطق العقود الذكية من يحق له الاحتفاظ بالأصل أو استلامه أو تحويله. هذا مهم لأن الامتثال يُطبَّق في وقت التنفيذ: يمكن لعملية تحويل غير مؤهلة أن تفشل على السلسلة بدل الاعتماد بالكامل على منصة ما أو مراجعة يدوية.
السؤال الأكثر صعوبة هو ما إذا كان هذا التصميم ينتج استخدامًا يُرى بالفعل. إن L1 الأصلي لـ Dusk يعمل بالفعل، لكن Dusk Trade ما زال قيد البناء، بينما لا تزال DuskEVM وHedger شبكات اختبار. تُبلغ Dusk عن إصدار مؤكد يتجاوز 300 مليون يورو ووجود 210 مليون+ DUSK مُرهَن، لكن الإصدار المؤكد ليس هو الشيء نفسه مثل تسوية متكررة على السلسلة.
تحمل DUSK العبء الاقتصادي. فهي تدفع رسوم الشبكة، وتؤمِّن الإجماع عبر الرهن، وتكافئ مقدمي الخدمات عبر الانبعاثات بالإضافة إلى رسوم المعاملات. يستمر جدول الانبعاثات عبر عقود، لذلك يواجه الحاملوَن التخفيف وخطر التنفيذ، بينما قد تستخدم المؤسسات بنيةً تحت الامتثال دون الحاجة إلى أرصدة DUSK متكررة.
ولهذا السبب يجب الحكم على الجودة التقنية والتقاط قيمة الرمز بشكل منفصل. نموذج الامتثال على مستوى العقد يبدو منطقيًا؛ لكن معيار الاختبار هو التبنّي. هل يمكن لإصدار يمكن التحقق منه، وحجم تسوية متكرر، ونشاط شبكي مستمر أن يجعل هذه البنية ظاهرة اقتصاديًا؟
#dusk $DUSK @Dusk
كنتُ أُفحص DUSK عند حوالي 0.059 دولار، مع قيمة سوقية تقارب 35 مليون دولار وحجم يومي يبلغ نحو 1.5 مليون دولار، عندما عدت إلى بنية امتثال Dusk. الجزء المثير للاهتمام ليس الخصوصية. بل هو جعل قواعد الأهلية والتحويل جزءًا من سير عمل الأصل.
بالنسبة لأصل مُنظَّم، يمكن للمشارك إثبات المؤهلات عبر هوية على نمط Citadel مع الكشف الانتقائي، بينما يتحقق منطق العقود الذكية من يحق له الاحتفاظ بالأصل أو استلامه أو تحويله. هذا مهم لأن الامتثال يُطبَّق في وقت التنفيذ: يمكن لعملية تحويل غير مؤهلة أن تفشل على السلسلة بدل الاعتماد بالكامل على منصة ما أو مراجعة يدوية.
السؤال الأكثر صعوبة هو ما إذا كان هذا التصميم ينتج استخدامًا يُرى بالفعل. إن L1 الأصلي لـ Dusk يعمل بالفعل، لكن Dusk Trade ما زال قيد البناء، بينما لا تزال DuskEVM وHedger شبكات اختبار. تُبلغ Dusk عن إصدار مؤكد يتجاوز 300 مليون يورو ووجود 210 مليون+ DUSK مُرهَن، لكن الإصدار المؤكد ليس هو الشيء نفسه مثل تسوية متكررة على السلسلة.
تحمل DUSK العبء الاقتصادي. فهي تدفع رسوم الشبكة، وتؤمِّن الإجماع عبر الرهن، وتكافئ مقدمي الخدمات عبر الانبعاثات بالإضافة إلى رسوم المعاملات. يستمر جدول الانبعاثات عبر عقود، لذلك يواجه الحاملوَن التخفيف وخطر التنفيذ، بينما قد تستخدم المؤسسات بنيةً تحت الامتثال دون الحاجة إلى أرصدة DUSK متكررة.
ولهذا السبب يجب الحكم على الجودة التقنية والتقاط قيمة الرمز بشكل منفصل. نموذج الامتثال على مستوى العقد يبدو منطقيًا؛ لكن معيار الاختبار هو التبنّي. هل يمكن لإصدار يمكن التحقق منه، وحجم تسوية متكرر، ونشاط شبكي مستمر أن يجعل هذه البنية ظاهرة اقتصاديًا؟
كنتُ أُفحص DUSK عند حوالي 0.059 دولار، مع قيمة سوقية تقارب 35 مليون دولار وحجم يومي يبلغ نحو 1.5 مليون دولار، عندما عدت إلى بنية امتثال Dusk. الجزء المثير للاهتمام ليس الخصوصية. بل هو جعل قواعد الأهلية والتحويل جزءًا من سير عمل الأصل.
بالنسبة لأصل مُنظَّم، يمكن للمشارك إثبات المؤهلات عبر هوية على نمط Citadel مع الكشف الانتقائي، بينما يتحقق منطق العقود الذكية من يحق له الاحتفاظ بالأصل أو استلامه أو تحويله. هذا مهم لأن الامتثال يُطبَّق في وقت التنفيذ: يمكن لعملية تحويل غير مؤهلة أن تفشل على السلسلة بدل الاعتماد بالكامل على منصة ما أو مراجعة يدوية.
السؤال الأكثر صعوبة هو ما إذا كان هذا التصميم ينتج استخدامًا يُرى بالفعل. إن L1 الأصلي لـ Dusk يعمل بالفعل، لكن Dusk Trade ما زال قيد البناء، بينما لا تزال DuskEVM وHedger شبكات اختبار. تُبلغ Dusk عن إصدار مؤكد يتجاوز 300 مليون يورو ووجود 210 مليون+ DUSK مُرهَن، لكن الإصدار المؤكد ليس هو الشيء نفسه مثل تسوية متكررة على السلسلة.
تحمل DUSK العبء الاقتصادي. فهي تدفع رسوم الشبكة، وتؤمِّن الإجماع عبر الرهن، وتكافئ مقدمي الخدمات عبر الانبعاثات بالإضافة إلى رسوم المعاملات. يستمر جدول الانبعاثات عبر عقود، لذلك يواجه الحاملوَن التخفيف وخطر التنفيذ، بينما قد تستخدم المؤسسات بنيةً تحت الامتثال دون الحاجة إلى أرصدة DUSK متكررة.
ولهذا السبب يجب الحكم على الجودة التقنية والتقاط قيمة الرمز بشكل منفصل. نموذج الامتثال على مستوى العقد يبدو منطقيًا؛ لكن معيار الاختبار هو التبنّي. هل يمكن لإصدار يمكن التحقق منه، وحجم تسوية متكرر، ونشاط شبكي مستمر أن يجعل هذه البنية ظاهرة اقتصاديًا؟
2
1
84
·
--
#dusk $DUSK @Dusk_Foundation
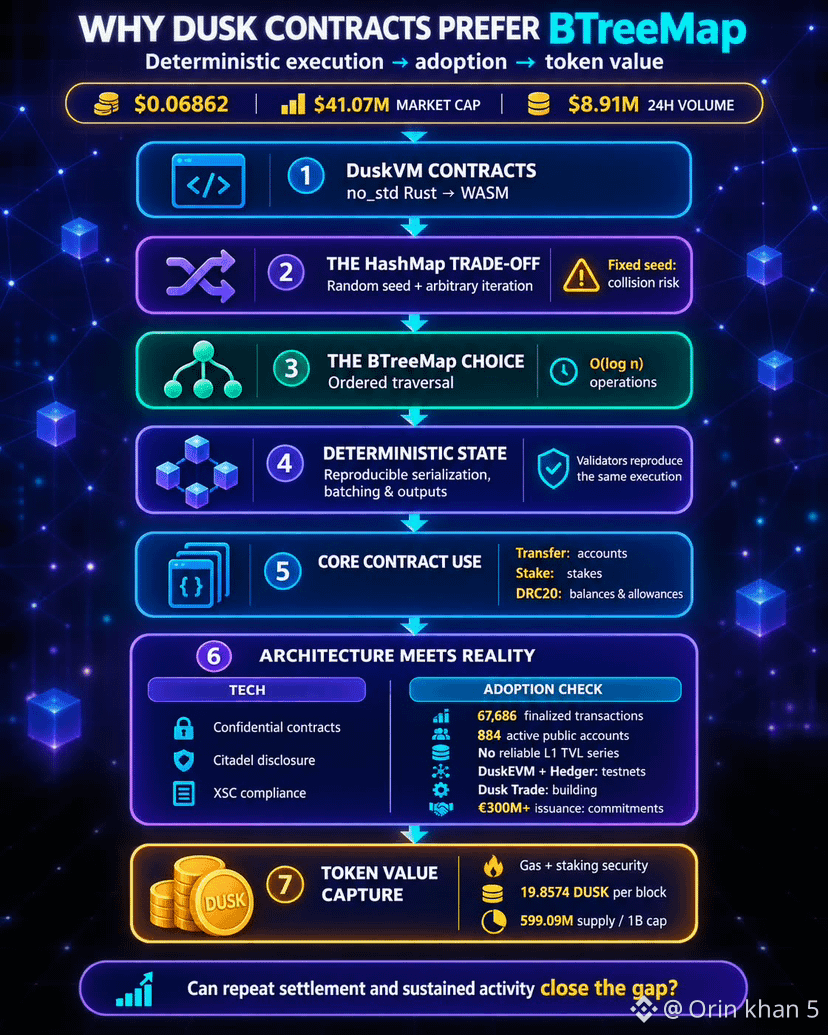
عدتُ الليلة الماضية إلى مخطط DUSK: 0.06862 دولار، وقيمة سوقية تبلغ 41.07 مليون دولار، وحجم تداول خلال 24 ساعة يساوي 8.91 مليون دولار. كانت الإشارة الأقوى في عقودها بلغة Rust: يظهر BTreeMap حيث قد يتوقع المطورون HashMap.
عقود DuskVM مكتوبة بـ Rust no_std ومجمّعة لتعمل على WASM. يستخدم HashMap الافتراضي في Rust بذرة عشوائية وتكرارًا غير محدد—وهذا أمر غير مريح عندما يجب على كل مُصدِّق إعادة إنتاج التنفيذ. يمكن لخريطة ثابتة البذرة أن تعيد الحتمية، لكنها قد تدعو إلى هجمات التصادم. أما BTreeMap فيتجول عبر المفاتيح بطريقة يمكن التنبؤ بها، مفضّلًا عمليات لوغاريتمية على عمليات البحث المتوقعة ذات الزمن الثابت.
تستخدم Dusk كود التحويل والـ stake وDRC20 الخاص بها من أجل الحسابات والـ stakes والأرصدة وعمليات السماح. يساعد اجتياز الحالة المرتَّبة في الحفاظ على قابلية التسلسل (serialization) والمعالجة على دفعات (batch processing) والمخرجات على أن تكون قابلة لإعادة الإنتاج. وهو يكمل طرح Dusk: عقود سرّية، وCitadel للإفصاح الانتقائي، والامتثال البرمجي القابل للضبط عبر XSC للتمويل الخاضع للتنظيم.
ومع ذلك، يتقدم التصميم على مستوى التبنّي. في تحققي، أظهر الـ L1 المباشر 67,686 معاملة مُنجزة نهائيًا و884 حسابًا عامًا نشطًا؛ النشاط المُشفّر أقل وضوحًا، ولا توجد سلسلة موثوقة لبيانات إجمالي القيمة المقفلة (TVL) على مستوى L1. ما زالت DuskEVM وHedger شبكات تجريبية، وDusk Trade قيد البناء، كما أن الإصدارات التي تتجاوز 300 مليون يورو تعني التزامات—وليست تسويةً مُثبتة.
تدفع DUSK الغاز وتؤمّن الـ staking؛ وما زالت الكتل تُصدر 19.8574 DUSK، بإجمالي إمداد يبلغ 599.09 مليون مقابل حد قدره مليار واحد. قد تُقدّر الجهات المُصدِرة بنية تحتية حتمية دون الحاجة إلى كمية كبيرة من DUSK، بينما يتحمّل الحائزون التضخم وخطر التنفيذ وزمن التبنّي. الجودة التقنية والتقاط قيمة الرمز مرتبطان، لكنهما ليسا الشيء نفسه. هل يمكن للإصدار القابل للتحقق، والتسوية المتكررة، والنشاط المستمر أن تُغلق هذه الفجوة؟
#dusk $DUSK @Dusk
عدتُ الليلة الماضية إلى مخطط DUSK: 0.06862 دولار، وقيمة سوقية تبلغ 41.07 مليون دولار، وحجم تداول خلال 24 ساعة يساوي 8.91 مليون دولار. كانت الإشارة الأقوى في عقودها بلغة Rust: يظهر BTreeMap حيث قد يتوقع المطورون HashMap.
عقود DuskVM مكتوبة بـ Rust no_std ومجمّعة لتعمل على WASM. يستخدم HashMap الافتراضي في Rust بذرة عشوائية وتكرارًا غير محدد—وهذا أمر غير مريح عندما يجب على كل مُصدِّق إعادة إنتاج التنفيذ. يمكن لخريطة ثابتة البذرة أن تعيد الحتمية، لكنها قد تدعو إلى هجمات التصادم. أما BTreeMap فيتجول عبر المفاتيح بطريقة يمكن التنبؤ بها، مفضّلًا عمليات لوغاريتمية على عمليات البحث المتوقعة ذات الزمن الثابت.
تستخدم Dusk كود التحويل والـ stake وDRC20 الخاص بها من أجل الحسابات والـ stakes والأرصدة وعمليات السماح. يساعد اجتياز الحالة المرتَّبة في الحفاظ على قابلية التسلسل (serialization) والمعالجة على دفعات (batch processing) والمخرجات على أن تكون قابلة لإعادة الإنتاج. وهو يكمل طرح Dusk: عقود سرّية، وCitadel للإفصاح الانتقائي، والامتثال البرمجي القابل للضبط عبر XSC للتمويل الخاضع للتنظيم.
ومع ذلك، يتقدم التصميم على مستوى التبنّي. في تحققي، أظهر الـ L1 المباشر 67,686 معاملة مُنجزة نهائيًا و884 حسابًا عامًا نشطًا؛ النشاط المُشفّر أقل وضوحًا، ولا توجد سلسلة موثوقة لبيانات إجمالي القيمة المقفلة (TVL) على مستوى L1. ما زالت DuskEVM وHedger شبكات تجريبية، وDusk Trade قيد البناء، كما أن الإصدارات التي تتجاوز 300 مليون يورو تعني التزامات—وليست تسويةً مُثبتة.
تدفع DUSK الغاز وتؤمّن الـ staking؛ وما زالت الكتل تُصدر 19.8574 DUSK، بإجمالي إمداد يبلغ 599.09 مليون مقابل حد قدره مليار واحد. قد تُقدّر الجهات المُصدِرة بنية تحتية حتمية دون الحاجة إلى كمية كبيرة من DUSK، بينما يتحمّل الحائزون التضخم وخطر التنفيذ وزمن التبنّي. الجودة التقنية والتقاط قيمة الرمز مرتبطان، لكنهما ليسا الشيء نفسه. هل يمكن للإصدار القابل للتحقق، والتسوية المتكررة، والنشاط المستمر أن تُغلق هذه الفجوة؟
عدتُ الليلة الماضية إلى مخطط DUSK: 0.06862 دولار، وقيمة سوقية تبلغ 41.07 مليون دولار، وحجم تداول خلال 24 ساعة يساوي 8.91 مليون دولار. كانت الإشارة الأقوى في عقودها بلغة Rust: يظهر BTreeMap حيث قد يتوقع المطورون HashMap.
عقود DuskVM مكتوبة بـ Rust no_std ومجمّعة لتعمل على WASM. يستخدم HashMap الافتراضي في Rust بذرة عشوائية وتكرارًا غير محدد—وهذا أمر غير مريح عندما يجب على كل مُصدِّق إعادة إنتاج التنفيذ. يمكن لخريطة ثابتة البذرة أن تعيد الحتمية، لكنها قد تدعو إلى هجمات التصادم. أما BTreeMap فيتجول عبر المفاتيح بطريقة يمكن التنبؤ بها، مفضّلًا عمليات لوغاريتمية على عمليات البحث المتوقعة ذات الزمن الثابت.
تستخدم Dusk كود التحويل والـ stake وDRC20 الخاص بها من أجل الحسابات والـ stakes والأرصدة وعمليات السماح. يساعد اجتياز الحالة المرتَّبة في الحفاظ على قابلية التسلسل (serialization) والمعالجة على دفعات (batch processing) والمخرجات على أن تكون قابلة لإعادة الإنتاج. وهو يكمل طرح Dusk: عقود سرّية، وCitadel للإفصاح الانتقائي، والامتثال البرمجي القابل للضبط عبر XSC للتمويل الخاضع للتنظيم.
ومع ذلك، يتقدم التصميم على مستوى التبنّي. في تحققي، أظهر الـ L1 المباشر 67,686 معاملة مُنجزة نهائيًا و884 حسابًا عامًا نشطًا؛ النشاط المُشفّر أقل وضوحًا، ولا توجد سلسلة موثوقة لبيانات إجمالي القيمة المقفلة (TVL) على مستوى L1. ما زالت DuskEVM وHedger شبكات تجريبية، وDusk Trade قيد البناء، كما أن الإصدارات التي تتجاوز 300 مليون يورو تعني التزامات—وليست تسويةً مُثبتة.
تدفع DUSK الغاز وتؤمّن الـ staking؛ وما زالت الكتل تُصدر 19.8574 DUSK، بإجمالي إمداد يبلغ 599.09 مليون مقابل حد قدره مليار واحد. قد تُقدّر الجهات المُصدِرة بنية تحتية حتمية دون الحاجة إلى كمية كبيرة من DUSK، بينما يتحمّل الحائزون التضخم وخطر التنفيذ وزمن التبنّي. الجودة التقنية والتقاط قيمة الرمز مرتبطان، لكنهما ليسا الشيء نفسه. هل يمكن للإصدار القابل للتحقق، والتسوية المتكررة، والنشاط المستمر أن تُغلق هذه الفجوة؟
3
1
101
·
--
#dusk $DUSK @Dusk_Foundation
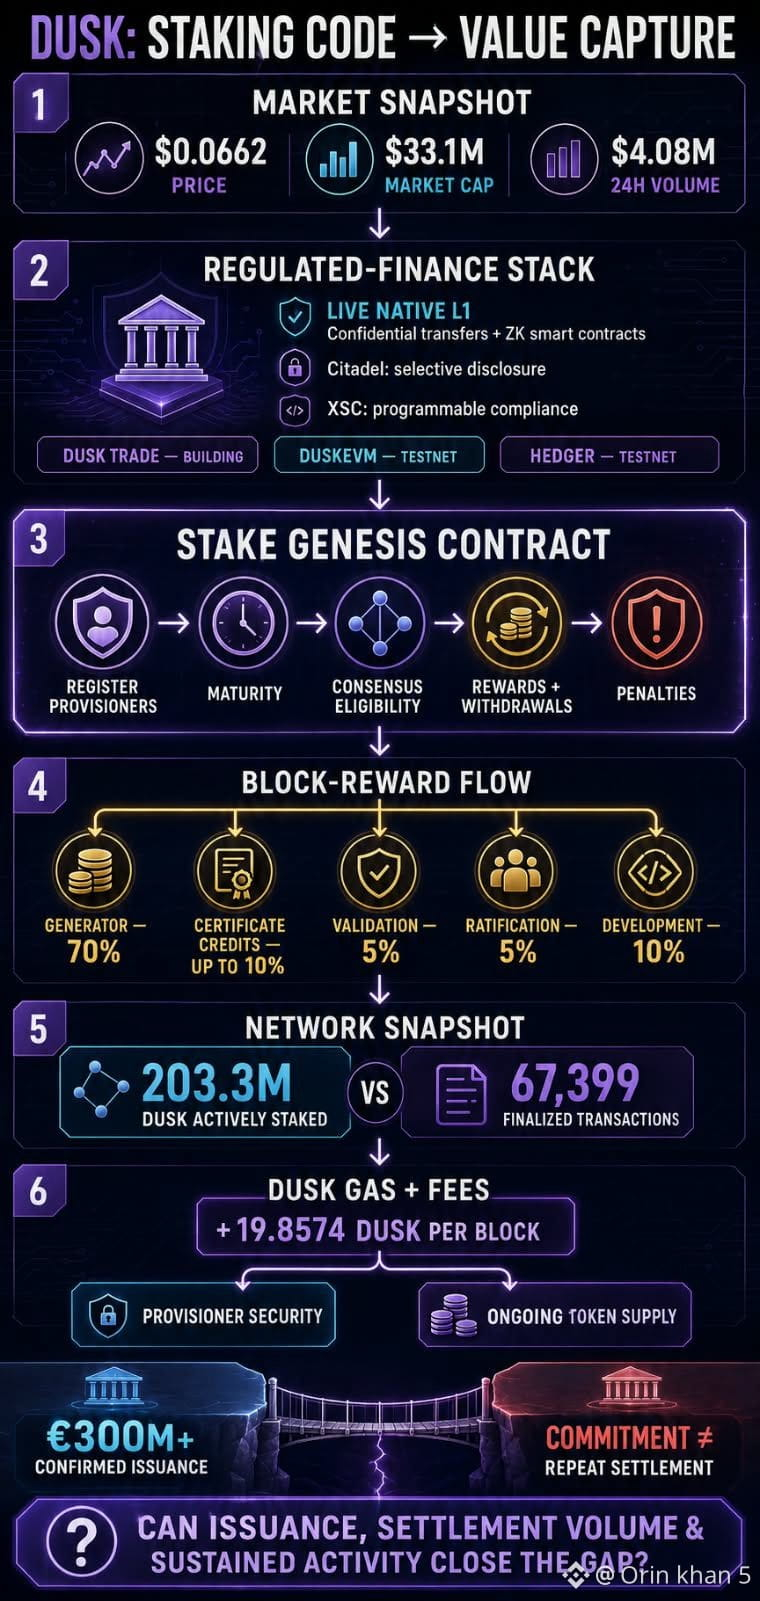
فتحت مخطط DUSK للتأكد من السعر، ثم انتهيت في كود الـ staking. كانت قيمة DUSK قرب 0.0662 دولار، مع قيمة سوقية تبلغ 33.1 مليون دولار وحجم تداول خلال 24 ساعة قدره 4.08 مليون دولار.
الطرح الأكبر هو تمويل منظم مع تسريبات عامة أقل: تحويلات سرّية وعقود ذكية ZK على الـ L1 الأصلي المباشر، وإفصاح انتقائي انتقائي على طريقة Citadel، وامتثال قابل للبرمجة على طريقة XSC. ما يزال Dusk Trade قيد البناء؛ وDuskEVM وHedger شبكات اختبار وليست اعتماداً إنتاجياً.
ما شدّني كان عقد Stake genesis. يسجّل المورّدين (provisioners)، وينضّج الـ stakes قبل أهلية الإجماع، ويُسند المكافآت، ويعالج عمليات السحب، ويطبّق العقوبات. يحصل المُولّدون على 70% من كل مكافأة كتلة، بالإضافة إلى حتى 10% مقابل اعتمادات الشهادات؛ وتتلقى لجان التحقق والمصادقة 5% لكلٍ منها، بينما تموّل 10% التطوير. وفي لقطة البيانات الخاصة بي، أظهرت بيانات العقد أن هناك 203.3 مليون DUSK متراهنة بنشاط، لكن لم تُسجَّل سوى 67,399 معاملة نهائية.
تدفع DUSK الغاز وتؤمّن هذه الآلية. المكافآت احتمالية، وتُموَّل من رسوم المعاملات وبإصدار حالي قدره 19.8574 DUSK لكل كتلة. هذا يحافظ على استمرار عمل المورّدين، لكنه يضيف إمداداً جارياً. وفي الوقت نفسه، فإن إصدار مُؤكَّد بما يزيد عن 300 مليون يورو هو رقم التزام وليس تسوية متكررة مُفصّلَة، وقد لا تحتاج المنصات المتوافقة إلى الاحتفاظ بأرصدة كبيرة من DUSK.
تتعلق الجودة التقنية والتقاط قيمة الرمز، لكنهما ليستا الشيء نفسه؛ فالـمُساهمون يتحملون التضخم وخطر التنفيذ ووقت التبنّي. هل يمكن للإصدار القابل للتحقق، وحجم التسوية المتكررة، والنشاط المستدام للشبكة أن يُغلقوا في النهاية الفجوة بين خارطة Dusk اليوم وأرقام اليوم؟
#dusk $DUSK @Dusk
فتحت مخطط DUSK للتأكد من السعر، ثم انتهيت في كود الـ staking. كانت قيمة DUSK قرب 0.0662 دولار، مع قيمة سوقية تبلغ 33.1 مليون دولار وحجم تداول خلال 24 ساعة قدره 4.08 مليون دولار.
الطرح الأكبر هو تمويل منظم مع تسريبات عامة أقل: تحويلات سرّية وعقود ذكية ZK على الـ L1 الأصلي المباشر، وإفصاح انتقائي انتقائي على طريقة Citadel، وامتثال قابل للبرمجة على طريقة XSC. ما يزال Dusk Trade قيد البناء؛ وDuskEVM وHedger شبكات اختبار وليست اعتماداً إنتاجياً.
ما شدّني كان عقد Stake genesis. يسجّل المورّدين (provisioners)، وينضّج الـ stakes قبل أهلية الإجماع، ويُسند المكافآت، ويعالج عمليات السحب، ويطبّق العقوبات. يحصل المُولّدون على 70% من كل مكافأة كتلة، بالإضافة إلى حتى 10% مقابل اعتمادات الشهادات؛ وتتلقى لجان التحقق والمصادقة 5% لكلٍ منها، بينما تموّل 10% التطوير. وفي لقطة البيانات الخاصة بي، أظهرت بيانات العقد أن هناك 203.3 مليون DUSK متراهنة بنشاط، لكن لم تُسجَّل سوى 67,399 معاملة نهائية.
تدفع DUSK الغاز وتؤمّن هذه الآلية. المكافآت احتمالية، وتُموَّل من رسوم المعاملات وبإصدار حالي قدره 19.8574 DUSK لكل كتلة. هذا يحافظ على استمرار عمل المورّدين، لكنه يضيف إمداداً جارياً. وفي الوقت نفسه، فإن إصدار مُؤكَّد بما يزيد عن 300 مليون يورو هو رقم التزام وليس تسوية متكررة مُفصّلَة، وقد لا تحتاج المنصات المتوافقة إلى الاحتفاظ بأرصدة كبيرة من DUSK.
تتعلق الجودة التقنية والتقاط قيمة الرمز، لكنهما ليستا الشيء نفسه؛ فالـمُساهمون يتحملون التضخم وخطر التنفيذ ووقت التبنّي. هل يمكن للإصدار القابل للتحقق، وحجم التسوية المتكررة، والنشاط المستدام للشبكة أن يُغلقوا في النهاية الفجوة بين خارطة Dusk اليوم وأرقام اليوم؟
فتحت مخطط DUSK للتأكد من السعر، ثم انتهيت في كود الـ staking. كانت قيمة DUSK قرب 0.0662 دولار، مع قيمة سوقية تبلغ 33.1 مليون دولار وحجم تداول خلال 24 ساعة قدره 4.08 مليون دولار.
الطرح الأكبر هو تمويل منظم مع تسريبات عامة أقل: تحويلات سرّية وعقود ذكية ZK على الـ L1 الأصلي المباشر، وإفصاح انتقائي انتقائي على طريقة Citadel، وامتثال قابل للبرمجة على طريقة XSC. ما يزال Dusk Trade قيد البناء؛ وDuskEVM وHedger شبكات اختبار وليست اعتماداً إنتاجياً.
ما شدّني كان عقد Stake genesis. يسجّل المورّدين (provisioners)، وينضّج الـ stakes قبل أهلية الإجماع، ويُسند المكافآت، ويعالج عمليات السحب، ويطبّق العقوبات. يحصل المُولّدون على 70% من كل مكافأة كتلة، بالإضافة إلى حتى 10% مقابل اعتمادات الشهادات؛ وتتلقى لجان التحقق والمصادقة 5% لكلٍ منها، بينما تموّل 10% التطوير. وفي لقطة البيانات الخاصة بي، أظهرت بيانات العقد أن هناك 203.3 مليون DUSK متراهنة بنشاط، لكن لم تُسجَّل سوى 67,399 معاملة نهائية.
تدفع DUSK الغاز وتؤمّن هذه الآلية. المكافآت احتمالية، وتُموَّل من رسوم المعاملات وبإصدار حالي قدره 19.8574 DUSK لكل كتلة. هذا يحافظ على استمرار عمل المورّدين، لكنه يضيف إمداداً جارياً. وفي الوقت نفسه، فإن إصدار مُؤكَّد بما يزيد عن 300 مليون يورو هو رقم التزام وليس تسوية متكررة مُفصّلَة، وقد لا تحتاج المنصات المتوافقة إلى الاحتفاظ بأرصدة كبيرة من DUSK.
تتعلق الجودة التقنية والتقاط قيمة الرمز، لكنهما ليستا الشيء نفسه؛ فالـمُساهمون يتحملون التضخم وخطر التنفيذ ووقت التبنّي. هل يمكن للإصدار القابل للتحقق، وحجم التسوية المتكررة، والنشاط المستدام للشبكة أن يُغلقوا في النهاية الفجوة بين خارطة Dusk اليوم وأرقام اليوم؟
3
3
87
·
--
ستزداد أهمية الخصوصية في تطبيقات البلوكشين المالية، ويدفع «داكسك» في الاتجاه الصحيح.
ستزداد أهمية الخصوصية في تطبيقات البلوكشين المالية، ويدفع «داكسك» في الاتجاه الصحيح.
75
·
--
#dusk $DUSK @Dusk_Foundation
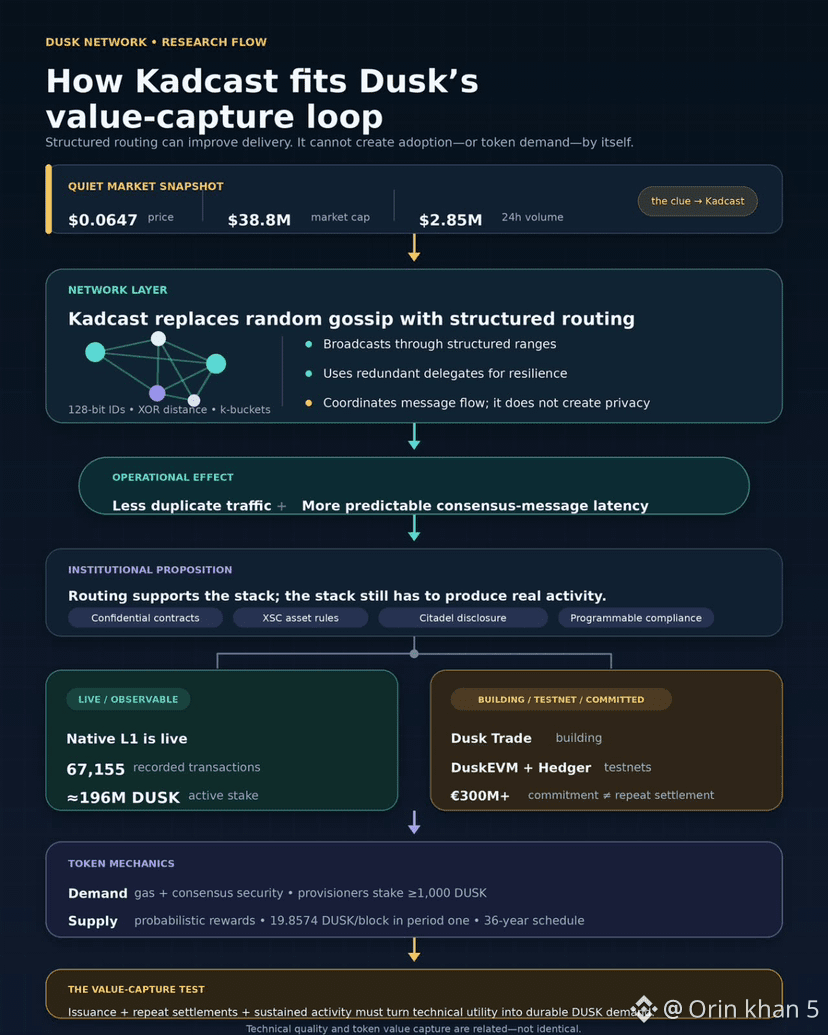
في وقت متأخر من الليلة الماضية، وجدت DUSK قرب $0.0647، مع قيمة سوقية تبلغ 38.8 مليون دولار وحجم تداول خلال 24 ساعة قدره 2.85 مليون دولار. بدا السوق هادئًا؛ كانت Kadcast هي التفاصيل التي أعادتني إلى التوثيق.
على عكس الشائعات العشوائية، تُسند Kadcast مُعرّفات بطول 128 بت، وتُرتّب العقد ضمن سِجلات k-بُعد XOR (k-buckets)، وتُبث عبر نطاقات مُهيكلة مع مفوضين (delegates) زائدة/احتياطية. لا يُنشئ خصوصية؛ بل يهدف إلى تقليل حركة المرور المكررة وجعل زمن وصول رسائل الإجماع أكثر قابلية للتنبؤ.
وهذا يدعم الطرح الأكبر لـ Dusk: نشاط مُنظّم عبر عقود ذكية سرّية، وقواعد أصول XSC، وإفصاح انتقائي لدى Citadel، وامتثال قابل للبرمجة. ومع ذلك، سجّل الـ L1 المباشر 67,155 معاملة، وقرابة 196 مليون DUSK ضمن الرصيد المُشارك النشط. Dusk Trade قيد البناء؛ وDuskEVM وHedger ما زالا شبكات اختبار (testnets). الإصدارات المُعلنة التي تتجاوز 300 مليون يورو+ هي تعهّد، وليست تسوية متكررة ظاهرة بوضوح.
يدفع DUSK تكاليف الغاز ويؤمّن الإجماع. يقدّم الـ Provisioners حصة لا تقل عن 1,000، ويبقون متصلين، ويحصلون على انبعاثات احتمالية بالإضافة إلى الرسوم. تُعرض التخصيصات القديمة بالكامل مكتملة الاستحقاق (vested)، لكن جدول مكافآت مدته 36 عامًا ما زال يُصدر 19.8574 DUSK لكل بلوك خلال فترته الأربع سنوات الأولى، ما يترك ضغطًا مستمرًا على العرض.
أعود إلى التوتر بين “التقاط القيمة” (value-capture). قد يستخدم المُصدرون ترحيل Dusk وحزمة الخصوصية والامتثال مع امتلاك قدر قليل من DUSK خارج الاحتياجات التشغيلية؛ بينما يتحمل المُمسكون الانبعاثات ومخاطر التنفيذ وزمن تبنّي التقنية. الجودة التقنية والتقاط قيمة الرمز مرتبطان، لكنهما ليسا الشيء نفسه. هل يمكن للإصدار القابل للتحقق وحجم تسويات متكررة ونشاط مستمر أن يُغلق الفجوة بين خريطة الطريق والاستخدام؟
#dusk $DUSK @Dusk
في وقت متأخر من الليلة الماضية، وجدت DUSK قرب $0.0647، مع قيمة سوقية تبلغ 38.8 مليون دولار وحجم تداول خلال 24 ساعة قدره 2.85 مليون دولار. بدا السوق هادئًا؛ كانت Kadcast هي التفاصيل التي أعادتني إلى التوثيق.
على عكس الشائعات العشوائية، تُسند Kadcast مُعرّفات بطول 128 بت، وتُرتّب العقد ضمن سِجلات k-بُعد XOR (k-buckets)، وتُبث عبر نطاقات مُهيكلة مع مفوضين (delegates) زائدة/احتياطية. لا يُنشئ خصوصية؛ بل يهدف إلى تقليل حركة المرور المكررة وجعل زمن وصول رسائل الإجماع أكثر قابلية للتنبؤ.
وهذا يدعم الطرح الأكبر لـ Dusk: نشاط مُنظّم عبر عقود ذكية سرّية، وقواعد أصول XSC، وإفصاح انتقائي لدى Citadel، وامتثال قابل للبرمجة. ومع ذلك، سجّل الـ L1 المباشر 67,155 معاملة، وقرابة 196 مليون DUSK ضمن الرصيد المُشارك النشط. Dusk Trade قيد البناء؛ وDuskEVM وHedger ما زالا شبكات اختبار (testnets). الإصدارات المُعلنة التي تتجاوز 300 مليون يورو+ هي تعهّد، وليست تسوية متكررة ظاهرة بوضوح.
يدفع DUSK تكاليف الغاز ويؤمّن الإجماع. يقدّم الـ Provisioners حصة لا تقل عن 1,000، ويبقون متصلين، ويحصلون على انبعاثات احتمالية بالإضافة إلى الرسوم. تُعرض التخصيصات القديمة بالكامل مكتملة الاستحقاق (vested)، لكن جدول مكافآت مدته 36 عامًا ما زال يُصدر 19.8574 DUSK لكل بلوك خلال فترته الأربع سنوات الأولى، ما يترك ضغطًا مستمرًا على العرض.
أعود إلى التوتر بين “التقاط القيمة” (value-capture). قد يستخدم المُصدرون ترحيل Dusk وحزمة الخصوصية والامتثال مع امتلاك قدر قليل من DUSK خارج الاحتياجات التشغيلية؛ بينما يتحمل المُمسكون الانبعاثات ومخاطر التنفيذ وزمن تبنّي التقنية. الجودة التقنية والتقاط قيمة الرمز مرتبطان، لكنهما ليسا الشيء نفسه. هل يمكن للإصدار القابل للتحقق وحجم تسويات متكررة ونشاط مستمر أن يُغلق الفجوة بين خريطة الطريق والاستخدام؟
في وقت متأخر من الليلة الماضية، وجدت DUSK قرب $0.0647، مع قيمة سوقية تبلغ 38.8 مليون دولار وحجم تداول خلال 24 ساعة قدره 2.85 مليون دولار. بدا السوق هادئًا؛ كانت Kadcast هي التفاصيل التي أعادتني إلى التوثيق.
على عكس الشائعات العشوائية، تُسند Kadcast مُعرّفات بطول 128 بت، وتُرتّب العقد ضمن سِجلات k-بُعد XOR (k-buckets)، وتُبث عبر نطاقات مُهيكلة مع مفوضين (delegates) زائدة/احتياطية. لا يُنشئ خصوصية؛ بل يهدف إلى تقليل حركة المرور المكررة وجعل زمن وصول رسائل الإجماع أكثر قابلية للتنبؤ.
وهذا يدعم الطرح الأكبر لـ Dusk: نشاط مُنظّم عبر عقود ذكية سرّية، وقواعد أصول XSC، وإفصاح انتقائي لدى Citadel، وامتثال قابل للبرمجة. ومع ذلك، سجّل الـ L1 المباشر 67,155 معاملة، وقرابة 196 مليون DUSK ضمن الرصيد المُشارك النشط. Dusk Trade قيد البناء؛ وDuskEVM وHedger ما زالا شبكات اختبار (testnets). الإصدارات المُعلنة التي تتجاوز 300 مليون يورو+ هي تعهّد، وليست تسوية متكررة ظاهرة بوضوح.
يدفع DUSK تكاليف الغاز ويؤمّن الإجماع. يقدّم الـ Provisioners حصة لا تقل عن 1,000، ويبقون متصلين، ويحصلون على انبعاثات احتمالية بالإضافة إلى الرسوم. تُعرض التخصيصات القديمة بالكامل مكتملة الاستحقاق (vested)، لكن جدول مكافآت مدته 36 عامًا ما زال يُصدر 19.8574 DUSK لكل بلوك خلال فترته الأربع سنوات الأولى، ما يترك ضغطًا مستمرًا على العرض.
أعود إلى التوتر بين “التقاط القيمة” (value-capture). قد يستخدم المُصدرون ترحيل Dusk وحزمة الخصوصية والامتثال مع امتلاك قدر قليل من DUSK خارج الاحتياجات التشغيلية؛ بينما يتحمل المُمسكون الانبعاثات ومخاطر التنفيذ وزمن تبنّي التقنية. الجودة التقنية والتقاط قيمة الرمز مرتبطان، لكنهما ليسا الشيء نفسه. هل يمكن للإصدار القابل للتحقق وحجم تسويات متكررة ونشاط مستمر أن يُغلق الفجوة بين خريطة الطريق والاستخدام؟
6
4
102
·
--
قد تمثل العقود الذكية السرّية خطوة كبيرة إلى الأمام من أجل تمويل تشغيلي آمن وخاصة على السلسلة.
قد تمثل العقود الذكية السرّية خطوة كبيرة إلى الأمام من أجل تمويل تشغيلي آمن وخاصة على السلسلة.
82
·
--
ستصبح الخصوصية أكثر أهمية بشكل متزايد في تطبيقات البلوك تشين المالية، ودَسك تعمل في الاتجاه الصحيح.
ستصبح الخصوصية أكثر أهمية بشكل متزايد في تطبيقات البلوك تشين المالية، ودَسك تعمل في الاتجاه الصحيح.
1
68
·
--
#dusk $DUSK @Dusk_Foundation
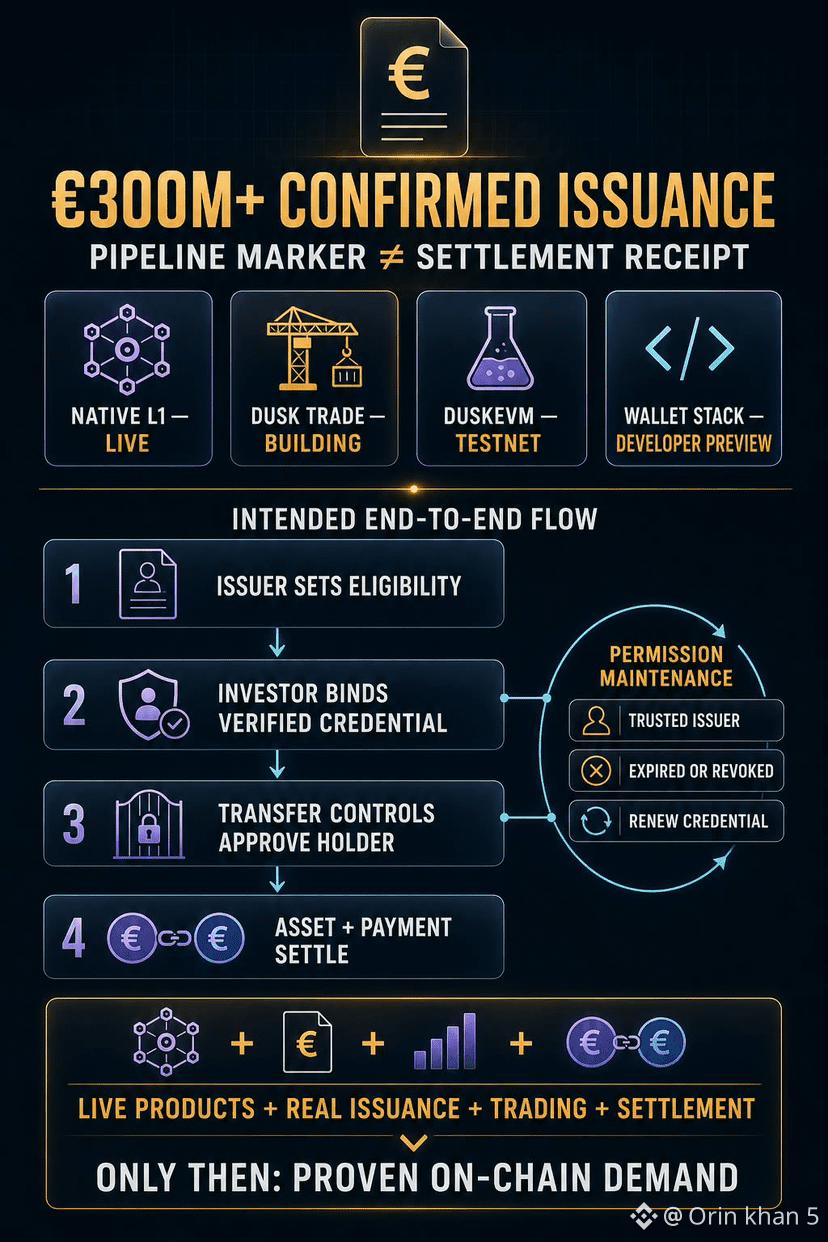
في البداية قرأت عبارة Dusk “€300M+ أكد الإصدار” كدليل على أن الأوراق المالية كانت تتحرك بالفعل على السلسلة. غيّر خريطة المنتج ذلك: شبكة L1 الأصلية تعمل، لكن Dusk Trade في مرحلة “Building”، وDuskEVM قيد الاختبار التجريبي، ومجموعة المحافظ في نسخة معاينة للمطورين.
الأرقام هي علامة على مسار عمل (pipeline)، وليست إيصال تسوية.
التدفق المقصود واضح. يضع المُصدر قواعد الأهلية، ويربط المستثمر محفظةً ببيانات اعتماد مُتحقق منها، وتحدد ضوابط التحويل من يمكنه حيازة الأصل، ويتم تسوية كلٍ من أرجل الأصل والدفع بنهاية حتمية (deterministic finality). ومع ذلك، فإن مسار المنتج الكامل هذا ليس مُفعّلًا اليوم.
أما الاحتكاك الأهدأ فهو صيانة الأذونات. يمكن لـ Citadel إثبات صحة بيانات اعتماد دون كشف تفاصيلها، لكن كل خدمة ما زالت تختار مُصدري بيانات معتمدين وتقرر ما إذا كانت الجلسة قد انتهت أو أُلغيت. يستمر التسوية؛ وقد تحتاج الأذونات إلى تجديد، ما يجعل المشاركة—والانتقال—أكثر تكلفة مع مرور الوقت.
هل يجب قراءة €300M كالتزام مؤسسي، أم كطلب مستقبلي مُثبت فقط بمجرد إصدار الأصول وتداولها وتسويتها؟
#dusk $DUSK @Dusk
في البداية قرأت عبارة Dusk “€300M+ أكد الإصدار” كدليل على أن الأوراق المالية كانت تتحرك بالفعل على السلسلة. غيّر خريطة المنتج ذلك: شبكة L1 الأصلية تعمل، لكن Dusk Trade في مرحلة “Building”، وDuskEVM قيد الاختبار التجريبي، ومجموعة المحافظ في نسخة معاينة للمطورين.
الأرقام هي علامة على مسار عمل (pipeline)، وليست إيصال تسوية.
التدفق المقصود واضح. يضع المُصدر قواعد الأهلية، ويربط المستثمر محفظةً ببيانات اعتماد مُتحقق منها، وتحدد ضوابط التحويل من يمكنه حيازة الأصل، ويتم تسوية كلٍ من أرجل الأصل والدفع بنهاية حتمية (deterministic finality). ومع ذلك، فإن مسار المنتج الكامل هذا ليس مُفعّلًا اليوم.
أما الاحتكاك الأهدأ فهو صيانة الأذونات. يمكن لـ Citadel إثبات صحة بيانات اعتماد دون كشف تفاصيلها، لكن كل خدمة ما زالت تختار مُصدري بيانات معتمدين وتقرر ما إذا كانت الجلسة قد انتهت أو أُلغيت. يستمر التسوية؛ وقد تحتاج الأذونات إلى تجديد، ما يجعل المشاركة—والانتقال—أكثر تكلفة مع مرور الوقت.
هل يجب قراءة €300M كالتزام مؤسسي، أم كطلب مستقبلي مُثبت فقط بمجرد إصدار الأصول وتداولها وتسويتها؟
في البداية قرأت عبارة Dusk “€300M+ أكد الإصدار” كدليل على أن الأوراق المالية كانت تتحرك بالفعل على السلسلة. غيّر خريطة المنتج ذلك: شبكة L1 الأصلية تعمل، لكن Dusk Trade في مرحلة “Building”، وDuskEVM قيد الاختبار التجريبي، ومجموعة المحافظ في نسخة معاينة للمطورين.
الأرقام هي علامة على مسار عمل (pipeline)، وليست إيصال تسوية.
التدفق المقصود واضح. يضع المُصدر قواعد الأهلية، ويربط المستثمر محفظةً ببيانات اعتماد مُتحقق منها، وتحدد ضوابط التحويل من يمكنه حيازة الأصل، ويتم تسوية كلٍ من أرجل الأصل والدفع بنهاية حتمية (deterministic finality). ومع ذلك، فإن مسار المنتج الكامل هذا ليس مُفعّلًا اليوم.
أما الاحتكاك الأهدأ فهو صيانة الأذونات. يمكن لـ Citadel إثبات صحة بيانات اعتماد دون كشف تفاصيلها، لكن كل خدمة ما زالت تختار مُصدري بيانات معتمدين وتقرر ما إذا كانت الجلسة قد انتهت أو أُلغيت. يستمر التسوية؛ وقد تحتاج الأذونات إلى تجديد، ما يجعل المشاركة—والانتقال—أكثر تكلفة مع مرور الوقت.
هل يجب قراءة €300M كالتزام مؤسسي، أم كطلب مستقبلي مُثبت فقط بمجرد إصدار الأصول وتداولها وتسويتها؟
13
8
115
·
--
#dusk $DUSK @Dusk_Foundation
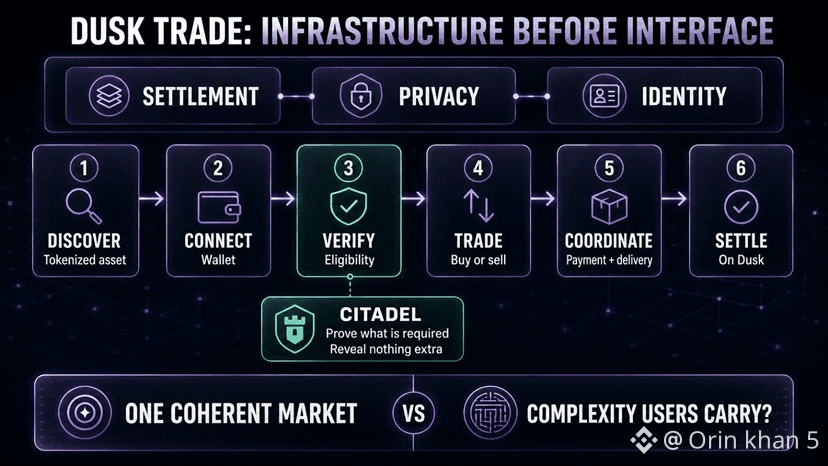
تقوم معظم سلاسل الكتل ببناء شاشة التداول أولاً ثم تَقلق لاحقاً بشأن بنية السوق الداخلية. يبدو أن Dusk يعكس هذا الترتيب. يتم بناء Dusk Trade بعد طبقات التسوية والخصوصية والهوية الكامنة تحته، لتحويلها إلى مسار موجه للمستخدم: اكتشف أصلًا مُرمّزًا، ثم اربط محفظة، وأكمل فحوصات الأهلية، واشتري أو بِع، ثم نسق الدفع مع تسليم الأصل، وأخيراً تمّم التسوية. يمكن لـ Citadel دعم الإفصاح الانتقائي، ما يتيح للمستثمر إثبات سمة مطلوبة دون كشف كل شيء آخر. 🔍
أجد أن هذا التسلسل صريح بشكل غير مألوف. الأصول المُنظَّمة تحتاج أكثر من مجرد رمز وزر شراء، وجمع سير العمل بالكامل معاً قد يجعل البنية التحتية قابلة للاستخدام فعلاً.
لكن كل نقطة تحقق إضافية قد تُشعر أيضاً بوجود احتكاك. ربط المحفظة، والبيانات الاعتمادية، والأذونات، والتحويلات الخاضعة للرقابة قد تحمي السوق بينما تجعل المستخدمين العاديين يتساءلون عن سبب الحاجة إلى كل هذه البوابات للتداول. 🧐
هل سيجعل @DuskFoundation Dusk Trade يبدو كأنه سوق واحد متماسك، أم أن بنيته التحتية الدقيقة ستتحول إلى تعقيد يضطر المستخدمون إلى حمله؟
#dusk $DUSK @Dusk
تقوم معظم سلاسل الكتل ببناء شاشة التداول أولاً ثم تَقلق لاحقاً بشأن بنية السوق الداخلية. يبدو أن Dusk يعكس هذا الترتيب. يتم بناء Dusk Trade بعد طبقات التسوية والخصوصية والهوية الكامنة تحته، لتحويلها إلى مسار موجه للمستخدم: اكتشف أصلًا مُرمّزًا، ثم اربط محفظة، وأكمل فحوصات الأهلية، واشتري أو بِع، ثم نسق الدفع مع تسليم الأصل، وأخيراً تمّم التسوية. يمكن لـ Citadel دعم الإفصاح الانتقائي، ما يتيح للمستثمر إثبات سمة مطلوبة دون كشف كل شيء آخر. 🔍
أجد أن هذا التسلسل صريح بشكل غير مألوف. الأصول المُنظَّمة تحتاج أكثر من مجرد رمز وزر شراء، وجمع سير العمل بالكامل معاً قد يجعل البنية التحتية قابلة للاستخدام فعلاً.
لكن كل نقطة تحقق إضافية قد تُشعر أيضاً بوجود احتكاك. ربط المحفظة، والبيانات الاعتمادية، والأذونات، والتحويلات الخاضعة للرقابة قد تحمي السوق بينما تجعل المستخدمين العاديين يتساءلون عن سبب الحاجة إلى كل هذه البوابات للتداول. 🧐
هل سيجعل @DuskFoundation Dusk Trade يبدو كأنه سوق واحد متماسك، أم أن بنيته التحتية الدقيقة ستتحول إلى تعقيد يضطر المستخدمون إلى حمله؟
تقوم معظم سلاسل الكتل ببناء شاشة التداول أولاً ثم تَقلق لاحقاً بشأن بنية السوق الداخلية. يبدو أن Dusk يعكس هذا الترتيب. يتم بناء Dusk Trade بعد طبقات التسوية والخصوصية والهوية الكامنة تحته، لتحويلها إلى مسار موجه للمستخدم: اكتشف أصلًا مُرمّزًا، ثم اربط محفظة، وأكمل فحوصات الأهلية، واشتري أو بِع، ثم نسق الدفع مع تسليم الأصل، وأخيراً تمّم التسوية. يمكن لـ Citadel دعم الإفصاح الانتقائي، ما يتيح للمستثمر إثبات سمة مطلوبة دون كشف كل شيء آخر. 🔍
أجد أن هذا التسلسل صريح بشكل غير مألوف. الأصول المُنظَّمة تحتاج أكثر من مجرد رمز وزر شراء، وجمع سير العمل بالكامل معاً قد يجعل البنية التحتية قابلة للاستخدام فعلاً.
لكن كل نقطة تحقق إضافية قد تُشعر أيضاً بوجود احتكاك. ربط المحفظة، والبيانات الاعتمادية، والأذونات، والتحويلات الخاضعة للرقابة قد تحمي السوق بينما تجعل المستخدمين العاديين يتساءلون عن سبب الحاجة إلى كل هذه البوابات للتداول. 🧐
هل سيجعل @DuskFoundation Dusk Trade يبدو كأنه سوق واحد متماسك، أم أن بنيته التحتية الدقيقة ستتحول إلى تعقيد يضطر المستخدمون إلى حمله؟
5
5
86
·
--
#baby $BABY @babylonlabs_io
كنت أتابع خيارًا يبدو شبه عكسي في عالم العملات المشفرة: بابيلون (Babylon) تحدد حدود التمويل الأصلي للبيتكوين قبل أن تثبت مدى اتساع السوق الذي يمكن أن يصبح عليه. تبدأ أغلب البروتوكولات بالسيولة والحوافز وتوسيع المنتج، ثم تضيق نموذج المخاطر بعد وصول المستخدمين. بابيلون تبدأ من الحدود.
في تصميم «خزنة بيتكوين بدون ثقة» (Trustless Bitcoin Vault) الخاصة بها، تبقى عملة BTC داخل مخرَج Taproot على شبكة البيتكوين، بينما يتم بناء كل مسار إنفاق مشروع وتوقيعه قبل تفعيل الخزنة. وترتبط الخزنة أيضًا بتطبيق واحد ولا يمكن نقلها لاحقًا إلى مكان آخر. هذا يبدو مقيدًا. وهو كذلك—وربما تكون هذه هي النقطة.
يلزم وجود قواعد لتمويل بيتكوين الأصلي قبل أن ينمو على نطاق واسع.
ما زال تكامل Aave v4 الحالي يعمل على Bitcoin Signet وعلى Ethereum Sepolia، لذا لم يتم اختبار البنية بعد برأس مال ذي معنى. لكن ترتيب الأمور مهم: يتم تعريف حدود الحفظ (custody)، ومسارات التصفية (liquidation)، وخيارات الاسترداد (recovery)، وعزل التطبيقات قبل أن يُطلب من السوق أن يثق بهذه الإجراءات.
ما لا أعرفه بعد هو ما إذا كان المستخدمون سيقبلون هذا التقييد عندما تتنافس بدائل أسرع وأكثر قابلية للتأليف (composable) على جذب الانتباه. ربما تُظهر بابيلون أن أول منتج في التمويل الأصلي للبيتكوين ليس الإقراض أو العائد. إن هذا التقييد يبدو منطقيًا.
#baby $BABY @BabylonLabs_io
كنت أتابع خيارًا يبدو شبه عكسي في عالم العملات المشفرة: بابيلون (Babylon) تحدد حدود التمويل الأصلي للبيتكوين قبل أن تثبت مدى اتساع السوق الذي يمكن أن يصبح عليه. تبدأ أغلب البروتوكولات بالسيولة والحوافز وتوسيع المنتج، ثم تضيق نموذج المخاطر بعد وصول المستخدمين. بابيلون تبدأ من الحدود.
في تصميم «خزنة بيتكوين بدون ثقة» (Trustless Bitcoin Vault) الخاصة بها، تبقى عملة BTC داخل مخرَج Taproot على شبكة البيتكوين، بينما يتم بناء كل مسار إنفاق مشروع وتوقيعه قبل تفعيل الخزنة. وترتبط الخزنة أيضًا بتطبيق واحد ولا يمكن نقلها لاحقًا إلى مكان آخر. هذا يبدو مقيدًا. وهو كذلك—وربما تكون هذه هي النقطة.
يلزم وجود قواعد لتمويل بيتكوين الأصلي قبل أن ينمو على نطاق واسع.
ما زال تكامل Aave v4 الحالي يعمل على Bitcoin Signet وعلى Ethereum Sepolia، لذا لم يتم اختبار البنية بعد برأس مال ذي معنى. لكن ترتيب الأمور مهم: يتم تعريف حدود الحفظ (custody)، ومسارات التصفية (liquidation)، وخيارات الاسترداد (recovery)، وعزل التطبيقات قبل أن يُطلب من السوق أن يثق بهذه الإجراءات.
ما لا أعرفه بعد هو ما إذا كان المستخدمون سيقبلون هذا التقييد عندما تتنافس بدائل أسرع وأكثر قابلية للتأليف (composable) على جذب الانتباه. ربما تُظهر بابيلون أن أول منتج في التمويل الأصلي للبيتكوين ليس الإقراض أو العائد. إن هذا التقييد يبدو منطقيًا.
كنت أتابع خيارًا يبدو شبه عكسي في عالم العملات المشفرة: بابيلون (Babylon) تحدد حدود التمويل الأصلي للبيتكوين قبل أن تثبت مدى اتساع السوق الذي يمكن أن يصبح عليه. تبدأ أغلب البروتوكولات بالسيولة والحوافز وتوسيع المنتج، ثم تضيق نموذج المخاطر بعد وصول المستخدمين. بابيلون تبدأ من الحدود.
في تصميم «خزنة بيتكوين بدون ثقة» (Trustless Bitcoin Vault) الخاصة بها، تبقى عملة BTC داخل مخرَج Taproot على شبكة البيتكوين، بينما يتم بناء كل مسار إنفاق مشروع وتوقيعه قبل تفعيل الخزنة. وترتبط الخزنة أيضًا بتطبيق واحد ولا يمكن نقلها لاحقًا إلى مكان آخر. هذا يبدو مقيدًا. وهو كذلك—وربما تكون هذه هي النقطة.
يلزم وجود قواعد لتمويل بيتكوين الأصلي قبل أن ينمو على نطاق واسع.
ما زال تكامل Aave v4 الحالي يعمل على Bitcoin Signet وعلى Ethereum Sepolia، لذا لم يتم اختبار البنية بعد برأس مال ذي معنى. لكن ترتيب الأمور مهم: يتم تعريف حدود الحفظ (custody)، ومسارات التصفية (liquidation)، وخيارات الاسترداد (recovery)، وعزل التطبيقات قبل أن يُطلب من السوق أن يثق بهذه الإجراءات.
ما لا أعرفه بعد هو ما إذا كان المستخدمون سيقبلون هذا التقييد عندما تتنافس بدائل أسرع وأكثر قابلية للتأليف (composable) على جذب الانتباه. ربما تُظهر بابيلون أن أول منتج في التمويل الأصلي للبيتكوين ليس الإقراض أو العائد. إن هذا التقييد يبدو منطقيًا.
1
115
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
CryptoSelloffTriggersMultipleWhaleLiquidations
169,455 مشاهدات
1,724 يقومون بالنقاش
تصفيات العملات المشفرة تتجاوز 2 مليار دولار خلال 24 ساعة مع تكبد 329,000 متداول خسائر فادحة
Binance News
·39 إعجاب
·52.2k مشاهدات
USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
152,325 مشاهدات
1,518 يقومون بالنقاش
WillFOMCMinutesReinforceRateHikeExpectations?
43,934 مشاهدات
715 يقومون بالنقاش