#dusk $DUSK @Dusk
في البداية اعتقدت أن اختبار التبني لـ Citadel 2 كان يتمثل في سؤال ما إذا كان المستخدمون يريدون بيانات اعتماد خاصة. عند إلقاء نظرة أقرب على @DuskFoundation، وجدت سؤالًا عمليًا: ما زالت مجموعة أدوات JavaScript الكاملة لديها “قريبًا”.
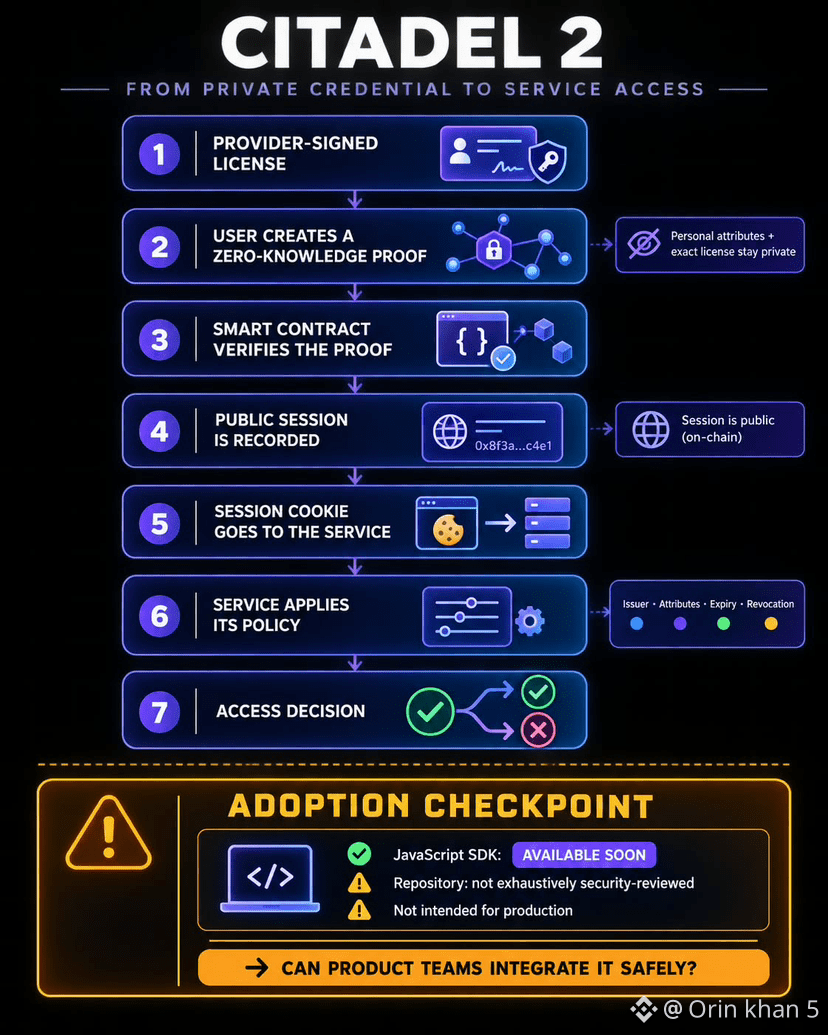
تتيح Citadel 2 لشخص ما إثبات أنه يحمل ترخيصًا مسجلًا وموقّعًا من المزوّد دون وضع سمات شخصية—أو الترخيص الدقيق المستخدم—على السلسلة (on-chain). يتحقق عقد من إثبات البرهان بالمعرفة الصفرية (zero-knowledge) ويسجّل جلسة عامة. بعد ذلك، يمنح المستخدم ملف تعريف ارتباط للجلسة إلى خدمة، وهي التي تقرر أي المُصدِرين والسمات تقبلهم، بالإضافة إلى قواعد انتهاء الصلاحية والإلغاء.
هذا ما يعجبني في هذا النهج. الخصوصية لا تُزيل سيطرة الخدمة. لكن التشفير الدقيق لا يفيد كثيرًا إذا تعذّر على فرق المنتجات العادية تكاملها بأمان. تشير مستودع Dusk حاليًا إلى أن الكود لم يخضع لمراجعة أمنية شاملة، ولا يُقصد به للاستخدام في الإنتاج.
ستختبر مجموعة الأدوات أكثر من مجرد سهولة الاستخدام: ستختبر ما إذا كان هذا التصميم يمكن أن يصل إلى سير عمل واقعي.
هل ستختار عناصر تحكم سياسات مرنة أم أبسط تكامل ممكن؟
في البداية اعتقدت أن اختبار التبني لـ Citadel 2 كان يتمثل في سؤال ما إذا كان المستخدمون يريدون بيانات اعتماد خاصة. عند إلقاء نظرة أقرب على @DuskFoundation، وجدت سؤالًا عمليًا: ما زالت مجموعة أدوات JavaScript الكاملة لديها “قريبًا”.
تتيح Citadel 2 لشخص ما إثبات أنه يحمل ترخيصًا مسجلًا وموقّعًا من المزوّد دون وضع سمات شخصية—أو الترخيص الدقيق المستخدم—على السلسلة (on-chain). يتحقق عقد من إثبات البرهان بالمعرفة الصفرية (zero-knowledge) ويسجّل جلسة عامة. بعد ذلك، يمنح المستخدم ملف تعريف ارتباط للجلسة إلى خدمة، وهي التي تقرر أي المُصدِرين والسمات تقبلهم، بالإضافة إلى قواعد انتهاء الصلاحية والإلغاء.
هذا ما يعجبني في هذا النهج. الخصوصية لا تُزيل سيطرة الخدمة. لكن التشفير الدقيق لا يفيد كثيرًا إذا تعذّر على فرق المنتجات العادية تكاملها بأمان. تشير مستودع Dusk حاليًا إلى أن الكود لم يخضع لمراجعة أمنية شاملة، ولا يُقصد به للاستخدام في الإنتاج.
ستختبر مجموعة الأدوات أكثر من مجرد سهولة الاستخدام: ستختبر ما إذا كان هذا التصميم يمكن أن يصل إلى سير عمل واقعي.
هل ستختار عناصر تحكم سياسات مرنة أم أبسط تكامل ممكن؟