#dusk $DUSK @Dusk
في البداية اعتقدت أن جلسة Citadel 2 ذات صلاحية تشفيرية صحيحة كانت تصريح وصول عالمي: إذا تحقّق الإثبات على السلسلة (on-chain)، فيفترض أن الخدمة تسمح لي بالدخول.
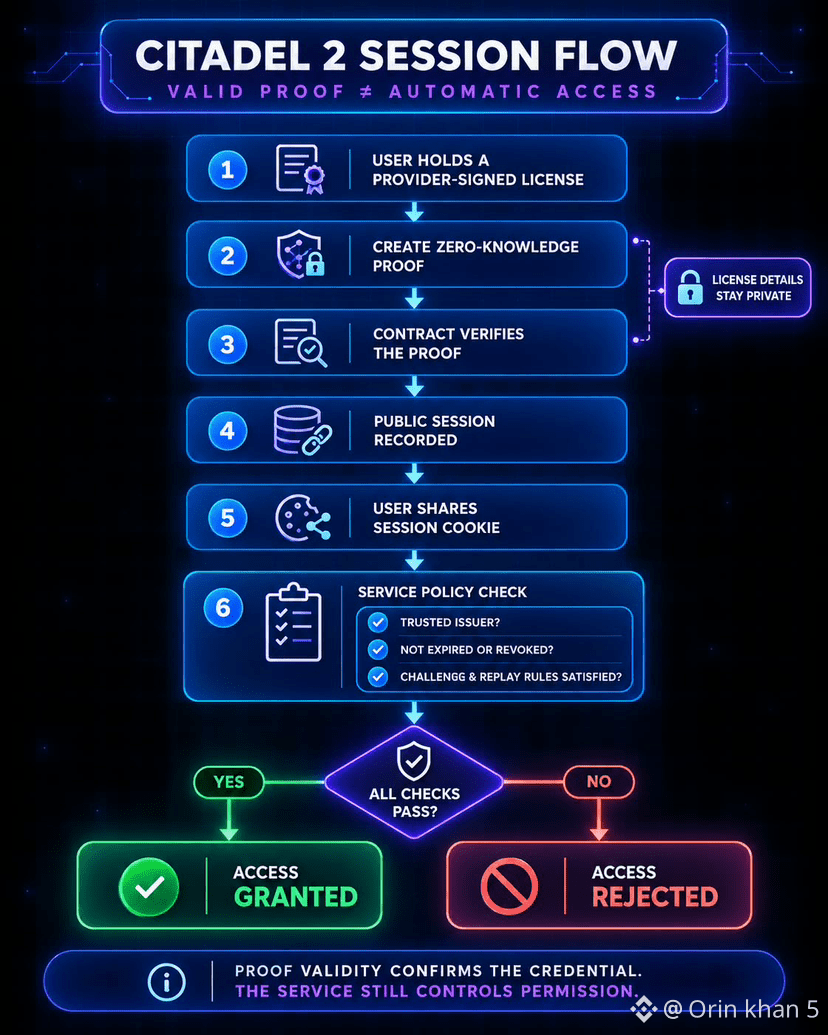
عندما نظرت عن كثب إلى @Dusk، أدركت أن تصميمها يفصل بين صحة الإثبات والتصريح. يمكن للعقد التحقق من أنني أملك ترخيصًا مسجّلًا وموقّعًا من المزوّد، وتسجيل جلسة دون كشف أي ترخيص استخدمتُه. ثم أشارك ملف تعريف ارتباط (cookie) للجلسة، وتتحقق الخدمة منه مقابل هذا السجل العام.
لكن القرار النهائي ما زال بيد الخدمة. يمكنها رفضي إذا لم تكن تثق بالجهة المُصدِرة، أو كانت الشهادة منتهية أو مُلغاة، أو لم تُستوفَ قواعد التحدي وإعادة التشغيل (challenge and replay).
وهذا ما يعجبني في هذا النهج. الخصوصية لا يلزم أن تُزيل السيطرة؛ يمكنها تقييد الإفصاح مع ترك سياسة العالم الحقيقي قائمة.
أنا مهتم بمعرفة ما إذا كان المستخدمون سيجدون هذا التوازن مُطمئنًا أم مُربكًا.
هل تفضّل الوصول التلقائي بعد التحقق من الإثبات، أم فحوصات خاصة بكل خدمة؟
في البداية اعتقدت أن جلسة Citadel 2 ذات صلاحية تشفيرية صحيحة كانت تصريح وصول عالمي: إذا تحقّق الإثبات على السلسلة (on-chain)، فيفترض أن الخدمة تسمح لي بالدخول.
عندما نظرت عن كثب إلى @Dusk، أدركت أن تصميمها يفصل بين صحة الإثبات والتصريح. يمكن للعقد التحقق من أنني أملك ترخيصًا مسجّلًا وموقّعًا من المزوّد، وتسجيل جلسة دون كشف أي ترخيص استخدمتُه. ثم أشارك ملف تعريف ارتباط (cookie) للجلسة، وتتحقق الخدمة منه مقابل هذا السجل العام.
لكن القرار النهائي ما زال بيد الخدمة. يمكنها رفضي إذا لم تكن تثق بالجهة المُصدِرة، أو كانت الشهادة منتهية أو مُلغاة، أو لم تُستوفَ قواعد التحدي وإعادة التشغيل (challenge and replay).
وهذا ما يعجبني في هذا النهج. الخصوصية لا يلزم أن تُزيل السيطرة؛ يمكنها تقييد الإفصاح مع ترك سياسة العالم الحقيقي قائمة.
أنا مهتم بمعرفة ما إذا كان المستخدمون سيجدون هذا التوازن مُطمئنًا أم مُربكًا.
هل تفضّل الوصول التلقائي بعد التحقق من الإثبات، أم فحوصات خاصة بكل خدمة؟