
Sajid Mahar
1.6k منشورات
Sajid Mahar
إبلاغ
حظر المُستخدم
3 تتابع
2.4K+ المتابعون
579 إعجاب
منشورات
الكل
اقتباسات
Live
·
--
هابط
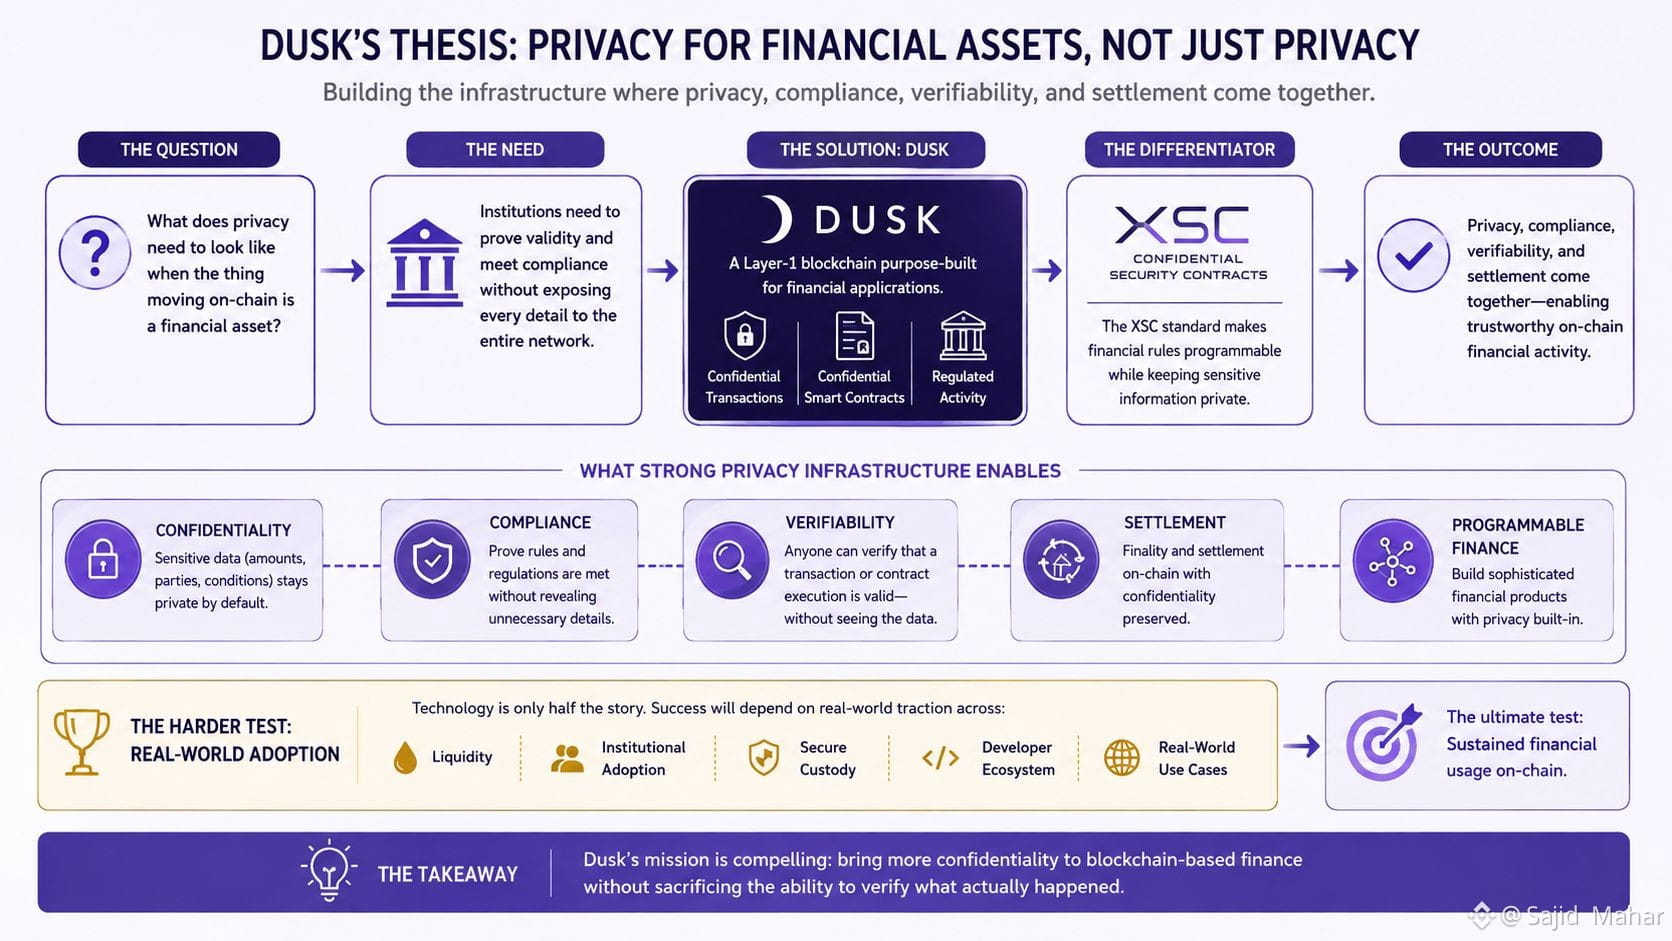
بينما كنت أدرس Dusk، كنت أعود باستمرار إلى سؤال واحد:
كيف ينبغي أن تبدو الخصوصية حقًا عندما تكون “الشيء” الذي يتحرّك على السلسلة المالية أصلاً ماليًا؟
هذا ما يجعل Dusk أكثر إثارةً لاهتمامي من مجرد وصفه بأنه “بلوك تشين للخصوصية”.
Dusk هو طبقة-1 مبنية حول التطبيقات المالية، مع بنية تحتية مصممة للمعاملات السرّية والعقود الذكية والنشاط المُنظّم.
يُعد معيار عقد الأمان السرّي (XSC) فيها مثيرًا للاهتمام بشكل خاص. الفكرة هي جعل القواعد المالية قابلة للبرمجة مع الحفاظ على المعلومات الحساسة ضمن الخصوصية.
بالنسبة للمؤسسات، هذه الفروقات مهمة. قد تحتاج إلى إثبات أن المعاملة صالحة أو أن متطلبات الامتثال المحددة قد تم استيفاؤها دون تعريض كل التفاصيل للشبكة بأكملها.
عندها تبدأ الخصوصية والامتثال وقابلية التحقق والتسوية في الالتقاء معًا.
لكن التكنولوجيا ليست سوى نصف القصة.
إن البنية التحتية القوية للخصوصية لا تُنشئ تلقائيًا السيولة أو التبنّي المؤسسي أو الحفظ الآمن أو نظامًا بيئيًا مزدهرًا للمطورين. إن الاختبار الأصعب في نهاية المطاف هو الاستخدام المالي الواقعي.
ومع ذلك، ما زلت أحب المشكلة التي يحاول Dusk حلها: إتاحة قدر أكبر من السرّية لتمويل مبني على البلوك تشين دون التضحية بقدرة التحقق مما حدث بالفعل.
بالنسبة لي، هذه أطروحة أكثر إقناعًا بكثير من الخصوصية من أجل الخصوصية فحسب.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
بينما كنت أدرس Dusk، كنت أعود باستمرار إلى سؤال واحد:
كيف ينبغي أن تبدو الخصوصية حقًا عندما تكون “الشيء” الذي يتحرّك على السلسلة المالية أصلاً ماليًا؟
هذا ما يجعل Dusk أكثر إثارةً لاهتمامي من مجرد وصفه بأنه “بلوك تشين للخصوصية”.
Dusk هو طبقة-1 مبنية حول التطبيقات المالية، مع بنية تحتية مصممة للمعاملات السرّية والعقود الذكية والنشاط المُنظّم.
يُعد معيار عقد الأمان السرّي (XSC) فيها مثيرًا للاهتمام بشكل خاص. الفكرة هي جعل القواعد المالية قابلة للبرمجة مع الحفاظ على المعلومات الحساسة ضمن الخصوصية.
بالنسبة للمؤسسات، هذه الفروقات مهمة. قد تحتاج إلى إثبات أن المعاملة صالحة أو أن متطلبات الامتثال المحددة قد تم استيفاؤها دون تعريض كل التفاصيل للشبكة بأكملها.
عندها تبدأ الخصوصية والامتثال وقابلية التحقق والتسوية في الالتقاء معًا.
لكن التكنولوجيا ليست سوى نصف القصة.
إن البنية التحتية القوية للخصوصية لا تُنشئ تلقائيًا السيولة أو التبنّي المؤسسي أو الحفظ الآمن أو نظامًا بيئيًا مزدهرًا للمطورين. إن الاختبار الأصعب في نهاية المطاف هو الاستخدام المالي الواقعي.
ومع ذلك، ما زلت أحب المشكلة التي يحاول Dusk حلها: إتاحة قدر أكبر من السرّية لتمويل مبني على البلوك تشين دون التضحية بقدرة التحقق مما حدث بالفعل.
بالنسبة لي، هذه أطروحة أكثر إقناعًا بكثير من الخصوصية من أجل الخصوصية فحسب.
@Dusk #dusk $DUSK
كيف ينبغي أن تبدو الخصوصية حقًا عندما تكون “الشيء” الذي يتحرّك على السلسلة المالية أصلاً ماليًا؟
هذا ما يجعل Dusk أكثر إثارةً لاهتمامي من مجرد وصفه بأنه “بلوك تشين للخصوصية”.
Dusk هو طبقة-1 مبنية حول التطبيقات المالية، مع بنية تحتية مصممة للمعاملات السرّية والعقود الذكية والنشاط المُنظّم.
يُعد معيار عقد الأمان السرّي (XSC) فيها مثيرًا للاهتمام بشكل خاص. الفكرة هي جعل القواعد المالية قابلة للبرمجة مع الحفاظ على المعلومات الحساسة ضمن الخصوصية.
بالنسبة للمؤسسات، هذه الفروقات مهمة. قد تحتاج إلى إثبات أن المعاملة صالحة أو أن متطلبات الامتثال المحددة قد تم استيفاؤها دون تعريض كل التفاصيل للشبكة بأكملها.
عندها تبدأ الخصوصية والامتثال وقابلية التحقق والتسوية في الالتقاء معًا.
لكن التكنولوجيا ليست سوى نصف القصة.
إن البنية التحتية القوية للخصوصية لا تُنشئ تلقائيًا السيولة أو التبنّي المؤسسي أو الحفظ الآمن أو نظامًا بيئيًا مزدهرًا للمطورين. إن الاختبار الأصعب في نهاية المطاف هو الاستخدام المالي الواقعي.
ومع ذلك، ما زلت أحب المشكلة التي يحاول Dusk حلها: إتاحة قدر أكبر من السرّية لتمويل مبني على البلوك تشين دون التضحية بقدرة التحقق مما حدث بالفعل.
بالنسبة لي، هذه أطروحة أكثر إقناعًا بكثير من الخصوصية من أجل الخصوصية فحسب.
@Dusk #dusk $DUSK
1
115
·
--
هابط
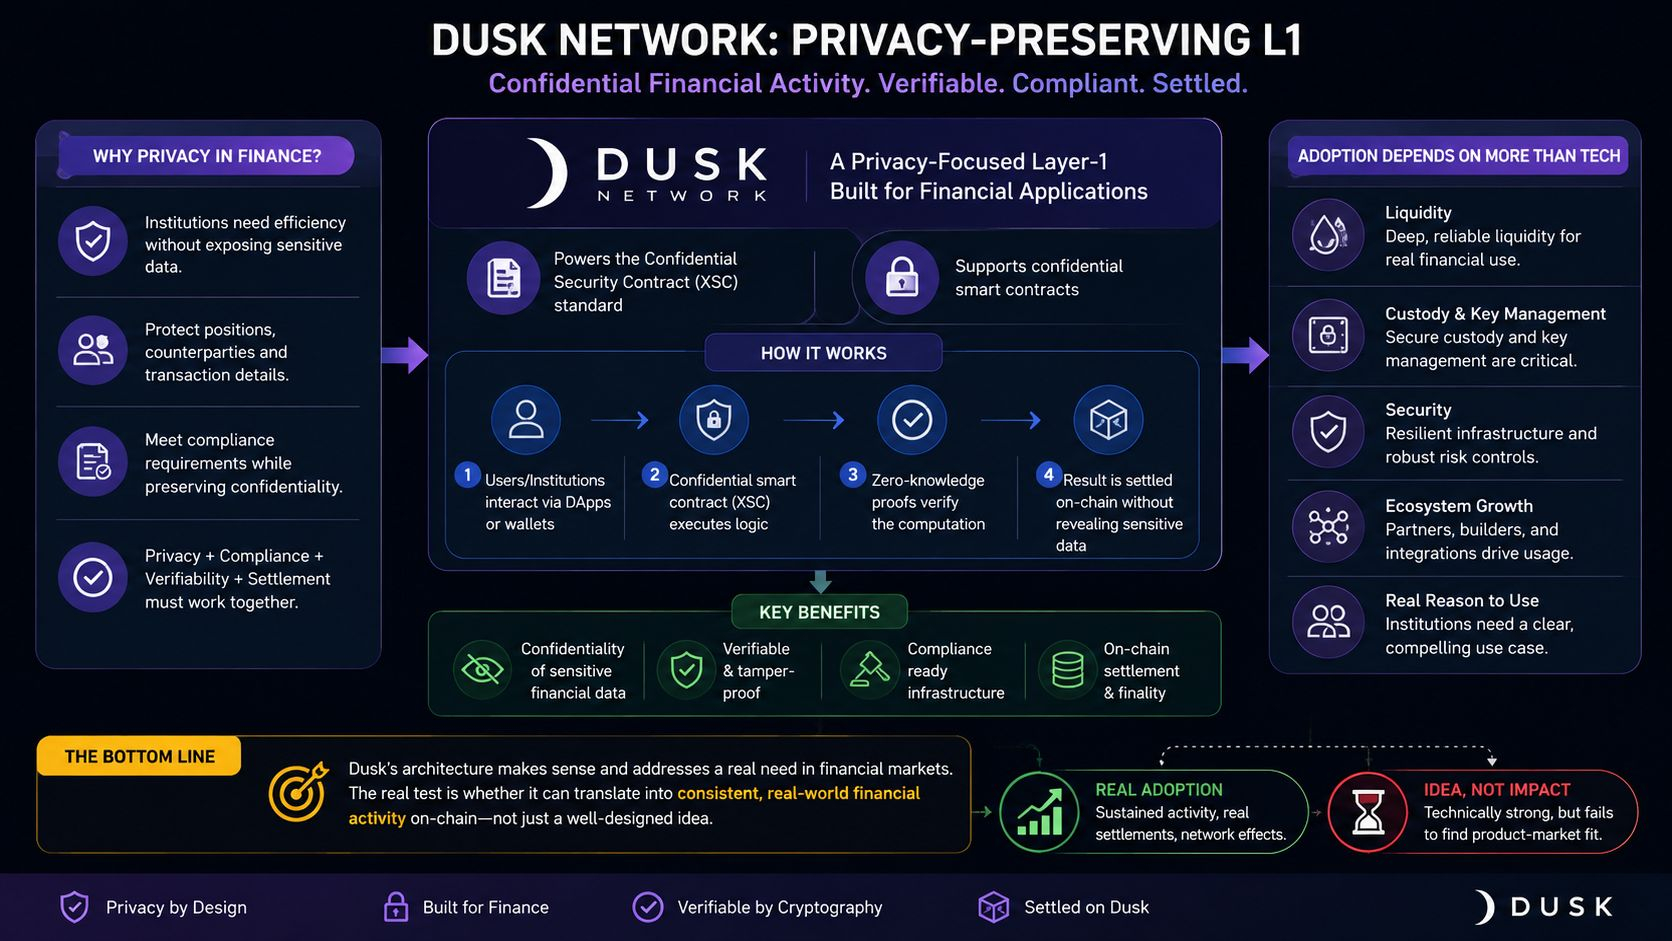
واصلت العودة إلى سؤال واحد وأنا أدرس @Dusk: ماذا يعني الخصوصية فعليًا عندما يكون الهدف هو وضع نشاط مالي جاد على السلسلة؟
وهذا ما يجعل Dusk أكثر إثارة للاهتمام بالنسبة لي من مجرد «بلوكشين خصوصية» آخر. إنها شبكة Layer-1 مبنية حول التطبيقات المالية، وتدعم معيار العقد الأمني السري (XSC)، وتساند العقود الذكية السرية. لا تكمن الفكرة فقط في إخفاء المعلومات من أجل الخصوصية، بل في خلق بيئة يمكن فيها أن يبقى النشاط المالي الحساس سريًا، مع أن يظل قابلًا للتحقق والتسوية على السلسلة.
أفهم لماذا يهم ذلك. قد ترغب المؤسسات بكفاءة البلوكشين، لكن لا يمكنها بالضرورة كشف المراكز أو الأطراف المقابلة أو تفاصيل المعاملات للعالم بأسره. يجب أن تعمل الخصوصية والامتثال وقابلية التحقق والتسوية معًا.
لكن بعد قضاء بعض الوقت في النظر في الأمر، ما زلت أعود إلى نفس الحقيقة: التكنولوجيا الجيدة وحدها لا تجلب المستخدمين. قد تمتلك الشبكة خصوصية قوية ومعمارًا ذكيًا، لكن التبني الحقيقي لا يزال يعتمد على أشياء مثل السيولة، والحفظ الآمن، وإدارة المفاتيح، ونظام بيئي متنامٍ، والأهم من ذلك كله: هل لدى الناس سبب فعلي لمواصلة استخدامه.
لذا خلاصة موقفي من Dusk بسيطة جدًا. أنا أحب الاتجاه، وأعتقد أن المشكلة التي يحاول حلها هي مشكلة حقيقية. لكنني الآن أقل اهتمامًا بالوعود وأكثر اهتمامًا بما سيحدث بعد ذلك—هل يبدأ هذا المعمار في جلب نشاط مالي حقيقي ومتسق على السلسلة، أم يبقى مجرد فكرة مذهلة تقنيًا لا تجد مكانها في السوق أبدًا.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
واصلت العودة إلى سؤال واحد وأنا أدرس @Dusk: ماذا يعني الخصوصية فعليًا عندما يكون الهدف هو وضع نشاط مالي جاد على السلسلة؟
وهذا ما يجعل Dusk أكثر إثارة للاهتمام بالنسبة لي من مجرد «بلوكشين خصوصية» آخر. إنها شبكة Layer-1 مبنية حول التطبيقات المالية، وتدعم معيار العقد الأمني السري (XSC)، وتساند العقود الذكية السرية. لا تكمن الفكرة فقط في إخفاء المعلومات من أجل الخصوصية، بل في خلق بيئة يمكن فيها أن يبقى النشاط المالي الحساس سريًا، مع أن يظل قابلًا للتحقق والتسوية على السلسلة.
أفهم لماذا يهم ذلك. قد ترغب المؤسسات بكفاءة البلوكشين، لكن لا يمكنها بالضرورة كشف المراكز أو الأطراف المقابلة أو تفاصيل المعاملات للعالم بأسره. يجب أن تعمل الخصوصية والامتثال وقابلية التحقق والتسوية معًا.
لكن بعد قضاء بعض الوقت في النظر في الأمر، ما زلت أعود إلى نفس الحقيقة: التكنولوجيا الجيدة وحدها لا تجلب المستخدمين. قد تمتلك الشبكة خصوصية قوية ومعمارًا ذكيًا، لكن التبني الحقيقي لا يزال يعتمد على أشياء مثل السيولة، والحفظ الآمن، وإدارة المفاتيح، ونظام بيئي متنامٍ، والأهم من ذلك كله: هل لدى الناس سبب فعلي لمواصلة استخدامه.
لذا خلاصة موقفي من Dusk بسيطة جدًا. أنا أحب الاتجاه، وأعتقد أن المشكلة التي يحاول حلها هي مشكلة حقيقية. لكنني الآن أقل اهتمامًا بالوعود وأكثر اهتمامًا بما سيحدث بعد ذلك—هل يبدأ هذا المعمار في جلب نشاط مالي حقيقي ومتسق على السلسلة، أم يبقى مجرد فكرة مذهلة تقنيًا لا تجد مكانها في السوق أبدًا.
@Dusk #dusk $DUSK
وهذا ما يجعل Dusk أكثر إثارة للاهتمام بالنسبة لي من مجرد «بلوكشين خصوصية» آخر. إنها شبكة Layer-1 مبنية حول التطبيقات المالية، وتدعم معيار العقد الأمني السري (XSC)، وتساند العقود الذكية السرية. لا تكمن الفكرة فقط في إخفاء المعلومات من أجل الخصوصية، بل في خلق بيئة يمكن فيها أن يبقى النشاط المالي الحساس سريًا، مع أن يظل قابلًا للتحقق والتسوية على السلسلة.
أفهم لماذا يهم ذلك. قد ترغب المؤسسات بكفاءة البلوكشين، لكن لا يمكنها بالضرورة كشف المراكز أو الأطراف المقابلة أو تفاصيل المعاملات للعالم بأسره. يجب أن تعمل الخصوصية والامتثال وقابلية التحقق والتسوية معًا.
لكن بعد قضاء بعض الوقت في النظر في الأمر، ما زلت أعود إلى نفس الحقيقة: التكنولوجيا الجيدة وحدها لا تجلب المستخدمين. قد تمتلك الشبكة خصوصية قوية ومعمارًا ذكيًا، لكن التبني الحقيقي لا يزال يعتمد على أشياء مثل السيولة، والحفظ الآمن، وإدارة المفاتيح، ونظام بيئي متنامٍ، والأهم من ذلك كله: هل لدى الناس سبب فعلي لمواصلة استخدامه.
لذا خلاصة موقفي من Dusk بسيطة جدًا. أنا أحب الاتجاه، وأعتقد أن المشكلة التي يحاول حلها هي مشكلة حقيقية. لكنني الآن أقل اهتمامًا بالوعود وأكثر اهتمامًا بما سيحدث بعد ذلك—هل يبدأ هذا المعمار في جلب نشاط مالي حقيقي ومتسق على السلسلة، أم يبقى مجرد فكرة مذهلة تقنيًا لا تجد مكانها في السوق أبدًا.
@Dusk #dusk $DUSK
122
·
--
صاعد
عرض الترجمة
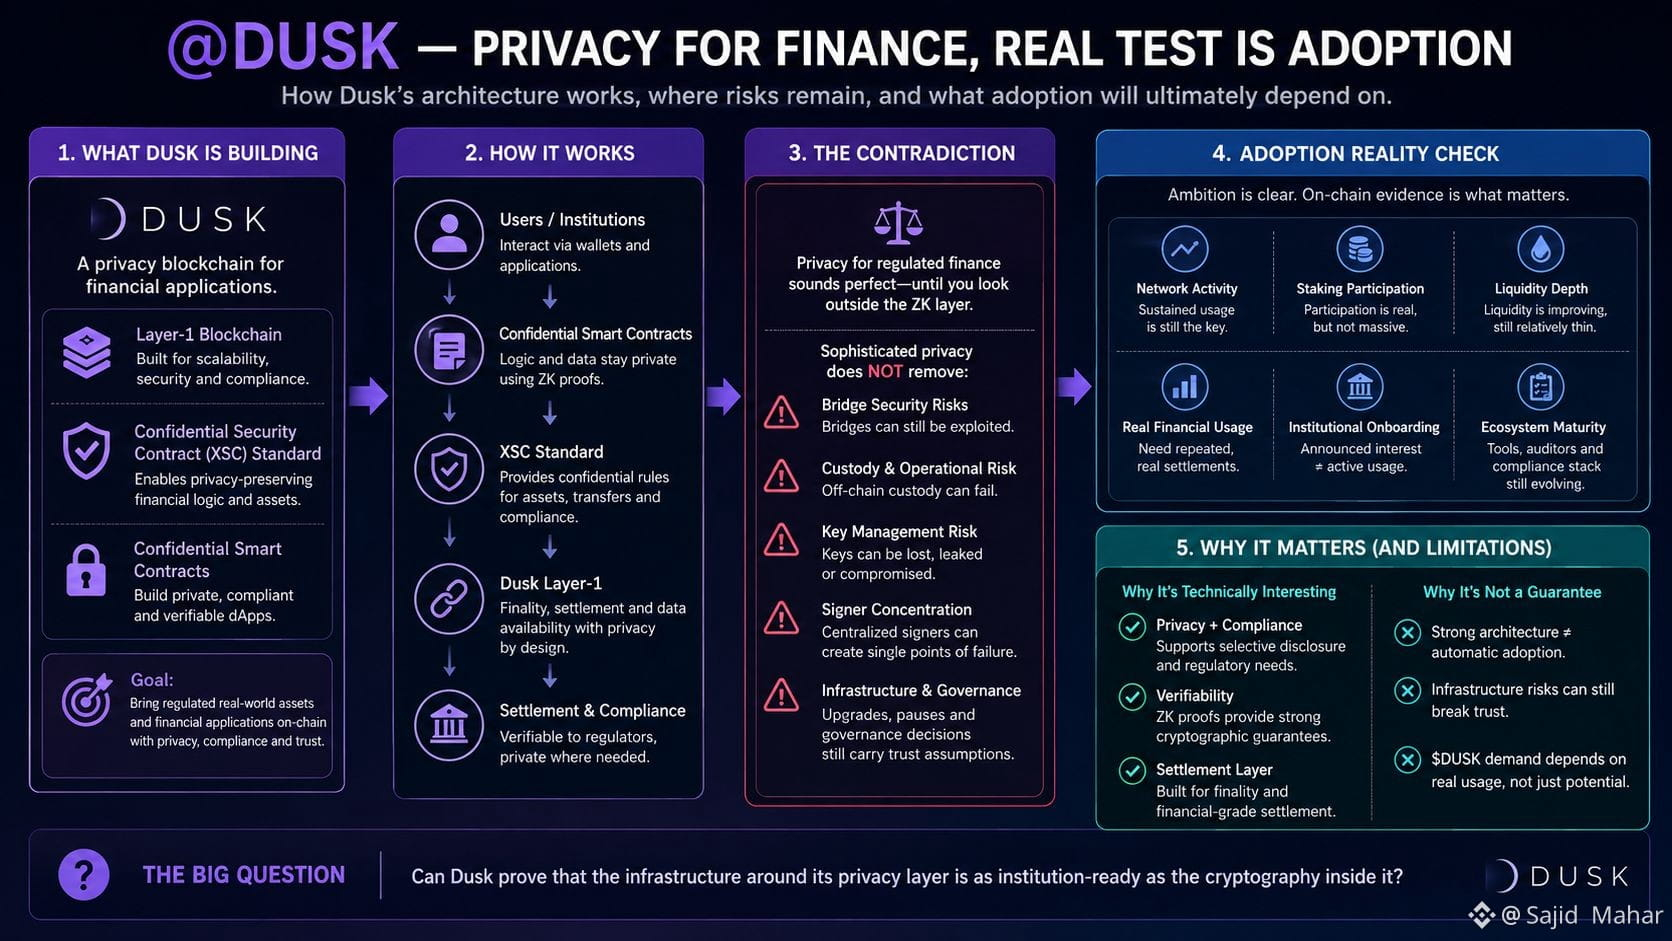
I initially thought Dusk’s biggest challenge was simply proving that privacy and regulated finance can coexist. After looking closer, I think the harder question sits beneath the ZK layer.
@Dusk is building a Layer-1 around confidential smart contracts and the Confidential Security Contract (XSC) standard. The combination of privacy, compliance, verifiability, and settlement is technically compelling, especially for institutional and RWA use cases where public-by-default blockchains can create obvious limitations.
But I keep coming back to an important contradiction: sophisticated privacy technology does not remove traditional infrastructure risks.
Bridges can still fail. Custody still depends on operational controls. Key management can still become a weak point. Signer concentration can still introduce trust assumptions. A strong cryptographic layer does not automatically make the entire financial stack institutional-grade.
Then there is adoption.
I looked beyond the architecture toward the harder signals: network activity, staking participation, liquidity, and evidence of repeated real financial usage. Institutional ambition is one thing; sustained on-chain settlement is another. Without overstating what current data shows, that gap is where I think the real test remains.
So my view is cautious but curious: Dusk’s architecture may solve an important privacy problem, but architecture alone does not guarantee institutional adoption or lasting $DUSK demand.
Can Dusk prove that the infrastructure around its privacy layer is as institution-ready as the cryptography inside it?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
I initially thought Dusk’s biggest challenge was simply proving that privacy and regulated finance can coexist. After looking closer, I think the harder question sits beneath the ZK layer.
@Dusk is building a Layer-1 around confidential smart contracts and the Confidential Security Contract (XSC) standard. The combination of privacy, compliance, verifiability, and settlement is technically compelling, especially for institutional and RWA use cases where public-by-default blockchains can create obvious limitations.
But I keep coming back to an important contradiction: sophisticated privacy technology does not remove traditional infrastructure risks.
Bridges can still fail. Custody still depends on operational controls. Key management can still become a weak point. Signer concentration can still introduce trust assumptions. A strong cryptographic layer does not automatically make the entire financial stack institutional-grade.
Then there is adoption.
I looked beyond the architecture toward the harder signals: network activity, staking participation, liquidity, and evidence of repeated real financial usage. Institutional ambition is one thing; sustained on-chain settlement is another. Without overstating what current data shows, that gap is where I think the real test remains.
So my view is cautious but curious: Dusk’s architecture may solve an important privacy problem, but architecture alone does not guarantee institutional adoption or lasting $DUSK demand.
Can Dusk prove that the infrastructure around its privacy layer is as institution-ready as the cryptography inside it?
@Dusk #dusk $DUSK
@Dusk is building a Layer-1 around confidential smart contracts and the Confidential Security Contract (XSC) standard. The combination of privacy, compliance, verifiability, and settlement is technically compelling, especially for institutional and RWA use cases where public-by-default blockchains can create obvious limitations.
But I keep coming back to an important contradiction: sophisticated privacy technology does not remove traditional infrastructure risks.
Bridges can still fail. Custody still depends on operational controls. Key management can still become a weak point. Signer concentration can still introduce trust assumptions. A strong cryptographic layer does not automatically make the entire financial stack institutional-grade.
Then there is adoption.
I looked beyond the architecture toward the harder signals: network activity, staking participation, liquidity, and evidence of repeated real financial usage. Institutional ambition is one thing; sustained on-chain settlement is another. Without overstating what current data shows, that gap is where I think the real test remains.
So my view is cautious but curious: Dusk’s architecture may solve an important privacy problem, but architecture alone does not guarantee institutional adoption or lasting $DUSK demand.
Can Dusk prove that the infrastructure around its privacy layer is as institution-ready as the cryptography inside it?
@Dusk #dusk $DUSK
1
129
·
--
هابط
واصلت العودة إلى سؤال واحد أثناء دراستي @Dusk: هل الخصوصية هي أصعب مشكلة في التمويل الخاضع للتنظيم، أم أنها مجرد طبقة واحدة ضمن تحدٍ بنيوي أكبر بكثير؟
تبدو بنية Dusk مثيرة للاهتمام فعلًا بالنسبة لي. إنها طبقة-1 مبنية للتطبيقات المالية، وتشغّل معيار عقد الأمان السري (XSC) والعقود الذكية السرية. إن الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية منطقي تقنيًا للأصول الخاضعة للتنظيم وسير العمل المؤسسية.
لكنني أرى أيضًا تناقضًا مهمًا.
الخصوصية المتقدمة المبنية على ZK لا تُزيل تلقائيًا المخاطر التقليدية. يمكن أن تفشل الجسور ما زال. كما أن الحفظ لا يزال مهمًا. يبقى إدارة المفاتيح عنصرًا حاسمًا. قد يؤدي تركّز المُوقّعين إلى نقاط ضعف خارج طبقة الخصوصية.
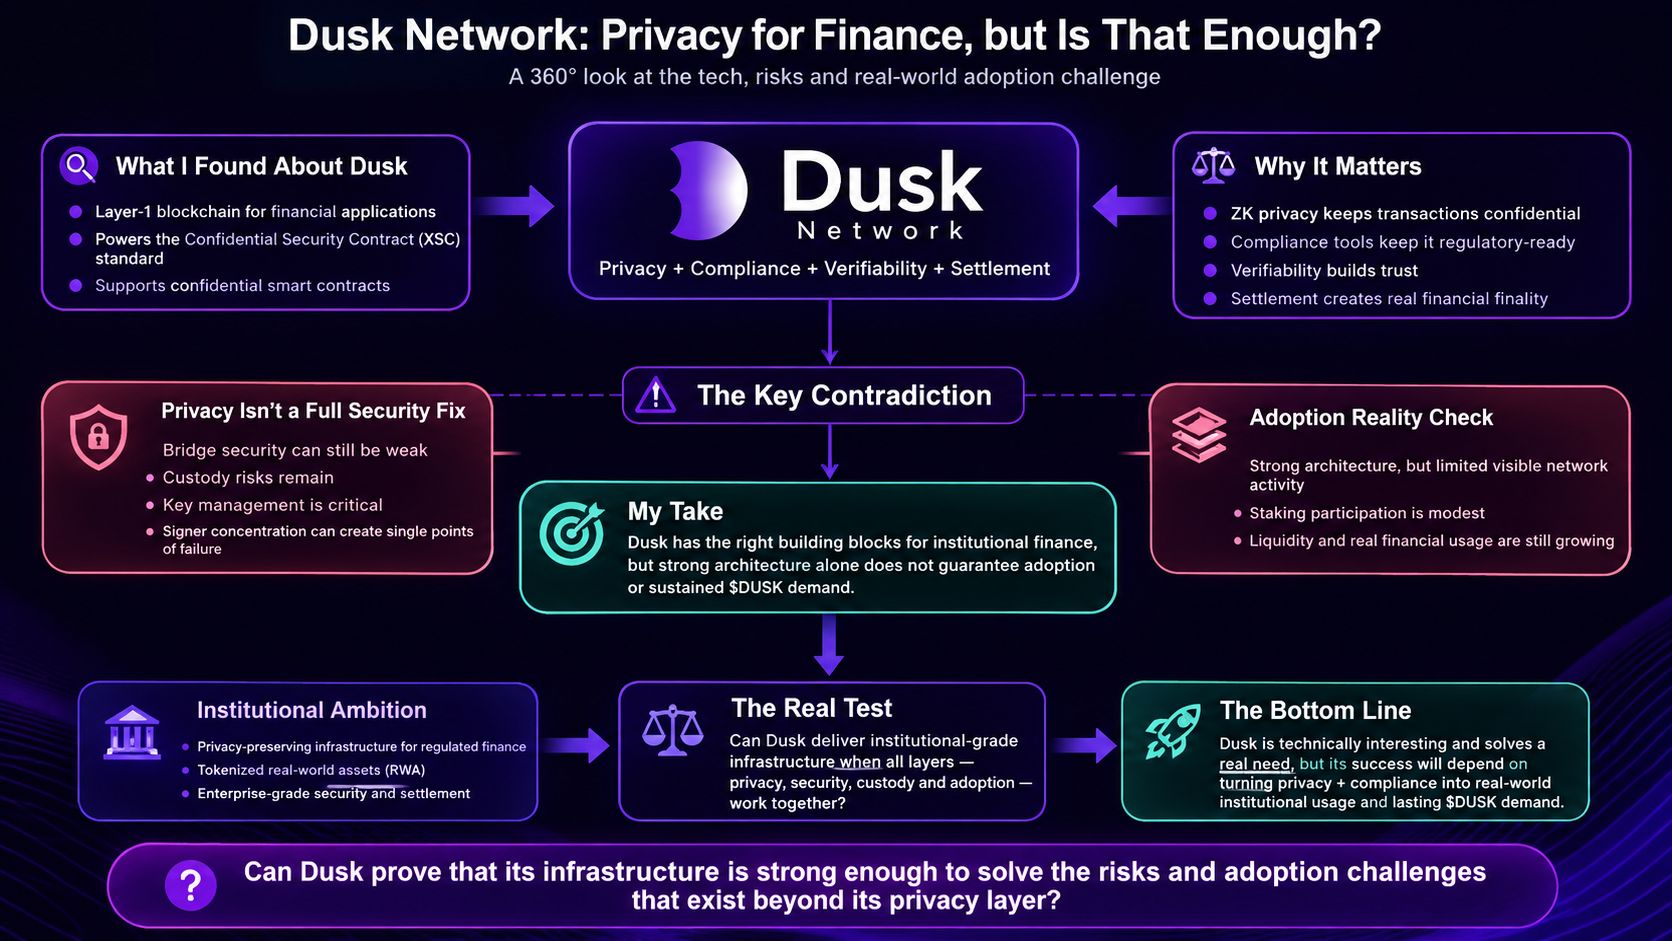
ثم هناك مسألة التبنّي.
تجاوزت البنية وواصلت التساؤل عمّا يبدو عليه الطموح المؤسسي على أرض الواقع: نشاط الشبكة، والمشاركة في الـ staking، والسيولة، والأدلة على الاستخدام المالي الحقيقي. يمكن للتصميم القوي أن يخلق الظروف المؤاتية للتبنّي، لكنه لا يستطيع إجبار المؤسسات على استخدام الشبكة أو توليد طلب مستدام على $DUSK.
لهذا السبب أجد Dusk أكثر إثارة للاهتمام كسؤال مفتوح منه كقصة مكتملة.
التقنية تعالج حاجة حقيقية، لكن البنية التحتية بمستوى المؤسسات تتطلب أن تعمل كل طبقة معًا—وليس الخصوصية وحدها.
هل تستطيع Dusk إثبات أن بنيتها التحتية قوية بما يكفي لمعالجة المخاطر وتحديات التبنّي الموجودة خارج طبقة الخصوصية لديها؟
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
واصلت العودة إلى سؤال واحد أثناء دراستي @Dusk: هل الخصوصية هي أصعب مشكلة في التمويل الخاضع للتنظيم، أم أنها مجرد طبقة واحدة ضمن تحدٍ بنيوي أكبر بكثير؟
تبدو بنية Dusk مثيرة للاهتمام فعلًا بالنسبة لي. إنها طبقة-1 مبنية للتطبيقات المالية، وتشغّل معيار عقد الأمان السري (XSC) والعقود الذكية السرية. إن الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية منطقي تقنيًا للأصول الخاضعة للتنظيم وسير العمل المؤسسية.
لكنني أرى أيضًا تناقضًا مهمًا.
الخصوصية المتقدمة المبنية على ZK لا تُزيل تلقائيًا المخاطر التقليدية. يمكن أن تفشل الجسور ما زال. كما أن الحفظ لا يزال مهمًا. يبقى إدارة المفاتيح عنصرًا حاسمًا. قد يؤدي تركّز المُوقّعين إلى نقاط ضعف خارج طبقة الخصوصية.
ثم هناك مسألة التبنّي.
تجاوزت البنية وواصلت التساؤل عمّا يبدو عليه الطموح المؤسسي على أرض الواقع: نشاط الشبكة، والمشاركة في الـ staking، والسيولة، والأدلة على الاستخدام المالي الحقيقي. يمكن للتصميم القوي أن يخلق الظروف المؤاتية للتبنّي، لكنه لا يستطيع إجبار المؤسسات على استخدام الشبكة أو توليد طلب مستدام على $DUSK .
لهذا السبب أجد Dusk أكثر إثارة للاهتمام كسؤال مفتوح منه كقصة مكتملة.
التقنية تعالج حاجة حقيقية، لكن البنية التحتية بمستوى المؤسسات تتطلب أن تعمل كل طبقة معًا—وليس الخصوصية وحدها.
هل تستطيع Dusk إثبات أن بنيتها التحتية قوية بما يكفي لمعالجة المخاطر وتحديات التبنّي الموجودة خارج طبقة الخصوصية لديها؟
@Dusk #dusk $DUSK
تبدو بنية Dusk مثيرة للاهتمام فعلًا بالنسبة لي. إنها طبقة-1 مبنية للتطبيقات المالية، وتشغّل معيار عقد الأمان السري (XSC) والعقود الذكية السرية. إن الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية منطقي تقنيًا للأصول الخاضعة للتنظيم وسير العمل المؤسسية.
لكنني أرى أيضًا تناقضًا مهمًا.
الخصوصية المتقدمة المبنية على ZK لا تُزيل تلقائيًا المخاطر التقليدية. يمكن أن تفشل الجسور ما زال. كما أن الحفظ لا يزال مهمًا. يبقى إدارة المفاتيح عنصرًا حاسمًا. قد يؤدي تركّز المُوقّعين إلى نقاط ضعف خارج طبقة الخصوصية.
ثم هناك مسألة التبنّي.
تجاوزت البنية وواصلت التساؤل عمّا يبدو عليه الطموح المؤسسي على أرض الواقع: نشاط الشبكة، والمشاركة في الـ staking، والسيولة، والأدلة على الاستخدام المالي الحقيقي. يمكن للتصميم القوي أن يخلق الظروف المؤاتية للتبنّي، لكنه لا يستطيع إجبار المؤسسات على استخدام الشبكة أو توليد طلب مستدام على $DUSK .
لهذا السبب أجد Dusk أكثر إثارة للاهتمام كسؤال مفتوح منه كقصة مكتملة.
التقنية تعالج حاجة حقيقية، لكن البنية التحتية بمستوى المؤسسات تتطلب أن تعمل كل طبقة معًا—وليس الخصوصية وحدها.
هل تستطيع Dusk إثبات أن بنيتها التحتية قوية بما يكفي لمعالجة المخاطر وتحديات التبنّي الموجودة خارج طبقة الخصوصية لديها؟
@Dusk #dusk $DUSK
2
2
347
·
--
صاعد
تمّ التحقق
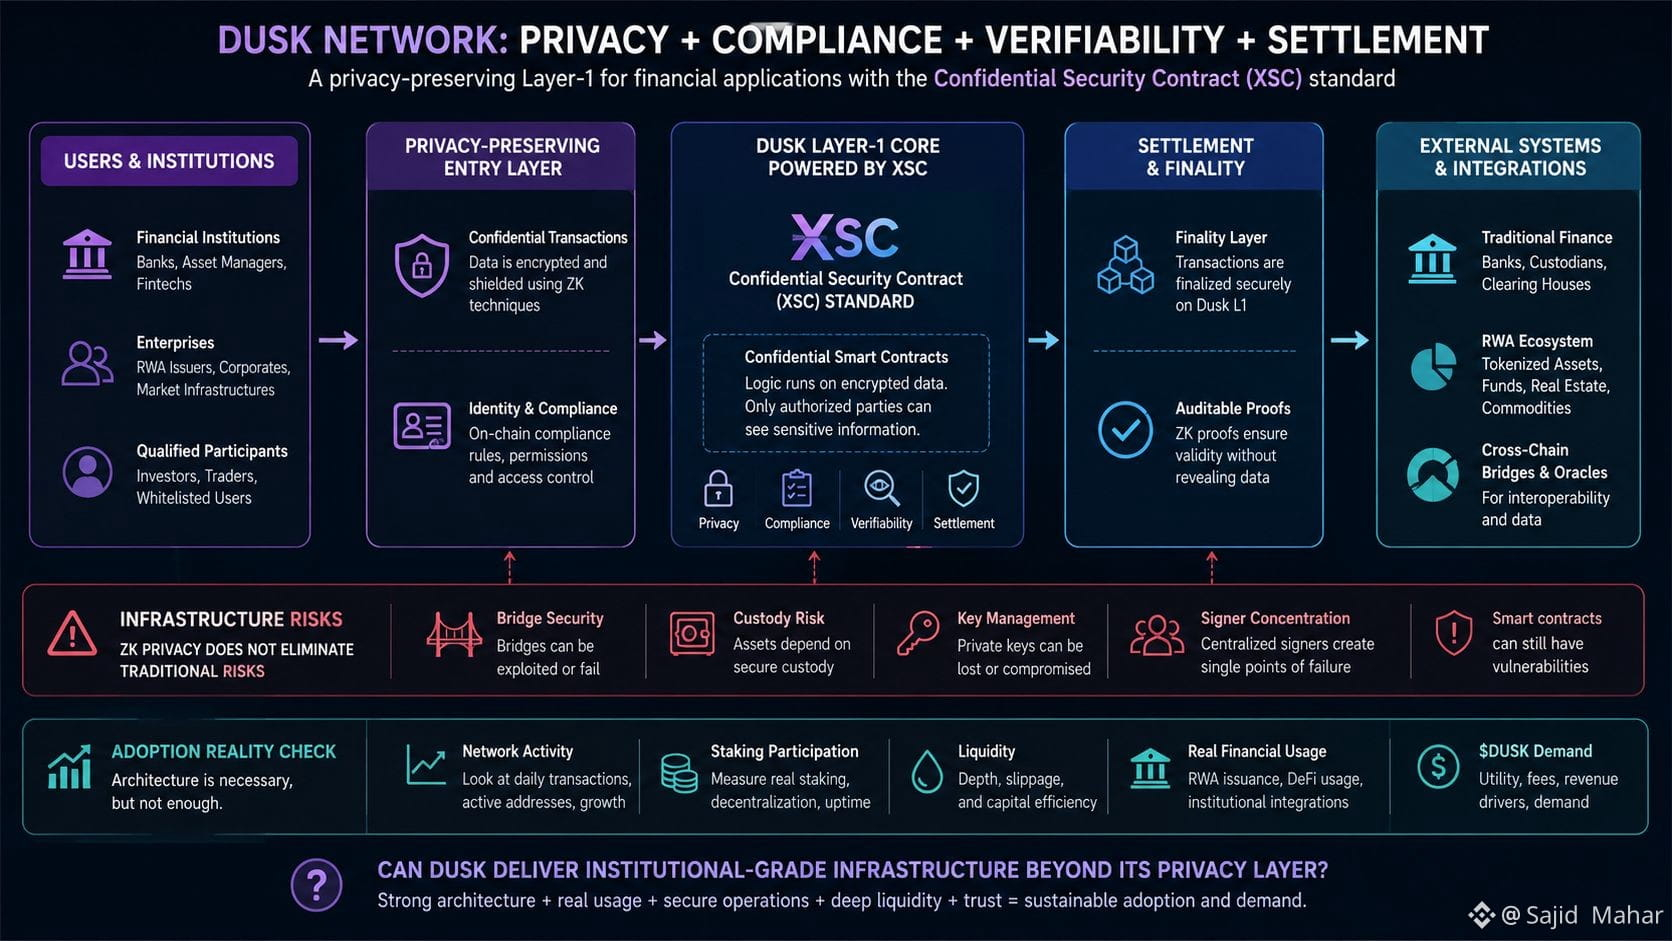
كنت أتوقع أن تكون طبقة الخصوصية لدى Dusk هي الجزء الأكثر إثارة للاهتمام. وبعد التعمق أكثر، وجدت أن السؤال الأصعب هو كل ما يحيط بها.
@Dusk يقوم ببناء طبقة-1 للتطبيقات المالية، باستخدام معيار Confidential Security Contract (XSC) والعقود الذكية السرّية. إن الفكرة من الناحية التقنية مقنعة للغاية: خصوصية حيثما يلزم، والامتثال وقابلية التحقق حيثما يلزم، مع حدوث التسوية على السلسلة.
لكنني كنت أعود دائمًا إلى تناقض واحد.
يمكن للخصوصية المتقدمة بتقنيات ZK حماية المعلومات الحساسة، لكنها لا تعالج تلقائيًا مخاطر البنية التحتية التقليدية. قد لا تزال الجسور تفشل. كما لا تزال مسألة الحيازة/الوصاية مهمة. ويمكن أن تتعرض المفاتيح للاختراق. ويمكن أن يؤدي تركّز المُوقّعين إلى خلق تبعيات.
ثم هناك عامل التبنّي.
طموحات Dusk المؤسسية وارتباطاتها بالأصول الحقيقية (RWA) طموحة، لكن المعمار وحده لا يثبت وجود طلب. كنت سأبحث بعيدًا عن السرد: النشاط الفعلي على الشبكة، والمشاركة في التبنّي/الـ staking، والسيولة، والأدلة على الاستخدام المالي الحقيقي. التكنولوجيا القوية لا تتحول تلقائيًا إلى تبنٍ مؤسسي—ولا إلى تبنٍ مستدام $DUSK demand.
هذا ما يجعل Dusk مثيرًا للاهتمام بالنسبة إليّ. إنها تحاول الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية داخل حزمة مالية واحدة.
ولكن هل يمكن لـ Dusk حقًا أن يقدّم بنية تحتية بمستوى مؤسساتي عندما قد يمتد التحدي الأكبر بعيدًا عن طبقة الخصوصية؟
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
كنت أتوقع أن تكون طبقة الخصوصية لدى Dusk هي الجزء الأكثر إثارة للاهتمام. وبعد التعمق أكثر، وجدت أن السؤال الأصعب هو كل ما يحيط بها.
@Dusk يقوم ببناء طبقة-1 للتطبيقات المالية، باستخدام معيار Confidential Security Contract (XSC) والعقود الذكية السرّية. إن الفكرة من الناحية التقنية مقنعة للغاية: خصوصية حيثما يلزم، والامتثال وقابلية التحقق حيثما يلزم، مع حدوث التسوية على السلسلة.
لكنني كنت أعود دائمًا إلى تناقض واحد.
يمكن للخصوصية المتقدمة بتقنيات ZK حماية المعلومات الحساسة، لكنها لا تعالج تلقائيًا مخاطر البنية التحتية التقليدية. قد لا تزال الجسور تفشل. كما لا تزال مسألة الحيازة/الوصاية مهمة. ويمكن أن تتعرض المفاتيح للاختراق. ويمكن أن يؤدي تركّز المُوقّعين إلى خلق تبعيات.
ثم هناك عامل التبنّي.
طموحات Dusk المؤسسية وارتباطاتها بالأصول الحقيقية (RWA) طموحة، لكن المعمار وحده لا يثبت وجود طلب. كنت سأبحث بعيدًا عن السرد: النشاط الفعلي على الشبكة، والمشاركة في التبنّي/الـ staking، والسيولة، والأدلة على الاستخدام المالي الحقيقي. التكنولوجيا القوية لا تتحول تلقائيًا إلى تبنٍ مؤسسي—ولا إلى تبنٍ مستدام $DUSK demand.
هذا ما يجعل Dusk مثيرًا للاهتمام بالنسبة إليّ. إنها تحاول الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية داخل حزمة مالية واحدة.
ولكن هل يمكن لـ Dusk حقًا أن يقدّم بنية تحتية بمستوى مؤسساتي عندما قد يمتد التحدي الأكبر بعيدًا عن طبقة الخصوصية؟
@Dusk #dusk $DUSK
@Dusk يقوم ببناء طبقة-1 للتطبيقات المالية، باستخدام معيار Confidential Security Contract (XSC) والعقود الذكية السرّية. إن الفكرة من الناحية التقنية مقنعة للغاية: خصوصية حيثما يلزم، والامتثال وقابلية التحقق حيثما يلزم، مع حدوث التسوية على السلسلة.
لكنني كنت أعود دائمًا إلى تناقض واحد.
يمكن للخصوصية المتقدمة بتقنيات ZK حماية المعلومات الحساسة، لكنها لا تعالج تلقائيًا مخاطر البنية التحتية التقليدية. قد لا تزال الجسور تفشل. كما لا تزال مسألة الحيازة/الوصاية مهمة. ويمكن أن تتعرض المفاتيح للاختراق. ويمكن أن يؤدي تركّز المُوقّعين إلى خلق تبعيات.
ثم هناك عامل التبنّي.
طموحات Dusk المؤسسية وارتباطاتها بالأصول الحقيقية (RWA) طموحة، لكن المعمار وحده لا يثبت وجود طلب. كنت سأبحث بعيدًا عن السرد: النشاط الفعلي على الشبكة، والمشاركة في التبنّي/الـ staking، والسيولة، والأدلة على الاستخدام المالي الحقيقي. التكنولوجيا القوية لا تتحول تلقائيًا إلى تبنٍ مؤسسي—ولا إلى تبنٍ مستدام $DUSK demand.
هذا ما يجعل Dusk مثيرًا للاهتمام بالنسبة إليّ. إنها تحاول الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية داخل حزمة مالية واحدة.
ولكن هل يمكن لـ Dusk حقًا أن يقدّم بنية تحتية بمستوى مؤسساتي عندما قد يمتد التحدي الأكبر بعيدًا عن طبقة الخصوصية؟
@Dusk #dusk $DUSK
6
5
2.2k
·
--
تمّ التحقق
كنت أعود باستمرار إلى سؤال واحد أثناء دراستي لـ @Dusk: هل يمكن للخصوصية القوية فعلًا أن تحمل التمويل المؤسسي وحدها؟
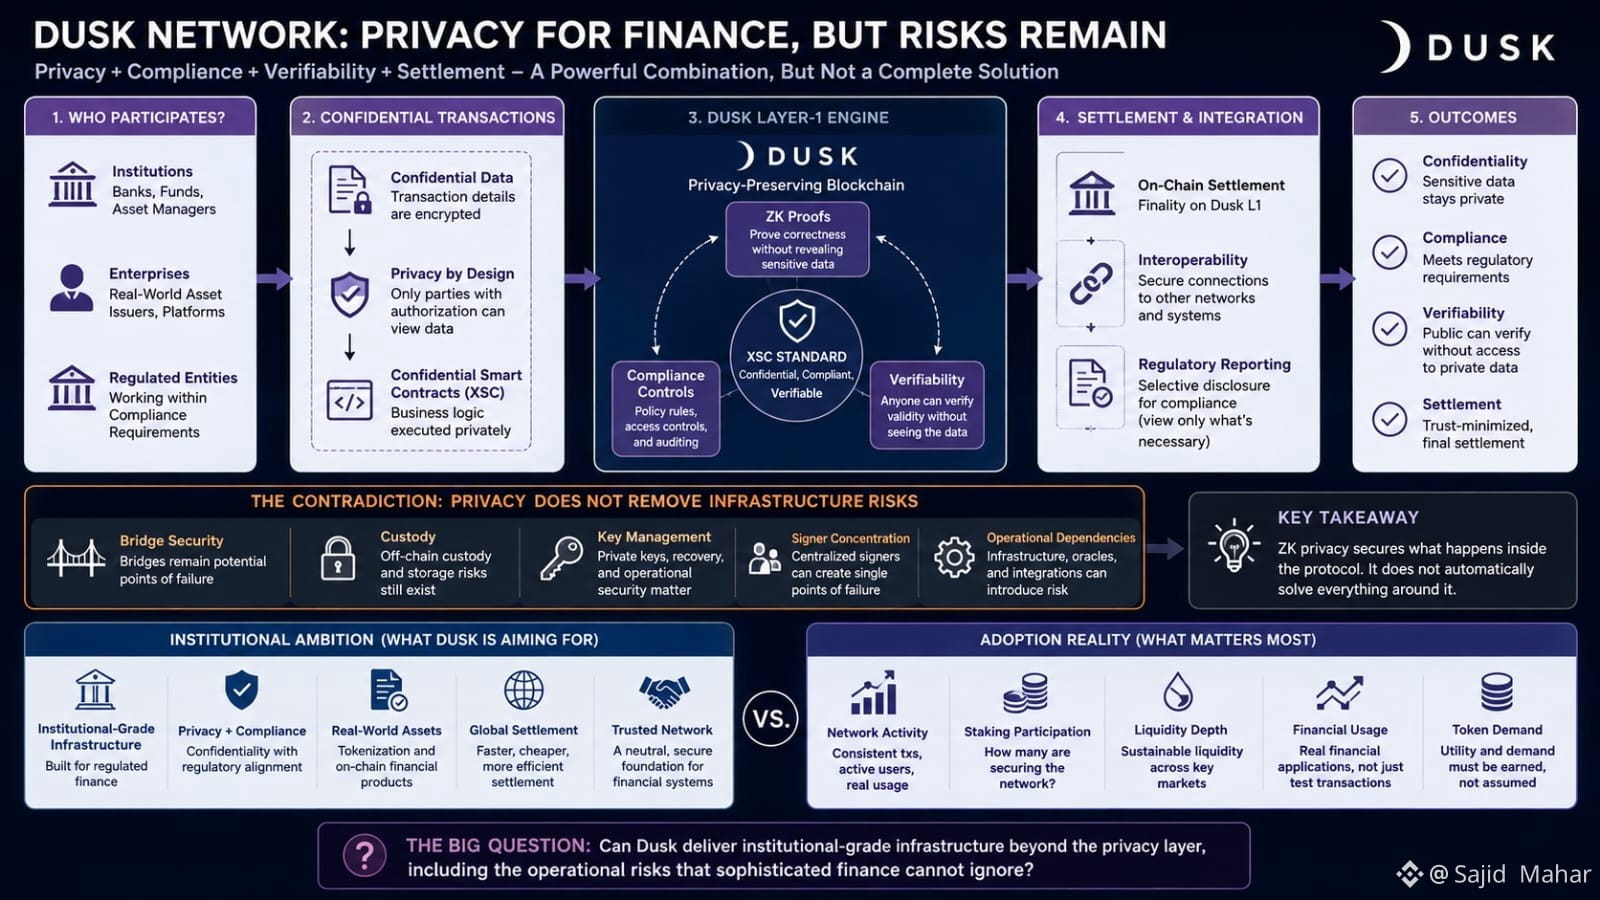
ما أراه مثيرًا للاهتمام هو التناقض. يعمل Dusk على بناء طبقة-1 حول الخصوصية والامتثال وقابلية التحقق والتسوية، وبنهج عقد الأمان السرّي الخاص به (XSC) الموجّه للتطبيقات المالية. تعطي المعمارية معنى منطقيًا: تحتاج المؤسسات المنظمة إلى السرّية دون التخلي عن القدرة على إثبات اتباع القواعد.
لكن الخصوصية المتقدمة القائمة على المعرفة الصفرية لا تلغي المخاطر الأقدم المرتبطة بالبنية التحتية.
يمكن أن تفشل الجسور. ما زالت الحفظة مهمة. ما زالت إدارة المفاتيح مهمة. كما قد يظل تركّز الموقّعين قادرًا على خلق تبعيات تشغيلية. بمعنى آخر، يمكن للتشفير أن يعزّز ما يحدث داخل البروتوكول دون أن يحل تلقائيًا كل ما حوله.
وهنا أصبحت أكثر حذرًا تجاه الطموحات المؤسسية لدى Dusk.
التقنية مثيرة للاهتمام، لكن يجب أن يظهر التبنّي بما يتجاوز مجرد المعمارية. أريد أن أرى نشاطًا مستمرًا على الشبكة، ومشاركة ذات معنى في التسييل/الرهان، وسيولة أعمق، واستخدامًا ماليًا فعليًا—وليس فقط تصميمًا تقنيًا مقنعًا.
كما أعتقد أنه من المهم فصل منفعة الشبكة عن طلب <$DUSK demand>. لا يخلق بروتوكول قوي تلقائيًا طلبًا قويًا على الرمز.
بالنسبة لي، يتمثل الاختبار الحقيقي لـ Dusk في ما إذا كانت الخصوصية + الامتثال + قابلية التحقق يمكن أن تتحول إلى تسوية مؤسسية موثوقة.
هل يمكن لـ Dusk تقديم بنية تحتية بمستوى مؤسسي يتجاوز طبقة الخصوصية، بما في ذلك المخاطر التشغيلية التي لا يمكن للتمويل المتقدم تجاهلها
@Dusk_Foundation #dusk $DUSK
كنت أعود باستمرار إلى سؤال واحد أثناء دراستي لـ @Dusk: هل يمكن للخصوصية القوية فعلًا أن تحمل التمويل المؤسسي وحدها؟
ما أراه مثيرًا للاهتمام هو التناقض. يعمل Dusk على بناء طبقة-1 حول الخصوصية والامتثال وقابلية التحقق والتسوية، وبنهج عقد الأمان السرّي الخاص به (XSC) الموجّه للتطبيقات المالية. تعطي المعمارية معنى منطقيًا: تحتاج المؤسسات المنظمة إلى السرّية دون التخلي عن القدرة على إثبات اتباع القواعد.
لكن الخصوصية المتقدمة القائمة على المعرفة الصفرية لا تلغي المخاطر الأقدم المرتبطة بالبنية التحتية.
يمكن أن تفشل الجسور. ما زالت الحفظة مهمة. ما زالت إدارة المفاتيح مهمة. كما قد يظل تركّز الموقّعين قادرًا على خلق تبعيات تشغيلية. بمعنى آخر، يمكن للتشفير أن يعزّز ما يحدث داخل البروتوكول دون أن يحل تلقائيًا كل ما حوله.
وهنا أصبحت أكثر حذرًا تجاه الطموحات المؤسسية لدى Dusk.
التقنية مثيرة للاهتمام، لكن يجب أن يظهر التبنّي بما يتجاوز مجرد المعمارية. أريد أن أرى نشاطًا مستمرًا على الشبكة، ومشاركة ذات معنى في التسييل/الرهان، وسيولة أعمق، واستخدامًا ماليًا فعليًا—وليس فقط تصميمًا تقنيًا مقنعًا.
كما أعتقد أنه من المهم فصل منفعة الشبكة عن طلب <$DUSK demand>. لا يخلق بروتوكول قوي تلقائيًا طلبًا قويًا على الرمز.
بالنسبة لي، يتمثل الاختبار الحقيقي لـ Dusk في ما إذا كانت الخصوصية + الامتثال + قابلية التحقق يمكن أن تتحول إلى تسوية مؤسسية موثوقة.
هل يمكن لـ Dusk تقديم بنية تحتية بمستوى مؤسسي يتجاوز طبقة الخصوصية، بما في ذلك المخاطر التشغيلية التي لا يمكن للتمويل المتقدم تجاهلها
@Dusk #dusk $DUSK
ما أراه مثيرًا للاهتمام هو التناقض. يعمل Dusk على بناء طبقة-1 حول الخصوصية والامتثال وقابلية التحقق والتسوية، وبنهج عقد الأمان السرّي الخاص به (XSC) الموجّه للتطبيقات المالية. تعطي المعمارية معنى منطقيًا: تحتاج المؤسسات المنظمة إلى السرّية دون التخلي عن القدرة على إثبات اتباع القواعد.
لكن الخصوصية المتقدمة القائمة على المعرفة الصفرية لا تلغي المخاطر الأقدم المرتبطة بالبنية التحتية.
يمكن أن تفشل الجسور. ما زالت الحفظة مهمة. ما زالت إدارة المفاتيح مهمة. كما قد يظل تركّز الموقّعين قادرًا على خلق تبعيات تشغيلية. بمعنى آخر، يمكن للتشفير أن يعزّز ما يحدث داخل البروتوكول دون أن يحل تلقائيًا كل ما حوله.
وهنا أصبحت أكثر حذرًا تجاه الطموحات المؤسسية لدى Dusk.
التقنية مثيرة للاهتمام، لكن يجب أن يظهر التبنّي بما يتجاوز مجرد المعمارية. أريد أن أرى نشاطًا مستمرًا على الشبكة، ومشاركة ذات معنى في التسييل/الرهان، وسيولة أعمق، واستخدامًا ماليًا فعليًا—وليس فقط تصميمًا تقنيًا مقنعًا.
كما أعتقد أنه من المهم فصل منفعة الشبكة عن طلب <$DUSK demand>. لا يخلق بروتوكول قوي تلقائيًا طلبًا قويًا على الرمز.
بالنسبة لي، يتمثل الاختبار الحقيقي لـ Dusk في ما إذا كانت الخصوصية + الامتثال + قابلية التحقق يمكن أن تتحول إلى تسوية مؤسسية موثوقة.
هل يمكن لـ Dusk تقديم بنية تحتية بمستوى مؤسسي يتجاوز طبقة الخصوصية، بما في ذلك المخاطر التشغيلية التي لا يمكن للتمويل المتقدم تجاهلها
@Dusk #dusk $DUSK
4
2.2k
·
--
صاعد
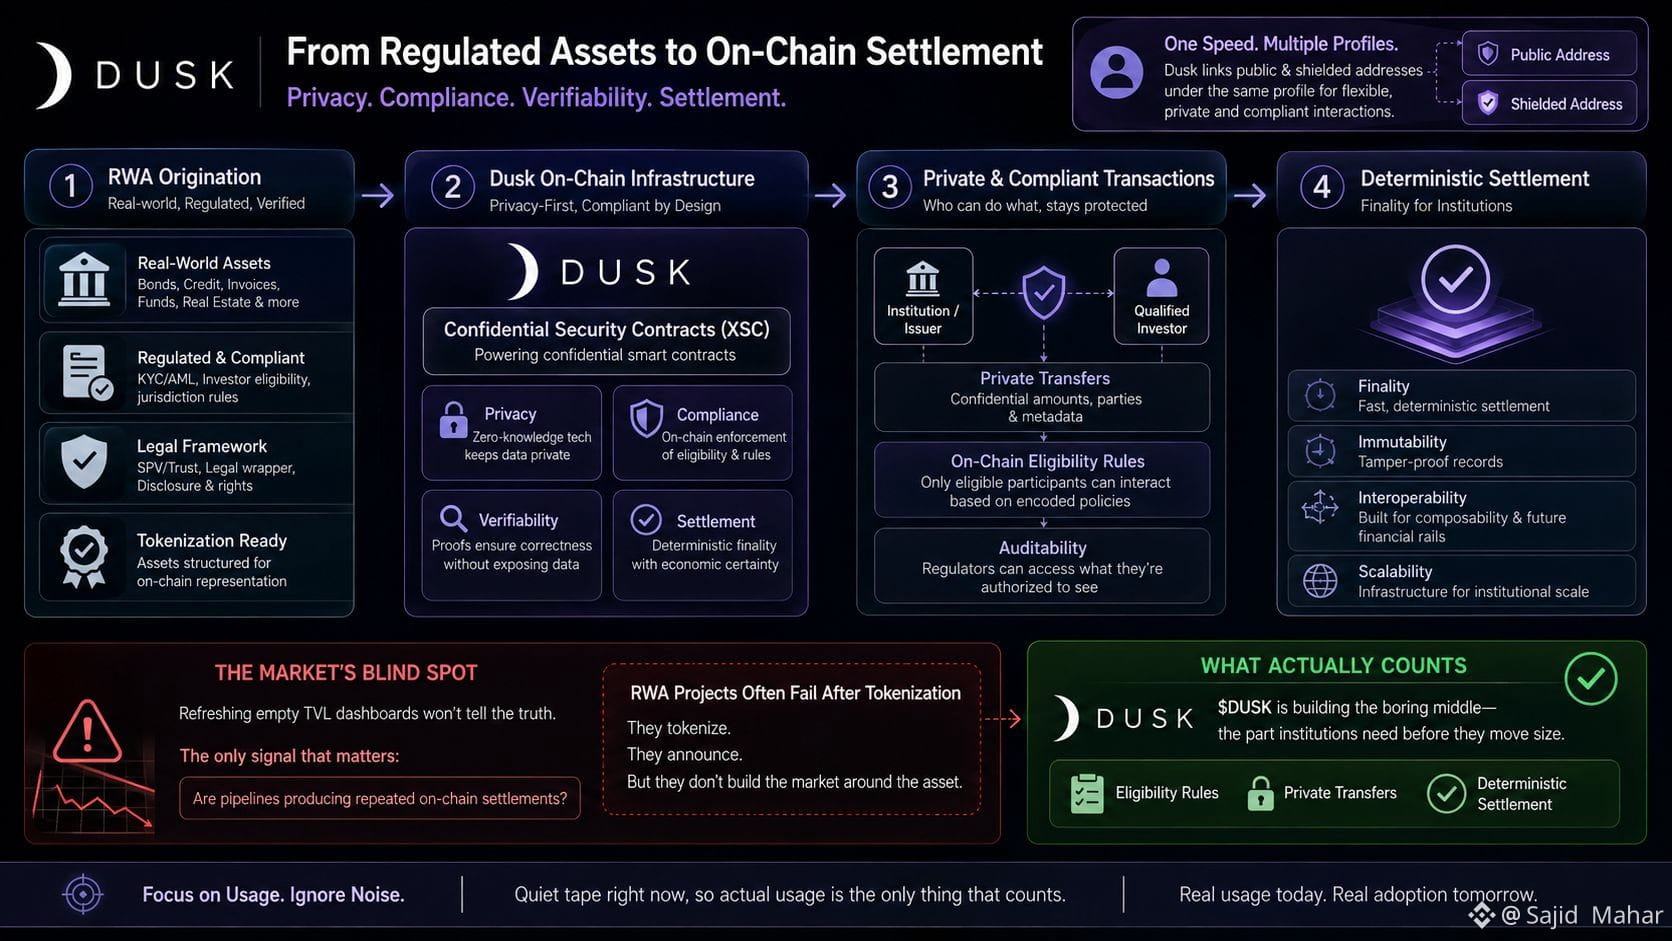
في البداية اعتقدت أن عناوين ديـسك العامة والمحميّة هي مجرد خيارين مختلفين للمحافظ، لكن عندما نظرت عن قرب إلى كيفية ربط @Dusk بينهما عبر نفس الملف الشخصي، أصبحت الفكرة أكثر إثارة للاهتمام بكثير. سرعة واحدة لعدة ملفات شخصية
وهذا هو السبب في أن مشروع @Dusk جذب انتباهي. ديـسك تحاول في الأساس إدخال أصول واقعية خاضعة للتنظيم إلى البلوك تشين. لكن مجرد نقل الأصل إلى السلسلة ليس كافيًا. كيف سيتم تنظيم هذا الأصل؟ ومن يمكنه استخدامه؟ وما مقدار الخصوصية التي يمكن الحفاظ عليها في حالة المعاملات؟ هذه أيضًا أمور مهمة. الموضوع مثير للاهتمام جدًا، أليس كذلك؟
السوق يستمر في تحديث لوحات TVL الفارغة باستمرار ويفتقد الإشارة الوحيدة التي تهم — ما إذا كانت خطوط الأنابيب من نمط NPEX تبدأ في إنتاج تسويات on-chain متكررة بدلًا من مجرد إعلان وجود مخزون.
الوتيرة هادئة في الوقت الحالي، لذا الاستخدام الفعلي هو الشيء الوحيد الذي يحتسب. لقد شاهدت عددًا كافيًا من مشاريع RWA تموت بعد أن رمّزت الأصول ثم لم تُحل أبدًا مشكلة السوق المحيطة بالأصل.
dusk ما زالت تعمل بهدوء في الجزء الممل من الطريق: قواعد الأهلية، التحويلات الخاصة، والتسوية الحتمية. هذه هي الأشياء التي تحتاجها المؤسسات بالفعل قبل أن تتحرك بأحجام كبيرة.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
$BOME
{future}(BOMEUSDT)
$RE
{future}(REUSDT)
في البداية اعتقدت أن عناوين ديـسك العامة والمحميّة هي مجرد خيارين مختلفين للمحافظ، لكن عندما نظرت عن قرب إلى كيفية ربط @Dusk بينهما عبر نفس الملف الشخصي، أصبحت الفكرة أكثر إثارة للاهتمام بكثير. سرعة واحدة لعدة ملفات شخصية
وهذا هو السبب في أن مشروع @Dusk جذب انتباهي. ديـسك تحاول في الأساس إدخال أصول واقعية خاضعة للتنظيم إلى البلوك تشين. لكن مجرد نقل الأصل إلى السلسلة ليس كافيًا. كيف سيتم تنظيم هذا الأصل؟ ومن يمكنه استخدامه؟ وما مقدار الخصوصية التي يمكن الحفاظ عليها في حالة المعاملات؟ هذه أيضًا أمور مهمة. الموضوع مثير للاهتمام جدًا، أليس كذلك؟
السوق يستمر في تحديث لوحات TVL الفارغة باستمرار ويفتقد الإشارة الوحيدة التي تهم — ما إذا كانت خطوط الأنابيب من نمط NPEX تبدأ في إنتاج تسويات on-chain متكررة بدلًا من مجرد إعلان وجود مخزون.
الوتيرة هادئة في الوقت الحالي، لذا الاستخدام الفعلي هو الشيء الوحيد الذي يحتسب. لقد شاهدت عددًا كافيًا من مشاريع RWA تموت بعد أن رمّزت الأصول ثم لم تُحل أبدًا مشكلة السوق المحيطة بالأصل.
dusk ما زالت تعمل بهدوء في الجزء الممل من الطريق: قواعد الأهلية، التحويلات الخاصة، والتسوية الحتمية. هذه هي الأشياء التي تحتاجها المؤسسات بالفعل قبل أن تتحرك بأحجام كبيرة.
@Dusk #dusk $DUSK
$BOME
$RE
وهذا هو السبب في أن مشروع @Dusk جذب انتباهي. ديـسك تحاول في الأساس إدخال أصول واقعية خاضعة للتنظيم إلى البلوك تشين. لكن مجرد نقل الأصل إلى السلسلة ليس كافيًا. كيف سيتم تنظيم هذا الأصل؟ ومن يمكنه استخدامه؟ وما مقدار الخصوصية التي يمكن الحفاظ عليها في حالة المعاملات؟ هذه أيضًا أمور مهمة. الموضوع مثير للاهتمام جدًا، أليس كذلك؟
السوق يستمر في تحديث لوحات TVL الفارغة باستمرار ويفتقد الإشارة الوحيدة التي تهم — ما إذا كانت خطوط الأنابيب من نمط NPEX تبدأ في إنتاج تسويات on-chain متكررة بدلًا من مجرد إعلان وجود مخزون.
الوتيرة هادئة في الوقت الحالي، لذا الاستخدام الفعلي هو الشيء الوحيد الذي يحتسب. لقد شاهدت عددًا كافيًا من مشاريع RWA تموت بعد أن رمّزت الأصول ثم لم تُحل أبدًا مشكلة السوق المحيطة بالأصل.
dusk ما زالت تعمل بهدوء في الجزء الممل من الطريق: قواعد الأهلية، التحويلات الخاصة، والتسوية الحتمية. هذه هي الأشياء التي تحتاجها المؤسسات بالفعل قبل أن تتحرك بأحجام كبيرة.
@Dusk #dusk $DUSK
$BOME
$RE
3
5
698
·
--
صاعد
بدأت في التفكير في Dusk لأن زاوية الخصوصية بدت مثيرة للاهتمام، لكن كلما تعمقت، أصبحت الأطروحة أكثر تعقيدًا.
@Dusk يبني طبقة-1 تركز على التطبيقات المالية، باستخدام معيار عقدها الأمني السري (XSC) وعقودها الذكية السرية.
ما جذب انتباهي هو الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية. بالنسبة للتمويل الخاضع للتنظيم، تُعد هذه مشكلة تصميم أكثر أهمية بكثير من مجرد إخفاء بيانات المعاملات.
لكن الخصوصية ليست سوى جزء من بنية البنية التحتية.
حتى الخصوصية القوية المبنية على ZK لا يمكنها القضاء على ثغرات الجسور، أو مخاطر الحفظ، أو حالات فشل إدارة المفاتيح، أو تركّز المُوقّعين. ستهتم المؤسسات في النهاية بالنظام بأكمله، وليس فقط بالتشفير الذي يحمي المعاملات.
وهذا أيضًا يجعل قصة تبنّي Dusk جديرة بالمتابعة عن كثب.
طموحها المؤسسي وأهدافها في مجال الأصول المرتبطة بالعالم الحقيقي (RWA) واضحة، لكن الاختبار الحقيقي يتمثل في شكل نشاط الشبكة، والمشاركة في التكديس، والسيولة، والاستخدام المالي الفعلي بمرور الوقت. يمكن للهندسة المعمارية القوية أن تخلق إمكانيات، لكنها لا تُنشئ تلقائيًا طلبًا على Dusk ولا تضمن تبني المؤسسات.
أجد Dusk مثيرًا للاهتمام تقنيًا تحديدًا لأن الفرصة والأسئلة غير المُجاب عنها كبيرة أيضًا.
هل تستطيع Dusk أن تثبت قدرتها على تقديم بنية تحتية بمستوى المؤسسات، وليس مجرد امتلاك طبقة خصوصية قوية؟
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
بدأت في التفكير في Dusk لأن زاوية الخصوصية بدت مثيرة للاهتمام، لكن كلما تعمقت، أصبحت الأطروحة أكثر تعقيدًا.
@Dusk يبني طبقة-1 تركز على التطبيقات المالية، باستخدام معيار عقدها الأمني السري (XSC) وعقودها الذكية السرية.
ما جذب انتباهي هو الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية. بالنسبة للتمويل الخاضع للتنظيم، تُعد هذه مشكلة تصميم أكثر أهمية بكثير من مجرد إخفاء بيانات المعاملات.
لكن الخصوصية ليست سوى جزء من بنية البنية التحتية.
حتى الخصوصية القوية المبنية على ZK لا يمكنها القضاء على ثغرات الجسور، أو مخاطر الحفظ، أو حالات فشل إدارة المفاتيح، أو تركّز المُوقّعين. ستهتم المؤسسات في النهاية بالنظام بأكمله، وليس فقط بالتشفير الذي يحمي المعاملات.
وهذا أيضًا يجعل قصة تبنّي Dusk جديرة بالمتابعة عن كثب.
طموحها المؤسسي وأهدافها في مجال الأصول المرتبطة بالعالم الحقيقي (RWA) واضحة، لكن الاختبار الحقيقي يتمثل في شكل نشاط الشبكة، والمشاركة في التكديس، والسيولة، والاستخدام المالي الفعلي بمرور الوقت. يمكن للهندسة المعمارية القوية أن تخلق إمكانيات، لكنها لا تُنشئ تلقائيًا طلبًا على Dusk ولا تضمن تبني المؤسسات.
أجد Dusk مثيرًا للاهتمام تقنيًا تحديدًا لأن الفرصة والأسئلة غير المُجاب عنها كبيرة أيضًا.
هل تستطيع Dusk أن تثبت قدرتها على تقديم بنية تحتية بمستوى المؤسسات، وليس مجرد امتلاك طبقة خصوصية قوية؟
@Dusk #dusk $DUSK
@Dusk يبني طبقة-1 تركز على التطبيقات المالية، باستخدام معيار عقدها الأمني السري (XSC) وعقودها الذكية السرية.
ما جذب انتباهي هو الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية. بالنسبة للتمويل الخاضع للتنظيم، تُعد هذه مشكلة تصميم أكثر أهمية بكثير من مجرد إخفاء بيانات المعاملات.
لكن الخصوصية ليست سوى جزء من بنية البنية التحتية.
حتى الخصوصية القوية المبنية على ZK لا يمكنها القضاء على ثغرات الجسور، أو مخاطر الحفظ، أو حالات فشل إدارة المفاتيح، أو تركّز المُوقّعين. ستهتم المؤسسات في النهاية بالنظام بأكمله، وليس فقط بالتشفير الذي يحمي المعاملات.
وهذا أيضًا يجعل قصة تبنّي Dusk جديرة بالمتابعة عن كثب.
طموحها المؤسسي وأهدافها في مجال الأصول المرتبطة بالعالم الحقيقي (RWA) واضحة، لكن الاختبار الحقيقي يتمثل في شكل نشاط الشبكة، والمشاركة في التكديس، والسيولة، والاستخدام المالي الفعلي بمرور الوقت. يمكن للهندسة المعمارية القوية أن تخلق إمكانيات، لكنها لا تُنشئ تلقائيًا طلبًا على Dusk ولا تضمن تبني المؤسسات.
أجد Dusk مثيرًا للاهتمام تقنيًا تحديدًا لأن الفرصة والأسئلة غير المُجاب عنها كبيرة أيضًا.
هل تستطيع Dusk أن تثبت قدرتها على تقديم بنية تحتية بمستوى المؤسسات، وليس مجرد امتلاك طبقة خصوصية قوية؟
@Dusk #dusk $DUSK
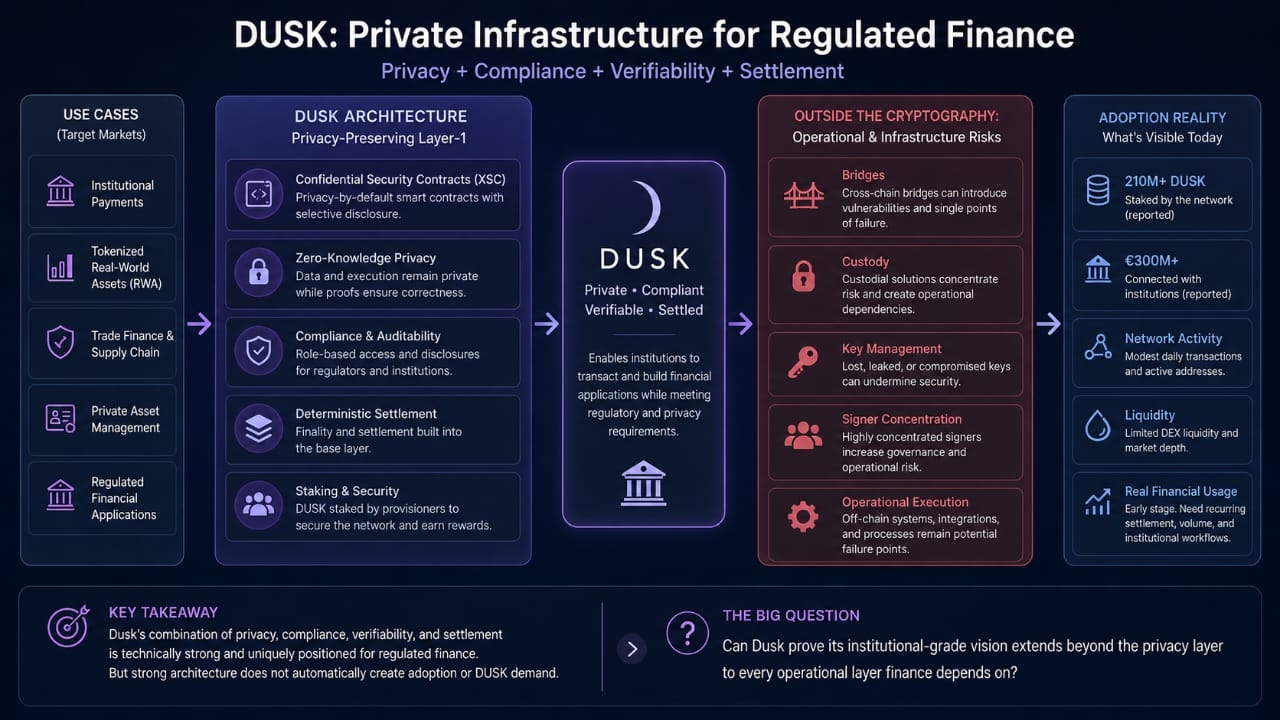
3
2
112
·
--
هابط
كلما نظرتُ إلى Dusk، زادت إثارة الفجوة بين تقنيتها وبين مدى تبنّيها.
تضع Dusk نفسها كطبقة أولى (Layer-1) تركز على الخصوصية للتطبيقات المالية، مبنية حول معيار Confidential Security Contract (XSC) والعقود الذكية السرية. ما جذب انتباهي هو الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية. بالنسبة للتمويل الخاضع للتنظيم، فإن القدرة على إثبات شيء ما دون كشف كل شيء يمكن أن تكون مفيدة حقًا.
لكنني أيضًا حذر. إن الخصوصية القوية القائمة على المعرفة الصفرية لا تُزيل المخاطر الكامنة حول البروتوكول. يمكن أن تفشل الجسور. قد تكون إمكانات الحضانة (Custody) ضعيفة. يمكن أن تُختَرَق المفاتيح. ويمكن أن يتحول المُوقّعون المُركّزون إلى نقطة فشل خطيرة. وبعبارة أخرى، فإن حماية بيانات المعاملات ليست سوى جزء واحد من بناء بنية تحتية يمكن للمؤسسات الوثوق بها.
وهذا يقودني إلى السؤال الأصعب: التبنّي. من السهل فهم طموحات Dusk المؤسسية وارتباطها بالأصول الواقعية (RWA)، لكن لا تستطيع البنية وحدها أن تخبرنا إن كانت هناك استخدامات مالية ذات معنى آخذة في الظهور. أريد أن أرى نشاطًا شبكيًا مستمرًا، ومشاركة أوسع في الـ staking، وسيولة أعمق، وأدلة على وجود مستخدمين حقيقيين وتطبيقات مالية.
لذلك أجد Dusk مُقنعة تقنيًا، لكنني لست مستعدًا لمعادلة التصميم الجيد بالطلب على $DUSK.
هل يمكن لـ Dusk أن تُثبت أن طبقة الخصوصية لديها يمكن أن تصبح بنية تحتية بمستوى مؤسسي، بدلًا من كونها مجرد تقنية مثيرة للإعجاب؟
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
كلما نظرتُ إلى Dusk، زادت إثارة الفجوة بين تقنيتها وبين مدى تبنّيها.
تضع Dusk نفسها كطبقة أولى (Layer-1) تركز على الخصوصية للتطبيقات المالية، مبنية حول معيار Confidential Security Contract (XSC) والعقود الذكية السرية. ما جذب انتباهي هو الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية. بالنسبة للتمويل الخاضع للتنظيم، فإن القدرة على إثبات شيء ما دون كشف كل شيء يمكن أن تكون مفيدة حقًا.
لكنني أيضًا حذر. إن الخصوصية القوية القائمة على المعرفة الصفرية لا تُزيل المخاطر الكامنة حول البروتوكول. يمكن أن تفشل الجسور. قد تكون إمكانات الحضانة (Custody) ضعيفة. يمكن أن تُختَرَق المفاتيح. ويمكن أن يتحول المُوقّعون المُركّزون إلى نقطة فشل خطيرة. وبعبارة أخرى، فإن حماية بيانات المعاملات ليست سوى جزء واحد من بناء بنية تحتية يمكن للمؤسسات الوثوق بها.
وهذا يقودني إلى السؤال الأصعب: التبنّي. من السهل فهم طموحات Dusk المؤسسية وارتباطها بالأصول الواقعية (RWA)، لكن لا تستطيع البنية وحدها أن تخبرنا إن كانت هناك استخدامات مالية ذات معنى آخذة في الظهور. أريد أن أرى نشاطًا شبكيًا مستمرًا، ومشاركة أوسع في الـ staking، وسيولة أعمق، وأدلة على وجود مستخدمين حقيقيين وتطبيقات مالية.
لذلك أجد Dusk مُقنعة تقنيًا، لكنني لست مستعدًا لمعادلة التصميم الجيد بالطلب على $DUSK .
هل يمكن لـ Dusk أن تُثبت أن طبقة الخصوصية لديها يمكن أن تصبح بنية تحتية بمستوى مؤسسي، بدلًا من كونها مجرد تقنية مثيرة للإعجاب؟
@Dusk #dusk $DUSK
تضع Dusk نفسها كطبقة أولى (Layer-1) تركز على الخصوصية للتطبيقات المالية، مبنية حول معيار Confidential Security Contract (XSC) والعقود الذكية السرية. ما جذب انتباهي هو الجمع بين الخصوصية والامتثال وقابلية التحقق والتسوية. بالنسبة للتمويل الخاضع للتنظيم، فإن القدرة على إثبات شيء ما دون كشف كل شيء يمكن أن تكون مفيدة حقًا.
لكنني أيضًا حذر. إن الخصوصية القوية القائمة على المعرفة الصفرية لا تُزيل المخاطر الكامنة حول البروتوكول. يمكن أن تفشل الجسور. قد تكون إمكانات الحضانة (Custody) ضعيفة. يمكن أن تُختَرَق المفاتيح. ويمكن أن يتحول المُوقّعون المُركّزون إلى نقطة فشل خطيرة. وبعبارة أخرى، فإن حماية بيانات المعاملات ليست سوى جزء واحد من بناء بنية تحتية يمكن للمؤسسات الوثوق بها.
وهذا يقودني إلى السؤال الأصعب: التبنّي. من السهل فهم طموحات Dusk المؤسسية وارتباطها بالأصول الواقعية (RWA)، لكن لا تستطيع البنية وحدها أن تخبرنا إن كانت هناك استخدامات مالية ذات معنى آخذة في الظهور. أريد أن أرى نشاطًا شبكيًا مستمرًا، ومشاركة أوسع في الـ staking، وسيولة أعمق، وأدلة على وجود مستخدمين حقيقيين وتطبيقات مالية.
لذلك أجد Dusk مُقنعة تقنيًا، لكنني لست مستعدًا لمعادلة التصميم الجيد بالطلب على $DUSK .
هل يمكن لـ Dusk أن تُثبت أن طبقة الخصوصية لديها يمكن أن تصبح بنية تحتية بمستوى مؤسسي، بدلًا من كونها مجرد تقنية مثيرة للإعجاب؟
@Dusk #dusk $DUSK
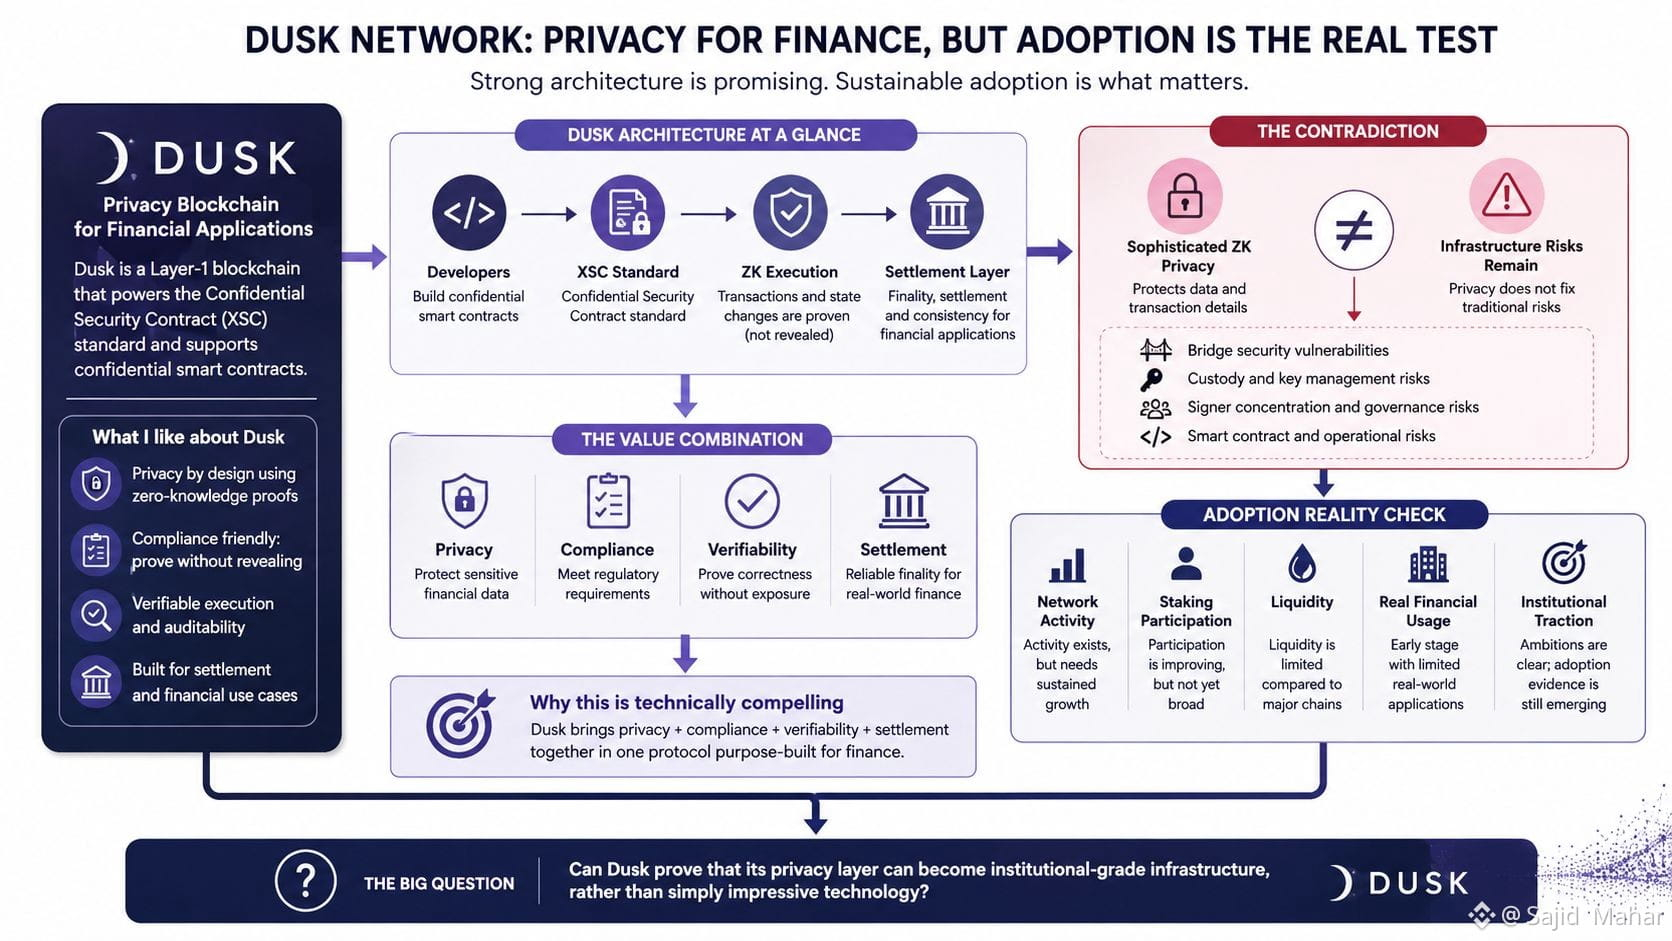
13
5
136
·
--
صاعد
بدأتُ النظر إلى Dusk باعتبارها بلوك تشين أخرى تركز على الخصوصية، لكن كلما تعمقتُ أكثر، أصبح تصميم بنيتها أكثر إثارة للاهتمام. ما لفت انتباهي هو أن الخصوصية لا تُعامل كغلاف يُضاف لاحقًا. بل هي جزء من الطريقة التي صُمم بها الشبكة.
أجد نهج المعرفة الصفرية (Zero-Knowledge) مقنعًا بشكل خاص. يمكنني إثبات أنني مؤهل أو قادر على السداد، أو أن تسويةً ما قد حدثت، دون الكشف عن كل التفاصيل الحساسة الكامنة وراء هذا الادعاء. ثم يغيّر الإفصاح الانتقائي المعادلة أكثر: يمكنني تخيل أن الجهات التنظيمية والمدققين والأطراف المقابلة يرون بالضبط ما يُسمح لهم برؤيته، دون تحويل النظام المالي بأكمله إلى كتاب مفتوح.
كما لفتتني DuskEVM أيضًا. توافق Solidity يمنح المطورين شيئًا مألوفًا، بينما يتبع نموذج الخصوصية والتسوية الأساسي نهجًا مختلفًا.
يجعلني هذا المزيج أفكر في الأصول الممثلة بالعالم الحقيقي (RWAs) والتمويل المؤسسي بشكل مختلف. لكنني لستُ مستعدًا بعد لإطلاق وصف «التبنّي» عليه.
بالنسبة لي، هذا هو الاختبار الحقيقي.
هل يمكن لـ Dusk تحويل الخصوصية المتقدمة تقنيًا إلى بنية تحتية يثق بها المؤسسات فعليًا عندما تدخل الصورة التنظيمات والامتثال والحضانة (custody) والضغوط المالية في العالم الحقيقي؟
هنا سأراقبها.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
$GPS
{future}(GPSUSDT)
$ACE
{future}(ACEUSDT)
بدأتُ النظر إلى Dusk باعتبارها بلوك تشين أخرى تركز على الخصوصية، لكن كلما تعمقتُ أكثر، أصبح تصميم بنيتها أكثر إثارة للاهتمام. ما لفت انتباهي هو أن الخصوصية لا تُعامل كغلاف يُضاف لاحقًا. بل هي جزء من الطريقة التي صُمم بها الشبكة.
أجد نهج المعرفة الصفرية (Zero-Knowledge) مقنعًا بشكل خاص. يمكنني إثبات أنني مؤهل أو قادر على السداد، أو أن تسويةً ما قد حدثت، دون الكشف عن كل التفاصيل الحساسة الكامنة وراء هذا الادعاء. ثم يغيّر الإفصاح الانتقائي المعادلة أكثر: يمكنني تخيل أن الجهات التنظيمية والمدققين والأطراف المقابلة يرون بالضبط ما يُسمح لهم برؤيته، دون تحويل النظام المالي بأكمله إلى كتاب مفتوح.
كما لفتتني DuskEVM أيضًا. توافق Solidity يمنح المطورين شيئًا مألوفًا، بينما يتبع نموذج الخصوصية والتسوية الأساسي نهجًا مختلفًا.
يجعلني هذا المزيج أفكر في الأصول الممثلة بالعالم الحقيقي (RWAs) والتمويل المؤسسي بشكل مختلف. لكنني لستُ مستعدًا بعد لإطلاق وصف «التبنّي» عليه.
بالنسبة لي، هذا هو الاختبار الحقيقي.
هل يمكن لـ Dusk تحويل الخصوصية المتقدمة تقنيًا إلى بنية تحتية يثق بها المؤسسات فعليًا عندما تدخل الصورة التنظيمات والامتثال والحضانة (custody) والضغوط المالية في العالم الحقيقي؟
هنا سأراقبها.
@Dusk #dusk $DUSK
$GPS
$ACE
أجد نهج المعرفة الصفرية (Zero-Knowledge) مقنعًا بشكل خاص. يمكنني إثبات أنني مؤهل أو قادر على السداد، أو أن تسويةً ما قد حدثت، دون الكشف عن كل التفاصيل الحساسة الكامنة وراء هذا الادعاء. ثم يغيّر الإفصاح الانتقائي المعادلة أكثر: يمكنني تخيل أن الجهات التنظيمية والمدققين والأطراف المقابلة يرون بالضبط ما يُسمح لهم برؤيته، دون تحويل النظام المالي بأكمله إلى كتاب مفتوح.
كما لفتتني DuskEVM أيضًا. توافق Solidity يمنح المطورين شيئًا مألوفًا، بينما يتبع نموذج الخصوصية والتسوية الأساسي نهجًا مختلفًا.
يجعلني هذا المزيج أفكر في الأصول الممثلة بالعالم الحقيقي (RWAs) والتمويل المؤسسي بشكل مختلف. لكنني لستُ مستعدًا بعد لإطلاق وصف «التبنّي» عليه.
بالنسبة لي، هذا هو الاختبار الحقيقي.
هل يمكن لـ Dusk تحويل الخصوصية المتقدمة تقنيًا إلى بنية تحتية يثق بها المؤسسات فعليًا عندما تدخل الصورة التنظيمات والامتثال والحضانة (custody) والضغوط المالية في العالم الحقيقي؟
هنا سأراقبها.
@Dusk #dusk $DUSK
$GPS
$ACE
🔐 Privacy
0%
⚖️ Compliance
0%
💧 Liquidity
100%
🏛️ Institutional trust
0%
1 الأصوات • تمّ إغلاق التصويت
9
5
504
·
--
صاعد
واصلت العودة إلى فكرة غير مريحة واحدة أثناء الدراسة حول @Dusk: يمكن أن تكون الخصوصية قوية رياضيًا ومع ذلك تظل أكثر المخاطر المؤسسية صعوبة دون أن تمسها.
إن معمارية Dusk مثيرة للاهتمام فعلًا. إن نموذجها XSC وأدواتها في مجال الإثباتات صفرية المعرفة والافصاح الانتقائي وتسويةها الحتمية مصممة حول مشكلة تعتبرها معظم سلاسل الكتل أمرًا لاحقًا: الأصول الخاضعة للرقابة تحتاج إلى خصوصية دون فقدان قابلية التحقق أو الامتثال. كما أن طبقة الـ staking توفر أمانًا اقتصاديًا حقيقيًا، إذ إن حوالي 207 مليون DUSK نشطة حاليًا عبر نحو 200 مُقدّم سيولة (provisioners).
لكن حادثة جسر يناير 2026 هي الجزء الذي أراه أكثر إفصاحًا. فقد اختَرِق مهاجمٌ محفظة توقيع الجسر وسَرَق 9,000 DUSK. لم يتم كسر البروتوكول نفسه؛ بل تم اختراق البنية التحتية التشغيلية المحيطة به. هذه التفرقة مهمة. لا يمكن لإثباتات ZK الحماية من تصميم حيازة سيئ، أو مفاتيح مخترقة، أو معمارية الجسر، أو سلطة توقيع مركّزة.
السؤال الأكبر هو مسألة التبنّي. تُظهر الشبكة إيداعًا/تكديسًا (staking) ذا معنى، لكن النشاط يظل متواضعًا: حوالي 200 معاملة يومية وعدد قليل جدًا من استدعاءات العقود في بيانات آخر مستكشف (explorer). وهذه حقًا مقياس مختلف تمامًا عن طموحات السوق المؤسسية.
لذلك أرى Dusk مقنعة تقنيًا، لكنها لم تُثبت تجاريًا بعد. إن الخصوصية + الامتثال + التسوية تركيبة قوية، لكن المعمارية وحدها لا تخلق السيولة ولا الاستخدام المالي ولا الطلب المستمر على DUSK.
هل يمكن لـ Dusk أن يثبت أن بنيته التحتية على مستوى المؤسسات تمتد من طبقة خصوصية لافتة إلى شبكة مالية مُتبنّاة فعلًا؟
@Dusk_Foundation #dusk #blockchain #Web3 #informationuseful $DUSK
{future}(DUSKUSDT)
واصلت العودة إلى فكرة غير مريحة واحدة أثناء الدراسة حول @Dusk: يمكن أن تكون الخصوصية قوية رياضيًا ومع ذلك تظل أكثر المخاطر المؤسسية صعوبة دون أن تمسها.
إن معمارية Dusk مثيرة للاهتمام فعلًا. إن نموذجها XSC وأدواتها في مجال الإثباتات صفرية المعرفة والافصاح الانتقائي وتسويةها الحتمية مصممة حول مشكلة تعتبرها معظم سلاسل الكتل أمرًا لاحقًا: الأصول الخاضعة للرقابة تحتاج إلى خصوصية دون فقدان قابلية التحقق أو الامتثال. كما أن طبقة الـ staking توفر أمانًا اقتصاديًا حقيقيًا، إذ إن حوالي 207 مليون DUSK نشطة حاليًا عبر نحو 200 مُقدّم سيولة (provisioners).
لكن حادثة جسر يناير 2026 هي الجزء الذي أراه أكثر إفصاحًا. فقد اختَرِق مهاجمٌ محفظة توقيع الجسر وسَرَق 9,000 DUSK. لم يتم كسر البروتوكول نفسه؛ بل تم اختراق البنية التحتية التشغيلية المحيطة به. هذه التفرقة مهمة. لا يمكن لإثباتات ZK الحماية من تصميم حيازة سيئ، أو مفاتيح مخترقة، أو معمارية الجسر، أو سلطة توقيع مركّزة.
السؤال الأكبر هو مسألة التبنّي. تُظهر الشبكة إيداعًا/تكديسًا (staking) ذا معنى، لكن النشاط يظل متواضعًا: حوالي 200 معاملة يومية وعدد قليل جدًا من استدعاءات العقود في بيانات آخر مستكشف (explorer). وهذه حقًا مقياس مختلف تمامًا عن طموحات السوق المؤسسية.
لذلك أرى Dusk مقنعة تقنيًا، لكنها لم تُثبت تجاريًا بعد. إن الخصوصية + الامتثال + التسوية تركيبة قوية، لكن المعمارية وحدها لا تخلق السيولة ولا الاستخدام المالي ولا الطلب المستمر على DUSK.
هل يمكن لـ Dusk أن يثبت أن بنيته التحتية على مستوى المؤسسات تمتد من طبقة خصوصية لافتة إلى شبكة مالية مُتبنّاة فعلًا؟
@Dusk #dusk #blockchain #Web3 #informationuseful $DUSK
إن معمارية Dusk مثيرة للاهتمام فعلًا. إن نموذجها XSC وأدواتها في مجال الإثباتات صفرية المعرفة والافصاح الانتقائي وتسويةها الحتمية مصممة حول مشكلة تعتبرها معظم سلاسل الكتل أمرًا لاحقًا: الأصول الخاضعة للرقابة تحتاج إلى خصوصية دون فقدان قابلية التحقق أو الامتثال. كما أن طبقة الـ staking توفر أمانًا اقتصاديًا حقيقيًا، إذ إن حوالي 207 مليون DUSK نشطة حاليًا عبر نحو 200 مُقدّم سيولة (provisioners).
لكن حادثة جسر يناير 2026 هي الجزء الذي أراه أكثر إفصاحًا. فقد اختَرِق مهاجمٌ محفظة توقيع الجسر وسَرَق 9,000 DUSK. لم يتم كسر البروتوكول نفسه؛ بل تم اختراق البنية التحتية التشغيلية المحيطة به. هذه التفرقة مهمة. لا يمكن لإثباتات ZK الحماية من تصميم حيازة سيئ، أو مفاتيح مخترقة، أو معمارية الجسر، أو سلطة توقيع مركّزة.
السؤال الأكبر هو مسألة التبنّي. تُظهر الشبكة إيداعًا/تكديسًا (staking) ذا معنى، لكن النشاط يظل متواضعًا: حوالي 200 معاملة يومية وعدد قليل جدًا من استدعاءات العقود في بيانات آخر مستكشف (explorer). وهذه حقًا مقياس مختلف تمامًا عن طموحات السوق المؤسسية.
لذلك أرى Dusk مقنعة تقنيًا، لكنها لم تُثبت تجاريًا بعد. إن الخصوصية + الامتثال + التسوية تركيبة قوية، لكن المعمارية وحدها لا تخلق السيولة ولا الاستخدام المالي ولا الطلب المستمر على DUSK.
هل يمكن لـ Dusk أن يثبت أن بنيته التحتية على مستوى المؤسسات تمتد من طبقة خصوصية لافتة إلى شبكة مالية مُتبنّاة فعلًا؟
@Dusk #dusk #blockchain #Web3 #informationuseful $DUSK
15
6
317
·
--
صاعد
كنت أعتقد أن خصوصية البلوك تشين تتعلق في المقام الأول بإخفاء المعاملات. لكن عند النظر إلى Dusk عن قرب، أرى أن القصة الأكبر هي ما الذي يمكن للخصوصية أن تتيحه.
بالنسبة للمؤسسات المالية، فإن وضع كل تفاصيل الرصيد والمراكز والمعاملات على دفتر أستاذ عام شفاف بالكامل يمكن أن يخلق تحديات واضحة تتعلق بالخصوصية والامتثال. وفي الوقت نفسه، ما زالوا يحتاجون إلى التحقق وقابلية التدقيق.
وهنا يصبح @Dusk مثيرًا للاهتمام.
فنهجه يجمع بين المعاملات السرية وتقنية المعرفة الصفرية والإفصاح الانتقائي، مما يسمح بأن تبقى المعلومات الحساسة محمية، بينما يمكن للأطراف المصرّح لها أن تتحقق مما تحتاجه.
بالنسبة لي، هذه طريقة أكثر عملية للنظر في إدخال التمويل الخاضع للرقابة على السلسلة. الأمر ليس مجرد جعل كل شيء خاصًا. بل يتعلق بتحديد ما ينبغي أن يكون عامًا، وما يجب أن يظل خاصًا، وما الذي يحتاج إلى الإفصاح عند الضرورة.
قد تصبح هذه الموازنة بين الخصوصية والشفافية جزءًا مهمًا من البنية التحتية المؤسسية لتقنية البلوك تشين.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
كنت أعتقد أن خصوصية البلوك تشين تتعلق في المقام الأول بإخفاء المعاملات. لكن عند النظر إلى Dusk عن قرب، أرى أن القصة الأكبر هي ما الذي يمكن للخصوصية أن تتيحه.
بالنسبة للمؤسسات المالية، فإن وضع كل تفاصيل الرصيد والمراكز والمعاملات على دفتر أستاذ عام شفاف بالكامل يمكن أن يخلق تحديات واضحة تتعلق بالخصوصية والامتثال. وفي الوقت نفسه، ما زالوا يحتاجون إلى التحقق وقابلية التدقيق.
وهنا يصبح @Dusk مثيرًا للاهتمام.
فنهجه يجمع بين المعاملات السرية وتقنية المعرفة الصفرية والإفصاح الانتقائي، مما يسمح بأن تبقى المعلومات الحساسة محمية، بينما يمكن للأطراف المصرّح لها أن تتحقق مما تحتاجه.
بالنسبة لي، هذه طريقة أكثر عملية للنظر في إدخال التمويل الخاضع للرقابة على السلسلة. الأمر ليس مجرد جعل كل شيء خاصًا. بل يتعلق بتحديد ما ينبغي أن يكون عامًا، وما يجب أن يظل خاصًا، وما الذي يحتاج إلى الإفصاح عند الضرورة.
قد تصبح هذه الموازنة بين الخصوصية والشفافية جزءًا مهمًا من البنية التحتية المؤسسية لتقنية البلوك تشين.
@Dusk #dusk $DUSK
بالنسبة للمؤسسات المالية، فإن وضع كل تفاصيل الرصيد والمراكز والمعاملات على دفتر أستاذ عام شفاف بالكامل يمكن أن يخلق تحديات واضحة تتعلق بالخصوصية والامتثال. وفي الوقت نفسه، ما زالوا يحتاجون إلى التحقق وقابلية التدقيق.
وهنا يصبح @Dusk مثيرًا للاهتمام.
فنهجه يجمع بين المعاملات السرية وتقنية المعرفة الصفرية والإفصاح الانتقائي، مما يسمح بأن تبقى المعلومات الحساسة محمية، بينما يمكن للأطراف المصرّح لها أن تتحقق مما تحتاجه.
بالنسبة لي، هذه طريقة أكثر عملية للنظر في إدخال التمويل الخاضع للرقابة على السلسلة. الأمر ليس مجرد جعل كل شيء خاصًا. بل يتعلق بتحديد ما ينبغي أن يكون عامًا، وما يجب أن يظل خاصًا، وما الذي يحتاج إلى الإفصاح عند الضرورة.
قد تصبح هذه الموازنة بين الخصوصية والشفافية جزءًا مهمًا من البنية التحتية المؤسسية لتقنية البلوك تشين.
@Dusk #dusk $DUSK
3
4
56
·
--
هابط
$LIGHT
{future}(LIGHTUSDT)
/USDT صفقة قصيرة (SHORT) — إعداد
📍 EP: 0.1705 – 0.1712
🎯 TP1: 0.1690
🎯 TP2: 0.1675
🎯 TP3: 0.1660
🛑 SL: 0.1725
📉 خطوات صفقة SHORT:
1️⃣ انتظر حدوث رفض عند 0.1705–0.1712
2️⃣ ادخل SHORT بعد تأكيد هبوطي
3️⃣ عند وصول TP1 → خذ ربحًا جزئيًا
4️⃣ حرّك SL إلى الدخول/تعادل السعر
5️⃣ احتفظ بالصفقة المتبقية حتى TP2 & TP3
⚠️ الإبطال: إغلاق على فريم 15 دقيقة فوق 0.1725.
💰 حافظ على مستوى المخاطرة منخفض — هذا إعداد مبني على الشارت، وليس مضمونًا.
#AnthropicQ2RevenueRoseOver14Fold #OilEdgesHigher #KalshiOrderedToSuspendWashingtonOperations
$LIGHT
/USDT صفقة قصيرة (SHORT) — إعداد
📍 EP: 0.1705 – 0.1712
🎯 TP1: 0.1690
🎯 TP2: 0.1675
🎯 TP3: 0.1660
🛑 SL: 0.1725
📉 خطوات صفقة SHORT:
1️⃣ انتظر حدوث رفض عند 0.1705–0.1712
2️⃣ ادخل SHORT بعد تأكيد هبوطي
3️⃣ عند وصول TP1 → خذ ربحًا جزئيًا
4️⃣ حرّك SL إلى الدخول/تعادل السعر
5️⃣ احتفظ بالصفقة المتبقية حتى TP2 & TP3
⚠️ الإبطال: إغلاق على فريم 15 دقيقة فوق 0.1725.
💰 حافظ على مستوى المخاطرة منخفض — هذا إعداد مبني على الشارت، وليس مضمونًا.
#AnthropicQ2RevenueRoseOver14Fold #OilEdgesHigher #KalshiOrderedToSuspendWashingtonOperations
/USDT صفقة قصيرة (SHORT) — إعداد
📍 EP: 0.1705 – 0.1712
🎯 TP1: 0.1690
🎯 TP2: 0.1675
🎯 TP3: 0.1660
🛑 SL: 0.1725
📉 خطوات صفقة SHORT:
1️⃣ انتظر حدوث رفض عند 0.1705–0.1712
2️⃣ ادخل SHORT بعد تأكيد هبوطي
3️⃣ عند وصول TP1 → خذ ربحًا جزئيًا
4️⃣ حرّك SL إلى الدخول/تعادل السعر
5️⃣ احتفظ بالصفقة المتبقية حتى TP2 & TP3
⚠️ الإبطال: إغلاق على فريم 15 دقيقة فوق 0.1725.
💰 حافظ على مستوى المخاطرة منخفض — هذا إعداد مبني على الشارت، وليس مضمونًا.
#AnthropicQ2RevenueRoseOver14Fold #OilEdgesHigher #KalshiOrderedToSuspendWashingtonOperations
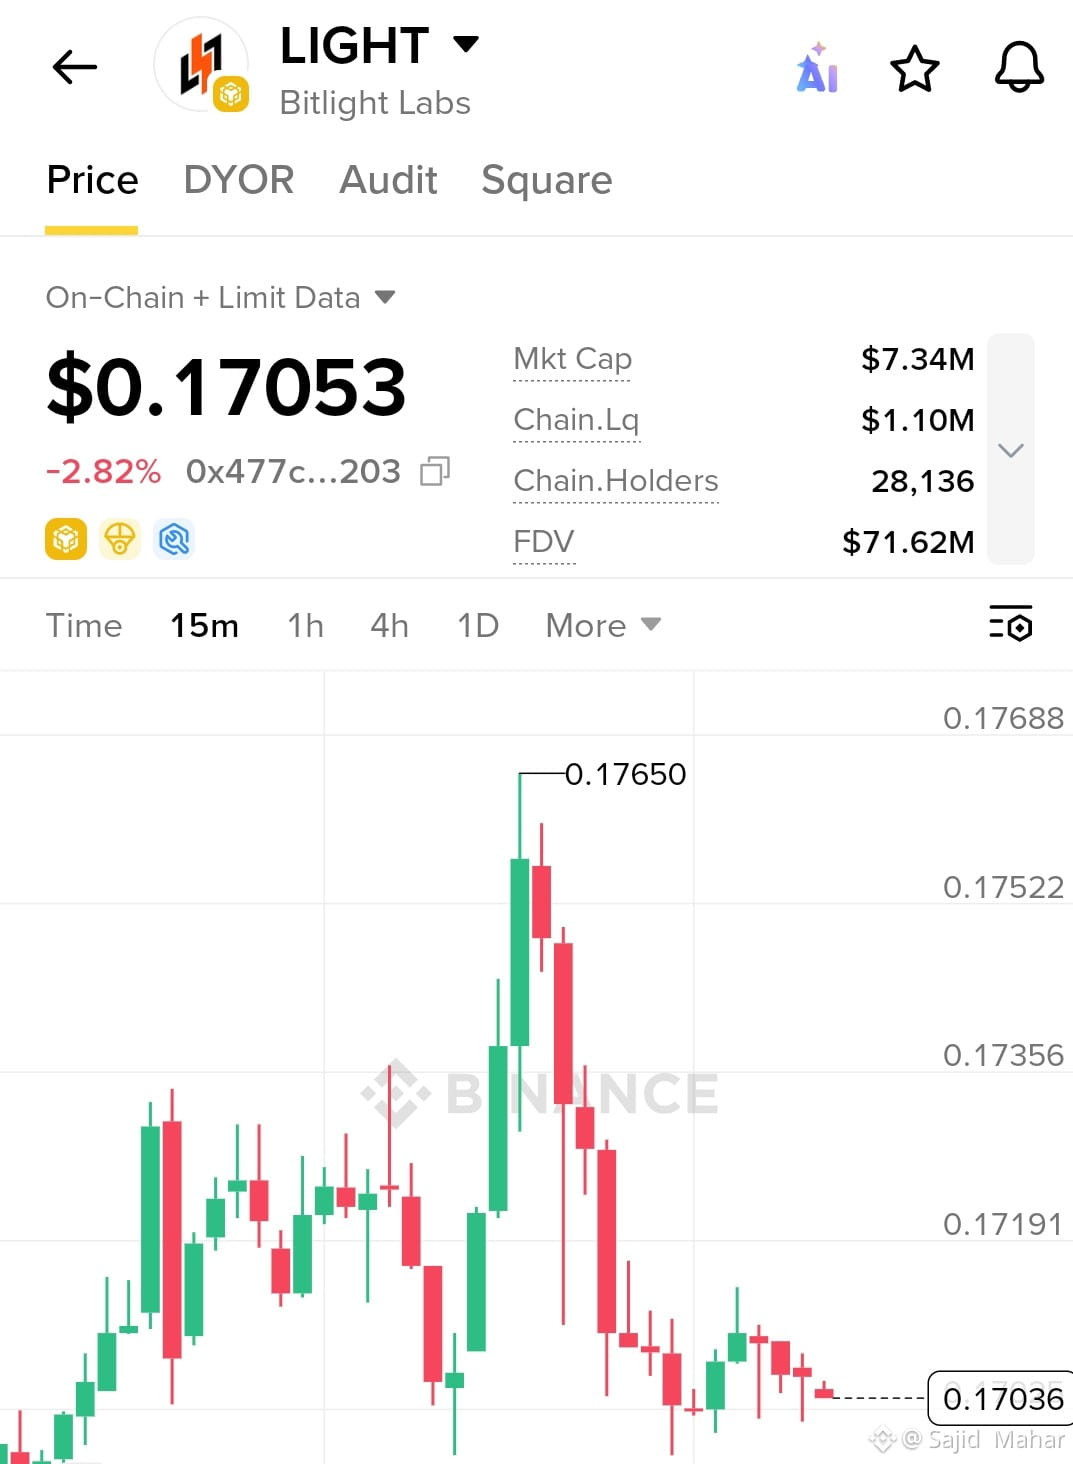
1
262
·
--
هابط
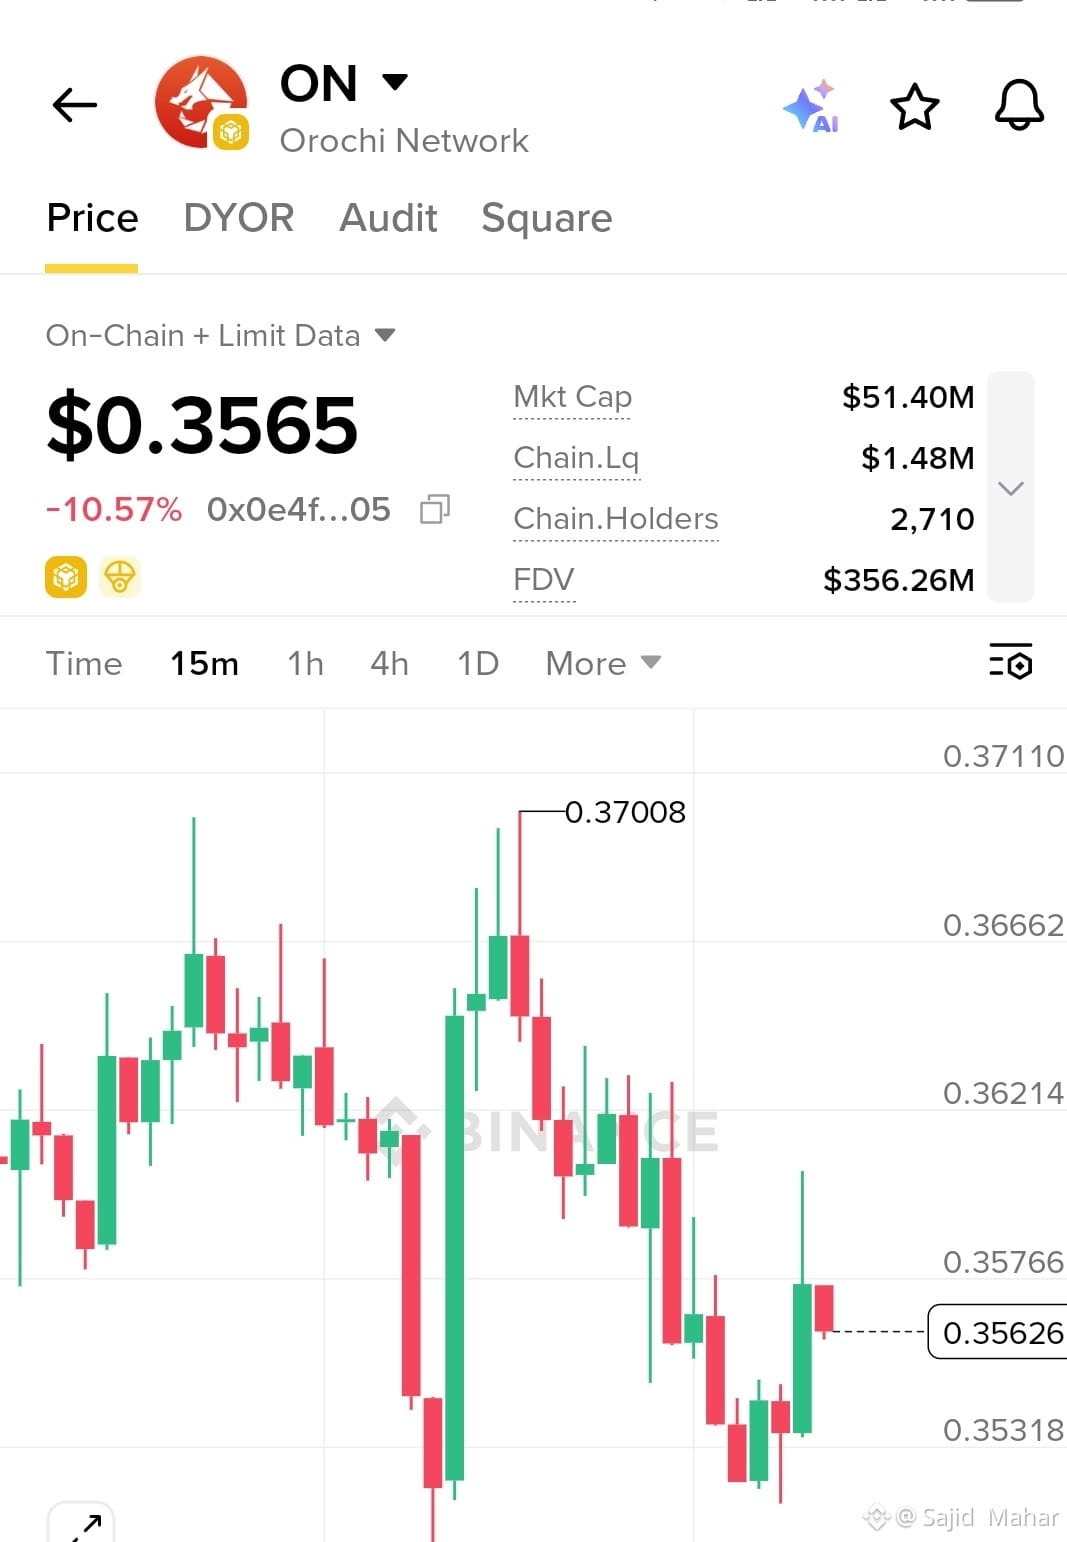
$ONDO
{spot}(ONDOUSDT)
/USDT إعداد تداول قصير
📍 نقطة الدخول (EP): 0.3560 – 0.3580
🎯 الهدف 1 (TP1): 0.3532
🎯 الهدف 2 (TP2): 0.3490
🎯 الهدف 3 (TP3): 0.3450
🛑 وقف الخسارة (SL): 0.3630
📉 خطوات تداول قصير:
1️⃣ انتظر حدوث رفض/ارتداد قرب 0.3570–0.3580
2️⃣ ادخل SHORT بعد تأكيد شمعة هابطة
3️⃣ عند وصول TP1 → ثبّت ربحًا جزئيًا
4️⃣ حرّك SL إلى الدخول/تعادل (Break-even)
5️⃣ أبقِ الجزء المتبقي للهدفين TP2 و TP3
⚠️ إبطال الفكرة: إغلاق شمعة 15 دقيقة بقوة أعلى 0.3630.
💰 مخاطرة صغيرة — الإعداد مبني على بنية الرسم البياني وليس ضمانًا.
#PolymarketOddsIranBlockadeEndFallTo23% #UkraineSaysOdesaBlackSeaPortsEffectivelyClosed #BerkshireAddsToDeltaAndAlphabetHoldings
$ONDO
/USDT إعداد تداول قصير
📍 نقطة الدخول (EP): 0.3560 – 0.3580
🎯 الهدف 1 (TP1): 0.3532
🎯 الهدف 2 (TP2): 0.3490
🎯 الهدف 3 (TP3): 0.3450
🛑 وقف الخسارة (SL): 0.3630
📉 خطوات تداول قصير:
1️⃣ انتظر حدوث رفض/ارتداد قرب 0.3570–0.3580
2️⃣ ادخل SHORT بعد تأكيد شمعة هابطة
3️⃣ عند وصول TP1 → ثبّت ربحًا جزئيًا
4️⃣ حرّك SL إلى الدخول/تعادل (Break-even)
5️⃣ أبقِ الجزء المتبقي للهدفين TP2 و TP3
⚠️ إبطال الفكرة: إغلاق شمعة 15 دقيقة بقوة أعلى 0.3630.
💰 مخاطرة صغيرة — الإعداد مبني على بنية الرسم البياني وليس ضمانًا.
#PolymarketOddsIranBlockadeEndFallTo23% #UkraineSaysOdesaBlackSeaPortsEffectivelyClosed #BerkshireAddsToDeltaAndAlphabetHoldings
/USDT إعداد تداول قصير
📍 نقطة الدخول (EP): 0.3560 – 0.3580
🎯 الهدف 1 (TP1): 0.3532
🎯 الهدف 2 (TP2): 0.3490
🎯 الهدف 3 (TP3): 0.3450
🛑 وقف الخسارة (SL): 0.3630
📉 خطوات تداول قصير:
1️⃣ انتظر حدوث رفض/ارتداد قرب 0.3570–0.3580
2️⃣ ادخل SHORT بعد تأكيد شمعة هابطة
3️⃣ عند وصول TP1 → ثبّت ربحًا جزئيًا
4️⃣ حرّك SL إلى الدخول/تعادل (Break-even)
5️⃣ أبقِ الجزء المتبقي للهدفين TP2 و TP3
⚠️ إبطال الفكرة: إغلاق شمعة 15 دقيقة بقوة أعلى 0.3630.
💰 مخاطرة صغيرة — الإعداد مبني على بنية الرسم البياني وليس ضمانًا.
#PolymarketOddsIranBlockadeEndFallTo23% #UkraineSaysOdesaBlackSeaPortsEffectivelyClosed #BerkshireAddsToDeltaAndAlphabetHoldings
1
93
·
--
هابط
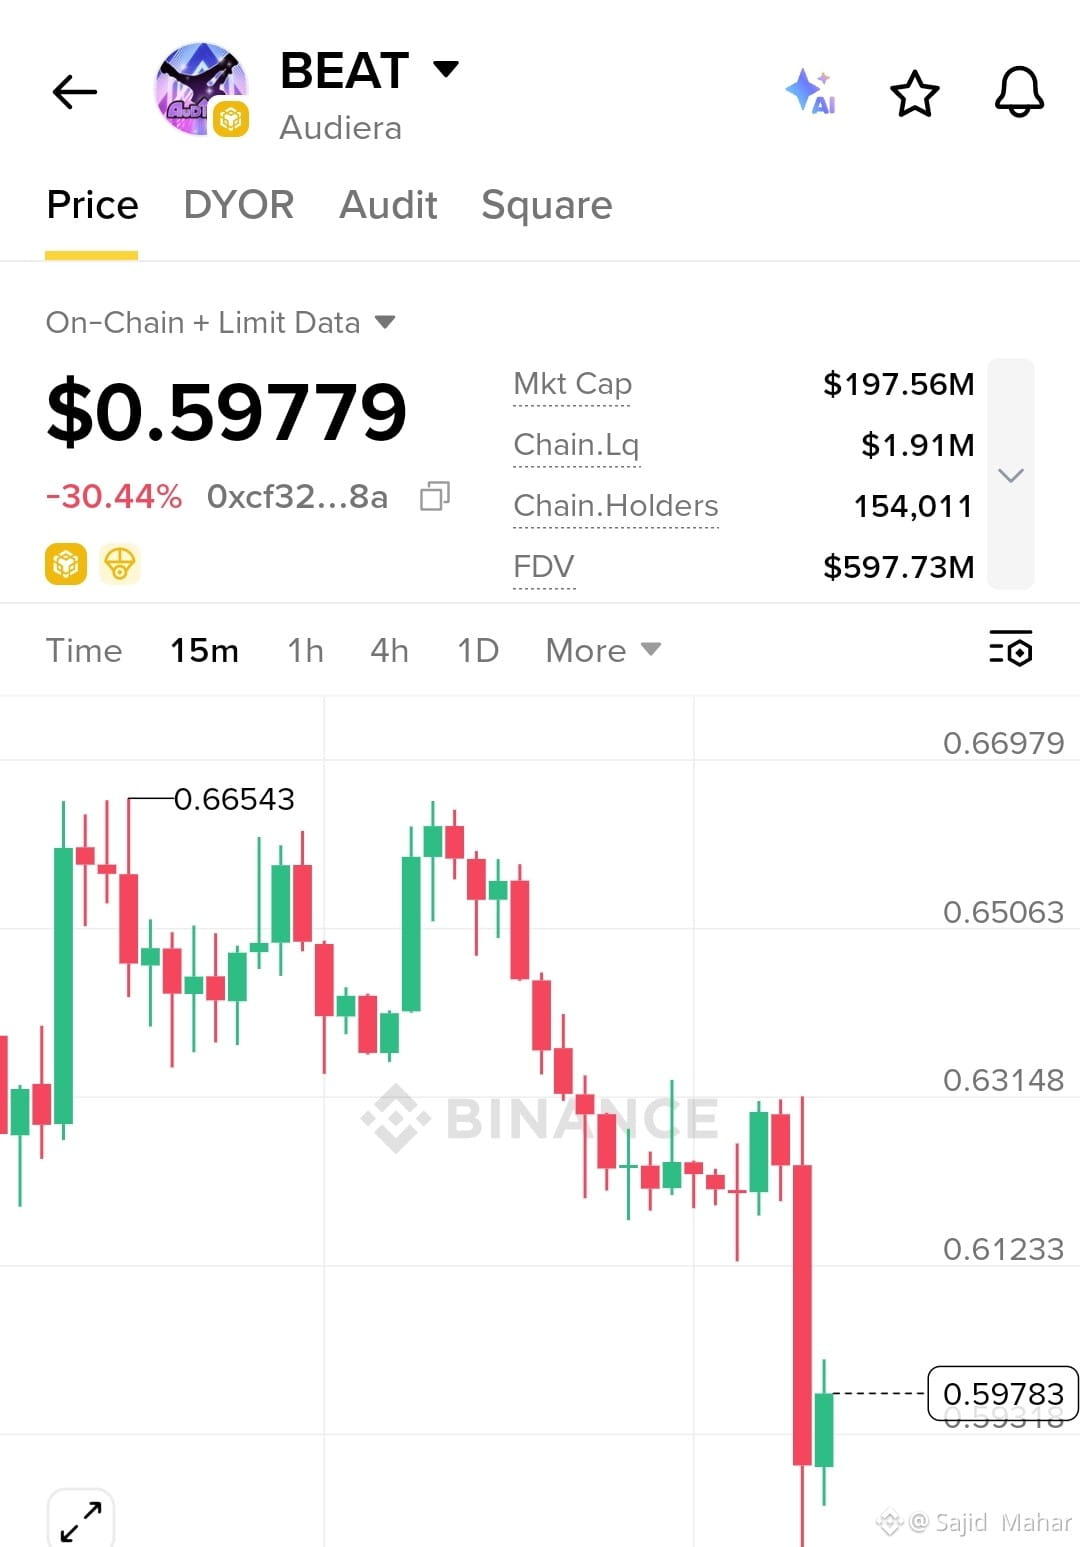
$BEAT
{future}(BEATUSDT)
/USDT LONG SCALP SETUP
📌 نقطة الدخول (EP): 0.6000 – 0.6030
🎯 الهدف 1 (TP1): 0.6123
🎯 الهدف 2 (TP2): 0.6233
🎯 الهدف 3 (TP3): 0.6315
🛑 وقف الخسارة (SL): 0.5900
📈 خطوات صفقة الشراء (Long):
1️⃣ انتظر حتى يثبت السعر فوق 0.6000
2️⃣ ادخل بعد تأكيد صعودي
3️⃣ عند الوصول إلى TP1 → احجز ربحًا جزئيًا
4️⃣ حرّك وقف الخسارة إلى نقطة الدخول
5️⃣ اترك الجزء المتبقي يستهدف TP2/TP3
⚠️ إعداد عالي المخاطر بعد هبوط حاد (Dump). بدون تأكيد = لا تداول. تحكّم بالمخاطر بعناية.
#PolymarketOddsIranBlockadeEndFallTo23% #SP500SlipsFridayThirdStraightWeeklyGain #GlobalStocksNearRecordHighs
$BEAT
/USDT LONG SCALP SETUP
📌 نقطة الدخول (EP): 0.6000 – 0.6030
🎯 الهدف 1 (TP1): 0.6123
🎯 الهدف 2 (TP2): 0.6233
🎯 الهدف 3 (TP3): 0.6315
🛑 وقف الخسارة (SL): 0.5900
📈 خطوات صفقة الشراء (Long):
1️⃣ انتظر حتى يثبت السعر فوق 0.6000
2️⃣ ادخل بعد تأكيد صعودي
3️⃣ عند الوصول إلى TP1 → احجز ربحًا جزئيًا
4️⃣ حرّك وقف الخسارة إلى نقطة الدخول
5️⃣ اترك الجزء المتبقي يستهدف TP2/TP3
⚠️ إعداد عالي المخاطر بعد هبوط حاد (Dump). بدون تأكيد = لا تداول. تحكّم بالمخاطر بعناية.
#PolymarketOddsIranBlockadeEndFallTo23% #SP500SlipsFridayThirdStraightWeeklyGain #GlobalStocksNearRecordHighs
/USDT LONG SCALP SETUP
📌 نقطة الدخول (EP): 0.6000 – 0.6030
🎯 الهدف 1 (TP1): 0.6123
🎯 الهدف 2 (TP2): 0.6233
🎯 الهدف 3 (TP3): 0.6315
🛑 وقف الخسارة (SL): 0.5900
📈 خطوات صفقة الشراء (Long):
1️⃣ انتظر حتى يثبت السعر فوق 0.6000
2️⃣ ادخل بعد تأكيد صعودي
3️⃣ عند الوصول إلى TP1 → احجز ربحًا جزئيًا
4️⃣ حرّك وقف الخسارة إلى نقطة الدخول
5️⃣ اترك الجزء المتبقي يستهدف TP2/TP3
⚠️ إعداد عالي المخاطر بعد هبوط حاد (Dump). بدون تأكيد = لا تداول. تحكّم بالمخاطر بعناية.
#PolymarketOddsIranBlockadeEndFallTo23% #SP500SlipsFridayThirdStraightWeeklyGain #GlobalStocksNearRecordHighs
303
·
--
هابط
صحيح جزئيًا
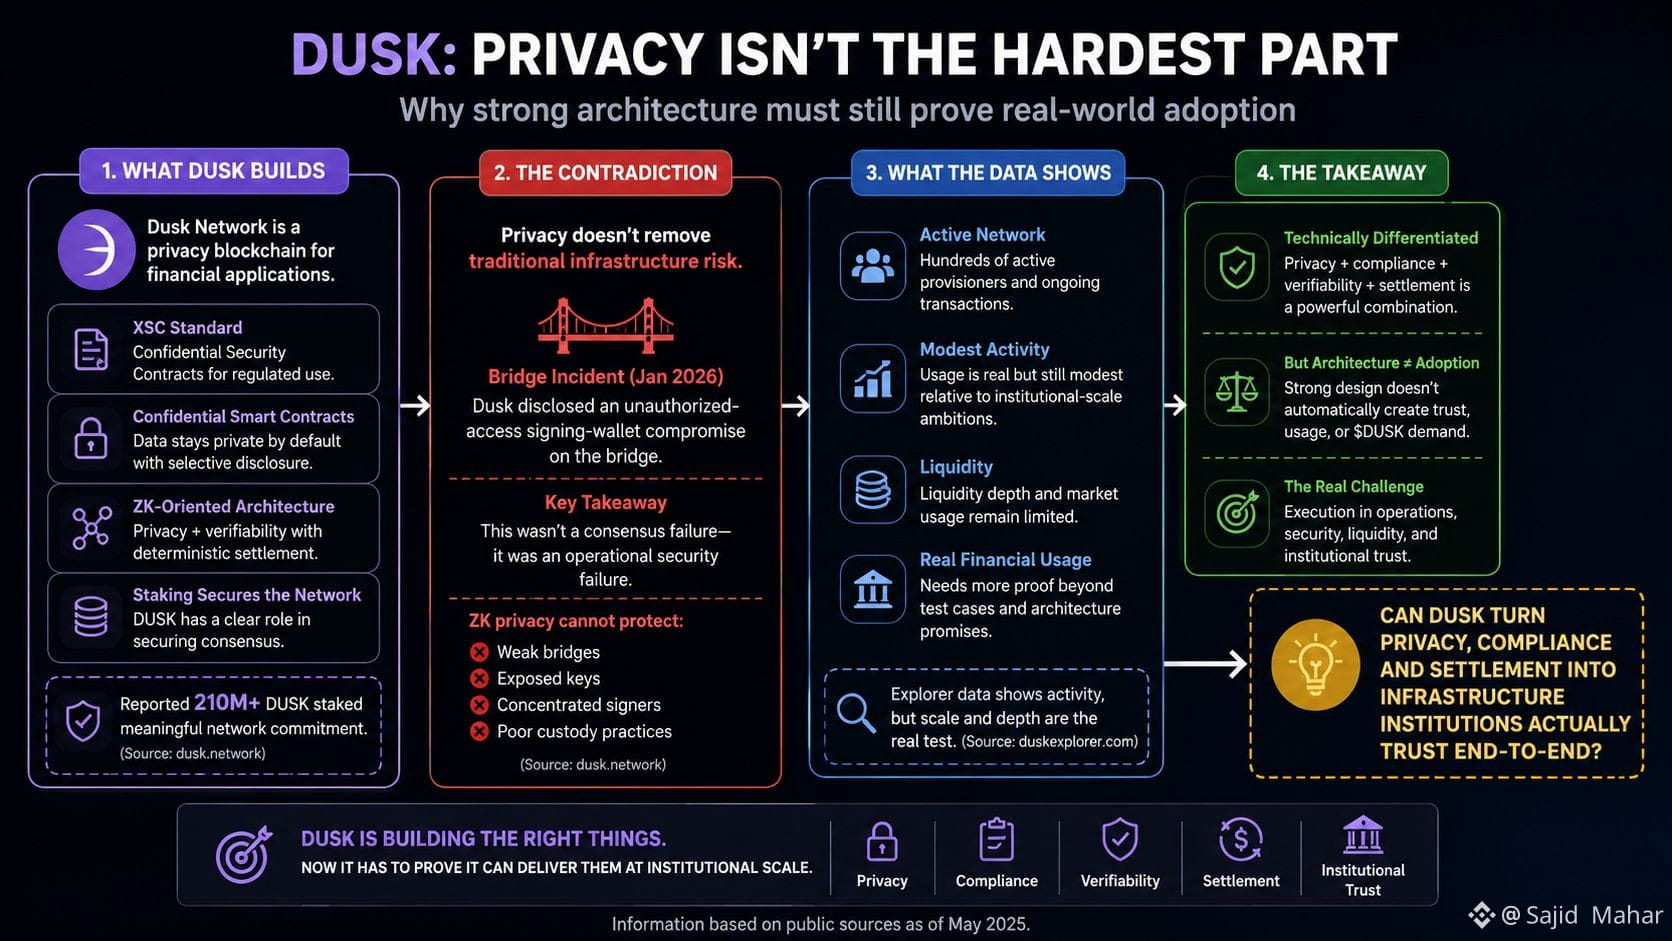
خرجت من دراسة Dusk بفكرة غير مريحة واحدة: قد تكون الخصوصية هي الجزء الأسهل من تبنّي بلوك تشين مؤسسي.
من الناحية التقنية، أجد Dusk مثيرًا للاهتمام حقًا. معيارها XSC، والعقود الذكية السرّية، والإفصاح الانتقائي، ومعمارية موجّهة نحو ZK، كلها تحاول معالجة مشكلة حقيقية: التمويل المُنظَّم يحتاج إلى خصوصية دون التخلي عن قابلية التحقق أو التسوية الحتمية. كذلك يمنح نموذج الحصص (staking) DUSK دورًا واضحًا في تأمين الشبكة. حاليًا، تُبلّغ Dusk عن إيداع 210M+ من DUSK، وهو ما يدل على التزام شبكي ذي معنى.
لكن المعمارية لا تقضي على مخاطر البنية التحتية التقليدية. فقد كشفت Dusk نفسها عن حادثة جسـر (bridge) في يناير 2026 تتعلق باختراق محفظة توقيع غير مصرح بها. لم تكن هذه فشلًا في الإجماع، لكنها تُبرز بالضبط الفرق الذي يهم: الخصوصية المعقدة المبنية على ZK لا يمكنها حماية جسر ضعيف، أو مفاتيح مكشوفة، أو مُوقّعين مركزّين، أو ممارسات حفظ (custody) ضعيفة.
وهذا يجعل مسألة التبنّي هي السؤال الأكثر صعوبة بالنسبة لي. تُظهر بيانات المستكشف العام وجود مئات من المُقدّمين النشطين (provisioners) ومعاملات جارية، لكن النشاط يظل متواضعًا مقارنة بالحجم الذي توحي به طموحات المؤسسات. ما زالت السيولة والاستخدام المالي الحقيقي بحاجة إلى إثبات نفسيهما فراترًا عن مجرد المعمارية.
لذلك أرى Dusk متميزًا تقنيًا، لكنه لم يُثبت بعد على مستوى تبنّي مؤسسي واسع.
هل يمكن لـ Dusk تحويل الخصوصية والامتثال والتسوية إلى بنية تحتية تثق بها المؤسسات فعليًا من البداية إلى النهاية؟
@Dusk_Foundation #dusk $DUSK
$DEXE
{future}(DEXEUSDT)
$NVDAB
{spot}(NVDABUSDT)
خرجت من دراسة Dusk بفكرة غير مريحة واحدة: قد تكون الخصوصية هي الجزء الأسهل من تبنّي بلوك تشين مؤسسي.
من الناحية التقنية، أجد Dusk مثيرًا للاهتمام حقًا. معيارها XSC، والعقود الذكية السرّية، والإفصاح الانتقائي، ومعمارية موجّهة نحو ZK، كلها تحاول معالجة مشكلة حقيقية: التمويل المُنظَّم يحتاج إلى خصوصية دون التخلي عن قابلية التحقق أو التسوية الحتمية. كذلك يمنح نموذج الحصص (staking) DUSK دورًا واضحًا في تأمين الشبكة. حاليًا، تُبلّغ Dusk عن إيداع 210M+ من DUSK، وهو ما يدل على التزام شبكي ذي معنى.
لكن المعمارية لا تقضي على مخاطر البنية التحتية التقليدية. فقد كشفت Dusk نفسها عن حادثة جسـر (bridge) في يناير 2026 تتعلق باختراق محفظة توقيع غير مصرح بها. لم تكن هذه فشلًا في الإجماع، لكنها تُبرز بالضبط الفرق الذي يهم: الخصوصية المعقدة المبنية على ZK لا يمكنها حماية جسر ضعيف، أو مفاتيح مكشوفة، أو مُوقّعين مركزّين، أو ممارسات حفظ (custody) ضعيفة.
وهذا يجعل مسألة التبنّي هي السؤال الأكثر صعوبة بالنسبة لي. تُظهر بيانات المستكشف العام وجود مئات من المُقدّمين النشطين (provisioners) ومعاملات جارية، لكن النشاط يظل متواضعًا مقارنة بالحجم الذي توحي به طموحات المؤسسات. ما زالت السيولة والاستخدام المالي الحقيقي بحاجة إلى إثبات نفسيهما فراترًا عن مجرد المعمارية.
لذلك أرى Dusk متميزًا تقنيًا، لكنه لم يُثبت بعد على مستوى تبنّي مؤسسي واسع.
هل يمكن لـ Dusk تحويل الخصوصية والامتثال والتسوية إلى بنية تحتية تثق بها المؤسسات فعليًا من البداية إلى النهاية؟
@Dusk #dusk $DUSK
$DEXE
$NVDAB
من الناحية التقنية، أجد Dusk مثيرًا للاهتمام حقًا. معيارها XSC، والعقود الذكية السرّية، والإفصاح الانتقائي، ومعمارية موجّهة نحو ZK، كلها تحاول معالجة مشكلة حقيقية: التمويل المُنظَّم يحتاج إلى خصوصية دون التخلي عن قابلية التحقق أو التسوية الحتمية. كذلك يمنح نموذج الحصص (staking) DUSK دورًا واضحًا في تأمين الشبكة. حاليًا، تُبلّغ Dusk عن إيداع 210M+ من DUSK، وهو ما يدل على التزام شبكي ذي معنى.
لكن المعمارية لا تقضي على مخاطر البنية التحتية التقليدية. فقد كشفت Dusk نفسها عن حادثة جسـر (bridge) في يناير 2026 تتعلق باختراق محفظة توقيع غير مصرح بها. لم تكن هذه فشلًا في الإجماع، لكنها تُبرز بالضبط الفرق الذي يهم: الخصوصية المعقدة المبنية على ZK لا يمكنها حماية جسر ضعيف، أو مفاتيح مكشوفة، أو مُوقّعين مركزّين، أو ممارسات حفظ (custody) ضعيفة.
وهذا يجعل مسألة التبنّي هي السؤال الأكثر صعوبة بالنسبة لي. تُظهر بيانات المستكشف العام وجود مئات من المُقدّمين النشطين (provisioners) ومعاملات جارية، لكن النشاط يظل متواضعًا مقارنة بالحجم الذي توحي به طموحات المؤسسات. ما زالت السيولة والاستخدام المالي الحقيقي بحاجة إلى إثبات نفسيهما فراترًا عن مجرد المعمارية.
لذلك أرى Dusk متميزًا تقنيًا، لكنه لم يُثبت بعد على مستوى تبنّي مؤسسي واسع.
هل يمكن لـ Dusk تحويل الخصوصية والامتثال والتسوية إلى بنية تحتية تثق بها المؤسسات فعليًا من البداية إلى النهاية؟
@Dusk #dusk $DUSK
$DEXE
$NVDAB
2
3
587
·
--
صاعد
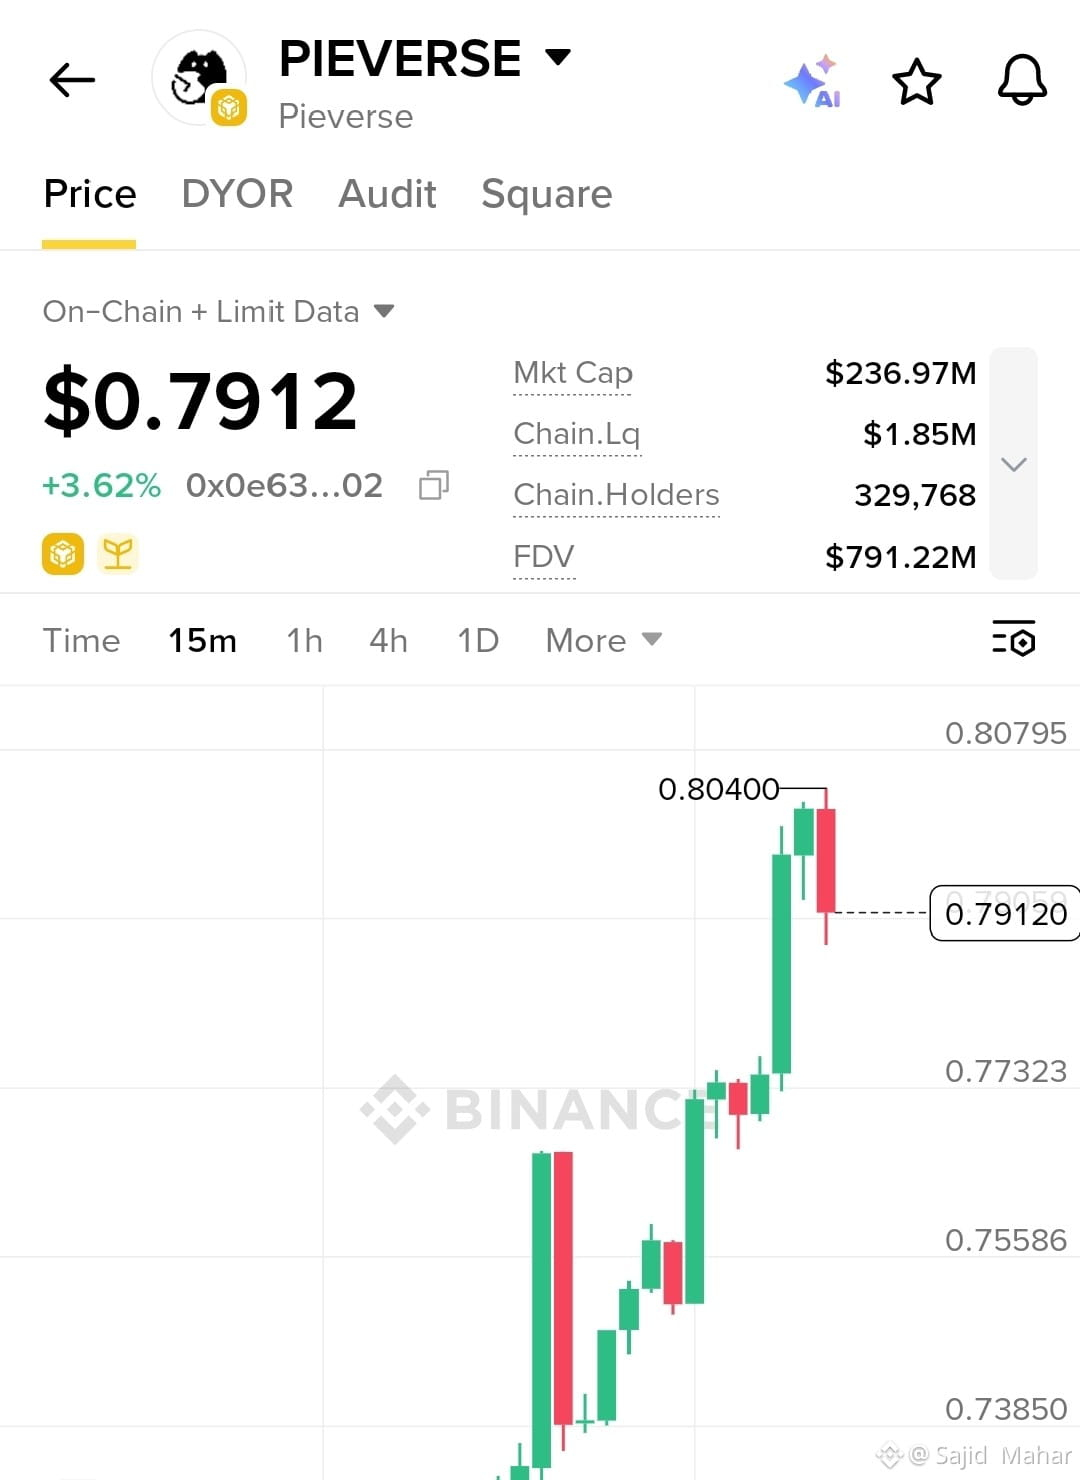
⚡ $PIEVERSE
{future}(PIEVERSEUSDT)
(PIE) — إعداد قصير 🔻
📍 EP: $0.790–$0.794
🎯 TP1: $0.780
🎯 TP2: $0.773
🛑 SL: $0.805
🔥 رفض عند $0.804 = فرصة للهبوط.
📉 دخول → تأكيد الرفض → جني الربح
⚠️ إدارة المخاطر؛ إعداد يعتمد على قراءة الشارت.
#EthereumFoundationDropsPoseidonForL1 #SolanaAnzaUnveilsAgave4.3ReleasePlan #US30YBondBidToCoverFallsTo2.39
⚡ $PIEVERSE
(PIE) — إعداد قصير 🔻
📍 EP: $0.790–$0.794
🎯 TP1: $0.780
🎯 TP2: $0.773
🛑 SL: $0.805
🔥 رفض عند $0.804 = فرصة للهبوط.
📉 دخول → تأكيد الرفض → جني الربح
⚠️ إدارة المخاطر؛ إعداد يعتمد على قراءة الشارت.
#EthereumFoundationDropsPoseidonForL1 #SolanaAnzaUnveilsAgave4.3ReleasePlan #US30YBondBidToCoverFallsTo2.39
(PIE) — إعداد قصير 🔻
📍 EP: $0.790–$0.794
🎯 TP1: $0.780
🎯 TP2: $0.773
🛑 SL: $0.805
🔥 رفض عند $0.804 = فرصة للهبوط.
📉 دخول → تأكيد الرفض → جني الربح
⚠️ إدارة المخاطر؛ إعداد يعتمد على قراءة الشارت.
#EthereumFoundationDropsPoseidonForL1 #SolanaAnzaUnveilsAgave4.3ReleasePlan #US30YBondBidToCoverFallsTo2.39
151
·
--
صاعد
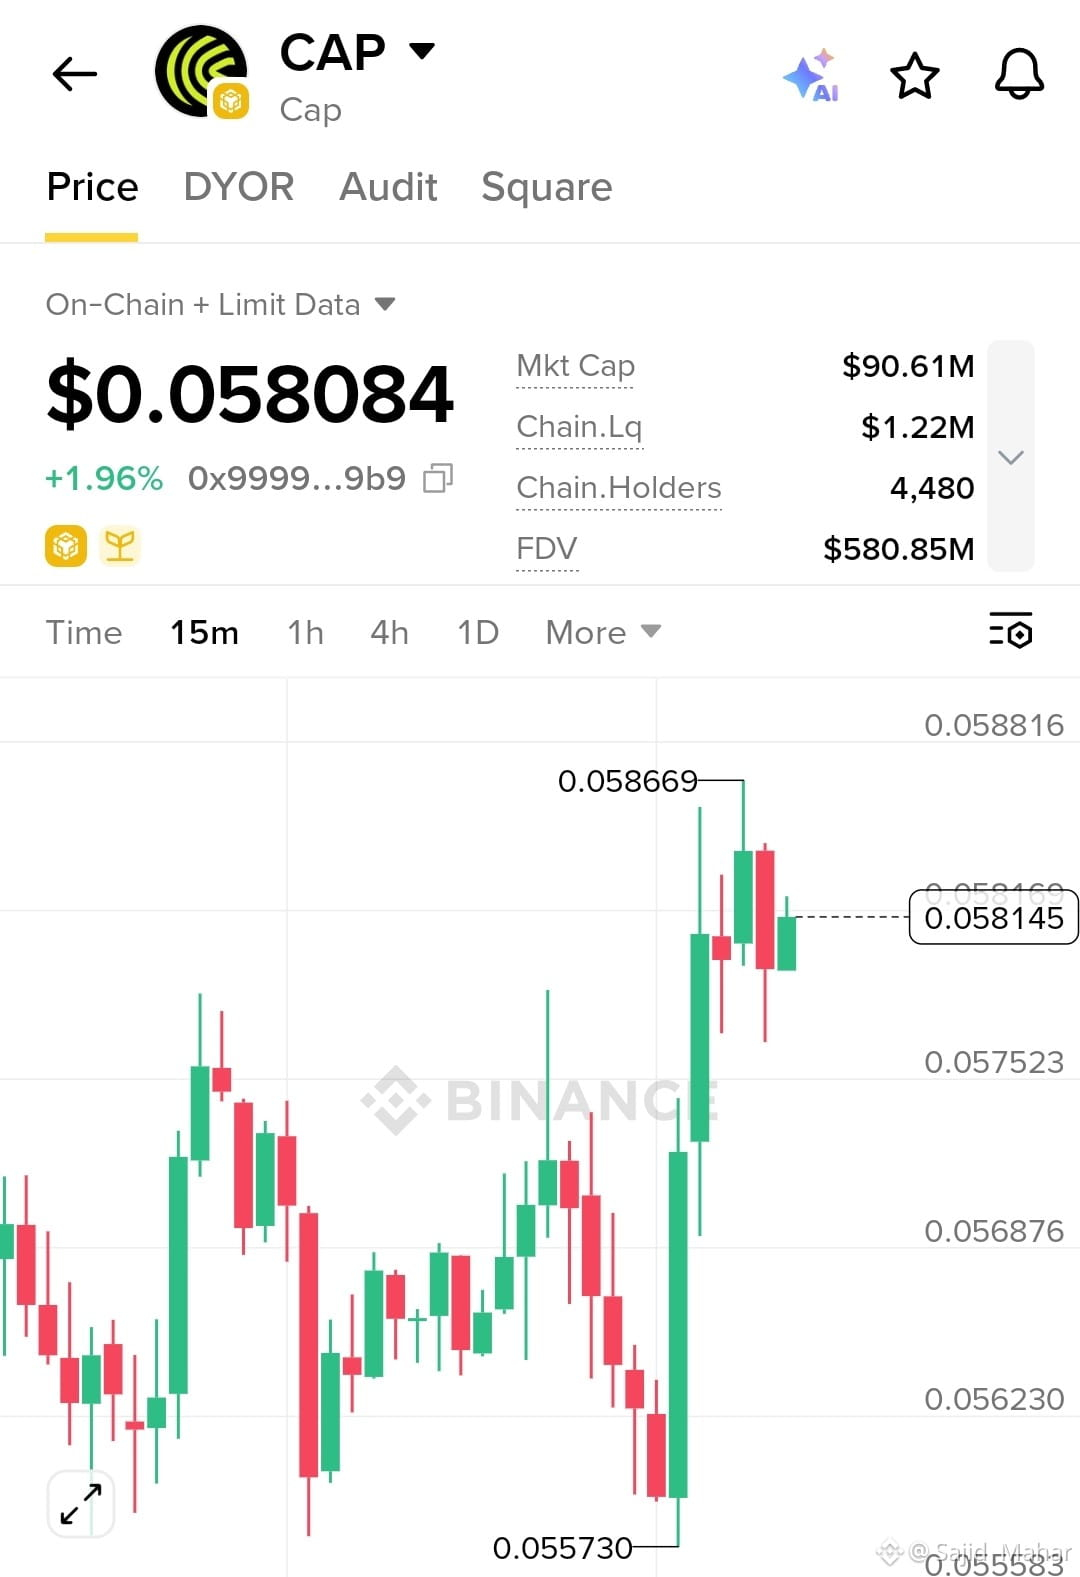
🚀 $CAP
{future}(CAPUSDT)
(CAP) — صفقة طويلة 🔥
📍 سعر الدخول (EP): $0.05810–$0.05820
🎯 الهدف 1 (TP1): $0.05845
🎯 الهدف 2 (TP2): $0.05865
🛑 وقف الخسارة (SL): $0.05765
📈 حافظ فوق $0.05815 = استمرار صعودي.
⚡ دخول → احتفاظ → هدف.
⚠️ إدارة المخاطر؛ إعداد المخطط فقط.
#US30YBondBidToCoverFallsTo2.39 #KospiEntersTechnicalBullMarket #USJulyCPI&PPIDueThisWeek
🚀 $CAP
(CAP) — صفقة طويلة 🔥
📍 سعر الدخول (EP): $0.05810–$0.05820
🎯 الهدف 1 (TP1): $0.05845
🎯 الهدف 2 (TP2): $0.05865
🛑 وقف الخسارة (SL): $0.05765
📈 حافظ فوق $0.05815 = استمرار صعودي.
⚡ دخول → احتفاظ → هدف.
⚠️ إدارة المخاطر؛ إعداد المخطط فقط.
#US30YBondBidToCoverFallsTo2.39 #KospiEntersTechnicalBullMarket #USJulyCPI&PPIDueThisWeek
(CAP) — صفقة طويلة 🔥
📍 سعر الدخول (EP): $0.05810–$0.05820
🎯 الهدف 1 (TP1): $0.05845
🎯 الهدف 2 (TP2): $0.05865
🛑 وقف الخسارة (SL): $0.05765
📈 حافظ فوق $0.05815 = استمرار صعودي.
⚡ دخول → احتفاظ → هدف.
⚠️ إدارة المخاطر؛ إعداد المخطط فقط.
#US30YBondBidToCoverFallsTo2.39 #KospiEntersTechnicalBullMarket #USJulyCPI&PPIDueThisWeek
293
·
--
هابط
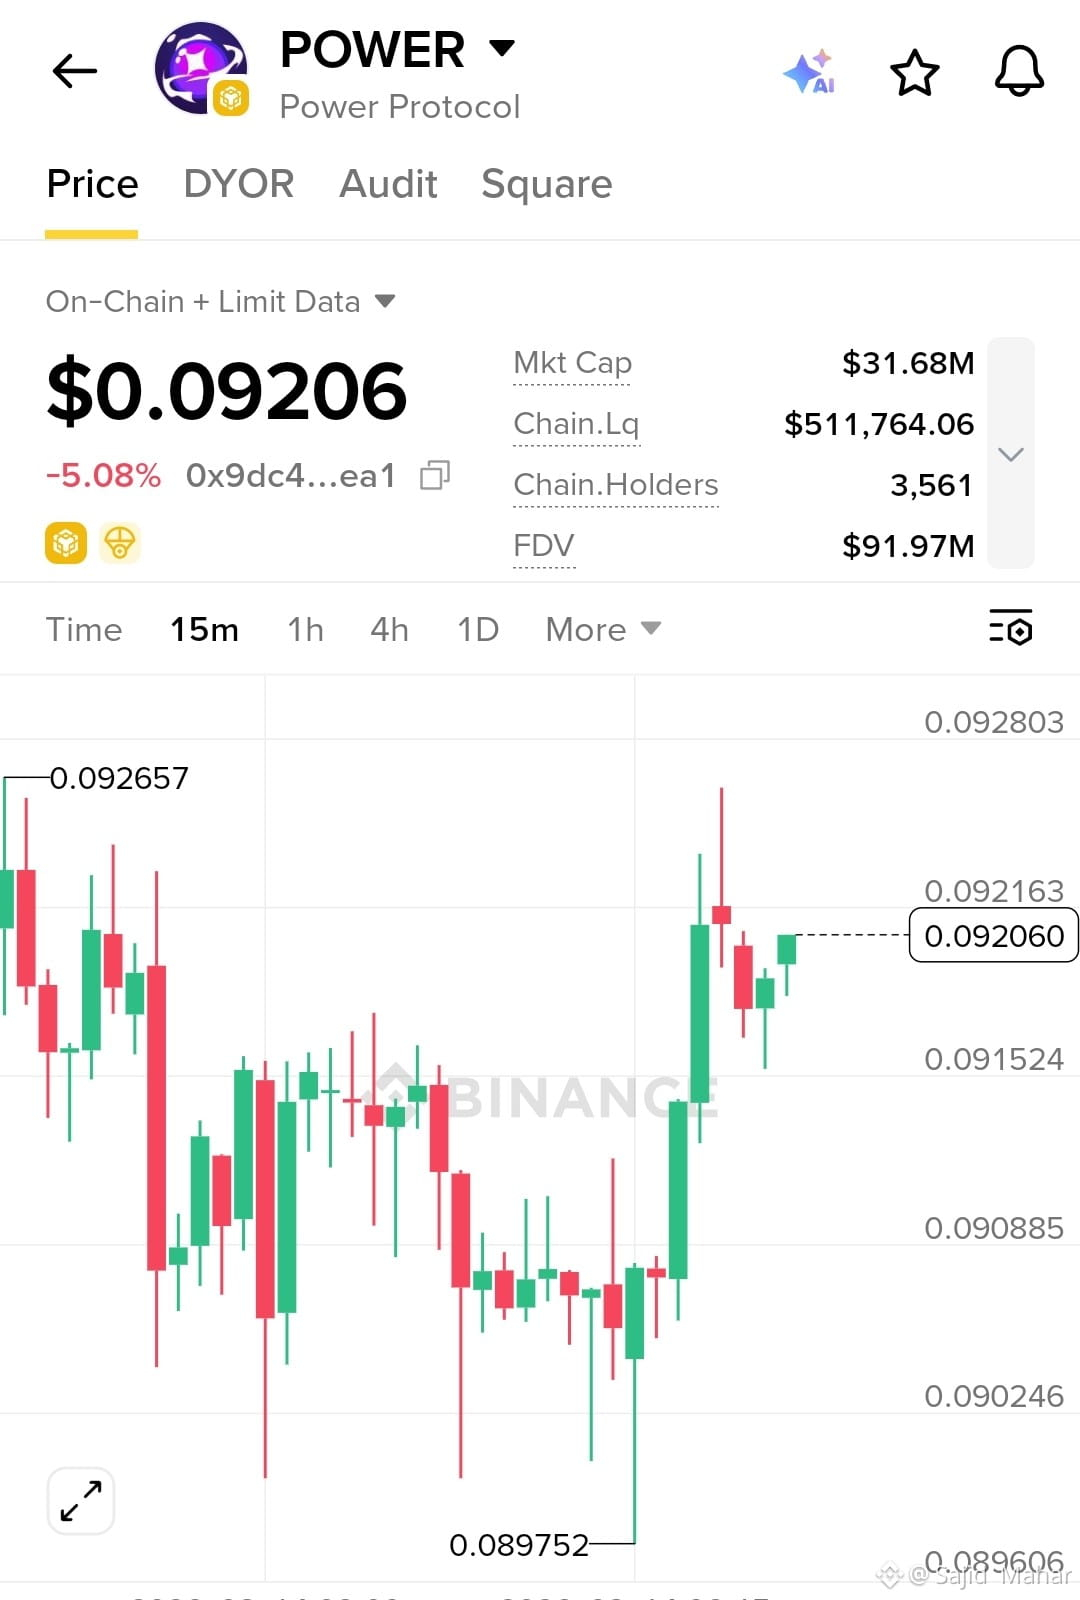
🚀 $POWER
{alpha}(560x9dc44ae5be187eca9e2a67e33f27a4c91cea1223)
بروتوكول (POWER) — إعداد طويل
📍 الدخول: $0.09200–$0.09210
🎯 TP1: $0.09230
🎯 TP2: $0.09265
🛑 SL: $0.09150
🔥 اخترق واثبت فوق $0.09216 = زخم صعودي.
⚠️ أدِر المخاطر. المستويات مبنية على الرسم البياني وليست مضمونة.
#US30YBondBidToCoverFallsTo2.39
#KOSPITops7000AtOpen
#KospiEntersTechnicalBullMarket
#USJulyCPI&PPIDueThisWeek
🚀 $POWER
بروتوكول (POWER) — إعداد طويل
📍 الدخول: $0.09200–$0.09210
🎯 TP1: $0.09230
🎯 TP2: $0.09265
🛑 SL: $0.09150
🔥 اخترق واثبت فوق $0.09216 = زخم صعودي.
⚠️ أدِر المخاطر. المستويات مبنية على الرسم البياني وليست مضمونة.
#US30YBondBidToCoverFallsTo2.39
#KOSPITops7000AtOpen
#KospiEntersTechnicalBullMarket
#USJulyCPI&PPIDueThisWeek
بروتوكول (POWER) — إعداد طويل
📍 الدخول: $0.09200–$0.09210
🎯 TP1: $0.09230
🎯 TP2: $0.09265
🛑 SL: $0.09150
🔥 اخترق واثبت فوق $0.09216 = زخم صعودي.
⚠️ أدِر المخاطر. المستويات مبنية على الرسم البياني وليست مضمونة.
#US30YBondBidToCoverFallsTo2.39
#KOSPITops7000AtOpen
#KospiEntersTechnicalBullMarket
#USJulyCPI&PPIDueThisWeek
253
·
--
هابط
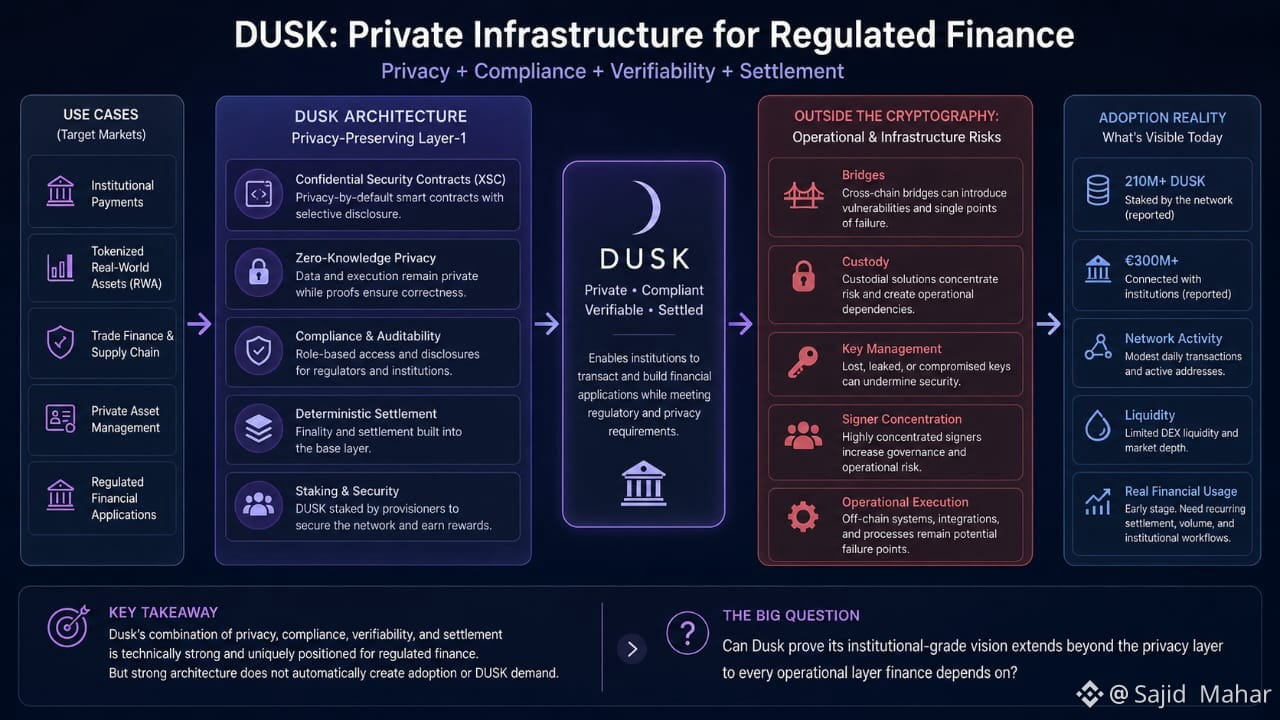
كنت أتوقع أن تكون قصة الخصوصية لدى Dusk هي الجزء الأكثر إثارة للاهتمام. وبعد التعمق أكثر، أعتقد أن السؤال يتمثل في: ماذا يحدث خارج نطاق علم التشفير.
يحاول Dusk دمج الخصوصية والإفصاح الانتقائي والامتثال والتنفيذ القابل للتحقق والتسوية الحتمية للأصول الخاضعة للرقابة. تبدو لي هذه البنية منطقية: تحتاج المؤسسات إلى سرية دون التخلي عن قابلية التدقيق. ويربط نموذج الرهن الخاص به DUSK بالأمن، حيث يشارك مقدمون الخدمة في الإجماع.
لكن الخصوصية المتقدمة عبر ZK لا تُزيل مخاطر البنية التحتية. قد تُدخل الجسور تبعيات تشغيلية. يمكن أن يفشل الحفظ. يمكن أن تُستغل المفاتيح. قد يتحول تركّز المُوقِّعين إلى نقطة ضعف. قد تكون المعاملة الخاصة صحيحة تشفيريًا، بينما يظل النظام المحيط هشًا.
لهذا السبب أنظر إلى ما هو أبعد من طموحات Dusk المؤسسية وRWA. تشير التقارير إلى أكثر من 210 مليون DUSK مُرهونة وتسلّط الضوء على أكثر من 300 مليون يورو مرتبطة بمؤسسات، لكن هذه الأرقام ليست هي نفسها النشاط المالي المتكرر. أريد أن أرى التسوية والسيولة والمستخدمين وسير العمل المؤسسية—وليس مجرد القدرة التقنية.
بالنسبة لي، يُعد Dusk مقنعًا لأن الخصوصية والامتثال يُعاملان كجزء من البنية التحتية. لكن البنية القوية لا تُنتج تلقائيًا اعتمادًا أو طلبًا على DUSK.
هل يمكن لـ Dusk أن يُثبت أن رؤيته على مستوى المؤسسات تمتد بما هو أبعد من طبقة الخصوصية إلى كل طبقة تشغيلية تعتمد عليها الخدمات المالية؟
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
كنت أتوقع أن تكون قصة الخصوصية لدى Dusk هي الجزء الأكثر إثارة للاهتمام. وبعد التعمق أكثر، أعتقد أن السؤال يتمثل في: ماذا يحدث خارج نطاق علم التشفير.
يحاول Dusk دمج الخصوصية والإفصاح الانتقائي والامتثال والتنفيذ القابل للتحقق والتسوية الحتمية للأصول الخاضعة للرقابة. تبدو لي هذه البنية منطقية: تحتاج المؤسسات إلى سرية دون التخلي عن قابلية التدقيق. ويربط نموذج الرهن الخاص به DUSK بالأمن، حيث يشارك مقدمون الخدمة في الإجماع.
لكن الخصوصية المتقدمة عبر ZK لا تُزيل مخاطر البنية التحتية. قد تُدخل الجسور تبعيات تشغيلية. يمكن أن يفشل الحفظ. يمكن أن تُستغل المفاتيح. قد يتحول تركّز المُوقِّعين إلى نقطة ضعف. قد تكون المعاملة الخاصة صحيحة تشفيريًا، بينما يظل النظام المحيط هشًا.
لهذا السبب أنظر إلى ما هو أبعد من طموحات Dusk المؤسسية وRWA. تشير التقارير إلى أكثر من 210 مليون DUSK مُرهونة وتسلّط الضوء على أكثر من 300 مليون يورو مرتبطة بمؤسسات، لكن هذه الأرقام ليست هي نفسها النشاط المالي المتكرر. أريد أن أرى التسوية والسيولة والمستخدمين وسير العمل المؤسسية—وليس مجرد القدرة التقنية.
بالنسبة لي، يُعد Dusk مقنعًا لأن الخصوصية والامتثال يُعاملان كجزء من البنية التحتية. لكن البنية القوية لا تُنتج تلقائيًا اعتمادًا أو طلبًا على DUSK.
هل يمكن لـ Dusk أن يُثبت أن رؤيته على مستوى المؤسسات تمتد بما هو أبعد من طبقة الخصوصية إلى كل طبقة تشغيلية تعتمد عليها الخدمات المالية؟
@Dusk #dusk $DUSK
يحاول Dusk دمج الخصوصية والإفصاح الانتقائي والامتثال والتنفيذ القابل للتحقق والتسوية الحتمية للأصول الخاضعة للرقابة. تبدو لي هذه البنية منطقية: تحتاج المؤسسات إلى سرية دون التخلي عن قابلية التدقيق. ويربط نموذج الرهن الخاص به DUSK بالأمن، حيث يشارك مقدمون الخدمة في الإجماع.
لكن الخصوصية المتقدمة عبر ZK لا تُزيل مخاطر البنية التحتية. قد تُدخل الجسور تبعيات تشغيلية. يمكن أن يفشل الحفظ. يمكن أن تُستغل المفاتيح. قد يتحول تركّز المُوقِّعين إلى نقطة ضعف. قد تكون المعاملة الخاصة صحيحة تشفيريًا، بينما يظل النظام المحيط هشًا.
لهذا السبب أنظر إلى ما هو أبعد من طموحات Dusk المؤسسية وRWA. تشير التقارير إلى أكثر من 210 مليون DUSK مُرهونة وتسلّط الضوء على أكثر من 300 مليون يورو مرتبطة بمؤسسات، لكن هذه الأرقام ليست هي نفسها النشاط المالي المتكرر. أريد أن أرى التسوية والسيولة والمستخدمين وسير العمل المؤسسية—وليس مجرد القدرة التقنية.
بالنسبة لي، يُعد Dusk مقنعًا لأن الخصوصية والامتثال يُعاملان كجزء من البنية التحتية. لكن البنية القوية لا تُنتج تلقائيًا اعتمادًا أو طلبًا على DUSK.
هل يمكن لـ Dusk أن يُثبت أن رؤيته على مستوى المؤسسات تمتد بما هو أبعد من طبقة الخصوصية إلى كل طبقة تشغيلية تعتمد عليها الخدمات المالية؟
@Dusk #dusk $DUSK
3
3
72
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BitcoinReboundsTo$79K
17,121 مشاهدات
150 يقومون بالنقاش
$TRUMP
$XAU
#BitcoinReboundsTo$79K #FedHikeOddsRiseTo89% #AvalancheIntegratesIntoUAEPassDigitalVault #UKSeeksViewsOnTokenizingGold #AnthropicCEOCallsForAISlowdown النطاق عند gog 79,093
تحذير من فخ الثور: تحديث فوري
+2.66% BTC/SAR
سعر Bitcoin في إطار 5 ساعات وصل إلى 79,093.16 بعد اختراق واضح لنطاق التذبذب، لكن الزخم ما زال هشًا مع بروز مخاطر "فخ الثور" عند مستوى 80,000 النفسي. هذه الحركة تشير لقوة شرائية آنيّة، لكن مؤشرات الإجهاد وإشارات ضعف الاتجاه تفرض الحذر في اتخاذ قرار الدخول الآن.
rami nasr11
·0 إعجاب
·170 مشاهدات
SouthKoreaCryptoTaxDelayPetitionTops50000
3,372 مشاهدات
127 يقومون بالنقاش
SolanaTransactionV1GoesLiveOnMainnet
1,647 مشاهدات
84 يقومون بالنقاش