

Automobili Lamborghini
1.9k منشورات
Automobili Lamborghini
إبلاغ
حظر المُستخدم
讲币圈 靠得住 没有关系低保户
مُتداول بمُعدّل مرتفع
2.7 سنوات
66 تتابع
427 المتابعون
2.0K+ إعجاب
منشورات
الكل
اقتباسات
مقاطع فيديو
228
مقالة
عرض الترجمة
离奇!UXLINK 黑客竟在 Hyperliquid 狂开 3 万枚 ETH 多单,胜率超 8 成!去年从 UXLINK 盗走约 4000 万美元资产的黑客,现在居然在 Hyperliquid 上高调开多 ETH,而且战绩好到离谱!
📊 黑客目前的 ETH 持仓明细 持仓方向是 ETH 多单,杠杆倍数直接拉到 20 倍全仓,入场均价 2,134.45,持仓数量高达 30,282 枚 ETH,名义价值约 7025 万,目前浮盈已经来到约 $562 万。
🔍 为什么能确认是黑客的地址? 开多 ETH 的资金来源地址,跟已知的 UXLINK 黑客地址有直接的资金交集。一个月前,开多 ETH 的资金来源地址与一个已知的 UXLINK 黑客地址,在同一天把地址里剩余的 ETH Gas 归集到了同一个钱包。这条资金链直接把两个地址牢牢绑定,证据链相当清晰。
💰 黑客的洗钱与交易路径 黑客在 8 月初从多个渠道归集了 1154 万 USDC(符合洗钱特征),随后开始在 Hyperliquid 上交易 ETH。不得不说,这哥们的交易天赋点满了:开了 6 次单,赢了 5 次,总盈利高达 $571 万,胜率超过八成,这操作水平比不少老韭菜都稳。
不过提醒各位,链上数据公开透明,这种高杠杆操作风险极大,切勿盲目跟单!
离奇!UXLINK 黑客竟在 Hyperliquid 狂开 3 万枚 ETH 多单,胜率超 8 成!
去年从 UXLINK 盗走约 4000 万美元资产的黑客,现在居然在 Hyperliquid 上高调开多 ETH,而且战绩好到离谱!
📊 黑客目前的 ETH 持仓明细 持仓方向是 ETH 多单,杠杆倍数直接拉到 20 倍全仓,入场均价 2,134.45,持仓数量高达 30,282 枚 ETH,名义价值约 7025 万,目前浮盈已经来到约 $562 万。
🔍 为什么能确认是黑客的地址? 开多 ETH 的资金来源地址,跟已知的 UXLINK 黑客地址有直接的资金交集。一个月前,开多 ETH 的资金来源地址与一个已知的 UXLINK 黑客地址,在同一天把地址里剩余的 ETH Gas 归集到了同一个钱包。这条资金链直接把两个地址牢牢绑定,证据链相当清晰。
💰 黑客的洗钱与交易路径 黑客在 8 月初从多个渠道归集了 1154 万 USDC(符合洗钱特征),随后开始在 Hyperliquid 上交易 ETH。不得不说,这哥们的交易天赋点满了:开了 6 次单,赢了 5 次,总盈利高达 $571 万,胜率超过八成,这操作水平比不少老韭菜都稳。
不过提醒各位,链上数据公开透明,这种高杠杆操作风险极大,切勿盲目跟单!
65
عرض الترجمة
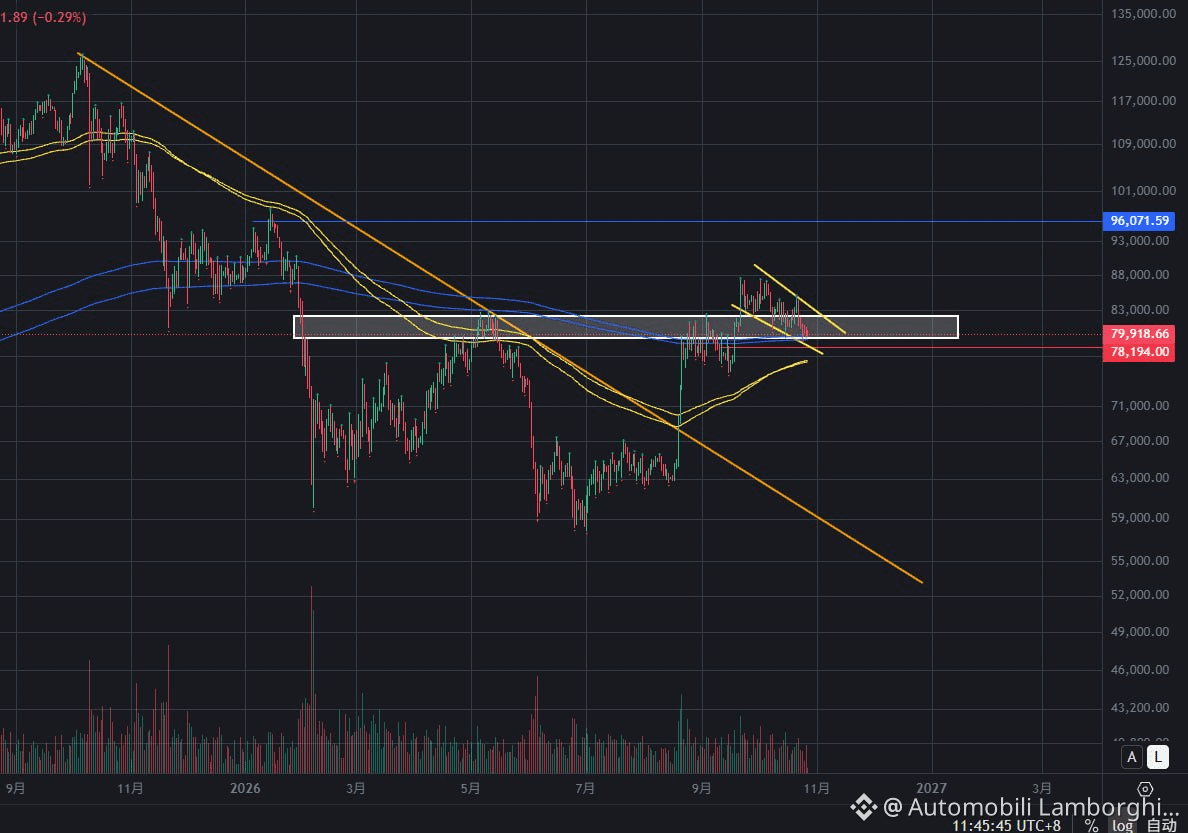
比特币(BTC)在测试 $80,000 支撑后反弹动能衰竭,盘面再度面临下探考验!据深度数据分析,目前在 $78,000 至 $79,000 区间堆积了超过 8000 万美元的密集多头挂单(Bid Walls)!
从币安(Binance Perp)、Hyperliquid 及 Bybit 等主流期货盘口可见,大额买单主要集中在: $79,000:约 1150 万美元买单 $78,555:约 1430 万美元买单 $78,200 / $78,000:合计超 4000 万美元大单支撑
💡 盘面结构与风险解读: 前一日 $80,000 附近的买单成交后,仅带来了一波微弱的超跌反弹。目前市场最大的问题在于现货买盘(Spot Buyers)未能跟进,在缺乏主动买盘承接的情况下,盘面极易再次向下寻找流动性,回踩甚至跌破这层 8000 万美元的买单防线!
短线上方阻力沉重堆积在 $81,000 至 $85,000 区域,追高动能不足前需格外警惕二度回调风险。
#虚拟货币 #行情分析 #Web3
97
·
--
صاعد
عرض الترجمة
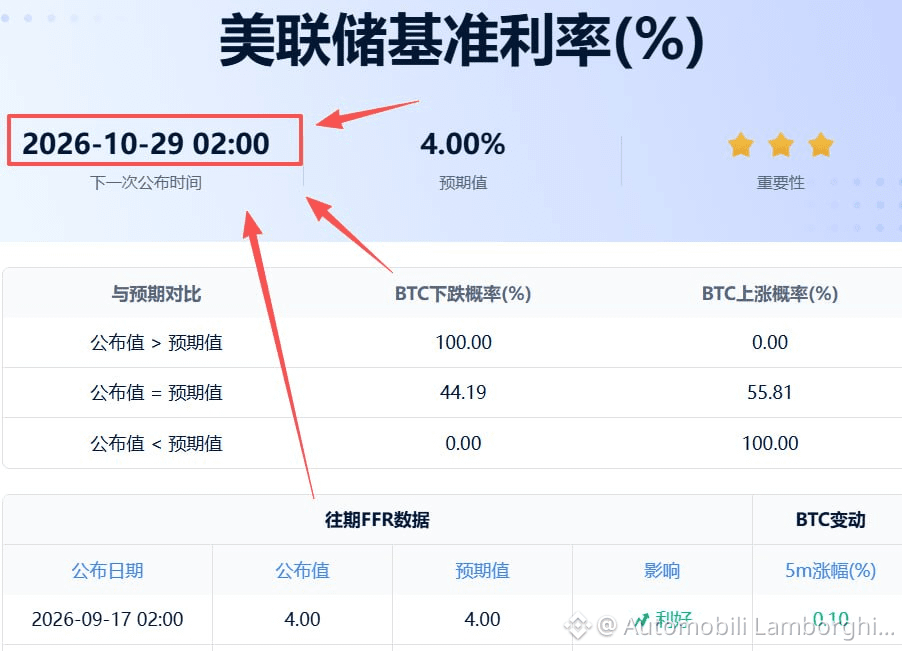
下周宏观三重考验,BTC面临关键窗口
下周宏观事件密集,比特币将迎来利率、通胀与科技股财报的三重考验。
第一,美联储利率决议及沃什讲话。 关注点不仅在本次利率决定,更在于未来政策路径。若通胀压力仍明显,美联储释放偏谨慎信号,美元与美债收益率可能反弹,BTC面临的宏观压力将加大。
第二,美国GDP与PCE数据。 GDP反映经济增长动能,PCE则是美联储重点关注的通胀指标,两者将共同影响市场对政策转向的预期。
第三,微软、Alphabet、亚马逊等科技巨头财报。 AI投入持续加大,市场关注其能否转化为实际收入与利润。若财报强劲,科技股上涨可带动风险偏好;若投入增长快于盈利兑现,估值压力可能重现,并拖累美股,进而波及加密市场。$BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
下周宏观三重考验,BTC面临关键窗口
下周宏观事件密集,比特币将迎来利率、通胀与科技股财报的三重考验。
第一,美联储利率决议及沃什讲话。 关注点不仅在本次利率决定,更在于未来政策路径。若通胀压力仍明显,美联储释放偏谨慎信号,美元与美债收益率可能反弹,BTC面临的宏观压力将加大。
第二,美国GDP与PCE数据。 GDP反映经济增长动能,PCE则是美联储重点关注的通胀指标,两者将共同影响市场对政策转向的预期。
第三,微软、Alphabet、亚马逊等科技巨头财报。 AI投入持续加大,市场关注其能否转化为实际收入与利润。若财报强劲,科技股上涨可带动风险偏好;若投入增长快于盈利兑现,估值压力可能重现,并拖累美股,进而波及加密市场。$BTC $ETH
4
عرض الترجمة
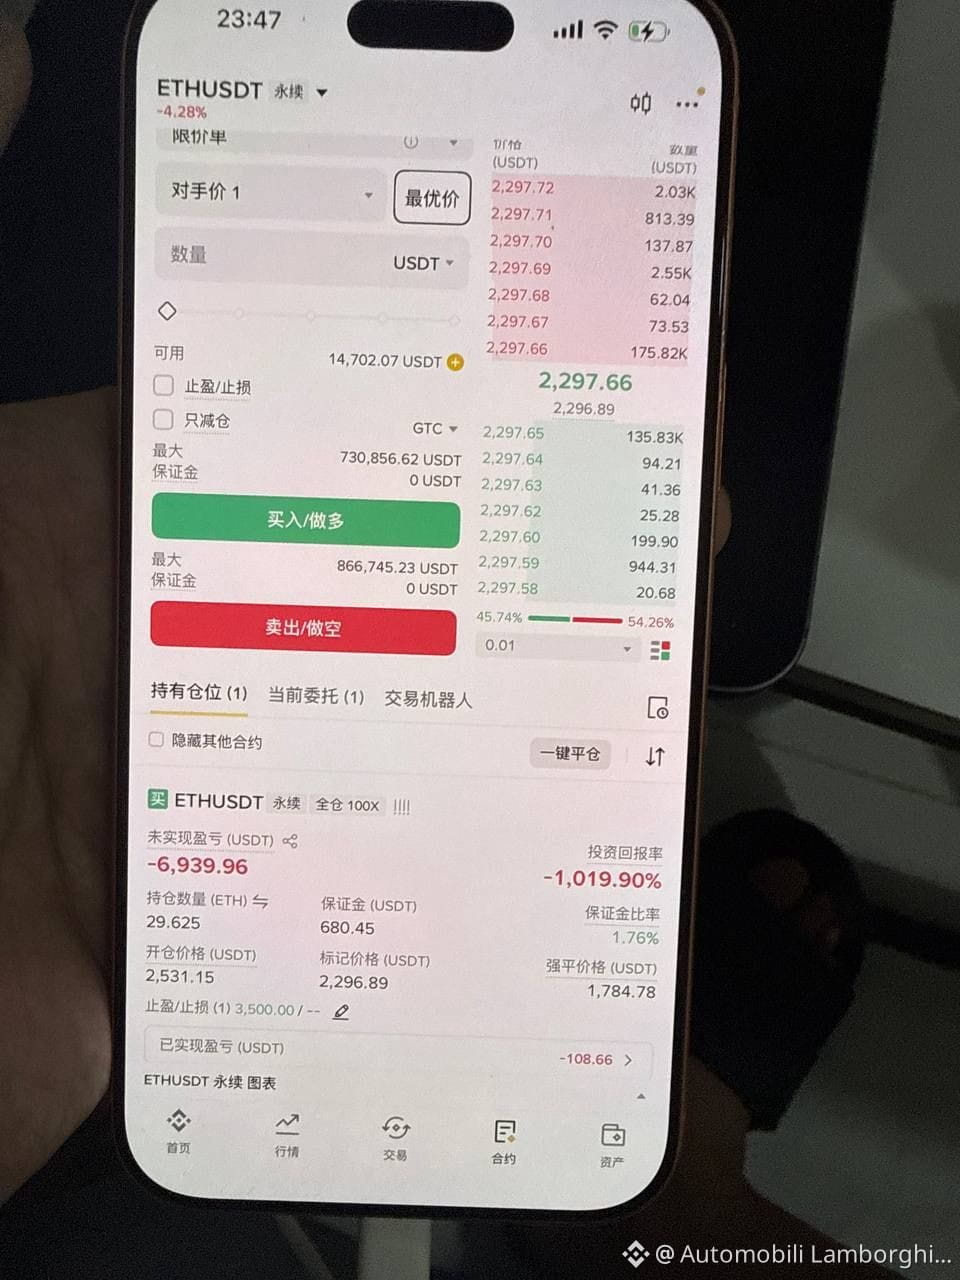
加密圈再度迎来震撼链上的惊悚杠杆名场面!据知名交易员 Crypto Rover 监测,链上惊现一名神秘巨鲸开出规模高达 1.11 亿美元($111,456,728)的 10 倍以太坊(ETH)杠杆多单!
目前该巨鲸账户已处于极度危险的边缘: 📊 持仓数据与清算危机拆解: 持仓规模:48,499.5 枚 ETH(价值约 1.114 亿美元) 开仓均价:约 $2,610.31 当前标记价格:约 $2,295.9 强平清算价格(Liq. Price):约 $2,256.45 浮动亏损(uPnL):已亏损超 1,514 万美元(ROI -136.25%) 保证金状态:可用保证金(Free margin)已降为 $0!
这意味着只要以太坊价格从当前位置再微跌约 $39 美元(不到 2% 的常规波动),这笔价值破亿美元的超级多单将被系统全额爆仓清算!如此巨量的强平委托一旦在链上触发,极易引发连环踩踏效应。
#虚拟货币 $ETH #合约爆仓 #链上数据
1
123
كثيرون يستهينون إلى حدّ كبير بقدرة SpaceX على جني الأرباح.
إن نموذج الأعمال الخاص بـ SpaceXSI للذكاء الفائق (المعروفة سابقًا باسم xAI)، التابعة لـ SpaceX، يحقق استردادًا للاستثمار بسرعة فائقة، لدرجة أن الأماكن الوحيدة في العالم التي يُرجّح أن تضاهيها هي مجمّعات الاحتيال الإلكتروني ذات المواقع الممتازة في كمبوديا.
تعتمد SpaceXSI على استثمار مبلغ من المال لبناء مراكز بيانات، ثم تأجير القدرة الحاسوبية لعملاء مثل Anthropic وGoogle، ويمكنها استرداد استثمارها خلال نحو عام، وبعدها تبدأ مرحلة تحقيق الأرباح المستمرة.
وتتشابه معها مجمّعات الاحتيال الإلكتروني الواقعة في مواقع جيدة في كمبوديا؛ فبعد بنائها خلال عام، تُؤجَّر لعصابات الاحتيال الإلكتروني، ويمكنها هي الأخرى استرداد الاستثمار في غضون عام.
لكن الفرق الجوهري هو أن SpaceXSI تعمل بشكل قانوني تمامًا، ويمكنها التوسع باستمرار وعلى نطاق واسع.
أين في العالم يمكن العثور على نشاط تجاري قانوني تمامًا، ويجني المال بهذه السرعة، وفي الوقت نفسه يواصل التوسع؟ $TSLAB
$SPCX
{future}(SPCXUSDT)
{spot}(TSLABUSDT)
كثيرون يستهينون إلى حدّ كبير بقدرة SpaceX على جني الأرباح.
إن نموذج الأعمال الخاص بـ SpaceXSI للذكاء الفائق (المعروفة سابقًا باسم xAI)، التابعة لـ SpaceX، يحقق استردادًا للاستثمار بسرعة فائقة، لدرجة أن الأماكن الوحيدة في العالم التي يُرجّح أن تضاهيها هي مجمّعات الاحتيال الإلكتروني ذات المواقع الممتازة في كمبوديا.
تعتمد SpaceXSI على استثمار مبلغ من المال لبناء مراكز بيانات، ثم تأجير القدرة الحاسوبية لعملاء مثل Anthropic وGoogle، ويمكنها استرداد استثمارها خلال نحو عام، وبعدها تبدأ مرحلة تحقيق الأرباح المستمرة.
وتتشابه معها مجمّعات الاحتيال الإلكتروني الواقعة في مواقع جيدة في كمبوديا؛ فبعد بنائها خلال عام، تُؤجَّر لعصابات الاحتيال الإلكتروني، ويمكنها هي الأخرى استرداد الاستثمار في غضون عام.
لكن الفرق الجوهري هو أن SpaceXSI تعمل بشكل قانوني تمامًا، ويمكنها التوسع باستمرار وعلى نطاق واسع.
أين في العالم يمكن العثور على نشاط تجاري قانوني تمامًا، ويجني المال بهذه السرعة، وفي الوقت نفسه يواصل التوسع؟ $TSLAB
$SPCX
1
373
عرض الترجمة
事物的发展是螺旋上升,
波浪式前进的
买股票也是这样
要想在长期投资中获益
就要投那些大势所趋的股
BTC、标普、纳指都是标志性投资标的
一个代表人类未来科技的发展趋势
一个代表数字资产的未来 $BTC $QQQ $NDAQ.US
{stock_us}(NDAQ.US)
{future}(QQQUSDT)
{spot}(BTCUSDT)
事物的发展是螺旋上升,
波浪式前进的
买股票也是这样
要想在长期投资中获益
就要投那些大势所趋的股
BTC、标普、纳指都是标志性投资标的
一个代表人类未来科技的发展趋势
一个代表数字资产的未来 $BTC $QQQ $NDAQ.US
波浪式前进的
买股票也是这样
要想在长期投资中获益
就要投那些大势所趋的股
BTC、标普、纳指都是标志性投资标的
一个代表人类未来科技的发展趋势
一个代表数字资产的未来 $BTC $QQQ $NDAQ.US
217
عرض الترجمة
纳斯达克指数历史上最大回撤是35%
,
标普500最大回撤是34%
,
说定投三十年不变的
能承受这样的回撤吗 $QQQ $NDAQ.US
{stock_us}(NDAQ.US)
{future}(QQQUSDT)
纳斯达克指数历史上最大回撤是35%
,
标普500最大回撤是34%
,
说定投三十年不变的
能承受这样的回撤吗 $QQQ $NDAQ.US
,
标普500最大回撤是34%
,
说定投三十年不变的
能承受这样的回撤吗 $QQQ $NDAQ.US
QQQ+1.65%
NDAQUS-0.20%
191
اشترى أحد زملائي سابقًا عقارات في شنغهاي مقابل 100، وبلغت قيمتها ذروتها فصارت 11 ضعفًا، ثم باعها في النهاية مقابل 800. والأهم أنه كان يملك عدة وحدات. هذا النوع من الاستثمارات التي تتضاعف قيمتها عشرة أضعاف بسهولة: لو تحلّيت بجرأة أكبر في تلك السنوات، واستخدمت قدرًا أكبر من الرافعة المالية لشراء عدة وحدات، لحققت زيادة في الأصول تفوق ما تحققه من العمل بأضعاف. هل يحتاج هذا النوع من الأمور إلى شهادة جامعية؟ لا علاقة له بالشهادة؛ ما تحتاجه هو رأس مال للبدء، والجرأة، وبعد النظر.
$NVDAB $AMZNB
$BTC
{spot}(BTCUSDT)
اشترى أحد زملائي سابقًا عقارات في شنغهاي مقابل 100، وبلغت قيمتها ذروتها فصارت 11 ضعفًا، ثم باعها في النهاية مقابل 800. والأهم أنه كان يملك عدة وحدات. هذا النوع من الاستثمارات التي تتضاعف قيمتها عشرة أضعاف بسهولة: لو تحلّيت بجرأة أكبر في تلك السنوات، واستخدمت قدرًا أكبر من الرافعة المالية لشراء عدة وحدات، لحققت زيادة في الأصول تفوق ما تحققه من العمل بأضعاف. هل يحتاج هذا النوع من الأمور إلى شهادة جامعية؟ لا علاقة له بالشهادة؛ ما تحتاجه هو رأس مال للبدء، والجرأة، وبعد النظر.
$NVDAB $AMZNB
$BTC
$NVDAB $AMZNB
$BTC
1
1
942
عرض الترجمة
今天🤣
- 科创50指数:抹去了今年及2020年9月以来的全部涨幅,如果在2020年9月买入,等于白嫖了6年股市经验而资产没有增长。
- 沪深300指数:从2015年的4100点到如今是4036点,如果当时买入等于白嫖了11年经验。
- 大A:从2007年4月的3700点又回到了如今的3658点,若当时买入等于白嫖了19年经验$NVDAB $AAPLB $TSLAB
{spot}(TSLABUSDT)
今天🤣
- 科创50指数:抹去了今年及2020年9月以来的全部涨幅,如果在2020年9月买入,等于白嫖了6年股市经验而资产没有增长。
- 沪深300指数:从2015年的4100点到如今是4036点,如果当时买入等于白嫖了11年经验。
- 大A:从2007年4月的3700点又回到了如今的3658点,若当时买入等于白嫖了19年经验$NVDAB $AAPLB $TSLAB
- 科创50指数:抹去了今年及2020年9月以来的全部涨幅,如果在2020年9月买入,等于白嫖了6年股市经验而资产没有增长。
- 沪深300指数:从2015年的4100点到如今是4036点,如果当时买入等于白嫖了11年经验。
- 大A:从2007年4月的3700点又回到了如今的3658点,若当时买入等于白嫖了19年经验$NVDAB $AAPLB $TSLAB
80
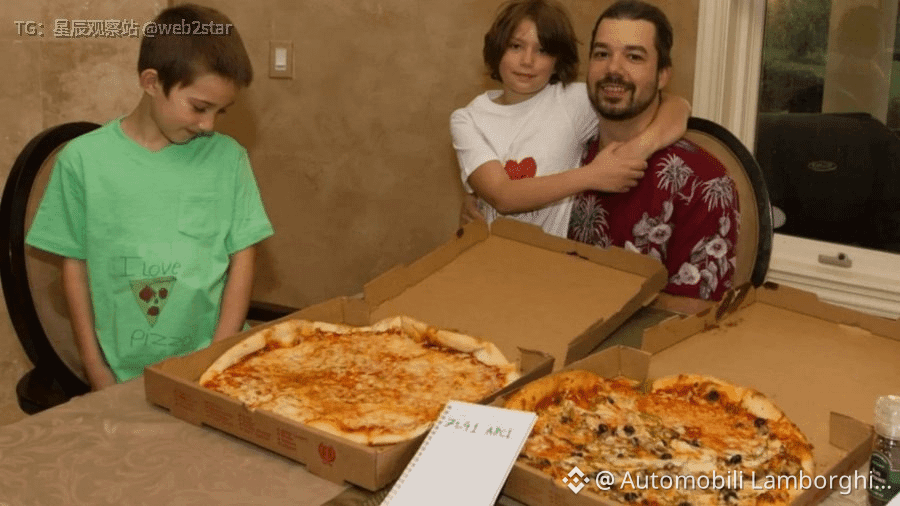
هذه واحدة من أكثر الصفقات جنونًا في التاريخ:
أنفق 10,000 بيتكوين عام 2010 لشراء قطعتي بيتزا.
تتجاوز قيمة هذا المبلغ اليوم 1.07 مليار دولار.
ما حدث بعد ذلك حوّل صفقته التي بدت «غبية» إلى أسطورة$BTC
هذه واحدة من أكثر الصفقات جنونًا في التاريخ:
أنفق 10,000 بيتكوين عام 2010 لشراء قطعتي بيتزا.
تتجاوز قيمة هذا المبلغ اليوم 1.07 مليار دولار.
ما حدث بعد ذلك حوّل صفقته التي بدت «غبية» إلى أسطورة$BTC
أنفق 10,000 بيتكوين عام 2010 لشراء قطعتي بيتزا.
تتجاوز قيمة هذا المبلغ اليوم 1.07 مليار دولار.
ما حدث بعد ذلك حوّل صفقته التي بدت «غبية» إلى أسطورة$BTC
162
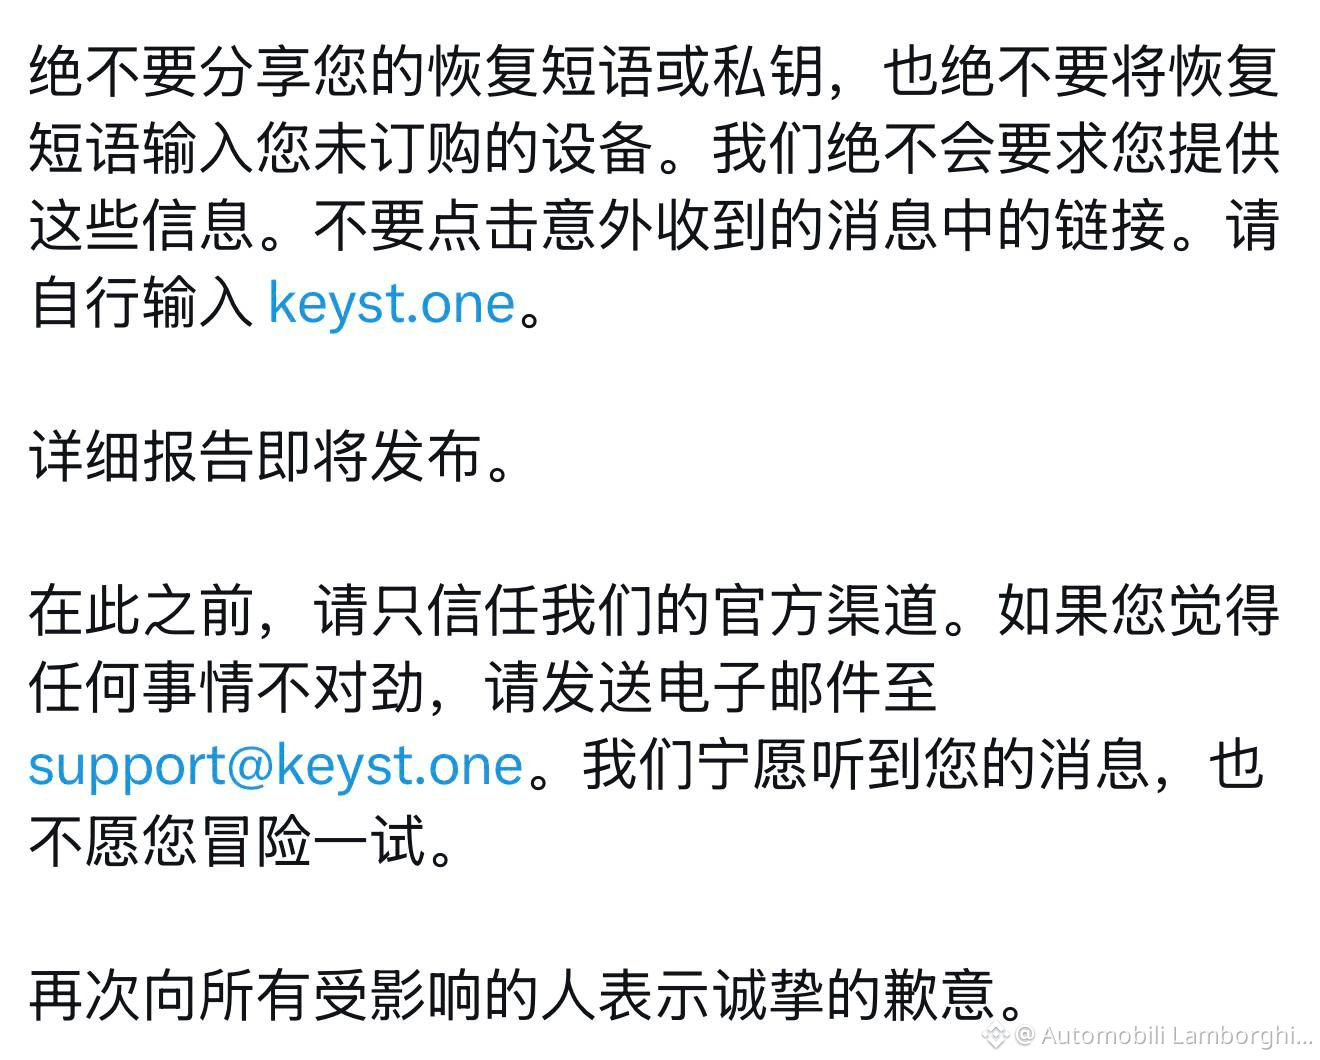
ظننتَ أن تخزين العملات في محفظة باردة هو الخيار الأكثر أمانًا، لكن تبيّن أن القراصنة يعرفون حتى رقم المبنى والشقة التي تسكن فيها! لقد بقي مفتاحك الخاص آمنًا، لكن عنوانك الفعلي أصبح مكشوفًا على الإنترنت لعصابات الاحتيال! وقد يأتي المحتالون في أي لحظة إلى منزلك بأجهزة معدّلة لاستهدافك بدقة!
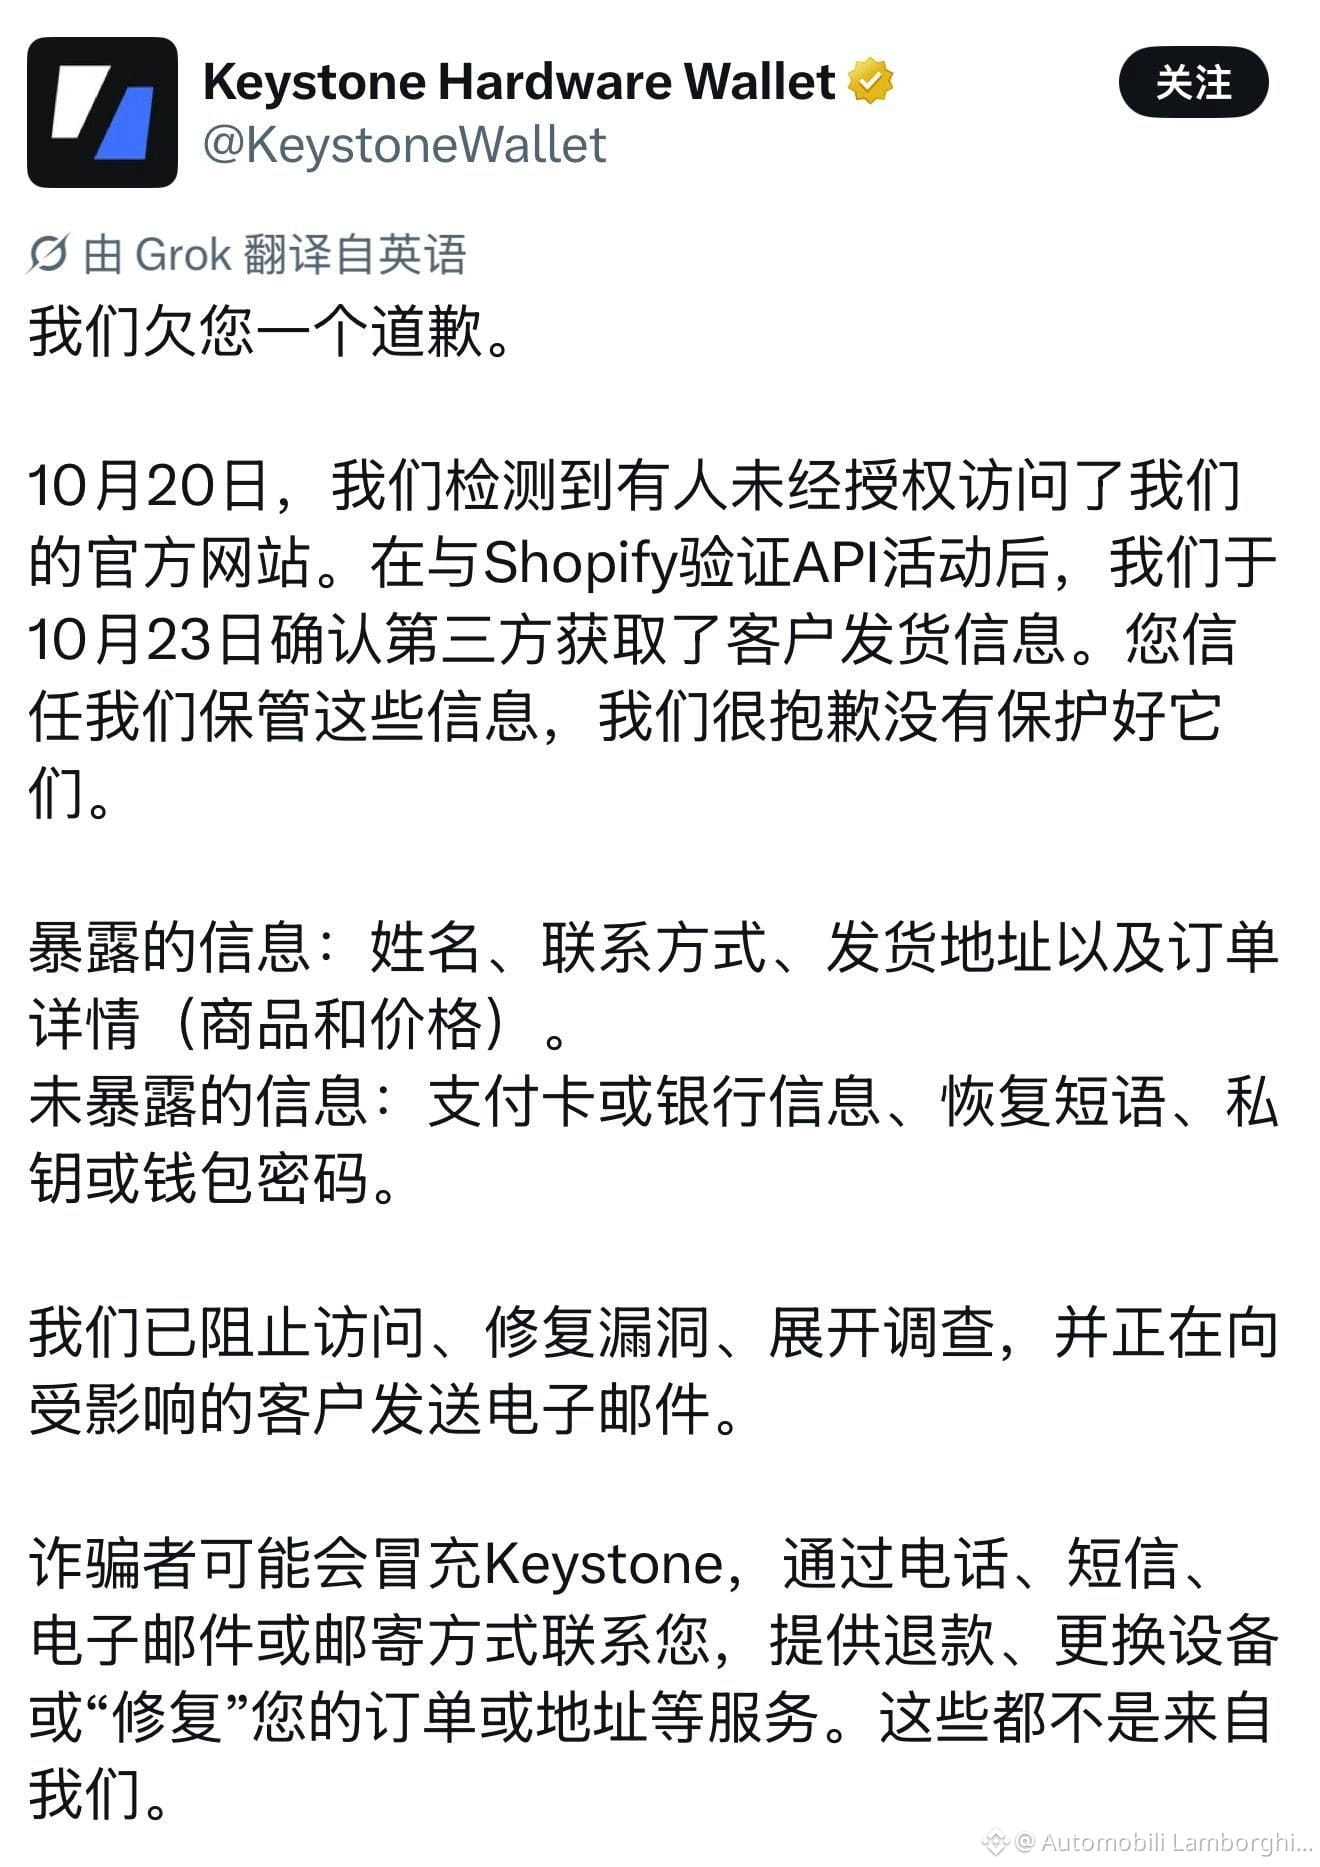
أصدرت Keystone، الشركة المعروفة بمحافظ الأجهزة، للتو بيان اعتذار عاجلًا، بعد اختراق القراصنة لنظامها الرسمي، ما عرّض عددًا لا يُحصى من مستخدمي العملات المشفرة لأبشع أشكال «كشف الهوية على أرض الواقع»:
كشف الأسرار الأساسية بالكامل: اخترق القراصنة مباشرةً لوحة إدارة متجر Keystone الرسمي (Shopify)، وسحبوا بيانات المستخدمين، بما فيها أسماؤهم الحقيقية وأرقام هواتفهم وعناوين الشحن الكاملة والمنتجات التي اشتروها وأسعارها!
القراصنة يملكون قائمة دقيقة بكبار حاملي العملات: صحيح أن المفاتيح الخاصة وعبارات الاسترداد على السلسلة لم تُسرق، لكن في نظر عصابات الاحتيال، هذا أشبه بـ«خريطة جاهزة تحدد مواقع أثرياء العملات المشفرة حول العالم»؛ فكل من اشترى محفظة، والحي الذي يسكن فيه، أصبح معلومًا للجميع!
كارثة ثانوية فتاكة تلوح في الأفق: أطلقت الشركة تحذيرًا عاجلًا، ومن المرجح جدًا أن ينتحل القراصنة صفة موظفي خدمة العملاء، ويتصلوا بك بحجة «وجود مشكلة في الطلب» أو «استرجاع الجهاز واستبداله» أو «ردّ المبلغ»، بل قد يرسلون مباشرةً إلى منزلك محفظة جديدة «ملغّمة» تم العبث بها، لخداعك وإقناعك بإدخال عبارة الاسترداد فيها!
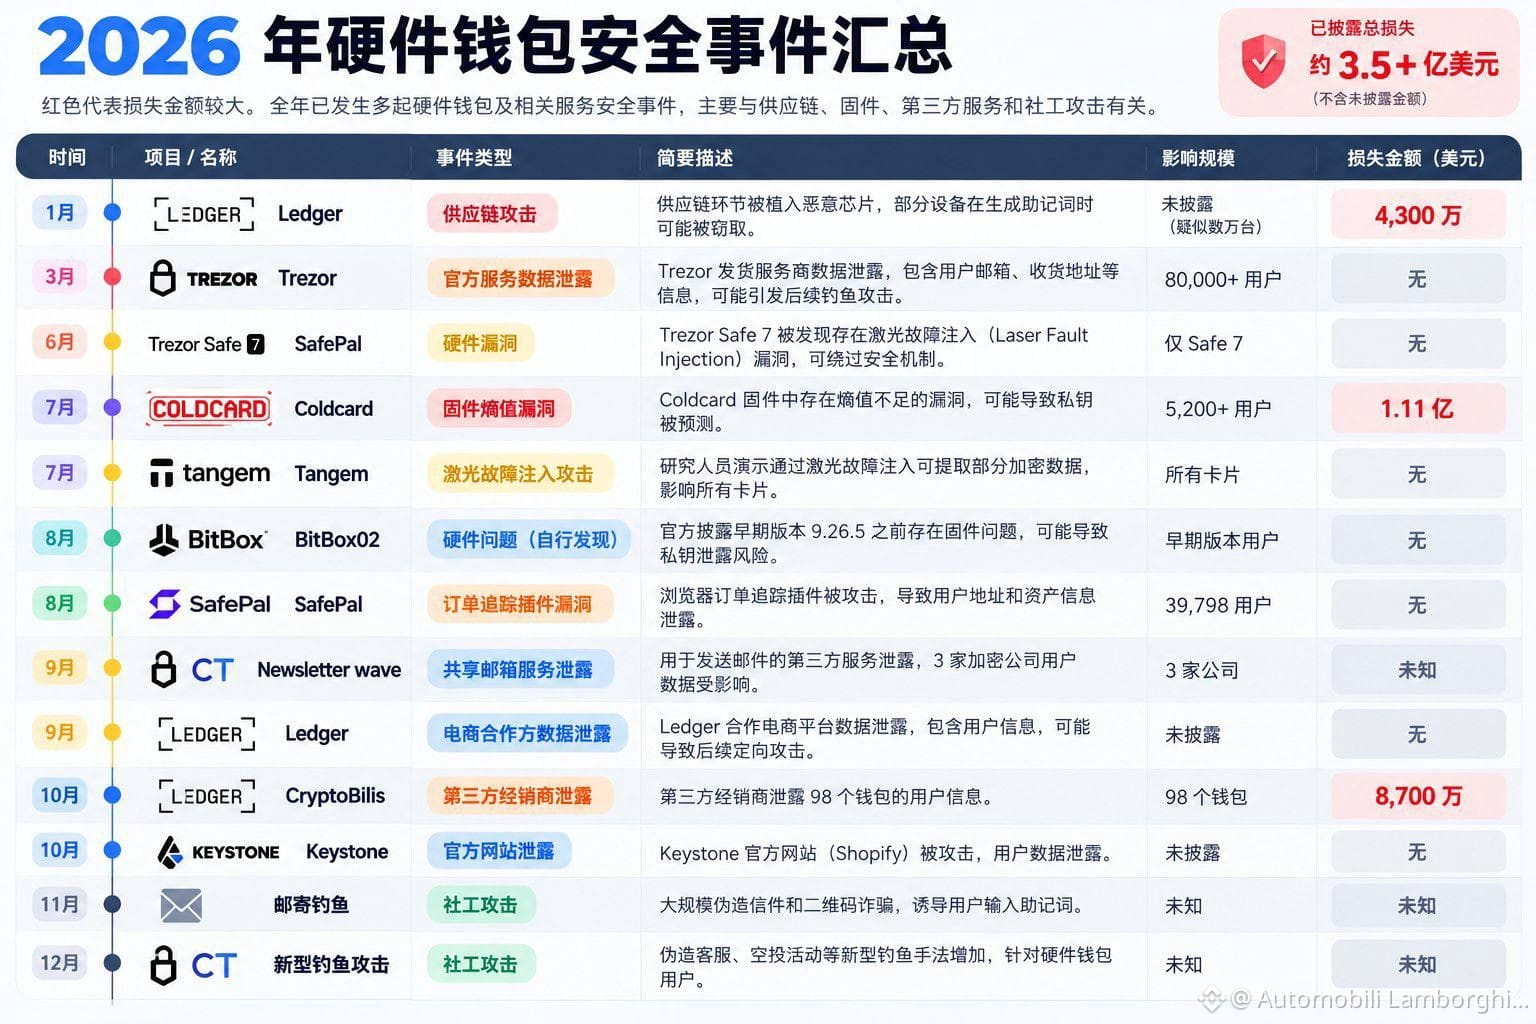
سلسلة إخفاقات محافظ الأجهزة: شهد هذا العام وحده اختراقات طالت Ledger وColdcard وSafePal تباعًا، بسبب عيوب في سلسلة التوريد وتسريبات للبيانات، وبلغت الخسائر الإجمالية أكثر من 350 مليون دولار! فالمحافظ الباردة قد تحمي المفاتيح الخاصة على السلسلة، لكنها لا تستطيع حتى حماية عنوان منزلك!
#加密安全 $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#黑客入侵 #盜幣
ظننتَ أن تخزين العملات في محفظة باردة هو الخيار الأكثر أمانًا، لكن تبيّن أن القراصنة يعرفون حتى رقم المبنى والشقة التي تسكن فيها! لقد بقي مفتاحك الخاص آمنًا، لكن عنوانك الفعلي أصبح مكشوفًا على الإنترنت لعصابات الاحتيال! وقد يأتي المحتالون في أي لحظة إلى منزلك بأجهزة معدّلة لاستهدافك بدقة!
أصدرت Keystone، الشركة المعروفة بمحافظ الأجهزة، للتو بيان اعتذار عاجلًا، بعد اختراق القراصنة لنظامها الرسمي، ما عرّض عددًا لا يُحصى من مستخدمي العملات المشفرة لأبشع أشكال «كشف الهوية على أرض الواقع»:
كشف الأسرار الأساسية بالكامل: اخترق القراصنة مباشرةً لوحة إدارة متجر Keystone الرسمي (Shopify)، وسحبوا بيانات المستخدمين، بما فيها أسماؤهم الحقيقية وأرقام هواتفهم وعناوين الشحن الكاملة والمنتجات التي اشتروها وأسعارها!
القراصنة يملكون قائمة دقيقة بكبار حاملي العملات: صحيح أن المفاتيح الخاصة وعبارات الاسترداد على السلسلة لم تُسرق، لكن في نظر عصابات الاحتيال، هذا أشبه بـ«خريطة جاهزة تحدد مواقع أثرياء العملات المشفرة حول العالم»؛ فكل من اشترى محفظة، والحي الذي يسكن فيه، أصبح معلومًا للجميع!
كارثة ثانوية فتاكة تلوح في الأفق: أطلقت الشركة تحذيرًا عاجلًا، ومن المرجح جدًا أن ينتحل القراصنة صفة موظفي خدمة العملاء، ويتصلوا بك بحجة «وجود مشكلة في الطلب» أو «استرجاع الجهاز واستبداله» أو «ردّ المبلغ»، بل قد يرسلون مباشرةً إلى منزلك محفظة جديدة «ملغّمة» تم العبث بها، لخداعك وإقناعك بإدخال عبارة الاسترداد فيها!
سلسلة إخفاقات محافظ الأجهزة: شهد هذا العام وحده اختراقات طالت Ledger وColdcard وSafePal تباعًا، بسبب عيوب في سلسلة التوريد وتسريبات للبيانات، وبلغت الخسائر الإجمالية أكثر من 350 مليون دولار! فالمحافظ الباردة قد تحمي المفاتيح الخاصة على السلسلة، لكنها لا تستطيع حتى حماية عنوان منزلك!
#加密安全 $BTC $ETH
#黑客入侵 #盜幣
433
كثيرون يقضون حياتهم كلها دون أن يفهموا ما الذي يُعدّ أصلًا حقيقيًا.ما يملكه معظم الناس من ممتلكات لا يُعدّ أصولًا حقيقية أصلًا.
إن لم تصدق، فالتفت إلى الوراء وانظر. حين كان آباؤنا في شبابهم، كانت دراجاتهم وساعاتهم وماكينات خياطةهم كنوزًا لا تُقدّر بثمن. أما اليوم، فما هي إلا كومة من قطع الحديد الصدئة. وفي جيلنا، حلّت البيوت والسيارات محل تلك الكنوز. لكن فكّر بهدوء: بعد عقود من الآن، أيٌّ من هذه الخرسانة والآلات القديمة سينجو من مصير انخفاض قيمته؟ وعلى الأرجح، ستصبح في النهاية بلا قيمة هي الأخرى.
هناك منطق مؤلم حقًا: لو كان في هذا العالم شيء اسمه «أصول ثابتة تُورَّث عبر الأجيال»، فلماذا لم يورّثك أجدادك شيئًا منها؟ ليس لأنهم لم يكونوا قادرين، بل لأن هذا الشيء لا وجود له أصلًا.
كثيرون يقضون حياتهم كلها دون أن يفهموا ما الذي يُعدّ أصلًا حقيقيًا.
ما يملكه معظم الناس من ممتلكات لا يُعدّ أصولًا حقيقية أصلًا.
إن لم تصدق، فالتفت إلى الوراء وانظر. حين كان آباؤنا في شبابهم، كانت دراجاتهم وساعاتهم وماكينات خياطةهم كنوزًا لا تُقدّر بثمن. أما اليوم، فما هي إلا كومة من قطع الحديد الصدئة. وفي جيلنا، حلّت البيوت والسيارات محل تلك الكنوز. لكن فكّر بهدوء: بعد عقود من الآن، أيٌّ من هذه الخرسانة والآلات القديمة سينجو من مصير انخفاض قيمته؟ وعلى الأرجح، ستصبح في النهاية بلا قيمة هي الأخرى.
هناك منطق مؤلم حقًا: لو كان في هذا العالم شيء اسمه «أصول ثابتة تُورَّث عبر الأجيال»، فلماذا لم يورّثك أجدادك شيئًا منها؟ ليس لأنهم لم يكونوا قادرين، بل لأن هذا الشيء لا وجود له أصلًا.
9
8
8.8k
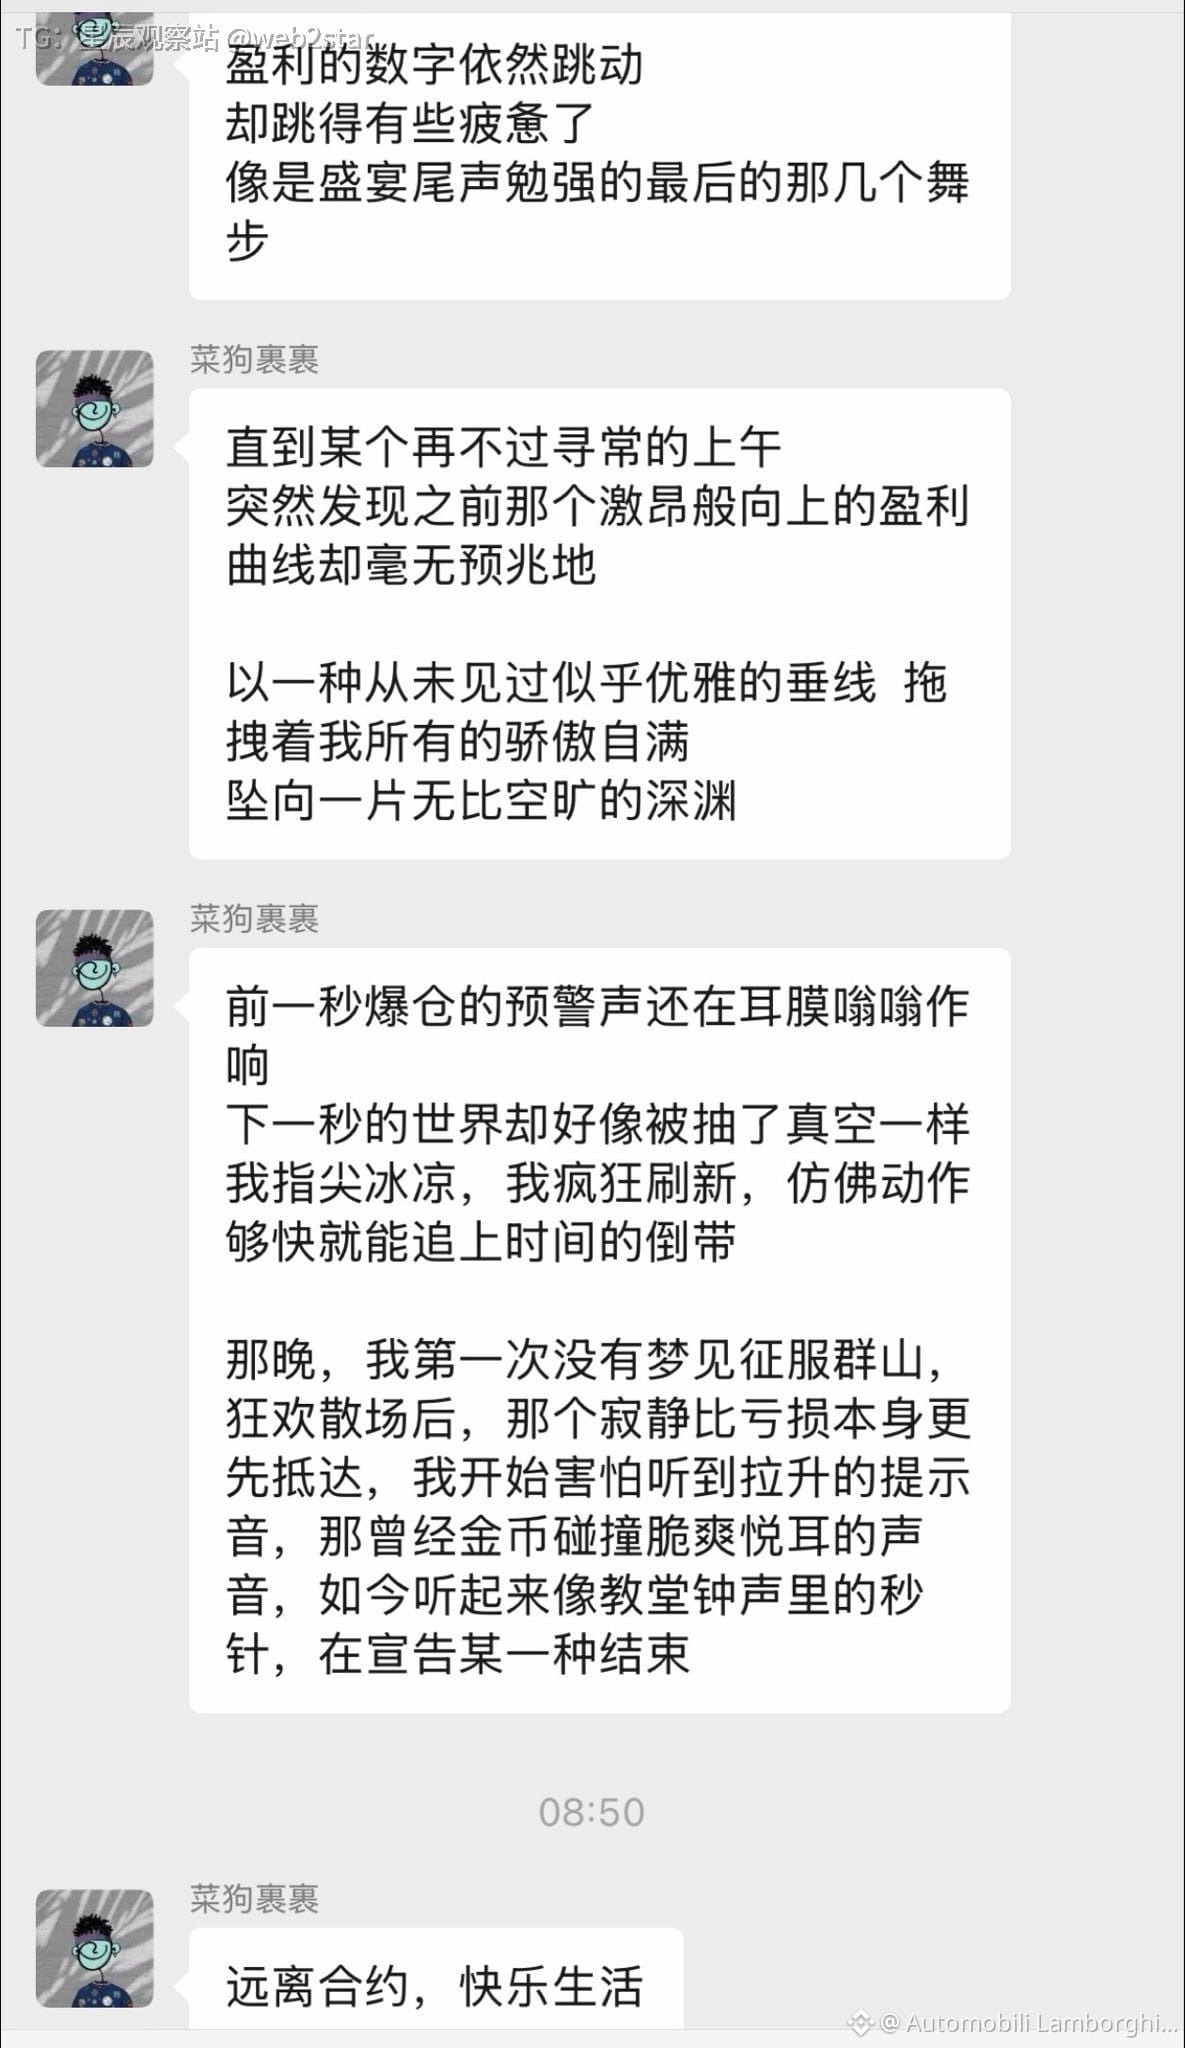
هذه السوق اللعينة حوّلت المتداولين كلهم إلى فلاسفة.
$BTC $ETH
هذه السوق اللعينة حوّلت المتداولين كلهم إلى فلاسفة.
$BTC $ETH
$BTC $ETH
1
722
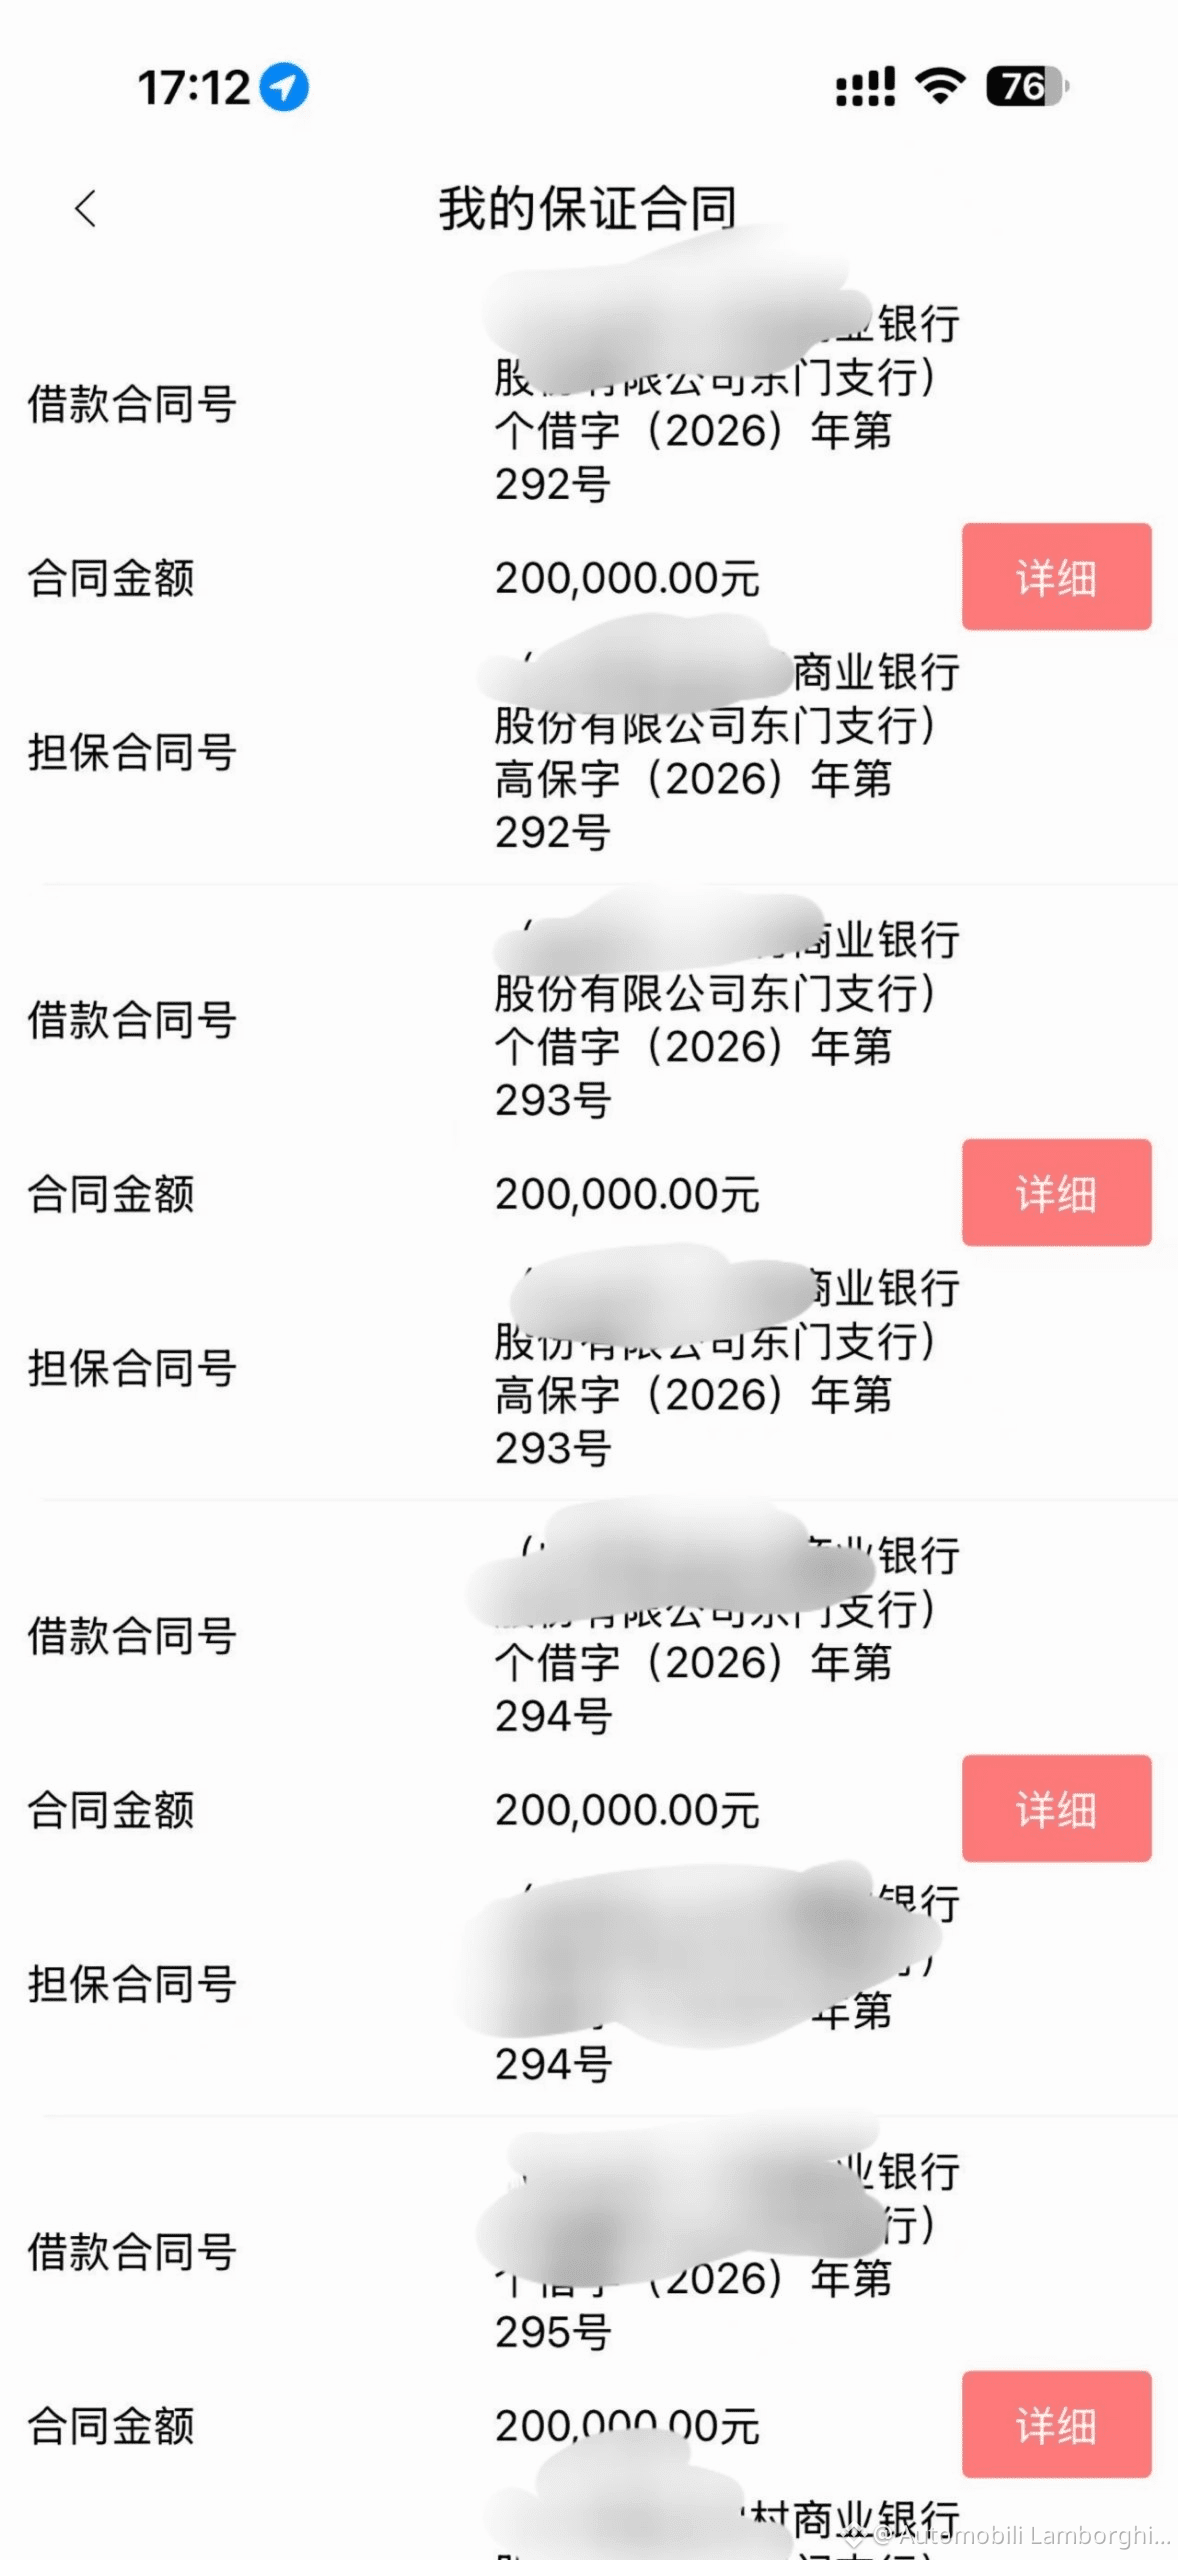
اقترضت 600 ألف، وراهنت بكل ما أملك
$BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
اقترضت 600 ألف، وراهنت بكل ما أملك
$BTC $ETH
$BTC $ETH
3
155
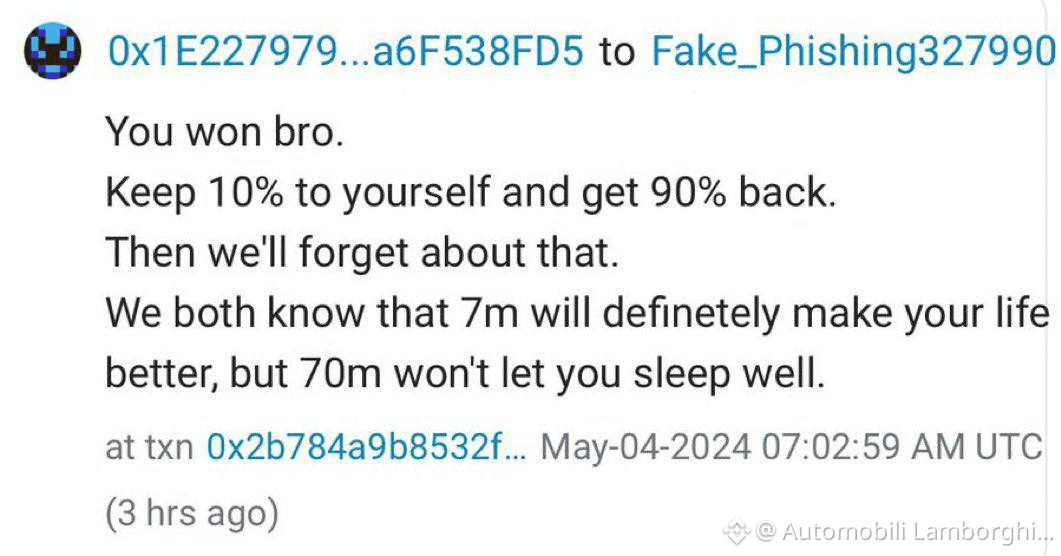
تحويل بقيمة 73 مليون دولار بسبب نقرة خاطئة! حوت ضخم يتعرض للنهب عبر «التسميم بتطابق أول وآخر أحرف العنوان»، ويتوسل على البلوك تشين: «يا أخي، لقد فزت. احتفظ بـ7 ملايين مكافأةً وأعد إليّ الباقي!»
اختفت في لحظة أموال تتجاوز قيمتها 500 مليون يوان صيني إلى محفظة هاكر، والحوت المنهار ينشر رسالة استغاثة على البلوك تشين! «7 ملايين تكفي لتعيش مرتاحًا بقية حياتك، لكن 70 مليونًا ستجعلك عاجزًا عن النوم ليلًا!» هذه الحيلة النفسية أذهلت الجميع!
أضخم عملية تحويل خاطئ وأكثرها إثارة للاختناق في تاريخ عالم العملات الرقمية تنتشر كالنار في الهشيم! وقع حوت عملاق ضحية لعملية تصيّد شهيرة من نوع «تسميم العنوان (Address Poisoning)»: أنشأ الهاكر عنوانًا مزيفًا تتطابق أحرفه الأولى والأخيرة مع العنوان الأصلي، ثم أرسل منه تحويلًا بسيطًا. وعندما أراد الحوت التحويل، نسخ عنوانًا عشوائيًا من سجل المعاملات، فأرسل بذلك مبلغًا كاملًا قدره 73,000,000 دولار (نحو 1,155 بيتكوين/WBTC، أي ما يزيد على 520 مليون يوان صيني) إلى محفظة الهاكر!
كُشفت رسالة توسّل متذللة من الحوت على البلوك تشين:
بعد أن اكتشف أنه أرسل الأموال إلى العنوان الخطأ، وجّه الحوت مباشرةً إلى الهاكر «رسالة مصالحة موجعة» عبر ملاحظة مرفقة بمعاملة على البلوك تشين!
أرسل 70 مليون دولار هديةً بغمضة عين، ثم راح يتوسل إلى الطرف الآخر كي يقبل 7 ملايين مكافأة! لا يوجد تراجع عن التحويلات على البلوك تشين، وقد جسّدت هذه الواقعة قسوة اللامركزية بأوضح صورة!
#黑客 #鏈上釣魚 #去中心化風險 $BTC
147
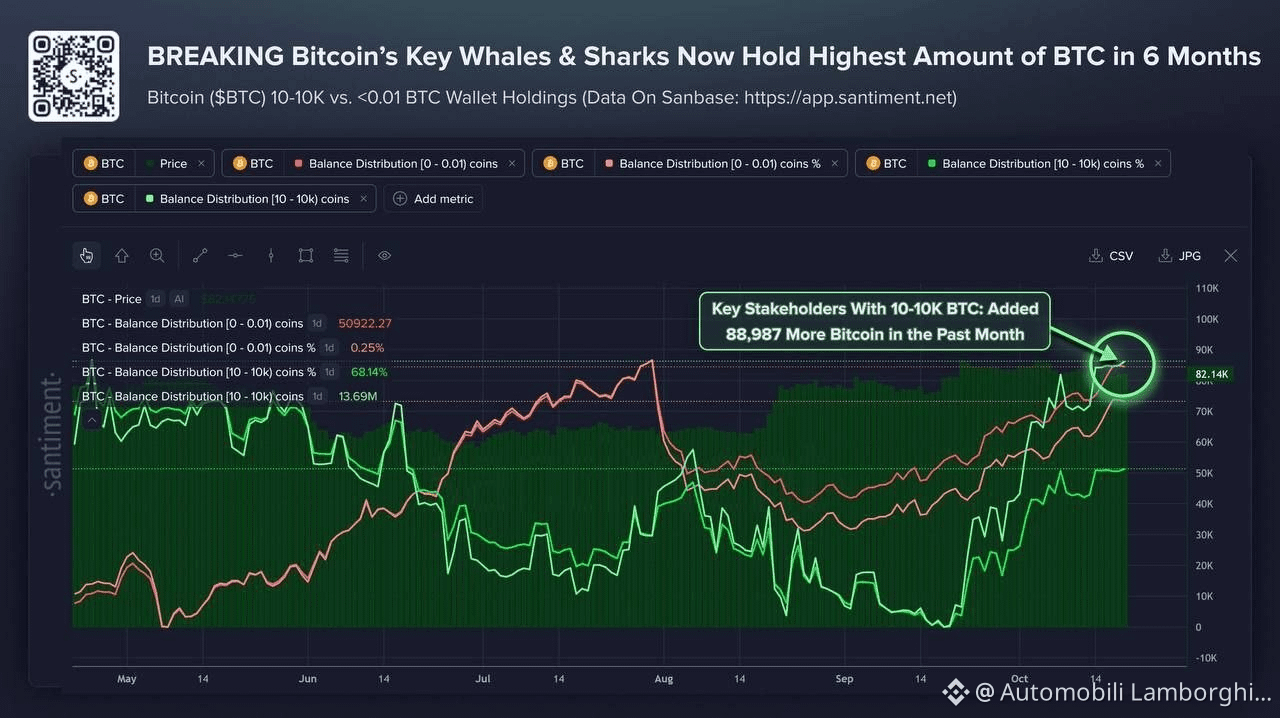
🐋 زاد كبار حائزي البيتكوين من أرصدتهم إلى أعلى مستوى لها منذ نحو 6 أشهر!
📈 منذ 19 سبتمبر، زاد كبار الحائزين الذين يمتلكون من 10 إلى 10,000 بيتكوين أرصدتهم بمقدار إجمالي قدره 88,987 بيتكوين.
🟢 ارتفع إجمالي حيازاتهم إلى 13.69 مليون بيتكوين، أي ما يعادل 68.14% من إجمالي المعروض من البيتكوين.
📊 الخلاصة: رغم تقلبات السوق، يواصل كبار المشاركين تجميع البيتكوين. وهذه إشارة إيجابية على المدى المتوسط والطويل. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🐋 زاد كبار حائزي البيتكوين من أرصدتهم إلى أعلى مستوى لها منذ نحو 6 أشهر!
📈 منذ 19 سبتمبر، زاد كبار الحائزين الذين يمتلكون من 10 إلى 10,000 بيتكوين أرصدتهم بمقدار إجمالي قدره 88,987 بيتكوين.
🟢 ارتفع إجمالي حيازاتهم إلى 13.69 مليون بيتكوين، أي ما يعادل 68.14% من إجمالي المعروض من البيتكوين.
📊 الخلاصة: رغم تقلبات السوق، يواصل كبار المشاركين تجميع البيتكوين. وهذه إشارة إيجابية على المدى المتوسط والطويل. $BTC $ETH
177
على مدى 10 سنوات، الاحتفاظ بـ100 دولار نقدًا مقابل شراء بيتكوين بـ100 دولار 👀$BTC $ETH
على مدى 10 سنوات، الاحتفاظ بـ100 دولار نقدًا مقابل شراء بيتكوين بـ100 دولار 👀$BTC $ETH
93
·
--
صاعد
آخر الأخبار: أفادت شركة SpaceX التابعة لإيلون ماسك، $SPCX ، بأن إيرادات الربع الثالث من عام 2026 بلغت 14.58 مليار دولار، متجاوزةً التوقعات.
آخر الأخبار: أفادت شركة SpaceX التابعة لإيلون ماسك، $SPCX ، بأن إيرادات الربع الثالث من عام 2026 بلغت 14.58 مليار دولار، متجاوزةً التوقعات.
103
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف