ظننتَ أن تخزين العملات في محفظة باردة هو الخيار الأكثر أمانًا، لكن تبيّن أن القراصنة يعرفون حتى رقم المبنى والشقة التي تسكن فيها! لقد بقي مفتاحك الخاص آمنًا، لكن عنوانك الفعلي أصبح مكشوفًا على الإنترنت لعصابات الاحتيال! وقد يأتي المحتالون في أي لحظة إلى منزلك بأجهزة معدّلة لاستهدافك بدقة!
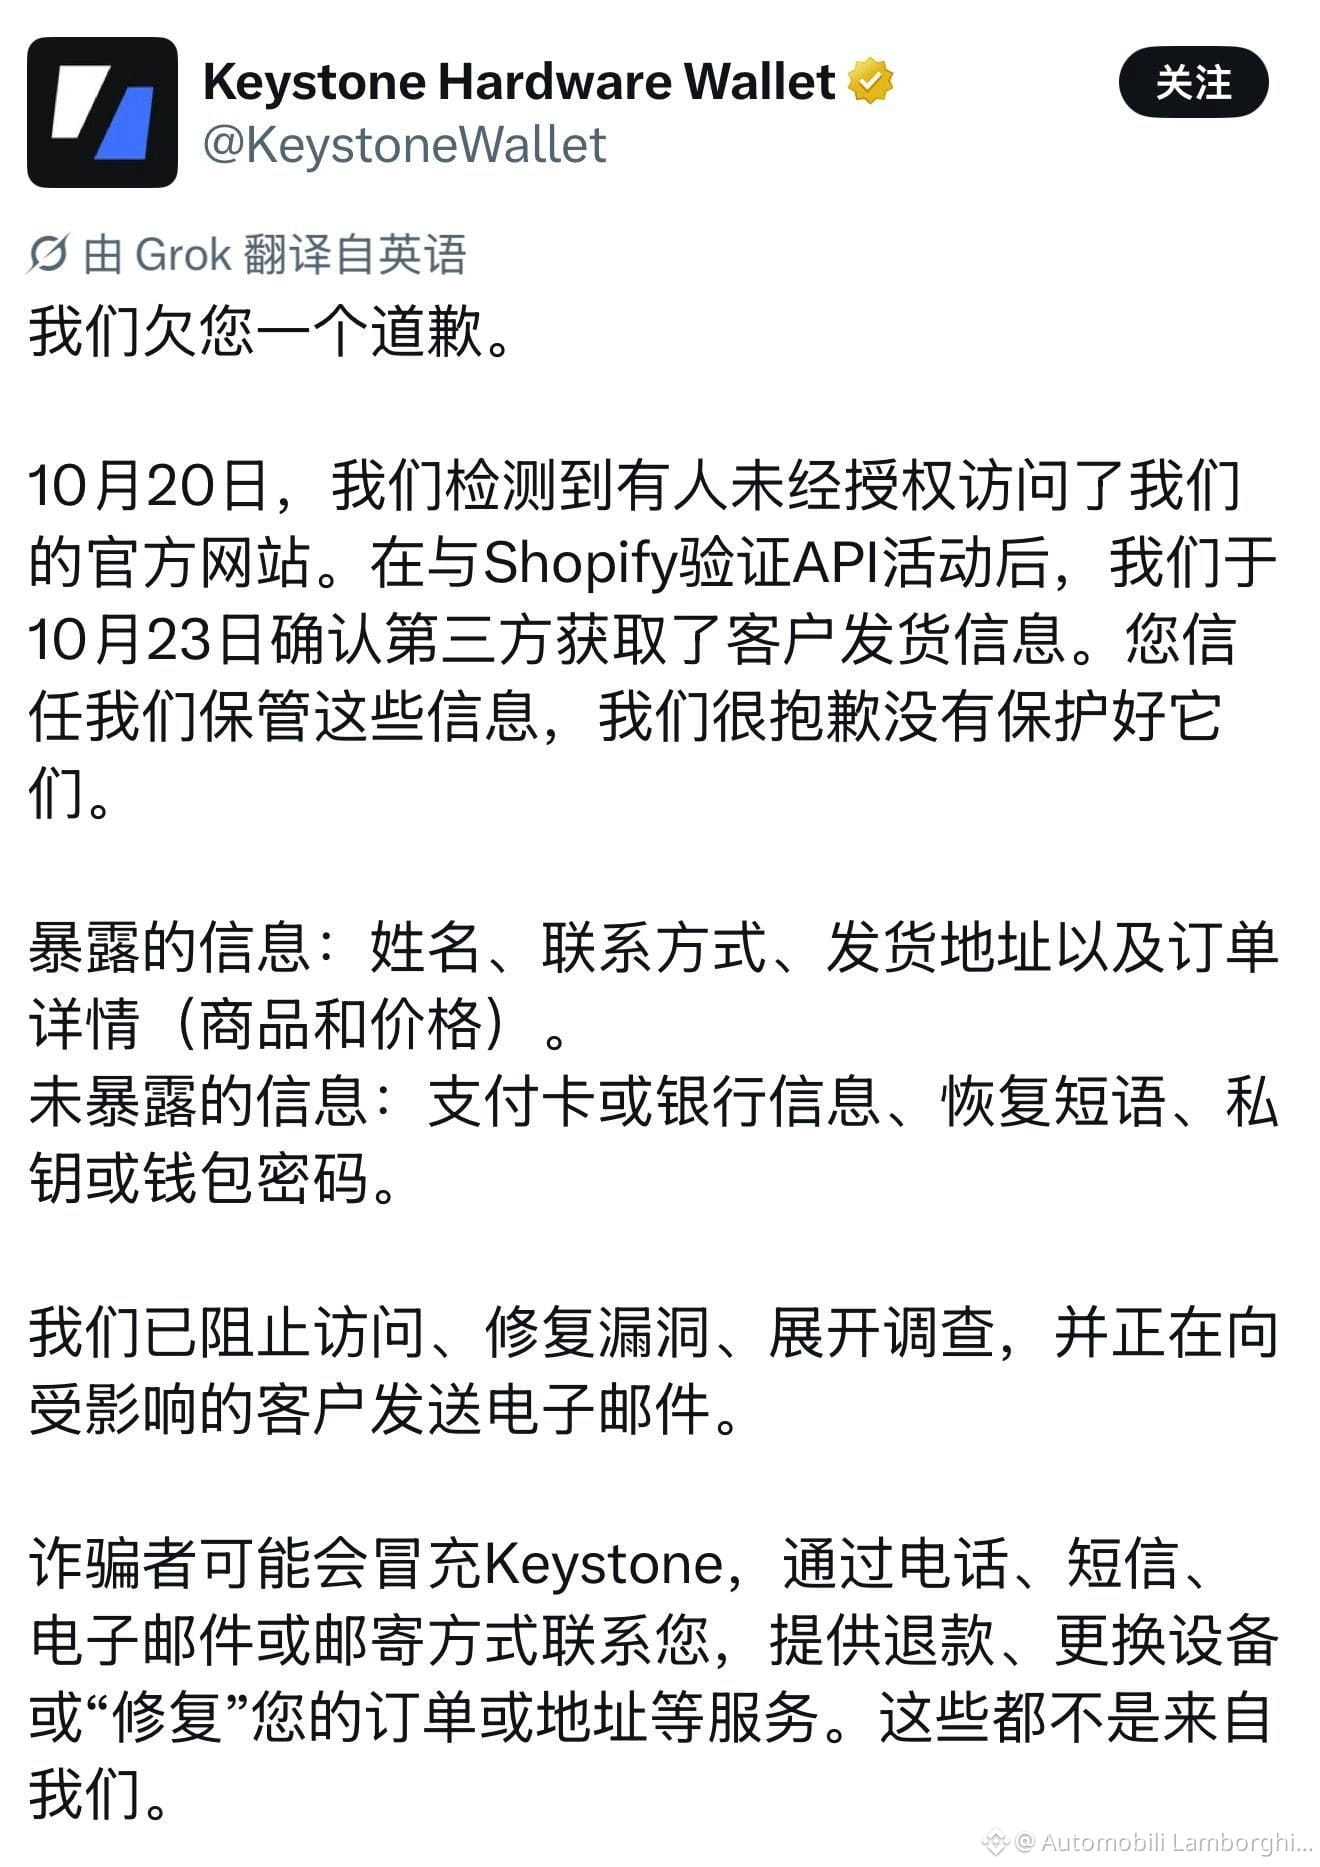
أصدرت Keystone، الشركة المعروفة بمحافظ الأجهزة، للتو بيان اعتذار عاجلًا، بعد اختراق القراصنة لنظامها الرسمي، ما عرّض عددًا لا يُحصى من مستخدمي العملات المشفرة لأبشع أشكال «كشف الهوية على أرض الواقع»:
كشف الأسرار الأساسية بالكامل: اخترق القراصنة مباشرةً لوحة إدارة متجر Keystone الرسمي (Shopify)، وسحبوا بيانات المستخدمين، بما فيها أسماؤهم الحقيقية وأرقام هواتفهم وعناوين الشحن الكاملة والمنتجات التي اشتروها وأسعارها!
القراصنة يملكون قائمة دقيقة بكبار حاملي العملات: صحيح أن المفاتيح الخاصة وعبارات الاسترداد على السلسلة لم تُسرق، لكن في نظر عصابات الاحتيال، هذا أشبه بـ«خريطة جاهزة تحدد مواقع أثرياء العملات المشفرة حول العالم»؛ فكل من اشترى محفظة، والحي الذي يسكن فيه، أصبح معلومًا للجميع!
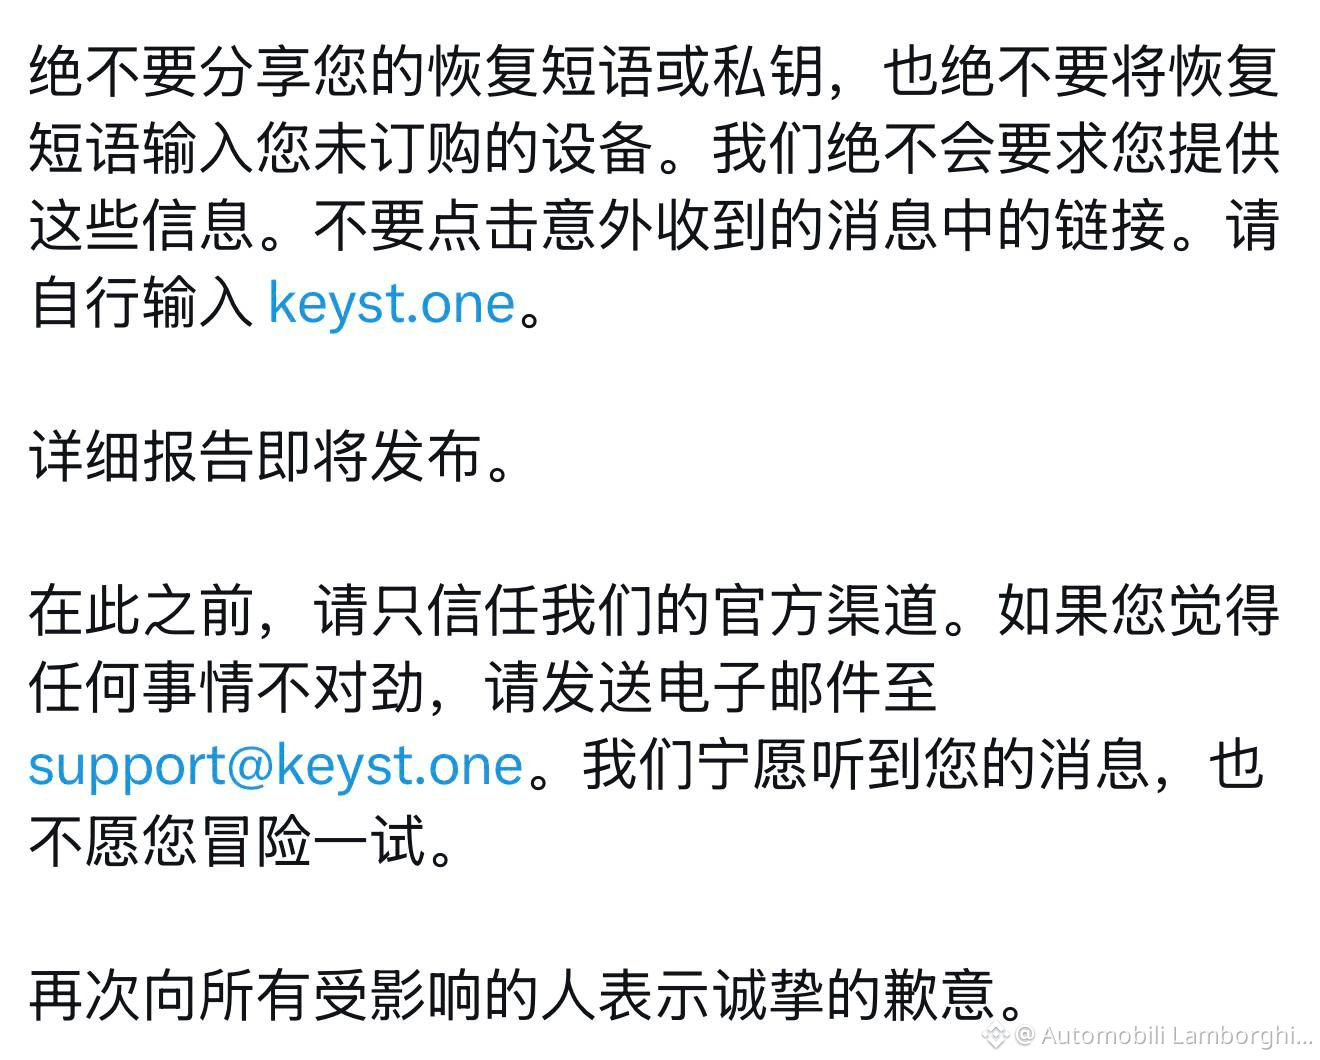
كارثة ثانوية فتاكة تلوح في الأفق: أطلقت الشركة تحذيرًا عاجلًا، ومن المرجح جدًا أن ينتحل القراصنة صفة موظفي خدمة العملاء، ويتصلوا بك بحجة «وجود مشكلة في الطلب» أو «استرجاع الجهاز واستبداله» أو «ردّ المبلغ»، بل قد يرسلون مباشرةً إلى منزلك محفظة جديدة «ملغّمة» تم العبث بها، لخداعك وإقناعك بإدخال عبارة الاسترداد فيها!
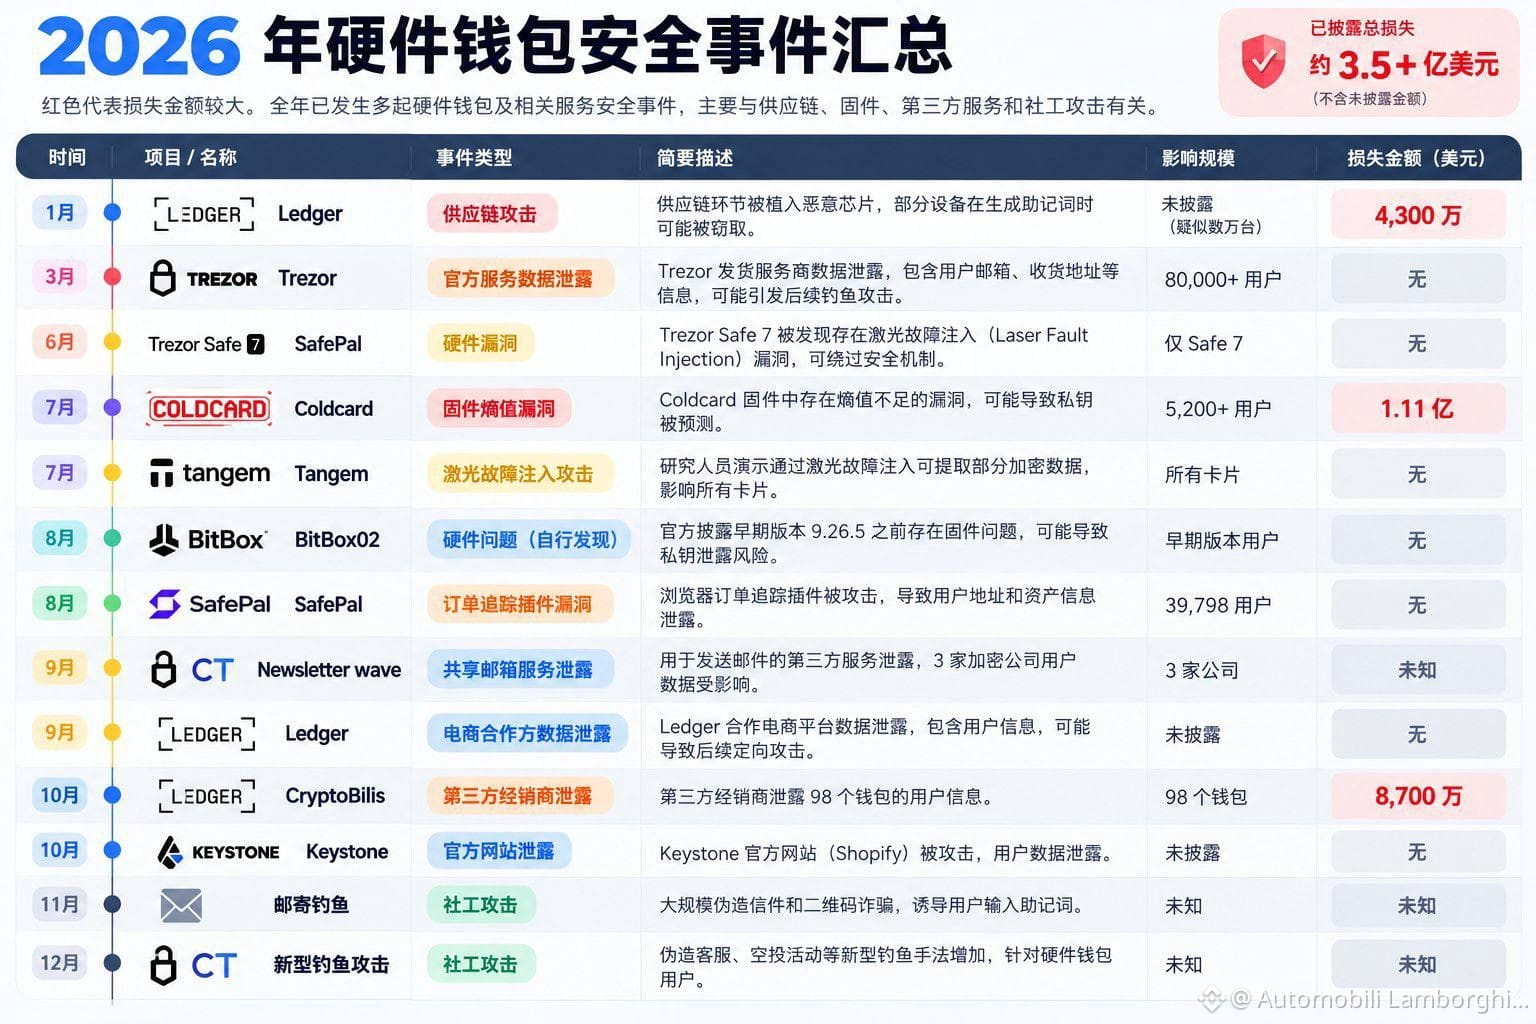
سلسلة إخفاقات محافظ الأجهزة: شهد هذا العام وحده اختراقات طالت Ledger وColdcard وSafePal تباعًا، بسبب عيوب في سلسلة التوريد وتسريبات للبيانات، وبلغت الخسائر الإجمالية أكثر من 350 مليون دولار! فالمحافظ الباردة قد تحمي المفاتيح الخاصة على السلسلة، لكنها لا تستطيع حتى حماية عنوان منزلك!
#加密安全 $BTC $ETH
#黑客入侵 #盜幣