

#rseth
rseth
24,500 مشاهدات
117 يقومون بالنقاش
رائج
جديد

عرض الترجمة
KelpDAO kiện LayerZero: cáo buộc endorsement thiết bị dẫn đến exploit rsETH 292 triệu USD
- KelpDAO đã kiện LayerZero và Bryan Pellegrino sau vụ exploit rsETH ngày 18/4.
- Oán cáo rằng thiết bị bridge đã được endorsement bằng văn bản từ LayerZero.
- Vụ exploit liên quan đến số tiền lên đến 292 triệu USD.
#BinanceSquare #CryptoNews #ETH #DeFi
$rseth #rseth
vlikevn Titanbot
Nguồn: The Block
عرض الترجمة
KelpDAO kiện LayerZero - $292M rsETH bridge exploit
- KelpDAO kiện LayerZero vì vụ exploit bridge rsETH trị giá $292M
- LayerZero đã ủng hộ thiết lập bridge trước khi tấn công xảy ra
- CEO Bryan Pellegrino bác bỏ vụ kiện vì thiếu tính hợp lý
$rseth #rseth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
KelpDAO kiện LayerZero - $292M rsETH bridge exploit
- KelpDAO kiện LayerZero vì vụ exploit bridge rsETH trị giá $292M
- LayerZero đã ủng hộ thiết lập bridge trước khi tấn công xảy ra
- CEO Bryan Pellegrino bác bỏ vụ kiện vì thiếu tính hợp lý
$rseth #rseth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
- KelpDAO kiện LayerZero vì vụ exploit bridge rsETH trị giá $292M
- LayerZero đã ủng hộ thiết lập bridge trước khi tấn công xảy ra
- CEO Bryan Pellegrino bác bỏ vụ kiện vì thiếu tính hợp lý
$rseth #rseth
#vlikevn #Titanbot
Nguồn: CoinTelegraph

·
--
LayerZero摊上大事了。KelpDAO直接起诉它和Bryan Pellegrino,指控安全失职导致今年rsETH桥被黑。这次不是发推道歉了事,是直接法庭上见真章。跨链桥这行,信任就是一切,诉讼一开,LayerZero的审计、保险、机构合作全得被扒层皮。反过来,KelpDAO这波也算给行业立规矩:桥安全出了篓子,协议方别想甩锅,该担的责任得担。
$ZRO #LayerZero #KelpDAO #rsETH
LayerZero摊上大事了。KelpDAO直接起诉它和Bryan Pellegrino,指控安全失职导致今年rsETH桥被黑。这次不是发推道歉了事,是直接法庭上见真章。跨链桥这行,信任就是一切,诉讼一开,LayerZero的审计、保险、机构合作全得被扒层皮。反过来,KelpDAO这波也算给行业立规矩:桥安全出了篓子,协议方别想甩锅,该担的责任得担。
$ZRO #LayerZero #KelpDAO #rsETH
$ZRO #LayerZero #KelpDAO #rsETH
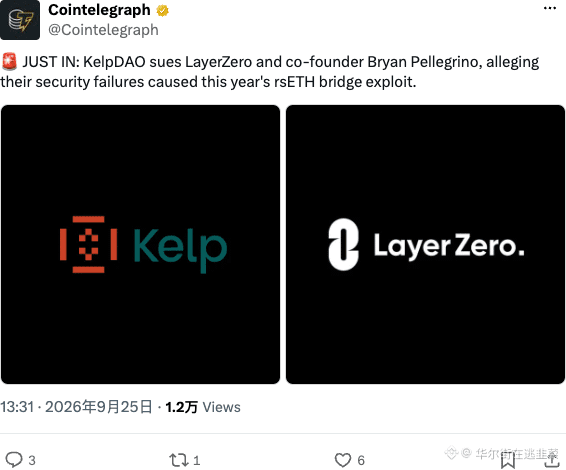
风中浪客:
跨链桥出事最怕扯皮,KelpDAO 直接起诉算是把 $ZRO 架火上烤了。桥这生意信任一崩比啥都贵,先观望,别急着接飞刀。
1
111
🔥 إن ضخ 2,000 إيثريوم في صندوق استرداد ليس عملية إنقاذ—بل هو تصويت بالثقة من رأس مال ذكي.
📊 قامت KelpDAO للتو بإيداع 2,000 ETH (~5.3 مليون دولار) في مجمع ترميم rsETH التابع لـ DeFi United، وهي خطوة تأتي في ظل موجة صعود اليوم #DeFi rally ووتيرة نشاط #rsETH buzz. يقع سعر ETH عند 2,670 دولارًا، منخفضًا 3.06% خلال 24 ساعة، مع حجم تداول 975 مليون دولار؛ بينما يعكس سوق العقود الآجلة معدل تمويل صاعدًا قدره +0.0040% ونسبة long-short تبلغ 2.82، ما يعني أن المراكز الطويلة العدوانية هي المسيطرة.
💡 في سوق مؤشر المعنويات فيه 71/100 (الجشع) وMACD الخاص ببيتكوين تحوّل للتو إلى هبوط، فإن هذا النوع من ضخ أموال منسق من “المال الذكي” يشير إلى أن المرحلة التالية من الدورة قد تكون “إعادة تجميع” بدلًا من موجة بيع ذعر. عندما يقوم متداولو النمط المؤسسي بتعزيز رهاناتهم على عقود ETH الآجلة، فهم عمليًا يراهنون أن الهبوط سيغذي اتجاهًا صاعدًا أقوى—وهو النمط الذي رأيناه سابقًا قبل كل موجة صعود في منتصف الدورة. #CryptoCycle #SmartMoney
🛠️ الخلاصة العملية: راقب مؤشرات ETH على السلسلة (on-chain) وتدفقات صندوق rsETH؛ إذا واصل الصندوق النمو بينما يرتفع الفائدة المفتوحة في العقود الآجلة فوق 6 مليارات دولار، فكر في زيادة مركزك في ETH أثناء الهبوط، باستخدام دخول على دفعات لالتقاط الارتفاع المحتمل دون التعرض بشكل زائد لتقلبات المدى القصير.
❓ كيف تقوم بتعديل استراتيجية ETH لديك في ضوء التزام KelpDAO—هل تضيف أثناء الهبوط، أم تستمر على نفس الوضع، أم تنتظر اختراقًا أوضح؟
7

·
--
المُهاجم سرق $rsETH، لكن روبوتات MEV كانت أسرعلِنَقْطَةٍ أوّلًا: لم يكن الأمر أن «Safe» نفسها تعرضت للخطر؛ بل إن الوحدة/الموديول المخصّص المرتبط بالمحفظة تركت الباب الخلفي مفتوحًا على اتساعه.
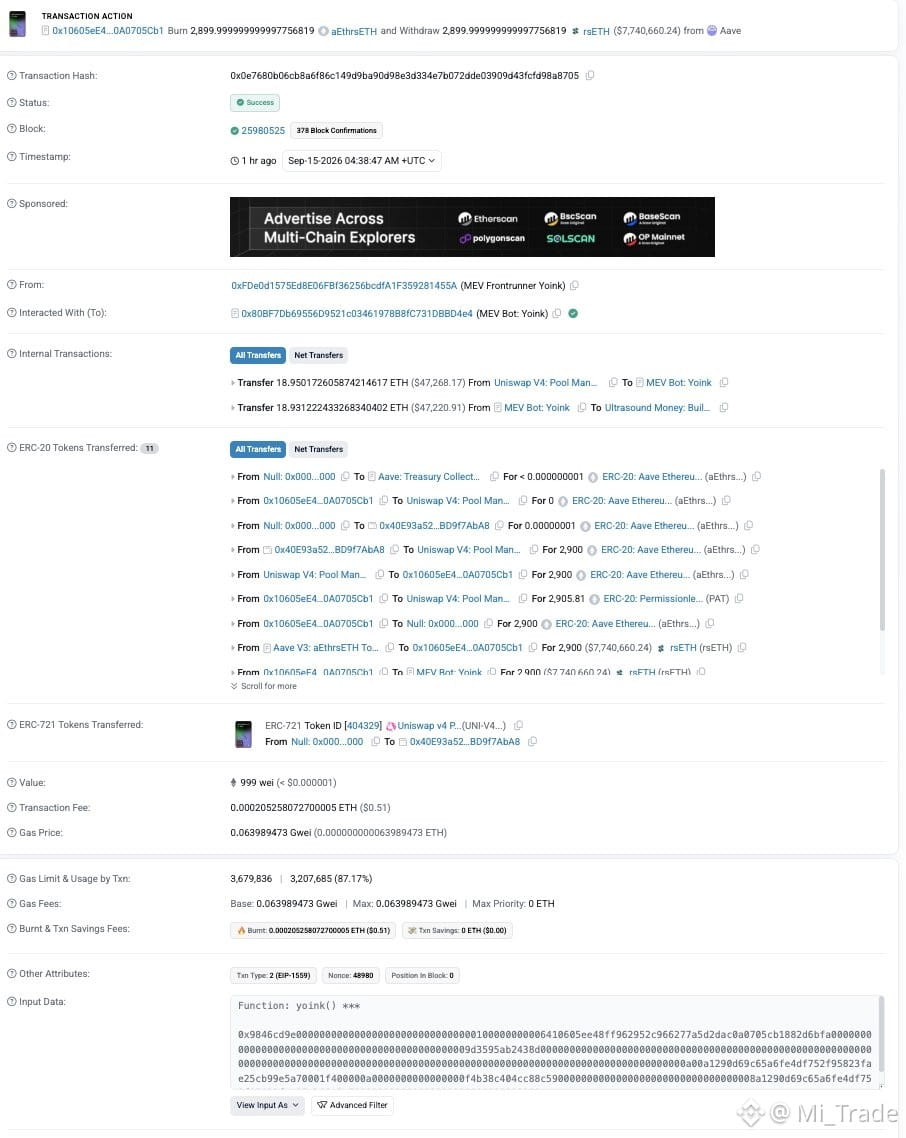
في 15 سبتمبر قرابة الساعة 04:38 بالتوقيت العالمي المنسق، تمكنت فرق أمان مثل Blockaid من تتبع إساءة استخدام ترخيص لوحدات على Ethereum Safe: قام المهاجمون، عبر keeper multicall متاح للعامة، بتوجيه وحدة سيولة مخصّصة لـ Uniswap v4 إلى حوض hooked تم إنشاؤه ذاتيًا، ثم قاموا بتفكيك aEthrsETH إلى نحو 2900 وحدة من $rsETH، بتقييم يقارب 7.73 مليون دولار (وتذكر بعض التقارير أيضًا رقمًا قريبًا من 7.8 مليون). وخلاصة الخبراء الأمنيين هي أن السبب هو إساءة استخدام ترخيص الـ module، وليس اختراق النواة الخاصة بـ Safe أو الاستيلاء على مفتاح المالك (owner key).
المُهاجم سرق $rsETH، لكن روبوتات MEV كانت أسرع
لِنَقْطَةٍ أوّلًا: لم يكن الأمر أن «Safe» نفسها تعرضت للخطر؛ بل إن الوحدة/الموديول المخصّص المرتبط بالمحفظة تركت الباب الخلفي مفتوحًا على اتساعه.
في 15 سبتمبر قرابة الساعة 04:38 بالتوقيت العالمي المنسق، تمكنت فرق أمان مثل Blockaid من تتبع إساءة استخدام ترخيص لوحدات على Ethereum Safe: قام المهاجمون، عبر keeper multicall متاح للعامة، بتوجيه وحدة سيولة مخصّصة لـ Uniswap v4 إلى حوض hooked تم إنشاؤه ذاتيًا، ثم قاموا بتفكيك aEthrsETH إلى نحو 2900 وحدة من $rsETH، بتقييم يقارب 7.73 مليون دولار (وتذكر بعض التقارير أيضًا رقمًا قريبًا من 7.8 مليون). وخلاصة الخبراء الأمنيين هي أن السبب هو إساءة استخدام ترخيص الـ module، وليس اختراق النواة الخاصة بـ Safe أو الاستيلاء على مفتاح المالك (owner key).
في 15 سبتمبر قرابة الساعة 04:38 بالتوقيت العالمي المنسق، تمكنت فرق أمان مثل Blockaid من تتبع إساءة استخدام ترخيص لوحدات على Ethereum Safe: قام المهاجمون، عبر keeper multicall متاح للعامة، بتوجيه وحدة سيولة مخصّصة لـ Uniswap v4 إلى حوض hooked تم إنشاؤه ذاتيًا، ثم قاموا بتفكيك aEthrsETH إلى نحو 2900 وحدة من $rsETH، بتقييم يقارب 7.73 مليون دولار (وتذكر بعض التقارير أيضًا رقمًا قريبًا من 7.8 مليون). وخلاصة الخبراء الأمنيين هي أن السبب هو إساءة استخدام ترخيص الـ module، وليس اختراق النواة الخاصة بـ Safe أو الاستيلاء على مفتاح المالك (owner key).
224

·
--
#новости
#взлом #rseth
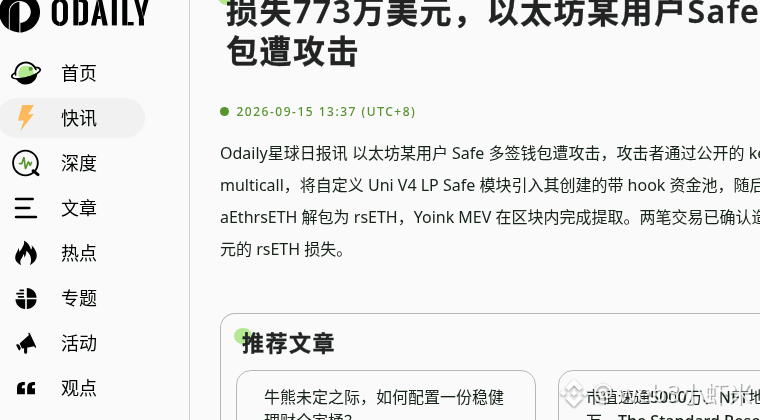
🪞 حاول القراصنة سرقة 7.8 مليون دولار، لكن بوتًا آخر اعترض الأموال مباشرةً أثناء الهجوم.
اكتشف المهاجم ثغرة في وحدة خارجية كانت متصلة بمحفظة Safe تابعة لمستخدم غير معروف، وحاول سحب ما يقرب من 2900 rsETH (7.8 مليون دولار).
لكن تمت ملاحظة المعاملة بواسطة بوت MEV يدعى Yoink، الذي نفّذ الهجوم نفسه مسبقًا واعترض تقريبًا كامل المبلغ.
مدّدت بروتوكول Kelp DAO، الذي يُصدر rsETH، مؤقتًا تجميد عنوان البوت. لم يتم اختراق كلٍ من Kelp DAO ولا Safe.
لم تُسترد الأموال لصاحب المحفظة بعد، ولم يُعلِن مطوّر بوت Yoink علنًا عن نيته في فعل ذلك.
❗️في Kelp DAO، دعا المسؤولون المستخدمين إلى سحب الأذونات مؤقتًا من عقودهم. قد تكون أموال المستخدمين الذين تفاعلوا مع البروتوكول مهددة.
1
139

·
--
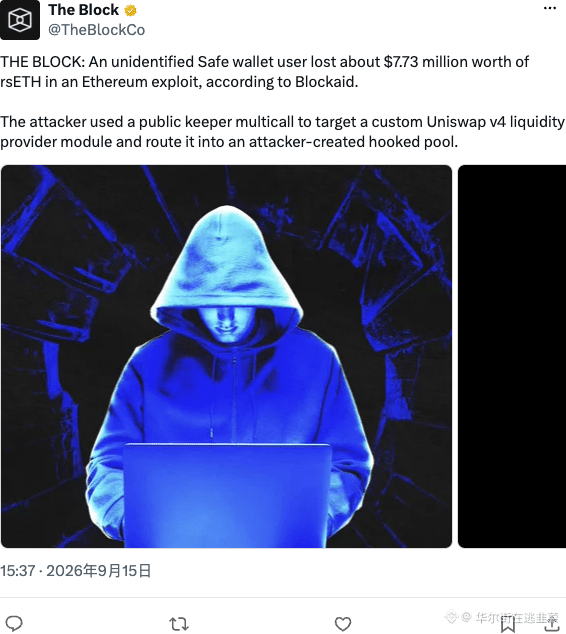
تمت سرقة محفظة Safe المجهولة بقيمة 773 مليون دولار من rsETH، ولم يلعب القراصنة ألعابًا بهرجية؛ بل قاموا مباشرةً بالاستعانة بـ公开 keeper multicall للاقتران بوحدة LP الخاصة بـ Uniswap v4 بشكل مخصص، ثم نقلوا الأموال إلى عقد hook الذي أنشأوه هم بأنفسهم. وباختصار: هذه صلاحيات للوحدة تُخفي بابًا خلفيًا، ما إن يتم توقيع واحد حتى تطير الأموال. استخدام Safe لا يعني بالضرورة الأمان؛ إن نقطة الضعف الحقيقية هي الإضافات (البلاتينغ). تحرَّك فورًا وافحص التفويضات.
$ETH #rsETH #Uniswap
$ETH #rsETH #Uniswap
92

🚨 $RSETH تحت الهجوم: تم إطلاق تجريف السيولة بقيمة $7.7M! 🦈
📊 رصدت منصة Blockaid على السلسلة إصابة في محفظة Safe على شبكة Ethereum، حيث استولى المهاجم على واجهة Keeper Multicall العامة لإعادة توجيه LP مخصص على Uniswap V4 إلى حوض (Hook Pool) خبيث. ⚡ قام الـ Hook الغادر بفك aEth‑rsETH إلى rsETH، وتدخل Yoink MEV ليأخذ كامل الكومة في كتلة واحدة. 🔍 تعرض هذه العملية كيف يستخدم مشغلو الأموال الذكية أذونات/مزايا العقود (contract hooks) كسلاح لتفريغ السيولة بسرعة البرق، ما يترك النظام البيئي في حالة ارتباك بحثًا عن الرقعة الدفاعية التالية.
💬 كيف سيعزز مجتمع rsETH حَوْزاته (vaults) ضد هذا النوع من الغارات التي تقودها الـ hooks؟ 👇
⚠️ ليست نصيحة مالية. دائمًا راقب مخاطرك. 🛡️
🏷️ #RSETH #SmartMoney #Hack #LiquiditySweep #Crypto
🦈 ⚡
11
·
--
تمّ التحقق
🔧 Kelp DAO أكدت أن rs$ETH قد تعافى بالكامل بعد 5 أسابيع من معالجة تداعيات الهجوم الذي بلغت قيمته 293 مليون دولار.
{future}(ETHUSDT)
وفقًا للإعلان الأخير، تم نقل دفعة 20,373.7 rsETH أخيرًا إلى نظام الجسر عبر السلاسل، مما يكتمل رسميًا خطة التعافي. حاليًا، تعمل وظائف المينت (mint) والاسترداد (redeem) وتوزيع المكافآت بشكل طبيعي مرة أخرى.
📊 لم يؤثر الهجوم الذي وقع في 18/04 على Kelp DAO فحسب، بل أثر أيضًا على نظام DeFi بأكمله بشكل متسلسل. استخدم الهاكر كمية كبيرة من rsETH كضمان للاقتراض من WETH، مما تسبب في تراكم ديون سيئة تقدر بحوالي 190 مليون دولار.
👀 على الرغم من أن عملية التعافي قد اكتملت، إلا أن القيمة الإجمالية المقفلة (TVL) لسوق DeFi لم تستعد بعد إلى المستويات السابقة للحادث، مما يدل على أن تأثيرات الهجمات الكبرى لا تزال مستمرة.
#DeFi #rsETH #KelpDAO #Crypto
🔧 Kelp DAO أكدت أن rs$ETH قد تعافى بالكامل بعد 5 أسابيع من معالجة تداعيات الهجوم الذي بلغت قيمته 293 مليون دولار.
وفقًا للإعلان الأخير، تم نقل دفعة 20,373.7 rsETH أخيرًا إلى نظام الجسر عبر السلاسل، مما يكتمل رسميًا خطة التعافي. حاليًا، تعمل وظائف المينت (mint) والاسترداد (redeem) وتوزيع المكافآت بشكل طبيعي مرة أخرى.
📊 لم يؤثر الهجوم الذي وقع في 18/04 على Kelp DAO فحسب، بل أثر أيضًا على نظام DeFi بأكمله بشكل متسلسل. استخدم الهاكر كمية كبيرة من rsETH كضمان للاقتراض من WETH، مما تسبب في تراكم ديون سيئة تقدر بحوالي 190 مليون دولار.
👀 على الرغم من أن عملية التعافي قد اكتملت، إلا أن القيمة الإجمالية المقفلة (TVL) لسوق DeFi لم تستعد بعد إلى المستويات السابقة للحادث، مما يدل على أن تأثيرات الهجمات الكبرى لا تزال مستمرة.
#DeFi #rsETH #KelpDAO #Crypto
2
2.1k
·
--
Kelp DAO تذكير: اعتبارًا من 15 يونيو، سيتوقف الدعم عبر السلاسل لrsETH لعدة سلاسل. يُنصح المستخدمون الذين يمتلكون أو يستخدمون وظيفة rsETH عبر السلاسل بالتحقق مسبقًا من الشبكة التي توجد فيها أصولهم، ومسار النقل عبر السلاسل، والمراكز المتعلقة بـ DeFi، لتجنب أي قيود في العمليات المستقبلية.
هذه الأحداث في التقويم قد لا تؤثر مباشرة على الأسعار، لكنها قد تؤثر على انتقال السيولة، تجربة النقل عبر السلاسل، وتفاعل بعض البروتوكولات. يمكن للمستخدمين الذين يستخدمون بيئة Kelp مؤخرًا التركيز على الإعلانات الرسمية والترتيبات المتعلقة بالنقل. #KelpDAO #rsETH
هذه الأحداث في التقويم قد لا تؤثر مباشرة على الأسعار، لكنها قد تؤثر على انتقال السيولة، تجربة النقل عبر السلاسل، وتفاعل بعض البروتوكولات. يمكن للمستخدمين الذين يستخدمون بيئة Kelp مؤخرًا التركيز على الإعلانات الرسمية والترتيبات المتعلقة بالنقل. #KelpDAO #rsETH
96
مقالة
⚠️ AAVE: الثغرات المخفية لعملاق DeFi الذي يهدأ$AAVE
عنوان قصير: AAVE في خطر
📉 حادثة rsETH: انهيار حاد في TVL
في 18 أبريل 2026، تعرض AAVE لصدمة كبيرة بعد حادثة الأمان rsETH:
TVL انخفض بنحو 17% في يوم واحد فقط
تم سحب أموال ضخمة بشكل عاجل من قبل المستثمرين
الأثر لا يزال يُشعر به على ثقة السوق
🔴 المشاكل الأساسية لـ AAVE
1. مركزية مخفية
يدعي AAVE أنه لامركزي، لكن:
الحوكمة عبر التوكن مركزة بين عدد قليل من حاملي التوكنات الكبار
⚠️ AAVE: الثغرات المخفية لعملاق DeFi الذي يهدأ
$AAVE
عنوان قصير: AAVE في خطر
📉 حادثة rsETH: انهيار حاد في TVL
في 18 أبريل 2026، تعرض AAVE لصدمة كبيرة بعد حادثة الأمان rsETH:
TVL انخفض بنحو 17% في يوم واحد فقط
تم سحب أموال ضخمة بشكل عاجل من قبل المستثمرين
الأثر لا يزال يُشعر به على ثقة السوق
🔴 المشاكل الأساسية لـ AAVE
1. مركزية مخفية
يدعي AAVE أنه لامركزي، لكن:
الحوكمة عبر التوكن مركزة بين عدد قليل من حاملي التوكنات الكبار
1.5k
·
--
تم استهداف جسر الكروس تشين بهجمات رسائل مزيفة، وتم إطلاق 116,500 قطعة من rsETH من العدم، حيث قام المهاجم بأخذها مباشرة وفتح مركز في Aave واقترض أكثر من 80,000 WETH - ليست هذه خطأ في DeFi، بل تم اختراق افتراض الثقة في البنية التحتية.
النقطة المثيرة للجدل هنا: Aave تلقي باللوم على "بنية جسر الكروس تشين التابعة لجهات خارجية"، لكن Aave V3 قبلت تلك الكمية من rsETH كضمان، أين تكمن المخاطر؟ طبقة البروتوكول ليس لديها أي قدرة على التحقق من صحة الأصول عبر الكروس تشين.
يقول البعض إن هذا يثبت أن Aave نفسها ليست في مشكلة، فقد تم إكمال العملية، وتم تسديد الديون السيئة في النهاية. لا أرى الأمر بهذه الطريقة. استعادة دعم الأصول تعود إلى LayerZero التي قامت بسد الثغرة لاحقاً، وليس Aave التي تغطي بنفسها - ماذا لو لم تقم LayerZero بالسداد؟
من سيتحمل الديون السيئة؟
الآن سوق rsETH "عاد إلى طبيعته"، لكن مسار الإصلاح هذه المرة يعتمد على استعداد الجهات الخارجية لتغطية الفجوات، وليس خطأ التصميم في البروتوكول. في المرة القادمة التي نواجه فيها جهة لا ترغب في التغطية، ستكون النتيجة مختلفة.
ليس لدي أي مراكز مرتبطة بـ DeFi في هذه المسألة. نسبة العقود/السبوت $BTC لا تزال عند 7.7x، و BTC لم يتحرك كثيراً اليوم (+0.3%، بالقرب من 74k)، والسوق لا يقيّم هذا كخطر نظامي. وأنا أيضاً لا أعتقد ذلك، لكن مخاطر ضمان الأصول عبر الكروس تشين في بروتوكولات الإقراض لم يتم تسعيرها بشكل كافٍ.
هذا هو حكمتي، أموالك، أنت من يقرر.
$BTC #Aave #DeFi #rsETH
159
·
--
في أبريل، تم إيداع rsETH المسروق في Aave لاقتراض 191 مليون دولار من WETH. وصلت نسبة استخدام السيولة في المسبح إلى 100%. تم سحب 8.45 مليار دولار من إجمالي القيمة المقفلة (TVL) خلال يومين.
توجد فجوات واضحة في أدوات الإقراض الشائعة:
انحراف متعدد الضمانات (Multi-collateral joint deviation) — غير مدعوم بواسطة Aave UI وProfitLab وHypernative. فقط DeFi Saver يوفر جزءًا منه.
انحراف الأوراكل غير مُخصم — مفقود في Aave UI وDeFi Saver وProfitLab.
توصيات قابلة للتنفيذ — لا توجد في Aave UI وHypernative. ProfitLab يوفرها يدويًا فقط. DeFi Saver ينفّذ تلقائيًا.
تجميع بين البروتوكولات — لا توجد رؤية موحدة لـ Aave + Compound.
هل يوضح أداةك المخاطر الحقيقية؟
#AAVE #defi #lending #rseth
167
تتحرك KelpDAO لرفع دعوى قضائية ضد LayerZero ومديرها التنفيذي، Bryan Pellegrino، بعد اختراق الجسر الذي بلغ 292 مليون دولار المرتبطة بـ rsETH. وتدّعي المنظمة أن LayerZero وافقت على الجسر قبل الهجوم، بينما ينفي الرئيس التنفيذي أي مسؤولية.
#KelpDAO #LayerZero #rsETH #Crypto #BinanceSquare
اقرأ المزيد: https://cointelegraph.com/news/kelpdao-layerzero-lawsuit-rseth-exploit?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#KelpDAO #LayerZero #rsETH #Crypto #BinanceSquare
اقرأ المزيد: https://cointelegraph.com/news/kelpdao-layerzero-lawsuit-rseth-exploit?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
56
KelpDAO يهاجم LayerZero ورئيسها التنفيذي بسبب قضية هجوم جسر rsETH بقيمة 292 مليون دولار
- يعتقد KelpDAO أن LayerZero قد وافق على إعدادات الجسر قبل وقوع الهجوم.
- وصف الرئيس التنفيذي Bryan Pellegrino الدعوى بأنها لا أساس لها وغير جديرة بالاهتمام.
- تُقدَّر الخسائر الناجمة عن هجوم جسر rsETH بنحو 292 مليون دولار.
#BinanceSquare #CryptoNews #LayerZero #rsETH
$rseth
#vlikevn Titanbot
المصدر: CoinTelegraph
2
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#AnthropicIPOProspectusCouldValueItOver$2T
201 مشاهدات
23 يقومون بالنقاش
2
#HackersDrainOver12.4MXRPFromDCENTWallets
2,121 مشاهدات
84 يقومون بالنقاش
3
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
44 مشاهدات
4 يقومون بالنقاش
4
#UKFCAWinsCourtOrderToRecover851400Pounds
55,726 مشاهدات
996 يقومون بالنقاش
5
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
65,467 مشاهدات
1,135 يقومون بالنقاش
6
#GoldFallsTo$4144
21,662 مشاهدات
179 يقومون بالنقاش
7
#QNTFallsOver40%FromMorningHigh
115,000 مشاهدات
1,515 يقومون بالنقاش
8
#USDTAdds845900HoldersInPast7Days
32,824 مشاهدات
570 يقومون بالنقاش
9
#KospiFalls2.7%SamsungSKHynixDropOver5%
43,258 مشاهدات
680 يقومون بالنقاش
10
#BitgetCEOConfirms$388MStolenInHack
6,133 مشاهدات
45 يقومون بالنقاش