
#lazarus
lazarus
453,265 مشاهدات
143 يقومون بالنقاش
رائج
جديد
·
--
🚨 عرض العمل المزيف بقيمة 625 مليون دولار: كيف اخترقت مجموعة لازاروس لعبة أكسي إنفينيتي! 🎣💸
في عام 2022، نفذت مجموعة لازاروس الكورية الشمالية سيئة السمعة واحدة من أكبر عمليات السرقة في تاريخ العملات المشفرة، وسرقت 625 مليون دولار من شبكة رونين (السلسلة الجانبية التي تقف وراء أكسي إنفينيتي).
لم يخترقوا عقودًا ذكية معقدة، بل استهدفوا أقدم نقطة ضعف في عالم التقنية: النفس البشرية.
أنشأ المهاجمون وكالة توظيف وهمية، وأمضوا أسابيع في استمالة مهندس رفيع المستوى بعرض عمل مغرٍ براتب مرتفع. وما إن فتح المهندس ملف PDF المصاب الذي احتوى على «خطاب عرض العمل»، حتى اخترقت برمجية تجسس جهازه، مانحةً القراصنة إمكانية الوصول إلى مفاتيح المدقّقين، وسيطرة كاملة على أموال المستخدمين.
تُعد هذه أغلى عملية تنزيل لملف في التاريخ المالي، وتثبت أنه مهما بلغ مستوى أمان سلسلة الكتل لديك، تظل الهندسة الاجتماعية الباب الخلفي الأخطر.
ما مدى حذرك فيما يتعلق بالأمن التشغيلي وتنزيل الملفات غير المألوفة؟ لنتناقش في التعليقات! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 عرض العمل المزيف بقيمة 625 مليون دولار: كيف اخترقت مجموعة لازاروس لعبة أكسي إنفينيتي! 🎣💸
في عام 2022، نفذت مجموعة لازاروس الكورية الشمالية سيئة السمعة واحدة من أكبر عمليات السرقة في تاريخ العملات المشفرة، وسرقت 625 مليون دولار من شبكة رونين (السلسلة الجانبية التي تقف وراء أكسي إنفينيتي).
لم يخترقوا عقودًا ذكية معقدة، بل استهدفوا أقدم نقطة ضعف في عالم التقنية: النفس البشرية.
أنشأ المهاجمون وكالة توظيف وهمية، وأمضوا أسابيع في استمالة مهندس رفيع المستوى بعرض عمل مغرٍ براتب مرتفع. وما إن فتح المهندس ملف PDF المصاب الذي احتوى على «خطاب عرض العمل»، حتى اخترقت برمجية تجسس جهازه، مانحةً القراصنة إمكانية الوصول إلى مفاتيح المدقّقين، وسيطرة كاملة على أموال المستخدمين.
تُعد هذه أغلى عملية تنزيل لملف في التاريخ المالي، وتثبت أنه مهما بلغ مستوى أمان سلسلة الكتل لديك، تظل الهندسة الاجتماعية الباب الخلفي الأخطر.
ما مدى حذرك فيما يتعلق بالأمن التشغيلي وتنزيل الملفات غير المألوفة؟ لنتناقش في التعليقات! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
في عام 2022، نفذت مجموعة لازاروس الكورية الشمالية سيئة السمعة واحدة من أكبر عمليات السرقة في تاريخ العملات المشفرة، وسرقت 625 مليون دولار من شبكة رونين (السلسلة الجانبية التي تقف وراء أكسي إنفينيتي).
لم يخترقوا عقودًا ذكية معقدة، بل استهدفوا أقدم نقطة ضعف في عالم التقنية: النفس البشرية.
أنشأ المهاجمون وكالة توظيف وهمية، وأمضوا أسابيع في استمالة مهندس رفيع المستوى بعرض عمل مغرٍ براتب مرتفع. وما إن فتح المهندس ملف PDF المصاب الذي احتوى على «خطاب عرض العمل»، حتى اخترقت برمجية تجسس جهازه، مانحةً القراصنة إمكانية الوصول إلى مفاتيح المدقّقين، وسيطرة كاملة على أموال المستخدمين.
تُعد هذه أغلى عملية تنزيل لملف في التاريخ المالي، وتثبت أنه مهما بلغ مستوى أمان سلسلة الكتل لديك، تظل الهندسة الاجتماعية الباب الخلفي الأخطر.
ما مدى حذرك فيما يتعلق بالأمن التشغيلي وتنزيل الملفات غير المألوفة؟ لنتناقش في التعليقات! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
🚨🚨 مباشر: بينانس تتيح السحب الآن
توقف عن كل ما تفعله.
الأحد، 1 نوفمبر 2026 - أكدت بينانس للتو:
✅ تمت إعادة 90% من $6.3B بالفعل (ارتفاعًا من 80% أمس)
✅ استُعيد $5.67B من أصل $6.3B من أموالها الخاصة
✅ أفضل 10 عملات مدعومة بنسبة 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ لقطة إثبات الاحتياطيات أمس عند 00:00 UTC = 100%
✅ سيصدر إثبات ZK الكامل في 3 نوفمبر - للتحقق العلني
✅ جمّدت Tether وCircle وشركاؤهما $3B من أموال المخترقين
✅ تجري إعادة رصيد SAFU إلى $1B
ماذا حدث؟ يوم الخميس، 29 أكتوبر، اخترقت مجموعة Lazarus (كوريا الشمالية) المنصة. وتدخل مكتب التحقيقات الفيدرالي وجهاز الخدمة السرية.
ماذا فعلت بينانس؟ لم تحمّل المستخدمين أي خسائر. دفعت من أموالها الخاصة. خُصص $6.34B.
لم يحدث هذا قط في تاريخ العملات الرقمية. لا FTX ولا Mt. Gox فعلتا ذلك.
أعِد نشر المنشور إذا كنت لا تزال تثق ببينانس 🟡
المصدر الرسمي: Binance X @ 08:15 AM اليوم.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 مباشر: بينانس تتيح السحب الآن
توقف عن كل ما تفعله.
الأحد، 1 نوفمبر 2026 - أكدت بينانس للتو:
✅ تمت إعادة 90% من $6.3B بالفعل (ارتفاعًا من 80% أمس)
✅ استُعيد $5.67B من أصل $6.3B من أموالها الخاصة
✅ أفضل 10 عملات مدعومة بنسبة 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ لقطة إثبات الاحتياطيات أمس عند 00:00 UTC = 100%
✅ سيصدر إثبات ZK الكامل في 3 نوفمبر - للتحقق العلني
✅ جمّدت Tether وCircle وشركاؤهما $3B من أموال المخترقين
✅ تجري إعادة رصيد SAFU إلى $1B
ماذا حدث؟ يوم الخميس، 29 أكتوبر، اخترقت مجموعة Lazarus (كوريا الشمالية) المنصة. وتدخل مكتب التحقيقات الفيدرالي وجهاز الخدمة السرية.
ماذا فعلت بينانس؟ لم تحمّل المستخدمين أي خسائر. دفعت من أموالها الخاصة. خُصص $6.34B.
لم يحدث هذا قط في تاريخ العملات الرقمية. لا FTX ولا Mt. Gox فعلتا ذلك.
أعِد نشر المنشور إذا كنت لا تزال تثق ببينانس 🟡
المصدر الرسمي: Binance X @ 08:15 AM اليوم.
#Binance #BreakingNews #BTC #SAFU #Lazarus
توقف عن كل ما تفعله.
الأحد، 1 نوفمبر 2026 - أكدت بينانس للتو:
✅ تمت إعادة 90% من $6.3B بالفعل (ارتفاعًا من 80% أمس)
✅ استُعيد $5.67B من أصل $6.3B من أموالها الخاصة
✅ أفضل 10 عملات مدعومة بنسبة 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ لقطة إثبات الاحتياطيات أمس عند 00:00 UTC = 100%
✅ سيصدر إثبات ZK الكامل في 3 نوفمبر - للتحقق العلني
✅ جمّدت Tether وCircle وشركاؤهما $3B من أموال المخترقين
✅ تجري إعادة رصيد SAFU إلى $1B
ماذا حدث؟ يوم الخميس، 29 أكتوبر، اخترقت مجموعة Lazarus (كوريا الشمالية) المنصة. وتدخل مكتب التحقيقات الفيدرالي وجهاز الخدمة السرية.
ماذا فعلت بينانس؟ لم تحمّل المستخدمين أي خسائر. دفعت من أموالها الخاصة. خُصص $6.34B.
لم يحدث هذا قط في تاريخ العملات الرقمية. لا FTX ولا Mt. Gox فعلتا ذلك.
أعِد نشر المنشور إذا كنت لا تزال تثق ببينانس 🟡
المصدر الرسمي: Binance X @ 08:15 AM اليوم.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
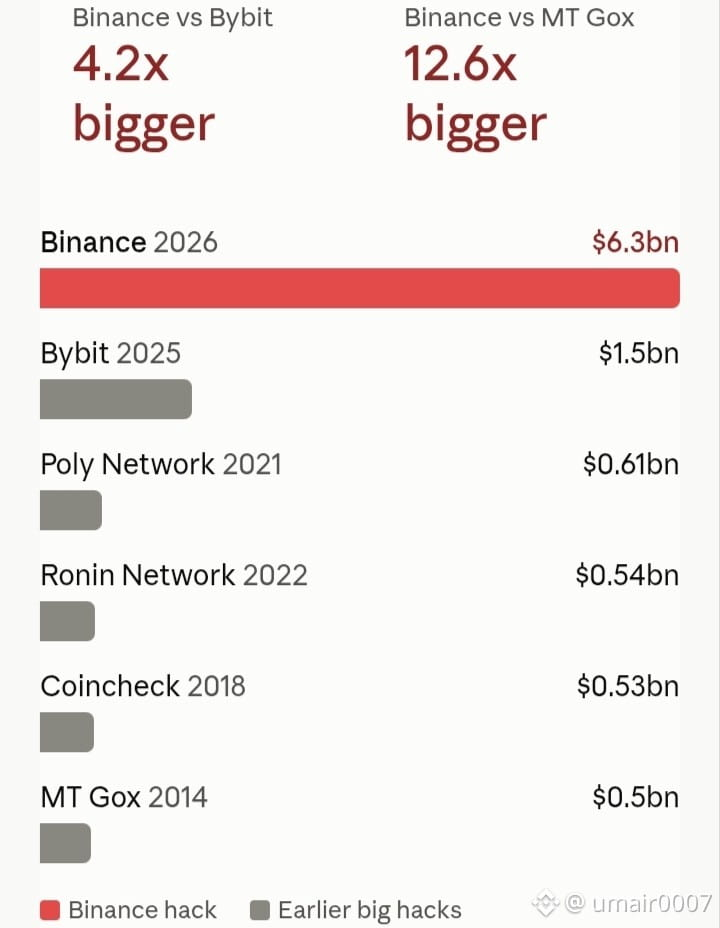
🚨 هل تكبّدت Binance فعلًا خسارة بقيمة 6.3 مليار دولار؟ قد تُستأنف عمليات السحب اليوم، لكن افهم هذا أولًا؛
أصدقائي، وفقًا لـBBC، تقول Binance إنها عوّضت 90% من الأصول المسروقة البالغة قيمتها 6.3 مليار دولار، وإن تعويض الـ10% المتبقية سيستغرق وقتًا أطول قليلًا.
تقول الشركة إنها ستتحمل الخسارة، لا المستخدمون، وقد خصصت لهذا الغرض أكثر من 6.34 مليار دولار من أموالها الخاصة.
الأصول البالغة $BTC و$ETH و$USDT ، بالإضافة إلى 7 أصول رئيسية أخرى، مغطاة بالكامل.
يوم السبت، قالت FBI إن كوريا الشمالية تقف وراء الاختراق، وسمّت مجموعة Lazarus (TraderTraitor). لطالما نفت كوريا الشمالية مثل هذه الاتهامات.
في البداية، أُلقي اللوم على حاسوب محمول لمهندس، لكن عُثر لاحقًا على نقاط اختراق أخرى.
وبحسب Richard Teng، شارك عدة أشخاص في الأمر، واستُخدمت «آلية تدمير ذاتي» لإخفاء آثارهم.
جُمّد نحو 3 مليارات دولار يوم الخميس، ويعمل جهاز الخدمة السرية الأمريكي على تتبع الأموال واستردادها. ولا يزال التحقيق جاريًا.
هذا الاختراق أكبر من اختراق Bybit في 2025 (1.5 مليار دولار)، وتقول Binance إن عمليات السحب تسير وفق الخطة لاستئنافها اليوم، 1 نوفمبر.
في رأيي، الاختبار الحقيقي سيكون عند فتح عمليات السحب. ماذا ستفعل، هل ستسحب أموالك أم ستُبقيها في Binance؟ اكتب تعليقك أدناه 👇.
هذه المعلومات للعلم فقط، وليست نصيحة مالية.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 هل تكبّدت Binance فعلًا خسارة بقيمة 6.3 مليار دولار؟ قد تُستأنف عمليات السحب اليوم، لكن افهم هذا أولًا؛
أصدقائي، وفقًا لـBBC، تقول Binance إنها عوّضت 90% من الأصول المسروقة البالغة قيمتها 6.3 مليار دولار، وإن تعويض الـ10% المتبقية سيستغرق وقتًا أطول قليلًا.
تقول الشركة إنها ستتحمل الخسارة، لا المستخدمون، وقد خصصت لهذا الغرض أكثر من 6.34 مليار دولار من أموالها الخاصة.
الأصول البالغة $BTC و$ETH و$USDT ، بالإضافة إلى 7 أصول رئيسية أخرى، مغطاة بالكامل.
يوم السبت، قالت FBI إن كوريا الشمالية تقف وراء الاختراق، وسمّت مجموعة Lazarus (TraderTraitor). لطالما نفت كوريا الشمالية مثل هذه الاتهامات.
في البداية، أُلقي اللوم على حاسوب محمول لمهندس، لكن عُثر لاحقًا على نقاط اختراق أخرى.
وبحسب Richard Teng، شارك عدة أشخاص في الأمر، واستُخدمت «آلية تدمير ذاتي» لإخفاء آثارهم.
جُمّد نحو 3 مليارات دولار يوم الخميس، ويعمل جهاز الخدمة السرية الأمريكي على تتبع الأموال واستردادها. ولا يزال التحقيق جاريًا.
هذا الاختراق أكبر من اختراق Bybit في 2025 (1.5 مليار دولار)، وتقول Binance إن عمليات السحب تسير وفق الخطة لاستئنافها اليوم، 1 نوفمبر.
في رأيي، الاختبار الحقيقي سيكون عند فتح عمليات السحب. ماذا ستفعل، هل ستسحب أموالك أم ستُبقيها في Binance؟ اكتب تعليقك أدناه 👇.
هذه المعلومات للعلم فقط، وليست نصيحة مالية.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
أصدقائي، وفقًا لـBBC، تقول Binance إنها عوّضت 90% من الأصول المسروقة البالغة قيمتها 6.3 مليار دولار، وإن تعويض الـ10% المتبقية سيستغرق وقتًا أطول قليلًا.
تقول الشركة إنها ستتحمل الخسارة، لا المستخدمون، وقد خصصت لهذا الغرض أكثر من 6.34 مليار دولار من أموالها الخاصة.
الأصول البالغة $BTC و$ETH و$USDT ، بالإضافة إلى 7 أصول رئيسية أخرى، مغطاة بالكامل.
يوم السبت، قالت FBI إن كوريا الشمالية تقف وراء الاختراق، وسمّت مجموعة Lazarus (TraderTraitor). لطالما نفت كوريا الشمالية مثل هذه الاتهامات.
في البداية، أُلقي اللوم على حاسوب محمول لمهندس، لكن عُثر لاحقًا على نقاط اختراق أخرى.
وبحسب Richard Teng، شارك عدة أشخاص في الأمر، واستُخدمت «آلية تدمير ذاتي» لإخفاء آثارهم.
جُمّد نحو 3 مليارات دولار يوم الخميس، ويعمل جهاز الخدمة السرية الأمريكي على تتبع الأموال واستردادها. ولا يزال التحقيق جاريًا.
هذا الاختراق أكبر من اختراق Bybit في 2025 (1.5 مليار دولار)، وتقول Binance إن عمليات السحب تسير وفق الخطة لاستئنافها اليوم، 1 نوفمبر.
في رأيي، الاختبار الحقيقي سيكون عند فتح عمليات السحب. ماذا ستفعل، هل ستسحب أموالك أم ستُبقيها في Binance؟ اكتب تعليقك أدناه 👇.
هذه المعلومات للعلم فقط، وليست نصيحة مالية.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
96
·
--
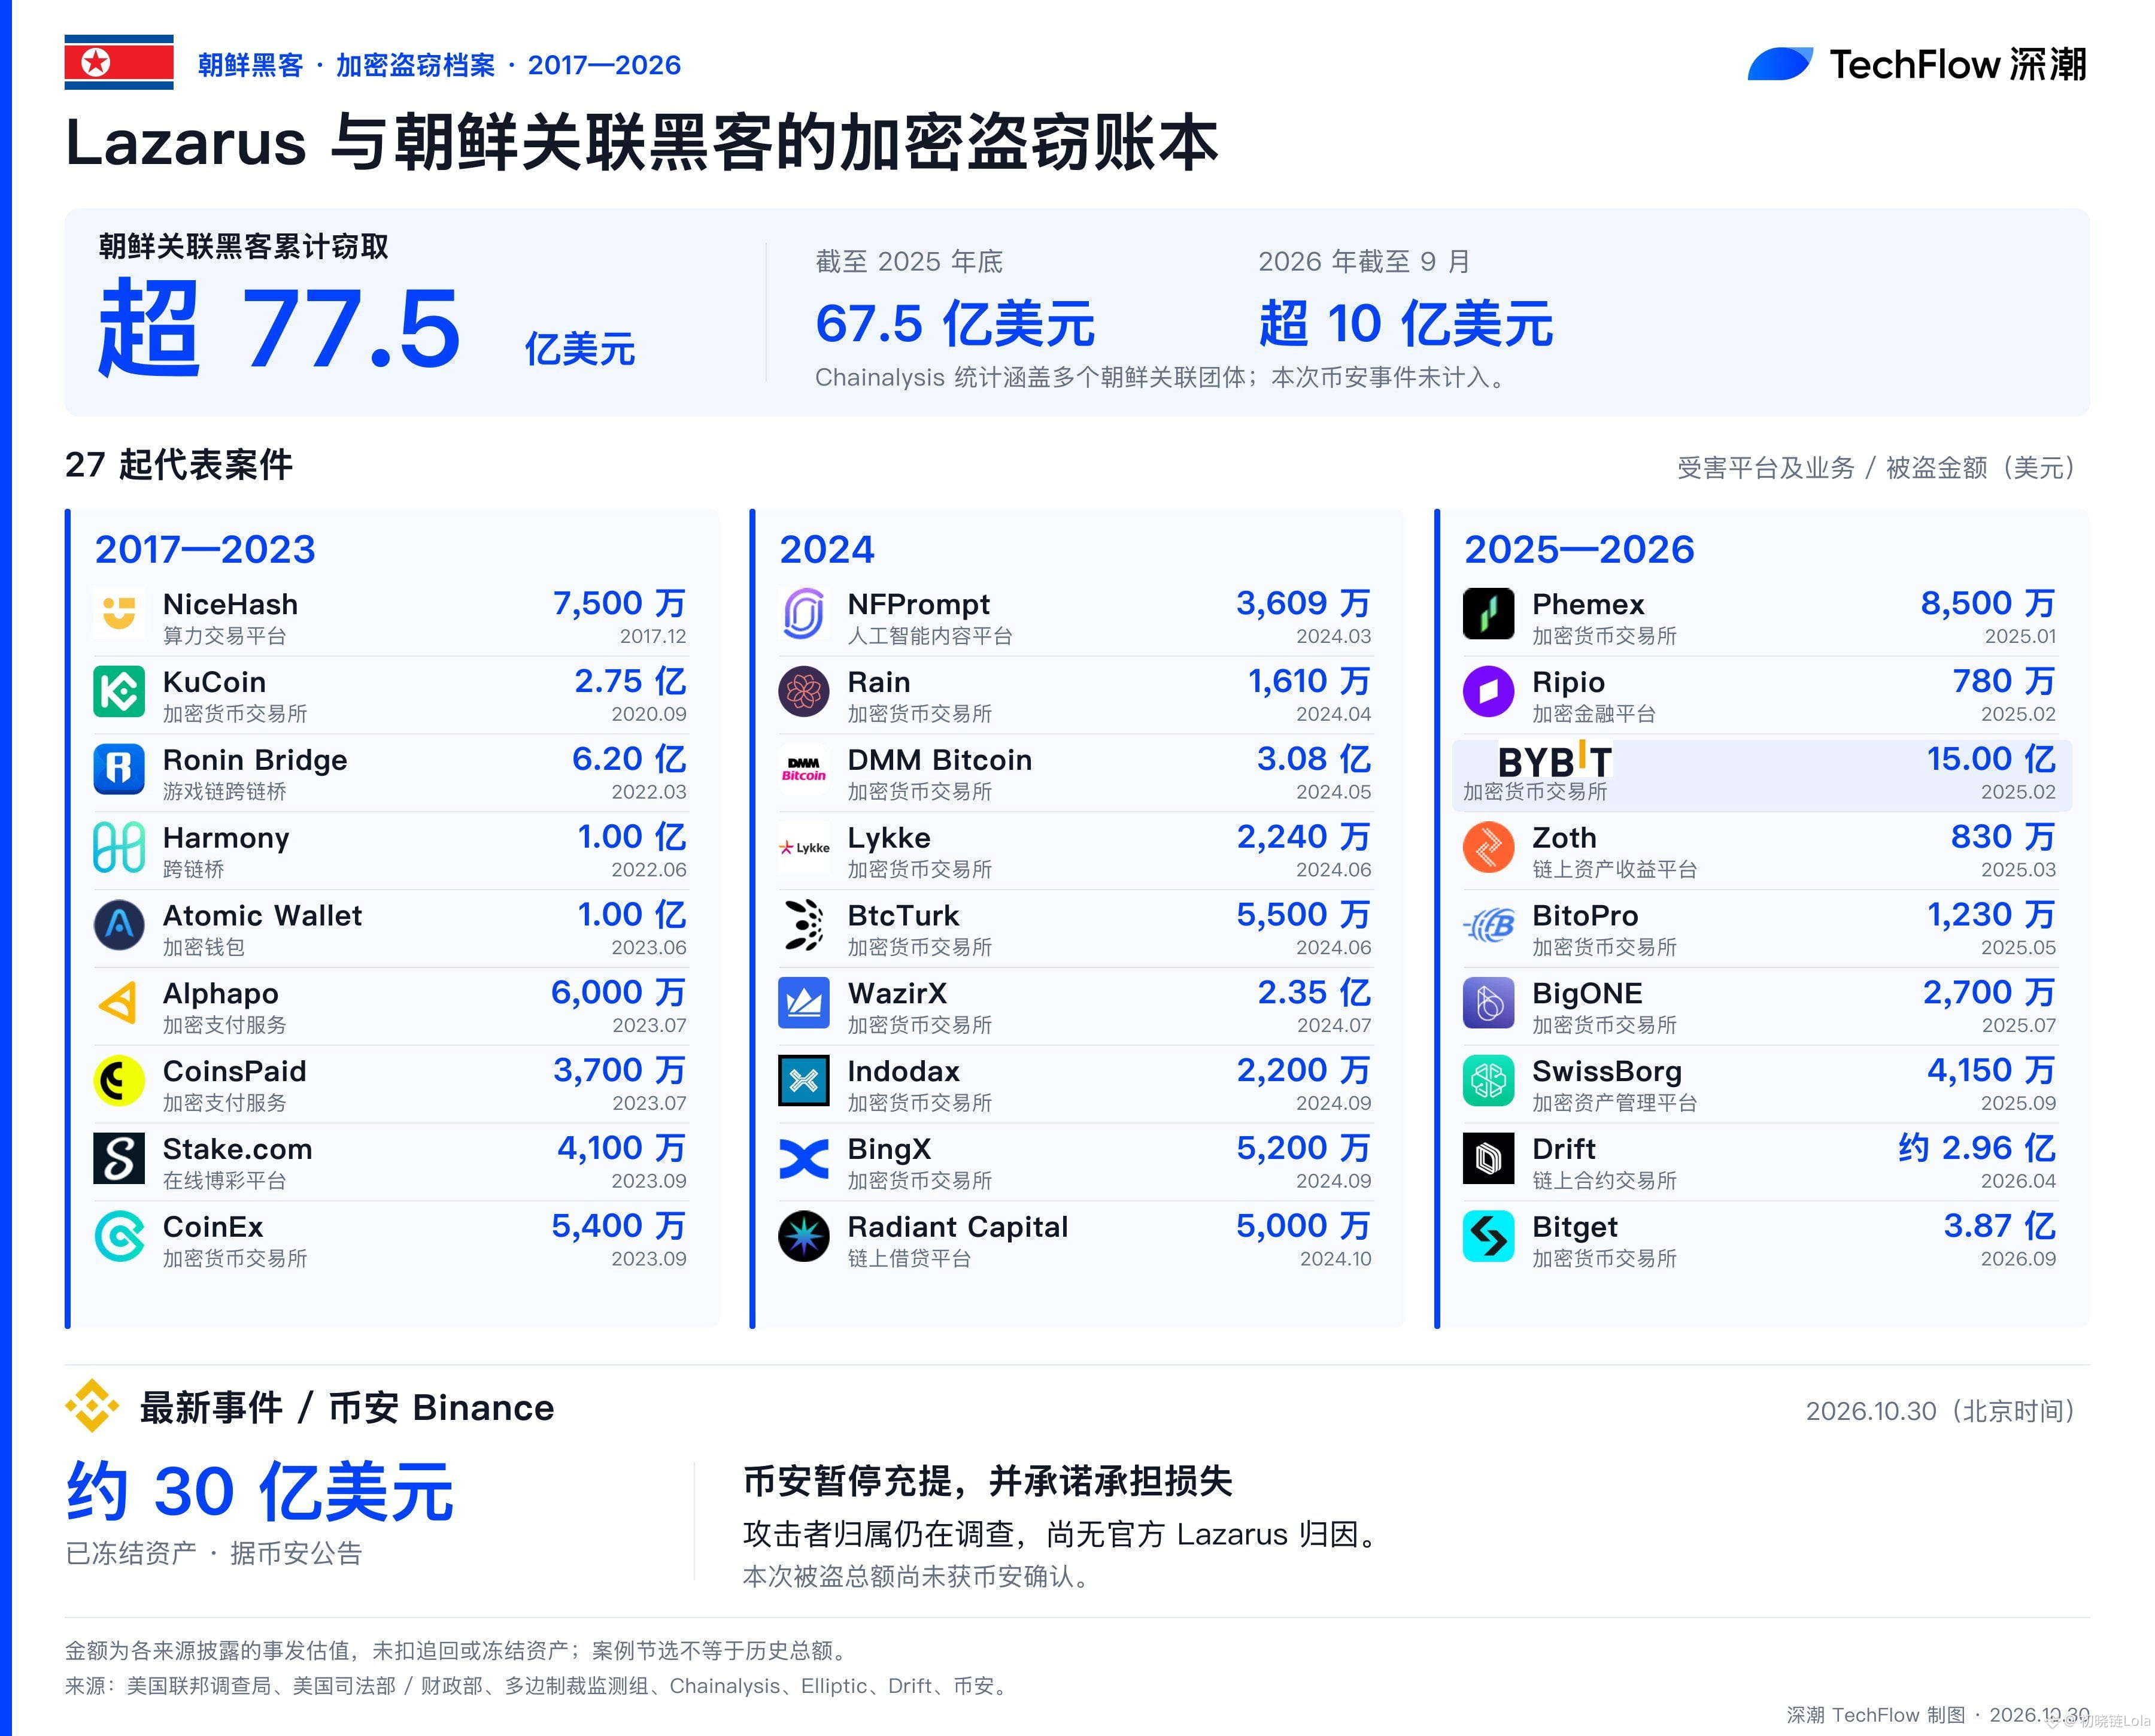
كل هذا الجهد كان في النهاية يصبّ في مصلحة القراصنة،
أحصى أحد اللاعبين سجلّ سرقات العملات المشفرة للقراصنة المرتبطين بكوريا الشمالية #Lazarus ،
وتجاوزت قيمة المسروقات المُحصاة 7.7 مليار دولار،
لا بد أن لنا نصيبًا من الأموال المسروقة هنا أيضًا، أليس كذلك؟
لا أدري إن كان $BTC سيواصل الهبوط اليوم،
فقد السوق ثقته
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
كل هذا الجهد كان في النهاية يصبّ في مصلحة القراصنة،
أحصى أحد اللاعبين سجلّ سرقات العملات المشفرة للقراصنة المرتبطين بكوريا الشمالية #Lazarus ،
وتجاوزت قيمة المسروقات المُحصاة 7.7 مليار دولار،
لا بد أن لنا نصيبًا من الأموال المسروقة هنا أيضًا، أليس كذلك؟
لا أدري إن كان $BTC سيواصل الهبوط اليوم،
فقد السوق ثقته
#黑客攻击 #币安被盗
أحصى أحد اللاعبين سجلّ سرقات العملات المشفرة للقراصنة المرتبطين بكوريا الشمالية #Lazarus ،
وتجاوزت قيمة المسروقات المُحصاة 7.7 مليار دولار،
لا بد أن لنا نصيبًا من الأموال المسروقة هنا أيضًا، أليس كذلك؟
لا أدري إن كان $BTC سيواصل الهبوط اليوم،
فقد السوق ثقته
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
·
--
هابط
🇰🇵 عاجل: تُعدّ كوريا الشمالية المشتبهَ به الرئيسي في اختراق منصة باينانس، الذي سجّل رقمًا قياسيًا بخسائر بلغت 6 مليارات دولار، وفقًا لـCNN ومحققي البلوك تشين.
تعزو TRM Labs الهجوم إلى TraderTraitor، وهي وحدة كورية شمالية مدعومة من الدولة ومرتبطة بمجموعة لازاروس، بدرجة «ثقة عالية». وقال جوناثان ليفين، الرئيس التنفيذي لشركة Chainalysis، إن الشركة تقيّم أن سرقة نحو 6.4 مليارات دولار «يُرجّح أن تكون قد نفذتها مجموعة TraderTraitor التابعة لجمهورية كوريا الشعبية الديمقراطية، بسبب صلاتها باختراق سابق»، كما قال متحدث باسم Chainalysis لـCNN إن الشركة واثقة بدرجة عالية من مسؤولية كوريا الشمالية. ووصف المحقق المستقل على السلسلة زاك إكس بي تي المهاجم بأنه «على الأرجح لازاروس».
الأدلة التي يستشهد بها المحققون ظرفية. ويُقال إن الاستعدادات بدأت قبل السرقة بما لا يقل عن 36 ساعة، إذ موّلت عمليات سحب صغيرة من Tornado Cash محفظةً للمهاجم، وهو نمط شوهد في عمليات سرقة سابقة مرتبطة بكوريا الشمالية. وتشير Chainalysis وTRM أيضًا إلى صلات باختراق Bybit في فبراير 2025، الذي نسبه مكتب التحقيقات الفيدرالي علنًا إلى TraderTraitor.
لكن المسألة لم تُحسم. لم تسمِّ باينانس جهةً مسؤولة، ولم تنسب أي حكومة الهجوم رسميًا. وأشار محلل واحد على الأقل إلى أن مجموعات القرصنة الكورية الشمالية دأبت تاريخيًا على غسل الأموال المسروقة بسرعة أكبر مما فعله هذا المهاجم.
وفي الوقت نفسه، تتواصل جهود الاسترداد. جُمّد نحو 3 مليارات دولار، وتعهدت باينانس بتغطية جميع خسائر المستخدمين.
إذا تأكدت مسؤولية كوريا الشمالية، فستكون هذه أكبر غنيمة في حملتها الطويلة لسرقة العملات المشفرة، وهي حملة يقول مسؤولون أمريكيون وأمميون إنها تساعد في تمويل برامجها التسليحية. ومن المرجح أن تأتي الإشارة التالية من واشنطن.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 عاجل: تُعدّ كوريا الشمالية المشتبهَ به الرئيسي في اختراق منصة باينانس، الذي سجّل رقمًا قياسيًا بخسائر بلغت 6 مليارات دولار، وفقًا لـCNN ومحققي البلوك تشين.
تعزو TRM Labs الهجوم إلى TraderTraitor، وهي وحدة كورية شمالية مدعومة من الدولة ومرتبطة بمجموعة لازاروس، بدرجة «ثقة عالية». وقال جوناثان ليفين، الرئيس التنفيذي لشركة Chainalysis، إن الشركة تقيّم أن سرقة نحو 6.4 مليارات دولار «يُرجّح أن تكون قد نفذتها مجموعة TraderTraitor التابعة لجمهورية كوريا الشعبية الديمقراطية، بسبب صلاتها باختراق سابق»، كما قال متحدث باسم Chainalysis لـCNN إن الشركة واثقة بدرجة عالية من مسؤولية كوريا الشمالية. ووصف المحقق المستقل على السلسلة زاك إكس بي تي المهاجم بأنه «على الأرجح لازاروس».
الأدلة التي يستشهد بها المحققون ظرفية. ويُقال إن الاستعدادات بدأت قبل السرقة بما لا يقل عن 36 ساعة، إذ موّلت عمليات سحب صغيرة من Tornado Cash محفظةً للمهاجم، وهو نمط شوهد في عمليات سرقة سابقة مرتبطة بكوريا الشمالية. وتشير Chainalysis وTRM أيضًا إلى صلات باختراق Bybit في فبراير 2025، الذي نسبه مكتب التحقيقات الفيدرالي علنًا إلى TraderTraitor.
لكن المسألة لم تُحسم. لم تسمِّ باينانس جهةً مسؤولة، ولم تنسب أي حكومة الهجوم رسميًا. وأشار محلل واحد على الأقل إلى أن مجموعات القرصنة الكورية الشمالية دأبت تاريخيًا على غسل الأموال المسروقة بسرعة أكبر مما فعله هذا المهاجم.
وفي الوقت نفسه، تتواصل جهود الاسترداد. جُمّد نحو 3 مليارات دولار، وتعهدت باينانس بتغطية جميع خسائر المستخدمين.
إذا تأكدت مسؤولية كوريا الشمالية، فستكون هذه أكبر غنيمة في حملتها الطويلة لسرقة العملات المشفرة، وهي حملة يقول مسؤولون أمريكيون وأمميون إنها تساعد في تمويل برامجها التسليحية. ومن المرجح أن تأتي الإشارة التالية من واشنطن.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
تعزو TRM Labs الهجوم إلى TraderTraitor، وهي وحدة كورية شمالية مدعومة من الدولة ومرتبطة بمجموعة لازاروس، بدرجة «ثقة عالية». وقال جوناثان ليفين، الرئيس التنفيذي لشركة Chainalysis، إن الشركة تقيّم أن سرقة نحو 6.4 مليارات دولار «يُرجّح أن تكون قد نفذتها مجموعة TraderTraitor التابعة لجمهورية كوريا الشعبية الديمقراطية، بسبب صلاتها باختراق سابق»، كما قال متحدث باسم Chainalysis لـCNN إن الشركة واثقة بدرجة عالية من مسؤولية كوريا الشمالية. ووصف المحقق المستقل على السلسلة زاك إكس بي تي المهاجم بأنه «على الأرجح لازاروس».
الأدلة التي يستشهد بها المحققون ظرفية. ويُقال إن الاستعدادات بدأت قبل السرقة بما لا يقل عن 36 ساعة، إذ موّلت عمليات سحب صغيرة من Tornado Cash محفظةً للمهاجم، وهو نمط شوهد في عمليات سرقة سابقة مرتبطة بكوريا الشمالية. وتشير Chainalysis وTRM أيضًا إلى صلات باختراق Bybit في فبراير 2025، الذي نسبه مكتب التحقيقات الفيدرالي علنًا إلى TraderTraitor.
لكن المسألة لم تُحسم. لم تسمِّ باينانس جهةً مسؤولة، ولم تنسب أي حكومة الهجوم رسميًا. وأشار محلل واحد على الأقل إلى أن مجموعات القرصنة الكورية الشمالية دأبت تاريخيًا على غسل الأموال المسروقة بسرعة أكبر مما فعله هذا المهاجم.
وفي الوقت نفسه، تتواصل جهود الاسترداد. جُمّد نحو 3 مليارات دولار، وتعهدت باينانس بتغطية جميع خسائر المستخدمين.
إذا تأكدت مسؤولية كوريا الشمالية، فستكون هذه أكبر غنيمة في حملتها الطويلة لسرقة العملات المشفرة، وهي حملة يقول مسؤولون أمريكيون وأمميون إنها تساعد في تمويل برامجها التسليحية. ومن المرجح أن تأتي الإشارة التالية من واشنطن.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
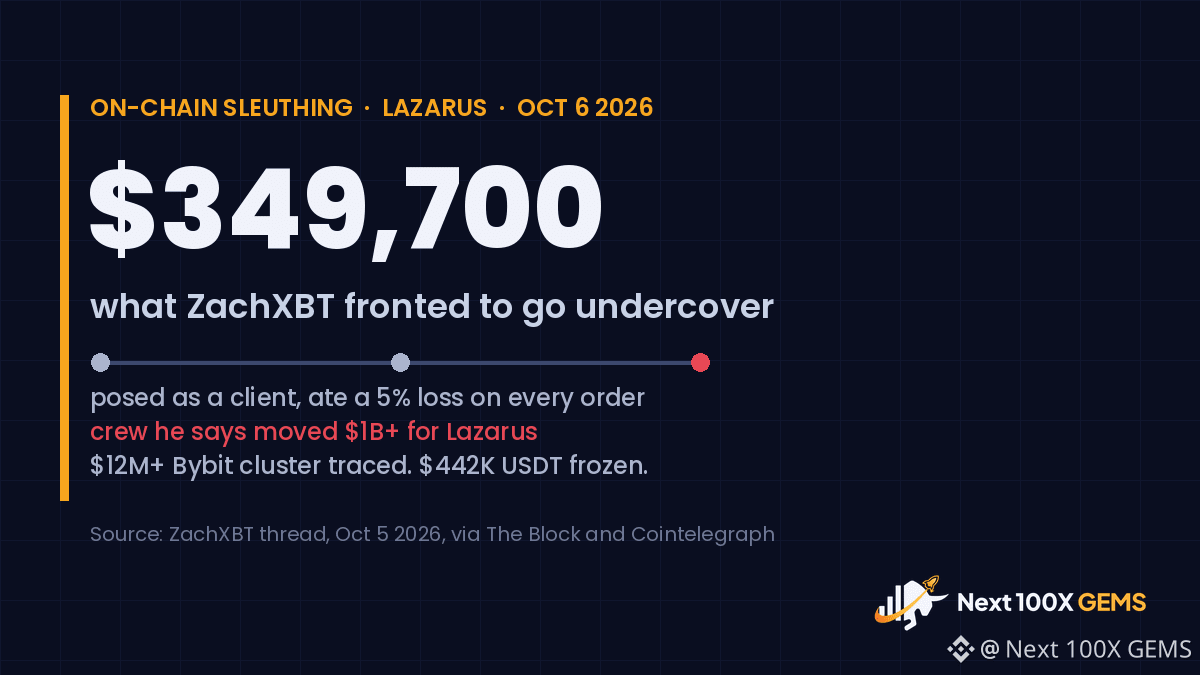
أنفق ZachXBT مبلغ 349,700 دولار من ماله الخاص للتسلل إلى شبكة لغسل العملات المشفرة.
يقول المحقق المتخصص في تتبع معاملات البلوك تشين إنه تظاهر بأنه عميل لدى شبكة صينية، غسلَت، وفق تقديراته، أكثر من مليار دولار عبر عمليات اختراق متعددة لصالح مجموعة لازاروس الكورية الشمالية، بما في ذلك أموال من اختراق Bybit بقيمة 1.5 مليار دولار في فبراير 2025.
كيف فعل ذلك:
- لاحظ أكثر من 15 حسابًا في مجموعات Telegram وDiscord يطلبون المساعدة في نقل أموال مرتبطة باختراق Bybit.
- موّل عنوانًا جديدًا على Ethereum بمبلغ 349,700 USDC، وقدّم طلبات شراء إلى وسيط استخدم اسم «Jimmy Green».
- قبل خسائر بلغت نحو 5% في كل طلب ليبدو موثوقًا، ويراقب كيفية تعامل الشبكة مع الأموال غير المشروعة.
ما أسفر عنه ذلك: مجموعة عناوين تضم أكثر من 12 مليون دولار مرتبطة باختراق Bybit، وتجميد 442,000 دولار من عملة USDT.
والآن، ثمة أمر يجدر تذكّره. حتى 6 أكتوبر، لا تذكر البيانات العلنية الصادرة عن مكتب التحقيقات الفيدرالي ووزارة الخزانة الأمريكية وTether اسم «Jimmy Green»، ولا تؤكد أن شبكة صينية واحدة نقلت أكثر من مليار دولار لصالح مجموعة لازاروس، كما لا توجد اتهامات أو وثائق قضائية تحدد هوية المشغّل. هذا تحقيق قوي، وليس حكمًا قضائيًا.
ومع ذلك، فهو يكشف الكثير. فقد اقترب باحث مستقل واحد، مستخدمًا ماله الخاص، من مسار غسل الأموال أكثر مما تُظهره معظم التصريحات الرسمية. والمسار الذي يصفه يمر عبر تطبيقات محادثة عادية ومكاتب تداول خارج البورصة، لا عبر شبكة الويب المظلمة.
الحسابات المقلقة: تجميد 442 ألف دولار مقابل أكثر من مليار دولار يُزعم أنها غُسلت. التتبع ينجح، أما الاسترداد فقصة أخرى.
هل ينبغي لمنصات التداول ومصدري العملات المستقرة التحرك بهذه السرعة من تلقاء أنفسهم، دون انتظار أجهزة إنفاذ القانون؟
أعجبك المنشور وتابعني للمزيد من التحقيقات على البلوك تشين، مشروحة ببساطة.
#Lazarus #Bybit
أنفق ZachXBT مبلغ 349,700 دولار من ماله الخاص للتسلل إلى شبكة لغسل العملات المشفرة.
يقول المحقق المتخصص في تتبع معاملات البلوك تشين إنه تظاهر بأنه عميل لدى شبكة صينية، غسلَت، وفق تقديراته، أكثر من مليار دولار عبر عمليات اختراق متعددة لصالح مجموعة لازاروس الكورية الشمالية، بما في ذلك أموال من اختراق Bybit بقيمة 1.5 مليار دولار في فبراير 2025.
كيف فعل ذلك:
- لاحظ أكثر من 15 حسابًا في مجموعات Telegram وDiscord يطلبون المساعدة في نقل أموال مرتبطة باختراق Bybit.
- موّل عنوانًا جديدًا على Ethereum بمبلغ 349,700 USDC، وقدّم طلبات شراء إلى وسيط استخدم اسم «Jimmy Green».
- قبل خسائر بلغت نحو 5% في كل طلب ليبدو موثوقًا، ويراقب كيفية تعامل الشبكة مع الأموال غير المشروعة.
ما أسفر عنه ذلك: مجموعة عناوين تضم أكثر من 12 مليون دولار مرتبطة باختراق Bybit، وتجميد 442,000 دولار من عملة USDT.
والآن، ثمة أمر يجدر تذكّره. حتى 6 أكتوبر، لا تذكر البيانات العلنية الصادرة عن مكتب التحقيقات الفيدرالي ووزارة الخزانة الأمريكية وTether اسم «Jimmy Green»، ولا تؤكد أن شبكة صينية واحدة نقلت أكثر من مليار دولار لصالح مجموعة لازاروس، كما لا توجد اتهامات أو وثائق قضائية تحدد هوية المشغّل. هذا تحقيق قوي، وليس حكمًا قضائيًا.
ومع ذلك، فهو يكشف الكثير. فقد اقترب باحث مستقل واحد، مستخدمًا ماله الخاص، من مسار غسل الأموال أكثر مما تُظهره معظم التصريحات الرسمية. والمسار الذي يصفه يمر عبر تطبيقات محادثة عادية ومكاتب تداول خارج البورصة، لا عبر شبكة الويب المظلمة.
الحسابات المقلقة: تجميد 442 ألف دولار مقابل أكثر من مليار دولار يُزعم أنها غُسلت. التتبع ينجح، أما الاسترداد فقصة أخرى.
هل ينبغي لمنصات التداول ومصدري العملات المستقرة التحرك بهذه السرعة من تلقاء أنفسهم، دون انتظار أجهزة إنفاذ القانون؟
أعجبك المنشور وتابعني للمزيد من التحقيقات على البلوك تشين، مشروحة ببساطة.
#Lazarus #Bybit
يقول المحقق المتخصص في تتبع معاملات البلوك تشين إنه تظاهر بأنه عميل لدى شبكة صينية، غسلَت، وفق تقديراته، أكثر من مليار دولار عبر عمليات اختراق متعددة لصالح مجموعة لازاروس الكورية الشمالية، بما في ذلك أموال من اختراق Bybit بقيمة 1.5 مليار دولار في فبراير 2025.
كيف فعل ذلك:
- لاحظ أكثر من 15 حسابًا في مجموعات Telegram وDiscord يطلبون المساعدة في نقل أموال مرتبطة باختراق Bybit.
- موّل عنوانًا جديدًا على Ethereum بمبلغ 349,700 USDC، وقدّم طلبات شراء إلى وسيط استخدم اسم «Jimmy Green».
- قبل خسائر بلغت نحو 5% في كل طلب ليبدو موثوقًا، ويراقب كيفية تعامل الشبكة مع الأموال غير المشروعة.
ما أسفر عنه ذلك: مجموعة عناوين تضم أكثر من 12 مليون دولار مرتبطة باختراق Bybit، وتجميد 442,000 دولار من عملة USDT.
والآن، ثمة أمر يجدر تذكّره. حتى 6 أكتوبر، لا تذكر البيانات العلنية الصادرة عن مكتب التحقيقات الفيدرالي ووزارة الخزانة الأمريكية وTether اسم «Jimmy Green»، ولا تؤكد أن شبكة صينية واحدة نقلت أكثر من مليار دولار لصالح مجموعة لازاروس، كما لا توجد اتهامات أو وثائق قضائية تحدد هوية المشغّل. هذا تحقيق قوي، وليس حكمًا قضائيًا.
ومع ذلك، فهو يكشف الكثير. فقد اقترب باحث مستقل واحد، مستخدمًا ماله الخاص، من مسار غسل الأموال أكثر مما تُظهره معظم التصريحات الرسمية. والمسار الذي يصفه يمر عبر تطبيقات محادثة عادية ومكاتب تداول خارج البورصة، لا عبر شبكة الويب المظلمة.
الحسابات المقلقة: تجميد 442 ألف دولار مقابل أكثر من مليار دولار يُزعم أنها غُسلت. التتبع ينجح، أما الاسترداد فقصة أخرى.
هل ينبغي لمنصات التداول ومصدري العملات المستقرة التحرك بهذه السرعة من تلقاء أنفسهم، دون انتظار أجهزة إنفاذ القانون؟
أعجبك المنشور وتابعني للمزيد من التحقيقات على البلوك تشين، مشروحة ببساطة.
#Lazarus #Bybit
1
108


يقول ZachXBT إنه دفع 349,700 دولار وتكبّد خسارة بنسبة 5% على كل طلب، متنكرًا في هيئة عميل لعصابة صينية لغسل الأموال.
ويقول إن هذه العصابة نقلت أكثر من مليار دولار لصالح مجموعة لازاروس الكورية الشمالية عبر عدة عمليات اختراق، من بينها سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025.
والأمر المثير للدهشة: أخبره غاسل الأموال قبل يوم أن الأموال ستُنقل إلى Solana. وفي اليوم التالي، نُقلت بالفعل.
كشفت المعلومات التي جمعها عن مجموعة من أموال Bybit تتجاوز 12 مليون دولار، تنقلت من Bitcoin إلى Ethereum ثم Solana ثم Tron. وجمّدت Tether لاحقًا 442 ألف دولار منها.
لم يكن هؤلاء يختبئون في زاوية مظلمة ما، بل كانوا في مجموعات عامة على Telegram وDiscord يبحثون عن طلبات.
ومن الإنصاف التنويه إلى أن رقم المليار دولار وهوية العصابة يستندان إلى ما توصل إليه هو. ولم يؤكد مكتب التحقيقات الفيدرالي ووزارة الخزانة هذه المعلومات.
يموّل هذا العمل من خلال المنح والتبرعات. فهل ينبغي للمنصات التي يساعدها أن تدفع له؟
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
ليست نصيحة مالية. أجرِ بحثك بنفسك.
يقول ZachXBT إنه دفع 349,700 دولار وتكبّد خسارة بنسبة 5% على كل طلب، متنكرًا في هيئة عميل لعصابة صينية لغسل الأموال.
ويقول إن هذه العصابة نقلت أكثر من مليار دولار لصالح مجموعة لازاروس الكورية الشمالية عبر عدة عمليات اختراق، من بينها سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025.
والأمر المثير للدهشة: أخبره غاسل الأموال قبل يوم أن الأموال ستُنقل إلى Solana. وفي اليوم التالي، نُقلت بالفعل.
كشفت المعلومات التي جمعها عن مجموعة من أموال Bybit تتجاوز 12 مليون دولار، تنقلت من Bitcoin إلى Ethereum ثم Solana ثم Tron. وجمّدت Tether لاحقًا 442 ألف دولار منها.
لم يكن هؤلاء يختبئون في زاوية مظلمة ما، بل كانوا في مجموعات عامة على Telegram وDiscord يبحثون عن طلبات.
ومن الإنصاف التنويه إلى أن رقم المليار دولار وهوية العصابة يستندان إلى ما توصل إليه هو. ولم يؤكد مكتب التحقيقات الفيدرالي ووزارة الخزانة هذه المعلومات.
يموّل هذا العمل من خلال المنح والتبرعات. فهل ينبغي للمنصات التي يساعدها أن تدفع له؟
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
ليست نصيحة مالية. أجرِ بحثك بنفسك.
ويقول إن هذه العصابة نقلت أكثر من مليار دولار لصالح مجموعة لازاروس الكورية الشمالية عبر عدة عمليات اختراق، من بينها سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025.
والأمر المثير للدهشة: أخبره غاسل الأموال قبل يوم أن الأموال ستُنقل إلى Solana. وفي اليوم التالي، نُقلت بالفعل.
كشفت المعلومات التي جمعها عن مجموعة من أموال Bybit تتجاوز 12 مليون دولار، تنقلت من Bitcoin إلى Ethereum ثم Solana ثم Tron. وجمّدت Tether لاحقًا 442 ألف دولار منها.
لم يكن هؤلاء يختبئون في زاوية مظلمة ما، بل كانوا في مجموعات عامة على Telegram وDiscord يبحثون عن طلبات.
ومن الإنصاف التنويه إلى أن رقم المليار دولار وهوية العصابة يستندان إلى ما توصل إليه هو. ولم يؤكد مكتب التحقيقات الفيدرالي ووزارة الخزانة هذه المعلومات.
يموّل هذا العمل من خلال المنح والتبرعات. فهل ينبغي للمنصات التي يساعدها أن تدفع له؟
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
ليست نصيحة مالية. أجرِ بحثك بنفسك.
1
1.4k

·
--
صاعد
كان ZachXBT يدفع لمبيّضي أموال Lazarus نسبة 5% عن كل صفقة. من ماله الخاص.
منذ أواخر فبراير 2025، تظاهر بأنه عميل،
وأدخل إلى شبكتهم 349700 $USDC
{future}(USDCUSDT)
وكان يتعمّد خسارة 5% في كل طلب، إلى أن بدأوا يثقون به.
يبدو أن الثقة هناك تكلّف 5%. ادفعها، وسيخبرونك بأنفسهم إلى أين تذهب الأموال المسروقة.
ما أسفر عنه الأمر:
- مجموعة تضم أكثر من $12 مليون من الأموال المسروقة في اختراق Bybit
- جمّدت Tether مبلغ 442000 USDT
وبحسب تقديره، غسلت الشبكة لصالح Lazarus ما يزيد على "$1B+". هذا تقديره هو، وليس تقدير الشرطة. ولم يروِ كل شيء إلا في 5 أكتوبر 2026.
جزء من عملاتي المستقرة في Flexible هو أيضًا بعملة USDT، لذا من الجيد أن أرى أن USDT المسروق يُجمَّد بالفعل.
غسل الأموال خدمةٌ لقاء عمولة، مثل مكاتب الصرافة. أما ZachXBT فدفع تلك العمولة ببساطة ليتسلل إلى الداخل.
#zachxbt #Lazarus #bybit
كان ZachXBT يدفع لمبيّضي أموال Lazarus نسبة 5% عن كل صفقة. من ماله الخاص.
منذ أواخر فبراير 2025، تظاهر بأنه عميل،
وأدخل إلى شبكتهم 349700 $USDC
وكان يتعمّد خسارة 5% في كل طلب، إلى أن بدأوا يثقون به.
يبدو أن الثقة هناك تكلّف 5%. ادفعها، وسيخبرونك بأنفسهم إلى أين تذهب الأموال المسروقة.
ما أسفر عنه الأمر:
- مجموعة تضم أكثر من $12 مليون من الأموال المسروقة في اختراق Bybit
- جمّدت Tether مبلغ 442000 USDT
وبحسب تقديره، غسلت الشبكة لصالح Lazarus ما يزيد على "$1B+". هذا تقديره هو، وليس تقدير الشرطة. ولم يروِ كل شيء إلا في 5 أكتوبر 2026.
جزء من عملاتي المستقرة في Flexible هو أيضًا بعملة USDT، لذا من الجيد أن أرى أن USDT المسروق يُجمَّد بالفعل.
غسل الأموال خدمةٌ لقاء عمولة، مثل مكاتب الصرافة. أما ZachXBT فدفع تلك العمولة ببساطة ليتسلل إلى الداخل.
#zachxbt #Lazarus #bybit
منذ أواخر فبراير 2025، تظاهر بأنه عميل،
وأدخل إلى شبكتهم 349700 $USDC
وكان يتعمّد خسارة 5% في كل طلب، إلى أن بدأوا يثقون به.
يبدو أن الثقة هناك تكلّف 5%. ادفعها، وسيخبرونك بأنفسهم إلى أين تذهب الأموال المسروقة.
ما أسفر عنه الأمر:
- مجموعة تضم أكثر من $12 مليون من الأموال المسروقة في اختراق Bybit
- جمّدت Tether مبلغ 442000 USDT
وبحسب تقديره، غسلت الشبكة لصالح Lazarus ما يزيد على "$1B+". هذا تقديره هو، وليس تقدير الشرطة. ولم يروِ كل شيء إلا في 5 أكتوبر 2026.
جزء من عملاتي المستقرة في Flexible هو أيضًا بعملة USDT، لذا من الجيد أن أرى أن USDT المسروق يُجمَّد بالفعل.
غسل الأموال خدمةٌ لقاء عمولة، مثل مكاتب الصرافة. أما ZachXBT فدفع تلك العمولة ببساطة ليتسلل إلى الداخل.
#zachxbt #Lazarus #bybit
10
447

·
--
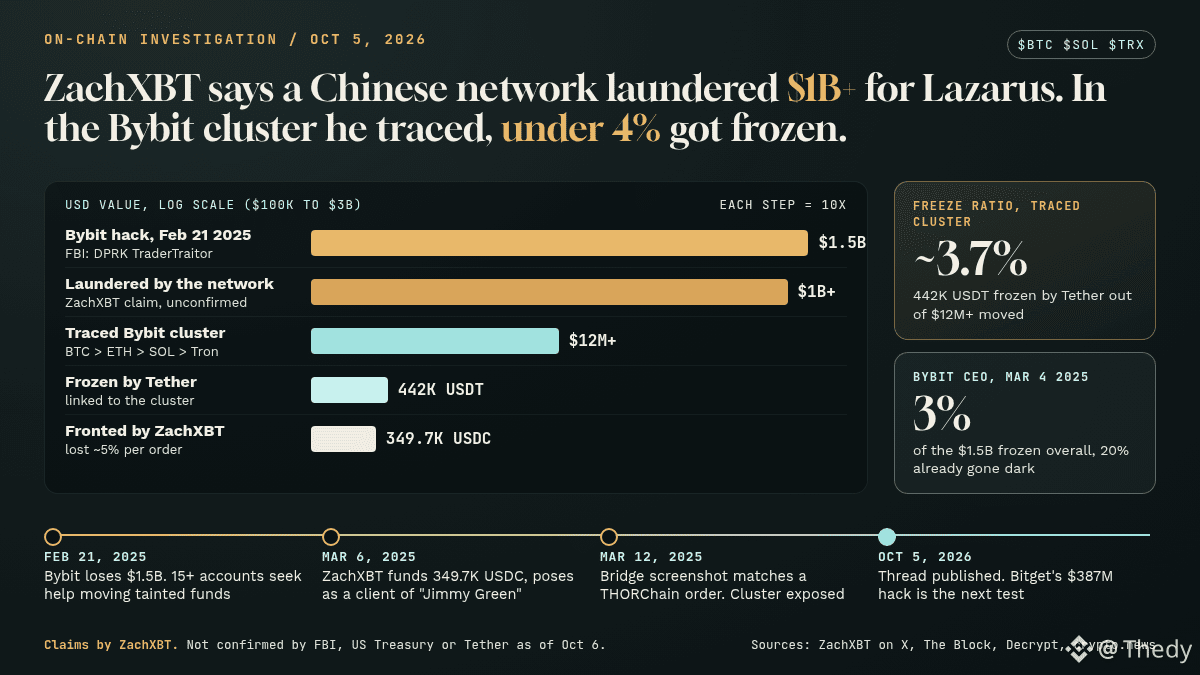
يقول المحقق على السلسلة ZachXBT إنه اخترق شبكة صينية لغسل الأموال يُزعم أنها عالجت أكثر من مليار دولار لصالح مجموعة Lazarus الكورية الشمالية. ولكي يدخل إليها، دفع من ماله الخاص 349,700 USDC.
موضوعه المنشور في 5 أكتوبر، والذي نقلته The Block وDecrypt:
21 فبراير 2025: خسرت Bybit مبلغ 1.5 مليار دولار، وعزا مكتب التحقيقات الفيدرالي (FBI) السرقة إلى قراصنة كوريين شماليين يُعرفون باسم TraderTraitor. وسرعان ما بدأت أكثر من 15 مجموعة على Telegram وDiscord تبحث عن مساعدة لتصريف الأموال.
6 مارس 2025: تظاهر بأنه عميل لشخص يُدعى «Jimmy Green»، وخسر 5% عن كل طلب. وكانت محفظة مدرجة في القائمة السوداء لـBybit تموّل رسوم الغاز لعنوان الاستلام.
12 مارس 2025: تطابقت لقطة شاشة أرسلها Jimmy مع طلب على THORChain أُنشئ بعد دقائق. وكشفت ثلاثة عناوين على Solana عن مجموعة أموال تزيد قيمتها على 12 مليون دولار، انتقلت من $BTC إلى ETH، ثم إلى $SOL ، وأخيرًا إلى Tron. وبعد ذلك، جمّدت Tether مبلغ 442,000 USDT.
جدير بالذكر: حتى 6 أكتوبر، لم يؤكد FBI ولا وزارة الخزانة الأمريكية ولا Tether علنًا رقم المليار دولار أو هوية الشبكة (crypto.news).
قراءتي: المهم هو النسبة. جُمّد نحو 3.7% من مجموعة الأموال التي جرى تتبّعها. وفي مطلع مارس 2025، قدّر Ben Zhou (Bybit) الأموال المجمدة بنحو 3% من إجمالي المبلغ المسروق. لا ينجح التجميد إلا عند الحلقة الأخيرة، عندما تعود الأموال إلى هيئة USDT على شبكة Tron ($TRX)، حيث يمكن للجهة المُصدرة تجميدها. أما الجسور وعمليات المبادلة، فتبقى شبه بعيدة عن متناولهم.
الاختبار التالي: اختراق Bitget الذي بلغت قيمته 387 مليون دولار في أواخر سبتمبر، وربطت Elliptic وChainalysis بينه وبين كوريا الشمالية. وبحسب قوله، اتُّبع النمط نفسه على Telegram. فإما أن تؤدي هذه المعلومات إلى تجميد الأموال سريعًا، أو أن الشبكة غيّرت مساراتها بالفعل.
من ينبغي أن يبادر إلى حظر هذه التدفقات: الجهات المُصدرة للعملات المستقرة، أم بروتوكولات الربط بين السلاسل مثل THORChain، أم منصات التداول التي تنتهي الأموال عندها؟
#Lazarus #CryptoSecurity
يقول المحقق على السلسلة ZachXBT إنه اخترق شبكة صينية لغسل الأموال يُزعم أنها عالجت أكثر من مليار دولار لصالح مجموعة Lazarus الكورية الشمالية. ولكي يدخل إليها، دفع من ماله الخاص 349,700 USDC.
موضوعه المنشور في 5 أكتوبر، والذي نقلته The Block وDecrypt:
21 فبراير 2025: خسرت Bybit مبلغ 1.5 مليار دولار، وعزا مكتب التحقيقات الفيدرالي (FBI) السرقة إلى قراصنة كوريين شماليين يُعرفون باسم TraderTraitor. وسرعان ما بدأت أكثر من 15 مجموعة على Telegram وDiscord تبحث عن مساعدة لتصريف الأموال.
6 مارس 2025: تظاهر بأنه عميل لشخص يُدعى «Jimmy Green»، وخسر 5% عن كل طلب. وكانت محفظة مدرجة في القائمة السوداء لـBybit تموّل رسوم الغاز لعنوان الاستلام.
12 مارس 2025: تطابقت لقطة شاشة أرسلها Jimmy مع طلب على THORChain أُنشئ بعد دقائق. وكشفت ثلاثة عناوين على Solana عن مجموعة أموال تزيد قيمتها على 12 مليون دولار، انتقلت من $BTC إلى ETH، ثم إلى $SOL ، وأخيرًا إلى Tron. وبعد ذلك، جمّدت Tether مبلغ 442,000 USDT.
جدير بالذكر: حتى 6 أكتوبر، لم يؤكد FBI ولا وزارة الخزانة الأمريكية ولا Tether علنًا رقم المليار دولار أو هوية الشبكة (crypto.news).
قراءتي: المهم هو النسبة. جُمّد نحو 3.7% من مجموعة الأموال التي جرى تتبّعها. وفي مطلع مارس 2025، قدّر Ben Zhou (Bybit) الأموال المجمدة بنحو 3% من إجمالي المبلغ المسروق. لا ينجح التجميد إلا عند الحلقة الأخيرة، عندما تعود الأموال إلى هيئة USDT على شبكة Tron ($TRX )، حيث يمكن للجهة المُصدرة تجميدها. أما الجسور وعمليات المبادلة، فتبقى شبه بعيدة عن متناولهم.
الاختبار التالي: اختراق Bitget الذي بلغت قيمته 387 مليون دولار في أواخر سبتمبر، وربطت Elliptic وChainalysis بينه وبين كوريا الشمالية. وبحسب قوله، اتُّبع النمط نفسه على Telegram. فإما أن تؤدي هذه المعلومات إلى تجميد الأموال سريعًا، أو أن الشبكة غيّرت مساراتها بالفعل.
من ينبغي أن يبادر إلى حظر هذه التدفقات: الجهات المُصدرة للعملات المستقرة، أم بروتوكولات الربط بين السلاسل مثل THORChain، أم منصات التداول التي تنتهي الأموال عندها؟
#Lazarus #CryptoSecurity
موضوعه المنشور في 5 أكتوبر، والذي نقلته The Block وDecrypt:
21 فبراير 2025: خسرت Bybit مبلغ 1.5 مليار دولار، وعزا مكتب التحقيقات الفيدرالي (FBI) السرقة إلى قراصنة كوريين شماليين يُعرفون باسم TraderTraitor. وسرعان ما بدأت أكثر من 15 مجموعة على Telegram وDiscord تبحث عن مساعدة لتصريف الأموال.
6 مارس 2025: تظاهر بأنه عميل لشخص يُدعى «Jimmy Green»، وخسر 5% عن كل طلب. وكانت محفظة مدرجة في القائمة السوداء لـBybit تموّل رسوم الغاز لعنوان الاستلام.
12 مارس 2025: تطابقت لقطة شاشة أرسلها Jimmy مع طلب على THORChain أُنشئ بعد دقائق. وكشفت ثلاثة عناوين على Solana عن مجموعة أموال تزيد قيمتها على 12 مليون دولار، انتقلت من $BTC إلى ETH، ثم إلى $SOL ، وأخيرًا إلى Tron. وبعد ذلك، جمّدت Tether مبلغ 442,000 USDT.
جدير بالذكر: حتى 6 أكتوبر، لم يؤكد FBI ولا وزارة الخزانة الأمريكية ولا Tether علنًا رقم المليار دولار أو هوية الشبكة (crypto.news).
قراءتي: المهم هو النسبة. جُمّد نحو 3.7% من مجموعة الأموال التي جرى تتبّعها. وفي مطلع مارس 2025، قدّر Ben Zhou (Bybit) الأموال المجمدة بنحو 3% من إجمالي المبلغ المسروق. لا ينجح التجميد إلا عند الحلقة الأخيرة، عندما تعود الأموال إلى هيئة USDT على شبكة Tron ($TRX )، حيث يمكن للجهة المُصدرة تجميدها. أما الجسور وعمليات المبادلة، فتبقى شبه بعيدة عن متناولهم.
الاختبار التالي: اختراق Bitget الذي بلغت قيمته 387 مليون دولار في أواخر سبتمبر، وربطت Elliptic وChainalysis بينه وبين كوريا الشمالية. وبحسب قوله، اتُّبع النمط نفسه على Telegram. فإما أن تؤدي هذه المعلومات إلى تجميد الأموال سريعًا، أو أن الشبكة غيّرت مساراتها بالفعل.
من ينبغي أن يبادر إلى حظر هذه التدفقات: الجهات المُصدرة للعملات المستقرة، أم بروتوكولات الربط بين السلاسل مثل THORChain، أم منصات التداول التي تنتهي الأموال عندها؟
#Lazarus #CryptoSecurity
157

شبكة إجرامية صينية غسلت أكثر من مليار دولار لصالح لازاروس: ZachXBT
- أعلن ZachXBT أنه تسلل إلى شبكة إجرامية صينية متنكّرًا في هيئة عميل.
- ساعدت المعلومات التي جمعها في تتبّع تدفق الأموال الناتجة عن اختراق Bybit، الذي بلغت قيمته 1.5 مليار دولار.
- يُزعم أن هذه الشبكة غسلت أكثر من مليار دولار لصالح مجموعة القراصنة Lazarus.
- لم يقدّم مصدر RSS تفاصيل إضافية عن هوية الشبكة أو أساليب عملها.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
شبكة إجرامية صينية غسلت أكثر من مليار دولار لصالح لازاروس: ZachXBT
- أعلن ZachXBT أنه تسلل إلى شبكة إجرامية صينية متنكّرًا في هيئة عميل.
- ساعدت المعلومات التي جمعها في تتبّع تدفق الأموال الناتجة عن اختراق Bybit، الذي بلغت قيمته 1.5 مليار دولار.
- يُزعم أن هذه الشبكة غسلت أكثر من مليار دولار لصالح مجموعة القراصنة Lazarus.
- لم يقدّم مصدر RSS تفاصيل إضافية عن هوية الشبكة أو أساليب عملها.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
- أعلن ZachXBT أنه تسلل إلى شبكة إجرامية صينية متنكّرًا في هيئة عميل.
- ساعدت المعلومات التي جمعها في تتبّع تدفق الأموال الناتجة عن اختراق Bybit، الذي بلغت قيمته 1.5 مليار دولار.
- يُزعم أن هذه الشبكة غسلت أكثر من مليار دولار لصالح مجموعة القراصنة Lazarus.
- لم يقدّم مصدر RSS تفاصيل إضافية عن هوية الشبكة أو أساليب عملها.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
26
💥 مجموعة لازاروس تُحضّر العملات المشفّرة في 2026 ⚠️
قراصنة كوريا الشمالية نشروا للتو بعضًا من أكبر الثغرات هذا العام:
بروتوكول Drift → $285M
Kelp DAO → $292M
أساليبهم القذرة:
عروض وظائف مزيفة & مكالمات بتقنية التزييف العميق 😈
برمجيات خبيثة على أجهزة مطوريّ الحواسيب لسرقة المفاتيح
استغلالات للجسور & صفقات ضمانات مزيفة
يخططون للهجمات لأسابيع... صبر جدًا & خطير.
ابقَ في أمان يا ملوك:
محفظة عتادية فقط
لا تشارك أبدًا عبارة الاسترداد/المفتاح الخاص
تحقق من كل رابط & ملف مرتين
المشاريع تحتاج أمانًا أفضل بشكل عاجل!
هل تتعاون ضد لازاروس أم ما زلت تنقر روابط عشوائية؟ 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 مجموعة لازاروس تُحضّر العملات المشفّرة في 2026 ⚠️
قراصنة كوريا الشمالية نشروا للتو بعضًا من أكبر الثغرات هذا العام:
بروتوكول Drift → $285M
Kelp DAO → $292M
أساليبهم القذرة:
عروض وظائف مزيفة & مكالمات بتقنية التزييف العميق 😈
برمجيات خبيثة على أجهزة مطوريّ الحواسيب لسرقة المفاتيح
استغلالات للجسور & صفقات ضمانات مزيفة
يخططون للهجمات لأسابيع... صبر جدًا & خطير.
ابقَ في أمان يا ملوك:
محفظة عتادية فقط
لا تشارك أبدًا عبارة الاسترداد/المفتاح الخاص
تحقق من كل رابط & ملف مرتين
المشاريع تحتاج أمانًا أفضل بشكل عاجل!
هل تتعاون ضد لازاروس أم ما زلت تنقر روابط عشوائية؟ 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
قراصنة كوريا الشمالية نشروا للتو بعضًا من أكبر الثغرات هذا العام:
بروتوكول Drift → $285M
Kelp DAO → $292M
أساليبهم القذرة:
عروض وظائف مزيفة & مكالمات بتقنية التزييف العميق 😈
برمجيات خبيثة على أجهزة مطوريّ الحواسيب لسرقة المفاتيح
استغلالات للجسور & صفقات ضمانات مزيفة
يخططون للهجمات لأسابيع... صبر جدًا & خطير.
ابقَ في أمان يا ملوك:
محفظة عتادية فقط
لا تشارك أبدًا عبارة الاسترداد/المفتاح الخاص
تحقق من كل رابط & ملف مرتين
المشاريع تحتاج أمانًا أفضل بشكل عاجل!
هل تتعاون ضد لازاروس أم ما زلت تنقر روابط عشوائية؟ 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
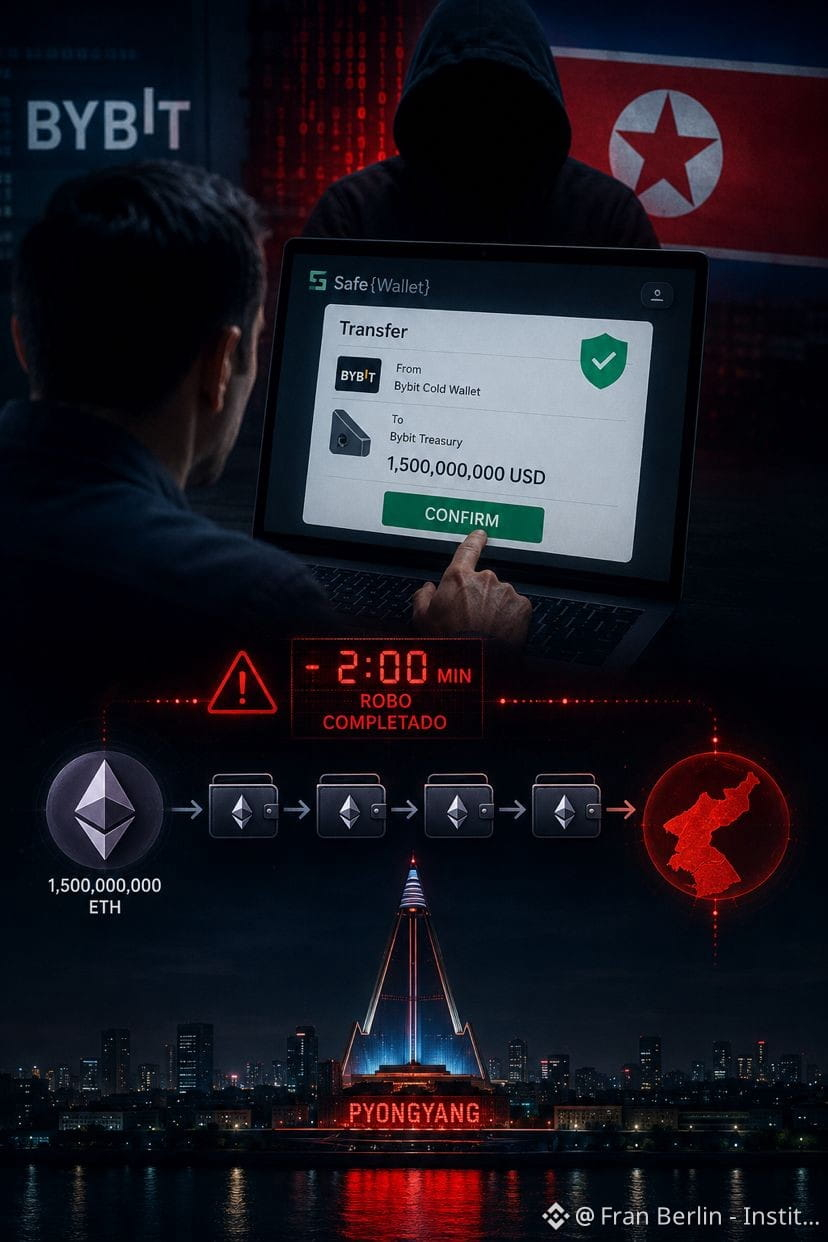
كانت عملية تحويل روتينية.
20 فبراير 2025. يفتح أحد موظفي Bybit شاشته، ويتحقق من تفاصيل المعاملة، ثم يوقّع.
كل شيء يبدو طبيعيًا.
بعد دقائق، اختفت 1.500 مليون دولار $USDT في الإيثيريوم.
لكن الأكثر رعبًا ليس المبلغ.
الأكثر رعبًا هو الطريقة التي فعلوا بها ذلك.
لم يهاجم القراصنة التابعون للمجموعة Lazarus، النخبة التابعة لحكومة كوريا الشمالية، سلسلة الكتل (blockchain). لم يكسروا أي مفتاح خاص. ولم تكن لديهم حاجة إلى ذلك.
فقط… زوّروا ما كان يظهر على شاشة الموظف.
قبل أشهر، اخترقوا نظام مطوّر Safe Wallet، المنصة التي كانت Bybit تستخدمها للتوقيع على المعاملات. أدخلوا كودًا خبيثًا كان ينام بصمت، منتظرًا.
وعندما فتح الموظف محفظته في ذلك اليوم، تفعّل الكود. كانت الشاشة تعرض تحويلًا شرعيًا. في الحقيقة، كانت الأموال تتجه إلى بيونغيانغ.
وقّع الموظف. وقّع زملاؤه. لم يرَ أحد شيئًا غير معتاد.
بعد دقيقتين من السرقة، حذف الكود الخبيث نفسه تلقائيًا. دون أي أثر.
احتاج مكتب التحقيقات الفيدرالي (FBI) إلى أيام ليؤكد ما كان الجميع يشك فيه بالفعل: كانت كوريا الشمالية، حيث موّلت برنامج أسلحتها النووية بالإيثيريوم المسروق.
الدرس الذي لا أحد يريد سماعه: الحلقة الأضعف ليست الكود. أنت.
هل تثق بالشاشة التي تراها عندما توقّع على معاملة؟
فران برلين | معهد البلوك تشين
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
كانت عملية تحويل روتينية.
20 فبراير 2025. يفتح أحد موظفي Bybit شاشته، ويتحقق من تفاصيل المعاملة، ثم يوقّع.
كل شيء يبدو طبيعيًا.
بعد دقائق، اختفت 1.500 مليون دولار $USDT في الإيثيريوم.
لكن الأكثر رعبًا ليس المبلغ.
الأكثر رعبًا هو الطريقة التي فعلوا بها ذلك.
لم يهاجم القراصنة التابعون للمجموعة Lazarus، النخبة التابعة لحكومة كوريا الشمالية، سلسلة الكتل (blockchain). لم يكسروا أي مفتاح خاص. ولم تكن لديهم حاجة إلى ذلك.
فقط… زوّروا ما كان يظهر على شاشة الموظف.
قبل أشهر، اخترقوا نظام مطوّر Safe Wallet، المنصة التي كانت Bybit تستخدمها للتوقيع على المعاملات. أدخلوا كودًا خبيثًا كان ينام بصمت، منتظرًا.
وعندما فتح الموظف محفظته في ذلك اليوم، تفعّل الكود. كانت الشاشة تعرض تحويلًا شرعيًا. في الحقيقة، كانت الأموال تتجه إلى بيونغيانغ.
وقّع الموظف. وقّع زملاؤه. لم يرَ أحد شيئًا غير معتاد.
بعد دقيقتين من السرقة، حذف الكود الخبيث نفسه تلقائيًا. دون أي أثر.
احتاج مكتب التحقيقات الفيدرالي (FBI) إلى أيام ليؤكد ما كان الجميع يشك فيه بالفعل: كانت كوريا الشمالية، حيث موّلت برنامج أسلحتها النووية بالإيثيريوم المسروق.
الدرس الذي لا أحد يريد سماعه: الحلقة الأضعف ليست الكود. أنت.
هل تثق بالشاشة التي تراها عندما توقّع على معاملة؟
فران برلين | معهد البلوك تشين
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
20 فبراير 2025. يفتح أحد موظفي Bybit شاشته، ويتحقق من تفاصيل المعاملة، ثم يوقّع.
كل شيء يبدو طبيعيًا.
بعد دقائق، اختفت 1.500 مليون دولار $USDT في الإيثيريوم.
لكن الأكثر رعبًا ليس المبلغ.
الأكثر رعبًا هو الطريقة التي فعلوا بها ذلك.
لم يهاجم القراصنة التابعون للمجموعة Lazarus، النخبة التابعة لحكومة كوريا الشمالية، سلسلة الكتل (blockchain). لم يكسروا أي مفتاح خاص. ولم تكن لديهم حاجة إلى ذلك.
فقط… زوّروا ما كان يظهر على شاشة الموظف.
قبل أشهر، اخترقوا نظام مطوّر Safe Wallet، المنصة التي كانت Bybit تستخدمها للتوقيع على المعاملات. أدخلوا كودًا خبيثًا كان ينام بصمت، منتظرًا.
وعندما فتح الموظف محفظته في ذلك اليوم، تفعّل الكود. كانت الشاشة تعرض تحويلًا شرعيًا. في الحقيقة، كانت الأموال تتجه إلى بيونغيانغ.
وقّع الموظف. وقّع زملاؤه. لم يرَ أحد شيئًا غير معتاد.
بعد دقيقتين من السرقة، حذف الكود الخبيث نفسه تلقائيًا. دون أي أثر.
احتاج مكتب التحقيقات الفيدرالي (FBI) إلى أيام ليؤكد ما كان الجميع يشك فيه بالفعل: كانت كوريا الشمالية، حيث موّلت برنامج أسلحتها النووية بالإيثيريوم المسروق.
الدرس الذي لا أحد يريد سماعه: الحلقة الأضعف ليست الكود. أنت.
هل تثق بالشاشة التي تراها عندما توقّع على معاملة؟
فران برلين | معهد البلوك تشين
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675

·
--
هابط
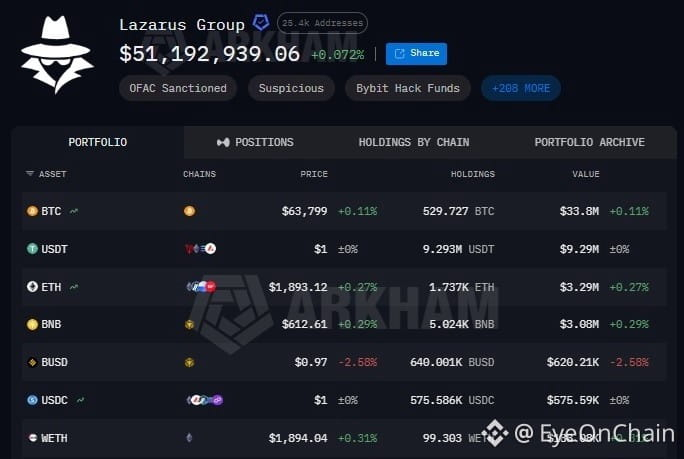
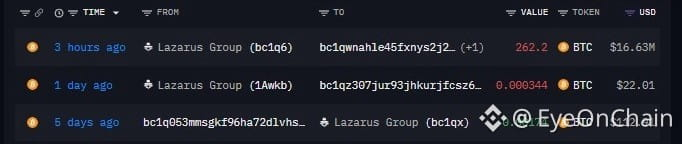
مجموعة لازاروس تنقل مجددًا مبالغ مالية كبيرة. قبل حوالي 3 ساعات، تم نقل 262.2 $BTC ، بقيمة تقارب 16.64 مليون دولار، إلى محفظة جديدة. لا يوجد سبب واضح بعد، لكن مع #Lazarus ، فإن عمليات النقل من هذا النوع دائمًا ما تجذب الانتباه. قد يكون ذلك جزءًا من محاولة لنقل الأموال أو غسلها.
لا تزال المجموعة تمتلك أكثر من 73 مليون دولار من الأصول على السلسلة، وتُحفظ بشكل رئيسي في $BTC و$USDT و$ETH.
بالتأكيد مجموعة محافظ جديرة بالمتابعة.
{future}(BTCUSDT)
{spot}(BTCUSDT)
مجموعة لازاروس تنقل مجددًا مبالغ مالية كبيرة. قبل حوالي 3 ساعات، تم نقل 262.2 $BTC ، بقيمة تقارب 16.64 مليون دولار، إلى محفظة جديدة. لا يوجد سبب واضح بعد، لكن مع #Lazarus ، فإن عمليات النقل من هذا النوع دائمًا ما تجذب الانتباه. قد يكون ذلك جزءًا من محاولة لنقل الأموال أو غسلها.
لا تزال المجموعة تمتلك أكثر من 73 مليون دولار من الأصول على السلسلة، وتُحفظ بشكل رئيسي في $BTC و$USDT و$ETH.
بالتأكيد مجموعة محافظ جديرة بالمتابعة.
لا تزال المجموعة تمتلك أكثر من 73 مليون دولار من الأصول على السلسلة، وتُحفظ بشكل رئيسي في $BTC و$USDT و$ETH.
بالتأكيد مجموعة محافظ جديرة بالمتابعة.
1
1.3k
·
--
سيقتبس الجميع مبلغ 30 مليون دولار. هذا ليس الرقم
محافظ مرتبطة بـ Lazarus بيعت بأكثر من 30 مليون دولار من $BTC عبر Hyperliquid خلال ثلاثة أسابيع، ثم حوّلت ذلك إلى $ETH و $SOL ، وخرجت عبر Kraken وLBank وKuCoin. عنوان قبيح، لا تأثير على طلباتك/ملء أوامرِك
في عام 2024 ظهرت نفس النوعية من المحافظ على المنصة وخرج ما يقارب 250 مليون دولار من صافي التدفقات خلال 24 ساعة. لم يتم اختراق أي شيء في ذلك اليوم. الناس خافوا وسحبوا أولاً
هذه هي المخاطرة التي تتحملها فعليًا. ليس عملية غسيل الأموال. الاندفاع بعد ذلك
يقول ترامب إن رئيس هيئة CFTC يعمل على جلب Hyperliquid إلى البر وتحت تنظيم كامل. المنصات المُنظَّمة لا تسمح للغرباء بالتداول من محفظة خام
فقط اعرف أي عنوان يفرّغ دفتر الأوامر قبل أن توقف حجمك هناك🤔
هل ستصبر على أسبوع مثل ذلك بحجم حقيقي؟
#trump #Lazarus #Hyperliquid #cftc
سيقتبس الجميع مبلغ 30 مليون دولار. هذا ليس الرقم
محافظ مرتبطة بـ Lazarus بيعت بأكثر من 30 مليون دولار من $BTC عبر Hyperliquid خلال ثلاثة أسابيع، ثم حوّلت ذلك إلى $ETH و $SOL ، وخرجت عبر Kraken وLBank وKuCoin. عنوان قبيح، لا تأثير على طلباتك/ملء أوامرِك
في عام 2024 ظهرت نفس النوعية من المحافظ على المنصة وخرج ما يقارب 250 مليون دولار من صافي التدفقات خلال 24 ساعة. لم يتم اختراق أي شيء في ذلك اليوم. الناس خافوا وسحبوا أولاً
هذه هي المخاطرة التي تتحملها فعليًا. ليس عملية غسيل الأموال. الاندفاع بعد ذلك
يقول ترامب إن رئيس هيئة CFTC يعمل على جلب Hyperliquid إلى البر وتحت تنظيم كامل. المنصات المُنظَّمة لا تسمح للغرباء بالتداول من محفظة خام
فقط اعرف أي عنوان يفرّغ دفتر الأوامر قبل أن توقف حجمك هناك🤔
هل ستصبر على أسبوع مثل ذلك بحجم حقيقي؟
#trump #Lazarus #Hyperliquid #cftc
محافظ مرتبطة بـ Lazarus بيعت بأكثر من 30 مليون دولار من $BTC عبر Hyperliquid خلال ثلاثة أسابيع، ثم حوّلت ذلك إلى $ETH و $SOL ، وخرجت عبر Kraken وLBank وKuCoin. عنوان قبيح، لا تأثير على طلباتك/ملء أوامرِك
في عام 2024 ظهرت نفس النوعية من المحافظ على المنصة وخرج ما يقارب 250 مليون دولار من صافي التدفقات خلال 24 ساعة. لم يتم اختراق أي شيء في ذلك اليوم. الناس خافوا وسحبوا أولاً
هذه هي المخاطرة التي تتحملها فعليًا. ليس عملية غسيل الأموال. الاندفاع بعد ذلك
يقول ترامب إن رئيس هيئة CFTC يعمل على جلب Hyperliquid إلى البر وتحت تنظيم كامل. المنصات المُنظَّمة لا تسمح للغرباء بالتداول من محفظة خام
فقط اعرف أي عنوان يفرّغ دفتر الأوامر قبل أن توقف حجمك هناك🤔
هل ستصبر على أسبوع مثل ذلك بحجم حقيقي؟
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 يربط مسار على السلسلة التابع لـ Lazarus Group بعمليات سرقة حديثة $XRP FUND FLOWS 🔍
كشفت التتبّعات على السلسلة للتو عن رابط مباشر بين الاختراق الأخير $XRP breach على بورصة رفيعة المستوى وقرصنة AFX لشهر يوليو بقيمة 24 مليون دولار. 🔍 تؤكد إعادة التوجيه عبر السلاسل أن الأصول المسروقة تدفّقت عبر مسارات غسيل متطابقة مُدارة من قبل مجموعة Lazarus سيئة السمعة.
عندما يقوم الفاعلون الخبثاء المحترفون بغسل الأموال عبر الجسور، تتلقى السيولة المحلية في السوق وتدفق الأوامر ضربة فورية. 📊 إن مراقبة مخارج الجسور المحددة هذه تمنح “الأموال الذكية” وقتًا مبكرًا حاسمًا قبل أن يصل ضغط البيع الثانوي إلى أسواق التداول الفوري. 💡
كيف تُعدّل مستوى تعرّضك للمخاطر عندما تشير تنبيهات السلسلة إلى تصفيات كبيرة يقوم بها القراصنة؟ 👇
⚠️ ليست نصيحة مالية. أدِر مخاطرَك دائمًا. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 يربط مسار على السلسلة التابع لـ Lazarus Group بعمليات سرقة حديثة $XRP FUND FLOWS 🔍
كشفت التتبّعات على السلسلة للتو عن رابط مباشر بين الاختراق الأخير $XRP breach على بورصة رفيعة المستوى وقرصنة AFX لشهر يوليو بقيمة 24 مليون دولار. 🔍 تؤكد إعادة التوجيه عبر السلاسل أن الأصول المسروقة تدفّقت عبر مسارات غسيل متطابقة مُدارة من قبل مجموعة Lazarus سيئة السمعة.
عندما يقوم الفاعلون الخبثاء المحترفون بغسل الأموال عبر الجسور، تتلقى السيولة المحلية في السوق وتدفق الأوامر ضربة فورية. 📊 إن مراقبة مخارج الجسور المحددة هذه تمنح “الأموال الذكية” وقتًا مبكرًا حاسمًا قبل أن يصل ضغط البيع الثانوي إلى أسواق التداول الفوري. 💡
كيف تُعدّل مستوى تعرّضك للمخاطر عندما تشير تنبيهات السلسلة إلى تصفيات كبيرة يقوم بها القراصنة؟ 👇
⚠️ ليست نصيحة مالية. أدِر مخاطرَك دائمًا. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
كشفت التتبّعات على السلسلة للتو عن رابط مباشر بين الاختراق الأخير $XRP breach على بورصة رفيعة المستوى وقرصنة AFX لشهر يوليو بقيمة 24 مليون دولار. 🔍 تؤكد إعادة التوجيه عبر السلاسل أن الأصول المسروقة تدفّقت عبر مسارات غسيل متطابقة مُدارة من قبل مجموعة Lazarus سيئة السمعة.
عندما يقوم الفاعلون الخبثاء المحترفون بغسل الأموال عبر الجسور، تتلقى السيولة المحلية في السوق وتدفق الأوامر ضربة فورية. 📊 إن مراقبة مخارج الجسور المحددة هذه تمنح “الأموال الذكية” وقتًا مبكرًا حاسمًا قبل أن يصل ضغط البيع الثانوي إلى أسواق التداول الفوري. 💡
كيف تُعدّل مستوى تعرّضك للمخاطر عندما تشير تنبيهات السلسلة إلى تصفيات كبيرة يقوم بها القراصنة؟ 👇
⚠️ ليست نصيحة مالية. أدِر مخاطرَك دائمًا. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
📰 في 24 سبتمبر، ظهرت مشكلة في التحويلات غير المعتادة لمحافظ الويب الدافئة/الساخنة (Hot Wallets) والباردة جزئياً لدى Bitget؛ وقد كشفت المنصة في البداية عن خسائر تقارب 3.516 مليار دولار، ثم أكدت لاحقاً تعديل حجم الأصول التي تم تحويلها إلى 3.875 مليار دولار.
🔥 اكتشفت TRM Labs أن مسار غسل الأموال للأموال التي تم اختلاس جزء منها يتقاطع مع الهجمات المرتبطة بكوريا الشمالية التي حدثت سابقاً مثل هجمات Bybit وAFX Bridge وغيرها. كما ترى Elliptic أن هناك «احتمالية عالية» لارتباط الحادث هذا بتهكير مرتبط بكوريا الشمالية، وأن اتجاه التحقيقات يشير مجدداً إلى مجموعة Lazarus.
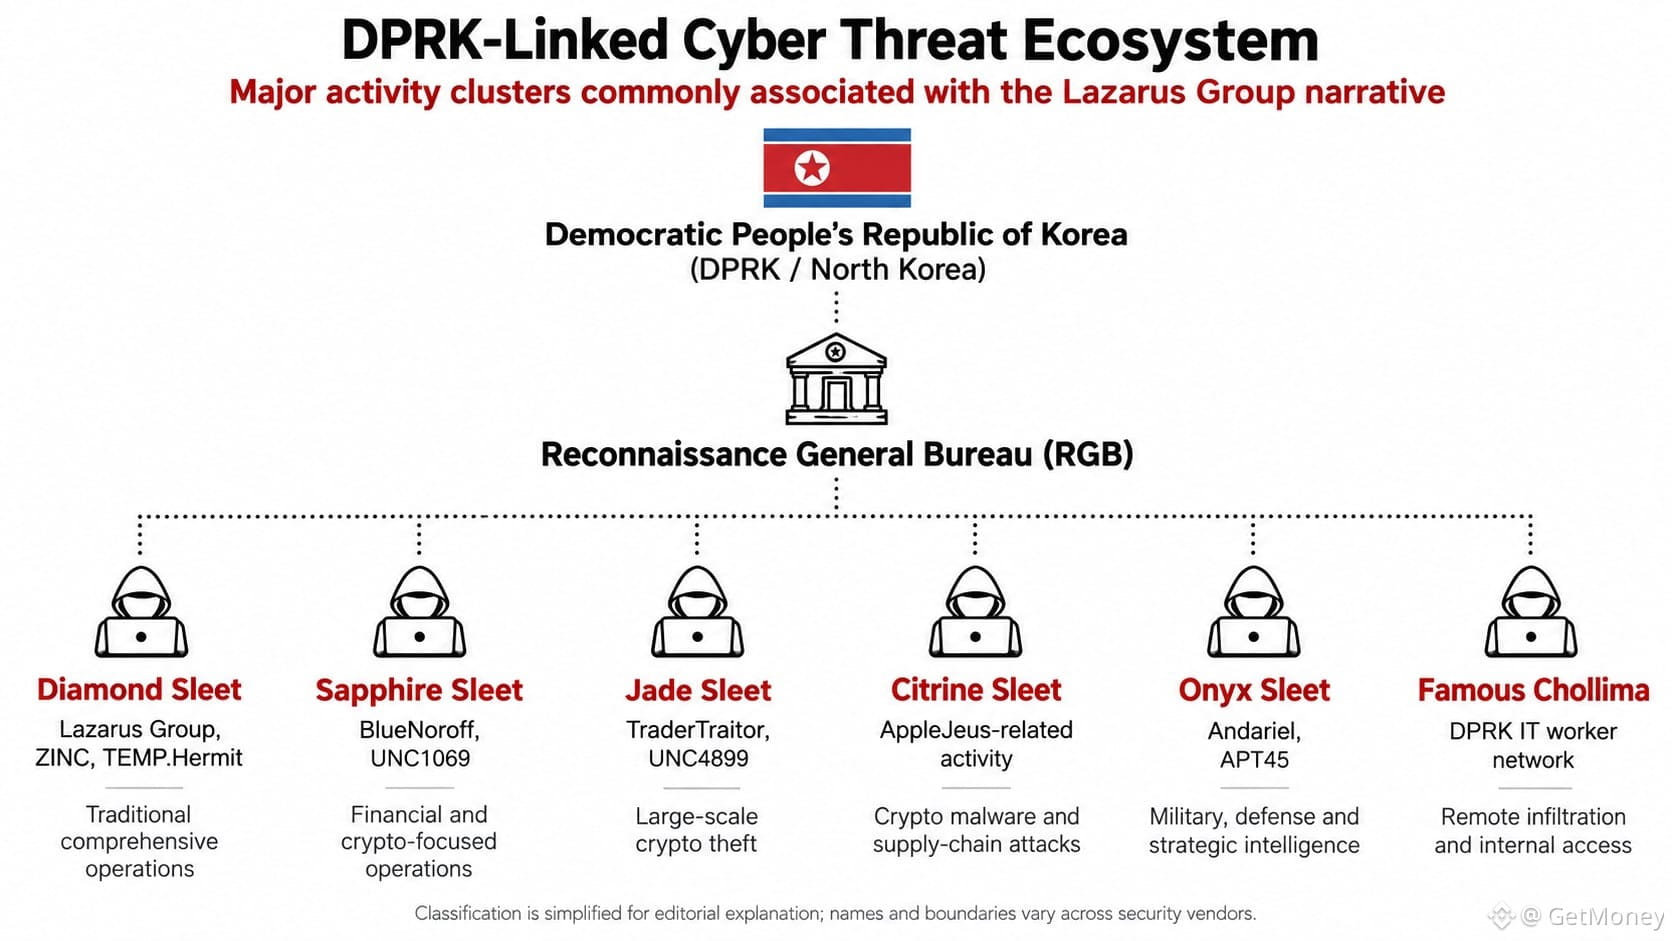
بصراحة، Lazarus لا يشبه منظمة مستقلة بحدود واضحة، بل يبدو أقرب إلى تسمية تُستخدم من قبل الجهات الخارجية للإشارة إلى منظومة الهجمات السيبرانية على مستوى الدولة في كوريا الشمالية. وفي عام 2019، قام/أشارت وزارة الخزانة الأميركية إلى Lazarus وBlueNoroff وAndariel بالاسم، واعتبرت أن جميعها تخضع لسيطرة جهاز الاستطلاع العام في كوريا الشمالية RGB.
💡 في هذا النظام، تستخدم الجهات المختلفة أسماءً مختلفة: يطارد BlueNoroff المؤسسات المالية والأصول المشفرة على نحو طويل الأمد، ويستهدف TraderTraitor البورصات وشركات الحفظ والأهداف التشفيرية الكبيرة، وتميل Citrine Sleet إلى البرمجيات الخبيثة وهجمات سلسلة الإمداد، بينما يدخل Famous Chollima إلى شركات التكنولوجيا والتشفير عبر هويات مزيفة.
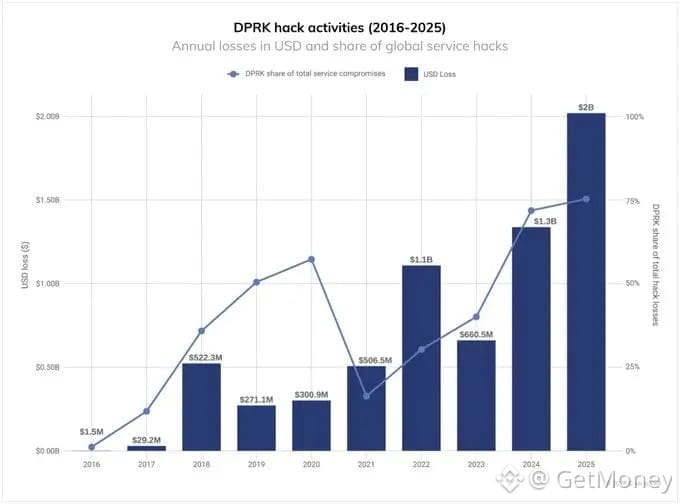
👀 من Ronin Bridge وHarmony وAtomic Wallet إلى Stake وWazirX وDMM Bitcoin، وصولاً إلى أحداث Bybit في عام 2025؛ وإذا أدرجنا أيضاً حادث Bitget المشكوك بقوة في أنه من تنفيذ الجهات المرتبطة بكوريا الشمالية ضمن هذه السلسلة، فإن حجم عمليات الاختطاف ذات الصلة يقترب بالفعل من 7.8 مليار دولار. وهذا الرقم لم يعد مجرد حادث أمني يخص منصة واحدة.
🤔 عندما تستمر منظومة الهجوم نفسها في تغيير الأسماء وتبديل نقاط الدخول، فكيف يمكن للبورصات والجهات المطورة أن تحدد فعلياً أنها تواجه أي فئة من المهاجمين؟
#Lazarus #Bitget #加密安全 #链上安全
📰 في 24 سبتمبر، ظهرت مشكلة في التحويلات غير المعتادة لمحافظ الويب الدافئة/الساخنة (Hot Wallets) والباردة جزئياً لدى Bitget؛ وقد كشفت المنصة في البداية عن خسائر تقارب 3.516 مليار دولار، ثم أكدت لاحقاً تعديل حجم الأصول التي تم تحويلها إلى 3.875 مليار دولار.
🔥 اكتشفت TRM Labs أن مسار غسل الأموال للأموال التي تم اختلاس جزء منها يتقاطع مع الهجمات المرتبطة بكوريا الشمالية التي حدثت سابقاً مثل هجمات Bybit وAFX Bridge وغيرها. كما ترى Elliptic أن هناك «احتمالية عالية» لارتباط الحادث هذا بتهكير مرتبط بكوريا الشمالية، وأن اتجاه التحقيقات يشير مجدداً إلى مجموعة Lazarus.
بصراحة، Lazarus لا يشبه منظمة مستقلة بحدود واضحة، بل يبدو أقرب إلى تسمية تُستخدم من قبل الجهات الخارجية للإشارة إلى منظومة الهجمات السيبرانية على مستوى الدولة في كوريا الشمالية. وفي عام 2019، قام/أشارت وزارة الخزانة الأميركية إلى Lazarus وBlueNoroff وAndariel بالاسم، واعتبرت أن جميعها تخضع لسيطرة جهاز الاستطلاع العام في كوريا الشمالية RGB.
💡 في هذا النظام، تستخدم الجهات المختلفة أسماءً مختلفة: يطارد BlueNoroff المؤسسات المالية والأصول المشفرة على نحو طويل الأمد، ويستهدف TraderTraitor البورصات وشركات الحفظ والأهداف التشفيرية الكبيرة، وتميل Citrine Sleet إلى البرمجيات الخبيثة وهجمات سلسلة الإمداد، بينما يدخل Famous Chollima إلى شركات التكنولوجيا والتشفير عبر هويات مزيفة.
👀 من Ronin Bridge وHarmony وAtomic Wallet إلى Stake وWazirX وDMM Bitcoin، وصولاً إلى أحداث Bybit في عام 2025؛ وإذا أدرجنا أيضاً حادث Bitget المشكوك بقوة في أنه من تنفيذ الجهات المرتبطة بكوريا الشمالية ضمن هذه السلسلة، فإن حجم عمليات الاختطاف ذات الصلة يقترب بالفعل من 7.8 مليار دولار. وهذا الرقم لم يعد مجرد حادث أمني يخص منصة واحدة.
🤔 عندما تستمر منظومة الهجوم نفسها في تغيير الأسماء وتبديل نقاط الدخول، فكيف يمكن للبورصات والجهات المطورة أن تحدد فعلياً أنها تواجه أي فئة من المهاجمين؟
#Lazarus #Bitget #加密安全 #链上安全
🔥 اكتشفت TRM Labs أن مسار غسل الأموال للأموال التي تم اختلاس جزء منها يتقاطع مع الهجمات المرتبطة بكوريا الشمالية التي حدثت سابقاً مثل هجمات Bybit وAFX Bridge وغيرها. كما ترى Elliptic أن هناك «احتمالية عالية» لارتباط الحادث هذا بتهكير مرتبط بكوريا الشمالية، وأن اتجاه التحقيقات يشير مجدداً إلى مجموعة Lazarus.
بصراحة، Lazarus لا يشبه منظمة مستقلة بحدود واضحة، بل يبدو أقرب إلى تسمية تُستخدم من قبل الجهات الخارجية للإشارة إلى منظومة الهجمات السيبرانية على مستوى الدولة في كوريا الشمالية. وفي عام 2019، قام/أشارت وزارة الخزانة الأميركية إلى Lazarus وBlueNoroff وAndariel بالاسم، واعتبرت أن جميعها تخضع لسيطرة جهاز الاستطلاع العام في كوريا الشمالية RGB.
💡 في هذا النظام، تستخدم الجهات المختلفة أسماءً مختلفة: يطارد BlueNoroff المؤسسات المالية والأصول المشفرة على نحو طويل الأمد، ويستهدف TraderTraitor البورصات وشركات الحفظ والأهداف التشفيرية الكبيرة، وتميل Citrine Sleet إلى البرمجيات الخبيثة وهجمات سلسلة الإمداد، بينما يدخل Famous Chollima إلى شركات التكنولوجيا والتشفير عبر هويات مزيفة.
👀 من Ronin Bridge وHarmony وAtomic Wallet إلى Stake وWazirX وDMM Bitcoin، وصولاً إلى أحداث Bybit في عام 2025؛ وإذا أدرجنا أيضاً حادث Bitget المشكوك بقوة في أنه من تنفيذ الجهات المرتبطة بكوريا الشمالية ضمن هذه السلسلة، فإن حجم عمليات الاختطاف ذات الصلة يقترب بالفعل من 7.8 مليار دولار. وهذا الرقم لم يعد مجرد حادث أمني يخص منصة واحدة.
🤔 عندما تستمر منظومة الهجوم نفسها في تغيير الأسماء وتبديل نقاط الدخول، فكيف يمكن للبورصات والجهات المطورة أن تحدد فعلياً أنها تواجه أي فئة من المهاجمين؟
#Lazarus #Bitget #加密安全 #链上安全
54
·
--
🎯 أكبر عملية سطو على العملات المشفرة هذا العام، ويُقال إن البطل هو كوريا الشمالية
📰 تم سحب 388 مليون دولار من Bitget، والرئيس التنفيذي يشير مباشرة إلى مجموعة Lazarus؛ وتم نقل 157 مليون دولار من XRP، حيث أوقفت إحدى منصات التداول عمليات السحب مؤقتًا بشكل عاجل
💬 الأسلوب ليس جديدًا، لكن المبلغ هو الأقصى. تظل منصات التداول المركزية هي الحلقة الأضعف؛ فحتى لو كانت الأموال تجري بسرعة على السلسلة، فبمجرد اختراق المدخل فلن ينفع شيء. لا تجعل الوَصاية الذاتية مجرد شعار—فعّلها
🏷️ #Bitget #Lazarus #安全事件 #自托管
🎯 أكبر عملية سطو على العملات المشفرة هذا العام، ويُقال إن البطل هو كوريا الشمالية
📰 تم سحب 388 مليون دولار من Bitget، والرئيس التنفيذي يشير مباشرة إلى مجموعة Lazarus؛ وتم نقل 157 مليون دولار من XRP، حيث أوقفت إحدى منصات التداول عمليات السحب مؤقتًا بشكل عاجل
💬 الأسلوب ليس جديدًا، لكن المبلغ هو الأقصى. تظل منصات التداول المركزية هي الحلقة الأضعف؛ فحتى لو كانت الأموال تجري بسرعة على السلسلة، فبمجرد اختراق المدخل فلن ينفع شيء. لا تجعل الوَصاية الذاتية مجرد شعار—فعّلها
🏷️ #Bitget #Lazarus #安全事件 #自托管
📰 تم سحب 388 مليون دولار من Bitget، والرئيس التنفيذي يشير مباشرة إلى مجموعة Lazarus؛ وتم نقل 157 مليون دولار من XRP، حيث أوقفت إحدى منصات التداول عمليات السحب مؤقتًا بشكل عاجل
💬 الأسلوب ليس جديدًا، لكن المبلغ هو الأقصى. تظل منصات التداول المركزية هي الحلقة الأضعف؛ فحتى لو كانت الأموال تجري بسرعة على السلسلة، فبمجرد اختراق المدخل فلن ينفع شيء. لا تجعل الوَصاية الذاتية مجرد شعار—فعّلها
🏷️ #Bitget #Lazarus #安全事件 #自托管
253
·
--
صاعد
$BTC $ETH
🚨 اختراق سريع: ماذا حدث بالفعل في Bitget؟ 🚨
لقد هزّ حادث أمني كبير النظام البيئي للعملات المشفرة. إليك ملخصًا كاملًا عن الوضع 🧵👇
💥 ملخص الهجوم
في 24 سبتمبر 2026، تعرضت Bitget لثغرة على مستوى البنية التحتية الخلفية (backend). قام القراصنة بتزوير أذونات نظام داخلية للتحقق من تحويلات مزيفة وسحب الأموال من المحافظ الساخنة (hot wallets).
💰 قيمة الخسائر: ~387.5 مليون دولار
تم تحويل كريبتو رئيسية إلى عدة شبكات بلوكشين: ETH وXRP وUSDT وTRX وAVAX وBNB وZEC.
🛡️ ما الأثر على المستخدمين؟
• ❄️ المحافظ الباردة: 100% آمنة (لم يتم المساس بالمحافظ الباردة).
• 👤 أرصدة العملاء: لا تأثير مباشر على حساباتك.
• 🛡️ أموال الحماية: سيغطي صندوق ضمان Bitget (مُقدّر بأكثر من 460 مليون دولار) كامل الخسائر.
🕵️ من يقف وراء الاختراق؟
وفقًا للمديرة التنفيذية Gracy Chen، تشير عناوين IP وطريقة العمل إلى قراصنة كوريين شماليين (مجموعة Lazarus). وتوجد في الملف شركتا عملاقيْ الأمن السيبراني Mandiant وSlowMist.
🗓️ جدول استئناف عمليات السحب:
✅ تم إصلاح الثغرة & استمرار التداول بشكل طبيعي
📌 28 سبتمبر: سحوبات BTC
📌 29 سبتمبر: سحوبات ETH (Ethereum وBSC وArbitrum وBase وOP)
📌 30 سبتمبر: سحوبات USDT (Ethereum وBSC وSolana وTron)
📌 02 أكتوبر: عملات بديلة أخرى وفِيات وP2P
ابقَ حذرًا وتحقق دائمًا من مصادرِك رسميًا! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 اختراق سريع: ماذا حدث بالفعل في Bitget؟ 🚨
لقد هزّ حادث أمني كبير النظام البيئي للعملات المشفرة. إليك ملخصًا كاملًا عن الوضع 🧵👇
💥 ملخص الهجوم
في 24 سبتمبر 2026، تعرضت Bitget لثغرة على مستوى البنية التحتية الخلفية (backend). قام القراصنة بتزوير أذونات نظام داخلية للتحقق من تحويلات مزيفة وسحب الأموال من المحافظ الساخنة (hot wallets).
💰 قيمة الخسائر: ~387.5 مليون دولار
تم تحويل كريبتو رئيسية إلى عدة شبكات بلوكشين: ETH وXRP وUSDT وTRX وAVAX وBNB وZEC.
🛡️ ما الأثر على المستخدمين؟
• ❄️ المحافظ الباردة: 100% آمنة (لم يتم المساس بالمحافظ الباردة).
• 👤 أرصدة العملاء: لا تأثير مباشر على حساباتك.
• 🛡️ أموال الحماية: سيغطي صندوق ضمان Bitget (مُقدّر بأكثر من 460 مليون دولار) كامل الخسائر.
🕵️ من يقف وراء الاختراق؟
وفقًا للمديرة التنفيذية Gracy Chen، تشير عناوين IP وطريقة العمل إلى قراصنة كوريين شماليين (مجموعة Lazarus). وتوجد في الملف شركتا عملاقيْ الأمن السيبراني Mandiant وSlowMist.
🗓️ جدول استئناف عمليات السحب:
✅ تم إصلاح الثغرة & استمرار التداول بشكل طبيعي
📌 28 سبتمبر: سحوبات BTC
📌 29 سبتمبر: سحوبات ETH (Ethereum وBSC وArbitrum وBase وOP)
📌 30 سبتمبر: سحوبات USDT (Ethereum وBSC وSolana وTron)
📌 02 أكتوبر: عملات بديلة أخرى وفِيات وP2P
ابقَ حذرًا وتحقق دائمًا من مصادرِك رسميًا! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 اختراق سريع: ماذا حدث بالفعل في Bitget؟ 🚨
لقد هزّ حادث أمني كبير النظام البيئي للعملات المشفرة. إليك ملخصًا كاملًا عن الوضع 🧵👇
💥 ملخص الهجوم
في 24 سبتمبر 2026، تعرضت Bitget لثغرة على مستوى البنية التحتية الخلفية (backend). قام القراصنة بتزوير أذونات نظام داخلية للتحقق من تحويلات مزيفة وسحب الأموال من المحافظ الساخنة (hot wallets).
💰 قيمة الخسائر: ~387.5 مليون دولار
تم تحويل كريبتو رئيسية إلى عدة شبكات بلوكشين: ETH وXRP وUSDT وTRX وAVAX وBNB وZEC.
🛡️ ما الأثر على المستخدمين؟
• ❄️ المحافظ الباردة: 100% آمنة (لم يتم المساس بالمحافظ الباردة).
• 👤 أرصدة العملاء: لا تأثير مباشر على حساباتك.
• 🛡️ أموال الحماية: سيغطي صندوق ضمان Bitget (مُقدّر بأكثر من 460 مليون دولار) كامل الخسائر.
🕵️ من يقف وراء الاختراق؟
وفقًا للمديرة التنفيذية Gracy Chen، تشير عناوين IP وطريقة العمل إلى قراصنة كوريين شماليين (مجموعة Lazarus). وتوجد في الملف شركتا عملاقيْ الأمن السيبراني Mandiant وSlowMist.
🗓️ جدول استئناف عمليات السحب:
✅ تم إصلاح الثغرة & استمرار التداول بشكل طبيعي
📌 28 سبتمبر: سحوبات BTC
📌 29 سبتمبر: سحوبات ETH (Ethereum وBSC وArbitrum وBase وOP)
📌 30 سبتمبر: سحوبات USDT (Ethereum وBSC وSolana وTron)
📌 02 أكتوبر: عملات بديلة أخرى وفِيات وP2P
ابقَ حذرًا وتحقق دائمًا من مصادرِك رسميًا! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#USMidterms-WhatAreMarketsExpecting?
18,228 مشاهدات
308 يقومون بالنقاش
2
#USOctoberNFP-AreRateCutsStillPossible
207,627 مشاهدات
1,633 يقومون بالنقاش
3
#AMDBeatsExpectations-AINarrativeContinues
2,969 مشاهدات
127 يقومون بالنقاش
4
#BinanceIncidentReport
161,712 مشاهدات
1,104 يقومون بالنقاش
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
6,502 مشاهدات
82 يقومون بالنقاش
6
#BinanceReopensWithdrawalsForMoreAssets
300,005 مشاهدات
2,200 يقومون بالنقاش
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
376 مشاهدات
23 يقومون بالنقاش
8
#BinanceHourlyDepositsExceedWithdrawals
129,063 مشاهدات
1,086 يقومون بالنقاش
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
1,000 مشاهدات
34 يقومون بالنقاش
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,090 مشاهدات
45 يقومون بالنقاش