
#qubic
qubic
267,369 مشاهدات
644 يقومون بالنقاش
رائج
جديد

🚀 $QUBIC، $KAS و$TAO على أعتاب اختراق 🦈
📊 يُظهر دفتر الطلبات في إحدى منصات التداول الرائدة تشكّل جدار شراء ضخم لـ$QUBIC أسفل مستوى 0.0006 دولار بقليل، ما يشير إلى أن كبار المستثمرين يستعدون لعملية سحب للسيولة. 🌊 وفي الوقت نفسه، يقترب $KAS من مستوى 3 دولارات، إذ تمتص طلبات شراء بحجم الحيتان ضغوط البيع، بينما يوحي الارتفاع المفاجئ في حجم تداول $TAO عند 1,800 دولار بموجة صعود توشك أن تبلغ ذروتها.
⚡ مع تزايد الزخم في ثلاثة أصول، بدأ السباق—فمن سيخترق المستوى أولًا؟ 💬 أي رمز سيتجاوز السقف أولًا؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
🚀 $QUBIC، $KAS و$TAO على أعتاب اختراق 🦈
📊 يُظهر دفتر الطلبات في إحدى منصات التداول الرائدة تشكّل جدار شراء ضخم لـ$QUBIC أسفل مستوى 0.0006 دولار بقليل، ما يشير إلى أن كبار المستثمرين يستعدون لعملية سحب للسيولة. 🌊 وفي الوقت نفسه، يقترب $KAS من مستوى 3 دولارات، إذ تمتص طلبات شراء بحجم الحيتان ضغوط البيع، بينما يوحي الارتفاع المفاجئ في حجم تداول $TAO عند 1,800 دولار بموجة صعود توشك أن تبلغ ذروتها.
⚡ مع تزايد الزخم في ثلاثة أصول، بدأ السباق—فمن سيخترق المستوى أولًا؟ 💬 أي رمز سيتجاوز السقف أولًا؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
📊 يُظهر دفتر الطلبات في إحدى منصات التداول الرائدة تشكّل جدار شراء ضخم لـ$QUBIC أسفل مستوى 0.0006 دولار بقليل، ما يشير إلى أن كبار المستثمرين يستعدون لعملية سحب للسيولة. 🌊 وفي الوقت نفسه، يقترب $KAS من مستوى 3 دولارات، إذ تمتص طلبات شراء بحجم الحيتان ضغوط البيع، بينما يوحي الارتفاع المفاجئ في حجم تداول $TAO عند 1,800 دولار بموجة صعود توشك أن تبلغ ذروتها.
⚡ مع تزايد الزخم في ثلاثة أصول، بدأ السباق—فمن سيخترق المستوى أولًا؟ 💬 أي رمز سيتجاوز السقف أولًا؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
21

·
--
🦈 $QUBIC $KAS $TAO سباق نحو مستويات حرجة 🚀
📊 تتجه السيولة المؤسسية نحو منطقة $0.0006 على $QUBIC، حيث صمدت كتلة أوامر ضيقة أمام ثلاثة اختبارات متتالية. وتشير قفزة حجم التداول على إطار 4H إلى أن الأموال الذكية تتمركز استعدادًا لتحرك قصير الأجل.
🦈 $KAS يستهدف مستوى $3، وهو نقطة تأرجح تاريخية أعقبتها انعكاسات سريعة بعد سحب السيولة. ويترك الاختلال الهبوطي الأخير على مخطط 1H فجوة اختلال واضحة جاهزة للملء. يقع مستوى $TAO البالغ $1,800 فوق منطقة طلب استوعبت ضغوط البيع على الإطار اليومي، ما يلمّح إلى احتمال إعادة اختبار صعودية. 📌
💬 أيّ من هذه الأصول الثلاثة سيتجاوز هدفه أولًا؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
🦈 $QUBIC $KAS $TAO سباق نحو مستويات حرجة 🚀
📊 تتجه السيولة المؤسسية نحو منطقة $0.0006 على $QUBIC، حيث صمدت كتلة أوامر ضيقة أمام ثلاثة اختبارات متتالية. وتشير قفزة حجم التداول على إطار 4H إلى أن الأموال الذكية تتمركز استعدادًا لتحرك قصير الأجل.
🦈 $KAS يستهدف مستوى $3، وهو نقطة تأرجح تاريخية أعقبتها انعكاسات سريعة بعد سحب السيولة. ويترك الاختلال الهبوطي الأخير على مخطط 1H فجوة اختلال واضحة جاهزة للملء. يقع مستوى $TAO البالغ $1,800 فوق منطقة طلب استوعبت ضغوط البيع على الإطار اليومي، ما يلمّح إلى احتمال إعادة اختبار صعودية. 📌
💬 أيّ من هذه الأصول الثلاثة سيتجاوز هدفه أولًا؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
📊 تتجه السيولة المؤسسية نحو منطقة $0.0006 على $QUBIC، حيث صمدت كتلة أوامر ضيقة أمام ثلاثة اختبارات متتالية. وتشير قفزة حجم التداول على إطار 4H إلى أن الأموال الذكية تتمركز استعدادًا لتحرك قصير الأجل.
🦈 $KAS يستهدف مستوى $3، وهو نقطة تأرجح تاريخية أعقبتها انعكاسات سريعة بعد سحب السيولة. ويترك الاختلال الهبوطي الأخير على مخطط 1H فجوة اختلال واضحة جاهزة للملء. يقع مستوى $TAO البالغ $1,800 فوق منطقة طلب استوعبت ضغوط البيع على الإطار اليومي، ما يلمّح إلى احتمال إعادة اختبار صعودية. 📌
💬 أيّ من هذه الأصول الثلاثة سيتجاوز هدفه أولًا؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
8
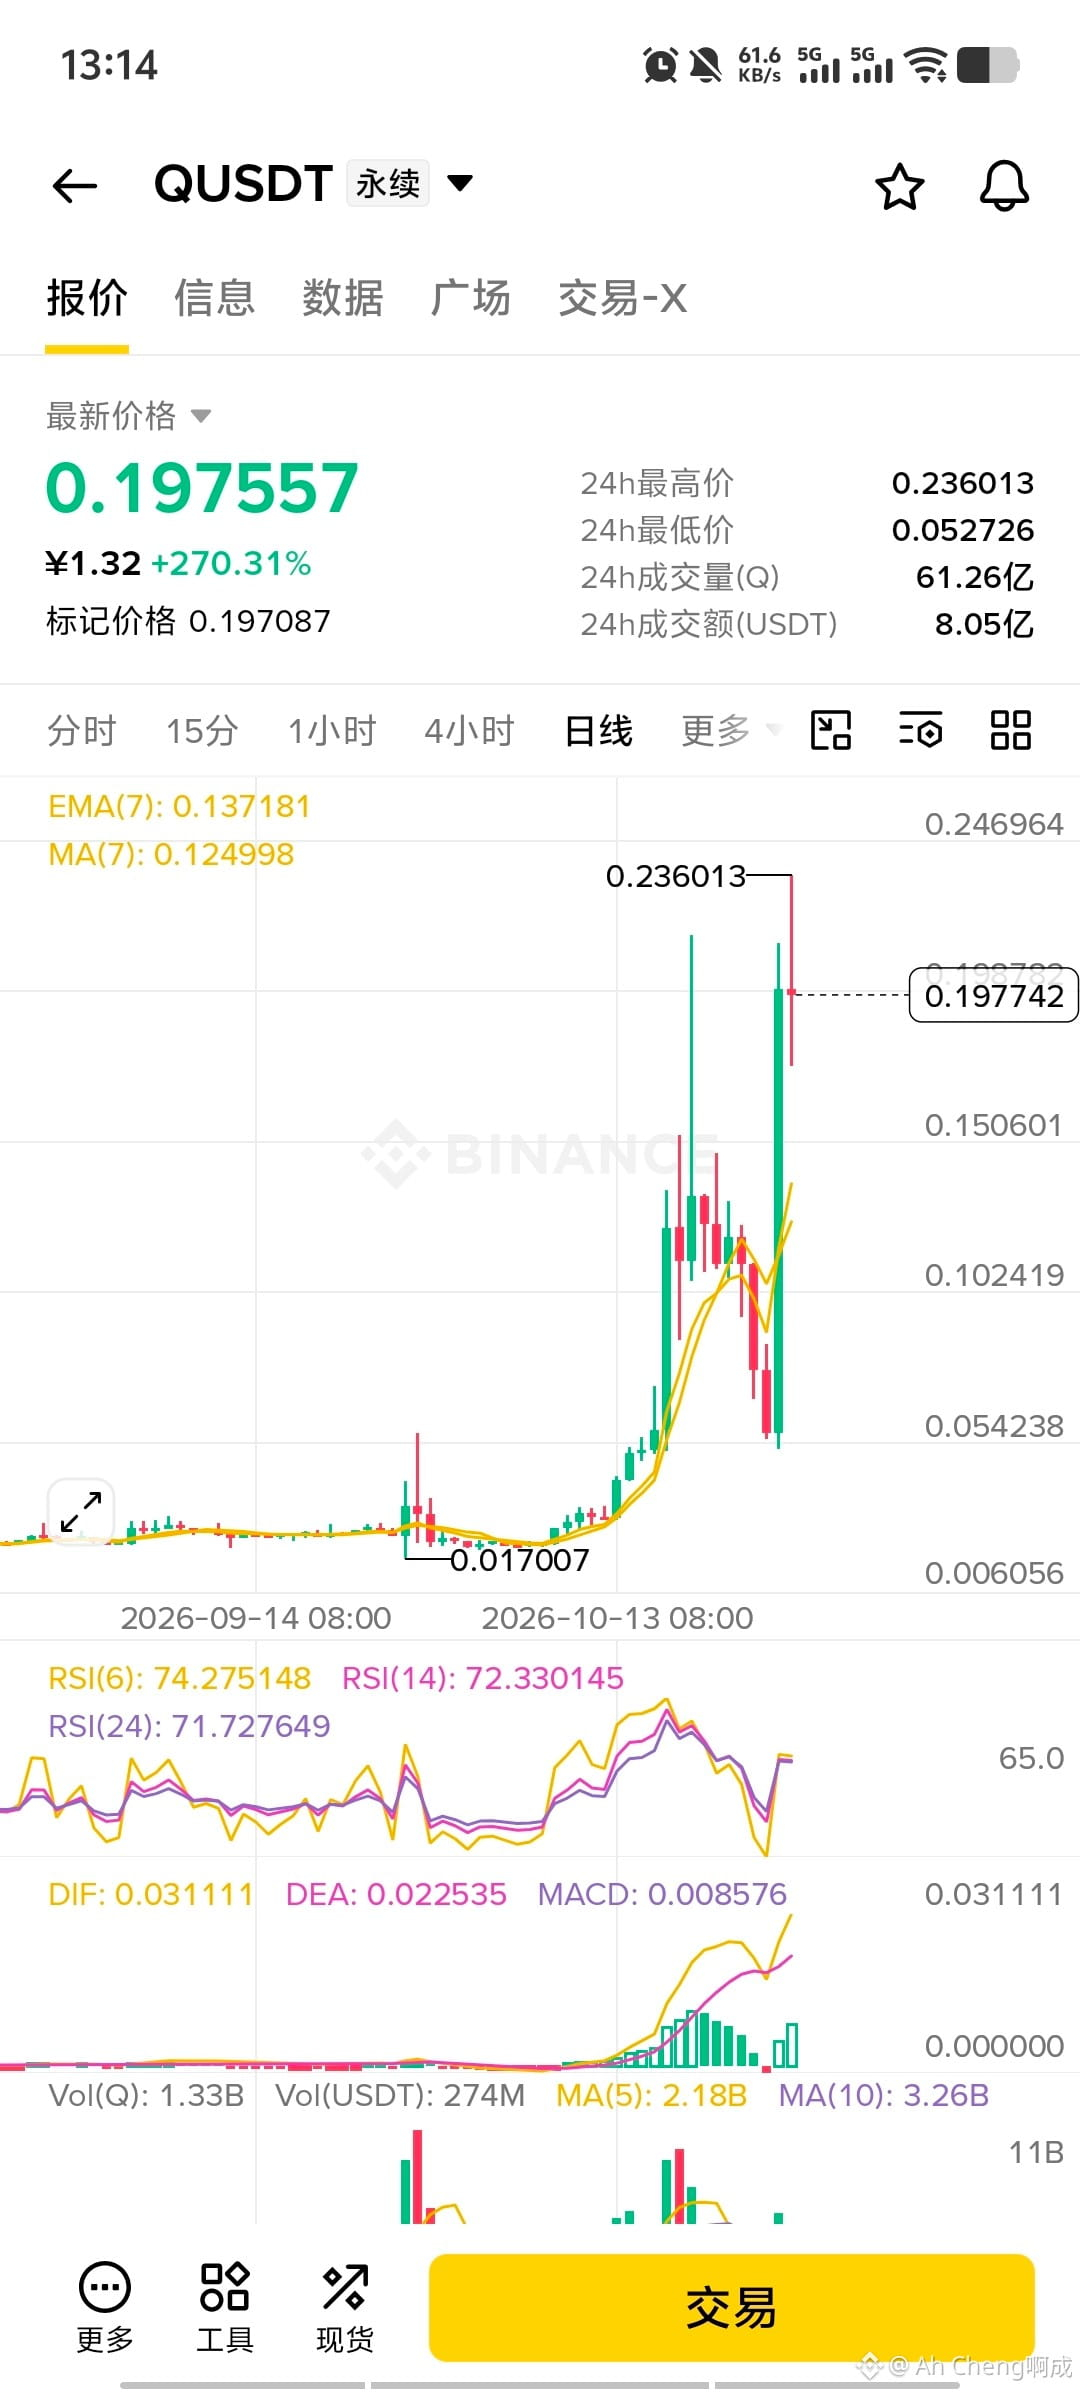
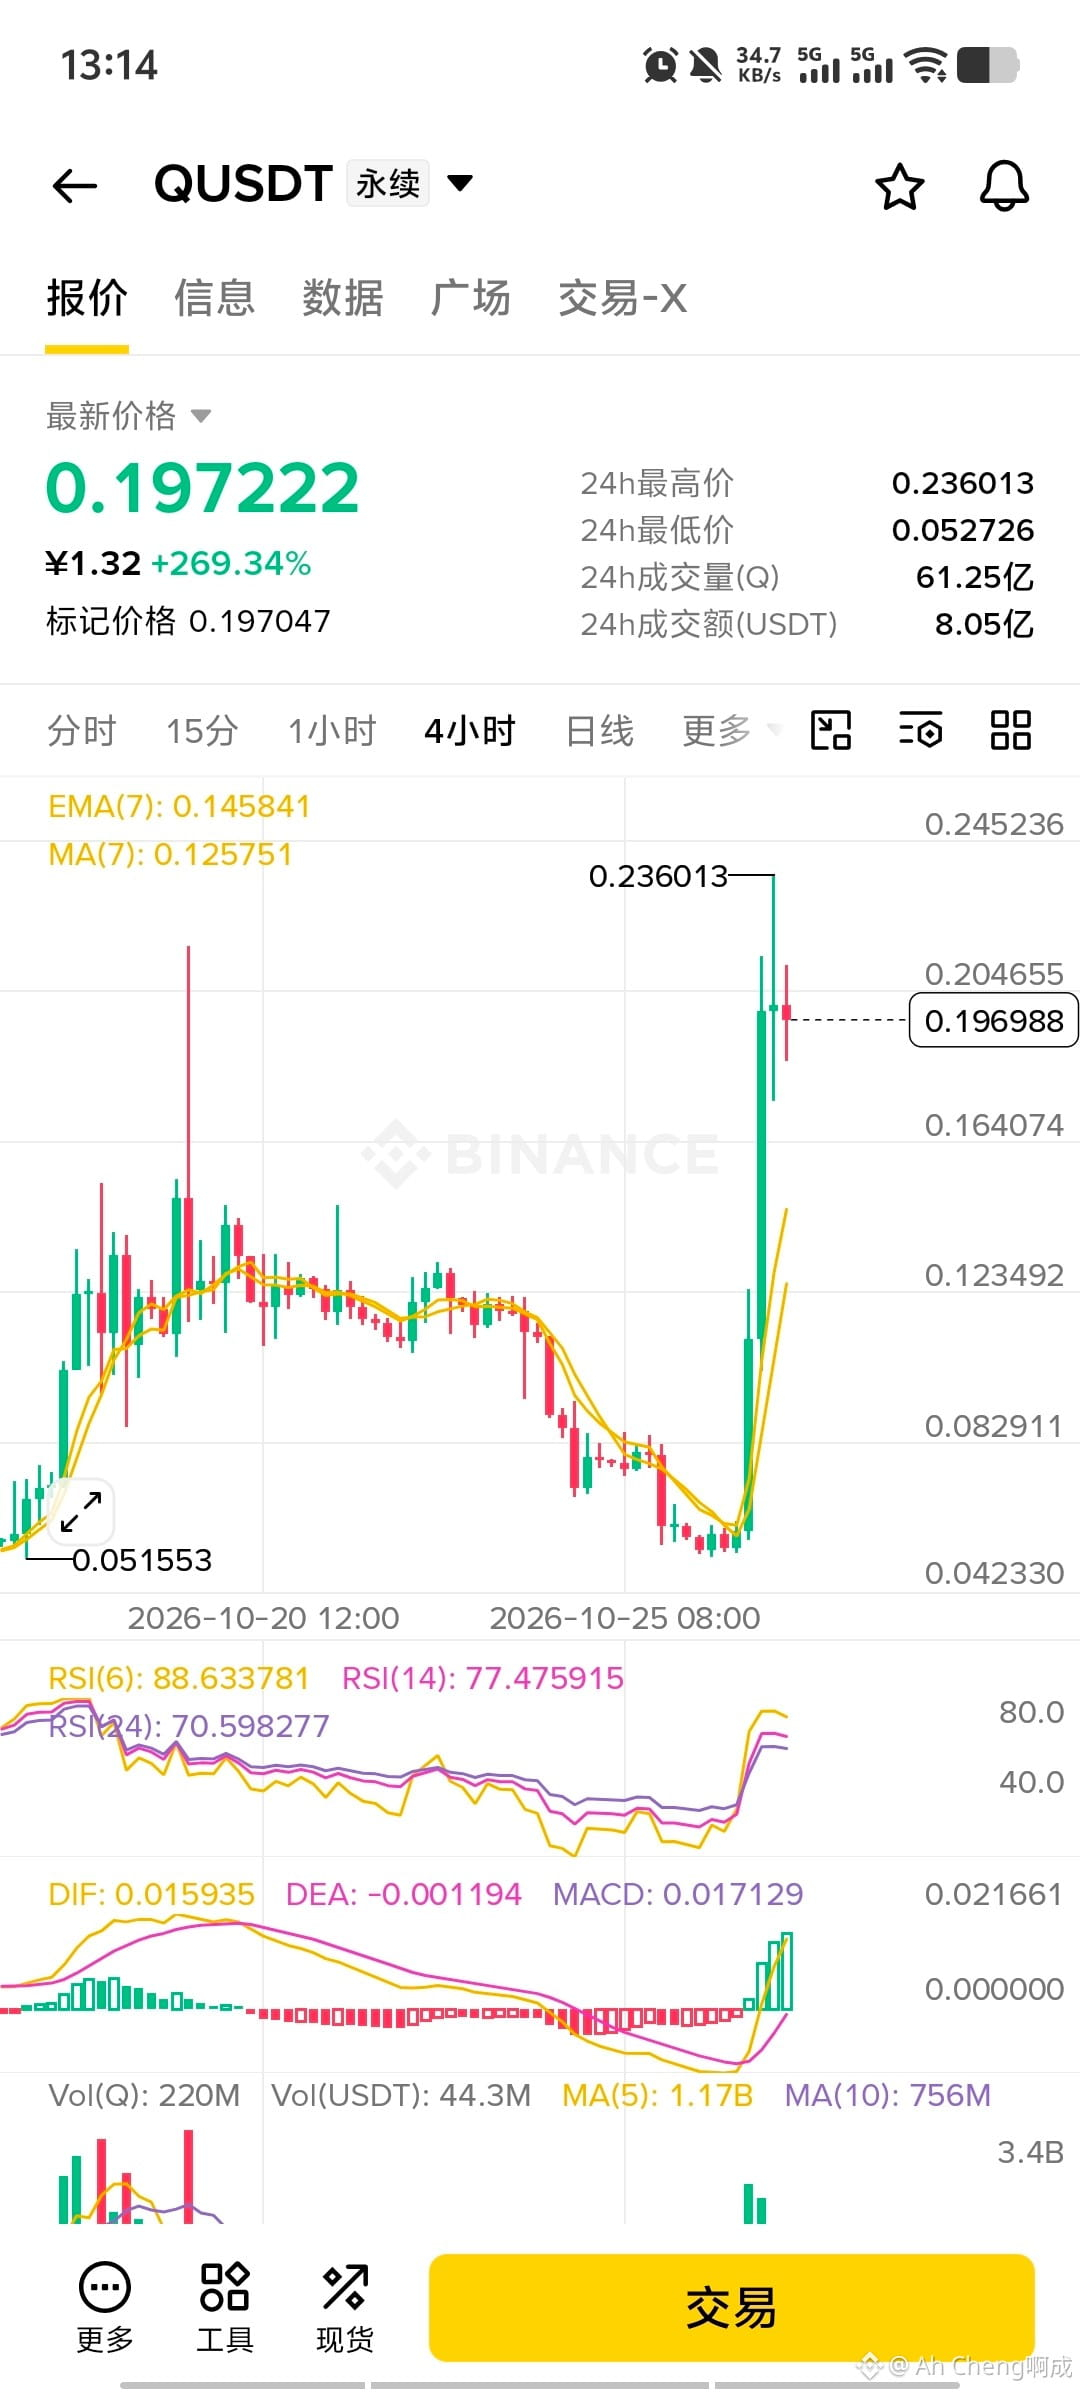

🔐 أعادت Qubic تشغيل السلسلة بعد سرقة 1.4 مليون دولار: استُعيدت الأموال، لكن ماذا عن «عدم القابلية للتغيير»؟
لم يكن السبب هذه المرة ثغرة في عقد ذكي، بل ضعفًا في توليد العبارة الأولية.
بحسب تقارير متعددة، استغل المهاجمون عبارات أولية ضعيفة وعشوائية، أنشأتها بعض المحافظ عبر متصفحات الهواتف (وأشارت بعض التقارير إلى أجهزة Apple)، وسرقوا نحو 2.94 تريليون QU من 1404 حسابات، بقيمة تقارب 1.4 مليون دولار.
🔹 أوقف 676 من الـComputor (عُقد التحقق) الشبكة بأكملها، وجُمّد نحو 87.1% من عملات QU المسروقة على السلسلة
🔹 انتقل نحو 12.9% المتبقية إلى MEXC، وجُمّدت حسابات الاستلام
🔹 صوّت المدققون بالموافقة على خطة الاسترداد، وأُعيد تشغيل السلسلة. ويمكن للمستخدمين المتضررين تقديم طلب لاستعادة أموالهم قبل 1 مايو 2027
انقسم المجتمع إلى معسكرين: يقول أحدهما إن الشبكة عملت كما ينبغي وأنقذت أموال المستخدمين؛ بينما يقول الآخر إن السلسلة التي يمكن إيقافها والتراجع عن معاملاتها متى شاؤوا، تعتمد نهائيتها على الأشخاص لا على الشيفرة.
رأيي: هذه بالتأكيد نهاية سعيدة للضحايا، لكن على حاملي العملات أن يدركوا أن السلطة التي تستطيع إنقاذك تستطيع أيضًا تجميد أموالك. المسألة ليست صوابًا أو خطأً، بل القواعد التي تقبلها عند اختيار سلسلة.
درس عملي أكثر أهمية: أمان العبارة الأولية لا يتجاوز أمان الأداة التي أنشأتها. لا تنشئ محفظة عبر مواقع الويب أو إضافات المتصفح أو الأدوات مجهولة المصدر؛ استخدم تطبيق محفظة موثوقًا أو محفظة أجهزة. وإذا أنشأت محفظتك القديمة عبر موقع ويب، فمن الأفضل إنشاء محفظة جديدة ونقل أصولك إليها.
أي نوع من السلاسل تفضّل: سلسلة يمكن التراجع عن معاملاتها عند وقوع مشكلة، أم سلسلة لا يستطيع أحد تغييرها؟
#Qubic #钱包安全 #助记词 #أمن_البلوكتشين
🔐 أعادت Qubic تشغيل السلسلة بعد سرقة 1.4 مليون دولار: استُعيدت الأموال، لكن ماذا عن «عدم القابلية للتغيير»؟
لم يكن السبب هذه المرة ثغرة في عقد ذكي، بل ضعفًا في توليد العبارة الأولية.
بحسب تقارير متعددة، استغل المهاجمون عبارات أولية ضعيفة وعشوائية، أنشأتها بعض المحافظ عبر متصفحات الهواتف (وأشارت بعض التقارير إلى أجهزة Apple)، وسرقوا نحو 2.94 تريليون QU من 1404 حسابات، بقيمة تقارب 1.4 مليون دولار.
🔹 أوقف 676 من الـComputor (عُقد التحقق) الشبكة بأكملها، وجُمّد نحو 87.1% من عملات QU المسروقة على السلسلة
🔹 انتقل نحو 12.9% المتبقية إلى MEXC، وجُمّدت حسابات الاستلام
🔹 صوّت المدققون بالموافقة على خطة الاسترداد، وأُعيد تشغيل السلسلة. ويمكن للمستخدمين المتضررين تقديم طلب لاستعادة أموالهم قبل 1 مايو 2027
انقسم المجتمع إلى معسكرين: يقول أحدهما إن الشبكة عملت كما ينبغي وأنقذت أموال المستخدمين؛ بينما يقول الآخر إن السلسلة التي يمكن إيقافها والتراجع عن معاملاتها متى شاؤوا، تعتمد نهائيتها على الأشخاص لا على الشيفرة.
رأيي: هذه بالتأكيد نهاية سعيدة للضحايا، لكن على حاملي العملات أن يدركوا أن السلطة التي تستطيع إنقاذك تستطيع أيضًا تجميد أموالك. المسألة ليست صوابًا أو خطأً، بل القواعد التي تقبلها عند اختيار سلسلة.
درس عملي أكثر أهمية: أمان العبارة الأولية لا يتجاوز أمان الأداة التي أنشأتها. لا تنشئ محفظة عبر مواقع الويب أو إضافات المتصفح أو الأدوات مجهولة المصدر؛ استخدم تطبيق محفظة موثوقًا أو محفظة أجهزة. وإذا أنشأت محفظتك القديمة عبر موقع ويب، فمن الأفضل إنشاء محفظة جديدة ونقل أصولك إليها.
أي نوع من السلاسل تفضّل: سلسلة يمكن التراجع عن معاملاتها عند وقوع مشكلة، أم سلسلة لا يستطيع أحد تغييرها؟
#Qubic #钱包安全 #助记词 #أمن_البلوكتشين
لم يكن السبب هذه المرة ثغرة في عقد ذكي، بل ضعفًا في توليد العبارة الأولية.
بحسب تقارير متعددة، استغل المهاجمون عبارات أولية ضعيفة وعشوائية، أنشأتها بعض المحافظ عبر متصفحات الهواتف (وأشارت بعض التقارير إلى أجهزة Apple)، وسرقوا نحو 2.94 تريليون QU من 1404 حسابات، بقيمة تقارب 1.4 مليون دولار.
🔹 أوقف 676 من الـComputor (عُقد التحقق) الشبكة بأكملها، وجُمّد نحو 87.1% من عملات QU المسروقة على السلسلة
🔹 انتقل نحو 12.9% المتبقية إلى MEXC، وجُمّدت حسابات الاستلام
🔹 صوّت المدققون بالموافقة على خطة الاسترداد، وأُعيد تشغيل السلسلة. ويمكن للمستخدمين المتضررين تقديم طلب لاستعادة أموالهم قبل 1 مايو 2027
انقسم المجتمع إلى معسكرين: يقول أحدهما إن الشبكة عملت كما ينبغي وأنقذت أموال المستخدمين؛ بينما يقول الآخر إن السلسلة التي يمكن إيقافها والتراجع عن معاملاتها متى شاؤوا، تعتمد نهائيتها على الأشخاص لا على الشيفرة.
رأيي: هذه بالتأكيد نهاية سعيدة للضحايا، لكن على حاملي العملات أن يدركوا أن السلطة التي تستطيع إنقاذك تستطيع أيضًا تجميد أموالك. المسألة ليست صوابًا أو خطأً، بل القواعد التي تقبلها عند اختيار سلسلة.
درس عملي أكثر أهمية: أمان العبارة الأولية لا يتجاوز أمان الأداة التي أنشأتها. لا تنشئ محفظة عبر مواقع الويب أو إضافات المتصفح أو الأدوات مجهولة المصدر؛ استخدم تطبيق محفظة موثوقًا أو محفظة أجهزة. وإذا أنشأت محفظتك القديمة عبر موقع ويب، فمن الأفضل إنشاء محفظة جديدة ونقل أصولك إليها.
أي نوع من السلاسل تفضّل: سلسلة يمكن التراجع عن معاملاتها عند وقوع مشكلة، أم سلسلة لا يستطيع أحد تغييرها؟
#Qubic #钱包安全 #助记词 #أمن_البلوكتشين
12

·
--
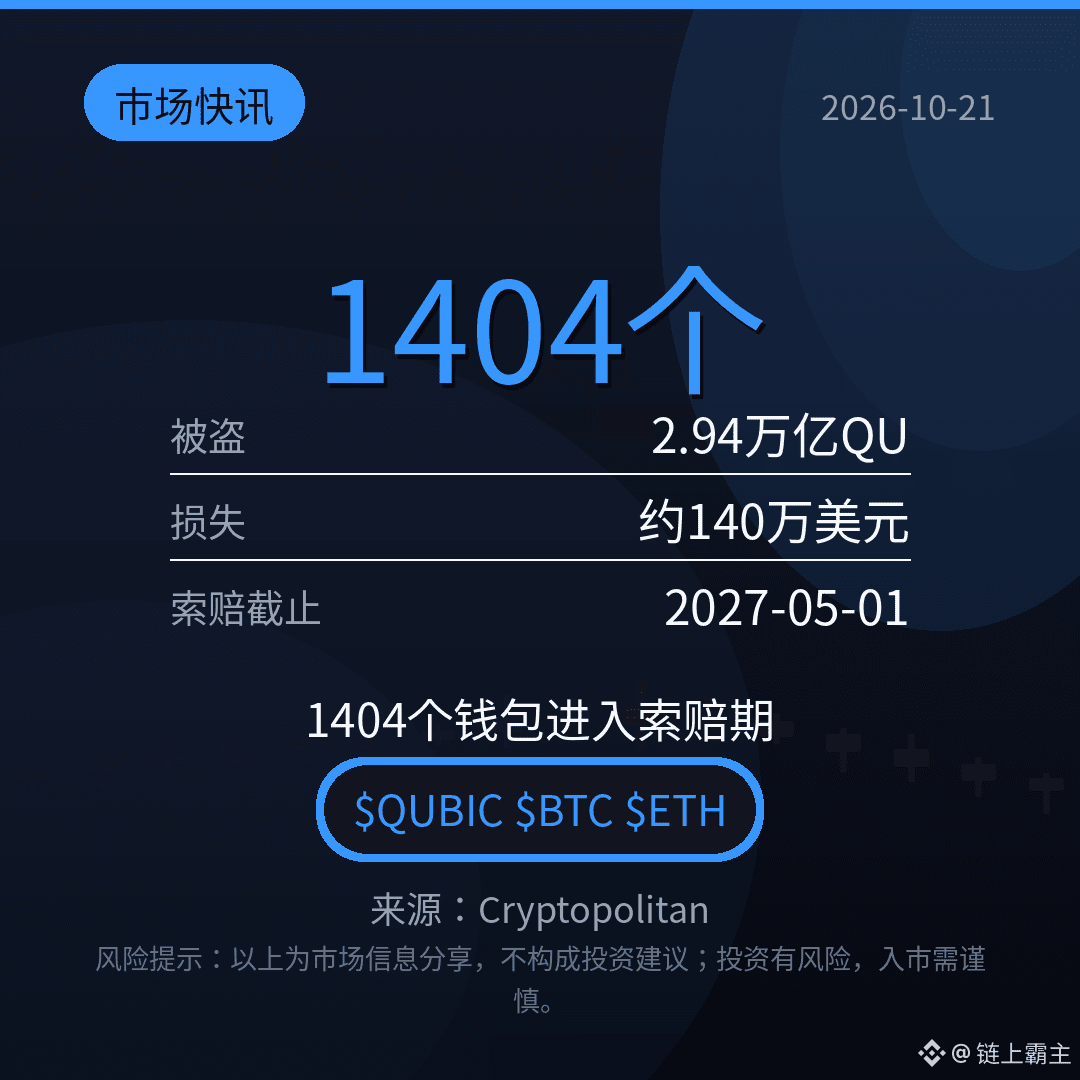
【أخبار السوق】بعد سرقة 2.94 تريليون وحدة من QU، ستظل نافذة المطالبات مفتوحة حتى 1 مايو 2027. أثّر خلل في توليد البذور لدى Qubic على 1404 محافظ، وتسبّب بخسائر تُقدّر بنحو 1.4 مليون دولار. استعادت الشبكة قدرتها على معالجة المعاملات، ونُقلت الأموال إلى محفظة حفظ آمنة خلال فترة التوقف، على أن يفصل محكّمون من مجتمع الحوسبة في المطالبات. هناك خطوة أساسية واحدة: لم تعد محفظة الويب القديمة آمنة، لذا يجب الترقية إلى الإصدار 4.26.4 ثم نقل الأصول إلى عنوان جديد. في مشكلات مثل ضعف البذور، برأيكم ما الخيار الأكثر واقعية: أن يتحمل مزوّد المحفظة كامل الخسائر، أم أن يتحقق المستخدمون بأنفسهم وينقلوا أصولهم؟ شاركونا آراءكم في التعليقات.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #هجوم_قرصنة
(المصدر: Cryptopolitan)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة والإحاطة بأخبار السوق، ولا تُعدّ نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ لذا يُرجى توخي الحذر عند دخول السوق.
【أخبار السوق】بعد سرقة 2.94 تريليون وحدة من QU، ستظل نافذة المطالبات مفتوحة حتى 1 مايو 2027. أثّر خلل في توليد البذور لدى Qubic على 1404 محافظ، وتسبّب بخسائر تُقدّر بنحو 1.4 مليون دولار. استعادت الشبكة قدرتها على معالجة المعاملات، ونُقلت الأموال إلى محفظة حفظ آمنة خلال فترة التوقف، على أن يفصل محكّمون من مجتمع الحوسبة في المطالبات. هناك خطوة أساسية واحدة: لم تعد محفظة الويب القديمة آمنة، لذا يجب الترقية إلى الإصدار 4.26.4 ثم نقل الأصول إلى عنوان جديد. في مشكلات مثل ضعف البذور، برأيكم ما الخيار الأكثر واقعية: أن يتحمل مزوّد المحفظة كامل الخسائر، أم أن يتحقق المستخدمون بأنفسهم وينقلوا أصولهم؟ شاركونا آراءكم في التعليقات.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #هجوم_قرصنة
(المصدر: Cryptopolitan)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة والإحاطة بأخبار السوق، ولا تُعدّ نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ لذا يُرجى توخي الحذر عند دخول السوق.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #هجوم_قرصنة
(المصدر: Cryptopolitan)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة والإحاطة بأخبار السوق، ولا تُعدّ نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ لذا يُرجى توخي الحذر عند دخول السوق.
163

·
--
تخمين بذرة المحفظة من ستة ترويسات طلبات: نافذة المطالبات لدى Qubic مفتوحة حتى 2027لم يُخترق البروتوكول، بل إن المحفظة نفسها أضعفت الأرقام العشوائية.
مراجعة SlowMist في 20 أكتوبر: استخدمت محفظة Qubic على الويب الدالة Math.random() في JavaScript لإنشاء بذرة من 55 رقمًا، من دون مزج كلمة مرور المستخدم أو إنتروبيا الجهاز. حوّل المهاجمون نحو 2.94 تريليون QU من 1404 عناوين بين الساعة 23:42 من 17 أكتوبر والساعة 01:26 من 18 أكتوبر بالتوقيت العالمي المنسق (UTC)، وكانت قيمتها آنذاك نحو 1.3–1.4 مليون دولار أمريكي.
والأكثر لفتًا للانتباه هو مسار النقل: فالتدفق العشوائي نفسه يكتب أيضًا قيمة dejaVu في ترويسة الشبكة، ثم يُمرر عبر TCP غير مشفّر. وأثبتت SlowMist ذلك محليًا؛ إذ أمكن استعادة حالة المولّد في نحو 15 مللي ثانية باستخدام ست قيم متتالية لـ dejaVu، ثم التحقق من البذرة بمقارنة المفتاح العام في استعلام الرصيد.
تخمين بذرة المحفظة من ستة ترويسات طلبات: نافذة المطالبات لدى Qubic مفتوحة حتى 2027
لم يُخترق البروتوكول، بل إن المحفظة نفسها أضعفت الأرقام العشوائية.
مراجعة SlowMist في 20 أكتوبر: استخدمت محفظة Qubic على الويب الدالة Math.random() في JavaScript لإنشاء بذرة من 55 رقمًا، من دون مزج كلمة مرور المستخدم أو إنتروبيا الجهاز. حوّل المهاجمون نحو 2.94 تريليون QU من 1404 عناوين بين الساعة 23:42 من 17 أكتوبر والساعة 01:26 من 18 أكتوبر بالتوقيت العالمي المنسق (UTC)، وكانت قيمتها آنذاك نحو 1.3–1.4 مليون دولار أمريكي.
والأكثر لفتًا للانتباه هو مسار النقل: فالتدفق العشوائي نفسه يكتب أيضًا قيمة dejaVu في ترويسة الشبكة، ثم يُمرر عبر TCP غير مشفّر. وأثبتت SlowMist ذلك محليًا؛ إذ أمكن استعادة حالة المولّد في نحو 15 مللي ثانية باستخدام ست قيم متتالية لـ dejaVu، ثم التحقق من البذرة بمقارنة المفتاح العام في استعلام الرصيد.
مراجعة SlowMist في 20 أكتوبر: استخدمت محفظة Qubic على الويب الدالة Math.random() في JavaScript لإنشاء بذرة من 55 رقمًا، من دون مزج كلمة مرور المستخدم أو إنتروبيا الجهاز. حوّل المهاجمون نحو 2.94 تريليون QU من 1404 عناوين بين الساعة 23:42 من 17 أكتوبر والساعة 01:26 من 18 أكتوبر بالتوقيت العالمي المنسق (UTC)، وكانت قيمتها آنذاك نحو 1.3–1.4 مليون دولار أمريكي.
والأكثر لفتًا للانتباه هو مسار النقل: فالتدفق العشوائي نفسه يكتب أيضًا قيمة dejaVu في ترويسة الشبكة، ثم يُمرر عبر TCP غير مشفّر. وأثبتت SlowMist ذلك محليًا؛ إذ أمكن استعادة حالة المولّد في نحو 15 مللي ثانية باستخدام ست قيم متتالية لـ dejaVu، ثم التحقق من البذرة بمقارنة المفتاح العام في استعلام الرصيد.
71
·
--
1404 محفظة، وما يقارب 1.4 مليون دولار من رموز $QU، اختفت في لمح البصر. لم يكن الحادث الذي تعرضت له Qubic هذه المرة بسبب تسريب مفاتيح خاصة أو توقيعات تصيّد، بل بسبب ثغرة في عملية إنشاء بذور المحافظ؛ إذ استغل المهاجمون مباشرةً البذور التي أنشأتها بعض أجهزة Apple والمتصفحات لتفريغ الحسابات. هذا التفصيل يستحق اهتمامًا أكبر من قيمة الخسائر: أنشأ المستخدمون محافظهم وخزّنوا أصولهم باتباع الإجراءات المعتادة، لكن المشكلة كانت في أدنى طبقات سلسلة الأدوات.
أعادت Qubic تشغيل الشبكة، ويُظهر مستكشف الكتل استئناف معالجة الـ tick في 19 أكتوبر عند الساعة 20:00، مع تجاوز التقدم مستوى 85,371,949 الذي توقفت عنده الشبكة سابقًا. ووافق المدققون Computors على خطة الاستئناف، ويمكن للمستخدمين المتضررين الآن تقديم طلبات التعويض، على أن يكون الموعد النهائي 1 مايو 2027. وتنصح المنصة رسميًا بإنشاء المحافظ من جديد باستخدام الإصدار 4.26.4 أو أحدث، ثم نقل الأموال إليها في أقرب وقت.
قد تساعد إعادة التشغيل وإجراءات المطالبة في تعويض جزء من الخسائر، لكن ثغرة البذور طالت المحافظ التي أُنشئت على أجهزة Apple والمتصفحات، وهي شائعة بين المستخدمين العاديين. هل تتحققون عادةً من إصدار التطبيق وبيئة إنشاء البذور عند إنشاء محفظة؟ أم تفترضون أن «المنصات الكبرى/الأجهزة الشائعة لا مشكلة فيها»؟ شاركونا عاداتكم في التعليقات.
#Qubic #钱包安全 #البلوكشين
1404 محفظة، وما يقارب 1.4 مليون دولار من رموز $QU، اختفت في لمح البصر. لم يكن الحادث الذي تعرضت له Qubic هذه المرة بسبب تسريب مفاتيح خاصة أو توقيعات تصيّد، بل بسبب ثغرة في عملية إنشاء بذور المحافظ؛ إذ استغل المهاجمون مباشرةً البذور التي أنشأتها بعض أجهزة Apple والمتصفحات لتفريغ الحسابات. هذا التفصيل يستحق اهتمامًا أكبر من قيمة الخسائر: أنشأ المستخدمون محافظهم وخزّنوا أصولهم باتباع الإجراءات المعتادة، لكن المشكلة كانت في أدنى طبقات سلسلة الأدوات.
أعادت Qubic تشغيل الشبكة، ويُظهر مستكشف الكتل استئناف معالجة الـ tick في 19 أكتوبر عند الساعة 20:00، مع تجاوز التقدم مستوى 85,371,949 الذي توقفت عنده الشبكة سابقًا. ووافق المدققون Computors على خطة الاستئناف، ويمكن للمستخدمين المتضررين الآن تقديم طلبات التعويض، على أن يكون الموعد النهائي 1 مايو 2027. وتنصح المنصة رسميًا بإنشاء المحافظ من جديد باستخدام الإصدار 4.26.4 أو أحدث، ثم نقل الأموال إليها في أقرب وقت.
قد تساعد إعادة التشغيل وإجراءات المطالبة في تعويض جزء من الخسائر، لكن ثغرة البذور طالت المحافظ التي أُنشئت على أجهزة Apple والمتصفحات، وهي شائعة بين المستخدمين العاديين. هل تتحققون عادةً من إصدار التطبيق وبيئة إنشاء البذور عند إنشاء محفظة؟ أم تفترضون أن «المنصات الكبرى/الأجهزة الشائعة لا مشكلة فيها»؟ شاركونا عاداتكم في التعليقات.
#Qubic #钱包安全 #البلوكشين
أعادت Qubic تشغيل الشبكة، ويُظهر مستكشف الكتل استئناف معالجة الـ tick في 19 أكتوبر عند الساعة 20:00، مع تجاوز التقدم مستوى 85,371,949 الذي توقفت عنده الشبكة سابقًا. ووافق المدققون Computors على خطة الاستئناف، ويمكن للمستخدمين المتضررين الآن تقديم طلبات التعويض، على أن يكون الموعد النهائي 1 مايو 2027. وتنصح المنصة رسميًا بإنشاء المحافظ من جديد باستخدام الإصدار 4.26.4 أو أحدث، ثم نقل الأموال إليها في أقرب وقت.
قد تساعد إعادة التشغيل وإجراءات المطالبة في تعويض جزء من الخسائر، لكن ثغرة البذور طالت المحافظ التي أُنشئت على أجهزة Apple والمتصفحات، وهي شائعة بين المستخدمين العاديين. هل تتحققون عادةً من إصدار التطبيق وبيئة إنشاء البذور عند إنشاء محفظة؟ أم تفترضون أن «المنصات الكبرى/الأجهزة الشائعة لا مشكلة فيها»؟ شاركونا عاداتكم في التعليقات.
#Qubic #钱包安全 #البلوكشين
35

أصبحت Qubic للتو أحدث شبكة من الطبقة الأولى (L1) تكتشف أن «اللامركزية» لها مكابح طوارئ.
توقفت السلسلة يوم الأحد بعدما سحب مهاجم نحو 1.4 مليون QU من 1,404 حسابات، مستغلًا بذور المحافظ التي يمكن توقعها — بسبب مولّد أرقام عشوائية ضعيف في محفظة Qubic على الويب، على بعض أجهزة Apple والمتصفحات. جمّد المدقّقون («Computors») إنتاج الكتل لإيقاف تحريك الأموال، ثم وافقوا على خطة لاستردادها.
أُعيد تشغيل السلسلة في الساعة 8:00 مساءً يوم 19 أكتوبر، متجاوزةً العلامة 85,371,949. ومنصة المطالبات مفتوحة الآن، وتُقبل الطلبات حتى 1 مايو 2027. وقد عولج الخلل في البذور في الإصدار v4.26.4 من محفظة الويب — وينبغي اعتبار أي محفظة أُنشئت قبل ذلك الإصدار مخترقة: انقل أموالك وتخلّص من المحفظة القديمة.
والقراءة الصريحة: نجح الإيقاف، ولم تصل معظم الأموال المسروقة إلى أي منصة تداول. لكن السلسلة التي يستطيع مدقّقوها تجميدها متى أرادوا تعتمد على طبقة بشرية موثوق بها — يشتري المستخدمون مسرحية اللامركزية إلى أن تضطر هذه المسرحية إلى إنقاذهم.
إذا كان بإمكان شبكة الطبقة الأولى لديك الضغط على زر الإيقاف لحمايتك، فهل ما زالت بلا إذن — أم أنها فقط تُدار بإحكام؟ ليست نصيحة مالية، وابحث بنفسك دائمًا.
#Altcoins #CryptoNews #Qubic #HackRecovery
أصبحت Qubic للتو أحدث شبكة من الطبقة الأولى (L1) تكتشف أن «اللامركزية» لها مكابح طوارئ.
توقفت السلسلة يوم الأحد بعدما سحب مهاجم نحو 1.4 مليون QU من 1,404 حسابات، مستغلًا بذور المحافظ التي يمكن توقعها — بسبب مولّد أرقام عشوائية ضعيف في محفظة Qubic على الويب، على بعض أجهزة Apple والمتصفحات. جمّد المدقّقون («Computors») إنتاج الكتل لإيقاف تحريك الأموال، ثم وافقوا على خطة لاستردادها.
أُعيد تشغيل السلسلة في الساعة 8:00 مساءً يوم 19 أكتوبر، متجاوزةً العلامة 85,371,949. ومنصة المطالبات مفتوحة الآن، وتُقبل الطلبات حتى 1 مايو 2027. وقد عولج الخلل في البذور في الإصدار v4.26.4 من محفظة الويب — وينبغي اعتبار أي محفظة أُنشئت قبل ذلك الإصدار مخترقة: انقل أموالك وتخلّص من المحفظة القديمة.
والقراءة الصريحة: نجح الإيقاف، ولم تصل معظم الأموال المسروقة إلى أي منصة تداول. لكن السلسلة التي يستطيع مدقّقوها تجميدها متى أرادوا تعتمد على طبقة بشرية موثوق بها — يشتري المستخدمون مسرحية اللامركزية إلى أن تضطر هذه المسرحية إلى إنقاذهم.
إذا كان بإمكان شبكة الطبقة الأولى لديك الضغط على زر الإيقاف لحمايتك، فهل ما زالت بلا إذن — أم أنها فقط تُدار بإحكام؟ ليست نصيحة مالية، وابحث بنفسك دائمًا.
#Altcoins #CryptoNews #Qubic #HackRecovery
توقفت السلسلة يوم الأحد بعدما سحب مهاجم نحو 1.4 مليون QU من 1,404 حسابات، مستغلًا بذور المحافظ التي يمكن توقعها — بسبب مولّد أرقام عشوائية ضعيف في محفظة Qubic على الويب، على بعض أجهزة Apple والمتصفحات. جمّد المدقّقون («Computors») إنتاج الكتل لإيقاف تحريك الأموال، ثم وافقوا على خطة لاستردادها.
أُعيد تشغيل السلسلة في الساعة 8:00 مساءً يوم 19 أكتوبر، متجاوزةً العلامة 85,371,949. ومنصة المطالبات مفتوحة الآن، وتُقبل الطلبات حتى 1 مايو 2027. وقد عولج الخلل في البذور في الإصدار v4.26.4 من محفظة الويب — وينبغي اعتبار أي محفظة أُنشئت قبل ذلك الإصدار مخترقة: انقل أموالك وتخلّص من المحفظة القديمة.
والقراءة الصريحة: نجح الإيقاف، ولم تصل معظم الأموال المسروقة إلى أي منصة تداول. لكن السلسلة التي يستطيع مدقّقوها تجميدها متى أرادوا تعتمد على طبقة بشرية موثوق بها — يشتري المستخدمون مسرحية اللامركزية إلى أن تضطر هذه المسرحية إلى إنقاذهم.
إذا كان بإمكان شبكة الطبقة الأولى لديك الضغط على زر الإيقاف لحمايتك، فهل ما زالت بلا إذن — أم أنها فقط تُدار بإحكام؟ ليست نصيحة مالية، وابحث بنفسك دائمًا.
#Altcoins #CryptoNews #Qubic #HackRecovery
1
4
·
--
عودة Qubic إلى العمل لا تعني أن تحديث المحفظة يستبدل المفاتيح القديمة
تقييمي: أعادت إعادة تشغيل Qubic الشبكة إلى العمل، لكنها لن تجعل بذور المحافظ القديمة غير الآمنة آمنة من جديد. ينبغي لمن أنشأوا حسابًا باستخدام محفظة Qubic على الويب قبل الإصدار 4.26.4 إنشاء محفظة جديدة وفقًا للإرشادات الرسمية، حتى إن لم يتغير رصيدهم، بدلًا من الاكتفاء بتحديث البرنامج.
في 20 أكتوبر، أعلنت Qubic استعادة الشبكة وفتح منصة تقديم المطالبات، وقالت إن الدفعة الأولى من الأموال أُعيدت إلى أصحابها الذين تم التحقق من هوياتهم. هذا تقدم في عملية الاستعادة، ولا يعني أن جميع المستخدمين المتضررين قد تلقوا أموالهم.
الأمر الأساسي هو «تغيير المفتاح». تطلب الجهة الرسمية التحديث إلى الإصدار 4.26.4 أو إصدار أحدث، ثم إنشاء بذرة جديدة تمامًا والتوقف عن استخدام المحفظة القديمة. كما تشترط صفحة المطالبات إنشاء عنوان جديد لاستلام الأموال على جهاز أو متصفح غير متأثر؛ فاستيراد البذرة القديمة إلى إصدار أحدث من البرنامج لا يُعد إنشاء بذرة جديدة.
لماذا يُطلب أيضًا تقديم إثبات الملكية؟ توضح إرشادات المطالبة الرسمية أن المهاجمين قد يتمكنون أيضًا من إنشاء توقيعات صحيحة باستخدام بذور ضعيفة، لذا لا تكفي التوقيعات وحدها لإثبات هوية المالك الحقيقي. لذلك، يتعين على المستخدمين المتضررين تقديم إثبات سحب من منصة تداول أو سجل لمصدر الأموال يعود إلى ما قبل الحادثة. ولا ينبغي اعتبار «قدرتي على التوقيع» ضمانًا لاسترداد الأموال.
تنتهي فترة تقديم المطالبات في 1 مايو 2027. لا تسلّم بذرتك استجابةً للضغط: تقول الجهة الرسمية إنها لن تراسلك على انفراد لطلب البذور، ولن تفرض رسومًا لاسترداد الأموال. اتبع إجراءات المطالبة بشأن الأصول المجمّدة، وتعليمات الترحيل الرسمية بشأن الأصول غير المجمّدة، ولا تفسّر فتح باب المطالبات على أنه استرداد تلقائي للأموال.
خلال الـ48 ساعة المقبلة، سأتابع التقرير التقني الكامل، وتقدم عمليات الإعادة، وما إذا كان نطاق التأثر سيتسع. لن أخفّض مستوى مخاطر المعالجة إلا بعد التحقق من آلية إنشاء البذور الجديدة، وإمكان التحقق من الترحيل وإعادة الأموال. وحتى إذا سارت عملية الاستعادة على نحو جيد، فلن أعتبر البذور القديمة آمنة من جديد.
#Qubic #钱包安全 #أمان_الأصول
عودة Qubic إلى العمل لا تعني أن تحديث المحفظة يستبدل المفاتيح القديمة
تقييمي: أعادت إعادة تشغيل Qubic الشبكة إلى العمل، لكنها لن تجعل بذور المحافظ القديمة غير الآمنة آمنة من جديد. ينبغي لمن أنشأوا حسابًا باستخدام محفظة Qubic على الويب قبل الإصدار 4.26.4 إنشاء محفظة جديدة وفقًا للإرشادات الرسمية، حتى إن لم يتغير رصيدهم، بدلًا من الاكتفاء بتحديث البرنامج.
في 20 أكتوبر، أعلنت Qubic استعادة الشبكة وفتح منصة تقديم المطالبات، وقالت إن الدفعة الأولى من الأموال أُعيدت إلى أصحابها الذين تم التحقق من هوياتهم. هذا تقدم في عملية الاستعادة، ولا يعني أن جميع المستخدمين المتضررين قد تلقوا أموالهم.
الأمر الأساسي هو «تغيير المفتاح». تطلب الجهة الرسمية التحديث إلى الإصدار 4.26.4 أو إصدار أحدث، ثم إنشاء بذرة جديدة تمامًا والتوقف عن استخدام المحفظة القديمة. كما تشترط صفحة المطالبات إنشاء عنوان جديد لاستلام الأموال على جهاز أو متصفح غير متأثر؛ فاستيراد البذرة القديمة إلى إصدار أحدث من البرنامج لا يُعد إنشاء بذرة جديدة.
لماذا يُطلب أيضًا تقديم إثبات الملكية؟ توضح إرشادات المطالبة الرسمية أن المهاجمين قد يتمكنون أيضًا من إنشاء توقيعات صحيحة باستخدام بذور ضعيفة، لذا لا تكفي التوقيعات وحدها لإثبات هوية المالك الحقيقي. لذلك، يتعين على المستخدمين المتضررين تقديم إثبات سحب من منصة تداول أو سجل لمصدر الأموال يعود إلى ما قبل الحادثة. ولا ينبغي اعتبار «قدرتي على التوقيع» ضمانًا لاسترداد الأموال.
تنتهي فترة تقديم المطالبات في 1 مايو 2027. لا تسلّم بذرتك استجابةً للضغط: تقول الجهة الرسمية إنها لن تراسلك على انفراد لطلب البذور، ولن تفرض رسومًا لاسترداد الأموال. اتبع إجراءات المطالبة بشأن الأصول المجمّدة، وتعليمات الترحيل الرسمية بشأن الأصول غير المجمّدة، ولا تفسّر فتح باب المطالبات على أنه استرداد تلقائي للأموال.
خلال الـ48 ساعة المقبلة، سأتابع التقرير التقني الكامل، وتقدم عمليات الإعادة، وما إذا كان نطاق التأثر سيتسع. لن أخفّض مستوى مخاطر المعالجة إلا بعد التحقق من آلية إنشاء البذور الجديدة، وإمكان التحقق من الترحيل وإعادة الأموال. وحتى إذا سارت عملية الاستعادة على نحو جيد، فلن أعتبر البذور القديمة آمنة من جديد.
#Qubic #钱包安全 #أمان_الأصول
تقييمي: أعادت إعادة تشغيل Qubic الشبكة إلى العمل، لكنها لن تجعل بذور المحافظ القديمة غير الآمنة آمنة من جديد. ينبغي لمن أنشأوا حسابًا باستخدام محفظة Qubic على الويب قبل الإصدار 4.26.4 إنشاء محفظة جديدة وفقًا للإرشادات الرسمية، حتى إن لم يتغير رصيدهم، بدلًا من الاكتفاء بتحديث البرنامج.
في 20 أكتوبر، أعلنت Qubic استعادة الشبكة وفتح منصة تقديم المطالبات، وقالت إن الدفعة الأولى من الأموال أُعيدت إلى أصحابها الذين تم التحقق من هوياتهم. هذا تقدم في عملية الاستعادة، ولا يعني أن جميع المستخدمين المتضررين قد تلقوا أموالهم.
الأمر الأساسي هو «تغيير المفتاح». تطلب الجهة الرسمية التحديث إلى الإصدار 4.26.4 أو إصدار أحدث، ثم إنشاء بذرة جديدة تمامًا والتوقف عن استخدام المحفظة القديمة. كما تشترط صفحة المطالبات إنشاء عنوان جديد لاستلام الأموال على جهاز أو متصفح غير متأثر؛ فاستيراد البذرة القديمة إلى إصدار أحدث من البرنامج لا يُعد إنشاء بذرة جديدة.
لماذا يُطلب أيضًا تقديم إثبات الملكية؟ توضح إرشادات المطالبة الرسمية أن المهاجمين قد يتمكنون أيضًا من إنشاء توقيعات صحيحة باستخدام بذور ضعيفة، لذا لا تكفي التوقيعات وحدها لإثبات هوية المالك الحقيقي. لذلك، يتعين على المستخدمين المتضررين تقديم إثبات سحب من منصة تداول أو سجل لمصدر الأموال يعود إلى ما قبل الحادثة. ولا ينبغي اعتبار «قدرتي على التوقيع» ضمانًا لاسترداد الأموال.
تنتهي فترة تقديم المطالبات في 1 مايو 2027. لا تسلّم بذرتك استجابةً للضغط: تقول الجهة الرسمية إنها لن تراسلك على انفراد لطلب البذور، ولن تفرض رسومًا لاسترداد الأموال. اتبع إجراءات المطالبة بشأن الأصول المجمّدة، وتعليمات الترحيل الرسمية بشأن الأصول غير المجمّدة، ولا تفسّر فتح باب المطالبات على أنه استرداد تلقائي للأموال.
خلال الـ48 ساعة المقبلة، سأتابع التقرير التقني الكامل، وتقدم عمليات الإعادة، وما إذا كان نطاق التأثر سيتسع. لن أخفّض مستوى مخاطر المعالجة إلا بعد التحقق من آلية إنشاء البذور الجديدة، وإمكان التحقق من الترحيل وإعادة الأموال. وحتى إذا سارت عملية الاستعادة على نحو جيد، فلن أعتبر البذور القديمة آمنة من جديد.
#Qubic #钱包安全 #أمان_الأصول
79

أعادت Qubic تشغيل البلوك تشين وفتحت باب طلبات استرداد الأموال بعد اختراق بقيمة 1.4 مليون دولار
- وافق المدقّقون على الاستعادة
- باب طلبات استرداد الأموال مفتوح حتى 1/5/2027
- استعادة بلوك تشين Qubic بعد خسائر بقيمة 1.4 مليون دولار
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
المصدر: CoinTelegraph
أعادت Qubic تشغيل البلوك تشين وفتحت باب طلبات استرداد الأموال بعد اختراق بقيمة 1.4 مليون دولار
- وافق المدقّقون على الاستعادة
- باب طلبات استرداد الأموال مفتوح حتى 1/5/2027
- استعادة بلوك تشين Qubic بعد خسائر بقيمة 1.4 مليون دولار
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
المصدر: CoinTelegraph
- وافق المدقّقون على الاستعادة
- باب طلبات استرداد الأموال مفتوح حتى 1/5/2027
- استعادة بلوك تشين Qubic بعد خسائر بقيمة 1.4 مليون دولار
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
المصدر: CoinTelegraph
2
أعادت Qubic تشغيل البلوك تشين وفتحت باب تقديم مطالبات التعويض بعد اختراق بقيمة 1.4 مليون دولار
- أعادت Qubic تشغيل البلوك تشين بعد اختراق بلغت قيمته 1.4 مليون دولار.
- وافق المدقّقون في الشبكة على خطة التعافي.
- باب تقديم مطالبات التعويض مفتوح حتى 1 مايو 2027.
- لم يقدّم مصدر RSS تفاصيل إضافية.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
المصدر: CoinTelegraph
أعادت Qubic تشغيل البلوك تشين وفتحت باب تقديم مطالبات التعويض بعد اختراق بقيمة 1.4 مليون دولار
- أعادت Qubic تشغيل البلوك تشين بعد اختراق بلغت قيمته 1.4 مليون دولار.
- وافق المدقّقون في الشبكة على خطة التعافي.
- باب تقديم مطالبات التعويض مفتوح حتى 1 مايو 2027.
- لم يقدّم مصدر RSS تفاصيل إضافية.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
المصدر: CoinTelegraph
- أعادت Qubic تشغيل البلوك تشين بعد اختراق بلغت قيمته 1.4 مليون دولار.
- وافق المدقّقون في الشبكة على خطة التعافي.
- باب تقديم مطالبات التعويض مفتوح حتى 1 مايو 2027.
- لم يقدّم مصدر RSS تفاصيل إضافية.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
المصدر: CoinTelegraph
70

·
--
ضغطت Qubic زر إعادة التشغيل — فالسلسلة التي توقفت بعد السرقة عادت لإنتاج الكتل بعد ثلاثة أيام. سرقة نحو 1.4 مليون دولار من 1404 محافظ، وهذه المرة لم تتجاهلها الجهة الرسمية: صوّت Computors بالموافقة على خطة الاسترداد، وأُطلقت منصة التعويضات، ويمكن للضحايا تقديم مطالباتهم حتى 1 مايو 2027. جُمّد 87.1% من الأموال المسروقة على السلسلة، فيما لا تزال MEXC تحتجز الـ12.9% المتبقية. وثبتت الثغرة: محفظة الويب كانت تستخدم Math.random() لتوليد بذور عبارات الاسترداد، أي إنها استخدمت أرقامًا شبه عشوائية كمفاتيح خاصة — لم يكن غريبًا أن تقع هذه المشكلة. انتبهوا: حتى المحافظ القديمة التي لم تُسرق، إذا كان إصدارها أقدم من 4.26.4، يجب نقلها؛ فبذورها القديمة ضعيفة بطبيعتها. والآن، يبقى أن نرى مدى فعالية التعويضات. هل تملك QU؟ هل تحققت من عنوانك؟
#Qubic #Web3 #链上安全 #حادثة_اختراق
ضغطت Qubic زر إعادة التشغيل — فالسلسلة التي توقفت بعد السرقة عادت لإنتاج الكتل بعد ثلاثة أيام. سرقة نحو 1.4 مليون دولار من 1404 محافظ، وهذه المرة لم تتجاهلها الجهة الرسمية: صوّت Computors بالموافقة على خطة الاسترداد، وأُطلقت منصة التعويضات، ويمكن للضحايا تقديم مطالباتهم حتى 1 مايو 2027. جُمّد 87.1% من الأموال المسروقة على السلسلة، فيما لا تزال MEXC تحتجز الـ12.9% المتبقية. وثبتت الثغرة: محفظة الويب كانت تستخدم Math.random() لتوليد بذور عبارات الاسترداد، أي إنها استخدمت أرقامًا شبه عشوائية كمفاتيح خاصة — لم يكن غريبًا أن تقع هذه المشكلة. انتبهوا: حتى المحافظ القديمة التي لم تُسرق، إذا كان إصدارها أقدم من 4.26.4، يجب نقلها؛ فبذورها القديمة ضعيفة بطبيعتها. والآن، يبقى أن نرى مدى فعالية التعويضات. هل تملك QU؟ هل تحققت من عنوانك؟
#Qubic #Web3 #链上安全 #حادثة_اختراق
#Qubic #Web3 #链上安全 #حادثة_اختراق
8
·
--
هابط
🚨 تم استنزاف 1,404 محفظة عملات مشفّرة — وقد تكشف 6 ملاحظات فقط للشبكة مفتاحًا خاصًا! 👀
تخيّل أنك تؤمّن محفظتك، ولا تشارك عبارة الاسترداد مطلقًا… ومع ذلك تخسر كل شيء.
هذا هو الكابوس الذي يقف وراء حادثة Qubic الأمنية.
💥 ماذا حدث؟
بين 17 و18 أكتوبر، استنزف مهاجم:
🔴 1,404 محفظة
🔴 2.94 تريليون QU
🔴 نحو 1.3 مليون دولار
أُوقفت شبكة Qubic لاحتواء الأضرار.
وبحسب المشروع، جُمّد 87.1% من الرموز المسروقة على السلسلة، فيما وصل 12.9% المتبقي إلى MEXC، حيث جُمّدت حسابات الاستلام.
لكن الاكتشاف الأكثر إثارة للقلق جاء لاحقًا.
🔍 اكتشاف SLOWMIST
في 20 أكتوبر، كشف باحثون أمنيون أن محفظة Qubic استخدمت عشوائية غير آمنة بما يكفي عند إنشاء بعض المفاتيح الخاصة.
وفي اختبار خاضع للرقابة، أعاد الباحثون بناء مفتاح خاص ضعيف باستخدام ست ملاحظات متتالية للشبكة فقط، في ظل ظروف محددة.
⚠️ هذا لا يثبت أن المهاجم استخدم هذه الطريقة بعينها.
كانت المشكلة في إنشاء بذرة المحفظة، وليست اختراقًا مؤكدًا لبروتوكول بلوكتشين Qubic الأساسي.
🚨 من ينبغي أن ينتبه؟
المستخدمون الذين أنشؤوا محافظ Qubic قبل 18 أكتوبر باستخدام:
• أي متصفح على iPhone أو iPad
• Safari على Mac
أو تطبيق Qubic لنظام iOS قبل يوليو 2025.
يعالج الإصدار 4.26.4 مشكلة إنشاء البذور الجديدة.
لكن البذور الضعيفة التي أُنشئت سابقًا لا تزال عرضة للخطر.
💭 رأي PANBAS:
الجزء الأكثر إخافة ليس سرقة 1.3 مليون دولار.
بل أن تبدو المحفظة آمنة تمامًا، بينما كان بالإمكان توقّع مفتاحها الخاص منذ البداية.
الأموال المجمّدة ليست أموالًا مستردّة.
إذا كان من المحتمل أن تكون محفظتك متأثرة، فاتبع تعليمات النقل الرسمية. لا تشارك بذرة محفظتك مطلقًا، ولا تثق بعروض الاسترداد غير المطلوبة.
👇 هل ستثق بمحفظة من جديد بعد اكتشاف أن مفاتيحها لم تكن عشوائية حقًا؟
#Qubic #WalletSecurity #CryptoExploit
🚨 تم استنزاف 1,404 محفظة عملات مشفّرة — وقد تكشف 6 ملاحظات فقط للشبكة مفتاحًا خاصًا! 👀
تخيّل أنك تؤمّن محفظتك، ولا تشارك عبارة الاسترداد مطلقًا… ومع ذلك تخسر كل شيء.
هذا هو الكابوس الذي يقف وراء حادثة Qubic الأمنية.
💥 ماذا حدث؟
بين 17 و18 أكتوبر، استنزف مهاجم:
🔴 1,404 محفظة
🔴 2.94 تريليون QU
🔴 نحو 1.3 مليون دولار
أُوقفت شبكة Qubic لاحتواء الأضرار.
وبحسب المشروع، جُمّد 87.1% من الرموز المسروقة على السلسلة، فيما وصل 12.9% المتبقي إلى MEXC، حيث جُمّدت حسابات الاستلام.
لكن الاكتشاف الأكثر إثارة للقلق جاء لاحقًا.
🔍 اكتشاف SLOWMIST
في 20 أكتوبر، كشف باحثون أمنيون أن محفظة Qubic استخدمت عشوائية غير آمنة بما يكفي عند إنشاء بعض المفاتيح الخاصة.
وفي اختبار خاضع للرقابة، أعاد الباحثون بناء مفتاح خاص ضعيف باستخدام ست ملاحظات متتالية للشبكة فقط، في ظل ظروف محددة.
⚠️ هذا لا يثبت أن المهاجم استخدم هذه الطريقة بعينها.
كانت المشكلة في إنشاء بذرة المحفظة، وليست اختراقًا مؤكدًا لبروتوكول بلوكتشين Qubic الأساسي.
🚨 من ينبغي أن ينتبه؟
المستخدمون الذين أنشؤوا محافظ Qubic قبل 18 أكتوبر باستخدام:
• أي متصفح على iPhone أو iPad
• Safari على Mac
أو تطبيق Qubic لنظام iOS قبل يوليو 2025.
يعالج الإصدار 4.26.4 مشكلة إنشاء البذور الجديدة.
لكن البذور الضعيفة التي أُنشئت سابقًا لا تزال عرضة للخطر.
💭 رأي PANBAS:
الجزء الأكثر إخافة ليس سرقة 1.3 مليون دولار.
بل أن تبدو المحفظة آمنة تمامًا، بينما كان بالإمكان توقّع مفتاحها الخاص منذ البداية.
الأموال المجمّدة ليست أموالًا مستردّة.
إذا كان من المحتمل أن تكون محفظتك متأثرة، فاتبع تعليمات النقل الرسمية. لا تشارك بذرة محفظتك مطلقًا، ولا تثق بعروض الاسترداد غير المطلوبة.
👇 هل ستثق بمحفظة من جديد بعد اكتشاف أن مفاتيحها لم تكن عشوائية حقًا؟
#Qubic #WalletSecurity #CryptoExploit
تخيّل أنك تؤمّن محفظتك، ولا تشارك عبارة الاسترداد مطلقًا… ومع ذلك تخسر كل شيء.
هذا هو الكابوس الذي يقف وراء حادثة Qubic الأمنية.
💥 ماذا حدث؟
بين 17 و18 أكتوبر، استنزف مهاجم:
🔴 1,404 محفظة
🔴 2.94 تريليون QU
🔴 نحو 1.3 مليون دولار
أُوقفت شبكة Qubic لاحتواء الأضرار.
وبحسب المشروع، جُمّد 87.1% من الرموز المسروقة على السلسلة، فيما وصل 12.9% المتبقي إلى MEXC، حيث جُمّدت حسابات الاستلام.
لكن الاكتشاف الأكثر إثارة للقلق جاء لاحقًا.
🔍 اكتشاف SLOWMIST
في 20 أكتوبر، كشف باحثون أمنيون أن محفظة Qubic استخدمت عشوائية غير آمنة بما يكفي عند إنشاء بعض المفاتيح الخاصة.
وفي اختبار خاضع للرقابة، أعاد الباحثون بناء مفتاح خاص ضعيف باستخدام ست ملاحظات متتالية للشبكة فقط، في ظل ظروف محددة.
⚠️ هذا لا يثبت أن المهاجم استخدم هذه الطريقة بعينها.
كانت المشكلة في إنشاء بذرة المحفظة، وليست اختراقًا مؤكدًا لبروتوكول بلوكتشين Qubic الأساسي.
🚨 من ينبغي أن ينتبه؟
المستخدمون الذين أنشؤوا محافظ Qubic قبل 18 أكتوبر باستخدام:
• أي متصفح على iPhone أو iPad
• Safari على Mac
أو تطبيق Qubic لنظام iOS قبل يوليو 2025.
يعالج الإصدار 4.26.4 مشكلة إنشاء البذور الجديدة.
لكن البذور الضعيفة التي أُنشئت سابقًا لا تزال عرضة للخطر.
💭 رأي PANBAS:
الجزء الأكثر إخافة ليس سرقة 1.3 مليون دولار.
بل أن تبدو المحفظة آمنة تمامًا، بينما كان بالإمكان توقّع مفتاحها الخاص منذ البداية.
الأموال المجمّدة ليست أموالًا مستردّة.
إذا كان من المحتمل أن تكون محفظتك متأثرة، فاتبع تعليمات النقل الرسمية. لا تشارك بذرة محفظتك مطلقًا، ولا تثق بعروض الاسترداد غير المطلوبة.
👇 هل ستثق بمحفظة من جديد بعد اكتشاف أن مفاتيحها لم تكن عشوائية حقًا؟
#Qubic #WalletSecurity #CryptoExploit
17

·
--
ليس من السهل قراءة هذا التقرير الصادر عن SlowMist.
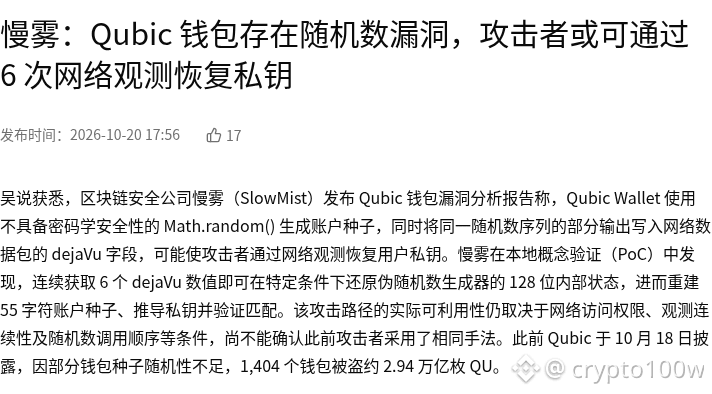
استخدمت محفظة Qubic دالة Math.random() لإنشاء بذور الحسابات، وأُعيد استخدام تسلسل الأرقام العشوائية نفسه في حقل dejaVu ضمن حزم الشبكة. وفي إثبات مفهوم محلي، اكتشفت SlowMist أنه في ظل ظروف معينة، يمكن استعادة الحالة الداخلية لمولّد الأرقام شبه العشوائية، البالغة 128 بت، بعد الحصول على 6 قيم متتالية لحقل dejaVu، ومن ثم إعادة بناء بذرة الحساب المكوّنة من 55 حرفًا، واشتقاق المفتاح الخاص، والتحقق من تطابقه.
هذا ليس هجومًا يتطلب اتصالًا ماديًا، بل مسار لاستعادة المفاتيح يمكن تنفيذه عن بُعد وعلى نطاق واسع. لكن إمكانية استغلاله عمليًا تظل مرهونة بعوامل مثل صلاحيات الوصول إلى الشبكة، واستمرارية الرصد، وترتيب استدعاءات مولّد الأرقام العشوائية؛ ولا يمكن حتى الآن تأكيد أن المهاجمين السابقين استخدموا الأسلوب نفسه. وكانت Qubic قد أفصحت في 18 أكتوبر عن سرقة نحو 2.94 تريليون من رموز QU من 1,404 محافظ، بسبب ضعف عشوائية بذور بعض المحافظ.
هناك سيناريوهان جديران بالمتابعة: الأول، ما إذا كان الفريق الرسمي سيصدر نسخة إصلاح للمحفظة وخطة للترحيل؛ والثاني، كيفية تحديد سياسة التعويض عن العناوين التي كُشفت بياناتها سابقًا. أيهما يهمك أكثر: نسخة الإصلاح أم سياسة التعويض؟
الأصل المرتبط هو QUBIC، والتوجه يميل إلى الهبوط، فيما يتركز التأثير أساسًا على المستخدمين الحاليين لهذه المحفظة، لا على السوق بأكمله.
المصدر: Wu Shuo
#QUBIC
الصورة المرفقة 1: SlowMist: ثغرة في مولّد الأرقام العشوائية لمحفظة Qubic قد تتيح استعادة المفتاح الخاص بعد 6 عمليات رصد للشبكة · لقطة شاشة جزئية من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368
ليس من السهل قراءة هذا التقرير الصادر عن SlowMist.
استخدمت محفظة Qubic دالة Math.random() لإنشاء بذور الحسابات، وأُعيد استخدام تسلسل الأرقام العشوائية نفسه في حقل dejaVu ضمن حزم الشبكة. وفي إثبات مفهوم محلي، اكتشفت SlowMist أنه في ظل ظروف معينة، يمكن استعادة الحالة الداخلية لمولّد الأرقام شبه العشوائية، البالغة 128 بت، بعد الحصول على 6 قيم متتالية لحقل dejaVu، ومن ثم إعادة بناء بذرة الحساب المكوّنة من 55 حرفًا، واشتقاق المفتاح الخاص، والتحقق من تطابقه.
هذا ليس هجومًا يتطلب اتصالًا ماديًا، بل مسار لاستعادة المفاتيح يمكن تنفيذه عن بُعد وعلى نطاق واسع. لكن إمكانية استغلاله عمليًا تظل مرهونة بعوامل مثل صلاحيات الوصول إلى الشبكة، واستمرارية الرصد، وترتيب استدعاءات مولّد الأرقام العشوائية؛ ولا يمكن حتى الآن تأكيد أن المهاجمين السابقين استخدموا الأسلوب نفسه. وكانت Qubic قد أفصحت في 18 أكتوبر عن سرقة نحو 2.94 تريليون من رموز QU من 1,404 محافظ، بسبب ضعف عشوائية بذور بعض المحافظ.
هناك سيناريوهان جديران بالمتابعة: الأول، ما إذا كان الفريق الرسمي سيصدر نسخة إصلاح للمحفظة وخطة للترحيل؛ والثاني، كيفية تحديد سياسة التعويض عن العناوين التي كُشفت بياناتها سابقًا. أيهما يهمك أكثر: نسخة الإصلاح أم سياسة التعويض؟
الأصل المرتبط هو QUBIC، والتوجه يميل إلى الهبوط، فيما يتركز التأثير أساسًا على المستخدمين الحاليين لهذه المحفظة، لا على السوق بأكمله.
المصدر: Wu Shuo
#QUBIC
الصورة المرفقة 1: SlowMist: ثغرة في مولّد الأرقام العشوائية لمحفظة Qubic قد تتيح استعادة المفتاح الخاص بعد 6 عمليات رصد للشبكة · لقطة شاشة جزئية من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368
استخدمت محفظة Qubic دالة Math.random() لإنشاء بذور الحسابات، وأُعيد استخدام تسلسل الأرقام العشوائية نفسه في حقل dejaVu ضمن حزم الشبكة. وفي إثبات مفهوم محلي، اكتشفت SlowMist أنه في ظل ظروف معينة، يمكن استعادة الحالة الداخلية لمولّد الأرقام شبه العشوائية، البالغة 128 بت، بعد الحصول على 6 قيم متتالية لحقل dejaVu، ومن ثم إعادة بناء بذرة الحساب المكوّنة من 55 حرفًا، واشتقاق المفتاح الخاص، والتحقق من تطابقه.
هذا ليس هجومًا يتطلب اتصالًا ماديًا، بل مسار لاستعادة المفاتيح يمكن تنفيذه عن بُعد وعلى نطاق واسع. لكن إمكانية استغلاله عمليًا تظل مرهونة بعوامل مثل صلاحيات الوصول إلى الشبكة، واستمرارية الرصد، وترتيب استدعاءات مولّد الأرقام العشوائية؛ ولا يمكن حتى الآن تأكيد أن المهاجمين السابقين استخدموا الأسلوب نفسه. وكانت Qubic قد أفصحت في 18 أكتوبر عن سرقة نحو 2.94 تريليون من رموز QU من 1,404 محافظ، بسبب ضعف عشوائية بذور بعض المحافظ.
هناك سيناريوهان جديران بالمتابعة: الأول، ما إذا كان الفريق الرسمي سيصدر نسخة إصلاح للمحفظة وخطة للترحيل؛ والثاني، كيفية تحديد سياسة التعويض عن العناوين التي كُشفت بياناتها سابقًا. أيهما يهمك أكثر: نسخة الإصلاح أم سياسة التعويض؟
الأصل المرتبط هو QUBIC، والتوجه يميل إلى الهبوط، فيما يتركز التأثير أساسًا على المستخدمين الحاليين لهذه المحفظة، لا على السوق بأكمله.
المصدر: Wu Shuo
#QUBIC
الصورة المرفقة 1: SlowMist: ثغرة في مولّد الأرقام العشوائية لمحفظة Qubic قد تتيح استعادة المفتاح الخاص بعد 6 عمليات رصد للشبكة · لقطة شاشة جزئية من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368

⚠️ كشف اختراق Qubic عن أمر أسوأ من زر إيقاف التشغيل: قرر 676 مدققًا تجميد الأموال المسروقة، والآن ينتظر الضحايا إذن قلة من الأشخاص لاستعادة أموالهم. وصاية ذاتية زائفة في أقصى تجلياتها.
💬 «سيتعين على هذا الذكاء الاصطناعي دفع الضرائب في الأرجنتين، وسيدفعها بالبيزو».
كيف ستتعامل الأطر التنظيمية والضريبية مع ظهور كيانات رقمية مستقلة قادرة على تجميع القيمة وتحويلها؟
قراءة تحليلية وضرورية👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
⚠️ كشف اختراق Qubic عن أمر أسوأ من زر إيقاف التشغيل: قرر 676 مدققًا تجميد الأموال المسروقة، والآن ينتظر الضحايا إذن قلة من الأشخاص لاستعادة أموالهم. وصاية ذاتية زائفة في أقصى تجلياتها.
💬 «سيتعين على هذا الذكاء الاصطناعي دفع الضرائب في الأرجنتين، وسيدفعها بالبيزو».
كيف ستتعامل الأطر التنظيمية والضريبية مع ظهور كيانات رقمية مستقلة قادرة على تجميع القيمة وتحويلها؟
قراءة تحليلية وضرورية👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
💬 «سيتعين على هذا الذكاء الاصطناعي دفع الضرائب في الأرجنتين، وسيدفعها بالبيزو».
كيف ستتعامل الأطر التنظيمية والضريبية مع ظهور كيانات رقمية مستقلة قادرة على تجميع القيمة وتحويلها؟
قراءة تحليلية وضرورية👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
45

·
--
【موجز السوق】سُرقت 2.94 تريليون وحدة من QU، بقيمة تقارب 1.3 مليون دولار، من 1404 محافظ خلال ساعات. والمسبب؟ مولّد الأرقام شبه العشوائية Math.random()! يكشف تحليل SlowMist أن نطاق البذور النظري هائل، لكن النطاق الفعلي لا يتجاوز نحو 2^32 احتمالًا يمكن تخمينها بالقوة الغاشمة. كما أن رصد تسريب نص واضح لترويسات الطلب 6 مرات فقط قد يتيح استنتاج المفتاح الخاص. جُمّد نحو 87.1% من الأموال المسروقة على السلسلة، وجمّدت MEXC نسبة 12.9% المتبقية. وقد استُبدل مولّد الأرقام العشوائية في الإصدار 4.26.4 بآخر آمن. لكن البذور القديمة لن تصبح آمنة تلقائيًا؛ فهل ما زالت محفظتك تراهن على الحظ؟
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(المصدر: CryptoBriefing/SlowMist)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة فقط، ولا تشكّل نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
【موجز السوق】سُرقت 2.94 تريليون وحدة من QU، بقيمة تقارب 1.3 مليون دولار، من 1404 محافظ خلال ساعات. والمسبب؟ مولّد الأرقام شبه العشوائية Math.random()! يكشف تحليل SlowMist أن نطاق البذور النظري هائل، لكن النطاق الفعلي لا يتجاوز نحو 2^32 احتمالًا يمكن تخمينها بالقوة الغاشمة. كما أن رصد تسريب نص واضح لترويسات الطلب 6 مرات فقط قد يتيح استنتاج المفتاح الخاص. جُمّد نحو 87.1% من الأموال المسروقة على السلسلة، وجمّدت MEXC نسبة 12.9% المتبقية. وقد استُبدل مولّد الأرقام العشوائية في الإصدار 4.26.4 بآخر آمن. لكن البذور القديمة لن تصبح آمنة تلقائيًا؛ فهل ما زالت محفظتك تراهن على الحظ؟
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(المصدر: CryptoBriefing/SlowMist)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة فقط، ولا تشكّل نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(المصدر: CryptoBriefing/SlowMist)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة فقط، ولا تشكّل نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
170

سلسلة تتوقف بقرار: ثغرة ضعف العبارة الاستذكارية في Qubic مكّنت قراصنة من سحب الأموال من أكثر من 1400 محفظة، بقيمة 1.4 مليون دولار (2.94 تريليون QU). جمّد الفريق الشبكة بأكملها على نحو عاجل عند tick 85,371,949. لا تزال 87.1% من الأموال مجمّدة على السلسلة، أما الـ12.9% المتبقية فنُقلت إلى MEXC، حيث جمّدت المنصة الحسابات خلال ساعة. وما كشفته المراجعة أشد إيلامًا: كانت محفظة الويب تستخدم Math.random() لإنشاء البذور، ولم تنتقل إلى crypto.getRandomValues() إلا في إصدار 18 أكتوبر، لذا لا تزال البذور القديمة غير آمنة. ويصرّ الفريق على أن ما حدث لا يُعد اختراقًا، بل «مشكلة في نظافة المحفظة». موعد إعادة التشغيل غير محدد، بانتظار تصويت Computors. تصويت الافتتاح: A) إيقاف الشبكة لتقليل الخسائر، حركة ممتازة / B) أوقفتم السلسلة كلها وما زلتم تتحدثون عن اللامركزية. اكتبوا اختياركم. $BTC $ETH $SOL #Qubic #黑客 #الأمن
سلسلة تتوقف بقرار: ثغرة ضعف العبارة الاستذكارية في Qubic مكّنت قراصنة من سحب الأموال من أكثر من 1400 محفظة، بقيمة 1.4 مليون دولار (2.94 تريليون QU). جمّد الفريق الشبكة بأكملها على نحو عاجل عند tick 85,371,949. لا تزال 87.1% من الأموال مجمّدة على السلسلة، أما الـ12.9% المتبقية فنُقلت إلى MEXC، حيث جمّدت المنصة الحسابات خلال ساعة. وما كشفته المراجعة أشد إيلامًا: كانت محفظة الويب تستخدم Math.random() لإنشاء البذور، ولم تنتقل إلى crypto.getRandomValues() إلا في إصدار 18 أكتوبر، لذا لا تزال البذور القديمة غير آمنة. ويصرّ الفريق على أن ما حدث لا يُعد اختراقًا، بل «مشكلة في نظافة المحفظة». موعد إعادة التشغيل غير محدد، بانتظار تصويت Computors. تصويت الافتتاح: A) إيقاف الشبكة لتقليل الخسائر، حركة ممتازة / B) أوقفتم السلسلة كلها وما زلتم تتحدثون عن اللامركزية. اكتبوا اختياركم. $BTC $ETH $SOL #Qubic #黑客 #الأمن
146
🚨 $QUBIC: هجوم طال 1,404 محفظة وأجبر الشبكة على التوقف
أفادت Qubic بأن مهاجمًا سرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، بقيمة تقارب 1.4 مليون دولار أمريكي وقت وقوع الحادث.
🔎 ماذا حدث؟
تكمن المشكلة في إنشاء بعض عبارات الاسترداد، وهي الكلمات السرية التي تتيح الوصول إلى المحفظة.
ولأنها لم تُنشأ بقدر كافٍ من العشوائية، كان بإمكان المهاجمين اكتشاف بعضها.
⚠️ من قد يكون متأثرًا؟
بحسب المشروع، المستخدمون الذين أنشؤوا عبارات الاسترداد الخاصة بهم:
• على iPhone أو iPad، قبل 18/10/2026.
• عبر Safari على أجهزة Mac، قبل 18/10/2026.
• باستخدام تطبيق Qubic لنظام iOS، قبل يوليو 2025.
هذا لا يعني أن جميع محافظ Apple أو العملات المشفرة الأخرى عرضة للخطر.
🛑 ما الإجراءات التي اتُّخذت؟
أُوقفت الشبكة للحد من أي تحركات جديدة.
وأفادت Qubic بأن نحو 87.1% من الرموز المسروقة جُمّدت على الشبكة، وأن منصة MEXC قيّدت الحساب الذي تلقّى الكمية المتبقية.
لكن تجميد الأموال لا يعني استعادتها.
🛡️ ماذا تفعل إذا كنت تستخدم QUBIC؟
تابع البيانات الرسمية. فتحديث التطبيق لا يجعل عبارة استرداد قديمة ومخترقة آمنة.
لا تشارك كلمات الاسترداد الخاصة بك، ولا تثق بخدمات الإنقاذ المزعومة.
📌 الخلاصة
يعتمد أمن العملات المشفرة أيضًا على كيفية إنشاء مفاتيح المستخدمين وحمايتها.
المصدر: بيان Qubic الصادر في 18/10/2026.
💬 هل تعتقد أن إيقاف سلسلة الكتل أثناء هجوم يحمي المستخدمين أم يخلق مشكلة أخرى؟
#Qubic #أمن_العملات_المشفرة
🚨 $QUBIC: هجوم طال 1,404 محفظة وأجبر الشبكة على التوقف
أفادت Qubic بأن مهاجمًا سرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، بقيمة تقارب 1.4 مليون دولار أمريكي وقت وقوع الحادث.
🔎 ماذا حدث؟
تكمن المشكلة في إنشاء بعض عبارات الاسترداد، وهي الكلمات السرية التي تتيح الوصول إلى المحفظة.
ولأنها لم تُنشأ بقدر كافٍ من العشوائية، كان بإمكان المهاجمين اكتشاف بعضها.
⚠️ من قد يكون متأثرًا؟
بحسب المشروع، المستخدمون الذين أنشؤوا عبارات الاسترداد الخاصة بهم:
• على iPhone أو iPad، قبل 18/10/2026.
• عبر Safari على أجهزة Mac، قبل 18/10/2026.
• باستخدام تطبيق Qubic لنظام iOS، قبل يوليو 2025.
هذا لا يعني أن جميع محافظ Apple أو العملات المشفرة الأخرى عرضة للخطر.
🛑 ما الإجراءات التي اتُّخذت؟
أُوقفت الشبكة للحد من أي تحركات جديدة.
وأفادت Qubic بأن نحو 87.1% من الرموز المسروقة جُمّدت على الشبكة، وأن منصة MEXC قيّدت الحساب الذي تلقّى الكمية المتبقية.
لكن تجميد الأموال لا يعني استعادتها.
🛡️ ماذا تفعل إذا كنت تستخدم QUBIC؟
تابع البيانات الرسمية. فتحديث التطبيق لا يجعل عبارة استرداد قديمة ومخترقة آمنة.
لا تشارك كلمات الاسترداد الخاصة بك، ولا تثق بخدمات الإنقاذ المزعومة.
📌 الخلاصة
يعتمد أمن العملات المشفرة أيضًا على كيفية إنشاء مفاتيح المستخدمين وحمايتها.
المصدر: بيان Qubic الصادر في 18/10/2026.
💬 هل تعتقد أن إيقاف سلسلة الكتل أثناء هجوم يحمي المستخدمين أم يخلق مشكلة أخرى؟
#Qubic #أمن_العملات_المشفرة
أفادت Qubic بأن مهاجمًا سرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، بقيمة تقارب 1.4 مليون دولار أمريكي وقت وقوع الحادث.
🔎 ماذا حدث؟
تكمن المشكلة في إنشاء بعض عبارات الاسترداد، وهي الكلمات السرية التي تتيح الوصول إلى المحفظة.
ولأنها لم تُنشأ بقدر كافٍ من العشوائية، كان بإمكان المهاجمين اكتشاف بعضها.
⚠️ من قد يكون متأثرًا؟
بحسب المشروع، المستخدمون الذين أنشؤوا عبارات الاسترداد الخاصة بهم:
• على iPhone أو iPad، قبل 18/10/2026.
• عبر Safari على أجهزة Mac، قبل 18/10/2026.
• باستخدام تطبيق Qubic لنظام iOS، قبل يوليو 2025.
هذا لا يعني أن جميع محافظ Apple أو العملات المشفرة الأخرى عرضة للخطر.
🛑 ما الإجراءات التي اتُّخذت؟
أُوقفت الشبكة للحد من أي تحركات جديدة.
وأفادت Qubic بأن نحو 87.1% من الرموز المسروقة جُمّدت على الشبكة، وأن منصة MEXC قيّدت الحساب الذي تلقّى الكمية المتبقية.
لكن تجميد الأموال لا يعني استعادتها.
🛡️ ماذا تفعل إذا كنت تستخدم QUBIC؟
تابع البيانات الرسمية. فتحديث التطبيق لا يجعل عبارة استرداد قديمة ومخترقة آمنة.
لا تشارك كلمات الاسترداد الخاصة بك، ولا تثق بخدمات الإنقاذ المزعومة.
📌 الخلاصة
يعتمد أمن العملات المشفرة أيضًا على كيفية إنشاء مفاتيح المستخدمين وحمايتها.
المصدر: بيان Qubic الصادر في 18/10/2026.
💬 هل تعتقد أن إيقاف سلسلة الكتل أثناء هجوم يحمي المستخدمين أم يخلق مشكلة أخرى؟
#Qubic #أمن_العملات_المشفرة
114

·
--
تقول Qubic إن ضعف بذور المحافظ، لا وجود خلل في البروتوكول، تسبب في خسارة 2.94 تريليون QU.
أكدت Qubic أن مهاجمًا استنزف 1,404 محافظ وسرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، عازيةً السبب إلى ضعف توليد بذور المحافظ.
لم تكن عشوائية البذور كافية على أجهزة iPhone وiPad (في أي متصفح قبل 18 أكتوبر)، وأجهزة Mac (في متصفح Safari قبل ذلك التاريخ)، وتطبيق Qubic على iOS قبل يوليو 2025.
أوقف المدققون السلسلة عند النبضة 85,371,949، مما أدى إلى تجميد 87.1% من الأموال؛ أما النسبة المتبقية، وهي 12.9%، فنُقلت إلى MEXC التي جمّدت الحساب، كما أوقفت منصات التداول إيداعات QUBIC وسحوباته.
شهد سبتمبر 55 عملية اختراق للعملات المشفرة، كلفت نحو 766.5 مليون دولار، بزيادة قدرها 462% عن أغسطس؛ إذ خُسر 387 مليون دولار لدى Bitget و320 مليون دولار لدى Liquid Network.
كيف ينبغي لسلاسل الكتل من الطبقة الأولى تحسين توليد البذور لحماية المستخدمين دون الإضرار بسهولة الاستخدام؟
#Qubic #CryptoSecurity #Blockchain #اختراقات_العملات_المشفرة
تقول Qubic إن ضعف بذور المحافظ، لا وجود خلل في البروتوكول، تسبب في خسارة 2.94 تريليون QU.
أكدت Qubic أن مهاجمًا استنزف 1,404 محافظ وسرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، عازيةً السبب إلى ضعف توليد بذور المحافظ.
لم تكن عشوائية البذور كافية على أجهزة iPhone وiPad (في أي متصفح قبل 18 أكتوبر)، وأجهزة Mac (في متصفح Safari قبل ذلك التاريخ)، وتطبيق Qubic على iOS قبل يوليو 2025.
أوقف المدققون السلسلة عند النبضة 85,371,949، مما أدى إلى تجميد 87.1% من الأموال؛ أما النسبة المتبقية، وهي 12.9%، فنُقلت إلى MEXC التي جمّدت الحساب، كما أوقفت منصات التداول إيداعات QUBIC وسحوباته.
شهد سبتمبر 55 عملية اختراق للعملات المشفرة، كلفت نحو 766.5 مليون دولار، بزيادة قدرها 462% عن أغسطس؛ إذ خُسر 387 مليون دولار لدى Bitget و320 مليون دولار لدى Liquid Network.
كيف ينبغي لسلاسل الكتل من الطبقة الأولى تحسين توليد البذور لحماية المستخدمين دون الإضرار بسهولة الاستخدام؟
#Qubic #CryptoSecurity #Blockchain #اختراقات_العملات_المشفرة
أكدت Qubic أن مهاجمًا استنزف 1,404 محافظ وسرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، عازيةً السبب إلى ضعف توليد بذور المحافظ.
لم تكن عشوائية البذور كافية على أجهزة iPhone وiPad (في أي متصفح قبل 18 أكتوبر)، وأجهزة Mac (في متصفح Safari قبل ذلك التاريخ)، وتطبيق Qubic على iOS قبل يوليو 2025.
أوقف المدققون السلسلة عند النبضة 85,371,949، مما أدى إلى تجميد 87.1% من الأموال؛ أما النسبة المتبقية، وهي 12.9%، فنُقلت إلى MEXC التي جمّدت الحساب، كما أوقفت منصات التداول إيداعات QUBIC وسحوباته.
شهد سبتمبر 55 عملية اختراق للعملات المشفرة، كلفت نحو 766.5 مليون دولار، بزيادة قدرها 462% عن أغسطس؛ إذ خُسر 387 مليون دولار لدى Bitget و320 مليون دولار لدى Liquid Network.
كيف ينبغي لسلاسل الكتل من الطبقة الأولى تحسين توليد البذور لحماية المستخدمين دون الإضرار بسهولة الاستخدام؟
#Qubic #CryptoSecurity #Blockchain #اختراقات_العملات_المشفرة
1
11
·
--
🔐 قد تكلفك الحماية الضعيفة كثيرًا في عالم العملات الرقمية.
في 19 أكتوبر، أفادت تقارير بأن هجومًا استهدف شبكة Qubic وأثر في أكثر من 1 400 حساب، مع خسائر مُعلنة بلغت نحو 1,4 مليون دولار.
تذكّرنا هذه الحادثة بقاعدة أساسية: لا يعتمد الأمان على سلسلة الكتل وحدها. فتوليد المفاتيح وعبارات الاسترداد لا يقل أهمية.
لا تشارك عبارة الاسترداد أبدًا، وتجنب مولدات المفاتيح المشبوهة، واحرص دائمًا على التحقق من التنبيهات الأمنية الرسمية.
برأيك، هل لا يزال المستخدمون يستهينون بأمان محافظهم؟
#CryptoSecurity #blockchain #Qubic
🔐 قد تكلفك الحماية الضعيفة كثيرًا في عالم العملات الرقمية.
في 19 أكتوبر، أفادت تقارير بأن هجومًا استهدف شبكة Qubic وأثر في أكثر من 1 400 حساب، مع خسائر مُعلنة بلغت نحو 1,4 مليون دولار.
تذكّرنا هذه الحادثة بقاعدة أساسية: لا يعتمد الأمان على سلسلة الكتل وحدها. فتوليد المفاتيح وعبارات الاسترداد لا يقل أهمية.
لا تشارك عبارة الاسترداد أبدًا، وتجنب مولدات المفاتيح المشبوهة، واحرص دائمًا على التحقق من التنبيهات الأمنية الرسمية.
برأيك، هل لا يزال المستخدمون يستهينون بأمان محافظهم؟
#CryptoSecurity #blockchain #Qubic
في 19 أكتوبر، أفادت تقارير بأن هجومًا استهدف شبكة Qubic وأثر في أكثر من 1 400 حساب، مع خسائر مُعلنة بلغت نحو 1,4 مليون دولار.
تذكّرنا هذه الحادثة بقاعدة أساسية: لا يعتمد الأمان على سلسلة الكتل وحدها. فتوليد المفاتيح وعبارات الاسترداد لا يقل أهمية.
لا تشارك عبارة الاسترداد أبدًا، وتجنب مولدات المفاتيح المشبوهة، واحرص دائمًا على التحقق من التنبيهات الأمنية الرسمية.
برأيك، هل لا يزال المستخدمون يستهينون بأمان محافظهم؟
#CryptoSecurity #blockchain #Qubic
1
181
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceWithdrawalScamWarning
18,929 مشاهدات
479 يقومون بالنقاش
2
#USMidtermElections
572,326 مشاهدات
3,045 يقومون بالنقاش
3
#USOctoberNFP-AreRateCutsStillPossible
27,153 مشاهدات
431 يقومون بالنقاش
4
#AppleEarningsAhead-CanStockHitNewHigh
10,030 مشاهدات
312 يقومون بالنقاش
5
#Verify1to1BinanceReserves
24,581 مشاهدات
342 يقومون بالنقاش
6
#BinanceRestores28FiatWithdrawals
116,965 مشاهدات
976 يقومون بالنقاش
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
4,729 مشاهدات
15 يقومون بالنقاش
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
534 مشاهدات
10 يقومون بالنقاش
9
#BinanceProcesses$4.65BWithdrawals
102,714 مشاهدات
360 يقومون بالنقاش
10
#HKMALaunchesSAGEAgenticFinanceProject
3,108 مشاهدات
158 يقومون بالنقاش