
#hack
hack
1.2M مشاهدات
1,311 يقومون بالنقاش
رائج
جديد

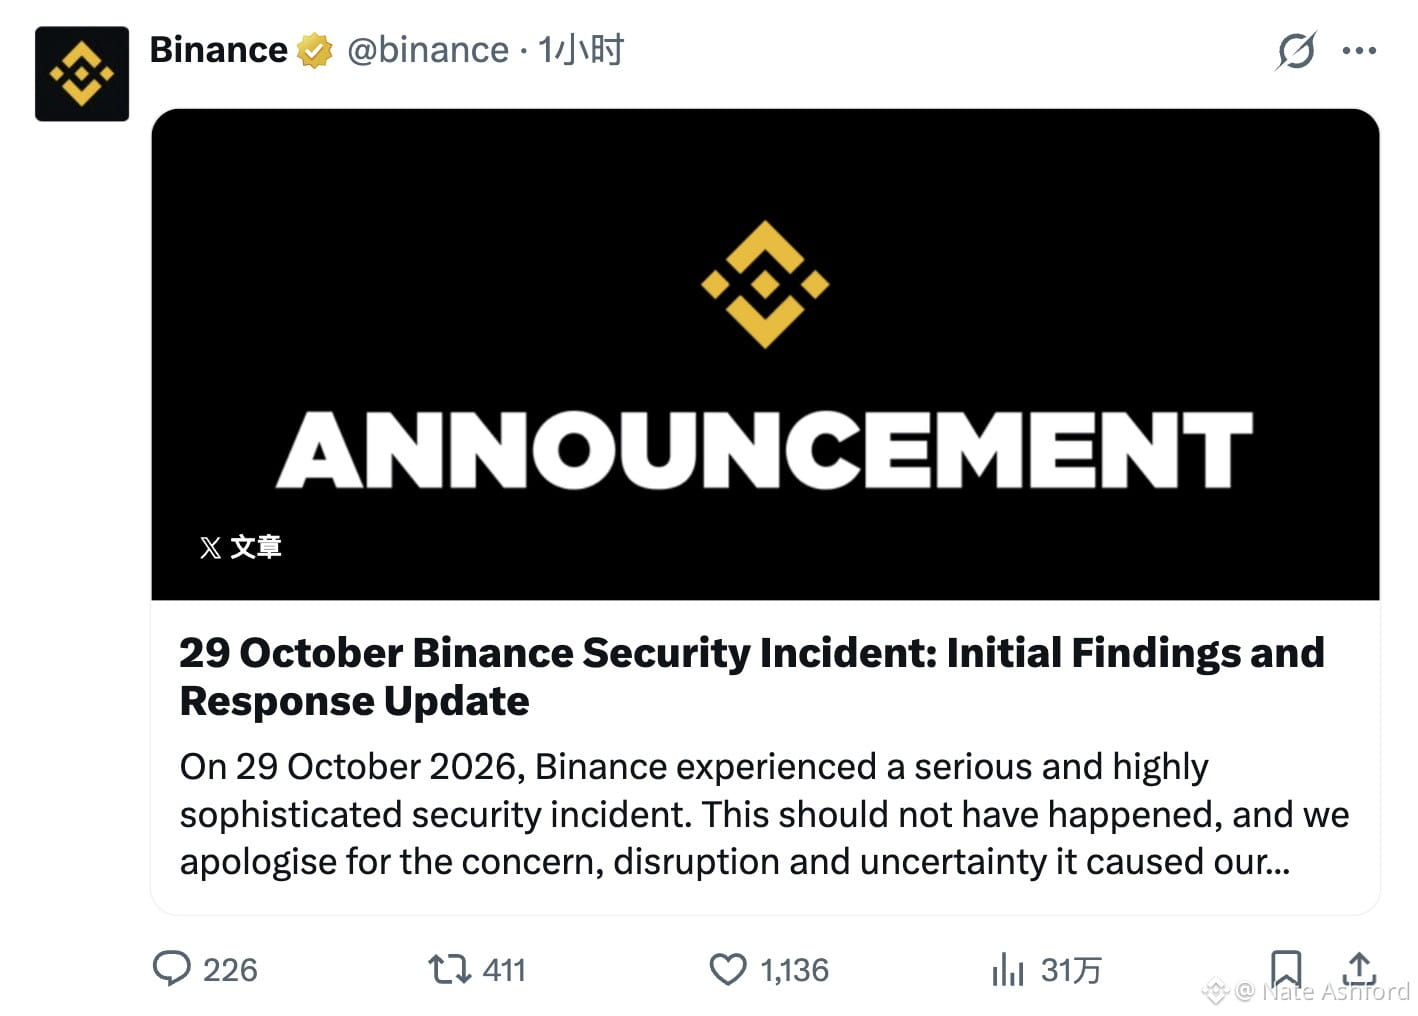
فهم حادث Binance الأمني الأخير: ما تحتاج إلى معرفتهفي 29 أكتوبر 2026، شهد قطاع العملات المشفرة أحد أبرز التحديات الأمنية حتى الآن. تعرضت Binance لاختراق أمني كبير شمل عمليات سحب غير مصرح بها من البنية التحتية لمحفظتها الساخنة، مع تقدير إجمالي الأصول المتأثرة بنحو 6.34 مليار دولار.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
فهم حادث Binance الأمني الأخير: ما تحتاج إلى معرفته
في 29 أكتوبر 2026، شهد قطاع العملات المشفرة أحد أبرز التحديات الأمنية حتى الآن. تعرضت Binance لاختراق أمني كبير شمل عمليات سحب غير مصرح بها من البنية التحتية لمحفظتها الساخنة، مع تقدير إجمالي الأصول المتأثرة بنحو 6.34 مليار دولار.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
WonderBTC:
Tudo começa com engenharia social, do mesmo modo como agiram no hack do Banco de Bangladesh e na Bybit.
2
1
1.5k

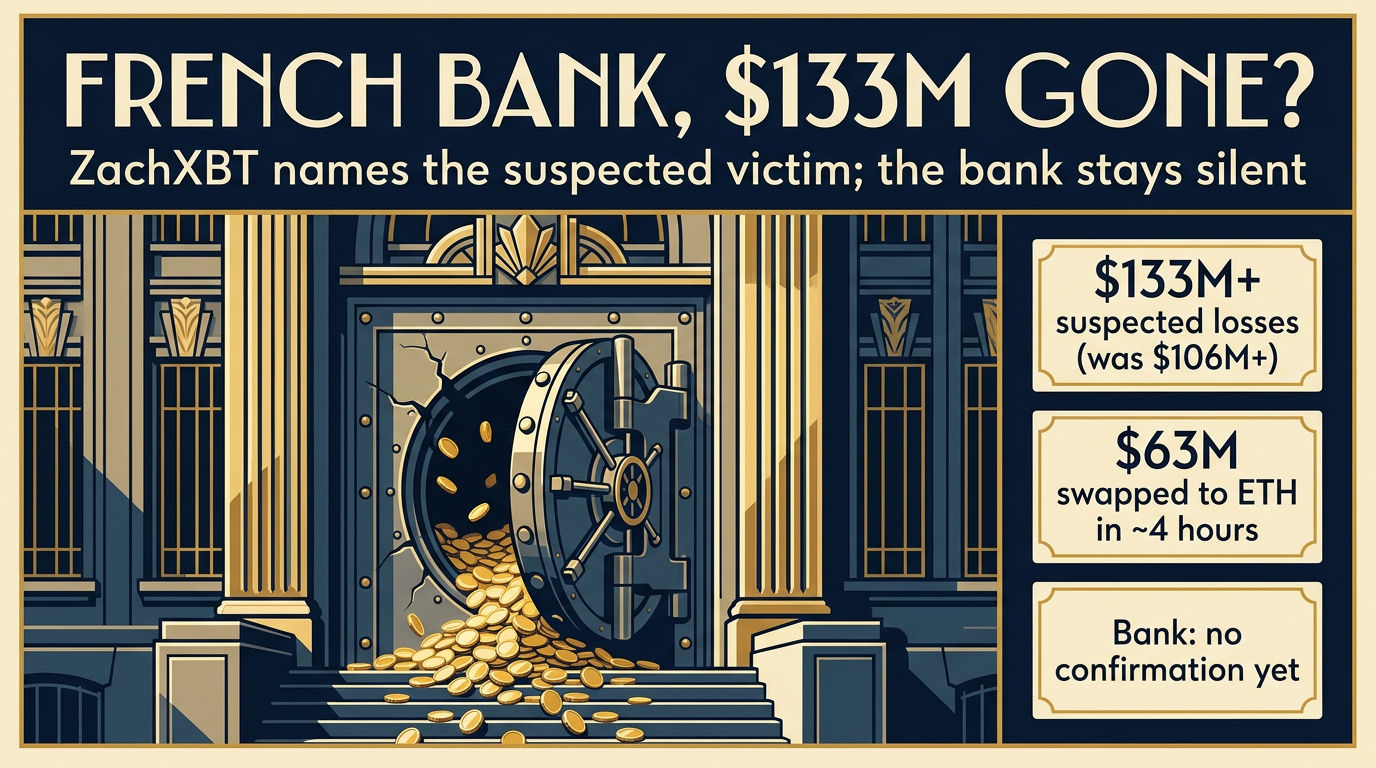
قد يكون بنك فرنسي تبلغ أصوله 235 مليار دولار أصبح للتو محور أكبر قصة سرقة عملات مشفرة مؤسسية هذا الأسبوع، وليس الأمر متعلقًا حتى بقصة باينانس.
يسمّي المحقق على البلوك تشين ZachXBT الآن بنك Crédit Mutuel Arkéa باعتباره الضحية المشتبه بها لسرقة يقول إن قيمتها تتجاوز 133 مليون دولار. مهم: لم يؤكد البنك أي شيء، ولم يصدر أي بيان علني حتى 4 نوفمبر. هذا تحديد من المحقق، وليس استنتاجًا رسميًا.
إليك ما أُفيد به حتى الآن:
• رُصدت الواقعة أول مرة في 2 نوفمبر، بقيمة تتجاوز 106 ملايين دولار، ثم ارتفعت التقديرات بعد تتبّع سحوبات إضافية من منصات التداول تجاوزت 27 مليون دولار، حدث بعضُها بعد تنبيهه الأول
• غادرت الأموال حسابات منصات التداول المركزية على هيئة USDC وUSDT، ثم حُوّلت إلى ETH (نحو 63 مليون دولار خلال أربع ساعات تقريبًا، وفقًا لـ Bitquery)، وبعدها مرّت عبر خدمات المبادلة الفورية والجسور، ونُقل بعضها إلى Monero
• تقول Kraken إن الواقعة لم تبدأ على منصتها، وإنها قيّدت الحسابات المعنية؛ وتحركت Crypto.com لحظر الأموال المرتبطة بالواقعة؛ فيما تراجع OKX الأمر
• يقول ZachXBT إن التأخر في الإفصاح أتاح غسل أكثر من 30 مليون دولار، كان بإمكان جهات إنفاذ القانون في الاتحاد الأوروبي تجميدها على الأرجح، ويشتبه في أن أنشطة التداول خارج البورصة تعني أن المبلغ الإجمالي الحقيقي أكبر
لماذا يهم الأمر: تأتي هذه الواقعة بعد أيام من أكبر اختراق لمنصة تداول على الإطلاق. ضحيتان مختلفتان تمامًا، ودرس واحد: أصبح أمن حفظ الأصول والوصول إلى الحسابات محور المخاطر الرئيسي، كما أن سرعة الإفصاح تحدد ما إذا كان لا يزال بالإمكان تجميد الأموال المسروقة.
تنبيه: قد تتغير الأرقام، ولا تزال نسبة الواقعة إلى جهة بعينها غير مؤكدة إلى أن يتحدث البنك. تعاملوا مع الأرقام الأولية على أنها تقديرات.
هل ينبغي إلزام البنوك بالإفصاح عن الاختراقات المرتبطة بالعملات المشفرة خلال ساعات، مثلما تتعرض منصات التداول لضغوط للإفصاح؟ أخبروني برأيكم.
#CryptoSecurity #Hack #OnChain $ETH
هذه ليست نصيحة مالية.
قد يكون بنك فرنسي تبلغ أصوله 235 مليار دولار أصبح للتو محور أكبر قصة سرقة عملات مشفرة مؤسسية هذا الأسبوع، وليس الأمر متعلقًا حتى بقصة باينانس.
يسمّي المحقق على البلوك تشين ZachXBT الآن بنك Crédit Mutuel Arkéa باعتباره الضحية المشتبه بها لسرقة يقول إن قيمتها تتجاوز 133 مليون دولار. مهم: لم يؤكد البنك أي شيء، ولم يصدر أي بيان علني حتى 4 نوفمبر. هذا تحديد من المحقق، وليس استنتاجًا رسميًا.
إليك ما أُفيد به حتى الآن:
• رُصدت الواقعة أول مرة في 2 نوفمبر، بقيمة تتجاوز 106 ملايين دولار، ثم ارتفعت التقديرات بعد تتبّع سحوبات إضافية من منصات التداول تجاوزت 27 مليون دولار، حدث بعضُها بعد تنبيهه الأول
• غادرت الأموال حسابات منصات التداول المركزية على هيئة USDC وUSDT، ثم حُوّلت إلى ETH (نحو 63 مليون دولار خلال أربع ساعات تقريبًا، وفقًا لـ Bitquery)، وبعدها مرّت عبر خدمات المبادلة الفورية والجسور، ونُقل بعضها إلى Monero
• تقول Kraken إن الواقعة لم تبدأ على منصتها، وإنها قيّدت الحسابات المعنية؛ وتحركت Crypto.com لحظر الأموال المرتبطة بالواقعة؛ فيما تراجع OKX الأمر
• يقول ZachXBT إن التأخر في الإفصاح أتاح غسل أكثر من 30 مليون دولار، كان بإمكان جهات إنفاذ القانون في الاتحاد الأوروبي تجميدها على الأرجح، ويشتبه في أن أنشطة التداول خارج البورصة تعني أن المبلغ الإجمالي الحقيقي أكبر
لماذا يهم الأمر: تأتي هذه الواقعة بعد أيام من أكبر اختراق لمنصة تداول على الإطلاق. ضحيتان مختلفتان تمامًا، ودرس واحد: أصبح أمن حفظ الأصول والوصول إلى الحسابات محور المخاطر الرئيسي، كما أن سرعة الإفصاح تحدد ما إذا كان لا يزال بالإمكان تجميد الأموال المسروقة.
تنبيه: قد تتغير الأرقام، ولا تزال نسبة الواقعة إلى جهة بعينها غير مؤكدة إلى أن يتحدث البنك. تعاملوا مع الأرقام الأولية على أنها تقديرات.
هل ينبغي إلزام البنوك بالإفصاح عن الاختراقات المرتبطة بالعملات المشفرة خلال ساعات، مثلما تتعرض منصات التداول لضغوط للإفصاح؟ أخبروني برأيكم.
#CryptoSecurity #Hack #OnChain $ETH
هذه ليست نصيحة مالية.
يسمّي المحقق على البلوك تشين ZachXBT الآن بنك Crédit Mutuel Arkéa باعتباره الضحية المشتبه بها لسرقة يقول إن قيمتها تتجاوز 133 مليون دولار. مهم: لم يؤكد البنك أي شيء، ولم يصدر أي بيان علني حتى 4 نوفمبر. هذا تحديد من المحقق، وليس استنتاجًا رسميًا.
إليك ما أُفيد به حتى الآن:
• رُصدت الواقعة أول مرة في 2 نوفمبر، بقيمة تتجاوز 106 ملايين دولار، ثم ارتفعت التقديرات بعد تتبّع سحوبات إضافية من منصات التداول تجاوزت 27 مليون دولار، حدث بعضُها بعد تنبيهه الأول
• غادرت الأموال حسابات منصات التداول المركزية على هيئة USDC وUSDT، ثم حُوّلت إلى ETH (نحو 63 مليون دولار خلال أربع ساعات تقريبًا، وفقًا لـ Bitquery)، وبعدها مرّت عبر خدمات المبادلة الفورية والجسور، ونُقل بعضها إلى Monero
• تقول Kraken إن الواقعة لم تبدأ على منصتها، وإنها قيّدت الحسابات المعنية؛ وتحركت Crypto.com لحظر الأموال المرتبطة بالواقعة؛ فيما تراجع OKX الأمر
• يقول ZachXBT إن التأخر في الإفصاح أتاح غسل أكثر من 30 مليون دولار، كان بإمكان جهات إنفاذ القانون في الاتحاد الأوروبي تجميدها على الأرجح، ويشتبه في أن أنشطة التداول خارج البورصة تعني أن المبلغ الإجمالي الحقيقي أكبر
لماذا يهم الأمر: تأتي هذه الواقعة بعد أيام من أكبر اختراق لمنصة تداول على الإطلاق. ضحيتان مختلفتان تمامًا، ودرس واحد: أصبح أمن حفظ الأصول والوصول إلى الحسابات محور المخاطر الرئيسي، كما أن سرعة الإفصاح تحدد ما إذا كان لا يزال بالإمكان تجميد الأموال المسروقة.
تنبيه: قد تتغير الأرقام، ولا تزال نسبة الواقعة إلى جهة بعينها غير مؤكدة إلى أن يتحدث البنك. تعاملوا مع الأرقام الأولية على أنها تقديرات.
هل ينبغي إلزام البنوك بالإفصاح عن الاختراقات المرتبطة بالعملات المشفرة خلال ساعات، مثلما تتعرض منصات التداول لضغوط للإفصاح؟ أخبروني برأيكم.
#CryptoSecurity #Hack #OnChain $ETH
هذه ليست نصيحة مالية.
84
ظهر للتو بنك فرنسي في قصة سرقة عملات مشفّرة.
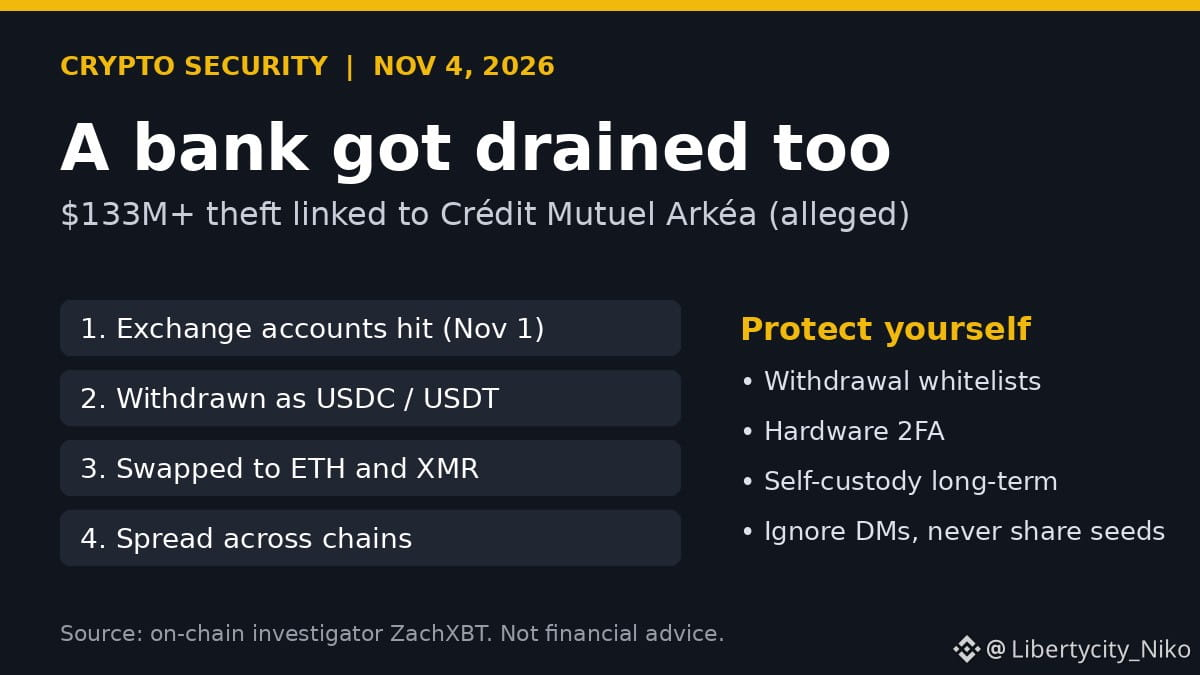
يقول المحقق في سلسلة الكتل ZachXBT إن المؤسسة التي تقف وراء سرقة أكثر من 133 مليون دولار هي Crédit Mutuel Arkéa، وهي مجموعة مصرفية فرنسية تبلغ أصولها نحو 235 مليار دولار. لا يزال هذا اتهامًا يستند إلى تحقيقات على سلسلة الكتل، لذا ينبغي التعامل مع الاسم بحذر إلى أن يؤكده البنك.
ما حدث، بحسب ZachXBT: سُحبت الأموال من عدة حسابات في منصات تداول في 1 نوفمبر، وحُوّلت إلى USDC وUSDT، ثم استُبدلت بـ $ETH وعملة الخصوصية $XMR ووُزّعت عبر سلاسل كتل مختلفة.
رأيي: كلما أدخلت المؤسسات الكبيرة أرصدة ضخمة إلى عالم العملات المشفّرة، تبعها المهاجمون طلبًا للمال. أمان حسابك في منصة التداول لا يتجاوز أمان الأشخاص والمفاتيح المسؤولة عنه. إذا كنت تحتفظ بأموالك في منصة تداول، فاستخدم قوائم السماح لعناوين السحب والمصادقة الثنائية عبر أجهزة مادية، واحتفظ بعملاتك طويلة الأجل في حيازة ذاتية. لا تشارك عبارات الاسترداد مطلقًا وتجاهل الرسائل الخاصة.
#CryptoSecurity #CryptoNews #Hack
هذه ليست نصيحة مالية.
ظهر للتو بنك فرنسي في قصة سرقة عملات مشفّرة.
يقول المحقق في سلسلة الكتل ZachXBT إن المؤسسة التي تقف وراء سرقة أكثر من 133 مليون دولار هي Crédit Mutuel Arkéa، وهي مجموعة مصرفية فرنسية تبلغ أصولها نحو 235 مليار دولار. لا يزال هذا اتهامًا يستند إلى تحقيقات على سلسلة الكتل، لذا ينبغي التعامل مع الاسم بحذر إلى أن يؤكده البنك.
ما حدث، بحسب ZachXBT: سُحبت الأموال من عدة حسابات في منصات تداول في 1 نوفمبر، وحُوّلت إلى USDC وUSDT، ثم استُبدلت بـ $ETH وعملة الخصوصية $XMR ووُزّعت عبر سلاسل كتل مختلفة.
رأيي: كلما أدخلت المؤسسات الكبيرة أرصدة ضخمة إلى عالم العملات المشفّرة، تبعها المهاجمون طلبًا للمال. أمان حسابك في منصة التداول لا يتجاوز أمان الأشخاص والمفاتيح المسؤولة عنه. إذا كنت تحتفظ بأموالك في منصة تداول، فاستخدم قوائم السماح لعناوين السحب والمصادقة الثنائية عبر أجهزة مادية، واحتفظ بعملاتك طويلة الأجل في حيازة ذاتية. لا تشارك عبارات الاسترداد مطلقًا وتجاهل الرسائل الخاصة.
#CryptoSecurity #CryptoNews #Hack
هذه ليست نصيحة مالية.
يقول المحقق في سلسلة الكتل ZachXBT إن المؤسسة التي تقف وراء سرقة أكثر من 133 مليون دولار هي Crédit Mutuel Arkéa، وهي مجموعة مصرفية فرنسية تبلغ أصولها نحو 235 مليار دولار. لا يزال هذا اتهامًا يستند إلى تحقيقات على سلسلة الكتل، لذا ينبغي التعامل مع الاسم بحذر إلى أن يؤكده البنك.
ما حدث، بحسب ZachXBT: سُحبت الأموال من عدة حسابات في منصات تداول في 1 نوفمبر، وحُوّلت إلى USDC وUSDT، ثم استُبدلت بـ $ETH وعملة الخصوصية $XMR ووُزّعت عبر سلاسل كتل مختلفة.
رأيي: كلما أدخلت المؤسسات الكبيرة أرصدة ضخمة إلى عالم العملات المشفّرة، تبعها المهاجمون طلبًا للمال. أمان حسابك في منصة التداول لا يتجاوز أمان الأشخاص والمفاتيح المسؤولة عنه. إذا كنت تحتفظ بأموالك في منصة تداول، فاستخدم قوائم السماح لعناوين السحب والمصادقة الثنائية عبر أجهزة مادية، واحتفظ بعملاتك طويلة الأجل في حيازة ذاتية. لا تشارك عبارات الاسترداد مطلقًا وتجاهل الرسائل الخاصة.
#CryptoSecurity #CryptoNews #Hack
هذه ليست نصيحة مالية.
115
·
--
#BinanceIncidentReport A اختراق بقيمة تزيد على 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢 نشرت باينانس للتو تقريرها الأولي حول كيفية تنفيذ قراصنة كوريا الشمالية لهذا الهجوم، والقصة مذهلة.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
#BinanceIncidentReport A اختراق بقيمة تزيد على 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢 نشرت باينانس للتو تقريرها الأولي حول كيفية تنفيذ قراصنة كوريا الشمالية لهذا الهجوم، والقصة مذهلة.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
cryptogirl007:
Rapidly neutralizing state-grade exploits preserves structural stability; $BNB withstanding such sophisticated operational attacks demonstrates ecosystem durability.
1
1
9
4.9k


🤔 كيف تمكن المخترقون من الوصول إلى البنية التحتية لمحافظ Binance؟
انتحل المخترقون صفة موظفين، وبعد جولتين من المقابلات، عرضوا على مهندس في Binance مهمة تجريبية لتنزيلها. احتوت هذه المهمة على شيفرة خبيثة لم تتمكن أنظمة الأمان من اكتشافها.
من خلال الحاسوب المصاب وأداة ذكاء اصطناعي داخلية تستخدمها Binance، تمكن المهاجمون من الوصول إلى أجهزة موظفين آخرين وسرقة بيانات تسجيل الدخول.
في 29 أكتوبر، نشروا حاوية خبيثة وشنوا هجومًا على النظام المسؤول عن توقيع معاملات العملات المشفرة.
#Hack | #Binance
🤔 كيف تمكن المخترقون من الوصول إلى البنية التحتية لمحافظ Binance؟
انتحل المخترقون صفة موظفين، وبعد جولتين من المقابلات، عرضوا على مهندس في Binance مهمة تجريبية لتنزيلها. احتوت هذه المهمة على شيفرة خبيثة لم تتمكن أنظمة الأمان من اكتشافها.
من خلال الحاسوب المصاب وأداة ذكاء اصطناعي داخلية تستخدمها Binance، تمكن المهاجمون من الوصول إلى أجهزة موظفين آخرين وسرقة بيانات تسجيل الدخول.
في 29 أكتوبر، نشروا حاوية خبيثة وشنوا هجومًا على النظام المسؤول عن توقيع معاملات العملات المشفرة.
#Hack | #Binance
انتحل المخترقون صفة موظفين، وبعد جولتين من المقابلات، عرضوا على مهندس في Binance مهمة تجريبية لتنزيلها. احتوت هذه المهمة على شيفرة خبيثة لم تتمكن أنظمة الأمان من اكتشافها.
من خلال الحاسوب المصاب وأداة ذكاء اصطناعي داخلية تستخدمها Binance، تمكن المهاجمون من الوصول إلى أجهزة موظفين آخرين وسرقة بيانات تسجيل الدخول.
في 29 أكتوبر، نشروا حاوية خبيثة وشنوا هجومًا على النظام المسؤول عن توقيع معاملات العملات المشفرة.
#Hack | #Binance
693
·
--
🚨 أكبر اختراق للعملات المشفرة على الإطلاق — والقصة أغرب من العنوان.
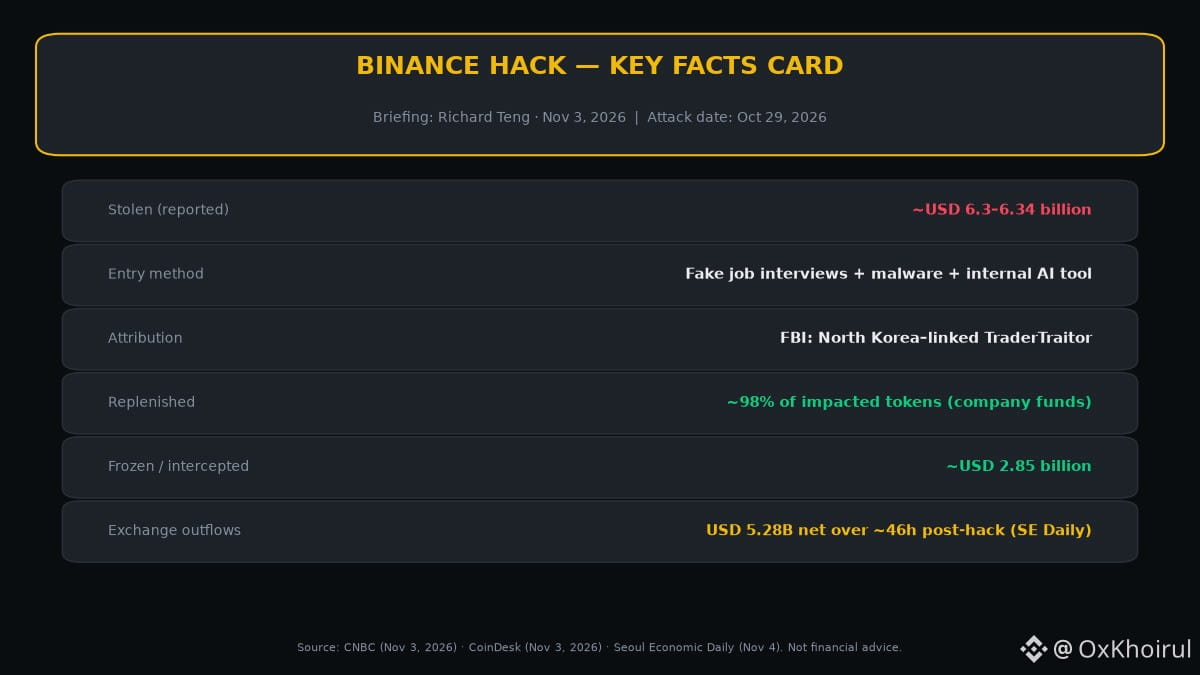
كان اختراق Binance بنحو 6.3–6.34 مليار دولار (29 أكتوبر) حملة استمرت لأشهر، وليس عملية تصيّد بنقرة واحدة. قال ريتشارد تنغ (3 نوفمبر): استخدم المهاجمون مقابلات عمل مزيفة وبرامج ضارة، ثم تنقّلوا عبر أداة ذكاء اصطناعي داخلية. ويربط مكتب التحقيقات الفيدرالي (FBI) الهجوم بمجموعة TraderTraitor الكورية الشمالية.
ما يبعث على الارتياح: تقول Binance إن نحو 98% من الرموز المتأثرة عُوّضت بأموال الشركة، وإن نحو 2.85 مليار دولار جُمّدت أو جرى اعتراضها. ومع ذلك، أفادت SE Daily بخروج صافٍ قدره 5.28 مليار دولار من منصات التداول خلال نحو 46 ساعة بعد الاختراق (ثم استقرت التدفقات لاحقًا).
الحفظ الذاتي مهم. وكذلك عدم تنزيل «اختبارات البرمجة» من مسؤولي توظيف مزيفين.
هل ما زلت تثق بمنصات التداول المركزية الكبرى بالقدر نفسه بعد هذا — نعم أم لا؟ 👀
$BNB $BTC #Binance #CryptoSecurity #Hack #BinanceSquare
🚨 أكبر اختراق للعملات المشفرة على الإطلاق — والقصة أغرب من العنوان.
كان اختراق Binance بنحو 6.3–6.34 مليار دولار (29 أكتوبر) حملة استمرت لأشهر، وليس عملية تصيّد بنقرة واحدة. قال ريتشارد تنغ (3 نوفمبر): استخدم المهاجمون مقابلات عمل مزيفة وبرامج ضارة، ثم تنقّلوا عبر أداة ذكاء اصطناعي داخلية. ويربط مكتب التحقيقات الفيدرالي (FBI) الهجوم بمجموعة TraderTraitor الكورية الشمالية.
ما يبعث على الارتياح: تقول Binance إن نحو 98% من الرموز المتأثرة عُوّضت بأموال الشركة، وإن نحو 2.85 مليار دولار جُمّدت أو جرى اعتراضها. ومع ذلك، أفادت SE Daily بخروج صافٍ قدره 5.28 مليار دولار من منصات التداول خلال نحو 46 ساعة بعد الاختراق (ثم استقرت التدفقات لاحقًا).
الحفظ الذاتي مهم. وكذلك عدم تنزيل «اختبارات البرمجة» من مسؤولي توظيف مزيفين.
هل ما زلت تثق بمنصات التداول المركزية الكبرى بالقدر نفسه بعد هذا — نعم أم لا؟ 👀
$BNB $BTC #Binance #CryptoSecurity #Hack #BinanceSquare
كان اختراق Binance بنحو 6.3–6.34 مليار دولار (29 أكتوبر) حملة استمرت لأشهر، وليس عملية تصيّد بنقرة واحدة. قال ريتشارد تنغ (3 نوفمبر): استخدم المهاجمون مقابلات عمل مزيفة وبرامج ضارة، ثم تنقّلوا عبر أداة ذكاء اصطناعي داخلية. ويربط مكتب التحقيقات الفيدرالي (FBI) الهجوم بمجموعة TraderTraitor الكورية الشمالية.
ما يبعث على الارتياح: تقول Binance إن نحو 98% من الرموز المتأثرة عُوّضت بأموال الشركة، وإن نحو 2.85 مليار دولار جُمّدت أو جرى اعتراضها. ومع ذلك، أفادت SE Daily بخروج صافٍ قدره 5.28 مليار دولار من منصات التداول خلال نحو 46 ساعة بعد الاختراق (ثم استقرت التدفقات لاحقًا).
الحفظ الذاتي مهم. وكذلك عدم تنزيل «اختبارات البرمجة» من مسؤولي توظيف مزيفين.
هل ما زلت تثق بمنصات التداول المركزية الكبرى بالقدر نفسه بعد هذا — نعم أم لا؟ 👀
$BNB $BTC #Binance #CryptoSecurity #Hack #BinanceSquare
311
·
--
💼 في Binance، عثروا على موظف قرر الاستقالة بطريقة ملحمية إلى حدّ أن البورصة بأكملها كادت تستقيل معه!
وفقًا لتقرير الشركة، كان الموظف يجري مقابلات عمل باستخدام حاسوب العمل. تظاهر قراصنة بأنهم جهة عمل جديدة، وكسبوا ثقته، ثم دسّوا له ملفًا خبيثًا.
شغّل الموظف الملف، وبدأت بعدها فوضى مؤسسية تسببت بأضرار بلغت 6.3 مليارات دولار.
في البداية، اشتبهوا بجاسوسة من كوريا الشمالية، لكن Binance نفت هذه الفرضية.
العبرة: قبل أن تبحث عن عمل في مكان آخر، تأكد من أنك لا تسلّم عملك الحالي للقراصنة مع مفاتيح الخزنة. 😂
#Binance #Crypto #Hack
BTC/USDT · BNB/USDT · ETH/USDT
💼 في Binance، عثروا على موظف قرر الاستقالة بطريقة ملحمية إلى حدّ أن البورصة بأكملها كادت تستقيل معه!
وفقًا لتقرير الشركة، كان الموظف يجري مقابلات عمل باستخدام حاسوب العمل. تظاهر قراصنة بأنهم جهة عمل جديدة، وكسبوا ثقته، ثم دسّوا له ملفًا خبيثًا.
شغّل الموظف الملف، وبدأت بعدها فوضى مؤسسية تسببت بأضرار بلغت 6.3 مليارات دولار.
في البداية، اشتبهوا بجاسوسة من كوريا الشمالية، لكن Binance نفت هذه الفرضية.
العبرة: قبل أن تبحث عن عمل في مكان آخر، تأكد من أنك لا تسلّم عملك الحالي للقراصنة مع مفاتيح الخزنة. 😂
#Binance #Crypto #Hack
BTC/USDT · BNB/USDT · ETH/USDT
وفقًا لتقرير الشركة، كان الموظف يجري مقابلات عمل باستخدام حاسوب العمل. تظاهر قراصنة بأنهم جهة عمل جديدة، وكسبوا ثقته، ثم دسّوا له ملفًا خبيثًا.
شغّل الموظف الملف، وبدأت بعدها فوضى مؤسسية تسببت بأضرار بلغت 6.3 مليارات دولار.
في البداية، اشتبهوا بجاسوسة من كوريا الشمالية، لكن Binance نفت هذه الفرضية.
العبرة: قبل أن تبحث عن عمل في مكان آخر، تأكد من أنك لا تسلّم عملك الحالي للقراصنة مع مفاتيح الخزنة. 😂
#Binance #Crypto #Hack
BTC/USDT · BNB/USDT · ETH/USDT
56
🚨 يحثّ CZ شركات العملات المشفرة على مكافحة الاختراقات بالذكاء الاصطناعي، إذ باتت الهجمات تقع «كل يوم».
ويقول مؤسس Binance إن على الشركات «استخدام الذكاء الاصطناعي بكثافة كبيرة للدفاع عن نفسها الآن».
كانت الاختراقات تحدث «مرة كل ستة أشهر»، لكنها الآن تقع «عدة مرات في اليوم الواحد».
CZ
#Crypto #Binance #اختراق
🚨 يحثّ CZ شركات العملات المشفرة على مكافحة الاختراقات بالذكاء الاصطناعي، إذ باتت الهجمات تقع «كل يوم».
ويقول مؤسس Binance إن على الشركات «استخدام الذكاء الاصطناعي بكثافة كبيرة للدفاع عن نفسها الآن».
كانت الاختراقات تحدث «مرة كل ستة أشهر»، لكنها الآن تقع «عدة مرات في اليوم الواحد».
CZ
#Crypto #Binance #اختراق
ويقول مؤسس Binance إن على الشركات «استخدام الذكاء الاصطناعي بكثافة كبيرة للدفاع عن نفسها الآن».
كانت الاختراقات تحدث «مرة كل ستة أشهر»، لكنها الآن تقع «عدة مرات في اليوم الواحد».
CZ
#Crypto #Binance #اختراق
1
6
·
--
#Binance 'S 6.34 مليار دولار #Hack : كيف تحولت مقابلات العمل الوهمية إلى سلاح إلكتروني
أحيانًا لا يبدأ الهجوم الإلكتروني بثغرة في نظام حاسوبي، بل برسالة ودية تعرض عليك وظيفة أفضل.
في واحدة من أكبر سرقات العملات المشفرة التي أُبلغ عنها على الإطلاق، كشفت منصة Binance تفاصيل هجوم معقد شمل أصولًا مسروقة تُقدّر بنحو 6.34 مليار دولار، ونسبه مكتب التحقيقات الفيدرالي (FBI) إلى قراصنة من كوريا الشمالية.
لكن الجزء الأكثر إثارة للدهشة هو كيف بدأ كل ذلك.
بحسب تحقيق Binance، تواصل شخص انتحل صفة مدير مشروع مع أحد مهندسي الشركة عبر LinkedIn.
وأعقب ذلك مقابلات عمل وهمية. في إحداها، تظاهر شخص بأنه ممثل للموارد البشرية، وفي الأخرى، ادعى شخص أنه الرئيس التنفيذي لشركة غير موجودة.
وفي نهاية المطاف، طُلب من المهندس تنزيل ملف لتقييم مهاراته التقنية في إطار إجراءات التوظيف.
احتوى الملف على شيفرة خبيثة مكّنت المهاجمين من اختراق جهاز المهندس.
ولم يكن ذلك سوى جزء واحد من العملية.
في يونيو، نزّل مهندس آخر نسخة مخترقة من Homebrew بعدما صادفها في إعلان عبر الإنترنت. واستغل المهاجمون هذا الوصول لجمع معلومات عن الموظفين المسؤولين عن البنية التحتية للمحافظ الرقمية.
وتصاعدت العملية لاحقًا، إذ ساعدت الأجهزة المخترقة وأدوات الذكاء الاصطناعي الداخلية المهاجمين على الوصول إلى أنظمة إضافية، قبل تنفيذ تحويلات غير مصرّح بها في 29 و30 أكتوبر.
ماذا حدث للأموال المسروقة؟
بحسب تحديث Binance الصادر في 3 نوفمبر:
الأصول المسروقة المقدّرة: 6.34 مليار دولار.
الأصول المجمّدة أو المحظورة: نحو 2.85 مليار دولار.
وتفيد Binance بأنها عوّضت 98% من الأصول المتضررة باستخدام مواردها الخاصة.
والدرس الأهم يتجاوز عالم العملات المشفرة.
يتطور أسلوب الهندسة الاجتماعية. فلم يعد القراصنة يعتمدون حصريًا على الثغرات التقنية، بل يستغلون الثقة والطموح المهني وإجراءات التوظيف المعتادة.
فقد تتحول فرصة عمل تبدو مشروعة إلى حادث أمني كبير
#Binance 'S 6.34 مليار دولار #Hack : كيف تحولت مقابلات العمل الوهمية إلى سلاح إلكتروني
أحيانًا لا يبدأ الهجوم الإلكتروني بثغرة في نظام حاسوبي، بل برسالة ودية تعرض عليك وظيفة أفضل.
في واحدة من أكبر سرقات العملات المشفرة التي أُبلغ عنها على الإطلاق، كشفت منصة Binance تفاصيل هجوم معقد شمل أصولًا مسروقة تُقدّر بنحو 6.34 مليار دولار، ونسبه مكتب التحقيقات الفيدرالي (FBI) إلى قراصنة من كوريا الشمالية.
لكن الجزء الأكثر إثارة للدهشة هو كيف بدأ كل ذلك.
بحسب تحقيق Binance، تواصل شخص انتحل صفة مدير مشروع مع أحد مهندسي الشركة عبر LinkedIn.
وأعقب ذلك مقابلات عمل وهمية. في إحداها، تظاهر شخص بأنه ممثل للموارد البشرية، وفي الأخرى، ادعى شخص أنه الرئيس التنفيذي لشركة غير موجودة.
وفي نهاية المطاف، طُلب من المهندس تنزيل ملف لتقييم مهاراته التقنية في إطار إجراءات التوظيف.
احتوى الملف على شيفرة خبيثة مكّنت المهاجمين من اختراق جهاز المهندس.
ولم يكن ذلك سوى جزء واحد من العملية.
في يونيو، نزّل مهندس آخر نسخة مخترقة من Homebrew بعدما صادفها في إعلان عبر الإنترنت. واستغل المهاجمون هذا الوصول لجمع معلومات عن الموظفين المسؤولين عن البنية التحتية للمحافظ الرقمية.
وتصاعدت العملية لاحقًا، إذ ساعدت الأجهزة المخترقة وأدوات الذكاء الاصطناعي الداخلية المهاجمين على الوصول إلى أنظمة إضافية، قبل تنفيذ تحويلات غير مصرّح بها في 29 و30 أكتوبر.
ماذا حدث للأموال المسروقة؟
بحسب تحديث Binance الصادر في 3 نوفمبر:
الأصول المسروقة المقدّرة: 6.34 مليار دولار.
الأصول المجمّدة أو المحظورة: نحو 2.85 مليار دولار.
وتفيد Binance بأنها عوّضت 98% من الأصول المتضررة باستخدام مواردها الخاصة.
والدرس الأهم يتجاوز عالم العملات المشفرة.
يتطور أسلوب الهندسة الاجتماعية. فلم يعد القراصنة يعتمدون حصريًا على الثغرات التقنية، بل يستغلون الثقة والطموح المهني وإجراءات التوظيف المعتادة.
فقد تتحول فرصة عمل تبدو مشروعة إلى حادث أمني كبير
أحيانًا لا يبدأ الهجوم الإلكتروني بثغرة في نظام حاسوبي، بل برسالة ودية تعرض عليك وظيفة أفضل.
في واحدة من أكبر سرقات العملات المشفرة التي أُبلغ عنها على الإطلاق، كشفت منصة Binance تفاصيل هجوم معقد شمل أصولًا مسروقة تُقدّر بنحو 6.34 مليار دولار، ونسبه مكتب التحقيقات الفيدرالي (FBI) إلى قراصنة من كوريا الشمالية.
لكن الجزء الأكثر إثارة للدهشة هو كيف بدأ كل ذلك.
بحسب تحقيق Binance، تواصل شخص انتحل صفة مدير مشروع مع أحد مهندسي الشركة عبر LinkedIn.
وأعقب ذلك مقابلات عمل وهمية. في إحداها، تظاهر شخص بأنه ممثل للموارد البشرية، وفي الأخرى، ادعى شخص أنه الرئيس التنفيذي لشركة غير موجودة.
وفي نهاية المطاف، طُلب من المهندس تنزيل ملف لتقييم مهاراته التقنية في إطار إجراءات التوظيف.
احتوى الملف على شيفرة خبيثة مكّنت المهاجمين من اختراق جهاز المهندس.
ولم يكن ذلك سوى جزء واحد من العملية.
في يونيو، نزّل مهندس آخر نسخة مخترقة من Homebrew بعدما صادفها في إعلان عبر الإنترنت. واستغل المهاجمون هذا الوصول لجمع معلومات عن الموظفين المسؤولين عن البنية التحتية للمحافظ الرقمية.
وتصاعدت العملية لاحقًا، إذ ساعدت الأجهزة المخترقة وأدوات الذكاء الاصطناعي الداخلية المهاجمين على الوصول إلى أنظمة إضافية، قبل تنفيذ تحويلات غير مصرّح بها في 29 و30 أكتوبر.
ماذا حدث للأموال المسروقة؟
بحسب تحديث Binance الصادر في 3 نوفمبر:
الأصول المسروقة المقدّرة: 6.34 مليار دولار.
الأصول المجمّدة أو المحظورة: نحو 2.85 مليار دولار.
وتفيد Binance بأنها عوّضت 98% من الأصول المتضررة باستخدام مواردها الخاصة.
والدرس الأهم يتجاوز عالم العملات المشفرة.
يتطور أسلوب الهندسة الاجتماعية. فلم يعد القراصنة يعتمدون حصريًا على الثغرات التقنية، بل يستغلون الثقة والطموح المهني وإجراءات التوظيف المعتادة.
فقد تتحول فرصة عمل تبدو مشروعة إلى حادث أمني كبير
83
·
--
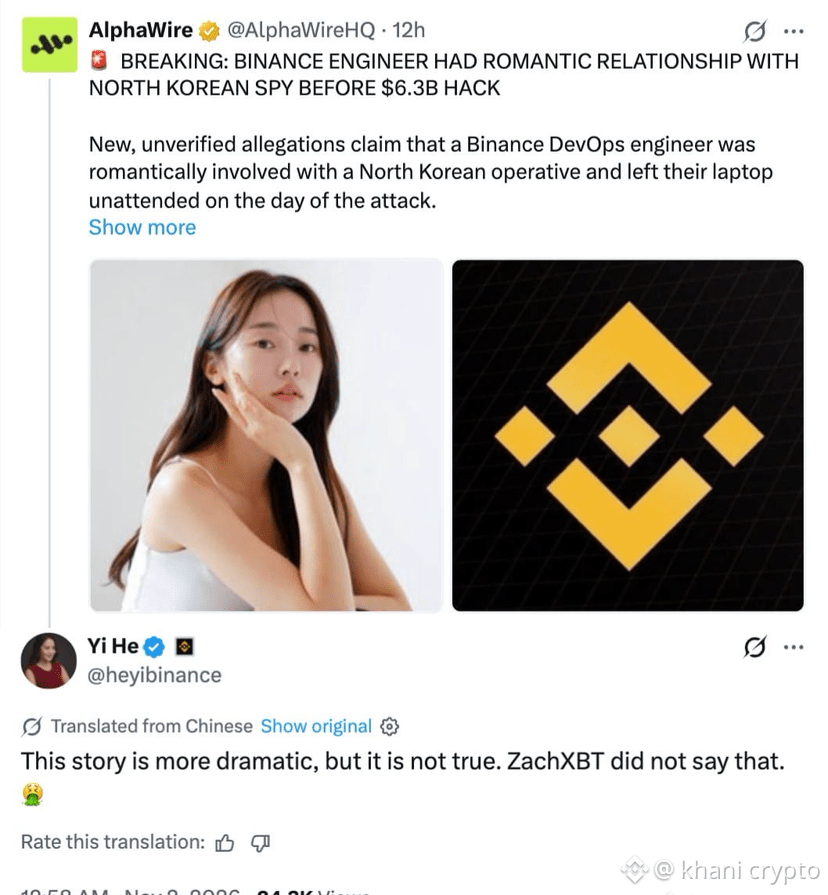
🚨 هل تم اختراق Binance بسبب علاقة عاطفية بين مهندس DevOps وجاسوسة من كوريا الشمالية؟ 😳
هذه قصة مثيرة تنتشر بسرعة كبيرة، لكنها مجرد شائعة كاذبة! 🤷🤷
الرئيسة التنفيذية المشاركة لـ Binance، يي هي (Yi He)، نفت هذه الادعاءات بالفعل، مؤكدة أنها غير صحيحة، كما أن المحقق المعروف ZachXBT لم يذكر أي شيء من هذا القبيل.
🔍 ما الذي كشفه تحقيق ZachXBT فعلًا؟
ركز التحقيق على حركة الأموال، حيث تبيّن أن الأموال المسروقة من Binance اختلطت بأموال ناتجة عن اختراق سابق لمنصة Bitget، وهو ما يشير إلى ارتباط العملية بالمجموعة الكورية الشمالية نفسها، المعروفة باسم TraderTraitor.
ولم يتحدث ZachXBT مطلقًا عن حبيبة جاسوسة أو جهاز كمبيوتر محمول تُرك دون مراقبة!
⚠️ كيف تعمل أساليب الاختراق الكورية الشمالية؟
الأسلوب أكثر تعقيدًا وأقل درامية مما تصوره الشائعات:
ينتحلون صفة مسؤولي التوظيف.
يقدمون عروض عمل مغرية تبدو وكأنها فرصة العمر.
يطلبون من الضحايا تثبيت برامج تحتوي على برمجيات خبيثة.
وبمجرد تثبيتها، تبدأ عملية الاختراق وسرقة البيانات.
لا حاجة إلى قصة حب أو جاسوسة لإتمام العملية! 👀
لا تصدّق كل قصة مثيرة تنتشر على الإنترنت، تحقّق من المصادر قبل مشاركة الأخبار.
#Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleFor BinanceCryptoHack
🚨 هل تم اختراق Binance بسبب علاقة عاطفية بين مهندس DevOps وجاسوسة من كوريا الشمالية؟ 😳
هذه قصة مثيرة تنتشر بسرعة كبيرة، لكنها مجرد شائعة كاذبة! 🤷🤷
الرئيسة التنفيذية المشاركة لـ Binance، يي هي (Yi He)، نفت هذه الادعاءات بالفعل، مؤكدة أنها غير صحيحة، كما أن المحقق المعروف ZachXBT لم يذكر أي شيء من هذا القبيل.
🔍 ما الذي كشفه تحقيق ZachXBT فعلًا؟
ركز التحقيق على حركة الأموال، حيث تبيّن أن الأموال المسروقة من Binance اختلطت بأموال ناتجة عن اختراق سابق لمنصة Bitget، وهو ما يشير إلى ارتباط العملية بالمجموعة الكورية الشمالية نفسها، المعروفة باسم TraderTraitor.
ولم يتحدث ZachXBT مطلقًا عن حبيبة جاسوسة أو جهاز كمبيوتر محمول تُرك دون مراقبة!
⚠️ كيف تعمل أساليب الاختراق الكورية الشمالية؟
الأسلوب أكثر تعقيدًا وأقل درامية مما تصوره الشائعات:
ينتحلون صفة مسؤولي التوظيف.
يقدمون عروض عمل مغرية تبدو وكأنها فرصة العمر.
يطلبون من الضحايا تثبيت برامج تحتوي على برمجيات خبيثة.
وبمجرد تثبيتها، تبدأ عملية الاختراق وسرقة البيانات.
لا حاجة إلى قصة حب أو جاسوسة لإتمام العملية! 👀
لا تصدّق كل قصة مثيرة تنتشر على الإنترنت، تحقّق من المصادر قبل مشاركة الأخبار.
#Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleFor BinanceCryptoHack
هذه قصة مثيرة تنتشر بسرعة كبيرة، لكنها مجرد شائعة كاذبة! 🤷🤷
الرئيسة التنفيذية المشاركة لـ Binance، يي هي (Yi He)، نفت هذه الادعاءات بالفعل، مؤكدة أنها غير صحيحة، كما أن المحقق المعروف ZachXBT لم يذكر أي شيء من هذا القبيل.
🔍 ما الذي كشفه تحقيق ZachXBT فعلًا؟
ركز التحقيق على حركة الأموال، حيث تبيّن أن الأموال المسروقة من Binance اختلطت بأموال ناتجة عن اختراق سابق لمنصة Bitget، وهو ما يشير إلى ارتباط العملية بالمجموعة الكورية الشمالية نفسها، المعروفة باسم TraderTraitor.
ولم يتحدث ZachXBT مطلقًا عن حبيبة جاسوسة أو جهاز كمبيوتر محمول تُرك دون مراقبة!
⚠️ كيف تعمل أساليب الاختراق الكورية الشمالية؟
الأسلوب أكثر تعقيدًا وأقل درامية مما تصوره الشائعات:
ينتحلون صفة مسؤولي التوظيف.
يقدمون عروض عمل مغرية تبدو وكأنها فرصة العمر.
يطلبون من الضحايا تثبيت برامج تحتوي على برمجيات خبيثة.
وبمجرد تثبيتها، تبدأ عملية الاختراق وسرقة البيانات.
لا حاجة إلى قصة حب أو جاسوسة لإتمام العملية! 👀
لا تصدّق كل قصة مثيرة تنتشر على الإنترنت، تحقّق من المصادر قبل مشاركة الأخبار.
#Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleFor BinanceCryptoHack
85

·
--
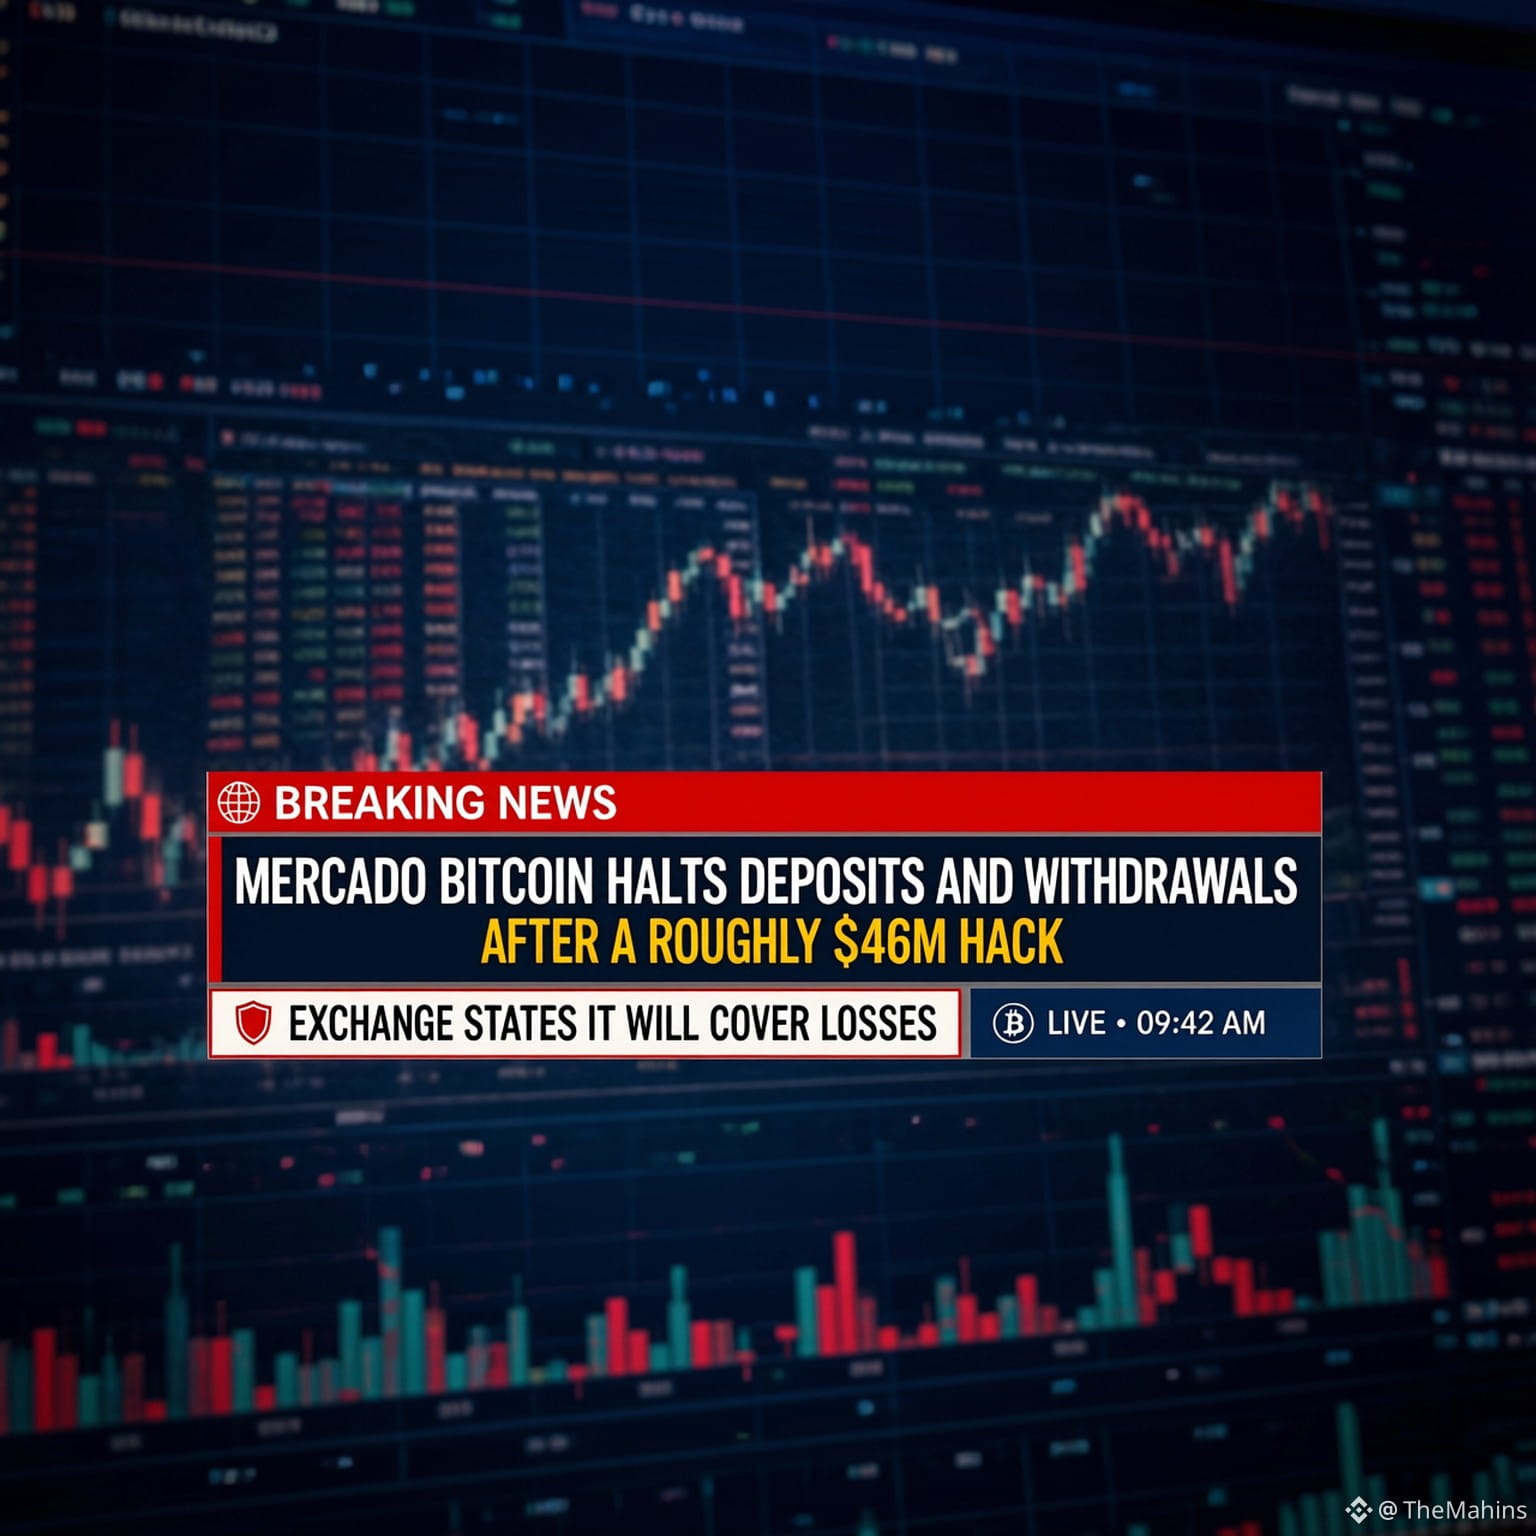
أوقفت ميركادو بيتكوين عمليات الإيداع والسحب بعد اختراق بلغت خسائره نحو 46 مليون دولار. وأعلنت المنصة أنها ستغطي الخسائر. #Crypto #Hack #Security #Bitcoin #Exchanges $BTC $ETH $USDT
أوقفت ميركادو بيتكوين عمليات الإيداع والسحب بعد اختراق بلغت خسائره نحو 46 مليون دولار. وأعلنت المنصة أنها ستغطي الخسائر. #Crypto #Hack #Security #Bitcoin #Exchanges $BTC $ETH $USDT
108

·
--
اختراق جديد لمنصة تداول جديدة: تقول منصة ميركادو بيتكوين البرازيلية إن عملات مشفّرة تزيد قيمتها على 46 مليون دولار غادرت محافظها يوم الاثنين.
بحسب ذا بلوك وأودايلي: نُفّذ الهجوم عبر تحويلات عادية، وليس باستغلال عقد ذكي. جمّدت جهات إصدار USDT و$USDC نحو 6.2 مليون دولار حتى الآن، وانتقل نحو 20 مليون دولار إلى محافظ جديدة.
يأتي ذلك في وقت لا تزال فيه تداعيات اختراق باينانس البالغ 6.3 مليار دولار تتصدر العناوين، فيما بدأت الهيئة التنظيمية في كوريا بالفعل بفحص التخزين البارد لدى منصات التداول. يتصدر الأمن المشهد في السوق، مع اقتراب سعر BTC من 77 ألف دولار، وسعر $ETH من 2,250 دولارًا.
هل تحتفظ بمعظم عملاتك على منصة تداول، أم دفعتك هذه الاختراقات إلى تولي حفظها بنفسك؟
#CryptoSecurity #Hack #العملات_المستقرة
اختراق جديد لمنصة تداول جديدة: تقول منصة ميركادو بيتكوين البرازيلية إن عملات مشفّرة تزيد قيمتها على 46 مليون دولار غادرت محافظها يوم الاثنين.
بحسب ذا بلوك وأودايلي: نُفّذ الهجوم عبر تحويلات عادية، وليس باستغلال عقد ذكي. جمّدت جهات إصدار USDT و$USDC نحو 6.2 مليون دولار حتى الآن، وانتقل نحو 20 مليون دولار إلى محافظ جديدة.
يأتي ذلك في وقت لا تزال فيه تداعيات اختراق باينانس البالغ 6.3 مليار دولار تتصدر العناوين، فيما بدأت الهيئة التنظيمية في كوريا بالفعل بفحص التخزين البارد لدى منصات التداول. يتصدر الأمن المشهد في السوق، مع اقتراب سعر BTC من 77 ألف دولار، وسعر $ETH من 2,250 دولارًا.
هل تحتفظ بمعظم عملاتك على منصة تداول، أم دفعتك هذه الاختراقات إلى تولي حفظها بنفسك؟
#CryptoSecurity #Hack #العملات_المستقرة
بحسب ذا بلوك وأودايلي: نُفّذ الهجوم عبر تحويلات عادية، وليس باستغلال عقد ذكي. جمّدت جهات إصدار USDT و$USDC نحو 6.2 مليون دولار حتى الآن، وانتقل نحو 20 مليون دولار إلى محافظ جديدة.
يأتي ذلك في وقت لا تزال فيه تداعيات اختراق باينانس البالغ 6.3 مليار دولار تتصدر العناوين، فيما بدأت الهيئة التنظيمية في كوريا بالفعل بفحص التخزين البارد لدى منصات التداول. يتصدر الأمن المشهد في السوق، مع اقتراب سعر BTC من 77 ألف دولار، وسعر $ETH من 2,250 دولارًا.
هل تحتفظ بمعظم عملاتك على منصة تداول، أم دفعتك هذه الاختراقات إلى تولي حفظها بنفسك؟
#CryptoSecurity #Hack #العملات_المستقرة
1
كوريا الشمالية ترفض اتهام مكتب التحقيقات الفيدرالي لها بالوقوف وراء اختراق باينانس وتصفه بأنه «خطاب عبثي».
قالت كيم يو جونغ، شقيقة الزعيم كيم جونغ أون، في بيان نقلته وكالة الأنباء المركزية الكورية الرسمية، إن مكتب التحقيقات الفيدرالي يحاول «وصم جمهورية كوريا الديمقراطية الشعبية بأنها دولة مجرمة إلكترونيًا» على خلفية سرقة باينانس.
#Crypto #Binance #اختراق
كوريا الشمالية ترفض اتهام مكتب التحقيقات الفيدرالي لها بالوقوف وراء اختراق باينانس وتصفه بأنه «خطاب عبثي».
قالت كيم يو جونغ، شقيقة الزعيم كيم جونغ أون، في بيان نقلته وكالة الأنباء المركزية الكورية الرسمية، إن مكتب التحقيقات الفيدرالي يحاول «وصم جمهورية كوريا الديمقراطية الشعبية بأنها دولة مجرمة إلكترونيًا» على خلفية سرقة باينانس.
#Crypto #Binance #اختراق
قالت كيم يو جونغ، شقيقة الزعيم كيم جونغ أون، في بيان نقلته وكالة الأنباء المركزية الكورية الرسمية، إن مكتب التحقيقات الفيدرالي يحاول «وصم جمهورية كوريا الديمقراطية الشعبية بأنها دولة مجرمة إلكترونيًا» على خلفية سرقة باينانس.
#Crypto #Binance #اختراق
158
·
--
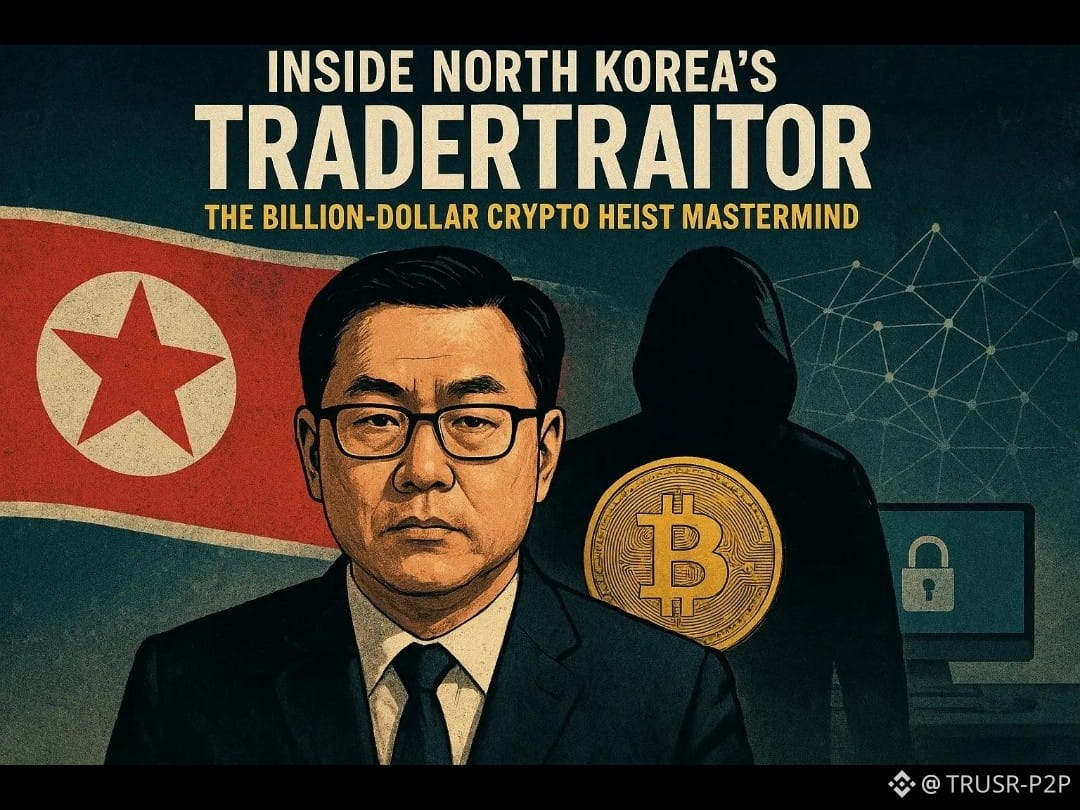
وفقًا لمكتب التحقيقات الفيدرالي، تقف مجموعة القرصنة الكورية الشمالية المدعومة من الدولة TraderTraitor وراء الهجوم الإلكتروني على Binance.
#Binance #hack #NortKorean
وفقًا لمكتب التحقيقات الفيدرالي، تقف مجموعة القرصنة الكورية الشمالية المدعومة من الدولة TraderTraitor وراء الهجوم الإلكتروني على Binance.
#Binance #hack #NortKorean
#Binance #hack #NortKorean
88
تم تجميد 44% للتو من الأموال المسروقة في اختراق Binance البالغة 6.43 مليار دولار. $BTC لا يزال السعر ثابتًا عند 77,940 دولارًا. مؤلم، أليس كذلك؟
حوّل المخترقون الأموال عبر 11 شبكة، و12 ألف محفظة، و40 ألف تحويل. وتصدّرت Tron حركة الأموال. وأول معاملة CoinJoin على الإطلاق لحوالي 28 $BTC. ومع ذلك، ماذا عن السعر؟ ثابت تمامًا.
$ETH يبدو أفضل. أضافت Bitmine 6.06 مليون $ETH. وشهد حاملو العملات الفورية عمليات شراء فعلية. أما متداولو العقود الآجلة؟ أبقوا الرافعة المالية منخفضة، واجعلوا وقف الخسارة قريبًا تحت 76 ألف دولار.
ينتهي قريبًا مهرجان اليقطين للهالوين. اترك تعليقًا للمشاركة في Write2Earn. لا وعود بالأرباح، بل مكافآت فقط.
جُمّدت الأموال المسروقة، لكن $BTC لن يتحرك. الشراء الفوري أم الانتظار؟ اكتب 1 أو 2.
#Write2Earn #BinanceSquare #BTC #Hack #TradingTournament
تم تجميد 44% للتو من الأموال المسروقة في اختراق Binance البالغة 6.43 مليار دولار. $BTC لا يزال السعر ثابتًا عند 77,940 دولارًا. مؤلم، أليس كذلك؟
حوّل المخترقون الأموال عبر 11 شبكة، و12 ألف محفظة، و40 ألف تحويل. وتصدّرت Tron حركة الأموال. وأول معاملة CoinJoin على الإطلاق لحوالي 28 $BTC . ومع ذلك، ماذا عن السعر؟ ثابت تمامًا.
$ETH يبدو أفضل. أضافت Bitmine 6.06 مليون $ETH . وشهد حاملو العملات الفورية عمليات شراء فعلية. أما متداولو العقود الآجلة؟ أبقوا الرافعة المالية منخفضة، واجعلوا وقف الخسارة قريبًا تحت 76 ألف دولار.
ينتهي قريبًا مهرجان اليقطين للهالوين. اترك تعليقًا للمشاركة في Write2Earn. لا وعود بالأرباح، بل مكافآت فقط.
جُمّدت الأموال المسروقة، لكن $BTC لن يتحرك. الشراء الفوري أم الانتظار؟ اكتب 1 أو 2.
#Write2Earn #BinanceSquare #BTC #Hack #TradingTournament
حوّل المخترقون الأموال عبر 11 شبكة، و12 ألف محفظة، و40 ألف تحويل. وتصدّرت Tron حركة الأموال. وأول معاملة CoinJoin على الإطلاق لحوالي 28 $BTC . ومع ذلك، ماذا عن السعر؟ ثابت تمامًا.
$ETH يبدو أفضل. أضافت Bitmine 6.06 مليون $ETH . وشهد حاملو العملات الفورية عمليات شراء فعلية. أما متداولو العقود الآجلة؟ أبقوا الرافعة المالية منخفضة، واجعلوا وقف الخسارة قريبًا تحت 76 ألف دولار.
ينتهي قريبًا مهرجان اليقطين للهالوين. اترك تعليقًا للمشاركة في Write2Earn. لا وعود بالأرباح، بل مكافآت فقط.
جُمّدت الأموال المسروقة، لكن $BTC لن يتحرك. الشراء الفوري أم الانتظار؟ اكتب 1 أو 2.
#Write2Earn #BinanceSquare #BTC #Hack #TradingTournament
2
·
--
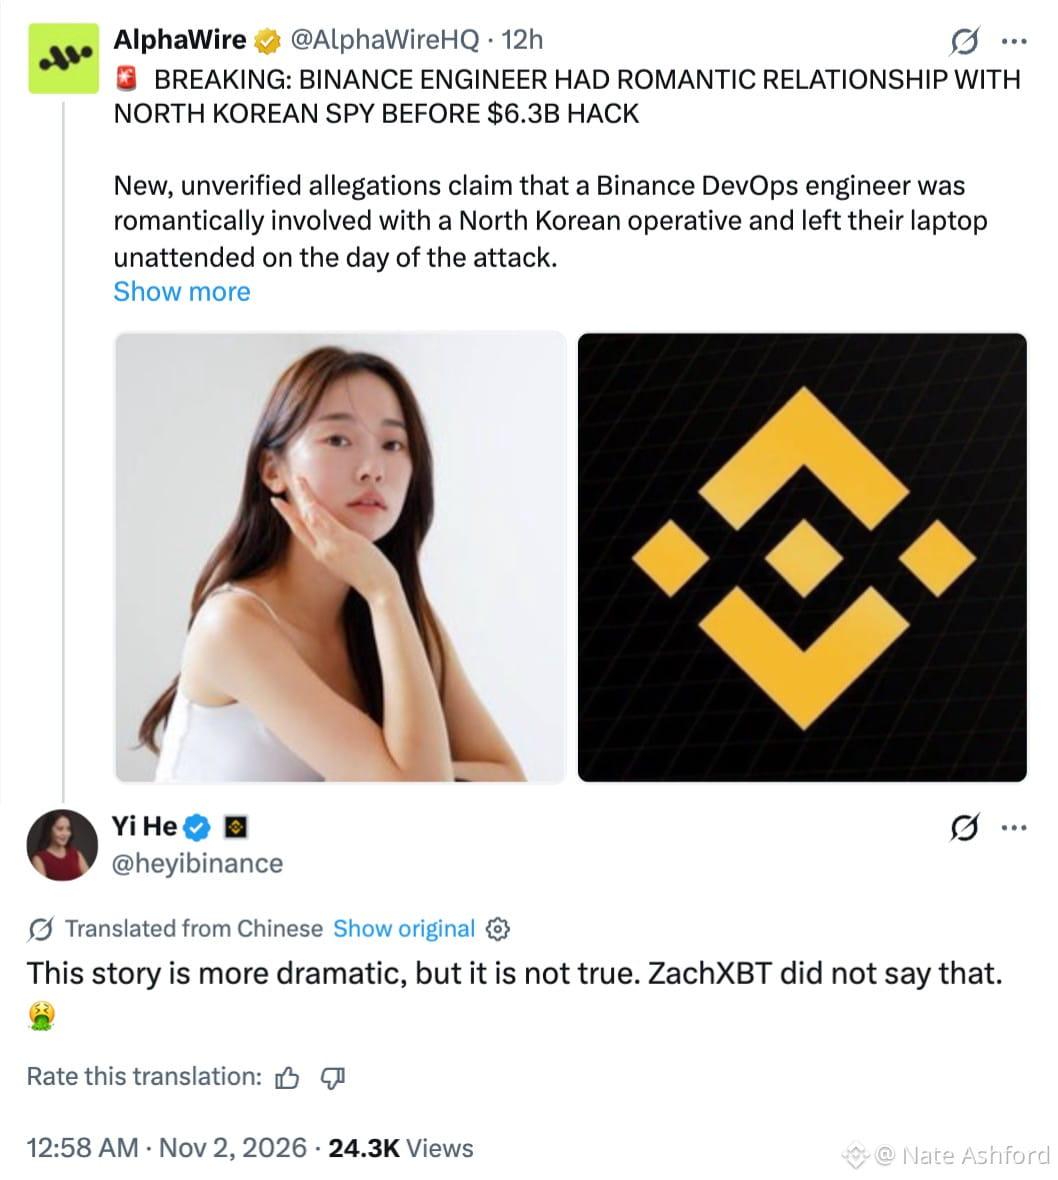
هل تعرّضت Binance للاختراق لأن مهندسًا في DevOps كان يواعد جاسوسة من كوريا الشمالية؟ هذا النوع من القصص ينتشر بسرعة جنونية. لكنه مفبرك أيضًا!!🤷🤷
Yi He، الرئيسة التنفيذية المشاركة في Binance، حسمت الأمر بالفعل: هذا غير صحيح، وZachXBT لم يقل أيًا من ذلك.
كان تحقيق Zach يتناول الأموال. فقد اختلطت الأموال المسروقة من Binance بأموال من اختراق Bitget السابق، ما يشير إلى المجموعة الكورية الشمالية نفسها، TraderTraitor. ولم يذكر قط وجود حبيبة جاسوسة أو حاسوب محمول تُرك بلا مراقبة.
أساليب كوريا الشمالية أكثر مللًا بكثير من ذلك. يتظاهرون بأنهم مسؤولو توظيف، ويغرونك بـ«عرض وظيفة الأحلام»، ثم يدفعونك إلى تثبيت برمجية خبيثة. لا حاجة إلى قصة حب. #Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
هل تعرّضت Binance للاختراق لأن مهندسًا في DevOps كان يواعد جاسوسة من كوريا الشمالية؟ هذا النوع من القصص ينتشر بسرعة جنونية. لكنه مفبرك أيضًا!!🤷🤷
Yi He، الرئيسة التنفيذية المشاركة في Binance، حسمت الأمر بالفعل: هذا غير صحيح، وZachXBT لم يقل أيًا من ذلك.
كان تحقيق Zach يتناول الأموال. فقد اختلطت الأموال المسروقة من Binance بأموال من اختراق Bitget السابق، ما يشير إلى المجموعة الكورية الشمالية نفسها، TraderTraitor. ولم يذكر قط وجود حبيبة جاسوسة أو حاسوب محمول تُرك بلا مراقبة.
أساليب كوريا الشمالية أكثر مللًا بكثير من ذلك. يتظاهرون بأنهم مسؤولو توظيف، ويغرونك بـ«عرض وظيفة الأحلام»، ثم يدفعونك إلى تثبيت برمجية خبيثة. لا حاجة إلى قصة حب. #Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
Yi He، الرئيسة التنفيذية المشاركة في Binance، حسمت الأمر بالفعل: هذا غير صحيح، وZachXBT لم يقل أيًا من ذلك.
كان تحقيق Zach يتناول الأموال. فقد اختلطت الأموال المسروقة من Binance بأموال من اختراق Bitget السابق، ما يشير إلى المجموعة الكورية الشمالية نفسها، TraderTraitor. ولم يذكر قط وجود حبيبة جاسوسة أو حاسوب محمول تُرك بلا مراقبة.
أساليب كوريا الشمالية أكثر مللًا بكثير من ذلك. يتظاهرون بأنهم مسؤولو توظيف، ويغرونك بـ«عرض وظيفة الأحلام»، ثم يدفعونك إلى تثبيت برمجية خبيثة. لا حاجة إلى قصة حب. #Binance #Hack #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
8uyH1ghSellL0w:
people belive anything once the person saying it is believable.
27
2
91
147.1k
·
--
🚨عاجل🚨
* 💰 أعاد اختراق Binance الذي بلغت قيمته 6.3 مليار دولار إثارة المخاوف بشأن أمن منصات تداول العملات المشفرة، مسجّلًا أكبر سرقة معلنة للعملات المشفرة في التاريخ.
* ⚠️ استغل المخترقون أذونات المحافظ وضوابط الأمن التشغيلي، بدلًا من اختراق التشفير الأساسي لشبكة Ethereum.
* ⏱️ سُحب نحو 2.5 مليار دولار في أقل من 4 دقائق عبر محفظة مخترقة على Binance.
* 🔒 على عكس البنوك التقليدية، لا يمكن عمومًا التراجع عن معاملات سلسلة الكتل المؤكدة، ما يجعل استرداد الأموال المسروقة أصعب.
* 🏦 لدى البنوك التقليدية ضمانات إضافية، تشمل مراجعة المعاملات وفحوصات الامتثال وإلغاء المدفوعات.
* 📊 أفادت شركة CertiK المتخصصة في أمن العملات المشفرة بخسائر بلغت 1.28 مليار دولار خلال الربع الثالث من عام 2026، بزيادة تقارب 56% مقارنة بالربع السابق.
* 🛡️ تسلط الحادثة الضوء على الحاجة إلى حدود سحب أكثر صرامة، وموافقات متعددة الأطراف، وإجراءات توقيع، وضمانات مالية.
* 🔍 تساعد شفافية سلسلة الكتل على تتبّع الأموال المسروقة، لكن التتبع لا يضمن استردادها.
$BTC $ETH
#Hack #Hacked
🚨عاجل🚨
* 💰 أعاد اختراق Binance الذي بلغت قيمته 6.3 مليار دولار إثارة المخاوف بشأن أمن منصات تداول العملات المشفرة، مسجّلًا أكبر سرقة معلنة للعملات المشفرة في التاريخ.
* ⚠️ استغل المخترقون أذونات المحافظ وضوابط الأمن التشغيلي، بدلًا من اختراق التشفير الأساسي لشبكة Ethereum.
* ⏱️ سُحب نحو 2.5 مليار دولار في أقل من 4 دقائق عبر محفظة مخترقة على Binance.
* 🔒 على عكس البنوك التقليدية، لا يمكن عمومًا التراجع عن معاملات سلسلة الكتل المؤكدة، ما يجعل استرداد الأموال المسروقة أصعب.
* 🏦 لدى البنوك التقليدية ضمانات إضافية، تشمل مراجعة المعاملات وفحوصات الامتثال وإلغاء المدفوعات.
* 📊 أفادت شركة CertiK المتخصصة في أمن العملات المشفرة بخسائر بلغت 1.28 مليار دولار خلال الربع الثالث من عام 2026، بزيادة تقارب 56% مقارنة بالربع السابق.
* 🛡️ تسلط الحادثة الضوء على الحاجة إلى حدود سحب أكثر صرامة، وموافقات متعددة الأطراف، وإجراءات توقيع، وضمانات مالية.
* 🔍 تساعد شفافية سلسلة الكتل على تتبّع الأموال المسروقة، لكن التتبع لا يضمن استردادها.
$BTC $ETH
#Hack #Hacked
* 💰 أعاد اختراق Binance الذي بلغت قيمته 6.3 مليار دولار إثارة المخاوف بشأن أمن منصات تداول العملات المشفرة، مسجّلًا أكبر سرقة معلنة للعملات المشفرة في التاريخ.
* ⚠️ استغل المخترقون أذونات المحافظ وضوابط الأمن التشغيلي، بدلًا من اختراق التشفير الأساسي لشبكة Ethereum.
* ⏱️ سُحب نحو 2.5 مليار دولار في أقل من 4 دقائق عبر محفظة مخترقة على Binance.
* 🔒 على عكس البنوك التقليدية، لا يمكن عمومًا التراجع عن معاملات سلسلة الكتل المؤكدة، ما يجعل استرداد الأموال المسروقة أصعب.
* 🏦 لدى البنوك التقليدية ضمانات إضافية، تشمل مراجعة المعاملات وفحوصات الامتثال وإلغاء المدفوعات.
* 📊 أفادت شركة CertiK المتخصصة في أمن العملات المشفرة بخسائر بلغت 1.28 مليار دولار خلال الربع الثالث من عام 2026، بزيادة تقارب 56% مقارنة بالربع السابق.
* 🛡️ تسلط الحادثة الضوء على الحاجة إلى حدود سحب أكثر صرامة، وموافقات متعددة الأطراف، وإجراءات توقيع، وضمانات مالية.
* 🔍 تساعد شفافية سلسلة الكتل على تتبّع الأموال المسروقة، لكن التتبع لا يضمن استردادها.
$BTC $ETH
#Hack #Hacked
2
513
·
--
في أكتوبر 2026، تعرضت منصة Binance لاختراق أمني خطير استهدف بعض محافظها الساخنة (Hot Wallets)، وهي المحافظ المتصلة بالإنترنت والمستخدمة في تنفيذ عمليات السحب والتحويل. ووفقاً للمعلومات الأولية، يُشتبه في أن المهاجمين تمكنوا من الوصول إلى جهاز حاسوب أحد المهندسين، ما أتاح لهم فرصة الوصول إلى معلومات أو صلاحيات حساسة مرتبطة بالأنظمة الداخلية للمنصة.
استغل المهاجمون هذا الوصول لتنفيذ عمليات غير مصرح بها، وتمكنوا من تحويل أصول رقمية إلى عناوين محافظ خارجية. وتُقدّر الخسائر المذكورة في التقرير السابق بنحو 6.3 مليار دولار، لكن هذا الرقم والتفاصيل التقنية يحتاجان إلى تأكيد من مصادر موثوقة، ولا أستطيع تأكيد صحة بيان الحادثة المذكور سابقاً.
بعد اكتشاف النشاط غير الطبيعي، اتخذت Binance إجراءات أمنية لاحتواء الحادثة، شملت التحقيق في الاختراق وتعزيز إجراءات الحماية ومراجعة صلاحيات الوصول إلى الأنظمة الحساسة. وتوضح هذه الحادثة، إن تأكدت تفاصيلها، أن اختراق جهاز موظف أو سرقة بيانات اعتماده قد يشكل خطراً كبيراً حتى على المنصات التي تمتلك أنظمة أمنية متطورة.
$BTC #Hack
في أكتوبر 2026، تعرضت منصة Binance لاختراق أمني خطير استهدف بعض محافظها الساخنة (Hot Wallets)، وهي المحافظ المتصلة بالإنترنت والمستخدمة في تنفيذ عمليات السحب والتحويل. ووفقاً للمعلومات الأولية، يُشتبه في أن المهاجمين تمكنوا من الوصول إلى جهاز حاسوب أحد المهندسين، ما أتاح لهم فرصة الوصول إلى معلومات أو صلاحيات حساسة مرتبطة بالأنظمة الداخلية للمنصة.
استغل المهاجمون هذا الوصول لتنفيذ عمليات غير مصرح بها، وتمكنوا من تحويل أصول رقمية إلى عناوين محافظ خارجية. وتُقدّر الخسائر المذكورة في التقرير السابق بنحو 6.3 مليار دولار، لكن هذا الرقم والتفاصيل التقنية يحتاجان إلى تأكيد من مصادر موثوقة، ولا أستطيع تأكيد صحة بيان الحادثة المذكور سابقاً.
بعد اكتشاف النشاط غير الطبيعي، اتخذت Binance إجراءات أمنية لاحتواء الحادثة، شملت التحقيق في الاختراق وتعزيز إجراءات الحماية ومراجعة صلاحيات الوصول إلى الأنظمة الحساسة. وتوضح هذه الحادثة، إن تأكدت تفاصيلها، أن اختراق جهاز موظف أو سرقة بيانات اعتماده قد يشكل خطراً كبيراً حتى على المنصات التي تمتلك أنظمة أمنية متطورة.
$BTC #Hack
استغل المهاجمون هذا الوصول لتنفيذ عمليات غير مصرح بها، وتمكنوا من تحويل أصول رقمية إلى عناوين محافظ خارجية. وتُقدّر الخسائر المذكورة في التقرير السابق بنحو 6.3 مليار دولار، لكن هذا الرقم والتفاصيل التقنية يحتاجان إلى تأكيد من مصادر موثوقة، ولا أستطيع تأكيد صحة بيان الحادثة المذكور سابقاً.
بعد اكتشاف النشاط غير الطبيعي، اتخذت Binance إجراءات أمنية لاحتواء الحادثة، شملت التحقيق في الاختراق وتعزيز إجراءات الحماية ومراجعة صلاحيات الوصول إلى الأنظمة الحساسة. وتوضح هذه الحادثة، إن تأكدت تفاصيلها، أن اختراق جهاز موظف أو سرقة بيانات اعتماده قد يشكل خطراً كبيراً حتى على المنصات التي تمتلك أنظمة أمنية متطورة.
$BTC #Hack
1.5k
·
--
🇰🇵 FBI: كوريا الشمالية سرقت 6.3 مليارات دولار من Binance!
أكد مكتب التحقيقات الفيدرالي يوم السبت أن مجموعة القرصنة الكورية الشمالية TraderTraitor مسؤولة عن سرقة أكثر من 6 مليارات دولار من Binance.
تتفق TRM Labs وChainalysis مع هذا التقييم.
وتُعزى الآن نحو 89% من خسائر الاختراقات في عام 2026 إلى مجموعات مرتبطة بكوريا الشمالية (بحسب التقارير).
أكبر عملية سرقة في تاريخ العملات الرقمية — أصبحت الآن قضية على مستوى الدولة. 👇
#Binance #Hack
🇰🇵 FBI: كوريا الشمالية سرقت 6.3 مليارات دولار من Binance!
أكد مكتب التحقيقات الفيدرالي يوم السبت أن مجموعة القرصنة الكورية الشمالية TraderTraitor مسؤولة عن سرقة أكثر من 6 مليارات دولار من Binance.
تتفق TRM Labs وChainalysis مع هذا التقييم.
وتُعزى الآن نحو 89% من خسائر الاختراقات في عام 2026 إلى مجموعات مرتبطة بكوريا الشمالية (بحسب التقارير).
أكبر عملية سرقة في تاريخ العملات الرقمية — أصبحت الآن قضية على مستوى الدولة. 👇
#Binance #Hack
أكد مكتب التحقيقات الفيدرالي يوم السبت أن مجموعة القرصنة الكورية الشمالية TraderTraitor مسؤولة عن سرقة أكثر من 6 مليارات دولار من Binance.
تتفق TRM Labs وChainalysis مع هذا التقييم.
وتُعزى الآن نحو 89% من خسائر الاختراقات في عام 2026 إلى مجموعات مرتبطة بكوريا الشمالية (بحسب التقارير).
أكبر عملية سرقة في تاريخ العملات الرقمية — أصبحت الآن قضية على مستوى الدولة. 👇
#Binance #Hack
85
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#USMidterms-WhatAreMarketsExpecting?
42,640 مشاهدات
475 يقومون بالنقاش
2
#USOctoberNFP-AreRateCutsStillPossible
220,540 مشاهدات
1,748 يقومون بالنقاش
3
#AMDBeatsExpectations-AINarrativeContinues
7,665 مشاهدات
181 يقومون بالنقاش
4
#BinanceIncidentReport
197,374 مشاهدات
1,195 يقومون بالنقاش
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
7,595 مشاهدات
87 يقومون بالنقاش
6
#BinanceReopensWithdrawalsForMoreAssets
322,507 مشاهدات
2,255 يقومون بالنقاش
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
1,282 مشاهدات
42 يقومون بالنقاش
8
#BinanceHourlyDepositsExceedWithdrawals
138,959 مشاهدات
1,122 يقومون بالنقاش
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
1,434 مشاهدات
45 يقومون بالنقاش
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,461 مشاهدات
54 يقومون بالنقاش