

#eip7702
eip7702
23,772 مشاهدات
50 يقومون بالنقاش
رائج
جديد

·
--
مقالة
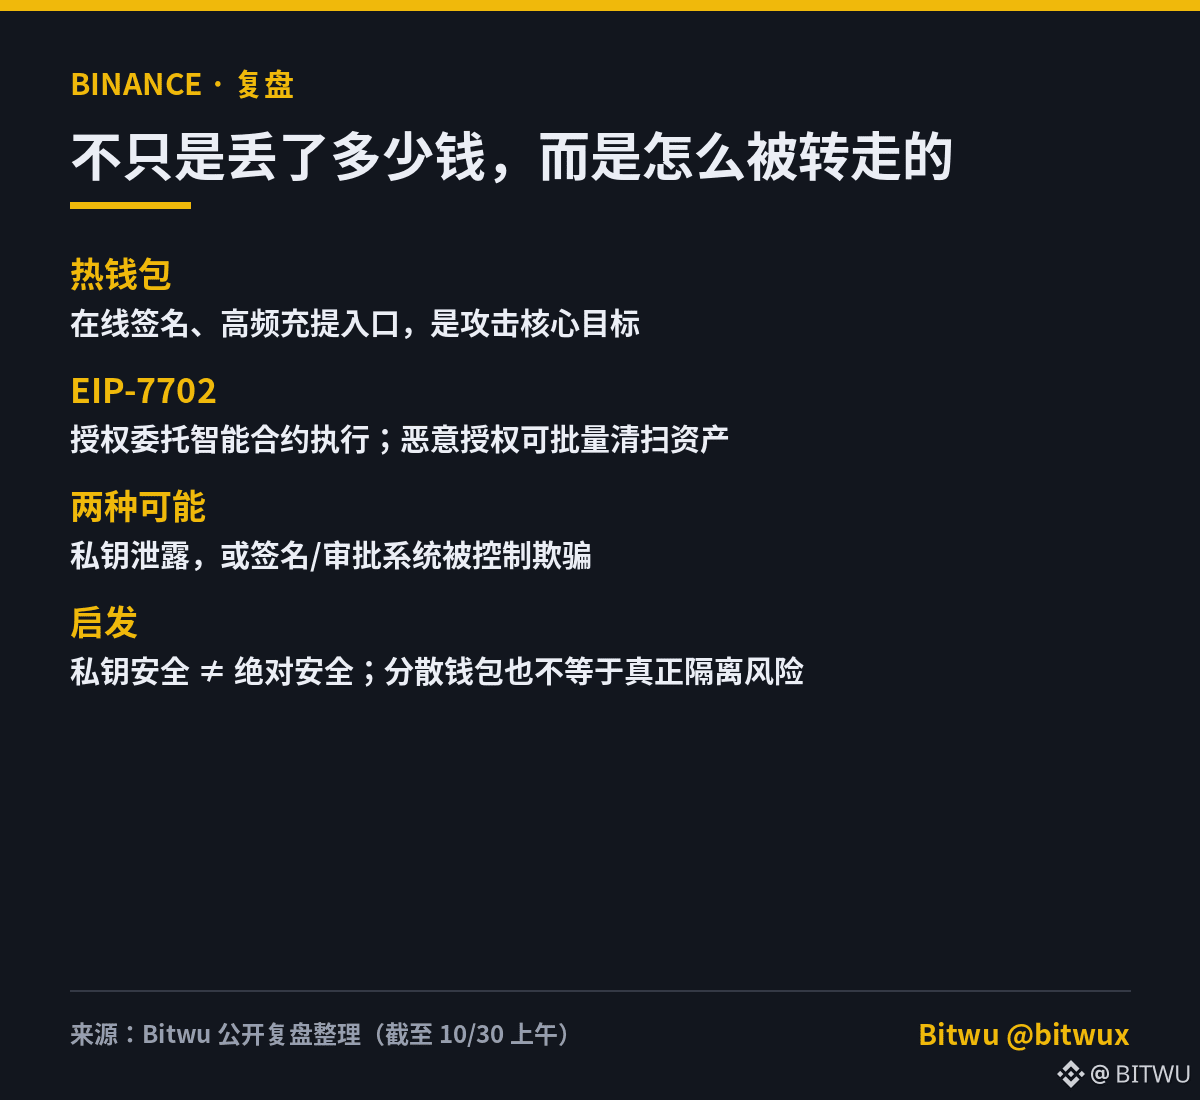
مراجعة حادثة أمن المحافظ الساخنة في Binance: كيف حُوّلت مليارات الدولارات؟وفقًا للتحليلات المتاحة حاليًا على السلسلة، قد يصل حجم التدفقات المالية غير المعتادة من عدة محافظ ساخنة إلى 5.5–6 مليارات دولار. وإذا تأكد ذلك في نهاية المطاف، فقد تصبح هذه أكبر عملية سرقة للعملات الرقمية في تاريخ القطاع.
للتوضيح: هذا المبلغ لا يزال تقديرًا من جهة خارجية، وليس الخسارة النهائية التي أكّدتها Binance. وقد جرى التحقق من تجميد أصول ذات صلة بقيمة نحو 3 مليارات دولار، كما أعلنت Binance تعليق الإيداع والسحب وبدء تحقيق أمني.
في الواقع، ما يستحق الاهتمام أكثر ليس مقدار الأموال التي حوّلها المخترقون، بل كيف تمكنوا من ذلك.
1️⃣ ماذا فعل المخترقون بالضبط؟
مراجعة حادثة أمن المحافظ الساخنة في Binance: كيف حُوّلت مليارات الدولارات؟
وفقًا للتحليلات المتاحة حاليًا على السلسلة، قد يصل حجم التدفقات المالية غير المعتادة من عدة محافظ ساخنة إلى 5.5–6 مليارات دولار. وإذا تأكد ذلك في نهاية المطاف، فقد تصبح هذه أكبر عملية سرقة للعملات الرقمية في تاريخ القطاع.
للتوضيح: هذا المبلغ لا يزال تقديرًا من جهة خارجية، وليس الخسارة النهائية التي أكّدتها Binance. وقد جرى التحقق من تجميد أصول ذات صلة بقيمة نحو 3 مليارات دولار، كما أعلنت Binance تعليق الإيداع والسحب وبدء تحقيق أمني.
في الواقع، ما يستحق الاهتمام أكثر ليس مقدار الأموال التي حوّلها المخترقون، بل كيف تمكنوا من ذلك.
1️⃣ ماذا فعل المخترقون بالضبط؟
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.5k

·
--
باختصار، لم تُسرق هذه المرة المفاتيح الخاصة؛ بل استُخدم نظام التوقيع كأنه ماكينة صرّاف آلي. بحسب التسلسل الزمني الذي أعدّته TRM Labs، بدأت العملية في 29 أكتوبر عند الساعة 20:05 بالتوقيت العالمي المنسق، واستمرت 20 دقيقة، نُقلت خلالها 6.36 مليارات دولار من محافظ باينانس على 10 شبكات؛ أي أكثر من أربعة أضعاف الـ1.5 مليار دولار التي سُرقت من Bybit. ويتوافق ذلك مع التحقيق الأولي لباينانس: اختُرق حاسوب أحد مهندسي التشغيل والصيانة، وتمكّن المهاجم من الوصول إلى حاوية خدمة داخلية وإرسال طلبات سحب، ولم يُعثر على أي دليل على تسريب المفاتيح الخاصة. والأدهى ما حدث على إيثيريوم: جعل المهاجم نظام توقيع باينانس يوقّع دفعة واحدة 50 تفويضًا مسبقًا من نوع EIP-7702، بأرقام متسلسلة متجاورة، بحيث لا بد أن يصيب أحدها؛ فتحوّل عنوان Binance 14 في الحال إلى روبوت كنسٍ تابع للمهاجم، وسحب في معاملة واحدة 167,464 من $ETH و1.615 مليار من USDT، ولم يُبقِ سوى 1 ETH. وبعد إعادة تعبئة الرصيد، كنسه مجددًا. وتشير كل من TRM وChainalysis إلى مجموعة TraderTraitor الكورية الشمالية، لكن باينانس لم تسمِّ جهة بعينها بعد. أما نحو 3 مليارات دولار التي جُمّدت، فهي كلها عملات مستقرة قابلة للتجميد: جمّدت Tether ما قيمته 1.567 مليار دولار، وCircle أكثر من 800 مليون. أما نحو 2.4 مليار دولار من $BTC و$ETH التي لا يمكن تجميدها، فقد صُرّفَت بالفعل. ويضم صندوق SAFU نحو 15 ألف $BTC، بقيمة تقارب 1.2 مليار دولار؛ أي أقل من خُمس الخسائر، أما الباقي فستتكفل به أموال باينانس. هذا رأي شخصي، يُؤخذ على سبيل الاستئناس فقط. بعد استئناف السحب، هل ستسحب أموالك فورًا إلى محفظة ذاتية الحفظ، أم ستبقيها في باينانس مراهنًا على أنها ستعوّض المبلغ كاملًا؟ اختاروا صفّكم في التعليقات.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
باختصار، لم تُسرق هذه المرة المفاتيح الخاصة؛ بل استُخدم نظام التوقيع كأنه ماكينة صرّاف آلي. بحسب التسلسل الزمني الذي أعدّته TRM Labs، بدأت العملية في 29 أكتوبر عند الساعة 20:05 بالتوقيت العالمي المنسق، واستمرت 20 دقيقة، نُقلت خلالها 6.36 مليارات دولار من محافظ باينانس على 10 شبكات؛ أي أكثر من أربعة أضعاف الـ1.5 مليار دولار التي سُرقت من Bybit. ويتوافق ذلك مع التحقيق الأولي لباينانس: اختُرق حاسوب أحد مهندسي التشغيل والصيانة، وتمكّن المهاجم من الوصول إلى حاوية خدمة داخلية وإرسال طلبات سحب، ولم يُعثر على أي دليل على تسريب المفاتيح الخاصة. والأدهى ما حدث على إيثيريوم: جعل المهاجم نظام توقيع باينانس يوقّع دفعة واحدة 50 تفويضًا مسبقًا من نوع EIP-7702، بأرقام متسلسلة متجاورة، بحيث لا بد أن يصيب أحدها؛ فتحوّل عنوان Binance 14 في الحال إلى روبوت كنسٍ تابع للمهاجم، وسحب في معاملة واحدة 167,464 من $ETH و1.615 مليار من USDT، ولم يُبقِ سوى 1 ETH. وبعد إعادة تعبئة الرصيد، كنسه مجددًا. وتشير كل من TRM وChainalysis إلى مجموعة TraderTraitor الكورية الشمالية، لكن باينانس لم تسمِّ جهة بعينها بعد. أما نحو 3 مليارات دولار التي جُمّدت، فهي كلها عملات مستقرة قابلة للتجميد: جمّدت Tether ما قيمته 1.567 مليار دولار، وCircle أكثر من 800 مليون. أما نحو 2.4 مليار دولار من $BTC و$ETH التي لا يمكن تجميدها، فقد صُرّفَت بالفعل. ويضم صندوق SAFU نحو 15 ألف $BTC ، بقيمة تقارب 1.2 مليار دولار؛ أي أقل من خُمس الخسائر، أما الباقي فستتكفل به أموال باينانس. هذا رأي شخصي، يُؤخذ على سبيل الاستئناس فقط. بعد استئناف السحب، هل ستسحب أموالك فورًا إلى محفظة ذاتية الحفظ، أم ستبقيها في باينانس مراهنًا على أنها ستعوّض المبلغ كاملًا؟ اختاروا صفّكم في التعليقات.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل استغلال ثغرة في EIP-7702
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل خلل في EIP-7702. فقد يؤدي تفويض واحد إلى منح عقدٍ صلاحية تنفيذ المعاملات في المحفظة؛ وإذا حصل أحدهم على التوقيع، يمكن «نقل الأصول بشكل طبيعي» إلى أن يُلغى التفويض.
بلغ إجمالي التدفقات الخارجة على السلسلة نحو 5.6 مليار دولار، وجمّدت Tether وCircle وغيرهما نحو 2.54 مليار دولار، لكن صافي الخسائر لا يزال في حدود عشرات المليارات. وأكد CZ أن أموال المستخدمين مضمونة بالكامل بنسبة 100%. وبعد أن هبط BTC سريعًا إلى حدود 80 ألفًا، تعافى وتجاوز 80 ألفًا لفترة وجيزة.
ثلاثة أمور ينبغي فعلها الآن:
1. انقل الأصول غير المستخدمة في منصات التداول إلى محفظة أجهزة؛
2. تحقّق من أمان حساباتك في منصات التداول الأخرى، وألغِ مفاتيح API والتفويضات التي لم تعد تستخدمها؛
3. انتظر نتائج التحقيق الأمني، ولا تتسرع في الشراء عند الانخفاض.
ما أشعل الأزمة لا يزال قائمًا، والأصول النقدية وتلك المحفوظة في محافظ الأجهزة أكثر أمانًا.
هذا رأي شخصي، وليس نصيحة استثمارية.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل استغلال ثغرة في EIP-7702
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل خلل في EIP-7702. فقد يؤدي تفويض واحد إلى منح عقدٍ صلاحية تنفيذ المعاملات في المحفظة؛ وإذا حصل أحدهم على التوقيع، يمكن «نقل الأصول بشكل طبيعي» إلى أن يُلغى التفويض.
بلغ إجمالي التدفقات الخارجة على السلسلة نحو 5.6 مليار دولار، وجمّدت Tether وCircle وغيرهما نحو 2.54 مليار دولار، لكن صافي الخسائر لا يزال في حدود عشرات المليارات. وأكد CZ أن أموال المستخدمين مضمونة بالكامل بنسبة 100%. وبعد أن هبط BTC سريعًا إلى حدود 80 ألفًا، تعافى وتجاوز 80 ألفًا لفترة وجيزة.
ثلاثة أمور ينبغي فعلها الآن:
1. انقل الأصول غير المستخدمة في منصات التداول إلى محفظة أجهزة؛
2. تحقّق من أمان حساباتك في منصات التداول الأخرى، وألغِ مفاتيح API والتفويضات التي لم تعد تستخدمها؛
3. انتظر نتائج التحقيق الأمني، ولا تتسرع في الشراء عند الانخفاض.
ما أشعل الأزمة لا يزال قائمًا، والأصول النقدية وتلك المحفوظة في محافظ الأجهزة أكثر أمانًا.
هذا رأي شخصي، وليس نصيحة استثمارية.
$ETH
$BTC
#EIP7702 #安全
1.2k

·
--
مقالة
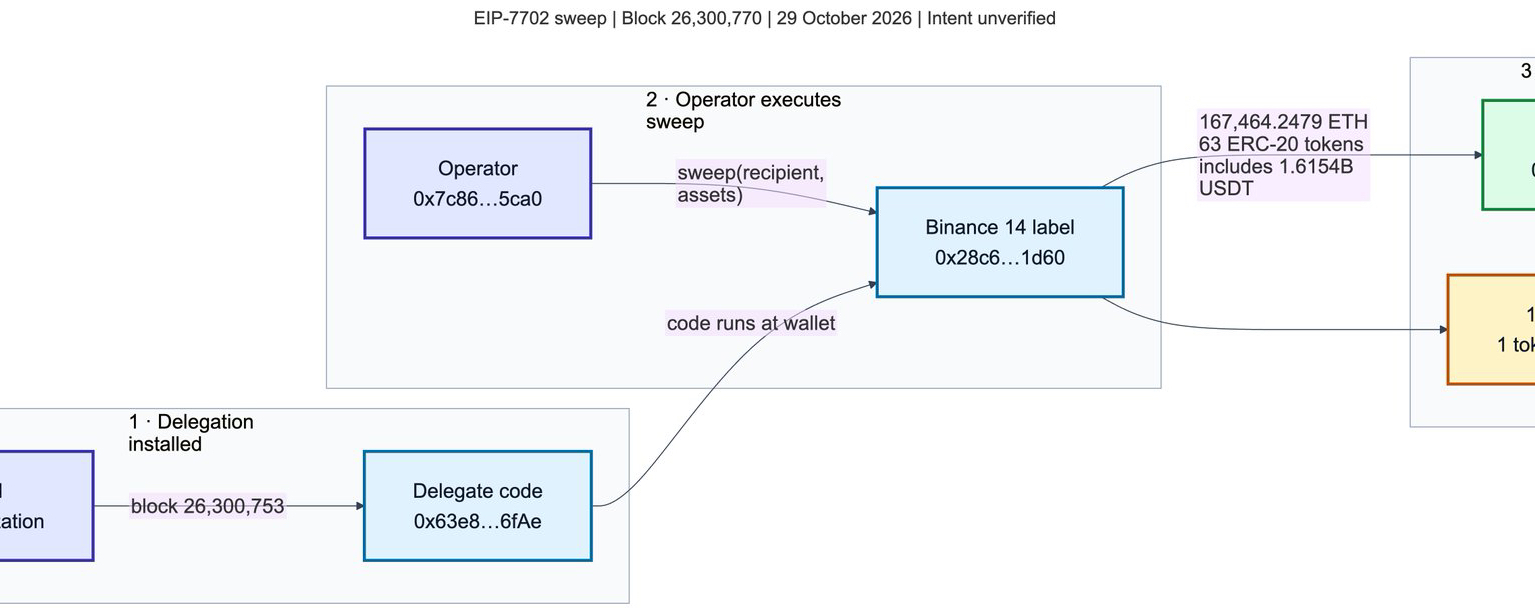
🚨 كيف اخترق EIP-7702 محفظة Binance الساخنة 🚨السطو في ثلاث دقائق: كيف حوّل EIP-7702 محفظةً إلى لصّها الخاص
ثلاث دقائق وأربع وعشرون ثانية. هذا كل ما استغرقه اختفاء 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT، من محفظة تحمل وسم Binance، بعد أن ثبّتت رسالة موقّعة واحدة تفويض EIP-7702. وقد تتبّع الباحث الأمني أوديسيوس من phylax.systems الهجوم كاملًا على السلسلة في سلسلة منشورات تنتشر الآن بسرعة.
التسلسل الزمني يبعث على القشعريرة.
20:20:59 UTC: تم تثبيت تفويض EIP-7702 على المحفظة. 20:24:23: استدعاء sweep() من عنوان مختلف. أصبح سياق التنفيذ الخاص بالمحفظة يشغّل الآن عقد المهاجم، مستنزفًا كل شيء إلى 0x027…2ffe. ثم في 20:41:23، ساء الأمر أكثر: استخدمت المحفظة المفوَّضة صلاحية مالكها في محفظة ذكية منفصلة لنقل 780 مليون USDC أخرى.
🚨 كيف اخترق EIP-7702 محفظة Binance الساخنة 🚨
السطو في ثلاث دقائق: كيف حوّل EIP-7702 محفظةً إلى لصّها الخاص
ثلاث دقائق وأربع وعشرون ثانية. هذا كل ما استغرقه اختفاء 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT، من محفظة تحمل وسم Binance، بعد أن ثبّتت رسالة موقّعة واحدة تفويض EIP-7702. وقد تتبّع الباحث الأمني أوديسيوس من phylax.systems الهجوم كاملًا على السلسلة في سلسلة منشورات تنتشر الآن بسرعة.
التسلسل الزمني يبعث على القشعريرة.
20:20:59 UTC: تم تثبيت تفويض EIP-7702 على المحفظة. 20:24:23: استدعاء sweep() من عنوان مختلف. أصبح سياق التنفيذ الخاص بالمحفظة يشغّل الآن عقد المهاجم، مستنزفًا كل شيء إلى 0x027…2ffe. ثم في 20:41:23، ساء الأمر أكثر: استخدمت المحفظة المفوَّضة صلاحية مالكها في محفظة ذكية منفصلة لنقل 780 مليون USDC أخرى.
412
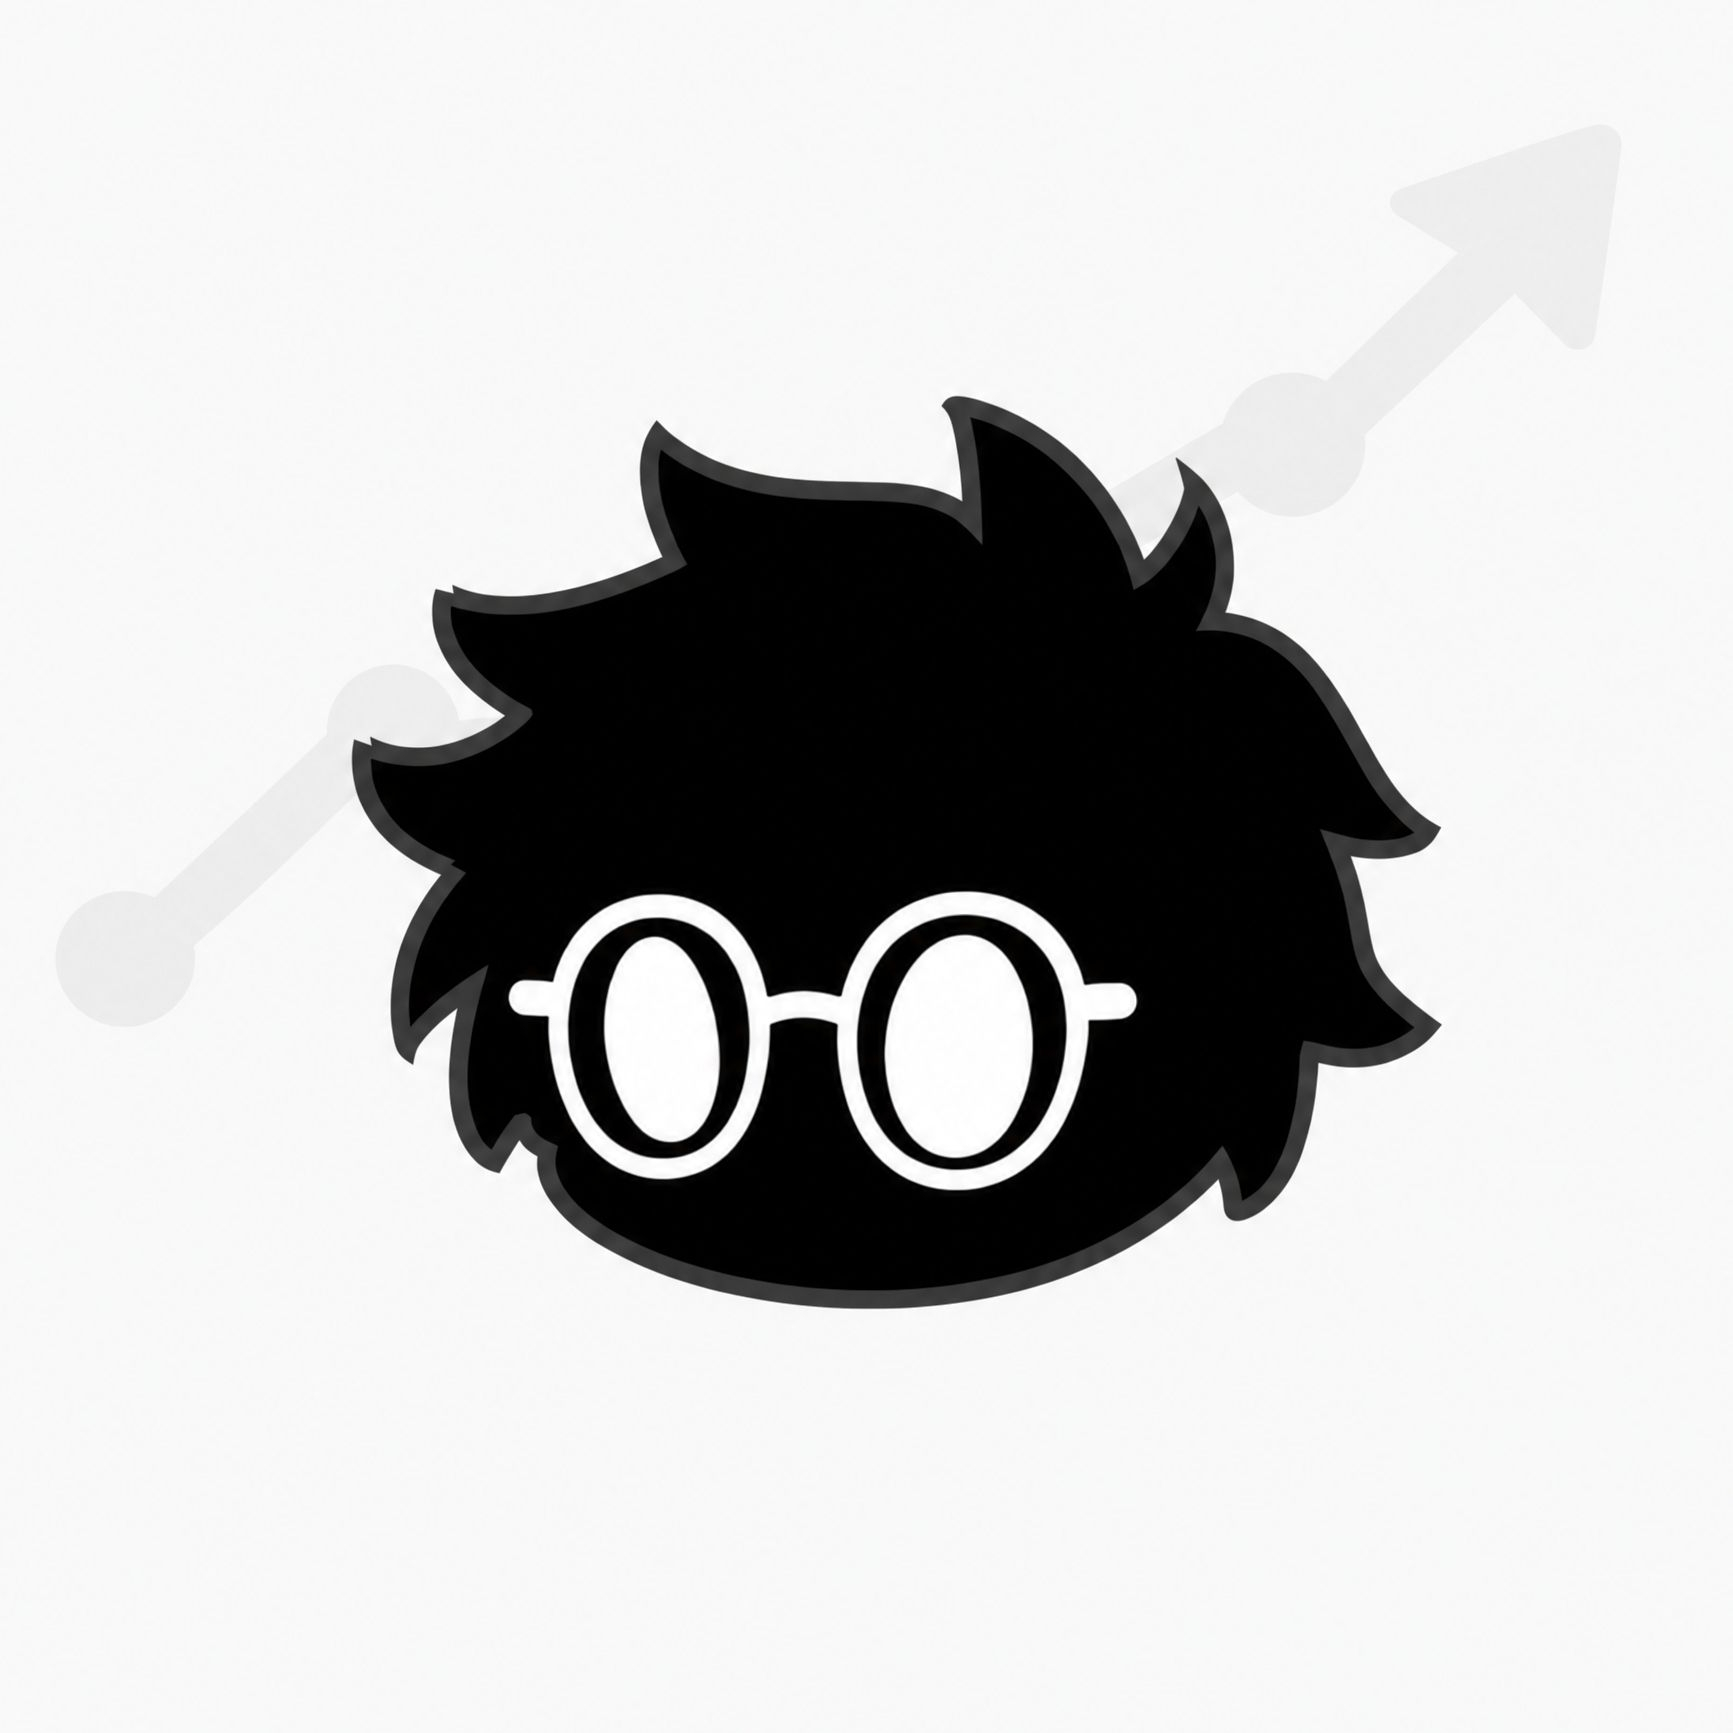
50 توقيعًا. 24 ثانية.
غادر 2.7 مليار دولار Binance 14 خلال 24 ثانية.
لم يسرق المهاجم مفتاحًا خاصًا. بل جمع 50 تفويضًا من نوع EIP-7702 في معاملة واحدة. منح كل توقيع التحكم بالمحفظة للعقد الذكي نفسه. وبمجرد إدخال التواقيع الخمسين، أُفرغت المحفظة الساخنة.
هذا أول استغلال كبير يستخدم EIP-7702 بهذا الحجم. يتيح هذا المعيار لحساب مملوك خارجيًا تفويض صلاحياته إلى عقد ذكي. وهو مفيد لتجريد الحسابات، لكنه كارثي عندما تتعرض عملية التوقيع للاختراق.
تقول Binance إن الحاسوب المحمول كان نقطة الدخول. لكن تجميع التواقيع كان السلاح.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 توقيعًا. 24 ثانية.
غادر 2.7 مليار دولار Binance 14 خلال 24 ثانية.
لم يسرق المهاجم مفتاحًا خاصًا. بل جمع 50 تفويضًا من نوع EIP-7702 في معاملة واحدة. منح كل توقيع التحكم بالمحفظة للعقد الذكي نفسه. وبمجرد إدخال التواقيع الخمسين، أُفرغت المحفظة الساخنة.
هذا أول استغلال كبير يستخدم EIP-7702 بهذا الحجم. يتيح هذا المعيار لحساب مملوك خارجيًا تفويض صلاحياته إلى عقد ذكي. وهو مفيد لتجريد الحسابات، لكنه كارثي عندما تتعرض عملية التوقيع للاختراق.
تقول Binance إن الحاسوب المحمول كان نقطة الدخول. لكن تجميع التواقيع كان السلاح.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
300

·
--
توقيع واحد. هل يمكن لأحد نقل أموالك من دون أن يطلب منك التأكيد مرة أخرى؟ 🔐
هذا خطر حقيقي في حال التفويض الخبيث باستخدام EIP-7702. لكن ظهور «EIP-7702» في محفظتك لا يعني تلقائيًا أنك تعرضت للاختراق
إليك شرحًا مبسطًا 👇
تستخدم المحفظة العادية مفتاحك الخاص لتوقيع المعاملات
تتيح EIP-7702 لعنوان المحفظة نفسه تشغيل شيفرة العقود الذكية، ما يضيف ميزات مثل تجميع المعاملات، ورسوم الغاز المدفوعة من جهة راعية، والأذونات القابلة للبرمجة
تخيّل الأمر كأنك تثبّت مساعدًا داخل محفظتك
يتبع المساعد الموثوق قواعد آمنة. أما المساعد الخبيث فقد يتيح لمهاجم نقل الأصول من دون تأكيد آخر منك
كيف يحدث ذلك؟
• يُخدع المرء ليوقّع تفويضًا يشير إلى شيفرة خبيثة
• يُسرق مفتاحك الخاص، ما يسمح للمهاجم بتوقيع التفويض
• تحتوي الشيفرة المفوَّض إليها على ثغرة
معرفة عنوانك العام وحدها لا تكفي لإضافة تفويض. لا بد من توقيع تفويض صالح
ثلاثة مفاهيم خاطئة يجدر تصحيحها:
❌ «صُممت EIP-7702 للقراصنة»
صُممت لتحسين وظائف المحافظ. ويتوقف الخطر على الشيفرة والأذونات التي تمنحها
❌ «لا يمكن إلغاء التفويض»
يتيح البروتوكول مسحه باستخدام تفويض صالح إلى عنوان الصفر. وقد لا تدعم واجهة محفظتك جميع الحالات
❌ «إلغاء موافقات الرموز يزيل كل شيء»
موافقات الرموز وتفويض EIP-7702 نوعان مختلفان من الأذونات. إزالة أحدهما لا تزيل الآخر تلقائيًا
والأهم: إذا تعرض مفتاحك الخاص للاختراق، فإن إلغاء التفويض لا يجعل المفتاح آمنًا من جديد. إذ يمكن للمهاجم التوقيع مرة أخرى
تحقّق من العقد المفوَّض إليه فعليًا، لا من الاسم المعروض فحسب. استخدم أدوات المحفظة الرسمية، ولا تثق أبدًا برابط عشوائي يدّعي أنه «سيصلح محفظتك»
قبل التوقيع، اسأل نفسك:
«هل أوافق على إجراء واحد، أم أغيّر طريقة عمل محفظتي؟»
المصدر: مواصفات Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
457

·
--
عرض الترجمة
La propuesta EIP-7702 está dando de qué hablar en Ethereum.
Esta mejora permite que las billeteras comunes ejecuten código de contratos inteligentes. Básicamente, busca facilitar las transacciones por lotes y los pagos patrocinados.
Es un cambio interesante para la experiencia de usuario dentro de la red. Si esto se implementa, la forma de interactuar con los activos podría volverse mucho más sencilla.
¿Qué te parece este cambio para las billeteras?
$ETH #Ethereum #EIP7702
7

·
--
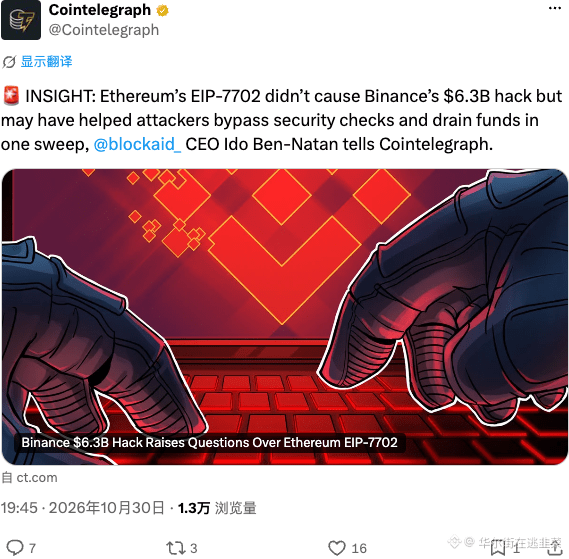
المعاملة المشبوهة البالغة 63 مليارًا لا علاقة لها بـ EIP-7702، كفّوا عن التهويل. لكن هذا البروتوكول يتيح فعلًا للقراصنة تجاوز الفحوصات الأمنية، فتتحرك الأموال بلا أثر، ما يجعله «مسرّعًا» للأنشطة الخبيثة. مهما بدا المعيار الجديد واعدًا، فلن يجدي نفعًا إذا انهار حاجز الأمان. مستقبلًا، عند التفاعل على السلسلة، تحقّقوا من المخاطر قبل العوائد.
$ETH #EIP7702
$ETH #EIP7702
13

لا يتسبب EIP-7702 في اختراق Binance، لكنه قد يزيد الخسائر
- يرى خبراء الأمن أن المهاجمين يمكنهم سحب الأموال من محافظ Binance دون الحاجة إلى EIP-7702
- قد يتيح تحديث Ethereum EIP-7702 تجاوز إجراءات السحب، مما يزيد الأضرار
- يؤثر هذا الحدث فقط في أسلوب الهجوم، وليس في السبب الرئيسي للاختراق
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
المصدر: CoinTelegraph
37

·
--
🚨 لم يكن EIP-7702 سبب اختراق Binance، لكنه ربما فاقم الخسائر. ويشير خبراء الأمن إلى أن المهاجمين كان بإمكانهم استنزاف المحافظ حتى من دون هذا التحديث، إلا أنه ربما ساعدهم على تجاوز إجراءات الحماية من السحب على ETH.
ربما أتاحت ميزات تجريد الحساب في التحديث للمهاجمين سبلًا جديدة للالتفاف على بروتوكولات الأمان.
النتيجة: مخاطر متزايدة على حاملي ETH أثناء التحديثات الجارية.
💭 هل تحمي نفسك من مخاطر تجريد الحساب عند امتلاك ETH؟ #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
ربما أتاحت ميزات تجريد الحساب في التحديث للمهاجمين سبلًا جديدة للالتفاف على بروتوكولات الأمان.
النتيجة: مخاطر متزايدة على حاملي ETH أثناء التحديثات الجارية.
💭 هل تحمي نفسك من مخاطر تجريد الحساب عند امتلاك ETH؟ #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1

·
--
قال كوساين من SlowMist إن الأسلوب كان مكشوفًا
عملية تنظيف المحافظ الساخنة الأخيرة في بينانس
استخدمت EIP-7702
والهدف بسيط جدًا: تسهيل تحويل الرموز على دفعات
من خلال ما يظهر على السلسلة
لم تكن العملية متقنة جدًا
كما أجروا تدريبًا استمر ساعات عدة قبل التنفيذ الفعلي
وملخص ما قاله كوساين
أن آلية EIP-7702 نفسها لا مشكلة فيها
وحتى من دونها، توجد وسائل أخرى لتنفيذ أمور مشابهة
لا تلقوا اللوم على مقترح ترقية واحد
ما ينبغي مراقبته فعلًا هو مسار التوقيع، وتفويضات المحافظ الساخنة، وما إذا كانت أدوات السحب قد اختُرقت
وقد ورد في البيان الرسمي أيضًا
أنه لم يُعثر حتى الآن على دليل على تسريب المفاتيح الخاصة بالمحافظ
أما التقرير التقني الكامل، فسينتظر إلى حين انتهاء التحقق
تتبع الأموال يعتمد على التجميد وإنفاذ القانون
وعلى صغار المستثمرين ألا ينخدعوا بعناوين مثيرة مثل «بروتوكول ما سينهار حتمًا»
وليصبّوا تركيزهم على أذونات حساباتهم والقنوات الرسمية
$ETH $BNB
#EIP7702 #慢雾 #حادثة_أمن_بينانس
2
399
·
--
تعرضت المحفظة الساخنة لبينانس لمشكلة في الساعات الأولى من صباح اليوم، وسمع كثيرون لأول مرة عن EIP-7702. دعونا نوضح هذا المصطلح أولًا:
1. ما هو؟ ميزة جاءت مع ترقية Pectra لإيثيريوم، تتيح للمحفظة العادية توقيع تفويض يمنح مؤقتًا صلاحية التنفيذ لجزء من شيفرة عقد ذكي، من دون تغيير العنوان. ومن فوائد ذلك إمكانية تنفيذ العمليات دفعة واحدة، والسماح لشخص آخر بدفع رسوم الغاز.
2. لماذا استهدفه المهاجمون هذه المرة؟ بحسب تحليلات لاحقة من Blockaid وغيرها، أدرج المهاجمون 50 تفويضًا بأرقام تسلسلية متتالية في معاملة واحدة، بهدف مطابقة الرقم التسلسلي الذي كانت تستخدمه المحفظة الساخنة آنذاك. وبمجرد المطابقة، يستطيع العقد الخبيث تحويل الأصول على دفعات باسم المحفظة، ويظل التفويض ساريًا ما لم يُلغَ.
3. ما الذي ينبغي للمستخدم العادي الحذر منه؟ أولًا، لا توقّع تفويضًا لا تفهمه، وخصوصًا التوقيعات التي تجمع عددًا كبيرًا من العمليات دفعة واحدة. ثانيًا، إذا طلب منك موقع غير مألوف التوقيع، فتوقف وتحقق من العقد الذي سيُفوَّض إليه التنفيذ. ثالثًا، تحقّق دوريًا من التفويضات وألغِ ما لا تستخدمه، وحاول الاحتفاظ بالأصول الكبيرة في محفظة باردة.
تقييمي هو أن EIP-7702 ليس بابًا خلفيًا بحد ذاته؛ بل إنه يحوّل المحفظة من مفتاح لا يفعل سوى تحويل الأموال إلى مفتاح قادر على تنفيذ البرامج. ومع ازدياد قدرات المفتاح، يصبح التحقق جيدًا من الجهة التي تفوّضها قبل التوقيع أمرًا أساسيًا. هل تقرأ عادةً تفاصيل التفويض بندًا بندًا قبل التوقيع؟
$ETH #EIP7702
21

·
--
عرض الترجمة
58亿美元从币安热钱包直接蒸发,加密史上最大交易所失窃案就这么砸下来了。
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
361

شاهدت للتو فيديو شينيو الذي يستعرض سرقة باينانس، وشعرت بقشعريرة تسري في ظهري: لم تكن عملية مرتجلة، بل سرقة جرى التدرب عليها.
في الساعة 4:20 فجرًا، بثّ المهاجمون معاملة تتضمن 50 طلب تفويض، وبعد 3 دقائق بدأوا بنقل الأصول على دفعات، بإجمالي يقارب 5.8 مليارات دولار عبر عدة سلاسل. كانوا قد أعدوا مسبقًا قائمة بتحويل 64 عملة، وتدربوا مرتين باستخدام محفظة اختبارية، ولم يفصل بين التدريب الأخير والتنفيذ الفعلي سوى 3 ساعات ونصف.
استخدموا آلية التفويض EIP-7702: قال يوشيان من شركة SlowMist إن الآلية نفسها لا مشكلة فيها، لكنها استُخدمت لسرقة العملات على دفعات؛ أما الرئيس التنفيذي لشركة Blockaid فيشتبه في اختراق نظام التوقيع، لا في سرقة المفتاح الخاص. وحتى الآن، لم يُحسم السبب الجوهري.
الخبر الجيد هو أن أحدث تحقق رسمي من باينانس أظهر تجميد نحو 3 مليارات دولار. لكن 18270 من عملات $BTC (نحو 1.44 مليار دولار) لم تتحرك بعد، وما زال المخترقون يحتفظون بـ 467 ألفًا من عملات $ETH.
أيهما يخيفك أكثر؟ A: سرقة مُدبّرة أُعدّت قائمتها وأُجريت التدريبات عليها مرتين؛ B: خلل في مرحلة التوقيع، بحيث قد يوقّع عنك حتى أكبر مَنصّة من دون أن تلاحظ. اختاروا طرفًا في التعليقات.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
شاهدت للتو فيديو شينيو الذي يستعرض سرقة باينانس، وشعرت بقشعريرة تسري في ظهري: لم تكن عملية مرتجلة، بل سرقة جرى التدرب عليها.
في الساعة 4:20 فجرًا، بثّ المهاجمون معاملة تتضمن 50 طلب تفويض، وبعد 3 دقائق بدأوا بنقل الأصول على دفعات، بإجمالي يقارب 5.8 مليارات دولار عبر عدة سلاسل. كانوا قد أعدوا مسبقًا قائمة بتحويل 64 عملة، وتدربوا مرتين باستخدام محفظة اختبارية، ولم يفصل بين التدريب الأخير والتنفيذ الفعلي سوى 3 ساعات ونصف.
استخدموا آلية التفويض EIP-7702: قال يوشيان من شركة SlowMist إن الآلية نفسها لا مشكلة فيها، لكنها استُخدمت لسرقة العملات على دفعات؛ أما الرئيس التنفيذي لشركة Blockaid فيشتبه في اختراق نظام التوقيع، لا في سرقة المفتاح الخاص. وحتى الآن، لم يُحسم السبب الجوهري.
الخبر الجيد هو أن أحدث تحقق رسمي من باينانس أظهر تجميد نحو 3 مليارات دولار. لكن 18270 من عملات $BTC (نحو 1.44 مليار دولار) لم تتحرك بعد، وما زال المخترقون يحتفظون بـ 467 ألفًا من عملات $ETH .
أيهما يخيفك أكثر؟ A: سرقة مُدبّرة أُعدّت قائمتها وأُجريت التدريبات عليها مرتين؛ B: خلل في مرحلة التوقيع، بحيث قد يوقّع عنك حتى أكبر مَنصّة من دون أن تلاحظ. اختاروا طرفًا في التعليقات.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
# مراجعة أسلوب اختراق باينانس: 50 تفويضًا عبر EIP-7702 نقلت نحو 5.8 مليارات دولار خلال 3 دقائق، والاشتباه في صلة بكوريا الشمالية غير مؤكد
- مراجعة أسلوب الهجوم: وفقًا لمراجعة على السلسلة أجراها شينيو، الشريك المؤسس لشركة Cobo، بثّ المهاجم معاملة عند الساعة 4:20 فجر 30 أكتوبر بتوقيت بكين، تضمنت 50 طلب تفويض. وبعد نحو 3 دقائق، بدأ نقل الأصول على دفعات عبر عدة شبكات، منها إيثيريوم وترون. وقد قُدّر إجمالي المبلغ المنقول بنحو 5.8 مليارات دولار وفق أسعار العملات حينها. وكان المهاجم قد أعدّ مسبقًا قائمة تحويل تشمل 64 عملة، وتدرّب مرتين باستخدام محفظة اختبارية؛ وجرت التجربة الأخيرة قبل الهجوم الفعلي بنحو 3 ساعات ونصف. كما حوّل بعض الأصول القابلة للتجميد، مثل USDT، إلى ETH لتفادي تجميدها من قِبل الجهات المُصدِرة.
- التوقيع في صلب الاهتمام: وفق تقييم أولي للرئيس التنفيذي لشركة الأمن Blockaid، تشير الهجمة إلى إساءة استخدام البنية التحتية للتوقيع، لا إلى سرقة المفاتيح الخاصة مباشرةً. فقد جُمّع 50 تفويضًا عبر EIP-7702 في معاملة واحدة استهدفت المحفظة الساخنة رقم 14 التابعة لباينانس Binance، وفوّضت التحكم إلى عقدة مخصّصة لسحب الأصول. ويشبه هذا الأسلوب إلى حد كبير هجوم Bybit في فبراير 2025، كما يرتبط أسلوب التنفيذ بعمليات إلكترونية كورية شمالية؛ لكن باينانس لم تؤكد رسميًا آلية الهجوم المحددة، ولم يُثبت رسميًا ما يتعلق بالجهة المسؤولة.
- الأموال ما زالت تتحرك: تُظهر بيانات Arkham أن محفظة المهاجم تنقل الأصول عبر Uniswap، كما استخدم USDT المسروق ضمانًا لاقتراض ما لا يقل عن 20 ألف WETH من Aave (نحو 44 مليون دولار). وقد جمّدت Aave سوق الإقراض الخاص به، مشيرةً إلى أن العقود نفسها لم تتأثر وأن المراكز لا تزال مضمونة بأكثر من قيمتها. وأوضحت Bybit في اليوم نفسه أنها لم تتأثر بالحادثة، وأن أنظمتها والإيداع والسحب تعمل بصورة طبيعية.
- تذكير بالوضع الراهن: لا تزال عمليات الإيداع والسحب وتداول Alpha على باينانس متوقفة، ولم يُعلن موعد استئنافها. ويتداول BTC قرب 78 ألف دولار، وBNB قرب 699 دولارًا. لا تزال الحادثة متطورة، وتختلف تقديرات الأطراف بشأن أرقام التجميد والخسائر؛ لذا يُعتمد ما تؤكده باينانس رسميًا. لا تثق إلا بالقنوات الرسمية، واحذر عمليات الاحتيال التي تنتحل صفة جهات تعرض «تحرير الأموال».
$BNB $BTC
#币安 #黑客攻击 #EIP7702
تقييمي: أميل إلى النظرة السلبية تجاه BNB على المدى القصير، لأن مراجعة أسلوب الهجوم تشير إلى أن مخاطر مرحلة التوقيع لم تُستبعد بعد، ولم يُعلن جدول زمني لاستئناف الإيداع والسحب. ولا يزال تعافي المعنويات يتطلب تأكيدًا من تقرير باينانس الرسمي بعد الحادثة.
المصدر: مراجعة شينيو / Cobo على السلسلة، نقلًا عن ChainCatcher؛ وبيانات Blockaid وArkham، نقلًا عن CoinDesk؛ وتحديثات البث المباشر لـ CoinDesk. آلية الهجوم والجهة المسؤولة تقديران أوليان، ولم تؤكدهما باينانس رسميًا. للمعلومات فقط، ولا تُعد نصيحة استثمارية.
برأيك، ما الذي ينبغي للمنصات إصلاحه أولًا: إجراءات التوقيع أم صلاحيات المحافظ الساخنة؟ اضغط على الوسم للاطلاع على الأسعار المباشرة، وشاركنا رأيك في التعليقات.
608

·
--
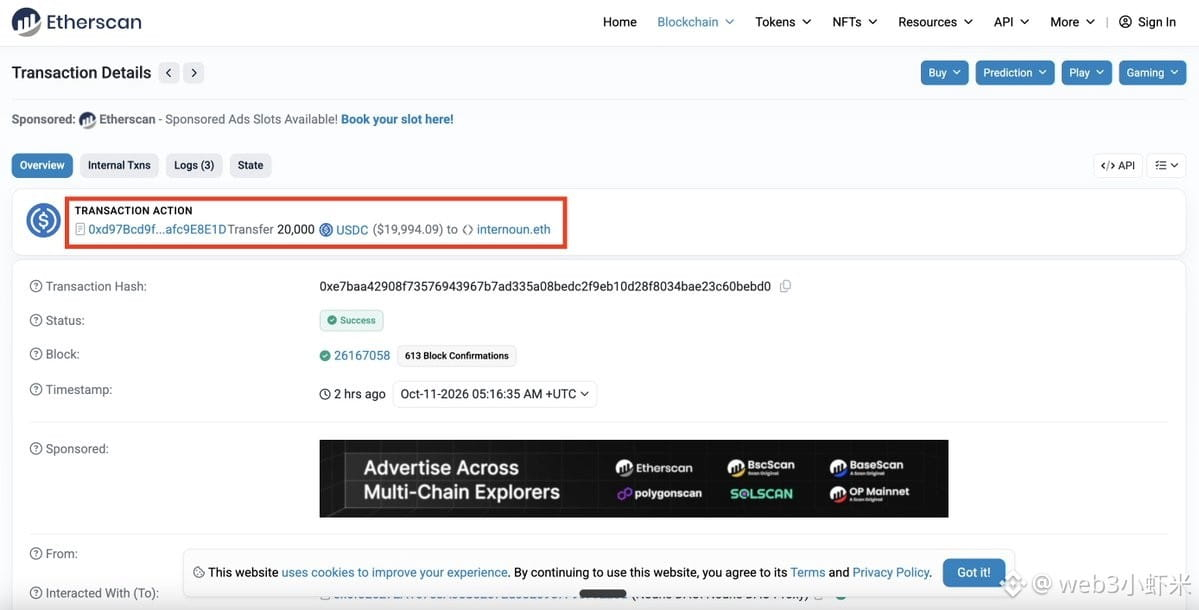
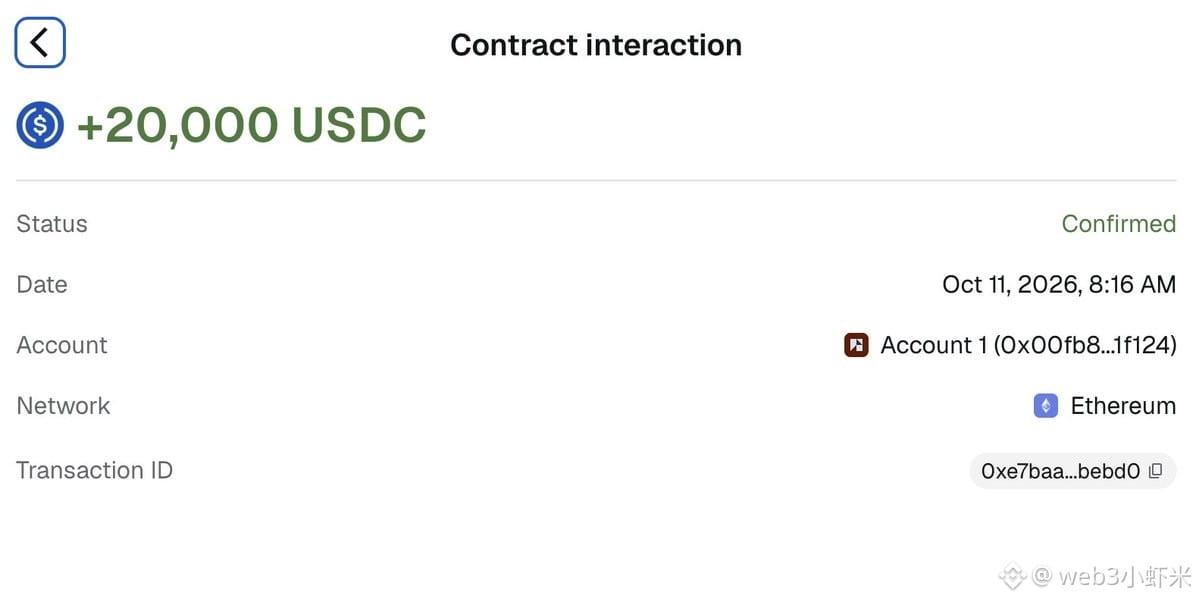
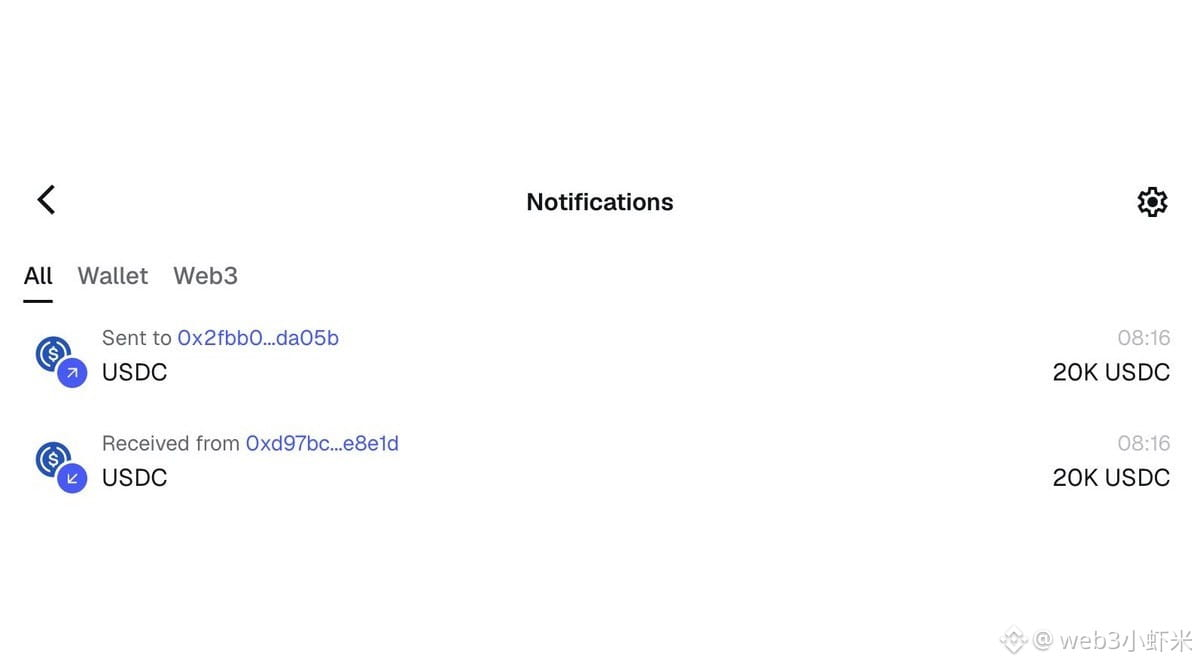
Nouns Prop 1001 حوّل للتو 20 ألف USDC، وبعد 12 ثانية نُقلت المبلغ بالكامل.
يقول المستلِم إنه لم ينقر على التأكيد؛ لكن المعاملة على السلسلة كانت من نوع EIP-7702 — فتم تفويض المحفظة إلى عقد مصنّف على أنه تصيّدي، واختفت معها عملات USDC وما تبقى من ETH.
أُفرغت منحة DAO فور وصولها. فما هذا النوع الجديد من الهندسة الاجتماعية لاستهداف المحافظ؟ دقّقوا في لقطة الشاشة: ما الخطأ فيها؟
#钓鱼 #EIP7702 #Nouns
152
·
--
يعتقد معظم الناس أن المحفظة المخترقة هي قضية خاسرة.
لكن الواقع أكثر تعقيدًا.
في العديد من الحالات، لا تزال الأصول موجودة. المشكلة تكمن في التنفيذ.
في اللحظة التي يرسل فيها الضحية الغاز إلى العنوان المخترق، تكتشف الروبوتات الآلية الرصيد الوارد وتتصرف عليه فورًا. ما كان يجب أن يكون استعادة بسيطة يتحول إلى خسارة أخرى.
هنا تصبح بنية المعاملات أكثر أهمية من ملكية المحفظة نفسها.
تم بناء MOBIUS69 حول فكرة بسيطة: يجب ألا تحتاج المحفظة المخترقة أبدًا إلى تلقي الغاز لاستعادة الأصول.
باستخدام تنفيذ EIP-7702، تغطي محفظة الراعي رسوم الشبكة بينما يتم تجميع إجراءات الاستعادة في معاملة ذرية واحدة. يمكن تنفيذ المطالبات، والسحوبات، وتفاعلات البروتوكول، وتحويلات الأصول كعملية منسقة واحدة بدلاً من خطوات متعددة معرضة للخطر.
ما هو مثير للاهتمام هو أن هذا يغير عملية الاستعادة من مشكلة سرعة إلى مشكلة تصميم.
لسنوات، تم إخبار المستخدمين بالتخلي عن المحافظ المخترقة لأن كل محاولة استعادة تعرضهم للروبوتات الآلية التي تراقب الشبكة.
تظهر نماذج التنفيذ الجديدة أن التحدي ليس دائمًا في الأصول نفسها. أحيانًا يكون التحدي في إيجاد طريقة للتفاعل معها دون خلق فرصة للمتسابقين.
لا يمكن لأي بنية ضمان النجاح ضد كل شكل من أشكال استراتيجيات التنفيذ المتطورة أو البنية التحتية المعتمدة على Flashbots، ولكن من المثير للاهتمام رؤية كيفية تطور استعادة المحفظة جنبًا إلى جنب مع طبقة تنفيذ Ethereum.
قد لا يتم تعريف مستقبل أمان المحفظة فقط بكيفية حماية المفاتيح الخاصة.
قد يتم تعريفه أيضًا بكيفية تنفيذ المعاملات بعد حدوث الأمور خطأ.
تم بناء MOBIUS69 مع هذه الفلسفة في الاعتبار.
#EIP7702
1
203

·
--
مقالة
مراجعة «الحرب الخاطفة» بقيمة 560 مليون دولار على باينانس: 50 توقيعًا متسلسلًا، وقائمة تضم 64 نوعًا من الرموز، وتدريبان عمليان — لم يكن هذا هجومًا إلكترونيًا، بل معركة مُعدّة سلفًافي 30 أكتوبر، عند الساعة 4:20 فجرًا بتوقيت بكين، انهارت دفاعات محفظة باينانس الساخنة «بمستوى المؤسسات المالية» — لم تكن سرقة دفعة واحدة، بل عملية استنزاف منهجية: بدأ المهاجمون تجهيز رسوم الغاز منذ 28 أكتوبر (قبل 37 ساعة)، وأجروا تدريبين عمليين باستخدام عملات مستقرة بقيمة 7 ملايين دولار (آخرهما قبل بدء الهجوم بـ3.5 ساعات)، وأعدّوا مسبقًا قائمة بنقل 64 نوعًا من الرموز.
بعبارة بسيطة: لا يبدو الأمر كأن مخترقًا ارتجل الهجوم في لحظته، بل أشبه بيوم تنفيذ اختراق عسكري واسع النطاق — من التدريب إلى الهجوم الشامل، في أقل من 37 ساعة.
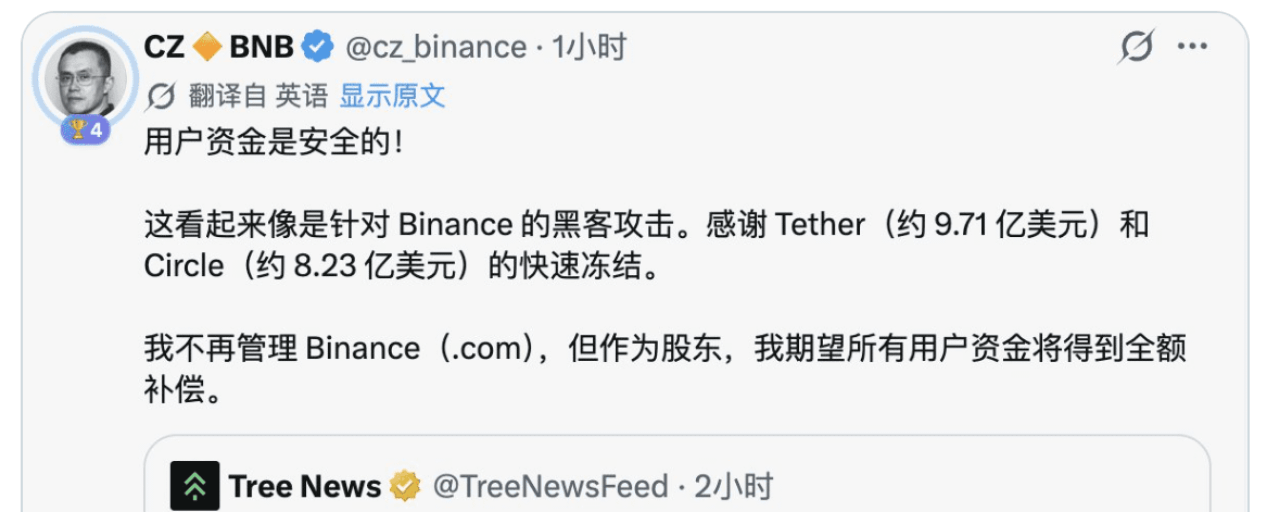
وضع أرقام للخسائر (وفق منهجية الرصد على السلسلة): بلغ إجمالي التدفقات الخارجة نحو 5.643 مليار دولار — 3.528 مليار من إيثيريوم، و1.449 مليار من بيتكوين (جُزّئت 18,270 BTC إلى 19 دفعة ونُقلت إلى وجهات مختلفة)، و628 مليونًا من ترون، و38 مليونًا إجمالًا من Arbitrum/Optimism/Base. لكن انتبهوا إلى قيد أساسي: التدفقات الخارجة لا تعني سرقة — فباينانس لم تقرّ حتى الآن سوى بوجود «مشكلة أمنية محتملة»، ولم تؤكد إجمالي المبلغ أو طبيعة الحادثة، فيما صرّح CZ بأنه «من المرجح أن يكون هجومًا إلكترونيًا، ونتوقع تعويض المستخدمين عن كامل أموالهم».
مراجعة «الحرب الخاطفة» بقيمة 560 مليون دولار على باينانس: 50 توقيعًا متسلسلًا، وقائمة تضم 64 نوعًا من الرموز، وتدريبان عمليان — لم يكن هذا هجومًا إلكترونيًا، بل معركة مُعدّة سلفًا
في 30 أكتوبر، عند الساعة 4:20 فجرًا بتوقيت بكين، انهارت دفاعات محفظة باينانس الساخنة «بمستوى المؤسسات المالية» — لم تكن سرقة دفعة واحدة، بل عملية استنزاف منهجية: بدأ المهاجمون تجهيز رسوم الغاز منذ 28 أكتوبر (قبل 37 ساعة)، وأجروا تدريبين عمليين باستخدام عملات مستقرة بقيمة 7 ملايين دولار (آخرهما قبل بدء الهجوم بـ3.5 ساعات)، وأعدّوا مسبقًا قائمة بنقل 64 نوعًا من الرموز.
بعبارة بسيطة: لا يبدو الأمر كأن مخترقًا ارتجل الهجوم في لحظته، بل أشبه بيوم تنفيذ اختراق عسكري واسع النطاق — من التدريب إلى الهجوم الشامل، في أقل من 37 ساعة.
وضع أرقام للخسائر (وفق منهجية الرصد على السلسلة): بلغ إجمالي التدفقات الخارجة نحو 5.643 مليار دولار — 3.528 مليار من إيثيريوم، و1.449 مليار من بيتكوين (جُزّئت 18,270 BTC إلى 19 دفعة ونُقلت إلى وجهات مختلفة)، و628 مليونًا من ترون، و38 مليونًا إجمالًا من Arbitrum/Optimism/Base. لكن انتبهوا إلى قيد أساسي: التدفقات الخارجة لا تعني سرقة — فباينانس لم تقرّ حتى الآن سوى بوجود «مشكلة أمنية محتملة»، ولم تؤكد إجمالي المبلغ أو طبيعة الحادثة، فيما صرّح CZ بأنه «من المرجح أن يكون هجومًا إلكترونيًا، ونتوقع تعويض المستخدمين عن كامل أموالهم».
1
804
مقالة
🚨 6.36 مليار دولار في قلب العاصفة! كيف تحوّلت تقنية EIP-7702 إلى سلاح لاختراق محافظ Binance؟🚨 أكبر اختراق في تاريخ العملات الرقمية؟ 6.36 مليار دولار تخرج من محافظ Binance.. كيف حدثت العملية؟
شهد يوم 29 أكتوبر 2026 واحدة من أخطر الحوادث الأمنية في تاريخ سوق العملات الرقمية، بعدما تعرضت محافظ ساخنة تابعة لمنصة Binance لهجوم أدى إلى تحويل أصول تُقدّر قيمتها بنحو 6.36 مليار دولار عبر 10 شبكات بلوكشين مختلفة، وفق تحليل شركة TRM Labs.
لكن الأخطر في هذه الحادثة ليس حجم الأموال فقط، بل الطريقة التقنية التي استُخدمت لتنفيذ الهجوم.
🔴 أولاً: كيف تمكن المهاجمون من اختراق المحافظ؟
تشير التحقيقات إلى استخدام تقنية في شبكة إيثيريوم تُعرف باسم EIP-7702.
هذه التقنية ليست ثغرة أمنية بحد ذاتها، بل تحديث يسمح للمحافظ التقليدية بتنفيذ وظائف العقود الذكية من خلال تفويضات موقّعة.
استغل المهاجمون هذه الآلية للحصول على صلاحيات تسمح بتشغيل كود خبيث داخل محفظة ساخنة تابعة لباينانس.
وبعد تثبيت هذا التفويض، أصبح بإمكان العقد الخبيث تنفيذ عمليات تحويل للأموال دون الحاجة إلى توقيع كل عملية بالطريقة المعتادة.
🔴 ثانياً: كيف نُفذت عملية السحب؟
بحسب تحليل المعاملات على سلسلة الكتل:
• جهّز المهاجمون عقداً ذكياً خبيثاً قبل تنفيذ الهجوم.
• استُخدمت 50 رسالة تفويض موقّعة مسبقاً.
• تم تفعيل آلية EIP-7702 على محفظة Binance الساخنة.
• استُخدمت وظيفة تُعرف باسم Sweeper أو Sweep لتحويل الأصول إلى عناوين يسيطر عليها المهاجمون.
• استمرت عمليات السحب حتى بعد وصول إيداعات جديدة إلى بعض المحافظ المتضررة.
وفي إحدى العمليات، تم تحويل ما يقارب 167,464 إيثيريوم إضافة إلى أكثر من 1.6 مليار USDT ورموز أخرى.
كما تم سحب نحو 823 مليون دولار من USDC من محفظة ساخنة أخرى.
🔴 ثالثاً: حجم الخسائر والأموال المجمّدة
وفق بيانات TRM Labs، بلغ إجمالي الأموال التي خرجت من محافظ باينانس نحو:
• 6.36 مليار دولار إجمالي الأصول المتحركة.
• نحو 2.7 مليار دولار تم تجميدها بفضل تدخل جهات وشركات تعمل في منظومة العملات الرقمية.
• أكثر من 420 ألف ETH و18,270 BTC بقيت ضمن الأصول التي يسيطر عليها المهاجمون بحسب التقديرات المنشورة.
ومن المهم التوضيح أن هذه الأرقام تمثل تقديرات وتحليلات لحركة الأموال، وليست كلها خسائر نهائية غير قابلة للاسترداد.
🔴 رابعاً: ما علاقة Tornado Cash بالهجوم؟
كشفت التحليلات أن العنوان الذي استخدمه المهاجمون في تنفيذ العمليات تلقى تمويلاً عبر Tornado Cash.
وهي خدمة خلط معاملات على شبكة إيثيريوم تُستخدم لإخفاء الروابط المباشرة بين عناوين التحويلات.
هذا التمويل ساعد المحققين على تتبع التحركات المالية وربط بعض العناوين المستخدمة في الهجوم.
🔴 خامساً: من يقف وراء الهجوم؟
أشارت شركة TRM Labs، وكذلك تحليلات Chainalysis، إلى احتمال تورط مجموعة TraderTraitor المرتبطة بكوريا الشمالية.
لكن يجب التأكيد أن هذا استنتاج استخباراتي مبني على تحليل الأدلة الرقمية، وليس إعلاناً رسمياً من باينانس أو إثباتاً قضائياً نهائياً.
🔴 سادساً: هل سُرقت المفاتيح الخاصة للمحافظ؟
حتى الآن، قالت باينانس إنه لا يوجد دليل على تسريب المفاتيح الخاصة للمحافظ.
وأشارت النتائج الأولية إلى احتمال اختراق حاسوب محمول تابع لأحد مهندسي DevOps، مع اكتشاف نقاط اختراق إضافية خلال التحقيق.
وهذا يطرح احتمالاً خطيراً: المهاجم لم يكن بحاجة بالضرورة إلى سرقة المفتاح الخاص مباشرة، بل ربما تمكن من استغلال البنية المسؤولة عن إصدار التفويضات والتوقيعات.
🔴 سابعاً: هل أموال المستخدمين في خطر؟
أكدت باينانس أنها ستتحمل الخسائر ولن تجعل المستخدمين يتحملون نتائج الحادثة.
كما أعلنت العمل مع شركائها لتجميد الأصول المتضررة واستعادة الأموال.
لكن يجب التمييز بين تأكيد المنصة أنها ستغطي الخسائر وبين استكمال التحقيق واستعادة جميع الأموال فعلياً.
📊 تحليلي الشخصي: ماذا يعني هذا الهجوم لسوق العملات الرقمية؟
هذه الحادثة تكشف أن حجم المنصة وسمعتها وعدد مستخدميها لا يكفي وحده لضمان الأمن.
هناك ثلاثة دروس مهمة:
1️⃣ المحافظ الساخنة تظل نقطة حساسة لأنها متصلة بالإنترنت وتُستخدم في العمليات اليومية.
2️⃣ التوقيعات والتفويضات الرقمية أصبحت هدفاً أساسياً للمهاجمين، وليس فقط المفاتيح الخاصة.
3️⃣ ثقة المستخدمين في المنصات المركزية تعتمد على الشفافية وسرعة الاستجابة والقدرة الفعلية على حماية الأصول وتعويض المتضررين.
هل يمكن أن يؤثر هذا الحادث على البيتكوين وBNB وبقية العملات؟
نعم، لأن مثل هذه الأحداث قد ترفع مستوى الخوف وتدفع بعض المستثمرين إلى تقليل المخاطر وسحب أموالهم من المنصات المركزية.
لكن لا يعني ذلك بالضرورة انهيار باينانس أو نهاية سوق العملات الرقمية.
المؤشر الأهم خلال الأيام القادمة سيكون قدرة المنصة على استعادة الأموال، استئناف عمليات السحب، ونشر نتائج تحقيق واضحة.
⚠️ الخلاصة:
المشكلة لم تكن مجرد تحويل مليارات الدولارات، بل كشفت كيف يمكن لتفويض رقمي واحد أو مجموعة من التوقيعات أن تتحول إلى نقطة ضعف خطيرة عندما لا تكون أنظمة الحماية والموافقة متعددة المستويات كافية.
السؤال الذي يجب أن يطرحه كل مستثمر اليوم:
هل أمان أموالك يعتمد على قوة المنصة، أم على قدرتك أنت أيضاً على إدارة المخاطر؟
#Binance # #Ethereum # #EIP7702 #blockchain # # #USDC #$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
🚨 6.36 مليار دولار في قلب العاصفة! كيف تحوّلت تقنية EIP-7702 إلى سلاح لاختراق محافظ Binance؟
🚨 أكبر اختراق في تاريخ العملات الرقمية؟ 6.36 مليار دولار تخرج من محافظ Binance.. كيف حدثت العملية؟
شهد يوم 29 أكتوبر 2026 واحدة من أخطر الحوادث الأمنية في تاريخ سوق العملات الرقمية، بعدما تعرضت محافظ ساخنة تابعة لمنصة Binance لهجوم أدى إلى تحويل أصول تُقدّر قيمتها بنحو 6.36 مليار دولار عبر 10 شبكات بلوكشين مختلفة، وفق تحليل شركة TRM Labs.
لكن الأخطر في هذه الحادثة ليس حجم الأموال فقط، بل الطريقة التقنية التي استُخدمت لتنفيذ الهجوم.
🔴 أولاً: كيف تمكن المهاجمون من اختراق المحافظ؟
تشير التحقيقات إلى استخدام تقنية في شبكة إيثيريوم تُعرف باسم EIP-7702.
هذه التقنية ليست ثغرة أمنية بحد ذاتها، بل تحديث يسمح للمحافظ التقليدية بتنفيذ وظائف العقود الذكية من خلال تفويضات موقّعة.
استغل المهاجمون هذه الآلية للحصول على صلاحيات تسمح بتشغيل كود خبيث داخل محفظة ساخنة تابعة لباينانس.
وبعد تثبيت هذا التفويض، أصبح بإمكان العقد الخبيث تنفيذ عمليات تحويل للأموال دون الحاجة إلى توقيع كل عملية بالطريقة المعتادة.
🔴 ثانياً: كيف نُفذت عملية السحب؟
بحسب تحليل المعاملات على سلسلة الكتل:
• جهّز المهاجمون عقداً ذكياً خبيثاً قبل تنفيذ الهجوم.
• استُخدمت 50 رسالة تفويض موقّعة مسبقاً.
• تم تفعيل آلية EIP-7702 على محفظة Binance الساخنة.
• استُخدمت وظيفة تُعرف باسم Sweeper أو Sweep لتحويل الأصول إلى عناوين يسيطر عليها المهاجمون.
• استمرت عمليات السحب حتى بعد وصول إيداعات جديدة إلى بعض المحافظ المتضررة.
وفي إحدى العمليات، تم تحويل ما يقارب 167,464 إيثيريوم إضافة إلى أكثر من 1.6 مليار USDT ورموز أخرى.
كما تم سحب نحو 823 مليون دولار من USDC من محفظة ساخنة أخرى.
🔴 ثالثاً: حجم الخسائر والأموال المجمّدة
وفق بيانات TRM Labs، بلغ إجمالي الأموال التي خرجت من محافظ باينانس نحو:
• 6.36 مليار دولار إجمالي الأصول المتحركة.
• نحو 2.7 مليار دولار تم تجميدها بفضل تدخل جهات وشركات تعمل في منظومة العملات الرقمية.
• أكثر من 420 ألف ETH و18,270 BTC بقيت ضمن الأصول التي يسيطر عليها المهاجمون بحسب التقديرات المنشورة.
ومن المهم التوضيح أن هذه الأرقام تمثل تقديرات وتحليلات لحركة الأموال، وليست كلها خسائر نهائية غير قابلة للاسترداد.
🔴 رابعاً: ما علاقة Tornado Cash بالهجوم؟
كشفت التحليلات أن العنوان الذي استخدمه المهاجمون في تنفيذ العمليات تلقى تمويلاً عبر Tornado Cash.
وهي خدمة خلط معاملات على شبكة إيثيريوم تُستخدم لإخفاء الروابط المباشرة بين عناوين التحويلات.
هذا التمويل ساعد المحققين على تتبع التحركات المالية وربط بعض العناوين المستخدمة في الهجوم.
🔴 خامساً: من يقف وراء الهجوم؟
أشارت شركة TRM Labs، وكذلك تحليلات Chainalysis، إلى احتمال تورط مجموعة TraderTraitor المرتبطة بكوريا الشمالية.
لكن يجب التأكيد أن هذا استنتاج استخباراتي مبني على تحليل الأدلة الرقمية، وليس إعلاناً رسمياً من باينانس أو إثباتاً قضائياً نهائياً.
🔴 سادساً: هل سُرقت المفاتيح الخاصة للمحافظ؟
حتى الآن، قالت باينانس إنه لا يوجد دليل على تسريب المفاتيح الخاصة للمحافظ.
وأشارت النتائج الأولية إلى احتمال اختراق حاسوب محمول تابع لأحد مهندسي DevOps، مع اكتشاف نقاط اختراق إضافية خلال التحقيق.
وهذا يطرح احتمالاً خطيراً: المهاجم لم يكن بحاجة بالضرورة إلى سرقة المفتاح الخاص مباشرة، بل ربما تمكن من استغلال البنية المسؤولة عن إصدار التفويضات والتوقيعات.
🔴 سابعاً: هل أموال المستخدمين في خطر؟
أكدت باينانس أنها ستتحمل الخسائر ولن تجعل المستخدمين يتحملون نتائج الحادثة.
كما أعلنت العمل مع شركائها لتجميد الأصول المتضررة واستعادة الأموال.
لكن يجب التمييز بين تأكيد المنصة أنها ستغطي الخسائر وبين استكمال التحقيق واستعادة جميع الأموال فعلياً.
📊 تحليلي الشخصي: ماذا يعني هذا الهجوم لسوق العملات الرقمية؟
هذه الحادثة تكشف أن حجم المنصة وسمعتها وعدد مستخدميها لا يكفي وحده لضمان الأمن.
هناك ثلاثة دروس مهمة:
1️⃣ المحافظ الساخنة تظل نقطة حساسة لأنها متصلة بالإنترنت وتُستخدم في العمليات اليومية.
2️⃣ التوقيعات والتفويضات الرقمية أصبحت هدفاً أساسياً للمهاجمين، وليس فقط المفاتيح الخاصة.
3️⃣ ثقة المستخدمين في المنصات المركزية تعتمد على الشفافية وسرعة الاستجابة والقدرة الفعلية على حماية الأصول وتعويض المتضررين.
هل يمكن أن يؤثر هذا الحادث على البيتكوين وBNB وبقية العملات؟
نعم، لأن مثل هذه الأحداث قد ترفع مستوى الخوف وتدفع بعض المستثمرين إلى تقليل المخاطر وسحب أموالهم من المنصات المركزية.
لكن لا يعني ذلك بالضرورة انهيار باينانس أو نهاية سوق العملات الرقمية.
المؤشر الأهم خلال الأيام القادمة سيكون قدرة المنصة على استعادة الأموال، استئناف عمليات السحب، ونشر نتائج تحقيق واضحة.
⚠️ الخلاصة:
المشكلة لم تكن مجرد تحويل مليارات الدولارات، بل كشفت كيف يمكن لتفويض رقمي واحد أو مجموعة من التوقيعات أن تتحول إلى نقطة ضعف خطيرة عندما لا تكون أنظمة الحماية والموافقة متعددة المستويات كافية.
السؤال الذي يجب أن يطرحه كل مستثمر اليوم:
هل أمان أموالك يعتمد على قوة المنصة، أم على قدرتك أنت أيضاً على إدارة المخاطر؟
#Binance # #Ethereum # #EIP7702 #blockchain # # #USDC #$BTC
$BNB
$ETH
106
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
26,298 مشاهدات
767 يقومون بالنقاش
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
20,008 مشاهدات
487 يقومون بالنقاش
3
#$1.5BInLeveragedCryptoBetsLiquidated
43,121 مشاهدات
253 يقومون بالنقاش
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
3,359 مشاهدات
72 يقومون بالنقاش
5
#KOSPIFalls3.53%BackBelow6000
63,639 مشاهدات
1,097 يقومون بالنقاش
6
#AmazonSharesFallAbout7%InPremarketTrading
28,952 مشاهدات
590 يقومون بالنقاش
7
#USMidtermElections
251,462 مشاهدات
2,358 يقومون بالنقاش
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
28,144 مشاهدات
94 يقومون بالنقاش
9
#BinanceWillListPredictPREDICT
96,246 مشاهدات
1,401 يقومون بالنقاش
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,203 مشاهدات
111 يقومون بالنقاش