


السطو في ثلاث دقائق: كيف حوّل EIP-7702 محفظةً إلى لصّها الخاص
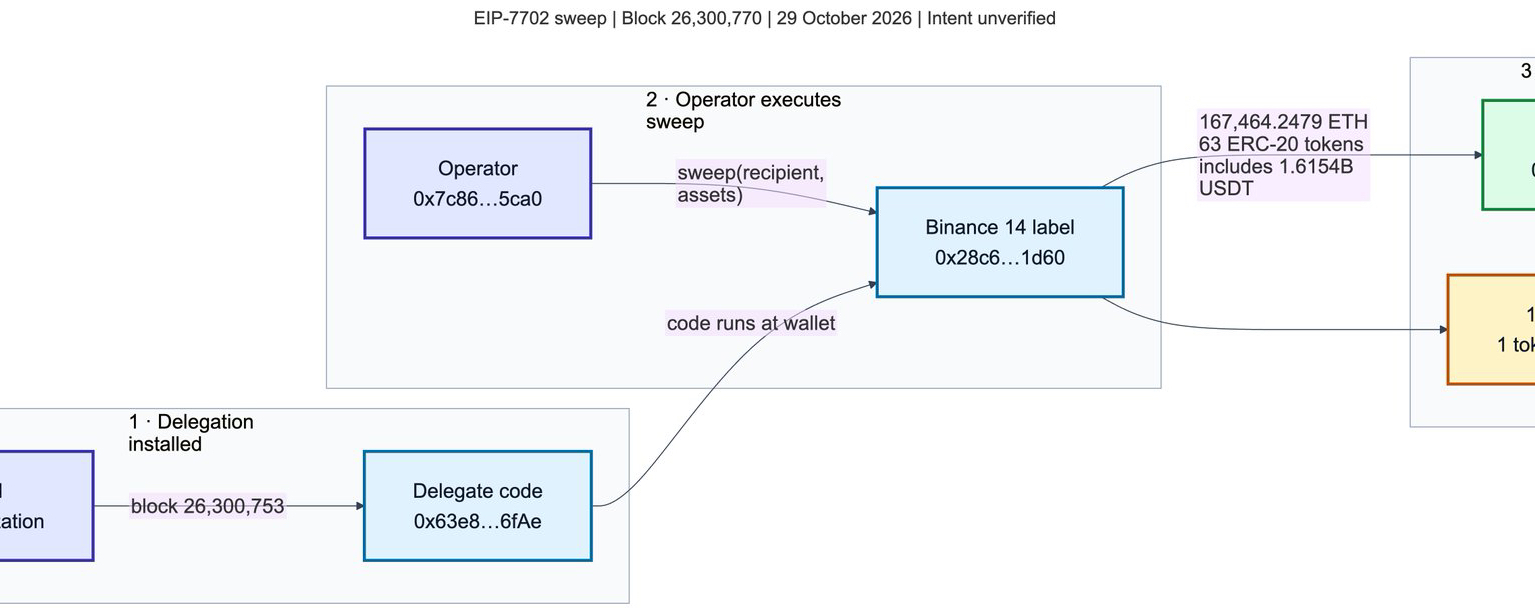
ثلاث دقائق وأربع وعشرون ثانية. هذا كل ما استغرقه اختفاء 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT، من محفظة تحمل وسم Binance، بعد أن ثبّتت رسالة موقّعة واحدة تفويض EIP-7702. وقد تتبّع الباحث الأمني أوديسيوس من phylax.systems الهجوم كاملًا على السلسلة في سلسلة منشورات تنتشر الآن بسرعة.
التسلسل الزمني يبعث على القشعريرة.
20:20:59 UTC: تم تثبيت تفويض EIP-7702 على المحفظة. 20:24:23: استدعاء sweep() من عنوان مختلف. أصبح سياق التنفيذ الخاص بالمحفظة يشغّل الآن عقد المهاجم، مستنزفًا كل شيء إلى 0x027…2ffe. ثم في 20:41:23، ساء الأمر أكثر: استخدمت المحفظة المفوَّضة صلاحية مالكها في محفظة ذكية منفصلة لنقل 780 مليون USDC أخرى.
لماذا يُعدّ هذا خطيرًا إلى هذا الحد؟ يتيح EIP-7702 لمحفظة عادية تشغيل شيفرة عقد ذكي مؤقتًا. لكن المشكلة أن التفويض يظل قائمًا، ويمكن لتلك الشيفرة مواصلة التصريح بالتحويلات من دون أن يوقّع المالك مجددًا. حتى إن المفوَّض الذي استخدمه المهاجم تضمّن عنوان مشغّل ممولًا عبر Tornado Cash، ورفض الطلبات الصادرة عن جهات أخرى. كانت هذه عملية دقيقة، لا هجومًا عشوائيًا.
السؤال المفتوح هو كيف حصلوا على التوقيع: هل سُرق المفتاح الخاص، أم خُدع المالك لحمله على منح تفويض خبيث؟ في الحالتين، الدرس واحد.
احمِ نفسك:
1. لا توقّع أبدًا رسالة تفويض مبهمة لا تفهمها تمامًا، ولا سيما أي رسالة تذكر التفويض.
2. تحقّق من الشيفرة المفوَّض إليها عنوانك، وألغِ فورًا أي تفويض لا تعرفه.
3. وزّع أصولك: استخدم المحافظ الساخنة للمعاملات، والباردة لحفظ المبالغ الكبيرة.
4. تذكّر أن الشيفرة المفوَّض إليها ترث صلاحياتك، بما فيها أدوار المالك في العقود الأخرى.
توقيع واحد. من دون تأكيد ثانٍ. اختفى ما يزيد على 2.4 مليار دولار من العملات المستقرة وحدها في أقل من أربع دقائق. EIP-7702 تقنية قوية، لكن لهذه القوة وجهين.