

#cryptowallet
cryptowallet
109,395 مشاهدات
644 يقومون بالنقاش
رائج
جديد
·
--
🔐 ما هي محفظة العملات الرقمية؟
تساعدك محفظة العملات الرقمية على إدارة أصولك الرقمية والتفاعل مع شبكات البلوك تشين.
⚠️ مفاتيحك الخاصة وعبارة الاسترداد (seed phrase) شديدة الحساسية.
لا تشارك عبارة الاسترداد مع أي شخص.
حتى مع شخص يدّعي أنه “دعم”.
#CryptoWallet #cryptowallets #bitcoin #BinanceSquareTalks
تساعدك محفظة العملات الرقمية على إدارة أصولك الرقمية والتفاعل مع شبكات البلوك تشين.
⚠️ مفاتيحك الخاصة وعبارة الاسترداد (seed phrase) شديدة الحساسية.
لا تشارك عبارة الاسترداد مع أي شخص.
حتى مع شخص يدّعي أنه “دعم”.
#CryptoWallet #cryptowallets #bitcoin #BinanceSquareTalks
2
·
--
🔐 فهم محافظ العملات الرقمية: بوابتك إلى الأصول الرقمية
محفظة العملات الرقمية هي أداة تتيح لك إدارة أصولك الرقمية والتفاعل مع شبكات البلوك تشين.
هناك نوعان شائعان:
🟢 المحفظة الساخنة — متصلة بالإنترنت ومناسبة للمعاملات المتكررة.
🔵 المحفظة الباردة — محفوظة دون اتصال بالإنترنت وتُستخدم عادةً للتخزين على المدى الأطول.
هناك شيء مهم يجب تذكره: يجب دائمًا حفظ مفتاحك الخاص أو عبارة الاسترداد بشكل آمن وعدم مشاركتها مع أي شخص.
💡 تعلّم الأساسيات، واحمِ محفظتك، وفكّر دائمًا في الأمان قبل إجراء أي معاملة.
#Binance #Crypto #CryptoWallet #Blockchain #DigitalAssets
5
50
مقالة
Bilibit: وضع المحفظة في قلب حديث العملات المشفرةBilibit: وضع المحفظة في قلب حديث العملات المشفرة
غالبًا ما تبدأ مناقشات العملات المشفرة بالأسعار. ومع ذلك، فإن المحفظة هي المكان الذي يواجه فيه الناس الجانب العملي للأصول الرقمية: العناوين والشبكات وتأكيدات المعاملات.
يقدّم Bilibit، بوصفه محفظة للعملات المشفرة على bilibit.io، نقطة انطلاق لاستكشاف تلك التجربة اليومية.
ما الذي ينبغي أن توضحه المحفظة المفيدة؟ أي أصل تتم معالجته، وما الشبكة المعنية، وما تكلفة المعاملة. تستحق هذه التفاصيل قدرًا كبيرًا من الاهتمام مثل الرصيد المعروض على الشاشة.
Bilibit: وضع المحفظة في قلب حديث العملات المشفرة
Bilibit: وضع المحفظة في قلب حديث العملات المشفرة
غالبًا ما تبدأ مناقشات العملات المشفرة بالأسعار. ومع ذلك، فإن المحفظة هي المكان الذي يواجه فيه الناس الجانب العملي للأصول الرقمية: العناوين والشبكات وتأكيدات المعاملات.
يقدّم Bilibit، بوصفه محفظة للعملات المشفرة على bilibit.io، نقطة انطلاق لاستكشاف تلك التجربة اليومية.
ما الذي ينبغي أن توضحه المحفظة المفيدة؟ أي أصل تتم معالجته، وما الشبكة المعنية، وما تكلفة المعاملة. تستحق هذه التفاصيل قدرًا كبيرًا من الاهتمام مثل الرصيد المعروض على الشاشة.
63

🔐 أصولك الرقمية ليست «داخل» محفظتك.معظم المبتدئين يخطئون في هذا. $AAPLB
لكن فهم مكان وجود أصولك الرقمية فعليًا يمكن أن يساعدك على حماية أموالك.$NVDAB
تُسجَّل أصولك الرقمية على سلسلة الكتل (blockchain). تمنحك المحفظة المفاتيح اللازمة للوصول إليها وإدارتها.
في الشرائح التالية، سنشرح الفرق بين المحفظة الساخنة والباردة، وكذلك بين المحفظة الخاضعة لإدارة (Custodial) وغير الخاضعة لإدارة (Non-Custodial).
💬 أي محفظة تستخدم؟
🔥 محفظة ساخنة أم ❄️ محفظة باردة؟
📌 احفظ هذا—ستحتاج إليه لتتذكره.
📤 شاركها مع شخص يتعلّم أساسيات التشفير.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 أصولك الرقمية ليست «داخل» محفظتك.
معظم المبتدئين يخطئون في هذا. $AAPLB
لكن فهم مكان وجود أصولك الرقمية فعليًا يمكن أن يساعدك على حماية أموالك.$NVDAB
تُسجَّل أصولك الرقمية على سلسلة الكتل (blockchain). تمنحك المحفظة المفاتيح اللازمة للوصول إليها وإدارتها.
في الشرائح التالية، سنشرح الفرق بين المحفظة الساخنة والباردة، وكذلك بين المحفظة الخاضعة لإدارة (Custodial) وغير الخاضعة لإدارة (Non-Custodial).
💬 أي محفظة تستخدم؟
🔥 محفظة ساخنة أم ❄️ محفظة باردة؟
📌 احفظ هذا—ستحتاج إليه لتتذكره.
📤 شاركها مع شخص يتعلّم أساسيات التشفير.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
81
·
--
🔥 صانع محفظة البيتكوين تريزور: المهاجمون اخترقوا مزود البريد الإلكتروني.
يرجى العلم أن رسالة البريد الإلكتروني التي تحمل اسم "تنبيه أمني حرج: ثغرة STM32 Entropy" ليست منا، بل هي محاولة تصيّد. كتب تريزور على X: لا تنقر على أي رابط. وأضاف تريزور أنه أوقف النطاق المستخدم في الهجوم ويحقق في كيفية تمكن المهاجمين من الوصول إلى نطاقه الشرعي. تدّعي رسالة تريزور المزيفة أن مهندسي الشركة اكتشفوا ثغرة حرجة على مستوى العتاد في متحكمات STM32 الدقيقة المستخدمة في أجهزتها.
ثم تزعم زورًا أن العيب يؤثر في تقدير واحد من كل أربعة أجهزة، وقد يؤدي إلى ترك عبارات الاسترداد بقدر غير كافٍ من العشوائية، أو الإنتروبيا، ومن المحتمل أن تستغل مخاوف متعلقة باستغلال Coldcard الأخير الذي كلف المستخدمين أكثر من 130 مليون دولار في البيتكوين. أصدرت تريزور بيانًا وصفت فيه البريد الإلكتروني بأنه احتيالي وحذّرت مستخدميها بعد الساعة 4:30 مساءً بتوقيت عيد الفصح، لكن ذلك جاء بعد ساعات من قيام عدة مستخدمين بالإبلاغ عن تلقيهم رسالة التصيّد الاحتيالي من عنوان بريد إلكتروني يبدو أنه تابعًا لتريزور.
وقال نيك نيومن، المؤسس الشريك والرئيس التنفيذي في Casa، إن هذه الحملة قد تمتد إلى ما هو أبعد من تريزور، مضيفًا أنه سمع الأمر نفسه أيضًا من مستخدمي Bitbox.
❓ ما رأيك: هل هذه بداية خطوة أكبر أم مجرد ضجيج؟ اكتب رأيك في التعليقات.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
64
·
--
🔥 قتل موسيقي مكسيكي وعائلته بسبب محفظة بيتكوين باردة يُعتقد أنها تحتوي على ملايين.
وفقًا لتقرير من IBTimes UK، عُثر على ميلينديز وزوجته الحامل آنا باولا باراغن وابنتهما البالغة من العمر ثلاث سنوات صوفيا، وخادمة منزلية تبلغ من العمر 21 عامًا هي آليدا روميرو، قتلى في منزل العائلة بمدينة أتيزابان دي ثاراغوزا، ولاية المكسيك، في الأول من سبتمبر. نجا ابن الزوجين البالغ من العمر ست سنوات. وقال المدعون في الولاية إن المشتبهين يُزعم أنهم دخلوا المنزل بحثًا عن محفظة باردة يعتقدون أنها تحتوي على مبالغ تصل إلى ملايين الدولارات في البيتكوين. وحددت السلطات المشتبهين على أنهم دييغو سيباستيان وجراردو، باستخدام N بدلًا من أسمائهم العائلية وفقًا لقواعد الخصوصية المكسيكية المتعلقة بإجراءات القضايا الجنائية. ويُزعم أن دييغو سيباستيان، وهو شريك أعمال لميلينديز، استخدم علاقته للوصول إلى داخل المنزل وعرض على جراردو 2 مليون بيزو، أي نحو 118 ألف دولار، للمساعدة في الحصول على الأصول المشفرة.
تم اعتقالهما في 2 سبتمبر. لا تخزن المحافظ الباردة عملة البيتكوين نفسها؛ بدلًا من ذلك، تكون عادةً أجهزة تُعرف أيضًا باسم محافظ الأجهزة، مثل جهاز Ledger أو Trezor الشهيرين، أو Coldcard المعزول عن الاتصال بالإنترنت، وتقوم بتخزين المفاتيح الخاصة التي تتحكم في الوصول إلى الأموال. وعلى الرغم من أن المحافظ الباردة تحمي من العديد من الهجمات الإلكترونية، فإنها لا تقضي على التهديدات المادية، إذ يمكن للمجرمين استهداف أصحاب هذه المحافظ مباشرةً للحصول على إمكانية الوصول إليها. وتُعد عمليات القتل هذه أحدث حلقة في تزايد الهجمات الجسدية التي تستهدف حاملي العملات المشفرة.
❓ ما رأيك؟ هل هذه بداية لحركة أكبر أم مجرد ضجيج؟ اترك تعليقك بالأسفل.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
29
نظرة عامة على منظومة محافظ TRON
تعمل محافظ TRON كبوابات برمجية أو عتادية غير احتجازية لإدارة $TRX ورموز TRC-20، ولا سيما USDT-TRC20، والتفاعل مع التطبيقات اللامركزية الأصلية لـ TRON.
نموذج الموارد (الطاقة وعرض النطاق الترددي): على خلاف هياكل الرسوم التقليدية، تتيح محافظ TRON للمستخدمين تخزين $TRX لتوليد عرض النطاق الترددي (للتحويلات العادية) والطاقة (لتنفيذ العقود الذكية مثل USDT)، ما يخفض رسوم الغاز بشكل كبير أو يلغيها.
الميزات الأصلية الرئيسية: تتيح المحافظ غير الاحتجازية التصويت المباشر لممثلي TRON الفائقين (SRs) لكسب عوائد التخزين، والمشاركة في الحوكمة، وإدارة الحسابات متعددة التوقيعات.
أبرز خيارات المنظومة:
TronLink: إضافة المتصفح والمحفظة المحمولة الأصلية الرئيسية لـ TRON، وتوفر إدارة كاملة للموارد وإمكانية الوصول إلى تطبيقات Web3.
Klever Wallet: خيار شائع يركز على الأجهزة المحمولة ويدعم عدة سلاسل، مع توفير التخزين المدمج ومبادلة الرموز.
MetaMask ودعم سلاسل متعددة: تدعم المحافظ غير الاحتجازية الأوسع نطاقاً، بما في ذلك MetaMask، حسابات TRON الأصلية والمعاملات العابرة للسلاسل لرموز TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
50
·
--
🔥 محتالون من Coldcard ينقلون 7.7 مليون دولار، قرابة نصف حصيلة موجة سرقة ثالثة من بيتكوين.
الصورة: Decryptلإنشاء حساب لحفظ مقالاتك.أضف إلى Googleأضف Decrypt كمصدر مفضل لديك لتشاهد المزيد من قصصنا على Google.باختصار، قالت Galaxy Research يوم الاثنين إن 97.09 BTC، بقيمة تقارب 7.7 مليون دولار، قد غادرت خزائن الموجة 3. خرجت العملات عبر THORChain في 2 سبتمبر ودخلت جولات CoinJoin خلال عطلة نهاية الأسبوع. عبر استغلال Coldcard بالكامل، لم تتحرك بعد 82% من البيتكوين المسروقة. الشخص الذي يقف خلف الموجة الثالثة من عمليات السرقة من محافظ Coldcard الرقمية قد نقل 97.09 BTC، أي نحو 45% من حصيلة تلك الموجة وبقيمة حوالي 7.7 مليون دولار وفق أسعار يوم الاثنين، بحسب Galaxy Research. جاءت عملية الخروج الأولى في 2 سبتمبر، عندما عبرت حوالي 20.5 BTC من أكبر خزانة عبر THORChain وخرجت كإيثيريوم.
أما العملات التي تم إنفاقها ليلة الأحد، فقد دخلت جولات CoinJoin بدلًا من ذلك—وهي تقنية خصوصية بيتكوين تجمع المعاملات من عدة مستخدمين لكسر المسار بين المدخلات والمخرجات. لم يصل إلى الإيثيريوم فعليًا سوى 20.56 BTC. وتوجد 57.24 BTC أخرى غير مُنفقـة كـ CoinJoin change في عنوان واحد، وتقول Galaxy إن أثرها ينتهي عند حوالي 19 BTC إضافية.مستغل Coldcard Wave 3 يواصل تحريك الأموالفي الموجة 3، أنشأ المستغل 293 خزنة متعددة التواقيع 2-of-2 لكل مجموعة عملات تخص الضحايا. أرسلت أولى الحركات في 9/2 العملات عبر THORChain إلى Ethereum.
❓ ما رأيك؟ هل هذه بداية لحركة أكبر أم مجرد ضوضاء؟ اترك تعليقك بالأسفل.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
73
·
--
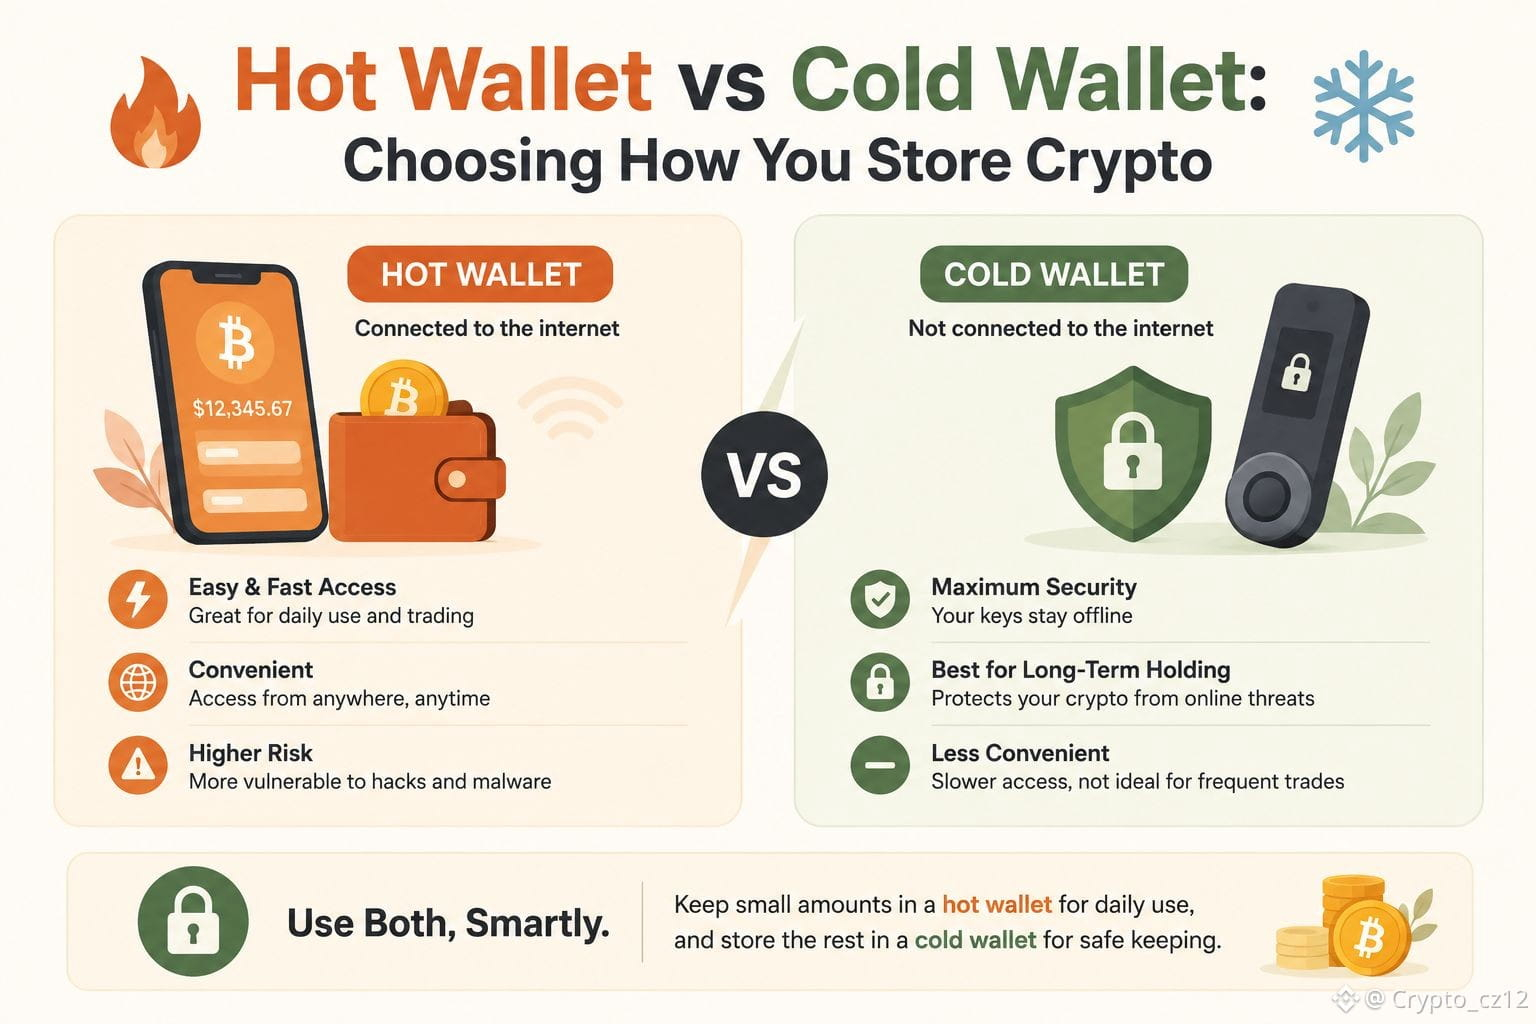
المحفظة الساخنة مقابل المحفظة الباردة: اختيار طريقة تخزين العملات المشفرة
الساخنة = مريحة، لكنها أكثر تعرضًا; الباردة = عتاد غير متصل، أكثر أمانًا للاحتفاظ طويل الأمد; طابق الأداة مع حالة الاستخدام
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
المحفظة الساخنة مقابل المحفظة الباردة: اختيار طريقة تخزين العملات المشفرة
الساخنة = مريحة، لكنها أكثر تعرضًا; الباردة = عتاد غير متصل، أكثر أمانًا للاحتفاظ طويل الأمد; طابق الأداة مع حالة الاستخدام
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
الساخنة = مريحة، لكنها أكثر تعرضًا; الباردة = عتاد غير متصل، أكثر أمانًا للاحتفاظ طويل الأمد; طابق الأداة مع حالة الاستخدام
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
72

·
--
$BTC - رجل بريطاني يستعيد 5,500 BTC بقيمة 4.5 مليون USDT من خطأ وقع في 2012
مستثمر بريطاني كان يعتقد أنه فقد 2,000 USDT في البيتكوين عام 2012 استعاد الآن هذا المبلغ، الذي تُقدَّر قيمته حاليًا بنحو 4.5 مليون USDT.
أكدت شركة CEL Solicitors أنها عثرت على المحفظة التي تحتوي على أكثر من 5,500 BTC مرتبطة بمستخدمي Intersango السابقين.
ظلّت الأموال خاملة لمدة 13 عامًا قبل اكتشافها. ويتداول BTC قرب 79,754 USDT، بارتفاع 0.6%.
استيقاظ المحافظ القديمة أصبح موضوعًا متكررًا في هذه الدورة. من المفيد إعادة التحقق من أي عناوين مبكرة ربما تكون قد تخلّيت عنها.
$BTC
#Bitcoin #BTC #CryptoWallet
1
57
·
--
🔥 تم العثور على برمجية خبيثة SparkKitty في متاجر التطبيقات وتستهدف عبارات الاسترداد (Seed Phrases) لمحافظ العملات المشفرة.
تم توزيع البرمجية الخبيثة عبر تطبيقات ضارة على متجر تطبيقات Apple وعلى Google Play وعلى متاجر تطبيقات تابعة لجهات خارجية. يحذر الباحثون من أن تخزين عبارات الاسترداد الخاصة بالمحافظ بصيغة لقطات شاشة قد يعرض أصول العملات المشفرة للسرقة. ويقدم تقرير جديد من شركة الأمن السيبراني Check Point تفاصيل حول حملة برمجية SparkKitty التي استهدفت مستخدمي العملات المشفرة عبر فحص الصور المخزنة على أجهزة Android و iPhone المصابة بحثًا عن عبارات الاسترداد الخاصة بالمحافظ ومعلومات حساسة أخرى.
تم اكتشافها لأول مرة بواسطة Kaspersky في يونيو 2025، ووضح تحليل Check Point كيف انتشرت البرمجية الخبيثة عبر متجر تطبيقات Apple وGoogle Play ومتاجر التطبيقات التابعة لجهات خارجية. وما يجعل SparkKitty جديرة بالملاحظة بشكل خاص هو وجودها على كل من متجر Apple App Store وGoogle Play، ما يمنحها سطح هجوم واسع، كما كتب فريق Check Point. قامت جهة التهديد وراء SparkKitty بتوزيع تطبيقات مُعدّلة (Trojanized) ومتمويهـة على هيئة أدوات عملات مشفرة شرعية ومنصات مراسلة وحتى تطبيقات ترفيهية، مما يزيد بشكل كبير من احتمالية التثبيت من قِبل مستخدمين غير منتبهين. وبعد أن منح المستخدمون إمكانية الوصول إلى مكتبات الصور الخاصة بهم، قامت البرمجية الخبيثة بفحص الصور المخزنة بحثًا عن عبارات استرداد المحافظ وغيرها من المعلومات الحساسة قبل رفع البيانات إلى خوادم يسيطر عليها المهاجمون.
❓ ما رأيك: هل هذا بداية لخطوة أكبر أم مجرد ضوضاء؟ اترك تعليقك أدناه.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
43
·
--
🔥 يقول «Ledger» إن استغلال Coldcard يُظهر أن أمان محافظ Bitcoin يجب أن يتكيف مع الذكاء الاصطناعي.
الصورة: Shutterstock/Bitcoinإنشاء حساب لحفظ مقالاتك.الإضافة إلى Googleاضبط «Decrypt» كمصدر مفضل لديك لعرض المزيد من قصصنا على Google.باختصار تقول «Ledger» إن استغلال Coldcard هو تحذير لصناعة محافظ Bitcoin المادية، لكنها تؤكد أن أجهزتها هي الأخرى لم تتأثر. وتجادل الشركة بأن مولدات الأرقام العشوائية (RNG) التي تم اعتمادها بشكل مستقل ضرورية لإنشاء عبارات استرداد المحافظ بأمان. تقول «Ledger» إن الذكاء الاصطناعي يُسرّع اكتشاف الثغرات ويجبر فرق الأمان على الدفاع بوتيرة سريعة عبر الآلات. يقول صانع محافظ الأجهزة «Ledger» إن استغلال Coldcard الأخير ينبغي أن يكون بمثابة تحذير لصناعة العملات المشفرة. ووفقًا للمدير التقني لـ «Ledger» شارل جيلّميه، كشف الحادث عن نقاط ضعف في طريقة توليد بعض الأجهزة، في هذه الحالة محافظ العملات المشفرة المادية، لعشوائية التشفير، مع إظهار كيف يعيد الذكاء الاصطناعي تشكيل كلٍّ من الهجمات الإلكترونية والدفاعات الرقمية.
قال جيلّميه لـ Decrypt: «نحن نعتبر هذا تذكيرًا جادًا بأن نموذج الأمان الكامل لمحفظة الأجهزة يعتمد أو يفشل على العشوائية». «التشفير صعب، وتنفيذه بأمان أصعب. لقد جعل حادث هذا الأسبوع في Coldcard ذلك واضحًا بأغلى طريقة ممكنة». جاءت التعليقات بينما تستمر تداعيات استغلال Coldcard في النمو. في الأسبوع الماضي، كشفت شركة Coinkite (صانعة Coldcard) عن عيب في محفظة Bitcoin المادية من نوع Coldcard المعزولة عن الشبكة (air-gapped)، ويرجع إلى إصدار برنامج Firmware في مارس 2021.
❓ ما رأيك؟ هل هذا بداية لتحرك أكبر أم مجرد ضوضاء؟ اكتب رأيك أدناه.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
🔐 المحفظة الساخنة مقابل المحفظة الباردة — أيّ واحدة تحتاجها أنت؟
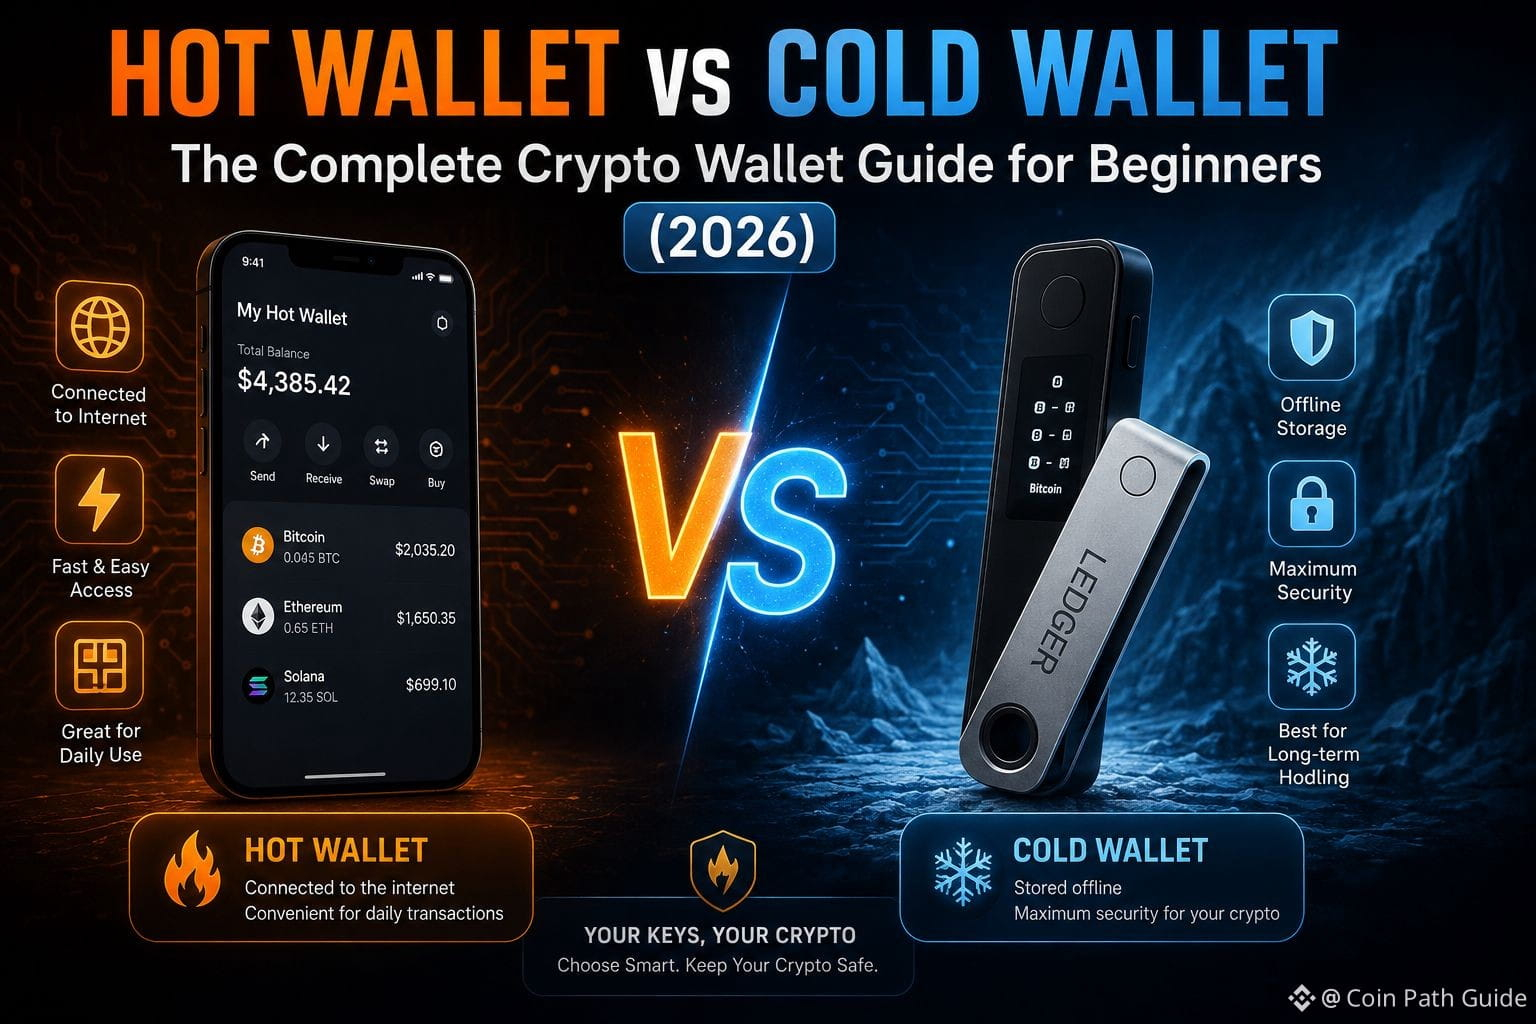
يرتكب 90% من مستخدمي العملات الرقمية الجدد هذا الخطأ: ترك كل أموالهم في البورصة. ولكن لماذا عبارة "ليس مفاتيحك، ليست عملاتك" مهمة فعلًا؟
🔥 المحفظة الساخنة → ممتازة للتداول النشط، لكن المخاطر أعلى
❄️ المحفظة الباردة → الخيار الأكثر أمانًا للاحتفاظ طويل الأجل
شرحت بالضبط متى تستخدم كل واحدة (مع أمثلة حقيقية) على المدونة 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
أيّ واحدة تستخدمها أنت حاليًا؟ اكتبها في التعليقات 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
2
112
·
--
🔥 يتحاول «فحص» مزيف للعملات المشفرة الخاص بمكافحة غسيل الأموال (AML) إلى استنزاف محافظ المستخدمين.
تُقلِّد المواقع خدماتٍ شرعية مثل AMLBot وتستخدم عمليات فحص ونتائج مزيفة لتبدو واقعية. يتطلب فحص AML الأساسي عنوان محفظة عامة فقط، وليس اتصالًا بالمحفظة أو موافقة على معاملة. حذّرت شركة الأمن السيبراني Malwarebytes من أن المحتالين يستهدفون حَمَلة العملات المشفرة بخدمات مزيفة لمكافحة غسل الأموال مُصمَّمة لخداع المستخدمين كي يوافقوا على معاملات قد تُعرِّض أصولهم الرقمية للخطر. وفي تقرير نُشر يوم الأربعاء، قالت Malwarebytes إن المواقع تُقلِّد خدمات تتحقق مما إذا كانت محافظ العملات المشفرة قد تفاعلت مع أموال مسروقة أو غير قانونية.
يُحاكي بعضُها الخدمة الشرعية AMLBot، بينما يستخدم البعض الآخر أسماء عامة مثل AML Check. تتحقق خدمات AML للعملات المشفرة من السجلّات التاريخية العامة للمعاملات في المحفظة بحثًا عن روابط لعمليات اختراق، أو عمليات احتيال، أو جهات خاضعة للعقوبات، وغيرها من الأنشطة المشبوهة. لا يتطلب الفحص الأساسي سوى عنوان المحفظة العام ولا يحتاج إلى توصيل المحفظة أو الموافقة على الأذونات أو توقيع معاملة. ووفقًا لـ Malwarebytes، تطالب المواقع المزيفة المستخدمين بتوصيل محافظهم المشفرة لإجراء فحص AML، ثم تُحاكي العملية برسائل تقدم ونتائج مزيفة. طلب أحد المواقع من المستخدمين إجراء شحنة صغيرة لتغطية ما زعم أنه رسوم قبل إرجاع نتيجة «Clean, Low Risk» (نظيفة، منخفضة المخاطر)، بغض النظر عن حدوث فحص حقيقي من عدمه.
❓ ما رأيك؟ هل هذه بداية لخطوة أكبر أم مجرد ضجيج؟ اكتب رأيك أدناه.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
86
·
--
🔥 أضاف Coldcard إجراءات أمنية جديدة بعد اختراق بيتكوين بقيمة 130 مليون دولار.
الصورة: Decryptأنشئ حسابًا لحفظ مقالاتك.الإضافة على Googleاعتمد Decrypt كمصدر مفضل لديك لمشاهدة المزيد من قصصنا على Google.باختصارأصدرت Coinkite، الشركة المالكة لـ Coldcard، تحديثًا جديدًا لبرنامج Coldcard بعد أن كشف خطأ في توليد البذور عن تعرّض المستخدمين لأكثر من 100 مليون دولار من سرقات بيتكوين. أصبحت Coldcard الآن تطلب من المستخدمين إضافة عشوائية عبر الضغط على الأزرار أو رميات النرد أو تقليب العملات عند إنشاء بذور جديدة. كما كشفت مراجعة استمرت ثلاثة أسابيع عن مشكلات تتعلق بتوقيع المعاملات واتصالات USB والنسخ الاحتياطية ووظائف أخرى في المحفظة. أصدرت شركة Coldcard، Coinkite، عملية إعادة هيكلة أمنية لواجهات محافظ بيتكوين للأجهزة بعد أن سمحت ثغرة في توليد البذور للمهاجمين بسرقة أكثر من 100 مليون دولار في بيتكوين.
وفي منشور بالمدونة يوم الخميس، حثّت Coinkite مستخدمي Coldcard Mk4 وMk5 وQ على الترقية إلى البرنامج الثابت 5.6.1 أو 1.5.1Q. يأتي هذا الإصدار بعد مراجعة استمرت ثلاثة أسابيع لأنظمة Coldcard تضمنت باحثين أمنيين من خارج الشركة ونماذج ذكاء اصطناعي بما في ذلك Kimi. كتبَت الشركة: «نحن ممتنون للباحثين الأمنيين الذين بذلوا جهدًا يتجاوز المتوقع خلال الأسابيع الماضية، إذ قاموا بالإبلاغ عن المشكلات وإعادة إنتاج الحالات الطرفية ومراجعة إصلاحاتنا». وأضافت أن عملهم جعل هذا البرنامج الثابت محل تدقيق شديد ومستمر، مما جعل هذا الإصدار أقوى. في يوليو، بدأ المهاجمون في سحب بيتكوين من محافظ Coldcard غير المتصلة بالشبكة (air-gapped) بعد استغلال ثغرة في البرنامج الثابت تعود إلى عام 2021 كانت تُنتج بعض بذور المحافظ بعشوائية قليلة جدًا، ما جعل مفاتيحها الخاصة أسهل للتخمين.
❓ ما رأيك؟ هل هذا بداية خطوة أكبر أم مجرد ضجيج؟ اترك تعليقًا أدناه.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
⚡ #OnChainSwap المدعوم من #1inch أصبح الآن مباشرًا على #FutureWallet
اختبر تبادل الرموز بسرعة البرق مع توجيه ذكي، وأفضل أسعار السوق، وتنفيذ سلس عبر سلاسل متعددة - كل ذلك ضمن نظام بيئي غير وصائي وآمن.
🔹 تجميع أفضل الأسعار
🔹 تبادلات سريعة وآمنة
🔹 دعم متعدد السلاسل
🔹 مصمم لكفاءة Web3
تبادل بشكل أذكى. تداول بشكل أسرع. ابقَ لامركزيًا. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO

224
شرح محافظ العملات المشفرة: لماذا تجعل $ETH الأمر سهل الفهم
{spot}(ETHUSDT)
المحفظة الرقمية ليست مكانًا “تستقر” فيه عملاتك. إنها الأداة التي تتيح لك التحكم في حسابك على البلوك تشين، وتوقيع المعاملات، وحماية الوصول إلى أموالك.
إذا كنت جديدًا على عالم العملات المشفرة، فهذا أحد أهم المفاهيم التي يجب فهمها مبكرًا.
على شبكة Ethereum، تُعد المحفظة نافذتك إلى حسابك. فهي تتيح لك عرض رصيدك، وإرسال المعاملات، والاتصال بالتطبيقات، وإدارة أصولك دون منح السيطرة لطرف ثالث.
إليك النسخة البسيطة:
العنوان العام: آمن للمشاركة، ويُستخدم لاستلام العملات المشفرة
المفتاح الخاص: سرّ، ويُستخدم لتوقيع المعاملات وإثبات التحكم
عبارة الاسترداد (Seed phrase): نسخة الاسترجاع الاحتياطية لك، ويجب حفظها دون اتصال بالإنترنت وبشكل خاص
وهذا يعني أن محفظتك قوية، لكنها تأتي أيضًا مع مسؤولية.
بعض القواعد للمبتدئين التي تهم كثيرًا:
لا تشارك أبدًا عبارة الاسترداد أو المفتاح الخاص.
احفظ مواقع المحافظ الرسمية كإشارة مرجعية لتجنب عمليات الاحتيال (التصيد).
عند الإمكان، احتفظ بالأرصدة الكبيرة في خيارات تخزين أكثر قوة.
اختبر بإجراء معاملة صغيرة قبل إرسال مبلغ أكبر.
أكبر خطأ يقع فيه المبتدئون هو الاعتقاد بأن المحفظة هي نفسها منصة تداول (Exchange). هذا غير صحيح. يمكن للمنصة أن تحفظ الأموال لك، لكن محفظة الحيازة الذاتية (self-custody) تضعك أنت في السيطرة.
تلك السيطرة هي القيمة الحقيقية للعملات المشفرة، لكنها لا تعمل إلا إذا كنت تحمي مفاتيحك بشكل صحيح.
تنبيه تعليمي: هذه المشاركة لأغراض التعلم فقط وليست نصيحة مالية.
#CryptoWallet #Ethereum #SeedPhrase #CryptoEducation #BinanceSquare
شرح محافظ العملات المشفرة: لماذا تجعل $ETH الأمر سهل الفهم
المحفظة الرقمية ليست مكانًا “تستقر” فيه عملاتك. إنها الأداة التي تتيح لك التحكم في حسابك على البلوك تشين، وتوقيع المعاملات، وحماية الوصول إلى أموالك.
إذا كنت جديدًا على عالم العملات المشفرة، فهذا أحد أهم المفاهيم التي يجب فهمها مبكرًا.
على شبكة Ethereum، تُعد المحفظة نافذتك إلى حسابك. فهي تتيح لك عرض رصيدك، وإرسال المعاملات، والاتصال بالتطبيقات، وإدارة أصولك دون منح السيطرة لطرف ثالث.
إليك النسخة البسيطة:
العنوان العام: آمن للمشاركة، ويُستخدم لاستلام العملات المشفرة
المفتاح الخاص: سرّ، ويُستخدم لتوقيع المعاملات وإثبات التحكم
عبارة الاسترداد (Seed phrase): نسخة الاسترجاع الاحتياطية لك، ويجب حفظها دون اتصال بالإنترنت وبشكل خاص
وهذا يعني أن محفظتك قوية، لكنها تأتي أيضًا مع مسؤولية.
بعض القواعد للمبتدئين التي تهم كثيرًا:
لا تشارك أبدًا عبارة الاسترداد أو المفتاح الخاص.
احفظ مواقع المحافظ الرسمية كإشارة مرجعية لتجنب عمليات الاحتيال (التصيد).
عند الإمكان، احتفظ بالأرصدة الكبيرة في خيارات تخزين أكثر قوة.
اختبر بإجراء معاملة صغيرة قبل إرسال مبلغ أكبر.
أكبر خطأ يقع فيه المبتدئون هو الاعتقاد بأن المحفظة هي نفسها منصة تداول (Exchange). هذا غير صحيح. يمكن للمنصة أن تحفظ الأموال لك، لكن محفظة الحيازة الذاتية (self-custody) تضعك أنت في السيطرة.
تلك السيطرة هي القيمة الحقيقية للعملات المشفرة، لكنها لا تعمل إلا إذا كنت تحمي مفاتيحك بشكل صحيح.
تنبيه تعليمي: هذه المشاركة لأغراض التعلم فقط وليست نصيحة مالية.
#CryptoWallet #Ethereum #SeedPhrase #CryptoEducation #BinanceSquare
117
📚 المحافظ الباردة مقابل المحافظ الساخنة: اختيار التخزين المناسب للعملات الرقمية
في 10 يوليو 2026، تؤكد محاولة اختراق حزمة Injective عبر npm سبب أهمية أمان المحافظ. المحافظ الساخنة (المتصلة بالإنترنت) مثل ملحقات المتصفح تكون مريحة للاستخدام اليومي، لكنها أكثر عرضة للاختراقات.
المحافظ الباردة (أجهزة الأجهزة) تخزن المفاتيح الخاصة دون اتصال بالإنترنت، ما يجعلها منيعة ضد الهجمات عبر الإنترنت. وهي مثالية للاحتفاظ طويل الأمد والمبالغ الأكبر.
أفضل ممارسة: استخدم المحافظ الساخنة للكميات الصغيرة والمعاملات اليومية، والمحافظ الباردة للادخار والاحتفاظ طويل الأمد. لا تحتفظ بأموال كبيرة على منصات التبادل.
📌 الخلاصة الرئيسية:
توفر المحافظ الباردة أقصى درجات الأمان للتخزين طويل الأمد، بينما توفر المحافظ الساخنة الراحة — استخدم كليهما بشكل استراتيجي وفقًا لاحتياجاتك.
#CryptoWallet #Security
#BinanceAlphaAlert
27
🛡️ فهم محافظ العملات المشفرة: بوابتك إلى الأصول الرقمية: الحفظ الذاتي، عبارات الاسترجاع (seed phrases)، والفرق بين التخزين الساخن والبارد
في 29 يوليو 2026، يُعد فهم كيفية عمل محافظ العملات المشفرة أمرًا أساسيًا لأي شخص يدخل مجال الأصول الرقمية. لا يقوم المحفظة بتخزين العملات — بل تخزن المفاتيح الخاصة التي تثبت ملكيتك للرموز على سلسلة الكتل (بلوك تشين).
تكون المحافظ الساخنة متصلة بالإنترنت ومناسبة للمعاملات اليومية. تحافظ المحافظ الباردة (أجهزة الأجهزة المادية أو النسخ الاحتياطية الورقية) على بقاء المفاتيح دون اتصال للمدد الطويلة. يجمع العديد من المستخدمين بين الاثنين: رصيد صغير في محفظة ساخنة للإنفاق، والأغلبية في التخزين البارد.
عبارة الاسترجاع (seed phrase) — عادةً 12 أو 24 كلمة — هي المفتاح الرئيسي لاستعادة محفظتك. إن خسرتها، تصبح أصولك غير قابلة للاسترجاع. قم بتخزين عبارات الاسترجاع دون اتصال، وعلى الورق، ولا تقم أبدًا بحفظها في لقطات شاشة أو في التخزين السحابي.
📌 الخلاصة الأساسية:
المحفظة المشفرة هي أداة لإدارة المفاتيح الخاصة، وليست محفظة رقمية. إن فهم الفرق بين التخزين الساخن والبارد، ومعاملة عبارات الاسترجاع كمفاتيح رئيسية لا يمكن استبدالها، هو أساس أمان الأصول الرقمية.
#CryptoWallet #SelfCustody
#BinanceAlphaAlert
8
·
--
🔥 محفظة بيتكوين خاملة منذ 2011 تنقل ملايين الدولارات في عملة BTC.
الصورة: Shutterstock/Decryptأنشئ حسابًا لحفظ مقالاتك.أضف على Googleاجعل Decrypt مصدرًا مفضلًا لديك لتطلع على المزيد من قصصنا على Google.باختصار: محفظة تحتوي على 49.97 BTCاستلمت الأموال في 16 يوليو 2011ونقلت الأموال يوم الأربعاء عند البلوك 961331. تبلغ قيمة المخزون الآن نحو 3.2 مليون دولار، أي مكسبًا بنسبة 634,347% مقارنةً بتكلفته الأساسية التي تقدر بنحو 10 دولارات في المتوسط. كانت المحفظة المستقبلة قد وجّهت الأموال سابقًا إلى إيداعات مرتبطة بـ FalconX، وهو وسيط/وسيط صفقات عملات رقمية رئيسي (crypto prime broker)، ما يترك احتمالًا بأن العملات القديمة يجري إعادة تموضعها نحو منصة تداول. واستيقظت حوت بيتكوين خاملة أخرى. عادت إلى النشاط أمس عنوان بيتكوين قديم يحوي ملايين الدولارات في البيتكوين ولم تُجر أي معاملات فيه منذ أكثر من 14 عامًا.
وفقًا لمتابعة Galaxy Research، بدأ عنوان بيتكوين من 1EBz في استقبال البيتكوين في 16 يوليو 2011، عندما كانت قيمة BTC دون 15 دولارًا. وظل دون حركة حتى الساعة 20:14 بالتوقيت العالمي المنسق (UTC) في 6 أغسطس 2026، عندما قامت معاملة واحدة بمسح الرصيد إلى عنوان جديد. وبسعر يقارب 10 دولارات لكل عملة، بلغ تكلفة اقتناء 49.97 BTC حوالي 500 دولار في منتصف 2011. وبسعر يقترب من 65,000 دولار اليوم، تبلغ قيمة الصفقة 3.23 مليون دولار—أي ربح بنسبة 634,347%. يعكس ملف العائد هذا السنوات الأولى لبيتكوين تحديدًا، حين كان الأصل يُتداول بشكل محدود أكثر كونه تجربة تجريبية، وليس سوقًا عملاقًا قيمته 1.3 تريليون دولار.
❓ ما رأيك؟ هل هذه بداية لحركة أكبر أم مجرد ضوضاء؟ اترك رأيك بالأسفل.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
69
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinClears$85200
5,242 مشاهدات
147 يقومون بالنقاش
2
#AltcoinSeasonIndexHoldsAbove60For5Days
30,760 مشاهدات
892 يقومون بالنقاش
3
#USADPAdds90000JobsInSeptember
13,296 مشاهدات
509 يقومون بالنقاش
4
#USCorePCEEasesTo3%InAugust
10,565 مشاهدات
412 يقومون بالنقاش
5
#KospiPostsWorstQuarterSince2020
8,124 مشاهدات
421 يقومون بالنقاش
6
#SECToClarifyOnChainFundraisingRules
19,589 مشاهدات
584 يقومون بالنقاش
7
#UKFCAOpensCryptoFirmAuthorization
20,745 مشاهدات
505 يقومون بالنقاش
8
#JapanMOFStudyGroupOnTokenizedGovtBonds
16,900 مشاهدات
403 يقومون بالنقاش
9
#QNTRises287%
74,132 مشاهدات
854 يقومون بالنقاش
10
#TrumpRejectsAIRulesForVoluntaryAudits
45,014 مشاهدات
758 يقومون بالنقاش