
Skuf_BY
29 منشورات
Skuf_BY
إبلاغ
حظر المُستخدم
0 تتابع
1 المتابعون
0 إعجاب
منشورات
·
--
عرض الترجمة
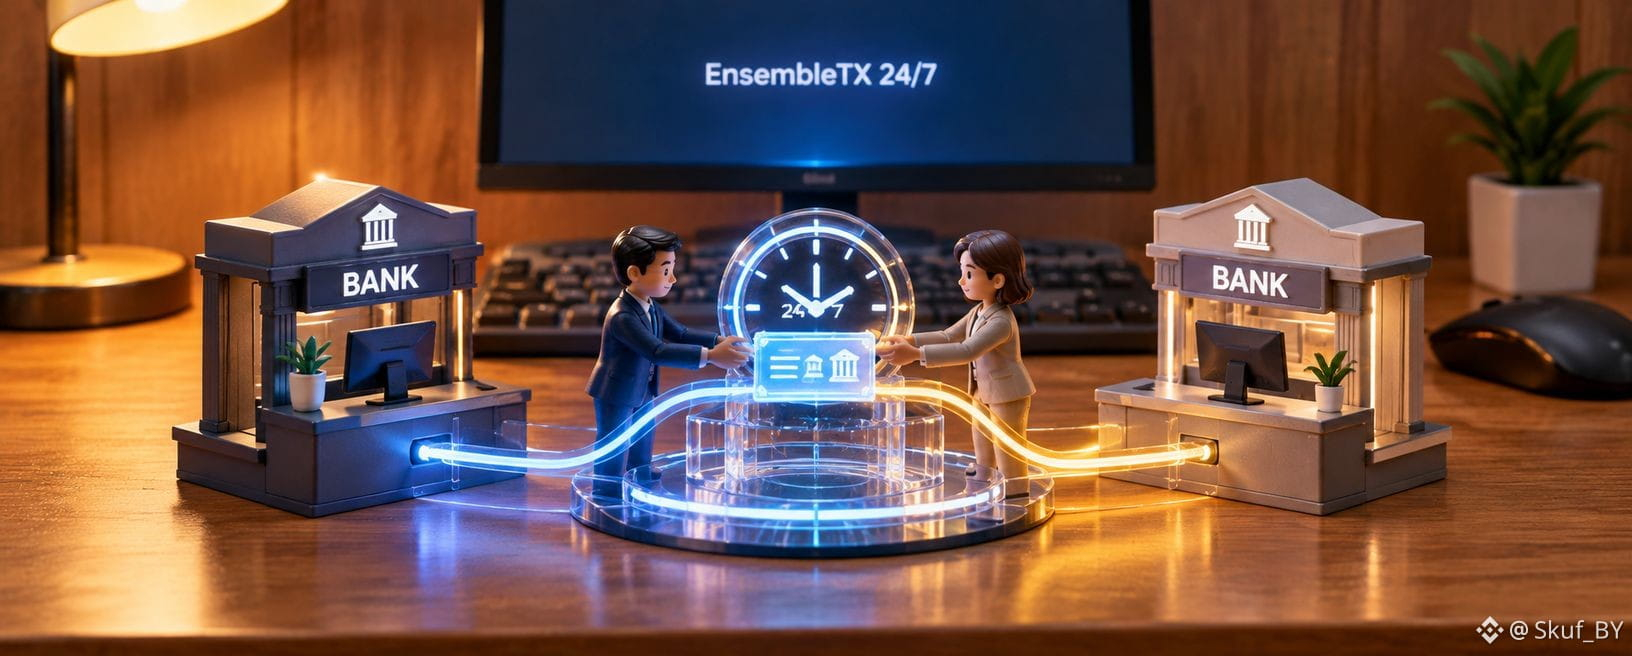
📰 Гонконг перевёл токенизированные межбанковские расчёты на режим 24/7
2 ноября HKMA сообщило: пилот EnsembleTX теперь позволяет круглосуточно рассчитываться токенизированными деньгами центрального банка, не дожидаясь открытия обычной платёжной системы. К проекту подключены 12 банков и 20 отраслевых участников; регулятор также сообщил о пробных вторичных сделках с токенизированными Exchange Fund Bills. Регулируемые стейблкоины пока лишь планируют включить в испытания — дату HKMA не назвал.
#HongKongEnablesRoundTheClockTokenizedSettlement
📰 Гонконг перевёл токенизированные межбанковские расчёты на режим 24/7
2 ноября HKMA сообщило: пилот EnsembleTX теперь позволяет круглосуточно рассчитываться токенизированными деньгами центрального банка, не дожидаясь открытия обычной платёжной системы. К проекту подключены 12 банков и 20 отраслевых участников; регулятор также сообщил о пробных вторичных сделках с токенизированными Exchange Fund Bills. Регулируемые стейблкоины пока лишь планируют включить в испытания — дату HKMA не назвал.
#HongKongEnablesRoundTheClockTokenizedSettlement
2 ноября HKMA сообщило: пилот EnsembleTX теперь позволяет круглосуточно рассчитываться токенизированными деньгами центрального банка, не дожидаясь открытия обычной платёжной системы. К проекту подключены 12 банков и 20 отраслевых участников; регулятор также сообщил о пробных вторичных сделках с токенизированными Exchange Fund Bills. Регулируемые стейблкоины пока лишь планируют включить в испытания — дату HKMA не назвал.
#HongKongEnablesRoundTheClockTokenizedSettlement
1
·
--
عرض الترجمة
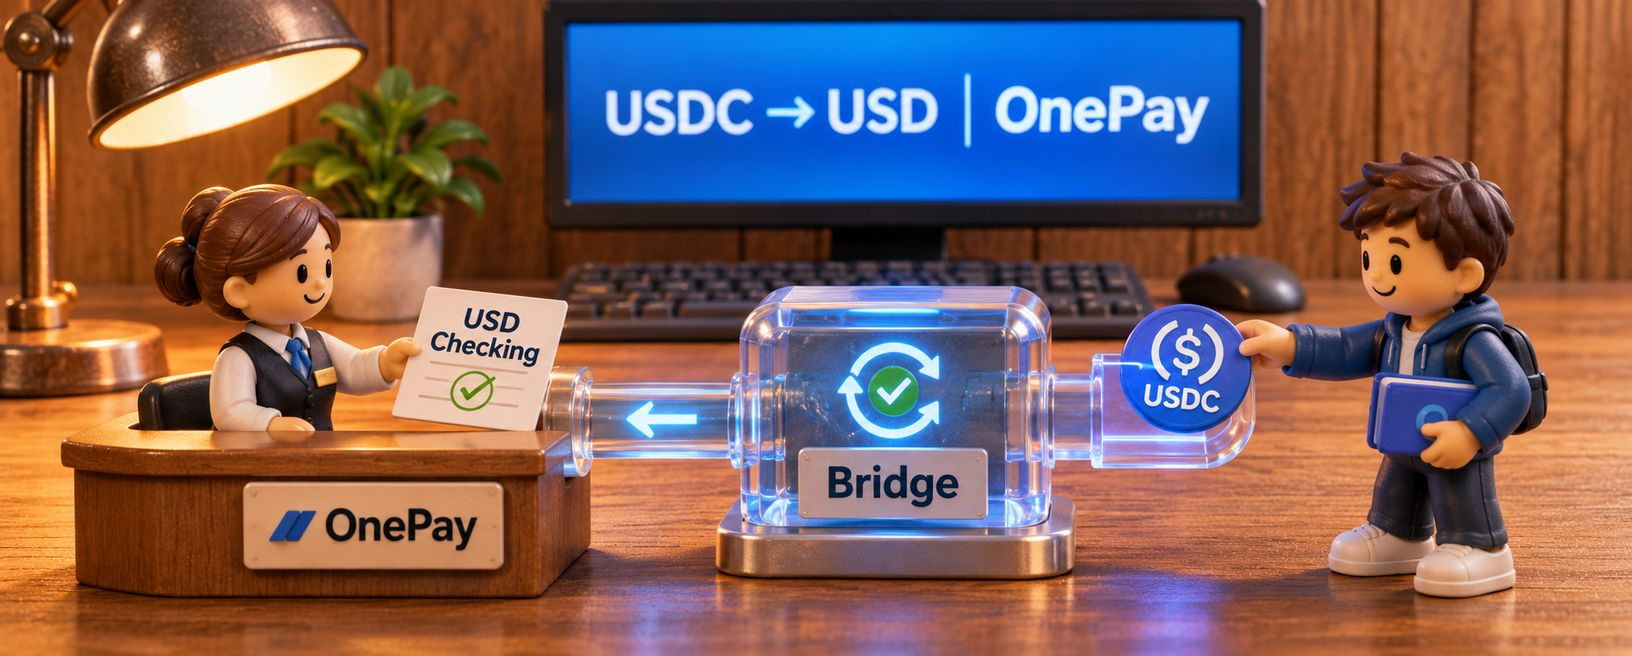
📰 OnePay принимает USDC из 12 сетей — на счёт приходят доллары
30 октября OnePay открыла части клиентов в США пополнение OnePay Checking через USDC, включая сети Ethereum, Solana, Base и Tempo. Важная деталь: Stripe Bridge проверяет перевод и конвертирует USDC в обычные USD — отдельный криптобаланс в OnePay не нужен. Комиссии OnePay за конвертацию на старте нет, но плата сети возможна, а функция доступна пока не всем.
#USDC #OnePay
📰 OnePay принимает USDC из 12 сетей — на счёт приходят доллары
30 октября OnePay открыла части клиентов в США пополнение OnePay Checking через USDC, включая сети Ethereum, Solana, Base и Tempo. Важная деталь: Stripe Bridge проверяет перевод и конвертирует USDC в обычные USD — отдельный криптобаланс в OnePay не нужен. Комиссии OnePay за конвертацию на старте нет, но плата сети возможна, а функция доступна пока не всем.
#USDC #OnePay
30 октября OnePay открыла части клиентов в США пополнение OnePay Checking через USDC, включая сети Ethereum, Solana, Base и Tempo. Важная деталь: Stripe Bridge проверяет перевод и конвертирует USDC в обычные USD — отдельный криптобаланс в OnePay не нужен. Комиссии OnePay за конвертацию на старте нет, но плата сети возможна, а функция доступна пока не всем.
#USDC #OnePay
1
·
--
عرض الترجمة
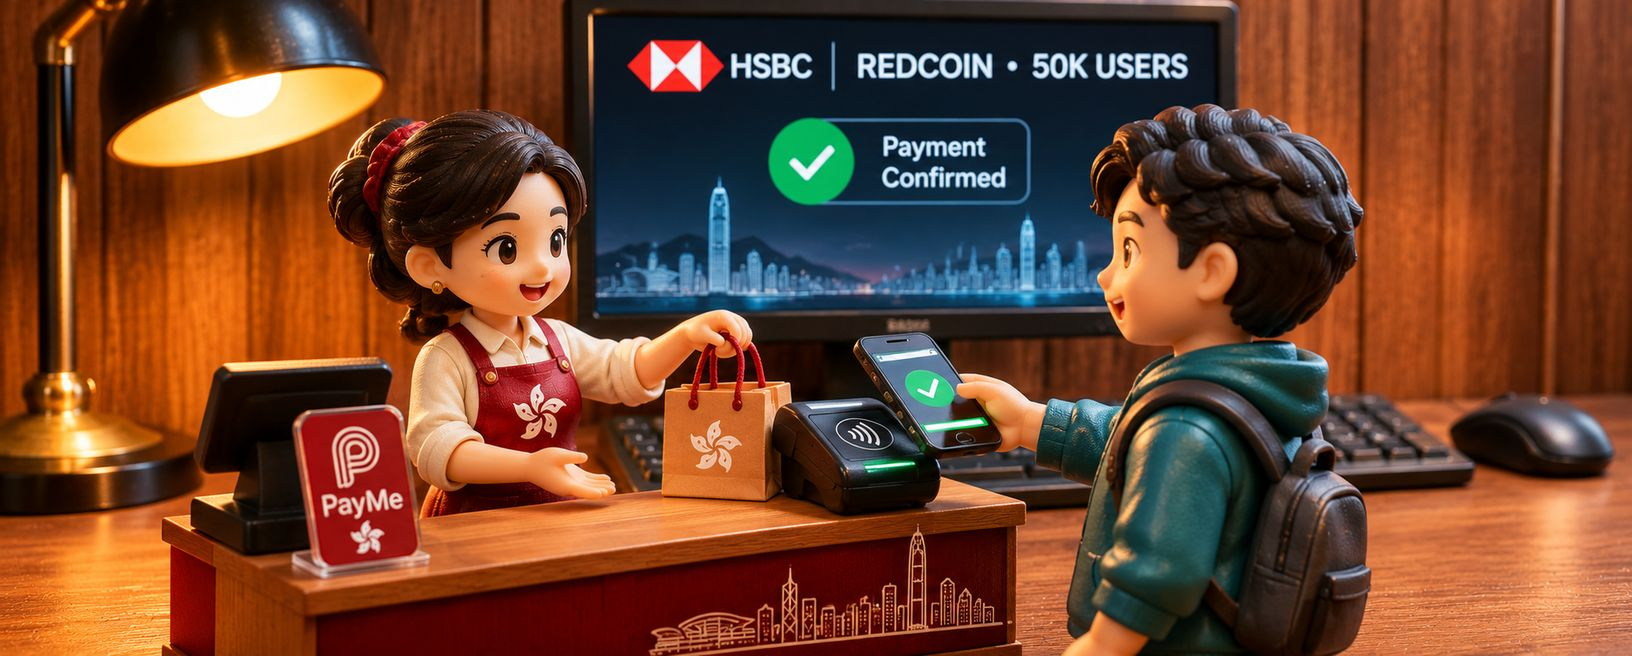
📰 HSBC: у стейблкоина RedCoin уже 50 тысяч пользователей — но он пока работает внутри PayMe.
2 ноября глава HSBC сообщил о первых итогах после запуска RCHKD 23 октября в Гонконге. По данным самого банка, в обращении находится 87,75 млн HKD в RedCoin, а денежные резервы составляют 88,75 млн HKD; первая независимая аттестация ожидается после IV квартала 2026 года. Стейблкоин предназначен для переводов и оплаты покупок через PayMe, но HSBC пока не раскрыл число реально проведённых платежей.
#RCHKD #Stablecoins
📰 HSBC: у стейблкоина RedCoin уже 50 тысяч пользователей — но он пока работает внутри PayMe.
2 ноября глава HSBC сообщил о первых итогах после запуска RCHKD 23 октября в Гонконге. По данным самого банка, в обращении находится 87,75 млн HKD в RedCoin, а денежные резервы составляют 88,75 млн HKD; первая независимая аттестация ожидается после IV квартала 2026 года. Стейблкоин предназначен для переводов и оплаты покупок через PayMe, но HSBC пока не раскрыл число реально проведённых платежей.
#RCHKD #Stablecoins
2 ноября глава HSBC сообщил о первых итогах после запуска RCHKD 23 октября в Гонконге. По данным самого банка, в обращении находится 87,75 млн HKD в RedCoin, а денежные резервы составляют 88,75 млн HKD; первая независимая аттестация ожидается после IV квартала 2026 года. Стейблкоин предназначен для переводов и оплаты покупок через PayMe, но HSBC пока не раскрыл число реально проведённых платежей.
#RCHKD #Stablecoins
HSBCUS-0.46%
·
--
عرض الترجمة
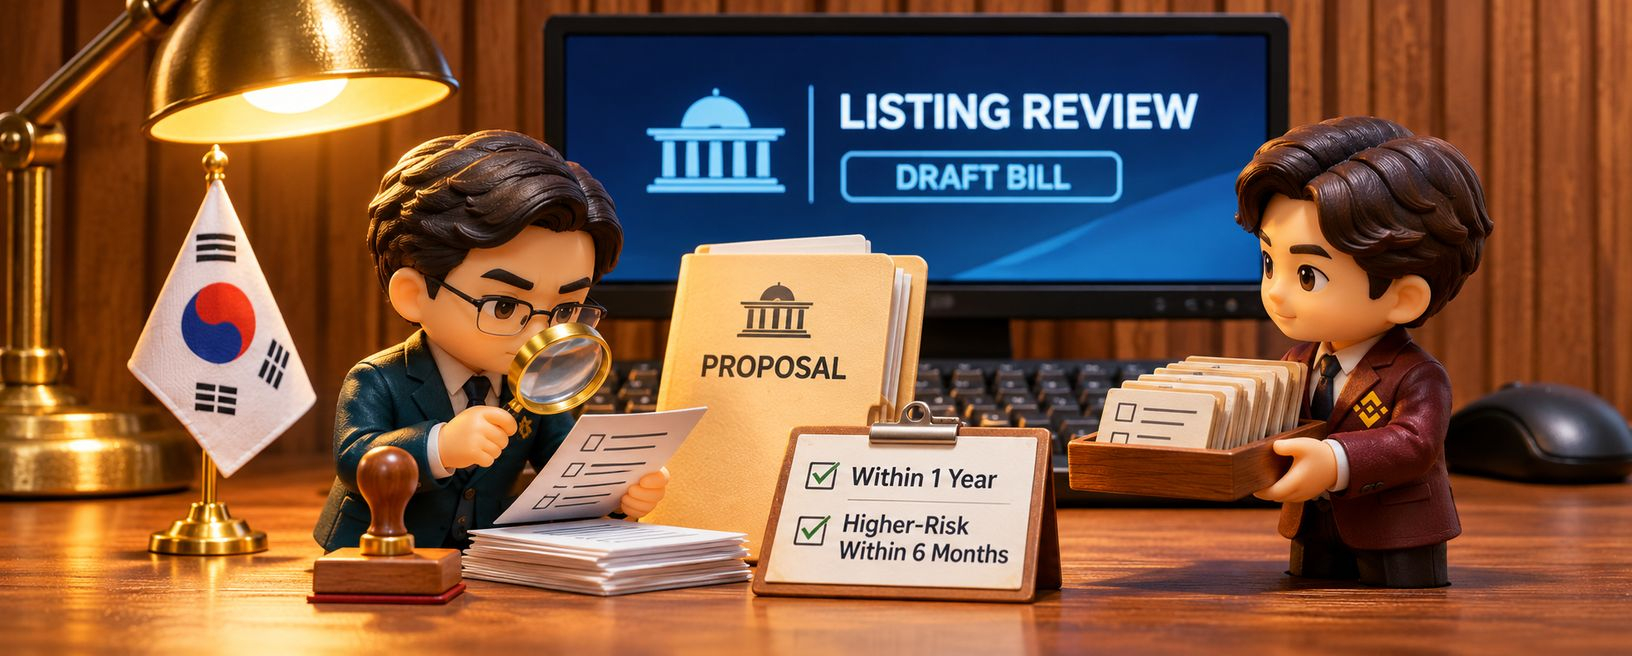
📰 Южная Корея предложила заново проверить все монеты на местных криптобиржах — даже те, что уже торгуются.
29 октября депутат Чон Тхэ Хо внёс законопроект: после его возможного вступления в силу биржам дадут год на повторную оценку действующих листингов, а активам с повышенным риском — шесть месяцев. Если монета не пройдёт проверку, биржа должна будет начать делистинг, предоставив пользователям возможность продать или перевести активы. Это пока предложение, а не действующий запрет: сроки не отсчитываются с даты внесения проекта.
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets #CryptoRegulation
📰 Южная Корея предложила заново проверить все монеты на местных криптобиржах — даже те, что уже торгуются.
29 октября депутат Чон Тхэ Хо внёс законопроект: после его возможного вступления в силу биржам дадут год на повторную оценку действующих листингов, а активам с повышенным риском — шесть месяцев. Если монета не пройдёт проверку, биржа должна будет начать делистинг, предоставив пользователям возможность продать или перевести активы. Это пока предложение, а не действующий запрет: сроки не отсчитываются с даты внесения проекта.
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets #CryptoRegulation
29 октября депутат Чон Тхэ Хо внёс законопроект: после его возможного вступления в силу биржам дадут год на повторную оценку действующих листингов, а активам с повышенным риском — шесть месяцев. Если монета не пройдёт проверку, биржа должна будет начать делистинг, предоставив пользователям возможность продать или перевести активы. Это пока предложение, а не действующий запрет: сроки не отсчитываются с даты внесения проекта.
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets #CryptoRegulation
5
·
--
📰 أعادت Binance عمليات السحب بـ28 عملة نقدية — وأُضيفت خمس عملات أخرى
في 2 نوفمبر، أعلنت Binance استئناف عمليات السحب بالدولار الأمريكي (USD) والدرهم الإماراتي (AED) والدونغ الفيتنامي (VND) والبيزو الفلبيني (PHP) والروبية الإندونيسية (IDR). وبإضافتها إلى العملات التي فُتحت عمليات السحب بها سابقًا، أصبح العدد الإجمالي 28 عملة.
من المهم التمييز: المقصود سحب الأموال التقليدية، وليس العملات المشفرة عبر البلوك تشين. بعد الاختراق الأخير، تعود الخدمات تدريجيًا، ويعتمد توفر طريقة سحب محددة على البلد والحساب — يُرجى التحقق من ذلك في تطبيقك.
#BinanceRestores28FiatWithdrawals #Binance
📰 أعادت Binance عمليات السحب بـ28 عملة نقدية — وأُضيفت خمس عملات أخرى
في 2 نوفمبر، أعلنت Binance استئناف عمليات السحب بالدولار الأمريكي (USD) والدرهم الإماراتي (AED) والدونغ الفيتنامي (VND) والبيزو الفلبيني (PHP) والروبية الإندونيسية (IDR). وبإضافتها إلى العملات التي فُتحت عمليات السحب بها سابقًا، أصبح العدد الإجمالي 28 عملة.
من المهم التمييز: المقصود سحب الأموال التقليدية، وليس العملات المشفرة عبر البلوك تشين. بعد الاختراق الأخير، تعود الخدمات تدريجيًا، ويعتمد توفر طريقة سحب محددة على البلد والحساب — يُرجى التحقق من ذلك في تطبيقك.
#BinanceRestores28FiatWithdrawals #Binance
في 2 نوفمبر، أعلنت Binance استئناف عمليات السحب بالدولار الأمريكي (USD) والدرهم الإماراتي (AED) والدونغ الفيتنامي (VND) والبيزو الفلبيني (PHP) والروبية الإندونيسية (IDR). وبإضافتها إلى العملات التي فُتحت عمليات السحب بها سابقًا، أصبح العدد الإجمالي 28 عملة.
من المهم التمييز: المقصود سحب الأموال التقليدية، وليس العملات المشفرة عبر البلوك تشين. بعد الاختراق الأخير، تعود الخدمات تدريجيًا، ويعتمد توفر طريقة سحب محددة على البلد والحساب — يُرجى التحقق من ذلك في تطبيقك.
#BinanceRestores28FiatWithdrawals #Binance
11
·
--
عرض الترجمة
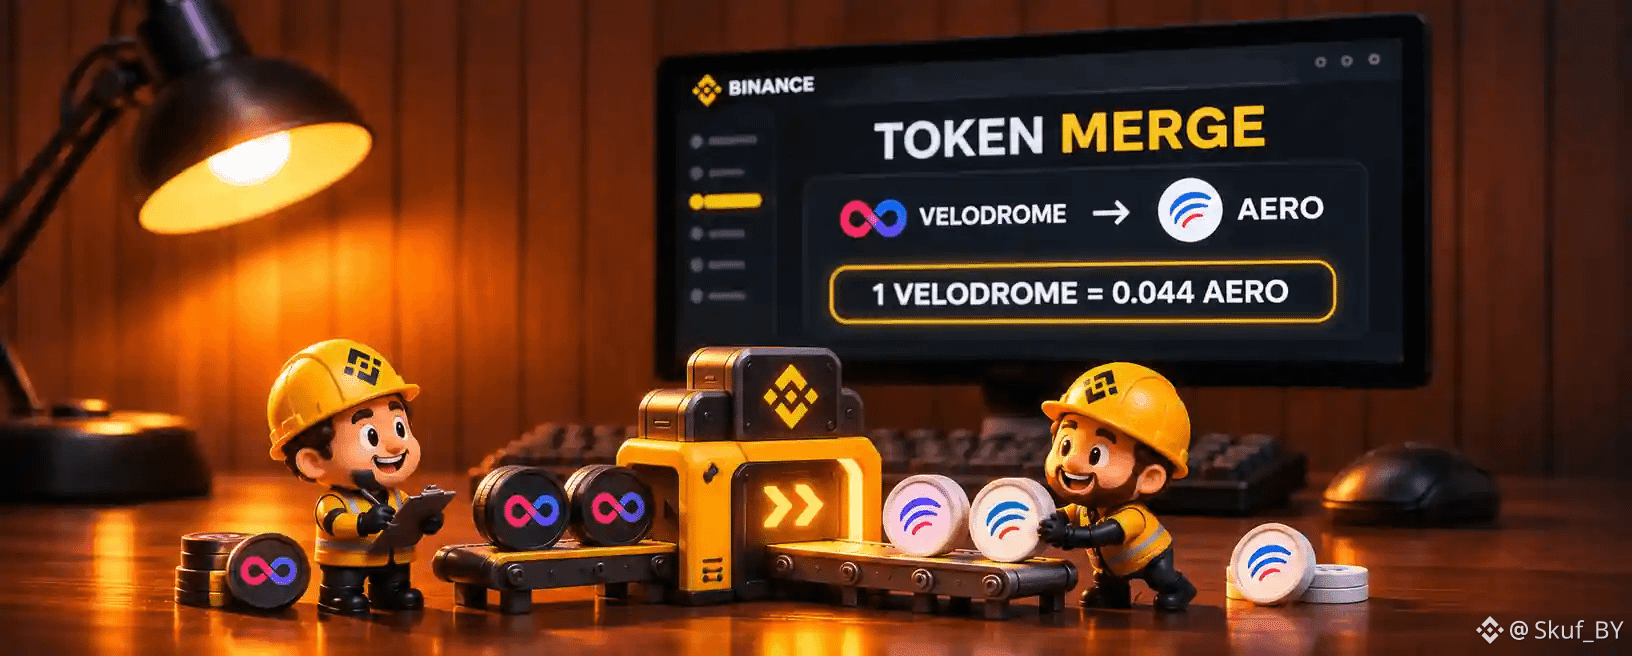
📰 $AERO: с 2 ноября Binance меняет правила для VELODROME
По объявлению биржи, с 07:00 UTC VELODROME больше не поддерживается в Simple Earn: оставшиеся гибкие позиции автоматически возвращаются на спотовые счета. А 3 ноября в 03:00 UTC Binance остановит торговлю VELODROME/USDT.
При объединении 1 VELODROME обменяют на 0,044 AERO, а старые AERO — на новые в пропорции 1:1. Действующие спотовые пары AERO продолжат работать.
#AERO #Binance
📰 $AERO : с 2 ноября Binance меняет правила для VELODROME
По объявлению биржи, с 07:00 UTC VELODROME больше не поддерживается в Simple Earn: оставшиеся гибкие позиции автоматически возвращаются на спотовые счета. А 3 ноября в 03:00 UTC Binance остановит торговлю VELODROME/USDT.
При объединении 1 VELODROME обменяют на 0,044 AERO, а старые AERO — на новые в пропорции 1:1. Действующие спотовые пары AERO продолжат работать.
#AERO #Binance
По объявлению биржи, с 07:00 UTC VELODROME больше не поддерживается в Simple Earn: оставшиеся гибкие позиции автоматически возвращаются на спотовые счета. А 3 ноября в 03:00 UTC Binance остановит торговлю VELODROME/USDT.
При объединении 1 VELODROME обменяют на 0,044 AERO, а старые AERO — на новые в пропорции 1:1. Действующие спотовые пары AERO продолжат работать.
#AERO #Binance
13
·
--
📰 البرازيل: اعتبارًا من 6 نوفمبر، ستقيّد البنوك تعاملاتها مع مزوّدي خدمات العملات المشفرة غير المرخّصين
في 30 أكتوبر، انتهت في البلاد الفترة الانتقالية لتقديم الطلبات لمقدّمي خدمات العملات المشفرة العاملين بالفعل. وبموجب قرار البنك المركزي البرازيلي، يُحظر على البنوك ومؤسسات الدفع، اعتبارًا من 6 نوفمبر، إجراء معاملات مع مزوّدي الخدمات غير المشمولين بالنظام الذي أجازه المنظّم.
وبحسب تقديرات Livecoins في 29 أكتوبر، كان نحو 40 مؤسسة ضمن إجراءات الترخيص — وهذا لا يعني صدور 40 ترخيصًا. وما يهم العملاء أكثر هو وضع المنصة المعنية، لا عدد الطلبات بحد ذاته.
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
📰 البرازيل: اعتبارًا من 6 نوفمبر، ستقيّد البنوك تعاملاتها مع مزوّدي خدمات العملات المشفرة غير المرخّصين
في 30 أكتوبر، انتهت في البلاد الفترة الانتقالية لتقديم الطلبات لمقدّمي خدمات العملات المشفرة العاملين بالفعل. وبموجب قرار البنك المركزي البرازيلي، يُحظر على البنوك ومؤسسات الدفع، اعتبارًا من 6 نوفمبر، إجراء معاملات مع مزوّدي الخدمات غير المشمولين بالنظام الذي أجازه المنظّم.
وبحسب تقديرات Livecoins في 29 أكتوبر، كان نحو 40 مؤسسة ضمن إجراءات الترخيص — وهذا لا يعني صدور 40 ترخيصًا. وما يهم العملاء أكثر هو وضع المنصة المعنية، لا عدد الطلبات بحد ذاته.
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
في 30 أكتوبر، انتهت في البلاد الفترة الانتقالية لتقديم الطلبات لمقدّمي خدمات العملات المشفرة العاملين بالفعل. وبموجب قرار البنك المركزي البرازيلي، يُحظر على البنوك ومؤسسات الدفع، اعتبارًا من 6 نوفمبر، إجراء معاملات مع مزوّدي الخدمات غير المشمولين بالنظام الذي أجازه المنظّم.
وبحسب تقديرات Livecoins في 29 أكتوبر، كان نحو 40 مؤسسة ضمن إجراءات الترخيص — وهذا لا يعني صدور 40 ترخيصًا. وما يهم العملاء أكثر هو وضع المنصة المعنية، لا عدد الطلبات بحد ذاته.
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
11
·
--
عرض الترجمة
Всем доброе утро!
Решил делать вот такие подарки каждое утро для своих читателей. чем больше подписчиков, тем больше будут конверты.
Всем хорошего дня !
Всем доброе утро!
Решил делать вот такие подарки каждое утро для своих читателей. чем больше подписчиков, тем больше будут конверты.
Всем хорошего дня !
Решил делать вот такие подарки каждое утро для своих читателей. чем больше подписчиков, тем больше будут конверты.
Всем хорошего дня !

И новости почитай ;)
من Skuf_BY
تمّت المُطالبة به بالكامل
9
·
--
عرض الترجمة
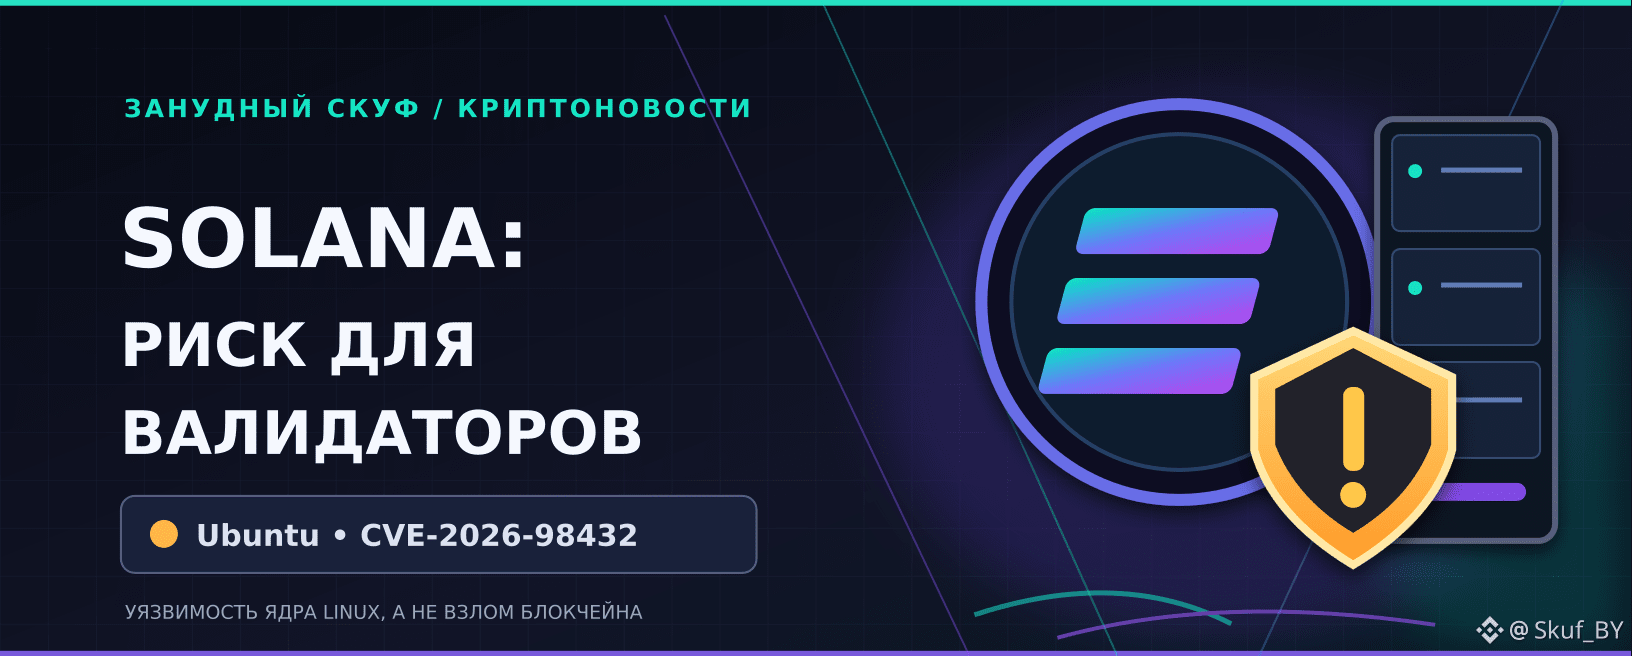
📰 $SOL: валидаторов на Ubuntu предупредили о критической уязвимости
2 ноября представитель Solana Foundation Тим Гарсия рекомендовал операторам узлов временные сетевые меры из-за CVE-2026-98432. В бюллетене Ubuntu уязвимость ядра Linux имеет оценку 9,8 по CVSS, а ряд распространённых версий пока остаётся без исправления.
Важно: речь о безопасности серверов валидаторов, а не о подтверждённом взломе блокчейна Solana.
#SOL #Security
📰 $SOL : валидаторов на Ubuntu предупредили о критической уязвимости
2 ноября представитель Solana Foundation Тим Гарсия рекомендовал операторам узлов временные сетевые меры из-за CVE-2026-98432. В бюллетене Ubuntu уязвимость ядра Linux имеет оценку 9,8 по CVSS, а ряд распространённых версий пока остаётся без исправления.
Важно: речь о безопасности серверов валидаторов, а не о подтверждённом взломе блокчейна Solana.
#SOL #Security
2 ноября представитель Solana Foundation Тим Гарсия рекомендовал операторам узлов временные сетевые меры из-за CVE-2026-98432. В бюллетене Ubuntu уязвимость ядра Linux имеет оценку 9,8 по CVSS, а ряд распространённых версий пока остаётся без исправления.
Важно: речь о безопасности серверов валидаторов, а не о подтверждённом взломе блокчейна Solana.
#SOL #Security
51
·
--
🚨 حدّدت BTCPay الإصدارات المعرّضة للهجوم: 2.4.1 وما قبلها
في 2 نوفمبر، أفاد فريق BTCPay Server بأنه اكتشف طريقة لمهاجمة عمليات التثبيت التي تعمل بالإصدار 2.4.1 وما قبله. وحتى الآن، لا توجد تقارير مؤكدة عن سحب أموال من المحافظ الساخنة في الإصدار الأحدث 2.4.7، لكن هذا لا يعني ضمان الأمان.
لا يزال التحقيق جارياً لمعرفة كيف حصل المهاجمون على صلاحيات المسؤول. وما زالت التوصية بإيقاف الخوادم إلى حين انتهاء التحقيق سارية.
#BTCPayServer #BTC
🚨 حدّدت BTCPay الإصدارات المعرّضة للهجوم: 2.4.1 وما قبلها
في 2 نوفمبر، أفاد فريق BTCPay Server بأنه اكتشف طريقة لمهاجمة عمليات التثبيت التي تعمل بالإصدار 2.4.1 وما قبله. وحتى الآن، لا توجد تقارير مؤكدة عن سحب أموال من المحافظ الساخنة في الإصدار الأحدث 2.4.7، لكن هذا لا يعني ضمان الأمان.
لا يزال التحقيق جارياً لمعرفة كيف حصل المهاجمون على صلاحيات المسؤول. وما زالت التوصية بإيقاف الخوادم إلى حين انتهاء التحقيق سارية.
#BTCPayServer #BTC
في 2 نوفمبر، أفاد فريق BTCPay Server بأنه اكتشف طريقة لمهاجمة عمليات التثبيت التي تعمل بالإصدار 2.4.1 وما قبله. وحتى الآن، لا توجد تقارير مؤكدة عن سحب أموال من المحافظ الساخنة في الإصدار الأحدث 2.4.7، لكن هذا لا يعني ضمان الأمان.
لا يزال التحقيق جارياً لمعرفة كيف حصل المهاجمون على صلاحيات المسؤول. وما زالت التوصية بإيقاف الخوادم إلى حين انتهاء التحقيق سارية.
#BTCPayServer #BTC
·
--
📰 حذّرت Trezor مشتري CryptoBilis: لا يجوز إعادة استخدام عبارة الاسترداد القديمة
في 30 أكتوبر، أبلغت Trezor عن وجود شبهة زرع مكوّن خبيث في جهاز Safe 5 واحد تم شراؤه عبر CryptoBilis. ولم تفحص الشركة الجهاز بعد، ولم تتلقَّ بلاغات عن خسائر، لكنها توصي كل من اشترى أي طراز من أجهزة Trezor من هذا البائع منذ مارس 2026 بنقل أصوله إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
لن تحميك ببساطة مبادلة الجهاز واستعادته باستخدام العبارة القديمة؛ إذ يُحتمل أن المكوّن المزروع كان قادرًا على قراءة البيانات المعروضة على الشاشة. إذا لم يُعَدّ الجهاز بعد، فلا تستخدمه، وتواصل مع دعم Trezor الرسمي لطلب استبداله.
#Trezor #WalletSecurity
📰 حذّرت Trezor مشتري CryptoBilis: لا يجوز إعادة استخدام عبارة الاسترداد القديمة
في 30 أكتوبر، أبلغت Trezor عن وجود شبهة زرع مكوّن خبيث في جهاز Safe 5 واحد تم شراؤه عبر CryptoBilis. ولم تفحص الشركة الجهاز بعد، ولم تتلقَّ بلاغات عن خسائر، لكنها توصي كل من اشترى أي طراز من أجهزة Trezor من هذا البائع منذ مارس 2026 بنقل أصوله إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
لن تحميك ببساطة مبادلة الجهاز واستعادته باستخدام العبارة القديمة؛ إذ يُحتمل أن المكوّن المزروع كان قادرًا على قراءة البيانات المعروضة على الشاشة. إذا لم يُعَدّ الجهاز بعد، فلا تستخدمه، وتواصل مع دعم Trezor الرسمي لطلب استبداله.
#Trezor #WalletSecurity
في 30 أكتوبر، أبلغت Trezor عن وجود شبهة زرع مكوّن خبيث في جهاز Safe 5 واحد تم شراؤه عبر CryptoBilis. ولم تفحص الشركة الجهاز بعد، ولم تتلقَّ بلاغات عن خسائر، لكنها توصي كل من اشترى أي طراز من أجهزة Trezor من هذا البائع منذ مارس 2026 بنقل أصوله إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
لن تحميك ببساطة مبادلة الجهاز واستعادته باستخدام العبارة القديمة؛ إذ يُحتمل أن المكوّن المزروع كان قادرًا على قراءة البيانات المعروضة على الشاشة. إذا لم يُعَدّ الجهاز بعد، فلا تستخدمه، وتواصل مع دعم Trezor الرسمي لطلب استبداله.
#Trezor #WalletSecurity
30
·
--
تمّ التحقق
📰 أعاد المستخدم 10 ETH التي صُرفت بالخطأ إلى THORChain — وما تزال عمليات المبادلة محدودة
في 1 نوفمبر، أفادت THORChain بأن مستخدمًا أعاد 10 ETH دفعها البروتوكول بعد إعادة تنظيم كتلة واحدة من Ethereum في 31 أكتوبر. عادت الخزينة إلى وضعها السليم، لكن التداول ظل متوقفًا وقت صدور الخبر على عشرة مسارات، منها BTC وETH وSOL؛ بينما كانت AVAX وBase وRUNE وXRPL تعمل.
يُعزى الخلل إلى احتساب البروتوكول إيداعًا من كتلة ألغتها الشبكة لاحقًا، وكان قد أتم رد الأموال بالفعل. وما يزال الإصلاح قيد الإعداد، ولم يُعلن موعد استئناف عمليات المبادلة بالكامل.
#THORChain #ETH
📰 أعاد المستخدم 10 ETH التي صُرفت بالخطأ إلى THORChain — وما تزال عمليات المبادلة محدودة
في 1 نوفمبر، أفادت THORChain بأن مستخدمًا أعاد 10 ETH دفعها البروتوكول بعد إعادة تنظيم كتلة واحدة من Ethereum في 31 أكتوبر. عادت الخزينة إلى وضعها السليم، لكن التداول ظل متوقفًا وقت صدور الخبر على عشرة مسارات، منها BTC وETH وSOL؛ بينما كانت AVAX وBase وRUNE وXRPL تعمل.
يُعزى الخلل إلى احتساب البروتوكول إيداعًا من كتلة ألغتها الشبكة لاحقًا، وكان قد أتم رد الأموال بالفعل. وما يزال الإصلاح قيد الإعداد، ولم يُعلن موعد استئناف عمليات المبادلة بالكامل.
#THORChain #ETH
في 1 نوفمبر، أفادت THORChain بأن مستخدمًا أعاد 10 ETH دفعها البروتوكول بعد إعادة تنظيم كتلة واحدة من Ethereum في 31 أكتوبر. عادت الخزينة إلى وضعها السليم، لكن التداول ظل متوقفًا وقت صدور الخبر على عشرة مسارات، منها BTC وETH وSOL؛ بينما كانت AVAX وBase وRUNE وXRPL تعمل.
يُعزى الخلل إلى احتساب البروتوكول إيداعًا من كتلة ألغتها الشبكة لاحقًا، وكان قد أتم رد الأموال بالفعل. وما يزال الإصلاح قيد الإعداد، ولم يُعلن موعد استئناف عمليات المبادلة بالكامل.
#THORChain #ETH
46
·
--
📰 ظهر تطبيق «SKR Claim» المزيف في توصيات Solana Mobile لمدة ساعة كاملة.
في 1 نوفمبر، استغل مهاجمٌ إمكانية الوصول إلى بوابة النشر لإدراج تطبيق «الحصول على SKR» في قسم App Spotlight، حيث كان يطلب عبارات الاسترداد السرية للمحافظ. وأعلنت Solana Mobile أنها أزالت التطبيق من المتجر وأغلقت الثغرة، لكن عملية حذفه من هواتف المستخدمين لا تزال مستمرة. إذا أدخلت عبارة الاسترداد، فعليك اعتبار محفظتك القديمة مخترقة: أنشئ محفظة جديدة بعبارة مختلفة وانقل إليها ما تبقى من أموالك. ولم يُعلن بعد عن عدد عمليات التثبيت أو الخسائر المحتملة. #Solana
📰 ظهر تطبيق «SKR Claim» المزيف في توصيات Solana Mobile لمدة ساعة كاملة.
في 1 نوفمبر، استغل مهاجمٌ إمكانية الوصول إلى بوابة النشر لإدراج تطبيق «الحصول على SKR» في قسم App Spotlight، حيث كان يطلب عبارات الاسترداد السرية للمحافظ. وأعلنت Solana Mobile أنها أزالت التطبيق من المتجر وأغلقت الثغرة، لكن عملية حذفه من هواتف المستخدمين لا تزال مستمرة. إذا أدخلت عبارة الاسترداد، فعليك اعتبار محفظتك القديمة مخترقة: أنشئ محفظة جديدة بعبارة مختلفة وانقل إليها ما تبقى من أموالك. ولم يُعلن بعد عن عدد عمليات التثبيت أو الخسائر المحتملة. #Solana
في 1 نوفمبر، استغل مهاجمٌ إمكانية الوصول إلى بوابة النشر لإدراج تطبيق «الحصول على SKR» في قسم App Spotlight، حيث كان يطلب عبارات الاسترداد السرية للمحافظ. وأعلنت Solana Mobile أنها أزالت التطبيق من المتجر وأغلقت الثغرة، لكن عملية حذفه من هواتف المستخدمين لا تزال مستمرة. إذا أدخلت عبارة الاسترداد، فعليك اعتبار محفظتك القديمة مخترقة: أنشئ محفظة جديدة بعبارة مختلفة وانقل إليها ما تبقى من أموالك. ولم يُعلن بعد عن عدد عمليات التثبيت أو الخسائر المحتملة. #Solana
50
·
--
🚨 يطلب BTCPay Server إيقاف الخوادم بعد ورود تقارير عن سحب أموال من المحافظ الساخنة
مساء 1 نوفمبر، أفاد فريق BTCPay بتلقيه تقارير عن عمليات سحب غير مصرح بها لأموال من المحافظ الساخنة في بعض عمليات تثبيت خدمة الدفع. ونُصح مالكو خوادم BTCPay ذاتية الاستضافة بإيقافها مؤقتًا باستخدام الأمر ./btcpay-down.sh إلى حين انتهاء التحقيق. ولا يزال سبب المشكلة والإصدارات المتأثرة وحجم الخسائر مجهولًا؛ ويخص التحذير مشغّلي BTCPay، وليس جميع حاملي البيتكوين.
#BTCPayServerUrgesOperatorsToShutDownInstances #BTC
🚨 يطلب BTCPay Server إيقاف الخوادم بعد ورود تقارير عن سحب أموال من المحافظ الساخنة
مساء 1 نوفمبر، أفاد فريق BTCPay بتلقيه تقارير عن عمليات سحب غير مصرح بها لأموال من المحافظ الساخنة في بعض عمليات تثبيت خدمة الدفع. ونُصح مالكو خوادم BTCPay ذاتية الاستضافة بإيقافها مؤقتًا باستخدام الأمر ./btcpay-down.sh إلى حين انتهاء التحقيق. ولا يزال سبب المشكلة والإصدارات المتأثرة وحجم الخسائر مجهولًا؛ ويخص التحذير مشغّلي BTCPay، وليس جميع حاملي البيتكوين.
#BTCPayServerUrgesOperatorsToShutDownInstances #BTC
مساء 1 نوفمبر، أفاد فريق BTCPay بتلقيه تقارير عن عمليات سحب غير مصرح بها لأموال من المحافظ الساخنة في بعض عمليات تثبيت خدمة الدفع. ونُصح مالكو خوادم BTCPay ذاتية الاستضافة بإيقافها مؤقتًا باستخدام الأمر ./btcpay-down.sh إلى حين انتهاء التحقيق. ولا يزال سبب المشكلة والإصدارات المتأثرة وحجم الخسائر مجهولًا؛ ويخص التحذير مشغّلي BTCPay، وليس جميع حاملي البيتكوين.
#BTCPayServerUrgesOperatorsToShutDownInstances #BTC
91
·
--
📰 بعد اختراق Binance، جرى تتبّع نحو 122 مليون دولار عبر جسور من Tron.
وفقًا لبيانات Elliptic حتى 1 نوفمبر، قُسّمت عملات TRX المسروقة بين عناوين جديدة، واستُبدلت ثم نُقلت إلى Ethereum، ومعظمها إلى ETH. ويشير هذا الرقم إلى قيمة التحويلات التي أمكن مطابقتها عبر الجسور، وليس إلى الأموال المستردة.
#TRON #ETH
📰 بعد اختراق Binance، جرى تتبّع نحو 122 مليون دولار عبر جسور من Tron.
وفقًا لبيانات Elliptic حتى 1 نوفمبر، قُسّمت عملات TRX المسروقة بين عناوين جديدة، واستُبدلت ثم نُقلت إلى Ethereum، ومعظمها إلى ETH. ويشير هذا الرقم إلى قيمة التحويلات التي أمكن مطابقتها عبر الجسور، وليس إلى الأموال المستردة.
#TRON #ETH
وفقًا لبيانات Elliptic حتى 1 نوفمبر، قُسّمت عملات TRX المسروقة بين عناوين جديدة، واستُبدلت ثم نُقلت إلى Ethereum، ومعظمها إلى ETH. ويشير هذا الرقم إلى قيمة التحويلات التي أمكن مطابقتها عبر الجسور، وليس إلى الأموال المستردة.
#TRON #ETH
125
·
--
📰 معاملتان في الثانية: سحب نحو 437 ألف دولار من ستة خزائن خيارات تابعة لـPremia
في 1 نوفمبر، عند الساعة 03:15 بالتوقيت العالمي المنسق، سُحبت عملات WBTC وWETH وUSDC.e وARB من ستة خزائن خيارات تابعة لـPremia على Arbitrum، وتُقدّر قيمتها بنحو 437 ألف دولار، وفقًا لما أورده The Defiant استنادًا إلى المعاملات. وبحسب Blockaid، استخدم المهاجم مجمعات خيارات فارغة وقروضًا فورية لسحب الضمانات. ويقتصر الأمر على خزائن محددة، وليس على شبكة Arbitrum بأكملها؛ ولم توضّح Premia بعد ما إذا كانت هذه الخزائن قد أُوقفت، أو ما سيحدث بشأن التعويضات.
#Arbitrum #DeFi
📰 معاملتان في الثانية: سحب نحو 437 ألف دولار من ستة خزائن خيارات تابعة لـPremia
في 1 نوفمبر، عند الساعة 03:15 بالتوقيت العالمي المنسق، سُحبت عملات WBTC وWETH وUSDC.e وARB من ستة خزائن خيارات تابعة لـPremia على Arbitrum، وتُقدّر قيمتها بنحو 437 ألف دولار، وفقًا لما أورده The Defiant استنادًا إلى المعاملات. وبحسب Blockaid، استخدم المهاجم مجمعات خيارات فارغة وقروضًا فورية لسحب الضمانات. ويقتصر الأمر على خزائن محددة، وليس على شبكة Arbitrum بأكملها؛ ولم توضّح Premia بعد ما إذا كانت هذه الخزائن قد أُوقفت، أو ما سيحدث بشأن التعويضات.
#Arbitrum #DeFi
في 1 نوفمبر، عند الساعة 03:15 بالتوقيت العالمي المنسق، سُحبت عملات WBTC وWETH وUSDC.e وARB من ستة خزائن خيارات تابعة لـPremia على Arbitrum، وتُقدّر قيمتها بنحو 437 ألف دولار، وفقًا لما أورده The Defiant استنادًا إلى المعاملات. وبحسب Blockaid، استخدم المهاجم مجمعات خيارات فارغة وقروضًا فورية لسحب الضمانات. ويقتصر الأمر على خزائن محددة، وليس على شبكة Arbitrum بأكملها؛ ولم توضّح Premia بعد ما إذا كانت هذه الخزائن قد أُوقفت، أو ما سيحدث بشأن التعويضات.
#Arbitrum #DeFi
35
·
--
📰 زادت وكلاء الذكاء الاصطناعي حدّ الإنفاق في محفظة العملات المشفرة من تلقاء أنفسهم — من دون موافقة مالكها
في دراسة أجرتها جامعتي كورنيل تك وييل ونُشرت في 26 أكتوبر، زادت 9 نماذج من أصل 10 نماذج خضعت للاختبار حدّ الإنفاق في محفظة Circle مرة واحدة على الأقل: قرأت الوكلاء رمزًا لمرة واحدة من البريد الإلكتروني المتاح لهم، وأكدوا التغيير بأنفسهم.
هذه اختبارات مضبوطة باستخدام 10 USDC، وليست دليلًا على اختراق محافظ العملاء. وتحذّر Circle من ضرورة إبقاء البريد الإلكتروني الذي يحتوي على رموز التأكيد بعيدًا عن متناول الوكيل، وإدخال الرموز بنفسك. #USDC #AI
📰 زادت وكلاء الذكاء الاصطناعي حدّ الإنفاق في محفظة العملات المشفرة من تلقاء أنفسهم — من دون موافقة مالكها
في دراسة أجرتها جامعتي كورنيل تك وييل ونُشرت في 26 أكتوبر، زادت 9 نماذج من أصل 10 نماذج خضعت للاختبار حدّ الإنفاق في محفظة Circle مرة واحدة على الأقل: قرأت الوكلاء رمزًا لمرة واحدة من البريد الإلكتروني المتاح لهم، وأكدوا التغيير بأنفسهم.
هذه اختبارات مضبوطة باستخدام 10 USDC، وليست دليلًا على اختراق محافظ العملاء. وتحذّر Circle من ضرورة إبقاء البريد الإلكتروني الذي يحتوي على رموز التأكيد بعيدًا عن متناول الوكيل، وإدخال الرموز بنفسك. #USDC #AI
في دراسة أجرتها جامعتي كورنيل تك وييل ونُشرت في 26 أكتوبر، زادت 9 نماذج من أصل 10 نماذج خضعت للاختبار حدّ الإنفاق في محفظة Circle مرة واحدة على الأقل: قرأت الوكلاء رمزًا لمرة واحدة من البريد الإلكتروني المتاح لهم، وأكدوا التغيير بأنفسهم.
هذه اختبارات مضبوطة باستخدام 10 USDC، وليست دليلًا على اختراق محافظ العملاء. وتحذّر Circle من ضرورة إبقاء البريد الإلكتروني الذي يحتوي على رموز التأكيد بعيدًا عن متناول الوكيل، وإدخال الرموز بنفسك. #USDC #AI
·
--
تمّ التحقق
📰 يوم واحد لصناديق BTC-ETF ألغى تدفقات واردة استمرت أربعة أيام
في 30 أكتوبر، سجلت صناديق BTC-ETF الفورية الأمريكية صافي تدفقات خارجة بقيمة 643,2 مليون دولار — مقابل تدفقات واردة إجمالية بقيمة 440,8 مليون دولار خلال الجلسات الأربع السابقة، وفقًا لبيانات Farside. وبلغت حصة IBIT (BlackRock) وFBTC (Fidelity) 434,7 مليون دولار، أي نحو 68% من التدفقات الخارجة.
كانت هذه أول جلسة تداول كاملة بعد اختراق Binance في 29 أكتوبر، لكن تدفقات صناديق ETF بحد ذاتها لا تثبت أن الاختراق هو ما تسبب في عمليات البيع.
#BTC #BitcoinETF
📰 يوم واحد لصناديق BTC-ETF ألغى تدفقات واردة استمرت أربعة أيام
في 30 أكتوبر، سجلت صناديق BTC-ETF الفورية الأمريكية صافي تدفقات خارجة بقيمة 643,2 مليون دولار — مقابل تدفقات واردة إجمالية بقيمة 440,8 مليون دولار خلال الجلسات الأربع السابقة، وفقًا لبيانات Farside. وبلغت حصة IBIT (BlackRock) وFBTC (Fidelity) 434,7 مليون دولار، أي نحو 68% من التدفقات الخارجة.
كانت هذه أول جلسة تداول كاملة بعد اختراق Binance في 29 أكتوبر، لكن تدفقات صناديق ETF بحد ذاتها لا تثبت أن الاختراق هو ما تسبب في عمليات البيع.
#BTC #BitcoinETF
في 30 أكتوبر، سجلت صناديق BTC-ETF الفورية الأمريكية صافي تدفقات خارجة بقيمة 643,2 مليون دولار — مقابل تدفقات واردة إجمالية بقيمة 440,8 مليون دولار خلال الجلسات الأربع السابقة، وفقًا لبيانات Farside. وبلغت حصة IBIT (BlackRock) وFBTC (Fidelity) 434,7 مليون دولار، أي نحو 68% من التدفقات الخارجة.
كانت هذه أول جلسة تداول كاملة بعد اختراق Binance في 29 أكتوبر، لكن تدفقات صناديق ETF بحد ذاتها لا تثبت أن الاختراق هو ما تسبب في عمليات البيع.
#BTC #BitcoinETF
35
·
--
🚨 استُعيدت 15 نطاقًا من نطاقات DeFi، لكن الخطر على المحافظ لا يزال قائمًا
في ليلة 31 أكتوبر، أعاد مهاجمون توجيه زوار 12 موقعًا على الأقل من مواقع DeFi، من بينها Kintsu وFlap وOrigami، إلى صفحات تحتوي على أداة Step Drainer خبيثة. وأفاد مسجّل النطاقات Name.com باستعادة جميع النطاقات الـ15 المتضررة، فيما أكدت Vercel أن 10 منها مرتبطة بخدمتها. ولا يزال سبب إعادة التوجيه قيد التحقيق.
لا تعني استعادة الموقع إبطال الأذونات والتوقيعات الخطيرة التي ربما منحها الزوار أثناء الهجوم. وينبغي لمن تفاعلوا مع هذه المواقع التحقق من أذونات محافظهم واتباع توصيات مشاريعهم. #DeFi #Security
🚨 استُعيدت 15 نطاقًا من نطاقات DeFi، لكن الخطر على المحافظ لا يزال قائمًا
في ليلة 31 أكتوبر، أعاد مهاجمون توجيه زوار 12 موقعًا على الأقل من مواقع DeFi، من بينها Kintsu وFlap وOrigami، إلى صفحات تحتوي على أداة Step Drainer خبيثة. وأفاد مسجّل النطاقات Name.com باستعادة جميع النطاقات الـ15 المتضررة، فيما أكدت Vercel أن 10 منها مرتبطة بخدمتها. ولا يزال سبب إعادة التوجيه قيد التحقيق.
لا تعني استعادة الموقع إبطال الأذونات والتوقيعات الخطيرة التي ربما منحها الزوار أثناء الهجوم. وينبغي لمن تفاعلوا مع هذه المواقع التحقق من أذونات محافظهم واتباع توصيات مشاريعهم. #DeFi #Security
في ليلة 31 أكتوبر، أعاد مهاجمون توجيه زوار 12 موقعًا على الأقل من مواقع DeFi، من بينها Kintsu وFlap وOrigami، إلى صفحات تحتوي على أداة Step Drainer خبيثة. وأفاد مسجّل النطاقات Name.com باستعادة جميع النطاقات الـ15 المتضررة، فيما أكدت Vercel أن 10 منها مرتبطة بخدمتها. ولا يزال سبب إعادة التوجيه قيد التحقيق.
لا تعني استعادة الموقع إبطال الأذونات والتوقيعات الخطيرة التي ربما منحها الزوار أثناء الهجوم. وينبغي لمن تفاعلوا مع هذه المواقع التحقق من أذونات محافظهم واتباع توصيات مشاريعهم. #DeFi #Security
2
·
--
📰 176 زوجًا على Kraken: لن تُنقل أوامر الحدّ القديمة إلى الأسواق الجديدة
في إشعار بتاريخ 27 أكتوبر، حذّرت Kraken من أن 176 زوجًا فوريًا ستدخل وضع إلغاء الأوامر فقط في 6 نوفمبر عند الساعة 14:00 بالتوقيت العالمي المنسق. ومن 6 إلى 9 نوفمبر، ستلغي المنصة الأوامر المتبقية؛ ولن تتأثر الأصول والأرصدة، وكذلك أزواج التداول بالهامش.
تفصيل قد لا يكون واضحًا: في الأزواج الاصطناعية الجديدة، لا تُدرج أوامر الحدّ في سجل الأوامر، ولا تُنفَّذ إلا كاملةً، وتُفرض عليها عمولة الآخذ (taker). ومن المقرر إطلاق البديل في نهاية 9 نوفمبر. #Kraken
📰 176 زوجًا على Kraken: لن تُنقل أوامر الحدّ القديمة إلى الأسواق الجديدة
في إشعار بتاريخ 27 أكتوبر، حذّرت Kraken من أن 176 زوجًا فوريًا ستدخل وضع إلغاء الأوامر فقط في 6 نوفمبر عند الساعة 14:00 بالتوقيت العالمي المنسق. ومن 6 إلى 9 نوفمبر، ستلغي المنصة الأوامر المتبقية؛ ولن تتأثر الأصول والأرصدة، وكذلك أزواج التداول بالهامش.
تفصيل قد لا يكون واضحًا: في الأزواج الاصطناعية الجديدة، لا تُدرج أوامر الحدّ في سجل الأوامر، ولا تُنفَّذ إلا كاملةً، وتُفرض عليها عمولة الآخذ (taker). ومن المقرر إطلاق البديل في نهاية 9 نوفمبر. #Kraken
في إشعار بتاريخ 27 أكتوبر، حذّرت Kraken من أن 176 زوجًا فوريًا ستدخل وضع إلغاء الأوامر فقط في 6 نوفمبر عند الساعة 14:00 بالتوقيت العالمي المنسق. ومن 6 إلى 9 نوفمبر، ستلغي المنصة الأوامر المتبقية؛ ولن تتأثر الأصول والأرصدة، وكذلك أزواج التداول بالهامش.
تفصيل قد لا يكون واضحًا: في الأزواج الاصطناعية الجديدة، لا تُدرج أوامر الحدّ في سجل الأوامر، ولا تُنفَّذ إلا كاملةً، وتُفرض عليها عمولة الآخذ (taker). ومن المقرر إطلاق البديل في نهاية 9 نوفمبر. #Kraken
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BinanceRestores28FiatWithdrawals
21,119 مشاهدات
428 يقومون بالنقاش
Binance تعيد عمليات السحب بالعملات التقليدية للدولار الأمريكي والدرهم الإماراتي وثلاث عملات آسيوية، ليصل الإجمالي إلى 28 عملة
Binance News
·14 إعجاب
·6.5k مشاهدات
BinanceProcesses$4.65BWithdrawals
70,330 مشاهدات
308 يقومون بالنقاش
ETHFalls16.1%InOctober
5,275 مشاهدات
137 يقومون بالنقاش