

#movevm
movevm
8,993 次瀏覽
34 討論中
熱門
最新


·
--
一條緩存漏洞,讓 Initia 在幾分鐘內損失了約 270 萬美元。攻擊者沒增發 INIT,也沒改動代幣總供應量,而是僞造了 MoveVM 狀態,給自己記入無實際支撐的 WETH、iUSD 和 USDC——賬面數字憑空出現,鏈上資產卻被真實轉走。
具體路徑很清楚:10 月 23 日 22:59(UTC+8),攻擊者利用 MoveVM 腳本緩存漏洞繞過安全檢查。網絡暫停前,約 105 枚 WETH 和 140 萬枚 AUSD0 經 LayerZero 轉出,另有約 108 萬枚 USDC 經 Noble 和 CCTP 轉出,隨後統一兌換成 1135.52 枚 ETH,目前躺在一個以太坊地址上。
這件事值得注意的地方在於,總供應量沒變、INIT 沒被增發,但被盜資產是實打實的。L1 和 Rollup 至今仍處於暫停狀態,安全修復預計數天內完成並通過審計,資產追回工作也在與安全合作伙伴推進。對跨鏈橋和 MoveVM 生態來說,緩存層繞過檢查這個口子一旦被驗證,後續覆盤報告裏的修復細節會比損失金額更有參考價值。$BTC #Initia #MoveVM
$ETH $USDC #以太坊

·
--
Initia 的 MoveVM 出了一個能被僞造狀態的漏洞,攻擊者從裏面提走了約 270 萬美元。
事情發生在 10 月 23 日 22:59(UTC+8)。按 Initia 披露的說法,攻擊者利用的是 MoveVM 腳本緩存漏洞,繞過安全檢查後僞造了 MoveVM 狀態,給自己記入了沒有實際支撐的 WETH、iUSD 和 USDC。難點在於這不是直接增發,而是讓狀態看起來像真的,安全檢查被繞過去了。
鏈上資金被轉出約 270 萬美元,但 Initia 強調相關代幣總供應量沒變,$INIT 也沒有被增發。換句話說,賬面被做了手腳,代幣總量本身沒膨脹。對持有者來說,供應量數據乾淨不代表損失不存在,被盜資金的實際流向和後續處置纔是接下來要看的。
MoveVM 一向以類型安全和資源模型爲賣點,這次出問題的位置是腳本緩存,屬於執行層實現細節。跨鏈和模塊化項目越來越多地把 MoveVM 當執行環境選項,緩存層的校驗邏輯一旦有縫,僞造狀態就能繞過本應生效的檢查。這條線索值得做 Move 生態的團隊拿去對照自查。
$USDC #Initia #MoveVM #安全事件

·
--
1、背景
近期,安全機構 Hexens 披露其發現 Aptos 區塊鏈 Move 虛擬機存在一項嚴重漏洞,相關問題在報告後很快完成修復,未造成鏈上資金損失。根據公開信息,漏洞核心與緩存處理缺陷有關,可能引發類型混淆問題。對以 Move 爲核心執行環境的 Aptos 來說,這類底層缺陷的敏感度極高,因爲它影響的不是單一協議,而是整個執行層的可信邊界。⚠️
2、漏洞分析
從技術角度看,Move 一直以資源安全和權限控制著稱,因此這次事件的關鍵不在於普通合約邏輯錯誤,而在於虛擬機實現層面的異常。如果緩存機制在特定條件下錯誤複用或識別類型,就可能讓攻擊者繞過原有約束,獲得不應擁有的高權限角色。理論上,這意味着攻擊面可從單個應用擴大到穩定幣鑄造、跨鏈橋驗證、DeFi 管理模塊等關鍵基礎設施。
Hexens 還提到,研究團隊以較低成本搭建接近主網的模擬環境,並多次驗證了利用路徑,說明該問題並非紙面風險,而是具備一定現實可操作性。不過,Aptos 官方強調真實環境中可利用性較低,這也反映出“理論高危”與“實戰門檻”之間存在差異。客觀看,這類分歧在安全事件中並不罕見,重點仍在於漏洞已被及時封堵。
3、市場與生態影響
這起事件對 Aptos 生態釋放了兩層信號。第一,底層公鏈安全不能只看語言設計優勢,虛擬機實現、緩存機制、執行優化同樣可能成爲系統性風險源。第二,漏洞賞金、白帽披露和快速修復機制正在成爲公鏈競爭力的重要組成部分。此次未出現資金損失,本質上說明生態在應急響應上是有效的。🛡️
從市場層面看,短線情緒可能受到“嚴重漏洞”字眼擾動,但中長期更值得關注的是修復效率、透明度和後續審計動作。如果官方能夠進一步說明補丁範圍、驗證流程及類似風險的預防措施,反而有助於增強外界對 Aptos 技術治理能力的信心。
4、結論
整體來看,這不是一起已經造成損失的黑天鵝事件,而是一次暴露底層執行風險、同時也檢驗項目安全響應能力的案例。當前階段,投資者更應關注 Aptos 後續是否加強虛擬機審計、權限隔離和關鍵基礎設施聯防。對整個行業而言,公鏈安全的核心已不只是“代碼是否能跑”,更是“系統能否在高壓場景下及時發現並化解風險”。📌
#Aptos #MoveVM #crypto
140

⚔️ 激烈對決:$SUI vs $APT——本輪週期誰將成爲 Move VM 之王?兩者都源自 Meta 旗下傳奇項目 Diem,並採用先進的 Move 語言,因此$SUI 與$APT 之間的較量始終備受新一代 Layer 1 資金關注。
看看今日交易時段的實際數據:
• 24小時現貨交易量:$SUI 全面佔據優勢,達到 77.57M USDT,是$APT 的 6.5 倍以上(僅爲 11.78M USDT)。
• 衍生品交易量與未平倉合約(OI):$SUI 的未平倉合約規模高達 87.95M USDT;而$APT 僅爲 15.73M USDT。
⚔️ 激烈對決:$SUI vs $APT——本輪週期誰將成爲 Move VM 之王?
兩者都源自 Meta 旗下傳奇項目 Diem,並採用先進的 Move 語言,因此$SUI 與$APT 之間的較量始終備受新一代 Layer 1 資金關注。
看看今日交易時段的實際數據:
• 24小時現貨交易量:$SUI 全面佔據優勢,達到 77.57M USDT,是$APT 的 6.5 倍以上(僅爲 11.78M USDT)。
• 衍生品交易量與未平倉合約(OI):$SUI 的未平倉合約規模高達 87.95M USDT;而$APT 僅爲 15.73M USDT。
看看今日交易時段的實際數據:
• 24小時現貨交易量:$SUI 全面佔據優勢,達到 77.57M USDT,是$APT 的 6.5 倍以上(僅爲 11.78M USDT)。
• 衍生品交易量與未平倉合約(OI):$SUI 的未平倉合約規模高達 87.95M USDT;而$APT 僅爲 15.73M USDT。
331
·
--
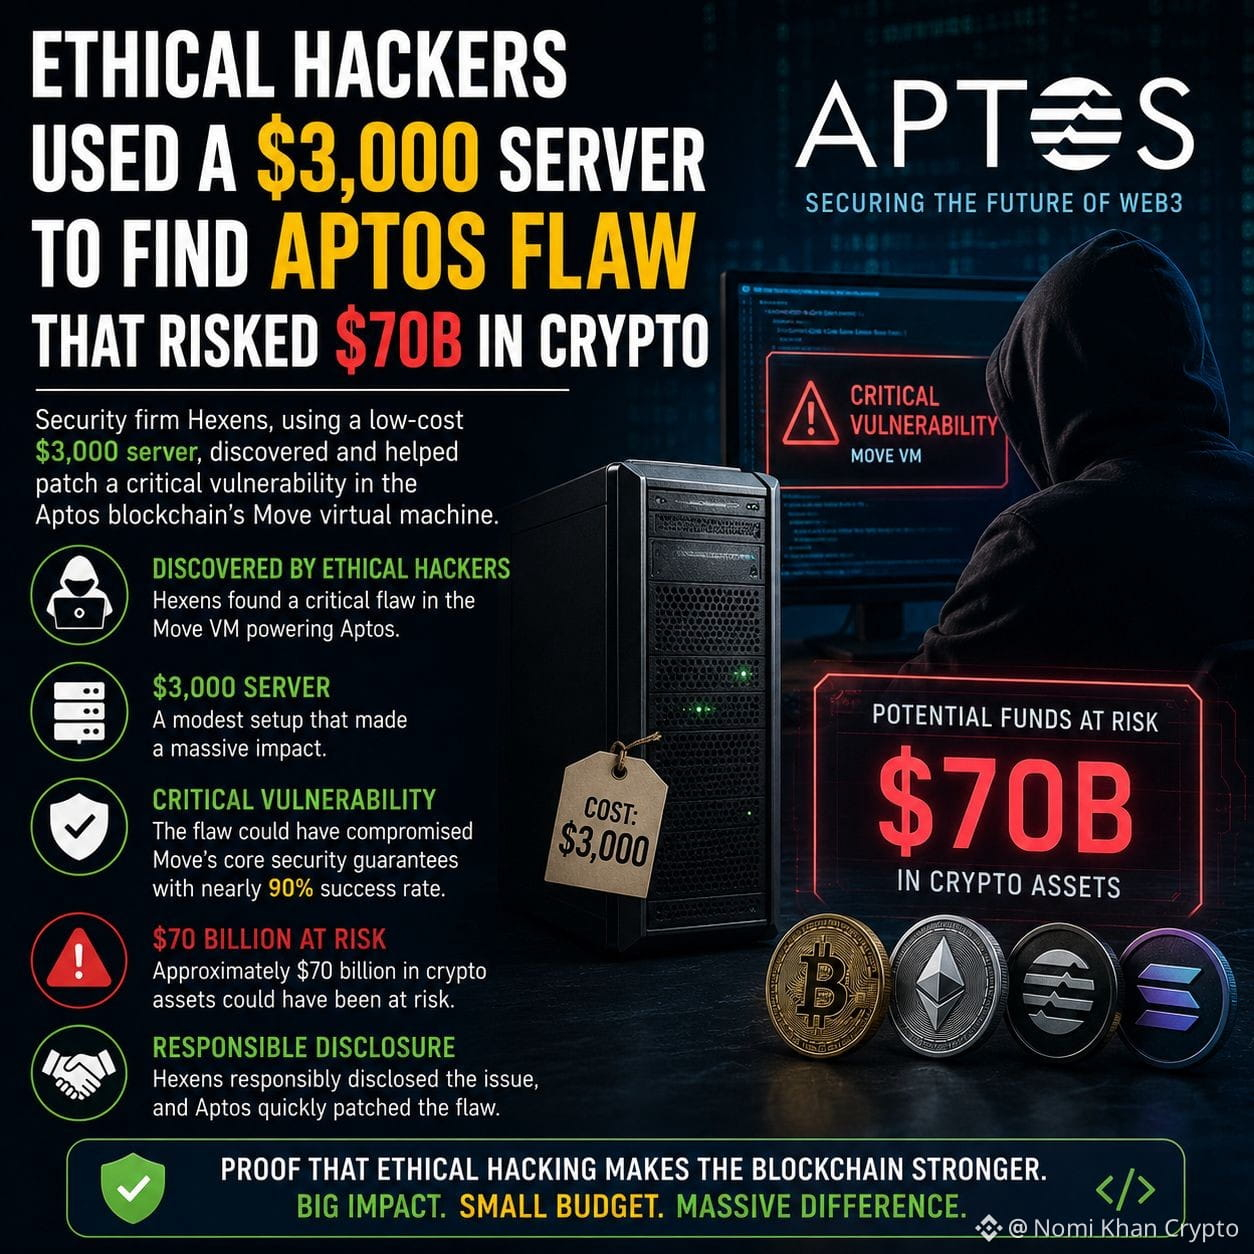
🚨 倫理黑客阻止了潛在的 700 億美元加密災難
來自 Hexens 的一支倫理黑客團隊僅使用一臺價值 3,000 美元的服務器,就在 Aptos 區塊鏈的 Move 虛擬機中發現了一個關鍵漏洞。
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
據稱,該漏洞的成功率接近 90%,可能會動搖 Move 編程語言的核心安全保障,從而使大約 700 億美元的加密資產面臨風險。
研究人員以負責任的方式將該問題披露給 Aptos 團隊,使漏洞得以在被利用之前完成修補。
這一事件凸顯了倫理黑客以及主動的安全審計在保護區塊鏈生態系統中的至關重要作用。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 倫理黑客阻止了潛在的 700 億美元加密災難
來自 Hexens 的一支倫理黑客團隊僅使用一臺價值 3,000 美元的服務器,就在 Aptos 區塊鏈的 Move 虛擬機中發現了一個關鍵漏洞。
$APT
$DL
據稱,該漏洞的成功率接近 90%,可能會動搖 Move 編程語言的核心安全保障,從而使大約 700 億美元的加密資產面臨風險。
研究人員以負責任的方式將該問題披露給 Aptos 團隊,使漏洞得以在被利用之前完成修補。
這一事件凸顯了倫理黑客以及主動的安全審計在保護區塊鏈生態系統中的至關重要作用。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
來自 Hexens 的一支倫理黑客團隊僅使用一臺價值 3,000 美元的服務器,就在 Aptos 區塊鏈的 Move 虛擬機中發現了一個關鍵漏洞。
$APT
$DL
據稱,該漏洞的成功率接近 90%,可能會動搖 Move 編程語言的核心安全保障,從而使大約 700 億美元的加密資產面臨風險。
研究人員以負責任的方式將該問題披露給 Aptos 團隊,使漏洞得以在被利用之前完成修補。
這一事件凸顯了倫理黑客以及主動的安全審計在保護區塊鏈生態系統中的至關重要作用。
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
2月,Aptos Move VM 發現了一項嚴重漏洞,理論上在整個生態系統中存在高達 7000 億美元的風險敞口。Aptos 團隊在數小時內修補了主網,並且沒有用戶資金損失。
Hexens 使用僅價值 3,000 美元的服務器、且無需獲得驗證者訪問權限,展示了 90% 的攻擊成功率。儘管評估認爲現實世界的可利用性較低,但這些發現表明:單個虛擬機(VM)缺陷可能會在橋接、穩定幣和 DeFi 協議中引發連鎖反應。
你是否足夠關注 1 層(layer‑1)生態系統底層基礎設施的風險?
非財務建議。請務必管理好你的風險。
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
道德黑客發現Aptos缺陷,危及700億美元
🚨 Web3安全警報:道德黑客成功阻止Aptos面臨700億美元威脅
這是一則警醒,提醒我們白帽黑客對區塊鏈生態系統至關重要。一個規模巨大、對業務具有關鍵影響的漏洞剛剛在Aptos網絡中被發現並已修補;如果不及時處理,估計可能有7000億美元的資產面臨風險。
事情經過如下:
🛡️ 漏洞:道德黑客在Move虛擬機(MoveVM)中發現了一個嚴重的漏洞——它是驅動Aptos智能合約的引擎。
•📉 風險:如果被利用,該缺陷可能會在網絡節點上引發災難性的拒絕服務(DoS)崩潰,或直接讓整個系統停止運作,從而凍結數十億美元的價值。
💰 不對稱性:令人震驚的是,研究人員指出,執行該漏洞所需的成本,攻擊者可能低至3,000美元。
✅ 解決方案:Aptos團隊行動迅速,部署補丁併成功加固網絡,確保在惡意行爲者利用該漏洞之前完成防護。
💡 最大收穫
這是一則教科書式的案例,說明爲什麼強健的漏洞賞金計劃以及持續的協議審計並非可選項——它們是基礎。Web3安全並不是一次性的里程碑;它是一場持續的戰鬥。向在災難發生前就發現問題的安全研究人員致敬。
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
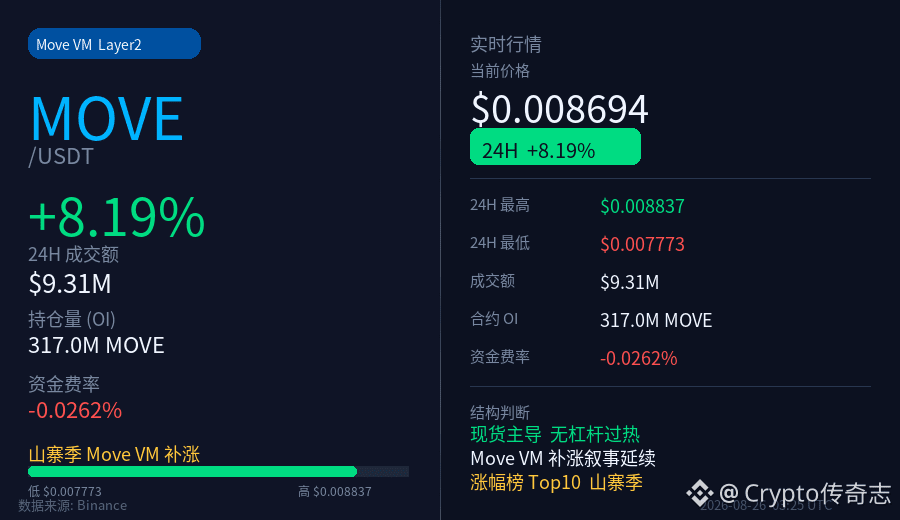
山寨季悄悄漲了個你可能沒注意的幣 👀
MOVE(Move VM Layer2)今天悄悄上了漲幅榜前十,+8.2%,而且結構很乾淨——
📌 現在在哪?
- 當前價:$0.00869
- 24H 漲幅:+8.19%
- 成交額:約 930 萬 USDT
- 合約 OI:3.17 億枚 MOVE
📌 結構怎麼樣?
- 資金費率 -0.026%,輕微空頭補貼
- 說明這波漲是現貨在推,不是合約槓桿堆上去的
- OI 沒有明顯異常,無追多過熱信號
📌 背後在講什麼故事?
山寨季整體情緒擴散,Move VM 賽道作爲下一代智能合約虛擬機敘事,這波有被資金納入補漲序列。BNBChain Pasteur 升級帶動生態情緒,整個非主流 L2/VM 層受益。
不是說一定要買,只是提醒一下:漲幅榜出現這種沒什麼人討論但悄悄拉了的結構,往往是山寨季中期值得多看一眼的信號 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance廣場
點擊下方小卡片快速查看行情👇
1
139
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#币安披露黑客事件进展63亿美元损失已弥补八成
134,397 次瀏覽
483 討論中
2
#何一表示提现预计将在未来42小时内恢复
44,924 次瀏覽
180 討論中
3
#CZ称币安赔付到位最重要是保护用户
33,402 次瀏覽
147 討論中
4
#RichardTeng表示币安将用公司资金全额覆盖损失
13,094 次瀏覽
78 討論中
5
#英特尔创1974年以来最差单日表现
0 次瀏覽
21 討論中
6
#TRM称柬埔寨赌场收10.7亿美元加密资产
29,898 次瀏覽
139 討論中
7
#USDC七日流通量减少约8亿枚
5,857 次瀏覽
86 討論中
8
#疑似朝鲜攻击占加密黑客损失近89%
223,769 次瀏覽
351 討論中
9
#OpenAI下调融资目标100亿美元
39,860 次瀏覽
150 討論中
10
#ASIC尚未收到预测市场申请
61,372 次瀏覽
129 討論中