

#cryptosecurity
cryptosecurity
8.8M 次瀏覽
13,104 討論中
熱門
最新

·
--
Solana搞了個大新聞!爲了防止AI垃圾報告刷屏安全團隊,現在提交bug報告必須燒掉1個SOL!一個月內收到809個報告,據說幾乎全是AI生成的。開發團隊也是被整無語了,只能出此下策。以後薅羊毛沒那麼容易咯!
Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!
#CryptoSecurity $SOL
Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!
#CryptoSecurity $SOL
75

·
--
印度CoinDCX退役錢包再被盜1600萬美元USDT,CEO先稱假警報
交易所的「退役錢包」再次成爲攻擊目標,這次是印度老牌平臺CoinDCX。事件從一次被CEO公開定性爲「假警報」的告警,最終坐實爲約1600萬美元USDT的實際損失,暴露出託管環節長期被忽視的風控隱患。
據Decrypt報道,這家總部位於孟買的交易所披露,約1599萬枚USDT從其一筆已退役的冷錢包中被轉走。這筆資產此前來自去年那起約4400萬美元的黑客攻擊,事件後本應進入長期封存、逐步處置的「退役」狀態,如今卻再度出現資金流失。
值得注意的是時間差:CEO曾對外稱這是「假警報」,隨後才證實損失真實發生。這種從否認到確認的轉變,本身比損失金額更值得市場警惕——它意味着在風險初現時,信息披露與內部判斷可能存在滯後或誤判。
從資金面角度看,這次被盜資產幾乎全部爲USDT,與BTC、ETH等主流幣的價格關聯較弱,因此對整體市場流動性的直接衝擊有限。這也決定了事件更偏向個案風險,而非系統性危機的信號。不過,穩定幣恰恰是本輪資金面敘事的核心載體,一個主要交易所的USDT託管出現漏洞,難免與近期關於穩定幣資金流向、儲備可信度的討論形成對衝。
市場可能的反應相對剋制:由於損失以USDT計價且規模可控,短期內對大盤的傳導有限,更多是情緒與信任層面的擾動。真正需要關注的是CoinDCX後續能否完整披露資金軌跡、是否啓動補償,以及同類退役資產的管理流程是否會被重新審視。
反方因素在於,單所交易所的安全事件通常不會蔓延至全行業,且USDT的脫鉤風險主要取決於發行方儲備,而非某個交易所的錢包安全。
接下來觀察什麼:若關注穩定幣資金面敘事,交易層面更重要的是看此類事件是否動搖市場對USDT儲備與託管的信任,而非短期價格波動。需要觀察交易所後續披露的完整性,以及退役資產的管理流程是否會被重新審視。
#CoinDCX #USDT #CryptoSecurity
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
1
62

·
--
Keystone 密鑰庫再爆:驗證密鑰被盜,假錢包或可被認證爲真
Keystone 的安全事件正在從「信息泄露」升級爲「密鑰被盜」,這是硬件錢包信任鏈條被擊穿的又一標誌性節點。
據 Cointelegraph 報道,Keystone 最初僅披露客戶信息發生泄露,但隨後更新稱,黑客還盜走了一把用於驗證錢包是否「真實」的密鑰。這意味着理論上,攻擊者可能利用該密鑰將假錢包僞裝成真錢包,從而繞過用戶對設備真僞的判斷。
爲什麼這件事比一般數據泄露更值得警惕?硬件錢包的核心價值在於「離線 + 可驗證」。用戶之所以願意把大額資產交給它,前提是相信設備簽名真實、來源可信。一旦驗證密鑰外泄,這套信任機制的底層就被動搖了——它影響的不再只是某個賬號密碼,而是整個產品「是否可信」的根基。
從事實層面看,目前披露仍處於滾動更新狀態:被盜密鑰的具體影響範圍、是否已被實際濫用,官方尚未給出明確結論。因此需要區分「已發生的事實」與「尚未證實的推測」——密鑰確實被盜是事實,但它是否已被用於僞造錢包、波及多少用戶,目前仍不明確。
市場層面,此類安全事件通常首先衝擊持幣者的信任情緒,可能引發短期避險行爲;但對硬件錢包本身而言,真正決定長期走勢的,是廠商能否快速給出可驗證的補救方案與透明通報。
反方因素同樣存在:密鑰泄露不等於資產被盜,硬件錢包的私鑰仍離線存儲,單憑一把驗證密鑰未必能直接轉移資產;且事件仍在發展中,過度解讀的風險不小。
接下來觀察什麼?一是官方對被盜密鑰影響範圍的後續說明,二是是否出現利用假錢包詐騙的實證案例,三是廠商的應急響應速度與方案可信度。交易層面,安全事件對硬件錢包相關標的的影響更多是情緒性與階段性的,更重要的是等待後續披露確認實際損失程度,而非在信息不完整時提前下結論。
#Keystone #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
49
·
--
Keystone錢包事件升級了!原來不只是信息泄露,黑客還盜走了驗證錢包真實性的密鑰!這意味着假錢包可能被驗證爲真品,你的資產可能面臨風險。Keystone用戶務必保持警惕,檢查你的錢包是否受影響。安全第一啊!
Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
38

·
--
兩個代幣名稱完全一樣,就代表它們是同一種資產嗎?
答案是否定的。
在 Web3 中,同名代幣可能來自不同發行方、不同區塊鏈,甚至完全不同的智能合約。
交易前,記住這四點:
🔹 覈對區塊鏈網絡。
🔹 驗證合約地址。
🔹 確認發行方及官方公告。
🔹 檢查流動性和實際交易限制。
不要因爲代幣名稱、符號或圖標相同,就默認它是真正的官方資產。
在 Web3 世界裏,認清資產身份,比記住資產名字更重要。
你平時選擇代幣時,第一步會檢查什麼?
#ONEANetwork #Web3 #CryptoSecurity
兩個代幣名稱完全一樣,就代表它們是同一種資產嗎?
答案是否定的。
在 Web3 中,同名代幣可能來自不同發行方、不同區塊鏈,甚至完全不同的智能合約。
交易前,記住這四點:
🔹 覈對區塊鏈網絡。
🔹 驗證合約地址。
🔹 確認發行方及官方公告。
🔹 檢查流動性和實際交易限制。
不要因爲代幣名稱、符號或圖標相同,就默認它是真正的官方資產。
在 Web3 世界裏,認清資產身份,比記住資產名字更重要。
你平時選擇代幣時,第一步會檢查什麼?
#ONEANetwork #Web3 #CryptoSecurity
答案是否定的。
在 Web3 中,同名代幣可能來自不同發行方、不同區塊鏈,甚至完全不同的智能合約。
交易前,記住這四點:
🔹 覈對區塊鏈網絡。
🔹 驗證合約地址。
🔹 確認發行方及官方公告。
🔹 檢查流動性和實際交易限制。
不要因爲代幣名稱、符號或圖標相同,就默認它是真正的官方資產。
在 Web3 世界裏,認清資產身份,比記住資產名字更重要。
你平時選擇代幣時,第一步會檢查什麼?
#ONEANetwork #Web3 #CryptoSecurity
2
10
·
--
應對密碼學威脅的最佳時機,是在它變得緊迫之前。
研究、測試和遷移規劃都需要時間。
等到現實中的攻擊出現,代價可能會很高。
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
應對密碼學威脅的最佳時機,是在它變得緊迫之前。
研究、測試和遷移規劃都需要時間。
等到現實中的攻擊出現,代價可能會很高。
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
研究、測試和遷移規劃都需要時間。
等到現實中的攻擊出現,代價可能會很高。
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
1
97
·
--
查看翻譯
你的加密钱包里,究竟什么最重要?
不是余额,也不只是密码,而是你是否真正理解地址、私钥和助记词的区别。🔐
📍 地址:用于接收资产。
🔑 私钥:用于签署交易。
🧩 助记词:在兼容的钱包中用于备份和恢复密钥。
三者作用不同,安全要求也不同。
更要警惕假钱包、钓鱼网站和恶意授权。有时候,资产损失并不是因为密码被盗,而是因为用户签署了自己没有看懂的操作。
保护资产的第一步,是先弄清楚自己究竟把什么交给了谁。
#ONEANetwork #Web3 #CryptoSecurity
你的加密钱包里,究竟什么最重要?
不是余额,也不只是密码,而是你是否真正理解地址、私钥和助记词的区别。🔐
📍 地址:用于接收资产。
🔑 私钥:用于签署交易。
🧩 助记词:在兼容的钱包中用于备份和恢复密钥。
三者作用不同,安全要求也不同。
更要警惕假钱包、钓鱼网站和恶意授权。有时候,资产损失并不是因为密码被盗,而是因为用户签署了自己没有看懂的操作。
保护资产的第一步,是先弄清楚自己究竟把什么交给了谁。
#ONEANetwork #Web3 #CryptoSecurity
不是余额,也不只是密码,而是你是否真正理解地址、私钥和助记词的区别。🔐
📍 地址:用于接收资产。
🔑 私钥:用于签署交易。
🧩 助记词:在兼容的钱包中用于备份和恢复密钥。
三者作用不同,安全要求也不同。
更要警惕假钱包、钓鱼网站和恶意授权。有时候,资产损失并不是因为密码被盗,而是因为用户签署了自己没有看懂的操作。
保护资产的第一步,是先弄清楚自己究竟把什么交给了谁。
#ONEANetwork #Web3 #CryptoSecurity
4
6
·
--
🔐 助記詞備份,你真的做對了嗎?
5 個常見錯誤值得警惕:
1. 把助記詞截圖保存在手機裏。
2. 上傳到雲盤或聊天軟件。
3. 只留一份備份,不考慮損壞風險。
4. 從未驗證錢包恢復流程。
5. 把助記詞交給所謂的客服。
助記詞不僅要保存好,更要防止泄露,同時確保自己能夠安全恢復錢包。
方便不等於安全,備份也需要經過規劃。
#ONEANetwork #Web3 #CryptoSecurity
🔐 助記詞備份,你真的做對了嗎?
5 個常見錯誤值得警惕:
1. 把助記詞截圖保存在手機裏。
2. 上傳到雲盤或聊天軟件。
3. 只留一份備份,不考慮損壞風險。
4. 從未驗證錢包恢復流程。
5. 把助記詞交給所謂的客服。
助記詞不僅要保存好,更要防止泄露,同時確保自己能夠安全恢復錢包。
方便不等於安全,備份也需要經過規劃。
#ONEANetwork #Web3 #CryptoSecurity
5 個常見錯誤值得警惕:
1. 把助記詞截圖保存在手機裏。
2. 上傳到雲盤或聊天軟件。
3. 只留一份備份,不考慮損壞風險。
4. 從未驗證錢包恢復流程。
5. 把助記詞交給所謂的客服。
助記詞不僅要保存好,更要防止泄露,同時確保自己能夠安全恢復錢包。
方便不等於安全,備份也需要經過規劃。
#ONEANetwork #Web3 #CryptoSecurity
2
9

🚨 $ETH 智能合約因訪問控制漏洞遭到攻擊,資金被盜一空!💣
智能合約風險再次來襲:GebProxyActions 合約中的訪問控制缺陷,讓攻擊者悄無聲息地竊走了近 6 $ETH 。🛡️ 對巨鯨來說,5.94 $ETH 看似不多,但鬆散的智能合約邏輯,幾秒鐘內就可能讓疏忽的錢包損失殆盡。
如果你曾與 GebProxyActions 交互,請立即優先處理此事,現在就撤銷你的代幣授權。🔒 在流動性快速流動的市場中,保護鏈下資本與管理交易中的止損同樣重要。💬 這個月你檢查並清理過仍有效的智能合約授權嗎?👇
⚠️ 以上並非財務建議。請始終做好風險管理。🛡️
🏷️ #ETH #SecurityAlert #SmartContracts #CryptoSecurity
🛡️ 👁️
1
·
--
爲你的交易所賬戶做一次 5 分鐘安全檢查。今晚就做,別等出事了再做 🔐
✅ 使用身份驗證器應用或通行密鑰進行雙重身份驗證(2FA),不要用短信。SIM 卡交換攻擊會盯上你的電話號碼
✅ 開啓防釣魚碼。真正的 Binance 郵件會顯示你的驗證碼,假郵件不會
✅ 啓用提現地址白名單,這樣資金只能轉到你保存過的地址
✅ 刪除舊的 API 密鑰。如果你曾用過交易機器人,後來不用了,就刪除它的密鑰
✅ 檢查設備列表。退出所有你不認識的手機或瀏覽器
這些危險信號一律不要理會:
• 有人在 Telegram 或 WhatsApp 上主動聯繫你,自稱“客服”
• 要求你“驗證”或“解鎖”賬戶的鏈接
• 任何人索要你的 2FA 驗證碼或助記詞。真正的客服絕不會索要這些信息
無論你持有的是 $BNB 還是 $BTC ,設置這些項目只需幾分鐘,卻能保護你的一切。
這 5 項中,你已經完成了幾項?👇
#CryptoSecurity #Binance #CryptoEducation
26
·
--
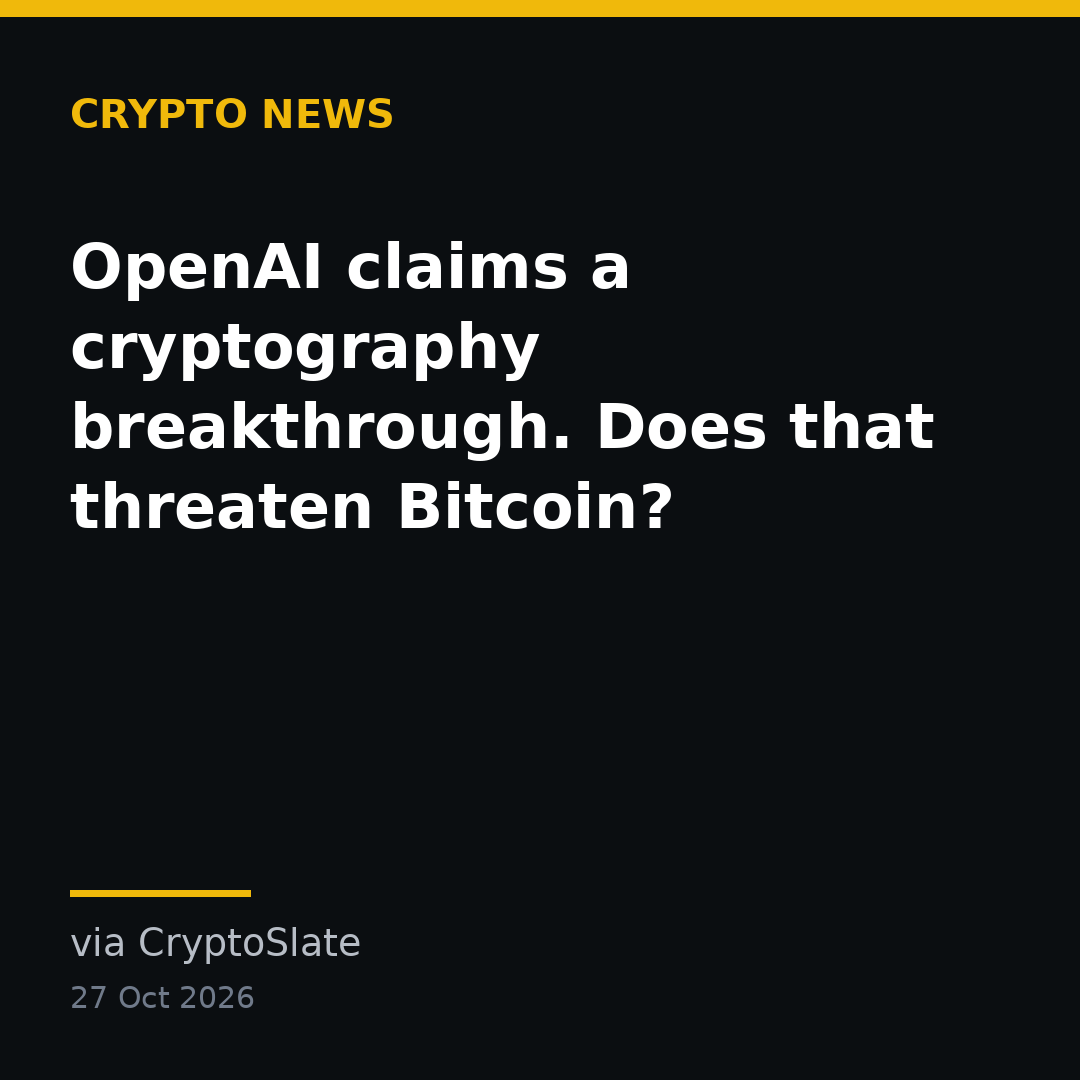
$BTC $ETH :OpenAI 宣稱在密碼學領域取得突破。這會威脅比特幣嗎?
━━━━━━━━━━━━━━━━━━━━
• 這一說法涉及指數時間假設。
• 目前正等待獨立審查,而要對比特幣發動實際攻擊,還需要完成多個後續步驟。
• OpenAI 表示,其 AI 系統已推翻指數時間假設。這一假設長期以來被用來描述某些邏輯問題的求解難度。
• 26日的公告促使研究人員着手組織獨立審查。
• 已披露的結果並不能證明存在針對比特幣的實際攻擊。
• 這裏的 ETH 指指數時間假設,而非以太幣。
#Bitcoin #加密安全
來源:CryptoSlate
$BTC $ETH :OpenAI 宣稱在密碼學領域取得突破。這會威脅比特幣嗎?
━━━━━━━━━━━━━━━━━━━━
• 這一說法涉及指數時間假設。
• 目前正等待獨立審查,而要對比特幣發動實際攻擊,還需要完成多個後續步驟。
• OpenAI 表示,其 AI 系統已推翻指數時間假設。這一假設長期以來被用來描述某些邏輯問題的求解難度。
• 26日的公告促使研究人員着手組織獨立審查。
• 已披露的結果並不能證明存在針對比特幣的實際攻擊。
• 這裏的 ETH 指指數時間假設,而非以太幣。
#Bitcoin #加密安全
來源:CryptoSlate
━━━━━━━━━━━━━━━━━━━━
• 這一說法涉及指數時間假設。
• 目前正等待獨立審查,而要對比特幣發動實際攻擊,還需要完成多個後續步驟。
• OpenAI 表示,其 AI 系統已推翻指數時間假設。這一假設長期以來被用來描述某些邏輯問題的求解難度。
• 26日的公告促使研究人員着手組織獨立審查。
• 已披露的結果並不能證明存在針對比特幣的實際攻擊。
• 這裏的 ETH 指指數時間假設,而非以太幣。
#Bitcoin #加密安全
來源:CryptoSlate
24
·
--
在向錢包發送 $USDT 或任何其他幣之前,請先讀完這段內容。地址投毒是目前最常見的資金損失方式之一 ☠️
詐騙是這樣運作的:
1. 你向朋友或交易所進行一筆正常轉賬
2. 騙子創建一個錢包地址,其開頭和結尾的字符與真實地址相同
3. 他們從這個假地址向你轉入一筆極小金額或零金額的款項,讓它出現在你的交易記錄中
4. 下次你從交易記錄中複製地址時,可能會誤選假地址
如何保護自己:
• 永遠不要從交易記錄中複製地址
• 將可信地址保存在地址簿或白名單中
• 覈對完整地址,而不只是開頭和結尾的 4 個字符
• 大額轉賬前先轉一小筆進行測試
• 忽略來自未知錢包的隨機小額轉賬
無論你轉的是 $ETH 還是穩定幣,都要記住:轉賬一旦確認,就無法撤銷。
收藏這條內容,並分享給剛接觸加密貨幣的人 🔖
#CryptoSecurity #ScamAlert #CryptoEducation
8
·
--
$BNB Chain 安全警報:Predict.fun 似乎遭到了攻擊 ⚠️
目前已報告的情況:
• Onchain Lens 追蹤到資金從多個與該平臺相關的 Kernel 智能合約中流出
• 資金經由中間錢包轉移,通過 Relay 跨鏈橋轉移到其他鏈,隨後被髮送至 Tornado Cash
• 據 Foresight News 報道,至少有價值 24,660 美元的穩定幣被盜
與大型 DeFi 黑客攻擊相比,涉案金額不大,但作案手法很典型:抽走資金、跨鏈轉移,再混淆資金流向以增加追蹤難度。
如果你使用 Predict.fun 或類似應用:
• 在轉入或轉出資金前,先留意官方聲明
• 檢查並撤銷不再需要的代幣授權
• 不要理會聲稱可以提供“退款”或“賠償申領”的私信。每次漏洞事件發生後,騙子都會迅速行動
更廣泛的 $BNB network 不受影響。這是應用層面的問題,並非鏈層面的問題。
你多久會檢查一次錢包授權?👇
#CryptoSecurity #BNBChain #CryptoNews
11
·
--
🚨 加密貨幣安全警報!🐳
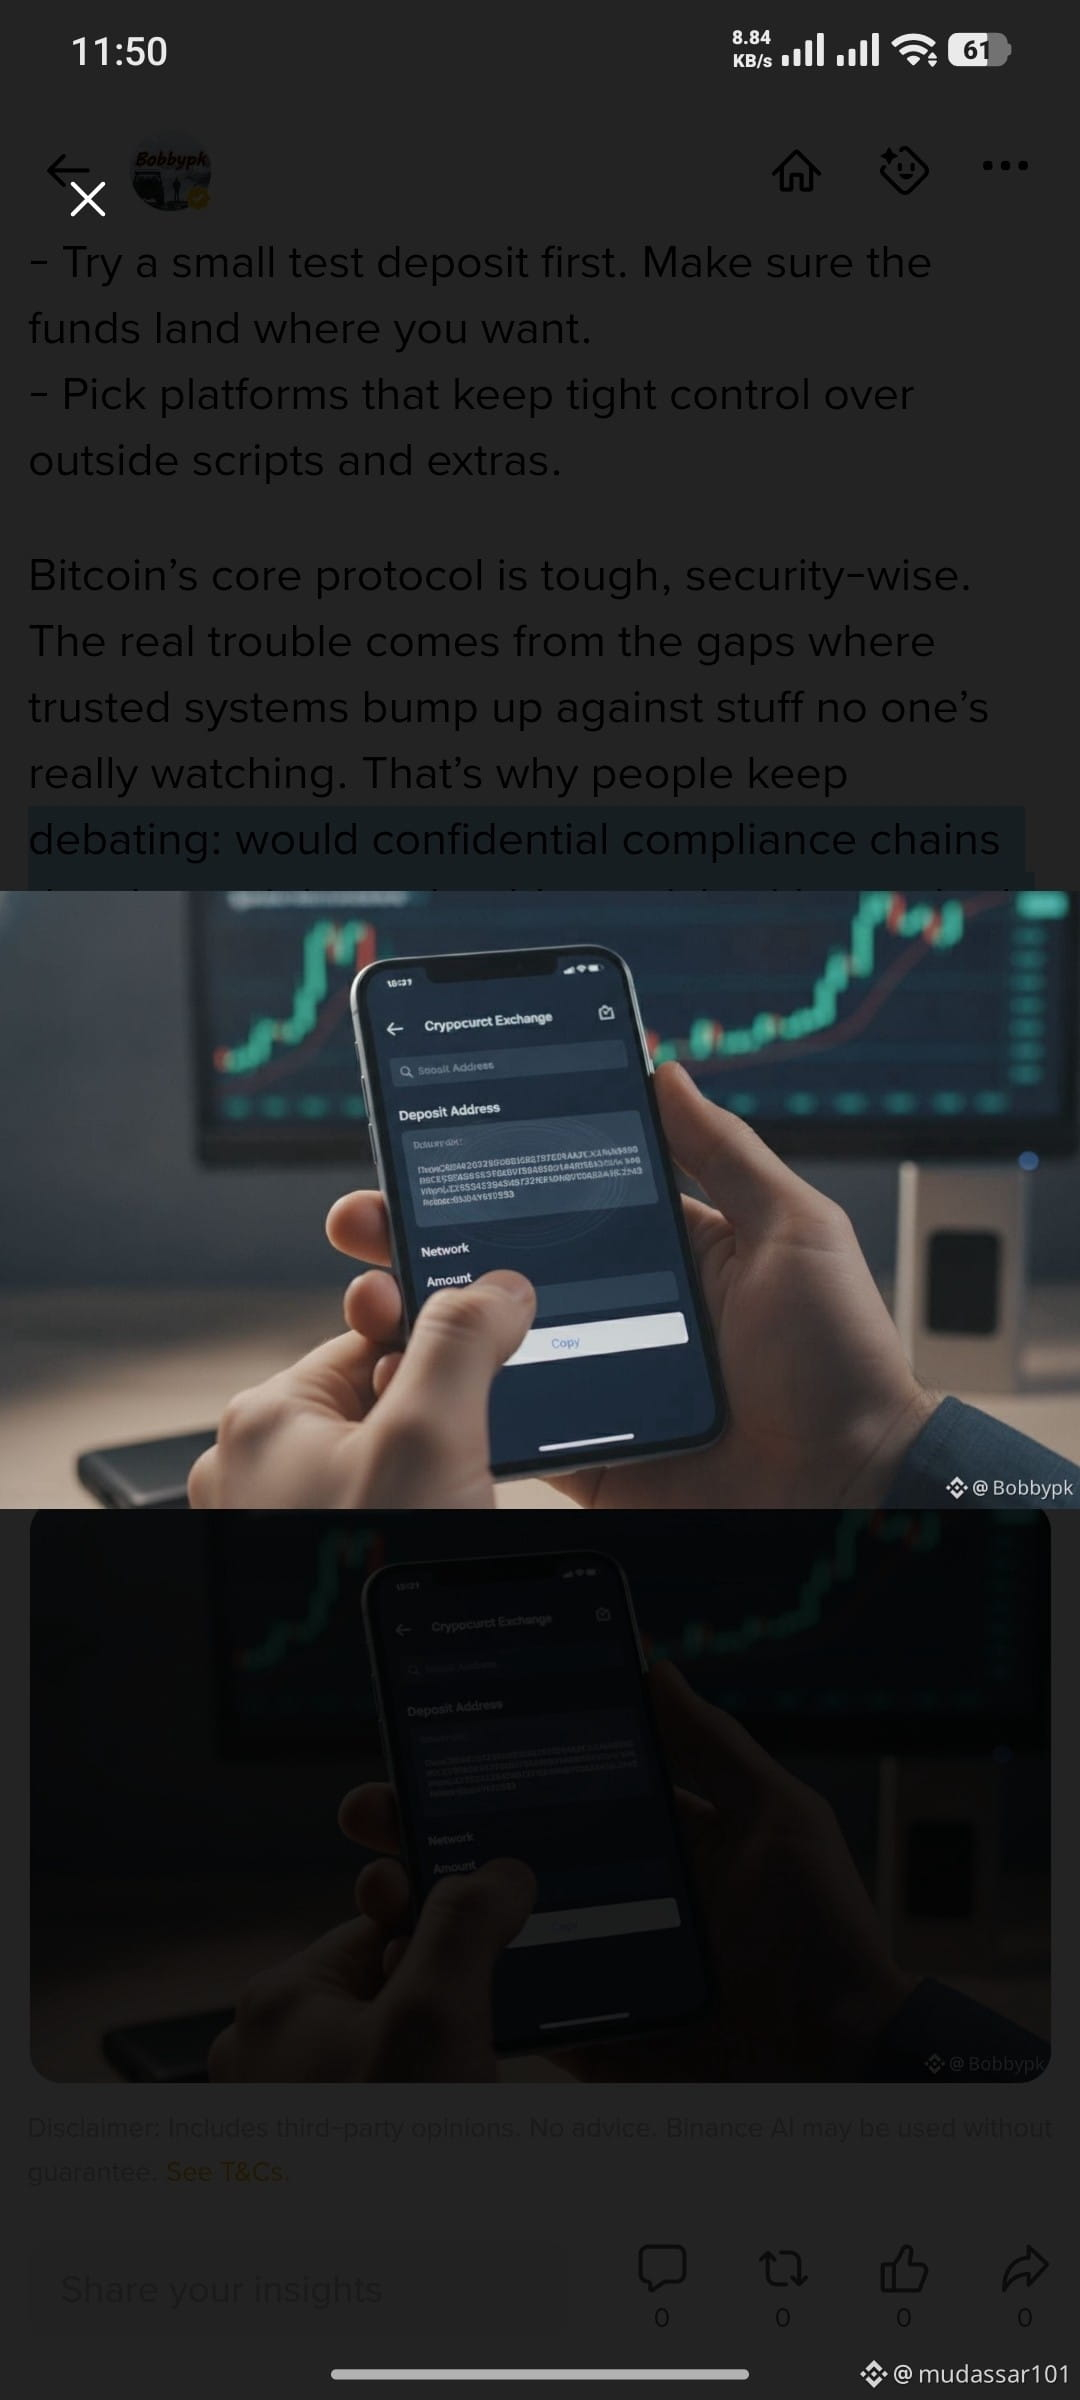
據報道,黑客利用遭入侵的 Udesk 聊天小組件篡改存款地址,甚至誘騙用戶粘貼剪貼板中的內容。
🔐 請注意安全:
✅ 仔細覈對每個錢包地址。
✅ 先存入一小筆金額進行測試。
✅ 使用安全性高、值得信賴的平臺。
⚠️ 風險可能來自遭入侵的第三方腳本,而非區塊鏈本身。
💬 與標準 EVM 網絡相比,隱私鏈是否更安全?
#CryptoSecurity #Blockchain #INIT #bitcoin
🚨 加密貨幣安全警報!🐳
據報道,黑客利用遭入侵的 Udesk 聊天小組件篡改存款地址,甚至誘騙用戶粘貼剪貼板中的內容。
🔐 請注意安全:
✅ 仔細覈對每個錢包地址。
✅ 先存入一小筆金額進行測試。
✅ 使用安全性高、值得信賴的平臺。
⚠️ 風險可能來自遭入侵的第三方腳本,而非區塊鏈本身。
💬 與標準 EVM 網絡相比,隱私鏈是否更安全?
#CryptoSecurity #Blockchain #INIT #bitcoin
據報道,黑客利用遭入侵的 Udesk 聊天小組件篡改存款地址,甚至誘騙用戶粘貼剪貼板中的內容。
🔐 請注意安全:
✅ 仔細覈對每個錢包地址。
✅ 先存入一小筆金額進行測試。
✅ 使用安全性高、值得信賴的平臺。
⚠️ 風險可能來自遭入侵的第三方腳本,而非區塊鏈本身。
💬 與標準 EVM 網絡相比,隱私鏈是否更安全?
#CryptoSecurity #Blockchain #INIT #bitcoin
4
·
--
讓加密技術面向未來,不只是提升交易速度。
這也意味着重新審視密碼學假設和密鑰管理。
安全性需要隨着計算能力的發展而不斷演進。
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
讓加密技術面向未來,不只是提升交易速度。
這也意味着重新審視密碼學假設和密鑰管理。
安全性需要隨着計算能力的發展而不斷演進。
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
這也意味着重新審視密碼學假設和密鑰管理。
安全性需要隨着計算能力的發展而不斷演進。
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
1
48
·
--
看跌
Initia 在安全事件後暫停網絡 ⚠️
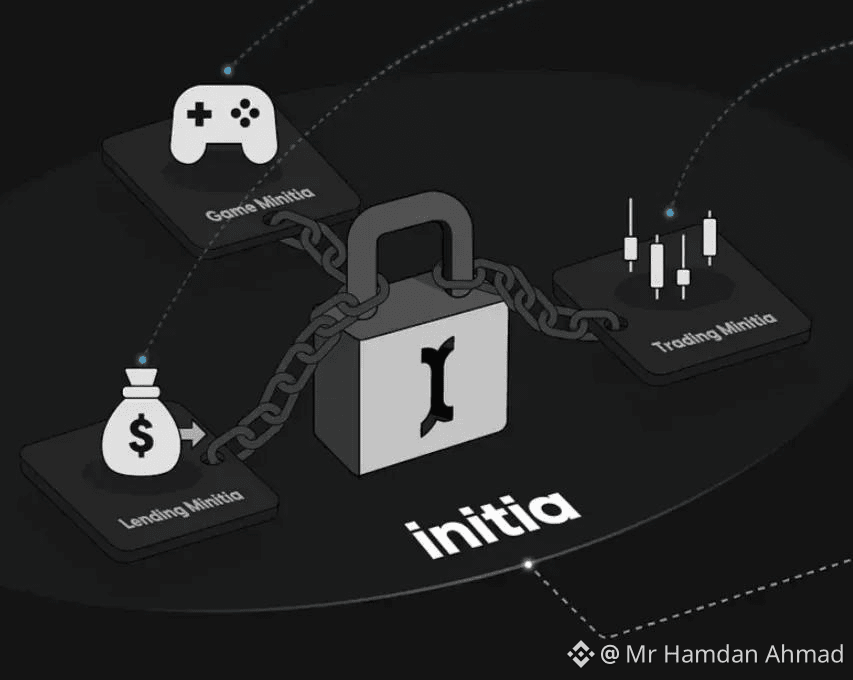
$INIT 在一起安全漏洞據稱導致攻擊者轉移了約 270 萬美元資產後,暫停了網絡。團隊正在修復漏洞並調查此次事件。
這提醒我們,在安全事件期間應關注官方消息並保持謹慎。避免點擊未經覈實的鏈接,也不要輕信有關資產恢復的說法。
當前最重要的是安全地修復問題並透明地更新進展。
#Initia #INIT #CryptoSecurity #blockchain
{future}(INITUSDT)
Initia 在安全事件後暫停網絡 ⚠️
$INIT 在一起安全漏洞據稱導致攻擊者轉移了約 270 萬美元資產後,暫停了網絡。團隊正在修復漏洞並調查此次事件。
這提醒我們,在安全事件期間應關注官方消息並保持謹慎。避免點擊未經覈實的鏈接,也不要輕信有關資產恢復的說法。
當前最重要的是安全地修復問題並透明地更新進展。
#Initia #INIT #CryptoSecurity #blockchain
$INIT 在一起安全漏洞據稱導致攻擊者轉移了約 270 萬美元資產後,暫停了網絡。團隊正在修復漏洞並調查此次事件。
這提醒我們,在安全事件期間應關注官方消息並保持謹慎。避免點擊未經覈實的鏈接,也不要輕信有關資產恢復的說法。
當前最重要的是安全地修復問題並透明地更新進展。
#Initia #INIT #CryptoSecurity #blockchain
129
·
--
我們需要數一下詞數。先起草。
可能的文本:
“每次將錢包連接到 DeFi 協議,你都會將私鑰暴露給無法完全審計的智能合約代碼。一個存在漏洞的合約或一次惡意升級,就可能耗盡全部餘額。將主要資產存放在單獨的離線錢包中,可以限制損失範圍——只有你有意轉入熱錢包的資金纔會面臨風險。
保護自己的三個步驟:
1. 創建一個專用熱錢包(硬件錢包或信譽良好的移動應用),僅用於 DeFi。切勿將長期儲蓄存放在其中。
2. 只轉入進行某項特定操作所需的金額,然後立即將剩餘資金轉回冷存儲。
3. 定期使用 Revoke.cash 之類的工具檢查並撤銷代幣授權;過期的授權是常見的攻擊途徑。
把你的 DeFi 錢包當作一次性現金信封——裝入資金、使用,然後清空。把這條信息分享給剛接觸加密貨幣的人——這或許能幫他們避免損失!
#Bitcoin #BTC #CryptoSecurity #注意安全”
現在數詞數。我們來手動數一下。
“每次(1) 你2 將3 一個4 錢包5 連接6 到7 一個8 DeFi9 協議10 你11 將12 它的13 私鑰14 暴露15 給16 智能合約17 代碼18 你19 無法20 完全


週日我們曾問,爲什麼一筆 2024 年的 Keystone 訂單仍保存在檔案中,而公司自己的政策明明規定,買家數據會在 180 天后刪除。Keystone 現在給出了答覆,但答覆也揭示了一個更大的問題。
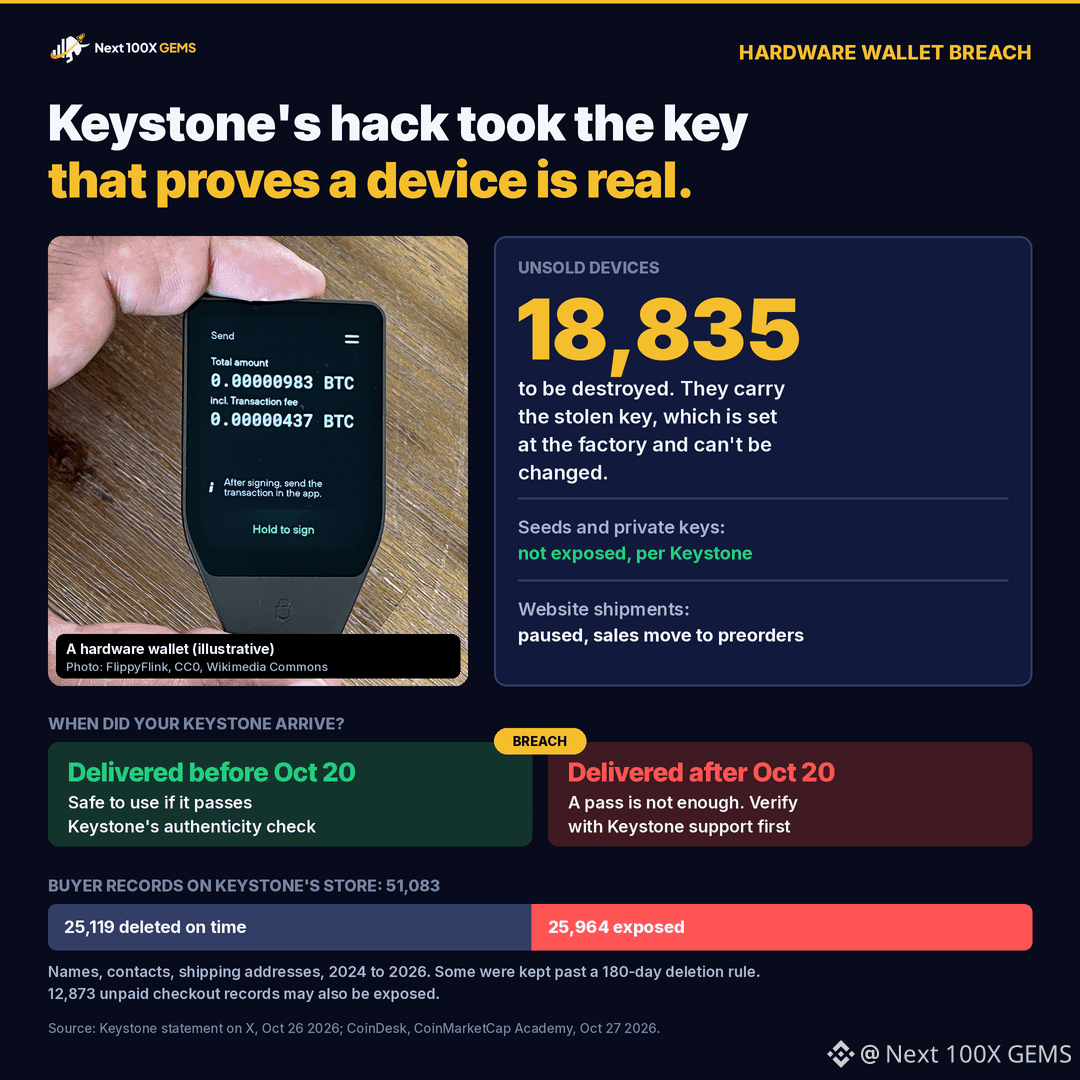
10 月 20 日入侵其網站的攻擊者,還竊取了 Keystone 用來驗證設備真僞的密鑰。每臺錢包在工廠生產時都會寫入這個密鑰,而且無法擦除或改寫。有人因此可以製造出能通過 Keystone 自身真僞驗證的假貨。因此,公司正在銷燬庫存中的 18,835 臺設備,暫停網站發貨,並改爲使用新密鑰接受預購。
在數據方面,Keystone 商店保存着 51,083 條買家記錄。其中 25,119 條已按 180 天規則刪除。其餘 25,964 條記錄涉及 2024 至 2026 年,可能已被竊取,內容包括姓名、聯繫方式、收貨地址和訂單詳情。Keystone 表示,自動刪除工具失效了,而且無人發現這一問題。另外,12,873 條未付款的結賬記錄也可能遭到泄露。Keystone 稱,助記詞、私鑰和付款詳情並未泄露。
如果你擁有一臺 Keystone,這意味着:10 月 20 日之前送達的設備,只要通過驗證就沒問題。10 月 20 日之後送達的設備則需要直接聯繫 Keystone 客服覈實,即使它通過了驗證也一樣。公司表示,單憑這件事,你不需要轉移 $BTC 。Keystone 還表示,絕不會要求你寄回設備,所以任何有關“召回”的郵件、電話或包裹都是騙局。
#CryptoSecurity #硬件錢包
非財務建議。請自行研究。
690
·
--
🔐 安全提示:主動給你發消息的“客服”並不是真正的客服。
真正的交易所客服不會通過 Telegram、X 或 WhatsApp 私信你,要求你“驗證”賬戶。
以下 3 個危險信號說明這可能是騙局 👇
1️⃣ 對方主動聯繫你,還營造緊迫感(“你的賬戶將在 30 分鐘後被凍結”)
2️⃣ 對方索要你的雙重驗證(2FA)驗證碼、助記詞或屏幕共享
3️⃣ 對方發來的鏈接看起來幾乎沒問題(域名中有一個字母不一樣)
你應該這樣做 ✅
• 自行打開應用,並使用官方幫助中心
• 通過 Binance Verify 覈實任何鏈接或聯繫信息,確認可信後再採取行動
• 永遠不要向任何人透露驗證碼、密鑰或助記詞。絕不。
你的助記詞就是你的錢。誰掌握了它,誰就擁有你的錢。
你收到過這類消息嗎? 👀
#CryptoSecurity #ScamAlert #Binance #crypto
1

🚨 加密貨幣投資邀約的 3 個危險信號,務必警惕!
你是否見過承諾短時間內獲得固定高額收益的項目?
在轉賬或連接錢包之前,請檢查以下幾點:
⚠️ 1. 承諾穩賺不賠,卻沒有合理說明風險。
⚠️ 2. 以機會即將結束爲由,催促你立即存入資金。
⚠️ 3. 項目身份和信息無法通過獨立來源覈實。
不要只相信用戶評價或收益截圖。
🔐 記住:妥善保管助記詞,絕不要分享私鑰,並仔細檢查網站地址。
你還發現過其他危險信號嗎?歡迎分享經歷,但請勿泄露個人信息。
#CryptoSecurity #SCAMalerts #Web3
🚨 加密貨幣投資邀約的 3 個危險信號,務必警惕!
你是否見過承諾短時間內獲得固定高額收益的項目?
在轉賬或連接錢包之前,請檢查以下幾點:
⚠️ 1. 承諾穩賺不賠,卻沒有合理說明風險。
⚠️ 2. 以機會即將結束爲由,催促你立即存入資金。
⚠️ 3. 項目身份和信息無法通過獨立來源覈實。
不要只相信用戶評價或收益截圖。
🔐 記住:妥善保管助記詞,絕不要分享私鑰,並仔細檢查網站地址。
你還發現過其他危險信號嗎?歡迎分享經歷,但請勿泄露個人信息。
#CryptoSecurity #SCAMalerts #Web3
你是否見過承諾短時間內獲得固定高額收益的項目?
在轉賬或連接錢包之前,請檢查以下幾點:
⚠️ 1. 承諾穩賺不賠,卻沒有合理說明風險。
⚠️ 2. 以機會即將結束爲由,催促你立即存入資金。
⚠️ 3. 項目身份和信息無法通過獨立來源覈實。
不要只相信用戶評價或收益截圖。
🔐 記住:妥善保管助記詞,絕不要分享私鑰,並仔細檢查網站地址。
你還發現過其他危險信號嗎?歡迎分享經歷,但請勿泄露個人信息。
#CryptoSecurity #SCAMalerts #Web3
1
1
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#谷歌财报能否守住基本盘
123,171 次瀏覽
253 討論中
2
#微软财报能否兑现ai红利
62,969 次瀏覽
146 討論中
3
#FOMC会议
244,119 次瀏覽
526 討論中
4
#以太坊跌破2300美元
206,259 次瀏覽
651 討論中
5
#比特币再度跌破8万美元
198,969 次瀏覽
751 討論中
6
#泰国推出WORPT稳定币QR支付应用
111,071 次瀏覽
332 討論中
7
#Strategy未购比特币斥资2.05亿美元回购STRC
313,463 次瀏覽
938 討論中
8
#BitMine增持10452枚ETH
299,605 次瀏覽
1,163 討論中
9
#韩国考虑对加密交易所征教育税
145,917 次瀏覽
666 討論中
10
#OCC敦促社区银行进军稳定币支付
131,156 次瀏覽
444 討論中