

#cryptosecurit
cryptosecurit
777 次瀏覽
24 討論中
熱門
最新
·
--
看漲
🔐 你的加密資產安全檢查清單
在你今天交易之前:
✅ 啓用雙重驗證(2FA)
✅ 使用強且唯一的密碼
✅ 仔細檢查網站網址
✅ 絕不要分享你的助記詞
✅ 不要點擊可疑鏈接
✅ 覈實錢包地址
✅ 小心假冒客服賬號
記住:
如果有人向你索要助記詞,那就是一個巨大的危險信號。🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
🔐 你的加密資產安全檢查清單
在你今天交易之前:
✅ 啓用雙重驗證(2FA)
✅ 使用強且唯一的密碼
✅ 仔細檢查網站網址
✅ 絕不要分享你的助記詞
✅ 不要點擊可疑鏈接
✅ 覈實錢包地址
✅ 小心假冒客服賬號
記住:
如果有人向你索要助記詞,那就是一個巨大的危險信號。🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
在你今天交易之前:
✅ 啓用雙重驗證(2FA)
✅ 使用強且唯一的密碼
✅ 仔細檢查網站網址
✅ 絕不要分享你的助記詞
✅ 不要點擊可疑鏈接
✅ 覈實錢包地址
✅ 小心假冒客服賬號
記住:
如果有人向你索要助記詞,那就是一個巨大的危險信號。🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
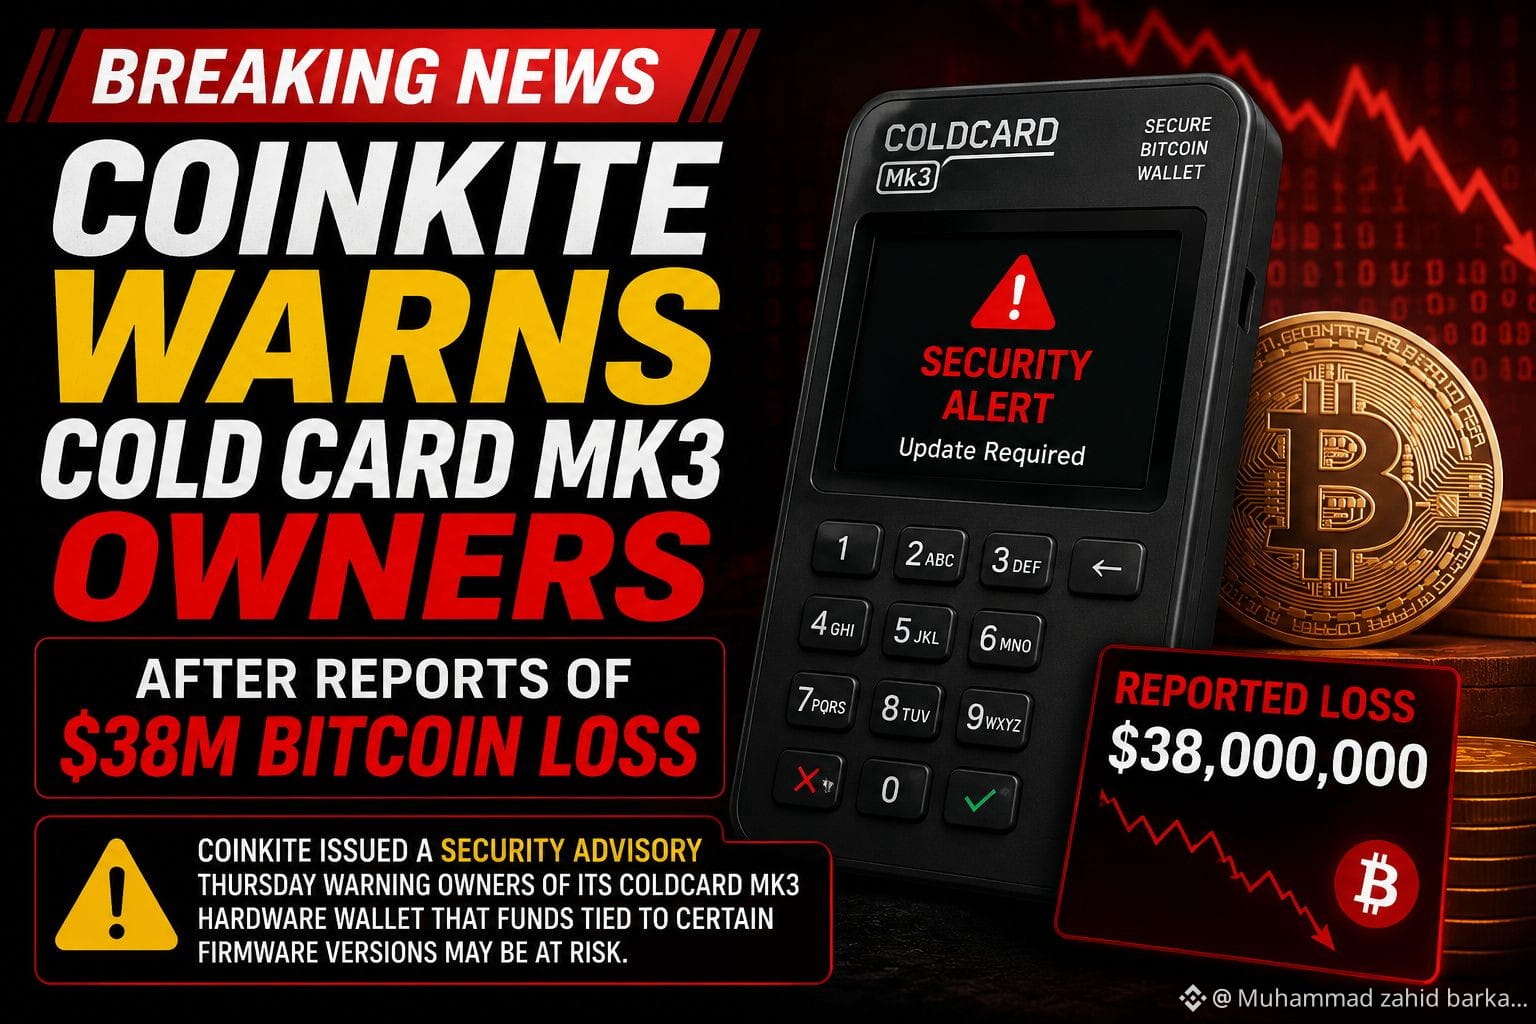
Coinkite向Coldcard Mk3用戶發出緊急警告:疑因出現3 8000萬美元比特幣損失
突發新聞!
如果你擁有Coldcard Mk3比特幣硬件錢包,請密切關注。
Coinkite已發佈緊急安全公告,警告稱某些固件版本可能使用戶的比特幣資金面臨風險。
該警告源於與一筆估計高達3 8000萬美元比特幣損失相關的報告,引發了對錢包安全性的嚴重擔憂。
如果你在使用Coldcard Mk3,請立即檢查你的固件版本,遵循Coinkite的官方安全指導,並且永遠不要與任何人分享你的恢復助記詞。
這提醒我們:即使是硬件錢包,也需要定期進行安全更新並進行謹慎維護。
關注以獲取更多比特幣和加密貨幣安全新聞!
話題標籤:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
Coinkite向Coldcard Mk3用戶發出緊急警告:疑因出現3 8000萬美元比特幣損失
突發新聞!
如果你擁有Coldcard Mk3比特幣硬件錢包,請密切關注。
Coinkite已發佈緊急安全公告,警告稱某些固件版本可能使用戶的比特幣資金面臨風險。
該警告源於與一筆估計高達3 8000萬美元比特幣損失相關的報告,引發了對錢包安全性的嚴重擔憂。
如果你在使用Coldcard Mk3,請立即檢查你的固件版本,遵循Coinkite的官方安全指導,並且永遠不要與任何人分享你的恢復助記詞。
這提醒我們:即使是硬件錢包,也需要定期進行安全更新並進行謹慎維護。
關注以獲取更多比特幣和加密貨幣安全新聞!
話題標籤:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
99
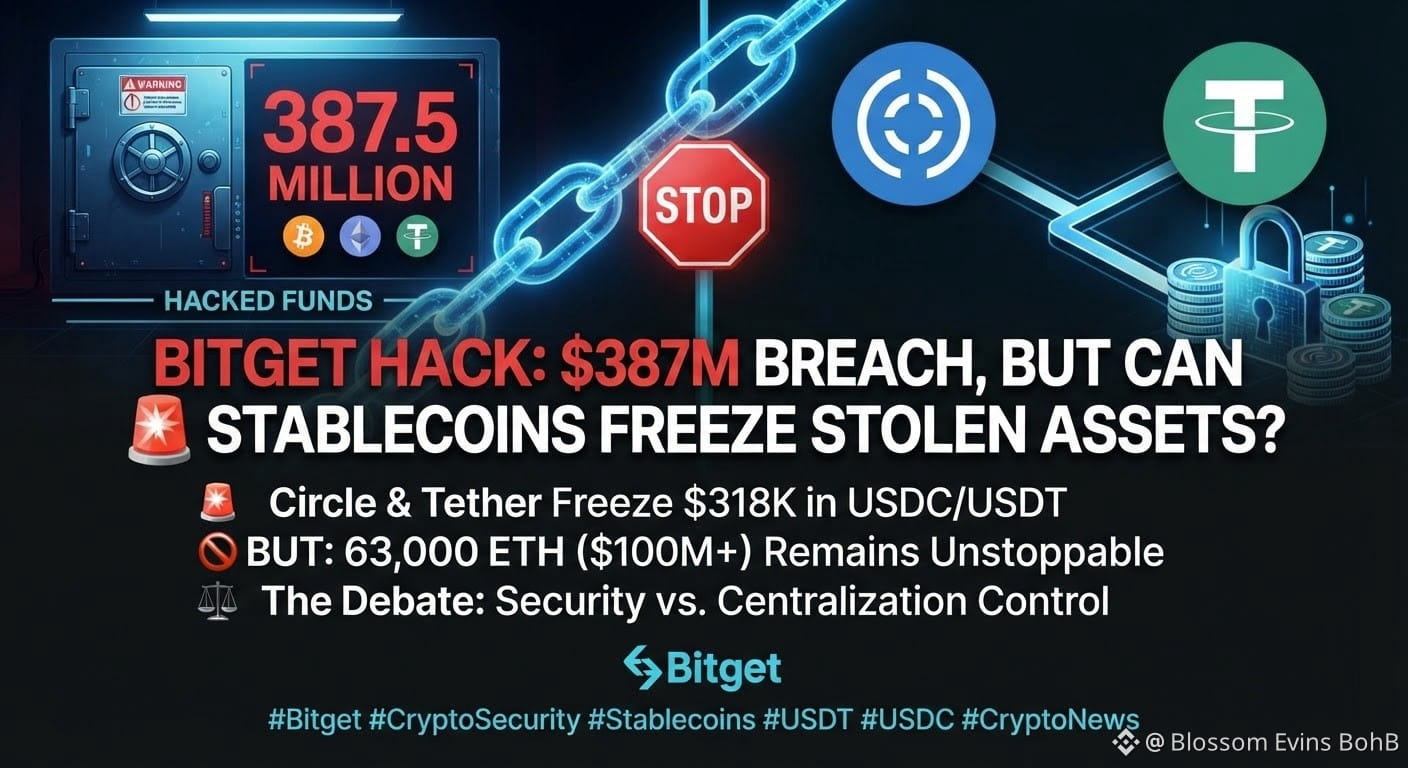
🚨 3.87億美元黑客入侵——但其中一些資金可能真的被凍結了 👀
Bitget 的安全漏洞爆發,給加密市場拋出了一個更大的問題:
穩定幣發行方對被盜資金到底有多大“實際控制權”?
Bitget 最初估計 9 月 24 日事件規模約爲 3.516 億美元;隨後在納入額外資產(如 Zcash 和 TRON)後,將數字修正爲約 3.875 億美元。
現在關鍵來了。👇
🔒 Circle 和 Tether 出手
被識別爲“Bitget Exploiter 8”的錢包被 Circle 拉入黑名單,隨後 Tether 也封禁了同一個地址。
據稱,該錢包裏大約包含:
• 99,990 USDC
• 218,023 USDT
• 170.47 ETH
因此,價值約 31.8 萬美元的 USDC 和 USDT 實際上被有效凍結。
但這裏有個“前提”。⚠️
Circle 和 Tether 可以在合約層面對自家代幣進行凍結。
他們無法凍結原生 ETH。
報道稱,其他被盜利用者錢包中仍然持有超過 63,000 ETH,這也顯示了穩定幣與 ETH 等資產之間,控制機制存在多麼大的差異。
Bitget 首席執行官 Gracy Chen 表示,攻擊者並非竊取用戶的私鑰,而是入侵了連接到交易所錢包基礎設施的後端系統,並篡改了交易數據。
Bitget 還表示,其冷錢包未受影響,並且其用戶保護基金(User Protection Fund)規模超過 4.64 億美元。
👀 更大的問題是:
這次事件是在證明穩定幣安全性的強大——還是在暴露集中式控制的風險?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
99
·
--
🚨 你應該瞭解的 5 種加密貨幣騙局
⚠️ 虛假贈送活動
⚠️ 假冒客服支持
⚠️ 釣魚網站
⚠️ 虛假投資平臺
⚠️ “發送加密貨幣即可獲得雙倍回報”騙局
如果有人承諾保證收益,停下。
如果有人催促你立即行動,停下。
如果有人向你索要助記詞,立刻停止。
保持安全。🔐
#CryptoScams #CryptoSecurit #BinanceSquare
🚨 你應該瞭解的 5 種加密貨幣騙局
⚠️ 虛假贈送活動
⚠️ 假冒客服支持
⚠️ 釣魚網站
⚠️ 虛假投資平臺
⚠️ “發送加密貨幣即可獲得雙倍回報”騙局
如果有人承諾保證收益,停下。
如果有人催促你立即行動,停下。
如果有人向你索要助記詞,立刻停止。
保持安全。🔐
#CryptoScams #CryptoSecurit #BinanceSquare
⚠️ 虛假贈送活動
⚠️ 假冒客服支持
⚠️ 釣魚網站
⚠️ 虛假投資平臺
⚠️ “發送加密貨幣即可獲得雙倍回報”騙局
如果有人承諾保證收益,停下。
如果有人催促你立即行動,停下。
如果有人向你索要助記詞,立刻停止。
保持安全。🔐
#CryptoScams #CryptoSecurit #BinanceSquare
5
·
--
25分鐘內被盜走594枚BTC——黑客如何突破冷錢包?
近期新聞報道:594 BTC在25分鐘內被盜,這是一記警鐘:“冷錢包”並不意味着“不可被攻破”。
在大多數安全漏洞中,攻擊者並不會直接破解硬件本身——他們會利用人類與軟件層面的漏洞。常見的手段包括泄露的助記詞、惡意固件更新、假錢包應用、網絡釣魚詐騙,以及有針對性的社會工程攻擊。歸根結底,你的安全性取決於你如何守護自己的私鑰。
儘管消息令人震驚, 比特幣依然保持韌性,價格在約63.4K美元附近徘徊,漲幅溫和,因爲買家對負面情緒不爲所動。市場的穩定表明,個別安全漏洞並不會改變比特幣的核心基本面——但也凸顯出嚴格自我託管習慣的重要性。
關鍵要點:
- 不惜一切代價保護你的私鑰。
- 任何時候都要反覆覈對並確認每一筆交易的詳細信息。
- 在任何情況下都不要泄露你的恢復短語。
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
70
·
--
#kelpdaoexploitfreeze
🚨 北朝鮮從 KelpDAO 偷走了 2.92 億美元 — 他們究竟是怎麼做到的!
2026年最大的 DeFi 黑客事件與北朝鮮的 Lazarus Group 有關 — 而攻擊方式與我們之前見過的截然不同!
2026年4月18日發生了什麼:
黑客利用了 KelpDAO 的 LayerZero 跨鏈橋 — 但這並不是典型的智能合約漏洞。每一筆鏈上交易看起來都完全有效!
攻擊方法 — 步驟詳解:
1️⃣ Lazarus Group 侵入了 KelpDAO 的內部 RPC 節點
2️⃣ 對外部節點進行 DDoS 攻擊以消除任何二次檢查
3️⃣ 向單點故障驗證系統提供虛假數據
4️⃣ 騙取以太坊合約釋放 116,500 rsETH
5️⃣ 將 90,000 被盜的 rsETH 存入 Aave 作爲抵押
6️⃣ 利用毫無價值的抵押借出超過 1.9 億美元的真實 ETH
7️⃣ 通過 THORChain 洗錢 1.76 億美元轉入比特幣
凍結響應:
在 4 月 20 日,Arbitrum 的安全委員會執行了緊急行動 — 凍結了與攻擊者相關的價值約 7100 萬美元的 30,766 ETH。這是 DeFi 歷史上最快的治理響應之一!
$ETH $AAVE
根本原因?一個“1 對 1”的單一驗證者設置 — 意味着只需要一個驗證者批准跨鏈消息。沒有二次檢查。沒有備份。北朝鮮的頂級黑客完美利用了這個單點故障。
非財務建議。DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
{spot}(ETHUSDT)
{spot}(AAVEUSDT)
#kelpdaoexploitfreeze
🚨 北朝鮮從 KelpDAO 偷走了 2.92 億美元 — 他們究竟是怎麼做到的!
2026年最大的 DeFi 黑客事件與北朝鮮的 Lazarus Group 有關 — 而攻擊方式與我們之前見過的截然不同!
2026年4月18日發生了什麼:
黑客利用了 KelpDAO 的 LayerZero 跨鏈橋 — 但這並不是典型的智能合約漏洞。每一筆鏈上交易看起來都完全有效!
攻擊方法 — 步驟詳解:
1️⃣ Lazarus Group 侵入了 KelpDAO 的內部 RPC 節點
2️⃣ 對外部節點進行 DDoS 攻擊以消除任何二次檢查
3️⃣ 向單點故障驗證系統提供虛假數據
4️⃣ 騙取以太坊合約釋放 116,500 rsETH
5️⃣ 將 90,000 被盜的 rsETH 存入 Aave 作爲抵押
6️⃣ 利用毫無價值的抵押借出超過 1.9 億美元的真實 ETH
7️⃣ 通過 THORChain 洗錢 1.76 億美元轉入比特幣
凍結響應:
在 4 月 20 日,Arbitrum 的安全委員會執行了緊急行動 — 凍結了與攻擊者相關的價值約 7100 萬美元的 30,766 ETH。這是 DeFi 歷史上最快的治理響應之一!
$ETH $AAVE
根本原因?一個“1 對 1”的單一驗證者設置 — 意味着只需要一個驗證者批准跨鏈消息。沒有二次檢查。沒有備份。北朝鮮的頂級黑客完美利用了這個單點故障。
非財務建議。DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
170
·
--
🔐 如何保護你的加密貨幣安全:新手簡易指南
安全永遠應該比利潤更重要。首先使用一個強大且獨特的密碼,並在每個加密賬戶上啟用二步驟驗證 (2FA)。切勿與任何人分享你的恢復詞、私鑰或一次性密碼 (OTPs)。仔細檢查網站 URL,避免可疑的鏈接和信息,並保持警惕以防釣魚詐騙,這些詐騙會假裝成可信的平台。
在投資之前,花點時間學習。一點小心可以保護幾年的儲蓄。
保持安全。保持資訊靈通。永遠要自己研究 (DYOR)。🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
🔐 如何保護你的加密貨幣安全:新手簡易指南
安全永遠應該比利潤更重要。首先使用一個強大且獨特的密碼,並在每個加密賬戶上啟用二步驟驗證 (2FA)。切勿與任何人分享你的恢復詞、私鑰或一次性密碼 (OTPs)。仔細檢查網站 URL,避免可疑的鏈接和信息,並保持警惕以防釣魚詐騙,這些詐騙會假裝成可信的平台。
在投資之前,花點時間學習。一點小心可以保護幾年的儲蓄。
保持安全。保持資訊靈通。永遠要自己研究 (DYOR)。🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
安全永遠應該比利潤更重要。首先使用一個強大且獨特的密碼,並在每個加密賬戶上啟用二步驟驗證 (2FA)。切勿與任何人分享你的恢復詞、私鑰或一次性密碼 (OTPs)。仔細檢查網站 URL,避免可疑的鏈接和信息,並保持警惕以防釣魚詐騙,這些詐騙會假裝成可信的平台。
在投資之前,花點時間學習。一點小心可以保護幾年的儲蓄。
保持安全。保持資訊靈通。永遠要自己研究 (DYOR)。🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
65
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英国FCA获法院令追缴85.1万英镑
10,730 次瀏覽
95 討論中
2
#Chainlink上线CCIP2支持企业验证
24,989 次瀏覽
140 討論中
3
#黄金跌至4144美元
102,683 次瀏覽
441 討論中
4
#QNT从日内高点回落逾40%
43,160 次瀏覽
249 討論中
5
#USDT一周新增84.59万持有者
7,111 次瀏覽
46 討論中
6
#韩股Kospi指数跌2.7%三星SK海力士跌超5%
41,263 次瀏覽
137 討論中
7
#Bitget确认3.88亿美元资产被盗
69,388 次瀏覽
141 討論中
8
#比特币跌破8.3万美元
141,067 次瀏覽
597 討論中
9
#Bitget公布安全事件时间线
32,157 次瀏覽
81 討論中
10
#比特币现货ETF周净流入23.9亿美元
34,608 次瀏覽
174 討論中